Sovranità digitale e Sicurezza Informatica: Minacce Informatiche e Dipendenza dal Cloud
La sovranità digitale è sempre più rilevante in un contesto segnato dalla rapida evoluzione tecnologica, dall’aumento della dipendenza dal cloud e dalle incessanti minacce informatiche che gravano su infrastrutture e dati sensibili. In questo scenario, la sicurezza informatica diventa fondamentale non solo per proteggere le reti critiche e salvaguardare la privacy, ma anche per preservare la stabilità economica e la fiducia dei cittadini nelle istituzioni.

Sovranità Digitale: una Sfida per le Democrazie Moderne

La crescente dipendenza dalle tecnologie digitali ha innescato un dibattito sempre più intenso sul tema della sovranità digitale, collegato a una vasta gamma di minacce informatiche in grado di compromettere interessi economici, sicurezza nazionale e valori democratici. In un mondo in cui le infrastrutture critiche, le comunicazioni, i dati personali e l’innovazione tecnologica dipendono in misura rilevante dai servizi digitali, la domanda cruciale riguarda l’effettiva capacità degli Stati di controllare, gestire e proteggere i propri sistemi, processi e dati.

L’idea di digital sovereignty (o “autonomia strategica digitale”) ha guadagnato terreno sia nel dibattito accademico sia in quello politico, acquisendo una portata ben più ampia di quanto immaginato fino a pochi anni fa. In passato, la sovranità era quasi esclusivamente associata al controllo territoriale e al riconoscimento internazionale. Oggi, invece, la tutela della sovranità in ambito digitale si traduce nella capacità di difendere l’economia, la stabilità istituzionale e la fiducia dei cittadini nelle istituzioni.

Concetto di Sovranità: dall’Autorità Territoriale al Controllo dei Dati

La trasformazione digitale ha acuito la concorrenza geopolitica fra le potenze globali, generando dipendenze tecnologiche che influiscono sull’autonomia decisionale di un Paese. Gli esempi più evidenti sono il ricorso massiccio ai servizi in cloud forniti da big tech perlopiù non europee, il dominio straniero delle piattaforme social e dei motori di ricerca e la carenza di infrastrutture cloud europee in grado di competere su vasta scala.

Secondo un’interpretazione ampia, la sovranità digitale non è limitata a un solo aspetto tecnico, bensì comprende il controllo degli asset strategici nazionali, il monitoraggio dei flussi di dati (industriali e pubblici) e la capacità di garantire processi democratici trasparenti. Laddove uno Stato non riesca a difendere l’integrità dei propri dati e delle proprie infrastrutture, rischia di subire un’erosione progressiva della propria autonomia, con conseguenze sia sul piano economico che su quello istituzionale.

Sicurezza Informatica: la Colonna Portante della Sovranità Digitale

La dimensione chiave della sovranità digitale è la sicurezza informatica. Nell’accezione tradizionale, essa concerne la resilienza cibernetica delle infrastrutture critiche, come le reti energetiche, i sistemi di gestione del traffico o i servizi idrici. Denominate spesso IACS (Industrial Automation & Control Systems), queste piattaforme sono bersagli strategici per potenziali attacchi mirati a causare interruzioni o sabotaggi.

A tale problematica si somma la protezione della proprietà intellettuale: la sottrazione di progetti innovativi, brevetti o know-how industriale può danneggiare in modo grave i settori di punta di un Paese. Autorità di sicurezza e intelligence di vari Stati segnalano che potenze estere e attori non statali conducono campagne di cyberspionaggio per rubare dati sensibili e preparare azioni di sabotaggio.

Dipendenze Tecnologiche e Rischio di Vendor Lock-In

La crescente adozione del cloud rende palpabile la vulnerabilità derivante dalla dipendenza da un numero ristretto di fornitori globali (i cosiddetti hyperscalers). Questi colossi gestiscono infrastrutture, data center e software per milioni di imprese e amministrazioni in tutto il mondo, agendo spesso su più giurisdizioni.

La concentrazione del mercato in poche mani rischia di creare di fatto un monopolio, favorendo la possibilità di “vendor lock-in”: le organizzazioni, una volta scelte determinate soluzioni, incontrano grandi difficoltà nel migrare altrove dati e servizi. Queste situazioni di dipendenza si acuiscono a causa di normative come il CLOUD Act statunitense, che può consentire, in circostanze mirate, l’accesso delle autorità USA ai dati detenuti da aziende americane, indipendentemente dal Paese in cui sono fisicamente ospitati.

A tutto ciò si affiancano altre potenze extraeuropee, dotate di strumenti normativi in grado di ottenere l’accesso a dati strategici, con forti implicazioni sulla sovranità informatica di Paesi terzi.

Geopolitica e Big Player: Stati Uniti, Cina e le Sfide per l’Unione Europea

La contesa globale per la leadership tecnologica si svolge principalmente fra Stati Uniti e Cina, sebbene non siano da sottovalutare altri attori emergenti. L’Unione Europea si trova a dover conciliare una visione di mercato unico aperto e competitivo con l’esigenza di tutelare il proprio tessuto industriale e la sicurezza interna.

Le difficoltà più grandi sorgono quando interessi geopolitici divergenti si traducono in limitazioni all’esportazione di componenti tecnologici, bandi verso fornitori cinesi o restrizioni all’uso di determinate app. Queste tensioni spingono l’UE a ripensare le proprie strategie di autonomia digitale, invocando un quadro normativo più incisivo e avviando progetti come GAIA-X, che ambisce a creare un cloud europeo federato e interoperabile.

Minacce Ibride: Disinformazione e Manipolazione del Dibattito Pubblico

La cybersecurity non si limita più alle violazioni di dati o agli attacchi ai sistemi critici, ma si estende a quelle che vengono spesso definite minacce ibride. Fra queste spiccano le campagne di disinformazione o “information warfare”, in cui piattaforme digitali e social vengono sfruttate per manipolare l’opinione pubblica, influenzare le elezioni e innescare divisioni politiche interne.

Le democrazie occidentali hanno sperimentato come un uso mirato delle reti sociali possa diffondere fake news, generare polarizzazione e minare la fiducia degli elettori, inquinando il processo democratico. In tale scenario, la difesa della “sfera digitale” e dei meccanismi di autenticazione diventa un tassello essenziale per preservare valori costituzionali fondamentali.

Le Risposte Normative dell’Unione Europea: dal GDPR alla Direttiva NIS

Per far fronte ai problemi di sovranità digitale, l’UE ha emanato normative di grande impatto, come il Regolamento Generale sulla Protezione dei Dati (GDPR) e la Direttiva NIS (Network and Information Security). Il GDPR ha fissato standard rigorosi per la protezione dei dati personali, influenzando in modo significativo la scena digitale globale. La Direttiva NIS, invece, impone obblighi di sicurezza informatica e notifica degli incidenti per gli operatori di servizi essenziali, estendendosi in parte anche a un ristretto insieme di servizi digitali.

Nonostante l’efficacia di alcune misure, queste norme sono nate principalmente come strumenti di risk management più che come risposte a una visione unitaria di sovranità digitale. Per esempio, la Direttiva NIS ha un ambito limitato: coinvolge settori classificati come “critici” (energia, acqua, trasporti ecc.), ma lascia fuori molti altri ambiti (dalla formazione online alla produzione industriale non catalogata come essenziale).

Arriva poi la Direttiva NIS2, che amplia l’elenco dei soggetti obbligati ad adottare misure di sicurezza e migliorare la gestione delle minacce informatiche. Tuttavia, le competenze europee in materie afferenti alla sicurezza nazionale rimangono limitate dagli stessi trattati istitutivi, che attribuiscono agli Stati membri la prerogativa di occuparsi in autonomia degli aspetti legati alla difesa e all’ordine pubblico.

GAIA-X e la Prospettiva di un Cloud Europeo

Fra i tentativi più rilevanti di rafforzare l’autonomia europea, emerge il progetto GAIA-X: un’iniziativa promossa inizialmente da Francia e Germania, con l’obiettivo di creare un sistema di cloud federato e interoperabile, basato su standard aperti e su principi di sovereignty-by-design. L’idea è di favorire la portabilità dei dati e la compatibilità tra diverse infrastrutture cloud, ampliando di fatto la libertà di scelta per le aziende e la Pubblica Amministrazione.

GAIA-X, che ad oggi ha subito una notevole battuta di arresto, si prefigge di garantire che i dati dei cittadini e delle imprese europee siano sottoposti a regole di protezione coerenti con i valori dell’Unione. Ciononostante, il progetto dovrà confrontarsi con la concorrenza agguerrita degli hyperscalers statunitensi e cinesi, i quali investono ingenti capitali in ricerca e sviluppo, oltre a godere di posizioni consolidate nel mercato globale.

E-Identity ed eIDAS: Opportunità e Sfide per l’Identificazione Digitale

Un aspetto particolarmente delicato nella difesa della sovranità digitale è la creazione di un’identità elettronica europea (eID). L’attuale Regolamento eIDAS incoraggia gli Stati membri a notificare i propri sistemi nazionali di identificazione elettronica (come lo SPID o la CIE in Italia, o il DigiD nei Paesi Bassi), in modo che i cittadini possano utilizzarli anche per l’accesso a servizi cross-border.

Tuttavia, mancano norme cogenti che obblighino i principali fornitori di servizi online a riconoscere le identità elettroniche europee. Questo vuoto lascia spazio ai login con account forniti da piattaforme private (Facebook, Google, Apple, Amazon ecc.), generando una forte concentrazione di dati personali presso soggetti non europei. L’iniziativa annunciata dalla Commissione Europea di creare una e-identity comunitaria obbligatoria, accettata nei servizi digitali, potrebbe migliorare il controllo sui dati dei cittadini, nonché facilitare il contrasto a fenomeni come deep fake e disinformazione.

Coordinamento Nazionale ed Europeo: le Strade Possibili

Per mitigare i rischi legati a infrastrutture e servizi digitali, molti esperti suggeriscono un rafforzamento del coordinamento sia a livello nazionale sia a livello comunitario. Nel caso italiano, ad esempio, diversi osservatori raccomandano la costituzione di una cabina di regia che possa armonizzare le politiche legate all’innovazione, alla sicurezza informatica, alla difesa e alla privacy, riferendo direttamente alla Presidenza del Consiglio.

A livello UE, invece, si discute la possibilità di rivedere i trattati o di sottoporre a dibattito pubblico la creazione di un fondamento giuridico esplicito per la sovranità digitale. L’idea di ampliare le competenze europee in un settore così critico si scontra con l’eterogeneità degli interessi fra gli Stati membri e col timore di perdere quote di autonomia nazionale. Eppure, se i Paesi più piccoli non saranno in grado di proteggere efficacemente le proprie infrastrutture e i propri dati, il rischio è che la limitata competenza dell’UE finisca per indebolire ulteriormente la sicurezza collettiva.

Proteggere la Sovranità Digitale in un Contesto Globale

La protezione della sovranità digitale e la difesa dalle minacce informatiche non costituiscono soltanto problemi tecnici, ma coinvolgono aspetti costituzionali e politici di primaria importanza. In gioco ci sono la tutela dell’economia nazionale, i diritti fondamentali dei cittadini, la continuità dei servizi essenziali e la stessa credibilità del sistema democratico.

Le iniziative legislative, a livello sia nazionale sia europeo, mostrano segnali di un lento risveglio. È necessario però che gli interventi siano più armonizzati, che si rafforzino gli organismi di governo e che si sostengano ricerca e innovazione nei settori chiave. Solo con un approccio di lungo periodo, integrato e consapevole, si potrà garantire la solidità della sovranità digitale e preservare i valori fondanti del modello democratico.

Occorre essere realistici: nessuno Stato può pretendere l’autarchia tecnologica totale, poiché l’economia digitale è per sua natura globale. Tuttavia, la riduzione delle dipendenze critiche e la costruzione di partenariati strategici con Paesi affini possono arginare i rischi e sostenere la crescita di competenze e infrastrutture all’interno dell’Unione. In ultima analisi, come evidenziato dalle tensioni geopolitiche in atto, l’effettiva capacità di un Paese di promuovere i propri interessi e i propri valori nel panorama internazionale dipende sempre più dal suo livello di autonomia digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sovranita-digitale-e-sicurezza-informatica/


GDPR: Guida al Trasferimento dei Dati Personali

Oggi esploreremo la definizione di “trasferimento” secondo il GDPR, le linee guida dell’EDPB e le implicazioni delle sentenze della Corte di Giustizia Europea. Questo articolo è parte di una raccolta dedicata al tema del Registro dei Trattamenti: in questo capitolo, ci concentreremo sul trasferimento dei dati personali, con particolare attenzione ai requisiti necessari per il trasferimento di dati all’estero.

Definizione di “Trasferimento” di Dati nel contesto GDPR

Prima di individuare quali informazioni possono essere inserite nella sezione relativa al trasferimento, occorre premettere che il GDPR non contiene la definizione di «trasferimento di dati», e che pertanto essa deve essere ricavata alla luce di alcune decisioni e linee guida in materia.

Non emergono dubbi alla luce della decisione Commissione 2001/497/CE, al suo considerando 7, circa il concetto che le attività di trasferimento costituiscano a tutti gli effetti trattamento di dati personali. Nel caso di specie, è utile richiamare le Linee Guida 05/2021 adottate il 18 novembre del 2021 dall’EDPB per individuare la definizione di “trasferimento di dati” alla luce dei tre “criteri cumulativi indicati per qualificare quando un trattamento come trasferimento di dati personali verso un paese terzo o un’organizzazione internazionale” che sono i seguenti:

  1. Un titolare del trattamento o un responsabile del trattamento è soggetto al GDPR per il trattamento conferito;
  2. Questo titolare del trattamento o responsabile (“esportatore”) divulga mediante trasmissione o altrimenti rende i dati personali, oggetto di tale trattamento, disponibili a un altro titolare, contitolare o responsabile del trattamento (“importatore”);
  3. L’importatore si trova in un paese terzo o è un’organizzazione internazionale, indipendentemente dal fatto che tale importatore sia o meno soggetto al GDPR in relazione al trattamento previsto ai sensi dell’articolo 3.

La Nozione di “Stabilimento” e Flussi transfrontalieri dei dati nel GDPR

Sebbene la nozione di «stabilimento principale» sia definita nell’articolo 4, paragrafo 16, il GDPR non fornisca una definizione del concetto di «stabilimento» ai fini dell’articolo 3. Tuttavia, il considerando 22 chiarisce che «lo stabilimento implica l’effettivo e reale svolgimento di attività nel quadro di un’organizzazione stabile. A tale riguardo, non è determinante la forma giuridica assunta, sia essa una succursale o una filiale dotata di personalità giuridica».

In sintesi, un flusso transfrontaliero dei dati può essere definito come il trasferimento di dati personali verso un destinatario soggetto a una giurisdizione straniera. Secondo l’EDPB, si parla di “trasferimento” anche se l’importatore stabilito in un paese terzo è già soggetto al GDPR, in quanto il fattore determinante ai fini della qualificazione del concetto di “trasferimento” è la collocazione geografica delle organizzazioni, che sono al di fuori del territorio dell’UE (per cui le norme dell’Unione non si applicano più). Tuttavia, la raccolta di dati direttamente dagli interessati nell’UE di propria iniziativa non costituisce un trasferimento (ad esempio inserendo i dati in un modulo online).

Elementi chiave per identificare un Trasferimento di Dati secondo il GDPR

Rileva dunque ai fini di un trasferimento di dati la presenza dei due soggetti attori e cioè l’esportatore e l’importatore, a condizione che il primo sia soggetto alla disciplina del GDPR mentre per il secondo l’assoggettamento al GDPR o meno non rileva, mentre sicuramente è imprescindibile la collocazione in un paese terzo extra UE. Poiché tra gli elementi minimi sono elencati sia l’attività di comunicazione ai destinatari che l’attività di trasferimento verso i paesi terzi, in questa sede è opportuno individuare le differenze che sono sia di tipo soggettivo sia di tipo territoriale al fine di chiarire il contenuto.

In un contesto oramai digitale, la Corte di Giustizia (Sentenza Bodil Lindqvist) ha stabilito come la semplice pubblicazione di dati personali su un sito Internet non può considerarsi trasferimento all’estero, in quanto tale trasferimento avverrebbe necessariamente verso tutti i paesi esteri e quindi il regime speciale stabilito per i flussi transfrontalieri finirebbe per diventare un regime generale.

Per cui se un solo Stato estero non garantisse un livello di protezione adeguato, gli Stati membri dovrebbero bloccare l’immissione di tutti i dati in rete. In conclusione, solo la comunicazione diretta a destinatari specifici rientra nella nozione di “flusso transfrontaliero dei dati”.

Corre inoltre richiamare la sentenza in nota con la quale la Corte di Giustizia ha precisato come “l’art. 25 della direttiva 95/46 dev’essere interpretato nel senso che operazioni come quelle effettuate dalla sig.ra Lindqvist non costituiscono di per sé un «trasferimento verso un paese terzo di dati».

Non è quindi necessario accertare se una persona di un paese terzo abbia avuto accesso alla pagina Internet di cui trattasi o se il server di tale fornitore si trovi fisicamente in un paese terzo, nonché che “La quinta questione va quindi risolta nel senso che non si configura un «trasferimento verso un paese terzo di dati» ai sensi dell’art. 25 della direttiva 95/46 allorché una persona che si trova in uno Stato membro inserisce in una pagina Internet – caricata presso il suo fornitore di servizi di ospitalità («web hosting provider»), stabilito nello Stato stesso o in un altro Stato membro – dati personali, rendendoli così accessibili a chiunque si colleghi ad Internet, compresi coloro che si trovano in paesi terzi”.

La Corte di Giustizia ha dunque operato una distinzione tra la nozione di trasferimento e la nozione di accessibilità on line.

Requisiti per il Trasferimento di Dati all’Estero: Conformità GDPR e Sentenze UE

Per operare un trasferimento di dati all’estero occorre:

  1. Una base legale, nel rispetto di tutte le disposizioni del GDPR;
  2. Ottemperare alle disposizioni di cui al Capo V del GDPR (art. 44 e seguenti), al GDPR stesso nonché a tutte le ulteriori disposizioni vigenti in materia.

La Corte di Giustizia è successivamente intervenuta con la sentenza SCHREMS II, a cui per approfondimenti comunque si rinvia, ha dichiarato invalido l’accordo denominato “Privacy Shield”.

Raccomandazioni e Linee Guida EDPB per i Trasferimenti di Dati

In materia, l’EDPB ha pubblicato le seguenti raccomandazioni e linee guida:

  • Raccomandazione 1/2020, relative alle misure che integrano gli strumenti di trasferimento al fine di garantire il rispetto del livello di protezione dei dati personali dell’UE;
  • Raccomandazione 2/2020, relative alle garanzie essenziali europee per le misure di sorveglianza;
  • Linee guida 5/2021, sull’Interazione tra l’applicazione dell’articolo 3 e le disposizioni sui trasferimenti internazionali di cui al Capo V del GDPR come richiamate nella nota 28.

Regolamentazione dei Trasferimenti di Dati per Settori privati e pubblici

Per i trasferimenti di dati la regolamentazione è diversa a seconda dei settori:

  • Regolamento GDPR: si occupa dei trasferimenti dei privati e delle autorità pubbliche;
  • Direttiva Polizia: si occupa dei trasferimenti riguardanti le autorità di polizia.

Corre precisare che a seguito delle sentenze della Corte di Giustizia Europea Schrems I e Schrems II sono stati invalidati rispettivamente il Safe Harbour, un sistema di regolamentazione del trasferimento e dello scambio delle informazioni di carattere personale tra gli USA e l’Unione Europea, e la decisione di adeguatezza del Privacy Shield. Una nuova decisione di adeguatezza in tal senso è stata adottata a norma dell’art. 45, par. 3 del GDPR, così da determinare una base giuridica certa per il trasferimento dei dati personali tra gli USA e l’Unione Europea che partecipano al Data Privacy Framework, senza dover predisporre ulteriori garanzie per la protezione dei dati.

In questo articolo, abbiamo approfondito il concetto di trasferimento dei dati personali nel contesto del GDPR, analizzando la sua definizione, i requisiti per i trasferimenti all’estero e l’impatto delle recenti sentenze della Corte di Giustizia Europea. Nel prossimo capitolo, ci focalizzeremo sul trasferimento dei dati personali sulla base di una decisione di adeguatezza nel GDPR. Per un’analisi più dettagliata di questi temi, vi invitiamo a scaricare il nostro white paper completo, dove troverete informazioni approfondite e aggiornate su tutti gli aspetti del trasferimento dei dati personali nel GDPR.

Profilo Autore

Tecnologo presso l’UAIG del CNR.
Abilitato all’esercizio della professione forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gdpr-dati-personali/


Continuous Threat Exposure Management e Cyber Risk Operation Center: Architettura Avanzata per la Cybersecurity

La gestione continua dell’esposizione alle minacce (Continuous Threat Exposure Management – CTEM) emerge come paradigma fondamentale, superando i limiti delle metodologie convenzionali per consentire una risposta più sofisticata e proattiva: al riguardo è stato introdotto il concetto di Cyber Risk Operation Center (CROC), mostrandone l’utilità nell’ambito della gestione del rischio informatico aziendale.

L’intervento a due voci “Gestione Continua dell’Esposizione alle Minacce, un approccio strategico alla Cybersecurity”, tenuto durante il 22° Forum ICT Security da Francesco Faenzi (Direttore Cyber Security & Resiliency di Itway) e Alessio Fasano (Country Manager di Skybox Security), ha messo in luce come la continua evoluzione delle minacce informatiche richieda un ripensamento radicale dei tradizionali approcci alla sicurezza.

Guarda il video completo dell’intervento:

[embedded content]

Il Cyber Risk Operations Center (CROC)

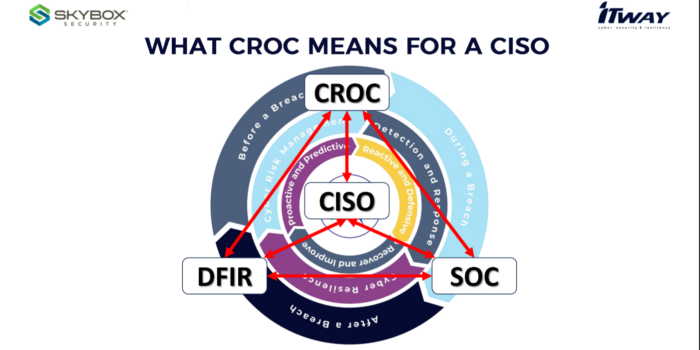
Faenzi ha aperto l’intervento evidenziando come al centro di questo nuovo modello di sicurezza si collochi proprio il Cyber Risk Operations Center (CROC), che rappresenta un’evoluzione cruciale rispetto al tradizionale Security Operation Center (SOC).

Se infatti quest’ultimo si concentra prevalentemente sul monitoraggio delle minacce informatiche, il CROC opera a un livello strategico superiore, trasformando le informazioni tecniche in indicatori di rischio a supporto delle scelte manageriali: l’integrazione delle informazioni fornite dal SOC permette al CROC di tradurre i dati operativi in insight strategici, contribuendo a una sicurezza che sia non solo tecnicamente robusta ma anche funzionalmente allineata alle esigenze di business.

Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC) - What CROC means for a Ciso

Il Cyber Risk Operations Center non si limita quindi alla rilevazione degli attacchi ma mira a creare una visione olistica e complessiva del rischio informatico, abilitandone una gestione proattiva e coerente con gli obiettivi aziendali.

Framework di Sicurezza e Resilienza

Il framework di sicurezza e resilienza del CROC si articola lungo i principali domini temporali della cybersecurity: pre-intrusione, durante l’intrusione e post-intrusione.

Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC): Cyber Risk Management lifecycle

La governance del rischio informatico prevede l’implementazione di processi e capacità specifici per ciascuna di queste fasi:

  • prevenzione,
  • rilevamento e risposta,
  • recupero.

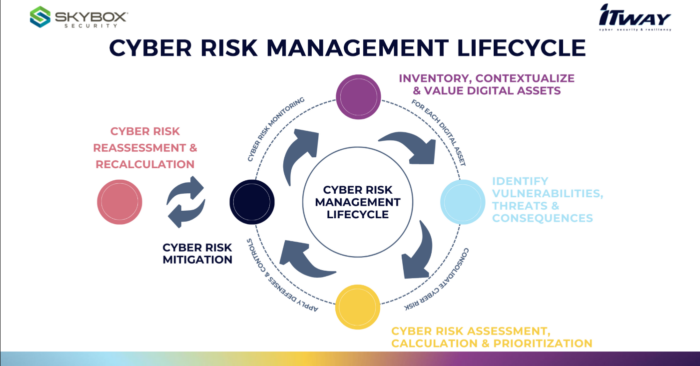
Il Cyber Risk Management si concentra principalmente sulla fase preventiva, ponendo le fondamenta necessarie per anticipare e mitigare le potenziali minacce.
Questo approccio si basa su tre pilastri essenziali:

  1. conoscenza approfondita degli asset e del contesto operativo;
  2. capacità di misurare quantitativamente rischi e minacce;
  3. implementazione di una governance efficace basata su metriche oggettive.

La capacità di comprendere appieno gli asset e il loro valore per il business rappresenta la base di una difesa proattiva e resiliente. Sulla base di tale visibilità l’integrazione di questi tre pilastri consente una gestione del rischio non solo reattiva ma “anticipatoria”, in grado di adattarsi rapidamente ai cambiamenti del panorama tecnologico e alle minacce emergenti.

Operatività del CROC

L’operatività del CROC si realizza attraverso l’integrazione di una vasta gamma di fonti informative, che spaziano dall’analisi delle intrusioni in corso alla valutazione delle vulnerabilità e dei potenziali impatti sull’organizzazione.

Un Cyber Risk Operations Center – inteso come insieme di processi, prodotti e competenze – si concentra quindi sulla governance del rischio, fornendo una prospettiva più ampia per la definizione delle strategie organizzative.

La visibilità fornita dal SOC e dalle sue piattaforme è un componente essenziale per il CROC, che traduce le informazioni provenienti dal monitoraggio continuo delle minacce in indicatori di rischio: queste informazioni vengono aggregate a quelle sulla postura di sicurezza degli asset e, quindi, trasformate in dati utilizzabili per decisioni strategiche e operative.

Faenzi ha evidenziato come il CROC possa rappresentare un fattore abilitante per una governance più efficace, in cui le informazioni tecniche vengono contestualizzate come rischi e opportunità per l’organizzazione.

Mappatura dei Percorsi di Attacco

Attraverso la mappatura degli asset, la misurazione dei rischi e l’applicazione di metriche oggettive, il CROC permette di identificare e prioritizzare le vulnerabilità che rappresentano un rischio significativo per l’organizzazione.

Uno degli aspetti più innovativi del modello CROC, infatti, è la capacità di mappare i potenziali percorsi di attacco e contestualizzarli rispetto al valore degli asset coinvolti: questa mappatura è fondamentale per assicurare che le decisioni di sicurezza siano sempre allineate con le priorità del business e per valutare le azioni di mitigazione in funzione degli obiettivi aziendali.

L’analisi dei percorsi di attacco consente al CROC non solo di identificare le vulnerabilità più critiche ma anche di valutare quali strategie di mitigazione abbiano il maggiore impatto nel ridurre il rischio complessivo, integrando considerazioni tecniche e strategiche in un quadro unico: ciò contribuisce a rafforzare la resilienza complessiva, aiutando le aziende a gestire un panorama di minacce in continua evoluzione.

La Piattaforma di Continuous Threat Exposure Management

L’evoluzione tecnologica di questo approccio è stata esposta da Alessio Fasano, il quale ha presentato la piattaforma di Continuous Threat Exposure Management di Skybox, basata su tre pilastri fondamentali:

  1. Governance, Risk e Compliance (GRC)
    • Garantisce la conformità con le normative in vigore, sia di natura cogente (come NIST, PCI DSS e DORA) sia ad adesione volontaria (come ISO 27001).
    • Facilita il rispetto delle normative e consente di implementare una governance del rischio basata su principi strutturati e metriche oggettive.
  2. Attack Surface Management
    • Consente una visione completa e dinamica della superficie di attacco, monitorando continuamente i cambiamenti nella configurazione degli asset e identificando nuove esposizioni al rischio.
    • Garantisce una riduzione continua della superficie di attacco, prevenendo così nuove possibili vie di ingresso per gli attaccanti.
  3. Threat Detection and Response
    • Integra le capacità di threat intelligence con informazioni provenienti da oltre 150 piattaforme di sicurezza, offrendo una panoramica completa della postura di rischio.
    • Utilizza tecniche avanzate di machine learning per identificare comportamenti anomali e pattern sospetti, migliorando la capacità di rilevare minacce sconosciute.

La capacità di correlare informazioni provenienti da diverse fonti consente una comprensione più accurata del contesto delle minacce, permettendo una risposta rapida ed efficace; mentre l’integrazione delle capacità di GRC, gestione della superficie di attacco e rilevamento delle minacce rappresenta la base per una difesa informatica multilivello.

Digital Twin nella Cybersecurity

Un elemento distintivo dell’approccio CTEM è l’adozione del concetto di digital twin per la cybersecurity.

Il digital twin consente di creare una mappa relazionale completa e aggiornata degli asset aziendali: ciò permette di superare i tradizionali confini tra silos organizzativi e tecnologici, offrendo una panoramica dettagliata delle interconnessioni tra i vari elementi dell’infrastruttura IT.

Avere una rappresentazione virtuale e dinamica della propria superficie consente di comprendere meglio le interazioni tra asset critici e possibili punti di vulnerabilità, simulare scenari di attacco e valutare l’impatto delle misure di sicurezza in modo realistico e proattivo, aiutando a prioritizzare le azioni di mitigazione .

Il ricorso ai digital twin può quindi offrire un ulteriore supporto ai processi decisionali, migliorando significativamente l’efficacia delle strategie di difesa e ottimizzando la gestione del rischio complessivo.

Ottimizzazione della Gestione delle Vulnerabilità

Un aspetto di particolare rilevanza della piattaforma CTEM è l’ottimizzazione della gestione delle vulnerabilità.Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC): Risk Scoring

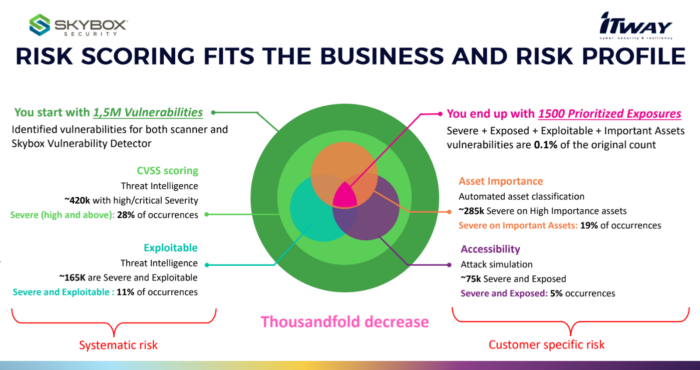
In un caso citato dal relatore l’analisi avanzata ha permesso, partendo da un milione e mezzo di vulnerabilità identificate su 30.000 asset, di identificare 1.500 vulnerabilità critiche da gestire con priorità. Questo risultato è ottenuto grazie ad algoritmi avanzati che non considerano solo le criticità tradizionali secondo il punteggio CVSS ma anche fattori quali i percorsi di raggiungimento, l’esposizione effettiva, la sfruttabilità pratica, la presenza di campagne attive di minacce e l’impatto potenziale sul business.

Questo consente di ottimizzare l’allocazione delle risorse, concentrandosi sulle vulnerabilità che rappresentano la minaccia più significativa per l’organizzazione e migliorando drasticamente l’efficacia delle attività di remediation.

Virtual Patching

Un altro elemento innovativo è la capacità di implementare soluzioni di virtual patching.

Anziché attendere che siano disponibili patch ufficiali – che tipicamente richiedono tempi prolungati – la piattaforma può suggerire regole firewall o firme IPS per mitigare temporaneamente le vulnerabilità rilevate: questo approccio riduce significativamente la finestra di esposizione alle minacce, migliorando in tempi brevissimi la postura di sicurezza dell’organizzazione.

Il virtual patching si rivela particolarmente utile in contesti in cui l’applicazione di patch tradizionali è complessa o richiede tempi lunghi, come nei sistemi legacy o nelle infrastrutture critiche. La capacità di mitigare le vulnerabilità in maniera tempestiva garantisce una riduzione del rischio immediata, limitando l’opportunità per i potenziali attaccanti di sfruttare le debolezze del sistema.

Conclusioni

La capacità di aggregare e correlare in un’unica piattaforma informazioni provenienti da diverse fonti – dalla rete agli scanner, fino alle piattaforme cloud e OT – rappresenta un notevole progresso rispetto alle soluzioni tradizionali, che tipicamente affrontano solo aspetti specifici della sicurezza.

Oltre a consentire analisi del rischio molto più accurate, questo permette di ottenere una visione olistica della propria postura di sicurezza, facilitando l’identificazione delle interdipendenze tra diverse aree dell’infrastruttura IT e migliorando la capacità di risposta a minacce complesse e coordinate.

Tale approccio integra un’evoluzione necessaria, permettendo alle organizzazioni di affrontare le moderne sfide della sicurezza: la combinazione di visibilità completa degli asset, analisi contestuale dei rischi e capacità di risposta rapida fornisce alle organizzazioni gli strumenti necessari per mantenere una postura resiliente in un panorama di minacce in costante evoluzione.

Questo modello consente di trasformare la sicurezza informatica in una funzione strategica e proattiva, integrata con gli obiettivi di business e in grado di supportare la crescita e l’innovazione.

La capacità di anticipare le minacce, adattarsi rapidamente e migliorare continuamente la propria resilienza rappresenta il cuore della cybersecurity contemporanea: il Continuous Threat Exposure Management fornisce il quadro operativo – nonché gli strumenti tecnologici – per raggiungere questi obiettivi in modo strategico ed efficace.

Profilo Autore

Oltre venti anni di esperienza in consulenza e management.

Già Responsabile di Practice in Atos Origin e poi Lutech, Partner in Kyndryl, è oggi Responsabile di business, offerta, alliance e operation della BU “Cyber Security & Resiliency” di Itway.

È stato inoltre Founder di centri di Ricerca & Sviluppo e di Business Unit, nonché CISO.

Subject Matter Expert riconosciuto in Cyber Security IT e OT, Information Security, Business Continuity e Resiliency, Intelligence e Compliance, con esperienza in molteplici settori nel privato, pubblico e difesa, in Italia, Europa e Middle-East.

Speaker, docente da oltre 15 anni e autore di un libro di Information Security.

Profilo Autore

Alessio è un professionista versatile con un ricco background in management, consulenza e imprenditorialità. Prima di entrare in Skybox Security, Alessio ha lavorato presso Retelit come Chief Security Officer, dove ha svolto un ruolo cruciale nel migliorare la strategia di sicurezza dell’organizzazione. Le sue responsabilità includevano lo sviluppo di piani di gestione delle crisi e la valutazione di soluzioni specializzate nel campo della sicurezza informatica.

Ha inoltre ricoperto la carica di copresidente di un’associazione industriale globale focalizzata sui temi di rete, cloud ed automazione tecnologica.

Nella sua carriera Alessio ha ricoperto altri ruoli come Direttore della Corporate IT, dell’Ingegneria di Prevendita e delle Offerte e della Strategia IT Aziendale.

Nella sua carriera, iniziata ormai 25 anni fa, Alessio Fasano è noto anche per aver fondato e guidato Novustech come CEO per otto anni, fondato e guidato PA Maghreb in Marocco e per aver collaborato con Symantec.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/continuous-threat-exposure-management-e-cyber-risk-operation-center/


Digital sovereignty e Cybersecurity: Sfide e Strategie nell’Era Digitale

La digital sovereignty rappresenta oggi un concetto controverso che richiede un’analisi critica e bilanciata. Da un lato, emerge come risposta alla crescente dipendenza tecnologica dell’UE da fornitori esterni, in particolare USA e Cina. Dall’altro, diversi esperti sostengono che una vera sovranità digitale sia impossibile senza la collaborazione con i grandi player tecnologici.

Il Dibattito sulla Digital Sovereignty

Il Paradosso della Sovranità Digitale

Il concetto di digital sovereignty si trova oggi al centro di un complesso dibattito che evidenzia un paradosso fondamentale nella strategia tecnologica europea. Mentre l’Unione Europea cerca di affermare la propria autonomia digitale, emerge con crescente chiarezza una realtà contrastante: la vera indipendenza tecnologica potrebbe essere un obiettivo non solo difficile da raggiungere, ma potenzialmente controproducente nell’attuale panorama digitale globale.

I dati sono rivelatori: attualmente, una percentuale impressionante – il 92% – dei dati europei risiede nelle infrastrutture cloud di aziende statunitensi. Questa statistica non rappresenta solo un numero, ma riflette una dipendenza strutturale profonda dell’ecosistema digitale europeo da fornitori esterni, principalmente americani e cinesi. I giganti tecnologici come Microsoft, Amazon e Google non sono semplicemente fornitori di servizi, ma sono diventati pilastri fondamentali dell’infrastruttura digitale europea, fornendo servizi critici che vanno ben oltre il semplice storage di dati.

La questione si complica ulteriormente considerando la crescente complessità tecnologica del panorama digitale. La maggior parte delle organizzazioni europee, sia pubbliche che private, si trova a confrontarsi con una realtà in cui le competenze necessarie per gestire autonomamente la propria sicurezza informatica superano le loro capacità interne. Questa lacuna nelle competenze tecniche non può essere colmata semplicemente attraverso politiche di digital sovereignty, ma richiede un approccio più sfumato e collaborativo.

Il vero dilemma per l’Unione Europea risiede nel trovare un equilibrio sostenibile tra due esigenze apparentemente contrastanti: da un lato, la necessità di mantenere un certo grado di autonomia strategica nel dominio digitale; dall’altro, l’importanza di preservare e sviluppare forme di cooperazione internazionale che sono diventate essenziali per la sicurezza e l’innovazione tecnologica. Questo equilibrio richiede una rivalutazione del concetto stesso di digital sovereignty, verso un’interpretazione più nuancée che riconosca l’interdipendenza come una caratteristica intrinseca e potenzialmente vantaggiosa dell’era digitale.

Punti Critici del Dibattito:
  • Dipendenza Tecnologica: Il 92% dei dati europei risiede nei cloud di aziende USA;
  • Ruolo dei Big Tech: Aziende come Microsoft, Amazon e Google forniscono infrastrutture critiche;
  • Complessità Tecnologica: La maggior parte delle organizzazioni non ha le competenze per gestire autonomamente la sicurezza;
  • Equilibrio Necessario: Bilanciamento tra autonomia strategica e cooperazione internazionale.

Le Dimensioni della Sovranità Digitale

Di fronte alle sfide poste dall’attuale panorama digitale, diventa sempre più evidente la necessità di riconsiderare il concetto tradizionale di digital sovereignty, evolvendolo verso un approccio più dinamico e pragmatico. La trasformazione digitale globale sta ridefinendo le dinamiche di potere internazionali, richiedendo un ripensamento delle strategie di sicurezza nazionale e della governance dello spazio digitale.

In questo contesto, la Commissione Europea, guidata da Ursula von der Leyen, ha evidenziato come la padronanza delle tecnologie chiave – dal quantum computing all’intelligenza artificiale, dalla blockchain ai semiconduttori – sia fondamentale per il futuro dell’Unione. Tuttavia, questa aspirazione deve confrontarsi con una realtà in cui la cybersecurity e la resilienza digitale richiedono necessariamente la collaborazione tra settore pubblico e privato, superando i confini nazionali.

Il nuovo paradigma emergente suggerisce di concentrarsi non tanto sull’indipendenza tecnologica assoluta, quanto sulla creazione di un ecosistema digitale resiliente e affidabile. Questo approccio riconosce l’importanza di stabilire standard di sicurezza elevati come configurazione predefinita nei sistemi e nelle infrastrutture, piuttosto che come opzioni aggiuntive. Tale visione si allinea con la necessità di proteggere efficacemente i diritti fondamentali dei cittadini europei e garantire la sicurezza delle infrastrutture critiche.

La sovranità digitale, in questa nuova accezione, non si configura più come una barriera all’innovazione o alla collaborazione internazionale, ma come un framework per garantire che le tecnologie digitali operino in accordo con i valori e gli standard europei. Questo include la capacità di mantenere il controllo strategico sulle decisioni chiave in ambito tecnologico, pur rimanendo aperti alla collaborazione internazionale e all’innovazione globale. Tale approccio riflette una comprensione più matura delle dinamiche del mondo digitale, dove la resilienza si costruisce attraverso la cooperazione e l’adozione di standard elevati, piuttosto che attraverso l’isolamento tecnologico.

Infrastrutture Critiche e Controllo dei Dati

L’architettura della sovranità digitale si fonda su un complesso ecosistema di infrastrutture critiche interconnesse, la cui protezione rappresenta una sfida fondamentale per gli Stati moderni. Al cuore di questo sistema troviamo le reti di telecomunicazione, vere e proprie arterie digitali che, attraverso backbone nazionali e internazionali, garantiscono la connettività essenziale per il funzionamento delle società contemporanee.

L’evoluzione tecnologica ha portato alla creazione di data center sempre più sofisticati, vere e proprie fortezze digitali dove convergono elaborazione e archiviazione dei dati. Questi centri nevralgici sono complementati da infrastrutture cloud che, secondo recenti analisi, vedono una predominanza dei provider americani nel mercato europeo, con conseguenti implicazioni per la sicurezza e l’autonomia strategica dell’UE.

Particolarmente critica è la questione dell’autenticazione digitale e della crittografia, elementi fondamentali per garantire l’integrità e la confidenzialità delle comunicazioni. Questi sistemi rappresentano la prima linea di difesa contro minacce cyber sempre più sofisticate, in un contesto dove la guerra ibrida e gli attacchi informatici sono diventati strumenti comuni di confronto geopolitico.

La gestione e il controllo dei dati emergono come elementi cruciali in questa architettura. La localizzazione dei dati, tema al centro del dibattito sulla sovranità digitale europea, solleva questioni complesse sulla regolamentazione dei flussi transfrontalieri. Il Digital Markets Act e il Data Act europei rappresentano tentativi concreti di stabilire un framework normativo che bilanci la necessità di protezione dei dati con le esigenze di un’economia digitale globale. Questi strumenti normativi mirano a garantire non solo la protezione dei dati personali, già oggetto del GDPR, ma anche la sicurezza dei dati industriali e governativi, elementi sempre più strategici nell’economia digitale contemporanea.

L’approccio europeo alla gestione di queste infrastrutture critiche riflette una visione che cerca di bilanciare l’apertura necessaria per l’innovazione con la protezione degli interessi strategici dell’Unione, in un contesto globale caratterizzato da crescenti tensioni geopolitiche e competizione tecnologica.

Cybersecurity nel Contesto della Sovranità Digitale

Il panorama delle minacce cyber si è notevolmente evoluto, assumendo dimensioni preoccupanti con perdite economiche stimate in crescita del 15% annuo, raggiungendo gli 8 trilioni di dollari nel 2023. In particolare, il cybercrime ha sviluppato modelli operativi sempre più sofisticati. I ransomware, per esempio, si sono trasformati in veri e propri servizi strutturati (ransomware-as-a-service), rendendo gli attacchi più accessibili e diffusi. Le violazioni dei dati sensibili e gli attacchi di phishing continuano a rappresentare minacce significative, mentre gli attacchi alla supply chain digitale hanno dimostrato la vulnerabilità delle interconnessioni tra organizzazioni.

Particolarmente allarmante è l’evoluzione delle minacce statali. La guerra in Ucraina ha evidenziato come il cyberspazio sia diventato un teatro cruciale dei conflitti moderni, con attacchi cyber sincronizzati con operazioni militari tradizionali. Gli stati utilizzano sempre più frequentemente tecniche di guerra ibrida, combinando attacchi informatici con campagne di disinformazione. Lo spionaggio industriale e il furto di proprietà intellettuale rappresentano minacce costanti per l’innovazione e la competitività economica, mentre il sabotaggio delle infrastrutture critiche e l’interferenza nei processi democratici evidenziano la vulnerabilità delle società moderne alle offensive cyber.

Questa evoluzione delle minacce sottolinea l’importanza di un approccio coordinato alla cybersecurity, che vada oltre le tradizionali misure difensive per includere cooperazione internazionale, condivisione di intelligence e sviluppo di capacità di resilienza a livello sistemico.

Strategie e Soluzioni: L’Approccio Europeo

L’Unione Europea ha elaborato un quadro normativo e strategico articolato per affrontare le sfide della digitalizzazione e della sicurezza cyber, riflettendo una visione olistica che va oltre la semplice regolamentazione. Al centro di questa strategia si colloca il Cyber Resilience Act, un framework innovativo che stabilisce standard di sicurezza per i prodotti digitali, rappresentando un punto di svolta nell’approccio europeo alla cybersecurity.

Il Digital Services Act emerge come pilastro fondamentale per la regolamentazione delle piattaforme digitali, mirando a creare uno spazio online più sicuro e trasparente. Questa normativa si intreccia con il già consolidato GDPR, che ha ridefinito gli standard globali per la protezione dei dati personali e continua a influenzare le politiche di privacy a livello internazionale.

Di particolare rilevanza strategica è la Direttiva NIS2, che rafforza la sicurezza delle infrastrutture critiche e dei sistemi informativi europei. Questa direttiva risponde alla crescente complessità delle minacce cyber e alla necessità di una maggiore coordinazione tra gli Stati membri nella gestione dei rischi informatici.

L’European Chips Act rappresenta invece una risposta concreta alle vulnerabilità della catena di approvvigionamento tecnologico evidenziate dalla recente crisi dei semiconduttori. Questa iniziativa mira a rafforzare l’autonomia strategica europea nel settore dei microchip, cruciale per l’industria digitale e la sicurezza nazionale. L’obiettivo è portare la quota di produzione europea di semiconduttori al 20% del mercato globale entro il 2030, riducendo la dipendenza da fornitori esterni.

Questo approccio multidimensionale riflette la consapevolezza europea che la sicurezza e la sovranità digitale richiedono un equilibrio tra regolamentazione, sviluppo tecnologico e cooperazione internazionale, ponendo le basi per un ecosistema digitale più resiliente e autonomo, pur mantenendo apertura all’innovazione e alla collaborazione globale.

Iniziative Tecnologiche Europee

Nel quadro delle iniziative tecnologiche strategiche, l’Europa ha investito significativamente nello sviluppo di infrastrutture cloud sovrane, con il progetto Gaia-X come esempio emblematico. Tuttavia, come evidenziato da diversi esperti del settore, tra cui Alessio Butti, Sottosegretario di Stato alla presidenza del Consiglio con delega all’Innovazione, questa iniziativa sta mostrando significative criticità e rischia di naufragare nonostante le ambizioni iniziali. Questo insuccesso evidenzia la complessità delle sfide che l’Europa deve affrontare nel tentativo di creare alternative credibili ai provider extra-europei e solleva interrogativi sulla reale capacità di sviluppare una vera sovranità nel cloud computing.

La transizione verso sistemi quantum-safe assume particolare rilevanza nel contesto della sicurezza futura. Con l’avvento dei computer quantistici previsto per gli anni ’30, l’Europa sta investendo nella ricerca e sviluppo di sistemi crittografici resistenti agli attacchi quantistici. Questa preparazione anticipata è cruciale per proteggere le infrastrutture critiche e i dati sensibili dalle minacce future.

Parallelamente, la sicurezza delle reti 5G emerge come priorità strategica. L’approccio europeo si distingue per l’enfasi posta sulla sicurezza by design e sulla valutazione rigorosa dei fornitori di tecnologia, riflettendo la consapevolezza che le reti di nuova generazione costituiranno la spina dorsale dell’economia digitale.

Nel campo dell’intelligence cyber, l’Europa sta potenziando le proprie capacità attraverso lo sviluppo di centri di competenza e la creazione di reti di condivisione delle informazioni tra Stati membri. Questo sforzo coordinato mira a migliorare la capacità di identificare e rispondere alle minacce cyber in tempo reale.

La ricerca nel campo delle tecnologie crittografiche avanzate completa questo quadro di innovazione, con particolare attenzione allo sviluppo di soluzioni che garantiscano la sicurezza delle comunicazioni mantenendo al contempo la conformità con i valori e i principi europei di privacy e trasparenza.

Cooperazione Internazionale in ambito Cybersecurity

La dimensione internazionale della cybersecurity si sta rivelando sempre più cruciale in un contesto dove le minacce cyber non conoscono confini geografici. L’esperienza della guerra in Ucraina ha dimostrato come la cooperazione transnazionale sia fondamentale: le grandi aziende tecnologiche hanno giocato un ruolo determinante nel proteggere le infrastrutture critiche ucraine, bloccando attacchi cyber distruttivi e potenziando la resilienza attraverso il trasferimento dei sistemi in ambiente cloud.

La condivisione delle informazioni sulle minacce (threat intelligence) sta emergendo come elemento cardine della cooperazione internazionale. I provider cloud dominanti – Amazon, Microsoft e Google – possiedono una visibilità senza precedenti sulle infrastrutture degli avversari e sui loro modi operandi, permettendo di bloccare comunicazioni dannose e attivare sistemi di allerta precoce. Questa capacità di monitoraggio e risposta su scala globale sta ridefinendo il concetto stesso di sicurezza collettiva.

Gli accordi bilaterali e multilaterali stanno evolvendo per includere non solo gli attori statali tradizionali, ma anche il settore privato come partner strategico. Si sta sviluppando un nuovo modello di cooperazione che riconosce l’interdipendenza tra sicurezza nazionale e capacità tecnologiche private. Le esercitazioni congiunte di cybersecurity, che coinvolgono sia attori pubblici che privati, stanno diventando prassi comune per testare e migliorare la capacità di risposta coordinata agli incidenti.

Tuttavia, questa cooperazione solleva anche questioni complesse sulla dipendenza strategica da provider commerciali, come evidenziato dall’episodio della disattivazione delle comunicazioni satellitari durante i combattimenti attivi in Ucraina. Questi eventi sottolineano la necessità di bilanciare i benefici della cooperazione internazionale con la necessità di mantenere un certo grado di autonomia decisionale in situazioni critiche.

La dimensione internazionale comprende:

  • Accordi bilaterali e multilaterali;
  • Standard tecnici comuni;
  • Sharing di threat intelligence;
  • Coordinamento nelle investigazioni;
  • Esercitazioni congiunte di cybersecurity.

Il Contesto Italiano: Strategia Nazionale di Cybersicurezza

L’Italia sta sviluppando diverse iniziative d’avanguardia nel campo della cybersecurity, tra cui spicca il Polo Strategico Nazionale (PSN), un’infrastruttura cloud all’avanguardia progettata per gestire in modo sicuro e controllato i dati e i servizi critici della Pubblica Amministrazione. Il PSN rappresenta non solo un’innovazione tecnologica, ma un vero e proprio cambio di paradigma nella gestione della sicurezza dei dati pubblici, garantendo elevati standard di affidabilità e resilienza.

Nel panorama della risposta agli incidenti informatici, la rete dei Computer Security Incident Response Team (CSIRT) svolge un ruolo fondamentale. Questa struttura opera come un sistema nervoso distribuito per la cybersecurity nazionale, coordinando le risposte agli attacchi e condividendo informazioni critiche tra i vari attori del sistema. La sua efficacia si basa sulla capacità di reagire rapidamente alle minacce emergenti e di coordinare gli interventi su scala nazionale.

Un contributo significativo alla formazione di competenze specialistiche viene dal mondo accademico e dai centri di ricerca. Le università italiane, in collaborazione con l’ACN, stanno sviluppando programmi formativi innovativi nel campo della cybersecurity, mentre i centri di competenza, come CYBER 4.0, si concentrano sul trasferimento tecnologico e sulla formazione avanzata. Questi programmi sono cruciali per colmare il gap di competenze nel settore e per creare una nuova generazione di esperti in sicurezza informatica.

Particolarmente rilevante è anche il ruolo della Cyber Innovation Network, che sta creando un ecosistema dinamico per l’innovazione nel settore della cybersecurity, collegando startup, centri di ricerca e industria in un network integrato. Questa rete rappresenta un esempio concreto di come l’Italia stia cercando di sviluppare capacità autonome nel settore, promuovendo l’innovazione e il trasferimento tecnologico.

Sfide Specifiche del Contesto Italiano:

Il panorama italiano presenta alcune peculiarità:

  • Frammentazione del Tessuto Industriale: La predominanza di PMI richiede strategie di cybersecurity scalabili e accessibili;
  • Digital Divide: Persistono gap significativi tra regioni e generazioni nell’adozione digitale;
  • Dipendenza Tecnologica: Necessità di bilanciare l’integrazione europea con lo sviluppo di capacità nazionali.

Prospettive Future

Il panorama della sicurezza informatica sta attraversando una fase di profonda trasformazione, guidata da innovazioni tecnologiche che promettono di ridefinire i paradigmi della cybersecurity. In particolare, l’avvento del quantum computing, previsto per i primi anni ’30, sta già influenzando le strategie di sicurezza attuali. Come evidenziato dalla Commissione Europea nei documenti “Recommendation on a Coordinated Implementation Roadmap for the transition to Post-Quantum Cryptography“, la necessità di sviluppare sistemi crittografici quantum-safe è diventata una priorità per proteggere le infrastrutture critiche dalle potenziali minacce future.

L’intelligenza artificiale sta emergendo come strumento fondamentale per la cybersecurity, non solo per la detection delle minacce, ma anche per l’automazione delle risposte agli incidenti. Tuttavia, questa tecnologia presenta una dualità intrinseca: se da un lato offre strumenti potenti per la difesa, dall’altro può essere utilizzata anche per sviluppare attacchi più sofisticati, come evidenziato dai recenti sviluppi nel campo della generative AI.

Nel contesto dell’Internet of Things e dell’edge computing, la sicurezza si sta spostando sempre più verso i margini della rete. Questa evoluzione richiede un ripensamento delle architetture di sicurezza tradizionali, con un’enfasi crescente sulle architetture Zero Trust, dove ogni accesso viene verificato e autenticato, indipendentemente dalla sua provenienza.

La blockchain sta emergendo come tecnologia promettente per garantire l’integrità e la tracciabilità delle informazioni, particolarmente rilevante nel contesto della supply chain security. Tuttavia, le sfide legate alla scalabilità e all’efficienza energetica richiedono ancora soluzioni innovative.

Queste tendenze tecnologiche si intrecciano con l’evoluzione del quadro normativo e delle strategie di sovranità digitale, richiedendo un approccio olistico che bilanci innovazione tecnologica, sicurezza e conformità normativa. La sfida per il futuro sarà sviluppare soluzioni che possano adattarsi a questo panorama in rapida evoluzione, mantenendo al contempo la resilienza necessaria per proteggere le infrastrutture critiche e i dati sensibili.

Le tendenze emergenti includono quindi:
  • Quantum Computing e Post-Quantum Cryptography;
  • Intelligenza Artificiale per la cybersecurity;
  • Edge Computing e IoT Security;
  • Zero Trust Architecture;
  • Blockchain per la sicurezza.

Verso una Responsabilità Digitale

La nozione tradizionale di sovranità digitale sta mostrando i suoi limiti strutturali nel contesto tecnologico contemporaneo. L’aspirazione all’indipendenza tecnologica completa si rivela sempre più un’utopia, considerando che il 92% dei dati europei risiede attualmente nelle infrastrutture cloud di aziende statunitensi. Questa realtà evidenzia una dipendenza tecnologica profondamente radicata che non può essere semplicemente superata attraverso politiche protezionistiche.

La complessità delle infrastrutture digitali moderne richiede un ripensamento fondamentale dell’approccio alla sicurezza. Come dimostrato durante il conflitto in Ucraina, la protezione efficace delle infrastrutture critiche dipende sempre più dalla collaborazione tra attori pubblici e privati, spesso oltre i confini nazionali. Un approccio isolazionista alla cybersecurity rischia paradossalmente di indebolire la resilienza complessiva dei sistemi, privandoli delle competenze e delle risorse necessarie per contrastare minacce in continua evoluzione.

Emerge quindi la necessità di evolvere verso un nuovo paradigma di “responsabilità digitale”. Questo approccio riconosce che la sicurezza nel mondo digitale non può essere garantita da singoli attori o nazioni isolate, ma richiede una cooperazione strategica basata sulla fiducia e su standard condivisi. I grandi provider tecnologici, con la loro visibilità senza precedenti sulle minacce cyber e la loro capacità di implementare protezioni su scala globale, possono giocare un ruolo fondamentale in questo nuovo paradigma.

La responsabilità digitale si manifesta attraverso l’implementazione proattiva di misure di sicurezza robuste, non come optional ma come configurazione predefinita. Questo include l’adozione di pratiche come l’autenticazione multi-fattore, la crittografia avanzata e il monitoraggio continuo delle minacce. La gestione del rischio deve estendersi oltre i confini organizzativi tradizionali per includere l’intera catena di approvvigionamento digitale.

Per realizzare questa visione, è necessario un impegno coordinato da parte di tutti gli stakeholder. Le organizzazioni devono andare oltre la mera conformità normativa per adottare strategie di sicurezza comprehensive. I policy maker sono chiamati a facilitare la cooperazione pubblico-privata e a promuovere standard elevati di sicurezza, mentre i grandi provider tecnologici devono assumersi la responsabilità di proteggere l’ecosistema digitale nel suo complesso.

Il futuro della sicurezza digitale non risiede nell’isolamento ma nella costruzione di un ecosistema resiliente basato sulla responsabilità condivisa. Solo attraverso una collaborazione strategica che trascenda i confini nazionali e organizzativi sarà possibile affrontare efficacemente le sfide della sicurezza nell’era digitale.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/digital-sovereignty/


La tecnologie quantistiche sfidano la sicurezza informatica: tra minacce concrete e opportunità future

Nel panorama contemporaneo della sicurezza informatica, la progressiva evoluzione delle tecnologie quantistiche rappresenta una sfida dirompente ai paradigmi tradizionali della crittografia e della difesa cibernetica.

L’intervento al Forum ICT Security 2024 “Quando i computer quantistici romperanno la nostra crittografia?” di Alessandro Luongo, consulente e fondatore di Inveriant e ricercatore in quantum algorithms al CQT di Singapore (Centre for Quantum Technologies) – ha analizzato l’impatto delle tecnologie quantistiche sulla sicurezza informatica, approfondendo temi come la crittografia post-quantum e la valutazione del rischio quantistico.

Con un dottorato in algoritmi quantistici conseguito a Parigi, Alessandro è fondatore di Inveriant, una società research-driven di consulenza e R&D, con “26 anni di esperienza cumulativa nelle tecnologie quantistiche e 8 anni di ricerca e applicazione nella crittografia”. Inveriant si specializza nello sviluppo di software quantistico, algoritmi avanzati, e accompagna le aziende nell’adozione e valorizzazione delle nuove tecnologie. Per esempio, Inveriant ha collaborato con enti di ricerca governativi per offrire formazione e consulenza su temi legati alla sicurezza, con un’attenzione specifica alle minacce emergenti e agli attacchi quantistici.

tecnologie quantistiche e sicurezza informatica: Inveriant - quantum computing

Luongo ha evidenziato il crescente disorientamento riguardo alla sicurezza quantistica. Ci racconta di svariate conversazioni con profili di rilievo nell’ambito della cybersecurity e della difesa: “Continuo a leggere articoli sui computer quantistici che romperanno la crittografia che usiamo oggi… e non so cosa fare.” Secondo Alessandro questa preoccupazione riflette una più ampia confusione che permea il settore, dove, nonostante il clamore mediatico, “nessuno parla di concetti chiave come situational awareness e quantum risk assessment.“

Il relatore ha quindi richiamato l’attenzione sulla necessità di una valutazione più sistematica del rischio quantistico e di una preparazione strategica per affrontare questa nuova e crescente minaccia.

L’architettura quantistica: dai laboratori al cloud

I computer quantistici rappresentano un cambiamento paradigmatico nell’elaborazione delle informazioni: sfruttando le proprietà della meccanica quantistica, quali la sovrapposizione (superposition) e l’entanglement, questi dispositivi hanno il potenziale per risolvere problemi in maniera più efficiente rispetto ai computer classici, ad un costo computazionale ridotto.

Alessandro ha spiegato come la pratica dell’elaborazione quantistica sia già una realtà nei laboratori, portando ad esempio la ricerca in qubit (l’unità di calcolo fondamentale dei computer quantistici) di tipo “superconducting” svolta presso il Center for Quantum Technologies. I computer quantistici verranno utilizzati come “acceleratori esterni”: i computer classici delegheranno i calcoli più complessi ai dispositivi quantistici, che li eseguiranno rapidamente, restituendo i risultati all’elaboratore classico. Alcuni computer quantistici sono disponibili già oggi nel cloud:

  • Microsoft Azure Quantum
  • Google Quantum AI
  • IBM Quantum
  • Amazon Braket (parte della suite AWS).

Questi provider offrono una varietà di tecnologie differenti per la realizzazione dei qubit, adottando architetture e approcci differenti per massimizzare le capacità computazionali quantistiche. Tali soluzioni faciliteranno non solo la ricerca scientifica avanzata ma anche la diffusione di applicazioni commerciali che richiedono ad oggi una capacità di calcolo estremamente elevata, aprendo nuove prospettive per l’innovazione.

L’algoritmo di Shor: la minaccia concreta

Una delle svolte più significative nella sicurezza crittografica è rappresentata dall’algoritmo sviluppato da Peter W. Shor nel 1994. Questo algoritmo utilizza i computer quantistici per fattorizzare numeri interi di grandi dimensioni, compromettendo direttamente i sistemi crittografici basati su RSA e curve ellittiche (ECC).

“Voi mi dite 15 e io vi dico 3×5, voi mi dite 21 e io vi dico 7×3”, ha esemplificato Luongo, per poi sottolineare come questo “gioco” matematico diventi di fatto impraticabile per i computer classici quando i numeri in questione raggiungono centinaia di cifre. L’algoritmo di Shor rende possibile questa fattorizzazione in maniera efficiente, mettendo così a rischio la sicurezza delle comunicazioni digitali attuali. Infatti, per decifrare una chiave RSA a 2048 bit, le specifiche tecniche richiedono un circuito di “circa 8 miliardi di gate e circa 6.000 qubit logici”. Inveriant, in una sua collaborazione, è riuscita a ridurre il numero di gate necessari del 3.4%.

Tuttavia i qubit che costruiamo il laboratorio presentano delle imperfezioni, soffrendo di errori e “rumori” (noti come noisy qubits, o qubit fisici). I qubit sono infatti estremamente vulnerabili a interferenze esterne, che possono alterare o distruggere le informazioni quantistiche. Per affrontare queste problematiche, si rende necessaria la correzione degli errori: un layer intermedio che protegge le informazioni quantistiche da fenomeni come la decoerenza e il rumore quantistico, permettendo di passare da qubit fisici a qubit logici.

Questo porta a un incremento considerevole nel numero di qubit richiesti per garantire la corretta esecuzione dell’algoritmo; alcune stime indicano che potrebbero essere necessari fino a “20 milioni di qubit” per portare a termine un attacco. Tuttavia, la comunità scientifica — Inveriant compresa — e’ alla ricerca di idee e metodi per diminuire il numero di qubit e risorse necessari.

Di conseguenza, sebbene l’algoritmo di Shor sia teoricamente in grado di compromettere i sistemi crittografici attuali, Alessandro ha chiarito che i limiti tecnologici dei computer quantisti contemporanei ne impediscono ancora l’applicazione su larga scala.tecnologie quantistiche e sicurezza informatica: Crypto fallout year - quantum computing

Tuttavia è plausibile che, con l’avanzare delle tecnologie, questi attacchi possano diventare praticabili prima del previsto, configurando una minaccia concreta per la sicurezza globale. E’ quindi di vitale importanza per le organizzazioni tenere traccia dello sviluppo delle tecnologie quantistiche, in modo da poter monitorare la minaccia costantemente.

Il fattore tempo e la correzione degli errori

La correzione degli errori è un aspetto cruciale per garantire la precisione e la robustezza dei calcoli nei computer quantistici. L’implementazione della correzione degli errori richiede però l’utilizzo di numerosi qubit fisici per rappresentare un singolo qubit logico, aumentando di vari ordini di grandezza le risorse computazionali necessarie. La sfida non consiste, quindi, solo nel costruire qubit stabili ma anche nel saper gestire la loro interazione, nonché correggere gli errori che inevitabilmente si verificano durante i calcoli.

Le tecnologie per l’implementazione dei qubit variano e ciascuna presenta requisiti diversi per la correzione degli errori. Alessandro ha sottolineato come il miglioramento delle tecniche di correzione degli errori e l’aumento del numero di qubit disponibili rappresentino aspetti fondamentali per il progresso della computazione quantistica, potendo ridurre significativamente le difficoltà operative attuali.

La minaccia “Store Now, Decrypt Later”

Una preoccupazione immediata è rappresentata dagli attacchi “store now, decrypt later”. Questa strategia implica l’archiviazione del traffico crittografato attuale, in attesa che i computer quantistici futuri possano decriptarlo.tecnologie quantistiche e sicurezza informatica: store now decript later - quantum computing

Il relatore ha sottolineato che, sebbene oggi i dati siano protetti da crittografia robusta, potrebbero essere vulnerabili nel momento in cui la potenza computazionale quantistica sarà sufficientemente avanzata: “Dovete capire se i dati che state proteggendo avranno bisogno di confidenzialità e/o autenticità del dato nell’anno in cui i computer quantistici saranno disponibili”.

Un’ulteriore considerazione riguarda la discrezione con cui gli attori malevoli potrebbero adottare tecnologie avanzate; è improbabile che un threat actor riveli pubblicamente la sua capacità di utilizzare computer quantistici per attaccare la crittografia, il che implica che la valutazione del rischio debba includere la possibilità di minacce non rilevate e la conseguente necessità di adottare soluzioni crittografiche post-quantum.

Tecnologie quantistiche: applicazioni positive e casi studio

Nonostante le minacce evidenziate nell’intervento, le tecnologie quantistiche offrono anche notevoli opportunità in una vasta gamma di settori.

Un significativo caso riportato nella presentazione ha riguardato un modello di quantum network intrusion detection sviluppato in una collaborazione tra Inveriant, Centre for Quantum Technologies, e studenti e ricercatori del Politecnico di Milano: i risultati hanno mostrato le condizioni per cui i computer quantistici hanno la capacità di eseguire il training di modelli di machine learning per la rilevazione di intrusioni di rete in tempi significativamente più brevi rispetto ai metodi classici.tecnologie quantistiche e sicurezza informatica: quantum network intrusion detection Inveriant - quantum computing

Alessandro ha poi citato la sua esperienza di collaborazione con un’agenzia governativa per migliorare le capacità degli attacchi quantistici rivolti alla crittografia RSA-2048 e alla crittografia a curve ellittiche, che ha portato a sviluppare Krest: una soluzione per la quantum situational awareness. Questo strumento consente alle organizzazioni di valutare il loro rischio quantistico e di pianificare adeguatamente la transizione verso soluzioni più sicure, preparandosi alle future sfide in ambito crittografico.

tecnologie quantistiche e sicurezza informatica: Krest quantum situational awareness Inveriant - quantum computing

Prospettive future e collaborazioni

Condividendo alcuni dati – secondo le previsioni di Gartner la crittografia RSA diventerà “insicura entro il 2029” e “completamente compromessa entro il prossimo decennio”, mentre il NIST stima che sarà considerata insicura entro il 2030. Tuttavia questi modelli sono opachi, non tengono in considerazione le necessità dell’utente e sono raramente aggiornati man mano che le tecnologie quantistiche evolvono e migliorano nel tempo. Per questo soluzioni di quantum situational awareness sono necessarie per minimizare i rischi ed i costi di transizione a soluzioni post-quantum.

Il relatore ha sottolineato l’importanza di preparare la transizione verso le tecnologie post-quantum e di essere affiancati da team di esperti aggiornati sul tema, evidenziando come non si tratti solo una questione tecnologica bensì di un vero cambiamento culturale nel modo in cui si percepiscono i rischi e si affronta la sicurezza informatica.

Le organizzazioni devono sviluppare una roadmap per implementare soluzioni crittografiche post-quantum e investire nella formazione del personale, coinvolgendo gli esperti del settore nello sviluppo di soluzioni innovative; in merito Alessandro ha invitato alla collaborazione su una vasta gamma di progetti, come per esempio la ricerca di quantum algorithms applicata al machine learning e all’artificial intelligence.

In conclusione dell’intervento, è stata quindi ribadita la necessità di una cooperazione globale per affrontare le sfide emergenti del quantum computing: la ricerca e lo sviluppo devono essere sostenuti da una comunità internazionale di esperti, stakeholder e organizzazioni capaci di lavorare insieme per garantire che la sicurezza informatica sia adeguatamente preparata all’avvento dell’era quantistica.

Una costante collaborazione tra industria, governo ed entità accademiche sarà cruciale per costruire soluzioni resilienti e sfruttare al meglio le opportunità offerte dalle tecnologie quantistiche.

Profilo Autore

I am a quantum algorithms researcher at the Centre for Quantum Technologies (CQT) in the National University of Singapore (NUS). I received a PhD in quantum machine learning from the Institut de Recherche en Informatique Fondamentale (IRIF) in Paris.

I am dedicated to developing state-of-the-art quantum algorithms. My work focuses on applying these algorithms to real-world challenges in machine learning, finance, and cybersecurity, with the goal of surpassing the performances of classical computers. Beyond my passion for theory, I actively collaborate with the industry. I believe that this collaboration not only enriches my work, highlighting the importance of the theoretical aspects, but also advances practical application and the expectations of quantum computing in meaningful ways.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/tecnologie-quantistiche-sicurezza-informatica/


La Nuova Era della Cybersecurity: Resilienza, Intelligenza Artificiale e Protezione dei Dati

La sicurezza informatica rappresenta un asse portante per la sostenibilità e l’innovazione delle imprese nell’economia contemporanea: è quanto emerso dall’intervento “Cyber Resiliency and Artificial Intelligence for a Secure Future” tenuto da Pierpaolo Ali (Director Southern Europe, OpenText Cybersecurity) e Vito Volpini (Security Solution Architect, OpenText Cybersecurity) durante il Forum ICT Security 2024.

L’intervento ha evidenziato come l’assenza di solide infrastrutture informatiche non solo rischi di compromettere la crescita aziendale ma possa mettere a repentaglio la stessa sopravvivenza delle organizzazioni, limitando la loro capacità di operare in modo affidabile e sicuro.

In tale prospettiva la cybersecurity va intesa come un fattore abilitante per il business, in quanto necessaria a garantire la sicurezza delle transazioni, la protezione dei dati e la crescita economica complessiva.

Guarda il l’intervento completo:

[embedded content]

Data Economy e Platform Economy

Pierpaolo Ali ha esordito ricordando come il 2024 sia stato aperto dalla Settimana della Privacy, iniziativa che mette in luce l’importanza cruciale dei dati personali e aziendali in un’economia sempre più fondata sulle informazioni.

La privacy non integra solo un requisito regolamentare, rappresentando un asset strategico nel contesto dell’attuale data economy in cui i dati e le applicazioni sono il fondamento di nuovi modelli di business. La transizione dalla data economy alla platform economy è già evidente nella nostra quotidianità: che si tratti di sport, intrattenimento, servizi di ristorazione o pianificazione di viaggi, la centralità delle piattaforme digitali è ormai un dato di fatto.

Ali ha richiamato una ricerca del Politecnico che mostra come la capitalizzazione delle principali aziende sia cambiata radicalmente negli ultimi vent’anni, con l’unica eccezione di Microsoft, che ha saputo mostrare particolari capacità di innovazione e adattamento.

Nel 2023 il termine “Platform” ha registrato quasi 6 miliardi di ricerche su Google, seguito da “Innovation” (con 2 miliardi di ricerche) e “Agile” (circa 500.000). Questi dati indicano chiaramente l’interesse crescente verso le piattaforme digitali e i temi dell’innovazione, divenuti elementi imprescindibili nel contesto economico contemporaneo.

Cybersecurity: l’Intelligenza Artificiale come Forza Disruptive

L’intelligenza artificiale (AI) si va imponendo come una delle tecnologie più influenti e trasformative del nostro tempo. L’esempio di ChatGPT, che ha raggiunto un milione di utenti in soli cinque giorni dal suo rilascio (rispetto ai 10 mesi impiegati da Facebook e ai 24 di Twitter), dimostra che l’AI sta già ridefinendo il nostro modo di vivere, lavorare e concepire la tecnologia.

“L’84% dei dirigenti ritiene che l’AI possa migliorare significativamente l’esperienza del cliente” ha affermato Ali, evidenziando inoltre che le previsioni economiche relative all’AI indicano un impatto di circa 4.5 trilioni di dollari sul PIL globale, con una crescente domanda di figure professionali altamente specializzate in questo settore.

L’AI non si limita a migliorare l’efficienza operativa, offrendo anche potenzialità rivoluzionarie in ambito scientifico: l’estensione dell’aspettativa di vita fino a 120 anni e il contributo nella lotta al cambiamento climatico rappresentano solo alcune delle “promesse” di questa tecnologia.

Tuttavia – come ogni tecnologia potente – l’AI presenta anche rischi significativi, tanto da essere classificata tra le principali minacce del 2024, subito dopo i disastri ambientali.

Al riguardo è diventato fondamentale il concetto di reality protection, poiché la capacità dell’AI di generare contenuti sempre più indistinguibili dalla realtà aumenta esponenzialmente i rischi di disinformazione, facilitando la possibilità di condurre attacchi informatici sofisticati.

L’Evoluzione delle Minacce e la Risposta Strategica

Oggi l’aumento esponenziale degli attacchi informatici e dei data breach richiedono una security posture sempre più attenta e proattiva.

A fronte della crescente complessità delle minacce, anche la carenza di competenze specialistiche rappresenta una criticità fondamentale: diventa perciò essenziale adottare un approccio improntato alla security by design in tutti i processi aziendali, collaborando con partner tecnologici capaci di offrire soluzioni integrate di sicurezza e governance.

OpenText si pone come partner strategico delle imprese garantendo la protezione delle loro risorse, applicazioni e dati ovunque essi si trovino, attraverso un approccio zero trust supportato da una gestione avanzata della sicurezza che è in grado di salvaguardare anche la supply chain.

“Senza sicurezza non c’è crescita” – ha ricordato Pierpaolo Ali – “perché la sicurezza è ciò che consente la libertà di operare nel mercato globale, scambiare dati e far prosperare il business”. Questo è il motivo per cui OpenText si impegna costantemente nella definizione e implementazione delle soluzioni di sicurezza del futuro.

La Direttiva NIS2 e la centralità della Resilienza

Con l’introduzione della direttiva NIS2, si fa ancora più evidente l’importanza di collaborare con partner tecnologici che supportino le aziende nell’adozione di misure di sicurezza adeguate.

OpenText si pone come leader in questo ambito, offrendo visibilità estesa sugli eventi di sicurezza e capacità predittive per anticipare potenziali attacchi, nonché strumenti avanzati per incrementare la resilienza aziendale.

La resilienza, infatti, è il pilastro su cui si basa la cybersecurity del futuro. Le organizzazioni hanno bisogno di una sicurezza che renda più difficoltosi gli attacchi e garantisca la continuità operativa anche durante gli incidenti, adattando dinamicamente le strategie di difesa mediante l’impiego di motori di AI non supervisionati.

Pierpaolo Ali ha sottolineato che la cybersecurity non è soltanto un aspetto tecnico, ma un elemento chiave per ogni organizzazione: “La nostra strategia integra tecnologie avanzate e resilienza organizzativa, consentendo alle aziende di adattarsi in tempo reale ai mutamenti nel contesto delle minacce”.

Oltre a incrementare la protezione di dati e infrastrutture, infatti, un approccio proattivo alla sicurezza genera fiducia in clienti e partner, creando un vantaggio competitivo duraturo per le imprese.

Sicurezza Predittiva e Machine Learning

Vito Volpini ha proseguito l’intervento approfondendo l’importanza della sicurezza predittiva, spiegando come in questo ambito l’AI giochi un ruolo cruciale: “Utilizzando modelli di machine learning non supervisionati, possiamo identificare anomalie e possibili attacchi prima che si concretizzino, migliorando il livello complessivo di sicurezza e riducendo drasticamente i tempi di risposta”, ha spiegato.

Grazie a queste tecnologie avanzate – che utilizza già da oltre un decennio – OpenText è in grado di adattare costantemente le difese informatiche alle minacce emergenti, assicurando una risposta sempre più tempestiva e proattiva.

Applicazioni pratiche: il Caso del Settore Sanitario

Nella seconda parte dell’intervento è stato illustrato come le soluzioni di OpenText possano tradursi in applicazioni pratiche per la protezione dei dati, anche in settori particolarmente sensibili.

“La tecnologia deve apportare miglioramenti tangibili alle aziende, alle loro operazioni e ai diritti dei cittadini, tra cui quello alla protezione dei propri dati personali e sanitari”, ha osservato Volpini. Citando proprio il caso della sanità, il relatore ha evidenziato come i dati sanitari stiano diventando un obiettivo ricorrente degli attacchi informatici: ciò in ragione del loro crescente valore economico, nonché di un livello di protezione spesso inferiore rispetto ad altri settori.Cybersecurity, report ENISA sugli attacchi contro il settore sanitario - Cyber Resiliency and Artificial Intelligence for a Secure Future, OpenText

Un recente report ENISA conferma che gli attacchi contro il settore sanitario sono in aumento, principalmente a causa dell’alto valore dei dati e delle vulnerabilità esistenti nei relativi sistemi.

In Italia, l’Agenzia per la Cybersicurezza Nazionale (ACN) ha documentato le gravi conseguenze di tali attacchi: dall’esfiltrazione di dati sensibili, con potenziale compromissione della loro integrità, fino al temporaneo blocco dei servizi, che può avere effettii sulla salute o addirittura sulla vita dei pazienti.Cybersecurity, report Agenzia per la Cybersicurezza Nazionale (ACN) sul settore sanitario - Cyber Resiliency and Artificial Intelligence for a Secure Future, OpenText

“I dati sanitari sono preziosi non solo per i criminali interessati a venderli, ma anche per il potere di ricatto che conferiscono. Le limitazioni di budget, il timore di compromettere l’accessibilità ai dati e l’assenza di tecnologie che bilancino sicurezza e usabilità sono le principali ragioni per cui il settore sanitario è particolarmente vulnerabile.” La necessità di disporre di un inventario accurato dei rischi è cruciale: “Molte organizzazioni non sanno cosa devono proteggere o quali sono i rischi connessi ai loro dati. Questa mancanza di consapevolezza rappresenta una vulnerabilità critica”, ha affermato Volpini.

Le soluzioni OpenText aiutano ad affrontare questo scenario grazie all’impiego di tecnologie avanzate: un esempio è Voltage Fusion, che offre una dashboard per la valutazione del rischio in tempo reale utilizzando metriche basate su livelli di rischio generali, conformità normativa e contesti specifici del settore sanitario per fornire una visione complessiva delle minacce e consentire risposte immediate.Cybersecurity, Voltage Fusion per la protezione del dato - Cyber Resiliency and Artificial Intelligence for a Secure Future, OpenText

Voltage Secure Data, invece, rappresenta un’innovativa tecnologia data-centrica che permette di cifrare e hashare i dati mantenendo il loro formato originale, così da garantire sia piena conformità normativa sia compatibilità con le piattaforme esistenti, riducendo significativamente il security gap.
Questa soluzione consente di utilizzare i dati in forma protetta senza comprometterne l’usabilità, permettendo agli operatori sanitari di accedere rapidamente alle informazioni critiche nel rispetto delle normative vigenti, come il GDPR e la NIS2.

“Il nostro obiettivo è consentire alle organizzazioni di adottare un approccio olistico alla sicurezza, basato su una gestione del rischio consapevole e su tecnologie di protezione avanzate”, ha concluso Volpini.

Conclusioni

L’intervento ha evidenziato come le aziende debbano aggiornare la propria postura di sicurezza per fronteggiare la crescente pervasività delle minacce informatiche. Oggi la cybersecurity va intesa come fattore abilitante, che permette al business di prosperare in un contesto sempre più dominato dalla centralità di dati e informazioni.

Questa evoluzione può essere più semplice se ci si affida a partner qualificati che forniscano alle organizzazioni tecnologie all’avanguardia per proteggere i propri asset, agevolando anche la conformità alle normative di settore.

Nell’attuale panorama di rischio, una particolare e preoccupante evoluzione riguarda gli attacchi contro il comparto sanitario: in merito urgono interventi che mettano in sicurezza dati e infrastrutture, tutelando i diritti dei pazienti nonché la privacy delle informazioni sensibili.

L’adozione delle soluzioni OpenText può incrementare il livello di protezione dei dati e migliorare la resilienza operativa delle strutture sanitarie, minimizzando il grave rischio di interruzioni dei servizi essenziali a seguito di attacchi informatici.

Profilo Autore

Con oltre 20 anni di esperienza nell’ambito della Cyber Security, Pierpaolo Alì è un Executive di OpenText che ha ricoperto varie posizioni di crescente responsabilità in diverse aziende multinazionali.

Nella sua attuale posizione manageriale, è Director Cybersecurity per il Sud Europa, Francia, Belgio e Lussemburgo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-resilienza-ai/


Cyber Resilience Act: Un Nuovo Strumento per la Sicurezza Digitale nell’UE

Cos’è il Cyber Resilience Act (EU CRA)? E perché me ne dovrei occupare? Il Cyber Resilience Act, presentato dalla Commissione Europea nel settembre 2022, ma esecutivo dal 10 Dicembre 2024 è un regolamento che intende stabilire norme comuni per la sicurezza dei prodotti e dei servizi connessi alle tecnologie informatiche. Sembra tutto corretto, ma sarà facile da Implementiare? Il dibattito iniziato deve continuare perché riguarda tutti.

“Easy to Learn, Hard to Master”: il Cyber Resilience Act (EU CRA), una sfida difficile per i produttori.

Nel contesto dell’era digitale in cui viviamo, la sicurezza informatica è diventata una priorità fondamentale per la protezione delle infrastrutture critiche, dei dati sensibili e della privacy dei cittadini. Con l’aumento delle minacce cibernetiche, che spaziano dagli attacchi ransomware agli exploit software, l’Unione Europea ha compreso la necessità di introdurre misure normative più robuste per garantire una difesa più solida contro queste sfide. È in questo scenario che si inserisce il Cyber Resilience Act (EU CRA), un’iniziativa legislativa che mira a rafforzare la resilienza delle infrastrutture digitali europee e a tutelare meglio i consumatori e le aziende.

Cos’è il Cyber Resilience Act (EU CRA)?

Il Cyber Resilience Act, presentato dalla Commissione Europea nel settembre 2022 ed in vigore dal 2024, è un regolamento che intende stabilire norme comuni per la sicurezza dei prodotti e dei servizi connessi alle tecnologie informatiche. L’obiettivo principale del CRA è quello di migliorare la sicurezza e la protezione delle infrastrutture digitali europee, riducendo la superficie di attacco attraverso il rafforzamento dei requisiti di sicurezza per i dispositivi e i software venduti nell’UE. In altre parole, il regolamento vuole garantire che i prodotti digitali immessi sul mercato europeo siano progettati, sviluppati e gestiti con una resilienza intrinseca contro le minacce cibernetiche.

Gli Obiettivi del Cyber Resilience Act

Il CRA ha diversi obiettivi chiave che mirano a creare un ecosistema digitale più sicuro e resistente alle minacce cibernetiche:

  1. Migliorare la sicurezza dei prodotti connessi: L’atto stabilisce che tutti i prodotti e servizi connessi (dai dispositivi IoT alle applicazioni software) siano progettati con la sicurezza integrata fin dall’inizio, non come un’idea aggiunta successivamente. Questo approccio, noto come “security by design”, implica che la sicurezza sia parte integrante del ciclo di vita del prodotto.
  2. Ridurre i rischi derivanti dalle vulnerabilità: Il CRA mira a limitare l’introduzione di vulnerabilità nel software e nei dispositivi, obbligando i produttori a fornire aggiornamenti di sicurezza tempestivi e regolari. I produttori saranno inoltre tenuti a reagire rapidamente alle vulnerabilità critiche.
  3. Responsabilità e trasparenza: Il regolamento stabilisce obblighi di trasparenza riguardo le politiche di gestione della sicurezza da parte delle aziende, inclusa la segnalazione delle vulnerabilità. I produttori saranno obbligati a informare le autorità competenti in caso di violazioni della sicurezza.
  4. Migliorare la protezione dei consumatori e delle PMI: Con l’aumento delle minacce cibernetiche, le piccole e medie imprese (PMI) e i consumatori sono spesso i più vulnerabili. Il CRA mira a garantire che anche questi attori, che potrebbero non avere le risorse per difendersi adeguatamente, possano beneficiare di dispositivi e software più sicuri.
  5. Promuovere la cooperazione tra Stati membri: Il CRA cerca di creare un quadro normativo armonizzato in tutta l’UE, affinché i prodotti digitali rispettino standard di sicurezza simili in tutti gli Stati membri. Questo non solo riduce il rischio di frammentazione delle leggi, ma facilita anche l’adozione di pratiche di sicurezza comuni.

Cyber Resilience Act: obiettivi

Serviva una nuova normativa?

Il nuovo Regolamento che ricordo essere diventato attivo ed esecutivo dal 10 dicembre 2024, seppur completamente in esercizio dal 2027, avrà degli effetti a partire da 18 mesi dall’entrata in vigore.

Il Regolamento si affianca alle seguenti normative:

  • Direttiva (UE) 2022/2555: La direttiva NIS2 (Network and Information Systems Directive 2) stabilisce nuove misure di sicurezza informatica per rafforzare la resilienza delle infrastrutture critiche nell’Unione Europea, imponendo obblighi più severi per le imprese e le amministrazioni pubbliche al fine di prevenire e rispondere efficacemente a minacce cibernetiche in continuo aumento.
  • Legge 105/2019: Conosciuta anche come “Legge sul Perimetro di sicurezza nazionale cibernetica”, stabilisce le misure per la protezione delle infrastrutture digitali critiche in Italia, imponendo obblighi di sicurezza informatica per le aziende che operano in settori strategici, al fine di prevenire e mitigare i rischi derivanti da attacchi cibernetici a livello nazionale.
  • Legge 90/2024: introduce disposizioni per il rafforzamento della sicurezza cibernetica in Italia, integrando e aggiornando il quadro normativo per proteggere le infrastrutture critiche e i sistemi informativi da minacce digitali sempre più complesse e pervasive.
  • Legge 138/2024: riguarda l’adeguamento delle normative italiane in materia di sicurezza cibernetica, con particolare attenzione alla protezione delle infrastrutture critiche e al rafforzamento delle misure di prevenzione e risposta agli attacchi informatici a livello nazionale.

Cyber Resilience Act: NIS, Supply chain e CRAAi lettori meno attenti potrebbe apparire che il Regolamento vada in sovrapposizione con le leggi già vigenti sul settore. Tuttavia, si affianca ed integra le leggi ed i regolamenti estendendo i concetti legati alla CYBER SECURITY ai PRODUTTORI e coinvolgendo gli utenti finali, in buna sostanza i consumatori.
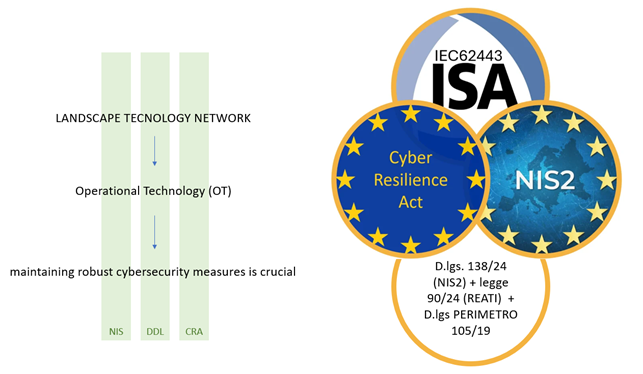
Cyber Resilience Act: operation technology OT

Le Implicazioni per i Produttori e i Consumatori

Il Cyber Resilience Act avrà un impatto significativo sia sui produttori di dispositivi e software, sia sugli utenti finali.

Impatti sui Produttori

I produttori di dispositivi e applicazioni digitali dovranno rispettare requisiti rigorosi per la sicurezza dei loro prodotti. Ciò includerà:

  • Sicurezza per tutto il ciclo di vita: I produttori dovranno garantire che i loro dispositivi o software siano sicuri sin dal momento della progettazione e che possano essere aggiornati e mantenuti sicuri durante l’intero ciclo di vita del prodotto.
  • Gestione delle vulnerabilità: Le aziende dovranno sviluppare meccanismi di gestione per individuare, correggere e informare tempestivamente riguardo le vulnerabilità. La segnalazione delle vulnerabilità alle autorità competenti diventerà una necessità legale.
  • Obbligo di aggiornamenti di sicurezza: I produttori saranno obbligati a fornire aggiornamenti di sicurezza tempestivi per affrontare le minacce emergenti e garantire la protezione contro nuovi exploit.
  • Requisiti di documentazione: Sarà richiesto un livello maggiore di documentazione riguardo i test di sicurezza effettuati sui prodotti, nonché informazioni su come vengono gestite le vulnerabilità.

Impatti sui Consumatori

I consumatori trarranno vantaggio dalla maggiore sicurezza dei prodotti acquistati. Grazie al CRA, i dispositivi IoT e i software saranno progettati per essere più sicuri e facili da aggiornare, riducendo i rischi derivanti da vulnerabilità note. Inoltre, i consumatori saranno più informati riguardo la sicurezza dei prodotti, poiché le etichette di conformità alla sicurezza diventeranno un requisito obbligatorio per determinati prodotti.

Le piccole e medie imprese, che spesso non dispongono delle risorse per difendersi da attacchi cibernetici sofisticati, beneficeranno delle misure di protezione imposte dal regolamento. In tal modo, si ridurranno le disuguaglianze in termini di sicurezza digitale tra grandi imprese e PMI.

Le Sfide del Cyber Resilience Act

Nonostante i benefici, il Cyber Resilience Act presenta alcune sfide pratiche per l’attuazione. Una delle principali difficoltà risiede nel garantire che tutti i prodotti venduti nell’UE siano conformi agli standard di sicurezza. Ciò implica una stretta sorveglianza e una cooperazione efficace tra le autorità competenti di tutti gli Stati membri.

Inoltre, alcune piccole imprese potrebbero trovare difficoltoso adattarsi ai nuovi requisiti normativi, poiché potrebbero non avere le risorse necessarie per implementare pratiche di sicurezza avanzate o per aggiornare continuamente i loro prodotti.

Un problema enorme di cui non si parla è quello legato ai prodotti IT/OT/IOT/SOFTWARE basati sull’OPEN SOURCE.

Da un anno dopo molto clamore non se ne parla più, ma l’attenzione sarà massima sul settore, specialmente perché nei prodotti industriali, sono moltissimi gli oggetti IT/OT basati su software open source.

Il Cyber Resilience Act avrà un impatto significativo anche sui produttori di SOFTWARE open source, poiché introduce requisiti di sicurezza più stringenti per i prodotti software immessi sul mercato dell’Unione Europea, inclusi quelli open source. Sebbene il EU-CRA sia principalmente orientato verso i produttori di software commerciali, alcuni dei suoi obblighi, come quelli riguardanti la gestione dei rischi, l’implementazione di aggiornamenti di sicurezza e la segnalazione delle vulnerabilità, si applicano anche a chi sviluppa software open source.

Gli sviluppatori di software open source gestiscono la sicurezza, il patching e la trasparenza del prodotto rispetto ad alcuni prodotti commerciali, gli impatti sulla comunità potrebbero essere devastanti. Sebbene il CRA non imponga gli stessi obblighi per ogni tipo di software open source (in particolare per quelli non destinati a usi professionali o aziendali), il suo impatto si sentirà più forte nelle comunità che sviluppano software utilizzato in contesti critici o commerciali. I produttori di software open source dovranno pertanto adattarsi a queste nuove normative, in particolare se il loro software è integrato in soluzioni aziendali o infrastrutture sensibili.

Conclusione

Il Cyber Resilience Act rappresenta un passo fondamentale nella costruzione di un’Unione Europea più sicura e resiliente agli attacchi informatici. Se da un lato impone nuove responsabilità e obblighi ai produttori, dall’altro offre agli utenti finali maggiore protezione contro le minacce cibernetiche. La sua adozione potrebbe segnare un cambiamento significativo nella gestione della sicurezza digitale, influenzando positivamente l’intero ecosistema tecnologico europeo.

Il regolamento, una volta implementato, potrebbe diventare un modello a livello globale, ispirando altre giurisdizioni a rafforzare le proprie normative sulla sicurezza informatica. Se applicato correttamente, il CRA non solo migliorerà la sicurezza dei dispositivi digitali, ma contribuirà anche a costruire una cultura della cybersicurezza più forte e diffusa.

Il panorama per i produttori sarà facile da capire ma difficile da padroneggiare, come citavano i primi videogiochi…Cyber Resilience Act: Sicurezza Digitale

Profilo Autore

Efrem Zugnaz, opera nel settore IT da più di venticinque anni. Attualmente si occupa di PRIVACY e diritti digitali, in ambito Autostradale ed in gruppi Privacy Europei. Fondatore del progetto WEBPREPPING che da dieci anni promuove il survivalismo digitale per la società civile, la scuola e le istituzioni. Ricercatore e sviluppatore di software, esperto di tecnologie Centralizzate, Tecnologo e divulgatore di Internet dagli albori avendo passato molte fasi storico-tecnologiche ora si occupa di portare in maniera gratuita a quanti possibile buone prassi ed informazioni per i cittadini digitali, con lo scopo di alimentare una infosfera etica e corretta, ma soprattutto psicologicamente ecologica. Appassionato di privacy e crittografia in Rete, collabora a progetti di software libero. Fellow del Centro Studi Hermes Trasparenza e Diritti Umani Digitali è anche membro di associazioni di Sicurezza e Tecnologie Cloud. Collabora con diverse scuole ed università e ha partecipato come relatore a numerosi congressi nazionali e internazionali, affianca alla professione l’attività di formazione rivolta a professionisti, pubbliche amministrazioni, istituzioni, società sportive nel campo dell’informatica giuridica e in particolare diritto ai diritti digitali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-resilience-act-sicurezza-digitale/


Living-off-the-Land Binaries (LOLBins) negli attacchi fileless: Analisi Tecnica e Implicazioni per la Sicurezza

L’utilizzo dei Living-off-the-Land Binaries (LOLBins) emerge come una metodologia particolarmente insidiosa, che sfrutta binari legittimi del sistema operativo per condurre attività malevole eludendo i tradizionali sistemi di rilevamento. Il panorama delle minacce informatiche sta evolvendo rapidamente verso tecniche sempre più sofisticate di evasione e persistenza, con gli attacchi fileless che rappresentano una delle sfide più significative per i sistemi di sicurezza moderni.

Fondamenti Tecnici e Meccanismi di Attacco

I Living-off-the-Land Binaries rappresentano un sofisticato paradigma di attacco che sfrutta l’infrastruttura nativa dei sistemi operativi moderni. Questi binari, oltre a essere firmati digitalmente dai produttori di software legittimi, godono di privilegi elevati e accesso diretto alle API di sistema critiche. La loro legittimità intrinseca permette di bypassare i controlli di integrità del codice e le whitelist applicative.

L’architettura tecnica degli attacchi basati su LOLBins si articola su diversi livelli di sofisticazione. Al livello più basso, troviamo l’abuso delle funzionalità native dei binari come certutil.exe, che oltre alle sue funzioni legittime di gestione certificati, può essere utilizzato per il download e la decodifica di payload malevoli. A un livello intermedio, gli attaccanti sfruttano le capacità di scripting di binari come wscript.exe e cscript.exe per eseguire codice arbitrario mantenendo un profilo di processo legittimo.

La vera innovazione tecnica risiede nell’orchestrazione di questi binari attraverso tecniche di process hollowing e code injection. Gli attaccanti utilizzano LOLBins come rundll32.exe per iniettare shellcode direttamente nella memoria di processi legittimi, sfruttando le API di Windows come CreateRemoteThread() e VirtualAllocEx(). Questo approccio permette di mantenere una presenza persistente nel sistema senza lasciare artefatti sul filesystem.

Un aspetto particolarmente insidioso riguarda l’abuso delle funzionalità di diagnostica e amministrazione remote. Binari come winrm.exe e winrs.exe, progettati per la gestione remota di Windows, vengono utilizzati per stabilire connessioni crittografate legittime che possono fungere da canali di comando e controllo (C2). Questi canali risultano particolarmente difficili da rilevare poiché utilizzano protocolli standard come WS-Management, completamente legittimi in un contesto enterprise.

Gli attaccanti hanno anche sviluppato tecniche avanzate di offuscamento dei comandi, sfruttando le variabili d’ambiente e la concatenazione di parametri per nascondere le loro reali intenzioni. Un esempio significativo è l’uso di mshta.exe per l’esecuzione di codice HTML Application (HTA) che può incorporare script JScript o VBScript offuscati, rendendo l’analisi statica del codice estremamente complessa.

L’evoluzione di queste tecniche ha portato allo sviluppo di frameworks automatizzati che orchestrano multiple catene di LOLBins, adattando dinamicamente le loro strategie in base alle difese incontrate. Questi frameworks implementano sofisticati meccanismi di fallback e tecniche di evasione del monitoring basate sul context switching tra diversi LOLBins, rendendo il rilevamento degli attacchi ancora più complesso.

Architettura degli Attacchi Fileless

L’architettura degli attacchi fileless basati su LOLBins rappresenta un esempio sofisticato di weaponizzazione dell’infrastruttura nativa dei sistemi operativi. Questa metodologia si articola in una complessa struttura multilivello che sfrutta la catena di esecuzione dei processi legittimi per massimizzare l’evasione dei sistemi di sicurezza.

La fase di Initial Access implementa tecniche avanzate di memory-only execution attraverso l’abuso di COM objects e Windows Script Host. Gli attaccanti sfruttano regsvr32.exe con il parametro /i:scriptlet.dll per eseguire codice remoto mediante COM Surrogate (dllhost.exe), creando un processo apparentemente legittimo che non genera alerting. In alternativa, mshta.exe viene utilizzato per interpretare file HTA remoti, permettendo l’esecuzione di codice JavaScript o VBScript direttamente in memoria attraverso il motore di scripting mshtml.dll.

Durante la fase di Execution, gli attaccanti implementano sofisticate tecniche di process injection e DLL sideloading. Il binario rundll32.exe viene spesso impiegato per caricare DLL malevole sfruttando la Search Order Hijacking, mentre l’utility Background Intelligent Transfer Service (bits) facilita il download stealth di payload attraverso connessioni HTTP/HTTPS legittime. Un aspetto cruciale di questa fase è l’utilizzo di Windows Management Instrumentation (wmic.exe) per l’esecuzione remota di comandi e la raccolta di informazioni di sistema, sfruttando le sue capacità native di querying e automation.

La persistenza viene implementata attraverso diversi vettori tecnici che sfruttano i meccanismi nativi di Windows:

Windows Registry AutoStart Extensibility Points (ASEPs) vengono manipolati attraverso reg.exe e powershell.exe, creando chiavi di registro che puntano a script offuscati o DLL legittime modificate. Gli attaccanti sfruttano particolarmente i percorsi come HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run e le chiavi di AppInit_DLLs.

WMI Event Subscription viene implementata attraverso wmic.exe e mofcomp.exe, creando __EventFilter, __EventConsumer e __FilterToConsumerBinding permanenti. Questi oggetti WMI permettono l’esecuzione automatica di codice in risposta a specifici eventi di sistema, risultando particolarmente difficili da rilevare e rimuovere.

Scheduled Tasks vengono create utilizzando schtasks.exe con parametri specifici per mascherare l’attività malevola come manutenzione di sistema. Gli attaccanti sfruttano la capacità di queste attività pianificate di eseguire script PowerShell o comandi cmd.exe con privilegi elevati, spesso implementando tecniche di trigger temporali randomizzati per evitare pattern detection.

Gli attaccanti implementano anche tecniche di Defense Evasion specifiche per ogni fase:

  • Nell’Initial Access, utilizzano COM objects per bypassare Application Whitelisting
  • Durante l’Execution, implementano tecniche di Process Hollowing e DLL Search Order Hijacking
  • Nella fase di Persistence, sfruttano legitimate scripting frameworks e native Windows utilities

Questa architettura stratificata permette agli attaccanti di mantenere una presenza persistente nel sistema target minimizzando la footprint su disco e rendendo estremamente complessa l’identificazione e la remediation dell’intrusione.

Tecniche Avanzate di Evasione degli EDR

Gli Endpoint Detection and Response (EDR) rappresentano l’ultima linea di difesa contro gli attacchi sofisticati, ma le tecniche basate su LOLBins hanno sviluppato metodologie estremamente raffinate per eludere questi sistemi di protezione. L’efficacia di queste tecniche risiede nella loro capacità di manipolare i meccanismi di monitoraggio degli EDR sfruttando le legittime funzionalità del sistema operativo.

Metodologie Avanzate di Bypass EDR

L’evasione degli EDR si articola attraverso diverse strategie sofisticate che sfruttano le limitazioni intrinseche dei sistemi di monitoraggio:

Process Tampering e Hook Evasion: Gli attaccanti implementano tecniche di unhooking delle API di sistema per eludere il monitoraggio degli EDR. Questo processo prevede la ricostruzione delle tabelle IAT (Import Address Table) e la sostituzione degli hook installati dall’EDR con le versioni originali delle API di sistema. Il binario ntdll.dll viene spesso mappato in memoria da una copia pulita per evitare gli hook a livello di user-mode.

Parent Process ID Spoofing: Attraverso la manipolazione delle strutture EPROCESS e delle API come NtCreateProcessEx, gli attaccanti possono falsificare il PPID di processi malevoli, facendoli apparire come figli di processi legittimi come explorer.exe o services.exe. Questa tecnica sfrutta le limitazioni dei sistemi EDR nel correlare accuratamente le relazioni tra processi.

DLL Search Order Manipulation: Gli attaccanti sfruttano le peculiarità del meccanismo di caricamento delle DLL di Windows per iniettare codice malevolo in processi legittimi. Questa tecnica prevede il posizionamento strategico di DLL malevole in percorsi che hanno precedenza nell’ordine di ricerca rispetto alle locazioni standard del sistema, permettendo l’hijacking del flusso di esecuzione senza modificare il processo target.

Atom Bombing e Window Message Injection: Tecniche avanzate di code injection che sfruttano il meccanismo delle Windows Atoms e dei messaggi di sistema per iniettare shellcode in processi remoti. Queste metodologie aggirano i controlli tradizionali degli EDR poiché utilizzano meccanismi di comunicazione inter-processo legittimi.

Thread Execution Hijacking: Gli attaccanti implementano tecniche di suspend e resume dei thread legittimi per iniettare codice malevolo nel contesto di esecuzione esistente. Questa metodologia risulta particolarmente efficace poiché non richiede la creazione di nuovi thread, riducendo significativamente la visibilità dell’attacco.

Stack-Based Buffer Overflow in Protected Processes: Sfruttamento di vulnerabilità di buffer overflow in processi protetti per eseguire codice arbitrario eludendo i meccanismi di protezione degli EDR. Questa tecnica sfrutta le limitazioni dei sistemi EDR nel monitorare efficacemente le operazioni di memoria all’interno di processi considerati trusted.

Tecniche Avanzate di Offuscamento

L’offuscamento del codice malevolo rappresenta un elemento cruciale nelle strategie di evasione degli EDR:

Encrypted String Staging: Implementazione di tecniche di string encryption a runtime che prevengono l’analisi statica e dinamica del codice. Le stringhe vengono decrittate solo al momento dell’esecuzione, utilizzando algoritmi di cifratura personalizzati che variano ad ogni esecuzione.

Control Flow Flattening: Tecniche di obfuscation che alterano il flusso di controllo del codice, rendendo estremamente complessa l’analisi statica e dinamica. Questa metodologia prevede la trasformazione del codice in una struttura switch-case complessa che nasconde il reale flusso di esecuzione.

Memory Region Manipulation: Tecniche sofisticate di manipolazione delle regioni di memoria che includono:

  • Modifica dinamica dei permessi delle pagine di memoria
  • Utilizzo di regioni di memoria non standard
  • Implementazione di tecniche di self-modifying code
  • Sfruttamento delle caratteristiche della Translation Lookaside Buffer (TLB)

Contromisure EDR e Evoluzione delle Tecniche

Gli EDR stanno evolvendo per contrastare queste tecniche attraverso:

  • Implementazione di hook a livello kernel
  • Monitoraggio delle modifiche alle strutture di sistema critiche
  • Analisi comportamentale avanzata basata su machine learning
  • Correlazione degli eventi di sistema in tempo reale

Tuttavia, gli attaccanti continuano a sviluppare nuove metodologie di evasione, creando una costante corsa agli armamenti tra sistemi di difesa e tecniche di attacco.

Case Study: Operation ShadowHammer

Un esempio significativo dell’uso sofisticato di LOLBins è rappresentato dall’operazione ShadowHammer, dove gli attaccanti hanno utilizzato una combinazione di binari legittimi per compromettere la supply chain software. L’attacco ha sfruttato:

  • certutil.exe per il download di payload secondari
  • regsvr32.exe per l’esecuzione di DLL malevole
  • schtasks.exe per la persistenza
  • wmic.exe per la raccolta di informazioni di sistema

L’analisi forense ha rivelato come gli attaccanti abbiano concatenato multiple chiamate a LOLBins per eludere il rilevamento, creando una complessa catena di esecuzione che ha permesso loro di operare indisturbati per mesi.

Strategie Avanzate di Mitigazione e Difesa

La protezione contro gli attacchi basati su LOLBins necessita di un framework di difesa stratificato che integri tecnologie avanzate di prevenzione, rilevamento e risposta. L’approccio moderno alla mitigazione si basa su una comprensione approfondita delle tecniche di attacco e su metodologie di difesa adattive.

Hardening Avanzato dell’Infrastruttura

L’hardening dell’infrastruttura richiede l’implementazione di controlli granulari a diversi livelli del sistema:

Microservices Segmentation: Implementazione di politiche di microsegmentazione che isolino i workload critici e limitino la superficie di attacco disponibile per i LOLBins. Questo approccio prevede:

  • Configurazione di policy basate su identità per l’accesso alle risorse
  • Implementazione di network policy per il controllo del traffico east-west
  • Isolamento dei componenti critici attraverso namespace dedicati

Process Token Security: Rafforzamento dei meccanismi di controllo dei token di processo attraverso:

  • Rimozione dei privilegi non necessari dai token di accesso
  • Implementazione di mandatory integrity controls
  • Configurazione di session isolation per processi critici
  • Limitazione della propagazione dei token attraverso i processi child

Monitoring Evoluto e Detection

Il monitoring moderno integra tecnologie avanzate di rilevamento con sistemi di analisi predittiva:

Runtime Memory Analysis: Implementazione di tecniche avanzate di analisi della memoria che includono:

  • Scanning continuo delle regioni di memoria eseguibili
  • Analisi delle modifiche alle strutture kernel critiche
  • Monitoraggio delle alterazioni alle page tables
  • Rilevamento di tecniche di code injection avanzate

Process Genealogy Tracking: Implementazione di sistemi di tracciamento delle relazioni tra processi che considerino:

  • Analisi delle catene di parentela dei processi
  • Monitoraggio delle modifiche ai token di sicurezza
  • Tracking delle operazioni di handle inheritance
  • Rilevamento di tecniche di process spoofing

Defensive Instrumentation

L’instrumentazione difensiva prevede l’implementazione di sensori avanzati e meccanismi di telemetria:

Kernel Callback Registration: Implementazione di callback kernel per il monitoraggio di:

  • Creazione e terminazione di processi
  • Caricamento di moduli kernel
  • Modifiche al registro di sistema
  • Operazioni di file system
  • Accessi alla memoria di processo

API Hooking Defense: Sviluppo di meccanismi di protezione degli hook che includano:

  • Validazione dell’integrità degli hook installati
  • Monitoraggio delle modifiche alle tabelle IAT/EAT
  • Protection delle strutture critiche del kernel
  • Rilevamento di tentativi di unhooking

Response Automation

L’automazione della risposta agli incidenti integra tecnologie di orchestrazione e remediation:

Automated Process Containment: Implementazione di sistemi automatici di contenimento che:

  • Isolano processi sospetti in sandbox dedicate
  • Limitano dinamicamente i privilegi dei processi
  • Implementano policy di network isolation
  • Eseguono snapshot forensi automatizzati

Threat Hunting Automation: Sviluppo di procedure automatizzate di threat hunting che includano:

  • Analisi comportamentale basata su machine learning
  • Correlazione di eventi multi-source
  • Profilazione automatica delle attività di processo
  • Identificazione di pattern di attacco emergenti

Controlli preventivi

I controlli preventivi si basano su tecnologie di nuova generazione:

Code Flow Integrity: Implementazione di meccanismi di protezione del flusso di esecuzione:

  • Control Flow Guard avanzato
  • Return Flow Guard
  • Indirect Branch Tracking
  • Stack Protection

Memory Safety Enhancements: Rafforzamento della sicurezza della memoria attraverso:

  • Dynamic Memory Permission Management
  • Guard Pages Implementation
  • Stack Canary Protection
  • Heap Allocation Protection

Continuous Security Posture Assessment

La valutazione continua della postura di sicurezza include:

Security Configuration Analytics: Analisi continua delle configurazioni di sicurezza:

  • Valutazione automatica delle policy di hardening
  • Monitoraggio delle deviazioni dalla baseline
  • Identificazione delle vulnerabilità nella configurazione
  • Assessment della superficie di attacco

Threat Intelligence Integration: Integrazione di feed di threat intelligence per:

  • Aggiornamento dinamico delle regole di detection
  • Identificazione di nuovi pattern di attacco
  • Adattamento automatico delle policy di sicurezza
  • Correlazione con indicatori di compromissione noti

Tendenze Future e Evoluzione delle Minacce

L’evoluzione degli attacchi basati su LOLBins sta seguendo diverse direzioni preoccupanti:

Automazione e Orchestrazione

Gli attaccanti stanno sviluppando framework automatizzati che orchestrano l’uso di multiple LOLBins in modo dinamico, adattando le tecniche di attacco in base alle difese incontrate. Questo approccio rende gli attacchi più difficili da rilevare e bloccare.

Integrazione con Altre Tecniche

Si osserva una crescente integrazione tra l’uso di LOLBins e altre tecniche avanzate di attacco, come:

  • Lateral Movement attraverso protocolli legittimi
  • Data Exfiltration mediante canali di comunicazione trusted
  • Persistence attraverso meccanismi di sistema legittimi

Conclusioni e Raccomandazioni

La minaccia rappresentata dagli attacchi fileless basati su LOLBins continua a evolversi, richiedendo un costante aggiornamento delle strategie di difesa. La comprensione approfondita di queste tecniche di attacco e l’implementazione di adeguate contromisure sono essenziali per mantenere un’efficace postura di sicurezza nell’evoluto panorama delle minacce informatiche.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/living-off-the-land-binaries-lolbins/


La Remediation nella Sicurezza Informatica: sfide e prospettive

Veronica Leonardi (Chief Marketing Officer e Investor Relator di Cyberoo) ha preso parte al 22° Forum ICT Security con l’intervento “Oggi tutti parlano di identificazione delle minacce, ma della remediation chi se ne occupa?”, affrontando un aspetto spesso trascurato nel panorama della sicurezza informatica: la “remediation”.

Mentre l’attenzione generale tende a focalizzarsi sulla rilevazione delle minacce, la relatrice ha sottolineato l’importanza critica delle attività di risposta e mitigazione degli incidenti, evidenziando le sfide inerenti alla gestione della remediation nonché la centralità di un approccio strutturato e collaborativo.

La Filiera della Detection e della Risposta agli Incidenti di Sicurezza Informatica

L’intervento ha messo in luce quanto sia cruciale una riflessione approfondita sulla sicurezza informatica, concentrandosi sull’intero processo che include la detection e la risposta agli incidenti.

Guarda il video completo dell’intervento:

[embedded content]

La relatrice ha ricordato come l’attuale contesto di sicurezza sia caratterizzato da una complessità crescente delle reti e degli ambienti digitali. Di conseguenza, se in passato l’impiego di soluzioni verticali – quali le protezioni endpoint o i firewall – poteva risultare sufficiente per tutelare gli asset aziendali, oggi queste misure non rappresentano più una risposta adeguata alle minacce informatiche.

Remediation nella Sicurezza Informatica: Detection e Risposta agli Incidenti di Sicurezza Informatica

Richiamando quanto già teorizzato da Sun Tzu ne L’arte della guerra, ha quindi ribadito come in ogni tempo una valida strategia difensiva debba basarsi sui medesimi princìpi: ossia conoscere sé stessi e i propri avversari, così da poter anticipare le loro mosse e individuare tempestivamente le migliori risposte.

I tre Pilastri della Cybersecurity moderna

Da tempo il settore IT soffre di una cronica carenza di personale e molte aziende italiane tendono sempre più verso l’outsourcing. In tale contesto, le organizzazioni devono poter contare su alcuni elementi fondamentali per affrontare in maniera efficace le sfide della cybersecurity.

Al riguardo la relatrice ha individuato tre pilastri imprescindibili:

  1. una tecnologia “agnostica” ad elevato tasso di sofisticazione, capace di raccogliere e analizzare i dati mediante intelligenza artificiale e machine learning;
  2. professionisti altamente specializzati in grado di comprendere le dinamiche degli attacchi e definire le necessarie azioni mitigative;
  3. un processo continuo e attivo 24 ore su 24, poiché il cybercrime non conosce pause.

Questi tre pilastri si traducono in tre fasi operative fondamentali: detection, analisi e remediation.

La Sfida della Remediation

Cyberoo, attraverso i propri servizi di Managed Detection and Response (MDR), gestisce oltre 700 clienti in Italia e all’estero.

Nonostante l’importante impegno profuso nella fase di detection, l’esperienza insegna che al contrario la remediation si traduce spesso in un processo caotico, nel quale è richiesto un significativo intervento umano.

Dopo aver individuato e analizzato una minaccia, infatti, per passare alla remediation sono richieste competenze specifiche interne all’organizzazione, insieme a una collaborazione sinergica con i diversi partner che gestiscono porzioni delle infrastrutture e che potrebbero risultare coinvolti nell’attacco.

L’esistenza di meccanismi di coordinamento tra tutte le parti coinvolte, disponibili 24 ore su 24, è quindi essenziale per garantire una risposta tempestiva; come ha ricordato la relatrice, “più siamo proattivi e più siamo protetti”.

Modalità di attuazione della Remediation

La seconda parte dell’intervento ha approfondito le due principali modalità di attuazione della remediation, ovvero la “catena del soccorso” e la “automatic remediation”.

L’automatic remediation è un’opzione valida per l’isolamento di server compromessi o per la blacklist di IP malevoli, ma non è applicabile in tutte le situazioni; inoltre, i rischi che comporta in termini di possibili interruzioni della continuità operativa ne scoraggiano spesso l’adozione.

Remediation nella Sicurezza Informatica: attuazione della remediation, ovvero la "catena del soccorso"

La catena del soccorso implica invece un approccio collaborativo tra il Security Operations Center (SOC), il cliente e i partner coinvolti, seguendo schemi predefiniti – come il MITRE ATT&CK – all’obiettivo di mappare le operazioni necessarie, per garantire che ciascuna attività sia gestita da una figura con responsabilità ben definite e che i relativi contatti siano sempre aggiornati.

Remediation nella Sicurezza Informatica: La catena del soccorso implica invece un approccio collaborativo tra il Security Operations Center (SOC), il cliente e i partner coinvolti

La Cybersecurity è un processo Continuo e Dinamico

Nel contesto odierno la cybersecurity non deve più essere concepita semplicemente come un prodotto o un servizio, bensì come processo dinamico e continuo: una vera e propria “filiera certificata” che includa tutte le diverse fasi, partendo dalla detection per arrivare alla remediation.

Il successo della remediation è a sua volta strettamente correlato alla capacità di sviluppare un piano ben strutturato, costantemente aggiornato e capace di adattarsi all’evoluzione delle minacce.

La relatrice ha concluso evidenziando che per affrontare le attuali sfide di sicurezza è fondamentale andare oltre la tecnologia, chiedendosi sempre chi si occuperà della remediation e in che modo tale processo verrà effettivamente implementato.

Profilo Autore

Veronica Leonardi si è laureata in Ingegneria Gestionale presso il Politecnico di Milano e ha completato i suoi studi con un Master in Marketing e Comunicazione alla SDA Bocconi.

Nel 2014 ha ricoperto il ruolo di Web Consulente Marketing in LYB e nel 2016 entra in Henkel div. Beauty Care come Marketing Specialist, dove ha curato i Piani di Lancio del i principali prodotti della divisione.

È entrata in Cyberoo nel 2018 come membro esecutivo del CDA e Chief Marketing Officer & Investor Relator, occupandosi del posizionamento di mercato, dello sviluppo del brand e del coordinamento di tutte attività di marketing e comunicazione dell’azienda.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/remediation-sicurezza/


Quantum Technologies – La Seconda Rivoluzione Quantistica tra opportunità e sfide

Durante il Forum ICT Security 2024, Lorenzo Pupillo – Senior Associate Research Fellow e Head of the Cybersecurity presso il Center for European Policy Studies (CEPS) – ha esaminato la trasformazione in atto nell’intervento “La governance delle quantum technologies: sfide etiche e di policy” descrivendo come il panorama tecnologico contemporaneo sia caratterizzato da una trasformazione profonda e radicale: l’avvento della seconda rivoluzione quantistica.

Rappresentando un salto paradigmatico rispetto al passato, la seconda rivoluzione quantistica è stata descritta non solo come avanzamento tecnologico ma come una rivoluzione destinata a rimodellare l’intera società, influenzando profondamente i nostri modi di vivere e di lavorare.

Guarda il video completo dell’intervento:

[embedded content]

Potenziale delle Quantum Technologies

Come afferma l’esperto del CEPS, le Quantum Technologies “cambieranno il mondo come lo conosciamo, non solo accelerando i processi esistenti ma aprendo la strada a possibilità finora inimmaginabili”.Quantum Technologies - quantum markets

Il quantum parallelism consente infatti di eseguire calcoli in modo radicalmente diverso rispetto ai computer classici, riducendo a pochi minuti tempi di elaborazione che in passato avrebbero richiesto mesi o anni; lo storico dibattito tra Einstein e Bohr sulla natura della meccanica quantistica ha contribuito a porre le premesse teoriche per questa nuova fase, con il fondamentale contributo di Bohr alla convalida dei principi quantistici.

Questa capacità di elaborazione massiva ha il potenziale per risolvere problemi estremamente complessi, migliorando significativamente settori quali la logistica, l’intelligenza artificiale e la ricerca scientifica avanzata.

Tra i dati citati da Pupillo spiccano le previsioni McKinsey secondo le quali il mercato delle Quantum Technologies potrebbe valere 1,3 trilioni di dollari entro il 2035, riflettendone l’impatto rivoluzionario su settori chiave come la sanità, la finanza e l’energia.

Applicazioni nella Sanità e nella Sostenibilità ambientale

Citando alcuni importanti esempi di applicazioni concrete, il relatore ha illustrato come i computer quantistici promettano di trasformare radicalmente il processo di scoperta di nuovi farmaci: la capacità di simulare interazioni molecolari complesse consentirà infatti di sviluppare nuovi farmaci in una frazione del tempo richiesto oggi, con implicazioni rivoluzionarie per il trattamento di malattie attualmente incurabili.

Ciò potrebbe portare a progressi significativi nella cura di patologie come il cancro o le malattie neurodegenerative, offrendo terapie personalizzate basate sulla genetica individuale dei pazienti.

Le Quantum Technologies potrebbero contribuire anche alla lotta contro il cambiamento climatico, ottimizzando la cattura del carbonio e permettendo di sviluppare nuovi materiali per l’energia pulita con un’efficienza senza precedenti, così da facilitare la transizione verso un’economia sostenibile; inoltre i computer quantistici potrebbero migliorare significativamente la previsione dei modelli climatici, consentendo una risposta più tempestiva ed efficace alle emergenze ambientali.

Applicazioni nel settore finanziario

Il settore finanziario sta già preparandosi per l’era quantistica, con le principali istituzioni che investono massicciamente nella transizione verso sistemi post-quantum.

Le simulazioni di portafoglio quantistiche promettono di rivoluzionare la gestione del rischio, mentre nuovi algoritmi potrebbero prevedere tendenze di mercato con una precisione senza precedenti.

La capacità di analizzare enormi quantità di dati e di identificare pattern nascosti con una velocità e una precisione mai viste prima potrebbe trasformare radicalmente il settore finanziario, portando a una gestione più efficace del rischio e a nuove opportunità di investimento.

Comunicazione Quantistica e Sicurezza

Pupillo ha evidenziato che la comunicazione quantistica, basata sulle proprietà uniche dei fotoni, promette di creare reti di comunicazione intrinsecamente sicure.

Quantum Technologies e cybersecurityIl principio di indeterminazione di Heisenberg – che stabilisce l’impossibilità di misurare contemporaneamente e con estrema esattezza le proprietà che definiscono lo stato di una particella elementare senza alterarla. Di conseguenza, ogni tentativo di intercettazione lascerebbe infatti un’impronta indelebile, rendendo la comunicazione quantistica il “Santo Graal” della sicurezza informatica.

In futuro potremmo immaginare che comunicazioni governative, transazioni finanziarie e persino sistemi di messaggistica personale saranno assistiti da un livello di sicurezza mai visto prima, riducendo drasticamente il rischio di attacchi informatici e intercettazioni.

Sfide della Rivoluzione Quantistica

Nonostante il suo potenziale rivoluzionario, la rivoluzione quantistica comporta anche sfide monumentali.

Al riguardo il relatore ha ricordato come ci sia oggi una convergenza tra i produttori di computer quantistici nel considerare disponibili all’inizio della prossima decade i computer quantistici in grado di compromettere gli attuali algoritmi di criptazione,

Con oltre 90 miliardi di dispositivi che dipendono dalla crittografia per proteggere i dati sensibili coinvolti nei loro servizi – tra cui messaggistica e transazioni bancarie – il rischio è di natura sistemica; sebbene le istituzioni finanziarie stiano già prendendo provvedimenti, la transizione verso sistemi crittografici quantum-safe potrebbe richiedere fino a 12 anni, un periodo che potrebbe rivelarsi insufficiente per prevenire una crisi di sicurezza su larga scala.

Competizione geopolitica e Vulnerabilità

Il relatore ha evidenziato come la competizione globale per il “primato quantistico” stia ridisegnando gli equilibri geopolitici mondiali.

Ad oggi l’Europa mantiene una posizione di leadership in ambiti come le tecnologie criogeniche e fotoniche, con paesi come Germania, Finlandia e Paesi Bassi in prima linea.

Tuttavia la dipendenza critica da fornitori non europei, soprattutto nel settore della microelettronica, rappresenta una vulnerabilità strategica: ciò ha portato all’adozione di politiche di controllo delle esportazioni in Stati come Spagna, Regno Unito, Germania e Stati Uniti, che impongono restrizioni sul trasferimento di Quantum Technologies verso paesi terzi in base a valutazioni di sicurezza nazionale.

La corsa al primato quantistico sta altresì alimentando un aumento degli investimenti in ricerca e sviluppo, nonché un’intensa attività diplomatica volta a stabilire alleanze strategiche.

In particolare la Cina ha compiuto progressi significativi in questo settore, investendo massicciamente in infrastrutture e competenze per raggiungere la leadership quantistica, aumentando così la pressione sugli altri attori globali.

Disuguaglianze globali negli Investimenti

Pupillo ha evidenziato come anche la distribuzione geografica degli investimenti quantistici riveli un quadro preoccupante di disuguaglianza globale.distribuzione equa delle Quantum Technologies - quantum effort worldwide

Mentre infatti Nord America, Europa e Asia orientale guidano l’innovazione con investimenti significativi, Africa e America Latina rischiano di rimanere indietro.

Nonostante le recenti iniziative in Brasile e Sudafrica rappresentino segnali positivi, tale divario è ancora rilevante e rischia di ampliare ulteriormente le disuguaglianze globali, creando una spaccatura tra i paesi che hanno accesso alle Quantum Technologies e quelli che ne sono esclusi.

È necessario un impegno internazionale per promuovere una distribuzione equa delle Quantum Technologies, attraverso investimenti mirati e collaborazioni intercontinentali che consentano anche ai paesi in via di sviluppo di prendere parte a questa rivoluzione.

Divario nelle Competenze Quantistiche

Un aspetto cruciale – ma spesso sottovalutato – è il divario nelle competenze quantistiche.

Il mondo delle quantum technologies soffre di una carenza di professionisti qualificati, nonché di una significativa sottorappresentazione di donne e minoranze: tale mancanza di diversità non è solo una questione di giustizia sociale, rappresentando un ostacolo concreto allo sviluppo del settore.

Per di più la domanda di competenze quantistiche sta crescendo esponenzialmente, con previsioni che indicano un deficit critico nei prossimi anni se non verranno adottate azioni correttive immediate. Università e istituti di ricerca stanno cercando di colmare il divario offrendo programmi specifici in Quantum Technologies, ma il processo è lento e richiede un impegno coordinato da parte di governi, industrie e istituzioni educative.

Senza una forza lavoro diversificata e adeguatamente preparata, ha ricordato il relatore, rischiamo di non poter sfruttare appieno le potenzialità di questa rivoluzione.quantum skill gaps - quantum technologies

Implicazioni etiche

Le implicazioni etiche delle Quantum Technologies sono profonde e complesse.

Ad esempio, la possibilità di utilizzare computer quantistici per modificare il genoma umano solleva interrogativi etici fondamentali: fino a che punto è lecito utilizzare una tale potenza di calcolo per alterare il DNA umano? Quali potrebbero essere le conseguenze sociali e morali di una manipolazione genetica su larga scala?

Inoltre l’integrazione con l’intelligenza artificiale, attraverso il quantum machine learning, potrebbe portare a sistemi decisionali autonomi di una complessità finora inimmaginabile. Tali sistemi potrebbero prendere decisioni critiche senza alcun intervento umano, sollevando importanti questioni riguardo alla responsabilità e alla trasparenza.

Come società dobbiamo chiederci non solo cosa queste tecnologie possono fare, ma cosa dovrebbero fare. È fondamentale sviluppare un quadro normativo solido per garantire un uso responsabile e benefico di queste tecnologie, prevenendo abusi che potrebbero mettere a rischio la nostra stessa umanità.

Quantum Computing as a Service

Nello scenario attuale un dato particolarmente interessante è l’emersione di modelli di Quantum Computing as a Service, che potrebbero democratizzare l’accesso a queste tecnologie.

Possiamo immaginare un futuro in cui piccole imprese, startup e università abbiano accesso alla potenza di calcolo quantistica senza dover investire in infrastrutture costose: tuttavia questi modelli richiedono meccanismi di controllo sofisticati per prevenire usi malevoli, un’area di ricerca in rapida evoluzione.

La sicurezza rimane una priorità, poiché l’accesso a tecnologie così potenti potrebbe essere sfruttato anche da attori con intenti malevoli, come hacker od organizzazioni criminali.

Innovazione Responsabile e Regulatory Sandboxes

Per affrontare queste sfide il relatore ha evidenziato come l’approccio dell’Innovazione Responsabile adotti una prospettiva di lungo termine per promuovere lo sviluppo tecnologico senza rinunciare a gestirne gli impatti sociali, così consentendo di bilanciare innovazione e sicurezza.

Questo approccio include l’uso di “regulatory sandboxes”, ovvero ambienti controllati in cui sperimentare nuove applicazioni sotto supervisione regolatoria. Le “regulatory sandboxes” possono facilitare la collaborazione tra diverse parti interessate – aziende tecnologiche, regolatori, società civile – creando un ambiente di sperimentazione sicuro ma flessibile: ciò è particolarmente importante per tecnologie dirompenti come quelle quantistiche, il cui impatto è ancora in gran parte sconosciuto e potenzialmente trasformativo.

Le raccomandazioni del CEPS includono pertanto l’implementazione di sistemi di governance anticipatoria che considerino gli impatti delle tecnologie prima del loro sviluppo completo, nonché l’adozione di solidi framework etici.

Conclusione

La sfida posta dalle quantum technologies non è solo tecnologica ma anche profondamente umana, portando a chiederci come sfruttare questi strumenti rivoluzionari per creare un mondo più equo, sicuro e prospero per tutti. Dalla risposta a queste domande dipenderanno tanto il successo della rivoluzione quantistica, quanto il tipo di società che costruiremo per le generazioni future.

Il relatore ha concluso l’intervento ribadendo come sia fondamentale sviluppare meccanismi di accesso equo alle Quantum Technologies, per evitare il consolidamento di un “quantum divide” che accentui le differenze socio-economiche tra le nazioni e lasci indietro i Paesi in via di sviluppo.

È inoltre cruciale promuovere la formazione di esperti nel campo della governance tecnologica, in grado di anticipare e gestire le sfide emergenti; senza una gestione adeguata, infatti, le Quantum Technologies potrebbero facilmente sfuggire al controllo, con conseguenze potenzialmente devastanti per la società globale.

La seconda rivoluzione quantistica rappresenta un’opportunità unica nella storia per ridefinire le nostre capacità e i nostri limiti: sta a noi decidere come sfruttare questo potenziale per costruire un mondo migliore, in cui la tecnologia sia al servizio delle persone – e non il contrario.

Profilo Autore

Before joining CEPS, he served as an Executive Director in the Public & Regulatory Affairs Unit of Telecom Italia developing the company’ global public policies for Internet, Cyber-Security, Next Generation Networks. He also managed Telecom Italia’s relations with the OECD, the ITU and other international associations and organizations. Previously, Dr. Pupillo held a variety of senior positions in the Strategy, Business Development and Learning Services divisions of Telecom Italia. He is an economist by training and has worked in many areas of telecommunications demand and regulatory analysis, publishing four books on Internet Policy and many papers in applied econometrics and industrial organization. He has served as an advisor to the Global Information and Communication Technologies Department of the World Bank. Before joining Telecom Italia, he was member of the technical staff at AT&T Bell Laboratories in Murray Hill – New Jersey – and he worked as senior economist for governmental institutions. Dr. Pupillo is also an affiliated researcher at Columbia Institute for Tele Information at Columbia Business School and serves on numerous scientific and advisory boards around the globe. He obtained a Ph.D. and an M.A. from University of Pennsylvania, an MBA from Istituto Adriano Olivetti in Ancona Italy and an MS in Mathematics from University of Rome.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-technologies-security/