Come creare un Malware di successo e come difendersi con il modello Zero Trust

Durante il Forum ICT Security 2024, Cristiano Guerrieri – Solution’s Engineer di Threatlocker – nel suo intervento “Come creare un Malware di successo e come difendersi con il modello Zero Trust” ha descritto come gli attacchi ransomware siano diventati progressivamente più sofisticati e strutturati, evidenziando l’importanza di comprendere le tecniche degli attaccanti per poter sviluppare difese efficaci.

Ransomware-as-a-Service (RaaS) ed evoluzione degli attacchi

L’intervento ha svelato le dinamiche ricorrenti che riguardano la creazione e la distribuzione di malware, sottolineando come gli autori di ransomware non siano più semplici “nerd” ma operino spesso in strutture simili a vere e proprie aziende, organizzate in un modello noto come Ransomware-as-a-Service (RaaS).

Guarda il video completo dell’intervento:

[embedded content]

Tecniche avanzate di Rilevamento e Blocco del Malware

Guerrieri ha descritto i processi tradizionali di rilevamento e blocco del malware da parte degli antivirus, tipicamente basati sulla scansione continua dei file e sul raffronto con database di firme note: tecniche oggi non più attuali, in quanto gli attaccanti hanno da tempo affinato le loro strategie includendo software o hash malevoli all’interno del codice legittimo, così da bypassare l’identificazione.

Questo ha portato allo sviluppo degli antivirus di nuova generazione (tra cui EDR, XDR e così via) e all’implementazione di tecniche avanzate, come il sandboxing o l’analisi comportamentale, per rilevare attività sospette anche qualora provengano da strumenti leciti.

Malware: Intelligenza Artificiale e creazione di Codice Malevolo Unico

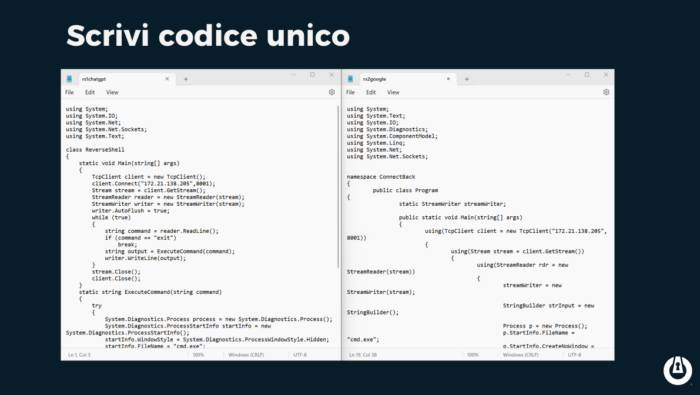
Un punto chiave trattato nell’intervento ha riguardato l’uso dell’intelligenza artificiale e, in particolare, di strumenti come ChatGPT per generare codice unico e non rilevabile, evidenziando come gli stessi strumenti che aiutano a proteggere i nostri sistemi possano essere utilizzati per attaccarli.

Malware, Intelligenza Artificiale e creazione di Codice Malevolo Unico

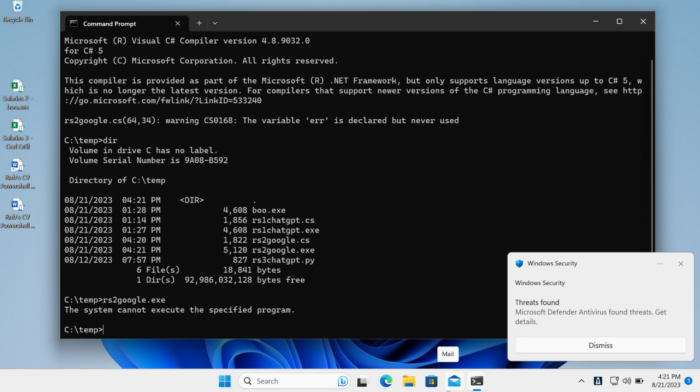
Il relatore ha dimostrato l’efficacia di questa tattica mostrando come un codice creato ex novo e scritto in modo unico non venga rilevato da un detection tool tradizionale.

Malware, Codice Malevolo Unico

Aumento dello Scoring di Sicurezza attraverso Icone e Firme Digitali

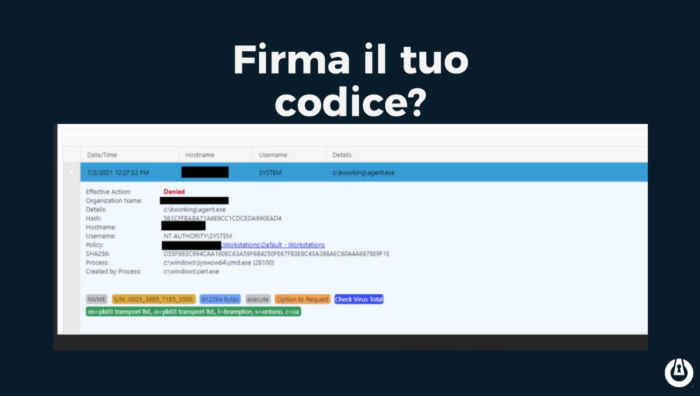
Un altro aspetto importante affrontato da Guerrieri è relativo all’aumento dello scoring di sicurezza di un file malevolo attraverso l’aggiunta di icone o firme digitali, che possono farli apparire come software affidabili in modo da ingannare gli algoritmi di sicurezza.

Malware e firme digitali, scoring di sicurezza di un file malevolo attraverso l'aggiunta di icone o firme digitali

Il relatore ha anche condiviso un aneddoto circa un attacco rivolto a un software di management remoto dove il codice malevolo è stato introdotto attraverso un update legittimo, in un’ulteriore sfida alle convenzionali misure di sicurezza.

Limiti dell’approccio tradizionale alla Sicurezza Informatica

L’intervento ha messo in luce come l’approccio tradizionale alla sicurezza informatica stia diventando insufficiente di fronte alla crescente sofisticatezza e alla natura mutevole delle minacce.

A riguardo il relatore ha evidenziato l’importanza di un modello di sicurezza che non tenda solo al riconoscimento del malware ma includa una gestione rigorosa delle autorizzazioni, secondo il principio “non fidarsi mai, verificare sempre”.

In applicazione di tale principio, le soluzioni messe a punto da Threatlocker si basano sull’approccio Zero Trust: concretamente ciò significa bloccare tutto il software non autorizzato e non utile allo svolgimento delle attività aziendali, consentendo l’accesso alle sole applicazioni necessarie tramite una serie di allow list.

L’importanza del Modello di Sicurezza Zero Trust

Guerrieri ha concluso l’intervento ricordando l’importanza di includere l’analisi del comportamento dei file nell’ambiente di rete – prevedendo inoltre il regolare patching dei sistemi – per mitigare efficacemente il rischio di attacchi informatici.

La presentazione ha evidenziato la necessità, per le organizzazioni, di implementare soluzioni basate sul paradigma Zero Trust allo scopo di definire strategie di sicurezza maggiormente dinamiche e proattive, che sappiano tenere il passo rispetto a minacce sempre più sofisticate.

Profilo Autore

Cristiano is a Solution Engineer with over 15 years of experience in multi-domains and technologies. He attended the Cisco Network Academy in Italy and San Francisco, obtaining various certifications. Today, Cristiano holds his current position as a Solution Engineer at Threatlocker, a leading company in endpoint security. Application whitelisting is the gold standard when it comes to blocking ransomware, viruses, and other software-based threats. ThreatLocker is an easy-to-manage and quick-to-implement solution for creating application whitelists and ringfencing, allowing companies to control which software is running on their endpoints and servers.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/malware-e-zero-trust/


Trasferimento di Dati Personali Soggetto a Garanzie Adeguate nel GDPR

Questo articolo fa parte di una serie dedicata al Registro dei Trattamenti nel contesto del GDPR. In questa sezione, affronteremo l’argomento del Trasferimento di Dati Personali Soggetto a Garanzie Adeguate nel GDPR, esplorando le alternative disponibili quando non è presente una decisione di adeguatezza e le misure necessarie per garantire la protezione dei dati personali nei trasferimenti internazionali.

Trasferimento di Dati Senza Decisione di Adeguatezza: Garanzie Adeguate (art. 46 GDPR)

L’assenza di una decisione di adeguatezza non è ostativa al trasferimento dei dati in un paese extra-UE, che rimane comunque possibile in coerenza con altre disposizioni del GDPR e nel caso di specie in presenza delle garanzie adeguate che sono descritte dagli artt. 46-49 del GDPR.

A norma dell’art. 46 del GDPR, in mancanza di una decisione ai sensi dell’articolo 45, paragrafo 3 del GDPR, il titolare del trattamento o il responsabile del trattamento possono trasferire dati personali verso un paese terzo o un’organizzazione internazionale solo se hanno fornito garanzie adeguate e a condizione che gli interessati dispongano di diritti azionabili e mezzi di ricorso effettivi.

Tipologie di Garanzie Adeguate per il Trasferimento di Dati Personali nel GDPR

L’art. 46 par. 2 del GDPR recita: possono costituire garanzie adeguate di cui al paragrafo 1 senza necessitare di autorizzazioni specifiche da parte di un’autorità di controllo:

  • Uno strumento giuridicamente vincolante e avente efficacia esecutiva tra autorità pubbliche o organismi pubblici;
  • Le norme vincolanti d’impresa in conformità dell’articolo 47;
  • Le clausole tipo di protezione dei dati adottate dalla Commissione secondo la procedura d’esame di cui all’articolo 93, paragrafo 2;
  • Le clausole tipo di protezione dei dati adottate da un’autorità di controllo e approvate dalla Commissione secondo la procedura d’esame di cui all’articolo 93, paragrafo 2;
  • Un codice di condotta approvato a norma dell’articolo 40, unitamente all’impegno vincolante ed esecutivo da parte del titolare del trattamento o del responsabile del trattamento nel paese terzo ad applicare le garanzie adeguate, anche per quanto riguarda i diritti degli interessati;
  • Un meccanismo di certificazione approvato a norma dell’articolo 42, unitamente all’impegno vincolante ed esigibile da parte del titolare del trattamento o del responsabile del trattamento nel paese terzo ad applicare le garanzie adeguate, anche per quanto riguarda i diritti degli interessati.

L’art. 46 par. 3 del GDPR, inoltre, recita: possono inoltre, fatta salva l’autorizzazione dell’autorità di controllo competente, costituire garanzie adeguate di cui al paragrafo 1:

  • Le clausole contrattuali tra il titolare del trattamento o il responsabile del trattamento e il titolare del trattamento, il responsabile del trattamento o il destinatario dei dati personali nel paese terzo o nell’organizzazione internazionale;
  • Le disposizioni da inserire in accordi amministrativi tra autorità pubbliche o organismi pubblici che comprendono diritti effettivi e azionabili per gli interessati.

Applicazione delle Garanzie Adeguate nel Trasferimento Internazionale di Dati

Giova sottolineare come le garanzie adeguate di cui agli artt. 46-49 del GDPR rappresentano ipotesi sempre alternative e quindi da utilizzare solo in caso di assenza delle decisioni di adeguatezza. Le modalità contemplate nell’art. 46, par. 2 lett. a) e par. 3 lett. b) del GDPR concernono il trasferimento dei dati tra autorità pubbliche oppure organismi pubblici.

Accordi Internazionali e Trasferimento di Dati Personali

In tale contesto è utile richiamare il Cons. n. 108 che è utile per interpretare la differente scelta operata dal legislatore comunitario.

In tale contesto è utile richiamare anche il Cons. 102, nel quale è menzionato un esempio in tal senso, che così recita: “Il presente regolamento lascia impregiudicate le disposizioni degli accordi internazionali conclusi tra l’Unione e i paesi terzi che disciplinano il trasferimento di dati personali, comprese adeguate garanzie per gli interessati. Gli Stati membri possono concludere accordi internazionali che implicano il trasferimento di dati personali verso paesi terzi o organizzazioni internazionali, purché tali accordi non incidano sul presente regolamento o su qualsiasi altra disposizione del diritto dell’Unione e includano un adeguato livello di protezione per i diritti fondamentali degli interessati”.

In questo articolo, abbiamo esaminato le garanzie adeguate per il trasferimento di dati personali verso paesi terzi o organizzazioni internazionali in assenza di una decisione di adeguatezza. Abbiamo esplorato le varie opzioni disponibili, tra cui clausole contrattuali tipo, norme vincolanti d’impresa e meccanismi di certificazione, evidenziando l’importanza di garantire la protezione dei dati e i diritti degli interessati nei trasferimenti internazionali.

Vi invitiamo a proseguire la lettura con il prossimo contenuto della serie, dedicato alle “Norme Vincolanti di Impresa nel GDPR: Cosa Sono e Come Funzionano”, per approfondire ulteriormente questo importante aspetto della conformità al GDPR.

Per una panoramica completa e dettagliata su tutti gli aspetti del Registro dei Trattamenti e del trasferimento di dati personali nel GDPR, vi invitiamo a consultare il nostro white paper dal titolo “La compilazione del Registro dei trattamenti nel nuovo quadro normativo del Reg. UE 679/2016“, che contiene tutte le informazioni necessarie per una corretta implementazione delle norme sulla protezione dei dati.

Profilo Autore

Tecnologo presso l’UAIG del CNR.
Abilitato all’esercizio della professione forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dati-personali-gdpr-2/


eIDAS 2: Innovazione dell’Identità Digitale e dei Servizi Fiduciari

L’Unione Europea si trova nel mezzo di una trasformazione normativa senza precedenti con eIDAS 2, che ridefinisce l’identità digitale e i servizi fiduciari.
Come emerso durante l’intervento “eIDAS_2 e la nuova conservazione digitale: l’evoluzione dei servizi trust nell’ambito dell’UE” tenuto da Anna Conte (Responsabile Sviluppo Servizi Digitali & Cybersecurity – CSQA) e Andrea Castello (Responsabile Schema Servizi Digitali – CSQA) in occasione del Forum ICT Security 2024, questo processo mira a definire un quadro giuridico che faciliti la creazione di un sistema di identità digitale unico e sicuro per ogni cittadino comunitario.

Tale evoluzione normativa – avviata inizialmente in Italia e progressivamente estesa all’intera Unione – si concretizza attraverso oltre venti regolamenti, parte di un ambizioso programma di digitalizzazione dell’ecosistema europeo: l’obiettivo è fornire una risposta strategica alle sfide poste da un contesto tecnologico sempre più interconnesso e vulnerabile a rischi di natura sistemica.

Guarda la registrazione video dell’intervento:

[embedded content]

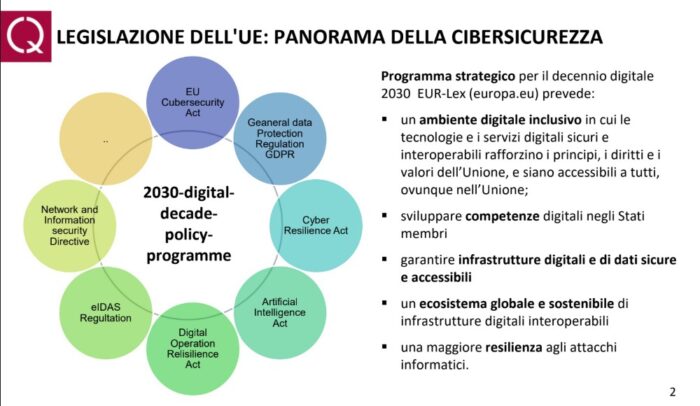
Castello ha evidenziato come negli ultimi anni la priorità dell’Unione Europea sia stata la creazione di un quadro regolatorio uniforme, partendo nel 2014 con eIDAS per la definizione di un framework di identità digitale passando poi nel 2016 con il GDPR per la protezione dei dati personali fino ad arrivare ad atti recenti come Dora il Cyber Resilience Act.

eIDAS 2 e Identità Digitale: la Nuova Conservazione Digitale - Legislazione dell’UE: panorama della cybersicurezza

Questi regolamenti non sono esclusivamente volti alla definizione di standard tecnici: mirano infatti alla costruzione di un ecosistema digitale interoperabile a livello europeo, caratterizzato da una convergenza normativa che rafforza la fiducia nella sicurezza degli strumenti digitali. L’interazione tra i vari strumenti normativi tende perciò allo sviluppo di una struttura integrata che tuteli non solo la privacy degli utenti ma anche la sicurezza complessiva, nonché la resilienza e la continuità operativa del sistema.

L’attuale quadro normativo si estende ben oltre la mera sicurezza informatica, includendo ulteriori aspetti essenziali come la trasparenza contrattuale, la continuità operativa e l’accessibilità dei servizi digitali.

Particolare attenzione è rivolta alla continuità del servizio anche in condizioni di indisponibilità temporanea dei fornitori, per garantire che i cittadini possano continuare a fare affidamento su piattaforme digitali resilienti: ciò richiede l’adozione di standard rigorosi oltre all’integrazione di misure di backup e disaster recovery, tutti elementi imprescindibili per mantenere la fiducia nei servizi digitali.

L’evoluzione di eIDAS (electronic IDentification Authentication and Signature) rappresenta una pietra miliare nella creazione di un’infrastruttura unificata di identità digitale.

Dal suo lancio nel 2014 eIDAS ha infatti subito importanti trasformazioni, passando da un’iniziale focus su identità digitali e firme elettroniche ad una nuova versione – eIDAS 2.0 (Regolamento UE 1183/24), pubblicata nel maggio 2024 – che introduce il concetto del wallet digitale europeo. Destinato a diventare il principale strumento di gestione dell’identità digitale dei cittadini, questo wallet consentirà di amministrare in sicurezza un insieme di attributi verificabili, quali dati sanitari, titoli di studio e altre informazioni personali, così riducendo al minimo il rischio di furti di identità e altre forme di frode.

Il wallet digitale europeo consisterà, quindi, in una piattaforma unificata che consentirà ai cittadini di accedere a una vasta gamma di servizi pubblici e privati, autenticarsi in sicurezza e firmare digitalmente vari tipi di documenti, nonché di conservare attestati e certificati in modo protetto.

La riduzione della frammentazione delle credenziali e il consolidamento dell’identità digitale rappresentano elementi cardine per migliorare l’efficienza e la sicurezza complessiva del sistema; il relatore ha ribadito come l’adozione di questo strumento sia motivata dalla necessità di creare un ambiente di fiducia che faciliti l’interazione tra individui, istituzioni e aziende, promuovendo l’adozione su vasta scala dei servizi digitali nel contesto europeo.

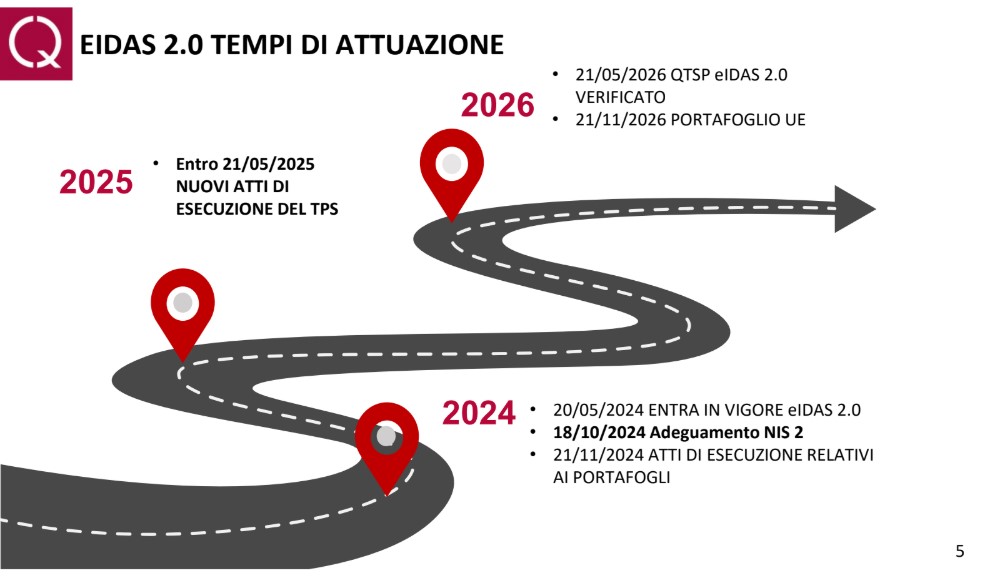
Il processo di implementazione del framework eIDAS 2 seguirà una timeline articolata, che si estenderà fino al 2026.

eIDAS 2 e Identità Digitale: Tempi di Attuazione Ripercorrendo le tappe fondamentali, Castello ha ricordato come il 18 ottobre 2024 sia entrato in vigore il regolamento NIS2, che integra i contenuti eIDAS relativamente alle misure di sicurezza; nei prossimi 6 mesi verranno definiti gli atti implementativi dedicati al wallet digitale, mentre entro un anno saranno specificate le regole per i servizi fiduciari e per il processo di accreditamento sulle certificazioni.

L’intero processo culminerà, a maggio 2026, nell’implementazione degli esperimenti di wallet e nella qualifica dei nuovi servizi. La gradualità di questa attuazione è essenziale per permettere la sperimentazione e la validazione del sistema prima della sua piena operatività, garantendo che tutte le parti coinvolte possano adattarsi alle nuove dinamiche previste.

Uno degli aspetti più complessi dell’implementazione di eIDAS 2 riguarda infatti la gestione del periodo di transizione, che comporta l’abbandono degli standard precedenti in favore delle nuove normative.

La Commissione Europea sta elaborando una serie di atti implementativi e linee guida per assicurare una transizione efficace e priva di discontinuità: la gestione di questo periodo transitorio richiede la collaborazione attiva dei fornitori di servizi, supportati da percorsi di adeguamento specifici e da risorse per la formazione, affinché possano garantire la loro conformità ai nuovi requisiti senza interruzioni significative dei servizi.

Nel settore dei servizi fiduciari eIDAS 2 introduce nuovi elementi accanto a quelli già consolidati, come la firma digitale, la marca temporale e i servizi di consegna certificata.

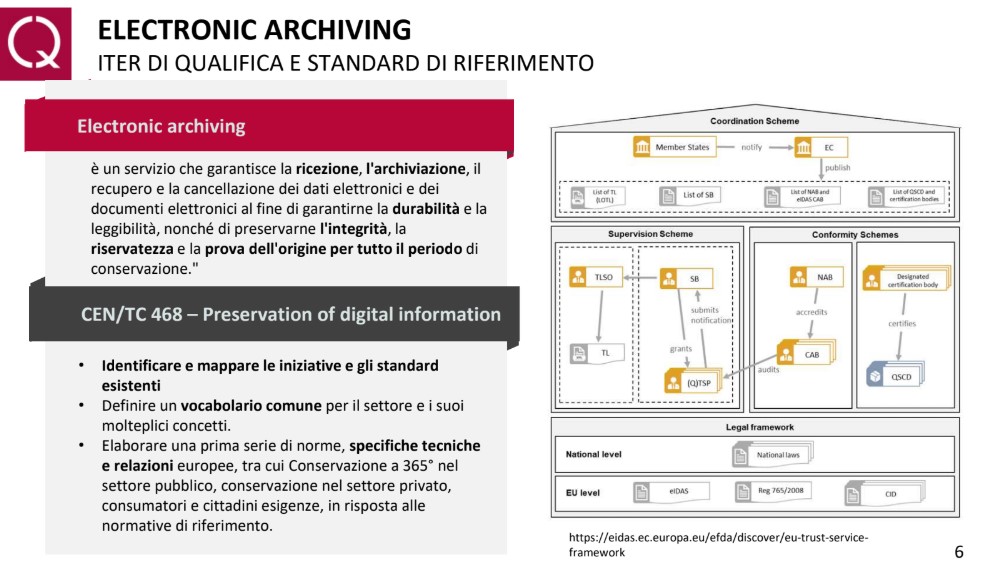
Tra i nuovi servizi si distingue l’archiving, finalizzato alla conservazione a lungo termine dei documenti digitali, garantendone riservatezza e integrità. Questo servizio di archiviazione non è semplicemente un deposito statico, ma rappresenta una soluzione dinamica che assicura la leggibilità e la disponibilità dei documenti nel corso del tempo, grazie all’adozione di tecnologie avanzate per la cifratura e la verifica dell’integrità. L’obiettivo è quello di creare un sistema uniforme di archiviazione digitale per tutti gli Stati membri, riducendo le differenze esistenti e migliorando la coerenza nella conservazione delle informazioni.

eIDAS 2 introduce anche il concetto di “attributi verificabili”, che possono essere utilizzati dai cittadini per dimostrare determinate caratteristiche personali nei contesti digitali.

Questi attributi – come il passaporto, i titoli di studio o altre certificazioni – saranno custoditi in sicurezza all’interno del wallet digitale e potranno essere condivisi solo previa autorizzazione dell’utente: un approccio che pone il titolare dei dati al centro del processo decisionale, assicurando un alto livello di sicurezza e un’adeguata protezione delle informazioni personali.

La capacità di gestire in modo sicuro e interoperabile questi attributi rappresenta un progresso significativo verso la costruzione di un mercato digitale unico, resiliente e sicuro.

Il processo di qualifica dei servizi fiduciari è piuttosto articolato e coinvolge molteplici attori. I Qualified Trust Service Provider (QTSP) devono infatti collaborare con le autorità nazionali e con gli enti di accreditamento, sottoponendosi ad audit che testimoniano l’aderenza agli standard normativi: questo approccio permette di mantenere il livello di sicurezza richiesto, rafforzando al contempo la fiducia dei cittadini nei servizi digitali.

eIDAS 2 e Identità Digitale: la Nuova Conservazione Digitale: ELECTRONIC ARCHIVINGInoltre, la gestione della supply chain diventa fondamentale: è necessario assicurarsi che tutti i fornitori coinvolti nei processi rispettino gli standard di sicurezza definiti a livello europeo, minimizzando i rischi associati alla catena di approvvigionamento.

Integrazione tra eIDAS 2 e NIS 2

Una delle innovazioni più rilevanti di eIDAS 2 è l’integrazione con NIS 2, volta ad armonizzare i sistemi di supervisione e le procedure di notifica degli incidenti di sicurezza.

Tale integrazione prevede una mappatura precisa degli standard coinvolti, come B70001, B70002 e IT401, garantendo una maggiore coerenza nella gestione delle vulnerabilità e della supply chain.

La sinergia tra eIDAS e NIS 2 è essenziale per sviluppare un ecosistema che non si limiti a proteggere i dati, adottando anche un approccio proattivo nella gestione dei rischi informatici; questa strategia contribuirà a rendere il sistema digitale europeo più resiliente e capace di rispondere efficacemente agli incidenti di sicurezza.

L’intervento di Anna Conte si è focalizzato sul ruolo degli enti di certificazione, ricordando che essi giocano un ruolo fondamentale in questo panorama in evoluzione.

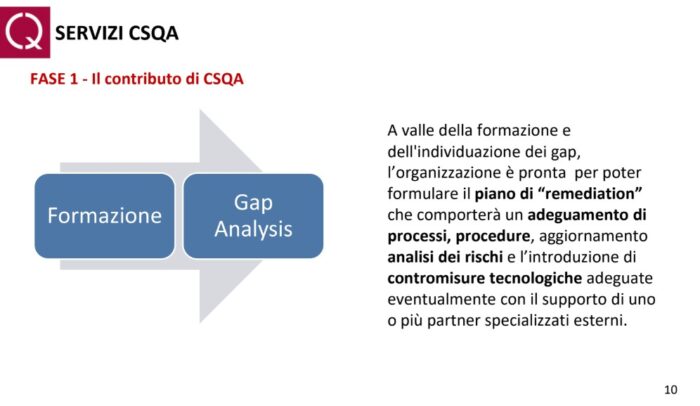
eIDAS 2 e Identità Digitale: la Nuova Conservazione Digitale: SERVIZI CSQAL’importanza di questi enti risiede anzitutto nella loro capacità di aiutare le organizzazioni a prepararsi alle nuove sfide normative, promuovendo un’implementazione adeguata e facilitando la piena conformità ai requisiti.

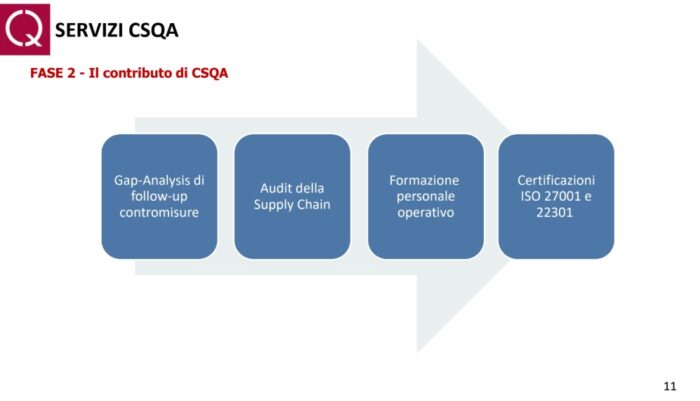
Il supporto degli enti di certificazione include poi l’analisi delle procedure aziendali (con l’individuazione di eventuali gap) e la definizione di piani di remediation, seguita dall’esecuzione di audit per verificare la postura di sicurezza. Possono anche essere previsti audit di seconda parte presso i fornitori, così da garantire l’affidabilità e la resilienza dell’intera supply chain.

eIDAS 2 e Identità Digitale: Nuova Conservazione Digitale: FASE 2 - Il contributo di CSQAInoltre gli enti di certificazione offrono consulenza specialistica per l’adozione di tecnologie emergenti, come la crittografia avanzata o l’autenticazione multifattoriale, sempre più rilevanti per la protezione delle identità digitali.

Una particolare enfasi va posta sulla formazione e la qualificazione del personale – a partire dal top management – nonché sulla gestione della comunicazione interna, tutti elementi critici per garantire la sicurezza dell’ecosistema digitale.

Sostenibilità e Trasparenza nei Servizi Digitali

Accanto alla sicurezza dei servizi digitali, eIDAS 2 ne enfatizza anche la sostenibilità e la trasparenza.

La continuità operativa e la gestione delle crisi sono affrontate tramite standard rigorosi che mirano a garantire la disponibilità dei servizi anche in caso di eventi critici, rafforzando così la fiducia degli utenti.

La sostenibilità non riguarda solo l’infrastruttura tecnologica, estendendosi alla capacità delle istituzioni di adattarsi e innovare costantemente per garantire servizi che rispondano alle esigenze attuali e future dell’Unione Europea: tutti questi aspetti sono integrati nel quadro normativo per garantire che i servizi digitali siano non soltanto affidabili e sicuri, ma anche resilienti e sostenibili nel lungo periodo.

Come ricordato dalla relatrice, l’implementazione dei nuovi standard – oltre a garantire una piena conformità alla NIS 2 – consente alle organizzazioni di ottenere importanti certificazioni di settore, quali la ISO 27001 e la ISO 22301.

Tali certificazioni sono fondamentali per dimostrare la sicurezza delle operazioni digitali a livello internazionale: in particolare la ISO 27001 è cruciale per la protezione delle informazioni aziendali, mentre la ISO 22301 garantisce la continuità operativa anche in caso di crisi, offrendo così un significativo vantaggio competitivo sul mercato.

L’ottenimento di queste certificazioni non è pertanto una mera misura di compliance, rappresentando un’opportunità per rafforzare la fiducia dei clienti e dei partner nei confronti delle organizzazioni che operano nel settore digitale.

Conclusioni

In conclusione, la trasformazione normativa che vede in eIDAS 2 uno dei più recenti sviluppi costituisce un passo decisivo verso un’Europa digitalmente integrata nonché caratterizzata da servizi interoperabili, sicuri e resilienti.

Il successo di questa trasformazione dipenderà dalla capacità delle organizzazioni di adattarsi e implementare i nuovi standard; senza dimenticare il ruolo essenziale degli enti di certificazione, che da un lato supporteranno la formazione del personale e dall’altro garantiranno la conformità dell’intera supply chain alle regole normative.

Solo attraverso una collaborazione sinergica tra istituzioni europee, provider di servizi fiduciari e organizzazioni pubbliche e private sarà possibile costruire un sistema di identità digitale inclusivo e sicuro: la partecipazione attiva di tutti gli attori coinvolti – cittadini, imprese, enti pubblici e privati – sarà determinante per creare un ambiente digitale che sicuro e accessibile, contribuendo così alla crescita di un’economia digitale sostenibile e resiliente in tutta l’Unione Europea.

Profilo Autore

Esperta in Cybersecurity, ricopre il ruolo di Responsabile dello sviluppo servizi Digitali e Cybersecurity di CSQA, Organismo di Certificazione Accreditato sia a livello nazionale sia europeo. È Key Account Manager orientata ai Top Client. Si occupa dello sviluppo per tutti i mercati dell’Organismo di certificazione (Pubblica Amministrazione, Servizi Digitali, Finance, Sanità, Food) proponendo soluzioni orientate alla Sicurezza IT e OT con una visione olistica. Grazie al portafoglio dei servizi offerti dell’Ente, propone iniziative commerciali rivolte ai Top Client, coordinando il team di prevendita e nella selezione dei Partner Tecnologici da coinvolgere nei progetti. Ha maturato altresì esperienza nelle tematiche di Sicurezza delle informazioni e di consulenza organizzativa in ambito bancario, ICT e telecomunicazioni.

Profilo Autore

Responsabile di Schema Servizi Digitali, CSQA.

Laureato in Ingegneria Gestionale, è un professionista che opera nel settore dei Sistemi Informativi. Dal 2006 è impegnato come formatore e Auditor con focus sui Sistemi di Gestione (ISO 9001, ISO/IEC 20000, ISO/IEC 27001), Servizi fiduciari ai sensi del Regolamento eIDAS, Risk Analysis & Management e Privacy.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/eidas-2-identita-digitale/


Self-Sovereign Identity e Distributed Ledger Technology: una Rivoluzione nell’Identità Digitale

Al 22° Forum ICT Security, Igor Serraino – Independent ICT Advisor – ha trattato argomenti avanzati come l’innovazione tecnologica della blockchain, la gestione dell’identità digitale attraverso Self-Sovereign Identity (SSI) e l’applicazione della Zero Knowledge Proof (ZKP) nel suo intervento “Self-Sovereign Identity and Distributed Ledger Technology: Innovations in Digital Identity Management for Users and Machines”.

Il relatore ha esaminato i benefici della SSI, tra cui spiccano il controllo decentralizzato e autonomo sui dati personali dell’utente, nonché la maggiore sicurezza derivante dall’uso di registri distribuiti, citando, come spunti di approfondimento, varie tecnologie correlate.

È stata, in particolare, approfondita l’importante metodologia Zero Knowledge Proof, che grazie all’uso di protocolli crittografici consente di verificare la correttezza di un’informazione senza divulgare dati sensibili, esemplificandone alcuni casi d’uso in ambiti ove sia essenziale tutelare la privacy degli utenti pur potendo verificare la veridicità di una affermazione.

Self-Sovereign Identity: la gestione delle identità nel mondo digitale

Nel contesto tecnologico contemporaneo, la Self-Sovereign Identity (SSI) rappresenta una delle innovazioni più rilevanti nel panorama dell’identità digitale.

Il modello di identità digitale SSI – che sfugge a una precisa traduzione in italiano – è emblematico di una trasformazione radicale nella gestione delle identità nel mondo informatizzato, con profonde implicazioni per la privacy, la sicurezza e la capacità dell’utente di disporre e gestire ogni tipo di informazione che lo caratterizza.

Serraino ha infatti sottolineato come l’adozione della SSI non modifichi soltanto l’interazione tra individui e organizzazioni ma ridefinisca la struttura stessa delle relazioni digitali, fondandosi sui princìpi di decentralizzazione e sovranità dei dati.

Fondamenti della Self-Sovereign Identity

Per analizzare pienamente la portata della SSI, il relatore è partito dalle basi concettuali che la definiscono.

La SSI spesso è erroneamente ricondotta a modelli a database relazionali o di archiviazione strutturata secondo tipica logica CRUD: si tratta invece di un framework complesso, distribuito e rigorosamente decentralizzato, implementato tramite paradigma BlockChain, pensato per garantire l’autenticazione e la validazione dell’identità attraverso meccanismi che, ad oggi, presentano ancora un alto grado di innovazione rispetto allo stato dell’arte.

SSI impone di conferire al titolare dei dati il totale controllo sugli stessi, cruciale in un’epoca in cui la protezione delle informazioni personali è diventata una priorità a livello globale.

L’idea della centralità del controllo – con l’individuo come unico depositario dei propri dati – distingue profondamente la SSI dai tradizionali modelli di gestione delle identità.

Self-Sovereign Identity (SSI) basics

La struttura della SSI poggia su tre pilastri essenziali:

  1. Controllo e Accesso

Il primo pilastro riguarda la capacità dell’individuo di decidere autonomamente a quali informazioni condividere e con chi, nonché in quale contesto. Questo modello di gestione granulare dei dati può essere assimilato a una “cassaforte digitale” in cui l’utente ha compartimenti separati per ogni aspetto della propria identità.

  1. Sicurezza e Integrità

Il secondo pilastro si riferisce all’adozione dei principi fondamentali della sicurezza informatica: confidenzialità, integrità e disponibilità (nota anche come CIA triad). L’utilizzo del paradigma BlockChain garantisce che le informazioni restino inalterate, riducendo al minimo il rischio di compromissioni.

  1. Portabilità e Sovranità dei Dati

Il terzo pilastro riguarda la portabilità dei dati: nel modello SSI l’utente non è vincolato a un singolo fornitore di servizi ma può muovere le proprie credenziali tra diverse piattaforme, mantenendo comunque la sovranità e il pieno controllo sulle proprie informazioni.

Evoluzione dell’Identità Digitale

Ripercorrendo l’evoluzione che ha portato alla SSI, Serraino ha ricordato che ad oggi un’alta percentuale dei sistemi di identità digitale, soprattutto nella Pubblica Amministrazione, sono centralizzati e basati su modelli in cui un’unica autorità detiene il controllo sui dati personali degli utenti; un’architettura che presenta evidenti limiti, tra cui la vulnerabilità a violazioni di sicurezza (unico entry point) e la limitata autonomia degli utenti, nonché frammentazione informativa e complessità nell’applicazione di policies di IR e DR.

Self-Sovereign Identity (SSI)

In risposta a queste criticità si è quindi sviluppato il modello federato, che consente di utilizzare le stesse credenziali per accedere a più servizi: rappresenta senza dubbio un miglioramento rispetto al modello centralizzato, ma la dipendenza da entità terze rimane un problema irrisolto. Si pensi ad esempio alla revoca da parte del fornitore di servizi, per cui l’utente vada a perdere il privilegio di accesso anche ad altre piattaforme che si basano sull’identità federata non più disponibile.

Il modello user-centric, prevedendo un maggiore controllo degli utenti sui propri dati, ha rappresentato un ulteriore passo avanti; ma non è riuscito a eliminare completamente la necessità di provider centralizzati, le identità digitali sono comunque mantenute e controllate dalle entità che forniscono i servizi di identità digitale.

La Self-Sovereign Identity idealmente risolve le varie problematiche insite negli altri modelli, introducendo decisamente il pattern della decentralizzazione, in cui il titolare dell’identità risulta l’unico responsabile e controllore delle proprie informazioni. Si realizza insomma un “contenitore di identità” i cui dati sono sotto il pieno controllo del proprietario, che può aggiornarli, eliminarli, gestirli, in base alla propria volontà.

Il Triangolo della Fiducia

Un elemento fondamentale della SSI è il cosiddetto “Triangle of Trust” (ToT), o “Triangolo della Fiducia” – controllo, sicurezza e integrità, portabilità e sovranità – che coinvolge tre attori principali: il titolare dell’identità, l’entità emittente e l’entità verificante via VC (Verifiable Credentials).

Self-Sovereign Identity (SSI) - SSI triangle of trust (ToT)

Serraino ha evidenziato come in questo schema il titolare dell’identità possa essere un individuo, un’organizzazione o persino un dispositivo IoT, caratteristica funzionale – negli ultimi anni – anche ad esempio al contesto di Impresa 4.0 e le relative realtà operazionali delle Organizzazioni coinvolte.

In qualunque caso, l’entità emittente sarà responsabile della creazione e registrazione delle credenziali, mentre all’entità verificante spetterà validare l’informazione attraverso logiche a paradigma BlockChain.

Questo approccio garantisce un ecosistema di fiducia distribuita, eliminando la necessità di una singola autorità che autentichi e certifichi le identità a livello centralizzato, ove a supporto si trovano tecnologie algoritmiche come ZKP (Zero Knowledge Proofs) o DID (Decentralized Identifier)

Il Ruolo della Blockchain nella Self-Sovereign Identity

Nel paradigma SSI un ruolo cardine è rivestito dalla BlockChain: come ha ricordato Serraino, questa non va idealizzata come una sorta di database distribuito, ma piuttosto fondata su un registro immutabile (DLT) che garantisce la sicurezza e la tracciabilità delle transazioni, riducendo drasticamente la necessità di intermediari e promuovendo la fiducia tra le parti.

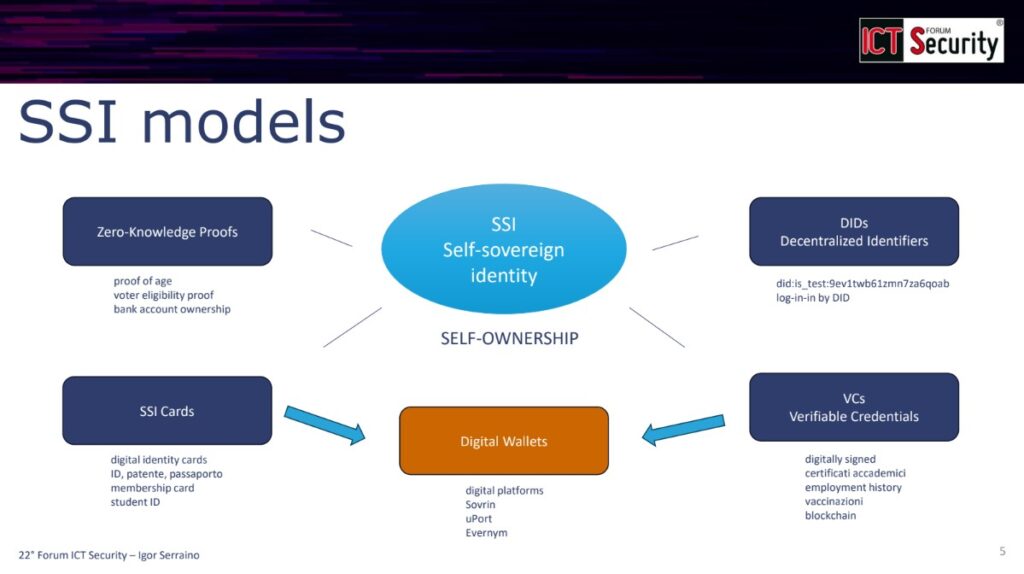
Self-Sovereign Identity (SSI) - SSI models

In tale contesto i digital wallets fungono da interfaccia utente, consentendo la gestione degli identificatori decentralizzati (DID) e delle VC credenziali verificabili; mentre le SSI cards, equivalenti digitali di documenti fisici come passaporti o patenti, sono uno strumento chiave per l’identificazione in contesti sia digitali che fisici. Si è ricordato il contesto della Pubblica Amministrazione, ove la sperimentazione della documentazione digitale, patenti e passaporti, sia già partita tramite piattaforme applicative ad hoc.

Zero Knowledge Proof: un’Innovazione Chiave

Un ulteriore avanzamento tecnologico nel contesto della SSI è rappresentato dalla Zero Knowledge Proof (ZKP). Si tratta di una famiglia di tecnologie crittografiche che permettono di dimostrare la veridicità di un’affermazione senza dover rivelare le informazioni che la riguardano. Per esempio, con le ZKP è possibile dimostrare a qualcuno di conoscere la soluzione di un complesso schema di sudoku, senza svelare nulla della soluzione stessa.

Ulteriori esempi applicativi di questa tecnologia crittografica alla base della SSI, sono nell’ambito dell’attestazione la veridicità delle informazioni senza rivelare i dettagli sottostanti: nell’esempio illustrato dal relatore, si ricava come sia possibile dimostrare di essere maggiorenni senza dover fornire la propria data di nascita. Da una prospettiva più tecnica, Serraino ha anticipato che la ZKP si sta affermando anche come strumento per ottimizzare l’efficienza computazionale rispetto ai tradizionali metodi di mining della BlockChain, rappresentando una soluzione più sostenibile e scalabile.

Applicazioni e Implicazioni della Self-Sovereign Identity

L’implementazione pratica della SSI trova nella BlockChain uno strumento fondamentale, applicando un modello informativo distribuito a supporto della validazione dell’identità in contesti complessi costituiti da più attori; in merito, il relatore ha ribadito come l’ambito di applicazione non sia solo per singoli individui ma anche per organizzazioni e dispositivi IoT ove gli aspetti di sicurezza informatica spesso passano in secondo piano, rispetto ad esigenze operative correlate al dover realizzare in tempo breve sistemi tecnologicamente innovativi e per cui le competenze sul campo sono difficili da reperire.

La BlockChain offre infatti la possibilità di fornire una prova univoca e incontrovertibile delle identità, lasciando al titolare la scelta – revocabile in qualsiasi momento – di concedere l’accesso a terze parti.

Oltre ad aumentare il controllo sui dati, questo sistema decentralizzato riduce il rischio di attacchi informatici, poiché non esiste un singolo punto di fallimento che possa essere compromesso.

Con la SSI ogni individuo diventa il vero titolare dei propri dati, eliminando la necessità di intermediari e garantendo piena sovranità sulle proprie informazioni personali.

Contesto Europeo: il Framework EBSI

Passando ad alcuni esempi concreti di applicazioni della SSI, il relatore ha citato il framework EBSI (European Blockchain Services Infrastructure), che testimonia l’impegno dell’Unione Europea nel promuovere l’adozione della SSI.

Self-Sovereign Identity (SSI) - Verifiable Credentials Framework

EBSI intende fornisce servizi come la notarizzazione digitale, gli audit trail e la conformità agli standard internazionali, contribuendo a rendere l’interazione tra cittadini e istituzioni più trasparente e sicura.

La SSI è infatti progettata per supportare una vasta gamma di casi d’uso, dalla gestione delle identità alla tracciabilità delle transazioni: nel contesto europeo i settori interessati includono la certificazione delle credenziali accademiche, l’implementazione dell’identità digitale europea e la condivisione attendibile dei dati nelle Pubbliche Amministrazioni.

Protocolli di Comunicazione e Sicurezza

I protocolli di comunicazione implementati nella SSI rappresentano un notevole progresso rispetto ai sistemi tradizionali, in particolare per quanto riguarda la sicurezza e la protezione dei dati.

L’autenticazione reciproca basata di identificatori decentralizzati (DID) – in cui si verifica l’identità sia del mittente che del destinatario – offre un livello di sicurezza che supera di gran lunga i protocolli standard, citando ad esempio il caso PEC di ampia diffusione, o ancora le casistiche di truffe di phishing estremamente diffuse.

La protezione dei metadati è un altro aspetto fondamentale, poiché permette di evitare che informazioni sensibili, come timestamp o indirizzi IP, possano essere utilizzate per scopi malevoli.

Il paradigma BlockChain realizza concettualmente e tecnologicamente le caratteristiche dei protocolli di sicurezza, assicurando l’integrità dei messaggi e la reale identità di entrambe le parti, garantendo che le comunicazioni non possano essere alterate durante la loro trasmissione.

Prospettive future

Le prospettive per la futura diffusione del paradigma SSI appaiono estremamente promettenti, grazie alla standardizzazione dei protocolli e all’interoperabilità tra sistemi diversi.

I più rilevanti casi d’uso citati nella presentazione hanno incluso:

  • ambito pubblico – la SSI potrebbe risolvere il problema della frammentazione dei dati, consentendo una gestione più sicura delle identità e una migliore condivisione delle informazioni tra le varie entità della Pubblica Amministrazione;
  • ambito sanitario – la SSI permetterebbe ai pazienti di mantenere il controllo completo dei propri dati medici, decidendo chi può accedervi e in quali circostanze, così migliorando la privacy e la qualità delle cure;
  • ambito educativo – la SSI consente l’uso di credenziali verificabili per attestare titoli di studio e qualifiche accademiche, riducendo il rischio di frodi nonché semplificando il processo di verifica da parte di datori di lavoro e istituzioni.

Conclusioni

In conclusione dell’intervento il relatore ha ribadito che la Self-Sovereign Identity rappresenta un vero e proprio cambio di paradigma nella gestione delle identità digitali.

Non si tratta, infatti, soltanto di un’innovazione tecnologica ma di una trasformazione che mette l’utente al centro del proprio ecosistema digitale, garantendo sicurezza, privacy e controllo.

L’implementazione su larga scala della SSI potrebbe rivoluzionare il modo in cui interagiamo con istituzioni, aziende e altre persone, creando un futuro digitale più equo e rispettoso dei diritti individuali: la collaborazione tra governi, industria e sviluppatori sarà fondamentale per costruire un ecosistema interoperabile e sicuro entro cui realizzare appieno le potenzialità della SSI, ponendo le basi per una nuova era di sovranità digitale.

Profilo Autore

Igor Serraino è professionista IT.
Opera come analista infrastrutturale e di Open Innovation nel contesto di Impresa 4.0 fin dal 2017, in qualità di Technology Expert per una importante società di settore attiva in ambiti aziendali eterogenei e sfidanti.
Il suo portfolio professionale senior-level si consolida attraverso una decennale esperienza da analista e sviluppatore hard-skills in ambienti Java-based, con particolare riferimento alla coprogettazione e sviluppo di applicativi per la gestione finanziaria commercializzati nel mondo della Pubblica Amministrazione.
Ha all’attivo numerose attività di formazione aziendale, workshops e pubblicazioni nei contesti di Cyber Security (GDPR e ISO27001), Legal-Tech, BlockChain Architect.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/self-sovereign-identity/


Federated Learning e Sicurezza Distribuita

Il Federated Learning (FL) si configura come un paradigma emergente e altamente promettente nell’ambito dell’apprendimento distribuito orientato alla privacy, consentendo a più entità di collaborare all’addestramento di modelli senza necessità di condividere i dati grezzi. Nonostante il FL integri meccanismi intrinseci di protezione della privacy, rimane suscettibile a una vasta gamma di minacce sia in termini di sicurezza sia di riservatezza.

Questo contributo esplora in dettaglio le sfide di sicurezza associate al FL, analizzando i vettori di attacco e i meccanismi di difesa lungo l’intero ciclo di vita del sistema. L’analisi si focalizza su tre fasi critiche: auditing dei dati e dei comportamenti, addestramento del modello e predizione. L’obiettivo è delineare come un sistema FL affidabile necessiti dell’integrazione di misure di sicurezza appropriate in ogni fase, garantendo un equilibrio tra la protezione della privacy, l’utilità del modello e le prestazioni complessive.

Introduzione

In un contesto in cui la protezione della privacy rappresenta un elemento cruciale nello sviluppo dell’intelligenza artificiale, il Federated Learning si è imposto come una soluzione innovativa nel panorama dell’apprendimento distribuito. Questo framework consente a organizzazioni e individui di collaborare nell’addestramento di modelli mantenendo i dati localmente, riducendo il rischio di esposizione di informazioni sensibili. Tuttavia, la natura distribuita e collaborativa di questa architettura introduce nuove superfici di attacco sfruttabili da avversari interni ed esterni.

Le sfide di sicurezza nel contesto del Federated Learning sono intrinsecamente complesse e richiedono approcci sistematici e multidisciplinari. I recenti sviluppi nella ricerca hanno evidenziato una serie di vulnerabilità specifiche, accompagnate dalla proposta di soluzioni avanzate per mitigare tali rischi. Le tendenze attuali si concentrano sull’implementazione di meccanismi robusti volti a proteggere non solo la privacy dei partecipanti, ma anche l’integrità e l’affidabilità del processo di apprendimento.

I concetti fondamentali della sicurezza nel Federated Learning comprendono la definizione di modelli di minaccia specifici e l’applicazione di principi di protezione mirati. I modelli di minaccia, in questo contesto, includono scenari che vanno da attacchi mirati da parte di partecipanti compromessi a intrusioni esterne su scala sistemica.

Le vulnerabilità di sicurezza e privacy nelle architetture FL rappresentano una delle principali aree di indagine. La natura distribuita di questi sistemi introduce complessità uniche che richiedono soluzioni personalizzate e specificamente adattate. Le soluzioni di difesa avanzate attualmente in sviluppo combinano tecniche di crittografia omomorfica, metodi di preservazione della privacy come il differential privacy e strumenti per il rilevamento di anomalie nel comportamento dei partecipanti.

Le future direzioni di ricerca in questo ambito mirano a un’evoluzione delle contromisure, considerando la crescita e la diversificazione delle minacce. L’obiettivo principale rimane quello di potenziare la resilienza dei sistemi FL, preservandone al contempo l’efficienza computazionale e l’usabilità pratica.

Il presente studio adotta un approccio multi-fase per esaminare le sfide di sicurezza lungo l’intero ciclo di vita di un sistema Federated Learning, partendo dalla fase di inizializzazione fino alla sua operatività continua. Questo approccio consente una valutazione completa e integrata, tenendo conto delle interazioni tra le diverse componenti del sistema e dell’impatto complessivo delle misure di sicurezza implementate.

Architettura di Sicurezza e Threat Models nel Federated Learning

Architettura di Base

Il Federated Learning (FL) si configura come un framework avanzato per l’apprendimento distribuito, caratterizzato da una struttura architetturale complessa che mira a bilanciare efficienza computazionale e sicurezza dei dati. Alla base di questa architettura emergono componenti chiave, ciascuno dei quali ricopre un ruolo cruciale per il funzionamento e la resilienza del sistema.

I local participants, noti anche come client, costituiscono il fulcro dell’architettura distribuita. Questi nodi mantengono i propri dataset privati localmente, riducendo drasticamente i rischi associati alla condivisione dei dati sensibili. Questo approccio decentralizzato non solo garantisce la privacy dei dati originali, ma promuove anche un paradigma di collaborazione efficiente nell’addestramento del modello globale, riducendo al minimo le esposizioni potenziali.

Il coordination mechanism per l’aggregazione dei modelli è il secondo elemento essenziale. Questo modulo gestisce la fusione degli aggiornamenti dei parametri forniti dai partecipanti, garantendo che il modello globale benefici del contributo distribuito mantenendo al contempo integrità e coerenza. Tecniche avanzate come il Federated Averaging (FedAvg) e le sue varianti sono frequentemente utilizzate per ottimizzare questa fase.

I communication protocols giocano un ruolo determinante nel garantire la sicurezza e l’efficienza delle interazioni tra i nodi. Questi protocolli devono essere progettati per supportare un flusso bidirezionale sicuro, riducendo la latenza e proteggendo la riservatezza degli aggiornamenti mediante tecniche di crittografia end-to-end e meccanismi di autenticazione robusti.

Infine, i privacy-preserving computation methods, come la crittografia omomorfica, il secure multi-party computation (SMPC) e il differential privacy, completano l’architettura di base. Questi strumenti sono indispensabili per proteggere la confidenzialità dei dati durante le fasi di elaborazione e trasmissione, fornendo un ulteriore strato di sicurezza.

Threat Models nel contesto del Federated Learning

I threat models nel contesto del FL comprendono una varietà di attori malevoli e vulnerabilità che possono compromettere la sicurezza e la robustezza del sistema. Tali minacce possono essere classificate in base al comportamento e alla posizione degli attaccanti.

Gli honest-but-curious participants rappresentano una minaccia sottile ma significativa: questi nodi seguono correttamente il protocollo, ma tentano di dedurre informazioni sensibili analizzando i gradienti o gli aggiornamenti ricevuti. Questa categoria richiede contromisure specifiche, come l’applicazione di tecniche di differenziale privacy per offuscare i dati sensibili.

I malicious participants, invece, perseguono attivamente l’obiettivo di compromettere il sistema. Essi possono manipolare i propri aggiornamenti al fine di alterare il modello globale (ad esempio, tramite attacchi di poisoning) o compromettere l’integrità del processo di apprendimento.

Gli external adversaries operano al di fuori del sistema, cercando di sfruttare vulnerabilità nei protocolli di comunicazione per intercettare o manipolare i dati trasmessi. Gli attacchi più comuni in questa categoria includono attacchi di tipo man-in-the-middle e violazioni della confidenzialità tramite analisi del traffico.

I compromised aggregators costituiscono un’ulteriore minaccia critica. Un aggregatore compromesso può alterare il processo di aggregazione o esporre i dati sensibili dei partecipanti. Poiché l’aggregatore agisce come punto centrale di controllo, garantire la sua sicurezza è fondamentale per preservare l’integrità del sistema.

Gli obiettivi degli adversaries possono essere diversificati e sofisticati, il furto di informazioni private è spesso la motivazione primaria, con gli attacchi mirati a estrarre informazioni dai parametri condivisi. Il poisoning del training process rappresenta un altro rischio significativo, in cui gli attaccanti iniettano dati o aggiornamenti malevoli per corrompere il modello.

La compromise model integrity è un obiettivo più ampio e strategico, finalizzato a degradare le prestazioni complessive o introdurre comportamenti indesiderati nel modello. Infine, gli inference attacks, in cui gli attaccanti cercano di dedurre informazioni sui dati di training analizzando il comportamento del modello, costituiscono una sfida particolarmente complessa, richiedendo contromisure avanzate per garantire una resilienza effettiva.

Security Challenges nel Federated Learning per Sistemi IoT

IoT-Specific Considerations: Sfide Fondamentali nell’Integrazione

La complessità intrinseca dei sistemi IoT introduce sfide particolari, derivanti principalmente dalla loro eterogeneità strutturale. Le heterogeneous device capabilities rappresentano uno dei principali ostacoli: i dispositivi, dotati di risorse computazionali, memoria e caratteristiche hardware variabili, devono collaborare in maniera efficace all’interno del medesimo ecosistema di Federated Learning (FL). Questa varietà introduce difficoltà non solo tecniche ma anche potenziali vulnerabilità sfruttabili dagli attaccanti.

I resource constraints, come limitazioni in termini di computational power, memoria disponibile e capacità energetica, costituiscono un ulteriore elemento critico. La progettazione di soluzioni di sicurezza per sistemi IoT deve essere ottimizzata per garantire un’adeguata protezione, mantenendo un basso impatto in termini di utilizzo delle risorse computazionali ed energetiche.

Sfide di Connettività e Distribuzione

Le bandwidth limitations rappresentano una problematica significativa per la natura distribuita del Federated Learning, che richiede frequenti scambi di dati tra dispositivi partecipanti e server centrale. Nei sistemi IoT, spesso caratterizzati da connessioni instabili e velocità di trasmissione ridotte, l’efficienza e la sicurezza del sistema possono risultare compromesse. Protocolli di sicurezza tradizionali, sebbene robusti, potrebbero rivelarsi troppo onerosi in termini di consumo di banda.

La distribuzione geografica dei dispositivi IoT introduce ulteriori complessità. Dispositivi collocati in aree geografiche remote o in ambienti eterogenei sono soggetti a condizioni di rete e ambientali differenti, complicando l’implementazione di misure di sicurezza uniformi. Inoltre, le dynamic network conditions, caratterizzate da connettività intermittente e latenza variabile, richiedono soluzioni di sicurezza adattive per garantire efficacia operativa anche in situazioni di rete sfavorevoli.

Scalabilità e Domini Applicativi

La scalabilità rappresenta una sfida cruciale: gestire la sicurezza di miliardi di dispositivi connessi richiede approcci innovativi e altamente efficienti. Questa problematica assume particolare rilevanza considerando i molteplici domini applicativi in cui operano i sistemi IoT, tra cui il settore sanitario, l’industria manifatturiera e le smart grids. Ciascun dominio presenta requisiti di sicurezza specifici, che richiedono soluzioni personalizzate e interoperabili.

IoT-Specific Threat Models: Vulnerabilità e Minacce

All’interno dei modelli di minaccia specifici per l’IoT, emergono vulnerabilità che richiedono un’attenzione mirata. Le vulnerabilità a livello di dispositivo rappresentano un punto di ingresso critico: la compromissione di un singolo dispositivo potrebbe avere ripercussioni su larga scala, compromettendo l’intero sistema. I problemi di connettività di rete, oltre a degradare le prestazioni, possono essere sfruttati come vettori di attacco da parte di attori malevoli.

Attacchi e Minacce alla Sicurezza

Gli attacchi di esaurimento delle risorse (resource exhaustion attacks) costituiscono una minaccia particolarmente insidiosa per i dispositivi IoT, spesso caratterizzati da risorse computazionali e energetiche limitate. Inoltre, le minacce alla sicurezza fisica, data l’esposizione di molti dispositivi IoT in ambienti non controllati, aumentano il rischio di manomissioni hardware.

Propagazione degli Attacchi e Privacy

La propagazione degli attacchi tra domini (cross-domain attack propagation) rappresenta un rischio significativo in ecosistemi IoT connessi tramite FL. Un attacco inizialmente confinato a un dominio applicativo potrebbe propagarsi, compromettendo l’integrità di altri domini correlati. Inoltre, il leakage di dati sensibili, in particolare in applicazioni critiche come quelle sanitarie, costituisce una preoccupazione fondamentale. Proteggere la privacy degli utenti in tali contesti richiede l’adozione di tecniche avanzate, come la homomorphic encryption e i metodi di anonimizzazione dei dati.

Vulnerabilità di Security e Privacy nei Sistemi Federated Learning (FL) Distribuiti

Criticità Specifiche dell’Architettura Distribuita

Vulnerabilità della Distribuzione delle Risorse

Nei sistemi Federated Learning (FL) distribuiti, la gestione delle risorse computazionali presenta vulnerabilità peculiari intrinseche alla natura collaborativa del processo di apprendimento. La distribuzione asimmetrica delle capacità computazionali tra i nodi partecipanti rappresenta potenziali punti di debolezza durante il processo di training federato. I nodi con risorse limitate possono trasformarsi in bottleneck per l’intera architettura distribuita, compromettendo non solo le performance ma anche la sicurezza del sistema nel suo complesso.

L’eterogeneità delle risorse disponibili tra i nodi introduce ulteriori vulnerabilità nei meccanismi di sincronizzazione del training distribuito. Nodi con capacità computazionali significativamente divergenti possono generare disallineamenti temporali nel processo di apprendimento, creando aperture sfruttabili per attacchi mirati a compromettere la convergenza del modello.

Vulnerabilità nella Coordinazione Distribuita

La natura intrinsecamente distribuita del Federated Learning introduce fragilità critiche nei meccanismi di coordinazione. Il processo di orchestrazione del training federato risulta particolarmente suscettibile a interruzioni selettive delle comunicazioni tra i nodi. Un attore malevolo potrebbe sfruttare queste lacune per alterare la sincronizzazione del processo di training, influenzando la qualità e l’affidabilità del modello finale.

La gestione distribuita del consenso durante l’aggregazione dei modelli locali presenta specifici punti di debolezza. Attacchi mirati ai meccanismi di consenso possono indurre divergenze significative nell’apprendimento, portando alla generazione di modelli inconsistenti o compromessi. La complessità intrinseca nel coordinare molteplici nodi distribuiti espande ulteriormente la superficie di attacco, facilitando manipolazioni intenzionali del processo di aggregazione.

Vulnerabilità nell’Aggregazione Federata

L’architettura distribuita presenta vulnerabilità rilevanti nella fase di aggregazione dei modelli locali. I nodi intermedi incaricati dell’aggregazione parziale costituiscono potenziali punti critici di compromissione, dove un attore malevolo potrebbe manipolare gli aggiornamenti del modello prima che raggiungano l’aggregatore finale.

La struttura gerarchica tipica dell’aggregazione distribuita introduce fragilità nella propagazione degli aggiornamenti. Un compromesso nei livelli intermedi della gerarchia potrebbe propagarsi attraverso molteplici rami dell’architettura distribuita, amplificando gli effetti dell’attacco e compromettendo l’integrità del modello globale.

Vulnerabilità nella Sincronizzazione Temporale

La sincronizzazione temporale in un sistema Federated Learning distribuito rappresenta un ulteriore vettore di vulnerabilità. Attacchi basati sul timing possono sfruttare le differenze nei tempi di training e aggregazione tra i nodi per inferire informazioni sensibili sui dati di training o manipolare deliberatamente il processo di apprendimento.

I ritardi nella propagazione degli aggiornamenti attraverso l’architettura distribuita generano vulnerabilità specifiche relative alla consistenza del modello. Tali asincronicità possono essere sfruttate per orchestrare attacchi mirati a compromettere la convergenza del training federato, minando la robustezza e l’affidabilità del sistema nel suo complesso.

Soluzioni di Difesa Avanzate nel Federated Learning

IoT-Optimized Defense Mechanisms: Strategie per la Protezione dei Sistemi FL Distribuiti

Nel contesto del Federated Learning su sistemi IoT, le resource-aware solutions rappresentano un elemento cardine per garantire un addestramento distribuito sicuro ed efficiente. La lightweight cryptography emerge come un paradigma essenziale durante le fasi di aggregazione e scambio dei parametri del modello, fornendo meccanismi di cifratura ottimizzati in grado di salvaguardare la riservatezza degli aggiornamenti del modello, pur rispettando i severi vincoli computazionali dei dispositivi IoT partecipanti.

L’efficient privacy preservation nel contesto del Federated Learning richiede l’adozione di metodologie avanzate, quali il differential privacy e il secure aggregation, implementate in maniera ottimizzata per dispositivi caratterizzati da risorse computazionali e di memoria limitate. Le adaptive security measures, opportunamente calibrate, proteggono sia il processo di training locale che la fase di aggregazione globale, modulando dinamicamente i livelli di protezione in funzione delle risorse disponibili e della sensibilità dei dati di training.

Gli energy-efficient protocols, progettati ad hoc per il paradigma del Federated Learning, ottimizzano il consumo energetico durante le fasi di comunicazione degli aggiornamenti del modello, garantendo che i dispositivi IoT possano partecipare al processo di addestramento senza comprometterne la longevità operativa.

Protezione a Livello Rete (Network-Level Protection) nel Federated Learning

La sicurezza della comunicazione è un aspetto critico nel Federated Learning, dove la trasmissione sicura degli aggiornamenti del modello è imprescindibile. I secure communication protocols vengono adattati per affrontare in modo efficace le esigenze specifiche del traffico generato dal Federated Learning, proteggendo gli aggiornamenti del modello durante il transito tra i dispositivi edge e il server di aggregazione.

La bandwidth-efficient encryption viene ottimizzata per ridurre al minimo l’overhead di comunicazione derivante dallo scambio degli aggiornamenti del modello, mantenendo al contempo un elevato livello di protezione. Le dynamic security policies sono implementate per adattarsi dinamicamente alle diverse fasi del processo di Federated Learning, includendo regole granulari per la protezione durante l’addestramento locale, l’aggregazione e la distribuzione del modello globale.

I distributed trust mechanisms giocano un ruolo chiave nel contesto del Federated Learning, in cui la fiducia reciproca tra i partecipanti è critica. Questi meccanismi decentralizzati consentono di verificare l’integrità degli aggiornamenti del modello, prevenendo attacchi sofisticati come il model poisoning.

Sicurezza dei Dispositivi (Device Security) nei Sistemi FL

La protezione dei dispositivi coinvolti nel Federated Learning richiede misure altamente specializzate per salvaguardare sia i dati di training locali che il processo stesso di addestramento. I secure boot mechanisms garantiscono l’integrità dell’ambiente di training locale, verificando l’autenticità del software FL e prevenendo manipolazioni del processo attraverso tecniche avanzate di autenticazione.

Gli hardware security modules forniscono uno strato di protezione dedicato alle operazioni critiche, inclusa la gestione sicura delle chiavi crittografiche necessarie per proteggere gli aggiornamenti del modello e il secure storage dei parametri del modello locale. Questi moduli rappresentano una componente essenziale per assicurare la confidenzialità del processo di training distribuito.

La firmware protection si concentra sulla salvaguardia dei componenti software responsabili dell’addestramento locale e delle comunicazioni con il server di aggregazione. Parallelamente, il resource monitoring svolge una funzione cruciale nel rilevamento tempestivo di anomalie nel processo di training, identificando possibili compromissioni del modello o attacchi come il type inference.

Questa architettura di sicurezza multilivello, progettata specificamente per il paradigma del Federated Learning in ambienti IoT, garantisce la protezione delle diverse fasi operative, dal training locale fino all’aggregazione globale. L’obiettivo è preservare la privacy dei dati, garantire l’integrità del modello risultante e mitigare i rischi legati a minacce emergenti nel panorama della sicurezza cibernetica.

Linee Guida di Implementazione e Sviluppi Futuri nei Sistemi FL Distribuiti

Ottimizzazione dell’Architettura Distribuita

Nel contesto dei sistemi FL distribuiti, l’ottimizzazione dell’architettura richiede un approccio metodico e avanzato, capace di sfruttare la natura gerarchica e dinamica del sistema. Il distributed computation offloading riveste un ruolo cruciale, poiché consente di implementare strategie di redistribuzione computazionale basate su algoritmi adattivi in grado di valutare, in tempo reale, le capacità e lo stato operativo di ciascun nodo. Questo processo ottimizza l’allocazione del carico, migliorando la scalabilità e la resilienza del sistema.

La hierarchical model compression rappresenta un progresso chiave nell’ambito delle comunicazioni distribuite. Questa tecnica integra metodi di compressione differenziati per ciascun livello della gerarchia del sistema, bilanciando con precisione la riduzione del traffico di rete con il mantenimento delle prestazioni del modello globale. La compressione granulare permette inoltre una maggiore adattabilità alle caratteristiche specifiche dei nodi, massimizzando l’efficienza computazionale e di comunicazione.

Strategie di Comunicazione Multi-livello

L’efficientamento delle comunicazioni in sistemi FL distribuiti richiede un’implementazione stratificata delle strategie di scambio dei dati. Il tiered communication protocol introduce un modello gerarchico nel quale ciascun livello della rete applica protocolli ottimizzati e specifici per le proprie esigenze operative, consentendo l’esecuzione di selective parameter updates. Questa metodologia riduce drasticamente il volume complessivo di dati trasferiti, limitando la latenza e ottimizzando la larghezza di banda disponibile.

L’asynchronous aggregation strategy si configura come una soluzione altamente innovativa per gestire la natura asincrona delle comunicazioni in sistemi distribuiti su larga scala. Questo approccio consente ai sottogruppi di nodi di effettuare l’aggregazione locale indipendentemente dalla sincronizzazione globale, migliorando la throughput complessiva e mitigando i colli di bottiglia legati alla sincronizzazione centralizzata.

Raccomandazioni per l’Implementazione Distribuita

Un’implementazione efficace dei sistemi FL distribuiti richiede un approccio strategico e rigoroso alla gestione delle risorse. La distributed resource orchestration dovrebbe essere supportata da framework dinamici, progettati per allocare e monitorare in tempo reale le risorse computazionali e di rete attraverso i diversi livelli della gerarchia.

Parallelamente, un adaptive security framework rappresenta un elemento imprescindibile per l’architettura distribuita. Questo framework deve includere meccanismi di rilevamento delle anomalie distribuiti (distributed anomaly detection) e strumenti di risposta coordinata agli incidenti di sicurezza. La capacità di adattarsi automaticamente alle condizioni operative variabili garantisce una protezione coerente e proattiva contro le minacce emergenti.

Direzioni di Ricerca Emergenti

I futuri orientamenti della ricerca nel dominio dei sistemi FL distribuiti si concentrano su paradigmi altamente innovativi che promettono di rivoluzionare le attuali pratiche. La distributed privacy enhancement è un’area prioritaria, focalizzata sullo sviluppo di metodologie avanzate di protezione della privacy che operino in modo sinergico con le architetture multi-livello.

Il dynamic topology management emerge come un campo di ricerca cruciale, mirato a progettare meccanismi auto-adattivi per la gestione della topologia di rete in sistemi FL distribuiti. Questo filone si basa su modelli predittivi e architetture auto-organizzanti, capaci di rispondere in modo proattivo alle variazioni nei requisiti di training e alle condizioni dinamiche della rete.

Prospettive Future

L’evoluzione dei sistemi FL distribuiti richiederà un approccio multidimensionale per bilanciare efficienza operativa, sicurezza e scalabilità. Le future implementazioni dovranno integrare soluzioni sempre più sinergiche, capaci di gestire la complessità delle architetture distribuite, mantenendo elevati standard di privacy e security. L’attenzione sarà rivolta allo sviluppo di meccanismi adattivi e auto-evolutivi che rispondano in modo dinamico alle mutevoli esigenze del sistema, consentendo una mitigazione proattiva delle sfide emergenti nel panorama cibernetico globale.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/federated-learning-fl/


Test di Sicurezza avanzati – Sicurezza e Compliance, anime gemelle in un mondo digitale complesso

Nel corso del Forum ICT Security 2024, l’intervento “Test di sicurezza avanzati: La sicurezza va oltre la compliance” del Security Researcher Luca Compagna ha esplorato la relazione tra sicurezza e compliance nel contesto digitale.

L’intervento ha approfondito l’importanza dell’analisi statica e dinamica nel testing del software, nonché i problemi di accuratezza degli strumenti di analisi e il ruolo dell’AI nel migliorare l’interpretazione dei risultati, senza tralasciare le complicazioni dovute a normative complesse e budget limitati.

È stata inoltre sottolineata la responsabilità dei produttori di software in caso di vulnerabilità e l’importanza della trasparenza nei tool di analisi, mettendo in luce aspetti fondamentali per comprendere l’evoluzione dei moderni test di sicurezza.

Guarda il video completo dell’intervento:

[embedded content]

Sinergia teorica e complessità operativa

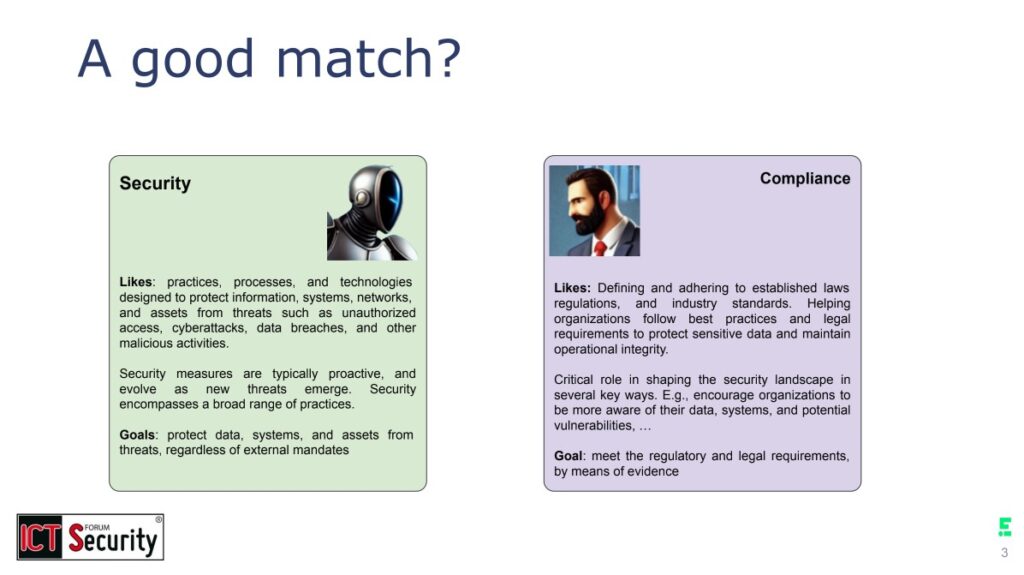
In apertura il relatore ha ricordato che, idealmente, la relazione tra sicurezza e compliance è caratterizzata da una sinergia in cui ciascuna componente rafforza l’altra.

Test di Sicurezza avanzati - Sicurezza e Compliance: A good match?

Nel dettaglio la compliance stabilisce il quadro normativo e definisce i requisiti essenziali, mentre la sicurezza garantisce l’implementazione di questi standard attraverso controlli e processi specifici.

Tale sinergia dovrebbe innescare un circolo virtuoso: la sicurezza identifica nuove minacce e vulnerabilità, la compliance traduce queste informazioni in indicazioni normative, quindi la sicurezza implementa misure di mitigazione; a conclusione del processo, la compliance verifica e documenta l’efficacia delle soluzioni adottate tramite processi di auditing.

Tuttavia – come sottolineato da Compagna – nella realtà operativa questa relazione non sempre è lineare.

Il relatore ha descritto sicurezza e compliance come due “anime gemelle sulla carta”: sebbene possano sembrare perfettamente complementari, nella pratica emergono numerose complicazioni che impediscono una collaborazione armoniosa.

Di conseguenza le due funzioni entrano spesso in conflitto, soprattutto quando si tratta di competere per le risorse aziendali e definire le priorità.

La complessità del panorama normativo

Uno dei principali ostacoli alla piena sinergia tra sicurezza e compliance è rappresentato dalla complessità del panorama normativo.

Quest’ultimo è infatti caratterizzato da una vasta rete di direttive e regolamenti, che le organizzazioni devono affrontare con grande attenzione. Come evidenziato da Compagna, “il panorama della compliance è molto complesso”: la molteplicità di normative legate alla sicurezza, alla privacy e ad altri ambiti settoriali rende non poco arduo distinguere ciò che è pertinente da ciò che non lo è.

La necessità di conformarsi a regolamenti sovrapposti e in continuo aggiornamento impone alle aziende uno sforzo considerevole per mantenere aggiornati i propri processi e controlli; una sfida amplificata dalla costante evoluzione delle minacce informatiche, che richiede un costante adattamento delle strategie di sicurezza.

Oggi l’incapacità di rispondere efficacemente a questo panorama mutevole, infatti, può comportare non solo rischi per la sicurezza ma anche sanzioni derivanti dalla mancata conformità al quadro normativo.

Sicurezza vs Compliance: concorrenza per le risorse

Un altro aspetto cruciale che complica la relazione tra sicurezza e compliance riguarda la gestione delle risorse.

Poiché sicurezza e compliance competono per lo stesso budget aziendale, questo conflitto può portare a un paradosso operativo.

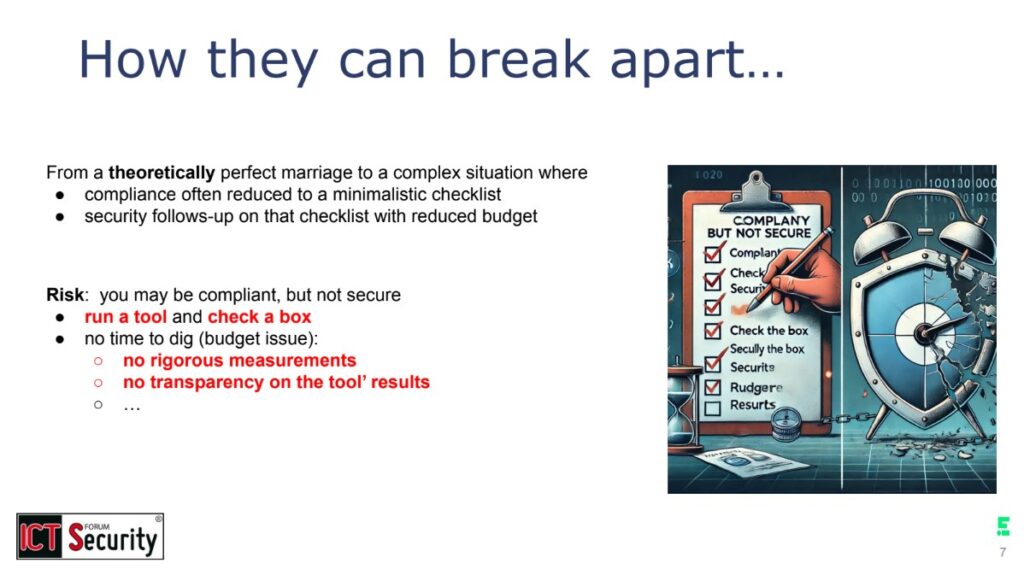
Test di Sicurezza avanzati - Sicurezza e Compliance: How they can break apart...

Nel tentativo di garantire la compliance – requisito essenziale per operare sul mercato e mantenere la fiducia degli stakeholder – le organizzazioni finiscono spesso per adottare un approccio “minimalista” alla cybersecurity, limitandosi a implementare i controlli necessari a soddisfare i requisiti normativi ma senza migliorare la sicurezza effettiva.

Si tratta di un fenomeno noto come “checkbox compliance”: ossia la tendenza ad applicare misure standardizzate per adempiere ai requisiti di legge, senza porsi ulteriori domande sulla reale efficacia delle misure stesse. In questo modo, le risorse destinate alla compliance possono sottrarre investimenti necessari per l’adozione di soluzioni di sicurezza più urgenti e proattive.

Il relatore ha avvertito che tale approccio può indurre un falso senso di sicurezza, lasciando le organizzazioni vulnerabili a minacce avanzate non contemplate dai requisiti minimi di conformità; al riguardo ha esposto due esempi di “checkbox compliance” nel contesto di una fase cruciale nel ciclo di sviluppo del software, ovvero quella dei test di sicurezza.

Test di Sicurezza nello sviluppo software

Nell’attuale contesto dello sviluppo software, i test di sicurezza rappresentano una fase fondamentale del ciclo di vita del prodotto.

Data la citata complessità del quadro tecnologico e normativo, il relatore ha sottolineato come l’integrazione di tecniche di testing automatizzate sia diventata essenziale per garantire che il codice prodotto sia sicuro e conforme agli standard richiesti.

Tra gli approcci più diffusi vi sono l’analisi statica del codice e la Software Composition Analysis (SCA), strumenti indispensabili per identificare vulnerabilità in fase precoce e ridurre il rischio di vulnerabilità nel prodotto finale.

Il rischio evidenziato da Compagna è che le aziende finiscano per delegare interamente a questi tool il compito di svolgere analisi di sicurezza, senza poi chiedersi quanto i risultati e le azioni correttive suggerite corrispondano alla realtà della loro organizzazione.

Analisi statica: sfide e opportunità

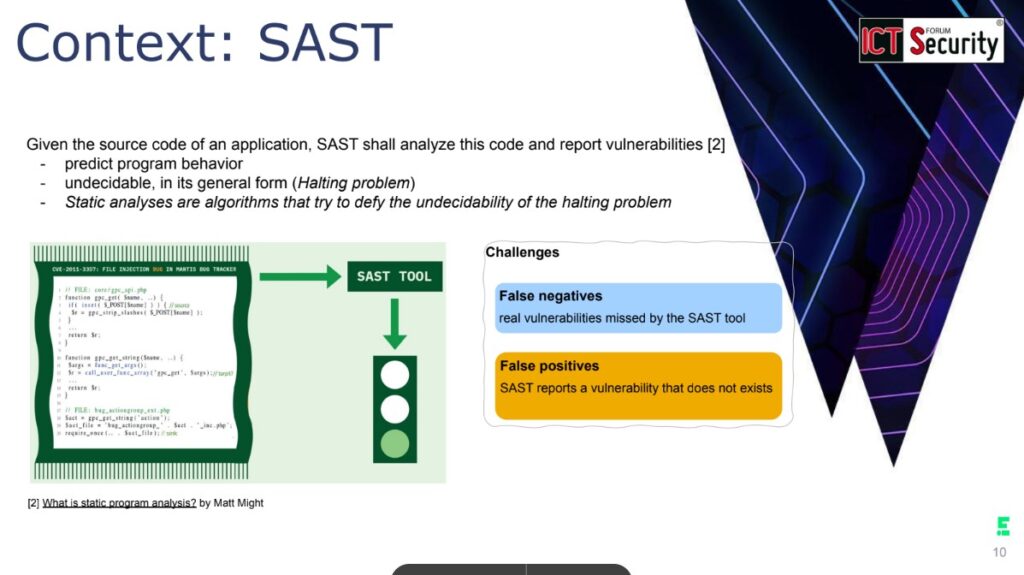
L’analisi statica del codice è spesso rappresentata come un semaforo: verde per il codice sicuro, arancione per potenziali problemi e rosso per criticità che necessitano interventi immediati.

Test di Sicurezza avanzati - Sicurezza e Compliance: SAST

Tuttavia questo processo, raccomandato anche da diverse normative di settore, presenta significative sfide.

Il relatore ha spiegato che l’analisi statica pone problemi teoricamente “indecidibili”, implicando inevitabili compromessi tra l’accuratezza dei risultati e la gestione dei falsi positivi o negativi; in particolare i falsi positivi possono ridurre l’efficienza dei team di sviluppatori, costringendoli a dedicare tempo prezioso alla verifica di segnalazioni che non rappresentano minacce reali.

Ciò rende l’analisi estremamente complessa, portando alla necessità di bilanciare la riduzione dei falsi negativi (ossia il mancato rilevamento di vulnerabilità esistenti) con la minimizzazione dei falsi positivi (ossia l’identificazione di problemi inesistenti).

Una recente ricerca – sviluppata come progetto OWASP – ha esplorato la dimensione della testabilità all’interno dei linguaggi PHP, JavaScript e Java.

Lo studio ha identificato specifici ostacoli allo svolgimento dell’analisi statica, creando cataloghi per ciascun linguaggio e conducendo misurazioni con tool sia commerciali, sia open source.

I risultati sono stati rilevanti:

  • oltre il 50% degli ostacoli identificati (40% per JavaScript) impatta seriamente l’efficacia dei tool;
  • mediamente, ogni 200 linee di codice si incontra un impedimento all’analisi;
  • la riscrittura del codice può ridurre i falsi negativi, rivelando vulnerabilità precedentemente non rilevate.

Questi ostacoli possono derivare da complessità intrinseche del codice, tra cui l’uso di tecniche avanzate di programmazione o di pattern architetturali non convenzionali, che rendono difficile per i tool automatizzati interpretare correttamente le intenzioni degli sviluppatori.

Compagna ha ribadito come la riscrittura del codice, migliorandone l’interpretabilità, possa consentire l’individuazione di vulnerabilità precedentemente trascurate: ciò conferma l’importanza di rimuovere gli ostacoli all’analisi, per migliorare la capacità esplorative degli strumenti e ridurre l’incidenza dei falsi negativi.

Risulta quindi fondamentale integrare un processo di revisione continua del codice, che permetta di adattare e migliorare la testabilità in funzione degli strumenti disponibili.

Software Composition Analysis: la sfida dei falsi positivi

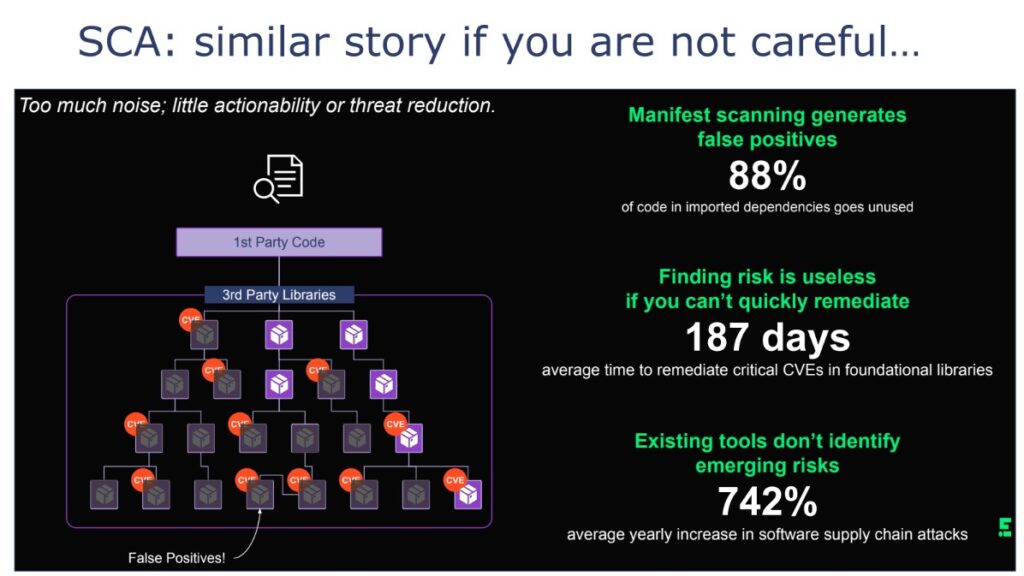
Dal canto suo la Software Composition Analysis (SCA) si concentra sull’analisi delle dipendenze open source all’interno del software, con l’obiettivo di identificare componenti vulnerabili.

Anche in questo contesto emergono sfide significative, in particolare legate ai falsi positivi, che possono raggiungere l’88% dei risultati.

Test di Sicurezza avanzati - Sicurezza e Compliance: SCA

Al riguardo il relatore ha evidenziato – a titolo di esempio – come non basti sapere se una certa versione di Apache contenga delle vulnerabilità, essendo invece fondamentale determinare se il codice dell’applicazione utilizzi le parti vulnerabili.

Questo sottolinea l’importanza della “reachability analysis”, ossia la verifica dell’utilizzo delle parti critiche all’interno del codice: è cruciale che i tool di SCA, anziché limitarsi a identificare una vulnerabilità generica nel componente open source, siano in grado di determinare se le parti vulnerabili del codice siano effettivamente utilizzate.

Un simile approccio consente di ridurre il numero di falsi positivi e, di conseguenza, indirizzare gli sforzi dove siano concretamente necessari, favorendo l’efficienza operativa dei team di sviluppo e sicurezza.

L’Importanza di Benchmark e trasparenza

La necessità di affrontare le sfide relative ai falsi positivi e negativi – sia nell’analisi statica, sia nella SCA – implica che le organizzazioni debbano adottare un approccio più sofisticato e integrato.

Per affrontare queste sfide, è fondamentale che la comunità sviluppi benchmark e test suite per valutare l’efficacia degli strumenti di analisi. Questi benchmark dovrebbero includere una varietà di casi d’uso applicativi, in modo da testare gli strumenti in contesti il più vicini possibile alle condizioni operative reali.

Inoltre, è necessario richiedere una maggiore trasparenza ai fornitori di tool: nessuno meglio del tool stesso può sapere quando incontra un ostacolo all’analisi.

Anche l’integrazione di tecnologie AI e LLM (Large Language Models) può fornire un supporto prezioso, fungendo da “companion” per gli sviluppatori nell’interpretazione dei risultati e nella contestualizzazione delle vulnerabilità rilevate.

In particolare, Compagna ritiene che l’utilizzo di AI e LLM potrebbe contribuire a raccogliere elementi di contesto e determinare se un risultato sia effettivamente un falso positivo o un vero positivo.

L’AI e il futuro dell’analisi della Sicurezza

Attraverso l’uso di tecniche di machine learning, infatti, i tool possono essere addestrati a riconoscere pattern di vulnerabilità più complessi così da ridurre il numero di falsi positivi, aumentando l’affidabilità degli strumenti di analisi automatizzata e migliorando la sicurezza complessiva del software.

Inoltre l’uso dell’AI consente una maggiore personalizzazione degli strumenti di analisi, adattandoli alle specifiche esigenze e al contesto operativo di ciascuna organizzazione.

L’integrazione dell’AI nei processi di analisi della sicurezza può contribuire non solo all’automazione ma anche a una migliore interpretazione dei risultati, fornendo contesto e priorità che possono guidare le decisioni operative: ciò è particolarmente utile quando si tratta di identificare e risolvere problemi in modo efficiente, garantendo che le risorse siano allocate nel modo più efficace possibile.

Evoluzione normativa e responsabilità dei produttori

Un ulteriore aspetto rilevante riguarda l’evoluzione del quadro normativo verso una maggiore responsabilizzazione dei produttori di software.

Sebbene le attuali normative in materia siano relativamente “leggere”, la tendenza verso una maggiore accountability potrebbe favorire un riallineamento tra sicurezza e compliance, spingendo le organizzazioni ad adottare un approccio alla sicurezza informatica meno formale e più integrato.

Un rafforzamento delle normative sulla responsabilità potrebbe altresì incentivare i produttori di software a investire maggiormente nella sicurezza dei propri prodotti, riducendo all’origine il rischio di vulnerabilità e migliorando la resilienza complessiva del panorama digitale.

Tale evoluzione potrebbe favorire un cambiamento culturale significativo, in cui la sicurezza informatica non sia più vista come costo aggiuntivo ma come elemento essenziale della progettazione e dello sviluppo del software.

Conclusioni

In futuro, la principale sfida sarà sviluppare strumenti e metodologie di test che possano conciliare efficacemente le esigenze della compliance con quelle della sicurezza.

Non è più sufficiente acquistare e utilizzare tool di analisi senza interrogarsi sulla loro efficacia e sui loro limiti. Occorre un approccio più critico e maturo, che consideri:

  • la valutazione sistematica dell’efficacia degli strumenti di analisi;
  • la comprensione e gestione degli ostacoli all’analisi statica;
  • l’importanza della reachability analysis nella SCA;
  • l’integrazione di tecnologie AI per supportare l’interpretazione dei risultati;
  • la considerazione del contesto applicativo nell’analisi delle vulnerabilità;
  • la promozione di una cultura orientata alla sicurezza che coinvolga tutti i livelli organizzativi, dal management agli sviluppatori.

In conclusione, i test di sicurezza moderni richiedono un approccio che vada oltre la mera verifica della conformità normativa.

È necessario sviluppare una comprensione profonda delle vulnerabilità software, implementare strumenti più sofisticati per la loro identificazione e adottare un approccio che sappia contemperare gli aspetti tecnici della cybersecurity con le prescrizioni legali.

Per le organizzazioni è inoltre cruciale sviluppare strategie di sicurezza integrate e proattive, che non si limitino a gestire le minacce esistenti ma sappiano anticipare e prevenire le vulnerabilità future.

Solo attraverso l’innovazione tecnologica, la formazione continua e la collaborazione con la comunità di ricerca si potrà garantire la sicurezza di un panorama normativo e digitale in costante evoluzione.

Profilo Autore

Security researcher consultant for Endor Labs, after more than 15 years at SAP, researching and innovating in the areas of security testing, security engineering, and AI.

Regular presenter at corporate internal events, industrial venues (OWASP) and leading security conferences where he published more than 40 articles.

Current focus is on static and dynamic analysis detecting security and privacy vulnerabilities, how to measure these techniques and how to make them more accurate.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/test-di-sicurezza-ict/


Remotegrant: Sicurezza Informatica e Protezione dei Dati per le PMI

L’intervento di Valerio Pastore, cofondatore di Cyber Grant, intitolato “Allarme Data Breach: 7 attacchi su 10 in EMEA hanno rubato i tuoi dati. Attenzione anche alle minacce interne!”, tenuto durante il 22° Forum ICT Security, esplora le sfide attuali, tra cui il pregiudizio che porta a minimizzare i rischi di ransomware da parte delle PMI e l’importanza di soluzioni avanzate come Remotegrant per la protezione dei dati. Il relatore fornisce un’analisi dettagliata delle minacce alla sicurezza informatica e delle soluzioni proposte dall’azienda americana con radici italiane, con un focus specifico sulle piccole e medie imprese (PMI).

Il Fattore Umano nella Sicurezza Informatica

Valerio Pastore introduce il concetto dei “60 secondi”: il tempo medio necessario affinché un virus infetti un dispositivo dopo che l’utente clicca su un link malevolo. Questo dato sottolinea la criticità del fattore umano nella catena della sicurezza informatica, evidenziando l’urgenza di interventi mirati per affrontare questo punto debole.

Secondo il Data Breach Investigations Report di Verizon, il 68% delle violazioni di dati è causato dall’errore umano, rendendo evidente la vulnerabilità dell’elemento umano nella sicurezza. Nel 2023, sono stati analizzati oltre 30.000 incidenti di sicurezza, registrando un incremento significativo rispetto all’anno precedente. Inoltre, il 12% degli attacchi deriva da insider, ovvero persone interne all’organizzazione con accesso privilegiato, mentre una parte consistente delle violazioni è collegata a vulnerabilità di fornitori o partner esterni.

Le PMI come Obiettivo dei Cybercriminali

Il 60% delle PMI non si percepisce come bersaglio di minacce cyber, nonostante quasi la metà di esse abbia già subito attacchi ransomware, che , nella grande maggioranza dei casi, avvengono in modo silente, con un tempo medio di rilevamento di circa 204 giorni nel 2023. Quando una violazione viene scoperta, i danni sono solitamente già stati inflitti.

L’evoluzione del ransomware ha visto una transizione da attacchi immediatamente distruttivi a strategie subdole e persistenti. Oggi, una volta che un dispositivo è stato infettato, viene installata una “backdoor” per monitorare le attività dell’utente, adattandosi alle abitudini aziendali, come l’uso di servizi cloud per la sincronizzazione dei dati. Questo modus operandi rende gli attacchi difficili da rilevare, poiché i dati vengono sottratti in piccole quantità fino a raggiungere una massa critica che viene poi sfruttata per estorsioni e pubblicazioni nel dark web.

Lavoro Ibrido e Uso dell’Intelligenza Artificiale

Le PMI risultano particolarmente vulnerabili con l’aumento del lavoro ibrido, che ha ampliato notevolmente la superficie di attacco. Si stima che il 70% dei dipendenti utilizzi il PC aziendale per attività personali, aumentando esponenzialmente il rischio per la rete aziendale. L’utilizzo di soluzioni cloud e l’adozione imprudente di intelligenza artificiale, come l’inserimento di dati sensibili in strumenti come ChatGPT, espongono ulteriormente le aziende a potenziali violazioni del GDPR e ad altri rischi di sicurezza.

La Carenza di Consapevolezza nelle PMI

Un problema cruciale nelle PMI è la mancanza di consapevolezza e di risorse per la sicurezza informatica. L’assenza di aggiornamenti regolari, l’impiego di sistemi di protezione inadeguati e la carenza di personale qualificato le rendono particolarmente vulnerabili agli attacchi informatici. Le conseguenze possono essere devastanti, includendo danni finanziari diretti, interruzioni operative, perdita di proprietà intellettuale e danni alla reputazione. Il furto di proprietà intellettuale, in particolare, è spesso trascurato, poiché avviene in maniera silenziosa e passa inosservato fino a quando è troppo tardi per intervenire.

Remotegrant: Una Soluzione Avanzata per la Sicurezza

Per rispondere a queste sfide, Cyber Grant ha sviluppato ” Remotegrant”, una soluzione avanzata per la protezione degli endpoint, con un focus specifico sulla prevenzione delle perdite di dati (Data Loss Prevention, DLP). Remotegrant non è una semplice soluzione DLP; oltre a mitigare il rischio umano, monitora costantemente le applicazioni che potrebbero rappresentare una minaccia. Il sistema è in grado di prevenire copie non autorizzate, controllare l’uso delle applicazioni e mitigare le minacce sia interne che esterne, come phishing e ransomware. Inoltre, Remotegrant è in grado di monitorare applicazioni sviluppate internamente, che potrebbero rappresentare minacce sconosciute, come i virus “zero day”.

Zero Trust Application: Una Filosofia di Protezione Completa

Remotegrant adotta una filosofia di sicurezza “Zero Trust Application”, fornendo protezione trasparente e avanzata all’interno dell’organizzazione. Questo approccio garantisce che l’accesso ai dati sia consentito solo a soggetti e applicazioni esplicitamente autorizzati. Pertanto, in assenza di un’autorizzazione chiara e verificabile, l’accesso ai file rimane bloccato, impedendolo sia a software dannosi sia al personale interno non autorizzato. L’architettura di Remotegrant è progettata per operare a livello di sistema operativo, garantendo una protezione profonda contro ogni tentativo di accesso non autorizzato.

Tracciabilità Completa e Controllo Granulare

La tracciabilità completa delle attività sui file rappresenta un ulteriore punto di forza di Remotegrant. Ogni accesso ai dati viene monitorato, consentendo la visibilità sulle operazioni compiute e prevenendo condivisioni non autorizzate senza la necessità di utilizzare la crittografia manuale. Questo assicura la protezione dei dati anche durante l’utilizzo delle applicazioni aziendali più comuni, come Google Mail, Teams o Slack. I file rimangono protetti e non trasferibili attraverso strumenti di comunicazione standard, a meno che non sia espressamente autorizzato.

Remotegrant permette un controllo granulare delle applicazioni, come PowerShell, consentendone l’uso solo per attività specifiche e impedendo l’uso non autorizzato dei dati. Inoltre, supporta ambienti virtuali (VDI) e connessioni remote, garantendo la sicurezza dei dati anche in contesti di lavoro su macchine remote. Ad esempio, un utente può caricare file su una macchina remota per lavorarci, ma non può scaricarli sul dispositivo locale, garantendo così un elevato livello di sicurezza.

Protezione dei CRM e Call Center

La protezione delle informazioni contenute nei CRM rappresenta un’area critica per molte aziende. Remotegrant garantisce che i dati nei CRM web non possano essere scaricati, catturati o manipolati senza autorizzazione, fornendo un livello di sicurezza superiore rispetto all’accesso tramite browser convenzionali. Ad esempio, Remotegrant impedisce la cattura di screenshot, il download di pagine web e l’accesso in modalità sviluppatore per prevenire la sottrazione di informazioni sensibili.

Questa tecnologia risulta particolarmente utile anche nei call center, dove la protezione delle informazioni dei clienti è fondamentale. Remotegrant impedisce agli operatori di effettuare screenshot o scaricare dati sensibili, garantendo che le informazioni rimangano protette e accessibili solo per scopi autorizzati.

Funzionalità Avanzate per la Protezione delle Connessioni Remote

Un’altra funzionalità avanzata di Remotegrant è la possibilità di nascondere le porte RDP (Remote Desktop Protocol), rendendole invisibili quando non sono in uso, aumentando così la sicurezza delle connessioni remote. Inoltre, Remotegrant include una tecnologia di rilevamento delle minacce che sfrutta 75 antivirus tra i più diffusi a livello mondiale, permettendo di identificare in tempo reale attività di phishing e altre minacce. Questa capacità è cruciale per bloccare rapidamente qualsiasi tentativo di compromissione, soprattutto considerando che bastano “60 secondi” per infettare un dispositivo.

Conclusione

In conclusione, Remotegrant rappresenta una soluzione avanzata di Data Loss Prevention che integra la protezione degli endpoint, il monitoraggio delle applicazioni e la prevenzione delle perdite di dati in un’unica piattaforma completa. L’obiettivo è quello di proteggere le PMI dalle minacce sempre più sofisticate e garantire un ambiente di lavoro sicuro e trasparente.

Profilo Autore

Valerio Pastore è una figura di spicco nel settore della sicurezza informatica, con una lunga e diversificata carriera, focalizzata ad innovare e rendere accessibili le soluzioni di cybersecurity.

Imprenditore seriale, Valerio è stato consulente per strutture militari e ha ricoperto il ruolo di esperto di crittografia per istituzioni pubbliche. Attualmente, Valerio è il fondatore di Cyber Grant Inc., un’azienda innovativa nel campo della cyber security con sede a Menlo Park, California. La sua missione è sviluppare soluzioni avanzate di sicurezza informatica e renderle accessibili a individui e imprese di tutto il mondo.

Nel 2011 ha fondato BooleBox, una innovativa suite di applicazioni per la protezione dei dati aziendali, che utilizza una crittografia di grado militare per salvaguardare informazioni sensibili. Tra i clienti premium di BooleBox c’è la Commissione Europea e la European Defense Agency.

Valerio, inoltre, è il Managing Partner di Tailor Ventures, una società di venture capital con focus su start up tech.

Come CTO presso VALMAX Software, ha guidato lo sviluppo di soluzioni personalizzate di sicurezza informatica. Nel 2021, ha svolto un ruolo chiave in xbinary, contribuendo a fornire soluzioni basate su blockchain per il segmento di lusso e la transizione verso il Metaverso. Nel 2020, ha co-fondato Convy School, una piattaforma per combattere il bullismo e il cyberbullismo nelle scuole italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/remotegrant-sicurezza/


Cybersecurity in Italia: sfide e opportunità secondo l’Agenzia per la Cybersicurezza Nazionale (ACN)

Nell’intervento di apertura del 22° Forum ICT Security, Luca Nicoletti – Capo del Servizio Programmi Industriali, Tecnologici e di Ricerca dell’Agenzia per la Cybersicurezza Nazionale (ACN) – ha offerto un’analisi complessiva delle sfide e delle opportunità nel settore della cybersecurity in Italia.

“Come paese e come continente, non possiamo più rimandare la spinta verso l’innovazione” ha dichiarato Nicoletti, enfatizzando l’urgenza di un approccio strutturato e coordinato alla cybersicurezza.

Il suo discorso è stato un richiamo all’azione: richiamando le prime edizioni del Forum e i profondi cambiamenti verificatisi da allora, il rappresentante dell’Agenzia ha evidenziato la necessità di definire risposte condivise tra tutti gli attori coinvolti, sia pubblici che privati.

Cybersecurity in Italia: Trasformazione Digitale e superficie di attacco

Negli ultimi anni la trasformazione digitale ha radicalmente ridefinito il panorama della cybersecurity in Italia.

La crescente interconnessione dei dispositivi e delle reti ha ampliato la superficie di attacco fino a coinvolgere ogni aspetto della vita quotidiana, dall’IoT domestico alle infrastrutture critiche nazionali: questa espansione richiede un approccio olistico alla sicurezza, che tenga conto anche delle molteplici dipendenze tra i vari sistemi.

Di conseguenza, ciò che vent’anni fa poteva sembrare frutto di una visione futuristica è oggi un pilastro essenziale per garantire la continuità del sistema produttivo e la protezione dei dati personali all’interno di ecosistemi sempre più interconnessi.

In questo contesto, la cybersicurezza è divenuta un elemento imprescindibile per aziende e organizzazioni; la crescita esponenziale della connettività e la crescente adozione di tecnologie avanzate comportano infatti un aumento significativo delle vulnerabilità, rendendo la protezione di sistemi e informazioni una priorità assoluta per qualsiasi Stato.

Evoluzione del quadro normativo europeo

Il quadro normativo europeo è in continua evoluzione per rispondere adeguatamente a queste sfide. Il Cyber Solidarity Act rappresenta una pietra miliare nell’ambito della cooperazione transnazionale, introducendo elementi cruciali come i Rapid Reaction Teams (RRT).

Nicoletti ha descritto gli RRT come “unità di reazione rapida che saranno capaci di supportare tutti noi nel ripartire da incidenti”: integrando competenze in ambito di threat hunting, digital forensics e incident response, questi team rappresentano un significativo passo avanti nella gestione delle crisi informatiche.

Inoltre, il framework normativo introduce protocolli standardizzati per la condivisione delle informazioni sulle minacce e meccanismi di coordinamento internazionale per la gestione degli incidenti; la capacità di strategie concertate tra i vari Stati membri dell’Unione è fondamentale per garantire una difesa comune che sappia rispondere con efficacia agli attacchi informatici, sempre più spesso caratterizzati da una portata globale.

La Direttiva NIS2 – entrata in vigore il 16 ottobre – costituisce un altro pilastro fondamentale della strategia di sicurezza dell’Unione Europea. La NIS2 stabilisce infatti requisiti tecnici rigorosi per la security by design, standard di reporting degli incidenti e parametri di resilienza informatica: l’obiettivo è migliorare la sicurezza di sistemi e servizi digitali, promuovendo una gestione proattiva del rischio e una maggiore trasparenza nei processi.

In ossequio alla direttiva, le organizzazioni dovranno implementare misure di sicurezza più stringenti, mostrandosi capaci di rispondere alle minacce informatiche in continua evoluzione.

Questa regolamentazione è essenziale per creare ecosistemi sicuri e resilienti, in grado di sostenere la trasformazione digitale senza comprometterne la sicurezza.

Infrastrutture Strategiche e calcolo ad alte prestazioni

Un progetto strategico su cui l’ACN sta concentrando grandi sforzi è lo sviluppo di un’infrastruttura di calcolo ad alte prestazioni (HPC) a Napoli.

“Con i fondi PNRR stiamo realizzando un importante calcolatore di high-performance computing”, ha spiegato Nicoletti; la piattaforma sarà utilizzata per il machine learning, l’analisi predittiva delle minacce e la ricerca in campo di crittografia quantistica e post-quantistica.

L’infrastruttura HPC non solo rafforzerà la capacità tecnologica del paese ma fungerà anche da catalizzatore per la ricerca e l’innovazione, al fine di rendere disponibile una risorsa di calcolo avanzata utilizzabile dall’ACN per rafforzare la sicurezza nazionale, nonché dal mondo accademico e industriale per sviluppare soluzioni all’avanguardia.

Questo progetto rappresenta un esempio concreto di come i fondi pubblici possano essere sfruttati per potenziare le infrastrutture strategiche e supportare la crescita del paese, favorendo lo sviluppo di competenze e la creazione di valore aggiunto in ambito tecnologico e scientifico.

Cybersecurity in Italia: sfide e opportunità secondo Luca Nicoletti dell'Agenzia per la Cybersicurezza Nazionale (ACN) -Cybersecurity in Italia

Sfide tecnologiche emergenti: IA e Quantum Computing

Le sfide tecnologiche emergenti, in particolare l’Intelligenza Artificiale e il computing quantistico, richiedono una particolare attenzione.

L’Intelligenza Artificiale – ha sottolineato Nicoletti – “è entrata prepotentemente nella nostra vita quotidiana e, come tutte le nuove tecnologie, rappresenta al tempo stesso un’opportunità e un rischio”.

Se infatti l’uso dell’IA nella cybersicurezza rappresenta una frontiera dalle enormi potenzialità, deve essere gestito con grande attenzione per evitare rischi associati all’abuso di queste tecnologie e alle loro possibili implicazioni etiche.

L’ACN sta già lavorando all’implementazione di sistemi di threat detection basati sull’IA e allo sviluppo di algoritmi di analisi comportamentale per migliorare la sicurezza nazionale; qesti sistemi consentono di rilevare anomalie nei flussi di dati in modo più rapido ed efficiente, rendendo possibile una risposta tempestiva alle minacce.

Parallelamente, anche il computing quantistico rappresenta una sfida senza precedenti.

“Gli algoritmi di crittografia che utilizziamo quotidianamente” ha avvertito Nicoletti “e tra pochi anni probabilmente saranno obsoleti”.

Il computing quantistico ha quindi il potenziale di compromettere gli attuali metodi crittografici, rendendo vulnerabili i dati sensibili: uno scenario che impone un’urgente transizione verso algoritmi quantum-resistant e una revisione completa dei protocolli di sicurezza esistenti, al fine di sviluppare nuovi sistemi di crittografia resistenti ai futuri attacchi quantistici.

La ricerca su questi temi è già in corso, ma richiede investimenti sostanziali e un impegno strategico per garantire che le tecnologie siano pronte prima che il computing quantistico diventi una minaccia concreta per la sicurezza informatica.

Investimenti e programmi di sviluppo

Sul fronte dei finanziamenti, l’ACN ha già impegnato 600 milioni di euro dai fondi del Piano Nazionale di Ripresa e Resilienza (PNRR) per lo sviluppo di infrastrutture critiche e il potenziamento delle capacità di monitoring.

Questi investimenti sono destinati sia a rafforzare le infrastrutture esistenti, sia a sviluppare nuove soluzioni per migliorare la resilienza e la sicurezza del paese; sebbene una parte significativa sia vincolata alla digitalizzazione delle Pubbliche Amministrazioni, esistono importanti risorse anche a disposizione delle aziende.

A livello europeo, il Digital Europe Program (DEP) si concentra su progetti con Technology Readiness Level (TRL) avanzato, mentre il programma Horizon supporta la ricerca fondamentale e lo sviluppo tecnologico a livello più iniziale: “Nei prossimi 2 anni e mezzo ci sono disponibili più di 350 milioni per finanziare programmi di technological uptake“ ha annunciato Nicoletti, precisando come si tratti di un’importante opportunità per organizzazioni e istituzioni che intendano sviluppare tecnologie avanzate e implementare soluzioni innovative nel campo della cybersecurity in Italia.

L’autonomia tecnologica dell’Europa non è più una priorità rimandabile, perché nessun paese può affrontare da solo le sfide della cybersicurezza moderna: gli investimenti in tecnologie avanzate non rappresentano solo una questione di competitività economica, ma anche di sicurezza nazionale e resilienza strategica.

Resilienza e risposta agli incidenti

In tale quadro l’ACN sta implementando soluzioni all’avanguardia per migliorare la resilienza e la risposta agli incidenti, inclusi Security Operation Center (SOC) di nuova generazione e sistemi avanzati di Security Information and Event Management (SIEM).

Se i SOC di nuova generazione sono progettati per offrire una visibilità completa sulle reti e rilevare tempestivamente eventuali anomalie che possano indicare un attacco in corso, i sistemi SIEM consentono di aggregare e analizzare una vasta quantità di dati per identificare potenziali minacce e rispondere in maniera efficace.

La cooperazione internazionale rimane essenziale, in particolare rispetto alla condivisione in tempo reale degli Indicatori di Compromissione (IoC) e ai protocolli di risposta coordinata.

Inoltre, lo sviluppo di tecnologie autoctone e la capacità di gestire autonomamente la sicurezza dei propri sistemi sono aspetti cruciali per garantire la sovranità digitale e la protezione delle infrastrutture critiche, soprattutto a fronte di una situazione geopolitica globale estremamente fluida e imprevedibile.

La creazione di tecnologie avanzate a livello europeo è infatti una priorità assoluta per l’ACN: “È una cosa che ci chiedono anche i nostri più stretti alleati” ha evidenziato Nicoletti, ribadendo l’importanza di capacità tecnologiche indipendenti nel contesto dell’UE.

Community Building e Networking internazionale

Infine, Nicoletti ha ricordato che l’ACN sta investendo nel community building attraverso piattaforme di condivisione della conoscenza e programmi di certificazione specialistica: “stiamo costituendo una comunità che sarà agganciata al Centro Europeo di Competenza”.

La creazione di una solida comunità è infatti essenziale per condividere conoscenze, esperienze e best practice, nonché per favorire lo sviluppo di competenze specialistiche in un settore in continua evoluzione.

Evidenziando l’importanza del networking internazionale per il futuro della cybersicurezza italiana, il relatore ha concluso con un invito al coinvolgimento attivo delle organizzazioni italiane nella comunità europea, che consentirà di sfruttare al meglio le relative opportunità di finanziamento e cooperazione contribuendo a rafforzare la posizione dell’Italia nel contesto internazionale.

Conclusioni

La visione complessiva dell’ACN sottolinea come la sicurezza informatica richieda un impegno costante nell’aggiornamento tecnologico e nella ricerca di soluzioni innovative, supportate sia da un framework normativo robusto sia da una cooperazione internazionale costante ed efficace.

Come ricordato da Nicoletti, “il benessere al quale siamo abituati non è scolpito nella pietra, ma è qualcosa che dobbiamo conquistarci tutti i giorni”.

In altre parole la sicurezza informatica non è un risultato statico bensì un processo dinamico e continuo, che richiede l’impegno di tutti gli attori coinvolti: dalla Pubblica Amministrazione alle imprese private, fino al mondo accademico e alla società civile.

Solo attraverso un approccio integrato e collaborativo sarà possibile affrontare efficacemente le sfide della cybersecurity in Italia e garantire un prospero futuro digitale.

Profilo Autore

Luca Nicoletti è nato a Roma nel 1970, si è laureato in Fisica presso l’Università degli Studi di Roma “La Sapienza” nel 1996 con il punteggio di 110/110. Dopo aver svolto il servizio Militare come Ufficiale di Marina, dal 1997 lavora in ambito informatico, interessandosi fin dall’inizio di sistemi distribuiti e tecnologie Web.

I suoi campi di interesse principali sono le Architetture Orientate ai Servizi, virtualizzazione di sistemi e applicazioni, Cloud Computing, sistemi di Identity & Access management, temi sui quali ha prodotto articoli ed è stato chiamato a svolgere seminari.

Tra il 1998 e il 2000 si è occupato di sistemi di Controllo di Gestione per importanti aziende Italiane di Telecomunicazioni ed Energetica. Tra il 2000 ed il 2013 lavora in Consip, prima nell’area “Architetture Tecnologiche” quindi nell’area “System Solution”. Nel 2013 si trasferisce in Sogei S.p.A. nell’area “Architetture e Servizi Tecnologici” e dal 2018 fino a tutto il 2019 è stato responsabile del gruppo di Demand Management Tecnologico.

Prima In Consip, poi in Sogei, ha inoltre partecipato a numerosi progetti europei nell’ambito del settimo programma quadro (FP7) e del programma Horizon 2020. Dal 2015 al 2018, in rappresentanza del MEF, è stato il Technical Leader del progetto H2020 “Sunfish” e dal 2018 del progetto H2020 “Poseidon”.

Dal 2019 al 2021 ha lavorato in Presidenza del Consiglio dei Ministri, ricoprendo incarichi di responsabile dei servizi IT Dipartimentali e coordinando numerosi gruppi di lavoro, tra i quali quello per la scrittura dei DPCM attuativi del Perimetro di Sicurezza Cibernetica, quello che ha elaborato la componente 5 della Missione 1 del PNRR relativa alla Cybersecurity, quello che ha elaborato la Strategia Cloud Italia e quello relativo alla Strategia Nazionale di Cybersicurezza. Ha partecipato inoltre al gruppo di lavoro che ha elaborato il DL 82/2021 tramite il quale è stata creata l’Agenzia Nazionale per la Cybersicurezza.

Nel corso degli anni ha sviluppato approfondita conoscenze del codice degli appalti pubblici e procedure di gara, nonché nell’esecuzione di contratti complessi.

Attualmente è responsabile del Servizio Programmi Industriali, Tecnologici e di ricerca presso l’Agenzia Nazionale per la Cybersicurezza dove si occupa dell’attuazione della componente Cybersecurity del PNRR e dello sviluppo di nuove capacità industriali e tecnologiche nel settore della sicurezza cibernetica. Con provvedimento a firma del Presidente del Consiglio del 28 febbraio 2022, è stato nominato membro italiano del board del Centro Europeo di Competenza in Cybersecurity (ECCC) di cui al regolamento (UE) 2021/887 del Parlamento europeo e del Consiglio del 20 maggio 2021.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-in-italia/


Linee guida GDPR per la compilazione del Registro del Titolare e del Responsabile

Questo articolo rientra nella serie di contenuti di approfondimento legati al tema del Registro del Trattamenti. In questo focus ci concentreremo sugli elementi essenziali per la compilazione del Registro del Titolare, uno strumento cruciale per garantire la conformità al Regolamento Generale sulla Protezione dei Dati.

Compilazione del Registro del Titolare: Guida Completa all’Articolo 30 GDPR

Il titolare nel compilare il Registro è tenuto ad inserire alcune informazioni che il GDPR predefinisce e più in particolare deve inserire:

“Il nome e i dati di contatto del titolare del trattamento e, ove applicabile, del contitolare del trattamento, del rappresentante del titolare del trattamento e del responsabile della protezione dei dati.”

Individuate sopra con l’ausilio delle definizioni figure coinvolte nella compilazione occorre ora illustrare brevemente la figura del contitolare. Con riferimento alla figura dei contitolari è utile ribadire che il fatto costitutivo della contitolarità è rappresentato dalla determinazione congiunta delle finalità e dei mezzi del trattamento e non l’esistenza o meno di un accordo tra le parti, non rileva infatti né l’accordo tra le parti né il nomen iuris utilizzato dalle parti per qualificare il negozio.

In presenza di una violazione del GDPR, infatti, il giudice competente alla ricostruzione dei fatti analizzerà il caso concreto e dunque l’esistenza di una determinazione congiunta delle finalità e dei mezzi del trattamento in concreto e non il contenuto dell’accordo di contitolarità qualora divergente dal principio enunciato richiamandosi in tal senso l’art. 26, par. 2 e par 3 del GDPR che offre alcune indicazioni per individuare il ruolo da attribuire a ciascun contitolare nonché sull’effettiva tutela dell’interessato.

Accountability: le responsabilità dei Contitolari

In ambito di accountability le parti sono tenute a delineare adeguatamente i rispettivi ruoli e i rapporti dei contitolari che assumono con gli interessati e, il contenuto essenziale dell’accordo è messo a disposizione dell’interessato.

In tema di responsabilità nei confronti dell’interessato occorre precisare che, a norma dell’art. 26, par 3 del GDPR, indipendentemente dalle disposizioni dell’accordo tra i contitolari, l’interessato può esercitare i propri diritti ai sensi del presente regolamento nei confronti di e contro ciascun titolare del trattamento e quindi il GDPR se da un lato consente ai titolari di sottoscrivere un accordo dall’altro esclude la possibilità di limitare le singole responsabilità dei contitolari. L’autonomia privata, pertanto, non può derogare alle disposizioni poste a presidio dei diritti degli interessati.

Poiché in un trattamento può essere presente un titolare oppure in alternativa due o più titolari, rinviandosi per approfondimento alle “Linee guida 07/2020 sui concetti di titolare del trattamento e di responsabile del trattamento ai sensi del GDPR adottate il 7 luglio 2021”, nel caso di due o più titolari, il trattamento viene svolto in regime di contitolarità a norma dell’art 26 par. 1 del GDPR, la medesima attività deve essere censita nei registri di ciascun Titolare.

Occorre chiarire, e quindi tenere presente, che la determinazione delle finalità dei mezzi del trattamento tra due o più contitolari non implica necessariamente la determinazione completa delle finalità dei mezzi del trattamento ma può presentarsi con una modalità di condivisione parziale delle finalità dei mezzi del trattamento.

Finalità del Trattamento e Base Giuridica: Elementi Chiave per la Compliance

“Le finalità del trattamento e base giuridica del trattamento”

L’avvio di ciascun trattamento dei dati personali può avere luogo esclusivamente se associato ad una finalità (scopo del trattamento) individuata preventivamente e in modo puntuale per ciascun trattamento e per ciascuna categoria di interessati e in coerenza con le condizioni di liceità previste.

L’art. 5 par. 1 lett. b) del GDPR specifica che i dati personali devono essere raccolti per finalità determinate, esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità; un ulteriore trattamento dei dati personali a fini di archiviazione nel pubblico interesse, di ricerca scientifica o storica o a fini statistici non è, conformemente all’articolo 89, par. 1 del GDPR, considerato incompatibile con le finalità iniziali («limitazione della finalità»).

Il Titolare è dunque tenuto ad individuare le finalità del trattamento prima del suo avvio e questo anche quale forma di garanzia per l’interessato al quale è così garantita una forma di controllo in omaggio al principio di trasparenza.

Categorie di Interessati e Dati Personali nel GDPR: Classificazione e Protezione

“Una descrizione delle categorie di interessati e delle categorie di dati personali;

La descrizione delle categorie di interessati deve avvenire per macroaree dei soggetti interessati e non per ciascun nominativo e quindi ad esempio (dipendenti, fornitori, minori, pazienti ecc.).”

Premesso che il dato personale è qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»); e che si considera identificabile la persona fisica che può essere identificata, direttamente o indirettamente, con particolare riferimento o ad un identificativo come il nome, un numero di identificazione, dati relativi all’ubicazione, un identificativo online o a uno o più elementi caratteristici della sua identità fisica, fisiologica, genetica, psichica, economica, culturale o sociale, i dati personali si possono distinguere in tre categorie.

La descrizione categorie di dati personali deve avvenire per macroaree dei dati e quindi ad esempio:

  • I dati comuni (ad esempio: nome e cognome, il codice fiscale, l’indirizzo IP etc.).
  • I dati rientranti in particolari categorie (art. 9): si tratta dei dati c.d. “ex sensibili” con l’aggiunta dei dati genetici e biometrici e cioè quelli che rivelano l’origine razziale od etnica, le convinzioni religiose, filosofiche, le opinioni politiche, l’appartenenza sindacale, relativi alla salute o alla vita sessuale i dati genetici, i dati biometrici e quelli relativi all’orientamento sessuale.
  • I dati relativi a condanne penali e reati (art. 10): si tratta dei dati c.d. “ex giudiziari”, cioè quelli che possono rivelare l’esistenza di determinati provvedimenti giudiziari soggetti ad iscrizione nel casellario giudiziale (ad esempio, i provvedimenti penali di condanna definitivi, la liberazione condizionale, il divieto od obbligo di soggiorno, le misure alternative alla detenzione) o la qualità di imputato o di indagato. Rientrano in tale nozione i dati relativi alle condanne penali e ai reati o a connesse misure di sicurezza.

Destinatari dei Dati Personali nel GDPR

“Le categorie dei destinatari a cui i dati personali sono stati o saranno comunicati compresi i destinatari, dei paesi terzi o organizzazioni internazionali.”

Il GDPR utilizza il termine di comunicazione, (art. 4, par. 1, n. 9), la cui definizione è invece contenuta nell’art. 2-ter comma 4 del Codice privacy alla lettera a) unitamente al termine di diffusione contenuta alla successiva lettera b) così da differenziare le due azioni che avvengono con modalità distinte e raggiungono una differente platea di destinatari.

L’Autorità sul proprio sito internet ha precisato che il campo “categorie di destinatari a cui i dati sono stati o saranno comunicati” deve contenere, anche semplicemente la categoria di appartenenza, gli altri titolari cui siano comunicati i dati (es. enti previdenziali cui debbano essere trasmessi i dati dei dipendenti per adempiere agli obblighi contributivi).

Inoltre, si ritiene opportuno che siano indicati anche gli eventuali altri soggetti ai quali – in qualità di responsabili e sub-responsabili del trattamento – siano trasmessi i dati da parte del titolare (es. soggetto esterno cui sia affidato dal titolare il servizio di elaborazione delle buste paga dei dipendenti o altri soggetti esterni cui siano affidate in tutto o in parte le attività di trattamento). Ciò al fine di consentire al titolare medesimo di avere effettiva contezza del novero e della tipologia dei soggetti esterni cui sono affidate le operazioni di trattamento dei dati personali.

Trasferimenti di Dati Personali verso Paesi Terzi o Organizzazioni Internazionali

“Ove applicabile, i trasferimenti di dati personali verso un paese terzo o un’organizzazione internazionale, compresa l’identificazione del paese terzo o dell’organizzazione internazionale e, per i trasferimenti di cui al secondo comma dell’articolo 49, la documentazione delle garanzie adeguate.”

L’art. 30 del GDPR individua le informazioni relative al trasferimento dei dati personali quale contenuto obbligatorio da inserire nel registro dei trattamenti del titolare e del responsabile. Il trasferimento dei dati personali deve essere eseguito a norma degli artt. 44-49 del GDPR applicabili al trasferimento dei dati personali fermo restando la necessità di coerenza del trasferimento stesso con tutte le altre disposizioni vigenti in materia.

Principi Fondamentali del GDPR sul Trasferimento dei Dati Personali

Dall’art. 1, par. 1 del GDPR, cui per una lettura completa comunque si rinvia, rubricato “Oggetto e finalità” si evince uno dei principi innovativi presenti nel regolamento che così recita: “Il presente regolamento stabilisce norme relative alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché le norme relative alla libera circolazione di tali dati”.

Il concetto di privacy si evolve da diritto alla riservatezza e di rispetto alla propria sfera personale di ciascun interessato al diritto, per ciascun interessato di controllare l’uso che altri fanno delle informazioni che lo riguardano.

Prima di illustrare le disposizioni relative al trasferimento dei dati occorre definire l’ambito di territoriale di applicazione della normativa del Regolamento, poiché il principio enunciato all’art. 3 del GDPR26 “ambito di applicazione territoriale” governa la circolazione dei dati personali all’interno dell’Unione Europea mentre l’art 44 GDPR27 “principio generale per il trasferimento” enuncia la regola che governa il trasferimento dei dati al di fuori dell’Unione Europea a norma della quale tutte le disposizioni del Capo V sono applicate al fine di assicurare che il livello di protezione delle persone fisiche garantito dal presente regolamento non sia pregiudicato.

Il Capo V del GDPR rubricato “Trasferimento dei dati personali verso paesi terzi o organizzazioni internazionali” disciplina tale materia e consente il trasferimento dei dati personali nei seguenti casi:

  • Trasferimento sulla base di una decisione di adeguatezza (art. 45 GDPR);
    • Trasferimento soggetto a garanzie adeguate (art. 46 GDPR); Norme vincolanti d’impresa (Art. 47 GDPR);
    • Trasferimento o comunicazione non autorizzati dal diritto dell’Unione (Art. 48 GDPR);
    • Deroghe in specifiche situazioni (art. 49 GDPR).

In questo articolo abbiamo esaminato gli elementi fondamentali per la compilazione del Registro del Titolare, in conformità all’art. 30 del GDPR. Abbiamo approfondito le figure coinvolte, le finalità del trattamento, le categorie di interessati e di dati personali, i destinatari dei dati e i trasferimenti verso paesi terzi. Nel prossimo articolo della serie, ci concentreremo in particolare sul tema del “Trasferimento dei Dati Personali nel GDPR”. Per un quadro completo dell’argomento, vi invitiamo a scaricare il nostro white paper dedicato dal titolo “Registro dei Trattamenti”.

Profilo Autore

Tecnologo presso l’UAIG del CNR.
Abilitato all’esercizio della professione forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gdpr-linee-guida/


Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT

Nel corso del Forum ICT Security 2024, il prof. Fabrizio Baiardi – coordinatore del gruppo ICT Risk Assessment and Management del Dipartimento di Informatica dell’Università di Pisa e consulente scientifico di Haruspex – ha presentato un’analisi dedicata all’utilizzo di dati sintetici prodotti mediante Security Twin per la protezione delle infrastrutture ICT/OT.

Security Twin e Dati Sintetici: una rivoluzione nella Security by Design

Sulla scorta della sua vasta esperienza nell’analisi dei rischi cyber relativi alle infrastrutture critiche, il relatore ha evidenziato come le metodologie tradizionali di security testing appaiano ormai inadeguate a contrastare le moderne tecniche di attacco.

Per questo l’utilizzo di un Security Twin per la produzione di dati sintetici può rappresentare una vera rivoluzione nell’ambito della cybersecurity, introducendo un paradigma innovativo per la Security by Design.

Questa metodologia si fonda sulla creazione di “gemelli digitale” dell’infrastruttura e degli attaccanti che vengono quindi utilizzati da una piattaforma digitale per simulare le intrusioni possibili e generare dati sintetici rappresentativi. Questi dati consentono di analizzare scenari di attacco complessi in un ambiente controllato e senza disturbare l’infrastruttura, anticipando i comportamenti dei potenziali attaccanti prima che possano manifestarsi nei sistemi.

Guarda il video completo dell’intervento:

[embedded content]

Analisi delle intrusioni e MITRE ATT&CK

Il prof. Baiardi ha sottolineato che, nel contesto attuale della sicurezza informatica, gli attaccanti continuano a ottenere successi significativi nonostante l’implementazione di misure difensive sempre più sofisticate.

Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT. Analisi delle intrusioni e MITRE ATT&CK

La chiave per comprendere questa persistente esposizione risiede nell’analisi delle intrusioni come sequenze dinamiche di azioni che gli attaccanti eseguono metodicamente: dalla raccolta iniziale di informazioni allo sfruttamento delle vulnerabilità, fino al movimento laterale all’interno dei sistemi compromessi.

La MITRE ATT&CK Matrix fornisce una mappatura dettagliata di queste tattiche, tecniche e procedure, offrendo un framework prezioso per comprendere le modalità con cui gli attaccanti raggiungono i loro obiettivi.

Tecniche sofisticate di attacco: Living off the Land

Per esemplificare le innovazioni alle strategie utilizzate delle moderne minacce il relatore ha citato il “Living off the Land”, in cui le minacce sfruttano elementi già presenti nel sistema anziché introdurre malware dall’esterno.

In alcuni casi, applicando questa e altre tecniche sofisticate, gli attaccanti sono stati in grado di utilizzare come vettori di attacco anche strumenti tradizionalmente deputati alla difesa, tra cui le soluzioni di Endpoint Detection and Response (EDR).

Secondo il prof. Baiardi, ciò dipende dal fatto che – soprattutto grazie al fenomeno ransomware – oggi i cyber criminali possono contare su ingenti risorse che li mettono in condizione di adottare un approccio sempre più “professionale” con una elevata innovazione e la possibilità di acquistare strumenti e vulnerabilità zero day sul dark web.

Vulnerabilità diffusa e limiti degli approcci tradizionali

A conferma della criticità della situazione, il prof. Baiardi ha citato una ricerca Cisco che evidenzia come anche le organizzazioni più preparate presentino migliaia di risorse potenzialmente esposte ad attacchi esterni.

Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: VulnerabilitàNell’ambito di ecosistemi interconnessi e caratterizzati da una supply chain complessa, questa vulnerabilità diffusa diventa particolarmente preoccupante, poiché la compromissione di un singolo elemento può innescare un effetto domino con conseguenze devastanti anche su infrastrutture gestite da organizzazioni con elevati requisiti di sicurezza. E’ fondamentale riconoscere che, rispetto a tale scenario di rischio, i classici approcci alla sicurezza mostrano limiti significativi.

Il “patch all”, guidato da sistemi di scoring come CVSS o EPSS, spesso si rivela un esercizio futile: mentre un’organizzazione lavora per correggere le vulnerabilità note continuano infatti a emergerne di nuove, generando un ciclo infinito che non garantisce un reale miglioramento della sicurezza.

Paradossalmente, perfino il penetration testing tradizionale – sebbene ampiamente prescritto dalle normative europee – può peggiorare la situazione, in quanto la correzione selettiva delle vulnerabilità identificate può avere l’effetto indesiderato di agevolare altri percorsi di attacco.

Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT. penetration testing e red team

Security Twin: un nuovo paradigma per la Sicurezza

Poiché la dinamicità delle minacce odierne rende sostanzialmente inutile fare riferimento ai dati storici – che descrivono una realtà ormai non più esistente – il relatore ha evidenziato la necessità di sviluppare soluzioni innovative e radicalmente differenti.

In questo contesto, il Security Twin emerge come uno strumento dal grande potenziale. Non si tratta, infatti, di una semplice virtualizzazione del sistema ma di un modello astratto dell’infrastruttura che include tutte le informazioni critiche per la sicurezza: moduli, interconnessioni, vulnerabilità, profili utente (in quanto potenziali destinatari di phishing) e altri vettori di attacco.

Questo consente la generazione di dati sintetici significativi per un’analisi della sicurezza che utilizzi anche i twin degli specifici Threat Actor di interesse per una organizzazione.

Dati Sintetici e Gemelli Digitali degli attaccanti

Il sistema include infatti anche “gemelli digitali” degli attaccanti, modellati in base alle loro varie strategie e obiettivi. Ad esempio un attaccante interessato al furto di proprietà intellettuale adotterà tecniche furtive per mantenere una presenza prolungata e non rilevata nel sistema, mentre un Threat Actor focalizzato sul sabotaggio potrebbe adottare approcci più aggressivi e tesi a ottenere un vantaggio immediato.

Insieme alle attività automatizzate che simulano il comportamento degli attaccanti, la generazione e l’analisi di dati sintetici costituiscono elementi cruciali.

Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: Intrusione sintetica

Questi dati – ha evidenziato Baiardi – forniscono un corpus informativo che sarebbe impossibile ottenere tramite test tradizionali; se da un lato il volume e la varietà dei dati sintetici consentono di identificare pattern e vulnerabilità nascoste, dall’altro la loro natura simulata garantisce la possibilità di condurre analisi approfondite senza nessun impatto sui sistemi analizzati.

Il ruolo dell’Intelligenza Artificiale

L’intelligenza artificiale gioca un ruolo fondamentale in questo contesto, contribuendo a:

  • raffinare le strategie di attacco simulate;
  • analizzare i pattern emergenti dai dati sintetici;
  • identificare correlazioni non evidenti tra diverse vulnerabilità;
  • migliorare le capacità predittive rispetto alle minacce rilevanti;
  • prevedere possibili evoluzioni delle tecniche di attacco.

Simulazioni e Identificazione dei Choke Point

Uno dei vantaggi più significativi del ricorso ai gemelli digitali è la possibilità di eseguire migliaia di penetration test senza impattare i sistemi produttivi, lasciandone inalterata l’operatività, che è particolarmente critica nei casi dei sistemi OT.

Ciò consente di condurre simulazioni e analisi approfondite per identificare i “choke point”, ovvero i punti critici dove convergono multiple vie di attacco.

Il prof. Baiardi ha ricordato come tali punti rappresentino tipicamente solo una piccola percentuale delle vulnerabilità totali: un ulteriore vantaggio del condurre molteplici simulazioni è proprio la possibilità di evidenziare le minacce più critiche, rendendo la remediation più gestibile ed efficace.

Analisi What-if e ottimizzazione della Sicurezza

Il sistema descritto nella presentazione supporta anche analisi di tipo “what-if” per valutare l’impatto di potenziali modifiche all’infrastruttura.

Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: risk management

Consente inoltre di simulare l’introduzione di nuovi strumenti difensivi quali firewall, EDR o IDS, analizzandone l’efficacia prima di un deployment effettivo.

Questo approccio proattivo consente di ottimizzare gli investimenti in sicurezza e di valutare oggettivamente – alla luce delle informazioni raccolte – l’efficacia delle diverse soluzioni di protezione in rapporto allo specifico scenario di rischio, nonché alle sue prevedibili evoluzioni future.

Aggiornamento continuo e riduzione dei falsi positivi

La raccolta continua di dati dal sistema reale – combinata con l’integrazione di fonti di threat intelligence – mantiene infatti il Security Twin costantemente aggiornato e rilevante rispetto alle minacce emergenti.

Il Security Twin dimostra inoltre la sua utilità durante l’intero ciclo di vita dei sistemi, dalla progettazione iniziale all’evoluzione continua dell’infrastruttura.

Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: patch

Come sottolineato dal relatore, un aspetto particolarmente incoraggiante emerso dalla sperimentazione è la significativa riduzione dei falsi positivi e negativi quando si analizzano intrusioni complete, anziché concentrare l’analisi sulle singole vulnerabilità.

Conclusioni: verso una Sicurezza dinamica e adattiva

In un contesto in cui la superficie di attacco continua ad espandersi, mentre le minacce diventano sempre più sofisticate, l’impiego di Security Twin abilita un’evoluzione sostanziale nel campo della cybersecurity e offre uno strumento concreto per migliorare la sicurezza delle infrastrutture.

A conclusione dell’intervento il prof. Baiardi ha ribadito come la produzione di dati sintetici mediante “gemelli digitali” possa dare un contributo essenziale soprattutto alla protezione delle infrastrutture critiche, rappresentando un passo significativo verso una sicurezza più dinamica e adattiva.

Per saperne di più leggi White Paper “Security Twins e il Futuro della Previsione di Intrusioni Cyber” scritto da Fabrizio Baiardi, Salvatore Ruggieri e Vincenzo Sammartino, del Dip. di Informatica, Università di Pisa, fornisce un’analisi approfondita su come i Security Twins e i dati sintetici stanno trasformando il panorama della sicurezza informatica. Scopri in dettaglio come creare un Security Twin, implementare il Twin della Minaccia e sfruttare i dati sintetici per potenziare la resilienza delle tue infrastrutture ICT/OT. Attraverso simulazioni costanti e accurate, avrai la possibilità di anticipare le intrusioni e proteggere in modo proattivo la tua azienda dagli attacchi più sofisticati. Questo prezioso contenuto di approfondimento è visionabile tramite libero accesso e scaricabile in maniera gratuita.

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-twin-cybersec/