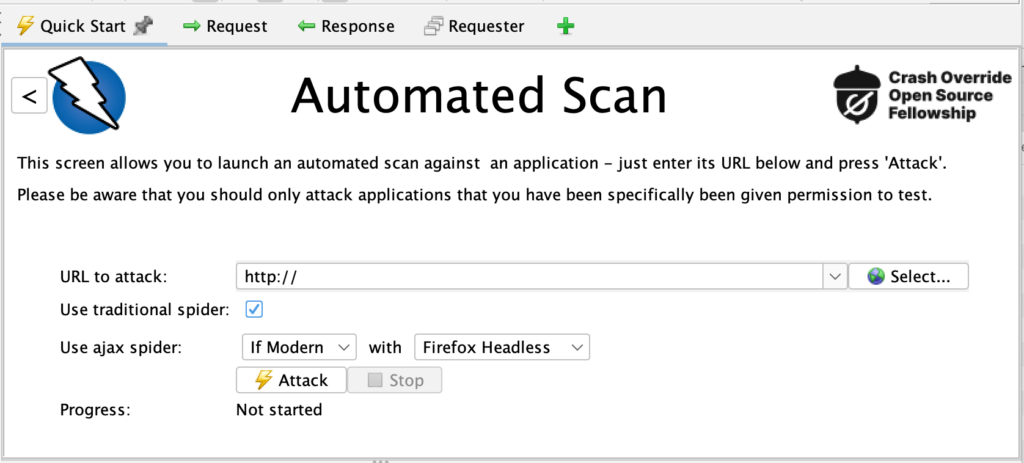
Zed Attack Proxy (zaproxy.org) ) è uno strumento OWASP di sicurezza informatica open source progettato per sviluppatori e esperti di sicurezza informatica, finalizzato a identificare e correggere le vulnerabilità nelle applicazioni web.
Questo strumento appartiene al Project OWASP (Open Web Application Security Project), un’organizzazione che si impegna a migliorare la sicurezza delle applicazioni web attraverso la condivisione di conoscenze e risorse. Effettuare test regolari e approfonditi per le web app è fondamentale per garantire la qualità e la sicurezza dell’applicazione e per offrire agli utenti un’esperienza ottimale.
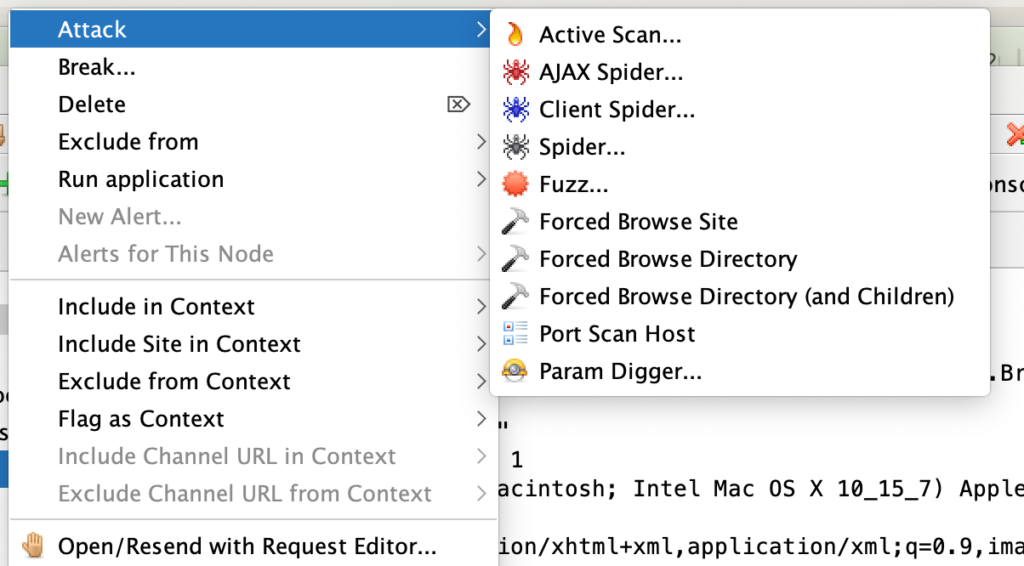
ZAP offre diverse funzionalità per testare e analizzare la sicurezza delle applicazioni web, tra cui SQL-injection, Remote file inclusion, cross-site scripting (XSS), clickjacking, vulnerabilità di sicurezza SSL/TLS e tecniche di fuzzing. Questo tipo di test consente di verificare che le applicazioni siano reattive, intuitive per l’utente e prive di errori o vulnerabilità. Tra i test di funzionalità c’è la verifica che tutte le funzionalità dell’applicazione siano implementate correttamente e rispondano alle aspettative dell’utente, altri test sono le operazione di pentest, ovvero test di sicurezza che individuano eventuali vulnerabilità e rischi per la sicurezza dell’applicazione. Una delle funzioni più interessanti è quella dei break-points, funzione che permette di intercettare una richiesta dal browser e cambiarla prima che raggiunga la Web app, così da poter cambiare o disabilitare campi nascosti, modificare i dati e bypassare la “client-side validation”. I break-points possono essere impostati o con il pulsante dedicato nella toolbar, oppure su singoli elementi tramite menu con click sulla voce HTTP break point.
Il fuzzing è una tecnica di testing automatizzata che consiste nel generare input casuali o semi-casuali per un programma informatico allo scopo di individuare vulnerabilità o bug. Questo metodo è particolarmente utile nel contesto della sicurezza informatica, in quanto consente di identificare potenziali falle nel software che potrebbero essere sfruttate da attaccanti.
Il fuzzing può essere eseguito in diverse modalità, come ad esempio il fuzzing basato su mutazione, in cui vengono modificati in modo casuale i dati di input, o il fuzzing basato su generazione di input, in cui vengono creati input validi ma inaspettati.
Questa tecnica è ampiamente utilizzata dagli esperti di sicurezza informatica per testare la robustezza dei software e per individuare vulnerabilità che potrebbero essere sfruttate da malintenzionati. Grazie al fuzzing, è possibile aumentare la sicurezza dei sistemi informatici e proteggere i dati sensibili dagli attacchi informatici. ZAP viene usato per trovare problematiche di security misconfiguration, vulnerable/outdated components e insecure design.
Grazie alla sua interfaccia utente intuitiva e alla sua flessibilità, ZAP è diventato uno strumento popolare tra gli sviluppatori e gli esperti di sicurezza. È in grado di supportare sia test automatizzati che manuali, consentendo agli utenti di scoprire e correggere le vulnerabilità in modo rapido ed efficiente grazie anche alla filosofia open source che sta dietro a questo progetto. Qualsiasi software open source ha il vantaggio di essere gratuito, quindi nessuna licenza che obblighi a pagare la licenza riducendo il costo dell’attrezzatura per il testing. Un altro vantaggio è la possibilità di personalizzare e quindi migliorare il software data la disponibilità del codice sorgente. Il mese scorso è uscita la release 2.15.0 con una costanza di due rilasci all’anno, non scontato per un progetto open source senza una ditta dietro che stipendia gli sviluppatori. La comunità è molto attiva anche se il progetto è no-profit e aiutato da una società ZAProxy Ltd senza scopo di lucro che si occupa di raccogliere fondi per il progetto. Per le ditte che necessitano di assistenza personalizzata c’è la possibilità di acquistare dei giorni consulenza. Il canale youtube di ZAP è pieno di video che mostrano le novità e come settare le varie funzionalità per le scansioni che terminano con dei risultati esportabili in diversi formati.
L’obbiettivo del progetto è il compito di vulnerability assessment, pratica che comprende sia l’identificazione delle vulnerabilità attraverso l’analisi dei sistemi che delle reti, cosi da individuare le possibili vulnerabilità se presenti, consentendo agli addetti IT di prendere misure per prevenire e mitigare i rischi. Stabilito una priorità delle minacce partendo dalle minacce più rilevanti si organizza poi il lavoro successivo, cosi da limitare possibili attacchi informatici. Il progetto permette l’ampliamento delle sue funzionalità tramite plug-in gratuiti presenti nel marketplace. ZAP Marketplace contiene i componenti aggiuntivi di ZAP scritti dal team di ZAP e dalla comunità. I componenti aggiuntivi aiutano a estendere le funzionalità di ZAP. L’icona per la lista degli add-ons si trova nella barra degli strumenti della GUI. Tra i plug-in in versione alpha, beta e release più rilevanti c’è “FuzzDB Offensive”, ”OAST Support”, “Spider”, ”Ajax Spider”, “Technology Detection”, “Passive scanner rules” e “Python Scripting”. Le diverse modalità di scansione come standard, attack, protetta e sicura permettono approcci sia aggressivi che lievi agli obbiettivi.
La possibilità di estrapolare i report generati, con formati quali XML e HTML dal menù Report, permettono di personalizzare le informazioni filtrando per allarmi high, medium, low e false positive. Una funzione utile è la possibilità di confrontare gli esiti di due sessioni diverse, magari per verificare quali bug di un sito sono stati effettivamente risolti e quali hanno bisogno di ulteriore lavoro.
Zap permette quindi avere due strumenti in uno. Sia scanner di vulnerabilità automatizzato e ampliato con i plug-in sia di operare come proxy per ispezionare il traffico e tutta la comunicazione HTTP in modo da analizzare i loro trigger. ZAP è utilizzabile anche tramite script da CLI in modo da automatizzare procedure di pentesting. ZAP è un prodotto OWASP acronimo di Open Web Application Security Project, ovvero progetto della comunità online, ormai un punto di riferimento, specializzata in temi di sicurezza applicazione Web.
ZAP è uno strumento essenziale per il tecnico cyber security analyst IT che sia coinvolto nella gestione di applicazioni web, quindi orientato a personale preparato e con le giuste competenze per valutare i risultati e le modalità di attacco. Grazie alla sua potente suite di strumenti e alla sua facilità d’uso, ZAP aiuta gli utenti a mantenere le loro applicazioni web sicure e protette da minacce esterne con uno strumento gratuito. Inoltre il progetto ZAP con la filosofia free e open source supporta molti standard aperti e protocolli noti, rendendo più semplice l’integrazione con sistemi operativi e plug-in personalizzabili. Filosofia che permette di sviluppare questo tipo di progetti aperti alla comunità in cui appassionati e professionisti possono contribuire al progetto e al suo miglioramento.
Articolo a cura di Fabio Carletti
Profilo Autore
Fabio Carletti aka Ryuw è un White Hat del gruppo (SoldierX Hacker team).
Esperto di sicurezza informatica con una vasta esperienza nel campo della protezione dei sistemi, delle reti e dei dati sensibili. Con più di 20 anni di esperienza nel settore della sicurezza informatica, ha lavorato con diverse organizzazioni per implementare strategie di difesa avanzate e mitigare le minacce informatiche in continua evoluzione.
Collabora come membro volontario del Tor Project team.
Ospite di rilevanti eventi italiani riguardanti la privacy, gnu/linux e software open source dedica le sue energie alla ricerca nella sicurezza informatica.
Il ransomware è diventato una scelta sempre più popolare nel mondo criminale, grazie anche alla riduzione della barriera d’ingresso permessa dall’ecosistema ransomware e dal RaaS (Ransomware-as-a-Service).
Infatti, in passato una intrusione ransomware richiedeva lo sviluppo di un malware che, a sua volta, richiedeva significative competenze di sviluppo software, crittografia e capacità di penetrazione nei sistemi target. Di fronte a queste competenze, il profitto finale era moderato. Il RaaS crea una situazione completamente diversa, perché i malware sono offerti su mercati nel dark web. Nel seguito esaminiamo brevemente il funzionamento dei mercati e dell’ecosistema.
Mercati ed ecosistema
I mercati sul dark web permettono la collaborazione tra autori di ransomware e gang, semplificando le transazioni, diminuendo le intermediazioni e quindi aumentando i rispettivi profitti. A causa della loro cessione anche a utilizzatori potenzialmente poco competenti, le versioni ransomware offerte in RaaS sono altamente user friendly, con pannelli di controllo semplici, guide e supporto tecnico. Un ulteriore vantaggio permesso dai mercati sul dark web è la vendita di vulnerabilità, comprese anche quelle zero-day, per lo sviluppo del ransomware. Ovviamente, l’utilizzo delle criptovalute semplifica i pagamenti al di fuori dei circuiti ufficiali, anche se non sempre garantisce un completo anonimato.
Ciò che completa in qualche modo l’ecosistema e lo rende autosufficiente è che sui mercati sono in vendita anche accessi iniziali ai sistemi delle organizzazioni. La vendita di accessi alimenta tutto l’ecosistema e sta vivendo un momento di boom. Fonti di threat intelligence indicano che nel 2022 sono stati venduti circa 2200 accessi e ognuno dei primi tre venditori ha ceduto circa 100 accessi. I cyber criminali che acquistano un accesso iniziale possono poi utilizzare ransomware diversi in base alle loro competenze, al tipo di sistema coinvolto e alle vulnerabilità presenti. Questi ransomware possono essere acquisiti da altre organizzazioni che si focalizzano sullo sviluppo di malware e di software per criptare. Quindi lo human-operated ransomware è anche funzionale all’ecosistema, perché non vincola una gang ad alcuni strumenti predefiniti ma le permette di acquistare i migliori e più convenienti una volta esplorato il sistema target. Infine, la presenza di fornitori specializzati di ransomware rende sempre più trascurabile la probabilità di vulnerabilità o di errori che permettano di decriptare le informazioni. Per ridurre ulteriormente vulnerabilità ed errori, alcuni venditori hanno creato programmi di bug bounty che ricompensano chi segnala errori nel loro ransomware. Inoltre, nei mercati sono anche in vendita botnet da utilizzare come infrastruttura d’attacco. Queste botnet fanno sempre più ricorso a soluzioni peer-to-peer, aumentando significativamente la difficoltà di smantellarle. Inoltre, le gang condividono parti delle loro botnet per meglio resistere agli attacchi.
Cambiamenti nell’ecosistema sono possibili, poichè la possibilità di ricattare senza criptare in qualche modo diminuisce l’importanza degli sviluppatori di ransomware rispetto a chi penetra nei sistemi e li esplora per scoprire le risorse e le informazioni critiche.
Nel seguito presentiamo le informazioni disponibili su alcune organizzazioni criminali nell’ecosistema ransomware a partire da alcune fughe di informazioni sul loro funzionamento.
Le offerte di lavoro sul dark web
Un elemento interessante per approfondire ruolo e funzionamento dei mercati del dark web è come si crea il rapporto professionale tra una persona ed una gang. In un report apparso alla fine del gennaio 2023, Kaspersky ha analizzato il mercato del lavoro sul dark web dal gennaio 2020 al giugno 2022 a partire da offerte di lavoro e curriculum postati su 155 forum sul dark web. Complessivamente parliamo di circa 200.000 post con un picco a Marzo 2020 quando la pandemia ha ridotto fortemente il numero di offerte di lavoro sui mercati legali. Di questo post, poco meno di 900 erano legati al mondo IT e le offerte di posti di lavoro erano circa il triplo delle richieste. In generale, le persone postavano il loro curriculum in risposta ad offerte.
Le offerte riguardano competenze varie che vanno dallo sviluppo di software per intrusioni alla gestione delle infrastrutture di attacco al reverse engineering. Dato che il dark web non apprezza le iniziative per formare degli hacker, la professionalità più ricercata è quella dello sviluppatore, circa il 60% delle offerte di lavoro con stipendi estremamente variabili che arrivano fino a 20.000 rubli mensili con un cambio di 75 rubli per un dollaro. Il compenso medio maggiore è per il reverse engineering. I compensi di un attaccante per l’accesso iniziale sono inferiori e sono molto spesso richieste competenze su piattaforme come Cobalt Strike o Metasploit. Molte offerte di lavoro hanno come requisito la non dipendenza da alcool o droghe. L’elevato numero di posti di lavoro per sviluppatori può indicare degli investimenti sullo sviluppo di strumenti di attacco ed intrusione più sofisticati di quelli attualmente disponibili.
Le procedure di assunzione sono abbastanza standard e confermano le forti similitudini tra reclutamento nel mondo reale e nel dark web. Dopo alcuni test iniziali per verificare le competenze di sviluppo malware dei candidati, il processo di reclutamento prevede una intervista ed un periodo di prova. Per gli sviluppatori è ovviamente importante la capacità di sviluppare software che non sia rilevabile dai più diffusi antivirus. Come è ovvio, tra i maggiori vantaggi di un impiego trovato sul dark web vi sono il lavoro remoto e gli orari di lavoro flessibili. Alcune offerte parlano di ferie pagate.
Infine, è interessante notare come alcune offerte di lavoro siano per posizioni in aziende perfettamente legali e per incarichi altrettanto legali.
La gang Conti
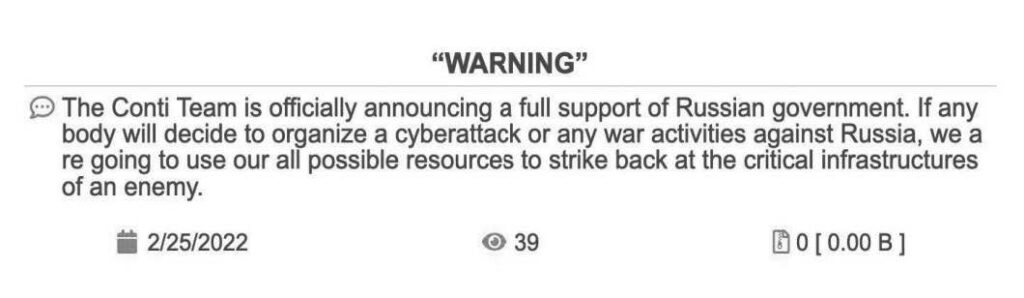
Nello scorso anno si è verificata una fuga di informazioni importante su Wizard Spider, una gang russa che ha incassato riscatti per centinaia di milioni di euro e ha utilizzato ransomware come Conti o Ryuk (e che, per semplicità, nel seguito indicheremo come Conti). Anche se la fuga di informazioni è legata alla invasione russa dell’Ucraina, le informazioni ottenute sono completamente generali e probabilmente valgono anche per altre gang. L’evento iniziale è avvenuto poche ore dopo l’invasione, quando la gang si è pubblicamente schierata a fianco degli invasori minacciando di attaccare chi avesse messo in pericolo le infrastrutture russe.
Fig.1 – La presa di posizione della gang Conti
Questa presa di posizione aumenta i sospetti sui legami tra la gang e lo Stato russo, sospetti alimentati anche dal fatto che Conti è l’unica gang che abbia sviluppato software per lo spionaggio informatico. La dichiarazione di Conti − definita da alcuni come la mossa più idiota che la gang potesse fare, visti i suoi numerosi membri ucraini − è stata poi stemperata; ma ha spinto un membro ucraino della gang a pubblicare più di 60.000 messaggi di una chat interna. Una significativa informazione resa pubblica è che la gang comprende un centinaio di persone, con una organizzazione interna simile a quella di una software house. Copiando l’organizzazione di una normale software house, la gang è organizzata con un reparto di amministrazione, uno di ricerca e sviluppo e uno di produzione. Esistono regole per la gestione del codice dei malware prodotti e per non essere scoperti dalle forze di polizia. La gerarchia interna alla gang è molto rigida e fa capo a un “presidente” e un “amministratore”. Il presidente (indicato come Stern o Demon) e l’amministratore (Mango) comunicano molto frequentemente, stabiliscono privatamente le strategie del gruppo e valutano i dipendenti in base alla quantità e qualità del lavoro. Possono anche punire i dipendenti che non rispettano le scadenze o violano regole come quella di non attaccare gli ospedali, un comportamento che secondo la dirigenza provoca un notevole danno di immagine. Forse i dipendenti coinvolti sono quelli che hanno attaccato il servizio sanitario irlandese.
I programmatori a libro paga della gang hanno uno stipendio fisso, mentre coloro che negoziano il pagamento dei riscatti sono incentivati con una percentuale dei profitti. I neoassunti provengono da normali software house o da forum di hacking.
Le dimensioni del gruppo variano, con un elevato turnover. Per accelerare le assunzioni la gang stava pensando di aprire uffici di reclutamento a San Pietroburgo o di trasferirsi a Mosca. Qualche dipendente vorrebbe godersi una vacanza all’estero ma vi è il forte rischio di essere arrestato. La gang ha anche a libro paga dei giornalisti, che dovrebbero porre sotto pressione le aziende attaccate per spingerle a pagare il riscatto: non vi sono informazioni sulla nazionalità di questi giornalisti.
La gang utilizza nelle sue attività un insieme di strumenti per l’anonimato come Tor, ProtonMail e Privnote, con messaggi che si cancellano dopo un certo tempo. Utilizza anche CobaltStrike, una piattaforma di attacco sempre più popolare, che permette di automatizzare alcuni passi di una intrusione. La gang ha anche tentato di ottenere versioni demo degli antivirus commerciali, per verificare che non rilevino i suoi malware.
Dopo la fuga di informazioni, è stato anche possibile accedere ai repository della gang con i vari eseguibili. Secondo altre fonti, le informazioni fornite dalla “gola profonda” ucraina avrebbero permesso di smantellare la botnet che la gang usa come infrastruttura d’attacco ma l’FBI ha chiesto di non rivelare queste informazioni in modo da monitorare le azioni della gang. Invece, la pubblicazione delle informazioni avrebbe forzato la gang a utilizzare un’infrastruttura, ovvero una botnet, diversa. È comunque molto improbabile che la gang abbia continuato ad usare la stessa infrastruttura.
Le informazioni pubblicate producono la sensazione di una organizzazione strutturata in modo da continuare ad essere operativa a lungo. Questo è anche confermato dal fatto che l’organizzazione ha assorbito altre gang e che gli attacchi sono continuati anche dopo il leaking di informazioni sulla sua struttura e organizzazione. Però, nel maggio 2022, il governo USA ha offerto fino a 10 milioni di dollari per informazioni sul gruppo e questo ha provocato il ritiro della gang o forse del solo brand. Tutti i membri di Conti si sono riciclati in altre gang o ne hanno create di nuove. Alla fine del 2022 erano note quattro varianti del ransomware Conti.
L’esperienza di Conti è stata sfruttata da altre gang russe, ad esempio Lockbit, che per evitare ogni problema hanno dichiarato la loro neutralità nella invasione russa, affermando di essere unicamente interessate ai propri affari. Un segnale importante, considerati i sospetti rapporti tra Stato russo e alcune gang. A posteriori possiamo dire che, ad eccezione di Conti, l’invasione ha avuto effetti limitati se non nulli sulle gang che hanno continuato, con successo, a condurre i loro affari. Un altro effetto delle vicende di Conti è che questo tipo di organizzazioni stanno riducendo le loro dimensioni, perché all’aumentare della dimensione aumentano anche i rischi di conflitti interni o di fughe di informazioni.
La gang Lockbit
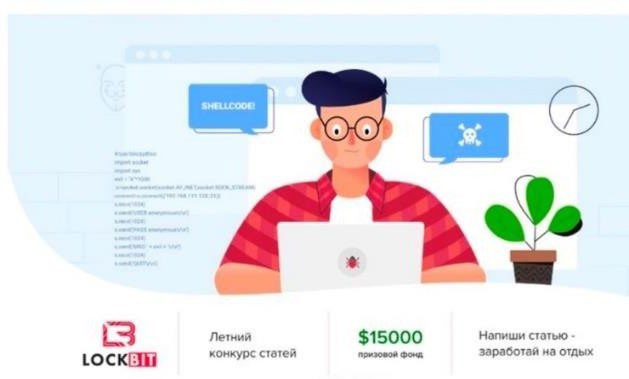
Nel gennaio 2023 è apparsa una interessante analisi su Lockbit, la gang che ha attualmente eseguito il massimo numero di intrusioni con successo e a cui è stato attribuito più del 40% delle intrusioni del 2022. Oggetto dell’analisi sono le notizie su Lockbit nelle chat e nei forum dell’underground russo dove i membri delle gang interagiscono usando Tox, un servizio di messagistica p2p criptato. L’analisi copre il periodo da settembre 2019 a gennaio 2022 e fornisce informazioni per approfondire i rapporti, le fusioni e le scissioni tra gang e le competizioni per offrire il proprio ransomware. Eventi sorprendenti e interessanti sono ad esempio la competizione per il miglior articolo scientifico sponsorizzata da Lockbit con 5000 dollari di premio (la call for paper è in Fig.2), oppure le campagne diffamatorie contro gang rivali per segnalare il fallimento di intrusioni che usano il ransomware di un concorrente o che rivelano presunte collaborazioni con l’FBI o lo Stato russo. Ad esempio, autorevoli membri di Lockbit affermano che le varie incarnazioni della gang Conti lavorino per il Cremlino.
Fig.2 – Annuncio del premio Lockbit per il miglior articolo
Le gang e le versioni di ransomware
Le informazioni sulle gang e sull’ecosistema sono state arricchite da analisi dei flussi di pagamenti prodotti dalle varie versioni di ransomware. In particolare, lo stesso post di Chainanalysis sulla diminuzione del numero di pagamenti suggerisce che non vi è una associazione stretta tra gang e variante di ransomware: uno stesso gruppo può usare varianti diverse e la stessa variante può essere sfruttata da più gang. La conclusione di Chaianalysis è che l’ecosistema sia formato da un numero ridotto di persone che si muovono tra le varie gang e che usano diverse versioni di ransomware. Questa elevata dinamicità produce la sensazione di molti gruppi, ognuno con tanti membri; ma in realtà non è così. Forse assistiamo a una nuova versione dei villaggi Potëmkin, falsi villaggi di sole facciate creati per ingannare l’imperatrice Caterina II, o ad una nuova versione della guerra ibrida russa. Il piccolo numero di membri delle gang può contribuire a spiegare l’elevato numero di offerte di lavoro presenti sul dark web.
Il rapporto tra le gang e lo Stato russo
Le considerazioni del paragrafo precedente pongono il problema dei rapporti tra le gang e lo Stato russo. Nessuno dubita che questi rapporti esistano ed alcune analisi evidenziano come, in un contesto in cui le relazioni sono flessibili e altamente variabili, vi sono tre principali tipi di rapporto: associazione diretta, affiliazione indiretta e consenso implicito. Nel caso di associazione diretta, un esponente di una gang criminale viene assunto da un organo di sicurezza o di intelligence. Sono stati documentati casi di assunzioni di esponenti di rilievo di una gang. Abbiamo affiliazione indiretta quando vi sono forti indicazioni dell’uso da parte di organi di sicurezza di risorse di una gang. Ad esempio, in passato l’infrastruttura di attacco di una gang creata per il furto di informazioni bancarie e per diffondere ransomware è stata utilizzate da organi di intelligence o per lanciare DDOS in conflitti in atto. Nel caso di consenso implicito, le attività della gang non sono esplicitamente coordinate con le attività dello Stato russo ma si integrano naturalmente con tali attività. Un possibile esempio sono intrusioni ransomware delle gang e diffusione di fake news da parte dei organi dello stato. L’obiettivo finale dei vari tipi di rapporto è quello della plausible deniability o negazione plausibile ovvero la possibilità per uno stato di non essere coinvolto in attività illegali svolte da alcuni suoi cittadini.
Il rapporto non chiarito tra cybercrime e lo Stato russo è particolarmente critico ed importante come provato dall’arresto per altro tradimento di Ilya Sachkov, fondatore e CEO di Group-IB, una azienda di cybersecurity. Sachkov ha fatto dichiarazioni critiche e molto informative sui rapporti tra cybercrime e Cremlino e sulla protezione offerta da alcune orgranizzazioni statali ai capi di una gang.
Questo articolo è stato estratto dal white paper “Ransomware – Innovazione e redditività del cyber crime” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/ransomware-innovazione-e-redditivita-del-cyber-crime/ La monografia del Prof. Baiardi offre un’approfondita panoramica sul fenomeno, partendo dalla sua storia ed evoluzione per poi concentrarsi sul profilo dei principali attaccanti: non più singoli cybercriminali ma gruppi organizzati (che oggi forniscono anche ai “neofiti” i necessari strumenti offensivi tramite il Ransomware-as-a-service o RaaS) nonché attori statali che, sempre più spesso, impiegano tali attacchi a fini di spionaggio o come armi nella guerra cibernetica con altri Stati.
Articolo a cura di Fabrizio Baiardi
Profilo Autore
Full Professor, Università di Pisa E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.
Il carattere di immaterialità della prova informatica, unito al crescente sviluppo dell’interconnessione digitale, comporta inevitabilmente che l’evidenza digitale da acquisire possa trovarsi all’interno di server ubicati presso paesi differenti da quello ove si svolge l’attività investigativa.
Anche per quanto concerne le indagini portate avanti dall’autorità italiana accade non di rado che, sebbene si proceda per crimini commessi nel nostro territorio, le prove informatiche siano stoccate in sistemi di memorizzazione collocati all’estero[1].
Proprio questo tratto transfrontaliero della digital evidence[2] impone un approccio per così dire internazionale, in ottica di cooperazione giudiziaria fra gli Stati. Una corretta comunicazione tra le autorità giudiziarie e le forze dell’ordine dei vari paesi che possono essere coinvolti nelle operazioni di digital forensics, infatti, costituisce spesso la chiave di volta per una rapida e buona riuscita dell’indagine, soprattutto per quanto riguarda la fase di acquisizione degli eleemnti di prova.
Ad ogni modo, allo stato attuale (salvo alcuni tentativi) non vi è ancora stata una reale armonizzazione tra gli ordinamenti giuridici in tema di digital forensics, sicché potrebbero verificarsi situazioni di incertezza con riferimento all’attendibilità di evidenze ottenute presso stati esteri ove non vengono rispettati i principi da noi considerati cardine a garanzia della genuinità della prova nonché, più in generale, le regole costituzionali in materia di giusto processo e tutela dei diritti fondamentali della persona.
In assenza di regole condivise lo strumento principale per l’acquisizione all’estero rimane dunque, anche in tema di indagini digitali, la tradizionale rogatoria internazionale, già vigente per l’assunzione degli altri tipi di prova.
Quanto appena detto vale nei rapporti tra Stati non appartenenti alla Comunità Europea. Un’eccezione è infatti rappresentata, per i soli Stati membri, dalla direttiva del Parlamento europeo e del Consiglio n. 41/2014/UE del 2014 – recepita nel nostro ordinamento con decreto legislativo n. 108 del 2017 – che ha istituito la procedura del c.d. ordine europeo di indagine (OEI).
L’OEI, discostandosi dal meccanismo della richiesta proprio della rogatoria internazionale e poggiando le basi sul mutuo riconoscimento delle decisioni e dei provvedimenti delle autorità giudiziarie straniere, segue le logiche dell’ordine ad eseguire[3]. Più propriamente, l’OEI consiste in un provvedimento mediante il quale l’autorità giudiziaria o amministrativa procedente richiede ad altra autorità di un paese membro di svolgere attività di indagine o di assunzione probatoria – che in materia di digital forensics può coincidere, appuntom con l’acquisizione in copia forense di evidenze digitali – al fine di acquisire informazioni o prove già disponibili presso il paese a cui è rivolto (art. 1, lett. a d.lgs. n. 108 del 2017)[4].
Una volta rivolto allo stato estero, l’OEI viene sottoposto da quest’ultimo a un giudizio di ammissibilità; in talune circostanze espressamente previste può essere rifiutato[5], mentre in ogni altro caso deve essere eseguito con rapidità.
Per quanto riguarda le regole esecutive dell’OEI la disciplina lascia ampio margine discrezionale allo Stato di emissione, che può prescrivere all’autorità di esecuzione di utilizzare le proprie modalità attuative.
Di conseguenza, parte della dottrina ritiene che le evidenze digitali ottenute senza il rispetto delle prescrizioni indicate dallo Stato di emissione non potrebbero che condurre alla loro inutilizzabilità in sede giudiziale[6]. Secondo tale filone dottrinale, pertanto, anche la violazione delle best practices accolte dal nostro ordinamento con la legge n. 48/2008 comporterebbe un’ipotesi di inutilizzabilità[7], se fossero poste alla base delle modalità di esecuzione.
Infine, non tutte le attività volte all’assunzione della prova digitale all’estero sono sottoposte al regime della rogatoria internazionale o dell’ordine di esecuzione europeo. All’art. 234 bis del c.p.p., infatti è specificato che «è sempre consentita l’acquisizione di documenti e dati informatici conservati all’estero, anche diversi da quelli disponibili al pubblico, previo consenso, in quest’ultimo caso, del legittimo titolare».
Il consenso prestato dal titolare del dato informatico, dunque, fa venire meno l’obbligo di adozione delle formalità contemplate dalle procedure sopra analizzate[8]. Sulla base di tale presupposto, l’autorità competente potrà procedere alla raccolta a distanza, senza che si pongano problematiche attinenti all’utilizzabilità, di tutte le evidenze liberamente accessibili al pubblico in rete. Secondo un’interpretazione nemmeno troppo estensiva della norma, la libera accessibilità deve infatti essere letta come un consenso preventivo del titolare del dato all’acquisizione dello stesso.
Note
[1] Sul punto occorre precisare che non sono solo i crimini informatici gli unici idonei a lasciare tracce digitali. Infatti, l’ingerenza che le nuove tecnologie stanno avendo nella quotidianità di chiunque, comporta l’evenienza, cosa che ormai costituisce la normalità, che anche tutti gli altri reati possano avere una loro componente informatica. Basti pensare a reati organizzati su chat online, o a documenti salvati sul dispositivo, etc. Cfr. R. MURENEC, op. cit., p. 115 dove per l’autore «oggi potrebbe risultare arduo immaginare un crimine che non abbia una dimensione per così dire “digitale”».
[2] Ivi, p. 116, dove la natura transnazionale della prova digitale viene ricondotta a tre aspetti specifici, ovvero: «localizzazione e conservazione della prova digitale» atteso che la prova digitale può essere memorizzata e conservata in qualsiasi parte del mondo; «sede dell’Internet Service Provider (ISP privato», giacché la maggior parte delle prove digitali si trovano nei server di provider privati che spesso possono avere la sede legale presso altri paesi; «natura transnazionale del presunto crimine», poiché può capitare, specie per i crimini informatici, che il reato coinvolga molteplici giurisdizioni con conseguente aggravamento delle attività di raccolta, acquisizione e utilizzo processuale della prova digitale.
[3] F. CAJANI, “La cooperazione internazionale nelle indagini digitali”, in “Cyber forensics e indagini digitali Manuale tecnico-giuridico e casi pratici”, cit., p. 237.
[4] Ivi, p. 238 dove si specifica che l’ambito di applicazione dell’OEI, in ogni caso, si limita esclusivamente agli atti di indagine e agli atti di ricerca della prova espressamente previsti dalla direttiva n. 49/2014/UE.
[5] Si pensi ad esempio al caso in cui l’OEI avanzi richiesta di svolgimento di attività d’indagine che si pongano in contrasto con i principi e le libertà dei diritti umani sostenute dall’UE, che siano oggettivamente impossibili da portare ad esecuzione, o ancora che si pongano in contrasto con i principi fondamentali dello stato cui si rivolge la richiesta o ne mettano a rischio l’ordine pubblico.
[7] Ibidem, In senso difforme si veda R. MURENEC, op. cit., p. 139 dove, invece, si legge «non determinerebbe nessuna invalidità delle prove raccolte, per converso, la mancata adozione delle Best Practices dell’informatica richieste a livello nazionale, il cui impiego è suscettibile, al più, di riverberarsi sull’affidabilità cognitiva delle prove ottenute».
[8] Sul punto si veda Cass. Pen., Sez. VI, n. 18907 del 20 aprile 2021, mediante la quale è stata dichiarata la piena validità processuale dell’acquisizione di conversazioni via chat scambiate tra telefoni del tipo blackbarry e protette da sistema pin to pin, decriptate grazie alla collaborazione volontaria del produttore del sistema operativo, avente sede all’estero, senza che siano state attivate le formalità procedurali della rogatoria internazionale.
Articolo a cura di Francesco Lazzini
Profilo Autore
Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.
Cyber-Physical Systems: Sicurezza e Differenze Tra Reti Industriali e Sistemi IT Tradizionali
Le reti industriali appartengono alla più vasta categoria dei cosiddetti Cyber-Physical Systems (CPS) che include, ad esempio: impianti e infrastrutture di produzione e distribuzione di energia elettrica (smart grid), acqua, gas, petrolio, raffinerie, impianti di trattamento acque e fabbriche intelligenti, infrastrutture di controllo e gestione dei trasporti terrestri, acquatici e aerei, fino al singolo veicolo (aereo, nave, treno o automobile). Quindi sistemi, mobili o immobili, con enormi differenze in termini innanzitutto di estensione, da migliaia di chilometri a qualche metro, da transnazionali a confinate in un capannone industriale.
Nonostante le differenze, vi sono sufficienti punti in comune da giustificare la classificazione unitaria in CPS.
In effetti, la dicitura cyber-physical racchiude la comunanza tra sistemi così eterogenei:
https://it.wikipedia.org/wiki/Sistema_ciberfisico: Un sistema ciberfisico o ciber-fisico (CPS, dall’inglese cyber-physical system) è un sistema informatico in grado di interagire in modo continuo con il sistema fisico in cui opera. Il sistema è composto da elementi fisici dotati ciascuno di capacità computazionale e riunisce strettamente le cosiddette “tre C”: capacità computazionale, comunicazione e capacità di controllo. Le strutture artificiali di calcolo e comunicazione, rappresentate dal prefisso “ciber”, formano un sistema distribuito che interagisce direttamente e dinamicamente con il mondo reale che le circonda. Alla base del sistema, il singolo elemento è il dispositivo embedded. Tra le possibili applicazioni: smart grid, controllo intelligente del traffico, domotica, robot cooperanti, telecomunicazioni, automobilismo, avionica, fabbriche intelligenti.
In particolare, la nozione di “sistema distribuito che interagisce direttamente e dinamicamente con il mondo reale che le circonda” è il fulcro di tutto ciò che concerne la security[1]: qualsiasi alterazione, accidentale o malevola, alle strutture di computazione, comunicazione o controllo (lato cyber), ha impatti diretti sul mondo reale (lato fisico), quindi sull’ambiente e, direttamente o indirettamente, sulle persone, cioè sul piano della safety1.
La prima peculiarità, dunque, che i sistemi CPS hanno rispetto agli IT (Information Technology) tradizionali è la connessione diretta col mondo fisico mediante la componente OT (Operational Technology): sensori, controllori e attuatori, che determina una connessione indissolubile tra security e safety, imponendo nuovi modelli per il calcolo del rischio e la quantificazione delle conseguenze.
La seconda peculiarità che accomuna i CPS è costituita da una serie di differenze che li distingue dai sistemi IT tradizionali. Si tratta dei loro requisiti funzionali e prestazionali, tre su tutti: determinismo, affidabilità (reliability) e disponibilità (availability), che potranno avere “scale” diverse per ciascuna tipologia di CPS ma che, con buona approssimazione, sono presenti in tutti.
In sostanza, nei CPS odierni coesistono e sono intercomunicanti le componenti IT e OT (Tabella 1): quindi la superficie di attacco è maggiore e le debolezze di una componente come le sue peculiarità, possono essere utilizzate per veicolare attacchi all’altra [1].
La restante parte del documento è organizzata come segue: un capitolo dedicato alle differenze tra i sistemi CPS e quelli tradizionali, a cui ne segue un secondo con esempi di sistemi CPS, per mostrare l’ampia varietà nel settore. A seguire, alcuni esempi di attacchi saliti alla ribalta mediatica, descritti con dovizia di particolari; poi una disamina delle tipologie di attacchi più frequenti ai CPS e relative contromisure. L’ultimo capitolo, che conclude la parte tecnica, riguarda la costruzione di un CPS sicuro da un punto di vista architetturale, con alcuni esempi mirati ; seguono le conclusioni e una bibliografia tematica.
IT
OT
Aggiornamenti SW e HW
Frequenti con poca o senza pianificazione
Pianificazione obbligatoria e su termini medio-lunghi
Tabella 1: Principali differenze tra sistemi IT e sistemi OT
Nomenclatura
Nella letteratura tecnico-scientifica coesistono moltissimi termini, acronimi e classificazioni per i sistemi CPS:
Industrial Cyber Physical System (ICPS): sistema prettamente industriale. La specializzazione “industrial” non è rilevante ai fini della presente trattazione;
Industrial Control System (ICS) e Distributed Control System (DCS) appartengono alla categoria dei CPS. In particolare, i DCS sono in stretta connessione a Internet e a servizi anche cloud;
Critical Infrastructure (CI) è il sistema fisico a cui un CPS sovraintende;
Industrial Wireless Sensor Network (IWSN) è un CPS dove la comunicazione wireless da/tra sensori è prevalente;
Industrial Internet of Things (IIoT) è un sistema basato su Supervisory Control And Data Acquisition (SCADA).
Differenze tra i sistemi IT tradizionali e i sistemi CPS
Per i CPS si considera la componente OT, peculiare rispetto alla parte IT; e queste due componenti presentano profonde differenze che non possono essere ignorate quando si tratta di sicurezza. La Tabella 1 riassume alcuni aspetti principali che devono essere presi in considerazione con attenzione.
Come mostra la tabella, i sistemi IT e OT sono molto diversi dal punto di vista dell’architettura, della gestione e della manutenzione: queste differenze sono principalmente dovute al tipo di missioni che devono supportare. I sistemi OT, infatti, pongono numerosi vincoli (ad esempio, sui tempi massimi di reazione e sulla massima indisponibilità tollerabile per il sistema) che sono, invece, assenti o marginali nei sistemi IT.
IT
OT
Priorità crescente
⇑
Confidentiality
Availability
Integrity
Integrity
Availability
Confidentiality
Tabella 2: Priorità dei requisiti di sicurezza
IT
OT
Aggiornamenti SW e HW
Non critico
Critico
Vincoli real-time
Non critico
Critico
Conseguenze di attacchi/guasti
Non critico
Critico
Prestazioni e consumi
Non critico
Critico
Tabella 3: Criticità dei sistemi IT e OT
Inevitabilmente, ciò ha anche un impatto sulle alternative progettuali disponibili e influenza pesantemente le scelte per i componenti h/w e s/w. Ad esempio, i sistemi operativi e i protocolli di comunicazione su cui si basano i sistemi OT sono più interessati ad aspetti come l’elaborazione in tempo reale, la limitazione del jitter e la notifica degli eventi rispetto ai sistemi IT, mentre i dispositivi hanno architetture h/w più semplici e una potenza di calcolo generalmente inferiore .
Purtroppo, a causa di queste e altre peculiarità (Tabella 1), lo scenario di sicurezza è anche significativamente diverso nei due casi, come mostra la parte inferiore della tabella. Pertanto le popolari strategie e meccanismi sviluppati per proteggere i sistemi IT non sempre possono essere adottati nella maggior parte dei sistemi OT, che pongono quindi nuove sfide per la sicurezza delle informazioni.
In sintesi le più classiche proprietà di sicurezza sono contenute nell’acronimo CIA [2], [3]:
Confidentiality (riservatezza): la garanzia che le informazioni non vengano rese disponibili o divulgate a persone, entità o processi non autorizzati.
Integrity (integrità): la capacità di salvaguardare l’accuratezza e la completezza delle risorse;
Availability (disponibilità): la capacità di essere accessibile e utilizzabile su richiesta da parte di altre entità;
Tali proprietà vanno soggette, nei due casi, a priorità inverse (Tabella 2) e le strategie di mitigazione devono tenere conto delle principali criticità dei sistemi OT rispetto a quelli IT (Tabella 3):
La pratica diffusa di patching e aggiornamento h/w e s/w (un’attività di routine nel mondo IT che aiuta a far fronte alle nuove vulnerabilità man mano che vengono scoperte e conseguentemente sviluppate gli aggiornamenti software) di solito richiede che (parte del) sistema/impianto controllato sia temporaneamente reso inaccessibile. Nel mondo OT, sfortunatamente, questa azione deve spesso essere pianificata molto prima (anche settimane o mesi) rispetto al tempo programmato. In altre parole, il requisito di disponibilità difficilmente potrebbe essere compatibile con le attività di patching/upgrading
I vincoli in tempo reale della maggior parte dei sistemi OT possono rendere difficile o addirittura impossibile eseguire azioni asincrone e/o sporadiche, come gli aggiornamenti dell’antivirus. Inoltre, l’adozione di firewall e filtri complessi comunemente utilizzati nei sistemi IT può introdurre ritardi imprevedibili o inaccettabili nelle reti di elaborazione e controllo.
Le conseguenze dei fallimenti in sistemi IT sono generalmente limitate a perdite finanziarie e/o di reputazione, perché solo i dati (informazioni) necessitano di protezione. Questo aspetto è sicuramente importante anche per il mondo OT ma, in questo caso, i guasti possono anche causare danni all’ambiente gravi o catastrofici, insieme a danni alle persone e persino perdite di vite umane (Tabella 1). Ciò è dovuto principalmente alla stretta interdipendenza tra security e safety nel mondo OT. .
Le prestazioni e la potenza sono fondamentali nel mondo OT, dove molti dispositivi di campo e di controllo hanno capacità di calcolo ridotte e/o disponibilità di energia limitata (ad esempio, dispositivi alimentati a batteria nelle reti di sensori). Ciò rende impraticabile, ad esempio, l’uso di sofisticati meccanismi di crittografia e protocolli di sicurezza che di solito richiedono ingenti risorse di calcolo e comunicazione.
A causa del complesso scenario così brevemente introdotto, il problema della messa in sicurezza di sistemi OT non può essere risolto semplicemente adottando le stesse tecniche sviluppate per il mondo IT, sebbene gli ingredienti di base che costruiscono l’intero processo possano essere gli stessi. Nella maggior parte dei casi, infatti, sono necessari adattamenti delle metodologie in uso nei sistemi IT, se non diverse soluzioni scientifiche e tecnologiche.
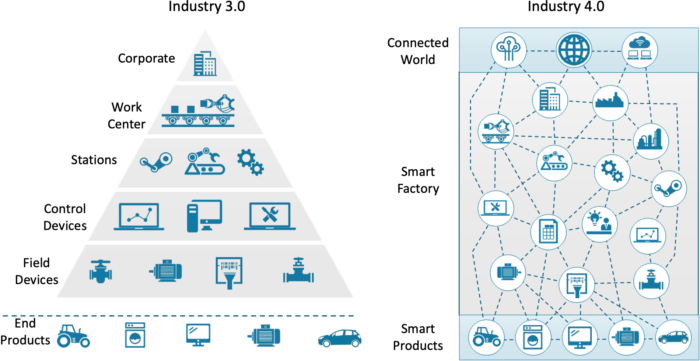
Figura 1: HIERARCHY LEVELS OF INDUSTRY 3.0 AND RAMI 4.0 (SOURCE: PLATFORM I4.0 AND ZVEI)
La Figura 1 illustra le caratteristiche dell’architettura di riferimento “tradizionale” e quella “smart” di Industry 4.0: da una struttura gerarchica, con confini e interfacce ben definite, si passa ad una struttura fortemente connessa, non più gerarchica, quindi certamente più fluida e flessibile (anche per quanto riguarda gli ingressi e le uscite di nodi, anche mobili, dal sistema) ma anche maggiormente esposta: connettività, flessibilità ed esposizione agli attacchi vanno di pari passo e quindi, a fronte dei vantaggi, occorre sempre attivamente predisporre contromisure per mitigare gli svantaggi.
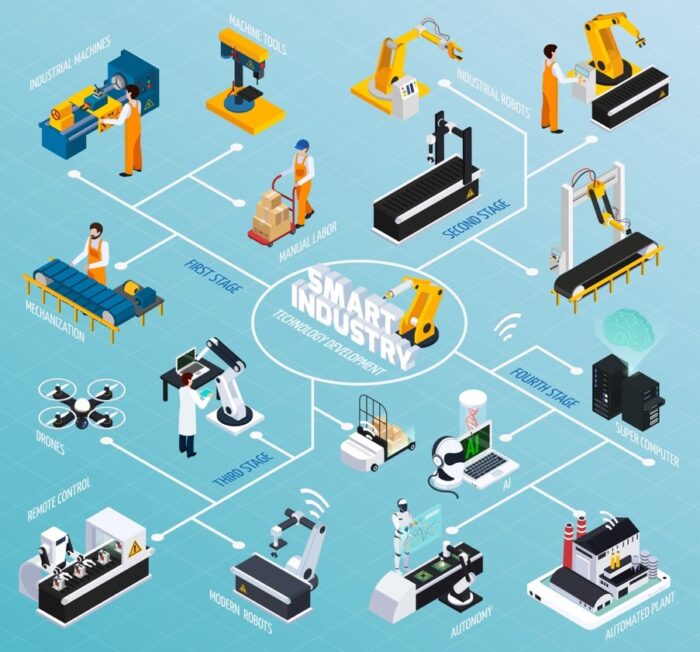
Figura 2: CPS industriale
Un elemento degno di particolare nota è che nella “visione” Industry 4.0 il cordone ombelicale tra la Smart Factory e lo Smart Product permane, ad esempio per manutenzioni programmate e non, statistiche di uso e funzionamento, ricambi, garanzia, riparazioni, aggiornamenti software e firmware dello Smart Product o dell’app che lo controlla/gestisce.
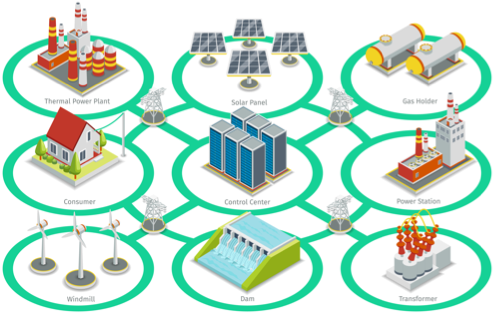
Figura 3: Smart grid
La Figura 1 riproduce lo schema astratto di un impianto industriale, ma alcuni tratti architetturali caratterizzanti saranno presenti anche in altri CPS: connessione a Internet, presenza di servizi cloud, elevato grado di connessione di rete tra gli elementi, sia wired che wireless, oltre ai vincoli funzionali e prestazionali già descritti.
Il medesimo grado di interconnessione si rileva anche in rappresentazioni meno astratte di CPS, come quello mostrato in Figura 2, dove è riconoscibile un ambiente industriale con le varie componenti e le loro interconnessioni funzionali e di comunicazione.
Esistono altre importanti declinazioni del concetto di CPS: ad esempio le Smart Grid, come schematizzato in Figura 3, dove lo scambio di informazioni tra i soggetti coinvolti riguarda sia il consumo che la produzione di energia, che oggi può avvenire in modo capillare sul territorio, dove la tradizionale figura di utente consumatore si è estesa anche a produttore. In tal caso la necessità di scambio di dati tra i vari attori è continua, non solo per consumo e produzione nei due sensi, con relativa tariffazione, ma anche per la gestione delle attività di manutenzione e degli allarmi di ciascuna installazione.
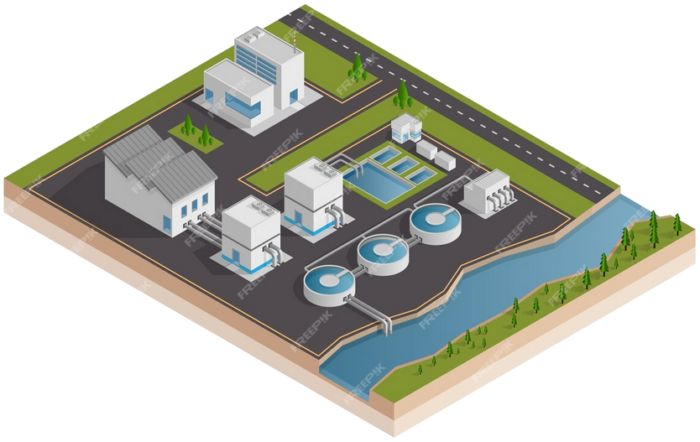
Figura 4: Trattamento delle acque
Un altro esempio di CPS (utile nel prosieguo) è quello di trattamento delle acque: che lega la gestione delle acque da trattare, le risorse necessarie al trattamento, la gestione dei flussi all’interno dell’impianto e le misurazioni automatiche dei parametri di qualità durante ciascuna fase del trattamento, come mostrato in Figura 4.
La Figura 5 mostra un ulteriore CPS appartenente all’ormai molto popolata categoria dei mezzi di trasporto, un tempo soltanto fisici e oggi con una componente cyber sempre in aumento, sia per la gestione intra-veicolo che inter-veicoli, nonché da/a altre infrastrutture, quali l’assistenza alla guida autonoma e i vari allarmi.
Figura 5: Smart car
Note
[1] Il termine sicurezza, quando inteso come difesa, verrà sempre utilizzato nella sua traduzione inglese security; mentre, quando inteso come incolumità, verrà sempre tradotto in safety.
Articolo a cura di Luca Durante
Profilo Autore
Luca Durante è Primo Ricercatore presso l’Istituto di Elettronica e Ingegneria dell’Informazione e delle Telecomunicazioni del Consiglio Nazionale delle Ricerche (CNR-IEIIT) di Torino. Nel 1996 ha conseguito il Dottorato di Ricerca in Ingegneria Informatica presso il Politecnico di Torino, è autore di oltre 70 articoli per riviste e conferenze internazionali, ed è stato ed è tuttora Responsabile Scientifico per il CNR in Progetti Europei e in contratti di ricerca con aziende. È stato inoltre general co-chair, program co-chair e membro del comitato di programma di conferenze internazionali, associate editor di IEEE Transactions on Industrial Informaatics e revisore per riviste internazionali. Gli interessi di ricerca vertono principalmente sulle tematiche di sicurezza informatica, attualmente declinati sulle policy di sicurezza per il controllo di accessi e la sicurezza dei sistemi cyber-fisici.
Atti ripetibili e irripetibili nella digital forensics
Il problema della fragilità del reperto informatico, data l’estrema capacità di modificazione che lo connota, ha interessato i giuristi anche con riguardo al tema della ripetibilità o irripetibilità delle relative operazioni.
In particolare, ci si è chiesti se tali fasi siano assistite dalle tutele previste dall’art. 360 c.p.p. e debbano dunque essere considerate accertamenti irripetibili[1], con la necessità di ricorrere alle conseguenti garanzie procedurali, oppure se siano riconducibili all’art. 359 c.p.p. e quindi da considerarsi accertamenti ripetibili[2]. Ci si è domandati, insomma, se e quali attività debbano essere assistite dalle garanzie proprie degli atti irripetibili (e quali invece no).
Premesso che in determinate situazioni la scelta della modalità attuativa potrebbe essere influenzata dalla tipologia di supporto informatico attenzionato e in altre imposta da un’urgenza improrogabile, che non consentirebbe l’instaurazione del contraddittorio ex art 360 c.p.p., occorre evidenziare una prima distinzione che potrebbe delinearsi tra momento dell’estrazione in copia forense dal supporto originale (fase di acquisizione tout court) – dove la linea di demarcazione tra accertamento ripetibile e irripetibile è meno nitida – e momenti successivi all’estrazione della copia forense, con riguardo agli atti compiuti sulle copie stesse.
Per quanto riguarda questo secondo caso, non sembra esserci dubbio in merito alla ripetibilità delle operazioni: una volta cristallizzate le digital evidence è possibile creare molteplici “cloni da lavoro” direttamente dalla beat stream image stessa, dalla quale si potrà quindi partire per svolgere (e ripetere) tutti gli accertamenti successivi necessari al completamento delle investigazioni, così salvaguardando il supporto originale che potrà essere impiegato per attuare verifiche sulla sua integrità.
La questione diventa più intricata nel momento dell’estrazione della prima copia, che avviene – per l’appunto – direttamente dal supporto originale; momento in cui qualunque errore, anche involontario, potrebbe irrimediabilmente compromettere il contenuto digitale del sistema da acquisire, così falsando inevitabilmente l’acquisizione. Un momento, dunque, dove l’instaurazione del contraddittorio propria degli accertamenti tecnici irripetibili consentirebbe alla difesa di partecipare a tutela dell’indagato.
Esclusi dunque quei casi di assoluta urgenza, nei quali l’esigenza di procedere si paleserebbe improrogabile a causa di situazioni di rischio che non consentirebbero di dilazionare le operazioni in attesa della difesa, occorre capire se le forme contemplate dall’art. 359 c.p.p. siano idonee a salvaguardare la posizione della persona sottoposta alle indagini e, più in generale, il corretto andamento del processo.
Sul piano giuridico, si tratta di capire se l’acquisizione delle digital evidence rientri nella categoria degli “accertamenti tecnici”, cioè quelle operazioni che comportano un’opera di studio critico, valutazione o giudizio dei reperti; oppure se si tratti piuttosto di un’attività di mero “rilievo tecnico”, attinente la semplice individuazione, raccolta e acquisizione del materiale[3].
In proposito parte della dottrina, in ottica garantista e sul presupposto dell’inesistenza di una previsione che comporti l’inutilizzabilità del dato digitale ottenuto in violazione delle best practices, ha prospettato come soluzione migliore quella del ricorso alle procedure imposte dall’art. 360 c.p.p., annoverando l’acquisizione nella categoria degli accertamenti tecnici irripetibili[4].
Effettivamente, in tal maniera alla difesa sarebbe consentito di assistere alle procedure di estrazione: così, da un lato, si tutelerebbero quanto più possibile i diritti difensivi e, dall’altro, si imprimerebbe ai dati informatici acquisiti una certa attendibilità, conferita proprio dal contraddittorio instaurato tra le parti, eventualmente alla presenza di un consulente tecnico nominato dalla difesa[5].
Di impostazione diametralmente opposta, tuttavia, la giurisprudenza maggioritaria.
Per orientamento consolidato della Suprema Corte di Cassazione, infatti, la formazione del contraddittorio nel momento dell’estrazione della copia forense non è condizione essenziale per l’espletazione delle operazioni di digital forensics, giacché la creazione della bit stream image, qualora venisse fatto ricorso a metodi atti ad impedire alterazioni e danneggiamenti dei dati, deve essere ricompresa nella categoria dei semplici “rilievi”. Ciò poiché l’estrazione di dati digitali non presupporrebbe attività valutative o di giudizio critico, non ponendosi quindi problemi in relazione alla ripetibilità ex art. 359 c.p.p.[6].
In buona sostanza, «ciò che sposta il confine tra atto ripetibile e atto irripetibile è l’attenta acquisizione dei dati dal supporto originale e la possibilità di provare successivamente a livello scientifico che i dati della copia effettuata siano identici (in senso informatico) a quelli originali e che il supporto originale nel frattempo o durante le operazioni non sia stato modificato o alterato»[7].
Il quadro descritto, tuttavia, potrebbe assumere tratti di incertezza allorché da una parte la giurisprudenza ammette la ripetibilità dell’acquisizione della copia forense – a patto che sia stata ottenuta con procedure che tutelino l’integrità dei dati – mentre dall’altra parte, come visto con il caso Vierika, accetta di far pervenire all’attenzione del giudice elementi ottenuti in omissione del rispetto delle best practices internazionali richiamate dalla legge n. 48/2008. Nuovamente, quindi, si correrebbe il rischio di lasciare al giudice il compito di valutare un materiale probatorio che potrebbe essere frutto di una raccolta erronea, lasciando alla difesa l’onere di dover “smontare” un quadro accusatorio costituito da elementi informatici, già per loro natura estremamente fragili, acquisiti senza la sua partecipazione.
Note
[1] Per accertamenti irripetibili si fa riferimento a quel tipo di accertamento da eseguire su «persone, cose o luoghi il cui stato è soggetto a modificazioni» (art. 360, co. 1, c.p.p.). Si tratta pertanto di quegli accertamenti che, sussistente un rischio concreto di modificazione, non consentono di essere rinviati ad altro momento, o che possono essere eseguiti una volta sola e che per poter essere espletati necessitano della messa in essere di dettagliate procedure poste a garanzia della difesa, prima fra tutte l’instaurazione del contraddittorio.
[2] Per accertamenti ripetibili ci si riferisce a quelle attività consistenti in «accertamenti, rilievi segnaletici, descrittivi o fotografici e ad ogni altra operazione tecnica per cui sono necessarie specifiche competenze tecniche…» (art. 359 c.p.p.) che possono essere ripetuti più volte e che pertanto non necessitano della formazione del contraddittorio per essere espletati.
[3] Una simile distinzione tra il concetto di accertamenti tecnici e rilievi tecnici è stata formulata dalla Suprema Corte già a partire dai primi periodi di vita dell’attuale codice di procedura penale, con un orientamento pressoché costante, anche con riferimento alla prova scientifica. Per una delle prime pronunce si veda Cass. Pen., Sez. I, n. 301 del 14 marzo 1990. Tra le altre, anche Cass. Pen., Sez. I, n. 239101 del 16 gennaio 2008 e Cass. Pen., Sez. IV, n. 637 del 14 aprile 2004.
[4] Tra le altre voci in tal senso si veda F. GIUNCHEDI, op. cit., pp. 828 e 829, dove il ricorso alla procedura dell’accertamento tecnico non ripetibile viene descritta come una via «precauzionale».
[5]Ibidem, dove ci si sofferma sul verbo “assistere” utilizzato dall’art. 360 c.p.p. e al significato da attribuirvi in sede di acquisizione. Per l’autore, in particolare, quando si procede ad acquisizione di dati digitali «Il punto è chiarire il significato da attribuire al verbo «assistere» ed in particolare se poterlo ritenere quale prologo al successivo diritto di formulare osservazioni e riserve. Se, infatti, lo si intende come attività di osservazione passiva, volta sul piano processuale a verificare la regolarità del compimento degli atti, è ovvio che il diritto di difesa risulta seriamente compromesso; diverso è il caso in cui l’accertamento tecnico ex art. 360 c.p.p.sia da assimilarsi per analogia alla perizia; qui il termine assistenza va letto in termini più ampi – di contraddittorio – e in correlazione logica con i diritti successivamente assicurati (partecipazione agli accertamenti, formulazione di osservazioni e riserve). L’art. 226, co. 2 c.p.p. prevede, infatti, un contraddittorio nella formulazione dei quesiti («Il giudice formula quindi i quesiti, sentiti il perito, i consulenti tecnici, il pubblico ministero e i difensori presenti»)».
[6] Fra le altre pronunce che aderiscono all’orientamento maggioritario si vedano Cass. Pen., Sez. I, n. 14511 del 5 marzo 2009; Cass. Pen., Sez. V, n. 11905 del 16 novembre 2011; Cass. Pen., Sez. I, n. 23035 del 30 aprile 2009. Più recentemente anche Cass. Pen., Sez. V, n. 8736 del 16 gennaio 2018 e Cass. Pen., Sez. VII, n. 11066 del 10 febbraio 2021 dove si legge che «i dati di carattere informatico contenuti in un computer rientrano tra le prove documentali e per l’estrazione di questi dati non occorre alcuna particolare garanzia; di conseguenza ogni documento acquisito liberamente ha valore di prova, anche se privo di certificazione; sarà poi il giudice a valutarne liberamente l’attendibilità».
[7] D. CURTOTTI, “Attività di acquisizione della digital evidence: ispezioni, perquisizioni e accertamenti tecnici”, in “Cyber forensics e indagini digitali Manuale tecnico-giuridico e casi pratici”, cit., p. 445, dove l’autrice, dopo aver analizzato la massima pronunciata da Cass. Pen., Sez. V, n. 11905 del 16 novembre 2011, elabora il passaggio su riportato a sua volta citando S. ATERNO, op. cit., pp. 775 e ss.
Articolo a cura di Francesco Lazzini
Profilo Autore
Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.
Progettazione di sicurezza in Operational Technology: applicazioni militari dello standard ISA-62443
Breve introduzione allo standard ANSI/ISA-62443
Lo standard tecnico ANSI/ISA-62443 (anche noto come IEC-62443) rappresenta un pilastro fondamentale nella protezione delle infrastrutture critiche e dei sistemi di automazione e controllo industriale (IACS). Questa serie di standard, sviluppata dal comitato ISA99 dell’International Society of Automation (ISA) in collaborazione con la International Electrotechnical Commission (IEC), offre linee guida dettagliate e metodologie approfondite per la progettazione, l’implementazione, l’operatività e il mantenimento di sistemi di controllo industriale sicuri e affidabili.
Lo standard ISA-62443 si distingue per il suo approccio olistico alla sicurezza, integrando principi di ingegneria, gestione del rischio e tecnologie di sicurezza avanzate, definendo un quadro completo per affrontare le vulnerabilità e le minacce sempre più sofisticate e pervasive che affliggono i sistemi industriali moderni: una delle caratteristiche distintive di ISA-62443 è infatti la sua capacità di adattarsi a una vasta gamma di settori industriali, compresi il manifatturiero, l’energia, l’acqua, i trasporti ed altri ancora.
In ambito di infrastrutture critiche della Difesa, nell’aprile 2021 il NATO ENSEC COE[1] – centro di eccellenza per la sicurezza energetica della NATO – e il comitato di standard ISA99 – dedicato alla Sicurezza dei Sistemi di Automazione e Controllo Industriale – hanno sottoscritto un protocollo d’intesa per la cooperazione nello scambio di informazioni e la possibile collaborazione su risorse didattiche e attività: il NATO ENSEC COE si è subito interessato all’applicazione dello standard ANSI/ISA-62443 durante uno studio sul rischio cibernetico dei sistemi di controllo industriale utilizzati nel sistema di oleodotti NATO dell’Europa Centrale NATO-POL[2], al fine di migliorare la sicurezza, l’affidabilità e le prestazioni delle tecnologie fondamentali che sostengono la sicurezza dell’Alleanza e degli Stati membri.
Tra gli obiettivi primari dello standard ISA-62443 vi è garantire la disponibilità, l’integrità e la confidenzialità delle informazioni e dei sistemi di controllo nelle infrastrutture industriali secondo un concetto di triade C.I.A. invertita, introdotto dallo stesso standard per enfatizzare l’importanza della disponibilità nei sistemi di controllo industriale, dove il tempo di inattività può avere conseguenze significative tanto sulla produzione quanto sulla sicurezza. Nel cuore dello standard ISA-62443 risiede il concetto di Security Level (SL), che stabilisce i requisiti di sicurezza per i sistemi di automazione industriale in base alla loro capacità di resistere ad attacchi di intensità e motivazione variabile; tale classificazione (riportata nel dettaglio al paragrafo Adozione nel contesto delle infrastrutture militari critiche) serve come guida per gli operatori industriali, consentendo loro di implementare misure di sicurezza proporzionali al livello di minaccia valutato. In aggiunta, lo standard introduce il concetto di Security Level Target (SL-T), che indica il livello di sicurezza che si aspira a ottenere per tutelare i sistemi IACS (Industrial Automation & Control Systems) dalle minacce individuate attraverso l’analisi dei rischi.
Definizione e determinazione dei Security Level Target (SL-T): ostacoli e considerazioni
Citando lo standard tecnico ANSI/ISA-62443-3‑2-2020:
“There is no prescribed method for establishing SL-T. Some organizations choose to establish SLT based upon the difference between the unmitigated cyber security risk and tolerable risk. Whereas others elect to establish SL-T based on the SL definitions provided in Annex A of this document and ISA-62443-3-3. Another approach, if a risk matrix is used (see Annex B for examples), is to qualitatively establish the SL. Starting from a reasonable estimate of SL (can also be none) the cyber security risk is evaluated by the risk matrix taking into account the countermeasures implied by the SL. If the risk is not acceptable, then the SL is raised (this means additional countermeasures are added) until the cyber security risk is acceptable. The SL derived from this analysis becomes SL-T.”[3]
Appare evidente l’assenza di un metodo fisso, definito dallo stesso standard, che consenta di stabilire il Security Level Target (SL-T) di un IACS: alcune organizzazioni potrebbero scegliere di adottare un approccio basato unicamente sulla differenza tra rischio non mitigato e rischio tollerabile, altre di seguire le definizioni fornite nella norma ISA-62443-3-3, queste ultime oggetto di analisi nel successivo paragrafo.
Alcuni metodi prevedono l’uso di una matrice di rischio: si parte da una stima di SL e si valuta il rischio usando la matrice, aggiungendo contromisure finché il rischio non sia ritenuto accettabile derivando quindi un livello di sicurezza target (SL-T). Tale flessibilità nell’approccio potrebbe consentire alle organizzazioni di adattare SL-T alle proprie esigenze specifiche; occorre tuttavia notare come la stessa flessibilità sia in grado di portare a interpretazioni soggettive e, potenzialmente, ad incoerenze nella determinazione di SL-T tra diverse parti coinvolte all’interno di un’organizzazione.
In una prima progettazione di tipo “greenfield” (termine proveniente dallo standard che si riferisce a una nuova installazione o a un nuovo sistema che viene progettato e implementato da zero, senza vincoli derivanti da tecnologie o infrastrutture esistenti), risulta essenziale considerare le seguenti situazioni che potrebbero emergere e influenzare il processo di definizione di un Security Level Target (SL-T).
Mancanza di dati reali: in un progetto non ancora avviato, potrebbero mancare dati reali sulla performance degli impianti o sulla vulnerabilità degli asset. Senza dati concreti, qualsiasi valutazione del rischio sarà basata su stime e ipotesi, rendendo difficile stabilire un SL-T accurato e affidabile.
Variabilità delle specifiche: le specifiche del progetto potrebbero cambiare durante le fasi di progettazione e sviluppo. Questi cambiamenti potrebbero influenzare significativamente il livello di sicurezza richiesto; conseguentemente, l’assegnazione di un SL-T in questa fase e mediante la conduzione del solo risk assessment potrebbe portare a discrepanze tra le specifiche iniziali e i requisiti di sicurezza finali.
Mancanza di specifiche nell’implementazione delle contromisure di sicurezza: durante la fase di progettazione, potrebbe sorgere incertezza riguardo all’implementazione concreta delle contromisure di sicurezza. L’assenza di dettagli sull’attuazione pratica potrebbe compromettere le valutazioni dei rischi, conducendo a scelte basate su scenari ideali piuttosto che sulla realtà effettiva.
Variazioni nella complessità: la complessità del sistema potrebbe variare durante la progettazione. Un sistema inizialmente progettato come “semplice” potrebbe diventare più complesso a causa di requisiti aggiuntivi o di modifiche nel progetto. Tali variazioni potrebbero influenzare il livello di sicurezza richiesto, rendendo difficile stabilire un SL-T “baseline” che sia definitivo o duraturo nel tempo.
Rischio di sovra o sotto-stima: in assenza di dati concreti e dettagli sull’implementazione, il rischio di sovrastimare o sottovalutare il livello di sicurezza richiesto potrebbe aumentare. Tra le dirette conseguenze si avrebbe un eccesso di spesa per contromisure di sicurezza non necessarie o, al contrario, una protezione insufficiente contro le minacce reali.
Mancato coinvolgimento degli stakeholder: nelle fasi iniziali del progetto, specie quelle precoci, potrebbe non essere coinvolto un numero sufficiente di stakeholder. Senza il coinvolgimento di tutte le parti interessate, le valutazioni del rischio e gli SL-T proposti potrebbero non riflettere appieno le esigenze – anche in termini di compliance – e le “preoccupazioni” di tutte le parti coinvolte nel progetto.
Adozione nel contesto delle infrastrutture militari critiche
Nel contesto delle infrastrutture militari critiche legate alla Operational Technology, argomento centrale del presente contributo, l’assegnazione del livello di sicurezza (SL-T) è un processo complesso che richiede una considerazione accurata delle minacce, delle specifiche dottrine e normative militari e delle esigenze operative. L’approccio del risk assessment “tradizionale” mediante fogli o modelli pronti all’uso, sebbene ampiamente utilizzato in contesti come quello delle utilities, potrebbe non soddisfare completamente le esigenze delle organizzazioni militari coinvolte.
Di seguito vengono esaminate – seppur non esaustivamente – le ragioni principali per cui un approccio più specializzato e orientato alla cyber threat intelligence, oltre che specificamente adattato alle minacce e alle precipue esigenze militari, è essenziale nella progettazione e implementazione di sistemi e infrastrutture OT nell’ambito della difesa.
Classificazione delle informazioni sensibili: considerato che le organizzazioni militari trattano anche informazioni altamente sensibili e/o classificate, un risk assessment tradizionale potrebbe non tener conto delle minacce particolari legate alla sicurezza nazionale e alle operazioni militari. La classificazione delle informazioni potrebbe rendere inadeguate alcune metodologie di valutazione del rischio utilizzate nel contesto civile e industriale.
Advanced Persistent Threat: le organizzazioni militari affrontano minacce avanzate e persistenti da attori statali e non statali. Queste minacce spesso superano le tradizionali capacità di valutazione del rischio, richiedendo approcci più sofisticati e orientati all’intelligence per poter essere efficacemente identificate e mitigate.
Necessità di contromisure specifiche: le dottrine militari richiedono contromisure specifiche e altamente specializzate per affrontare minacce particolari. Un risk assessment generico potrebbe non identificare adeguatamente queste esigenze specifiche, portando ad una protezione insufficiente contro minacce complesse.
Gestione delle operazioni tattiche e strategiche: le implementazioni nell’ambito delle operazioni militari possono richiedere una gestione delle risorse e delle operazioni altamente dinamica e flessibile. Un approccio basato su risk assessment tradizionale, seppur mirato alle infrastrutture critiche, potrebbe non essere sufficientemente adattabile alle mutevoli condizioni del teatro operativo o alle esigenze tattiche e strategiche in rapida evoluzione.
Riservatezza delle capacità tecniche: alcune capacità tecniche utilizzate in contesti militari sono altamente riservate. La divulgazione di queste informazioni, quando possibile, durante un processo di valutazione del rischio potrebbe compromettere la sicurezza e l’efficacia delle operazioni militari.
Possibili minacce interne: le minacce interne, come insider non affidabili o infiltrazioni nemiche, sono una preoccupazione diffusa in diverse organizzazioni; tuttavia, nel contesto militare possono avere implicazioni particolarmente gravi per la sicurezza nazionale. Le esigenze specifiche delle organizzazioni militari, incluse la riservatezza delle informazioni e la necessità di operare in ambienti ad alto rischio, richiedono un approccio più specializzato e orientato all’intelligence per identificare e affrontare tali minacce in modo efficace.
Rispetto delle direttive governative e normative militari: le organizzazioni militari devono naturalmente conformarsi a direttive governative[4] e normative militari specifiche, che potrebbero richiedere approcci di sicurezza unici e non facilmente adattabili a modelli di valutazione del rischio generici.
In aggiunta, per quanto concerne le definizioni dei quattro livelli di sicurezza presenti nello standard tecnico ANSI/ISA-62443-3‑2-2020, di seguito riportate:
“ISA-62443-4-2 [10] defines SLs in terms of four different levels (1, 2, 3 and 4), each with an increasing level of security. SL 0 is implicitly defined as no security requirements or security protection necessary.
SL 1: Protection against casual or coincidental violation
SL 2: Protection against intentional violation using simple means with low resources, generic skills and low motivation
SL 3: Protection against intentional violation using sophisticated means with moderate resources, IACS specific skills and moderate motivation
SL 4: Protection against intentional violation using sophisticated means with extended resources, IACS specific skills and high motivation.”
È chiaro che le definizioni dei quattro livelli di sicurezza fornite dallo standard ISA-62443-4-2, basate unicamente sulle capacità delle minacce e sulle risorse necessarie per compromettere la sicurezza del sistema, risultano piuttosto generiche e potrebbero presentare limitazioni rilevanti se applicate al contesto militare. L’assenza di dettagli specifici rischia di “spingere”, “forzare” i decisori verso un’assegnazione “automatica” di SL 4 a tutte le casistiche rientranti in tale contesto, a causa della percezione di minacce esterne complesse, altamente motivate o non completamente comprese, dando così origine a varie problematiche, di seguito elencate.
Sovraccarico di risorse: l’assegnazione deliberata di SL 4 ad ogni IACS potrebbe portare a un eccessivo dispendio di risorse, finanziarie e umane, per implementare e gestire misure di sicurezza sofisticate anche in situazioni che non richiedono tali livelli di protezione.
Difficoltà nell’identificare le minacce prioritarie: con la deliberata e indiscriminata assegnazione di SL 4, gli enti potrebbero avere difficoltà a identificare e dedicare risorse alle minacce più gravi e specifiche, perdendo di vista le priorità di sicurezza.
Rischio di non conformità: l’assegnazione indiscriminata di SL 4 potrebbe portare a non conformità con direttive, normative e requisiti specifici dell’ambito militare.
Mancanza di adattabilità e interoperabilità: un’assegnazione generica del massimo SL potrebbe mancare di adattabilità alle mutevoli minacce e a esigenze operative specifiche, incluse quelle di interoperabilità, poiché non terrebbe conto dei contesti operativi variabili e delle minacce emergenti.
Eccessiva complessità: l’implementazione generalizzata di misure di sicurezza al massimo livello potrebbe portare a una complessità eccessiva nei sistemi militari, rendendo difficile la gestione operativa e la manutenzione delle infrastrutture.
La mancanza di dettaglio nelle definizioni degli SL potrebbe, quindi, portare a un’applicazione inefficace e/o poco adattabile delle misure di sicurezza nel contesto militare. Risulta pertanto fondamentale – al fine di scongiurare inefficienze operative, spreco di risorse e una protezione inefficace contro le minacce reali e prioritarie – una personalizzazione o reinterpretazione (anche estesa) dei quattro Security Level, così da poterli adattare alle minacce specifiche, alle dottrine militari e alle esigenze operative di ciascun ente. Tale personalizzazione consentirebbe una maggiore flessibilità nell’adozione di contromisure mirate, riducendo al minimo la spesa e l’utilizzo delle risorse senza tuttavia compromettere l’efficacia della sicurezza. Inoltre, permetterebbe di reagire in modo tempestivo alle minacce emergenti e di adattare continuamente le strategie di sicurezza, garantendo una protezione dinamica e adeguata in un panorama estremamente mutevole come quello militare.
Operational Technology e Difesa: un modello di sicurezza adattivo
Per massimizzare tanto l’efficienza quanto l’efficacia nella metodologia di progettazione e implementazione dell’Operational Technology in infrastrutture militari critiche, in accordo anche con lo standard tecnico ISA-62443, è cruciale l’adozione di obiettivi tecnici strategici, specialmente nelle nuove implementazioni (greenfield secondo ISA-62443). Tali obiettivi dovrebbero essere di natura dinamica e personalizzabile per rispondere alle necessità specifiche di ogni organizzazione militare. Obiettivi ad alto livello potrebbero abbracciare vari ambiti, alcuni dei quali elencati di seguito.
Identificazione delle minacce e delle vulnerabilità
Conduzione di un’analisi approfondita per l’identificazione delle minacce specifiche che potrebbero essere affrontate nelle operazioni militari in corso o future, critiche e non; conseguente valutazione delle vulnerabilità delle infrastrutture militari, inclusi sistemi di comunicazione, reti informatiche, protocolli di comunicazione e infrastrutture fisiche.
Valutazione del rischio
Adozione di una metodologia di valutazione del rischio specifica che tenga conto delle minacce e delle vulnerabilità identificate e che tenga inoltre in considerazione parametri quali: la sensibilità delle informazioni, la criticità delle operazioni e l’impatto potenziale di un attacco sulle missioni e operazioni militari in corso e/o future, nonché sulle capacità dell’ente e sulla sicurezza nazionale.
Definizione delle metriche di sicurezza
Sviluppo e definizione di metriche specifiche per la valutazione della sicurezza delle infrastrutture militari. Ciò potrebbe includere indicatori di performance operativa, tempi di ripristino in caso di attacco, capacità di ripristino automatico[5], densità di valore[6] e capacità di resilienza. Potrebbe essere valutata anche l’inclusione di indicatori di performance derivanti da dati storici esistenti, anche se collezionati nel contesto dell’information technology, come ad esempio il tempo medio di rilevamento (MTTD) e di risposta (MTTR).
Coinvolgimento delle parti interessate
Sviluppo di un piano di dettaglio che preveda e descriva il coinvolgimento e lo “scope di autorità” (opzionalmente anche di “autorevolezza”) di tutte le parti interessate: compresi vertici e reparti militari, organi di vigilanza, agenzie di informazione per la sicurezza, organismi di certificazione, vendor, system integrator e professionisti della sicurezza.
Adattamento alle dottrine e normative militari
Incorporazione di specifiche dottrine e regolamenti militari che governano la sicurezza e la protezione delle infrastrutture critiche all’interno delle analisi di rischio. È altresì fondamentale includere tassonomie, definizioni e standard pertinenti, anche quando si tratta di standard interni all’organizzazione.
Personalizzazione degli SL
Rielaborazione delle definizioni di Security Level derivanti dallo standard per calibrarli in modo specifico in base alle minacce e alle necessità proprie del settore Difesa. Ad esempio, potrebbe rivelarsi necessaria l’introduzione di processi valutativi supplementari o criteri di assegnazione per ciascun SL, che considerino le operazioni erogate o supportate – anche marginalmente – da determinati IACS, nonché la gestione di informazioni sensibili o classificate e le minacce emerse da entità ostili, inclusi potenziali scenari di conflitto armato.
Validazione e aggiornamento continuo
Validazione programmata delle valutazioni del rischio condotte attraverso esercitazioni e simulazioni, per assicurare che esse siano realistiche e rappresentino le minacce attuali; costante aggiornamento delle valutazioni del rischio al fine di riflettere l’evoluzione delle minacce e delle tecnologie.
Implementazione di contromisure specifiche
Implementazione di contromisure di sicurezza specifiche che siano in linea con il livello di sicurezza target identificato, partendo dalla baseline di “controlli” e requisiti di sicurezza definiti per ciascun Security Level dallo standard ANSI/ISA-62443; sorveglianza continua dell’efficacia delle misure di sicurezza per garantire aggiustamenti tempestivi in relazione a minacce o vulnerabilità di recente scoperta.
Collaborazione e condivisione
Lavoro sinergico con entità, organizzazioni militari e istituti di ricerca specializzati in Operational Technology per lo scambio di expertise e approcci ottimali. Questo interscambio di esperienze è fondamentale per affinare le tattiche di protezione e personalizzare i livelli di sicurezza (SL) in modo più efficace.
Cyber Threat Intelligence
La Cyber Threat Intelligence (ambito intenzionalmente ampliato rispetto ai precedenti) permette l’analisi approfondita delle minacce emergenti e delle vulnerabilità sistemiche, fornendo dati critici per la valutazione del rischio e l’adozione di misure di sicurezza adeguate, attraverso processi di identificazione e classificazione sistematica; può pertanto contribuire significativamente alla determinazione dei Security Level Targets (SL-T) necessari per la protezione delle risorse strategiche. Si richiama infatti l’attenzione del lettore su come l’efficienza nell’uso delle risorse risulti imprescindibile in tale ambito, dove il capitale – sia umano che tecnologico – deve essere impiegato in maniera ottimale: ottimizzazione delle risorse che passa attraverso una gestione strategica basata su informazioni affidabili, permettendo di allocare l’investimento delle capacità difensive in modo proporzionato al grado di rischio rilevato. La capacità di identificare con precisione le minacce più rilevanti consente di allocare le risorse in maniera oculata, concentrando gli investimenti sulle aree di maggiore rischio e importanza. Questo approccio mirato non solo massimizza l’efficacia delle misure protettive implementate ma riduce anche l’inefficienza derivante dall’utilizzo eccessivo o mal diretto di risorse (tempo, manodopera, budget, attrezzature, etc.) per affrontare minacce di minore entità o improbabili (fenomeno noto come “overprovisioning”).
Tabella riepilogativa
Fase
Descrizione
Identificazione delle minacce e vulnerabilità
Conduzione di un’analisi approfondita per individuare minacce specifiche e valutare le vulnerabilità del sistema.
Valutazione del rischio
Adozione di una metodologia specifica considerando minacce, vulnerabilità, likelihood, impatto potenziale e parametri critici.
Definizione delle metriche di sicurezza
Sviluppo di metriche specifiche per valutare la sicurezza delle infrastrutture militari, considerando vari aspetti.
Coinvolgimento delle parti interessate
Definizione del coinvolgimento e dell’autorità di tutte le parti interessate, comprese organizzazioni ed enti esterni.
Adattamento alle dottrine militari
Incorporazione delle dottrine e normative militari nelle analisi di rischio, tenendo conto di esigenze specifiche.
Personalizzazione dei Security Level
Rielaborazione delle definizioni di SL per adattarle alle minacce e alle necessità uniche del settore Difesa.
Validazione e aggiornamento continuo
Esercitazioni programmate e aggiornamenti costanti per garantire la realismo delle valutazioni e tener conto dell’evoluzione delle minacce.
Implementazione di contromisure specifiche
Applicazione di misure di sicurezza mirate, partendo dai controlli definiti per ciascun Security Level.
Collaborazione e condivisione
Lavoro sinergico con entità specializzate in Operational Technology per scambio di expertise e approcci ottimali.
Cyber Threat Intelligence
Utilizzo della CTI per analizzare le minacce emergenti e fornire dati critici per la valutazione del rischio e la definizione dei Security Level Targets.
[4] Direttive PCM-ONS 3/2019, PCM-ANS/COMSEC-256 (B), PCM-ANS/TI-001÷005 e 008, PCM-ANS 6/2006 et al.
[5]e.g. CVSS v4.0, Metrica “Recovery”: describes the resilience of a system to recover services, in terms of performance and availability, after an attack has been performed.
[6] e.g. CVSS v4.0, Metrica “Value Density”: describes the resources that the attacker will gain control over with a single exploitation event. It has two possible values, diffuse and concentrated.
Articolo a cura di Mirko Caruso
Profilo Autore
Esperto in sicurezza delle informazioni e conformità delle infrastrutture critiche, membro e collaboratore della OWASP® Foundation. Ricercatore del progetto Domain-based Message Authentication, Reporting and Conformance e nei settori della sicurezza, prevenzione e contrasto della posta elettronica ai fenomeni di “Government impersonation” e pedopornografia. ISACA CISM e Cisco Certified Network Security Professional con esperienza diretta nei data center Tier IV di ISP italiani. Tre volte nella Hall of Fame del Gruppo TIM per la divulgazione responsabile di vulnerabilità critiche. Appassionato di OSINT, laureato in Studi Giuridici, con major in Informatica.
Conseguenze in caso di violazione delle best practices: la sentenza Vierika
Oltre a non aver disciplinato in dettaglio il processo di digital forensics ma avendo scelto, come visto, di lasciare libero ingresso nell’ordinamento alle c.d. best practices, il legislatore non si è nemmeno preoccupato di fare riferimento a conseguenze specifiche in caso di violazione delle medesime durante il trattamento del reperto informatico.
Infatti mancano, tra le novità apportate dalla legge del 2008, delle previsioni specifiche concernenti le conseguenze in caso di violazione delle misure tecniche cui il codice fa riferimento al fine di garantire la protezione e l’integrità delle digital evidence. Norme peraltro non rinvenibili nemmeno all’interno di interventi legislativi successivi.
Di conseguenza la dottrina, sin dal primo momento, si è posta il problema della validità processuale delle evidenze digitali trattate in violazione delle best practices comunemente accettate dalla comunità di settore. Nello specifico ci si è domandati quale potesse essere la sanzione da applicare nei confronti di elementi probatori ottenuti mediante “malpractices”.
Un primo filone di pensiero ipotizza, al riguardo, la sanzione giuridica della nullità a norma dell’art. 178, lett. c) c.p.p.[1] in quanto l’impiego di evidenze estratte o conservate in difformità rispetto ai canoni standardizzati dalle “migliori procedure” arrecherebbe un grave pregiudizio alle garanzie difensive del soggetto sottoposto a processo.
Secondo una visione più “morbida”, in questi casi non andrebbero automaticamente applicate delle sanzioni processuali ma il giudizio sulla validità della prova informatica andrebbe lasciato all’apprezzamento dell’organo giudicante, in sede di valutazione della prova ex art. 192 c.p.p.[2] Posizione nei confronti della quale è stata mossa la netta opposizione per cui, in caso di malpractices, il libero convincimento del giudice verrebbe influenzato da una raccolta probatoria eseguita non correttamente e che, dunque, sottoporrebbe al suo vaglio decisionale degli elementi probatori erronei[3].
Un’ultima prospettiva dottrinale ha ravvisato nell’inutilizzabilità processuale ex art. 191 c.p.p. la sanzione maggiormente adeguata, giacché le modifiche apportate con l. 48/2008 non andrebbero considerate «mere indicazioni operative prive di alcuna sanzione, ma veri e propri divieti impliciti presidiati dalla sanzione dell’inutilizzabilità»[4].
Di tutt’altro avviso la giurisprudenza, dove si è registrata una tendenza favorevole al riconoscimento della piena validità e utilizzabilità, “fino a prova contraria”, del dato informatico seppure ricavato con procedure che non collimano con quelle enunciate dagli standard internazionali.
Per chiarire meglio, secondo la giurisprudenza prevalente i dati acquisiti e conservati con l’utilizzo di metodologie non indicate in protocolli riconosciuti possono comunque avere una piena validità processuale, fintanto che non siano portati all’attenzione del giudice elementi idonei a dimostrare come dette procedure abbiano compromesso in qualche modo l’integrità della prova informatica. In buona sostanza, l’unico modo per inficiare il valore probatorio delle evidenze digitali sarebbe provare che le attività degli inquirenti, per come svoltesi, abbiano concretamente potuto alterare la genuinità del reperto digitale. Ovviamente, in questa visione prospettica, il compito di scovare eventuali falle nell’operato degli inquirenti spetterebbe alla difesa, la quale fisiologicamente interviene (quasi sempre) a operazioni già concluse.
Per la giurisprudenza, dunque, almeno in linea teorica, non sono gli organi inquirenti a dover dimostrare di aver agito correttamente seppure senza aver seguito le prassi indicate dalle best practices, bensì, mediante una sorta di inversione dell’onere della prova, spetta all’imputato, ex post, il compito di far emergere eventuali errori nell’operato dell’accusa, oppure direttamente al giudice medesimo in fase di valutazione della prova. Tali errori, peraltro, devono “concretamente” aver inciso negativamente sull’evidenza informatica, dovendosi palesare il rischio di una sua avvenuta adulterazione.
In tal senso appaiono emblematiche le pronunce relative alla vicenda processuale del noto caso Vierika, con riguardo sia al primo grado[5] che al relativo appello[6]: entrambe antecedenti (anche se di soli pochi giorni per la sentenza di appello) all’effettiva entrata in vigore della legge n. 48/2008 ma contenenti soluzioni giuridiche che hanno segnato un punto di riferimento per la giurisprudenza successiva.
Il caso in esame verteva sulle modalità con cui era stata condotta l’estrazione di dati informatici dai supporti interessati dall’indagine, in un procedimento penale concernente un’ipotesi di accesso abusivo a sistema informatico o telematico ex art. 615 ter c.p. e per danneggiamento di sistema informatico o telematico ex art. 615 quinquies c.p., mediante l’utilizzo di un virus informatico che sarebbe stato creato dall’imputato e denominato per l’appunto “Vierika”.
L’acquisizione dei dati era stata effettuata mediante estrazione di copia degli stessi, direttamente sul luogo ove i supporti erano ubicati, ad opera del soggetto indagato, sotto la sorveglianza degli operanti di polizia giudiziaria che avevano accordato tale modalità assecondando la richiesta dell’indagato.
È proprio sulla peculiarità di tale modalità procedurale che si fondavano le tesi difensive. Per la difesa, infatti, questa modalità non sarebbe stata tale da garantire la genuinità delle informazioni copiate e portate in dibattimento per sostenere gli assunti dell’accusa, trattandosi di una procedura connotata da spiccata singolarità, tale da lasciare dubbi sull’integrità dei dati acquisiti e svolta in assenza di un reale contraddittorio con gli esponenti della difesa. Veniva pertanto richiesto l’espletamento di ulteriori accertamenti peritali; richiesta disattesa dal giudice, che valutava il materiale probatorio così reperito come attendibile e pienamente utilizzabile.
In particolare, usando le parole della sentenza «non è compito di questo Tribunale determinare un protocollo relativo alle procedure informatiche forensi, ma semmai verificare se il metodo utilizzato dalla p.g. nel caso in esame abbia concretamente alterato alcuni dei dati ricercati».
Altrettanto significativo il passaggio in cui il magistrato, riferendosi alle affermazioni della difesa circa l’esistenza di procedure migliori rispetto a quelle adottate, chiariva che «non è permesso al Tribunale escludere a priori i risultati di una tecnica informatica utilizzata a fini forensi solo perché alcune fonti ritengono ve ne siano di più scientificamente corrette, in assenza della allegazione di fatti che suggeriscano che si possa essere astrattamente verificata nel caso concreto una qualsiasi forma di alterazione dei dati e senza che venga indicata la fase delle procedure durante la quale si ritiene essere avvenuta la possibile alterazione».
In estrema sintesi, stando alla pronuncia, in assenza della prova che i dati repertati abbiano subito effettivamente delle alterazioni i medesimi sono pienamente utilizzabili e devono essere lasciati alla valutazione del giudice, anche qualora il metodo di acquisizione adottato non sia stato tra i migliori.
In termini più generali, quindi, il materiale probatorio raccolto dagli inquirenti è da considerarsi valido anche in caso di discostamento dalle best practices, a meno che, in qualche modo, non si riesca a dimostrarne l’adulterazione. Ciò poiché il giudice è esclusivamente tenuto a verificare che durante l’acquisizione non si siano prodotte alterazioni, non dovendo invece sindacare sulla procedura materialmente adottata. Ragionamento che, per estensione, potrebbe essere applicato a tutte le fasi del processo di digital forensics.
La tesi accolta nel primo grado di giudizio veniva sostanzialmente accolta anche nel relativo appello, attivato su ricorso presentato dalla difesa, ove il collegio, oltre a rigettare la richiesta di nuova perizia e a pronunciarsi in senso favorevole alla corretta formazione del contraddittorio giacché «con l’accordo delle parti, sono state acquisite ex art. 493, c.3, c.p.p., e dichiarate utilizzabili per la decisione le annotazioni di polizia giudiziaria», ribadiva che «non è compito del giudicante determinare una sorta di protocollo delle procedure informatiche forensi, ma solo verificare se nella fattispecie l’acquisizione probatoria sia fidefaciente, o se abbia subito alterazioni».
Come anticipato, l’interpretazione fornita dalle pronunce relative al caso Vierika ha rappresentato un punto di riferimento anche per la giurisprudenza successiva.
Vista con sguardo critico tale posizione lascerebbe trasparire la non necessità, nello svolgimento delle varie fasi della digital forensics, di attenersi forzatamente alle pratiche migliori tracciate dagli standard internazionalmente riconosciuti, così riducendo la rilevanza delle best practices all’interno dell’ordinamento nazionale. Per altri versi, invece (come già paventato da parte della dottrina[7]), si rischierebbe di far penetrare all’interno del giudizio degli elementi di prova che potrebbero essere frutto di una raccolta erronea, difficilmente verificabile e di conseguenza tale da poter influenzare il convincimento del giudice, anche in considerazione delle conoscenze tecniche, spesso aliene alle competenze di figure esterne al settore digitale, che servono per poter valutare il corretto svolgimento di procedure informatiche.
Note
[1] A. VITALE, “La nuova disciplina delle ispezioni e delle perquisizioni in ambiente informatico o telematico”, in Dir. Internet, 2008, p. 509, come citato in F. CAJANI, “Il vaglio dibattimentale della digital evidence”, in Archivio Penale, settembre-dicembre 2013, fasc. 3, anno LXV, pp. 838 e 839, dove l’autore osserva che la sanzione della nullità in una simile situazione sarebbe stata già propugnata prima dell’entrata in vigore della legge n. 48 del 2008 dal Tribunale di Vigevano in merito al caso Garlasco.
[2] Si vedano M. DANIELE, op. cit., pp. 288 nonché ss., F. CAJANI, op. cit. e G. BRAGHÒ, “L’ispezione e la perquisizione di dati, informazioni e programmi informatici”, in L. LUPARIA, op. cit., p. 190, come citati in A. COLAIOCCO, op. cit., p. 3.
[3] Si vedano L. MARAFIOTI, op. cit., p. 4517 nonché E. LORENZETTO, “Le attività urgenti di investigazione informatica e telematica”, in L. LUPARIA, op. cit., p. 162, come citati in A. COLAIOCCO, op. cit., p. 3.
[4] M. PITTIRUTI, op. cit., p. 159 come citato in A. COLAIOCCO, op. cit., p. 4.
[5] Tribunale di Bologna, Sent. n. 1823 del 22 dicembre 2005.
[6] Corte di Appello di Bologna, Sent. n. 369 del 27 marzo 2008.
[7] Si vedano L. MARAFIOTI, op. cit., p. 4517 e E. LORENZETTO, op. cit., p. 162, come citati in A. COLAIOCCO, op. cit., p. 3.
Articolo a cura di Francesco Lazzini
Profilo Autore
Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.
Web-based PLC malware: Come IronSpider Rivoluziona le Minacce Cibernetiche in Ambito Industriale
Un team di ricercatori del Georgia Institute of Technology ha sviluppato il malware IronSpider, dimostrando la possibilità di attacchi remoti simili a Stuxnet contro PLC moderni attraverso vulnerabilità web-based.
Nel mondo sempre più connesso dei sistemi di controllo industriale, una nuova minaccia sta emergendo: il malware web-based. Un team di ricercatori del Georgia Institute of Technology ha recentemente sviluppato un malware chiamato IronSpider, capace di colpire i Controller Logici Programmabili (PLC) moderni. Questo malware dimostra la possibilità di attacchi remoti simili a Stuxnet, ma con un approccio completamente diverso. IronSpider sfrutta le vulnerabilità delle API web-based dei PLC, aumentando significativamente la superficie di attacco e mettendo a rischio le infrastrutture critiche.
Nei PLC tradizionali, un attaccante può prendere di mira il livello di logica di controllo o il firmware. Gli attacchi al firmware, in particolare, offrono un elevato grado di controllo del dispositivo e sono difficili da rilevare, ma la distribuzione del malware può risultare complicata. Gli attacchi al livello di logica di controllo sono più facili da eseguire, ma anche più suscettibili di essere scoperti. Entrambi questi scenari richiedono però all’attaccante un accesso privilegiato alla rete industriale del target.Molti PLC moderni includono un server web e possono essere gestiti a distanza tramite API dedicate e un browser web che funge da interfaccia uomo-macchina (HMI). Questo determina sicuramente numerosi vantaggi in termini di efficienza ed efficacia delle operation, tuttavia determinano anche un aumento della superficie di attacco.
Infatti, i ricercatori hanno sviluppato un malware web-based, denominato IronSpider, che risiede nella memoria del controller, ma è eseguito dai dispositivi dotati di browser presenti nell’ambiente ICS. Questo malware sfrutta le API web legittime del PLC per interferire con i processi industriali o danneggiare le macchine.
Fig.1: Web-Based PLC Malware Lifecycle
Il malware IronSpider sfrutta i service worker per garantire la persistenza, consentendo al codice JavaScript di eseguirsi indipendentemente dalla pagina web che lo ha installato, e può sopravvivere anche dopo la rimozione dal server. Utilizzando questo metodo, il malware può superare gli aggiornamenti del firmware, le nuove versioni degli HMI web-based e persino le sostituzioni hardware.
Una volta distribuito, le capacità del malware dipendono dalla potenza delle legittime API web-based utilizzate, e alcune di queste API sono molto potenti. Ad esempio, possono essere sfruttate per sovrascrivere direttamente i valori di input/output, manipolare gli input dell’HMI, modificare le impostazioni di sicurezza, falsificare i dati visualizzati sull’HMI e persino esfiltrare dati in tempo reale.
I ricercatori hanno dichiarato che il malware può anche stabilire una connessione di Comando & Controllo (C&C), anche se il PLC bersaglio si trova in una rete isolata. Una volta che l’attaccante ha eseguito l’accesso, può coprire le proprie tracce facendo in modo che il malware si distrugga, sovrascriva il payload dannoso con un payload benigno, deregistri tutti i service worker e potenzialmente esegua un ripristino alle impostazioni di fabbrica del dispositivo.
Il malware è stato sviluppato prendendo di mira i PLC Wago. L’attacco simulato coinvolge lo sfruttamento di vulnerabilità precedentemente sconosciute per distribuire il malware quando l’operatore bersaglio guarda un banner pubblicitario appositamente creato. IronSpider è stato paragonato al noto Stuxnet, che ha preso di mira una centrale nucleare dell’Iran più di un decennio fa.
“Stuxnet ha sabotato le strutture nucleari iraniane modificando il segnale di uscita analogico verso i variatori di frequenza che controllavano le centrifughe di arricchimento dell’uranio. Un risultato diretto di questo sabotaggio è stata la distruzione fisica di oltre 1.000 centrifughe e una riduzione del 30% della capacità operativa delle strutture”, hanno detto i ricercatori nel loro paper. Il malware IronSpider è stato in grado di ottenere un attacco fondamentalmente simile utilizzando un approccio drasticamente diverso. Stuxnet attaccava i PLC tramite malware di logica di controllo distribuito tramite workstation di ingegneria compromesse. IronSpider, utilizza un malware we-based distribuito attraverso un sito web maligno senza la necessità di compromettere sistemi periferici.
Sebbene l’attacco sia stato eseguito contro un prodotto specifico, i ricercatori hanno dimostrato che questo tipo di malware PLC può essere utilizzato anche contro PLC Siemens, Emerson, Schneider Electric, Mitsubishi Electric e Allen Bradley.
Nel loro studio, i ricercatori hanno formulato diverse raccomandazioni per proteggersi dal malware PLC web-based, inclusi i passaggi che gli sviluppatori browser possono implementare per impedire l’accesso pubblico alle reti private e i cambiamenti all’architettura dei server web. Hanno inoltre delineato i controlli che i produttori di PLC possono implementare per rendere più sicuri i propri dispositivi contro questo nuovo tipo di attacco.
Fonti: “Compromising Industrial Processes using Web-Based Programmable Logic Controller Malware” Ryan Pickren, Tohid Shekari, Saman Zonouz, Raheem Beyah Georgia Institute of Technology, Network and Distributed Systems Security (NDSS) Symposium 2024 26 February – 1 March 2024, San Diego, CA, USA https://www.ndss-symposium.org/wp-content/uploads/2024-49-paper.pdf
Articolo a cura di Mariacristina Bringheli
Profilo Autore
Mariacristina è una Cyber Security Manager con oltre 5 anni di esperienza in ambito IT ed OT. Ha lavorato in diversi contesti internazionali, inclusi Stati Uniti e Medio Oriente, interagendo con una vasta gamma di clienti e fornendo supporto nella definizione e implementazione di strategie integrate di sicurezza informatica. Negli ultimi anni, nell’area Emerging Technology di Deloitte Risk Advisory, si concentra sulle tematiche cyber legate alle tecnologie emergenti, con focus sulla sicurezza OT e IIoT, e ha acquisito una conoscenza strutturata e approfondita diversi processi produttivi e delle minacce informatiche che li prendono di mira, in particolare in ambienti complessi e fortemente interconnessi. La sua esperienza e competenza si estendono anche alla valutazione dei rischi informatici e alla protezione delle infrastrutture critiche. Inoltre, grazie al suo coinvolgimento in diversi progetti focalizzati sulla gestione delle crisi informatiche e l’esecuzione di simulazioni ed esercitazioni con CEO e Top Management, ha sviluppato competenze nella gestione di crisi cyber a livello strategico, tattico e operativo.
L’obsolescenza tecnologica degli impianti industriali e le sfide per la cybersecurity
La cybersecurity degli impianti industriali è una sfida sempre più importante per le aziende che vogliono proteggere i propri dati, processi e infrastrutture da possibili attacchi informatici. Lo è anche per chi, abituato al mondo ICT aziendale tradizionale, si trova ad adattare strategie e tecnologie ad un contesto che ha, invece, le sue caratteristiche peculiari.
Un sistema di automazione e controllo industriale deve garantire il corretto funzionamento delle sue attività per tutta la durata del suo impiego sul campo. L’obsolescenza si verifica quando il produttore non fornisce più assistenza all’hardware o software e non produce più componenti di ricambio o di aggiornamento. Il mantenimento di una tecnologia obsoleta implica una serie di rischi che devono essere valutati (ad esempio la disponibilità di pezzi di ricambio, la competenza e l’affidabilità) e tra questi la cybersecurity è un aspetto fondamentale.
Un tipico ciclo di vita di un sistema di automazione come un PLC, un DCS o uno SCADA è di 10-15 anni; ma guardando lo scenario complessivo alcuni componenti possono arrivare a cicli di durata molto maggiore (figura 1). Inoltre bisogna tenere conto di quando è stata lanciata sul mercato la versione specifica del prodotto che si vuole installare, perché il suo ciclo di vita non parte da quando viene installato ma potrebbe essere iniziato da molto prima. Quindi, può succedere che il sistema di controllo scelto arrivi alla fine del suo ciclo prima di quanto si pensi.
Figura 1. Aspettativa media di durata del ciclo di vita di componenti industriali (fonte: Obsolescence and life cycle management for automation systems, International Association of Oil & Gas Producers)
Un altro problema che si presenta nell’impiego di sistemi commerciali è gestire il ciclo di vita del software e dei sistemi “terzi” (come i sistemi operativi Microsoft, figura 2) che hanno una durata inferiore rispetto al ciclo di vita previsto del sistema di automazione. Questo significa che, nel caso dei sistemi operativi Microsoft, il software può essere supportato per circa 10 anni se si tiene conto dell’extended support (quest’ultimo estende la durata del supporto tradizionale e prevede solo il rilascio di patch di sicurezza). Inoltre, bisogna considerare che l’inizio del ciclo di vita del sistema operativo raramente coincide con il lancio di un nuovo prodotto, per cui una delle componenti del sistema può diventare obsoleta anche in breve tempo.
Figura 2. Fine ciclo di vita per i principali sistemi operativi Microsoft
L’aggiornamento del software, inoltre, spesso richiede la sostituzione dell’hardware del PC o del server; e i nuovi HWw E SW dovranno essere compatibili con il software applicativo del sistema di automazione. È facile che prodotti degli anni 2000 siano compatibili solo con Windows XP o richiedano solo connessioni seriali per scaricare i programmi di controllo, attualmente non più presenti tra le periferiche dei PC. La necessità di sostituire o integrare i sistemi obsoleti con nuove tecnologie può quindi richiedere investimenti elevati, competenze specifiche e tempi lunghi.
Per questi motivi l’aggiornamento diventa un fattore non banale ed è comune trovare componenti obsoleti all’interno di un sistema industriale, aspetto che crea importanti limitazioni per l’applicazione di una strategia di cyber security efficace.
I principali rischi sono correlati ai seguenti scenari:
Software, protocolli e interfacce vulnerabili: l’emergere di nuove vulnerabilità, anche significative e facilmente sfruttabili, su sistemi non più supportati è una possibilità concreta. Non essendoci più supporto da parte del fornitore, si può provare ad applicare soluzioni di protezione contingenti, ma non è garantito possano avere efficacia completa. In situazioni più eclatanti e ad alto impatto, il fornitore può decidere di rilasciare ugualmente una patch (ad esempio è quanto accaduto da parte di Microsoft per proteggere i sistemi più vecchi dal ransomware WannaCry). Ma anche in questo caso molte aziende non hanno potuto o voluto aggiornare i propri sistemi e così alcuni di questi si sono ritrovati colpiti dal WannaCry anche a distanza di anni dalla sua
Risorse di sistema che diventano insufficienti: i sistemi di protezione e monitoraggio che operano attivamente richiedono l’impiego di risorse di sistema che in alcuni casi sono appena sufficienti per far funzionare i servizi di automazione. Una normale attività di analisi o di protezione in ambiente ICT tradizionale, come un Vulnerability Assessment o la scansione estesa di un Antivirus, in un ambiente industriale può tramutarsi nel blocco di uno o più sistemi. L’instabilità in condizioni operative non standard facilita, inoltre, l’efficacia di attacchi cosiddetti di “Denial of Service” (DoS) che mirano a saturare le risorse per rendere inutilizzabili i sistemi colpiti.
Problemi di retrocompatibilità dei sistemi di protezione: i sistemi di protezione e raccolta degli eventi di sicurezza evolvono nel tempo. Per far funzionare i prodotti su più versioni di un sistema operativo si devono eseguire test, verifiche e adattamenti che impiegano sforzi significativi. Di conseguenza è normale che un produttore ad un certo punto cessi di garantire la compatibilità con le versioni le più vecchie e così, su alcuni sistemi obsoleti, ci si può trovare di fronte a situazioni in cui gli aggiornamenti delle protezioni possono generare comportamenti anomali o non funzionare del tutto. È quindi sconsigliabile a priori installare le protezioni su sistemi non supportati, in quanto non vi è alcuna garanzia del loro funzionamento corretto. Questo vale anche di fronte all’ipotesi di installare versioni “vecchie” delle protezioni precedentemente supportate, in quanto non è garantito che svolgano adeguatamente la loro funzione (es. che un antivirus riesca ad aggiornare correttamente le firme sulle nuove minacce).
Negli ultimi anni, il mondo ha assistito allo sfruttamento delle vulnerabilità dei sistemi per una serie di attacchi informatici mirati a danneggiare o sabotare le infrastrutture critiche di diversi paesi, come centrali elettriche, reti di trasporto, ospedali e impianti industriali. Questi attacchi sono spesso attribuiti a gruppi sponsorizzati da governi ostili o rivali, che cercano di ottenere vantaggi strategici, politici ed economici. Quanto accaduto negli Stati Uniti nel maggio 2021 dimostra come gli effetti di un attacco cyber possano non solo determinare la chiusura di un oleodotto che rifornisce circa la metà della costa orientale USA ma, indirettamente, arrivare a mettere a rischio la tenuta del tessuto socio-economico di intere aree. La crescita degli attacchi è progressiva, fino a colpire anche settori in precedenza meno attenzionati; lo dimostra ad esempio il settore manifatturiero, che negli ultimi ha visto una crescita significativa degli incidenti cyber.
Non solo: dopo la crescita degli attacchi a fini di estorsione, il cyber spionaggio sugli impianti industriali è recentemente diventato uno strumento sempre più usato nelle guerre tra paesi, sia come strumento di aggressione che di difesa. L’obsolescenza dei sistemi e le poco consolidate pratiche di protezione sono tra i principali vettori che permettono ad attori non autorizzati di entrare negli impianti, rimanendo in ascolto e in attesa senza essere scoperti. Certi attacchi, infatti, rappresentano l’esito di compromissioni verificatesi persino più di un anno prima.
Per arginare i rischi evidenziati, occorre operare su più fronti. A livello delle singole imprese è importante intraprendere programmi che innalzino il livello di sicurezza attraverso, ad esempio:
segregazione dei sistemi e controllo dei flussi dati: dove ci sono limitazioni nell’intervenire direttamente sui sistemi interessati, in particolare su quelli obsoleti, lo spazio di manovra non può che spostarsi nel contesto dove sono collocati. È necessario definire strette misure per la segmentazione della rete industriale e il controllo dei flussi dati. Un ruolo chiave è svolto dalla realizzazione della cosiddetta zona demilitarizzata (DMZ) a protezione del perimetro logico dell’impianto;
uso di sistemi di protezione “passivi”: le misure di cybersecurity vanno impostate tenendo in considerazione le caratteristiche tipiche del contesto, favorendo ove possibile modalità di analisi “passive” o, comunque, che possano ridurre al minimo il loro impatto sull’insieme delle componenti industriali coinvolte;
gestione strutturata del ciclo di vita: una corretta gestione del ciclo di vita delle varie componenti industriali deve includere gli aspetti relativi al “fine ciclo” dei vari elementi, permettendo di effettuare scelte ponderate sull’approccio al loro aggiornamento e rinnovo; in caso l’impianto sia in gestione ad un fornitore, la relazione con quest’ultimo deve essere condotta con attenzione affinché sia un elemento proattivo nella protezione e non diventi, invece, un elemento di continuità con il passato.
Ma le protezioni non bastano. All’emergere di nuove vulnerabilità, infatti, queste sono prontamente sfruttate da attaccanti sempre più capaci e rapidi, prima che sia possibile adeguare le contromisure di sicurezza adottate. È quindi importante anticiparne le mosse, per cui sono richieste capacità di Threat Intelligence che possono contribuire a identificare fonti, modalità e intenzioni degli attacchi informatici, nonché a fornire indicazioni per la loro prevenzione e mitigazione. Per questo negli impianti è in crescita l’adozione di sistemi in grado di fare da collettori dei dati provenienti dai vari dispositivi e di confrontarli con tempestive informazioni sulle vulnerabilità, tecniche e attività degli aggressori informatici, il tutto gestito da competenze specifiche sulla sicurezza delle tecnologie industriali che sempre più vanno a integrarsi nelle strutture tradizionali dei Security Operation Center.
Non solo: l’intelligence può operare su ulteriori e diversi livelli.
A livello strategico, può fornire una visione complessiva delle minacce informatiche e delle loro implicazioni per la sicurezza nazionale e internazionale, nonché delle opportunità di cooperazione tra gli attori coinvolti. A livello tattico può supportare la pianificazione e l’esecuzione di azioni di difesa e di risposta agli attacchi informatici – nonché la valutazione dei loro effetti – oltre a fornire informazioni specifiche e tempestive sulle vulnerabilità, le tecniche e le attività degli aggressori informatici. Questo anche a supporto dell’attività normativa in evoluzione per la creazione di sistemi industriali resilienti e la protezione, in particolare delle, infrastrutture critiche; il tutto con l’obiettivo di rafforzare la cultura complessiva della cybersecurity unitamente alla collaborazione e coordinazione tra gli attori coinvolti, sia a livello nazionale che internazionale, per migliorare le capacità di prevenzione, rilevazione e risposta agli attacchi informatici, contribuendo alla diffusione delle buone pratiche e degli standard di qualità in linea con le attuali sfide del settore industriale.
Articolo a cura di Michele Fabbri
Profilo Autore
Cyber Security Group Director – CISO presso De Nora S.p.A. Esperto di sicurezza informatica, in oltre 25 anni ha ricoperto varie mansioni all’interno di aziende multinazionali quali Vodafone Italia S.p.A., come ICT Security Manager e Privacy & Data Protection Manager, Eni S.p.A, in qualità di Cyber Security Operations Manager e Saras S.p.A., con il ruolo di CISO. Contribuisce alla divulgazione della cyber security tramite la sua partecipazione in vari advisory board e pubblicazioni. Attualmente è membro del direttivo dell’associazione AIPSA.
Approcci integrati per la governance del rischio cibernetico nella Supply Chain ICT
Introduzione
La crescente dipendenza dalle tecnologie digitali e l’interconnessione delle catene di approvvigionamento hanno introdotto nuove opportunità e, contemporaneamente, esposto le organizzazioni a rischi cibernetici sempre più sofisticati. La sicurezza della Supply Chain ICT è diventata una priorità strategica, considerando l’ampia gamma di attacchi informatici che possono compromettere l’integrità dei dati, la continuità operativa e la reputazione aziendale.
Questo articolo si concentra sull’analisi della governance del rischio cibernetico, esplorando la sinergia tra gli approcci manageriali, economici, finanziari e di strategia competitiva nella gestione della sicurezza della Supply Chain ICT. L’obiettivo è fornire un quadro integrato per affrontare le sfide emergenti, valutare l’impatto finanziario delle violazioni della sicurezza, gestire le risorse finanziarie in modo efficiente e sfruttare la sicurezza cibernetica come fattore differenziante per la competitività aziendale.
Attraverso l’analisi degli approcci e di casi studio, si mira a fornire un contributo significativo alla comprensione di come una visione integrata degli stessi possa plasmare una governance del rischio cibernetico completa e adatta al contesto della Supply Chain ICT. In conclusione, il quadro delineato offre un’opportunità per affrontare le sfide emergenti in modo sistemico, posizionando la sicurezza cibernetica quale nuovo obiettivo di valore della strategia aziendale e della competitività nel panorama digitale globale.
Background
Supply Chain ICT: interconnessione e complessità
La definizione di ciò che costituisce la Supply Chain dell’Information and Communication Technology (ICT) si è evoluta ampiamente nel corso dei decenni.
Dalla prima definizione che collegava la Supply Chain ICT alle attività online intraprese dall’azienda o dai fornitori[1] (Barlow e Li, 2007[2]; Sindhuja e Kunnathur, 2015[3]) alla più recente, che la pone quale elemento principale in grado di rappresentare il tessuto vitale dell’economia digitale contemporanea, ciò che diventa interessante è l’uso di termini legati alla “creazione di valore” (letteralmente “value creation”[4]).
Kim e Im (2014) ritengono infatti che la Supply Chain ICT sia “an effective value chain”[5].
Riprendendo una definizione successiva a quella di Barlow and Li (2007)[6], la Supply Chain ICT viene presentata come “the entire set of key actors and their organisational and process-level interactions that plan, build, manage, maintain, and defend the IT system infrastructure”[7] (Boyson, Corsi e Rossman, 2009) e, inoltre, come “a globally distributed and dynamic collection of people, process, and technology” (Simpson, 2010)[8].
Caratterizzata da una rete intricata di fornitori, produttori e distributori, la Supply Chain ICT è, quindi, il fondamento su cui si basa la distribuzione di prodotti e servizi digitali all’interno di un’organizzazione. Purtuttavia la sua interconnessione globale, sebbene apporti notevoli vantaggi in termini di efficienza e accesso alle risorse, introduce concomitantemente una serie di sfide in termini di sicurezza cibernetica.
Per questi motivi possiamo assumere che la Supply Chain ICT sia un sistema aperto, dinamico e complesso.
Rischio Cibernetico: Minacce in Evoluzione
Le minacce cibernetiche si sono evolute negli ultimi 20 anni in modo esponenziale, mettendo a repentaglio la sicurezza di reti, sistemi e dati lungo tutta la Supply Chain ICT. Da attacchi ransomware a sofisticate campagne di phishing, le organizzazioni sono esposte a una gamma sempre più ampia di minacce. La complessità di queste minacce è ulteriormente accentuata dalla presenza di fornitori esteri, dalla globalizzazione della Supply Chain e dalla rapida evoluzione delle tecnologie ICT.
Relativamente a ciò, storicamente diversi sono stati i tentativi di individuare framework teorici per classificare i differenti rischi cyber che impattano la Supply Chain ICT. Ognuno di essi però, basandosi su ipotesi iniziali restrittive, non riesce a raccogliere l’insieme completo di rischi, denotando quindi dei limiti applicativi.
Si pensi ad esempio all’approccio di Gordon and Ford (2006)[9] e di Urciuoli et al. (2013)[10], che classifica i rischi in Type I (derivanti da incidenti causati da phishing, furto delle informazioni e manipolazione di dati o servizi) e in Type II (derivanti da incidenti causati da cyberstalking e molestie, manipolazione o ricatto del mercato azionario e spionaggio aziendale), il cui limite è il concentrarsi solo sugli atti deliberati compiuti da attori malintenzionati.
Allo stesso modo, il National Cyber Security Centre del Regno Unito (2016)[11] classifica i rischi informatici in attacchi targeted (i.e., spear-phishing, denial of service, ecc.) e untargeted (i.e., phishing, ransomware, scanning, ecc.), trascurando quelli derivanti da guasti (letteralmente physical breakdown) o insider threats.
Da qui la necessità di elevare il concetto di rischio al livello di business, valutandolo attraverso un approccio che ci permetta di sviluppare una classificazione olistica dei rischi.
Obiettivi della governance del rischio cibernetico nella Supply Chain ICT
Alla luce di quanto detto sopra, l’obiettivo principale della governance del rischio cibernetico nella Supply Chain ICT è garantire l’integrità, la riservatezza e la disponibilità delle informazioni critiche attraverso un approccio che superi il limite tecnologico, che vada oltre la mera conformità normativa e che abbia caratteristiche di proattività.
La sicurezza cibernetica deve essere considerata come una componente strategica e integrata nella gestione complessiva dell’azienda, al fine di proteggere l’infrastruttura critica e mantenere la fiducia degli stakeholder interni ed esterni.
Nella prossima sezione esploreremo come gli approcci manageriali, economici, finanziari e di strategia competitiva possano essere sinergicamente integrati per affrontare le sfide uniche della governance del rischio cibernetico nella Supply Chain ICT. La combinazione di queste prospettive offrirà un quadro completo per la gestione delle minacce cibernetiche, consentendo alle organizzazioni di adattarsi dinamicamente a un panorama in continua evoluzione e di emergere come leader resilienti nell’era digitale.
Governance integrata del rischio cibernetico
La gestione efficace del rischio cibernetico nella Supply Chain ICT richiede un approccio integrato che unisca prospettive manageriali, economiche, finanziarie e di strategia competitiva, di cui in Figura 1 si fornisce un diagramma di sintesi.
Questa sezione esplorerà come tali approcci possano convergere sinergicamente per fornire una governance completa e resiliente del rischio cibernetico.
Figura 1 – Governance del Rischio Cibernetico Integrata
Approccio Manageriale
Leadership Strategica
L’adozione di una leadership strategica in materia di sicurezza cibernetica, a maggior ragione se i rischi da gestire sono quelli indotti dalla catena di approvvigionamento, implica il coinvolgimento diretto del Top Management nell’identificazione delle minacce e nello sviluppo di strategie a lungo termine. Questo coinvolgimento dovrebbe manifestarsi attraverso la definizione di una visione chiara della sicurezza cibernetica, l’allocazione di risorse adeguate e la promozione di una cultura di sicurezza all’interno dell’organizzazione. Inoltre, i leader dovrebbero essere attivamente coinvolti nella definizione di obiettivi chiave di sicurezza e nel monitoraggio continuo delle prestazioni[12].
Questo approccio può essere sintetizzato nei seguenti punti:
Visione e impegno del Top Management
Il primo passo da fare, da parte dell’organizzazione, per supportare al meglio la strategia di gestione del rischio cyber nella Supply Chain ICT è avere una struttura di governance chiara[13], in cui il Top Management è in grado di definire una visione precisa degli obiettivi di sicurezza cibernetica dell’organizzazione, allineati agli obiettivi aziendali generali[14].
Il supporto del Top Management, in letteratura, è sempre citato come un fattore critico per l’implementazione di una corretta strategia di governance[15], sebbene sia assolutamente riconosciuto per la sua importanza[16].
Ciò che quindi deve essere costruito all’interno dell’organizzazione è una nuova visione, un processo di cultural shift, in cui il supporto effettivo del Top Management si traduce nell’inseguimento di un nuovo mindset riguardo la sicurezza cibernetica e la gestione dei rischi nella Supply Chain ICT, evidenziando l’importanza della sicurezza cibernetica a tutti i livelli dell’organizzazione.
Leadership esecutiva e coinvolgimento attivo
Come già avviene in alcuni settori specifici – in cui le norme settoriali, ovvero l’interpretazione di esse da parte delle autorità competenti, hanno portato ad una netta posizione sull’argomento – il responsabile per l’esecuzione della strategia di sicurezza ICT deve essere coinvolto attivamente nelle decisioni strategiche dell’organizzazione, per garantire che la sicurezza cibernetica sia una considerazione fondamentale a livello manageriale.
Reich e Benbasat (2000)[17] fanno riferimento a questa visione condivisa, in cui la leadership e il Top Management aziendale condividono una visione comune del modo in cui gli obiettivi di sicurezza cibernetica contribuiranno al successo dell’impresa.
In tal senso, il Top Management dovrebbe integrare la sicurezza cibernetica nei processi decisionali di ogni dipartimento aziendale, garantendo che sia una componente trasversale ed essenziale in tutte le fasi del business.
Ciò permette ai processi di sicurezza cibernetica una portata a livello di intera organizzazione, contribuendo ad allineare la visione con la strategia aziendale in tema di gestione della Supply Chain ICT.
Gestione del cambiamento e agilità organizzativa
La leadership deve essere pronta ad adattarsi rapidamente alle minacce emergenti, incorporando un approccio dinamico e agile nella gestione del rischio cibernetico.
Teece (1997)[18] si riferiva alle “capacità dinamiche” di un’organizzazione come a quelle che permettono alla stessa di integrare, costruire e riconfigurare le competenze interne ed esterne per affrontare ambienti in rapida evoluzione. In un’epoca di agilità e complessità organizzativa le competenze, come la resilienza, l’adattabilità e la capacità di far fronte alle innovazioni tecnologiche, sono fondamentali per la sopravvivenza. Allo stesso modo, le organizzazioni che adottano una cultura di fiducia (“trust”, come meglio specificato successivamente) e coinvolgimento possono creare una capacità di maggiore resilienza nei confronti della sicurezza informatica.
In tal ottica deve essere promossa una comprensione condivisa del cambiamento e degli scenari di rischio, per garantire che tutti siano consapevoli delle nuove minacce e delle best practices di sicurezza.
Una comprensione condivisa che aiuta la leadership a garantire risorse dedicate per l’iniziativa, a costruire team di coalizione efficaci per guidare il cambiamento nonché a fornire una visione chiara del progetto in tutta l’organizzazione.
Comunicazione efficace e coinvolgimento degli stakeholder
La leadership deve comunicare chiaramente i rischi cibernetici all’intera organizzazione, fornendo informazioni trasparenti sulle minacce e sulle strategie di mitigazione e promuovendo la collaborazione tra i dipartimenti con il coinvolgimento della Supply Chain ICT nella pianificazione e nell’attuazione delle strategie di sicurezza.
Nello sviluppo di un processo di “trust”, il management svolge un ruolo importante nella comunicazione del messaggio di sicurezza informatica in tutta l’organizzazione[19] e anche al di fuori della stessa, agli stakeholder esterni.
Collaborazione e comunicazione
La collaborazione e la comunicazione sono cardini per un approccio manageriale efficace alla sicurezza cibernetica. Un’efficace gestione del rischio cibernetico richiede la partecipazione di team multidisciplinari che comprendano IT, ufficio legale, risorse umane e altri reparti pertinenti. La comunicazione dovrebbe essere chiara e diretta, con l’istituzione di canali regolari per la condivisione di informazioni cruciali sulla sicurezza. La promozione di una cultura di sicurezza attraverso la formazione e la sensibilizzazione è altrettanto importante per coinvolgere tutti i membri dell’organizzazione.
I quattro pilastri su cui si basa questo approccio sono di seguito elencati:
Comunicazione efficace
La trasparenza nelle comunicazioni diventa un fattore abilitante concreto se si riesce a comunicare apertamente ai dipendenti e agli stakeholder i rischi cibernetici, spiegando in modo chiaro le minacce potenziali e le misure di mitigazione.
Il ruolo che il management svolge nel comunicare un messaggio chiaro in tutta l’organizzazione è spesso citato in letteratura[20]. Allo stesso modo, l’esecuzione di programmi di formazione sulla sicurezza informatica per i dipendenti aiuta anche a sviluppare una maggiore comprensione della sicurezza.
Questo porta a implementare campagne di sensibilizzazione periodiche per educare il personale sulle best practices di sicurezza e sulla consapevolezza delle minacce.
Collaborazione interfunzionale
Il coinvolgimento di diverse competenze è teso a creare team di sicurezza cibernetica multidisciplinari e comitati interfunzionali che coinvolgono esperti tecnici, legali e di gestione per affrontare in modo completo le nuove sfide il cambiamento culturale (di cui abbiamo parlato nei punti precedenti).
Un cambiamento culturale richiede un’attenzione manageriale significativa, in cui i manager non si concentrano solo su “ciò che facciamo”, ma si muovono in modo incrementale verso una migliore comprensione di “come facciamo le cose”, che supporta un’organizzazione più resiliente dal punto di vista informatico[21]. Lo sviluppo di un’organizzazione resiliente, in cui la Supply Chain è allineata all’interno di un ecosistema di rete, supporta ulteriormente tale mentalità culturale, conducendo altresì a facilitare la possibilità di organizzare esercitazioni congiunte di risposta agli incidenti che coinvolgono rappresentanti di diverse funzioni aziendali per garantire una risposta coordinata.
Strumenti di comunicazione sicuri
L’utilizzo di strumenti sicuri e di piattaforme di comunicazione implementate ad hoc per facilitare la collaborazione interna senza compromettere la sicurezza delle informazioni rappresenta un ulteriore vantaggio, ulteriormente accresciuto se per le comunicazioni riservate, utilizzare canali sicuri e crittografati per proteggere le informazioni da accessi non autorizzati.
Gestione delle relazioni con gli stakeholder
Coinvolgere attivamente fornitori, clienti e altri partner di business nella definizione delle strategie di sicurezza e nell’implementazione delle misure di mitigazione porta a stringere partnership più forti e a rafforzare, quando non a stabilire, rapporti regolari con le parti interessate attraverso riunioni periodiche e report dettagliati sulla sicurezza atti a garantire un dialogo costante.
Approccio economico
Analisi costo-beneficio
Negli ultimi due decenni, gli sviluppatori e i ricercatori nel campo della sicurezza cibernetica si sono resi conto che le soluzioni tecnologiche da sole non sono sufficienti a risolvere i problemi[22] e, quindi, hanno iniziato a studiarli anche da una prospettiva economica[23],[24].
L’analisi costo-beneficio è uno strumento chiave per la selezione e la prioritizzazione delle misure di sicurezza cibernetica. Questa analisi dovrebbe comprendere la valutazione dei costi diretti e indiretti associati alle minacce cibernetiche, nonché i benefici attesi dalle contromisure implementate. La valutazione dovrebbe essere dinamica, tenendo conto delle evoluzioni delle minacce e delle tecnologie di sicurezza. Le organizzazioni dovrebbero mirare a massimizzare il valore di sicurezza per ogni investimento effettuato.
Gli elementi dell’analisi costo-beneficio possono essere sintetizzati in:
Costi diretti, che includono i costi associati all’implementazione di misure di sicurezza cibernetica, come l’acquisto di hardware, software e la formazione del personale, nonché la manutenzione continua delle soluzioni.
Inoltre, si può ragionevolmente ritenere che i costi diretti incorporino altresì i costi derivanti da attività di risposta a incidenti e processi di recupero dopo una violazione[25].
Costi indiretti, che includono la stima dei costi legati alla perdita di produttività dovuta a interruzioni del servizio o rallentamenti operativi causati da attacchi cibernetici e valutano i costi a lungo termine derivanti da danni alla reputazione dell’azienda, come la perdita di clienti o partner commerciali.
Benefici, derivanti dalla riduzione del rischio del verificarsi di attacchi cibernetici. La stima di questi benefici può essere complessa ma è essenziale per valutare l’efficacia delle misure di sicurezza.
È bene notare che devono essere considerati benefici anche quelli derivanti dalla conformità a normative e regolamentazioni di sicurezza, che possono evitare multe e sanzioni.
Allo stesso modo, i metodi di analisi possono essere divisi in:
Metodi quantitativi, che cercano di assegnare valori monetari ai costi e ai benefici[26]. Ad esempio, possiamo quantificare la perdita finanziaria attesa in caso di violazione e stimare i risparmi derivanti dalla prevenzione di tale violazione.
In questo caso, ciò che esprime il beneficio netto rispetto ai costi totali è il calcolo del Return on Investment – ROI[27]. Un ROI positivo indica un investimento che produce un guadagno.
Metodi qualitativi, che considerano qualitativamente il livello di rischio associato a diverse minacce e la capacità di mitigare tali rischi con le misure di sicurezza cibernetica.
In questo caso, viene valorizzata in modo qualitativo la valutazione del valore della reputazione aziendale e la percezione di affidabilità che derivano dall’implementazione di solide pratiche di sicurezza.
Data la natura della Supply Chain, per le assunzioni fatte nel precedente paragrafo 2.1, l’analisi che andremo a svolgere sarà un’analisi dinamica e adattiva, che ci permette di considerare l’evoluzione delle minacce cibernetiche nel tempo. L’approccio dinamico ci permette di adattarci alle nuove minacce emergenti e di incorporare il costo e il beneficio associato all’adattamento e all’aggiornamento continuo delle misure di sicurezza per affrontare le minacce in evoluzione.
ROI degli Investimenti di Sicurezza
Il calcolo del Return on Security Investment – ROSI[28][29], ovverosia del ROI calcolato sugli investimenti di sicurezza, è fondamentale per misurare l’efficacia delle iniziative di sicurezza cibernetica per valutare i valori ottenuti dagli stakeholder nell’ecosistema di condivisione delle informazioni sulla cibersicurezza. La metrica del ROSI consente alle organizzazioni di valutare quanto valore aggiunto ottengono rispetto ai costi sostenuti.
Inoltre, può consentire di valutare tutti gli stakeholder esterni nell’ecosistema di condivisione delle informazioni sulla sicurezza informatica, in linea con il processo di “trust” visto in precedenza, anche attraverso lo studio di incentivi[30] e specifiche metriche[31].
I decision maker dovrebbero valutare regolarmente il ROSI per garantire che gli investimenti in sicurezza siano allineati agli obiettivi aziendali e possano adattarsi alle mutevoli minacce cibernetiche.
Definiamo ora gli elementi che abilitano l’analisi del ROSI:
Calcolo del ROSI
Il ROSI si calcola sottraendo il costo dell’investimento di sicurezza dai benefici ottenuti, quindi dividendo questo risultato nuovamente per il costo dell’investimento.
La formula è:
Costi
Il costo dell’investimento include il costo di acquisizione, implementazione e configurazione delle soluzioni di sicurezza, che possiamo definire “Costo iniziale”, e i “Costi operativi” che coprono i costi continuativi, come manutenzione, formazione del personale e aggiornamenti.
Benefici
A loro volta, i benefici possono essere intesi come somma di due fattori:
(a) “Riduzione delle perdite”, che includono i risparmi derivanti dalla riduzione delle perdite dovute a incidenti di sicurezza, compresi i danni finanziari diretti e le perdite di produttività;
(b) “Prevenzione delle violazioni”, che considera i benefici derivanti dalla prevenzione di violazioni, come i costi legali evitati e il mantenimento della fiducia dei clienti.
Con questi ingredienti, possiamo procedere all’analisi del ROSI che, come abbiamo visto nel paragrafo 3.2.1, possiamo affrontare attraverso l’uso di:
Metodi quantitativi
Che ci permettono di effettuare:
una “valutazione monetaria dei benefici” attraverso il calcolo: (a) delle “Stime delle perdite”, che utilizza stime quantitative delle perdite finanziarie attese in caso di violazione e può derivare da modelli di valutazione del rischio; (b) del “Valore della prevenzione”, che stima il valore finanziario di prevenire attacchi e violazioni, considerando sia i costi diretti che quelli indiretti;
una “valutazione dei benchmarking” attraverso: (a) l’“Analisi dei dati storici”, utilizzati per confrontare l’efficacia delle misure di sicurezza rispetto a situazioni passate, aiutando a stabilire un punto di riferimento per la valutazione del ROSI; (b) l’“Analisi dei benchmark di settore”, che confrontano il ROSI con i benchmark per determinare come si posizioni l’organizzazione rispetto agli standard del settore.
Metodi qualitativi
Che ci permettono di apprezzare:
i valori di “reputazione e affidabilità” attraverso: (a) l’“Impatto sulla reputazione”, che valuta qualitativamente come la sicurezza cibernetica influisce sulla reputazione del fornitore e sulla percezione di affidabilità che l’organizzazione ha dello specifico partner; (b) la “Fiducia del cliente”, che considera la fiducia degli utenti nell’azienda come un indicatore qualitativo del successo delle iniziative di sicurezza sulla Supply Chain ICT;
la capacità di “adattabilità delle soluzioni”, che valuta la capacità delle soluzioni di sicurezza di adattarsi a cambiamenti nel panorama delle minacce e nella crescita dell’organizzazione attraverso le caratteristiche di scalabilità e flessibilità delle stesse.
Come precedentemente detto, queste analisi hanno un senso se riusciamo a svolgerle in modo dinamico e adattivo. Per far ciò, il calcolo e la successiva analisi del ROSI devono prendere in considerazione gli scenari futuri, inclusi nuovi tipi di minacce e cambiamenti nel panorama cibernetico, nonché l’evoluzione delle tecnologie di sicurezza e l’adozione di nuove soluzioni.
Inoltre, l’analisi del ROSI dovrebbe essere periodica e adattata a nuovi dati, nuove minacce e cambiamenti nelle operazioni aziendali, incorporando il feedback del mercato e delle parti interessate per migliorare continuamente le strategie di sicurezza e l’efficacia delle misure.
È importante notare che il successo dei nostri investimenti di sicurezza in termini di creazione di valore diventa, specie alla luce di quanto visto nel primo punto descritto nei metodi qualitativi, co-creazione di valore[32], da affrontare su due livelli: (i) l’estrazione di valore da enormi volumi di informazioni disponibili in ambienti aperti, dinamici e complessi, come è appunto la Supply Chain ICT; (ii) il miglioramento delle percezioni degli utenti interni all’azienda.
La letteratura ha indagato direttamente la sicurezza e la privacy come un’istanza di co-creazione di valore[33],[34]. Nell’ambito di un approccio collaborativo in materia di sicurezza[35], proposto nel precedente paragrafo 3.1.2, la condivisione delle informazioni tra stakeholder interni – il cui ruolo cambia verso la partecipazione proattiva alla creazione di valore in ambito cibernetico – e Supply Chain ICT potrebbe favorire l’istituzione di meccanismi di prevenzione degli incidenti, aumentando i benefici e ottenendo un ROSI più alto.
Approccio finanziario
Gestione delle risorse finanziarie
La gestione oculata delle risorse finanziarie richiede un approccio basato sulla prioritizzazione e sull’ottimizzazione. Le organizzazioni dovrebbero identificare le aree critiche e allocare risorse finanziarie in modo proporzionato al livello di rischio, soprattutto quando questo è associato alla Supply Chain ICT.
La creazione di un budget dedicato alla sicurezza cibernetica, con la flessibilità necessaria per rispondere alle nuove minacce, è cruciale. La gestione finanziaria deve essere dinamica, con una revisione periodica degli investimenti in base all’evoluzione delle minacce.
Per studiare questo approccio, utilizziamo lo stesso workflow pensato per il paragrafo 3.2, andando a definire preliminarmente gli elementi della gestione finanziaria, e cioè:
Risorse necessarie
L’analisi del rischio identifica le aree a rischio elevato che richiedono investimenti finanziari significativi. Questa analisi dovrebbe basarsi sulla valutazione del rischio cibernetico e sulla prioritizzazione delle minacce.
Budget dedicato
Attraverso l’allocazione delle risorse, l’organizzazione stabilisce un budget dedicato alla sicurezza cibernetica, tenendo conto delle priorità identificate dall’analisi del rischio. L’allocazione delle risorse dovrebbe essere proporzionata al livello di rischio e all’importanza delle risorse coinvolte, anche in termini di accordi commerciali con i partner della Supply Chain ICT.
Definiti gli elementi dell’analisi finanziaria, la stessa potrà essere affrontata, anche in questo caso, attraverso l’uso di:
Metodi quantitativi
Che ci permettono di calcolare:
il “Costo effettivo delle soluzioni”, attraverso la valutazione del rapporto costo/beneficio di ogni soluzione di sicurezza considerata, determinando quali soluzioni offrono il massimo beneficio rispetto ai costi sostenuti;
la “Riduzione dei costi residui”, misurata attraverso l’ottimizzazione delle risorse, garantendo che ogni investimento sia utilizzato in modo efficiente e che non ci siano sprechi finanziari.
Metodi qualitativi
Che ci permettono di apprezzare:
la “Concentrazione delle risorse finanziarie”, attraverso l’analisi della densità di allocazione delle stesse rapportata alla magnitude delle aree di maggior rischio nella Supply Chain ICT, determinate grazie alla prioritizzazione delle minacce in fase di analisi del rischio fatta sulla base della loro gravità e probabilità di occorrenza;
la “Conformità normativa”, che deriva dall’analisi fatta per valutare la “Concentrazione delle risorse finanziarie” ma ci permette di considerare con un grado di detenzione maggiore, ovverosia con un occhio di attenzione, gli investimenti necessari per mantenere la conformità, contribuendo a evitare multe e sanzioni finanziarie.
L’ultimo passaggio è quello di rendere questa analisi dinamica e adattiva. Obiettivi che si realizzano con una revisione regolare del budget per adattarsi a nuove minacce e alla rapida evoluzione del panorama cibernetico, nonché con una flessibilità finanziaria per rispondere a incidenti di sicurezza improvvisi e alle necessità di emergenza indotta dalla indisponibilità dei servizi forniti dalla Supply Chain, senza compromettere altre aree operative.
Assicurazioni e finanza strutturata
L’uso di assicurazioni contro le minacce cibernetiche e strumenti di finanza strutturata può contribuire a mitigare i rischi finanziari derivanti da violazioni della sicurezza. Le organizzazioni dovrebbero valutare attentamente le opzioni disponibili e adattarle alle proprie esigenze specifiche. Le assicurazioni possono fornire un meccanismo di trasferimento del rischio finanziario, mentre la finanza strutturata può consentire alle organizzazioni di gestire le conseguenze finanziarie attraverso strumenti come i derivati finanziari o l’emissione di bond.
Proviamo a valutare ora il ruolo e l’effetto che questi due elementi avrebbero sul nostro processo integrato di governance del rischio cibernetico nella Supply Chain ICT.
Ruolo delle assicurazioni L’azienda deve valutare attentamente il proprio profilo di rischio cibernetico per determinare la necessità di assicurazioni. Ciò, può includere una valutazione delle potenziali perdite finanziarie[36] dovute a violazioni della sicurezza, svolta secondo il processo di analisi visto nel precedente paragrafo 3.3. Tenendo conto delle potenziali perdite finanziarie, l’azienda deve strutturare la polizza assicurativa attraverso la definizione di una copertura adeguata, assicurandosi, quindi, che la polizza copra un’ampia gamma di rischi, inclusi danni finanziari diretti, spese legali, costi di ripristino e perdite di reddito dovute a interruzioni delle operazioni. Tutto ciò può essere accelerato e meglio indirizzato grazie ad un’attenta partnership con assicuratori specializzati in rischi cibernetici, che comprendano le sfide uniche associate alle minacce informatiche.
Ruolo della finanza strutturata Dagli anni ‘90, le assicurazioni sul rischio cibernetico si sono evolute per affrontare i crimini informatici emergenti come i Data Breach e il ransomware. Purtuttavia, negli ultimi anni sono emersi nuovi veicoli di trasferimento del rischio informatico[37], come i prodotti di capital market “cyber cat bond”[38], annunciati nel 2023. L’obiettivo di questa sezione non vuole essere quello di analizzare nel dettaglio le caratteristiche di questi nuovi veicoli di trasferimento del rischio ma stimolare una riflessione sulla possibilità di esplorare l’uso di derivati finanziari per mitigare il rischio finanziario derivante da perdite causate da violazioni della sicurezza cibernetica, ovvero esaminare la possibilità di emettere titoli garantiti da rischi cibernetici come mezzo per trasferire parte del rischio finanziario a investitori interessati.
Applicando la metodologia usata in precedenza, in questo caso, l’analisi quantitativa degli elementi “Assicurazioni” e “Finanza strutturata” ci permette:
nel primo caso, di utilizzare analisi attuariali per determinare il premio assicurativo appropriato in base al livello di rischio cibernetico dell’azienda;
nel secondo caso di analizzare la struttura del portafoglio finanziario per garantire un equilibrio tra rischi e rendimenti.
Attraverso l’analisi qualitativa, invece, possiamo apprezzare:
i vantaggi derivanti dalla conformità a standard di sicurezza riconosciuti, che può portare a ridurre i premi assicurativi e migliorare la valutazione assicurativa;
l’efficacia della strutturazione finanziaria, attraverso la verifica della flessibilità della struttura finanziaria per adattarsi a minacce cibernetiche emergenti e nuovi scenari di rischio.
Approccio di Strategia competitiva
Differenziazione competitiva
La sicurezza cibernetica può diventare un elemento di differenziazione competitiva attraverso l’implementazione di misure robuste e la comunicazione attiva degli sforzi di sicurezza. Le organizzazioni dovrebbero evidenziare la loro attenzione alla sicurezza nei confronti dei clienti e dei partner commerciali, posizionandola come un valore aggiunto distintivo. La trasparenza riguardo alle pratiche di sicurezza e alle certificazioni ottenute può contribuire a costruire una reputazione di affidabilità.
Un aspetto sempre più riconosciuto nella creazione di vantaggio competitivo è quello teso a integrare la sicurezza nei processi di sviluppo del prodotto fin dalle fasi iniziali, seguendo il principio di “security by design”, per garantire che la stessa sia una componente essenziale delle nuove iniziative.
Questo, unito a metodologie di sviluppo agile, consente di dare un forte impulso ai processi di sviluppo messi in atto dalla Supply Chain ICT nonché una rapida risposta alle minacce emergenti, permettendo l’integrazione di feedback sulla sicurezza durante i cicli di test e produzione.
Parallelamente, lo stesso approccio può essere applicato sia alla protezione dei dati sensibili/personali – attraverso l’implementazione di una rigorosa identificazione e classificazione dei dati gestiti e/o trattati per mezzo dei beni e servizi messi a disposizione dalla Supply Chain ICT, garantendo che le risorse siano allocate in modo proporzionato al valore e alla sensibilità dei dati – sia alla proprietà intellettuale, implementando misure di sicurezza specifiche atte alla protezione del copyright, inclusi brevetti, algoritmi e informazioni strategiche, ovvero al knowledge transfer.
In questo contesto rispettare gli standard specifici del settore, quando applicabili, per garantire la conformità alle regolamentazioni settoriali, nonché ottenere certificazioni di sicurezza riconosciute a livello internazionale (come la ISO/IEC 27001) e/o seguire linee guida come quelle dettate dal Framework NIST, permettono di migliorare la credibilità della sicurezza dell’organizzazione e migliorare la differenziazione competitiva.
Last but not least, è importante ponderare investimenti in innovazioni tecnologiche, esplorando e adottando tecnologie emergenti che possano migliorare la sicurezza cibernetica, come la blockchain per la tracciabilità e l’intelligenza artificiale per l’analisi predittiva delle minacce. Ciò, anche collaborando attivamente con fornitori di tecnologie avanzate per sviluppare soluzioni innovative di sicurezza, sfruttando le competenze specializzate e rimanendo all’avanguardia nelle difese cibernetiche.
Collaborazione sicura con la Supply Chain
La collaborazione sicura con i partner della Supply Chain ICT è essenziale per garantire la sicurezza lungo tutta la catena di approvvigionamento.
Prima di instaurare una collaborazione, è sempre fondamentale condurre una due diligence approfondita per valutare la maturità e la sicurezza cibernetica dei potenziali partner nella Supply Chain. Ciò, anche in ottica di definizione di standard comuni di sicurezza che devono essere rispettati da entrambe le parti, garantendo un livello uniforme di sicurezza nell’intera catena di fornitura.
Implementare canali di comunicazione sicuri con i partner, utilizzando protocolli crittografati, permette di proteggere le informazioni scambiate e ridurre il rischio di intercettazioni malevole. In tal senso, risulta indispensabile fornire formazione continua sulla sicurezza cibernetica ai partner nella Supply Chain per assicurare una comprensione condivisa delle minacce e delle best practices.
Nell’adozione di canali sicuri di comunicazione con la Supply Chain, l’organizzazione dovrebbe considerare l’implementazione di strategie di condivisione graduale, iniziando con informazioni meno sensibili e aumentando la condivisione man mano che la fiducia e la sicurezza crescono, tenendo sempre ben a mente l’adozione del principio del “need-to-know”, condividendo solo le informazioni necessarie per il raggiungimento degli obiettivi comuni e limitando l’accesso a dati sensibili.
Creare meccanismi per la condivisione proattiva di informazioni sulle minacce tra i partner, soprattutto se queste sono informazioni derivate da processi di intelligence, permette una risposta più rapida e coordinata agli eventi di sicurezza.
Prontezza e coordinazione, – assolutamente necessarie in situazioni di emergenza – raggiungono una maturità maggiore conducendo, inoltre, esercitazioni congiunte con la propria Supply Chain ICT.
In conclusione, la letteratura rileva il ruolo operativo che la sicurezza delle informazioni ha svolto negli ultimi decenni nel consentire alle organizzazioni di mantenere al sicuro le rispettive informazioni e dati.
Le organizzazioni che cercano di costruire imprese più resilienti dal punto di vista informatico, in particolare alla luce delle tecnologie digitali emergenti, devono considerare un ruolo più strategico per i loro dati.
In altre parole, i dati e la loro conseguente sicurezza diventano un key focal point per il management, da esplorare per sfruttarne il potenziale vantaggio competitivo, proteggendo al contempo l’organizzazione e gli stakeholder.
Analisi dei casi di studio
L’analisi dei casi di studio fornisce una visione delle esperienze pratiche di aziende che hanno implementato strategie avanzate di gestione del rischio cibernetico nella loro Supply Chain. Questi casi offrono un’opportunità di apprendimento preziosa, consentendo di comprendere le sfide incontrate, le soluzioni adottate e i risultati ottenuti.
Data la funzione di integratore dei processi visti fin qui, che si vuole dare all’analisi in questo articolo, il caso di studio sarà ambientato in un contesto ipotetico.
Azienda XYZ
L’azienda XYZ, un produttore globale di dispositivi elettronici la cui Supply Chain ICT estesa coinvolge diversi fornitori, partner e distributori in tutto il mondo, ha subito recentemente una serie di attacchi cibernetici che hanno minacciato la continuità operativa, con potenziale impatto sulla sicurezza dei dati sensibili.
Proviamo ad applicare all’azienda XYZ una strategia integrata basata sui quattro approcci visti in precedenza:
Approccio manageriale: L’azienda XYZ implementa un approccio manageriale attraverso la creazione di un comitato interfunzionale per la sicurezza cibernetica. Questo comitato è responsabile della pianificazione della strategia di sicurezza e della definizione di politiche, procedure e linee guida per la gestione del rischio cibernetico nella Supply Chain ICT. Vengono inoltre sviluppati programmi intensivi di sensibilizzazione e formazione per educare i dipendenti, i fornitori e i partner sulla sicurezza informatica, che mira a creare una cultura di sicurezza condivisa in tutta la Supply Chain ICT.
Approccio economico: L’azienda XYZ conduce una valutazione economica del rischio cibernetico, identificando e quantificando le possibili perdite dovute a interruzioni operative, Data Breach e danni alla reputazione derivanti da incidenti alla sua catena di approvvigionamento. Questa analisi economica guida gli investimenti nella sicurezza cibernetica, anche per la gestione della Supply Chain ICT. Viene effettuato un calcolo dettagliato dei costi necessari per implementare misure di monitoraggio e difesa avanzate. L’azienda cerca di bilanciare gli investimenti in sicurezza con i benefici attesi in termini di riduzione del rischio e potenziale impatto economico.
Approccio finanziario: L’azienda XYZ considera l’acquisto di polizze assicurative cibernetiche per coprire i danni finanziari derivanti da violazioni della sicurezza. Questo approccio offre una copertura supplementare per ridurre l’esposizione finanziaria in caso di incidenti. Viene inoltre istituito un fondo di riserva finanziario dedicato alla gestione del rischio cibernetico nella Supply Chain ICT. Questo fondo fornisce liquidità immediata per affrontare le conseguenze finanziarie di un’indisponibilità prolungata di beni e servizi e facilitare la ripresa operativa.
Approccio di strategia competitiva: L’Azienda XYZ utilizza la robusta gestione del rischio cibernetico come elemento differenziante del marchio. Comunicando apertamente le misure di sicurezza adottate nella Supply Chain ICT, l’azienda mira a costruire la fiducia dei clienti e dei partner. L’azienda sviluppa inoltre partenariati strategici con fornitori e partner che dimostrano impegni significativi per la sicurezza cibernetica. Questa collaborazione sicura diventa un vantaggio competitivo, creando una rete di supplier più resiliente.
Risultati attesi:
L’implementazione di questi approcci integrati consente all’azienda XYZ di affrontare in modo proattivo le minacce cibernetiche, proteggendo non solo i propri interessi ma anche la sicurezza di tutta la sua catena del valore. La combinazione di strategie manageriali, economiche, finanziarie e di strategia competitiva fornisce un quadro completo per gestire il rischio cibernetico in modo efficace e sostenibile.
Proviamo ora ad ipotizzare l’impatto di una non adozione della strategia consigliata.
Mancanza di governance manageriale
Scenario: l’azienda XYZ trascura di implementare un comitato inter-funzionale per la sicurezza cibernetica e di stabilire politiche chiare con i propri fornitori.
Impatto: la mancanza di governance potrebbe portare a una risposta disorganizzata agli incidenti, provocando un’escalation della crisi e aumentando il rischio di danni irreparabili alla reputazione e perdite finanziarie.
Sensibilizzazione inadeguata
Scenario: la formazione sulla sicurezza informatica non viene prioritizzata.
Impatto: gli utenti potrebbero essere più suscettibili a cadere vittime di attacchi di phishing o a commettere errori che portano a violazioni della sicurezza, aumentando il rischio complessivo.
Assenza di valutazione economica del rischio
Scenario: l’azienda non effettua una valutazione economica del rischio cibernetico.
Impatto: senza una comprensione chiara delle possibili perdite economiche, l’azienda potrebbe investire in misure di sicurezza non adeguate o sottovalutare i reali costi di un potenziale attacco alla propria Supply Chain.
Investimenti inadeguati in sicurezza cibernetica
Scenario: la leadership non approva investimenti sufficienti in sicurezza cibernetica, ovvero non approva investimenti atti a migliorare il monitoraggio dei trasferimenti di dati verso la propria catena del valore.
Impatto: La mancanza di risorse finanziarie per misure di sicurezza avanzate potrebbe rendere l’azienda vulnerabile ad attacchi sofisticati, con conseguenze finanziarie e operative significative.
Mancanza di copertura assicurativa
Scenario: l’azienda decide di non investire in polizze assicurative cibernetiche.
Impatto: in caso di violazione, l’azienda potrebbe affrontare costi elevati per la riparazione, la ripresa e le conseguenze legali senza il supporto finanziario di un’assicurazione cibernetica.
Assenza di fondo di riserva
Scenario: l’azienda non istituisce un fondo di riserva dedicato alla gestione del rischio cibernetico.
Impatto: in caso di incidente, l’azienda potrebbe trovarsi impreparata a gestire le spese immediate e subire danni finanziari significativi.
Mancata differenziazione competitiva
Scenario: l’azienda trascura di comunicare in modo trasparente le sue misure di sicurezza nella Supply Chain
Impatto: la mancanza di differenziazione competitiva sulla sicurezza cibernetica potrebbe influire negativamente sulla fiducia dei clienti e dei partner, minando la posizione dell’azienda sul mercato.
Collaborazione insufficiente nella Supply Chain ICT
Scenario: l’azienda non sviluppa partenariati strategici per una collaborazione sicura nella Supply Chain
Impatto: una mancanza di collaborazione sicura potrebbe rendere vulnerabile tutta la Supply Chain, aumentando la probabilità di attacchi mirati.
I risultati previsti in caso di non adozione delle strategie consigliate possono quindi così essere sintetizzati:
aumento del rischio di violazioni della sicurezza con impatti finanziari e sulla reputazione;
possibilità di una risposta disorganizzata agli incidenti, con tempi di ripristino più lunghi;
maggiore esposizione finanziaria a conseguenze legali e ripristino post-attacco;
diminuzione della fiducia da parte dei clienti e dei partner, con potenziali perdite di redditività;
riduzione della competitività sul mercato a causa della mancanza di differenziazione nella sicurezza cibernetica;
potenziale compromissione dell’integrità della Supply Chain a causa di collaborazioni non sicure.
Conclusioni
Riassunto degli approcci e delle analisi
In questo articolo abbiamo esaminato gli approcci chiave alla governance del rischio cibernetico nella Supply Chain ICT, con un particolare focus sugli aspetti manageriali, economici, finanziari e di strategia competitiva. Attraverso un’analisi approfondita di ciascun approccio, abbiamo cercato di fornire una panoramica completa delle sfide e delle opportunità che le aziende possono incontrare nel gestire la sicurezza cibernetica in un ambiente così aperto, dinamico e complesso.
Dal punto di vista manageriale, abbiamo sottolineato l’importanza della leadership e della cultura aziendale nel plasmare una forte postura di sicurezza. L’adozione di pratiche gestionali solide può contribuire a mitigare le minacce cibernetiche e ad aumentare la resilienza organizzativa.
Analizzando l’approccio economico, abbiamo evidenziato la necessità di valutare l’impatto finanziario delle violazioni della sicurezza cibernetica. La gestione accurata dei costi e la valutazione del ROSI possono guidare decisioni informate nella definizione di strategie di sicurezza cibernetica.
In termini finanziari, abbiamo esplorato la gestione delle risorse finanziarie come elemento cruciale della sicurezza cibernetica. Investimenti oculati possono contribuire a stabilire una solida base di difesa contro le minacce emergenti.
Infine abbiamo analizzato l’approccio di strategia competitiva, riconoscendo la sicurezza cibernetica come elemento differenziante. Una gestione efficace della sicurezza può non solo proteggere l’azienda da minacce potenzialmente dannose, ma anche conferirle un vantaggio competitivo nel mercato.
Le principali conclusioni possono quindi sintetizzarsi nei seguenti punti:
Integrazione necessaria: l’approccio migliore alla sicurezza cibernetica nella Supply Chain ICT richiede l’integrazione sinergica di approcci manageriali, economici, finanziari e di strategia competitiva.
Comprendere la complessità: la natura complessa delle catene di approvvigionamento richiede una comprensione approfondita delle interconnessioni tra attori e l’adozione di misure preventive adeguate.
Ruolo centrale della leadership: la leadership efficace è fondamentale per creare una cultura di sicurezza cibernetica che permei l’intera organizzazione, garantendo l’adesione e la consapevolezza a tutti i livelli.
Valutazione costo-beneficio continua: l’analisi continua dei costi e dei benefici delle misure di sicurezza è essenziale per adattare e ottimizzare le strategie in risposta alle minacce in evoluzione.
Innovazione e differenziazione: la sicurezza cibernetica non deve solo difendere, ma può anche fungere da catalizzatore per l’innovazione e la differenziazione competitiva.
Prospettive future
La sicurezza cibernetica nella Supply Chain ICT è un campo in continua evoluzione. Le aziende devono rimanere agili nell’affrontare le nuove minacce emergenti e nell’adattare le proprie strategie di sicurezza di conseguenza. L’adozione di tecnologie emergenti, come l’intelligenza artificiale e il machine learning, potrebbe offrire nuovi modi per prevenire, rilevare e rispondere alle minacce, sebbene la loro introduzione debba essere ben integrata con gli obiettivi di business al fine di evitare disallineamenti.
Inoltre, la collaborazione tra le parti interessate nella catena di approvvigionamento – inclusi fornitori, partner e regolatori – diventa sempre più cruciale per creare un ecosistema di sicurezza robusto.
In conclusione, la governance del rischio cibernetico nella Supply Chain ICT richiede un approccio olistico, basato su una leadership forte, valutazioni finanziarie precise e un impegno continuo per l’innovazione e la differenziazione competitiva. Solo attraverso una gestione strategica e consapevole della sicurezza cibernetica le aziende possono prosperare in un ambiente digitale sempre più complesso.
Note
[1]“E-supply chains involve organisations using online information, to perform, rather than just support, some value-adding activities in the supply chain more efficiently and effectively” (vedasi nota 2, Barlow and Li, 2007)
[2]Barlow, A. and Li, F. (2007), “E-supply chains: understanding current and future opportunities and barriers”, International Journal of Information Technology and Management, Vol. 6 Nos 2/3/4, pp. 286-298.
[3]Sindhuja, P.N. and Kunnathur, A.S. (2015), “Information security in supply chains: a management control perspective”, Information&Computer Security.
[4] Abhijeet Ghadge, Maximilian Weiß and Nigel D. Caldwell, Richard Wilding (2020), “Managing cyber risk in supply chains: a review and research agenda”, Supply Chain Management: An International Journal 25/2, pp. 223–240.
[5]Kim, K.C. and Im, I. (2014), “Research letter: issues of cyber supply chain security in Korea”, Technovation, Vol. 34 No. 7, pp. 387-387.
[7]Boyson, S., Corsi, T. and Rossman, H. (2009), “Building a cyber supply chain assurance reference model”, Science Applications InternationalCorporation (SAIC).
[8]Simpson, S., Baldini, D., Bits, G., Dillard, D., Fagan, C., Minnis, B. and Reddy, D. (2010), “Software integrity controls – an assurance-based approach to minimizing risks in the software supply chain”, SAFECode, June.
[9]Gordon, S. and Ford, R. (2006), “On the definition and classification of cybercrime”, Journal in Computer Virology, Vol. 2 No. 1, pp. 13-20.
[10]Urciuoli, L., Männistö, T., Hintsa, J. and Khan, T. (2013), “Supply chain cyber security – potential threats”, Information&Security: An International Journal, Vol. 29, pp. 51-68.
[11]National Cyber Security Centre, UK (2016), “Common cyber attacks: reducing the impact”, disponibile all’indirizzo: www.ncsc.gov.uk/white-papers/common-cyber-attacks-reducing-impact
[13] Si noti in tal senso che la l’adeguatezza degli assetti organizzativi di cui gli Amministratori sono responsabili include la sicurezza delle reti e dei sistemi informativi.
A.TINA “Nel contesto societario anche l’implementazione di misure tecniche e organizzative adeguate e proporzionate alla gestione dei rischi posti dalla sicurezza delle reti e dei sistemi informativi utilizzati dall’impresa può essere considerata oggetto del dovere di predisposizione di adeguati assetti organizzativi dell’impresa collettiva (artt. 2086 e 2381 c.c.)” (Cybersicurezza: integrità dei processi e dei dati, in Cian – Sandei (a cura di), Diritto del Fintech, Padova, Cedam, 2020, pp. 109 ss.).
[14] Cfr. requisito 5.1 (Leadership and commitment), Norma ISO/IEC 27001:2022.
[15]L. Dong, D. Neufeld, and C. Higgins, “Top management support of enterprise systems implementation”, J. Inf. Technol, vol. 24, no. 1, pp. 55-80, 2009
[16]D. S. Preston, E. Karahanna, and F. Rowe, “Development of shared understanding between the chief information officer and top management team in US and French organizations: A cross-cultural comparison,” IEEE Trans. Eng. Manage., vol. 53, no. 2, pp. 191–206, May 2006.
[17]B. H. Reich, and I. Benbasat, “Factors that influence the social dimension of alignment between business and information technology objectives.” MIS quarterly, vol. 24, no. 1, pp. 81–113, 2000.
[18]D. J. Teece, G. Pisano, and A. Shuen, “Dynamic capabilities and strategic management,” Strategic Manage. J., vol. 18, no. 7, pp. 509–533, 1997.
[19] D. Dang-Pham, S. Pittayachawan, and V. Bruno, “Applying network analysis to investigate interpersonal influence of information security behaviors in the workplace,” Inf. Manage., vol. 54, no. 5, pp. 625–637, 2017.
[20]Y. Yi, H. A. Ndofor, X. He, and Z. Wei, “Top management team tenure diversity and performance: The moderating role of behavioral integration” IEEE Trans. Eng. Manage., vol. 65, no. 1, pp. 21–33, Feb. 2018.
[21]J. Loonam, J. Zweigelaar, V. Kumar, and C. Booth, “Cyber-Resiliency for Digital Enterprises: A Strategic Leadership Perspective”, IEEE Trans. Eng. Manage., vol. 69, no. 6, Dec. 2022
[22]Z. Rashid, U. Noor, J. Altmann, “Economic model for evaluating the value creation through information sharing within the cybersecurity information sharing ecosystem”, Future Generation Computer Systems, Vol. 124, pp. 436–466, 2021.
[23]R. Anderson, “Why information security is hard: An economic perspective”,in: In ACSAC: Proceedings of the Seventeenth Annual Computer Security Applications Conference, pp. 358–365, 2001.
[24]B. Schneier, “Secrets and Lies: Digital Security in a Networked World”, John Wiley & Sons, 2011.
[25] Quale semplice riferimento, anche per quanto segue, si consideri, sebbene vi siano modelli più recenti, quello presentato da Gordon e Loeb (2006).
L.A. Gordon and M.P. Loeb, “Economic aspects of information security: An emerging field of research.” Information Systems Frontiers, 8(5), pp.335-337, 2006.
[26] J. Freund, J. Jones, “Measuring and Managing Information Risk: A FAIR Approach”, 2015.
[28]S. Alter, S.A. Sherer, “A general, but readily adaptable model of information system risk”, Commun. Assoc. Inf. Syst. 14, 2004
[29]C.D. Huang, R.S. Behara, Economics of information security investment in the case of concurrent heterogeneous attacks with budget constraints, Int. J. Prod. Econ. 141, pp. 255–268, 2013.
[30]L.A. Gordon, M.P. Loeb, W. Lucyshyn, L. Zhou, The impact of information sharing on cybersecurity underinvestment: A real options perspective, J. Account. Public Policy 34 (5) (2015) 509–519.
[31]K. Campbell, L.A. Gordon, M.P. Loeb, L. Zhou, “The economic cost of publicly announced information security breaches: empirical evidence from the stock market”, J. Comput. Secur. 11 (3), pp. 431–448, 2003.
[32]S. Vicini, F. Alberti, A. Sanna, N. Notario, A. Crespo, J.R.T. Pastoriza, “Cocreating security-and-privacy-by-design systems”, 11th International Conference on Availability, Reliability and Security, ARES 2016, pp. 768–775, 2016.
[33]C. Feltus, E.H.A. Proper, Conceptualization of an abstract language to support value co-creation”, Federated Conference on Computer Science and Information Systems (FedCSIS), pp. 971–980, 2017.
[34]C. Feltus, E.H.A. Proper, “Towards a security and privacy co-creation method”, 12th International Conference for Internet Technology and Secured Transactions (ICITST), pp. 75–80, 2017.
[35]R. Garrido-Pelaz, L. González-Manzano, S. Pastrana, “Shall we collaborate?: A model to analyse the benefits of information sharing”, Proceedings of the 2016 ACM on Workshop on Information Sharing and Collaborative Security, pp. 15–24, 2016.
[36] Ipotizzare un impatto finanziario preciso è sempre molto difficile senza informazioni dettagliate. Tuttavia, una stima approssimativa può essere fatta considerando alcune delle tipiche categorie di spese associate a violazioni della sicurezza cibernetica. In particolare, possono essere considerati, sempre attraverso un’analisi quantitativa che qualitativa, i seguenti fattori:
costi legati alla risposta all’incidente, che includono le spese per risolvere l’incidente, condurre indagini forensi, ripristinare sistemi compromessi e implementare nuove misure di sicurezza;
perdita di entrate, che derivano da clienti persi a causa della perdita di fiducia, interruzioni delle operazioni e difficoltà nell’acquisire nuovi clienti;
costi legali e penali, che includono spese per difendersi da azioni legali, multe per violazioni di normative sulla privacy e/o sulla sicurezza cibernetica, nonché eventuali risarcimenti a clienti colpiti;
costi di ripristino e miglioramento della sicurezza, che includono investimenti in nuove tecnologie, aggiornamenti dei sistemi, formazione del personale e altre misure per migliorare la sicurezza;
perdita di valore del marchio, ridotto dalla reputazione danneggiata a causa dell’incidente, influenzato dalla perdita di fiducia dei clienti e delle parti interessate;
perdita di differenziazione competitiva, difficile da quantificare, che può tradursi in perdite di quota di mercato, dovuta a mancanza di trasparenza sulla sicurezza cibernetica, che influenza negativamente la percezione del marchio rispetto ai concorrenti.
[37] D. W. Woods, J. Wolff, “A History of Cyber Risk Transfer”, Draft version June 2023
Esperto in materia di governance dei processi di security, con particolare rilevanza per quelli in ambito Network and Information, Golden Power e Intelligenza Artificiale, ha maturato significative esperienze in attività di indirizzo, coordinamento e controllo implementate sia nel settore delle istituzioni nazionali e internazionali sia nel settore privato. In tali ambiti, grazie ad una solida e concreta preparazione anche post-universitaria, avendo frequentato corsi di specializzazione sia nella sfera della Business Administration che in ambiente accademico e della Difesa, sorretto da un vasto network relazionale, ha gestito rapporti interistituzionali e attività di ricerca, analisi ed elaborazione di informazioni, nel settore della sicurezza e delle strategie innovative, ai fini della tutela di know-how di rilevanza scientifica e industriale.