Corea del Nord, un piccolo Stato che ambisce a divenire una cyber potenza

Negli ultimi anni la Corea del Nord si è distinta nel panorama delle minacce per la persistenza e l’efficacia delle sue operazioni cyber, che hanno colpito organizzazioni governative, infrastrutture critiche e aziende private in tutto il mondo.

Il governo di Pyongyang ha avviato un programma cyber estremamente articolato che può contare su numerosi gruppi APT (Advanced Persistent Threat) i quali rispondono al Reconnaissance General Bureau e al Ministero della Sicurezza di Stato.
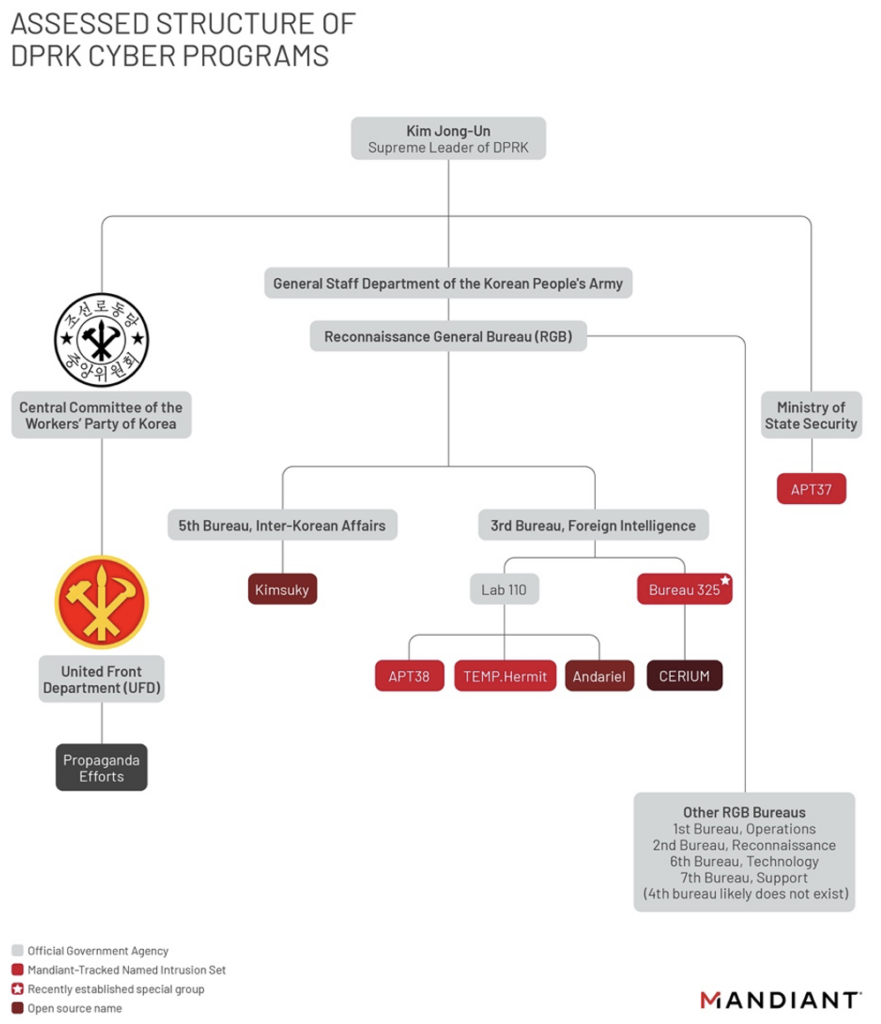
Figura 1 – Organizzazione Infrastruttura Cyber della Corea del Nord (Fonte Mandiant)

Secondo stime degli analisti di intelligence, l’esercito cyber del paese potrebbe contare su più di 6500 specialisti che operano principalmente sotto la direzione dell’Unità 180 dell’agenzia d’intelligence nazionale (Reconnaissance General Bureau, RGB). Secondo gli esperti dell’azienda di threat intelligence Mandiant, la struttura cyber del Paese asiatico è caratterizzato da grande flessibilità e per questo in grado di modificare la propria organizzazione secondo le esigenze dettate dagli eventi.

L’Unità 180, o Reconnaissance General Bureau (RGB), è il vero motore della strategia cyber nordcoreana P : il suo compito è di reclutare talenti, definire programmi formativi idonei e, ovviamente, coordinare le operazioni nello spazio cibernetico.

Ad oggi non esistono dati ufficiali sulla struttura dei vari gruppi che compongono l’esercito cyber del Paese, trattandosi di informazioni classificate e per questo motivo non pubblicamente disponibili.

L’unica certezza è una crescente capacità riscontrata negli ultimi anni degli attori nation-state che operano per conto del governo nordcoreano.

Tutto ciò è possibile solo grazie al forte commitment del leader supremo Kim Jong Un, che ha sempre sostenuto a pieno il programma militare del paese dando priorità allo sviluppo di nuove capacità militari, comprese le operazioni cibernetiche.

I diversi gruppi operano secondo una strategia condivisa, perseguendo finalità di spionaggio, sabotaggio, disinformazione e anche obiettivi economici, con l’intento di finanziare le proprie operazioni militari.

Oltre alle attività condotte dal Reconnaissance General Bureau, il Ministero della Sicurezza di Stato e il Dipartimento del Fronte Unito (UFD) supportano le operazioni del governo nordcoreano specializzandosi rispettivamente in campagne di spionaggio nei confronti di obiettivi di altro profilo e in attività di propaganda.

Sebbene le i diversi gruppi APT operino spesso sotto la direzione di Dipartimenti e/o Bureau differenti, le analisi condotte da agenzie cyber governative e da aziende di sicurezza informatica hanno dimostrato un’intensa collaborazione tra le varie entità della struttura cyber nazionale. Sono state più volte dimostrate sovrapposizioni delle strutture di comando e controllo, così come una condivisione dei malware presenti nell’arsenale dei vari gruppi.

Il General Staff Department (GSD)

Il GSD è sicuramente la principale agenzia all’interno delle milizie del governo della Corea del Nord, che pianifica e coordina la quasi totalità delle operazioni condotte dall’esercito del Paese, ivi incluse le operazioni nel cyberspazio.

Compito del GSD è definire gli obiettivi in linea con le strategie definite dal governo e assicurarsi che gli stessi vengano raggiunti.

Tra le principali responsabilità dell’agenzia rientrano l’addestramento, la logistica e la gestione delle comunicazioni militari dell’esercito nordcoreano.

Il Reconnaissance General Bureau (RGB) dipende direttamente dal General Staff Department (GSD), sebbene si tratti di fatto di due agenzie separate e con ruoli distinti all’interno delle forze armate della Corea del Nord.

Reconnaissance General Bureau

Il Reconnaissance General Bureau è l’unità all’interno dell’esercito nordcoreano che si specializza in attività di cyber spionaggio, di intelligence e persino di sabotaggio in un contesto di information warfare. Si ritiene siano almeno 6 gli uffici afferenti all’agenzia per lo svolgimento delle operazioni nel cyberspazio, tuttavia il 3rd Bureau (Foreign Intelligence) e il 5th Bureau (Inter-Korean Affairs) sono sicuramente le divisioni a cui si afferiscono la quasi totalità degli APT responsabili delle campagne condotte negli ultimi anni.

Quando si analizzano le operazioni di spionaggio attribuite al governo nordcoreano, spesso si cade nell’errore di attribuirle al più popolare gruppo di hacking del Paese, noto come Lazarus.

Lazarus è un gruppo APT che opera direttamente sotto il controllo del RGB, la cui attività è aumentata in maniera significativa dal 2014. Si riconoscono al gruppo elevate competenze tecniche che consentono ai suoi membri di disporre di un’ampia gamma di malware e custom tools utilizzati in attacchi mirati.

Si ritiene che il gruppo sia attivo dal 2009 (probabilmente già nel 2007 si sarebbe reso responsabile di alcuni attacchi di difficile attribuzione) ed è stato coinvolto sia in campagne di spionaggio informatico che in attività di sabotaggio volte a distruggere i sistemi presi di mira.

Il gruppo è considerato responsabile del massiccio attacco ransomware WannaCry, di una serie di attacchi contro il sistema interbancario internazionale SWIFT nel 2016 e del clamoroso attacco a Sony Pictures nel 2014.

Lazarus ha mostrato con continuità la capacità di condurre operazioni complesse e di accrescere le proprie capacità cyber: gli attacchi sono diventati negli anni più insidiosi e si sono avvalsi di tecnologie in grado di eludere i sistemi avversari a mano a mano che gli stessi venivano adattati per individuare la minaccia nordcoreana.

Proprio la capacità camaleontica del gruppo ha spesso ingannato gli analisti di cybersecurity, facendo attribuire le campagne individuate al popolare APT.

Approfondendo l’analisi della struttura cyber nordcoreana si individuano due componenti principali del 3rd Bureau, rispettivamente identificate come il Lab 110 e il Bureau 325.

Secondo gli esperti, il Lab 110 si concentrerebbe su attacchi con motivazione finanziaria e si comporrebbe di tre distinti gruppi APT identificati come TEMP.Hermit, APT38 e Andariel. Le operazioni di questi tre gruppi sono spesso identificate sotto il nome Lazarus; tuttavia, parliamo di tre distinte unità militari operanti sotto un medesimo coordinamento.

Il gruppo APT38, ad esempio, è stato spesso identificato come responsabile di attacchi contro istituzioni finanziarie che hanno portato al furto di centinaia di milioni di dollari dalle banche di tutto il mondo.

Attivo almeno dal 2014, secondo gli esperti internazionali sarebbe coinvolto direttamente negli attacchi contro il sistema SWIFT, in particolare l’attacco alla Vietnam’s TP Bank nel 2015, alla Bangladesh’s Central Bank nel 2016, alla Taiwan’s Far Eastern International nel 2017, a Bancomext in Mexico nel 2018 e al Banco de Chile nel 2018.

Pur trattandosi di attacchi protratti nel tempo, vale la pena sottolineare come questo gruppo sia sempre riuscito a eludere i sistemi di sicurezza a protezione delle strutture finanziarie, sebbene le sue operazioni fossero state precedentemente riportate da diverse aziende di sicurezza.
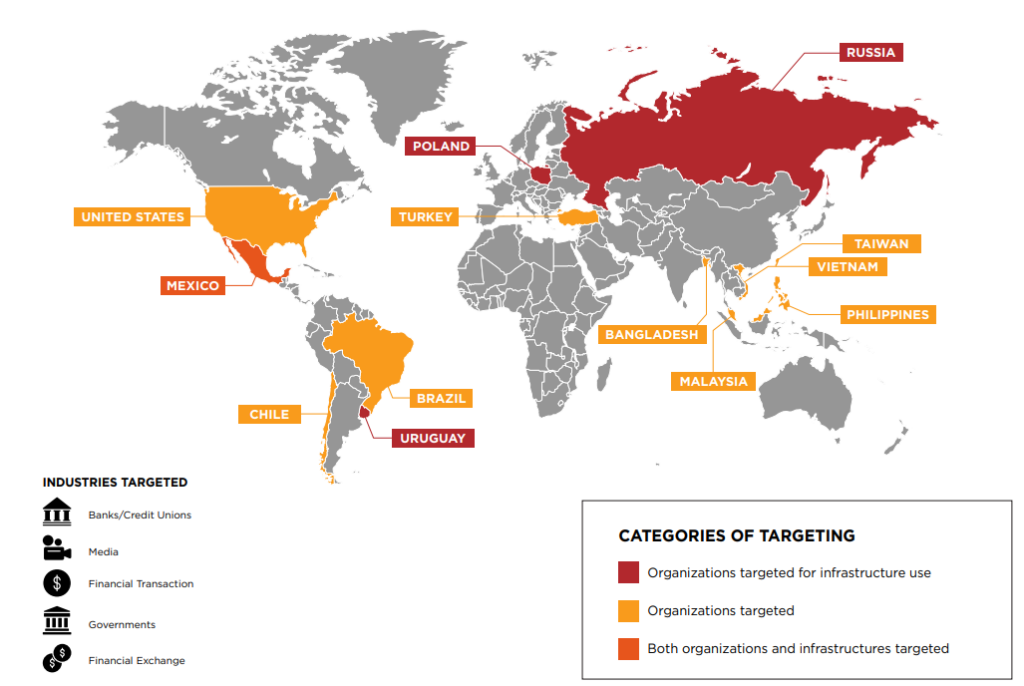
Figura 2 – Attività APT38 al 2018 (rapporto FireEye)

Il gruppo negli anni si è anche specializzato nell’utilizzo di ransomware e ha sviluppato framework come MATA, in grado di colpire sistemi basati su sistemi operativi Windows, Linux e macOS.

Nel 2018 gli esperti dell’azienda FireEye hanno prodotto un report2 dettagliato sulle operazioni dell’APT38 sottolineando come lo stesso, invece di ottenere semplicemente accessi ai sistemi obiettivo per trasferire fondi il più rapidamente possibile, operi in modo più simile alle operazioni di spionaggio, caratterizzate da minuziose ricognizioni all’interno di istituzioni finanziarie compromesse e bilanciando obiettivi motivati finanziariamente con l’analisi dei sistema di difesa usati dalle vittime. APT38 condivide il proprio arsenale con l’unità TEMP.Hermit.

Gli attacchi con motivazione finanziaria da parte del gruppo sono arrivati ai giorni nostri: all’inizio del 2023 l’FBI ha confermato che nel giugno 2022 una operazione congiunta da parte del gruppo Lazarus APT e del gruppo APT38 ha portato al furto di criptovalute per un valore di 100 milioni di dollari alla società Blockchain Harmony Horizon Bridge.

Il 27 giugno 2022, gli hacker nordcoreani hanno iniziato a trasferire3 i fondi (circa 39 milioni di dollari) attraverso il servizio di mixer Tornado Cash per riciclare i profitti illeciti.

La società di sicurezza blockchain Elliptic è stata in grado di analizzare le transazioni anche dopo l’utilizzo del servizio mixer e ha confermato l’attribuzione alle unità del governo di Pyongyang.

Gli esperti dell’FBI hanno riferito che il 13 gennaio 2023 gli hacker nordcoreani hanno utilizzato il protocollo RAILGUN per riciclare oltre 60 milioni di dollari in ethereum (ETH) rubati in giugno. Quindi gli attaccanti hanno inviato una parte dei fondi rubati a exchange e li hanno convertiti in bitcoin (BTC).

Il livello di complessità dell’attacco e il coordinamento mostrato in occasione dell’intrusione forniscono una dimostrazione delle capacità di queste unità nel cimentarsi con nuove tecnologie e protocolli al fine di condurre attacchi sempre più complessi e difficili da individuare.

Anche il gruppo Andariel è stato collegato ad attacchi finanziariamente motivati; tuttavia ad esso si attribuiscono anche attacchi contro le infrastrutture critiche.

Nel 2022 i ricercatori di Kaspersky hanno attribuito al gruppo il ransomware Maui, usato in attacchi contro le strutture sanitarie.

Gli esperti notarono che, circa dieci ore prima della distribuzione del ransomware all’interno nelle reti delle aziende prese di mira, gli attaccanti avevano distribuito una variante del noto malware DTrack, riconosciuto come un codice malevolo in disponibilità esclusiva proprio dell’APT Andariel.

Kaspersky ha poi scoperto che la variante DTrack impiegata negli attacchi contro le società giapponesi, russe, indiane e vietnamite ha una somiglianza del codice dell’84% con i campioni utilizzati nelle campagne di spionaggio informatico attribuite all’APT Andariel.

L’ultimo dei gruppi afferenti al Lab 110 è l’APT TEMP.Hermit, che diversamente dai precedenti gruppi si specializza in attività di intelligence con attacchi rivolti principalmente a strutture governative, alla difesa e a organizzazioni operanti nel settore finanziario e delle telecomunicazioni.

Di recente costituzione è il Bureau 325, istituito probabilmente nel gennaio 2021 per rispondere a nuove esigenze del RGB. Si ritiene ad esempio che l’unità sia stata creata dopo lo scoppio della pandemia di Coronavirus e che tra i compiti della stessa vi siano state campagne di intelligence mirate alle attività di spionaggio nei confronti delle organizzazioni di ricerca e produzione di vaccini anti COVID-19.

Secondo le rivelazioni di disertori, all’interno del Bureau 325 è stata creata un’unità nota come “CERIUM”.

Gli esperti di sicurezza di Microsoft sostengono4 che il gruppo APT Cerium si è impegnato in attacchi di spear-phishing a tema Covid-19 fingendosi l’Organizzazione Mondiale della Sanità.

Come sottolineato il direttivo RGB è responsabile anche delle attività afferenti al Bureau 5, all’interno del quale si colloca il gruppo APT Kimsuky.

Il gruppo Kimsuky (noto anche come ARCHIPELAGO, Black Banshee, Thallium, Velvet Chollima, APT43) è stato individuato per la prima volta da Kaspersky nel 2013. Alla fine di ottobre 2020, l’US-CERT ha pubblicato un rapporto sulle attività di Kimusky che ha fornito informazioni sulle loro tecniche, tattiche e procedure (TTP) e sulle infrastrutture utilizzate nelle sue campagne.

Il gruppo APT prende di mira principalmente think tank e organizzazioni in Corea del Sud, oltre a diverse entità negli Stati Uniti, in Europa e in Russia.

Negli anni Kimsuky ha colpito organizzazioni militari, manifatturiere, accademiche e think tank con competenze specifiche in materia di difesa e sicurezza (in particolare sicurezza nucleare e politiche di non proliferazione). Il gruppo si è distinto in attività di intelligence e furto di dati finanziari, con particolare riferimento ad organizzazioni attive in Corea del Sud. Le informazioni acquisite sono poi utilizzate per la raccolta di dati e la creazione di infrastrutture di attacco per future operazioni di spionaggio informatico.

In una recente campagna, il gruppo si è concentrato sui programmi nucleari tra Cina e Corea del Nord, rilevanti per la guerra in corso tra Russia e Ucraina.

Il United Front Department (UFD) ed il Ministry of State Security (MSS), dalla propaganda al controspionaggio

Lo United Front Department (UFD) è un’agenzia il cui compito principale è l’attività di propaganda a livello internazionale. UFD promuove la dottrina del Partito del Lavoro della Corea del Nord, esaltando la figura del leader supremo Kim Jong Un e auspicando una riunificazione con la Corea del Sud sotto il suo controllo.

Al MSS è assegnata la funzione di controspionaggio del governo nordcoreano sul fronte interno e internazionale. Il gruppo APT37 rappresenta l’unità operativa della divisione per la raccolta di informazioni di interesse strategico, militare, politico ed economico del Paese.

APT37 è attivo almeno dal 2012 e negli anni le sue operazioni sono state probabilmente tra le più sofisticate attribuite alla Corea del Nord. Il gruppo ha dimostrato la capacità di sviluppare e utilizzare zero-day exploit in popolari software, come Adobe Flash Player, per compromettere i sistemi presi di mira.

Le campagne di spionaggio condotte dal gruppo APT37 hanno preso di mira principalmente organizzazioni governative, nel settore della difesa e dei media della Corea del Sud.

Altri obiettivi del gruppo sono organizzazioni in Giappone, Vietnam e Medio Oriente.

L’arsenale impiegato comprende molteplici malware, tra cui il wiper RUHAPPY, lo strumento di esfiltrazione CORALDECK, i downloader GELCAPSULE e HAPPYWORK, i loader MILKDROP e SLOWDRIFT, l’infostealer ZUMKONG e le backdoor tracciate come DOGCALL, KARAE, POORAIM, WINERACK, ROKRAT, BLUELIGHT, DOLPHIN e SHUTTERSPEED.

Relazione con la Cina

Secondo la testimonianza di un alto funzionario dell’intelligence sudcoreana, il leader Kim Jong Un avrebbe affermato che «La guerra informatica, insieme alle armi nucleari e ai missili, è una “spada multiuso” che garantisce la capacità dei nostri militari di colpire senza sosta».

La Corea del Nord considera le campagne di hacking un pilastro della sua strategia militare.

Sabotaggio, intelligence e attacchi condotti contro istituzioni finanziarie rendono il piccolo Stato una concreta minaccia per qualunque Paese ritenuto ostile dal suo leader.

Nel biennio 2021-2022, gli hacker nordcoreani avrebbero rubato poco meno di un miliardo di dollari in criptovalute offrendo al Paese un sostentamento economico cruciale per la sua sopravvivenza.

Ma com’è possibile che una nazione con un accesso apparentemente limitato a Internet possa rendersi responsabile di campagne di hacking così efficaci e pericolose?

Sebbene i principali governi occidentali abbiano cementato un’alleanza, anche sotto il profilo cyber, per contrastare le operazioni della Corea del Nord, il Paese può contare sul supporto strategico offerto dal Partito Comunista Cinese (PCC) alle sue campagne cyber.

Gli analisti di intelligence occidentali sono al corrente che proprio il governo cinese ha ospitato unità hacking di élite della Corea del Nord in città di confine come Shenyang. Diverse unità all’interno dell’esercito cyber sono state addirittura formate presso prestigiose università tecnologiche e istituti di ricerca cinesi, tra cui l’Harbin Institute of Technology, che ospita regolarmente studenti di informatica nordcoreani.

Il governo cinese continua a sostenere la crescita delle capacità informatiche nordcoreane con l’intento di far sviluppare un “asse cibernetico” in grado di minacciare e indebolire interessi degli Stati Uniti.

A dimostrazione di tutto ciò, nel 2019 il Ministro dell’Istruzione cinese ha firmato un accordo con il governo nordcoreano sulla continuazione degli scambi e dei partenariati educativi dal 2020 al 2030.

Nel 2016, un ricercatore di sicurezza informatica sudcoreano ha stimato6 che in Cina operano da 600 a 1000 hacker appartenenti a unità impiegate del governo nordcoreano e specializzate in operazioni cibernetiche di guerra informatica. È noto, inoltre, che il traffico proveniente dal Paese transita attraverso le reti di provider cinesi.

Nell’ottobre 2020 John Demers, allora assistente procuratore generale degli Stati Uniti per la sicurezza nazionale, ha affermato nel corso di un evento che «c’è supporto attraverso l’infrastruttura informatica cinese. Probabilmente c’è supporto in termini di condivisione di competenze e formazione da parte cinese».

Le unità cyber nordcoreane possono beneficiare di questo supporto e delle informazioni fornite dagli esperti di Pechino per camuffare l’origine dei loro attacchi e adottare false flag con l’intento di renderne difficile l’attribuzione. A differenza di quanto accade per armamenti convenzionali, lo sviluppo di capacità informatiche offensive non dipende dall’approvvigionamento di attrezzature specializzate difficili da ottenere per un Paese sotto perenne embargo, né tantomeno risulta particolarmente costoso.

Un rapporto pubblicato nel 2017 dall’azienda di threat intelligence Recorded Future rivelò anche una significativa presenza fisica e virtuale di unità nordcoreane anche in India. Secondo gli esperti quasi il 20% di tutta l’attività Internet nordcoreana osservata da aprile a luglio 2017 coinvolse l’India.

Uno sguardo al presente per anticipare il futuro

La Corea del Nord negli ultimi anni si è resa protagonista di un numero significativo di operazioni cibernetiche, continuando a perseguire una aggressiva strategia cyber.

Le varie unità descritte si sono avvicendate in molteplici campagne di spionaggio e in operazioni con finalità estorsive, con l’intento di raccogliere fondi per sovvenzionare l’ambizioso programma militare del Paese.

Numerose sono le campagne malware contro le istituzioni governative in tutto il mondo, così come attacchi ad istituzioni finanziarie e operatori nel settore delle criptovalute.

Un elemento di forte preoccupazione da parte dei governi occidentali è una escalation in attacchi che hanno preso di mira organizzazioni operanti in settori critici, come banche e strutture sanitarie.

Il ricorso a ransomware in attacchi contro infrastrutture critiche ha indotto le agenzie statunitensi (NSA, FBI, CISA) e della Corea del Sud (il Dipartimento della salute e dei servizi umani, il Servizio di intelligence nazionale della Repubblica di Corea – ROK e l’Agenzia per la sicurezza della difesa della ROK) a emettere emesso un avviso congiunto8 su attacchi ransomware in corso contro le organizzazioni della sanità pubblica e altre entità nel settore delle infrastrutture critiche.

Nell’ultimo anno i gruppi Lazarus e Kimsuky si sono rivelati i più attivi nel panorama nazionale e internazionale. Gli APT nordcoreani hanno dimostrato la capacità di potenziare il proprio arsenale cyber, ad esempio con lo sviluppo di nuovi malware concepiti per colpire anche piattaforme macOS oppure exploit in grado di sfruttare vulnerabilità zero-day per compromettere i sistemi obiettivo.

Lazarus, ad esempio, ha utilizzato nuovi malware sviluppati per colpire sistemi Linux e MacOS nell’ambito dell’operazione tracciata come Operation Dream Job.

Il gruppo APT è inoltre sospettato di essere il principale responsabile dell’attacco alla supply chain del software 3CX, che ha consentito di colpire società operanti nel settore delle criptovalute così come almeno due infrastrutture critiche nel settore dell’energia.

Ad inizio anno, l’FBI ha confermato che nel giugno 2022 il Gruppo Lazarus, in collaborazione con l’unità APT38, ha rubato 100 milioni di dollari in criptovalute dall’azienda Harmony Horizon Bridge.

A conferma dell’intensa attività da parte di attori nation-state nordcoreani contro il comparto delle criptovalute, in dicembre l’agenzia di spionaggio della Corea del Sud, il National Intelligence Service, ha stimato che gli APT legati alla Corea del Nord hanno rubato circa 1,5 trilioni di won (circa 1,2 miliardi di dollari) in criptovalute e altre risorse virtuali negli ultimi cinque anni.

Secondo l’agenzia di spionaggio, più della metà delle risorse (circa 800 miliardi di won, 626 milioni di dollari) sono state rubate nel solo 2022.

Sul fronte domestico risulta intensa anche l’attività del gruppo Kimsuky che grazie ad una nuova collezione di strumenti, come il tool di ricognizione ReconShark, ha preso di mira varie entità nella Corea del Sud.

Interessante anche l’utilizzo di attacchi di credential harvesting da parte del gruppo APT38 contro aziende di differenti settori. Gli analisti evidenziano come le unità della Corea del Nord per la prima volta hanno cominciato ad utilizzare questa modalità di attacco su larga scala dalla fine dello scorso anno.

Nei prossimi mesi, i gruppi APT nordcoreani continueranno incessanti nelle proprie operazioni: preoccupano soprattutto attacchi con finalità estorsiva basati su ransomware, soprattutto se indirizzati a infrastrutture critiche. Questi attacchi consentono al governo di Pyongyang di raccogliere fondi tramite attacchi di difficile attribuzione.

Le capacità cyber del Paese aumentano con l’intensificarsi delle operazioni, grazie anche alla grande flessibilità e all’elevato livello di collaborazioni tra le varie articolazioni che compongono la struttura cyber all’interno dell’apparato militare nazionale.

Articolo a cura di Pierluigi Paganini
Profilo Autore

Pierluigi Paganini è Ceo di CYBHORUS e Membro del Gruppo Ad-Hoc Working Group on Cyber Threat Landscape dell’agenzia europea ENISA. E’ Adjunct Professor in Cyber Security presso l’Università Luiss Guido Carli e Coordinatore scientifico del Master in Cyber Security del Sole24Ore Formazione. Ha fondato Cybaze, uno dei principali poli privati di cyber security poi acquisito dal gruppo Tinexta. Pierluigi Paganini è fondatore di Security Affairs, tra i primi blog al mondo di Cyber Security e collabora con le principali testate giornalistiche nazionali ed internazionali. Gestisce la rubrica “Sicuri nella Rete” per la Repubblica ed è autore per la rubrica VERIFIED dell’agenzia ANSA. Nel 2017 è stato membro del gruppo italiano “Ise-Shima Cyber Group” (ISCG) in occasione del G7 Italia, un nuovo Working Group del G7 sulle tematiche che riguardano il Cyberspace. E’ co-autore della dichiarazione di Lucca, approvato dai Ministri del G7, concernente la dichiarazione sulle norme di comportamento degli stati nel Cyberspace.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/corea-del-nord-un-piccolo-stato-che-ambisce-a-divenire-una-cyber-potenza/
Cognitive Security (COGSEC)

La disinformazione è una delle questioni più critiche del nostro tempo: riguarda l’influenza online e offline su scala globale, colpendo sia i singoli individui sia le masse. Le operazioni nell’ambiente dell’informazione sono condotte nell’ambito della sicurezza cognitiva (COGSEC).

Attraverso Internet e i social media la manipolazione della nostra percezione del mondo avviene su scale di tempo, spazio e intenzionalità prima inimmaginabili: questa è la fonte di una delle più grandi vulnerabilità che dobbiamo imparare a gestire.

La COGSEC è la disciplina che si occupa dello studio dei pericoli sociologici e politici legati all’esposizione di massivi flussi di informazioni dissonanti, che possono contribuire all’aumento di atteggiamenti ostili nelle popolazioni, al declino della coesione sociale, della fiducia istituzionale, a ridurre l’efficacia della produzione della ricerca scientifica e l’affidabilità delle fonti in generale; a tale scopo studia il comportamento degli utenti e i modelli di diffusione o interazione con i contenuti ingannevoli.

Sebbene emerga dall’ingegneria sociale e dalle discussioni sull’inganno sociale nello spazio della sicurezza informatica, se ne distingue sotto diversi aspetti.
La COGSEC non va confusa con la Cognitive Cyber Security, che invece si occupa dell’applicazione delle tecnologie e dei metodi delle scienze cognitive – tra le quali il cognitive computing – per la protezione dello spazio cibernetico, attraverso l’applicazione di tecnologie di Intelligenza Artificiale modellate sui processi del pensiero umano al fine di rilevare le minacce alla sicurezza dei sistemi informatici.

Mentre l’attenzione della sicurezza informatica è rivolta all’influenza di pochi individui, focalizzandosi sull’inganno come mezzo per compromettere i sistemi informatici, la COGSEC si concentra sullo sfruttamento dei pregiudizi cognitivi in grandi gruppi pubblici, quindi sull’influenza sociale come fine.

LO SCENARIO GENERALE

“L’obiettività è un mito che ci viene proposto e imposto”, affermava qualche anno fa Dmitry Konstantinovich Kiselyov, presentatore televisivo e propagandista russo, noto come “il portavoce di Putin” nonché a capo di Rossiya Segodnya, un gruppo mediatico controllato dallo Stato.

La Russia, come altri Stati-nazione, sfrutta queste vulnerabilità per la produzione e la diffusione dell’informazione, per sviluppare quella che è stata definita “guerra cognitiva”.

Contenuti ingannevoli, fuorvianti, falsificati o fabbricati ad arte vengono regolarmente creati e diffusi online con l’intento di creare confusione e ampliare le divisioni politiche-sociali, o di commettere crimini.

L’elaborazione delle informazioni, con l’evolversi della tecnologia, è diventata sempre più sofisticata: abbiamo già assistito al passaggio dal predominio del testo a quello delle immagini e dei video e, negli ultimi tempi, stiamo assistendo all’arrivo di un’informazione multimediale “sintetica” grazie all’utilizzo di tecnologie come quella dei deepfake. Nell’ambito della COGSEC, gli attacchi basati su deepfake sono diventati tra le principali e più pericolose minacce da affrontare nell’attuale contesto storico e ancor più nel prossimo futuro.

Il risvolto psicologico è proprio il mancato riconoscimento tra ciò che è vero e ciò che è falso; i deepfake si possono definire come “true lies” (“bugie vere”), in grado di mettere in crisi la fiducia verso l’Altro e contestualmente aumentare la frammentarietà del Sé.

Allo stesso tempo il costo della tecnologia è in costante calo, il che consente a più attori di entrare in scena. La capacità di influenzare le menti è stata “democratizzata”, poiché qualsiasi individuo o gruppo può comunicare e influenzare un gran numero di persone online (si pensi ad es. agli “influencer” sui social media).

L’associazione tra tecnologie della comunicazione ed elaborazione dell’informazione ci sta rendendo più connessi, più orientati ai dati e più curiosi, determinando una nuova era nella storia dell’interazione umana.

Un altro aspetto chiave di questo fenomeno è la capacità di elaborazione della nostra mente attraverso queste tecnologie, che è sempre più bidirezionale. Mentre le persone ricevono informazioni allo stesso tempo trasmettono, spesso inconsapevolmente, dati: quali informazioni leggiamo, quanto tempo dedichiamo a un post, il nostro livello di interazione, tutte informazioni che permettono ad algoritmi software di identificare e descrivere gran parte della nostra personalità, abitudini, relazioni, amicizie, religione, cultura e vizi.

La guerra cognitiva non colpisce corpi fisici ma le menti esposte a queste tipologie di attacco, cercando di distruggere i nemici dall’interno verso l’esterno oltre che di costringere il nemico a fare la volontà dell’attaccante, renderlo incapace di resistere, scoraggiarlo o sviarlo dai suoi reali obiettivi.

La Guerra cognitiva odierna è in parte l’evoluzione delle operazioni psicologiche (PsyOps) della Guerra Fredda. Come nelle attività di PsyOps “classica”, si identificano tre tipologie principali di informazioni:

  • Informazioni bianche (White Product): informazioni ufficiali identificabili in termini di provenienza e fonte certa (ad es. un documento pubblicato da un ente governativo su canali ufficiali);
  • Informazioni grigie (Gray Product): informazioni di provenienza ambigua (ad es. un documento apparentemente ufficiale ma pubblicato da fonti non ufficiali);
  • Informazioni nere (Black Product): informazioni ufficiali o che devono sembrare provenire da fonti ostili, nemiche.

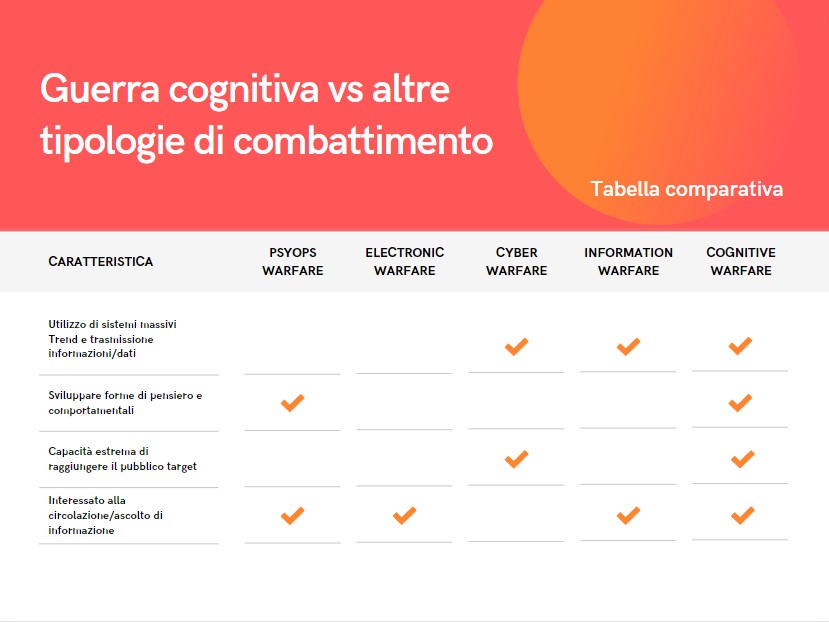
Rispetto però alle operazioni di guerra psicologica che utilizzano tutte e tre le tipologie di informazioni, la guerra cognitiva utilizza quasi esclusivamente informazioni grigie, in quanto l’ambiguità permette un’estrema efficienza, mentre le informazioni di tipo bianco e nero sono troppo trasparenti e rischiose per influenzare l’opinione pubblica.

Inoltre le PsyOps raramente hanno avuto a che fare con ampie fasce di pubblico, essendo piuttosto mirate a aspecifici target.

Se infine confrontiamo la guerra cognitiva con le altre tipologie di combattimento, non cinetiche, che utilizzano le informazioni, possiamo notare un’elevata interazione della guerra cognitiva in tutti gli ambiti operativi (Tab. 1).

Tab. 1

CLASSIFICAZIONE DEGLI ATTACCHI

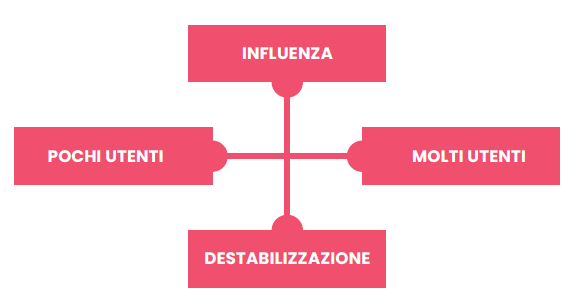
Uno dei primi aspetti che la Cognitive Security deve gestire, per poter avviare strategie e tattiche di difesa, è la classificazione degli attacchi. In particolare si deve tener conto degli eventi e collocarli in specifici ambiti di accadimento, in modo da disporre non solo della tipologia di evento ma anche dell’impatto in grado di generare. In Fig. 1 si riporta un grafico formato da una coppia di assi in base ai quali gli attacchi possono essere classificati.

Fig. 1

Il primo obiettivo di una guerra cognitiva è destabilizzare le popolazioni bersaglio. La destabilizzazione avviene interrompendo il corretto funzionamento dell’organizzazione del governo del Paese, ad es. rimarcando preesistenti divisioni all’interno di gruppi nella popolazione, delegittimando il governo o la leadership politica, rallentando la produttività chiave della nazione, confondendo una popolazione su cosa sia giusto e di chi possa fidarsi, facendola così concentrare sui problemi interni anziché su obiettivi comuni/esteri.

Il secondo obiettivo fondamentale è influenzare le popolazioni bersaglio, manipolando l’interpretazione e la comprensione di fatti ed eventi al fine di guidare le azioni del bersaglio nel modo desiderato dall’autore dell’attacco. L’obiettivo di influenzare è diverso dall’obiettivo di destabilizzare: l’intento finale, in questo caso, è che un target abbia la stessa mentalità e opinione su un determinato pensiero, fatto o evento. Non esistono limiti a questa capacità di influenza: gli attaccanti possono spingersi fino al cambiamento radicale di pensiero di una popolazione, o di parte di essa, anche verso idee radicate e fondamentali con cui è cresciuta. Per raggiungere un pubblico più vasto l’attaccante può utilizzare come vettori personaggi famosi, politici o accademici, promuovendo ideologie estremiste, dissenso, delegittimando elezioni, governi, etc.

Se la guerra cognitiva, nella sua attuale forma, è già di per sé pericolosa, nel prossimo futuro le sue capacità offensive saranno sempre maggiori e il suo potenziale crescerà in maniera esponenziale con le tecnologie; si pensi ad es. alla guerra cognitiva nel metaverso, sublimazione virtuale del pensiero e della vita reale delle persone. Altre discipline – come la psicologia, la sociologia e le neuroscienze – sono agli albori di fronte a questa nuova problematica da comprendere e gestire. La velocità della tecnologia e la sua rapida evoluzione applicativa dimostrano capacità di adattamento e mutazione estremamente rapide. La massiccia presenza di dati comportamentali resi disponibili dall’avvento dei social media ha consentito ai ricercatori di fare progressi significativi nella comprensione delle dinamiche delle grandi masse di popolazione online.

Tuttavia, man mano che gli scienziati approfondiscono la conoscenza dell’evoluzione umana nelle sue interazioni, comportamenti e capacità di pensiero, paradossalmente diventiamo sempre più vulnerabili a coloro che cercano di sfruttare queste intuizioni e conoscenze per sviluppare nuove azioni di attacco.

Una delle maggiori differenze tra la guerra cognitiva e le altre forme di guerra non cinetica è che, mentre gli altri attacchi richiedono un’azione pro-attiva verso un nemico (pensiamo a un attacco cyber di tipo DDOS oppure all’invio di un’email di phishing), la guerra cognitiva può elaborare attacchi in cui le vittime si imbattono anche casualmente nelle minacce, ad es. tramite innocui post o tweet casuali, che attirano l’utente spingendolo a cercare attivamente informazioni che affermano le convinzioni che si vogliono trasmettere, in maniera molto simile alle tecniche di marketing push e pull. Con l’avvento dell’Intelligenza Artificiale vengono utilizzati algoritmi in grado di catturare la nostra attenzione e guidarci verso l’obiettivo desiderato dal nemico, che è in grado di creare narrazioni e storie utilizzando i dati forniti dagli stessi utenti a loro insaputa.

COGNITIVE SECURITY VS CYBER CRIME

La natura sempre più organizzata e “professionale” del crimine informatico vede la cognitive security in prima linea nel contrasto agli attacchi cognitivi dei cyber criminali.

Da sempre il raggiro e l’inganno sono alla base di truffe e reati economici nel cyber spazio; negli ultimi anni l’utilizzo avanzato della disinformazione ne ha aumentato esponenzialmente l’impatto.

Il Framing Bias, che sfrutta i bias cognitivi (meccanismi spesso inconsci della mente umana, attraverso i quali creiamo distorsioni nelle valutazioni di fatti e avvenimenti), è uno dei vettori più comunemente sfruttati ad es. nelle truffe BEC (Business Email Compromise). Esso si riscontra laddove un individuo prende una decisione a causa del modo in cui le informazioni vengono presentate, piuttosto che esaminare i fatti o attenersi a procedure e processi noti: ad esempio la pressione psicologica di ricevere un’email dall’amministratore della propria azienda, nella quale si viene esortati a svolgere un “compito urgente”, a causa della paura di disattendere la richiesta ed eventualmente ricevere una nota di demerito o addirittura il licenziamento, potrebbe sostituire il pensiero analitico e by-passare i processi di sicurezza di gestione dei flussi aziendali.

La Cognitive Security deve così sviluppare difese per attacchi basati anche su strumenti legati alla psicologia e alle neuroscienze. È necessario comprendere i pregiudizi cognitivi e utilizzare la consapevolezza della sicurezza per coltivare una cultura della fiducia: non lasciare che i preconcetti – o quello che si vorrebbe accadesse – offuschino il giudizio del momento, la riflessione e l’analisi obiettiva è la principale linea di difesa contro i cyber criminali.

Da anni si parla infatti di “Human Firewall”, cioè degli utenti come miglior strumento di difesa. Fornire ai dipendenti di un’organizzazione la formazione continua e la conoscenza degli strumenti e degli ambienti informatici in cui sono quotidianamente “immersi” rappresenta la baseline di sicurezza primaria. Dare alle persone l’istruzione necessaria a comprendere e combattere i propri pregiudizi significa proteggere le organizzazioni, ridurre significativamente i rischi e promuovere una cultura della fiducia nei rapporti e nei processi operativi.

La diffusione della disinformazione, delle fake news e il fenomeno dell’illetteratismo – meglio conosciuto come analfabetismo funzionale – sono vettori di attacco cognitivi estremamente potenti, soprattutto nell’ambito digitale.

Sempre più spesso si riscontrano attacchi di ingegneria sociale personalizzati che sfruttano i pregiudizi cognitivi delle vittime. Negli ultimi attacchi di social engineering registrati e nello specifico nel phishing (mirati a rubare credenziali, esfiltrare dati, installare ransomware etc.) si nota appunto un’elevata personalizzazione e qualità del vettore di attacco cognitivo, di solito tesa a sfruttare specifici bias fondati su alcune “scorciatoie mentali” che gli esseri umani eseguono inconsciamente quando interpretano le informazioni: semplificare l’elaborazione delle informazioni per accelerare il processo decisionale. I criminali informatici manipolano i pensieri e le azioni di un destinatario per convincere quella persona ad avere comportamenti rischiosi, come ad esempio fare click su un link che in condizioni normali non aprirebbero, o inserire informazioni riservate su un sito Web per velocizzare una “pressante” richiesta da parte di un superiore.

Un aspetto interessante da evidenziare negli attacchi cognitivi è che nella maggior parte dei casi è proprio l’utente che li innesca: quindi, sebbene siano sempre più disponibili sul mercato tecnologie (soprattutto basate sull’A.I.) per individuare attacchi cognitivi, attualmente l’unica difesa che la cognitive security può adottare efficacemente per questo tipo di attacco è la formazione continua, fino al “nagging” degli utenti.

Va infine evidenziato che la formazione alla sicurezza su questa tipologia di minacce deve essere specifica: i tradizionali programmi di formazione, infatti, raramente tengono conto del ruolo svolto dai pregiudizi cognitivi in queste situazioni e, soprattutto, in genere non considerano i ruoli delle persone e il loro comportamento passato. Un recente studio commissionato da Elevate Security sui tradizionali corsi di sensibilizzazione ai rischi informatici ha addirittura evidenziato come, se sulla tematica specifica si svolgono quasi esclusivamente attività di phishing simulator, all’aumentare delle simulazioni e delle mere verifiche la formazione possa addirittura risultare controproducente, facendo sì che le persone facciano click sui collegamenti malevoli più spesso rispetto a persone con poca o nessuna formazione.

LA COGNITIVE SECURITY E IL CICLO DELL’INTELLIGENCE

Tra tutte le metodologie di difesa in ambito cyber la Cognitive Security è sicuramente la più affine all’utilizzo del trattamento delle informazioni attraverso il cosiddetto “ciclo dell’intelligence”, un processo di analisi in varie fasi finalizzato a rappresentare e trasformare i dati “grezzi” raccolti in un contesto analitico e/o scenario con possibili svolgimenti e accadimenti.
Le principali macro-fasi del ciclo dell’intelligence sono:

  • Pianificazione – rappresenta l’indice dell’intera attività: obiettivi dell’analisi, identificazione dei dati necessari, metodologie e strumenti di raccolta, risorse da impiegare per l’analisi, consumatore finale dell’elaborazione. È di fatto un aspetto che riguarda l’inizio e la fine del ciclo: l’inizio perché comporta l’elaborazione di specifici requisiti di raccolta e la fine perché l’intelligenza finita, l’elaborato che supporta le decisioni, può generare a sua volta nuovi requisiti.
  • Raccolta – indica appunto la raccolta delle informazioni grezze (OSINT, CLOSINT ecc.) necessarie per produrre l’elaborato finale.
  • Elaborazione – racchiude le attività di scrematura, riduzione e conversione della grande quantità di informazioni raccolte in moduli di base utilizzabili dagli analisti.
  • Analisi e produzione – converte le informazioni di base elaborate in informazioni complete realizzate attraverso l’integrazione, la valutazione e l’analisi di tutti i dati disponibili.
  • Diffusione – l’ultimo passaggio, che può ri-alimentare il primo, è la distribuzione dell’intelligence finita ai consumatori finali, ovvero i decisori i cui bisogni hanno reso l’analisi necessaria.

La Cognitive Security opera attraverso queste fasi: la sua policy d’azione viene implementata sulla pianificazione delle necessità di sicurezza dell’organizzazione, è in grado di acquisire e raccogliere informazioni potenzialmente pericolose, elabora queste informazioni sulla base delle vulnerabilità note e le minacce individuate, analizza e produce regole e processi di sicurezza per la difesa, diffondendo e mettendo a disposizione dell’utente finale la conoscenza e gli strumenti necessari per poter prendere una decisione: ad esempio, banalmente, se cliccare o meno su un link.

Negli ultimi anni si sta sviluppando, all’interno del modello di Cognitive Security, un ulteriore modulo di contro-intelligence, cioè un processo pro-attivo rivolto al contrasto dello spionaggio, della criminalità organizzata e del terrorismo in ambito cyber: un processo di raccolta e analisi dei dati basato sulla deception technology. Utilizzando questa tecnologia si cerca di attirare la potenziale minaccia in un ambiente artefatto, simile a un ambiente reale, dove poter studiare i vettori di attacco, stimolare l’agente ostile a esporsi ed eventualmente testare il potenziale di minaccia senza provocare alcun danno reale. I risultati vanno a integrare gli altri dati acquisiti nella fase di raccolta. Inoltre questo modulo, attirando gli agenti ostili in mondi artefatti e controllati, ne rallenta le attività sui target reali, impegnandone le risorse su obiettivi fittizi e a volte riuscendo addirittura ad annullare un attacco.

IMPLEMENTAZIONE DELLA COGNITIVE SECURITY

Di fatto la COGSEC è quindi l’insieme delle tecniche e delle metodologie di difesa dagli attacchi di ingegneria sociale, dalle manipolazioni – intenzionali e non – della cognizione e capacità sensoriale degli utenti. Tecniche e tecnologie di sicurezza cognitiva mirano a rafforzare gli individui e le popolazioni contro queste influenze nocive e a rendere inefficaci gli influencer dannosi.

Tentare di influenzare il pubblico non è certo una novità. Politici, lobbies, leader di mercato e altri soggetti hanno da sempre usato retorica, propaganda e messaggi per manipolare l’opinione pubblica. Ciò che è nuovo sono gli strumenti oggi a loro disposizione: la capacità di diffusione e la trasmissione h24 di notizie consentono flussi costanti di informazioni, che a loro volta rendono più facile che mai influenzare la mente umana.

Le democrazie occidentali risultano più esposte a questo tipo di attacchi; grazie infatti alla libertà di informazione gli attacchi cognitivi vengono effettuati più facilmente, a differenza di quanto avviene in Stati autoritari (come Cina, Russia e, molto più drasticamente, Corea del Nord) in cui si applicano restrizioni, divieti e censura generale nei confronti di Internet e delle piattaforme social. Inoltre le democrazie occidentali sono carenti nella loro comprensione della guerra cognitiva e, spesso, anche meno preparate ad affrontare tale minaccia in rapida evoluzione.

In termini generali, sviluppare una difesa basata sulla sicurezza cognitiva prevede tre elementi fondamentali:

  1. aumentare la resilienza cognitiva contro l’influenza dannosa, che include la coltivazione del pensiero critico e dell’alfabetizzazione mediatica attraverso l’istruzione, nonché lo sviluppo di strumenti in grado di fornire identificazione e difesa in tempo reale per le persone e le organizzazioni che incontrano sforzi di influenza sofisticati. Queste tecnologie devono funzionare sulla medesima scala e alla stessa velocità di Internet, ad esempio consentendo l’identificazione automatizzata di deepfake e altri media manipolati;
  2. raggiungere un’ampia consapevolezza della situazione, che include il rapido rilevamento e caratterizzazione delle campagne di influenza dannosa nonché la previsione di assistenti personali virtuali che aiutino gli individui e le organizzazioni a identificare le fonti e gli obiettivi dei contenuti ingannevoli;
  3. creare capacità di coinvolgimento cognitivo accurate e solide per contrastare l’influenza dannosa, come quella diffusa online da agenti o bot basati su software.

Contrariamente alla sicurezza informatica che enfatizza la protezione di dispositivi, computer, reti e altre macchine, la sicurezza cognitiva si concentra sulla protezione dell’essere umano: obiettivo che richiede un approccio socio-tecnico capace di integrare una serie di discipline tra cui scienze sociali/comportamentali, Intelligenza Artificiale, scienza dei dati e informatica avanzata. Questo approccio implica non solo l’integrazione olistica di strumenti, modelli e set di dati ma anche la traduzione delle esigenze di sicurezza cognitiva in problemi che possano essere affrontati in collaborazione da governi, industrie e mondo accademico. Rispondere a questa esigenza è un importante banco di prova per la sicurezza cognitiva, soprattutto in termini di sicurezza nazionale.

Per cambiare le sorti di una guerra cognitiva è necessario, quindi, lavorare a vari livelli per definire e misurare le minacce, valutare le vulnerabilità e svolgere attività di formazione volta alla mitigazione e alla risposta verso campagne di attacco cognitivo.

La sicurezza cognitiva deve poter affrontare domande chiave, quali: “Come proteggiamo le popolazioni da campagne di disinformazione e disinformazione su larga scala?”, “Come misuriamo l’efficacia delle tecniche e delle tecnologie di sicurezza cognitiva?”. Affrontare le questioni etiche, legali e sociali è fondamentale per lo sviluppo di tecniche e tecnologie di sicurezza cognitiva. Le linee di difesa della sicurezza cognitiva devono fornire la ragionevole certezza che eventi, fatti e pensieri delle persone non siano influenzati da agenti esterni con intenzioni dannose comunicate online e/o offline.

Riferimenti

Backes, Oliver and Andrew Swab. “Cognitive Warfare: The Russian Threat to Election Integrity in the Baltic States.” Paper, Belfer Center for Science and International Affairs, Harvard Kennedy School, November 2019.

Articolo a cura di Francesco Arruzzoli

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cognitive-security-cogsec/


Incidente di Maroochy Shire: quando l’attaccante colpisce dall’interno

Nell’era digitale in cui la tecnologia è il cuore pulsante delle operazioni industriali, la protezione delle infrastrutture operative (Operational Technology, OT) è diventata una sfida critica e in continua evoluzione. Le infrastrutture che alimentano le forniture energetiche, la produzione manifatturiera, i servizi idrici e altro ancora, sono infatti ormai ampiamente integrate con i sistemi informatici e di comunicazione. Questa convergenza ha portato negli anni a una nuova realtà: un aumento esponenziale delle minacce cyber che mirano direttamente alle infrastrutture critiche e ai sistemi produttivi.

La serie di articoli che verranno pubblicati a cadenza periodica, vogliono esplorare il complesso mondo della sicurezza delle infrastrutture OT, focalizzandosi sui principali incidenti cyber che si sono verificati a partire dagli anni 2000.

Da Maroochy Shire, all’attacco pionieristico di Stuxnet, dalla manipolazione delle reti elettriche tramite BlackEnergy, fino alle più recenti infiltrazioni che hanno colpito aziende manifatturiere e fornitori di servizi, esploreremo come gli aggressori abbiano sfruttato vulnerabilità e lacune di sicurezza per ottenere accesso agli ambienti OT. Ogni incidente rappresenta una pietra miliare nella comprensione delle sfide inerenti alla sicurezza OT e fornisce l’opportunità di capire quali siano le possibili azioni da intraprendere.

Unendo le esperienze passate con le conoscenze attuali, possiamo affrontare le sfide complesse che emergono dall’interconnessione di mondi tradizionalmente separati. Questo viaggio attraverso gli incidenti cibernetici nelle infrastrutture industriali costituisce un contributo interessante sia per chi si avvicina al mondo della sicurezza OT per la prima volta, sia per gli esperti cyber OT perché contribuisce a delineare strategia di sicurezza solide, mirate a garantire la resilienza e la sicurezza delle operazioni critiche nell’era digitale.

Uno dei primi incidenti cyber rilevanti in ambito OT non tanto per le tecniche utilizzate, ma soprattutto per gli impatti ambientali che ha causato, prende il nome dal luogo in cui è avvenuto: Maroochy Shire. Si è trattato di una infiltrazione, da parte di un ex dipendente, in una Stazione di Trattamento delle Acque reflue.

La stazione di Maroochy Shire utilizzava un sistema di controllo SCADA (Supervisory Control and Data Acquisition) per monitorare e gestire il processo di trattamento delle acque. Questo sistema SCADA controllava vari aspetti del processo, tra cui pompaggio, filtraggio e distribuzione dell’acqua.

L’incidente Maroochy Shire è il caso emblematico di come un individuo con conoscenze tecniche specifiche possa sfruttare la tecnologia per influenzare direttamente le infrastrutture industriali. Vitek Boden, ex consulente informatico presso l’organizzazione che gestiva la stazione, la Hunter Watertech, aveva familiarità con il sistema SCADA utilizzato in essa e con il suo funzionamento avendo contribuito al suo design e installazione.

Dopo essere stato licenziato, Vitek Boden aveva ancora accesso alle conoscenze e soprattutto alle credenziali necessarie per accedere, con privilegi di admin, al sistema SCADA della stazione di trattamento delle acque. Inoltre, aveva una profonda comprensione della rete, e delle sue configurazioni. Questo gli consentiva di aggirare le protezioni e di accedere ai sistemi interni.

Una volta all’interno del sistema SCADA, Boden iniziava ad inviare comandi dannosi attraverso una connessione remota. Utilizzando le sue conoscenze sul funzionamento del sistema, Boden manipolava i parametri di controllo, come i livelli di cloro e sodio nell’acqua trattata. Questa manipolazione causava l’emissione di liquami non trattati, nello specifico la fuoriuscita di 264.000 galloni di acque reflue crude nei parchi locali, nel fiume e nel terreno di un hotel distante 7,2 miglia dalla stazione di trattamento.

Inizialmente, il team di investigatori che indagava sui guasti anomali ricorrenti pensava che questi fossero causati da errori di installazione, per questo inizialmente veniva più volte reinstallato il software degli SCADA in questione. Tuttavia, il problema perdurava. Una notte, mentre un operatore stava modificando nuovamente le impostazioni delle stazioni di pompaggio notava che queste venivano cambiate subito dopo. Concludeva quindi che qualcuno stava entrando illegittimamente dentro il sistema.

Mentre continuavano le indagini, il 23 aprile 2000, venivano disabilitati gli allarmi in quattro stazioni di pompaggio. La polizia iniziava a sorvegliare le aree intorno alle stazioni di pompaggio e meno di un’ora dopo dalla fine dell’attacco, individuava un’auto. Durante la perquisizione della stessa, trovava un PDS Compact 500, una radio bidirezionale e un laptop. Vitek Boden affermava che tutti gli oggetti erano di sua proprietà e li stava usando per studio, corrispondenza personale e lavoro nell’attività familiare. Il PDS Compact 500 e la radio bidirezionale erano stati rubati. Il software installato nel era necessario per comunicare con il sistema SCADA delle stazioni. La radio era impostata sulla stessa frequenza di due delle tre stazioni ripetitrici disponibili. Gli orari di avvio e spegnimento del laptop erano coerenti con le intrusioni registrate. Non c’erano dati disponibili prima del 28 febbraio, in quanto il laptop era stato formattato in quella data. Il controller PDS aveva lo stesso indirizzo di quello registrato nelle intrusioni.

Le azioni illecite di Vitek Boden hanno comportato un costo di $176.000 in riparazioni, monitoraggio, pulizie e sicurezza aggiuntiva insieme a sanzioni per danno ambientale e danno di immagine.

L’incidente di Maroochy Shire, comunemente riconosciuto come uno dei primi in ambito OT, seppure non attribuibile ad hacker in senso stretto, ha evidenziato il rischio rappresentato dagli ex dipendenti o da individui con conoscenze privilegiate. Ha messo in evidenza la necessità di un controllo rigoroso degli accessi e di procedure per gestire l’assegnazione e la revoca delle utenze.

Articolo a cura di Mariacristina Bringheli

Profilo Autore

Mariacristina è una Cyber Security Manager con oltre 5 anni di esperienza in ambito IT ed OT. Ha lavorato in diversi contesti internazionali, inclusi Stati Uniti e Medio Oriente, interagendo con una vasta gamma di clienti e fornendo supporto nella definizione e implementazione di strategie integrate di sicurezza informatica.
Negli ultimi anni, nell’area Emerging Technology di Deloitte Risk Advisory, si concentra sulle tematiche cyber legate alle tecnologie emergenti, con focus sulla sicurezza OT e IIoT, e ha acquisito una conoscenza strutturata e approfondita diversi processi produttivi e delle minacce informatiche che li prendono di mira, in particolare in ambienti complessi e fortemente interconnessi. La sua esperienza e competenza si estendono anche alla valutazione dei rischi informatici e alla protezione delle infrastrutture critiche.
Inoltre, grazie al suo coinvolgimento in diversi progetti focalizzati sulla gestione delle crisi informatiche e l’esecuzione di simulazioni ed esercitazioni con CEO e Top Management, ha sviluppato competenze nella gestione di crisi cyber a livello strategico, tattico e operativo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/incidente-di-maroochy-shire-quando-lattaccante-colpisce-dallinterno/


Insider Threat o Minaccia Interna

«Se non vuoi far sapere il tuo segreto ad un nemico, non dirlo ad un amico»
Benjamin Franklin

Nell’analizzare il tema delle minacce interne, voglio prendere in prestito un’espressione latina: “Nosce te ipsum”, che riprende il più antico “γνῶθι σαυτόν – Gnothi sauthon” greco, entrambe traducibili nell’esortazione “conosci te stesso”.

Le aziende più virtuose spendono ingenti somme per proteggere i propri perimetri dalle minacce esterne.

Ma se il pericolo fosse dentro le proprie mura?

Le organizzazioni che vogliono acquisire un’elevata postura di sicurezza devono in primis conoscere sé stesse, i propri limiti e le eventuali insidie interne, per contrastarle e acquisire una maturità più elevata.

Basta ad esempio andare, durante la pausa pranzo, in un ristorante nelle vicinanze di una big company per ascoltare le conversazioni dei lavoratori dell’impresa, acquisendo informazioni sensibili e di grande valore per i competitor.

La minaccia interna (o “insider threat”) è ancora un fattore fin troppo sottovalutato: sebbene le aziende siano consce del problema, infatti, raramente gli dedicano le risorse o l’attenzione esecutiva necessaria a risolverlo.

Ma cosa si intende per Insider Threat?

Il termine racchiude ogni possibile minaccia proveniente da persone interne all’organizzazione: ad esempio dipendenti, ex dipendenti, appaltatori o soci in affari, che dispongono di informazioni relative ai dati, ai sistemi informatici e alle pratiche di sicurezza aziendali.

Le minacce interne presentano un rischio complesso e dinamico che colpisce i domini pubblici e privati di tutti i settori, incluse le infrastrutture critiche.
La definizione di queste minacce è un passaggio fondamentale per comprendere e stabilire un programma di mitigazione. Per esempio, gli Insider possono includere:

  • un soggetto di cui l’organizzazione si fida, inclusi dipendenti, membri dell’organizzazione o coloro a cui la stessa abbia fornito accesso e informazioni sensibili;
  • un soggetto a cui è stato assegnato un badge o altro dispositivo di accesso che lo identifica come qualcuno che effettua accessi regolari o continui;
  • un soggetto a cui l’organizzazione ha fornito un computer e/o l’accesso alla rete;
  • un soggetto che sviluppa i prodotti e i servizi dell’organizzazione (questo gruppo include coloro che conoscono i segreti dei prodotti che danno valore all’organizzazione);
  • un soggetto che conosce i fondamenti dell’organizzazione, inclusi prezzi, costi e punti di forza e debolezza;
  • un soggetto a conoscenza della strategia e degli obiettivi aziendali, a cui sono affidati i piani futuri o i mezzi per sostenere l’organizzazione;
  • nell’ambito istituzionale l’insider può essere una persona avente accesso a informazioni protette che, se compromesse, potrebbero causare danni alla sicurezza nazionale o all’incolumità pubblica.

La finalità perseguita può essere il furto (di proprietà intellettuale, di informazioni riservate o di valore commerciale), il sabotaggio di sistemi informatici oppure una frode. L’utilizzo e/o la vendita di informazioni privilegiate da parte dei propri dipendenti o fornitori rappresenta tuttora uno dei problemi irrisolti in materia di sicurezza informatica.

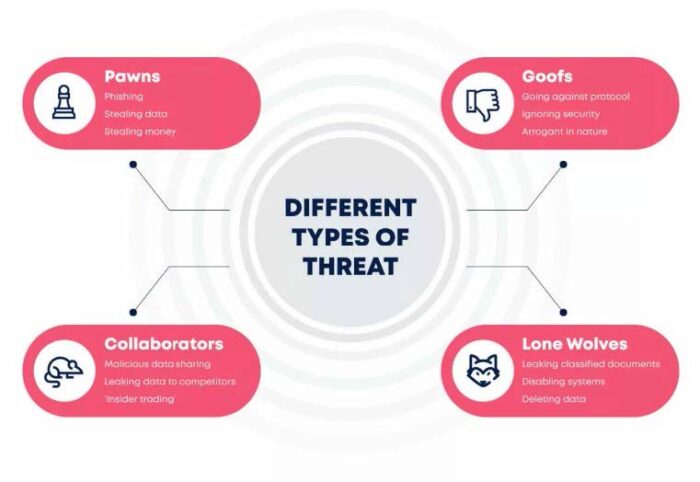
A seconda dell’identità dell’attore e dal suo intento, l’Insider può essere ricompreso in quattro categorie:

  1. Pedine (o Pawns): un dipendente o collaboratore che viene ingannato o costretto a eseguire un attacco permettendo agli aggressori l’accesso ai dati. Spesso le pedine vengono identificate e manipolate tramite schemi di social engineering o spear phishing, progettati ad hoc per ottenere delle informazioni sensibili. Ad esempio, gli utenti possono scaricare inconsapevolmente un malware o fornire credenziali tramite siti contraffatti o comunicazioni ingannevoli.
  2. Personale incompetente (o Goofs): alcuni insider sono addetti ai lavori negligenti o che eseguono deliberatamente azioni potenzialmente dannose per l’azienda. Solitamente questi soggetti peccano di superbia, ritenendo che le politiche di sicurezza non si applichino a loro ovvero di sapere, meglio di altri, come mantenere protetti loro stessi e i sistemi aziendali.
    Si stima che il 95% delle aziende abbia al suo interno utenti che tentano di aggirare i controlli di sicurezza previsti, come ad esempio la disattivazione dei blocchi popup, la sospensione dei programmi antivirus o l’archiviazione di dati sensibili in un archivio cloud non approvato.
  3. Collaboratori (o Collaborators): un collaboratore è un insider che sceglie di lavorare con aggressori esterni, come società concorrenti o altri Stati nazionali. Questi utenti abusano dei propri privilegi, legittimati dalla loro posizione in azienda, per fornire informazioni e/o accesso a terze parti, in genere in cambio di vantaggi economici o personali.
  4. Lupi solitari (o Lone Wolves): un lupo solitario è un insider che lavora in modo indipendente per un proprio vantaggio o scopo. Questi utenti hanno spesso una conoscenza approfondita dell’organizzazione in cui operano e sanno come sfruttare i loro privilegi interni.

Se l’insider threat può recare danno all’interno di un’organizzazione privata, occorre pensare anche alle realtà considerate strategiche per il sistema Paese.
Infatti, in caso di “next level” della minaccia interna, possono configurarsi alcune gravi condotte. In particolare:

  • Spionaggio – attività clandestina tesa a raccogliere, a vantaggio di un’altra organizzazione (o Stato) informazioni utili dal punto di vista industriale, scientifico, economico o politico.
  • Terrorismo – intesa come minaccia interna che ha l’obiettivo di promuovere l’uso della violenza illegittima, finalizzata a incutere terrore nei membri di una collettività organizzata e a destabilizzarne l’ordine mediante azioni violente.
  • Divulgazione non autorizzata di informazioni sensibili.
  • Corruzione – comprende la partecipazione alla criminalità organizzata transnazionale.
  • Furto di proprietà intellettuale – riguarda la sottrazione di segreti commerciali o prodotti proprietari.
  • Sabotaggio – descrive azioni deliberate volte a danneggiare l’infrastruttura fisica o virtuale di un’organizzazione, inclusa la non conformità con la manutenzione o le procedure IT oppure l’eliminazione di codice per impedire operazioni regolari.
  • Violenza – include tutti i comportamenti minacciosi che creano un ambiente intimidatorio, offensivo e ostile all’interno dell’organizzazione.
  • Perdita o degrado (intenzionale o meno) di risorse.

Lo spionaggio aziendale merita un breve approfondimento a sé stante. Non c’è dubbio che sia un tema poco considerato dalla classe dirigente italiana; eppure si tratta di un problema rilevante per la salvaguardia della nostra economia nazionale.

Un paio di anni fa, il rapporto annuale al Parlamento del Dipartimento di Informazione per la Sicurezza della Repubblica (DIS) sottolineava chiaramente “la persistente esposizione ad iniziative di spionaggio industriale, specie con modalità cyber agevolate dalla digitalizzazione pressoché integrale dei processi produttivi e più pervasive nei confronti delle piccole e medie imprese”.

Purtroppo esistono moltissime realtà, sia governative sia private, che nemmeno accennano a tali problematiche nelle mappe di rischio dei propri modelli di compliance.

Per dirla in termini più semplici, nella gran parte dei casi lo spionaggio industriale è fuori dai radar di chi è deputato alla sicurezza organizzativa, ivi compreso il top management.

Al riguardo preme condividere alcuni spunti ritenuti particolarmente attuali, che però richiederebbero ulteriori riflessioni e approfondimenti:

  1. l’importanza – ormai consolidata – della cybersecurity all’interno delle organizzazioni, a tutela e protezione delle informazioni;
  2. lo sviluppo della Supply Chain Security e la gestione dei rischi delle terze parti, ossia le attività a tutela della propria catena di fornitura (sul punto è intervenuta la recente normativa sul Perimetro di Sicurezza nazionale cibernetica a tutela degli asset strategici per il Paese);
  3. l’incremento delle c.d. “internal investigations”, strumento di origine anglosassone ormai diffuso anche in Italia, con il quale le aziende portano avanti indagini finalizzate ad accertare eventuali comportamenti illeciti commessi dai propri dipendenti a danno dell’azienda medesima.

In un sistema economico globalizzato e altamente concorrenziale, le informazioni costituiscono una risorsa fondamentale per le aziende che intendono competere efficacemente sui mercati nazionali ed esteri. Il segreto industriale, infatti, tutela tanto gli aspetti organizzativi quanto i processi e i prodotti; deve quindi essere adeguatamente implementato e salvaguardato, nel rispetto delle norme esistenti e delle best practice internazionali.

Per tutelare questo patrimonio informativo le organizzazioni devono investire su soggetti specializzati, con competenze verticali su tecniche investigative e di intelligence: dal più tradizionale HUMINT a quelle di natura più cyber, che sfruttano tecnologie di AI e ML per l’acquisizione e l’analisi dei dati.

Oggi più che mai, il Security Manager assume un ruolo di fondamentale importanza nell’organigramma aziendale.

I crimini informatici e le relative tecniche, utilizzate al fine di compromettere i sistemi per acquisirne i dati, sono in continua evoluzione e richiedono una formazione costantemente aggiornata.

Diventa quindi necessario, per un’azienda, poter contare su esperti in grado di controllare e garantire la sicurezza (fisica e logica) dell’organizzazione; e, soprattutto, nell’organizzazione.

Alcuni consigli su come difendersi:

  • servirsi di programmi di security contro le minacce interne basati su monitoraggi continui dell’ambiente di sicurezza, che consentono un tempestivo rilevamento di attività pericolose;
  • investire sulla formazione e sensibilizzazione dei dipendenti, tramite campagne di awareness sulla sicurezza delle informazioni;
  • predisporre policy mirate e specifiche contromisure per le minacce interne;
  • utilizzare la microsegmentazione, ossia la creazione di ambienti separati che isolano i carichi di lavoro e li proteggono tramite accessi privilegiati;
  • implementare soluzioni di Identity Access Management.

“Nessuna tipologia di rete, firewall o software di sicurezza può far fronte a un utente che clicca su un link all’interno di una mail o che lascia gli accessi dello smartphone a qualcuno che finge di appartenere al dipartimento IT” (Australian Computer Society Report).

In altre parole: possiamo chiudere la porta di casa a chiave con tutte le mandate, ma se la minaccia è già all’interno non saremo mai veramente al sicuro.

Articolo a cura di Giuseppe Maio

Profilo Autore

Giuseppe Maio è Security Advisor in ambito Governance, Risk and Compliance (GRC) per un importante società di Consulenza strategica. Dopo aver conseguito una laurea in Giurisprudenza presso l’Università Mediterranea di Reggio Calabria, ha frequentato un master di II Livello presso
l’Università LUISS Guido Carli in “Cybersecurity: Politiche Pubbliche, Normative e Gestione”. Attualmente è membro della Commissione Cyber Threat Intelligence & Warfare presso la Società Italiana di Intelligence.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/insider-threat-o-minaccia-interna/


Cyber-enabled information warfare. Manipolazioni delle informazioni ed armi cognitive

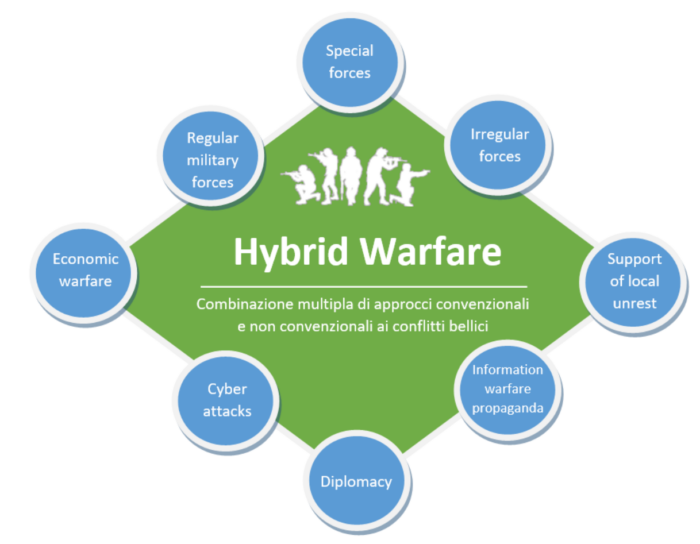
LA GUERRA “IBRIDA” DI QUINTA GENERAZIONE

La guerra è principalmente un fenomeno politico/sociale e non tecnologico/materiale. La natura della guerra, consiste nell’uso della violenza organizzata da parte di Stati ma anche di altri attori geopolitici, non sostituisce la politica con i suoi canali diplomatici, economici e culturali, ma aggiunge l’utilizzo di mezzi militari.

Nessuna guerra è eguale ad un’altra, la sua natura rimane identica ma le sue caratteristiche, negli ultimi decenni, sono mutate profondamente e si sono aperte nuove dimensioni di combattimento. Infatti oggi i conflitti non hanno origine solo fra gli Stati forti, ma soprattutto fra quelli deboli ed al loro interno. Le guerre, o conflitti armati, come ora si chiamano, sviluppano sempre di più caratteristiche di conflitti asimmetrici definiti anche “ibridi”, mix di guerra regolare, ad alta intensità operativa e tecnologica, ed irregolare, dove forze belligeranti con potenziale bellico “tradizionale” inferiore utilizzano strategie in grado di compensare le proprie carenze quantitative e qualitative.

Con il termine “asimmetrico” ci si riferisce ai conflitti irregolari, mentre con il termine “ibrido” si sottolinea il fatto che occorre preparare le forze a fronteggiare un’intera gamma di possibili minacce eterogenee.

Ed è così ad es., che oggi i gruppi terroristici pur essendo inferiori in termini di potenza militare tradizionale, possono permettersi di intraprendere campagne di guerra nei confronti di super potenze.

Tra le nuove dimensioni di combattimento delle guerre ibride, oltre allo spazio extra-atmosferico, ancora appannaggio delle super potenze e di qualche nuovo attore geopolitico che potrebbe in futuro essere presente (si pensi ad es. alla SpaceX di Elon Musk) , il cyberspazio è sicuramente il più utilizzato, grazie alla sua predisposizione a sviluppare “asimmetrie hi-tech”, permette di attaccare le vulnerabilità del potenziale avversario in maniera estremamente efficiente e multidimensionale: virtuale, fisico e soprattutto cognitivo.

I costi d’accesso “all’infoguerra” nel cyber spazio sono relativamente bassi, non richiedono grandi eserciti, contraddicendo la teoria secondo cui il successo di un movimento dipende direttamente dalla quantità di risorse che riesce a mobilitare. Piccoli movimenti e gruppi particolarmente motivati possono così intraprendere un’infoguerra anche solo per acquisire visibilità, l’assenza di un fronte, l’incertezza delle fonti inoltre spaventano e fanno slittare il conflitto verso la guerriglia, terreno in cui la paura dell’imprevedibile, la mancanza di limiti dello scenario di combattimento aggiungono elementi di guerra psicologica.

In conflitti ormai multispettro, la strategia deve tener conto del possibile impiego di tutti i possibili effetti derivati dalle combinazioni di risorse utilizzabili nelle guerre ibride, il concetto strategico della NATO “comprehensive approach” va proprio in questa direzione.
La combinazione di queste capacità può generare ulteriori risorse militari da utilizzare verso il nemico, ad es. il solo “raccontare”, attraverso i media, social network, la propria capacità di arsenale cinetico può evitare che potenziali conflitti diventino reali, i loro effetti sono virtuali.

Le armi possono servire non solo quando impiegate, ma anche quando non lo sono, anzi si rivelano più utili, perché i costi ed i rischi sono inferiori ed hanno solo effetti potenziali. L’equilibrio, anche solo presunto tra le forze, previene lo scoppio di conflitti o come più semplicemente dicevano i romani “si vis pacem para bellum”.

GENESI DELLA CYBER-ENABLED INFORMATION WARFARE (C-IW)

La guerra nel cyberspazio basata sull’informazione è diventata una minaccia esistenziale a sé stante, il suo uso crescente mina i pilastri stessi (logica, verità e realtà) delle moderne democrazie.

Il controllo e la manipolazione delle informazioni per scopi strategici e operativi, Information Warfare (IW), non è una novità.

Ma la crescita esponenziale dell’Information Technology (IT) degli ultimi decenni, la sua pervasività nei vari strati del tessuto sociale ed economico degli stati a livello internazionale, ha avuto un effetto moltiplicatore sull’IW, che sempre più spesso si rivela uno strumento fondamentale per il raggiungimento di obiettivi politici e militari.

L’IW non è un’attività limitata al tempo di guerra, è costantemente in corso a prescindere dallo stato di relazioni con l’avversario. L’obiettivo è trafugare, interdire, manipolare, distorcere e distruggere le informazioni tramite tutti i canali di comunicazione e metodi disponibili.

L’Information Warfare è il punto di partenza di ogni guerra ibrida in cui si fa ampio utilizzo dei mass media e delle reti informatiche globali.

Come conseguenza della significativa sovrapposizione dell’IW con il cyberspazio, gli analisti hanno adottato il termine “Cyber-enabled Information Warfare” (C-IW).

Da un punto di vista ambientale poi, il domino cibernetico si distingue significativamente dagli altri ambiti di conflitto, non solo perché rappresenta una realtà artificiale e ibrida, ma soprattutto perché la geografia del cyberspace è molto più mutevole rispetto ad altri ambienti. Infatti a differenza delle montagne e degli oceani, nel cyberspace possono essere attivate e disattivate con un semplice click scenari, interi mondi ed ecosistemi virtuali. Questa caratteristica “geografica” dello spazio cibernetico ha reso necessario un nuovo approccio in relazione all’evoluzione degli scenari bellici.

L’ C-IW E LA GUERRA DI QUINTA GENERAZIONE

In termini generali possiamo definire l’C-IW l’elemento chiave della guerra di quinta generazione, dove il campo di battaglia è il cyberspazio e l’architettura dell’informazione globale, sia nella sua forma immateriale attraverso il dominio cibernetico e virtuale, sia nelle sue infrastrutture tecnologiche fisiche interconnesse.

Nella guerra di quinta generazione il raggiungimento dell’obiettivo avviene quindi attraverso la persuasione e l’influenza dei popoli e dei governi piuttosto che con la violenza. Avere il controllo delle informazioni, dominarle, permette di mantenere una superiore comprensione del campo di battaglia, identificare i punti deboli del nemico, su cui concentrare gli attacchi nel modo più produttivo, e nascondere contestualmente i propri punti critici.

Obiettivo finale di un attacco IW/C-IW è quello di influenzare la conoscenza dell’avversario per determinarne il comportamento alterando la sua percezione. Una campagna IW/C-IW non deve limitarsi ad influenzare una singola decisione, ma deve essere strutturata per creare una persistenza temporale a vantaggio di una errata posizione resiliente.

La persistenza implica il controllo degli obiettivi. La multidimensionalità di un attacco IW/C-IW ha come obiettivo quello di alterare il processo intellettuale del nemico, avendo preventivato a priori la possibile propagazione degli effetti a qualsiasi livello. Gli attacchi possono avere bersagli ed effetti immediati, creando diversi effetti funzionali a cascata, in grado di propagarsi anche da punti diversi rispetto al punto di attacco iniziale.

IL POTERE DELLE INFORMAZIONI

Un aspetto fondamentale è non sottovalutare il potere dell’informazione. L’essere umano crea modelli mentali e formula idee in base alla sua percezione della realtà, acquisendo, elaborando e producendo informazioni.

Allo stesso modo, attraverso le interazioni nell’ambiente virtuale (ad es. i social network), i processi mentali si comportano e si sviluppano. In quello stesso ambiente artificiale, le persone o meglio gli utenti, interagiscono, condividono idee e principi senza avere un reale senso di fiducia per la qualità delle informazioni scambiate.

La tecnologia ci impone di elaborare flussi continui di informazioni spesso progettati per influenzare il modo in cui pensiamo, creano distrazione.

La distrazione consiste nell’orientare e distrarre l’attenzione del pubblico verso argomenti irrilevanti, sovraccaricandoli di informazioni in modo da tenere occupato il loro interesse. Ad es. si dà eccessiva importanza, ad eventi mondani, sportivi, etc. e questo fa sì che la gente perda di vista i problemi reali e importanti come il lavoro o la salute. Attraverso questi strumenti diventa relativamente facile diffondere informazioni false su Internet mentre la percezione e la capacità di discernimento degli utenti viene costantemente plasmata.

Il flusso costante, “in real time” delle informazioni (verificate e non) tende ad annullare la capacità di analisi critica dell’utente, a vantaggio del giudizio collettivo. Nel cyber spazio, le informazioni non verificate ma ritenute veritiere dagli utenti, influenzano la percezione e la comprensione generale degli eventi. La condivisione di queste informazioni amplifica la diffusione senza permettere un confronto nel breve termine.

La disinformazione è applicata anche agli utenti più riflessivi, quelli che preferiscono analisi approfondite con fonti apparentemente accurate e credibili, ma i riferimenti di solito, rimandano ad altri siti di disinformazione. Le “forme” della disinformazione e delle fake news sono progettate per manipolare i pensieri ed i sentimenti di ogni specifica tipologia di destinatari, ad es. i giovani utenti vengono colpiti con messaggi visivamente più strutturati e più fruibili per loro, come video, immagini, meme e caricature.

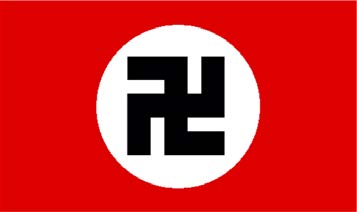
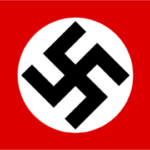
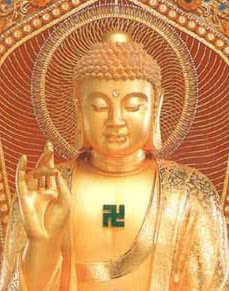
Il potere dei simboli, delle immagini, ad es., e la loro manipolazione può modificare il pensiero o lo stato d’animo degli utenti, facendo leva su meccanismi culturali con cui il cervello elabora l’informazione stessa. Se ad esempio, ad un utente di cultura occidentale, viene mostrato il simbolo nella figura A, il suo primo pensiero andrà inconsciamente al concetto di nazismo.

Fig A

In realtà il simbolo rappresentato in figura A è quello della svastica induista, e nella cultura orientale rappresenta un segno di buon auspicio, è un segno mistico che sul corpo di una persona, luogo o cosa, sta ad indicare buona sorte e fortuna.

Svastica Induista
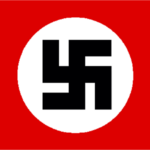
Svastica Nazista

In un ipotetico attacco C-IW, l’immagine in figura B potrebbe essere condivisa su tutti i social network, magari con un commento in cui si sostiene che l’ideologia nazista è stata ispirata dalla religione buddista e fomentare così odi e paure nei confronti dei suoi credenti. Se a questo fosse poi scatenata un’ondata massiva di condivisioni, commenti ed interazioni sui social, l’analisi sull’affidabilità della fonte e dell’informazione verrebbe meno.

Fig B

Questo è soltanto un banale esempio di come le convinzioni degli utenti sulla rete potrebbero diventare certezze in base ad un pregiudizio. L’informazione viene sempre manipolata studiando la sfera culturale e politica dei bersagli.

Nell’esempio precedente un altro elemento importante da notare è che l’informazione a secondo del modo in cui viene formulata e/o veicolata può manipolare il pensiero critico, la comprensione e le decisioni del ricevente, in quanto se adeguatamente “confezionata” può far leva e sfruttare anche aspetti della coscienza umana più interiori, tra quelli più utilizzati nell’ambito C-IW ci sono i bias cognitivi.

I bias sono limiti cognitivi, errori nella percezione delle informazioni che interferiscono con il pensiero, l’analisi ed il ragionamento di ogni essere umano. Nessun uomo ne è esente, perché insiti nella cultura, nel comportamento e nella diversità etnico-sociale dell’uomo. Possono interferire con il pensiero, instillando la convinzione di prendere la decisione corretta o di compiere l’azione giusta, e questo vale per qualsiasi attività lavorativa, ludica, religiosa, etc.., impedendo di percepire la realtà come essa è e non come si pensa o si vuole che sia.

La C-IW sviluppa algoritmi sempre più sofisticati e sempre di più aiutati dall’intelligenza artificiale per manipolare la realtà delle informazioni a vantaggio dell’attaccante. Questa strategia non è nuova e soprattutto è utilizzata da anni ad es. sui social network dove la nostra interazione è manipolata da algoritmi che registrano e immagazzinano le nostri azioni e informazioni, per poterle riutilizzare a scopi specifici. Ad es. le notizie presenti sulla homepage di facebook, le immagini su Instragram o i video che ci propone Tik Tok sono diversi per ogni utente perché costruiti in base ai nostri interessi personali.

Ogni volta che facciamo un commento, condividiamo un post o mettiamo un “mi piace”, i nostri dati vengono registrati e immagazzinati. In questo modo i social studiano i nostri gusti, convinzioni, ideologie e ci propongono altri contenuti simili, convogliando l’attenzione esclusivamente su alcuni prodotti e pubblicità di marketing allettanti e mirate sui nostri gusti. L’obiettivo è catturare l’attenzione, filtrando le informazioni in un’unica direzione.

In pratica gli utenti interagendo con i post, danno maggior valore e credibilità a quelli che confermano le proprie convinzioni e, ignorano quelli che li contraddicono.

Le campagne di C-IW utilizzano tecniche simili per influenzare il pensiero politico e decisionale degli stati e manipolare il pensiero delle masse a vantaggio dell’attaccante. Gli aggrediti spesso non sanno di dover combattere, a differenza degli aggressori che attraverso campagne anonime ed invisibili, acquisiscono informazioni pregiate e comportamentali sull’avversario di cui avvalersi per neutralizzarli.

IL CICLO DELL’INTELLIGENCE NEL C-IW

In questo momento storico dove l’informazione domina più che mai gli scenari decisionali globali, anche le fasi che compongono il processo di analisi delle informazioni detto ciclo dell’intelligence (o ciclo delle informazioni), quando applicato all’ambito C-IW, subisce significative variazioni nella sua modalità applicativa. Brevemente identifichiamo sei fasi che compongono il ciclo dell’intelligence:

  • Identificazione del fabbisogno informativo (requirements).
    Vengono delineate le aree di interesse per le quali è necessario un contributo d’intelligence.
  • Raccolta delle informazioni (collection).
    Questa fase comprende:
    – L’attività di raccolta delle informazioni connessa al fabbisogno informativo.
    – La quantità corretta di informazioni da assumere, nella corretta proporzione tra intelligence proveniente da fonti umane rispetto alle fonti tecnologiche.
  • Trattamento delle informazioni (processing and exploitation).
    Tutte le informazioni raccolte, specialmente se ottenute attraverso fonti tecnologiche, devono essere trattate per assumere una valenza significativa nelle successive fasi del processo d’intelligence.
  • Analisi, valutazione e produzione (analysis and production).
    Il momento dell’analisi e della valutazione che trasforma l’informazione in un prodotto finito, il passaggio chiave nel processo d’intelligence, dove generalmente si sviluppa un’analisi tattica, più circoscritta, utile per esigenze di breve termine e un’analisi strategica a lungo termine e più ampia e qualificante nell’individuare ed ipotizzare scenari e possibili eventi.
  • Disseminazione (dissemination) e utilizzazione (consumption).
    È il momento nel quale il prodotto d’intelligence, opportunatamente lavorato e trasformato, viene utilizzato, raggiungendo il suo scopo. Inoltre l’informazione elaborata continua ad esplicare un ruolo importante all’interno del processo come patrimonio informativo.
  • Feedback.
    La fase finale di feedback, o ritorno informativo, permette di effettuare una valutazione sull’efficacia del processo e della metodologia di analisi svolta.

Nel contesto C-IW, le fasi del processo di analisi delle informazioni, devono adattarsi alle regole dell’informazione nel mondo di internet. Nuove capacità di raccolta, verifica e velocità di analisi delle informazioni sono alcuni dei principali aspetti che devono essere presi in considerazione.

La fase più sensibile nella ricerca di informazioni su internet riguarda la valutazione delle fonti, difatti, il valore delle informazioni reperite attraverso internet è estremamente variabile. L’enorme flusso di contenuti presente in rete cresce in maniera esponenziale (Big Data) ma le informazioni veicolate hanno spesso un ciclo di vita molto breve, in quanto possono apparire, modificare il significato dei loro contenuti e scomparire dalla rete in tempi estremamente rapidi.

I Big Data rappresentano uno strumento di grande utilità per l’intelligence ed in particolare per la cyber intelligence, ma per poterli utilizzare al meglio è necessario dotarsi di nuovi strumenti e risorse umane in grado di trattarle, come ad es. i “data scientist”, professionisti del data mining, in grado cioè di individuare informazioni di varia natura (non risapute a priori) tramite l’estrapolazione mirata da grandi banche dati, singole, multiple o dati non strutturati. La priorità delle analisi, oggi risiedere nella faticosa e complessa selezione delle informazioni piuttosto che nella ricerca delle stesse, disponibili in quantità fino a poco tempo fa impensabile. Tutte le informazioni raccolte, specialmente quelle ricavate da strumenti automatici, quasi mai sono pronte per essere utilizzate, infatti necessitano di essere trattate per assumere valenza e significato nelle successive fasi del processo d’intelligence, manifestando così la sproporzione tra informazioni raccolte ed informazioni realmente utili. Il pericolo maggiore per un analista consiste nel condurre analisi su informazioni parziali, non oggettive e provenienti da una errata valutazione delle fonti. L’accuratezza, credibilità ed autorevolezza delle fonti divengono così un aspetto più che mai fondamentale nell’analisi delle informazioni in rete. Un altro aspetto che riguarda l’analisi delle informazioni in un ambito C-IW è che la raccolta delle stesse non viene effettuata in maniera “asettica”, senza cioè interagire con la controparte, ma sempre più spesso, per ottenere una raccolta informativa efficace, è richiesta una notevole esposizione e sollecitazione dell’avversario.

Si pensi ad es. all’OSINT, che per definizione non prevede alcun contatto diretto col nemico, ebbene esso stesso può soffrire di un’attività ostile e occulta dell’avversario, quando questi diffonde artatamente informazioni inutili o false. Questo spesso modifica il contesto in cui le fasi di analisi vengono svolte, il che introduce un nuovo aspetto, e cioè che le varie fasi di analisi vengono sempre più frequentemente avviate come task paralleli in continuo aggiornamento tra loro.

Gli analisti si trovano così a lavorare non su dati e specifici contenuti ma su processi dinamici, globali, non deterministici con un elevato grado di complessità. In scenari e contesti così ampi analizzare e comprendere i processi vuol dire non solo poterli modificare ma anche controllare l’essenza stessa, il “DNA”, delle informazioni e delle azioni subliminali o manifeste sottostanti, veicolate tramite essi, punto questo fondamentale, essenziale da dominare, se si vogliono svolgere campagne di C-IW efficaci.

La risultanza delle informazioni utilizzate, in particolare in ambito I-CW, ha una ulteriore doppia valenza:

  • I modelli di ricerca utilizzati in fase di analisi consentono non solo di interpretare le informazioni raccolte ma soprattutto di essere utilizzati come base per successive nuove ricerche e fungono da acceleratori di nuove campagne I-CW.
  • Eventuali risultati ottenuti da azioni intraprese dall’analisi delle informazioni possono essere riutilizzati per successive campagne I-CW ottenendo risultati molto più stabili e duraturi sul lungo periodo. Ad es. campagne di C-IW che mirano a controllare il voto politico in uno stato, spesso svolgono attività di analisi dei processi e delle informazioni dell’intero contesto socio culturale elettivo operando nel tempo, modificando e/o inserendo specifiche informazioni mirate piuttosto che intervenire direttamente su una specifica tematica e/o votazione. Cambiare l’opinione delle masse in generale su determinati temi, piuttosto che su uno specifico evento, da maggiori vantaggi in termini di efficacia nel tempo, infatti una volta modificata l’opinione pubblica, questa impiegherà più tempo a “disintossicarsi”, ed eventuali nuove campagne IW/C-IW potranno sfruttare quanto già fatto e richiederanno un minor sforzo per raggiungere nuovi e più efficaci risultati.

ARMI COGNITIVE

Uno degli aspetti che la C-IW mette in luce in questo scenario di conflitti ibridi, è la natura umana che non viene più considerata come parte di un’entità cosmologica che evolve autonomamente attraverso la conoscenza e l’esperienza, ma come un dispositivo aggiornabile sulla base delle nuove scoperte scientifiche. Questa concezione tra l’altro, in ambito filosofico e sociale, è sostenuta da due correnti di pensiero: il trans-umanesimo, che si propone di rivoluzionare, potenziare e far evolvere l’essere umano attraverso la scienza e la tecnologia, e il post-umanesimo, che interpreta l’uomo come un essere ibrido, cioè umano e non umano, trasformabile fisicamente e mentalmente in qualcosa di nuovo sulla base del periodo storico in cui vive. La tecnologia da strumento a nostra disposizione, sta diventando sempre di più l’ambiente che ci circonda e al quale siamo diventati subordinati.

Una Tecnologia con cui interagiamo con specifici criteri: funzionalità, efficienza e convenienza, subordinando concetti come: cultura, individuo, dignità, libertà, verità, etica, politica, religione, storia, etc., nonché le esigenze ed i bisogni dell’uomo alle necessità del sistema globale. Un campo di battaglia nel quale stiamo subendo involontariamente una immersione sempre più completa, una realtà artificiale e ibrida.

Questo scenario ha permesso di sviluppare nuove tipologie di armi: le armi cognitive, che sfruttando la manipolazione dell’informazione e la tecnologia per trasferirla, nell’ambito di conflitti ibridi possono rivelarsi la strategia vincente nei conflitti.
Alla base di queste armi c’è la manipolazione delle informazioni. Una delle tecniche da sempre utilizzate è la diffusione di notizie false e la “buzzword” che più identifica questa strategia nel secolo che stiamo vivendo è: fake news, la fake news è diventata la parola d’ordine collettiva per identificare qualsiasi forma di disfunzione informativa nella nostra società.

Le fake news sono informazioni false (disinformazione) o fuorvianti per indurre il bersaglio a prendere decisioni (o ad adottare atteggiamenti o idee) contrarie ai suoi interessi e che favoriscono gli interessi del “disinformatore”. E’ un’arma che consente a chi la usa con successo di esercitare la manipolazione o l’eterodirezione.

La disinformazione é un argomento centrale del pensiero politico e strategico occidentale e orientale sin dall’antichità, basti pensare a trattati di strategia militare come “l’arte della guerra” di Sun Tzu, secondo cui tutte le guerre si basano sull’inganno. Grazie poi alla tecnologia dei “nuovi media” (Google, YouTube, Twitter, Facebook, etc.) le azioni disinformative attraverso notizie deliberatamente falsificate sono sempre più efficaci, consentendone la diffusione massiccia, incontrollata e pressoché istantanea.

Le fake news sfruttano una debolezza cognitiva sempre più evidente nella nostra società moderna dominata da internet, la tendenza ad accedere e diffondere informazioni senza valutarle criticamente, la refrattarietà all’approfondimento, la sindrome da deficit di attenzione (Attention Span Deficit Disorder) sono tra le principali cause dell’analfabetismo funzionale, l’incapacità di avere la comprensione ed un giudizio critico su quello che si legge.

Tuttavia la definizione di fake news rappresenta solo la parte più nota ed evidente delle capacità di manipolazione delle informazioni, tant’è che in ambito di C-IW / IW si parla più specificatamente di “information disorder”.

Anche se l’uso dell’etichetta “information disorder”, si sta sempre più rapidamente sostituendo alla locuzione fake news per via dell’utilizzo delle stesse strategie e metodologie anche da parte di attori non governativi e militari, l’information disorder definisce una serie di dinamiche legate all’inquinamento delle informazioni più articolate e complesse, sviluppandosi su tre diverse dimensioni:

  • DISINFORMATION, in cui il contenuto che viene diffuso è intenzionalmente falso e progettato ad hoc per creare conseguenze dannose;
  • MISINFORMATION, in cui la condivisione di “parti” di contenuti falsi viene veicolata attraverso utenti inconsapevoli, che diventano vettori presso le proprie reti, convinti di immettere nel loro canale comunicativo contenuti utili;
  • MALINFORMATION, in cui informazioni vere vengono condivise con l’intenzione di creare conseguenze dannose, attraverso l’uso di frame deformati che vengono strumentalizzati all’interno di contesti geopolitici e di conflitto.

Queste tre dimensioni rappresentano le tipologie di contenuti che possono essere strumentalizzati e veicolati attraverso la rete in una campagna IW/C-IW in base alle intenzioni dell’attaccante, pensati per ingannare e generare conseguenze manipolando la sfera delle informazioni. I driver utilizzati tipicamente sulla rete per veicolare campagne C-IW sono di natura tecnologica e driver (dinamiche) di natura sociale.

L’ approccio utilizzato non è selettivo, tecnologico o sociale ma integrato, infatti gli elementi tecnologici e quelli sociali si influenzano a vicenda senza soluzione di continuità, rendendo le strategie di information disorder, endemiche nella sfera dei conflitti basati sulle informazioni digitalizzate. Nelle campagne C-IW il driver tecnologico non è solo un vettore privilegiato ma un acceleratore in grado di generare effetti di attrazione e polarizzazione.

Internet è una rete ad invarianza di scala che segue la legge di potenza (power law). Questo vuol dire che indipendentemente dal numero di nodi che compongono ogni insieme della rete (invarianza), il meccanismo di distribuzione delle risorse (link) sarà sempre guidato dalla power law, ovvero dalla coesistenza tra nodi più ricchi (hub) e nodi meno ricchi (nodi comuni).

All’interno di questi insiemi, i nuovi utenti scelgono di connettersi ai nodi già presenti mediante un meccanismo noto come “attaccamento preferenziale”, cioè tenderanno a preferire l’interazione con i nodi più popolari, gli hub appunto, siano essi persone (attori, politici, influencer, etc.), contenuti (post, meme, video, etc.) o servizi digitali (social network, motori di ricerca, etc.).

Più un elemento è popolare, più connessioni possiede, più sarà “scelto” dagli altri nodi, aumentando così la sua popolarità e diventando sempre più appetibile per le scelte di nuovi utenti, in un processo noto come l’effetto San Matteo, un meccanismo iniquo per cui i ricchi diventano sempre più ricchi.

Ed è a questo punto che si sviluppano nuove interazioni tra il driver tecnologico ed il driver delle dinamiche sociali, disegnando un ambiente digitale in cui più una informazione viene diffusa, più saranno elevate le sue probabilità di ricevere maggiori attenzioni e di essere a sua volta propagata. Grazie a questo meccanismo l’informazione manipolata e inizialmente “inoculata”, verrà, durante la fase di propagazione, continuamente rimaneggiata (spesso modificata ripetutamente anche da altri utenti), sia in termine di “trust” degli utenti sia in termini di contenuto della stessa, cioè si arricchirà di ulteriori informazioni (ad es. commenti, condivisioni con altri post, etc.) questo processo renderà l’informazione sempre più difficile da analizzare e valutare, non solo in termini di credibilità ma anche in termini di affidabilità e verifica della fonte.

Altri strumenti utilizzati in ambito C-IW sono stati introdotti proprio per manipolare ulteriormente le dinamiche sociali, ad es. per aumentare la visibilità di un hub creato per diffondere notizie manipolate “credibili” sono stati sviluppati dei generatori di “fake follower”, finti utenti per ingannare altri utenti, rappresentando così gli hub generatori di fake, più popolari di quanto in realtà lo siano. Ad es. i social bot rispondono proprio a questa esigenza, sono programmi per computer che imitano gli esseri umani e i loro comportamenti nei social network, con l’obiettivo di manipolarne i comportamenti.

La caratteristica di questa tecnologia e che imita gli utenti umani fingendo anche interazioni tra finti utenti ed eludendo così gli algoritmi di controllo dei social network. E anche se negli ultimi tempi gli algoritmi di controllo sono sempre più sofisticati, per poterli ingannare ulteriormente è stata affiancata ai social bot la figura “dell’untore digitale”, cioè umani che si comportano bot, rendendo così il riconoscimento e contrasto molto più difficile.

Il fine rimane dunque la possibilità di aumentare la credibilità delle fonti di informazione, in modo che siano percepite come utenti legittimi (umani) ed interessati a diffondere informazioni utili.

L’evolversi delle tecnologie inoltre sta manipolando anche la natura stessa delle informazioni. I fotomontaggi, i ritocchi alle immagini, comunemente chiamate “immagini photoshoppate“, sono un esempio di informazione manipolata a cui siamo ormai abituati anche come utilizzatori, infatti esistono oggi centinaia di applicazioni di uso comune sugli smartphone che permettono di modificare le proprie foto con una qualità di contraffazione sempre più fedele alla realtà.

Negli ultimi anni però si sta aprendo un nuovo capitolo nel panorama dei contenuti costruiti in laboratorio, soprattutto grazie all’aiuto dell’intelligenza artificiale.

Ne è un esempio la tecnologia Deep Fake, questa tecnologia è in grado di riprodurre la voce e generare volti umani identici a persone reali ma completamente creati dal computer, realtà “sintetiche” che riproducono azioni, discussioni o intere scene (anche in tempo reale) ritraendo ed impersonando persone totalmente estranee alle ricostruzioni.
I video elaborati tramite questa tecnologia vengono processati più volte da algoritmi gestiti dall’A.I. che ottiene alla fine dei filmati, tecnicamente, sempre più indistinguibili da quelli reali.

Le strategie e le tecnologie della C-IW sono sempre di più utilizzate anche in altri ambiti, dove gli attacchi sono sempre rivolti all’utente e non al computer ma dove l’obiettivo è esfiltrare informazioni o inoculare malware per attività di cyber crime, come nel caso del social engineering un insieme di tecniche utilizzate dai cybercriminali per attirare gli ignari utenti ad inviare loro i propri dati riservati, infettare i loro computer tramite malware o aprire collegamenti a siti malevoli.

Articolo a cura di Francesco Arruzzoli

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-enabled-information-warfare-manipolazioni-delle-informazioni-ed-armi-cognitive/


Il fenomeno dei Deepfake e le implicazioni cruciali per la Cybersecurity

la misinformazione è un inganno. La disinformazione è un imbroglio
Toba Beta

Preambolo: avete idea di quante captazioni “vocali” giornaliere siamo vittime, spesso inconsapevoli, e quanto è grande la galassia dei microfoni che ascoltano tutti i giorni la nostra voce, senza soluzione di continuità?

Un hacker falsifica la voce di un dipendente appartenete ad una società operativa nel settore informatico, iper specializzata nella creazione di software per la sicurezza ICT delle aziende, acquisendo durante una telefonata diversi dati con la tecnica della social engineering ottenendo così la descrizione planimetrica dell’edificio, i nominativi di alcuni colleghi, informazioni e impronta vocale dell’ignaro interlocutore, dati personali e voce che successivamente utilizzerà per confezionare la doppia “falsa identità”, credenziali necessarie per violare i livelli di sicurezza “logica” aziendale, portando brillantemente a segno l’attacco!

L’ingannevole doppia identità, conosciuta negli ambienti professionali come identità “Frankenstein”, è una tipologia di inganno in cui i criminali, combinando una serie di dati tra informazioni reali e false, creano da zero “doppie copie” di identità realmente esistenti.

Nel corso del 2022, il 46% delle organizzazioni aziendali mondiali sono state vittime di frodi “sintetiche”, hackerate, loro malgrado, utilizzando come grimaldello digitale le nuove tecnologie integrate con l’intelligenza, un evento che ha sollevato serie preoccupazioni in tema di sicurezza informatica, poiché proprio la AI può rendere più semplice la frode, poiché gli audio e i video creati artificialmente da manipolazione digitale, diventano sempre più credibili e realistici.

Ora, in questa rivoluzione digitale è fin troppo evidente la posizione che il cybercrime assumerà, sfruttando questi nuovi strumenti a suo vantaggio e per scopi di illecito profitto, difatti, le frodi online sono nuovamente cresciute per frequenza, con aggressioni di phishing (una ogni undici secondi!) molto più sofisticate.

Ma perché le tecniche di phishing sono notevolmente aumentate negli ultimi anni? Una parte della risposta va sicuramente ricercata all’interno delle tecnologie NPL (Natural Language Processing), laddove le tecniche di elaborazione del linguaggio naturale rappresentano un settore particolare dell’intelligenza artificiale (AI) che consente ai computer di comprendere, riprodurre e manipolare il linguaggio umano.

Parliamo di modelli AI sempre più potenti, specialmente quando uniti a strumenti di intelligenza generativa GenAI (ChatGPT di OpenAI), forniscono ai cyber scammers una infrastruttura impressionante in grado di creare, ad esempio, script grammaticalmente accurati da utilizzare come perfetto inganno per portare a segno un impressionante volume di frodi informatiche che per ricadute, velocità e precisione non ha precedente alcuno.

Quindi, benvenuti nel nuovo mondo delle synthetic identity (identità sintetiche), nell’era delle frodi per mezzo dei deepfake, una modalità di attacco molto raffinata, perché supportata dalla AI, da tecniche di ingegneria sociale, e da tutta una serie di vulnerabilità e debolezze, più o meno presenti all’interno della stragrande maggioranza dei sistemi informatici, tanto aziendali quanto pubblici.

Inoltre, la rapida crescita di varie piattaforme intelligenti sta causando una serie di problematiche di sicurezza logica nel perimetro della ICT security, rendendo pericolosamente più semplicistica la creazione di truffe audio-video online.

La tecnica dei deepfake trae le sue origini nel contesto della pornografia non consensuale, utilizzata per compiere atti illeciti (reati penali) di revenge porn, una tecnica impiegata per creare immagini umane sintetizzate basata su tecnologie di machine learning chiamate Generative Adversarial Networks, necessarie per unire e sovrapporre immagini e/o video reali alle immagini e/o video originali, in grado di riprodurre artificiosamente false “prove” dotate di personaggi realistici, protagonisti in scene mai accadute.

Secondo un sondaggio fatto sugli attacchi deepfake, i falsi artefatti biometrici audio-video vengono percepiti come reali minacce dall’80% delle aziende intervistate; addirittura negli Stati Uniti questo dato sale al 91% delle organizzazioni, un valore tale da considerarlo una minaccia concreta e crescente.

Ma l’uso deleterio della tecnologia non si esaurisce con un semplice fake video, si spinge oltre, raggiungendo la migliore performance con la peggiore delle creazioni: i deepfake audio.

Realizzarne uno, rimane ancora oggi un esercizio tecnicamente complesso, per abilità informatiche e potenze di calcolo da attrezzare in campo, difatti, per realizzare un file video accettabile di appena un minuto, se ne spendono oltre tremila per crearlo.

Ma cos’è e come si realizza praticamente un deepfake audio? Tutto nasce con l’elettronica moderna, quando la diffusione dei circuiti integrati concesse al dominio dell’elettronica digitale la conquista di importanti spazi, via via sempre più ampi, all’interno del settore audio della produzione industriale degli strumenti musicali, rivoluzionando, appunto, la creazione di musica a partire dagli anni ottanta.

Infatti, con la nascita dei sintetizzatori elettronici (elettrofoni) si delinea un preciso momento storico nel campo musicale, perché proprio la sintesi digitale soppianterà quella analogica, utilizzando apparecchiature digitalizzate chiamate synthesizer capaci di emulare la “voce” di uno strumento reale, quando non addirittura generandone di nuovi, con inediti suoni di strumenti “inesistenti”.

Questa futuristica tecnologia sarà la “madre” ingegnosa dei fake audio, ma con una micidiale differenza: la figlia sarà più temibile, perché fortemente evoluta.

Detto ciò, analizziamo allora il termine deepfake: un neologismo formato dall’unione semantica di due anglicismi, deep, parola separata della locuzione deep learning, una classe di algoritmi per l’apprendimento automatico utilizzati nella AI, e la parola fake, semplicemente un falso.

Sostanzialmente i deepfake non sono altro che dei falsi realistici realizzati grazie a potenti software che, impiegando specializzati algoritmi, ci restituiscono artificiosamente l’imitazione perfetta della voce di una persona al solo scopo di fargli pronunciare cose che in realtà non ha mai detto.

Ma è realmente possibile riconoscere un audio autentico da uno falso? Si, è possibile, ma non certo ad una “macchina umana”, che ha scarse capacità analitiche nel risolvere il dilemma vero/falso, rispetto ad un computer; occorrono, piuttosto, robusti algoritmi istruiti nel riconoscere le proprietà naturali di una voce umana, caratteristiche queste, incoerenti con le discrepanze digitali prodotte dalle sinterizzazioni elettroniche.

Su questo aspetto, anni fa un esperto di settore pronunciò questa frase: ciò che i nostri occhi non vedono e le orecchie non sentono in questi fake audio-video sono i dati digitali che compongono il file manipolato.

L’interazione uomo-macchina è da sempre un tema centrale e affascinate, su cui la ricerca scientifica e tecnologica, supportate anche da una riflessione umanistica, si sono spese molto nell’ultimo secolo; peraltro, per testare l’efficacia di un software specializzato nel rilevare i fake, confrontandola con la capacità naturale degli umani nel riconoscere gli artefatti, un gruppo di ricercatori tedeschi crearono in laboratorio oltre 1.000 file audio-video falsi, facendoli analizzare poi sia dalle macchine che dagli esseri umani, ottenedo questo risultato: gli umani non sono andati oltre il 50% dell’identificazione, mentre i computer sono arrivati al 98% dei riconoscimenti!

Un risultato del tutto scontato, per ovvie ragioni, una su tutte: un file voice computerizzato contiene generalmente frequenze che un essere umano non riuscirà ma a produrre, come pure particolari caratteristiche che il naturale parlato non ha; peraltro, una traccia di un secondo del normale parlato contiene tra gli 8.000 e i 50.000 campioni di dati, che quando analizzati logicamente fanno la differenza uomo-macchina, scoprendo il falso.

Come sappiamo, ad esempio, che i suoni di due vocali si contraddistinguono sempre tra loro per una separazione minima, perché è fisicamente impossibile per un essere umano pronunciare vocali in modo veloce e nettamente separato, questo a causa del ritardo con cui i muscoli della bocca e le corde vocali riescono a muoversi, di conseguenza se l’audio considerato contiene le due vocali adiacenti pronunciate ben scandite e ad alta velocità, la tal cosa genera un allarme di file falso, di conseguenza qualcosa non va.

Quindi, ora è chiaro a tutti come la tecnica dei falsi audio è di gran lunga più insidiosa, rispetto a quella video molto più imprecisa (sincronismo ancora imperfetto tra labiale e suono prodotto, movimenti della testa, altissima qualità dei video da modificare, etc), perché offre minori possibilità di salvezza, meno indizi nel capire se siamo realmente di fronte ad una voce autentica o artefatta, presentando perciò tutta una serie di rischi e pericoli, tra i quali le frodi e le manipolazioni, la diffamazione gratuita con danni alla reputazione, le manipolazioni audio-video delle prove giudiziarie (con implicazioni legali ed etiche), e non ultima, la sfera e la sicurezza della privacy personale e dei dati trattati.

Su quest’ultimo punto c’è un documento informativo pubblicato nel dicembre 2020 dall’Autorità Garante per la protezione dei dati personali, dove tutta la questione dei deepfake viene definita come una forma particolarmente grave del furto d’identità personale.

Argomento, quello della privacy e la sicurezza dei dati, nuovamente affrontato dall’Autorità nell’ottobre 2022; il Garante aprendo una puntuale istruttoria indagherà nei confronti della società che fornisce la App Fakeyou, applicazione che consente di trasformare file di testo in audio digitali vocali falsi, ma realistici, anche di personaggi noti, quindi le preoccupazioni del Garante “si indirizzano verso i potenziali rischi che potrebbero determinarsi da un uso improprio di un dato personale, quale è appunto la voce”.

Di centrale importanza, per l’Autorità, sono le modalità utilizzate nella costruzione dei file vocali, la tipologia dei dati personali utilizzati, non ultima la finalità del trattamento; così come non meno importante è l’attenzione data alle misure di sicurezza adottate e l’ubicazione dei data center, le misure tecniche-organizzative adottate sulle infrastrutture per garantire un livello di sicurezza dei dati archiviati, adeguato al rischio in gioco.

Quanto detto si qui ci spinge ad una ulteriore riflessione: oltre ai software deputati al riconoscimento delle ingannevoli messinscena, è ormai necessario un concreto intervento del legislatore per governare la complessità di questi processi e sull’uso ragionato dell’intelligenza artificiale, che oltre ai possibili risvolti positivi e alle efficaci applicazioni della tecnologia, ebbene, proprio mettendo in risalto il fattore dual use che la tal cosa pone in discussione il possibile uso delle tecniche di deepfake quale elemento di disturbo, di distorsione delle prove anche in ambito giudiziario.

Dunque siamo, tecnologicamente parlando, dinanzi l’ennesimo inseguimento tra “guardie e ladri”? Perché non vorremo ritrovarci nuovamente nella affannosa rincorsa consumatasi in questi ultimi cinquant’anni: quella tra virus e antivirus!

Del resto, con le iperboliche mutazioni tecnologie in atto, le “guardie” rimangono le vittime condannate a correre più velocemente degli algoritmi “ladri”, costantemente addestrati nell’essere sempre più accurati, precisi, ma in grado di rovinarci la vita, la nostra reputazione, di esporci sempre più facilmente ai ricatti e alle estorsioni digitalizzate.

Articolo a cura di Giovanni Villarosa

Profilo Autore

Giovanni Villarosa, laureato in scienze della sicurezza e intelligence, senior security manager, con estensione al DM 269/2010, master STE-SDI in sistemi e tecnologie elettroniche per la sicurezza, difesa e intelligence.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/il-fenomeno-dei-deepfake-e-le-implicazioni-cruciali-per-la-cybersecurity/


TISAX VDA-ISA versione 6 – La sicurezza nell’ambito automotive in continua evoluzione

Introduzione

In un contesto globale sempre più digitalizzato, e dove il rischio derivante da incidenti legati alla cybersecurity è ormai stabile nelle prime posizioni della classifica dei rischi più importanti per il business (fonte Allianz Risk Barometer), la sicurezza delle informazioni, insieme alla resilienza delle infrastrutture e dei sistemi, sono temi non più procrastinabili per tutte le organizzazioni.

In questa direzione si è mossa anche la VDA (l’Associazione dell’Industria Automobilistica Tedesca), apportando un’importante modifica al proprio meccanismo di auditing e valutazione TISAX (Trusted Information Security Assessment Exchange) con l’aggiornamento alla versione 6 della VDA-ISA (Information Security Assessment).

La VDA-ISA rappresenta il catalogo dei controlli previsti per la valutazione della postura di sicurezza, con l’obiettivo di definire la linea di base e lo stato dell’arte per la sicurezza informatica e delle informazioni delle organizzazioni dell’industria automobilistica.

La versione 6 rilasciata ad Ottobre 2023 (il cui utilizzo diventerà obbligatorio a partire da Aprile 2024) introduce importanti novità strutturali negli obiettivi di sicurezza da raggiungere; infatti, oltre alla riservatezza delle informazioni, ora si aggiunge l’alta disponibilità dei sistemi e delle infrastrutture. Allo stesso tempo si allarga anche il campo di applicazione, che passa dal solo ambito IT (Information Technology) anche all’ambito OT (Operation Technology). Vediamo nel dettaglio questi importanti aspetti.

Disponibilità e resilienza nella catena di fornitura

Nelle precedenti versioni della, e nelle precedenti valutazioni, l’elemento portante è sempre stato la salvaguardia della riservatezza delle informazioni all’interno della filiera produttiva (le informazioni da proteggere sono rappresentate da segreti industriali, da know how specifici, da conoscenze tecniche dal valore altamente strategico in termini concorrenziali).

I nuovi scenari di rischio e i nuovi vettori di attacco (con in primis il rischio del blocco di produzione come conseguenza di un attacco ransomware) hanno però portato alla consapevolezza che la perdita di riservatezza delle informazioni non fosse l’unico rischio da affrontare e mitigare nell’ambito automotive.

Di conseguenza, il focus è stato posto anche sulla disponibilità delle informazioni e di tutti gli asset tecnologici, sia IT che OT, a supporto dei processi produttivi. In una filiera fortemente integrata, e con processi sempre più real-time, qualsiasi blocco imprevisto delle forniture ai vari livelli della catena avrebbe un impatto fortemente negativo nella produzione finale delle automobili, con conseguenze negative in tutto il comparto.

Grazie a queste valutazioni è quindi maturata un’importante considerazione: la necessità di rafforzare tutte le misure protettive, e proprio con questo intento sono stati integrati all’interno della nuova VDA-ISA anche i requisiti dello standard per la sicurezza dei sistemi industriali e dell’automazione ISA/IEC 62443-2-1 (“Security program requirements for IACS asset owners”). Tutti i requisiti rilevanti all’interno della VDA-ISA 6.0 sono stati quindi allineati e mappati con i relativi requisiti dello standard ISA/IEC 62443-2-1.

Nella stessa direzione del miglioramento della fase di protezione, va letto anche l’inserimento del nuovo controllo 1.3.4 per la corretta valutazione e gestione del software da utilizzare all’interno delle organizzazioni. Nell’intento poi di prevenire il più possibile gli attacchi, nuovi requisiti sono stati aggiunti per alcuni controlli già esistenti; ad esempio, per i controlli 5.2.6 e 5.3.1 i nuovi requisiti hanno l’obiettivo di garantire delle analisi ponderate, in termini di sicurezza, per i sistemi e i servizi e di eseguire, per quelli ritenuti critici, specifici audit e assessment alla ricerca di vulnerabilità.

Ben consapevoli dell’impossibilità di azzerare il rischio da attacchi informatici potenzialmente bloccanti, risulta essenziale avere un corretto approccio per individuare, contenere e minimizzare gli effetti di un attacco qualora andasse a buon fine. Il primo elemento chiave di questo approccio risulta essere la pronta individuazione di qualsiasi evento o indicatore dell’inizio di una possibile minaccia. Con questo obiettivo è stato inserito il nuovo controllo 1.6.1, in modo che sia chiaro (anche grazie ad una preventiva ed opportuna formazione di tutto il personale) come riconoscere le potenziali minacce e quando riportarle al personale tecnico, nella maniera più efficace ed opportuna possibile.

Oltre ad un rapido riconoscimento delle attività malevoli in corso (compresi i modelli di attacchi sofisticati), in caso di un attacco è necessaria una risposta tempestiva e coordinata e con questo obiettivo è stato inserito il nuovo controllo 1.6.2. Quest’ultimo, infatti, garantisce una gestione ordinata e professionale degli incidenti di sicurezza, con una particolare attenzione anche all’aspetto della corretta comunicazione verso tutti gli stakeholders interessati (clienti, fornitori ecc).

Sempre nell’ambito di una risposta efficace agli eventi, e di una riduzione dell’impatto negativo degli stessi, si inquadra anche la definizione e l’esecuzione di una robusta pianificazione della continuità operativa introdotta grazie al nuovo controllo 5.2.8. Ciò prevede non solo sistemi critici ridondati e indipendenti, ma include anche una valutazione di tutte le varie contingenze che si possono presentare e per le quali definire adeguate modalità operative di emergenza. Grazie poi al nuovo controllo 5.2.9 (che garantisce un solido piano di backup) si vuole raggiungere l’obiettivo di mantenere sempre attivi i processi aziendali chiave, così da ottenere un livello di resilienza tale da non pregiudicare la catena produttiva. Qualora però si concretizzasse il caso peggiore, e si avesse un’interruzione totale dei processi (per la nuova la VDA-ISA 6.0 questa viene definita crisi), il nuovo controllo 1.6.3 dovrebbe garantire all’organizzazione una preparazione sufficientemente robusta atta a gestire la situazione per un pronto rientro dalla crisi stessa.

Modifiche agli obiettivi dell’assessment e alle LABEL TISAX

L’introduzione del nuovo aspetto della disponibilità porta una sostanziale modifica agli obiettivi dell’assessment Tisax e alla definizione delle LABEL Tisax. Nel dettaglio, la LABEL attuale “Handling of Information with High Protection Need” (“Info High”) sarà suddivisa in “Confidential” and “High Availability”. Alla stessa maniera l’attuale LABEL “Handling of information with Very High Protection Need” sarà suddivisa in “Strictly Confidential” and “Very High Availability” come di seguito rappresentato (cfr . TISAX Participant Handbook).

Con la nuova impostazione degli obiettivi di assessment, nell’utilizzo del catalogo dei controlli “Information Security” della nuova VDA-ISA 6.0 si deve quindi tenere in considerazione i seguenti aspetti:

  • “Confidential” copre tutti i requisiti base e i requisiti aggiuntivi per “high protection need” che sono indicati con la lettera “C”.
  • “High Availability” copre tutti i requisiti base e i requisiti aggiuntivi per “high protection need” che sono indicati con la lettera “A”.
  • “Strictly Confidential” copre tutti i requisiti base e i requisiti aggiuntivi per “high and very high protection need” che sono indicati con la lettera “C”
  • “Very High Availability” copre tutti i requisiti base e i requisiti aggiuntivi per “high and very high protection need” che sono indicati con la lettera “A.”

Come si nota i nuovi obbiettivi di audit sono un sottoinsieme degli obiettivi “Info High” e “Info Very High” presenti nella precedente versione; questa suddivisione non introduce comunque alcuna modifica ai livelli di assessment (AL Tisax).

No. TISAX assessment objective Assessment level (AL)
1. Info high AL 2
2. Info Very high AL 3
3. High availability AL 2
4. Very high availability AL 3
5. Proto parts AL 3
6. Proto vehicles AL 3
7. Test vehicles AL 3
8. Proto events AL 3
9. Data AL 2
10. Special data AL 3

Tempistiche e transizione alla nuova VDA-ISA e alle nuove LABELs

Dal punto di vista delle tempistiche, per l’entrata in vigore delle nuove LABELs e dell’utilizzo della nuova versione del catalogo VDA-ISA 6.0 la road map da seguire risulta essere la seguente:

  • L’attuale VDA ISA sarà valida fino al 31/03/2024;
  • La nuova VDA ISA in versione 6.0 con i nuovi livelli di LABEL (Availability High/Availability Very High, Confidential/Strictly Confidential) sarà già disponibili da Gennaio 2023 per coprire il periodo di transizione (secondo gli accorgimenti visti in precedenza), e sarà poi l’unica in vigore a partire dal 01/04/2024;
  • Il catalogo VDI-ISA 6.0 sarà obbligatorio per tutti gli assessment nuovi a partire dal 01/04/2023;

Da notare che tutti gli assessment per i quali la data del contratto con l’audit provider (per l’esecuzione dell’assessment iniziale) è antecedente ad Aprile 2024 possono continuare ad essere eseguiti sulla base della VDI-ISA 5.1, quelli con data successiva dovranno invece utilizzare obbligatoriamente la nuova versione 6.0 (ISA 6 will become mandatory for all new TISAX Assessments that are ordered after April 1st 2024. Audits that have been started according to the old ISA 5.1 standard (including corrective-action-plan assessments, follow-ups, and scope-extension-assessments) can still be completed using the old standard.).[1]

Conclusioni

A completamento dei nuovi controlli sopra descritti, e dei nuovi requisiti aggiunti per i controlli già esistenti, tra le altre novità dell’ultima versione della VDI-ISA 6.0 annoveriamo anche l’aggiunta dei riferimenti a standard e framework internazionali di settore. Oltre ad aggiornare i riferimenti alla nuova versione dello standard ISO 27001:2022, sono stati inseriti i riferimenti ai controlli dello standard ISA/IEC 62443-2-1 e quelli ai controlli del framework NIST CSF 1.1. Con l’obiettivo di fornire un ulteriore aiuto all’applicazione di tutti i vari controlli è stato inserito anche un apposito riferimento a due importanti guide implementative (la NIST SP 800-53 e il BSI IT-Grundschutz).

Sicuramente tutti questi cambiamenti rivestiranno un’enorme importanza per l’industria automobilistica e costituiranno un grande passo avanti nel processo di miglioramento della postura di sicurezza di tutte le organizzazioni del settore; allo stesso tempo, però, rappresenteranno anche una sfida considerevole per le stesse organizzazioni.

Note

[1] https://portal.enx.com/en-US/TISAX/

Articolo a cura di Fabrizio Bizzo e Paolo Sferlazza

Profilo Autore

Security Advisor presso Gerico Security Srl, esegue attività di progettazione, sviluppo, prevendita ed erogazione di servizi di consulenza in ambito Information&Cyber Security e IT Governance. Lead Auditor ISO/IEC 27001 e in possesso di diverse certificazioni tecniche in ambito cloud e security operations (CCSK Certified Cloud Security Knowledge, Microsoft Azure Fundamentals, AWS Certified Cloud Practitioner, CompTIA CySA+). Supporta i clienti per il raggiungimento della conformità allo standard di settore TISAX per la sicurezza delle informazioni per il settore specifico dell’automotive.”

Profilo Autore

Socio fondatore di Gerico Security Srl lavora come advisor, auditor e trainer nel campo della sicurezza delle informazioni, continuità operativa, gestione dei servizi IT e sicurezza delle carte di pagamento.
Ha accompagnato primarie aziende e infrastrutture critiche italiane nell’ottenimento della certificazione ISO/IEC 27001, ISO 22301 e ISO/IEC 20000.
È un Qualified Security Assessor riconosciuto dal PCI Council per la certificazione dei sistemi di pagamento PCI DSS. Ha conseguito la certificazione CISA, CISM, CRISC di ISACA, ed è auditor qualificato e tiene docenze sugli schemi ISO/IEC 27001, ISO 22301, ISO/IEC 27001 e ISO 9001 ed è iscritto ai registri AICQ SICEV quale auditor sulla sicurezza delle informazioni e continuità operativa. Ha inoltre ottenuto altre certificazioni nel campo della sicurezza delle informazioni e dell’IT governance tra cui OPST, COBIT e ITIL. Ha progettato ed erogato docenze, anche in ambito militare, su tematiche di Information Risk Management, ITIL. Ha effettuato audit interno, assessment e consulenza in merito all’accreditamento dei laboratori VA rispetto alla 17025. Si occupa si sicurezza delle informazioni nel mondo specifico dell’automotive in conformità con lo standard di settore TISAX.
Collabora con primari enti di certificazione come auditor di terza parte.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/tisax-vda-isa-versione-6-la-sicurezza-nellambito-automotive-in-continua-evoluzione/


Intelligenza Artificiale nella Sanità, standard e buone pratiche per mettere in sicurezza i dati “ultrasensibili”

L’Intelligenza Artificiale non riguarda solo i settori ad alto tasso tecnologico: l’impiego dei relativi strumenti sta mostrando, infatti, di esercitare effetti dirompenti nei contesti più disparati.

Fra questi anche la sanità, dove il massiccio trattamento di informazioni relative alla salute delle persone – cosiddetti dati “ultrasensibili” – impone particolari attenzioni e cautele.

Per questo il Garante della Privacy ha realizzato un Decalogo per la realizzazione di servizi sanitari nazionali attraverso sistemi di Intelligenza Artificiale, pubblicato lo scorso 10 ottobre al fine di uniformare standard e buone pratiche all’interno del SSN.

I principi del trattamento secondo il decalogo del Garante

Partendo dalle normative di riferimento, nel documento si ricorda anzitutto che “l’elaborazione di dati sulla salute attraverso tecniche di IA richiama i concetti di profilazione e di decisioni sulla base di processi automatizzati” e che “l’uso di tali strumenti è consentito solo se espressamente previsto dal diritto degli Stati membri, nel rispetto di misure adeguate a tutela dei diritti, delle libertà e dei legittimi interessi degli interessati”.

Stabilita la necessità di una preventiva valutazione d’impatto sulla protezione dei dati (VIP) circa l’impiego di tali sistemi, il decalogo cita poi il Regolamento AI in corso di elaborazione presso il Parlamento europeo, che “individua tra i sistemi di IA ad alto rischio quelli che incidono […] sulla salute, sul diritto alle cure e sulla fruizione di servizi sanitari, di assistenza medica, nonché sui sistemi di selezione dei pazienti per quanto concerne l’assistenza sanitaria di emergenza”.

Di conseguenza vengono richiamati i concetti di privacy by design e by default previsti dall’art. 25 del GDPR per disporre che, nella realizzazione di sistemi di Intelligenza Artificiale in ambito sanitario, siano adottate sin dalle fasi di progettazione “misure tecniche e organizzative adeguate ad attuare i principi di protezione dei dati”.

Viene menzionato anche il principio di accountability, la cui attuazione impone di individuare correttamente i ruoli di titolare nonché – ove previsto – di responsabile del trattamento, ricordando che “un sistema nazionale di IA in ambito sanitario potrebbe essere acceduto per differenti finalità da parte di una molteplicità di soggetti sulla base di diversi presupposti di liceità”: un evidente richiamo ai numerosi episodi di attacchi informatici andati a segno negli ultimi anni, spesso con effetti disastrosi, contro strutture sanitarie od ospedaliere.

Oltre alle regole generali in materia di trattamento dei dati, il testo del Garante enuclea tre principi particolarmente rilevanti per l’uso di strumenti di IA nella sanità nonché, in senso più ampio, nell’esecuzione di qualsiasi attività di rilevante interesse pubblico:

  1. principio di conoscibilità, che attribuisce agli interessati il diritto di conoscere l’esistenza di processi decisionali basati su trattamenti automatizzati e di “ricevere informazioni significative sulla logica utilizzata” in tali processi;
  2. principio di non esclusività della decisione algoritmica, che richiede la presenza nel processo decisionale di “un intervento umano capace di controllare, validare ovvero smentire la decisione automatica (c.d. human in the loop)”, anche alla luce del parere congiunto 5/2021 del Garante europeo e del Comitato europeo per la protezione dei dati;
  3. principio di non discriminazione algoritmica, che impone di scegliere (o progettare) “sistemi di IA affidabili”. Ciò “anche al fine di garantire siano rettificati i fattori che comportano inesattezze dei dati e sia minimizzato il rischio di errori, visti i potenziali effetti discriminatori che un trattamento inesatto di dati sullo stato di salute può determinare nei confronti di persone fisiche”: il decalogo cita il noto sistema IA impiegato per valutare il rischio sanitario di oltre 200 milioni di cittadini statunitensi, che come poi rivelato “tendeva ad assegnare un livello di rischio inferiore ai pazienti afroamericani a parità di condizioni di salute, con la conseguenza di negargli l’accesso a cure adeguate” a causa degli inesatti parametri sottostanti alle relative decisioni.

Più in generale si sottolinea l’importanza di garantire la qualità, integrità e riservatezza dei dati sanitari, nonché la correttezza e trasparenza dei relativi processi, per diffondere “consapevolezza nelle collettività di riferimento (nel caso di specie la totalità degli assistiti del Sistema Sanitario Nazionale) in relazione all’impiego dei sistemi di intelligenza artificiale […] garantendo, inoltre, la partecipazione dei differenti stakeholder in relazione al ciclo di vita dei sistemi di intelligenza artificiale per uno sviluppo sostenibile e una governance rispettosa dei diritti degli interessati”.

Il documento si conclude auspicando una più stretta cooperazione delle Autorità Garanti dei vari Paesi al fine di agevolare lo sviluppo di una “trustworthy IA” ed elaborare al più presto, alla luce della rapidissima evoluzione tecnologica in materia, “un modello etico distintivo per la governance dell’intelligenza artificiale”.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-nella-sanita-standard-e-buone-pratiche-per-mettere-in-sicurezza-i-dati-ultrasensibili/


Gli emendamenti alla direttiva 6 luglio 2023 alla Strategia Nazionale di Cybersicurezza

La ricerca scientifica e lo sviluppo industriale hanno determinato l’incremento delle emerging and disruptive technologies. La complessità di questo sistema rappresenta terreno fertile per i soggetti malevoli intenti ad indurre in errore gli addetti alla sicurezza dei software.

In un mondo sempre più digitalizzato, la cybersicurezza ha assunto un ruolo di fondamentale importanza, motivo per cui si parla sempre più insistentemente di Strategia Nazionale di Cybersicurezza, ossia di un piano programmatico volto ad ottenere il raggiungimento di 82 misure di protezione entro il 2026, con lo scopo principale di rendere il Paese più sicuro e resiliente. La rapida evoluzione tecnologica comporta costantemente nuovi rischi per la sicurezza informatica e la Strategia Nazionale di Cybersicurezza mira ad affrontare problematiche che riguardano principalmente la gestione di crisi cibernetiche, al fine di raggiungere un coordinamento tra tutti i soggetti pubblici e privati interessati, il contrasto alla disinformazione online nel contesto delle minacce cyber per garantire l’esercizio delle libertà fondamentali, l’assicurazione di una transizione digitale cyber resiliente della Pubblica Amministrazione (PA) e del tessuto produttivo, al fine di incentivare la protezione dei dati dei cittadini.

Inoltre, la Strategia Nazionale contiene la definizione di alcuni indicatori misurabili in modalità quantitativa e secondo livelli di affidabilità. Si distingue ogni livello in riferimento alle metriche usate, intendendosi per: alta affidabilità quando si è legati a metriche specifiche e univoche, media affidabilità per metriche talvolta soggettive e bassa affidabilità in riferimento a metriche unicamente soggettive.

Come già detto, la strategia prevede il raggiungimento di ben 82 misure. Un progetto ambizioso che, con la recente Direttiva del Presidente del Consiglio dei ministri dello scorso 6 luglio, pubblicata nella G.U. l’8 agosto 2023 (“Indirizzi di coordinamento e organizzazione volti a promuovere la gestione adeguata e coordinata delle minacce informatiche, degli incidenti e delle situazioni di crisi di natura cibernetica”), si arricchisce di nuove indicazioni.

Nella premessa al provvedimento si sottolinea come la crescente sofisticazione delle minacce informatiche nell’attuale contesto geo-politico richieda l’attuazione di efficaci misure di gestione dei rischi, nonché la necessità di una completa conoscenza situazionale.

La Direttiva è destinata alle amministrazioni pubbliche di cui all’art. 1, comma 2, del decreto legislativo 30 marzo 2001, n. 165, e fornisce indirizzi di coordinamento e organizzazione volti a promuovere la gestione adeguata e coordinata delle minacce.

In particolare, garantisce che l’Agenzia per la cybersicurezza nazionale e gli operatori del CSIRT Italia (la componente operativa dell’Agenzia) dispongano del pieno supporto dei soggetti impattati da un incidente informatico. Ciò al fine di acquisire una piena conoscenza volta a consentire ogni utile operazione di analisi e valutazione della minaccia, funzionali alle attività di prevenzione e gestione degli incidenti di cybersicurezza.

Dall’ambito applicativo restano altresì esclusi “gli organi dello Stato preposti alla prevenzione, accertamento e repressione dei reati, alla tutela dell’ordine e della sicurezza pubblica e alla difesa e sicurezza militare dello Stato, nonché gli organismi di informazione per la sicurezza di cui agli articoli 4, 6 e 7 della legge 3 agosto 2007, n. 124”

Come spiegato nelle premesse dell’atto, il contesto entro cui lo stesso si inserisce illustra le reali motivazioni per le quali si è ritenuto necessario adottarlo. In effetti, negli ultimi anni è aumentato in maniera smisurata il numero delle minacce informatiche e della loro pericolosità. Il contesto attuale richiede misure di sicurezza adatte a fronteggiare le minacce informatiche e a minimizzare i rischi che derivano da eventuali violazioni.

All’ interno di un sistema in così rapida evoluzione, è necessario un processo normativo che tuteli in modo adeguato la sicurezza telematica e lo scambio dei dati. La strategia Nazionale in questo caso rappresenta lo strumento attraverso cui l’Italia, con gli altri paesi dell’Unione Europea, può utilmente contribuire alle garanzie della cybersicurezza nel proprio territorio.

Bibliografia

  • Licata, Agenzia Cybersecurity, in Gazzetta la direttiva che rafforza compiti e azioni, in Corrierecomunicazioni, 9 agosto 2023.
  • Door Singh, Cybersecurity, nuovi oneri per la Pubblica Amministrazione, in Altalex, 27 settembre 2023.
  • R.Razzante, Manuale di Cybersecurity, Pacini editore, 2023.

Articolo a cura di Ranieri Razzante

Profilo Autore

È Direttore del Centro di Ricerca sulla Sicurezza ed il Terrorismo – CRST. Presidente dell’Associazione Italiana Responsabili Antiriciclaggio (AIRA). Avvocato e Dottore commercialista. Docente di Tecniche di gestione dei rischi di riciclaggio presso l’Università di Bologna, di Tecniche e regole della cybersecurity presso l’Università di Napoli Suor Orsola Benincasa e insegna presso gli Istituti di Istruzione delle Forze dell’Ordine e Militari. È stato Consulente della Commissione Parlamentare Antimafia e del Prefetto Antiracket e Antiusura. È stato Membro della Commissione del Ministero dell’Economia per la redazione del decreto legislativo in materia di antiriciclaggio (D.Lgs. n. 231/2007). Collabora con varie testate giornalisti- che di settore ed è opinionista televisivo. È autore di numerosi volumi e scritti in materia di Diritto dell’economia, Legislazione antiriciclaggio e finanziamento del terrorismo. È stato Consigliere per la Cybersecurity del Sottosegretario di Stato alla Difesa durante il Governo Draghi.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gli-emendamenti-alla-direttiva-6-luglio-2023-alla-strategia-nazionale-di-cybersicurezza/


Supply Chain Attack: minaccia invisibile alla sicurezza informatica

Cos’è un Supply Chain Attack?

Un supply chain attack è un attacco informatico che sfrutta la debolezza o la compromissione di uno o più fornitori all’interno della catena di approvvigionamento di un’azienda. Questi fornitori possono essere partner commerciali, produttori di software o hardware, terze parti che gestiscono servizi critici o qualsiasi altro ente coinvolto nel processo di fornitura dei prodotti o dei servizi di un’azienda.

La caratteristica distintiva di questo tipo di attacco è la sua capacità di colpire molteplici obiettivi attraverso un singolo punto di ingresso. Gli attaccanti possono sfruttare la fiducia tra l’azienda bersaglio e i suoi fornitori per introdursi e danneggiare i sistemi, rubare dati sensibili, compromettere la privacy dei clienti, interrompere la produzione industriale.

Come individuare un Supply Chain Attack?

Rilevare gli attacchi alla supply chain è un compito complesso che richiede un’approfondita analisi e una vigilanza costante da parte degli esperti di sicurezza informatica. Ecco alcune metodologie e strumenti che possono essere utilizzati per identificare questa minaccia:

  • Monitoraggio degli Accessi: tracciare e monitorare gli accessi ai sistemi e alle reti aziendali è fondamentale per individuare eventuali attività sospette o inconsuete.
  • Anomalie nei Dati di Fornitori: analizzare i dati provenienti dai fornitori per individuare eventuali variazioni o anomalie nei pattern di comportamento, nei tempi di consegna o nelle prestazioni.
  • Verifica della Firma Digitale: verificare l’autenticità delle firme digitali dei software e dei firmware utilizzati all’interno della catena di fornitura, in modo da rilevare eventuali modifiche non autorizzate.
  • Auditing dei Fornitori: condurre regolari audit di sicurezza sui fornitori, verificando le loro misure di protezione dei dati e delle informazioni sensibili.
  • Indagini Forensi: in caso di sospetta supply chain attack, condurre indagini forensi approfondite per identificare la causa e mitigare il danno.

Risposta ai Supply Chain Attack

I supply chain attack possono causare danni significativi alle organizzazioni coinvolte. Pertanto, è essenziale avere un piano di risposta dettagliato in caso di cyber attacco. Alcuni passi chiave da seguire includono:

  • Isolamento e Mitigazione: isolare immediatamente il punto compromesso e prendere misure per limitare la diffusione dell’attacco.
  • Allerta e Comunicazione: informare tempestivamente tutte le parti coinvolte, inclusi i fornitori e i clienti, sull’incidente e fornire istruzioni dettagliate su come proteggersi.
  • Indagine Forense: condurre un’indagine forense approfondita per comprendere l’entità dell’attacco e identificare eventuali altre vulnerabilità nel sistema.
  • Miglioramenti della Sicurezza: implementare le pratiche di sicurezza, come autenticazione multi-fattore, crittografia dei dati e controlli di accesso più rigorosi, per ridurre il rischio di futuri attacchi.
  • Pianificazione della Continuità Operativa: avere un piano di continuità operativa per garantire la continuità dei servizi critici anche in caso di attacco.

Come Proteggersi dai Supply Chain Attack?

La prevenzione è il primo passo per proteggersi da questa tipologia di cyber attacchi. Si possono adottare diverse misure preventive per mitigare i rischi:

  • Due Diligence sui Fornitori: eseguire una rigorosa due diligence sui fornitori prima di stabilire partnership o accordi contrattuali.
  • Test e Valutazione dei Software: valutare regolarmente i software e i firmware utilizzati dai fornitori, garantendo che siano privi di vulnerabilità note.
  • Controlli di Sicurezza: richiedere ai fornitori di implementare rigorosi controlli di sicurezza, tra cui autenticazione robusta, crittografia e logging dettagliato.
  • Monitoraggio Costante: mantenere una costante vigilanza sulle attività dei fornitori e dei sistemi interni per rilevare tempestivamente eventuali attività sospette.
  • Formazione del Personale: sensibilizzare il personale aziendale riguardo le minacce di supply chain attack e fornire una adeguata formazione.

Recenti Attacchi alla Supply Chain

  • SolarWinds (Dicembre 2020): Uno degli attacchi alla supply chain più significativi della storia. Gli attaccanti hanno infiltrato il sistema di aggiornamento software di SolarWinds, un’azienda specializzata in strumenti di monitoraggio e gestione delle reti. I file di aggiornamento compromessi sono stati distribuiti a migliaia di clienti, inclusi numerose agenzie governative e aziende di livello enterprise. Il malware introdotto ha consentito agli aggressori di ottenere l’accesso ai sistemi delle vittime e compromettere la sicurezza dei dati.
  • Kaseya VSA (Luglio 2021): Un attacco ransomware ha sfruttato una vulnerabilità zero-day nel software di gestione remota Kaseya VSA per colpire centinaia di aziende di tutto il mondo. Gli aggressori hanno utilizzato Kaseya VSA per diffondere il ransomware REvil, richiedendo ingenti somme di denaro per il rilascio dei dati rubati.
  • Codecov (Aprile 2021): Codecov, una popolare piattaforma di testing del codice, è stata compromessa da un attacco supply chain. Gli aggressori hanno alterato lo script di Codecov utilizzato dai clienti per il testing dei loro codici, consentendo loro di raccogliere credenziali e altre informazioni sensibili da numerosi repository di codici.
  • Microsoft Exchange Server (Gennaio 2021): Una serie di vulnerabilità zero-day nelle versioni locali di Microsoft Exchange Server ha permesso a un gruppo di hacker sponsorizzato dallo stato cinese di compromettere migliaia di server Exchange in tutto il mondo. Gli attaccanti hanno sfruttato queste vulnerabilità per rubare dati e installare malware.
  • SITA (Marzo 2021): SITA, una società di servizi IT per il settore dell’aviazione, è stata vittima di un attacco supply chain che ha coinvolto numerosi partner e fornitori del settore aeronautico. L’attacco ha colpito diverse compagnie aeree, compromettendo dati e informazioni sensibili dei passeggeri.
  • Pulse Secure (Maggio 2022): Un attacco ransomware ha colpito i dispositivi VPN della società Pulse Secure, sfruttando una vulnerabilità nota come CVE-2021-22893. Gli aggressori hanno sfruttato questa falla per accedere ai sistemi delle organizzazioni che utilizzavano i dispositivi VPN di Pulse Secure, compromettendo la sicurezza dei dati aziendali.
  • Microsoft Office 365 (Luglio 2022): Un gruppo di hacker ha sfruttato una vulnerabilità zero-day nel sistema di autenticazione di Microsoft Office 365 per compromettere gli account di diversi utenti. L’attacco ha colpito sia utenti individuali che aziende, causando la perdita di dati sensibili e la diffusione di messaggi di phishing.
  • Toyota (Marzo 2022): un ransomware colpisce il settore del manufacturing, vittima del cyber attacco un importante fornitore, la Kojima Industries, che ha rischiato di infettare direttamente i sistemi IT e OT della casa produttrice di automobili, insieme a tutte le altre aziende collaboratrici.
  • Tenda (Ottobre 2022): Tenda, un produttore di dispositivi di rete, è stato vittima di un attacco supply chain che ha riguardato il firmware dei suoi router. Gli aggressori hanno introdotto una backdoor nei dispositivi, consentendo loro di accedere ai dati di navigazione degli utenti e di compromettere la sicurezza delle reti.
  • 3CXDesktopApp: nel 2023, un attacco informatico alla catena di fornitura ha messo nel mirino il software 3CX e i suoi clienti. L’applicazione 3CXDesktopApp, utilizzata per videochiamate e conferenze vocali, è stata infettata da un trojan, creando così le premesse per attacchi multi-fase ai danni degli utenti dell’app compromessa. Questo episodio è stato segnalato dall’agenzia per la sicurezza delle infrastrutture e cybersecurity (CISA) il 30 marzo 2023.

Questi attacchi alla supply chain sono solo alcuni esempi delle minacce sempre più sofisticate che le organizzazioni devono affrontare nella cyber sicurezza. La lezione da trarre da questi incidenti è l’importanza di adottare una strategia di sicurezza olistica e costantemente aggiornata per proteggere i sistemi e i dati aziendali da queste minacce sempre in evoluzione.

Conclusioni

Le supply chain attack rappresentano una delle principali minacce per la sicurezza informatica delle organizzazioni. Gli esperti di cyber sicurezza e cyber crime devono essere consapevoli di questa minaccia invisibile e adottare misure preventive e di risposta adeguate. La costante vigilanza e il monitoraggio dei fornitori, insieme a una solida strategia di sicurezza informatica, sono fondamentali per proteggere le aziende da queste sofisticate minacce.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/supply-chain-attack-minaccia-invisibile-alla-sicurezza-informatica/