Come costruire un solido programma di governance dei dati

Nell’attuale economia digitale, i dati rappresentano la nuova moneta, con un valore che cresce non solo per le organizzazioni, ma anche per i loro clienti e i cybercriminali. La digitalizzazione e la consumerizzazione in corso ricevono anche una maggiore attenzione da parte delle autorità di regolamentazione, che spingono per una più accentuata protezione della privacy. Poiché la salvaguardia dei dati è una preoccupazione per i CISO e i consigli di amministrazione di tutto il mondo, la creazione di un solido programma di governance è ormai una priorità assoluta.

Il mondo è cambiato. Governance e protezione dei dati devono evolversi in modo corrispondente. Nel vecchio mondo, la protezione delle informazioni era semplice, poiché esse risiedevano nei data center controllati solo da noi. In questo nuovo mondo “ovunque e dovunque”, in cui possono trovarsi nei cloud pubblici, nelle applicazioni SaaS, nei database on premise o in qualsiasi altro luogo, la visibilità dei dati stessi crea nuovi problemi.

Affrontare rischi aziendali sempre più estesi

Una forza lavoro sempre più decentralizzata amplifica anche i rischi incentrati sulle persone, rendendo la protezione dei dati molto più difficile. Secondo il report Cost of a Data Breach di IBM Security, nel 2022 il costo medio di una violazione ha raggiunto il massimo storico di 4,35 milioni di dollari. E il lavoro a distanza è in parte responsabile dell’aumento dei costi, secondo lo stesso report che ha rilevato una “forte correlazione” tra il lavoro da remoto e il costo delle violazioni che sono costate in media 1 milione di dollari in più.

Le informazioni di identificazione personale (PII) di clienti e dipendenti sono i due tipi di record più costosi compromessi in una violazione dei dati. Si tratta di informazioni preziose per i cybercriminali, per furti finanziari, frodi e altri crimini informatici, il che significa che le minacce continueranno a prendere di mira questo tipo di dati e che le autorità di regolamentazione continueranno ad aumentare la pressione sulle organizzazioni affinché li proteggano meglio.

Lo stesso regime normativo in continua espansione è un fattore che fa aumentare i costi delle violazioni e la necessità di una migliore governance. Negli Stati Uniti, ad esempio, già 39 Stati hanno preso in considerazione leggi sulla privacy dei consumatori dal 2018 e cinque le hanno promulgate, secondo l’International Association of Privacy Professionals (IAPP).

Un efficace programma di governance dei dati deve riconoscere questo ambiente in continua evoluzione e considerarne le implicazioni, rispondendo a domande fondamentali quali: dove sono archiviati, sono presenti dati protetti o regolamentati, come vengono utilizzati (e chi vi ha accesso) e come vengono protetti?

I passaggi da considerare per la creazione di un programma di data governance

Per molte organizzazioni, la sfida principale è capire dove risiedono tutti i loro dati e come ottenere visibilità sull’intero ecosistema. La conservazione dei dati è un’altra area di dibattito normativo, soprattutto perché ogni regolamentazione presenta requisiti diversi. L’adozione di un approccio graduale e stratificato alla governance dei dati aiuterà ad affrontare queste sfide e a rispondere alle domande principali che stiamo considerando.

Un approccio a più livelli consente di passare dallo sviluppo e dalla definizione del programma di governance dei dati alla sua manutenzione e ottimizzazione. La prima fase di questo approccio, la Discovery, prevede la definizione del controllo iniziale in cui si procede alla qualificazione delle leggi e delle normative applicabili all’organizzazione, alla definizione della strategia di protezione dei dati in base ai loro cicli di vita, all’identificazione degli utenti più a rischio, alla scoperta dell’impronta digitale, alla creazione di un inventario globale e all’indicizzazione dei dati.

Nella seconda fase (Detection), si sviluppano le capacità di controllo acquisendo un contesto per tutte le attività, gli intenti e gli accessi degli utenti; si identificano gli account compromessi e gli utenti vittime di phishing; si classificano i dati sensibili o regolamentati. Inoltre, si adottano misure per tracciare gli incidenti e raccogliere e acquisire dati da tutte le fonti.

Infine, l’ultima fase (Enforcement) riguarda l’aumento delle capacità di controllo esteso, come la rimozione dei dati da luoghi non attendibili, la disponibilità di una piattaforma di scambio con l’esterno sicura e conforme, l’applicazione delle protezioni dei confini dei dati, l’implementazione di una supervisione completa della conformità e così via.

Scomponendo questi aspetti in passaggi più piccoli e concreti, è possibile creare un approccio programmatico che aiuterà a proteggere i dati in base ai rischi più elevati e garantirà un miglior ritorno sugli investimenti. Ma è fondamentale valutare costantemente l’efficacia del programma e ottimizzarlo, perché ogni ambiente è dinamico per natura e le tattiche delle minacce cambiano costantemente.

Attenzione alle minacce che richiedono un intervento umano

Anche se il panorama aziendale cambia rapidamente, le persone restano al centro della protezione dei dati. Secondo il Data Breach Investigations Report di Verizon, l’elemento umano gioca un ruolo nell’82% delle violazioni di dati. Dal phishing, al furto di credenziali, all’errore umano, sono i dipendenti e gli altri insider a rappresentare il rischio più elevato.

I cybercriminali continueranno a trovare modi creativi per rubare e monetizzare i dati. La protezione in un ambiente di minacce incentrato sulle persone richiede controlli di governance dei dati incentrati sulle persone. Creando un solido framework di questo genere per il programma di governance dei dati, sarà possibile prepararsi meglio ad affrontare le prossime sfide e a proteggere la valuta più preziosa di cui si dispone.

A cura di Lucia Milică, Global Resident CISO, Proofpoint

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/come-costruire-un-solido-programma-di-governance-dei-dati/


Sistema di Gestione dell’AI e l’integrazione con le norme ISO

I sistemi di gestione sono uno strumento fondamentale per la crescita di un’azienda. Un insieme di regole e procedure che aiutano l’azienda a migliorare la propria organizzazione ed a raggiungere gli obiettivi. Per le aziende di oggi, l’esigenza di dotarsi di un sistema di gestione per rimanere al passo con i tempi, è sempre maggiore. Nelle aziende che vogliono essere competitive sul mercato odierno vi è ormai, necessità non solo del singolo Sistema di Gestione Salute e Sicurezza ma la maggioranza delle realtà lavorative, si sta sempre di più orientando nella direzione dei Sistemi di Gestione Integrati (SGI) che uniscono tutti i sistemi di gestione delle norme tra questi anche la gestione dell’Intelligenza Artificiale che sta sempre più introducendo nella maggioranza delle aziende. Questo per ovvi motivi dato il risparmio importante di risorse per l’azienda, come tempo e denaro, che deve far fronte ad unico Sistema di Gestione il quale ha però il vantaggio di soddisfare tutte le norme e quindi le certificazioni ISO precedenti. Considerando il fatto che la struttura dei sistemi di gestione in questione è similare, l’adozione di un sistema di gestione integrato permette di disporre di un efficace strumento per migliorare la competitività e l’immagine dell’azienda attraverso:

  • la razionalizzazione dei processi;
  • la riduzione degli sprechi;
  • la riduzione degli incidenti che hanno impatto anche sulla collettività e sul singolo collaboratore;
  • Il miglioramento dell’immagine aziendale;
  • una significativa riduzione di giornate di audit rispetto alla possibilità di effettuare le verifiche separatamente per ogni singolo schema;
  • Una riduzione di costi diretti imputabili all’ottenimento ed al mantenimento delle certificazioni.

Nell’approcciare attività di consulenza o attività di audit di conformità e certificazione rispetto alle norme ISO ma anche durante i corsi ci si è accorti che sia i discenti che le persone interessate ai Sistemi di Gestione non sempre riescono a comprendere in pieno la struttura normativa e la sua implicazione.

Negli ultimi anni gli standard ISO relativi ai Sistemi di Gestione hanno una medesima struttura caratterizzata da terminologia, testo, definizioni, titoli e sequenze.

HLS (acronimo di High Level Structure) è una struttura comune a tutti i nuovi/revisionati standard ISO al fine di raggiungere la migliore interazione tra più sistemi di gestione integrati tra loro. La decisione di mantenere una struttura di alto livello identica per le diverse norme sui Sistemi di Gestione va incontro alla proliferazione delle stesse al punto tale da definire contraddizioni anche dal punto di vista terminologico.

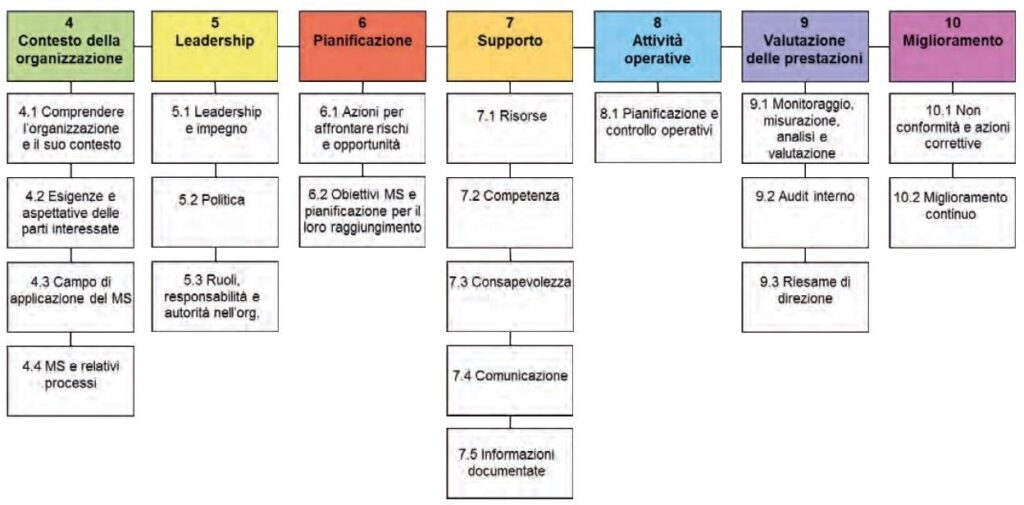
In forza di ciò, tutti gli standard certificabili proposti da ISO prevedono una struttura in 10 punti con paragrafi e contenuti comuni dove i requisiti sono raggruppati dal paragrafo 4 al paragrafo 10.

Inoltre, ogni standard può essere corredato da alcuni allegati. Ad esempio, lo standard ISO/IEC 27001:2022 “Sicurezza delle informazioni, cybersicurezza e protezione della privacy — Sistemi di gestione della sicurezza delle informazioni — Requisiti” è corredato da un allegato A contenente 93 controlli distinti in 4 aree ma anche la futura “ISO/IEC 42001 Tecnologia dell’informazione — Intelligenza artificiale — Sistema di gestione” è corredata da un allegato A con i controlli sull’IA e un allegato B con i possibili obiettivi organizzativi legati all’IA nella gestione dei rischi.

Inoltre la struttura di alto livello denominata HLS ha il pregio, oltre di uniformare tutte le norme, anche di garantire un sistema di gestione completo per l’intera organizzazione, garantendo il soddisfacimento dei requisiti e degli obiettivi definiti da ciascuna norma ma anche da altri regolamenti (es. D.Lgs. 231, GDPR, futuro regolamento europeo sull’IA …)

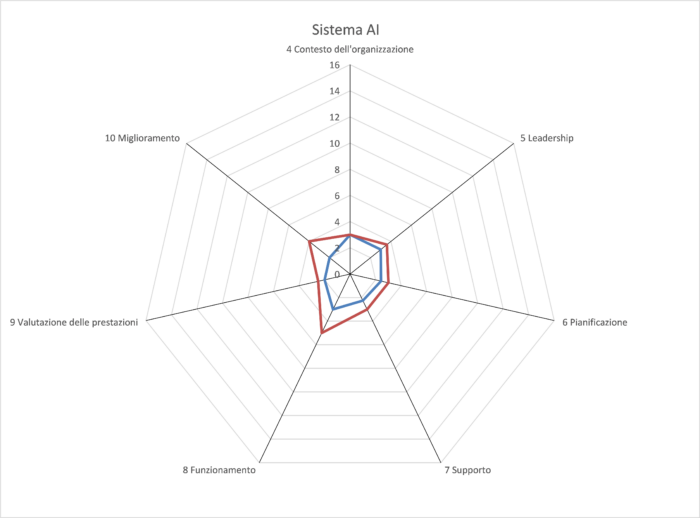
Per semplicità riportiamo alcune considerazioni sui 7 capitoli individuati sopra:

Contesto: riguarda la conoscenza organizzativa e si suddivide in contesto esterno ed interno. In particolare per il contesto esterno: l’organizzazione deve individuare i fattori che influenzano il sistema di gestione, i requisiti (cosa vogliono) le parti interessate, i clienti, i fornitori, il contesto fisico e ambientale, quello sociale, quello normativo e quello tecnologico. Per il contesto interno abbiamo: l’organizzazione, le risorse, i processi, la governance, il contesto fisico e quello logico (infrastrutture).

Leadership: l’organizzazione deve impegnarsi a dimostrare la sua leadership attraverso la governance, la redazione di policy, la sensibilizzazione delle persone, la definizione organizzativa (ruoli e responsabilità), l’attribuzione delle risorse e promuovendo il miglioramento continuo.

Pianificazione: il capitolo relativo alla pianificazione si suddivide in due parti. La prima è dedicata all’analisi dei rischi, quindi alla metodologia dei rischi, all’individuazione e al trattamento. La seconda invece richiede la definizione precisa degli obiettivi organizzativi e specifici.

Supporto: per poter seguire le policy declinate prima, raggiungere gli obiettivi è necessario che l’organizzazione definisca e attribuisca le corrette risorse. Questo implica non solo le risorse economiche, finanziarie, strutturali ma anche le risorse umane attraverso la competenza (formazione), la consapevolezza dei rischi e delle attività. Essendo un sistema di gestione ecco che la parte relativa alla gestione documentale è fondamentale anche in ottica di accountability, inoltre è opportuno definire un processo di comunicazione relativo a tutti gli items di sistema: obiettivi, documenti, politiche, indicatori, dati, etc.

Attività operative: questo è il capitolo più “libero” della norma, in quanto si riferisce proprio alle attività/processi tipici dell’organizzazione. Le attività devono essere quindi pianificate e controllate, riprende l’analisi dei rischi ripotandola ai singoli processi, introduce gli indicatori e le attività di dettaglio (progettazione, erogazione del servizio e realizzazione prodotto, i controlli, il post vendita).

Valutazione delle prestazioni: qui vengono definiti i sistemi di misura (chi, come, quando, con cosa, valutazione) sui processi e sui prodotti/servizi e sul sistema di gestione attraverso gli audit interni ed il riesame della direzione.

Miglioramento: nell’ultimo capito si affrontano le tematiche relative alle non conformità del sistema, all’implementazione delle eventuali azioni correttive ed al processo del miglioramento continuo che deve essere integrato in ogni attività aziendale.

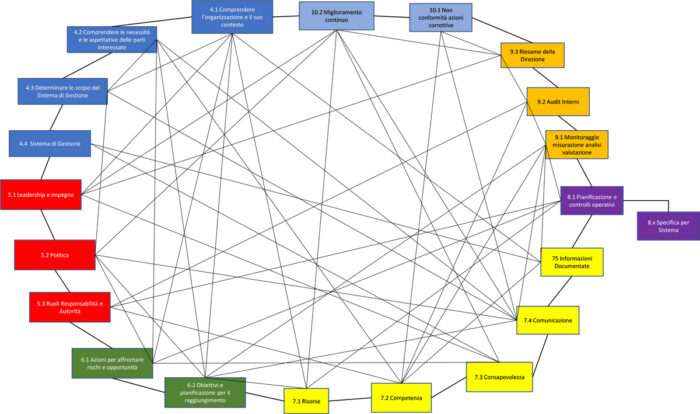
L’aspetto che risulta meno presidiato è quello relativo ai collegamenti tra i vari requisiti della norma (capitoli o clausole) che molte volte non vengono considerati. Ad esempio, sia durante l’analisi delle verifiche interne o durante i corsi viene individuata la Non Conformità ed il relativo requisito ma manca proprio il collegamento e l’individuazione degli altri requisiti.

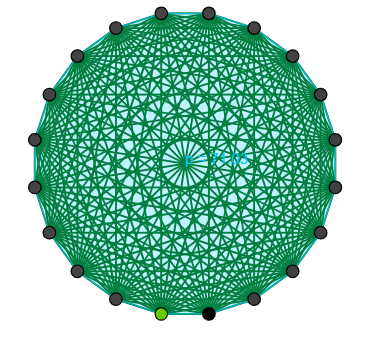
Riportandoci ad una figura piana geometrica con venti vertici e venti lati (icosagono) ci sono ben 170 diagonali, dalla formula (l(l-3))/2, ovvero ci sono 170 collegamenti tra i requisiti. E se consideriamo anche i dettagli del capitolo 8.0, a seconda della norma, arriveremo a 945 diagonali, come un, per non parlare dei controlli aggiunti della ISO 27001 per cui arriviamo a circa 11.025 collegamenti.

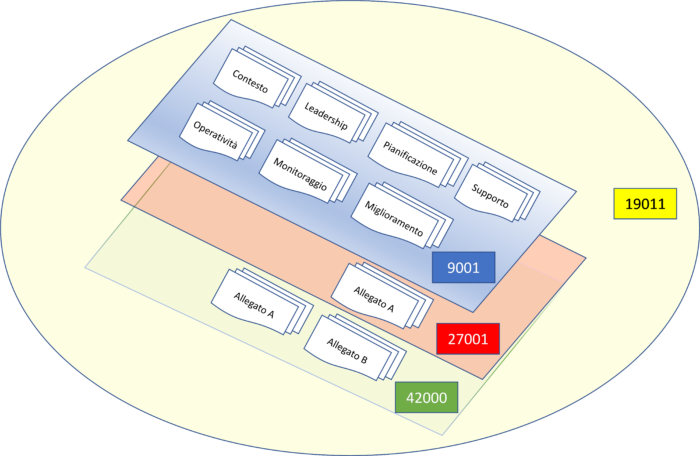
Per meglio comprendere riportiamo un’immagine, non esaustiva dei collegamenti possibili.

Come si può notare dalla figura, però, sono molteplici i collegamenti tra i vari requisiti (decisamente inferiori a 170), e anzi potremmo affermare che molti sono variabili dipendenti di alcuni.

Un corretto controllo su tutti i punti della norma, porta allora ad una completa ed esaustiva verifica del Sistema di Gestione coprendo i vari aspetti organizzativi.

Tutto ciò connota una particolare attenzione di chi implementa il Sistema di Gestione ma anche di chi, come auditor deve garantire oltre ai requisiti normativi e di compliance anche i controlli di tutti gli elementi di Intelligenza Artificiale immessi in azienda siano essi hardware che software o tanto più siano degli elementi IOT integrati per soluzione di tipo domotico.

Si ribadisce che l’integrazione è ottenibile non nella definizione di modelli organizzativi autonomi, ma nell’integrazione dei diversi modelli organizzativi nel contesto dei Sistemi di Gestione esistenti, per quanto applicabile.

Solo per i processi non coinvolti da uno o più Sistemi di Gestione sarà necessario definire procedure e modelli organizzativi ad hoc per rispondere a specifiche esigenze di compliance.

Il sistema di gestione integrato permette di non perdere di vista l’impatto che ogni elemento del sistema può avere sui requisiti delle singole norme.

I motivi e il momento in cui avviene l’integrazione dei Sistemi di Gestione sono diversi per ogni organizzazione. A volte sono il frutto della maturità raggiunta nell’adozione dei singoli sistemi, altre volte possono essere l’esito di una riflessione conseguente ad un cambiamento, già avvenuto o imposto.

In altre parole, definire il “perché” si vuole implementare un sistema integrato – anziché mantenere due o più sistemi indipendenti e autonomi – aiuta a determinare il “come” lo si vuole implementare e a valutare di conseguenza se il livello di integrazione raggiunto soddisfi effettivamente l’esigenza che ha spinto all’integrazione. In sintesi i vantaggi in termini di efficacia ed efficienza di un sistema integrato sono evidenziati nella tabella che segue:

Sistema di Gestione Integrato Efficienza Efficacia
Eliminare le ridondanze (es. formazione, audit, riesamedella direzione, azioni di miglioramento) Maggior comprensione da parte di tutti gli stakeholder (dipendenti, clienti, fornitori, ecc.)
Utilizzo di minori risorse fisiche ed economiche Chiarezza e comprensione degli obiettivi dell’impresa
Riduzione della burocrazia Chiarezza nella definizione delle priorità
Riduzione dei costi di implementazione e mantenimento Miglioramento del processo decisionale
Controllo sui collegamenti dei vari requisiti delle norme Corretta integrazione di tutti i punti della norma

A questo punto adottando un approccio olistico, l’audit di un Sistema di Gestione Integrato può essere considerato uno strumento di gestione aziendale che, attraverso un processo di investigazione, di analisi e di confronto con criteri predeterminati, consente di individuare gli aspetti critici per il successo dell’organizzazione.

Come già precisato in altro articolo l’Intelligenza Artificiale è una realtà che promette di trasformare non solo il modo in cui le imprese fanno affari che sicuramente toccherà ogni angolo della nostra società. L’intelligenza artificiale avrà un impatto di vasta portata anche sulla professione dell’auditor, data la necessità degli auditor di fornire garanzie sull’IA.

A questo proposito un “sistema di certificazione” integrato basato su norme ISO, “nativo” o reso integrato attraverso meccanismi organizzativi, può diventare lo strumento per introdurre in azienda la cultura dell’analizzare e cercare di comprendere quali sono le implicazioni delle scelte manageriali sul “contesto interno” all’azienda e sul “contesto esterno” del mercato.

Articolo a cura di Stefano Gorla e Attilio Rampazzo

Profilo Autore

Privacy & Cybersecurity Manager presso Profice Auditor 27001, 22301, 9001, 20000-1, 50001, 37001, NIST Specialist, DPO, ITILv4, COBIT5, membro commissione UNINFO AI, Membro comitato scientifico ANDIP

Profilo Autore

Attilio Rampazzo, CISA CRISC, CDPSE
Consulente di Sistemi Informativi e di Sistemi di Gestione in ambito ICT. Ha maturato un’esperienza pluriennale nello sviluppo e conduzione di progetti informativi in ambito bancario e finanziario, nei quali la qualità̀ e la sicurezza della Sicurezza delle Informazioni hanno ricoperto un ruolo determinante.
Già trainer accreditato APMG per ITIL, ISO 20000-1 e Cobit 5.
Docente ai corsi LA ISO/IEC 27001, ISO/IEC 20000-1, ISO 22301 riconosciuti AICQ SICEV.
Svolge attività̀ come Lead Auditor presso primari OdC italiani accreditati da Accredia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sistema-di-gestione-dellai-e-lintegrazione-con-le-norme-iso/


Il concetto di digital evidence e la sua classificazione come prova scientifica

Oggetto del processo di digital forensics è l’identificazione, la raccolta, l’acquisizione, l’analisi e la valutazione delle digital evidence[1].

Più propriamente con la terminologia digital evidence – traducibile in italiano con “evidenza digitale”[2], “prova informatica”[3] o “prova elettronica”[4] – si fa riferimento a «quelle informazioni memorizzate in strumenti informatici, come le postazioni di lavoro degli utenti, i server aziendali, gli apparati mobili, la rete e/o in qualsiasi dispositivo informatico»[5] o ancora, con maggiore focalizzazione nell’ambito processuale, «ogni informazione probatoria la cui rilevanza processuale dipende dal contenuto del dato o dalla particolare allocazione su una determinata periferica, oppure dal fatto di essere stato trasmesso secondo modalità informatiche o telematiche»[6].

In buona sostanza, pertanto, per digital evidence si devono intendere tutti i dati e le informazioni presenti all’interno di sistemi informatici, sia fisici (computer, smartphone, tablet, etc.) sia presenti in rete, che possono avere valore probatorio o indiziario nei confronti di fatti specifici e quindi assurgere a elemento di prova – ed eventualmente a prova – nelle dinamiche del processo penale; e che si distinguono dalle evidenze non digitali, definibili, per esclusione, come «tutte quelle fonti di prova che non sono memorizzate in dispositivi informatici»[7].

A titolo esemplificativo possono essere considerate digital evidence le immagini, le conversazioni via chat, i file in generale (ivi compresi i file di log) e i documenti memorizzati su supporto informatico, mentre non può essere considerato alla stregua di digital evidence tutto ciò che sia esterno a sistemi informatici, sebbene proveniente dai medesimi (si pensi ad esempio ad un documento cartaceo stampato da computer).

Ciò detto si possono cogliere agevolmente le caratteristiche principali che connotano la prova informatica: prima fra tutte l’immaterialità, dovuta alla sua appartenenza alla dimensione digitale, tratto dal quale discendono tutte le altre peculiarità che interessano la digital evidence e che si sostanziano nella sua capacità di essere replicata e di trovarsi contemporaneamente nella memoria di più supporti (ubiquità) nonché nella sua fragilità, attesa la facilità di dispersione derivante dalla sua attitudine a subire variazioni, anche spontanee, o alterazioni e ad essere cancellata con estrema semplicità (volatilità del dato digitale).

In particolare l’immaterialità costituisce una caratteristica intrinseca dell’evidenza digitale[8], la quale si manifesta come dato virtuale e intangibile che per essere apprezzato necessita della presenza di un supporto fisico, che tuttavia non può esserne considerato parte integrante. Infatti, l’esistenza della prova informatica prescinde dal dispositivo elettronico su cui si trova memorizzata, da intendersi piuttosto come strumento funzionale alla sua conservazione e lettura. In termini tecnici, dunque, potrebbe dirsi che il dato digitale non è altro che una sequenza numerica espressa in bit che per essere rappresentata ha bisogno dell’ausilio di un apposito supporto idoneo alla sua decodifica (computer, etc.).

L’immaterialità comporta che il dato digitale possa essere replicato in molteplici copie sul medesimo dispositivo oppure possa essere trasferito su altri supporti ed ivi memorizzato, così da potersi trovare all’interno di più dispositivi nello stesso momento. Proprio questa sua capacità, definibile ubiquità del dato digitale[9], sta alla base del processo di digital forensics, volto ad acquisire le evidenze digitali estraendo la cd. copia forense dal dispositivo oggetto di investigazione, mediante la copiatura bit to bit o la funzione di hash, sulle quali si tornerà in seguito.

Corollario dell’immaterialità della prova informatica è altresì la sua volatilità, presupposta dal «rischio di alterazione che caratterizza l’ambiente virtuale»[10].

Difatti il dato informatico, come anticipato, consiste in una sequenza numerica espressa in linguaggio binario (successioni di 0 e 1) che può essere facilmente modificata da parte di qualunque soggetto (o software) che sia in grado di accedere al dispositivo ove si trova il dato in questione. Talune evidenze − si pensi ad esempio alle informazioni contenute nella memoria RAM[11] − possono inoltre essere soggette a modifiche o cancellazioni “spontanee”, dal momento che per la loro alterazione è sufficiente che il dispositivo di riferimento venga spento o si spenga in autonomia, ad esempio per l’esaurirsi della batteria o per l’implementazione di aggiornamenti di sistema.

Infine, alterazioni o cancellazioni, seppure non volute, potrebbero essere erroneamente apportate anche dagli stessi inquirenti o da consulenti tecnici o periti non sufficientemente preparati che si trovano a maneggiare il reperto informatico senza le opportune cautele.

Il rischio di distruzione e danneggiamento a cui può andare incontro il dato informatico se non adeguatamente trattato, con la conseguenza della sua inattendibilità processuale, costituisce il cuore delle problematicità che pervadono la materia delle indagini forensi sui dispositivi elettronici; il tutto in considerazione del fatto che ad oggi non esiste nel nostro ordinamento una normativa che disponga le modalità da seguire per l’acquisizione e la conservazione delle digital evidence, bensì unicamente delle linee guida, non cogenti, che nel tempo hanno messo a punto una serie di modalità operative.

In realtà, per ora il legislatore non si è nemmeno preoccupato di fornire una definizione giuridica di digital evidence o di farne menzione all’interno del codice di rito.

Ad ogni modo, essendo la procedura di acquisizione del dato informatico «connotata da un alto grado di scientificità»[12] nonché di tecnicità, la maggiore dottrina ricomprende la digital evidence all’interno della categoria della prova scientifica, con ciò inteso quel tipo di prova che, partendo da un fatto noto, si avvale di una determinata legge scientifica per risalire a un fatto non noto da provare[13].

La categorizzazione della prova informatica come prova scientifica impone che questa non possa essere trattata e valutata con i canoni a cui si fa ricorso per altre tipologie di prove: bensì occorre che, sia durante la fase di individuazione e raccolta sia durante i passaggi della successiva catena di custodia, l’evidenza sia maneggiata con tutte le accortezze che si adottano nei confronti di reperti come il DNA, i campioni biologici, le polveri di residuo dello sparo di arma da fuoco, etc.

In particolare, è necessario che le operazioni siano svolte da personale con accreditata competenza tecnica nel settore e che tutto il procedimento sia documentato dettagliatamente nonché condotto nella maniera più imparziale possibile, in modo da non minare l’autenticità della traccia digitale.

Particolari attenzioni devono essere attuate anche dal giudice in sede di valutazione della prova, dovendo egli ripercorrere in maniera critica tutte le fasi che hanno interessato la digital evidence al fine di accertare che quest’ultima non sia – o non abbia potuto essere – incorsa in fenomeni di danneggiamento che, anche solo in linea teorica, ne possano avere contaminato la genuinità[14].

Note

[1] Lo schema procedurale citato è quello desumibile dalle linee guida enucleate dalle cd. best practices, primi fra tutti gli standard ISO/IEC 27037:2012 (Information security management systems), ISO/IEC 27000:2013 (Guidelines for identification, collection, aquisition and preservation of digital evidence) e ISO/IEC 27041 (Guidances on assuring suitability and adequacy of incident investigative method), sui quali si tornerà in seguito.

[2] M. DANIELE, “La prova digitale nel processo penale, in Riv. dir. proc., 2011, p. 283, Cfr. M. PITTIRUTI, Digital evidence e procedimento penale”, G. Giappichelli editore, 2017, p. 7, dove il concetto prova digitale viene enucleato “facendo leva sull’essenza del dato, frutto di una manipolazione di una manipolazione elettronica di numeri”.

[3] G. PIERRO, “Introduzione allo studio dei mezzi di ricerca della prova informatica”, in Dir. Pen. proc., 2011, p. 1516 ss., come citato in M. PITTIRUTI, op. cit., pp. 7-8.

[4] V. R. KOSTORIS, “Ricerca e formazione della prova elettronica: qualche considerazione introduttiva”, in F. RUGGERI e L. PICOTTI, “Nuove tendenze della giustizia penale di fronte alla criminalità informatica: aspetti sostanziali e processuali”, Giappichelli, Torino, 2011, p. 179 ss., come citato in M. PITTIRUTI, op. cit., pp. 7-8.

[5] R. MUNEREC, “Digital Forensics Aspetti tecnico-giuridici e operativi su trattamento dei dati digitali”, Egaf Edizioni Srl, 2021, p. 80.

[6] L. MARAFIOTI, “Digital evidence e processo penale”, in Cass. Pen., 2011, p. 4509.

[7] R. MURENEC, op. cit., p. 80.

[8] Cfr. F. PELUSO e M. FERNANDES DOS SANTOS, ““Battlefield digital forensics”: la raccolta della prova informatica negli scenari di guerra”, in “IISFA Memberbook 2019-2020 digital forensics”, a cura di G. COSTABILE, A ATTANASIO e M. IANULARDO, Cap. V (formato kindle), dove l’immaterialità viene definita come «carattere “genetico” dell’evidenza digitale».

[9] Ibidem.

[10] V. G. CALABRO, “La fragilità della prova informatica: caratteristiche generali e problematiche emergenti”, consultabile sul sito: https://www.vincenzocalabro.it/pdf/2008/LaProvaInformatica.pdf.

[11] Con il termine memoria RAM, acronimo di Random Acces Memory (memoria ad accesso causale), si fa riferimento al tipo di memoria informatica a breve termine funzionale alla memorizzazione dei dati di cui un programma o un’applicazione hanno bisogno per la loro esecuzione. Detta memoria si definisce volatile poiché una volta chiuso il programma le informazioni vengono cancellate.

[12] V. G. CALABRO, op. cit., Cfr. F. PELUSO e M. FERNANDES DOS SANTOS, op. cit.

[13] https://www.treccani.it/enciclopedia/prova-scientifica_%28Lessico-del-XXI-Secolo%29/.

[14] Affinché la prova scientifica sia soggetta ad inattendibilità processuale non è necessario che abbia subito concretamente un evento di contaminazione, ma, per metterne in dubbio la genuinità, è sufficiente che tale evento, anche solo ipoteticamente, possa essersi verificato.

Articolo a cura di Francesco Lazzini

Profilo Autore

Esperto in informatica giuridica, nuove tecnologie e diritto dell’informatica
Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/il-concetto-di-digital-evidence-e-la-sua-classificazione-come-prova-scientifica/


La sicurezza cognitiva in contesti di cybersecurity

La Cognitive Security (COGSEC) è l’insieme delle tecniche e delle metodologie di difesa dagli attacchi di ingegneria sociale, manipolazioni intenzionali, non intenzionali di interruzione della cognizione e sensoriale.

La sicurezza cognitiva, tuttavia, in contesti di cybersecurity, si riferisce solitamente all’applicazione di tecnologie di intelligenza artificiale, machine learning e cognitive computing che sono modellate sui processi del pensiero umano per rilevare le minacce e proteggere i sistemi fisici e digitali.

La sicurezza cognitiva è quindi particolarmente utile per prevenire gli attacchi informatici che manipolano la percezione umana. Tali attacchi detti anche “hacking cognitivi”, sono progettati per influenzare i comportamenti degli utenti alfine di raggiungere gli scopi dell’attaccante.

Gli sforzi per la sicurezza cognitiva in questo settore includono anche approcci non tecnici, ad es. il concetto di “firewall umano” che mira a rendere le persone meno vulnerabili alla manipolazione, tecnicamente più preparate, nonché soluzioni tecniche progettate per rilevare dati fuorvianti, disinformazione, così come metodi per prevenirne la diffusione.

Come altre applicazioni di cognitive computing, la sicurezza cognitiva, utilizza algoritmi metodi e processi di apprendimento automatico che consentono ai sistemi cognitivi di estrarre, elaborare e analizzare enormi volumi di dati strutturati e non strutturati, in maniera costante, identificando informazioni significative, connessioni tra punti, dati e tendenze – che sarebbero diversamente impossibili da rilevare per un essere umano – attraverso analisi avanzate, con lo scopo di permettere ai sistemi di imparare come anticipare le minacce, rendendoli in grado di generare soluzioni proattive.

La manipolazione delle immagini ha una sua storia considerevole come propaganda in tempi di conflitto, oggi la facile disponibilità di strumenti digitali, la natura altamente realistica del contenuto falsificato e l’esistenza di nuovi canali mediatici per distribuire la disinformazione hanno trasformato i deepfake in un meccanismo di attacco privilegiato, e nell’ambito della COGSEC gli attacchi basati su deepfake sono diventati tra le principali e più pericolose minacce da affrontare nell’attuale contesto storico e ancor di più, nel prossimo futuro.

Il risvolto psicologico del fenomeno dei deepfake è proprio il mancato riconoscimento tra ciò che è vero e ciò che è falso, i deepfake si possono definire come “true lies”, bugie vere, in grado di mettere in crisi la fiducia verso l’Altro e contestualmente aumentare la frammentarietà del Sé.

Gli attacchi che possono generare i deep fake possono essere dunque mirati oltre al furto di identità, credenziali e frodi finanziarie, anche a scenari di più ampia e varia natura: cambiamenti dell’opinione pubblica, risultati elettorali distorti, confusione di massa, violenza etnica, guerra. Tutti questi eventi potrebbero essere facilmente innescati da deepfake, alimentati dai progressi dell’intelligenza artificiale e diffusi attraverso i tentacoli dei social media. I deepfake possono rivelarsi tra le forze più destabilizzanti che l’umanità ha dovuto affrontare da generazioni.

Le competenze di cui la disciplina della Cognitive Security deve disporre non sono solo meramente tecniche ed informatiche ma soprattutto umanistiche, psicologiche e geopolitiche. Sviluppare in profondità la tecnologia di rilevamento dei falsi è importante, ma è solo una parte della soluzione, il fattore umano, le debolezze nella nostra psicologia umana rendono i deepfake efficaci strumenti di offesa. Molto presto diverrà impossibile riconoscere ad occhio ed orecchio umano se un video o una clip audio sono autentiche o meno, e mentre la propaganda non è una novità, l’immediatezza viscerale della voce e dell’immagine danno ai falsi una profondità d’impatto sulle coscienze e negli animi delle persone senza precedenti. Per questo motivo la COGSEC negli ultimi anni è sempre più richiesta e finanziata sia dai governi che dall’industria.

Continua a leggere: scarica il white paper gratuito “Deepfake & Cyber Intelligence: tecniche di creazione, rilevamento e prevenzione“

Articolo a cura di Francesco Arruzzoli

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/la-sicurezza-cognitiva-in-contesti-di-cybersecurity/


Un aiuto per l’audit AI

Come accennato nei precedenti articoli:

il controllo sui sistemi AI è di fondamentale importanza per verificare la correttezza e il soddisfacimento dei principi e la riduzione dei rischi derivanti dall’AI.

Questo può essere fatto con diversi sistemi o metodologie, che attraverso delle check list, permettono la verifica del sistema e la conduzione delle verifiche ispettive (sia di parte prima, seconda che terza).

In questo articolo si vogliono indicare alcuni strumenti utili sia all’auditor che all’organizzazione.

Un utile strumento potrebbe essere una check list suddivisa in alcune domande, come quelle sottoelencate, alle quali l’organizzazione deve rispondere magari considerando anche un grado di maturità:

  1. I requisiti e la legislazione applicabile sono stati identificati?
  2. I requisiti contrattuali sono stati identificati e applicati?
  3. Esiste un processo di verifica della compliance e del suo ciclo di vita?
  4. Viene verificata periodicamente la conformità ai requisiti legali in particolare alla protezione dei dati personali?
  5. Viene implementato il principio di minimizzazione dei dati?
  6. Viene elaborata una DPIA per ogni progetto?
  7. Viene rivista l’analisi dei rischi in caso di cambiamenti o nuovi progetti?
  8. Quale è il livello di conoscenza sulla sicurezza e sulla mitigazione dei rischi all’interno dell’organizzazione in ambito ML?
  9. Esiste un controllo sulle vulnerabilità dei sistemi ML?
  10. E’ possibile che la vulnerabilità del ML si possa applicare agli stakeholder esterni?
  11. Sono comunicati gli incidenti alle autorità?
  12. Sono correttamente raccolti e assemblati i campioni di dati in set di addestramento e validazione?
  13. Sono verificati i rischi di parzialità e discriminazione della popolazione in determinati gruppi sociali?
  14. Esiste un processo di prevenzione dei pregiudizi e delle discriminazioni?
  15. Esiste un processo che verifichi le scelte di modellizzazione con i bias prodotti?
  16. I dati di test sono in ambienti separati?
  17. Se si utilizzano più set di dati per i modelli viene preservata la protezione dei dati personali?
  18. I test sui dati sono validati?
  19. Esistono delle metriche di prestazione prima dell’addestramento del modello?
  20. Esiste un sistema di monitoraggio dei modelli sviluppati?
  21. Il processo decisionale di validazione e monitoraggio è documentato?
  22. Vengono effettuati audit di terza parte?
  23. L’organizzazione riceve audit di seconda parte?
  24. Esiste una documentazione del ciclo di vita dei modelli ML?
  25. Sono definite nei progetti le condizioni e i limiti di validità?
  26. Vengono analizzati e comunicati gli incidenti?
  27. E’ definita e condivisa la catena del valore del modello ML?
  28. Sono previste attività in subappalto?
  29. I modelli di AI sono utilizzati solo all’interno dell’organizzazione?
  30. L’azienda sviluppa modelli di AI per conto terzi?
  31. I modelli di AI sviluppati prevedono la supervisione umana?
  32. I modelli sono spiegabili e interpretabili?
  33. I modelli sono trasparenti?
  34. E’ stato calcolato l’impatto di CO2 dell’attività?
  35. E’ stato valutato l’impatto sociale?
  36. E’ stata affrontata la dimensione etica del modello?

Un altro strumento è quello realizzato dal CNIL “Introduction to the self-assessment guide for AI systems”, una guida all’autovalutazione dei principali problemi di protezione dei dati negli scenari più comuni.

Lo strumento è suddiviso in sette schede dove per ogni argomento, brevemente introdotto, vengono poste alcune domande e richiesti dei commenti esplicativi.

1) Fare le domande giuste prima di utilizzare un sistema di intelligenza artificiale

  • Obiettivo e proporzionalità
  • Fornitori, utenti di sistemi di intelligenza artificiale e individui

2) Raccolta e qualificazione dei dati di formazione

  • Elaborazione lecita dei dati nel rispetto della normativa
  • Dai dati grezzi a un set di dati di formazione di qualità
  • Identificare i rischi di parzialità e correggerli in modo efficace

3) Sviluppo e addestramento di un algoritmo

  • Progettazione e sviluppo di un algoritmo affidabile
  • Applicando un meticoloso protocollo di allenamento
  • Verifica della qualità del sistema in ambiente controllato

4) Utilizzo di un sistema di intelligenza artificiale in produzione

  • Consentire agli esseri umani di mantenere il controllo
  • Implementare la trasparenza per garantire la fiducia
  • Garantire la qualità della lavorazione
  • Rischi specifici

5) Messa in sicurezza del trattamento

  • Identificare e proteggere dai modelli di attacco
  • Registrazione per migliorare la supervisione
  • Registrazione per migliorare la supervisione
  • Garantire tutte le fasi della lavorazione
  • Esaminare la natura dei modelli

6) Garantire che le persone possano esercitare pienamente i propri diritti

  • Misurare l’impatto del trattamento sui diritti fondamentali delle persone
  • Informare le persone in modo che possano riprendere il controllo
  • Fornire un quadro favorevole all’esercizio dei diritti di protezione dei dati

7) Supervisionare le decisioni automatizzate

  • Raggiungere la conformità
  • Rispettare standard, certificazioni e codici di condotta come prova di conformità
  • Conduzione e valutazione di una DPIA
  • Documentare per affidabilità

IL CNIL riporta anche altri strumenti utili quali:

Un ulteriore strumento di analisi e valutazione è quello fornito da CapAI: Una procedura per condurre la valutazione della conformità dei sistemi di IA in linea con la legge dell’UE sull’intelligenza artificiale.

La procedura proposta da CapAI è composta da tre componenti:

  • un protocollo di revisione interna (IRP), che fornisce alle organizzazioni uno strumento per la garanzia della qualità e la gestione del rischio;
  • una scheda tecnica sintetica (SDS) da presentare alla futura banca dati pubblica dell’UE sui sistemi di IA ad alto rischio in funzione;
  • una scorecard esterna (ESC), che può (facoltativamente) essere messa a disposizione dei clienti e delle altre parti interessate del sistema di IA.

Seguendo l’IRP, le organizzazioni possono condurre una valutazione della conformità e creare la documentazione tecnica richiesta dall’AIA. Segue le fasi di sviluppo del ciclo di vita del sistema di intelligenza artificiale e valuta la consapevolezza, le prestazioni e le risorse dell’organizzazione per prevenire, rispondere e correggere potenziali guasti. L’IRP è delegato a fungere da documento ad accesso limitato.

La SDS è una sintesi di alto livello dello scopo, della funzionalità e delle prestazioni del sistema di IA che soddisfa i requisiti di registrazione pubblica, come indicato nell’AIA.

L’ESC è generato attraverso l’IRP e riassume le informazioni rilevanti sul sistema di IA lungo quattro dimensioni chiave: (1) scopo, (2) valori, (3) dati e (4) governance. Si tratta di un documento di riferimento pubblico che dovrebbe essere messo a disposizione di tutte le controparti interessate.

Riportiamo per completezza l’indice della versione 1.0 di marzo 2022:

1 Valutazione della conformità per un’AI affidabile

1.1 Mantenere la promessa dell’IAI

1.2 Quando si applica il mandato di valutazione della conformità AI?

1.3 I componenti chiave di sistemi di intelligenza artificiale affidabili4

1.4 Utilizzo dell’audit basato sull’etica per rendere operativa la valutazione della conformità

1.5 Come utilizzare questo documento

PARTE I – IL PROTOCOLLO

2 I requisiti previsti dall’AI in breve

2.1 Qual è l’obiettivo dell’AI?

2.2 Quali sistemi sono coperti?

2.3 Chi deve agire?

2.4 Quali azioni sono necessarie per conformarsi?

2.5 Quali sono le sanzioni per la non conformità?

3 La procedura di valutazione della conformità

3.1 Quando utilizzare questa procedura

3.2 Come usare CapAI

3.3 Gli output del processo CapAI

3.4 Attori chiave

3.5 Navigazione di alto livello

4 Protocollo di revisione interna

4.1 Fase 1: Progettazione

4.2 Fase 2: Sviluppo

4.3 Fase 3: Valutazione

4.4 Fase 4: Operazione

4.5 Fase 5: Pensionamento

5 Scheda tecnica riassuntiva

6 Scorecard esterna

6.1 Contenuto della scorecard esterna

6.2 Rappresentazione grafica della scorecard esterna

PARTE II – IL REFERENCE

7 Definizione del flusso di processo di AI

7.1 Definire lo sviluppo e il funzionamento dell’AI come processo

7.2 Le cinque fasi chiave del ciclo di vita dell’AI

7.3 La fase di progettazione

7.4 La fase di sviluppo

7.5 La fase di valutazione

7.6 La fase operativa

7.7 La fase di fine vita

8 La logica per l’audit basato sull’etica dei sistemi di AI

8.1 Prevalenza e modalità di fallimento dell’etica dell’AI

8.2 Valutazione della conformità e monitoraggio post-commercializzazione come previsto dall’AI

8.3 Ruoli e responsabilità in un ecosistema europeo emergente di revisione contabile

8.4 Il gap rimanente

9 L’attuazione dell’audit basato sull’etica

9.1 Introduzione

9.2 Definizione dei termini chiave

9.3 Sfondo

9.4 In che modo CapAI sfrutta la promessa di un audit basato sull’etica

9.5 Best practice per un’implementazione efficace

9.6 Gestione delle limitazioni e delle insidie e note

10 Osservazioni conclusive

Possiamo anche citare il lavoro di Kitty Kay Chan Professor of Professional Practice School of Professional Studies, Columbia University dal titolo: AUDITING ARTIFICIAL INTELLIGENCE, oppure A Guide to ICO Audit Artificial Intelligence (AI) Audits pubblicato da ICO, sempre pubblicato da ICO abbiamo: Guidance on AI audit framework, od anche Auditing Artificial Intelligence pubblicato da ISACA o anche Towards Auditable AI Systems pubblicato da Federal Office for Information Security.

Questi sono strumenti che possono aiutare sia l’auditor che chi implementa un sistema AI, ricordando che le check list e i tool sono solo un supporto ma è la persona che guida la verifica e che valuta i risultati.

L’Intelligenza Artificiale è una realtà che promette di trasformare non solo il modo in cui le imprese fanno affari che sicuramente toccherà ogni angolo della nostra società. L’intelligenza artificiale avrà un impatto di vasta portata anche sulla professione dell’auditor, data la necessità degli auditor di fornire garanzie sull’IA. Gli auditor dovrebbero chiedersi se le organizzazioni e i team di audit sono pronti per le difficili domande che circondano l’IA e l’approccio con cui deve essere verificata. Pertanto, in attesa di nuovi regolamenti o normative con specifici requisiti, utilizzando le linee guida attualmente disponibili per l’audit dell’IA, gli auditor. devono concentrarsi sui controlli e sulle strutture di governance in atto per determinare se stanno operando in modo efficace.

Articolo a cura di Stefano Gorla ed Attilio Rampazzo

Profilo Autore

Privacy & Cybersecurity Manager presso Profice Auditor 27001, 22301, 9001, 20000-1, 50001, 37001, NIST Specialist, DPO, ITILv4, COBIT5, membro commissione UNINFO AI, Membro comitato scientifico ANDIP

Profilo Autore

Attilio Rampazzo, CISA CRISC, CDPSE
Consulente di Sistemi Informativi e di Sistemi di Gestione in ambito ICT. Ha maturato un’esperienza pluriennale nello sviluppo e conduzione di progetti informativi in ambito bancario e finanziario, nei quali la qualità̀ e la sicurezza della Sicurezza delle Informazioni hanno ricoperto un ruolo determinante.
Già trainer accreditato APMG per ITIL, ISO 20000-1 e Cobit 5.
Docente ai corsi LA ISO/IEC 27001, ISO/IEC 20000-1, ISO 22301 riconosciuti AICQ SICEV.
Svolge attività̀ come Lead Auditor presso primari OdC italiani accreditati da Accredia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/un-aiuto-per-laudit-ai/


Istituzionalizzazione della cyber intelligence

L’attuale campo disciplinare della Cyber Security (CS) è connotato da un’inflazione di termini definitori, di cui Cyber Threat Intelligence (CTI), Cyber Intelligence (CI) e Cyber Counter Intelligence (CCI) rappresentano esempi preclari. Tutti e tre, difatti, sono costrutti concettuali chiaramente collegati gli uni agli altri, in quanto vi sono sì differenze sostanziali tra gli stessi ma vi sono altrettanti aspetti comuni, sia nei metodi di collazione delle informazioni che nel loro più generale modus operandi. Vi è da dire, inoltre, che le stesse definizioni di CTI, CI e CCI che si ritrovano comunemente in documenti ufficiali, articoli scientifici, materiale divulgativo e pubblicitario non sono per nulla univoche e, dunque, con significativi gradi di variabilità interna. Una breve esposizione, di carattere definitorio, può senz’altro esemplificare tale aspetto.

Si può iniziare da quello relativo alla CTI in cui è centrale il concetto di minaccia, la quale è «any circumstance or event with the potential to adversely impact organizational operations (including mission, functions, image, or reputation), organizational assets, or individuals through an information system via unauthorized access, destruction, disclosure, modification of information, and/or denial of service. Also, the potential for a threat-source to successfully exploit a particular information system vulnerability».

Una definizione di CTI, utilizzata da un fornitore di servizi, è la seguente:

«Threat intelligence is data that is collected, processed, and analyzed to understand a threat actor’s motives, targets, and attack behaviors. Threat intelligence enables us to make faster, more informed, data-backed security decisions and change their behavior from reactive to proactive in the fight against threat actors».

In questo caso, l’accento è posto sull’acquisizione di dati mentre in una definizione utilizzata da una società di consulenza viene evidenziato l’aspetto della conoscenza basata sulle evidenze empiriche, dunque, con modalità non troppo dissimili dalla precedente.

«Threat intelligence is evidence-based knowledge, including context, mechanisms, indicators, implications and actionable advice, about an existing or emerging menace or hazard to assets that can be used to inform decisions regarding the subject’s response to that menace or hazard».

In una terza definizione, essa è maggiormente incentrata sulle motivazioni, intenzioni e metodi messi in atto dagli attori malevoli.

«Cyber threat intelligence is knowledge about adversaries and their motivations, intentions, and methods that is collected, analyzed, and disseminated in ways that help security and business staff at all levels protect the critical assets of the enterprise».

Se si passa a prendere in esame il costrutto di CCI, si nota la stessa variabilità. Essa viene definita come «all efforts made by one intelligence organization to prevent adversaries, enemy intelligence organizations or criminal organizations from gathering and collecting sensitive digital information or intelligence about them via computers, networks and associated equipment».

In essa sono contemplate, in buona sostanza, tutte le misure atte a identificare, penetrare o neutralizzare le azioni dell’avversario e il focus è non solo sull’intrusione, ma anche sull’intento dell’attore malevolo e sulle modalità operative da questi utilizzate. Essa si connota, dunque, come un sottocampo della CI, di cui rappresenta una postura prettamente offensiva.

Il concetto di CI può essere inteso in termini più generali rispetto a quelli di CCI e CTI, in quanto si riferisce agli «efforts made by intelligence organizations to prevent adversaries or enemy intelligence organizations from gathering and collecting sensitive information or intelligence about them».

In un’altra definizione l’accento è posto sulle modalità di raccolta delle informazioni, ovvero «the acquisition and analysis of information to identify, track, and predict cyber capabilities, intentions, and activities to offer courses of action that enhance decision-making».

Come si è potuto vedere da questa breve esposizione, ridotta solo per ragioni di spazio, vi sono concetti quali CI, CCI e CTI che si sovrappongono in parte tra di loro ma anche con una forte variabilità nell’utilizzo dello stesso termine.

Vi è, infine, da aggiungere che lo stesso concetto CI è interessato da tali ambiguità semantiche sia dal lato del concetto di “intelligence” il quale viene spesso utilizzato, in maniera intercambiabile, sia con quello di “dati” e di “informazioni sia con quello di cyber (spazio) il quale, anch’esso, viene spesso inteso come un sottocampo di quello di “Information Environment” (IE).

Tornando alla disamina dei tre costrutti concettuali della CI, CTI e CCI, nell’interpretazione degli stessi può essere utile far riferimento a quello che viene chiamato il ciclo dell’intelligence mediante il quale i dati grezzi vengono identificati, raccolti e poi sviluppati in informazione rifinita, messa a disposizione del processo decisionale. In questo senso, si può operare una suddivisione analitica tra intelligenza tattica, operazionale e strategica.

Facendo uso di questo framework operativo si può mettere in evidenza che la CTI sembra essere caratterizzata soprattutto da un livello tattico e operazionale così come, a livello di scala, essa agisce tipicamente su un livello prettamente organizzativo; mentre la CI è caratterizzata da un livello strategico, in quanto è più legata a un focus olistico e, in qualità di attori, riguarda i vertici aziendali e i decisori politici a livello nazionale. La CTI mira, infatti, al rilevamento di possibili indicatori di minaccia al livello dell’analista operativo e, considerato il flusso continuo di dati, il suo utilizzo necessita di essere abbondantemente filtrato prima di essere utilizzato, come informazione strategica, dai responsabili delle decisioni.

La CCI, invece, è la stessa CI intesa in maniera speculare, ovvero impiegata con una postura prettamente offensiva tesa a colpire le attività e le risorse degli avversari. È per questa ragione che il suo utilizzo è più sporadico e viene poco enfatizzato nei documenti ufficiali, negli articoli scientifici e nel materiale divulgativo in quanto tipicamente di competenza delle autorità militari e statuali, ovvero non nell’effettiva disponibilità delle imprese.

Del resto, tale interpretazione viene sottolineata anche in letteratura. «The focus on CTI is more due to a catch-phrase in marketing services than real understanding of the concepts. CTI as is provided cannot be considered true intelligence as it is a stream of data; it is not in context and it is limited in how actionable it is. Whilst network security devices and cyber security analysts can use CTI as an aid in detecting possible threats, the real intelligence is the analysis and interpretation of any indicators that have found matches in the network. Therefore, CTI on its own is of limited use; it needs to be correlated with internal data (processing) to provide possible threat detections, which can then be analysed and interpreted to form an improved view of the threat environment».

Come si può evincere da questo lungo estratto la CTI si riferisce ai dati che vengono raccolti, elaborati e analizzati per comprendere le motivazioni, gli obiettivi e i comportamenti di attacco di un attore malevolo. L’intelligence relativa alle minacce cibernetiche consente, difatti, di prendere decisioni di sicurezza basate sui dati le quali sono più rapide, più informate così come, più in generale, di cambiare il comportamento di difesa cibernetica da uno meramente reattivo a uno più proattivo. Si tratta di una tipica conoscenza basata sulle evidenze apportate dai dati, vale a dire data-driven, relativa alle minacce esistenti o emergenti o sui rischi per gli asset, siano essi aziendali oppure statali.

Di tutt’altra natura, invece, l’essenza precipua della CI la quale si situa a un livello superiore e può racchiudere, dunque, al suo interno, come sottocampi specifici sia la CCI che la CTI. In questo senso, la CI riesce a ricomprendere al suo interno gli aspetti tattici e operazionali davvero importanti al fine di includere sia l’ambiente tecnologico e operativo delle minacce sia per identificare ciò che è legato al fattore umano ed è basato, dunque, su una serie di fattori organizzativi interni. Nello stesso tempo, la CI riesce ad esplicare tutta la sua funzione precipua al livello laddove vengono prese le decisioni strategiche, nell’interesse della nazione o dell’azienda.

Il passaggio da una conoscenza tipicamente tecnica e operativa a quella di più alto livello rappresenta un passaggio obbligato compiuto da tutte le discipline che, nel corso del loro sviluppo, hanno consolidato e sistematizzato vieppiù il loro background di conoscenze teoriche tanto da divenire un campo disciplinare ampiamente legittimato a livello internazionale, con un crescente peso all’interno dei board aziendali e nei livelli apicali delle entità statuali, con propri percorsi di studi universitari, conferenze e riviste scientifiche dedicate. Il che vuol dire, sostanzialmente, aver contribuito a creare una diffusa comunità di esperti i quali si riconoscono in una serie di principi scientifici, codici deontologici e di tecniche operative.

È chiaro, dunque, che per un ulteriore consolidamento di un processo di istituzionalizzazione della tematica della CS appare rilevante accentuare, ancor di più, rispetto a quanto fatto finora gli aspetti legati alla CI. L’intelligence a tutto tondo da svolgere anche nel dominio cyber non può che basarsi sulla centralità di tale componente ed essa abbisogna di essere maggiormente innervata dalle competenze di altre discipline, siano esse appartenenti alle scienze “dure” ma anche a quelle latamente umanistiche. Tale percorso, del resto, è lo stesso compiuto, già in precedenza, dalla disciplina madre, ovvero quella degli studi dedicati all’intelligence. Detto in altri termini, in un campo quale quello della CI, dove sembrano predominare gli aspetti tecnico informatici e che da questi traggono la loro stessa esistenza materiale (reti, hardware, software, ecc.) potrebbe essere, invece, utile fuoriuscire in direzione di un percorso nettamente multidisciplinare piuttosto che solo disciplinare, peraltro del tutto complementari.

Anche solo da un punto di vista della pratica professionale quotidiana le competenze apportare da altre discipline possono essere, in moltissimi casi, di estremo interesse per la CI, in quanto la metodologia per affrontare i problemi conoscitivi e i processi decisionali sono sostanzialmente gli stessi. L’intelligence è, allo stesso tempo, un prodotto e un processo di raccolta, elaborazione, analisi e utilizzo delle informazioni per soddisfare un obiettivo ben preciso.

In una conferenza del 2012 veniva messo in evidenza proprio questo aspetto comune a più discipline. «Professionals in other fields… also face many similar challenges to those that exist in intelligence analysis, including: difficulties acquiring information from a wide variety of sources, vetting and evaluating the information that is acquired, deriving understanding and meaning from that information, impact of deadlines, editing, and other production processes on accuracy of analysis and assessment, problems in dissemination and distribution to consumers or customers, managing relationship between producer and consumer (role, responsibility, independence & objectivity), developing professional infrastructure (recruit, select, train, & develop personnel; code of ethics), and overcoming impact of changing technology and alternative information distribution systems. How do practitioners in various non-intelligence fields overcome these kinds of challenges? How are their challenges similar to or different from those that exist in the intelligence arena? What can be learned from the comparison?».

In definitiva, molte delle sfide che la CI affronta non sono uniche come si può credere a un primo e superficiale sguardo: e questo anche perché una certa insularità e tecnofilia del campo disciplinare può ostacolare la messa in comune di metodologie e pratiche da parte di altre discipline.

Conclusioni

A livello di costrutti concettuali il campo disciplinare della CI è attraversato da tensioni definitorie promosse da parte di tutte le entità e gli attori che ne fanno parte. Tale frammentazione è, tuttavia, indizio sia di una crescita impetuosa che di un carente consolidamento a livello disciplinare. A questo riguardo, ulteriori indagini dovrebbero essere svolte in una prossima fase, anche mediante ricerche qualitative di analisi testuale, al fine di acquisire maggiori informazioni in merito a tale aspetto.

Dalla breve disamina qui condotta sono emerse delle differenze tra il concetto di CI e quello di CTI mentre quello di CCI appare speculare a quello di CI. Tra tutti e tre i termini la CI viene considerata maggiormente adatta a sottolineare il carattere olistico, strategico e di alto livello di tale disciplina emergente; mentre quello di CTI sembra far riferimento soprattutto a un livello organizzativo, localizzato su scala locale, nonché tattico e operazionale.

Un altro aspetto che emerge dalla breve ricognizione sul campo, svolta con modalità di fonti aperte, è che la prevalenza delle definizioni attualmente in uso deriva soprattutto dal campo delle agenzie governative e del settore commerciale dei fornitori di tecnologia e servizi della CS; e già ciò appare essere un indizio di un parziale o carente processo di istituzionalizzazione di tale tematica. In buona sostanza, nel suo sviluppo continuano a prevalere aspetti istituzionali ed economici piuttosto che esigenze correlate allo sviluppo di un campo scientifico univoco e ben determinato.

Si ritiene inoltre che, riguardo all’ulteriore consolidamento disciplinare della CI, potrebbe giovare non solo una maggiore acribia di tipo concettuale quanto piuttosto un orientamento teorico maggiormente comprensivo dell’apporto di altre discipline scientifiche, in una tipica ottica multidisciplinare. Il passaggio da un insieme di tecniche e metodologie, di attività e di pratiche professionali, in direzione di una disciplina scientifica orientata da una conoscenza istituzionalizzata necessita infatti, a parere dello scrivente, di una serie di ulteriori passaggi i quali devono per forza ricomprendere sia una chiarificazione concettuale che una maggiore definizione dei suoi confini disciplinari.

Vale qui sottolineare, en passant, che la multidisciplinarietà riguarda lo studio di una tematica non in una sola disciplina ma in più discipline contemporaneamente ma essa rimane sempre al servizio, prettamente in funzione ancillare, della disciplina centrale, che in questo caso sarebbe la CI.

Un ulteriore aspetto è quello, infine, dell’orientamento al valore sotteso a questa tematica così come alla socializzazione diffusa delle basilari tecniche e metodologie corrispondenti, ad esempio in termini di cyber igiene divulgata presso tutto il corpo sociale, che la società nel suo complesso considera degna di rappresentare l’interesse collettivo. Quest’ultimo aspetto sembra, oggigiorno, essere in via di consolidamento sia per l’incremento degli attacchi ransomware i quali hanno accresciuto tantissimo il valore sociale e collettivo della sicurezza cibernetica sia per il crescente processo di digitalizzazione del Paese, anche a seguito delle ingenti risorse messe a disposizione del Piano Nazionale di Ripresa e Resilienza (PNRR) il quale non potrà che accentuare maggiormente tale orientamento al valore.

In conclusione, la consapevolezza finale che deriva da questa breve esposizione è che per una piena comprensione della valenza strategica della CI essa non possa essere declinata solo dal punto di vista tecnico e tecnologico.

Il campo della CI è, di fatto, socialmente e culturalmente costruito in quanto lo spazio cibernetico è uno spazio costantemente ri-descritto e ri-negoziato e il cui potere può essere appannaggio anche da parte di piccole entità organizzative quali attivisti, gruppi cybercriminali di media entità oppure potenti entità di emanazione statuale. Intesa in questo senso, il fondamento multidisciplinare della CI ha come precipuo focus di interesse il tessuto costitutivo di molteplici discipline in vista del consolidamento della CI stessa. Ciò implica che quest’ultima debba sempre più mettere in conto una relativa espansione del campo di analisi al fine di includere nuove teorie e nuove metodologie; ciò significa tendere verso una più complessiva integrazione del più ampio contesto socio-economico entro cui essa si situa ed è storicamente situata.

Articolo a cura di Achille Pierre Paliotta

Profilo Autore

Achille Pierre Paliotta, ricercatore INAPP(ex ISFOL), afferente alla Struttura Lavoro e Professioni. Laureato in Sociologia presso l’Università La Sapienza ha conseguito, nel 2015, il Master in Data Science presso l’Università di Tor Vergata. Sta attualmente frequentando il Master in Sicurezza delle informazioni e informazione strategica presso l’Università La Sapienza. I suoi interessi di ricerca vertono su nuove tecnologie, sicurezza informatica, nuove professioni, contrattazione collettiva, welfare occupazionale, data science, blockchain, open data e deep learning.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/istituzionalizzazione-della-cyber-intelligence/


Evoluzione della Direttiva NIS e risultati ottenuti in termini di implementazione

Dopo alcuni anni dall’uscita della prima direttiva EU NIS (Network and Information Systems) l’Europa ha ulteriormente rafforzato la sua attenzione ed i presidi in questo ambito, pubblicando la NIS2, uno strumento più maturo ed ambizioso. L’EU ha ben compreso, viste le profonde relazioni economiche ed infrastrutturali che ci sono tra gli Stati membri, che l’unica modalità per ottenere un livello minimo di sicurezza è che tutti gli Stati membri adottino un percorso comune, per poter contrastare un rischio-sistemico generale.

La direttiva NIS e NIS2

La Direttiva può rappresentare un primo approccio condiviso a livello UE per dotarsi di Linee Guida (minime) comuni per la gestione della Sicurezza dei sistemi informativi.

La necessità di questo intervento viene chiarita dalla stessa direttiva nelle considerazioni iniziali: “Le reti e i sistemi informativi, e in prima linea internet, svolgono un ruolo essenziale nell’agevolare i movimenti transfrontalieri di beni, servizi e persone. Tenendo conto di questa dimensione transnazionale, gravi perturbazioni di tali sistemi, intenzionali o meno e indipendentemente dal luogo in cui si verificano, possono ripercuotersi su singoli Stati membri e avere conseguenze in tutta l’Unione”.

La Direttiva vuole (dovrebbe?) lasciare a ciascuno stato l’autonomia di adottare le misure di sicurezza più opportune e necessarie a tutelare i propri interessi in materia di sicurezza. Ciononostante, sottolinea che la sicurezza delle reti e dei sistemi sarà efficace solo quando tutti gli stati membri avranno raggiunto un livello omogeneo (minimo) di sicurezza “un livello disomogeneo di protezione dei consumatori e delle imprese che compromette il livello globale di sicurezza delle reti e dei sistemi informativi nell’Unione”.

Per raggiungere un obiettivo significativo è indispensabile una forte collaborazione tra settore pubblico e settore privato (che gestisce la maggior parte delle reti e dei sistemi informativi), adeguati livelli di cooperazione e condivisione e l’utilizzo delle competenze che ENISA mette a disposizione di tutti gli stati membri. L’obiettivo dell’ENISA è assistere le istituzioni, gli organi e gli organismi dell’Unione e gli Stati membri nell’attuazione delle politiche necessarie a soddisfare le prescrizioni legali e regolamentari in materia di sicurezza della rete e dei sistemi informativi.

Il Regolamento (UE) n. 526/2013 descrive il ruolo e i compiti di ENISA. Di seguito una sintesi di alcuni aspetti del regolamento:

  • visto il continuo mutare delle minacce informatiche, ENISA è incaricata di contribuire ad ottenere un elevato livello di sicurezza sviluppando e promuovendo una cultura in materia di sicurezza nella società;
  • assistere gli stati membri a rafforzare la loro capacità di rilevare e prevenire problemi e incidenti di sicurezza informatica, nonché reagire agli stessi;
  • sostenere lo sviluppo di cooperazione, analisi dei problemi e incidenti di sicurezza informatica ed aumento delle capacità dei CERT nazionali/governativi;
  • svolgimento di esercitazioni a livello dell’Unione in materia di sicurezza delle reti e dell’informazione;

Sono definiti nella Direttiva NIS gli soggetti a cui si applica all’interno degli stati membri: È opportuno che la presente direttiva si applichi sia agli operatori di servizi essenziali che ai fornitori di servizi digitali in modo da coprire tutti i relativi rischi e incidenti e definisce che ciascuno stato membro dovrà dotarsi di un punto di contatto unico a livello nazionale (articolo 8).

L’attenzione della Direttiva resta dunque sul voler garantire un livello comune elevato di cybersicurezza nell’Unione in modo da migliorare il funzionamento del mercato interno, definendo:

  • obblighi che impongono agli Stati membri di adottare strategie nazionali in materia di cybersicurezza …;
  • misure in materia di gestione dei rischi di cybersicurezza e obblighi di segnalazione per i soggetti (in perimetro) … ;
  • norme e obblighi in materia di condivisione delle informazioni sulla cybersicurezza;
  • obblighi in materia di vigilanza ed esecuzione per gli Stati membri;

È di fondamentale importanza che tutti gli Stati membri abbiano sviluppato una strategia di cybersicurezza e che questa sia allineata alla presente Direttiva ed aggiornata ogni 5 anni (articolo 7). ENISA può assistere gli Stati membri nell’elaborazione di una strategia su richiesta di questi ultimi.

L’articolo 20 definisce “Le Misure di Gestione del Rischio e Obblighi di Segnalazione”. Il primo articolo formula l’obiettivo che poi viene declinato nelle misure tecniche, ossia: “i soggetti essenziali e importanti adottino misure tecniche, operative e organizzative adeguate e proporzionate per gestire i rischi posti alla sicurezza dei sistemi informatici e di rete che tali soggetti utilizzano nelle loro attività o nella fornitura dei loro servizi, nonché per prevenire o ridurre al minimo l’impatto degli incidenti per i destinatari dei loro servizi e per altri servizi”.

A tal riguardo ritengo utile sottolineare come tutta la Direttiva trovi forza nell’introduzione, in modo coerente e sistematico, del concetto di “gestione del Rischio” per aumentare la protezione in termini di cybersecurity dei paesi membri e per evitare “l’effetto domino” di eventi/incidenti all’interno della UE ( Articolo2: una perturbazione del servizio fornito dal soggetto potrebbe comportare un rischio sistemico significativo, in particolare per i settori nei quali tale perturbazione potrebbe avere un impatto transfrontaliero; ).

Anche per limitare gli effetti che gli incidenti di sicurezza possono avere sull’intero sistema comunitario, per consentire l’attivazione efficace di misure di protezione e fornire l’attivazione di una “rete di supporto” e cooperazione tra gli stati membri, la centralizzazione delle informazioni e la tempestività con la quale comunicare gli eventi diventano elementi essenziali. Sono quindi definiti delle tempistiche esatte dove i soggetti essenziali o importanti, qualora venissero a conoscenza di un incidente significativo dovrebbero essere tenuti a presentare un preallarme senza indebito ritardo, e comunque entro 24 ore, senza indebito ritardo, e comunque entro 72 ore da quando sono venuti a conoscenza dell’incidente significativo, una notifica dell’incidente che, se opportuno, aggiorni le informazioni di cui alla lettera a) e indichi una valutazione iniziale dell’incidente significativo, comprensiva della sua gravità e del suo impatto, nonché, ove disponibili, gli indicatori di compromissione (art.23 ,a, b).

La NIS2 specifica anche nell’art. 21 le Misure di sicurezza (minime) che devono essere comunque basate su un approccio di valutazione del rischio, elencando i seguenti elementi:

  1. politiche di analisi dei rischi e di sicurezza dei sistemi informatici;
  2. gestione degli incidenti;
  3. continuità operativa, come la gestione del backup e il ripristino in caso di disastro, e gestione delle crisi;
  4. sicurezza della catena di approvvigionamento, compresi aspetti relativi alla sicurezza riguardanti i rapporti tra ciascun soggetto e i suoi diretti fornitori o fornitori di servizi;
  5. sicurezza dell’acquisizione, dello sviluppo e della manutenzione dei sistemi informatici e di rete, compresa la gestione e la divulgazione delle vulnerabilità;
  6. strategie e procedure per valutare l’efficacia delle misure di gestione dei rischi di cybersicurezza;
  7. pratiche di igiene informatica di base e formazione in materia di cybersicurezza;
  8. politiche e procedure relative all’uso della crittografia e della cifratura;
  9. sicurezza delle risorse umane, strategie di controllo dell’accesso e gestione degli attivi;
  10. uso di soluzioni di autenticazione a più fattori o di autenticazione continua, di comunicazioni vocali, video e testuali protette e di sistemi di comunicazione di emergenza protetti da parte del soggetto al proprio interno.

È importante notare come la Direttiva sottolinei che gli Stati membri dovrebbero, nelle loro strategie nazionali per la cybersicurezza, rispondere alle esigenze specifiche in materia di cybersicurezza delle piccole e medie imprese. L’EU ha infatti una complessità da dover gestire. Circa 25 milioni di aziende sono SMEs, queste hanno in alcuni casi risorse limitate per contrastare i rischi e al tempo stesso stanno affrontando una forte transizione digitale. Faticano dunque ad adattarsi rapidamente ed in sicurezza al contesto che cambia velocemente e la loro vulnerabilità diventa una vulnerabilità del Sistema EU. Questo ENISA lo comprende bene: “Le PMI (SMEs) sono la spina dorsale dell’economia dell’UE, rappresentano il 99% delle imprese” e per questo motivo a Giugno del 2021 pubblica il documento Cybersecurity for SMEs.

Report investimenti EU NIS

Il Report ENISA NIS INVESTMENTS, November 202, illustra una fotografia sullo stato dell’arte rispetto all’implementazione della Direttiva NIS, riportando lo stato degli investimenti in termini di sicurezza da parte degli Operatori di Servizi Essenziali (OES) e dei Fornitori di Servizi Digitali (DSP).

Il rapporto del 2022 contiene dati raccolti da 1080 OES/DSP di tutti i 27 Stati membri dell’UE, già è un dato significativo se si pensa che l’analogo report prodotto sempre da ENISA negli anni precedenti vedeva un perimetro molto più contenuto:

  • Report 2020: 251 Organizzazioni di 5 stati membri
  • Report 2021: 947 Organizzazioni di 27 stati membri
  • Report 2022: 1080 Organizzazioni di 27 stati membri

Il Mercato della Sicurezza (Information Security e Risk Management) nel 2022 raggiungerà circa 170 miliardi di euro, con un trend che sarà in crescita anche per i prossimi anni (6/7% circa), le voci dove si attende il forecast maggiore riguardano le Infrastrutture di protezione, Risk management, Identity ed Access Management.

I Trend rispetto alla Cybersecurity vedono con attenzione:

  • passwordless authentication
  • Integrated risk management (IRM)
  • Secure access services edge (SASE)
  • Digital risk management (DRM)
  • Extended detection and response (XDR)

Tra gli stati membri nella top-3 in termini di investimento vediamo: Germania, Francia, Italia; i settori con i principali investimenti sono: Banking, Energy, Healtcare (IT spendimg by Sector – NIS Investment 22, ENISA).

Il Report fornisce una fotografia particolarmente generosa ed utile per approfondire, a livello UE, i trend rispetto alla security, alle tipologie di investimento per paese, impatto degli incidenti informatici sulle organizzazioni in termini di costo, ecc… .

Il 37% delle organizzazioni in perimetro (OESs e DSPs) non ha implementato e/o definito una strategia rispetto all’impiego di SOC (Security Operations Center), il 76% delle SMEs non dispone di strumenti, interni o esterni, di SOC. Questa è un’area particolarmente critica e sulla quale l’UE ha avviato progetti di investimento per irrobustire l’offerta in questo segmento. Una fotografia più matura invece si osserva rispetto all’implementazione di soluzioni di “third-party risks management” (TRM o TPRM), dove anche se nella maggior parte dei casi (76%) non è definito un ruolo dedicato alla gestione della security di questo processo, l’86% delle organizzazioni ha implementato misure di gestione (policy, ecc…). Probabilmente questo risultato è stato ottenuto anche grazie ai numerosi incidenti significativi a livello mondiale che si sono verificati sfruttando la vulnerabilità della supply-chain e che hanno prodotto sensibilizzazione e cultura verso questa tipologia di minaccia.

Riferimenti

Articolo a cura di Marco Pinzaglia

Profilo Autore

Esperto in Cybersecurity, framework e modelli di gestione (ISO 27001, 20000, 22301, 9001), Risk Management. Esperienza nella Digital Transformations e nella realizzazione e gestione di servizi complessi. Appassionato di Sostenibilità e di Digital Innovation.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/evoluzione-della-direttiva-nis-e-risultati-ottenuti-in-termini-di-implementazione/


E’ possibile una Governance e un Controllo dell’AI?

La governance è una parola complicata e un po’ fumosa perché essa include tutti i processi di governo aziendali. È il modo in cui le regole o le azioni sono strutturate, mantenute e regolamentate compreso il modo in cui viene assegnata la responsabilità. La governance dell’AI implica che l’AI è spiegabile, trasparente ed etica. Queste tre parole significano cose diverse per organizzazioni diverse o funzioni all’interno delle stesse.

Una politica di governance deve esistere, essere comunicata e deve interagire con il mondo che la circonda con l’organizzazione ed il suo interno. La governance dell’AI deve adattarsi al quadro generale della governance aziendale.

In generale, la governance AI include tutti i processi di governance: il modo in cui le regole o le azioni sono strutturate, mantenute e regolamentate e come sia attribuita la relativa responsabilità.

Possiamo riassumere tre aspetti che sintetizzano gli aspetti di Governance

  • Le Misure: la capacità di misurare costi, valore, verificabilità e conformità.
  • I Software e i Dati: i dettagli sul codice software e sui singoli componenti dei dati.
  • Il Quadro Aziendale: la necessità di adattarsi al quadro generale di governo dell’organizzazione

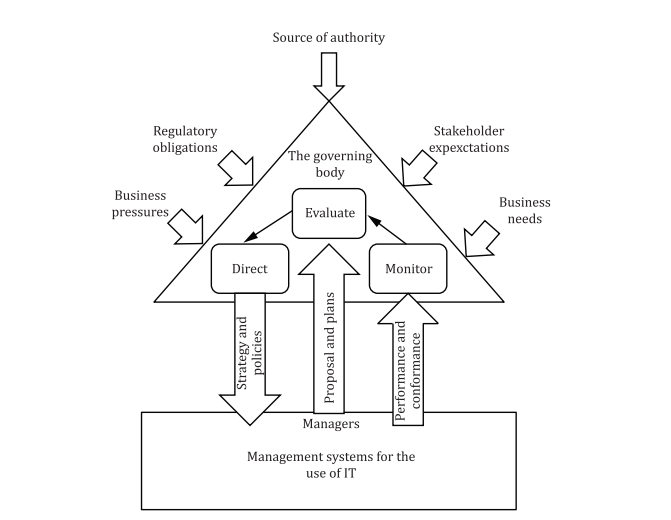
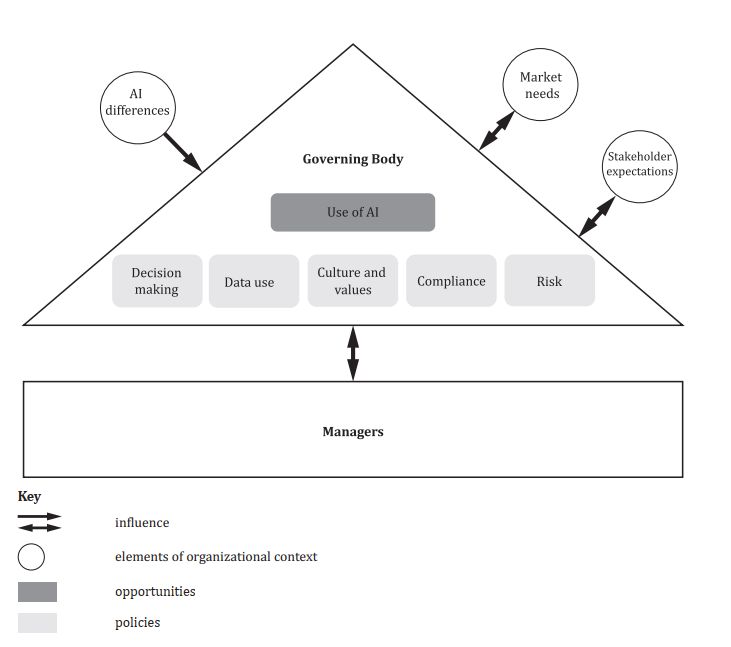
Un aiuto sulla metodologia e sulla Governance AI ci viene dalla norma ISO 38507: Information technology — Governance of IT — Governance implications of the use of artificial intelligence by organizations, ad oggi in versione FDis

Infatti, scopo del documento è quello alle implicazioni per un’organizzazione dell’uso dell’AI. Come con qualsiasi strumento potente, l’uso dell’IA comporta nuovi rischi e responsabilità che dovrebbero essere affrontati dalle organizzazioni che la utilizzano. L’I non è intrinsecamente “buona” o “cattiva”, “giusta” o “parziale”, “etica” o “non etica”, sebbene il suo uso possa essere o possa sembrare tale.

Lo scopo dell’organizzazione, l’etica e altre linee guida si riflettono, formalmente o informalmente, nelle sue politiche. La norma esamina sia le politiche di governance che quelle organizzative e la loro applicazione e fornisce indicazioni per adattarle all’uso dell’AI. Il documento fa riferimento ad altri standard per i dettagli su argomenti correlati, tra cui la responsabilità sociale, l’affidabilità (come la gestione del rischio, la gestione dei pregiudizi e la qualità) e la gestione della conformità.

I capitoli principali riguardano:

  • Governance e sue implicazioni (governance e accountability);
  • Una visione dei Sistemi AI (tipi di tecnologie e ecosistema);
  • Le politiche per indirizzare l’uso dell’AI (cultura, valori, rischi, etc.).

La figura riporta il modello di Governance indicato dalla norma citata.

La figura seguente illustra la Governance delle implicazioni dell’uso dell’AI.

La Governance è parte integrale dei processi decisionali della Direzione aziendale e deve essere supportata da un sistema di gestione che ne garantisca l’applicazione e la conformità. Anche in questo caso, un supporto viene dalla norma ISO 42001 Information technology — Artificial intelligence -Management system, come anche riportato nell’articolo pubblicato a maggio 2022 del quale riportiamo il link: https://www.ictsecuritymagazine.com/articoli/la-governance-dellai-attraverso-le-norme-iso/ del quale riportiamo un’immagine riassuntiva.

Infatti, la figura sopra riportata richiama un sistema di gestione di un’organizzazione, che attraverso dei processi formali e documentati, guida l’organizzazione e la sua Direzione all’implementazione di un approccio strutturato per processi.

Ma l’implementazione e l’applicazione di un sistema di gestione non sono sufficienti se non intervengono processi di controllo che permettono all’azienda di avere una chiara visione dei risultati delle attività e del polso della situazione. Nella figura sopra viene citata la norma ISO 19011 relativa agli audit di sistema. Anche nell’ambito dell’AI è necessario individuare dei sistemi di controllo, sia degli input che degli output, del processo e della metodologia utilizzata.

Come ogni sistema di gestione certificabile, così sarà anche per la ISO 42001, è necessario che gli organismi di certificazione adottino un sistema di gestione della conformità. Ecco che è in fase di discussione la norma ISO 42006 Information technology — Artificial intelligence — Requirements for bodies providing audit and certification of artificial intelligence management systems.Norma che introduce ulteriori requisiti rispetto alla ISO 17021-1.

L’utilizzo di varie metodologie che possono andare dagli audit alle check list, che devono verificare il prima, ovverosia durante la progettazione e i modelli utilizzati che il dopo, cioè il risultato finale permette all’organizzazione di avere il controllo della conformità del progetto e del rispetto dei requisiti.

In particolare, gli aspetti da verificare, prima e dopo, possono essere riassunti nella figura seguente.

Attraverso magari tool dedicati, risulta quindi possibile ottenere la fotografia e i risultati pre e post, del modello di AI implementato. Molte volte il risultato atteso non è quello che viene prodotto attivando così una serie di controlli a ritroso per la verifica del processo e dei dati.

Un esempio è riportato nelle immagini seguenti dove con la linea azzurra si evidenzia la fase di verifica iniziale e con la linea rossa quella finale. Nelle prime immagini, a destra abbiamo un grafico che indica le due situazioni in ottica di miglioramento continuo, mentre in quello a fianco abbiamo l’evidenza che i risultati non sono conformi alle premesse dei requisiti.

Articolo a cura di Stefano Gorla

Profilo Autore

Privacy & Cybersecurity Manager presso Profice Auditor 27001, 22301, 9001, 20000-1, 50001, 37001, NIST Specialist, DPO, ITILv4, COBIT5, membro commissione UNINFO AI, Membro comitato scientifico ANDIP

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/e-possibile-una-governance-e-un-controllo-dellai/


InsurTech e Cybersecurity: temi appetibili per il mondo delle startup

Il settore assicurativo è tradizionalmente affezionato a diversi strumenti informativi ormai di ampia diffusione, tra cui i noti portali di comparazione dinamica di prodotti e prezzi dei servizi offerti dalle varie compagnie, con particolare fattore di successo per quelle tipologie di compagnie in grado di offrire prodotti esclusivamente in modalità online. Se è pur vero che una parte del mercato relativo mostri ancora una certa diffidenza verso soluzioni prive al 100% di operatori fisici e relative agenzie sul territorio, è indubbio che la diffusione di tecnologie di ultima generazione come BlockChain e Intelligenza Artificiale (deep learning, machine learning) vada a promuovere l’introduzione di ulteriori servizi – e realmente innovativi – per il settore, basati su temi come Trust by Design e profilazione dinamica (modellizzazione) dell’entità cliente.

Le società assicurative che si affidano a strumenti tecnologici più o meno inediti per promuovere ed erogare i propri servizi sono definibili, appunto, InsurTech, dalla fusione di “insurance” (assicurazione) e “technology” (tecnologia). Il contesto può includere l’uso di nuove tecnologie come l’Intelligenza Artificiale, i Big Data e l’internet delle cose (IoT) per migliorare l’efficienza e l’efficacia dei processi assicurativi, nonché lo sviluppo di nuovi modelli di business e prodotti che sfruttano queste tecnologie. L’obiettivo di InsurTech è rendere il settore assicurativo più agile, reattivo e incentrato sul cliente e fornire ai clienti modi nuovi e migliori per gestire i loro rischi e proteggersi da potenziali perdite.

Insurtech: modello vincente?

Il passaggio da un modello di gestione del rischio assicurativo costruito su macro-cluster di popolazione a uno con granularità minore e basato su micro-categorie di rischio derivate da Big Data aggregati nel tempo, costituisce probabilmente il discriminante tra InsurTech che ad oggi utilizzano la tecnologia esistente per i propri servizi, e quelle che invece innovano i propri servizi con nuove piattaforme e algoritmiche, assumendosi fattori di rischio non irrilevanti derivanti dall’introduzione di tecniche non collaudate per il settore.

Dal punto di vista del cliente è innegabile, tuttavia, che dettagli prettamente tecnici sulle piattaforme utilizzate dalle InsurTech abbiano un appeal tutto sommato marginale nella fase di marketing e non si traducano necessariamente nell’aumentare la propensione all’acquisto di una data polizza, soprattutto in situazioni in cui portali propongono numerose soluzioni in comparazione a fronte di una specifica richiesta da parte del cliente (es. fornita la targa -> ottenere una RCA base). Il prezzo resta senza dubbio il vero KPI macroscopico attraverso cui si misurano le varie polizze, eventualmente “potenziato” attraverso l’offerta di garanzia di piattaforme a supporto più efficaci, veloci e fruibili, intuitive e realizzati su misura per il cliente. Qualunque modello di business per le InsurTech deve dunque necessariamente partire da tale fattore di successo: ma come bilanciare la necessità di rendere competitive le tariffe clienti (benefici diretti e indiretti per il consumatore), con l’entità degli investimenti tecnologici necessari per portare reale innovazione nel settore (use cases che prevedono un’innovazione dirompente)?

Insurtech Investment Index

Il Politecnico di Milano, osservatori.net Digital Innovation e IIA (Italian InsurTech Association) nel report annuale 2022 – Insurtech Investment Index – in uno studio ad hoc hanno correlato efficacemente all’interno del panorama italiano (estendibile anche al contesto EU) il rapporto tra esigenze degli utenti, nuove tecnologie, e ruolo delle startup. Sono state censite, al 2022, 130 realtà InsurTech in Italia, di cui il 64% offre servizi assicurativi e il rimanente 36% è specializzato in tecnologie specifiche per i player del mondo assicurativo.

Se da un lato appare evidente che alcune tipologie di servizi siano ancora oscuri alla clientela, dall’altro il report palesa una crescente intenzione del settore verso la proposition di soluzioni evolute e realizzabili proprio avvalendosi di un set di tecnologie a supporto / inedite, magari mutuate da altri contesti in cui risultano già vincenti.

Figura 1: un significativo estratto da Insurtech Investment Index report del PoliMI

Si consideri ad esempio la Telemedicina, evitando però di soffermarsi su dettagli (fondamentali, invero) prettamente giuridici correlati a tutela e conservazione di informazioni ultrasensibili – sanitarie: le compagnie di assicurazione che attualmente prototipano dispositivi wearable sono in grado di monitorare i livelli di attività (ad esempio, tramite il conteggio dei passi) e premiando gli assicurati sotto forma di sconti e altri vantaggi.

Tuttavia, man mano che la tecnologia wearable si diffonde e raggiunge un grado di maturità maggiore, appare verosimile che altre metriche sanitarie possano essere utilizzate dagli assicuratori per modellare polizze basate su algoritmica e criteri di maggior precisione. Si tratta del contesto delle “metriche sanitarie” (e-Health), tra cui spicca la startup InsurTech italiana patchai con la sua Co-PRO® technology, e che promette di raggiungere obiettivi assai ambiziosi come:

  • monitoraggio continuo del glucosio nel sangue (CGM), le cui informazioni risultano fondamentali nei casi di assicurazioni per i diabetici ad alto rischio. La CGM può garantire un mezzo con cui il prezzo di una assicurazione può essere contenuto, nonostante l’alto livello di rischio, grazie alla possibilità di controllare in autonomia “controllata” i livelli di zucchero nel sangue, impattando attraverso mezzi come l’esercizio fisico e la dieta.
  • variabilità della frequenza cardiaca (HRV): l’HRV misura la variazione dell’intervallo di tempo tra i battiti cardiaci. È stato ampiamente studiato nel campo della ricerca medica e ha dimostrato di essere un predittore di morbilità e mortalità. Poiché l’HRV fornisce un modo non invasivo e facile (ad esempio, tramite un wearable denominato “anello Oura”) per misurare gli squilibri del sistema nervoso autonomo, costituisce uno strumento interessante per le InsurTech: l’HRV rappresenta infatti un fattore di valutazione (KPI), in grado di aiutare gli assicurati stessi a prendere decisioni che possano impattare sul loro stile di vita e quindi – di conseguenza – sulle condizioni assicurative a cui sono soggetti.
Figura 2: un patch wearable per la misurazione di valori ematici

InsurTech per l’IT e l’OT

Tutto sommato ad oggi poco noto è il contributo che le InsurTech sono in grado di dare al settore dell’Information (o Operation) Technology, proprio in termini di gestione, contenimento e reazione a danni cagionati da attacchi o malfunzionamenti dei dispositivi informatici. In tal contesto, le tecnologie innovative a supporto dell’innovazione sono strumenti algoritmici, API, frameworks e piattaforme, ma anche e soprattutto competenze umane, in grado di costituire un ecosistema solido su cui costruire singoli moduli a protezioni di specifiche aree di rischio.

E’ il caso della startup Cyberangels, già nominata ”Best Insurtech” agli Italian Insurtech Awards 2021, che propone un ambiente applicativo completo in grado di assistere i clienti in tutte le fasi del ciclo di vita di un attacco informatico, fornendo altresì strumenti per assesment e monitoraggio attivo, introducendo nel settore assicurativo un modello di business freemium-subscription, in grado recentemente di attirare l’attenzione di riviste di settore prestigiose come Forbes. Freemium-subscription combina elementi sia di un servizio gratuito che di un servizio di abbonamento a pagamento, ove un utente può accedere gratuitamente ad alcune delle funzionalità di un prodotto o servizio, ma deve pagare una quota di abbonamento per accedere a funzionalità o servizi aggiuntivi.

Particolarmente interessante – in termini di customer engagement – appare l’idea geniale dei Cyberangels di premiare con speciali certificazioni cybersec gli utenti più virtuosi, i quali dopo aver completato una serie di obiettivi meritori hanno la possibilità di salire di livello e beneficiare di particolari rewards sui loro stessi prodotti assicurativi: è qui il caso in cui l’algoritmica, e non solo uno strumento hardware come nei casi citati in precedenza, rappresenta la tecnologia innovativa a supporto dei servizi assicurativi.

Sicurezza informativa e BlockChain, il “by design” per l’InsurTech

L’approccio adottato da un’altra delle numerose startup InsurTech censite dal rapporto del PoliMi, Wesmarti, è decisamente inclusivo. Al motto “tutti gli attori che possono contribuire ad affrontare e risolvere un problema”, questa realtà italiana “all-remote company” declina al meglio il paradigma BlockChain non solo in termini di Trust, ma anche in quanto a velocità delle transazioni, riservatezza ed affidabilità informativa. Nell’ottica del consumatore, infatti, l’ecosistema progettato da Wesmarti garantisce già a livello paradigmatico la riservatezza delle informazioni e l’esecuzione automatica dei contratti in caso di sinistro, permettendo l’ottimizzazione del processo di emissione e di gestione delle polizze, con una liquidazione immediata e certa del danno agli assicurati. Il by design della BlockChain, d’altronde, garantisce già a livello paradigmatico che all’aumentare dei partecipanti alla rete BC il livello di cybersecurity positivo cresca esponenzialmente, motivo per cui il consolidamento dell’ecosistema Wesmarti sulla relativa infrastruttura porterà benefici diretti su tal fronte: tramite la tecnologia a Smart Contracts, la startup italiana ha di fatto introdotto nel panorama nazionale servizi evoluti come instant insurance e le polizze parametriche, riuscendo a riunire in un unico sistema tanti stakeholders del mondo assicurativo (compagnie, assicuratori, brokers) proprio grazie alle caratteristiche by design del paradigma decentralizzato della BlockChain

In fase di sperimentazione e all’interno della Insurance BlockChain Sandbox (IBS), nonché utilizzata dalle soluzioni Wesmarti, merita attenzione la Smart Insurance Platform. Una vera e propria “dorsale” tecnologica per le InsurTech che vogliono innovare i propri servizi attraverso una piattaforma BlockChain abilitata by design a integrare i vari stackholders del settore, nonché alla creazione di Polizze Smart parametriche costruite sulle ultra-specifiche esigenze della clientela.

The bottom line

In un’epoca in cui i dati stanno crescendo a un ritmo esponenziale e le macchine sono progressivamente sempre più in grado di superare (potenziare) gli esseri umani in molti compiti, il mondo assicurativo sta recependo e affrontando cambiamenti senza precedenti. Nuove fonti di dati, come quelle provenienti da dispositivi wearable, combinate con analisi più sofisticate e potenti, possono essere coniugate con architetture informative che portano garanzie by design in termini di cybersecurity, uno dei temi più sentiti nel contesto delle InsurTech proprio per la tipologia di informazioni oggetto di Trattamento.

Il mondo delle startup è per definizione il punto di ingresso per l’Innovazione, proprio in virtù della loro naturale propensione ad assumersi rischi tecnologici e (ridotti) rischi finanziari su ambiti di studio e prototipazione ove il risultato non può essere garantito a priori.

Se si considerano in quali aree di business risultino pianificati investimenti in tecnologia per l’automazione dei processi assicurativi nel 2022, come riportato dall’Insurtech Investment Index, il primo posto della “gestione di sinistri” fa riflettere: su un market share campione del 65% sottolinea quanto la parte algoritmica – cioè matematica attuariale – correlata al potenziamento del ciclo di gestione delle necessità cliente sia di fatto considerata predominante sulla strada del innovazione orientata alla ricerca di un miglior ratio prezzo/servizi, ancor oggi il fattore trainante del mercato.

Figura 3: Insurtech Investment Index, 2022
  • Migliorare i processi di sottoscrizione. La trasparenza e la capacità di verificare i dati da una fonte attendibile, come un wearable o dispositivi biometrici (rif. Startup Wallife), aiutano a ridurre il numero di comunicazioni tra sottoscrittori, broker e clientela e a facilitare i rapporti ,dal processo di handshaking a tutta la vita biologica del cliente.
  • Rafforzare il rilevamento e la prevenzione delle frodi, impattando su aspetti di cybersecurity. Il registro decentralizzato DLT Blockchain, a proposito di tecnologie core per le startup, mantiene un record storico che può essere utilizzato per verificare clienti, politiche e transazioni, aumentando la sicurezza informativa.
  • Semplificare l’elaborazione delle richieste e delle procedure di stipula/rinnovo, eliminando i ritardi dovuti alla presenza di più interlocutori e i fattori di rischio derivanti da operatori umani (rif. Startup Yolo).
  • Consolidare un meccanismo di Trust e customer engagement, con l’onboarding semplificato, la verifica istantanea dei documenti e dell’identità dei clienti tramite meccanismi a firma digitale remota, le richieste di assistenza in tempo reale e altro strumenti fruibili da piattaforme intelligenti.

Articolo a cura di Igor Serraino

Profilo Autore

Igor Serraino, Ingegnere dell’Informazione, opera nel settore della consulenza ICT e da progettista sviluppatore software in ambienti Java.
È attivo nel contesto Impresa 4.0 in qualità di Technology Expert per una importante società di settore, consolidando quotidianamente le proprie expertises in ambiti aziendali eterogenei e complessi.
Il suo portfolio professionale si consolida tecnicamente attraverso una pluriennale esperienza da analista e sviluppatore freelance, in ambienti Java based – full stack, con particolare riferimento ad applicativi finanziari orientati alla commercializzazione per la Pubblica Amministrazione.
Completano il profilo costanti collaborazioni in ambiti legal-tech, Cyber security, Blockchain (CBSA), e numerose partecipazioni da relatore nelle edizioni SMAU nazionali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/insurtech-e-cybersecurity-temi-appetibili-per-il-mondo-delle-startup/


Industrial Cybersecurity: Digital Twins

La sicurezza dei processi industriali è diventata assolutamente centrale per le economie contemporanee, stimolando la ricerca di soluzioni utili a migliorare le strategie di attacco e difesa – tra cui l’impiego di Honeypot o Digital twins – per mettere in sicurezza ambienti e infrastrutture critiche.

Il diffondersi di Cyber-Physical Systems (CPS) all’interno delle linee di produzione, la dipendenza dalle tecnologie di innumerevoli servizi essenziali e la loro crescente rilevanza quali obiettivi di cyber attacchi sofisticati impongono, infatti, contromisure all’altezza delle minacce.

Nuovi livelli di rischio informatico

In uno scenario che vede nei panni degli attaccanti sia criminali comuni a caccia di facili guadagni e sia ben più organizzati attori Nation-State, a preoccupare non sono le sole ricadute sul tessuto produttivo. Pensando ai recenti ed eclatanti attacchi contro reti energetiche di ultima generazione (smart grid) o altre infrastrutture altamente critiche, è lampante la portata distruttiva dei potenziali effetti sulla sicurezza di persone e Paesi.

In Italia a risultare particolarmente esposto sarebbe proprio il mondo delle Utilities: destinatario nell’ultimo triennio di quasi 300 minacce informatiche di gravità medio-alta, con una percentuale di attacchi «Critical» quantificata dal CLUSIT nel 31% del totale, il settore subisce anche l’instabilità dell’attuale situazione geopolitica a Est dell’Europa.

Va poi considerato come esista – accanto a grandi organizzazioni maggiormente propense a investire in risorse di sicurezza e, spesso, entro la medesima supply chain – una galassia di piccoli produttori o distributori i cui livelli di resilienza digitale appaiono ancora decisamente da migliorare, per evitare che siano sfruttati dagli attaccanti in quanto “anelli deboli” della catena di fornitura.

Come proteggere i contesti industriali

Se da un lato la priorità di un’organizzazione produttiva resta quella di garantirsi continuità e visibilità operativa, dall’altro è ormai impossibile ignorare l’esigenza di difendersi da simili trend di minaccia.

Coniugare queste esigenze richiede che Stati e aziende accettino di dover innovare drasticamente le proprie strategie difensive.

La globalizzazione di produzioni e servizi, unitamente alla dimensione transnazionale di molte importanti reti energetiche, impongono inoltre una costante cooperazione fra innumerevoli attori pubblici e privati sparsi in tutto il pianeta; nella consapevolezza che le conseguenze di un attacco informatico su infrastrutture sensibili, potendo impattare direttamente la sicurezza fisica di milioni di persone, vanno ben oltre le (comunque rilevanti) perdite economiche o di dati.

Sul fronte preventivo le organizzazioni dovrebbero già aver interiorizzato alcune procedure minime di cyber-hygiene, dall’opportuna segmentazione delle reti finalizzata al loro capillare controllo all’identificazione, con conseguenti aggiornamenti, di componenti IT o dispositivi OT maggiormente esposti alle mire del crimine informatico.

Fondamentali anche il monitoraggio e la valutazione delle vulnerabilità, assistita dal lavoro di enti e organismi di ricerca quali la statunitense Cybersecurity and Infrastructure Security Agency (CISA) che pubblica regolari Industrial Control Systems Advisories sulle principali vulnerabilità note per il settore industriale.

Digital Twins per la sicurezza dei sistemi cyber-fisici

Tuttavia, ambienti così complessi richiedono soluzioni altrettanto avanzate: è il caso dei Digital Twins, repliche virtuali di oggetti fisici interconnessi create per facilitarne l’osservazione nei vari scenari di implementazione.

Un approccio nato dalla sperimentazione della NASA che, se applicato già in fase di progettazione di nuovi prodotti o processi – e lungo il loro intero ciclo di vita – innalza sensibilmente la qualità dei controlli di sicurezza, potendo contare sull’infinita ripetibilità di test o simulazioni real-time che non impattano in alcun modo l’operatività del “gemello” fisico.

In questo senso l’impiego diffuso dei Digital Twins, ad oggi ancora limitato da costi significativi, potrebbe rappresentare un agile strumento di information security per consentire la precoce individuazione di vulnerabilità, migliorare l’efficienza dei processi e irrobustire la sicurezza globale dei sistemi cyber-fisici utilizzati in impianti produttivi o infrastrutture critiche.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/industrial-cybersecurity-digital-twins/