Fake News Detector, identificare le notizie fasulle in maniera automatica
“Combattere le fake news è come battersi contro un’Idra a più teste mentre si nuota in uno tsunami di melma”. Così disse Govindraj Ethiraj, giornalista e imprenditore di nazionalità Indiana che si batte quotidianamente contro questa piaga.
Proprio le “Fake News” infatti, presenti al giorno d’oggi in grande scala, sono un fenomeno che ha da sempre caratterizzato la storia dell’umanità e che continua ad avere il suo ruolo di rilievo nelle vicissitudini della società odierna. Esse sono tuttora considerate una delle più grandi minacce alla democrazia, alla giustizia, alla fiducia pubblica, alla libertà di espressione, al giornalismo e all’economia.
Ma cosa s’intende esattamente per notizia fasulla o “fake”? Una notizia è considerata fasulla quando la sua autenticità è ritenuta falsa e, allo stesso tempo, l’intenzione dell’autore è malevola. Da non confondere con la notizia falsa, in cui l’intenzione dell’autore è sconosciuta.
Tipologia
Autenticità
Intenzione
Notizia?
Fake News
Falsa
Cattiva
Si
False News
Falsa
Sconosciuta
Si
Satire News
Sconosciuta
Non Cattiva
Si
Disinformation
Falsa
Cattiva
Sconosciuta
Misinformation
Falsa
Sconosciuta
Sconosciuta
Rumor
Sconosciuta
Sconosciuta
Sconosciuta
Le “Fake News” che oggi hanno una grande risonanza anche grazie allo sviluppo di internet, sono in realtà un fenomeno che ha da sempre caratterizzato la trasmissione delle informazioni nella storia dell’umanità. Oggi come ieri esse sono considerate una grande grande minaccia per la società, in grado di riflettere impatti significativi sulla vita democratica, sull’amministrazione della giustizia, sull’economia o sulla libertà di espressione.
Con l’avvento dell’era digitale sono stati sviluppati numerosi progetti e avviate importanti iniziative volte a mitigare i rischi connessi alla diffusione di fake news, che, attraverso l’utilizzo di tecnologie emergenti quali ad esempio il Machine Learning, la Robotic Process Automation o la Blockchain, valutano la veridicità della fonte della notizia mediante metriche considerate oggettive ed assolute. Un team di ricercatori dell’Università la Sapienza di Roma, coordinato dal prof. Claudio Cilli, cui fanno parte Giulio Magnanini, Fabrizio Venettoni e Lorenzo Manduca ha sviluppato uno strumento destinato all’utente finale, in grado di fornire al lettore una misura del livello di affidabilità delle notizie pubblicate sul web, classificandole con l’ausilio di tecniche di analisi semantica, delle immagini e di contesto.
“Fake News Detector”, questo il nome dello strumento, si distingue rispetto ai progetti sopra citati, in quanto, da un lato si propone di accrescere la consapevolezza del lettore, dall’altro lo coinvolge direttamente nella valutazione.
Lo strumento realizzato dal team di ricercatori italiani in particolare misura il livello di imparzialità delle notizie pubblicate su internet attraverso la valutazione di una serie di parametri qualitativi e quantitativi che replicano analogicamente i criteri di cui alla c.d. Regola delle cinque W (Who, When, Why, What, Where) che caratterizza gli elementi essenziali per descrivere un evento, ben nota anche nel mondo giornalistico.
Lo strumento è stato sottoposto a test e verifiche approfondite e ha dato risultati estremamente positivi, riuscendo ad identificare le notizie fasulle con una percentuale superiore all’85%.
A breve sarà disponibile il white paper di approfondimento, potrai leggerlo ed effettuare il download in maniera libera e gratuita andando nella sezione pubblicazioni, all’interno del nostro sito. Iscrivendoti alla newsletter lo riceverai in anteprima.
Profilo Autore
Laureato con lode in ingegneria elettronica e Dottore di Ricerca in sicurezza informatica, autorità riconosciuta a livello mondiale nelle aree della Sicurezza nazionale e dell’intelligence, sicurezza dei sistemi informativi e compliance normativa con oltre 25 anni di esperienza, è attualmente advisor di Governi e grandi aziende per la cyber-security e protezione delle infrastrutture critiche. Curriculum Docente presso l’Università degli Studi di Roma “La Sapienza” Presidente e Amministratore Delegato di Net Partner Consulting Amministratore Delegato di AIComply (gruppo AGIC) E’ stato Consulente delle Nazioni Unite a New York per la sicurezza e l’audit dei sistemi informatici e della Difesa degli Stati Uniti Ha fatto parte di diverse commissioni scientifiche presso l’Unione Europea in tema di sicurezza informatica, cyber-security e rapporti con le strutture accademiche Ha progettato sistemi di elaborazione “sicuri” per le Forze Armate. È autore di libri tecnici e articoli pubblicati su riviste del settore in Italia e all’estero, ed è relatore in conferenze internazionali. Ricopre diversi incarichi scientifici ed accademici, tra cui: Fellowship Member della British Computing Society Esperto dell’European Union Agency for Network and Information Security (ENISA) per l’assistenza nell’implementazione dei programmi operativi dell’agenzia con un contratto relativo alle attività di Emerging application areas (transportation and automotive, eGovernment, eHealth, etc.) e Information security risk management Membro di comitati scientifici, e chairman di conferenze internazionali Presidente, Capitolo di Roma di ISACA Certificazioni CIA, CISA, CISM, CGEIT, CRISC, CISSP, CSSLP, HCISPP, CSX-P, CDPSE
Data governance in sanità: la posizione del Garante Privacy
La gestione dei dati sanitari implica scelte estremamente complesse, perché impone l’obbligo di contemperare fra loro diversi valori fondamentali.
Da un lato il diritto alla salute, enormemente agevolato dalle innovazioni tecnologiche che consentono servizi più efficienti e diffusi; dall’altro la riservatezza delle relative informazioni personali, a cui è unanimemente riconosciuto il rango di dati “ultrasensibili”.
Sebbene l’affermarsi della telemedicina comporti – anche secondo l’OCSE – significativi vantaggi nei livelli di assistenza e accesso alle cure, il trattamento della conseguente mole di dati deve perciò avvenire con la massima cautela per evitare il verificarsi di seri abusi.
Tutela delle informazioni sanitarie fra Italia e UE
Oltre ad avere entrambi rango costituzionale nell’ordinamento italiano, i diritti alla salute e alla privacy ricevono un’ampia tutela in forza delle previsioni comunitarie (non ultimo il GDPR).
Grazie alle rilevanti risorse sbloccate dal PNRR nell’area d’iniziativa “Missione Salute” si prevede di incentivare la generale trasformazione digitale del Servizio sanitario nazionale e di perseguire specifici obiettivi, fra i quali:
la costruzione del Nuovo Sistema Informativo Sanitario (NSIS);
lo sviluppo della Infrastruttura Nazionale di Telemedicina entro il 2024;
l’implementazione in tutte le Regioni italiane del Fascicolo sanitario elettronico (FSE) entro il 2026.
Nel medesimo campo, assume poi grande importanza la proposta di regolamento UE per la creazione dello Spazio europeo dei dati relativi alla salute (European Health Data Space – EHDS). Ribadendo la costante esigenza di garantire un’adeguata protezione alle informazioni riservate in tema di salute, la proposta richiama espressamente le previsioni del GDPR e delle due direttive NIS.
Il testo, attualmente al vaglio della Commissione, si dà l’obiettivo di costituire “uno spazio comune in cui le persone fisiche possano facilmente controllare i propri dati sanitari elettronici” e consentire “a ricercatori, innovatori e responsabili delle politiche di utilizzare tali dati sanitari elettronici in un modo affidabile e sicuro che tuteli la privacy”, nonché di “contribuire alla creazione di un autentico mercato unico per i prodotti e i servizi di sanità digitale tramite l’armonizzazione delle norme, incrementando così l’efficienza dei sistemi di assistenza sanitaria”.
Il contributo del Garante dei dati personali
Tornando all’Italia, l’Autorità nazionale per la privacy è da sempre incline ad attribuire alle informazioni relative alla salute una tutela molto ampia e negli ultimi anni è spesso intervenuta sanzionando numerose aziende – sanitarie o meno – per illecito trattamento delle stesse.
Il suo compito sembra farsi, però, via via più arduo in ragione dell’intricato quadro regolatorio in materia.
Recentemente anche la Vice Presidente Cerrina Feroni, richiamando nel corso di un’iniziativa pubblica la citata proposta europea, ha sottolineato che “per garantire il mantenimento di un livello accettabile di sicurezza e il controllo sui propri dati da parte degli interessati, sarà necessario che la regolamentazione sia iscritta con coerenza e chiarezza nel sistema delle fonti sovra-nazionali e nazionali, senza diminuire le garanzie già esistenti che tutelano la nostra privacy nella così intima sfera della salute”.
Una conferma di come la gestione dei dati sanitari ma, più in generale, il rapporto tra mondo eHealth e tutela della privacy debba procedere attraverso interventi ponderati sulla molteplicità e delicatezza degli interessi coinvolti, includendo idonee misure di cybersecurity a ogni livello per garantirne la miglior difesa.
Implementare un approccio Zero Trust per la protezione dei bot e la sicurezza di Web e API
L’approccio Zero Trust è una delle tre tendenze più interessanti identificate nello State of Application Strategy 2022 report di F5 e negli ultimi dodici mesi ha sicuramente riscosso un significativo interesse su Google Trends.
Il risultato è che lo Zero Trust è uno degli approcci alla sicurezza più discussi – e travisati – da quando è entrato in scena lo “shift left”. Troppo spesso lo Zero Trust viene equiparato a una tecnologia specifica, come il software-defined perimeter (SDP), o a un segmento di mercato, come l’identity and access management (IDAM).
Abbiamo assistito alla stessa corsa all’equiparazione a tecnologie o prodotti specifici quando è stato introdotto il cloud computing. Il “cloud washing” era un fenomeno che si verificava regolarmente e spesso veniva usato come osservazione dispregiativa sull’effettiva “cloudiness” di qualche nuovo prodotto.
La sicurezza Zero Trust è, in sostanza, una impostazione mentale dalla quale emergono tecniche e tattiche che sfruttano tecnologie specifiche, che possono essere applicate per affrontare un ampio spettro di minacce alla sicurezza.
Questa mentalità si basa su una serie di presupposti: la scelta e l’uso di specifiche tecnologie sono conseguenze di tali presupposti.
L’implementazione di una tecnologia come l’SDP o la sicurezza delle API non significa che abbiate adottato lo Zero Trust. Non esiste un singolo prodotto che, una volta adottato, consenta di affermare di essere “conformi allo Zero Trust” e quindi immuni da attacchi, violazioni o exploit.
È vero che la sicurezza di SDP e delle API può essere una risposta tattica adeguata all’adozione di un approccio Zero Trust. Ma per arrivarci è necessario partire da alcuni presupposti fondamentali e poi, in base ad un processo logico, decidere quali sono gli strumenti e le tecnologie migliori da adottare per raggiungere l’obiettivo.
Vediamo alcuni esempi che, come suggerisce il titolo, ci portano a concludere che la protezione dai bot e la sicurezza del web e delle API fanno parte della “cassetta degli attrezzi” di un approccio Zero Trust.
Un approccio Zero Trust presuppone una compromissione a priori, e cioè che gli utenti legittimi con accesso autorizzato possano essere stati compromessi e quindi costituire una minaccia involontaria e molto costosa. Gli aggressori sanno che di solito è più facile entrare dalle finestre (gli utenti) che dalla porta principale (la rete aziendale). Gli utenti sono costantemente minacciati e quindi l’ipotesi che siano già compromessi è il presupposto più sicuro da cui partire. Le azioni potenziali di un computer portatile o di un telefono cellulare aziendale compromesso sono molteplici e comprendono il lancio di attacchi contro siti Web e applicazioni che tentano di condividere materiale dannoso (tra cui malware, ransomware o la prossima minaccia che arriverà) o di sfruttare le vulnerabilità per ottenere l’accesso. Poiché le API stanno aumentando il modo in cui le applicazioni mobili e basate sul Web accedono alle applicazioni e ai sistemi aziendali, diventa importante ispezionare i contenuti provenienti anche da utenti legittimi e autenticati per determinare se sono dannosi o meno. Per questo motivo, la sicurezza del Web e delle API è una scelta logica per implementare la protezione contro questo rischio.
Un approccio Zero Trust presuppone che le credenziali non siano sufficienti. Che l’utente sia un essere umano, una macchina o un software, un approccio Zero Trust presuppone che anche se vengono presentate credenziali legittime, l’utente effettivo potrebbe non essere legittimo. Il credential stuffing, del resto, è un problema costante che sfrutta credenziali legittime, ma rubate. È risaputo che, in media, ogni giorno un milione di nomi utente e di password viene segnalato come divulgato o rubato. Un’analisi di F5 conclude che lo 0,5%-2% di un elenco di credenziali violate sarà valido su un sito web o un’applicazione mobile presi di mira. Pertanto, un approccio Zero Trust dovrebbe adottare misure per verificare non solo le credenziali, ma l’identità stessa dell’utente. Ciò include la scoperta di bot mascherati da utenti legittimi. Dal punto di vista tattico, questo fa sì che la protezione dai bot, che può essere chiamata anche rilevamento dei bot, svolga un ruolo importante in un approccio Zero Trust.
Un approccio Zero Trust presuppone che il cambiamento sia costante. Lo Zero Trust rifiuta l’ipotesi che, una volta verificato un utente e autorizzato l’accesso a una risorsa, non vi siano rischi. Ogni transazione viene considerata rischiosa e valutata in base al contenuto che trasporta e all’utente che la sta inviando. Il dirottamento di sessione è un metodo di attacco reale, dopo tutto. La vigilanza costante è (o dovrebbe essere) il motto dello Zero Trust, che implica la costante ricerca di contenuti dannosi. Per questo motivo, la sicurezza del Web e delle API e il rilevamento dei bot sono componenti fondamentali di un approccio Zero Trust.
Ora, questo approccio porta anche ad altri strumenti e tecnologie, come l’SDP e il controllo dell’identità e dell’accesso, i firewall di rete e i Cloud Access Security Broker (CASB), e una serie di altre soluzioni che mitigano i rischi noti che derivano naturalmente da questi presupposti. Ma non si può implementare solo uno di questi strumenti e considerare conclusa l’attività Zero Trust. È come prendere un analgesico per curare una gamba rotta invece di andare dal medico. Certo, riduce il dolore, ma non fa nulla per affrontare il resto del problema.
L’adozione dello Zero Trust come cambiamento di mentalità che porta alla mitigazione non è perfetta – nessun metodo lo è – ma vi porterà più avanti sulla strada dell’adattabilità e della capacità di affrontare attacchi nuovi ed emergenti più velocemente e con maggiore successo.
A cura di Lori MacVittie, Distinguished Engineer di F5
Cybersecurity per i sistemi industriali tramite Honeypot
Gli Honeypot – strumenti di sicurezza informatica pensati per attrarre il traffico malevolo su una determinata rete – ultimamente sono tornati a far parlare di sé, in ragione del loro possibile impiego a protezione di infrastrutture industriali sempre più spesso sotto attacco.
I limiti delle attuali strategie difensive
Tra le principali tendenze di cyber risk osservate negli ultimi anni spiccano infatti le crescenti minacce rivolte all’industria, che nel 2022 si conferma uno dei comparti più colpiti.
Dai data breach accidentali ai ransomware mirati, fino a campagne di sabotaggio e cyber espionage frequentemente imputabili a dipendenti infedeli o altre tipologie di Insider Threat, le industrie contemporanee fronteggiano un panorama di rischio estremamente articolato.
Nel corso del tempo l’aumento dei pericoli ha dato impulso al diffuso utilizzo degli Industrial Control Systems (ICS) e degli strumenti di Supervisory Control and Data Acquisition (SCADA) per potenziare le funzioni di monitoraggio, gestione e controllo negli impianti industriali complessi.
Eppure, qui come altrove, i vari sistemi di rilevamento e prevenzione (Intrusion Detection and Prevention System o IDPS) basati sul controllo degli accessi e/o delle anomalie mostrano diversi lati “deboli”. Aumentando i punti d’ingresso alle reti, la protezione delle infrastrutture – critiche o meno – esige strumenti e prassi di sicurezza informatica che sappiano abbracciare l’intero ecosistema, per poter contenere con successo anche minacce difficilmente prevedibili quali, tipicamente, gli attacchi zero-day.
Ciò rende necessario l’impiego di ulteriori meccanismi di sicurezza, soprattutto per l’Industrial Internet of Things (IIoT) dove la proliferazione di dispositivi connessi e la crescente automazione dei processi hanno progressivamente sfumato i confini da proteggere, sollevando problemi anche in termini di comunicazione e interoperabilità tra diverse tecnologie.
Le specificità della cybersecurity industriale
Vigilare su ambienti complessi, nei quali vengono elaborate e gestite ingenti quantità di dati, non è mai un compito semplice. Tanto più in settori massicciamente interessati da prescrizioni normative e standard internazionali vincolanti, che per tenere il passo delle minacce vengono frequentemente integrati o modificati imponendo alle aziende anche significativi sforzi di compliance.
Inoltre, nel comparto industriale, la continuità operativa è uno degli asset principali da difendere; ma se in passato i grandi impianti produttivi contavano su infrastrutture centralizzate, oggi la Smart Factory vive nelle molteplici articolazioni cyber-fisiche di produzioni sempre più specializzate, rendendo particolarmente arduo il compito di chi debba pianificarne la difesa.
Come è noto la formazione dei dipendenti, una supervisione globale sulla sicurezza delle catene di fornitura, il costante monitoraggio e aggiornamento di software e dispositivi, la gestione degli accessi e il rapido rilevamento di ogni anomalia (anche rispetto alle attività di utenti “privilegiati”, per non lasciare fuori radar possibili minacce interne) sono tutte attività necessarie a contenere e mitigare il rischio informatico, insieme ad adeguati piani di Incident Response da implementare quando un attacco riesca comunque ad andare a segno.
L’utilità degli Honeypot
Laddove ciò non bastasse, una preziosa risorsa aggiuntiva può venire dall’impiego degli Honeypot.
Non a caso citati anche dal Framework for Improving Critical Infrastructure Cybersecurity del NIST, tali strumenti di Deception Technology – se ben congegnati e inseriti in una più ampia strategia – possono rendere l’approccio alla difesa realmente proattivo, anticipando le minacce e sfruttandole a scopo di threat intelligence.
Previsti lato Client o Server (o ancora con una collocazione ibrida) e debitamente offuscati, attirano gli attaccanti in ambienti predisposti ad hoc entro cui osservarne comportamenti ed errori: al riguardo si distingue tra Low-Interaction Honeypots (LIHP), Medium-Interaction Honeypots (MIHP) e High-Interaction Honeypots (HIHP), in base ai crescenti livelli d’interazione concessi al “nemico”.
A testimonianza del rinnovato interesse per questi strumenti si può citare HoneyPlant, la proposta di framework per l’implementazione degli honeypot nei contesti ICS recentemente elaborata da un gruppo di ricercatori della Lancaster University (UK) per contribuire agli sforzi regolatori in materia e alla sicurezza operativa del settore.
Particolarmente utili nella ricerca di vulnerabilità – sono infatti in grado di individuare attacchi zero-day e altre minacce ignote – gli Honeypot consentono, più in generale, di analizzare il malware da una prospettiva sicura.
Sebbene in campo industriale siano storicamente utilizzati soprattutto per raccogliere dati a scopi di ricerca, risulta infatti sempre più opportuno fare ricorso agli Honeypot anche a protezione di sistemi ICS e OT.
Cyber attacchi rivolti al mondo Finance nel 2022: uno sguardo d’insieme
In Italia, nell’anno in corso, il comparto finanziario ha subito quasi 200 attacchi informatici, che insieme a quelli rivolti alle P.A. formano quasi la metà degli incidenti registrati in totale.
Se a fare notizia sono stati soprattutto i cyber attack andati a segno contro gli istituti di credito più noti (tra i quali Intesa San Paolo, Unicredit e Poste Italiane) negli ultimi tempi anche diversi attori innovativi, come la piattaforma Revolut o la statunitense FTX, hanno pagato prezzi altissimi per le lacune di sicurezza nei propri sistemi.
Alle costanti campagne di phishing/smishing finalizzate a sottrarre credenziali di accesso a dipendenti o utenti si affiancano ransomware (numericamente in prima posizione) e attacchi rivolti a dispositivi mobili e IoT, come pure frequenti data leak accidentali legati a infrastrutture Cloud.
Ascesa del Fintech ed evoluzione degli scenari di rischio
Il complesso ecosistema dei servizi finanziari si è enormemente evoluto negli ultimi decenni, prendendo parte a una trasformazione digitale che ne ha cancellato quasi del tutto i tradizionali confini.
Realtà fra loro apparentemente lontane − istituti bancari o assicurativi, Money Transfer, piattaforme d’investimento, criptovalute, sistemi multilaterali di negoziazione (MTF) − oggi formano parte del medesimo ambiente cyberfisico: un ambiente vastissimo e ad alto tasso di valore, di conseguenza particolarmente esposto alle mire del crimine informatico.
Se la veloce estensione e ibridazione dei contesti operativi aveva già determinato importanti effetti, dal 2020 in poi ad ampliare la superficie di rischio ha contribuito il diffondersi di uno smart working che non sempre ha incluso un’adeguata formazione dei collaboratori e troppo spesso ha visto l’uso a scopi lavorativi di strumentazioni personali obsolete o reti insufficientemente protette.
Obblighi di prevenzione, standard di sicurezza e buone pratiche non bastano a prevenire un flusso di minacce dal crescente tasso di sofisticazione, che non di rado puntano alle articolazioni “periferiche” di organizzazioni sempre più complesse e distribuite.
Accanto alle attività illegali motivate dalla pura ricerca di guadagno, ulteriori pericoli vengono dalle operazioni di cyberwarfare e hacktivism fomentate dalla volatile situazione geopolitica internazionale, già previste a inizio anno dalla BCE ed evidenziate come minacce in crescita anche dal Threat Landscape 2022 recentemente pubblicato dall’ENISA.
Quadro regolatorio di settore
Immateriali e internazionali per definizione, questi servizi nello scenario odierno possono essere adeguatamente protetti solo sapendo coniugare la gestione del rischio finanziario al contenimento delle minacce di natura informatica.
Le organizzazioni devono altresì rispondere alle esigenze di compliance imposte dalle specifiche normative a protezione dei dati personali ormai vigenti in ogni regione del globo, dall’europeo GDPR al cinese PIPL (Personal Information Protection Law); senza tralasciare le incognite dovute alla probabile approvazione dell’ADPPA (American Data Privacy and Protection Act) attualmente all’esame del Congresso USA.
Significativi adempimenti discenderanno anche dall’adozione del DORA (Digital Operational Resilience Act) approvato poche settimane fa dal Parlamento UE per aggiornare le prescrizioni in materia, analogamente a quanto già avvenuto per altre tipologie di servizi digitali con i due atti noti come DSA e DMA.
La cyber-resilienza come obiettivo di lungo periodo
Un settore in forte crescita dove la cyber security, riferita a ogni risorsa tecnologica o umana, resta assolutamente centrale: sia nei termini di una doverosa osservanza delle regole poste a tutela dei propri clienti, sia come fattore di innovazione per sviluppare − in necessaria convergenza tra tecnologie IT e OT − servizi nativamente sicuri, che permettano alle aziende di guadagnare fiducia e competitività sul mercato globale.
Sicurezza della DeFi ed i permessi di accesso ai token
ERC-20 (Ethereum Request for Comments 20), proposto da Fabian Vogelsteller nel novembre 2015, è uno standard per i token fungibili utilizzato in circa 1/3 tra tutte le decine di migliaia di blockchain esistenti attualmente e che fornisce una serie di funzionalità come:
trasferire token da un account a un altro
richiedere il saldo corrente di token di un account
richiedere la quantità totale di token disponibile sulla rete
approvare che una quantità di token di un account possa essere spesa da un account di terze parti
L’Allowance è una funzione abbastanza comune nel mondo della finanza decentralizzata (DeFi) e ha lo scopo di consentire l’interazione automatica con i token self custoditi in indirizzi privati con applicazioni decentralizzate (Dapps) come gli scambi decentralizzati (DEX) basandosi proprio sull’ultimo dei punti sopraelencati. Ad esempio i DEX utilizzano le funzioni di approvazione per permettere agli Automated Market Makers (AMM) di svolgere le proprie attività al meglio agevolando la partecipazione nei liquidity pool (LP).
Come e quando vengono concesse le Allowance?
Ogni qualvolta che si utilizzano dei bridge crosschain (ponti per trasferire i token da una blockchain ad un’altra) o si partecipa ai pool di liquidità (LP) nei DEX o si mettono in stacking i token nelle Farm per ricevere interessi, si firmano due transazioni:
la prima transazione di tipo “Approve” è quella che concede i limiti di spesa al contratto della Dapp che stiamo utilizzando, di fatto uno smart contract di terze parti;
la seconda è la transazione che trasferisce i nostri token nell’indirizzo indicato dallo smart contract approvato per iniziare l’esperienza di finanza decentralizzata.
Per evitare che ogni volta che utilizziamo la stessa Dapp ci venga richiesta nuovamente la transazione di Approve, moltissimi smart contracts ci fanno firmare per concedere una Allowance infinita (in pochi ci permettono di scegliere se limitarla alla quantità di token che in quel momento serve realmente), in modo che continuando ad utilizzare la piattaforma possiamo interagirci molto più liberamente ed agevolmente.
Sebbene i wallet di nuova generazione in fase di firma della transazione di Approve ci diano la possibilità di controllare e modificare i limiti di spesa che stiamo concedendo, non è immediato per l’utente medio capirlo ed agire di conseguenza.
Problemi legati alla sicurezza
Questi limiti di spesa che concediamo (che essi siano limitati od infiniti) una volta impostati andrebbero tenuti sotto controllo e dovrebbe esserci la possibilità di revocarli dopo averli concessi.
Le approvazioni dei token sono infatti un vettore di attacco comune sia per gli hacker che per i truffatori:
i primi possono individuare e sfruttare le vulnerabilità nel codice di uno smart contract (questo è successo a Wormhole, un bridge tra la rete Ethereum e la rete Solana, per esempio);
i secondi attuare dei “rug pull” (tiro del tappeto, un particolare tipo di exit scam che comporta la vendita del pool di liquidità nel quale gli investitori hanno depositato i fondi. Svuotando tale pool, viene meno la liquidità di un token specifico, che di conseguenza perde completamente di valore).
Le approvazioni dei token come detto spesso richiedono un accesso illimitato ai token: se un hacker o un proprietario fraudolento dello smart contract è in grado di sfruttare questo a suo vantaggio, può teoricamente svuotare il portafoglio al quale è consentito l’accesso.
Poche piattaforme implementano un metodo integrato per la ricerca e la revoca delle allowance, mentre i wallet che utilizziamo si occupano solamente di offrire una esperienza utente per conservazione, gestione e trasferimento dei token e non di questi aspetti specifici.
Analisi e possibili rimedi
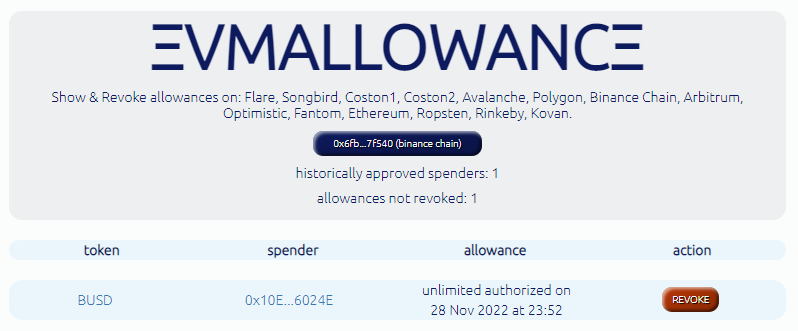
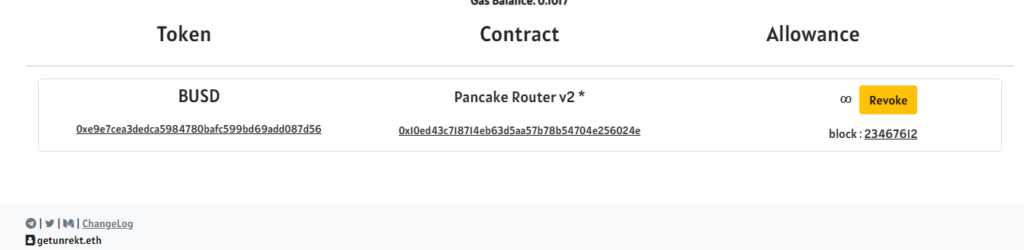
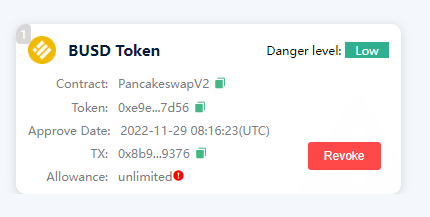
Esistono pochissimi block explorer che permettono la visualizzazione delle autorizzazioni concesse ma fortunatamente esistono alcuni siti web pionieri che, visitati tramite il browser integrato con il proprio wallet preferito possono connettersi su varie reti offrendo una visualizzazione storica e la possibilità di revoca.
Figura 1 (evmallowance.com)Figura 2 (app.unrekt.net)Figura 3 (cointool.app)
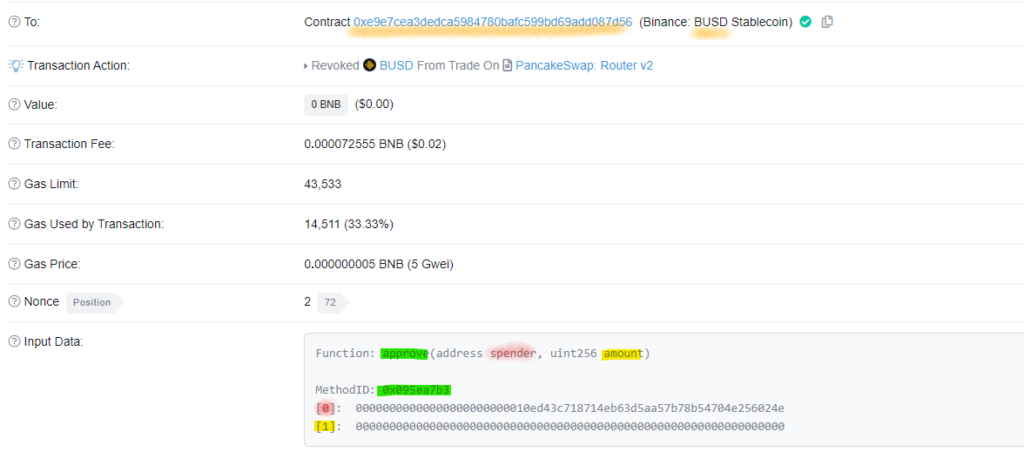
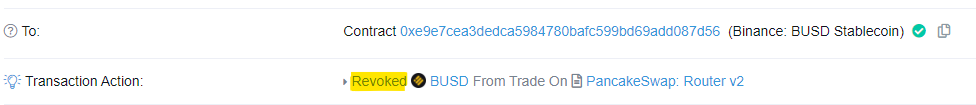
Dopo aver eseguito la transazione di revoca tramite una di queste Dapp ne approfondiamo i dettagli sul block explorer di Binance Chain (Figura 4).
Figura 4 (bscscan.com)
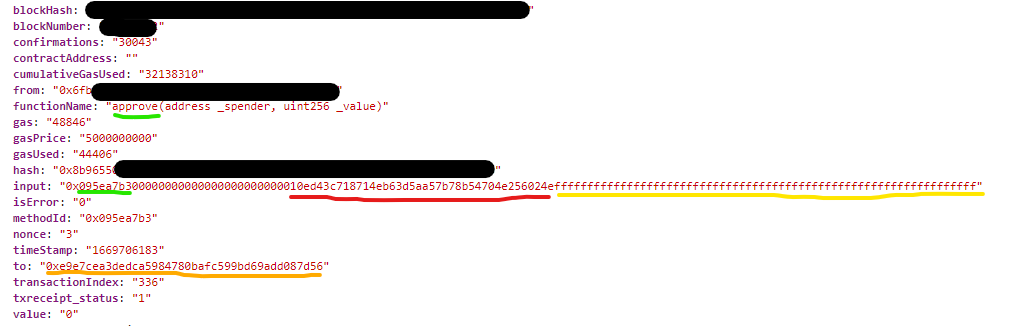
La transazione di revoca consiste in una nuova transazione di Approve (contenente quindi la signature 0x095ea7b3, in verde) che fissa un limite di spesa a zero (in giallo) per lo spender address ricercato (in rosso).
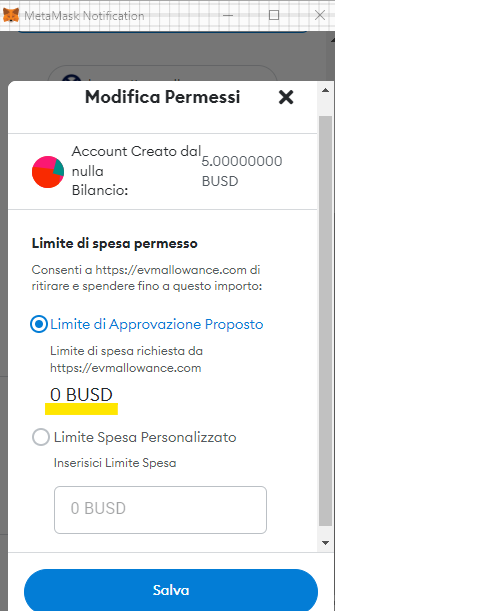
Figura 5 (metamask)
Come vediamo a quello spender era stata lasciata concessa (dopo la partecipazione ad un pool di liquidità) una allowance infinita (Figura 6) per il token denominato BUSD (in arancione). Il nuovo limite di approvazione che si firma con la revoca (Figura 5) sostituisce i byte “ff” del campo input della vecchia transazione con byte “00” per revocare appunto l’allowance precedentemente concessa e rimettere le cose “a posto”, come se non si fosse mai partecipato a quel pool di liquidità.
Figura 6 (evmallowance.com)
Si noti che le chiamate per una funzione nella Ethereum Virtual Machine sono specificate dai primi quattro byte di dati inviati con una transazione che si trovano nel campo di input (Figura 6).
Di seguito un elenco aggiornato delle Dapps disponibili per tenere sotto controllo e revocare le allowances concesse sulle reti EVM, alcune di esse supportano la revoca delle Allowance oltre che su ERC-20 anche su altri standard come ad esempio gli ERC-721 (NFT).
Articolo a cura di Marco Giuricin
Profilo Autore
Nato a Roma nel novembre del 1976 è un Senior System Administrator con esperienza ventennale nel mondo dell’Information Technology, lavorando da consulente o dipendente presso importanti realtà come Tele Sistemi Ferroviari spa, Alitalia spa, Poste Italiane spa, Corte di Cassazione, Ministero di Grazia e Giustizia, Sir 2001 srl, Arianna 2001 spa, focalizzando la propria attività sulla progettazione, la gestione, la protezione ed il monitoraggio di ambienti sistemistici fisici e virtuali e loro implicazioni su tematiche come fiducia, privacy e sicurezza. Sviluppatore di siti web di varia natura ed autore del blog sistemistico https://vmgmt.wordpress.com/ incentrato nel fornire piccole soluzioni e suggerimenti su tematiche di protezione dei dati e di disaster & recovery, virtualizzazione, database, blockchain, storage, architetture linux, microsoft, vmware, citrix, netapp, sicurezza logica e privacy anche legate alle tematiche del regolamento UE 2016/679 del garante della privacy (GDPR).
Analisi geopolitica a supporto della Cyber Threat Intelligence
Un approccio multidisciplinare per la previsione dell’attività di Threat Actors
Il cyberspazio oggi è a tutti gli effetti una dimensione reale, con effetti concreti anche sul mondo fisico come insegna ad esempio il caso dell’attacco alla rete elettrica Ucraina del 2015. Gli attaccanti, ottenendo prima credenziali amministrative tramite phishing, hanno lanciato un malware distruttivo su alcuni server di compagnie elettriche, causando un diffuso black out nella nazione.
Questo rende la cybersicurezza uno dei temi principali del nostro tempo, imperativa per tutelare gli interessi nazionali in un contesto in cui la cybersicurezza di uno stato non coincide più con quella dei suoi confini.
Per proteggersi dagli attacchi informatici, oltre a mezzi più storicamente conosciuti come protezioni perimetrali, protezioni per gli endpoint, messa a punto di processi adeguati ed altri, il trend degli anni recenti è anche l’utilizzo della cyber threat intelligence.
Una semplice definizione di cyber threat intelligence può essere il processo di acquisire, attraverso molteplici fonti, conoscenza su minacce ad un determinato ambiente. Include la raccolta e l’analisi di informazioni al fine di profilare possibili minacce cyber dal punto di vista tecnico, di risorse, di motivazioni e di intenti. E proprio sulle motivazioni esiste un punto di contatto con la geopolitica.
La geopolitica non ricade facilmente all’interno di un’unica definizione. Semplificando, e in modo non esaustivo, si può definire come disciplina che identifica le sorgenti, le pratiche e le rappresentazioni che permettono il controllo di territori e l’estrazione di risorse.
La chiave di lettura della geopolitica sono quindi gli obiettivi degli Stati ed i mezzi che essi utilizzano per raggiungerli.
Parlando di mezzi, Internet è diventato una alternativa all’interazione fisica per vari motivi: è più economico e subito disponibile, è presente il problema dell’attribuzione delle azioni, ed eventuali ritorsioni restano attualmente al di sotto della soglia delle forze armate, anche la NATO infatti parlando di risposta comune ai cyberattacchi resta sul dominio virtuale.
Considerando invece gli obiettivi, è chiaro che nessun attacco avviene senza un contesto, ossia uno specifico momento, in uno specifico ambiente e con una specifica motivazione. È dunque possibile sfruttare la conoscenza di tali motivazioni per cercare di predire quali possibili minacce potrebbero attivarsi, e nello specifico per l’ambito cyber quali state-sponsored actors potrebbero compiere operazioni nel prossimo futuro per sostenere quegli obiettivi. Ad esempio, esaminando il Five Years Plan cinese 2016-20206 in cui, tra le misure presenti, aveva un ruolo importante “Made in China 2025”, che aveva come obiettivo il miglioramento dell’industria interna cinese e il riuscire ad occupare un ruolo più ampio nella supply chain globale, si sarebbe potuto ipotizzare che diverse aziende occidentali sarebbero potute essere vittima di attacchi volti alla sottrazione di know-how e proprietà intellettuale in ambito produttivo.
Oppure guardando al più recente Five Years Plan 2021-2025, dove viene indicato come uno degli obiettivi l’aumento della capacità scientifica e tecnica del Paese, e unendolo col fatto che attualmente la Cina non è in grado di produrre in autonomia semiconduttori competitivi, si potrebbe supporre un’ondata di attacchi volti al furto di conoscenza in quei settori.
In questo caso la predicibilità si potrebbe pensare essere circoscritta solo ad un certo tipo di attori, gli state-sponsored actors ed eventualmente gli hacktivist, escludendo il cybercrime guidato dal solo profitto economico.
Ma eventi come l’arresto da parte del FSB russo dei membri del gruppo REvil, noto nel panorama del cybercrime per le grandi estorsioni tramite ransomware, può offrire informazioni interessanti se ben interpretato: potrebbe infatti essere un messaggio che la Russia invia ai gruppi del cybercrime attivi nel suo territorio, indicando che l’America non è un target strategico per gli scopi del governo, e questo potrebbe denotare un dirottamento di buona parte delle campagne verso Europa e Asia.
Questo livello di analisi può supportare due delle tre tipologie di intelligence ereditate dall’ambiente militare, nello specifico quella strategica e quella operativa.
La strategica, che consuma informazioni di più alto livello, ha lo scopo di consentire decisione informate da parte dei vertici di un’organizzazione, mentre l’operativa risponde a domande più tecniche come ad esempio il capire se la propria organizzazione offre superficie d’attacco per i vettori utilizzati solitamente dalla minaccia rilevata (TTP, Tactics, Techniques & Procedures).
Continuando il secondo esempio esposto in precedenza, sul recente Five Year Plan cinese, un’analisi che tenga in considerazione elementi geopolitici potrebbe inserirsi nella threat intelligence strategica di un’organizzazione produttrice di semiconduttori fornendo elementi per considerarsi un potenziale target e magari decidere di aumentare il budget per la difesa o di intraprendere altre iniziative in quella direzione. Nella threat intelligence operativa, invece, potrebbe far individuare in APT31 un probabile attcaccante, consentendo di andare preventivamente a verificare l’esposizione ai relativi TTP usati più recentemente dal threat actor.
Il livello strategico dovrebbe già prendere in considerazione i trend geopolitici, le policy di altri Paesi ed elementi affini come politiche economiche o eventi diplomatici, ma raramente questo viene effettuato con un occhio al mondo cyber.
Un approccio multidisciplinare che unisce geopolitica a cyber threat intelligence potrebbe quindi aiutare a profilare più accuratamente le possibili minacce e a stabilire in un dato periodo quali potrebbero più probabilmente attivarsi. Questa informazione può poi essere utilizzata per concentrare maggiormente la propria azione sui TTP legati agli specifici attori individuati come più attivi nel prossimo futuro.
Un aspetto da sottolineare è che l’analisi geopolitica non va ad interessare solo entità pubbliche o aziende partecipate o di enormi dimensioni. Visto il trend sempre maggiore di attacchi rivolti alla supply chain, sotto gli occhi di tutti dopo quello avvenuto nei confronti di SolarWinds, è un livello di analisi di cui può beneficiare qualsiasi realtà. Il caso SolarWinds è di fatto il case study per eccellenza degli attacchi alla supply chain: un threat actor è riuscito ad avere accesso ai server dell’azienda, presumibilmente tramite phishing e password molto deboli, ed ha installato una backdoor all’interno di un aggiornamento di Orion, prodotto della società utilizzato da migliaia di clienti nel mondo, tra cui FireEye che per prima si è accorta dell’anomalia.
L’analisi geopolitica può quindi aiutare a prevedere potenziali operazioni cyber future, visto come spesso gli eventi geopolitici sono replicati nel cyberspazio. L’esempio dell’attacco all’Ucraina citato all’inizio di questo contributo, per indicarne uno tra molti, ha infatti avuto luogo durante le tensioni tra Russia e Ucraina legate a Crimea e Donbass. Conoscere il panorama geopolitico ed avere consapevolezza di quello attuale può aiutare dunque a individuare trends e patterns, che possono trasformarsi in indicatori di minacce future. E non si limita soltanto a questo, in quanto può essere utile anche durante l’analisi di un cyberattacco attuale: conoscere lo stato geopolitico attuale può supportare nel capire le motivazioni dietro un attacco e nel tentare di attribuirlo a certi threat actors.
Un’analisi del tipo proposto richiede competenze e risorse che non tutte le aziende possono mettere in campo. Molte non possiedono le risorse per definire propri processi di cyber threat intelligence, tantomeno per dotarsi di servizi di analisi geopolitica. Sarebbe auspicabile che un servizio di questo tipo possa venire fornito dalla nuova Agenzia Nazionale per la Cybersicurezza, che potrebbe utilizzare analisi di scenari geopolitici provenienti dal Sistema di informazione per la sicurezza della Repubblica per creare alert più mirati da diffondere alle pubbliche amministrazioni e al settore produttivo privato italiano.
Andrea Leoni è cyber security manager presso una società multinazionale nel settore del credit and business information, è specializzato in governance e ambito GRC, con esperienza pluriennale di security advisory verso realtà nazionali ed internazionali. Già ricercatore di intelligence presso il Laboratorio di Intelligence dell’Università della Calabria, presso cui ha conseguito un Master di II livello in Intelligence, si è occupato anche di politica e geopolitica e del loro rapporto col dominio cyber. Attualmente, presso la Società Italiana di Intelligence, è Segretario della Commissione Studi Cyber Threat Intelligence & Cyber Warfare.
Industrial Cybersecurity: scenari di rischio ed esigenze di difesa
Il settore industriale è sicuramente fra i più interessati dalla trasformazione digitale.
L’assioma Industry 4.0, reso possibile dall’evoluzione delle tecnologie legate alla gestione di sistemi complessi e in Italia già destinatario dell’omonimo piano nazionale d’intervento, oggi apre il passo all’ancor più dinamico Industry 5.0.
Su questo settore in espansione si concentrano, inevitabilmente, anche mire e ambizioni del crimine informatico; tendenza tanto più preoccupante se si considera come nel settore industriale rientrino asset altamente critici in ottica di sicurezza nazionale.
Standard internazionali di sicurezza
Proprio in ragione della sua elevata criticità, il settore industriale è da tempo oggetto di prescrizioni e linee guida che stabiliscono – ai vari livelli internazionali, comunitari o statali – regole condivise a garanzia della sicurezza fisica dei prodotti. Negli anni recenti sempre più fonti in materia includono standard o divieti mirati anche alla tutela di informazioni e dati coinvolti, di volta in volta concentrandosi su criteri generali oppure su particolari campi di attività.
Tuttavia, la normativa fatica a tenere il passo dell’innovazione.
Infatti la crescente integrazione uomo-macchina, l’automazione di numerosi processi e servizi, l’impiego dell’Intelligenza Artificiale e la generalizzata interconnessione tra dispositivi fisici e digitali non hanno solo reso più vulnerabili i contesti preesistenti. Hanno anche portato al proliferare di nuovi ecosistemi ibridi che esigono una protezione su molteplici fronti: fra questi il paradigma IoT (qui inteso come IIoT o Industrial Internet of Things, destinatario di specifiche e insidiose categorie di minacce) o lo Smart Manufacturing, dove guadagnano assoluta centralità la Operation Technology Security e gli Industrial Control Systems (ICS).
Fronti di vulnerabilità e tipologie di minacce
Come per ogni altro contesto, anche nel mondo produttivo e manifatturiero la digitalizzazione degli ultimi decenni ha portato a una massiccia espansione delle superfici d’attacco.
Lo confermano le statistiche di settore, concordi nell’evidenziare un significativo e progressivo aumento delle minacce informatiche rivolte alle industrie. Nel 2022 il settore è salito al terzo posto fra i più frequentemente colpiti da un cyberattack, con 68 incidenti di sicurezza segnalati solo nel primo semestre dell’anno.
Oltre alla persistente prevalenza dei ransomware (che oggi frequentemente scelgono come obiettivi singoli “anelli” delle articolate supply chain sottostanti a ogni produzione o servizio complesso), a preoccupare sono anche gli attacchi di tipo Hijacking volti a sabotare singole componenti dei macchinari o ad assumerne il controllo da remoto; insieme alla rilevante ascesa del cyber espionage finalizzato al furto di informazioni o codice di proprietà industriale.
Prospettive future per la cyber-resilienza industriale
Simili rischi rendono evidente la necessità, per le aziende, di pianificare adeguate strategie di Risk Assessment e adottare strumenti che sappiano proteggere sistemi e dati senza compromettere la continuità operativa, garantendo monitoraggio e aggiornamento ininterrotti dei relativi ambienti (fisici o digitali) senza trascurare la possibilità di eventuali Insider Threat.
Ma è anche evidente come a tale scopo le buone pratiche di sicurezza informatica e la compliance alle normative, per quanto fondamentali, non bastino.
La continua innovazione dei processi deve procedere in parallelo a una altrettanto rapida evoluzione dei meccanismi di difesa; obiettivo possibile soltanto promuovendo strette collaborazioni fra organizzazioni del settore industriale, istituzioni ed enti di ricerca che facciano della cybersecurity un reale fattore abilitante per lo sviluppo di prodotti e servizi intrinsecamente sicuri.
Per gli analisti d’intelligence, l’identificazione degli avversari responsabili di un attacco informatico è sempre stata un’attività molto impegnativa. In questo articolo si vogliono sinteticamente affrontare gli aspetti di complessità connaturati alla fase di attribution e, soprattutto, i punti di connessioni sempre più frequenti tra i gruppi NationState e quelli eCrime.
Principale categorizzazione degli avversari (Threat Actor)
Al fine di rendere più chiara la trattazione dell’argomento di questo articolo, è fondamentale introdurre le principali categorie utilizzate. Per categorizzare i Threat Actor responsabili degli attacchi informatici. La categorizzazione utilizzata è quella impiegata anche nel MISP Galaxy:
NATION STATES: entità che lavorano per il governo o i militari di uno Stato o che operano sotto la loro direzione. Questi attori hanno in genere accesso a supporto, risorse, formazione e strumenti significativi e sono in grado di progettare ed eseguire campagne molto sofisticati ed efficaci.
Obiettivo principale: spionaggio, furto o qualsiasi altra attività che favorisca gli interessi di un particolare gruppo nazionale
Obiettivi tipici: Aziende ed organizzazioni governative
eCRIME: un’organizzazione (anche individuale) in grado di condurre un’attività criminale significativa e su larga scala a scopo di lucro. L’eCrime (o Criminalità Organizzata) è generalmente costituito da gruppi di grandi dimensioni e dotati di buone risorse che operano per trarre profitto da tutti i tipi di crimini informatici. Il furto di proprietà intellettuale, l’estorsione tramite ransomware e la distruzione fisica sono esempi comuni.
Obiettivo principale: Guadagno economico
Obiettivi tipici: Organizzazioni e aziende ricche di denaro e/o di dati
HACKTIVIST: sostenitori, altamente motivati e potenzialmente distruttivi, di cause sociali (ad esempio, commercio, lavoro, ambiente, ecc.) o di ambiti politici che tenta di annientare il modello di business di un’organizzazione o di danneggiarne l’immagine. Questa categoria comprende attori talvolta definiti anarchici, vandali informatici ed estremisti.
Obiettivo principale: svelare segreti e distruggere servizi/organizzazioni percepiti come malvagi
Obiettivi tipici: Non limitati a un tipo specifico di organizzazione o azienda
INDIVIDUALS: un individuo che tende a penetrare nelle reti per il brivido del rischio o come gesto di sfida. Gli hacker possono avere competenze avanzate o utilizzare semplici script di attacco scaricati da sorgenti pubbliche. Tra gli individuals ci sono anche insider non ostili che espongono involontariamente l’organizzazione a un danno. In questo contesto, il termine “insider” comprende qualsiasi persona, interna all’organizzazione, che goda di una fiducia estesa, come dipendenti regolari, appaltatori, consulenti e lavoratori temporanei.
Obiettivo principale: Lavorare dall’interno di un’organizzazione per aggirare la sua struttura di cyber security
Obiettivi tipici: : Non limitati a nessun tipo specifico di organizzazione
Tra gli avversari appena elencati, quelli di maggiore interesse sono i gruppi Nation States e eCrime. Mentre gli obiettivi dei gruppi eCrime sono sempre di natura utilitaristica, i gruppi Nation States possono essere contraddistinti anche sulla base del coinvolgimento degli Stati negli attacchi.
Lo spettro delle responsabilità di uno Stato è uno strumento che può aiutare gli analisti, con conoscenze limitate, ad assegnare la paternità di un particolare attacco (o di campagne di attacchi) con maggiore precisione e trasparenza. Lo spettro attribuisce dieci categorie, ciascuna contrassegnata da un diverso grado di responsabilità, a seconda che una nazione ignori, favorisca o conduca l’attacco. Lo spettro parte da una responsabilità molto passiva di uno Stato fino ad una notevolmente attiva:
State-prohibited: il governo nazionale contribuirà a fermare l’attacco di terzi che può provenire dalle sue regioni o semplicemente transitare attraverso le sue reti perché non può garantire il costante comportamento corretto delle decine o centinaia di milioni di computer presenti all’interno dei loro confini.
State-prohibited-but-inadequate: il governo nazionale collabora e fermerebbe l’attacco di terzi se fosse in grado di farlo. Il Paese potrebbe non avere le leggi, le procedure, gli strumenti tecnici o la volontà politica di utilizzare tali mezzi di contrasto. Anche nel caso in cui fosse quella stessa nazione la potenziale vittima, ad essa può comunque essere attribuita una responsabilità passiva per l’attacco determinata sia dall’incapacità di fermarlo che, soprattutto, dal non avere predisposto dei sistemi sicuri.
Nelle quattro categorie seguenti, a differenza delle due sopra elencate, le nazioni ignorano o favoriscono attivamente gli attacchi:
State-ignored: il governo nazionale è a conoscenza degli attacchi di terzi ma, per questioni politiche, non è disposto a intraprendere alcuna azione ufficiale. Un governo può persino essere d’accordo con gli obiettivi ed interessato ai risultati degli aggressori e perciò coprire le loro attività.
State-encouraged: terze parti controllano e conducono l’attacco, ma il governo nazionale li sostiene per questioni politiche. Tale incoraggiamento potrebbe avvenire a mezzo stampa o attraverso dichiarazioni pubbliche offerte dai dirigenti politici in cui si mostrano d’accordo con gli obiettivi degli attacchi; i membri delle organizzazioni governative di cyber offensive o di intelligence potrebbero essere incoraggiati a intraprendere un’attività di supporto che può essere definito “hacking ricreativo” (recreational hacking).
State-shaped: terze parti controllano e conducono l’attacco, ma lo Stato fornisce un certo supporto, ad esempio un coordinamento informale tra persone che la pensano allo stesso modo all’interno del governo e del gruppo attaccante. Per promuovere la propria politica e mantenere una plausibile negabilità il governo può incoraggiare i membri delle proprie forze informatiche a intraprendere un’attività di “hacking ricreativo”.
State-coordinated: il governo coordina gli attaccanti terzi, di solito al di fuori dell’opinione pubblica, “suggerendo” obiettivi, tempistiche o altri dettagli operativi. Il governo può anche fornire assistenza tecnica o tattica. Analogamente agli attacchi sopra descritti, il governo può incoraggiare le proprie forze informatiche a impegnarsi in attività di “hacking ricreativo” durante le ore non lavorative.
Nelle ultime quattro categorie, lo Stato partecipa agli attacchi in maniera diretta, commissionandoli o conducendoli esso stesso:
State-ordered: il governo ordina a dei proxy terzi di condurre l’attacco per suo conto. Questo è ciò che si definisce “sponsorizzato dallo Stato”, e si posiziona appena prima di un attacco effettuato direttamente da parte delle forze informatiche governative. Gli aggressori, possono essere considerati, di fatto, agenti dello Stato.
State-rogue-conducted: elementi delle forze informatiche governative conducono l’attacco. In questo caso, gli attacchi possono essere perpetuati con l’approvazione o all’insaputa della leadership nazionale, che potrebbe intervenire per fermare gli attacchi qualora ne venisse a conoscenza. In entrambi i casi, lo Stato potrebbe essere ritenuto responsabile dai tribunali internazionali.
State-executed: il governo nazionale controlla e conduce direttamente l’attacco utilizzando le proprie forze informatiche.
State-integrated: il governo nazionale affianca attaccanti terzi alle forze informatiche governative, comandate e controllate da un’unica entità. Gli ordini e il coordinamento possono essere formali o informali, in entrambi i casi, è il governo a selezionare e schedulare gli obiettivi. Gli aggressori sono, a tutti gli effetti, agenti dello Stato.
Definizione di Attribution
Alla base delle attività di classificazione degli avversari viene svolta l’attività di attribuzione che ha come obiettivo quello di identificare gli attori responsabili di un attacco informatico. Quotidianamente, i threat actor prendono di mira settori come l’energia, la finanza e l’industria manifatturiera e quindi fornire un’intelligence specifica per ciascun settore industriale è fondamentale al fine di proteggere le organizzazioni dalle minacce sconosciute.
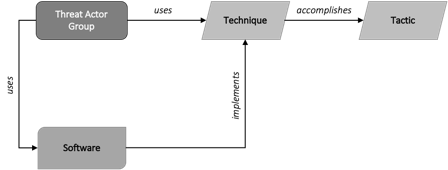
La Fig. 1 mostra il rapporto tra i principali elementi utili ad indentificare un attore malintenzionato.
Un prerequisito importante è la conoscenza degli strumenti e delle tecniche di attacco più comuni in modo da identificarle quando sono impiegate all’interno di un’infrastruttura colpita.
Risulta fondamentale capire quanto siano affidabili le conclusioni basate sull’indagine di determinati artefatti rilevati, poiché questi potrebbero essere falsificati con l’intento di depistare la reale attribuzione al fine di celare il reale attaccante. Questi aspetti si verificano frequentemente nelle infrastrutture ICT complesse in quanto la complessità dei sistemi odierni non solo rende difficile il compito degli investigatori di reperire dati rilevanti per le indagini, ma -di convesso- complica il lavoro degli attaccanti nel realizzare campagne false flag.
Un requisito dell’attribuzione informatica è quello di identificare le tattiche, le tecniche e le procedure (TTP) applicate dagli attaccanti. A tal fine si procede con l’identificazione della fonte di determinati attacchi per poi arrivare all’individuazione dell’attore della minaccia. Entrambi gli argomenti, l’investigazione degli attacchi informatici (cioè sapere cosa è successo) e l’attribuzione dell’attaccante, hanno lo scopo di servire come punto di partenza per le attività di law enforcement e della sicurezza nazionale (come nel caso di guerra informatica o il terrorismo).
Su questo argomento, esiste un’ampia letteratura che segue approcci diversi, anche se spesso si tratta di un mix di analisi tecnica degli attacchi e di profiling degli attori delle minacce che, a volte, genera confusione. I ricercatori evidenziano che non sono utili solo i sample di malware e le loro proprietà specifiche (come le configurazioni del compilatore utilizzato, il linguaggio di programmazione, la presenza di schemi ricorrenti e simili), ma anche le informazioni disponibili al di fuori dell’infrastruttura attaccata, compresi i dati sui server di Command & Control (C2).
Ulteriori elementi presi in considerazione sono gli indirizzi IP che sono stati utilizzati, i nomi di dominio e le relative informazioni di registrazione come -ad esempio- quelle legate all’acquisto di quel determinato dominio. Tutto ciò fa sì che si arrivi ad una categorizzazione dei dati che distingua tra persone fisiche, personaggi virtuali, campagne di attacco, infrastrutture e strumenti.
È importante tenere presente che l’attribuzione di un attacco a un gruppo specifico è solitamente difficile e raramente può essere confermata. In tale processo, gli indicatori possono essere il riutilizzo di malware (o di parti di esso), ma non c’è la garanzia che altri gruppi abbiano avuto accesso al codice sorgente, magari attraverso la condivisione o l’acquisto sul mercato nero. Anche la lingua e l’encoding possono svolgere un ruolo importante nell’individuare il Paese o la regione di provenienza di un’APT, contribuendo così all’attribuzione.
Inizia ad imporsi sempre di più l’approccio in cui l’attribuzione rappresenta l’identificazione o la classificazione di un incidente a una determinata entità, dove quest’ultima è un identificatore flessibile che va dall’attribuzione “how-centric”, che collega le analisi di gruppi, comportamenti o TTP simili, all’attribuzione “who-focused” molto specifica, che fa riferimento ad una persona o ad un’organizzazione in particolare, facendo così emergere molteplici possibilità.
La fase di attribuzione è inoltre indispensabile perché può aiutare a determinare le azioni preventive, individuare i probabili obiettivi e consentire l’azione penale.
Se una azienda sa di essere stata presa di mira da un attaccante conosciuto, può essere in grado di conoscere i metodi di attacco arrivando così a strutturare una difesa più efficace e mirata. Alcuni attori delle minacce possono essere associati a malware, indirizzi IP, domini, vettori di attacco specifici; il loro operato potrebbe ambire al sabotaggio, ad esempio, attraverso attacchi DDOS, o al furto di segreti aziendali, dati finanziari, ecc.
Conoscere i vettori di attacco tipici di specifiche APT è di aiuto nel mettere in relazione le tecniche utilizzate in uno o più attacchi, perpetuati verso la stessa vittima, arrivando così ad identificare l’attaccante. Un’azienda che subisce una perdita finanziaria a causa di un attacco informatico potrebbe voler intraprendere un’azione legale per recuperare parte dei costi, il che rappresenta una motivazione per scoprire chi si cela esattamente dietro un attacco.
Problemi di Attribuzione
I problemi di attribuzione costituiscono un labirinto che continua a preoccupare tutti coloro che sono coinvolti nella difesa informatica e nella sicurezza in generale.
Determinare cosa è avvenuto, a chi e da chi è stato commesso è un processo che manca di ripetibilità e spesso di una soluzione chiara. Tuttavia, l’importanza dell’attribuzione lo rende un lavoro indispensabile su cui è utile concentrare le risorse, poiché senza la possibilità di attribuire un attacco informatico a un individuo, a un gruppo o a uno Stato, non è possibile intraprendere un’azione di contrasto a livello politico o legale.
Ciò rappresenta un’enorme limitazione nelle relazioni internazionali dove l’attività informatica continua a crescere, influenzando la diplomazia e i conflitti e quella che alcuni potrebbero considerare un’indagine tecnica si rivela un problema geopolitico di primaria importanza. Naturalmente, oltre alle numerose complessità intrinseche nell’attività di attribuzione, gli analisti di intelligence devono affrontare le tattiche di deception, definite false flag messe in atto dagli aggressori al fine di evitare l’associazione con gli attacchi informatici.
Le false flag fanno parte, da lunga data, della strategia militare della deception e risale alle schermaglie navali in cui la bandiera di una nave veniva nascosta o modificata perché sembrasse un’altra. Lo scenario è il seguente: Il Paese X utilizza tattiche ed equipaggiamenti solitamente impiegati dal Paese Y per attaccare o provocare il Paese Z, in modo che il Paese Y si prenda la colpa e l’attenzione del Paese Z venga distolta dal Paese X, il che permette al Paese X di avere libertà di manovra per adoperarsi in altri ambiti. Impegnarsi in un combattimento indossando un’uniforme diversa da quella del proprio Paese è vietato dalla Convenzione dell’Aia, ma il concetto di false flag è stato anche esteso allo scenario in cui il Paese X attacca o sottomette internamente i propri cittadini, agendo in veste di un altro Paese o di un gruppo con motivazioni politiche.
Nel campo informatico, le false flag si riferiscono alle tattiche impiegate dagli attaccanti per occultare, ingannare o fuorviare i tentativi di attribuzione, compresa la comprensione sull’origine dell’aggressore, della sua identità e dell’exploitation. In genere è molto difficile attribuire in modo definitivo gli attacchi informatici ai loro reali autori e l’impiego delle tattiche di depistaggio possono causare un’attribuzione errata, determinando così una risposta e/o un contrattacco in grado di portare a ritorsioni contro una parte sbagliata.
Un’altra modalità di utilizzo delle false flag è quella in cui un aggressore simula di essere un altro threat actor. Un’operazione di false flag può essere condotta semplicemente come azione di “marketing” malevolo inserendo immagini che rimandano ad un altro attaccante, oppure vengono inserire altre lingue nei payload header o malware.
Sebbene il trattamento approfondito delle tattiche di false flag utilizzate dagli avversari esuli dallo scopo di questo lavoro, di seguito vengono riportati alcuni esempi di casi noti:
Dal 2012, gli hacker iraniani hanno utilizzato l’arabo anziché il farsi nei cyber attacchi alle banche statunitensi, mentre il gruppo Lazarus, sospettato di essere sponsorizzato dallo Stato nordcoreano, è spesso noto per i suoi tentativi di contraffazione linguistica.
Nel 2016, la società di sicurezza CrowdStrike ha ricondotto alla GRU, agenzia di spionaggio russo, le operazioni false flag dirette contro gli Stati Uniti come l’hacking del Comitato Nazionale Democratico e successivamente della campagna presidenziale di Hillary Clinton. Il gruppo di hacker responsabile, chiamato Fancy Bear, si era camuffato da hacktivista rumeno chiamato Guccifer 2.0 e realizzato un sito di whistle-blowing (chiamato DCLeaks) che ha distribuito i documenti rubati.
Secondo l’intelligence statunitense, le spie militari russe hanno violato diverse centinaia di computer utilizzati durante i giochi olimpici invernali del 2018, dalle autorità della Corea del Sud e lo hanno fatto cercando di far ricadere la colpa dell’intrusione alla Corea del Nord.
Distinguere i gruppi Nation State da quelli No Nation State (in particolare i gruppi eCrime) è estremamente complessa a causa di diversi fattori tra cui:
Gli stessi gruppi possono agire in momenti diversi sia come Nation State e sia come eCrime
I gruppi di eCrime possono collaborare o riutilizzare strumenti realizzati da threat actor Nation State
I gruppi Nation State possono utilizzare strumenti o seguire motivazioni specifiche dei gruppi eCrime
A titolo puramente esemplificativo, si riportano di seguito alcuni esempi:
APT17 è un gruppo APT cinese responsabile di una serie di intrusioni nelle reti informatiche di diversi enti statunitensi e del Sud-Est asiatico, prendendo di mira settori legati alla difesa, studi legali, aziende informatiche, società minerarie e organizzazioni non governative. Nel luglio 2019, un gruppo di hacker che si fa chiamare Intrusion Truth ha affermato che tre membri dell’APT17 sono riconducibili dell’agenzia di intelligence cinese di Jinan (il Ministero della Sicurezza di Stato – MSS). Basandosi su quanto scoperto, Intrusion Truth ritiene che APT17 svolga operazioni di hacking commissionate dall’MSS. Questa storia diventa ancora più avvincente quando si scopre che APT17 prende contemporaneamente di mira anche i cittadini cinesi per scopi di lucro, Intrusion Truth fornisce dei documenti contenenti il listino prezzi di APT17 relativo alla messa in vendita di dati a gruppi di hacker in Cina.
Secondo FireEye, il gruppo APT41 ha spiato a scopo di lucro fornitori globali di tecnologia, telecomunicazioni e sanità per conto del governo cinese, prendendo di mira anche aziende di videogiochi e fondi di criptovaluta. Unico nel suo genere, APT41 ha sede in Cina ed impiega strumenti non pubblici impiegati in campagne di spionaggio. In particolare, l’APT41 ha preso di mira i distributori di videogiochi dell’Est e del Sud-Est asiatico e i loro popolari giochi online, compresi quelli con un considerevole mercato cinese, per manipolare le valute virtuali e rubarne il codice sorgente. FireEye, notando l’impiego dello stesso malware utilizzato sia nelle attività finanziarie e sia per le attività sponsorizzate dallo Stato, valuta con “moderata fiducia” che gli hacker operino come un gruppo di appaltatori piuttosto che come dipendenti statali poiché, se così fosse, sarebbero soggetti a un maggiore controllo e avrebbero meno probabilità di operare in modo indipendente dall’MSS. Non rientrando nelle attività sponsorizzate dallo Stato, alcuni di questi terzisti pubblicizzano le loro competenze, i loro servizi e operano in mercati clandestini.
Il Gruppo Lazarus è stato ritenuto responsabile di alcuni dei più noti attacchi informatici degli ultimi anni e alcuni ricercatori hanno ipotizzato che questo gruppo potrebbe essere sostenuto dal governo nordcoreano. Negli ultimi anni, il gruppo ha compiuto diversi furti a istituzioni finanziarie tradizionali e a cryptocurrency exchanges di tutto il mondo. Le prime attività del gruppo Lazarus risalgono al 2009, ma alcuni analisti suggeriscono che sia attivo già dal 2007. Lazarus è stato collegato ad alcuni dei cyber attacchi più noti della storia, tra cui quello del 2014 contro Sony Pictures Entertainment, il furto alla Bangladesh Bank del 2016 e alla diffusione del ransomware WannaCry del 2017. Alla fine del 2015, il gruppo ha iniziato ad abbandonare l’uso di malware finalizzati alla realizzazione di DDoS e di wiper e cominciando a sperimentare la compromissione di istituzioni finanziarie e ad effettuare furti attraverso lo SWIFT, ovvero l’invio e l’incasso di trasferimenti SWIFT fraudolenti. Questo è sintomatico di un cambiamento di motivazioni: perseguire per la prima volta un guadagno finanziario. Da allora, Lazarus ha continuato a prendere di mira le istituzioni finanziarie con l’obiettivo di compiere furti nel sistema SWIFT. Negli ultimi anni sono state bersagliate istituzioni finanziarie negli Stati Uniti, Messico, Brasile, Cile, Venezuela, Colombia, Uruguay, Regno Unito, Danimarca, Polonia, Turchia, Cina, Taiwan e Hong Kong. Lazarus Group indirizza la sua attività criminosa anche verso le borse di criptovalute: la società cinese 360 Security li ritieni responsabili del furto di fondi dalle borse di criptovalute Etbox, Biki e Dragonex. La maggior parte degli obiettivi originari di questa gang si è storicamente concentrata sulla Corea del Sud e sugli Stati Uniti, con il passare del tempo, però, il gruppo ha mostrato un approccio più opportunistico, compromettendo organizzazioni in tutto il mondo. Questo spostamento di obiettivi è in linea con la tendenza di Lazarus a perseguire un guadagno finanziario e rende l’idea di quanto il gruppo sia altamente sofisticato ed adattivo. Alcuni analisti, a causa dell’uso di prodotti crimeware come il ransomware Hermes, sostengono che il gruppo Lazarus interagisce con i criminali informatici di lingua russa.
Alla fine del 2016, gli hacker del GRU hanno iniziato a cambiare tattica. Nel dicembre dello stesso anno, gli analisti della società slovacca di cybersecurity ESET hanno notato che il gruppo Telebots, noto anche come Voodoo Bear o Sandworm, ingaggiava sia hacktivist che cybercriminali per i loro attacchi data-destructive contro le reti ucraine. In alcuni casi, si è scoperto che i computer cancellati mostravano il messaggio “NOI SIAMO LA FSOCIETY, UNITEVI A NOI”, con un riferimento agli attivisti anarchici della serie televisiva Mr. Robot. Invece, in altri incidenti avvenuti nello stesso periodo, ESET ha scoperto che gli hacker richiedevano il riscatto in bitcoin del ransomware.
Punti in comune tra gli Stati Nazionali e gli Attori dell’ecrime
Come ha affermato Mieke Eoyang (Deputy Assistant Secretary of Defense for Cyber Policy), “the line between nation-state and criminal actors is increasingly blurry as nation-states turn to criminal proxies as a tool of state power, then turn a blind eye to the cybercrime perpetrated by the same malicious actors”
Il punto di maggiore interesse non è più la distinzione tra le competenze e le caratteristiche tecniche degli strumenti utilizzati dai gruppi Nation State rispetto ai gruppi di eCrime, ma lo sfruttamento di quest’ultimi da parte dei gruppi Nation State. Un significativo e recente esempio dell’utilizzo dei gruppi di eCrime da parte dei gruppi Nation State è l’uso di ransomware come copertura per operazioni di spionaggio da essi sponsorizzate.
Una chiara distinzione tra i diversi livelli di connessione che possono esistere tra Stati e criminali informatici è stata proposta da Recorded Future in un recente articolo. Sebbene l’esemplificazione dei diversi livelli di connessione sia stata applicata alla Russia e al suo ecosistema cybercriminale, riteniamo che la distinzione proposta possa essere estesa a qualsiasi Stato. L’azienda di sicurezza, sulla base di attività e associazioni, ha identificato tre tipi di legami tra i servizi segreti russi e il sottosuolo criminale ruteno.
Basandosi sulla comprensione del contesto storico e considerando l’attuale panorama dei cybercriminali e del governo russo, Recorded Future ha classificato l’attività osservata in questo ecosistema in tre categorie principali:
Le direct associations sono identificate da legami precisi tra istituzioni statali e hacker; un esempio è Dmitry Dokuchaev, un maggiore del Servizio di Sicurezza Federale Russo che è stato reclutato dopo aver lavorato come criminale informatico.
Le indirect affiliations si verificano nei casi in cui non è possibile stabilire un legame diretto, ma esistono chiari segnali che indicano come il governo russo sfrutti le risorse o i cyber criminali a suo vantaggio; un esempio è il probabile utilizzo da parte del governo russo della botnet Game Over Zeus per lo spionaggio o gli attacchi DDoS da parte di “hacker patriottici” durante i conflitti militari.
Il tacit agreement è definito come la sovrapposizione di attività criminali informatiche, compresa l’individuazione degli obiettivi e la tempistica, che favoriscono gli interessi o gli obiettivi strategici dello Stato russo; tali attività sono condotte senza legami diretti o indiretti con lo Stato, ma sono consentite dal Cremlino, che chiude un occhio quando avvengono.
Per collegamenti diretti si intende l’intersezione diretta tra la criminalità informatica e i servizi speciali russi, attraverso il reclutamento coercitivo o volontario, dove:
il willing recruitment (reclutamento volontario) avviene quando individui interessati a sostenere gli interessi del governo russo cercano di propria iniziativa di impegnarsi in attività a sostegno dello Stato.
il coercive recruitment (reclutamento coercitivo) avviene quando il governo russo individua sui forum clandestini un programmatore esperto e di successo di malware, lo arresta per le sue attività e gli presenta due alternative: l’accusa e la prigione o la collaborazione e lo stipendio.
Un altro esempio di associazione diretta si verifica nei casi in cui i servizi segreti russi realizzano forum clandestini con il proposito di reclutare i cyber criminali, intensificando così gli sforzi per scopi specifici. Alcuni forum sembrano palesemente dei forum criminali consentendo così ai servizi di intelligence di individuare facilmente i talenti da reclutare.
Gli individui descritti qui sopra vengono impiegati in attività criminali informatiche, finanziariamente motivati attraverso il guadagno personale e hanno, quelli che riteniamo essere, legami diretti con lo Stato russo attraverso politici, contatti con il Cremlino o i servizi di intelligence russi.
Le affiliazioni indirette si riferiscono ai casi in cui lo Stato non impiega direttamente individui dell’ecosistema cyber criminale, ma utilizza invece le loro infrastrutture al fine di favorire gli interessi del governo russo. Inoltre, gli “hacker patriottici” possono condurre azioni che vanno a beneficio dello Stato, ma non sono direttamente collegati ad alcun governo o servizio di intelligence russo. A titolo di esempio, si possono considerare gli attacchi DDoS che hanno preso di mira il governo estone tra aprile e maggio 2007.
Le agenzie di intelligence russe hanno impiegato un malware, realizzato dai criminali informatici, per offuscare le loro attività e rendere più difficile l’attribuzione. Hanno utilizzato circuiti di riciclaggio di denaro e hosting inaccessibili per occultare il movimento di fondi e la sponsorizzazione di attività di ingerenza. Hanno anche utilizzato reti compromesse per scopi criminosi, come cercare dati sensibili e credenziali utili alle attività di spionaggio e prendere di mira sia l’opposizione interna che le organizzazioni e i governi occidentali.
Il tacito accordo si riferisce ai casi in cui l’esistenza o meno di connessioni tra le autorità russe e i criminali informatici diventa difficile da confermare. Si verifica quando i criminali informatici sono ampiamente conosciuti sia all’interno della Russia che all’estero e, a parte perseguire coloro che hanno preso di mira qualche realtà russe o che hanno oltrepassato una qualche linea politica, le autorità russe fanno ben poco per cercare di smantellare questo ecosistema criminoso.
La reazione silenziosa del Cremlino alle attività criminali informatiche provenienti dall’interno della Russia ha fatto sì che le organizzazioni criminali informatiche si trasformassero in vere e proprie imprese ben gestite.
La Russia rimarrà un rifugio sicuro per i cyber criminali fino a quando il Cremlino non deciderà di indagare e perseguire gli hacker che operano nel suo territorio.
Gli accordi taciti si verificano quando l’ecosistema cyber criminale russo conduce attività indipendenti da qualsiasi direttiva dello Stato. Questo tipo di attività, e le relative tempistiche, sono però allineate con gli obiettivi strategici del governo russo, pur non essendoci collegamenti diretti o indiretti. Il governo stabilisce un tacito accordo tra gli individui che conducono gli attacchi non perseguendoli finché questi prendono di mira il bersaglio “giusto” e non danneggiano gli interessi del Cremlino.
I collegamenti taciti si verificano anche quando un’attività sponsorizzata dallo Stato utilizza un ransomware per fornire una plausibile negabilità o complicare l’attribuzione delle operazioni informatiche intraprese a vantaggio dello Stato. Non si tratta di collegamenti diretti, in quanto non è chiaro se gli individui che utilizzano questo malware siano o meno membri dell’ecosistema criminale informatico, ma il malware deriva da fonti criminali informatiche. Non si può neppure parlare di connessioni indirette perché non si tratta della messa a disposizione di una risorsa criminale a vantaggio dello Stato, ma si tratta di una tacita approvazione da parte dello Stato.
L’uso di malware da parte dei servizi segreti russi consente quasi certamente al governo di Mosca di mantenere una plausible deniability nelle intrusioni mirate, soprattutto quando vengono utilizzate determinate varianti di malware.
Oltre a modificare e utilizzare malware come Black Energy, Sandworm, la Russia è stata associata anche ad intrusioni dove venivano impiegate versioni modificate di ransomware utili a realizzare intrusioni dirompenti e distruttive.
Considerata la relazione di lunga data tra i servizi segreti russi e l’ecosistema criminale informatico del Paese, è quasi certo che queste connessioni persisteranno nel prossimo futuro e molto probabilmente continueranno a facilitare le operazioni dei servizi segreti sovietici. Finché i criminali informatici saranno protetti da procedimenti penali nazionali, essi potranno trarre profitto dalle loro azioni malevoli garantendo al governo russo una plausible deniability, non c’è alcuna speranza che queste attività si fermino, continuerà così la proliferazione di malware.
Avversario (o threat actor) individui e gruppi che pongono minacce
Dimensione informativa è il contenuto informativo (generalmente indicato come informazione) disponibile nel cyberspace, compresi i contenuti leggibili da un elaboratore, i numeri, il testo, l’audio, le immagini e i video.
Cyberspace è l’ambiente globale, virtuale e basato sulle ICT, compreso Internet, che interconnette direttamente o indirettamente sistemi, reti e altre infrastrutture critiche per le esigenze della società.
Cyberactions sono un insieme di attività prevalentemente illegali condotte nel cyberspace, condotte da attori non statali, che causano danni o interruzioni, nel perseguimento di vari obiettivi politici, economici o personali.
Le operazioni nel cyberspace (o CyberOps) sono attività militari che impiegano le capacità del cyberspazio per raggiungere obiettivi strategici o effetti nel o attraverso il cyberspace.
Attacchi informatici sono un sottoinsieme delle operazioni nel cyberspace che impiegano l’uso ostile delle capacità dello stesso, da parte di Stati nazionali o di attori non statali che agiscono per loro conto, per causare danni, distruzione o vittime al fine di raggiungere obiettivi militari o politici.
Cyber threat si intende qualsiasi circostanza o evento con il potenziale di avere un impatto negativo sulle operazioni organizzative (comprese missione, funzioni, immagine, ecc.) sui beni dell’organizzazione, individui, altre organizzazioni o sulla Nazione attraverso l’accesso non autorizzato, la distruzione, la divulgazione o la modifica di informazioni e/o la negazione del servizio.
Cyberwar si verifica quando gli attacchi informatici raggiungono la soglia delle ostilità comunemente riconosciute come guerra dalla comunità internazionale e definite dal diritto internazionale.
Malware è un tipo di TTP che rappresenta un codice maligno. In genere si riferisce a un programma che viene inserito in un sistema, di solito in modo occulto. L’intento è quello di compromettere la riservatezza, l’integrità o la disponibilità dei dati, delle applicazioni o del sistema operativo (OS) della vittima o di infastidirla o disturbarla in altro modo.
Dimensione fisica comprende l’infrastruttura tecnica di base: hardware e software in rete attraverso la terra, il mare, l’aria e lo spazio che sfruttano l’EMS per consentire il flusso di informazioni tra produttori, consumatori, pubblico e sistemi.
Minaccia può essere definita come uno dei seguenti elementi:
un’espressione dell’intenzione di nuocere, cioè di privare, indebolire, danneggiare o distruggere
un’indicazione di danno imminente
un agente considerato dannoso
le azioni di un agente dannoso che comprendono tattiche, tecniche e procedure (TTP)
La valutazione della minaccia è il processo di valutazione formale del grado di minaccia a un sistema informativo o a un’impresa e di descrizione della natura della minaccia.
Gli attacchi mirati sono attacchi che prendono di mira organizzazioni specifiche o persone al loro interno. Una classe di attacchi mirati è la Computer Network Exploitation (CNE), in cui l’obiettivo è rubare (o esfiltrare) informazioni riservate dall’obiettivo. Si tratta di spionaggio nel cyberspace o, in termini di sicurezza informatica, di compromissione della riservatezza. L’altra classe di attacchi mirati è l’attacco alle reti informatiche (CNA), il cui obiettivo è interrompere o distruggere la capacità operativa dell’obiettivo. Si tratta di un vero e proprio sabotaggio nel cyberspace o, in termini di sicurezza informatica, di compromissione dell’integrità e della disponibilità.
Le tattiche, le tecniche e le procedure (TTP) descrivono il comportamento di un attore. Una tattica è la descrizione di più alto livello di questo comportamento, mentre le tecniche forniscono una descrizione più dettagliata dell’azione nel contesto di una tattica e le procedure una descrizione ancora di più basso livello e dettagliata nel contesto di una tecnica.
Informazioni sulle minacce sono tutte le informazioni relative a una minaccia che potrebbero aiutare un’organizzazione a proteggersi da una minaccia o a rilevare le attività di un attore.
Strumenti sono software legittimi che possono essere utilizzati dai threat actor per eseguire attacchi. Conoscere come e quando chi attacca utilizza tali strumenti può essere importante per capire come vengono eseguite le campagne. A differenza del malware, questi strumenti o pacchetti software sono spesso presenti in un sistema e hanno scopi legittimi per i power user, gli amministratori di sistema, gli amministratori di rete o anche gli utenti normali. Gli strumenti di accesso remoto (ad esempio, RDP) e gli strumenti di scansione della rete (ad esempio, Nmap) sono esempi di strumenti che possono essere utilizzati da un attore della minaccia durante un attacco.
Articolo a cura di Francesco Schifilliti, Consulente in Cyber Security & Threat Intelligence
Profilo Autore
Esperto in sicurezza delle informazioni, digital forensic e cyber threat intelligence per grandi aziende. È stato il Practice Manager di Forensic Technology & Discovery Services (FTDS) in Fraud Investigation & Dispute Services (EY). Ricercatore nel campo di Malware e Memory Analysis, Structured Analytic Procedures (SAT), OSINT, Intelligence Investigation Techniques, Incident Responding Techniques e Cyber Threat Intelligence. Laureato in Informatica presso l’Università degli studi di Catania e docente in corsi e master in digital forensics e malware forensics.
L’odio online, gli autori dei commenti e la diffamazione impunita
L’odio in rete rappresenta ormai una realtà che non si limita solo alla dimensione virtuale di Internet, ma ha conseguenze nella vita reale di ciascuno di noi. Nonostante la ormai pacifica e riconosciuta valenza giuridica e rilevanza penale, siamo oggi ben lontani dalla sanzionabilità dei comportamenti offensivi e denigratori. Esistono purtroppo limiti delle indagini nell’identificazione degli autori dei comportamenti illeciti che paralizzano e stroncano le querele e gli esposti, con il rischio che chiunque possa offendere sui social e restare impunito.
Lo stesso GIP del Tribunale di Roma nel disporre definitivamente l’archiviazione di una querela relativa ad una nota pagine face book, ha riconosciuto come i social “rivoluzionando il mondo della comunicazione, come ogni grande cambiamento, presentano aspetti positivi, quanto negativi. Tale tipologia di comunicazione, infatti, da un lato favorisce la libertà di espressione e di stampa, permettendo a tutti di venire a conoscenza, in pochi secondi, di una notizia per poi postare le propria opinione a riguardo, ma, dall’altro, può favorire il compimento di illeciti, anche di natura penale.
Si legge in questa coraggiosa quanto sporadica ordinanza GIP che “pur prendendo atto delle difficoltà rappresentate dalla Pubblica accusa in ordine all’espletamento di accertamenti, tramite rogatoria, funzionali alla identificazione degli autori dei commenti percorribile appare l’opzione investigativa della individuazione dei responsabili, a mezzo di verifiche mirate utilizzando gli URL allegati agli atti, dei proprietari dei profili facebook abbinati ai commenti diffamatori, la cui selezione, in considerazione della evidenza della tipicità della condotta, non necessita di alcuna preventiva indicazione […]”.
Nel caso specifico della pagina face book incriminata il GIP riconosceva valenza denigratoria indubbia se non addirittura plateale da parte di numerosissimi utenti del social collegati alla pagina, che travalicavano il limite della decenza e della continenza espositiva. Del pari, non ritenendo tollerabile la carica offensiva e minatoria insita nei post pubblicati, intrisi di turpiloquio ed intimidazioni, risulta fuori luogo “fare richiamo alla formula usuale della ‘desensibilizzazione’ collettiva rispetto al disvalore penale delle esternazioni e dei commenti pubblicati sulla piattaforma digitale.
Tuttavia, nonostante il supplemento di indagini disposto il Compartimento della Polizia Postale e delle Comunicazioni veniva compendiato da una nota trasmessa nell’aprile 2022 in cui emerge che “la società Facebook non fornisce dati tecnici dei propri iscritti inerenti i reati di diffamazione e da un monitoraggio dei commenti oggetto di accertamento non è stato possibile, per la maggior parte degli utenti, associare una persona fisica al nome-profilo, ma in alcuni casi sono state fatte richieste anagrafiche di soggetti che presumibilmente potrebbero essere associati ai profili Facebook che si sono resi responsabili dei commenti oggetto di querela”. Di qui la rinnovata richiesta di archiviazione da parte del PM, con argomentazioni fattuali di cui il GIP non ha potuto che prendere atto. L’improcedibilità dell’azione penale è quindi dettata non dal diritto sostanziale relativo alla fattispecie di reato, ma dalla obiettiva impossibilità di acquisizione dagli USA, ove ha sede la Meta Platforms controllante, tra le altre, la società Facebook, dei dati del traffico telematico necessari per l’accertamento dei fatti e per l’identificazione degli autori, a motivo del mancato riconoscimento da parte di quello stato del disvalore penale delle condotte diffamanti realizzate.
Occorre comprendere se sussiste e in capo a chi la responsabilità per concorso in omissione nel reato di diffamazione ex art, 595, comma 3, c.p. nel caso in cui vengono pubblicati contenuti offensivi in sede di commento, da inquadrarsi secondo l’ordinanza GIP nell’art. 40, comma 2, c.p. che prevede una clausola di equivalenza tra il non impedire e il cagionare, imputando un evento posto in essere da terzi o all’esito di varie concause naturali, a colui che per legge, contratto o ordine della A.G. dovrebbe impedirlo, evadendo infatti il medesimo un obbligo di garanzia assunto.
Il richiamo alla Cassazione n. 12546/2019, che ha distinto due condotte una nella pubblicazione di un contenuto offensivo a carattere diffamatorio e l’altra nella pubblicazione di commenti inappropriati da parte di terzi rispetto al blogger e all’Internet provider, è d’obbligo.
Ma ancor prima delle riflessioni sulle argomentazioni e conclusioni della Cassazione sul controllo successivo da parte dei gestori della pagina permane il limite della impossibilità tecnica di prefigurare un controllo preventivo in funzione di “filtro”, che rappresenta per lo stesso Giudice “un ostacolo obiettivo alla utilizzazione del meccanismo di cui all’art. 40 cpv c.p. discendente dalla peculiare strutturazione del reato di diffamazione, laddove l’impedimento dell’evento non verrebbe a coincidere con l’impedimento della perfezione del reato, quanto piuttosto con l’obbligo giuridico di attivarsi per impedire il protrarsi di una situazione antigiuridica già prodottasi a seguito e per l’effetto della pubblicazione del post diffamatorio, attinente, agli effetti pregiudizievoli e permanenti della condotta reato e non costituente evento in senso naturalistico e tecnico –giuridico”.
Inevitabile, dunque, provare un senso di impotenza e perplessità di fronte alla declinazione pratica della norma.
Articolo a cura di Avv. Federica Federici
Profilo Autore
Laureata in Scienze Politiche, Indirizzo politico-internazionale e Giurisprudenza presso La Sapienza di Roma. E’ Avvocato presso il Foro di Roma, Delegata al XXXIV Congresso nazionale Forense e ha svolto la pratica notarile. Appassionata di ricerca e di studio in campo giuridico, ha insegnato per qualche anno nel periodo universitario e post universitario come cultore di materie giuridiche e politologiche. Per circa 16 anni ha lavorato in aziende di telecomunicazioni come Manager in numerose aree (Commerciale, Acquisti & Logistica, Gare & Legale, Project Management, Contract Management, Sicurezza sul Lavoro, Subappalti e Fidejussioni). Parla 5 lingue e si è formata per lunghi anni all’estero (Stati Uniti, UK, Germania, Francia, Olanda, Spagna, Portogallo e Irlanda). Svolge attività prevalente negli ambiti della contrattualistica pubblica e privata, diritto minorile, di famiglia, volontaria giurisdizione e successioni, bioetica, reati informatici, diritto societario, fallimentare, commerciale penale, dell’immigrazione, carcerario, soggetti deboli, reati sessuali e in abuso dei minori. Collabora con varie riviste di settore, autrice e co-autrice di libri giuridici e concorsuali, ha all’attivo numerose pubblicazioni ed è impegnata in progetti consiliari presso l’Ordine di appartenenza. E’ Difensore di ufficio presso tutte le magistrature ordinarie e militari, incluse quelle dei minori. E’ curatore processuale dei minori nei procedimenti civili. E’ membro ed attivista di numerose associazioni. Vicepresidente del Movimento Uniti per Unire Segretario di Penelope Comitato Ricerca Scomparsi.