L’Interpol e la lotta al cybercrime nel Metaverso

Il Metaverso è considerato la prossima fase dello sviluppo di Internet. Nel luglio 2021 Mark Zuckerberg aveva dichiarato che “nel futuro passeremo effettivamente dalle persone che ci vedono principalmente come una società di social media ad una società del Metaverso”. Quest’ultimo inteso come un concetto che descrive il modo in cui comunichiamo, socializziamo, facciamo shopping e lavoriamo. Per porre le basi a questa nuova dimensione risulta necessario un alto livello di tecnologia tra cui la realtà virtuale (VR), la realtà aumentata (AR) e l’edge computing, così da consentire ai numerosi utenti di accedere ad ambienti virtuali 3D condivisi. Nonostante sia ancora un progetto in evoluzione, è possibile immaginare quali siano i settori in cui possano emergere i maggiori rischi, tra cui la protezione dei dati personali, la tutela della proprietà intellettuale e cybersecurity, così dando origine a nuove forme di criminalità. Pertanto, l’International Criminal Police Organization (“INTERPOL”), durante la 90esima assemblea generale tenutasi a New Delhi, ha lanciato il primo Metaverso in assoluto progettato specificamente per le forze dell’ordine di tutto il mondo. Più precisamente, gli utenti registrati possono visitare una versione virtuale della sede del Segretariato generale di INTERPOL a Lione senza alcun confine geografico o fisico, interagire con altri agenti tramite avatar ed inoltre seguire una formazione immersiva in indagini forensi della polizia.

Oggigiorno il Metaverso è più comunemente noto nell’industria del gaming, tramite l’utilizzo di cuffie per la realtà virtuale come Oculus Rift di Meta e Daydream di Google, è possibile accedere ad una serie di mondi virtuali online, come Horizon Worlds di Meta, Decentraland, OverTheReality, The Sandbox, Roblox e Minecraft. Di conseguenza, come sostenuto da molti analisti, nel prossimo futuro il Metaverso diventerà una “parte pervasiva della vita quotidiana”, con individui che utilizzeranno spazi virtuali 3D online per lavorare, imparare, condividere, cercare intrattenimento e persino accedere a servizi essenziali come le banche e l’assistenza sanitaria, in modo simile a come oggi gli individui utilizzano gli smartphone per accedere al mondo digitale.

Un esempio dell’utilizzo del Metaverso applicato al lavoro è rappresentato dal progetto del Sandwell College di West Bromwich, in collaborazione con Bodyswaps, un’azienda innovativa nella realtà virtuale, i cui studenti hanno preso parte ad uno studio globale della realtà virtuale. Nel particolare, essi hanno indossato cuffie VR per svolgere alcuni colloqui di lavoro con degli avatar parlanti i quali rappresentavano un sistema software di intelligenza artificiale. Come dichiarato dagli studenti, i risultati del programma sono stati positivi, in quanto la maggior parte degli intervistati ha affermato di avere “maggiore sicurezza rispetto ad un colloquio di vita reale”.

Pertanto, l’analisi dei progetti in costante evoluzione nel Metaverso scaturisce un’interpretazione complessa dello scenario futuro, tuttavia, è necessario approfondire una certezza a cui dovremo prestare maggiore attenzione ovvero la crescente esposizione ad attacchi hacker. Secondo la dottrina italiana, il furto d’identità digitale (o informatica) risulta come fatto penalmente rilevante, la cui condotta, seppur non prevista nel Codice penale vigente con una specifica norma incriminatrice, richiama due fenomeni criminosi: in primo luogo, il reato di sostituzione di persona (art. 494 c.p.) e successivamente il reato di frode informatica (art. 640ter, comma 3, c.p.).

Alla luce di quanto esposto, è ragionevole sostenere che, i crimini presenti oggi nei social network, saranno nel prossimo futuro rilevanti anche nel Metaverso, dando così origine a nuove ipotesi delittuose, definite “metacrimini”. Alcune forze dell’ordine hanno già ricevuto segnalazioni di crimini legati al Metaverso. Tuttavia, con la crescente popolarità del Metaverso, l’elenco dei crimini non potrà che ampliarsi: 1) Riciclaggio di denaro; 2) Furto di dati; 3) Adescamento e sfruttamento sessuale di minori; 4) Molestie, aggressioni sessuali e stalking; 5) Attacchi hacker nel Metaverso; 6) Contraffazione e violazione del copyright; 7) Attacchi cyber-fisici; 8) Frodi finanziarie, social engineering e truffe; 9) Darkverse; 10) Reclutamento e addestramento al terrorismo.

Figura 1 – Future Crime Threats – INTERPOL Global Crime Trend report 2022

L’INTERPOL, con l’obiettivo di contrastare efficacemente i c.d. “metacrimini”, ha condiviso un report in cui vengono indicati gli step che devono essere perseguiti. In primo luogo, l’acquisizione delle competenze. Più precisamente, le forze dell’ordine devono accrescere la consapevolezza dello scenario circostante, sviluppare una presenza stabile nel Metaverso, colmare tramite corsi di formazione altamente specializzati le lacune legislative nazionali e internazionali, analizzare le minacce cibernetiche, e stringere partnerships pubblico-privato. In secondo luogo, il passaggio dal concetto di Metaverso come “investimento” ad “opportunità” per le forze dell’ordine. Grazie alla digitalizzazione sono numerose le attività che si possono condurre, ad esempio il remote working, i corsi di formazione, e l’analisi delle scene del crimine. Successivamente, l’elemento più tecnico, ovvero la Digital Forensics nel Metaverso. Come già analizzato, quest’ultimo sarà una dimensione attraverso la quale gli utenti svolgeranno un’ampia gamma di attività e, di conseguenza, diventerà una fonte molto importante di dati e prove per gli investigatori.

In conclusione, è possibile comprendere la significativa importanza che ricoprirà l’INTERPOL nel Metaverso tramite le dichiarazioni Madan Oberoi, Direttore Esecutivo del Dipartimento Tecnologia e Innovazione dell’INTERPOL, il quale ha affermato che “Il Metaverso può trasformare ogni aspetto della nostra vita quotidiana, con enormi implicazioni per le forze dell’ordine, ma perché la polizia comprenda il Metaverso è necessario che lo sperimenti in prima persona”.

Articolo a cura di Luca Barbieri

Profilo Autore

Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo.
Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto esami di diritto cinese e cyber security.
Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno.
Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/linterpol-e-la-lotta-al-cybercrime-nel-metaverso/


Estensioni del diritto di accesso digitale del consigliere comunale e sicurezza informatica

La sez. I Milano del TAR Lombardia, con la sentenza 24 ottobre 2022, n. 2317, interviene per sostenere l’estensione del diritto di accesso digitale del consigliere comunale, tale da ricomprendere anche i dati a protocollo informatico, con un percorso argomentativo che sicuramente desterà più di qualche perplessità e apre la strada per un controllo generalizzato senza restrizioni, segnando una gerarchia di tutele, dove il bilanciamento dei diritti – di pari grado – potrebbe sfumare.

Al contempo ha il pregio di riaffermare l’obbligo di garantire l’uso delle tecnologie digitali (ICT, Information and Communications Technology) nei rapporti della/con la PA, anche con i consiglieri comunali, dove la mancata sicurezza informatica (sicurezza IT e cyber sicurezza) non può mai costituire giustificazione per impedirne l’uso.

Le lamentele del ricorrente

La questione posta all’attenzione del GA (giudice amministrativo) verte sul diniego di accesso alla documentazione amministrativa manifestato sotto forma di divieto, di continuare ad inviare report settimanali del protocollo comunale, sottoscritto dal Sindaco con ordine di servizio, ritenendo:

  • violato lo status abilitante all’accesso da parte di un eletto dal popolo;
  • la sua sospensione sine die del conseguente esercizio del munus publicum (il c.d. esercizio utile);
  • l’indifferenza sull’aggravio organizzativo di questa attività di estrazione dati.

La richiesta veniva inoltrata ai sensi del comma 2, dell’art. 43, Diritti dei consiglieri, del decreto legislativo 18 agosto 2000, n. 267 (TUEL), nello specifico consisteva nell’avere «accesso al protocollo comunale, in entrata e in uscita, <<tramite report settimanale con numero di protocollo e oggetto>>, a far data dall’1 dicembre 2021 e per gli anni successivi 2022 e 2023, nonché l’accesso ai report dall’1 gennaio 2021 al 30 novembre 2021».

La difesa

Il Comune in prima battuta trasmetteva al ricorrente la documentazione richiesta, sino al 21 febbraio 2022, mediante l’invio, con cadenza settimanale, di una mail all’indirizzo privato di posta ordinaria, successivamente giungeva l’ordine del Sindaco al Responsabile «<<di sospendere immediatamente l’invio del protocollo settimanale al Consigliere comunale …>>, atteso che <<l’assoluta incertezza>> che si registra in materia di accesso generalizzato esporrebbe il Comune al rischio di incorrere nelle <<pesantissime sanzioni previste dalla normativa europea>> per violazione della riservatezza», ed in ogni caso «l’invio del protocollo settimanale al consigliere comunale dovrà essere sospeso, almeno fino a quando non sarà affidato l’incarico di responsabile per la protezione dei dati e non sarà adottato <<un regolamento specifico>>».

La sospensione motivata:

  • per gli effetti incidenti sulla riservatezza dei dati personali presenti nel protocollo;
  • una carenza organizzativa (e regolamentare) su una nomina prevista obbligatoria del legislatore (Data Protection Officer);
  • la mancata adozione di misure minime di sicurezza.

Il diritto di accesso del consigliere

Il ricorso viene ritenuto fondato, con condanna alle spese, essendo il diritto di accesso del consigliere conformato per legge ad acquisire («ottenere») dalla struttura (senza alcuna intermediazione politica) «tutte le notizie e le informazioni in loro possesso, utili all’espletamento del proprio mandato», con un’estensione che differisce dall’accesso documentale dell’atto ex se, di cui agli artt. 22 ss. della legge n. 241/1990.

Un accesso non limitato al singolo interesse qualificato, ma a tutta una serie di dati, informazioni e documenti presenti negli uffici, ossia detenuti dalla PA anche se da essa non prodotti, che non incontra limiti in materia di legittimazione e di dimostrazione di un interesse, essendo strumentali all’esercizio del mandato amministrativo, e, quindi, incensurabile sul profilo motivazionale non potendo scrutinare le ragioni della richiesta, senza violare il diritto garantito dal TUEL.

Neppure, si potrebbe anteporre motivi di riservatezza visto che il periodo finale del comma 2, del cit. art. 43, prevede espressamente che «Essi sono tenuti al segreto nei casi specificamente determinati dalla legge»: un obbligo a carico del consigliere che corrisponde al pieno accesso.

Si potrebbero sintetizzare le modalità del diritto:

  • accesso a tutti i dati, informazioni e documenti detenuti dall’Ente locale;
  • alcun onere motivazionale (rectius dimostrazione dell’interesse);
  • nessuna limitazione giustificata dalla tutela della riservatezza dei terzi.

Accesso del consigliere e modello FOIA

Il modello FOIA, nella sua peculiarità di diritto di accesso civico e generalizzato, ex art. 5, commi 1 e 2, del decreto legislativo 2013, n. 33 (c.d. Decreto Trasparenza), presenta delle finalità estese alla Comunità, erga omnes, senza l’esigenza di motivare la richiesta, distinguendosi da una parte (l’accesso civico semplice), nell’obbligo di pubblicazione la cui omissione costituisce un inadempimento sanzionabile, dall’altra parte (quello generalizzato), riconosciuto a «chiunque» con lo scopo di «favorire forme diffuse di controllo sul perseguimento delle funzioni istituzionali e sull’utilizzo delle risorse pubbliche e di promuovere la partecipazione al dibattito pubblico» (dovendo motivare puntualmente il diniego con l’indicazione dell’interesse da tutelare).

Il consigliere comunale gode di un diritto più esteso che si sovrappone rispetto a quello del Decreto Trasparenza, non trovando alcuna limitazione di natura soggettiva (presente invece nell’art. 5 bis, Esclusioni e limiti dell’accesso civico), essendo la ratio della norma del TUEL del tutto diversa.

Il modello FOIA manifesta l’evoluzione della visibilità del potere pubblico (quel “rendere conto”), con la conseguente accessibilità generalizzata dei suoi atti in una funzione sia partecipativa che conoscitiva: un «lento cammino verso la democrazia e, con il progressivo superamento degli arcana imperii di tacitiana memoria, garantisce la necessaria democraticità del processo continuo di informazione e formazione dell’opinione pubblica»[1].

Si comprende la diversa latitudine e base giuridica dell’accesso del consigliere comunale che non può essere assimilabile al diritto di accesso civico semplice o generalizzato visto che i consiglieri sono titolari di un diritto più ampio ed esaustivo riferito a tutte le notizie relative all’organizzazione amministrativa, non tanto in funzione di un controllo sull’attività quanto al fine di favorire lo svolgimento del loro mandato: una verifica e un controllo esteso sia all’organizzazione che all’attività degli organi dell’Ente locale.

Rispetto al modello FOIA il consigliere non trova alcuna limitazione all’accesso ai dati, documenti e informazioni se la conoscenza sia utile all’espletamento del mandato rappresentativo, senza che sia richiesta anche la sussistenza di uno specifico nesso funzionale tra tale conoscenza e l’esercizio del mandato, neppure si potrebbe argomentare che l’accessibilità si possa includere all’interno del quadro previsto dagli obblighi dell’accesso civico semplice o non possa superare le esclusioni relative o assolute dell’accesso generalizzato.

Il fondamento del diritto di accesso digitale del consigliere

Il Tribunale richiama il consolidato orientamento giurisprudenziale secondo il quale «il fondamento del diritto di accesso del consigliere comunale trova ragione e limite nell’utile esercizio della funzione di componente dell’organo di cui è parte>>, per cui non può essere esercitato <<in contrasto con il principio costituzionale di razionalità e buon funzionamento dell’azione amministrativa (art. 97 Cost.)>> né con modalità eccedenti il <<livello di digitalizzazione della amministrazione (cfr. art. 2, comma primo, d.lgs. 7 marzo 2005, n. 82)»[2].

Sulla base di questa massima, si perviene a ritenere legittime le richieste di accesso ai dati e alle informazioni «contenute nel protocollo dell’ente, per gli atti in entrata e in uscita, relative al numero di protocollo e all’oggetto, poiché tali informazioni sono necessarie all’espletamento del proprio mandato».

A rafforzare la motivazione si entra nel merito della richiesta quando si afferma che «è infatti evidente che la conoscenza della cronologia degli atti registrati in entrata e in uscita e del loro oggetto è idonea ad agevolare la valutazione dell’efficacia dell’azione amministrativa del Comune ed a stimolare la promozione di ulteriori attività in favore della collettività rappresentata».

La presenza di dati particolari (sensibili e giudiziari) e la tutela bilanciata

Invero, un diverso orientamento manifesta piena contraddittorietà ad un accesso invasivo (pervasivo, ossia senza rigore), da assumere le connotazioni di un controllo generalizzato da remoto degli atti pervenuti a protocollo, fuoriuscendo dai limiti della disposizione normativa finalizzata ad un accesso in relazione all’espletamento del mandato, il quale costituisce il presupposto legittimante ma anche il limite dello stesso, configurandosi come funzionale allo svolgimento dei compiti del consigliere[3].

Questo filone argomentativo annota che l’acquisizione incondizionatamente, anche per fini meramente esplorativi, di un patrimonio conoscitivo che potenzialmente è pari alla latitudine dell’intera amministrazione (inclusi, evidentemente, i rapporti con terzi, pubblici o privati che siano), e indipendentemente da ogni relazione effettiva con i ricordati poteri di sindacato propri, introducendo, così facendo, un accesso digitale senza più forma, riscontro, termini temporali travalicante il limite intrinseco della utilità per l’espletamento del mandato, che perimetra tale particolare forma di accesso che, pur estendendosi alle “notizie” e alle “informazioni” in possesso dell’ente, va, in concreto, esercitato in maniera necessariamente proporzionale, ragionevole e congrua al vincolo di funzionalità che lo connota, essendo mero strumento per svolgere in maniera consapevole (non il fine dell’accesso ma uno strumento per), informata, adeguatamente preparata e, occorrendo, costruttivamente critica il ruolo di componente dell’organo consiliare[4].

In termini più divulgativi, l’accesso tout court al protocollo comunale, anche se resi disponibili in forma di mera sintesi, possono rendere immediatamente consultabili “dati”, anche personalissimi, che non possono considerarsi in alcun modo attratti nella sfera di necessaria conoscenza e/o conoscibilità che deve essere assicurata ai consiglieri comunali, sì da rendere, conseguentemente, ingiustificato il “trattamento” che in tal modo verrebbe effettuato in assenza delle necessarie garanzie (di cui al Regolamento UE 679/2016 e d.lgs. n. 196/2003), essendo evidente che il “segreto” cui sono tenuti i consiglieri comunali nulla ha a che vedere con le garanzie che devono, per l’appunto, presidiare il trattamento dei dati personali (senza volere estendere ad una serie di procedimenti che sono presidiati da norme specifiche sulla segretezza, invalicabili anche al consigliere comunale)[5].

La valutazione che conduce di attribuire al diritto un carattere “incondizionato” ogniqualvolta esso riguardi atti dell’Amministrazione che «possano essere utili all’espletamento delle proprie funzioni», si pone nella prospettiva ricostruttiva di un diritto “tiranno” nei confronti delle altre situazioni giuridiche costituzionalmente riconosciute e protette, che costituiscono, nel loro insieme, espressione della dignità della persona, dovendo semmai sostenere che in un ordinamento costituzionale in cui i diritti fondamentali tutelati dalla Costituzione si trovano «in rapporto di integrazione reciproca», non ordinato su base gerarchica, non potendo «individuare uno di essi che abbia la prevalenza assoluta sugli altri», e dunque una «illimitata espansione» dei primi a danno di questi ultimi: gli stessi diritti vanno invece coordinati secondo «un ragionevole bilanciamento», a tutela della dignità della persona, e dunque nel rispetto del principio personalistico che trova nei principi di uguaglianza formale e sostanziale dell’individuo e nei doveri di solidarietà sociale la sua formale enunciazione (ex artt. 3, commi 1 e 2, e 2 Cost.)[6].

L’approdo impone di non sacrificare una regola di ragionevole bilanciamento, propria dei rapporti tra diritti fondamentali di pari rango (accesso e riservatezza), non potendo sottrarre (questa operazione logica, prima che formale) l’accesso del consigliere comunale, postulando una sua estensione che non implicasse che esso possa sempre e comunque esercitarsi con pregiudizio di altri interessi riconosciuti dall’ordinamento (non solo nazionale) meritevoli di tutela, e dunque possa sottrarsi al necessario bilanciamento con questi ultimi, specie ove si consideri il perimetro del diritto con il richiamo alla “utilità” delle notizie e delle informazioni possedute dall’Ente locale rispetto alla funzione di rappresentanza politica del consigliere comunale[7].

Il descritto quadro implica un confino che non può oltrepassare o essere avulso (insensibile) dal bisogno di conoscenza del titolare della carica elettiva in rapporto di strumentalità con la funzione «di indirizzo e di controllo politico – amministrativo», di cui nell’ordinamento locale è collegialmente rivestito il Consiglio comunale (ex art. 42, comma 1, del TUEL), e alle prerogative attribuite singolarmente al componente dell’organo elettivo: lo scopo del diritto di accesso del consigliere comunale è quello di valutare – con piena cognizione – la correttezza e l’efficacia dell’operato dell’Amministrazione, nonché per esprimere un voto consapevole sulle questioni di competenza del Consiglio e per promuovere tutte le iniziative che spettano ai singoli rappresentanti del corpo elettorale locale.

Accesso e riservatezza obbliqua

In definitiva, non è sufficiente rivestire la carica di consigliere per essere legittimati sic et simpliciter all’accesso, ma occorre dare atto che l’istanza muova da un’effettiva esigenza collegata all’esame di questioni proprie dell’assemblea consiliare, nell’equilibrato bilanciamento tra le prerogative ad essa connesse con le contrapposte esigenze di tutela della riservatezza della persona[8].

Su questo profilo di riservatezza (ovvero, la presenza nel protocollo informatico di atti che contengono dati ex sensibili e giudiziari) il GA si orienta in modo dissimile, ritenendo «che le motivazioni del diniego di accesso siano inconferenti, atteso che le esclusioni ed i limiti all’accesso civico, di cui all’articolo 5, comma 2, del decreto legislativo 2013, n. 33, in particolare quella prevista per gli atti, i dati e le informazioni riconducibili ad attività amministrative che siano confluite in un procedimento penale, non si applicano alla diversa fattispecie dell’accesso di cui all’articolo 43, comma 2, del decreto legislativo 18 agosto 2000. Il consigliere comunale è infatti tenuto al rispetto del segreto istruttorio di cui all’articolo 329 del codice di procedura penale e di qualunque altro vincolo di riservatezza, incluso quello che grava sui dati sensibili e giudiziari».

La sentenza in commento ribalta, quindi, la prospettiva sulle modalità dell’esercizio del “diritto di accesso consapevole”, ammettendo un esercizio in modo generalizzato e fuori controllo, scollegato da ogni correlata utilità istituzionale, ovvero introducendo un accesso indiscriminato che, per la sua natura si presta ad essere definito emulativo, indifferente o neutro alle necessità di mandato: un accesso al protocollo libero senza intermediazione, senza una selezione degli oggetti degli atti di cui si chiede l’esibizione, in controtendenza con la base giuridica del sistema ordinamentale sui cui si regge la tutela dei dati personali nella sua essenza e interezza di diritto alla riservatezza: the right to be let alone (“diritto di essere lasciato da solo”)[9].

Un rapporto tra due diritti di pari rango che appare differenziato, quasi a glorificare la trasparenza dell’accesso del consigliere comunale sulla tutela dei dati personali presenti nel protocollo, con un effetto a cascata (c.d. contagio) teso ad emarginare la riservatezza in una dimensione obbliqua: uno sbilanciamento di valori non indifferenti sulle libertà del singolo.

Sulle modalità dell’accesso digitale (da remoto)

Una volta ritenuto legittimo (con le riserve esposte a commento) l’accesso digitale da remoto al protocollo, appare evidente che sotto l’aspetto organizzativo si tratta di una operazione informatica di trasmissione, che una volta eseguita (impostata), risulta seriale senza l’esigenza di alcuna misura di carattere organizzativo, in relazione alla sua ripetitività, periodicità e automaticità: la digitalizzazione consente una tracciabilità di ogni processo senza il contributo umano (gli esempi non mancano: nei regimi autoritari sono la regola).

Ed il giudice non può non esprimere – sulla trasmissione «dei report settimanali» – l’assenza di criticità organizzative, semmai si tratterebbe di approntare (come è previsto dalle linee guida AgID) l’adozione delle misure minime di sicurezza: «tali dati, pacificamente ricompresi tra quelli ostensibili ai sensi dell’articolo 43, comma 2, del decreto legislativo 18 agosto 2000, n. 267, possono essere infatti acquisiti con modalità da remoto, solo ove venga garantito un elevato livello di sicurezza della loro trasmissione».

Vengono date, altresì, delle indicazioni operative sull’an e sul quomodo, ritenendo che in mancanza di misure di sicurezza (volte ad affrontare le insidie che si affacciano sulla dimensione della sicurezza cibernetica o della c.d. cybersicurezza) l’Amministrazione civica dovrà «individuare modalità alternative di trasmissione, quali, ad esempio, l’utilizzo di postazioni informatiche sicure presso i locali dell’ente o la consegna dei dati di sintesi su supporto analogico».

Occorre evidenziare che questa affermazione esprime (di riflesso) un “richiamo” (alias dovere) ad adottare ciò che prevede la legge, aspetto di competenza del Responsabile della struttura per l’organizzazione, l’innovazione e le tecnologie, come indicato nell’art. 17, Responsabile per la transizione digitale e difensore civico digitale, del d.lgs. 82 del 2005, CAD (in sua assenza, del dirigente designato): il dirigente responsabile dell’attuazione avrebbe dovuto compilare e firmare digitalmente il “Modulo di implementazione”, allegato alla circolare AgID n. 2 del18 aprile 2017, riferito proprio alle misure minime di sicurezza ICT che devono essere adottate da parte di tutte le Pubbliche Amministrazioni entro il 31 dicembre 2017.

Questa giustificazione non regge, dunque, al vaglio del Collegio giudicante che perentoriamente impone «la necessità di adeguare il proprio protocollo informatico ai principi ed alle regole eurounitarie per il trattamento dei dati personali», i quali assecondano tutte le criticità segnalate dalla PA per impedire la continuità del “servizio” di trasmissione report al consigliere comunale.

Ed anche ammettendo o accertando tale mancanza di sistema (quello della rete informatica), questo impedimento strutturale sulla sicurezza non risulta per sé «sufficiente a giustificare la privazione del diritto di informazione… il quale deve essere comunque assicurato in forma integrale con l’individuazione, da parte del Comune, delle modalità che assicurino la trasmissione dei dati in tutta sicurezza (accesso al protocollo informatico mediante predisposizione di postazioni informatiche protette all’interno degli uffici comunali o mediante consegna dei documenti su supporto analogico)».

Segue l’ordine al Comune di trovare «la formula organizzativa che riterrà più idonea» per assicurare il diritto di accesso digitale del consigliere comunale: «diritto di accedere ai dati ed alle informazioni richieste (numero di protocollo ed oggetto degli atti in entrata e in uscita) contenuti nel protocollo informatico del Comune».

Obbligo delle misure minime di sicurezza

Al di là del contenuto della sentenza sulla piena estensione del diritto di accesso digitale del consigliere comunale, oltre ogni limite, anche con riferimento a discipline settoriali che militano in senso contrario, la questione posta impone di riaffermare una doverosa attività di investimento sulla ITC, dove – in ogni caso – deve essere assicurata la trasmissione dei dati[10], non potendo limitare questa attività, così come tutta l’attività on line, (ex comma 1, dell’art. 3, Diritto all’uso delle tecnologie, del CAD: «Chiunque ha il diritto di usare, in modo accessibile ed efficace, le soluzioni e gli strumenti di cui al presente Codice nei rapporti con i soggetti di cui all’articolo 2, comma 2, anche ai fini dell’esercizio dei diritti di accesso e della partecipazione al procedimento amministrativo») ad una carenza interna, nel senso di non aver approntato le c.d. misure minime di sicurezza (da ricomprendere la valutazione di impatto della protezione dei dati, DPIA), pena una responsabilità imputabile all’organizzazione[11].

Impedire l’esercizio dei diritti del singolo consigliere, e più in generale del cittadino, adducendo l’“insicurezza” della rete di “trasmissione dati” e affidarsi ricorrendo all’analogico (il cartaceo sull’obbligatorietà di passare alla dematerializzazione, ex art. 40, Formazione di documenti informatici, CAD), quando specie dopo l’identità digitale, lo smart working, il tracciamento “verde”, significherebbe mancare ad uno dei fondamenti della transizione digitale (pilastro del PNRR, con il rafforzamento della cybersicurezza nazionale: Missione 1, Componente 1.1., Investimento 1.5, in rapporto direttamente proporzionale tra digitalizzazione ed minacce cyber), uno degli elementi di maggiore rilevanza nel nuovo quadro normativo.

In breve, la responsabilizzazione (c.d. accountability) dei titolari nei confronti dei trattamenti dati, dovendo garantire non soltanto l’osservanza delle disposizioni nazionali e comunitarie ma anche e soprattutto dimostrare concretamente le misure con le quali garantiscono tale osservanza: il riferimento non può che ricadere alle misure minime di sicurezza che devono presidiare l’organizzazione pubblica per la sua stabilità.

Note

[1] Cons. Stato, A.P., 2 aprile 2020, n. 10.

[2] Cons. Stato, sez. V, 3 febbraio 2022, n. 769 e 2 gennaio 2019, n. 12.

[3] TAR Friuli Venezia Giulia, Trieste, sez. I, 9 luglio 2020, n. 253.

[4] Cons. Stato, sez. V, 2 gennaio 2019, n. 12.

[5] Ci si riferisce alla disciplina della legge 5 febbraio 1992, n. 104, Legge-quadro per l’assistenza, l’integrazione sociale e i diritti delle persone handicappate, del decreto legislativo 26 marzo 2001, n. 151, Testo unico delle disposizioni legislative in materia di tutela e sostegno della maternità e della paternità, a norma dell’articolo 15 della legge 8 marzo 2000, n. 53, sugli atti relativi ai TSO, sugli interventi assistenziali su disposizione del Tribunale per i minorenni, sul Codice dei contratti, di cui all’art. 53, comma 2, lett. a) e b), e comma 3, del d.lgs. n. 50/2016.

[6] Corte Cost., 19 maggio 2013, n. 85.

[7] Cfr. LUCCA, Osservazioni sull’accesso dei consiglieri comunali ai procedimenti di erogazione contributi COVID-19 (c.d. buoni alimentari), LexItalia.it, 26 giugno 2020, n. 6, sostenendo che una richiesta generalizzata, da parte del consigliere comunale, ad una serie di atti e/o determinazioni, porterebbe a dubitare della correttezza delle esigenze conoscitive per debordare in esigenze di natura meramente emulativa o conoscitiva (mera curiosità), senza alcuna attinenza all’attività dell’Ente locale o al ruolo ricoperto all’interno del Consiglio comunale.

[8] Cons. Stato, sez. V, 11 marzo 2021, n. 2089, nella sentenza si chiarisce, inoltre, che il segreto a cui si riferisce la parte finale del comma 2, dell’art. 43 del d.lgs. n. 267/2000, comporta che i dati e le informazioni acquisite siano utilizzati esclusivamente per l’esercizio del suo mandato e a vietare per contro qualsiasi uso privato; lo stesso obbligo non tutela invece la riservatezza delle persone, la quale verrebbe comunque lesa se l’accesso venisse consentito.

[9] Cfr. LUCCA, Limiti (abuso) del diritto di accesso del consigliere (regionale, provinciale e comunale) alle credenziali del sistema informatico, segretaricomunalivighenzi.it, 9 settembre 2019, dove a commento della sentenza n. 285 del 3 settembre 2019, della prima sez. del TAR Molise, sul diritto di accesso del consigliere comunale, che non può pretendere – in funzione della digitalizzazione della P.A. – di acquisire le credenziali per accedere al sistema informatico della P.A., con un uso da remoto, generalizzato e indiscriminato di accesso agli atti e informazioni detenute dall’Ente di appartenenza, osservando che una dimensione, così pensata, del diritto di accesso on line se da una parte, collide con le misure di sicurezza (che potrebbero essere, comunque, assunte), dall’altra, costituirebbe un’alterazione all’esercizio della funzione e della formazione del diritto di accesso del consigliere comunale, per costituire una figura mostruosa e mitica (Leviathan) già descritta dall’inglese HOBBES. Concludendo, di converso, rilevando che un accesso “a distanza”, così voluto, altererebbe i principi di democrazia che si vorrebbero tutelare, andrebbe ben oltre alla “trasparenza amministrativa” e ai fondamenti costituzionali di uguaglianza, sarebbe invasivo e sproporzionato rispetto al fine non bilanciando le posizioni delle parti e gli interessi sottesi, trasformandosi inesorabilmente in un pericolo alle libertà individuali e dei cittadini, e alla loro riservatezza. Si rinvia, Garante della privacy, L’universo dei dati e la libertà della persona, Relazione 2018, Roma, 7 maggio 2019.

[10] Non è superfluo ricordare una delle prime comunicazioni della Commissione europea del 6 giugno 2001, Sicurezza delle reti e sicurezza dell’informazione: proposta di un approccio strategico europeo, COM (2001) 298, par. 2.1., secondo cui «la sicurezza delle reti e dell’informazione va pertanto intesa come la capacità di una rete o di un sistema d’informazione di resistere, ad un determinato livello di riservatezza, ad eventi imprevisti o atti dolosi che compromettono la disponibilità, l’autenticità, l’integrità e la riservatezza dei dati conservati o trasmessi e dei servizi forniti o accessibili tramite la suddetta rete o sistema». In questo senso, la circolare 21 aprile 2022, n. 4336, dell’Agenzia per la cybersicurezza nazionale, Attuazione dell’articolo 29, comma 3, del decreto-legge 21 marzo 2022, n. 21. Diversificazione di prodotti e servizi tecnologici di sicurezza informatica, intende fornire indicazioni operative sulle categorie di prodotti e servizi tecnologici di sicurezza informatica per le quali le PA dovranno procedere a diversificazione, in ragione dell’esigenza di aumentare la protezione delle reti.

[11] Cfr. LUCCA, Accesso, sicurezza informatica e tutela dei dati personali (e responsabilità), ictsecuritymagazine.com, 9 novembre 2020, configurata come “colpa di organizzazione”, da intendersi, in senso normativo, come rimprovero derivante dall’inottemperanza da parte dell’Amministrazione dell’obbligo di adottare le cautele, organizzative e gestionali, necessarie a prevenire la commissione degli illeciti, peraltro attinente alle misure specifiche di sicurezza informatica per evitare tale genere di rischio, Cass. civ., sez. II, ord. 3 settembre 2020, n. 18292.

Articolo a cura di Maurizio Lucca
Profilo Autore

Avv. Maurizio Lucca. Segretario Generale presso Amministrazioni Locali. Ha svolto le funzioni di Direttore Generale in diversi Enti locali. Componente in Nuclei di Valutazione/OIV. Giornalista pubblicista. Formatore nelle tematiche della Pubblica Amministrazione. Docente per la FAD in materia di trasparenza e prevenzione della corruzione, curando il canale tematico “Anticorruzione CHANNEL” del gruppo Maggioli. Scrive per diverse riviste giuridiche. Autore di oltre 700 pubblicazioni tra libri, formulari, saggi e articoli. Tra gli ultimi libri, I contratti degli enti locali. Formulario degli atti negoziali con guida tecnica alla redazione, Maggioli, 2018, pagg. 814. Laureato con il massimo dei voti e una lode in Giurisprudenza e Science politiche. Tra i vari corsi di formazione professionale ha acquisito il Diploma di Perfezionamento (Legge 341/1990 – Map (Management per le Pubbliche Amministrazioni) “Academy dei Segretari Comunali e Provinciali” (Scuola di Direzione Aziendale dell’Università Bocconi – SDA School of Management) 2011; il Master “Governo delle Reti di Sviluppo Locale”, Università degli Studi di Padova, 2014.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/estensioni-del-diritto-di-accesso-digitale-del-consigliere-comunale-e-sicurezza-informatica/



Sintesi dei principali attacchi informatici sugli endpoint, sulle identità e negli ambienti cloud rilevati fino a oggi nell’anno 2022

Le aziende crescono e sviluppano nuovo business, ma si moltiplicano anche le possibilità di essere presi di mira dagli hacker. In questo articolo si analizzeranno alcuni dei più pericolosi attacchi informatici rilevati nei primi tre trimestri del 2022 anche perché comprenderne le cause e gli impatti consente alle aziende di rafforzare le proprie difese per il futuro.

Attacchi basati sugli endpoint

Negli ultimi due decenni gli attacchi agli endpoint si sono evoluti, dai virus informatici alle sofisticate campagne di Ransomware-as-a-Service (RaaS) anche su larga scala, consentendo anche ai criminali informatici con scarsa preparazione di poter trarre profitto.

I ransomware hanno attaccato diverse infrastrutture critiche delle imprese, tra cui:

  • Bernalillo County – Nel gennaio 2022, la zona più popolosa del Nuovo Messico ha subito un attacco che ha colpito molti dei sistemi e servizi governativi, costringendo i funzionari a chiudere al pubblico la maggior parte degli edifici.
  • Denso – A febbraio, Denso, azienda che fornisce componenti automobilistici a Toyota, Honda, Mercedes-Benz, Volvo, Fiat, General Motors e Ford, ha rilevato un accesso non autorizzato alla rete. L’attacco è stato rivendicato dal gruppo Pandora, che ha minacciato di divulgare 1,4 terabyte di trattative commerciali dell’azienda.
  • Trenitalia Gruppo Ferrovie dello Stato Italiano – A marzo un cryptolocker ha attaccato Trenitalia, e per un’intera giornata le biglietterie e i self service sono stati bloccati in via emergenziale causando disagi ai viaggiatori che volevano acquistare biglietti ferroviari.
  • Governo del Costa Rica – In aprile, gruppo Conti ha chiesto un riscatto da 20 milioni di dollari al governo del Costa Rica, bloccandone i servizi governativi, il ministero delle Finanze del Paese e i settori dell’importazione e dell’esportazione.
  • Spice Jet – A maggio, la seconda compagnia aerea indiana, SpiceJet, ha subito un attacco ransomware che ha provocato ritardi a cascata nei voli, bloccando molti passeggeri sia negli aeroporti che all’interno degli aerei.
  • Entrust – A giugno, la società di sicurezza e dei pagamenti digitali Entrust ha confermato che le proprie reti erano state violate, destando immediata preoccupazione nelle società che utilizzano tale software per l’autenticazione.
  • Knauf – A luglio, il gruppo Black Basta ha rivendicato la responsabilità di un attacco informatico a Knauf, la multinazionale nei materiali per l’edilizia, costringendo l’azienda a interrompere le operazioni commerciali e i processi di consegna.
  • Campagna Zeppelin – In agosto, FBI e CIS hanno condiviso gli indicatori noti di compromissione, nonché le tattiche, le tecniche e le procedure del malware Zeppelin, che funziona come RaaS ed è stato utilizzato contro istituti di istruzione, vendor tecnologici e organizzazioni del settore sanitario.
  • Campagna Vice Society – A settembre, FBI e CISA hanno pubblicato un avviso congiunto che mette in guardia sugli attacchi ransomware verso il settore Education da parte di Vice Society, in concomitanza con l’inizio dell’anno accademico 2022-2023.

Attacchi basati sulle identità

Con il lavoro in remoto, l’adozione diffusa dell’IoT e l’enorme numero di identità digitali create anche per una singola organizzazione, la superficie di attacco continua ad ampliarsi, rendendo le aziende vulnerabili allo sfruttamento dell’identità da parte di cyber criminali.

Attacchi ad Active Directory – Cisco

Active Directory (AD) funziona memorizzando le informazioni sugli oggetti di una rete in una gerarchia logica per rendere le informazioni facilmente reperibili da amministratori e utenti. Purtroppo, i cybercriminali sfruttano l’infrastruttura di AD soprattutto quando manca la protezione delle identità. Ad esempio, a fine 2021, sono state rilevate infezioni di BazarLoader, Cobalt Strike e del ransomware Conti per effettuare la ricognizione della rete al fine di rilevare utenti e computer, condivisioni di file e altro ancora.

La violazione di Cisco avvenuta nel maggio 2022 ha sfruttato le credenziali legittime dei dipendenti sincronizzate nel browser, insieme a una combinazione di attacchi di phishing vocale e tecniche MFA per ottenere l’accesso VPN alla rete bersaglio.

Attacchi alle piattaforme di gestione dell’identità: Okta e Lapsus$

A marzo, il gruppo criminale Lapsus$ ha pubblicato quantità sostanziali di codice sorgente dei prodotti Bing e Cortana di Microsoft insieme a screenshot del loro controllo su un account di “super-admin” di Okta, causando gravi problemi nella gestione delle identità compromesse e la reimpostazione delle password. Okta è una popolare piattaforma di gestione delle identità utilizzata da migliaia di imprese che consente agli utenti di accedere a più servizi e applicazioni attraverso un’unica interfaccia di login.

Poiché il ransomware e altre strategie di attacco prendono di mira Active Directory on-premises e Azure AD in cloud per l’accesso iniziale e il movimento laterale, la protezione delle identità è diventata un must per le organizzazioni.

Attacchi basati sugli ambienti cloud

L’accelerazione dagli ambienti on-premise verso quelli ibridi e cloud ha reso urgente per le aziende la necessità di mantenere i workload cloud al sicuro dagli hacker. I server cloud consentono alle aziende di scalare con facilità, aumentando l’efficienza, ma richiedono la protezione dei serverless workload e di Kubernetes, di macchine virtuali e container.

Servizi Web Amazon (AWS)

AWS è una piattaforma completa di cloud computing che fornisce una serie di servizi on-demand come l’archiviazione dei dati, la distribuzione dei contenuti, il networking e altro ancora. Uno dei servizi principali è Amazon Simple Storage Service (S3), un servizio di archiviazione di oggetti costruito per ospitare e recuperare quantità anche enormi di dati per i propri utenti. Gli oggetti (file) vengono archiviati in bucket S3 che fungono da contenitori per qualsiasi quantità di dati appartenenti a un account.

I bucket S3 di AWS sono diventati un obiettivo primario per gli hacker, poiché sono accessibili e spesso sono mal configurati. Una volta compromesso un bucket S3, si ha accesso a quantità incredibili di dati che si possono estrapolare e vendere su darknet.

Nel caso di Civicom, l’errata configurazione di un bucket S3 ha provocato un massiccio furto di dati, compromettendo oltre 100.000 file. Nella violazione avvenuta a luglio in Pegasus Airlines la compagnia aerea ha riferito che sono stati compromessi 6,5 terabyte di dati, con oltre 23 milioni di file esposti pubblicamente.

Vulnerabilità di Kubernetes

Kubernetes è un sistema open-source che automatizza la distribuzione, il ridimensionamento e la gestione delle applicazioni eseguite in container. Utilizza un’architettura a cluster composta da molti livelli di controllo e da una o più macchine virtuali o fisiche chiamate nodi worker. I nodi worker ospitano i “Pod”, ovvero i componenti dell’applicazione o del microservizio. I livelli di controllo invece stabiliscono le policy che gestiscono i worker node e i Pod nel cluster. Poiché il piano di controllo è responsabile dell’esecuzione su più endpoint per fornire una tolleranza ai guasti e un’elevata disponibilità, è un obiettivo prezioso per gli hacker che cercano di sfruttarne l’infrastruttura per un attacco denial of service.

Essendo spesso ospitato in un ambiente cloud, Kubernetes è affetto dagli stessi vettori di minaccia principali a cui sono soggetti i cloud:

Rischi della supply chain – Questi rischi possono verificarsi a livello di container se un container dannoso o un’applicazione di terzi fornisce ai criminali un punto di entrata nel cluster.

Cyber criminali – Gli hacker possono sfruttare vulnerabilità e configurazioni errate nei componenti dell’infrastruttura Kubernetes, consentendo loro di accedere da una posizione remota.

Minacce interne – Amministratori, utenti o fornitori di servizi cloud (CSP) possono accedere ai sistemi fisici o agli hypervisor che gestiscono i nodi Kubernetes. Questo livello di accesso potrebbe essere utilizzato per compromettere un ambiente Kubernetes.

Come contrastare gli attacchi?

Il 2022 è stato finora un anno complesso, che ha visto molti dipendenti delle aziende rientrare negli uffici oppure adottare spazi di lavoro ibridi, affrontando allo stesso tempo le conseguenze dell’incertezza geopolitica, della recessione economica e di sofisticati attacchi informatici. La disponibilità di più strumenti, accessi e connessioni ha indubbiamente favorito le aziende, ma ha anche aperto una superficie di attacco più ampia.

Sebbene nessuna azienda sia immune dagli attacchi informatici, esaminare con attenzione gli attacchi più pericolosi emersi nel corso del 2022 ci consente di prepararci meglio alla difesa. Le soluzioni autonome e guidate dall’intelligenza artificiale di SentinelOne possono contribuire a fornire una sicurezza completa a chi è alla ricerca di protezione degli endpoint, delle identità e del cloud.

Per ulteriori informazioni consultare www.sentinelone.com

Articolo a cura di Marco Rottigni

Profilo Autore

Technical Director di SentinelOne

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sintesi-dei-principali-attacchi-informatici-sugli-endpoint-sulle-identita-e-negli-ambienti-cloud-rilevati-fino-a-oggi-nellanno-2022/


Trasferimento dati USA-UE: l’Executive Order sulla privacy dei dati

Nel marzo 2022 il presidente degli Stati Uniti Joe Biden e la presidente della Commissione europea Ursula von der Leyen hanno annunciato di aver raggiunto un nuovo accordo sul flusso di dati transatlantico, le cui ripercussioni si sono riversate sul piano giuridico che economico[1]. Successivamente, in data 7 ottobre 2022, il Presidente Biden, ha dato seguito a tale accordo sottoscrivendo l’Executive Order on Enhancing Safeguards for United States Signals Intelligence Activities[2] (c.d. “Data Protection EO”), il quale indica le misure che gli Stati Uniti adotteranno per attuare gli impegni assunti nell’ambito del nuovo quadro normativo UE-USA sulla privacy dei dati.

La storia recente dei flussi di dati tra Stati Uniti e Unione Europea è a dir poco difficile. Nel 2015 la Corte di giustizia dell’Unione europea[3] (“CGUE”) ha invalidato la decisione della Commissione europea, del 26 luglio 2000, che attesta che gli Stati Uniti garantiscono un adeguato livello di protezione dei dati personali trasferiti, il c.d. regime di “Approdo sicuro”, di seguito “Safe Harbor”. Durante la presidenza Obama sono intercorse numerose trattative con la Commissione europea per dare origine al sostituto di Safe Harbor: il Privacy Shield. Tuttavia, nell’estate del 2020, la CGUE si è pronunciata (c.d. “Sentenza Schrems II”) invalidando la decisione di adeguatezza del Privacy Shield. Più precisamente, la CGUE ha evidenziato che gli Stati Uniti non fornissero un livello di protezione dei dati “sostanzialmente equivalente” a quello dell’Unione Europea, a causa degli ampi poteri concessi alle forze dell’ordine e alle agenzie di intelligence statunitensi di accedere ai dati personali degli individui e dell’assenza di rimedi giuridici efficaci per i residenti dell’UE in relazione a tali poteri. In particolare, la CGUE si è concentrata su due autorità statunitensi in particolare: la sezione 702 del Foreign Intelligence Surveillance Act (FISA) e l’ordine esecutivo 12333.

Pertanto, nel Data Protection EO viene evidenziato che gli Stati Uniti raccolgono informazioni di signal intelligence e devono perseverare in tale attività così da offrire agli organismi responsabili in materia di sicurezza nazionale informazioni tempestive, accurate e approfondite necessarie per promuovere gli interessi di sicurezza nazionale degli Stati Uniti e per proteggere i loro cittadini e i cittadini dei loro alleati da eventuali minacce. Tuttavia, viene riconosciuto che le attività di signal intelligence devono tenere conto del fatto che tutte le persone devono essere trattate con dignità e rispetto, indipendentemente dalla loro nazionalità o dal luogo in cui risiedono, e che tutte le persone hanno legittimi interessi di privacy nel trattamento delle loro informazioni personali. Pertanto, tale documento ricopre una significativa importanza per le garanzie riconosciute nelle attività di signal intelligence. Più precisamente, il Data Protection EO stabilisce che tali attività possono essere condotte solo dopo aver stabilito che sono “necessarie per portare avanti una priorità di intelligence convalidata” e “solo nella misura e in modo proporzionato alla priorità di intelligence convalidata per la quale sono state autorizzate”. Inoltre, vengono sottolineati gli obiettivi che legittimano la conduzione delle attività di signal intelligence:

  • comprendere o valutare le capacità, le intenzioni o le attività di un governo straniero, di un esercito straniero, di una fazione di una nazione straniera, di un’organizzazione politica con sede all’estero, o di un’entità che agisce per conto o sotto il controllo di un governo, di un esercito, di una fazione o di un’organizzazione politica straniera, al fine di proteggere la sicurezza nazionale degli Stati Uniti e dei suoi alleati e partner;
  • comprendere o valutare le capacità, le intenzioni o le attività di organizzazioni straniere, comprese le organizzazioni terroristiche internazionali, che rappresentano una minaccia attuale o potenziale alla sicurezza nazionale degli Stati Uniti o dei suoi alleati e partner;
  • comprendere o valutare le minacce transnazionali che hanno un impatto sulla sicurezza globale, compresi i cambiamenti climatici e altri cambiamenti ecologici, i rischi per la salute pubblica, le minacce umanitarie, l’instabilità politica e le rivalità geografiche;
  • proteggere dalle capacità e dalle attività militari straniere;
  • proteggere dal terrorismo, dalla cattura di ostaggi e dalla detenzione di individui condotti da o per conto di un governo straniero, un’organizzazione straniera o una persona straniera;
  • proteggere dallo spionaggio, dal sabotaggio, dall’assassinio o da altre attività di intelligence condotte da, per conto o con l’assistenza di un governo straniero, di un’organizzazione straniera o di una persona straniera;
  • proteggere dalle minacce derivanti dallo sviluppo, dal possesso o dalla proliferazione di armi di distruzione di massa o di tecnologie e minacce correlate condotte da, per conto o con l’assistenza di un governo straniero, di un’organizzazione straniera o di una persona straniera;
  • proteggere dalle minacce alla sicurezza informatica create o sfruttate da un governo straniero, da un’organizzazione straniera o da una persona straniera, o da attività informatiche dannose condotte da un governo straniero, da un’organizzazione straniera o da una persona straniera;
  • proteggere dalle minacce al personale degli Stati Uniti o dei suoi alleati o partner;
  • proteggere dalle minacce criminali transnazionali, compresi i finanziamenti illeciti e l’evasione delle sanzioni;
  • proteggere l’integrità delle elezioni e dei processi politici, delle proprietà governative e delle infrastrutture degli Stati Uniti (sia fisiche che elettroniche) da attività condotte da, per conto o con l’assistenza di un governo straniero, di un’organizzazione straniera o di una persona straniera;
  • far progredire le capacità o le attività di raccolta o operative al fine di promuovere un obiettivo legittimo.

Diversamente, viene indicato che le attività di signal intelligence non possono essere condotte con lo scopo di sopprimere o ostacolare la critica, il dissenso o la libera espressione di idee o opinioni politiche da parte di individui o della stampa; sopprimere o limitare legittimi interessi di privacy ed il diritto all’assistenza legale; oppure svantaggiando le persone in base alla loro etnia, razza, sesso, identità di genere, orientamento sessuale o religione.

In aggiunta, nel Data Protection EO vengono stabiliti i requisiti per il trattamento delle informazioni personali raccolte tramite attività di signal intelligence. Ogni elemento dell’Intelligence Community degli Stati Uniti deve stabilire e applicare politiche e procedure volte a ridurre al minimo la diffusione e la conservazione delle informazioni personali. Inoltre, verranno implementati corsi di formazione appropriati per garantire che tutti i dipendenti con accesso alle attività di signal intelligence comprendano tale documento e il rimedio degli incidenti di non conformità con la legge degli Stati Uniti applicabile. I cittadini non statunitensi avranno la possibilità di chiedere una revisione delle attività di signal intelligence condotte dalla Intelligence Community, pertanto, entro sessanta giorni dall’emissione dell’Executive Order, il Direttore della National Intelligence (DNI), in consultazione con il Procuratore generale degli Stati Uniti e i referenti della Intelligence Community degli Stati Uniti, stabilirà un processo per la presentazione di “reclami qualificati trasmessi dall’autorità pubblica appropriata in uno Stato qualificato”.

Successivamente, il responsabile della protezione delle libertà civili (Civil Liberties Protection Officer, “CLPO”,) del DNI indagherà, esaminerà e, se necessario, ordinerà un rimedio adeguato per i reclami dagli Stati qualificati[4]. Il rimedio appropriato deve essere strettamente mirato a porre rimedio alla violazione in questione e a ridurre al minimo l’impatto negativo sulle operazioni dell’Intelligence Community e sulla sicurezza nazionale degli Stati Uniti.

In aggiunta, il Data Protection EO incarica il Procuratore generale di istituire un “Protection Review Court” attraverso il quale un individuo può chiedere di rivedere la disposizione del CLPO in merito al suo reclamo. Se tale organo non è d’accordo con la decisione del CLPO, può ordinare autonomamente un rimedio. A differenza della Foreign Intelligence Surveillance Court, Tribunale con giurisdizione sulle richieste di sorveglianza presentate ai sensi della sezione 702 della FISA, i giudici della Data Protection Review Court non devono essere giudici federali, bensì “professionisti legali con un’adeguata esperienza nei settori della privacy dei dati e della legge sulla sicurezza nazionale” che non siano dipendenti del governo degli Stati Uniti e che, per il periodo del loro mandato, non abbiano altri incarichi governativi.

Germania

Data la recente pubblicazione del Data Protection EO, in Europa non sono ancora emerse riflessioni da parte delle Autorità privacy. Tuttavia, in Germania il commissario statale del Baden-Württemberg per la protezione dei dati e la libertà di informazione Stefan Brink ha affermato che “Il fatto che il governo degli Stati Uniti stia prendendo provvedimenti in merito all’accordo sul trasferimento dei dati è un passo importante nella giusta direzione. Per non perdere l’Europa come importante partner commerciale e commerciale a lungo termine, gli Stati Uniti devono orientarsi verso i principi della Commissione Europea e della protezione dei dati europei. Tuttavia, le disposizioni dell’Ordine Esecutivo rivelano notevoli lacune”. Più precisamente, una delle prime criticità sollevate risiede nello strumento giuridico dell’Executive Order, in quanto esso rappresenta un’istruzione interna al governo e alle autorità subordinate e non è una legge approvata dal parlamento, pertanto, potrebbe non risultare definitiva. Inoltre, il rispetto di un mero ordine esecutivo non è giuridicamente vincolante, soprattutto per i cittadini dell’Unione Europea. Successivamente, nel documento non viene spiegato come l’Executive Order si colleghi ad altre normative statunitensi esistenti come il Cloud Act. Inoltre, le restrizioni al trattamento dei dati ora necessarie e appropriate sembrano una concessione ai sensi del principio europeo di proporzionalità, tuttavia, l’interpretazione del concetto giuridico di proporzionalità differisce in Europa e negli Stati Uniti, per cui non è chiaro quando, dal punto di vista degli USA, l’accesso per la sicurezza nazionale resta consentito.

Infine, il Data Protection Review Court si differenzia da altri Tribunali, in quanto è stato istituito dal Procuratore generale, parte del ramo esecutivo, e questo elemento contraddice il concetto europeo di indipendenza giudiziaria dei tribunali.

Meta

Nella sua relazione trimestrale alla US Securities and Exchange Commission[5], Meta ha affermato di anticipare la decisione della Irish Data Protection Commission sui suoi trasferimenti di dati UE-USA all’inizio del 2023. La società ha anche notato incertezza dato l’Executive Order presidenziale e ha affermato se non fosse in grado di fare affidamento su clausole contrattuali standard o altri mezzi alternativi di trasferimento dei dati, “probabilmente non sarà in grado di offrire una serie dei nostri prodotti e servizi più significativi, inclusi Facebook e Instagram, in Europa”.

Conclusioni

È oggettivo come l’Executive Order non possa rappresentare la soluzione definitiva in relazione al trasferimento dei dati tra Stati Uniti e Unione Europea, poiché adesso spetterà alla Commissione europea, in conformità a quanto stabilito dall’art. 45 del GDPR, iniziare a redigere una nuova decisione di adeguatezza, pertanto, gli stati membri e l’European Data Protection Board (“EDPB”) ricopriranno un ruolo di significativa importanza. Il processo di adozione formale dovrebbe durare circa sei mesi e potrebbe portare alla pubblicazione della decisione finale di adeguatezza nel marzo 2023.

Note

[1] In una conferenza stampa da Bruxelles, Biden ha dichiarato: “Questo quadro sottolinea il nostro impegno condiviso per la privacy, la protezione dei dati e lo stato di diritto. Inoltre, consentirà alla Commissione europea di autorizzare ancora una volta i flussi di dati transatlantici che facilitano 7,3 trilioni di dollari nelle relazioni economiche con l’UE”.

[2] The White House, Executive Order On Enhancing Safeguards For United States Signals Intelligence Activities, 7 ottobre 2022, https://www.whitehouse.gov/briefing-room/presidential-actions/2022/10/07/executive-order-on-enhancing-safeguards-for-united-states-signals-intelligence-activities/.

[3] Corte di giustizia dell’Unione europea, Sentenza della Corte (Grande Sezione), causa C‑362/14, 6 ottobre 2015, https://www.camera.it/temiap/t/news/post-OCD15-11766.

[4] Con il termine “rimedio adeguato” si intendono le misure lecite volte a rimediare completamente a una violazione coperta riguardante uno specifico denunciante. Tali misure possono comprendere: a) la correzione, attraverso misure amministrative, di violazioni che si sono rivelate errori procedurali o tecnici relativi all’accesso o al trattamento di dati altrimenti legittimi; b) la cessazione dell’acquisizione di dati laddove la raccolta non sia legittimamente autorizzata; c) la cancellazione di dati acquisiti senza autorizzazione legittima; d) la cancellazione dei risultati di interrogazioni condotte in modo inappropriato su dati altrimenti legittimamente raccolti; e) la limitazione dell’accesso ai dati legittimamente raccolti a persone adeguatamente addestrate; f) il richiamo di rapporti di intelligence contenenti dati acquisiti senza autorizzazione legittima o che sono stati altrimenti diffusi in modo non conforme alla legge degli Stati Uniti.

[5] United States Securities and Exchange Commission, Meta Platforms, Inc., https://www.sec.gov/ix?doc=/Archives/edgar/data/1326801/000132680122000108/meta-20220930.htm.

Articolo a cura di Luca Barbieri

Profilo Autore

Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo.
Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security.
Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno.
Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/trasferimento-dati-usa-ue-lexecutive-order-sulla-privacy-dei-dati/


Sicurezza Zero Trust: visibilità e valutazione continua dei privilegi

Il punto di contatto iniziale durante un attacco informatico è raramente l’obiettivo effettivo. Gli aggressori spesso accedono alle reti da una postazione di lavoro o da una risorsa IoT meno sicura e lavorano da lì ottenendo l’accesso a host e account con privilegi più elevati.

Il concetto di Zero Trust

Di conseguenza, il concetto di Zero Trust è cresciuto in modo significativo negli ultimi due anni, poiché le applicazioni cloud e il lavoro a distanza hanno ridefinito il perimetro di sicurezza. Le risorse e i servizi aziendali moderni spesso aggirano i modelli di sicurezza fondati sul perimetro aziendale, che si basano su firewall di rete e reti private virtuali (VPN) e sono diventati obsoleti. Un’architettura Zero Trust fondamentalmente considera ostili tutte le entità di una rete e non consente l’accesso alle risorse finché l’account e l’host non sono stati autenticati individualmente e autorizzati a utilizzare quella specifica risorsa.

Zero Trust garantisce che anche se un host o un account è compromesso, ulteriori movimenti laterali vengano bloccati all’interno della rete.

Le lacune degli approcci di solo accesso

Tuttavia, questo approccio Zero Trust, comunemente visto nelle soluzioni di Privileged Access Management e Identity Access Management, si basa ancora su decisioni di sicurezza single point-in-time che utilizzano un elenco predefinito di identità privilegiate. Questo approccio presenta diversi problemi, uno dei quali è l’implementazione.

Uno dei problemi riguarda i semplici errori di configurazione. Ciò è particolarmente comune negli ambienti cloud a causa delle competenze differenziate richieste per gestire la complessità delle risorse cloud, che cambiano continuamente, rispetto a quelle tradizionali on-premise.

Un altro problema è che, una volta concesso, l’accesso può essere facilmente manipolato dagli aggressori con metodi quali l’abuso di credenziali e l’escalation dei privilegi. Entrambi i metodi sono particolarmente difficili da rilevare per i professionisti della sicurezza. Raramente hanno visibilità sulle credenziali utilizzate in rete rispetto a quelle assegnate dagli identity provider (IdP).

Visibilità e valutazione continua dei privilegi

Per colmare questo divario è necessario estendere il metodo di autenticazione e autorizzazione a monte, monitorando continuamente gli account e le identità utilizzate per accedere alla rete e al cloud. Ecco perché la visibilità e l’analisi sono state la componente principale dell’Ecosistema Zero Trust di Forrester.

Secondo Gartner, “i responsabili della sicurezza e del rischio devono adottare un approccio strategico in cui la sicurezza sia adattiva, ovunque e in ogni momento”. Gartner chiama questo approccio strategico “continuous adaptive risk and trust assessment”, o CARTA, e sostiene che “con un approccio strategico CARTA, dobbiamo progettare ambienti aziendali digitali in cui il rischio e la fiducia sono dinamici e devono essere valutati continuamente dopo la valutazione iniziale”.

Con il monitoraggio, è possibile osservare se i comportamenti si discostano dalle aspettative in modo rischioso e comunicarlo ai professionisti della sicurezza per determinare se l’accesso alle funzionalità debba essere adattato o rimosso del tutto. Il monitoraggio delle interazioni che si verificano effettivamente rivela ciò che accade in un ambiente specifico.

L’utilizzo dell’Intelligenza Artificiale (AI) per ottenere un quadro Zero Trust

L’Intelligenza Artificiale viene utilizzata per individuare efficacemente e dare priorità agli attacchi nascosti in tempo reale all’interno dei servizi cloud come Microsoft Office 365, Azure AD, il cloud, il data center, l’IoT e le reti aziendali, prima che gli aggressori causino danni irreparabili all’organizzazione. Una piattaforma basata sull’Intelligenza Artificiale consente ai team di sicurezza di prevenire gli attacchi prima, nelle fasi iniziali della catena di attacchi, garantendo che le applicazioni essenziali per la continuità aziendale siano disponibili e accessibili all’intera forza lavoro distribuita su più sedi.

Come componente chiave di un quadro Zero Trust, una piattaforma basata sull’Intelligenza Artificiale contribuirà a fornire visibilità e analisi su tre principi guida:

  1. Verificare esplicitamente. Autenticare e autorizzare sempre in base a tutti i dati disponibili, tra cui l’identità dell’utente, la posizione, la condizione del dispositivo, il servizio o il carico di lavoro, la classificazione dei dati e le anomalie.
  2. Utilizzare l’accesso meno privilegiato possibile. Limitare l’accesso degli utenti con criteri adattivi basati sul rischio e sulla protezione dei dati per proteggere sia i dati sia la produttività.
  3. Ipotizzare una violazione della sicurezza. Ridurre al minimo il raggio d’azione delle violazioni e prevenire i movimenti laterali segmentando l’accesso in base alla rete, all’utente, al dispositivo e all’applicazione. Verificare che tutte le sessioni siano crittografate end-to-end. Utilizzare gli analytics per ottenere visibilità, guidare il rilevamento delle minacce e migliorare le difese.

Per ottenere questa visibilità, è necessario che siano pienamente osservati:

  • gli host che accedono ai workload
  • i server o i servizi che contengono i workload
  • gli account utente o i servizi che vengono sfruttati.

I comportamenti di account, host e servizi devono essere costantemente monitorati e i modelli di Intelligenza Artificiale supervisionati e non supervisionati devono essere applicati per assegnare un punteggio a questi comportamenti in base alla minaccia, alla certezza e alla priorità del rischio.

Di conseguenza, viene fornita una valutazione continua dei privilegi in tempo reale. Ciò consente ai team di sicurezza di disporre delle informazioni giuste per anticipare quali risorse saranno prese di mira dagli aggressori e di intervenire rapidamente contro l’uso malevolo dei privilegi negli ambienti cloud e ibridi.

Analisi degli accessi privilegiati

Una parte fondamentale del motore di valutazione delle minacce si chiama Privileged Access Analytics (PAA). Anziché basarsi sui privilegi concessi a un’entità o a un essere agnostico rispetto ai privilegi, la PAA si concentra sul modo in cui le entità utilizzano effettivamente i propri privilegi all’interno della rete. È noto come “privilegio osservato”.

Questa visione è simile al modo in cui gli aggressori osservano o inferiscono le interazioni tra le entità. Per avere successo, è indispensabile che i difensori pensino in modo simile agli avversari.

La PAA inizia raggruppando le identità osservate in cluster basati sulla somiglianza. Questo raggruppamento è la base di partenza per distinguere modelli di accesso normali e anormali. Ulteriori modelli vengono poi applicati per rilevare gli attacchi di accesso più comuni.

Un account, ad esempio quello di un amministratore di dominio, può avere i diritti di accesso a qualsiasi sistema all’interno dell’intera rete. Tuttavia, è probabile che non lo faccia abitualmente e quindi il suo privilegio osservato potrebbe essere inferiore a quello di un account di servizio utilizzato per distribuire aggiornamenti software a migliaia di sistemi in rete.

Conclusione

Le minacce informatiche sono onnipresenti nella società moderna. L’autenticazione degli utenti è e rimarrà un elemento chiave della sicurezza per proteggere dal furto di identità e dall’accesso non autorizzato a reti e dati. Ogni organizzazione deve avere una strategia per garantire che tutti gli utenti, sia all’interno sia all’esterno della rete, siano autenticati, autorizzati correttamente e che le impostazioni di sicurezza siano continuamente convalidate prima che venga loro concesso l’accesso ad applicazioni e dati. La buona notizia è che gli analisti della sicurezza dispongono ora degli strumenti necessari per identificare e dare priorità ai privilegi osservati nelle loro reti.

A cura di Massimiliano Galvagna

Profilo Autore

Country Manager Italia di Vectra AI

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-zero-trust-visibilita-e-valutazione-continua-dei-privilegi/


L’importanza del DevSecOps nella Blockchain, nei protocolli e nelle applicazioni decentralizzate

La sicurezza è sempre stata uno degli aspetti più importanti dell’informatica e oggi molte organizzazioni e i loro sviluppatori adottano una mentalità orientata alla sicurezza nella realizzazione delle applicazioni. Questi principi e azioni sono spesso descritti collettivamente come “DevSecOps”, che comprende l’intera cultura e l’approccio alla sicurezza delle applicazioni. DevSecOps sta per sviluppo, sicurezza e operations. L’obiettivo è incorporare una mentalità orientata alla sicurezza in tutti gli aspetti della tecnologia e dell’infrastruttura informatica.

Uno dei mercati più nuovi ed entusiasmanti dell’information technology è quello della blockchain, che si presenta come un gigantesco ecosistema di protocolli e applicazioni decentralizzate, che mirano a portarci in una versione aggiornata del web, quella che molti definiscono web3.

Che cos’è il web3 e che cos’è esattamente un’applicazione decentralizzata?

Il termine web3 comprende vari concetti che si concentrano sugli aspetti dell’architettura delle applicazioni e dell’esperienza utente:

  • Decentralizzazione
  • Apertura
  • Immutabilità
  • Programmabilità
  • Trasparenza

Questi concetti fondamentali mirano a restituire agli utenti il controllo della propria identità utilizzando la crittografia a chiave pubblica e a far crescere l’adozione dell’economia peer-to-peer attraverso varie meccaniche e protocolli blockchain. Molte blockchain e i protocolli che le circondano possono elaborare transazioni avanzate e gestire lo stato utilizzando contratti intelligenti che vengono eseguiti all’interno di ambienti virtualizzati isolati.

Questi vengono poi sincronizzati tra tutti i nodi della rete attraverso un meccanismo chiamato algoritmo di consenso. Si tratta di un meccanismo che consente agli utenti o ai nodi di coordinarsi in un ambiente distribuito, per garantire che tutti i nodi del sistema possano concordare su un’unica source of truth, anche se alcuni agenti falliscono. Inoltre, molte blockchain operano in modo censorship-resistant, mantenendo i loro protocolli aperti e senza restrizioni.

Come si presenta la struttura?

L’architettura basata su DevSecOps presenta un rischio intrinseco, in quanto la colonna portante della rete è tipicamente alimentata da una criptovaluta digitale basata su token e solitamente ha un valore economico. Questi token sono conservati in indirizzi, generalmente memorizzati in conti di proprietà esterna o all’interno di smart contract. Inoltre, poiché la sicurezza è gestita anche grazie all’uso della crittografia a codice pubblico, ogni indirizzo della rete è soggetto ad attacchi.

Il bilancio di ciascun account è condiviso in rete su un registro, conosciuto come libro contabile pubblico, visibile a chiunque, il che lascia una finestra aperta agli hacker per colpire utenti o contatti specifici. Ciò rende la privacy e l’anonimato un aspetto particolarmente importante per la blockchain. Spesso gli individui, che gestiscono questi conti, sono bersaglio di attacchi o ricevono troppa credibilità e possono agire in modo illecito:

  • Social Engineering
  • Trust o codici di accesso gestiti in modo inadeguato
  • Appropriazione indebita e frode
  • Truffe

Inoltre, la portata tecnologica di queste varie tipologie di blockchain, protocolli e applicazioni decentralizzate è già ampia e in rapida crescita. È quindi importante riflettere sulle implicazioni per la sicurezza di questo ecosistema in veloce espansione. Tutto ciò che è costruito con un concetto essenziale di decentralizzazione si riferisce a uno scenario più ampio e quindi a numero maggiore di possibilità di attacchi che devono essere attentamente analizzati e messi in sicurezza.

Ecco alcuni punti che vale la pena considerare quando si verifica la sicurezza delle applicazioni decentralizzate e dell’infrastruttura tecnologica:

  • Blockchain di livello 1 (Bitcoin ed Ethereum)
  • Blockchain di livello 2 (Sidechain e Rollup)
  • Smart contract
  • Compilatori
  • Portafogli software
  • Portafogli hardware
  • Client blockchain (minatori e validatori)
  • Borse depositarie (centralizzate)
  • Scambi DeFi (decentralizzati)
  • Fornitori
  • Mercati (NFT)

Attacchi frequenti negli smart contract

Quando si parla di DevSecOps nel ciclo di vita dello sviluppo di un’applicazione, in genere ci si riferisce allo sviluppo guidato dalla sicurezza. Questo è anche comunemente noto come l’atto di “spostare la sicurezza a sinistra” (shifting security left). È uno degli aspetti più importanti della cultura DevSecOps, perché inizia con gli sviluppatori che pensano alla sicurezza come codice. Poiché gli smart contract basati su blockchain possono immagazzinare valore e agire come una banca, ciò rende il codice al loro interno estremamente vulnerabile agli attacchi e deve essere scritto tenendo conto di una sicurezza rigorosa.

Abbiamo assistito a diversi hack che hanno preso di mira gli smart contract e le vulnerabilità sono solitamente incentrate sullo sfruttamento del codice. Una delle più grandi violazioni della storia ha avuto luogo l’anno scorso, quando Poly Network, un protocollo cross-chain, ha riferito che un aggressore ha violato uno smart contract, trasferendo l’equivalente di 610 milioni di dollari USA spostando vari beni ad indirizzi di portafogli esterni controllati dall’hacker.

Le vulnerabilità dello sviluppo di smart contract sono numerose, ma alcuni degli attacchi più frequenti sono:

  • Underflow e Overflow – In genere si verificano quando le operazioni aritmetiche fanno sì che i numeri interi senza segno raggiungano la dimensione massima del byte, causando un “avvolgimento” del valore che potrebbe provocare un comportamento imprevisto nella logica aziendale dell’applicazione.
  • Rientranza del contratto – L’azione di sfruttare un contratto rientrando più volte, dove l’attaccante di solito preleva più fondi di quelli consentiti.
  • Transaction Front Running – Si riferisce al processo in cui qualcuno utilizza la tecnologia o il vantaggio di mercato per ottenere una conoscenza preventiva delle transazioni imminenti.
  • Segreti mal gestiti.
  • Controllo degli accessi mal implementato.

Cosa si può fare per spianare il terreno?

  • Costruire una cultura orientata alla sicurezza, i concetti di DevSecOps sono un ottimo punto di partenza per le organizzazioni che vogliono costruire una cultura della sicurezza.
  • Eseguire audit. Le verifiche conferiscono una nuova prospettiva sulla logica dell’applicazione e sui processi operativi, aiutano ad infondere fiducia nel codice e negli utenti dell’applicazione. MythX e Slither, ottimi strumenti per la verifica degli smart contract di Ethereum.
  • Offrire bug bounty ed eseguire pen-test crowd sourced. La sicurezza basata sul crowd sourced è un metodo comprovato per contribuire a rafforzare la vostra impronta di sicurezza. Inserendo la vostra azienda in programmi di bug bounty ed eseguendo test di penetrazione delle vostre applicazioni e infrastrutture, sarà possibile essere all’avanguardia rispetto a vulnerabilità e hacking.
  • Adottate una strategia open source. La trasparenza della vostra applicazione è importante in una tecnologia come la blockchain, perché consente ai partecipanti di scegliere in base alla verifica e agli audit del vostro codice. Inoltre, la presenza di componenti open source consente una maggiore responsabilità del progetto in un contesto di comunità.
  • Implementare la firma multipla per le operazioni amministrative. L’implementazione di smart contract che adottano un’architettura a firma multipla per le funzioni amministrative come il trasferimento di proprietà, fondi e altre operazioni critiche fornirà un ulteriore livello di sicurezza alla vostra applicazione.

Conclusione

Blockchain, applicazioni decentralizzate e i vari protocolli che le circondano stanno crescendo rapidamente. Questi nuovi ed entusiasmanti modi di distribuire le applicazioni hanno il potenziale per sconvolgere molti settori diversi fra loro. Tuttavia, è fondamentale concentrarsi su una mentalità orientata alla sicurezza e implementare una cultura DevSecOps ove possibile.

Ulteriori letture

Il primo passo nella blockchain dovrebbe essere leggere il whitepaper associato al protocollo che si sta costruendo.

Studiate gli hack e le vulnerabilità, arrivando persino a provare a riprodurre l’hack nel vostro ambiente di sviluppo.

Per imparare la sicurezza su Ethereum, consiglio i programmi CTF, in cui le fragilità sono nascoste in programmi o siti web volutamente vulnerabili per insegnare i fondamenti della sicurezza.

A cura di Kevin Jones, Senior Product Manager per NGINX, F5

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/limportanza-del-devsecops-nella-blockchain-nei-protocolli-e-nelle-applicazioni-decentralizzate/


E’ possibile un controllo dell’Intelligenza Artificiale?

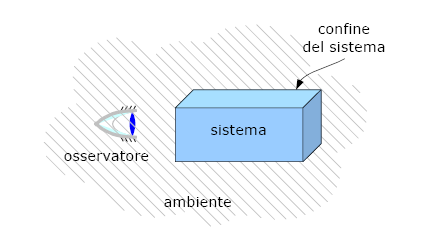
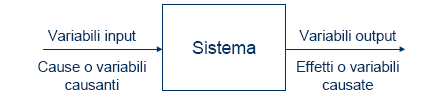
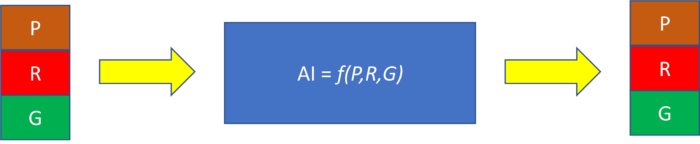
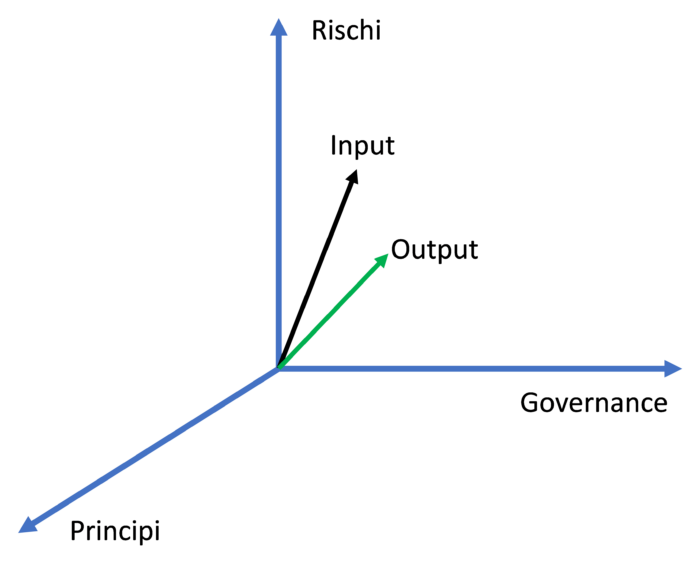
E’ ormai assodato che l’intelligenza Artificiale deve essere vista come un sistema, e come tale possiede: input, output, attività ed un osservatore.

Ma a differenza di altri sistemi, l’osservatore è anche parte del sistema, non è esterno e relegato all’ambiente ma interagisce con il sistema.

Possiamo definire un sistema come:

Sistema è ciò che può essere distinto, sulla base di qualche criterio specifico agli scopi dell’osservatore, da ciò che è considerato esterno al sistema stesso, il suo ambiente.

Riportiamo alcune caratteristiche generali dei sistemi:

  • Si assume che la realtà esista “là fuori” e che abbia caratteristiche che non dipendono dal fatto che qualcuno la osserva, benché in particolari casi già l’osservazione possa modificare la realtà osservata.
  • In quanto osservatori costruiamo interpretazioni per “parti della realtà”: chiamiamo modelli tali interpretazioni, e sistemi tali “parti della realtà” oggetto di interpretazione. I modelli possono essere espressi in modo informale (per esempio mediante una descrizione in italiano o dei disegni); per renderli comunicabili (a esseri umani o sistemi automatici) in modo completo e non ambiguo, li si formalizza, mediante strumenti quantitativi o non.
  • Poiché noi stessi siamo parte della realtà, i sistemi possono includerci o meno.
  • Ogni sistema è immerso in un ambiente: la scelta di cosa includere nel sistema e cosa nell’ambiente, e quindi di dove stabilire il confine del sistema, dipende dal modello adottato. In generale, il confine è posto sia in ampiezza, a separare ciò che viene escluso dal sistema perché sufficientemente “lontano” da esso, sia in profondità, a separare ciò che viene escluso dal sistema perché eccessivamente specifico.
  • Ogni sistema può essere interpretato come un tutt’uno, oppure può essere riconosciuto come costituito da più sottosistemi, che con modalità varie interagiscono reciprocamente
  • Quanto più un sistema è specializzato, tanto meno è in grado di adattarsi ai cambiamenti;
  • Quanto più grande è un sistema, tanto maggiore è la quantità delle risorse che devono essere dedicate per assicurare il suo funzionamento;
  • E’ sempre possibile considerare un sistema come parte di sistemi che lo includono (supersistemi) e come insieme di sistemi inclusi in esso (sottosistemi);
  • I sistemi tendono a crescere.

La descrizione di un sistema e delle sue interazioni con l’ambiente circostante può essere:

  • statica: il modello fornisce una “fotografia” del sistema, che, però non può essere impiegata esplicitamente per realizzare una previsione sull’evoluzione del sistema stesso;
  • dinamica, con l’ipotesi che l’osservatore non intervenga (per esempio perché non è in grado di farlo…) sull’evoluzione del sistema (“sistema autonomo”);
  • dinamica, inclusiva degli effetti dell’intervento dell’osservatore sul sistema, generalmente finalizzati a modificarne l’evoluzione.

L’AI quindi può configurarsi come sistema chiuso o aperto.

Si ipotizza quindi, che il sistema riceva nel corso del tempo degli input dall’ambiente e/o dall’osservatore (che in questo caso è dunque più che un semplice osservatore) e produca degli output sull’ambiente, ma l’osservatore è parte del sistema.

Inoltre, siccome l’AI sfrutta dati (che sono intangibili) e algoritmi che risiedono su componenti elettronici è dipendente, un po’ come noi, dalla Meccanica Quantistica che governa la fisica subatomica (e non solo): incertezza, probabilità, effetto tunnel oppure logica Fuzzy.

Infatti, il principio di indeterminazione di Heisenberg o l’equazione di Schroedinger ci aiutano a comprendere come l’incertezza e gli stati del sistema (infatti il sistema vive in uno stato che viene modificato dall’input) non sono più riconducibili a situazioni classiche o determinate (0 o 1) ma che esistono situazioni probabilistiche di accadimento.

Illustriamo le equazioni che in qualche modo governano i sistemi:

Equazione di Schroedinger:

Principio di Heisenberg:

Teorema di Bayes:

Fuzzy Theory (non sono solo più valori 0 e 1 ma sono rappresentati da una sigmoide (scala di grigi):

I Qbit e la sfera di Bloch con a fianco gli autostati e i valori che possono assumere:

Il quadrato della funzione ψ risulta la probabilità dell’evento. Per meglio comprendere il concetto di autostato riportiamo un classico esempio studiato alle superiori cioè il binomio di un quadrato:

(a+b)2= a2+b2+2ab

Questo fatto è stato dimostrato nell’esperimento (e nella teoria) della doppia fenditura, dove i termini al quadrato sono le probabilità e il doppio prodotto l’interferenza.

A questo punto, data la situazione di incertezza, è opportuno introdurre i controlli al sistema AI all’ingresso dell’input, all’output e se è possibile anche alle attività interne della scatola AI (controllo della Black Box).

Per far questo possiamo analizzare i dati in ingresso verificandone la qualità, l’accuratezza e con un sistema verificare l’applicazione dei principi e l’analisi dei rischi relativi all’AI.

Riportiamo per completezza:

I principi:

  • Dignità e supervisione umana;
  • Robustezza e sicurezza;
  • Privacy e governance dei dati;
  • Trasparenza;
  • Diversità, non discriminazione ed equità;
  • Benessere sociale e ambientale;
  • Accountability.

I rischi:

  • Generalità
  • Correttezza
  • Sicurezza
  • Safety
  • Tutela della privacy
  • Robustezza
  • Trasparenza e spiegabilità

Si è accennato anche ad un sistema di gestione, in questo caso il riferimento è la norma ISO 42001: Information technology — Artificial intelligence — Management system.

Come tutte le norme ISO che riportano i requisiti, riporta la struttura HLS (High Level System) illustrata sotto:

Sempre per completezza riportiamo i capitoli della ISO 42001:

  • 4 Contesto dell’organizzazione
  • 4.1 Comprendere l’organizzazione e il suo contesto
  • 4.2 Comprendere le esigenze e le aspettative delle parti interessate
  • 4.3 Determinazione dell’ambito di applicazione del sistema di gestione dell’IA
  • 4.4 Sistema di gestione AI
  • 5 Leadership
  • 5.1 Leadership e impegno
  • 5.2 Politica
  • 5.3 Ruoli, responsabilità e autorità
  • 6 Pianificazione
  • 6.1 Azioni per affrontare rischi e opportunità
  • 6.1.1 Generalità
  • 6.1.2 Valutazione del rischio dell’IA
  • 6.1.3 Trattamento del rischio di IA
  • 6.1.4 Valutazione d’impatto del sistema di IA
  • 6.2 Obiettivi dell’IA e pianificazione per raggiungerli
  • 6.3 Pianificazione delle modifiche
  • 7 Supporto
  • 7.1 Risorse
  • 7.2 Competenza
  • 7.3 Consapevolezza
  • 7.4 Comunicazione
  • 7.5 Informazioni documentate
  • 7.5.1 Generalità
  • 7.5.2 Creazione e aggiornamento di informazioni documentate
  • 7.5.3 Controllo delle informazioni documentate
  • 8 Funzionamento
  • 8.1 Pianificazione e controllo operativo
  • 9 Valutazione delle prestazioni
  • 9.1 Monitoraggio, misurazione, analisi e valutazione
  • 9.2 Audit interno
  • 9.2.1 Generalità
  • 9.2.2 Programma di audit interno
  • 9.3 Riesame della direzione
  • 9.3.1 Generalità
  • 9.3.2 Input di revisione della direzione
  • 9.3.3 Risultati del riesame della direzione
  • 10 Miglioramento
  • 10.1 Miglioramento continuo
  • 10.2 Non conformità e azioni correttive

Il sistema può essere allora così descritto:

Utilizzando un framework (modello) che impone la verifica dei principi, rischi e un Sistema di Gestione, sviluppati con domande (cioè attraverso un processo di audit), alle quali l’organizzazione deve rispondere come livello di implementazione e di maturità, è possibile confrontare questi risultati (all’inizio) con i risultati dopo che gli algoritmi hanno svolto il loro compito (alla fine).

Per capire e analizzare lo stato dell’organizzazione rispetto a questi tre assi (principi, rischi e governance) si è introdotto il concetto di vettore.

Un vettore è uno strumento matematico, largamente utilizzato in fisica, che possiede una direzione, un verso ed un’intensità e appartiene ad uno spazio vettoriale. Si descrive attraverso un formalismo

v=(vx, vy, vz)

ovvero come combinazione lineare dei versori canonici

v=(vxi+vyj+vzk)

La posizione del punto sopra descritto è funzione quindi di tre coordinate: x, y, z.

Se andiamo a sostituire le coordinate canoniche con quelle relative allo spazio di Principi, Rischi e Governance, otteniamo un vettore funzione di queste.

Il vettore I sarà quindi:

I = px+sy+rz

Altro parametro importante è il modulo del vettore dato dalla radice quadrata della somma dei quadrati delle singole proiezioni sugli assi.

I = (px2+ sy2+rz2)1/2

Il modello ha prodotto i seguenti grafici con evidenziate le fasi iniziali e quelle finali:

Utilizzando il grafico a vettori possiamo quindi riportare:

Dove si può notare il miglioramento sui tre assi, con la diminuzione dei rischi.

E’ stato illustrato un modello che, attraverso un audit o autovalutazione, verifica lo stato, la bontà dell’input confrontandolo con la correttezza dell’output di un sistema di Intelligenza Artificiale considerando i Principi, i Rischi e l’implementazione di un Sistema di Gestione secondo la ISO 42001 dell’AI.

Articolo a cura di Stefano Gorla

Profilo Autore

Stefano Gorla è nato a Milano, si è laureato in fisica nucleare presso l’Università di Padova. Ha insegnato per qualche anno Matematica e Fisica presso alcuni licei.
Da anni si occupa di privacy e sicurezza dei dati attraverso un approccio sistemico e olistico.
Consulente e formatore in ambito sicurezza e tutela dei dati e delle informazioni e relatore in numerosi convegni.
Auditor ISO 27001, DPO Certificato FAC Certifica, NIST Specialist Certificato Fac Certifica, Certificato COBIT5 ISACA, Master EQFM.
Ha maturato notevoli esperienze come Referente Privacy (DPO) e consulente in tali ambiti.
È autore di varie pubblicazioni sul tema.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/e-possibile-un-controllo-dellintelligenza-artificiale/


Deepfake – Motivazioni e Obiettivi

Da tecnologia di intrattenimento a potente strumento di comunicazione, business e controllo. I vantaggi della tecnologia Deepfake sono vari, può essere utilizzata i molti e diversi settori: servizi di comunicazione, pubblicitari, moda, campo medico, intrattenimento, dove ad es. le celebrità possono vendere il loro “modello virtuale” senza così avere la necessità di dover interpretare e/o viaggiare per andare sulle riprese di un set cinematografico.

Un altro aspetto interessante è ad es. quello di realizzare applicazioni per rappresentazioni umane sintetiche immaginarie, cioè utilizzare la tecnologia deepfake per creare modelli di persone immaginarie, mescolando ad es. le immagini di varie persone reali alfine di generare un modello di persona sintentica non reale (Facial synthesis).

Un esempio è il sito: https://generated.photos/face-generator

Qui è possibile creare un modello di umano (partendo da un database di immagini di persone reali), selezionando razza, età, colori degli occhi, profili, postura, stato d’animo, etc… e disporre così di un set fotografico di un modello virtuale unico, da utilizzare ad es. per una pubblicità, tra l’altro l’immagine generata è royalty free (Fig.1).

Fig.1

Nel prossimo futuro, sicuramente uno degli obiettivi principali dell’utilizzo del deepfake sarà la creazione di contenuti. Anche per realtà governative il potenziale positivo di questa tecnologia risiede nella capacità di comunicare in modo più diretto, emotivo e naturale con le varie parti interessate, ad es. un annuncio di servizio pubblico che può essere trasmesso contemporaneamente in diverse lingue con modelli umani “sintetici” di varie etnie per rendere il messaggio più efficace e tranquillizzante. Nel 2020 il canale MBN ha trasmesso un notiziario utilizzando un deepfake (Fig.2) della giornalista Kim Joo-Ha, che solitamente presentava le notizie. Il pubblico avvertito dell’esperimento reagì principalmente in due modi: sbalordito da una parte e preoccupato sullo stato di salute della giornalista dall’altro.

Fig. 2

Per quanto riguarda l’aspetto negativo dei deepfake, a parte “vaporizzare” professioni ( si pensi ad es. alla professione dei doppiatori cinematografici che non avrebbe più senso di esistere ) la manipolazione delle informazioni, eseguita tramite questa tecnologia, apre scenari di minaccia estremamente inquietanti. In generale, per le organizzazioni, si prevede che le aziende potranno essere vittime di diffamazione e inganno, gli attacchi di phishing attraverso audio e video saranno sempre più frequenti, complessi soprattutto efficaci.

Anche in ambito governativo l’utilizzo della tecnologia deepfake come arma da utilizzare in conflitti di cyberwarfare ha un enorme potenziale, dalla propaganda politica alla disinformazione, dall’ingerenza elettorale alla privazione delle persone della cosiddetta “autodeterminazione informativa” (“ciò che voglio far sapere di me lo decido io”), e della loro libertà decisionale (“quello che penso e faccio è una scelta su cui gli altri non possono interferire”). In buona sostanza, le persone, vittime a loro insaputa di un deepfake non solo subiscono una perdita di controllo sulla loro immagine, ma vengono anche private del controllo sul loro pensiero, adducendogli false idee e comportamenti.

Continua a leggere: scarica il white paper gratuito “Deepfake & Cyber Intelligence: tecniche di creazione, rilevamento e prevenzione“

Articolo a cura di Francesco Arruzzoli

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/deepfake-motivazioni-e-obiettivi/


Deepfake – Storia ed evoluzione

I deepfake sono immagini, audio e video falsificati, creati da algoritmi di intelligenza artificiale, sebbene la fabbricazione e la manipolazione di immagini e video digitali non siano una novità, i rapidi sviluppi delle reti neurali (Deep Neural Network) negli ultimi anni hanno reso il processo di creazione di immagini/audio/video falsi convincenti, sempre più facili e veloci da realizzare.

La parola deepfake finisce sempre più spesso per essere associata allo sconcertante problema della disinformazione online.

In realtà la tecnologia deepfake è molto di più dell’accezione negativa che gli è stata etichettata, nei prossimi anni sarà uno dei driver principali nella creazione ed elaborazione delle informazioni, ma per comprendere meglio il suo potenziale tecnologico e produttivo è necessario capire la sua storia.

Nei primi mesi del 2017 un utente di Reddit (social network e sito di notizie in cui i membri registrati possono pubblicare contenuti di tutti i tipi, come post o link diretti), soprannominato “Deepfakes”, comincia a pubblicare video di alcuni spezzoni di film dove i volti di attori vengono sovrapposti agli attori originali, realizzando così dei video fake, abbastanza realistici che suscitano fin da subito il divertimento e l’interesse di
molti utenti.

Il successo è tale che Deepfakes crea una “subreddit”, una specifica categoria all’interno di reddit, dove i post sono organizzati in argomenti e seguiti da migliaia di utenti.

Nel giro di poche settimane si passa, però, da video curiosi e divertenti, a spezzoni di video hard dove il volto dei pornoattori viene sostituito con quello di celebrità del mondo dello spettacolo, cominciando ad ingenerare perplessità e allarme, come ad es. il caso di Taylor Swift, in cui la faccia della cantante è stata inserita in diversi video fake a contenuto pornografico.

In questa categoria – subito ridenominata “deep-porn” – nonostante i video siano realizzati in modo artificiale, la loro diffusione può ledere la reputazione e la dignità personale delle vittime assumendo così rilevanza penale e Reddit si trova rapidamente a dover gestire diverse azioni legali intentate dalle vittime, così alla fine blocca l’account Deepfakes, motivando la decisione con la violazione delle policy della community per pubblicazione di video NSFW (Not Safe For Work), ossia non sicuro per il lavoro, acronimo usato principalmente nei siti di blog e forum per indicare materiale sessualmente esplicito, volgare o potenzialmente offensivo.

Ormai però il numero di utenti interessati a questa tipologia di video è tale da rendere l’argomento virale, e nonostante le restrizioni imposte anche da altri social network come Twitter, Facebook e siti tematici come Pornhub – che per la prima volta usano la definizione di “video sintetici” – si sviluppano canali alternativi ad es. presso 4chan e 8chan. Canali social più permessivi in termini di regole e censura, dove molti utenti criticano aspramente la scelta di Reddit, condividendo oltre ai video anche post con link ad altri siti tematici dedicati ai deepfakes porno che nel frattempo sono sorti (Fig. 1).

Fig 1

I post dei video di Deepfake diventano così sempre più virali, ma il loro successo non è solo per i “prodotti finali” ma soprattutto perché, oltre ai video, alcuni utenti cominciano a postare link ad applicazioni che permettono a tutti di poter creare i propri deepfake facilmente, senza nessuna conoscenza di computer grafica e di intelligenza artificiale, componente tecnologica alla base della produzione di queste tipologie di video.

Ed è questa nuova tecnologia la vera novità, di per sé la manipolazione video dei volti denominata “face swap” non è una novità, in quanto è una tecnologia utilizzata da tempo nell’ambito del mondo cinematografico dove a volte, a causa dell’impossibilita di poter girare delle scene con specifici attori (ad esempio, perché deceduti) il loro volto viene sovrapposto a quello di altri attori; come accaduto all’attore Peter Cushing, morto nel 1994 e redivivo nei panni del comandante della Morte Nera nell’episodio Rouge One di Star Wars del 2016, grazie all’elaborazione grafica del volto dell’attore Guy Henry (Fig.2).

Fig 02

Prima di Deepfakes, quindi, la possibilità di eseguire dei video credibili di face swap rimaneva appannaggio esclusivo di professionisti della computer grafica che avevano a disposizione strumenti e software potenti e costosi.

I deepfake rappresentano un primo salto evolutivo nel “face-swap” casalingo, perché permettono a utenti senza alcuna esperienza, ma con una buona scheda video e un po’ di tempo a disposizione, di utilizzare applicativi in grado di realizzare video fake di buona qualità, ed è così che la parola “deepfake” diventa sinonimo di video falsi prodotti con l’intelligenza artificiale.

La parola deepfake, infatti, deriva dall’inglese “deep learning”, ed intende una tipologia di algoritmi che sfruttano l’intelligenza artificiale per generare dei falsi, “fake”, per creare un’immagine, un audio voce e/o un video umano sintetico.

A dare un primo forte scossone all’opinione pubblica sul tema dei deepfake, alfine di aumentare la consapevolezza dei pericoli di questa tecnologia, è stato nel 2018, l’attore e regista statunitense Jordan Peele con un video, diventato subito virale, in cui il presidente Barack Obama sembra insultare personaggi pubblici, tra cui Donald Trump e Ben Carson. Il video, pubblicato ad aprile 2018, è visionabile di seguito:

[embedded content]

Il video realizzato attraverso la tecnica deepfake di sincronizzazione delle labbra (Lip- Sync), genera enorme interesse e preoccupazione anche nelle agenzie di intelligence governative che vedono subito il potenziale utilizzo e pericolo di questa tecnologia in scenari di propaganda politica, disinformazione e cyberwarfare.

Un altro aspetto importante nell’ evoluzione della tecnologia deepfake è che si è passati da video processati attraverso un grande lavoro fatto di lunghi tempi di “montaggio”, a deep fake in tempo reale, in grado di cambiare ad es., l’immagine del volto di un soggetto con un altro, esistente o immaginario, durante l’utilizzo estemporaneo di applicazioni video come ad esempio una video call o in un live streaming.

Questi fattori combinati tra loro, sono in grado di generare dei falsi multifattoriali (audio, video ed interazione), sollevando una enorme attenzione da parte degli esperti di sicurezza delle informazioni che hanno classificato la tecnologia deepfake tra le nuove e più pericolose cyber minacce.

Continua a leggere scarica il white paper gratuito “Deepfake & Cyber Intelligence: tecniche di creazione, rilevamento e prevenzione“

Articolo a cura di Francesco Arruzzoli

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/deepfake-storia-ed-evoluzione/


Utenti malintenzionati e vulnerabilità delle infrastrutture Active Directory legacy

Le infrastrutture Microsoft Active Directory (AD) sono un bersaglio molto redditizio per i criminali informatici. La cosa non stupisce affatto, vista la diffusione di questo servizio di gestione delle identità in ambiente aziendale (nel 2019 Active Directory veniva ancora utilizzata dal 95% delle aziende Fortune 500) e considerate le sue vulnerabilità di sicurezza. Sfruttando i punti deboli delle configurazioni Active Directory, i malintenzionati possono identificare percorsi di attacco e credenziali con privilegi e sferrare un attacco ransomware. Dagli ultimi report di 451 Research, Enterprise Management Associates (EMA) e Gartner emerge una preoccupazione generale per i problemi di sicurezza associati all’uso di Active Directory.

Gran parte di questi problemi è dovuta al fatto che Active Directory è stata introdotta nel 2000, quando la sicurezza informatica non era ancora una priorità. Molte aziende usano ancora vecchi sistemi AD che includono componenti rimasti inutilizzati per anni e che forniscono un punto d’accesso sfruttabile per gli attacchi informatici.

I cybercriminali sanno bene come e dove cercare i frammenti di codice lasciati indietro durante le numerose iterazioni di AD. Infatti, sfruttando l’infrastruttura della piattaforma per la gestione delle identità, gli utenti malintenzionati possono aumentare i propri privilegi e agire indisturbati con attacchi ransomware e furti di dati, finendo potenzialmente per assumere il controllo completo dell’organizzazione.

Secondo un sondaggio EMA, solo negli ultimi due anni il 50% delle aziende ha subito almeno un attacco che sfruttava in modo specifico AD, e che ha colpito nel segno in più del 40% dei casi. Preoccupa soprattutto il fatto che, durante i test di penetrazione, in genere si riesce a sfruttare l’esposizione di AD in circa l’80% delle simulazioni.

Rilevamento dei punti deboli delle infrastrutture AD

Esistono tuttavia misure efficaci che consentono di prevenire gli exploit più comuni per AD. Di seguito sono riportate alcune indicazioni pratiche per l’identificazione e l’eliminazione delle vulnerabilità di sicurezza nell’ambiente dell’infrastruttura AD.

  1. Garantire l’igiene dell’infrastruttura AD

Così come le buone abitudini di igiene fisica riducono la probabilità di ammalarsi, anche un’igiene appropriata dell’ambiente AD svolge un ruolo cruciale nella lotta al crimine informatico. Un servizio directory configurato in modo sicuro e senza errori è molto meno appetibile per gli utenti malintenzionati.

Occorre in primis esaminare continuativamente tutte le complessità dell’installazione AD per scoprire potenziali exploit e vettori di attacco, con valutazioni regolari se non continue delle vulnerabilità. È essenziale seguire le best practice di base per la sicurezza informatica, come l’eliminazione degli account orfani, l’applicazione di criteri rigorosi per il controllo degli accessi, l’implementazione di efficaci procedure di gestione dei rischi e, soprattutto, la rimozione dei componenti legacy.

  1. Identificare le caratteristiche comuni delle vulnerabilità di AD

Esaminando le vulnerabilità di sicurezza più sfruttate di AD si noterà che presentano molte analogie. Consideriamo ad esempio i tre attacchi più diffusi in questo momento: PetitPotam, PrintNightmare e Cronologia SID.

PetitPotam

Questo exploit dell’autenticazione obbligatoria è stato pubblicato per la prima volta nel luglio 2021. Gli utenti malintenzionati con un account di dominio possono autenticarsi utilizzando un’interfaccia vulnerabile, come Crittografia file system, e quindi sfruttare la classica funzione di inoltro NT LAN Manager (NTLM) per aumentare ulteriormente i propri privilegi.

Per proteggersi da PetitPotam, Microsoft consiglia di disabilitare l’autenticazione NTLM in tutti i sistemi che utilizzano i Servizi certificati Active Directory e di abilitare la protezione estesa per l’autenticazione, così da prevenire gli attacchi man-in-the-middle.

PrintNightmare

PrintNightmare è una serie di attacchi diretti contro lo spooler di stampa di Windows. Questo servizio, che ha lo scopo di memorizzare e accodare i lavori di stampa remota, può essere sfruttato dagli utenti malintenzionati della rete per introdurre una DLL nei driver della stampante e quindi eseguirla con le autorizzazioni di sistema. Qualunque utente ha la possibilità di connettersi al servizio e sfruttarlo per accedere al controller di dominio con autorizzazioni di sistema.

Come nel caso di PetitPotam, Microsoft suggerisce di disabilitare lo spooler di stampa di Windows sul controller di dominio.

Cronologia SID

Cronologia SID è un attributo dell’oggetto account che solitamente viene utilizzato solo negli scenari di migrazione, per l’integrazione di nuovi domini o durante le fusioni, che possono interessare migliaia di record. Alcuni frammenti di Cronologia SID rimangono inevitabilmente sul disco, e gli utenti sono riluttanti a eliminarli perché temono di perdere l’accesso ai vecchi sistemi.

Per gestire questa vulnerabilità è necessario garantire visibilità sugli identificatori di sicurezza (SID, Security Identifier), identificare i SID privilegiati e analizzarli per identificare le modifiche non autorizzate.

Ma che cos’hanno in comune tutte queste vulnerabilità? Nell’ordine, sono bersagli facili, sfruttano componenti legacy e sono facili da eliminare, perché basta sapere cosa cercare e dove.

  1. Ricordare che gli utenti malintenzionati cercano in genere obiettivi AD specifici

In genere, gli utenti malintenzionati che attaccano un ambiente AD non usano metodi sofisticati. Sono come ladri che si aggirano in un parcheggio alla ricerca di un’auto con gli sportelli o i finestrini aperti, molto più facile da rubare.

Gli obiettivi comuni includono:

  • Sistemi legacy: i componenti più vecchi sono spesso poco utilizzati, poco monitorati e ampiamente sfruttabili.
  • Errori di configurazione dei SID: solitamente assumono la forma di SID privilegiati orfani.
  • Problemi con i criteri di sicurezza: i problemi di sicurezza dovuti agli errori di configurazione dei Criteri di gruppo sono fra gli obiettivi più comuni.
  1. Utilizzare strumenti di test per scoprire le vulnerabilità

Per scoprire ed eliminare le vulnerabilità più comuni è possibile utilizzare strumenti che analizzano l’ambiente AD allo scopo di identificare eventuali indicatori di esposizione e compromissione, come Purple Knight, uno strumento gratuito per la valutazione della sicurezza di AD realizzato da un team di esperti di Semperis. Anche se l’approccio ideale è una soluzione che monitora continuativamente l’ambiente AD in cerca di exploit, utilizzando regolarmente uno strumento autonomo come Purple Knight (due volte al mese è l’ideale) è possibile identificare i problemi potenziali e ottenere una roadmap per la correzione

La protezione di AD è un processo continuo

Strumento essenziale per la gestione di identità e accessi nella maggior parte delle aziende, AD è il pilastro della strategia di protezione dell’infrastruttura, anche se molti asset vengono spostati nel cloud. Infatti, AD è alla base dell’architettura di gestione delle identità ibride comunemente utilizzata oggi, e lo sarà ancora per molto tempo, nonostante le sue note carenze di sicurezza. Le aziende possono in ogni caso migliorare il livello di sicurezza complessivo con la revisione sistematica degli errori di configurazione di AD maggiormente sfruttati. AD è ancora uno strumento utilissimo. Dobbiamo solo capire come utilizzarlo in modo appropriato e sicuro, evitando distrazioni che possono lasciare le porte aperte ai malintenzionati.

A cura di Tammy Mindel, Security Product Manager, Semperis

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/utenti-malintenzionati-e-vulnerabilita-delle-infrastrutture-active-directory-legacy/