Sette consigli per ottimizzare il piano di Incident Response
Negli ultimi anni i team IT e di sicurezza hanno dovuto affrontare una moltitudine di situazioni ed eventi. Adozione massiccia del cloud, attacchi sempre più aggressivi e sofisticati, passaggio al lavoro da remoto e altri fattori contribuiscono a far sì che un piano di Incident Response (IR) definito solo qualche anno fa oggi non sia più adeguato. Nessuna organizzazione desidera essere solamente reattiva quando si verifica un incidente di sicurezza e un approccio proattivo con un solido piano di IR aiuta a rispondere in modo rapido ed efficace, con l’opportunità di ripristinare l’operatività il più rapidamente possibile.
Molte aziende dispongono già di un piano di IR, ma per quanto approfondito sia, l’evoluzione del panorama delle minacce informatiche – per non parlare di altre circostanze mutevoli dell’organizzazione – richiede modifiche e miglioramenti periodici.
Ad esempio, il recente Incident Response Report 2022 di Unit 42 ha rilevato che la compromissione della posta elettronica aziendale e gli attacchi ransomware stanno dilagando, costituendo complessivamente il 70% dei casi gestiti dal team di Unit 42. Sebbene gli attori delle minacce si dedichino da anni a questi tipi di schemi per monetizzare le loro attività, le specifiche si evolvono. I gruppi ransomware, ad esempio, si impegnano più spesso in ulteriori livelli di estorsione per spingere le organizzazioni a pagare. Inoltre, stanno creando versioni facilmente accessibili del loro malware per consentire a malintenzionati con inferiori competenze tecniche di partecipare alle loro attività pericolose. Rivedendo continuamente i piani di IR esistenti, un’azienda potrà essere all’avanguardia quando i cybercriminali cambieranno le proprie tattiche.
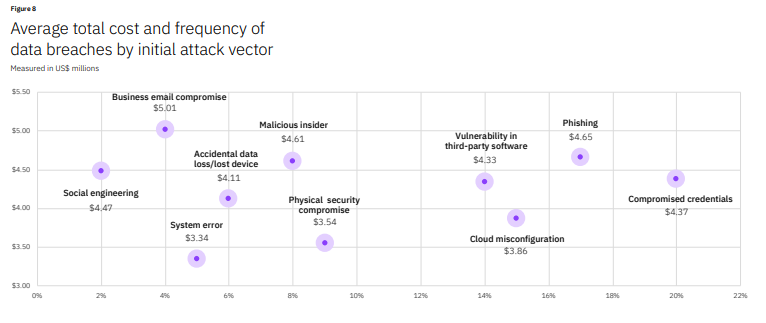
I tre principali vettori di accesso per gli attori delle minacce sono il phishing, lo sfruttamento delle vulnerabilità del software e gli attacchi brute force alle credenziali. Per questo motivo, è fondamentale rivedere i piani di IR esistenti per concentrarsi sulle tipologie di attacco più diffuse.
Ecco sette best practice che potranno ottimizzare un piano di IR, rafforzando al contempo la postura di sicurezza complessiva di ogni organizzazione.
Stabilire comunicazioni regolari sul piano di IR
Quando si verifica un incidente di sicurezza, è probabile si debba affrontare uno dei giorni peggiori della propria carriera: in una violazione dei dati o attacco ransomware, ci si affannerà per capire cosa sia stato danneggiato o rubato, fermare gli attori della minaccia e mantenere le normali operazioni aziendali. Tuttavia, non sapere da dove iniziare può aggravare il danno. Quando arriva il momento di mettere in atto o avviare il piano, ogni individuo coinvolto deve sapere esattamente cosa fare. Per garantire che tutti siano sulla stessa lunghezza d’onda, è fondamentale utilizzare una comunicazione chiara e promuovere la consapevolezza di ruoli e responsabilità di ciascun membro del team di IR. Durante un incidente, tutti sono pronti a intervenire, ma per far sì che le cose si svolgano senza intoppi, ognuno deve sapere quali attività siano in realtà eseguite da altri e chi sia il punto di contatto critico per ogni flusso di lavoro. È anche importante mantenere un atteggiamento positivo. La risposta agli incidenti di sicurezza può diventare frenetica e spesso si commettono errori. Riconoscere positivamente i risultati ottenuti dal team aiuterà a mantenere elevata la motivazione.
Non trascurare il valore di un manuale di IR
Molte organizzazioni dichiarano di avere un piano di risposta agli incidenti, ma troppo spesso non sanno come utilizzarlo. Un manuale specifico di incident response per le minacce è fondamentale per l’efficacia del piano. Non è necessario che sia pubblicato formalmente, ma dovrebbe almeno consistere in un documento facilmente accessibile e in grado di fornire una guida durante il caos di risposta. Un problema comune durante cyberattacchi e altri incidenti è che i gruppi sanno quali siano le loro responsabilità, ma non sono sicuri di come portarle a termine. Il manuale dovrebbe fornire indicazioni pratiche sulle azioni da intraprendere per risolvere determinate situazioni e può essere considerato come un insieme di procedure operative standard di IR. Ad esempio, durante il contenimento di un incidente ransomware, il team di IR riconoscerà probabilmente la necessità di cambiare le password, ma potrebbe non essere sicuro della portata di tale compito. Il manuale dovrebbe delineare quali password aggiornare: amministrative, individuali, account di servizio, globali e così via. Fornirà inoltre una lista di controllo di tutte le altre azioni necessarie e dei responsabili.
Stabilire una cadenza regolare per la revisione dell’igiene generale della sicurezza
Un solido piano di IR incoraggia abitudini sane. Regolari revisioni dell’igiene della sicurezza renderanno la risposta più efficiente e contribuiranno soprattutto a ridurre il rischio di incidenti. Questi controlli dovrebbero includere: modifica delle password, aggiornamento e/o la rotazione delle chiavi, revisione dei livelli di accesso e verifica della presenza di account di ex dipendenti o creati da un attore pericoloso.
Aggiornare il piano di IR seguendo l’evoluzione tecnologica interna.
La creazione di un piano di IR non è un compito banale, e soprattutto il piano deve essere valutato e verificato regolarmente. Questo è particolarmente importante nel panorama attuale, in cui la tecnologia e i relativi sistemi informativi avanzano e cambiano rapidamente. Possono verificarsi anche altri mutamenti, ad esempio delle attività aziendali, del personale e dei ruoli. Il piano di IR deve essere quindi adattato per tenere il passo della tecnologia – ad esempio, se alcuni dati o workload sono stati spostati nel cloud, l’organizzazione potrà essere esposta a nuove minacce. Sarà necessario adattare e aggiornare il piano di IR per affrontare quelle specifiche del cloud.
Valutare in modo proattivo il proprio piano IR
Una valutazione proattiva del piano IR è imperativa per non scoprire eventuali falle troppo tardi e i responsabili della messa in atto del piano potranno farlo più facilmente dopo un’ampia pratica. Le fasi proattive possono includere esercitazioni di IR, penetration test, esercitazioni tabletop e purple teaming, ed è fondamentale che tutti i principali stakeholder partecipino effettivamente alla valutazione del piano.
Pianificare un budget Zero-Day
Anche il miglior piano può fallire se non c’è un budget per eseguirlo. È fondamentale accantonarne uno per affrontare i costi in caso di incidente zero-day. Un’organizzazione può avere un’assicurazione che copre un attacco informatico, ma ci sarà bisogno di capitale per coprire costi accessori o inaspettati. È importante, inoltre, che i responsabili siano consapevoli di come utilizzare il budget, per evitare di prendere decisioni durante un incidente o di subire limitazioni della capacità di risposta. Ad esempio, in caso di incidente, potrebbe essere necessario acquistare nuovi computer o componenti hardware per mantenere le operazioni o investire in software per contenere un attacco. Si tratta di una discussione da intraprendere già in fase di pianificazione, in modo da evitare incertezze o perdite di tempo sotto pressione.
La formazione sulla risposta agli incidenti deve essere una priorità
Con le numerose attività di business quotidiane, può accadere di lasciare che la formazione sulla risposta agli incidenti passi in secondo piano, portando a strategie e risposte poco convincenti nei momenti più importanti. Tutte le organizzazioni, a prescindere dalle dimensioni, dovrebbero fare della formazione sull’incident response una priorità. La formazione dovrebbe essere inserita nel piano di gestione dell’IR e programmata di conseguenza, includendo l’analisi di vari scenari ed esercitazioni delle azioni di risposta, in modo che tutti sappiano di cosa sono responsabili e prevedere anche la condivisione delle conoscenze tra i membri del team di IR per evitare un singolo punto di guasto, in cui solo una persona possiede conoscenze specifiche su software, hardware o sistemi chiave.
La formazione deve essere continua e seguire l’integrazione di nuove tecnologie (ad esempio, endpoint e strumenti di rilevamento o risposta) nell’ambiente. Con così tanti rischi, è fondamentale che la risposta agli incidenti sia tempestiva ed efficace. Un robusto piano di IR, che includa preparazione, formazione e test, farà sì che, sebbene le probabilità di un incidente di sicurezza siano elevate, un’azienda sia in grado di affrontare la sfida e gestire l’incidente con successo.
Come difendersi da misconfiguration, vulnerabilità e minacce in cloud
Microsoft ha ampliato il portfolio di prodotti nell’ultimo decennio e, da fornitore di sistemi operativi si è trasformato in un’azienda che offre molteplici soluzioni che spaziano dalla produttività alla collaborazione e alle funzionalità in cloud. Le organizzazioni, sempre più si affidano a Microsoft 365 e Microsoft Azure per consolidare la gamma dei vendor adottati, spesso compromettendo le migliori funzionalità della categoria. Tuttavia, questo approccio ha introdotto rischi significativi per le organizzazioni, che restano eccessivamente legati a un unico software vendor.
Oggi tutti i servizi Microsoft dipendono da Azure Active Directory come soluzione primaria di Identity and Access Management (IAM), con la conseguenza che l’anello più debole dell’ambiente Microsoft è diventato l’identità dell’user. Quando un cyber criminale riesce a compromettere l’identità di un utente con privilegi elevati, come il ruolo di amministratore della sicurezza, può eludere tutte le misure di difesa e gli strumenti di sicurezza di Microsoft. In questo articolo analizzeremo come identificare e difendersi da alcune vulnerabilità comuni del cloud, dalle minacce interne e da pericolose configurazioni errate in cloud.
Vulnerabilità del cloud
I servizi cloud offrono alle aziende vantaggi significativi in termini di scalabilità e costi operativi. Proprio per questo anche gli hacker stanno spostando la loro attenzione per colpire direttamente i servizi cloud utilizzati da un’impresa.
Questa tendenza rappresenta una nuova sfida per le aziende che devono combattere la superficie di attacco di Windows già piuttosto ampia e che devono gestire anche l’aumento esponenziale delle vulnerabilità nei servizi cloud e di sicurezza.
I ricercatori di Proofpoint hanno scoperto che gli hacker possono attaccare Microsoft Office 365 a causa di un difetto di progettazione che consente loro di crittografare i file archiviati su SharePoint e OneDrive. in questo caso, il cyber criminale potrebbe creare un’applicazione web OAuth dannosa e attirare un utente affinché gli conceda le credenziali per autenticarsi con l’account indicato.
Nel 2021 i SentinelLabs hanno rivelato una vulnerabilità di privilege escalation in Windows Defender che era rimasta irrisolta per 12 anni. Nel 2022, è stato mostrato come Azure Defender for IoT contenesse diverse falle che interessavano i clienti cloud e on-premise e che consentivano l’esecuzione di codice remoto da parte di hacker non autenticati.
Nel frattempo, sono state scoperte numerose varianti di attacchi NTLM relay, per i quali Microsoft ha persino dichiarato che alcune avevano lo status di “non risolvibili”.
A causa della visibilità spesso limitata degli ambienti cloud, molte organizzazioni faticano a proteggere efficacemente i loro dati o si affidano a Cloud Service Provider (CSP) per proteggere le loro istanze cloud. Secondo il rapporto IBM Data Breach, solo nel 2018 e nel 2019 sono stati esposti oltre 33 miliardi di record a causa di configurazioni errate i cloud.
Tipi di minacce interne
Il rapporto 2022 sulle minacce di Cybersecurity Insiders ha rilevato che gli incidenti interni sono diventati più frequenti negli ultimi 12 mesi. Tra questi si distinguono:
Insider imprudenti: sono persone che hanno accesso all’ambiente aziendale e possono provocare un attacco informatico attraverso un semplice e incauto errore. Potrebbe trattarsi di persone che non sono consapevoli delle problematiche informatiche e che, ad esempio, cadono in una trappola mirata di social engineering.
Insider malintenzionati: sono individui che accedono all’ambiente aziendale e supportano gli hacker, spesso in cambio di un guadagno monetario. Di recente un ex dipendente del governo canadese si è dichiarato colpevole di aver lavorato per un gruppo di ransomware responsabile dell’hacking degli ospedali durante la pandemia.
Configurazioni errate in cloud
Le aziende accelerano l’adozione di servizi cloud che facilitano la loro trasformazione digitale, ma nel fare ciò spesso dimenticano la sicurezza che non è responsabilità solo dei fornitori di servizi cloud (CSP), come molti credono. Di recente un fornitore di servizi VPN ha scoperto un’errata configurazione del cloud che può consentire agli aggressori di accedere ai dati sensibili archiviati negli account Blob di Microsoft Azure. Il Cloud Security Report 2022 di Check Point conferma che il 27% delle organizzazioni ha subito un incidente di sicurezza nella propria infrastruttura di public cloud, mentre il 23% di questi è stato causato da configurazioni errate in cloud.
Contromisure previste da Microsoft
Le ragioni per le quali gli ambienti Microsoft sono presi di mira sono tre: vulnerabilità, minacce interne e configurazioni errate del cloud. Il fattore comune è sempre la fragilità delle policy di sicurezza e il fronte delle identità. Non sorprende che Microsoft sostenga che il 99,9% delle compromissioni degli account può essere evitato con l’autenticazione a più fattori (MFA). Il problema è che solo il 22% dei clienti aziendali utilizza l’MFA e anche in questo caso l’implementazione di base è spesso insufficiente. Ad esempio, è stato recentemente scoperto come sfruttare una funzionalità integrata di WebView 2 per estrarre i cookie che consentono all’aggressore di bypassare l’autenticazione MFA.
Sono emersi nuovi rischi dal momento in cui molte imprese hanno spostato l’identità degli utenti da Active Directory on-premise a un’identità ibrida o cloud-native con Azure Active Directory (Azure AD). Ma quali sono i diversi ruoli di Azure AD e il suo rapporto con i servizi Microsoft? Oggi tutti i servizi Microsoft sfruttano Azure AD per gestire i controlli di accesso e, per aiutare a gestire i controlli di accesso, Microsoft offre diversi ruoli integrati che consentono all’utente di gestire le risorse Microsoft una volta assegnati.
“Global Administrator” è la funzionalità, integrata e protetta, che consente l’accesso completo a tutte le modalità dei servizi Microsoft. Tuttavia, Microsoft offre altre funzioni, come quella di “Security Administrator”, che garantisce l’accesso completo a tutti i servizi di sicurezza Microsoft, compresi Microsoft 365 Defender, Microsoft Defender for Endpoint e Microsoft Sentinel, o quello di “Security Reader”, che garantisce l’accesso in sola lettura ai prodotti di sicurezza Microsoft. Questi ruoli sono comunemente assegnati al team della sicurezza all’interno delle aziende. Anche se un’organizzazione utilizza il Role-Base-Access-Control (RBAC) in Microsoft 365 Defender o Microsoft Defender for Endpoint, qualsiasi identità utente compromessa con il privilegio di Security Administrator o Global Administrator sarà in grado di sovrascrivere i controlli di accesso e accedere alle console di gestione.
Microsoft è consapevole del fatto che queste funzioni possono causare rischi quando compromesse. Per questo motivo, Microsoft raccomanda l’utilizzo di funzionalità come Just-In-Time-Access e servizi più ampi di Privileged Identity Management (PIM). Tuttavia, come per l’MFA, solo poche organizzazioni aziendali utilizzano questi servizi a causa della complessa implementazione. Per coloro che non lo fanno, una volta che un cyber criminale riesce a compromettere un’identità utente con, ad esempio, i privilegi di amministratore della sicurezza, accede alla maggior parte dei servizi Microsoft, consentendo loro di eludere le funzionalità di sicurezza integrate.
Simulazioni di attacco
Esaminando alcuni possibili modelli di minaccia per un ambiente aziendale che utilizza Microsoft si distinguono:
Attacco Identity-Based – l’azienda che prendiamo in esempio non dispone di autenticazione a più fattori (MFA), ha un modello Azure AD ibrido e utilizza Microsoft Defender for Endpoint. In questo caso, l’hacker compromette un’identità user del team di sicurezza, conferma che l’account user ha i privilegi di amministratore di sicurezza ed enumera attraverso il portale Microsoft 365 i controlli e i prodotti di sicurezza abilitati. I cybercriminali scelgono quindi se disattivarli o semplicemente evitarli. A causa della natura dell’attacco, Microsoft Defender for Endpoint è inefficace in quanto manca il contesto dell’identità dell’user.
Attacco Cloud-Based – l’azienda presa a esempio dispone di autenticazione MFA e gestione delle identità privilegiate (PIM) e di Microsoft Defender per le applicazioni cloud. In questo caso, l’hacker identifica uno o più dipendenti del team IT o di sicurezza e offre un compenso in denaro se questi eseguono determinate azioni all’interno della rete aziendale. Di conseguenza, dato che l’utente è all’interno della divisione IT o di sicurezza, i controlli di sicurezza abilitati molto probabilmente non avviseranno per l’attività sospetta.
Persone, processi e tecnologia da adottare
Come le organizzazioni possono ridurre il rischio di configurazioni errate nel cloud, di vulnerabilità nei prodotti Microsoft e di minacce interne? Per affrontare questa problematica, è essenziale comprendere i requisiti delle persone, dei processi e della tecnologia.
Persone
Secondo una ricerca di Mimecast, il 90% delle violazioni della sicurezza sono causate da errori umani: per questo motivo un efficace programma di sensibilizzazione alla sicurezza ridurrebbe il rischio che errori innocenti o incauti si traducano in un attacco informatico. Nessuno è immune dal commettere errori, per questo il modo in cui guidiamo la cultura interna della consapevolezza informatica è fondamentale. I dipendenti devono comprendere come possono contribuire alla sicurezza dell’azienda e segnalare le attività sospette.
Processi
L’utilizzo dei dispositivi da parte dei dipendenti non deve lasciare spazio alla libera interpretazione. Serve chiarire cosa i dipendenti possono o non possono fare e delineare i relativi controlli di sicurezza da effettuare. Ai dipendenti deve inoltre essere chiaro che devono segnalare prontamente eventuali incidenti di sicurezza e che questi vengano testati per garantire che il team di sicurezza possa identificare in anticipo i punti deboli.
Tecnologie
Secondo il Verizon 2022 Data Breach Investigation Report, il 61% di tutte le violazioni ha coinvolto le identità degli utenti. Non sorprende che oggi molte organizzazioni dispongano di 25-49 strumenti indipendenti, provenienti da 10 o più fornitori, per individuare o ricercare le minacce. Tuttavia, le organizzazioni che stanno valutando il consolidamento dei fornitori, sono alla ricerca di vendor di piattaforme che possano aiutarle in tutto il loro patrimonio digitale, piuttosto che concentrarsi su singoli silos. Per questo motivo, le aziende devono considerare l’integrazione di funzionalità di sicurezza in grado di rilevare, proteggere e rispondere alle minacce nell’intero patrimonio, sfruttando la natura complementare di XDR e ITDR.
Conclusioni
Comprendere i nuovi modelli di minaccia ed essere consapevoli che la protezione dei servizi cloud non è responsabilità esclusiva del CSP è diventato essenziale. E’ importante guardare al quadro generale dell’ambiente aziendale e analizzare i rischi su diverse superfici (identità, e-mail, endpoint, rete) e identificare gli strumenti per proteggere, rilevare, rispondere e prevenire le minacce informatiche sull’intero patrimonio digitale.
Edge data center: i vantaggi dell’integrazione della gestione automatizzata della rete e della sicurezza
La crescita continua del traffico dati sta portando a un concetto di data center completamente nuovo: gli edge data center. Questi piccoli data center ai margini della rete beneficiano di una integrazione totalmente automatizzata della gestione della rete e della sicurezza. Ciò garantisce alle aziende la migliore esperienza utente in un ambiente protetto.
Gestire uno o due data center centrali per molte organizzazioni non è più praticabile. Una soluzione sostenibile è la costruzione di edge data center. Si tratta di data center posizionati vicino all’utente finale e alle fonti dei dati. Gli edge data center sono indispensabili in una moderna infrastruttura IT; connessioni più brevi riducono la latenza, offrono agli utenti finali un accesso più rapido alle applicazioni, dati e servizi richiesti e minimizzano i costi di trasporto dei dati.
I problemi degli edge data center
Gli edge data center presentano diversi vantaggi, ma ci sono anche alcuni problemi, specialmente nella gestione della rete e nel campo della sicurezza. La proliferazione di edge data center implica che i dipartimenti IT devono avere a che fare con la gestione di rete di molteplici data center; di conseguenza, il network management di questi data center è molto più complesso. Aziende e responsabili IT devono pertanto valutare attentamente come organizzare al meglio questo processo.
E’ importante che la gestione di rete sia effettuata in modo omogeneo per evitare che sorgano differenze tra i diversi edge data center all’interno di una stessa WAN. Ciò richiede chiarezza nel progetto e nel processo di rollout.
E’ impossibile separare un metodo omogeneo di gestione della rete (Day-2 operation) dall’automazione; ne risulterebbero troppi errori e inefficienza, un’esperienza utente scadente e una crescita dei costi.
Zero Trust e SASE
Il secondo problema è la sicurezza. In passato, la sicurezza dei data center era limitata al perimetro fisico e virtuale del data center. Nel migliore dei casi, la sicurezza consisteva in uno o più firewall che fornivano sicurezza e accesso ai servizi ospitati all’interno del data center. Chiunque riuscisse a entrare all’interno del perimetro poteva connettersi a tutte le applicazioni e tutti i servizi.
Oggi, un concetto che consiste principalmente nella sicurezza del perimetro non è più considerato sufficiente. L’avvento degli edge data center e degli ambienti distribuiti, popolati di sensori e connessioni, richiede nuovi concetti di sicurezza. Ad esempio, zero trust e/o Secure Access Security Edge (SASE).
Zero trust essenzialmente significa non fidarsi di nessun dispositivo o persona che tenti di accedere alla rete. In questo modo, è possibile applicare in tempo reale policy di sicurezza granulari su chi, cosa e quando ha accesso alle applicazioni, ai dati e ai servizi. Quando viene applicata la logica zero trust, la sicurezza può essere definita fino al minimo dettaglio senza aumentare la complessità per i responsabili della sicurezza.
SASE è un framework di sicurezza che può essere usato per proteggere gli ambienti di rete distribuiti, dagli edge data center ai data center tradizionali fino agli ambienti multicloud. Le soluzioni di sicurezza adottate identificano continuamente gli utenti, applicano la sicurezza mediante una policy gestita centralmente e quindi consentono l’accesso sicuro alle applicazioni, ai dati o ai servizi appropriati ovunque i dispositivi, le applicazioni, i dati o gli utenti si trovino.
Integrazione di gestione e sicurezza
Se le aziende vogliono approfittare in modo ottimale dei vantaggi degli edge data center, è importante che la gestione della rete e della sicurezza sia organizzata in modo efficiente e omogeneo. Per raggiungere questo obiettivo, i due mondi dovrebbero convergere. La gestione automatizzata della rete e la gestione della sicurezza non possono esistere l’una senza l’altra e devono fare parte dell’intero ciclo di vita di un edge data center a partire dalla progettazione per arrivare alle operation.
Gli addetti alla gestione della rete e alla gestione della sicurezza delle aziende, che spesso continuano a funzionare come entità separate, devono collaborare molto più strettamente a livello organizzativo, in particolare adottando concetti omogenei di gestione di rete e di sicurezza come zero trust e SASE.
E’ importante che tale cooperazione sfoci in policy chiare traducibili in soluzioni praticabili che le aziende possono implementare. Policy grazie alle quali la progettazione, l’implementazione e la gestione dell’intero ambiente di rete e della sicurezza sono regolamentate, rese trasparenti e messe in pratica con l’ausilio dell’automazione.
In breve, le aziende devono possedere le corrette policy organizzative, processi di delivery e soluzioni tecnologiche finalizzate alla gestione combinata e omogenea della rete e della sicurezza. Solo allora saranno veramente in grado di sfruttare pienamente i vantaggi offerti dagli edge data center.
Risarcimento del danno da phishing e l’onere della prova: occorre tutelare la parte debole
Fa riflettere la recente sentenza n. 3295 del 14 aprile 2022 del Tribunale di Milano, una volta che l’istituto di credito ha fornito prova di aver correttamente operato in termini corretta contabilizzazione e autenticazione delle operazioni di pagamento, in contrasto con il dettato normativo, il giudice opera un’inversione dell’onere prova imponendo al correntista la dimostrazione che testo truffaldino del messaggio di phishing sia stato talmente insidioso da trarre inganno chiunque si trovasse nella stessa situazione secondo l’ordinaria diligenza dell’uomo medio, pertanto il giudice ritenendo che tale prova non sia stata fornita dall’attore rigettata integralmente la richiesta del correntista proposta nei confronti dell’istituto.
Tuttavia, l’attore aveva spiegato anche domanda di risarcimento del danno nei confronti della società telefonica (si trattava, infatti, di una Sim Swap Fraud ossia una frode commessa tramite richiesta falsa di duplicato della SIM del cliente), il giudice riteneva in questo caso che la contestuale richiesta di duplicato della SIM presso il gestore di telefonia fissa stata corredata con documenti grossolanamente falsi, atteso che il documento era emesso da un Comune diverso da quello di residenza e che era sottoscritto da un sindaco di altro Comune. Sulla base di queste circostanze il giudice ravvisava come fondata la richiesta di risarcimento nei confronti della società telefonica, individuando un’evidente negligenza nell’esaminare i documenti grossolanamente falsi presentati per la richiesta di duplicato della SIM intestata al cliente.
La sentenza de qua non è esente da censure a mio avviso, soprattutto per l’inversione dell’onere della prova impiegata in contrasto con il dettato normativo, infatti, l’onere nasce a favore della parte debole proprio perché il correntista (consumatore) si trovava evidentemente in una situazione di debolezza e che l’istituto di credito in un giudizio non può limitarsi a produrre solo i tracciati informatici con i log delle operazioni, perché il prestatore di servizio deve garantire la sicurezza complessiva dei servizi di pagamento e non limitarla a verifiche formalistiche.
Peraltro verso, l’altra asserzione appare in contrasto con una diffuso operato sul territorio nazionale, si tratta dell’asserzione per la quale un Comune diverso dal luogo di residenza non possa emettere una carta di identità al cittadino che ne faccia richiesta, infatti, la carta di identità potrebbe essere rilasciata in base al luogo nella quale è stata fissata dimora o domicilio, tralasciando il caso del cittadino senza fissa dimostra. Non è dato sapere inoltre se si trattasse di Carta di identità elettronica (CEI) oppure del documento cartaceo, qualora si fosse trattato di CEI si sarebbe potuto comunque chiede appuntamento e ottenere la carta di identità presso altro Comune, pervio rilascio del nulla osta da parte del Comune di residenza di cittadino. Per contro, quanto asserito nella sentenza è pienamente condivisibile per la diversa circostanza relativa all’anomalia che un terzo soggetto sindaco di altro Comune non avrebbe potuto sottoscrivere il documento di identità di un Comune diverso, ma avrebbe richiesto una diversa specifica attenzione anche sul timbro apposto. In tale contesto, è lecito pertanto sollevare, in base agli elementi emersi dal pronunciamento, qualche dubbio sulla piena grossolanità del falso. Ciò nonostante, il giudice condanna su questa prova considerata determinante, basata sul documento ritenuto falso grossolano, la società telefonica al risarcimento del danno per aver contribuito nella misura del 50% in concorso con la presunta condotta colpevole del correntista. Il correntista si trovava pertanto, a dover sborsare le spese processuali in base al principio di soccombenza nei confronti dell’istituto di credito e con soloil 50% del patrimonio versato sul conto corrente rispetto al totale importo sottratto dai malintenzionati.
Per quanto concerne l’onere della prova, più ragionevolmente, vanno invece in senso opposto altre pronunce del medesimo Tribunale meneghino meno recenti, come la sentenza n. 32 del 2020 del Tribunale di Milano in tema di phishing (in tal senso, anche il Tribunale di Milano, n. 5534, del 17 maggio 2018), a mio avviso pienamente aderente all’interpretazione letterale del dettato normativo di settore, anche in assenza di censura sulla condotta dell’istituto di credito nella gestione del servizio di internet banking, il quale per il sistema di internet banking ha previsto e operato tramite un sistema di autenticazione a due fattori, qualora si versi in un caso di phishing, la mancanza dell’acquisizione del testo della email di phishing costituisce un elemento probatorio favorevole al correntista non potendosi altrimenti attribuire allo stesso la colpa grave prevista dalla normativa.
In sostanza, si ritiene non condivisibile e in contrasto con la normativa quella interpretazione della normativa che si basa solo su presunzioni senza approfondire aspetti cruciali, come il monitoraggio dell’antifrode, aspetti previsti dalle normative di settore unitamente ai presidi di sicurezza anche organizzativa volti a verificare l’effettiva identità del correntista, limitarsi invece a chiedere solo i tracciati informatici e log di accesso al sistema di internet banking rappresenta sul piano logico giuridico ancora prima che sul piano pratico, una contraddizione con conseguenze nefaste per i clienti e per il settore bancario. Laddove, infatti, tutti gli istituti producano tali documenti in via ordinaria nelle varie sedi stragiudiziali e giudiziali, significherebbe semplicemente disapplicare la tutela normativa posta a tutela del cliente quali parti deboli.
Giova infatti ricordare che vi sono due normative rilevanti e specifiche, la normativa sui servizi di pagamento che tutela il cliente in ambito bancario e il regolamento sulla protezione dei dati, il tema cruciale è che i prestatori di servizi di pagamento, tra i quali gli istituti di credito, devono farsi carico delle perdite per le frodi bancarie, così dovrebbero essere in grado di monitorare tramite sofisticati sistemi antifrode progetti e gestiti in modo efficace (secondo un principio denominato antifraud by design), identificando e soprattutto gestendo in modo proattivo e per la migliore tutela del cliente qualunque operazione anomala, questo necessariamente richiede una specifica profilazione da effettuarsi anche in filiale al momento dell’apertura del conto corrente con dispendio di tempo ed energie da parte degli istituti di credito.
In particolare, sotto un profilo normativo da una parte vi è il decreto legislativo n. 11 del 2010, il quale prevede all’art. 7 che il cliente comunichi senza indugio l’operazione sospetta disconoscendo la stessa, ovviamente per disconoscerla il cliente dovrà esserne a conoscenza, inoltre, l’art. 12 prevede che solo il cliente che risulti che abbia agito in modo doloso o con colpa grave può farsi carico delle perdite dalle perdita derivante dalla frode, la dimostrazione del dolo e della colpa grave ricade necessariamente sull’intermediario bancario secondo il dettato normativo.
Accanto a questa normativa di settore vi è altra normativa sempre speciale, ed è la normativa sulla protezione dei dati personali, la quale impone che l’istituto di credito gestisca proattivamente i rischi connessi alla frode e pertanto anche all’accesso non autorizzato di terzi ai dati personali (solo se riferiti a persone fisiche) presenti nel conto corrente (Iban dell’ordinante e del beneficiario, la descrizione dell’operazione, oltre ai dati anagrafici e di contatto del titolare del conto).
Viene così imposto all’istituto di credito di adottare ogni misura adeguata a mitigare il rischio di frode, questo in base al combinato disposto degli artt. 24, 32 e 82 de GDPR, la mancanza di adeguate misure di sicurezza in linea con lo stato dell’arte, pertanto in linea con le migliori soluzioni disponibili sul settore di mercato, può comportare il risarcimento del danno da frode e anche in questo caso è prevista una tutela del cliente tramite l’inversione dell’onere della prova a favore dello stesso.
In un contesto di crescita esponenziale di attacchi informatici, la situazione non migliorerà nel prossimo futuro, occorre solo interpretare le normative di settore e applicabili in modo letterale, il rischio altrimenti è che i clienti di banca perdano totalmente la fiducia e scelgano strade alternative per custodire i propri risparmi affidandosi a strumenti più sicuri dell’ordinario conto corrente, questo può essere evitato elevando davvero i sistemi di autenticazione e soprattutto il monitoraggio già imposto con il provvedimento di Banca d’Italia del 2011 e successivamente con il Regolamento delegato della Commissione del 27 novembre 2017 n. 2018/389 divenuto applicabile dal 19 settembre 2019, previsto in diverse disposizioni per prevenire e mitigare i rischi di sospetta frode, in modo che il cliente venga avvisato delle anomalie con presidi efficaci e l’antifrode verifichi l’effettiva identità del correntista con applicativi, ma anche con procedure organizzative efficaci commisurate agli elementi di sospetta frode, non ultimo anche l’aspetto della formazione per personale preposto all’identificazione del cliente, tutti elementi spesso generati o comunque gestiti dal sistema antifrode ma senza un’efficace azione di contrasto o mitigazione del rischio.
Lo studio legale Di Resta lawyers è da un paio di decenni che tutela con successo correntisti vittime di frodi semplici e complesse con un team di avvocati e tecnici esperti del settore (https://www.direstalawyers.eu).
Articolo a cura di Fabio Di Resta
Profilo Autore
Fabio Di Resta. Esercita come avvocato principalmente nei fori di Roma, Milano e Latina. Dopo la specializzazione in Gran Bretagna in diritto dell’informatica in ambito comunitario, inizia l’attività di consulenza legale per società di primaria importanza in ambito nazionale ed internazionale riguardo la protezione dei dati personali e il diritto delle nuove tecnologie. In tale contesto ha maturato oltre 17 anni di esperienza sia per la consulenza legale che per la gestione dei contenziosi, ricopre attualmente la posizione di Responsabile della protezione dei dati personali (Data Protection Officer) prevalentemente per primari gruppo ospedalieri privati, nel settore trasporti, nei servizi tecnologici avanzati. In ambito contenzioso lo studio Di Resta Lawyers, di cui l’avvocato è titolare, può vantare importanti esperienze in ambito bancario, in particolare, gestendo con successo casi complessi di risarcimento del danno relativo all’internet banking a favore dei correntisti ( www.direstalawyers.eu ). Attualmente è docente universitario a contratto nel Master di II livello in “Competenze digitali per la protezione dei dati, la cybersecurity e la privacy” istituito presso il Dipartimento di management e diritto dell’Università Tor Vergata di Roma. Ricopre, infine, il ruolo di Presidente dal Centro europeo per la Privacy – EPCE associazione che coinvolge avvocati e tecnici specializzati di privacy e diritto delle nuove tecnologie www.europeanprivacycentre.eu.
Data Access Agreement: l’alleanza tra USA e UK per la condivisione dei dati
Background normativo: Clarifying Lawful Overseas Use of Data Act
Nell’era della Data economy le forze dell’ordine si affidano sempre più alle prove elettroniche per indagare e perseguire i crimini, di conseguenza, per gli investigatori risulta necessario un accesso efficace, efficiente e legale ai dati elettronici. Pertanto, giova ricordare che nel marzo 2018 il legislatore statunitense ha emanato il Clarifying Lawful Overseas Use of Data (CLOUD) Act. Nel dettaglio, esso chiarisce l’obbligo dei fornitori di servizi di comunicazione soggetti alla giurisdizione degli Stati Uniti di produrre dati sotto il loro controllo in risposta a mandati legali del governo statunitense, indipendentemente da dove abbiano scelto di archiviarli. È chiaro come questo elemento non crea nuovi requisiti legali né nel diritto americano né nel diritto internazionale. Né riduce in alcun modo l’onere costituzionale che grava sugli investigatori americani, quando richiedono un mandato, di fornire un affidavit giurato che stabilisca, con soddisfazione di un giudice imparziale, sia la causa probabile che la particolarità. In aggiunta, il CLOUD Act stabilisce un nuovo quadro giuridico per gli accordi bilaterali con i partner statunitensi per le richieste di dati transfrontalieri. Rispettando tali accordi bilaterali, gli Stati Uniti e i governi stranieri partecipanti rimuovono le restrizioni legali che altrimenti vietano ai fornitori di tecnologia di conformarsi alle richieste legali dell’altro paese.
Secondo la normativa precedente, i governi dovevano invocare i cd. “mutual legal assistance treaties” (MLAT) per ottenere prove archiviate in un altro paese. In base a quest’ultimo processo, un governo straniero che cerca informazioni da un fornitore statunitense chiede al Dipartimento di Giustizia degli Stati Uniti di ottenere un’ordinanza del tribunale statunitense per ottenere tali informazioni. Diversamente, il CLOUD Act crea un nuovo quadro normativo che consente ai governi stranieri di notificare procedimenti legali direttamente ai provider statunitensi, senza dover prima presentare una richiesta MLAT al Dipartimento di Giustizia degli Stati Uniti.
È opportuno sottolineare che, per poter beneficiare del quadro normativo del CLOUD Act, le richieste avanzate da un paese terzo devono essere finalizzate a gravi indagini penali e terroristiche e non possono avere come unico obiettivo cittadini statunitensi.
Data Access Agreement
Come già evidenziato il trasferimento transfrontaliero dei dati, specialmente dopo le sentenze Schrems I e II[1], è un tema che ha dato origine a numerose riflessioni sia da un punto di vista geopolitico che giurisprudenziale. Pertanto, è meritevole osservare che nell’ottobre 2019, i governi del Regno Unito e degli Stati Uniti hanno firmato un accordo (di seguito, “Data Access Agreement”) sulle richieste transfrontaliere di dati da parte dei fornitori di servizi di comunicazione da parte delle forze dell’ordine. Dopo tre in cui si sono svolte le fasi procedurali necessarie per l’entrata in vigore, in data 21 luglio 2022, le parti hanno rilasciato una dichiarazione congiunta[2] in cui spiegano che l’accordo entrerà in vigore il 3 ottobre 2022. Il Data Access Agreement darà origine ad una nuova era di cooperazione tra gli Stati Uniti e il Regno Unito, portando avanti un rinnovato impegno nell’affrontare la minaccia di gravi reati.
Più precisamente, sebbene esso sia la prima forma di accordo tra le parti, consentirà agli investigatori di ciascun paese di:
ottenere un migliore accesso ai dati vitali per combattere i reati gravi in modo coerente con i valori condivisi dai due paesi;
proteggere i cittadini e salvaguardare la sicurezza nazionale.
Inoltre, il Data Access Agreement consentirà di accedere più rapidamente alle informazioni e alle prove detenute dai fornitori di servizi in ciascuno dei paesi, cosi supportando le forze dell’ordine ad avere un accesso più efficace alle prove di cui hanno bisogno per assicurare alla giustizia gli autori di reati, compresi i terroristi e gli autori di abusi sui minori, evitando così ulteriori vittime.
Come indicato nella dichiarazione congiunta, l’oggetto dell’accordo manterrà “la forte supervisione e le protezioni di cui godono i cittadini e non comprometterà o eroderà i diritti umani e le libertà che le nostre nazioni amano e condividono”.
Di conseguenza, si segnala che il Data Access Agreement, con l’obiettivo di tutelare i cittadini, rafforza la capacità di entrambe le nazioni di prevenire e combattere i reati gravi, mantenendo al contempo gli standard democratici e di libertà civile che sosteniamo e promuoviamo in tutto il mondo.
L’instaurazione di tale accordo è la dimostrazione del forte legame che intercorre tra Stati Uniti e Regno Unito teso ad una cooperazione futura.
Conclusioni
Risulta molto complicato immaginare gli effetti conseguenti all’entrata in vigore del Data Access Agreement nel panorama internazionale, ma ciò che richiama l’attenzione è certamente la manifestazione di volontà dei paesi nel redigere accordi bilaterali tra alleati, pertanto, in data 15 dicembre 2021, gli Stati Uniti e l’Australia hanno firmato il seguente accordo “Agreement between the Government of Australia and the Government of the United States of America on Access to Electronic Data for the Purpose of Countering Serious Crime”, più comunemente noto come “Australia-US CLOUD Act Agreement”. Si presuppone che l’accordo sarà operativo entro la fine del 2022. In conclusione, è possibile affermare come, nell’era della Data economy, risulta di significativa importanza la creazione di un sistema di gestione dei dati sicuro ed affidabile tra alleati nel panorama internazionale.
Note
[1] Sentenza della Corte di giustizia dell’Unione europea del 16 luglio 2020, causa C-311/18, Data Protection Commissioner c. Facebook Ireland Ltd, Maximillian Schrems.
[2] Department of Justice, Office of Public Affairs, Joint Statement by the United States and the United Kingdom on Data Access Agreement, 21 july 2022.
Articolo a cura di Luca Barbieri
Profilo Autore
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security. Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno. Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.
Age verification ed elezioni politiche: le implicazioni giuridiche nel caso TikTok
Negli ultimi anni il social network TikTok ha sorpreso molti concorrenti del settore diventando l’app più scaricata al mondo nel 2020. Le ragioni di tale successo risiedono in tre elementi, in primo luogo, la facilità con cui gli utenti possono condividere i propri contenuti. In secondo luogo, la varietà dei contenuti, in quanto TikTok ha diversificato il trend rispetto ai concorrenti con l’introduzione dei video in formato breve, la cui durata è di circa 15 secondi. Questi ultimi attirano maggiormente l’attenzione degli utenti durante lo scorrimento della sequenza temporale. Infine, la percezione della community, fattore incisivo per avvicinare nuovi utenti al social network. Nel settembre 2021 la società ha annunciato di avere 1 miliardo di utenti globali attivi[1], nella dichiarazione, TikTok ha rivelato che i suoi utenti attivi mensili sono cresciuti di quasi l′800% da gennaio 2018.
Tutela dei minori
Alla luce di tale successo sono emerse, di conseguenza, molte criticità in riferimento ad alcuni fenomeni. Più precisamente, in data 22 gennaio 2021, il Garante per la protezione dei dati personali ha imposto il blocco immediato dell’utilizzo del social network agli utenti per i quali non sia stata accertata l’età anagrafica. Pertanto, dal 9 febbraio, dando attuazione alle richieste del Garante, TikTok ha bloccato tutti gli utenti con apposita richiesta di indicare nuovamente la data di nascita. Inoltre, considerato il fatto che la società ha annunciato di aver definito il proprio stabilimento principale in Irlanda, il provvedimento di blocco è stato condiviso con il Data Protection Commission (DPC) irlandese, con un approfondimento in merito “age verification”. Quest’ultimo rappresenta il processo di conferma dell’età di un individuo sulla base di un’analisi delle sue caratteristiche facciali utilizzando l’IA, o più specificamente la visione artificiale. Uno strumento di analisi dell’età solitamente implementato per garantire la protezione dei minori, online o in negozio, con l’obiettivo di impedire l’acquisto di prodotti (alcolici, tabacco, sigarette elettroniche), servizi (incontri online, gioco d’azzardo) o contenuti per adulti (pornografia) che sono stati altrimenti classificati come inappropriati per utenti di età inferiore. L’utilizzo di tale strumento affinché i giovani utenti possano accedere ad un social network ha destato maggiore clamore soprattutto per ciò che concerne il trasferimento dei dati verso l’estero. Pertanto, TikTok ha dovuto revisionare la propria Informativa Privacy sull’app per gli utenti minorenni cosicché questi ultimi potessero comprendere maggiormente quali dati che la piattaforma social raccoglie come vengono trattati.
Pubblicità “personalizzata”
Un altro caso per cui si è espresso il Garante per la protezione dei dati personali è la pubblicità “personalizzata”. In data 7 luglio 2022 TikTok è stata avvisata, tramite provvedimento, sul fatto che l’utilizzo dei dati personali archiviati nei dispositivi degli utenti per profilazione e l’invio di pubblicità personalizzata risulta illecito in assenza di un esplicito consenso. La società ha evidenziato il legittimo interesse come base giuridica per il trattamento dati relativi alla fornitura di pubblicità, diversamente l’Autorità Garante ha sottolineato come questo trattamento sarebbe stato in contrasto con quanto enunciato nella direttiva “ePrivacy” del 2002 e con il Codice in materia di protezione dei dati personali. Più precisamente, è meritevole ricordare che nell’ipotesi in cui un utente archivi determinate informazioni nell’apparecchiatura terminale risulta essenziale il consenso degli interessati come base giuridica.
Alla luce del provvedimento del 22 gennaio 2021, l’Autorità Garante ha prestato particolare attenzione alla tutela dei minori iscritti al social network. Le attuali difficoltà mostrate da TikTok nell’accertare l’età minima per l’accesso alla piattaforma – ha osservato il Garante per la protezione dei dati personali – non consentono infatti di escludere il rischio che la pubblicità “personalizzata” basata sul legittimo interesse raggiunga i giovanissimi, con contenuti non appropriati. Successivamente, il Garante per la protezione dei dati personali ha segnalato ulteriori elementi al European Data Protection Board (EDPB) e al Data Protection Commission (DPC) irlandese, affinché possano valutare il caso secondo la normativa con la disciplina europea disciplina.
In data 13 settembre 2022 l’Autorità Garante irlandese ha presentato un draft di decisione nell’ambito di un’indagine su larga scala sulla società TikTok ad altre Autorità di controllo interessate in tutta l’UE. L’indagine, avviata nel settembre 2021, verte sulle impostazioni della piattaforma di TikTok e la trasparenza sul trattamento dei dati personali dei minori. Graham Doyle, vicecommissario dell’Autorità Garante irlandese, ha dichiarato che la condivisione del draft richiama l’art. 60 del GDPR il quale enuncia la possibilità di “Cooperazione tra l’autorità di controllo capofila e le altre autorità di controllo interessate”, che hanno un mese per rivedere il documento e sollevare eventuali “obiezioni pertinenti e motivate”. Questa decisione preliminare arriva dopo la sanzione inflitta dal Data Protection Commission (DPC) irlandese nei confronti di Instagram (Meta) per la violazione della privacy dei bambini di 405 milioni di euro[2].
Elezioni politiche
In aggiunta, una volta compresa l’importanza che TikTok ricopre per i giovani, numerosi politici italiani hanno creato appositi account in vista delle prossime elezioni politiche del 25 settembre 2022 generando, di conseguenza molte reazioni sulla piattaforma. Ciò non dovrebbe destare clamore, in quanto il binomio politica e social network è ormai una consuetudine nella società odierna, ma è meritevole sottolineare che il fenomeno TikTok non può passare inosservato sia per i provvedimenti emessi dal Garante per la protezione dei dati personali, ma anche per quanto condiviso recentemente nel Regno Unito.
Più precisamente, il parlamento del Regno Unito, in data 28 luglio 2022, ha chiuso definitivamente il suo account TikTok dopo che i politici britannici, tra cui il presidente della commissione per gli affari esteri Tom Tugendhat, hanno scritto una lettera in cui viene fatto presente che il social network, la cui proprietà appartiene alla società cinese ByteDance, trasmette i dati degli utenti al governo cinese. Ai sensi dell’Intelligence Security Law cinese (国家情报法), in vigore dal 2017, le aziende cinesi sono tenute a fornire, su richiesta, i dati alle autorità della Repubblica popolare cinese e non possono rivelare di averlo fatto. L’account del parlamento del Regno Unito è stato creato con l’obiettivo di avvicinare maggiormente i giovani alla politica, ma il tentativo è durato solo una settimana prima che le preoccupazioni crescessero e, di conseguenza, è stato rapidamente rimosso.
In relazione al caso si è espresso anche il deputato del Pd Enrico Borghi, componente del Copasir, il quale ha condiviso un tweet ricordando che TikTok è un social di proprietà cinese. Più precisamente “i servizi inglesi hanno da tempo sollevato preoccupazioni sul trasferimento dei dati al governo cinese, e la legge cinese fa obbligo ad ogni azienda di consegnare i propri dati a Pechino”.
Conclusioni
È opportuno ricordare che è già presente una cornice normativa che autorizza il Garante per la protezione dei dati personali ad intervenire. In primo luogo, controllando che i trattamenti di dati personali siano conformi al Regolamento (UE) 2016/679. Successivamente, come già intercorso con il Data Protection Commission (DPC) irlandese, collaborare con le altre autorità di controllo e prestare assistenza reciproca al fine di garantire l’applicazione e l’attuazione coerente del Regolamento. Inoltre, vi è la possibilità in caso di violazioni della normativa vigente di imporre sanzioni pecuniarie. Pertanto, le recenti preoccupazioni in relazione all’utilizzo del social network ed i provvedimenti dell’Autorità Garante segnano solo il primo round di turbolenza per TikTok, poiché secondo alcuni report internazionali la piattaforma nel tempo potrebbe risultare anche una minaccia per la sicurezza nazionale e dei rispettivi alleati.
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security. Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno. Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.
Attacchi ransomware e studi legali: codici di condotta secondo il NCSC e ICO
Cyber threats nel Regno Unito
Come già evidenziato negli gli anni precedenti[1], anche i primi mesi del 2022 hanno confermato il trend di crescita delle minacce informatiche nel Regno Unito e nei paesi alleati. Più precisamente, sono state riscontrate numerose truffe tramite fenomeni di phishing, attacchi ransomware contro organizzazioni pubbliche e private, ed attacchi ostili mirati contro le infrastrutture nazionali critiche nazionali e governi di vari paesi. Sebbene tali attacchi provengano da attori criminali molto spesso sconosciuti, ciò che è certo si può constatare nell’impatto significativo di tali fenomeni sul panorama globale. Nel dettaglio, sono stati rubati risparmi patrimoniali, sono stati compromessi dati critici e sensibili, vi sono stati malfunzionamenti nei servizi sanitari e pubblici e sono state compromesse le forniture di cibo ed energia.
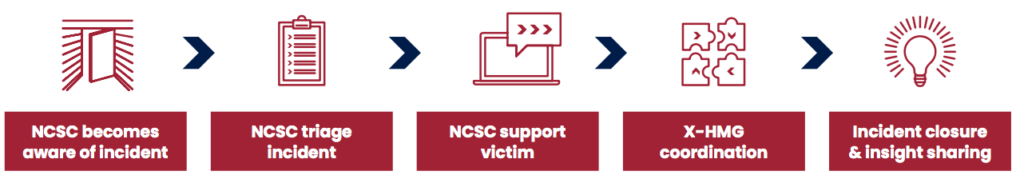
In tale scenario, il National Cyber Security Centre (NCSC) ricopre un ruolo di significativa importanza. Lanciato nel 2016, l’NCSC ha sede a Londra e ha riunito le competenze del Communications-Electronics Security Group (CESG), ovvero un gruppo all’interno del Government Communications Headquarters (GCHQ), il Center for Cyber Assessment, CERT-UK e il Center for Protection of National Infrastructure. Tra gli obiettivi principali è possibile menzionare la riduzione dei rischi per il Regno Unito, proteggendo le reti del settore pubblico e privato, ma anche offrire una risposta efficiente agli incidenti nel cyberspazio per limitare i danni che causano alle organizzazioni e al paese. Nel 2021 l’NCSC ha continuato, in collaborazione con le forze dell’ordine, a monitorare, contrastare e mitigare le minacce informatiche commesse da gruppi criminali organizzati di alto e basso livello.
Figura 1: Incident Management response model (fonte: National Cyber Security Center Annual Review, 2021)
Codici di condotta per gli studi legali
Il National Cyber Security Centre riconosce il ransomware come la più grande minaccia informatica per il Regno Unito. Più precisamente, questi attacchi informatici hanno attirato l’attenzione del pubblico in seguito agli attacchi alla Colonial Pipeline negli Stati Uniti, che forniva carburante alla costa orientale, e all’Health Service Executive in Irlanda. Nel Regno Unito si è registrato un aumento di attacchi ransomware che hanno interessato tutta l’economia nazionale, colpendo aziende, enti di beneficenza, studi legali e servizi pubblici nei settori dell’istruzione, dell’amministrazione locale e della sanità.
Pertanto, in data 7 luglio 2022 il National Cyber Security Center (NCSC) e l’Information Commissioner’s Office (ICO), Autorità garante per la protezione dei dati personali del Regno Unito, hanno pubblicato una lettera congiunta in cui esortano gli studi legali a non pagare le richieste di ransomware[2].
Il documento è stato condiviso in seguito all’aumento di attacchi ransomware monitorati, ma anche al crescente sospetto che gli avvocati stiano consigliando ai propri clienti di cedere a richieste estorsive. Inoltre, è stato evidenziato il fatto che il pagamento, sebbene sia la via più facile da intraprendere, può incentivare ulteriori comportamenti dannosi da parte di attori malintenzionati e non garantisce la decriptazione delle reti o la restituzione dei dati rubati.
Sebbene i pagamenti non siano ritenuti illegali, la legge sulla protezione dei dati del Regno Unito richiede alle organizzazioni di adottare misure tecniche e organizzative adeguate a mantenere i dati personali al sicuro e ripristinare le informazioni in caso di un attacco informatico. Pertanto, l’Autorità inglese non considera la scelta di pagare il riscatto un metodo di mitigazione del rischio e le conseguenti sanzioni.
Tuttavia, in caso di attacco ransomware, vige l’obbligo normativo di comunicare quanto accaduto all’ICO, in qualità di Autorità garante per la protezione dei dati personali, in aggiunta, è possibile avvalersi del supporto offerto dall’NCSC, in qualità di Autorità tecnica in materia di cyber security. Più precisamente, quest’ultimo collabora con le imprese applicando i principi di security by design e by default, ovvero comprendere le ragioni per cui le società sono state vittime di attacchi ransomware e analizzare i provvedimenti necessari per una sicurezza affidabile in futuro.
Conclusioni
Come sottolineato da John Edwards, responsabile dell’informazione dell’ICO, e Lindy Cameron, CEO dell’NCSC, la finalità di tale documento risiede nell’incoraggiare gli studi legali a collaborare ulteriormente con i due organismi. Pertanto, è meritevole ricordare un esempio che ha dato origine ad una collaborazione efficiente tra pubblico-privato, il “Cybersecurity questionnaire” redatto dalla Law Society ed il Bar Council, il cui scopo è quello di consentire agli studi legali di valutare al meglio le disposizioni in materia di cybersecurity[3].
Note
[1] National Cyber Security Centre, National Cyber Security Center Annual Review, 2021.
[2] National Cyber Security Center, Information Commissioner’s Office, The legal profession and its role in supporting a safer UK online, 7 July 2022.
[3] The Bar Council, Cybersecurity questionnaire by the Law Society and Bar Council, 23 March 2022.
Articolo a cura di Luca Barbieri
Profilo Autore
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security. Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno. Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.
Il Principio di Accountabilty nel Nuovo Regolamento UE 2016/679 – Seconda Parte
Nel precedente articolo sono state prese in esame la disciplina in materia di trattamento dei dati personali prevista dal GDPR e le figure ad esso deputate.
Tuttavia, dal tenore del nuovo art. 2-quaterdecies del D.lgs 196/2003[1] risulta evidente come la sola dicotomia titolare-responsabile non sia sufficiente a ricostruire l’intera catena organizzativa nell’ambito di un trattamento, data la pluralità degli attori[2] presenti.
Il titolare che intenda avvalersi di collaboratori è tenuto, prima di avviare un qualsiasi trattamento, ad individuare, formare e istruire i singoli soggetti autorizzati al trattamento stesso; in tal senso è utile richiamare la disciplina dell’art. 29[3] del GDPR che, nel richiedere l’adozione di misure organizzative, richiama il principio di accountability.
Come detto i soggetti autorizzati, quali figure di supporto al titolare o al responsabile, per poter essere nominati devono essere destinatari, prima dell’avvio del trattamento dei dati personali, di formazione adeguata nonché di istruzioni differenziate in ragione delle competenze essi attribuite, essendo evidente il divieto per ciascun soggetto di trattare dati sotto l’autorità del titolare in carenza di una designazione espressa e coerente con i compiti o le funzioni ad esso attribuite. Tra i soggetti autorizzati al trattamento rientra la figura dell’amministratore di sistema che seppur non espressamente richiamata nel GDPR viene definita nel provvedimento dell’Autorità Garante[4]
L’insieme delle misure adottate – nonché di ogni altra informazione richiesta dal GDPR o comunque necessaria in ragione del caso concreto – dev’essere annotato nei registri di trattamento ai sensi dell’art. 30 del GDPR a cura del titolare e del responsabile del trattamento, cui spetta inoltre la loro tenuta.
Il registro dei trattamenti ex art 30 del GDPR è dunque sempre obbligatorio (ad esclusione dei casi previsti dall’art. 30 paragrafo 5 del GDPR[5]) e rappresenta al tempo stesso uno strumento di accountability e di cooperazione con l’Autorità Garante.
Questa seconda definizione discende dall’essere la prima documentazione che il titolare deve mettere a disposizione dell’Autorità per consentirle di verificare, comprovandola, la coerenza al GDPR dei trattamenti posti in essere.
Il registro deve contenere almeno le informazioni elencate nei paragrafi 1 e 2 e descrivere in forma sintetica tutti i trattamenti effettuati dal titolare e/o dal responsabile; nonché essere costantemente aggiornato ad ogni variazione dei contenuti o integrato con l’inserimento dei nuovi trattamenti, deducendosi quindi il suo carattere dinamico e non statico. La compilazione, inoltre, dovrà avvenire al termine di un censimento dei dati trattati e solo dopo aver effettuato un’attenta e puntuale mappatura dei processi e dei procedimenti (trattamenti), corredata dalle finalità e da ogni altra informazione utile.
Il principio di accountability è anche nella cooperazione del titolare con l’Autorità Garante (munita tra l’altro dei poteri di cui all’art 58 GDPR), anche ribadita nell’art. 30 par. 4 . L’art. 31 contiene dunque un obbligo di carattere generale che implica un controllo non limitato ai soli registri ma a tutte le attività di ispezione e controllo[6] e tale, da un lato, da attestare la conformità al GDPR e, dall’altro, di consentire un monitoraggio sulle attività svolte. Le attività ispettive sono effettuate a norma del Regolamento deliberato dall’Autorità Garante n. 1 del 2021[7].
I principi di privacy by design e privacy by default e le conseguenti misure tecniche organizzative si traducono nell’obbligo generale di sicurezza declinato nell’art. 32 (il cui principio è contenuto nell’art 5, par 1 lett. f) GDPR).
Il titolare è tenuto ad applicare il principio di responsabilizzazione enunciato nell’art. 5 par. 1 mediante l’adozione di misure adeguate, che devono essere, se necessario, periodicamente riesaminate e aggiornate, nonché a comprovare il rispetto e l’efficacia delle stesse come prescritto anche dall’art. 24.)
In tale contesto gli artt. 25 e 32 concorrono ad elencare alcune misure tecniche che si differenziano dalle misure organizzative (consistendo queste ultime nella suddivisione delle responsabilità). A titolo esemplificativo ma non esaustivo citiamo la nomina del responsabile, ove necessario; redazione di apposite policy interne; la nomina dei soggetti autorizzati al trattamento con annesse le relative istruzioni; la nomina dell’amministratore di sistema e del Responsabile protezione dei dati; la formazione, etc.
Una violazione dei dati personali[8] (data breach) può comprometterne la riservatezza, l’integrità o la disponibilità ma rappresenta altresì un indice di funzionalità del sistema di accountability progettato dal titolare, nonché l’opportunità di affrontare con maggior consapevolezza la verifica dei processi di trattamento per individuare i contesti che necessitano di aggiornamenti, così da renderli maggiormente coerenti con il GDPR. Quest’ultimo, dopo aver definito la violazione dei dati personali(art. 4 par. 1 n. 12) agli artt. 33 e 34 regolamenta, rispettivamente, la materia della notifica di una violazione dei dati personali all’autorità di controllo e la comunicazione di una violazione dei dati personali all’interessato.
Il titolare, a norma dell’art. 33 del GDPR, è tenuto a notificare all’Autorità Garante la violazione dei dati personali, a meno che non sia improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Oggetto della tutela non sono infatti i dati personali in sé ma i diritti e le libertà delle persone fisiche a cui fanno riferimento.
La notifica – da trasmettersi, ove possibile, entro 72 ore dall’avvenuta conoscenza – deve evidenziare almeno le seguenti indicazioni: la descrizione dell’evento; il numero approssimativo e le categorie di persone fisiche e dati coinvolti; le informazioni di contatto del Responsabile della protezione dei dati personali o altri contatti presso cui ottenere più informazioni; la descrizione, in termini di probabilità, delle conseguenze dell’incidente e delle misure adottate o di cui si propone l’adozione per attenuare gli effetti negativi, oltre agli elementi richiesti nel modello predisposto dall’Autorità Garante[9] a cui si rinvia. La notifica, se trasmessa oltre le 72 ore dall’avvenuta conoscenza, deve essere corredata dai motivi del ritardo. Sempre in ottica di accountability, il titolare è tenuto a compilare un apposito registro delle violazioni nel quale dovranno essere annotate sia le violazioni oggetto di notifica sia quelle per cui la notifica non è stata necessaria, corredata dalle motivazioni, al fine di consentire all’Autorità Garante ogni verifica circa la corretta applicazione dell’art. 33 GDPR da parte del titolare.
In presenza di una violazione dei dati personali che presenti un rischio per i diritti e le libertà delle persone fisiche il titolare è tenuto, a norma dell’art. 34, a notificare l’ accaduto anche all’interessato, senza ingiustificato ritardo e con linguaggio semplice, unitamente alle seguenti informazioni:
il nome e i dati del responsabile della protezione dei dati o di altro contatto presso cui ottenere più informazioni;
le probabili conseguenze della violazione dei dati personali;
le misure adottate o di cui si propone l’adozione da parte del titolare del trattamento per porre rimedio alla violazione dei dati personali e anche, se del caso, per attenuarne i possibili effetti negativi.
Medesimo tenore si riscontra nel Considerando n. 85 del GDPR[10] che, seppur in un’ottica di prevenzione post-violazione, richiama i possibili rischi per gli interessati.
La comunicazione all’interessato deve avvenire in ragione dei livelli di rischio evidenziati nelle linee guida richiamate nella nota n. 15; mentre sempre l’art. 34 individua i casi in cui il titolare è esonerato dall’obbligo di comunicazione e le modalità alternative alla comunicazione diretta al singolo interessato, nonché i poteri dell’Autorità Garante in caso di inerzia del titolare.
Non può dubitarsi che la logica dell’art. 34 GDPR sia quella di una procedimentalizzazione della gestione dell’eventuale rischio connesso al verificarsi del data breach[11], secondo un modello di notification che in passato era stato utilizzato in maniera eterogenea, tanto in tema di misure applicabili alla notifica delle violazioni di dati personali (a norma della Direttiva 2002/58/CE) quanto, in un altro ambito e con diverse finalità, della Direttiva 31/2000 in materia di responsabilità degli internet service provider.
Gli art. 35 e 36 sono norme generali e procedurali per la gestione del rischio il cui intento deve essere ricercato nell’aumentare l’aderenza del trattamento al GDPR e, in tale ottica, l’analisi del rischio[12] e le misure adottate dovranno essere comprovate. Nel dubbio, la valutazione d’impatto deve essere sempre eseguita.
Anche l’istituto della valutazione d’impatto è orientato al principio di accountability, afferendo quest’ultima alla fase della progettazione del trattamento, da doversi eseguire nei casi previsti e con le modalità dall’art. 35 paragrafo 1[13] poiché ciascun trattamento di dati personali implica comunque un rischio ed è onere del titolare mitigarlo con le adeguate misure tecniche e organizzative.
Il successivo par. 3 individua poi, nell’ambito del paragrafo 1, i seguenti casi nei quali la valutazione d’impatto è richiesta:
una valutazione sistematica e globale di aspetti personali relativi a persone fisiche, basata su un trattamento automatizzato(compresa la profilazione) e sulla quale si fondano decisioni che hanno effetti giuridici o incidono in modo analogo significativamente su dette persone fisiche;
il trattamento, su larga scala, di categorie particolari di dati personali di cui all’articolo 9, paragrafo 1, o di dati relativi a condanne penali e a reati di cui all’articolo 10;
la sorveglianza sistematica su larga scala di una zona accessibile al pubblico.
L’Autorità Garante, in forza del successivo paragrafo 4, ha redatto una lista di trattamenti[14] per il quali la valutazione d’impatto è obbligatoria.
Da ultimo, a norma dell’art. 35 par. 11, se necessario il titolare del trattamento procede a un riesame per valutare se il trattamento dei dati personali sia effettuato conformemente alla valutazione d’impatto sulla protezione dei dati, almeno quando insorgano variazioni del rischio rappresentato dalle attività relative al trattamento.
L’art. 36 – rubricato “consultazione preventiva” – regolamenta una fase eventuale e successiva rispetto alla valutazione d’impatto sopra richiamata, la cui finalità è il coinvolgimento dell’Autorità Garante da parte del titolare nell’ipotesi in cui, all’esito dell’analisi del rischio, sia presente un rischio residuale ancora elevato[15].
La consultazione preventiva è procedimentalizzata nei paragrafi 2 e 3 dell’art. 36: nell’ipotesi di trattamenti non in linea con il GDPR, l’Autorità Garante provvederà a fornire al titolare un parere scritto e non un’autorizzazione, in coerenza con il principio di accountability, in quanto le scelte restano sempre di competenza del titolare. A presidio della mancata applicazione degli artt. 35 e 36, sono previste le sanzioni di cui all’art. 83 par. 4 lett. a) del GDPR.
Sempre in ambito di accountability occorre evidenziare la nuova figura introdotta dal GDPR, il Responsabile della Protezione dei Dati (RPD), la cui disciplina e funzioni sono contenute negli art. 37-39. Per quanto di interesse in questa sede, va sottolineato il ruolo centrale che assume[16]: titolare e responsabile assicurano infatti il tempestivo e adeguato coinvolgimento dell’RPD in tutte le questioni riguardanti la protezione dei dati personali, potendo questi intervenire nelle fasi sia preliminari che successive dei trattamenti al fine di consentire la corretta applicazione del regolamento. Ma il RPD, come in precedenza evidenziato, è anche punto di contatto e strumento di cooperazione con l’Autorità Garante.
Da ultimo, si rappresenta come l’accountability si componga di almeno tre elementi:
la “trasparenza”, come garanzia da parte del titolare circa la completa accessibilità alle informazioni per gli interessati;
l’”accountability” vera e propria, ovvero la capacità del titolare di rendere conto di scelte, comportamenti e azioni;
la “compliance”, come capacità di rispettare le norme da parte del titolare.
La mancata osservanza da parte del titolare della disciplina vigente in materia di protezione dei dati personali – quindi non solo il GDPR ma anche la disciplina collegata – o l’impossibilità per quest’ultimo di dimostrare la propria accountability lo pone nella condizione di essere destinatario delle sanzioni amministrative previste dal Regolamento, dal codice privacy e da altre disposizioni vigenti in materia, nonché dalle relative norme penali.
L’irrogazione della sanzione da parte dell’Autorità Garante lascia impregiudicata la possibilità dell’interessato di agire civilmente, nei confronti del titolare, per il risarcimento del danno sofferto.
Note
[1]Art. 29 – Attribuzione di funzioni e compiti a soggetti designati
Il titolare o il responsabile del trattamento possono prevedere, sotto la propria responsabilità e nell’ambito del proprio assetto organizzativo, che specifici compiti e funzioni connessi al trattamento di dati personali siano attribuiti a persone fisiche, espressamente designate, che operano sotto la loro autorità.
Il titolare o il responsabile del trattamento individuano le modalità più opportune per autorizzare al trattamento dei dati personali le persone che operano sotto la propria autorità diretta.
[2] La protezione dei dati deve «palesarsi come una catena solida non soltanto nelle sue maglie principali “titolare” e responsabile” (…) ma anche in quelle, gli incaricati che seppure non onerate da compiti e responsabilità specifiche nei confronti degli interessati e autorità di controllo, contribuiscono sensibilmente alla tenuta della protezione dei dati personali». Come è stato correttamente osservato da Nocera, Commento all’art. 2-quaterdecies in Sciaudone, Caravà (a cura di), Il Codice della privacy, Pisa, 2019, p. 171.
[3]Trattamento sotto l’autorità del titolare del trattamento o del responsabile del trattamento – Il responsabile del trattamento, o chiunque agisca sotto la sua autorità o sotto quella del titolare del trattamento, che abbia accesso a dati personali non può trattare tali dati se non è istruito in tal senso dal titolare del trattamento, salvo che lo richieda il diritto dell’Unione o degli Stati membri.
[5]Art. 30 – Registri delle attività di trattamento
[omissis]
Gli obblighi di cui ai paragrafi 1 e 2 non si applicano alle imprese o organizzazioni con meno di 250 dipendenti, a meno che il trattamento che esse effettuano possa presentare un rischio per i diritti e le libertà dell’interessato, il trattamento non sia occasionale o includa il trattamento di categorie particolari di dati di cui all’articolo 9, paragrafo 1, o i dati personali relativi a condanne penali e a reati di cui all’articolo 10.
[6] Così pure Cavalcanti, Miele, commento all’art 31 del Regolamento, in D’Agostino, Barlassina, Colarocco (a cura di) Commentario al Regolamento UE 2016/679 e al codice della privacy aggiornato, Milano, 2019, 204.
[8] Art. 4 par. 1 n. 12) «violazione dei dati personali»: la violazione di sicurezza che comporta accidentalmente o in modo illecito la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso ai dati personali trasmessi, conservati o comunque trattati.
[10] “Una violazione dei dati personali può, se non affrontata in modo adeguato e tempestivo, provocare danni fisici, materiali o immateriali alle persone fisiche, ad esempio perdita del controllo dei dati personali che li riguardano o limitazione dei loro diritti, discriminazione, furto o usurpazione d’identità, perdite finanziarie, decifratura non autorizzata della pseudonimizzazione, pregiudizio alla reputazione, perdita di riservatezza dei dati personali protetti da segreto professionale o qualsiasi altro danno economico o sociale significativo alla persona fisica interessata”.
[11] Si esprime in tal senso Montalero, La gestione del rischio, in Finocchiaro, La protezione dei dati personali, Torino, 2019, 520-521.
[13]Art. 35 GDPR – Valutazione d’impatto sulla protezione dei dati
Quando un tipo di trattamento, allorché prevede in particolare l’uso di nuove tecnologie, considerati la natura, l’oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell’impatto dei trattamenti previsti sulla protezione dei dati personali. Una singola valutazione può esaminare un insieme di trattamenti simili che presentano rischi elevati analoghi.
Il titolare del trattamento, allorquando svolge una valutazione d’impatto sulla protezione dei dati, si consulta con il responsabile della protezione dei dati, qualora ne sia designato uno.
La valutazione d’impatto sulla protezione dei dati di cui al paragrafo 1 è richiesta in particolare nei casi seguenti:
a) una valutazione sistematica e globale di aspetti personali relativi a persone fisiche, basata su un trattamento automatizzato, compresa la profilazione, e sulla quale si fondano decisioni che hanno effetti giuridici o incidono in modo analogo significativamente su dette persone fisiche;
b) il trattamento, su larga scala, di categorie particolari di dati personali di cui all’articolo 9, paragrafo 1, o di dati relativi a condanne penali e a reati di cui all’articolo 10; o
c) la sorveglianza sistematica su larga scala di una zona accessibile al pubblico.
L’autorità di controllo redige e rende pubblico un elenco delle tipologie di trattamenti soggetti al requisito di una valutazione d’impatto sulla protezione dei dati ai sensi del paragrafo 1. L’autorità di controllo comunica tali elenchi al comitato di cui all’articolo 68.
L’autorità di controllo può inoltre redigere e rendere pubblico un elenco delle tipologie di trattamenti per le quali non è richiesta una valutazione d’impatto sulla protezione dei dati. L’autorità di controllo comunica tali elenchi al comitato.
Prima di adottare gli elenchi di cui ai paragrafi 4 e 5, l’autorità di controllo competente applica il meccanismo di coerenza di cui all’articolo 63 se tali elenchi comprendono attività di trattamento finalizzate all’offerta di beni o servizi a interessati o al monitoraggio del loro comportamento in più Stati membri, o attività di trattamento che possono incidere significativamente sulla libera circolazione dei dati personali all’interno dell’Unione.
La valutazione contiene almeno:
a) una descrizione sistematica dei trattamenti previsti e delle finalità del trattamento, compreso, ove applicabile, l’interesse legittimo perseguito dal titolare del trattamento;
b) una valutazione della necessità e proporzionalità dei trattamenti in relazione alle finalità;
c) una valutazione dei rischi per i diritti e le libertà degli interessati di cui al paragrafo 1; e
d) le misure previste per affrontare i rischi, includendo le garanzie, le misure di sicurezza e i meccanismi per garantire la protezione dei dati personali e dimostrare la conformità al presente regolamento, tenuto conto dei diritti e degli interessi legittimi degli interessati e delle altre persone in questione.
Nel valutare l’impatto del trattamento effettuato dai relativi titolari o responsabili è tenuto in debito conto il rispetto da parte di questi ultimi dei codici di condotta approvati di cui all’articolo 40, in particolare ai fini di una valutazione d’impatto sulla protezione dei dati.
Se del caso, il titolare del trattamento raccoglie le opinioni degli interessati o dei loro rappresentanti sul trattamento previsto, fatta salva la tutela degli interessi commerciali o pubblici o la sicurezza dei trattamenti.
Qualora il trattamento effettuato ai sensi dell’articolo 6, paragrafo 1, lettere c) o e), trovi nel diritto dell’Unione o nel diritto dello Stato membro cui il titolare del trattamento è soggetto una base giuridica, tale diritto disciplini il trattamento specifico o l’insieme di trattamenti in questione, e sia già stata effettuata una valutazione d’impatto sulla protezione dei dati nell’ambito di una valutazione d’impatto generale nel contesto dell’adozione di tale base giuridica, i paragrafi da 1 a 7 non si applicano, salvo che gli Stati membri ritengano necessario effettuare tale valutazione prima di procedere alle attività di trattamento.
Se necessario, il titolare del trattamento procede a un riesame per valutare se il trattamento dei dati personali sia effettuato conformemente alla valutazione d’impatto sulla protezione dei dati almeno quando insorgono variazioni del rischio rappresentato dalle attività relative al trattamento.
[16]Articolo 39 – Compiti del responsabile della protezione dei dati
Il responsabile della protezione dei dati è incaricato almeno dei seguenti compiti:
a) informare e fornire consulenza al titolare del trattamento o al responsabile del trattamento nonché ai dipendenti che eseguono il trattamento in merito agli obblighi derivanti dal presente regolamento nonché da altre disposizioni dell’Unione o degli Stati membri relative alla protezione dei dati;
b) sorvegliare l’osservanza del presente regolamento, di altre disposizioni dell’Unione o degli Stati membri relative alla protezione dei dati nonché delle politiche del titolare del trattamento o del responsabile del trattamento in materia di protezione dei dati personali, compresi l’attribuzione delle responsabilità, la sensibilizzazione e la formazione del personale che partecipa ai trattamenti e alle connesse attività di controllo;
c) fornire, se richiesto, un parere in merito alla valutazione d’impatto sulla protezione dei dati e sorvegliarne lo svolgimento ai sensi dell’articolo 35;
d) cooperare con l’autorità di controllo;
e) fungere da punto di contatto per l’autorità di controllo per questioni connesse al trattamento, tra cui la consultazione preventiva di cui all’articolo 36, ed effettuare, se del caso, consultazioni relativamente a qualunque altra questione.
Nell’eseguire i propri compiti il responsabile della protezione dei dati considera debitamente i rischi inerenti al trattamento, tenuto conto della natura, dell’ambito di applicazione, del contesto e delle finalità del medesimo.
Articolo a cura di Massimo Ippoliti
Profilo Autore
Tecnologo presso l’UAIG del CNR. Abilitato all’esercizio della professione forense.
Nel 1948 Norbet Wiener, matematico statunitense, definì CIBERNETICA “lo studio del controllo e della regolazione (e autoregolazione) della macchina tramite la trasmissione e l’elaborazione di informazioni provenienti dall’esterno.”
Nel tempo sono state proposte estensioni di definizione di cibernetica, fra esse l’identificazione fra la cibernetica e la teoria dell’informazione e lo studio del linguaggio, come strumento di comunicazione, sottolineando il ruolo chiave che il ‘messaggio’ e la sua ‘comunicazione o trasmissione’ ricoprono in tutti i processi che interessano la cibernetica.
Ecco quindi che il moderno uso dei messaggi (o comunicazione), le informazioni che riportano e la loro protezione in tutte le fasi di creazione, conservazione, invio e ricezione, hanno dato vita ad una infrastruttura che esponenzialmente cresce di anno in anno e della quale ci si deve occupare se vogliamo comunicare con i nostri interlocutori senza che altri interferiscano volontariamente o meno, danneggiando, modificando o intercettando la nostra comunicazione in maniera fraudolenta o meno.
La sicurezza informatica o CYBERSECURITY, come va molto di moda chiamarla oggigiorno secondo inclinazioni esterofile sempre più invadenti ma talvolta più “comode”, si occupa della protezione dei sistemi, delle reti informatiche e delle informazioni che queste custodiscono e la loro divulgazione, da furti o danneggiamenti, interruzione o indirizzamento errato dei servizi che forniscono, secondo gli standard di disponibilità, confidenzialità e integrità (C.I.A.)
Volendo dare una definizione ufficiale, secondo l’enciclopedia Treccani, il termine sicurezza informatica è “Ramo dell’informatica che si occupa di tutelare i sistemi di elaborazione, siano essi reti complesse o singoli computer, dalla possibile violazione, sottrazione o modifica non autorizzata di dati riservati in essi contenuti.”
Nel calderone della Cyber-security spesso intendiamo inclusi sicurezza informatica e sicurezza delle informazioni che però va bene se e solo se abbiamo bene in mente che si tratta di due cose ben distinte e che per brevità non ne sottolineiamo la differenza. Si possono declinare e differenziare diversi aspetti sulla sicurezza, quali la sicurezza fisica (degli edifici), sicurezza del dato, sicurezza hardware, distinzione degli attacchi e relative difese e molte altre cose, ma non è questo lo scopo, al momento.
La sicurezza informatica è una sfida significativa e determinante, nel mondo contemporaneo, a causa della complessità dei sistemi informativi, sia in termini di utilizzo tecnologico che geopolitico ed economico. Il campo è diventato importante anche a causa della maggiore dipendenza delle attività quotidiane da sistemi informatici e Internet, nonché per la sempre maggiore diffusione di dispositivi “intelligenti” (smart) come telefoni, televisori e i vari dispositivi che costituiscono l’Internet delle cose (IoT) come ad esempio apparecchi medicali, auto, elettrodomestici e chissà che altro….
Un accenno di storia
Si sa, è attività comune creare sistemi e cercare di valutarne robustezza e affidabilità: si creano automobili ma prima di metterle in commercio si fanno test-crash e si provano le auto con i percorsi dell’alce; si progettano centrali nucleari ma prima di iniziare a costruirle si studiano sistemi di contenimento in caso di rischio di fusione del nòcciolo (ad esempio); si studiano virus per guerra batteriologica e si cerca di avere un vaccino in caso di pandemia dovesse mai sfuggire al controllo. Il mondo IT non è diverso!
Si creano sistemi di salvataggio dati e configurazioni delle macchine (backup) e poi si testano con i piani di ripristino (recovery plan); si installano sistemi di anti-intrusione (firewall) e poi si verificano con tentativi di penetrazione (penetration test); 15/20 anni fa si vociferava che i virus venissero messi in circolazione da aziende produttrici di programmi antivirus per vendere meglio i propri prodotti.
La volontà e il dovere di rendere i prodotti sempre più sicuri nonché l’innata curiosità umana sono le molle che spingono a studiare sempre più a fondo e sperimentare nuovi aspetti della tecnologia. E se la tecnologia che si prende in esame è composta da diversi aspetti che vanno dalla componentistica alla trasmissione dei dati e dalle diverse filosofie di costruzione e assembramento alla interazione degli esseri umani che la gestiscono, non deve sorprendere se gli aspetti dei quali si deve verificare la sicurezza e affidabilità sono molteplici, se lo spettro e le diverse angolazioni con cui si possono sfruttare certe vulnerabilità sono solo inferiori all’inventiva umana. Ecco quindi che la superficie di attacco potenzialmente sfruttabile e di contro il terreno e le competenze necessarie per la sua difesa aumentano notevolmente.
Riporto qui sotto delle tabelle (nessun copyright ma libere immagini scaricabili da internet) dove sono visualizzati i livelli nei quali la tecnologia informatica viene convenzionalmente suddivisa per poterla meglio studiare, migliorare e gestire.
tab.1tab. 2
Ogni livello è composto da diverse tecnologie, ogni livello è legato e connesso al suo immediato vicino inferiore o superiore tramite protocolli standard di collegamento. Per ogni livello, che prende in esame un passo che va dalla produzione dei dati alla loro trasmissione e ricezione, ci sono protocolli di funzionamento, potenziali vulnerabilità, impatti e contromisure che si possono o devono sfruttare, studiare, controllare, rafforzare e gestire con altrettanti protocolli, macchine e programmi.
Senza naturalmente contare che si dovrebbe anche valutare tutto ciò che gira intorno la tecnologia informatica e ai dati, cioè le persone, gli accessi all’edificio, continuità energetica e così via. Normalmente s’includono nel tema della sicurezza informatica diversi aspetti che però tecnicamente parlando si dovrebbero distinguere tra sicurezza e protezione (security & safety). Sicurezza più appropriato se si parla di attacchi, tipologie di attacco, mezzi di attacco (o di difesa); se invece vogliamo sapere come siamo organizzati se perdiamo un dato, se ci tagliano la luce, se inondano con acqua la sala macchine, se perdiamo una chiavetta USB allora dovremmo parlare di protezione.
Se siete curiosi sui diversi aspetti da prendere in considerazione potete leggere qui.
Volendo quindi avere una breve e necessariamente ridotta panoramica della molteplicità delle possibilità in gioco si può consultare il seguente sito web: MITRE attack framework – https://attack.mitre.org/# – selezionate layout: flat e show: sub-techniques
Potete cliccare sui vari attacchi e avere dettagli tecnici di ogni aspetto. Ogni attacco è basato su vulnerabilità dovute ad erronea progettazione, implementazione o funzionamento. La maggior parte delle vulnerabilità scoperte vengono poi catalogate ed inserite nel database Common Vulnerabilities and Exposures (CVE). https://nvd.nist.gov/
E se esiste una tabella per gli attacchi, ne esiste una per le difese che si possono implementare https://d3fend.mitre.org/ dove al link proposto al parimenti si può giocare con una panoramica interattiva di tabelle e definizioni. Al seguente link si può seguire un seminario offline diviso su 5 moduli di attacco e difese possibili https://attack.mitre.org/resources/training/cti/
Vedendo una simile tabella di attacchi è chiaro e lapalissiano dedurre che NON ESITE la sicurezza (né informatica né di altro tipo) al 100% ma una soglia tollerabile fatta da analisi del rischio, misure minime e azioni di mitigazione al “buco” ottenuto in caso di attacco, buco che si valuta in gradi che vanno da “nullo” a “catastrofico” in cui si può avere perdita di dati, finanziaria, vite umane e chissà che altro.
I tipi di attacco – difesa
Guardando le tabelle prima riportate già si è avuto un assaggio dei vari attacchi esistenti: DoS, DDoS, sniffing, spoofing, phishing, Man in the middle, backdoor, tampering, malware, rootkit, reverse engineering, privilege escalation, keylogging, buffer overflow, updates o patches non eseguite e via discorrendo (scusate l’inglese J ma come ho detto talvolta più comodo).
Ho tenuto fuori volutamente dal primo elenco i tre tipi che secondo me stanno causando i maggiori danni: social engineering, ransomware e mancato aggiornamento umano.
Tralasciando ciò che di tecnico si può mettere in campo per contrastare la prima lista (ved. Tab 4 come esempio),
tab. 3tab.4
(nessun copyright ma libere immagini scaricabili da internet)
Per le ultime tre tipologie di attacco (social engineering, ransomware e mancato aggiornamento umano) la questione si annuncia più complicata perché hanno a che fare con la natura umana, l’una legata all’altra. Il mancato aggiornamento umano, inteso come cultura della sicurezza fornita ai dipendenti, seminari di consapevolezza, corsi di aggiornamento tecnico e comportamentale, può portare a conseguenze molto spiacevoli. Scrivere le password sui fogliettini in vista, non chiudere i cassetti, lasciare i computer accessi senza password (“perché tanto qui ci conosciamo tutti”), fornire le password via email o al telefono, configurare la password con il nome del proprio cane o la data del matrimonio sono tutte attività che dovrebbero essere bandite e controllate al microscopio.
La cultura della sicurezza, che non deve diventare mai ossessiva ma ragionata e metabolizzata, se non è proposta divulgata e fornita al personale, porta a più facili attività di social engineering che possono portare ad attività di ransomware, cioè quando i dati vengono criptati e bloccati a fronte di pagamenti di riscatto, in diversi casi anche non seguiti dall’ottenimento della relativa password per sbloccare i propri dati.
Secondo IBM Security e il suo ultimo rapporto “Cost of a Data Breach Report – 2021”, l’impatto finanziario a livello globale, a seguito di vari problemi di sicurezza che hanno portato ad una violazione dei dati, ha seguito una tendenza al rialzo negli anni, con un deciso incremento dall’inizio della pandemia COVID-19 che ha dato una spinta decisa al lavoro da remoto.
Fonte: https://www.ibm.com/downloads/cas/OJDVQGRY
Inoltre sempre dal medesimo rapporto si può evidenziare come ben il 37% dei vettori che hanno portato ad una violazione si può ricondurre direttamente ad un errore umano (social engineering, phishing e credenziali compromesse) con una media di costi ben oltre i 4 milioni di dollari.
Fonte: https://www.ibm.com/downloads/cas/OJDVQGRY
Come tutti sanno, la forza di una catena risiede nella robustezza del suo anello più debole: NON dovrebbe accadere agli utenti di ricoprire questo ruolo. Più si educano gli utenti più si riducono le opportunità di subire violazioni; e se la cultura della sicurezza viene capita, metabolizzata e condivisa, gli utenti saranno meno portati a commettere errori. I dipendenti aziendali, demotivati a seguire certe disposizioni, infatti rappresentano una buona parte delle cause di violazioni ai dati e ai sistemi, motivo per cui i dipendenti dovrebbero sempre essere parte attiva e non passiva del meccanismo della sicurezza, questo perché non siamo tutti esperti di sicurezza e spesso NON è il nostro lavoro: tutto ciò porta a una mancanza di percezione del pericolo che è forse più pericoloso.
Quindi cultura, consapevolezza e comportamento conseguente sono le chiavi per iniziare un percorso decisamente più appropriato per una sicurezza globale. Tutto ciò va però aggiornato in maniera costante perché la tecnologia si evolve molto rapidamente così come tecniche e protocolli. E si parte dalla prima cosa che un utente memorizza e configura quando ha a che fare con un sistema o un computer: la password.
20 anni fa le password che si sceglievano erano corte, scontate e di facile memorizzazione (nome della moglie, data nascita del figlio e così via). Non andavano bene allora come ora, ma i sistemi le accettavano e purtroppo anche i datori di lavoro.
10 anni fa era ormai una prassi scegliere le password di tipo complesso e questa era una configurazione che si poteva scegliere ed impostare sui sistemi perché venisse imposta agli utenti: lettere minuscole, maiuscole, numeri e caratteri speciali di lunghezza preferibilmente maggiore di 8 caratteri.
Tale tipo di password oggi viene usata come obbligatoria quasi ovunque perché sistemi, velocità di calcolo sono di molto superiori e neanche comparabili alla situazione comune degli anni passati; ciò che abbiamo imparato è che più lunga è questo tipo di password più tempo impiegheranno i malintenzionati a scovarla. Più è lunga e complessa è la password, maggiore sarà la robustezza e la impenetrabilità del sistema, e i sistemi forniscono anche una valutazione della password che stiamo usando con una valutazione da va debole a forte.
Anche la password come sistema di difesa sta comunque facendo il suo tempo dato che macchine sempre più evolute stanno abbattendo i tempi di individuazione delle giuste combinazioni di caratteri che la formano e da qualche anno si sta insistendo perché gli utenti adottino “passphrase”. Il nome è esplicativo e non servono forse ulteriori definizioni. Studi hanno indicato che FRASI, magari complesse, al posto di semplici nomi o combinazioni di caratteri anche speciali, hanno una maggiore efficacia contro i tentativi di risoluzione da parte dello stesso tipo (potenza di calcolo, architettura, metodo di risoluzione) di macchine. Potete qui vedere due esempi con le tempistiche riportate:
Sembra quindi che una “passphrase” potrebbe essere la soluzione per fornire ai nostri computer un cancello di accesso molto difficilmente scardinabile.
L’introduzione massiva dell’intelligenza artificiale, l’uso del cloud e di macchine in calcolo parallelo però hanno fatto sorgere il dubbio che forse anche questo metodo non sarebbe così sicuro, al punto da introdurre di pari passo anche una autenticazione a due o tre fattori. Password o passphrase diventano solo un primo passo perché l’autenticazione ai propri sistemi (computer, online banking e via dicendo) richiederebbe un secondo passaggio mandando una richiesta al proprio cellulare o alla propria email fornita all’atto della configurazione iniziale. Se proprio non si è contenti, e certi ambienti altamente sensibili come installazioni militari, centri di ricerca biomedica o farmaceutica già lo usano, si potrebbe aggiungere anche un passaggio con l’autenticazione biometrica (viso, retina, impronta digitale, voce, comportamentale). Questa infatti sarebbe di difficile falsificazione poiché il sistema di autenticazione richiederebbe passaggi dal vivo come sbattere le palpebre, girare la testa.
Altri metodi password-less, ovvero l’uso di chiavi pubbliche e private, gettoni (token) usa e getta, chiavi USB e uso di PIN, sono attualmente molto diffusi facenti parte o meno dell’autenticazione a più fattori.
A questo punto alcuni sarebbero portati ad affermare che con un tale intervallo di tempo necessario per individuare le nostre password e anche rispetto il ritmo dell’evoluzione della tecnologia, la nostra sicurezza sarebbe garantita.
Facendo l’avvocato del diavolo si potrebbe dire: state freschi!
Un computer quantistico (i curiosi e affezionati lettori di wikipedia possono leggere qui), è una macchina che non si basa sul funzionamento seriale degli stati 1 e 0 ma che usa un QUBIT, cioè, per dirla facile e veloce, uno stato che rappresenta simultaneamente una combinazione di entrambi i valori.
La domanda ora è: tra 5 anni quanto impiegherà un computer quantistico a decifrare una pass-phrase che ora è stimata risolvibile in 1 milione di anni ???
Francamente al momento non mi porrei la questione: quand’anche da domani fossero disponibili tali computer quantistici non cambierei la mia passphrase ora risolvibile in 52.000.000.000.000.000.000.000.000.000.000 di anni, sempre e comunque unita all’autenticazione a più fattori !!!
Architettura di sicurezza
La sicurezza va pensata, implementata, verificata giorno per giorno e aggiornata. L’impalcatura su cui regge la sicurezza, la sua architettura, deve essere soggetta a valutazioni che prendono in esame ogni singolo elemento che la compongono, dalla sua visione d’insieme (il suo scopo), alla gestione, fino all’ultimo badge che apre la porta della sala server e al singolo utente che ne fa parte (lo ricordo ancora una volta: TUTTI GLI UTENTI!).
La struttura che regge la sicurezza e la sua gestione devono portare ad avere un ambiente che si regge su dei postulati che al momento risultano essere BASI FONDAMENTALI per avere una sicurezza che sia degna di questo nome:
Robustezza
Resilienza
Reattività
Sulla resilienza, specie dall’inizio della pandemia COVID-19, si son scritti trattati “ad nauseam” utilizzando il termine neanche fosse il sale in cucina come mai prima di allora. La resilienza nella “Supply Chain”, la resilienza nello sport, la resilienza nella gestione del lock-down…. C’è di buono che almeno abbiamo imparato un vocabolo nuovo e lo stiamo usando.
Secondo Treccani, la resilienza è “…. (nella tecnologia dei materiali) la resistenza a rottura per sollecitazione dinamica, determinata con apposita prova d’urto”.
Una volta stabilito quali sono i caratteri identificativi della nostra sicurezza, si dovrebbe gestire tutto secondo 4 macro elementi di un progetto senza scadenza (perché tale è la gestione della sicurezza), e cioè:
Valutazione iniziale, analisi dei requisiti e di fattibilità
Pianificazione strategica e operativa
Implementazione
Valutazione finale e gestione della “produzione”
(….ricominciare dal primo punto ogni qual volta si inseriscono elementi nuovi o di aggiornamento)
Se il cuore di tutto questo nostro argomentare è rappresentato dai dati, il cuore deve pulsare per avere un dato che sia SEMPRE confidenziale integro e disponibile, il famoso acronimo C.I.A.: confidentiality, integrity, availability
Tutte le azioni a contorno come, e non solo, disaster recovery, business continuity, remediation plan, fanno parte di procedure atte a stabilire un vero e proprio piano di sicurezza definito macroscopicamente in 5 passi:
Il NIST, ente governativo statunitense che si preoccupa di codificare standard e tecnologie, elaborò nel 2014 e ha aggiornato nel 2018, un “framework”, cioè una serie di passi per implementare un piano di sicurezza informatica.
Talvolta per essere alla moda guardiamo fuori da casa nostra e pensiamo che l’erba del vicino sia sempre più verde ma in casa facciamo delle cose che potrebbero e dovrebbero essere apprezzate un po’ di più.
Roberto Baldoni e Luca Montanari, oggi rispettivamente direttore dell’Agenzia per la Cybersicurezza Nazionale e Senior Advisor presso Agenzia per la Cybersicurezza Nazionale, partendo dalla base fornita dal NIST, già nel 2015 avevano presentato un piano che prende in esame i passi per l’attuazione di un piano per la sicurezza informatica.
Tale piano in 120 pagine, a cura del Cyber Intelligence and Information Security Center dell’università Sapienza di Roma e del Cyber Security National Lab, secondo me è degno di menzione, come dice il commento riepilogativo, per “l’approccio alla tematica. Una metodologia intimamente legata a un’analisi del rischio e non a standard tecnologici……. Una tematica di grandissima rilevanza come hanno ampiamente dimostrato il supporto del DIS (Dipartimento per le Informazioni e Sicurezza della Presidenza del Consiglio n.d.r) all’intero progetto…”.
Filosofia borderless
Naturalmente se si parla di approcci alla tematica e non a standard tecnologici, quindi un approccio filosofico al tema, è indifferente che si parli di reti aziendali locali, in “cloud” o ibride. Gli utenti viaggiano, usano applicazioni web o VPN, usano il laptop ma anche lo smartphone o il tablet, salvano i dati sul disco, su USB o su cloud; le aziende usano Office 365 ma hanno il ERP aziendale gestito in locale, gestiscono i soldi tramite conti bancari online, il firewall è gestito localmente e hanno una connettività MPLS con le diversi sedi italiane e/o estere. Ormai il campo d’azione è diventato immenso e non più soggetto a limiti ben definiti.
Sicurezza fisica delle infrastrutture, delle applicazioni, del cloud e dello storage, cultura degli utenti, disaster recovery, business continuity e sicurezza mobile: tutto deve essere contemplato nei piani di sicurezza informatica.
Con una tale complessità di situazioni, eccezioni, attori e tecnologie presenti sul campo, l’approccio più sensato che forse era (ed è) comune nell’àmbito dello spionaggio (cioè un approccio paranoico J) è ZERO TRUST (nessuna fiducia) NETWORK: io presumo cioè che il dato sia compromesso e imposto una serie di controlli per convalidare l’autenticità e l’accesso di cose e persone, nonché le ragioni delle richieste e azioni pervenute all’ufficio IT. Dove anni fa si faceva affidamento a VPN o DMZ basandosi semplicemente su username-password, ora si “fanno le pulci” anche agli accessi che avvengono alle 02:00 quando invece è normale che avvengano tra le 08:00 e le 20:00, anche se a richiedere l’accesso è l’amministratore di rete o il CIO (Chief Information Officer).
Al già presente e non più sufficiente insieme di protocolli noti con la terna A.A.A (autenticazione, autorizzazione e accounting) si aggiunge in maniera sempre più diffusa il principio del minimo privilegio assegnato per il minor tempo possibile (least privilege), strumento rivelatosi molto efficace per il contenimento del rischio.
Questo nuovo paradigma della sicurezza che tanto coinvolge il business del campo, è anche oggetto di seminari che si possono seguire online, in diretta o in differita.
Prendendone uno ad esempio da me molto seguito, possiamo citare la divulgazione scientifica e didattica svolta dal GARR: “..rete nazionale a banda ultra-larga dedicata alla comunità dell’istruzione e della ricerca. Il suo principale obiettivo è quello di fornire connettività ad alte prestazioni e di sviluppare servizi innovativi per le attività quotidiane di docenti, ricercatori e studenti e per la collaborazione a livello internazionale.“ – https://www.garr.it/it/
L’istituzione è da tempo impegnata a diffondere la cultura della sicurezza informatica con seminari online e in presenza. Per chi fosse curioso può avere una idea della materia, della persona e della istituzione seguendo 3 moduli su “ZERO TRUST: fidarsi è bene ma no fidarsi è meglio”
Scientifica è la preparazione ad un incidente così come scientifica deve essere la risposta che deve seguire un incidente: approccio organizzato, analitico, reattivo per affrontare e gestire le conseguenze di un incidente ma anche con l’obiettivo di prevenire una violazione o contrastare un futuro attacco informatico. Tale attività viene svolta secondo quattro fasi principali:
Preparazione
Rilevamento e analisi
Contenimento, eradicazione e ripristino
Attività analisi post incidente
Stesso piano – molti bersagli – molti attori
Diverso campo d’applicazione, uguale filosofia di approccio. Dopo aver definito quali caratteristiche dovrebbe avere e a quali principi dovrebbe ispirarsi, alcuni dei passi iniziali alla corretta declinazione del piano potrebbero essere i seguenti:
Identificare i beni dell’Azienda, immateriali e le risorse tecnologiche
definire una strategia di Cybersecurity in base all’azienda
cioè cosa faccio per proteggere la mia azienda
attuare la protezione più idonea per l’azienda
inutile forse mettere la scansione della retina in un’azienda locale con 50 dipendenti che fattura 500k euro/annui mentre magari è d’obbligo metterla in un’azienda farmaceutica con 200k dipendenti nel mondo e un fatturato di 20 mld di euro/annui
controllare regolarmente il sistema di sicurezza
Un piano indipendentemente dal settore merceologico, non curante il fatto se siamo un’azienda che fornisce consulenza di sicurezza o se siamo un ospedale, cioè indipendentemente dal fatto se possiamo svolgere il ruolo di “attaccanti” o semplici vittime. E questo perché come si è visto nel tempo e dall’esperienza, vittime possono esserlo sia gli ospedali, le piccole amministrazioni comunali o enti governativi o aziende del settore: ENAC (2020), Luxottica (2020), Solarwinds (2021), KIA (2021), Mcrosoft Exchange Server (2021), solo per citarne pochissimi negli due anni! (Vedi altre ai seguenti link – non esaustivi!)
I settori a rischio sarebbero TUTTI: automobilistico, finanziario, medicale e farmaceutico, governativo, militare, informatico, energetico e via discorrendo. E non solo: la gestione dei fornitori, la cosiddetta SUPPLY CHAIN Cybersecurity è anch’essa vitale. Se rimango senza un firewall o se una parte di ricambio tarda ad arrivare o se mi affido a discutibili fornitori (connettività, hardware o software che potrebbero installare backdoor, boe di sorveglianza o altro) la robustezza della mia catena viene meno con relative conseguenze.
La dimensione dell’azienda, il suo fatturato e il suo ambito lavorativo, determinano (o dovrebbero determinare) solo il numero delle persone e i ruoli dedicati al suo ufficio di Sicurezza Informatica. Ma la tecnologia è così diversificata, la sua modalità d’ingaggio così variegata e i suoi aspetti molteplici, che nessuno può gestire da solo l’ufficio IT, a meno di non esternalizzare i servizi di cui ha bisogno. Le figure richieste in questo campo sono, ad esempio:
Security specialist
Security Administrator
Security manager
Security analyst
Chief information security officer (CISO)
Security architect
Security engineer
Data Protection Officer (DPO)
…..
Ho detto dovrebbero perché il budget riservato alla sicurezza informatica in Italia è stimato essere intorno al 10%, (2021) cresciuto leggermente nel corso degli ultimi 4/5 anni ma ancora lontano da una ragionevole percentuale, salvo poi farlo schizzare in alto esponenzialmente in caso di danni, sempre se non viene addirittura ridotto così come il personale IT (circa il 30% secondo il rapporto CLUSIT Marzo 2022 a causa del lavoro da remoto – https://clusit.it/rapporto-clusit/)
Questioni legali e normative – Il ruolo delle istituzioni
Come se non bastasse tutto questo, a complicare il campo ci sono anche le questioni legali che se non sono asfissianti sono sempre ben accette.
Non basta avere un genio Ethical Hacker per gestire la sicurezza in azienda, ma ci vogliono anche protocolli di gestione che forse il nostro hacker tralascerebbe.
Non serve la ISO/IEC 27001 o 27701 per sapere che l’azienda deve avere i sistemi aggiornati, sistemi preposti per l’antiintrusione o la loro individuazione, fare i backup almeno in duplice copia e conservarlo in una sede che NON SIA la stessa dell’azienda. Serve però per capire ad esempio come gestire utenze ed i permessi e soprattutto come gestire i fornitori.
Non serve avere il GDPR per capire che i dati dei dipendenti non devono essere divulgati ma serve per capire che devono essere protetti con certe modalità e tempistiche.
Con l’aumentare dei casi di cyberbullismo, violazione dei dati personali, furto d’identità, globalizzazione degli scambi commerciali e diverse realtà legislative in campo, enti nazionali e sovranazionali si sono attivati per legiferare, codificare e cercare di mettere un po’ di ordine: AGID, Unione Europea, Parlamento Italiano, ENISA, ACN, CINI e diverse altre e in altri paesi dell’EU similmente (ma ce ne sono altre a livello globale come il NIST ad esempio).
La pandemia COVID-19 ha messo sì in subbuglio il globo a livello organizzativo e saccheggiatolo a livello economico, ma ha portato anche aspetti positivi e dato un forte impulso a diversi settori del campo informatico a cominciare come si è detto dal livello legislativo e normativo.
Si è assistito inoltre ad un incremento del lavoro da remoto con relative conseguenze tecniche e organizzative (sembra che una buona percentuale del personale vorrebbe NON tornare in ufficio o quanto meno incentivare il lavoro da casa – procedure di sicurezza), seminari di aggiornamento e percorsi di certificazione online, congressi e molto altro, spesso anche in forma gratuita.
Alla vista di tutto ciò, il ruolo delle istituzioni, siano esse governative o private, è essenziale. Norme, codici, protocolli, manuali, seminari tecnici e di consapevolezza, facilitazione della divulgazione della cultura di massa: tutto contribuisce a formare un ambiente più sicuro e affidabile.
I Servizi d’Informazione e Sicurezza come da loro compiti istituzionali e nel Quadro Strategico Nazionale hanno elaborato un piano, poi aggiornato nel 2017, che prende in considerazione rischi, cooperazione a livello internazionale, supporto allo sviluppo industriale, standard, protocolli e PROMOZIONE E DIFFUSIONE della CULTURA, quale tassello fondamentale di uno sviluppo organico della sicurezza. Lo potete leggere al seguente link: https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2017/05/piano-nazionale-cyber-2017.pdf
Inoltre, anche a livello della pubblica amministrazione, sintomo di un avvenuta ricezione non solo del messaggio ma anche della sua importanza, si sta provvedendo in tal senso, partendo naturalmente dai vertici delle istituzioni che devono dare il buon esempio e veicolare la partecipazione dei dipendenti pubblici:
La guerra cibernetica è uno strumento di pressione e d’influenza al pari della diplomazia, delle armi da fuoco e degli accordi commerciali, per i più disparati motivi (politici, economici o ideologici). La sicurezza cibernetica è quindi un misto di architettura tecnologica, cultura e valutazione del rischio
Ci sono terabyte di libri, pdf e articoli che si possono consultare in merito. Ci sono decine di seminari, corsi online che si possono seguire come mai prima. Ci sono decine di attori che si possono seguire. Solo per (ri)citarne alcuni: GARR, NIST, ACN, CLUSIT, ITSEC, UNISA, NSA, SANS.
NB Disclaimer: Riferimenti a foto e/o fatti e/o persone son fatti sulla base di pubbliche ricerche attraverso internet. In caso di mancata attribuzione di crediti o non corretta menzione di fatti risultati da tali ricerche, gli interessati sono invitati a farlo presente e la situazione sarà corretta come dovere. Grazie e buona lettura
Articolo a cura di Michelangelo Stillante
Profilo Autore
Ha una passione per il Giappone, le lingue straniere, i viaggi e la sicurezza declinata in molteplici vesti: attitudine mentale, reparti speciali, servizi segreti e informatica. Dopo 15 anni di attività tecnologica cambia vita e si unisce a Medici senza Frontiere dove ricopre vari ruoli in varie zone “calde”. Dopo 5 anni, ritorna ad una vita quasi stanziale ma sempre con MSF come ICT Infrastructure Specialist a Praga. Tra i suoi Hobbies: lettura, scienze, viaggi, scacchi, geopolitica, arti marziali, corsa, fotografia, yoga, subacquea.
In un contesto globale di dipendenza dai sistemi digitali sempre più complessi, le recenti minacce informatiche assumono una priorità per il settore privato e pubblico. Nel dettaglio, alla luce di quanto riportato dall’Europol, la cui finalità è la repressione della criminalità organizzata internazionale, i gruppi della criminalità organizzata hanno reclutato hackers per fenomeni di phishing, social engineering, e SIM swapping. Pertanto, il reclutamento di queste figure sta diventando una pratica sempre più utilizzata[1] e risulta di fondamentale importanza una conoscenza del quadro nel rispettivo paese.
A tal proposito, in Francia il “Cybermalveillance.gouv.fr”, quale programma governativo che svolge un ruolo di sensibilizzazione, prevenzione e sostegno in termini di sicurezza digitale tra la popolazione francese, ha condotto un sondaggio alla fine del 2021. Più precisamente, sono state coinvolte le comunità con meno di 3.500 abitanti, che rappresentano il 91% dei comuni francesi. L’obiettivo della ricerca è la comprensione del livello di digitalizzazione, l’analisi delle vulnerabilità ed esaminare le esigenze che caratterizzano i vari comuni.
Come si evince dal report il 77% dei comuni che hanno aderito a tale ricerca non dispone di un responsabile IT e di conseguenza esternalizza la gestione di tale reparto. In aggiunta, il 65% degli enti locali ritiene che il rischio nel cyberspazio sia basso o inesistente, solamente il 35% considera il rischio di un cyber attacco molto alto, ma si interroga al tempo stesso sui mezzi per mitigare tale fenomeno come il budget a disposizione, le risorse umane competenti in materia e gli strumenti efficienti a disposizione[2].
Pertanto, dallo studio emerge che gli intervistati non sono a conoscenza del quadro normativo in vigore in Francia e in Europa, ad eccezione del General Data Protection Regulation (GDPR), in vigore dal 2016.
Inoltre, giova ricordare che nell’ultimo periodo in Francia gli enti locali hanno assunto le vesti di target da parte dei cyber criminali i cui effetti si sono riversati su tutta la comunità. Per tale ragione, nel settembre 2020 il governo francese, con l’obiettivo di rilanciare l’economia colpita dalla crisi sanitaria legata alla pandemia di Covid-19 e favorire lo sviluppo dei settori emergenti, ha varato il piano “France Relance”, il quale presta particolare attenzione al tema della cybersecurity dei comuni, con un fondo di 136 milioni di euro. Più precisamente, l’obiettivo è rafforzare la “sicurezza delle amministrazioni, delle comunità, delle istituzioni sanitarie e degli enti pubblici, rafforzando al contempo l’ecosistema industriale francese”.
In data 4 luglio 2022, il “Cybermalveillance.gouv.fr”, in collaborazione con il “Commission Nationale de l’Informatique et des Libertés” (CNIL), l’Autorità Garante della protezione dei dati francese, offre una nuova guida la cui finalità è informare gli eletti locali e gli agenti territoriali sugli obblighi e le responsabilità delle autorità locali e dei loro esercizi pubblici in materia di cybersecurity[3].
Linee guida: obblighi e responsabilità
Nell’esercizio delle loro competenze e nei rapporti con i cittadini, gli enti locali e le loro strutture pubbliche sono tenuti a rispettare determinati obblighi:
Obblighi relativi alla protezione dei dati personali;
Obblighi relativi all’implementazione di servizi elettronici locali;
Obblighi relativi all’hosting dei dati sanitari.
In merito alla protezione dei dati personali non si può non tener conto dei numerosi dati che gli enti locali devono trattare sia per uso interno, come gli uffici di risorse umane e la videosorveglianza, ma anche per uso esterno, come lo stato civile, le liste elettorali e le iscrizioni scolastiche.
Come si evince dall’art. 37 del General Data Protection Regulation (GDPR), ogni ente locale o istituzione pubblica locale, indipendentemente dalle sue dimensioni, è tenuto a nominare un responsabile della protezione dei dati o data protection officer (DPO).
Inoltre, l’obbligo di protezione dei dati personali da parte degli enti locali implica che tre passaggi chiave per un trattamento conforme alla normativa europea:
Valutazione d’impatto sulla protezione dei dati: nell’ipotesi in cui un trattamento possa generare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento è obbligato ad effettuare una valutazione d’impatto delle operazioni previste;
Elaborazione dei dati: le autorità locali sono obbligate ad implementare misure di sicurezza adeguate ai possibili rischi che potrebbero colpire i dati personali. In aggiunta, vi è l’obbligo di utilizzare e conservare i dati personali solo nella misura strettamente necessaria, in conformità al principio di minimizzazione. Tuttavia, il trattamento deve basarsi su almeno una delle possibili basi giuridiche previste dal GDPR: consenso al trattamento, esecuzione di un contratto, obbligo legale, salvaguardia di interessi vitali dell’interessato, legittimo interesse. Inoltre, qualsiasi data breach deve essere segnalato al “Commission Nationale de l’Informatique et des Libertés” (CNIL) entro 72 ore se comporta un rischio per i diritti e le libertà degli interessati;
Conservazione e archiviazione dei dati: la durata della conservazione dei dati deve essere proporzionata e adeguata alle finalità del trattamento e deve essere annotata nel registro del DPO per ogni trattamento interessato.
Le misure di sicurezza da adottare sono le seguenti:
proteggere le postazioni di lavoro (antivirus, EDR);
protezione degli elementi di rete (firewall, proxy);
aggiornamento regolare e continuo dei sistemi e dei software utilizzati;
l’implementazione di backup regolari e regolarmente testati;
l’implementazione di un sistema di autenticazione degli utenti affidabile e robusto;
crittografia dei flussi di rete su Internet (tramite HTTPS);
la definizione di una politica di autorizzazione chiaramente definita per limitare l’accesso ai dati;
impostare i registri delle connessioni e monitorarli per rilevare una compromissione.
Successivamente, in relazione agli obblighi relativi all’implementazione di servizi elettronici locali, giova ricordare che a partire da 5000 euro di entrate annuali, la fornitura di servizi di pagamento online agli utenti da parte delle autorità locali è obbligatoria. I servizi telematici comprendono tutti i servizi offerti dai mezzi di comunicazione elettronici che consentono agli utenti di richiedere un servizio, fare una dichiarazione, richiedere un’autorizzazione o pagare un servizio. Tutti i servizi elettronici offerti dagli enti locali devono soddisfare i requisiti del “Référentiel Général de Sécurité” (RGS), emanato con il Decreto n. 112/ 2010.
In aggiunta, i comuni, nel corso di attività di prevenzione, diagnosi, cura o monitoraggio sociale e medico-sociale, hanno l’obbligo di trattare i dati sanitari. Questi ultimi possono essere ospitati direttamente dalla struttura interessata o esternalizzati a un fornitore di servizi. Le attività di esternalizzazione ad un fornitore terzo sono soggette a requisiti di certificazione preventiva rilasciata da un organismo di certificazione approvato.
Come già segnalato, le conseguenze di cyber attacchi possono ricadere su un’intera comunità, causando danni ai cittadini ad esempio, un incidente dovuto a un malfunzionamento del sistema di segnalazione o di illuminazione pubblica, ma anche danni economici diretti o indiretti, rispettivamente costi relativi alla riconfigurazione del sistema informativo interessato o l’indisponibilità di strutture pubbliche: museo, piscina comunale o biblioteca.
Pertanto, alla luce di quanto evidenziato, il “Commission Nationale de l’Informatique et des Libertés” (CNIL) ha richiamato le diverse tipologie di responsabilità legali a cui sono esposti i comuni in caso di attacchi informatici:
Responsabilità amministrativa: in tale categoria rientrano le sanzioni amministrative dell’Autorità Garante della protezione dei dati francese il cui importo delle sanzioni pecuniarie può arrivare a 20 milioni di euro o al 4% del fatturato. Inoltre, è presenta la “responsabilità per colpa”, in forza del quale i cittadini possono ritenere l’amministrazione responsabile per colpa quando non ha adempiuto ai suoi obblighi e l’inadempienza ha causato loro un danno diretto o indiretto. Infine, quando i cittadini subiscono un danno a causa della mancanza di manutenzione di una struttura o di un’opera pubblica, in virtù del principio della responsabilità amministrativa per danni alle opere pubbliche, il comune può essere condannato a risarcire il danno subito dai cittadini;
Responsabilità civile: è possibile l’ipotesi in cui via sia un accumulo di colpe nell’esercizio delle funzioni e di conseguenza una responsabilità civile personale dei rappresentanti eletti e dei funzionari pubblici, anche in caso di cyber attacchi;
Responsabilità penale: la responsabilità penale del personale e dei rappresentanti eletti degli enti locali e delle loro strutture pubbliche può derivare dalla violazione delle norme relative alla protezione dei dati personali, ma anche dalla commissione di atti imprudenti o negligenti.
Conclusioni
È ormai evidente come lo sviluppo di una cyber postura europea sia di riflesso un obiettivo che ogni paese vuole raggiungere nel medio-lungo termine. Pertanto, la condivisione di tali Linee guida dimostra il grande interesse che il “Commission Nationale de l’Informatique et des Libertés” (CNIL) pone per costruire un cyber spazio sicuro e affidabile, coinvolgendo i comuni tramite un percorso di formazione culturale.
[2] Cybermalveillance.gouv.fr, La cybersécurité dans les collectivités de moins de 3 500 habitants: résultats détaillés, April 2022.
[3] Cybermalveillance.gouv.fr, Guide obligations et responsabilités des collectivités locales en matière de cybersécurité, July 2022.
Articolo a cura di Luca Barbieri
Profilo Autore
Luca Barbieri è laureato in Giurisprudenza presso l’Università Luiss Guido Carli con tesi intitolata “From cyber espionage to cyber warfare: a criminal comparative analysis between Italy, USA and China”, nella materia di Diritto Penale, con il Prof. Gullo. Durante l’Exchange Program, presso la Beijing Normal University di Pechino, ha sostenuto numerosi esami di diritto cinese e cyber security. Inoltre, ha conseguito il corso “Big data, artificial intelligence e piattaforme. aspetti tecnici e giuridici connessi all’utilizzo dei dati e alla loro tutela” presso l’Università degli Studi di Milano ed il Master universitario di secondo Livello in “Responsabile della protezione dei dati personali: Data Protection Officer e Privacy Expert” presso l’Università Roma Tre, con tesi intitolata “Cybersecurity: sistemi di Intelligenza artificiale a protezione delle reti e delle infrastrutture critiche”, con il Relatore Prof. Avv. Aterno. Attualmente collabora in uno studio legale specializzato in privacy, cybersecurity e TMT occupandosi di tematiche relative alla privacy e alla data protection, fornendo assistenza legale nelle attività di compliance al GDPR.