Che cos’è l’Incident Response (IR) e l’Incident Response Plan (IRP)
Che cos’è Incident Response (IR) secondo il Framework NIST

Il compito dell’Incident Response Framework è quello di fornire uno strumento efficace al management (incident response teams (CSIRTs), system and network administrators, chief information security officers (CISOs), chief information officers (CIOs), security staff etc..) alla gestione e mitigazione dell’incidente di sicurezza informatico, capace di garantire la continuità operativa e che sia mezzo di difesa oltre che strumento utile alle fasi investigative.

Le linee guida per avere una capability di IR vengono dettagliate dal National Institute of Standards and Technology (NIST) attraverso l’Incident Response Framework.

Il NIST è un’agenzia governativa americana che definisce degli standard tecnologici, considerata oggi il più grande fornitore internazionale di materiali utili a prevenire e scongiurare attacchi terroristici, criminali, nonché accessi non autorizzati ai sistemi informatici.

Cos’è l’Incident Response Plan (IRP)?

L’Incident Response Plan è un processo strutturato e ripetibile utile alle organizzazioni a prevedere, prioritizzare e rispondere in maniera tempestiva ed efficace agli incidenti di cybersecurity grazie alla predisposizione di standard, policy, procedure e team adeguati.

L’Incident Response è la capacità operativa dell’Incident Management di minimizzare l’impatto delle violazioni e ripristinare nel più breve tempo possibile le regolari operazioni.

L’IRP prevede diverse fasi che permettono di prevenire o ridurre i danni causati da un incidente di sicurezza informatica grazie ad una anticipata e programmata verifica della capacità dell’organizzazione a rispondere a problemi di sicurezza stabilendo la messa in atto di tool e know-how necessari a prevenire la violazione.

Si tratta quindi di una attività preventiva che si basa sulla valutazione del rischio per rilevare e minimizzare gli incidenti di sicurezza grazie alla mitigazione dei punti deboli del Information Technology (IT) divenuta ormai sempre più soggetta a cyber attacchi che frequentemente compromettono dati personali e business.

Per fare ciò bisogna identificare ed analizzare costantemente le cyber minacce e poiché esse si evolvono e si trasformano costantemente, condividere le informazioni tra le diverse organizzazioni è il modo più efficace e rapido per farlo.

Al fine di garantire un efficace modello di interazione e cooperazione tra tutti gli attori coinvolti nel processo di gestione dell’incidente, è auspicabile che all’interno dell’organizzazione sia identificato un responsabile della Sicurezza Informatica, che possa sovraintendere i processi di gestione della sicurezza costituendo così il punto di contatto con il Computer Emergency Response Team (CERT) a cui sono affidate funzioni di responsabilità del monitoraggio degli incidenti a livello nazionale.

Tre modelli di Incident Response Team offerti dal NIST:

  1. Central Incident Response Team: un singolo team gestisce tutti gli incidenti. Modello applicabile alle piccole imprese con poca, o nessuna infrastruttura e risorsa IT.
  2. Distributed Incident Response Teams: molteplici team gestiscono gli incidenti, ognuno responsabile per gli incidenti di uno specifico segmento fisico o logico. Modello efficace per le grandi organizzazioni e per quelle che gestiscono risorse dislocate sul territorio. Tali teams dovrebbero comunque far parte di un’unica entità coordinata in modo che il processo di risposta agli incidenti sia coeso e le informazioni siano condivise all’interno dell’organizzazione.
  3. Coordinating Team: un team di risposta agli incidenti che fornisce consulenza alle altre squadre senza avere autorità su di loro, ad esempio una squadra del dipartimento può assistere quelle delle singole agenzie. Modello pensato come un Computer Security Incident Response Team (CSIRT) o per CSIRTs.

A loro volta i membri che compongono il team, in riferimento all’azienda che usufruisce del servizio, possono essere lavoratori impiegati della ditta, oppure il servizio di IR può essere gestito in parte dal team interno all’organizzazione mentre il restante risultare a carico di una azienda esterna. Esiste poi un terzo modo che prevede la gestione del processo esclusivamente a carico di un’azienda esterna.

Fasi dell’Incident Response

1. Preparation (Preparazione):

E’ un processo che coinvolge persone, sistemi, network e applicazioni.

Devono essere individuati e catalogati tutti gli asset sensibili così come le varie possibili minacce, va predisposta quindi una strategia dove si definiscono le priorità sulla base dell’impatto che gli eventi potrebbero avere sull’organizzazione. Affinché non si verifichi e per ridurre gli eventuali danni, va messa in sicurezza tutta l’infrastruttura IT, realizzando Risk Assessment periodici, policy adeguate, patching continuo, messa in sicurezza del network, vanno quindi applicati tutti gli standard in materia.

Bisogna inoltre rendere disponibili e facilmente utilizzabili tutte le risorse utili alla gestione della crisi: software di crittografia e analisi, così come hardware utili alla mitigazione dell’incidente e al ripristino, documentazione facilmente consultabile degli incidenti, piano di comunicazione tra attori interni ed esterni, accesso facile ad un elenco dei contatti utili, software forense, storage sicuri.

2. Detection & Analysis (Rilevamento e Analisi):

Utili ad effettuare il rilevamento di un incidente sono i precursori, segnali che un incidente potrebbe verificarsi in futuro e gli indicatori, segnali che un incidente potrebbe essersi verificato o potrebbe essere in atto.

I precursori possono essere utilizzati per evitare che si verifichino incidenti, ma è molto raro che questi si verifichino, nella maggior parte dei casi si vedono prima gli indicatori. Questi producono solitamente migliaia di alerts al giorno e molti di questi possono essere dei falsi positivi, è per questo fondamentale realizzare una corretta analisi utile a determinare il verificarsi di un incidente.

Poiché le informazioni possono essere ambigue, incomplete o contraddittorie i tempi di analisi possono essere lunghi ed è necessario avvalersi di una squadra di esperti che si occupi delle SOP (Standard Operating Procedure), così come di strumenti tecnici quali sistemi IDS/IPS, sniffer di pacchetti, analizzatori di log, software di verifica dell’hash crittografico, software di automazione della sicurezza (es. SIEM).

La fase di Rilevamento e Analisi si struttura in:

  • osservare i segnali di un incidente, chiamati precursori e indicatori;
  • analizzare i segnali;
  • documentare l’incidente;
  • prioritizzare gli incidenti;
  • notificare l’incidente.
3. Containment, Eradication & Recovery (Contenimento, Sradicamento e Ripristino):
  • Contenimento: rientrato in questa fase tutte quelle azioni atte ad impedire che l’incidente o l’evento si diffonda all’interno del sistema e del network. Lo scopo principale di questa fase è limitare e prevenire ulteriori danni. Esempi di alcuni passaggi utili sono: isolare il segmento di rete compromesso o le workstation infette, backup del sistema, acquisizione di un’immagine forense, rimuovere gli account e/o le backdoor utilizzati dagli hacker, installare patch di sicurezza, e svolgere tutte quella attività necessarie a limitare l’ulteriore escalation dell’incidente.
  • Sradicamento: le azioni intraprese per l’eliminazione completa della minaccia dalla rete o dal sistema. Vanno inoltre mitigate tutte le vulnerabilità che hanno consentito o potrebbero consentire una nuova intrusione da parte dell’attaccante.
    Le tecniche di eradicazione potrebbero avere un forte impatto sul business perciò qualsiasi decisione dovrà essere intrapresa dopo una attenta e dettagliata analisi.
    E’ utile in questa fase l’utilizzo delle immagini disco originali per il ripristino del sistema, l’installazione di patch, la scansione dei sistemi e/o dei file interessati con un software anti-malware, la disconnessione per isolare i sistemi compromessi da quelli che non sono stati compromessi evitando così che il resto della rete venga compromessa.
  • Ripristino: le azioni necessarie a ripristinare la rete o il sistema, portandolo così alla sua normalità. Questo può avvenire solamente se i sistemi sono stati patchati e testati, quindi solo a seguito della verifica che il sistema possa essere ripristinato in sicurezza utilizzando un backup, va inoltre stabilito per quanto tempo questo dovrà essere monitorato affinché si ottenga una convalida del fatto che il piano di ripresa è stato eseguito con successo e che non esistono segni di violazione nell’ambiente.
4. Post-Incident Activity (Attività post incidente):

La fase dell’attività post incidente, spesso indicata come post mortem è utile al miglioramento della postura dell’organizzazione in ambito sicurezza. Le lezioni apprese durante tutte le fasi precedenti vengono applicate per migliorare la preparazione alla gestione di incidenti futuri, grazie all’identificazione degli errori tecnici, procedurali, manuali, difetti di processo, problemi di comunicazione e/o qualsiasi vettore di attacco precedentemente sconosciuto. E’ importante a questo scopo creare un documento degli eventi che hanno causato l’incidente che includa prove, attori coinvolti, step di risposta e altri elementi chiave.

Alcune tipologie di incidenti di sicurezza e vettori di attacco

  • Supporti esterni o rimovibili: cyber attacco eseguito attraverso supporti rimovibili (es. memory card, CD) o unità periferica;
  • Attacco di forza bruta: cyber attacchi utilizzati per compromettere, degradare o distruggere sistemi, reti o servizi (es. attacco DDoS (Distributed Denial of Service)
  • Web: cyber attacco eseguito da un sito web o da un’applicazione web-based.
  • E-mail: cyber attacco eseguito tramite un messaggio e-mail o un allegato. Il destinatario è invitato dall’hacker a cliccare su un collegamento che reindirizza alla pagina Web infetta o ad aprire un allegato infetto.
  • Uso improprio della tecnologia: qualsiasi incidente risultante dalla violazione delle policy dell’organizzazione da parte dell’utente;
  • Perdita o furto di apparecchiature: perdita o il furto di un dispositivo informatico o di un supporto utilizzato o fornito dall’organizzazione, ad es. un laptop o uno smartphone.
  • Uso improprio: quando l’incidente si verifica a seguito della violazione delle policy, ad esempio quando l’utente installa un software che porta alla perdita di dati sensibili.
  • Falsificazione dell’identità o delle informazioni: cyber attacco in cui un avversario assume con successo l’identità di una delle parti legittime in un sistema o in un protocollo di comunicazione, ad esempio, spoofing e man in the middle.
  • Drive-by download: cyber attacco che avviene all’insaputa dell’utente che attiva il download di un malware aprendo un sito web.
  • Malvertising: pubblicità online dannose che possono causare infezioni malware oppure tracciare l’attività degli utenti.
  • Hovering of Mouse: il malware può infettare il dispositivo quando la vittima passa semplicemente il mouse su un collegamento dannoso.
  • Scareware: attacco malware che afferma di aver rilevato un virus o un altro problema su un dispositivo e indirizza l’utente a scaricare o acquistare software dannoso per risolvere il problema.
  • Altro: qualsiasi attacco che non rientra in nessuna delle altre categorie sopra descritte

Articolo a cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/che-cose-lincident-response-ir-e-lincident-response-plan-irp/
Cyber attacchi e attività di sabotaggio cibernetico nella guerra ibrida tra Russia e Ucraina. Intervista a Pierluigi Paganini

Quali sono le armi cyber usate durante il conflitto russo-ucraino?

Volendo fotografare quello che sta accadendo in questo contesto di guerra ibrida, tale perché accanto alle strategie militari convenzionali si affianca un massivo ricorso allo strumento informatico. Elemento che contraddistingue questo conflitto sul fronte cyber è il gran numero di attori statali e non che sono presenti sul campo di battaglia. Sul fronte nation-state le principali azioni sono riconducibili a gruppi che operano per conto del governo di Mosca a cui cui si sono affiancati gruppi che operano per il governo Bielorusso. Di fatto però sul campo di battaglia notiamo la componente russa che sta conducendo diverse tipologie di operazioni e le azioni che abbiamo osservato nel tempo, non solo relativo agli ultimi giorni ma anche negli ultimi anni, sono essenzialmente di tre tipologie:

  • Operazioni di spionaggio, condotte da lunga data da gruppi nation-state riconducibili al governo Russo e che ovviamente avevano e hanno tuttora l’interesse ad acquisire informazioni relative alla postura diplomatica dei paesi occidentali rispetto a questioni di loro interesse come un’eventuale invasione. Queste attività completano una complessa attività di intelligence condotta dai russi relativa agli obiettivi degli attacchi e alle componenti militari riguardanti il governo ucraino.
  • Attività di sabotaggio, l’utilizzo dello strumento informatico per tale scopo è accaduto in concomitanza dell’invasione russa e abbiamo potuto osservare due tipologie di attacchi principali:
    • Utilizzo di malware, in particolare Wiper che consistono in codici malevoli sviluppati e concepiti per distruggere il sistema preso di mira. Un cyber attacco di questo tipo è in grado di arrecare gravi danni ad una infrastruttura critica, qualora ne infettasse i sistemi.
    • Distributed Denial of Service (DDoS), ovvero attacchi che mirano a saturare le risorse esposte in rete, come ad esempio un sito Web di un’agenzia governativa piuttosto che una banca, con l’intento di non rendere più disponibile quel tipo di servizio. Cyber attacchi di questo tipo potrebbero avere un effetto anche a catena arrivando a generare paura nel momento in cui una popolazione si vede sotto attacco e non è più in grado, ad esempio, di accedere al servizio di home banking, oppure di consultare gli organi di stampa resi irraggiungibili dall’attacco DDOS informatico. E’ un po’ come accecare l’avversario nel momento in cui è già sotto pressione a causa di una campagna militare in corso.
  • Campagne di disinformazione che sono tra le tecniche più antiche di guerra, in passato venivano lanciati bigliettini sui campi di battaglia dagli aerei, oggi questo è più semplice. Strumenti come social network e applicazioni di instant messaging consentono di diffondere comunicazioni di varia tipologia su larga scala. La finalità è tipicamente quella di destabilizzare il contesto che si va ad aggredire creando malcontento e sfiducia nelle istituzioni, con l’obiettivo di creare terreno fertile ad un’azione militare e rendere la popolazione avversaria in qualche modo più accondiscendente e meno aggressiva, meno predisposta alla resistenza. Questa strategia non ha però tenuto conto di una realtà molto importante, quella dell’attivismo. In risposta a questo scenario di guerra, all’interno del campo di battaglia del cyberspazio, troviamo così operazioni condotte da gruppi di attivisti, il più popolare è sicuramente Anonymous, schieratisi accanto all’Ucraina. Questi gruppi sono in grado di condurre una serie di azioni volte a disabilitare e rendere offline siti governativi russi, così come hackerare e reperire informazioni sensibili relative alle operazioni militari in corso piuttosto che compromettere le principali aziende russe. Abbiamo osservato una una vera e propria chiamata alle armi da parte del governo Ucraino che ha invitato esperti di tutto il mondo a fornire loro supporto per operazioni di difesa così come di offesa. La risposta è stata importante, migliaia gli esperti che hanno dichiarato la loro disponibilità attraverso molteplici canali.

Perché la presenza di Anonymous in questo scenario è importante?

Attacchi come quelli del Collettivo Anonymous potrebbero avere un impatto importante su alcune aziende private nazionali russe, immaginiamo una fuga di dati, il furto delle informazioni e il conseguente rilascio online delle informazioni relative a colossi come Gazprom, una situazione di questo tipo potrebbe rappresentare un duro colpo per l’economia del paese sta già pagando il prezzo che lo scoppio del conflitto ha innescato poichè ovviamente l’inflazione correrà gravando pesantemente sull’economia. Tutto questo concorre in una strategia globale per indebolire le difese avversarie.

Non possiamo inoltre escludere che un altro attore di stato appartenente ad un altro governo possa sfruttare come copertura le operazioni intraprese da Anonymous per muovere i propri attacchi e le proprie campagne di ricognizione e sabotaggio mascherandosi dietro l’azione del collettivo. Altri Stati potrebbero di fatto inserirsi ed attaccare risorse e obiettivi russi che sono stati compromessi in precedenza, nascondendosi così facilmente dietro alle azioni dei collettivi di attivisti.

Su questo scenario, sempre più complesso, si affaccia la comunità di esperti di cyber security mondiale, in particolare quella ucraina, che chiamata all’azione dal proprio Ministro ha invocato il supporto delle comunità di hacker vedendo unirsi alla battaglia circa 130.000 esperti che offrono volontariamente le proprie capacità in alle infrastrutture ucraine insieme ad attività di tipo offensivo nei confronti della Russia. E’ un contesto estremamente complesso e dinamico, che varia di ora in ora, ed è difficile prevederne le dinamiche.

Solidarietà da parte delle società di cyber sicurezza verso l’Ucraina e hacktivismo, come si schierano i gruppi cyber?

Quando ci si muove nel cyberspazio uno dei problemi principali è l’attribuzione delle operazioni, rimane difficile “attribuire” un attacco cibernetico ad uno specifico attore governativo, perché ovviamente si possono utilizzare diverse metodiche per mascherare la provenienza di una offensiva. Molti infatti dubitano che dietro lo stesso Anonymous ci possano essere alcune componenti dell’intelligence internazionale con l’intenzione di sfruttare il momento adatto a condurre una serie di attacchi, rendendo impossibile stabilire se dietro un’azione di questo tipo vi siano solo membri di un determinato collettivo piuttosto che agenti dell’intelligence coinvolti a vario titolo. Non possiamo neppure escludere operazioni false flag che utilizzano brand come quello Anonymous per attività diversive.

In questa escalation nel cyberspazio, qual’è il ruolo degli Stati Uniti e della Cina, come si allineano le nazioni? Quali sono le motivazioni economiche e strategiche?

Dal punto di vista geopolitico abbiamo dei blocchi che sono importantissimi, da un lato gli Stati Uniti – di fatto tutto il blocco Nato – e dall’altra parte c’è la Cina che in questo momento non si è espressa contro la Russia. Dietro ci sono interessi economici, la società cinese è in piena espansione, la Cina è una nazione energivora e che potrebbe sfruttare il momento di difficoltà finanziaria della Russia per operare una politica economica aggressiva nei suoi confronti. Di fatto potrebbe entrare nel mercato Russo acquistandone le principali aziende e creando le condizioni per un importante controllo economico. Ad osservare lo scenario geopolitico ci sono anche gli Stati Uniti, che riconosciamo da sempre come leader dell’Alleanza Atlantica, e che stanno condannando in maniera importante le operazioni militari in corso ma senza dimenticare il contesto, analizzando quello che sta accadendo all’economia mondiale, con un approccio più prudenziale e teso a restare a guardare e a difendere quello che è l’interesse di una Alleanza Atlantica, e cioè che non vi siano sconfinamenti da parte delle truppe russe perché questo potrebbe far venir meno la legittimità di questa alleanza. Se ciò si dovesse verificare gli USA e la NATO sarebbero costretti a rispondere, ma in questa fase l’atteggiamento rimane attendista, a parte l’aver condannato in maniera aperta il comportamento di Putin, non sono state intraprese operazioni serie in risposta al Cremlino.

Come si colloca l’Italia nel conflitto Russia-Ucraina?

L’Italia da sempre, anche per la sua posizione geografica, è un obiettivo strategico sia perchè è all’interno dell’Alleanza Atlantica, sia perché in passato ha trattenuto rapporti importanti con la Russia dal punto di vista energetico e politico, quindi l’Italia in questo momento si trova in mezzo, ha poco margine di movimento, segue quello che è la linea guida dell’alleanza di cui fa parte. Non dimentichiamoci però che, se si analizza la situazione dal punto di vista cyber, l’Italia potrebbe essere un obiettivo strategico proprio per la sua vicinanza ad entrambi i lati, potrebbe essere oggetto di campagne di spionaggio volte a capire per esempio quale postura l’alleanza intende adottare nei confronti dell’evoluzione degli avvenimenti.

L’Italia ha una adeguata postura di difesa nei confronti dei cyber attacchi?

L’Italia rincorre quello che è già stato fatto da altri paesi con 10 anni di anticipo, sotto il profilo della postura cyber abbiamo adottato una serie di misure che vedono come baluardo principale la costituzione dell’Agenzia per la Cybersicurezza Nazionale, una nuova e importante entità che è espressione del commitment voluto dal Governo. In questo si è fatto un balzo in avanti importante, però va detto che sotto il profilo cyber, l’assenza di un’agenzia – che in altri paesi invece è stata costituita 10 anni prima – ha portato inevitabilmente ad un ritardo e tale gap non può essere colmato dalla sera alla mattina, servono ulteriori sforzi atti ad aumentare il livello di sicurezza. Da italiano ed esperto di cyber security ritengo sia un mio obbligo mettere a disposizione dello stato e delle sue strutture le mie capacità, dobbiamo supportare l’Agenzia nelle sue attività.

Quello che però mi preoccupa è il contesto delle piccole e medie imprese nazionali, meno le aziende italiane di grandi dimensioni che oggettivamente hanno innalzato in maniera significativa il loro livello di sicurezza grazie anche al contributo delle istituzioni. Pensiamo a quello che fa oggi il Computer Security Incident Response Team (CSIRT), che insieme alla nuova agenzia, emana alert e informative circa le minacce correnti e quant’altro. Dall’altro lato non dimentichiamoci che il tessuto sociale italiano è fatto di piccole e medie imprese e queste, molto spesso oggi, sono completamente impreparate agli attacchi cibernetici. Altro aspetto che non dobbiamo trascurare è che queste PMI fanno parte di catene del valore, di filiere che arrivano anche a grosse realtà nazionali e internazionali e quindi per tale motivo, vediamo nella piccola e media impresa il nostro tallone di Achille in quanto molto spesso non vi sono risorse e non vi sono né capacità tecnologiche nè consapevolezza della minaccia cibernetica. Tutto ciò fa sì che una buona fetta del nostro ecosistema economico, che si fonda in gran parte su questa tipologia di imprese, sia fortemente esposta ad attacchi cibernetici.

La Russia punta verso una autarchia digitale, qual è la sua opinione in merito?

Per quanto concerne il concetto di guerra cyber, oggi non possiamo negare che il cyberspazio ha una sovrapposizione importantissima con la realtà che noi viviamo.

La quasi totalità dei servizi che utilizziamo in maniera più o meno consapevole dipende dalla tecnologia, se pensiamo alle nostre macchine che dialogano con dispositivi satellitari scambiando informazioni, così come i servizi che vengono erogati in un ospedale, abbiamo una forte penetrazione della tecnologia nella vita di tutti i giorni. E’ chiaro che questa tecnologia va preservata e difesa, perciò si riconosce ad un governo che abbia una capacità di offensiva importante e che sia in grado di destabilizzare questo contesto tecnologico colpendo gli aspetti principali delle infrastrutture critiche di uno Stato – quelle infrastrutture dal cui funzionamento dipende la sopravvivenza dello Stato stesso – una minaccia importante. In un contesto di guerra, questa tipologia di minaccia spaventa molto e bisogna investire in capacità di difesa, essere in grado di cominciare ad imporre dei requisiti di sicurezza delle varie infrastrutture ed aumentarne la resilienza collettiva.

Questo è quello che sta accadendo, voluto anche dall’Unione Europea con una serie di direttive emanate e con una agenzia, l’ENISA, che opera affinché la sicurezza delle reti e il dialogo tra i vari centri su scala europea sia il più fluido ed efficace possibile.

Quanto sono efficaci le sanzioni imposte alla Russia nell’era delle cryptocurrencies?

Il principale sistema parallelo che possa avvicinarsi al concetto di circuito finanziario globale è rappresentato dalle cryptovalute. Nel contesto attuale gli aspetti legati al mondo delle criptovalute sono ancora trascurabili se comparati a quello che è l’economia globale e l’impatto che ha sulla Russia la sanzione di non rendere più disponibile il sistema SWIFT. Sicuramente l’utilizzo delle criptovalute potrebbe rappresentare un’alternativa, ma non per movimentazioni finanziarie tali da contemplare quelli che sono i volumi di denaro necessari al governo russo, compresi quelli degli oligarchi o delle multinazionali che operano in un contesto internazionale. Sicuramente le criptovalute potrebbero essere un vettore utilizzabile per eludere alcune sanzioni, ma per la portata e la dimensione dell’azione russa questo vettore non è assolutamente sufficiente, una misura come quella dello SWIFT ag oggi è l’unica in grado di mettere in ginocchio l’economia russa a meno che qualche altro stato come la Cina non si offra di operare per conto di Mosca con i suoi strumenti finanziari, di fatto operando come una sorta di proxy. Le criptovalute possono essere utilizzate per bypassare le sanzioni, ma stiamo parlando ancora oggi di volumi che non sono comparabili ai circuiti tradizionali. I danni che provocherà la chiusura dello SWIFT per le organizzazioni sovietiche dovrebbero essere compensati dalla possibilità dell’interscambio in criptovalute degli stessi volumi di affari e in questo notiamo due tipologie di problematiche, quella tecnologica, perché non tutte le entità sono strutturate per operare in criptovalute, e dall’altro lato troviamo problemi come l’inflazione che in questi giorni sta galoppando, il governo dovrà adottare delle misure per evitare che il valore della moneta russa possa arrivare ai minimi storici. Il rischio default per la Russia è dietro l’angolo.

Quali prospettive future?

Oltre all’auspicio che questa guerra possa terminare quanto prima, mi duole rimarcare quanto tale contesto possa essere rischioso per le aziende a livello internazionale.

Il coinvolgimento di criminali accanto ad attori state-sponsored, questo connubio, potrebbe dar luogo nelle prossime settimane e nei prossimi mesi a delle situazioni estremamente pericolose nelle quali i gruppi potrebbero fornire accessi ad obiettivi strategici, che a loro volta possono essere penetrati e compromessi da attori nation-state.

Il rischio è estremamente alto e per questo motivo le infrastrutture critiche più esposte su scala globale ad attacchi devono necessariamente innalzare il loro livello di sicurezza, per fare questo è necessaria una coordinazione a livello internazionale dai vari centri di risposta degli incidenti in modo da potersi scambiare in tempo reale informazioni relative agli attori, alle minacce, alle tecniche e procedure che si stanno adoperando. Solo così possiamo evitare il peggio.

E’ fondamentale in questa fase la condivisione delle informazioni, più si è coesi sotto il profilo cyber e meno spaventa la minaccia mossa dall’avversario.

Intervista a Pierluigi Paganini, Experto di Cybersecurity ed intelligence CEO Cybhorus

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-attacchi-e-attivita-di-sabotaggio-cibernetico-nella-guerra-ibrida-tra-russia-e-ucraina-intervista-a-pierluigi-paganini/


Hybrid warfare tra Russia e Ucraina, analisi delle minacce non lineari

Crisi russo-ucraina

Le origini delle tensioni tra Russia e Ucraina son ormai note a tutti. Da molto tempo l’Ucraina sta tentando di entrare a fare parte della NATO, mentre Mosca vuole continuare ad avere una influenza su un’ex-repubblica sovietica con cui condivide oltre 1500 chilometri di confine e da cui transita quasi il 40% del gas russo destinato all’Europa.

La crisi tra Russia e Ucraina non è scoppiata all’improvviso: il contrasto dura apertamente da otto anni, ovvero da quando nel 2014, dopo la Rivoluzione di Euromaidan culminata con la cacciata dell’allora presidente Janukovyč, Mosca ha invaso e annesso la penisola di Crimea sostenendo i movimenti separatisti nella regione del Donbass. Il 24 Febbraio il presidente russo Vladimir Putin ha dato l’ordine di invadere l’Ucraina. La decisione è avvenuta poco dopo il riconoscimento ufficiale delle repubbliche separatiste del Donbass situate in territorio ucraino, Donetsk e Lugansk, ed è cominciata con l’invio di truppe nel territorio con la motivazione ufficiale di un’iniziativa di peacekeeping.

Ripercussioni della guerra su economia e geopolitica globale

Il forte aumento dei prezzi di tutte le materie prime, non solo energetiche, è destinato a perdurare con evidenti effetti sull’inflazione. La crescita economica mondiale è destinata a rallentare sia a causa delle sanzioni, per le pesanti ripercussioni sul commercio internazionale, sia a causa della perdurante inflazione che erode il potere d’acquisto della popolazione. Mentre l’incertezza causerà il progressivo rallentamento degli investimenti incidendo sul Pil.

L’Europa probabilmente pagherà il prezzo più alto anche perché gli Stati Uniti sono ormai autosufficienti sia in termini energetici che cerealicoli.

La crisi ucraina e le sanzioni occidentali possono portare a cambiamenti nel modello energetico globale, e il layout del mercato russo delle esportazioni di energia ha già iniziato a spostarsi verso l’Asia. Per la Cina, che ha un enorme fabbisogno energetico e cerca di diversificare i rischi attraverso più canali, questa è un’opportunità. La Repubblica Popolare Cinese ha, di fatto, firmato recentemente un accordo sul gas con la Russia dopo dieci anni di trattative. Sicuramente le sanzioni occidentali costringeranno la Russia a sviluppare un rapporto finanziario sempre più profondo con la Cina.

Chi appoggia la Russia?

Putin può contare sull’appoggio totale della Bielorussia, una sorta di Stato satellite, che sta fornendo supporto logistico. Dopo le esercitazioni militari congiunte, i soldati russi hanno usato il territorio di Lukashenko per passare il confine da Nord e spostarsi rapidamente verso Kiev.

Il Venezuela insieme a Cuba e al Nicaragua si sono schierati con Mosca.
La posizione della Cina è una di quelle che possono spostare gli equilibri. Pechino è storicamente vicina alla Russia, soprattutto in chiave anti-Usa. I due Paesi sono anche legati da un “Trattato di buon vicinato e della cooperazione amichevole”. La Cina però dal momento dell’attacco russo ha invitato alla moderazione, pur rifiutandosi ufficialmente di parlare di “invasione”.
Tra gli alleati troviamo anche l’Iran e la Siria.

Quale è la strategia di Putin?

Gli obiettivi del Cremlino non sono indirizzati soltanto verso i micro-Stati di Donetsk e Lugansk, nella regione del Donbass e la loro annessione de facto alla Russia, ma anche alla riannessione dell’Ucraina. Su questo è stato esplicito: fa parte dello stesso “spazio spirituale” e territorio storico della Russia. Putin sta mirando a conquistare tutta l’Ucraina a Est del Dnepr, quella che dai russi viene chiamata “Novorossija”. A questo Stato potrebbe essere ben presto annessa anche Odessa, che rientra nello stesso disegno territoriale.

Il Cremlino, inoltre, ha rivolto delle precise richieste alla Nato e agli Usa – il 17 dicembre 2021 – quando, già da un mese, stava ammassando truppe al confine dell’Ucraina.
In cambio di una de-escalation sul fronte russo-ucraino, proponeva la firma di due trattati separati, uno con gli Stati Uniti e l’altro con la Nato. In essi si vede la sua volontà di rivedere completamente l’assetto internazionale e i rapporti di sicurezza Est-Ovest. Putin propose agli Stati Uniti il ritiro di tutte le testate nucleari entro i propri confini nazionali, la fine dei voli di ricognizione dei bombardieri strategici e delle navi “di ogni tipo” al di fuori delle acque territoriali, in aree in cui siano considerate una minaccia per la Russia.

Efficacia delle sanzioni

Quali sono le principali sanzioni rivolte alla Russia?
La prima e forse la più importante riguarda il blocco del sistema SWIFT.
Altre sanzioni coinvolgono direttamente gli attori principali di questa vicenda. Parliamo del congelamento degli asset stranieri di Putin e degli oligarchi, nonché dei beni dei principali ministri (Lavrov e Shoigu) e dei capi dell’esercito russo.
Unione Europea e Regno Unito hanno anche imposto dei limiti ai cittadini russi a livello bancario: in Regno Unito i cittadini russi non potranno fare operazioni sui conti oltre le 50.000 sterline, mentre il tetto massimo dei depositi bancari in UE è fissato a 100.000 euro.
Pesanti sanzioni riguardano anche le aziende russe. Alle imprese europee è stato fatto divieto di esportare tecnologia e di fare affari con alcune aziende statali russe.

Le conseguenze delle sanzioni nei confronti della Russia sono molteplici, sicuramente la prima è il crollo del sistema finanziario. Il rublo ha già perso valore rispetto al dollaro e continua a sprofondare. Le principali banche sono a rischio fallimento.
Effetti a lungo termine vengono dal blocco delle esportazioni verso la Russia: senza microchip e tecnologia molte produzioni si fermerebbero.

Gli effetti delle sanzioni non si fermano solamente alla Russia ma colpiscono moltissimi paesi. Importanti conseguenze arrivano con l’aumento dei prezzi delle materie prime, a partire dal gas. Paesi come Italia e Germania dipendono fortemente dal gas russo, e mentre si cercano delle soluzioni per uscire in qualche modo da questa dipendenza ci si aspetta un nuovo aumento delle bollette. Altri incrementi riguardano il prezzo di grano e mais, che portano di conseguenza all’aumento dei costi dei prodotti derivati come pane e pasta.
Va ricordato, inoltre, che la Russia rappresenta uno dei maggiori destinatari dell’export italiano. Sono state approvate, inoltre, sanzioni che riguardano il settore marittimo.

Cyberwarfare: tattiche di guerra ibrida da parte della cyber intelligence

La guerra russo-ucraina ha visto nell’ultimo mese una serie di operazioni cyber, condotte dalla Russia ai danni dell’Ucraina, quali attacchi DDoS, campagne di disinformazione e attività distruttive di sabotaggio con malware, alle quali l’Occidente sta rispondendo con mosse difensive e contro-offensive, anche se di natura diversa rispetto a quelle russe.

In particolare la strategia della disinformazione ha viaggiato di pari passo con l’operazione militare. Nel mese che ha preceduto gli scontri, gennaio, la task force europea che studia la disinformazione condividendo i risultati su EUvsDisinfo, StratComm, ha registrato una notevole ondata di disinformazione. La Unit 74455, denominata anche Sandworm Team, si ritiene sia una delle principali minacce attualmente operanti nel teatro ucraino. Questo gruppo, unitamente a APT28, Fancy Bear, il cui bersaglio principale sono i Paesi Nato, viene spesso accostato all’Intelligence militare russa. Le operazioni di disinformazione vengono veicolate e sostenute dai social e dalle piattaforme decentralizzate online.

Insieme alla strategia di disinformazione, abbiamo assistito a veri e propri attacchi cyber che hanno preso di mira infrastrutture critiche, banche e centri di potere ucraino.
Già il 13 gennaio era stato rilevato un malware con il nome di WhisperGate che aveva coinvolto alcune istituzioni governative ucraine.
Ad inizio febbraio invece, alcuni ricercatori di sicurezza hanno rilevato un’operazione di attacco da parte del collettivo russo Gamaredon, anche conosciuto come Armageddon o Shuckworm, contro altre entità ucraine.
L’escalation dei cyber attacchi prosegue a metà febbraio con un attacco di tipo DDoS (Distributed Denial-of-Service), che ha reso inutilizzabile il sito del Ministero della Difesa, di alcune banche sia pubbliche che private e della Banca Nazione dell’Ucraina.

L’approccio difensivo dell’UE e dell’Italia nel cyberspazio

A causa di questi cyber attacchi, alcuni stati hanno adottato misure per fronteggiare attacchi cibernetici alle reti informatiche. La nostra Agenzia per la Cybersicurezza Nazionale (ACN) si è attivata tramite lo CSIRT che, già nella giornata del 14 febbraio, segnalava “il significativo rischio cyber derivante da possibili impatti collaterali a carico di infrastrutture ICT interconnesse con il cyberspazio ucraino, con particolare riferimento ad enti, organizzazioni ed aziende che intrattengono rapporti con soggetti ucraini e con i quali siano in essere interconnessioni telematiche (e.g., connessioni B2B, utenze presso reti ucraine e viceversa, condivisione di repository o piattaforme collaborative)”, raccomandando di innalzare il livello di attenzione e di adottare, in via prioritaria, azioni di mitigazione.

Altri paesi, come ad esempio la Lituania, Croazia, Polonia, Estonia, Romania e Paesi Bassi, hanno risposto alla richiesta di sostegno proveniente dall’Ucraina attivando un Cyber Rapid Response Team.

Risposta difensiva dell’Ucraina

L’Ucraina tramite l’Ukraine Cyber Troops, una divisione del Ministero della Difesa, ha portato a compimento numerose operazioni informatiche offensive contro obiettivi governativi russi. L’ultima violazione è ai danni della Rosatom State Nuclear Energy Corporation – alla quale sono stati trafugati documenti – che comprende oltre 350 imprese e il complesso di armi nucleari della Russia. Importante da sottolineare l’intervento di Anonymous, che si è schierato a favore dell’Ucraina, attaccando il Cremlino e il Ministero della Difesa russa.

Stati e gruppi cyber pro Russia / pro Ucraina

A favore dell’Ucraina troviamo:

  • Anonymous, il collettivo nato nei primi anni del Duemila e che ha raggiunto il massimo della celebrità a cavallo del 2010;
  • IT Army in favore dell’Ucraina, annunciata su Twitter il 26 febbraio dal vicepremier ucraino Mykhailo Fedorov e che si organizza direttamente su Telegram;
  • CyberPartisans A differenza di Anonymous e IT Army, in questo caso si tratta di un vero e proprio gruppo di hacktivist.

Per quanto riguarda la Russia, il primo gruppo a favore della potenza è stato il Conti Group, che almeno dal 2019 imperversa sulla rete compiendo attacchi contro aziende di ogni tipo.
Le due unità più attive della GRU (uno dei servizi di intelligence di Mosca) sono note con i nomi di Fancy Bear e Voodoo Bear e sono formate da militari che indossano l’uniforme e lavorano direttamente negli edifici governativi.
Non è quindi un caso che per questo conflitto si sia utilizzato il termine di “guerra ibrida”.

Quanto e come impattano le criptovalute nella guerra digitale?

Il conflitto tra la Russia e l’Ucraina sta portando ad una rivalutazione delle criptovalute.
Per la prima volta l’Ucraina chiede finanziamenti diretti in criptovaluta. Ciò ha condizionato un innalzamento del prezzo di numerose criptovalute, con Bitcoin ed Ethereum che hanno registrato un aumento di valore del 22% a partire dal 28 di febbraio.

Le criptovalute sono viste come uno strumento di investimento slegato dalle economie nazionali e pertanto dagli alti e bassi della politica, quindi alcuni investitori stanno acquistando criptovalute come una sorta di “bene rifugio” facilmente accessibile.

L’impennata delle transazioni ha visto un corrispondente aumento di transazioni dal rublo alle criptovalute e verosimilmente questo aumento deriva dall’obiettivo di aggirare le sanzioni occidentali.

Gli ucraini stanno investendo in bitcoin per ottenere una “valuta di riserva” spendibile in caso di collasso del sistema economico e/o del sistema bancario del paese.

Intervista a Prof. Ranieri Razzante


Informazioni sull’Autore

Prof. Avv. Ranieri Razzante
Docente di Legislazione antiriciclaggio nell’Università di Bologna e presso gli Istituti di Istruzione delle Forze dell’Ordine e Militari. Insegna altresì Diritto dell’Economia presso l’Università di Cassino. Avvocato, Dottore commercialista e Revisore dei conti. Direttore del Centro di Ricerca sulla Sicurezza ed il Terrorismo – CRST. Presidente dell’Associazione Italiana Responsabili Antiriciclaggio (AIRA). È stato Consulente della Commissione Parlamentare Antimafia e del Prefetto Antiracket e Antiusura.
Attualmente Consigliere per gli Affari delegati e la Cybersecurity del Sottosegretario alla Difesa.
Per informazioni, ranierirazzante.it

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hybrid-warfare-tra-russia-e-ucraina-analisi-delle-minacce-non-lineari/


Finanza decentralizzata e sfide di sicurezza: cos’è la DeFi?

In questi due articoli tratterò di finanza decentralizzata e delle applicazioni che vertono su questo nuovo approccio che sta avendo grande successo nel mondo della blockchain, oltre ad analizzare alcune sfide che riguardano la sicurezza informatica.

Il contenuto è tratto dal mio intervento al Cyber Security Virtual Conference di cui è disponibile il video completo.

Che cos’è la finanza decentralizzata (DeFi)?

Solitamente siamo abituati a interagire da un punto di vista finanziario con altri utenti attraverso un intermediario centralizzato, come ad esempio nel caso di transazioni di trasferimenti di liquidi (bonifici, acquisto o compravendita di azioni e/o di polizze assicurative).

Questo intermediario consente di mantenere alcune proprietà della comunità finanziaria e, in particolare, di mantenere l’integrità del sistema. Non sarebbe possibile creare, ad esempio, nuovi asset se questo non fosse esplicitamente permesso dalla comunità, così come non è possibile spendere più denaro di quanto ne venga effettivamente posseduto.

Nel modello tradizionale queste caratteristiche e funzionalità del sistema finanziario vengono garantite, appunto, da una serie di intermediari centralizzati.

Normalmente l’intermediario finanziario è concepito come una terza parte fidata che garantisce tutte quelle proprietà elencate precedentemente.

Nella finanza decentralizzata e, quindi, nelle relative applicazioni, questi intermediari vengono a mancare.

In un approccio di finanza decentralizzata il sistema finanziario è intrinsecamente integro, oltre a garantire altre proprietà minori; ma la proprietà fondamentale del sistema finanziario è che deve essere integro. Un sistema finanziario praticamente decentralizzato, quindi senza entità centrali che garantiscano questa proprietà, è strutturato in maniera tale da essere automaticamente garantito rispetto alla proprietà fondamentale dell’integrità.

Questo come avviene?

Eliminando gli utenti super partes. Gli utenti fanno parte della stessa comunità e hanno tutti lo stesso ruolo, sono quindi attori del sistema finanziario. Essi eseguono una complicata coreografia, un complesso protocollo con delle proprietà crittografiche ben definite, le quali garantiscono che nessuno possa “barare” o compromettere l’integrità del sistema.

Non parliamo di una novità degli ultimi mesi, ma di qualcosa che ormai esiste da molti anni: la blockchain.

Ci sono diversi tipi di blockchain, ma tutti garantiscono l’integrità del sistema attraverso questo complicato protocollo che i vari attori del sistema finanziario eseguono.

Applicazioni di finanza decentralizzata

Partendo dai conti di risparmio che consentono di ottenere, ad esempio, un tasso di interesse sui risparmi che vengono depositati all’interno di un’applicazione di finanza decentralizzata, che consentono di prestare e di prendere in prestito (per qualsiasi ragione) denaro o asset, o di acquistare polizze assicurative; e in questo senso possiamo estendere il campo a mondi eterogenei, come i prodotti derivati delle assicurazioni finanziarie su asset primari sottostanti, ad esempio il prezzo del petrolio.

Altre applicazioni riguardano invece aspetti di tassazione e di accounting.

Nel mondo della finanza decentralizzata possono essere concepite, quindi, numerosissime applicazioni. Queste applicazioni non si comportano da “isole”, ma sono collegabili tra loro: la blockchain rappresenta il sostrato su cui poggiano tali applicazioni ed è il canale di comunicazione che esse possono sfruttare per comunicare tra loro, creando un sistema finanziario complesso, slegato da uno specifico ambito applicativo.

Ciò già ci fa intravedere alcuni problemi, non di sicurezza informatica (o perlomeno non direttamente) ma legati all’interoperabilità tra queste applicazioni. Disponiamo comunque di alcuni progetti che tendono a rendere queste applicazioni interoperabili, creando infine un ecosistema complesso.

Queste applicazioni – che nella sostanza sono applicazioni decentralizzate, o dApp – funzionano su una blockchain e consentono le operazioni sopracitate (prendere denaro, prestare denaro, acquistare polizze, ecc.).

Smart Contract, cos’è e come funziona

Le transazioni che avvengono attraverso queste applicazioni decentralizzate si basano sul concetto di smart contract.

Lo smart contract rappresenta l’insieme delle regole che gli attori devono seguire in un’applicazione finanziaria di tipo decentralizzato; e la blockchain è lo strumento che consente di applicare queste regole, definite all’interno degli smart contract.

Come detto, gli smart contract – che appunto rappresentano la base di questa applicazione decentralizzate – possono poi comunicare tra loro e realizzano un sistema finanziario complesso.

Riassumendo, i punti fondamentali sono il concetto di applicazione decentralizzata o dApp, di blockchain e di smart contract.

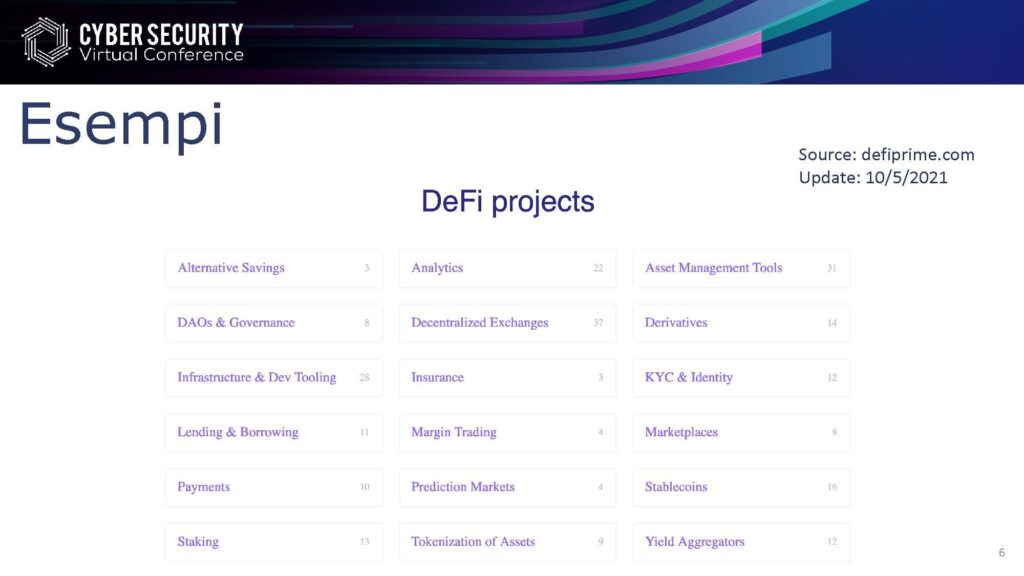
Questa slide riporta uno dei principali siti che si occupa di finanza decentralizzata (aggiornato al 10 maggio 2021) e ci mostra gli ambiti applicativi in cui le applicazioni di finanza decentralizzata si stanno muovendo.

Possiamo notare l’alto numero di queste applicazioni, segno che questo nuovo approccio sta avendo un certo tipo di successo: vedremo poi, col tempo, se sarà consolidato.

Per spiegare più nel dettaglio come funzionano le applicazioni di finanza decentralizzata e quindi arrivare agli aspetti di sicurezza, ho preso in esame quello che viene chiamato il Compound Protocol, un progetto che riguarda la creazione di uno smart contract, che definisce alcune regole standard per realizzare tutta una serie di applicazioni di finanza decentralizzata.

Facciamo ora riferimento a un particolare tipo di applicazione della finanza decentralizzata, che è quella di consentire di prestare e di prendere in prestito denaro (inteso sempre in termini di asset, di criptovalute, quindi di token e così via).

Compound Protocol, cos’è e come funziona

Compound Protocol funziona in maniera molto semplice: chi vuole prestare o vuole prendere in prestito del denaro deve innanzitutto immobilizzare una serie di asset, la cui lista è ben definita. Questi asset vengono inseriti all’interno di uno smart contract, che li gestisce.

Una volta che gli asset sono stati immobilizzati all’interno dello smart contract è possibile prestare questi asset (e quindi ottenere un tasso di interesse), oppure è possibile utilizzarli come collateral: ovvero come garanzia di prestiti su altri asset: ad esempio, potrei immobilizzare una certa quantità di Bitcoin all’interno di uno smart contract che realizza il Compound Protocol e ottenere così un certo numero di Ethereum, sulla base di un tasso di cambio che viene definito secondo precise regole.

Tipicamente lo smart contract che realizza il compound protocol prende questi tassi di cambio come elementi esogeni: il mercato di Bitcoin/Ethereum fluttua nel tempo e, quindi, il Compound Protocol deve sapere in ogni istante quale sia il tasso di cambio tra questi due asset. Si tratta di variabili esogene che devono essere ricavate dall’esterno: questo, come vedremo, rappresenta un problema di sicurezza.

Come garantire che una variabile esogena in uno smart contract sia fidata? E come funziona una dApp?

Non mi riferisco qui nello specifico a dApp di finanza decentralizzata, ma alle dApp in generale. Come già detto, alla base di un’applicazione finanziaria c’è lo smart contract.

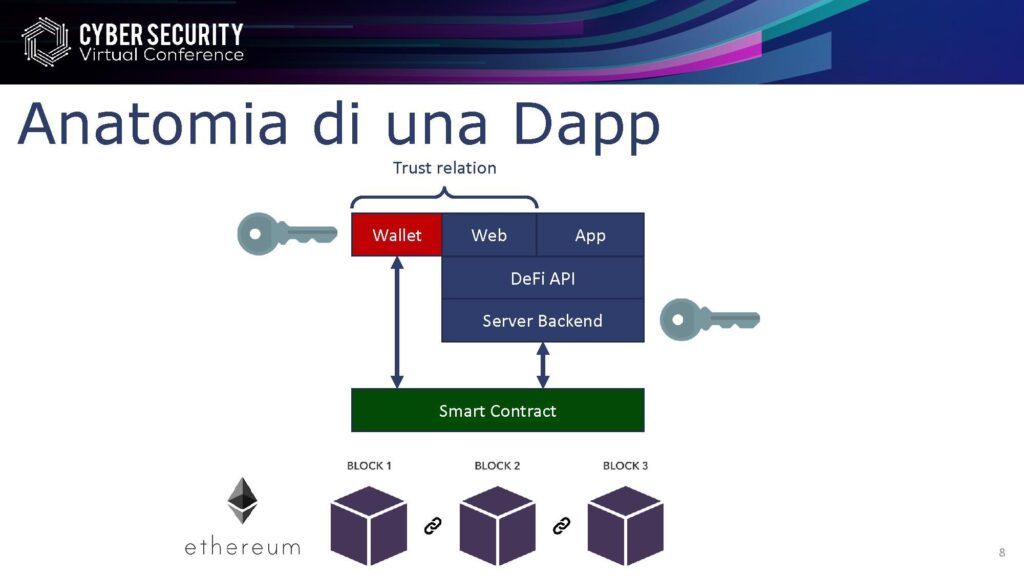
Lo smart contract è la parte che appare in verde in questa figura ed è staccato rispetto alle altre due parti, che si trovano sopra; da una parte troviamo il wallet che rappresenta l’utente e nella parte a destra, invece, l’applicazione stessa. Lo smart contract è separato.

Questo è un concetto importante: lo smart contract, in qualche maniera, vive di vita propria. Viene scritto lo smart contract – che codifica le regole con cui gli attori si scambiano transazioni tramite questa applicazione di finanza decentralizzata – e, una volta che lo smart contract è stato creato sulla blockchain, il creatore se ne “spossessa” tornando ad essere, come tutti gli altri, un membro della comunità.

Ne deriva che lo smart contract e le regole che sono codificate all’interno dello stesso verranno obbligatoriamente applicate: ciò certifica che le regole definite nello smart contract verranno applicate e non potranno essere mai derogate. Questa applicazione è effettuata dalla blockchain.

Quando lo smart contract viene inserito sulla blockchain, abbiamo una garanzia quasi assoluta che le regole che si trovano all’interno dello smart contract verranno attuate.

Lo smart contract è dunque un elemento con cui interagiscono sia l’utente sia la dApp. I due attori si fidano dello smart contract, quindi delle regole che sono applicate dalla blockchain per quello specifico smart contract, e interagiscono tra loro.

Ciò avviene, da un lato, nella parte destra, dove abbiamo la dApp e “la parte tradizionale”. Successivamente vediamo gli strati che ci aspetteremmo da una qualsiasi applicazione: troviamo ad esempio l’applicazione web, una parte di back-end, che gestisce tutta una serie di operazioni (database, altri tipi di sistemi di storage, sistemi di comunicazione ecc.) e anche alcuni token crittografici, che servono alla parte di back-end della dApp per interagire con lo smart contract, ad esempio per autenticare le proprie transazioni.

Saliamo nello stack: abbiamo un’API che può essere sfruttata da un’applicazione web o da un’app mobile. Quindi l’utente si connette alla dApp, esattamente come se dovesse connettersi a un qualsiasi sito web, e comincia a interagire con essa attraverso un’interfaccia di front-end, che può essere implementata con una qualsiasi tipo di tecnologia di front-end, ad esempio Javascript; la dApp, quindi la parte di front-end, comunica con l’utente sia attraverso un canale tradizionale (che è quello del browser, quindi dell’interfaccia che il browser reindirizza in termini di HTML), sia “dietro le quinte”, con il wallet dell’utente.

Il browser mette dunque a disposizione della dApp un’interfaccia per connettersi al wallet dell’utente. E lo fa perché l’utente – ad esempio nel caso del compound protocol – decide di immobilizzare degli asset che si trovano nel suo wallet all’interno dello smart contract.

Chiaramente non è l’utente a fare quest’operazione in maniera diretta ma l’applicazione, la dApp centralizzata che, attraverso il codice JavaScript, interagisce con il wallet dell’utente e gli comunica di trasferire gli asset dal wallet allo smart contract.

Si tratta di un’operazione critica, sensibile, dato che si stanno movimentando asset che sono gestiti dall’utente: per quest’ultimo potrebbero esserci, infatti, degli impatti diretti a livello finanziario.

Normalmente quello che succede è che tra il wallet di un utente e l’applicazione decentralizzate si stabilisce una relazione di trust. Infatti quando si apre un’applicazione di finanza decentralizzata avendo, ad esempio, un plugin che gestisce il wallet (e.g. Metamask), si aprirà una finestra di Metamask chiedendo una conferma per connettere il mio wallet con l’applicazione di finanza decentralizzata. Confermando dico al mio plugin che mi fido di quella dApp, dandogli il permesso di assolvere alle sue richieste.

Ovviamente Metamask ha tutta una serie di ulteriori controlli, in particolare per il trasferimento degli asset; ma richiede sempre la conferma da parte dell’utente, stabilendo questa relazione di trust.

Questo è quindi il funzionamento di una dApp: e possiamo notare, da subito, alcune criticità.

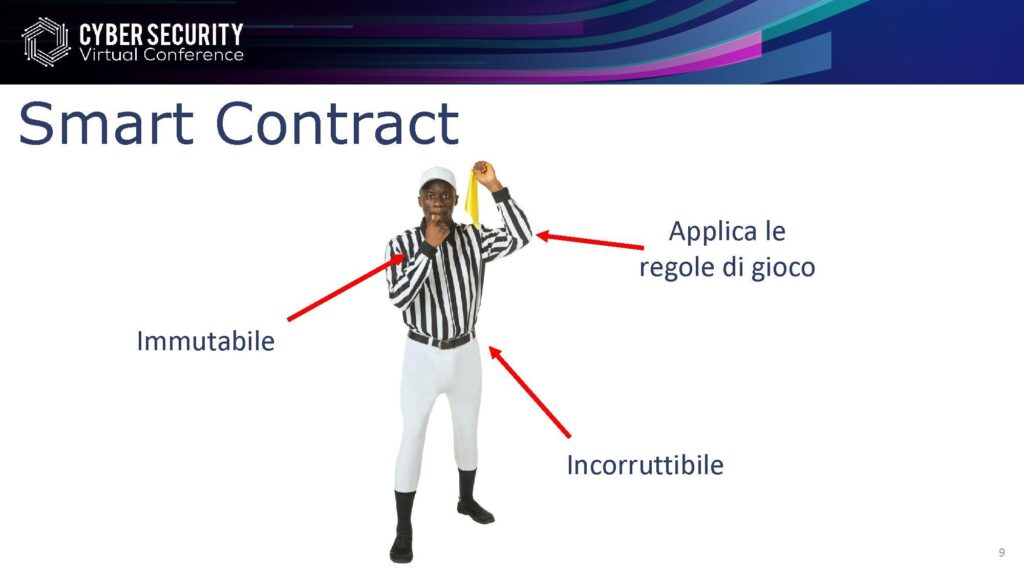
Lo smart contract è qui nella slide rappresentato da un arbitro, perché definisce le regole del gioco e le fa applicare ai vari attori: in questo caso, la dApp e l’utente.

Chiaramente le dApp di per sé non esistono: esse sono i nodi della rete blockchain, in particolare della rete Ethereum. Prendono il codice dello smart contract e garantiscono che tutte le transazioni che vengono inviate sulla blockchain e che servono quello smart contract siano valide. Semplicemente, seguono le regole definite all’interno dello smart contract.

Lo smart contract è un arbitro incorruttibile. Nessuno, neanche il creatore stesso dello smart contract, può derogare alle norme che sono definite all’interno dello stesso; normalmente il creatore dello smart contract si riserva un ruolo “diverso” rispetto a quello degli altri utenti, ma si tratta comunque di un ruolo definito nelle regole dello smart contract.

Non si tratta, quindi, di una deroga a queste regole: il creatore si ritaglia alcune norme speciali poiché è prevista la possibilità di effettuare operazioni di tipo privilegiato, ma questo non intacca il carattere di incorruttibilità dello smart contract.

L’altra caratteristica dello smart contract è l’immutabilità. Una volta inserito lo smart contract all’interno della rete blockchain, nessuno – neanche il creatore – può cambiare il codice, perché cambiare il codice di uno smart contract in un certo momento può rappresentare una violazione dell’integrità del sistema, ossia il bene primario che la blockchain garantisce.

Vedremo come questa immutabilità possa determinare alcuni problemi, che hanno dei riflessi anche dal punto di vista della sicurezza informatica.

Altro importante aspetto legato agli smart contract che realizzano applicazioni di finanza decentralizzata sono i due standard ERC-20 e ERC-721, definiti all’interno della blockchain Ethereum e che realizzano due tipologie di token crittografici.

L’ERC-20 è un token fungibile, assimilabile al denaro contante. Due banconote da 20€, ad esempio, sono pienamente fungibili tra loro: posso scambiarle e il sistema rimane assolutamente neutro. Spesso i contratti di finanza decentralizzata basano il proprio funzionamento sullo standard ERC-20.

Prendiamo ad esempio il Compound Protocol: lo smart contract definisce di poter impiegare un Compound Protocol (per esempio Ethereum, Bitcoin o altri tipi di token) e può farlo perché il Compound protocol è compatibile con lo standard ERC-20. È quindi possibile creare un nuovo token di tipo ERC-20 e avere ottime caratteristiche di compatibilità con applicazioni di finanza decentralizzata, perché spesso queste applicazioni utilizzano lo standard ERC-20 come un layer di astrazione rispetto allo specifico token. A volte le applicazioni di finanza decentralizzata implementano esse stesse dei token ERC-20, per esempio il Compound Protocol: quando si immobilizzano nel Compound Protocol degli asset di tipo crittografico, vengono restituiti un po’ di token di tipo ERC-20 che servono ad altri scopi all’interno del Compound Protocol.

L’altro tipo di token, che talvolta viene realizzato dagli smart contract in generale e dagli smart contract di finanza decentralizzata in particolare, sono gli ERC-721, che realizzano invece token non fungibili. I token non fungibili sono i contratti relativi alla proprietà, ad esempio gli atti di proprietà di beni immobili.

Restando a questo esempio, due case non sono tra loro fungibili: un appartamento da 200 m² non è fungibile con un altro da 100 m², infatti l’atto di proprietà identifica un immobile ben preciso, che non è fungibile rispetto ad altri immobili. Quindi l’ERC-721 incrementa un altro tipo di standard, astrattamente un altro tipo di token, sebbene non fungibile.

Gli NFT hanno avuto recentemente un certo successo mediatico perché esistono aste che mettono in vendita i diritti di proprietà su opere digitali attraverso non fungible tokens di Ethereum: ciò ha causato un certo hype all’interno della finanza generalizzata.

Nel prossimo articolo esporrò i problemi di sicurezza associati allo Smart Contract.

Il contenuto è tratto dal mio intervento al Cyber Security Virtual Conference di cui è disponibile il video completo.

A cura di Cristiano Paris, Consigliere di AIEA – Capitolo di Milano di ISACA


Informazioni sull’Autore

Cristiano Paris si è laureato con lode nel 2002 in Ingegneria Informatica presso l’Università di Roma “Tor Vergata”. Dal 2004 al 2007 dirige il laboratorio di innovazione e ricerca di Land S.r.l. dove sviluppa un innovativo algoritmo per l’utilizzo di tecnologie di firma digitale per autenticare documenti cartacei, brevettato in Italia. Successivamente, dal 2007 al 2016 è IT Auditor presso il Servizio Revisione interna di Banca d’Italia. Dal 2016 è in distacco temporaneo presso la Banca Centrale Europea e attualmente ricopre il ruolo di Senior Cyber Security Expert presso il Direttorato Infrastrutture finanziarie e sistemi di pagamento. Dal 2019 è membro del consiglio direttivo di AIEA, capitolo di Milano di ISACA, dove si occupa di innovazione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/finanza-decentralizzata-e-sfide-di-sicurezza-cose-la-defi/


Intelligenza Artificiale e Cyber Security: l’unione fa la forza

La quantità e la qualità degli attacchi informatici registrati negli ultimi anni ci mostra, come noto, un’impennata senza precedenti. I cybercriminali hanno saputo aggiornare le proprie tecniche per individuare sempre maggiori vulnerabilità, spesso riuscendo a portare a segno colpi mirati al cuore delle organizzazioni; anche sfruttando la nuova, sterminata superficie d’attacco offerta dall’espansione dell’Internet of Things (IoT) e degli ambienti Cloud, come pure dall’uso sempre più massiccio delle criptovalute.

Per contrastare queste tipologie di attacchi, l’Intelligenza Artificiale e il Machine Learning giocano un ruolo fondamentale, tanto a fini di Threat Intelligence − quindi di analisi, classificazione, monitoraggio delle minacce presenti o future − quanto a livello di Anomaly Detection e Incident Response. L’impiego di modelli predittivi costituisce una risorsa preziosa per avere un quadro completo dei possibili rischi a cui siamo esposti, consentendo al contempo di prioritizzarli in base alla pericolosità e di elaborare, laddove siano rilevate compromissioni, la risposta più rapida e appropriata.

Ma è soprattutto in ambito di Data Security che tali strumenti possono rappresentare una vera rivoluzione: se i dati sono ormai incontestabilmente il più prezioso asset di ogni azienda o istituzione, una valida strategia di cyber defense non può includere solo la protezione da attacchi esterni ma deve prevedere una tutela a tutto tondo di tale patrimonio immateriale. Per farlo è necessario conoscere in ogni momento a quali dati abbia accesso ciascun utente − limitandolo a quelli strettamente necessari − ed eliminare periodicamente i dati ridondanti, superflui od obsoleti.

Tra i principali vantaggi dell’AI a fini di sicurezza, infatti, troviamo la possibilità di:

  • automatizzare i protocolli di Identity e Access management (IAM), monitorando reti e punti di accesso tramite una gestione responsiva dei privilegi degli utenti;
  • consentire la visibilità e il controllo in tempo reale, anche all’interno di sistemi complessi;
  • permettere un’autentica compliance alle frequenti evoluzioni normative in materia.

Le capacità di auto-apprendimento e auto-aggiornamento degli strumenti AI sono il miglior alleato delle organizzazioni che vogliono tenere il passo delle continue novità tecnologiche che interessano il comparto della sicurezza, senza però disperdere risorse umane ed economiche per “inseguire” la notizia del giorno.

Non a caso diverse stime prevedono che, nei prossimi 5 anni, gli investimenti nel settore dell’Intelligenza Artificiale vedranno una spesa superiore ai 19 miliardi.

Va tuttavia ricordato come, oltre che un potente mezzo di protezione per il nostro business, l’AI possa convertirsi in un’altrettanto potente arma nelle mani degli attaccanti: soprattutto perché, se l’impiego in ottica difensiva incontra (specie in Europa, con i noti vincoli posti dal GDPR) forti limiti regolamentari, al contrario il suo illegittimo utilizzo a scopi offensivi si sottrae a ogni norma o buona prassi condivisa. All’attuale stato di avanzamento delle tecnologie AI/ML, nonostante le enormi potenzialità descritte, servono dunque cautela e consapevolezza nella loro adozione: ciò spesso significa optare per soluzioni che sappiano trovare il giusto equilibrio fra risorse tecnologiche e umane, affidandosi a prodotti di qualità − che adottino tecnologie trasparenti, prevedano frequenti aggiornamenti e implementino idonee procedure di assessment − senza escludere il contributo di professionisti adeguatamente formati, al fine di garantire all’organizzazione una tutela realmente integrata ed efficace.

Intelligenza Artificiale per una gestione sicura delle identità e degli accessi

Spesso si sottovaluta il valore di una corretta gestione di dati come nomi utente e password creando così delle vulnerabilità dovute alle credenziali. Inoltre non vengono implementati gli accessi privilegiati, fondamentali per mitigare il rischio e contenere i danni. Questo aumenta esponenzialmente la possibilità di subire un data breach in confronto a realtà che applicano una corretta strategia di Identity & Access Management (IAM).

Per ovviare a tutto ciò, negli ultimi anni si è diffuso il cosiddetto modello Zero-Trust, ossia a fiducia zero. In sostanza, ogni utente appartenente ad una rete deve essere continuamente autenticato, autorizzato e convalidato. Anche qui l’AI ci viene in soccorso riducendo notevolmente la quantità di lavoro manuale necessaria al raggiungimento di tali obiettivi grazie all’automazione intelligente nei sistemi di sicurezza.

L’Artificial Intelligence e il Machine Learning sono in grado di monitorare e analizzare facilmente tutte le attività degli utenti identificando e bloccando eventuali comportamenti anomali. Queste tecnologie sono applicate all’Identity & Access Management poiché in grado di effettuare:

  • rilevamento di intrusioni
  • autenticazione utente (one-shot e continua)
  • sistemi di password checking

Blockchain e intelligenza artificiale: il futuro della cybersecurity

Un ecosistema di sicurezza informatica aperto è in grado di migliorare la sicurezza informatica fornendo soluzioni innovative per quanto riguarda  il contrasto alle minacce come ad esempio gli attacchi DNS poiché distribuisce i contenuti su diversi nodi rendendo molto più difficile un cyber attacco. Un sistema decentralizzato garantisce inoltre la protezione dei dati e la loro riservatezza, un’archiviazione sicura e il trasferimento dati rapido, riducendo inoltre i costi come ad esempio quelli legati ad intermediari di terze parti, grazie agli Smart Contract.

Le imprese usano la tecnologia Blockchain per processare, validare e autenticare transazioni o altri tipi di scambio dati, poiché ad ogni record nel ledger vengono associati un timestamp e una firma crittografica univoca, questo garantisce l’immutabilità dei dati e la trasparenza delle transazioni.

Questa è la grande innovazione sulla quale si basa lo sviluppo del Web 3, la Blockchain permette di proteggere i dati sensibili attraverso la decentralizzazione e la crittografia, mentre l’intelligenza artificiale, oltre a gestire in maniera efficiente la grande mole di dati, offre ulteriori possibilità di potenziare la sicurezza del sistema e dell’utente, arricchire i set di dati e supportare modelli analitici costantemente migliorati.

Articolo a cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-e-cyber-security-lunione-fa-la-forza/


Cyber attacchi: escalation tra Russia e Ucraina negli ultimi anni

La comunità hacker si sta schierando nella guerra “ibrida” lanciata dalla Russia nei confronti dell’Ucraina. Gruppi ransomware e collettivi di hacktivisti come Anonymous stanno velocemente prendendo posizione nel conflitto che da settimane scuote il mondo.

Prima della dichiarazione di guerra all’Ucraina: Crimea ed Euromaidan

Putin dichiara guerra ufficialmente all’Ucraina il 20 febbraio 2022, ma l’offensiva cyber del Cremlino risale già al 2013, anno che segnò l’inizio del vasto movimento di protesta sviluppatosi in Ucraina chiamato Euromaidan (Europiazza). Le grandi rivolte pro-europeiste furono un forte segnale della volontà del popolo ucraino di avvicinarsi maggiormente all’Europa e all’occidente, in contrapposizione alle scelte dell’ex presidente ucraino filorusso Viktor Janukovyč. È in questo contesto che la Russia inizia una serrata campagna hacking, poi soprannominata Armageddon. A questa serie di attacchi state-sponsored, negli anni successivi seguirono – parallelamente alla guerra in Crimea – numerosi attacchi DDoS alla rete elettrica ucraina provocando estenuanti black-out.

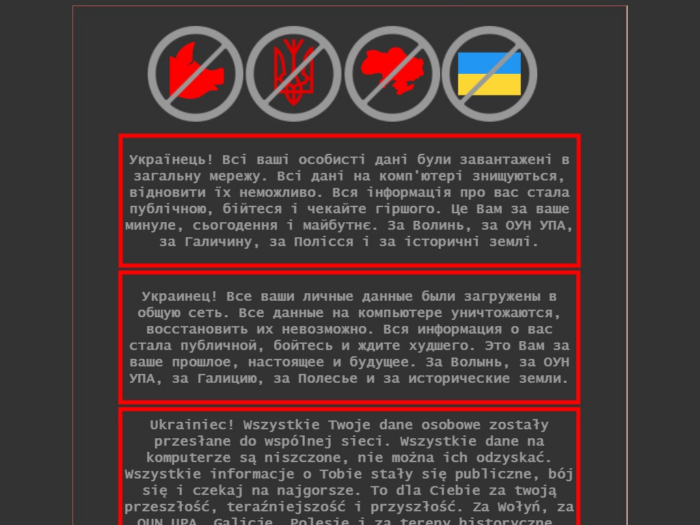
Un clima dunque già molto teso precede i catastrofici eventi di questi giorni. La più recente serie di attacchi ha inizio nella notte tra il 13 e il 14 Gennaio, quando vengono presi d’assalto più di 70 siti internet del governo ucraino: il Ministero degli Affari Esteri, dell’Educazione, della Difesa insieme a molti altri rimangono offline per alcune ore. Su tutti i siti un messaggio in russo, polacco e ucraino recita: «Cittadini ucraini! Tutte le informazioni su di voi sono diventate pubbliche, abbiate paura e aspettatevi il peggio.»

L’intelligence russa dietro una serie di nuovi malware wiper

Non si dovrà attendere molto per avere prova di quanto precedentemente affermato. Il 15 gennaio il Microsoft Threat Intelligence Center dirama l’allarme su WhisperGate, un malware wiper che prende di mira diverse agenzie governative ucraine. Il malware agisce inizialmente comportandosi come un ransomware, ma invece di criptare i dati li cancella definitivamente, senza fornire possibilità di recupero. L’attacco è ritenuto essere opera della stessa Federazione Russa.

WhisperGate condivide infatti alcune somiglianze con NotPetya, un worm attribuito nel 2017 al gruppo Sandworm, che si ritiene faccia parte del GRU (Glavnoje Razvedyvatel’noje Upravlenije, traducibile come “direttorato principale per le attività informative offensive”) uno dei servizi di intelligence di Mosca. La gang di hacker causò nel 2015 un black out di circa 6 ore in Ucraina, lasciando senza corrente più di 230mila persone. Sandworm è molto probabilmente anche l’artefice di Industroyer, un malware specificatamente creato per attaccare le reti elettriche,  che provocò l’interruzione di corrente a Kiev tra il 2016 e 2017.

L’aggressione russa è solo agli inizi. Il 23 Febbraio il National Cyber Security Center identifica un altro malware ad opera del gruppo Sandworm/Voodoo Bear, denominato Cyclops Blink che colpisce dispositivi che utilizzano il firewall WatchGuard e sembra essere una rivisitazione di VPNFilter, scoperto nel 2018. Cyclops Blink è un malware sofisticato e modulare, con una funzionalità di base che consente di inviare le informazioni del dispositivo a un server e di scaricare ed eseguire file. È possibile inoltre aggiungere nuovi moduli mentre il malware è in esecuzione, permettendo agli hacker di implementare le sue capacità nel tempo.

Ma Cyclops Blink non è il solo a scatenare preoccupazione: lo stesso giorno ESET rilascia un report su Hermetic Wiper e IsaacWiper, malware distruttivi scagliati contro oltre 100 organizzazioni nei settori della finanza, della difesa, dell’aviazione e dei servizi IT in Ucraina.

A questi si aggiunge Foxblade, un nuovo ceppo di malware scoperto dai ricercatori Microsoft.  Il malware attacca in maniera mirata, e oltre a lanciare DDoS può installare altri virus nel device infetto, risultando molto pericoloso. Sia Foxblade che HermeticWiper sono stati rilasciati strategicamente poche ore prima che la Russia invadesse l’Ucraina.

L’offensiva russa tra propaganda e disinformazione

In questa information warfare il  Cremlino fa affidamento su tre tipologie di armi: propaganda, disinformazione e cyberspionaggio. Innumerevoli attacchi DDos formalmente attribuiti all’intelligence russa GRU, hanno reso irraggiungibili molti siti militari, governativi e bancari ucraini.

La fazione pro-Putin si scaglia ovviamente anche contro l’informazione e la cultura; Kyiv Post, il maggiore quotidiano in lingua inglese in Ucraina, ha dichiarato di trovarsi “sotto costante attacco informatico dal momento in cui la Russia ha lanciato un’offensiva militare contro l’Ucraina”.

Inoltre i ricercatori di Wordfence, sito host per più di 30 università ucraine, hanno riferito di aver subito un “attacco massiccio” e di aver identificato come autore dei colpi il gruppo hacker pro-Russia theMx0nday.

Molti altri i gruppi che sostengono Mosca: tra i casi più eclatanti quello del famigerato gruppo Conti, che ha dovuto fronteggiare un enorme data leak messo a segno da un ricercatore ucraino a seguito delle bellicose dichiarazioni della cyber-gang contro i nemici della Russia.

Operazioni di cyber spionaggio ad opera del gruppo che si fa chiamare, alternativamente, Gamaredon, Shuckworm o PrimitiveBear, vengono individuate il 31 Gennaio dai ricercatori di Symantec. Anche qui si ritiene che a muovere i fili sia il Servizio federale per la sicurezza della Federazione russa (FSB). Secondo gli analisti, gli attacchi erano stati lanciati già a luglio 2021 tramite operazioni di spear phishing via email con allegati in formato Word. Una volta aperti, i file installano sui dispositivi Pteranodon, backdoor già conosciuta e utilizzata dal gruppo Gamaredon da oltre 7 anni.

Alcuni cittadini ucraini hanno inoltre ricevuto una serie di falsi SMS che annunciavano chiusure di ATM, con l’evidente intento di creare il panico nella popolazione. Messaggi minacciosi sono stati inviati anche alle truppe del paese, secondo quanto riportato dal Dailybeast.

Il 24 febbraio un account nominato “FreeCivilian” all’interno di RaidForums ha affermato di essere in possesso di dati sensibili personali di oltre due milioni di cittadini ucraini ottenuti hackerando il portale del Ministero della Trasformazione Digitale ucraino. Fonti ufficiali hanno però smentito la notizia, affermando che si tratti dell’ennesimo tentativo di minare la credibilità del governo ucraino.

Sempre il 24 febbraio NetBlocks registra un importante interruzione della connessione internet a Kharkiv, la seconda città ucraina per popolazione. La  regione è una delle più colpite dall’offensiva militare russa, duemila le vittime finora stimate.

Nella giornata del 28 febbraio Meta, ex Facebook, ha riportato un aumento nei tentativi di violazione di alcuni profili di personalità di rilievo ucraine. Gli attacchi sono stati ricondotti al gruppo Ghostwriter. Il social network ha individuato e chiuso inoltre diverse pagine che diffondevano fake news in supporto alle azioni militari di Putin.

L’appello dell’Ucraina per una cyber army contro Mosca

L’assedio cyber da parte dei sostenitori di Putin costringe Mykhailo Fedorov, vice ministro e ministro per la trasformazione digitale ucraina, a reclutare ufficialmente un esercito di volontari per la cyber-difesa del paese. L’evento è senza precedenti, perché il compito della cosiddetta ITarmy, che ad oggi conta più di 270.000 volontari sul gruppo Telegram dedicato, è non solo quello di rafforzare e difendere la debole infrastruttura tecnologica del paese, ma anche di colpire una serie di obiettivi strategici, raccolti in una lista rilasciata dallo stesso ministero.

Le azioni degli hacktivisti pro Ucraina

In questo scenario numerosi gruppi hacker iniziano a scendere in campo in difesa dell’Ucraina. L’account twitter CyberKnows sta attualmente tracciando tutti i gruppi che si stanno unendo alla lotta, e la lista aumenta di giorno in giorno.

Tra i più conosciuti, Anonymous che su Twitter afferma di aver colpito portali governativi e provider russi.

I tweet contenenti il data leak sono stati poi rimossi per evitare la chiusura dell’account. Dalla stessa pagina è stato annunciato un data breach nei confronti della banca russa Sberbank, messo a segno dal gruppo affiliato GNG.

Il 26 febbraio Anonymous Liberland e Pwn-Bär Hack hanno rilasciato 200 gb di presunte mail esfiltrate al produttore di armi bielorusso Tetraedr.

NB65, affiliato di Anonymous, come riportato dall’Ansa, ha affermato inoltre di aver hackerato il sito dell’agenzia spaziale russa Roscosmos. La notizia è stata smentita da Mosca, ma la Russia ha comunque voluto sottolineare che ogni tentativo di hacking della propria rete satellitare sarà considerato un atto di guerra.

Tra le varie azioni dei militanti cyber, spicca poi quella del 27 febbraio ad opera del gruppo Belarusian Cyber Partisan, che è riuscito a bloccare dei treni a Minsk, Orsha e Osipovichi, nel tentativo di rallentare l’avanzata delle truppe russe in partenza dalla Bielorussia. Il gruppo di hacktivisti che si oppone al regime di Lukashenko si era già fatto notare in passato per un data leak nei confronti della polizia Bielorussia che conteneva archivi segreti con liste di presunti informatori e spie al servizio del governo.

Nella stessa giornata il fronte opposto ha attaccato una stazione della dogana ucraina a Siret con un wiper, probabilmente HermeticWiper, provocando un forte rallentamento nelle procedure per i profughi che cercavano di entrare in Romania.

Risale a ieri invece la notizia che Anonymous avrebbe hackerato alcuni canali televisivi russi mostrando le immagini della guerra, nel tentativo di contrastare la falsa narrazione promossa dal regime di Putin, che sta sottoponendo il suo popolo a una fortissima censura e repressione del dissenso.

Gli esperti avvertono sul rischio “spillover”

Gli attacchi procedono di minuto in minuto da entrambe le fazioni e la situazione rimane in costante aggiornamento. É bene ricordare che questo tipo di azioni, oltre che essere illegali, possono avere effetti catastrofici poiché le campagne di hackeraggio possono interferire con eventuali operazioni strategiche militari di ambo le parti.

Gli esperti di cyber sicurezza avvertono inoltre che le operazioni di cyberwarfare potrebbero estendersi a livello globale poichè nel cyberspazio i confini nazionali contano ben poco.

Fondamentale dunque, per ogni Stato anche quelli non direttamente coinvolti, verificare che le misure di sicurezza messe in atto siano efficaci ed aggiornate se non ci si vuole trovare impreparati dinanzi a queste minacce in continua evoluzione.

Articolo a cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-attacchi-escalation-tra-russia-e-ucraina-negli-ultimi-anni/


La Cybersecurity per i Droni – Contesto legislativo

Introduzione

Il contesto legislativo della Commissione europea è incentrato sui droni aerei a pilotaggio remoto, mentre nel Parere 01/2015 non viene fatta alcuna distinzione tra i sistemi aerei senza equipaggio pienamente autonomi, da un lato, e non autonomi, dall’altro, dato che tale aspetto è irrilevante per le questioni in materia di protezione dei dati derivanti dall’uso di questo tipo di tecnologie.

Gli orientamenti si applicano, con i necessari adattamenti, al trattamento dei dati mediante l’uso di qualsivoglia veicolo aereo (con o senza equipaggio, aeronautico o spaziale) per operazioni civili.

Il gruppo di lavoro ritiene estremamente importante introdurre un quadro appropriato a livello nazionale (qualora non già in atto), volto a garantire che l’uso dei droni per finalità strettamente personali e ricreative e a fini giornalistici non incida sui diritti fondamentali alla vita privata o alla confidenzialità delle comunicazioni e ad assicurare il rispetto di una ragionevole aspettativa di tutela della vita privata anche in caso di raccolta di dati personali effettuata in luoghi pubblici.

Parere 01/2015 sulle questioni riguardanti il rispetto della vita privata e la protezione dei dati connesse all’uso di droni

Il Gruppo di lavoro Articolo 29 raccomanda l’adozione di misure in materia di tutela della vita privata fin dalla progettazione (privacy by design) e per impostazione predefinita di tutela della vita privata (privacy by default) e ritiene la valutazione d’impatto sulla protezione dei dati uno strumento appropriato per valutare gli effetti dell’applicazione della tecnologia dei droni sul diritto alla vita privata e alla protezione dei dati. Inoltre, al fine di sensibilizzare gli utenti, viene proposta una raccomandazione specifica per i produttori di droni affinché forniscano all’interno della confezione (ad esempio, nelle istruzioni per l’uso) informazioni sufficienti sulla potenziale natura intrusiva di queste tecnologie e, ove possibile, mappe che specifichino chiaramente le aree in cui è consentito l’uso.

Punti essenziali

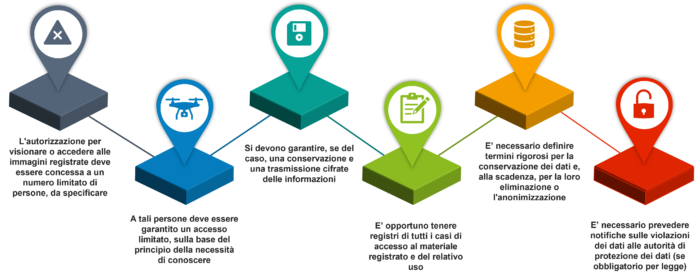
Conformemente all’articolo 17 della direttiva, i responsabili e gli incaricati del trattamento devono attuare, laddove applicabili, misure tecniche ed organizzative appropriate al fine di garantire la protezione dei dati personali dalla distruzione accidentale o illecita, dalla perdita accidentale o dall’alterazione, dalla diffusione o dall’accesso non autorizzati. Tale disposizione si applica altresì agli attacchi elettronici e informatici (ovvero, la manomissione a distanza del dispositivo, per averne il controllo completo o parziale oppure per avere accesso ai sensori o ai dati conservati).

Tale protezione deve essere garantita anche per la fase di trasmissione dei dati personali dal drone alla stazione di base. Si raccomanda ai progettisti di droni e di apparecchi ideati per essere assemblati al drone di collaborare con esperti competenti in materia di sicurezza, al fine di garantire che le vulnerabilità per la sicurezza siano debitamente prese in considerazione.

Inoltre, i dati personali trattati per mezzo dei droni non possono essere conservati per un periodo superiore a quanto necessario per le finalità del trattamento. Per i dati non connessi a denunce o altre questioni, deve essere garantita l’immediata eliminazione o anonimizzazione.

Si raccomanda di integrare termini per la conservazione e l’eliminazione dei dati. I dispositivi montati sui droni devono pertanto essere progettati in modo tale da permettere di fissare un periodo definito di conservazione dei dati personali raccolti e, di conseguenza, la soppressione automatica periodica dei dati personali non più necessari, a seconda dei termini di cancellazione.

Riguardo a tutti questi aspetti, il gruppo di lavoro desidera richiamare l’attenzione dei controllori sui punti che sono stati dettagliati nella figura seguente.

Sicurezza del trattamento dei dati, periodi di conservazione, controlli preventivi

Conclusioni

Per quanto riguarda le informazioni raccolte per mezzo dei droni è importante precisare quali siano i dati che vengono raccolti, dagli stessi; infatti, questi sistemi arei a pilotaggio remoto hanno capacità di raccogliere infiniti dati grazie alle loro potenzialità̀ di muoversi nello spazio anche in poco tempo e catturando allo stesso tempo immagini, informazioni e dati.

Concludendo, i responsabili e gli incaricati del trattamento devono attuare, laddove applicabili, misure tecniche ed organizzative appropriate al fine di garantire la protezione dei dati personali dai vari rischi descritti precedentemente.

Articolo a cura di Domenico Raguseo, Rosita Galiandro, Giuseppe Marullo e Antonio De Chirico


Informazioni sull’Autore

Domenico Raguseo è Responsabile della Unit di CyberSecurity di Exprivia. Precedentemente ha ricoperto il ruolo di CTO della divisione IBM Security nel Sud Europa. Ha una decennale esperienza manageriale e nel campo della cybersecurity in diverse aree. Domenico collabora con diverse università nell’insegnamento su tematiche relative alla cybersecurity sia come Professore a contratto che invitato come lettore per seminari. Domenico è stato IBM Master inventor grazie a una moltitudine di brevetti e pubblicazioni in diverse discipline (Business Processes, GLI AUTORI © Clusit 2020 249 ROI, Messages and Collaborations, Networking). Infine, è apprezzato speaker, autore e blogger in eventi nazionali ed internazionali. In particolare, da diversi anni collabora con il Clusit come autore

Informazioni sull’Autore

Rosita Galiandro ha conseguito la laurea Magistrale in Sicurezza Informatica presso l’Università di Bari.
Attualmente ricopre il ruolo di Responsabile Osservatorio CyberSecurity presso Exprivia.
Contribuisce alle attività di prevendita, ha partecipato a progetti di risk assessment e GDPR compliance e collabora in piani di insegnamento con diverse università nell’ambito CyberSecurity e nel progetto CyberChallenge.IT. Fa parte della community Women For Security.

Informazioni sull’Autore

Giuseppe Marullo è responsabile dei Servizi di OT security di Exprivia. Precedentemente è stato presales in Blue Coat e Symantec per clienti enterprise in ambito network and cloud security. Ha fatto parte dello WW SWAT team e di X-Force in IBM, come SME di network security e computer forensics.

Informazioni sull’Autore

Responsabile del Security Operation Center di Exprivia. Ha lavorato nella Polizia di stato per oltre 27 anni, di cui 15 operando all’interno della Polizia Postale e delle Comunicazioni nelle attività investigative e di contrasto al Cybercrime ed alla pedopornografia online. Ha operato come CTU per diverse Procure e negli ultimi anni coordinava il team di specialisti del Centro Unico di Backup della Polizia di Stato.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/la-cybersecurity-per-i-droni-contesto-legislativo/


Analisi del conflitto tra Russia e Ucraina

Il conflitto tra Russia e Ucraina nasce come noto a seguito della crescente pressione circa l’inclusione dell’Ucraina nell’alleanza NATO. Questa azione è ritenuta dalla Russia come una pericolosa minaccia alla sua sicurezza nazionale, visto anche il possibile dispiegamento di armi atomiche e sistemi antimissilistici sul territorio Ucraino nel caso in cui tale annessione venga posta in essere. La domanda sul perché le tensioni siano esplose solo ora è tuttavia di grande interesse. Il discorso della membership l’Ucraina nella NATO era infatti avviato da tempo, e non vi erano sviluppi, almeno apparentemente, circa un’accelerazione del processo.

Molte ipotesi possono essere citate in merito al momento scelto da Putin per sferrare il suo attacco. Probabilmente una compartecipazione di fattori hanno contribuito a questa scelta. Per prima cosa, la presidenza americana ha certamente giocato un ruolo nell’accelerare le mosse di Putin in quanto Biden si è dimostrato più aperto rispetto alla prospettiva di un’entrata dell’Ucraina nell’alleanza atlantica. In seconda battuta, anche la situazione dell’Europa potrebbe aver spinto Putin all’azione, con una Germania in un momento di avvicendamento di leadership, e con una Francia anch’essa politicamente non forte date le elezioni in arrivo. La figura di Zelensky stessa, ed il suo marcato atlantismo, potrebbe aver contribuito ad accrescere i timori di Putin e quindi accelerare l’operazione militare. Infine, Putin stava plausibilmente attendendo di avere sotto controllo la situazione pandemica interna prima di sferrare l’attacco contro l’Kiev.

Per quanto riguarda l’offensiva cyber russa, molti analisti stanno commentando come, a differenza di quanto si prospettava, l’avanzata russa nello spazio cibernetico Ucraino è al momento decisamente modesta. La Russia non ha quindi sferrato tutta la sua potenza cibernetica, che sappiamo essere alquanto poderosa. Anche qui diverse spiegazioni possono essere addotte. Secondo l’analisi di Joseph Menn Craig Timberg, la Russia potrebbe non aver avanzato un attacco cyber date le tempistiche dell’attacco cinetico, che si speravano più veloci di quello che si stanno rivelando. Un attacco cyber è stato quindi forse ritenuto, almeno in questa prima fase, non necessario. In aggiunta, disabilitare il sistema di telecomunicazioni, in una prospettiva di occupazione futura del paese, potrebbe non essere una strategia vincente per una Russia che volesse essere in grado di controllare il territorio. I sistemi di telecomunicazione disabilitati – o quelli bombardati – possono richiedere riparazioni costose e che richiedono tempo. Infine, è probabile che la Russia avesse lei stessa necessità di accesso a sistema di comunicazioni ucraino per la gestione dell’attacco.

Gli attacchi ad infrastrutture critiche, come detto, sono stati modesti. Due episodi possono essere tuttavia menzionati. La Russia, o i suoi alleati, hanno implementato dei software per cancellare i dati da alcuni computer ucraini, compresi gli uffici di controllo delle frontiere. Sul fronte opposto invece l’azione più importante è stata quella del gruppo Belarus Cyber-Partisan, bielorusso ma in contrasto con il governo nazionale, che è riuscito a infiltrare il network ferroviario mettendo fuori uso alcuni servizi e bloccando alcune tratte, in particolare quella che collega la capitale con Orsha, rallentando così il trasferimento di truppe russe.

Sebbene al momento non stiamo assistendo ad un’escalation sul fronte cyber, Putin potrebbe però rendersi più aggressivo nel caso in cui la guerra si trasformi progressivamente da guerra lampo a guerra di logoramento, e l’Ucraina diventasse l’Afghanistan europea. Allo stesso modo, la Russia potrebbe intensificare i suoi attacchi a danno delle infrastrutture critiche delle potenze occidentali in risposta alle sanzioni.

Infine, per quanto riguarda le criptovalute, queste sono sicuramente, in generale, uno strumento potente di contrasto alle sanzioni. Se infatti uno stato è in grado di raggiungere una diffusione adeguata nel paese dell’utilizzo di una valuta digitale, questi potrebbe ottenere un potente strumento coercitivo per plasmare il processo decisionale delle aziende internazionali che cercano di mantenere l’accesso al mercato interno. Inoltre, si potrebbe utilizzare la valuta digitale per separarsi dal sistema finanziario internazionale dominato dagli Stati Uniti, e ridurre così anche l’efficacia delle sanzioni finanziarie statunitensi come strumento di deterrenza. In questo contesto occorre tuttavia sottolineare come, a differenza della Cina che sta impiegando ingenti risorse per lo sviluppo del suo yan digitale, la strategia Russia a sostegno delle criptovalute sembra ancora embrionale. In aggiunta, questa strategia può rivelarsi fallimentare qualora ci si affidi al sistema delle criptovalute esistente e non se ne sviluppi una nazionale. Come riporta Reuters, Mykhailo Fedorov, vice primo ministro dell’Ucraina e ministro della Trasformazione digitale, è intervenuto sul tema, lanciando un appello su Twitter: “Chiedo a tutti i principali exchange di criptovalute di bloccare gli indirizzi degli utenti russi. È fondamentale bloccare non solo gli indirizzi legati ai politici russi e bielorussi, ma anche sabotare gli utenti comuni”.

Articolo a cura di Carolina Polito


Informazioni sull’Autore

Carolina Polito, Ph.D. Candidate all’Università LUISS Guido Carli e Associate Research Assistant presso il Centre for European Policy Studies (CEPS)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/analisi-del-conflitto-tra-russia-e-ucraina/


Cyberwarfare, strategia di Putin contro Zelensky

Ben prima dell’ormai famoso discorso di Putin, nel quale si comunicava l’inizio dell’operazione di invasione terrestre dell’Ucraina, le forze di difesa cibernetica dello Stato guidato dal ministro Zelensky (unità CERT – Computer Emergency Remote Team) erano già impegnate in un conflitto “nascosto”, non conosciuto dalla maggior parte dell’opinione pubblica, finalizzato non solo alla raccolta di informazioni sensibili ma anche alla incapacitazione parziale o alla distruzione totale delle infrastrutture informatiche di una nazione, il cyberwarfare.

Nelle settimane precedenti al 24 febbraio, gli analisti militari e di cyber security hanno infatti assistito ad un notevole incremento di attacchi non solo nei confronti dei siti governativi, ma anche contro istituzioni finanziarie e compagnie energetiche. Tra i principali strumenti offensivi (nonché il preferito ad oggi anche dai gruppi di cyber criminali presenti in Russia) vi è senza dubbio l’attacco DDOS, acronimo di Distributed Denial of Service (negazione diffusa di servizio), considerato tra gli attacchi informatici tra i più difficili da contrastare in quanto sfrutta una debolezza intrinseca nel modo in cui funziona ed è strutturata la rete. Il principio del funzionamento del DDOS ha come obiettivo quello di sovraccaricare un server attraverso un elevato numero di richieste provenienti da numerosi computer, molti dei quali partecipano inconsapevolmente all’attacco poiché precedentemente infettati ed attivati da remoto dagli hacker, con il fine ultimo di negare l’accesso agli utenti ai siti o ai software colpiti.

Tuttavia, in questi giorni l’attenzione è tutta concentrata sul Malware “Hermetic Wiper”, scoperto il 23 febbraio dai ricercatori della ESET Research. Questo codice di nuova concezione effettua una attività di data wiping ovvero la cancellazione di tutti i dati presenti sui dispositivi informatici, portando i sistemi in un loop infinito di riavvii e rendendo di fatto inutilizzabili gli hardware infettati. Le analisi dei ricercatori hanno inoltre confermato che la diffusione del codice malevolo sia iniziata mesi prima rispetto a febbraio 2022, individuando nel giorno 13 aprile 2021 la data di emissione del certificato di firma del codice e nella data del 28 dicembre il primo campione raccolto da un dispositivo infettato.

A livello operativo, si può ipotizzare che la tattica russa nel cyberspazio avesse un duplice scopo; da una parte sovraccaricare e distruggere i sistemi di comunicazione e difesa governativi, isolando le infrastrutture critiche della nazione ed i grandi centri urbani al fine di creare un caos logistico-organizzativo; nel contempo, il blocco di alcuni servizi essenziali (vedi blocco degli ATM con mancata erogazione delle banconote) così come la comparsa di messaggi “intimidatori” durante la navigazione sui siti governativi, avevano l’obiettivo demoralizzare la popolazione ucraina, tentando di screditare l’operato del governo e delle forze di difesa agli occhi dell’opinione pubblica in quanto incapaci di difendersi e resistere agli attacchi di una potenza straniera.

Contrariamente alle evidenti difficoltà nel cyberspazio e dalle previsioni dell’intelligence russa, le forze di difesa ucraine (e la popolazione stessa rimasta nella zona del conflitto) non hanno avuto cedimenti di morale né hanno dimostrato gravi danni a livello organizzativo tanto da riuscire a bloccare l’avanzata delle forze straniere, cancellando di fatto i piani di una “guerra lampo” per la conquista di Kiev e delle restanti città del territorio ucraino.

Ad oggi, gli attacchi informatici nei confronti delle infrastrutture ucraine non sono terminati, “consacrando” il mondo cibernetico come quarto fronte nelle operazioni militari su larga scala (insieme a terra, acqua e aria), nel quale sembrava esserci un solo attore in gioco. Contro ogni attesa, dal 27 febbraio la Russia ha trovato un nuovo avversario su questo fronte cibernetico. Anonymous, con un video rivolto nei confronti della classe dirigente russa, ha dichiarato l’inizio dell’operazione “OpRussia”, nel corso della quale son stati bloccati i siti governativi, hackerati i servizi televisivi nazionali e divulgati i numeri e gli indirizzi mail di numerosi funzionari dello stato.

Gli eventi sono in corso di sviluppo ma una cosa è certa, l’Italia e l’UE devono farsi trovare preparati. Il modus operandi di febbraio è stato identico a quello dell’operazione militare in Ossezia nel 2008; gli attacchi informatici su larga scala possono essere il preludio ad un escalation militare a tutto campo.

Articolo a cura di Paolo Di Marcantonio


Informazioni sull’Autore

Laureato in giurisprudenza all’Università di Bologna, ha lavorato come consulente legale occupandosi di Privacy e compliance aziendale. Attualmente occupa la posizione di specialista in pagamenti digitali per uno dei principali istituti di credito italiani. Appassionato di fintech e di nuove tecnologie applicate in ambito militare

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyberwarfare-strategia-di-putin-contro-zelensky/


Cyberwar tra Russia e Ucraina, il punto di vista di un analista di intelligence

Il conflitto armato tra Russia e Ucraina rientra perfettamente nella definizione di guerra “ibrida” di quinta generazione, un mix di guerra regolare ad alta intensità operativa e tecnologica, ed irregolare, dove si utilizzano ambiti e dimensioni di combattimento diversi. Tra le nuove dimensioni di combattimento delle guerre ibride, oltre allo spazio extra-atmosferico, il cyberspazio è sicuramente il più utilizzato. In questi giorni stiamo assistendo ad un conflitto esponenziale nel cyber spazio tra Russia, Ucraina ed altri attori che non potendo rischiare la terza guerra mondiale con l’invio di truppe militari sul territorio ucraino, si ipotizza sfruttino il cyberspazio per portare attacchi contro la Russia.

Il combattimento nel dominio cibernetico a cui stiamo assistendo si sta sviluppando principalmente su due livelli:

  • Fake News, per screditare l’avversario e polarizzare il pensiero delle masse verso determinate verità.
  • Attacchi informatici / cyber spionaggio, volti a bloccare il funzionamento delle infrastrutture tecnologiche dell’avversario ed a spiarne e manipolarne le comunicazioni e le informazioni.

Per quanto riguarda le fake news, piattaforme social come Facebook e Instagram si sono attivate nel tentativo di filtrare la propaganda Russa ed Ucraina, ma altre piattaforme come ad es. Telegram sono sempre più attive nella diffusione. Quello che si nota, ed in parte stupisce, in questa fase è la cattiva fattura e confezionamento delle fake news, dello stesso livello qualitativo generalmente utilizzato nei gossip, che se in un primo momento sortiscono il loro effetto sulle masse, considerata l’attenzione pubblica che catalizza l’argomento, a differenza del gossip, subito dopo rischiano di generare un effetto boomerang.

Parliamo di fake news prodotte da entrambe le fazioni, come ad es. quelle dell’Ucraina che mostra il video degli aerei russi che sorvolano Kiev, per poi scoprire che si tratta di un video (senza neanche un minimo video editing) relativo alla parata del giorno della vittoria nel 2020 che sorvolano invece Mosca, oppure il video della presunta esplosione della centrale elettrica a Luhansk colpita da missili russi, per poi scoprire che il video in questione è relativo ad un impianto chimico che esplose a Tianjin, in Cina, nel 2015. Anche le fake news made in Russia non sono da meno, una per tutti, il video recuperato dai cadaveri di presunti sabotatori di lingua polacca, che tentavano di far saltare un serbatoio di cloro nei pressi della città di Horlivka, nel territorio controllato dai separatisti dell’autoproclamata Repubblica popolare di Donetsk. Video che a fronte di un’analisi digitale sui suoi metadati ha rivelato che era stato prodotto dieci giorni prima e che era stato effettuato un video editing con il software Adobe Premiere Pro.

In ogni caso l’enorme quantità di fake news generate crea un effetto moltiplicatore sui main stream globali che li diffondono e li amplificano aggiungendo del proprio, come ad es. la trasmissione della Rai Anni20, che ha mandato in onda scene di un presunto combattimento aereo sui cieli ucraini prese da un videogioco. Questa situazione di conflitto così artefatta da tali informazioni distorte, genera confusione anche tra le coscienze dei politici degli stati appartenenti alla NATO, con il rischio di esasperare gli animi e creare un ‘casus belli’, anche se remoto, di tipo nucleare.

Nel caso degli attacchi informatici invece, si nota un livello di orchestrazione e capacità tecnica più evoluta e sofisticata. Gli attacchi stanno crescendo di intensità e pericolosità, dai databreach ed oscuramenti dei vari siti istituzionali e militari, di entrambe le fazioni, a “HermeticWiper” il primo malware ufficiale di questo conflitto pensato per cancellare i dati e bloccare computer, trovato in centinaia di dispositivi dell’ucraina e per questo molto rapidamente associato alla Russia.

Gli attacchi cyber possono seriamente compromettere anche le nazioni NATO, attraverso danni collaterali e/o attacchi mirati ai loro sistemi militari e produttivi. Se poi una qualche nuova versione del malware “HermeticWiper” dovesse essere distribuita in rete in maniera massiva, potrebbe provocare danni mai visti nella storia degli incidenti informatici. In termini di capacità informatica nella guerra cyber, i russi vantano un elevato skill tecnico e di risorse, risorse che possono ampliare attraverso l’uso di cyber criminali mercenari.

L’Ucraina sembra  aiutata da altre nazioni e sta dimostrando notevoli capacità di reazione, anche il caso del gruppo di Anonymous che in questi giorni sta attaccando la Russia, con effetti più che altro mediatici, lascia non poche perplessità riguardo la sua neutralità ideologica, infatti diverse sono le ipotesi che suppongono la presenza  dietro le quinte della CIA, che quantomeno fornisce target ed informazioni utili ad Anonymous per effettuare i cyber attacchi e forse anche qualche immunità.

Il ritorno alla guerra fredda è diventata nuovamente una realtà evidente (ammesso che sia mai finita) che continuerà ad intensificarsi indipendentemente da come finirà il conflitto, ed il cyber spionaggio sarà uno dei suoi strumenti principali.

Gli eventi di queste ultime settimane probabilmente daranno alla cybersecurity nazionale ed europea, una accelerazione simile a quella che ha dato il COVID19 allo smart working.

La necessità di sviluppare infrastrutture e tecnologie di cybersecurity nazionali sul territorio italiano in primis, non è più procrastinabile, si deve sviluppare un’infrastruttura di cyber sicurezza distribuita, formata da enti pubblici, governativi e dal grande sistema nervoso delle aziende private italiane. La compromissione della sicurezza delle informazioni in una società governata dall’informazione è in grado di mettere in ginocchio un intero paese.

La necessità di avere una infrastruttura di cybersecurity capillare e distribuita si rende necessaria per gestire l’elevatissimo numero di variabili critiche e gli innumerevoli conflitti operativi, politici, economici e commerciali che una guerra fredda porta con sè. Ad esempio, in questa situazione di conflitto Russia/Ucraina e di forte tensione tra Russia e nazioni NATO, dobbiamo osservare che nella maggior parte dei computer di utenti privati, aziende ed enti governativi Italiani è installato un sistema di protezione antivirus russo, ed il CEO dell’azienda che lo produce è consulente del Ministero della Difesa Russo di cui gestisce anche i relativi sistemi informatici. Ora, sicuramente non sarà questo il caso, siamo di fronte ad una multinazionale i cui interessi sono fortemente legati ormai anche ad altre nazioni, ma se voi foste un’analista di intelligence il cui compito è difendere la propria nazione, cosa pensereste?

Articolo a cura di Francesco Arruzzoli


Informazioni sull’Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyberwar-tra-russia-e-ucraina-il-punto-di-vista-di-un-analista-di-intelligence/