Un approccio alla Governance dell’AI

Governance è una parola complicata e un po’ fumosa, perché essa include tutti i processi di governo aziendali. È il modo in cui le regole o le azioni sono strutturate, mantenute e regolamentate compreso il modo in cui viene assegnata la responsabilità. Garantire la governance dell’IA implica che l’IA sia spiegabile, trasparente ed etica. Queste tre parole significano cose diverse per organizzazioni diverse o funzioni all’interno delle stesse. Ad esempio, esiste una differenza tra una definizione tecnica e una definizione politica (o legale) di “trasparenza”.

Una politica di governance deve esistere, essere comunicata e interagire con il mondo che la circonda e all’interno dell’organizzazione. La governance dell’IA deve adattarsi al quadro generale della governance aziendale e, a volte, potrebbe essere necessario essere incentrata sulle macchine e non essere ottimizzata per gli esseri umani.

In generale, la governance IA include tutti i processi di governance: il modo in cui le regole o le azioni sono strutturate, mantenute e regolamentate e come sia attribuita la relativa responsabilità.

Possiamo riassumere tre fattori che sintetizzano gli aspetti di governance:

  • Misure: la capacità di misurare costi, valore, verificabilità e conformità;
  • Software e Dati: i dettagli sul codice software e sui singoli componenti dei dati;
  • Quadro aziendale: la necessità di adattarsi al quadro generale di governo dell’organizzazione.

La chiave è che, per tutte le organizzazioni, la definizione della governance dell’IA deve essere fatta con accuratezza e riflessione garantendo che la responsabilità sia trasparente e misurabile.

Di chi è a carico la responsabilità della governance dell’AI?

La domanda è complicata, perché oggi non esiste una sola persona unicamente responsabile e la risposta varierà in base alla definizione di governance dell’IA fatta da un’organizzazione. È opportuno che ogni responsabile sia informato sull’IA in tutte le funzioni aziendali, nel coinvolgimento dei clienti, nei prodotti e nella supply chain. La governance dell’IA deve essere pertinente e applicabile a tutti i leader di un’organizzazione, compresi anche ruoli funzionali e operativi di un’organizzazione.

Il CEO deve essere la persona responsabile della Carta della governance dell’IA (lo sponsor), nonché della chiara assegnazione di responsabilità all’interno dell’organizzazione e delle misure necessarie per il controllo.

I diversi ruoli funzionali all’interno di un’organizzazione devono essere inclusi nella governance dell’IA: ad esempio Il General Counsel, il CFO, il Chief Data Officer (CDO), il DPO.

Assegnare la responsabilità della governance dell’IA è essenziale. Senza chiare responsabilità, nessuno è responsabile.

Risulta quindi fondamentale definire correttamente i ruoli all’interno dell’organizzazione, così come porre delle misure sulla governance dell’AI.

La mancanza di misure risulterà allora un punto debole in qualsiasi organizzazione, anche perché non possono essere trasferite e incorporate in processi, sistemi e piattaforme (mancanza di controllo).

Quali misure allora sono rilevanti e di chi ne è la responsabilità? Alcune misure o metriche per la governance dell’IA diventeranno e dovranno diventare degli standard per le organizzazioni attraverso regole o procedure.

Di seguito alcuni dei KPI che le organizzazioni dovrebbero considerare:

  • Dati: misurare la tipologia, la discendenza, la provenienza e la qualità dei dati.
  • Sicurezza: dei dati, dei modelli e sul loro utilizzo. Consentire la comprensione della manomissione o dell’uso improprio degli ambienti IA.
  • Costo / valore: misurare il costo dei dati o anche il valore creato dai dati e dall’algoritmo.
  • Bias: sono richiesti KPI che possono mostrare bias di selezione o di misurazione, monitorandoli continuamente attraverso dati diretti o derivati.
  • Responsabilità: chiarezza di responsabilità, ruoli e coinvolgimento degli individui.
  • Audit: raccolta continua di dati, che in forma aggregata potrebbero costituire la base per audit e revisioni periodiche del
  • Tempo: le misure del tempo consentono una migliore comprensione dell’impatto nel tempo.

La governance dell’IA dovrebbe far parte di tutti gli ambienti di intelligenza artificiale e machine learning, con un approccio olistico permeato in tutta l’organizzazione.

Possiamo porci quattro domande di sintesi:

1) La IA è trasparente?

Come affermato in precedenza, se l’organizzazione dispone di IA, deve esserlo etica, spiegabile e trasparente. Ricordiamo che c’è una differenza tra trasparenza giuridica e tecnica. Se non si è in grado di rispondere a questa domanda, è il momento di riesaminare il software.

2) Chi è responsabile?

Attenzione: la responsabilità non ricade nelle mani di un unico ruolo, ma anche a ruoli funzionali come membri del consiglio di amministrazione, amministratori delegati, CFO, CDO e consulenti legali; ricorda di incorporarli nella governance dell’IA della tua organizzazione.

3) Quali misure chiave dovresti considerare?

Ci sono diverse misurazioni che bisogna considerare quando si misura la governance dell’IA all’interno dell’organizzazione, il tutto a seconda di come questa viene definita.

4) Hai messo in atto un framework di analisi?

Se la risposta a questa domanda è no, è opportuno considerare l’installazione un robusto framework che misuri automaticamente – o anche manualmente – la governance dell’IA relativa ai modelli e ai dati.

Per rispondere all’ultima domanda possiamo utilizzare il framework sviluppato e indicato nel precedente articolo Modello di autovalutazione relativo a un sistema di Intelligenza Artificiale, che illustra come attraverso una metodologia che si ispira al CSF NIST (attraverso le funzioni, categorie e sottocategorie) sia possibile effettuare un’autovalutazione relativamente ai 7 principi dell’AI:

  1. supervisione umana;
  2. robustezza e sicurezza;
  3. privacy, controllo e gestione dei dati;
  4. trasparenza;
  5. diversità, correttezza, assenza di discriminazione;
  6. benessere sociale e ambientale;
  7. responsabilità.

Concludendo, come tutti i processi che impattano sull’organizzazione aziendale, sugli utenti e sui clienti, anche la AI necessità di un processo di governance generale che – attraverso un approccio olistico – possa garantire la piena comprensione e coscienza delle attività implementate e dell’impatto delle stesse.

Articolo a cura di Stefano Gorla

Stefano Gorla è nato a Milano, si è laureato in fisica nucleare presso l’Università di Padova. Ha insegnato per qualche anno Matematica e Fisica presso alcuni licei.

Da anni si occupa di privacy e sicurezza dei dati attraverso un approccio sistemico e olistico.
Consulente e formatore in ambito sicurezza e tutela dei dati e delle informazioni e relatore in numerosi convegni.

Auditor ISO 27001, DPO Certificato FAC Certifica, NIST Specialist Certificato Fac Certifica, Certificato COBIT5 ISACA, Master EQFM.
Ha maturato notevoli esperienze come Referente Privacy (DPO) e consulente in tali ambiti.
È autore di varie pubblicazioni sul tema.

https://www.ictsecuritymagazine.com/articoli/un-approccio-alla-governance-della-ai/


PCI DSS 4.0, a che punto siamo?

L’attuale versione 3.2.1 del famoso Payment Card Industry Data Security Standard (PCI DSS) è formalmente datata maggio 2018, anche se in realtà incorpora solo modifiche editoriali rispetto alla versione 3.2 di aprile 2016, ormai già ben oltre le intenzioni del PCI Council (www.pcisecuritystandards.org) di avere un aggiornamento triennale dello schema.
Lo sviluppo della prossima versione 4.0, che è stato al centro dei riflettori del recente “community meeting” europeo promosso dal PCI Council, è ormai attivo da un paio d’anni e ha già dato luogo a una prima bozza nell’ottobre 2019 e a una più recente seconda bozza esattamente un anno dopo.

Questi documenti, indicati come “Request For Comments” (RFC), vengono fatti circolare alle organizzazioni che partecipano al PCI Council e agli auditor da esso accreditati per coinvolgere un pubblico più ampio nel processo di aggiornamento dello schema, nello stile, anche se più ristretto, delle consultazioni pubbliche degli enti di normazione. Non essendo possibile rendere pubblico questo documento né i dettagli al suo interno, si cercherà di dare una prospettiva di alto livello sugli elementi principali che, per quanto ne sappiamo oggi, riteniamo che potrebbero più probabilmente essere presenti nella versione finale dello schema, attesa nel corso del 2021.

L’obiettivo della prossima versione 4.0 del PCI DSS è sia di mantenere i 12 requisiti fondamentali già presenti in quella attuale, che corrispondono ai punti cardine per la sicurezza dei dati relativi alle carte di pagamento, sia di far evolvere lo standard per adattarlo ai cambiamenti in ambito tecnologico, di tecniche di mitigazione del rischio e relativi al panorama di minacce ed incidenti. Inoltre, un altro obiettivo fondamentale consiste nell’introdurre maggiore flessibilità per le organizzazioni nel raggiungere e mantenere nel tempo gli obiettivi di sicurezza, facendo evolvere i metodi e le procedure di validazione.

Tra gli elementi di novità che hanno catalizzato maggiore attenzione fino a questo momento merita certamente una menzione di primo livello il tema del cambiamento dei controlli compensativi, meccanismo presente fin dalla prima versione dello schema e che permette di sostituire un requisito con altre misure di sicurezza purché equivalenti nel mitigare il rischio e non già richieste dal PCI DSS. L’idea è di dare ancora più libertà nella definizione e nell’uso di controlli alternativi a quelli espressi nello schema, lasciando la possibilità all’organizzazione di sceglierli usando un approccio risk-based strutturato e all’auditor di definire le proprie procedure di test per esse.

La conferma dello scope della certificazione, debolmente presente nella versione attuale del PCI DSS e poi rinforzata da un supplemento dedicato, è un altro elemento su cui c’è un aumento di attenzione tanto da includere tale supplemento sia in una prima fase formale dello schema sia come requisito. Si pone inoltre esplicitamente l’attenzione, in ognuna delle famiglie di requisiti del PCI DSS, sui ruoli e sulle responsabilità relativi alle attività in essa prescritte. Si introduce anche il concetto di analisi dei rischi mirata, che – contrariamente all’attività di risk assessment aziendale tradizionale – si focalizza su un determinato numero di requisiti PCI DSS che permetteranno flessibilità sulla frequenza con cui svolgere alcuni controlli. Risulterà quindi possibile definire la periodicità di alcuni controlli, ora fissa, in funzione dell’attività di analisi dei rischi mirata svolta.

Si pone maggiore attenzione anche agli attacchi di phishing e, più in generale, di social engineering, che risultano essere sempre più frequenti e sempre più una minaccia per la sicurezza aziendale, sfruttando il fattore umano e non solo le debolezze tecnologiche dei sistemi. Essendo l’autenticazione un concetto importante per la protezione dei sistemi informativi, con la prossima versione del PCI DSS viene rafforzato questo concetto, incoraggiando l’estensione dell’utilizzo di meccanismi di autenticazione a più fattori. Si rafforza anche la gestione di tecnologie software e hardware non più supportate dal produttore, e quindi in “end-of-life”, sottolineando l’importanza dell’analisi e il monitoraggio periodici di tutte le tecnologie utilizzate e i relativi tempi di aggiornamento e dismissione.

Punti di accresciuta attenzione risultano essere anche l’utilizzo e la gestione di certificati e chiavi trusted, nonché l’implementazione di algoritmi di crittografia e protocolli di sicurezza forti. Inoltre, rispetto alla versione precedente, si pone maggiore attenzione all’analisi dei “cipher suite” crittografici e dei protocolli utilizzati per la criptazione dei dati di account, sia in fase di memorizzazione sia in fase di trasmissione, in modo tale da garantire l’utilizzo di funzioni crittografiche robuste e in linea con le best practice di settore. Verosimilmente vi saranno anche cambiamenti ad alcune definizioni importanti, come ad esempio cosa si intende per “significant change”, evento che dovrebbe poi scatenare attività aggiuntive rispetto a quelle già previste periodicamente, come ad esempio i vulnerability assessment.

La pubblicazione della versione 4.0 del PCI DSS è attualmente prevista, in modo generico, per “metà 2021”. Come già avvenuto con gli aggiornamenti precedenti, a partire da alcuni mesi dopo il rilascio – necessari per pubblicare i documenti ancillari – ci si attende un periodo di transizione di circa 18 mesi in cui sarà possibile certificare sia utilizzando la versione 4.0 sia utilizzando l’attuale 3.2.1, alla fine del quale la vecchia versione sarà ritirata lasciando del tempo aggiuntivo per adottare tutti i nuovi requisiti, i più onerosi dei quali potrebbero anche avere delle date che ne regolano l’entrata in vigore dilazionate di 2 o 3 anni. Uno schema riassuntivo di questi passaggi è stato oggetto di pubblicazione sul blog del PCI Council (https://blog.pcisecuritystandards.org/pci-dss-v4-0-anticipated-timelines-and-latest-updates).

Al momento si può dire che nel suo complesso la struttura e i requisiti “core” del PCI DSS saranno mantenuti, non introducendo quindi cambiamenti rivoluzionari. Per le organizzazioni che si dovranno conformare alla versione 4.0 del PCI DSS sarà sicuramente necessario allocare risorse per l’adeguamento ai nuovi requisiti, ma i cambiamenti prevedono contestualmente una maggiore libertà e una maggiore attenzione al concetto di rischio che potrà aiutare a rendere più efficaci tali investimenti.

Grazie anche alla più ampia apertura verso i feedback del mercato, i cambiamenti in corso di introduzione possono essere finora considerati positivi e potenzialmente utili da un punto di vista del miglioramento della sicurezza dei dati di pagamento e, più in generale, dell’intera organizzazione. Lo stesso PCI Council raccomanda nel frattempo di continuare a mantenere tutti i requisiti applicabili della versione 3.2.1 e di non utilizzare le RFC per alcuna attività implementativa.

La strada per la tanto sospirata e commentata versione 4.0 del PCI DSS, insomma, è ancora decisamente aperta e da percorrere.

Articolo a cura di Fabio Guasconi e Beatrice Ridolfi

Laureato in Informatica, opera dal 2003 nella consulenza su sicurezza delle informazioni e protezione dei dati personali, con focus sui temi di analisi del rischio, di governance e di conformità a norme internazionali, cui contribuisce direttamente. Certificato CISA, CISM, PRINCE2, ITIL e ISFS, è auditor ISO 9001 e ISO/IEC 27001, di cui è anche lead implementer. Ha maturato esperienze anche come DPO esterno.

Coautore del quaderno CLUSIT sulle certificazioni professionali e sullo standard PCI-DSS, è un PCI QSA / QPA attivo e partecipa regolarmente ad eventi e pubblicazioni sulla sicurezza. Ha coordinato la stesura delle norme UNI 11621, 11679 e PdR 43.2 sui profili professionali per la sicurezza delle informazioni e per la protezione dei dati personali.

Presiede il comitato italiano mirror di ISO/IEC JTC 1 SC 27 in UNINFO dal 2008 ed è membro del direttivo dell’associazione italiana per la sicurezza informatica CLUSIT dal 2012. Partecipa attivamente alle attività di SBS e della European Digital SME Alliance per lo sviluppo nel settore delle PMI.

È co-fondatore e presidente dell’azienda di consulenza BL4CKSWAN S.r.l.

Beatrice Ridolfi

Consulente in ambito sicurezza informatica, dopo una Laurea in Matematica ed esperienze di progetti di data analysis e system integration, si è dedicata maggiormente ai temi in ambito sicurezza delle informazioni, tra cui analisi del rischio, governance, conformità e cybersecurity awareness.

E’ lead auditor ISO/IEC 27001, di cui è anche lead implementer, e PCI QSA.

Senior Information Security Consultant presso Bl4ckswan dal 2019.

https://www.ictsecuritymagazine.com/articoli/pci-dss-4-0-a-che-punto-siamo/


Gestione delle credenziali: un’analisi comparativa dei principali strumenti di Password Management

Segue dalla prima parte

Come riuscire a ricordare le tante password che abbiamo

Oggi, secondo le statistiche, ciascuna persona deve gestire mediamente un centinaio di password. E queste nostre password devono essere sempre diverse, lunghe, complesse.

Sembrerebbe un problema senza soluzione, ma – al contrario – oggi ci vengono in aiuto i Password Manager, applicazioni dedicate a conservare tutte le nostre password in modo sicuro e – ovviamente – crittografato.

Rappresentano il miglior compromesso tra sicurezza e praticità, a condizione di usarli nel modo giusto.
Sono infatti protetti da una Master Password, che serve per aprirli e diventa perciò l’UNICA password che occorre ricordare. Questa Master Password deve essere adeguatamente complessa e ben protetta perché, se viene rubata, le nostre password saranno compromesse tutte in un colpo solo!

Cosa sono i Password Manager

Sono semplicemente programmi ed applicazioni che archiviano in modo sicuro – e soprattutto crittografato – le nostre credenziali in una sorta di cassaforte (VAULT), a cui l’utente potrà accedere ogniqualvolta ne avrà bisogno.

I migliori PM sono multipiattaforma, sono cioè disponibili per i differenti sistemi operativi: macOS, Windows, iOS, Android e talvolta anche Linux. Questo ci permette (ma non è un obbligo!) di sincronizzare attraverso il Cloud le password su ogni dispositivo (computer, tablet o smartphone che sia) nel quale abbiamo installato lo stesso Password manager.

La prima installazione può risultare faticosa, perché dovremo popolarli caricando manualmente tutte le nostre credenziali (username, password, URL del sito, ecc.), ma poi ne scopriremo l’utilità e non ne potremo farne a meno.

I vantaggi dei Password Manager

Sono applicazioni semplici e di facile uso, disponibili, come abbiamo detto, sia per smartphone che per computer.

I vantaggi sono tanti e superano di gran lunga i potenziali svantaggi:

  • serve una sola password (la Master Password) per aprirli;
  • per ciascuna voce possiamo memorizzare molti dati: username, password, numeri di telefoni, date di scadenza, ecc. e personalizzarli a nostro piacimento;
  • nei migliori PM dati memorizzati vengono crittografati con sistema di cifratura AES 256 bit, lo stesso utilizzato come standard dal governo USA per proteggere i documenti classificati “Top Secret”;
  • hanno la capacità di generare automaticamente password sicure e complesse: quindi ogni qualvolta dobbiamo impostare o cambiare una password, basterà farla creare dal PM e sarà realizzata con le regole di sicurezza che abbiamo enunciato nel nostro precedente articolo;
  • hanno un sistema intelligente di riempimento automatico (autofill) dei moduli nei siti web. Non occorre perciò fare “copia/incolla” delle password per fare il login. Questa funzionalità (presente nella maggior parte dei PM) è eccezionalmente comoda: è sufficiente entrare nella pagina di login del sito, avere il PM sbloccato e questo automaticamente riconoscerà il sito inserendo le relative credenziali d’accesso. A questo punto la lunghezza della password non sarà più un problema! Per utilizzarla occorre installare su ciascun browser l’estensione del password manager;
  • fino ad oggi non ci sono casi conosciuti di incidenti informatici che abbiano colpito i PM più noti.

Alcuni rischi nell’uso dei Password Manager (PM)

Sebbene si tratti di strumenti molto utili, sarà bene metterne in evidenza anche gli svantaggi o – più correttamente – gli errori che l’utente non dovrebbe fare nel loro utilizzo.

  • Dimenticare la Master Password: nella maggior parte dei PM, proprio per ragioni di sicurezza, non esiste il solito pulsante “Ho dimenticato la password” per recuperare la chiave d’accesso. Quindi dimenticare la master password significa non avere più l’accesso al PM e perdere irrimediabilmente tutte le proprie password! Talvolta, in fase d’installazione, viene fornita una chiave di sicurezza, da utilizzare in caso di emergenza. Ovviamente anche questa “secret key” va conservata con attenzione, perché rappresenta l’ultima possibilità per recuperare l’accesso alla propria cassaforte.
  • Farsi rubare la Master Password: conservare tutte le proprie password in un unico archivio può essere rischioso. Quindi proteggiamolo con una password forte, in fondo è l’unica che dovremo veramente ricordare…
  • Scegliere un Password Manager non sicuro: potrebbe essere pericoloso affidare le proprie password a un software creato da altri, perché un hacker potrebbe confezionare e mettere in commercio un PM appositamente per rubarci le password. Per evitare questo rischio – che esiste – consiglio di scegliere solo PM di aziende note e affidabili. Vedremo ora quali sono i prodotti più consigliati.

I migliori Password Manager a pagamento

Nel web e negli App Store si trovano decine, addirittura centinaia di password manager, ma non tutti sono uguali e soprattutto: non tutti sono ugualmente sicuri!

Elencheremo qui solo i prodotti più rinomati (che abbiamo personalmente provato), suddividendo in due sezioni questa presentazione:

  • i prodotti a pagamento;
  • quelli gratuiti.

I Password manager a pagamento utilizzano ormai nella maggior parte dei casi la formula in abbonamento, con un canone mensile o annuale.

Tutti offrono sia formule per uso personale che per uso aziendale (business), spesso con integrazione con Active Directory. Sono spesso disponibili  anche versioni trial gratuite (in genere per una prova di 30 giorni) con accesso a tutte le funzionalità del prodotto per il piano scelto.

Indicheremo per alcuni anche i prezzi, con l’avvertenza che tali quotazioni sono solo indicative, perché potrebbero variare per effetto di promozioni o aumenti.

LastPass (di LogMeIn)

https://www.lastpass.com/it/

Può essere considerato uno del “leader di mercato”, per rinomanza, diffusione e qualità.

È disponibile sia in versione Personale che Aziendale. La versione aziendale permette all’amministratore di sistema di avere il controllo di tutte le password aziendali e di distribuirle in modo granulare agli utenti.

Esiste anche la versione gratuita che può essere utilizzata senza troppe limitazioni (o comunque per provare il prodotto). Gratuita è anche l’estensione per tutti i browser più noti.

Consente di impostare le password utilizzando template già predisposti: login, carta di credito, documenti, ecc.

Esistono le versioni per macOS, Windows, iOS, Android, Linux e Chrome OS.

Prezzi: sono mediamente più bassi rispetto a quelli dei principali concorrenti.
La versione personale è offerta in modalità singolo utente a 2,90 €/mese ed in modalità Families (6 licenze Premium per facilitare la condivisione delle password) a 3,90 €/mese.
Per le aziende esistono la versione Teams (massimo 50 membri) a 3,90 €/mese per utente e quella Enterprise (per un numero illimitato di utenti) a 5,90 €/mese per utente.
Maggiori dettagli sul sito.

1Password (di AgileBits)

https://1password.com

È un altro “leader di mercato”, molto apprezzato soprattutto da chi utilizza device Apple. AgileBits è nata proprio sviluppando un password manager per Mac nel 2006.

Rispetto al concorrente LastPass si caratterizza per una grafica particolarmente curata, per i costi leggermente più alti e per l’assenza di una versione gratuita. Esiste solo la possibilità di provarlo gratuitamente per un mese, al termine però sarà necessario sottoscrivere l’abbonamento a pagamento.

1Password è disponibile per tutti i sistemi operativi: macOS, Windows, iOS, Android, Linux ed anche ChromeOS. Sono disponibili le estensioni per Firefox, Chrome, Brave. Non occorre per Safari, perché incorporata nell’applicazione per macOS.

Utilizza la crittografia AES a 256 bit per la cassaforte delle password (come anche LastPass) ed implementa l’algoritmo di derivazione della chiave PBKDF2 (Password-Based Key Derivation Function 2), per la protezione dagli attacchi brute force.

È molto completo e ricco di funzionalità. Tra queste segnaliamo il tool Watchtower, che individua se le nostro password sono state compromesse o sono vulnerabili. Per fare questo consulta il noto sito https://haveibeenpwned.com realizzato da Troy Hunt.

A parere di chi scrive il prodotto più elegante, pratico e sicuro. Quello da preferire per chi opera con dispositivi Apple.

Come LastPass offre sia la versione Personal/Family che quelle Business.

Prezzi:

  • Personal: 35,88 $/anno, oppure 2,99 $/mese
  • Family (5 membri): 59,88 $/anno, oppure 4,99 $/mese
  • Team: 47,88 $/utente/anno, oppure 3,99 $/mese
  • Business: 95,88 $/utente/anno, oppure 7,99 $/mese
  • Enterprise: quotazioni a richiesta.

Dashlane

https://www.dashlane.com/it/

Un altro password manager molto noto.

Presenta caratteristiche molto simili a LastPass, ma offre un’interfaccia più fluida.

L’applicazione è disponibile per tutte piattaforme più popolari, è altamente configurabile ed è l’unico gestore di password che include una VPN di base.

Offre anche un piano gratuito che include funzioni avanzate, ma che supporta solo fino a 50 password e un solo dispositivo. È più costoso di LastPass.

Prezzi:

Il piano Premium individuale costa 3,33 €/mese (ovvero 39,99 € fatturato annualmente), rimuove il limite delle password e le sincronizza sul cloud e su tutti i dispositivi. Consente inoltre di memorizzare file sensibili e dispone di funzioni di sicurezza aggiuntive come il monitoraggio del dark web e una VPN.
Il piano Family Premium costa invece 4,99 €/mese (59,99 €/anno) e gestisce fino a 6 utenti, con password e dispositivi illimitati, monitoraggio per il dark web, autenticazione a due fattori e VPN.

I piani aziendali sono di due tipi (entrambi con possibilità di prova gratuita di 30 giorni):

  • TEAM: a 5,00 € al mese per utente con fattura annuale (60,00 €/anno/utente),
  • BUSINESS: a 8,00 € al mese per utente con fattura annuale (96,00 €/anno/utente).

Keeper

https://www.keepersecurity.com/it_IT/

Abbastanza completo, offre anche una versione gratuita che funziona su un singolo dispositivo e una prova gratuita di 30 giorni.

Nella versione base a pagamento per singolo utente costa € 3,55 al mese (€ 42,69 con fatturazione annuale). È un po’ meno costoso di 1Password e Dashlane ma con meno funzioni. Se si integra con le funzioni aggiuntive (piani MaxBundle e PlusBundle) diviene significativamente più costoso rispetto ad altri gestori di password: rispettivamente 6,82 €/mese e 5,67 €/mese.
Costoso anche il piano Famiglia (per 5 utenti): rispettivamente 7,62 €/mese (base), 15,12 €/mese (MaxBundle) e 10,52 €/mese (PlusBundle).

Ci sono poi due versioni aziendali, a prezzi in questo caso interessanti:

  • Keeper Business a 3,75 €/mese/utente
  • Keeper Enterprise a 5,00 €/mese/utente

Nel complesso, un PM valido, ma non al livello dei concorrenti precedentemente elencati.

I migliori Password Manager gratuiti

Sono disponibili anche alcuni interessanti PM gratuiti.

Il fatto che non siano a pagamento non deve destare sospetto, perché si tratta di prodotti appartenenti alla logica dell’open source.

KeePass

https://keepass.info

Sicuramente il PM gratuito più diffuso.
Tecnicamente valido, ma con una grafica decisamente povera.

Dalla pagina https://keepass.info/download.html si possono scaricare le versioni ufficiali per Windows (sia quella da installare che quella “Portable”). Nella stessa pagina si trovano le versioni non ufficiali per le altre piattaforme: macOS, Linuz, Android, iOS, persino per Windows 10 Mobile e Blackberry. Trattandosi di versioni “Unofficial”, ce ne sono diverse per ogni piattaforma. Per l’utente può risultare difficile valutare quale scegliere.

Bitwarden

https://bitwarden.com

Un’altro PM gratuito open source. Meno noto di KeePass, ma sicuramente migliore sul piano estetico e nella facilità d’uso.

Disponibile per tutte le principali piattaforme, integra il maggior numero di estensioni per qualsiasi  browser.
Permette di salvare la propria cassaforte delle password in cloud e di sincronizzarla tra i vari dispositivi.

È gratuito, quindi tutte le funzionalità sono disponibili senza dover pagare un abbonamento.
Sono presenti, in realtà, anche alcune opzioni a pagamento, peraltro non necessarie per la gran parte degli utenti e comunque meno costose dei più noti PM a pagamento.
L’opzione Premium costa 10 $/anno ed offre qualche funzionalità aggiuntiva (per esempio il TOTP per l’autenticazione a due fattori).
Potrebbe essere utile, in ambito aziendale, il piano Teams a 3,00 $/mese/utente, che permette di gestire i gruppi di utenti.

Bitwarden è dunque un ottimo prodotto, molto completo già nella versione gratuita e preferibile al più noto KeePass.

Articolo a cura di Giorgio Sbaraglia

Giorgio Sbaraglia, ingegnere, è Information & Cyber Security Advisor e svolge attività di consulenza e formazione per la sicurezza informatica, Risk Management e per il GDPR.

Tiene corsi su questi temi per molte importanti società italiane di formazione, tra le quali 24Ore Business School e ABIFormazione.

È membro del CLUSIT (Associazione Italiana per la Sicurezza Informatica) e certificato “Innovation Manager” da RINA.

Ricopre l’incarico di DPO (Data Protection Officer) per alcune aziende italiane.

È autore dei libri:

  • “GDPR kit di sopravvivenza” (Editore GoWare);
  • “Cybersecurity kit di sopravvivenza. Il web è un luogo pericoloso. Dobbiamo difenderci!” (Editore GoWare);
  • “iPhone, come usarlo al meglio” (Editore GoWare).

www.giorgiosbaraglia.it

https://www.ictsecuritymagazine.com/articoli/gestione-delle-credenziali-una-comparazione-tra-i-principali-strumenti-di-password-management/


Information Security Governance e PMI: analisi critica di un modello di Risk Management

If you know the enemy and know yourself, you need not fear the result of a hundred battles.
If you know yourself but not the enemy, for every victory gained you will also suffer a defeat.
If you know neither the enemy nor yourself, you will succumb in every battle.
Sun Tzu, The Art of War

Introduzione

La diffusione di best practices/guidelines relative alla gestione e al monitoraggio dell’informazione strategica e alle correlate minacce alla sicurezza è un elemento consolidato nell’attuale cultura imprenditoriale globale. Nel corso degli ultimi anni, tali considerazioni si sono vieppiù riversate anche negli ambienti governativi pubblici (AGID, 2016).

Del resto, la pandemia attuale, legata alla diffusione del COVID-19, ha reso drammaticamente cogente tale tematica anche in ambiti che, nel recente passato, in molti casi, avevano colpevolmente sottovalutato tale questione. A solo titolo esemplificativo, si possono citare il settore sanitario, quello educativo, quello legato alla pubblica amministrazione (PA), centrale e locale, tra molti altri, i quali si sono improvvisamente trovati ad operare in una situazione di lavoro agile in carenza di comportamenti consolidati entro cui collocare la gestione e la sicurezza dei loro assets informativi. In questi casi, a fronte di prevedibili attacchi cibernetici, le procedure di identificazione e rilevazione, nonché il monitoraggio delle stesse informazioni sensibili, non erano per nulla consolidate: cosicché ci si può verosimilmente attendere che le perdite – non solo economiche ma soprattutto reputazionali – siano state rilevanti e che la loro progressiva disclosure avvenga nel medio e lungo termine.

Una situazione simile a quella della PA è da rintracciare, a maggior ragione, nelle piccole e piccolissime imprese italiane. Considerato che la stragrande maggioranza di esse ricadono entro le dimensioni micro, ovvero al di sotto dei dieci dipendenti, il problema è del tutto reale. Va considerato, inoltre, che l’implementazione di best practices complessive richiede diversi prerequisiti quali, per citarne solo i principali, una struttura organizzativa adeguata e una piena consapevolezza da parte del piccolo imprenditore. Tutto ciò fa sì che in queste piccole organizzazioni, prettamente a gestione familiare, manca una complessiva governance del valore dell’informazione strategica.

L’informazione è, difatti, la linfa vitale per le imprese di qualsiasi settore e dimensione: gli uffici governativi hanno bisogno di informazioni al fine di garantire il benessere dei cittadini; le istituzioni finanziarie si basano su complesse informazioni nelle loro continue transazioni; i servizi sanitari hanno bisogno di dati sensibili per fornire cure adeguate; il commercio all’ingrosso e al dettaglio necessita di analitiche per finalizzare gli acquisti digitali e per progettare i prodotti più importanti e redditizi; le scuole hanno bisogno di informazioni sensibili sui loro giovani clienti per rilasciare diplomi ed esami appropriati, ecc..

Tutta l’informazione strategica aziendale viene processata, immagazzinata o trasmessa mediante risorse informative all’interno di un framework di Risk Management (RM) il quale è volutamente agnostico, riguardo alla tecnologia impiegata, in modo da poter essere applicato ovunque. La definizione di risorse informative è molto ampia in quanto può includere, secondo la definizione del National Institute of Standards and Technology (NIST), messa a punto nella SP 800-37 rev. 2: «personnel, equipment, funds, and information technology. Therefore, information systems may or may not include hardware, firmware, and software» (NIST, 2020:XI). La gestione del RM è appannaggio dei vertici societari e viene ricompresa all’interno di una più complessiva Corporate Governance (CG). Quest’ultima rappresenta lo strumento attraverso il quale è possibile realizzare un ciclo di Direct/Control (o Directing/Controlling), guidato dai rischi, per la gestione della sicurezza cibernetica e, se approcciata nel modo corretto, tale governance della sicurezza coordinerà efficacemente tutte le attività all’interno dell’organizzazione.

In questo testo si prenderà in esame la tematica delle informazioni strategiche e di come queste possano essere messe in sicurezza mediante un’adeguata valutazione del rischio (risk assessment). Nel primo paragrafo, si tratterà dell’approccio dell’Information Security Governance (ISG) e del ciclo Direct/Control. Nel secondo, in un percorso di successivo approfondimento della materia, si prenderanno in considerazione le fasi principali della gestione del rischio RM per presentare, nel terzo paragrafo, una disamina delle principali best practices/guidelines. Seguirà una breve analisi del perché il rischio cibernetico sia da non sottovalutare anche per le piccole e medie imprese mentre, nell’ultimo paragrafo, si cercherà di illustrare la possibile implementazione in azienda dei due approcci prescelti come i più indicati per le PMI, ISO 27005 e OCTAVE-S, così da rilevarne le eventuali criticità.

1. L’Information Security Governance e il ciclo Direct/Control

L’informazione è divenuta uno degli assets più importanti per tutte le organizzazioni, a prescindere dalla loro dimensione economica e operativa, tanto che è stato sostenuto che essa è divenuta la loro «linfa vitale» (von Solms & von Solms, 2009:VII). L’epoca attuale è caratterizzata anche dallo sviluppo delle nuove tecnologie (IT) e non è un caso che i due fenomeni siano in diretta correlazione tra di loro. L’adozione non sempre consapevole delle IT, da parte delle piccole e piccolissime imprese, rende tuttavia queste entità ancora più esposte ai rischi informatici operati da cyber criminali per le ragioni più varie e anche alla correlata necessità di predisporre adeguate contromisure al riguardo.

Nel corso degli anni è sorta una branca denominata Information Security Governance (ISG), la quale, agli inizi, era appannaggio di personale puramente tecnico, tipicamente lo staff IT, mentre, oggigiorno, è divenuto un campo disciplinare ampiamente legittimato a livello internazionale e con un crescente peso all’interno dei boards aziendali. Tale crescita esponenziale è stata, inoltre, accompagnata da una serie di best practices/standards di tipo regolatorio e da policy prescrittive, tanto che, al giorno d’oggi, forse ve ne sono fin troppe, in un proliferare di sigle e istituzioni che, a vario titolo, promuovono l’adozione di tali principi organizzativi. Da ultimo, anche a livello occupazionale, si vanno diffondendo specifiche professioni atte a gestire tali compiti lavorativi, con l’opportuno mindset, quali il Chief Information Governance Officer (CIGO), il Chief Information Security Officer (CISO), oppure l’Information Security Manager (ISM) i quali operano, fianco a fianco, con gli specialisti dell’IT.

In termini generali, l’ISG può essere intesa come la declinazione, in un ambiente organizzativo, perlopiù strutturato, di un meccanismo creato al fine di assicurare la confidenzialità, l’integrità e la disponibilità (CIA) delle informazioni a tutti i livelli organizzativi. In dettaglio, la confidentiality garantisce che le informazioni siano accessibili solo alle persone autorizzate, l’integrity salvaguarda l’accuratezza, la completezza e il processamento delle informazioni mentre l’availability assicura che, gli utenti autorizzati, abbiano effettivamente accesso alle informazioni, e alle attività associate, quando richieste. «The success of the missions and business functions depends on protecting the confidentiality, integrity, availability of information processed, stored, and transmitted by those systems and the privacy of individuals. The threats to information systems include equipment failure, environmental disruptions, human or machine errors, and purposeful attacks that are often sophisticated, disciplined, well-organized, and well-funded» (NIST, 2020:1).

In una corretta visione dell’ISG bisogna, comunque, sempre cercare di bilanciare il rischio che presentano le informazioni, in quanto fatte oggetto di continue minacce, con il valore aggiunto che le stesse arrecano ai fini del buon andamento aziendale[1]. «Basically, risk is the potential that something goes wrong and thereby causes harm or loss. The gravity of a risk depends on its likelihood to occur and its consequence. The consequence is the impact on an asset, and an asset is an object of value that we want to protect» (Refsdal, Solhaug & Stølen, 2015:9). Per un’altra definizione generale di rischio si può citare sempre la NIST SP 800-37 rev. 2: «Risk is a measure of the extent to which an entity is threatened by a potential circumstance or event. Risk is also a function of the adverse impacts that arise if the circumstance or event occurs, and the likelihood of occurrence. Types of risk include program risk; compliance/regulatory risk; financial risk; legal risk; mission/business risk; political risk; security and privacy risk (including supply chain risk); project risk; reputational risk; safety risk; strategic planning risk» (NIST, 2020:1).
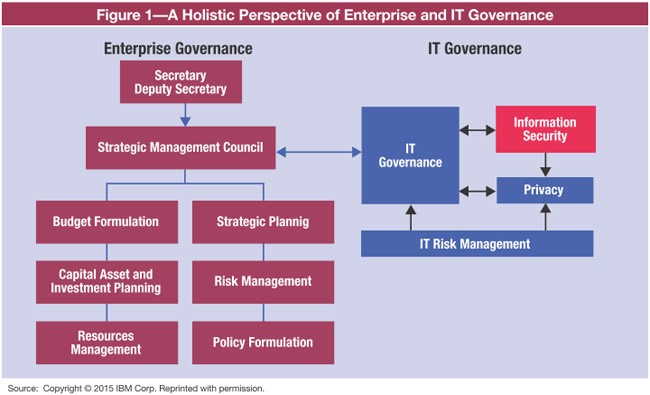
Figura 1. A Holistic Perspective of Enterprise and IT Governance (Lainhart, Fu & Ballister, 2016:2)

Per intendere in maniera appropriata il ruolo che l’ISG svolge all’interno dell’impresa contemporanea bisogna, innanzitutto, comprendere il suo posizionamento e qui può essere estremamente utile rifarsi a un approccio olistico come mostrato nella figura precedente. Del resto già i fratelli Von Solms (Basie e Rossouw) scrivevano nel 2009, in un libro seminale per questa disciplina, che prima di passare ad illustrare l’ISG fosse essenziale «to define and discuss the concept of Corporate Governance and Information Technology Governance (ITG)» appunto perché «ISG has to be positioned within the wider frameworks of both Corporate and ITG» (von Solms & von Solms, 2009:1).

Partendo dall’alto dell’organigramma è indubbio che il contenitore più ampio sia quello della CG la quale può essere definita in molti modi ma, in una descrizione assai generale, si può intendere come il sistema mediante il quale una corporazione viene diretta e controllata. L’accento deve essere posto soprattutto nell’individuazione delle responsabilità tra i vari livelli organizzativi e figure professionali nonché nell’assicurare la sua implementazione operativa. Al concetto di CG è sostanzialmente affine quello di Enterprise governance, di cui qui non interessa rilevare le eventuali, minute, nuances. Del resto, se si assume la seguente definizione, non vi sono differenze di sorta tra i due concetti: «Enterprise governance is the structure and relationships that control, direct, or regulate the performance of an enterprise [and its] projects, portfolios, infrastructure, and processes» (Wilson, 2009).

Quali sono, tuttavia, le relazioni organizzative tra CG, ITG e ISG? L’ITG è una componente integrale della CG, così come l’ISG; ovvero ambedue sono ricomprese all’interno della CG e ciò rappresenta un indizio della loro centralità, in quanto sia il Board of directors che il senior management, i quali sono responsabili, in ultima istanza, del buon andamento della CG, hanno anche una diretta responsabilità nei confronti dell’ITG e dell’ISG. «Altough corporate governance involves many systems and structures, the heart of it lies in the boardroom» (von Solms & von Solms, 2009:1).

La relazione tra ITG e ISG necessita, invece, di un approfondimento maggiore. Anche se l’ISG fa parte, in qualche modo, dell’ITG, essa però non vi confluisce pienamente e mantiene degli ambiti propri di relativa autonomia. L’ISG «is not a proper sub-set of (not fully contained in) IT Governance» in quanto «some of the dimensions of Information Security […] are not directly part of IT Governance. The part of ISG which falls outside IT Governance is debatable, but that such a part does exist is becoming clearer and clearer» (von Solms & von Solms, 2009:26). Gli autori riportano un esempio riferito al servizio Legal/Regulatory, area nella quale operano specialisti i quali non sono sicuramente degli esperti IT ma è indubbio che facciano parte, a pieno titolo, della ISG e che non facciano diretto riferimento alla funzione IT, nella loro reportistica quotidiana. Lo stesso si può dire del servizio RM e, forse, dello stesso servizio Forensics. «Maybe this view can be better formulated by saying that the link between ISG and Corporate Governance does not completely go via IT governance, but there are other, maybe more direct links» (von Solms & von Solms, 2009:27).

Ed è proprio per sottolineare le due funzioni principali della CG, ovvero di fissare delle precise responsabilità in capo ai livelli organizzativi e di monitorare la loro implementazione nel controllare i risultati operativi che è stato proposto il ciclo Direct/Control, così come mostrato in figura 2. Queste due attività, di direzione e controllo, non possono esistere l’una senza l’altra cosicché ambedue sono necessarie per un’adeguata governance. È essenziale, difatti, «to provide direction in the form of directives, plans and guidance on what must be done, and then also to enforce control to ensure that the necessary compliance with such directives, plans and guidance actually takes place» (von Solms & von Solms, 2009:27). Un’altra peculiarità del ciclo Direct/Control è che esso deve essere attuato a tutti i livelli organizzativi, a partire dal top management, vale a dire dal Board of directors ed executive management (livello strategico) fino al bottom management, in cui si possono ricomprendere il lower management e l’amministrazione (livello operativo) passando per quello intermedio del senior e middle management (livello tattico). In buona sostanza, la CG è un meccanismo che motiva tutto il personale della corporazione ad allineare i loro comportamenti organizzativi a quelli individuati dal Board of directors.
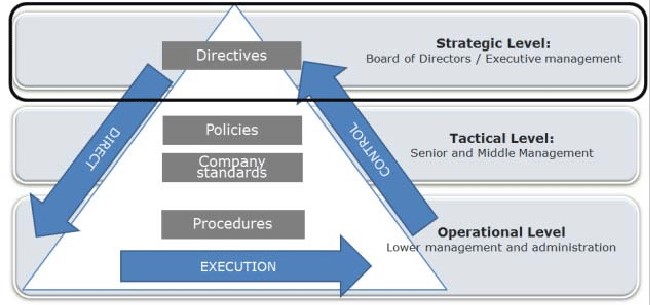
Figura 2. Ciclo Directing/Controlling secondo l’approccio di von Solms & von Solms, 2009

Le tre frecce mostrate nella figura 2 mostrano, in maniera dinamica, questo processo di Directing/Controlling in quanto la prima (direct) procede dall’alto verso il basso, ha l’obiettivo della riduzione dei rischi, e si sostanzia in documenti ufficiali quali le direttive, le policies, gli standards aziendali e le procedure i quali hanno tutti l’obiettivo di prescrivere l’esecuzione (execution) del business ai livelli più bassi dell’organizzazione. La freccia che va, invece, dal basso verso l’alto (control) prende la forma di misure di controllo per ridurre i rischi, i quali costituiscono la modalità con cui l’executive management monitora, e si assicura, che i documenti precedenti abbiano trovato la corretta conformità nella loro implementazione.

Tra le maggiori responsabilità della CG vi è la gestione del rischio (RM): «Risk management comprises coordinated activities to direct and control an organization with regard to risk» (Refsdal, Solhaug & Stølen, 2015:12). Il ciclo Direct/Control deve essere guidato, dunque, dalla individuazione/valutazione (prima fase) e dal controllo dei rischi (seconda fase) e per questo è necessario un approccio olistico che incarni governance IT, ISG, privacy e RM (figura 1). «The management of risks against the company’s electronic information asset is a cornerstone of ITG, ensuring that the strategic objectives of the business are not jeopardized by IT failures and/or the compromise of such assets» (von Solms & von Solms, 2009:11). Il Board dovrebbe fissare la strategia del rischio da adottare, delineando sia la propensione (risk appetite) che la tolleranza al rischio (risk tolerance), ovvero quali rischi si sia disposti a correre e quali siano invece da evitare, e ciò, chiaramente, in funzione delle accertate vulnerabilità interne.

Nelle figure seguenti vengono presentate, nell’ordine, un grafico di propensione/tolleranza al rischio (figura 3) in cui l’area verde è quella che la società è disposta ad accettare, all’opposto di quella gialla, mentre nella successiva (figura 4) viene riportata la matrice dei rischi la quale fornisce una rappresentazione sintetica del posizionamento relativo dei singoli rischi, consentendo al management di identificare le priorità di azione per le successive strategie di risposta al rischio. In questo grafico la zona rossa rappresenta l’impatto altamente negativo, su una scala Likert a cinque livelli, combinato con la probabilità di una determinata minaccia.

In generale, una formula del rischio (R) ampiamente adottata, a livello internazionale, è la seguente:

R luogo (tempo)=f(M*V*I)

R (rischio). «A risk is the likelihood of an incident and its consequence for an asset […]
M (minaccia). A threat is an action or event that is caused by a threat source and that may lead to an incident […]
V (vulnerabilità). A vulnerability is a weakness, flaw, or deficiency that can be exploited by a threat to cause harm to an asset […]
I (impatto). An incident is an event that harms or reduces the value of an asset». (Refsdal, Solhaug & Stølen, 2015:18, 9).
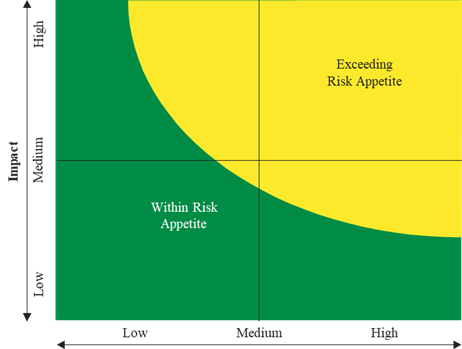
Figura 3. Grafico di propensione/tolleranza al rischio
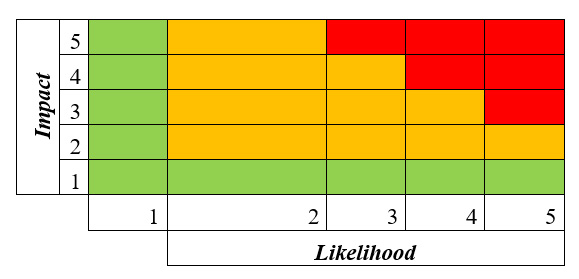
Figura 4. Matrice dei rischi

Una metodologia generale utilizzata per il RM è quella proposta dal Committee of Sponsoring Organizations of the Treadway Commission (COSO), Enterprise Risk Management (ERM) di cui si riportano, di seguito (figure 5-6), le schematizzazioni principali ai fini di una descrizione sommaria, senza scendere nei particolari per ragioni di brevità espositiva.
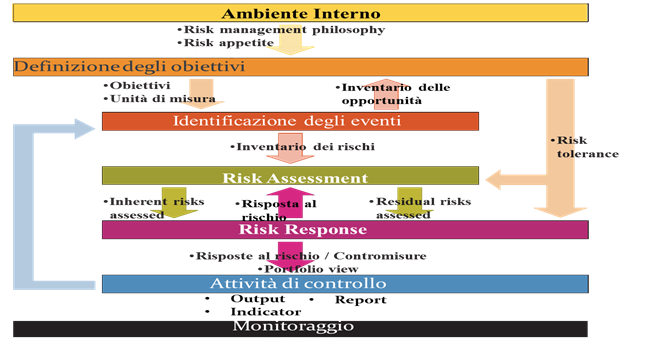
Figura 5. Metodologia ERM COSO
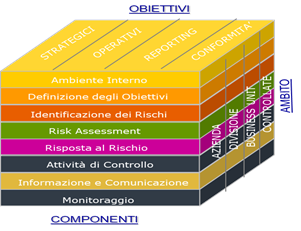
Figura 6. Componenti, obiettivi e ambito della ERM COSO

Dalla figura 6 si vede come gli obiettivi costituiscono la dimensione rispetto alla quale è possibile valutare l’efficacia del processo di RM, in quanto lo stesso ha il fine del conseguimento dei fini aziendali (strategici, operativi, reporting, conformità). Le componenti sono, invece, gli elementi che costituiscono il processo di RM, di cui si parlerà ampiamente nel prossimo paragrafo, mentre l’ambito è il perimetro di applicazione del processo stesso.

Un’organizzazione deve essere in grado di stabilire un quadro coerente e logico che possa guidare i dipendenti nella gestione della sicurezza delle informazioni attraverso delle apposite policy. Queste politiche guidano il comportamento corretto riguardo al modo in cui le organizzazioni, e i loro dipendenti, gestiscono le informazioni strategiche. L’ISG va molto al di là di una tradizionale gestione delle informazioni aziendali, seppur strategiche. Essa incorpora, in una visione olistica, la governance dei dati, la sicurezza delle informazioni e la loro protezione, la memorizzazione dei dati e l’archiviazione degli stessi, il data management, l’architettura d’impresa, la business intelligence, la data science e i big data.
In definitiva, l’ISG ha l’obiettivo di consolidare un quadro di governance della sicurezza delle informazioni – e dei processi di supporto – al fine di garantire che questa strategia sia in linea con gli obiettivi organizzativi, che le risorse siano allocate in modo ottimale e che il rischio cibernetico venga gestito in modo appropriato.

2. Componenti della valutazione del rischio nella metodologia ERM COSO

Strettamente correlata all’ISG è la strategia di gestione del rischio (RM) di cui la valutazione del rischio (risk assessment) costituisce magna pars e ha il fine di eliminare, o quantomeno ridurre, qualsiasi potenziale conseguenza negativa correlata al rischio stesso. «By risk assessment we mean activities aiming to understand and document the risk picture for specific parts or aspects of a system or an organization. The assessment includes the estimation of the risk level, as well as the identification of options for risk treatment. The results serve as a decision basis for risk management, including the decision of which controls and measures to implement to mitigate risk» (Refsdal, Solhaug & Stølen, 2015:15).
In senso lato, una valutazione del rischio è lo sforzo combinato di due aspetti:

i) l’identificazione e l’analisi di potenziali eventi futuri (minacce) che possono negativamente impattare le persone, gli assets e/o l’ambiente organizzativo (risk analysis);
ii) la presa di decisioni sulla tollerabilità del rischio sulla base di un’analisi del rischio prendendo in considerazione i fattori che influiscono su di esso (risk evaluation).
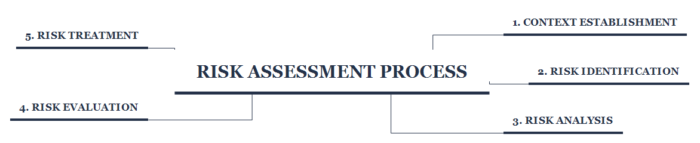
Figura 7. Fasi/componenti del processo di valutazione del rischio

Qui di seguito, vengono illustrate le 5 fasi/componenti (figura 7) principali:

1. Preparazione e pianificazione (Context establishment)

In una piccola impresa il processo di implementazione, da zero, di un ERM COSO, deve necessariamente prevedere una prima fase volta a definire, con accuratezza, il perimetro o ambito dell’applicazione stessa e definire con la massima acribia gli obiettivi che si intendono raggiungere e i risultati attesi. In questa fase è di assoluta importanza identificare gli assets (dati e informazioni) che si vogliono proteggere e, di conseguenza, l’ambito di analisi (architettura di rete, beni fisici, software e processi aziendali). Il RM assicura che il management abbia attivato un adeguato processo di definizione degli obiettivi e che gli obiettivi scelti supportino e siano coerenti con la missione aziendale e siano in linea con i livelli di rischio accettabile. «The context establishment is the preparatory step for the subsequent activities and involves the documentation of both the external and the internal context of relevance for the assessment in question. This step defines the goals and objectives of the risk assessment, and therefore requires the participation of decision makers» (Refsdal, Solhaug & Stølen, 2015:15).

2. Identificazione del rischio (Risk identification)

Una delle prime attività da mettere in campo è l’individuazione delle minacce che incombono sulle informazioni critiche che si intendono proteggere così come delle vulnerabilità aziendali, ovvero di come le prime potrebbero impattare sulle seconde e il potenziale danno che si avrebbe. «By risk identification we mean activities aiming to identify, describe, and document risks and possible causes of risk. To this end we keep in mind two things. First, […] a risk is always associated with an incident. Second, there are three elements without which there can be no risk, namely asset, vulnerability, and threat» (Refsdal, Solhaug & Stølen, 2015:18). Gli eventi esterni e interni, che influiscono sul conseguimento degli obiettivi aziendali, devono essere identificati distinguendoli tra “rischi” e “opportunità”. Le opportunità devono essere valutate riconsiderando la strategia definita in precedenza o il processo di formulazione degli obietti in atto. Queste liste predefinite sono molto utili anche se, per loro natura, non possono essere esaustive di una peculiare realtà per cui è sempre necessario unire all’esperienza nell’applicazione del risk assessment la conoscenza diretta dell’impresa in esame.

3. Analisi del rischio (Risk analysis)

I rischi sono analizzati determinando la probabilità che si verifichino in futuro e il loro impatto, al fine di stabilire come devono essere gestiti. I rischi sono valutati in termini di “rischio inerente” (rischio in assenza di qualsiasi intervento) e di “rischio residuo” (dopo aver effettuato interventi per ridurlo). «By risk analysis we mean activities aiming to estimate and determine the level of the identified risks. […] the risk level is derived from the combination of the likelihood and consequence. The objective of this step, therefore, is to estimate likelihoods and consequences for the identified incidents using the scales defined during the context establishment» (Refsdal, Solhaug & Stølen, 2015:20).
Una volta che si è stimato la probabilità e le conseguenze per ogni incidente si può calcolare il livello di rischio di tutti i rischi identificati facendo uso della funzione del rischio che si è scelto di adottare nella prima fase, quella di preparazione e pianificazione.

4. Valutazione del rischio (Risk evaluation)

Le informazioni raccolte nella fase precedente vengono elaborate, attraverso le metriche della metodologia, al fine di ottenere una valutazione dei rischi stessi, mediante la predisposizione di un matrice dei rischi – come mostrato in figura 6 – al fine di classificarne la gravità o la criticità. «By risk evaluation we mean activities involving the comparison of the risk analysis results with the risk evaluation criteria to determine which risks should be considered for treatment» (Refsdal, Solhaug & Stølen, 2015:21).
Per poter ottenere dei risultati comparabili si dovrebbero raccogliere le valutazioni dell’impatto dei rischi in termini quantitativi (economici), partendo da una valorizzazione puntuale degli assets minacciati (per esempio, calcolando il costo di ripristino, la mancanza di produttività del personale, e così via). Sarebbe necessario, inoltre, calcolare il valore di beni intangibili, come la perdita d’immagine, o la perdita di competitività. Il pericolo di attribuire valutazioni soggettive, ma percepite come oggettive in quanto quantitative, è in questi ambiti un rischio concreto e può avere evidenti ripercussioni sulla qualità dei risultati ottenibili.

5. Trattamento/risposta del rischio (Risk treatment)

Il management seleziona le risposte a rischio emerso (evitarlo, accettarlo, ridurlo, trasferirlo) sviluppando interventi per allineare i rischi emersi con i livelli di tolleranza al rischio e di rischio accettabile. «By risk treatment we mean activities aiming to identify and select means for risk mitigation and reduction. Sometimes this step is referred to as risk modification to stress the fact that risks can both decrease and increase as a consequence of treatments» (Refsdal, Solhaug & Stølen, 2015:21).
Vi sono, dunque, quattro opzioni per la gestione del rischio, ovvero l’accettazione, l’eliminazione, la riduzione e il trasferimento/condivisione. Nel primo caso (risk retention) non vengono intraprese azioni per incidere sulla probabilità e sull’impatto del rischio, in quanto il rischio è già posizionato nell’area di tolleranza. Nel secondo (risk avoidance) non si è riusciti a trovare un’opzione valida che riduca l’impatto e la probabilità del rischio ad un livello accettabile. Nel terzo (risk reduction) vengono intraprese azioni per ridurre la probabilità o l’impatto del rischio, oppure entrambi, a un livello che è in linea con la tolleranza al rischio desiderata. Nel quarto caso (risk sharing) viene ridotta la probabilità e l’impatto del rischio trasferendo oppure compartecipando una parte del rischio (a solo titolo esemplificativo, acquisto di una polizza assicurativa, operazioni di copertura contro i rischi di oscillazione dei prezzi o delle valute, attività di esternalizzazione o outsourcing). In conclusione, il management, dopo aver valutato i rischi, determina come allinearli con il livello di propensione al rischio (risk appetite) desiderato. Ciò riflette la filosofia aziendale di gestione del rischio, ovvero di come vengono percepiti ed identificati gli eventi, quali tipi di rischi vengono accettati o meno e come verranno gestiti. Essa rappresenta una linea guida per la definizione delle strategie e incide sull`allocazione delle risorse allineando organizzazione, personale, processi e infrastrutture.

Per mere ragioni di spazio, in questo lavoro non verranno prese in considerazione le componenti di informazione e comunicazione, di controllo e di monitoraggio. In maniera sommaria, con la prima si intende che le informazioni significative devono essere identificate, raccolte e diffuse nella forma e nei tempi che consentano al personale, ad ogni livello, di conformarsi e di adempiere correttamente alle proprie responsabilità. In linea generale, si devono attivare comunicazioni efficaci, in modo che queste fluiscano per l’intera struttura organizzativa: verso il basso, verso l’altro e trasversalmente, così come prevede il ciclo Direct/Control. Con la seconda vengono definite e realizzate politiche e procedure per assicurare che le risposte/trattamento al rischio vengano efficacemente eseguite da tutta l’organizzazione così come prevede il ciclo Direct/Control. Con la terza si adotta un meccanismo organizzativo con cui l’intero processo ERM COSO viene monitorato e modificato laddove necessario. Il monitoraggio si concretizza in interventi continui integrati nella normale attività operativa aziendale o in valutazioni separate, oppure in una combinazione dei due metodi.

3. Le principali best practices/guidelines/standards

Come sostenuto in precedenza, nel corso degli anni, l’ecosistema degli standards è cresciuto in una maniera tale che può essere persino complicato destreggiarsi tra di essi e ciò può valere, ancor di più, per una piccola realtà organizzativa che prova ad avvicinarsi, da neofita, a questo mondo. Per questa ragione, in questa sede, ne verranno indicati solo alcuni, a mero titolo informativo, ma se ne prenderanno in esame solo due.

Tra le guidelines più conosciute non si possono non citare: COBIT; ISO 27005; MEHARI; NIST SP 800-30; OCTAVE; OWASP Risk Assessment Framework. Alcuni di essi possono essere considerati frameworks ad alto livello di generalità, ovvero tesi ad implementare un RM in termini molto ampi e generali e tali possono essere considerati ISO 27005 e NIST SP 800-30. Gli altri tre approcci possono essere considerati molto più operativi e prescrittivi, da utilizzarsi anche in maniera complementare con i primi. Qui, dopo una breve presentazione di ognuno, verranno approfonditi ISO 27005 e OCTAVE in quanto considerati i più adatti ad essere utilizzati in una piccola realtà organizzativa.

Il Control Objectives for Information and Related Technologies (COBIT) è un framework gratuito e open source che descrive un insieme di best practices per la gestione e il controllo delle informazioni IT e le organizza attorno a un quadro logico basato su 34 processi IT. La versione più recente è del 2019[2]. Il COBIT è sviluppato da ISACA (Information Systems Audit and Control Association) un’associazione internazionale di professionisti che conta più di 60.000 membri in tutto il mondo, nell’ambito dell’iniziativa IT Governance Institute (ITGI), un ente di ricerca indipendente senza fini di lucro.

Il MEthod for Harmonized Analysis of Risk (MEHARI), sviluppato nel 1996 dal Club de la Sécurité de l’Information Français (CLUSIF), è liberamente disponibile per l’analisi del rischio delle informazioni e di gestione dei rischi. La versione più recente è datata 2018. Questo metodo unisce oltre alla base di conoscenza cartacea anche un utile complemento disponibile come cartella di lavoro (per Excel o Open Office) per facilitare la qualificazione e la quantificazione di tutti gli elementi di rischio. È progettato per essere allineato con la ISO 27005, particolarmente nel contesto della ISO 27001, ISO 27002 e NIST SP 88-30 e, dunque, conforme a una metodologia generale di Information security management system (ISMS).
«Méhari-Standard prend en compte la norme ISO 27002:2013 de manière stricte: les services de sécurité ont été définis en fonction de cette norme et tous les aspects de la norme sont pris en compte»[3].

La Special Publication 800-30 (NIST SP 800-30 Rev. 1)[4] è un framework messo a punto dall’Istituto statunitense della standardizzazione e, per tale ragione, è ampiamente utilizzato dalle istituzioni federali e dalle amministrazioni pubbliche locali, soprattutto dalle organizzazioni che devono essere conformi al Federal Information Security Management Act (FISMA), del 2002, relativo alla sicurezza delle informazioni oppure all’Health Insurance Portability and Accountability Act (HIPAA), del 1996, relativo alle informazioni di carattere sanitario. È anch’esso, come la ISO 27005, uno standard ad alto livello di generalità per poter tener conto delle varie idiosincrasie organizzative e potervisi così adattare.

The Open Web Application Security Project (OWASP) è una fondazione senza scopo di lucro che ha l’obiettivo di migliorare la sicurezza del software in senso lato. È strutturata in centinaia di capitoli locali in tutto il mondo, con decine di migliaia di membri e importanti conferenze sulle tematiche della sicurezza e del software libero[5]. L’OWASP Risk Assessment Framework (RAF) è costituito da un test di sicurezza delle applicazioni statiche e da strumenti di valutazione dei rischi per il software, Static Application Security Testing (SAST) con cui è possibile analizzare e rivedere la qualità del codice e le loro principali vulnerabilità. OWASP RAF SAST può essere integrato nella toolchain DevSecOps per aiutare gli sviluppatori a scrivere e produrre codice sicuro.

The Operationally Critical Threat, Asset, and Vulnerability Evaluation (OCTAVE) è stato sviluppato nel 1999 dal Software Engineering Institute (SEI), operante all’interno della Carnegie Mellon University. Il 29 giugno 2020 è stato rilasciata una versione aggiornata e modificata denominata Facilitated process for managing Operational Risks Tailored for the Enterprise (FORTE)[6]. La metodologia utilizzata finora, invece, si chiama Allegro, ed è quella che verrà descritta qui di seguito. Essa è basata su molte fasi della NIST SP 800-30, l’inventario degli assets si sviluppa all’interno di profili (profiles) e, infine, per semplificare il processo di adozione, gli assets vengono collocati in contenitori, consentendo così il raggruppamento di attività comuni.

L’approccio alla misurazione dei rischi è di tipo qualitativo, con una misurazione sia del rischio potenziale o intrinseco (cioè a prescindere dalle contromisure) sia del rischio effettivo o residuo (cioè tenendo conto delle contromisure poste in essere). La misura qualitativa è il metodo più semplice per assegnare un valore all’impatto del rischio, nei tre livelli di alto, medio, basso. Un’impresa prende le decisioni riguardanti la protezione delle informazioni sulla base dei rischi di riservatezza, integrità e disponibilità (CIA triad) degli assets relativi alle informazioni critiche. Questo strumento non prevede un monitoraggio poiché è un’attività di valutazione la quale avviene, solitamente, a livello organizzativo. Il team di analisi definisce cosa è importante per l’impresa (assets informativi) e cosa dovrebbe fare per proteggere questi assets. Il team seleziona, dunque, gli assets di importanza strategica e descrive i requisiti di sicurezza per ognuno di essi. Alla fine, identifica le minacce ad ogni asset critico il quale contribuisce a creare il profilo delle minacce per quel determinato asset.

Una peculiarità di OCTAVE è quella di aver previsto una versione semplificata (OCTAVE-S) e di essere «a self-directed approach, meaning that people from an organization assume responsibility for setting the organizations security strategy. OCTAVE-S is a variation of the approach tailored to the limited means and unique constraints typically found in small organizations (less than 100 people). OCTAVE-S is led by a small, interdisciplinary team (three to five people) of an organizations personnel who gather and analyze information, producing a protection strategy and mitigation plans based on the organizations unique operational security risks. To conduct OCTAVE-S effectively, the team must have broad knowledge of the organizations business and security processes, so it will be able to conduct all activities by itself»[7]. Come si evince da questa descrizione, presente sul sito del prodotto, si tratta di un approccio auto-diretto, con una valutazione flessibile la quale può essere condotta da un piccolo gruppo (da tre a cinque persone) formato dal personale delle operazioni o del business insieme allo staff IT. L’approccio è guidato sostanzialmente da due aspetti: 1) rischi operativi; 2) pratiche di sicurezza mentre l’aspetto tecnologico viene esaminato solo in relazione alle pratiche di sicurezza.

In generale, OCTAVE ruota attorno a tre fasi principali (Alberts & alii, 2003:5):

  1. Build asset-based threat profiles. Si tratta di una valutazione organizzativa in cui il gruppo di analisi seleziona prima ciò che ritiene più importante nell’impresa (information-related assets) e seleziona, in seguito, quelli più strategici per l’organizzazione (critical assets) descrivendo i requisiti di sicurezza per tali assets. In ultimo, identifica le minacce per ognuno di essi, creando un apposito profilo.
  2. Identify infrastructure vulnerabilities. Si tratta di una valutazione dell’infrastruttura in cui vengono presi in esame i percorsi di accesso alla rete aziendale ed identificate le componenti IT di ogni asset critico. Successivamente, queste stesse componenti IT vengono esaminate riguardo alla resistenza agli attacchi di rete.
  3. Develop security strategy and plans. In questa fase il gruppo di analisi imposta una strategia complessiva tesa a mitigare i rischi relativi agli assets critici, basata sulle informazioni raccolte in precedenza.

L’ISO/IEC 27000 è una famiglia di standards, pubblicati congiuntamente dall’International Organization for Standardization (ISO) e dalla International Electrotechnical Commission (IEC). La serie fornisce raccomandazioni sulle migliori pratiche in materia di gestione della sicurezza delle informazioni (Information security management system, ISMS) simile, nella progettazione, ai sistemi di gestione per l’assicurazione della qualità (serie ISO 9000), per la protezione ambientale (serie ISO 14000) e di altri sistemi di gestione. Essa ha un respiro volutamente ampio in modo da potersi applicare a molte realtà organizzative, a prescindere dai settori, dalla forma e dalla dimensione. Considerata la natura dinamica del rischio e della sicurezza delle informazioni, l’ISMS comprende delle attività di monitoraggio, e miglioramento continue, per rispondere ai cambiamenti nelle minacce, nelle vulnerabilità o negli impatti degli incidenti. La famiglia delle serie conta ben 49 best practices di cui qui interessa prendere in esame soprattutto la 27005 in quanto la più pertinente e la più aggiornata, riguardo all’argomento trattato.

La ISO/IEC 27005 (2018)[8], intitolata “Information Technology – Security Techniques – Information Security Risk Management”, è stata pubblicata per la prima volta nel 2008 (sostituendo la ISO/IEC TR 13335-3:1998 e la ISO/IEC TR 13335-4:2000), si trova attualmente alla terza edizione (2018) e la quarta edizione è nella fase di Draft Stage. Per la sua piena comprensione viene consigliato di far riferimento alle ISO/IEC 27001 e ISO/IEC 27002, in quanto ne rappresentano la base fondativa. Questo documento consiste di una serie di guidelines riferite all’Information security risk management (ISRM) e si applica a tutte le organizzazioni di qualsiasi forma e dimensione. Sebbene questo standard venga descritto come riferito alla gestione del rischio una significativa porzione di esso ha a che fare con la valutazione del rischio, e ciò perché costituisce un aspetto chiave della gestione complessiva del rischio. Infine, la ISO 27005 è fortemente allineata con la NIST SP 800-30 e rispetto ad altri standards è scritta con una prospettiva ad alto livello di generalità. Quest’ultimo aspetto è rilevante in quanto questo documento «does not provide any specific method for information security risk management. It is up to the organization to define their approach to risk management, depending for example on the scope of an information security management system (ISMS), context of risk management, or industry sector. A number of existing methodologies can be used under the framework described in this document to implement the requirements of an ISMS» (ISO 27005, 2018).

La ISO 27005 copre sei aree principali: 1) Context establishment; 2) Information security risk assessment; 3) Information security risk treatment; 4) Information security risk acceptance; 5) Information security risk communication; 6) Information security risk monitoring and review.
Per le finalità di questo lavoro ci si focalizzerà solo sulla parte di valutazione del rischio (2) la quale consta di tre sezioni: a) Risk identification; b) Risk estimation; c) Risk evaluation.

A) Risk identification. Consiste in cinque principali attività:

  1. Identification of assets. L’obiettivo di quest’attività consiste nell’identificare gli assets oggetti della valutazione del rischio i quali vengono categorizzati in primari (processi/attività chiavi e informazioni) e secondari (hardware, software, network, personale, sito, struttura). Una lista dei tipi di assets è riportata nell’allegato B della ISO 27005.
  2. Identification of threats. L’obiettivo di quest’attività è quello di preparare una lista delle potenziali minacce per un determinato asset. Il personale interno può collaborare in questa fase così come l’esperienza maturata in precedenti incidenti o valutazioni possono essere prese in considerazione. Viene anche fornito un catalogo di minacce standard le quali possono essere di grande aiuto nella loro identificazione: esse vengono presentate nell’allegato C.
  3. Identification of existing controls. L’obiettivo di quest’attività è di identificare i controlli attualmente esistenti. Vengono proposte delle referenze per le fonti informative le quali possono essere di ausilio. Alcuni esempi identificati come buone fonti per questa fase sono: documenti aziendali in cui vengono riportati i controlli attivi; ruoli formalmente definiti all’interno dell’organizzazione in tema di RM; risultati di audit interni, ecc.
  4. Identification of vulnerabilities. L’obiettivo di quest’attività è di identificare le vulnerabilità delle organizzazioni delle quali vengono presentate degli esempi nell’allegato D. Esse vanno dalla revisione dei codici software, all’analisi dei documenti per verificarne l’eventuale compromissione, dallo scansionamento delle vulnerabilità alle tecniche di Penetration testing.
  5. Identification of consequences. L’obiettivo di quest’attività è quella di inferire il possibile impatto di un incidente (threat scenario). Lo standard propone alcuni esempi di impatti privilegiando una stima di tipo quantitativo, ad esempio il costo di attività sospese oppure le stime di perdite finanziarie, esemplificati nell’allegato C.

B) Risk estimation. Consiste in tre principali attività:

  1. Assessment of consequences. In questa attività si cerca di valutare l’impatto causato da una minaccia. Alcune delle conseguenze che lo standard raccomanda di valutare consistono in: tempo di lavoro perso; tempo per investigare e risolvere i problemi; opportunità perse; costi finanziari di specifiche professionalità impiegate nel ripristino delle attività compromesse; danni alla reputazione e all’immagine. L’allegato B riporta alcune conseguenze che devono essere valutate in questa fase.
  2. Assessment of incident likelihood. L’obiettivo di quest’attività è di valutare la probabilità di un incidente, sia facendo uso di tecniche di stima qualitative oppure quantitative. Lo standard raccomanda di valutare i seguenti fattori: statistiche delle frequenze delle occorrenze delle minacce; vulnerabilità; controlli esistenti.
  3. Level of risk estimation. In quest’attività si vuole provvedere a fornire un valore finale alla probabilità e all’impatto così come mostrato nell’allegato E dove vengono presentate alcune tavole e matrici.

C) Risk evaluation. Una volta che la stima del rischio è stata valutata si passa ad indicare un graduatoria delle priorità dei rischi individuati e, successivamente, delle modalità di trattamento (evitarlo, accettarlo, ridurlo, trasferirlo).

In ultimo vale qui accennare, seppur brevemente, sempre a un’altra linea guida della famiglia ISO 27000 in quanto strettamente pertinente alla tematica qui trattata. La ISO/IEC 27002 (2005)[9] è intitolata “Information technology – Security techniques – Code of practice for information security management”. Questo standard è stato pubblicato nel 2005 e ha sostituito la ISO/IEC 17799, originariamente pubblicato come BS7799 – parte 1 dal British Standards Institution (BSI), l’istituto di standardizzazione britannico.

Questo standard fornisce meccanismi di controllo fondamentali i quali possono essere implementati secondo la ISO/IEC 27001 (2005). L’implementazione di ISO/IEC 27002 (2005) comporta, quindi, l’identificazione dei controlli applicabili tra quelli forniti e, successivamente, la loro esecuzione al fine di mitigare i rischi identificati, proteggendo in tal modo la riservatezza, l’integrità e la disponibilità (la triade CIA) delle informazioni. Questo processo viene generalmente definito gestione del rischio e costituisce un componente fondamentale di qualsiasi implementazione o sistema di gestione della sicurezza delle informazioni. Si può pertanto concludere che la gestione della sicurezza delle informazioni è essenziale per garantire un’adeguata protezione delle informazioni.

In conclusione, come si è avuto modo di sottolineare la ISO 27005 si concentra su obiettivi, linee guida e elaborazioni ad alto livello di generalità. Lo standard non è propriamente prescrittivo in quanto non fornisce direttamente criteri, punteggi o matrici decisionali a differenza di altri framework, e nel caso qui esaminato, di OCTAVE-S, con cui può complementarsi perfettamente. Per queste ragioni esse vengono individuate come i candidati ideali per poter essere adottate nelle PMI.

4. Il paradosso della sicurezza cibernetica per le PMI

Le piccole e medie imprese possono facilmente ricadere in quello che può essere definito come il “paradosso della sicurezza”: ovvero esse ritengono – a torto – che siano soprattutto le imprese più importanti e le corporazioni ad essere più a rischio di attacchi cibernetici e, di conseguenza, vi destinano un budget limitato. «This is the paradox for IT generalists in mid-sized organisations: enable the business to grow across new channels and create new ways to get business done whilst, at the same time, protect corporate assets and information with limited resources and budget. Threats up, budgets down» (Stanley, 2010).

Altri fattori rilevanti includono la focalizzazione sulle attività da svolgersi giorno per giorno (Gupta & Hammond, 2005), una percezione della sicurezza delle informazioni come non critica per i loro affari (Dojkovski, Lichtenstein, & Matthew, 2007), l’affrontare il problema della sicurezza degli assets solo in presenza di un attacco cibernetico (Upfold & Sewry, 2005:9), l’assenza delle policy relative alla sicurezza delle informazioni critiche. «SMEs also need to implement these security policies, which may otherwise jeopardize their entire business and, consequently, their operational and financial viability» (Almeida, Carvalho & Cruz, 2018:761).

Del resto, le piccole e medie imprese sono portate a pensare tutto ciò in quanto i titoli dei mass media e della stampa di opinione riportano largamente solo i casi di maggiore importanza, le corporazioni per l’appunto. In questo modo si può facilmente pensare che i cyber criminali siano alla ricerca di obiettivi lucrosi e non delle piccole realtà imprenditoriali. Come si cercherà di mostrare, qui di seguito, le PMI costituiscono, invece, un facile bersaglio per gli attacchi digitali e dovrebbero, all’inverso, porre la massima attenzione a tali minacce.

Alcuni studi hanno stimato, difatti, che più della metà di tutti i cyber attacchi sono diretti alle PMI; e questo numero è in costante crescita (Millaire, Sathe & Thielen, 2017:3). Si possono avere legittimi dubbi sulla fondatezza di tale stima, sia in riferimento al Paese oggetto di rilevazione, che non viene indicato, sia alle dimensioni delle imprese, in quanto vengono considerate come small business le imprese con meno di 1.000 dipendenti e già qui si vede tutto lo iato tra la realtà italiana e quella internazionale. Ciò premesso, sono sostanzialmente due le ragioni, addotte dagli autori, le quali possono spiegare tale, relativamente, sorprendente risultato.

La prima è che le piccole e medie imprese non possono permettersi di destinare delle somme consistenti in tema di cyber sicurezza. La seconda è che i cyber criminali sono attivamente alla ricerca di facile prede che rintracciano facendo uso di softwares di scansionamento automatizzato del web. Mediante di essi è possibile identificare ben precise vulnerabilità quali programmi non aggiornati, passwords poco robuste, dati in transito non crittografati, porte di rete lasciate inavvertitamente aperte, varie falle di sicurezza, zero-days non ancora “patchtate”, mancanza o carente protezione degli endpoints, ecc. In queste condizioni è facile rubare dati sensibili quali carte di credito, account bancari, informazioni riservate di cui si potrà chiedere, in seguito, un riscatto in denaro (ransomwares). In definitiva, secondo gli autori il «93 percent of small and midsize enterprises (SMEs) that have experienced a cyber incident reported a severe impact to their business. Almost all reported a loss of money and savings. Thirty-one percent reported damage to their reputation, leading to a loss of clients, as well as difficulty attracting new employees and winning new business. And nearly half reported an interruption in service that damaged their ability to operate. In spite of those figures, less than 3 percent have cyber insurance» (Millaire, Sathe & Thielen, 2017:3).

Un’altra indagine, seppur datata (FireEye, 2016), metteva in evidenzia cinque ragioni per cui le PMI possono essere attaccate a livello cibernetico. La prima è che gli attacchi rappresentano bassi rischi e alti ritorni (solo il 10% degli attacchi denunciati alle autorità competenti terminano con una condanna); la seconda che le PMI costituiscono un facile target per i cyber criminali (il 65% delle SMEs non hanno attivato politiche di messa in sicurezza dei dati); la terza è che le PMI non dispongono degli strumenti più efficaci e aggiornati per fronteggiare le minacce informatiche (nel 96% dei casi gli attaccanti riescono a bypassare più livelli di sicurezza); la quarta è che le PMI hanno la guardia abbassata riguardo a questa tematica (il 58% dei manager delle SMEs non considerano i rischi cibernetici come significativi); la quinta è che anche i dati delle PMI possono essere economicamente rilevanti (il costo medio di una data breach si aggirava, all’epoca, intorno ai 3,8 milioni di dollari).

L’ultimo Data Breach Investigations Report (DBIR) di Verizon sottolinea come le PMI possono, oramai, essere assimilate dal punto di vista cibernetico alle imprese maggiori, in quanto «now more than ever due to the proliferation of services available as commodities in the cloud, including platform as a service (PaaS), software as a service (SaaS) and any other *aaS of which you can conceive, a small business can behave more like a large one than ever before» (Verizon, 2020:79). Il Rapporto elenca che i motivi degli attaccanti verso gli small business sono stati, nell’ordine: finanziario (83%); spionaggio (8%); divertimento (3%); rancore (3%). I dati compromessi hanno riguardato, invece: credenziali (52%); dati personali (30%); altro (20%); dati interni (14%); dati sanitari (14%).

5. L’implementazione degli standards, in una prospettiva semplificata, per le PMI

Non esiste un approccio alla sicurezza, delle informazioni strategiche, valido per tutte le imprese, e da qui la diffusione degli approcci ad alto livello di generalità, in quanto uno specifico standard deve essere sempre declinato a seconda delle proprie esigenze organizzative.

A questo riguardo, gli aspetti significativi da tenere presente, su cui si sofferma la metodologia ERM COSO (figura 6), riguardano soprattutto gli ambiti di intervento settoriali, la struttura organizzativa e la dimensione aziendale, tutti da considerare in maniera interconnessa[10]. Il livello di formalizzazione organizzativa e la dimensione aziendale sono, difatti, aspetti cogenti in quanto bisogna chiedersi quante risorse sono disponibili per la valutazione/gestione del rischio (RM), sia in termini di budget che di personale dedicato. Occorre anche valutare quanto è importante la sicurezza degli assets nelle attività aziendali strategiche e se vi sono vincoli esterni di cui tener conto, ad esempio contrattuali, legali, normativi, ecc.

Tutti questi aspetti generano processi di analisi dell’informazione strategica che possono avere esiti molto dissimili in imprese simili in quanto i livelli di profondità possono essere differenti, chi più orientata agli aspetti di sicurezza cibernetica, chi a quelli di sicurezza fisica e di gestione operativa, ecc. In ogni caso, bisogna valutare anche se l’ambito di applicazione del RM è troppo generico oppure troppo ristretto, in quanto, nel primo caso, si rischia di effettuare molteplici valutazioni, spesso ridondanti; mentre, nel secondo caso, si rischia di sottovalutare situazioni di rischio orizzontali, avendone così rappresentazioni del tutto parziali. In definitiva, bisogna interrogarsi sulle decisioni che debbono essere prese in termini di sicurezza delle informazioni strategiche, sulle persone che dovranno occuparsene e sul budget da allocare al riguardo.

Se gli ambiti di intervento e la struttura delle organizzazioni implicano gradi diversi di attenzione sulle informazioni da mettere in sicurezza – nonché sull’allocazione delle relative risorse – un discorso a parte va fatto per le piccole e medie imprese. Per esse non è facile approntare dei percorsi strutturati di adozione delle best practices/guidelines in quanto ricadono appieno nel “paradosso della sicurezza” di cui si è ampiamente trattato in precedenza. Dalla disamina degli standards, fatta nel terzo paragrafo, qui si può iniziare a tirare le fila del discorso e indicare come i candidati migliori da adottare nel caso di studio in esame, vale a dire le PMI, siano ISO 27005 (alto livello di generalità) e OCTAVE (basso livello di generalità). Delle ottime alternative, a questi approcci, potrebbero essere, infine, sia NIST SP 800-30 e MEHARI, ad alto e basso livello di generalità, rispettivamente.

La necessità di adottare tali approcci è motivata dal fatto che la sicurezza cibernetica di tali imprese, per quanto sin qua sostenuto, non possa esaurirsi nell’implementazione di misure di protezione minimali quali firewall, intrusion detection system, antivirus, ecc., i quali vengono installati perché costituiscono una sorta di norma igienica ormai consolidata. Tale modo di procedere se, da un lato, costituisce una sorta di soglia minima, dall’altro, può suscitare un falso senso di sicurezza, perché le contromisure così implementate possono non essere in grado di controllare e ridurre tutte le vulnerabilità di sistemi oramai complessi e fortemente interrelati tra loro, come visto nel paragrafo precedente.

Le metodologie prescelte, ISO 27005 e OCTAVE, sono necessarie, difatti, nell’individuare, collazionare, valutare, interpretare le informazioni strategiche all’interno di un framework comune che facilita, agli analisti, il compito della modellizzazione, della valutazione delle variabili, della scelta delle metriche e della stima degli scostamenti. Infine, una volta affrontato tale percorso operativo esso può essere anche condiviso all’esterno in quanto frutto di approcci oramai diffusi nell’ambito della comunità ISG e RM.
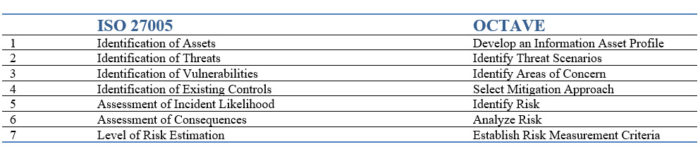
Tabella 1. Comparazione delle fasi/attività dei due approcci esaminati (ISO 27005 e OCTAVE)

Anche se non può essere dato per scontato che una piccola e media impresa finisca per adottare un RM composto dalle fasi/attività canoniche, come quelle riassuntive presentate in tabella 1, soprattutto in assenza di un “sophisticated management”, una PMI non può prescindere, comunque, dalle seguenti fasi, seppur nella forma più semplificata possibile: identificare gli assets; analizzare i rischi; valutare le misure di sicurezza e predisporre un piano di implementazione delle stesse; creare consapevolezza e diffondere la cultura della sicurezza in azienda; formare il personale ed informarlo con continuità; eseguire attività di reporting, monitoraggio e auditing. Le attività sopra elencate sono interdipendenti le une dalle altre, ma risulta chiaro che l’analisi dei rischi è il fulcro su cui fanno perno tutte le altre.

La situazione ottimale sarebbe un’implementazione congiunta di tutti e due gli approcci (ISO 27005 e OCTAVE) in quanto questi permetterebbero di avere un RM senza debolezze evidenti (tabella 2) ma si può anche considerare la soluzione dell’adozione del solo OCTAVE-S nelle imprese più restie a soluzioni strutturate e integrate.

  Plus Minus
ISO 27005 ISO è uno standard internazionale.

È uno standard ad alto livello di generalità, molto flessibile.

Gli Allegati provvedono una buona lista di esemplificazioni.

Propone un buon catalogo delle minacce e delle vulnerabilità.

Vengono indicate varie tecniche di computazione dei rischi.

Molto aperta alle interpretazioni e agli esiti finali. Diversi gruppi di lavoro possono giungere a risultati molto differenti. Si possono avere differenti interpretazioni degli standards.
OCTAVE È un approccio molto prescrittivo in cui vengono forniti fogli di lavoro, matrici decisionali e questionari.

Ciò facilita l’implementazione e riduce la necessità di mettere a punto materiali supplementari.

Propone delle tavole e dei criteri di impatto molto utili, da utilizzare anche con altri approcci.

La documentazione è facile da seguire.

Non viene fornito un catalogo delle minacce per cui del personale inesperto può non prendere in considerazione alcune di esse. A questo riguardo, si consiglia di far uso della ISO 27005 oppure della NIST SP 800-30.

Utilizza un questionario delle minacce passibile di interpretazioni soggettive.

Nella preparazione degli scenari si assume che il gruppo di lavoro conosca molto bene la realtà organizzativa e le minacce IT, cosa che non può essere sempre data per scontata.

Tabella 2. Punti di forza e debolezza dei due approcci esaminati (ISO 27005 e OCTAVE)

In definitiva l’analisi del rischio, come visto nei precedenti paragrafi, ha una fase fondamentale nella valutazione e nell’interpretazione dei risultati. Il semplice calcolo del rischio, inteso come valore sintetico da proiettare su una matrice dei rischi, non è sufficiente, difatti, a produrre il risultato finale dell’analisi. Occorre accompagnare tale valutazione con opportuni ragionamenti atti a individuare le ragioni organizzative e aziendali per cui certe aree presentano un livello di rischio palesemente superiore alla media, ovvero perché una certa minaccia continua a insistere su valori alti rispetto all’analisi svolta nei mesi precedenti, ecc.

Una volta conosciuti i livelli di rischio a cui sono esposti gli assets, l’impresa deve interrogarsi sul loro trattamento: la scelta ricade tra i due estremi di accettare i rischi o provare a ridurli, basandosi su una valutazione costi/benefici. Il rischio si accetta perché si è in grado di implementare adeguate contromisure/controlli a fronte di costi accettabili. Viceversa, se decide di ridurlo, deve essere in grado di predisporre adeguate misure preventive o reattive. Successivamente, conclusa l’analisi e prese le decisioni relative alla gestione dei rischi, occorre verificare se le misure implementate siano effettivamente quelle giuste, misurandone l’efficacia, così come vanno attribuiti i ruoli e le responsabilità della sicurezza degli assets a funzioni/uffici ben definiti.

Conclusioni

Nelle organizzazioni il concetto di Corporate Governance (CG) è centrale nell’indirizzare tutti gli aspetti della gestione, in un ciclo di Direct/Control, guidato dai rischi, al fine di garantire correttezza, trasparenza, legalità, controllo e verificabilità finalizzate non solo alla salvaguardia degli interessi degli azionisti di riferimento, ma anche di tutti gli stakeholders. Nell’ambito delle componenti della CG si situa sia il Risk Management (RM) che l’Information Security Governance (ISG) in quanto l’analisi dei rischi, legati alla gestione della sicurezza delle informazioni strategiche, ha ben presto assunto un ruolo di rilievo, soprattutto con lo sviluppo delle nuove tecnologie (IT) e la diffusione di un ecosistema, oramai, ben strutturato, di standards/best practices/guidelines. Grazie a tale panoplia di strumenti è possibile, oggigiorno, avere a disposizione un sistema organico in grado di correlare – secondo prassi consolidate – obiettivi, attività e strumenti, facilitando le attività di gestione, coordinamento e controllo della sicurezza delle informazioni strategiche.

Questa governance complessiva viene abilitata, quindi, dalla constatazione che le decisioni possono essere prese sulla base di informazioni che risultano consistenti e affidabili proprio in quanto originate da processi noti, stabili, controllati e misurabili.

La veloce diffusione, nel corso degli ultimi anni, delle pratiche della CG, ISG e RM testimonia, pertanto, la loro bontà ma, di solito, le entità che li implementano hanno una struttura organizzativa che facilita l’adozione dei diversi standards, non solo di quelli relativi al RM. La struttura societaria è, tuttavia, assai lontana da quella delle PMI dove non vi è un Board, neppure uno strato diffuso di management, e il ciclo Direct/Control viene esercitato dal singolo imprenditore/proprietario il quale impersona moltissime funzioni aziendali. Ciò premesso, vi sono buone ragioni affinché le PMI non ricadano in quello che è stato definito il “paradosso della sicurezza” e che esse si facciano carico dell’adozione di un RM all’altezza delle loro ambizioni di crescita.

È necessario, dunque, che le PMI implementino standards – seppur semplificati – in ambito RM: e in questo lavoro si sono individuati alcuni di essi, come i più adatti alle loro esigenze.
Tutte le fasi più significative di un processo di RM, seppur svolte a un livello di semplificazione massima, potrebbero essere svolte, ad esempio, utilizzando l’approccio OCTAVE-S (o in alternativa MEHARI), anche senza voler necessariamente considerare un framework ad alto livello di generalità quale ISO 27005 oppure NIST SP 800-30. A favore di OCTAVE-S giocano le seguenti circostanze: si tratta di un’autovalutazione svolta a livello organizzativo, può essere svolta da un piccolo gruppo di lavoro (da tre a cinque persone), la metodologia è di tipo qualitativo e, infine, l’attività di analisi organizzativa è ampiamente esemplificata dall’approccio stesso. Tale apparente semplicità abbisogna però della professionalità del team che lo deve utilizzare, ovvero la comprovata dimestichezza dei processi aziendali si deve accompagnare a una buona conoscenza del processo di risk assessment e degli assets IT. Il gruppo di analisi dovrebbe essere composto, difatti, da professionisti che oltre ad avere un’expertise tecnologica e in ambito ISG dovrebbe conoscere le attività in cui è impegnata l’azienda e sapere come metterle in sicurezza. Occorre sottolineare, infine, come sia fondamentale la conoscenza, per un utilizzo corretto del RM, delle metriche e delle valutazioni necessarie per lo svolgimento dell’analisi.

L’ultima considerazione conclusiva che qui si vuole svolgere è che, nonostante la semplificazione degli approcci (OCTAVE-S), in atto già da diversi anni, bisogna sottolineare che non si sono registrati decisivi processi di adozione, di tali strumenti, da parte delle PMI. Ciò significa che tale situazione inerziale non può essere lasciata a se stessa ma si deve cercare di superarla mediante la promozione di politiche pubbliche che riescano a incidere su questo annoso fenomeno. Il legislatore dovrebbe farsi parte attiva e mettere in campo diverse iniziative quali: politiche di detassazione e incentivazione fiscale; attività di formazione mirata presso le associazioni di categoria; promozione di una cultura della sicurezza presso le scuole di ogni ordine e grado; percorsi di alfabetizzazione cibernetica.

Solo con policy di questo tipo, strutturate e continuative, si può pensare di superare uno iato che minaccia di allargarsi ulteriormente e di mettere, sempre più, a rischio lo sviluppo di tantissime piccole e medie imprese italiane.

Note

[1] La moderna trattazione dell’analisi e della gestione del rischio in ambito aziendale, e non solo, si può datare a partire dallo sviluppo delle teorie legate ai sistemi complessi, alle teorie della contingenza, ai comportamenti emergenti (Bateson, Morin, Maturana-Varela, von Bertalanffy). Nei padri della moderna trattazione sociologica (Comte, Durkheim, Weber) ed aziendalistica (Taylor, Fayol, Gilbreth) non vi era, invero, traccia di tale tematica.
Nel corso degli anni, da un’accezione solo negativa del rischio, in quanto perdita del valore di un asset, si è passati ad una in cui il rischio viene classificato come un evento incerto al quale si può guardare anche come un’opportunità. In quest’ottica le conseguenze potrebbero essere sia positive sia negative, dipende solo dal modo con cui vengono tematizzate, elaborate e sottoposte a continuo monitoraggio. «The revolutionary idea that defines the boundary between modern times and the past is the mastery of risk: the notion that the future is more than the whim of the gods and that men and women are not passive before nature» (Bernstein, 1996).

[2] https://www.isaca.org/resources/cobit.

[3] http://meharipedia.x10host.com/wp/mehari-standard/.

[4] https://csrc.nist.gov/publications/detail/sp/800-30/rev-1/final.

[5] https://owasp.org/.

[6] https://resources.sei.cmu.edu/library/asset-view.cfm?assetid=643959.

[7] https://resources.sei.cmu.edu/library/asset-view.cfm?assetid=6795.

[8] https://bit.ly/31vUr3M.

[9] https://bit.ly/3gbNKrO.

[10] Un’azienda complessa che opera nel campo della produzione ha delle esigenze dissimili rispetto a una che opera nel commercio al dettaglio. Nel primo caso, a solo titolo esemplificativo, si dovrebbe tener conto dei sistemi di controllo della produzione, siano essi Programmable Logic Controller (PLC) oppure dispositivi digitali della smart industry, includendo gli aspetti della protezione dei data centers, servers, cloud, ecc.. Nel secondo caso l’accento è da porsi maggiormente sulla fase della vendita, a partire dal momento dell’acquisizione del cliente fino al momento della fidelizzazione dello stesso per cui, in questo caso, i rischi maggiori sono quelli legati alla riservatezza dei dati sensibili dei clienti e dei processi di gestione del magazzino e della vendita.

Bibliografia

Agenzia per l’Italia Digitale (AGID), 2016, Misure minime di sicurezza ICT per le Pubbliche Amministrazioni, Direttiva del Presidente del Consiglio dei Ministri 1 agosto 2015, 26 aprile 2016.

Alberts Christopher, Audrey Dorofee, James Stevens & Carol Woody, 2003, Introduction to the OCTAVE® Approach, Pittsburgh (PA), Software Engineering Institute/Carnegie Mellon University.

Alberts Christopher, Audrey Dorofee, James Stevens & Carol Woody, 2005, OCTAVE-S Implementation Guide, Version 1, Volume 1. Introduction to OCTAVE-S, Pittsburgh (PA), Software Engineering Institute/Carnegie Mellon University.

Fernando Almeida, Inês Carvalho & Fábio Cruz, 2018, Structure and Challenges of a Security Policy on Small and Medium Enterprises, “KSII Transactions on Internet and Information Systems”, v. 12, n. 2, February, pp. 747-763.

Bernstein Peter L., 1996, Against the Gods. The Remarkable Story of Risk, New York (NY), Wiley.

Dojkovski Sneza, Sharman Lichtenstein & Matthew John Warren, 2007, Fostering Information Security Culture in Small and Medium Size Enterprises. An Interpretive Study in Australia, European Conference on Information Systems (ECIS) 2007 Proceedings 120, pp. 1560-1571.

FireEye, 2016, Five Reasons SMEs Are Prime Targets for Cyber Attacks, Report, pp. 11.

Gupta Atul, Rex Hammond, 2005, Information Systems Security Issues and Decisions for Small Businesses. An Empirical Examination, “Information Management & Computer Security”, v. 13, n. 4, pp. 297-310.

Millaire Pascal, Anita Sathe, Patrick Thielen, 2017, What All Cyber Criminals Know. Small & Midsize Businesses With Little or No Cybersecurity Are Ideal Targets, Chubb, CoverHound and Symantec Paper, pp. 8.

National Institute of Standards and Technology (NIST), 2020, Risk Management. Framework for Information Systems and Organizations. A System Life Cycle Approach for Security and Privacy, SP 800-37 rev. 2, pp. 183.

Refsdal Atle, Bjørnar Solhaug & Ketil Stølen, 2015, Cyber-Risk Management, New York (NY), Springer.

Solms Rossouw von, S.H. (Basie) von Solms, 2006, Information security governance. Due care, “Computers & Security”, v. 25, n. 7, October, pp. 494-497.

Solms S.H. (Basie), Rossouw von Solms, 2009, Information Security Governance, New York (NY), Springer.

Stanley Nigel, 2010, The Ongoing Security Paradox, Bloor Research Report, London (UK).

Upfold C. T., D. A. Sewry, 2005, An investigation of Information Security in Small and Medium Enterprises (SMEs) in the Eastern Cape, Draft Paper, pp. 17.

Verizon, 2020, Data Breach Investigations Report (DBIR) 2020, New York (NY), Verizon, pp. 119.

Wilson W. L., 2009, Conceptual Model for Enterprise Governance, Ground System Architectures Workshop.

Articolo a cura di Achille Pierre Paliotta

Achille Pierre Paliotta

Achille Pierre Paliotta, ricercatore INAPP(ex ISFOL), afferente alla Struttura Lavoro e Professioni. Laureato in Sociologia presso l’Università La Sapienza ha conseguito, nel 2015, il Master in Data Science presso l’Università di Tor Vergata. Sta attualmente frequentando il Master in Sicurezza delle informazioni e informazione strategica presso l’Università La Sapienza. I suoi interessi di ricerca vertono su nuove tecnologie, sicurezza informatica, nuove professioni, contrattazione collettiva, welfare occupazionale, data science, blockchain, open data e deep learning.

Tra le sue ultime pubblicazioni: Le politiche innovative di sicurezza nelle città tra tecnologie di riconoscimento e smart cities (“SINAPPSI”, 2020); Decentralized Bargaining and Measures for Productivity and Occupational Welfare Growth in Italy (“eJICLS”, 2019); Il sistema della salute in transizione. La cartella sanitaria personale tra commodificazione dei dati e blockchain (“Salute e Società”, FrancoAngeli, 2019); Nuevas profesiones y técnicas de web data mining en Argentina: el caso del Data Scientist (“CESCOT”, 2018).

https://www.ictsecuritymagazine.com/articoli/information-security-governance-e-pmi-analisi-critica-di-un-modello-di-risk-management/



Strategia UE per il fintech: la Commissione europea propone un nuovo quadro regolamentare per la resilienza operativa digitale

La strategia in materia di finanza digitale per l’Unione europea e la proposta di regolamento

Nell’era digitale, la tecnologia dell’informazione e della comunicazione (in inglese Information and Communications Technology, ICT) ha acquisito un ruolo fondamentale nella finanza e nelle attività quotidiane di tutte le imprese finanziarie.

Il crescente livello di digitalizzazione dei servizi finanziari, unito alla presenza di asset di alto valore e di un’ingente mole di dati (e.g., dati relativi a conti bancari, investimenti e assicurazioni), rende il sistema finanziario vulnerabile a incidenti operativi e ad attacchi informatici (sempre più frequenti e sofisticati)[1], con ingenti costi di centinaia di miliardi di euro per l’economia globale[2].

Per tali ragioni, i rischi connessi all’uso di sistemi di rete e di informazione (o rischi ICT)[3] hanno attirato l’attenzione della politica, delle competenti autorità di regolamentazione e degli organismi di normazione sia nazionali sia europei, che si sono mossi nel tentativo di creare un quadro regolatorio armonizzato ed efficace.

Al momento, infatti, i requisiti relativi alla gestione del rischio ICT nel settore finanziario dell’Unione europea (di seguito Unione o UE) sono dispersi in diverse normative (e.g., PSD2[4] e MIFID[5]) e nelle linee guida emesse dall’Autorità bancaria europea, dall’Autorità europea degli strumenti finanziari e dei mercati e dall’Autorità europea delle assicurazioni e delle pensioni aziendali e professionali (congiuntamente, le Autorità europee), che nel 2019 avevano sottolineato la necessità di adottare un approccio più coerente nell’affrontare i rischi ICT nel settore finanziario[6].

In tale contesto, il 24 settembre 2020, la Commissione europea ha pubblicato la comunicazione relativa a una strategia in materia di finanza digitale (o fintech) per l’UE, individuando le priorità che guideranno le azioni dell’UE per promuovere la trasformazione digitale fino al 2024, tra cui ridurre al minimo i rischi derivanti dal crescente sviluppo delle minacce informatiche, quali – inter alia – il pericolo di furto di fondi dei consumatori o la compromissione dei loro dati[7].

Nell’ambito di tale priorità e contestualmente alla strategia, la Commissione ha presentato una proposta di regolamento sulla resilienza operativa digitale nel settore finanziario o “Digital Operational Resilience Act” (DORA), volta a stabilire un quadro normativo armonizzato in tema di resilienza operativa digitale[8] e sicurezza dei servizi ICT[9] e, di conseguenza, permettere alle imprese e ai consumatori di trarre vantaggio dal fintech mitigando al contempo i rischi connessi.

Il DORA, laddove approvato, avrà applicazione con riferimento a un vasto novero di entità finanziarie tra le quali figurano non solo istituti bancari, ma anche istituti di credito, di pagamento e di moneta elettronica, fornitori di cripto-asset[10], fondi di investimento alternativi, imprese di assicurazione, istituti di previdenza, etc. (congiuntamente, le “Entità finanziarie” od “Operatori”).

Le Entità finanziarie saranno destinatarie di una serie di adempimenti e di obblighi differenziati a seconda delle dimensioni, dei profili di business, nonché dell’esposizione al rischio digitale[11] e saranno incoraggiate a condividere reciprocamente informazioni, al fine di aumentare la consapevolezza in relazione alle cyber-minacce, limitare la capacità di diffusione delle stesse e implementare le proprie capacità difensive (art. 40, DORA).

Gli adempimenti richiesti dal DORA alle Entità finanziarie

Come anticipato, il DORA stabilisce regole mirate in materia di gestione del rischio ICT, volte a garantire, tra l’altro, il pieno allineamento tra le strategie degli Operatori.

In tale contesto, l’organo amministrativo delle Entità finanziarie avrà un ruolo centrale e attivo nel guidare il quadro di gestione del rischio ICT, adottando un approccio volto a coltivare – ad ogni livello aziendale e per tutto il personale – un forte senso di consapevolezza sui rischi informatici e a rispettare una rigorosa cyber hygiene[12].

La responsabilità finale dell’organo amministrativo – quale principio generale dell’approccio adottato dal DORA – si traduce nell’onere di definire, approvare e monitorare su base continuativa un framework per la gestione del rischio ICT, che, ai sensi dell’art. 5, DORA, dovrebbe – inter alia – contenere:

  • obiettivi chiari in materia di sicurezza informatica;
  • misure tecniche e organizzative volte a prevenire e ad assicurare un rapido recupero dei sistemi a fronte di eventuali indicenti e/o cyber-attacchi (g., politiche di business continuity[13] e piani di disaster recovery[14]);
  • la programmazione – su base periodica e almeno una volta all’anno – di test di resilienza operativa digitale, volti a individuare eventuali punti deboli, carenze o lacune, nonché ad adottare le necessarie misure correttive[15];
  • una strategia di segnalazione in caso di incidenti ICT.

Proprio con specifico riferimento all’ultimo punto sopracitato, le Entità finanziarie saranno tenute a implementare processi adeguati per garantire la gestione e il follow-up degli incidenti ICT, adottando le misure di cui all’art. 15, par. 3, DORA, tra cui – a titolo esemplificativo – quelle volte a:

  • monitorare e registrare gli incidenti ICT;
  • classificare gli incidenti ICT sulla base dei criteri forniti dall’art. 16, DORA[16] e di quelli ulteriori che saranno identificati dalle Autorità europee;
  • segnalare alle autorità competenti individuate sulla base dei criteri di cui all’art. 41, DORA e – se del caso – agli utenti interessati, gli incidenti ICT “rilevanti”[17].

Tale meccanismo consentirà di attenuare le conseguenze dei cyber-attacchi, così evitando – o quanto meno mitigando il rischio – che i sistemi perdano integrità o diventino indisponibili e che i dati ivi contenuti vengano violati.

La gestione del rischio ICT connesso all’utilizzo dei servizi di terzi

Negli ultimi anni le attività finanziarie sono diventate sempre più dipendenti dai servizi ICT offerti da terzi fornitori (“Fornitori ICT” o “Provider”)[18], che consentono agli Operatori di adattarsi ad un’emergente e competitiva economia digitale globale.

L’uso estensivo dei servizi ICT è evidenziato dal ricorso a complessi accordi contrattuali, che tuttavia non sempre soddisfano adeguatamente le esigenze specifiche delle Entità finanziarie o prevedono sufficienti garanzie in termini di standard prudenziali, esercizio di diritti o poteri e monitoraggio dei processi di gestione dei servizi.

Inoltre, nonostante alcuni sforzi per disciplinare l’outsourcing nel settore finanzio[19], la questione del rischio connesso all’utilizzo dei servizi dei Provider risulta ancora insufficientemente affrontata all’interno del panorama regolatorio dell’Unione.

A fronte delle summenzionate criticità, il DORA delinea dei principi-guida cui gli Operatori dovranno attenersi nella gestione dei rapporti con i Fornitori ICT, stabilendo altresì gli elementi minimi che i contratti di outsourcing dovranno contenere, tra cui:

  • una completa descrizione dei servizi forniti dai Provider e degli obiettivi di performance quantitativi e qualitativi in capo agli stessi;
  • disposizioni in materia di accessibilità, disponibilità, integrità, sicurezza e protezione dei dati personali;
  • obblighi di notifica – in capo ai Fornitori ICT – in caso di guasti dei sistemi e/o di incidenti informatici;
  • diritti di accesso, ispezione e revisione da parte delle Entità finanziarie nei confronti dei Provider.

Il DORA promuove, altresì, l’uso volontario di Standard Contractual Clauses (SCC), ossia modelli di clausole contrattuali che verranno elaborate dalla Commissione e che potranno essere incorporate in un contratto più generale, purché non vengano modificate[20].

Infine, i Fornitori ICT considerati “critici” sulla base dei criteri di cui all’art. 29, DORA[21] saranno sottoposti alla sorveglianza di un “lead overseer”, designato dalle Autorità europee per valutare se il Provider abbia messo in atto regole, procedure e, in generale, meccanismi idonei a gestire i rischi ICT[22].

Conclusioni

In un contesto in cui il livello di sicurezza dei servizi ICT risulta spesso inferiore rispetto al livello di sofisticazione raggiunto dalla criminalità informatica, il DORA disegna un modello di resilienza digitale by design, che prevede una gestione del rischio integrata nell’intero ciclo di vita dei servizi.

Il DORA consentirà, inoltre, di tutelare i diritti dei consumatori, promuovere un settore finanziario data-driven e agevolare la crescita delle aziende, garantendo al contempo un’effettiva parità di condizioni e rendendo il quadro normativo dei servizi finanziari all’interno dell’UE più favorevole all’innovazione.

Ciò costituisce un ulteriore tassello nel quadro di armonizzazione in materia di sicurezza informatica implementato dal legislatore europeo, il quale nel corso degli ultimi anni ha mosso passi importanti con l’adozione di numerosi provvedimenti, tra cui si ricordano la Direttiva NIS[23] (attualmente in fase di revisione), il Cybersecurity Act[24] (che ha rafforzato il ruolo dell’ENISA e ha introdotto un sistema di certificazione della sicurezza informatica di tutti i servizi digitali), nonché il GDPR[25], con cui il DORA condivide molti concetti “chiave” (e.g., la responsabilizzazione dell’organo di gestione, le procedure di incident management e l’adozione di misure atte a garantire un livello di sicurezza adeguato al rischio).

Per quanto riguarda i passi futuri, il DORA dovrà passara ora al vaglio del Parlamento e del Consiglio UE, che potranno introdurre ulteriori modifiche al testo legislativo.

Nel prossimo futuro, inoltre, le Autorità europee svilupperanno gli standard tecnici di regolamentazione e le specificazioni richieste dal DORA, quali protocolli di sicurezza e piani di business continuity e disaster recovery.

Note

[1] Si segnala che l’Agenzia europea per la sicurezza delle reti e dell’informazione (European Union Agency for Cybersecurity, ENISA) ha pubblicato il suo ottavo rapporto annuale “ENISA Threat Landscape 2020”, identificando e valutando le principali minacce informatiche per il periodo gennaio 2019-aprile 2020. Per un approfondimento sul tema, consultare la pagina disponibile al seguente link: www.enisa.europa.eu/news/enisa-news/enisa-threat-landscape-2020.

[2] Per un approfondimento sul tema, L. Tremolada, “Gli attacchi informatici costano 8 milioni di dollari alle aziende in Italia”, in www.ilsole24ore.com/art/gli-attacchi-informatici-costano-8-miliardi-dollari-aziende-italia-ACjRLsc?refresh_ce=1.

[3] Nello specifico, per “rischio ICT” si intende qualsiasi circostanza ragionevolmente identificabile in relazione all’uso di sistemi di rete e di informazione (e.g., malfunzionamento, sovraccarico di capacità, guasto, interruzione, deterioramento, uso improprio) che, se si verifica, può: (i) compromettere la sicurezza della rete e dei sistemi di informazione, di qualsiasi strumento o processo dipendente dalla tecnologia, (ii) pregiudicare l’integrità o la disponibilità dei dati, del software o di qualsiasi altro componente di servizi e infrastrutture ICT, (iii) causare una violazione della riservatezza, un danno all’infrastruttura fisica ICT o ad altri effetti negativi (art. 3, par. 1, n. 4, Regolamento).

[4] Direttiva (UE) 2015/2366 “relativa ai servizi di pagamento nel mercato interno, che modifica le direttive 2002/65/CE, 2009/110/CE e 2013/36/UE e il regolamento (UE) n. 1093/2010, e abroga la direttiva 2007/64/CE”, disponibile al seguente link: https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:32015L2366&from=EN.

[5] Direttiva (UE) 2014/65 “relativa ai mercati degli strumenti finanziari e che modifica la direttiva 2002/92/CE e la direttiva 2011/61/UE”, disponibile al seguente link: https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:32014L0065&from=en.

[6] Per un approfondimento sul punto, si veda il documento disponibile al seguente link: www.esma.europa.eu/jc_2019_26_joint_esas_advice_on_ict_legislative_improvements.pdf.

[7] Sul punto, la Commissione ha chiarito che presterà particolare attenzione alla promozione delle nuove opportunità offerte dal fintech ai consumatori nel rispetto delle norme sulla protezione dei dati e, in particolare, del Regolamento (UE) 679/2016 “relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati”.

[8] Per “resilienza operativa digitale” si intende la capacità di un’entità finanziaria di costruire, assicurare e rivedere la propria integrità operativa da un punto di vista tecnologico, garantendo, direttamente o indirettamente (i.e., attraverso l’utilizzo di servizi offerti da fornitori ICT), l’intera gamma di capacità ICT necessaria ad affrontare la sicurezza della rete e dei sistemi informativi, che supportano la fornitura e la qualità dei servizi finanziari (art. 3, par. 1, n. 1, Regolamento).

[9] Per “servizi ICT” si intendono i servizi digitali e di dati erogati attraverso tecnologie dell’informazione e della comunicazione, compresi la fornitura, l’inserimento, l’archiviazione e l’elaborazione di dati, i servizi di reporting, il monitoraggio dei dati, nonché i servizi di supporto alle attività e alle decisioni basate sui dati (art. 3, par. 1, n. 16, Regolamento).

[10] Per “crypto-asset” si intende un tipo di attività registrata in forma digitale e resa possibile dall’uso della crittografia, che non è e non rappresenta un credito o una passività di un’entità identificabile.

[11] Per esempio, le microimprese sono esonerate da tutta una serie di obblighi, quali stabilire complessi disposizioni di governance, eseguire valutazioni approfondite dopo importanti cambiamenti nelle infrastrutture di rete e nei sistemi informativi, condurre regolarmente analisi di rischio sui sistemi ICT legacy, etc. Viceversa, gli istituti finanziari più importanti avranno maggiori responsabilità rispetto alle altre Entità finanziarie.

[12] Per “cyber-hygiene” si intende “una serie di principi, semplici ma efficaci, che devono essere osservati quotidianamente per minimizzare, e se possibile azzerare, il livello di rischio residuo delle applicazioni aziendali” (G. Ciminari e A. De Spagnolis, Cyber Hygiene: gli ingredienti di base per un programma di cyber protection, in www.ictsecuritymagazine.com/articoli/cyber-hygiene-gli-ingredienti-di-base-per-un-programma-di-cyber-protection/).

[13] Per “politiche di business continuity” si intende un processo finalizzato all’individuazione di minacce (cui una determinata azienda potrebbe essere esposta) e alla definizione delle azioni necessarie a garantire la resilienza dell’organizzazione, preservandone l’operatività e l’immagine.

[14] Per “piano di disaster recovery” si intende un insieme di misure che permettono agli apparati IT delle imprese di superare situazioni di emergenza, ripristinando dati e funzionalità operative a seguito di incidenti qualsiasi tipo.

[15] Sul punto, si precisa che l’art. 23, Regolamento impone alle Entità finanziare classificate come “significative” (e.g., grandi istituti di credito, borse valori e depositi centrali di titoli) di condurre ogni tre anni test di penetrazione guidati su strumenti, sistemi e processi ICT. Per “test di penetrazione guidato” si intende un test che imita le tattiche e le tecniche degli attori delle minacce informatiche nella vita reale (art. 3, par. 1, n. 13, Regolamento).

[16] Tra i criteri si segnalano: il numero di utenti e di controparti interessati dall’incidente, la durata e la portata geografica dell’incidente e i dati eventualmente persi a causa dell’incidente.

[17] Le dalle Autorità europee forniranno i criteri in base ai quali classificare un incidente come “rilevante”, tenendo conto dei fattori di cui all’art. 16, Regolamento.

[18] Per “fornitore terzo di servizi ICT” si intende un’impresa che fornisce servizi digitali e di dati, compresi i fornitori di servizi di cloud computing, software, servizi di analisi dei dati, data centre, ad esclusione dei fornitori di componenti hardware e delle imprese forniscono servizi di comunicazione elettronica ai sensi dell’articolo 2, n. 4, della Direttiva (UE) 2018/1972 “che istituisce il codice europeo delle comunicazioni elettroniche” (art. 3, par. 1, n. 15, Regolamento).

[19] Si vedano, ad esempio, le linee guida sull’outsourcing nel settore finanziario emesse dall’Autorità bancaria europea il 27 febbraio 2019, disponibili al seguente link: eba.europa.eu/sites/default/documents/files/documents/10180/2551996/38c80601-f5d7-4855-8ba3-702423665479/EBA revised Guidelines on outsourcing arrangements.pdf.

[20] Sul punto, si precisa che il ricorso alle SCC non è nuovo al legislatore europeo e, in particolare, alla Commissione, che ha elaborato strumenti contrattuali che consentono di trasferire dati personali verso Paesi terzi o organizzazioni internazionali ai sensi dell’art. 46, par. 2, lett. c) e lett. d) del Regolamento (UE) 679/2016. Per un approfondimento sul tema, consultare la pagina disponibile al seguente link: ec.europa.eu/info/law/law-topic/data-protection/international-dimension-data-protection/standard-contractual-clauses-scc_it.

[21] Sul punto, si segnala che le Autorità europee stabiliranno, pubblicheranno e aggiorneranno annualmente l’elenco dei Fornitori ICT ritenuti critici, sulla base di criteri quali, ad esempio, la diffusione e la sostituibilità all’interno del mercato europeo.

[22] Si precisa che il lead overseer avrà ampi poteri per svolgere i suoi compiti (art. 31, Regolamento), potendo addirittura imporre delle penalità pari all’1% del fatturato medio giornaliero mondiale del Fornitore ICT critico nell’anno commerciale precedente.

[23] Direttiva (UE) 2016/1148 “recante misure per un livello comune elevato di sicurezza delle reti e dei sistemi informativi nell’Unione”, disponibile al seguente link: eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:32016L1148&from=IT.

[24] Regolamento (UE) 2019/881 “relativo all’ENISA, l’Agenzia dell’Unione europea per la cibersicurezza, e alla certificazione della cibersicurezza per le tecnologie dell’informazione e della comunicazione, e che abroga il regolamento (UE) n. 526/2013 («regolamento sulla cibersicurezza»)”, disponibile al seguente link: eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:32019R0881&from=IT.

[25] Regolamento (UE) 679/2016 “relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati”, disponibile al seguente link: eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:32016R0679&from=IT.

Articolo a cura di Ariella Fonsi e Carlo Impalà

Ariella Fonsi

Ariella Fonsi collabora con il dipartimento TMT e Data Protection dello studio legale e tributario Morri Rossetti e Associati.

Precedentemente, ha lavorato in uno studio legale internazionale romano, occupandosi – inter alia – di tutela dei dati personali.

Nel 2019 ha conseguito il master in “Diritto e Impresa” erogato dalla 24ORE Business School, a Milano.

Laureata in Giurisprudenza nel 2017 presso l’Università LUISS “Guido Carli”, dal 2018 assiste – in qualità di cultrice della materia – la cattedra di Informatica giuridica della stessa università, tenendo seminari in tema di reati informatici e utilizzo delle nuove tecnologie nell’ambito del procedimento penale.

Carlo Impalà

Partner di Morri Rossetti e Responsabile del Dipartimento TMT & Data Protection, l’Avv. Carlo Impalà fornisce assistenza legale a Clienti italiani e internazionali operanti nei settori dell’information and communication technology, dell’innovazione digitale, dell’e-commerce, dell’advertising online e del marketing digitale. In particolare, si occupa di contrattualistica commerciale, operazioni straordinarie e predisposizione ed implementazione di modelli di corporate compliance, soprattutto in materia di privacy e protezione dei dati personali.

Ha una vasta conoscenza della normativa applicabile in materia di internet, editoria online, protezione dei dati personali, pubblicità, telecomunicazioni, diritto d’autore, e-commerce, information technology e outsourcing.

Laureato in legge, con lode, presso l’Università degli Studi di Palermo, ha conseguito un LL.M. in Advanced European Legal Studies presso il College of Europe di Bruges (BE), nonché un Master executive presso la Business School de Il Sole24Ore specializzandosi in materia di business digitale. Ha inoltre maturato diverse esperienze professionali in primari studi internazionali, sia in Italia che all’estero, nonché presso l’Ufficio Cooperazione Giudiziaria della Rappresentanza Permanente d’Italia all’UE a Bruxelles (BE).

L’Avv. Carlo Impalà è inoltre Data Protection Officer certificato, nonché membro del Gruppo di lavoro “GDPR” dell’American Chamber of Commerce in Italia e di EBAS (Associazione Professionisti Ebusiness).

https://www.ictsecuritymagazine.com/articoli/strategia-ue-per-il-fintech-la-commissione-europea-propone-un-nuovo-quadro-regolamentare-per-la-resilienza-operativa-digitale/


Rilevanti aspetti tecnici nella memoria del Garante Privacy sulla continuità operativa del “sistema di allerta COVID-19”

Nella Memoria alla Commissione I del Senato italiano (Affari costituzionali) di ottobre il Presidente dell’Autorità Garante[1] inizia col ringraziare per la possibilità di evidenziare alcuni profili di particolare interesse nel “tracciamento dei contatti” (contact tracing)[2] attuato attraverso il sistema di allerta nazionale di cui al Decreto- Legge n. 28/2020 emanata con modificazioni dalla legge n.70/2020[3].

Il tracciamento digitale dei contatti, sviluppato in Italia attraverso l’app “Immuni”[4], indubbiamente rappresenta[5] un tema determinante nella gestione dell’emergenza, espressivo come pochi altri del delicato equilibrio tra libertà individuali e interessi collettivi che appare come il tema più rilevante nel contesto pandemico.

Sono in gioco due diritti fondamentali: il primo è quello alla salute – anche nella sua componente meta-individuale di “interesse collettivo” rispetto alla salute pubblica – e il secondo è quello alla protezione dei dati personali, qualificato come diritto “di libertà”, indipendente dal tradizionale diritto al rispetto della vita privata, dall’articolo 8 della Carta dei diritti fondamentali dell’Unione europea[6]: poiché non si possono configurare gerarchie ‘tiranniche’ tra i diritti fondamentali (Corte costituzionale, sentenza 85/2013), anche fra quelli sopra indicati si richiede un equilibrio tale da salvaguardarne il contenuto essenziale, che la stessa Carta (all’art. 52) qualifica come inviolabile.

Il perseguimento di questo equilibrio ha costituito uno dei tratti distintivi delle posizioni assunte dall’Autorità, con riguardo ai vari provvedimenti adottati in questi mesi per contrastare la pandemia: da quelli relativi alla circolazione dei dati personali, anche sanitari, tra i soggetti coinvolti nell’azione di prevenzione fino, appunto, al sistema di tracciamento digitale dei contatti disciplinato dall’art. 6 del d.l. 28, che è stato modellato by design sulle indicazioni fornite dal Garante, sin dall’audizione dell’8 aprile[7] nella IX Commissione della Camera dei Deputati (Trasporti, Poste, Telecomunicazioni).

Nel relativo resoconto, si legge che “la selezione della categoria di dati più efficace influisce anche sulla valutazione complessiva della proporzionalità, poiché una maggiore selettività riduce l’invadenza della misura data a quanto strettamente necessario e produce effetti socialmente significativi in termini di protezione della salute degli individui e della comunità nel suo insieme”. Venivano indicati i parametri essenziali di legittimità degli strumenti di tracciamento dei contatti, individuabili primariamente nella funzionalizzazione a fini di utilità sociale (contenimento delle infezioni), piuttosto che a fini repressivi-sanzionatori, nella necessaria parzialità – poiché tali soluzioni vanno sempre integrate in una più ampia e complessa strategia di prevenzione sanitaria – nonché nel rispetto delle norme sulla protezione dei dati come condizione indispensabile per la necessaria fiducia sociale in simili misure.

Il Garante aveva, quindi, sottolineato la necessità che il sistema di tracciamento dei contatti fosse regolamentato per legge, per l’impatto sulla privacy individuale e la necessità di un modello unitario in grado di assorbire (anche in ragione dell’attribuzione della materia al potere legislativo statale) iniziative degli enti territoriali che all’epoca potevano risultare potenzialmente disfunzionali. Il sistema, pubblico nella titolarità, avrebbe dovuto essere basato su un’adesione volontaria (escludendo quindi ogni tipo di pregiudizio nei confronti di chi non intendesse parteciparvi), basato su dati non di geolocalizzazione ma di mera “prossimità” dei dispositivi (molto meno significativi e “invasivi”), almeno pseudonimizzati, su un meccanismo di archiviazione delle informazioni delocalizzato, nonché su solide garanzie di cybersecurity. Veniva inoltre sottolineata la necessità di provvisorietà del sistema, da definire per relationem con riferimento alla persistenza della condizione di emergenza e alla necessaria limitazione della raccolta ai soli dati ed al solo periodo di conservazione indispensabile ai fini epidemiologici.

Nel parere (del 29 aprile)[8] sul progetto di provvedimento che sarebbe stato inserito nel decreto-legge 28/20 per la regolamentazione del sistema di tracciamento digitale dei contatti, è stata salutata con favore la scelta del governo a favore di un sistema di notifica dall’esposizione a contatti significativi con soggetti positivi, sulla base dell’adesione gratuita di chi scarica un’app specifica sul proprio dispositivo e su una piattaforma di allerta nazionale istituita presso il Ministero della Salute, con un forte grado di pseudonimizzazione dei dati, nonché divieto di comunicazione dei dati a terze parti.

Sono state inoltre valutate positivamente le misure previste dalla normativa per garantire la specificità e l’esclusività della finalità: il tracciamento deve essere finalizzato esclusivamente al contenimento delle infezioni, escluse ulteriori finalità, ferme restando le possibilità di utilizzo per finalità di ricerche scientifiche e statistiche, ma solo nei termini previsti dal Regolamento UE 2016/679, valorizzando anche in tal senso la destinazione solidale dei dati.

Infine, è stata condivisa la previsione della provvisorietà del sistema, con l’interruzione delle attività della piattaforma alla data di cessazione dello stato di emergenza e termine ultimo di salvaguardia, nonché con cancellazione o anonimizzazione definitiva dei dati raccolti.

Inoltre, con l’autorizzazione concessa sulla valutazione di impatto del 1° giugno[9], l’Autorità, avendo accolto favorevolmente la scelta a favore di un ‘sistema di gestione on-premise‘ per le notifiche di esposizione, ha indicato ulteriori misure volte a rafforzare le garanzie di trattamento anche dal punti di vista della cybersecurity, trasparenza e informazione degli utenti.

In particolare, devono essere messi a conoscenza di profili non secondari come il rischio di falsi positivi (o anche negativi), dato che il sistema non può distinguere tra contatti pericolosi perché verificatisi, ad esempio, in assenza di dispositivi di protezione e contatti, sebbene qualificati come rischiosi per durata e vicinanza, sicuri perché avvenuti all’aperto o in condizioni protettive. Va infatti ricordato che, tecnicamente, Immuni rappresenta un’app funzionale a un sistema di notifica rispetto alle esposizioni al rischio, che quindi non segue i movimenti, ma riconosce gli eventi (contatto qualificato e significativo, dal punto di vista epidemiologico)[10].

Si è inoltre riscontrato che, in caso di tampone positivo, l’avvio del sistema di tracciamento dei contatti è comunque subordinato a una scelta volontaria del soggetto, il quale deve fornire all’operatore sanitario la propria OTP per consentire al sistema di inviare segnalazioni a potenziali infetti. Questo profilo non è stato modificato dal Decreto del Presidente del Consiglio dei Ministri del 18 ottobre[11], che si limita a intervenire sugli obblighi degli operatori sanitari.

Questo ulteriore elemento della disciplina rappresenta il completamento e la garanzia finale dell’effettiva volontarietà del sistema di tracciamento digitale dei contatti, l’adesione al quale esprime, in ogni fase e in tutte le sue conseguenze, una libera – quanto responsabile – scelta del singolo, con l’espressa esclusione legislativa di ogni possibile pregiudizio in caso di mancata adesione al sistema stesso.

In dettaglio, ai fini della valutazione del rispetto delle prescrizioni formulate, con il provvedimento del 1 giugno l’Autorità ha richiesto al Ministero della Salute di fornire un riscontro, nei successivi trenta giorni, sui seguenti profili:

  1. precisa indicazione dell’algoritmo e dei parametri di configurazione utilizzati dal sistema;
  2. adeguata informazione agli utenti circa la possibilità (sopra menzionata) che, a causa delle particolari circostanze del contatto, la notifica di esposizione non rifletta una condizione di rischio reale[12];
  3. accessibilità della funzione di disattivazione temporanea dell’app;
  4. adeguata protezione degli analytics nel backend Immuni, evitando ogni forma di riassociazione con soggetti identificabili;
  5. chiarimento, nell’informativa, delle operazioni svolte con riferimento agli analytics di tipo Epidemiological Info e ai dati personali raccolti in relazione alle diverse categorie di interessati;
  6. adeguatezza delle informazioni e del messaggio di allerta anche con riferimento alla capacità di discernere gli utenti minorenni, anche ove di età superiore ai quattordici anni;
  7. adeguatezza delle informazioni fornite agli utenti rispetto alle caratteristiche della fase di test;
  8. integrazione della valutazione di impatto e delle informazioni in relazione alle modalità di esercizio dei diritti di cancellazione e di opposizione;
  9. integrazione, sulla base del principio di accountability, della valutazione di impatto con la descrizione del ruolo e delle operazioni riconducibili ad altri soggetti suscettibili di essere coinvolti nel ‘Sistema Immuni’;
  10. misurare i tempi di conservazione degli indirizzi IP nella misura strettamente necessaria alla rilevazione di anomalie e attacchi;
  11. garantire la tracciabilità delle operazioni effettuate dagli amministratori di sistema sui sistemi operativi, la rete e le banche dati;
  12. adozione di misure tecniche e organizzative per mitigare i rischi derivanti dal caricamento di TEK[13] non riferibili a soggetti positivi a seguito di eventuali errori materiali o diagnostici.

A seguito del feedback fornito in data 23 giugno, sono stati avviati incontri tra gli uffici volti ad individuare le migliori soluzioni – ancora all’esame dell’Autorità – ad alcune difficoltà emerse nell’adempimento, in particolare, dei requisiti di cui al quarto, nono, decimo, undicesimo e dodicesimo punto dell’elenco precedente. Nel frattempo, la necessità di garantire l’interoperabilità ha reso necessaria una nuova valutazione d’impatto, pervenuta all’Autorità il 16 ottobre.

È stata inoltre svolta dall’Ufficio un’analisi sui rischi – ventilati da notizie di stampa – di vulnerabilità del sistema rispetto ai cosiddetti “attacchi replay“, idonei a generare false notifiche di esposizione al rischio. Allo stato attuale, questa specifica vulnerabilità (e la conseguente necessità di ulteriori misure) non sembra essere riconoscibile, in quanto questo tipo di attacchi, ipotizzando il possesso illecito del dispositivo mobile e il conseguente cambio di configurazione, sarebbe imputabile a condotte penalmente illecite perpetrati nel contesto (che non sembra concepibile come rischio tipico o intrinseco del sistema) di una più ampia gamma di reati, anche contro la riservatezza informatica e delle comunicazioni, la fede pubblica, ecc.

Sono invece ancora in corso le indagini su alcuni casi, riportati da cronache di stampa, relativi alla mancata attivazione della procedura di caricamento Tek di soggetti risultati positivi al Covid-19 prevista dal sistema di alert. Per ovviare a queste omissioni sono evidentemente mirati gli obblighi elencati nel Decreto del Presidente del Consiglio dei Ministri del 18 ottobre per gli operatori sanitari rispetto ai pazienti che dispongono dell’app Immuni.

Da sottolineare, infine, che il Data Protection Report 2020, adottato questo mese dal Consiglio d’Europa, in merito alle soluzioni digitali per combattere la pandemia, riconosce il contributo positivo fornito dal Garante italiano nella procedura legislativa e più in generale nell’ambito dello sviluppo, da parte del Governo, di un sistema di tracciamento dei contatti basato su una sinergia e un giusto equilibrio tra salute pubblica e privacy.

Le novità del decreto legge

In questo contesto si inserisce l’articolo 2 del decreto-legge in conversione, che apporta due essenziali novità: la previsione dell’interoperabilità – previa valutazione di impatto privacy – del sistema di allerta nazionale con piattaforme operative, con le stesse finalità, nel territorio dell’Unione Europea (comma 1, punto a), nonché il posticipo del termine definitivo per l’utilizzo dell’applicazione e della piattaforma – in origine commisurato all’effettiva fine della dichiarazione dello stato di emergenza nazionale, comunque entro il 31 dicembre 2020 – fino alla cessazione delle esigenze di tutela e prevenzione della salute pubblica, individuate con Decreto del Presidente del Consiglio dei Ministri, e, comunque, entro il 31 dicembre 2021.

Come rilevato nella Relazione illustrativa del disegno di legge di conversione, la redazione della legge è stata preceduta dal parere del Garante reso seppur informalmente, al quale poi il Governo, nella bozza finale del provvedimento, si è conformato. In particolare è stata richiamata l’opportunità di verificare l’uniformità, rispetto a quelle concesse dal nostro sistema di allerta, delle garanzie assicurate dalle piattaforme utilizzate in altri Stati. È stata inoltre sottolineata la necessità di limitare ai soli necessari i dati scambiati, comunque in forma pseudonimizzata, relativi ad utenti risultati positivi al virus, con le piattaforme di altri Stati.

Infine, è emersa l’opportunità di integrare queste ulteriori garanzie nella specifica valutazione di impatto da sottoporre alla valutazione dell’Autorità, prima dell’inizio del trattamento.

Con riferimento, invece, alle modifiche originariamente proposte al regime di efficacia temporale dell’attività della piattaforma, è emersa la necessità di non scindere il termine definitivo dalla condizione di emergenza, a causa della deroga (e quindi eccezionale, appunto non ordinaria) della disciplina sulla ricerca dei contatti.

L’interoperabilità è la conseguenza coerente della progettazione del sistema di allerta nazionale come parte di una strategia europea di risposta alle pandemie. Questa caratteristica dei sistemi è stata infatti prefigurata dallo scorso aprile dalla Raccomandazione (C (2020) 2296) su un pacchetto di strumenti comuni dell’Unione europea per l’uso della tecnologia e dei dati, in cui la Commissione, al fine di raggiungere approccio comune alla pandemia, ha chiesto “l’interoperabilità in tutta l’Unione europea” dei sistemi di tracciamento[14].

Il 13 maggio gli Stati membri dell’UE, con il supporto della Commissione europea, hanno concordato, all’interno della rete eHealth, le linee guida per l’interoperabilità transfrontaliera delle applicazioni di tracciamento nell’Unione[15].

L’interoperabilità tra le piattaforme di tracciamento nel territorio dell’Unione europea è stata quindi oggetto della decisione di esecuzione (UE) 2020/1023 della Commissione del 15 luglio[16].

Tale decisione costituisce la base giuridica che legittima, nel contesto europeo, l’interoperabilità delle applicazioni nazionali di localizzazione e allerta dei contatti mobili (il cosiddetto “gateway federativo”), con riferimento agli Stati membri che hanno aderito a questa specifica forma di collaborazione.

L’interoperabilità dei sistemi di allerta rappresenta quindi, in questo senso, una misura funzionale sia al potenziamento delle attività di contenimento del contagio – in quanto consente di ricostruire la catena dei contatti anche in caso di mobilità intraeuropea del soggetto – sia alla libertà di circolazione dei cittadini nel territorio dell’Unione. Questo diritto (e, allo stesso tempo, il principio fondante dell’ordinamento giuridico europeo) rischia di essere estremamente pregiudicato dal contesto pandemico e, in questo modo, può essere salvaguardato in una certa misura.

L’impatto che l’interoperabilità dei sistemi di tracciamento inevitabilmente determina sulla protezione dei dati personali è, inoltre, adeguatamente bilanciato non solo dalla tendenziale analogia delle garanzie adottate dai Paesi membri su questo punto – in particolare a seguito della citata decisione di esecuzione – ma anche dalle prescrizioni che l’Autorità, nell’esaminare la valutazione di impatto, potrà fare per rafforzare i presidi almeno dal punto di vista interno.

Con riferimento, invece, alle modifiche di cui alla lettera b) del comma 1, la previsione del dies ad quem di operatività della piattaforma fino alla cessazione delle esigenze di tutela e prevenzione della salute pubblica, si conforma alla necessità, rappresentata dal Garante, di ancorare il termine di efficacia, seppur per relationem, alla persistente condizione pandemica.

In tal senso, la modifica apportata dal decreto-legge si conforma a tale modello, in quanto assume, tra i parametri a cui ancorare il funzionamento del sistema, quello sostanziale relativo alla persistenza delle esigenze di prevenzione sanitaria e quello, di natura formale-normativa, di individuazione dell’esistenza delle stesse esigenze con Decreto del Presidente del Consiglio dei Ministri. La garanzia di ultima istanza è poi affidata alla previsione, con clausola di salvaguardia, del termine finale di operatività del sistema al 31 dicembre 2021.

Il differimento del termine di efficacia del sistema si basa quindi su una doppia serie di criteri.

In primo luogo, vi sono esigenze di sanità pubblica legate alla necessità di ricostruire, anche digitalmente, la catena dei contatti, rispetto alla quale il Governo si assume la responsabilità di dichiararne l’esistenza con Decreto del Presidente del Consiglio dei Ministri.

In secondo luogo, la garanzia rispetto al rischio di “normalizzazione dell’emergenza” è affidata all’indicazione del termine del 31 dicembre 2021 entro il quale, di fatto, prescindendo da ragioni sostanziali, deve cessare l’attività del sistema di tracciamento.

In estrema sintesi, entrambe le modifiche apportate alla disciplina del tracciamento dei contatti sono ispirate a un ragionevole equilibrio tra esigenze di sanità pubblica e tutela dei dati personali, nella prospettiva di una convergenza tra istanze personalistiche e vocazione solidale volta, per dirla à la Mounier, «a una partecipazione attiva alla vita sociale, impegnandosi insieme nella denuncia di ciò che è negativo e nella partecipazione concreta alla vita e alla crescita di una ‘”comunità di persone”».

Note

[1] Cfr. la Memoria del Presidente del Garante per la protezione dei dati personali sul ddl di conversione in legge del decreto-legge 7 ottobre 2020, n. 125, recante misure urgenti connesse con la proroga della dichiarazione dello stato di emergenza epidemiologica da COVID-19 e per la continuità operativa del sistema di allerta COVID, nonché per l’attuazione della direttiva (UE) 2020/739 del 3 giugno 2020 – Commissione 1a (Affari Costituzionali) del Senato della Repubblica (19 ottobre 2020) in https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/ 9468919.

[2] Cfr. il White Paper di Sergio Guida, Un Framework per il Contact Tracing in Italia tra esigenze scientifiche, possibilità tecnologiche e rispetto di Diritti e Libertà Individuali in termini di Data Protection, in European Journal of Privacy Law & Technologies, 16/09/2020, http://www.ejplt.tatodpr.eu/Tool/Evidenza/Single/ view_html?id_evidenza=62.

[3] Il testo del decreto-legge 30 aprile 2020, n. 28 (in Gazzetta Ufficiale – Serie generale – n. 111 del 30 aprile 2020), coordinato con la legge di conversione 25 giugno 2020, n. 70 (in questa stessa Gazzetta Ufficiale alla pag. 1), recante “Misure urgenti per la funzionalita’ dei sistemi di intercettazioni di conversazioni e comunicazioni, ulteriori misure urgenti in materia di ordinamento penitenziario, nonché disposizioni integrative e di coordinamento in materia di giustizia civile, amministrativa e contabile e misure urgenti per l’introduzione del sistema di allerta Covid-19″. (20A03469) (GU Serie Generale n.162 del 29-06-2020) si trova al link https://www.gazzettaufficiale.it/eli/id/2020/06/29/20A03469/sg.

[4] Il sito web è https://www.immuni.italia.it/.

[5] Cfr. Simona Latte, Immuni: inquadramento e prime considerazioni ad un mese dal via in European Journal of Privacy Law & Technologies, 14/10/2020 in http://www.ejplt.tatodpr.eu/Tool/Evidenza/Single/view_html?id_evidenza=64.

[6] Il testo aggiornato della Carta dei diritti fondamentali dell’Unione europea (2012/C 326/02) è disponibile al link https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:C2012/326/02&from=IT.

[7] Cfr. Audizione informale, in videoconferenza, del Presidente del Garante per la protezione dei dati personali sull’uso delle nuove tecnologie e della rete per contrastare l’emergenza epidemiologica da Coronavirus – Commissione IX (Trasporti, Poste e Telecomunicazioni) della Camera dei Deputati (8 aprile 2020) in https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/9308774.

[8] Cfr. Garante per la protezione dei dati personali, Parere sulla proposta normativa per la previsione di una applicazione volta al tracciamento dei contagi da COVID-19 – 29 aprile 2020, Registro dei provvedimenti n. 79 del 29 aprile 2020 in https://www. garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/9328050.

[9] Cfr. Garante per la protezione dei dati personali, Provvedimento di autorizzazione al trattamento dei dati personali effettuato attraverso il Sistema di allerta Covid-19 – App Immuni – 1° giugno 2020 Registro dei provvedimenti n. 95 del 1° giugno 2020 in https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/9356568.

[10] Cfr. il White Paper di Sergio Guida, Un Framework per il Contact Tracing in Italia, cit., 16-17.

[11] Per i dettagli, si veda http://www.governo.it/it/articolo/coronavirus-il-presidente-conte-firma-il-dpcm-del-18-ottobre-2020/15457.

[12] Cfr. Simona Latte, Immuni: inquadramento e prime considerazioni ad un mese dal via in European Journal of Privacy Law & Technologies, 14/10/2020 in http://www.ejplt.tatodpr.eu/Tool/Evidenza/Single/view_ html?id_evidenza=64, cit, 3.

[13] Le chiavi di esposizione temporanea, o TEK, “sono chiavi anonime condivise tra dispositivi mobili per determinare se due dispositivi erano sufficientemente vicini da essere considerati ‘esposti’ l’uno all’altro. Quando un utente dell’applicazione conferma di essere stato esposto, le sue chiavi vengono condivise con il server in modo che le applicazioni possano essere scaricate e determinare se altri utenti hanno interagito con una delle chiavi ora esposte”, come si legge in Temporary Exposure Key (TEK) Publishing Guide | Exposure Notification Reference Key Server in https://google.github.io/exposure-notifications-server/getting-started/publishing-temporary-exposure-keys.html. Per un’ ampia trattazione si veda il White Paper di Sergio Guida, Un Framework per il Contact Tracing in Italia, cit., 19.

[14] Maggiori dettagli nel White Paper di Sergio Guida, Un Framework per il Contact Tracing in Italia, cit., 14-15.

[15] Cfr. eHealth Network, Interoperability guidelines for approved contact tracing mobile applications in the EU, Brussels, Belgium, 13 May 2020 al link https://ec.europa.eu/health/sites/health/files/ehealth/docs/ contacttracing_mobileapps_guidelines_en.pdf

[16] Il testo completo, Decisione di Esecuzione (UE) 2020/1023 della Commissione del 15 luglio 2020, che modifica la decisione di esecuzione (UE) 2019/1765 per quanto riguarda lo scambio transfrontaliero di dati tra applicazioni mobili nazionali di tracciamento dei contatti e di allerta nell’ambito della lotta alla pandemia di COVID-19, è al link https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:32020D1023&from=EN.

Articolo a cura di Sergio Guida

Da economista aziendale, ha maturato esperienze direzionali in gruppi industriali diversi per settori, dimensioni e caratteristiche. Specializzato in pianificazione strategica e controllo di gestione, finanza, risk e project management, sistemi di gestione e rendicontazione integrativi (sociale, ambientale e intangible assets), è stato relatore in convegni e seminari e pubblica articoli di economia, finanza, digital transformation, data governance, public health, compliance & regulatory affairs.

Ha seguito percorsi multidisciplinari su Design Thinking, Human-Computer Interaction, Data protection & Privacy, Digital Health & Therapeutics. Business angel, segue con attenzione il mondo delle Startup.

https://www.ictsecuritymagazine.com/articoli/rilevanti-aspetti-tecnici-nella-memoria-del-garante-privacy-sulla-continuita-operativa-del-sistema-di-allerta-covid-19/


Coronavirus e smart working: l’impatto sulla cyber security

Le misure adottate per smorzare la diffusione della pandemia Covid-19 hanno mutato, senza ombra di dubbio, non solo il nostro modo di vivere ma anche quello di lavorare.

Il ricorso allo smart working, imposto dall’emergenza come unica soluzione lavorativa in grado di garantire distanziamento sociale e nel contempo la continuità operativa, ne rappresenta un esempio lampante.

Sfortunatamente però questo passaggio – avvenuto senza una corretta pianificazione e, talvolta, in modo estemporaneo – ha fornito un assist al cyber crime che, sfruttando le vulnerabilità dei nuovi strumenti e i timori correlati al disagio e allo stato di crisi, ha colto l’occasione per capitalizzare i propri profitti illeciti con campagne di phishing, malspam e attacchi informatici.
Tale fenomeno, pur attenuatosi durante il periodo estivo, dopo aver registrato nella prima metà del 2020 un certo incremento (tra febbraio e giugno sono stati registrati 119 attacchi gravi a tema Covid-19 pari al 14% degli attacchi complessivamente noti, a fronte di un incremento generale del +7% – fonte rapporto Clusit 2020), ha ripreso vigore in autunno con le stesse modalità e continuando a far leva sulle paure connesse alla pandemia.

Purtroppo, all’aumento esponenziale dell’impiego di piattaforme tecnologiche di videoconferenze e desktop remoto non sono seguite delle azioni utili a colmare quelle lacune già in essere che hanno finito con l’impattare negativamente anche sulla sicurezza informatica: ogni organizzazione che estenda il perimetro e gli ambiti di azione della propria infrastruttura di rete, aumentando, di fatto, la propria potenziale superficie di attacco, deve assolutamente continuare a garantire un livello di protezione paragonabile a quello che si dovrebbe garantire per una rete aziendale estesa localmente e non in modo distribuito. Senza continuare a commettere l’errore di ritenere che lo smart working, delocalizzando il luogo di lavoro, possa deresponsabilizzare le aziende e liberarle da questo impegno, in questo contesto è, invece, necessario ragionare su quali siano gli aspetti e i rischi che possono impattare sulla sicurezza informatica, fattori da non sottovalutare e da prendere seriamente in considerazione.

Oggi non è più ammesso continuare a sbagliare, ma bisogna mettere in campo tutte le misure necessarie per uno smart working sicuro individuando e attuando soluzioni adeguate.

I requisiti di sicurezza

Occorre certamente cercare di attenuare il più possibile l’esposizione al rischio cyber con adeguate strategie strutturali secondo le raccomandazioni del NIST e dello standard ISO/IEC, proteggendo server, client e accessi remoti intrinsecamente suscettibili a una varietà di attacchi, di tipo MitM, DDoS e brute force, che minano principalmente la riservatezza e l’integrità delle comunicazioni e la disponibilità degli accessi alle risorse.

I dispositivi per il lavoro agile

La valutazione su quali – e come – usare i dispositivi personali per l’attività lavorativa smart secondo il paradigma BYOD (Bring Your Own Device) gioca un ruolo importante nella determinazione del fattore di rischio. Infatti, l’utilizzo sul dispositivo lavorativo della posta elettronica privata o di social network personali può esporre a seri problemi di sicurezza e privacy non soltanto il dipendente, quanto la stessa azienda per la quale lavora.

Sarebbe, pertanto, auspicabile che l’attività lavorativa in modalità agile avvenisse esclusivamente attraverso dispositivi forniti dall’azienda secondo una politica che ne impedisca un utilizzo diverso da quello lavorativo e che contestualmente salvaguardi da possibili incidenti di sicurezza e/o violazioni della privacy, soprattutto in considerazione del fatto che le reti e i sistemi usati a domicilio dai dipendenti per lavoro rappresentano, essi stessi, potenziali crepe per la sicurezza informatica aziendale.
Basti ricordare come router domestici, reti VPN e piattaforme per video conferenze siano già stati presi di mira sfruttando ogni tipo di vulnerabilità.

Smart working – gli strumenti di protezione

Le modalità con cui proteggere i dispostivi di lavoro, il perimetro esteso delle infrastrutture di rete e le connessioni remote vanno assolutamente integrate, senza discrezionalità, anche con un serio processo di accrescimento tra gli utenti della consapevolezza di tutti i rischi correlati.

Per innalzare il livello di protezione dell’organizzazione, risultano quanto mai indispensabili iniziative di sensibilizzazione sui vari aspetti della sicurezza delle informazioni rivolte a tutto il personale, di ogni ordine e grado. Un adeguato programma di security awareness modulato tramite formazione a distanza, newsletter o intranet aziendali può fornire delle competenze basilari e opportune linee guida per la prevenzione e le regole di comportamento utili per evitare danni in termini di privacy, sicurezza, business continuity e reputazione.

Per la protezione perimetrale estesa e le connessioni alle reti aziendali da remoto è poi fondamentale utilizzare protocolli di comunicazione sicuri basati su adeguate connessioni VPN e verificare che tutti dispositivi di protezione della rete siano, in generale, costantemente aggiornati e adeguatamente hardenizzati.

Allo scopo di confinare le informazioni all’interno di un perimetro esteso e protetto, garantendo al contempo la continuità dei servizi, andrebbero applicate:

  • tecniche per la gestione delle risorse in ambienti virtualizzati;
  • attività di management e controllo allo scopo di identificare vulnerabilità su server, gateway, firewall e client, legate all’estensione del perimetro della struttura IT aziendale;
  • soluzioni di alerting e di backup scalabili in base alle esigenze e criticità;
  • misure per attenuare il rischio di attacchi volumetrici, evitando che un’indisponibilità di una risorsa e/o di un sistema determini un blocco o un rallentamento significativo dell’intera attività lavorativa.

Infine, per la protezione dei dispostivi client risulterebbero utili:

  • una dotazione di sistemi antivirus aggiornati periodicamente;
  • adeguate configurazioni hardening (chiusura di porte I/O, disabilitazione di privilegi amministrativi, disinstallazione di programmi non necessari, limitazione e controllo navigazione, posta elettronica e accessi) mirate a minimizzare l’impatto di possibili attacchi informatici che potrebbero sfruttare determinate vulnerabilità degli stessi dispositivi;
  • sistemi di cifratura del file system, al fine di prevenire la perdita di dati sensibili in caso di furti o smarrimenti accidentali.

In conclusione

Le varie modalità di “lavoro agile” saranno, con molta probabilità, destinate ad essere soluzioni utilizzate dalle aziende e organizzazioni anche nel post emergenza, soprattutto per i vantaggi concernenti la produttività, la flessibilità e il risparmio in termini di costi e spazi. Occorre pertanto implementarle, gestirle e mantenerle in modo corretto e sicuro.

È importante dunque adottare misure per mitigare gli impatti negativi che attacchi informatici ripetuti possono avere sull’operatività di settori produttivi, essenziali e istituzionali, migliorando la prevenzione e il controllo e collaborando sinergicamente affinché – anche per la cyber security – l’attuale crisi possa rappresentare davvero un’eccezionale opportunità di crescita e cambiamento.

Riferimenti

Articolo a cura di Salvatore Lombardo

Salvatore Lombardo è laureato in Ingegneria Elettronica orientamento Telematico. Ha frequentato un Master in Information and Communication Technologies – Internet Software Engineering.

Da oltre dieci anni svolge l’attività di funzionario informatico presso la Pubblica Amministrazione, curando in particolare la sicurezza informatica e l’amministrazione di rete.

In qualità di esperto ICT, iscritto all’albo dei docenti della ex Scuola Superiore dell’Amministrazione dell’Interno, ha tenuto vari corsi di formazione e aggiornamento per il personale.

È autore del libro La Gestione della Cyber Security nella Pubblica Amministrazione.

https://www.ictsecuritymagazine.com/articoli/coronavirus-e-smart-working-limpatto-sulla-cyber-security/


Gestione delle password: rischi, buone pratiche, criticità diffuse

Introduzione

È recente (fine ottobre 2020) la notizia che un ethical hacker olandese ha violato il profilo Twitter di Donald Trump. Lo riporta la testata olandese De Volkskrant[1], che spiega come il notissimo @realDonaldTrump sia stato “aperto” con imbarazzante facilità da Victor Gevers.

Quello che è accaduto è sì imbarazzante, ma molto istruttivo: Gevers è riuscito a indovinare la password del profilo in soli sei tentativi. E questa password era nientemeno che “maga2020!”, ovvero “Make America Great Again 2020”, slogan della campagna elettorale di Trump.

Sembra incredibile che un profilo Twitter con 87 milioni di follower avesse una password estremamente debole e facile da indovinare e – addirittura – secondo il ricercatore olandese, non era attivata neppure l’autenticazione a due fattori, che Twitter permette e anzi consiglia.

L’utilizzo di password banali e insicure è un fatto molto frequente, che riguarda persone a tutti i livelli.
Volete una prova? Ogni anno la società SplashData[2] pubblica la classifica delle password più usate al mondo. Qui possiamo vedere la classifica 2019, alla quale non serve aggiungere commenti:

  1. 123456 (al primo posto dal 2013)
  2. 123456789
  3. qwerty
  4. password
  5. 1234567
  6. 12345678
  7. 12345
  8. iloveyou
  9. 111111
  10. 123123
  11. abc123
  12. qwerty123
  13. 1q2w3e4r (new)
  14. admin
  15. qwertyuiop (new)
  16. 654321
  17. 555555 (new)
  18. lovely (new)
  19. 7777777 (new)
  20. welcome
  21. 888888 (new)
  22. princess
  23. dragon (new)
  24. password1 (=)
  25. 123qwe (new)
  26. 666666
  27. 1qaz2wsx (new)

Questo evidenzia un problema che – prima ancora che tecnico – è culturale: secondo il VDBIR (Verizon Data Breach Investigations Report) l’81% delle violazioni degli account è realizzato grazie a password rubate o a password deboli.

Ma questo concetto sembra essere trascurato dalla maggioranza degli utenti del web che, per pigrizia e mancanza di consapevolezza, dimentica come le password siano le chiavi che proteggono i loro dati e commettono gravi errori nel loro utilizzo.

Come ci rubano le Password?

Le modalità usate per rubarci le password sono molteplici, ma nella maggior parte dei casi fanno leva sull’errore umano. Vediamo quindi quali sono gli errori più frequenti che gli utenti commettono.

Ingegneria sociale (social engineering): con email o messaggi di phishing si convince l’utente a comunicare la propria password. In pratica siamo noi che ci lasciamo ingannare dalle tecniche di social engineering e diamo le password a chi ce le chiede, attraverso per esempio messaggi, e-mail, siti fake (falsi) che dissimulano un sito a noi noto.

La password viene indovinata: molto spesso utilizziamo informazioni personali quali nomi, date di nascita o altri riferimenti che chi ci conosce potrebbe facilmente indovinare. A maggior ragione se la vittima è un personaggio noto, come è accaduto nel caso di Trump.

Password reuse: si sfrutta la pessima (ma molto diffusa!) abitudine degli utenti di riutilizzare la stessa password su servizi diversi. Questo errore rende possibile la tecnica nota come “Credential Stuffing” (riempimento delle credenziali): consiste nell’iniezione automatica di username/password già precedentemente compromesse. Si tratta in pratica di una modalità di attacco che sfrutta l’enorme quantità di data breaches che si sono verificati negli anni e che hanno generato molti database di credenziali rubate, facilmente reperibili nel dark web.

Questa miniera di informazioni viene quindi utilizzata dai cybercriminali per attaccare altri servizi web dove gli utenti hanno riutilizzato le stesse password.

Essendo il riuso delle password una pratica molto diffusa, il Credential Stuffing ha un elevato grado di efficacia. E inoltre rappresenta un tipo di attacco cosiddetto “a bassa intensità”, che non fa rumore, cioè non genera allarme nel sistema attaccato (perché non ripetitivo, come sarebbe invece un classico attacco “brute force”).

Per scongiurarlo, basterebbe avere una password univoca per ogni account. Ma quanti lo fanno?

Laddove le tecniche sopra citate non sono applicabili, si ricorre all’attacco “brute force” (a forza bruta): quando l’attaccante non riesce a rubare la password grazie all’errore umano, può ricorrere a tecniche più sofisticate, come il “password cracking”. Questo consiste nel provare in modo automatico le possibili password finché non si individua quella giusta. Esistono software appositi per fare questo, facilmente reperibili sul web. I più noti sono “John the Ripper[3]” e “Hashcat[4]”.

Si tratta di una tecnica onerosa, che richiede tempo e potenza di calcolo, ma che può raggiungere il risultato. Anzi possiamo dire che l’attacco a forza bruta è – in teoria – a successo garantito: è solo una questione di tempo. Ma poiché il tempo non è – nella pratica – un aspetto trascurabile (a nessuno interessa impiegare anni o secoli per violare un sistema), le variabili che influiscono sul tempo necessario perché l’attacco abbia successo sono:

  • la lunghezza della password;
  • la complessità delle password e i tipi di caratteri utilizzati.

Per rendere inefficace questo tipo di attacco, dobbiamo impostare password lunghe e complesse. Lo possiamo comprendere in questo semplice esempio, ipotizzando che l’attaccante abbia un computer in grado di provare un miliardo di password al secondo: una password di 8 caratteri composta di soli numeri avrà un numero di combinazioni pari a 108 = 100.000.000 e verrà scoperta in meno di un secondo!

Viceversa, se la password è lunga 12 caratteri e utilizza tutti i tipi di caratteri disponibili sulla tastiera (numeri, lettere e anche caratteri speciali) avrà un numero di combinazioni pari a 9512 = 5,4×10²³ e richiederà milioni di anni per essere trovata.

Quindi è la complessità della password a rendere impraticabile l’attacco brute force.

Altre tecniche di password cracking

L’attacco brute force può risultare molto lungo e, quindi, inefficace.

Per questo gli attaccanti hanno affinato tecniche di password cracking più efficienti, in grado di restringere il campo di ricerca e velocizzare i tempi.

Come sempre si sfruttano le cattive abitudini degli utenti, che gli attaccanti conoscono.
Abbiamo quindi:

  • Attacco “a dizionario”: poiché le persone usano per le loro password parole di senso compiuto, gli attaccanti proveranno prima le parole presente sui dizionari (saranno gli stessi software di cracking a scaricare i dizionari delle lingue che si ritengono più utili). In rete è disponibile anche l’intera Wikipedia (nopic, cioè solo i testi senza le immagini) in molte lingue. Tutto reperibile gratuitamente a questo link: https://wiki.kiwix.org/wiki/.
  • Attacco con “regole (rules)”: si sfrutta la nota abitudine degli utenti di applicare le cosiddette “modificazioni ovvie delle password”. In pratica, nell’illusione di rendere la password più forte, si sostituisce, per esempio, la lettera “a” con “@“, “e” con “&”, ecc. Peccato che questi trucchi siano noti anche agli attaccanti…
  • Attacco con “Pattern (mask)”: è noto che le persone nell’impostazione di una password tendono a inserire la maiuscola all’inizio, mentre numeri e caratteri speciali vengono posti in fondo. Anche questo non è un segreto per gli attaccanti e gli stessi software di password cracking ne tengono conto per riuscire a ridurre il numero di tentativi.

Le regole per creare una Password sicura

Esaminate le tecniche di attacco alle password, possiamo ora comprendere quali sono le regole da seguire per avere password sicure e difficili da scoprire. Sono regole semplici, dettate dal buon senso, ma che quasi nessun utente mette in pratica, come anch’io ho modo di constatare nella mia attività di formatore.

Ecco come deve essere una password sicura:

Sempre diversa: Non utilizzare la stessa password in account diversi (“non puoi evitare che il tuo provider venga violato, ma puoi evitare che tutti i tuoi account vengano hackerati in un colpo solo a causa dell’utilizzo della stessa password”). Ricordiamo il citato caso di LinkedIn.

Lunga: almeno dodici caratteri, ma anche di più. Non serve andare oltre i venti caratteri. Vedremo poi come fare a memorizzarla senza fatica.

Mista: utilizzare tutti i tipi di caratteri disponibili sulla tastiera: lettere maiuscole e minuscole, numeri e caratteri speciali. Questo aumenta in misura esponenziale il numero delle possibili combinazioni.

Senza senso: evitare informazioni personali, nomi, parole o parti di parole che possono essere ritrovati automaticamente in un dizionario in qualsiasi lingua.

Da evitare: sequenze o caratteri ripetuti. Esempi: 12345678, 222222, abcdefg, o lettere adiacenti sulla tastiera (per esempio: qwerty).

Assolutamente sconsigliate anche le cosiddette “modificazioni ovvie alla password”: sostituire “a” con “@”, “e” con “&” o “3”, “s” con “$”, ecc. Sono trucchi banali, ben conosciuti dagli hacker che sanno come le persone tendano a riutilizzare le stesse password, modificandole semplicemente di qualche carattere, nell’illusione di renderle più forti. È noto – per esempio – che la parola “password” viene abitualmente modificata in: P@ssword, PASSWORD, passw0rd, P@$$w0rd, ecc.

Le regole che ho qui esposto si possono sintetizzare con una frase che ben rappresenta il concetto di “password sicura”:

“The only secure password is the one you can’t remember”[5]
(“L’unica password sicura è quella che non puoi ricordare”)

L’affermazione è del famoso esperto australiano Troy Hunt: può sembrare un ossimoro, in realtà è assolutamente vera!

Serve ancora cambiare periodicamente le Password?

Perché siamo obbligati a cambiare periodicamente le nostre password?

Questa regola, che gli utenti “subiscono” da anni e che viene imposta dalle policy aziendali e su molti siti nei quali ci registriamo, è stata messa in discussione dal NIST.

Il NIST (National Institute of Standards and Technology) è un’agenzia del governo degli Stati Uniti d’America, nata nel 1901, che si occupa della gestione delle tecnologie. Fa parte del DoC, Department of Commerce (Ministero del Commercio).

Gli standard definiti dal NIST sono considerati un punto di riferimento, non solo a livello USA ma in tutto il mondo, per la grande autorevolezza di questo istituto.

Il NIST ha rilasciato nel 2017 l’aggiornamento delle sue linee sull’uso delle password e sugli strumenti di autenticazione.

Il documento è il NIST SP 800-63 ed è costituita da 4 documenti: 800-63-3, 800-63A, 800-63B e 800-63C, tutti disponibili (gratuitamente) sul sito del NIST[6] stesso.

Gli aggiornamenti più interessanti si trovano nel documento SP 800-63B-Digital Identity Guidelines: Authentication and Lifecycle Management: nel cap.5.1.1.2, “Memorized Secret Verifiers”, alla pagina 14, leggiamo che “Verifiers SHOULD NOT require memorized secrets to be changed arbitrarily (e.g., periodically). However, verifiers SHALL force a change if there is evidence of compromise of the authenticator”.

Quindi, obbligare arbitrariamente le persone a cambiare periodicamente le password (definite “memorized secrets”) non è più considerata una pratica utile, anzi può portare l’utente ad utilizzare password banali per riuscire a ricordarle più facilmente (ogni volta che si è obbligati a cambiarle).

In altre parole, le politiche di scadenza delle password fanno più male che bene, perché inducono gli utenti ad impostare password molto prevedibili e strettamente correlate tra loro: quindi la password successiva può essere dedotta sulla base della password precedente.

Il NIST aggiunge, tuttavia, che la password andrebbe comunque cambiata se c’è il sospetto o l’evidenza di una sua compromissione.

Trovo che questa indicazione sia positiva e utile, anche se risulta ancora scarsamente recepita da aziende e anche dalle pubbliche amministrazioni: si obbliga l’utente al cambio periodico della password, ma poi gli si impedisce di impostare una password adeguatamente lunga e/o dotata di caratteri speciali!

Viceversa, è stata già adottata dal National Cyber Security Centre (NCSC) della Gran Bretagna – che ha aggiornato in tal senso la propria guida: “Password Guidance: Simplifying Your Approach” – e da Microsoft nella sua “Microsoft Password Guidance”.

Come riuscire a ricordare le tante password che abbiamo

Oggi, secondo le statistiche, ciascuna persona deve gestire mediamente un centinaio di password.
E queste nostre password devono essere sempre diverse, lunghe, complesse e impossibili da ricordare.

Sembra un problema senza soluzione, ma – al contrario – oggi ci vengono in aiuto i Password Manager, applicazioni dedicate a conservare tutte le nostre password in modo sicuro e – ovviamente – crittografato.

Rappresentano il miglior compromesso tra sicurezza e praticità, a condizione di usarli nel modo giusto. Sono infatti protetti da una Master Password, che serve per aprirli e diventa perciò l’UNICA password che occorre ricordare. Questa Master Password deve essere adeguatamente complessa e ben protetta perché, se viene rubata, le nostre password saranno compromesse tutte in un colpo solo!

Il tema sarà oggetto di autonomo approfondimento in un prossimo articolo.

Note

[1] https://www.volkskrant.nl/nieuws-achtergrond/dutch-ethical-hacker-logs-into-trump-s-twitter-account~badaa815/?referrer=https%3A%2F%2Ft.co%2Fn4sKLJYGop

[2] https://www.teamsid.com/1-50-worst-passwords-2019/

[3] https://www.openwall.com/john/

[4] https://hashcat.net/hashcat/

[5] https://www.troyhunt.com/only-secure-password-is-one-you-cant/

[6] https://csrc.nist.gov/publications/detail/sp/800-63/3/final

Articolo a cura di Giorgio Sbaraglia

Giorgio Sbaraglia, ingegnere, è Information & Cyber Security Advisor e svolge attività di consulenza e formazione per la sicurezza informatica, Risk Management e per il GDPR.

Tiene corsi su questi temi per molte importanti società italiane di formazione, tra le quali 24Ore Business School e ABIFormazione.

È membro del CLUSIT (Associazione Italiana per la Sicurezza Informatica) e certificato “Innovation Manager” da RINA.

Ricopre l’incarico di DPO (Data Protection Officer) per alcune aziende italiane.

È autore dei libri:

  • “GDPR kit di sopravvivenza” (Editore GoWare);
  • “Cybersecurity kit di sopravvivenza. Il web è un luogo pericoloso. Dobbiamo difenderci!” (Editore GoWare);
  • “iPhone, come usarlo al meglio” (Editore GoWare).

www.giorgiosbaraglia.it

https://www.ictsecuritymagazine.com/articoli/gestione-delle-password-rischi-buone-pratiche-criticita-diffuse/


Internet of Bodies: quando il Cyber è dentro di noi

“Nel corso della storia il genere umano è dipeso dalle macchine per sopravvivere. Al destino, come sappiamo, non manca il senso dell’ironia”.
Morpheus, The Matrix

Dall’IoT all’IoB

Dopo l’Internet of Things (IoT)[1], che ha trasformato già il modo in cui viviamo, lavoriamo e viaggiamo connettendo quotidianamente oggetti a Internet, sembra essere arrivato il momento di connettere direttamente anche i corpi umani all’interno dell’Internet of Bodies (IoB).

La migliore suggestione è a mio avviso quella di Andrea M. Matwyshyn[2], capace di catturare la dinamica di progressione che sposta l’attenzione dalle cose (IoT) ai corpi (IoB) delineando “una rete di corpi umani la cui integrità e funzionalità dipendono almeno in parte da Internet e dalla tecnologie collegate, quali, ad esempio, l’Intelligenza Artificiale (AI)”.

Non c’è una definizione universalmente accettata dell’IoB ma ci si riferisce a un insieme composto da ecosistema, dispositivi, software e dati trattati.
In generale, un dispositivo IoB:

  • contiene software o capacità di elaborazione;
  • può comunicare tramite una connessione a Internet;
  • raccoglie dati di salute o biometrici dalla persona;
  • può alterare la funzione del corpo umano.

Nonostante l’assenza di una definizione precisa, i dispositivi IoB rispondono a logiche di obsolescenza programmata e di innovazione tecnologica ed è quindi possibile distinguere già tre generazioni[3]:

  • prima generazione, costituita da dispositivi esterni al corpo (body external) quali, ad esempio, tutti i wearable[4] per misurare attività di fitness (orologi, braccialetti, etc);
  • seconda generazione, costituita da dispositivi interni al corpo (body internal) quali, ad esempio, i pacemaker connessi tramite Wi-Fi come quello, famoso, di Dick Cheney (che non a caso fece disabilitare tale funzionalità)[5];
  • terza generazione, costituita da dispositivi “fusi” nel corpo (body melded) quali, ad esempio, le interfacce neurali. Si tratta di dispositivi che operano in modalità bidirezionale (lettura e scrittura) con la funzione specifica di estendere ed esternalizzare porzioni della mente umana. Come descritto da Elon Musk, l’obiettivo è la “fusione dell’intelligenza biologica con quella artificiale”[6].

In generale, il software e le capacità di calcolo di questi dispositivi possono consistere in poche righe di codice utili a governare e configurare un microchip RFID impiantato, oppure possono essere complesse quanto quelle di un computer che processa algoritmi di Intelligenza Artificiale (AI) e Machine Learning (ML). È necessario disporre di una connessione a Internet, ma non deve essere necessariamente una connessione diretta e può essere intermediata da altre entità (ad esempio uno smartphone). Normalmente i dispositivi IoB richiedono una connessione fisica al corpo umano (si indossano, sono ingeriti, impiantati, attaccati o innestati temporaneamente o permanentemente).

I dispositivi che non sono connessi a Internet, quali i normali monitor cardiaci o braccialetti medicali, non fanno parte dell’insieme dell’IoB, mentre altri dispositivi possono rientrarci o meno a seconda del contesto: uno smartphone connesso a una rete Wi-Fi non è parte dell’IoB, ma una volta che una App di salute richiede connessione al corpo per tracciare le informazioni dell’utente, quali il battito cardiaco o il numero di passi, allora il telefono può essere considerato un dispositivo IoB.

I dispositivi IoB evidenziano le stesse problematiche di sicurezza di quelli IoT, ma la differenza sostanziale è che la maggiore parte dei dispositivi IoB può creare un danno fisico e diretto al corpo umano che li ospita. Ogni dispositivo IoB è da considerarsi anche un dispositivo IoT e questa relazione non è secondaria, considerando la scala del fenomeno: entro il 2025 ci saranno oltre 41 miliardi di dispositivi IoT sul pianeta[7] che genereranno 2.5 quintilioni (equivalente a 10 seguito da 30 zeri) di dati al giorno[8] relativi ad ambiente, trasporti, posizioni geografiche, diete, esercizi, dati biometrici, interazioni sociali e vite umane quotidiane. Questa esplosione di IoT sarà anche un’esplosione di IoB.

La costruzione del discorso emergente dell’IoB colonizza l’immaginario collettivo globale prefigurando scenari sociali, etici e di business fondati su solide realtà tecnologiche: l’IoB ha a che fare proprio con queste tecnologie emergenti e i dati da esse raccolti. I dispositivi IoB si presentano sotto numerose forme, alcune già ampiamente utilizzate (orologi per il fitness, pacemaker capaci di trasmettere dati relativi al cuore del paziente direttamente al cardiologo, etc). Altre sono in corso di sviluppo: prodotti ingeribili che collezionano e inviano informazioni sull’intestino di una persona, impianti di microchip, dispositivi di stimolazione cerebrale e toilette connesse a Internet.

Rischi

A livello macroscopico i rischi associati all’IoB sono divisibili almeno in tre cluster: il primo composto dai rischi relativi alla sicurezza personale, nazionale e globale, il secondo da quelli relativi alla Cybersecurity (nostro specifico oggetto di interesse) e il terzo da quelli relativi al trattamento dei dati e alla tutela della privacy.

Gli elementi caratteristici di ogni singolo cluster sono spesso correlati e le azioni necessarie a mitigarli ricadono nei domini dell’etica, della politica e della governance dei dati raccolti dai dispositivi IoB.

Figura 1 – Rischi IoB

La protezione dell’informazione segue classicamente la CIA triad[9]: Riservatezza, Integrità e Disponibilità.
In questo contesto riservatezza significa che i dati sono acceduti solo da entità autorizzate; integrità che i dati raccolti non sono stati manomessi e disponibilità che i dati sono accessibili quando e dove necessario.

Il software è intrinsecamente vulnerabile a malfunzionamenti non intenzionali o a veri e propri abusi: le debolezze del codice possono essere sfruttate per rubare o manipolare informazioni collezionate dal dispositivo, interromperne il corretto funzionamento oppure fare in modo che si verifichino comportamenti non previsti né desiderati. Alcune vulnerabilità documentate di dispositivi IoB hanno già destato enorme preoccupazione perché la loro magnitudine di impatto nel caso di incidenti cyber è letale (Medcrypt mantiene una lista online – non pubblica – degli advisory relativi alle vulnerabilità dei dispositivi medici; nel corso del 2019 ha riportato 144 vulnerabilità totali rilevate a partire dal 2013[10]). A livello globale, le violazioni della sicurezza informatica nel settore sanitario nel 2018 hanno rappresentato il 25% dei 750 incidenti segnalati[11], più di qualsiasi altro settore.

Delle vulnerabilità riscontrate nei dispositivi IoB, la maggior parte riguarda difetti nell’autenticazione dell’utente e difetti del codice.

Le tecnologie IoB soffrono degli stessi vettori d’attacco degli altri dispositivi IoT e dei computer in generale, ma hanno rischi maggiori che derivano dalla convergenza di caratteristiche peculiari, tra cui la connessione diretta con il corpo umano, la tipologia e l’estensione dell’informazione raccolta e come questa potrebbe essere utilizzata.

L’attacco è in genere più facile della difesa e chi si difende dalle minacce cyber deve vincere ogni battaglia, mentre a chi attacca è sufficiente vincerne una soltanto: questo ritornello è vero anche nel mondo IoB.

Le interconnessioni introducono nuove vulnerabilità e aumentano la superficie d’attacco complessiva: più colleghiamo oggetti tra loro, più le vulnerabilità di un singolo oggetto potranno avere impatti negativi anche sugli altri oggetti.

La proliferazione esponenziale degli oggetti connessi configura anche una scala di attacchi potenziali inedita, non è un caso che le botnet IoT siano responsabili dei maggiori attacchi DDoS (non soltanto Mirai[12]).

Molti oggetti IoT e IoB sono creati al minimo costo possibile e incorporano componenti di terze parti che spesso non applicano alcuna sicurezza, inoltre è quasi sempre impossibile implementare processi di patching[13] e operazioni di hardening[14].

Chi potrebbe avere accesso ? Potenziali vulnerabilità Possibili conseguenze
Criminali

Hacker (ricercatori di sicurezza, appassionati, attaccanti malevoli)

Data broker

Impiegati

Scuole

Fornitori di assistenza sanitaria

Compagnie assicurative

Produttori di oggetti

Sistema di giustizia

Governi

Dipendenza fisica dal dispositivo per la salute o per scopi funzionali

Raccolta, possesso o disseminazione di dati sensibili

Connettività Internet

Vuoto normativo

Hardware

Software

Morte o danno fisico derivante da malfunzionamento o hacking

Sicurezza globale e nazionale

Data breach

Raccolta passiva o condivisione di dati senza il consenso informato

Utilizzo improprio o non previsto dei dati

Identificazione personale

Aumento della disparità sanitaria

Violazione dell’autonomia del corpo

Tabella 1 – Sintesi di rischi, vulnerabilità e impatti

Non bisogna mai dimenticare che esistono anche dei trade-off difficili da valutare, come quello tra sicurezza e usabilità di un dispositivo IoB quale, ad esempio, la pompa di insulina (o microinfusore[15]). In questo caso la best practice di sicurezza suggerirebbe di limitare l’accesso al dispositivo esclusivamente a coloro che hanno le necessarie autorizzazioni per le operazioni di iniezione (di solito tramite l’utilizzo di credenziali di autenticazione più o meno forti). Tuttavia, un paziente in shock insulinico probabilmente non avrà tempo o modo per inserire le proprie credenziali nel dispositivo.
La necessaria facilità d’uso quindi può richiedere il bypass dei controlli di sicurezza, ma simili scorciatoie possono minacciare la privacy: la soluzione non è semplice.

In termini di privacy, uno dei fattori principali che influisce sulla fiducia dei consumatori e sull’adozione dei dispositivi IoB, è obbligatoria un’ampia riflessione sui dati che alimentano gli algoritmi progettati per fornire annunci pubblicitari mirati, valutano il credito o altri rischi e guidano de facto gran parte dell’economia di Internet. I dispositivi IoB raccolgono e archiviano dati altamente personali e intimi dell’utente: dove si trova, come si comportano le sue funzioni corporee, cosa vede, cosa sente e cosa pensa: tutto questo potrebbe essere registrato e archiviato.

Mitigare il rischio cyber

In considerazione della natura specifica e unica dell’IoB è necessario che la politica – nel senso di attività strategica e di indirizzo di civiltà e prosperità della società nel suo complesso – si adoperi per gestire i rischi in maniera appropriata, commisurata ed efficace.

Ad esempio, sarà probabilmente utile e necessario definire un framework di sicurezza specifico dell’IoB (sulla scorta del Cybersecurity Framework del NIST[16]), incentivare economicamente l’abbandono di dispositivi medicali legacy storicamente privi di protezioni ma ampiamenti utilizzati e istituire schemi di certificazione di qualità e sicurezza dei prodotti IoB.

Il tentativo di migliorare la situazione non può essere unicamente in carico alla politica, ma dovrà trovare valide sponde sia negli operatori di assistenza sanitaria, che dovranno riporre sempre maggiore attenzione agli aspetti di cybersecurity, sia nei produttori IoB. Questi ultimi dovranno avere l’obbligo di applicare effettivamente i principi di security by design, effettuando test di vulnerabilità approfonditi sui propri prodotti e facilitando le eventuali attività di patching. Altre best practice che dovrebbero essere patrimonio dei produttori IoB riguardano la modellazione della minaccia, l’applicazione di standard di data storage e il mantenimento di un repository del codice sorgente a disposizione di ricercatori di sicurezza indipendenti per attività di analisi e di revisione.

Transumanesimo, Bodyhacking, Biohacking[17]

IoB è collegato anche a movimenti culturali focalizzati sull’integrazione del corpo umano con le nuove tecnologie. Queste realtà richiedono una temporanea sospensione del giudizio personale e meritano di essere osservate con uno sguardo distaccato, lucido e analitico. Le istanze che rappresentano si intersecano perfettamente con il discorso generale dell’IoB e recepiscono elementi (razionali e irrazionali) che rimandano a immagini, suggestioni e racconti normalmente patrimonio della fantasia creativa e dell’arte in generale. Come abbiamo imparato, i processi di trasformazione digitale non sono lineari, intercettano le discontinuità determinate dal contesto generale e producono modifiche radicali nella società globale (si pensi alla relazione di reciprocità tra capacità tecnologica e strategia di social distancing in risposta alla pandemia COVID-19[18]), quindi è assai probabile che la fantasia superi spesso la realtà.

Il Transumanesimo[19] è un movimento politico/visione del mondo che rivendica la trascendenza dell’umanità oltre alle proprie capacità umane. I transumanisti vogliono usare tecnologie (ad esempio organi artificiali) per bloccare l’invecchiamento e ottenere un radicale allungamento della vita, cercando di resistere alle malattie, potenziando la propria intelligenza o superando la fatica tramite dieta, esercizi, tecniche di rilassamento e nootropi[20].

I bodyhacker, i biohacker e i cyborg che si divertono a sperimentare il potenziamento del corpo a volte si autodefiniscono grinder[21]. In alcuni casi sono anche transumanisti. Spesso i termini sono confusi ma esistono delle distinzioni.

Il bodyhacking[22] si riferisce alla modifica del corpo per aumentare le capacità cognitive, ma esiste anche un bodyhacking puramente estetico. Alcuni si sono impiantati corna in testa e luci LED sotto pelle. Altri hack, tipo l’impianto di chip RFID nella mano, permettono a chi lo fa di aprire porte, viaggiare sui mezzi pubblici, memorizzare informazioni di contatti in caso di emergenza o fare pagamenti col movimento del braccio. Alcuni bodyhacker si sono fatti impiantare dispositivi che combinano un router wireless con un hard disk e partecipano come nodi umani a una rete wireless. Alcune forme di bodyhacking nascono già mediche, come le protesi 3D e i pancreas artificiali autoprodotti.
Alcuni, ancora, usano il termine semplicemente per indicare qualsiasi metodo di miglioramento della salute, incluso il bodybuilding, l’esercizio o le diete.

Il termine Biohacking[23] di solito si riferisce a tecniche che modificano i sistemi biologici degli umani o degli organismi viventi in generale. Si va dal bodybuilding ai nootropi per sviluppare cure a malattie tramite autosperimentazioni fino alla manipolazione genetica tramite sistemi CRISPR-Cas9[24].

I cyborg[25], organismi cibernetici, sono persone che hanno usato macchine per aumentare il proprio corpo o i propri sensi. Neil Harbisson[26] è una persona daltonica che può “ascoltare” i colori tramite un’antenna impiantata nella testa che esegue un tono per ogni colore diverso o per ogni lunghezza d’onda della luce ed è riconosciuto come il primo cyborg.

Conclusioni

L’Internet of Bodies sembra raccontare e anticiparci una società ibrida in cui computer, codice e corpo umano si fondono, con quest’ultimo che assume il ruolo di nuova piattaforma tecnologica. Oltre a trasformare i corpi individuali, i dispositivi IoB introducono anche un nuovo pericolo per la società nel suo complesso, perché per la prima volta nella storia dell’umanità il codice dei computer (macchine) sarà in condizione di danneggiare fisicamente esseri umani su larga scala. La riservatezza, l’integrità e la disponibilità di alcuni corpi umani potranno essere compromesse per colpa di software difettoso e vulnerabile e tutto lascia immaginare che i problemi di cybersecurity già noti per l’IoT saranno gli stessi anche l’IoB.

L’entusiasmo per la società artificiale, iper-connessa e iper-sensoriata richiama la patetica fiducia di Grimilde per le immagini restituite dal suo magico specchio[27]. L’IoT e l’IoB, analizzati con lo sguardo qui proposto, non sono una terra promessa, ma sembrano più una terra compromessa popolata da spettri e fantasmi[28].

Esempi di tecnologie IoB

Di seguito sono riportati in forma tabellare diversi esempi di dispositivi IoB[29]; la loro numerosità ne riflette la rapida crescita.
Le loro caratteristiche di pervasività, intrusività e intimità sono evidenti.

Esempi di dispositivi medici IoB impiantabili
Pancreas artificiale È un sistema che integra la misurazione continua della glicemia (CGM) con una pompa di insulina e algoritmi di AI che automatizzano il rilascio di insulina sulla base dell’input fornito dal CGM.
Interfaccia neurale Le interfacce neurali (Brain Computer Interface, BCI) usano elettrodi che connettono segnali dal cervello al computer. Possono essere impiantati nel cervello o non invasivi.
Segnali elettrici cerebrali per il Pakinson Stimolazione cerebrale profonda: una procedura chirurgica che impianta elettrodi in parti del cervello e li connette a piccoli dispositivi elettrici in petto. Il controllo wireless tramite smartphone ha potenziato questa tecnologia.
Impianti cocleari Si tratta di dispositivi che ripristinano parzialmente l’udito attraverso un processore del suono inserito dietro l’orecchio per catturare i segnali audio. Il processore trasmette i segnali a un ricevitore impiantato sottopelle che poi stimola il nervo uditivo. Esistono impianti dotati di connettività wireless per smartphone con App che permettono ai pazienti di gestire ogni aspetto della propria capacità uditiva artificiale.
Defibrillatore cardiaco impiantabile I nuovi pacemaker impiantabili, defibrillatori cardiaci e dispositivi di assistenza ventricolare (VAD) possono fornire continuamente informazioni in tempo reale sulle aritmie cardiache di un paziente e consentire la gestione remota del dispositivo per automatizzare i controlli tecnici del dispositivo.
Misuratore di glicemia impiantabile I sistemi di Continuous Glucose Monitoring (CGM) misurano il livello di zuccheri nel sangue tramite un sensore sottopelle che trasmette via Bluetooth le informazioni rilevate a un dispositivo o a una App su smartphone. Quando i livelli di glucosio sono troppo alti o bassi, il paziente riceve una notifica in modo da poter aggiustare la propria insulina o aumentare i livelli di zucchero del sangue.
Dispositivi stent intelligenti impiantabili Gli stent sono usati tradizionalmente per riaprire vasi sanguigni ostruiti. Gli stent smart/intelligenti permettono il monitoraggio continuo del flusso sanguigno per allarmare tempestivamente su eventuali nuove ostruzioni.
Pillole digitali Nel 2017 la FDA ha approvato la prima pillola digitale[30], l’aripiprazolo[31] con un sensore digeribile incluso nella pasticca che registra l’avvenuta assunzione della stessa. Il sistema lavora mandando un messaggio dal sensore della pillola a un cerotto che trasmette l’informazione alla App dello smartphone del paziente, in modo che questo possa tracciare l’ingerimento della pillola sul proprio telefono. I pazienti possono anche dare accesso a terze parti (personale sanitario, medici, etc) a queste informazioni tramite portale web. Ci sono già altre pillole digitali disponibili, ad esempio farmaci oncologici dotati di sensore per tracciare aderenza, dosaggio, e livelli di attività del paziente per sviluppare migliori regimi di dosaggio per le chemioterapie.
Tabella 2 – Esempi di dispositivi medici IoB impiantabili
Esempi di dispositivi medici IoB
Electronic Health Record (EHR) Repository digitali della storia medica del paziente che offorno in tempo reale informazioni centrate.
Pompe a infusione Pompe a infusione programmabili e sistemi di riduzione del dosaggio ormai usati comunemente negli ospedali per l’immissione intravenosa di medicine..
Letti d’ospedale sensorizzati Letti ospedalieri che contengono sensori per misurare la temperatura del corpo, il battito cardiaco, la pressione sanguigna, il livello di ossigeno e altri dati inviati a un sistema centrale per monitorare istantaneamente i parametri vitali del paziente.
Pompe di insulina indossabili Dispositivi computerizzati che erogano continuamente insulina cercando di imitare il normale rilascio di insulina da parte del pancreas.
Protesi indossabili Protesi con sensori elettronici per rilevare minuscoli movimenti muscolari per arti artificiali. Alcune possono connettersi a Internet e inviare feedback ai produttori per migliorare la tecnologia e tenere traccia di segni vitali.
Monitor di crisi indossabili Orologi e altri dispositivi indossabili che monitorano in maniera continuativa la persona e avvisano i membri della famiglia o chi presta le cure sull’insorgenza di schemi e movimenti anomali simili a quelli tipici delle crisi, ad esempio di quelle epilettiche.
Tabella 3 – Esempi di dispositivi IoT medici
Esempi di tecnologie di consumo IoB
Monitor dell’attenzione Occhiali che usano l’attività del cervello e i movimenti degli occhi per tracciare l’attenzione. Sono progettati per essere usati nelle scuole e fornire feedback audio o aptici[32] quando si rendono conto che la persona che li indossa non sta prestando adeguati livelli di attenzione.
Sensori impiantati nel corpo Biosensori integrati nella carne potrebbero fornire informazioni molto più accurate dei sensori indossabili. Questi sensori sono impiantati e possono erogare funzionalità evolute, quali un’interfaccia che permette alla persona di controllare altri dispositivi. Sensori RFID posizionati nei denti potranno tracciare informazioni relative agli zuccheri, ai sali e all’alcol consumati dalla persona che li ospita nel proprio corpo.
Abbigliamento con sensori Abiti che contengono sensori per registrare la temperatura del corpo. Esistono prodotti per l’infanzia come pannolini che usano App connesse via Bluetooth per rilevare e riportare movimenti intestinali.
Prodotti tecnologici femminili I prodotti FemTech[33] consistono in tecnologie finalizzate a migliorare la salute delle donne. Includono dispositivi indossabili e connessi tramite App che misurano il muco cervicale per misurare la fertilità, altri che assistono le donne nel rafforzamento della propria parete pelvica incoraggiando e misurando gli esercizi di Kegel[34] oppure sensori che misurano le contrazioni durante il parto.
Tecnologie di consumo generiche IoB Elettrodomestici e oggetti connessi a Internet che tracciano e offrono feedback sul livello di benessere della persona all’interno della propria casa. Tra questi vanno annoverati toilet che monitorano il flusso di urina e i livelli di zucchero riportandoli all’interno di una App, bilance integrate con App di benessere che tracciano le fluttuazioni del peso corporeo, l’indice di massa corporea e la quantità di acqua, letti con sensori che si connettono ad App per raccogliere e registrare dati sugli schemi del sonno.
Microchip impiantabili Microchip RFID e NFC impiantati nel corpo umano per memorizzare informazioni, ad esempio il nome o l’indirizzo della persona che lo ospita. Alcuni possono essere programmarti per aprire porte o per pagare beni, in modo analogo ai sistemi di pagamento tramite smartphone.
Sensori mentali ed emozionali Sensori indipendenti e indossabili possono verificare gli stati mentali ed emozionali di una persona analizzando le espressioni facciali, le intonazioni della voce e altri segnali audio e video.
Assistenza alla visione e all’ascolto Dispositivi finalizzati a ripristinare o aumentare la percezione e avere la possibilità di registrare audio e video.
Rilevatori di salute indossabili Braccialetti, orologi, anelli e App che monitorano le scale salite, il battito cardiaco, gli schemi del sonno e altri dati fisici, ad esempio quanto alcol ha consumato la persona che indossa il dispositivo. Questi dispositivi operano utilizzando accelerometri avanzati e altri sensori in grado di tradurre i movimenti in misure digitali.
Neurodispositivi indossabili Questi dispositivi registrano e monitorano l’attività del cervello e possono stimolarlo tramite segnali elettrici. Alcuni sono utilizzati per incoraggiare la persona a fare esercizi cerebrali. Altri potrebbero inviare segnali elettrici per trattare condizioni quali dolori cronici, depressione, deficit o disordini dell’attenzione e disordini da stress post-traumatico.
Tabella 4 – Esempi di tecnologie di consumo IoB

Note

[1] https://en.wikipedia.org/wiki/Internet_of_things

[2] https://papers.ssrn.com/sol3/papers.cfm?abstract_id=3452891

[3] https://scholarship.law.wm.edu/cgi/viewcontent.cgi?article=3827&context=wmlr

[4] https://en.wikipedia.org/wiki/Wearable_technology

[5] https://nakedsecurity.sophos.com/2013/10/22/doctors-disabled-wireless-in-dick-cheneys-pacemaker-to-thwart-hacking/

[6] https://arstechnica.com/information-technology/2017/02/humans-must-become-cyborgs-to-survive-says-elon-musk/

[7] https://www.idc.com/getdoc.jsp?containerId=prUS45213219

[8] https://www.forbes.com/sites/bernardmarr/2018/05/21/how-much-data-do-we-create-every-day-the-mind-blowing-stats-everyone-should-read/?sh=14844dc260ba

[9] https://en.wikipedia.org/wiki/Information_security

[10] https://www.medcrypt.co/

[11] https://www.businessinsider.com/why-healthcare-data-breach-epidemic-will-intensify-2019-4?IR=T

[12] https://iotbusinessnews.com/2020/10/21/62026-new-heh-botnet-launches-brutal-attacks-on-iot-devices-and-systems/

[13] https://it.wikipedia.org/wiki/Patch

[14] https://it.wikipedia.org/wiki/Hardening

[15] https://it.wikipedia.org/wiki/Microinfusore

[16] https://www.nist.gov/cyberframework

[17] https://www.rand.org/content/dam/rand/pubs/research_reports/RR3200/RR3226/RAND_RR3226.pdf

[18] https://www.ictsecuritymagazine.com/articoli/smart-working-ed-emergenza-rischi-minacce-e-raccomandazioni/

[19] https://it.wikipedia.org/wiki/Transumanesimo

[20] https://it.wikipedia.org/wiki/Nootropo

[21] “Grinders are passionate individuals who believe the tools and knowledge of science belong to everyone. Grinders practice functional extreme body modification in an effort to improve the human condition. [Grinders] hack [them]selves with electronic hardware to extend and improve human capacities. Grinders believe in action, [thei]r bodies the experiment”. Da https://en.wikipedia.org/wiki/Body_hacking.

[22] https://en.wikipedia.org/wiki/Body_hacking

[23] https://wiki.biohack.me/wiki/index.php?title=Main_Page

[24] https://it.wikipedia.org/wiki/CRISPR#7._Il_sistema_CRISPR/Cas9:_una_versione_semplificata_di_immunit%C3%A0_acquisita

[25] https://it.wikipedia.org/wiki/Cyborg

[26] https://it.wikipedia.org/wiki/Neil_Harbisson

[27] https://it.wikipedia.org/wiki/Specchio_Magico_(Biancaneve)

[28] http://www.labottegadelbarbieri.org/renato-curcio-la-societa-artificiale/

[29] https://www.rand.org/pubs/research_reports/RR3226.html

[30] https://en.wikipedia.org/wiki/Digital_pill

[31] https://it.wikipedia.org/wiki/Aripiprazolo

[32] http://www.wikibit.it/f/cosa-significa-feedback-aptico-2594/

[33] https://en.wikipedia.org/wiki/Femtech

[34] https://it.wikipedia.org/wiki/Esercizi_di_Kegel

Articolo a cura di Andrea Boggio

Andrea Boggio è Security Solutions Sales Manager in Vodafone Business, la divisione Vodafone dedicata ai servizi per le aziende pubbliche, private e internazionali. Ha la responsabilità di un team di professionisti esperti in materia dedicato ad attività di vendita, prevendita e progettazione di

soluzioni e servizi di Cyber e ICT Security. In precedenza ha lavorato presso aziende focalizzate sulla sicurezza informatica (HP, NTT Data) e di telecomunicazione (Fastweb) ricoprendo diversi ruoli (Security Consultant, Delivery Manager, Presales, Business Development Manager).

Andrea lavora da oltre 15 anni nell’Information Security Arena e si occupa di diverse aree tematiche, quali: Governance, Risk & Compliance, SIEM e SOC, Mobile Protection, Threat e Vulnerability Management, Network Security e Cyber Security.

Detiene le certificazioni professionali ISO/IEC 27001:2013 Lead Auditor, CISA, CISM, CDPSE, CGEIT, CRISC, ITIL e diverse altre legate a specifici vendor di sicurezza. È membro del capitolo italiano di ISACA e ha partecipato al Cloud Security and Resilience Expert Group di ENISA.

https://www.ictsecuritymagazine.com/articoli/internet-of-bodies-quando-il-cyber-e-dentro-di-noi/


Direttiva NIS e perimetro di sicurezza nazionale: le prospettive italiane ed europee

“Poiché la nostra vita quotidiana e le nostre economie diventano sempre più dipendenti dalle soluzioni digitali, abbiamo bisogno di una cultura della sicurezza all’avanguardia in tutti i settori vitali che si affidano alle tecnologie dell’informazione e della comunicazione”: queste le parole di Margrethe Vestager, Vice presidente esecutivo della Commissione Europea.

Proprio in tale ottica, nei mesi precedenti la Commissione Europea ha avviato le consultazioni pubbliche per la revisione della Dir. 2016/1148 (così detta Direttiva NIS), recante misure per un livello comune di sicurezza delle reti e dei sistemi informativi nell’Unione. La Commissione ha rilevato come, nonostante i progressi compiuti con l’implementazione della Direttiva, gli strumenti di sicurezza informatica di cui si sono dotati gli Stati membri siano rimasti diseguali, e il livello di protezione informatica all’interno dell’Unione risulti ancora insufficiente rispetto al sempre crescente numero di attacchi e minacce cyber.

Il progetto di revisione iniziato dalla Commissione – che è stato aperto a tutti i cittadini e gli stakeholder chiave dei settori di riferimento, oltre che agli enti istituzionali dei singoli Stati membri – mira a valutare il livello di funzionamento della Direttiva NIS all’interno dell’Unione Europea attraverso lo studio del livello di sicurezza delle reti e dei sistemi informativi degli Stati membri.

Obiettivo della consultazione è anche quello di  determinare l’efficacia, l’efficienza, la coerenza e la pertinenza della Direttiva NIS alla luce dell’evoluzione del panorama tecnologico degli ultimi anni, identificando e quantificando i costi e i benefici, diretti e indiretti, derivanti dall’implementazione della normativa.

La consultazione pubblica è rimasta aperta fino al 2 ottobre 2020 con l’obiettivo di chiudere l’aggiornamento della Direttiva già entro la fine dell’anno, in anticipo di qualche mese rispetto alla scadenza inizialmente fissata per maggio 2021. Quest’operazione si pone come un ulteriore tassello fondamentale per la realizzazione di quella “Europa pronta per l’era digitale e all’avanguardia” annunciata all’inizio dell’anno dalla Commissione europea.

In tale scenario, anche l’Italia ha compiuto importanti passi avanti. Con il decreto legislativo n. 65 del 18 maggio 2018, che ha dettato le misure da predisporre per la sicurezza delle reti e dei sistemi informativi, l’Italia ha recepito la Direttiva NIS. Successivamente è stato delineato il perimetro di sicurezza nazionale cibernetica, con il decreto-legge n. 105 del 2019,  al fine di assicurare un livello elevato di sicurezza delle reti, dei sistemi informativi e dei servizi informatici delle amministrazioni pubbliche, nonché degli enti e degli operatori nazionali, pubblici e privati, con la previsione di misure volte a garantire i necessari standard di sicurezza per minimizzare i rischi.

Il decreto legge detta “modalità e procedure per l’istituzione di tale perimetro, volto ad assicurare la sicurezza di reti, sistemi informativi e servizi informatici necessari allo svolgimento di funzioni o alla prestazione di servizi, dalla cui discontinuità possa derivare un pregiudizio alla sicurezza nazionale“.

Si interviene inoltre sulle procedure, le modalità e i termini ai quali devono attenersi le amministrazioni pubbliche, gli enti e gli operatori nazionali, pubblici e privati, inclusi nel perimetro di sicurezza nazionale cibernetica, che intendano procedere all’affidamento di forniture di beni, sistemi e servizi ICT, destinati a essere impiegati sulle reti, sui sistemi informativi e per l’espletamento dei servizi informatici individuati nell’elenco trasmesso alla Presidenza del Consiglio dei ministri e al Ministero dello sviluppo economico.

È stato recentemente pubblicato in Gazzetta Ufficiale il decreto del Presidente del Consiglio dei Ministri del 30 luglio 2020 n.131, primo decreto di attuazione del perimetro di sicurezza nazionale cibernetica cui ne seguiranno altri, e in cui si pone l’attenzione sui soggetti coinvolti che entreranno a far parte di tale perimetro.

Si noti come il decreto comprenda un numero di settori maggiore rispetto a quelli individuati dalla Direttiva NIS. Si legge infatti che gli attori saranno quelli che rientrano nei seguenti ambiti: interno, difesa, spazio e aerospazio, energia e telecomunicazioni, economia e finanza, trasporti, servizi digitali, tecnologie critiche (quelle ricomprese nel Regolamento UE 2019/452), enti previdenziali o del lavoro (art. 3).

Il legislatore italiano ha dunque compreso che diversi e vari sono i settori rilevanti per la sicurezza nazionale italiana così da includere non solo gli operatori privati che erogano i servizi essenziali ma anche la pubblica amministrazione e le piccole e medie imprese che operano sul territorio nazionale. In particolare viene specificato che “un soggetto esercita una funzione essenziale dello Stato, di seguito funzione essenziale, laddove l’ordinamento gli attribuisca compiti rivolti ad assicurare la continuità dell’azione di Governo e degli Organi costituzionali, la sicurezza interna ed esterna e la difesa dello Stato, le relazioni internazionali, la sicurezza e l’ordine pubblico, l’amministrazione della giustizia, la funzionalità dei sistemi economico e finanziario e dei trasporti” (art.2). E ancora, che: ”un soggetto, pubblico o privato, presta un servizio essenziale per il mantenimento di attività civili, sociali o economiche fondamentali per gli interessi dello Stato, di seguito servizio essenziale, laddove ponga in essere: attività strumentali all’esercizio di funzioni essenziali dello Stato; attività necessarie per l’esercizio e il godimento dei diritti fondamentali; attività necessarie per la continuità degli approvvigionamenti e l’efficienza delle infrastrutture e della logistica; attività di ricerca e attività relative alle realtà produttive nel campo dell’alta tecnologia e in ogni altro settore, ove presentino rilievo economico e sociale, anche ai fini della garanzia dell’autonomia strategica nazionale, della competitività e dello sviluppo del sistema economico nazionale” (art.2).

Il DPCM interviene a specificare alcuni concetti: in particolare definisce la compromissione e l’incidente.

La prima viene definita come la perdita di sicurezza o di efficacia dello svolgimento di una funzione essenziale dello Stato o di un servizio essenziale, connessa al malfunzionamento, all’interruzione, anche parziali, ovvero all’utilizzo improprio di reti, sistemi informativi e servizi informatici.

L’incidente è ogni evento di natura accidentale o intenzionale che determina il malfunzionamento, l’interruzione, anche parziali, ovvero l’utilizzo improprio delle reti, dei sistemi informativi o dei servizi informatici.

Nel caso in cui esso si verifichi, i soggetti coinvolti dovranno rivolgersi al CSIRT (Computer security incident response team), istituito presso il Dis nel maggio scorso, entro sei ore. Il tempo di reazione quindi è ben più rapido di quello previsto dalla Direttiva Nis, 24 ore. Se l’incidente è grave, subentra l’intervento del Nucleo per la sicurezza cibernetica.

L’elenco dei soggetti nominati rimane segreto; questi dovranno poi mettere in atto una serie di adempimenti dal momento in cui sono nominati. Tali soggetti dovranno infatti predisporre con cadenza annuale un elenco delle reti, dei sistemi informativi, dei servizi informatici così come dell’architettura e della componentistica tech.

Il bene ICT come definito dal DPCM n.131/2020 è un insieme di reti, sistemi informativi e servizi informatici, o parti di essi, di qualunque natura, considerato unitariamente ai fini dello svolgimento di funzioni essenziali dello Stato o per l’erogazione di servizi essenziali.

Gli elenchi dovranno poi essere inviati entro sei mesi dalla comunicazione all’autorità competente. Per adempiere a tale obbligo, il soggetto pubblico o privato dovrà anzitutto effettuare un’analisi del rischio per identificare i fattori di pericolo di un incidente, così da valutarne la probabilità e l’impatto potenziale sulla continuità, sulla sicurezza o sulla efficacia della funzione essenziale o del servizio essenziale. Successivamente occorrerà individuare le misure di sicurezza più adatte per trattare tale rischio.

All’esito dell’analisi del rischio, il soggetto dovrà individuare, per ogni funzione o servizio essenziale, i beni ICT necessari a svolgerli, valutando il potenziale impatto di un incidente sul bene ICT, e considerando sia la limitazione dell’operatività del bene stesso, che la compromissione della disponibilità, integrità, o riservatezza dei dati e delle informazioni da esso trattati.

I soggetti inclusi nel Perimetro di Sicurezza Nazionale Cibernetica inoltre dovranno anche verificare le dipendenze con altre reti, sistemi informativi, servizi informatici o infrastrutture fisiche di pertinenza di altri soggetti, compresi quelli utilizzati per fini di manutenzione e gestione.

Il secondo adempimento richiesto ai soggetti individuati è  quello di descrivere l’architettura e la componentistica relative ai beni ICT individuati, definite come l’insieme delle architetture realizzate e dei componenti usati a livello di rete, dati e software, ivi inclusi la distribuzione su piattaforme di cloud computing, nonché le procedure e i flussi informativi per l’accesso, acquisizione, trasmissione, conservazione, elaborazione e recupero dei dati necessari all’espletamento dei servizi informatici. Anche in questo caso, il termine sarà di sei mesi dal momento in cui vengono nominati.

Possiamo dunque constatare come la cybersecurity inizi ad essere uno degli elementi principali nelle scelte e nelle decisioni europee e nazionali relative al mondo digitale.

Inoltre, per la competitività delle imprese europee sono necessari più elevati requisiti di sicurezza e un approccio uniforme, un’agenzia europea rafforzata per la cibersicurezza che accresca la fiducia nell’economia interconnessa e la resilienza rispetto a tutti i possibili tipi di rischi.

L’auspicio è che l’Europa continui su questa strada con il suo ruolo guida e l’Italia si adegui con normative attuative specifiche.

Articolo a cura di Federica Maria Calì

Nata a Catania, dove nel 2012 ha conseguito la Laurea Magistrale in Giurisprudenza, ha proseguito gli studi con il Diploma di Specializzazione per le professioni legali nel 2014 e nel 2016 ha conseguito l’abilitazione per la professione forense.

Federica ha collaborato con uno studio legale specializzato in diritto civile e tutela dei consumatori; negli ultimi anni ha seguito diversi corsi di formazione in materia di Privacy, Data Protection, Cybercrime e Cybersecurity.

Attualmente riveste il ruolo di Governance, Risk & Compliance Consultant per Inthecyber Group, azienda specializzata in Cybersecurity, Cyberdefense e Cyberintelligence, svolgendo attività di auditing e consulting negli ambiti della Data protection, Cybersecurity e Certificazioni ISO.

Download PDF

https://www.ictsecuritymagazine.com/articoli/direttiva-nis-e-perimetro-di-sicurezza-nazionale-le-prospettive-italiane-ed-europee/