Carattere continuativo degli illeciti privacy e conseguenze sulla prescrizione

Gli illeciti amministrativi per omessa informativa e omessa acquisizione del consenso per il trattamento dei dati non si consumano uno actu, ma hanno carattere continuativo, potendo le violazioni essere sanate da un comportamento successivo.

Il principio – lungi dall’essere una questione squisitamente dottrinale – ha grande impatto per titolari e gestori di banche dati, incidendo profondamente sulla prescrizione dell’illecito e, dunque, anche sulla durata dei procedimenti.

Il caso Postel

L’ordinanza n. 18288 del 3 settembre 2020 (udienza 12 novembre 2019) della Corte di Cassazione, seconda sezione civile, trae origine dall’ingiunzione inflitta a Postel S.p.A. dal Garante privacy nel 2013. La sanzione di euro 340.000 per omessa informativa, omessa acquisizione del consenso e omessa informazione o esibizione al Garante, era stata successivamente ridotta dal Tribunale di Roma, che aveva altresì rigettato le questioni di legittimità costituzionale in quella sede proposte.

Le questioni di legittimità costituzionale

Postel ha riproposto anche, con ricorso per Cassazione, le due questioni di legittimità costituzionale.
Secondo la ricorrente, infatti, le norme sulle quali si basava l’ingiunzione del Garante (e cioè gli articoli 162, comma 2-bis e 164-bis[1] Codice della privacy) sarebbero state introdotte con decreto legge (D.L. 207/2008), pur non sussistendo casi straordinari di necessità e urgenza, requisito previsto dalla Costituzione, all’art. 77[2], per l’adozione di tali atti.

La Corte ha considerato la questione manifestamente infondata, ritenendo che l’introduzione di inasprimenti sanzionatori con decreto legge fosse giustificata dalla necessità e urgenza di tutelare l’interessato, proprio in contesti di abuso di banche dati a fini di promozione commerciale e telemarketing.

Parallelamente, si evidenziava nel ricorso che l’art. 164-bis comma 2 del Codice privacy avrebbe sanzionato le medesime condotte già oggetto degli articoli 161 e 162 comma 2-bis, in violazione del ne bis in idem, principio generale che tutela il cittadino dalla possibilità di essere giudicato due volte per la stessa azione[3].

La questione è stata dalla Corte ritenuta inammissibile nel caso specifico e comunque infondata, posto che il principio ne bis in idem, anche nella giurisprudenza della Corte Europea dei diritti dell’uomo, ha il fine di evitare una duplicazione sanzionatoria di ipotesi punibili al contempo sul piano amministrativo e penale. Nel caso in esame, invece, non vi era stata applicazione di sanzioni penali né avvio parallelo di procedimenti penali per i medesimi fatti e dunque non poteva ravvisarsi alcuna duplicazione.

Il carattere continuativo degli illeciti privacy

Postel S.p.A. ha basato l’impugnazione su tre motivi:

  • le violazioni contestate (omessa informativa di cui all’art. 161 e omessa acquisizione del consenso per i dati acquisiti dalle liste elettorali dei cittadini), non potendo essere sanate da un comportamento successivo, si sarebbero consumate uno actu prima della vigenza del Decreto Legge n. 207/2008, così che alla data degli accertamenti del Garante, nell’aprile del 2009, le sanzioni previste dalla novella non sarebbero state applicabili;
  • per la stessa ragione, al momento dell’irrogazione dell’ordinanza-ingiunzione doveva ritenersi ormai decorso il termine di prescrizione degli illeciti ascritti, pari a cinque anni;
  • il Tribunale, infine, erroneamente non avrebbe considerato violato il termine di novanta giorni previsto (dalla Legge 689/1981, art. 14) per la contestazione delle condotte.

Il terzo motivo è stato considerato dalla Corte infondato sulla base del consolidato indirizzo secondo cui il termine di novanta giorni previsto per la notificazione del verbale di contestazione decorre dall’accertamento della violazione, laddove deve intendersi per accertamento non il momento della generica e approssimativa percezione del fatto e l’acquisizione della documentazione, ma l’elaborazione dei dati ottenuti per individuare gli elementi costitutivi delle eventuali violazioni (così, ex multis, Cass. 14678/2018).

Il Tribunale ha, secondo l’ordinanza, correttamente affermato – e ampiamente argomentato – la complessità degli accertamenti ispettivi, dovuta anche alla mancanza di collaborazione ed informazione da parte della stessa ricorrente, accertamenti che si sono conclusi solo nel marzo 2010.

Anche gli altri due motivi di ricorso sono stati ritenuti infondati, sulla base del principio – di grande rilevanza pratica – secondo il quale l’illecito non si esaurisce uno actu, ma si protrae nel tempo, ha carattere continuativo e dunque “perdurante” fino agli accertamenti. Ciò perché la condotta di gestione, trattamento e conservazione dei dati in mancanza di informativa e raccolta del necessario consenso – e dunque l’offesa del bene giuridico tutelato – si è protratta nel tempo e sino alla data indicata nel provvedimento del Garante, pur potendo la società farla cessare in qualsiasi momento.

Le conseguenze di tale principio, è evidente, hanno un enorme impatto sulla prescrizione dell’illecito amministrativo e, dunque, sulla ragionevole durata dei procedimenti.

Il cumulo materiale delle sanzioni amministrative

L’altro principio di grande interesse espresso con l’ordinanza in commento origina, invece, dal ricorso incidentale del Garante per la protezione dei dati personali, secondo il quale il Tribunale aveva erroneamente annullato parte della sanzione originariamente comminata per il principio ne bis in idem, del quale si è detto nei paragrafi precedenti (in particolare, la sanzione applicata dall’art. 162, comma 2-bis Codice della privacy era stata ritenuta assorbita in quella dell’art. 164-bis del citato codice)[4].

La Corte ha accolto il ricorso incidentale, ribadendo un altro principio di grande rilevanza pratica: in tema di illeciti amministrativi di cui al Codice privacy, la fattispecie prevista dall’art. 164-bis, comma 2 (vedasi il testo in nota), costituisce non un’ipotesi aggravata rispetto alle violazioni semplici ivi richiamate, ma una figura d’illecito del tutto autonoma. Essa prevede, infatti, la possibilità che una pluralità di ipotesi semplici vengano infrante – anche con più azioni e in tempi diversi – con specifico riferimento a «banche di dati di particolare rilevanza o dimensioni».

Nel caso, dunque, in cui violazioni di altre disposizioni concorrano con la violazione di cui all’art. 164-bis, comma 2, non costituendo questa un’aggravante ma un’autonoma figura di illecito, ne deriva un’ipotesi di cumulo materiale delle sanzioni amministrative.

Note

[1] Ai sensi dell’art. 164-bis, comma 2 del Codice della privacy: «In caso di più violazioni di un’unica o di più disposizioni di cui al presente Capo, a eccezione di quelle previste dagli articoli 162, comma 2, 162-bis e 164, commesse anche in tempi diversi in relazione a banche di dati di particolare rilevanza o dimensioni, si applica la sanzione amministrativa del pagamento di una somma da cinquantamila euro a trecentomila euro. Non è ammesso il pagamento in misura ridotta».

[2] Sui requisiti di necessità e urgenza ex art. 77 Cost. si vedano, tra le più recenti, Corte Cost. n. 170/2017, n. 22/2012, n. 93/2011, n. 355/2010.

[3] Sul principio ne bis in idem, si veda la scheda predisposta dalla Corte Europea dei Diritti dell’Uomo a questo link: https://www.echr.coe.int/Documents/FS_Non_bis_in_idem_ENG.pdf.

[4] Sul cumulo materiale delle sanzioni amministrative, si veda anche Cass. civ. Sez. I, 17/08/2016, n. 17143.

Articolo a cura di Maria Elena Iafolla

Avvocato del Foro di Milano e titolare dello Studio Legale Iafolla, si occupa di diritto dell’informatica e delle nuove tecnologie, innovazione, trattamento dei dati e cyber-security.

Laureata presso l’Università Cattolica del Sacro Cuore di Milano, autrice e formatrice sui temi del diritto dell’informatica e privacy/GDPR.

Vice Presidente dell’associazione DFA – Digital Forensics Alumni.

Download PDF

https://www.ictsecuritymagazine.com/articoli/carattere-continuativo-degli-illeciti-privacy-e-conseguenze-sulla-prescrizione/


Credi a ciò che vedi? Il sempre più sottile confine fra reale e virtuale

La diffusione di strumenti di manipolazione di immagini e video facilmente accessibili a un sempre più vasto numero di persone ha fatto crescere, negli ultimi anni, i problemi legati alla verifica di autenticità e alla credibilità dei dati multimediali. Il noto detto popolare “credo a ciò che vedo” non può più essere considerato un paradigma valido: oggi, quando si osserva un contenuto multimediale, non è affatto scontato il fatto di essere davanti a qualcosa di autentico e reale, quanto piuttosto al frutto di una rielaborazione o addirittura di una sintesi artificiale. Per questo è fondamentale disporre di tecniche che consentano di rivelare possibili alterazioni dei contenuti, specie quando queste sono realizzate in maniera talmente accurata da essere non percepibili ad occhio nudo.

L’ingegneria forense applicata alla multimedialità si occupa esattamente di questo. L’idea è quella di produrre algoritmi il più possibile automatizzati in grado di scoprire una serie di tracce nascoste nei dati, che a loro volta consentano di determinare la sorgente dell’informazione (ad esempio quale modello di fotocamera è stata usato nell’acquisizione), così come eventuali elaborazioni effettuate sui dati a valle dell’acquisizione (fotomontaggi, inserimento di contenuti sintetici, filtraggi, ecc.).

I progressi ottenuti nell’ambito del multimedia forensics negli ultimi decenni sono estremamente rilevanti, ma vanno di pari passo con i progressi delle tecniche di generazione e manipolazione di immagini, in una sorta di sfida continua. In questo senso, un grosso asset nelle mani dei manipolatori è oggi costituito dall’intelligenza artificiale (AI).

Attualmente esistono tecniche basate su AI capaci di generare immagini e video falsi di eccezionale qualità, senza la necessità di grandi competenze da parte dell’utilizzatore. Studi recenti dimostrano come la generazione di visi umani basata su tecnologie di AI (es. StyleGAN2 [1]) sia in grado di produrre immagini che il nostro cervello non riesce a distinguere da visi reali. Queste tecnologie sono alla base dei cosiddetti deepfakes, video in cui una persona viene inserita in maniera estremamente realistica in situazioni mai avvenute nella realtà [2]. Le vittime abituali di questi tool sono le persone maggiormente popolari (politici, attori, sportivi, ecc.), sia per l’impatto e la visibilità ottenuti dalla manipolazione, sia per il fatto che di tali persone sono disponibili grandi moli di dati e immagini, necessarie ai motori di AI in fase di addestramento. È così possibile creare sequenze video particolarmente accurate in cui alla vittima vengono fatte dire frasi completamente inventate, sovrapponendo espressioni facciali impostate dal creatore o semplicemente copiate da un modello umano (un attore).

Tutto ciò pone domande cruciali rispetto al confine esistente fra mondo reale e mondo virtuale e alla possibilità, per un utente umano, di distinguere tra i due. Per evitare che tali metodologie possano essere utilizzate in maniera non controllata, l’ingegneria forense studia sempre nuovi metodi di difesa, ideando tecniche via via più sofisticate. Ad esempio, è oggi possibile imparare i modelli facciali di una persona, per poi costruire una sorta di firma digitale unica e robusta (una sorta di impronta digitale) che possa essere utilizzata per identificare, con elevata affidabilità, sequenze manipolate o create ad hoc come dati non reali [3][4].

Un altro aspetto molto importante da tenere in considerazione è l’abitudine sempre più diffusa di condividere e scambiare dati multimediali e altre informazioni tramite social media e canali web. Questi strumenti possono diventare armi potentissime nelle mani dei manipolatori di informazioni, con lo scopo malevolo di influenzare l’opinione degli utenti [5][6]. Si ricordi, ad esempio, il caso del video della Presidente della Camera dei Rappresentanti statunitense Nancy Pelosi, condiviso su Twitter e diventato immediatamente virale, in cui un semplice ritardo introdotto nella sequenza suggeriva volutamente uno stato di ubriachezza. Il video – inizialmente scambiato per vero anche dalle persone vicine a Pelosi – aveva scatenato, forse per la prima volta in questa misura, un’accesa discussione sull’impatto diffamatorio dei video manipolati. Dal punto di vista tecnico, la condivisione dei fake via social media ha due impatti principali: da un lato genera una diffusione rapidissima, virale e poco controllabile dei contenuti, e dall’altro rischia di far perdere traccia della sorgente delle informazioni manipolate, a seguito delle elaborazioni insite nei passaggi da un social all’altro.

Nasce quindi un altro ruolo importante dell’ingegneria forense, consistente nella capacità di ricostruire la sequenza di passaggi subiti da un contenuto multimediale durante il suo ciclo di vita. Possiamo immaginare a tal proposito una sequenza in cui il video viene acquisito (ad esempio da un’emittente televisiva), manipolato (ad esempio ricodificato per caricarlo sulla pagina web dell’emittente) e scaricato da un utente, che lo elabora per manipolarne maliziosamente il contenuto per poi condividerlo sul social A, da cui viene potenzialmente ri-condiviso sul social B. La versione finale del video sul social B si porterà dietro una serie di tracce (dati, metadati, forma, contenuto) lasciate dai vari passaggi subiti che, almeno teoricamente, potrebbero consentire di ricostruirne il ciclo di vita a partire dalla creazione.

Allo stato attuale, la ricerca ha portato alla definizione di soluzioni valide per la rilevazione di molte di queste tracce quali, ad esempio, quelle lasciate dal sistema di acquisizione, la codifica e ri-codifica del segnale, alcune tecniche comuni di elaborazione, alcuni meccanismi di condivisione su social. Molto più complesso (e, al momento, risolto solo in piccola parte) è il problema di valutare queste cose all’interno di una catena di elaborazione come quella sopra esemplificata, in cui ogni passaggio può in parte coprire le tracce dei passaggi precedenti. Molte delle tecniche ideate ad oggi, inoltre, hanno il problema di uscire dalla realtà controllata dei laboratori di ricerca, per affrontare l’analisi in the wild, dove gli scenari diventano estremamente complessi e variabili.

L’estensione dell’analisi forense a questi nuovi scenari richiede l’abilità di affrontare problemi tecnologici significativi, richiedendo metodologie che possano lavorare in maniera affidabile in condizioni molto generali. D’altra parte, la capacità di affrontare problemi quali il recupero di informazioni sul ciclo di vita del dato multimediale, in termini di provenienza, manipolazioni e condivisioni subite, rappresenterebbe un supporto fondamentale per i servizi di intelligence, per la polizia postale e per tutti gli attori preposti a tracciare contenuti maliziosi. In generale, questi strumenti potranno aiutare a garantire la veridicità dei contenuti multimediali, ripristinando il tradizionale concetto di affidabilità legato all’informazione visiva.

Riferimenti

[1] Karras, T., Laine, S., Aittala, M., Hellsten, J., Lehtinen, J., Aila, T.: Analyzing and Improving the Image Quality of StyleGAN, arXiv:1912.04958 (2019)

[2] Verdoliva, L.: Media forensics and deepfakes: an overview. IEEE Journal of Selected Topics in Signal Processing, vol 14, n. 5 (2020)

[3] Agarwal, S., Farid, H., Gu, Y., He, M., Nagano, K., Li, H.: Protecting world leaders against deep fakes. IEEE Conference on Computer Vision and Pattern Recognition (CVPR) Workshops (2019)

[4] Marra, F., Saltori, C., Boato, G., Verdoliva, L.: Incremental learning for the detection and classification of GAN-generated images. IEEE International Workshop on Information Forensics and Security (2019)

[5] Cao, J., Qi, P., Sheng, Q., Yang, T., Guo, J., Li, J.: Exploring the role of visual content in fake news detection. Disinformation, Misinformation, and Fake News in Social Media, (2020)

[6] Phan, Q., Boato, G., Caldelli, R., Amerini, I.: Tracking multiple image sharing on social networks. IEEE International Conference on Acoustics, Speech and Signal Processing (2019)

Articolo a cura di Giulia Boato e Francesco De Natale

Download PDF

https://www.ictsecuritymagazine.com/articoli/credi-a-cio-che-vedi-il-sempre-piu-sottile-confine-fra-reale-e-virtuale/


Attacchi ransomware alle strutture ospedaliere: il caso tedesco e i profili penalistici in Italia

Lo scorso 10 settembre in Germania, presso l’ospedale universitario di Düsseldorf, si è verificato quello che potrebbe essere il primo caso di decesso direttamente connesso a un ransomware[1].

L’attacco informatico – consistente nell’infettare un sistema, rendendone inaccessibili o criptati i dati fino al pagamento di un riscatto (“ransom”, appunto) richiesto magari in criptovalute[2] – era in realtà indirizzato verso una vicina università, ma ha finito per colpire anche il polo ospedaliero.
Lo shut-down dei sistemi informatici della clinica ha impedito il tempestivo ricovero di diversi pazienti, tra cui una donna giunta per una grave emergenza, che è stata quindi trasferita presso una struttura distante oltre 30 km (a Wuppertal), dove i medici non sono stati in grado di iniziare per tempo le cure.
Il ransomware, difatti, sfruttando una vulnerabilità dei gateway Citrix, denominata CVE-2019-19871, aveva causato il blocco di 30 server interni all’ospedale ed è stato fatale, nonostante la falla del sistema fosse nota già da tempo e solo il giorno prima del cyberattack le autorità tedesche fossero state avvisate del rischio e sollecitate ad aggiornare il gateway.

A seguito della notizia che il malware aveva colpito la clinica di Düsseldorf, gli attaccanti hanno immediatamente interrotto l’operazione, consentendo alla struttura di riprendere a ricevere i pazienti; ma le conseguenze delle loro azioni avevano già comportato rilevantissimi danni.

Non è certo la prima volta che un attacco cyber prende di mira delle strutture ospedaliere, spesso del tutto impreparate sotto il profilo IT.
Il celebre ransomware WannaCry[3], che nel maggio 2017 ha colpito 200.000 sistemi informatici in ben 15 paesi, aveva bloccato il Servizio Sanitario Nazionale del Regno Unito[4].

L’attacco – pur non cagionando direttamente alcun decesso – ha fatto registrare un aumento del tasso di mortalità dovuto al rallentamento delle attività ospedaliere, data la necessità di difendersi dalle attività malevole in corso (ad esempio, ci sono voluti 2,7 minuti in più per effettuare un elettrocardiogramma ai pazienti a rischio infarto).

Sempre più numerosi macchinari ospedalieri sono connessi alla rete e una ricerca della Vanderbilt University di Nashville, Tennessee, ha rilevato un incremento del tasso di mortalità connesso all’attacco WannaCry[5].

Ciò ha comportato 36 morti in più ogni 10mila attacchi cardiaci, probabilmente dovuti alle conseguenze dei malware, che hanno reso più lenti i sistemi di reazione, nonché un’interruzione nell’assistenza dei pazienti, come l’annullamento di quasi 20mila appuntamenti o il trasferimento forzato dei degenti in altre strutture ospedaliere.

Tornando al caso di Düsseldorf, gli investigatori stanno ora analizzando nello specifico le cause della morte della donna tedesca e non è esclusa un’indagine per omicidio a carico dei criminali informatici.

Nonostante le vane promesse degli hacker di non prendere mai di mira gli ospedali, anche in Italia si sono di recente registrati ransomware diretti allo Spallanzani di Roma (proprio lo scorso marzo, nel periodo “caldo” dell’emergenza da Covid-19[6]) e al Fatebenefratelli di Erba, nel dicembre 2019.

Se un ransomware rivolto verso una qualsiasi società, però, può portare dei rilevanti danni economici e di violazione della privacy, gli attacchi agli ospedali possono causare anche rischi alla salute e addirittura decessi tra i pazienti. Per questo è necessario alzare l’asticella del livello di sicurezza informatica in tutte le strutture ospedaliere, per evitare – o quantomeno ridurre al massimo – il rischio che l’azienda possa diventare vittima di attacchi.

D’altro lato, se un ransomware in Italia può configurare fattispecie criminali quali estorsione[7], danneggiamento[8] o accesso abusivo a sistema informatico o telematico[9], un attacco che porti alla morte di un paziente, come accaduto in Germania, potrebbe non solo raffigurare un omicidio colposo[10], ma eventualmente anche integrare tale delitto nella sua ipotesi volontaria[11], con “dolo eventuale”. Un giudice nostrano potrebbe, infatti, astrattamente ritenere che l’autore di un cyberattack nei confronti di una struttura ospedaliera si fosse rappresentato – e avesse accettato – il rischio di porre in pericolo la vita di qualche degente, così rispondendo della più grave forma di omicidio.

Note

[1] Si veda su questa Rivista “Ransomware: cosa sono? Come proteggersi?”, 26 settembre 2016, https://www.ictsecuritymagazine.com/articoli/ransomware-cosa-proteggersi/

[2] Si veda su questa Rivista L.N. Meazza, “I risvolti penalistici delle criptovalute”, 22 gennaio 2020,  https://www.ictsecuritymagazine.com/articoli/i-risvolti-penalistici-delle-criptovalute/

[3] Per approfondirne i dati tecnici si veda, su questa rivista, M. Caranti, “PETYA Virus, Vulnerabilità e Pentesting”, 13 luglio 2017, https://www.ictsecuritymagazine.com/articoli/petya-virus-vulnerabilita-pentesting/ e “Guida al Pentesting: ed. 2020”, 29 giugno 2020.

[4] Si veda su questa Rivista “WannaCry – Sempre più pericolosa la militarizzazione del cyber spazio”, 17 maggio 2017, https://www.ictsecuritymagazine.com/notizie/wannacry-sempre-piu-pericolosa-la-militarizzazione-del-cyber-spazio/

[5] Si veda B. Krebs, “Study: Ransomware, Data Breaches at Hospitals tied to Uptick in Fatal Heart Attacks”, 7 novembre 2019, https://krebsonsecurity.com/2019/11/study-ransomware-data-breaches-at-hospitals-tied-to-uptick-in-fatal-heart-attacks/

[6] Si veda su questa Rivista M. Pereira, “L’AI per bloccare l’avanzata dei cybercriminali nell’era della pandemia”, 30 giugno 2020, https://www.ictsecuritymagazine.com/notizie/lai-per-bloccare-lavanzata-dei-cybercriminali-nellera-della-pandemia/

[7] Art. 629 c.p.: “Chiunque, mediante violenza o minaccia, costringendo taluno a fare o ad omettere qualche cosa, procura a sé o ad altri un ingiusto profitto con altrui danno, è punito con la reclusione da cinque a dieci anni e con la multa da euro 1.000 a euro 4.000 (…)”.

[8] Art. 635bis c.p.: “Salvo che il fatto costituisca più grave reato, chiunque distrugge, deteriora, cancella, altera o sopprime informazioni, dati o programmi informatici altrui è punito, a querela della persona offesa, con la reclusione da sei mesi a tre anni. Se il fatto è commesso con violenza alla persona o con minaccia ovvero con abuso della qualità di operatore del sistema, la pena è della reclusione da uno a quattro anni”.

[9] Art. 615ter c.p.: “Chiunque abusivamente si introduce in un sistema informatico o telematico protetto da misure di sicurezza ovvero vi si mantiene contro la volontà espressa o tacita di chi ha il diritto di escluderlo, è punito con la reclusione fino a tre anni (…)”.

[10] Art. 589 c.p.: “Chiunque cagiona per colpa la morte di una persona è punito con la reclusione da sei mesi a cinque anni (…)”.

[11] Art. 575 c.p.: “Chiunque cagiona la morte di un uomo è punito con la reclusione non inferiore ad anni ventuno”.

Articolo a cura di Lorenzo Nicolò Meazza

Lorenzo Nicolò Meazza è Avvocato penalista, titolare dell’omonimo studio legale a Milano. L’area di attività prevalente è il diritto penale d’impresa, con attenzione a criminalità informatica, diritto penale delle nuove tecnologie e digital forensics.

Laureato con il massimo dei voti all’Università degli Studi di Pavia, si è distinto tra i migliori cinque studenti del Master in Diritto Penale dell’Impresa presso l’Università Cattolica di Milano.

È stato selezionato dall’Ordine forense di Milano e dal Pool Reati Informatici della Procura milanese tra gli avvocati esperti in diritto dell’informatica e fa parte dei legali con specifica competenza nella trattazione dei reati informatici che costituiscono uno specifico sportello.

Presidente di un Organismo di Vigilanza ex D.Lgs. 231/2001, redattore di AODV231, è stato membro della Commissione Nazionale in materia, istituita dall’Unione Camere Penali Italiane. È membro della Commissione Giustizia Penale dell’Ordine di Milano, Cultore di materie penalistiche presso l’Università Statale di Milano, Responsabile della sede milanese della Scuola Nazionale di Alta Formazione dell’Avvocato Penalista e Direttore Responsabile della rivista giuridica Giurisprudenza Penale.

Website: www.studiolegalemeazza.com

Download PDF

https://www.ictsecuritymagazine.com/articoli/attacchi-ransomware-strutture-ospedaliere-caso-tedesco-e-profili-penalistici-in-italia/


Le novità per la vita digitale di cittadini e imprese nel Decreto Semplificazioni – parte II

Segue dalla prima parte

Notificazione degli atti della Pubblica Amministrazione e utilizzo della PEC

La Presidenza del Consiglio dei Ministri gestirà una piattaforma unica volta a semplificare e rendere meno costosa la notificazione di provvedimenti, avvisi e comunicazioni da parte della P.A. (sono esclusi gli atti del processo civile, penale, amministrativo, tributario e contabile).

Come già anticipato, anche in questo caso ai fini della accessibilità alla piattaforma si potranno utilizzare gli strumenti messi a disposizione (SPID, CIE, AppIO). L’istituzione della piattaforma è prevista dalla L. 160 del 27 dicembre 2019; il suo sviluppo è affidato alla società PagoPA S.p.A. per il tramite di Poste Italiane S.p.A. e con il riutilizzo di infrastrutture tecnologiche esistenti.

La modifica prevede che le Pubbliche Amministrazioni e gli Agenti della Riscossione possano avvalersi ai fini delle notificazioni della predetta piattaforma sulla quale verranno messi a disposizione dell’utente gli atti.

La norma non prevede l’obbligatorietà dell’uso della piattaforma, ergo potranno essere utilizzate in alternativa le forme ordinarie ai sensi degli articoli 137 e segg. del Codice di Procedura Civile.

L’articolo 26, comma 3 del Decreto Semplificazioni in ogni caso specifica poi che la piattaforma potrà essere utilizzata anche per la trasmissione di atti, provvedimenti, avvisi e comunicazioni per i quali non è previsto l’obbligo di notificazione al destinatario.

Ove utilizzata la piattaforma, come detto, i documenti (informatici) saranno resi disponibili, eventualmente anche mediante l’utilizzo di tecnologie basate sui registri distribuiti (blockchain) in un’apposita area riservata accessibile ai destinatari o loro delegati.

Nel caso di notificazione, quando potrà essa dirsi perfezionata?

È previsto che il gestore della piattaforma invii al destinatario un “avviso di ricezione” con il quale comunichi l’esistenza e l’identificativo univoco della notificazione (IUN), nonché le modalità di accesso alla piattaforma e di acquisizione del documento oggetto di notificazione. L’avviso di avvenuta ricezione, in formato elettronico, è inviato con modalità telematica ai destinatari titolari di un indirizzo di posta elettronica certificata o di un servizio elettronico di recapito certificato qualificato.

Il perfezionamento della notifica è argomento molto importante in quanto proceduralmente, è il momento al quale scattano gli obblighi di provvedere, oppure le facoltà di contrastare (giudizialmente) il contenuto e finalità del documento.

La notificazione si perfezionerà:

  • per l’amministrazione, nella data in cui il documento informatico è reso disponibile sulla piattaforma;
  • per il destinatario:
  1. il settimo giorno successivo alla data di consegna dell’avviso di avvenuta ricezione in formato elettronico, risultante dalla ricevuta che il gestore della casella di posta elettronica certificata o del servizio elettronico di recapito certificato qualificato del destinatario trasmette al gestore della piattaforma. Se l’avviso di avvenuta ricezione è consegnato al destinatario dopo le ore 21.00, il termine di sette giorni si computa a decorrere dal giorno successivo;
  2. il quindicesimo giorno successivo alla data del deposito dell’avviso di mancato recapito nei casi di casella postale satura, non valida o non attiva;
  3. il decimo giorno successivo al perfezionamento della notificazione dell’avviso di avvenuta ricezione in formato cartaceo;
  4. in ogni caso, se anteriore, nella data in cui il destinatario, o il suo delegato, ha accesso, tramite la piattaforma, al documento informatico oggetto di notificazione.

La messa a disposizione ai fini della notificazione del documento informatico sulla piattaforma impedisce qualsiasi decadenza dell’amministrazione e interrompe il termine di prescrizione correlato alla notificazione dell’atto, provvedimento, avviso o comunicazione.

È previsto, dunque, che l’avviso di ricevimento sia comunicato con modalità telematiche, idonee ad assicurare l’avvenuta ricezione, ai destinatari che abbiano un domicilio (digitale), e pertanto ove:

a) inseriti in uno degli elenchi di cui agli articoli 6-bis, 6-ter e 6-quater del CAD, ovvero l’indice nazionale dei domicili digitali delle imprese e dei professionisti (INI-PEC[1]), l’indice dei domicili digitali delle pubbliche amministrazioni e dei gestori di pubblico servizio (IPA) e l’indice nazionale dei domicili digitali delle persone fisiche e degli altri enti di diritto privato non tenuti all’iscrizione in albi professionali o nel registro delle imprese;
b) eletto come domicilio speciale per determinati atti o affari, se a tali atti o affari è riferita la notificazione;
c) eletto per la ricezione delle notificazioni degli atti delle pubbliche amministrazioni effettuate tramite piattaforma e comunicato al gestore della piattaforma.

Sarà poi onere del destinatario, in proprio o tramite suo delegato, accreditarsi presso la piattaforma la quale renderà reperibile il provvedimento, appunto, in apposite aree riservate.

Rimane ferma la possibilità di notifica a mezzo posta della copia analogica ai destinatari non dotati di domicilio digitale.

Un breve cenno sugli elenchi nazionali, ovvero gli indici dei domicili digitali

Il DL Semplificazioni ha previsto l’inclusione nel registro INI-PEC di nuovi soggetti quali, ad esempio, liberi professionisti non iscritti ad albi, elenchi o registri tenuti da Pubbliche Amministrazioni.

Novità anche nei confronti di imprese individuali e società le quali avranno l’obbligo di comunicare il proprio domicilio digitale entro l’1 ottobre 2020 con previsione di una procedura di cancellazione d’ufficio (o su segnalazione) nel caso di domicilio inattivo, e possibilità di assegnazione d’ufficio di un domicilio digitale (si pensi a tutte quelle casistiche di soggetti che non provvedono al rinnovo della Posta Elettronica Certificata con impossibilità a procedere nei loro confronti a notificazioni digitali).

Il registro INI-PEC, come detto, assume importanza elevata in quanto utilizzato ai fini delle notifiche giudiziali, a mezzo PEC, alternativamente al sistema cartaceo e nei confronti di soggetti privati.

Quanto invece ai soggetti pubblici, altro registro ben noto agli operatori del diritto, e contenente gli indirizzi PEC ai fini delle notifiche, è il REGINDE[2] (Registro Generale degli Indirizzi Elettronici) il quale contiene invece i dati identificativi, nonché l’indirizzo di posta elettronica certificata, di appartenenti ad un Ente Pubblico (Pubblica Amministrazione), parimenti in utilizzo alle Pubbliche Amministrazioni è Registro PP.AA. (Registro contenente gli indirizzi di Posta Elettronica Certificata delle Amministrazioni pubbliche ai sensi del DL 179/2012 art 16, comma 12 – consultabile esclusivamente dagli uffici giudiziari, dagli uffici notificazioni, esecuzioni e protesti, e dagli avvocati).

In pratica un operatore del diritto, ai fini delle notifiche a mezzo PEC, era solito reperire gli indirizzi di posta dal registro INI-PEC nel caso di destinatari privati, mentre nel caso di destinatari pubblici utilizzava i registri in uso alle Pubbliche Amministrazioni, con il dato negativo, però, che pochissime PP.AA. avevano (hanno) ottemperato alla comunicazione del proprio indirizzo PEC presso i pubblici registri, così costringendo i notificanti ad adottare gli ordinari metodi “analogici” notifica cartacea (con dispendio di tempo e di costi).

È accaduto, poi, che la Cassazione, Sez. III, con la sentenza 8 febbraio 2019, n. 3709, abbia creato un po’ di confusione in ordine alla regolarità delle notificazioni, affermando che solo la notifica effettuata nei confronti del destinatario risultante dal Registro Generale degli Indirizzi Elettronici (REGINDE) risulterebbe valida ed efficace mentre, da considerarsi nulla se effettuata a un destinatario risultante dall’INI-PEC (si pensi anche al caso in cui un avvocato, operatore del diritto anch’esso presente solitamente nel REGINDE, si fosse trovato a dover notificare un atto ad una controparte che aveva eletto a sua volta domicilio digitale presso l’indirizzo PEC del proprio avvocato. Se tale indirizzo PEC di destinazione, per qualsiasi ragione, non fosse stato presente all’interno del REGINDE, a seguito del nuovo indirizzo della Cassazione, in ipotesi, non si sarebbe potuto notificare digitalmente seppure il medesimo indirizzo di destinazione fosse stato presente nei registri INI-PEC).

Tale erronea interpretazione, che stabiliva una preminenza del registro REGINDE, viene definitivamente superata, ed inoltre lo stesso DL semplificazioni, in relazione in particolar modo agli indirizzi PEC degli Enti Pubblici, stabilisce la validità dell’IPA (Indice PA[3]) tra i Pubblici Elenchi per le notifiche in proprio da parte degli avvocati.

In pratica, anche ove un Ente pubblico non fosse presente nel REGINDE (o nel registro PP.AA.), ai fini della notificazione sarebbe allora sufficiente reperire la relativa PEC di destinazione all’interno, appunto, dell’IPA.

La conservazione dei documenti informatici

Infine, il Decreto Semplificazione è intervenuto su un aspetto molto delicato in tema di digitalizzazione: la conservazione dei documenti.

In particolare, l’art. 34 comma 1bis del CAD, come modificato dal Decreto Semplificazione, comporterà che le PA potranno o conservare internamente o affidare il servizio all’esterno, non più a soggetti accreditati, ma a coloro che possiedano i requisiti di qualità, di sicurezza e organizzazione individuati, nel rispetto della disciplina europea, nelle Linee guida di cui all’art. 71 relative alla formazione, gestione e conservazione dei documenti informatici nonché in un regolamento sui criteri per la fornitura dei servizi di conservazione dei documenti informatici emanato da AgID, avuto riguardo all’esigenza di assicurare la conformità dei documenti conservati agli originali nonché la qualità e la sicurezza del sistema di conservazione.

Viene poi modificato l’art. 29 che aveva legato l’accreditamento dei conservatori alle qualificazioni dei servizi fiduciari previsti dal Regolamento eIDAS, nonostante questi non prevedesse (e non preveda) obblighi diretti sulla conservazione[4].

Il DL semplificazioni interviene anche sulle attività di vigilanza da parte di AgID, ridimensionando le sanzioni applicabili ai conservatori.

La conservazione digitale di atti ora è disciplinata dal CAD. La previgente versione dell’art. 44-bis prevedeva che ove soggetti pubblici e privati che svolgevano attività di conservazione dei documenti informatici per conto di terzi avessero voluto conseguire il riconoscimento del possesso dei requisiti del livello più elevato, in termini di qualità e di sicurezza, avrebbero dovuto richiedere l’accreditamento presso l’allora DigitPA (poi confluita in AgID).

Successivamente, con l’introduzione delle regole tecniche di cui al DPCM 3 dicembre 2013[5], l’accreditamento è stato reso pre-requisito obbligatorio per poter affidare all’esterno la realizzazione del servizio di conservazione.

AgID, quindi, con circolare 65/2014[6], ha poi introdotto una specifica procedura di accreditamento che è stata via via arricchita di ulteriori requisiti di qualità e sicurezza.

Oltre all’obbligo di accreditamento, la normativa prevedeva anche un’attività di vigilanza da parte dell’AgiID che negli ultimi 3 anni è stata realizzata con azioni ispettive presso i soggetti conservatori e che, in alcuni casi, ha portato alla cancellazione “spontanea” del conservatore inadempiente dall’elenco degli accreditati.

L’eliminazione dell’accreditamento e dell’elenco dei conservatori, comunque, renderà non facile l’attività di vigilanza dell’AgID, senza contare anche la perdita di un importante strumento di verifica dei propri fornitori per le Aziende nella scelta di un soggetto conservatore.

Un ultimo aspetto. Ad oggi, i requisiti di accreditamento restano quelli della circolare 65/2014, sino a nuovo regolamento, sempre a cura di AgID, che individuerà i requisiti sia organizzativi, di qualità e sicurezza da possedere per erogare il servizio di conservazione. Allo stesso modo, le nuove Linee guida su formazione, gestione e conservazione del documento informatico andranno a sostituire (com’era già previsto) le attuali regole tecniche[7].

Solo allora potremo avere un quadro reale delle effettive modifiche volute dal Legislatore con il DL Semplificazione, sperando che si tratti solo di una mera e corretta operazione di sistemazione per non svilire il lavoro degli attori che in questi anni hanno lavorato per migliorare un settore così delicato come la conservazione dei documenti digitali.

Nota degli autori del 18 settembre 2020

Il decreto-legge Semplificazione è stato approvato dal Parlamento ed è “diventato” la “Legge 11 settembre 2020, n. 120, di conversione con modifiche del decreto-legge 16 luglio 2020, n. 76 (c.d. Decreto Semplificazioni)”, recante misure urgenti per la semplificazione e l’innovazione digitale.

Durante l’iter parlamentare, il testo si è arricchito di ulteriori 32 articoli (dai 65 originari, sono “lievitati” fino a 97) in materie strategiche, tra cui la circolazione stradale e l’università. Ma non tutte le norme saranno subito operative in quanto, per molte, la relativa l’attuazione abbisogna dei relativi decreti che, scansionando l’intero provvedimento, ammontano a ben 64.

La conversione del decreto-legge non ha, tuttavia, modificato aspetti descritti e analizzati nel presente contributo, i cui contenuti restano validi, ma ha aggiunto una modifica rispetto al domicilio digitale delle imprese. Sostanzialmente dal 1° ottobre 2020, in caso di mancata indicazione del domicilio digitale, le imprese in forma societaria incorreranno nella sanzione ex art. 2630 c.c. raddoppiata nell’importo (da 206,00 euro a 2.064,00 euro), mentre quelle in forma individuale nella sanzione ex art. 2194 c.c., triplicata (da 30,00 euro a 1.548,00 euro). L’introduzione di questa sanzione ha l’evidente scopo di portare la vita delle imprese sempre di più su un piano digitale.

Note

[1] https://www.inipec.gov.it/: consultando questo registro si possono rinvenire le PEC di professionisti e imprese, valide ai fini della notificazione.

[2] In accordo con quanto regolamentato dal DM 44/2011, il Registro Generale degli Indirizzi Elettronici (ReGIndE), gestito dal Ministero della Giustizia, contiene i dati identificativi nonché l’indirizzo di posta elettronica certificata (PEC) dei soggetti abilitati esterni, ovverossia: appartenenti a un ente pubblico, professionisti iscritti in albi ed elenchi istituiti con legge, ausiliari del giudice non appartenenti ad un ordine di categoria o che appartengono ad ente/ordine professionale che non abbia ancora inviato l’albo al Ministero della giustizia (questo non si applica per gli avvocati, il cui specifico ruolo di difensore implica che l’invio dell’albo deve essere sempre fatto dall’ordine di appartenenza o dall’ente che si difende).

[3] L’indice dei domicili digitali delle Pubbliche Amministrazioni e dei gestori di pubblici servizi (IPA), gestito dall’Agenzia per l’Italia Digitale, è l’elenco pubblico di fiducia contenente i domicili digitali da utilizzare per le comunicazioni e per lo scambio di informazioni e per l’invio di documenti validi a tutti gli effetti di legge tra le pubbliche amministrazioni, i gestori di pubblici servizi e i privati (https://indicepa.gov.it/documentale/index.php).

[4] Sul punto, è intervenuta da tempo la stessa Commissione EU con una risposta riportata in un documento di FAQ del 2014, nella quale distingue nettamente i servizi di conservazione delle firme e dei sigilli elettronici (e le soluzioni tecniche richieste ) dalla conservazione dei documenti (definita come forma di electronic archiving), https://ec.europa.eu/commission/presscorner/detail/en/MEMO_14_586.

[5] https://www.agid.gov.it/sites/default/files/repository_files/leggi_decreti_direttive/dpcm_3-12-2013_conservazione.pdf

[6] https://www.agid.gov.it/sites/default/files/repository_files/circolari/circolare_accreditamento_conservatori_n_65_10-04-2014.pdf

[7] Le Linee guida sono state emanate in prima bozza a novembre 2019, per poi essere trasmesse alla Commissione europea per eventuali osservazioni sul testo, qualora il contenuto dovesse avere un impatto sul mercato interno dell’Unione europea ai sensi del Regolamento UE n. 1025/2012.
Come comunicato dalla stessa AgID, la bozza ha subito uno stop in Commissione europea che ha emanato un parere circostanziato relativo alla presunta violazione da parte delle Linee guida sulla formazione, gestione e conservazione sui documenti informatici delle norme sul commercio elettronico (Direttiva 2000/31/UE) e sulla libera circolazione dei dati non personali all’interno dell’Unione europea (Regolamento (UE) 2018/1807). Attualmente, pertanto, si è in attesa di un’evoluzione.

Articolo a cura di Alessandra Delli Ponti e Adriano Colomban

L’Avvocato Alessandra Delli Ponti (www.avvocatodelliponti.it ) è Of counsel dello Studio Legale Stefanelli&Stefanelli (www.studiolegalestefanelli.it), con cui collabora dal 1999.

Ha maturato esperienza pluriennale in materia di privacy e diritto delle nuove tecnologie e lavora principalmente con imprese e professionisti.

Nel 2016 ha conseguito il diploma di Data Protection officer ottenendo la Certificazione del Personale Schema CDP – Privacy Officer e Consulente della Privacy, presso TÜV Italia srl.

Ha competenza nell’implementazione di sistemi di gestione e, in particolare, costruzione di Modelli Organizzativi di prevenzione e gestione dei rischi reato ai sensi del D.L.gs. 231/2001.

E’ membro di diversi Organismi di Vigilanza (Odv) e possiede la qualifica per l’iscrizione con Audiotor 231 all’Albo SICEV.

L’avv. Adriano Colomban ha improntato la propria formazione con la finalità di assistere le imprese sotto molteplici punti di vista.

Si è laureato presso la Facoltà di Giurisprudenza (Università degli Studi di Pisa) ed è iscritto presso l’Ordine degli Avvocati di Bologna, città nella quale ha frequentato la Scuola di Alta Formazione in Diritto del lavoro, Sindacale e della Previdenza Sociale dell’AGI (Associazione Giuslavoristi Italiani), la Scuola C.S.I.M.A. Centro Studi Indirizzo Magistratura Avvocatura nonché, sempre in ambito post-universitario, l’Alma Mater Studiorum Università di Bologna presso la quale ha conseguito un Master Internazionale di Studi sulla Filantropia e l’imprenditorialità Socialmente Responsabile.

Successivamente ha partecipato ad un Corso di Alta Formazione Tributaria presso la SPISA, prestigiosa scuola di specializzazione in studi sull’Amministrazione Pubblica.

Si è aggiornato sul recente Regolamento Europeo 679/2016 in materia di protezione dei dati personali, stante le ricadute dello stesso sulle aziende, nonché sulla normativa ambientale e la gestione delle relative autorizzazioni.

Collabora da innumerevoli anni con lo Studio Legale Stefanelli&Stefanelli di Bologna principalmente in materia di diritto delle imprese e del lavoro, appalti pubblici, gestione e recupero del credito.

Nel 2019 l’avvocato Colomban ha avviato un progetto volto a creare una rete di professionisti specializzati nella consulenza e nell’assistenza alle imprese. E’ così nato il network ASSIDEO, che ha l’obiettivo di assistere i clienti nella complessità dei marcati attuali, nella difficile interpretazione delle norme nazionali e sovranazionali, nella ottimizzazione delle risorse aziendali mettendo a disposizione un team dotato di competenze multidisciplinari per la gestione degli aspetti civili, giuslavoristici, penali, ambientali e societari (www.assideo.net).

E’ autore di articoli e approfondimenti giuridici e partecipa ad incontri, convegni e focus-group di settore

Download PDF

https://www.ictsecuritymagazine.com/articoli/le-novita-per-la-vita-digitale-di-cittadini-e-imprese-nel-decreto-semplificazioni-parte-ii/


Le novità per la vita digitale di cittadini e imprese nel Decreto Semplificazioni – parte I

Il Decreto Legge 16 luglio 2020 n. 76 (di seguito solo Decreto Semplificazione), convertito nella Legge 11 settembre 2020, n. 120 sulla Semplificazione e Innovazione digitale, contiene importanti modifiche per imprese e cittadini[1].

Se da una parte il decreto rappresenta un segnale chiaro che l’agenda sul digitale è tornata (finalmente) tra le priorità della politica, dall’altro la maggior parte delle norme completano percorsi di trasformazione già da tempo delineati nel nostro ordinamento.

Indubbiamente la digitalizzazione dei sistemi amministrativi vuol dire sicuramente semplificazione, ma non senza un cambiamento culturale che passa attraverso l’apprendimento di nuovi linguaggi (digitali) da parte di tutti: cittadini, imprese, operatori giuridici, pubblica amministrazione. Per gli attori coinvolti, quindi si tratta di novità importanti che vanno assimilate e digerite. Ne consegue che le scadenze così stringenti indicate dal Decreto Semplificazione potrebbero essere un po’ ottimistiche rispetto alla reale attuazione e magari subire qualche aggiustamento in sede di conversione.

Ma procediamo con ordine.
In questa sede ci soffermeremo sugli aspetti di maggiore novità per cittadini e imprese nel rapporto con la Pubblica amministrazione.
In particolare, esamineremo le novità che il Decreto semplificazioni apporta al Codice della Amministrazione Digitale (CAD)[2].

Ma non è certamente da oggi che si parla di cittadinanza digitale, di diritti all’identità e al domicilio digitale, di fruizione di servizi pubblici on-line e mobile oriented. Infatti, è almeno dalla riforma del 2016-2017 che la normativa si è prefissata l’obiettivo di rafforzare l’applicabilità dei diritti di cittadinanza digitale promuovendo l’innalzamento del livello di qualità dei servizi pubblici e fiduciari in digitale, istituendo in relazione a questi ultimi, da un lato, presso l’AgID, l’Ufficio del Difensore civico per il digitale[3], dall’altro aumentando la misura delle sanzioni irrogabili nel caso di violazione delle norme da parte dei servizi fiduciari stessi[4].

In questo quadro si inseriscono le nuove disposizioni che mirano a fornire un’identità digitale ai cittadini, i quali – consapevolmente o meno – ne hanno già oggi di plurime, seppure in differenti contesti (si pensi ad esempio al social più famoso – Facebook – così come quelle presso i fornitori di servizi, es. Amazon, e così via). L’intento della normativa, così come integrata dal Decreto Semplificazioni, è creare una interlocuzione semplificata (o meglio accelerata) tra cittadino/soggetto privato e Pubblica Amministrazione, fornendo all’utente una identità e un domicilio digitale dove poter essere raggiunto sempre, comunque e per qualsivoglia comunicazione.

Identità e domicilio digitale: accesso ai servizi della PA

Il Codice della Amministrazione Digitale prevede una specifica sezione intitolata “Carta della cittadinanza digitale”. Precedentemente alla riforma del 2017 la rubrica era intitolata semplicemente “Diritti dei cittadini e delle imprese”. La specifica sezione del CAD, dunque, precisa che chiunque ha diritto di usare, in modo accessibile ed efficace, le soluzioni e gli strumenti previsti dal Codice anche ai fini dell’esercizio dei diritti di accesso e della partecipazione al procedimento amministrativo.
Prosegue poi il CAD, all’articolo 3-bis, sancendo inoltre che chiunque ha diritto ad accedere ai servizi on-line offerti dalle pubbliche amministrazioni, dai gestori di servizi pubblici, dalle società a controllo pubblico, etc. anche attraverso (e qui interviene la modifica ad opera del Decreto Semplificazioni) il punto di accesso telematico di cui all’articolo 64-bis del medesimo CAD.
Occorre dunque capire quali saranno le modalità di accesso alla Pubblica Amministrazione da parte degli utenti e dei cittadini alla luce del CAD e delle integrazioni apportate dal DL Semplificazioni.

Il DL Semplificazioni, sinteticamente, estende la possibilità per i cittadini di fruire dei servizi attraverso la propria identità digitale, ampliandola a quelli erogati dai concessionari di pubblici servizi e dalle società a controllo pubblico.
La questione “punto di accesso telematico” è degna di nota in quanto, nell’ottica della famosa accelerazione di cui si parlava, entro il 28 febbraio 2021 le Pubbliche Amministrazioni dovranno rendere fruibili i propri servizi in rete su applicazioni mobili, anche attraverso la AppIO.
La AppIO è un’applicazione che permette di interagire facilmente con diverse Pubbliche Amministrazioni, locali o nazionali, raccogliendo tutti i loro servizi, comunicazioni, pagamenti e documenti, il tutto, appunto, in un’unica app[5].

Le modifiche apportate al CAD dal Decreto Semplificazioni hanno quindi il merito di rafforzare gli strumenti necessari a portare a compimento il percorso di accesso ai servizi on-line in ambito pubblico.
La AppIO è, dunque, solo uno degli strumenti per poter interloquire, e promuovere istanza, in maniera più rapida con la Pubblica Amministrazione.

In un prossimo futuro sarà usuale parlare anche di Carta di Identità Elettronica (CIE) e di Carta Nazionale dei Servizi (CNS), oppure di Sistema Pubblico di Identità Digitale (SPID) – quest’ultimo quale modalità di accesso (già in vigore per la verità) ai servizi online della Pubblica Amministrazione per il tramite di propria Identità Digitale (username e password) utilizzabile da computer, tablet e smartphone – oppure di recapito digitale (e PEC), di Domicilio Digitale, etc.
A tal proposito l’articolo 24, comma 4 del DL Semplificazioni prevede il divieto per la P.A., a partire dal febbraio 2021, di rilasciare credenziali per l’accesso, se diverse da SPID, CIE, CNS (Carta Nazionale dei Servizi), fermo restando che ogni futura interlocuzione dovrà utilizzare gli strumenti messi a diposizione ma dovrà altresì necessariamente ogni utente possedere una identità digitale e/o domicilio digitale.

Parlando allora di Carta di Identità Elettronica quale strumento anch’esso che sarà necessario per interloquire con la P.A., essa rappresenta proprio un sistema di identità digitale. Può (e potrà) essere uno strumento di accesso ai servizi alternativo a SPID. In un futuro prossimo le Pubbliche Amministrazioni utilizzeranno esclusivamente le identità digitali e la carta di identità elettronica ai fini dell’identificazione dei cittadini, imprese e professionisti che accederanno ai servizi on-line.
Potrà quindi essere utilizzata per accedere ai servizi in rete non solo italiani, ma di tutte le pubbliche amministrazioni dell’Unione europea, tenendo conto che gli altri Stati membri hanno (avrebbero) già l’obbligo di far accedere ai propri servizi in rete i cittadini dotati di SPID, mentre a partire dal 13 settembre 2020 diverrà obbligatorio consentire l’accesso anche con la CIE.
Pertanto, anche e soprattutto, per interloquire più velocemente ed efficacemente con la Pubblica Amministrazione, l’identità digitale diverrà fondamentale.

Una volta ottenuta, quindi, l’identità (digitale) si avrà necessità di un vero e proprio spazio digitale presso il quale poter essere rintracciati. In altri termini, un domicilio digitale. Il Decreto Semplificazione ha introdotto regole più certe per la tenuta, la gestione e l’eventuale cancellazione dei “domicili digitali” dall’elenco previsto all’articolo 6-quater del CAD[6] e si prevede che, nel caso in cui l’indirizzo PEC del cittadino non risulti più attivo, si proceda alla cancellazione d’ufficio dello stesso dall’Indice nazionale dei domicili digitali delle persone fisiche e degli altri enti di diritto privato, con le modalità fissate nelle Linee Guida adottate da AgID[7].

La finalità, già prevista nel CAD, è quella di privilegiare le comunicazioni telematiche, limitando la facoltà di cancellarsi ad libitum dall’elenco così da rendere più certo il domicilio digitale dei cittadini che ne abbiano eletto uno.

Ma si rafforzano anche le clausole di salvezza volte a tutelare il cittadino che non abbia accesso a un domicilio digitale.
La relazione illustrativa al DL Semplificazioni sottolinea come sia stata introdotta una modifica volta a stabilire le modalità con le quali potrà essere reso disponibile un domicilio digitale a coloro che non abbiano ancora provveduto a eleggerlo ovvero saranno messi a disposizione o consegnati i documenti a coloro che non abbiano accesso ad alcun domicilio digitale (articolo 3-bis del CAD). Con tale modifica si amplia l’oggetto del decreto che, al fine di superare il digital divide, definisce non solo le modalità di consegna ma anche quelle di messa a disposizione dei documenti per i soggetti che non abbiano accesso al domicilio digitale, in tal modo coordinando la norma anche con quanto previsto dalla disposizione di cui all’articolo 26 del DL Semplificazioni in materia di piattaforma notificazione digitale degli atti della pubblica amministrazione di cui diremo più avanti.
L’obiettivo della norma è realizzare l’Indice Nazionale dei Domicili Digitali (INAD) valevole per tutte le persone fisiche nonché per gli enti di diritto privato non tenuti a un’iscrizione presso il Registro delle Imprese o in Albi professionali.

Non può, infine, non menzionarsi l’articolo 65 del CAD (Istanze e dichiarazioni presentate alle Pubbiche Amministrazioni per via telematica), anch’esso integrato/modificato dal Decreto Semplificazioni.
Come si possono (e si potranno) promuovere istanze e dichiarazioni alla Pubblica Amministrazione alla luce delle identità digitali e domicili digitali, così come eletti dagli utenti?
Le richieste saranno valide se:

I. presentate a mezzo di documento informatico sul quale, per soddisfare il requisito della forma scritta con l’efficacia prevista dall’articolo 2702 del Codice civile[8], dovrà essere apposta una firma digitale o altro tipo di firma elettronica qualificata o una firma elettronica avanzata o, comunque, il documento dovrà essere formato, previa identificazione informatica del suo autore, attraverso un processo avente i requisiti fissati dall’AgID e con modalità tali da garantire la sicurezza, integrità e immodificabilità del documento e, in maniera manifesta e inequivoca, la sua riconducibilità all’autore. In tutti gli altri casi, l’idoneità del documento informatico a soddisfare il requisito della forma scritta e il suo valore probatorio saranno liberamente valutabili in giudizio, in relazione alle caratteristiche di sicurezza, integrità e immodificabilità. La data e l’ora di formazione del documento informatico saranno opponibili ai terzi se apposte in conformità alle Linee guida (così recita l’articolo 20 comma 1-bis del CAD);
II. oppure quando l’istante o dichiarante viene identificato attraverso SPID o attraverso la CNS;
III. oppure se le istanze o le dichiarazioni vengono inoltrate tramite il punto di accesso telematico di cui abbiamo detto sopra (art. 64-bis CAD);
IV. oppure se trasmesse dal proprio domicilio digitale iscritto in apposito elenco ovvero, in assenza di un domicilio digitale iscritto, da un semplice indirizzo elettronico eletto presso un servizio di posta elettronica certificata o un servizio elettronico di recapito certificato qualificato, come definito dal regolamento eIDAS[9]. In quest’ultimo caso la semplice trasmissione, in assenza quindi di un domicilio digitale iscritto in elenco, costituisce essa stessa elezione di domicilio digitale.

L’obiettivo che la normativa vuole portare a compimento è chiaro: spostare le comunicazioni da un piano analogico (casella di posta cartacea) a uno digitale, previa identificazione dell’interlocutore (cittadino/impresa).

Note

[1] Il presente articolo è stato redatto prima della conversione in Legge del Decreto Semplificazione, tuttavia i contenuti restano validi.

[2]Il Codice della Amministrazione digitale è stato istituito nel 2005 e poi successivamente modificato e integrato prima con il Decreto Legislativo 22 agosto 2016 n. 179 e poi con il Decreto Legislativo 13 dicembre 2017 n. 217.

[3] Il Difensore civico per il digitale è una figura prevista dal Codice dell’amministrazione digitale a garanzia dei diritti digitali di cittadini e imprese.
In particolare, si rinvia a: https://www.agid.gov.it/it/agenzia/difensore-civico-il-digitale per il dettaglio delle attività e delle modalità di funzionamento del difensore civico.

[4] Con il termine servizio fiduciario si indica un insieme di servizi elettronici, generalmente forniti a pagamento. In particolare, si rinvia a  https://www.agid.gov.it/it/piattaforme/eidas/servizi-fiduciari.

[5]  https://io.italia.it/

[6] Art. 6-quater – Indice nazionale dei domicili digitali delle persone fisiche, dei professionisti e degli altri enti di diritto privato, non tenuti all’iscrizione in albi, elenchi o registri professionali o nel registro delle imprese.

  1. È istituito il pubblico elenco dei domicili digitali delle persone fisiche, dei professionisti e degli altri enti di diritto privato non tenuti all’iscrizione nell’indice di cui all’articolo 6-bis, nel quale sono indicati i domicili eletti ai sensi dell’articolo 3-bis, comma 1-bis. La realizzazione e la gestione del presente Indice sono affidate all’AgID, che vi provvede avvalendosi delle strutture informatiche delle Camere di commercio già deputate alla gestione dell’elenco di cui all’articolo 6-bis. È fatta salva la facoltà del professionista, non iscritto in albi, registri o elenchi professionali di cui all’articolo 6-bis, di eleggere presso il presente Indice un domicilio digitale professionale e un domicilio digitale personale diverso dal primo.
  2. Per i professionisti iscritti in albi ed elenchi il domicilio digitale è l’indirizzo inserito nell’elenco di cui all’articolo 6-bis, fermo restando il diritto di eleggerne uno diverso ai sensi dell’articolo 3-bis, comma 1-bis. Ai fini dell’inserimento dei domicili dei professionisti nel predetto elenco il Ministero dello sviluppo economico rende disponibili all’AgID, tramite servizi informatici individuati nelle Linee guida, i relativi indirizzi già contenuti nell’elenco di cui all’articolo 6-bis.
  3. Al completamento dell’ANPR di cui all’articolo 62, AgID provvede al trasferimento dei domicili digitali delle persone fisiche contenuti nell’elenco di cui al presente articolo nell’ANPR.

[7] In questo senso, le Linee guida già previste, oltre ad indicare le modalità per comunicare la modifica o la variazione del domicilio digitale, definiscono le modalità di gestione e di aggiornamento dell’elenco dei domicili delle persone fisiche e degli enti di diritto privato (di cui all’art. 6-quater CAD), in conformità anche con le previsioni contenute nei commi 3-bis e 4-bis dell’articolo 3-bis del CAD, nei casi di decesso del titolare del domicilio digitale o di impossibilità sopravvenuta di avvalersi del domicilio (fonte: relazione illustrativa DL Semplificazioni).

[8] Articolo 2702 Codice civile: “La scrittura privata fa piena prova, fino a querela di falso, della provenienza delle dichiarazioni da chi l’ha sottoscritta, se colui contro il quale la scrittura è prodotta ne riconosce la sottoscrizione, ovvero se questa è legalmente considerata come riconosciuta”. L’accertamento dell’autenticità delle firme, principalmente in relazione al riconoscimento espresso o tacito di colui contro il quale il documento è prodotto, fa piena prova della paternità dell’atto.

[9] Il Regolamento europeo 910/2014 noto anche come eIDAS ha introdotto il servizio elettronico di recapito certificato (Serc) come un “servizio che consente la trasmissione di dati fra terzi per via elettronica e fornisce prove relative al trattamento dei dati trasmessi, fra cui prove dell’avvenuto invio e dell’avvenuta ricezione dei dati, e protegge i dati trasmessi dal rischio di perdita, furto danni o di modifiche non autorizzate”. Rispetto alla nostra PEC, il servizio europeo richiede la garanzia dell’identificazione del destinatario prima della trasmissione dei dati e anche un elevato livello di sicurezza per l’identificazione del mittente. Per il resto PEC e SERC soddisfano i principi richiesti, tecnologicamente neutri, di data e ora dell’invio e ricezione e di integrità della trasmissione (fonte: https://www.agendadigitale.eu/cittadinanza-digitale/servizio-elettronico-recapito-certificato-cose-perche-pensionare-la-pec/).

Articolo a cura di Alessandra Delli Ponti e Adriano Colomban

L’Avvocato Alessandra Delli Ponti (www.avvocatodelliponti.it ) è Of counsel dello Studio Legale Stefanelli&Stefanelli (www.studiolegalestefanelli.it), con cui collabora dal 1999.

Ha maturato esperienza pluriennale in materia di privacy e diritto delle nuove tecnologie e lavora principalmente con imprese e professionisti.

Nel 2016 ha conseguito il diploma di Data Protection officer ottenendo la Certificazione del Personale Schema CDP – Privacy Officer e Consulente della Privacy, presso TÜV Italia srl.

Ha competenza nell’implementazione di sistemi di gestione e, in particolare, costruzione di Modelli Organizzativi di prevenzione e gestione dei rischi reato ai sensi del D.L.gs. 231/2001.

E’ membro di diversi Organismi di Vigilanza (Odv) e possiede la qualifica per l’iscrizione con Audiotor 231 all’Albo SICEV.

L’avv. Adriano Colomban ha improntato la propria formazione con la finalità di assistere le imprese sotto molteplici punti di vista.

Si è laureato presso la Facoltà di Giurisprudenza (Università degli Studi di Pisa) ed è iscritto presso l’Ordine degli Avvocati di Bologna, città nella quale ha frequentato la Scuola di Alta Formazione in Diritto del lavoro, Sindacale e della Previdenza Sociale dell’AGI (Associazione Giuslavoristi Italiani), la Scuola C.S.I.M.A. Centro Studi Indirizzo Magistratura Avvocatura nonché, sempre in ambito post-universitario, l’Alma Mater Studiorum Università di Bologna presso la quale ha conseguito un Master Internazionale di Studi sulla Filantropia e l’imprenditorialità Socialmente Responsabile.

Successivamente ha partecipato ad un Corso di Alta Formazione Tributaria presso la SPISA, prestigiosa scuola di specializzazione in studi sull’Amministrazione Pubblica.

Si è aggiornato sul recente Regolamento Europeo 679/2016 in materia di protezione dei dati personali, stante le ricadute dello stesso sulle aziende, nonché sulla normativa ambientale e la gestione delle relative autorizzazioni.

Collabora da innumerevoli anni con lo Studio Legale Stefanelli&Stefanelli di Bologna principalmente in materia di diritto delle imprese e del lavoro, appalti pubblici, gestione e recupero del credito.

Nel 2019 l’avvocato Colomban ha avviato un progetto volto a creare una rete di professionisti specializzati nella consulenza e nell’assistenza alle imprese. E’ così nato il network ASSIDEO, che ha l’obiettivo di assistere i clienti nella complessità dei marcati attuali, nella difficile interpretazione delle norme nazionali e sovranazionali, nella ottimizzazione delle risorse aziendali mettendo a disposizione un team dotato di competenze multidisciplinari per la gestione degli aspetti civili, giuslavoristici, penali, ambientali e societari (www.assideo.net).

E’ autore di articoli e approfondimenti giuridici e partecipa ad incontri, convegni e focus-group di settore

Download PDF

https://www.ictsecuritymagazine.com/articoli/le-novita-per-la-vita-digitale-di-cittadini-e-imprese-nel-decreto-semplificazioni-parte-i/


Acquisizione logica di dispositivi iOS: tipologie, analisi e differenze nelle modalità e nei dati estratti – parte II

Segue dalla prima parte

Acquisizione logica da backup iTunes

Sfruttando i backup di iTunes, l’acquisizione logica si configura come la più veloce, semplice e sicura tipologia di acquisizione. È inoltre compatibile con ogni tipologia di dispositivo iOS, richiedendo semplicemente l’installazione di iTunes e l’utilizzo di un cavo Apple, più un adattatore iBUS nel caso degli Apple Watch.

I dati acquisibili per tipologia e quantità sono notevoli:

  • informazioni sul dispositivo;
  • file multimediali;
  • database SQL contenenti informazioni sui file cancellati;
  • log diagnostici e di crash;
  • dati condivisi dalle applicazioni di terze parti.

Inoltre, rispetto alla semplice analisi di un backup iTunes, l’analisi logica ci permette di acquisire metadati e anteprime dei file multimediali. Restano esclusi, invece, i dati non compresi nei backup di iTunes quali, ad esempio, i messaggi di posta elettronica gestiti da Google Mail.

Esistono differenze significative tra l’acquisizione di un backup protetto da password e uno non crittografato.

I backup cifrati infatti permettono di acquisire anche i seguenti dati:

  • keychain;
  • dati sanitari (Health, Activity);
  • dati relativi alla domotica (Homekit);
  • cronologia di navigazione e password di Safari (bookmarks e web searches sono presenti anche nei backup non cifrati);
  • registro delle chiamate completo (elenco chiamate telefoniche; le chiamate VoIP vengono memorizzate anche nel backup non crittografato);
  • impostazioni Wi-Fi;
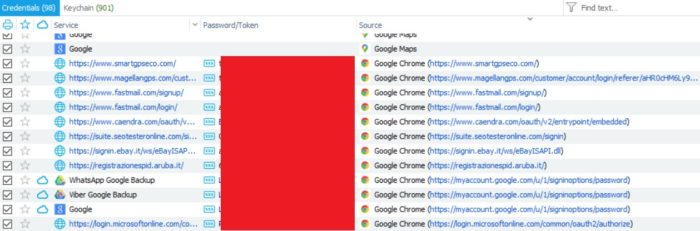
  • password memorizzate nei browser web.

iTunes unencrypted backup

iTunes encrypted backup

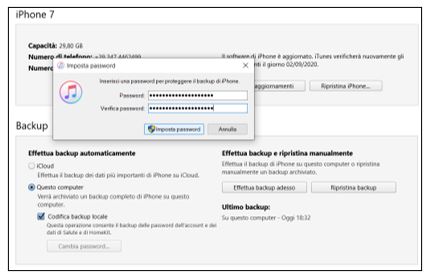
È opportuno quindi procedere, ove possibile, alla generazione di un backup cifrato con password nota, al fine di massimizzare la quantità di dati acquisibili. Strumenti come UFED impostano automaticamente una password convenzionale (es.1234) al momento della creazione del backup qualora essa non sia già stata impostata sul dispositivo. Tale password infatti non coincide con il codice di sblocco, anche se spesso gli utenti tendono a confonderla. Se questo può essere un vantaggio in caso di coincidenza con il codice noto, spesso tale password viene semplicemente dimenticata e l’utente non è in grado di produrla neanche volendo.

Sebbene sia possibile effettuare un attacco a forza bruta con tempi di sblocco incerti, le più recenti impostazioni di sicurezza Apple paradossalmente aiutano gli analisti nella modifica delle password dei backup di iTunes. Prima di iOS 11, la password dei backup di iTunes veniva richiesta al momento della configurazione del dispositivo e non era possibile cambiarla senza effettuare un reset to factory del dispositivo. In questo modo un backup cifrato era essenzialmente irrecuperabile, salvo l’impiego di mesi o anni per attacchi crittografici a forza bruta; per cui le uniche strade possibili erano l’impiego di lockdown records o il jailbreak. Da iOS 11 la situazione è cambiata drasticamente, lasciando la possibilità di cambiare la password di backup senza una sostanziale perdita di dati da parte dell’utente in possesso del codice di sblocco del dispositivo, come riportato dal supporto Apple[2], è possibile infatti procedere alla rimozione della password di backup tramite una serie di click, nell’ordine: Settings -> General -> Reset -> Reset All Settings, seguita dall’immissione del codice di sblocco. Terminata la seguente procedura, l’utente apprezzerà solo piccoli cambiamenti relativi allo sfondo, alla luminosità del display, alla percentuale di carica della batteria, alla regolazione della sveglia, a impostazioni e notifiche delle applicazioni; non risulteranno però rimossi nessun file o password, con l’eccezione delle password Wi-Fi che andranno invece nuovamente immesse. I dati Wi-Fi, SSID e password, sono infatti la parte più cospicua dei dati rimossi durante il ripristino ed è opportuno tenerlo a mente. Restano intatti, invece, i dati relativi al Bluetooth.

Effettuata la procedura di ripristino, sarà quindi possibile, con un dispositivo sostanzialmente inalterato per le parti di ordinario interesse investigativo, procedere alla generazione di un backup iTunes non cifrato o, ancor più interessante, un backup di iTunes cifrato con password di nostra scelta.

Acquisizione da backup iCloud

Utilizzando lo storage Cloud Apple è possibile acquisire i backup precedenti dei dispositivi ed eventualmente apprezzarne le modifiche e, ancor più importante, rilevare la presenza di dati non più presenti nel dispositivo.

Il backup di iCloud è suddiviso in blocchi caricati singolarmente in ordine casuale su uno o più server di terze parti. Ogni blocco è crittografato con una chiave di crittografia univoca e individuale senza la quale, anche se assemblati nel giusto ordine, i blocchi non possono essere decifrati. La politica di sicurezza Apple prevede infatti la memorizzazione dei dati Cloud cifrati su server di terze-parti quali Amazon, Microsoft, Google, AT&T e il Governo cinese, per i dati degli utenti residenti nella Cina continentale. Apple conserva però le chiavi di cifratura sui propri server nei data center di Cupertino senza, ufficialmente, passarli a terzi se non in presenza una richiesta formale delle Autorità. I dati considerati tra i più sensibili però, come ad esempio quelli relativi alla salute o i backup stessi dei dispositivi iOS, sono memorizzati con cifratura end-to-end tale che non sia possibile procederne alla decifratura senza la completa disponibilità del dispositivo che li ha generati. I più recenti aggiornamenti di sicurezza hanno inoltre annullato la possibilità di procedere ad acquisizione tramite token estratto dai dispositivi di interesse[3], complicando ulteriormente le cose per i software forensi, i quali presentano soluzioni varie per portare a termine il compito, tra cui l’uso, ad esempio, di dispositivi sottoposti a jailbreak[4].

I backup di iCloud presentano alcune analogie con i backup di iTunes:

  • stesso contenuto di un backup non crittografato di iTunes;
  • suddivisione in blocchi;
  • Keychain crittografato con una chiave basata sull’hardware.

Significativamente, Apple attribuisce ai backup iCloud lo stesso livello di sicurezza dei backup locali non cifrati, lasciando intendere che la generazione di un backup locale protetto da password resti ancora la soluzione che offre più garanzie in termini di sicurezza. Anche in questo caso Apple non fornisce alcuno strumento per lavorare direttamente con i backup di iCloud, ripristinabili comunque in nuovo dispositivo iOS tramite immissione di ID Apple e password.

Da non sottovalutare infine la possibilità di avere più backup di iCloud presenti per lo stesso dispositivo, differenza importante con i backup locali, limitati a uno per dispositivo per ogni workstation.

Riferimenti

M. Epifani – P. Stirparo, Learning iOS Forensics – Packt Publishing
https://blog.elcomsoft.com/2014/03/itunes-icloud-backups/
https://blog.elcomsoft.com/2017/11/ios-11-horror-story-the-rise-and-fall-of-ios-security/
https://support.apple.com/en-ca/guide/security/aside/sec8e00e0dd8/1/web/1
https://support.apple.com/en-us/HT204136

Note

[2]https://support.apple.com/en-us/HT205220

[3] https://blog.elcomsoft.com/2020/07/downloading-ios-13-and-ios-14-icloud-backups/

[4] Extracting iCloud backups using an auxiliary device, documentazione del supporto Oxygen allegato al software Oxygen Forensic Detective v. 12.6 (luglio 2020)

Articolo a cura di Luca Cadonici

Membro ONIF (Osservatorio Nazionale per l’Informatica Forense) e IISFA (International Information Systems Forensics Association), il dott. Luca Cadonici è iscritto all’Albo dei Periti presso la Camera di Commercio di Pisa e opera come Consulente Tecnico di Parte, Ausiliario di Polizia Giudiziaria e Consulente Tecnico di Ufficio per l’Autorità Giudiziaria.

Docente di Computer Forensics e Mobile Forensics per ISF College ed European Forensic Institute (Malta), fa parte del team di istruttori internazionali che collaborano con la rivista eForensics Magazine, per cui ha realizzato i corsi di informatica forense Windows Registry and Log Analysis with Freeware Tools  (Windows) e Ubuntu Forensics (Linux).

Partecipa come docente di analisi forense in ambiente Windows al progetto di alta formazione Digital Forensic Marathon.

Download PDF

https://www.ictsecuritymagazine.com/articoli/acquisizione-logica-di-dispositivi-ios-tipologie-analisi-e-differenze-nelle-modalita-e-nei-dati-estratti-parte-ii/


Acquisizione logica di dispositivi iOS: tipologie, analisi e differenze nelle modalità e nei dati estratti – parte I

Nonostante nell’ultimo anno si sia assistito allo sviluppo di tecniche sempre più efficaci per l’acquisizione fisica dei dispositivi mobili Apple[1], le modalità logiche di acquisizione di iOS restano ancora una soluzione spesso obbligata – e talvolta consigliata – al fine di ridurre al minimo le possibilità di danneggiamento dei dispositivi da periziare.

Notevole è infatti la quantità di dati acquisibili utilizzando i servizi propri dell’azienda di Cupertino, quali backup iTunes e iCloud, soprattutto in rapporto a soluzioni “native” di altre case madri quali Huawei o Samsung e, ancora di più, dei backup Android. A patto che il codice di accesso al dispositivo e di eventuale cifratura del backup sia noto, l’acquisizione logica consente l’immediato accesso a dati di primario interesse investigativo e riduce al minimo l’impatto sui dati memorizzati, utilizzando i servizi proposti dalla stessa casa di produzione e limitandosi all’analisi dei dati estratti, di norma già decifrati come nel caso delle chat WhatsApp, normalmente protette da cifratura end-to-end.

Possiamo individuare essenzialmente tre tipologie di acquisizione logica per i dispositivi iOS, cioè tre tipi di acquisizione che riflettano il contenuto preciso di un dispositivo fisico, escludendo quindi i dati sincronizzati con iCloud e i file memorizzati nello storage cloud di Apple:

  1. iTunes backup;
  2. iTunes encrypted backup;
  3. iCloud backup.

Apple supporta infatti due tipologie principali di backup, ognuna con le proprie specificità in merito alle procedure di acquisizione e alla quantità di dati estratti: locale (tramite iTunes) e su iCloud.

La prima permette di realizzare backup eventualmente cifrati del proprio dispositivo su PC o Mac, la seconda sfrutta il servizio di storage Cloud di Apple per realizzare backup cifrati dei dispositivi iOS tramite connessione Wi-Fi utilizzando parte dei 5GB gratuiti offerti ad ogni utente, aumentabili fino a 2 TB tramite apposito abbonamento.

iTunes backup

Il backup locale tramite iTunes viene creato automaticamente al momento della sincronizzazione tra il dispositivo iOS e la workstation a cui viene connesso, pertanto è consigliabile disattivare la sincronizzazione automatica dei dispositivi nella configurazione di iTunes al fine di non interferire con i reperti in fase di acquisizione. Alternativamente, è possibile creare manualmente il backup dei dispositivi associati tramite click sul nome del dispositivo in iTunes e selezione dell’apposita opzione. In tal caso, però, il nostro nome utente rimarrà memorizzato come quello dell’ultima sincronizzazione.

I backup di iOS hanno alcune caratteristiche e limitazioni che li contraddistinguono. Ovvero:

  • non è possibile scegliere quali dati includere nel backup. iTunes crea sempre una copia quasi completa dell’intero dispositivo, a differenza ad esempio dei backup Samsung e Huawei;
  • il backup non viene archiviato in un unico singolo file; iTunes crea diversi file in un formato proprietario in cui i dati memorizzati non sono immediatamente leggibili. Gli utenti possono ripristinare i file solo su un dispositivo iOS (o in un software forense) che assembla i file contenuti nelle varie cartelle in modo da ricomporre i dati originali;
  • il backup può essere protetto con una password scelta dall’utente, permettendo l’inclusione di “dati sensibili” aggiuntivi altrimenti non presenti;
  • i backup di iPhone, iPad o iPod Touch sono diversi e solo parzialmente compatibili (ad esempio, l’importazione di un backup di iPad in un iPhone non ripristinerà le foto);
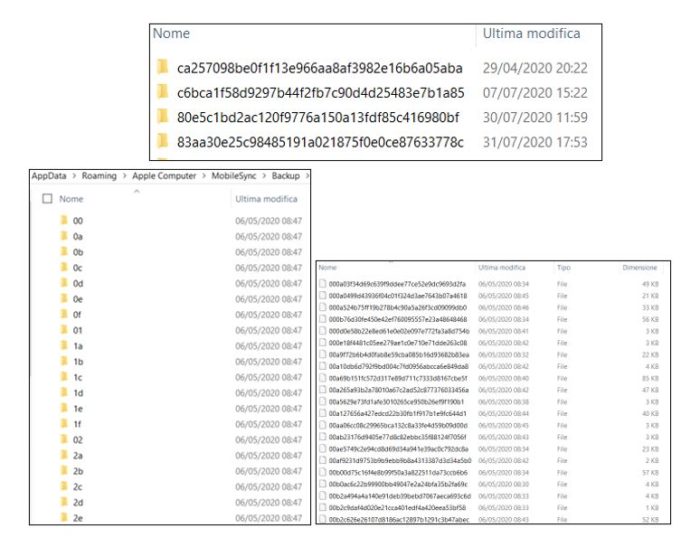
  • non è possibile scegliere il percorso di memorizzazione dei backup che sarà sempre lo stesso, ovvero \Users\(username)\AppData\Roaming\Apple Computer\MobileSync\Backup\ o \Users\(username)\Apple\MobileSync\Backup (per iTunes da Microsoft Store) su Windows e ~/Library/Application Support/MobileSync/Backup/ su Mac;
  • per ogni dispositivo, iTunes memorizza e conserva un solo backup (a meno che l’utente non copi o sposti manualmente backup precedenti ad altri percorsi) in una cartella rinominata come stringa esadecimale a 40 caratteri corrispondente al codice identificativo UDID del dispositivo copiato.

I dati non memorizzati nel backup non cifrato di iTunes consistono essenzialmente nei seguenti:

  • contenuti da iTunes e App Store o PDF scaricati direttamente su Apple Books;
  • contenuti sincronizzati con iTunes, quali MP3s or CD, video, libri e foto;
  • impostazioni di Face ID o Touch ID;
  • dati relativi ad Apple Pay;
  • dati relativi ad Apple Mail;
  • dati relativi alle app Activity, Health and Homekit (inclusi nel backup cifrato);
  • elenco chiamate;
  • cronologia web e password Safari;
  • dati del Keychain (inclusi nel backup cifrato).

Significativamente, i dati classificati come sensibili, ovvero quelli relativi alla salute (Activity, Health) e alla domotica (Homekit) non vengono memorizzati nei backup locali non protetti da password. Ai fini di un’acquisizione logica più completa, si rende quindi necessaria l’impostazione di una password di backup in modo da ottenere dati di maggior interesse investigativo quali, solitamente, la cronologia di navigazione e l’elenco delle chiamate. Si segnala che, in caso di backup non cifrati, viene comunque riportato l’elenco delle chiamate VoIP, omettendo solo le più tradizionali chiamate per via telefonica.
Similmente si ha per la cronologia di navigazione di Safari che, in caso di backup non cifrato, riporta comunque le ricerche web e i segnalibri ma non anche le pagine visitate dopo l’immissione degli URL o dei termini nei motori di ricerca e le password. Per gli altri browser web – quali Firefox o Chrome – la cronologia di navigazione è esportata per intero anche nel backup non cifrato, con l’eccezione delle password.

Una considerazione a parte merita il Keychain, ovvero il password manager di Apple utilizzato dal sistema operativo e dalle applicazioni per memorizzare password, token e certificati di sicurezza.

Tecnicamente il Keychain non omette di esportare il proprio contenuto nei backup privi di password, ma ne cifra i dati con una chiave memorizzata nel dispositivo che lo ha generato e non decifrabile da altri strumenti. In questo modo il backup del Keychain resta di fatto non importabile in dispositivi diversi e non analizzabile senza una previa estrazione della chiave di cifratura dal dispositivo che lo ha generato, tramite acquisizione fisica dello stesso. Il database SQL al percorso /private/var/Keychains/keychain-2.db che costituisce il Keychain non è tuttavia cifrato nella sua interezza, ma ne sono cifrati i record. A partire dagli iPhone 5S il sistema di gestione delle chiavi hardware-based Secure Enclave ne impedisce la decifratura al di fuori del dispositivo, aggiungendo un ulteriore livello di sicurezza.

iTunes encrypted backup

Nei backup iTunes protetti da password, l’intero contenuto del backup, incluso i dati del Keychain, viene cifrato con una chiave derivata dalla password scelta dall’utente.

In questo modo, i dati inclusi nel Keychain possono essere decifrati utilizzando l’apposita password ed eventualmente importati in un nuovo dispositivo, con l’eccezione degli oggetti per cui è impostato l’attributo di sicurezza ThisDeviceOnly, i quali potranno essere ripristinati solo nel dispositivo che li ha generati. Apple concede infatti agli sviluppatori di poter scegliere questa misura come il livello più alto di protezione per i dati gestiti dalle applicazioni. In quest’ultimo caso, l’acquisizione fisica resta l’unica possibilità per la decifratura.

Segue nella seconda parte

Riferimenti

M. Epifani – P. Stirparo, Learning iOS Forensics – Packt Publishing
https://blog.elcomsoft.com/2014/03/itunes-icloud-backups/
https://blog.elcomsoft.com/2017/11/ios-11-horror-story-the-rise-and-fall-of-ios-security/
https://support.apple.com/en-ca/guide/security/aside/sec8e00e0dd8/1/web/1
https://support.apple.com/en-us/HT204136

Note

[1] https://blog.digital-forensics.it/2019/12/checkra1n-era-ep-1-before-first-unlock.html

Articolo a cura di Luca Cadonici

Membro ONIF (Osservatorio Nazionale per l’Informatica Forense) e IISFA (International Information Systems Forensics Association), il dott. Luca Cadonici è iscritto all’Albo dei Periti presso la Camera di Commercio di Pisa e opera come Consulente Tecnico di Parte, Ausiliario di Polizia Giudiziaria e Consulente Tecnico di Ufficio per l’Autorità Giudiziaria.

Docente di Computer Forensics e Mobile Forensics per ISF College ed European Forensic Institute (Malta), fa parte del team di istruttori internazionali che collaborano con la rivista eForensics Magazine, per cui ha realizzato i corsi di informatica forense Windows Registry and Log Analysis with Freeware Tools  (Windows) e Ubuntu Forensics (Linux).

Partecipa come docente di analisi forense in ambiente Windows al progetto di alta formazione Digital Forensic Marathon.

Download PDF

https://www.ictsecuritymagazine.com/articoli/acquisizione-logica-di-dispositivi-ios-tipologie-analisi-e-differenze-nelle-modalita-e-nei-dati-estratti-parte-i/


Il narcisismo della compliance

Ogni organizzazione – non ha rilievo la dimensione, il fatturato né il settore merceologico – ha la necessità di operare conformemente a molteplici requisiti normativi che, inevitabilmente, devono trovare un punto di equilibrio con le esigenze di business senza alimentare contrapposizioni interne all’organizzazione stessa.

Non é così remoto pensare che il rispetto di norme influisca negativamente sull’espansione del business dell’organizzazione. Compliance manager, CISO, DPO e privacy manager, spesso sono contrapposti a CIO, CSO, security manager e specialist di ogni genere. Gli uni apparentemente ispirati da un amor morboso per il rispetto aprioristico di norme, regole e regolamenti di ogni sorta; gli altri votati alla sicurezza “del bit”. Tutte queste figure professionali ricoprono un ruolo fondamentale e decisivo sia per la sopravvivenza delle organizzazioni, che quotidianamente devono fronteggiare attacchi e minacce interne ed esterne sempre più evolute, sia per lo sviluppo del business aziendale, impersonificando un indiscutibile fattore abilitante la crescita.

Non c’è autoreferenzialità nel voler attuare framework e modelli di Cybersecurity, come nel voler attuare le best practice di settore all’interno della propria azienda. Non c’è autoreferenzialità nel voler implementare i Regolamenti, le norme e le prassi, troppo spesso oggetto solo di studi teorici. Le certificazioni che un’organizzazione decide, su base volontaria, di ottenere anche per distinguersi rispetto competitor, non sono finalizzate a sé stesse e dovrebbero essere riconosciute per quel che sono: un’attestazione di una terza parte, allo scopo riconosciuta e accreditata per verificare l’aderenza dello scope di certificazione, al testo normativo. Eppure, è così che spesso, nelle relazioni cliente-fornitore, entrano in conflitto i differenti sistemi di gestione delle aziende.

È usuale, nella valutazione di un fornitore, avvalersi di un proprio modello di indagine tecnico-organizzativa, senza voler considerare se questi abbia, per i servizi oggetto di fornitura, già ottenuto una certificazione di terza parte.

La scelta di non voler considerare quanto ottenuto dalla controparte, sovente scade nell’autocompiacimento per il proprio schema di valutazione, nel proprio sistema di compliance: da qui il passo verso una inconsapevole forma di narcisismo per la propria struttura di valutazione é davvero breve ed estremamente pericoloso.

Il top management, che pensa in termini di costi e opportunità, non può non considerare opportunamente l’effort derivante dalla duplicazione delle attività di compliance, in senso lato, generate per assecondare le differenti e molteplici richieste di clienti e fornitori, di adattarsi a differenti modelli operativi o semplicemente di sottostare a differenti schemi di valutazione.

Sarà capitato ai più di dover rispondere a questionari di “qualificazione del fornitore” in nome di un qualche obbligo normativo o di regolamenti interni.

Spesso non si considera che questa esigenza, assolutamente legittima, potrebbe essere facilmente soddisfatta se venissero opportunamente considerate le certificazioni già possedute dall’organizzazione in esame.

Diversi sono gli studi che dimostrano come una certificazione possa rappresentare un valido investimento per l’imprenditore che decide di far crescere la propria azienda. Non bisogna dimenticare che dietro questi riconoscimenti vi sono organismi di certificazione, laboratori di valutazione ed enti di accreditamento che, pur facendo della certificazione il proprio business, non hanno alcun ragionevole interesse a certificare il falso, essendo poi responsabili per eventuali  attestazioni non veritiere.

Un recente rapporto di Accredia[1] mostra quanto sia apprezzabile il ritorno sull’investimento di una certificazione:
“La certificazione accreditata di un sistema di gestione contribuisce a far crescere il fatturato dal 2% al 18%, in funzione dell’ambito di appartenenza e degli standard applicati (qualità, ambiente, sicurezza, ecc.)”.

E ancora:
“Le imprese certificate per la UNI EN ISO 9001 registrano ricavi aggiuntivi dell’8,2% e del 17%, rispettivamente nel primo e secondo anno successivi alla certificazione.”

Per non vanificare questi investimenti, si dovrebbe riconoscere che l’esistenza di una certificazione, rilasciata sotto accreditamento, da un Organismo di Certificazione (OdC) allo scopo abilitato, in grado di attestare la conformità del sistema, del processo, del prodotto o delle figure professionali rispetto le specifiche esigenze del valutatore, è garanzia adeguata di “qualità” del detentore della certificazione e non serve correre il rischio di effettuare un’ulteriore valutazione, con ogni probabilità approssimativa, che potrebbe quindi risultare in danno qualora non si considerassero le certificazioni in oggetto.

Spesso mi capita di dover rispondere a questionari di valutazione preconfezionati, che non tengono in considerazione l’effettivo servizio reso al Cliente, nei quali è prevista l’esibizione di documenti che, con un pizzico di buon senso, nessuno vorrebbe coscientemente condividere con soggetti esterni: spesso nemmeno con soggetti interni all’organizzazione stessa.

È lecito quindi chiedersi quale sia il vero valore delle certificazioni: che senso abbia investire molte risorse in queste attività se poi nessuno, al di là dell’auditor, è disposto ad apprezzare il lavoro fatto.

Un’azienda seria, fondata su sani principi che desidera prosperare, non può pensare alle certificazioni come a un mero atto amministrativo, banalizzandole al punto di ritenere di poter “comprare la certificazione”, magari avvalendosi di superficiali consulenti che altro non fanno che replicare sterilmente, quasi come si trattasse di una catena di montaggio, documentazione varia, acquistata o prodotta in forma di “toolkit”.

Nulla di più sbagliato e deleterio per la crescita aziendale.

Le certificazioni acquisite pensando solo al colore del bollino da esporre sul sito web aziendale, non servono a nulla: non servono a correggere processi aziendali, non servono a migliorare le qualità di un prodotto, non servono a cambiare, in meglio, la mentalità e la cultura aziendale che dovrebbe permeare le menti di manager, dipendenti, collaboratori dell’azienda, finanche clienti e fornitori.

Il cuore del problema sta proprio qui. Non bisogna pensare, stupidamente, che una certificazione o la compliance sia affare del solo compliance manager, o di figure analoghe, che dotato di uno strabordante narcisismo, trova soddisfazione unicamente in questa attività nelle quale può rispecchiarsi.

Non è possibile pensare che il costante aumento delle richieste di certificazione, spesso plurime all’interno di una singola organizzazione, sia solamente dovuto ai capricci di pochi.

I dati che Accredia mette a disposizione sono eloquenti.

Figura 1: Organizzazioni con una norma certificata negli ultimi 24 mesi. Fonte: Accredia

L’andamento in figura 1 varia significativamente all’aumentare delle norme certificate acquisite da una singola organizzazione.

Figura 2: Organizzazioni con sei norme certificate negli ultimi 24 mesi. Fonte: Accredia

Con una prospettiva internazionale, possiamo osservare come le organizzazioni del nostro paese siano molto propense a ricercare certificazioni. Una survey condotta da ISO nel 2018[2] ha contato le certificazioni, per settore merceologico, acquisite da organizzazioni sparse in 188 nazioni.  Considerando le norme ISO 9001, ISO/IEC 27001, ISO 22301 e ISO/IEC 20000-1, in una graduatoria che conta complessivamente il numero di certificati emessi per norma, il nostro paese è al secondo posto, preceduto dalla Cina. Seguono Germania (terza), Spagna (quinta), Inghilterra (settima), Polonia (decima) e Francia (cinquattottesima).
Riconoscendo dunque che i Compliance manager, così come i diffusi C-level, i DPO o i privacy manager, i security manager e gli specialist di ogni genere, sono mossi dalla medesima esigenza di soddisfare gli obiettivi aziendali e non da un endemico e narcisistico bisogno di autoaffermazione (che, a ben vedere, potrebbe risolversi molto più facilmente), occorre affermare oltre ogni ragionevole dubbio il valore distintivo della compliance e non cedere alla tentazione di affermare una fantomatica superiorità volendo imporre, senza alcun fondamento razionale, i più diversificati proprietari schemi di valutazione.

In un mondo totalmente interconnesso e intimamente interdipendente, così spesso si sente dire, la standardizzazione dei processi, anche quelli di valutazione e certificazione, altro non è che uno dei meccanismi di coordinamento teorizzati da H. Mintzberg[3] a metà degli anni ‘80 del secolo scorso: soltanto, in una scala globale.

Più organizzazioni decidono di certificare le proprie attività, maggiore può essere il mutuo riconoscimento del valore delle stesse, con indubbi vantaggi e risparmi per ogni organizzazione.

Note

[1] Accredia, Quanto vale la Qualità? Il nuovo studio dell’Osservatorio Accredia. Luglio 2020

[2] ISO Survey of certifications to management system standards. ISO SURVEY 2018

[3] H. Mintzberg, La progettazione dell’organizzazione aziendale. Prentice-Hall, 1983

Articolo a cura di Luciano Quartarone

Download PDF

https://www.ictsecuritymagazine.com/articoli/il-narcisismo-della-compliance/


Cyber Risk aeronautico e navale: una comparazione con la Industrial Cybersecurity

Il 2021 vedrà l’avvio di obblighi relativi alla sicurezza cyber nel settore navale e aeronautico. La specificità del mondo aeronautico ha richiesto la formulazione di norme dedicate al trattamento e  mitigazione dei rischi di Cybersecurity al fine di garantire l’aeronavigabilità e quindi tutelare la Safety (la cosiddetta Security for Safety), che hanno valore internazionale[1].

Al contrario il mondo navale, ancora lontano dal trovare norme vincolanti valide uniformemente a livello globale, si limita a una risoluzione dell’International Marittime Organization (IMO)[2] e a linee guida non vincolanti[3], anche se – è bene ricordare – la gestione dei Cyber Risks in relazione alla Safety sarà elemento vincolante nelle attività di Compliance navale dal 2021.

Come per i sistemi di controllo industriale (ICS e/o SCADA), l’avionica e i sistemi navali tradizionalmente non hanno sentito la pressione della minaccia Cyber, in quanto gli ambienti critici in genere erano naturalmente isolati dal mondo esterno e basati su tecnologie proprietarie in cui era difficile immaginare vulnerabilità adatte ad essere sfruttare per attacchi tramite malware o intrusioni malevole. La tecnologia evolve lentamente in settori in cui è principalmente richiesta affidabilità estrema e l’assenza di errori progettuali che possano mettere a repentaglio la safety. Tuttavia, evolve; e ora sempre più spesso si utilizzano, anche in campo navale e aeronautico, prodotti informatici derivati da sistemi commerciali “general purpose”, o sistemi interconnessi, che, direttamente o indirettamente, presentano interfacce verso la “grande rete” o più semplicemente sorgenti di minacce quali le USB. Esattamente come nel mondo industriale, il quale ha visto e sta vedendo un forte cambiamento di impostazione, dove i sistemi di controllo di processo si collegano sempre di più a reti enterprise e da lì, anche quando non previsto, al mondo esterno.

Normalmente, quando parliamo di governare la cybersecurity pensiamo alla ISO/IEC 27001 e agli annessi controlli specificati all’interno della ISO/IEC 27002, o nel mondo USA alla NIST SP800-171 o la NST SP800-53, mentre per l’analisi dei rischi si pensa alla ISO/IEC 27005 o alla NIST SP800-30. Se guardiamo al  mondo dei sistemi di controllo si parla, invece, di ISA 62443 (che è una famiglia di norme) o della NIST SP800-82, tipica del mondo statunitense.

Tenuto conto delle peculiarità di ogni settore, possiamo però vedere che l’approccio alla gestione del rischio è il medesimo, e a riprova si riporta qua nel seguito l’approccio al rischio suggerito nel mondo navale[4] da quello della ISO/IEC 27005 per il mondo IT “tradizionale”:

Figura 1: Risk Management

Il mondo industriale, quello aeronautico e quello navale sono accumunati da architetture similari, con criticità analoghe in termini di risposta operativa e di safety: se guardiamo alla figura sottostante possiamo astrattamente raffigurare, per tutte e tre i settori, architetture o necessità operative basate su 5 livelli, con al centro i sistemi più critici e all’esterno quelli che ne aumentano progressivamente la superficie di rischio:

Figura 2: Information System Levels

I sistemi di controllo industriale, i sistemi navali operativi e l’avionica hanno in sostanza le medesime caratteristiche che troviamo sintetizzate nella colonna a destra della figura 3 (OT Systems), caratteristiche che sono messe a confronto con il classico IT[5]:

Figura 3: IT vs OT

Il mondo industriale ci insegna a delimitare e separare correttamente i diversi livelli dei sistemi, in modo da evitare che eventuali “contaminazioni” riescano a propagarsi all’interno dei livelli più critici. Una classica soluzione architetturale per la separazione dei sistemi “mission critical” da quelli tradizionali, prevede l’architettura di rete[6] mostrata a sinistra qua sotto e, se la compariamo con quella di destra, che è suggerita per il mondo navale[7], ci accorgiamo che l’approccio è il medesimo, basato sul separare e proteggere adeguatamente la parte OT da quella dei sistemi di support alla missione e da tutto il resto del mondo:

Figura 4: Typical network architecture

Analogamente i rischi cyber, sia per i sistemi industriali, sia navali e avionici, dovrebbero essere valutati e gestiti delimitando i diversi perimetri[8], in particolare i sistemi critici, da quelli di supporto e poi dal resto del mondo, in modo da identificare efficacemente per ogni livello:

  • minacce;
  • Attack Paths;
  • superfici di attacco;
  • misure di contenimento dell’attacco e recovery.

La ED202A per la sicurezza dell’aeronavigabilità, facendo propri i principi della ISO/IEC27001, ha suddiviso l’ambiente d’analisi in 3 elementi (analizzabile su più livelli, dal velivolo al singolo componente di un sottosistema):

  • l’Asset critico (in base al punto di vista dell’analisi può essere anche il velivolo intero o un sistema/ sottosistema) a rischio Security;
  • il Security perimeter, che è l’insieme degli elementi che compongono l’Asset Critico, e di conseguenza le interfacce esposte all’Environment esterno;
  • l’Environment esterno, ovvero gli attori e i sistemi che possono (autorizzati o meno) interagire con il nostro asset tramite le interfacce presenti.

Un siffatto approccio permette di identificare in modo preciso, per ogni livello del perimetro, quali siano gli asset (fisici e logici) a maggiore criticità e vulnerabilità ad attacchi intenzionali o malware, gli effetti dell’attacco in termini di security e conseguentemente associare tali effetti ai requisiti di safety. Analizzando il contesto a cerchi concentrici si ha inoltre la possibilità di verificare e confrontare, sia bottom-up sia top-down, gli “Attack paths” e le potenziali conseguenze in termini di safety, disegnando così i possibili “Security Scenario affecting the Safety”.

Benché in presenza di mondi diversi, è chiaro quindi che aria e mare possono sfruttare le esistenti Best Practice di terra (Industrial) al fine di contrastare i Cyber Risks e garantire la necessaria Safety; e il mondo Industrial può anch’esso attingere alle norme e pratiche di altri mondi tecnologici per migliorare la capacità di analizzare i rischi e la sua capacità difensiva dai Cyber attacks. Vediamo quindi, in una semplice matrice, come le norme esistenti nel mondo dell’Information security e nel mondo dell’Industrial security possano essere di aiuto e complementari alle norme di settore, sia nel campo aeronautico[9] e sia navale.

Perimetro Aeronautico Navale
OT ISA 62443 / NISP SP800-82 ISA 62443 / NISP SP800-82
Support Systems ISA 62443 / NISP SP800-82 ISA 62443 / NISP SP800-82
IT trusted/Authorized systems NIST SP800-171

NIST SP800-172

ISO/IEC 27001/27002
Others IT Systems ISO/IEC 27001/27002

NIST SP800-171

ISO/IEC 27001/27002
Internet ISO/IEC 27001/27002 ISO/IEC 27001/27002

Note

[1] Si fa qui riferimento alla ED202A della Eurocae e della sua omologa RTCA DO-326A, e delle altre norme che le accompagnano.

[2] Resolution MSC.428(98) on Maritime Cyber Risk Management in Safety Management System (SMS) del 16/06/2017

[3][3] Nel presente articolo si fa riferimento alla “The Guidelines on Cyber Security on Board Ships” version 3, Produced and supported by BIMCO, CLIA, ICS, INTERCARGO, INTERMANAGER, INTERTANKO, IUMI, OCIMF and WORLD SHIPPING COUNCIL

[4] Da “The Guidelines on Cyber Security on Board Ships”, version 3

[5] Fonte NIST SP800-82

[6] Figura tratta da NIST SP800-82

[7] Da “The Guidelines on Cyber Security on Board Ships”, version 3

[8] Figura tratta da ED-202A EUROCAE

[9] Le norme indicate in tabella possono essere uno spunto importante per mettere in pratica efficacemente le prescrizioni presenti in ED202A, ED203A ed ED204.

Articolo a cura di Giustino Fumagalli

Socio fondatore di Gerico Security Srl (www.gerico-sec.it) opera come Chief Information Security Officer e garantisce consulenze direzionali nel campo della sicurezza delle informazioni e continuità operativa.

Con un importante passato nella progettazione di software real-time e project management per sistemi spaziali e telecomunicazioni, ha partecipato a progetti civili e militari internazionali, anche di protezione civile e protezione delle infrastrutture critiche. Supporta le aziende nella gestione dei rischi, nella realizzazione di programmi di information security e continuità operativa, eventualmente accompagnandole nell’ottenimento della certificazione ISO/IEC 27001, ISO 22301 e della nuova certificazione americana CMMC. Inoltre, segue direttamente le tematiche legate all’Industrial Security, e alle evoluzioni in materia di “Security for Safety” nel mondo Navale ed in quello Aeronautico, quali le norme ED202A e ED203A.

È certificato Senior Security Manager UNI10459:2017, in accordo al Decreto del Ministero dell’Interno n.269/2010 e al disciplinare del 24 febbraio 2015 del Capo della Polizia. È inoltre certificato PMP per il Project Management, CISM, CRISC di ISACA per l’information security, CBCP in materia di Business Continuity, Lead Risk manager ISO31000, è infine qualificato Lead Auditor ISO27001 e Lead Auditor ISO22301.

Download PDF

https://www.ictsecuritymagazine.com/articoli/cyber-risk-aeronautico-e-navale-una-comparazione-con-la-industrial-cybersecurity/


Nel Report GEPD interessanti indicazioni sull’utilizzo della DPIA da parte delle istituzioni UE

Qualche giorno fa il Garante europeo della protezione dei dati (GEPD) ha pubblicato un report su come le istituzioni, gli organi e le agenzie dell’UE (EUI) effettuano le valutazioni d’impatto sulla protezione dei dati (DPIA) per il trattamento di informazioni che presentano un rischio elevato per i diritti e la libertà delle persone fisiche.

Wojciech Wiewiórowski, GEPD dal 6 dicembre 2019, ha dichiarato: “Le valutazioni d’impatto sulla protezione dei dati sono uno dei nuovi e preziosi strumenti di responsabilità che le EUI usano quando trattano dati personali sensibili per misurare l’impatto e i rischi per le persone. Le DPIA aiutano anche a capire meglio come sta cambiando il trattamento dei dati nella pratica. Il nostro Report, insieme alle risposte ricevute dal nostro sondaggio, consentono al GEPD di fornire ulteriori orientamenti sulle DPIA conformemente all’articolo 39 del Regolamento applicabile alle istituzioni dell’UE”.

Nel febbraio 2020, il GEPD ha infatti condotto un’indagine per determinare in che modo le EUI utilizzano le DPIA dall’entrata in vigore del Regolamento (UE) 2018/1725 del Parlamento europeo e del Consiglio (del 23 ottobre 2018, sulla tutela delle persone fisiche in relazione al trattamento dei dati personali da parte delle istituzioni, degli organi e degli organismi dell’Unione e sulla libera circolazione di tali dati, e che abroga il regolamento (CE) n. 45/2001 e la decisione n. 1247/2002/CE), sicché la relazione del GEPD contiene gli insegnamenti tratti e le migliori pratiche da parte delle EUI.

La natura delle operazioni di trattamento per le quali vengono svolte le DPIA varia ampiamente con i motivi principali per condurre una DPIA come il trattamento di dati sensibili o altamente personali, dati personali trattati su larga scala o l’uso innovativo o l’applicazione di nuove tecnologie.

Come noto, il GEPD è l’autorità di controllo indipendente con la responsabilità di monitorare il trattamento dei dati personali da parte di istituzioni e organi dell’UE, uffici e agenzie, fornire consulenza su politiche e legislazione che incidono sulla privacy e cooperare con autorità simili per garantire una protezione coerente dei dati. La sua missione è anche sensibilizzare sui rischi e proteggere i diritti e le libertà delle persone quando i loro dati personali vengono elaborati.

Ecco alcuni punti salienti del Rapporto.

1. Numero di DPIA effettuate

Mentre la maggior parte delle EUI non ha finora finalizzato una DPIA ai sensi dell’articolo 39 del Regolamento, ci sono spunti di riflessione nelle 40 risposte ricevute su come hanno reagito le diverse EUI in situazioni comparabili. Un certo numero di EUI ha osservato che il loro primo DPIA era attualmente ancora in divenire (“diverse DPIA attualmente in esame”, “attualmente lavoriamo intensamente per finalizzare il primo DPIA da quando il regolamento è diventato applicabile “, “lavori in corso “).

Pochissime EUI (solo 4 su 39) hanno finora finalizzato più di due DPIA. È interessante notare che, mentre le EUI che conducono un numero maggiore di DPIA sono EUI relativamente grandi, non sono le più grandi.
Diverse EUI hanno affermato di aver condotto DPIA anche prima dell’entrata in vigore del Regolamento nel dicembre 2018.

Una EUI ha osservato che “tutte le nostre operazioni di trattamento che avrebbero richiesto una DPIA erano state autorizzate a norma dell’articolo 27 del regolamento (CE) n. 45/2001 (precedentemente in vigore) e attualmente nuove valutazioni in merito a tali operazioni non sono ritenute necessarie”. Secondo le linee-guida del GEPD, operazioni di trattamento che richiedono una DPIA e che sono state precedentemente verificate con un risultato positivo (con una procedura di follow-up chiusa, ove applicabile) beneficiano di un periodo di tolleranza di due anni, quindi nessuna DPIA è stata necessario immediatamente. Tuttavia, questo periodo di grazia terminerà alla fine del 2020.

2. Natura delle operazioni di trattamento per le quali sono state condotte DPIA

La natura delle operazioni di elaborazione per le quali finora sono state condotte DPIA è molto eterogenea, con aspetti citati più volte che vanno dal reclutamento, CCTV, dati medici, team building / formazione, eventi e sondaggi a soluzioni cloud e altri problemi IT, compresi aspetti di sicurezza. Le principali aree di business coperte sono quindi legate alle risorse umane e all’IT, il che era un risultato atteso data la varia natura del core business delle EUI. Tuttavia, alcune delle DPIA più elaborate sono state condotte su attività di core business delle EUI.

3. Criteri di cui all’articolo 39 per l’attivazione di una DPIA

Per ogni DPIA effettuata, le EUI sono state invitate a elencare i criteri (possibilmente multipli) che innescano una DPIA (sono possibili più aspetti):

In ordine di rilevanza, i criteri di attivazione più frequenti sono stati:

  • dati sensibili o dati di natura altamente personale = 26 volte indicati come trigger;
  • dati elaborati su larga scala = 26 volte;
  • uso innovativo o applicazione di nuove soluzioni tecnologiche o organizzative = 25 volte.

Questi criteri sono stati seguiti per rilevanza da:

  • dati relativi a interessati vulnerabili = 17 volte (uno riferito esplicitamente a un “Rapporto datore di lavoro / dipendente sbilanciato”);
  • valutazione sistematica e massiva di aspetti personali o attribuzione di un punteggio, inclusa profilazione e analisi predittiva = 10 volte;
  • monitoraggio sistematico = 8 volte;
  • impedire agli interessati di esercitare un diritto o utilizzare un servizio o un contratto = 6 volte;
  • set di dati abbinati o combinati = 5 volte;
  • processo decisionale automatizzato con effetti significativi legali o simili = 1 volta (sebbene, presumibilmente, senza alcun reale effetto giuridico o simile).

Altri aspetti che sono stati presi in considerazione dalle EUI al momento di decidere di condurre una DPIA includono, ad esempio:

  • test attitudinale fisico: “un tipo di trattamento che tenga conto della natura, dell’ambito, contesto e finalità del trattamento rischia di comportare un rischio elevato per i diritti e le libertà delle persone fisiche”;
  • DPIA sul codice di condotta per funzionari di alto livello: “Natura della persona interessata: la pubblicazione di tali dati potrebbe aver causato un danno alla reputazione o all’immagine del funzionario coinvolto.

4. Osservazioni dai testi completi delle ultime DPIA fornite

A seguito della richiesta di fornire il testo completo delle ultime due DPIA, il GEPD ha ricevuto un totale di 17 DPIA complete. Numerose EUI non hanno fornito il testo completo delle DPIA menzionate nel loro contributo, poiché queste DPIA non erano ancora state finalizzate (questo spiega la discrepanza tra DPIA condotte e DPIA fornite in full text).

Data la natura molto diversa delle operazioni di trattamento alla base di queste DPIA full-text e il loro numero limitato, in questa fase è difficile trarre conclusioni significative. Comunque, sono emersi i seguenti due aspetti:

5. Lunghezza dei DPIA forniti

Vi è una notevole varietà per quanto riguarda la lunghezza delle DPIA fornite, che varia da cinque a 55 pagine. La DPIA media è composta da poco più di 16 pagine. Data la varietà di argomenti e le diverse opzioni di formattazione utilizzate (qualsiasi cosa, dal testo completo alle tabelle Excel), questo è presumibilmente un indicatore debole. Tuttavia, data la necessità di un’analisi completa e di una valutazione dei diversi rischi per produrre una DPIA significativa, una soluzione di cinque pagine sembra comunque meno del necessario.

6. La nozione di “rischio”

La formulazione dell’articolo 39 del Regolamento non lascia spazio a dubbi: l’attenzione si concentra su “un livello elevato di rischio per i diritti e le libertà delle persone fisiche”. Questo atteggiamento mentale verso il rischio è uno dei grandi cambiamenti rispetto alle vecchie regole: pensa sempre a come il trattamento potrebbe influire su coloro i cui dati vengono elaborati. Cosa fa loro? In che modo influisce su di loro?

Sia se le cose vanno secondo i piani sia quando le cose vanno male. La visuale è quella delle persone interessate dal trattamento dei dati, non ad esempio il danno reputazionale o fisico alla EUI. Il documento di orientamento del GEPD fornisce un elenco di controllo, che può essere uno strumento per considerare tutti gli aspetti e dimostrare di aver pensato alle implicazioni sulla protezione dei dati del trattamento.

La sicurezza dei dati è parte integrante di queste considerazioni. È necessario trattare i dati personali in modo da garantire “sicurezza adeguata”. Ciò che è “appropriato” dipende dai rischi del trattamento (vedi anche l’Articolo 26 del regolamento) ed include misure sia tecniche che organizzative. In molti casi, bisognerà far riferimento alla propria documentazione generale sulla gestione del rischio di sicurezza delle informazioni (ISRM). Per ulteriori indicazioni, si vedano le linee-guida del GEPD sulle misure di sicurezza per il trattamento di dati personali.

Tuttavia, dato che i rischi per “i diritti e le libertà delle persone fisiche” devono essere valutati, vale a dire dal punto di vista delle persone interessate dal trattamento dei dati, l’esame non dovrebbe fermarsi qui. Ad es., per quanto riguarda l’uso delle termo-camere e la funzionalità di localizzazione automatica delle telecamere con inclinazione panoramica, il GEPD ha precedentemente sottolineato che i rischi rilevanti per la protezione dei dati (compresi quelli di sicurezza IT) dovrebbero essere identificati e quantificati in modo esauriente.

In realtà, tutti i diritti e le libertà di questi soggetti potenzialmente in pericolo dovrebbero essere puntualmente elencati e le misure che attenuano i rischi dovrebbero essere basate su queste considerazioni.

  • Esempio 1: una DPIA molto completa sull’uso dei dati sanitari per attività di comunicazione all’interno di un network si riferisce alla “vulnerabilità dei pazienti riguardo alla situazione causata dalle loro malattie rare: potenziali effetti a lungo termine dell’operazione di trattamento con effetto reputazionale sulla loro vita professionale.
  • Esempio2 : un modello DPIA invita il titolare del trattamento a rispondere alle domande seguenti:
    – “Questa operazione potrebbe ridurre la probabilità che le persone esercitino i loro diritti fondamentali (es. libertà di espressione, convinzioni …)? Per esempio. Quando si controllano le e-mail, se si controllasse il contenuto invece di controllare solo i dati sul traffico, ciò ridurrebbe la probabilità che le persone esercitino la propria libertà di espressione?” e
    – “Questa operazione di trattamento potrebbe comportare una discriminazione?”
  • Esempio 3: diverse DPIA affrontano la questione di quanto sia facile per gli interessati esercitare i propri diritti.
    Alcuni testi forniti, tuttavia, sembrano indicare che questo non è ancora completamente radicato nel processo DPIA presso le EUI. Ciò è supportato dalla seguente dichiarazione di un responsabile della protezione dei dati: “In generale il punto di vista dei rischi per gli interessati, non per l’agenzia. Quando si tratta di DPIA, la giustificazione basata sulle attività commerciali anziché adottare il punto di vista dei dati i soggetti dovrebbe essere il driver principale. Sfortunatamente, non è così. Inoltre, i rischi verso i “diritti e le libertà” delle persone interessate sono un concetto difficile da comprendere, poiché non esiste alcuna connessione immediata tra il trattamento dei dati personali e quanto negativamente esso potrebbe influire su diritti e libertà. Il trattamento dei dati è visto come qualcosa di etereo che non ha impatto diretto sulla vita delle persone interessate e, se invece avviene il contrario, si tratta solo di casi limitati in circostanze eccezionali”.
  • Esempio 4: sono state condotte una serie di DPIA sull’uso della CCTV da parte delle EUI con sedi situate su potenziali “rotte” di manifestazioni politiche (alcune peraltro identificavano i dimostranti come potenziale rischio per la sicurezza). Quasi tutti non menzionano nemmeno il potenziale impatto (enorme) che questa misura di sorveglianza potrebbe avere sulla libertà di espressione e riunione, sebbene quest’ultimo punto sia esplicitamente menzionato nelle
    – Linee guida GEPD per la videosorveglianza: “Deve essere effettuata una valutazione d’impatto … In caso di sorveglianza volta a garantire la sicurezza durante dimostrazioni… per assicurare che nella privacy e negli altri diritti fondamentali dei partecipanti “catturati” dalle telecamere, incluso, soprattutto, il loro diritto alla libertà di riunione, non si faccia intrusione in modo sproporzionato”, così come
    – “A titolo di esempio, si pensi alla CCTV in un’area accessibile al pubblico al di fuori dell’ingresso dell’EUI e in che modo può influire sulle libertà di riunione e di parola in quel luogo”.
  • Esempio 5: la Risposta del GEPD a una consultazione formale sul monitoraggio dei social media condotto da un’EUI ha evidenziato tra l’altro i seguenti effetti:
    – “…la diminuzione dello spazio “intimo” a disposizione delle persone, a seguito di inevitabile sorveglianza da parte di aziende e governi, ha un effetto agghiacciante sulla capacità e la volontà delle persone di esprimersi e formarsi relazioni libere, anche nell’ambito civile così essenziale per la salute della democrazia”;
    – “Il filtro per lingua e parole chiave potrebbe portare a ipotesi di comportamenti di gruppo inaccurati” e quindi creare rischi di discriminazione di gruppo;
    – “Il trattamento di dati personali dai social media – compreso categorie speciali di dati personali, dati personali di soggetti appartenenti a gruppi vulnerabili e dati personali potenzialmente correlati a accuse penali – crea rischi per i diritti e le libertà fondamentali delle persone, incluso i diritti alla protezione dei dati e alla privacy, ma andando ben oltre e potenzialmente fino al diritto di asilo”;
    – “Il possibile effetto agghiacciante sulla libertà delle persone interessate a esprimere la propria opinione e, possibilmente, la propria libertà di riunione e associazione e le implicazioni potenzialmente gravi di questo effetto devono essere tenute nella dovuta considerazione”.

Dal punto di vista generale, Il GEPD effettuerà indagini mirate come questa più frequentemente in futuro, in quanto rappresentano uno strumento importante per monitorare la conformità al regolamento (UE) 2018/1725, anche in considerazione della limitata capacità del Garante di controllare la situazione in un momento assolutamente “particolare”, quale quello che stiamo vivendo nel pieno della crisi COVID-19.

Articolo a cura di Sergio Guida

Da economista aziendale ha maturato esperienze in gruppi industriali diversi per settori, dimensioni e caratteristiche. Specializzato in pianificazione e controllo di gestione, finanza, risk e project management, sistemi di rendicontazione integrativi (sociale, ambientale e intangible assets), è stato relatore in convegni e seminari e ha pubblicato articoli di economia, finanza, strategie e compliance.

Forti interessi verso complessità, multidisciplinarietà, innovazione tecnologica, concentrati ora su digital economy, interazione uomo-macchina (aspetti etici, cognitivi ed epistemologici), data protection & privacy regulations.

Download PDF

https://www.ictsecuritymagazine.com/articoli/nel-report-gepd-interessanti-indicazioni-sullutilizzo-della-dpia-da-parte-delle-istituzioni-ue/