La sicurezza informatica dei nuovi servizi digitali: un nuovo approccio architetturale

Abstract

Le più recenti architetture per la realizzazione di servizi in rete, basate sui paradigmi del cloud computing, della Network Function Virtualization e dell’Internet of Things, prevedono l’interazione di processi software distribuiti su una complessa infrastruttura ICT, a sua volta composta da molteplici dispositivi eterogenei che operano nativamente in più domini amministrativi. In questo contesto gli approcci alla sicurezza informatica tradizionali – basati sul concetto di “perimetro di sicurezza” – si rivelano di scarsa efficacia, quando non completamente inadeguati. Nasce quindi l’esigenza di sviluppare nuove soluzioni di cyber security, che siano  adatte ai mutati contesti tecnologici e applicativi.
Il presente articolo riassume le innovative soluzioni architetturali per la sicurezza dei nuovi servizi digitali proposte e in via di sviluppo e validazione nell’ambito di due progetti europei finanziati dal programma Horizon 2020 : ASTRID e GUARD.

Nuovi paradigmi per i servizi digitali

La stretta integrazione tra le più recenti tecnologie software (cloud/edge/fog computing) e di rete (5G, Software-Defined Networking, Network Function Virtualization e Internet of Things) rappresenta l’elemento cardine per lo sviluppo di infrastrutture ICT innovative in grado di supportare i servizi applicativi prefigurati dai noti e popolari paradigmi che vanno sotto il nome – tra gli altri – di Smart City, Smart Factory e Smart Grid.

Come schematizzato in Fig.1, le nuove tecnologie disponibili permettono, infatti, di implementare tali servizi come una composizione di processi software supportati da una complessa infrastruttura ICT distribuita, composta da molteplici ed eterogenei dispositivi fisici (dai semplici sensori ai potenti server di elaborazione presenti nei cloud data centre) i quali operano, tipicamente, in diversi domini amministrativi.
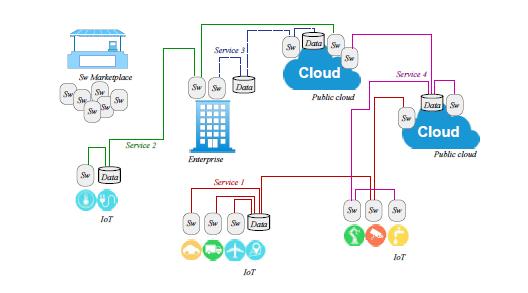
Figura 1:  Nuove architettura ICT abilitanti catene di servizi digitali

La sicurezza dei servizi digitali innovativi: la debolezze delle soluzioni tradizionali

Analizzando la Fig. 1 appare immediatamente evidente la difficoltà di garantire la sicurezza di un ambiente distribuito come quello rappresentato, semplicemente applicando le soluzioni più tradizionali [1].

Un sicuro elemento di criticità risiede nell’utilizzo di soluzioni di cloud computing, principalmente a causa della loro intrinseca natura multy-tenancy (più applicazioni diverse condividono le stesse risorse computazionali e di memoria) e dell’elevato numero di componenti (macchine virtuali, sistemi operativi host, hypervisor, interfacce di gestione, elementi di data storage ed infrastrutture di rete condivisi) che danno luogo a un consistente ampliamento della “superficie” potenzialmente vulnerabile a eventuali attacchi. Infatti, sono ormai noti minacce e modelli di attacco efficaci che sfruttano la condivisione dell’infrastruttura da parte di più tenant.

A quanto sopra va ad aggiungersi la proliferazione di dispositivi intelligenti connessi a Internet (le “cose” dello  Internet of Things) che hanno permesso la nascita di nuove strategie di attacco su vasta scala, comunemente conosciute come Distributed Denial of Service (DDoS).

Un ulteriore elemento di rischio risiede nella modalità di dispiegamento dei servizi, che, come precedentemente accennato, sono istanziati combinando, in modo dinamico e flessibile, dispositivi hardware e processi software, fra loro interoperabili ma (almeno potenzialmente) sviluppati e manutenuti da organizzazioni diverse. La possibilità di reperire sul mercato i blocchi elementari più opportuni e di combinarli dinamicamente per realizzare un servizio fa di questo approccio la modalità ad oggi più efficace per soddisfare le richieste, in continua evoluzione, degli utenti del mondo digitale. Questa modalità, però, comporta nuovi problemi di sicurezza, in quanto un elemento compromesso in una catena di servizi può rappresentare un vettore di attacco privilegiato.

Gli elementi di vulnerabilità sopra descritti possono essere sfruttati dai sempre più sofisticati metodi di attacco, che si sono evoluti nel tempo per:

  • combinare più tipologie di azioni (multi-vector attack) per stressare i sistemi di sicurezza e sfruttarne le possibili pecche;
  • essere altamente personalizzati e variabili nel tempo, così da eludere le strategie di rilevamento basate sull’analisi della loro “impronta digitale”;
  • utilizzare protocolli di comunicazione di alto livello (livello applicativo) in modo da sfruttare le vulnerabilità del software ed errori di configurazione dei sistemi;
  • utilizzare la crittografia per proteggersi dalle ispezioni dei dispositivi di sicurezza intermedi;
  • prediligere domini applicativi dove le architetture ICT non hanno raggiunto ancora pratiche consolidate per la protezione da attacchi di diversa natura, ovvero dove ci sono dispositivi con capacità limitate (ad esempio Internet of Things – IoT); rapporti recenti evidenziano un aumento del 600% degli attacchi contro i dispositivi intelligenti, causati da nuove botnet come Mirai, Brickerbot e Hajime, e un aumento del 29% delle vulnerabilità del sistema di controllo industriale [2].

Gli approcci “legacy” per la cyber security, principalmente legati al modello del “perimetro di sicurezza”, sono certamente non ottimali per proteggere i nuovi servizi digitali da attacchi sempre più sofisticati.

Il modello del “perimetro di sicurezza” consiste nell’utilizzare dispositivi quali firewall, antivirus, sistemi di rilevamento delle intrusioni e sistemi di protezione dalle intrusioni, per segregare e proteggere segmenti di rete, applicando regole di filtro e rilevamento per lo più statiche e predefinite.

A causa di tale rigidità, il modello male si adatta alla flessibilità di implementazione e manutenzione dei nuovi  servizi e alla natura sempre più mutevole degli attacchi [1].

Un altro fattore di rigidità degli attuali dispositivi di sicurezza risiede nella specializzazione delle rispettive funzionalità. Tali dispositivi sono, infatti, progettati per rilevare solo attacchi ed eventi specifici (DoS di rete o applicativi, rilevamento/prevenzione delle intrusioni, rilevamento di malware). Di fronte a un complesso attacco multi-vettore, questa caratteristica può rendere il singolo dispositivo del tutto inefficace o, nella migliore dell’ipotesi, può aumentare significativamente i tempi necessari per la rilevazione dell’attacco.

Infine, anche i dispositivi di sicurezza possono essere sorgenti di rischi, in quanto essi stessi vulnerabili agli attacchi e frequentemente soggetti a guasti o malfunzionamenti: la Fig. 2 mostra il numero di vulnerabilità segnalate a NIST per le applicazioni di sicurezza dei principali fornitori dal 2016 [3].
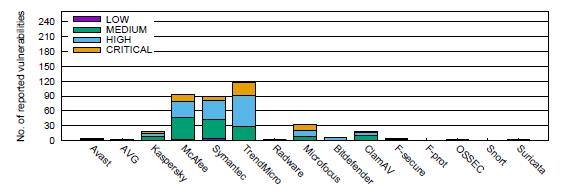
Figura 2: Vulnerabilità dei principali fornitori di dispositivi di sicurezza
Fonte: NIST – National Vulnerabilities Database

Oltre che alla revisione delle soluzioni tecniche, la necessità di proteggere i nuovi servizi digitali dovrà necessariamente portare a una riconsiderazione dei processi di sicurezza. Attualmente, infatti, la gestione delle minacce e degli attacchi informatici è ancora basata in modo consistente sulla presenza e sull’intervento di personale umano: si tratta tipicamente di esperti altamente qualificati che sono direttamente coinvolti nella messa in opera, configurazione e gestione degli apparati di sicurezza (ad es. selezionano i prodotti, identificano la loro posizione, li configurano, correlano avvisi e indicazioni da essi generate, eseguono azioni in risposta agli attacchi). Un tale processo, che richiede in modo massivo e sistematico l’intervento di personale, pone evidenti problemi di costo ed efficacia e appare incompatibile con la prevista pervasività del processo di digitalizzazione in tutti i settori sociali ed economici.

Infine, una questione importante è rappresentata anche dalla garanzia d’affidabilità dei componenti del servizio. Le attuali soluzioni di protezione – che sfruttano, ad esempio, le reti private virtuali, il firewalling, il controllo degli accessi basato sull’identità e altri approcci correlati – richiedono configurazioni quasi statiche, tradizionalmente eseguite da operatori umani e non sono adatte a garantire la dinamicità richiesta ai nuovi servizi digitali.

Un nuovo approccio architetturale

La protezione dei nuovi servizi digitali richiede, quindi, una profonda revisione degli attuali paradigmi della sicurezza informatica. In tale contesto, si può identificare un insieme di sfide tecnologiche che è necessario affrontare per rendere l’approccio alla sicurezza informatica adeguato alle nuove soluzioni di dispiegamento dei servizi. In sintesi tali sfide consistono nell’individuare soluzioni in grado di:

I) produrre strumenti automatici, basati su metodi formali, utilizzabili per attestare l’affidabilità dei componenti hardware e software che compongono il servizio e del servizio nel suo complesso;
II) permettere l’incremento delle capacità di identificazione e analisi degli attacchi, nel rispetto dei vincoli legali imposti per il rispetto della privacy (degli utenti) e della riservatezza dei dati (degli amministratori dei diversi domini che cooperano al supporto del servizio);
III) mettere in correlazione i dati tra diversi sistemi di individuazione degli attacchi per incrementare l’efficacia complessiva;
IV) permettere l’automazione della risposta agli attacchi, per minimizzare la necessità di intervento umano;
V) migliorare la situational awareness degli operatori dei nuovi servizi e facilitare la propagazione delle informazioni a tutte le organizzazioni coinvolte (sia interne agli operatori che esterne come, ad esempio, Computer Emergency Response Team nazionali).

Per rispondere alle sfide sopra elencate, è necessario che le nuove soluzioni per la sicurezza siano basate non più su dispositivi fisici o strumenti software locali ma, piuttosto, su sistemi pervasivi che prevedano l’interazione di elementi distribuiti di monitoraggio e di elementi (logicamente) centralizzati di elaborazione, responsabili dell’individuazione degli attacchi, dell’implementazione (largamente automatica, sulla base di politiche predefinite) delle azioni conseguenti e del consolidamento e presentazione della situazione agli operatori umani (Fig. 4).
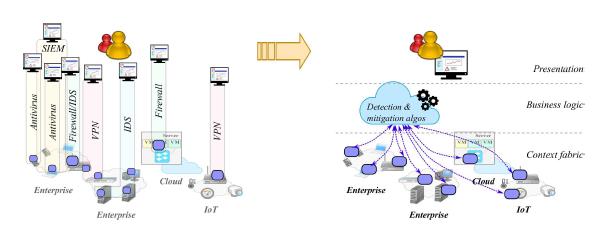
Figura 4: La transizione dall’attuale alla nuova soluzione per la sicurezza

Il nuovo approccio prevede, quindi, un profondo mutamento di paradigma relativamente ai dispositivi di sicurezza, assecondando l’evoluzione, già in atto, illustrata in Fig. 5.

I dispositivi di sicurezza più tradizionali oggi in uso (come antivirus e firewall) sono concepiti per proteggere parti dell’infrastruttura fisica, e sono rigidamente associati a tali parti (Fig. 5-a).

Il primo passo dell’evoluzione consiste nel passare da un approccio finalizzato alla protezione dell’infrastruttura ad un nuovo approccio finalizzato alla protezione del servizio. Per esempio, come mostrato in Fig. 5-b, nello scenario in cui un servizio è supportato da un’infrastruttura cloud secondo il paradigma IaaS (Infrastructure as a Service[1]), delle istanze virtuali di dispositivi per la sicurezza sono inserite nella catena di processi software che realizzano il servizio stesso e dedicate alla protezione di tale servizio. In questo modo, ogni utente dell’infrastruttura mantiene la piena gestione della sicurezza del servizio che questi gestisce.

Il successivo passo evolutivo (Fig. 5-c) necessario per il pieno supporto dei nuovi servizi digitali sarà basato sull’integrazione, nei diversi elementi software che compongono il sistema, di funzionalità di monitoraggio che comunicheranno con un processo (logicamente) centralizzato responsabile delle operazioni di rilevazione e gestione degli attacchi. In altri termini, così come un sistema operativo espone verso le applicazioni le risorse computazionali, di rete e di memorizzazione dei dati attraverso specifiche API (Application Programming Interfaces), così i futuri servizi digitali esporranno a sistemi centralizzati di rilevazione e gestione degli attacchi le funzionalità per la sicurezza in essi integrate.
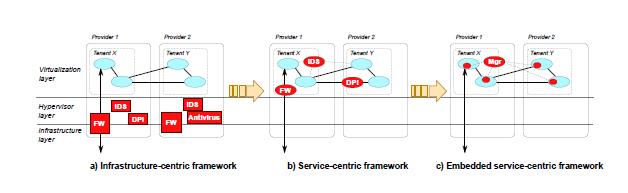
Figura 5: Evoluzione delle soluzioni per la sicurezza dei servizi applicativi

Le Figg. 6 e 7 forniscono una rappresentazione di più alto livello e più completa del Sistema complessivo. Questo sistema è composto da processi (logicamente) centralizzati che raccolgono, attraverso interfacce standardizzate, un’ampia mole di dati eterogenei (log applicativi, statistiche di rete, eccezioni software, etc.) dai componenti software del servizio, identificano attacchi o situazioni di rischio, applicano autonomamente contromisure e forniscono agli operatori del servizio – e ad altri soggetti interessati – le relative informazioni.
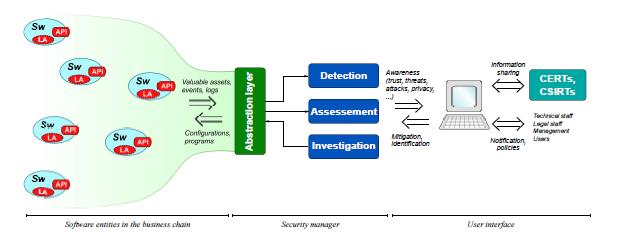
Figura 6: La futura evoluzione dell’architettura per la sicurezza dei nuovi servizi digitali
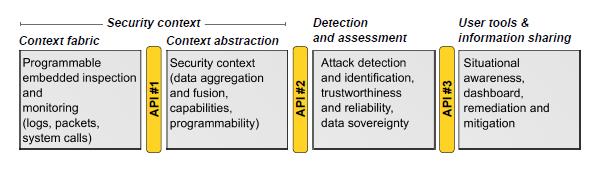
Figura 7: Elementi funzionali

Conclusioni

I nuovi approcci per la fornitura di servizi, basati sulle tecnologie più recenti sia di rete (5G), sia informatiche (cloud, fog, edge computing…) rendono gli approcci tradizionali alla sicurezza poco efficaci. La creazione dei servizi attraverso composizione dinamica di moduli software offerti liberamente sul mercato da parte di fornitori differenti e supportati dinamicamente da dispositivi fisici posti in infrastrutture remote non può più essere resa sicura con l’utilizzo di apparati specializzati pensati per la protezione di perimetri fisici ben determinati.

Si ha quindi la necessità di sviluppare nuovi approcci architetturali in cui i componenti del servizio integrino nativamente funzionalità di base di sicurezza e in cui le azioni di prevenzione e protezione siano demandate  a sistemi centralizzati e caratterizzati sulla base delle specificità di ciascun servizio.

Lo studio e la sperimentazione di tali approcci sono  parte degli obiettivi di due progetti Europei H2020, di cui CNIT (Consorzio Nazionale Interuniversitario per le Telecomunicazioni, www.cnit.it) è coordinatore tecnico: ASTRID (“AddreSing ThReats for virtualIseD services”) e GUARD (“A cybersecurity framework to GUArantee Reliability and trust for Digital service chains”).

Note

[1] Si tratta di una modalità di fornitura dei servizi cloud in cui il fornitore di servizi partiziona le risorse di elaborazione, memorizzazione e interconnessione presenti nella propria infrastruttura fisica e mette a disposizione di ciascuno dei suoi utenti una parte di tali risorse. Ogni utente è in grado di distribuire ed eseguire software arbitrario, che può includere sistemi operativi e applicazioni, utilizzando le risorse di elaborazione e memorizzazione rese disponibili dal fornitore di servizi.

Acknowledgement

Questo articolo è stato realizzato sulla base delle attività svolte dagli autori nell’ambito dei progetti ASTRID e GUARD, finanziati dal programma di ricerca ed innovazione dell’Unione Europea Horizon 2020 (grant agreement num. 833456 e num. 786922).

Riferimenti bibliografici

[1] R. Rapuzzi, M. Repetto, Building situational awareness for network threats in fog/edge computing: Emerging paradigms beyond the security perimeter model, Future Generation Computer Systems 85 (2018) 235–249. doi:10.1016/j.future.2018.04.007.

[2] Symantec, Internet security threat report, Whitepaper, volume 23 (April 2018) [cited January 23rd, 2019]. URL https://www.symantec.com/content/dam/symantec/docs/reports/istr-23-2018-en.pdf.

[3] Radware, European application and network security report, Whitepaper (2017) [cited January 23rd, 2019]. URL https://www.radware.com/getattachment/6bdd2d2a-fd3d-48c7-a160-0909dc219113/Radware_ERT_Report_2016-2017.pdf.aspx?disposition=attachment

Articolo a cura di Raffaele Bolla, Maurizio Giribaldi, Giuseppe Piro e Matteo Repetto

Raffaele Bolla ricopre il ruolo di professore ordinario in Reti di Telecomunicazioni presso il Dipartimento di ingegneria navale, elettrica, elettronica e delle telecomunicazioni (DITEN) dell’Università di Genova ed è anche vicedirettore e membro del Consiglio di Amministrazione del Consorzio Nazionale Interuniversitario per le Telecomunicazioni (CNIT). Il Prof. Bolla è il fondatore e il leader del laboratorio di ricerca chiamato Telecommunications Networks and Telematics (TNT, www.tnt-lab.unige.it), supportato congiuntamente da DITEN e CNIT. Il prof. Bolla è stato ed è responsabile di numerosi e importanti progetti e contratti di ricerca, finanziati sia dalla Comunità Europea (FP7, H2020) che da industrie ed operatori del settore delle telecomunicazioni. È coinvolto in numerose attività di standardizzazione in ambito ETSI e ITU-T dove agisce anche come referente per l’intero consorzio CNIT. È coautore di oltre 200 pubblicazioni scientifiche su riviste, libri e congressi internazionali e i suoi attuali interessi e attività di ricerca si concentrano principalmente su: i) soluzione per la sicurezza degli ambienti virstualizzati, ii) meccanismi e tecniche per la riduzione del consumo di energia nelle reti di telecomunicazione utilizzando paradigmi virtualizzati (Network Function Virtualization), iii) approcci per la “Softwarization” delle reti attraverso NFV e Software Defined Networking (SDN), con particolare attenzione al contesto 5G, iv) integrazione tra le reti e i paradigmi di Fog ed Edge Computing.

Maurizio Giribaldi è Technical Director di Infocom s.r.l. e in tale ruolo è responsabile delle attività di Ricerca e Sviluppo della Società. Maurizio è stato ed è coinvolto, come referente di Infocom s.r.l., in diversi progetti di ricerca finanziata, nazionali ed europei, tra cui ECONET (FP7, contract number INFSO-ICT-258454), INPUT (H2020, grant num. 644672), ASTRID (H2020, grant num. 786922) e SPIDER (H2020, grant num. 833685). Laureato in Ingegneria nel 1988 presso l’Università degli Studi di Genova, dal 1989 al 2011 Maurizio ha ricoperto diversi ruoli nelle organizzazioni di ricerca e sviluppo prodotti di Marconi (ora Ericsson) e, quindi, di Alcatel-Lucent.

Il Dott. Ing. Giuseppe Piro ha conseguito (con il massimo dei voti e con la concessione della lode) la laurea di primo e secondo livello in Ingegneria delle Telecomunicazioni presso il Politecnico di Bari, rispettivamente nel 2006 e nel 2008. Ha inoltre conseguito il titolo di dottore di ricerca in Ingegneria Elettronica nel marzo 2012, sempre presso il Politecnico di Bari. Oggi, egli ricopre il ruolo di ricercatore RTD-B presso il Politecnico di Bari, nel settore scientifico disciplinare ING-INF/03 (Telecomunicazioni). Nel Marzo 2018 ha altresì ottenuto l’abilitazione di “Professore Associato”, in accordo con la procedura nazionale ASN 2016-2018. I suoi principali interessi scientifici riguardano cyber security, Internet of Things ed industria 4.0, sistemi 5G, Internet del Futuro e comunicazioni su scala nanometrica. La sua attività di ricerca è documentata da oltre 80 contributi pubblicati su riviste e conferenze internazionali, oltre 3000 citazioni e un H-index pari a 23 (fonte: Scholar Google). Al momento, egli è coinvolto in numerosi progetti europei e nazionali, tra cui H2020 GUARD, sperimentazione 5G coordinata da Vodafone (bando MISE), PRIN 2017NS9FEY, PON PICOePRO e PON FURTHER (finanziati dal MIUR). Il Dott. Piro svolge regolarmente attività di revisione e coordinamento tecnico di conferenze internazionali e ricopre il ruolo di Associate Editor per le riviste Sensors (MDPI), Internet Technology Letter (Wiley) e Wireless Communications and Mobile Computing (Hindawi).

Download PDF

https://www.ictsecuritymagazine.com/articoli/la-sicurezza-informatica-dei-nuovi-servizi-digitali-un-nuovo-approccio-architetturale/
La sicurezza nell’era del 5G, Edge e Fog Computing

Il settore delle telecomunicazioni sta attraversando una rapida trasformazione, determinata dalla convergenza di una serie di tendenze tecnico-economiche, quali: il rapido progresso delle tecnologie dei semiconduttori (e delle relative capacità elaborative e di memoria) a costi sempre più bassi, la capillare penetrazione della banda ultra-larga, l’accelerazione delle prestazioni dell’informatica e dei sistemi di Intelligenza Artificiale. Inoltre, il progressivo sviluppo di Internet come rete globale sta conducendo a una digitalizzazione pervasiva in molti settori industriali (ad es. Industria 4.0, agricoltura di precisione, etc.), sociali (ad es. Smart City, media e servizi digitali).

Il 5G rappresenta una profonda trasformazione digitale e assume il ruolo di punto di convergenza di numerosi filoni di innovazione di rete e servizi. Tra questi filoni, si ricorda: la softwarizzazione delle reti, che ha come obiettivo principale la virtualizzazione delle piattaforme di rete e servizi digitali, per aumentarne flessibilità di dispiegamento e gestione; lo sviluppo dell’accesso wireless al fine di raggiungere, in opportune condizioni, prestazioni paragonabili a quelle dell’accesso fisso; l’innovazione delle reti di trasporto, con accesso trasparente fisso-mobile, basate su un utilizzo sempre più integrato e flessibile delle tecnologie IP su ottico; l’evoluzione del Cloud Computing verso l’Edge ed il Fog Computing.

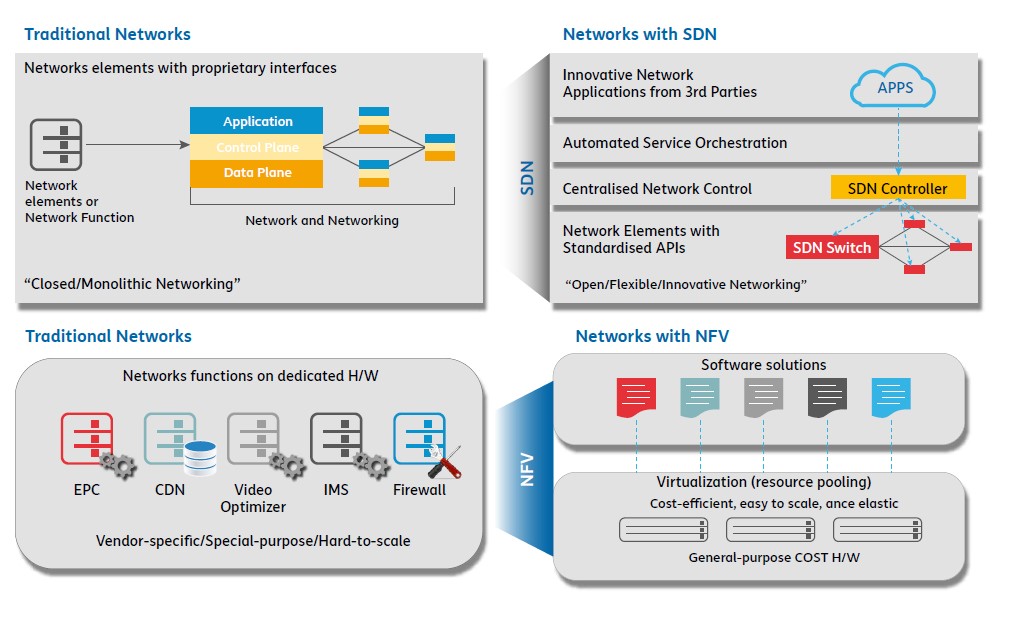
Software Defined Network (SDN) e Network Function Virtualization (NFV) sono due delle principali tecnologie del 5G, abilitanti, rispettivamente, il disaccoppiamento del software dai sistemi hardware e la virtualizzazione delle funzionalità di rete e servizi (figura 1).  Queste tecnologie conferiranno al 5G alti livelli di flessibilità e programmabilità (ad es. attraverso API). L’infrastruttura di rete acquisterà così una nuova “plasticità” tale da renderla capace di adattarsi rapidamente, e in maniera efficace, alle richieste del marcato: da un’architettura di rete relativamente statica e chiusa si passa dunque ad un’architettura che ha due livelli di definizione, quello hardware e quello software.

Figura 1: Il cambio di paradigma portato dall’introduzione di tecnologie come SDN e NFV (fonte: GSMA)

L’evoluzione del Cloud Computing verso l’Edge e Fog Computing contribuirà ad alimentare lo spostamento delle risorse fisiche, logiche e quindi dell’intelligenza di rete e servizio, verso le zone più periferiche della rete, più vicine agli utenti, addirittura fino ai terminali. È dimostrato infatti che l’integrazione dei sistemi di Edge e Fog Computing [1], [2] nell’infrastruttura 5G costituirà un fattore essenziale per abbassare i tempi di latenza richiesti dai servizi digitali del futuro, e quindi aumentarne le prestazioni. L’Edge Computing, inoltre permetterà di abilitare nuovi scenari servizi, difficilmente realizzabili solo con infrastrutture di Cloud Computing (ad es. smart road e connected car, multi-media entertainment, drone remote piloting, etc).

In tale contesto evolutivo, la sicurezza è un tema centrale: la sofwarizzazione, la sempre maggior penetrazione delle connessioni a banda ultra-larga e il dispiegamento pervasivo di risorse IT (Information Technology) più vicine agli utilizzatori sono fattori che aumentano i potenziali punti di vulnerabilità e attacco informatico.

In particolare, i tre principali punti di attenzione riguardano: i sistemi IT, la rete ed i terminali. Com’è noto, infatti, già oggi molti servizi digitali sono gestiti e controllati da sistemi IT e anche per il 5G si prevede una sempre maggiore migrazione verso infrastrutture Cloud-Edge Computing, ampliando così la possibile superficie di attacco informatico. Inoltre, la rete è di fatto una delle Infrastrutture Critiche alla base del funzionamento di numerose industrie (energia, utilities, servizi pubblici, finanza, etc): le minacce sono molteplici e riguardano la resilienza (attacchi DDoS), intercettazione delle comunicazioni, difficoltà individuazione e blocco del traffico malevolo. Il terzo contesto, quello dei terminali (ad es. gateway, PC, cellulari, dispositivi intelligenti dell’Internet delle Cose, etc), è per sua natura capillare e quindi largamente vulnerabile a diversi tipi di attacchi, anche attraverso la creazione e diffusione di botnet.

I requisiti di sicurezza (riservatezza, disponibilità e integrità) si riflettono inevitabilmente anche negli ambiti della privacy (protezione dei dati delle persone) e della resilienza (garanzia del servizio erogabile anche in caso di degrado della rete). In tal senso, le due principali dimensioni di protezione da attacchi riguardano la protezione preventiva e protezione reattiva: la prima è volta a proteggere i sistemi e la rete mediante analisi del rischio e l’implementazione di contromisure (security by-design e monitoraggio continuo); la seconda ha l’obiettivo di minimizzare gli impatti a seguito di un attacco e quindi si basa su tutta una serie di misure adeguate per reagire a un eventuale incidente di sicurezza.

Un esempio sul ruolo chiave dell’Intelligenza Artificiale

Le contromisure preventive e reattive della sicurezza possono oggi contare sulla disponibilità di un’enorme quantità di dati di rete, che vanno dal numero dei possibili allarmi, agli eventi, dai log al minuto ai pattern di traffico. Questa ricchezza di dati, d’altro canto, rende impossibile un’analisi efficace con soli operatori umani: le metriche di utilizzo a disposizione sono molteplici, e soprattutto, l’efficacia di un intervento richiede un’attuazione decisionale molto rapida. Stanno così nascendo diverse soluzioni basate su metodi di big data analitycs e Intelligenza Artificiale.

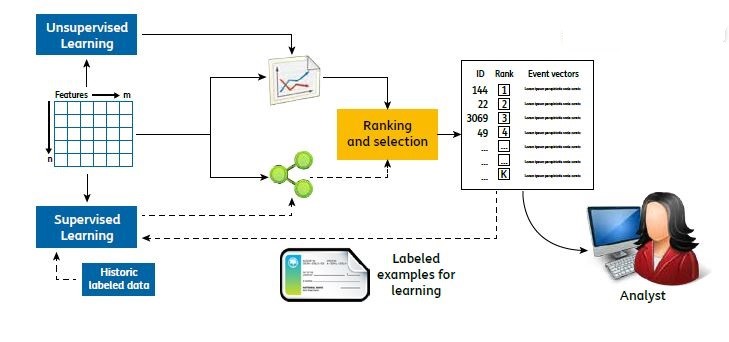
A.I.2 rappresenta un interessante esempio di come l’analisi, da parte di un operatore umano di situazioni a possibile rischio di sicurezza, viene complementata, in fase elaborativa e decisionale, da rapidi sistemi di Intelligenza Artificiale (da cui il nome Artificial Intelligence al quadrato). Come riportato in figura 2 il sistema A.I.2 integra le capacità analitiche di un operatore umano, esperto nel rilevare le situazioni a rischio, con una piattaforma di big data analytics in grado di apprendere (supervised e unsupervised learning) [3] e proporre decisioni.

Figura 2 – AI2 : esempio di sistema di sicurezza basato su Intelligenza Artificiale (Fonte [1])

Conclusioni

Il 5G sarà molto di più di una evoluzione lineare della rete mobile LTE con nuovi sistemi di accesso e core, maggiore banda, migliori prestazioni e di ridotti consumi. Il 5G si preannuncia, infatti, come un’innovativa piattaforma di rete e servizi digitali capace di soddisfare le future richieste dell’industria e della Società Digitale.

La sofwarizzazione, la sempre maggior penetrazione delle connessioni a banda ultra-larga e il dispiegamento pervasivo di risorse IT più vicine agli utilizzatori sono fattori che aumentano i potenziali punti di vulnerabilità ed attacco informatico. La sicurezza end-to-end dei servizi assume un ruolo di fondamentale importanza e richiede il coinvolgimento di diversi stakeholder con l’impiego di un framework di processi e tecnologie in grado di mitigare le diverse minacce presenti sull’intera catena.

I principali punti di attenzione per lo sviluppo di soluzioni di protezione preventiva e protezione reattiva riguardano: i sistemi IT, la rete e i terminali. Entrambe queste direzioni possono contare su avanzati metodi di big data analitycs e Intelligenza Artificiale.

Bibliografia

[1] ETSI MEC – http://www.etsi.org/index.php/news-events/news/1078-2016-04-etsi-mobile-edge-computing-publishes-foundation-specifications;

[2] Industrial Internet Consortium – https://www.iiconsortium.org/index.htm;

[3] Veeramachaneni, Kalyan, et al. “AI^ 2: Training a Big Data Machine to Defend.” Big Data Security on Cloud (BigDataSecurity), IEEE International Conference on High Performance and Smart Computing (HPSC), and IEEE International Conference on Intelligent Data and Security (IDS), 2016 IEEE 2nd International Conference on. IEEE, 2016.

Articolo a cura di Antonio Manzalini

Ingegnere elettronico, laureato presso il Politecnico di Torino, Ph.D in Computer Science, è entrato in Telecom Italia nel 1990.
Ha partecipato a diversi progetti di ricerca internazionali riguardanti reti e sistemi di telecomunicazioni e Internet del futuro, occupando varie posizioni di responsabilità.

Ha inoltre contribuito a molte attività di standardizzazione, guidando alcuni gruppi di lavoro in ITU-T, IEEE e GSMA. Attualmente, in TIM, si occupa di tecnologie ed architetture di reti 5G, basate sull’integrazione di SDN, NFV con Cloud-Edge Computing e sistemi di Intelligenza Artificiale. Nel 2019, IEEE gli ha assegnato il premio Industrial Distinguished Lecturer Award. È autore di oltre un centinaio di pubblicazioni internazionali e di sette brevetti internazionali su reti e servizi.

Download PDF

https://www.ictsecuritymagazine.com/articoli/la-sicurezza-nellera-del-5g-edge-e-fog-computing/


Edge Computing tra innovazione e sicurezza

“Tendiamo a sovrastimare gli effetti della tecnologia nel breve periodo e a sottostimarli sul lungo periodo”.
Roy Charles Amara

La fiera del 5G

Nella realtà globale in cui viviamo, dominata dalle tecnologie dell’informazione e della comunicazione e caratterizzata da dinamiche inarrestabili di progressiva digitalizzazione e divenire-software del mondo[1], il consumo e la produzione di dati hanno raggiunto dimensioni ragguardevoli. Si tratta di un processo in forte crescita: alcune stime suggeriscono che entro il 2023 l’utente medio disporrà di una media di 6-8 dispositivi personali. Questi ultimi ammonteranno a oltre 30 miliardi e genereranno circa 100 Exabyte al mese di traffico (1 Exabyte equivale a 100,000,000,000,000 Megabyte)[2].

Come noto i dati sono il “nuovo petrolio” (secondo l’espressione attribuita nel 2006 al matematico e data scientist Clive Humby, noto anche per aver architettato la carta fedeltà della Tesco e le modalità di analisi dei dati generati da consumatori) e una delle sfide del prossimo futuro verterà su come estrarne effettivamente valore.

La frontiera dell’innovazione tecnologica rappresenta l’elemento fondamentale per abilitare il disegno di nuovi scenari sociali, culturali e di business. Nella grande narrazione collettiva degli ultimi anni il protagonista assoluto della scena – quella che Clayton M. Christensen chiamerebbe disruptive technology[3] – è un’entità generale che per comodità e facilità di comunicazione viene divulgata a tutti i livelli con il nome 5G, che a tutti gli effetti si configura come un’iperonimia che include un’intera famiglia di tecnologie eterogenee.

Dal punto di vista delle caratteristiche tecniche il 5G si fonda su alcuni elementi precisi:

  • velocità maggiori, fino a 100 volte superiori rispetto alle attuali. La velocità possibile sarà pari a 10 Gigabit per secondo e potremo scaricare dalla rete un film HD in meno di 10 secondi (oggi sono necessari 10 minuti);
  • latenze minori: riscontreremo molto meno ritardo nelle comunicazioni e lag nell’utilizzo dei telefoni e dei dispositivi connessi. In una rete 4G la latenza si attesta tipicamente intorno a 40-50 millisecondi, ma nelle reti 5G sarà inferiore a 1 millisecondo, rendendola di fatto impercettibile per l’utente finale;
  • capacità maggiore: le reti saranno in grado di supportare numerose applicazioni high demanding oggi non realizzabili: dalle automobili connesse ai dispositivi dell’Internet of Things (IoT), dalle esperienze di realtà virtuale allo streaming video HD;
  • affidabilità: il 5G sarà “ultra-reliable”, il che significa che potranno essere realizzate applicazioni per implementare casi d’uso critici (medicina digitale, controllo dei droni, veicoli a guida autonoma);
  • flessibilità: il Network Slicing permette di dividere una rete fisica in reti virtuali multiple, in modo tale che l’operatore possa decidere quale fetta (slice) di rete utilizzare sulla base di requisiti eterogenei e dipendenti, ogni volta, dagli specifici casi di utilizzo.

Lo sviluppo del 5G promette possibilità entusiasmanti ma non ci troviamo dinnanzi a una trasformazione che avverrà dal giorno alla notte: si tratta di un viaggio. Così come il 4G è stato caratterizzato dall’utilizzo crescente degli smartphone, ci si aspetta che il 5G veda fiorire l’Internet of Things. Le caratteristiche di bassa latenza alta affidabilità delle operazioni tipiche del 5G aprono le porte a nuove applicazioni, quali:

  • veicoli a guida autonoma, in grado di assolvere a tutte le funzioni critiche della guida e capaci di controllare in tempo reale le condizioni della strada;
  • medicina digitale, con la possibilità di operare i pazienti da qualsiasi parte nel mondo tramite chirurgia robotica controllata remotamente, oppure di monitorare i pazienti per condizioni critiche quali epilessia, ictus e infarti;
  • smart city e sicurezza, con la possibilità di potenziare la gestione del traffico tramite l’utilizzo di sensori di congestione combinati con impianti di illuminazione e segnali stradali intelligenti per semplificare i flussi. In scenari di emergenza – o per ragioni di ispezione e mappatura del territorio – i droni potranno raggiungere velocemente luoghi inaccessibili agli esseri umani e procedere alla cattura di informazioni preziose;
  • fabbriche interconnesse, in un comparto industriale che sta già esplorando processi di manutenzione predittiva[4] e di controllo adattivo[5]. Il 5G ha la capacità di trasformare queste possibilità in realtà produttiva, superando alcune limitazioni tecniche, economiche o di compatibilità ambientale dei tradizionali meccanismi di connettività fissi e mobili. In una fabbrica, ad esempio, le caratteristiche proprie del 5G permetteranno a macchine, strumenti, parti e persone di essere perfettamente in sincronia innalzando la produttività e facilitando la personalizzazione di massa.

Ulteriori applicazioni appaiono imprevedibili e limitate unicamente dalla fantasia umana.

Nuove capacità della rete per nuove applicazioni

Le dimensioni tecnologiche indirizzate dal 5G sono essenzialmente tre:

  1. la capacità, caratterizzata da prestazioni estremamente elevate in termini di velocità, trasferimento dati e densità;
  2. il Network Slicing, caratterizzato dalla possibilità di “affettare” dinamicamente porzioni di rete per dedicarle a specifici servizi ritagliati sulle necessità reali degli utenti finali;
  3. Il Mobile Edge Computing (MEC), caratterizzato da latenze minime, da aree avanzate di applicazione tecnologica (robotica, realtà virtuale, smart city) e dal progressivo spostamento delle applicazioni all’interno dell’infrastruttura di rete.

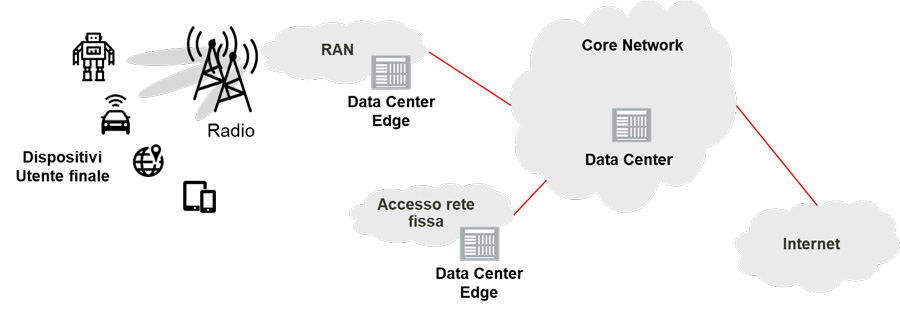
La dimensione di maggior interesse dal punto di vista della sicurezza è la terza: il MEC sposta il data center dal centro verso i bordi periferici (edge) della rete, garantendo la prossimità fisica delle risorse computazionali necessarie a ridurre i tempi di latenza della comunicazione.

Come descritto in precedenza, la velocità massima e l’affidabilità delle reti aumenteranno, i tempi di latenza diminuiranno e per un enorme numero di dispositivi sarà possibile connettersi alle celle della rete mobile. Le applicazioni e i casi d’uso del 5G si sposano perfettamente con alcune caratteristiche del cloud computing (supporto della connettività ubiqua, elasticità, scalabilità delle risorse e facilità di deployment) rendendo questi ambienti di calcolo estremamente interessanti. Il trend emergente dei deployment IoT sta però introducendo nuovi requisiti (distribuzione geografica, bassa latenza, conoscenza della posizione e supporto della mobilità) che gli attuali ambienti cloud non possono soddisfare adeguatamente.

Per indirizzare i nuovi e sfidanti requisiti introdotti dalle applicazioni e dai casi d’uso 5G la comunità di ricerca ha proposto tecnologie che possiamo concepire come un cloud esteso: l’obiettivo è consentire alle necessità di calcolo di essere soddisfatte il più vicino possibile alla sorgente dei dati. Questo scenario aumenterà la qualità dei servizi offerti poiché ridurrà drasticamente i tempi di scambio delle informazioni tra i nodi finali della rete e il cloud.

Il cosiddetto edge computing si riferisce proprio a questo: i dati sono processati sull’edge di una rete. Per esempio, i sensori delle applicazioni industriali IoT possono catturare flussi di dati per ottimizzare i processi di produzione connettendosi ai Programmable Automation Controller (PAC) che gestiscono l’elaborazione e la comunicazione. Nel caso dell’edge computing, le capacità di cloud computing sono fornite nell’ambito della Radio Access Network (RAN): in questo modo è possibile offrire applicazioni consapevoli del contesto.

Storicamente i principali cloud service provider hanno costruito un numero limitato di data center colossali dislocati in varie parti del pianeta dotati di risorse di calcolo tali da poter soddisfare un numero elevatissimo di utenti. Questa centralizzazione delle risorse implica un’importante separazione tra i dispositivi degli utenti e i loro cloud, cosa che determina, in media, un aumento dei tempi di latenza e di jitter[6]. A causa della distanza fisica i servizi cloud non sono in grado di accedere direttamente a informazioni locali di contesto quali, ad esempio, la posizione precisa dell’utente, le condizioni di rete locali o altre informazioni relative al comportamento in mobilità degli utenti.

Per queste ragioni negli anni recenti sono emersi vari paradigmi, quali il Fog Computing, il Mobile Edge computing e il Mobile cloud computing. Il denominatore comune di questi paradigmi edge è il dispiegamento (deployment) delle capacità del cloud computing sul bordo della rete. I data center edge implementano un’infrastruttura tecnologica virtualizzata multi-tenant[7]. Ogni Cliente –fornitori di servizi terzi, utenti finali, fornitori di infrastruttura stessi – può utilizzare i servizi di questi data center, che possono agire in autonomia o cooperare tra loro. È quindi possibile creare un’architettura gerarchica a più livelli interconnessa tramite infrastruttura di rete sottostante (core network) che fornisce vari meccanismi di supporto quali piattaforme di gestione e servizi di registrazione degli utenti. Un dominio di trust (ad esempio un’infrastruttura edge posseduta e gestita da un operatore) può cooperare con altri domini di trust, creando un ecosistema aperto che ha la capacità di servire moltitudini di utenti.

Figura 1 – Esempio di architettura Mobile Edge Computing

Paradigmi Edge

FOG Computing

Il concetto di Fog Computing è stato introdotto da Cisco nel 2012[8] e nella sua definizione iniziale era considerato una “estensione del paradigma del cloud computing (che) fornisce servizi di calcolo, rete e storage tra dispositivi finali e server cloud tradizionali”. Il Fog Computing non cannibalizza il cloud computing, ma ne rappresenta il complemento: l’architettura fog facilita la creazione di infrastrutture gerarchiche laddove l’analisi dell’informazione locale è effettuata “sul campo” e il coordinamento e l’analisi globali sono effettuate nel cloud. Il deployment dei servizi cloud avviene sull’edge della rete, ma può avvenire anche altrove, ad esempio nel backbone MPLS[9]. L’infrastruttura di rete fog è eterogenea e in essa convivono collegamenti ad alta velocità e tecnologie wireless. Il modello di Fog Computing è stata concepito come estensione del cloud ed è caratterizzato dall’utilizzo di piattaforme altamente virtualizzate che possono soddisfare i requisiti dell’IoT. I dispositivi IoT consistono di sensori che inviano dati ai nodi fog, i quali possono ricevere feed in tempo reale, eseguire applicazioni per effettuare operazioni sui dati collezionati (analytics) e fornire conservazione di breve periodo degli stessi. Inoltre i nodi fog possono inviare informazioni aggregate al cloud, solitamente a intervalli predefiniti. Il cloud aggrega e colleziona i dati inviati dai nodi fog e li processa, per esempio effettuando analisi a supporto dei processi decisionali. Il cloud può anche inviare direttamente nuove direttive ai nodi fog sulla base dei risultati dell’analisi dei dati per soddisfare specifici requisiti operativi.

MEC

Il Mobile Edge Computing (MEC) è stato inizialmente definito da IBM e Nokia Siemens[10] per descrivere le strutture di calcolo interne alla stazione mobile. L’European Telecommunications Standards Institute (ETSI) ha lanciato un Industry Specification Group (ISG) alla fine del 2014 nello sforzo di giungere alla standardizzazione e sono stati prodotti documenti che forniscono una serie di specifiche sia per il framework sia per le architetture MEC. ETSI ha successivamente modificato l’acronimo MEC in Multi-access Edge Computing definendolo[11] come “capace di fornire […] un ambiente di servizio IT e capacità di cloud computing sull’edge della rete mobile per ridurre i tempi di latenza, assicurare operazioni di rete e consegna del servizio altamente efficienti offrendo una User Experience migliore”. Il MEC offre sia un nuovo ecosistema sia una nuova catena del valore: gli operatori possono aprire l’edge delle proprie RAN all’utilizzo da parte di terze parti autorizzate, consentendo loro lo sviluppo rapido e flessibile di applicazioni innovative e servizi diretti a cittadini, imprese e segmenti verticali dell’industria. Tra i casi d’uso più importanti ETSI ricorda i video analytics, l’IoT, la realtà aumentata, il caching dei dati, i servizi di posizione e la distribuzione ottimizzata dei contenuti.

MCC

Il Mobile Cloud Computing (MCC) si focalizza principalmente sulla nozione di delega mobile: a causa delle risorse limitate dei dispositivi mobili, questi ultimi dovrebbero delegare lo storage di grandi volumi di dati e l’esecuzione di task di calcolo particolarmente onerosi a entità remote. Nel concetto originale del 2009[12] solamente le piattaforme cloud centralizzate erano considerate la soluzione sostenibile per implementare l’esecuzione remota di task. Successivamente, altri ricercatori hanno espanso l’ambito del MCC e in questa nuova visione i task possono essere delegati ai dispositivi localizzati sull’edge della rete. Al momento coesistono entrambe le visioni.

Caratteristica MEC Fog Computing MCC Cloud
Proprietà Compagnie telefoniche Entità private, individui Entità private
Deployment Edge Vicino all’edge, edge Edge, dispositivi Core network
Hardware Server eterogenei Server, dispositivi utente Server
Servizi Virtualizzazione Virtualizzazione, altri Virtualizzazione
Architettura di rete N-tier[13], decentralizzata, distribuita Centralizzata
Mobilità Sì Non disponibile
Latenza e Jitter Bassa Nella media
Consapevolezza del contesto Sì Non disponibile
Disponibilità Alta
Scalabilità Alta Nella media

Tabella 1 – Confronto delle caratteristiche dei paradigmi edge[14]

I diversi paradigmi edge hanno tutti lo stesso obiettivo di base: portare capacità di calcolo cloud sull’edge della rete. Tutti forniscono supporto a qualche tipo di infrastruttura di virtualizzazione multi-tenant (nodo fog, server MEC, cloudlet) facilmente accessibile attraverso varie reti a banda larga (fibra ottica, comunicazioni wireless, reti mobile ad alta velocità). Queste infrastrutture possono aggiustare il rilascio delle capacità in base al luogo e alle necessità degli utenti e accedere, se necessario, a risorse computazionali.

Anche se tutti i paradigmi hanno gli stessi obiettivi esistono differenze relative al modo in cui questi vogliono essere raggiunti. Per esempio, MEC limita il deployment delle piattaforme di edge computing alle infrastrutture di rete mobile, quali quelle del 5G. I nodi fog possono dispiegati anche in altri contesti, quali quelli dei server gestiti dagli utenti, gli access point, i router, i gateway. Questa differenza di deployment e gestione dei data center edge influenza la scelta di chi può diventare fornitore di servizio. Per esempio, nel paradigma MEC solamente gli operatori di telecomunicazione possono diventare fornitori perchè detengono l’infrastruttura di rete mobile che ospita i data center edge. Di contro, ogni utente può fare il deployment dei propri nodi fog e MCC diventando effettivamente parte dell’ecosistema di fornitura del servizio. Un’altra differenza collegata al punto precedente è il deployment di applicazioni legacy. Dato che i server MEC sono controllati dagli operatori di telecomunicazione e ospitati nella loro infrastruttura, è possibile per fornitori di servizi terzi lavorare in stretto contatto con gli operatori e sviluppare specifici servizi che possono essere testati ampiamente e possibilmente integrati in modi personalizzati.

Panorama delle minacce

La maggior parte dei paradigmi edge include tecnologie abilitanti quali reti wireless, sistemi distribuiti, peer-to-peer e piattaforme di virtualizzazione. È quindi necessario non solo proteggere tutti questi blocchi ma anche orchestrarli: garantire la sicurezza di tutte le parti non garantisce la sicurezza dell’intero sistema. Una volta che le capacità del cloud computing sono portate sull’edge della rete emergono situazioni la cui sicurezza non è stata ancora ben studiata: a causa delle specifiche caratteristiche l’intero sistema eredita anche le minacce di sicurezza negli scenari applicativi. L’impatto che un attacco andato a buon fine potrebbe causare all’intera società è considerevole proprio perché il numero di scenari applicativi dei paradigmi edge è enorme.

Praticamente ogni aspetto della nostra vita quotidiana può essere influenzato dalle applicazioni residenti su queste infrastrutture: le nostre informazioni private (foto, referti medici), le nostre abitudini quotidiane (trasporto, shopping), i nostri ecosistemi di impresa (industrie, supply chain), le nostre infrastrutture critiche (energia, sistemi di emergenza). L’estrema convergenza tra tecnologie digitali, mondo fisico e forti interazioni sociali sposta la tradizionale sicurezza informatica nel campo della cyber security, accentuandone il carattere pervasivo.

Uno dei principali problemi è rappresentato dalla mancanza di un perimetro globale di riferimento. I data center edge sono in grado di fornire servizi senza dipendere continuamente da un’infrastruttura centrale, quindi tutti gli asset rilevanti – incluse l’infrastruttura di rete, di servizio (data center edge, core network), di virtualizzazione e i dispositivi degli utenti – sono controllati da attori diversi che devono cooperare tra loro. La conseguenza immediata è che ogni elemento dell’infrastruttura può essere oggetto di attacco in ogni momento: il principio dell’“anything, anytime” è ereditato dai blocchi elementari dell’architettura e dagli scenari applicativi.

Un data center edge (nodo fog, server MEC) fornirà servizi verso le entità geograficamente vicine: se questo significa limitare la superficie d’attacco ad un ambiente locale, d’altro canto un attaccante che prenda il controllo di un data center edge potrebbe governare tutti i servizi che sono erogati in quella specifica regione geografica.

Un’altra conseguenza della mancanza di perimetro globale è la natura dei diversi profili di attacco che prenderanno di mira i paradigmi edge. Anche se esisteranno sempre i tradizionali attaccanti esterni (che non controllano elementi dell’infrastruttura), esisteranno anche molti avversari che controlleranno uno o più elementi dell’infrastruttura: dispositivi utente, macchine virtuali, server, porzioni di rete, anche tutto il data center edge. Questa tipologia di avversario è sia interno sia esterno, perché controlla alcune parti dell’infrastruttura e non altre. 

Asset Minacce
Infrastruttura di rete Denial of Service, Man-In-The-Middle, rogue gateway
Data Center Edge Danno fisico, perdita della privacy, privilege escalation, manipolazione del servizio, rogue data center
Infrastrutture core Perdita della privacy, manipolazione del servizio, infrastruttura rogue
Infrastrutture di virtualizzazione Denial of Service, abuso delle risorse, perdita della privacy, privilege escalation, manipolazione delle Macchine Virtuali
Dispositivi utente Injection di informazioni, manipolazione del servizio

Tabella 2 – Categorizzazione delle minacce nei paradigmi di edge computing[15]

Conclusioni

L’hype e l’eccitazione associate al 5G riflettono sia i benefici introdotti dalle nuove tecnologie sia i volumi di business attesi. Il battage pubblicitario è perfettamente giustificato da numeri che promettono di creare ricchezza e prosperità per tanti comparti industriali, senza dimenticare che sembriamo finalmente in procinto di concretizzare visioni ipertecnologiche degne della migliore letteratura cyberpunk. Tutto questo sa di magia.

Dal punto di vista della cyber security, la superficie complessiva d’attacco tende a espandersi in domini ben precisi: gestione delle identità digitali, dei processi di autenticazione e dei sistemi di controllo degli accessi, sicurezza delle infrastrutture di rete e dei protocolli utilizzati, gestione dei sistemi di virtualizzazione, del trust e della privacy. Il tutto associato alla storica e generalizzata difficoltà nel garantire un adeguato livello di sicurezza del software.

L’intersezione tra modelli di calcolo e attori diversi – necessaria per la realizzazione delle promesse innovative del 5G – è tipica dei paradigmi dell’edge computing e il risultato più evidente è l’aumento esponenziale dei punti di contatto tra entità diverse. Tra i vari paradigmi analizzati il MEC sembra essere quello più chiuso e, teoricamente, il meno insicuro (tutti gli elementi che concorrono all’erogazione del servizio sono gestiti e di proprietà di un’unica entità: l’operatore di telecomunicazione). Molti oggetti che faranno parte dell’ecosistema edge, inoltre, non hanno neanche meccanismi di protezione nativi.

Il tema merita la massima attenzione perché, se è vero che nel 2018 Gartner[16] scommetteva sul trend “Cloud to the edge” (entro il 2022 la metà delle grandi organizzazioni userà la tecnologia edge), nei fatti la sicurezza dell’edge computing vive ancora la propria infanzia.

Note

[1] https://www.afcearoma.it/images/icagenda/files/Presentazioni_Eventi/Anno2019/19_giugno_2019/Convegno_AFCEA_Andrea_Boggio.pdf

[2] https://www.ericsson.com/en/press-releases/2017/11/ericsson-predicts-1-billion-5g-subscriptions-in-2023

[3] https://hbr.org/2015/12/what-is-disruptive-innovation

[4] https://it.wikipedia.org/wiki/Manutenzione_predittiva

[5] https://it.wikipedia.org/wiki/Controllo_adattativo

[6] https://it.wikipedia.org/wiki/Jitter

[7] https://it.wikipedia.org/wiki/Multi-tenant

[8] https://www.cisco.com/c/en/us/solutions/enterprise-networks/edge-computing.html

[9] https://it.wikipedia.org/wiki/Multiprotocol_Label_Switching

[10] https://www-03.ibm.com/press/us/en/pressrelease/40490.wss

[11] https://www.etsi.org/technologies/multi-access-edge-computing

[12] Cloud Computing, Vol.5931 of Lecture Notes in Computer Science, Springer Berlin Heidelberg, 2009

[13] https://it.wikipedia.org/wiki/Architettura_multi-tier

[14] https://www.sciencedirect.com/science/article/pii/S0167739X16305635

[15] Ibid.

[16] https://www.gartner.com/smarterwithgartner/gartner-top-10-strategic-technology-trends-for-2018/

Articolo a cura di Andrea Boggio

Andrea Boggio è Security Solutions Sales Manager in Vodafone Business, la divisione Vodafone dedicata ai servizi per le imprese, e si occupa di attività di vendita, prevendita e progettazione di soluzioni e servizi di Cyber e ICT Security. In precedenza ha lavorato presso aziende focalizzate sulla sicurezza informatica (HP, NTT Data) e di telecomunicazione (Fastweb).
Andrea lavora da oltre 15 anni nell’Information Security Arena e si occupa di diverse aree tematiche quali: Governance, Risk & Compliance, SIEM e SOC, Mobile Protection, Threat e Vulnerability Management, Network Security e Cyber Security.
Andrea detiene le certificazioni professionali ISO/IEC 27001:2013 Lead Auditor, CISA, CISM, CGEIT, CRISC, ITIL e diverse altre legate a specifici vendor di sicurezza, è membro del capitolo italiano di ISACA e ha partecipato al Cloud Security and Resilience Expert Group di ENISA.

Download PDF

https://www.ictsecuritymagazine.com/articoli/edge-computing-tra-innovazione-e-sicurezza/


Mercato unico digitale: la nuova normativa per la fornitura di servizi online dell’UE

Fonti Normative

  • Direttiva (UE) 2019/770 del 20/5/2019, relativa a determinati aspetti dei contratti di fornitura di contenuto digitale e di servizi digitali;
  • Direttiva (UE) 2019/771 del 20/5/2019, relativa a determinati aspetti dei contratti di vendita di beni.

Il commercio elettronico è un motore di crescita chiave del mercato interno europeo, tuttavia il suo potenziale è lontano dall’essere pienamente sfruttato.

Nell’ambito della strategia per il mercato unico digitale, nel mese di maggio sono state pubblicate in Gazzetta ufficiale le direttive 770/2019 e 771/2019 che mirano a garantire il giusto equilibrio tra il conseguimento di un elevato livello di protezione dei consumatori e la promozione della competitività delle imprese[1].

Entrambe si collocano nel cosiddetto “New Deal for Consumers”, un pacchetto di normative europee finalizzato alla modernizzazione delle regole a protezione dei consumatori.

Mentre la Direttiva 2019/771 modifica un assetto normativo già esistente, la Direttiva 2019/770 detta regole nuove e specifiche per la fornitura di contenuti e servizi digitali, in relazione ai quali la normativa che disciplina la fornitura di beni e servizi analogici si è spesso dimostrata non adeguata e fonte di dubbi interpretativi.

Nelle intenzioni del legislatore comunitario le due direttive si coordinano a vicenda, occupandosi rispettivamente:

  • delle prescrizioni concernenti i contratti di fornitura di contenuti o servizi digitali (direttiva 770/2019);
  • delle prescrizioni concernenti i contratti di vendita di beni tra un consumatore e un venditore (direttiva 771/2019).

Al fine di una corretta interpretazione delle due Direttive diventa fondamentale stabilire l’ambito di applicazione di ciascuna.

La Direttiva 770/2019 e lo scambio di servizi digitali dietro corrispettivo in “dati”

I dati e le informazioni sulle persone fisiche sono diventati nel corso degli anni dei beni equiparabili al denaro; molti, addirittura, equiparano i dati al nuovo petrolio[2].

I contenuti digitali sono spesso forniti non a fronte di un corrispettivo in denaro ma di una controprestazione non pecuniaria, vale a dire consentendo l’accesso a dati personali o altri dati. Tali specifici modelli commerciali si applicano in diverse forme in una parte considerevole del mercato. Questo fenomeno è presente da molti anni: lo stesso Regolamento Generale sulla Protezione dei dati 2016/679 (GDPR) ha tentato di limitarne gli abusi, ma con la Direttiva 2019/770/UE il legislatore ha fatto di più[3].

La Direttiva, infatti, introduce l’espressa qualificazione del trasferimento di dati personali quale corrispettivo nel contratto di fornitura di contenuti o servizi digitali e come obbligazione in tutto assimilabile al pagamento del prezzo. In questo modo viene introdotta nel diritto la prassi dilagante dello scambio di contenuto o servizio digitale contro dati personali, fenomeno che tuttavia continua ad essere percepito dall’utente – in maniera del tutto erronea – in termini di gratuità.

La Direttiva va letta e interpretata insieme al Regolamento Generale per la Protezione dei dati (GDPR)[4] non solo per vicinanza della materia ma anche perché la stessa direttiva richiama, in più parti, il GDPR.

Per la Direttiva, infatti “[…] la protezione dei dati personali è un diritto fondamentale e che tali dati non possono dunque essere considerati una merce” ricordando quanto previsto dal GDPR ma, al fine di evitare che tale riconoscimento si traduca in un danno per i consumatori, intende “garantire che i consumatori abbiano diritto a rimedi contrattuali, nell’ambito di tali modelli commerciali” (cons. 24).

Il valore superiore del diritto alla privacy della persona riconosciuto dal GDPR è ribadito dalla stessa direttiva che prevede anche che, in caso di conflitto tra le normative, il diritto dell’Unione in materia di protezione dei dati personali debba prevalere.

La direttiva 2019/770 si applica ai casi “in cui l’operatore economico fornisce o si impegna a fornire contenuto digitale o un servizio digitale al consumatore e il consumatore fornisce o si impegna a fornire dati personali all’operatore economico, fatto salvo il caso in cui i dati personali forniti dal consumatore siano trattati esclusivamente dall’operatore economico ai fini della fornitura del contenuto digitale o del servizio digitale a norma della presente direttiva o per consentire l’assolvimento degli obblighi di legge cui è soggetto l’operatore economico e quest’ultimo non tratti tali dati per scopi diversi da quelli previsti” (art. 3, par. 1).
Indipendentemente, quindi, dal tipo di dati forniti dal consumatore, diversamente dalle proposte iniziali della Direttiva. Questo consente di eliminare dubbi interpretativi.

La grande novità della Direttiva 2019/770/UE è che essa conferisce espressamente al consumatore l’opportunità di vedersi riconosciuta la possibilità di attivare i rimedi contrattuali anche laddove abbia “pagato” trasferendo i propri dati personali, essendo ormai data per assunta la natura di “corrispettivo contrattuale” degli stessi.

Il consumatore potrà azionare i rimedi previsti in caso di mancata fornitura ovvero di difetto di conformità del servizio o del contenuto digitale.
In particolare:

1) sulla mancata fornitura sono posti sullo stesso piano il caso in cui corrispettivo del contratto di fornitura sia costituito dai dati personali e quello in cui il corrispettivo sia pecuniario; in entrambe le situazioni è previsto che il consumatore, salvo i casi di diritto al recesso immediato di cui all’art. 13 par. 2 della Direttiva, debba prima invitare l’operatore economico ad adempiere e che, successivamente, in mancanza di adempimento, possa recedere dal contratto;

2) per il difetto di conformità, ove il corrispettivo pagato sia costituito da dati personali, il consumatore avrà due possibilità: richiedere il ripristino della conformità del contenuto o del servizio digitale oppure recedere dal contratto, anche laddove il difetto sia di lieve entità (non potendosi esperire il meno incisivo rimedio della riduzione del prezzo) mentre, qualora il corrispettivo del contratto sia pecuniario, il recesso è consentito solo se il difetto di conformità non sia di lieve entità.

Si segnala un ultimo, interessante aspetto disciplinato dalla direttiva: cosa succede ai dati in caso di risoluzione del contratto per la fornitura dei servizi online. Aspetto questo molto delicato anche per l’applicazione del GDPR. La soluzione della direttiva ne tiene conto e precisa che l’operatore economico resta obbligato da quanto previsto dal GDPR per quanto riguarda i dati personali del consumatore. Resta quindi all’interprete il compito di verificare, considerando le due normative in combinato disposto, quali siano gli effettivi obblighi dell’operatore economico circa il perdurare del trattamento e la eventuale cancellazione dei dati personali in caso di risoluzione e recesso.

La Direttiva 771/2019

Ai sensi dell’art. 3) la direttiva 771/2019 si applica ai contenuti digitali o ai servizi incorporati o interconnessi con beni e che sono forniti con il bene ai sensi del contratto di vendita, indipendentemente dal fatto che detti contenuti o servizi digitali siano forniti dal venditore o da terzi[5].

Tra questi beni/servizi sono compresi:

  • i beni con elementi digitali nei quali l’assenza di un contenuto digitale o di un servizio digitale incorporato o interconnesso impedirebbe lo svolgimento delle funzioni dei beni stessi;
  • qualora tale contenuto o servizio digitale sia fornito con i beni secondo le condizioni del contratto di vendita relativo a tali beni, inclusi i contenuti digitali o i servizi digitali incorporati o interconnessi la cui fornitura è esplicitamente prevista dal contratto;
  • i contratti di vendita per i quali si può presumere che sia compresa la fornitura di uno specifico contenuto digitale o di uno specifico servizio digitale in ragione del fatto che sono abituali di un bene dello stesso tipo e che rientrano tra le ragionevoli aspettative che il consumatore potrebbe avere, tenuto conto della natura dei beni e delle dichiarazioni pubbliche fatte dal o per conto del venditore o altre persone nell’ambito dei passaggi precedenti della catena di transazioni commerciali, compreso il produttore.

Deve precisarsi che l’accertamento della relazione contrattuale tra il venditore e il consumatore, in cui si inserisce la fornitura di contenuti digitali o di servizi digitali incorporati o interconnessi, non è pregiudicato dal semplice fatto che il consumatore è tenuto ad accettare un accordo di licenza con un terzo per poter beneficiare del contenuto o del servizio digitale.

Tre le principali novità introdotte dalla Direttiva 2019/771 – che abroga la Direttiva 1999/44/CE, relativa a taluni aspetti della vendita e delle garanzie dei beni di consumo, a far data dal 1/1/2022, modernizzandone e armonizzandone alcuni aspetti – troviamo:

  • la responsabilità del venditore per qualsiasi difetto di conformità sussistente al momento della consegna del bene e che si manifesta entro due anni da tale momento; sono compresi i beni con contenuto digitale ed i beni il cui contenuto digitale venga fornito in maniera continuativa per un periodo di tempo previsto contrattualmente;
  • la Direttiva stabilisce nel dettaglio i requisiti soggettivi ed oggettivi di conformità che il bene deve rispettar, in particolare:
REQUISITI SOGGETTIVI (ART. 6) REQUISITI OGGETTIVI (ART. 7)
Corrispondere alla descrizione, al tipo, alla quantità e qualità nonché alle altre caratteristiche (funzionalità, compatibilità, interoperabilità) previste in contratto Essere idoneo agli scopi per cui beni dello stesso tipo vengono normalmente utilizzati
Essere idoneo a ogni uso speciale voluto dal consumatore e portato a conoscenza del venditore Possedere la qualità e corrispondere alla descrizione di un campione o modello messo a disposizione del consumatore
Essere fornito insieme agli accessori e alle istruzioni previsti nel contratto Essere fornito degli accessori e delle istruzioni che il consumatore può aspettarsi di ricevere
Essere fornito degli aggiornamenti previsti nel contratto Possedere la qualità e le caratteristiche normali di un bene dello stesso tipo o che il consumatore può ragionevolmente aspettarsi
  • l’inversione dell’onere della prova, per cui qualsiasi difetto di conformità che si manifesti entro 1 anno dal momento della consegna si presume come già esistente al momento della consegna, con possibilità per gli Stati membri di allungare il periodo fino a 2 anni;
  • in caso di difetto di conformità il consumatore ha diritto al ripristino della conformità del bene, alla riduzione del prezzo o alla risoluzione del contratto.

Le Direttive 770 e 771 dovranno essere recepite entro il 1° luglio 2021 e troveranno applicazione a partire dal 1° gennaio 2022; entrambe le direttive inoltre si fondano sul principio di armonizzazione massima, in virtù del quale gli Stati membri non possono discostarsi dalle prescrizioni, ad eccezione di taluni aspetti in cui è concesso ai singoli Stati di mantenere il livello più alto di protezione dei consumatori già in vigore.

Entro quella data le imprese dovranno rivedere i propri modelli di business e modificare le condizioni generali di contratto applicate verso i consumatori, ma anche le informazioni fornite tramite i siti e le App.

Si attende il completamento del “New Deal for Consumers” con la cosiddetta “Direttiva Omnibus” (la cui pubblicazione nella GUUE è prevista entro la fine del 2019), che integrerà e modificherà la direttiva sulle clausole abusive nei contratti con consumatori (Direttiva 93/13/EEC), la direttiva sui prezzi dei prodotti offerti ai consumatori (Direttiva 98/6/EC), la direttiva sulle pratiche commerciali scorrette (Direttiva 2005/29/EC) e la direttiva sui diritti dei consumatori (Direttiva 2011/83/EU).

Note

[1] “L’UE adotta nuove norme sui contratti di vendita di beni e di contenuto digitale” Consiglio dell’UE, comunicato stampa 15/4/2019 https://www.consilium.europa.eu/it/press/press-releases/2019/04/15/eu-adopts-new-rules-on-sales-contracts-for-good.

[2] «L’enorme massa di dati personali che ogni giorno gli utenti riversano in rete è il nuovo petrolio». A parlare è Andrew Keen, imprenditore e scrittore angloamericano noto in rete per le sue posizioni critiche nei confronti della Web2.0, intervenuto dal palco della Next Conference 2011 di Berlino. Keen è stato forse il primo a equiparare i dati al petrolio.

[3] Per una prima disamina delle due direttive, v. G. CAPILLI, Verso l’unificazione (salvo deroghe) della disciplina della vendita di beni e servizi digitali: le direttive 2019/770/UE e 2019/771/UE, in https://dirittodiinternet.it/verso-lunificazione-salvo-deroghe-della-disciplina-della-vendita-beni-servizi-digitali-le-direttive-2019770ue-2019771u/.

[4] Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché alla libera circolazione di tali dati e che abroga la direttiva 95/46/CE (regolamento generale sulla protezione dei dati), in https://eur-lex.europa.eu/legal-content/IT/TXT/?uri=CELEX%3A32016R0679.

[5] A.C. Messina, Commercio internazionale di beni e contenuti digitali: nuove opportunità per le imprese, IPSOA http://www.ipsoa.it/documents/impresa/contratti-dimpresa/quotidiano/2019/05/16/commercio-internazionale – Contratti di vendita di beni e di contenuto digitale: l’UE adotta nuove norme, IPSOA redazione http://www.ipsoa.it/documents/impresa/contratti-dimpresa/quotidiano/2019/04/16/contratti-vendita-beni-contenuto-digitale-ue-adotta-nuove-norme.

Articolo a cura di Alessandra Delli Ponti ed Eleonora Lenzi 

L’Avvocato Alessandra Delli Ponti (www.avvocatodelliponti.it ) è Of counsel dello Studio Legale Stefanelli&Stefanelli (www.studiolegalestefanelli.it), con cui collabora dal 1999.

Ha maturato esperienza pluriennale in materia di privacy e diritto delle nuove tecnologie e lavora principalmente con imprese e professionisti.

Nel 2016 ha conseguito il diploma di Data Protection officer ottenendo la Certificazione del Personale Schema CDP – Privacy Officer e Consulente della Privacy, presso TÜV Italia srl.

Ha competenza nell’implementazione di sistemi di gestione e, in particolare, costruzione di Modelli Organizzativi di prevenzione e gestione dei rischi reato ai sensi del D.L.gs. 231/2001.

E’ membro di diversi Organismi di Vigilanza (Odv) e possiede la qualifica per l’iscrizione con Audiotor 231 all’Albo SICEV.

L’avv. Eleonora Lenzi collabora con lo Studio Legale Stefanelli&Stefanelli dal 1999, occupandosi principalmente di diritto delle imprese, D.Lgs. 231/2001, privacy e risoluzione alternativa delle controversie. Per quanto riguarda l’assistenza alle imprese, gestisce la contrattualistica in materia commerciale e di appalti, il contenzioso, sia in ambito giudiziale, sia attraverso l’utilizzo di strumenti alternativi (ADR), la gestione e il recupero del credito nei confronti di privati e Pubbliche Amministrazioni.

Mediatrice accreditata ai sensi del DM 180/2010, è esperta in negoziazione e mediazione tra imprese per la risoluzione dei conflitti.

L’avv. Lenzi segue altresì l’area privacy, assistendo le strutture e i professionisti nell’adeguamento dei processi interni al nuovo Regolamento europeo 2016/679 in materia di protezione dei dati.

È responsabile interna del sistema ISO 9001:2015 per lo Studio legale Stefanelli&Stefanelli.

Download PDF

https://www.ictsecuritymagazine.com/articoli/mercato-unico-digitale-la-nuova-normativa-per-la-fornitura-di-servizi-online-dellue/


Come cambia lo standard internazionale di business continuity (ISO 22301)

Si è creata una grande aspettativa intorno all’emissione dello standard internazionale ISO 22301, dedicato proprio al sistema di gestione della business continuity, o continuità operativa.

Fino a pochi giorni fa, l’ultima edizione della ISO 22301 era datata 2012. Da allora, il mondo in cui si muovono le organizzazioni è cambiato rapidamente. Era perciò tempo che anche lo standard internazionale di continuità operativa cambiasse a sua volta, assimilando tutte le nuove pratiche di maggior successo e introducendo importanti migliorie, frutto del lavoro di decine di grandi esperti internazionali.

PANTA RAY, grazie alla sua lunga esperienza nel settore della continuità e resilienza in Italia e all’estero, ha il privilegio di rappresentare UNI nella commissione ISO/TC 292/WG 2 “Continuity and organizational resilience”, ovvero il gruppo di lavoro che si è occupato di raccogliere i commenti, selezionare le modifiche e infine redigere la nuova ISO 22301:2019.

Negli ultimi due anni, la commissione si è riunita varie volte: a Londra nel novembre 2017, a Sydney in marzo 2018, a Stavanger (Norvegia) in ottobre 2018 e abbiamo celebrato ufficialmente il lancio del nuovo standard a Bangkok, la scorsa settimana (settembre 2019). Standard che sarà a breve disponibile nella sua forma completa tra le pubblicazioni dell’International Organization for Standardization (ISO).

Figura 1 Bangkok, settembre 2019. La Commissione ISO TC292 / WG 2 al completo, guidata da Saul Midler, festeggia la fine dei lavori sulla nuova ISO 22301:2019

È stato un viaggio straordinario per chi, come noi in PANTA RAY, è appassionato alla materia. Ci fa quindi piacere comunicare quanto sia stato fatto in questi anni.

Il focus di questo articolo è solo sulla ISO 22301, benché nel gruppo di lavoro abbiamo contribuito alla revisione e allo sviluppo di altre ISO della famiglia 223.

Non ci sono particolari stravolgimenti nella nuova versione e questa dovrebbe essere una buona notizia per le organizzazioni che si sono già certificate e che non avranno grosse difficoltà a implementare i relativi cambiamenti. Tuttavia, è migliorata molto e di seguito provo a indicare le differenze, a mio parere, più significative:

  • Nel capitolo 0 – Introduction è stato introdotto un punto per sottolineare tutti i benefici finanziari, commerciali, interni ed esterni nell’implementazione di questo sistema di gestione (0.2 Benefits of a Business Continuity Management System). Il grafico relativo al ciclo di Deming (plan, do, check, act) è stato eliminato, anche se il concetto rimane ampiamente descritto nei suoi componenti principali.
  • Nel glossario dei termini sono state eliminate definizioni comuni ad altri standard che si trovano nell’ISO 22300. I termini di riferimento comuni e allineati agli altri standard si trovano solo nella ISO 22300, così da rendere lo standard più snello. Inoltre, è stata allineata alla High Level Structure (HLS) per evitare contraddizioni o ripetizioni con gli altri sistemi di gestione. È stato eliminato il termine Business Continuity Management. Ogni capitolo della ISO fa riferimento invece al Business Continuity Management System.
  • Nel capitolo 4 – Context of the organization – è scomparso il termine ‘risk appetite’. In effetti, non abbiamo mai apprezzato la necessità di comprendere la propensione al rischio dell’organizzazione in merito al Sistema di gestione della continuità operativa.
  • Nel capitolo 6 – Planning è stato aggiunto un punto 6.3 Planning changes to the business continuity management system, che descrive la necessità di programmare i cambiamenti al sistema di gestione della continuità operativa, inclusi quelli previsti nel capitolo 10 – Improvement.
  • Il capitolo 8 – Operations – ha avuto le maggiori revisioni. Ecco i punti più rilevanti:
    • il punto 8.2.2 – Business Impact Analysis è stato ampliato con indicazioni più chiare. Si indica la necessità di partire dalle categorie di impatto (nella vecchia versione si partiva dall’identificazione delle priorità). Si fa un elenco dei requisiti più chiaro. Si menzionano sia RTO che MTPD.
    • il punto 8.3 – nella versione del 2012 si intitolava Business Continuity Strategy. Ora è Business Continuity Strategies and Solutions, implicando giustamente che non ci sarà un’unica strategia, ma si progetteranno molteplici strategie messe in atto attraverso diverse soluzioni. Questo cambiamento ha allineato il linguaggio di questo nuovo standard alle Good Practice Guidelines (edizione 2018) del Business Continuity Institute. Le GPG, nella quarta pratica professionale design-progettazione usa il termine “soluzioni”.
    • È stato aggiunto il punto 8.6 – Evaluation of business continuity documentation and capabilities. Nella precedente versione tale valutazione era inserita nel capitolo 9 – Performance evaluation, ma si è ritenuto che la revisione della documentazione e delle capacità appartenesse più ragionevolmente al capitolo 8 –
  • Infine, nel capitolo 10 – Improvement, al punto 10.2 – Continual improvement si è aggiunta la necessità di dare evidenza al miglioramento continuo attraverso “misure qualitative e quantitative”.

L’impressione generale è che la lettura della nuova ISO 22301:2019 sia più fluida e facilitata da dettagli posti in elenchi piuttosto che in frasi verbose. È più breve e pratica, è meno perentoria su alcuni requisiti e offre migliori indicazioni confermando la sua vocazione a “linea guida non prescrittiva”.

Molta attenzione è stata posta nell’evitare ripetizioni (che esistevano nella precedente versione). Altrettanta cura è stata posta nel rimandare alla ISO 22313 (la guida per l’implementazione della ISO 22301) tutte le indicazioni di dettaglio per l’esecuzione di queste linee guida.

L’augurio è quindi che le organizzazioni e i singoli professionisti che si occupano di continuità operativa trovino nella nuova ISO 22301 uno strumento ancor più utile ed efficace nel gestire la business continuity della propria organizzazione.

Gianna Detoni, Presidente PANTA RAY e BCI Global Industry Personality 2017

Con un passato nella gestione della Risk Resilience in JPMorgan Chase, Gianna Detoni è Presidente e Fondatrice di PANTA RAY, società leader nella consulenza e formazione in ambito continuità e resilienza.

È considerata uno dei massimi esperti internazionali in queste materie. Per questa ragione il Business Continuity Institute (BCI) l’ha eletta ‘Global Continuity & Resilience Industry Personality of the Year 2017’.

Nel ruolo di BCI Approved Instructor, ha dato un importante contributo alla realizzazione dell’attuale edizione delle Good Practice Guidelines del BCI, il testo di riferimento per i professionisti di continuità e resilienza.

Inoltre, Gianna è spesso ospite di importanti conferenze e tavole rotonde internazionali come esperta nelle tematiche di sua competenza.

Download PDF

https://www.ictsecuritymagazine.com/articoli/come-cambia-lo-standard-internazionale-di-business-continuity-iso-22301/


Un approccio olistico alla Cybersecurity nazionale

Il NIST (National Institute of Standard and Technology) ha elaborato un framework per aiutare le organizzazioni a implementare un sistema di gestione e controllo sulla sicurezza dei dati. Il Framework è un approccio basato sulla gestione del rischio di cybersecurity ed è composto da tre parti:

  • Framework Core;
  • Framework Implementation Tiers;
  • Framework Profile.

Ogni componente del Framework rafforza la connessione tra i fattori di business/mission e le attività di cybersecurity.

Il Framework Core è un insieme di attività di cybersecurity, risultati desiderati e riferimenti applicabili comuni a tutti i settori. Il nucleo presenta standard, linee guida e pratiche del settore in un modo che consente la comunicazione delle attività e dei risultati della cybersecurity in tutta l’organizzazione, dal livello esecutivo al livello di implementazione/operazioni.

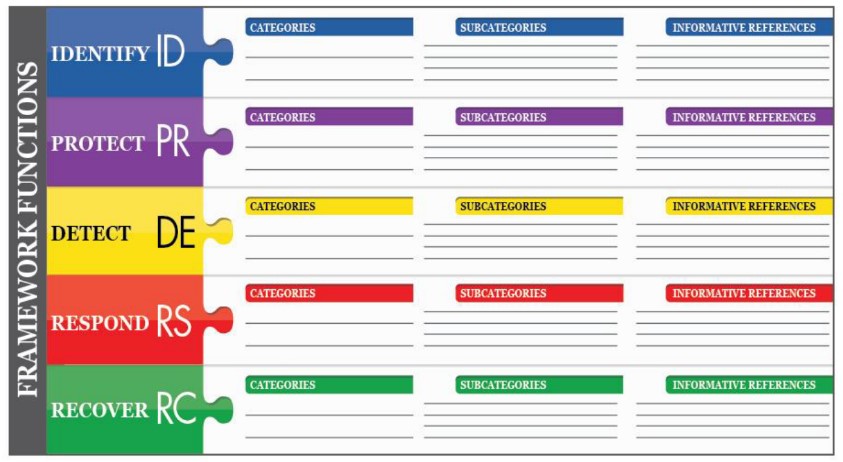
Il Framework Core comprende cinque funzioni simultanee e continue: identificazione, protezione, rilevamento, risposta e recupero. Tali funzioni forniscono una visione strategica di alto livello del ciclo di vita della gestione del rischio di cybersecurity da parte di un’organizzazione. Vengono identificate quindi le sottostanti categorie chiave e relative sottocategorie per ciascuna funzione e associate con esempi di riferimenti informativi come standard, linee guida e pratiche esistenti per ciascuna sottocategoria.

I livelli di implementazione del framework (“tiers”) descrivono il grado delle pratiche di gestione del rischio di cybersecurity di un’organizzazione. I Tier caratterizzano le pratiche di un’organizzazione su un intervallo, da Partial (Tier 1) ad Adaptive (Tier 4). Durante il processo di selezione del Tier, un’organizzazione deve considerare le sue attuali pratiche di gestione del rischio, l’ambiente delle minacce, i requisiti legali e normativi, gli obiettivi di business/missione e i vincoli organizzativi.

Il Framework Profile rappresenta i risultati in base alle esigenze aziendali che un’organizzazione ha selezionato dalle Categorie e Sottocategorie della struttura.

Il profilo può essere caratterizzato dall’allineamento di standard, linee guida e pratiche al Framework Core in un particolare scenario di implementazione.
I profili possono, poi, essere utilizzati per condurre autovalutazioni e comunicare all’interno di un’organizzazione o tra organizzazioni.

Il Framework Core fornisce una serie di attività per raggiungere specifici risultati di cybersecurity e fornisce esempi di linee guida per raggiungere tali risultati. Il Core non è una lista di controllo delle azioni da eseguire, bensì presenta i risultati chiave identificati dagli stakeholder come utili nella gestione del rischio di cybersecurity.

Il nucleo comprende quattro elementi: funzioni, categorie, sottocategorie e riferimenti informativi.

Le funzioni sono: Identificare, Proteggere, Rilevare, Rispondere e Recuperare.

In tal modo si aiuta un’organizzazione a esprimere la propria gestione del rischio di cybersecurity organizzando informazioni, consentendo decisioni di gestione dei rischi, affrontando le minacce e imparando dalle attività precedenti. Le funzioni si allineano anche con le metodologie esistenti per la gestione degli incidenti e aiutano a mostrare l’impatto degli investimenti nella sicurezza informatica.

Le categorie sono le suddivisioni di una funzione in gruppi di risultati di cybersecurity strettamente legati a esigenze programmatiche e attività particolari. Esempi di categorie includono “Gestione risorse”, “Gestione identità e controllo accessi” e “Processi di rilevamento”.

Le sottocategorie dividono ulteriormente una categoria in risultati specifici delle attività tecniche e/o gestionali. Forniscono una serie di risultati che, sebbene non esaustivi, aiutano a supportare il raggiungimento dei risultati in ciascuna categoria.

I riferimenti informativi sono sezioni specifiche di standard, linee guida e pratiche comuni ai settori delle infrastrutture critiche che illustrano un metodo per raggiungere i risultati associati a ciascuna sottocategoria. I riferimenti informativi presentati nel Framework sono illustrativi e non esaustivi.

Il panorama nazionale della cybersecurity è profondamente mutato negli ultimi anni, acquisendo una maggiore consapevolezza del rischio cyber e della necessità di adeguate misure di sicurezza; inoltre si è assistito a un aumento, in qualità e quantità, delle minacce cyber.

È stato così sviluppato in ambito nazionale il Framework Nazionale per la Cybersecurity e la Data Protection, per supportare le organizzazioni che necessitano di strategie e processi volti alla protezione dei dati personali e alla sicurezza cyber.

La sua adozione può aiutare le organizzazioni nel definire un percorso volto alla cybersecurity e alla protezione dei dati coerente con i regolamenti stessi (GDPR), riducendo i costi necessari e aumentando l’efficacia delle misure realizzate.

Inoltre, per le organizzazioni che già implementano misure coerenti con il Regolamento, il Framework può rappresentare un utile strumento per guidare le necessarie attività di continuo monitoraggio.

Il Framework include una serie di nuovi elementi indirizzati a guidare la corretta gestione dei dati personali, con specifico riferimento alla sicurezza degli stessi a fronte di possibili attacchi informatici. A tale scopo sono state introdotte nove nuove subcategories e una nuova category che colgono i seguenti aspetti legati alla data protection.

Nel 2016 l’Unione Europea ha adottato le sue prime misure nel settore della cybersecurity attraverso la direttiva (UE) 2016/1148 del Parlamento europeo e del Consiglio sulla sicurezza delle reti e dei sistemi informativi, la così detta Direttiva NIS (Network and Information Security). Questa è stata recepita dall’Italia con il decreto legislativo n.65/2018, pubblicato sulla Gazzetta Ufficiale il 9 giugno ed effettivo dal 24 giugno.

La direttiva è volta a migliorare le difese delle infrastrutture critiche degli Stati membri, puntando su intelligence e prevenzione per raggiungere un adeguato livello di sicurezza cibernetica e di resilienza dei sistemi critici nazionali. Attraverso l’adozione di misure tecniche e organizzative che consentano di ridurre i rischi e l’impatto degli incidenti informatici, la Direttiva si sviluppa su tre piani:

  • promozione della gestione del rischio e della segnalazione degli incidenti tra i principali attori economici, in particolare tra gli operatori che forniscono servizi essenziali per il mantenimento di attività economiche e sociali, così come tra i fornitori di servizi digitali;
  • miglioramento delle capacità nazionali in materia di sicurezza cibernetica;
  • rafforzamento della cooperazione in questo settore, a livello nazionale e in ambito europeo.

L’applicazione della direttiva NIS riguarda principalmente le aziende che verranno identificate come Operatori di servizi essenziali (OSE) o Fornitori di servizi digitali (FSD). Tanto gli OSE che gli FSD sono chiamati ad adottare misure tecniche e organizzative adeguate e proporzionate alla gestione dei rischi e a prevenire e minimizzare l’impatto degli incidenti a carico della sicurezza delle reti e dei sistemi informativi, al fine di assicurare la continuità del servizio. Hanno inoltre l’obbligo di notificare, senza ingiustificato ritardo, gli incidenti che hanno un impatto rilevante, rispettivamente sulla continuità e sulla fornitura del servizio, al Computer Security Incident Response Team (CSIRT) italiano, informandone anche l’Autorità competente NIS di riferimento.

Il decreto 65/2018 resta molto fedele al testo della direttiva europea e identifica otto settori di intervento: energia, trasporti, banche, mercati finanziari, sanità, fornitura e distribuzione di acqua potabile, infrastrutture digitali, servizi digitali (quali motori di ricerca, servizi cloud e piattaforme di commercio elettronico).

Si prevede, inoltre, l’istituzione presso la Presidenza del Consiglio dei Ministri di un unico Computer Security Incident Response Team, detto CSIRT italiano, che andrà a sostituire, fondendoli, gli attuali CERT Nazionale (operante presso il Ministero dello Sviluppo Economico) e CERT-PA (operante presso l’Agenzia per l’Italia Digitale).

Gli operatori di servizi essenziali dovranno adottare misure tecnico-organizzative “adeguate” alla gestione dei rischi e alla prevenzione degli incidenti informatici.

Il decreto specifica che, nell’adottare tali misure, gli operatori dovranno tenere in debita considerazione le linee guida recentemente predisposte dal Gruppo di Cooperazione. Le autorità competenti NIS potranno inoltre, sentiti gli operatori di servizi essenziali, imporre l’adozione di misure di sicurezza specifiche.

Analoghi obblighi in materia di sicurezza sono previsti a carico dei fornitori di servizi digitali, i quali dovranno adottare misure tecniche-organizzative per la gestione dei rischi e per la riduzione dell’impatto di eventuali incidenti informatici.

Per l’adozione di tali misure i soggetti coinvolti possono utilizzare framework come quello elaborato dal NIST (l’Istituto Nazionale degli Standard e della Tecnologia), o la certificazione ISO 27001, quali soluzioni di best practice, allo scopo di valutare il loro livello di sicurezza IT e impostare obiettivi per migliorare le procedure utilizzate per proteggere i dati sensibili.

Come già detto, i livelli del Cybersecurity framework (parziale, consapevole del rischio informatico, replicabile e adattivo) spiegano quanto deve essere profonda l’implementazione della sicurezza informatica e con riferimento alle categorie e sottocategorie, è possibile stabilire dove siano le lacune e scegliere i piani d’azione più adeguati per colmarle.

La ISO 27001 adotta un approccio più ampio poichè la sua metodologia si basa sul ciclo Plan-Do-Check-Act (PDCA), ovvero costruire un sistema di gestione che non solo progetta e implementa la cybersecurity, ma mantiene e migliora anche l’intero sistema di gestione delle informazioni.

La Direttiva NIS è stata affiancata, in via complementare, da un’altra norma europea.
Il 27 giugno 2019 infatti è entrato in vigore il Cybersecurity Act, il Regolamento volto a creare un quadro europeo per la certificazione della sicurezza informatica di prodotti ICT e servizi digitali e a rafforzare il ruolo dell’Agenzia dell’Unione europea per la sicurezza delle reti e dell’informazione (ENISA).

Il Cybersecurity Act costituisce una parte fondamentale della nuova strategia dell’UE per la sicurezza cibernetica, che mira a rafforzare la resilienza dell’Unione agli attacchi informatici, a creare un mercato unico in termini di prodotti, servizi e processi cibernetici e ad accrescere la fiducia dei consumatori nelle tecnologie digitali.

Il Cybersecurity Act non istituisce schemi di certificazione direttamente operativi, ma crea un “quadro” per l’istituzione di schemi europei per la certificazione dei prodotti e servizi digitali. In tal modo i certificati rilasciati secondo tali schemi saranno validi e riconosciuti in tutti gli Stati membri.

L’istituzione di tale sistema comune di certificazione, secondo la visione del legislatore europeo, dovrebbe favorire la cosiddetta “security by design”, ovvero la presa in considerazione della sicurezza informatica fin dagli stadi iniziali della progettazione dei prodotti ICT.

Con la Direttiva NIS e il suo decreto di recepimento si prevede l’adozione di una strategia nazionale di sicurezza cibernetica. La strategia dovrà prevedere in particolare le misure di preparazione, risposta e recupero dei servizi a seguito di incidenti informatici, la definizione di un piano di valutazione dei rischi informatici e programmi di formazione e sensibilizzazione in materia di sicurezza informatica.

Così, nel mese di luglio 2019 il nostro Paese ha visto, da un lato, la realizzazione e la diffusione delle Linee guida per gli OSE in ambito NIS e, dall’altro, lo “Schema di disegno di legge in materia di perimetro di sicurezza nazionale cibernetica”.

Tutti questi interventi legislativi mostrano l’evoluzione che ormai da tempo coinvolge lo scenario nazionale e internazionale in tema di cybersecurity e sicurezza delle informazioni.

Proprio qualche giorno fa è stato pubblicato lo schema di decreto-legge recante disposizioni urgenti in materia di perimetro di sicurezza nazionale cibernetica.

Il nuovo provvedimento sostituisce il vecchio disegno di legge e fissa a quattro mesi la scadenza per individuare le amministrazioni pubbliche, gli enti e gli operatori pubblici e privati che devono entrare a far parte del cosiddetto perimetro cibernetico, a garanzia della sicurezza di reti e servizi considerati “strategici”.

Si prevede inoltre un aggiornamento annuale dell’elenco delle reti, dei sistemi informativi e dei servizi informatici e un arco di tempo di dieci mesi per definire le procedure secondo cui i soggetti che fanno capo al perimetro notificano gli incidenti che hanno impatto su reti, sistemi e servizi.

Il contesto legislativo degli ultimi mesi sembra sempre più focalizzato sul tema della sicurezza cibernetica, indice della maggiore consapevolezza dell’aumento delle minacce cyber. Un ottimo punto di inizio, dunque, per i tanti passi ancora da compiere.

È da prediligere un approccio olistico che metta in correlazione i diversi strumenti, collegandoli puntualmente: da un lato i modelli di gestione e di supporto (CSF NIST, ISO 27001 e ISO 27002), dall’altro la normativa e la legislazione nazionale ed europea, che impongono l’adozione delle regole di sicurezza e quelle sul trattamento dei dati.

Questi sono gli strumenti a disposizione delle organizzazioni, strettamente collegati e che – se ben adoperati – possono portare alla realizzazione di un modello da implementare.

Articolo a cura di Federica Calì

Federica Maria Calì è nata a Catania, dove nel 2012 ha conseguito la Laurea Magistrale in Giurisprudenza. Ha proseguito gli studi con il Diploma di Specializzazione per le professioni legali nel 2014 e nel 2016 ha conseguito l’abilitazione per la professione forense.

Ha collaborato con uno studio legale specializzato in diritto civile e tutela dei consumatori e negli ultimi anni ha seguito diversi corsi in materia di Privacy, Data Protection, Cybercrime e Cybersecurity.

E’ Privacy Specialist certificato FAC Certifica.

Download PDF

https://www.ictsecuritymagazine.com/articoli/un-approccio-olistico-alla-cybersecurity-nazionale/


Aiuti di stato e affidamenti in house nei servizi ICT

La sentenza del T.A.R. Lazio, Roma, sez. III bis, 13 agosto 2019, n. 10528 interviene nel definire i lineamenti delle società in house e l’erogazione di contributi alle stesse.

Nel caso di specie, un’erogazione di contributo per complessivi di 27 milioni («13 milioni di euro per il supercalcolo e 14 milioni di euro per servizi») per attività e servizi (informatici connessi alla gestione dei procedimenti dell’Amministrazione erogante, quali la progettazione di appositi portali tematici e di banche dati, l’informatizzazione dei processi e la loro dematerializzazione) volendo (su indicazione del ricorrente, società operante nel settore della progettazione e dello sviluppo di sistemi software ad elevato contenuto tecnologico) accertare l’illegittimità in quanto «aiuto di stato», sostanzialmente erogati al buio, senza alcuna motivazione e senza gara alcuna, in violazione delle disposizioni del Trattato sull’Unione europea e del Trattato sul funzionamento dell’Unione europea (ex art. 107 e 108 Tfue).

Quanto alla legitimatio ad causam [1], il Tribunale la rinviene dal fatto che il ricorrente:

  • opera e si confronta nello stesso mercato, essendo un operatore economico specializzato nella realizzazione e nello sviluppo di sistemi di software a elevato contenuto tecnologico e che, al pari del soggetto in house, offre sul mercato software gestionali e non solo nello specifico settore in cui opera quel comparto della P.A., ma anche di tutte le PP.AA.;
  • per l’attività concernente il supercalcolo, essendo necessari investimenti e know-how di specializzazione professionale di elevato livello, in mancanza di una puntuale rendicontazione e di una conseguente rigida separazione contabile in ordine alle singole attività svolte dall’assegnatario della risorsa, il relativo contributo potrebbe, in realtà, finire per finanziare, in concreto, la diversa attività svolta dal medesimo soggetto nell’ambito dell’elaborazione dei sistemi informatici per la P.A. erogante, falsando – in modo non apparente – quel mercato che interessa in modo diretto e immediato, concretizzando il rischio del sussidio incrociato.

Si tratterebbe di un’evidente alterazione delle regole concorrenziali, assegnando in modo indiscriminato una posizione di vantaggio, con pregiudizio delle sorte dell’impresa privata: gli aiuti concessi sotto qualsiasi forma che, favorendo talune imprese o talune produzioni, falsano o minacciano di falsare la concorrenza (o forse, direbbero alcuni, in modo sleale).

In termini diversi, attraverso l’erogazione di un contributo viene by-passata l’attività negoziale di individuazione del contraente (privato) in grado di fornire determinati servizi alla P.A., senza alcun genere di mediazione del libero mercato: donde deriva, per la società ricorrente, una posizione giuridica differenziata rispetto alla restante platea degli operatori economici di impresa attiva nel comparto dell’Information and Communication Technology (ICT).

Appurato l’interesse il Tribunale, nel respingere il ricorso, dopo aver chiarito che il giudice nazionale non ha alcuna competenza in ordine alla valutazione di compatibilità dell’aiuto, riservata alla Commissione[2], precisa che il giudice nazionale è coinvolto, negli adempimenti connessi con la normativa sugli aiuti, solo con riguardo:

  • ai casi in cui un’autorità dello Stato abbia concesso l’aiuto senza rispettare la clausola di sospensione;
  • all’esecuzione delle decisioni di recupero;
  • in ordine alle domande di risarcimento dei danni causati dall’aiuto di Stato illegale a concorrenti del beneficiario e terzi;
  • in definitiva, alla verifica della riconducibilità della misura agevolativa nella fattispecie astratta di aiuto di Stato e l’eventuale rispetto della disciplina procedurale.

Delimitati i propri poteri, il collegio si sofferma sulla nozione «di aiuti di stato» e sulla natura del soggetto destinatario, rilevando che:

  • il carattere del contributo non rientra nella fattispecie definita dal par. 1 dell’art. 107 Tfue, non sussistendo il requisito dell’esercizio di attività economica da parte del beneficiario: non si tratterebbe di un operatore economico, bensì di soggetto che risulta funzionale all’esercizio della funzione pubblica, risultandone un’indiretta emanazione: simile ad una longa manus dell’Amministrazione, che ad essa si sostituisce nella produzione e nell’erogazione di determinati servizi[3];
  • l’erogazione del contributo (quello sul supercalcolo) risponde all’esigenze di ricerca e sviluppo[4], con conseguente possibilità di contemperare il potenziale effetto distorsivo dell’intervento pubblico nell’economia in quanto strumenti utili al rafforzamento di un’economia sociale di mercato e per una crescita «intelligente», «sostenibile», «inclusiva»[5];
  • gli investimenti per la ricerca (c.d. del sapere) o infrastrutture in ICT, secondo la Commissione, non rivestono carattere economico, qualora siano assolti/svolti da soggetti a ciò deputati, non essendo operatori economici nel o per il mercato (ad es. università o istituti di ricerca) ma – indipendentemente dal loro status giuridico (di diritto privato o pubblico) abbiano come finalità istituzionali lo svolgere in maniera indipendente attività di ricerca industriale o di sviluppo sperimentale o nel garantire un’ampia diffusione dei risultati di tali attività mediante l’insegnamento, la pubblicazione o il trasferimento di conoscenze;
  • il beneficiario, alla luce delle considerazioni che precedono, assolve a questo ruolo funzionale negli ambiti elencati, assicurando un obiettivo primario connesso all’interesse pubblico e strategico di trasferimento delle conoscenze e delle tecnologie di avanguardia essenziali per la crescita del sistema Paese (peraltro, dimostrato da una forma di contabilità e rendiconto separate).

Con riferimento al finanziamento rappresentato dal servizio informativo, il Tribunale conferma ugualmente infondato il ricorso introduttivo, in considerazione dei seguenti motivi:

  • mancanza di un indebito vantaggio economico, non traducendosi in un versamento a fondo perduto ma condizionato allo svolgimento di determinati servizi e attività e subordinato a un rendiconto soggetto all’approvazione dell’Amministrazione competente (rilevando la presenza di una convenzione di servizio);
  • assenza di una concreta determinazione dell’aiuto, avendo definito il quantum del servizio, risultato congruo con i prezzi di mercato (secondo i parametri dell’ordinamento giuridico dell’Unione, le operazioni economiche effettuate da enti pubblici non costituiscono «aiuto di Stato» se sono svolte alle normali condizioni di mercato, quantificazione che potrà avvenire solo al termine della rendicontazione);
  • le normative e statutarie rispondono alla scelta di definire il soggetto beneficiario come l’esecutore stesso dei servizi in nome e per conto della P.A. erogante, con lo scopo evidente di evitare l’esternalizzazione del servizio, ergo la gara;
  • il soggetto beneficiario acquisirà il pagamento della somma ad una fase successiva al perfezionamento delle procedure previste dall’art. 192, comma 2, D.Lgs. 18 aprile 2016, n. 50 (ovvero, avere i requisiti per l’in house)[6].

A bene vedere, un palese richiamo è all’istituto dell’in house providing, di indubbia connotazione pubblicistica, che prevede che l’Amministrazione Pubblica fornisca i servizi pubblici in “auto-produzione”[7]; servizi affidati a un ente strumentale, formalmente autonomo ma funzionalmente, organizzativamente e finanziariamente da essa dipendente.

Un soggetto incaricato di una gestione in qualche modo riconducibile allo stesso Ente affidante o a sue articolazioni, secondo un modello di organizzazione meramente interno, qualificabile in termini di “delegazione interorganica” (che fa venir meno la terzietà dell’affidatario)[8], che ad essa si sostituisce nella produzione e nell’erogazione di determinati servizi, in deroga ai principi, di derivazione comunitaria e di tutela del mercato, di concorrenza, non discriminazione e trasparenza[9].

Si tratta, infatti, di organismi istituiti per soddisfare specificatamente esigenze di interesse generale, aventi carattere non industriale o commerciale, dotati di personalità giuridica e la cui attività è finanziata in modo maggioritario dallo Stato, dagli enti pubblici territoriali o da altri organismi di diritto pubblico, oppure la cui gestione è soggetta al controllo di questi ultimi: tali precipue caratteristiche rilevano esclusivamente ai fini dell’affidamento in house del servizio da parte della P.A., che non deve, quindi, ricorrere – per l’attribuzione di tali funzioni – a una procedura ad evidenza pubblica[10].

La gestione in house esime, quindi, l’ente pubblico che vi fa ricorso dall’adozione delle procedure concorsuali previste dal Codice dei Contratti pubblici (oltre che dell’art. 16 del D.Lgs. n. 175/2016 sulle società pubbliche): l’art. 5, comma 1, del D.Lgs. n. 50/2016, consente l’affidamento “in house” ad una persona giuridica se l’Amministrazione aggiudicatrice o l’ente aggiudicatore esercitano sulla persona giuridica stessa un “controllo analogo a quello che esercita sui propri servizi”, vale a dire che la società in house costituisce una sorta di ente strumentale della stazione appaltante, praticamente quasi un suo “braccio operativo”[11].

La sentenza n. 10529/2019 del T.A.R. Lazio, Roma, sez. III bis, termina segnalando che «l’erogazione, in quanto oggetto di in house, potrebbe essere considerata neutra ai fini del criterio di finanziamento per mezzo di risorse statali di cui all’art. 107, par. 1, TFUE e ai fini dell’alterità del suo beneficiario».

L’apporto conferma i requisiti necessari e posseduti dell’in house del beneficiario:

  • istituito su iniziativa ministeriale, attraverso la sottoscrizione di Università;
  • partecipato da soli enti pubblici, risultando, pertanto, a partecipazione interamente pubblica;
  • lo statuto del soggetto beneficiario (in house) precisa da una parte, che le attività indicate nel relativo oggetto sociale sono «nell’esclusivo interesse degli Enti consorziati ed in esecuzione o comunque in conformità alle decisioni di affidamento o di incarico provenienti da tali Enti» (P.A.), dall’altra parte, lo scopo primario «è la realizzazione di servizi informatici innovativi per i Consorziati, al fine di renderli più efficienti e moderni, nella maniera economicamente più vantaggiosa mediante la valorizzazione di tecnologie e la condivisione degli obiettivi di sviluppo. Gli obiettivi sono realizzati mediante la produzione di servizi ad alta potenzialità ed efficienza e il trasferimento applicativo di tecnologie per lo sviluppo e l’eccellenza del sistema nazionale dell’istruzione superiore e della ricerca»[12].

Il quadro fattuale e le norme di riferimento confermano che la scelta dell’Amministrazione di far svolgere un servizio al soggetto beneficiario del contributo – qualificato come ente in house – non si traduce in una previsione contrastante con la disciplina in tema di aiuti di Stato, potendo semmai presentare rilievo ai fini della concorrenza per il mercato e, in particolare, nel senso della disapplicazione illegittima della procedura ad evidenza pubblica.

Quest’ultima evenienza viene scongiurata in relazione al quadro delle allegazioni, atteso che «appaiono sussistere adeguati elementi probatori, in termini probabilistici, per qualificare l’ente come in house, con riferimento ai requisiti del “controllo analogo congiunto”, dell’“attività prevalente” e della “totale partecipazione pubblica”», come previsto dalle norme del Codice dei Contratti pubblici.

Infatti, il soggetto beneficiario:

  • è attualmente interamente a capitale pubblico;
  • le clausole statutarie non appaiono prevedere strumenti di agevole modifica della compagine statutaria finalizzati a introdurre soggetti di natura privata al suo interno;
  • tutti i partecipanti (del soggetto beneficiario e del soggetto erogatore) hanno pari influenza dominante (i requisiti richiesti per il controllo analogo)[13] sulla gestione, seppur in relazione alla relativa partecipazione[14], mantenendo le funzioni di indirizzo strategico e di controllo nei confronti degli organi.

Il pronunciamento segna inevitabilmente un ingresso nel comparto dell’Information and Communication Technology da parte della P.A., senza alcuna mediazione del mercato e degli operatori economici (senza concorrenza) in controtendenza rispetto alle indicazioni comunitarie e i precetti legislativi nazionali, indicato che l’art. 192, comma 2, del citato D.Lgs. n. 50/2016, assoggetta l’affidamento in house a una duplice condizione:

  • la prima consiste nell’obbligo di motivare le condizioni che hanno comportato l’esclusione del ricorso al mercato;
  • la seconda nell’obbligo di indicare gli specifici benefici per la collettività connessi all’affidamento in house.

L’aggravamento degli oneri posti a carico delle Amministrazioni Pubbliche che intendano ricorrere ad affidamenti in house va spiegata, in modo cangiante, con l’orientamento di sfavore del legislatore italiano verso gli affidamenti diretti in regime di delegazione interorganica rispetto ad altre forme di affidamento e, in particolare, all’affidamento che avvenga mediante procedura di gara[15].

La creazione di organismi partecipati, con autoproduzione di servizi, frappone un’inevitabile posizione di vantaggio competitivo sul libero mercato e sulla concorrenza, posto che tali organismi in house (non si può escludere) possano anche operare nel cit. mercato, godendo di ingenti investimenti pubblici che gli altri operatori privati non ricevono, delineando potenziali posizioni dominanti o regimi di monopolio, avendo con l’in house un sostegno diretto – a costo zero – per la ricerca e la conoscenza: un inevitabile paradosso alla trasparenza che a livello comunitario esige, prima della pubblicità, la concorrenza[16].

Note

[1] Nel processo amministrativo, la legittimazione a ricorrere (titolo o possibilità giuridica dell’azione) coincide con la titolarità di una situazione giuridica soggettiva qualificata e tutelata dall’ordinamento, Cons. Stato, sez. V, 25 giugno 2018, n. 3923; sez. IV, 4 dicembre 2017, n. 5713; sez. IV, 19 luglio 2017, n. 3563; sez. VI, 2 maggio 2017, n. 2004; sez. VI, 21 marzo 2016, n. 1156.

[2] La Corte di giustizia dell’Unione Europea ha ripetutamente affermato che sia i giudici nazionali che la Commissione svolgono ruoli essenziali, ma distinti, nel contesto dell’applicazione delle norme in materia di aiuti di Stato, C-368/04, Transalpine Ölleitung in Österreich, punto 37; C-261/01 e C-262/01, Van Calster e Cleeren, punto 74; C-39/94, SFEI e altri, punto 41, dovendo semmai pronunciarsi sulle misure idonee a porre rimedio all’illegittimità dell’esecuzione degli aiuti, affinché il beneficiario non conservi la libera disponibilità di questi ultimi per il tempo rimanente fino alla decisione della Commissione.

[3] Cfr. Corte di giustizia CE, 18 novembre 1999, C-107/98, Teckal.

[4] Secondo la Comunicazione della Commissione europea dedicata dalla «disciplina degli aiuti di Stato a favore di ricerca, sviluppo e innovazione (2014/C 198/01)», gli aiuti per la costruzione e l’ammodernamento di infrastrutture di ricerca possono risultare compatibili con il mercato interno, in quanto sono attrattiva di nuovi ricercatori di talento da tutto il mondo e sono indispensabili per le nuove ICT e per le relative tecnologie abilitanti.

[5] Obiettivi che rientrano nella “strategia Europa 2020”, il programma dell’UE per la crescita e l’occupazione per il decennio in corso che mette l’accento su una crescita intelligente, sostenibile e inclusiva, come mezzo per superare le carenze strutturali dell’economia europea, migliorarne la competitività e la produttività e favorire l’affermarsi di un’economia di mercato sociale sostenibile.

[6] Vedi, anche, ANAC, Linee Guida n. 7, di attuazione del D.Lgs. 18 aprile 2016, n. 50 recanti «Linee Guida per l’iscrizione nell’Elenco delle amministrazioni aggiudicatrici e degli enti aggiudicatori che operano mediante affidamenti diretti nei confronti di proprie società in house previsto dall’art. 192 del d.lgs. 50/2016».

[7] La P.A., nell’ambito della propria discrezionalità può scegliere l’opzione organizzativa che maggiormente assicura il perseguimento delle missioni istituzionali nel rispetto dei principi di efficienza, efficacia ed economicità, principi immanenti alla gestione della cosa pubblica, assicurando un controllo e una vigilanza reale (ex art. 97 Cost.), Corte Conti, sez. contr. Valle d’Aosta, Deliberazione n. 2/2019/FRG del 30 gennaio 2019, pagg. 18 ss.

[8] Cfr. Corte di Giustizia dell’Unione Europea, sez. III, 29 novembre 2012, C-183/11 e C-183/1. Vedi, anche, T.A.R. Abruzzo, Pescara, sez. I, 29 novembre 2018, n. 357.

[9] Cons. Stato, sez. II, parere 30 gennaio 2015, n. 298.

[10] Cfr. gli artt. 5 e 192 del D.Lgs. n. 50/2016 e artt. 4 e 16 del D.Lgs. 175/2016.

[11] T.A.R. Lombardia, Milano, sez. IV, 6 luglio 2019, n. 1558.

[12] Cfr. T.A.R. Lombardia, Milano, sez. IV, 6 dicembre 2018, n. 2746, ove si richiamano i disposti dell’art. 5, comma 1, lett. b), del D.Lgs. n. 50/2016 e dell’art. 16, comma 3, del D.Lgs. n. 175/2016, riferito alla percentuale dei lavori da eseguire rispetto al fatturato per gli affidamenti in house.

[13] Che deve intendersi come potere da parte dei soci pubblici ad un controllo analogo a quello esercitato sui propri uffici (c.d. requisito strutturale), che si concreta nel potere in capo ai citati soci pubblici di predeterminare le scelte strategiche aziendali, ricorrendo a maggioranze qualificate previste nello Statuto aziendale o in base a patti para – sociali di voto, T.A.R. Lazio, Roma, sez. III bis, 13 agosto 2019, n. 10528; Cons. Stato, sez. V, 16 novembre 2018, n. 6456; Corte Conti, sez. Riunite, 20 giugno 2019, n. 11.

[14] Non si tratta, di conseguenza, di una partecipazione “pulviscolare”, inidonea a consentire ai singoli soggetti pubblici partecipanti di effettivamente incidere sulle decisioni strategiche della società, cioè di realizzare una reale interferenza sul conseguimento del c.d. fine pubblico di impresa in presenza di interessi contrastanti e, in ultimo, impeditivi, Cons. Stato, sez. V, 23 gennaio 2019, n. 578.

[15] Cons. Stato, sez. V, 31 luglio 2019, n. 5444 e 14 gennaio 2019, n. 296.

[16] Fenomeno non certo nuovo, «gli affidamenti in house non convincono appieno ma comprimono la concorrenza, creano disparità, discriminazioni e forse minano le libertà sulle quali si è costruito l’Europa: un grande mercato unico nel quale la sussidiarietà permette l’autonomia ad ogni livello di governo sociale e civile, nel quale tutti gli attori dovrebbero assicurare servizi pubblici di qualità e a prezzi contenuti, nel quale i monopoli o oligopoli non dovrebbero trovare cittadinanza alcuna», un contributo di chi scrive, Il paradosso degli affidamenti in house, tra meccanismi di incompiuta liberalizzazione e incompatibilità comunitaria, LexItalia.it, 2004, n. 9.

Articolo a cura di Maurizio Lucca

Download PDF

https://www.ictsecuritymagazine.com/articoli/aiuti-di-stato-e-affidamenti-in-house-nei-servizi-ict/


Red Team Regeneration

Di recente è stato pubblicato il rapporto annuale “Cost of data breach“ sviluppato da Ponemon Istituite in collaborazione con IBM Security, che riporta il costo medio che le aziende sostengono per singolo data-breach.

Ad oggi un data-breach si attesta a 3.9 milioni di dollari dove, nel campione italiano analizzato di 11 aziende, la media si aggira su 3,1 milioni di euro circa.

Dal report viene inoltre riportato che il costo non risulta distribuito nel periodo “strettamente successivo” all’incidente di sicurezza ma viene distribuito anche nei due anni successivi.

Quanto riportato da IBM Security fa comprendere come il fenomeno data-breach possa influenzare in modo sensibile il cammino di ogni azienda, oltre a comportare perdite ingenti (dirette e indirette) trainate anche da quello che potrebbe essere il “miglioramento delle politiche di sicurezza” e del “sistema controllo interno” a valle dell’incidente informatico.

La visione del NIST sui Security Assessment

Prima di addentrarci nell’esame di quali potrebbero essere i potenziali miglioramenti, citerei il NIST (National Institute of Standards and Technology) ovvero l’ente “supremo” che tutti noi riteniamo fonte di “ispirazione” e “autorevolezza” in termini di tecnologia, standard e metodologia.

Nella Special Publication 800-115, denominata “Technical Guide to Information Security Testing and Assessment”, nel capitolo 2.3 viene riportato:

I Test di sicurezza non forniscono una valutazione completa della sicurezza di un sistema, e spesso hanno un ambito ristretto a causa delle risorse e delle limitazioni di tempo. I pirati informatici, d’altra parte, possono prendere tutto il tempo di cui hanno bisogno per sfruttare e penetrare un sistema.

Inoltre, sempre il NIST riporta che i “Security Assessment possono indicare le principali debolezze tecniche presenti sul sistema, consentono di comprendere la postura dell’organizzazione rispetto ai processi di sicurezza informatica” che devono essere costantemente attuati.

Qualche semplice considerazione

Premesso che tutti siamo d’accordo nel dire che i processi di Patching management, hardening e Sviluppo sicuro devono essere garantiti e presidiati da chi disegna, sviluppa, colluda ed esercisce i sistemi, comincerei col porre una domanda che probabilmente alle volte dimentichiamo di farci, in preda all’operatività che regna sovrana nel settore degli addetti ai lavori:
qual è l’obiettivo principale della Sicurezza informatica?

Far in modo che possano essere garantite riservatezza, integrità e disponibilità dei dati contenuti in un sistema informatico. Ma sintetizziamo meglio… far in modo che si possano evitare gli accessi indebiti ai sistemi… ma di meglio, in chiave moderna, nel 2019…
fare in modo che i data-breach non ci siano!

La chiave di volta

Analizzando con attenzione il fenomeno, viene spontaneo chiedersi se risulti corretto il posizionamento delle attività di Red Team nei processi aziendali di oggi o se possa esserci un “modello” alternativo, più efficace, che possa anche essere misurato in termini di abbattimento del rischio “economico” e “d’impresa” dovuto soprattutto alla rimozione preventiva dei data-breach, prima che questi possano essere sfruttati da un ipotetico “nemico”.

La Data Breach Prevention è una tipologia di Security Assessment che consente di effettuare un’analisi del sistema finalizzata a rilevare, nei punti di esposizione più “critici”, la presenza di vettori di attacco capaci di generare un’esfiltrazione di dati sensibili. Generalmente questa attività viene svolta da rete internet in puro ethical-hacking, in quanto la potenziale esfiltrazione viene generata concatenando diversi requisiti e carenze di sicurezza presenti sul sistema, cosa che oggi le macchine (le attività di Vulnerability Assessment, nello specifico) non possono fare.

I principali punti di forza sono:

  1. rilevare i data-breach potenziali prima che questi vengano utilizzati;
  2. rimuovere in tempi brevi il primo “Gate” di innesco del vettore di attacco, in modo da rimuovere eventuali accessi indesiderati;
  3. analizzare le architetture perimetrali, facendo implementare qualora non presenti, Security Gateway e Intrusion Prevention System, aumentando la capacità di rilevazione di eventi anomali da parte del Security Operation Center.

Ricordiamoci però che la rilevazione dei data-breach potenziali risulta direttamente proporzionale alla capacità di sperimentazione dell’hacker etico. Inoltre, minore sarà la complessità nei processi da agire, maggiore sarà la sua concentrazione nel vincere la “sfida” (la parte a lui più congeniale per natura) ovvero violare il sistema e fornire le risultanze del vettore di attacco rilevato essendo consapevole di aver vinto la sfida.

Questo perché il “White Hat Hacker” (il tester di sicurezza) non sta facendo altro che simulare un’attività di attacco. L’unica cosa che differisce è “l’ampiezza temporale”, in quanto tale ampiezza risulterà “definita” e non potenzialmente “infinita” come nel caso dei “Black Hat Hacker”.

Qualora il Red Team avesse il mandato di svolgere attività di Data Breach Prevention con continuità, dandogli modo di sperimentare e analizzare al meglio le superfici di attacco (evitando di imbrigliarlo in processi documentali e non attuali), potrà essere misurato attraverso:

  • numero di data-breach potenziali rilevati rispetto al numero di security assessment condotti;
  • ritorno economico in termini di spesa del Red Team stesso (risparmio sotteso in termini di data-breach potenziali abbattuti);
  • numero di Architetture perimetrali revisionate.

Inoltre, tutto questo potrebbe consentire di migliorare anche l’indotto e quindi:

  • definire particolari contratti (in caso di utilizzo di fornitori) a “incentivo” in forma “variabile” a valle della rilevazione dei data-breach potenziali, come stimolo per i pen-tester arruolati nel Red Team stesso;
  • incrementare l’effort del Red Team fino a raggiungere il giusto compromesso tra il suo costo e il risparmio sotteso in termini di data-breach abbattuti.

Conclusioni

La sicurezza informatica ha sempre insegnato che le migliori idee e strategie sono sempre state avviate dopo un grande fallimento, anche se su questo occorrerebbe una riflessione da parte di tutti.

Occorre entrare nell’ordine di idee che la Security da sola non può evitare che i data-breach ci siano, perché sarebbe come sostenere che, se esiste una funzione legale in azienda, non ci saranno più cause intentate ai danni della stessa.

La sicurezza informatica infatti è una Responsabilità condivisa, solo se tutti avranno la giusta “consapevolezza al rischio” e garantiranno l’adozione dei processi di sicurezza informatica con costanza e precisione, gli incidenti di sicurezza potranno essere ridotti.

Il Red Team può svolgere una attività di “carotaggio” importante, anche se per un tempo limitato, fornendo grandi benefici in termine di abbattimento del rischio; ma per fare questa scelta occorre abbandonare le convinzioni del passato e vedere tutto da un’angolazione differente, sia rispetto alla tradizionale cybersecurity sia nei confronti della normale operatività quotidiana.

Risulta quindi necessaria una completa “rigenerazione” (non parlo di miglioramento) di questa attività, consentendo ai tester di dedicarsi a “emulare” il comportamento di un reale nemico, garantendogli in quel tempo “limitato” di mettere in campo le cose a lui più congeniali come sperimentazione, curiosità e passione.

I controlli sui processi invece dovranno essere svolti da attività parallele più congeniali alla logica di “Auditor” che da Red Team, consentendo di migliorare la “postura” dell’organizzazione a livello di adozione, da parte delle linee tecniche, dei processi di sicurezza definiti.

Articolo a cura di Massimiliano Brolli

Download PDF

https://www.ictsecuritymagazine.com/articoli/red-team-regeneration/


La Direttiva NIS e il DDL Sicurezza Cibernetica: un piccolo confronto

Vista la crescente dipendenza della vita quotidiana e delle economie dalle tecnologie digitali, i cittadini sono sempre più esposti a gravi incidenti informatici. Per far fronte alle sfide crescenti, l’Unione Europea ha intensificato le sue attività nel settore della sicurezza informatica, promuovendo un ecosistema cibernetico sicuro e affidabile.

Nel 2016 infatti l’Unione ha adottato le sue prime misure nel settore della cybersicurezza attraverso la direttiva (UE) 2016/1148 del Parlamento europeo e del Consiglio sulla sicurezza delle reti e dei sistemi informativi, la così detta Direttiva NIS (Network and Information Security). Questa è stata recepita dall’Italia con il decreto legislativo n.65/2018 pubblicato sulla Gazzetta Ufficiale il 9 giugno ed effettivo dal 24 giugno.

La direttiva è volta a migliorare le difese delle infrastrutture critiche degli Stati membri, puntando su intelligence e prevenzione per raggiungere un adeguato livello di sicurezza cibernetica e di resilienza dei sistemi critici nazionali. L’obiettivo è quello di creare misure volte a garantire un elevato livello comune di sicurezza delle reti e delle informazioni che sia uniforme in tutta l’Unione europea. Ciò, attraverso l’adozione di misure tecniche e organizzative che consentano di ridurre i rischi e l’impatto degli incidenti informatici.
In quest’ottica, la Direttiva si sviluppa su tre piani:

  • promuovere la cultura della gestione del rischio e della segnalazione degli incidenti tra i principali attori economici, in particolare tra gli operatori che forniscono servizi essenziali per il mantenimento di attività economiche e sociali, così come tra i fornitori di servizi digitali;
  • migliorare le capacità nazionali in materia di sicurezza cibernetica;
  • rafforzare la cooperazione in questo settore a livello nazionale e in ambito europeo.

L’applicazione della direttiva NIS riguarda principalmente le aziende che verranno identificate come Operatori di servizi essenziali (OSE) o Fornitori di servizi digitali (FSD).

Tanto gli OSE che gli FSD sono chiamati ad adottare misure tecniche e organizzative adeguate e proporzionate alla gestione dei rischi e a prevenire e minimizzare l’impatto degli incidenti a carico della sicurezza delle reti e dei sistemi informativi, al fine di assicurare la continuità del servizio. Hanno inoltre l’obbligo di notificare, senza ingiustificato ritardo, gli incidenti che hanno un impatto rilevante,rispettivamente sulla continuità e sulla fornitura del servizio, al Computer Security Incident Response Team (CSIRT) italiano, informandone anche l’Autorità competente NIS di riferimento.

I soggetti giuridici non identificati come OSE e che non sono FSD possono inoltrare al CSIRT notifiche volontarie degli incidenti che abbiano un impatto rilevante sulla continuità dei servizi da loro erogati. Ciò poiché l’intento della Direttiva NIS e del relativo decreto di recepimento è quello di favorire la più ampia diffusione di una consapevole cultura nel campo della cybersecurity e di un conseguente accrescimento dei relativi livelli di sicurezza, anche attraverso un maggiore scambio di informazioni.

Il decreto 65/2018 resta molto fedele al testo della direttiva europea e identifica otto settori di intervento: energia, trasporti, banche, mercati finanziari, sanità, fornitura e distribuzione di acqua potabile, infrastrutture digitali, servizi digitali (quali motori di ricerca, servizi cloud e piattaforme di commercio elettronico).

Si prevede, inoltre, l’istituzione presso la Presidenza del Consiglio dei Ministri di un unico Computer Security Incident Response Team, detto CSIRT italiano, che andrà a sostituire, fondendoli, gli attuali CERT Nazionale (operante presso il Ministero dello Sviluppo Economico) e CERT-PA (operante presso l’Agenzia per l’Italia Digitale).

Gli operatori di servizi essenziali dovranno adottare misure tecnico-organizzative “adeguate” alla gestione dei rischi e alla prevenzione degli incidenti informatici. Il decreto specifica che nell’adottare tali misure gli operatori dovranno tenere in debita considerazione le linee guida che sono state recentemente predisposte dal Gruppo di Cooperazione. Le autorità competenti NIS potranno inoltre imporre l’adozione di misure di sicurezza specifiche, sentiti gli operatori di servizi essenziali.

Analoghi obblighi in materia di sicurezza sono previsti a carico dei fornitori di servizi digitali, i quali dovranno adottare misure tecniche-organizzative per la gestione dei rischi e per la riduzione dell’impatto di eventuali incidenti informatici.

Per l’adozione di tali misure i soggetti coinvolti possono utilizzare framework come quello elaborato dal NIST U.S. (l’Istituto Nazionale degli Standard e della Tecnologia), o la certificazione ISO 27001, quali soluzioni di best practice, allo scopo di valutare il loro livello di sicurezza IT e impostare obiettivi per migliorare le procedure utilizzate per proteggere i dati sensibili. I livelli del Cybersecurity framework (parziale, consapevole del rischio informatico, replicabile e adattivo) spiegano quanto deve essere profonda l’implementazione della sicurezza informatica e con riferimento alle categorie e sottocategorie, è possibile stabilire dove siano le lacune e scegliere i piani d’azione più adeguati per colmarle. La ISO 27001 adotta un approccio più ampio poichè la sua metodologia si basa sul ciclo Plan-Do-Check-Act (PDCA), ovvero costruire un sistema di gestione che non solo progetta e implementa la cyber security, ma mantiene e migliora anche l’intero sistema di gestione delle informazioni.

Tornando alla Direttiva NIS, in ossequio a quanto richiesto dall’articolo 7, il decreto di recepimento prevede l’adozione di una strategia nazionale di sicurezza cibernetica da parte del Presidente del Consiglio dei Ministri. La strategia dovrà prevedere in particolare le misure di preparazione, risposta e recupero dei servizi a seguito di incidenti informatici, la definizione di un piano di valutazione dei rischi informatici e programmi di formazione e sensibilizzazione in materia di sicurezza informatica.

Così nel mese di luglio 2019 il nostro Paese ha visto, da un lato, la realizzazione e la diffusione delle Linee guida per gli OSE in ambito NIS e, dall’altro, lo “Schema di disegno di legge in materia di perimetro di sicurezza nazionale cibernetica”. Tutti questi interventi legislativi sembrerebbero tessere di un mosaico che si colloca in maniera coerente con l’evoluzione che ormai da tempo si sta ravvisando nello scenario nazionale e internazionale in tema di cyber security e sicurezza delle informazioni.

Il Consiglio dei Ministri ha  infatti approvato proprio qualche giorno fa un disegno di legge in materia di perimetro di sicurezza nazionale cibernetica per “assicurare un livello elevato di sicurezza delle reti, dei sistemi informativi e dei servizi informatici delle amministrazioni pubbliche, degli enti e degli operatori nazionali, pubblici e privati, da cui dipende l’esercizio di una funzione o servizio essenziale dello Stato per il mantenimento di attività civili, sociali o economiche fondamentali e dal cui malfunzionamento, interruzione, anche parziali, ovvero utilizzo improprio, possa derivare un pregiudizio per la sicurezza nazionale”.

A questo scopo, il disegno di legge prevede:

  1. la definizione delle finalità del perimetro e delle modalità di individuazione dei soggetti pubblici e privati che ne fanno parte, nonché delle rispettive reti, dei sistemi informativi e dei servizi informatici rilevanti per le finalità di sicurezza nazionale cibernetica per i quali si applicano le misure di sicurezza e le procedure introdotte;
  2. l’istituzione di un meccanismo teso ad assicurare un procurement più sicuro per i soggetti inclusi nel perimetro che intendano procedere all’affidamento di forniture di beni e servizi ICT destinati a essere impiegati sulle reti, sui sistemi e per i servizi rilevanti;
  3. l’individuazione delle competenze del Ministero dello sviluppo economico – per i soggetti privati inclusi nel perimetro – e dell’Agenzia per l’Italia Digitale (AgID) – per le amministrazioni pubbliche;
  4. l’istituzione di un sistema di vigilanza e controllo sul rispetto degli obblighi introdotti;
  5. lo svolgimento delle attività di ispezione e verifica da parte delle strutture specializzate in tema di protezione di reti e sistemi nonché, per quanto riguarda la prevenzione e il contrasto del crimine informatico, delle Amministrazioni da cui dipendono le Forze di polizia e le Forze armate, che ne comunicano gli esiti.

Le conseguenze dell’ approvazione di questa legge saranno numerose: questo infatti potrebbe rappresentare il primo vero momento di diffusione delle buone pratiche di security by design e by default. Alla aziende, alle PA si chiederà un nuovo sforzo di cambio di mentalità e un forte impegno nello studio di soluzioni sostenibili e intelligenti per promuovere il progresso, la tecnologia, lo sviluppo e la sicurezza.

In tale ottica e con gli attuali scenari presenti, l’asse della sicurezza si sta spostando da un punto di vista solo fisico ad un approccio olistico alla cybersecurity.

La sicurezza fisica delle infrastrutture è fondamentale ma anche la sicurezza cibernetica non deve essere sottovalutata.

Un problema della cybersecurity è che questa non ha confini spaziali e temporali. Se devo compiere un furto fisico devo necessariamente farlo sul posto; viene fatto una sola volta e da una sola entità. Un furto informatico, invece, può attuarsi da qualsiasi posto nel mondo – anche più volte –, possono esserci diversi attaccanti ed è possibile compiere, nello stesso tempo, più furti nei confronti di più soggetti.

A cura di Federica Calì e Stefano Gorla

Download PDF

https://www.ictsecuritymagazine.com/articoli/la-direttiva-nis-e-il-ddl-sicurezza-cibernetica-un-piccolo-confronto/


Vulnerabilità S@tBrowser e SimJacker

CyberCrime Conference 2018. Al microfono Andrea Ghirardini[1], esperto di Computer Forensics.

Nel corso della sua presentazione, incentrata sugli exploit sfruttabili in ambito forense, diede un primo accenno a quello che oggi è noto ai media come attacco SimJacker.

Nel dettaglio, in una collaborazione con una società di spionaggio, sono stati forniti al nostro esperto un dispositivo Apple (nuovo e sigillato) e una SIM card (sigillata). È stato inoltre chiesto di provvedere all’aggiornamento OTA del dispositivo alle ultime patch disponibili, all’inserimento della SIM e di controllare che fosse tutto nella norma.

In seguito, i tecnici della società hanno provveduto a una dimostrazione di violazione del cellulare tramite l’invio di un semplice SMS.

A seguito di tale testimonianza, in assenza di prove oggettive, molti dei presenti non hanno dato pienamente credito a quanto asserito da Ghirardini.

Ad oggi, c’è da dire che tutti ci sbagliavamo di grosso.

Le vulnerabilità preesistenti

Durante la CyberCrime Conference dell’anno successivo, io stesso ho ampiamente dibattuto riguardo la grande varietà di vulnerabilità che ci circondano.

Partendo dalle fragilità dei dispositivi IoT, passando per i bug HW/SW e per i dispositivi mobili, ho approfondito le vulnerabilità, tuttora presenti, nelle reti mobili.

Attacchi quali aLTEr, ToRPEDO, PIERCER sono tuttora applicabili alle reti 4G e alle imminenti 5G. Lo scopo di questi attacchi è esfiltrare dati dal dispositivo vittima e, ove possibile, tentare di ottenere il codice IMSI del dispositivo[2].

L’ottenimento del codice IMSI decifrato permette a un attaccante di utilizzare il dispositivo della vittima in vari modi: dalla semplice microspia, fino alla clonazione agli occhi dell’ISP,  garantendo uno scambio di persona in potenziali crimini informatici[3].

SIMJACKER – come funziona

A inizio settembre u.s. il gruppo AdaptiveMobile Security, leader nel campo della sicurezza informatica in ambito telecomunicazioni[4], annuncia di aver scoperto una vulnerabilità intrinseca nel firmware di gestione delle SIM card, che permetterebbe di trasformare ogni dispositivo, banalmente, in una microspia.

Il principale attacco Simjacker richiede di disporre di un modem GSM: inviando un SMS contenente un tipo specifico di codice spyware-like, con all’interno una serie di istruzioni SIM Toolkit (STK) appositamente predisposte, è possibile per recuperare dati sensibili da una SIM Card ed eseguire particolari tipologie di comandi.

Affinché queste istruzioni funzionino, l’attacco sfrutta la presenza di un particolare software all’interno della SIM, chiamato S@T Browser.

Una volta ricevuto il messaggio, la SIM utilizza la libreria S@T Browser come ambiente di esecuzione, dove può attivare logiche di esecuzione codice direttamente sul telefono.

Il codice Simjacker in esecuzione è quindi in grado di richiede la posizione e le informazioni specifiche sul dispositivo (IMEI) dal dispositivo.

Una volta recuperate queste informazioni, il codice invia le informazioni a un destinatario tramite un altro SMS (che chiamiamo “messaggio dati”), attivando nuovamente la logica di esecuzione sul telefono. Questo “messaggio dati” è tipicamente recapitato a un telefono controllato dall’aggressore.

Durante tutte le fasi dell’attacco, l’utente non è consapevole né di aver ricevuto l’SMS di tipo Simjacker, né di aver inviato informazioni all’attaccante.

Dettagli della vulnerabilità

L’attacco quindi si basa sullo sfruttamento dell’utility S@T Browser – SIMalliance Toolbox Browser -, un’applicazione specificata da SIMalliance[5] e installata tipicamente su tutte le SIM card (e varianti eSIM, USIM).

Tale software, non opportunamente documentato, è anche piuttosto obsoleto: il suo scopo iniziale era quello di abilitare servizi, come il saldo residuo attraverso comandi SIM.

Nel tempo, le sue funzioni sono state interamente sostituite da nuove tecnologie, mentre le sue specifiche non sono state più aggiornate dal 2009[6]; tuttavia, come molti software legacy, è stata dimenticata pur rimanendo attiva in background[7].

Attacchi avanzati

Il vettore di attacco potrebbe essere utilizzato anche per scopi più laboriosi. Simjacker potrebbe facilmente portare al caricamento completo del payload di un malware.

Questo perché l’elenco di istruzioni richiamate fanno parte di quelle che la carta SIM “deve” eseguire, quindi prive di alcun tipo di controllo sulla genuinità del richiedente (tipicamente un ISP).

Una lista di tali comandi (STK) è la seguente:

  • PLAY TONE
  • SEND SHORT MESSAGE
  • SET UP CALL
  • SEND USSD
  • SEND SS
  • PROVIDE LOCAL INFORMATION
    • Location Information, IMEI, Battery, Network, Language, etc
  • POWER OFF CARD
  • RUN AT COMMAND
  • SEND DTMF COMMAND
  • LAUNCH BROWSER
  • OPEN CHANNEL
    • CS BEARER, DATA SERVICE BEARER, LOCAL BEARER, UICC SERVER MODE, etc
  • SEND DATA
  • GET SERVICE INFORMATION
  • SUBMIT MULTIMEDIA MESSAGE
  • GEOGRAPHICAL LOCATION REQUEST.

Usando combinazioni di comandi, i ricercatori sono stati in grado di aprire il browser web sul dispositivo vittima, far squillare altri telefoni, inviare messaggi di testo e così via. Questi attacchi potrebbero essere utilizzati per soddisfare molteplici scopi, quali:

  • invio di informazioni errate (SMS/MMS con contenuto controllato dagli aggressori);
  • tentativi di frode (componendo numeri a tariffa premium);
  • spionaggio (rilevamento della posizione della cella e microspia);
  • diffusione di malware (forzando l’apertura, tramite browser, di una pagina Web contenente un link a un malware);
  • denial of service (disabilitando la scheda SIM);
  • recupero delle informazioni aggiuntive (lingua, tipo di radio, livello della batteria ecc.).

Dal punto di vista dell’utente malevolo, molti degli attacchi sembrano funzionare indipendentemente dal dispositivo in oggetto, perché la vulnerabilità è insita nel firmware di gestione della SIM.

È stato osservato che i dispositivi di quasi tutti i produttori sono vulnerabili: Apple, ZTE, Motorola, Samsung, Google, Huawei; senza contare i dispositivi IoT con schede SIM.

Cosa si può fare

Si ipotizza che questo exploit sia stato sviluppato da una specifica società privata che lavora con i governi con lo scopo di monitorare determinati individui di spicco.

Per far fronte a questa vulnerabilità, il settore della telefonia mobile dovrebbe lavorare sui seguenti punti:

  • costringere gli ISP a bloccare questo tipo di attacchi;
  • elaborare una patch del firmware in modo da poter autenticare l’ISP che utilizza i comandi STK;
  • revisionare o eliminare l’obsoleta tecnologia S@T Browser.

 Conclusioni

In base a quanto detto a inizio analisi, la rete cellulare è “buggata” de facto.

Molti tipi di attacco sono laboriosi: riuscire a ottenere il codice IMSI di un dispositivo-vittima comporta una mole di lavoro non banale. Inoltre, la condizione principale è che la vittima sia “a portata di tiro” per un attaccante.

Tramite Simjacker, il livello di laboriosità scende notevolmente, poiché è possibile ottenere il codice IMSI codificato (anche in plaintext?) della vittima, semplicemente confezionando un SMS ad hoc con i giusti comandi STK e senza avere “a portata di tiro” la vittima designata.

Questo potrebbe permettere al dispositivo di un attaccante di assumere tranquillamente le sembianze di un dispositivo mobile vittima in una potenziale attività criminale.

Detto ciò, il consiglio principale è che la comunità mobile forzi quanto prima gli operatori mobili ad analizzare e bloccare eventuali messaggi sospetti, soprattutto se contengono comandi rivolti al S@T Browser.

Dal canto loro, gli operatori mobili potrebbero tentare a modificare le impostazioni di sicurezza del firmware di gestione delle SIM da remoto, o addirittura disinstallare e smettere di usare completamente tale tecnologia obsoleta. Sebbene questo possa essere considerato solo un primo passo, permetterebbe di arginare nel breve tempo una vulnerabilità fortemente impattante.

Note

[1] https://www.ictsecuritymagazine.com/eventi/eventi/cyber_crime_conference_2018/speakers/ghirardini.

[2] https://it.wikipedia.org/wiki/IMSI.

[3] https://www.ictsecuritymagazine.com/atti-convegno-cyber-crime-conference-2019/.

[4] https://www.adaptivemobile.com/about-us.

[5] https://simalliance.org/about-us/mission-objectives/.

[6] https://simalliance.org/key-technical-releases/st-specifications/st-specifications-2009/.

[7] AdaptiveMobile Security ha osservato che il protocollo S@T è utilizzato almeno 30 Paesi la cui popolazione cumulativa ammonta a oltre un miliardo di persone. Quindi un numero considerevole di persone è potenzialmente interessato.

Articolo a cura di Daniele Rigitano

Download PDF

https://www.ictsecuritymagazine.com/articoli/vulnerabilita-stbrowser-e-simjacker/