In Other News: Ransomware Developer Sentenced, Plugin4Shell AI Attack, Critical SAP Flaw
SecurityWeek’s weekly cybersecurity news roundup offers a concise overview of important developments that may not receive full standalone coverage yet remain relevant to the broader threat landscape.

This curated summary highlights key stories across vulnerability disclosures, emerging attack methods, policy updates, industry reports, and other noteworthy events to help readers stay well-informed about the evolving cybersecurity environment.

Here are this week’s highlights: 

Raindrop raises $35 million for AI agent monitoring

Raindrop, designed to detect unknown failures in autonomous agents, announced a Series A funding round of $35 million, adding to last year’s $15 million seed round. Raindrop continuously analyzes agent behavior to surface silent and emerging failure modes, and to help AI systems repair and learn from them.

Advertisement. Scroll to continue reading.

Mandiant’s 2026 AI risk report highlights agentic attack escalation

Mandiant’s latest AI Risk and Resilience report finds that attackers have moved from prompting AI chatbots for research to letting autonomous agents run entire intrusions, citing incidents where a hijacked coding assistant helped spread a self-propagating worm across roughly 100 repositories and a compromised CI/CD credential let an attacker co-debug exfiltration tools with an LLM in real time. Separately, the report flags a new financial risk category, detailing a case where a corrupted value sent an accounting agent into a runaway reasoning loop that racked up over 15,000 API calls and roughly $50,000 in cloud costs in under an hour. 

Npm info-stealer author cashes in on bug bounty programs

CrowdStrike has tied an npm-based information stealer called PhantomRaven to a financially motivated actor who moonlights as a bug bounty hunter. The JavaScript malware, distributed through typosquatted npm packages, is assessed with high confidence to have been written by an LLM based on its verbose comments and placeholder code, and it harvests system details plus CI/CD environment variables from GitHub Actions, GitLab CI, Jenkins, and CircleCI. CrowdStrike found no evidence the stolen data is sold on criminal marketplaces, suggesting the operator uses it purely to flag compromises for bounty payouts.

Black Axe leaders extradited to US over cybercrime network

Five leaders of the Cape Town chapter of Nigeria’s Black Axe crime syndicate have been extradited from South Africa to New Jersey to face wire fraud and money laundering conspiracy charges. Prosecutors say the group ran romance scams and advance-fee schemes against US victims from 2011 to 2021. The defendants, arrested in South Africa in 2021, also face related wire fraud and identity theft counts tied to business email compromise.

Ransomware developer gets 13-year prison sentence in Switzerland

A Zurich court sentenced a Ukrainian IT specialist to nearly 13 years in prison for developing ransomware used in extortion attacks on companies including Stadler Rail. The court identified him as the lead developer behind the Lockergoga, MegaCortex, and Nefilim ransomware families, though it described his role as closer to a technical consultant than the operation’s mastermind. Prosecutors estimated total damages from the campaign at roughly $123 million, and the verdict remains subject to appeal.

NIST, CISA detail defenses against token theft in the cloud

NIST and CISA have published a final joint report giving federal agencies and cloud providers implementation guidance for protecting the signed tokens and identity assertions that underpin single sign-on, federation, and API access. The report addresses token validation, secrets management, and detection at scale, incorporating feedback gathered through CISA’s Joint Cyber Defense Collaborative on an earlier draft. It builds on NIST’s existing security and privacy controls guidance and supports Secure by Design principles.

Organizations warned of critical SAP vulnerability

Organizations using SAP have been warned about CVE-2026-44756, a maximum-severity flaw in its Extended Passport processing code that lets unauthenticated attackers trigger memory corruption before any login check occurs. Onapsis discovered the vulnerability and dubbed it OVERPASS. Researchers from Pathlock and nullFaktor confirmed remote code execution is achievable over HTTP/HTTPS and NGRFC in lab testing, and warned that public technical write-ups released within 48 hours of the patch lower the bar for exploit development. The bug touches a wide range of SAP products, including S/4HANA, NetWeaver, and Business Suite. SAP is urging emergency patching of internet-facing systems.

WordPress plugin bug fuels mass webshell uploads

Defiant says attackers have exploited a critical file-upload flaw in the WooCommerce Wholesale Lead Capture plugin, blocking more than 100,000 exploit attempts since the bug was disclosed in February. The flaw lets unauthenticated visitors bypass file-type checks and upload PHP webshells because the plugin trusts an attacker-supplied list of allowed extensions instead of its own configuration. Site owners are urged to update to version 2.0.3.2 and check for suspicious PHP files, particularly in the uploads directory.

TP-Link patches Tapo camera flaw that skips password checks

OPSWAT researchers found two flaws in TP-Link’s Tapo C200 security camera, including an authentication bypass that lets an attacker on the network replay a value from the camera’s own challenge-response process to gain admin access without a password. A second bug allows a denial-of-service attack by sending oversized Wi-Fi credential data during device onboarding, crashing the camera’s HTTPS service. TP-Link fixed both issues, tracked as CVE-2026-15315 and CVE-2026-15316, in firmware V5_1.4.6 released in August.

Plugin auto-updates open door to silent AI agent takeover

Researchers at Air’s security lab disclosed Plugin4Shell, a zero-click flaw affecting Claude Code, OpenAI Codex, GitHub Copilot, and Gemini CLI that lets an attacker controlling a plugin’s repository swap a pinned, reviewed commit for malicious code without tripping the SHA-pinning check. Because the affected agents check out a requested commit without verifying what actually landed, an attacker can name a branch after the pinned hash so git resolves to it instead, and background auto-updates push the malicious version to already-installed plugins with no user action. Anthropic and OpenAI have shipped fixes for Claude Code and Codex, Microsoft has not yet patched Copilot, and Google says the deprecated Gemini CLI will not be fixed at all.

Related: In Other News: InjectEave Attack, SIM Swapper Sentenced, Glasswing Findings Review

Related: In Other News: Microsoft’s Cloud Patches, Hacked Dropbox Accounts, Guardio’s $1.1B Valuation

https://www.securityweek.com/in-other-news-ransomware-developer-sentenced-plugin4shell-ai-attack-critical-sap-flaw/


NightmareStresser DDoS Service Disrupted in International Operation

NightmareStresser, one of the longest-running distributed denial-of-service (DDoS) for-hire services in the world, has been disrupted.

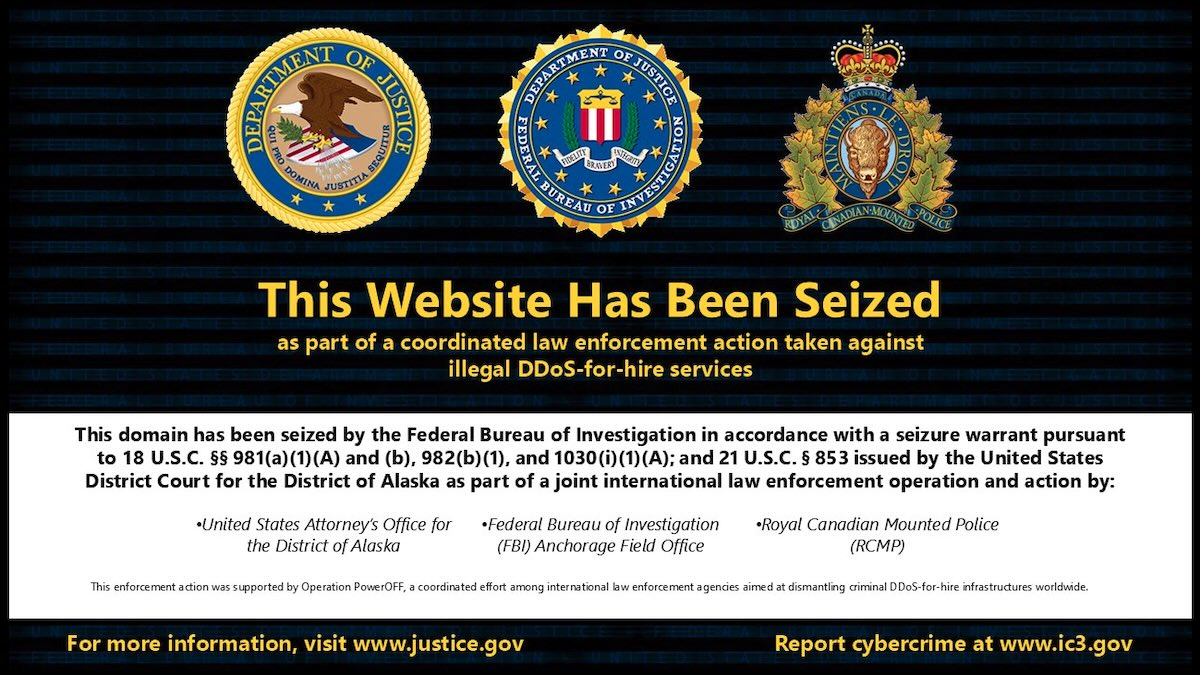
The US Department of Justice announced this week that the FBI has seized the internet domains associated with the booter service.

Visitors to nightmare-stresser[.]com and nightmarestresser[.]org are now served a seizure banner.

Authorities said NightmareStresser had been active since at least 2022 and was used to launch hundreds of thousands of DDoS attacks against victims worldwide.

However, security researcher Alex Carter reported last year that NightmareStresser was likely founded in 2016 and became popular in 2018, after rival services were disrupted, becoming the largest DDoS tool in 2019.

By 2025, it had grown to nearly 1 million users. It could launch between 3,000 and 4,000 attacks per hour, accepted cryptocurrency payments, but avoided government, education, and hospital domains.

Advertisement. Scroll to continue reading.

The NightmareStresser takedown was part of Operation PowerOFF, a coordinated global effort to dismantle DDoS-for-hire infrastructures globally and hold the individuals behind these services accountable.

DDoS-for-hire services, also referred to as booters or stressers, have been proliferating over the past years, as they represent low-entry barriers for cybercriminal-wannabes, the DoJ notes.

Over the past eight years, the US charged 12 DDoS attack facilitators and seized over 100 domains associated with booter services.

In April, law enforcement agencies in 21 countries disrupted 53 domains associated with DDoS-for-hire services. Last year, the US disrupted the RapperBot DDoS botnet, and 27 websites linked to booter services were seized in 2024.

In addition to disrupting DDoS-for-hire infrastructure, law enforcement agencies have been tracking and charging both the administrators and the users of these services.

Related: 23-Year-Old Sality P2P Botnet Disrupted

Related: US Disrupts Chinese Hacking Platform Used in Military and Critical Infrastructure Attacks

Related: Google, FBI Disrupt NetNut Residential Proxy Network Powered by Millions of Devices

Related: 15,000 WordPress Websites Cleaned Up in SocGholish Botnet Takedown

https://www.securityweek.com/nightmarestresser-ddos-service-disrupted-in-international-operation/


In Other News: InjectEave Attack, SIM Swapper Sentenced, Glasswing Findings Review

Noteworthy stories that might have slipped under the radar: Invisible Unicode slips past phishing filters, US puts $10 million bounty on Iranian cyber official, military ties of Chinese hacking group QTFY.

The post In Other News: InjectEave Attack, SIM Swapper Sentenced, Glasswing Findings Review appeared first on SecurityWeek.

https://www.securityweek.com/in-other-news-injecteave-attack-sim-swapper-sentenced-glasswing-findings-review/


Ukrainian Conti Ransomware Developer Sentenced to 4 Years in US Prison

Oleksii Oleksiyovych Lytvynenko has been sentenced to 4 years in prison after he was arrested in Ireland in 2023.

The post Ukrainian Conti Ransomware Developer Sentenced to 4 Years in US Prison appeared first on SecurityWeek.

https://www.securityweek.com/ukrainian-conti-ransomware-developer-sentenced-to-4-years-in-us-prison/


The Gentlemen rivendica Abaco Viaggi: nuova vittima italiana sul leak site del gruppo ransomware

Il gruppo ransomware The Gentlemen ha inserito Abaco Viaggi nel proprio sito di divulgazione dati. Ransomfeed ha registrato la rivendicazione la sera del 7 settembre 2026 (ore 21:51, scheda 35801), indicando come dominio colpito abacoviaggi.it; Ransomware.live la riporta alla stessa ora UTC e indica come data stimata dell’attacco lo stesso 7 settembre, che coincide però con il giorno della pubblicazione sul leak site e non documenta quando sia avvenuta l’intrusione. Al momento non risultano conferme da parte della società, di ACN o di CSIRT Italia: il caso va trattato come rivendicazione criminale, non come compromissione accertata.

Chi è la vittima indicata

Il dominio abacoviaggi.it è quello delle caselle di posta delle agenzie di Abaco Viaggi S.r.l., tour operator specializzato in viaggi di gruppo con accompagnatore dall’Italia. Secondo il sito ufficiale, la società ha sede legale a Codroipo (Udine), in Piazza Garibaldi 44, e sede operativa in Via Italia 30 nello stesso comune; partita IVA 02902530274, capitale sociale di 50.000 euro, iscrizione REA UD-233689. I punti vendita si trovano a Codroipo, Udine, Fiume Veneto, San Michele al Tagliamento e Portogruaro. Ufficio Camerale, che precisa di non attingere direttamente al Registro Imprese, riporta 45 dipendenti e un fatturato 2024 di circa 28,6 milioni di euro.

La scheda pubblicata dagli attaccanti descrive invece un’agenzia “fondata nel 1997 a Bologna”, con una partita IVA diversa. Nessun registro pubblico consultato conferma l’esistenza di una società con quei dati; l’unico elemento oggettivo del post resta il dominio, che rimanda all’azienda friulana. All’8 settembre la home page di Abaco Viaggi non riporta alcuna comunicazione sull’incidente.

Cosa sostengono gli attaccanti

Nel post il gruppo afferma di aver scaricato dati personali riservati e informazioni sui clienti, documenti finanziari e contabili, corrispondenza commerciale e documenti legali, e-mail, informazioni sull’infrastruttura IT, accessi e credenziali. È una dichiarazione di parte, che nessun soggetto indipendente ha verificato. Il post non indica la data dell’incidente né la quantità di dati; non sono noti il vettore iniziale e l’eventuale cifratura dei sistemi.

Chi è The Gentlemen

The Gentlemen è un’operazione ransomware-as-a-service comparsa a metà 2025. Microsoft traccia gli operatori come Storm-2697: il gruppo è nato come operazione chiusa e ha aperto il programma agli affiliati nel settembre 2025. Secondo Halcyon e Blackpoint, il nucleo operava in precedenza con il nome ArmCorp come affiliato di Qilin; la separazione è stata resa pubblica il 22 luglio 2025 con una disputa su circa 48.000 dollari di commissioni non pagate, mentre il primo campione del malware era comparso su VirusTotal il 17 luglio.

La crescita è stata rapida. Unit 42 riporta 580 vittime in 77 paesi al 7 luglio 2026, con un picco di 117 rivendicazioni nel solo mese di giugno. Comparitech, al 20 agosto, contava 675 attacchi dall’estate 2025, di cui 600 nei primi sette mesi del 2026: una media di 2,8 al giorno, seconda solo a Qilin. Il gruppo cede agli affiliati il 90% di ogni riscatto, contro il 70-80% dei programmi concorrenti, e nel maggio 2026 ha annunciato un accordo con BreachForums per reclutare affiliati, penetration tester e broker di accessi iniziali. Un modello di affiliazione aggressivo accomuna The Gentlemen ad altre sigle recenti, come Panzer ransomware, che ha colpito due aziende italiane nelle scorse settimane.

Gli operatori praticano la doppia estorsione: cifrano i dati e li esfiltrano, minacciandone la pubblicazione. Secondo l’analisi Microsoft del 28 maggio 2026, la variante Windows è scritta in Go, cifra ogni file con una chiave distinta e include un modulo di autopropagazione che tenta 21 diverse operazioni di esecuzione remota su ogni host raggiungibile. Halcyon indica come vettore d’accesso principale CVE-2024-55591, un bypass di autenticazione in FortiOS e FortiProxy. Nel maggio 2026 il gruppo ha subito a sua volta una violazione del proprio backend, con esposizione di chat interne, dati sugli affiliati e trascrizioni delle trattative; secondo Blackpoint l’attività è ripresa dopo la ricostruzione dell’infrastruttura. Le fasi di ricognizione, movimento laterale e disattivazione delle difese seguono lo schema del ransomware human-operated, in cui l’intrusione è condotta manualmente prima della cifratura.

Il contesto italiano

Nel 2026 The Gentlemen è una presenza costante negli elenchi delle vittime italiane. Il motore di ricerca di Ransomfeed, interrogato l’8 settembre, restituisce 21 rivendicazioni del gruppo contro organizzazioni con sede in Italia tra il 4 aprile e il 30 agosto: tra le più recenti, General Gruppo ed Exacta Optech Labcenter (30 agosto), Ariel Energia (21 agosto), ACLI e IPS (14 agosto) e cinque aziende pubblicate nella stessa mattinata del 7 agosto, tra cui il produttore HIWIN. Comparitech, con un criterio di conteggio diverso, attribuisce al gruppo 18 attacchi in Italia tra gennaio e luglio, di cui uno solo confermato dalla vittima, proprio HIWIN.

Abaco Viaggi non figura in quell’elenco: nella scheda Ransomfeed i campi paese, settore e dati pubblicati sono vuoti, quindi la rivendicazione non compare a chi filtra per Italia. È un dettaglio operativo utile a chi monitora le minacce nazionali con strumenti automatici: una vittima italiana può restare fuori dai conteggi finché la classificazione non viene corretta.

Cosa aspettarsi

Fino a una comunicazione della società o a una segnalazione istituzionale il caso resta una rivendicazione non confermata. Check Point Research osserva che, di norma, i leak site elencano le vittime che non hanno pagato: il numero reale di organizzazioni colpite è quindi superiore a quello pubblicato. Se l’incidente fosse confermato, il titolare dovrebbe notificarlo al Garante entro 72 ore dal momento in cui ne viene a conoscenza (art. 33 GDPR) e, in caso di rischio elevato per gli interessati, comunicarlo direttamente ai clienti (art. 34).

https://www.ictsecuritymagazine.com/cybercrime/the-gentlemen-ransomware-abaco-viaggi/


Manchester Airports Group Data on 8.8 Million People Leaked After Ransom Refusal

Hacker group published roughly 550GB of data after MAG reportedly refused to pay a ransom demand; the group says it gained access via exposed admin keys.

The post Manchester Airports Group Data on 8.8 Million People Leaked After Ransom Refusal appeared first on SecurityWeek.

https://www.securityweek.com/manchester-airports-group-data-on-8-8-million-people-leaked-after-ransom-refusal/


153 Million Driver License Images Offered on Dark Web

Cybercriminals are offering digital scans of US and Canadian driver’s licenses, likely stolen from IDScan.net.

The post 153 Million Driver License Images Offered on Dark Web appeared first on SecurityWeek.

https://www.securityweek.com/153-million-driver-license-images-offered-on-dark-web/


Prova digitale e anti-forensics: cosa cambia con l’AI generativa

L’adozione di sistemi di intelligenza artificiale generativa sta producendo una trasformazione profonda nel modo in cui il diritto processuale penale interpreta, valuta e utilizza la prova digitale. Ciò che per anni è stato considerato un elemento relativamente stabile e verificabile ovvero il dato digitale come traccia dell’origine di un evento o di un’azione entra oggi in una fase di progressiva instabilità epistemica. La possibilità di generare contenuti artificiali altamente coerenti, completi di metadati plausibili e strutture tecniche formalmente corrette, incrina infatti uno dei presupposti storici della digital forensics: la corrispondenza tra traccia e origine.

Questo articolo si inserisce all’interno della serie di approfondimenti a cura di Cosimo de Pinto dal titolo “Quando l’AI mente bene – Deepfake, prova digitale e anti-forensics nel processo penale”. L’approfondimento analizza la frattura introdotta dall’AI generativa nel paradigma tradizionale della prova informatica, evidenziando come la “plausibilità sintetica” possa sostituirsi alla tracciabilità dell’origine come criterio implicito di affidabilità.

Nel testo si esamina la discontinuità tra anti-forensics classica e nuove tecniche abilitate dall’intelligenza artificiale, mettendo in luce il passaggio da strategie di occultamento o distruzione della prova a sistemi capaci di costruire evidenze artificiali credibili e difficilmente distinguibili da quelle autentiche. L’analisi si concentra inoltre sulle implicazioni processuali di tale evoluzione, con particolare attenzione ai rischi per la valutazione giudiziale della prova digitale e alle possibili ricadute sulla presunzione di innocenza e sulla libertà personale.

La fine dell’innocenza digitale

L’AI generativa incrina il presupposto che la prova digitale rifletta sempre la propria origine.

La digital forensics si è sviluppata, nel corso dei suoi tre decenni di storia disciplinare, attorno a un presupposto implicito: i dati digitali conservano tracce della propria origine, e tali tracce possono essere estratte, interpretate e presentate come prova con ragionevole certezza scientifica. Un file aveva una biografia verificabile: nasceva in un momento preciso, recava l’impronta del software che lo aveva generato, i metadati del sistema operativo, le impronte dell’hardware. Su questo fondamento, ben descritto nella manualistica di riferimento, si è costruita l’intera architettura processuale della prova digitale nei sistemi giuridici occidentali.

Dal paradigma classico alla frattura epistemica

Computer forensics classica Scenario AI generativa
Presupposto di base Le tracce digitali riflettono l’origine del dato Un contenuto può simulare un’origine credibile
Obiettivo dell’analisi Ricostruire eventi e attribuire provenienza Verificare anche la possibilità di un’origine sintetica
Segni di manipolazione Spesso lasciano anomalie residue Possono imitare pattern statisticamente plausibili
Ruolo dell’esperto Interpretare tracce e coerenze tecniche Corroborare, autenticare e contestualizzare
Rischio giuridico Errore tecnico circoscritto Potenziale violazione della libertà personale

L’avvento dei modelli generativi di intelligenza artificiale, in particolare dei Large Language Models (LLM), dei modelli text-to-image, dei sintetizzatori vocali neurali e dei sistemi di video synthesis, ha introdotto nella catena della prova digitale una variabile che i framework forensi tradizionali non erano stati progettati per gestire: la plausibilità sintetica. Un documento, un’immagine, una registrazione audio o video possono oggi essere generati artificialmente in modo da superare non soltanto la percezione umana, ma anche una parte significativa delle analisi strumentali disponibili ai laboratori forensi. Come osservato dalla letteratura tecnica più recente, gli avversari non si limitano più a nascondere le prove: le costruiscono, le avvelenano e orientano l’investigatore verso una narrazione falsa.

Le conseguenze di questa trasformazione non sono confinabili all’ambito tecnico. Nei procedimenti penali, ogni errore nella valutazione di una prova digitale si traduce in una potenziale violazione della libertà personale. Un soggetto innocente può essere condannato sulla base di una conversazione WhatsApp mai avvenuta, di un’immagine fotografica manipolata, di un video che lo mostra in un luogo in cui non si è mai recato, di un log di sistema artatamente costruito per collocarlo in prossimità di un reato. L’AI non mente come un essere umano: produce output statisticamente coerenti, difficili da smascherare con gli strumenti tradizionali, e capaci di ingannare persino analisti esperti.

Ogni errore nella valutazione di una prova digitale si traduce in una potenziale violazione della libertà personale.

Il presente paper analizza le intersezioni tra AI generativa, tecniche di anti-forensics e il concetto giuridico di prova digitale, con attenzione alle implicazioni pratiche per consulenti tecnici, avvocati e magistrati. Vengono esaminate le principali superfici di attacco, le tecniche di evasione forense abilitate dall’AI, i framework di auditabilità esistenti, le lacune normative che rendono urgente un ripensamento del valore probatorio del dato digitale e, soprattutto, i rischi concreti per la libertà delle persone che derivano da un approccio acritico all’impiego dell’AI in sede processuale.

Metodo, contributo e domanda di ricerca

Metodo. Sintesi critica interdisciplinare che incrocia letteratura peer-reviewed, casi documentati, standard normativi e implicazioni processuali della prova digitale nell’era dell’AI generativa.

Contributo. Un quadro di sintesi tra tecnica di attacco, artefatto colpito, contromisure e rischio residuo; ricostruzione del nesso tra auditabilità tecnica e tenuta probatoria; proposta di principi guida per una digital forensics AI-resistant.

Domanda di ricerca. In che modo l’AI generativa trasforma la natura della prova digitale e quali condizioni metodologiche e giuridiche sono necessarie per conservarne l’affidabilità?

Questo paper affronta una delle sfide più critiche e meno sistematizzate dell’attuale panorama della sicurezza informatica applicata al diritto: l’impatto dell’intelligenza artificiale generativa sull’affidabilità delle prove digitali nei procedimenti penali. Non si tratta di uno scenario futuro. Le tecniche qui analizzate (data poisoning, log crafting, PRNU manipulation, deepfake, voice cloning, evasion attacks) sono operative già oggi, e i loro effetti sul sistema giustizia sono documentabili. Il taglio è deliberatamente duplice, tecnico e giuridico, perché duplice è il pubblico cui il problema si rivolge: professionisti della sicurezza, consulenti tecnici d’ufficio e di parte, magistrati e avvocati che si trovano a maneggiare prove digitali la cui affidabilità non può più essere data per scontata.

Sul piano del metodo, il lavoro è una sintesi critica di taglio interdisciplinare. Sul versante tecnico incrocia la letteratura peer-reviewed su anti-forensics e adversarial machine learning con casi documentati di rilevanza processuale o geopolitica; sul versante giuridico procede a un’analisi dottrinale e giurisprudenziale del diritto della prova, ancorata alla normativa italiana ed europea vigente e agli standard tecnici internazionali della famiglia ISO/IEC 27000. Le fonti sono state selezionate privilegiando, ove disponibili, gli atti originali (paper, whitepaper, testi normativi, massime ufficiali) rispetto alle fonti secondarie.

Per onestà epistemica, ogni affermazione tecnica viene qualificata secondo tre gradi di evidenza, esplicitati nel testo: risultato dimostrato sperimentalmente in letteratura; condotta documentata in un caso reale; rischio metodologico emergente, ipotizzato in via teorica ma non ancora consolidato in giudicato.

Il contributo originale è triplice: un quadro di sintesi che mette in relazione ciascuna tecnica di attacco con l’artefatto forense colpito, la contromisura di rilevazione e il rischio residuo (sezione 5); un raffronto comparato tra l’ordinamento italiano e il modello angloamericano (sezione 7); e un framework forense resistente all’AI articolato in cinque principi operativi e quattro proposte normative (sezione 10). La domanda di ricerca che tiene insieme l’intero discorso è la seguente: a quali condizioni una prova digitale generata o mediata da sistemi AI può fondare un giudizio di responsabilità penale senza violare la presunzione di innocenza e il diritto a un equo processo?

Anatomia dell’anti-forensics tradizionale e la discontinuità dell’AI

Dalle tecniche che cancellano le tracce a un’AI che le costruisce: una rottura qualitativa, non solo quantitativa.

L’anti-forensics prima dell’AI

La disciplina dell’anti-forensics, intesa come l’insieme delle tecniche volte a ostacolare, fuorviare o rendere impossibile l’analisi forense di un sistema digitale, è quasi coeva alla nascita della computer forensics stessa. Harris la definisce come qualsiasi tentativo di compromettere la disponibilità o l’utilità delle prove in un processo forense.

Le tecniche classiche si articolano in quattro categorie principali:

  • distruzione dei dati (data destruction) tramite sovrascrittura multipla secondo lo standard DoD 5220.22-M, degaussing o distruzione fisica del supporto;
  • occultamento dei dati (data hiding) mediante steganografia, cifratura di volumi interi (VeraCrypt, BitLocker) e slack space exploitation;
  • trail obfuscation mediante applicazioni portable, timestamp manipulation (Timestomp) e cancellazione selettiva dei log di sistema;
  • attacchi alla capacità di analisi attraverso exploit nei tool forensi (FTK, EnCase, Autopsy), file artatamente costruiti (crafted) e tecniche anti-VM e anti-sandbox.

La caratteristica comune di queste tecniche è che esse lasciano tracce della propria applicazione: assenza dove dovrebbe esserci presenza, anomalie statistiche, pattern inusuali. In questa prospettiva, la forensics tradizionale lavora spesso sulla deviazione rispetto all’atteso: l’anti-forensics classica mirava a cancellare, occultare o rendere non interpretabile l’evidenza. Nell’ecosistema AI la logica cambia radicalmente.

La discontinuità dell’AI: quando l’assenza non fa rumore

L’AI generativa introduce una rottura epistemica nel paradigma descritto. Il problema non è produrre contenuti falsi: è produrre contenuti coerenti con le aspettative statistiche di un analista forense. Un LLM avanzato istruito a generare la trascrizione di una conversazione WhatsApp produrrà testo con le peculiarità linguistiche del presunto autore, con riferimenti contestualmente plausibili e struttura temporale coerente; se integrato con un generatore di metadati, produrrà file con timestamp consistenti, encoding corretto, struttura interna del database SQLite di WhatsApp formalmente valida.

La differenza rispetto all’anti-forensics tradizionale è qualitativa, non soltanto quantitativa: non si tratta necessariamente di un’anti-forensics più efficiente, ma di una crisi del concetto stesso di autenticità digitale. Il bersaglio reale diventa ciò che il modello vede: dati, log, metadati, timestamp, immagini, testo, prompt, contesto RAG, workflow, plug-in, API e catena software. L’AI non mente in senso umano; produce un output coerente rispetto all’input e al contesto che riceve. Se input e contesto sono manipolati, la conclusione può essere tecnicamente elegante e probatoriamente falsa.

L’AI non mente in senso umano; produce un output coerente rispetto all’input e al contesto che riceve.

L’approfondimento ha mostrato come l’AI generativa stia alterando in modo strutturale il concetto stesso di prova digitale, spostando l’attenzione dalla tracciabilità dell’origine alla plausibilità sintetica del contenuto. Questo passaggio segna una discontinuità profonda per la digital forensics e apre scenari in cui la distinzione tra dato autentico e dato costruito diventa sempre più complessa da stabilire, con conseguenze dirette sul piano processuale e sulla tutela della libertà personale.

Il prossimo articolo approfondirà le principali tecniche anti-forensics assistite dall’AI insieme alle nuove superfici di attacco lungo la catena della prova digitale, dai documenti alle comunicazioni fino al codice generato automaticamente.

Per un inquadramento più completo e sistematico, è possibile approfondire il paper di Cosimo de Pinto “Quando l’AI mente bene – Deepfake, prova digitale e anti-forensics nel processo penale”: la lettura consente di comprendere in modo organico le dinamiche tra attacco, prova digitale e rischio probatorio, offrendo un riferimento utile sia per l’analisi tecnica sia per l’applicazione nel contesto processuale.


https://www.ictsecuritymagazine.com/articoli/prova-digitale/


Belarusian Ransom Cartel Mastermind Gets 16 Years in Prison

The Belarusian creator and administrator of the Ransom Cartel ransomware was sentenced to 16 years in prison in the US.

Maksim Silnikau, 40, built the ransomware operation and recruited other individuals through cybercrime forums, according to documents presented in court.

Silnikau provided Ransom Cartel conspirators with stolen credentials and other information on compromised computers, as well as with tools to encrypt those systems.

Additionally, the court documents show, he maintained a hidden website used to manage and monitor ransomware attacks, communicate with other conspirators and with victims, and manage the distribution of funds between participants.

Between 2021 and 2023, Ransom Cartel targeted at least 18 organizations in the US and abroad, stealing victims’ data and demanding monetary payments in exchange for decryption keys or the promise not to publish the stolen information.

According to the documents presented in court, the Ransom Cartel operation was disrupted when Silnikau was arrested in 2023.

Advertisement. Scroll to continue reading.

In a separate case, Silnikau was charged with participating in the distribution of Angler (a notorious exploit kit disrupted in 2016 that was widely used for the deployment of malware) and of other malware and online scams.

Together with Volodymyr Kadariya, a Belarusian and Ukrainian national, and Andrei Tarasov, a Russian national, Silnikau allegedly distributed malware and other threats through malvertising and other means between 2013 and 2022.

Silnikau was arrested in Spain and extradited to the US in 2024 from Poland. Tarasov was arrested in Germany, but was released after six months and returned to Russia. In 2024, the US posted a $2.5 million reward for information on Kadariya.

On August 5, Silnikau was sentenced to 16 years for conspiracy to commit offenses against the US, wire fraud conspiracy, and aggravated identity theft.

Related: Two Scattered Spider Hackers Sentenced to Jail in UK

Related: Alleged Scattered Spider Hacker Extradited to US

Related: Google, FBI Disrupt NetNut Residential Proxy Network Powered by Millions of Devices

Related: Microsoft and Allies Smash Shared Infrastructure of Amadey and StealC Malware

https://www.securityweek.com/belarusian-ransom-cartel-mastermind-gets-16-years-in-prison/


ServiceNow, la RCE pre-autenticazione CVE-2026-6875 è sfruttata in the wild: istanze self-hosted da mettere in sicurezza

Una vulnerabilità critica nella piattaforma AI di ServiceNow consente a un attaccante non autenticato di eseguire codice da remoto e prendere il controllo dell’istanza. Identificata come CVE-2026-6875
, è passata dalla pubblicazione del proof of concept tecnico ai primi payload osservati in rete in circa 72 ore, e la finestra di esposizione per chi gestisce ambienti self-hosted resta aperta.

Il perimetro non è marginale. ServiceNow dichiara di elaborare oltre 100 miliardi di workflow l’anno e di alimentare più di 100.000 applicazioni AI enterprise presso l’85 per cento delle aziende Fortune 500: la superficie interessata è quella dei processi di IT service management, workflow e automazione su cui poggiano interi reparti IT, e il raggio d’azione di un singolo exploit riuscito è proporzionale.

La catena tecnica di CVE-2026-6875: dall’iniezione all’esecuzione di codice

La ricerca è firmata da Assetnote, il team di attack surface management di Searchlight Cyber, che l’ha documentata nel report Smashing the ServiceNow Sandbox. Il punto di ingresso è la GlideRecord
query API, l’interfaccia con cui centinaia di percorsi applicativi recuperano dati dalle tabelle. In diversi punti raggiungibili prima dell’autenticazione, l’input dell’utente arriva fino alla query senza sanitizzazione.

Il primo trucco sfrutta una funzione documentata: anteponendo javascript:
a un valore, ServiceNow valuta la stringa come JavaScript prima di usarla come argomento di query. Ogni sink non autenticato diventa così un potenziale punto di esecuzione di script. La piattaforma anticipava questo scenario con un secondo strato di isolamento, lo script sandbox, che blocca eval
, limita le classi Java accessibili e rende le tabelle in sola lettura per gli utenti non autenticati.

L’elemento centrale della ricerca è l’evasione di quello strato. Sovrascrivendo Object.clone
con il costruttore Function
e assegnando AbstractAjaxProcessor.prototype
al payload dell’attaccante, una successiva chiamata a gs.include('ItemViewElementsProvider')
induce la sandbox a invocare Function(payload)
in un contesto privo di restrizioni: il risultato è una funzione eseguibile che lancia codice arbitrario. Il sink pre-autenticazione effettivamente raggiungibile è l’endpoint /assessment_thanks.do
, tramite il parametro sysparm_assessable_type
, che passa l’input direttamente nella query. Da lì, spiega il report, si possono estrarre dati da qualunque tabella, creare utenti amministratori a piacere ed eseguire comandi sui MID Server proxy configurati, spesso collocati all’interno delle reti aziendali.

La vulnerabilità, un sandbox escape nella piattaforma AI, è valutata 9,5 su 10, severità critica. Come sempre nei sistemi che introducono un rischio di questo tipo attraverso AI e automazione, l’esposizione dipende anche dai privilegi concessi agli agenti che operano nella piattaforma, un tema già affrontato analizzando la identity security degli agenti.

Tempistiche: cloud protetto ad aprile, patch self-hosted da giugno

La cronologia aiuta a inquadrare il rischio residuo. Assetnote ha segnalato il difetto a ServiceNow il 1° aprile 2026; il vendor ha applicato una mitigazione lato cloud entro 24 ore, bloccando la modifica delle funzioni JavaScript chiave. Per i clienti e i partner self-hosted le patch e gli aggiornamenti di sicurezza sono stati resi disponibili nel corso di giugno, come precisato da Help Net Security in una rettifica esplicita; il 13 luglio ServiceNow ha poi pubblicato l’advisory ufficiale (
KB3137947
), consolidando la comunicazione pubblica, e il giorno seguente Searchlight ha diffuso i dettagli tecnici, con un proof of concept finito pubblico.

Le correzioni risultano incluse in Brazil EA e GA, Australia Patch 2, Zurich Patch 7b e Patch 9, Yokohama Patch 12 Hot Fix 1b e Patch 13. Chi ha già ricevuto la mitigazione cloud è coperto; il punto critico riguarda le organizzazioni che gestiscono ServiceNow in casa e non hanno ancora applicato gli aggiornamenti disponibili, a prescindere dalla data esatta di prima distribuzione.

Lo sfruttamento è già in corso

I primi tentativi di sfruttamento sono stati osservati venerdì 17 luglio; la conferma pubblica è arrivata il giorno successivo, quando la società di threat intelligence Defused ha documentato lo sfruttamento in the wild, rilevando payload che colpiscono lo stesso sink pre-autenticazione documentato da Searchlight, /assessment_thanks.do
, ma raggiungono l’esecuzione di codice attraverso una diversa gadget chain. Il quadro è riportato anche da Security Affairs.

Non è la prima volta che ServiceNow si trova in questa posizione. Nel luglio 2024 la critica CVE-2024-4879
, anch’essa individuata da Assetnote, fu sfruttata contro oltre 105 organizzazioni tra agenzie governative, aziende energetiche e software house entro pochi giorni dalla pubblicazione di un writeup tecnico, con dati finiti su forum criminali e successivo inserimento nel catalogo Known Exploited Vulnerabilities della CISA il 29 luglio 2024; lo documentano i rilievi di Resecurity, ripresi da BleepingComputer e TechTimes. Il ritardo tra disponibilità della correzione e adozione è quindi un rischio concreto, non teorico.

Vale la pena segnalare una tensione: l’advisory di ServiceNow, al momento, continua a dichiarare di non aver riscontrato prove che l’attività sia legata alle istanze che ospita. La rilevazione indipendente di attività ostile mentre la comunicazione ufficiale non la registra ancora è un elemento che i team di sicurezza dovrebbero pesare nella propria valutazione del rischio, senza attendere una conferma dal fornitore per agire.

Per chi amministra istanze self-hosted, l’indicazione operativa è diretta: applicare gli aggiornamenti disponibili come intervento urgente, verificare gli accessi ai /assessment_thanks.do
nei log e trattare come sospetta la creazione di nuovi utenti amministrativi o l’esecuzione di comandi sui MID Server. Sul piano più ampio, la vicenda ribadisce che l’estensione delle piattaforme aziendali verso funzioni agentiche moltiplica i sink raggiungibili e i percorsi di escape, una dinamica già osservata con la prompt injection negli agenti sulla stessa classe di prodotti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/servicenow-cve-2026-6875-rce-sfruttata/