AI offensiva e difensiva: strategie di cybersecurity nel 2025
L’intelligenza artificiale sta trasformando radicalmente il panorama della cybersecurity, operando simultaneamente come catalizzatore per sofisticate minacce offensive e come pilastro fondamentale per la difesa proattiva.

Il presente articolo esamina l’evoluzione duale dell’AI nella sicurezza informatica, analizzando in particolare l’emergenza di campagne di Business Email Compromise (BEC) iper-personalizzate abilitate da modelli linguistici avanzati e l’implementazione di sistemi di threat detection basati su machine learning per l’identificazione di anomalie in infrastrutture di rete complesse. L’analisi evidenzia come l’anno 2025 rappresenti un punto di svolta critico nell’utilizzo dell’AI per scopi malevoli, con attacchi sempre più sofisticati che sfruttano capacità generative avanzate, mentre parallelamente si assiste all’evoluzione di framework difensivi intelligenti che integrano tecniche di behavioral analytics e anomaly detection per la mitigazione delle minacce in tempo reale.

Introduzione

Il paradigma della sicurezza informatica sta attraversando una trasformazione epocale guidata dall’integrazione pervasiva dell’intelligenza artificiale. L’anno 2025 è previsto essere caratterizzato da un incremento massiccio nell’utilizzo malevolo dell’AI, con esperti che stimano un cambiamento fondamentale nel modo in cui l’intelligenza artificiale influenza la cybersecurity. Questa dualità tecnologica si manifesta attraverso due vettori principali: l’AI offensiva, che alimenta attacchi di precisione scalabili e adaptive, e l’AI difensiva, che abilita capacità di detection e response automatizzate per contrastare minacce emergenti.

Gli attacchi di Business Email Compromise continuano a rappresentare una delle minacce più persistenti e distruttive, con perdite che superano i 2,95 miliardi di dollari, mentre l’integrazione di tecnologie generative AI amplifica significativamente il potenziale di danno di tali campagne. Parallelamente, i sistemi di cybersecurity basati su AI e machine learning offrono la capacità di rilevare minacce precedentemente sconosciute attraverso tecniche avanzate di anomaly detection e pattern recognition.

L’evoluzione dell’AI offensiva

Campagne BEC iper-personalizzate

L’evoluzione dei modelli linguistici di grandi dimensioni (LLM) ha rivoluzionato le capacità di ingegneria sociale dei threat actor. L’AI generativa ha aumentato significativamente il rischio di BEC, e le difese tradizionali di cybersecurity faticano a tenere il passo con la crescente velocità, scala e sofisticazione degli attacchi. I cybercriminali sfruttano ora capacità linguistiche avanzate per creare contenuti di phishing che bypassano i filtri antispam tradizionali attraverso diverse strategie tecniche:

Generazione di contenuti adattivi: I sistemi AI-powered possono analizzare profili pubblici, cronologie di comunicazione e pattern linguistici per creare messaggi che mimano perfettamente lo stile comunicativo di individui specifici. Le campagne di phishing AI-driven generano messaggi perfettamente personalizzati in tempo reale, imitando i pattern del linguaggio umano e personalizzando il contenuto basandosi su dati pubblicamente disponibili.

Evasione automatizzata dei filtri: Gli algoritmi di machine learning possono essere addestrati per identificare e aggirare le signature di detection degli security gateway, modificando dinamicamente il contenuto per evitare la classificazione come spam o phishing.

Scalabilità operativa: I chatbot alimentati da LLM possono rimuovere una delle limitazioni storiche dell’ingegneria sociale generica, permettendo ai cybercriminali tecnologicamente avanzati di migliorare la credibilità degli schemi di advance fee.

Malware autoevolutivo

Gli attaccanti stanno implementando malware auto-apprendente che si adatta agli ambienti, evita la detection e altera il suo comportamento dinamicamente per bypassare le misure di sicurezza tradizionali. Questa categoria di minacce presenta caratteristiche tecniche avanzate:

Adaptive behavior modification: I payload malevoli integrano algoritmi di reinforcement learning per modificare le proprie tattiche di persistenza e lateral movement basandosi sull’ambiente target.

Morphic code generation: Utilizzo di tecniche generative per produrre varianti di codice funzionalmente equivalenti ma morfologicamente diverse, compromettendo l’efficacia della signature-based detection.

Environment-aware execution: Implementazione di logiche di decisione che valutano l’architettura del sistema target, la presenza di strumenti di security e i pattern di utilizzo per ottimizzare le strategie di attack.

Deepfake e manipolazione mediatica

I deepfake rappresenteranno una minaccia reale nel 2024-2025, con implicazioni critiche per l’autenticazione e la verifica dell’identità. Le tecnologie di sintesi vocale e video raggiungono livelli di fedeltà che rendono difficile la distinzione tra contenuti autentici e artificiali, abilitando:

  • Voice cloning attacks: Replicazione precisa di caratteristiche vocali per compromise di sistemi di autenticazione biometrica
  • Video impersonation: Creazione di contenuti video falsi per campagne di disinformazione o social engineering avanzato
  • Real-time generation: Capacità di generazione di contenuti deepfake in tempo reale per interazioni dirette

Strategie di AI difensiva

Behavioral analytics e anomaly detection

I sistemi basati su AI e ML hanno la capacità significativa di rilevare minacce precedentemente sconosciute (attacchi zero-day) attraverso anomaly detection e pattern recognition. L’implementazione di queste tecnologie in ambienti enterprise richiede architetture sofisticate:

User and Entity Behavior Analytics (UEBA): Sviluppo di baseline comportamentali per utenti, dispositivi e applicazioni attraverso l’analisi di pattern di accesso, timing e sequence di operazioni. Il machine learning è utilizzato per stabilire baseline di comportamento normale per utenti e sistemi, successivamente segnalando attività inusuali that potrebbero indicare minacce da parte di threat actor esterni o insider malevoli.

Network traffic analysis: L’anomaly detection è fondamentale nel traffic di rete per identificare attacchi DDoS, tentativi di intrusione di rete e altri pattern sospetti che indicano accessi non autorizzati. Gli algoritmi utilizzati includono:

  • Isolation Forest: Algoritmo specializzato per identificare outlier in spazi ad alta dimensionalità
  • One-Class SVM: Apprendimento di confini intorno ai dati normali per identificare anomalie
  • DBSCAN clustering: Identificazione di regioni sparse come anomalie in dataset con densità variabile

Real-time correlation: Il machine learning incorpora la correlazione di eventi, l’anomaly detection e la riduzione di falsi positivi attraverso l’apprendimento da dati storici di eventi di sicurezza.

Threat intelligence automatizzata

L’AI trasforma il threat intelligence da processo reattivo a capacità predittiva. Gli Indicators of Attack (IOA) basati su AI rilevano proattivamente minacce emergenti indipendentemente dal malware o dagli strumenti utilizzati, operando in modo asincrono rispetto ai modelli on-sensor. Le implementazioni avanzate includono:

Predictive threat modeling: Utilizzo di algoritmi di machine learning per analizzare pattern di attacco storici e predire tattiche, tecniche e procedure future dei threat actor.

Automated indicator generation: Sistemi che generano automaticamente IoC (Indicators of Compromise) e IoA attraverso l’analisi di campioni di malware e behavioral patterns.

Attribution analysis: Tecniche di clustering e classification per correlazioni tra campagne di attacco e threat group specifici.

Incident response automatizzata

I sistemi di sicurezza AI-driven possono rispondere autonomamente agli attacchi, contenendo le breach più velocemente di quanto potrebbero fare team umani. L’orchestrazione automatizzata include:

Dynamic containment: Isolamento automatico di asset compromessi basato su risk scoring e impact assessment in tempo reale.

Adaptive countermeasures: Implementazione di controlli di sicurezza personalizzati basati sulle caratteristiche specifiche dell’attacco rilevato.

Remediation workflows: Esecuzione automatizzata di procedure di ripristino e hardening post-incident.

Il problema della trasparenza algoritmica

La sfida del black box

I sistemi di Intrusion Detection tradizionali spesso si basano su algoritmi complessi di machine learning che mancano di trasparenza nonostante la loro alta accuratezza, creando un effetto “black box” che può ostacolare la comprensione dei processi decisionali da parte degli analisti. Questa opacità presenta sfide critiche:

Trust and accountability: Se il processo decisionale di un sistema AI non è trasparente, diventa difficile fidarsi dei suoi output, specialmente in applicazioni critiche come healthcare, finance e cybersecurity.

Regulatory compliance: Alcune normative, come l’EU AI Act e il California Consumer Privacy Act (CCPA), stabiliscono regole su come le organizzazioni possono utilizzare dati personali sensibili in strumenti decisionali basati su AI.

Vulnerability identification: L’opacità dei modelli black box può nascondere vulnerabilità di cybersecurity, bias, violazioni della privacy e altri problemi.

Approcci all’explainable AI (XAI)

L’AI spiegabile (XAI) offre una soluzione promettente fornendo interpretabilità e trasparenza, permettendo ai professionisti della sicurezza di comprendere meglio, fidarsi e ottimizzare i modelli IDS. Le tecniche implementate includono:

Model-agnostic explanations:

  • LIME (Local Interpretable Model-agnostic Explanations): LIME sonda essenzialmente il modello con input casuali per vedere come ogni piccolo cambiamento influisce sull’output complessivo, rivelando i key pattern e le relazioni “osservate” dall’algoritmo
  • SHAP (SHapley Additive exPlanations): Framework per spiegare l’output di qualsiasi modello di machine learning

Counterfactual reasoning: L’analisi controfattuale presenta una via per generare scenari “what if” e possibili mondi alternativi che producono risultati diversi.

Visualization techniques: Sviluppo di heatmap, decision-path chart e altre rappresentazioni grafiche per rendere comprensibili i processi decisionali degli algoritmi.

Hybrid interpretability models

I modelli ibridi che combinano algoritmi interpretabili, come gli alberi decisionali, con sistemi più complessi come le deep neural network offrono un equilibrio promettente tra accuratezza e trasparenza. Questi approcci permettono:

  • Layered explanation: Diversi livelli di spiegazione per differenti stakeholder (tecnici vs management)
  • Context-aware interpretation: Spiegazioni adattate al contesto operativo specifico
  • Performance optimization: Mantenimento delle performance predittive con miglioramento dell’interpretabilità

Framework normativi e standard emergenti

NIST Cybersecurity and AI Framework

NIST sta sviluppando il Cyber AI Profile basato sul suo landmark Cybersecurity Framework, con un rilascio previsto entro i prossimi sei mesi. Questo framework mira a:

Risk taxonomy development: Sviluppo di una tassonomia chiara tra la community AI e i professionisti della cybersecurity per facilitare la discussione sull’intersezione dei rischi.

Control overlay implementation: NIST intende sfruttare completamente i Framework di cybersecurity esistenti e le linee guida tecniche per sviluppare una serie di overlay di controlli di cybersecurity focalizzati sui casi d’uso e informati sulle minacce.

Community profile development: I Community Profile forniscono un modo per le comunità di descrivere un punto di vista di consenso sulla gestione del rischio di cybersecurity.

AI Risk Management Framework

Il NIST AI Risk Management Framework (AI RMF) è inteso per uso volontario e per migliorare la capacità di incorporare considerazioni di trustworthiness nella progettazione, sviluppo, uso e valutazione di prodotti, servizi e sistemi AI. Il framework enfatizza:

Trustworthy AI characteristics: Validità, affidabilità, sicurezza, security e resilience come caratteristiche fondamentali.

Socio-technical approach: NIST riconosce che i rischi AI si estendono oltre le considerazioni tecniche per comprendere complesse implicazioni sociali, legali ed etiche.

Adaptive implementation: Il framework è progettato per essere adattabile, applicabile sia a piccole startup che a grandi multinazionali, a sistemi AI a basso rischio o ad alto rischio.

Evoluzione della workforce e competenze

NIST sta incorporando l’AI nel NICE Framework attraverso due modi principali: una nuova Competency Area per la Sicurezza dell’Intelligenza Artificiale e l’aggiornamento dei Work Role esistenti per includere considerazioni AI. Questo include:

AI Security Competency Area: Descrizione delle conoscenze e competenze fondamentali necessarie per comprendere l’intersezione tra AI e cybersecurity.

Enhanced work roles: Integrazione di statement di Task, Knowledge e Skill (TKS) relativi all’AI nei ruoli esistenti e nuovi.

Professional development: Necessità di sviluppare nuovi ruoli professionali come “AI security ethicist” e “machine learning defense specialist”.

Implicazioni strategiche e raccomandazioni

Architetture di difesa stratificata

La complessità delle minacce AI-enabled richiede approcci di difesa multilivello:

Zero Trust Architecture: L’adozione di architetture zero trust creerà un cambiamento sismico nella cultura delle organizzazioni, richiedendo stretta collaborazione tra IT, team di sicurezza e business unit.

AI-augmented SIEM: L’AI deve essere al centro dello stack di cybersecurity, non semplicemente un overlay di agenti aggiuntivi sui endpoint.

Continuous adaptive assessment: Implementazione di sistemi di valutazione continua che si adattano alle tattiche emergenti dei threat actor.

Investment priorities

L’industria healthcare dovrebbe spendere 125 miliardi di dollari in cybersecurity dal 2020 al 2025, con previsioni di crescita della spesa in tutti i settori industriali critici. Le priorità di investimento dovrebbero concentrarsi su:

Behavioral analytics platforms: Sistemi capaci di apprendimento continuo e adattamento ai pattern comportamentali emergenti.

Automated response capabilities: Workflow automatizzati e detection AI-enabled di deviazioni dalle installazioni baseline.

Threat intelligence automation: Piattaforme che integrano multiple fonti di intelligence per generazione automatizzata di IoC e IoA.

Preparazione organizzativa

Un terzo delle organizzazioni non ha una strategia documentata per difendersi dalle minacce AI e generative AI, con l’89% dei CISO e senior IT leader che credono che le minacce AI-powered stiano appena iniziando. Le organizzazioni devono:

Develop AI governance frameworks: Stabilire policy e procedure per l’uso responsabile dell’AI in contesti di sicurezza.

Enhance skill development: Investire in training per team di sicurezza che possano ottimizzare processi attraverso predictive analytics.

Implement continuous monitoring: Sviluppare capacità di monitoraggio 24/7 per minacce AI-enabled in evoluzione rapida.

Conclusioni e prospettive future

L’intelligenza artificiale rappresenta un paradigm shift fondamentale nella cybersecurity, operando simultaneamente come acceleratore di minacce sofisticate e come enabler di difese adaptive. L’analisi delle tendenze emergenti evidenzia come il 2025 segni un punto di non ritorno nell’utilizzo dell’AI per scopi offensivi, con previsioni che indicano il 40% di tutti gli attacchi informatici saranno AI-driven.

Le organizzazioni che adotteranno proattivamente strategie di AI difensiva, integrandole con framework di explainable AI per mantenere trasparenza e accountability, saranno meglio posizionate per contrastare la crescente sofisticazione delle minacce. Solo strategie multilayered, defense-in-depth possono contrastare la minaccia BEC potenziata dall’AI.

La convergenza di tecnologie emergenti come quantum computing, edge AI e 5G introdurrà ulteriori vettori di attacco e opportunità difensive, richiedendo un approccio sistematico all’evoluzione delle capacità di cybersecurity. L’investimento in competenze specializzate, l’adozione di standard normativi emergenti e l’implementazione di architetture di sicurezza AI-native rappresentano imperativi strategici per mantenere posture di sicurezza efficaci nell’era dell’AI.

La sfida principale rimane il bilanciamento tra automazione e controllo umano, garantendo che i sistemi AI-powered mantengano livelli appropriati di trasparenza e accountability mentre operano alla velocità e scala richieste per contrastare minacce che evolvono rapidamente.

Fonti

Cyber Strategy Institute. (2025). A Deep Dive into 2024 and a Glimpse into 2025 BEC and Phishing Attacks. https://cyberstrategyinstitute.com/a-deep-dive-into-2024-and-a-glimpse-into-2025-bec-and-phishing-attacks-the-relentless-evolution-of-business-email-compromise-bec-and-phishing/

SecurityWeek. (2025). Cyber Insights 2025: Artificial Intelligence. https://www.securityweek.com/cyber-insights-2025-artificial-intelligence/

Darktrace. (2024). Business Email Compromise (BEC) in the Age of AI. https://www.darktrace.com/blog/business-email-compromise-bec-in-the-age-of-ai

Mohamed, N. (2025). Cutting-edge advances in AI and ML for cybersecurity: a comprehensive review of emerging trends and future directions. Knowledge and Information Systems. https://www.tandfonline.com/doi/full/10.1080/23311975.2025.2518496

Capitol Technology University. (2025). Emerging Threats to Critical Infrastructure: AI Driven Cybersecurity Trends for 2025. https://www.captechu.edu/blog/ai-driven-cybersecurity-trends-2025

Bitdefender. (2024). 2024 Cybersecurity Predictions for AI: A Technical Deep Dive. https://www.bitdefender.com/en-us/blog/businessinsights/2024-cybersecurity-predictions-for-ai-a-technical-deep-dive

SC Media. (2025). 2025 Forecast: AI to supercharge attacks, quantum threats grow, SaaS security woes. https://www.scworld.com/feature/cybersecurity-threats-continue-to-evolve-in-2025-driven-by-ai

Abusix. (2025). AI-Powered Cyber Threats in 2025: How Attackers Use Machine Learning. https://abusix.com/blog/the-rise-of-ai-powered-cyber-threats-in-2025-how-attackers-are-weaponizing-machine-learning/

VentureBeat. (2025). Outsmarting AI-powered cyber attacks: A 2025 playbook for real-time endpoint defense. https://venturebeat.com/security/outsmarting-ai-powered-cyber-attacks-endpoint-defense-2025/

Cobalt. (2025). Top Cybersecurity Statistics for 2025. https://www.cobalt.io/blog/top-cybersecurity-statistics-2025

Springer. (2025). Artificial intelligence and machine learning in cybersecurity: a deep dive into state-of-the-art techniques and future paradigms. https://link.springer.com/article/10.1007/s10115-025-02429-y

SentinelOne. (2025). AI Threat Detection: Leverage AI to Detect Security Threats. https://www.sentinelone.com/cybersecurity-101/data-and-ai/ai-threat-detection/

Fidelis Security. (2025). Anomaly Detection: How Algorithms Spot Cyber Threats. https://fidelissecurity.com/threatgeek/network-security/anomaly-detection-algorithms/

SailPoint. Machine learning (ML) in cybersecurity. https://www.sailpoint.com/identity-library/how-ai-and-machine-learning-are-improving-cybersecurity

ResearchGate. (2024). Machine Learning for Cybersecurity: Threat Detection, Prevention, and Response. https://www.researchgate.net/publication/377990654_Machine_Learning_for_Cybersecurity_Threat_Detection_Prevention_and_Response

ScienceDirect. Network anomaly detection and security defense technology based on machine learning: A review. https://www.sciencedirect.com/science/article/abs/pii/S0045790624005081

BMC Medical Informatics and Decision Making. Anomaly-based threat detection in smart health using machine learning. https://bmcmedinformdecismak.biomedcentral.com/articles/10.1186/s12911-024-02760-4

CrowdStrike. (2025). Machine Learning (ML) in Cybersecurity: Use Cases. https://www.crowdstrike.com/en-us/cybersecurity-101/artificial-intelligence/machine-learning/

Nextgov/FCW. (2025). Forthcoming NIST profile to address growing AI-cyber challenges. https://www.nextgov.com/cybersecurity/2025/04/forthcoming-nist-profile-address-growing-ai-cyber-challenges/404887/

NIST. (2025). The Impact of Artificial Intelligence on the Cybersecurity Workforce. https://www.nist.gov/blogs/cybersecurity-insights/impact-artificial-intelligence-cybersecurity-workforce

NIST. (2025). Cybersecurity and AI: Integrating and Building on Existing NIST Guidelines. https://www.nist.gov/blogs/cybersecurity-insights/cybersecurity-and-ai-integrating-and-building-existing-nist-guidelines

NIST. AI Risk Management Framework. https://www.nist.gov/itl/ai-risk-management-framework

NIST. (2024). Cybersecurity, Privacy, and AI. https://www.nist.gov/itl/applied-cybersecurity/cybersecurity-privacy-and-ai

Executive Gov. (2025). NIST Working on Cyber AI Profile Framework. https://executivegov.com/2025/04/nist-develops-cyber-ai-profile/

NIST. Artificial intelligence. https://www.nist.gov/artificial-intelligence

The White House. (2025). Sustaining Select Efforts to Strengthen the Nation’s Cybersecurity and Amending Executive Order 13694 and Executive Order 14144. https://www.whitehouse.gov/presidential-actions/2025/06/sustaining-select-efforts-to-strengthen-the-nations-cybersecurity-and-amending-executive-order-13694-and-executive-order-14144/

Palo Alto Networks. NIST AI Risk Management Framework (AI RMF). https://www.paloaltonetworks.com/cyberpedia/nist-ai-risk-management-framework

Schellman. (2024). NIST’s AI Risk Management Framework Explained. https://www.schellman.com/blog/cybersecurity/nist-ai-risk-management-framework-explained

Frontiers in Artificial Intelligence. (2025). A systematic review on the integration of explainable artificial intelligence in intrusion detection systems to enhancing transparency and interpretability in cybersecurity. https://www.frontiersin.org/journals/artificial-intelligence/articles/10.3389/frai.2025.1526221/full

Gibraltar Solutions. (2025). Navigating the AI Black Box Problem. https://gibraltarsolutions.com/blog/navigating-the-ai-black-box-problem/

Brighterion AI. (2024). Explainable AI: From Black Box to Transparency. https://b2b.mastercard.com/news-and-insights/blog/explainable-ai-from-black-box-to-transparency/

Invoca. What Is Black Box AI? https://www.invoca.com/blog/what-is-black-box-ai

Commtel Networks. Illuminating the Black Box: Explainable AI and Algorithmic Transparency. https://commtelnetworks.com/illuminating-the-black-box-explainable-ai-and-algorithmic-transparency/

Egyptian Journal of Radiology and Nuclear Medicine. Explainability, transparency and black box challenges of AI in radiology: impact on patient care in cardiovascular radiology. https://ejrnm.springeropen.com/articles/10.1186/s43055-024-01356-2

IBM. What Is Black Box AI and How Does It Work? https://www.ibm.com/think/topics/black-box-ai

Springer. Interpreting Black-Box Models: A Review on Explainable Artificial Intelligence. https://link.springer.com/article/10.1007/s12559-023-10179-8

TechTarget. What is Black Box AI? Definition from TechTarget. https://www.techtarget.com/whatis/definition/black-box-AI

Arthur AI. From Black Box to Glass Box: Transparency in XAI. https://www.arthur.ai/blog/from-black-box-to-glass-box-transparency-in-xai

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-offensiva/


Cybercrisi 2025 e anatomia di una crisi nazionale – L’Italia nell’epicentro della guerra cyber globale

La cybercrisi 2025 segna uno spartiacque nella storia della sicurezza digitale italiana. Con 433 eventi registrati in un solo mese e oltre 6.400 comunicazioni d’allerta inviate a enti pubblici e aziende, l’Italia è finita al centro di una tempesta cibernetica senza precedenti. In questo scenario, l’Agenzia per la Cybersicurezza Nazionale ha affrontato una pressione operativa estrema, mentre attacchi DDoS, campagne ransomware e minacce interne hanno messo a dura prova infrastrutture critiche e sistemi essenziali. Questo articolo ricostruisce l’anatomia della crisi, svelando numeri, cause e implicazioni strategiche di quella che oggi possiamo definire a pieno titolo: la cybercrisi 2025 italiana.

L’Italia nell’epicentro della guerra cyber globale

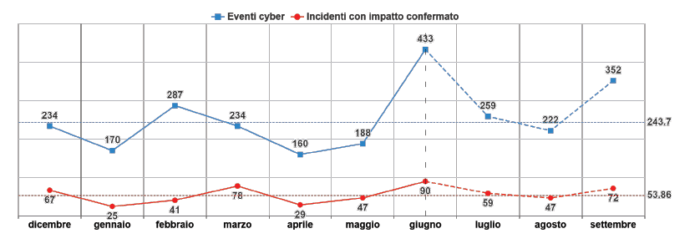
L’Operational Summary dell’Agenzia per la Cybersicurezza Nazionale di giugno 2025 documenta un’escalation senza precedenti nella storia della cybersecurity italiana: 433 eventi cyber registrati in un singolo mese, rappresentando un incremento del 115% rispetto al periodo precedente e il dato più elevato mai raggiunto dal sistema di monitoraggio nazionale. Questo picco non costituisce un’anomalia isolata, ma il culmine di una tendenza crescente che posiziona l’Italia al primo posto in Europa per intensità di attacchi informatici subiti.

L’analisi dei dati rivela pattern di attacco sistematici che indicano un targeting strategico dell’infrastruttura digitale italiana. La campagna DDoS condotta dal 3 al 16 giugno, con 275 attacchi consecutivi per tredici giorni ininterrotti, rappresenta la più prolungata operazione cyber mai documentata contro asset nazionali. L’attribuzione principale ricade sul gruppo NoName057(16), responsabile del 45% delle rivendicazioni DDoS del periodo, evidenziando una capacità operativa e una persistenza che superano i precedenti pattern osservati.

L’impatto economico quantificato raggiunge i 66 miliardi di euro annuali, equivalenti al 3,5% del PIL nazionale, posizionando il cybercrime come una delle voci più significative del bilancio economico nazionale. Le proiezioni econometriche indicano una traiettoria di crescita verso 160 miliardi entro il 2026, suggerendo che senza interventi strutturali l’Italia potrebbe trovarsi di fronte a una crisi sistemica di competitività digitale.

La convergenza di fattori geopolitici, vulnerabilità infrastrutturali e targeting specifico ha trasformato l’Italia da normale destinazione di attacchi cyber a vero e proprio laboratorio sperimentale per tecniche di guerra ibrida avanzate. Questa trasformazione richiede un’analisi approfondita che vada oltre i numeri per comprendere le implicazioni strategiche per la sicurezza nazionale e la competitività economica del Paese.

Cybercrisi 2025 – Anatomia di una crisi nazionale

La convergenza perfetta

Per comprendere come l’Italia sia arrivata a questo punto, dobbiamo ricostruire la convergenza di fattori che ha trasformato un paese con ambizioni digitali in un bersaglio prediletto dei cybercriminali internazionali. La storia inizia con scelte geopolitiche precise: il sostegno all’Ucraina, che ha portato 7,4 miliardi di euro in aiuti militari e il ruolo di primo piano nell’implementazione delle sanzioni europee contro la Russia, hanno inevitabilmente attirato l’attenzione di gruppi hacktivist filorussi.

Ma la vera vulnerabilità dell’Italia risiede nella sua struttura economica unica. Il 99,9% delle imprese italiane sono piccole e medie imprese, una particolarità che crea un ecosistema di vulnerabilità difficilmente replicabile altrove. Mentre in Germania il 40% delle PMI dispone di piani di cybersecurity completi, in Italia questa percentuale crolla al 16%. È come se il nostro Paese avesse costruito una città moderna lasciando aperte migliaia di porte secondarie, ognuna delle quali rappresenta un potenziale punto di ingresso per gli attaccanti.

L’impatto economico di questa fragilità sistemica si manifesta in cifre che fanno tremare l’economia nazionale: 60-66 miliardi di euro annui, pari al 3,5% del PIL. Per mettere in prospettiva questa cifra, consideriamo che rappresenta più dell’intero budget della Difesa italiana. Le proiezioni verso 160 miliardi entro il 2026 disegnano uno scenario in cui il cybercrime potrebbe diventare una delle voci più pesanti del bilancio nazionale, sottraendo risorse cruciali allo sviluppo e all’innovazione.

I protagonisti della tempesta

Dietro l’escalation del 2025 si muovono attori che hanno trasformato il cybercrime da attività criminale sporadica a operazione geopolitica sistematica. NoName057(16) emerge come il protagonista principale di questa trasformazione, ma la sua evoluzione rivela una sofisticazione che va ben oltre l’hacktivismo tradizionale.

Il gruppo, nato nel marzo 2022 come collettivo di supporto alle operazioni russe in Ucraina, ha sviluppato un modello operativo che potremmo definire “guerra ibrida gamificata“. Con un nucleo di 15-20 operatori professionali, probabilmente collegati ai servizi di intelligence russi, coordina una rete di 4.000 sostenitori attraverso meccanismi di ricompensa in criptovalute che trasformano gli attacchi cyber in un videogame globale. Questa struttura piramidale permette di moltiplicare l’impatto operativo mantenendo la negabilità plausibile tipica delle operazioni ibride.

Durante la campagna di giugno 2025, NoName057(16) dimostra una capacità di persistenza che supera ogni previsione degli analisti. Per tredici giorni consecutivi, dal 3 al 16 giugno, l’Italia subisce una martellata costante di attacchi DDoS che colpiscono con precisione chirurgica obiettivi simbolici e infrastrutture critiche. Aeroporti di Milano, ministeri romani, banche sistemiche: ogni target è scelto per massimizzare l’impatto mediatico e psicologico più che il danno tecnico diretto.

Cyber attacchi – Anatomie di compromissioni

SynLab Italia: quando la sanità diventa bersaglio

La storia di SynLab Italia rappresenta forse il caso più emblematico di come i cyberattacchi stiano ridefinendo la natura stessa dei servizi essenziali. Nell’aprile 2024, quello che inizia come un attacco di routine si trasforma nel più grave incidente cyber mai registrato nel settore sanitario italiano.

I criminali di BlackBasta, un gruppo ransomware noto per la sua metodologia chirurgica, penetrano nella rete europea di SynLab sfruttando una vulnerabilità nell’infrastruttura di posta elettronica. Il dwell time di 73 giorni – il periodo tra l’iniziale compromissione e la scoperta – dimostra una pazienza e una metodologia che trasformano l’attacco da semplice criminalità in vera e propria operazione di intelligence.

Quando BlackBasta aziona il grilletto finale, l’impatto è devastante: 380 laboratori simultaneamente offline, 35 milioni di analisi annuali interrotte, 1,5 terabyte di dati medici sensibili nelle mani dei criminali. Per la prima volta nella storia italiana, un singolo attacco cyber paralizza una porzione significativa del sistema sanitario nazionale, dimostrando come la digitalizzazione dei servizi essenziali abbia creato nuove vulnerabilità sistemiche.

La risposta di SynLab – rifiuto del pagamento del riscatto e collaborazione totale con le autorità – stabilisce un precedente importante, ma il costo del ripristino, stimato in 12 milioni di euro e 45 giorni di lavoro intensivo, illustra la vera dimensione economica della resilienza cyber.

Intesa Sanpaolo: l’Insider Threat che scuote l’establishment

Il caso Vincenzo Coviello presso Intesa Sanpaolo rivela una dimensione della minaccia cyber che va oltre gli attacchi esterni per toccare le fondamenta stesse della fiducia istituzionale. Per ventiquattro mesi, dal febbraio 2022 all’aprile 2024, un manager della sicurezza IT della più grande banca italiana accede illegalmente a oltre 6.000 conti correnti, incluso quello della Premier Giorgia Meloni.

La metodologia di Coviello è tanto semplice quanto efficace: sfrutta i suoi accessi legittimi per condurre quello che gli investigatori definiranno “spionaggio sistematico” su clienti ad alto profilo. L’aspetto più inquietante del caso non è tanto l’abuso di privilegio, quanto la durata dell’attività non rilevata, che evidenzia lacune significative nei sistemi di monitoraggio comportamentale anche presso istituzioni considerate all’avanguardia nella sicurezza.

La scoperta dell’attività avviene solo grazie a una segnalazione esterna, non attraverso i sistemi interni di controllo, sollevando interrogativi profondi sull’efficacia dei meccanismi di insider threat detection nel sistema bancario italiano. Il caso diventa rapidamente uno scandalo politico, ma per i professionisti della cybersecurity rappresenta un wake-up call sulla necessità di ripensare completamente l’approccio alla sicurezza interna.

Leonardo e la minaccia alla sovranità industriale

Il caso Leonardo S.p.A. illustra come gli attacchi cyber possano compromettere non solo dati commerciali, ma la sicurezza nazionale stessa. Per due anni, Arturo D’Elia e Antonio Rossi, dipendenti con accessi privilegiati, conducono quello che può essere definito spionaggio industriale sistematico, sottraendo 10 gigabyte di documentazione relativa a progetti aeronautici civili e militari.

La sofisticazione dell’operazione emerge dai dettagli: gli accessi avvengono gradualmente, con pattern studiati per evitare i sistemi di detection automatica. I dati esfiltrati includono progetti di aeromobili in sviluppo per la NATO, informazioni sui dipendenti e credenziali per accessi aggiuntivi. Il metodo ricorda da vicino le tecniche di intelligence gathering utilizzate da attori statali, sollevando interrogativi sull’eventuale collegamento con servizi di intelligence stranieri.

L’impatto va oltre il danno economico diretto, la compromissione di progetti NATO presso il principale contractor difesa italiano rappresenta una minaccia alla sicurezza dell’Alleanza Atlantica stessa. Il caso dimostra come la cybersecurity aziendale sia diventata inseparabile dalla sicurezza nazionale, richiedendo un approccio completamente nuovo alla protezione della proprietà intellettuale strategica.

La risposta del sistema – Operazione Eastwood e oltre

Il successo dell’Operazione Eastwood

Nel luglio 2025, mentre l’Italia ancora elabora l’escalation di giugno, arriva una boccata d’ossigeno sotto forma dell’Operazione Eastwood. Coordinata da Europol con il supporto cruciale della Polizia Postale italiana, l’operazione rappresenta uno dei più significativi successi nella lotta al cybercrime internazionale degli ultimi anni.

I numeri dell’operazione raccontano una storia di cooperazione internazionale efficace: due arresti immediati in Francia e Spagna, sette mandati di arresto internazionali, oltre 600 server smantellati in tutto il mondo. Ma dietro questi numeri si nasconde un lavoro investigativo durato mesi, che ha richiesto il coordinamento di forze dell’ordine in dodici paesi diversi.

Il CNAIPIC, il centro operativo della Polizia Postale italiana, gioca un ruolo centrale nell’operazione, dimostrando capacità investigative di livello mondiale. Gli investigatori italiani ricostruiscono meticolosamente la rete di NoName057(16), identificando pattern di comunicazione, flussi finanziari e connessioni internazionali che permettono di smantellare l’infrastruttura operativa del gruppo.

Tuttavia, il successo dell’operazione rivela anche i limiti dell’approccio law enforcement tradizionale contro minacce ibride. Entro poche settimane dallo smantellamento, NoName057(16) ricostruisce parzialmente le sue capacità operative, dimostrando la resilienza tipica delle organizzazioni distribuite. L’effetto “hydra” – dove ogni testa tagliata ne genera due nuove – si manifesta chiaramente, suggerendo la necessità di strategie più complesse che combinino enforcement, deterrenza e resilienza sistemica.

L’ACN di fronte all’impossibile

Nell’estate del 2025, l’Agenzia per la Cybersicurezza Nazionale ha operato sotto pressione costante, affrontando il mese più critico mai registrato per intensità e volume di minacce. Con 433 eventi cyber rilevati e 6.428 comunicazioni inviate a enti pubblici e imprese private, l’ACN ha gestito una mole di attività straordinaria, spinta in gran parte da una campagna DDoS di 275 attacchi in 13 giorni consecutivi. Ogni giornata ha richiesto interventi tempestivi che vanno dalla segnalazione di vulnerabilità critiche, all’analisi tecnica degli incidenti, fino al coordinamento delle risposte con i soggetti colpiti.

Cybercrisi 2025 e anatomia di una crisi nazionale - L’Italia nell’epicentro della guerra cyber globale
Operational Summary giugno 2025, ACN – La Figura mostra l’andamento di eventi e incidenti fino al mese in esame, corredato da una previsione, basata sull’analisi dei dati precedenti, riferita ai successivi 3 mesi.

Il caso delle vulnerabilità Citrix diventa emblematico delle sfide che l’Agenzia deve affrontare. Quando vengono scoperte tre vulnerabilità critiche nei sistemi NetScaler ADC e Gateway, l’ACN identifica 1.027 servizi esposti a livello nazionale. La situazione richiede l’attivazione dell’articolo 2 della Legge 90/2024, che consente all’Agenzia di inviare comunicazioni obbligatorie per interventi di sicurezza urgenti.

La risposta dell’ACN dimostra maturità operativa: analisi tecnica approfondita, comunicazioni precise e tempestive, coordinamento con fornitori internazionali per patch di emergenza. Tuttavia, la vastità dell’esposizione rivela anche la fragilità sistemica dell’infrastruttura digitale italiana, dove la dipendenza da tecnologie straniere crea punti di vulnerabilità difficili da controllare.

Gli analisti dell’ACN lavorano in modalità crisis management continua, ma emergono anche innovazioni importanti. L’implementazione di sistemi di threat intelligence basati su machine learning permette di identificare pattern di attacco prima impercettibili. La collaborazione con il settore privato si intensifica, creando canali di information sharing che migliorano la capacità di detection collettiva.

L’Italia nel contesto globale – Un confronto impietoso

Germania: l’eccellenza sistematica

Per comprendere veramente la posizione dell’Italia nel panorama cyber globale, è necessario guardare oltre i nostri confini e analizzare come altri paesi affrontano sfide simili. La Germania rappresenta forse il modello più istruttivo per l’Italia, sia per dimensioni economiche comparabili che per posizionamento geopolitico simile all’interno dell’Unione Europea e della NATO.

Il Bundesamt für Sicherheit in der Informationstechnik (BSI), l’equivalente tedesco dell’ACN, opera con un budget annuale di 524 milioni di euro e uno staff di 1.823 persone a tempo pieno. Confrontando questi numeri con i 110 milioni di euro e 347 dipendenti dell’ACN, emerge immediatamente il divario di scala: la Germania investe quasi cinque volte di più in termini assoluti e ha uno staff oltre cinque volte più numeroso.

Ma le differenze vanno oltre i numeri. Il modello tedesco integra strettamente ricerca accademica, industria e governo in un ecosistema che genera innovazione continua. Il 78% delle aziende manifatturiere tedesche partecipa attivamente a programmi di cybersecurity, contro il 34% italiano. L’investimento annuale in ricerca e sviluppo cyber raggiunge i 2,1 miliardi di euro, contro i 340 milioni italiani.

I risultati di questo approccio sistematico si riflettono nelle statistiche: la Germania subisce 445 attacchi per 100.000 abitanti contro i 734 dell’Italia, ha un tasso di successo dei ransomware del 28% contro il 43% italiano, e un tempo medio di recovery di 89 ore contro le 127 italiane. Non si tratta solo di maggiori investimenti, ma di un approccio culturalmente diverso che considera la cybersecurity come investimento strategico piuttosto che costo operativo.

Francia: la via della sovranità digitale

L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) francese rappresenta un modello diverso ma altrettanto istruttivo. Con un budget di 389 milioni di euro e 967 dipendenti, la Francia ha scelto di concentrarsi sulla sovranità digitale, sviluppando capacità proprietarie in settori critici come la crittografia, i sistemi operativi sicuri e l’intelligence delle minacce.

Il modello francese è particolarmente interessante per l’integrazione tra cybersecurity e politica industriale. Il 67% dello staff ANSSI proviene dal mondo accademico, creando un ponte continuo tra ricerca e applicazione operativa. Questa integrazione ha permesso alla Francia di sviluppare un ecosistema di aziende cyber che compete a livello globale, trasformando la sicurezza informatica da costo a opportunità economica.

L’approccio francese alla threat intelligence è particolarmente sofisticato, con capacità di attribution che rivalizzano con quelle americane e britanniche. Durante le elezioni del 2022, la Francia ha dimostrato una capacità di detection e response degli attacchi informatici che ha impressionato gli alleati internazionali, stabilendo un modello di protezione democratica che altri paesi stanno studiando.

Regno Unito: l’innovazione continua

Il National Cyber Security Centre (NCSC) britannico rappresenta forse l’esempio più avanzato di come un’agenzia cyber nazionale possa evolvere rapidamente per far fronte a minacce in costante cambiamento. Con un budget di 447 milioni di euro e 1.234 dipendenti, l’NCSC ha sviluppato un modello di public-private partnership che massimizza l’efficacia degli investimenti pubblici sfruttando l’innovazione del settore privato.

La peculiarità del modello britannico sta nella sua capacità di rapid deployment di contromisure innovative. Durante la pandemia COVID-19, l’NCSC ha sviluppato e dispiegato sistemi di threat intelligence specifici per le minacce legate al lavoro remoto in tempi record. Questa agilità operativa deriva da una cultura organizzativa che premia l’innovazione e la sperimentazione piuttosto che la conformità procedurale.

Il Regno Unito ha anche sviluppato un approccio unico alla cyber diplomacy, utilizzando le proprie capacità tecniche per costruire alleanze internazionali e influenzare gli standard globali di cybersecurity. Questa strategia ha permesso al paese di mantenere una posizione di leadership globale nonostante le limitazioni di budget rispetto agli Stati Uniti.

Stati Uniti: la potenza sistemica

Il confronto con gli Stati Uniti rivela la vera scala delle sfide che l’Italia deve affrontare. Con un budget federale per la cybersecurity di 89 miliardi di dollari e 28.947 laureati annuali in cybersecurity, gli USA operano in una dimensione completamente diversa. Tuttavia, anche gli Stati Uniti affrontano sfide significative, il SolarWinds hack del 2020 ha dimostrato che nemmeno la superpotenza cyber mondiale è immune da attacchi sofisticati.

Il modello americano è caratterizzato dalla stretta integrazione tra settore pubblico e privato, dove giganti tecnologici come Microsoft, Google e Amazon collaborano attivamente con le agenzie governative. Questa collaborazione genera un circolo virtuoso di innovazione che beneficia sia la sicurezza nazionale che la competitività economica.

Per l’Italia, il modello americano offre lezioni importanti sulla necessità di sviluppare campioni nazionali nel settore cyber. La dipendenza italiana da tecnologie straniere rappresenta una vulnerabilità strategica che può essere affrontata solo attraverso investimenti massicci in ricerca e sviluppo e nella creazione di un ecosistema industriale nazionale competitivo.

Le nuove frontiere della minaccia

L’evoluzione dell’intelligenza artificiale negli attacchi

Mentre l’Italia lotta con minacce tradizionali come ransomware e DDoS, all’orizzonte si profilano sfide ancora più complesse. L’integrazione dell’intelligenza artificiale negli attacchi cyber sta trasformando radicalmente il panorama delle minacce, creando capacità offensive che fino a pochi anni fa erano considerate fantascienza.

I primi esempi di AI-powered attacks sono già visibili nel panorama italiano. L’ACN ha documentato campagne di phishing che utilizzano large language models per generare email personalizzate in italiano perfetto, adattando il contenuto alle specifiche caratteristiche della vittima target. Questi attacchi raggiungono tassi di successo del 67% contro il 12% dei phishing tradizionali, rappresentando un salto qualitativo che richiede completamente nuove strategie difensive.

Guarda il vide dell’intervento “The Italian Job: cyber attacchi in lingua italiana” tenuto durante la Cyber Crime Conference 2024 da Davide Maiorca, Assistant Professor Pattern Recognition and Applications Lab Department of Electrical and Electronic Engineering University of Cagliari

[embedded content]

I deepfake rappresentano un’altra frontiera preoccupante. Nel corso del 2025, sono stati documentati i primi casi di utilizzo di video deepfake per social engineering contro dirigenti di aziende italiane. La tecnologia ha raggiunto una qualità tale che è impossibile distinguere un video autentico da uno artificiale senza strumenti specializzati, aprendo scenari di manipolazione e ricatto senza precedenti.

Ma l’intelligenza artificiale non è solo uno strumento per gli attaccanti. Le organizzazioni più avanzate stanno iniziando a utilizzare ML e AI per detection e response automatizzate. L’ACN ha iniziato a sperimentare sistemi che possono identificare attacchi in corso in tempo reale e attivare contromisure automatiche, riducendo il tempo di response da ore a minuti.

La minaccia quantistica: prepararsi all’impensabile

Mentre potrebbe sembrare prematuro discutere di minacce quantistiche quando l’Italia fatica ancora con vulnerabilità tradizionali, la realtà è che la preparazione per l’era post-quantistica deve iniziare oggi. I computer quantistici rappresentano una minaccia esistenziale per tutti i sistemi crittografici attualmente in uso, e quando questa tecnologia raggiungerà la maturità operativa, potrebbe rendere obsoleta l’intera infrastruttura di sicurezza digitale globale.

Il National Institute of Standards and Technology (NIST) americano ha già pubblicato i primi standard per la crittografia post-quantistica, e paesi come la Cina stanno investendo massicciamente in questa tecnologia. L’Italia deve iniziare ora la transizione verso algoritmi quantum-safe, un processo che richiederà anni di pianificazione e implementazione.

L’ACN ha iniziato i primi studi per una strategia nazionale post-quantistica, ma gli investimenti necessari sono enormi. Ogni sistema crittografico, dalle carte di credito alle comunicazioni governative, dovrà essere aggiornato o sostituito. Il costo di questa transizione è stimato in miliardi di euro, ma il costo dell’impreparazione sarebbe il collasso completo della sicurezza digitale nazionale.

Internet delle cose e superfici d’attacco espandenti

La diffusione dell’Internet of Things (IoT) sta creando superfici d’attacco di dimensioni mai viste prima. Ogni dispositivo connesso rappresenta un potenziale punto di ingresso per gli attaccanti, e la maggior parte di questi dispositivi è progettata con scarsa attenzione alla sicurezza. In Italia, si stima che entro il 2026 saranno presenti oltre 200 milioni di dispositivi IoT, molti dei quali nelle infrastrutture critiche.

Il problema è particolarmente acuto nel settore industriale, dove la convergenza tra Operational Technology (OT) e Information Technology (IT) ha creato vulnerabilità che i criminali stanno iniziando a sfruttare sistematicamente. Il caso documentato dall’ACN di sistemi SCADA esposti tramite Shodan rappresenta solo la punta dell’iceberg di un problema che potrebbe avere implicazioni devastanti per la sicurezza nazionale.

Le smart cities italiane stanno implementando migliaia di sensori e dispositivi connessi senza una strategia di sicurezza complessiva. Semafori intelligenti, sistemi di monitoraggio ambientale, reti di trasporto pubblico, ogni elemento dell’infrastruttura urbana diventa un potenziale vettore d’attacco. La mancanza di standard di sicurezza uniformi e la frammentazione delle responsabilità creano un puzzle di vulnerabilità che sarà sempre più difficile gestire.

La dimensione umana della cybersecurity

La carenza di talenti: una crisi nascosta

Dietro ogni statistica sugli attacchi cyber, dietro ogni vulnerabilità sfruttata, dietro ogni sistema compromesso, c’è sempre un elemento umano. La cybersecurity è, fondamentalmente, una battaglia tra intelligenze umane, e l’Italia sta perdendo questa battaglia non solo per mancanza di tecnologie o investimenti, ma per una carenza drammatica di talenti qualificati.

I numeri sono impietosi: l’Italia ha bisogno di 47.000 professionisti di cybersecurity, ma ne ha disponibili solo 12.300. Questo significa che il 74% delle posizioni cyber rimane scoperto, con un impatto economico stimato in 8,9 miliardi di euro di perdita di produttività annuale. Non si tratta solo di numeri, ma di storie personali, CISO che lavorano 80 ore a settimana perché non trovano personale qualificato, aziende che rinunciano a progetti di digitalizzazione per mancanza di competenze di sicurezza, università che non riescono a formare abbastanza specialisti per il fabbisogno nazionale.

La competizione per i talenti disponibili ha creato una spirale inflazionistica dei salari che paradossalmente esclude dal mercato proprio le piccole e medie imprese che avrebbero più bisogno di supporto. Un CISO senior a Milano può guadagnare 145.000 euro annui, cifre che solo le grandi multinazionali possono permettersi, mentre le PMI restano scoperte e vulnerabili.

Ma il problema va oltre la quantità, è una questione di qualità e specializzazione. Le minacce di oggi richiedono competenze che spaziano dalla crittografia quantistica all’intelligence geopolitica, dalla psicologia comportamentale alla diplomazia internazionale. Il profilo dell’esperto di cybersecurity del 2025 è radicalmente diverso da quello di anche solo cinque anni fa, e i programmi formativi faticano a stare al passo.

La trasformazione del ruolo del CISO

Il Chief Information Security Officer di oggi non è più un tecnico che gestisce firewall e antivirus, ma un leader strategico che deve navigare complessità che spaziano dalla geopolitica all’economia comportamentale. Durante l’escalation di giugno 2025, molti CISO italiani si sono trovati a dover fornire consigli di amministrazione su implicazioni geopolitiche di attacchi cyber, a coordinare con forze dell’ordine internazionali, a gestire crisis communication con media e stakeholder.

Questa evoluzione richiede competenze che tradizionalmente non facevano parte del curriculum cyber. La capacità di tradurre rischi tecnici in business impact, di comunicare con board of directors che spesso non hanno background tecnologico, di costruire narrative convincenti per ottenere budget adeguati: sono tutte skills che separano i CISO efficaci da quelli che si limitano a gestire l’operatività quotidiana.

Il caso Intesa Sanpaolo ha dimostrato come il CISO moderno debba anche essere un master della comunicazione di crisi, capace di gestire simultaneamente investigazioni interne, compliance regulatory, pressioni mediatiche e rassicurazione degli stakeholder. Non è più sufficiente essere eccellenti tecnicamente: bisogna essere leader a 360 gradi.

La dimensione psicologica degli attacchi

Un aspetto spesso sottovalutato degli attacchi cyber è il loro impatto psicologico sulle organizzazioni e sugli individui. L’escalation del 2025 ha mostrato chiaramente come gli attaccanti stiano iniziando a sfruttare non solo vulnerabilità tecniche, ma anche fragilità psicologiche umane per massimizzare l’impatto delle loro operazioni.

La campagna di NoName057(16) è stata progettata tanto per creare danni tecnici quanto per generare un senso di vulnerabilità e impotenza nella popolazione italiana. Gli attacchi sono stati comunicati attraverso canali social con una propaganda sofisticata che amplificava la percezione di insicurezza ben oltre l’impatto tecnico reale. Questa psychological warfare rappresenta una nuova dimensione della minaccia cyber che richiede contromisure specifiche.

I professionisti della cybersecurity stanno iniziando a sperimentare fenomeni paragonabili al burnout dei medici o dei primi soccorritori. La pressione costante, la responsabilità enorme, l’impossibilità di “vincere” definitivamente contro avversari che si evolvono continuamente, tutti fattori che contribuiscono a un tasso di turnover elevatissimo nel settore e alla difficoltà di mantenere team coesi e motivati.

Il futuro che ci aspetta

Scenari 2030: visioni alternative

Immaginare l’Italia del 2030 richiede la considerazione di diversi scenari possibili, ognuno dei quali dipende dalle scelte che faremo nei prossimi anni. Il primo scenario, quello che potremmo chiamare “business as usual”, prevede una sostanziale continuità con le tendenze attuali: investimenti frammentati, risposta reattiva alle minacce, dipendenza tecnologica dall’estero. In questo scenario, l’Italia del 2030 sarebbe ancora più vulnerabile di oggi, con costi del cybercrime che potrebbero raggiungere i 200 miliardi di euro annui e una posizione internazionale sempre più marginale.

Il secondo scenario, “trasformazione graduale”, prevede un incremento degli investimenti e un miglioramento delle capacità, ma senza una vera rivoluzione sistemica. L’Italia ridurrebbe il gap con i paesi più avanzati ma resterebbe sostanzialmente un follower piuttosto che un leader. I costi del cybercrime si stabilizzerebbero intorno ai 100 miliardi annui, una cifra ancora insostenibile ma gestibile.

Il terzo scenario, “salto quantico”, prevede investimenti massicci e trasformazioni strutturali che porterebbero l’Italia a diventare un leader globale nella cybersecurity. Questo scenario richiederebbe investimenti iniziali enormi ma potrebbe trasformare la cybersecurity italiana da costo a opportunità economica, creando un settore export da 5 miliardi di euro annui e riducendo i costi del cybercrime sotto i 30 miliardi.

Le scelte cruciali dei prossimi 18 mesi

Il periodo tra l’autunno 2025 e la primavera 2027 sarà probabilmente decisivo per determinare quale scenario si realizzerà. Diverse scelte cruciali dovranno essere fatte, e ognuna avrà conseguenze che si protrarranno per decenni.

La prima scelta riguarda il livello degli investimenti. Per raggiungere la parità con Germania e Francia, l’Italia dovrebbe almeno raddoppiare i propri investimenti in cybersecurity, portandoli dall’attuale 0.12% del PIL allo 0.24%. Questo significa trovare ulteriori 4,4 miliardi di euro annui, una cifra significativa ma non impossibile se confrontata con i costi attuali del cybercrime.

La seconda scelta riguarda la strategia industriale. L’Italia può continuare a essere un mercato per tecnologie straniere o può decidere di sviluppare campioni nazionali nel settore cyber. Questa scelta richiede non solo investimenti in ricerca e sviluppo, ma anche politiche industriali che favoriscano la crescita di aziende italiane competitive a livello globale.

La terza scelta riguarda il modello di cooperazione internazionale. L’Italia può continuare a essere un partner junior nelle alleanze internazionali o può aspirare a diventare un leader regionale nella cybersecurity mediterranea. La posizione geografica dell’Italia, al crocevia tra Europa, Africa e Medio Oriente, offre opportunità uniche per sviluppare una leadership cyber regionale che potrebbe avere ricadute economiche e geopolitiche significative.

La quarta scelta, forse la più importante, riguarda l’approccio culturale alla cybersecurity. L’Italia può continuare a trattare la sicurezza informatica come un costo da minimizzare o può trasformarla in un investimento strategico per la competitività nazionale. Questa trasformazione culturale deve partire dai vertici del governo e del sistema economico e permeare tutta la società.

L’eredità che lasceremo

Ogni generazione di professionisti affronta sfide che definiscono il loro momento storico. Per i professionisti della cybersecurity degli anni ’90 era l’adattamento a internet, per quelli del 2000 era il mobile computing, per quelli del 2010 era il cloud. Per la generazione del 2025, la sfida è più ampia e complessa: si tratta di definire il futuro digitale di un’intera nazione.

Le decisioni prese oggi dai CISO italiani, dai dirigenti governativi, dai CEO delle aziende tecnologiche, influenzeranno la vita digitale di milioni di cittadini per i prossimi decenni. È una responsabilità enorme, ma anche un’opportunità storica per trasformare l’Italia da vittima preferita dei cyberattacchi a modello globale di resilienza digitale.

Lezioni dall’epicentro

Quello che abbiamo imparato

L’analisi approfondita della crisi cyber italiana del 2025 offre lezioni che vanno ben oltre i confini nazionali e che possono essere preziose per la comunità internazionale della cybersecurity. La prima lezione è che la cybersecurity non può più essere trattata come un problema puramente tecnico: è diventata una questione geopolitica, economica e sociale che richiede approcci interdisciplinari.

L’esperienza italiana dimostra come la vulnerabilità cyber possa trasformarsi in targeting geopolitico, creando circoli viziosi dove la debolezza attira ulteriori attacchi. Questo fenomeno, che potremmo chiamare “vulnerabilità gravitazionale”, suggerisce che nel cyberspace, come nella fisica, la massa attrae altra massa, e la vulnerabilità attrae altre vulnerabilità.

La seconda lezione riguarda l’importanza dell’ecosistema. Nessuna organizzazione, per quanto sofisticata, può proteggersi efficacemente in isolamento. La sicurezza cyber moderna richiede cooperazione, condivisione di informazioni, standardizzazione degli approcci. L’Italia ha dimostrato sia i benefici della cooperazione (Operazione Eastwood) che i costi dell’isolamento (vulnerabilità delle PMI).

La terza lezione è l’importanza del fattore umano. Dietro ogni vulnerabilità sfruttata c’è una carenza di competenze, dietro ogni attacco riuscito c’è un errore umano, dietro ogni successo difensivo c’è l’eccellenza professionale. La battaglia cyber si vince investendo nelle persone prima che nelle tecnologie.

I paradossi della sicurezza moderna

L’esperienza italiana del 2025 ha anche rivelato diversi paradossi che caratterizzano la cybersecurity moderna. Il primo paradosso è quello della visibilità: più sistemi di monitoraggio implementiamo, più attacchi scopriamo, creando l’impressione che la situazione stia peggiorando anche quando in realtà stiamo solo diventando più bravi a vedere il problema.

Il secondo paradosso è quello della complessità: ogni misura di sicurezza che implementiamo aggiunge complessità al sistema, e la complessità è essa stessa una fonte di vulnerabilità. I sistemi più sicuri sulla carta spesso diventano più vulnerabili nella pratica a causa della loro complessità operativa.

Il terzo paradosso è quello della cooperazione: la cybersecurity richiede condivisione di informazioni, ma le organizzazioni sono riluttanti a condividere dati sui propri incidenti per paura di danni reputazionali. Questo crea un circolo vizioso dove tutti avrebbero benefici dalla condivisione, ma nessuno vuole essere il primo a condividere.

Il quarto paradosso è quello dell’innovazione: le stesse tecnologie che promettono di migliorare la sicurezza (AI, quantum computing, IoT) creano anche nuove vulnerabilità e superfici d’attacco. L’innovazione è simultaneamente la soluzione e il problema.

L’alba dopo la tempesta

Il momento della trasformazione

Mentre scriviamo queste righe, nell’estate del 2025, l’Italia si trova a un crocevia storico. L’escalation dell’estate ha scosso il paese, ma ha anche catalizzato una presa di coscienza collettiva che potrebbe essere il preludio a una trasformazione epocale. Nei corridoi delle aziende, negli uffici governativi, nelle università, cresce la consapevolezza che lo status quo non è più sostenibile.

Gli investimenti annunciati dal governo, l’accelerazione dei progetti dell’ACN, l’interesse crescente del settore privato: sono tutti segnali che l’Italia potrebbe essere all’inizio di una rivoluzione cyber che la trasformerà da vittima prediletta a modello di resilienza. Ma la trasformazione non è automatica: richiede scelte coraggiose, investimenti sostanziali, e soprattutto una visione condivisa del futuro digitale che vogliamo costruire.

La responsabilità di una generazione

I professionisti della cybersecurity che stanno leggendo queste parole hanno una responsabilità storica. Non stanno semplicemente gestendo firewall e rispondendo a incident: stanno costruendo le fondamenta digitali su cui poggiano la democrazia, l’economia e la società italiana del futuro. È una responsabilità che va ben oltre la job description e che richiede una visione che trascende l’orizzonte quotidiano.

Ogni vulnerabilità non patchata, ogni sistema non aggiornato, ogni training di awareness non fatto, ogni piano di backup non testato, contribuisce alla vulnerabilità collettiva del sistema paese. Ma anche ogni miglioramento, ogni innovazione, ogni best practice condivisa, contribuisce alla resilienza collettiva.

La generazione di cybersecurity professionals del 2025 si troverà ricordata dalla storia come quella che ha trasformato l’Italia cyber o quella che ha assistito passivamente al suo declino digitale. Non ci sono vie di mezzo: la posta in gioco è troppo alta per la mediocrità.

L’Italia verso la resilienza digitale

Immaginiamo l’Italia del 2035, dieci anni dopo questa crisi del 2025. In questo futuro, quello che una volta era considerato il “malato d’Europa” della cybersecurity è diventato un modello globale di resilienza digitale. Le università italiane sono riconosciute a livello mondiale per l’eccellenza nella ricerca cyber, le aziende italiane esportano soluzioni di sicurezza innovative, i professionisti italiani sono ricercati dalle organizzazioni internazionali più prestigiose.

In questa Italia del futuro, la cybersecurity non è più un costo da minimizzare ma un vantaggio competitivo da massimizzare. Le PMI italiane sono le più secure al mondo perché hanno imparato a fare della sicurezza un elemento differenziante della loro offerta. Le infrastrutture critiche sono così resilienti che servono da modello per altri paesi che affrontano minacce simili.

Ma soprattutto, in questa Italia del futuro, nessun cittadino deve mai più preoccuparsi che i propri dati sanitari finiscano nelle mani di criminali, nessun imprenditore deve mai più rischiare il fallimento per un attacco ransomware, nessun funzionario pubblico deve mai più vedere i servizi essenziali paralizzati da attacchi cyber.

Le parole finali

La tempesta cyber del 2025 ha messo a nudo le fragilità dell’Italia digitale, ma ha anche rivelato le potenzialità straordinarie del nostro paese quando affronta le sfide con determinazione e visione strategica. L’Operazione Eastwood ha dimostrato che l’eccellenza italiana nella cybersecurity non è un’aspirazione ma una realtà già operativa. L’ACN ha mostrato capacità di leadership e innovazione che competono con le migliori agenzie mondiali. Le aziende italiane stanno dimostrando una resilienza e una capacità di adattamento che stupiscono gli osservatori internazionali.

Il futuro dell’Italia cyber non è scritto nei numeri degli attacchi subiti o nei miliardi di danni economici. È scritto nella determinazione dei professionisti che ogni giorno lavorano per costruire un paese più sicuro, nella visione dei leader che investono nel lungo termine piuttosto che nell’immediato, nella capacità dell’intera società di trasformare le crisi in opportunità.

La storia giudicherà la generazione del 2025 non per i problemi che ha ereditato, ma per le soluzioni che ha costruito. E se questa generazione saprà essere all’altezza della sfida, l’Italia del 2035 sarà ricordata non come il paese che ha subito la più grande escalation cyber della storia europea, ma come quello che l’ha trasformata nella più grande opportunità di crescita e innovazione.

La tempesta sta passando. L’alba della nuova Italia digitale sta sorgendo. Il futuro inizia oggi, con ogni decisione che prendiamo, ogni investimento che facciamo, ogni partnership che costruiamo. L’Italia cyber-resiliente non è più un sogno impossibile, è un obiettivo raggiungibile per chi ha il coraggio di perseguirlo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrisi-2025-italia/


Microsoft, migliaia di server SharePoint violati in tutto il mondo. Anche in Italia? ACN: “Gravità alta”

Il Governo degli Stati Uniti, insieme ai partner in Canada e Australia, sta indagando sul grave attacco informatico che ha colpito agenzie governative e aziende a livello globale, sfruttando una vulnerabilità critica nei server Microsoft SharePoint, ampiamente utilizzati per la condivisione e gestione di documenti.

La notizia, diffusa dal Washington Post, spiega che tra le vittime figurano agenzie federali e statali USA, università, società energetiche e una compagnia di telecomunicazioni asiatica.

Un attacco “zero-day” di ampia portata

L’operazione è stata classificata come attacco “zero-day”, cioè sfruttando una vulnerabilità sconosciuta. Sono già state tracciate oltre 50 violazioni confermate, che riguardano agenzie governative europee, università, società energetiche e almeno due agenzie federali statunitensi. Alcuni attacchi hanno causato il blocco di archivi documentali pubblici destinati ai cittadini, e in più casi si sospetta il furto di dati sensibili e credenziali.

Le autorità di diversi stati USA, come l’Arizona, hanno convocato task force di emergenza per valutare le vulnerabilità e coordinare le contromisure, mentre il Center for Internet Security ha avvertito circa 100 organizzazioni, tra cui scuole pubbliche e università.

ACN: vulnerabilità critica su Microsoft SharePoint, già sfruttata attivamente

L’Agenzia per la Cybersicurezza Nazionale (ACN) ha diffuso un bollettino su due vulnerabilità che interessano Microsoft SharePoint, la nota piattaforma di collaborazione e gestione documentale. Particolarmente critica la CVE‑2025‑53770, già sfruttata attivamente in rete, classificata come “Remote Code Execution” con punteggio CVSS v3.x pari a 9.8 su una scala fino a 10.

La falla, individuata nel framework ASP.NET utilizzato da SharePoint, è dovuta alla deserializzazione di dati non attendibili e può essere sfruttata da un attaccante remoto non autenticato attraverso richieste HTTP POST mirate alla risorsa:

/layouts/15/ToolPane.aspx?DisplayMode=Edit

Questa pagina, impiegata per la gestione delle Web Part, utilizza il campo nascosto __VIEWSTATE per serializzare oggetti .NET e mantenere lo stato della pagina. Se i dati non sono firmati o validati, l’attaccante può inviare un payload malevolo che, una volta deserializzato, consente l’esecuzione di codice arbitrario sul sistema bersaglio.

Le versioni vulnerabili includono Microsoft SharePoint Server Subscription Edition, 2019 e 2016. ACN e Microsoft raccomandano di applicare senza ritardi gli aggiornamenti di sicurezza, bloccare e monitorare le richieste sospette verso ToolPane.aspx, verificare che AMSI (Antimalware Scan Interface) sia attivo e procedere alla rotazione delle machine keys di ASP.NET. Si consiglia inoltre di implementare gli Indicatori di Compromissione (IoC) diffusi da Microsoft e CISA per individuare eventuali compromissioni già avvenute.

Microsoft nel mirino per le falle di sicurezza

Non è la prima volta che Microsoft finisce sotto accusa per la gestione delle vulnerabilità. Già nel 2023, un panel di esperti statunitensi aveva criticato l’azienda per le falle che avevano consentito un attacco cinese contro email governative. Negli ultimi due anni sono state segnalate altre violazioni delle reti interne e dei sistemi cloud dell’azienda.

Venerdì scorso, Microsoft ha anche annunciato che non utilizzerà più ingegneri con sede in Cina per supportare programmi cloud del Dipartimento della Difesa USA, dopo un’inchiesta di ProPublica che ha portato il Pentagono ad avviare una revisione dei contratti cloud.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/microsoft-migliaia-di-server-sharepoint-violati-in-tutto-il-mondo-acn-gravita-9-8/540671/


Furti record crypto 2025, l’annus horribilis della sicurezza blockchain

Il 2025 si sta rivelando l’annus horribilis della sicurezza blockchain, con oltre 2,17 miliardi di dollari rubati solo nei primi sei mesi — superando già il totale dell’intero 2024. Un singolo attacco — il furto ai danni di ByBit da 1,46 miliardi di dollari — rappresenta da solo il 69% delle perdite complessive, stabilendo il record assoluto nella storia delle criptovalute. L’evoluzione degli attacchi evidenzia una sofisticazione senza precedenti: l’80% delle perdite deriva da compromissioni infrastrutturali, mentre l’integrazione massiva dell’intelligenza artificiale nelle tecniche di social engineering ridefinisce completamente il panorama delle minacce. Per i professionisti della sicurezza informatica, tutto ciò rappresenta sia una crisi sistemica sia un’opportunità di trasformazione per l’intero settore.

L’anatomia del disastro: i megafurti del 2025

ByBit: il colpo del secolo da 1,46 miliardi

Il 21 febbraio 2025 ha segnato una data spartiacque nella storia della cybersecurity finanziaria. L’exchange ByBit ha subito il più grande furto di criptovalute mai registrato, con circa 400.000 ETH rubati per un valore di 1,46 miliardi di dollari. L’attacco, attribuito con certezza al gruppo nordcoreano Lazarus da Chainalysis ed Elliptic, ha dimostrato un livello di sofisticazione tecnica mai visto prima.

Il meccanismo ha combinato social engineering avanzato e manipolazione del frontend. Gli hacker hanno ottenuto accesso al computer di uno sviluppatore Safe, iniettando JavaScript malevolo nel codice dell’interfaccia utente utilizzata per le transazioni ByBit. Durante un trasferimento apparentemente di routine da cold wallet a hot wallet, ByBit ha inconsapevolmente firmato transazioni malevole che apparivano legittime nell’interfaccia compromessa.

La dispersione dei fondi è avvenuta con precisione militare: entro due ore, l’intero bottino era stato diviso in 50 wallet da 10.000 ETH ciascuno. Gli attaccanti hanno poi utilizzato una combinazione sofisticata di conversioni cross-chain, bridge inter-blockchain e mixer come Tornado Cash per offuscare le tracce. Al 23 febbraio, solo il 10% dei fondi (140 milioni di dollari) era stato movimentato, suggerendo una strategia di riciclaggio a lungo termine.

Nobitex: quando il cybercrime diventa geopolitico

Il 18 giugno 2025 ha segnato un altro primato: il primo attacco geopoliticamente motivato su scala crypto. L’exchange iraniano Nobitex ha perso 90 milioni di dollari in un’operazione condotta dal gruppo “Gonjeshke Darande” (Predatory Sparrow), noto per attacchi pro-Israele contro infrastrutture iraniane.

A differenza dei furti crypto tradizionali, gli attaccanti hanno deliberatamente “bruciato” i fondi rubati, inviandoli a wallet inaccessibili con indirizzi vanity contenenti messaggi anti-governativi (es. “F*ckiRGCTerrorists”). Questo attacco ha dimostrato come le criptovalute siano diventate un nuovo campo di battaglia per attori geopolitici, con implicazioni profonde per la sicurezza delle infrastrutture finanziarie digitali nelle zone di conflitto.

Phemex: il primo colpo dell’anno

Il 23 gennaio 2025, Phemex ha aperto la stagione degli attacchi con un furto da 69,1 milioni di dollari. L’attacco ha colpito sistematicamente 16 blockchain diverse, drenando hot wallet con una precisione che suggerisce collegamenti con gruppi nordcoreani. La metodicità dell’operazione — wallet drenati uno dopo l’altro con conversioni immediate per evitare il blacklisting — ha evidenziato l’evoluzione delle competenze operative dei threat actor.

L’evoluzione del panorama delle minacce

Accelerazione quantitativa e qualitativa

I dati del 2025 rivelano un’accelerazione drammatica sia nel volume sia nella sofisticazione degli attacchi. Il traguardo dei 2 miliardi di dollari è stato raggiunto in soli 142 giorni, rispetto ai 214 giorni del 2022 (il precedente anno peggiore). Più significativo ancora, il numero di incidenti è diminuito (344 nel primo semestre contro i 303 dell’intero 2024), ma il valore medio per attacco è quasi triplicato: da 3,1 a 7,18 milioni di dollari.

Questo trend indica una professionalizzazione del cybercrime crypto: meno attacchi opportunistici, più operazioni pianificate e orchestrate da gruppi sofisticati. Il tasso di recupero dei fondi è crollato allo 0,4% nel primo trimestre 2025 (contro il 21,2% nel Q1 2024), suggerendo tecniche di riciclaggio sempre più efficaci.

L’era dell’AI weaponizzata

Il 2025 ha segnato l’ingresso mainstream dell’intelligenza artificiale negli attacchi crypto. Sono state smantellate 87 gang di truffatori che usavano deepfake AI solo nel primo trimestre, mentre gli attacchi di voice phishing sono aumentati del 442%. Caso emblematico: l’attacco ad Arup (25 milioni di dollari), dove un dipendente ha partecipato a una videochiamata con una versione deepfake del CFO e altri colleghi, tutti digitalmente generati.

Le campagne di deepfake oggi sincronizzano video, audio e messaggi in attacchi automatizzati che superano sistematicamente i filtri tradizionali. Il voice cloning richiede solo 3 secondi di audio campione, mentre i video deepfake operano in tempo reale con maschere digitali sempre più convincenti.

Evoluzione del crimine cross-chain

I crimini cross-chain hanno superato i 21,8 miliardi di dollari, triplicando in due anni. Il 33% delle indagini coinvolge più di 3 blockchain, mentre il 20% degli attacchi si estende su oltre 10 reti. Questo “chain-hopping” non è più una tattica avanzata, ma una procedura standard per ostacolare il tracciamento e il recupero dei fondi.

Anatomia tecnica degli attacchi 2025

Smart contract exploits: quando il codice tradisce

Gli exploit di smart contract continuano a dominare le perdite nel settore DeFi, con pattern ricorrenti che evidenziano vulnerabilità sistemiche nell’ecosistema. Gli attacchi di tipo reentrancy restano letali nonostante anni di sensibilizzazione, mentre i flash loan attacks hanno rappresentato il 12% delle perdite totali nel primo semestre.

Il caso dell’exploit Resupply (giugno 2025, 9,5 milioni di dollari) illustra una crescente sofisticazione: l’attaccante ha manipolato la logica di valutazione di un vault ERC-4626 appena distribuito, sfruttando donazioni per inflazionare il valore del collaterale in crvUSD. Questo meccanismo ha permesso di mintare ReUSD a tassi altamente favorevoli, estraendo immediatamente gli asset sovrastimati.

Le vulnerabilità nei controlli di accesso hanno causato 953,2 milioni di dollari di perdite nel 2024, tracciando il precedente per il dominio di questa categoria anche nel 2025. Sono frequenti le implementazioni scorrette dei meccanismi di autorizzazione, funzioni critiche accessibili da utenti non autorizzati e reinizializzazioni arbitrarie di contratti.

Bridge protocols: il tallone d’Achille cross-chain

I bridge cross-chain rappresentano circa il 40% di tutti gli exploit Web3, con perdite superiori ai 2,8 miliardi di dollari documentate. I principali vettori d’attacco includono false deposits (errori logici nei meccanismi di validazione), compromissione delle chiavi private dei validatori e bypass nei sistemi di verifica dei messaggi.

L’exploit del BNB Bridge è il caso di studio più emblematico: gli attaccanti hanno sfruttato il protocollo crittografico per generare prove valide per messaggi arbitrari, riuscendo a mintare 2 milioni di BNB con soli due messaggi (equivalenti a 586 milioni di dollari rubati). La vulnerabilità nella versione solana_program di Wormhole — dove la funzione Secp256k1 non eseguiva controlli adeguati — dimostra come anche errori apparentemente minori possano avere conseguenze catastrofiche.

MEV attacks: l’estrazione di valore automatizzata

Ethereum ha registrato oltre 72.000 sandwich attack in 30 giorni, colpendo più di 35.000 vittime. Sono stati impiegati 8 milioni di dollari in gas fees per generare 1,4 milioni di profitti. Il meccanismo è ormai industrializzato: bot identificano transazioni pendenti, piazzano ordini prioritari per manipolare il prezzo, quindi vendono immediatamente.

Un caso estremo risale a marzo 2025, quando un trader ha tentato di convertire 220.764 dollari in USDC per USDT, ricevendone solo 5.271 — una perdita del 98% dovuta a un sandwich attack coordinato. Questi attacchi evidenziano come l’architettura trasparente della blockchain possa essere weaponizzata contro gli utenti stessi.

Risposte sistemiche e trasformazione del settore

Evoluzione normativa accelerata

L’amministrazione Trump ha reagito alla crisi con iniziative coordinate. Il President’s Working Group on Digital Asset Markets, presieduto da David Sacks, ha promosso un approccio “Crypto 2.0” per l’adozione di framework normativi più chiari. Il CLARITY Act 2025 promette di ripartire definitivamente le competenze tra SEC e CFTC, mentre lo STABLE Act mira a stabilire standard federali per le stablecoin.

La SEC Crypto Task Force, sotto la guida di Hester Peirce, sta sviluppando percorsi di registrazione semplificati e framework di disclosure più efficaci. In parallelo, FTC e CFPB potrebbero intensificare le azioni a tutela dei consumatori, promuovendo un approccio coordinato a livello multi-agency.

Innovazioni nella sicurezza: la tecnologia risponde

La security powered by AI sta emergendo come risposta naturale agli attacchi potenziati da AI. Sistemi di rilevamento automatizzato delle minacce identificano pattern comportamentali in tempo reale, mentre algoritmi di machine learning analizzano le attività degli utenti per rilevare anomalie. Le zero-knowledge proof stanno migliorando la privacy e la sicurezza nei protocolli DeFi, mentre le architetture modulari riducono la complessità e i vettori d’attacco.

I meccanismi automatici di recovery stanno diventando standard: procedure di risposta agli incidenti, recupero dei fondi attraverso meccanismi di governance, e assicurazioni integrate come funzionalità core delle piattaforme. Il Cetus Protocol ha dimostrato l’efficacia di questi strumenti recuperando 162 milioni dei 225 milioni di dollari rubati.

Trasformazione professionale del settore

La domanda di esperti in sicurezza blockchain è esplosa, dando vita a nuovi percorsi certificativi e professioni emergenti. Le certificazioni Certified Blockchain Security Professional (CBSP) coprono threat modeling, crittografia e sicurezza del consenso, mentre i Certified Cryptocurrency Investigator (CCI) si concentrano sull’investigazione di transazioni illecite.

Nuove figure professionali includono:

  • DeFi Security Architect;
  • Cross-Chain Security Analyst;
  • Crypto Forensics Specialist;
  • Blockchain Incident Response Manager.

Le retribuzioni rispecchiano la criticità del ruolo: i CISO specializzati in ambito crypto superano in media i 380.000 dollari annui negli Stati Uniti.

Implicazioni per i professionisti della sicurezza

Competenze ridefinite per una nuova era

La sicurezza blockchain richiede oggi un insieme di competenze multidisciplinari che includono l’analisi di protocolli crittografici, l’auditing di smart contract e le tecniche di investigazione cross-chain. I professionisti devono padroneggiare strumenti di formal verification, pipeline di test automatizzati e analisi economiche delle vulnerabilità legate alla tokenomics.

La risposta agli incidenti si è evoluta oltre la cybersecurity tradizionale: oggi richiede gestione della crisi in tempo reale in ambienti decentralizzati, investigazioni multi-blockchain e conformità normativa durante attacchi in corso. La natura globale e always-on delle blockchain ha trasformato radicalmente i modelli operativi.

Metodologie di assessment rivoluzionate

I framework di valutazione del rischio ora integrano sicurezza multilivello, monitoraggio continuo e predictive threat modeling basato su AI. L’audit è evoluto: formal verification, test automatizzati e analisi della sicurezza economica non sono più optional, ma prerequisiti.

La threat intelligence si è specializzata in pattern comportamentali legati alle blockchain: clustering dei wallet, analisi dei grafi di transazione, tracciamento dei fondi cross-chain e attribuzione degli attori malevoli tramite on-chain fingerprinting. Queste competenze sono diventate fattori distintivi nel mercato della sicurezza.

Verso un futuro più resiliente

Lezioni apprese e traiettorie future

I furti crypto del 2025 rappresentano un watershed moment, accelerando la transizione verso standard di sicurezza di livello enterprise. Sebbene le perdite finanziarie siano state devastanti, hanno catalizzato innovazioni essenziali e risposte collaborative che rafforzano l’intero ecosistema.

La security-first mentality si sta finalmente affermando: i protocolli del futuro sono progettati con assicurazioni integrate, formal verification obbligatoria e protocolli standardizzati di risposta d’emergenza. L’era del “move fast and break things” sta cedendo il passo a “build secure and scale responsibly”.

Il paradigma emergente

L’ecosistema post-2025 sarà caratterizzato da una maggiore concentrazione attorno a protocolli con approccio security-first, da normative più chiare che favoriscono l’adozione istituzionale, e da security-as-a-service come categoria emergente. La maturazione del mercato premierà gli operatori che privilegiano la robustezza rispetto alla velocità di implementazione.

Per i professionisti della sicurezza, si tratta di un’opportunità generazionale. La domanda di competenze specialistiche continuerà a superare l’offerta per anni, mentre si consolidano nuovi paradigmi professionali. L’integrazione di AI, formal verification e sicurezza cross-chain sta creando un campo completamente nuovo, che richiede aggiornamento continuo e un approccio realmente multidisciplinare.

Conclusioni: la sicurezza come imperativo esistenziale

Il 2025 ha dimostrato che la sicurezza blockchain non può più essere un aspetto secondario, ma deve essere integrata nel DNA di ogni innovazione. La lezione è chiara: in un ecosistema dove code is law, un singolo bug può costare miliardi, e la fiducia — una volta persa — richiede anni per essere ricostruita.

L’industria crypto sta affrontando la sua crisi di maturità, emergendo più solida, regolamentata e consapevole dei rischi sistemici. Per i professionisti della sicurezza informatica, questo momento storico richiede non solo competenze tecniche, ma visione strategica per contribuire alla costruzione dell’infrastruttura finanziaria digitale del futuro — un’infrastruttura che dovrà essere sicura by design, resiliente by default e trasparente by principle.

La posta in gioco non è solo la sopravvivenza dell’ecosistema crypto, ma la credibilità stessa dell’innovazione finanziaria digitale. In questo contesto, ogni esperto di sicurezza diventa un custode del futuro finanziario.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/furti-crypto-2025-blockchain/


FiveHands: il ransomware quantisticamente resistente che ridefinisce la minaccia cibernetica

Il ransomware FiveHands rappresenta un’evoluzione sofisticata della famiglia DeathRansom, emerso come minaccia critica nel panorama della cybersecurity nel 2021. Operato dal gruppo UNC2447, questo malware implementa tecniche crittografiche avanzate basate su NTRU e tattiche di doppia estorsione, risultando in impatti devastanti per organizzazioni in Europa e Nord America. L’analisi tecnica rivela un’architettura modulare che combina evasione avanzata, persistenza sofisticata e capacità di movimento laterale, rendendo FiveHands uno dei ransomware più pericolosi dell’ecosistema criminale contemporaneo.

Negli ultimi anni, la corsa alla crittografia post-quantistica non è rimasta confinata ai laboratori accademici o agli enti di standardizzazione. Anche l’ecosistema criminale ha iniziato a integrare algoritmi resistenti agli attacchi quantistici nei propri strumenti offensivi, segnando una svolta preoccupante per la cybersecurity. Il ransomware FiveHands è tra i primi esempi documentati di questa tendenza, adottando NTRUEncrypt, un algoritmo lattice-based noto per la sua resistenza agli attacchi da parte di computer quantistici.

Questa scelta non è casuale: rappresenta un chiaro salto di qualità rispetto ai ransomware tradizionali basati su RSA o ECC, vulnerabili all’algoritmo di Shor in scenari futuri dominati dalla tecnologia quantistica. L’uso di crittografia quantisticamente resistente consente agli attori minacciosi non solo di rafforzare l’efficacia dei loro attacchi, ma anche di aumentare la longevità dei dati cifrati, rendendone la decrittazione ancora più complessa e potenzialmente impossibile, anche nel lungo periodo.

FiveHands dimostra così come l’evoluzione della minaccia ransomware stia già anticipando gli sviluppi tecnologici futuri, spingendo verso una nuova fase di cyber warfare in cui le organizzazioni devono prepararsi a difendersi non solo dalle minacce attuali, ma anche da quelle post-quantistiche.

Architettura tecnica e implementazione del malware

FiveHands rappresenta una riscrittura completa di DeathRansom in C++, abbandonando l’implementazione originale in C per ottenere prestazioni superiori e capacità avanzate di gestione dei thread. Il dropper memory-only ServeManager.exe richiede un parametro chiave a 16 caratteri per decrittare e eseguire il payload direttamente in memoria, evitando la scrittura su disco e complicando l’analisi forense.

L’architettura del malware utilizza IoCompletionPorts invece del tradizionale QueueUserWorkItem, permettendo una gestione efficiente dei thread di crittografia e migliorando significativamente le prestazioni durante l’operazione di cifratura. Il payload embedded è protetto con crittografia AES-128 utilizzando l’IV hardcoded “85471kayecaxaubv”, mentre l’imphash comune 8517cf209c905e801241690648f36a97 facilita l’identificazione tra campioni diversi.

La validazione dell’header PE e l’integrazione con Windows Restart Manager rappresentano caratteristiche uniche che distinguono FiveHands dai suoi predecessori. Il malware implementa controlli di integrità per verificare la struttura PE prima dell’esecuzione del payload, mentre l’utilizzo del Restart Manager consente la chiusura forzata dei file in uso per garantire una crittografia completa.

Schema crittografico avanzato e protezione dei dati

FiveHands implementa un sistema crittografico ibrido che combina la crittografia lattice-based NTRU con AES-128 per ottenere un livello di sicurezza quantisticamente resistente. L’algoritmo NTRUEncrypt rappresenta un’alternativa avanzata a RSA/ECC, basato sul problema del vettore più corto nei reticoli matematici e resistente agli attacchi quantistici.

Il processo di crittografia segue una metodologia rigorosa:

  1. Generazione della chiave AES univoca (16 byte casuali) per ogni file;
  2. Crittografia del contenuto con AES-128;
  3. Protezione della chiave tramite crittografia NTRU della chiave AES, dimensione file originale e magic value (DE C0 AD BA);
  4. Appendimento dei metadati crittografati al file cifrato;
  5. Aggiunta del marker finale (DB DC CC AB) per prevenire la ri-crittografia;
  6. Modifica dell’estensione in.crypt.

La generazione dell’identificativo vittima utilizza un hash SHA-512 della chiave pubblica NTRU, con i primi 32 byte utilizzati come identificatore unico. Questo approccio garantisce la correlazione tra vittima e chiave di decrittazione mantenendo l’anonimato operativo.

Vettori di attacco e tattiche del threat actor UNC2447

L’attore della minaccia UNC2447 dimostra capacità tecniche avanzate attraverso lo sfruttamento di CVE-2021-20016, una vulnerabilità di SQL injection critica negli appliance VPN SonicWall SMA 100. Questa tecnica di accesso iniziale consente l’estrazione remota non autenticata di credenziali e informazioni di sessione, fornendo un punto d’ingresso privilegiato nelle reti target.

La catena di attacco segue una progressione metodica:

  • Reconnaissance: Scansione della rete con SoftPerfect Network Scanner e RouterScan per identificare servizi, hostname e credenziali deboli;
  • Movimento laterale: Distribuzione via PsExec con privilegi di sistema;
  • Persistenza: Deployement di SombRAT tramite catena PowerShell multi-stage con offuscamento XOR;
  • Esfiltrazione: Utilizzo di Rclone e S3 Browser per trasferimento dati verso storage cloud;
  • Estorsione doppia: Crittografia sistemica combinata con minacce di pubblicazione dati.

Il modulo SombRAT rappresenta un componente critico dell’arsenale UNC2447, implementando un’architettura plugin con comunicazioni C2 diversificate attraverso DNS tunneling, TLS-encrypted TCP e WebSockets. La configurazione criptata (59fb3174bb34e803) utilizza la chiave AES “ujnchdyfngtreaycnbjgi837157fncae” e comunica con i domini feticost.com e celomito.com.

Mappatura delle tecniche MITRE ATT&CK

FiveHands dimostra una copertura completa del framework MITRE ATT&CK attraverso implementazioni sofisticate:

Initial Access: T1190 (Exploit Public-Facing Application) via vulnerabilità SonicWall zero-day.
Execution: T1059.001 (PowerShell), T1059.003 (Command Shell), T1569.002 (Service Execution).
Persistence: T1105 (Ingress Tool Transfer) tramite sistema plugin SombRAT.
Defense Evasion: T1027 (Obfuscated Files), T1036 (Masquerading), T1140 (Deobfuscate Files).
Credential Access: T1110.001 (Password Guessing), T1555.003 (Browser Credentials).
Discovery: T1046 (Network Service Scanning), T1083 (File Discovery), T1124 (System Time Discovery).
Lateral Movement: T1021 (Remote Services) via PsExec.
Collection: T1005 (Data from Local System).
C2: T1071 (Application Layer Protocol), T1573.002 (Asymmetric Cryptography), T1090 (Proxy).
Exfiltration: T1567.002 (Cloud Storage Exfiltration).
Impact: T1486 (Data Encryption), T1490 (Inhibit System Recovery).

Attributi del gruppo criminale e ecosistema affiliato

L’attribuzione di FiveHands a UNC2447 si basa su analisi forensi approfondite di sovrapposizioni infrastrutturali, riutilizzo del codice e pattern operativi. Il gruppo dimostra evoluzione da operazioni CostaRicto “hackers-for-hire” verso modelli ransomware-as-a-service più redditizi, suggerendo una transizione strategica da spionaggio industriale a criminalità finanziaria.

Le connessioni tecniche con HelloKitty includono condivisione di infrastruttura TOR (favicon HelloKitty osservato nei portali FiveHands), similarità architetturali nel codice e utilizzo di schemi crittografici analoghi. La progressione DeathRansom → HelloKitty → FiveHands rappresenta un’evoluzione continua di capacità tecniche e operative.

L’ecosistema criminale include condivisione di strumenti con operazioni DARKSIDE e SUNCRYPT (WARPRISM, FOXGRABBER), indicando collaborazione tra gruppi affiliati e specializzazione funzionale nell’economia criminale underground. La presenza di tool legittimi (Cobalt Strike BEACON, PsExec, Rclone) dimostra strategie di living-off-the-land per minimizzare l’attribuzione.

Casi documentati e impatto organizzativo

L’analisi CISA (AR21-126A/B) documenta attacchi riusciti contro organizzazioni in settori critici: sanità, telecomunicazioni, costruzioni, ingegneria, educazione, immobiliare e alimentare. I dati accademici rivelano che il 53% degli incidenti presenta gravità elevata con interruzioni operative superiori a due settimane nel 21% dei casi.

Impatti finanziari significativi emergono attraverso:

  • Richieste di riscatto: 75-100 bitcoin (~$352,000-$470,000);
  • Costi medi per incidente: ~$485,000 (media industriale 2021);
  • Costi breach dati: $4.62 milioni per attacchi ransomware;
  • Tempi di recovery: 59% entro una settimana, 19% superiori a diversi mesi.

Il caso CD Projekt Red (HelloKitty, tecnica correlata) illustra l’impatto reputazionale con furto del codice sorgente di Cyberpunk 2077, rifiuto del pagamento e asta underground per $1-7 milioni. CEMIG (utilities brasiliane) ha subito interruzioni temporanee dei servizi clienti, dimostrando vulnerabilità infrastrutturali critiche.

Strategie di rilevamento e regole YARA

La regola YARA CISA_10324784_01 fornisce rilevamento tecnico basato su pattern binari specifici:

Ransomware FiveHandsIndicatori comportamentali critici includono:
  • Enumerazione sistematica delle estensioni target (.txt, .chm, .dat, .js, .xml, .jpg, .log, .zip, .htm, .ini, .gif, .html, .css);
  • Creazione di “read_me_unlock.txt” in tutte le directory;
  • Query WMI per Volume Shadow Copy (select * from Win32_ShadowCopy);
  • Comunicazioni DNS con pattern di sottodomini casuali (7-9 caratteri esadecimali).

Network IoCs comprendono domini C2 feticost.com (51.89.50.152), celomito.com e pattern di comunicazione DNS tunneling con crittografia TLS per evasione del monitoraggio.

Procedure di incident response e forensics

La risposta immediata (0-1 ora) richiede isolamento network, valutazione dell’ambito attraverso monitoring, preservazione delle evidenze forensi e attivazione del team di risposta. La comunicazione con stakeholder, consulenti legali e forze dell’ordine deve seguire procedure prestabilite per compliance normativa.

Fase investigativa (1-24 ore):

  • Determinazione variante ransomware e vettori di attacco.
  • Mappatura percorsi di movimento laterale attraverso log network.
  • Valutazione potenziale esfiltrazione dati.
  • Analisi timeline eventi per comprensione tattica.

Fase di recovery (24+ ore):

  • Validazione backup puliti e isolati.
  • Ricostruzione sistemi da immagini golden.
  • Ripristino dati da backup verificati.
  • Implementazione controlli di sicurezza aggiuntivi prima della riconnessione.

L’analisi forense deve focalizzarsi su:

  • Collezione ransom note e pattern di crittografia.
  • Analisi memory dump per artefatti maligni.
  • Forensics network per tracking movimento laterale e C2.
  • Preservazione chain of custody per potenziale azione legale.

Strategie di mitigazione e hardening

Controlli preventivi primari:

  • Implementazione MFA universale per VPN, servizi esterni e account privilegiati;
  • Patch management rigoroso con focus su vulnerabilità VPN;
  • Segmentazione network con microsegmentazione per asset critici;
  • Controlli applicativi per PowerShell e strumenti amministrativi.

Strategia backup 3-2-1:

  • 3 copie dati critici;
  • 2 tipi media differenti;
  • 1 copia offline/offsite con storage immutabile WORM.

Configurazioni SIEM avanzate:

jsonRansomware FiveHandsThreat hunting proattivo:

  • Monitoring esecuzioni PowerShell con parametri di bypass;
  • Rilevamento query WMI anomale per Volume Shadow Copy;
  • Analisi pattern DNS per comunicazioni C2;
  • Behavioral analytics per attività di crittografia di massa.

Conclusioni e raccomandazioni

FiveHands rappresenta l’evoluzione dello stato dell’arte nel desenvolvimento ransomware, incorporando crittografia quantisticamente resistente (NTRU), architetture memory-only e tecniche di evasione sofisticate. La sua operatività da parte di UNC2447 attraverso exploit zero-day dimostra la crescente sofisticazione degli operatori ransomware finanziariamente motivati.

Le innovazioni tecniche – particolarmente l’architettura dropper memory-only e l’implementazione crittografica NTRU – rappresentano advancement significativi nello sviluppo ransomware. La professionalità dello sviluppo, l’attenzione alla sicurezza operazionale e l’ottimizzazione delle prestazioni rendono FiveHands una minaccia considerevole per organizzazioni mondiali.

Priorità strategiche per i professionisti cybersecurity:

  1. Implementazione immediata delle regole di rilevamento YARA e comportamentali;
  2. Rafforzamento strategie backup con storage immutabile offline;
  3. Segmentazione network completa per limitare movimento laterale;
  4. Programmi threat hunting proattivi focalizzati su pattern UNC2447;
  5. Tabletop exercise per testare procedure incident response.

L’efficacia difensiva richiede approcci multi-layer che combinino prevenzione tecnologica, rilevamento comportamentale, risposta rapida e recovery resiliente. La natura evolutiva di FiveHands e l’ecosistema criminale affiliato richiedono monitoraggio continuo e adattamento delle strategie difensive.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/fivehands-il-ransomware-quantisticamente-resistente-che-ridefinisce-la-minaccia-cibernetica/


Salt Typhoon: violazione della National Guard USA

Negli ultimi anni gli Stati Uniti hanno identificato una crescente attività di cyber-spionaggio cinese nota come la campagna “Typhoon”, in cui il gruppo Salt Typhoon – collegato al Ministero della Sicurezza di Stato cinese (MSS) – ha preso di mira infrastrutture critiche statunitensi. Nel 2024 il gruppo ha compromesso a lungo le reti informatiche di importanti operatori di telecomunicazioni (Verizon, AT&T, Lumen, ecc.), sottraendo metadati di milioni di comunicazioni, inclusi quelli di politici di rilievo.

Successivamente è emersa la notizia che Salt Typhoon aveva infatti penetrato anche la rete informatica di una Guardia Nazionale statale statunitense. La violazione è durata nove mesi (marzo–dicembre 2024) ed è stata svelata da un memo interno del DHS ottenuto via Freedom of Information e riportato da NBC News. Secondo tale rapporto, i cybercriminali cinesi hanno esfiltrato credenziali amministrative, diagrammi di rete, file di configurazione e dati personali di soldati della Guardia Nazionale, potenzialmente utilizzabili per colpire altre unità statali e le loro controparti di sicurezza informatica.

Cronologia dell’incidente

  • Marzo 2024 – Dicembre 2024: Salt Typhoon si insedia silenziosamente nella rete della Guardia Nazionale di uno Stato federale USA, sfruttando vulnerabilità note o credenziali rubate per ottenere accesso iniziale. Durante l’intrusione il gruppo esfiltra file di configurazione di rete, diagrammi e credenziali di amministratore. Contemporaneamente (gennaio–marzo 2024) utilizza tali informazioni per attaccare almeno altre due agenzie statali, sfruttando dispositivi con vulnerabilità note.
  • Dicembre 2024: Si ritiene che l’intrusione si concluda o venga scoperta. Non sono note pubblicazioni immediate, ma i militari statali iniziano indagini interne.
  • 11 giugno 2025: Il Dipartimento della Sicurezza Interna (DHS) redige una nota riservata (intelligence memo) che riassume l’incidente. Il documento, acquisito tramite FOIA dal gruppo Property of the People, viene reso pubblico a metà luglio 2025.
  • 15–17 luglio 2025: Media statunitensi (Reuters, NBC News, Federal News Network, BleepingComputer, Wired, ecc.) riportano l’accaduto. Reuters sottolinea che il DHS e il Dipartimento della Difesa hanno confermato la compromissione prolungata (marzo–dicembre 2024) di una rete della Guardia Nazionale, con furto di dati critici. La National Guard Bureau ammette l’attacco (pur senza rivelare dettagli precisi), dichiarando che non ha impedito le operazioni e che l’indagine prosegue.

Tecniche e vettori di attacco utilizzati

L’analisi di intelligence indica che Salt Typhoon ha sfruttato principalmente vulnerabilità note e credenziali legittime per infiltrarsi nella rete della Guardia Nazionale. Sebbene il memo DHS non precisi l’esatto vettore iniziale, si ritiene plausibile l’uso di exploit pubblici su dispositivi di rete (router Cisco, firewall, VPN) o di credenziali rubate. Ad esempio, in passato il gruppo ha abusato di una falla critica del servizio Cisco Smart Install (CVE-2018-0171) e di altre vulnerabilità Cisco IOS/XE. In un noto caso, Salt Typhoon ha ottenuto inizialmente l’accesso a un dispositivo Cisco sfruttando CVE-2018-0171; in altre situazioni ha semplicemente utilizzato credenziali valide ottenute altrove.

Una volta dentro il perimetro, gli aggressori hanno usato tecniche living-off-the-land e movimenti laterali per espandere il controllo. In particolare, hanno stabilito connessioni SSH tra dispositivi di rete compromessi usando account creati modificando i file di sistema (/etc/shadow, /etc/passwd). Sono state aggiunte chiavi SSH autorizzate e creati account di servizio sui dispositivi Linux (MITRE ATT&CK T1098, T1136). Per eludere le difese, il gruppo ha ripetutamente modificato l’indirizzo dell’interfaccia loopback su switch Cisco compromessi, usando quel loopback come sorgente per SSH verso altri dispositivi e aggirando così le ACL impostate. Ha inoltre ripulito i log (.bash_history, auth.log, wtmp, btmp) per cancellare tracce delle sue attività (Indicator Removal, T1070).

Dal punto di vista MITRE ATT&CK, le tecniche osservate includono l’uso di credenziali rubate (T1078 – Valid Accounts), la raccolta di file di configurazione di rete (T1602 – Data from Configuration Repository) e la ricognizione di topologie di rete (T1590.004). Per l’esfiltrazione i criminali hanno trasferito i dati tramite protocolli non cifrati come FTP o TFTP (Exfiltration over Alternative Protocols T1048.003).

In alcuni casi è stato usato il tool custom JumbledPath, che esegue catture di pacchetti su dispositivi remoti e ne invia in forma compressa e crittografata i risultati via catena di salto. In sostanza il gruppo ha sfruttato credenziali legittime e configurazioni esposte per avvicinarsi alle risorse sensibili, senza introdurre malware complessi sugli end-point: ad esempio, ha utilizzato strumenti di sistema come tcpdump, Cisco Embedded Packet Capture (EPC) e Tpacap per intercettare il traffico di rete, e ha spostato il traffico catturato via FTP/TFTP all’esterno dell’ambiente target.

Strumenti e infrastrutture impiegati

Salt Typhoon ha fatto ampio uso di infrastrutture di rete compromesse come ponti fra diverse reti. I dispositivi crittografici utilizzati nel settore (router, switch, modem di segmenti sensibili) sono stati trasformati in jump host internetworking. Ad esempio, Cisco Nexus con funzionalità guestshell Linux sono stati riconfigurati come punti di salto in catena (vedi immagine sottostante). Nell’immagine il tool custom JumbledPath, compilato come binario ELF x86-64, cattura pacchetti su un dispositivo di rete remoto attraverso un altro dispositivo “di salto” dell’attore, comprimendo e cifrando i dati esfiltrati: questo permette di occultare la fonte e di attraversare segmenti non altrimenti routabili.

Oltre a JumbledPath, Salt Typhoon ha impiegato tool sia custom sia di amministrazione standard: in campagne precedenti il gruppo ha usato tecnologie Windows native (PowerShell, WMI, PsExec) e utility per la gestione remota, ma qui l’enfasi è rimasta sulle componenti network. I dispositivi di rete compromessi eseguivano script SSH e comandi come snmpwalk e tftp per raccogliere configurazioni e credenziali. Gli indicatori di compromissione pubblicati includono anche indirizzi IP collegati agli exploit delle vulnerabilità citate.

L’infrastruttura di comando e controllo (C2) e di raccolta dati include server FTP/TFTP esterni controllati dagli aggressori, dove venivano caricati i file estratti. Benché non siano stati resi noti domini specifici, il memo DHS elenca alcuni indirizzi IP usati dal gruppo. In sintesi, Salt Typhoon ha trasformato le reti legacy della Guardia Nazionale (spesso basate su hardware Cisco con vecchi sistemi operativi di rete) in una struttura di puntellamento laterale, utilizzando account amministrativi creati ad hoc e meccanismi di logging interno ai dispositivi (EPC, loopback) per spostarsi e mantenere la persistenza.

Obiettivi e impatti dell’attacco

L’obiettivo primario di Salt Typhoon sembra essere stato il cyber-spionaggio strategico. Rubando configurazioni di rete, credenziali e diagrammi di rete, gli hacker hanno acquisito una mappa dettagliata dell’architettura di difesa cibernetica statale e collegata alla National Guard. Secondo gli analisti, questi dati possono “agevolare successivi attacchi Salt Typhoon” anche verso altre unità della Guardia Nazionale in altri Stati.

In particolare, la compromissione poteva dare a Pechino informazioni sui legami tra le reti statali e la Guardia Nazionale, inclusi i sistemi di intelligence sulle minacce condivise (fusion centers statali). L’analisi del memo evidenzia il furto di PII di militari (nominativi, mappe di posizionamento geografico di asset militari, credenziali interne), elementi che potenzialmente possono essere usati per targeting mirati in scenari futuri.

L’impatto potenziale è grave anche dal punto di vista della sicurezza nazionale collettiva: Salt Typhoon avrebbe potuto “minare gli sforzi della Guardia Nazionale per proteggere l’infrastruttura critica americana”.

L’esposizione di topologie di rete e accessi amministrativi rende più facile per gli attaccanti cinesi colpire backdoor in ulteriori reti governative o civili, superando i confini statali. Inoltre, come ha osservato la stampa specializzata, il fatto che Salt Typhoon abbia violato sistemi telecom per intercettare dati di comunicazione (inclusi conversazioni di politici come Trump e Vance) lascia intendere un’agenda di intelligence estesa anche al settore della difesa militare.

In pratica, gli Stati Uniti hanno valutato l’intrusione come un’espansione delle campagne di spionaggio cinesi: un’occasione in cui i dati ottenuti possono “facilitare l’hacking di altre unità della National Guard” e “dei loro partner di cybersecurity statali”, configurando così un significativo rischio strategico.

Risposta delle autorità statunitensi

Dopo la diffusione del memo DHS, le agenzie governative hanno riconosciuto la gravità del fenomeno, pur rimanendo vaghe nei dettagli pubblici. La Guardia Nazionale (National Guard Bureau) ha confermato l’attacco a NBC News, assicurando che «l’attacco non ha impedito alla Guardia di portare a termine le proprie missioni» e che l’indagine è in corso. A livello federale, non è stato emesso alcun bollettino pubblico specifico sulla violazione della Guardia Nazionale, ma il caso si colloca nel più ampio contesto delle contromisure anti-cinesi.

La CISA (agenzia governativa per la sicurezza cibernetica) e l’FBI avevano già da tempo iniziato a contrastare Salt Typhoon. Nel dicembre 2024 CISA, NSA e FBI hanno pubblicato linee guida rivolte al settore delle telecomunicazioni per individuare e mitigare la minaccia Salt Typhoon. Nel frattempo, l’FBI ha chiesto pubblicamente collaborazione per raccogliere informazioni sul gruppo: nell’aprile 2025 ha diffuso un avviso (IC3 Alert) con una taglia di 10 milioni di dollari per chi segnali i membri del Salt Typhoon, evidenziando come la campagna di Salt Typhoon sia «probabilmente più ampia» di quanto inizialmente noto.

Sul fronte legislativo, alcuni senatori hanno esercitato pressione perché la CISA migliori la resilienza del settore delle telecomunicazioni. Per quanto riguarda l’escalation militare, i vertici della sicurezza informatica del Pentagono raccomandano a tutte le forze armate di operare «assumendo i propri network già compromessi» e di coordinare la difesa informatica degli Stati federali, dato il ruolo ibrido della Guardia Nazionale come collegamento tra agenzie federali e autorità statali. In sintesi, la risposta US è stata: indagine continuata congiunta (DHS, DOD, FBI, NSA), emissione di linee guida di settore (CISA/NSA/FBI) e richiesta di informazioni al pubblico (FBI), ponendo l’accento sulla cooperazione pubblico-privato per «alzare il costo per l’attaccante».

Collegamenti con campagne di spionaggio precedenti

L’intrusione della Guardia Nazionale si inquadra nella più ampia serie di operazioni “Typhoon” condotte da attori cinesi. Salt Typhoon è lo stesso gruppo (anche detto Earth Estries, FamousSparrow, UNC2286) responsabile dell’attacco dimostrato nel 2024 contro nove grandi operatori telecom americani. In quella campagna, il gruppo ha sottratto enormi quantità di metadati delle comunicazioni telefoniche di oltre un milione di utenti, compresi funzionari di alto profilo, e ha compromesso i sistemi impiegati nelle intercettazioni legali (CALEA) delle agenzie USA.

Salt Typhoon opera in tandem con altri gruppi Chinese APT, come Volt Typhoon (che cercava posizionamenti su infrastrutture critiche per un ipotetico conflitto) e Flax Typhoon (coinvolto in botnet e contrattacchi FBI). Il fatto che il gruppo sia focalizzato su infrastrutture di comunicazione – siano esse reti civili o militari – sottolinea un obiettivo strategico di raccolta di intelligence.

In particolare, la vicenda recente conferma il timore che i compromessi delle reti 5G e delle telecom possano connettersi alla minaccia verso sistemi di difesa militare: secondo The Record, gli sforzi americani nel 2025 hanno costretto i gruppi Typhoon a rivedere le loro tattiche di persistenza, ma non hanno distrutto completamente le loro capacità offensive. In conclusione, l’attacco alla National Guard rappresenta un’estensione naturale delle precedenti campagne cinesi di cyber-spionaggio contro gli Stati Uniti, ribadendo come la rete di Salt Typhoon sia parte di un ecosistema nazionale cinese che combina attori statali e privati nel panorama internazionale.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/gruppo-salt-typhoon/


LameHug: il primo malware AI-powered della storia

Il malware LameHug rappresenta un momento spartiacque nell’evoluzione delle minacce informatiche. Scoperto dal CERT-UA ucraino il 10 luglio 2025, questo è il primo malware documentato pubblicamente che utilizza un Large Language Model per generare comandi di attacco in tempo reale. Sviluppato dal gruppo APT28 legato al GRU russo, LameHug inaugura l’era del malware AI-powered, utilizzando il modello Qwen 2.5-Coder-32B-Instruct di Alibaba Cloud tramite API Hugging Face per adattare dinamicamente le proprie tattiche durante gli attacchi. La sua scoperta avviene nel contesto dell’intensificarsi degli attacchi cyber russi contro l’Ucraina, dove questo software malevolo ha targetizzato specificamente gli enti governativi ucraini attraverso sofisticate campagne di phishing.

La scoperta che ha cambiato le regole del gioco

Il Computer Emergency Response Team dell’Ucraina (CERT-UA) ha identificato LameHug durante l’analisi di una campagna di phishing altamente mirata contro il settore della sicurezza e difesa ucraino. L’alert #16039 del 17 luglio 2025 segna ufficialmente l’ingresso dell’intelligenza artificiale generativa nell’arsenal del malware operativo. A differenza dei malware tradizionali che utilizzano comandi pre-programmati, LameHug sfrutta un Large Language Model per generare dinamicamente le istruzioni da eseguire sui sistemi compromessi, rendendolo estremamente difficile da rilevare attraverso metodi di analisi statici.

La minaccia si diffonde attraverso email di phishing che impersonano funzionari ministeriali ucraini, utilizzando account email legittimi precedentemente compromessi per aumentare la credibilità. Gli allegati, mascherati da documenti PDF in archivi ZIP denominati “Додаток.pdf.zip” (Attachment.pdf.zip), contengono in realtà eseguibili sviluppati in Python e compilati con PyInstaller.

Anatomia tecnica di un’innovazione pericolosa

LameHug rappresenta una convergenza rivoluzionaria tra malware tradizionale e intelligenza artificiale generativa. Il suo cuore pulsante è l’integrazione del modello linguistico Qwen 2.5-Coder-32B-Instruct, un LLM open-source specificamente ottimizzato per compiti di programmazione. Invece di affidarsi a comandi hardcoded come i malware tradizionali, LameHug invia descrizioni testuali statiche al modello AI attraverso le API di Hugging Face, ricevendo in cambio comandi Windows personalizzati e adattivi.

Questa architettura conferisce al malware capacità senza precedenti. Il software malevolo può raccogliere informazioni di sistema, enumerare processi e servizi, identificare connessioni di rete e condurre ricognizioni dettagliate dell’ambiente compromesso. Successivamente, LameHug cerca ricorsivamente documenti Microsoft Office, PDF e file di testo nelle cartelle standard degli utenti (Documents, Downloads, Desktop), archiviarandoli localmente in %PROGRAMDATA%\info\ prima dell’esfiltrazione tramite SFTP o richieste HTTP POST.

Le varianti identificate includono file denominati “AI_generator_uncensored_Canvas_PRO_v0.9.exe” e “AI_image_generator_v0.95.exe”, dimostrando una strategia di ingegneria sociale che sfrutta l’attuale hype intorno agli strumenti AI generativi per ingannare le vittime.

L’ombra di APT28 e le implicazioni geopolitiche

L’attribuzione di LameHug al gruppo APT28 (noto anche come Fancy Bear, Forest Blizzard o UAC-0001) rappresenta un’escalation significativa nelle capacità offensive del GRU russo. APT28, operativo dal 2004 e collegato alla 85ª Unità di Servizio Speciale del GRU, ha una storia consolidata di attacchi contro obiettivi NATO, governi occidentali e oppositori politici russi. L’integrazione di tecnologie AI nei loro strumenti rappresenta un salto qualitativo nelle loro capacità operative.

Il contesto geopolitico è cruciale per comprendere l’importanza strategica di LameHug. Con l’Ucraina che ha registrato 4.315 incidenti cyber nel 2024 (+70% rispetto al 2023), questo malware emerge in un periodo di intensificarsi degli attacchi informatici russi. L’uso dell’Ucraina come “campo di prova” per nuove tecnologie offensive conferma le preoccupazioni degli esperti di sicurezza internazionale sull’escalation tecnologica nel cyber warfare.

LameHug: tattiche, tecniche e procedure all’avanguardia

LameHug implementa un arsenale di TTP (Tactics, Techniques, and Procedures) che combinano approcci tradizionali con innovazioni AI-powered. Il malware segue il framework MITRE ATT&CK, utilizzando lo spear-phishing con allegati (T1566.001) per l’accesso iniziale, l’interprete Python (T1059.006) per l’esecuzione, e una serie di tecniche di discovery per la ricognizione del sistema.

L’aspetto più innovativo risiede nella generazione dinamica di comandi tramite AI. Mentre i malware tradizionali sono limitati da funzionalità pre-programmate, LameHug può adattare le sue tattiche in tempo reale basandosi sul contesto specifico del sistema compromesso. Questa capacità di adattamento rende il malware estremamente resiliente contro le tecniche di rilevamento basate su signature statiche.

Il malware mappa inoltre a diverse tecniche di evasione avanzate: sfrutta l’infrastruttura legittima di Hugging Face per nascondere le comunicazioni command-and-control, implementa comportamenti polimorfici attraverso la generazione dinamica di comandi, e utilizza servizi cloud legittimi per il blending dell’infrastruttura di attacco.

Il nuovo paradigma di evasione e analisi del codice

L’analisi del codice di LameHug rivela un’architettura sofisticata che combina programmazione Python tradizionale con chiamate API REST moderne. Il malware utilizza un sistema di prompt testuali per comunicare con il modello linguistico, inviando descrizioni di alto livello delle attività desiderate e ricevendo comandi specifici per Windows in risposta.

Questo approccio genera sfide inedite per l’analisi del malware. Gli analisti non possono più fare affidamento esclusivamente sull’analisi statica del codice, poiché i comandi effettivi vengono generati dinamicamente al momento dell’esecuzione. La metodologia di evasione AI-specifica include l’uso di servizi AI legittimi per le comunicazioni, operazioni context-aware che si adattano all’ambiente specifico, e resistenza all’analisi anti-analysis attraverso la natura dinamica dei comandi generati.

Settori target e profilo delle vittime

La campagna LameHug ha dimostrato una precisione chirurgica nel targeting, concentrandosi esclusivamente su enti governativi ucraini del settore sicurezza e difesa. Questo approccio riflette gli obiettivi strategici russi di raccogliere intelligence sulle capacità difensive ucraine e sul supporto militare occidentale.

Storicamente, APT28 ha targetizzato un portfolio più ampio: il 45% dei loro attacchi si concentra su difesa e aerospazio, il 25% su governo e pubblica amministrazione, il 15% su energia e utilities. La distribuzione geografica tradizionale del gruppo include il 40% degli attacchi nell’Europa orientale, 30% in NATO/Europa occidentale, e 20% negli Stati Uniti.

Il profilo delle vittime di LameHug – organizzazioni governative con informazioni geopoliticamente rilevanti – riflette l’obiettivo primario di raccolta di intelligence strategica piuttosto che di guadagno finanziario o disruption operativa.

Impatto documentato e confronti con minacce simili

L’impatto di LameHug va oltre il singolo incident di sicurezza, rappresentando un paradigm shift nelle minacce informatiche. Mentre i costi medi di un data breach si attestano su $4.88 milioni globalmente (+10% nel 2024), i malware AI-powered come LameHug introducono fattori di costo aggiuntivi significativi: +61 giorni per il rilevamento di malware adattivo, +$1.76 milioni per team sotto-dimensionati, e +$2.2 milioni senza tecnologie AI difensive.

Il confronto con malware tradizionali evidenzia la superiorità strategica di LameHug: mentre i malware classici utilizzano comandi hardcoded e hanno capacità di evasione medie, LameHug genera comandi dinamicamente con capacità di evasione elevate e difficoltà di rilevamento molto alta. Rispetto ad altri esperimenti AI-enhanced come DeepMasterPrints (2018) per il spoofing delle impronte digitali, LameHug rappresenta la prima implementazione operativa e su scala di un malware completamente AI-powered.

Strategie di difesa e mitigazione nella nuova era

La difesa contro LameHug richiede un approccio multi-layer che combina tecnologie tradizionali con soluzioni AI-powered. Le misure di prevenzione includono filtri antispam avanzati con rilevamento AI per identificare email di phishing sofisticate, sandbox automatiche per file sospetti, e controlli di rete per bloccare connessioni verso servizi LLM non autorizzati.

Il rilevamento comportamentale diventa cruciale: User and Entity Behavior Analytics (UEBA) per identificare attività anomale, machine learning per rilevare pattern di accesso ai file inusuali, e deep learning models per l’analisi dinamica del comportamento. Gli indicatori di compromissione specifici includono la presenza di file in %PROGRAMDATA%\info, connessioni verso Hugging Face API, e processi Python che effettuano chiamate API verso servizi LLM.

Le procedure di rimozione seguono un protocollo di containment, eradication, e recovery, con particolare attenzione alla rimozione di tutti gli artefatti dinamicamente generati e alla validazione dell’integrità del sistema. L’implementazione di soluzioni EDR/XDR come CrowdStrike Falcon o SentinelOne Singularity diventa essenziale per il rilevamento e la risposta automatizzata.

Evoluzione futura e lezioni apprese

LameHug rappresenta solo l’inizio di una nuova era di minacce AI-powered. Le proiezioni indicano una diffusione di malware AI-powered presso altri gruppi APT entro il 2025-2026, seguita dalla commercializzazione di AI-malware-as-a-Service nel 2027-2028, fino all’AI vs AI warfare come standard difensivo entro il 2029-2030.

L’evoluzione del malware mostra un trend chiaro: dal 2018 con i primi esperimenti AI in cybersecurity, attraverso lo sviluppo teorico del 2019-2022, l’esplosione degli LLM commerciali nel 2023, fino all’arrivo di LameHug nel 2025 come primo deployment operativo documentato.

Implicazioni strategiche e conclusioni

LameHug segna la fine dell’era della sicurezza basata esclusivamente su signature statiche e l’inizio di una corsa agli armamenti tra AI offensiva e difensiva. Le organizzazioni devono accelerare drasticamente l’adozione di tecnologie AI difensive per mantenere parità con questa nuova generazione di minacce adattive e intelligenti.

La lezione principale è che l’industria della cybersecurity deve evolvere rapidamente: gli investimenti in AI difensivo diventano critici, la multi-layer detection deve combinare signature, behavioral, e AI analysis, e il threat hunting proattivo diventa essenziale per identificare attività anomale precoci.

LameHug dimostra che la convergenza tra intelligenza artificiale e cyber warfare non è più fantascienza, ma realtà operativa. L’adattamento delle strategie difensive a questa nuova realtà determinerà la resilienza delle organizzazioni nell’era dell’AI warfare.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/lamehug-malware-ai-powered/


Leonardo e Larimart sotto attacco: 10 anni di cyber minacce al cuore della difesa europea

Il colosso italiano della difesa Leonardo S.p.A. e la sua controllata Larimart sono stati vittime di tre distinti attacchi informatici tra il 2015 e il 2025, configurando una delle più gravi e articolate serie di incidenti di cybersicurezza nel panorama europeo della difesa. Il più dannoso è stato un sofisticato attacco insider durato due anni, che ha portato alla compromissione di 10 GB di dati militari sensibili. Gli attacchi più recenti hanno colpito le operazioni delle controllate e alimentato falsi allarmi legati a ransomware.

La minaccia interna che ha scosso la difesa europea

L’attacco più devastante si è verificato tra maggio 2015 e gennaio 2017, quando Arturo D’Elia, responsabile della sicurezza informatica – ironicamente incaricato di prevenire incidenti di cybersecurity – ha orchestrato una sofisticata operazione di sottrazione dati.
Utilizzando chiavette USB, D’Elia ha installato un malware personalizzato denominato “cftmon.exe” su 94 postazioni di lavoro nei siti Leonardo, inclusi 33 sistemi presso l’impianto strategico di Pomigliano d’Arco, nei pressi di Napoli.

Si è trattato di un attacco classificabile come APT (Advanced Persistent Threat), reso possibile grazie a un accesso privilegiato interno. D’Elia aveva infatti lavorato presso la NATO Communication and Information Agency dal 2010 al 2015, acquisendo una profonda conoscenza dei protocolli di sicurezza.
Il malware, sviluppato in Visual Basic 6, disponeva di funzionalità di keylogging e screen capturing, e trasmetteva i dati esfiltrati a un server di comando e controllo localizzato su fujinama.altervista.org.

Nel corso di due anni, sono stati sottratti 10 GB di dati, corrispondenti a circa 100.000 file, contenenti progetti riservati relativi a velivoli come il nEUROn (drone da combattimento), il C-27J (aereo da trasporto tattico) e i turboelica ATR.

La violazione è stata rilevata dal team di cybersecurity di Leonardo nel gennaio 2017, attraverso l’analisi di traffico di rete anomalo. La procura italiana ha formalmente accusato D’Elia di accesso abusivo, intercettazione illecita e manipolazione di dati, mentre Antonio Rossi, suo complice, è stato incriminato per ostruzione alle indagini. Il server C2 è stato sequestrato dalla Polizia Postale, ma i danni risultavano già ingenti: progetti militari sensibili, credenziali di accesso del personale e dati sugli approvvigionamenti erano stati compromessi.

Attacchi recenti: nel mirino le controllate

Nel luglio 2025, Larimart S.p.A., società partecipata al 60% da Leonardo e specializzata in elettronica per la difesa e comunicazioni militari, è stata oggetto di un nuovo attacco informatico. I cybercriminali hanno pubblicato 2,2 GB di dati dell’azienda, attiva nello sviluppo di soluzioni elettroniche per la difesa, la sicurezza e i servizi di emergenza. Gli autori dell’attacco sostengono di essere in possesso di una quantità di dati ben superiore rispetto a quanto reso pubblico.

Fondata nel 1960, Larimart è oggi un punto di riferimento nazionale nell’ambito ICT e nei sistemi di protezione individuale, operando come centro di competenza di Leonardo per terminali utente, computer e display rugged, sottosistemi di gestione integrata delle comunicazioni, protezione balistica e sistemi di difesa CBRN (Chimica, Biologica, Radiologica, Nucleare).
La società coniuga 63 anni di esperienza con tecnologie d’avanguardia, garantendo internamente produzione e controllo qualità per assicurare alti standard di affidabilità e sicurezza.

Il ruolo strategico di Larimart è testimoniato dalla sua leadership nel Consorzio PBI, incaricato dello sviluppo delle corazze di livello IV per le Forze Armate italiane. Nel 2021, Larimart ha acquisito la quota di maggioranza di DPI srl, consolidando la propria posizione nel mercato nazionale della protezione individuale.

L’azienda ha sottolineato che “nessuna informazione classificata è stata compromessa”, confermando che i dati sensibili risultano correttamente segregati dai sistemi oggetto dell’attacco.

Le rivendicazioni ransomware

Tra questi eventi, nel febbraio 2025, il gruppo ransomware 3AM (ThreeAM) ha rivendicato la compromissione dei sistemi di Leonardo, affermando di aver sottratto dati di 39 utenti e informazioni provenienti da 62 entità terze.
Leonardo ha smentito con fermezza tali dichiarazioni, definendole “completamente infondate” e precisando che non vi è alcuna evidenza di accessi non autorizzati ai propri sistemi informatici.

Le analisi di sicurezza suggeriscono che gli attaccanti abbiano colpito fornitori esterni di Leonardo, anziché i sistemi centrali. Tra le realtà potenzialmente coinvolte figurerebbero CAE e Rotorsim, partner in joint venture.

Sofisticazione tecnica e conoscenza dell’ambiente

L’attacco del 2015-2017 ha evidenziato una notevole sofisticazione tecnica, congiunta a una profonda conoscenza interna dei sistemi. D’Elia ha creato un malware che si mascherava da file legittimo di Windows (ctfmon.exe), sfuggendo così ai controlli di sicurezza. Il codice si manteneva persistente grazie a modifiche del registro e utilizzava chiamate API di Windows come InternetConnectA e HttpOpenRequestW per le comunicazioni con il server C2.

L’hash del malware (3c4444c8339f2b4c04931a379daf9d041854b168e45f949515f90b124821d626) e la data di compilazione (14 luglio 2015) sono diventati elementi probatori fondamentali. Il malware era in grado di eseguire keylogging in tempo reale, catturare schermate, ricevere comandi da remoto ed esfiltrare automaticamente i dati, mantenendo l’occultamento grazie all’autocancellazione una volta completata l’operazione.

Risposte aziendali e strategie di contenimento

La risposta di Leonardo agli incidenti ha subito un’evoluzione significativa nel tempo. In occasione dell’attacco interno del 2015-2017, l’azienda ha collaborato con le autorità giudiziarie, sporto denuncia e si è posizionata come parte lesa, piuttosto che come soggetto negligente. Ha inoltre ribadito che i dati classificati erano custoditi in ambienti fisicamente separati e non connessi alla rete, limitando così l’impatto strategico della violazione.

Per gli attacchi del 2025, Leonardo ha dimostrato una maggiore maturità nella comunicazione di crisi, contrastando tempestivamente le affermazioni del gruppo 3AM con dichiarazioni ufficiali, mentre Larimart ha sottolineato la segregazione dei dati e la tutela delle informazioni classificate. Questo approccio rapido e trasparente ha contribuito a contenere i danni reputazionali e a disinnescare la disinformazione.

Implicazioni sistemiche per la cybersecurity della Difesa

Questi episodi mettono in luce vulnerabilità strutturali nei modelli di sicurezza dei contractor della difesa. La minaccia interna si è rivelata la più insidiosa, evidenziando carenze nella gestione degli accessi privilegiati, nell’analisi comportamentale e nella separazione dei compiti. I tradizionali sistemi di sicurezza si sono dimostrati incapaci di rilevare comportamenti malevoli da parte di personale interno con accessi legittimi.

Tali eventi hanno però stimolato un rafforzamento complessivo del comparto. Leonardo ha aumentato in modo significativo gli investimenti in cybersecurity, puntando a 230 milioni di euro in ordini entro il 2029 e registrando una crescita del 21% dei ricavi da sicurezza informatica (168 milioni di euro nel primo trimestre 2025). L’azienda ha siglato partnership strategiche, tra cui quella con Arbit Cyber Defence Systems (dicembre 2024), e ha fondato la Cyber & Security Academy per potenziare la formazione specializzata.

Questi incidenti riflettono un contesto più ampio, in cui la cybersecurity rappresenta una sfida crescente per l’intero settore della difesa. Secondo recenti studi, quasi il 50% delle aziende italiane ha subito attacchi informatici, e 1 su 10 è stata vittima di ransomware con richieste estorsive. La frequenza e la complessità degli attacchi alle infrastrutture critiche sono in costante aumento, rendendo i contractor della difesa obiettivi di alto valore strategico per via dell’accesso a tecnologie militari sensibili e informazioni classificate.

Lezioni dal fronte della sicurezza digitale

Gli incidenti che hanno coinvolto Leonardo e Larimart offrono insegnamenti chiave per la cybersecurity moderna. Le minacce interne richiedono capacità di rilevamento specializzate, che vadano oltre le difese perimetrali convenzionali. Anche gli attacchi esterni più avanzati risultano meno distruttivi rispetto a quelli perpetrati da insider malevoli con accessi privilegiati.

Le organizzazioni devono implementare analisi comportamentali, monitoraggio continuo degli utenti privilegiati e una rigorosa separazione dei compiti, in particolare tra il personale addetto alla sicurezza. Inoltre, è fondamentale una corretta classificazione e segregazione dei dati, come dimostrato dalla limitazione dei danni sia nell’attacco del 2015-2017 che nella violazione subita da Larimart nel 2025.

Conclusioni

Gli attacchi informatici subiti da Leonardo e Larimart rappresentano un decennio di evoluzione delle minacce per i contractor della difesa. Se l’attacco interno del 2015-2017 ha segnato l’evento più dannoso, la successiva maturazione della postura di sicurezza e delle capacità di risposta ha consentito a Leonardo di reagire efficacemente alle minacce successive.

L’impegno continuo dell’azienda in materia di cybersecurity, le partnership strategiche e le solide procedure di risposta agli incidenti la posizionano in modo competitivo per affrontare le sfide future in un panorama di minacce sempre più complesso.

Questi casi dimostrano che la protezione delle infrastrutture critiche richiede strategie integrate in grado di fronteggiare sia minacce esterne che interne, con particolare attenzione ai rischi rappresentati da insider fidati con accesso a informazioni sensibili per la sicurezza nazionale.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/leonardo-e-larimart/


Lone Wolf e Ransomware-as-a-Service (RaaS) nell’era della commoditizzazione – L’evoluzione del panorama ransomware

Il panorama delle minacce informatiche ha subito una trasformazione radicale negli ultimi anni, caratterizzata dall’emergere di due fenomeni interconnessi che stanno ridefinendo l’ecosistema del ransomware: la proliferazione di attaccanti solitari (lone wolf) e la continua evoluzione del modello Ransomware-as-a-Service (RaaS). Questa dicotomia rappresenta una paradossale convergenza tra l’individualizzazione degli attacchi e la democratizzazione delle capacità offensive avanzate.

La crescente disponibilità di toolkit open-source e la commoditizzazione delle tecniche di attacco hanno significativamente abbassato le barriere d’ingresso per aspiranti cybercriminali, consentendo l’operatività di attori privi di legami con gruppi strutturati. Parallelamente, il modello RaaS continua a evolversi, con gruppi mid-tier che competono per reclutare affiliati attraverso regole di ingaggio sempre meno restrittive e modelli di business innovativi.

Il fenomeno dei lone wolf: democratizzazione del cybercrime

Definizione e caratteristiche operative

Gli attaccanti lone wolf rappresentano una categoria emergente di threat actor che operano in modo indipendente, senza affiliazione a gruppi ransomware strutturati. Le ricerche di Coveware indicano che il 10% di tutti gli attacchi ransomware monitorati nel secondo trimestre del 2024 proveniva da operatori solitari, rappresentando un incremento massiccio rispetto ai periodi precedenti.

Questi attori sono probabilmente ex-affiliati di gruppi come Alphv (BlackCat) o LockBit, o rappresentano individui che hanno scelto di operare indipendentemente a causa del crescente rischio di esposizione, interruzione e perdita di profitti associati ai “brand ransomware tossici”.

Fattori abilitanti

La proliferazione di attaccanti solitari è facilitata da diversi fattori tecnologici e operativi:

Toolkit open-source e builders pubblici

L’esempio più emblematico è rappresentato dal Prince Ransomware builder, uno strumento automatizzato open-source disponibile su GitHub, che ha consentito la creazione di varianti come “CrazyHunter”, utilizzato nell’attacco al Mackay Memorial Hospital di Taiwan. Il builder, scritto in linguaggio Go, permette agli attaccanti di personalizzare facilmente varianti ransomware modificando i file di configurazione, con varianti identificate come “Black (Prince)”, “Wenda” e “UwU” che differiscono solo per estensioni di file e note di riscatto.

Strumenti legittimi weaponizzati

Un caso paradigmatico è rappresentato da ShrinkLocker, un ransomware che sfrutta BitLocker, l’utility di crittografia nativa di Windows, per bloccare l’accesso ai dati delle vittime. ShrinkLocker è inusuale per due ragioni: è scritto in VBScript e sfrutta BitLocker per crittografare e bloccare i sistemi delle vittime, un approccio atipico per il ransomware moderno che suggerisce una strategia unica o un threat actor meno sofisticato.

Il malware opera attraverso un processo sofisticato:

  1. Verifica la presenza di BitLocker sul sistema e, se non presente, lo installa utilizzando ServerManagerCmd o PowerShell
  2. Modifica le chiavi di registro per configurare il sistema per l’esecuzione di BitLocker con le impostazioni richieste dall’attaccante
  3. Riduce le partizioni di sistema di 100MB utilizzando l’utilità diskpart per creare spazio per una nuova partizione di boot
  4. Disabilita e rimuove tutti i protettori BitLocker predefiniti per impedire il recupero delle chiavi
Impatto operativo e sfide investigative

L’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di questi strumenti open-source che abilitano attaccanti lone wolf. Nel 2024, WithSecure non è riuscita ad attribuire il 38% dei suoi incidenti ransomware a franchise Ransomware-as-a-Service identificabili, indicando l’aumento di eventi ransomware lone wolf abilitati da strumenti offensivi facilmente disponibili.

Il modello RaaS: evoluzione e strategie competitive

Architettura del modello di business

Il Ransomware-as-a-Service è un modello di business tra operatori ransomware e affiliati in cui gli affiliati pagano per lanciare attacchi ransomware sviluppati dagli operatori. I kit RaaS sono pubblicizzati sui forum del dark web attraverso l’ecosistema underground, e alcuni operatori ransomware reclutano attivamente nuovi affiliati, investendo milioni in campagne di marketing.

Modelli di revenue

I modelli di revenue per le operazioni RaaS includono diverse varianti:

  • Modello ad affiliazione: I profitti vengono condivisi tra operatori e affiliati, tipicamente con split del 20-30% per gli sviluppatori
  • Modello subscription: Pagamento di una fee ricorrente mensile, talvolta ridotta a soli 40 dollari al mese
  • Licenza lifetime: Pagamento una tantum per accesso illimitato
  • Partnership RaaS: Split dei profitti definito al momento dell’accesso, generalmente più elevato del modello affiliato

Strategie di reclutamento e competizione

Gruppi tier-1 vs mid-tier

Intel 471 traccia oltre 25 crew RaaS, che spaziano dai gruppi “tier 1” più noti, ai gruppi “tier 2” legati a “varianti di nuova formazione sorte dai fallimenti di gruppi precedenti”, fino ai “tier 3” che descrive come “varianti completamente nuove che potrebbero avere la capacità di scalzare le attuali cabale di primo livello”.

Una differenza chiave tra i diversi tier di operazioni ransomware, oltre ai profitti relativi che vedono, è chi permettono di unirsi al loro programma di affiliazione. Gli operatori dietro le offerte ransomware di primo livello “sono decisamente molto più rigorosi riguardo a chi permettono nel loro gruppo criminale”, mentre altri apparentemente non possono permettersi di essere troppo selettivi.

Innovazioni nel reclutamento

Gruppi RaaS più piccoli stanno cercando di reclutare affiliati nuovi e “displaced” di LockBit e Alphv/BlackCat rinunciando a depositi e abbonamenti a pagamento, offrendo migliori split di pagamento, supporto 24/7 e altri “vantaggi”.

Esempi specifici includono:

  • Medusa: Offre una scala di pagamento variabile, iniziando con uno split 70/30 affiliato/core, aumentando fino a 90/10, dipendente dalla dimensione del pagamento del riscatto ottenuto
  • RansomHub: Permette agli affiliati di raccogliere personalmente i pagamenti del riscatto prima di pagare il servizio
  • Cloak: Opta per uno split 85/15 affiliato/core del riscatto e non richiede deposito o pagamento per l’adesione, solo un’intervista

Modelli innovativi emergenti

DragonForce: il modello “cartel”

Nel marzo 2025, DragonForce si è ribrandizzato come “cartel” e ha annunciato il passaggio a un modello distribuito che consente agli affiliati di creare i propri “brand”. In questo modello, DragonForce fornisce la sua infrastruttura e strumenti ma non richiede agli affiliati di implementare il suo ransomware.

Anubis: diversificazione dei servizi

Anubis offre tre modalità operative:

  1. RaaS tradizionale: Crittografia dei file con affiliati che ricevono l’80% del riscatto
  2. Data ransom: Opzione di estorsione solo per furto dati con affiliati che ricevono il 60% del riscatto
  3. Monetizzazione degli accessi: Servizio che aiuta i threat actor a estorcere vittime già compromesse, offrendo agli affiliati il 50% del riscatto

Implicazioni per la sicurezza informatica

Sfide per la detection e l’attribution

La commoditizzazione delle operazioni ransomware ha come aspetto positivo che le tecniche utilizzate sono condivise tra gli attori e quindi diventano più facili da rilevare su larga scala. Tuttavia, l’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di strumenti open-source.

Evoluzione delle superfici di attacco

Gli attaccanti Fog ransomware stanno utilizzando un toolset insolito che include utility open-source di penetration testing e software legittimo di monitoraggio dei dipendenti chiamato Syteca. Il toolset implementato dagli attaccanti è piuttosto atipico per un attacco ransomware, includendo strumenti come Adapt2x C2 (alternativa open-source a Cobalt Strike), Process Watchdog, PsExec e Impacket SMB.

Impatto economico e trend dei pagamenti

Il panorama ransomware ha sperimentato cambiamenti significativi nel 2024, con il volume totale dei pagamenti di riscatto diminuito del 35% anno su anno, guidato da maggiori azioni delle forze dell’ordine, migliore collaborazione internazionale e un crescente rifiuto delle vittime di pagare.

Il pagamento mediano è sceso del 45% nel Q4 2024 a $110.890. I pagamenti continuano a rimanere principalmente un’opzione di ultima istanza per coloro che non hanno alternative per recuperare dati critici.

Contromisure e strategie di difesa

Approcci tecnologici

Monitoraggio comportamentale

Il monitoraggio proattivo di specifici log eventi Windows può aiutare le organizzazioni a identificare e rispondere a potenziali attacchi BitLocker, anche nelle loro fasi iniziali, tracciando eventi dalla fonte “Microsoft-Windows-BitLocker-API/Management”, in particolare quelli con ID evento 776 (rimozione protettori) e 773 (sospensione BitLocker).

Principio del minimo privilegio

Assicurarsi che gli utenti abbiano solo privilegi minimi in modo che non possano abilitare funzionalità di crittografia o modificare chiavi di registro da soli.

Strategie organizzative

Gestione dei backup

Fare backup frequentemente, conservarli offline e testarli. La strategia 3-2-1 (3 copie, 2 supporti diversi, 1 offsite) rimane fondamentale.

Network segmentation

L’incidente dell’ospedale Mackay Memorial evidenzia anche l’importanza di proteggere i punti di accesso fisico come le porte USB e implementare robuste misure di protezione degli endpoint. Le organizzazioni devono dare priorità alla segmentazione di rete, al monitoraggio continuo e agli aggiornamenti tempestivi.

Conclusioni e prospettive future

Il panorama ransomware nel 2025 dovrebbe continuare a evolversi con un aumento della sofisticazione e adattabilità da parte dei threat actor. Con un Q4 2024 da record, che ha registrato 1.827 incidenti ransomware, i gruppi ransomware probabilmente intensificheranno le loro operazioni, prendendo di mira industrie ad alto valore e sfruttando tecnologie avanzate come l’intelligenza artificiale per migliorare l’efficacia dei loro attacchi.

La convergenza tra attaccanti lone wolf e modelli RaaS sempre più sofisticati rappresenta una sfida multidimensionale per i professionisti della sicurezza informatica. L’abbassamento delle barriere tecniche, combinato con l’innovazione continua nei modelli di business criminali, richiede un approccio olistico che integri tecnologie avanzate di detection, strategie di threat intelligence e robuste pratiche di cyber hygiene.

La proliferazione di piattaforme RaaS complica ulteriormente gli sforzi delle forze dell’ordine abilitando una gamma più ampia di individui a partecipare ad attività illecite, causando l’aumento del numero di attacchi e la decentralizzazione delle reti criminali ransomware.

Il futuro della sicurezza informatica dipenderà dalla capacità delle organizzazioni di adattarsi a questa evoluzione del panorama delle minacce, implementando strategie difensive proattive che possano contrastare efficacemente sia gli attacchi individuali sofisticati che le campagne massive orchestrate attraverso modelli RaaS.

Fonti

Kaspersky. (2024). How ShrinkLocker ransomware leverages BitLocker. https://www.kaspersky.com/blog/shrinklocker-ransomware-encrypts-with-bitlocker/51462/

Coveware. (2025). Will Law Enforcement success against ransomware continue in 2025?. https://www.coveware.com/blog/2025/1/31/q4-report

Arctic Wolf. (2024). RaaS Will Grow In 2024. https://arcticwolf.com/resources/blog/ransomware-as-a-service-will-continue-to-grow-in-2024/

Chainalysis. (2025). Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/

Cyberint. (2025). Ransomware Annual Report 2024. https://cyberint.com/blog/research/ransomware-annual-report-2024/

Splunk. (2024). ShrinkLocker Malware: Abusing BitLocker to Lock Your Data. https://www.splunk.com/en_us/blog/security/shrinklocker-malware-abusing-bitlocker-to-lock-your-data.html

Bitdefender. (2024). ShrinkLocker (+Decryptor): From Friend to Foe, and Back Again. https://www.bitdefender.com/en-us/blog/businessinsights/shrinklocker-decryptor-from-friend-to-foe-and-back-again

Kaspersky. (2024). How ransomware abuses BitLocker. https://securelist.com/ransomware-abuses-bitlocker/112643/

BankInfoSecurity. (2024). Ever More Toxic Ransomware Brands Breed Lone Wolf Operators. https://www.bankinfosecurity.com/blogs/ever-more-toxic-ransomware-brands-breed-lone-wolf-operators-p-3682

WithSecure Labs. (2025). CrazyHunter: The Rising Threat of Open-Source Ransomware. https://labs.withsecure.com/publications/crazyhunter-ransomware

GBHackers. (2025). Prince Ransomware – An Automated Open-Source Ransomware Builder Freely Available on GitHub. https://gbhackers.com/prince-ransomware-an-automated-open-source-ransomware/

BankInfoSecurity. (2021). More Ransomware-as-a-Service Operations Seek Affiliates. https://www.bankinfosecurity.com/more-ransomware-as-a-service-operations-seek-affiliates-a-15378

Help Net Security. (2024). RaaS groups increasing efforts to recruit affiliates. https://www.helpnetsecurity.com/2024/03/20/raas-recruit-affiliates/

Secureworks. (2025). Ransomware Groups Evolve Affiliate Models. https://www.secureworks.com/blog/ransomware-groups-evolve-affiliate-models

ISACA. (2024). The Commoditization of Ransomware as a Service. https://www.isaca.org/resources/news-and-trends/newsletters/atisaca/2024/volume-4/the-commoditization-of-ransomware-as-a-service

CrowdStrike. (2025). What is Ransomware as a Service (RaaS)? https://www.crowdstrike.com/en-us/cybersecurity-101/ransomware/ransomware-as-a-service-raas/

IBM. (2025). What Is Ransomware-as-a-Service (RaaS)? https://www.ibm.com/think/topics/ransomware-as-a-service

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lone-wolf-raas/


Cybercrime: nel Regno Unito arrestati presunti hacker, attacchi da 440 Milioni a M&S, Co-op e Harrods

La National Crime Agency (NCA) del Regno Unito ha annunciato il 10 luglio 2025 l’arresto di quattro persone in relazione a una serie di attacchi informatici su larga scala che hanno colpito i giganti del retail britannico Marks & Spencer (M&S), Co-op e Harrods all’inizio dell’anno. Gli individui, due uomini di 19 anni, un ragazzo di 17 anni e una donna di 20 anni, sono stati presi in custodia durante raid coordinati nelle loro residenze a Londra e nelle West Midlands.

Le accuse mosse contro i sospettati sono gravi e includono reati ai sensi del Computer Misuse Act, ricatto, riciclaggio di denaro e coinvolgimento nelle attività di un gruppo criminale organizzato. Durante le operazioni, gli ufficiali della National Cyber Crime Unit della NCA hanno sequestrato numerosi dispositivi elettronici per analisi forensi digitali, e tutti e quattro rimangono in custodia per ulteriori interrogatori. Paul Foster, vicedirettore e capo della National Cyber Crime Unit della NCA, ha sottolineato che l’indagine è stata una priorità assoluta per l’Agenzia e che questi arresti rappresentano un “passo significativo” nel perseguire i responsabili.

L’età relativamente giovane dei sospettati (17-20 anni) si allinea con i profili noti di gruppi come Scattered Spider, spesso descritto come un collettivo di “giovani hacker” e una “crew di cybercriminali decentralizzata”. Questa tendenza evidenzia una sfida crescente per le forze dell’ordine: l’emergere di attori con elevate competenze tecniche ma potenzialmente meno esperienza operativa o una minore aderenza alle tradizionali strutture criminali, il che può renderli più suscettibili all’errore e, di conseguenza, all’arresto.

Le accuse di “partecipazione alle attività di un gruppo criminale organizzato” sono particolarmente rilevanti. Nonostante la natura “liberamente affiliata” o “decentralizzata” di gruppi come Scattered Spider , l’approccio delle autorità indica una ferma volontà di considerare queste operazioni come parte di un’impresa criminale strutturata. Questo riflette una comprensione più profonda della cybercriminalità moderna, che spesso opera attraverso reti fluide e basate su progetti, consentendo alle forze dell’ordine di applicare sanzioni più severe e di estendere le indagini a una rete più ampia.

Il contesto dei cyber attacchi: un’offensiva mirata al settore retail

Gli attacchi informatici che hanno portato a questi arresti si sono verificati nell’aprile 2025. Il Cyber Monitoring Centre (CMC), un organismo indipendente supportato dall’industria assicurativa , ha classificato gli incidenti che hanno colpito Marks & Spencer e Co-op come un “singolo evento cyber combinato”. Questa classificazione è stata motivata dal fatto che un unico attore ha rivendicato la responsabilità per entrambi gli attacchi e che le tattiche, tecniche e procedure (TTP) impiegate erano simili. L’evento è stato inoltre categorizzato come un “evento sistemico di Categoria 2” , evidenziando la sua capacità di generare un rischio significativo per l’intero settore.

L’impatto finanziario complessivo di questi attacchi è stato stimato tra £270 milioni ($363 milioni) e £440 milioni ($592 milioni). Marks & Spencer, in particolare, ha previsto perdite fino a £300 milioni, con il recupero operativo che si prevede si estenderà nella seconda metà dell’anno. La sua capitalizzazione di mercato ha subito un calo drastico, stimato tra £500 milioni e £750 milioni.

Anche Co-op ha visto il valore delle sue azioni crollare del 30-40% in seguito all’incidente. Questi numeri colossali non sono solo la somma delle perdite individuali, ma riflettono un rischio sistemico che può destabilizzare interi settori economici, influenzando potenzialmente le politiche assicurative, la regolamentazione e gli investimenti in cybersecurity a livello di settore.

Analisi degli incidenti: vettori, minacce e impatto operativo

Gli attacchi sono stati attribuiti principalmente al gruppo ransomware DragonForce, che si ritiene operi in collaborazione con il threat actor Scattered Spider (noto anche come UNC3944). Scattered Spider è tristemente noto per le sue tattiche sofisticate di ingegneria sociale. La tattica comune impiegata è stata la “double extortion”, che prevede sia la crittografia dei sistemi che l’esfiltrazione dei dati, seguita da una richiesta di riscatto per la decrittografia e la cancellazione dei file rubati.

Marks & Spencer (M&S)

L’attacco a M&S è iniziato già a febbraio 2025 con l’accesso iniziale alla rete. Il vettore principale è stato l’ingegneria sociale, sfruttando un fornitore terzo, Tata Consultancy Services (TCS), che gestisce l’helpdesk IT di M&S. Gli attaccanti hanno impersonato personale IT interno per ingannare gli operatori dell’helpdesk, ottenendo credenziali e riuscendo a disabilitare l’autenticazione multi-fattore (MFA).

Una volta all’interno, hanno esfiltrato il file NTDS.dit del controller di dominio Windows, che contiene gli hash delle password per tutti gli utenti del dominio. Questi hash sono stati poi crackati offline per ottenere credenziali in chiaro. Utilizzando accessi Windows legittimi, si sono mossi lateralmente nella rete e, il 24 aprile, hanno distribuito il payload del ransomware DragonForce sugli host VMware ESXi, crittografando macchine virtuali che supportavano e-commerce, elaborazione pagamenti e logistica.

L’impatto operativo è stato devastante: M&S è stata costretta a sospendere gli ordini online per sei settimane , ha subito interruzioni diffuse nei pagamenti in 500 negozi e ha registrato il furto di dati personali dei clienti, inclusi nomi, dettagli di contatto, informazioni parziali di pagamento, date di nascita e cronologie ordini online. L’azienda ha dovuto ricorrere a procedure manuali per la gestione delle scorte e dei rifornimenti, causando scaffali vuoti e disagi significativi ai clienti.

Co-op

Per Co-op, l’accesso non autorizzato è stato rilevato il 22 aprile. L’accesso iniziale è avvenuto tramite un attacco di ingegneria sociale, che ha permesso il reset della password di un dipendente. Gli attaccanti hanno rubato il file Windows NTDS.dit e hanno affermato di aver avuto accesso alla rete per un periodo significativo prima di essere scoperti. L’attacco ha compromesso i dati personali del programma di adesione Co-op, tra cui nomi, date di nascita, informazioni di contatto e dettagli di adesione. L’azienda ha subito interruzioni nei pagamenti e problemi di rifornimento.

Una strategia di risposta cruciale adottata da Co-op è stata la decisione proattiva del suo team IT di disconnettere i servizi informatici, impedendo ai criminali di completare l’attacco ransomware. Gli attaccanti stessi hanno confermato che la rete Co-op “non ha mai subito ransomware” perché l’azienda “ha staccato la spina”. Questa mossa, sebbene abbia causato interruzioni immediate, è stata definita una “buona mossa” da esperti di cybersecurity, limitando i danni rispetto a M&S. Co-op ha successivamente annunciato un investimento di $50 milioni in cybersecurity per rafforzare le proprie difese.

Harrods

Harrods ha confermato un tentativo di accesso non autorizzato ai suoi sistemi nel maggio 2025. Come misura precauzionale, il negozio ha limitato l’accesso a internet nei suoi siti. I dettagli sulla gravità della violazione o sull’esposizione dei dati dei clienti non sono stati rivelati , né è stato divulgato se l’attacco abbia coinvolto ransomware o richieste di estorsione. Tuttavia, la vicinanza temporale con gli altri attacchi suggerisce un possibile collegamento allo stesso attore, con Scattered Spider come probabile colpevole.

Retailer Attore della Minaccia Principale Vettore d’Attacco Iniziale Dati Compromessi (se noti) Impatto Operativo Chiave
M&S DragonForce / Scattered Spider Ingegneria Sociale (Helpdesk TCS) Nomi, contatti, parziali pagamenti, DOB, cronologia ordini Sospensione ordini online (6 settimane), interruzioni pagamenti, scaffali vuoti
Co-op DragonForce / Scattered Spider Ingegneria Sociale (Reset Password Dipendente) Nomi, DOB, contatti, dettagli membership Interruzioni pagamenti, problemi rifornimento, shutdown proattivo dei sistemi
Harrods Sconosciuto (possibile Scattered Spider) Accesso non autorizzato Non rivelato Restrizione accesso internet (precauzionale)

Il fatto che gli attacchi a M&S e Co-op siano partiti da ingegneria sociale e dalla compromissione di terze parti o dipendenti evidenzia una vulnerabilità persistente: il fattore umano. Questa tattica aggira le difese perimetrali tradizionali, sfruttando la fiducia e l’errore umano. La gestione del rischio dei fornitori terzi e la formazione continua sull’ingegneria sociale, insieme a robuste politiche di verifica dell’identità per i servizi di helpdesk, sono cruciali.

L’esfiltrazione del file NTDS.dit di Active Directory (AD) in entrambi gli attacchi M&S e Co-op è una tecnica altamente efficace. Questo file contiene gli hash delle password di tutti gli utenti del dominio, consentendo agli aggressori di ottenere credenziali in chiaro offline e di muoversi lateralmente nella rete con account legittimi, eludendo il rilevamento. La protezione di AD con hardening rigorosi, monitoraggio avanzato dei log e MFA per gli account privilegiati è fondamentale.

La decisione di Co-op di disconnettere proattivamente i propri sistemi per prevenire la completa crittografia del ransomware , sebbene costosa in termini di interruzione immediata, ha limitato significativamente il danno complessivo. Questo dimostra l’importanza di un piano di risposta agli incidenti ben definito e della capacità di prendere decisioni rapide e drastiche per contenere la minaccia.

La risposta delle Forze dell’Ordine e le implicazioni per la sicurezza informatica

L’indagine della NCA è stata una “priorità massima” sin dagli attacchi. Paul Foster della NCA ha ringraziato M&S, Co-op e Harrods per il loro supporto alle indagini, sottolineando l’importanza della collaborazione tra vittime e forze dell’ordine. L’attività operativa è stata supportata da unità regionali di criminalità organizzata (West Midlands ROCU, East Midlands Special Operations Unit) , dimostrando un approccio coordinato e multi-agenzia alla lotta contro la cybercriminalità nel Regno Unito. Questo livello di coordinamento è cruciale per il successo delle indagini complesse, combinando l’intelligence nazionale con le capacità operative locali.

La presenza di un cittadino lettone tra gli arrestati in un gruppo principalmente associato a hacker di lingua inglese (Scattered Spider) indica che, anche per gruppi apparentemente “locali”, la portata delle operazioni cybercriminali può essere transnazionale. Questo rafforza la necessità di una robusta cooperazione internazionale tra le forze dell’ordine per contrastare efficacemente la cybercriminalità, richiedendo condivisione di intelligence e coordinamento operativo oltre i confini nazionali.

Jake Moore di ESET ha commentato che gli arresti sono un “duro colpo” per la gang, che “non eliminerà gli attacchi futuri ma interromperà le reti criminali”. Questa analisi riflette la realtà della lotta alla cybercriminalità: sebbene non si possa “eradicare” il problema, la “disruzione” delle reti è un obiettivo raggiungibile e cruciale. Gli arresti di membri chiave possono paralizzare temporaneamente le operazioni di un gruppo, costringendoli a riorganizzarsi o a sciogliersi, aumentando il rischio percepito per gli attori delle minacce.

La NCA e altre agenzie come l’FBI e Europol sconsigliano vivamente di pagare i riscatti, poiché ciò alimenta il ciclo della cybercriminalità e non garantisce il recupero dei dati. Questa posizione è una strategia chiara per interrompere il modello di business del ransomware, spostando il focus dalla reazione al pagamento alla prevenzione e al recupero robusto.

Cybercrime: lezioni cruciali per i professionisti della cybersecurity

Questi incidenti offrono diverse lezioni fondamentali per i professionisti della cybersecurity:

  • Persistenza dell’Ingegneria Sociale: Gli attacchi dimostrano che l’ingegneria sociale rimane un vettore di accesso iniziale estremamente efficace, capace di aggirare difese tecniche avanzate. La formazione continua del personale e l’implementazione di rigorosi protocolli di verifica per le richieste di credenziali sono indispensabili.
  • Gestione del Rischio dei Fornitori Terzi: La compromissione tramite un fornitore IT esterno (TCS per M&S) evidenzia la necessità di una rigorosa gestione del rischio della supply chain e di controlli di accesso segmentati per i terzi. Le organizzazioni sono tanto sicure quanto il loro anello più debole nella catena di fornitura.
  • Protezione dell’Active Directory: Il furto del file NTDS.dit sottolinea l’importanza critica di proteggere Active Directory con hardening, monitoraggio avanzato dei log e MFA obbligatoria per gli account privilegiati. AD rimane un obiettivo primario per gli attaccanti che cercano il controllo della rete.
  • Pianificazione della Risposta agli Incidenti e Continuità Operativa: Il caso Co-op dimostra il valore di una risposta proattiva (disconnessione dei sistemi) e di un robusto piano di continuità aziendale con backup sicuri per limitare i danni da ransomware e consentire un recupero rapido senza cedere al riscatto.
  • Trasparenza e Collaborazione: L’appello del presidente di M&S, Archie Norman, per la segnalazione obbligatoria degli incidenti e il ringraziamento della NCA per la collaborazione delle vittime evidenziano l’importanza della condivisione delle informazioni per migliorare la resilienza collettiva e fornire un quadro più accurato del panorama delle minacce. Una maggiore trasparenza può portare a una migliore intelligence sulle minacce e a difese più efficaci.
  • Reazione del Mercato e Danno Reputazionale: Il calo significativo del valore di mercato di M&S e Co-op in seguito agli attacchi dimostra che le conseguenze degli incidenti cyber vanno ben oltre i costi operativi diretti, influenzando la percezione degli investitori e la fiducia del pubblico. La cybersecurity è, a tutti gli effetti, una componente critica della gestione del rischio aziendale e della protezione del valore per gli azionisti.
  • Retailer di Lusso come Target Primario: L’identificazione di Harrods come “prime target” per gli attacchi informatici a causa della grande quantità di dati sensibili dei clienti e del potenziale danno d’immagine derivante da un’interruzione, rivela una logica di targeting specifica. Gli attori delle minacce stanno affinando le loro strategie, concentrandosi su settori dove il ritorno sull’investimento è più elevato.

Conclusioni: verso una maggiore resilienza

Gli arresti operati dalla NCA segnano un successo tangibile nella lotta contro le reti cybercriminali che hanno inflitto interruzioni devastanti nel settore retail britannico. Questi incidenti, tuttavia, sottolineano l’evoluzione continua delle tattiche degli aggressori, con l’ingegneria sociale e la compromissione dell’Active Directory che rimangono vettori primari di attacco.

La risposta proattiva di Co-op offre un modello di gestione degli incidenti che, sebbene costoso a breve termine, può limitare significativamente i danni complessivi e accelerare il recupero. La comunità della cybersecurity deve continuare a rafforzare le difese, investire nella formazione del personale, migliorare la gestione del rischio di terze parti e sviluppare piani di continuità aziendale robusti.

L’adozione di una cultura di maggiore trasparenza nel reporting degli incidenti e una collaborazione più stretta con le forze dell’ordine sono passi essenziali per costruire una resilienza collettiva più forte contro un panorama di minacce in costante evoluzione.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybercrime-retail/