Lumma Stealer: Europol e Microsoft unite contro il cybercrime

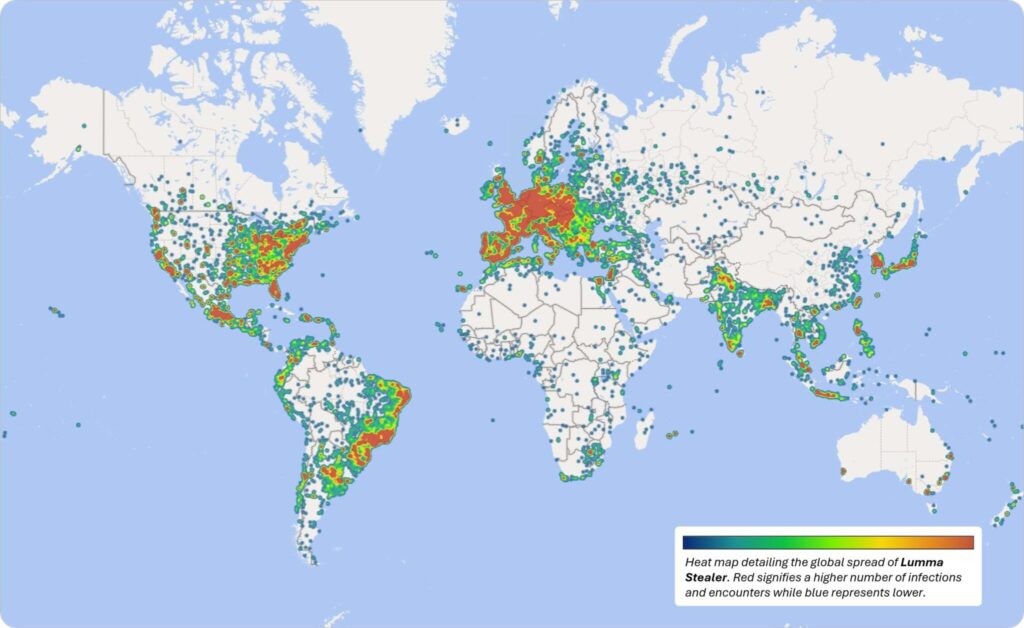
Nel maggio 2025, Microsoft ed Europol hanno unito le forze in un’operazione internazionale volta a smantellare l’ecosistema criminale di Lumma Stealer – noto anche come LummaC2 – tra i più diffusi infostealer globali, con oltre 394.000 dispositivi Windows infettati tra marzo e maggio 2025.

Il malware, in grado di esfiltrare credenziali, cookie, portafogli di criptovalute e altri dati sensibili da dispositivi compromessi, alimentava frodi finanziarie, furti d’identità e attacchi ransomware.

Sulla base di queste evidenze, la Digital Crimes Unit di Microsoft, Europol, il Dipartimento di Giustizia degli Stati Uniti, il Centro europeo per la criminalità informatica (EC3) e il Japan Cybercrime Control Center (JC3), insieme a partner privati come BitSight, Cloudflare e altri operatori coinvolti in attività di intelligence e supporto tecnico, hanno disattivato l’infrastruttura operativa del malware.

“Oltre 1.300 domini legati a Lumma sono stati sequestrati o trasferiti a Microsoft e reindirizzati verso sinkhole sotto il suo controllo, azzerando le comunicazioni tra il malware e i suoi operatori e bloccando ogni attività illecita residua. In un’azione coordinata, il Dipartimento di Giustizia degli Stati Uniti (DOJ) ha infine sequestrato il pannello di controllo di Lumma, elemento essenziale per il funzionamento del marketplace associato al malware.

Lumma Stealer: funzionamento, diffusione e obiettivi

LummaC2 è il successore di LummaC, un infostealer basato sul modello Malware-as-a-Service (MaaS) progettato per sottrarre dati sensibili da browser, applicazioni e portafogli di criptovalute, oltre a poter installare ulteriori payload malevoli. Pubblicizzato su forum underground dalla fine del 2022, ha subito rapidi sviluppi con frequenti aggiornamenti.

Il malware è gestito da un gruppo criminale identificato da Microsoft Threat Intelligence come Storm-2477, responsabile dello sviluppo, della manutenzione dell’infrastruttura Command and Control (C2) e della piattaforma MaaS. Gli affiliati, dopo aver acquistato l’accesso tramite criptovalute, utilizzano un pannello di amministrazione per generare eseguibili personalizzati di Lumma, controllare le comunicazioni C2 e consultare i dati rubati.

Il malware è stato utilizzato in numerose campagne da gruppi ransomware noti, come Octo Tempest (noto anche come Scattered Spider), Storm-1607, Storm-1113 e Storm-1674. La sua distribuzione multi-vettoriale includeva e-mail di phishing, malvertising, download da siti compromessi, software piratati, script offuscati su GitHub e persino come payload secondario in infezioni complesse. In molti casi, Lumma si camuffava da entità affidabili, come Booking.com o Microsoft, per indurre le vittime a scaricare ed eseguire il codice malevolo.

I bersagli spaziavano da utenti privati a organizzazioni, fino a community di videogiocatori, istituzioni scolastiche e settori strategici come manifattura, telecomunicazioni, logistica, finanza e sanità, confermando Lumma Stealer come una minaccia persistente per la sicurezza globale.

Il lato commerciale del Malware: il “business model” del malware: abbonamenti, supporto e vendite via Telegram

Il malware principale Lumma Stealer è stato sviluppato utilizzando una combinazione di C++ e ASM, e progettato fin dall’inizio come una soluzione Malware-as-a-Service (MaaS). Gli abbonati accedevano a un pannello per generare varianti del malware, gestire comunicazioni C2 e visualizzare i dati rubati. Gli operatori di LummaC2 gestivano inoltre un bot Telegram dedicato alla vendita diretta dei dati rubati raccolti dagli affiliati.

Le credenziali sottratte – denominate “log” – venivano analizzate, indicizzate e rese disponibili su un marketplace riservato, dove gli acquirenti potevano acquistare crediti in criptovaluta e cercare le informazioni più redditizie. I log venivano anche raccolti da altri attori criminali che rivendevano l’accesso alle proprie collezioni, sempre attraverso Telegram.

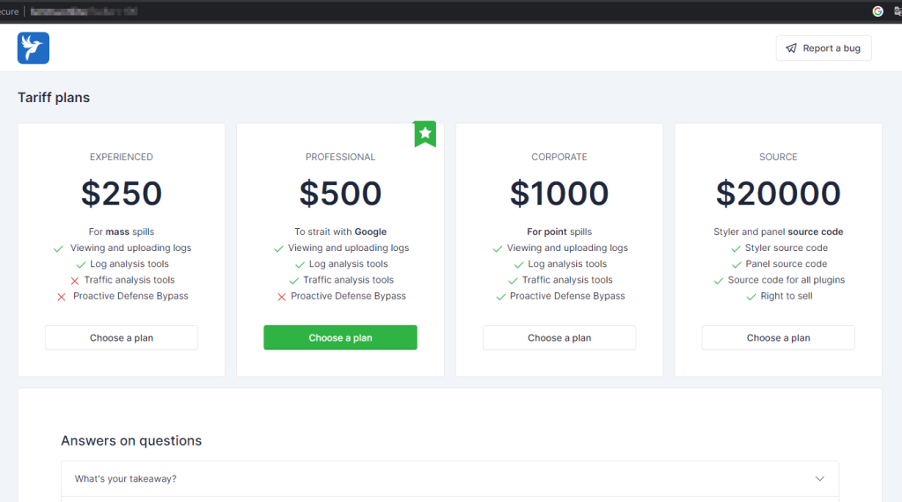
L’offerta commerciale includeva piani di abbonamento mensili compresi tra 250 e 1.000 dollari, con la possibilità di acquistare l’accesso al codice sorgente per 20.000 dollari. Per facilitare l’utilizzo anche da parte di attori meno esperti, il gruppo aveva pubblicato una documentazione tecnica dettagliata su Gitbook, accessibile tramite un sito web dedicato collegato al progetto.

2023 – l’analisi di Darktrace e l’evoluzione delle campagne malevole

Nel periodo compreso tra gennaio e aprile 2023, Darktrace, azienda britannica specializzata in cybersicurezza basata su intelligenza artificiale auto-apprendente, ha osservato numerose attività legate a Lumma Stealer, in particolare in Europa e Nord America.

Il malware, venduto su forum underground e su Telegram fin dal 2022, era offerto a partire da 250 dollari ed era promosso da un attore noto come “Shamel”. Le infezioni rilevate da Darktrace sono avvenute tramite software craccati (come VLC e versioni contraffatte di ChatGPT), oppure attraverso e-mail con allegati o link malevoli, in alcuni casi mascherate da comunicazioni ufficiali di aziende note. Un esempio emblematico riguarda un attacco di spear-phishing in Corea del Sud che impersonava Bandai Namco.

Darktrace ha rilevato numerosi casi di esfiltrazione di dati tramite HTTP POST verso server C2 associati a Lumma, spesso caratterizzati dall’uso dell’user agent “TeslaBrowser/5.5” e della URI “/c2sock”. In un caso documentato, accedendo manualmente a un indirizzo IP sospetto, è stato possibile visualizzare un pannello di controllo in lingua russa, riconducibile all’infrastruttura di comando del malware.

Ulteriori analisi dei PCAP hanno confermato l’esfiltrazione di informazioni sensibili. In diversi dispositivi compromessi, sono state inoltre rilevate connessioni simultanee ad altri malware noti come Raccoon Stealer, RedLine, Vidar e Laplas Clipper, suggerendo che Lumma venga spesso utilizzato all’interno di pacchetti malware multipli.

Questi infostealer, anch’essi offerti come Malware-as-a-Service (MaaS), sono strumenti privilegiati dei traffer team, gruppi criminali specializzati nella raccolta e rivendita di credenziali su larga scala, attraverso modelli di business sempre più sofisticati e automatizzati.

2025 – ClickFix ed EtherHiding: l’evoluzione silenziosa di Lumma Stealer

Ad aprile 2025, Microsoft ha individuato diverse campagne mirate alla distribuzione di Lumma Stealer, sfruttando tecniche avanzate come EtherHiding e ClickFix. La prima consiste nell’utilizzare smart contract su blockchain (es. Binance Smart Chain) per ospitare codice malevolo, eludendo i tradizionali sistemi di rilevamento.

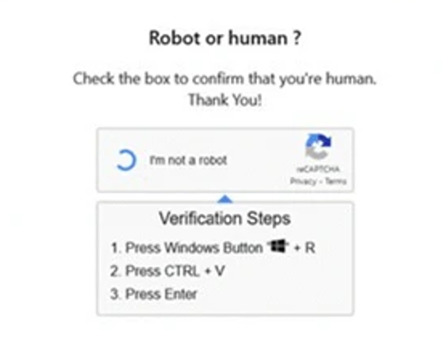
La tecnica ClickFix, invece, sfrutta l’ingegneria sociale attraverso finte schermate di errore, inducendo l’utente a incollare comandi nel prompt di Windows, che portano al download del malware. In un caso, siti compromessi iniettavano JavaScript per interrogare la blockchain, recuperare il codice ClickFix e presentarlo agli utenti. In un’altra campagna del 7 aprile, un’ondata di e-mail indirizzate a organizzazioni canadesi utilizzava falsi avvisi di fatture per reindirizzare le vittime a un sito malevolo, sfruttando un sistema di redirezione Prometheus TDS e la stessa tecnica ClickFix. Il codice finale scaricato tramite mshta e PowerShell installava Lumma Stealer, in alcuni casi associato al malware Xworm.

Un modello da replicare: disarticolata una minaccia globale con approccio congiunto

Lumma Stealer si è distinto nel panorama delle minacce informatiche non solo per l’ampiezza delle sue capacità tecniche, ma anche per l’approccio organizzativo e commerciale adottato dai suoi operatori. La struttura del servizio, infatti, ricalcava in modo inquietante quella di un software legittimo, offrendo piani di abbonamento, documentazione tecnica dettagliata e supporto.

Questi elementi, tipici delle piattaforme SaaS professionali, hanno reso Lumma particolarmente accessibile anche ad attori con competenze tecniche limitate, contribuendo alla sua rapida diffusione e all’efficacia delle campagne condotte. La combinazione di tecniche avanzate di evasione, distribuzione multi-vettoriale e modello commerciale scalabile ha fatto di Lumma uno dei MaaS più pericolosi degli ultimi anni.

Lo smantellamento della sua infrastruttura ha segnato una tappa fondamentale nella lotta alla criminalità informatica. Questo risultato è stato possibile grazie a un’azione congiunta tra agenzie governative e partner tecnologici, che ha visto Microsoft in prima linea, affiancata da Europol ed altri attori pubblici, insieme a partner privati e numerosi fornitori di sicurezza.

Il caso Lumma dimostra come la sinergia tra pubblico e privato sia oggi essenziale per contrastare minacce sofisticate che evolvono secondo logiche industriali. Se da un lato la criminalità informatica continua a professionalizzarsi, dall’altro solo una risposta coordinata e condivisa può garantire efficacia e impatto reale in un contesto in cui la sicurezza digitale è un obiettivo condiviso.

Riferimenti

https://blogs.microsoft.com/on-the-issues/2025/05/21/microsoft-leads-global-action-against-favored-cybercrime-tool/

https://www.bitsight.com/blog/lumma-stealer-is-out-of-business

https://www.cloudflare.com/it-it/threat-intelligence/research/report/cloudflare-participates-in-joint-operation-to-disrupt-lumma-stealer/

https://www.darktrace.com/blog/the-rise-of-the-lumma-info-stealer

https://ieu-monitoring.com/editorial/europol-and-microsoft-disrupt-worlds-largest-infostealer-lumma/822132?utm_source=ieu-portal

https://www.microsoft.com/en-us/security/blog/2025/05/21/lumma-stealer-breaking-down-the-delivery-techniques-and-capabilities-of-a-prolific-infostealer/

https://socradar.io/disrupting-lumma-stealer-malware-microsoft-leads-global-action/

https://www.windowsblogitalia.com/2025/05/microsoft-mette-fine-malware-lumma-stealer/

Profilo Autore

Cyber Security Expert | Digital Forensics Examiner | Docente & Speaker

Lead Auditor ISO/IEC 27001:2022, opera nei settori della Cybersecurity e Digital Forensics, con oltre dieci anni di esperienza nella consulenza tecnica, nell’analisi forense e nella formazione.

È docente di Cybersecurity presso l’European Forensic Institute di Malta, dove ricopre il ruolo di responsabile del Master in Cyber Security, Digital Forensics & Crime Analysis.

Affianca all’attività di consulente un’intensa attività di relatore e docente, partecipando a eventi nazionali e internazionali e collaborando con il mondo accademico italiano.

Membro ONIF (Osservatorio Nazionale sull’Informatica Forense), fa parte della redazione del magazine L’Europeista occupandosi di Cybersecurity e normativa di settore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lumma-stealer/


L’evoluzione dell’ecosistema Ransomware: la democratizzazione delle minacce informatiche

Il panorama delle minacce informatiche sta subendo una profonda trasformazione, come illustrato dall’analisi esposta da Matteo Carli (CTO di una società di cyber intelligence ed esperto di sicurezza informatica) durante la 13ª Cyber Crime Conference, l’ecosistema ransomware è in continua evoluzione.

La presentazione ha rivelato come l’ecosistema dei ransomware stia attraversando un processo di democratizzazione allarmante, che rende questa minaccia sempre più accessibile anche a soggetti con competenze tecniche limitate.

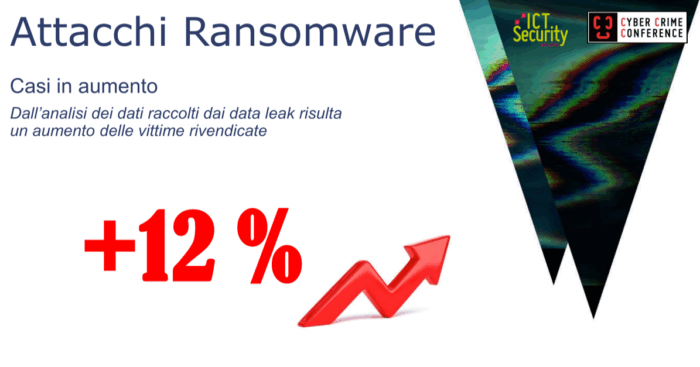
«Nel 2024 gli attacchi a livello globale sono saliti del 12%» ha esordito Carli. La sua disamina si è poi focalizzata principalmente sui gruppi che adottano la strategia del “data leak site”, ossia la tattica attraverso cui i dati sottratti alle vittime che rifiutano di pagare vengono pubblicati online.

attacchi ransomware - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Questo approccio consente di misurare con una certa precisione la portata del fenomeno, sebbene l’esperto abbia sottolineato come, a causa della complessità dell’ecosistema criminale, i numeri possano variare tra i diversi report di settore.

Un cambiamento significativo rilevato nell’ultimo anno riguarda la natura dei bersagli: gli attacchi ransomware, tradizionalmente orientati verso organizzazioni di grandi dimensioni con maggiori capacità economiche, stanno ora ridefinendo il proprio raggio d’azione.

«Gli attacchi si stanno spostando su aziende di dimensioni più piccole rispetto al passato» ha spiegato l’esperto, evidenziando come questa tendenza sia emersa negli ultimi mesi del 2024 e stia proseguendo nel 2025, delineando una nuova strategia da parte dei gruppi criminali.

Gruppi Ransomware e ridefinizione economica del riscatto

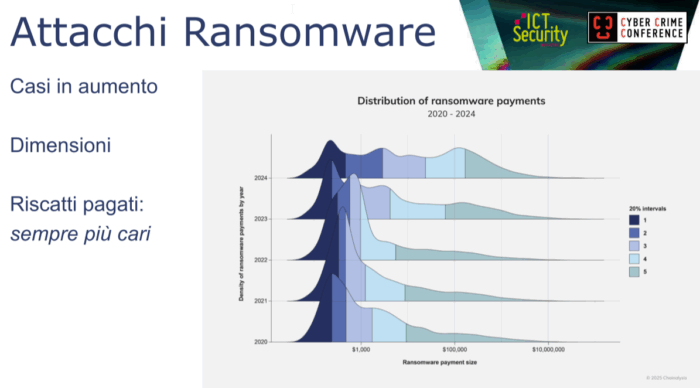
Parallelamente al mutamento dei bersagli, Carli ha evidenziato un’evoluzione nella distribuzione degli importi richiesti a titolo di riscatto.

I dati presentati dall’esperto rivelano un cambiamento sostanziale: «In precedenza a prevalere erano importi bassi, mentre ora sono quasi uniformi fino ai 100.000 euro (e comunque ci sono attacchi che vanno ben oltre i 100.000 euro)». Una trasformazione che indica l’atteggiamento adattivo dei gruppi criminali, i quali calibrano le richieste economiche in base alla capacità delle vittime, massimizzando il potenziale guadagno senza compromettere le probabilità di pagamento.

attacchi ransomware - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Il panorama italiano presenta caratteristiche peculiari rispetto al contesto globale. Sebbene Carli abbia riportato che «gli attacchi sono calati in maniera considerevole rispetto al 2023», ha immediatamente messo in guardia contro interpretazioni eccessivamente ottimistiche di questo dato: «attenzione a non confondere questo dato come una vittoria» ha avvertito, ricordando che «il 2023 è stato l’anno peggiore per l’Italia» e che «i numeri del 2024 ci dicono che ancora siamo più alti rispetto al 2022».

La posizione dell’Italia nel contesto internazionale rimane preoccupante: «In questo momento siamo la quinta nazione al mondo nella classifica – purtroppo non positiva – dei paesi più attaccati e la terza a livello europeo» ha precisato il relatore, delineando un quadro che richiede attenzione continua e strategie di mitigazione efficaci.

La vulnerabilità del tessuto industriale italiano

Una delle rivelazioni più significative dell’analisi di Carli riguarda la peculiare vulnerabilità del settore manifatturiero italiano, che emerge come anomalia nel panorama globale.

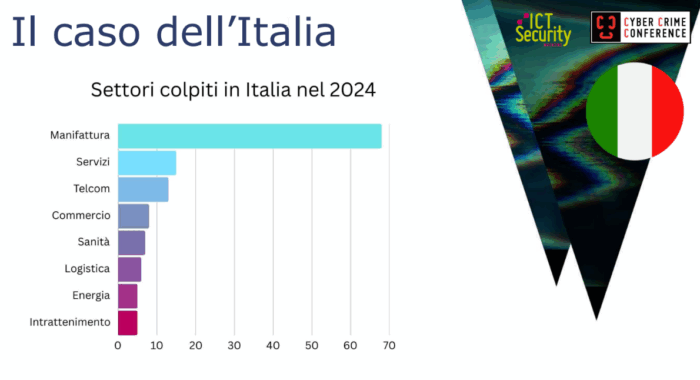
«In Italia la manifattura è il settore più colpito, differentemente da tutto il resto del mondo» ha sottolineato l’esperto, analizzando poi le ragioni di questa specificità.

ransomware in Italia - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Tale vulnerabilità appare, infatti, attribuibile a due fattori principali: da un lato «una presenza molto importante delle PMI all’interno del tessuto economico italiano», con le piccole e medie imprese che rappresentano la spina dorsale dell’economia nazionale; dall’altro una carenza strutturale a livello di protezioni informatiche, poiché «all’interno di quel settore non c’è tutto ciò che dovrebbe esserci in termini di cybersecurity».

Questa combinazione di fattori rende il settore manifatturiero italiano un bersaglio particolarmente appetibile per i gruppi ransomware, che possono sfruttare le vulnerabilità sistemiche per massimizzare l’efficacia dei loro attacchi.

Perturbazioni nel regno del crimine digitale

Il 2024 ha segnato quello che Carli ha definito «un periodo difficile per i gruppi ransomware», a causa di una serie di eventi che hanno destabilizzato l’ecosistema criminale, contribuendo a ridisegnare la geografia del crimine informatico e costringendo i gruppi a riorganizzarsi per adattare le proprie strategie.

Il primo evento significativo è stato «il data leak delle chat del gruppo Conti, probabilmente uno dei più famosi», avvenuto in un momento particolarmente delicato poiché, «Nel momento in cui è iniziato il conflitto tra Ucraina e Russia, Conti aveva apertamente espresso il proprio sostegno alla Russia».

Questa dichiarazione politica, probabilmente a causa della presenza di membri ucraini all’interno dell’organizzazione, ha avuto ripercussioni interne, portando «a uno “sgretolamento” del gruppo stesso». La fuoriuscita delle conversazioni interne ha fornito a investigatori e ricercatori preziose informazioni sulle dinamiche operative e organizzative del gruppo, rivelandosi quindi molto positiva sul fronte dell’intelligence.

Un secondo episodio rilevante è stato «il data leak delle chat del gruppo Black Basta, molto noto perché ha condotto attacchi abbastanza importanti anche sulle aziende italiane»: anche in questo caso, le conversazioni trapelate hanno offerto uno sguardo privilegiato sulle metodologie operative e sulle relazioni interne alla gang.

Il terzo evento – verificatosi a marzo 2025 – è stato «il leak del database dei pannelli di controllo di MediaLand, probabilmente il più famoso e duraturo bullet-proof hosting» (servizi che forniscono infrastrutture protette per attività malevole come malware, phishing e ransomware).

Il leak ha esposto le informazioni tecniche relative all’infrastruttura utilizzata da numerosi gruppi criminali, includendo dettagli sugli indirizzi IP e sulle macchine coinvolte nelle operazioni malevole.

L’offensiva delle Forze dell’Ordine e le nuove frontiere legislative

Parallelamente ai data leak che hanno destabilizzato l’ecosistema criminale dall’interno, Carli ha sottolineato l’importanza delle operazioni di polizia internazionali che hanno contribuito ad annientare diverse organizzazioni criminali.

Queste operazioni, infatti, hanno portato non solo «all’arresto di affiliati o gestori di servizi ma anche allo smantellamento di intere infrastrutture tecniche» fondamentali per le attività criminali, infliggendo colpi significativi alla capacità operativa dei gruppi ransomware.

Sul fronte normativo, l’esperto ha evidenziato importanti sviluppi in corso: «è in corso un lavoro a livello legislativo, in USA e in UK, che mira a rendere illegale il fatto di pagare un riscatto per recuperare i propri dati o evitare che vengano pubblicati».

Tali iniziative rappresentano un cambiamento di paradigma nella lotta contro i ransomware, poiché mirano a interrompere il flusso finanziario che sostiene l’ecosistema criminale.

Un’iniziativa analoga, «che va nella direzione di rendere illegale il pagamento del riscatto per le aziende rientranti nel Perimetro Nazionale [di sicurezza cibernetica]», sta emergendo anche in Italia. Al riguardo, Carli ha evidenziato come questa proposta sembri ricevere un ampio consenso politico; questo approccio potrebbe rappresentare un ulteriore strumento nella lotta contro la proliferazione dei ransomware, sebbene sollevi interrogativi pratici sulla gestione delle emergenze informatiche da parte delle aziende colpite.

La frammentazione dell’Ecosistema Criminale

Le pressioni congiunte esercitate dai leak interni, dalle operazioni di polizia e dalle evoluzioni legislative hanno provocato una profonda trasformazione nell’ecosistema ransomware.

Il relatore ha osservato che «stiamo andando verso un’atomizzazione del fenomeno», con gruppi che puntano a target meno visibili o che scompaiono per poi ripresentarsi sotto nuove identità, nonché persino gang che si fondono con altre, condividendo infrastrutture per ottimizzare le risorse e minimizzare i rischi.

Questa frammentazione è tuttavia accompagnata da un fenomeno allarmante: «l’incremento di annunci di ransomware-as-a-service (RaaS)», ovvero di programmi già pronti per condurre attacchi, dove basta affiliarsi perché il gestore del servizio fornisca le risorse tecniche e di negoziazione.

Carli ha evidenziato «un 40% abbondante di aumento nel proporre nuovi RaaS», il che rende l’attività accessibile anche a individui con competenze tecniche limitate: «questo vuol dire anche meno skill e meno struttura, quindi un singolo può affiliarsi a una ransomware gang e iniziare a condurre attacchi» ha spiegato l’esperto, sottolineando come le organizzazioni siano diventate «più snelle, più semplici e capaci di variare molto velocemente nel tempo».

L’evoluzione verso strutture più agili e decentralizzate rappresenta una sfida significativa per le forze dell’ordine e per le strategie di difesa tradizionali, che si trovano a dover contrastare un avversario sempre più mutevole e sfuggente.

Gli Intermediari dell’Accesso: i facilitatori nell’ombra

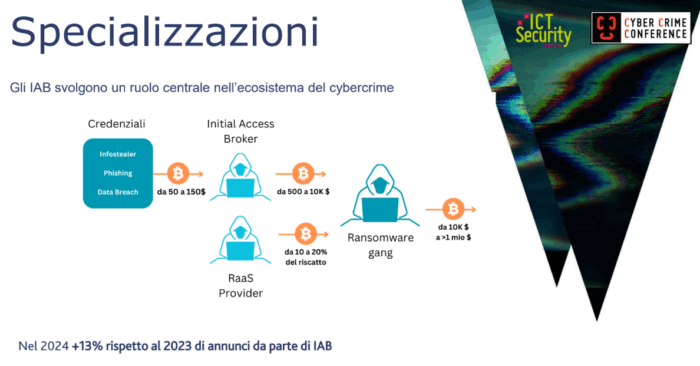
Un altro trend significativo identificato nel 2024 è l’ascesa degli “Initial Access Broker” (IAB), descritti dal relatore come «soggetti o gruppi che di fatto sono facilitatori per gli affiliati ransomware». Questi attori specializzati «forniscono credenziali di accesso o accessi già pronti a VPN, dispositivi o firewall» delle aziende bersaglio, creando un ponte tra la fase di compromissione e l’implementazione finale dell’attacco.

cybercrime - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

«Abbiamo visto un 13% di aumento degli annunci di Initial Access Broker che mettevano a disposizione e vendevano accessi alle aziende di tutto il mondo» ha rivelato l’esperto, evidenziando la crescente professionalizzazione di questo segmento dell’ecosistema criminale.

Particolarmente preoccupante è la diretta correlazione osservata «tra l’aumento dei dati reperibili online – intesi come credenziali o altre informazioni che possono essere utilizzate per condurre un attacco – e l’aumento degli attacchi ransomware». Tale correlazione suggerisce un ecosistema criminale altamente interconnesso, dove i dati sottratti da malware specializzati nella raccolta di credenziali (infostealer) alimentano direttamente la catena di fornitura degli attacchi ransomware.

Ingegneria Sociale: l’antica arte della manipolazione in veste moderna

Dai leak delle chat, in particolare quelle di Black Basta, è emerso un ulteriore dato: «l’ingegneria sociale è ancora un tema».

Con questa osservazione il relatore ha sottolineato che, nonostante i progressi nelle difese informatiche, la manipolazione psicologica resta uno strumento primario e sorprendentemente efficace per gli attaccanti.

In merito Carli ha citato il caso emblematico di Hellcat, un ransomware-as-a-service che ha dichiarato come, «per condurre due noti attacchi contro aziende molto grandi, avesse usato credenziali sottratte alle vittime con del malware infostealer: credenziali che per quanto si sa erano lì da anni e nessuno – soprattutto le aziende – se n’era accorto, quindi erano ancora valide».

Le conversazioni interne di Black Basta hanno altresì rivelato come il gruppo si confrontasse «su metodologie di ingegneria sociale complesse» per aggirare le difese aziendali. Note come “Hands on Keyboard”, queste tecniche «inducevano le vittime ad aprire, installare o utilizzare applicazioni desktop remote», creando così un vettore di accesso che bypassava le protezioni tecnologiche attraverso la manipolazione dell’elemento umano.

La persistente efficacia di simili tecniche evidenzia una vulnerabilità strutturale nelle strategie di difesa cibernetica, che spesso privilegiano le soluzioni tecnologiche a discapito della formazione e della sensibilizzazione del personale.

L’Intelligenza Artificiale al servizio del crimine: un nuovo capitolo nella Minaccia Digitale

Un elemento emergente nel panorama delle minacce è l’integrazione dell’AI generativa negli arsenali dei gruppi criminali.

Carli ha fatto riferimento ai “MALLA”, intelligenze artificiali utilizzate in ambito offensivo, riferendo come si registri «sempre più interesse e offerta sui forum, canali Telegram e in generale nell’underground criminale» per questi strumenti sofisticati.

Sebbene questi strumenti non abbiano ancora portato «novità dirompenti o distruttive», secondo l’esperto si tratta di «tool che agevolano, migliorano o aumentano la produttività» delle risorse in mano agli attaccanti. Un esempio concreto è la capacità di creare «phishing kit veramente credibili, ben fatti sia nel design che nella parte di testo», aumentando significativamente la verosimiglianza delle esche utilizzate negli attacchi di ingegneria sociale.

L’esperto ha definito questo settore «interessantissimo da seguire, poiché questa velocità di sviluppo non si era mai vista nell’IT», così implicitamente suggerendo che l’integrazione dell’intelligenza artificiale nelle strategie offensive potrebbe rappresentare il prossimo salto evolutivo nella sofisticazione degli attacchi informatici.

La consapevolezza come fondamento della sicurezza: un richiamo all’azione

In conclusione della sua analisi, Carli ha offerto una riflessione che trascende la mera anticipazione delle tendenze future per concentrarsi sulle vulnerabilità attuali.

«È interessante pensare al domani; ma probabilmente, visto anche il problema dell’ingegneria sociale e le tecniche utilizzate dalle ransomware gang, dobbiamo guardare più all’oggi e capire effettivamente cosa abbiamo sbagliato finora».

Un invito accompagnato da un richiamo all’importanza della consapevolezza e della formazione: «Le tecnologie ci sono e l’awareness va promossa tra le persone, i dipendenti, i collaboratori… probabilmente dobbiamo ripartire da lì, prima di parlare di cosa succederà domani».

Il messaggio suona come un richiamo all’essenza stessa della sicurezza informatica, che non può essere delegata esclusivamente alle soluzioni tecniche ma deve sempre includere la dimensione umana. Se infatti l’ingegneria sociale continua a rappresentare un vettore di attacco privilegiato, la formazione e la sensibilizzazione del personale emergono come componenti indispensabili di qualsiasi strategia di difesa coerente ed efficace.

Oltre a offrire uno spaccato allarmante di un ecosistema criminale in rapida evoluzione – dove la democratizzazione degli strumenti d’attacco abbassa costantemente le barriera all’ingresso per potenziali attaccanti – l’intervento di Carli ha quindi rappresentato un promemoria della necessità di approcci alla sicurezza che integrino tecnologia e consapevolezza. A fronte della crescente accessibilità degli strumenti offensivi, la conoscenza e la preparazione rappresentano il più efficace baluardo contro la marea montante delle minacce informatiche.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ransomware-minacce-informatiche/


“No honor among thieves”: M&S hacking group starts turf war

Genevieve Stark, head of cybercrime analysis at Google Threat Intelligence Group, said DragonForce could be attempting to attract RansomHub’s affiliates. The hacking group is also believed to be behind attacks on the pages of other rivals, including BlackLock and Mamona, according to Sophos.

Stark warned that whatever the motive, the fallout brings with it an increased risk of cyberattacks. “Instability within the extortion ecosystem can have serious implications for ransomware and data theft extortion victims,” she said.

While double extortions remain rare, US company UnitedHealth Group was the victim of one last year due to a fallout between hacking groups.

In that case, RansomHub was approached by affiliate hacker group, Notchy, to try to extort a second ransom payment after an initial $22 million fee was stolen by Notchy’s original RaaS partner, which faked its disappearance in order to avoid splitting the proceeds, according to cybersecurity experts.

A person familiar with the UnitedHealth hack said multiple extortion attempts were commonplace in cyberattacks, but that follow-up attempts were often opportunistic and lacked credibility.

Rafe Pilling, director of threat intelligence at Sophos, said in a worst-case scenario, the conflict between DragonForce and RansomHub could see them both target the same victim in a battle for business.

“Cybercriminals are a ruthless bunch, and a betrayal between partners can result in a situation where the victim gets extorted twice,” he added.

The global cost of cybercrime is estimated to reach $10 trillion in 2025, according to Cybersecurity Ventures. The figure—which is up from $3 trillion in 2015—comes as hacker groups have increasingly looked to maximise profit through their attacks.

DragonForce, which was first identified in August 2023, listed a total of 82 victims on its dark-web site in the following 12 months, according to cybersecurity firm Group-IB, while RansomHub—which also came to prominence in 2023—reported about 500 victims on its site in 2024.

Jake Moore, global cybersecurity adviser at ESET, warned that the volatility of the situation could make companies’ defence and response tactics more vulnerable.

“Remember this is a Wild West, lawless environment where normal competition rules simply do not apply,” he said.

© 2025 The Financial Times Ltd. All rights reserved. Please do not copy and paste FT articles and redistribute by email or post to the web.

https://arstechnica.com/security/2025/07/no-honor-among-thieves-ms-hacking-group-starts-turf-war/


Anti-Forensics: una sfida in continua evoluzione

Nell’ecosistema della sicurezza informatica emerge, con sempre maggiore evidenza, un fenomeno che sta mettendo a dura prova investigatori ed esperti di digital forensics.

Si tratta della cosiddetta anti-forensics: un insieme di metodologie, tecniche e strumenti specificamente progettati per ostacolare le indagini digitali, cancellare tracce e rendere virtualmente impossibile l’identificazione degli autori di reati.

Con il suo intervento alla 13ª Cyber Crime Conference, Cosimo de Pinto (informatico forense, socio IISFA e ONIF, certificato CIFI e Consulente tecnico presso il Tribunale di Roma) ha delineato un quadro dettagliato della situazione attuale, mettendo in luce le principali sfide che attendono i professionisti della sicurezza.

Il crescente ostacolo dell’anti-forensics nelle indagini digitali

Il relatore ha aperto la presentazione evidenziando come «gli strumenti e le tecniche di anti-forensics si stiano rivelando un ostacolo formidabile per la comunità forense digitale».

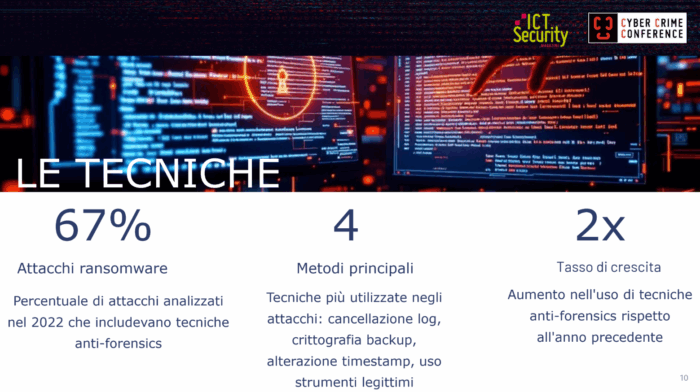
Lungi dall’essere un’esagerazione, si tratta di una constatazione supportata da dati concreti: secondo un recente sondaggio citato nell’intervento, ben il 67% degli attacchi informatici analizzati includeva tecniche anti-forensi, con un tasso di crescita raddoppiato nell’ultimo anno.

Tecniche Anti-Forensics: Evoluzione e Contromisure, Cosimo de Pinto alla Cyber Crime Conference 2025

«Mentre le tecniche forensi continuano ad evolversi», ha spiegato de Pinto, «gli strumenti anti-forensi sono diventati un arsenale strategico rilevante per praticare spionaggio industriale e sfuggire alle conseguenze legali, ma anche per motivi di cyberwarfare o di ricerca dell’anonimato».

Questa evoluzione non è casuale. Da un lato risponde, infatti, alla necessità dei criminali informatici di sfuggire a indagini forensi sempre più avanzate; dall’altro trova terreno fertile nell’esistenza di sistemi vulnerabili, trasmissioni di dati su linee non sicure o software obsoleti ancora molto diffusi.

Il fenomeno è reso ancora più preoccupante dalla scarsità di studi approfonditi sul tema.
«Se facessimo una ricerca utilizzando i termini “computer forensics” e “computer anti-forensics”, noteremmo una disparità significativa tra i lavori esistenti», ha osservato de Pinto, sottolineando come la maggior parte delle ricerche su tali tecniche riguardi le manipolazioni di immagini e video, trascurando altre aree cruciali per le investigazioni digitali.

Guarda il video dell’intervento completo di Cosimo de Pinto alla Cyber Crime Conference 2025:

[embedded content]

Le molteplici facce dell’anti-forensics: dall’offuscamento all’anonimato

L’anti-forensics si manifesta attraverso due principali direttrici: l’offuscamento e l’anonimato.

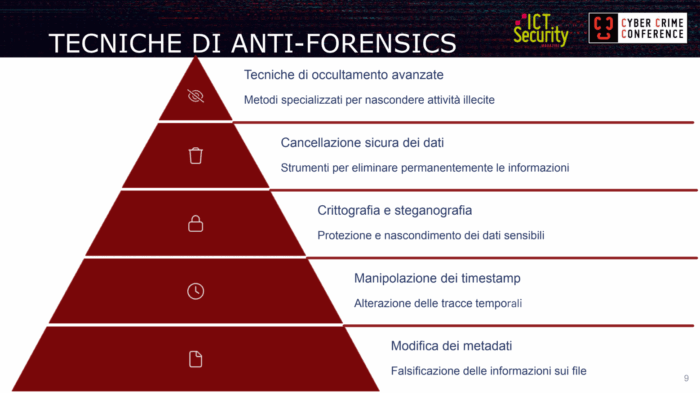
Nel primo caso si ricorre a tecniche come la crittografia, la steganografia (che permette di nascondere informazioni all’interno di altre informazioni apparentemente innocue), la manipolazione dei sistemi e del codice: l’obiettivo è rendere invisibili o incomprensibili le tracce digitali, complicando enormemente il lavoro degli investigatori.

Sul piano dell’anonimato gli strumenti includono l’utilizzo di reti anonime come Tor, proxy che mascherano l’indirizzo IP dell’utente, crittografia delle comunicazioni, alias digitali e indirizzi email temporanei.

Tecniche Anti-Forensics, Cosimo de Pinto alla Cyber Crime Conference 2025

Tutte queste tecniche mirano a creare una disconnessione tra identità digitale e reale dell’attaccante, rendendo estremamente difficile risalire all’autore materiale di un crimine.

A rendere particolarmente insidiose queste tecniche è anche la loro crescente accessibilità: come ha sottolineato de Pinto, molti strumenti per la manipolazione di immagini e audio «sono accessibili anche a utenti con limitate conoscenze tecniche».

Di conseguenza, non è più necessario essere hacker esperti o possedere competenze avanzate di programmazione; chiunque, con un minimo di ricerca online, può accedere a strumenti che fino a poco tempo fa erano appannaggio esclusivo degli specialisti del settore.

Le tecniche avanzate: dalla manipolazione temporale all’esecuzione in memoria

Tra le tecniche più sofisticate di anti-forensics, la manipolazione temporale occupa un posto di rilievo.

Questa metodologia – che include il Time Stomping e Timestamp Spoofing – altera i metadati relativi alla cronologia di creazione, modifica e accesso ai file, rendendo estremamente arduo ricostruire la sequenza temporale degli eventi.

«I termini vengono utilizzati in modo intercambiabile, ma esistono differenze tecniche significative» ha precisato de Pinto. «Il Time Stomping è un sottoinsieme del Timestamp Spoofing che si concentra sulla manipolazione dell’orario di creazione o modifica dei file, mentre il Timestamp Spoofing include contesti esterni al file system come rete, blockchain o certificati digitali», complicando ulteriormente le attività investigative.

Un’altra tecnica insidiosa prevede l’esecuzione del codice malevolo senza lasciare tracce sul disco rigido: «gli attacchi In-Memory utilizzano la code injection per eseguire direttamente in memoria il codice malevolo, che viene riflesso nei processi legittimi lasciando un’impronta forense minima», ha spiegato l’esperto.

Questo approccio rappresenta una sfida formidabile per gli investigatori poiché le tradizionali tecniche di analisi forense, focalizzate sull’esame dei file presenti su un disco, risultano inefficaci di fronte a minacce che esistono esclusivamente nella memoria volatile di un sistema.

Il dominio delle tecniche anti-forensi: rete, immagini e audio

Le applicazioni delle tecniche di anti-forensics non si limitano a un singolo dominio, estendendosi trasversalmente a diverse tipologie di dati digitali.

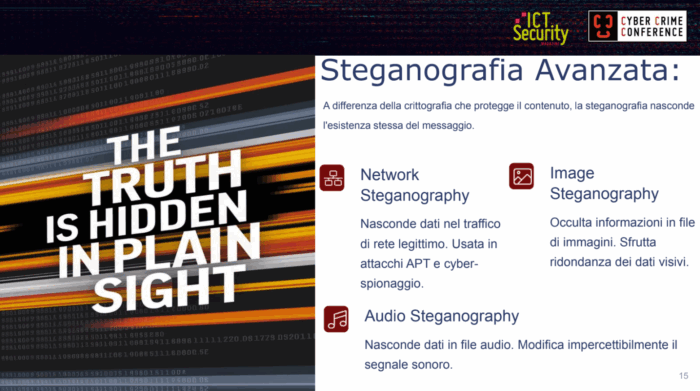
Network Steganography - Anti-Forensics, Cosimo de Pinto alla Cyber Crime Conference 2025

A livello di rete la Network Steganography usa la protocol manipulation o il timing channel per nascondere o alterare il traffico, rendendo estremamente difficile tracciare le comunicazioni; la rilevazione di queste tecniche richiede «un’analisi statistica, l’identificazione di anomalie nei pattern di comunicazione, l’esame del contenuto e della struttura dei pacchetti», tramite l’utilizzo di strumenti specializzati.

Nel dominio delle immagini, strumenti di steganografia avanzata come OpenStego o Silenteye permettono di manipolare le immagini in modo da nascondere informazioni o alterare metadati cruciali; queste modifiche possono essere rilevate attraverso «strumenti in grado di riconoscere pattern sospetti all’interno dell’immagine, come StegDetect o FotoForensics».

Pur richiedendo maggiori competenze, nemmeno l’audio è immune da tecniche anti-forensi (oggi facilitate da strumenti quali Mp3Stego e DeepSound). Applicazioni come Adobe Audition, Audacity e SoundForge consentono infatti di modificare file audio in modi che possono compromettere la loro integrità come prove digitali.

La rilevazione di simili manipolazioni richiede «un’analisi spettrale, per ricercare discontinuità nell’audio; e un’analisi statistica per identificare distribuzioni insolite nei campioni».

Tuttavia – ha sottolineato de Pinto – queste tipologie di analisi «richiedono strumentazione professionale, competenze specifiche e un costante aggiornamento sia degli strumenti che degli operatori».

Crittografia avanzata: il baluardo dell’anti-forensics

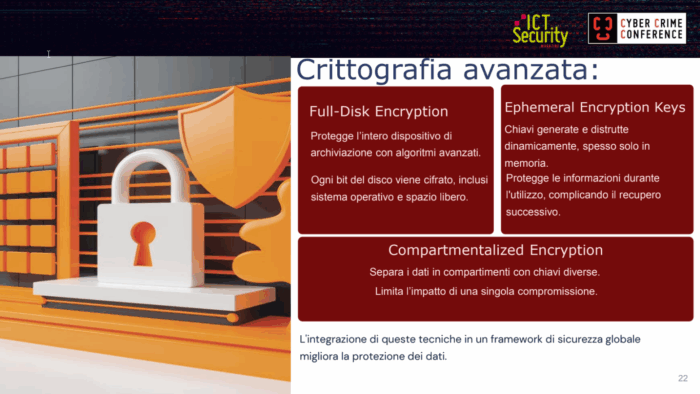
Se esiste un settore dell’anti-forensics che rappresenta una sfida ardua per gli investigatori è senza dubbio la crittografia avanzata, definita «il problema più spinoso nell’ambito delle analisi forensi» dal relatore, il quale ha individuato tre principali varianti di questa tecnica.

crittografia avanzata - Anti-Forensics, Cosimo de Pinto alla Cyber Crime Conference 2025

La prima è la full disk encryption, che cripta l’intero contenuto di un disco rigido rendendo impossibile l’accesso ai dati senza la chiave di decrittazione: strumenti come VeraCrypt, BitLocker per Windows, FileVault per macOS e LUKS per Linux hanno reso questa tecnologia accessibile anche agli utenti meno esperti, diffondendola oltre la cerchia degli specialisti.

La seconda variante prevede l’utilizzo di chiavi effimere, che vengono rinnovate ogni 30 secondi e sono impiegate per cifrare temporaneamente i dati, offrendo «un certo regime di protezione completa dopo le compromissioni iniziali». Un approccio dinamico alla crittografia che complica notevolmente il lavoro degli investigatori; anche se riuscissero a ottenere una chiave, infatti, questa sarebbe valida solo per una minima frazione dei dati protetti.

Infine, la “crittografia compartimentale” rappresenta una strategia particolarmente sofisticata che suddivide il sistema in tanti compartimenti isolati, ognuno protetto da chiavi crittografiche indipendenti. Il vantaggio principale di questo approccio, come ha spiegato de Pinto, è «limitare l’esposizione dei dati in caso di violazione di una singola chiave, garantendo che solo una parte limitata delle informazioni venga compromessa».

Un esempio emblematico di queste tecniche sono i volumi nascosti creati con VeraCrypt, dove «vengono creati dei sistemi a doppio livello: c’è un volume “dummy” che viene presentato alle autorità e poi c’è un volume segreto dove ci sono i dati che l’autorità non deve ritrovare». Questa strategia rappresenta una sfida formidabile per le indagini forensi, poiché l’investigatore potrebbe non essere consapevole dell’esistenza di un secondo volume nascosto.

L’evoluzione storica: una corsa agli armamenti digitale

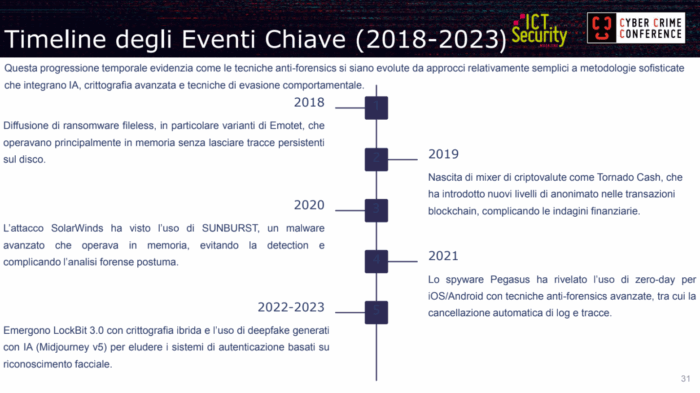
Negli ultimi anni l’evoluzione delle tecniche anti-forensi ha seguito una traiettoria di crescente sofisticazione, in quella che potrebbe essere definita una vera e propria corsa agli armamenti digitali.

De Pinto ha tracciato una cronologia di questa evoluzione, identificandone alcuni momenti chiave.

Timeline degli Eventi Chiave (2018-2023) - Anti-Forensics, Cosimo de Pinto alla Cyber Crime Conference 2025

Nel periodo 2018-2019 si è assistito alla diffusione di ransomware come Lockbit 3.0, che includono tecniche di offuscamento per rendere più ardua la loro individuazione sui dispositivi colpiti; nonché alla nascita di criptovalute progettate specificamente per garantire l’anonimato nelle transazioni. Queste innovazioni hanno ampliato significativamente le possibilità di condurre attività illecite senza lasciare tracce finanziarie o digitali.

Il 2020 ha visto il sofisticato attacco SolarWinds, un Advanced Persistent Threat (APT) che ha saputo eludere i sistemi di detection di numerose organizzazioni – incluse le agenzie governative statunitensi – mostrando il livello di raffinatezza raggiunto dalle tecniche anti-forensi, ora capaci di compromettere anche sistemi teoricamente ben protetti.

Nel 2021, l’attacco a Colonial Pipeline ha rivelato l’uso di tecniche avanzate che hanno complicato notevolmente l’analisi post-incidente e l’attribuzione dell’attacco: l’evento ha evidenziato come le tecniche anti-forensi non siano più limitate a operazioni di spionaggio o attività criminali di basso profilo ma siano ormai integrate nelle strategie dei gruppi cybercriminali più sofisticati. Nello stesso anno la vicenda dello spyware Pegasus ha rivelato l’uso di zero-day per iOS e Android con tecniche di offuscamento avanzate, tra cui la cancellazione dei log sui dispositivi colpiti.

Il biennio 2022-2023 ha visto l’emergere di nuove frontiere dell’anti-forensics, con la diffusione di steganografia ibrida e l’uso di deepfake generati con intelligenza artificiale. «L’incorporazione di algoritmi di AI ha portato a tecniche più adattive e difficili da rilevare», ha spiegato l’esperto, sottolineando come queste possano «modificare il proprio comportamento in base all’ambiente e alla risposta difensiva».

L’evoluzione osservata non mostra segni di rallentamento: al contrario la diffusione dei paradigmi Cloud e IoT, nonché l’integrazione di tecnologie emergenti come l’intelligenza artificiale, hanno reso le tecniche anti-forensi ancora più efficaci e insidiose.

Come ha sintetizzato il relatore, «l’evoluzione delle tecniche anti-forensi ha subito un’accelerazione significativa negli ultimi anni, dovuta all’accelerazione tecnologica generale e alla crescente sofisticazione degli attori delle minacce».

Le contromisure: un approccio integrato e multidisciplinare

Di fronte alla minaccia rappresentata dalle tecniche anti-forensi, è necessario adottare un approccio olistico e multidisciplinare. Al riguardo de Pinto ha proposto una strategia articolata in quattro fasi: detection, training, prevention e response.

La detection (o rilevamento) consiste nell’identificare la presenza di tecniche anti-forensi in un sistema compromesso mediante un’analisi approfondita dei metadati, della memoria volatile e delle possibili anomalie presenti nel sistema. «L’analisi della memoria volatile ancora oggi è un grosso problema», ha sottolineato l’esperto, «perché nell’ambito delle perquisizioni informatiche, quando si sequestrano i dispositivi senza aver fatto alcuna analisi preliminare, molti archivi cifrati che potrebbero essere decifrati con l’analisi della memoria non vengono più analizzati».

Questa lacuna operativa rappresenta un grave limite per le indagini digitali, che potrebbe essere colmato con procedure più rigorose e una formazione specifica.

Il training (o formazione) è considerato da de Pinto «forse la fase più importante, per formare il personale su tecniche anti-forensi emergenti, aspetto che non viene quasi mai adottato adeguatamente».

La rapidità con cui evolvono le tecniche anti-forensi richiede un costante aggiornamento delle competenze degli investigatori, che devono essere in grado di riconoscere e contrastare metodologie sempre nuove; ciò implica non solo una formazione iniziale, ma un processo continuo di apprendimento e specializzazione.

La prevention (o prevenzione) mira a implementare misure che rendano più difficile l’applicazione di tecniche anti-forensi. Tale obiettivo richiede l’adozione di sistemi di logging avanzati, la protezione della memoria volatile e l’esecuzione di controlli di integrità capaci di rilevare manipolazioni dei dati.

Infine, la response (o risposta) riguarda le azioni da intraprendere quando si rileva l’uso di tecniche anti-forensi; il che richiede procedure specializzate e l’impiego di tecniche forensi avanzate, capaci di superare gli ostacoli posti dalle tattiche anti-forensi.

Riguardo alle contromisure specifiche de Pinto ha evidenziato diverse strategie, tra cui l’analisi di timestamp multipli. «Ci sono dei timestamp, all’interno di un sistema operativo, che non sono modificabili così facilmente» ha spiegato. «Si potrebbe fare un confronto per verificare se tutti hanno una coerenza temporale». Questa tecnica consente di identificare incongruenze nella cronologia digitale, che potrebbero indicare manipolazioni dei metadati temporali.

Un’altra contromisura cruciale è l’analisi dei log, che sono «l’obiettivo primario dei criminali» proprio perché contengono informazioni critiche sulle attività di un sistema. La manipolazione dei log, che può includere «l’eliminazione selettiva di tracce, l’inserimento di dati fasulli o l’offuscamento di informazioni», può essere contrastata attraverso l’implementazione di sistemi di logging ridondanti e distribuiti, che rendono più difficile alterare tutte le copie dei dati di log.

Il ruolo del machine learning nella lotta all’anti-forensics

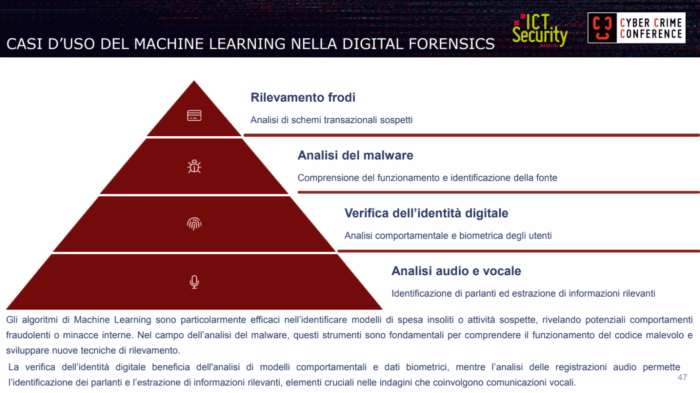
Un aspetto emergente e promettente nella lotta contro le tecniche anti-forensi è l’applicazione del machine learning (ML).

«L’applicazione del machine learning e delle intelligenze artificiali migliora l’analisi forense con risultati più accurati» ha affermato de Pinto, evidenziando come gli algoritmi di apprendimento automatico possano fornire «analisi più precise e complete rispetto ai metodi tradizionali».

machine learning e digital forensics - Anti-Forensics, Cosimo de Pinto alla Cyber Crime Conference 2025

I vantaggi dell’utilizzo del ML nella forensics digitale sono molteplici: secondo i dati presentati l’adozione di queste tecnologie consentirebbe una riduzione del 60% dei tempi di analisi, un aumento del 75% della precisione nell’identificazione delle prove e un miglioramento dell’82% dell’efficacia investigativa complessiva. Questi numeri suggeriscono un potenziale trasformativo per il settore, che potrebbe vedere un salto qualitativo nelle proprie capacità investigative grazie all’integrazione di algoritmi di intelligenza artificiale.

Il machine learning si rivela particolarmente efficace in aree come la classificazione dei dati, il riconoscimento di pattern complessi e l’analisi di grandi volumi di informazioni. Tali caratteristiche lo rendono ideale per affrontare le sfide poste dall’anti-forensics, che spesso sfrutta proprio la complessità e la mole dei dati digitali per nascondere le proprie tracce.

Tuttavia, l’adozione di queste tecnologie non è priva di sfide.

Come ha ricordato de Pinto, l’utilizzo efficace del machine learning richiede «un allenamento costante dei modelli», che devono essere continuamente aggiornati per rimanere al passo con l’evoluzione delle tecniche anti-forensi. Inoltre è necessario disporre di dataset di addestramento adeguati, che includano esempi rappresentativi delle tecniche da contrastare; la creazione e la manutenzione di questi dataset rappresenta un impegno significativo, che richiede risorse dedicate e competenze specialistiche.

Il futuro dell’anti-forensics: nuove sfide all’orizzonte

Guardando al futuro, de Pinto ha approfondito alcune aree che potrebbero rappresentare le prossime frontiere dell’anti-forensics.

Tra queste il cloud forensics occupa un posto di rilievo, con «dati distribuiti geograficamente e spesso soggetti a giurisdizioni multiple» che complicano notevolmente le indagini digitali. Gli attaccanti sfruttano proprio questa complessità per nascondere le proprie tracce, approfittando delle difficoltà legali e tecniche associate all’analisi di sistemi cloud.

Un’altra area di crescente preoccupazione riguarda i dispositivi Internet of Things (IoT), che «presentano protocolli poco conosciuti e poco documentati» tali da complicare le indagini forensi tradizionali. La proliferazione di questi dispositivi, spesso caratterizzati da scarsa sicurezza e limitata capacità di logging, offre nuove opportunità per l’applicazione di tecniche anti-forensi.

Ma la sfida più significativa all’orizzonte è probabilmente rappresentata dall’intelligenza artificiale. Come ha sottolineato de Pinto, l’IA sta già rivoluzionando il panorama dell’anti-forensics, rendendo possibili «video modificati con perturbazioni specifiche per ingannare i rilevatori automatici» e «malware adversarial creati per apparire innocui agli scanner antivirus». Queste applicazioni avanzate dell’IA rappresentano una minaccia formidabile per la sicurezza informatica e richiedono contromisure altrettanto sofisticate.

In questo contesto in rapida evoluzione, assume particolare rilevanza quello che de Pinto ha definito “un approccio realistico” alla forensics digitale. «Non trovare nulla all’interno dei dispositivi», ha osservato l’esperto, «può essere sicuramente un’evidenza di qualcosa».

In altri termini, «l’assenza di tracce digitali che normalmente un sistema produce è spesso indicativa dell’uso di tecniche anti-forensi».

Tale consapevolezza rappresenta un cambio di paradigma nell’approccio investigativo: non si tratta più solo di analizzare ciò che è presente ma anche di interpretare ciò che manca, cercando di cogliere i segnali di possibili attività anti-forensi.

Conclusioni: verso un nuovo paradigma della digital forensics

L’anti-forensics rappresenta una sfida in continua evoluzione per investigatori, professionisti della sicurezza informatica e autorità giudiziarie.

Nell’efficace sintesi del relatore, «l’analisi forense è divenuta ormai una fase sostanziale nei procedimenti legali, indispensabile nelle indagini digitali approfondite e rivolta alla ricerca della verità processuale». La centralità della digital forensics nei processi contemporanei rende ancora più critica la comprensione delle tecniche anti-forensi, così da consentirne un efficace contrasto.

Tale missione richiede un approccio che combini formazione continua, aggiornamento tecnologico, procedure operative rigorose e applicazione di tecnologie emergenti come l’intelligenza artificiale; l’integrazione di competenze, strumenti e metodologie è assolutamente necessaria per mantenere l’efficacia delle indagini digitali a fronte di minacce sempre più sofisticate.

Il futuro della digital forensics sai preannuncia complesso ma stimolante, con un continuo rincorrersi di tecniche offensive e difensive in quella che appare come una vera e propria “corsa agli armamenti digitale”. Una competizione in cui formazione e preparazione rappresenteranno fattori decisivi, capaci di fare la differenza tra il successo e il fallimento delle indagini informatiche.

Come ha sottolineato de Pinto nelle conclusioni, «l’anti-forensics è un campo in continua evoluzione che richiede un costante aggiornamento delle competenze e degli strumenti»: una consapevolezza che rappresenta il primo, fondamentale passo verso lo sviluppo di strategie efficaci per affrontare le sfide poste dalle tecniche anti-forensi, garantendo che il meccanismo della giustizia possa continuare a funzionare anche in un panorama tecnologico in costante evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/anti-forensics-digital/


Cybercrime in Europa: i trend e le minacce nel 2025 secondo Group-IB

Nel corso dellla 13ª CyberCrime Conference, Giulio Vada (Responsabile per il Sud Europa di Group-IB) ha offerto uno spaccato illuminante sul panorama della criminalità informatica in Europa.

La presentazione, incentrata sui risultati del report annuale “ High-tech Crime Trends Europe 2025″, ha dipinto il preoccupante quadro di un’economia criminale sempre più strutturata e accessibile, nonché in piena espansione.

«Potete trovarlo sul nostro sito o sui nostri social: è disponibile sia in inglese che in italiano ed è molto corposo» ha spiegato Vada in apertura. «Vi invito a usarlo come strumento di lavoro e guida di riferimento».

Un’esortazione che sottolinea non solo l’ampiezza dell’analisi condotta da Group-IB, ma anche la sua utilità pratica per professionisti e organizzazioni.

In quanto multinazionale specializzata nello sviluppo di soluzioni per investigare, prevenire e combattere il cybercrime, Group-IB rappresenta un osservatorio privilegiato su tale settore dell’economia mondiale. Non a caso, ha sottolineato Vada, l’azienda è stata recentemente nominata da Frost & Sullivan come “leader tecnologico per il 2025 nella cyber threat intelligence”.

La peculiarità di Group-IB risiede anche nella sua stretta collaborazione con forze dell’ordine e agenzie internazionali.

Come ha precisato Vada, «un nostro punto d’orgoglio è la collaborazione attiva a livello di condivisione di dati e informazioni di intelligence: con il nostro team investigativo partecipiamo alle operazioni delle forze di polizia internazionali – tra cui Interpol ed Europol – che portano allo smantellamento delle reti utilizzate dai criminali, all’identificazione e all’arresto di singoli o gruppi».

Una collaborazione che fornisce all’azienda dati di prima mano sull’evoluzione della criminalità informatica, successivamente riversati nel report annuale.

Guarda il video completo dell’intervento di Giulio Vada, Responsabile per il Sud Europa di Group-IB, durante la Cyber Crime Conference 2025:

[embedded content]

Il panorama italiano nel contesto europeo

I dati presentati, relativi al 2024 e riferiti all’Europa, confermano un trend in costante crescita che evidenzia la rilevanza economica dell’industria criminale digitale. In questo contesto, l’Italia emerge come uno dei paesi europei più vulnerabili.

«L’Italia è tra le nazioni europee più colpite» ha evidenziato Vada «ed è in una posizione negativa anche a livello globale»: situazione che richiede la massima attenzione, soprattutto considerando l’evoluzione dei settori presi di mira.

Se in passato il settore finanziario era il principale obiettivo degli attacchi, oggi il panorama appare più diversificato. Comparti come il manifatturiero e i servizi hanno registrato incrementi significativi; segno che i criminali stanno ampliando il proprio raggio d’azione, colpendo anche realtà che si ritenevano indenni o comunque meno esposte a queste minacce.

«Tutte le discussioni su come contrastare, governare e gestire questo fenomeno non sono un mero affare tecnico» ha affermato il relatore, sottolineando come la risposta debba essere multidimensionale, coinvolgendo aspetti legislativi, culturali e di cooperazione internazionale, oltre che – naturalmente – tecnologici.

Ransomware: un’economia criminale strutturata

Contrariamente alle previsioni di alcuni anni fa, che lo davano come un “business ormai defunto”, il ransomware continua a rappresentare una delle minacce più significative nel panorama del cybercrime.

I numeri presentati da Vada mostrano un’industria in continua crescita, con un aumento del 44% (nel solo 2024) di nuovi programmi di affiliazione.

Ma cosa rende il ransomware così persistente? Vada ha offerto un’analisi delle ragioni di questo successo: «È una vera e propria economia, strutturata sul modello delle economie legittime, dove però la barriera tecnica all’ingresso è molto ridotta». Ciò significa che «chiunque può pensare di creare la propria impresa con un piccolo investimento; assumendosi un rischio importante, che è quello di finire arrestati, ma potendo ottenere guadagni significativi».

La facilità di accesso a questa “carriera criminale” è amplificata dal modello Ransomware-as-a-Service (RaaS), che ha democratizzato l’accesso al crimine informatico.

Come ha spiegato Vada «ci sono tutti gli strumenti a disposizione: parliamo di servizi che rappresentano ormai il framework alla base di questa industria, con business model e Terms and Conditions già pronti e “confezionati”».

I modelli di affiliazione offerti dai gruppi ransomware sono particolarmente attraenti dal punto di vista economico. I programmi per gli affiliati sono infatti ben dettagliati, ha rivelato Vada: «si definiscono chiaramente responsabilità e compensi. Lo split è migliorato ulteriormente, per cui oggi in media l’affiliato prende il 90% del guadagno, rispetto al 10% per il gruppo che sviluppa il programma».

Una proposta economica che rende questo settore particolarmente appetibile per chi è disposto a rischiare le conseguenze legali delle proprie azioni.

La Triade della Difesa: legislazione, blocco dei pagamenti e cooperazione investigativa

Di fronte a un fenomeno così strutturato e in espansione, quali possono essere le strategie di contrasto?

Secondo Vada, la risposta non può essere meramente tecnologica.
«Lasciando sola l’industria, gestire tutto questo è impossibile» ha affermato con pragmatismo; ricordando come gli investimenti in soluzioni IT, pur aumentati vertiginosamente negli ultimi anni, non possano rappresentare l’unica opzione.

La prima linea di difesa, allora, deve essere legislativa: «riteniamo che solo il legislatore, tramite strumenti di compliance, sia in grado di intervenire sugli operatori economici e sulle pubbliche istituzioni per aumentare la “postura media di sicurezza” e, quindi, aumentare gli strumenti di prevenzione adottati dalle organizzazioni».

Il secondo elemento cruciale è il blocco dei pagamenti dei riscatti. «Finché non ci sarà una legge condivisa da tutti i paesi non se ne uscirà», ha sostenuto il relatore; «i guadagni disponibili sono talmente elevati che è impossibile pensare che aumentando il numero di firewall, antivirus e sistemi di sicurezza si possa arginare il fenomeno».

Il blocco dei pagamenti avrebbe «il grande vantaggio di ridurre la facilità di guadagno», rendendo «meno appetibile, per i criminali, portare avanti attività di questo genere».

Infine – non meno importante – è necessaria una più stretta collaborazione a livello internazionale tra le forze dell’ordine. «Un maggiore coordinamento tra le forze dell’ordine sicuramente assesterebbe un duro colpo ai gruppi ransomware» ha ribadito Vada, evidenziando come questa cooperazione non sia sempre scontata nel contesto geopolitico attuale.

I protagonisti del crimine informatico in Europa

Nel corso della presentazione, Vada ha delineato i principali attori del panorama criminale informatico europeo, offrendo una sorta di “mappa” delle minacce più significative.

Tra i gruppi ransomware più attivi spicca LockBit, definito da Vada come «l’eterno veterano, presente dal 2003 sul mercato e sulla scena criminale»; nonostante sia stato bloccato diverse volte dalle forze dell’ordine, LockBit continua a operare grazie a nuovi affiliati che ne prendono le redini.

Accanto a questo storico gruppo si posizionano realtà più recenti ma altrettanto pericolose, come Clop – descritto come «un ransomware molto pericoloso per i suoi comportamenti e per i suoi recenti sviluppi” – Ransomhub e BlackBasta, altri attori significativi nel panorama europeo.

Il quadro è completato dai gruppi hacktivisti, la cui attività ha conosciuto un incremento significativo in relazione alle tensioni geopolitiche: Vada li ha descritti come «un mix di ragazzini ed esperti» con «efficacia discutibile dal punto di vista tecnico» ma notevole «dal punto di vista del branding, poiché cercano molta visibilità». Tra questi ha citato NoName057, che «ha avuto un lungo periodo di addestramento dopo la guerra in Ucraina» e CyberFork, «gruppo indiano che si definisce anche russo e opera con simili modalità».

Un capitolo a parte meritano i gruppi APT (Advanced Persistent Threat), descritti dal relatore come «coloro che non pubblicizzano le loro attività e sono «più difficili da tracciare, se non quando hanno portato a termine le loro operazioni». Tratti distintivi di questi gruppi sono «il lungo periodo di ingaggio su un target tipicamente di alto profilo» nonché «una complessità di azioni su fronti multipli, anche per confondere le attività di tracciamento delle forze di polizia».

Vada ha menzionato diversi gruppi APT attivi in Europa, tra cui APT28, «operato dai servizi segreti militari russi»; Gamaredon, attivo dal 2022 «a supporto diretto delle operazioni sul campo» in Ucraina; Sticky Werewolf, «emerso recentemente in Europa con attacchi a livello governativo»; e MuddyWater, che «lavora sul fronte dello spionaggio, concentrandosi sull’esfiltrare in maniera silente dati utilizzabili a fini non estorsivi».

Phishing e Scam: la porta d’ingresso degli attacchi

Nonostante l’evoluzione delle tecniche di attacco, il phishing rimane uno degli strumenti principali nel repertorio dei criminali informatici.

«Ancora oggi il phishing è uno degli strumenti principali di qualunque gruppo informatico criminale», ha affermato Vada, «siano essi motivati finanziariamente (quindi in particolare a fini estorsivi) o siano entità statuali che praticano attività di spionaggio, oppure volte a colpire organizzazioni governative o militari».

Come osservato per il ransomware, anche il phishing rappresenta un’industria in continua crescita, caratterizzata da barriere di ingresso estremamente basse. «È un’industria che cresce enormemente», ha spiegato Vada. «Le barriere di ingresso sono limitatissime ed è molto facile entrare: basta trovare il programma o la piattaforma giusta, che può mettere a disposizione pannelli di amministrazione con cui gestire tutta la propria campagna comodamente da casa, senza sforzi e anche con poche conoscenze tecniche».

Un aspetto interessante evidenziato nella presentazione è il progressivo spostamento verso settori considerati – rispetto al comparto finanziario, tradizionale target del cybercrime – più semplici da attaccare.

«Ci si sposta su settori molto più facili, in cui monetizzare velocemente, poiché sono ambiti poco presidiati»; a titolo di esempio Vada ha citato la logistica e il mondo dei trasporti, richiamando il recente attacco contro l’azienda di trasporti milanese ATM.

Nel panorama del phishing Vada ha altresì evidenziato come diversi gruppi criminali siano andati via via specializzandosi «sul mondo mobile, in particolare sui sistemi Android».

Le sfide del futuro: IA, Cloud e Geopolitica

Guardando oltre l’attualità, il relatore ha delineato alcune tendenze che caratterizzeranno il panorama della sicurezza informatica nel prossimo futuro.

L’intelligenza artificiale emerge come uno dei fattori di cambiamento più significativi. «Per il 2025 il grande “convitato di pietra” sarà l’intelligenza artificiale» ha anticipato, «sia come strumento a supporto degli attaccanti e dei difensori, per migliorare le capacità da entrambi i lati, ma soprattutto per la sicurezza degli stessi sistemi IA».

Un aspetto allarmante riguarda la compromissione degli account per accedere ai sistemi di IA.

«L’anno scorso abbiamo pubblicato una ricerca dove la compromissione di account per accedere a ChatGPT, anche da parte di utenti di aziende critiche – ad esempio del comparto militare o governativo – appariva significativa, con più di 5.000 account compromessi» ha rivelato Vada. Il problema nasce dal fatto che «le persone utilizzano l’account aziendale per accedere a ChatGPT con i vari abbonamenti e poi vi condividono documenti sensibili, che quindi non solo finiscono nel sistema di training ma diventano anche esposti a compromissioni».

Anche il contesto di instabilità globale continuerà a influenzare significativamente il panorama delle minacce informatiche, con «un aumento delle attività legate alla situazione geopolitica e alle minacce a livello Nation-State».

Parallelamente il cloud computing si affermerà come «nuova frontiera dello scontro», imponendo particolare attenzione sui problemi collegati all’autenticazione e ai sistemi di crittografia utilizzati per proteggere i propri dati».

Un’ulteriore sfida all’orizzonte è rappresentata dall’avvento del quantum computing, che potrebbe rivoluzionare tanto le capacità offensive quanto le strategie difensive nel campo della sicurezza informatica.

Un ecosistema criminale in evoluzione

La presentazione di Giulio Vada alla 13ª Cyber Crime Conference ha offerto uno spaccato dettagliato e preoccupante di un ecosistema criminale informatico sempre più strutturato e professionalizzato: un panorama in cui l’Italia si trova in una posizione particolarmente vulnerabile, richiedendo risposte coordinate a livello tecnologico, legislativo e di cooperazione internazionale.

Il report completo “High-tech Crime Trends Europe 2025”, disponibile sul sito di Group-IB, rappresenta uno strumento prezioso per comprendere a fondo queste dinamiche e sviluppare strategie di difesa adeguate. Come ha sottolineato il relatore, la sfida del cybercrime non può essere affrontata solo sul piano tecnologico, richiedendo un approccio integrato che coinvolga legislatori, forze dell’ordine e operatori del settore.

In questo scenario complesso e in rapida evoluzione, la conoscenza approfondita delle minacce e delle loro dinamiche rappresenta il primo, fondamentale passo per una difesa efficace: solo attraverso un approccio sistemico e collaborativo sarà infatti possibile contrastare efficacemente la crescente minaccia del crimine informatico in Europa e nel mondo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrime-group-ib/


Zip Slip: quando un semplice file Zip minaccia la sicurezza

La vulnerabilità Zip Slip, una minaccia tanto sottile quanto devastante che ha colpito giganti tecnologici come Oracle, Amazon, Google, LinkedIn e Twitter.

Un nemico silenzioso nel mondo digitale

Pensate a quante volte al giorno scaricate, aprite o condividete file ZIP. Documenti di lavoro, foto delle vacanze, software, backup: gli archivi compressi sono diventati parte integrante della nostra vita digitale. Ma cosa succederebbe se vi dicessi che dietro quella innocua icona di una cartella compressa si può nascondere una delle minacce informatiche più subdole e devastanti degli ultimi anni?

La storia che sto per raccontarvi inizia nel 2018, quando un gruppo di ricercatori della società di cybersecurity Snyk ha fatto una scoperta che ha letteralmente scosso il mondo della tecnologia. Hanno identificato una vulnerabilità così semplice nel suo funzionamento, eppure così devastante nelle sue conseguenze, da aver colpito migliaia di progetti software utilizzati quotidianamente da miliardi di persone in tutto il mondo.

Questa vulnerabilità ha un nome che suona quasi innocuo: Zip Slip. Ma non lasciatevi ingannare dalla semplicità del nome. Zip Slip ha la capacità di trasformare un normale file ZIP in uno strumento che può permettere a un attaccante di prendere completamente il controllo del vostro computer, rubare i vostri dati più sensibili o utilizzare il vostro sistema come trampolino di lancio per attacchi ancora più devastanti.

Il meccanismo dell’inganno: come funziona Zip Slip

Per capire come funziona Zip Slip, dobbiamo prima comprendere cosa succede normalmente quando il vostro computer apre un file ZIP. Immaginate il vostro sistema operativo come una grande biblioteca con scaffali ben organizzati. Quando decomprimete un archivio, è come se steste prendendo una scatola di libri e li steste sistemando sullo scaffale giusto.

Normalmente, se la scatola contiene un libro chiamato “Ricette della Nonna”, questo finirà nella sezione cucina della vostra biblioteca digitale.

Ma cosa succederebbe se qualcuno riuscisse a etichettare quel libro in modo ingannevole? Invece di chiamarlo semplicemente “Ricette della Nonna”, lo etichettasse come “../../Sistema/Password/Ricette della Nonna”? Il vostro bibliotecario digitale, seguendo ciecamente l’etichetta, non metterebbe il libro nella sezione cucina, ma seguirebbe il percorso indicato: uscirebbe dalla sezione attuale, risalirebbe di due livelli nella gerarchia della biblioteca, entrerebbe nella sezione Sistema e poi in quella Password, sistemando il libro (che in realtà contiene codice malevolo) in un luogo dove non dovrebbe mai trovarsi.

Questo è esattamente ciò che accade con Zip Slip. Gli attaccanti creano archivi ZIP che contengono file con nomi speciali, che includono quelle che tecnicamente vengono chiamate “sequenze di attraversamento delle directory”. Questi nomi di file contengono simboli come “../” che dicono al sistema operativo: “non mettere questo file dove dovrebbe andare normalmente, ma seguimi mentre navigo fuori dalla cartella sicura verso zone molto più sensibili del sistema”.

Una volta che un file malevolo è riuscito a “scappare” dalla sua opportuna destinazione e a finire in una posizione critica del sistema – come le cartelle che contengono le password degli utenti, i programmi che si avviano automaticamente all’accensione del computer, o i file di configurazione dei servizi più importanti – l’attaccante ha essenzialmente vinto la partita.

La grande rivelazione del 2018: un terremoto nel mondo della tecnologia

Quando i ricercatori di Snyk hanno reso pubblica la loro scoperta il 5 giugno 2018, l’industria tecnologica si è trovata di fronte a una verità sconcertante. Non si trattava di una vulnerabilità che colpiva un singolo software o una specifica azienda. Era un problema sistemico che attraversava praticamente tutto l’ecosistema software moderno.

L’elenco delle aziende e dei progetti colpiti leggeva come un “chi è chi” della tecnologia mondiale. Oracle, il gigante dei database enterprise utilizzati da migliaia di aziende in tutto il mondo, doveva fare i conti con software vulnerabile. Amazon, con la sua vasta infrastruttura cloud che supporta una parte significativa di Internet, aveva componenti a rischio. Google, dalle cui applicazioni dipendono miliardi di utenti quotidianamente, aveva prodotti che necessitavano di correzioni urgenti.

Ma non erano solo i colossi tecnologici a essere colpiti. LinkedIn, dove professionisti di tutto il mondo condividono informazioni sensibili sulla loro carriera, aveva vulnerabilità da correggere. Twitter, la piattaforma dove si svolgono dibattiti globali e si condividono notizie in tempo reale, doveva mettere in sicurezza i suoi sistemi. Anche Alibaba, il gigante dell’e-commerce che gestisce transazioni per miliardi di dollari, si è trovata a dover affrontare il problema.

Quello che rendeva la situazione ancora più preoccupante era la diversità dei contesti colpiti. Non si trattava solo di applicazioni web o software desktop. La vulnerabilità Zip Slip poteva manifestarsi ovunque venissero gestiti archivi compressi: dalle app per smartphone ai sistemi di backup enterprise, dai tool di sviluppo software ai sistemi di gestione dei contenuti.

L’aspetto forse più inquietante di tutta la vicenda era quanto fosse stata sottovalutata questa classe di vulnerabilità. Mentre l’industria si concentrava su minacce più “spettacolari” come gli attacchi di phishing elaborati o i ransomware che cifravano interi data center, Zip Slip operava nell’ombra, sfruttando una funzionalità basilare.

I casi che hanno fatto storia: quando la teoria diventa realtà

JFrog Artifactory: il cuore pulsante dello sviluppo software sotto attacco

Nel 2021, tre anni dopo la grande rivelazione iniziale, il mondo della cybersecurity ha ricevuto un’altra scossa quando il ricercatore italiano Egidio Romano ha scoperto una nuova manifestazione di Zip Slip in un luogo particolarmente critico: JFrog Artifactory.

Per chi non è del settore, Artifactory potrebbe sembrare solo un altro software aziendale, ma in realtà è molto di più. È il sistema che migliaia di aziende utilizzano per gestire e distribuire i componenti software che formano le fondamenta delle applicazioni moderne. È come il deposito centrale di una catena di montaggio globale: se viene compromesso, l’effetto si propaga a cascata su tutto ciò che da esso dipende.

La scoperta di Romano è stata particolarmente elegante dal punto di vista tecnico. Aveva identificato che quando Artifactory processava certi tipi di pacchetti software (chiamati “Bower packages”), non validava correttamente i percorsi dei file contenuti negli archivi. Un attaccante poteva creare un pacchetto malevolo che, una volta processato da Artifactory, avrebbe scritto file in posizioni arbitrarie del server, potenzialmente ottenendo il controllo completo del sistema.

OpenRefine: quando gli strumenti di pulizia hanno bisogno di essere puliti

Nel 2023, un altro caso ha catturato l’attenzione della comunità di cybersecurity, questa volta per le sue implicazioni ironiche. OpenRefine, uno strumento open-source utilizzato da data scientist e analisti per “pulire” e trasformare dataset disordinati, si è rivelato esso stesso bisognoso di una bella pulizia.

La vulnerabilità, catalogata come CVE-2023-37476 con un punteggio di gravità di 7.8 su 10, permetteva agli attaccanti di sfruttare la funzionalità di importazione progetti di OpenRefine per eseguire codice arbitrario sui sistemi delle vittime. L’ironia era palpabile, uno strumento progettato per mettere ordine nei dati poteva essere utilizzato per creare il caos completo nei sistemi che lo ospitavano.

Quello che rendeva questo caso particolarmente preoccupante era il contesto d’uso di OpenRefine. Essendo uno strumento utilizzato principalmente per analizzare dati sensibili – spesso informazioni personali, dati finanziari o intelligence aziendale – una compromissione attraverso Zip Slip poteva avere conseguenze devastanti non solo per il sistema colpito, ma anche per la privacy e la sicurezza dei dati analizzati.

MobSF: il paradosso del guardiano vulnerabile

Il 2024 ha portato con sé quello che molti esperti hanno definito il caso più ironico nella storia delle vulnerabilità Zip Slip. Il Mobile Security Framework (MobSF), uno strumento specializzato nell’identificare vulnerabilità di sicurezza nelle applicazioni mobile, si è rivelato esso stesso vulnerabile a un attacco Zip Slip di gravità critica, con un punteggio CVSS di 9.8 su 10.

L’ironia della situazione era quasi surreale. Immaginate di scoprire che l’allarme antifurto della vostra casa ha una falla che permette ai ladri di disattivarlo facilmente. MobSF era utilizzato da professionisti della cybersecurity, aziende di sviluppo software e ricercatori di sicurezza per analizzare le app mobile e identificare esattamente il tipo di vulnerabilità di cui esso stesso soffriva.

La vulnerabilità permetteva agli attaccanti di creare file di progetto malevoli che, quando importati in MobSF per l’analisi, potevano sovrascrivere file critici del sistema, incluso il database stesso di MobSF, rendendolo inutilizzabile. Ma le possibilità erano molto più sinistre, un attaccante sufficientemente abile poteva utilizzare questa falla per ottenere l’esecuzione completa di codice sui sistemi utilizzati per l’analisi di sicurezza, potenzialmente compromettendo non solo lo strumento, ma anche tutti i dati sensibili delle app analizzate.

HashiCorp go-slug: l’Infrastruttura cloud nel mirino

Il 2025 si è aperto con quella che molti considerano la scoperta più preoccupante degli ultimi anni nel panorama Zip Slip. Il 21 gennaio, HashiCorp ha annunciato la CVE-2025-0377, una vulnerabilità Zip Slip nella loro libreria go-slug, un componente critico dell’ecosistema Terraform utilizzato per gestire l’infrastruttura cloud di migliaia di organizzazioni in tutto il mondo.

Per comprendere la portata di questa scoperta, bisogna capire cosa rappresenta HashiCorp nel panorama tecnologico moderno. Se il cloud computing è il sistema nervoso dell’economia digitale contemporanea, HashiCorp fornisce alcuni dei tool più critici per costruire e gestire questo sistema nervoso. Terraform, il loro prodotto di punta, viene utilizzato da aziende di ogni dimensione per automatizzare la creazione e gestione di infrastrutture cloud complesse.

La libreria go-slug colpita dalla vulnerabilità è responsabile di impacchettare e decomprimere i “slugs”, archivi compressi che contengono le configurazioni Terraform. Quando un’organizzazione distribuisce la propria infrastruttura cloud attraverso Terraform Enterprise, questi slugs viaggiano attraverso la rete, vengono archiviati sui server e poi decompressi per essere processati.

La vulnerabilità permetteva a un attaccante di creare slug malevoli che, quando decompressi, potevano scrivere file in posizioni arbitrarie del sistema, potenzialmente compromettendo non solo il server Terraform, ma anche l’intera infrastruttura cloud che da esso dipendeva. Considerando che una singola installazione Terraform può gestire infrastrutture del valore di milioni di dollari, servendo milioni di utenti, le implicazioni di questa vulnerabilità erano terrificanti.

HashiCorp ha reagito rapidamente, rilasciando la versione corretta 0.16.3 della libreria go-slug, ma il caso ha servito come un potente promemoria di quanto possa essere delicato l’equilibrio su cui si basa la nostra infrastruttura digitale moderna.

Le conseguenze: un effetto a cascata globale

L’impatto immediato: quando i sistemi crollano

Le conseguenze immediate di un attacco Zip Slip possono essere devastanti e multiformi. A differenza di altri tipi di attacchi informatici che spesso hanno obiettivi specifici, Zip Slip offre agli attaccanti una flessibilità terrificante nella scelta di come e dove colpire.

Uno degli scenari più comuni e devastanti è la sovrascrittura di file di sistema critici. Immaginate un attaccante che riesce a sostituire il file che contiene tutte le password degli utenti di un sistema (il famoso file /etc/passwd nei sistemi Unix), oppure che modifica i file di avvio del sistema operativo per eseguire codice malevolo ogni volta che la macchina si riaccende. In alcuni casi documentati, gli attaccanti hanno utilizzato Zip Slip per installare “cron jobs”, compiti automatizzati che il sistema esegue a intervalli regolari, trasformando il computer della vittima in una macchina zombie che esegue silenziosamente le loro istruzioni.

Ma forse ancora più insidioso è l’uso di Zip Slip per compromettere le chiavi SSH, i “pass di accesso” che permettono la connessione remota sicura ai server. Sostituendo o modificando queste chiavi, un attaccante può garantirsi un accesso permanente e difficilmente rilevabile ai sistemi colpiti, creando quello che in gergo viene chiamato un “persistent backdoor”.

L’effetto domino nell’industria software

La rivelazione della vulnerabilità Zip Slip ha scatenato quello che può essere descritto solo come un effetto domino globale nell’industria software. Non si è trattato di correggere singole applicazioni o di aggiornare specifici server. È stata necessaria una revisione sistemica di migliaia di progetti software, molti dei quali erano alla base di sistemi critici utilizzati quotidianamente da milioni di persone.

Le aziende hanno dovuto mobilitare team di sviluppatori per esaminare manualmente il codice legacy, spesso scritto anni prima quando la consapevolezza di questo tipo di vulnerabilità era limitata. Alcune organizzazioni hanno dovuto sospendere temporaneamente servizi per implementare correzioni d’emergenza. Altre hanno dovuto riscrivere completamente intere sezioni di codice che gestivano l’estrazione di archivi.

L’impatto è stato particolarmente severo nell’ecosistema Java, dove la mancanza di una libreria standard sicura per la gestione degli archivi aveva portato alla proliferazione di soluzioni artigianali, molte delle quali vulnerabili. Migliaia di sviluppatori avevano copiato e incollato snippet di codice da forum come StackOverflow senza rendersi conto che stavano introducendo vulnerabilità critiche nei loro progetti.

Il costo economico della negligenza

Anche se è difficile quantificare con precisione l’impatto economico totale di Zip Slip, le stime parlano di centinaia di milioni di dollari in costi diretti e indiretti. Questi includono non solo i costi immediati per correggere la vulnerabilità, come stipendi per sviluppatori, consulenti di sicurezza, testing aggiuntivo, ma anche i costi meno visibili ma spesso più significativi.

Molte aziende hanno dovuto estendere i cicli di sviluppo dei loro prodotti per implementare controlli di sicurezza aggiuntivi. Alcune hanno perso contratti importanti quando i clienti hanno scoperto che i loro sistemi erano vulnerabili. Altre hanno dovuto aumentare significativamente i loro budget per la cybersecurity e stipulare polizze assicurative più costose.

Ma forse il costo più significativo è stato quello reputazionale. In un’era in cui la fiducia digitale è diventata una valuta critica, le aziende che sono state colpite o che hanno tardato a correggere le vulnerabilità hanno visto danneggiata la loro reputazione presso clienti e partner. Alcune hanno perso posizioni competitive che hanno impiegato anni a ricostruire.

L’evoluzione della difesa: come la tecnologia trasforma la sicurezza informatica

La rivoluzione dell’intelligenza artificiale nella cybersecurity

Una delle risposte più innovative alla sfida posta da Zip Slip è arrivata dall’integrazione dell’intelligenza artificiale nei sistemi di sicurezza. Nel 2024 e 2025, abbiamo assistito a un vero e proprio salto quantico nell’efficacia degli strumenti di rilevazione automatica, con sistemi AI che hanno raggiunto un’accuratezza del 98% nell’identificazione delle vulnerabilità di sicurezza.

Questi sistemi non si limitano a cercare pattern conosciuti di codice vulnerabile, ma utilizzano tecniche di machine learning per identificare comportamenti anomali e pattern sospetti che potrebbero indicare tentativi di sfruttamento di Zip Slip. Sono in grado di analizzare in tempo reale il contenuto di archivi compressi, identificando file con nomi sospetti o pattern di directory traversal prima che possano causare danni.

Un esempio particolarmente innovativo è Vulnhuntr, sviluppato da Protect AI utilizzando il large language model Claude 3.5 Sonnet di Anthropic. Questo strumento è stato specificamente progettato per identificare vulnerabilità zero-day nel codice, incluse nuove varianti di Zip Slip che potrebbero sfuggire ai sistemi di rilevazione tradizionali. In test reali, Vulnhuntr ha già identificato vulnerabilità in progetti GitHub che utilizzano API di grandi aziende tecnologiche, dimostrando l’efficacia dell’approccio basato su AI.

L’approccio della containerizzazione e del sandboxing

Un’altra strategia che ha guadagnato popolarità è l’uso di tecnologie di containerizzazione e sandboxing per isolare i processi di estrazione di archivi. Invece di permettere ai programmi di decomprimere direttamente file sul sistema principale, questi vengono eseguiti in ambienti isolati – “sandbox” digitali – dove eventuali tentativi di scrivere file in posizioni non autorizzate vengono bloccati automaticamente.

Docker e altre tecnologie di containerizzazione sono diventate sempre più popolari proprio per questa capacità di creare ambienti isolati. Quando un’applicazione deve processare un archivio potenzialmente pericoloso, viene eseguita all’interno di un container che ha accesso solo alle risorse strettamente necessarie. Anche se un attacco Zip Slip ha successo, il danno rimane confinato all’interno del container, proteggendo il sistema host.

Lo sviluppo di librerie sicure e standardizzate

Una delle lezioni più importanti apprese dalla crisi Zip Slip è stata la necessità di sviluppare e adottare librerie standardizzate e sicure per la gestione degli archivi. Invece di lasciare che ogni sviluppatore reinventi la ruota, l’industria ha iniziato a convergere verso soluzioni centralizzate che incorporano le migliori pratiche di sicurezza.

Queste librerie implementano automaticamente tutti i controlli necessari per prevenire attacchi di path traversal, liberando gli sviluppatori dalla necessità di implementare e mantenere codice di sicurezza complesso. Molte di queste librerie sono ora sottoposte a audit di sicurezza regolari e a testing automatizzato continuo per garantire che rimangano sicure anche di fronte a new varianti di attacco.

Zip Slip nell’era del cloud e dell’AI: nuove sfide, nuove opportunità

La trasformazione del panorama delle minacce

Con la massiccia migrazione verso il cloud computing e l’adozione diffusa di architetture basate su microservizi, la vulnerabilità Zip Slip ha assunto nuove dimensioni e complessità. I sistemi cloud moderni spesso processano migliaia di archivi al minuto, gestendo tutto dai deployment di applicazioni ai backup automatizzati, dalla distribuzione di contenuti multimediali alla sincronizzazione di dati tra data center geograficamente distribuiti.

Questa scala e velocità creano opportunità uniche per gli attaccanti. Un singolo archivio malevolo può essere replicato automaticamente attraverso sistemi di distribuzione globali, potenzialmente compromettendo infrastrutture in continenti diversi in questione di minuti. Allo stesso tempo, la natura effimera di molti servizi cloud – dove server vengono creati e distrutti automaticamente secondo necessità – può rendere difficile rilevare e tracciare attacchi Zip Slip.

L’integrazione con attacchi Multi-Stage

Gli attaccanti moderni raramente utilizzano Zip Slip come attacco isolato. Invece, lo integrano in quello che vengono chiamate “kill chain” o catene di attacco multi-stage. Un attacco tipico potrebbe iniziare con una campagna di phishing che distribuisce archivi compressi malevoli. Una volta che Zip Slip permette l’accesso iniziale al sistema, gli attaccanti utilizzano questo punto d’appoggio per muoversi lateralmente nella rete, escalare privilegi, e infine raggiungere i loro obiettivi principali.

Questa evoluzione ha reso la difesa ancora più complessa, perché non è sufficiente proteggere contro Zip Slip in isolamento. Le organizzazioni devono pensare in termini di difesa in profondità, implementando controlli a multiple livelli che possano rilevare e bloccare attacchi anche quando uno dei livelli viene superato.

La preparazione per l’era quantistica

Guardando al futuro, c’è una dimensione ancora più preoccupante da considerare. Con l’avvicinarsi dell’era dei computer quantistici, che promettono di rendere obsoleti molti degli algoritmi crittografici attuali, vulnerabilità come Zip Slip potrebbero diventare ancora più pericolose.

Gli esperti di sicurezza hanno iniziato a parlare di attacchi “harvest now, decrypt later” – dove gli attaccanti raccolgono oggi dati crittografati con l’intenzione di decifrarli in futuro quando i computer quantistici saranno disponibili. In questo contesto, Zip Slip potrebbe essere utilizzato non solo per compromissioni immediate, ma anche per installare meccanismi di raccolta dati dormienti che potrebbero rimanere nascosti per anni, raccogliendo silenziosamente informazioni che diventeranno vulnerabili nell’era quantistica.

Lezioni apprese e raccomandazioni per il futuro

Per le organizzazioni: la sicurezza come processo continuo

La storia di Zip Slip insegna alle organizzazioni che la sicurezza non può essere vista come un progetto con un inizio e una fine, ma deve essere integrata come un processo continuo in tutte le operazioni IT. Questo significa implementare quello che viene chiamato un “Security Development Lifecycle” (SDLC), dove considerazioni di sicurezza sono integrate in ogni fase dello sviluppo software.

Le organizzazioni più mature hanno iniziato a implementare quello che viene chiamato “shift-left security”, spostando i controlli di sicurezza il più a sinistra possibile nel ciclo di sviluppo. Invece di testare la sicurezza solo prima del deployment, questi controlli vengono integrati negli IDE degli sviluppatori, nei sistemi di controllo versione, nelle pipeline di integrazione continua, e in ogni altro punto dove il codice viene creato o modificato.

Per gli sviluppatori: l’Importanza della formazione continua

Per gli sviluppatori, Zip Slip rappresenta un promemoria potente dell’importanza di rimanere aggiornati sulle minacce di sicurezza e le migliori pratiche. Non è sufficiente sapere come scrivere codice funzionale; nel mondo moderno, ogni sviluppatore deve anche essere un mini-esperto di sicurezza, capace di riconoscere e prevenire vulnerabilità comuni.

Questo richiede un investimento continuo in formazione e aggiornamento. Molte aziende hanno iniziato a richiedere certificazioni di sicurezza per i loro sviluppatori, mentre altre hanno implementato programmi di formazione interni che coprono regolarmente le minacce emergenti e le tecniche di difesa.

Per l’industria: la necessità di collaborazione

A livello industriale, Zip Slip ha evidenziato l’importanza della collaborazione nella cybersecurity. Le minacce moderne sono troppo complesse e sofisticate per essere affrontate da singole organizzazioni operando in isolamento. La condivisione di informazioni sulle minacce, la collaborazione nello sviluppo di standard di sicurezza, e l’investimento collettivo in ricerca e sviluppo di nuove tecnologie di difesa sono diventati non solo vantaggiosi, ma essenziali per la sopravvivenza.

Iniziative come il repository GitHub mantenuto da Snyk, che documenta tutte le librerie e i progetti vulnerabili a Zip Slip, rappresentano esempi eccellenti di come la condivisione aperta di informazioni possa beneficiare l’intera comunità. Questo tipo di trasparenza e collaborazione deve essere espanso e istituzionalizzato per affrontare efficacemente le minacce future.

Riflessioni finali: il futuro della sicurezza in un mondo interconnesso

Mentre guardiamo al futuro, la storia di Zip Slip ci offre lezioni preziose che vanno ben oltre la specifica vulnerabilità tecnica. Ci ricorda che in un mondo sempre più interconnesso e digitale, la sicurezza non è un lusso o un’aggiunta opzionale, ma una necessità fondamentale che deve essere integrata nel DNA di ogni sistema tecnologico.

La persistenza di questa vulnerabilità attraverso gli anni – dalla sua scoperta iniziale nel 2018 fino alle manifestazioni più recenti del 2025 – dimostra che la sicurezza informatica è una sfida in continua evoluzione. Non esistono soluzioni definitive o stati di sicurezza permanenti. Ogni nuovo software, ogni nuova tecnologia, ogni nuovo modo di utilizzare strumenti esistenti può introdurre nuove vulnerabilità o rivelare nuovi modi di sfruttare debolezze già conosciute.

Ma la storia di Zip Slip è anche una storia di resilienza e innovazione. L’industria ha risposto alla sfida con creatività e determinazione, sviluppando nuovi strumenti, nuove metodologie, e nuovi approcci alla sicurezza. L’integrazione dell’intelligenza artificiale nella cybersecurity, lo sviluppo di tecnologie di containerizzazione più sofisticate, e l’evoluzione verso architetture di sicurezza più robuste sono tutte conseguenze positive della lezione imparata da Zip Slip.

Mentre ci muoviamo verso un futuro che includerà computer quantistici, intelligenza artificiale ancora più avanzata, e livelli di interconnessione digitale che oggi possiamo solo immaginare, le lezioni fondamentali di Zip Slip rimangono valide: la semplicità può essere devastante, la vigilanza deve essere costante, e la sicurezza è responsabilità di tutti.

Ogni volta che scarichiamo un file ZIP, ogni volta che un’applicazione processa un archivio, ogni volta che un sistema automatizzato gestisce contenuti compressi, c’è un momento di potenziale vulnerabilità. La differenza tra sicurezza e compromissione spesso risiede in dettagli apparentemente insignificanti, una validazione di percorso non implementata, un controllo di sicurezza saltato per risparmiare tempo, una libreria non aggiornata perché “funzionava già bene così”.

Zip Slip ci insegna che nella cybersecurity, come nella vita, spesso sono le minacce che non vediamo arrivare quelle che possono farci più male. Ma ci insegna anche che con la giusta attenzione, le giuste conoscenze, e il giusto impegno collettivo, anche le minacce più subdole possono essere identificate, comprese, e sconfitte.

La prossima volta che vedrete l’icona di un file ZIP, ricordatevi di questa storia. Quel piccolo simbolo innocuo rappresenta non solo la convenienza della compressione digitale, ma anche la complessità e la responsabilità che vengono con la vita nel mondo digitale moderno. E forse, con questa consapevolezza, saremo tutti un po’ più sicuri.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zip-slip-vulnerability/


Proposta di Legge n. 2318 – Verso una Strategia Nazionale Anti-Ransomware

La proposta di legge n. 2318, presentata alla Camera dei Deputati il 24 marzo 2025, costituisce il primo tentativo organico del legislatore italiano di articolare una risposta strategica e coordinata a questa forma particolare di criminalità informatica. Nel panorama contemporaneo della sicurezza informatica, poche minacce hanno dimostrato una capacità di impatto sistemico paragonabile al fenomeno ransomware. L’iniziativa normativa, che si propone di delegare al Governo la definizione di una strategia nazionale per il contrasto degli attacchi informatici a scopo di estorsione, merita un’analisi approfondita tanto per la sua valenza sistemica quanto per le implicazioni operative che ne deriverebbero.

Il quadro fenomenologico di riferimento

L’elaborazione della proposta muove da una constatazione empirica di particolare gravità: l’Italia si trova attualmente in una posizione di preminenza negativa nel panorama globale delle vittime di attacchi ransomware, collocandosi al vertice della graduatoria europea e al terzo posto di quella mondiale. Tale posizionamento riflette vulnerabilità strutturali che investono il tessuto produttivo e l’architettura istituzionale del Paese.

La fenomenologia degli attacchi presenta caratteristiche di particolare complessità, manifestando quella che la dottrina specialistica definisce “natura duale“: da una parte, la dimensione puramente criminale orientata al profitto economico immediato; dall’altra, l’utilizzazione crescente di tali vettori per finalità di intelligence, influenza e sabotaggio digitale da parte di attori statuali. Questa biforcazione strategica del fenomeno comporta implicazioni profonde per la conceptualizzazione delle contromisure, richiedendo un approccio che trascenda la mera dimensione di law enforcement per abbracciare considerazioni di sicurezza nazionale.

L’analisi della distribuzione settoriale degli attacchi rivela inoltre una concentrazione particolarmente significativa nel comparto manifatturiero e nei distretti industriali settentrionali, evidenziando come le piccole e medie imprese – caratterizzate spesso da limitata sofisticazione in termini di postura di sicurezza informatica – costituiscano l’anello debole della catena di resilienza nazionale.

Proposta di Legge n. 2318 – L’architettura normativa

Il paradigma del divieto di pagamento

L’elemento più controverso e al contempo innovativo della proposta risiede nell’introduzione di un divieto categorico di pagamento dei riscatti per i soggetti ricompresi nel perimetro di sicurezza nazionale cibernetica. Tale disposizione, che trova precedenti limitati nel panorama normativo internazionale, si fonda su una logica di deterrenza economica: privando i gruppi criminali degli incentivi finanziari che alimentano la loro attività, si mirerebbe a ridurre progressivamente l’attrattiva economica del modello di business ransomware.

Tuttavia, l’implementazione di tale divieto solleva questioni di notevole complessità operativa. La rigidità della formulazione normativa potrebbe infatti generare situazioni di paralisi funzionale in settori critici dell’economia nazionale, particolarmente laddove il ripristino tempestivo delle funzionalità informatiche risulti essenziale per la continuità dei servizi essenziali. La previsione di una clausola di salvaguardia, attivabile discrezionalmente dal Presidente del Consiglio dei Ministri in presenza di “rischio grave e imminente per la sicurezza nazionale“, introduce certamente elementi di flessibilità necessaria, ma al contempo potrebbe generare incertezza interpretativa e pressioni politiche inappropriate nel momento decisionale.

La valutazione dell’efficacia deterrente di tale misura deve inoltre confrontarsi con la realtà operativa dei gruppi ransomware, i quali potrebbero reagire all’introduzione del divieto intensificando gli attacchi verso soggetti non ricompresi nel perimetro di protezione ovvero modificando le proprie tattiche per massimizzare il danno e la pressione sulle vittime designate.

La riorganizzazione dell’ecosistema istituzionale

La proposta delinea una significativa riconfigurazione dell’architettura istituzionale deputata alla gestione degli incidenti informatici, attribuendo al CSIRT Italia un ruolo di coordinamento centrale nell’ecosistema di risposta nazionale. Tale centralizzazione presenta indubbi vantaggi in termini di omogeneizzazione delle procedure, efficientamento dei flussi informativi e creazione di un punto focale per il coordinamento interistituzionale.

L’istituzione di un nucleo d’intervento nazionale specializzato rappresenta un’evoluzione naturale delle capacità operative esistenti, rispondendo alla necessità di disporre di expertise dedicata per la gestione di una tipologia di incidenti caratterizzata da specificità tecniche e operative peculiari. La previsione che tale nucleo operi in modalità integrata con tutti gli attori istituzionali destinatari delle notifiche testimonia la consapevolezza della necessità di un approccio olistico alla gestione delle crisi informatiche.

Tuttavia, l’efficacia di tale riorganizzazione dipenderà criticamente dalla capacità del sistema di dotarsi delle risorse umane, tecnologiche e procedurali necessarie per sostenere l’incremento del carico operativo derivante dalla centralizzazione delle funzioni. Il rischio di generare colli di bottiglia informativi o operativi costituisce una preoccupazione non trascurabile, particolarmente in considerazione della crescente sofisticazione e frequenza degli attacchi informatici.

Il regime delle notifiche: tempestività versus accuratezza

L’introduzione dell’obbligo di notifica entro sei ore dal momento della conoscenza dell’incidente rappresenta una delle disposizioni più stringenti nel panorama normativo internazionale. Tale termine riflette l’urgenza di attivare rapidamente le contromisure necessarie per contenere la propagazione dell’attacco e minimizzarne l’impatto, in linea con le best practice della incident response che enfatizzano l’importanza del fattore temporale nelle prime fasi della gestione dell’incidente.

Tuttavia, la brevità del termine imposto solleva legitimate preoccupazioni circa la qualità e completezza delle informazioni trasmesse. La fase iniziale di un attacco ransomware è tipicamente caratterizzata da elevata incertezza circa la natura, l’estensione e le modalità dell’attacco, rendendo problematica una valutazione accurata nel ristretto lasso temporale previsto. Il rischio conseguente è quello di generare un flusso di segnalazioni incomplete o imprecise, con potenziali effetti distorsivi sull’efficacia della risposta sistemica.

La previsione che l’adempimento dell’obbligo di notifica non pregiudichi eventuali ulteriori obblighi derivanti da altre normative settoriali costituisce un elemento di coordinamento normativo apprezzabile, evitando potenziali conflitti interpretativi e garantendo la coerenza dell’ordinamento.

Innovazioni negli strumenti investigativi e di intelligence

La proposta introduce significative innovazioni nell’ambito delle capacità investigative e di intelligence applicabili ai fenomeni di criminalità informatica. L’estensione delle attività sotto copertura alle reti, sistemi informativi e servizi informatici localizzati al di fuori dei confini nazionali riconosce la natura intrinsecamente transnazionale del fenomeno ransomware e la necessità di dotare gli organi investigativi di strumenti adeguati alla dimensione globale della minaccia.

Analogamente, l’attribuzione al Presidente del Consiglio dei Ministri della facoltà di applicare misure di intelligence di contrasto in ambito cibernetico anche in situazioni gestibili attraverso mere azioni di resilienza rappresenta un’evoluzione significativa nell’approccio nazionale alla cybersecurity, superando la tradizionale separazione tra dimensione difensiva e dimensione offensiva delle contromisure informatiche.

Tali innovazioni, pur rispondendo a esigenze operative concrete, dovranno essere implementate con particolare attenzione agli aspetti di proporzionalità e rispetto delle garanzie costituzionali, considerata la potenziale incidenza sui diritti fondamentali e sulla privacy dei cittadini.

Il sistema incentivante: prevenzione e ristoro

Il fondo nazionale di risposta: innovazione e sostenibilità

L’istituzione del Fondo nazionale di risposta agli attacchi informatici a scopo di estorsione costituisce probabilmente l’elemento di maggiore originalità della proposta nel panorama internazionale. La logica sottostante è quella di creare un meccanismo di mutualizzazione del rischio che, da una parte, fornisca alle vittime un’alternativa economicamente sostenibile al pagamento del riscatto e, dall’altra, contribuisca a ridurre gli incentivi finanziari che alimentano l’economia criminale del ransomware.

La subordinazione dell’accesso al ristoro all’adempimento degli obblighi di notifica e all’applicazione delle misure preventive contenute nel piano d’azione nazionale introduce un elemento di condizionalità virtuosa, incentivando l’adozione di comportamenti conformi agli obiettivi di sicurezza collettiva. Tale approccio riflette una comprensione matura della cybersecurity come bene pubblico, la cui tutela richiede la cooperazione attiva di tutti gli attori dell’ecosistema digitale.

Tuttavia, l’efficacia del meccanismo dipenderà criticamente dalla definizione di criteri oggettivi e trasparenti per la quantificazione dei danni ristorabili, nonché dalla dotazione finanziaria effettivamente assegnata al Fondo. Il rischio di moral hazard – ovvero la riduzione degli incentivi alla prevenzione derivante dalla disponibilità di meccanismi di ristoro – dovrà essere attentamente monitorato e gestito attraverso appropriati meccanismi di governance.

Gli incentivi per l’Agenzia per la Cybersicurezza Nazionale

La previsione di incentivi economici specifici per l’ACN nell’ambito della realizzazione delle attività previste dalla strategia riconosce implicitamente la necessità di potenziare significativamente le capacità operative dell’Agenzia per far fronte alle nuove responsabilità che le verrebbero attribuite. Tale approccio risulta coerente con le migliori pratiche internazionali, che evidenziano come l’efficacia delle strategie nazionali di cybersecurity dipenda criticamente dalla disponibilità di risorse adeguate per la loro implementazione.

Considerazioni di sostenibilità finanziaria e operativa

La subordinazione dell’attuazione della delega alla disponibilità di risorse finanziarie, sancita dal comma 4 dell’articolo unico, introduce un elemento di prudenza fiscale apprezzabile ma al contempo una potenziale incertezza circa la completezza e tempestività dell’implementazione della strategia. L’esperienza comparata dimostra come l’efficacia delle politiche di cybersecurity sia strettamente correlata alla continuità e adeguatezza degli investimenti nel tempo, rendendo essenziale una programmazione finanziaria di lungo periodo.

La complessità dell’architettura proposta richiederà inoltre investimenti significativi in termini di capacity building, sia per quanto concerne la formazione di personale specializzato sia per lo sviluppo delle infrastrutture tecnologiche necessarie per supportare le nuove funzioni. La sfida principale risiederà nella capacità del sistema di attrarre e trattenere competenze di elevata qualificazione in un mercato del lavoro caratterizzato da forte competizione per i profili specialistici in cybersecurity.

Analisi comparativa e posizionamento internazionale

Nel contesto internazionale, la proposta italiana si distingue per l’approccio particolarmente assertivo adottato, specialmente in relazione al divieto di pagamento dei riscatti e all’istituzione del meccanismo di ristoro pubblico. Tale posizionamento, pur comportando rischi operativi non trascurabili, potrebbe collocare l’Italia in una posizione di leadership nel dibattito europeo sulla governance del ransomware, influenzando potenzialmente lo sviluppo di future iniziative normative comunitarie.

L’approccio statunitense, caratterizzato da una maggiore enfasi sulla partnership pubblico-privato e sulla condivisione volontaria di threat intelligence, presenta elementi di flessibilità operativa che potrebbero risultare più facilmente implementabili nel breve periodo. Tuttavia, l’efficacia deterrente di tale approccio appare limitata dal mantenimento di incentivi economici per i gruppi criminali.

Il modello francese, che integra più strettamente le dimensioni di cybersecurity e cyber-intelligence, offre spunti interessanti per la gestione della natura duale del fenomeno ransomware, particolarmente in relazione agli attacchi condotti da attori statuali o para-statuali.

Sfide implementative e raccomandazioni operative

Capacità tecniche e risorse umane

L’implementazione efficace della strategia richiederà un potenziamento senza precedenti delle capacità tecniche nazionali, con particolare riferimento al rafforzamento del CSIRT Italia e alla creazione del nucleo d’intervento specializzato. Tale processo dovrà affrontare la sfida della scarsità di competenze specialistiche nel mercato del lavoro italiano, suggerendo la necessità di programmi strutturati di formazione e sviluppo professionale.

La creazione di piattaforme tecnologiche per la gestione automatizzata delle notifiche e la condivisione di threat intelligence costituirà un prerequisito essenziale per l’operatività del sistema, richiedendo investimenti significativi in infrastrutture IT e protocolli di sicurezza.

Coordinamento interistituzionale e governance

La molteplicità degli attori coinvolti nella strategia (ACN, Ministero dell’Interno, Ministero della Difesa, autorità di vigilanza settoriali, organismi di informazione per la sicurezza) richiede lo sviluppo di meccanismi di coordinamento sofisticati per evitare sovrapposizioni funzionali e conflitti di competenza. L’esperienza internazionale suggerisce l’utilità di istituire meccanismi di governance dedicati, con chiare attribuzioni di responsabilità e procedure standardizzate per la gestione delle crisi.

Engagement del settore privato

Il successo della strategia dipenderà criticamente dalla capacità di ottenere la cooperazione attiva del settore privato, particolarmente delle piccole e medie imprese che costituiscono il target preferenziale degli attacchi ransomware. Tale obiettivo richiederà programmi strutturati di sensibilizzazione, formazione e supporto tecnico, nonché meccanismi incentivanti per l’adozione volontaria di standard di sicurezza elevati.

Prospettive di evoluzione e considerazioni conclusive

La proposta di legge n. 2318 rappresenta un tentativo ambizioso e per molti versi innovativo di affrontare sistematicamente la sfida del ransomware attraverso un approccio strategico coordinato. L’originalità dell’impianto normativo, particolarmente evidente nelle disposizioni relative al divieto di pagamento e al meccanismo di ristoro pubblico, potrebbe posizionare l’Italia come laboratorio avanzato per lo sviluppo di politiche anti-ransomware, con potenziali ricadute positive sull’evoluzione del dibattito internazionale.

Tuttavia, l’ambizione della proposta dovrà necessariamente confrontarsi con le complessità implementative derivanti dalla natura multidimensionale del fenomeno ransomware e dalla necessità di bilanciare efficacia delle contromisure con operatività del sistema economico nazionale. Il processo di discussione parlamentare e l’eventuale attività emendativa offriranno l’opportunità di raffinare ulteriormente l’impianto normativo, incorporando le lezioni apprese dall’esperienza internazionale e adattando le disposizioni alle specificità del contesto nazionale.

In ultima analisi, il successo dell’iniziativa dipenderà dalla capacità del sistema-Paese di trasformare un framework normativo sofisticato in un ecosistema operativo efficace, attraverso investimenti adeguati in risorse umane e tecnologiche, sviluppo di competenze specialistiche e costruzione di partnership durature tra settore pubblico e privato. Solo attraverso tale approccio integrato e di lungo periodo l’Italia potrà aspirare a invertire il trend negativo che attualmente la caratterizza nel panorama globale della vittimizzazione da ransomware, trasformando una condizione di vulnerabilità in un’opportunità di leadership nella cybersecurity internazionale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/proposta-di-legge-n-2318/


Zero-Knowledge Proofs: tra criminalità informatica e privacy digitale

Nel panorama in continua evoluzione della cybersecurity, emerge una tecnologia tanto potente quanto ancora poco conosciuta al grande pubblico: le Zero-Knowledge Proofs.

Durante la 13ª Edizione della Cyber Crime Conference, il Prof. Ivan Visconti (ordinario di Informatica presso il DIAG dell’Università Sapienza) ha offerto una profonda analisi di questo strumento di crittografia avanzata, delineandone le implicazioni sia positive che problematiche.

Vivere nel cyberspace: nuovi paradigmi di sicurezza

«Viviamo ormai gran parte delle nostre giornate nel cyberspace: i nostri dati sono lì e ci sono anche diversi livelli di insicurezza da considerare», ha esordito Visconti.

Il relatore ha poi guidato il pubblico attraverso una progressione storica dei livelli di protezione dei dati digitali, partendo dalle fondamenta per arrivare alle frontiere più avanzate.

Il primo livello riguarda la protezione dei dati “a riposo” – quelli archiviati, come ad esempio i backup – che rappresentano uno scenario relativamente gestibile dal punto di vista della sicurezza: come ha ricordato il professore, esistono infatti algoritmi di cifratura che, se implementati correttamente, offrono un buon livello di protezione.

Guarda il video completo dell’intervento di Ivan Visconti durante la Cyber Crime Conference 2025:

[embedded content]

Il secondo livello, già più complesso, riguarda i dati in transito sulla rete: «anche qui, da decenni ormai, siamo abbastanza sicuri», ha spiegato Visconti. «Abbiamo protocolli ben collaudati, come TLS, [affinché] tutto sia cifrato». Tale evoluzione rappresenta un passo significativo verso la “privacy by default”, principio secondo cui la protezione dei dati dovrebbe essere una configurazione predefinita e non un’opzione aggiuntiva.

Tuttavia il professore ha evidenziato un problema fondamentale di questo modello, ovvero la necessità di affidare i propri dati a terze parti a fini di elaborazione.

Concretamente, ciò implica una serie di passaggi: «ogni volta che si ha bisogno che venga fatto qualche calcolo sui dati, li si invia a un server che li processa e poi dà il risultato» ha spiegato. «Fortunatamente in rete i dati sono protetti, però intanto li stiamo dando al server; il che significa che i server collezionano grandi quantità di dati e, se vengono “bucati”, i dati possono finire in mano ai criminali».

Dopo aver richiamato i numerosi casi di violazioni di dati che quotidianamente riempiono le cronache, il professore ha smentito l’illusione del “perimetro sicuro”, ricordando che «Nessuno ha, all’interno della propria organizzazione, esclusivamente software e hardware proprietario».

Evidenziando come la complessità delle moderne infrastrutture IT, formate da componenti di diverse origini, renda di fatto impossibile un controllo totale, ha quindi invitato con realismo ad «assumere che, in un certo senso, l’avversario può essere sempre lì; se non adesso, può arrivare domani».

Il terzo livello: Data Ownership e la promessa di una nuova era

È in questo contesto che Visconti ha citato il terzo livello di protezione – relativo ai data in use – introducendo il concetto di “Data Ownership”, un cambio di paradigma fondamentale nella gestione dei dati.

«Questo significa che i dati devi pensare a tenerli tu; e, anziché mandarli ai server, fare dei calcoli insieme al server per arrivare insieme a decidere il servizio o risultato che ti serve».

Un simile approccio – che potrebbe sembrare puramente teorico o futuristico – si presta già a numerose applicazioni pratiche, illustrate da Visconti con un esempio concreto. «Ho controllato questa mattina: se aprite questo link vedrete come sia in costruzione quello che dovrebbe essere il portafoglio digitale che tutti, in Europa, useremo tra qualche anno».Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace, Cybercrime conference, Ivan ViscontiNella documentazione ufficiale del progetto europeo, come ha evidenziato il professore, viene enunciato il principio “Your data – Your control”, facendo un esplicito riferimento alle Zero-Knowledge Proofs in qualità di tecnologia abilitante.
La profezia del 2016: criminali all’avanguardia tecnologica

Con un balzo temporale all’indietro, Visconti ha richiamato l’attenzione della platea su un paper accademico del 2016, firmato da ricercatori di chiara fama. «Questo articolo è incredibile per quello che prevede: eravamo nel 2016 e già, nel titolo, c’è la parola “criminale”» ha osservato.

«In questo lavoro c’è scritto che “i ransomware sono un problema e cresceranno con Bitcoin”: evidentemente, avevano ragione», ha commentato Visconti.

Ha poi evidenziato come gli autori della ricerca avessero previsto un ulteriore pericolo: «Ethereum è partita proprio a fine 2016, insieme a una piattaforma per abilitare gli smart contract, cioè “denaro programmabile, uno strumento molto più potente rispetto a quello che è possibile fare con Bitcoin”».

I ricercatori non si limitavano a prevedere l’ascesa di queste tecnologie, identificando lo specifico strumento «che i criminali avrebbero potuto sfruttare: le Zero-Knowledge Proofs, definite “uno strumento che possono usare per attaccare”. Quindi, il primo versante sotto cui le presenterò è sul fronte dell’attacco», ha specificato il professore.

Ransomware e Fair Exchange: quando anche il crimine cerca garanzie

Visconti ha quindi illustrato un caso d’uso sorprendente delle Zero-Knowledge Proofs nell’ambito del ransomware, toccando un punto controverso del dibattito sulla sicurezza informatica: «Quando si sente parlare di ransomware, spesso si dice che “non bisogna assolutamente pagare”, in particolare perché se paghi non è detto che poi [l’attaccante] ti dia la chiave».

In effetti, ha ricordato il professore, solitamente «i criminali sono i primi a utilizzare le nuove tecnologie». Ma cosa accadrebbe se esistesse un meccanismo che garantisce alla vittima di ricevere effettivamente la chiave in cambio del pagamento?

Un simile concetto, noto come “Fair Exchange” (scambio equo), è ben collaudato nel mondo reale: tipicamente nelle compravendite immobiliari, in cui «io verso dei soldi e l’altro mi consegna il bene, con un notaio che garantisce il tutto».

Nel mondo digitale – e in particolare nell’ecosistema delle criptovalute – questa funzione di garanzia può essere svolta dagli smart contract. Come ha chiarito il relatore, «è questa la novità introdotta da queste piattaforme: non serve andare dal notaio, perché la sua funzione è svolta da un programma chiamato appunto smart contract».

Tuttavia, il sistema presenta criticità significative quando applicato a scambi che coinvolgono chiavi di decifratura: «Questo è un notaio pubblico, cioè […] quello che accade lo vedono tutti». Di conseguenza, se un criminale condividesse direttamente la chiave sulla blockchain, la stessa diventerebbe immediatamente di dominio pubblico.

Inoltre, come verificare che la chiave sia autentica? Visconti ha spiegato come si potrebbe, teoricamente, implementare un meccanismo di verifica. «Quello che potrei fare è mandare alcuni dei miei file che sono stati cifrati; e questo “notaio” (che è il programma) va a controllare che la chiave effettivamente decifri bene».

Anche in questo caso, però, emerge un problema di privacy. Infatti, a quel punto, «tutto il mondo potrebbe vedere il mio file decifrato, perché questo “notaio” lavora in modo trasparente».

Zero-Knowledge Proofs: la soluzione matematica

A questo punto, Visconti ha introdotto il meccanismo delle Zero-Knowledge Proofs come soluzione a questo apparente paradosso: «In pratica il criminale non mette la chiave sulla blockchain così com’è, ma inserisce soltanto un hash. Questo significa che nessuno capisce qual è la chiave».

Il processo si articolerebbe, quindi, in diversi passaggi:

  1. il criminale pubblica sulla blockchain non già la chiave necessaria a decifrare i dati, bensì un suo hash (un’impronta digitale crittografica);
  2. la vittima carica sulla blockchain alcuni file cifrati, scelti casualmente tra quelli compromessi dall’attacco;
  3. il criminale produce una “Zero-Knowledge Proof”, ossia una dimostrazione matematica “a conoscenza zero”, che prova – senza rivelare la chiave stessa – l’esistenza di una chiave K corrispondente all’hash H(K) che può decifrare correttamente i file.

Visconti ha paragonato questa dimostrazione ad un teorema matematico: «così come vedete la dimostrazione del teorema di Pitagora, è vero e basta. Non c’è da dubitare». Allo stesso modo, una Zero-Knowledge Proof fornisce la certezza matematica che una certa proprietà sia vera (in questo caso, che esista una chiave in grado di decifrare i file), senza rivelare la chiave in questione.

Nell’esempio del relatore, una volta verificata questa dimostrazione la vittima «può configurare uno smart contract, stabilendo che “chiunque inserisca sulla blockchain la chiave K – cifrata con la mia chiave pubblica, così lo decifro solo io – riceva i soldi”».

Il criminale, a questo punto, fornisce la chiave cifrata con la chiave pubblica della vittima. Lo smart contract, verificatene le condizioni, trasferisce automaticamente il pagamento; e soltanto la vittima, in possesso della propria chiave privata, potrà decifrare il messaggio per ottenere la chiave K, che potrà usare per recuperare tutti i propri dati.

«Quindi la transazione si conclude in uno scambio equo» ha concluso Visconti, sottolineando come questo meccanismo garantisca che nessuna delle parti possa imbrogliare l’altra: il criminale riceve il pagamento solo se fornisce la chiave corretta, mentre la vittima ottiene la chiave solo una volta effettuato il pagamento.

Applicazioni reali: ZCash e Tornado Cash

Le Zero-Knowledge Proofs non sono rimaste confinate alla teoria o agli scenari ipotetici prefigurati dai ricercatori. Nella seconda parte dell’intervento, infatti, Visconti ha illustrato due casi di applicazione reale già ampiamente diffusi: ZCash e Tornado Cash.

ZCash è una criptovaluta nata nel 2017, con una capitalizzazione di mercato di mezzo miliardo di dollari, che utilizza le ZKP per garantire l’anonimato delle transazioni. «Questa criptovaluta ti permette di mandare una transazione di pagamento dove ad esempio dici “io ho dei soldi” ma il pagante non è identificato», ha spiegato Visconti. «Però, se non avessi dei soldi, non riuscirei a superare questa prova matematica».

A differenza di Bitcoin ed Ethereum – che funzionano «come bonifici aperti, di cui si vedono mittente e destinatario» – ZCash opera più come il contante fisico: nell’efficace sintesi di VIsconti, «i soldi passano di tasca in tasca senza che si veda».

Ancora più controverso è il caso di Tornado Cash, uno smart contract per Ethereum che implementava simili principi per assicurare l’anonimato delle parti coinvolte. La sua efficacia è tale da aver attirato l’attenzione delle autorità statunitensi: «Funziona così bene che l’unico modo per scoraggiarne l’uso è stato dichiararlo illegale, per cui alcuni cittadini americani sono andati in carcere solo per averlo usato».

Visconti ha aggiunto che Tornado Cash «negli Stati Uniti è stato illegale fino a pochi giorni fa», facendo riferimento al recente allentamento delle restrizioni sulle criptovalute voluto dall’amministrazione Trump.

Il professore ha voluto precisare che, in questi ultimi due esempi, non si parla necessariamente di applicazioni criminali: «È noto che alcuni strumenti sono usati anche a fini di riciclaggio; ma che li si usi, invece, per [proteggere] la privacy mi sembra assolutamente nobile».

Combattere la disinformazione: il lato positivo delle ZKP

Nella parte finale dell’intervento Visconti ha voluto evidenziare le applicazioni positive di questa tecnologia, in particolare nella lotta alla disinformazione e ai deepfake.

«La disinformazione è una brutta cosa», ha esordito. «Le immagini sono importanti, soprattutto nella diffusione delle notizie; ma con l’intelligenza artificiale veramente è diventato facile realizzare delle immagini false che sembrano assolutamente vere».Lo standard C2PA: Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace. Cybercrime conference, Ivan ViscontiVisconti ha quindi rivelato come i grandi attori tecnologici stiano già lavorando a una soluzione: «Molti non sanno che i colossi digitali, già da diversi anni, hanno stabilito uno standard chiamato C2PA (Coalition for Content Provenance and Authenticity)».
Questo standard prevede l’uso di firme digitali per certificare l’autenticità delle immagini direttamente al momento della loro creazione: «Quando facciamo una fotografia, dalla fotocamera le viene associata immediatamente una firma digitale».

Il problema di questo approccio, ha spiegato Visconti, è che le firme digitali tradizionali sono estremamente fragili rispetto alle modifiche. «Nella grandissima parte dei casi, quando si ha bisogno di utilizzare un’immagine, non la si usa così com’è. Pensateci: voi fate una foto per poi pubblicarla “tale e quale”, o la modificate un po’?»

E qui sorge il problema: «Modificare un documento digitale significa buttare la firma nella spazzatura. Se cambi un solo bit la firma non serve a niente, non viene più verificata».

Le Zero-Knowledge Proofs offrono una soluzione a questo problema. Visconti ha spiegato come, nel suo gruppo di ricerca, abbiano dimostrato sperimentalmente che è possibile utilizzare questa tecnologia per mantenere la verificabilità dell’origine anche dopo modifiche legittime: «Abbiamo visto che, dopo aver ottenuto la firma di un’immagine, se ne fai una trasformazione “normale” (ad esempio un resize) è possibile generare una Zero-Knowledge Proof che dice “questa immagine viene da un resize di un’altra immagine, nient’altro”».ZK-Proof: Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace. Cybercrime conference, Ivan Visconti

Questa prova matematica garantisce che l’immagine modificata derivi effettivamente dall’originale attraverso una trasformazione legittima e dichiarata.

Visconti ha sottolineato l’importanza di questa applicazione al fine di abilitare lo standard C2PA, prevedendo che questa tecnologia arriverà presto nei nostri smartphone: «È un po’ complesso sul piano tecnologico, ma succederà entro qualche anno».

Lo scenario italiano: un ritardo preoccupante

Concludendo la sua presentazione, Visconti ha offerto una valutazione schietta della situazione italiana rispetto a queste tecnologie avanzate. «Come siamo messi in Italia? Malissimo», ha dichiarato senza mezzi termini; ciò a meno di non ritenere trascurabili le evoluzioni esaminate, dal momento che «tutta l’industria che sta lavorando su queste tecnologie non si trova in Italia».

Anche a livello di formazione, il quadro non è incoraggiante. Una carenza formativa con conseguenze a lungo termine, come Visconti ha ricordato citando un intervento precedente della conferenza: «Quando risolvi il problema dal punto di vista formativo, poi aspetti vent’anni per vederne i risultati».

Nonostante questa nota pessimistica, il professore ha concluso con un’apertura verso la dimensione globale: «Siamo sempre più una società borderless, senza confini, per cui a questo punto magari non dobbiamo guardare più solo a quello che c’è in Italia, ma guardare insieme come fanno le cose altrove».

Riflessioni finali

Le Zero-Knowledge Proofs (ZKP) rappresentano una tecnologia di frontiera che sta trasformando radicalmente il modo in cui concepiamo la privacy e la sicurezza dei dati nell’ecosistema digitale.
E come spesso accade, i primi ad adottare queste innovazioni sono stati coloro che operano ai margini della legalità.

Tuttavia le potenzialità positive di questi strumenti sono immense, soprattutto in un’epoca in cui la proprietà e la gestione dei dati diventano sempre più centrali, mentre la privacy sembra essersi trasformata in un lusso per pochi.

La principale sfida per il futuro sarà integrare queste tecnologie avanzate in applicazioni legittime e trasparenti: in questo senso, le Zero-Knowledge Proofs potrebbero rappresentare uno strumento fondamentale per restituire agli utenti un reale controllo sui propri dati personali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-knowledge-proofs/


Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile

Nel panorama in rapida evoluzione della sicurezza informatica, emerge una tecnologia tanto promettente quanto potenzialmente pericolosa: i Digital Twins.

Alla 13ª Cyber Crime Conference, il prof. Fabrizio Baiardi (ordinario di Informatica presso l’Università di Pisa e coordinatore del gruppo Risk assessment & management) ha offerto una prospettiva illuminante su questa tecnologia emergente, esplorando le sue applicazioni benefiche e le sue potenzialità malevole.

Cosa è un digital twin: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

Il Digital Twin – come ha spiegato Baiardi – rappresenta essenzialmente una replica virtuale di un sistema fisico o informatico, una rappresentazione che cattura gli elementi salienti necessari per analizzare determinati fenomeni.

«Un digital twin è fondamentalmente un modello di qualcosa che può essere un sistema fisico, un sistema informatico, una città», ha illustrato il professore. «È un modello, quindi racconta qualcosa; ma non tutto. Racconta le cose che ci sembrano importanti per analizzare un certo fenomeno».

La caratteristica distintiva di questa tecnologia risiede nella sua natura digitale, che consente agli analisti di condurre esperimenti complessi senza interagire direttamente con i sistemi reali.

Questa virtualizzazione consente un’accelerazione notevole nei processi di analisi, permettendo l’applicazione di metodologie avanzate come la simulazione Monte Carlo, in cui gli esperimenti vengono ripetuti migliaia di volte per catturare tutte le sfumature probabilistiche del sistema modellato.

Guarda il video completo dell’intervento di Fabrizio Baiardi alla Cyber Crime Conference 2025:

[embedded content]

Security Twins: anatomia digitale della vulnerabilità

Entro il dominio della sicurezza informatica, il professore ha introdotto il concetto più specifico di “Security Twin”, architettura che comprende un inventario meticoloso del sistema informatico in esame. Tale rappresentazione non si limita a catalogare componenti hardware e software ma si estende fino a includere gli utenti, rappresentati come elementi integrali del sistema.

Un Security Twin traccia una mappa dettagliata delle vulnerabilità di ciascun componente, delle interconnessioni sia logiche sia fisiche e, persino, delle probabilità associate al successo di determinati vettori d’attacco.

Security Twin infrastruttura ICT/OT: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

«Questo inventario è arricchito ed è quello che vi permette di studiare la sicurezza informatica di quel sistema», ha spiegato Baiardi; nonché «qual è il modo più efficace per attaccare quel sistema». Ciò rende il Security Twin uno strumento inestimabile, le cui potenzialità si estendono ben oltre il semplice monitoraggio passivo.

Costruito attraverso processi automatici o semiautomatici, oppure mediante interviste mirate e deployment di sensori specializzati, il Security Twin rappresenta un patrimonio informativo di inestimabile valore, che richiede pertanto protezioni adeguate; anche perché, come ha sottolineato il professore, se queste informazioni cadessero nelle mani sbagliate le conseguenze potrebbero essere devastanti.

L’arsenale invisibile: Digital Twins come vettori di attacco

In merito, la presentazione ha anche esplorato il potenziale malevolo dei Digital Twins.

«Se rubano il digital twin del flusso del traffico» ha avvertito il professore, «è possibile capire molto semplicemente come provocare una congestione». Questa conoscenza approfondita di un sistema ne rivela infatti anche le fragilità nascoste, trasformando un tool di analisi in un potenziale e formidabile strumento di sabotaggio.

Particolarmente inquietante è l’applicazione di questa tecnologia allo sviluppo di armi cyber autonome, che la presentazione definisce come entità informatiche capaci di auto-replicarsi per superare o aggirare gli ostacoli che incontrano: «sono sostanzialmente dei worm che, ogni volta che hanno un dubbio, lo risolvono replicandosi e diffondendosi in una rete informatica fino a raggiungere i loro bersagli», ha spiegato il professore.

Twin Avversario: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

Per simili armi informatiche un Digital Twin rappresenta una sorta di mappa del tesoro, fornendo una guida dettagliata verso gli obiettivi designati.

«Queste armi, se mirate, quindi con un buon insieme di informazioni su dove colpire, sono estremamente efficaci» ha osservato il relatore, richiamando l’esempio di Stuxnet, un’arma informatica la cui efficacia derivava proprio dalla descrizione accurata del suo bersaglio.
Al contrario, quando questa descrizione è imprecisa – come nel caso di NotPetya – gli effetti degli attacchi possono essere «devastanti, disastrosi e soprattutto inutili per chi li ha lanciati».

La simulazione dell’avversario: un duello digitale

L’approccio metodologico che Baiardi propone raggiunge la massima sofisticazione nella cosiddetta Adversary Simulation (o “simulazione dell’avversario”), in un processo che comporta la creazione di un secondo Digital Twin a rappresentare non il sistema da proteggere bensì l’attaccante, riproducendone capacità, caratteristiche e strategie.

«Facciamo scontrare in una piattaforma informatica i due digital twins» ha spiegato lo speaker descrivendo un “duello virtuale” che simula con precisione le dinamiche di un attacco reale.
Il professore ha altresì ricordato come questa metodologia si allinei alle richieste del regolamento DORA, a partire dal quale si è superato il ricorso a penetration test generici per esigere test più specifici, al fine di emulare avversari ben definiti.

Secondo il relatore, che pure ne rileva l’adozione tardiva («ci abbiamo messo vent’anni a fare questo passo…») tale evoluzione normativa rappresenta «un passo nella giusta direzione».

L’automazione dell’intrusione: quando il virtuale diventa reale

La ricerca del gruppo del prof. Baiardi si spinge oltre la semplice simulazione, andando verso la creazione di sistemi che automatizzano le intrusioni basandosi sulle informazioni raccolte dai Digital Twins.

«Se ho i dati del Twin e ho fatto le mie simulazioni, posso costruire un sistema che mi permette di automatizzare le intrusioni» ha dettagliato il professore, descrivendo una tecnologia che potrebbe rivoluzionare – nel bene e nel male – il tradizionale approccio alla sicurezza informatica.

Questo sistema di supporto alle decisioni può suggerire percorsi ottimali per navigare attraverso le vulnerabilità di un sistema, con diversi livelli di automazione a seconda delle necessità contingenti. «Il livello di automazione dipende dall’utente» ha precisato il relatore, «che può automatizzare step by step oppure specificare un obiettivo più ampio e lasciare che il sistema compia autonomamente più passaggi».

DSS: Digital Twins come arma a doppio taglio nella sicurezza informatica: la minaccia invisibile. Fabrizio Baiardi alla Cyber Crime Conference

La capacità di automazione rappresenta forse l’applicazione più pericolosa dei Digital Twins nel campo della sicurezza informatica, trasformando informazioni statiche in azioni cinetiche, capaci di compromettere sistemi reali anche con un intervento umano minimo.

L’intelligenza artificiale: limiti e prospettive

In un’epoca dominata dall’entusiasmo per l’AI, Baiardi ritiene opportuna una nota di cautela.

«Devo dare una cattiva notizia a tutti gli amanti dell’intelligenza artificiale», ha affermato il professore, aggiungendo che essa «è molto brava a prendere decisioni locali» – come suggerire la vulnerabilità più efficace per attaccare un nodo specifico – ma mostra limiti significativi quando si tratta di pianificare strategie di penetrazione più complesse.

«Se le chiedi quale è il modo migliore per penetrare una rete» ha specificato il professore «diventa improvvisamente “allucinata” e non ti può aiutare». Il problema fondamentale, secondo il professore, risiede nella carenza di dati di addestramento: «mancano dei dati che l’aiutino a formarsi per capire come si possono condurre gli attacchi».

L’innovativa soluzione proposta per superare questo limite è utilizzare le simulazioni basate sui Digital Twins per generare dati sintetici sulle strategie di attacco. «Abbiamo una quantità di dati incredibile per capire come si attacca un sistema» ha ribadito il professore, anticipando l’evoluzione verso strumenti di intelligenza artificiale più efficaci nel campo della cybersecurity.

La dualità etica dei Digital Twins nella sicurezza informatica

Nelle riflessioni conclusive della sua presentazione il relatore è tornato a sottolineare la duplice natura dei Digital Twins, definendoli «una preziosa sorgente di dati che possiamo utilizzare sia in maniera maliziosa contro gli avversari, sia in maniera benefica per capire come i nostri sistemi possono essere attaccati».

Tale intrinseca dualità rappresenta forse la sfida più significativa posta da questa tecnologia emergente: i medesimi strumenti che possono rafforzare le nostre difese, nelle mani sbagliate, possono trasformarsi in armi sofisticate. Se infatti i Digital Twins offrono una visione senza precedenti delle vulnerabilità dei nostri sistemi, questa stessa risorsa – se compromessa – può guidare attacchi dalla precisione quasi chirurgica.

La ricerca di Baiardi ci ricorda che ogni innovazione tecnologica porta con sé non solo nuove opportunità, ma anche nuove responsabilità. Con la loro capacità di modellare e prevedere le dinamiche dei sistemi complessi, i Digital Twins rappresentano una frontiera avanzata della sicurezza informatica; di conseguenza richiedono sia elevate competenze tecniche sia una profonda consapevolezza etica delle loro potenziali applicazioni, benefiche o malevole che siano.

In un’epoca in cui la digitalizzazione avanza inesorabile, questi gemelli invisibili continuano a evolversi: specchi virtuali dei nostri sistemi più critici, capaci di aiutarci a conoscere e rivelare le loro vulnerabilità a chiunque sappia interpretarli.

Come sempre accade nella cybersecurity, la sfida non è dunque solo tecnologica ma profondamente umana; oggi ai professionisti del settore s’impone il dovere di continuare a cercare il complesso equilibrio tra sicurezza e vulnerabilità, utilizzando la conoscenza al fine di proteggere e mai di danneggiare.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/digital-twins-sicurezza/


Bring Your Own Vulnerable Driver: l’ascesa inarrestabile degli attacchi BYOVD

Nel panorama in costante evoluzione della cybersecurity, poche tecniche di attacco hanno dimostrato una crescita tanto rapida e preoccupante quanto quella che gli esperti chiamano “Bring Your Own Vulnerable Driver”, o più semplicemente BYOVD. Si tratta di una metodologia di attacco tanto elegante quanto insidiosa, che trasforma i driver legittimi e firmati digitalmente in vere e proprie chiavi di accesso ai sistemi più protetti.

Un Fenomeno in Espansione Vertiginosa

I dati del 2024 raccontano una storia allarmante: dall’inizio dell’anno, abbiamo assistito a un aumento allarmante degli episodi di Bring Your Own Vulnerable Driver (BYOVD) – quadruplicando il tasso di occorrenza. Questa crescita esponenziale non è casuale, ma riflette un cambiamento fondamentale nelle strategie degli attaccanti, che hanno scoperto in questa tecnica un metodo estremamente efficace per aggirare anche le difese più sofisticate.

Quasi uno su quattro attacchi ransomware che abbiamo visto ha utilizzato qualche forma di anti-EDR (evasione o manomissione) o escalation di privilegi alimentata da tecniche BYOVD. Questi numeri non rappresentano solo statistiche aride, ma indicano una trasformazione radicale del panorama delle minacce informatiche, dove i confini tradizionali tra software legittimo e malware si stanno progressivamente sfumando.

L’Anatomia di un Attacco Sofisticato

Per comprendere appieno la portata di questa minaccia, è essenziale analizzare come funziona un attacco BYOVD. La tecnica si basa su un paradosso apparente della sicurezza informatica moderna: gli stessi meccanismi progettati per proteggere i sistemi – come la firma digitale dei driver – diventano strumenti nelle mani degli attaccanti.

Il processo inizia con l’identificazione di driver legittimi che contengono vulnerabilità. Questi driver, prodotti da aziende rispettabili e firmati con certificati validi, passano inosservati attraverso i controlli di sicurezza tradizionali. Una volta installati sul sistema target, gli attaccanti sfruttano le vulnerabilità contenute per ottenere accesso al kernel – il cuore pulsante del sistema operativo.

I driver operano al ring 0, il livello di privilegio più elevato del sistema operativo. Questo garantisce loro accesso diretto alla memoria critica, alla CPU, alle operazioni I/O e ad altre risorse fondamentali. È proprio questo accesso privilegiato che rende gli attacchi BYOVD così devastanti: una volta ottenuto il controllo a livello kernel, gli attaccanti possono disabilitare qualsiasi sistema di sicurezza e ottenere il controllo completo del sistema compromesso.

Il Paradosso della Fiducia Digitale

Uno degli aspetti più insidiosi degli attacchi BYOVD risiede nel fatto che sfruttano la fiducia intrinseca che i sistemi di sicurezza ripongono nei componenti firmati digitalmente. Poiché questi driver sono firmati e affidabili, le soluzioni di sicurezza spesso li escludono da analisi e monitoraggio più approfonditi. Questo significa che gli attaccanti possono letteralmente nascondersi dietro il mantello della legittimità, utilizzando componenti che sono stati progettati per essere trusted.

Il fenomeno ha raggiunto dimensioni tali che i ricercatori di cybersecurity hanno scoperto una nuova campagna malevola che sfrutta una tecnica chiamata Bring Your Own Vulnerable Driver (BYOVD) per disarmare le protezioni di sicurezza e ottenere infine l’accesso al sistema infetto. Un esempio particolarmente significativo è rappresentato da un malware che utilizza un driver anti-rootkit legittimo di Avast per condurre le proprie operazioni maligne – un’ironia che evidenzia perfettamente il paradosso della fiducia digitale.

L’Evoluzione da Elite a Mainstream

Quello che rende ancora più preoccupante il fenomeno BYOVD è la sua democratizzazione. Inizialmente, la tecnica BYOVD era utilizzata da gruppi APT di alto livello come Turla e il Gruppo Equation. Tuttavia, con la diminuzione del costo degli attacchi, anche altri attori di minacce hanno iniziato a sfruttarla per raggiungere i loro obiettivi.

Questa transizione da strumento esclusivo di gruppi di stato-nazione a metodologia accessibile anche ai cybercriminali comuni ha avuto conseguenze drammatiche. Gli attaccanti possono sviluppare i propri strumenti o incorporare strumenti open-source, il che ha contribuito ad abbassare il costo degli attacchi BYOVD. L’emergere di tool commerciali come “Terminator”, venduto per 3.000 dollari e capace di terminare ventitré diverse soluzioni antivirus, EDR e XDR, illustra perfettamente questa commercializzazione del crimine informatico.

Il Database delle Vulnerabilità: Un’Arma a Doppio Taglio

Un elemento cruciale nell’ecosistema BYOVD è rappresentato dal progetto LOLDrivers (Living Off The Land Drivers), che ha catalogato oltre 700 driver legittimi utilizzabili dagli attaccanti. Sebbene questo progetto sia nato con l’obiettivo di aiutare i difensori a identificare e bloccare i driver vulnerabili, ha involontariamente creato un arsenale facilmente accessibile per i cybercriminali.

I progetti come LOLDrivers hanno aumentato significativamente la popolarità dei driver vulnerabili. Anche se lo scopo di tali progetti è strettamente focalizzato su misure difensive, l’esistenza di un enorme database regolarmente aggiornato di driver vulnerabili apre anche lo spazio per operazioni offensive. Questo fenomeno illustra perfettamente una delle sfide fondamentali della cybersecurity moderna: il bilanciamento tra trasparenza e sicurezza operativa.

Le Lacune delle Difese Tradizionali

L’efficacia degli attacchi BYOVD deriva in gran parte dalle limitazioni delle soluzioni di sicurezza tradizionali. Anche i meccanismi di protezione più avanzati, come l’Hypervisor-Protected Code Integrity (HVCI) di Microsoft, mostrano delle debolezze significative quando si tratta di contrastare questa minaccia.

Una protezione promettente disponibile dall’aggiornamento di Windows 11 del 2022 è la blocklist dei driver vulnerabili di Microsoft. I driver vulnerabili vengono bloccati di default quando si utilizza l’Hypervisor-Protected Code Integrity (HVCI). Tuttavia, questo approccio è efficace solo se il driver vulnerabile è noto in anticipo e fa parte della blocklist.

Il problema fondamentale risiede nella natura reattiva di questo approccio: la blocklist viene tipicamente aggiornata 1-2 volte all’anno, creando finestre di opportunità che gli attaccanti possono sfruttare per mesi prima che le loro tecniche vengano neutralizzate.

Bring Your Own Vulnerable Driver (BYOVD): Il Contesto delle Vulnerabilità del 2024

Per comprendere pienamente l’impatto degli attacchi BYOVD, è fondamentale considerarli nel contesto più ampio del panorama delle vulnerabilità del 2024. Il totale delle vulnerabilità è aumentato a 1.360 nel 2024, un record dall’inizio del report. La categoria Escalation di Privilegi (EoP) ha rappresentato un massiccio 40% (554) del totale delle vulnerabilità dell’anno scorso.

Questo dato è particolarmente significativo perché per il quinto anno consecutivo, le vulnerabilità EoP hanno guidato tutte le categorie di vulnerabilità, costituendo il 40% delle divulgazioni di Microsoft nel 2024. È un promemoria che agli attaccanti spesso risulta più facile accedere che hackerare, specialmente quando possono sfruttare account legittimi ed escalare l’accesso.

Case Study: L’Attacco Avast

Un esempio particolarmente illuminante dell’evoluzione delle tecniche BYOVD emerso di recente coinvolge un malware che prende una strada più sinistra: lascia cadere un driver anti-rootkit legittimo di Avast (aswArPot.sys) e lo manipola per portare avanti la sua agenda distruttiva. Questo caso studio rivela come gli attaccanti abbiano imparato a sfruttare non solo driver generici, ma anche componenti di sicurezza specificamente progettati per proteggere i sistemi.

Il malware sfrutta l’accesso profondo fornito dal driver per terminare i processi di sicurezza, disabilitare il software protettivo e prendere il controllo del sistema infetto. L’ironia di utilizzare un driver anti-rootkit per installare effettivamente capacità simili a rootkit dimostra il livello di sofisticazione raggiunto dagli attaccanti moderni.

L’Impatto sui Gruppi Ransomware

I gruppi ransomware hanno rapidamente adottato le tecniche BYOVD come parte standard del loro arsenale. Il gruppo ransomware noto come Kasseika è diventato l’ultimo a sfruttare l’attacco Bring Your Own Vulnerable Driver (BYOVD) per disarmare i processi relativi alla sicurezza sugli host Windows compromessi, unendosi ai gruppi come Akira, AvosLocker, BlackByte e RobbinHood.

Questa adozione diffusa tra i gruppi ransomware è particolarmente preoccupante perché la tattica consente agli “attori delle minacce di terminare processi e servizi antivirus per il dispiegamento di ransomware”. In altre parole, gli attacchi BYOVD sono diventati un moltiplicatore di forza che amplifica l’efficacia di altre forme di malware.

Le Statistiche Allarmanti del 2024

I dati del 2024 dipingono un quadro sempre più preoccupante. Entro la metà del 2024, sono stati riportati 22.254 CVE (Common Vulnerabilities and Exposures), riflettendo un aumento del 30% rispetto al 2023 e un incremento del 56% rispetto al 2022. Inoltre, entro la fine del 2024, una media di 115 CVE venivano divulgati quotidianamente, testimonianza della crescente complessità delle minacce informatiche moderne.

Particolarmente rilevante per il contesto BYOVD è il fatto che nel 2024, il 14% delle violazioni è iniziato con lo sfruttamento di vulnerabilità come metodo di accesso iniziale – quasi tre volte superiore rispetto all’anno precedente.

Le Sfide per i Difensori

La rapidità con cui evolve il panorama BYOVD presenta sfide significative per i professionisti della sicurezza informatica. Una volta che un driver vulnerabile viene divulgato pubblicamente, è molto probabile che venga aggiunto rapidamente al database LOLDrivers. Anche se Microsoft decide di includere tale driver nella sua blocklist, gli attaccanti hanno una finestra di almeno sei mesi per sfruttarlo prima che la blocklist venga aggiornata.

Questo ritardo sistematico crea un vantaggio strutturale per gli attaccanti, che possono operare con relativa impunità durante questi periodi di grazia. La situazione è ulteriormente complicata dal fatto che non tutti i driver identificati come vulnerabili nel progetto LOLDrivers sono inclusi nella blocklist dei driver vulnerabili di Microsoft.

L’Impatto sui Sistemi Sanitari e Infrastrutture Critiche

Gli attacchi BYOVD non si limitano agli ambienti aziendali tradizionali, ma hanno iniziato a prendere di mira settori critici come la sanità. Le organizzazioni sanitarie sono state tra i principali bersagli della criminalità informatica nel 2024, e l’utilizzo di tecniche BYOVD in questi contesti presenta rischi particolarmente elevati data la natura critica dei servizi forniti.
Questo trend si inserisce in un contesto più ampio dove i costi globali dei danni da criminalità informatica dovrebbero crescere, raggiungendo 10,5 trilioni di dollari USA annuali quest’anno, secondo Cybersecurity Ventures.

Le Previsioni per il 2025

Guardando al futuro immediato, gli esperti prevedono che la minaccia BYOVD continuerà a evolversi e intensificarsi. Guardando al 2025, si prevede che il ransomware evolverà sfruttando vulnerabilità non convenzionali, come dimostrato dall’uso da parte del gruppo Akira di una webcam per aggirare i sistemi di rilevamento e risposta degli endpoint e infiltrarsi nelle reti interne.

Questa evoluzione verso lo sfruttamento di vulnerabilità “non convenzionali” suggerisce che gli attaccanti stiano espandendo la definizione stessa di cosa costituisce un “driver vulnerabile”, potenzialmente includendo componenti che tradizionalmente non erano considerati parte della superficie di attacco.

L’Importanza della Ricerca Proattiva

Un aspetto cruciale emerso dalle ricerche più recenti è l’identificazione proattiva di driver vulnerabili prima che vengano sfruttati in natura. La Carbon Black Threat Analysis Unit (TAU) ha scoperto 34 driver vulnerabili unici (237 hash di file) che accettano l’accesso al firmware. Sei consentono l’accesso alla memoria del kernel. Tutti danno il controllo completo dei dispositivi agli utenti non amministratori.

Questa ricerca proattiva è fondamentale perché sfruttando i driver vulnerabili, un attaccante senza privilegi di sistema può cancellare/alterare il firmware e/o escalare i privilegi. L’identificazione precoce di queste vulnerabilità può potenzialmente prevenire la loro inclusione nel database LOLDrivers e la loro successiva weaponizzazione.

Le Raccomandazioni Strategiche

Affrontare efficacemente la minaccia BYOVD richiede un approccio multi-dimensionale che va oltre le soluzioni tecniche tradizionali. Gli esperti raccomandano l’implementazione di strategie di difesa a più livelli che includano:

Gestione Proattiva delle Vulnerabilità: Le organizzazioni devono implementare processi per identificare e catalogare tutti i driver presenti nei loro ambienti, mantenendo un inventario aggiornato che permetta di rispondere rapidamente alle nuove minacce identificate.

Monitoraggio Comportamentale Avanzato: Poiché i driver BYOVD sono per definizione legittimi e firmati, è essenziale implementare sistemi di monitoraggio che si concentrino sui comportamenti anomali piuttosto che esclusivamente sui signature malware tradizionali.

Principio del Privilegio Minimo: L’implementazione rigorosa del principio del privilegio minimo può limitare significativamente l’impatto degli attacchi BYOVD, anche quando questi riescono a ottenere accesso iniziale al sistema.

Il Ruolo dell’Intelligenza Artificiale

Un elemento emergente nella lotta contro gli attacchi BYOVD è l’uso dell’intelligenza artificiale sia per l’attacco che per la difesa. Nel 2024, l’ingegneria sociale, le intrusioni cloud e le tecniche senza malware sono aumentate, e gli attori stato-nazione hanno intensificato lo spionaggio informatico e aggiunto l’IA al loro arsenale.

Questo sviluppo suggerisce che il futuro della cybersecurity vedrà un’escalation tecnologica dove sia gli attaccanti che i difensori utilizzeranno l’intelligenza artificiale per raggiungere i propri obiettivi. Nel contesto BYOVD, questo potrebbe tradursi in algoritmi capaci di identificare automaticamente driver vulnerabili o, dal lato difensivo, sistemi IA capaci di rilevare pattern di comportamento sospetti anche in driver apparentemente legittimi.

Verso un Nuovo Paradigma di Sicurezza

Gli attacchi Bring Your Own Vulnerable Driver rappresentano più di una semplice tecnica di attacco: simboleggiano un cambiamento fondamentale nel panorama della cybersecurity moderna. Stiamo assistendo alla fine dell’era in cui la firma digitale e la reputazione del vendor erano sufficienti a garantire la sicurezza di un componente software.

Il quadruplicarsi degli attacchi BYOVD nel 2024 non è solo una statistica allarmante, ma il segnale di una trasformazione profonda nelle dinamiche tra attaccanti e difensori. Gli attaccanti hanno dimostrato una capacità straordinaria di trasformare i meccanismi di sicurezza contro se stessi, utilizzando la fiducia del sistema come vettore di compromissione.

Per affrontare efficacemente questa sfida, la comunità della cybersecurity deve abbracciare un nuovo paradigma basato sulla “fiducia zero” anche verso i componenti apparentemente più legittimi. Questo significa implementare sistemi di monitoraggio che assumano che qualsiasi driver, indipendentemente dalla sua provenienza e dalla sua reputazione, possa potenzialmente essere compromesso o sfruttato.

Il futuro della difesa contro gli attacchi BYOVD risiederà nella combinazione di tecnologie avanzate di rilevamento comportamentale, gestione proattiva delle vulnerabilità, e soprattutto, in un cambiamento culturale che riconosca che in un mondo interconnesso, la sicurezza non può più basarsi sulla fiducia implicita, ma deve essere costantemente verificata e rivalidata.

Mentre ci dirigiamo verso il 2025, una cosa è certa: gli attacchi BYOVD continueranno a evolversi e proliferare. Solo attraverso una comprensione approfondita di questa minaccia e l’implementazione di strategie difensive innovative, le organizzazioni potranno sperare di mantenere un passo di vantaggio su attaccanti sempre più sofisticati e determinati.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/bring-your-own-vulnerable-driver-byovd/