Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End

Nella cybersecurity contemporanea, pochi temi generano dibattiti tanto accesi quanto la crittografia end-to-end (E2EE).

In occasione della 13ª Cyber Crime Conference, Luca Cadonici (Digital Forensics & Cybersecurity Expert, membro ONIF e docente presso l’European Forensic Institute) ha condiviso un’illuminante analisi circa l’impatto di questa tecnologia sulle indagini criminali moderne, delineando il complesso equilibrio tra protezione della privacy e necessità investigative.

La crittografia end-to-end rappresenta una delle tecnologie più avanzate per proteggere le comunicazioni digitali. Si tratta di un meccanismo diverso dalla tradizionale cifratura server-based, come Cadonici ha spiegato durante il suo intervento: «La crittografia end-to-end è un meccanismo di sicurezza che cifra i dati in maniera che siano cifrati da un endpoint all’altro, dal mittente al destinatario, senza che l’intermediario – il service provider – possegga la chiave per decifrarli».

Il funzionamento di questa tecnologia si basa su un sofisticato sistema di doppia chiave. Quando un utente invia un messaggio, questo viene cifrato con la chiave pubblica del destinatario; il contenuto può essere decifrato esclusivamente con la chiave privata, che risiede unicamente sul dispositivo fisico del ricevente.

«Sui server ci sono soltanto le chiavi pubbliche. Concretamente io prendo la chiave pubblica del destinatario, cifro il messaggio sul mio dispositivo e i server (ad esempio di WhatsApp) lo inoltrano in forma cifrata; anche perché non hanno la chiave privata, che è fisicamente sul dispositivo del destinatario, il quale potrà invece decifrarlo», ha precisato l’esperto.

Guarda il video completo dell’intervento:

[embedded content]

Il conflitto strutturale: privacy versus sicurezza pubblica

Questa architettura crea una protezione straordinariamente robusta. «I messaggi sono protetti anche da una compromissione del server. Qualsiasi tipo di leak o esposizione, senza la compromissione degli endpoint, risulta inefficace», ha sottolineato Cadonici.

Tuttavia, la stessa robustezza genera quello che l’esperto definisce “un conflitto strutturale” tra privacy e sicurezza pubblica: «Neanche volendo il provider può fornire i dati decifrati alle forze dell’ordine, pur in presenza di un regolare mandato. Si parla di “warrant-proof zone”, cioè “zone a prova di mandato” protette dal meccanismo della cifratura».

Questa situazione ha creato una frattura tra due visioni diametralmente opposte della sicurezza digitale.

Da un lato, i difensori della privacy considerano la crittografia end-to-end un elemento essenziale per la tutela dei diritti umani nell’era digitale. Dall’altro, le forze dell’ordine di numerosi paesi lamentano l’impossibilità di accedere a comunicazioni potenzialmente cruciali nelle loro indagini, specialmente in casi delicati come l’adescamento di minori o il terrorismo.

Casi emblematici: quando la teoria incontra la pratica

Cadonici ha illustrato questo conflitto attraverso diversi casi emblematici verificatisi negli ultimi anni.

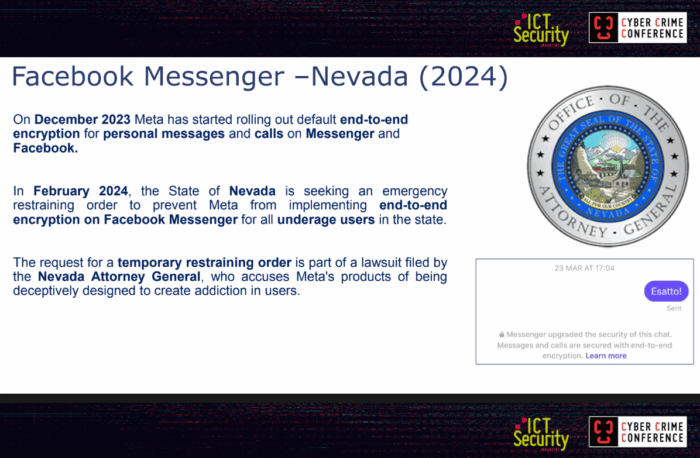
Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End: Cybercrime Conference, Luca Cadonici

Nel febbraio 2024, quando Meta ha avviato l’implementazione della crittografia end-to-end come impostazione predefinita su Facebook Messenger, il procuratore generale del Nevada (USA) ha tentato di bloccare questa iniziativa, specificamente per quanto riguardava le chat dei minori. A questa richiesta si è fermamente opposta una coalizione di difensori della privacy, tra cui l’Electronic Frontier Foundation e Mozilla, sostenendo che la crittografia end-to-end sia uno strumento fondamentale per tutelare i diritti umani e che, paradossalmente, i minori non protetti dalla crittografia delle chat possono essere esposti a cyber criminali di ogni tipo.

Particolarmente significativo, secondo Cadonici, è il caso Pochesov c. Russia, in cui la Corte Europea dei Diritti Umani si è pronunciata con una sentenza dirimente nel riconoscimento della crittografia come strumento a tutela dei diritti fondamentali. Il caso riguardava il rifiuto di Telegram di fornire alle autorità russe una backdoor per accedere alle “chat segrete” protette da crittografia end-to-end, che erano state presumibilmente utilizzate da sospetti terroristi.

«Citando l’art. 8 CEDU (che riconosce l’inviolabilità della vita privata) la Corte, in maniera forse lungimirante e sicuramente innovativa, ha riconosciuto la cifratura come elemento di tutela dei diritti umani, come uno scudo che previene in primis gli abusi» ha spiegato Cadonici.

Le iniziative legislative: tentativi di regolamentare l’inviolabile

La sentenza della Ct. EDU ha esplicitamente contrastato anche l’idea di una conservazione indiscriminata dei dati che, secondo la Corte, porterebbe inevitabilmente a forme di sorveglianza generalizzata e ingiustificata; una visione progressista che, tuttavia, si scontra con le iniziative legislative adottate in varie giurisdizioni.

In merito Cadonici ha citato la controversa proposta della Commissione UE, nota come “Regulation on Child Sexual Abuse” e soprannominata dai critici “Chat Control”. Questa normativa introdurrebbe «lo scanning automatico di messaggi, immagini e video sugli endpoint degli utenti», rappresentando l’unica misura tecnica che permetterebbe il monitoraggio di materiale illegale su dispositivi protetti da crittografia end-to-end.

La proposta di regolamento ha suscitato feroci opposizioni ed è stata rimandata più volte, proprio per le preoccupazioni relative alla sorveglianza di massa che potrebbe comportare.

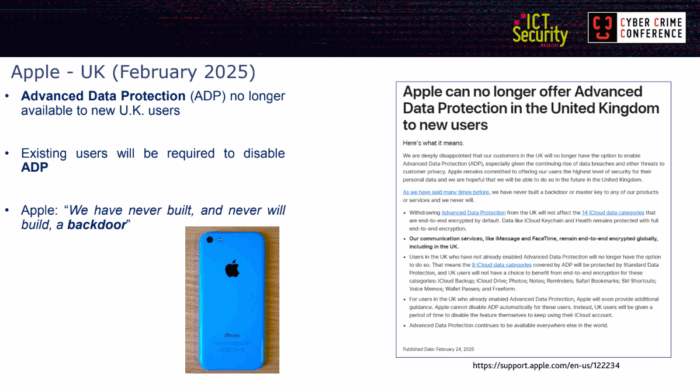
Anche il Regno Unito è stato coinvolto in una simile vicenda. Cadonici ha infatti menzionato la recente richiesta del governo britannico ad Apple, avvenuta nel febbraio 2025, per consentire l’accesso ai dati protetti da crittografia end-to-end.

La risposta di Apple, riportata da Cadonici, è stata lapidaria: “Non abbiamo mai costruito una backdoor e non lo faremo mai”.

Apple: Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End. Cybercrime Conference, Luca CadoniciPiuttosto che compromettere la sicurezza dei propri sistemi, Apple ha preferito disabilitare completamente la funzionalità Advanced Data Protection (ADP) per gli utenti britannici, scusandosi con loro ma continuando a mantenere ferma la sua posizione sulla privacy.

La “questione backdoor”: una falsa soluzione

Questo richiamo alla vicenda di Apple ha portato Cadonici a ricordare il famoso caso dell’iPhone 5C utilizzato dall’attentatore di San Bernardino, quando l’FBI chiese ad Apple di creare una backdoor per accedere ai dati del dispositivo del sospettato.

Anche in quel caso, Apple si rifiutò categoricamente di compromettere la sicurezza dei propri prodotti; e il caso fu infine risolto attraverso l’intervento di un’azienda israeliana specializzata in software per dispositivi mobili.

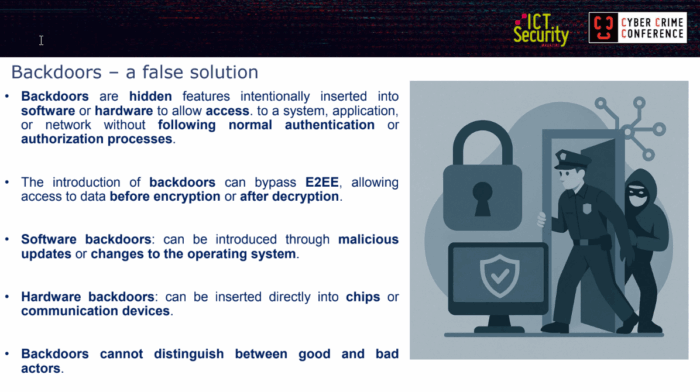
La questione delle backdoor rappresenta uno dei nodi più complessi di questa discussione. Cadonici le ha definite senza mezzi termini “una falsa soluzione”, spiegando che «le backdoor sono un canale di accesso nascosto utilizzabile dalle forze dell’ordine; ma una volta compromesse – come qualsiasi sistema informatico – non possono distinguere tra un agente che agisce in forza di un mandato e un cyber criminale».

Backdoors: Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End. Cybercrime Conference, Luca CadoniciA sostegno di questa tesi, l’esperto ha citato un clamoroso episodio di spionaggio contro gli USA.

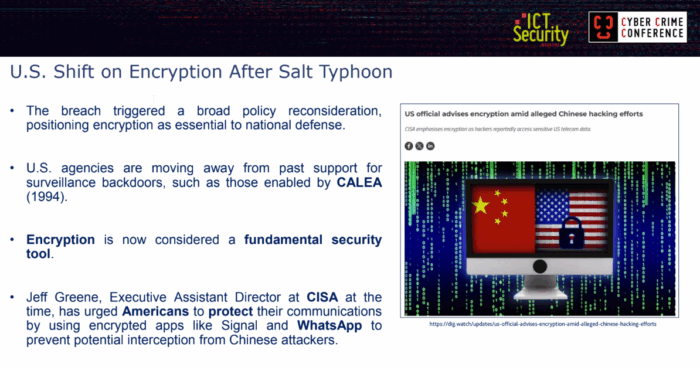
«È già successo in uno dei casi più gravi di spionaggio informatico che ha colpito l’amministrazione statunitense. L’ATP “Salt Typhoon”, sponsorizzato dalla Cina, è riuscito a inserirsi nelle backdoor dei service provider americani, create in forza della normativa CALEA (Communications Assistance for Law Enforcement Act) negli apparati di rete, proprio per permettere l’intercettazione legale delle comunicazioni di soggetti indagati dalle agenzie statunitensi. E questo ha avuto come risultato l’accesso alle comunicazioni degli ufficiali più alti».

Il caso mostra chiaramente come le vulnerabilità introdotte per scopi legittimi possano essere sfruttate da attori malevoli, creando rischi per la sicurezza nazionale che superano di gran lunga i benefici sul piano investigativo.

Un cambio di paradigma: quando la sicurezza prevale sull’accesso

Al riguardo, Cadonici ha citato anche il recente cambiamento di paradigma negli Stati Uniti riguardo alla crittografia.

«C’è stato un cambio di orientamento della politica americana, con una rivalutazione dell’encryption by default: il direttore dell’Agenzia della cybersecurity statunitense ha esortato i cittadini americani a utilizzare app come Signal o WhatsApp (che includono la cifratura end-to-end) per proteggere le proprie comunicazioni dagli attacchi cinesi».

U.S. Shift on Encryption After Salt Typhoon - L'Impatto della Crittografia End-to- End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciQuesta inversione di rotta testimonia la complessità della questione e la difficoltà di trovare un equilibrio che soddisfi tutte le parti coinvolte.

Soluzioni alternative: indagare senza compromettere la privacy

Di fronte a uno scenario così complesso Cadonici ha proposto un approccio pragmatico, basandosi su una ricerca accademica che ha coinvolto 13 professionisti di 11 servizi online, tra cui Facebook, Instagram, WhatsApp e Wikipedia.

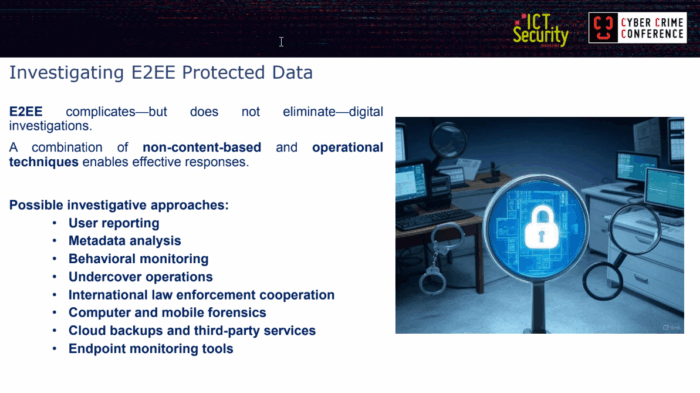
La ricerca ha distinto due principali categorie di tecniche investigative: quelle “content-dependent” (dipendenti dal contenuto), come lo scanning o la supervisione umana; e quelle “content-oblivious” (indipendenti dal contenuto), come i report degli utenti o l’analisi dei metadati.

«Nella maggior parte dei casi esaminati, le tecniche “content-oblivious” si rivelano di fatto più efficaci» ha affermato Cadonici, evidenziando l’esistenza di alternative valide che non richiedono la compromissione della crittografia end-to-end.

Investigating E2EE Protected Data - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciTra le soluzioni proposte figura lo “user reporting”, che nelle parole del relatore prevede di «Agevolare, educare, permettere agli utenti di segnalare il materiale illegale: i dati vengono momentaneamente decifrati sul dispositivo dell’utente con la sua chiave e poi inviati sui server del provider, che inoltrerà la segnalazione all’agenzia di law enforcement».

Questa tecnica preserva l’integrità della crittografia mantenendo il controllo nelle mani dell’utente.

L’analisi dei metadati rappresenta un’altra soluzione promettente.
«L’indirizzo IP, i “subscriber data” forniti al momento dell’iscrizione, la storia dell’account, eventuali report precedenti, la storia dei nickname, sono elementi analizzabili non relativi al contenuto», ha spiegato Cadonici; sebbene questi dati non rivelino il contenuto delle comunicazioni, possono infatti fornire indizi preziosi per le indagini.

Tecniche investigative innovative e tradizionali

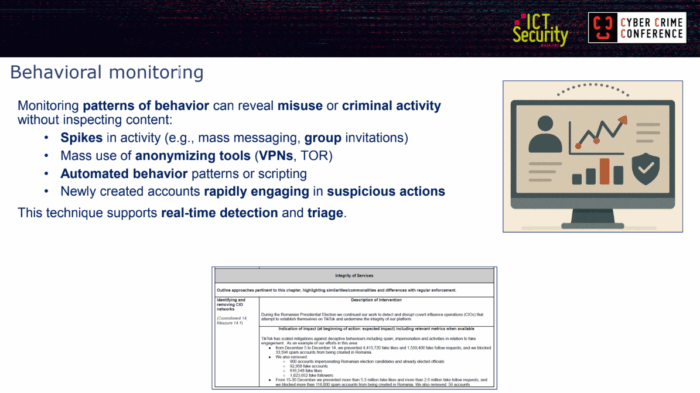
Anche l’analisi comportamentale può offrire indicazioni significative: «Picchi di attività, utilizzo di massa di VPN, comportamenti automatizzati…» ha elencato Cadonici, citando come esempio il recente report sulla trasparenza di TikTok che ha identificato la creazione anomala di account in sostegno di un candidato alla presidenza della Romania, poi estromesso dal processo elettorale.

Behavioral monitoring - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciIn questo caso, i dati sono stati acquisiti mediante un ordine di preservazione per poi essere acquisiti dalla Commissione Europea, utilizzando lo strumento del Digital Service Act (DSA).

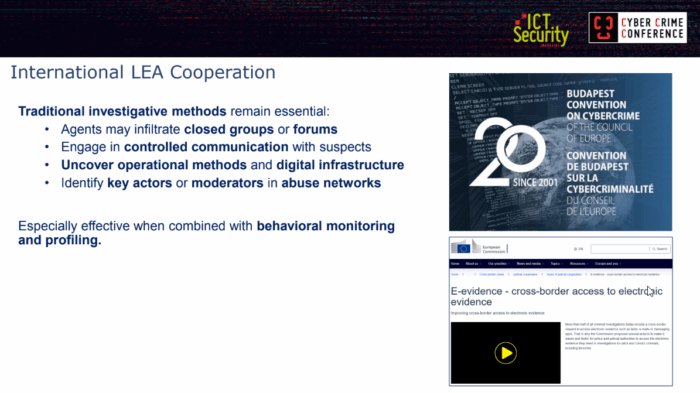
Le tradizionali operazioni sotto copertura, d’altronde, mantengono la loro rilevanza anche nell’era contemporanea. «Se mi inserisco in un certo gruppo o avvio una chat con un certo contatto, ho la chiave sul dispositivo e quindi non ho il problema della crittografia», ha spiegato il relatore; naturalmente, però, questo approccio richiede «formazione e risorse per le forze dell’ordine, sia quantitative che qualitative».

Infine, la cooperazione internazionale assume un’importanza crescente.

Cadonici ha fatto riferimento alla Convenzione di Budapest e alle direttive UE per l’accesso ai dati transfrontalieri, che hanno «velocizzato miracolosamente l’accesso a provider esteri, permettendo – ad esempio – a un’autorità giudiziaria italiana di richiedere dati direttamente a un provider straniero, individuando un referente nel paese, senza dover passare dall’autorità giudiziaria locale. Considerato che in questo tipo di indagini il tempo è tutto, si tratta di uno strumento fondamentale che spero si diffonda sempre di più».

Digital forensics e interventi tecnologici

Il relatore ha sottolineato che l’analisi forense rimane uno strumento fondamentale, pur richiedendo investimenti significativi: come ha sottolineato Cadonici, la Digital forensics esige infatti «un’attività formativa, per avere personale preparato, nonché l’acquisto di strumenti che (soprattutto in campo Mobile) hanno costi veramente alti».

International LEA Cooperation - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciServizi cloud e backup possono offrire ulteriori vie d’accesso. «Non tutti [i fornitori] utilizzano cifratura end-to-end, oppure, come Facebook Messenger, conservano la chiave sui server del cloud; quindi probabilmente il backup è cifrato ma, se attivi l’opzione, io posso chiedere al provider di fornirmi la chiave», ha suggerito Cadonici.

Come ultima risorsa è stata menzionata la compromissione degli endpoint attraverso l’uso di software di monitoraggio, anche noti come “captatori informatici” o trojan.

«Sicuramente è la soluzione più delicata, perché oggi abbiamo parlato di sorveglianza e abbiamo recentemente visto, nel caso Paragon/Graphite, come questi strumenti possano essere usati per investigare non solo sui criminali. Dev’essere ovviamente uno strumento usato con estrema cautela, però va nominato tra quelli a disposizione per le forze dell’ordine», ha avvertito.

Conclusioni: verso un bilanciamento sostenibile

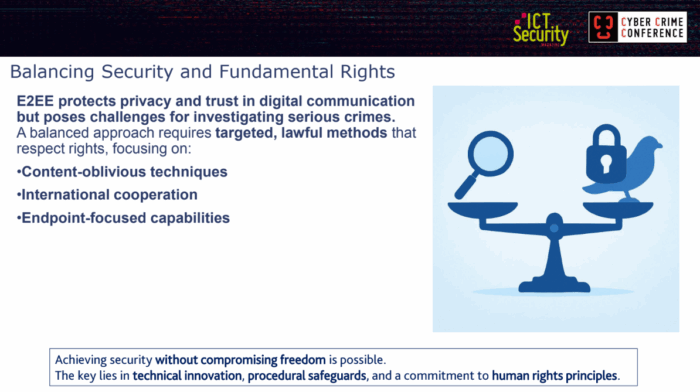
In conclusione, Cadonici ha sottolineato la necessità di trovare un bilanciamento sostenibile tra la sicurezza e i diritti fondamentali: «È opportuno che una società evoluta metta in sicurezza sé stessa; e la cybersecurity è sempre più legata alla sicurezza della società nel suo complesso».

Balancing Security and Fundamental Rights - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciCome ha affermato con realismo, «Credo che – volenti o nolenti – con la cifratura end-to-end dovremo fare i conti; quindi dobbiamo sviluppare una serie di tecniche non basate sul contenuto per arrivare a ottenere le informazioni che ci servono, agevolare la cooperazione internazionale e focalizzarci sull’acquisizione degli endpoint, investendo nella formazione per arrivare a un’attività investigativa che sia mirata, precisa, evoluta e capace di tutelare sia la sicurezza della società sia i diritti di tutti noi».

Il messaggio finale di Cadonici suona come un invito alla ragionevolezza e alla collaborazione tra tutte le parti interessate: se infatti la sicurezza delle comunicazioni incarna un diritto fondamentale, essa deve coesistere con la necessità di combattere le attività criminali.

Le soluzioni proposte dall’esperto suggeriscono che tale equilibrio è non solo possibile, ma essenziale per una società che aspira a essere tanto sicura quanto rispettosa dei diritti individuali.

Sebbene la sfida sia complessa, l’intervento ha dimostrato come non si richieda di sacrificare né la privacy né la sicurezza pubblica, essendo piuttosto arrivato il momento di ripensare e modernizzare gli approcci investigativi per adattarli alle tecnologie del nostro tempo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/crittografia-end-to-end/


Gruppo APT41: collettivo di cybercriminali sponsorizzato dallo Stato cinese

Nel panorama delle minacce informatiche globali, pochi gruppi di hacker riescono a distinguersi per la loro sofisticazione e capacità operativa quanto APT41, un collettivo di cyber-criminali sponsorizzato dallo Stato cinese. Questo gruppo, conosciuto nella comunità di sicurezza informatica con diversi nomi quali WICKED PANDA, Bronze Atlas, Brass Typhoon ed Earth Baku, rappresenta una delle minacce più pericolose e innovative del nostro tempo.

Ciò che rende APT41 particolarmente interessante dal punto di vista dell’analisi delle minacce è la sua natura ibrida, non si tratta infatti di un semplice gruppo di spionaggio governativo, bensì di un’organizzazione che combina abilmente attività di intelligence statale con operazioni criminali orientate al profitto economico. Questa duplice natura lo rende estremamente versatile e difficile da prevedere nelle sue mosse.

La presente analisi si propone di esaminare in dettaglio le metodologie operative di questo gruppo, i suoi strumenti tecnologici più avanzati e le innovazioni recenti che hanno caratterizzato le sue campagne di attacco. Particolare attenzione verrà dedicata all’evoluzione delle tecniche di evasione e all’espansione geografica delle operazioni, che hanno portato il gruppo ben oltre i tradizionali obiettivi dell’area Asia-Pacifico.

Chi è realmente APT41?

Per comprendere appieno la minaccia rappresentata da APT41, è necessario innanzitutto chiarire la sua struttura organizzativa e i suoi obiettivi strategici. Secondo le analisi di CrowdStrike Intelligence, APT41 non è un gruppo monolitico, ma piuttosto un’aggregazione di diversi sottogruppi e contractor che operano sotto l’egida dello Stato cinese.

Questa struttura complessa permette al gruppo di mantenere una certa flessibilità operativa, mentre alcuni sottogruppi si concentrano su obiettivi di intelligence strategica per conto del governo cinese, altri si dedicano ad attività criminali tradizionali come il furto di dati finanziari, il ransomware e la sottrazione di proprietà intellettuale per scopi commerciali.

È probabile che questa duplice attività avvenga con l’approvazione tacita delle autorità cinesi che beneficiano sia delle informazioni di intelligence raccolte, sia dell’indebolimento economico dei competitor internazionali.

La storia operativa di APT41 risale almeno al 2007, il che lo rende uno dei gruppi APT più longevi attualmente attivi. Nel corso degli anni, ha dimostrato una capacità straordinaria di adattamento tecnologico e strategico, rinnovando continuamente il proprio arsenale di strumenti e tattiche. Questa evoluzione continua è testimoniata dalle recenti campagne che sfruttano servizi cloud legittimi come Google Calendar e Google Drive per le comunicazioni di comando e controllo, una tecnica che rappresenta un’innovazione significativa nel campo delle minacce informatiche.

L’arsenale tecnologico: un’analisi dettagliata

KEYPLUG: l’arte del controllo remoto sofisticato

Uno degli strumenti più rappresentativi della sofisticazione tecnica di APT41 è senza dubbio KEYPLUG, un malware che esemplifica perfettamente l’approccio metodico e avanzato del gruppo alla compromissione dei sistemi target. Sviluppato in linguaggio C++, KEYPLUG è un backdoor modulare che rappresenta un’evoluzione significativa rispetto ai tradizionali strumenti di accesso remoto.

La caratteristica più importante di KEYPLUG è la sua versatilità, il malware è stato progettato per operare efficacemente sia su sistemi Windows che Linux, una capacità che permette agli attaccanti di mantenere il controllo su un’ampia varietà di infrastrutture tecnologiche. Questa flessibilità cross-platform è particolarmente preziosa negli ambienti aziendali moderni, dove spesso coesistono diverse architetture e sistemi operativi.

Dal punto di vista tecnico, KEYPLUG si distingue per la sua capacità di supportare molteplici protocolli di comunicazione per il traffico di comando e controllo. Questo significa che il malware può adattarsi dinamicamente alle condizioni di rete dell’ambiente compromesso, scegliendo il protocollo più appropriato tra HTTP tradizionale, TCP diretto, KCP over UDP per connessioni ad alta velocità, e WebSocket Secure (WSS) per comunicazioni cifrate che appaiono come traffico web legittimo.

Un aspetto particolarmente avanzato di KEYPLUG è l’implementazione di tecniche avanzate di evasione. Il malware utilizza algoritmi personalizzati per l’hashing delle API, una tecnica che rende più difficile l’analisi statica del codice da parte dei ricercatori di sicurezza. Inoltre, il gruppo ha sviluppato un sistema ingegnoso di “dead drop resolver“, essenzialmente nascondigli digitali su forum tecnologici pubblici dove il malware può recuperare indirizzi di server di comando e controllo aggiornati senza dover contattare direttamente l’infrastruttura degli attaccanti.

Questa tecnica dei dead drop è particolarmente brillante dal punto di vista operativo poiché, utilizzando forum tecnologici legittimi come intermediari, gli attaccanti possono aggiornare le istruzioni per il malware semplicemente pubblicando post apparentemente innocui che contengono dati codificati. Questo approccio rende estremamente difficile bloccare completamente le comunicazioni del malware, poiché richiederebbe il blocco di interi forum utilizzati legittimamente da migliaia di utenti.

DodgeBox e MoonWalk: l’evoluzione dell’evasione

Nel luglio 2024, i ricercatori di Zscaler ThreatLabz hanno scoperto quella che rappresenta probabilmente una delle innovazioni più significative nell’arsenale di APT41, un sistema a due componenti costituito da DodgeBox e MoonWalk. Questa scoperta illustra perfettamente come il gruppo continui a investire risorse significative nello sviluppo e nel perfezionamento dei propri strumenti.

DodgeBox rappresenta un’evoluzione del precedente malware StealthVector, ma con capacità significativamente migliorate. Funziona come un loader, essenzialmente un programma la cui funzione principale è quella di caricare e avviare altri programmi malevoli, ma con caratteristiche tecniche molto avanzate. Il malware implementa tre tecniche di evasione particolarmente sofisticate:

Il DLL sideloading è una tecnica che sfrutta il modo in cui i sistemi Windows caricano le librerie dinamiche. Invece di utilizzare file eseguibili tradizionali che potrebbero essere facilmente rilevati dai sistemi antivirus, DodgeBox si camuffa come una libreria legittima che viene caricata automaticamente da un programma originale. Questo approccio rende molto più difficile il rilevamento, poiché il comportamento appare del tutto normale al sistema operativo.

Il DLL hollowing è una tecnica ancora più sofisticata che prevede la sostituzione del contenuto di una libreria legittima con codice malevolo, mantenendo però l’aspetto esteriore del file originale. È come svuotare un libro e riempirlo con pagine diverse mantenendo la copertina originale, dall’esterno tutto appare normale, ma il contenuto è completamente diverso.

Il call stack spoofing è probabilmente la tecnica più avanzata delle tre. Il call stack è una struttura dati che tiene traccia di quali funzioni un programma sta eseguendo e in che ordine. Manipolando artificialmente questa struttura, DodgeBox può far credere ai sistemi di monitoraggio che stia eseguendo operazioni completamente diverse da quelle reali.

MoonWalk, il payload finale di questo sistema, rappresenta un’innovazione significativa nell’uso di servizi cloud per attività malevole. Invece di utilizzare server tradizionali per le comunicazioni di comando e controllo, MoonWalk sfrutta Google Drive, un servizio legittimo utilizzato da milioni di persone in tutto il mondo. Questo approccio è geniale dal punto di vista operativo poiché le comunicazioni del malware risultano completamente indistinguibili dal traffico legittimo verso Google Drive, rendendo praticamente impossibile bloccarle senza impedire l’accesso al servizio per tutti gli utenti legittimi.

TOUGHPROGRESS: la rivoluzione del Comando e Controllo (C2)

La scoperta più recente e forse più innovativa nell’armamentario di APT41 è stata documentata da Google Threat Intelligence Group nel maggio 2025. Si tratta di un malware denominato TOUGHPROGRESS che introduce un concetto completamente nuovo nell’ambito delle comunicazioni di comando e controllo: l’utilizzo di Google Calendar come canale di comunicazione.

Per comprendere l’innovazione di questa approccio, è importante spiegare come funzionano tradizionalmente le comunicazioni di comando e controllo nei malware. Normalmente, un malware installato su un sistema compromesso deve comunicare con server controllati dagli attaccanti per ricevere istruzioni e inviare i dati rubati. Questa comunicazione rappresenta sempre un punto di vulnerabilità, poiché può essere rilevata e bloccata dai sistemi di sicurezza.

TOUGHPROGRESS risolve questo problema in modo elegante utilizzando Google Calendar come intermediario. Il malware crea eventi calendario apparentemente innocui in date specifiche predeterminate, nascondendo i dati rubati e i comandi nelle descrizioni di questi eventi. Dal punto di vista di un amministratore di rete, il traffico verso Google Calendar appare completamente legittimo, dopotutto, milioni di persone utilizzano questo servizio quotidianamente per organizzare i propri impegni.

Il processo tecnico è particolarmente sofisticato. Una volta installato, TOUGHPROGRESS crea automaticamente un evento calendario di durata zero in una data specifica hardcoded nel codice. In questo evento, il malware inserisce informazioni dettagliate sul sistema compromesso, inclusi dettagli sull’hardware, il software installato, gli utenti presenti e la configurazione di rete. Tutte queste informazioni vengono cifrate utilizzando un algoritmo crittografico personalizzato prima di essere inserite nella descrizione dell’evento.

Gli attaccanti, dal canto loro, possono inviare comandi al malware creando eventi calendario in date specifiche, anch’esse hardcoded nel malware. TOUGHPROGRESS controlla periodicamente queste date, scarica i nuovi eventi, decifra i comandi contenuti nelle descrizioni e li esegue sul sistema compromesso. I risultati dell’esecuzione vengono poi cifrati e inviati agli attaccanti attraverso la creazione di nuovi eventi calendario.

Il sistema crittografico utilizzato da TOUGHPROGRESS è stato analizzato in dettaglio dal team di Google in collaborazione con Mandiant FLARE. Il malware utilizza una combinazione di tecniche, prima comprime i dati utilizzando l’algoritmo LZNT1 (lo stesso utilizzato internamente da Windows per la compressione di file), poi applica una cifratura XOR utilizzando due chiavi separate: una chiave fissa di 10 byte hardcoded nel malware e una chiave variabile di 4 byte generata dinamicamente per ogni messaggio.

Le strategie di attacco: dal riconoscimento alla compromissione

L’arte della penetrazione iniziale

Una delle caratteristiche più impressionanti di APT41 è la sua capacità di sfruttare rapidamente le vulnerabilità appena scoperte, spesso nel giro di poche ore dalla pubblicazione degli advisory di sicurezza. Questo aspetto del loro modus operandi merita un’analisi approfondita perché illustra il livello di organizzazione e preparazione del gruppo.

Un esempio emblematico di questa capacità è rappresentato dalla loro risposta alla divulgazione della vulnerabilità Log4j nel dicembre 2021. Log4j è una libreria software estremamente diffusa utilizzata in migliaia di applicazioni Java in tutto il mondo. Quando fu scoperta la vulnerabilità CVE-2021-44228 (soprannominata “Log4Shell”), rappresentò immediatamente una delle minacce informatiche più gravi degli ultimi anni, poiché permetteva agli attaccanti di eseguire codice arbitrario su qualsiasi sistema che utilizzasse versioni vulnerabili della libreria.

La rapidità di risposta di APT41 fu sorprendente, nel giro di poche ore dalla pubblicazione dell’advisory di sicurezza della Apache Foundation, il gruppo aveva già iniziato campagne di attacco su larga scala sfruttando questa vulnerabilità. Questo significa che devono aver avuto team dedicati al monitoraggio continuo delle pubblicazioni di sicurezza, capacità di sviluppo rapido di exploit e infrastrutture pronte per il deployment immediato. Un livello di preparazione che suggerisce risorse significative e un’organizzazione militare delle operazioni.

Ma APT41 non si limita a sfruttare vulnerabilità già note. Il gruppo ha dimostrato capacità di ricerca e sviluppo di exploit per applicazioni molto specifiche e di nicchia. Un esempio interessante è lo sfruttamento della vulnerabilità CVE-2021-44207 in USAHerds, un’applicazione specializzata per la segnalazione di emergenze sanitarie veterinarie utilizzata da diciotto stati americani. Lo sviluppo di un exploit per un’applicazione così specifica richiede non solo competenze tecniche avanzate, ma anche un’accurata ricognizione dei sistemi target e una comprensione approfondita dell’architettura software specifica.

ShadowPad: il successore evoluto di PlugX

Nell’arsenale di APT41, un posto di particolare rilievo è occupato da ShadowPad, un Remote Access Trojan (RAT) che rappresenta l’evoluzione naturale del precedente malware PlugX. Per comprendere l’importanza di ShadowPad, è necessario spiegare brevemente cosa sia un RAT e perché sia uno strumento così prezioso per gli attaccanti.

Un Remote Access Trojan è essenzialmente un programma che permette a un attaccante di controllare completamente un computer da remoto, come se fosse fisicamente seduto davanti ad esso. Può vedere lo schermo, muovere il mouse, digitare sulla tastiera, accedere ai file, installare altri programmi e, in generale, fare tutto ciò che potrebbe fare un utente legittimo. La differenza cruciale è che tutto questo avviene all’insaputa dell’utente reale.

ShadowPad porta questo concetto a un livello superiore di sofisticazione. Il malware è progettato con un’architettura modulare, il che significa che può essere facilmente esteso con nuove funzionalità senza dover riscrivere l’intero codice. Questa modularità permette agli attaccanti di personalizzare il malware per specifiche operazioni: possono aggiungere moduli per il keylogging (registrazione dei tasti premuti), per la cattura di screenshot, per l’esfiltrazione di specifici tipi di file, o per il movimento laterale all’interno di una rete aziendale.

Un aspetto particolarmente interessante di ShadowPad è la sua tecnica di distribuzione attraverso il DLL sideloading. Questa tecnica sfrutta una caratteristica del sistema operativo Windows quando un programma ha bisogno di utilizzare una libreria dinamica (DLL), prima cerca questa libreria nella stessa cartella del programma, e solo successivamente nelle cartelle di sistema. Gli attaccanti sfruttano questa caratteristica piazzando una DLL malevola con lo stesso nome di una libreria legittima nella cartella di un programma originale.

Nel caso dell’attacco al centro di ricerca taiwanese documentato da Cisco Talos, APT41 ha utilizzato un binario IME (Input Method Editor) di Microsoft Office obsoleto come vettore di caricamento. L’IME è un componente software che aiuta gli utenti a inserire caratteri in lingue come il cinese o il giapponese utilizzando tastiere standard. Sfruttando una versione obsoleta e vulnerabile di questo componente, gli attaccanti sono riusciti a caricare ShadowPad senza destare sospetti.

L’infrastruttura operativa: resilienza e adattabilità

La strategia dei servizi di hosting gratuiti

Dall’agosto 2024, i ricercatori hanno osservato una significativa evoluzione nella strategia infrastrutturale di APT41, l’adozione sistematica di servizi di hosting web gratuiti per la distribuzione del malware. Questa scelta strategica merita un’analisi approfondita perché rappresenta un esempio brillante di come i gruppi APT si adattino alle contromisure implementate dai difensori.

Tradizionalmente, i gruppi di hacker utilizzano server dedicati per ospitare i loro strumenti e comunicare con i sistemi compromessi. Questo approccio, però, presenta diversi svantaggi: i server costano denaro, richiedono manutenzione, possono essere tracciati attraverso i pagamenti e, soprattutto, possono essere facilmente identificati e bloccati dalle autorità o dai fornitori di servizi internet.

APT41 ha risolto questi problemi adottando una strategia completamente diversa e cioè l’utilizzo di servizi di hosting gratuiti legittimi. Servizi come Cloudflare Workers, InfinityFree e TryCloudflare offrono hosting gratuito per piccoli siti web e applicazioni, principalmente per sviluppatori che vogliono testare i loro progetti senza costi iniziali. Questi servizi sono completamente legittimi e utilizzati da milioni di sviluppatori in tutto il mondo.

Sfruttando questi servizi, APT41 ottiene diversi vantaggi strategici. Prima di tutto, i costi sono azzerati, non c’è bisogno di pagare per server o domini, eliminando completamente la tracciabilità finanziaria. Secondo, l’infrastruttura appare completamente legittima poiché i domini utilizzati appartengono a servizi riconosciuti e affidabili, rendendo molto meno probabile che vengano bloccati preventivamente dai sistemi di sicurezza. Terzo, la resilienza è notevolmente migliorata visto che, se un account viene chiuso, il gruppo può semplicemente crearne un altro in pochi minuti.

Il gruppo ha dimostrato una particolare predilezione per i subdomain di Cloudflare Workers, un servizio che permette di eseguire codice JavaScript direttamente sui server edge di Cloudflare. Questo servizio è particolarmente attraente per gli attaccanti perché permette di creare rapidamente piccole applicazioni web che possono fungere da proxy o redirect per nascondere la vera destinazione del traffico malevolo.

Tecniche di persistenza e occultamento

Un aspetto fondamentale delle operazioni di APT41 è la capacità di mantenere l’accesso ai sistemi compromessi per lunghi periodi senza essere rilevati. Questa persistenza è ottenuta attraverso una combinazione di tecniche sofisticate che meritano un’analisi dettagliata.

Una delle tecniche più interessanti utilizzate dal gruppo è il “guardrailing”, un termine che deriva dal mondo delle corse automobilistiche e si riferisce alle barriere che impediscono alle auto di uscire dalla pista. Nel contesto del malware, il guardrailing si riferisce a tecniche che assicurano che il codice malevolo si esegua solo sui sistemi target specifici, evitando l’esecuzione su sistemi di ricerca o sandbox utilizzati per l’analisi del malware.

Le prime versioni del malware DEADEYE utilizzato da APT41 implementavano il guardrailing basandosi sul numero seriale del volume del disco rigido del sistema target. Ogni disco rigido ha un numero seriale univoco, e il malware era programmato per eseguirsi solo su sistemi con specifici numeri seriali. Questo approccio, però, aveva alcuni limiti pratici, poiché richiedeva una conoscenza preventiva molto specifica dei sistemi target.

Le versioni più recenti hanno adottato un approccio più flessibile, utilizzando il nome host del computer e/o il dominio DNS come criteri di guardrailing. Questo permette al malware di adattarsi più facilmente a diversi ambienti aziendali, dove i computer spesso seguono convenzioni di naming standardizzate (ad esempio, tutti i computer di un dipartimento potrebbero avere nomi che iniziano con un prefisso specifico).

Un’altra tecnica particolarmente sofisticata utilizzata da APT41 è la segmentazione dei file malware. Invece di distribuire i loro strumenti come singoli file eseguibili (che potrebbero essere facilmente rilevati), il gruppo divide spesso il malware in più parti che sembrano innocue se analizzate singolarmente. Ad esempio, durante lo sfruttamento della vulnerabilità Log4j, APT41 ha diviso un binario KEYPLUG.LINUX in quattro file separati denominati “xaa”, “xab”, “xac”, e “xad” – nomi che potrebbero sembrare parti di un archivio compresso frammentato.

Inoltre, il gruppo ha iniziato a modificare i metadati dei file per confondere i sistemi di rilevamento automatico. Ad esempio, mentre utilizzano VMProtect (un software legittimo per la protezione del codice) per offuscare i loro malware, modificano i nomi delle sezioni del file da “.vmp” (che potrebbe essere rilevato come indicatore di VMProtect) a “.upx” (che si riferisce a un diverso software di compressione). Questa tecnica può ingannare i sistemi di sicurezza che cercano specifici pattern nelle intestazioni dei file.

Espansione geografica e diversificazione degli obiettivi

Oltre l’Asia: la strategia globale di Earth Baku

Una delle evoluzioni più significative nelle operazioni di APT41 è rappresentata dall’espansione geografica orchestrata dal sottogruppo denominato Earth Baku. Questa espansione merita particolare attenzione perché segna un cambiamento strategico importante nell’approccio del gruppo alle operazioni internazionali.

Storicamente, APT41 ha concentrato le proprie operazioni principalmente nella regione Asia-Pacifico, con un focus particolare su Taiwan, Hong Kong, Giappone e Corea del Sud – paesi di particolare interesse strategico per la Cina. Questa concentrazione geografica era comprensibile dal punto di vista delle priorità di intelligence cinesi e delle competenze linguistiche e culturali necessarie per operazioni di spionaggio efficaci.

Earth Baku ha cambiato questo paradigma, estendendo le operazioni verso Europa, Medio Oriente e Africa. Le campagne documentate hanno preso di mira organizzazioni in Italia, Germania, Emirati Arabi Uniti e Qatar, utilizzando infrastrutture di comando e controllo basate in Georgia e Romania. Questa diversificazione geografica non è casuale, ma riflette probabilmente una combinazione di fattori strategici.

Dal punto di vista geopolitico, l’espansione verso l’Europa e il Medio Oriente allinea le operazioni di APT41 con le priorità più ampie della politica estera cinese, in particolare l’iniziativa Belt and Road e la crescente influenza cinese in queste regioni. Dal punto di vista operativo, la diversificazione geografica offre vantaggi significativi poiché riduce la dipendenza da specifiche regioni, permette di sfruttare diverse legislazioni e capacità di risposta alle minacce informatiche, e aumenta la complessità per i difensori che devono coordinare la risposta attraverso molteplici giurisdizioni.

L’espansione è accompagnata da un’evoluzione nelle capacità tecniche. Earth Baku ha iniziato a utilizzare strumenti post-exploitation più avanzati, incluso il backdoor hardware Rakshasa, uno strumento particolarmente sofisticato che può mantenere la persistenza anche quando il sistema operativo viene reinstallato. Il gruppo utilizza anche TailScale, un software legittimo per la creazione di reti private virtuali, per mantenere accesso persistente alle reti compromesse, e MEGAcmd per l’esfiltrazione efficiente di grandi volumi di dati attraverso il servizio cloud MEGA.

La diversificazione settoriale: dall’opportunismo alla strategia

L’analisi delle campagne recenti di APT41 rivela una significativa diversificazione nei settori target che va ben oltre i tradizionali obiettivi di alto valore strategico. Mentre i gruppi APT tendono tradizionalmente a concentrarsi su obiettivi come agenzie governative, contractor della difesa e aziende tecnologiche, APT41 ha dimostrato un approccio molto più ampio.

I settori presi di mira includono ora manifatturiero, sanitario, logistico, dell’ospitalità, educativo, dei media e dell’aviazione. Questa diversificazione può essere interpretata attraverso diverse lenti analitiche. Da un lato, riflette la natura ibrida del gruppo, che combina obiettivi di intelligence statale con motivazioni criminali. Il settore sanitario, ad esempio, può essere interessante sia per informazioni di intelligence (dati su funzionari governativi) sia per scopi criminali (dati personali vendibili sul mercato nero).

Dall’altro lato, questa diversificazione potrebbe riflettere un approccio più sofisticato all’intelligence, che riconosce il valore di informazioni apparentemente secondarie. Il settore logistico, ad esempio, può fornire informazioni preziose sui flussi commerciali internazionali, mentre il settore educativo può essere una fonte di ricerca avanzata e proprietà intellettuale.

Un aspetto particolarmente interessante è l’attenzione crescente verso il settore manifatturiero, che potrebbe essere collegato agli sforzi cinesi per avanzare nelle tecnologie manifatturiere avanzate e ridurre la dipendenza da fornitori stranieri in settori strategici. L’acquisizione di know-how tecnico attraverso il cyber-spionaggio può accelerare significativamente lo sviluppo tecnologico interno.

Contromisure e strategie difensive

Rilevamento e analisi: le sfide tecniche

Il rilevamento delle operazioni di APT41 presenta sfide tecniche significative che richiedono approcci innovativi e multistrato. La sofisticazione degli strumenti utilizzati dal gruppo e la loro continua evoluzione rendono inefficaci molte delle tecniche di rilevamento tradizionali basate su signature o pattern statici.

Una delle sfide principale è rappresentata dall’uso crescente di servizi cloud legittimi per le comunicazioni di comando e controllo. Tradizionalmente, i sistemi di sicurezza di rete identificano il traffico malevolo monitorando le connessioni verso domini o indirizzi IP sospetti. Quando però il malware comunica attraverso servizi come Google Calendar, Google Drive o Dropbox, questo approccio diventa inefficace, poiché bloccare questi servizi significherebbe impedire l’accesso a strumenti legittimi utilizzati quotidianamente dagli utenti.

La soluzione a questa sfida richiede un approccio più sofisticato basato sull’analisi comportamentale. Invece di concentrarsi su dove va il traffico, i sistemi di difesa devono analizzare come il traffico si comporta. Ad esempio, un utente normale di Google Calendar tipicamente crea pochi eventi al giorno, con descrizioni brevi e leggibili. Un malware che utilizza Calendar per C2, invece, potrebbe creare molti eventi con descrizioni lunghe e apparentemente casuali a intervalli regolari.

Questo tipo di analisi richiede sistemi di machine learning capaci di apprendere i pattern normali di utilizzo e identificare anomalie significative. Tuttavia, la sfida è complicata dal fatto che APT41 dimostra consapevolezza di queste tecniche di rilevamento e adatta continuamente i propri strumenti per minimizzare le anomalie comportamentali.

Un altro aspetto critico è il rilevamento delle tecniche di evasione avanzate utilizzate dal gruppo. Il DLL sideloading, ad esempio, è particolarmente difficile da rilevare perché sfrutta funzionalità legittime del sistema operativo. Un approccio efficace richiede monitoraggio a livello di kernel per tracciare tutti i caricamenti di DLL e identificare situazioni sospette, come il caricamento di librerie non firmate digitalmente o con hash crittografici sconosciuti.

Framework difensivo integrato

La complessità e sofisticazione delle operazioni di APT41 richiedono un approccio difensivo altrettanto sofisticato e multidimensionale. Non è sufficiente implementare singole soluzioni tecniche, è necessario un framework integrato che combini tecnologie avanzate, processi ottimizzati e competenze specialistiche.

Il primo pilastro di questo framework è rappresentato dal monitoraggio comportamentale avanzato. Questo approccio va oltre il semplice rilevamento di malware noti e si concentra sull’identificazione di comportamenti anomali che potrebbero indicare la presenza di attaccanti. Ad esempio, un sistema di monitoraggio comportamentale potrebbe rilevare che un account utente che normalmente accede solo a file di documenti improvvisamente inizia a scaricare grandi quantità di dati dal database aziendale durante ore notturne.

L’implementazione efficace del monitoraggio comportamentale richiede la raccolta e correlazione di dati da molteplici fonti: log di sistema, traffico di rete, accessi ai file, esecuzione di processi, e attività degli utenti. Questi dati devono essere analizzati utilizzando algoritmi di machine learning capaci di identificare pattern anomali senza generare troppi falsi positivi che potrebbero sopraffare i team di sicurezza.

Il secondo pilastro è la gestione proattiva delle vulnerabilità. Data la capacità dimostrata da APT41 di weaponizzare rapidamente nuove vulnerabilità, le organizzazioni non possono permettersi di seguire cicli di patching tradizionali che potrebbero richiedere settimane o mesi. È necessario implementare processi di patch management accelerati che possano rispondere a vulnerabilità critiche nel giro di ore, non giorni.

Questo richiede non solo processi ottimizzati, ma anche architetture tecniche che supportino il patching rapido. Ad esempio, l’utilizzo di container e architetture di microservizi può facilitare l’aggiornamento rapido di componenti specifici senza dover riavviare interi sistemi. Similmente, l’implementazione di architetture immutabili, dove i server non vengono mai modificati ma sostituiti interamente quando necessario, può semplificare significativamente il processo di patching.

Il terzo pilastro è l’implementazione di architetture zero-trust. Il concetto di zero-trust parte dal principio che nessuna entità – utente, dispositivo o applicazione – dovrebbe essere considerata fidata per default, indipendentemente dalla sua posizione nella rete. Ogni accesso deve essere verificato e autorizzato esplicitamente.

Nel contesto delle minacce rappresentate da APT41, questo approccio è particolarmente importante per limitare il movimento laterale. Anche se gli attaccanti riescono a compromettere un sistema, l’architettura zero-trust può impedire loro di estendere facilmente il controllo ad altri sistemi della rete. Questo si ottiene attraverso microsegmentazione della rete, autenticazione continua, e controllo granulare degli accessi basato su policy dinamiche.

Il quarto pilastro è il hardening specifico delle appliance di rete. APT41 ha dimostrato un crescente interesse verso l’infrastruttura di rete critica, prendendo di mira dispositivi come switch Cisco Nexus, firewall Fortinet e altri componenti fondamentali dell’infrastruttura IT. Questi dispositivi spesso ricevono meno attenzione dal punto di vista della sicurezza rispetto ai server e workstation, ma rappresentano obiettivi estremamente preziosi per gli attaccanti.

L’hardening delle appliance di rete richiede un approccio sistematico che includa: configurazioni di sicurezza robuste con disabilitazione di servizi non necessari, implementazione di autenticazione multi-fattore per tutti gli accessi amministrativi, logging dettagliato di tutte le attività amministrative e di configurazione, monitoraggio continuo per rilevare modifiche non autorizzate, e implementazione di processi di change management rigorosi per tracciare tutte le modifiche alla configurazione.

Indicatori tecnici e metodologie di attribution

L’identificazione accurata delle operazioni di APT41 richiede una comprensione approfondita degli indicatori tecnici che caratterizzano le loro operazioni. Questi indicatori vanno ben oltre i semplici hash di file o indirizzi IP, includendo pattern comportamentali, tecniche specifiche e caratteristiche del codice che persistono attraverso diverse campagne.

Uno degli indicatori più interessanti identificati dai ricercatori è l’algoritmo di hashing API utilizzato da KEYPLUG. Questo algoritmo presenta sorprendenti similarità con quello utilizzato dal malware Nuclear Bot (anche noto come TinyNuke) documentato da NetScout nel 2016. Questa connessione suggerisce possibili legami storici, riutilizzo di codice, o condivisione di sviluppatori tra diversi progetti malware.

L’analisi del codice rivela anche preferenze specifiche negli strumenti di sviluppo e nelle tecniche di offuscazione. APT41 mostra una particolare predilezione per VMProtect come strumento di protezione del codice, ma con modifiche personalizzate per eludere le signature di rilevamento. Il gruppo ha inoltre sviluppato tecniche proprietarie di control flow obfuscation che utilizzano overflow intenzionali di registri a 64 bit per calcolare dinamicamente gli indirizzi delle funzioni.

Un altro indicatore significativo è rappresentato dalle convenzioni di naming utilizzate per i file temporanei e i componenti malware. Il gruppo tende a utilizzare nomi apparentemente casuali ma che seguono pattern specifici, come l’uso di estensioni .jpg per file che in realtà non sono immagini, o la divisione di payload in file con nomi sequenziali (xaa, xab, xac, xad).

Intelligence sharing e cooperazione internazionale

La minaccia rappresentata da APT41 trascende i confini nazionali e settoriali, richiedendo una risposta coordinata a livello internazionale. L’efficacia delle operazioni del gruppo deriva in parte dalla loro capacità di sfruttare le disconnessioni nella cooperazione internazionale di cybersecurity e le differenze nelle legislazioni nazionali.

La condivisione di intelligence sulle minacce rappresenta un elemento cruciale nella lotta contro APT41. Organizzazioni come il Cyber Threat Alliance, i-ISAC (Industry Information Sharing and Analysis Centers), e iniziative governative come il NCSC (National Cyber Security Centre) britannico svolgono un ruolo fondamentale nel facilitare la condivisione tempestiva di informazioni sulle minacce.

Tuttavia, la condivisione efficace di intelligence richiede standardizzazione nei formati dei dati, processi per la sanitizzazione delle informazioni sensibili, e meccanismi per la verifica dell’affidabilità delle fonti. Standard come STIX (Structured Threat Information Expression) e TAXII (Trusted Automated Exchange of Intelligence Information) forniscono framework tecnici per questo scambio, ma la loro adozione richiede investimenti significativi in tecnologie e processi.

Implicazioni strategiche e tendenze future

L’evoluzione del modello operativo

L’analisi dell’evoluzione di APT41 nel corso degli anni rivela tendenze importanti che potrebbero caratterizzare il futuro delle minacce APT. Una delle tendenze più significative è la crescente professionalizzazione e specializzazione delle operazioni. Il gruppo ha evoluto da un collettivo relativamente informale di hacker a un’organizzazione strutturata con diversi team specializzati in diverse fasi dell’attack chain.

Questa specializzazione è evidente nell’organizzazione delle loro operazioni: team dedicati al riconoscimento e alla raccolta di intelligence sui target, team specializzati nello sviluppo di exploit per vulnerabilità specifiche, team responsabili dello sviluppo e manutenzione dell’arsenale malware, e team operativi responsabili dell’esecuzione delle campagne di attacco.

Un altro aspetto dell’evoluzione è rappresentato dalla crescente attenzione alla sostenibilità operativa a lungo termine. Invece di concentrarsi su operazioni ad alto impatto ma di breve durata, APT41 ha dimostrato capacità di mantenere accesso persistente ai sistemi target per mesi o anni, estraendo gradualmente informazioni preziose senza destare sospetti. Questo approccio richiede discipline operative rigorose, inclusa la rotazione regolare degli strumenti e delle tecniche per evitare la rilevazione.

Il modello “Malware-as-a-Service”

Una delle innovazioni più significative nell’ecosistema di APT41 è l’evoluzione verso un modello che i ricercatori hanno definito “malware factory”. Invece di sviluppare strumenti esclusivamente per uso interno, elementi del gruppo hanno iniziato a ridistribuire i loro strumenti ad altri attori di minacce cinesi, probabilmente attraverso una rete di “quartermaster” che fungono da intermediari.

Questo modello presenta vantaggi strategici significativi per la Cina come stato-nazione. Prima di tutto, massimizza il ritorno sull’investimento in ricerca e sviluppo: invece di limitare l’uso di strumenti avanzati a un singolo gruppo, li rende disponibili a un ecosistema più ampio di attori allineati.

Secondo, crea ridondanza operativa: anche se APT41 venisse neutralizzato, gli strumenti e le tecniche sviluppate continuerebbero a essere utilizzate da altri gruppi.

Terzo, e forse più importante, questo modello complica significativamente l’attribution e la risposta dei difensori. Quando lo stesso strumento viene utilizzato da diversi gruppi con diversi modi operandi, diventa molto più difficile tracciare specifiche operazioni ai loro autori reali. Questa ambiguità nell’attribution è strategicamente vantaggiosa per uno stato-nazione, poiché crea spazio per il “plausible deniability”.

Implicazioni per la deterrenza cibernetica

L’evoluzione di APT41 solleva questioni importanti sull’efficacia delle attuali strategie di deterrenza cibernetica. Gli sforzi tradizionali di deterrenza, incluse sanzioni economiche, incriminazioni penali e “naming and shaming” pubblico, sembrano aver avuto un impatto limitato sulle operazioni del gruppo.

Nel 2020, il Dipartimento di Giustizia americano ha incriminato sette individui collegati ad APT41, ma le operazioni del gruppo sono continuate senza interruzioni significative. Questo suggerisce che il modello organizzativo distribuito del gruppo, con molteplici contractor e sottogruppi, fornisce resilienza significativa contro le azioni legali tradizionali.

Le sanzioni economiche, similmente, hanno mostrato efficacia limitata contro un gruppo che deriva molto del suo finanziamento da attività criminali piuttosto che da budget governativi diretti. La capacità del gruppo di generare profitti attraverso ransomware, furto di criptovalute e vendita di dati rubati riduce la sua dipendenza da fonti di finanziamento tracciabili e sanzionabili.

Questo solleva questioni fondamentali su come gli stati democratici possano rispondere efficacemente a minacce cibernetiche sofisticate sponsorizzate da stati autoritari. Potrebbero essere necessari approcci più innovativi che combinano deterrenza tradizionale con azioni offensive mirate, cooperazione internazionale rafforzata e investimenti massicci in capacità difensive.

Conclusioni e prospettive future

Lezioni apprese

L’analisi approfondita delle operazioni di APT41 offre diverse lezioni importanti per la comunità di cybersecurity. Prima di tutto, dimostra che la linea tra criminalità informatica e spionaggio statale si sta progressivamente offuscando. I modelli tradizionali che cercano di categorizzare nettamente gli attori delle minacce potrebbero non essere più adeguati per comprendere e rispondere a gruppi ibridi come APT41.

Secondo, l’evoluzione continua degli strumenti e delle tecniche del gruppo sottolinea l’importanza di approcci difensivi dinamici e adattivi. Le soluzioni di sicurezza statiche, basate su signature o blacklist, sono intrinsecamente inadeguate contro avversari che investono continuamente in ricerca e sviluppo. È necessario un approccio più sofisticato basato su intelligence delle minacce, analisi comportamentale e machine learning avanzato.

Terzo, la crescente sofisticazione nell’uso di servizi cloud legittimi per attività malevole rappresenta una sfida fondamentale per i modelli di sicurezza tradizionali. I difensori devono sviluppare nuove metodologie per distinguere tra uso legittimo e abuso di questi servizi senza compromettere la funzionalità business.

La strada verso il futuro

Guardando al futuro, è probabile che APT41 continui a evolversi e adattarsi alle contromisure implementate dai difensori. Alcune tendenze sembrano particolarmente probabili:

  • Maggiore sofisticazione nell’AI e machine learning, è probabile che il gruppo inizi a incorporare tecniche di intelligenza artificiale nei propri strumenti, sia per l’automazione delle operazioni che per l’evasione dei sistemi di rilevamento basati su ML;
  • Espansione verso nuovi vettori di attacco, con la crescente adozione di tecnologie IoT, cloud computing e edge computing, APT41 probabilmente espanderà il proprio focus verso questi nuovi domini di attacco;
  • Maggiore integrazione con l’ecosistema criminale, il modello ibrido del gruppo potrebbe evolvere verso una maggiore integrazione con reti criminali internazionali, sfruttando le competenze specialistiche di diversi attori;
  • Evoluzione delle tecniche di attribution evasion, è probabile che il gruppo sviluppi tecniche sempre più sofisticate per confondere l’attribution, includendo possibly false flag operations e l’uso di infrastrutture compromesse appartenenti ad altri stati-nazione.

Raccomandazioni per la comunità di sicurezza

Per rispondere efficacemente alla minaccia rappresentata da APT41 e gruppi simili, la comunità di cybersecurity deve:

  • Investire in ricerca e sviluppo: è necessario un investimento sostenuto in ricerca su nuove tecniche di rilevamento e risposta, con particolare attenzione alle minacce che abusano di servizi cloud legittimi.;
  • Migliorare la cooperazione internazionale: la natura transnazionale delle minacce richiede meccanismi più efficaci per la condivisione di intelligence e la coordinazione delle risposte;
  • Sviluppare competenze specialistiche: la sofisticazione crescente delle minacce richiede analyst e responder con competenze tecniche sempre più avanzate;
  • Adottare approcci proattivi: invece di limitarsi a rispondere agli attacchi, le organizzazioni devono investire in threat hunting proattivo e intelligence-driven defense.

La minaccia rappresentata da APT41 è complessa e in continua evoluzione, ma non è insormontabile. Con gli investimenti giusti in tecnologie, processi e competenze, combinati con una cooperazione internazionale efficace, è possibile sviluppare difese efficaci contro anche le minacce più sofisticate. La chiave del successo risiede nel riconoscere che la cybersecurity è una disciplina dinamica che richiede apprendimento e adattamento continui.

L’analisi di APT41 ci ricorda che nel dominio cibernetico, come in molti altri aspetti della sicurezza nazionale, la preparazione e la vigilanza costanti sono il prezzo della libertà. La sfida è significativa, ma la posta in gioco – la protezione delle nostre democrazie, economie e società digitali – giustifica pienamente lo sforzo richiesto.

Bibliografia e Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gruppo-apt41-hacking/


BadSuccessor: vulnerabilità negli ambienti Active Directory Enterprise

Nel panorama della cybersecurity moderna, poche scoperte hanno avuto l’impatto della vulnerabilità BadSuccessor identificata dai ricercatori di Akamai nel maggio 2025. Questa falla di sicurezza rappresenta un perfetto esempio di come le innovazioni progettate per migliorare la sicurezza possano paradossalmente aprire nuovi vettori di attacco.

La storia inizia con le migliori intenzioni, Microsoft aveva introdotto in Windows Server 2025 una nuova funzionalità chiamata Delegated Managed Service Accounts (dMSA), pensata per risolvere uno dei problemi più persistenti nella gestione delle identità enterprise – gli attacchi di Kerberoasting. Tuttavia, come spesso accade nel mondo della sicurezza informatica, la soluzione ha creato un problema ancora più grave.

Yuval Gordon, ricercatore di sicurezza presso Akamai, ha scoperto che questa nuova funzionalità può essere sfruttata per compromettere qualsiasi utente in Active Directory, inclusi i Domain Administrator, utilizzando privilegi apparentemente innocui che molti utenti già possiedono.

La vulnerabilità BadSuccessor: anatomia di un attacco sofisticato

Cosa sono i Delegated Managed Service Accounts

Per comprendere la gravità di BadSuccessor, dobbiamo prima spiegare cosa sono i dMSA e perché Microsoft li ha introdotti. I Delegated Managed Service Accounts rappresentano l’evoluzione degli account di servizio tradizionali utilizzati dalle applicazioni per autenticarsi nei domini Active Directory.

Storicamente, gli account di servizio hanno rappresentato un punto debole nella sicurezza enterprise. Questi account utilizzano password statiche che raramente vengono cambiate, rendendoli vulnerabili agli attacchi di Kerberoasting – una tecnica che permette agli attaccanti di estrarre e craccare offline le password degli account di servizio.

I dMSA dovevano risolvere questo problema attraverso:

  1. Rotazione automatica delle password: Le credenziali vengono cambiate automaticamente senza intervento umano;
  2. Binding alle identità macchina: L’autenticazione è legata a specifiche macchine, limitando l’uso improprio delle credenziali:
  3. Migrazione trasparente: Gli account di servizio esistenti possono essere migrati verso dMSA senza interruzioni operative.

Come funziona l’attacco BadSuccessor

La vulnerabilità sfrutta il meccanismo di migrazione dei dMSA in modo estremamente sofisticato. Ecco come procede un attaccante:

Fase 1: Creazione del dMSA Malicioso
L’attaccante crea un nuovo dMSA utilizzando permessi CreateChild su qualsiasi Organizational Unit (OU) del dominio. Questi permessi sono comunemente assegnati per operazioni di amministrazione di routine e spesso non destano sospetti.

Fase 2: Manipolazione degli Attributi Critici
L’attacco si basa sulla modifica di due attributi specifici:

  • msDS-ManagedAccountPrecededByLink: Viene impostato per puntare all’account target che si vuole compromettere (ad esempio, un Domain Admin);
  • msDS-DelegatedMSAState: Viene configurato per simulare una migrazione in corso

Fase 3: Impersonificazione Automatica
Il Key Distribution Center (KDC) di Active Directory, vedendo questi attributi, assume che il dMSA stia legittimamente sostituendo l’account target e gli concede automaticamente tutti i privilegi e le appartenenze ai gruppi dell’account originale.

L’aspetto più pericoloso: nessun permesso richiesto sull’account target

Quello che rende BadSuccessor particolarmente insidioso è che l’attaccante non ha bisogno di alcun permesso diretto sull’account che vuole compromettere. Come spiega Gordon: “È sufficiente avere permessi di scrittura sugli attributi di un dMSA per compromettere qualsiasi utente del dominio.”

Questo significa che un utente con privilegi apparentemente limitati può scalare i propri privilegi fino a diventare Domain Administrator senza lasciare tracce evidenti nelle configurazioni degli account target.

L’impatto reale: numeri che fanno riflettere

Una vulnerabilità sistemica, non un caso isolato

Le ricerche condotte da Akamai hanno rivelato la portata allarmante del problema. In 91% degli ambienti Active Directory esaminati, sono stati trovati utenti al di fuori del gruppo domain admins con i permessi necessari per eseguire questo attacco. Questo dato trasforma BadSuccessor da una curiosità teorica in una minaccia concreta per la stragrande maggioranza delle organizzazioni enterprise.

Esposizione universale

Un aspetto particolarmente preoccupante è che la vulnerabilità diventa disponibile in qualsiasi dominio che abbia almeno un domain controller Windows Server 2025, anche se l’organizzazione non utilizza attivamente i dMSA. Questo significa che le organizzazioni potrebbero essere vulnerabili semplicemente per aver aggiornato i loro domain controller, senza aver mai configurato o utilizzato la nuova funzionalità.

La controversia: Microsoft vs. Akamai sulla severità

Due visioni diverse del rischio

La scoperta di BadSuccessor ha generato un dibattito significativo sulla valutazione del rischio cybersecurity. Microsoft ha classificato la vulnerabilità come “moderata severità” e ha dichiarato che non soddisfa i criteri per una patch immediata, sostenendo che l’exploitation richiede permessi specifici sull’oggetto dMSA, indicativi di privilegi già elevati.

Tuttavia, i ricercatori di Akamai contestano fermamente questa valutazione, sottolineando che i modelli di delega diffusi nelle enterprise moderne rendono i diritti di creazione dMSA tutt’altro che rari.

Il problema dei “Shadow Admin”

Gordon spiega che nelle organizzazioni moderne, i permessi CreateChild vengono spesso assegnati per supportare modelli di delega operativa. Questi “shadow admin” – utenti con privilegi limitati ma specifici – possono non essere considerati a rischio elevato nelle valutazioni di sicurezza tradizionali, ma BadSuccessor dimostra come questi privilegi apparentemente benigni possano essere trasformati in chiavi per il regno digitale.

Strategie di mitigazione e best practices

Misure immediate di protezione

In assenza di una patch ufficiale, le organizzazioni devono implementare misure di mitigazione proattive:

Audit dei Permessi dMSA
Akamai ha rilasciato uno script PowerShell che enumera tutti i principali non predefiniti che possono creare dMSA e elenca le Organizational Unit in cui ciascun principale ha questo permesso. Questo strumento è essenziale per comprendere l’esposizione attuale.

Restrizione dei Privilegi
Le organizzazioni dovrebbero limitare immediatamente i permessi per creare dMSA esclusivamente ad amministratori fidati e documentati. Questa misura riduce significativamente la superficie di attacco.

Implementazione del Monitoraggio
È cruciale implementare logging e monitoraggio per:

  • Eventi di creazione dMSA;
  • Modifiche agli attributi msDS-ManagedAccountPrecededByLink e msDS-DelegatedMSAState;
  • Eventi di autenticazione dMSA anomali.

Principi di sicurezza a lungo termine

BadSuccessor sottolinea l’importanza di applicare consistentemente il principio del privilegio minimo. Le organizzazioni devono rivedere sistematicamente le assegnazioni di permessi, specialmente quelli che sembrano innocui ma possono essere concatenati per escalation dei privilegi.

L’evoluzione del panorama cybersecurity nel 2025

NIST Cybersecurity Framework 2.0: una nuova era

La scoperta di BadSuccessor coincide con significativi sviluppi nelle linee guida di sicurezza nazionali. NIST ha aggiornato il Privacy Framework per mantenerlo allineato con il Cybersecurity Framework 2.0, rilasciato nel febbraio 2024. Questo aggiornamento enfatizza la governance come funzione elevata, sottolineando che la cybersecurity deve essere integrata nella strategia complessiva dell’organizzazione.

Executive Order 2025: mandati governativi per la sicurezza

L’Executive Order del gennaio 2025 “Strengthening and Promoting Innovation in the Nation’s Cybersecurity” ha incaricato NIST di migliorare l’accountability per i fornitori di software e servizi cloud. Questo mandato include lo sviluppo di aggiornamenti al Secure Software Development Framework (SSDF) e la promozione dell’uso innovativo di tecnologie emergenti nella cybersecurity.

L’importanza della ricerca proattiva

NIST deve ora dare priorità alla ricerca su metodi di interazione uomo-AI per l’analisi cyber difensiva e per rendere più sicura l’assistenza AI nella programmazione. Questa direzione riflette la crescente consapevolezza che il 40% di tutti gli attacchi cyber è ora guidato dall’AI.

Zero Trust: dal concetto alla realtà operativa

L’accelerazione dell’adozione Zero Trust

Il caso BadSuccessor illustra perfettamente perché le architetture Zero Trust stanno diventando essenziali. Gartner prevede che il 60% delle enterprise adotterà ‘Zero Trust’ come punto di partenza per la sicurezza nel 2025, riflettendo un cambiamento paradigmatico fondamentale.

I 3 pilastri dello Zero Trust

Il modello Zero Trust, come definito nel framework NIST 800-207, si basa su tre principi che sono direttamente applicabili alla mitigazione di vulnerabilità come BadSuccessor:

“Never Trust, Always Verify”
Questo principio richiede che nessuna entità – utente, dispositivo o applicazione – sia considerata fidata per default. Nel contesto di BadSuccessor, significa che ogni richiesta di creazione o modifica dMSA deve essere verificata e autorizzata esplicitamente.

Accesso condizionale basato sul rischio
L’accesso dovrebbe essere concesso basandosi su una valutazione dinamica del rischio. Le organizzazioni possono implementare controlli che richiedono approvazioni aggiuntive per operazioni sui dMSA basate su fattori di rischio contestuali.

Assunzione di violazione
Questo principio assume che le violazioni possano verificarsi in qualsiasi momento, richiedendo monitoraggio continuo e segmentazione per limitare l’impatto laterale.

L’integrazione dell’AI nelle architetture Zero Trust

L’intelligenza artificiale sta diventando centrale nelle architetture Zero Trust del 2025, con AI e machine learning che automatizzano il rilevamento delle minacce, il controllo degli accessi e la detection delle anomalie. Questa evoluzione è particolarmente rilevante per identificare pattern di comportamento anomali che potrebbero indicare exploitation di vulnerabilità come BadSuccessor.

Impatti settoriali: il caso dell’healthcare

Una tempesta perfetta di vulnerabilità

Il settore sanitario offre un esempio illuminante dell’impatto potenziale di BadSuccessor. Le organizzazioni sanitarie hanno affrontato sfide cybersecurity senza precedenti nel 2025, con oltre 133 milioni di cartelle cliniche esposte nel 2024 e un costo medio delle violazioni che ha raggiunto $11 milioni.

Ransomware e downtime critico

Il ransomware rappresenta ora il 71% di tutti gli attacchi contro le organizzazioni sanitarie, causando un downtime medio di 11 giorni per incidente. In questo contesto, una vulnerabilità che permette la compromissione completa di Active Directory assume una criticità esistenziale.

Soluzioni innovative per la microsegmentazione

Le soluzioni Zero Trust nel settore sanitario stanno evolvendo verso approcci più sofisticati di microsegmentazione, con capacità di controllo dinamico delle policy basate su intelligence in tempo reale. Questi sviluppi sono direttamente applicabili alla mitigazione di vulnerabilità come BadSuccessor.

Tendenze nell’exploitation delle vulnerabilità: il quadro generale

Cambiamenti qualitativi nelle minacce

Mentre il numero totale di vulnerabilità note sfruttate (KEV) si è mantenuto relativamente stabile tra il quarto trimestre 2024 e il primo trimestre 2025, si osserva un cambiamento qualitativo significativo nei target degli attaccanti.

Focus sulle tecnologie enterprise

I sistemi di gestione dei contenuti (CMS) sono stati la categoria più popolare per i KEV nel primo trimestre 2025, con 35 flaw sfruttati, mentre Microsoft Windows (15) è stata la piattaforma più presa di mira. Questa tendenza sottolinea come le tecnologie enterprise stiano diventando obiettivi primari.

Prioritizzazione basata su metriche

NIST ha pubblicato il Cybersecurity White Paper 41, “Likely Exploited Vulnerabilities: A Proposed Metric for Vulnerability Exploitation Probability”, per aiutare le organizzazioni a identificare vulnerabilità attivamente sfruttate e misurare la prioritizzazione dopo il patching. Questo approccio quantitativo è essenziale per gestire efficacemente il volume crescente di vulnerabilità.

Password Policy e IAM: l’evoluzione delle best practices

Superare la complessità superficiale

Le linee guida NIST per le password raccomandano di eliminare le regole di composizione tradizionali (come l’obbligo di caratteri speciali) e di implementare controlli contro password precedentemente compromesse. Questa evoluzione riflette una comprensione più matura della sicurezza delle password.

Integration con Zero Trust

L’enfasi si è spostata dalla complessità all’efficacia, incoraggiando password più lunghe e uniche piuttosto che combinazioni prevedibili di caratteri speciali. Questo approccio è complementare ai principi Zero Trust, enfatizzando l’efficacia reale rispetto alla complessità apparente.

Raccomandazioni strategiche per le organizzazioni

Framework di gestione del rischio integrato

BadSuccessor dimostra la necessità di approcci olistici alla gestione del rischio cyber. Le organizzazioni moderne devono:

Implementare governance multi-livello
La cybersecurity deve essere integrata nelle decisioni architetturali fin dalle fasi iniziali di progettazione. Ogni nuova funzionalità deve essere valutata non solo per i benefici che apporta, ma anche per i nuovi vettori di attacco che potrebbe introdurre.

Adottare Zero Trust incrementalmente
L’implementazione di Zero Trust deve essere graduale, bilanciando sicurezza e operatività. Le organizzazioni possono iniziare con controlli granulari su funzionalità critiche come i dMSA, espandendo progressivamente l’approccio.

Sviluppare capacità di Threat Intelligence
L’investimento in intelligence proattiva è essenziale per identificare vettori di attacco emergenti prima che diventino mainstream.

Testing di Sicurezza Proattivo

La scoperta di BadSuccessor sottolinea l’importanza di:

  • Red Team Exercises: Team di sicurezza interni o esterni dovrebbero regolarmente testare nuove funzionalità per identificare potenziali abuse cases;
  • Threat Modeling: Ogni nuova implementazione dovrebbe includere una valutazione sistematica dei possibili vettori di attacco;
  • Continuous Security Assessment: I controlli di sicurezza devono essere rivalutati ogni volta che vengono introdotte nuove funzionalità.

Il futuro della cybersecurity: lezioni da BadSuccessor

L’Importanza della Collaborative Disclosure

Il caso BadSuccessor evidenzia la necessità di processi di disclosure migliorati che bilancino trasparenza e mitigazione del rischio. La decisione di Akamai di pubblicare i dettagli completi dopo che Microsoft ha classificato la vulnerabilità come moderata solleva importanti questioni su come l’industria dovrebbe gestire le divergenze nella valutazione del rischio.

Continuous Monitoring come necessità

La natura di BadSuccessor – che sfrutta funzionalità progettate per migliorare la sicurezza – dimostra che il monitoraggio continuo non è più opzionale ma essenziale. Le organizzazioni devono sviluppare capacità per:

  • Rilevare configurazioni anomale in tempo reale;
  • Identificare pattern di comportamento che potrebbero indicare exploitation;
  • Correlare eventi apparentemente disconnessi per identificare attacchi sofisticati.

L’evoluzione verso Security by Design

BadSuccessor rappresenta un caso di studio perfetto per l’importanza del “security by design”. Le funzionalità future devono essere progettate con controlli di sicurezza integrati fin dall’inizio, non aggiunti successivamente come afterthought.

Trasformare le sfide in opportunità

La vulnerabilità BadSuccessor, pur rappresentando una seria minaccia per la sicurezza enterprise, offre anche importanti opportunità di apprendimento e miglioramento. La sua scoperta evidenzia come la cybersecurity moderna richieda un approccio olistico che integri governance strategica, implementazione tecnica granulare e monitoraggio continuo.

BadSuccessor dimostra che la sicurezza non può essere considerata un obiettivo raggiungibile una volta per tutte, ma deve essere vista come un processo evolutivo che richiede adattamento continuo.

Le organizzazioni devono sviluppare la capacità di vedere i propri sistemi dalla prospettiva degli attaccanti, identificando come funzionalità apparentemente innocue possano essere concatenate per creare vettori di compromissione.

La scoperta e la disclosure di BadSuccessor evidenziano l’importanza della collaborazione tra ricercatori di sicurezza, vendor e organizzazioni utenti per identificare e mitigare le minacce emergenti.

NIST rimane il framework di cybersecurity più valorizzato per il secondo anno consecutivo, fornendo una base solida per affrontare sfide come BadSuccessor. L’evoluzione verso architetture Zero Trust, supportata da framework NIST aggiornati e mandati governativi, crea le condizioni per una sicurezza più robusta e adattiva.

Le organizzazioni che riusciranno a trasformare la gestione del rischio cyber da funzione reattiva a vantaggio competitivo proattivo saranno quelle meglio posizionate per prosperare nell’ecosistema digitale del futuro. BadSuccessor, paradossalmente, può servire da catalizzatore per questa trasformazione, spingendo le organizzazioni ad adottare approcci di sicurezza più maturi e sofisticati.

La lezione finale di BadSuccessor è che nell’era della trasformazione digitale, la sicurezza efficace richiede non solo tecnologie avanzate, ma anche una comprensione profonda delle interdipendenze sistemiche e un impegno continuo verso l’evoluzione delle best practices. Solo attraverso questo approccio integrato le organizzazioni potranno navigare con successo la complessità crescente del panorama delle minacce cyber.

Bibliografia e Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/badsuccessor-vulnerabilita/


AsyncRAT e il panorama delle minacce informatiche in Italia – Evoluzione del cybercrime

L’evoluzione del cybercrime contemporaneo ha assistito all’emergere di sofisticate minacce informatiche caratterizzate da capacità di evasione avanzate e tecniche di persistenza innovative come AsyncRAT, un trojan ad accesso remoto (RAT) che prende di mira i sistemi Windows e che è stato identificato per la prima volta nel 2019: esfiltrava informazioni di sistema verso un server di comando e controllo con capacità di eseguire vari comandi, come il download di plugin, la terminazione di processi, l’acquisizione di screenshot e l’auto-aggiornamento.

Nel contesto geopolitico italiano, questo malware ha assunto connotazioni particolarmente allarmanti, manifestandosi attraverso campagne di distribuzione orchestrate con metodologie sempre più raffinate e ricorrendo a veicoli di diffusione che sfruttano l’affidabilità percepita delle comunicazioni istituzionali.

Caratteristiche tecniche e genealogia malware

Architettura e funzionalità core

AsyncRAT ha un antenato comune con QuasarRAT ed è spesso associato a RevengeRAT. Tuttavia, mentre questi RAT condividono alcune somiglianze, sono significativamente divergenti. AsyncRAT è spesso associato a una famiglia correlata di RAT chiamata “VenomRAT”.

I due RAT condividono molto codice e somiglianze, ed entrambi hanno radici in QuasarRAT. La natura open-source di questo strumento ha facilitato la proliferazione di varianti personalizzate, contribuendo alla creazione di un ecosistema diversificato che sfida le capacità di rilevamento tradizionali.

Il malware manifesta capacità operative multisfaccettate che includono: keylogging, registrazione audio/video, furto di informazioni, controllo desktop remoto, recupero password, lancio di shell remota, webcam, iniezione di payload, tra altre funzioni. Queste caratteristiche conferiscono agli operatori malevoli un controllo pressoché totale sui sistemi compromessi, trasformando le macchine infette in nodi di una botnet sotto controllo remoto.

Implementazione delle Tattiche, Tecniche e Procedure (TTPs)

L’analisi delle metodologie implementate da AsyncRAT rivela un’aderenza sistematica al framework MITRE ATT&CK, con particolare enfasi su: Scheduled Task/Job: Scheduled Task (T1053.005), Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder (T1547.001), Virtualization/Sandbox Evasion (T1497), Exfiltration Over C2 Channel (T1041), Input Capture: Keylogging (T1056.001).

Il panorama delle minacce in Italia: analisi quantitativa

Prevalenza e distribuzione geografica

Nel corso del 2024, il CERT-AGID ha individuato e contrastato in totale 1767 campagne malevole e condiviso 19.939 IoC. In totale le famiglie malware individuate sono state 69. Dei sample analizzati, per il 67% si tratta di infostealer, mentre per il 33% di RAT. All’interno di questo ecosistema di minacce, AsyncRat figura nella top-ten dei malware più diffusi, confermando la sua rilevanza strategica nel panorama del cybercrime italiano.

L’Italia emerge tra i paesi maggiormente bersagliati a livello globale: L’Italia, oltre a essere il quinto Paese più bersagliato dai malware nel 2024, ha registrato a dicembre la terza percentuale più alta di rilevamenti di malware, dopo Emirati Arabi Uniti e Singapore. Questo posizionamento evidenzia la particolare vulnerabilità del tessuto digitale nazionale alle minacce informatiche contemporanee.

Evoluzione temporale delle campagne

L’analisi longitudinale delle attività malevole mostra tendenze preoccupanti: In Italia, anche nel 2025 FakeUpdate continua ad essere la minaccia più presente, anche se con un impatto leggermente inferiore a quanto rilevato a fine 2024. Tuttavia, FakeUpdates ha portato all’installazione di Trojan ad accesso remoto come AsyncRAT, attualmente al nono posto, dimostrando l’interconnessione delle diverse famiglie di malware nel panorama delle minacce.

Innovazioni tecnologiche e metodologie di evasione

Implementazione della steganografia

Una delle evoluzioni più significative nell’ambito della distribuzione di AsyncRAT in territorio italiano è rappresentata dall’adozione della steganografia come metodologia di occultamento. La Steganografia è una tecnica che permette di nascondere un’informazione all’interno di un’altra considerata come principale e che funga da veicolo. Quest’ultima, che si può presentare sotto forma di un’immagine, un file audio, un testo, un eseguibile o altro viene leggermente modificata in modo tale che la modifica stessa sia praticamente invisibile per un utente umano e contenga l’informazione da nascondere.

Il CERT-AGID ha documentato l’utilizzo di queste tecniche avanzate: Si chiama AsyncRAT il nuovo malware che ha messo l’Italia nel mirino: si diffonde utilizzando la tecnica della steganografia per nascondersi dentro file apparentemente innocui inviati alle ignare vittime attraverso una campagna malspam. Questa metodologia rappresenta un salto qualitativo nelle capacità di evasione, rendendo estremamente difficoltoso il rilevamento attraverso sistemi di sicurezza tradizionali.

Integrazione dell’intelligenza artificiale

Un aspetto particolarmente preoccupante dell’evoluzione di AsyncRAT è l’integrazione dell’intelligenza artificiale generativa nella creazione di codice malevolo. I ricercatori hanno scoperto una delle prime evidenze di attori malevoli che utilizzano chatbot di intelligenza artificiale per la creazione di malware, in un attacco di phishing che diffonde il trojan ad accesso remoto open source.

L’analisi forense ha rivelato caratteristiche distintive nel codice: La struttura degli script, i commenti e la scelta dei nomi delle funzioni e delle variabili erano forti indizi che l’attore malevolo aveva utilizzato GenAI per creare il malware. Questo rappresenta un precedente significativo nell’utilizzo di tecnologie AI per scopi criminali, presagendo un’escalation nelle capacità offensive dei cybercriminali.

Vettori di distribuzione e catene di infezione

Compromissione delle Caselle PEC

Una peculiarità del panorama italiano è rappresentata dalla compromissione sistematica delle caselle di Posta Elettronica Certificata (PEC). È stata rilevata una nuova campagna malevola che sfrutta nuovamente PEC compromesse per inviare e-mail esclusivamente ai possessori di caselle PEC, facendo leva sull’affidabilità percepita di queste comunicazioni per aumentare le probabilità di successo dell’attacco.

L’evoluzione tattica dei cybercriminali ha comportato una transizione significativa nei payload distribuiti: il passaggio da Vidar ad AsyncRat suggerisce una possibile evoluzione nelle finalità dell’attacco: mentre Vidar è un infostealer specializzato nel furto di credenziali e dati finanziari, AsyncRat consente un controllo remoto prolungato sui sistemi infetti, ampliando le capacità degli attaccanti.

Utilizzo di MintsLoader

Il malware viene frequentemente distribuito attraverso MintsLoader, un loader conosciuto in Italia per le campagna via PEC ma attivo da almeno tre anni. Il nome deriva dall’uso caratteristico di parametri nelle URL, come 1.php?s=mintsXX, dove XX rappresenta numeri variabili, e in alcune campagne alternative il pattern s=boicn.

Catene di Infezione Multi-Stage

L’analisi delle metodologie di infezione rivela processi sofisticati caratterizzati da multiple fasi: Gli ultimi attacchi hanno utilizzato tunnel TryCloudflare e pacchetti Python malevoli, iniziando con email di phishing che contenevano URL Dropbox. Questo ha portato a una catena di infezione multi-fase che coinvolge file LNK, JavaScript e BAT, culminando nella distribuzione di un payload AsyncRAT offuscato.

Analisi dell’impatto settoriale

Targeting istituzionale e accademico

Le campagne di AsyncRAT hanno dimostrato una particolare predilezione per obiettivi istituzionali ed accademici. Tra gli eventi più rilevanti della settimana spicca una campagna di phishing che ha preso di mira l’Università degli Studi di Padova. L’attacco è stato condotto attraverso l’impiego di due domini fraudolenti creati ad hoc e ha portato al furto di un numero significativo di credenziali appartenenti a studenti e personale dell’Ateneo.

Compromissioni nella Pubblica Amministrazione

L’estensione delle compromissioni ha interessato anche settori della Pubblica Amministrazione: Le campagne malware di tipo Infostealer hanno portato al furto e alla vendita online di dati relativi a utenze italiane, in particolare caselle PEC e servizi fiduciari. Tra questi erano presenti dati appartenenti alla Pubblica Amministrazione.

Strategie di Mitigazione e Contrasto

Iniziative del CERT-AGID

Il Computer Emergency Response Team dell’Agenzia per l’Italia Digitale ha implementato strategie proattive di contrasto: Le attività di contrasto sono state già messe in atto con il supporto dei Gestori PEC. Gli IoC relativi alla campagna sono stati diramati attraverso il Feed IoC del CERT-AGID verso i Gestori PEC e verso le strutture accreditate.

Raccomandazioni Tecniche

L’implementazione di contromisure efficaci richiede un approccio multi-layered che include: utilizzo di gateway di sicurezza email con capacità avanzate di protezione dalle minacce (ad esempio, sandboxing, analisi dei link), distribuzione di soluzioni Endpoint Detection and Response (EDR) su tutti i dispositivi per rilevare e rispondere ad attività malevole, mantenimento aggiornato del software antivirus e dei sistemi operativi con le ultime patch.

Prospettive future e trend emergenti

Evoluzione delle tecniche di attacco

L’analisi prospettica evidenzia tendenze preoccupanti nell’evoluzione delle metodologie offensive: Nel 2024, AsyncRAT è rimasto una minaccia significativa, spesso travestito da software piratato. È stato anche uno dei primi malware ad essere distribuito come parte di attacchi complessi che coinvolgono script generati dall’AI.

Impatto dell’intelligenza artificiale

L’integrazione crescente dell’AI nelle operazioni cybercriminali rappresenta una sfida evolutiva: Gli esperti di CPR hanno rilevato l’utilizzo di AI nella creazione di script complessi, come per esempio quelli impiegati per distribuire AsyncRAT (un malware che consente ai criminali informatici di controllare i dispositivi infetti da remoto), registrare i tasti e distribuire ulteriori malware.

Conclusioni

L’analisi approfondita di AsyncRAT nel contesto italiano rivela un panorama di minacce caratterizzato da sofisticazione crescente e capacità di adattamento evolutivo. La convergenza di tecnologie emergenti come l’intelligenza artificiale generativa con metodologie tradizionali di ingegneria sociale ha creato un ecosistema di minacce particolarmente insidioso, capace di eludere sistemi di difesa convenzionali attraverso l’implementazione di tecniche steganografiche avanzate.

L’Italia, posizionandosi tra i primi cinque paesi maggiormente bersagliati a livello globuale, necessita di un approccio strategico coordinato che integri capacità di threat intelligence avanzate, sistemi di rilevamento comportamentale e programmi di awareness diffusi. La compromissione sistematica delle caselle PEC rappresenta una vulnerabilità critica che richiede interventi normativi e tecnologici specifici, considerata la fiducia istituzionale associata a questo canale di comunicazione.

L’evoluzione da payload infostealer tradizionali verso trojan ad accesso remoto come AsyncRAT manifesta un cambiamento paradigmatico nelle finalità degli attaccanti, che privilegiano il controllo persistente dei sistemi compromessi rispetto al furto immediato di credenziali. Questa transizione richiede un ripensamento delle strategie difensive, orientandole verso metodologie di rilevamento comportamentale e analisi delle anomalie di rete.

La collaborazione proattiva del CERT-AGID con gli stakeholder del settore pubblico e privato rappresenta un modello virtuoso di risposta coordinata alle minacce, tuttavia la velocità di evoluzione delle tecniche offensive richiede un continuo adattamento delle capacità difensive e un investimento sostanziale in ricerca e sviluppo di soluzioni innovative.

Bibliografia e Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/asyncrat-italia-cybercrime/


Cybersecurity nel 2025: l’indipendenza tecnologica europea come pilastro di sicurezza

In un contesto globale in rapida trasformazione, la cybersecurity assume un ruolo sempre più cruciale nella strategia di resilienza delle nazioni e delle organizzazioni.

Nel corso della 13ª Cyber Crime Conference, Luca Bonora (Cyber Security Evangelist di Cyberoo) ha offerto una disamina delle nuove dinamiche che caratterizzano il panorama della sicurezza informatica nel 2025, mettendo in luce l’interconnessione tra geopolitica e vulnerabilità digitali.

«Il mondo è cambiato: oggi è già qualcosa di diverso rispetto a quello che avevamo sotto gli occhi soltanto l’anno scorso o due anni fa» ha esordito Bonora, sottolineando come questa metamorfosi abbia investito simultaneamente la comunità della cybersecurity e l’ecosistema del crimine informatico, nonché il posizionamento strategico dell’Europa e dell’Italia nel contesto globale.

La trasformazione costante del panorama tecnologico richiede un adattamento continuo delle strategie difensive, rendendo necessario un approccio sistemico che trascenda le singole soluzioni tecniche per abbracciare una visione onnicomprensiva.

Guarda il video completo dell’intervento di Luca Bonora, Cyber Security Evangelist di Cyberoo durante la 13ª Cyber Crime Conference:

[embedded content]

L’imperativo dell’indipendenza tecnologica europea secondo la visione di Draghi

Il fulcro dell’analisi proposta da Bonora si articola attorno a un documento recentemente presentato alla Comunità Europea. «Mario Draghi ha detto che le strategie europee devono accrescere l’innovazione, la competitività e l’indipendenza dell’Europa» ha evidenziato Bonora, individuando in questi tre pilastri le direttrici su cui costruire il futuro tecnologico del continente.

Il concetto di indipendenza assume una connotazione particolare nell’interpretazione offerta da Bonora: «Indipendenti non vuol dire “ognuno per sé”; vuol dire anzi cominciare a lavorare insieme, consapevoli di voler creare relazioni forti, solide, stabili e vicine». Questa visione si configura dunque non in termini isolazionisti, ma come forma di autonomia strategica che consenta all’Europa di determinare il proprio destino tecnologico attraverso la creazione di ecosistemi interni collaborativi.

Approfondendo ulteriormente il documento presentato da Draghi, Bonora ha illustrato come l’Europa debba «finanziare le aziende innovative e favorire la scalabilità, la standardizzazione e l’interoperabilità». Questi elementi costituiscono i prerequisiti essenziali per la creazione di un ambiente in cui gli investimenti possano diventare «sempre più auto consistenti e rilevanti», permettendo al continente di aumentare la propria competitività «in tutto: nelle infrastrutture, nei dati, nella tecnologia».

La questione cruciale – secondo Bonora – riguarda la capacità dell’Europa di trattenere i capitali all’interno dei propri confini: «È evidente che, se portiamo i capitali all’esterno della Comunità europea, arricchiamo qualcun altro e soprattutto ci rendiamo dipendenti da qualcun altro».

Questa riflessione pone l’accento sulla necessità di sviluppare un ecosistema finanziario e industriale che consenta all’Europa di mantenere il controllo sui propri asset strategici, riducendo al contempo le dipendenze da tecnologie e servizi esterni.

Il dilemma europeo: tra regolamentazione e innovazione tecnologica

Un aspetto particolarmente critico sollevato da Bonora concerne il delicato equilibrio tra la necessità di regolamentare e l’imperativo dell’innovazione.

APPROCCIO NORMATIVO EUROPEO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Riferendosi al panorama normativo europeo, caratterizzato da strumenti come la direttiva NIS2, il regolamento DORA e l’AI Act, Bonora ha osservato come «l’approccio normativo oggi privilegia ancora la precauzione rispetto all’innovazione».

Una tendenza che – pur rispondendo a legittime preoccupazioni in materia di sicurezza ed etica – rischia di porre l’Europa in una posizione di svantaggio competitivo rispetto ad altre potenze tecnologiche: «Non possiamo pensare che gli Stati Uniti producano delle intelligenze artificiali che tutti utilizziamo e la Cina produca delle intelligenze artificiali che in molti utilizziamo, mentre noi in Europa restiamo a guardare».

Bonora ha quindi condiviso un’esortazione a ripensare il rapporto tra regolamentazione e innovazione. «Non possiamo continuare a dire “prima regolamentiamo e poi produciamo”. No: cominciamo a produrre, cominciamo a rispondere alle nostre esigenze».

Secondo il relatore questa inversione di priorità non implica un abbandono delle preoccupazioni etiche e di sicurezza, tendendo piuttosto a una loro integrazione entro processi di sviluppo tecnologico non ostacolati da un eccesso di cautela.

La riflessione sull’intelligenza artificiale generativa offre un esempio pratico di questo dilemma. Bonora ha sottolineato come questa tecnologia stia «cambiando il mondo dell’industria» consentendo «lo sviluppo di software a una velocità pazzesca» e aprendo la strada a innovazioni, come i robot domestici, che prima erano confinati agli ambienti industriali.

Entro un contesto in rapida evoluzione, un approccio eccessivamente cauto rischia di relegare l’Europa al ruolo di “spettatore passivo” di una rivoluzione tecnologica guidata da altri.

La resilienza come paradigma della cybersecurity moderna

Nel delineare le sfide della cybersecurity contemporanea, Bonora ha posto particolare enfasi sul concetto di resilienza, definendola come «la capacità di un’azienda di mantenere attivo il proprio business mentre è sotto attacco».

Una definizione che sposta il focus dalla mera prevenzione degli attacchi alla capacità di garantire la continuità operativa nonostante essi. Come ha sintetizzato il relatore, «ormai siamo certi che saremo attaccati. La differenza è: il nostro business continua a funzionare o no?».

Questo approccio pragmatico riconosce l’inevitabilità degli attacchi informatici in un contesto di crescente sofisticazione delle minacce e di espansione della superficie di attacco. La questione non è più “se” un’organizzazione sarà attaccata, ma quando lo sarà e come risponderà.

In questa prospettiva, Bonora ha invitato le aziende ad adottare un approccio proattivo che trascenda il semplice adempimento normativo: «dobbiamo cominciare ad aprire gli occhi, cominciare a lavorare e a pensare in modo proattivo».

L’intervento ha anche sollevato un interrogativo fondamentale sulla scelta delle tecnologie e dei partner di sicurezza: «nel momento in cui scegliete una tecnologia, un servizio o una soluzione, fra le caratteristiche importanti, valutate se è un’azienda vicino a voi, se è un’azienda italiana, se è un’azienda europea, se è qualcuno che comprende a fondo la vostra realtà?».

Una domanda che pone l’accento sull’importanza di considerare non solo le caratteristiche tecniche delle soluzioni di sicurezza ma anche il contesto normativo, culturale e strategico in cui queste si inseriscono.

L’Osservatorio Cyberoo 2025: uno specchio delle minacce contemporanee

L’analisi proposta da Bonora ha incluso la dimensione empirica attuale attraverso la presentazione dei dati raccolti dall’Osservatorio Cyberoo 2025, che offre una panoramica delle minacce informatiche registrate nell’anno precedente.

I-SOC Cyberoo - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Basandosi sull’esperienza con i propri clienti (principalmente medie e grandi imprese italiane), l’Osservatorio ha rivelato un quadro preoccupante: «[nel 2024] abbiamo 293.000 casi per 700 aziende. È un numero pazzesco. Vuol dire che c’è una quantità di attacchi veramente importante».

Questi attacchi hanno dato luogo a ben 360 casi rilevanti, definiti come «attacchi complessi, dove anche noi siamo stati messi in difficoltà», a conferma della crescente sofisticazione delle minacce. Oltre a tali numeri, l’analisi dell’Osservatorio ha identificato diverse tendenze preoccupanti.

In primo luogo un aumento delle violazioni dei dati personali, fenomeno che assume particolare rilevanza nel contesto normativo europeo caratterizzato dal GDPR.

In secondo luogo un incremento delle campagne ransomware, che continuano a rappresentare una delle minacce più significative per la continuità operativa delle organizzazioni.

In terzo luogo un maggiore utilizzo dell’intelligenza artificiale negli attacchi, che conferisce agli aggressori nuove capacità di automazione e personalizzazione.

Infine una crescita degli attacchi attraverso la supply chain, strategia che sfrutta le vulnerabilità dei fornitori per penetrare nelle organizzazioni target.

Quest’ultimo punto è stato oggetto di particolare attenzione da parte di Bonora: «I vostri fornitori, a cui fornite accesso ai dati e ai sistemi, vengono attaccati perché ad oggi hanno meno consapevolezza di voi, probabilmente hanno anche investito meno budget [nella sicurezza] e vengono sfruttati per entrare “in casa vostra”».

L’osservazione evidenzia come la sicurezza di un’organizzazione sia intrinsecamente legata a quella dell’ecosistema in cui opera, rendendo necessario un approccio che comprenda l’intera catena del valore.

L’etica distorta dei gruppi di attaccanti

Un ulteriore aspetto dell’intervento di Bonora ha riguardato la caratterizzazione dei gruppi di attaccanti e la loro presunta etica.

PRINCIPALI THREAT ACTOR - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza Luca Bonora, Cyberoo Evangelist

«Abbiamo visto più di 350 threat actor» ha dichiarato, sottolineando come alcuni di questi gruppi criminali si presentino con una propria morale: «Interlock dice “ti attacco solo se non sei già stato attaccato”, Ransom Hub “io non attacco le ONLUS”, qualcun altro “faccio un attacco solo per dimostrarti che hai usato male i dati dei tuoi dipendenti, dei tuoi clienti o dei tuoi fornitori”».

Questa autoproclamata etica viene tuttavia ritenuta da Bonora una mera facciata: «sono etici? No, sono criminali». Questa demistificazione è fondamentale per comprendere la vera natura delle minacce informatiche contemporanee, che non rispondono a principi genuini ma a logiche di profitto criminale.

Come sottolineato da Bonora, «l’attaccante lo fa per profitto. Certo, tutti lavoriamo per ottenere un profitto; peccato che l’attaccante lo faccia a scapito di qualcun altro».

I 6 fondamenti per una strategia di cybersecurity efficace

Nella parte conclusiva del suo intervento, Bonora ha proposto un framework articolato in sei domande fondamentali che ogni organizzazione dovrebbe porsi per sviluppare una strategia di cybersecurity efficace.

DIFENDERSI OGGI NEL CYBERSPAZIO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza, Luca Bonora, Cyberoo Evangelist

A differenza di quanto avviene in matematica, dove «cambiando l’ordine dei fattori il prodotto non cambia», nella cybersecurity la sequenzialità assume infatti un’importanza cruciale.

La prima domanda – “Come mi accorgo di essere sotto attacco?” – pone l’accento sulla capacità di rilevamento precoce delle minacce. «Accorgersi di avere un problema è un elemento fondamentale» ha sottolineato Bonora, evidenziando come la consapevolezza tempestiva di un attacco possa fare la differenza tra un incidente gestibile e una compromissione disastrosa. La capacità di rilevamento deve estendersi oltre i confini dell’organizzazione, monitorando ad esempio «se esternamente in Internet ci sono dei tuoi dati in vendita, qualcuno dimostra interesse nei confronti della tua azienda, della tua proprietà, del tuo CDA…»

La seconda domanda – “Se mi accorgo di essere sotto attacco, cosa faccio?” – sposta l’attenzione dalla rilevazione alla risposta. Allo stesso modo, “Chi me lo dice? Ho le competenze per farlo?”, sono interrogativi che mettono in luce la necessità di disporre non solo di strumenti tecnologici adeguati ma anche delle competenze necessarie per interpretare gli allarmi e attivare le procedure di risposta appropriate.

La terza domanda – “Se sono sotto attacco non sono ancora fermo, non sono ancora bloccato, posso porvi rimedio?” – riguarda la capacità di contenimento e mitigazione degli attacchi. Bonora ha osservato come in alcuni casi esistano sistemi che lo fanno in automatico, mentre in altri sia necessario “intervenire a mano”, sottolineando l’importanza di disporre di processi chiari e di personale adeguatamente formato.

La quarta domanda – “Cosa succede se mi fermano i servizi o mi rubano dei dati?” – affronta il tema della gestione degli incidenti e della continuità operativa. “Ho un incident response plan, ho i processi coerenti e corretti?”. Queste domande assumono particolare rilevanza alla luce delle statistiche citate da Bonora, secondo cui «in media un’azienda [colpita da un attacco] resta ferma 22 giorni», con conseguenze potenzialmente devastanti in termini economici e reputazionali.

La quinta domanda – “Come migliorare la visione del livello di rischio di tutta la filiera?” – amplia la prospettiva dalla singola organizzazione all’intero ecosistema in cui opera. Richiamando la direttiva NIS2, Bonora ha sottolineato come essa imponga di «tenere sotto controllo anche i fornitori, perché tutto è forte quanto l’anello debole». In merito ha auspicato la creazione di standard condivisi per la valutazione della sicurezza dei fornitori, così da evitare la proliferazione di questionari eterogenei che disperdono tempo e risorse senza garantire valutazioni significative.

La sesta e ultima domanda – “Cosa fate per formare il primo firewall della vostra azienda: le vostre persone?” – pone l’accento sulla dimensione umana della cybersecurity.

In merito il relatore ha contestato l’idea secondo cui “l’anello debole della catena”, definendola «una sciocchezza enorme»; al contrario, ha sostenuto che «le persone sono il firewall più diffuso che avete in azienda».

Il fattore umano: da anello debole a risorsa strategica

L’approccio di Bonora al fattore umano nella cybersecurity si distingue per la sua visione delle persone non come vulnerabilità ma come risorsa strategica, sottolineando l’importanza di investire nella loro formazione e sensibilizzazione alla sicurezza informatica.

Particolarmente significativa è la riflessione sulla gestione degli errori umani, rispetto ai quali ha proposto un approccio costruttivo e non punitivo. «A quella persona dico: “guarda, ti sei comportato nel modo sbagliato ma non ti preoccupare, non hai combinato nulla di grave. Però non devi più farlo, perché per noi tu sei importante nel processo”».

Riconoscendo la fallibilità umana come una componente inevitabile della sicurezza, questo paradigma la inserisce in un processo di apprendimento continuo che rafforza – anziché indebolirla – la postura complessiva dell’organizzazione.

Conclusione: verso una visione integrata di cybersecurity

L’intervento ha offerto una visione articolata della cybersecurity nel contesto geopolitico attuale. Integrando considerazioni strategiche, analisi empiriche e riflessioni pragmatiche, il relatore ha delineato un approccio alla sicurezza informatica che trascende la dimensione puramente tecnologica per abbracciare aspetti normativi, organizzativi e umani.

La visione proposta si fonda su un presupposto fondamentale: la sicurezza informatica non è più una questione meramente tecnica, incarnando una componente essenziale della strategia aziendale e, più in generale, della sovranità tecnologica europea, intesa come capacità di autodeterminazione basata su un ecosistema di relazioni solide e collaborative all’interno del continente.

Bonora ha concluso il suo intervento ribadendo l’impegno di Cyberoo nel contribuire concretamente alla costruzione di un’autonomia tecnologica europea che non si limiti alla retorica, traducendosi in soluzioni accessibili e concrete.

In ultima analisi, la cybersecurity nel 2025 si configura come un test cruciale rispetto alla capacità dell’Europa di affermare la propria autonomia strategica in un mondo sempre più digitalizzato.

La risposta a questa sfida richiederà investimenti in tecnologie e competenze ma soprattutto un profondo ripensamento del rapporto tra regolamentazione e innovazione, sicurezza e competitività, dimensione tecnica e umana: solo una visione integrata che abbracci questi diversi aspetti potrà costruire un ecosistema digitale comunitario sicuro, resiliente e competitivo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-nel-2025/


DragonForce Exploits: Ransomware-as-a-Service

Nel panorama evolutivo delle minacce informatiche contemporanee, DragonForce emerge come un attore particolarmente sofisticato che ha rivoluzionato il tradizionale paradigma del ransomware-as-a-service. Questo threat actor, manifestatosi per la prima volta nell’agosto 2023, ha sviluppato un modello operativo che trascende le metodologie convenzionali del cybercrime, introducendo concetti innovativi di franchising criminale e white-labeling che stanno ridefinendo l’intero ecosistema del ransomware.

La peculiarità di DragonForce risiede nella sua capacità di combinare sofisticazione tecnica con un approccio imprenditoriale al crimine informatico, creando un framework operativo che democratizza l’accesso agli strumenti ransomware mantenendo al contempo standard professionali elevati. Questa evoluzione rappresenta un salto qualitativo significativo nel panorama delle minacce, con implicazioni che si estendono ben oltre il tradizionale modello di attacco ransomware.

Genesi ed evoluzione operativa

L’analisi cronologica delle attività di DragonForce rivela un percorso di sviluppo strategicamente pianificato. Inizialmente, il gruppo ha operato secondo modalità relativamente tradizionali, basandosi sul codice sorgente trapelato di LockBit 3.0 per costruire la propria infrastruttura malware. Tuttavia, già nel dicembre 2023, con l’establishment del “DragonLeaks” dark web portal, il gruppo aveva dimostrato ambizioni che andavano oltre la semplice distribuzione di ransomware.

Il punto di svolta si è verificato nel luglio 2024, quando DragonForce ha integrato nel proprio arsenale una variante customizzata basata sul codebase di Conti V3. Questa decisione tecnica non rappresenta semplicemente un upgrade tecnologico, ma riflette una strategia a lungo termine volta a creare un ecosistema ransomware più resiliente e adattabile.

Nel marzo 2025, DragonForce ha annunciato la propria trasformazione in quello che definisce un “cartello ransomware”, introducendo un modello operativo federato che consente agli affiliati di operare sotto brand personalizzati pur mantenendo l’accesso all’infrastruttura centralizzata. Questa evoluzione rappresenta un’innovazione paradigmatica nel settore del cybercrime, introducendo dinamiche di franchising che ricordano quelle dei modelli di business legittimi.

Architettura tecnica e infrastruttura

Dal punto di vista tecnico, DragonForce presenta un’architettura sofisticata che combina elementi derivati da multiple famiglie di ransomware consolidate. L’analisi del reverse engineering condotta dai ricercatori di sicurezza ha evidenziato come il gruppo abbia saputo integrare le migliori caratteristiche di LockBit 3.0 e Conti V3, creando un payload ibrido che mantiene la robustezza e l’efficacia dei progenitori.

Il sistema di crittografia implementato da DragonForce utilizza algoritmi di encryption avanzati, principalmente AES-256 e RSA, per garantire l’irrecuperabilità dei dati senza la chiave di decrittazione. Particolarmente interessante è l’uso della codifica Base32 per i nomi dei file crittografati, accompagnata dall’estensione .dragonforce_encrypted, che rappresenta una firma distintiva del gruppo.

L’infrastruttura operativa di DragonForce si distingue per la sua scalabilità e flessibilità. Il gruppo ha sviluppato una piattaforma centralizzata che fornisce agli affiliati accesso a strumenti di negoziazione, sistemi di storage per i dati esfiltrati, e console di amministrazione malware. Questa architettura consente di supportare quello che il gruppo definisce “brand illimitati”, targetizzando multiple piattaforme inclusi sistemi ESXi, NAS, BSD e Windows.

Modello economico e struttura organizzativa

L’aspetto più innovativo di DragonForce risiede nel suo modello economico. Il gruppo applica una commissione del 20% sui riscatti pagati, significativamente inferiore rispetto al 30-40% standard nel settore RaaS. Questa strategia di pricing aggressiva è chiaramente volta ad attrarre un maggior numero di affiliati, creando un effetto di scala che compensa i margini ridotti attraverso volumi maggiori.

Il modello di white-labeling implementato da DragonForce consente agli affiliati di operare sotto brand personalizzati, mantenendo l’accesso all’infrastruttura centralizzata. Questa flessibilità operativa attrae non solo threat actor meno esperti che beneficiano dell’infrastruttura professionale, ma anche gruppi più sofisticati che desiderano mantenere la propria identità di brand pur sfruttando capabilities tecniche avanzate.

Interessante è anche la dichiarata adesione del gruppo a specifici “codici etici”, che prevedono restrizioni nel targeting di determinate tipologie di infrastrutture sanitarie. Sebbene possa sembrare paradossale per un’organizzazione criminale, questa policy riflette probabilmente una strategia di risk management volta a minimizzare l’attenzione delle forze dell’ordine evitando attacchi che potrebbero causare vittime dirette.

Analisi delle vulnerabilità exploited

La campagna SimpleHelp: un caso di studio

Uno degli esempi più significativi della sophistication tecnica di DragonForce è rappresentato dalla campagna di gennaio-maggio 2025 che ha sfruttato una serie di vulnerabilità critiche nel software SimpleHelp Remote Monitoring and Management. Questa campagna rappresenta un perfetto esempio di come i threat actor moderni siano in grado di weaponizzare rapidamente le vulnerabilità zero-day per condurre attacchi su larga scala.

Le tre vulnerabilità sfruttate – CVE-2024-57726, CVE-2024-57727, e CVE-2024-57728 – sono state concatenate in una chain of exploitation particolarmente efficace. La CVE-2024-57726, con un punteggio CVSS di 9.9, rappresenta una vulnerabilità di privilege escalation che consente agli attaccanti di elevare i propri privilegi da utente standard ad amministratore di sistema. Questa vulnerabilità deriva da controlli di autorizzazione insufficienti nelle funzioni amministrative di SimpleHelp, permettendo a utenti con privilegi limitati di creare API key con permessi elevated.

La CVE-2024-57727, con punteggio CVSS di 7.5, comprende multiple vulnerabilità di path traversal che consentono ad attaccanti non autenticati di accedere a file arbitrari sul server SimpleHelp. Questa vulnerabilità è particolarmente pericolosa perché consente l’accesso a file di configurazione contenenti credenziali crittografate con chiavi hardcoded, inclusi credenziali LDAP, client secret OIDC, API key, e seed TOTP utilizzati per l’autenticazione multi-fattore.

La CVE-2024-57728, con punteggio CVSS di 7.2, rappresenta una vulnerabilità di arbitrary file upload sfruttabile attraverso attacchi di tipo zip slip. Questa vulnerabilità consente agli amministratori di caricare file arbitrari in qualsiasi posizione del filesystem, abilitando l’esecuzione di codice remoto attraverso l’upload di file executable o la modifica di librerie di sistema.

Metodologia di Attack Chaining

La campagna SimpleHelp dimostra la capacità di DragonForce di implementare sophisticated attack chain che massimizzano l’impatto delle vulnerabilità disponibili. Il gruppo ha utilizzato queste vulnerabilità in sequenza per ottenere accesso iniziale, escalare i privilegi, e infine deployare il proprio payload ransomware attraverso l’infrastruttura compromessa.

Particolarmente significativo è l’approccio di supply chain compromise adottato dal gruppo. Invece di targetizzare direttamente le organizzazioni finali, DragonForce ha focalizzato i propri sforzi sui Managed Service Provider che utilizzano SimpleHelp per gestire i propri clienti. Questa strategia consente di massimizzare l’impatto dell’attacco, consentendo la compromissione simultanea di multiple organizzazioni attraverso un singolo punto di ingresso.

Tattiche, Tecniche e Procedure (TTPs)

L’analisi delle TTPs di DragonForce rivela un approccio multiforme che combina tecniche tradizionali con metodologie innovative. Il gruppo dimostra una particolare predilezione per gli attacchi basati su social engineering, utilizzando campagne di phishing sofisticate per ottenere l’accesso iniziale alle reti target.

Una delle tecniche più interessanti implementate da DragonForce è l’approccio Bring Your Own Vulnerable Driver (BYOVD). Questa metodologia prevede il deployment di driver kernel legittimi ma vulnerabili sui sistemi target, che vengono poi exploited per ottenere privilegi di kernel e disabilitare i software di sicurezza. Il gruppo ha dimostrato di utilizzare driver come RogueKiller Anti-Rootkit Driver, sfruttando le vulnerabilità note per neutralizzare i sistemi di protezione endpoint.

Dal punto di vista dell’evasion, DragonForce implementa diverse tecniche anti-forensics per impedire la detection e l’analisi dei propri attacchi. Il gruppo utilizza script automatizzati per cancellare i log di sistema, tecniche di obfuscation del codice, e metodologie di process injection per nascondere la propria presenza sui sistemi compromessi.

Particolarmente sofisticata è la metodologia di lateral movement implementata dal gruppo. DragonForce utilizza commercial red-team framework come Cobalt Strike per stabilire canali di command-and-control persistenti e caricare payload aggiuntivi sui sistemi compromessi. Questo approccio consente al gruppo di mantenere l’accesso alle reti target anche dopo la detection iniziale, facilitando operazioni di reconnaissance prolungate e data exfiltration.

Convergenza con Scattered Spider

Un aspetto particolarmente interessante dell’ecosistema DragonForce è la sua convergenza operativa con Scattered Spider (UNC3944), un threat actor noto per le sue sofisticate tecniche di social engineering e per i high-profile attack contro organizzazioni del settore gaming e hospitality.

L’analisi intelligence condotta da Mandiant ha identificato significative sovrapposizioni operative tra i due gruppi, suggerendo forme di collaborazione o condivisione di risorse.

Questa convergenza è particolarmente evidente nelle recenti campagne contro il settore retail britannico, dove tecniche tipiche di Scattered Spider sono state utilizzate in combinazione con payload DragonForce.

Gli attacchi contro Marks & Spencer, Co-op, e Harrods rappresentano un esempio paradigmatico di questa collaborazione. Le tecniche di initial access utilizzate – inclusi phishing targeting platform SSO, SIM swapping, e social engineering per impersonare il personale IT – sono signature tipiche di Scattered Spider. Tuttavia, il payload finale deployato sui sistemi ESXi delle vittime è chiaramente identificabile come DragonForce ransomware.

Questa convergenza operativa rappresenta una tendenza preoccupante nel panorama delle minacce, suggerendo una crescente specializzazione e collaborazione tra diversi threat actor. Mentre Scattered Spider eccelle nelle tecniche di initial access e social engineering, DragonForce fornisce l’infrastruttura ransomware e le capabilities di data exfiltration necessarie per monetizzare gli attacchi.

Innovazioni tecnologiche e automazione

DragonForce si distingue per la sua capacità di integrare tecnologie emergenti nelle proprie operazioni. Il gruppo ha iniziato a sperimentare con l’intelligenza artificiale per automatizzare diversi aspetti delle proprie campagne, dalle fasi di reconnaissance alla generazione di payload personalizzati.

L’utilizzo di large language model per la generazione automatica di codice malware rappresenta un’innovazione significativa che riduce le barriere tecniche per gli affiliati meno esperti. Questi strumenti consentono la creazione di variant personalizzate del ransomware senza richiedere competenze di programmazione avanzate, democratizzando ulteriormente l’accesso agli strumenti di cybercrime.

Particolarmente interessante è l’implementazione di algoritmi di machine learning per l‘adaptive evasion. DragonForce utilizza queste tecnologie per analizzare le misure difensive implementate dalle organizzazioni target e adattare automaticamente le proprie tecniche di attacco per massimizzare le probabilità di successo.

Alleanze e dinamiche di mercato

DragonForce opera all’interno di un ecosistema complesso di alleanze e rivalità che caratterizza il mercato del ransomware contemporaneo. Il gruppo fa parte di quella che viene definita “The Five Families” alliance, un framework collaborativo che facilita la condivisione di risorse, intelligenza, e capabilities tecniche tra diversi threat actor.

Questa alleanza consente a DragonForce di accedere a un pool di risorse e competenze più ampio di quello che potrebbe sviluppare autonomamente. La collaborazione include sharing di exploit zero-day, metodologie di attacco innovative, e intelligence sulle misure difensive implementate dalle organizzazioni target.

Contemporaneamente, DragonForce ha condotto quella che può essere definita una “guerra di territorio” contro gruppi rivali. Il gruppo ha deliberatamente compromesso e deface i leak site di competitor come BlackLock e Mamona, in quello che rappresenta un chiaro tentativo di consolidamento del mercato.

Particolarmente significativo è il presunto takeover dell’infrastruttura di RansomHub, un prolific gruppo ransomware che ha cessato le operazioni nel marzo 2025. DragonForce sembra aver assorbito non solo l’infrastruttura tecnica di RansomHub, ma anche parte dei suoi affiliati, consolidando ulteriormente la propria posizione nel mercato RaaS.

Implicazioni geopolitiche

L’attribuzione geopolitica di DragonForce presenta diverse ambiguità che riflettono la complessità del panorama del cybercrime contemporaneo. Sebbene il gruppo implementi policy che escludono il targeting di organizzazioni nei paesi del Commonwealth of Independent States, questa restrizione non rappresenta necessariamente un indicatore definitivo di origine geografica.

L’analisi linguistica delle comunicazioni del gruppo rivela un mix di competenze native in inglese e russo, suggerendo una composizione multinazionale. Questa diversità linguistica potrebbe riflettere la natura sempre più globalizzata del cybercrime organizzato, dove threat actor di diverse nazionalità collaborano per massimizzare l’efficacia delle proprie operazioni.

Le accuse di collaborazione con servizi intelligence russi, mosse da gruppi rivali, devono essere considerate nel contesto delle dinamiche competitive del mercato ransomware. Tuttavia, non possono essere completamente ignorate, considerando i precedenti storici di collaborazione tra gruppi cybercriminali e apparati statali.

Contromisure e strategie difensive

La sofisticazione tecnica e operativa di DragonForce richiede un approccio difensivo multi-layered che combini controlli tecnici avanzati con procedure organizzative robuste. Le organizzazioni devono implementare strategie che vanno oltre i tradizionali perimetri di sicurezza per affrontare efficacemente le minacce rappresentate da questo threat actor.

Dal punto di vista tecnico, è essenziale implementare soluzioni di endpoint detection and response (EDR) capaci di rilevare comportamenti anomali e tecniche di evasion sofisticate. I sistemi di detection devono essere configurati per identificare indicatori specifici associati alle TTPs di DragonForce, inclusi i pattern behavior caratteristici degli attack BYOVD e delle tecniche di process injection.

La gestione delle vulnerabilità assume un’importanza critica, considerando la rapidità con cui DragonForce è in grado di weaponizzare exploit zero-day. Le organizzazioni devono implementare processi di patching accelerati, particolarmente per software di gestione remota e applicazioni internet-facing che rappresentano target privilegiati per i threat actor.

L’implementazione di architetture zero-trust rappresenta una strategia difensiva fondamentale per limitare l’impatto degli attacchi di lateral movement. Queste architetture devono includere controlli granulari di accesso, segmentazione di rete avanzata, e monitoraggio continuo delle attività di rete per identificare rapidamente movimenti laterali anomali.

Dal punto di vista procedurale, è essenziale implementare programmi di security awareness training specificamente focalizzati sulle tecniche di social engineering utilizzate da threat actor come Scattered Spider. Questi programmi devono includere simulazioni realistiche di attacchi di phishing e vishing, con particolare attenzione alla formazione del personale di help desk e IT che rappresenta target privilegiato per queste tecniche.

Prospettive future

L’evoluzione di DragonForce rappresenta un indicatore delle direzioni future del panorama delle minacce informatiche. Il successo del modello di business del gruppo suggerisce che vedremo probabilmente un’ulteriore proliferazione di approcci simili, con altri threat actor che adotteranno metodologie di franchising e white-labeling per espandere le proprie operazioni.

L’integrazione crescente di tecnologie di intelligenza artificiale nelle operazioni di cybercrime rappresenta una tendenza che avrà implicazioni significative per la sicurezza informatica.

Man mano che questi strumenti diventano più accessibili e sofisticati, è probabile che vedremo un’ulteriore democratizzazione degli strumenti di attacco, con conseguente aumento del numero di threat actor capaci di condurre operazioni sofisticate.

La convergenza operativa tra diversi gruppi di cybercriminali, come dimostrato dalla collaborazione tra DragonForce e Scattered Spider, suggerisce un’evoluzione verso modelli di specializzazione e collaborazione più sofisticati. Questa tendenza potrebbe portare alla formazione di ecosistemi criminali più complessi e resilienti, capaci di resistere meglio agli sforzi di disruption delle forze dell’ordine.

Conclusioni

DragonForce rappresenta un esempio paradigmatico dell’evoluzione contemporanea del cybercrime organizzato. Il gruppo ha dimostrato una capacità straordinaria di innovare non solo dal punto di vista tecnico, ma anche sotto il profilo del modello di business, creando un framework operativo che sta influenzando l’intero ecosistema del ransomware.

La sophistication tecnica dimostrata nelle recenti campagne, combinata con l’approccio imprenditoriale all’organizzazione delle operazioni criminali, pone sfide significative per la comunità della sicurezza informatica. Le organizzazioni devono prepararsi ad affrontare threat actor sempre più sofisticati, capaci di combinare tecniche di attacco avanzate con strategie operative resilienti.

L’analisi di DragonForce offre insight preziosi non solo sulle capabilities attuali di questo specifico threat actor, ma anche sulle tendenze evolutive del panorama delle minacce informatiche. Comprendere questi sviluppi è essenziale per sviluppare strategie difensive efficaci e anticipare le future evoluzioni del cybercrime organizzato.

Il caso DragonForce dimostra che il futuro della sicurezza informatica richiederà approcci sempre più sofisticati e adattivi, capaci di confrontarsi con avversari che combinano sophistication tecnica, risorse economiche significative, e modelli organizzativi innovativi. Solo attraverso una comprensione approfondita di queste dinamiche sarà possibile sviluppare le contromisure necessarie per proteggere efficacemente le infrastrutture digitali contemporanee.

Fonti:

  • Sophos News – “DragonForce actors target SimpleHelp vulnerabilities to attack MSP, customers” (27 maggio 2025) – https://news.sophos.com/en-us/2025/05/27/dragonforce-actors-target-simplehelp-vulnerabilities-to-attack-msp-customers/
  • SecurityWeek – “DragonForce Ransomware Hackers Exploiting SimpleHelp Vulnerabilities” (27 maggio 2025) – https://www.securityweek.com/dragonforce-ransomware-hackers-exploiting-simplehelp-vulnerabilities/
  • BleepingComputer – “DragonForce expands ransomware model with white-label branding scheme” (26 aprile 2025) – https://www.bleepingcomputer.com/news/security/dragonforce-expands-ransomware-model-with-white-label-branding-scheme/
  • The Register – “What we know about DragonForce ransomware” (15 maggio 2025) – https://www.theregister.com/2025/05/15/dragonforce_ransomware_uk_retail_attacks/
  • Check Point Blog – “DragonForce Ransomware: Redefining Hybrid Extortion in 2025” (maggio 2025) – https://blog.checkpoint.com/security/dragonforce-ransomware-redefining-hybrid-extortion-in-2025/
  • Dragos Industrial Ransomware Analysis Q1 2025 (maggio 2025) – https://www.dragos.com/blog/dragos-industrial-ransomware-analysis-q1-2025/
  • Google Cloud Blog – “Defending Against UNC3944” (maggio 2025) – https://cloud.google.com/blog/topics/threat-intelligence/unc3944-proactive-hardening-recommendations
  • Qualys ThreatPROTECT – “SimpleHelp Multiple Vulnerabilities” (febbraio 2025) – https://threatprotect.qualys.com/2025/02/07/simplehelp-remote-monitoring-and-management-multiple-vulnerabilities-cve-2024-57726-cve-2024-57727-cve-2024-57728/
  • Resecurity – “DragonForce Ransomware Reverse Engineering Report” – https://www.resecurity.com/blog/article/dragonforce-ransomware-reverse-engineering-report
  • Wiz Threat Research – “DragonForce Exploits SimpleHelp Vulnerabilities” (28 maggio 2025) – https://threats.wiz.io/all-incidents/dragonforce-exploits-simplehelp-vulnerabilities-in-ransomware-campaign
  • SOCRadar – “DragonForce Exploits SimpleHelp Flaws in Targeted MSP Ransomware Attack” (maggio 2025) – https://socradar.io/dragonforce-exploits-simplehelp-msp-ransomware/
  • The Hacker News – “DragonForce Exploits SimpleHelp Flaws” (29 maggio 2025) – https://thehackernews.com/2025/05/dragonforce-exploits-simplehelp-flaws.html
  • Dark Reading – “DragonForce Ransomware Strikes MSP in Supply Chain Attack” (27 maggio 2025) – https://www.darkreading.com/application-security/dragonforce-ransomware-msp-supply-chain-attack
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dragonforce-exploits/


Lotta alla criminalità informatica: operazioni e strategie di Europol nel 2024 e 2025

Nell’ambito della 13ª Cyber Crime Conference, Emanuele Iovini (Specialist in Prevention & Outreach at EC3 Cybercrime Centre) ha presentato un’analisi dettagliata delle più recenti operazioni di Europol contro la criminalità informatica.

Il suo intervento ha offerto uno sguardo privilegiato sulle strategie adottate dallo European Cybercrime Centre (EC3) e sugli importanti risultati ottenuti negli ultimi mesi.

Il Centro europeo per il cybercrime: l’hub della sicurezza informatica in Europa

«In veste di specialista nel team di prevenzione e sensibilizzazione del Centro europeo per il cybercrime di Europol, voglio descrivervi le operazioni dell’ultimo anno e perché sono così importanti nel contesto della cooperazione internazionale», ha dichiarato Iovini in apertura dell’intervento.

L’EC3 rappresenta il fulcro della lotta contro la criminalità informatica nel continente: il centro strategico dispone di strumenti all’avanguardia per la cooperazione internazionale e di sofisticati mezzi analitici, a livello forense e di Cyber Threat Intelligence, per contrastare efficacemente le minacce informatiche.

Al cuore delle operazioni troviamo la Joint Cybercrime Action Task Force (J-CAT), una task force permanente che riunisce esperti provenienti da tutti i paesi membri; questa struttura garantisce un’azione coordinata e tempestiva contro le minacce emergenti, superando le barriere nazionali che spesso ostacolano le indagini sui crimini cyber.

Guarda il vedo completo dell’intervento:

[embedded content]

International Ransomware Response Model: la risposta europea ai ransomware

Particolarmente efficace è l’International Ransomware Response Model (IRM), con un’innovativa interfaccia che offre assistenza tecnica di alto livello alle aziende colpite da attacchi ransomware.

«Oltre a servizi di cifratura e chiusura dei server, il portale NoMoreRansom.org fornisce supporto a tutte le organizzazioni che hanno bisogno di combattere contro gli attacchi ransomware», ha spiegato Iovini.

Il portale rappresenta solo la punta dell’iceberg di una più ampia strategia di contrasto alle infrastrutture utilizzate dai criminali informatici: un approccio che permette non solo di rispondere agli attacchi già avvenuti, ma anche di prevenirne di ulteriori in futuro.

La cooperazione pubblico-privato: un’alleanza strategica

Un elemento fondamentale della strategia di Europol è la stretta collaborazione con il settore privato. Gli accordi di cooperazione con aziende tecnologiche e di sicurezza informatica forniscono un prezioso flusso di intelligence nella lotta contro il cybercrimine.

«In questo ambito, il settore privato riveste un ruolo essenziale» ha sottolineato Iovini.

Gli investigatori, infatti, non possono fronteggiare efficacemente la minaccia del cybercrime senza il supporto di competenze e informazioni provenienti dal settore privato.

Questa sinergia consente di identificare rapidamente nuove minacce e di sviluppare contromisure efficaci, in un contesto in cui la velocità di risposta è spesso determinante per il successo delle operazioni.

Operazione Stargrew: il colpo al Phishing-as-a-Service

Nel corso dell’ultimo anno, Europol ha condotto diverse operazioni di successo contro piattaforme criminali.

Grazie alla cooperazione di ben 19 paesi, l’operazione Stargrew ha inferto un duro colpo al fenomeno del “Phishing-as-a-Service”, neutralizzando una rete che utilizzava oltre 40.000 domini per orchestrare sofisticati attacchi di phishing.

Lotta alla criminalità informatica:, cybercrime: Operazione Stargrew, Europol

Con un’impressionante cifra di utenti registrati, la piattaforma consentiva anche a criminali con competenze tecniche limitate di condurre efficaci attacchi di ingegneria sociale: questo esempio evidenzia la preoccupante democratizzazione degli strumenti di attacco informatico, che rende il crimine cyber accessibile a un numero sempre maggiore di malintenzionati.

Operazione Morpheus: la lotta contro l’uso illecito di strumenti legittimi

Non meno significativa è stata l’operazione Morpheus, mirata a contrastare l’uso illecito di Cobalt Strike. Questo strumento, originariamente sviluppato con finalità di testing per la sicurezza, è diventato incredibilmente popolare tra gli attaccanti in ragione della sua versatilità.

Lotta alla criminalità informatica:, cybercrime: Operazione Morpheus, Europol

«Cobalt Strike è nato come strumento legittimo ma è estremamente efficace nelle mani degli hacker, perché è altamente personalizzabile» ha spiegato Iovini «e rende possibile modifiche per adattarlo alle caratteristiche della vittima, nonché modifiche ai comandi e al codice sorgente per consentire di attaccare il target nel modo più efficace possibile».

Grazie al coordinamento di Europol sono stati organizzati circa 40 incontri per combattere risorse informatiche malevole distribuite in 27 diversi paesi, dimostrando l’importanza della cooperazione internazionale nella lotta al cybercrimine.

Operazione Kaerb: oltre i confini europei

Anche l’operazione Kaerb ha segnato un’importante evoluzione nella cooperazione internazionale, estendendo le partnership oltre i confini europei, in particolare con l’Argentina.

Lotta alla criminalità informatica:, cybercrime: Operazione Kaerb, Europol

Il suo successo mostra come la lotta al cybercrimine richieda un approccio veramente globale, in cui le barriere geografiche e giurisdizionali vengono superate in nome di un obiettivo comune.

In merito Iovini ha ribadito che «È necessaria una cooperazione serrata», sottolineando come la rapidità di risposta sia fondamentale per contrastare efficacemente le minacce informatiche in un contesto sempre più interconnesso.

Operazione Matrix: contro le comunicazioni criptate dei criminali

L’operazione Matrix ha portato alla chiusura di una piattaforma che consentiva ai criminali informatici di comunicare tra loro in forma anonima, rendendo estremamente difficile l’intercettazione da parte delle forze dell’ordine.

Lotta alla criminalità informatica:, cybercrime: Operazione Matrix, Europol

«La piattaforma consentiva ai criminali, sulla base di un pagamento mensile, di registrarsi e di ottenere tutta una serie di supporti; ma soprattutto permetteva loro di comunicare in modo totalmente anonimo, con crittografia end-to-end», ha spiegato Iovini.

Questo tipo di piattaforme rappresenta una sfida crescente per le autorità, poiché offrono ai criminali informatici spazi virtuali sicuri in cui pianificare e coordinare le loro attività.

Il successo dell’operazione Matrix dimostra, pertanto, la capacità di Europol di adattarsi alle nuove tecnologie utilizzate dalla criminalità organizzata.

Operazione Talent: il colpo ai marketplace del cybercrimine nel 2025

Passando ad attività più recenti, il relatore ha descritto l’operazione Talent, avviata a gennaio 2025 dalle autorità tedesche, che ha portato alla chiusura di due risorse fondamentali nell’ecosistema del cybercrime internazionale.

Lotta alla criminalità informatica:, cybercrime: Operazione Talent, Europol

«L’operazione si è concentrata sulle piattaforme “cracked.to” and “nulled.io”, che contavano su una platea di 10 milioni di utenti e che molti esperti conosceranno come “marketplace del cybercrime”», ha sintetizzato Iovini; «in questo caso Europol ha agito come vero e proprio broker della conoscenza, consentendo la condivisione rapida e sicura di risorse di intelligence tra i vari paesi coinvolti, nonché fornendo supporto analitico e forense alle autorità investigative nazionali».

Ciò che rende particolarmente preoccupanti questi mercati virtuali è la loro crescente capacità di offrire strumenti basati su AI, che rendono possibili «azioni automatiche personalizzate, permettendo di customizzare le attività di attacco anche senza essere esperti» e abbassando drasticamente la barriera tecnica per condurre attacchi informatici sofisticati.

L’operazione Phobos e 8Base: la lotta al ransomware-as-a-service

Di grande rilevanza è stata anche l’operazione che ha portato alla chiusura dei gruppi ransomware Phobos e 8Base, con l’arresto di due importanti criminali informatici: uno in Italia, nel 2023 (su mandato di arresto francese) e l’altro in Corea del Sud, nel 2024.

Lotta alla criminalità informatica:, cybercrime: operazione Phobos e 8Base, Europol

«A rendere importante questa operazione è il fatto che Phobos sia uno dei primi esempi di ransomware-as-a-service, a cui è seguito 8Base, una variante del primo che gli attaccanti avevano personalizzato in base alle loro esigenze», ha spiegato Iovini.

Questi gruppi adottavano tecniche particolarmente aggressive, come la “double extortion”. Con l’emergere di nuovi attori, però, si osserva un’evoluzione verso la “quadruple extortion”, in cui gli attaccanti, oltre a cifrare i dati e minacciarne la diffusione, contattano anche agenzie partner della vittima e spesso lanciano attacchi DDoS per impedire il ripristino dei servizi, aumentando così la pressione affinché venga pagato il riscatto.

L’operazione – che ha coinvolto 14 paesi, permettendo di identificare e neutralizzare ben 27 server utilizzati per attacchi ransomware – ha beneficiato del supporto essenziale di Eurojust, evidenziando come la lotta al cybercrimine richieda una cooperazione non solo esecutiva ma anche giudiziaria.

«Purtroppo sappiamo che diverse giurisdizioni hanno leggi e regolamenti diversi, quindi a volte è molto difficile coordinare le attività sul piano esecutivo» ha osservato Iovini, sottolineando una delle principali sfide nella lotta transnazionale al crimine cyber.

Sfide future: dall’anonimizzazione all’intelligenza artificiale

In conclusione del suo intervento, Iovini ha delineato le sfide attuali e future nel contrasto alla criminalità informatica transnazionale.

Lotta alla criminalità informatica:, cybercrime: sfide future 2025, Europol

Nella sintesi offerta, la cifratura e l’anonimizzazione – spesso strettamente collegate, come dimostrato dalla piattaforma Matrix – rappresentano ancora ostacoli significativi; inoltre nuovi tipi di attacchi, con obiettivi su larga scala ma dal minor impatto individuale, stanno diventando sempre più comuni grazie alla diffusione del “cybercrime-as-a-service”, che facilita l’accesso a tecniche precedentemente riservate ad attaccanti esperti.

Lotta alla criminalità informatica:, cybercrime: sfide future 2025, Europol

Anche la difficoltà nel tracciamento di pagamenti e comunicazioni continua ad essere una sfida tecnica significativa per le forze dell’ordine. Al riguardo un’efficace cooperazione transfrontaliera richiede in primo luogo operazioni investigative e giudiziarie realmente coordinate, nonché un rafforzamento della collaborazione pubblico/privato.

Iovini ha infine evidenziato come le nuove frontiere tecnologiche stiano aprendo nuovi scenari per il cybercrimine: «Tra le nuove frontiere a cui dovremo prestare attenzione figurano la blockchain, il Quantum Computing e, naturalmente, l’intelligenza artificiale, che sta davvero trasformando il nostro mondo grazie alla sua accessibilità e versatilità, capaci di renderla uno strumento molto attraente per i criminali».

Conclusioni: il futuro della sicurezza informatica in Europa

Iovini ha ricordato come i rapporti “Internet Organised Crime Threat Assessment“ e ”Serious and Organised Crime Threat Assessment” (entrambi pubblicati da Europol) offrano un’analisi approfondita delle tendenze citate nell’intervento, a conferma del ruolo sempre più centrale del cybercrime nello scenario globale.

La presentazione ha fornito uno sguardo privilegiato sugli sforzi comunitari per contrastare questa minaccia in rapida evoluzione, evidenziando come solo mediante una cooperazione internazionale rafforzata sia possibile affrontare efficacemente le sfide poste dalla criminalità informatica contemporanea.

Come illustrato nell’intervento, le operazioni condotte da Europol negli ultimi mesi dimostrano la capacità dell’agenzia di adattarsi rapidamente alle nuove minacce, sviluppando strategie innovative ma soprattutto costruendo alleanze strategiche per proteggere cittadini e imprese europee da minacce informatiche sempre più diffuse e sofisticate.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/criminalita-informatica-europol/


Il modello italiano di contrasto al Cybercrime: un ecosistema in trasformazione nell’era digitale

Nella prima Tavola Rotonda tenutasi durante la 13a Edizione della Cyber Crime Conference, il 16 aprile 2025, sono intervenuti:

  • Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia;
  • Ivano Gabrielli, Direttore del Servizio Polizia Postale per la Sicurezza Cibernetica;
  • Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia per la Cybersicurezza Nazionale;
  • Pasquale Stanzione, Presidente dell’Autorità Garante per la Protezione dei Dati Personali;

Moderatrice:

● Donatella Curtotti, Professoressa ordinaria in Diritto processuale penale presso il Dipartimento di Giurisprudenza dell’Università di Foggia.

L’incontro ha analizzato – attraverso le prospettive dei principali attori istituzionali coinvolti – l’ecosistema italiano di contrasto al cybercrime, evidenziando l’interazione tra aspetti investigativi e giudiziari, nonché le metodologie operative attuali e le sfide future nella lotta al crimine informatico.

Ne è emersa con chiarezza la necessità di un approccio investigativo multidisciplinare, che sappia contemperare le esigenze di sicurezza con il rispetto dei diritti fondamentali.

Nel panorama della sicurezza nazionale sta prendendo forma, con la discrezione che spesso accompagna le rivoluzioni più profonde, una trasformazione tale da sovvertire categorie consolidate da decenni.

La Tavola Rotonda “Il Modello Italiano di Contrasto al Cybercrime: dalla Prevenzione all’Azione Giudiziaria” ha portato alla luce questo fermento sotterraneo, rivelando come le architetture istituzionali tradizionali stiano subendo una metamorfosi tanto ineludibile quanto necessaria: le rigide distinzioni tra gli ambiti della prevenzione e della repressione, come anche tra le dimensioni della sicurezza e della giustizia, stanno cedendo il passo a un approccio sempre più osmotico e integrato.

Guarda la registrazione video del panel:

[embedded content]

La prof.ssa Donatella Curtotti, inaugurando la discussione, ha sintetizzato l’essenza di questa transizione epocale: «Nell’università italiana siamo abituati a insegnare che i vari comparti della sicurezza appartengono a funzioni diverse dello Stato: prevenzione e repressione da un lato, giustizia penale dall’altro. In questo quadro è stata poi calata, all’improvviso, la privacy».

donatella curtotti cybercrime conference

Un’impostazione profondamente radicata nell’architettura costituzionale e nel principio di legalità che ne costituisce il fondamento, a lungo tradotta nella netta separazione funzionale tra vari organi che raccoglievano e gestivano informazioni «in proprio»; con un’osmosi tra le diverse Agenzie che, quando avveniva, restava sempre «un po’ sotto il radar».

È proprio questa impalcatura concettuale e istituzionale che l’avvento del cyberspazio ha irreversibilmente destabilizzato.

Il cybercrime – fenomeno proteiforme per sua natura, caratterizzato da un’intrinseca transnazionalità, da una complessità tecnica in costante evoluzione e da una fulminea velocità di mutazione – ha fatto implodere le distinzioni spazio-temporali su cui si fondava l’intero edificio delle competenze separate.

«Con l’avvento del cyber», ha osservato la prof.ssa Curtotti, «tutto è cambiato. Il cyber altera completamente le dimensioni della vita, anche sul piano temporale; ed è ormai fondamentale anche in materia di investigazione».

In questo nuovo universo digitale, la tradizionale distinzione tra operazioni di intelligence e indagini di polizia giudiziaria è da ritenersi, nelle parole della moderatrice, «ormai obsoleta». L’urgenza della minaccia, la sua capacità di metamorfosi in tempo reale e la sua intrinseca extraterritorialità richiedono non solo una risposta coordinata ma un ripensamento fondamentale delle stesse categorie attraverso cui concepiamo la sicurezza e la giustizia nell’era digitale.

L’Agenzia per la Cybersicurezza Nazionale: architettura di una resilienza sistemica

Al cuore di questa trasformazione si colloca, con crescente autorevolezza, l’Agenzia per la Cybersicurezza Nazionale (ACN), istituita nel 2021.

Il dott. Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia, ha tracciato con precisione la traiettoria evolutiva del nostro Paese: «Storicamente, l’Italia si è mossa in ritardo rispetto ad altre nazioni con cui ci confrontiamo. Se da qualche anno abbiamo colmato questo ritardo, rilevo che ancora c’è bisogno di raccontare il ruolo dell’Agenzia in questo ecosistema cibernetico».

Gianluca Galasso cybercrime conference

Tale riflessione svela due elementi significativi: la consapevolezza del ritardo italiano in ambito di cybersicurezza, nonché la natura ancora in divenire dell’architettura istituzionale di settore. La stessa denominazione del campo d’azione dell’ACN – la “cyber resilienza” – trascende la mera protezione dai rischi informatici, per abbracciare un concetto più ampio e dalla portata sistemica: «Occupandoci di cyber resilienza», ha precisato Galasso, «le nostre iniziative sono finalizzate a creare le condizioni affinché l’ecosistema digitale del paese sia protetto a livello adeguato».

In questa formulazione si coglie un elemento distintivo della strategia italiana, dove l’attenzione non è rivolta al singolo cittadino ma all’ecosistema digitale nel suo complesso, quindi alle infrastrutture che i cittadini utilizzano quotidianamente: «Il nostro compito non è proteggere la singola persona, bensì le infrastrutture digitali che poi le persone utilizzano, in ambito sia personale che professionale».

L’orizzonte operativo dell’ACN delinea, quindi, una cartografia delle priorità nazionali che può tradursi in una mappatura delle vulnerabilità sistemiche, includendo le infrastrutture critiche nazionali nonché gli apparati della Pubblica Amministrazione centrale e periferica, fino al vasto arcipelago delle PMI.

«Il tessuto produttivo delle piccole e medie imprese è ciò su cui sostanzialmente si regge il PIL nazionale», ha sottolineato Galasso; mettendo in luce una peculiarità dell’ecosistema economico italiano che, risultando particolarmente vulnerabile agli attacchi informatici, necessariamente si riflette nell’architettura della sicurezza cibernetica.

In tale contesto, accanto al rafforzamento del Perimetro di Sicurezza Nazionale cibernetica (PSNC), il recente recepimento della direttiva NIS2 ha rappresentato un punto di svolta sia quantitativo che qualitativo nell’approccio regolatorio. Il perimetro dei soggetti obbligati a conformarsi a requisiti di cybersicurezza ha subìto una dilatazione esponenziale, che riflette la crescente pervasività delle tecnologie digitali in tutti i settori dell’economia e della società; di conseguenza si è ampliato anche il ruolo dell’ACN, a cui spetta supportare tali realtà nel loro percorso di conformità ai nuovi requisiti.

Tuttavia, secondo l’analisi di Galasso, l’elemento rivoluzionario risiede nel “salto culturale” imposto dalla normativa europea: «Il vero messaggio della NIS2 è che la sicurezza è un tema di rischio aziendale, che quindi deve essere trattato al massimo livello all’interno dell’organizzazione».

In questa affermazione si coglie una transizione fondamentale: l’elevazione della cybersicurezza dal dominio puramente tecnico-operativo – tradizionalmente confinato ai reparti IT – a quello strategico-manageriale, che la colloca sullo stesso piano dei rischi finanziari, legali o reputazionali nel quadro della governance aziendale.

La Polizia Postale, dall’investigazione all’approccio multilivello

Sotto la guida del dott. Ivano Gabrielli, la Polizia Postale e delle Comunicazioni ha attraversato una profonda metamorfosi per fronteggiare le nuove sfide del cybercrime contemporaneo.

Ivano Gabrielli cybercrime conference

Un’evoluzione che, a ben vedere, ha riguardato le agenzie investigative di molti Paesi.
Gabrielli ha rievocato un momento topico di questa mutazione: nel 2006, in un contesto di crescente consapevolezza delle vulnerabilità digitali, una direttiva dell’allora Presidente USA Barack Obama stabilì che tutte le indagini concernenti attacchi a infrastrutture critiche nazionali dovessero essere affidate all’FBI.

Insieme al consolidamento del framework normativo internazionale (a cominciare dalla Convenzione di Budapest) il provvedimento, solo apparentemente settoriale, segnò l’inizio di un percorso che avrebbe portato a ripensare l’approccio investigativo ai reati informatici in tutto il pianeta.

Tale rivoluzione concettuale – nell’analisi di Gabrielli – consiste nell’adozione di un approccio multilivello, che vede sulla “scena del crimine informatico” diversi attori istituzionali, ciascuno portatore di competenze specifiche ma complementari.

«Oggi sulla stessa scena si presentano varie istituzioni», ha spiegato, «in risposta alle varie esigenze che si manifestano in seguito a un attacco cyber: l’esigenza di investigare, di rimettere in piedi i sistemi colpiti e di proteggere altri sistemi analoghi, nonché l’esigenza della lettura del fatto dal punto di vista della sicurezza nazionale ed eventualmente anche in termini di difesa nazionale».

Questa multidimensionalità del fenomeno, oltre alla compresenza di diversi attori, richiede anche una loro istituzionalizzazione. Se infatti sono sempre esistiti momenti di contatto tra Polizia giudiziaria e agenzie di intelligence, oggi ciò avviene attraverso organismi di coordinamento dedicati, come il Nucleo per la Cyber Sicurezza (NCS) o il Comitato di Analisi Strategica per la Sicurezza Cibernetica del Ministero dell’Interno; quest’ultimo esplicitamente modellato sull’esperienza delle strutture Antiterrorismo, a riprova della percezione della minaccia cyber come questione prioritaria di sicurezza nazionale.

La crescente complessità delle minacce informatiche ha imposto altresì un’evoluzione degli strumenti giuridici a disposizione degli investigatori. In merito, la Legge 137 del 2023 ha esteso al campo dei crimini digitali la possibilità di condurre operazioni sotto copertura, permettendo operazioni più incisive contro fenomeni come gli attacchi ransomware.

«Oggi», ha sottolineato Gabrielli, «non possiamo pensare di condurre attività investigative sulle organizzazioni responsabili di attacchi ransomware senza poter svolgere attività undercover, che ci danno la possibilità di andare oltre la semplice trattativa».

A questi strumenti si aggiungono le intercettazioni telematiche e l’introduzione della figura del collaboratore di giustizia nel settore cyber, anch’essa mutuata dall’esperienza nel contrasto alla criminalità organizzata tradizionale.

«Stiamo parlando veramente di un modo nuovo di concepire istituti giuridici che un tempo erano puntualmente riconducibili all’interno di singole competenze od organismi dello Stato: ora è tempo di ridefinire ruoli e responsabilità, per evitare il rischio di lasciare zone grigie e disperdere energie investigative» ha concluso Gabrielli, delineando così i contorni di un’autentica rivoluzione metodologica nell’approccio alle indagini sui reati informatici.

La ridefinizione della giurisdizione: il contributo del Dipartimento per gli Affari di Giustizia

L’intervento del dott. , Capo del Dipartimento per gli Affari di Giustizia, ha introdotto nel dibattito un’ulteriore dimensione fondamentale, relativa al tema della giurisdizione.

Luigi Birritteri Cybercrime conference

Laddove infatti i crimini digitali travalicano sistematicamente i confini nazionali, il tradizionale principio di giurisdizione su base territoriale affronta una crisi epistemologica senza precedenti.

Birritteri ha esordito mettendo in guardia la platea dall’eccessiva “procedimentalizzazione” in tema di prove digitali, che rischia di ritardare la risposta ai reati cyber.

Ha quindi condiviso riflessioni maturate nell’esperienza da capo della delegazione italiana alle Nazioni Unite per l’elaborazione della Convenzione ONU sul Cybercrime, evocando «lo “squagliarsi” del concetto di giurisdizione come l’abbiamo conosciuta negli ultimi 100 anni, connessa al territorio inteso come spazio fisico».

In altre parole, la giurisdizione – tradizionalmente ancorata ai confini geografici e politici, delimitazione fondamentale degli Stati moderni – va oggi applicata a una realtà in cui le azioni criminali si compiono in uno spazio virtuale, senza confini definiti, sfuggendo così alle maglie tradizionali dell’esercizio del potere giurisdizionale.

Coerentemente, il relatore ha sottolineato come la risposta a questa sfida debba necessariamente collocarsi sul piano degli accordi sovranazionali.

Se la Convenzione rappresenta un passo nella giusta direzione, il cammino verso un sistema giurisdizionale adeguato all’era digitale è ancora lungo e irto di ostacoli sia pratici che concettuali; primo fra tutti l’obbligo di bilanciare le previsioni normative con la tutela dei diritti umani, senza lasciare che le differenze giuridiche e culturali tra diversi Stati consentano di “forzare la mano” rispetto alla difesa delle libertà democratiche.

L’intervento di Birritteri, necessariamente cauto dato il suo ruolo istituzionale – «la mia attuale delicata posizione non mi consente di spoilerare», ha precisato con una punta di ironia – ha tuttavia lasciato intendere che il Ministero della Giustizia stia lavorando attivamente per adeguare il quadro normativo alle sfide poste dalla criminalità informatica transnazionale, nell’ambito di un più ampio ripensamento degli strumenti giuridici tradizionali.

Il Settore Privato: da oggetto passivo a soggetto attivo della sicurezza informatica

Un elemento distintivo e innovativo del modello italiano in via di definizione è il progressivo riposizionamento del settore privato nel panorama della cybersicurezza.

Se tradizionalmente le aziende erano considerate semplici vittime degli attacchi informatici – o, nel migliore dei casi, testimoni durante la fase investigativa – oggi si assiste a una loro progressiva responsabilizzazione e integrazione come partner attivi nel sistema di prevenzione e risposta alle minacce.

Gabrielli ha delineato questa evoluzione in termini concreti e operativi, citando l’individuazione di referenti aziendali specializzati in cybersicurezza e l’istituzione della figura degli ausiliari di Polizia giudiziaria specificamente formati per il contesto cyber, nonché lo sviluppo di protocolli che chiariscono le responsabilità e i poteri dei privati.

«A questo punto, anche la parte privata deve avere un ruolo; e deve essere un ruolo a mio avviso strutturato», ha affermato, argomentando che ciò consentirebbe anche di «responsabilizzare e dare adeguati poteri a chi oggi è chiamato a intervenire, a vario titolo, nelle fasi di risposta agli incidenti e successive indagini».

Questa formalizzazione del ruolo del settore privato risponde a una necessità pratica imprescindibile: evitare di lasciare “zone grigie” in cui gli operatori, nel tentativo legittimo di proteggere i propri sistemi, rischiano di compromettere prove fondamentali o, paradossalmente, di diventare essi stessi oggetto di indagine per aver manipolato dati rilevanti per le indagini.

La costruzione di questo nuovo ruolo del settore privato si inserisce in una più ampia ridefinizione dell’ecosistema della cybersicurezza nazionale, in cui pubblico e privato non incarnano più entità separate (e talvolta contrapposte) ma nodi di una rete integrata di competenze e responsabilità, ciascuno con un proprio ruolo specifico eppure interconnesso con gli altri, in una logica sistemica basata sulla cooperazione.

La Privacy come baluardo democratico: la visione di Stanzione

In questa complessa trama di trasformazioni istituzionali e normative, l’intervento del prof. Pasquale Stanzione ha approfondito una dimensione fondamentale: quella del rapporto dialettico tra sicurezza e libertà all’interno delle società democratiche contemporanee.

Pasquale Stanzione Cybercrime conference

«Il rapporto tra privacy ed esigenze investigative» – ha esordito il Presidente dell’Autorità Garante per la Protezione dei Dati Personali – «è uno degli indici più significativi della resilienza di una democrazia».

Cruciale, nella costante (ri)modulazione di questo rapporto, è il principio di proporzionalità richiamato tanto dalla Costituzione italiana quanto dalla Carta dei diritti fondamentali dell’UE; principio sul quale la Corte di Giustizia europea ha basato un’innovativa giurisprudenza volta a «rivedere la disciplina della data retention sotto il duplice profilo dell’estensione temporale e delle garanzie di terzietà, con conseguente giurisdizionalizzazione della procedura acquisitiva dei dati».

Se è infatti vero che nelle strategie di contrasto alla criminalità e al terrorismo dobbiamo diventare più efficaci, ciò non deve mai portarci ad accettare di essere meno liberi, soprattutto perché non tutte le limitazioni delle libertà sono davvero in grado di renderci più sicuri.

In merito Stanzione ha citato i bias tipici dei sistemi di riconoscimento facciale basati sull’AI, rispetto alle quali esiste il concreto rischio di accettare forme di controllo che, peraltro, «non potrebbero mai indurre una reale sicurezza».

Rafforzare il sistema di “checks and balances” a tutela dei diritti fondamentali, mediante previsioni tassative che limitino l’ammissibilità di strumenti invasivi ai soli casi necessari, è allora il solo modo per scongiurare il rischio che l’azione investigativa finisca per degenerare in sorveglianza di massa, portandoci a «rinnegare le radici stesse della democrazia».

Stanzione ha ricordato come ciò costituisca un elemento dirimente delle libertà democratiche: «Non dobbiamo mai dimenticare che la logica del “nulla da nascondere” è stata da sempre il leitmotiv dei regimi totalitari».

Un’affermazione che vede la privacy non più in contrapposizione ma, anzi, in sinergia con una sicurezza intesa come condizione abilitante per l’esercizio delle libertà fondamentali entro un contesto digitale sempre più pervasivo.

Rispondendo a una domanda sul complesso tema del “dossieraggio”, Stanzione ha infatti concluso il proprio intervento con una nota cautamente positiva. «Nell’età dell’ansia e dell’incertezza, vorrei dare qualche elemento di tranquillità. Per quanto gravissime, le recenti vicende (su cui sono in corso le dovute istruttorie del Garante) rappresentano fatti “patologici”, senza essere di certo la normalità; e confermano, semmai, la necessità di una governance lungimirante che ponga al centro la protezione dei dati, tra i pochi presidi capaci di orientare l’innovazione in direzioni compatibili con la tutela delle persone».

Il “nodo gordiano” del processo penale: bilanciare efficacia e garanzie nell’era digitale

Al cuore del dibattito si colloca, pertanto, una tensione fondamentale e per certi versi irrisolta: quella tra esigenze operative della cybersicurezza – che richiedono rapidità di intervento e flessibilità degli strumenti – e principi del garantismo penale, ancorati a una tradizione consolidatasi nei secoli.

La prof.ssa Curtotti ha ribadito come l’impianto valoriale della Costituzione italiana, concepito in un’epoca pre-digitale, ponga talvolta limiti significativi alla velocità e all’efficacia della risposta investigativa.

Questo divario genera una tensione strutturale che vede, da un lato, l’urgenza di rispondere in tempo reale alle minacce informatiche; dall’altro, la necessità di rispettare le garanzie processuali e i diritti individuali che costituiscono l’ossatura dello Stato di diritto.

La sfida principale è stata identificata dalla moderatrice in quella che ha definito «eccessiva procedimentalizzazione dell’acquisizione probatoria», con cui si rischia di creare «momenti endoprocedimentali» tali da rallentare la risposta investigativa.

In un contesto dove gli attacchi informatici possono svilupparsi in pochi attimi e propagarsi a velocità esponenziale, nonché dove le prove possono essere cancellate o alterate con la medesima rapidità, le tempistiche del processo tradizionale rischiano di tradursi in inefficacia; d’altronde, sacrificare le garanzie processuali sull’altare dell’efficienza investigativa significherebbe minare i fondamenti stessi dello Stato di diritto.

Emerge così un complesso bilanciamento tra esigenze di sicurezza e rapidità d’azione, garanzie individuali e diritti fondamentali, efficacia investigativa e utilizzabilità processuale delle prove digitali.

«È un problema di bilanciamento di interessi e di valori: sicurezza e garanzie individuali, sicurezza e processo penale, sicurezza e diritti fondamentali…» ha sintetizzato Curtotti, delineando il nucleo di una questione che trascende gli aspetti puramente tecnici o procedurali per investire i fondamenti stessi della concezione di giustizia nell’era digitale.

L’Ecosistema italiano della sicurezza informatica: un laboratorio di innovazione normativa

Grazie alle diverse voci coinvolte nel dibattito, è stato possibile delineare un modello italiano di contrasto al cybercrime caratterizzato da svariati elementi distintivi, che configurano un approccio originale alle sfide della sicurezza nell’era digitale.

cybercrime conference

In primo luogo un’integrazione istituzionale che, pur rispettando le diverse competenze, favorisce il dialogo e la collaborazione tra autorità diverse: l’ACN come perno della strategia preventiva, la Polizia Postale con il suo ruolo investigativo in evoluzione, i servizi di intelligence con la loro capacità di lettura geopolitica delle minacce e la magistratura con il suo ruolo di garanzia giurisdizionale e l’Autorità per la protezione dei dati come presidio dei diritti fondamentali nell’ecosistema digitale.

In secondo luogo, un approccio sistemico che non si limita alla protezione delle infrastrutture critiche ma abbraccia l’intero tessuto economico e sociale; con un’attenzione particolare alle PMI, in quanto peculiarità del sistema produttivo italiano e, al contempo, uno tra gli anelli più vulnerabili nella sicurezza digitale del paese.

Un terzo elemento caratterizzante è il crescente coinvolgimento del settore privato, che da destinatario passivo di misure di protezione diventa partner attivo nella prevenzione e risposta agli incidenti, con ruoli e responsabilità formalmente definiti all’interno del sistema.

A questi si aggiunge l’evoluzione degli strumenti giuridici che cerca di adattarsi alle specificità del dominio cyber, introducendo risorse come le operazioni sotto copertura o la figura del collaboratore di giustizia nel settore informatico, mutuati dall’esperienza nel contrasto ad altre forme di criminalità organizzata.

Il tutto si inscrive in un costante – e talvolta complesso – bilanciamento tra esigenze di sicurezza e tutela dei diritti fondamentali, con una particolare attenzione al valore della privacy come elemento costitutivo della democrazia, in una dialettica che non contrappone sicurezza e libertà ma le concepisce come dimensioni sempre più complementari.

Infine, il modello italiano si caratterizza per una forte proiezione internazionale; nella consapevolezza che le sfide poste dal cybercrime possono essere affrontate efficacemente solo nel quadro di una cooperazione globale che richiede di ripensare profondamente alcuni concetti fondamentali, tra cui la giurisdizione su base territoriale.

Questo modello, ancora in evoluzione e per certi versi sperimentale, qualifica l’Italia come laboratorio di innovazione istituzionale e normativa, nonché potenziale modello di riferimento per altri paesi. La vera sfida per il futuro sarà mantenere l’equilibrio dinamico tra efficacia operativa e rispetto dei principi fondamentali in un contesto tecnologico caratterizzato da minacce cyber sempre più sofisticate e pervasive.

Il panel si è concluso con un approfondimento sulla regolamentazione normativa dell’Intelligenza Artificiale: i relatori hanno concordato sulla necessità di proseguire nella ricerca e nella sperimentazione sull’AI, senza lasciare che le pur necessarie cautele rallentino eccessivamente lo sviluppo di una tecnologia dall’enorme potenziale.

A emergere dalla Tavola Rotonda è allora l’immagine di un paese che, sebbene sia partito in ritardo nella corsa alla cybersicurezza, sta recuperando terreno grazie a un approccio che combina pragmatismo operativo e sensibilità ai valori dello Stato di diritto. Un equilibrio difficile, frutto di costanti negoziazioni, che tuttavia – in un’epoca in cui la dimensione digitale e fisica appaiono ormai indissolubilmente intrecciate – costituisce l’autentica peculiarità del “modello italiano” di contrasto al cybercrime.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/contrasto-cybercrime/


La nuova Convenzione ONU contro il Cybercrime: un passo storico nella lotta alla criminalità informatica globale

Intervenendo alla 13ª Cybercrime Conference, Glen Prichard – Capo della Sezione Cybercrime e Riciclaggio di Denaro dell’Ufficio delle Nazioni Unite contro la Droga e il Crimine (UNODC) – ha illustrato i punti salienti della Convenzione ONU sulla criminalità informatica, che ridefinisce la cooperazione tra 155 nazioni contro le minacce digitali.

Dal 2019 al 2024: Il complesso cammino negoziale verso un consenso globale

Dopo anni di negoziati e confronti diplomatici, le Nazioni Unite hanno finalmente raggiunto un accordo su un nuovo trattato internazionale: la “Convenzione delle Nazioni Unite sulla lotta contro l’uso delle tecnologie dell’informazione e della comunicazione a fini criminali” rappresenta una pietra miliare nella cooperazione internazionale contro la criminalità informatica, introducendo un quadro giuridico condiviso per affrontare le sfide dell’ecosistema digitale.Convenzione ONU contro il Cybercrime: Ad Hoc Committee to Elaborate a Comprehensive International Convention on Countering the Use of Information and Communications Technologies for Criminal PurposesCome ha spiegato Prichard, il nuovo trattato è il risultato di un processo negoziale iniziato nel 2019 e conclusosi nell’agosto 2023, con l’adozione formale del testo definitivo da parte dell’Assemblea Generale delle Nazioni Unite nel dicembre 2024.
«È una vittoria per il multilateralismo», ha sottolineato il relatore: «il fatto che siamo riusciti a ottenere un consenso tra 155 paesi per concordare una via da seguire in relazione a come combattere e prevenire il cybercrime è un risultato importante, particolarmente in questo mondo geopoliticamente diviso in cui viviamo al momento».

UNODC: Custode di un nuovo paradigma giuridico internazionale contro il crimine digitale

L’UNODC (Ufficio delle Nazioni Unite contro la Droga e il Crimine) è l’organismo depositario di una serie di trattati dedicati alla giustizia penale, tra cui la Convenzione delle Nazioni Unite contro la Criminalità Organizzata Transnazionale (conosciuta come Convenzione di Palermo) e la Convenzione contro la Corruzione (UNCAC).

La nuova Convenzione sul Cybercrime rappresenta il primo nuovo trattato degli ultimi 21 anni in campo di giustizia penale.

Prichard ha spiegato che persino il titolo della Convenzione riflette la complessità dei negoziati: «Non siamo riusciti a raggiungere una posizione unanime, per cui l’abbiamo semplicemente chiamata “Convenzione delle Nazioni Unite contro il Cybercrime”. Penso che questo sia rappresentativo di quanto siano delicate e complesse le questioni che affrontiamo».

Dalla firma alla piena operatività: tempistiche e sfide dell’implementazione mondiale

La Convenzione è stata formalmente adottata dall’Assemblea Generale delle Nazioni Unite nel dicembre 2024.

Convenzione ONU contro il Cybercrime, firma e piena operativitàPrichard ha ricordato che nell’ottobre 2025 si terrà la cerimonia di firma ad Hanoi, in Vietnam; a partire da quel momento, il trattato rimarrà aperto alla firma fino al dicembre 2026. Successivamente i paesi dovranno procedere con il processo di ratifica, che varia da nazione a nazione. La Convenzione entrerà in vigore dopo che almeno 40 paesi l’avranno ratificata.
«Abbiamo molto lavoro davanti a noi prima che sia effettivamente operativa», ha avvertito il relatore.

I quattro pilastri fondamentali: cooperazione, assistenza tecnica, armonizzazione legale e scambio di prove

Il fulcro della Convenzione è il rafforzamento della cooperazione internazionale, in relazione sia al cybercrime sia alle prove elettroniche necessarie alle indagini su altre tipologie di reati.

Inoltre, il trattato prevede forme di assistenza tecnica ai paesi a basso e medio reddito, per garantire che le loro capacità digitali siano portate a un livello tale da poter cooperare con altri paesi.

Un ulteriore aspetto fondamentale è l’armonizzazione normativa: la Convenzione introduce «disposizioni per lo scambio di prove elettroniche in relazione a qualsiasi reato» e per «ogni reato grave in termini di cooperazione internazionale», intendendosi per reato grave «qualsiasi reato punito con una pena detentiva di almeno quattro anni».

Nuovi reati digitali e procedure transfrontaliere: un framework penale per l’era digitale

La Convenzione definisce i tipici crimini informatici (come l’hacking e l’accesso illegale) in cinque distinti articoli. Prichard ha sottolineato l’importanza di queste definizioni: «Creare un’armonizzazione legale ci permette di cooperare oltre i confini nazionali».

Il trattato introduce anche una serie di reati facilitati dal cyberspazio, tra cui alcuni che non erano mai stati menzionati dal diritto internazionale in precedenza, come l’adescamento online di minori e la diffusione non consensuale di immagini intime.

Convenzione ONU: Nuovi reati digitali e procedure transfrontaliere: un framework penale per l'era digitalePer quanto riguarda le procedure, la Convenzione distingue tra cooperazione nazionale e internazionale; e parla di «misure provvisorie in situazioni di emergenza», ad esempio in materia di conservazione ed emissione di ordini di produzione, acquisizione o scambio di prove digitali.
Inoltre «si crea una rete di comunicazione 24 ore su 24, 7 giorni su 7, istituendo una modalità in cui i paesi possono comunicare tra loro in tempo quasi reale», ha evidenziato Prichard.

Equilibrio tra sicurezza e libertà: le garanzie per i diritti umani nel contesto digitale

Le garanzie relative ai diritti umani sono incorporate nel trattato, sebbene Prichard abbia ammesso che questo aspetto ha richiesto «una difficile negoziazione durante il processo negoziale per la Convenzione».

Queste garanzie, «in linea con tutti gli standard internazionali», costituiscono «il più forte insieme di tutele dei diritti umani che si possano trovare in qualsiasi trattato di giustizia penale»; Prichard ha aggiunto che sono «equivalenti a ciò che si trova nella Convenzione di Budapest».

La Convenzione prevede inoltre casi in cui è possibile rifiutare l’assistenza se c’è un conflitto con la legge nazionale, nonché motivazioni per respingere richieste di estradizione su queste stesse basi.

Complementarietà strategica: come la Convenzione ONU si integra e si distingue dalla Convenzione di Budapest

La Convenzione di Budapest, sviluppata dal Consiglio d’Europa, è stata finora il principale strumento internazionale per combattere il cybercrime.

Prichard ha sottolineato che la nuova Convenzione ONU è «molto simile alla Convenzione di Budapest nella maggior parte delle sue disposizioni operative» ed è «deliberatamente concepita come sua integrazione».Convenzione ONU si integra e si distingue dalla Convenzione di BudapestEsistono, tuttavia, alcune differenze tra i due trattati: la Convenzione ONU introduce nuovi reati non previsti dalla Convenzione di Budapest, come l’adescamento online di minori, la diffusione non consensuale di immagini intime e il riciclaggio dei proventi di reati inclusi nella convenzione stessa.
D’altra parte, la Convenzione di Budapest includeva un reato non presente nella Convenzione ONU, relativo alla violazione della proprietà intellettuale o del copyright.

Un’altra differenza riguarda la condivisione delle prove elettroniche: nella Convenzione di Budapest questa si estende a qualsiasi reato previsto nel testo, mentre nella Convenzione ONU la cooperazione internazionale è limitata ai reati gravi (punibili con quattro anni o più di reclusione).

Inclusività globale: perché il mondo aveva bisogno di un nuovo trattato oltre alla Convenzione di Budapest?

Prichard ha affrontato una domanda frequente: perché era necessaria una nuova Convenzione sulla criminalità informatica, se esisteva già quella di Budapest?

La risposta principale è che molti paesi – soprattutto appartenenti al cosiddetto “Sud globale” – non avevano partecipato ai negoziati della Convenzione di Budapest, che era stata sviluppata principalmente dagli Stati membri dell’Unione Europea.

«I paesi del Sud del mondo sentono di non aver fatto parte di quel processo, mentre questa volta hanno partecipato ai negoziati», ha spiegato.

«Nel caso della Convenzione ONU, ben 155 diversi paesi erano riuniti attorno al tavolo. E vi hanno portato visioni differenti, sistemi non concordanti tra loro, questioni culturali… tutto ha giocato un ruolo nello sviluppo di questa nuova Convenzione».

Verso un futuro di cooperazione digitale: prospettive e sfide dell’implementazione globale

Prichard ha concluso il suo intervento esprimendo un cauto ottimismo sul futuro della Convenzione ONU.

Nelle sue parole, questa «sarà uno strumento significativo per consentire ai diversi paesi di cooperare a livello globale; ma ci vorrà del tempo prima che venga ratificata e sia effettivamente operativa».

La Convenzione delle Nazioni Unite contro il Cybercrime rappresenta quindi un passo importante verso un approccio globale alla lotta contro la criminalità informatica, creando un quadro comune rispettoso delle diverse tradizioni giuridiche e culturali, nonché fornendo strumenti concreti per una cooperazione internazionale capace di affrontare le sfide del mondo digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/convenzione-onu-cyber/


FBI Warns of Deepfake Messages Impersonating Senior Officials

The FBI says former federal and state government officials are targeted with texts and AI-generated voice messages impersonating senior US officials.

The post FBI Warns of Deepfake Messages Impersonating Senior Officials appeared first on SecurityWeek.

https://www.securityweek.com/fbi-warns-of-deepfake-messages-impersonating-senior-officials/