Miasma: worm nei pacchetti npm di Red Hat, sviluppatori nel mirino
Per secoli si è creduto che le pestilenze viaggiassero nell’aria: un miasma, un alito corrotto che si insinuava nei polmoni senza volto né origine, e contaminava prima ancora di farsi vedere. Un’idea sbagliata sulla medicina, ma un’intuizione perfetta sul contagio.

Chi ha battezzato l’ultima variante del worm Shai-Hulud lo sapeva: i repository che il malware genera per trafugare i dati recano una sola, eloquente descrizione, “Miasma: The Spreading Blight“. Il flagello dilagante. Non un nome scelto a caso, ma un manifesto. Perché è esattamente così che agisce: una corruzione che si respira con la filiera del software, si diffonde a ogni installazione come un fiato malato e si porta via credenziali, ambienti di build e strumenti di sviluppo prima che lo sviluppatore si accorga del contagio.

Attacco supply chain npm, Red Hat conferma l’accaduto

Un nuovo attacco supply chain npm ha colpito i pacchetti pubblicati sotto il namespace ufficiale @redhat-cloud-services
: il 1° giugno 2026 i ricercatori di Wiz Research hanno identificato almeno 32 pacchetti compromessi con una variante del worm Shai-Hulud ribattezzata Miasma, dal nome dei repository di esfiltrazione creati dal malware con la descrizione “Miasma: The Spreading Blight”. I pacchetti coinvolti totalizzano circa 80.000 download settimanali secondo la stima di Wiz, circa 117.000 secondo i conteggi di Aikido ripresi dalla stampa di settore (le stime divergono per metodologia); le versioni compromesse accertate a fine ricognizione sono 96.

Red Hat ha confermato l’accaduto a The Register per bocca di un portavoce: i pacchetti malevoli sono stati rimossi dal registro npm e, secondo l’azienda, erano «strettamente limitati allo sviluppo interno»; al momento «non è stato identificato alcun impatto su ambienti di clienti o partner né sui sistemi di produzione Red Hat». L’indagine è però ancora in corso e Wiz classifica la campagna come minaccia attiva: il quadro va quindi considerato in evoluzione.

Come è avvenuta la compromissione

Il punto di ingresso accertato è l’account GitHub di un dipendente Red Hat. Secondo la ricostruzione di Wiz, l’account compromesso ha inviato commit orfani a tre repository dell’organizzazione RedHatInsights (frontend-components, javascript-clients e platform-frontend-ai-toolkit), aggirando la code review, in due ondate distinte nella stessa giornata.

I commit contenevano un workflow GitHub Actions minimale che si attivava su qualsiasi push: richiedeva un token OIDC con permesso id-token: write
, eseguiva un payload offuscato e pubblicava su npm le versioni avvelenate dei pacchetti, complete di attestazioni di provenienza SLSA formalmente valide. È un dettaglio rilevante: la firma di provenienza, nata proprio per dare garanzie sull’integrità della filiera, è stata prodotta dal flusso di build legittimo e non ha quindi offerto alcuna protezione.

Le versioni compromesse contenevano uno script preinstall che eseguiva automaticamente un file JavaScript pesantemente offuscato al momento dell’installazione del pacchetto, prima ancora che lo sviluppatore ne importasse il codice.

Cosa ruba Miasma e cosa cambia rispetto a Shai-Hulud

Il payload è derivato dal codice di Mini Shai-Hulud, il worm per npm che il gruppo criminale TeamPCP ha reso pubblico nelle settimane scorse. Le analisi convergenti di Wiz, Socket e altri vendor descrivono un ladro di credenziali ad ampio spettro: secret di GitHub Actions, token npm, credenziali cloud, materiale Kubernetes e Vault, chiavi SSH, credenziali Git e altri file sensibili presenti sulla macchina infetta.

I dati raccolti vengono compressi, cifrati ed esfiltrati su un doppio canale: quello primario è una POST HTTPS verso un endpoint mascherato da chiamata all’API di Anthropic (api.anthropic[.]com:443/v1/api, un percorso che non corrisponde all’API reale), un travestimento studiato per confondersi con il normale traffico verso i fornitori AI; in caso di fallimento il malware ripiega sulla Contents API di GitHub, committando i risultati cifrati in repository marcati con la descrizione “Miasma: The Spreading Blight”.

È qui che Miasma si comporta da worm in senso proprio: secondo l’analisi di StepSecurity, i token npm rubati vengono riusati per ripubblicare in autonomia versioni backdoor dei pacchetti a cui l’account vittima ha accesso, sfruttando il parametro bypass_2fa di npm per scavalcare anche l’autenticazione a due fattori. Ogni macchina infetta può così seminare da sola l’ondata successiva, senza ulteriore intervento dell’attaccante.

Due le novità principali rispetto alle ondate precedenti. La prima è l’aggiunta di collector dedicati alle identità cloud di Google Cloud e Microsoft Azure: non più solo furto di secret, ma censimento di tutte le identità a cui la macchina infetta ha accesso, segnale di un interesse crescente per l’accesso diretto agli ambienti cloud. La seconda è la generazione di un payload cifrato unico per ogni infezione, che rende gli indicatori di compromissione basati su hash validi solo per la singola versione di pacchetto e complica il lavoro di rilevamento.

Il malware mostra inoltre una notevole attenzione all’ambiente in cui gira: verifica la presenza di soluzioni di endpoint protection prima di agire, evita l’esecuzione sui sistemi configurati in lingua russa e stabilisce persistenza negli strumenti di sviluppo, iniettando un hook di sessione nella configurazione di Claude Code e un task con avvio automatico all’apertura della cartella nei progetti Visual Studio Code.

Attribuzione incerta

Le tattiche osservate coincidono con quelle di TeamPCP, il gruppo dietro le campagne Shai-Hulud. Proprio perché TeamPCP ha reso open source i propri strumenti, però, tutti i ricercatori coinvolti invitano alla prudenza: la sovrapposizione di tecniche non basta per un’attribuzione definitiva e non si può escludere un imitatore che riutilizza il codice pubblico. Secondo OX Security, citata da The Hacker News, la prima traccia della stringa “Miasma” risale al 29 maggio, indizio di una fase di test precedente all’attacco.

Cosa fare subito

Le organizzazioni che hanno installato una delle versioni compromesse devono assumere la compromissione: isolare gli host coinvolti, rimuovere le versioni malevole e ruotare tutte le credenziali potenzialmente esposte, inclusi token GitHub e npm, chiavi SSH e credenziali cloud. Socket sottolinea che disinstallare il pacchetto o cancellare la cartella node_modules non è una bonifica sufficiente, vista la persistenza negli strumenti di sviluppo: vanno verificati anche i file di configurazione di Claude Code, VS Code e i workflow GitHub. Per le pipeline CI/CD è raccomandata la sospensione delle esecuzioni interessate e l’invalidazione degli artefatti di build prodotti nella finestra di esposizione.

L’episodio si inserisce in un’ondata di attacchi alla supply chain software che negli ultimi due mesi ha toccato progetti come TanStack, Nx Console e migliaia di repository GitHub con la campagna Megalodon, al punto da spingere la statunitense CISA a pubblicare un alert dedicato il 28 maggio. La lezione per chi sviluppa software è ormai consolidata, anche alla luce degli obblighi in arrivo con il Cyber Resilience Act: dependency pinning, allowlist delle dipendenze, generazione di SBOM e monitoraggio degli ambienti di build non sono più buone pratiche opzionali, ma il perimetro minimo di difesa di una catena di fornitura sotto attacco costante.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/attacco-supply-chain-miasma/


The Zero-Knowledge Threat Actor and the End of Responsible Disclosure

One of the most dangerous outcomes of the rise of AI in cybersecurity is the rise of the zero-knowledge threat actor. A threat actor who has negligible technical expertise but enough malicious intent. This actor can leverage AI, turn limited skills into usable offensive capability via generating malicious code, exploiting vulnerabilities, shaping attack steps and guiding execution.

AI Has Changed the Nature of Attacks

AI has not changed the traditional objectives of cybercrime:  stealing credentials, exploiting vulnerabilities, gaining privileged access, stealing sensitive data, disrupting operations, and impacting business continuity. What has changed is the speed of discovery, the democratization of capability, and the acceleration of attacks.

AI is making hidden software weaknesses easier to find. AI-powered tools are increasing the speed and volume of vulnerability discovery and exploitation, while vulnerability exploitation has surged to become the leading initial access vector for breaches, accounting for 31% of incidents, according to Verizon’s 2026 Data Breach Investigations Report (PDF). AI has also ensured that more people can participate in attacks regardless of expertise, attack preparation times are more compressed, and it is far easier to adapt attack campaigns quickly to cover more targets, environments, and defensive responses.

Zero-Knowledge Actors Have More Scope

AI can help attackers generate malware, create malicious payloads, bypass simple security checks, and convert vague malicious intent into functional code. These capabilities are no longer in the realm of speculation.

Advertisement. Scroll to continue reading.

But as AI is evolving, new risks are entering the chat. AI can now also support target analysis, reconnaissance, vulnerability surfacing, attack-vector selection, social engineering, exploit modification, and the integration of various kill chain aspects through multi-stage orchestration.

This is shifting the capability baseline, with organizations now having to defend against adversaries who may lack deep technical knowledge but can use AI to plan more steps, test more options, and execute attacks that were previously beyond their reach.

While human judgment is still involved in choosing targets, managing infrastructure, and turning access into impact, the threshold of expertise is clearly changing.

Easy Entry Points for Zero-Knowledge Attackers

Large enterprises are targets for attackers, but smaller organizations are better suited to zero-knowledge threat actor attacks. A weak patching culture, limited monitoring tools, a lack of a very large security team, and delayed incident response are among the security gaps that make smaller organizations easy targets. 

These smaller organizations are also part of larger business ecosystems, integral to their supply chains, and function as software providers, managed services partners, logistics providers, and more. For zero-knowledge threat actors, it is natural to see small organizations as initial targets that serve as doorways to a larger organization.

The Shrinking Disclosure Window

‘Zero-day’ refers to a vulnerability that is publicly exploited before a vendor patch exists. Coordinated vulnerability disclosure begins the moment a researcher privately notifies a vendor of an identified flaw. Between that initial notification and public disclosure lies a structured process: validating the vulnerability, assessing its severity, building a patch, coordinating with affected parties,and giving users enough time to apply the patch.  

Different organizations will have different responsible disclosure timelines, but irrespective of these timelines, there is no doubt that zero-knowledge threat actors are putting immense pressure on the disclosure window. These AI-enabled actors can not only discover vulnerabilities quickly but also exploit them faster. The security team, therefore, has to act quickly. The traditional breathing room is disappearing, which, in turn, is affecting responsible disclosure.

Responding to Zero-Knowledge Threat Actors

The first thing you must do to address zero-knowledge threat actors is not take them lightly. In fact, AI support has made them very dangerous and unpredictable. This should be the starting point of your defensive posture:

  • Employee Awareness: Give employees a drill-down security awareness training focusing on AI-enabled phishing messages, impersonation attempts, and social engineering campaigns. Expose employees to realistic simulations of AI-generated phishing attacks, so that they don’t trust even hyper-personalized messages by default.
  • Red Teaming: Your AI systems must be tested against malicious prompts, jailbreaking, and all manner of misuse scenarios.  With attackers getting better at leveraging AI to probe AI systems, testing will tell you whether your AI systems can be manipulated or made to expose sensitive information.
  • End-to-End Visibility: Zero-knowledge threat actors have been known to harness AI to test different attack paths, bring variation in their attacks, and quickly move across users, devices, cloud services, applications, and networks. The use of fragmented security tools means that signals are scattered across different systems, making attacks difficult to detect. An integrated security architecture like SASE is the way forward for monitoring, detecting, and analyzing suspicious activity across the length and breadth of the environment.
  • Faster Patching: Faster vulnerability discovery demands accelerated remediation.  Patching is the underrated front-line defense against zero-knowledge threat actors. Organizations should keep critical systems, exposed applications, and widely used software up to date. Don’t make things easier for threat actors by keeping known weaknesses open.
  • Planned Incident Response: Your security posture should be ready for an attack at any given time. Rehearse incident response with tabletop exercises, clearly lay out escalation paths, and focus on recovery testing. This helps the organization bake resilience into the cybersecurity posture.
  • Security Frameworks: Adopt recognized AI security frameworks to address AI-specific risks surfaces. MITRE ATLAS helps teams map adversarial tactics targeting ML systems. The OWASP Top 10 for LLM Applications is essential if your organization builds or deploys LLM-based tools. Google’s Secure AI Framework (SAIF) provides principles for embedding security into AI development lifecycles.

In Summary

AI has not made every attacker advanced, but it has made low-skill attackers far more capable. For security teams, the answer is not panic; it is sharper visibility, faster action, and practiced response. This will help organizations address zero-knowledge threat actors proactively rather than scrambling to deliver an effective response. 

Learn More at the AI Risk Summit | Ritz-Carlton, Half Moon Bay

https://www.securityweek.com/the-zero-knowledge-threat-actor-and-the-end-of-responsible-disclosure/


Dashlane Brute-Force Attack Leads to Limited Encrypted Vault Downloads

Password management and credential security solutions provider Dashlane revealed on Monday that it has been targeted in a brute-force attack campaign that resulted in a limited number of encrypted vaults being downloaded by the attackers.

According to Dashlane, the attack began on May 31, with attackers attempting to brute-force 2FA to register their own devices on targeted accounts. 

The hackers, the company said, used automated software to “rapidly submit every possible numeric combination to the system, hoping to guess the exact sequence before the short-lived security code expires”.

Registering a device gives the attacker the access required to download the targeted user’s encrypted vault from Dashlane servers.

The attack was quickly detected and the targeted accounts were automatically locked to limit impact. 

However, Dashlane said the attackers did manage to compromise some accounts. The threat actor downloaded a copy of the encrypted vaults belonging to fewer than 20 personal plan users. 

Advertisement. Scroll to continue reading.

“Dashlane vault data cannot be accessed without the Master Password, and our vault encryption ensures that any attempts to gain access to the vault are statistically unlikely to succeed, even over a long period of time,” Dashlane said. 

The company noted that the only way for an attacker to obtain a user’s master password is through phishing.

The locked accounts have since been restored and affected users have been notified.

“There is no evidence that Dashlane’s internal system has been impacted,” Dashlane said.

Related: Carnival Data Breach Exposed 6 Million People

Related: Charter Communications Data Breach Could Impact Nearly 5 Million

Related: 185,000 Likely Impacted by 7-Eleven Data Breach

https://www.securityweek.com/dashlane-brute-force-attack-leads-to-limited-encrypted-vault-downloads/


In Other News: Trump Mobile Data Breach, FIFA World Cup Phishing, CISA Responds to Supply Chain Attacks

SecurityWeek’s weekly cybersecurity news roundup offers a concise overview of important developments that may not receive full standalone coverage but remain relevant to the broader threat landscape.

This curated summary highlights key stories across vulnerability disclosures, emerging attack methods, policy updates, industry reports, and other noteworthy events to help readers maintain a well-rounded awareness of the evolving cybersecurity environment.

Here are this week’s highlights:

Trump Mobile data breach

Phone provider Trump Mobile has confirmed that customers’ names, addresses, email addresses, phone numbers, and other data was exposed to the internet. The company reportedly said a third-party platform provider was responsible for the exposure. 

Russian hackers’ deep reach in Treasury emails

Advertisement. Scroll to continue reading.

Documents presented in a Freedom of Information Act lawsuit filed by Bloomberg News against the US government show that the Russian state-sponsored APT responsible for the 2019-2020 SolarWinds supply chain attack had deep access to Treasury emails. The hackers reportedly focused on only eight email accounts linked to 300 other email addresses. The Treasury had roughly 94,000 people at the time.

VS Code Remote SSH extension vulnerability

A remote code execution (RCE) vulnerability in the Visual Studio Code (VS Code) Remote‑SSH extension could allow attackers to pivot to remote systems, security researcher Suman Kumar Chakraborty warns. The issue exists because, upon initiating a Remote SSH connection, the extension writes a bootstrap shell script to the Temp directory. An attacker with access to the system can modify the script before it is transmitted and executed on the remote server, to deploy a reverse shell. 

UK Visa Portal exposes over 100,000 documents

Immigration portal UK Visa Portal publicly exposed over 100,000 documents of people who applied for a UK visa, TechCrunch reports. Not affiliated with the UK government, the website requires applicants to upload selfies and passports, and to pay a fee for obtaining visas. The exposed files were stored in an AWS S3 bucket and were secured earlier this week.

LinkedIn phishing campaign abuses Adobe Target

Phishers are posing as LinkedIn in a new phishing campaign posing as a business inquiry. The emails contain fake contract attachments masquerading as PDFs. In fact, they are HTML files directing victims to the Adobe Target A/B testing platform. The attackers are abusing Adobe Target to track users and serve them fake login pages to steal their credentials before redirecting them to LinkedIn. 

2026 FIFA World Cup in attackers’ crosshairs

Just as the 2026 FIFA World Cup is about to kick off, Group-IB has discovered over 4,300 fraudulent domains impersonating FIFA, including a sophisticated phishing campaign run by Chinses-speaking hacking group Ghost Stadium. The threat actor has set up over 300 domains, including a pixel-perfect clone of the legitimate FIFA site. The phishers could cause hundreds of millions of dollars in losses.

Veeam, Notepad++, Roundcube patches

Veeam this week resolved two high-severity vulnerabilities in its Backup & Replication product, warning they could lead to privilege escalation and arbitrary file writes. Notepad++ patched three security issues, including two leading to arbitrary code execution. The latest Roudcube security updates fix eight flaws, including unauthenticated SQL injection and arbitrary file delete bugs. 

CISA responds to recent supply chain attacks

The US cybersecurity agency CISA has expanded its KEV catalog with three vulnerabilities describing recent software supply chain attacks. These include Daemon Tools Lite, TanStack, and Nx Console (which led to the 3.800 internal GitHub repositories hack). CISA also issued an alert on the Megalodon and Nx Console attacks, urging organizations to hunt for and remediate potential compromises. NPM invalidated granular access tokens in response to these attacks.

Supply chain attack hits 176 NPM packages

Sonatype warns of a supply chain attack involving 176 malicious NPM packages containing postinstall scripts designed to install information-stealing malware on the victims’ computers. The malware harvests and exfiltrates credentials, system and directory information, environment variables, CI/CD secrets, and other tokens and sensitive information. All malicious packages have the version number 99.99.99.

Contractor jailed for hacking former employer

Maxwell Schultz, 36, of Columbus, Ohio, was sentenced to 24 months in federal prison for hacking into his employer’s network after his contract was terminated in May 2021. Impersonating another contractor, he obtained login credentials, accessed the former employer’s systems, and executed a script that reset roughly 2,500 passwords, locking out employees and contractors and causing more than $862,000 in losses. Schultz pleaded guilty in November 2025.

Related: In Other News: Industrial Router Exploitation, CISA KEV Nomination Form, Gas Station Hacking

Related: In Other News: Big Tech vs Canada Encryption Bill, Cisco’s Free AI Security Spec, Audi App Flaws

https://www.securityweek.com/in-other-news-trump-mobile-data-breach-fifa-world-cup-phishing-cisa-responds-to-supply-chain-attacks/


Charter Communications Data Breach Could Impact Nearly 5 Million

The notorious ShinyHunters extortion group has published data allegedly stolen from the telecoms services provider Charter Communications.

ShinyHunters is known for engaging in voice phishing attacks to gain access to victim organizations’ networks and rapidly exfiltrate data that it then threatens to leak online unless a ransom is paid.

The group lists its victims on a Tor-based leak site, and the data it claims to have been stolen from Charter was made available for download on that portal on Thursday, which suggests that the company did not pay a ransom to prevent its publication.

According to ShinyHunters’ post, the stolen data includes over 42 million customer records, along with customer proprietary network information (CPNI).

The number of potentially affected individuals, however, appears to be only 4.9 million, data breach notification website HaveIBeenPwned says.

Its analysis of the data revealed 4.9 million unique email addresses, along with names, addresses, and phone numbers. The data contains 85,000 records associated with employee accounts, each of which includes a job title.

Advertisement. Scroll to continue reading.

Over the past year, ShinyHunters has claimed numerous high-profile data breaches, mainly involving Salesforce customers. Some of these include Canvas, CarGurus, Carnival, Panera Bread, 7-Eleven, and Grafana.

One of the largest broadband providers in the US, Charter has over 30 million residential and business customers.

“We are aware of the situation, following our security protocols, and are working with appropriate authorities. Only sales tools used to manage current, past, and prospective business customers were impacted; no CPNI or sensitive PI was released by the threat actor,” a Charter spokesperson said, responding to a SecurityWeek inquiry. 

Related: Oncology Institute Discloses Data Breach

Related: 266,000 Affected by Data Breach at Radiology Associates of Richmond

Related: DocketWise Data Breach Impacts 143,000

Related:American Lending Center Data Breach Affects 123,000 Individuals

https://www.securityweek.com/charter-communications-data-breach-could-impact-nearly-5-million/


La geopolitica dell’acquisizione della prova elettronica: la cooperazione internazionale richiede più del solo diritto

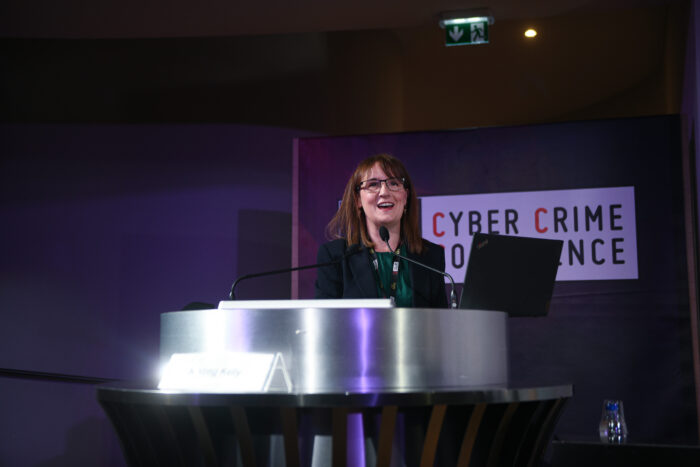
Intervento di Aisling Kelly, Head of the Cybercrime Division, Consiglio d’Europa 14a Cyber Crime Conference, Auditorium della Tecnica, Roma, 6-7 maggio 2026

Da pochi mesi alla guida della Cybercrime Division del Consiglio d’Europa, con sede a Strasburgo, Aisling Kelly ha portato sul palco della 14a Cyber Crime Conference uno sguardo trasversale sulla cooperazione internazionale in materia di prove elettroniche.

Una prospettiva costruita su un percorso professionale articolato: diciotto anni come pubblico ministero, prima nei servizi di accusa irlandesi (Office of the Director of Public Prosecutions) e poi presso il Tribunale Penale Internazionale per il Ruanda delle Nazioni Unite, seguiti da un’esperienza in Microsoft alla guida del team europeo dedicato alle richieste di accesso ai dati provenienti dalle forze dell’ordine e dai servizi di sicurezza nazionale, e infine l’attuale ruolo presso l’istituzione di Strasburgo, dove la sua squadra è responsabile della Convenzione di Budapest sul cybercrime (2001) e dei suoi due protocolli aggiuntivi.

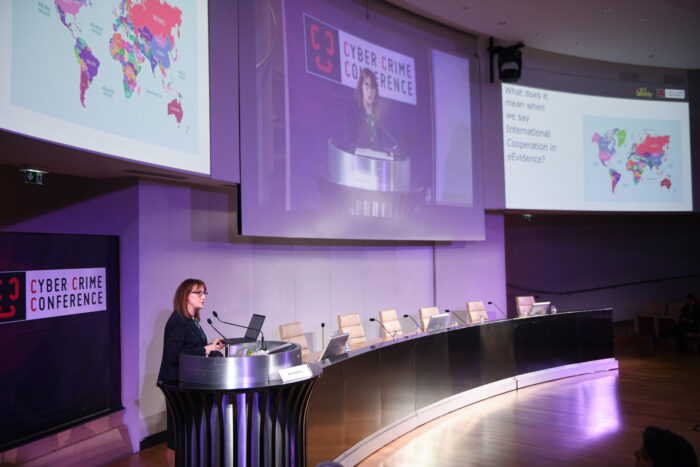
Prova elettronica e geopolitica dall'e-Evidence UE al caso Chatrie, l'intervento di Aisling Kelly (Consiglio d'Europa) alla Cyber Crime Conference 2026.
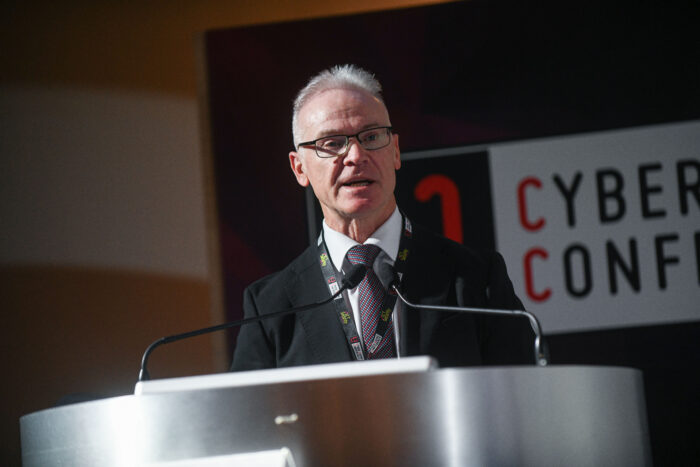
Aisling Kelly, Head of the Cybercrime Division, Consiglio d’Europa alla Cyber Crime Conference 2026

La cooperazione internazionale come architettura multilivello

Il primo passaggio dell’intervento è servito a chiarire cosa si intende davvero quando si parla di cooperazione internazionale sulle prove elettroniche. Non un canale unico, ma un sistema profondamente stratificato: cooperazione di polizia (police-to-police); cooperazione giudiziaria fondata su strumenti eterogenei, che spaziano dalla legislazione interna all’assistenza giudiziaria reciproca, dall’Ordine Europeo di Indagine ai trattati delle Nazioni Unite contro la criminalità organizzata transnazionale e la corruzione, fino alla Convenzione di Budapest e al suo Secondo Protocollo Aggiuntivo; cooperazione verticale all’interno dei singoli Paesi; cooperazione laterale tra agenzie di Stati diversi; e, infine, cooperazione con i service provider. Tutto questo, ha sottolineato l’esperta, è cooperazione internazionale.

Un’architettura così complessa non si governa con la sola disponibilità degli strumenti giuridici: serve la capacità concreta di utilizzarli. È per questa ragione che il capacity building costituisce il fulcro del lavoro del Consiglio d’Europa in materia. Un team di oltre quaranta professionisti organizza iniziative formative rivolte agli 81 Stati Parte della Convenzione e ad altri Paesi, su temi che spaziano dall’analisi delle prove digitali alla open source intelligence, dalle indagini sulle criptovalute alla comprensione dei meccanismi di assistenza giudiziaria reciproca. Un patrimonio che, ha tenuto a precisare la relatrice, non è caduto dal cielo: è il frutto della visione costruita in vent’anni dal suo predecessore Alexander Seger, al quale ha voluto rendere un sentito tributo.

Le tendenze globali: l’extraterritorialità come reazione

Il fulcro analitico dell’intervento è stato dedicato a un fenomeno trasversale: la crescente tendenza degli Stati a estendere extraterritorialmente l’applicazione delle proprie leggi in materia di acquisizione di prove elettroniche. Una tendenza che la giurista legge come risposta alla frustrazione del fronte investigativo, spesso incapace di ottenere in tempi utili i dati necessari a condurre le indagini.

La rassegna proposta è stata densa di esempi.

L’Australia, con il Telecommunications Legislation Amendment (International Production Orders) Act del 2021, ha aperto la strada a un accordo bilaterale diretto con gli Stati Uniti, siglato a dicembre 2021 nel quadro del CLOUD Act, che consente alle autorità australiane di accedere direttamente ai dati detenuti dai provider statunitensi: un cambiamento che la responsabile della Cybercrime Division ha definito trasformativo per il sistema investigativo del Paese.

Il Brasile, già nel 2014, aveva legiferato in chiave extraterritoriale attraverso l’articolo 11 del Marco Civil da Internet (Legge 12.965/2014).

L’Unione Europea, con il pacchetto e-Evidence (la cui entrata in applicazione è fissata al 18 agosto 2026, ai sensi del Regolamento UE 2023/1543), introduce un criterio giurisdizionale fondato sull’offerta del servizio nel territorio dell’Unione, consentendo alle autorità degli Stati membri di rivolgersi direttamente ai service provider per ottenere dati di contenuto e di non contenuto.

La Germania ha esteso extraterritorialmente la propria normativa sulle telecomunicazioni con riferimento all’intercettazione legale: in questo contesto la dirigente di Strasburgo ha richiamato una pronuncia del Tribunale Amministrativo di Colonia del giugno 2025, che affronta l’intreccio tra la legge tedesca sulle telecomunicazioni e la direttiva e-Commerce nel valutare l’applicabilità della normativa interna a un provider stabilito in un altro Stato membro UE.

L’India, di fronte all’impennata di minacce di attentati registrata negli ultimi dodici-diciotto mesi (riconducibile all’instabilità politica del contesto regionale), ha risposto rafforzando in chiave extraterritoriale le richieste di emergency disclosure rivolte a una pluralità di service provider esteri, spingendo ulteriormente i confini dell’applicazione extraterritoriale della propria normativa.

Sul fronte americano, l’ex pubblico ministero ha richiamato il caso Chatrie v. United States, attualmente pendente davanti alla Corte Suprema degli Stati Uniti dopo la concessione del writ of certiorari a gennaio 2026; l’argomentazione orale si è tenuta il 27 aprile, con decisione attesa entro la fine del term, a giugno 2026. Il caso affronta la legittimità dei geofence warrant, ovvero degli ordini rivolti ai service provider (nella specie Google) per ottenere i dati relativi a tutti i dispositivi presenti in un’area geografica circoscritta e in una finestra temporale definita.

Si tratta di un’inversione rispetto al paradigma tradizionale, nel quale la richiesta riguarda un soggetto già identificato; nel modello geofence, è la richiesta stessa a servire per identificare i soggetti.

Il Regno Unito, infine, rappresenta un terreno particolarmente fertile per gli sviluppi extraterritoriali, sia attraverso il Crime (Overseas Production Orders) Act del 2019 sia attraverso la Technical Capability Notice notificata ad Apple ai sensi dell’Investigatory Powers Act 2016: una richiesta che ha imposto al colosso di Cupertino di consentire l’accesso ai dati cifrati di iCloud, conducendo poi alla rimozione del servizio Advanced Data Protection per gli utenti britannici.

Tutte queste evoluzioni, ha osservato la relatrice, condividono un problema strutturale: l’extraterritorialità implica necessariamente conflitti di leggi. Riprendendo un’immagine efficace, non possiamo essere tutti corazzate che si protendono nello stesso oceano senza che, prima o poi, le rotte si incrocino. Come si risolvano questi conflitti resta una delle questioni aperte del diritto internazionale.

Dal puzzle all’autostrada a più corsie

Più che a un puzzle giuridico, come spesso viene descritto il quadro normativo internazionale, Aisling preferisce l’immagine dell’autostrada a più corsie. L’operatore di un singolo ordinamento si muove avendo a disposizione strumenti multipli, tutti contemporaneamente percorribili: la nuova Convenzione delle Nazioni Unite sul cybercrime, la Convenzione di Budapest, le leggi nazionali, l’assistenza giudiziaria tradizionale. Anche i service provider devono orientarsi in questo traffico, mentre tutti viaggiano a velocità diverse, con veicoli diversi, su corsie diverse.

In una metafora del genere, le garanzie giuridiche sono i semafori, i dossi e gli autovelox: indispensabili. Nella Convenzione di Budapest, l’articolo 15 stabilisce un nucleo essenziale di tutele; nel Secondo Protocollo Aggiuntivo sulle prove elettroniche, gli articoli 13 e 14 disciplinano le garanzie applicabili. Controllo giurisdizionale, proporzionalità, tutela dei diritti umani e delle libertà fondamentali: senza questi presidi, ha ribadito la relatrice, gli strumenti investigativi non possono operare in un quadro effettivamente rispettoso dei diritti.

Prova elettronica o dato? Una questione di linguaggio (e di sostanza)

Una delle riflessioni più stimolanti dell’intervento ha riguardato il diverso lessico utilizzato dagli attori in campo. Le forze dell’ordine parlano di prova elettronica; i service provider parlano di dato. Una differenza terminologica che riflette prospettive sostanzialmente diverse: per il pubblico ministero o l’investigatore, l’ordine giudiziario serve ad acquisire un elemento probatorio; per il provider, lo stesso elemento è un dato sottoposto a una pluralità di obblighi regolatori paralleli, di cui l’operatore del cybercrime farebbe bene a tenere conto.

La rappresentante del Consiglio d’Europa ha quindi ripercorso i principali quadri normativi che si intrecciano con la materia della prova elettronica, a partire dal Digital Services Act dell’Unione Europea (con particolare riferimento agli articoli 10 sugli ordini di fornire informazioni, 15 sugli obblighi di trasparenza e 18 sulla notifica di sospetti di reati) e dall’Online Safety Act britannico, che ha introdotto strumenti di acquisizione e conservazione dei dati nelle indagini sulle morti di minori, attivabili dai coroner attraverso Ofcom (segnatamente i Coroner Information Notice in vigore da aprile 2024 e i Data Preservation Notice operativi dal 30 settembre 2025).

A questi si aggiungono il GDPR e la direttiva sulla protezione dei dati nell’ambito penale, entrambi oggetto di possibili modifiche nel quadro del digital omnibus europeo, il ruolo di vigilanza delle autorità di protezione dei dati e, infine, la legislazione sulle intercettazioni, da monitorare tanto a livello internazionale quanto a livello domestico.

L’ultima frontiera: l’intelligenza artificiale

La chiusura dell’intervento è stata dedicata al tema più attuale: la regolazione dell’intelligenza artificiale e il suo impatto sull’azione delle law enforcement agency. Il Cybercrime Convention Committee (T-CY) del Consiglio d’Europa, attraverso il Working Group sull’IA istituito a dicembre 2024, sta preparando uno studio di mappatura sui reati legati all’intelligenza artificiale e sull’uso dell’IA nelle indagini e nei procedimenti penali. Il lavoro sarà pubblicato entro la fine dell’anno e, ha anticipato la relatrice, costituirà una risorsa di riferimento per chi opera in questo ambito.

Una conclusione che riassume bene lo spirito dell’intervento: la cooperazione internazionale sulle prove elettroniche non può essere ridotta a un esercizio di tecnica giuridica. È un terreno geopolitico nel quale strumenti, garanzie, attori istituzionali e operatori privati si muovono insieme, e nel quale la capacità di leggere le trasformazioni in corso è ormai parte integrante del mestiere di chi indaga, accusa o giudica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/prova-elettronica-geopolitica/


6.000 campagne phishing contro lo “Stato”: cosa abbiamo imparato

Intervento di Mirko Caruso (Area Security Governance, Risk & Compliance, PagoPA) alla 14ª Cyber Crime Conference, Roma, 6-7 maggio 2026

Dal marzo 2025 un’ampia platea di cittadini italiani è finita nel mirino di un fenomeno di phishing su scala industriale, che sfrutta l’autorevolezza del brand PagoPA, insieme ai loghi e alle finalità della piattaforma, per sottrarre dati anagrafici e di pagamento. Nel suo intervento alla 14ª Cyber Crime Conference, Mirko Caruso ne ha ripercorso genesi ed evoluzione, illustrando nel dettaglio la risposta operativa e la piattaforma PATHOS (Phishing Analysis and Takedown Harmonized Operation System), sviluppata dal Dipartimento Security & ICT Operations di PagoPA.

Campagne phishing contro lo Stato: i primi segnali a marzo 2025

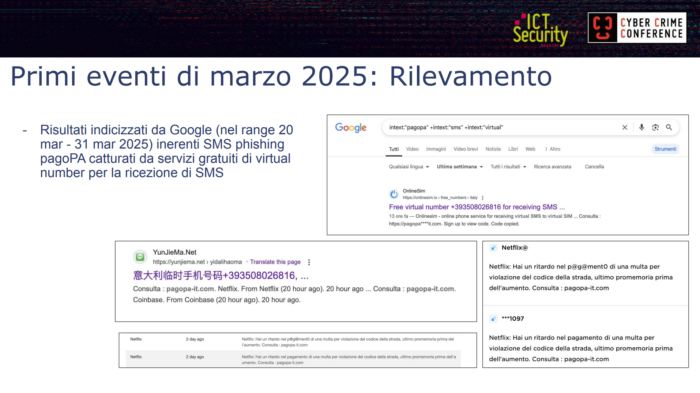
I primi segnali sono stati intercettati nel marzo 2025 grazie a un monitoraggio basato su typosquatting e Google dorking. Il team Security di PagoPA ha rilevato, tra il 20 e il 31 marzo 2025, risultati indicizzati da Google che rimandavano a SMS di phishing a tema PagoPA, catturati e resi pubblici da servizi gratuiti di virtual number per la ricezione di SMS, come OnlineSim.

Mirko caruso cybercrime conference pago pa 6.000 campagne phishing contro lo Stato cosa abbiamo imparato
Mirko Caruso, Cyber Crime Conference 2026

Un dettaglio rivelatore: nelle prime campagne gli attori malevoli avevano lasciato un refuso, probabilmente residuo di campagne precedenti, indicando “Netflix” come mittente di SMS che in realtà simulavano una multa per violazione del codice della strada, con redirect verso il dominio “pagopa-it.com”.

Mirko Caruso, Cyber Crime Conference pago pa 6.000 campagne phishing contro lo Stato cosa abbiamo imparato
Mirko Caruso, Cyber Crime Conference 2026

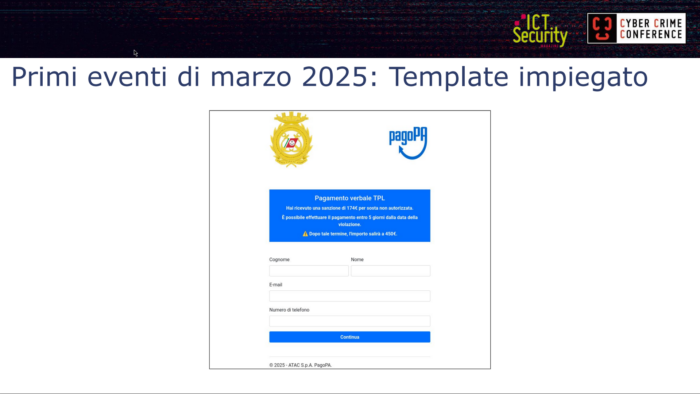
Il template iniziale conteneva errori grossolani: bastava notare l’accostamento fra il logo delle Capitanerie di Porto e il footer “ATAC S.p.A. PagoPA”. Eppure, fin dalle prime campagne emergeva una raccolta sistematica dei dati anagrafici, destinati a essere riutilizzati in campagne successive, più mirate e personalizzate.

Cittadini come fattore abilitante

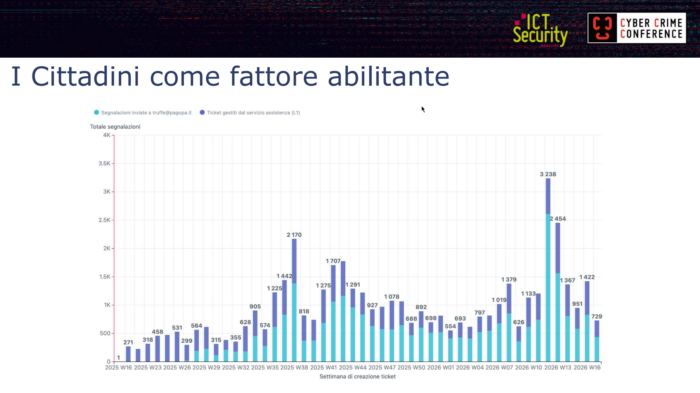
Fin dai primi giorni di marzo 2025 i cittadini hanno iniziato a segnalare le campagne sospette: dapprima al canale di assistenza di primo livello (L1) e poi, dal luglio 2025, a una mailbox dedicata, truffe@pagopa.it.

Al 29 aprile 2026 PagoPA ha registrato 46.714 segnalazioni complessive, così distribuite per brand:

  • pagoPA: 18.651 (di cui 14.556 via telefonate, 3.756 via email, 339 via web)
  • truffe@pagopa.it: 27.060
  • app IO: 856
  • SEND: 145
  • Self Care: 2

L’introduzione della mailbox dedicata ha ridotto drasticamente il carico sui canali di assistenza, separando il flusso delle segnalazioni di truffa da quello dell’assistenza ordinaria.

Mirko Caruso, Cyber Crime Conference
Mirko Caruso, Cyber Crime Conference 2026

Caruso ha sottolineato come il cittadino non sia più “l’anello debole” della catena, ma una sentinella attiva del territorio digitale, capace, spesso, di intercettare nuove campagne prima ancora dei servizi commerciali di phishing intelligence.

Monitoraggio attraverso Google Trends e Google Alerts

L’analisi di Google Trends si è rivelata uno strumento di early warning particolarmente efficace. Per la query “pagopa truffa” si sono registrate impennate degli argomenti correlati “Multa” e “Notifica”, con concentrazioni geografiche iniziali in Valle d’Aosta, Sicilia e Lombardia. Particolarmente significativi i picchi sulla query anomala “pagopa netflix”, osservati il 24 e il 30 marzo 2025: coincidevano con la diffusione degli SMS che citavano impropriamente Netflix, e raccontavano di cittadini che interrogavano Google per capire cosa stesse accadendo.

Il framework operativo che ne è derivato si articola in quattro fasi: rilevazione dei segnali dai cittadini; aggregazione e analisi su Google Trends; intelligence ed early warning di Cyber Threat; azione e protezione da parte di istituzioni e aziende.

Evoluzione dei template di phishing

Caruso ha illustrato la progressiva sofisticazione dei template:

  • Low-fidelity (campagne iniziali): raccolta anagrafica basilare prima del pagamento, con errori grafici evidenti.
  • CTA diretta: template con sola call to action al pagamento (ad esempio “Avviso di sollecito ufficiale”), senza raccolta anagrafica preliminare.
  • High-fidelity: a oggi il template più diffuso. Include riferimenti completi (sede legale, P.IVA, dicitura “Finanziato dall’Unione Europea”), loghi corporate e di piattaforma, e simula con precisione il flusso di pagamento autentico.
  • Clone di pagopa.gov.it: ulteriore evoluzione high-fidelity in fase di diffusione, che riproduce fedelmente layout, colori e tipografia delle pagine istituzionali.

Timeline delle azioni di risposta

La risposta operativa si è articolata in dieci tappe principali:

  1. Marzo 2025: prime analisi e richieste manuali di takedown.
  2. Marzo-Aprile 2025: analisi e mappatura dei kit nel progetto open source IOK (Indicator of Kit), che permette di definire regole di matching specifiche per brand.
  3. Aprile-Maggio 2025: sviluppo di un processo automatizzato per l’analisi degli IoC e la conferma come phishing PagoPA.
  4. Maggio 2025: accreditamento al feed IoC del CERT-AgID.
  5. Luglio 2025: apertura del canale truffe@pagopa.it per le segnalazioni spontanee dei cittadini, senza vincoli di forma.
  6. Luglio-Dicembre 2025: analisi, monitoraggio, takedown e gestione automatizzati tramite script standalone.
  7. Dicembre 2025: sviluppo di PATHOS, nel quale confluiscono i diversi script in una piattaforma unificata.
  8. Gennaio 2026: go-live di PATHOS.
  9. Gennaio-Aprile 2026: miglioramento continuo della piattaforma.

PATHOS in profondità

PATHOS si articola in tre tipologie di job automatizzati:

  • Import Job: acquisisce observable dalla mailbox truffe@pagopa.it, da bulk import manuale o via API.
  • Confirmation Job: verifica automaticamente l’observable confrontandolo con regole IOK e keyword matching, per confermarlo o escluderlo come IoC PagoPA, e per acquisire evidenze forensi utili al takedown.
  • Takedown Job: invia la richiesta di rimozione al contatto abuse più consono, e ne monitora lo stato fino alla conferma, e oltre, per intercettare le frequenti “re-infezioni”.

La dashboard di PATHOS espone in tempo reale il numero di observable, IoC confermati, richieste di takedown inoltrate e statistiche aggregate. Il dettaglio del singolo IoC comprende screenshot, redirect chain completa, eventi notevoli (variazione della redirect chain, conferma di takedown), integrazione con Google Safe Browsing API (per verificare se l’URL è già noto ai servizi anti-phishing) e con UrlScan.io (per scansioni e capture di rete della pagina).

Per i contatti abuse, PATHOS mappa fonti autorevoli (registrar, hosting, CDN) e integra contatti “collaborativi” costruiti su base informale con i gestori di alcuni servizi SaaS. È stata sviluppata anche un’integrazione nativa con Cloudflare Abuse API per inviare segnalazioni conformi direttamente tramite l’endpoint ufficiale.

La piattaforma offre inoltre funzionalità di pattern & frequency analysis e keyword co-occurrence sui path degli URL malevoli: la ricorrenza di segmenti come pagopa/log/msdpweb/index.php
rivela l’impiego del medesimo kit di phishing distribuito su infrastrutture diverse. Una visualizzazione a grafo (al 29 aprile 2026: 1.212 domini, 3.761 URL, 2.674 redirect) permette di individuare costellazioni infrastrutturali complesse e redirect chain articolate.

Tra le funzionalità più innovative, l’estrazione e il rilevamento euristico degli indirizzi email mittenti impiegati nella diffusione del phishing a partire dalle segnalazioni dei cittadini ha permesso di identificare account compromessi di studenti di tre università italiane (studenti.uniroma1.it, studenti.unich.it, community.unipa.it), utilizzati per diffondere phishing a tema PagoPA. Tali account sono stati poi segnalati al CERT-AgID per la tempestiva risoluzione.

Mirko Caruso, Cyber Crime Conference 2026

Build vs Buy: il risparmio per la spesa pubblica

Considerando una stima commerciale di 15 € per tentativo di takedown (su base delle quotazioni ricevute nel 2025), Caruso ha quantificato il risparmio per la spesa pubblica:

  • Pre-PATHOS (22 aprile 2025 – 3 gennaio 2026): circa 87.000 € di risparmio stimato.
  • Con PATHOS (1 gennaio – 25 aprile 2026): circa 61.000 € di risparmio stimato.

Trattandosi PagoPA di società pubblica, il risparmio si traduce in minore spesa pubblica complessiva.

Demotivazione degli attori malevoli

Nei casi in cui il takedown non risulti immediato, il team ha sviluppato tecniche per aumentare il costo operativo degli attori malevoli, applicando i principi della SANS Pyramid of Pain.

L’analisi dei kit ha rivelato la presenza di bot token Telegram offuscati, ricostruiti deoffuscando il codice JavaScript che li nascondeva. I token venivano impiegati dagli attori per ricevere in tempo reale i dati delle carte di pagamento estratti dalle vittime (PAN, scadenza, CVV, indirizzo IP), e per reindirizzare la vittima verso pagine di inserimento di OTP bancari, tramite pannelli di controllo. L’infrastruttura “C2” osservata è riconducibile al kit noto come Premium Panel, documentato da Intrinsec come attivo dal 2022 contro i settori bancario, logistico e telco in numerosi paesi.

Su questa base, PagoPA ha messo in atto due strategie di demotivazione:

  • Demotivazione #1: triggering del rate limit delle Telegram API in modo “silenzioso” (non noto agli attori), abusando del bot token estratto. In questo modo si rende temporaneamente inutilizzabile il canale di ricezione dei dati durante i picchi di diffusione della campagna.
  • Demotivazione #2: flooding in chat per innescare il blocco del bot da parte dell’utente, costringendo gli attori a generare un nuovo bot token e ad aggiornare tutti i template attivi (operazione costosa in termini di tempo).

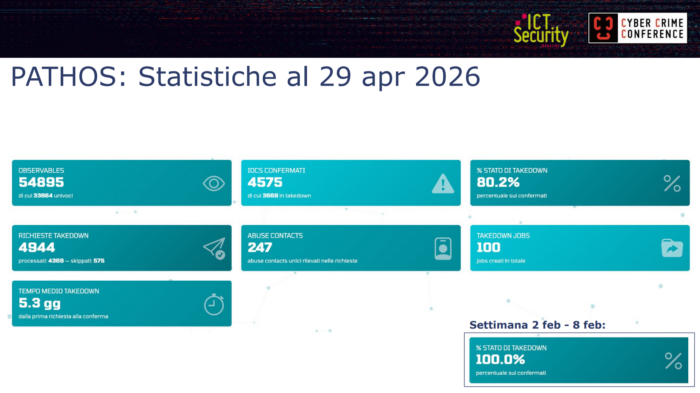
Statistiche al 29 aprile 2026

  • Observable: 54.895 (33.664 univoci)
  • IoC confermati: 4.575 (3.669 in takedown)
  • Richieste di takedown: 4.944 (4.369 processate, 575 skippate)
  • Abuse contact univoci: 247
  • Takedown job: 100
  • Stato di takedown: 80,2% complessivo, con settimane al 100%
  • Tempo medio di takedown: 5,3 giorni dalla prima richiesta alla conferma

Le performance variano sensibilmente a seconda di CDN e abuse contact: Cloudflare e Akamai risultano mediamente più lente nella gestione delle richieste. PATHOS calcola anche la durata media di diffusione delle campagne (1,8 giorni nella media, fino a 37 giorni nei casi più persistenti) e rileva spike e drop settimanali tramite Z-score (|Z| ≥ 2.0) e IQR fence (1,5×IQR di Tukey) su tutte le 14 settimane storiche disponibili.

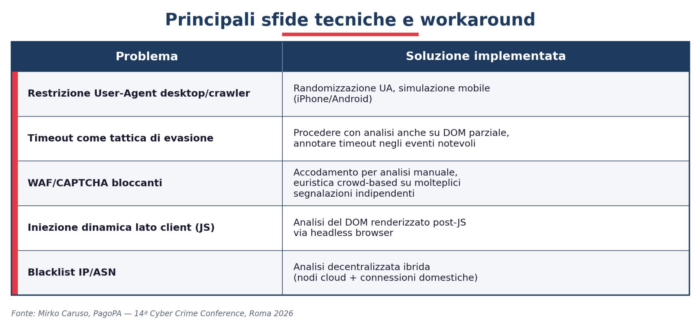
Sfide tecniche

Il team ha affrontato cinque principali categorie di evasione:Mirko caruso cybercrime conference pago pa 6.000 campagne phishing contro lo Stato cosa abbiamo imparato

Casi curiosi

Tre casi emblematici emersi dall’analisi:

  • Compromissione di un vendor di cybersecurity classificato Gartner Magic Quadrant “Visionaries”: il sistema di mail marketing del vendor è stato abusato per la diffusione di phishing a tema PagoPA.
  • Compromissione di un secondo vendor di cybersecurity, questa volta classificato Gartner Customers’ Choice per soluzioni antivirus: anche in questo caso il sistema di mail marketing è stato impiegato per la diffusione di campagne, con persistenza dell’abuso.
  • Il caso pagamento.fittizio.it/multa39: una campagna inoltrata da una mailbox appartenente a un’università sudamericana, con un link visibile a tutti gli effetti palesemente falso da non richiedere ulteriori commenti.

Rilevanza percepita e “rumore” utile

La mailbox truffe@pagopa.it riceve anche segnalazioni di phishing non riconducibili a PagoPA: BRT, PayPal, SHEIN e molti altri “brand” noti. Per il team rappresentano “rumore” da ignorare, ma testimoniano il valore percepito del canale: i cittadini si rivolgono a PagoPA come riferimento generale per le truffe digitali, anche al di fuori del perimetro istituzionale.

Conclusioni: il “Brand Stato” come abilitatore sociale

Caruso ha chiuso l’intervento con alcune riflessioni di sistema:

  • Customer base come sentinella attiva: il cittadino è un sensore del territorio digitale, in grado di rilevare minacce prima dei servizi commerciali.
  • Semplicità di segnalazione: il semplice inoltro di una email a caselle dirette è infinitamente più efficace della PEC, che molte banche ancora richiedono.
  • Workflow automatizzati: dietro la semplicità offerta all’utente serve un’analisi automatizzata robusta.
  • Collaborazione istituzionale: il successo dipende dalla sinergia con i CERT istituzionali, le Autorità e le Forze dell’Ordine.
  • Aumentare il costo per gli attaccanti: non solo bloccare URL, ma neutralizzare l’infrastruttura retrostante (Telegram, kit) per rendere le campagne economicamente insostenibili.
  • Una “Phish Intelligence” collettiva nazionale: estendere il modello PATHOS ad altri Enti (Sanità, INPS, Agenzia delle Entrate) e aziende, trasformando ogni segnalazione in un early warning per l’intero ecosistema.

E un’ultima considerazione, forse la più politica: la tutela del “Brand Stato”. Quando un cittadino subisce una truffa su un portale che imita Amazon, perde fiducia in Amazon. Quando la subisce su un portale che imita PagoPA, SPID o INPS, perde fiducia nello Stato. Dimostrare che il “Brand Stato” interviene attivamente e con tempestività è fondamentale per non respingere i cittadini agli sportelli fisici, per timore delle frodi online. La sicurezza diventa, a tutti gli effetti, un vero e proprio abilitatore sociale.

L’intervento si è chiuso con il ringraziamento agli oltre 40.000 cittadini le cui segnalazioni spontanee continuano a rendere possibile il funzionamento del sistema, oltre che ai colleghi del Dipartimento Security & ICT Operations di PagoPA, al CERT-AgID, e alla Polizia Postale e delle Comunicazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/campagne-phishing-pagopa/


Hacktivism in Italia: perché il nostro Paese è un’anomalia globale

C’è un numero che, più di ogni altro, racconta la singolarità italiana nel panorama globale della cybersicurezza: 54%. È la quota degli attacchi informatici registrati in Italia nel primo semestre del 2025 attribuiti all’hacktivism. Nel resto del mondo, quella stessa categoria pesa appena l’8%. Non si tratta di un errore statistico, né di una distorsione metodologica. È la fotografia di un Paese che ha sviluppato, suo malgrado, una relazione del tutto peculiare con una delle minacce più sottovalutate dell’era digitale.

Un’anomalia che i numeri rendono impossibile ignorare

Nel primo semestre 2025 si contano 280 incidenti informatici gravi in Italia, su un totale mondiale di 2.755: il 10,2% del totale globale. Una quota sproporzionata rispetto a qualsiasi indicatore demografico o economico del Paese. La traiettoria è inequivocabile: si è passati dal 3,4% del 2021 al 7,6% del 2022, fino al 9,9% del 2024 e all’attuale 10,2%. Un’escalation costante che nessuna contingenza episodica può spiegare da sola.

Il paradosso più stridente è strutturale: in Italia gli attacchi classificati come hacktivism rappresentano il 54% del totale, mentre il cybercrime “tradizionale” si ferma al 46%. Nel resto del mondo il rapporto è esattamente invertito: il cybercrime vale l’87% degli incidenti, l’hacktivism appena l’8%. L’Italia è letteralmente l’unico grande Paese occidentale in cui la politica batte il profitto come motore degli attacchi informatici.

Che cosa si intende per hacktivism e perché è cambiato tutto

L’hacktivism non è una novità. Il termine descrive l’utilizzo di tecniche informatiche per promuovere cause politiche o sociali, ed è almeno dai tempi di Anonymous, collettivo internazionale decentralizzato fondato nel 2003, che questa forma di attivismo digitale occupa le cronache. Ma ciò che un tempo era rappresentato quasi esclusivamente da Anonymous ha ripreso vigore con le azioni dimostrative portate avanti da molti gruppi filo-russi come NoName057, tornati in primo piano con i conflitti in corso.

Il cambiamento qualitativo è profondo. L’hacktivism modifica le regole del gioco proprio perché riduce ai minimi termini i margini di negoziazione con gli attaccanti, che agiscono senza logiche di profitto e per i quali non esiste un prezzo da pagare per ottenere la cessazione dell’attività ostile. Se il ransomware ha sempre una geometria contrattuale (paghi e forse riotieni l’accesso), l’hacktivism punta alla visibilità, non al denaro. Non c’è riscatto. C’è solo il messaggio.

Il protagonista: NoName057(16) e la guerra ibrida contro l’Italia

Il collettivo che più di ogni altro ha trasformato l’Italia in un bersaglio è NoName057(16). Nato nel marzo 2022, il gruppo è il threat actor hacktivista più prolifico al mondo secondo Radware: nel 2024 ha rivendicato 4.767 attacchi DDoS, distaccando nettamente tutti gli altri collettivi (il secondo classificato, RipperSec, si è fermato a 1.388 attacchi). Secondo i dati di Yarix (Var Group), che ha mappato 97 gruppi hacktivisti globali nel 2024, NoName057 ha totalizzato oltre il 55% degli attacchi nei settori Energia & Utility, Sanità, Banca & Finanza e Trasporti & Logistica.

Il meccanismo operativo è semplice nella forma ma efficace nell’impatto: effettua prevalentemente attacchi dimostrativi di tipo DDoS, che poi rivendica con messaggi sul proprio canale Telegram, sfruttando le risorse computazionali altrui per dirigere attacchi contro organizzazioni occidentali e campagne di comunicazione per diffondere le proprie attività attraverso i social.

La logica di targeting è dichiarata e di cristallina semplicità geopolitica. Ogni dichiarazione pubblica di un esponente istituzionale italiano a sostegno dell’Ucraina diventa il pretesto per una nuova campagna. A marzo 2023, dopo che la premier Meloni aveva confermato il supporto di Roma a Kiev, NoName057 aveva preso di mira il sito del governo, della Camera e dei ministeri di Difesa, Esteri e Trasporti, oltre ad Atac, Atm e l’aeroporto di Bologna, pubblicando sul canale Telegram: “I nostri missili DDoS per i siti russofobi italiani sono maturi.”

Il 5 febbraio 2025, durante una cerimonia all’Università di Aix-Marseille, il Presidente Mattarella aveva paragonato l’aggressione russa all’Ucraina all’espansionismo del Terzo Reich. La portavoce del ministero degli Esteri russo, Maria Zakharova, aveva promesso “conseguenze.” Le conseguenze arrivarono puntuali: a partire dal 17 febbraio l’Italia subì oltre dodici giorni consecutivi di attacchi contro le proprie infrastrutture digitali. Tra i bersagli colpiti figuravano Intesa Sanpaolo, Banca Monte dei Paschi di Siena, gli aeroporti di Milano Malpensa e Linate, diverse compagnie di trasporto pubblico locale, i porti di Taranto, Trieste e Genova, per poi estendersi a ministeri, forze dell’ordine, regioni, comuni e aziende strategiche come Leonardo, Banca d’Italia ed Edison.

Il salto di qualità più recente è ancora più preoccupante: NoName057 ha aperto un canale Telegram in lingua italiana, pubblicando notizie politiche selezionate come esempi di “ostilità verso la Russia.” Questo segna un’espansione della campagna di propaganda che ora punta direttamente a reclutare seguaci in Italia, non solo a colpirla.

Le vittime preferite: istituzioni pubbliche e infrastrutture critiche

Nel primo semestre del 2025 la categoria più colpita in Italia è stata quella governativa, militare e delle forze dell’ordine, con il 38% del totale degli incidenti: un dato che rappresenta il 279% del totale degli eventi avvenuti in tutto il 2024 verso questo settore, con una crescita del 600% rispetto allo stesso periodo dell’anno precedente. Un incremento che non ha eguali in nessun altro comparto.

Quasi quattro attacchi su dieci in Italia hanno colpito enti governativi, forze dell’ordine o strutture militari. Un segnale chiaro che la nostra infrastruttura pubblica è percepita come vulnerabile e, quindi, appetibile.

Al secondo posto per tipologia di vittime si trova il settore trasporti e logistica, con il 17% degli incidenti: in soli sei mesi una volta e mezzo il totale degli incidenti cyber avvenuti nell’intero 2024. Non è casuale: colpire mobilità e filiere logistiche significa moltiplicare l’impatto sociale e mediatico degli attacchi, trasformando un evento tecnico in un fatto politico percepibile dai cittadini.

La tecnica: il DDoS come arma politica

La tecnica prevalente negli incidenti in Italia nel primo semestre del 2025 è stata il DDoS, con un peso del 54%, a fronte del 9% rilevato a livello globale. Il dato tecnico è inseparabile da quello politico: il DDoS è la forma d’attacco preferita degli hacktivist perché è visibile, economicamente accessibile, scalabile tramite reti di volontari e soprattutto comunicativamente efficace.

Strumenti come DDoSia, sviluppato dallo stesso NoName057, consentono agli utenti di unire la potenza computazionale dei propri dispositivi per colpire un obiettivo comune, rendendo l’attacco accessibile a un pubblico ampio e motivato ideologicamente.

L’Italia però non è solo bersaglio passivo. Anonymous Italia ha risposto alle campagne di NoName057 con operazioni di defacement contro siti web russi, inserendo messaggi come “Abbiamo hackerato il tuo sito per combattere la guerra ingiusta di invasione dell’Ucraina,” trasformando il cyberspazio italiano in un teatro attivo del conflitto digitale.

La “stranezza” italiana: perché gli attacchi fanno meno danni, ma arrivano a segno di più

C’è una contraddizione apparente nei dati che merita attenzione critica. In Italia la quota di incidenti con gravità “critica” è del 7%, contro il 29% nel mondo; quelli con impatto “medio” rappresentano il 60% del totale, contro il 18% globale. Sembrerebbe una buona notizia: gli attacchi che subisce l’Italia sono meno devastanti. Ma il Clusit invita a non fraintendere.

Il fatto che il report consideri solo gli attacchi andati a segno lascia un’impressione inquietante: in Italia si va in sofferenza di fronte ad attacchi DDoS che altri Paesi riescono a gestire con relativa tranquillità. La bassa severità non è indice di buona difesa: è indice della tipologia di attacco. Un DDoS che rende inaccessibile per ore il sito di un ministero non ruba dati, ma è andato comunque a segno. E il fatto che accada così spesso, in un Paese del G7, è in sé un problema strutturale.

Oltre la Russia: il panorama degli hacktivist in evoluzione

Sarebbe riduttivo limitare l’analisi al solo vettore filorusso. Il team di Cyber Intelligence di Yarix ha censito 97 gruppi hacktivisti attivi a livello globale nel 2024, di cui NoName057 è il più attivo, responsabile di oltre il 55% degli attacchi nei settori energia, sanità, banca, finanza e trasporti.

Il fenomeno si sta però stratificando. Collettivi come GlorySec, che dichiara fedeltà ai valori occidentali e si definisce “anarco-capitalista,” o SiegedSec, sciolto nel luglio 2024 ammettendo il crimine informatico, mostrano come l’hacktivism sia ormai uno spazio ideologicamente plurale, dove convivono agende politiche opposte. La competizione non è più solo tra hacktivisti filo-russi e filo-ucraini: è uno spazio caotico in cui si mescolano propaganda statale, ideologie radicali e semplice opportunismo mediatico.

L’ENISA, nel suo rapporto sul periodo luglio 2024-giugno 2025, ha registrato 4.875 incidenti nell’Unione Europea, di cui il 76,7% classificato come DDoS, in larghissima parte attribuibile ad hacktivisti.

La risposta istituzionale: l’ACN e i limiti del sistema

L’Agenzia per la Cybersicurezza Nazionale (ACN) è intervenuta sistematicamente per coordinare le operazioni di mitigazione, avvisare le strutture coinvolte e offrire supporto tecnico durante le campagne di attacco. La risposta operativa include il monitoraggio del traffico anomalo, l’avvio di procedure di mitigazione e la coordinazione con le agenzie di sicurezza partner.

Sul fronte degli eventi internazionali, qualche segnale di miglioramento è emerso: in febbraio 2026, un tentativo coordinato di attacco contro i siti della Farnesina e dell’ecosistema digitale di Milano-Cortina 2026 è stato individuato e neutralizzato in fase preventiva, senza sottrazione di dati sensibili, grazie al rafforzamento delle strutture interne di sicurezza.

Ma la sfida rimane strutturale. Nel 2025 i casi trattati dalla Polizia Postale hanno raggiunto quota 51.560, con 9.250 casistiche specifiche di attacchi informatici e oltre 49.000 alert diramati per prevenire minacce ai sistemi di interesse nazionale. Un numero che dà la misura non solo della gravità del fenomeno, ma anche del carico operativo che grava su strutture che devono ancora completare la propria transizione verso una postura di sicurezza adeguata alla minaccia attuale.

Perché l’Italia è un’anomalia e cosa ci dice del futuro

L’Italia è un’anomalia globale nell’hacktivism per una convergenza di fattori che non sono accidentali. Il posizionamento geopolitico, membro NATO, sostenitore della causa ucraina, Paese con un ruolo attivo nel dibattito europeo sulla sicurezza, la rende un bersaglio ideologicamente “meritevole” agli occhi dei collettivi filorussi. Il profilo istituzionale, con siti governativi, militari e di pubblica utilità spesso sottodimensionati sul fronte della difesa informatica rispetto ai loro omologhi nordeuropei, la rende un bersaglio tecnicamente accessibile. La vivacità mediatica del sistema politico, con dichiarazioni pubbliche che si traducono in casus belli digitali nel giro di ore, la rende un bersaglio narrativamente efficace.

Come analizzato in dettaglio nell’approfondimento di ICT Security Magazine sulla cybercrisi italiana del 2025, non sono gli attacchi sofisticati a mettere in ginocchio l’Italia, ma quelli più “semplici” e rumorosi, che altrove vengono neutralizzati prima di fare notizia. È questa la vera anomalia: non la complessità delle minacce che affrontiamo, ma la facilità con cui minacce relativamente elementari trovano il modo di colpire.

La vera resilienza non si acquisisce con la tecnologia, ma si costruisce giorno dopo giorno con competenze, processi e cultura. La sicurezza cibernetica non è un prodotto che si acquista, ma un processo continuo di adattamento. Un processo che l’Italia, stando ai numeri, non ha ancora completato e che le sfide geopolitiche dei prossimi anni renderanno sempre più urgente.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hacktivism-in-italia/


Falso repository OpenAI su Hugging Face distribuisce malware


La corsa all’AI sta creando nuove superfici di attacco e i cybercriminali stanno iniziando a sfruttarle con tecniche sempre più sofisticate. L’ultimo caso arriva dal mondo dei modelli open source e delle piattaforme collaborative dedicate all’intelligenza artificiale: un repository malevolo pubblicato su Hugging Face è riuscito a spacciarsi per un progetto ufficiale di OpenAI, raggiungendo rapidamente la vetta dei contenuti più popolari prima di essere rimosso.

Secondo quanto riportato da The Hacker News, il repository fraudolento imitava il progetto “privacy-filter” di OpenAI, copiandone descrizione e struttura per convincere sviluppatori e ricercatori a scaricare codice malevolo. L’obiettivo finale, come avviene sempre più spesso negli attacchi alla catena del software, era il furto di credenziali, cookie di sessione e dati sensibili dai browser Windows delle vittime.

L’attacco alla fiducia dell’ecosistema AI open source

La vicenda mostra come l’ecosistema AI stia vivendo una dinamica molto simile a quella già osservata negli anni nel mondo dei package npm, PyPI e GitHub. I criminali non devono necessariamente violare infrastrutture complesse: spesso basta sfruttare la fiducia implicita che sviluppatori e ricercatori ripongono nei repository pubblici.

Nel caso specifico, gli attaccanti hanno creato un progetto chiamato “Open-OSS/privacy-filter”, estremamente simile a quello reale pubblicato da OpenAI. Il repository riprendeva testi, descrizioni e struttura del progetto originale, rendendo difficile per molti utenti distinguere il repository legittimo da quello malevolo.

Secondo le analisi, il repository sarebbe riuscito a ottenere centinaia di migliaia di download prima della rimozione, sfruttando anche account fake e meccanismi di trending della piattaforma.

Come funzionava il malware nascosto nel repository

Il cuore dell’attacco era un file Python apparentemente innocuo chiamato “loader.py”. Dietro codice, che simulava normali funzioni AI, il file nascondeva una catena di infezione progettata per scaricare ed eseguire un infostealer sviluppato in Rust.

L’analisi tecnica evidenzia diversi elementi tipici delle moderne campagne malware. Uno dei primi passaggi consisteva nella disattivazione della verifica SSL, scelta che permetteva al codice di contattare server remoti senza controlli rigorosi sui certificati.

Successivamente il malware decodificava dinamicamente URL in Base64 e recuperava payload esterni contenenti comandi PowerShell eseguiti in background. Da lì veniva scaricato il componente finale dell’attacco: un infostealer compilato in Rust, linguaggio sempre più utilizzato nel cybercrime moderno perché più difficile da analizzare e facilmente utilizzabile su più piattaforme.

Una volta attivo, il malware cercava informazioni nei browser Chromium e Gecko-based, inclusi Chrome, Edge e Firefox. Nel mirino finivano password salvate, cookie, token di autenticazione e sessioni attive, informazioni particolarmente preziose per compromettere account cloud, piattaforme AI e servizi enterprise.

Il nuovo problema: modelli AI come vettore di supply chain attack

Il caso conferma una tendenza che molti ricercatori stanno osservando da mesi: le piattaforme AI stanno diventando un nuovo terreno di supply chain attack.

Hugging Face, come GitHub nel mondo software tradizionale, si basa su un modello estremamente aperto. Chiunque può pubblicare modelli, dataset e codice. Questa apertura accelera l’innovazione, ma crea anche un ambiente ideale per campagne di impersonificazione, typosquatting e distribuzione malware.

Il problema è amplificato dalla velocità con cui le aziende stanno adottando strumenti AI. Molti sviluppatori scaricano modelli e repository senza effettuare verifiche approfondite sull’autore, sulle dipendenze o sul codice eseguito localmente. Il risultato è che la fiducia nell’ecosistema open source AI rischia di diventare un nuovo punto debole della sicurezza enterprise. Non a caso, negli ultimi mesi si sono moltiplicati gli incidenti legati a modelli malevoli, package compromessi e strumenti AI distribuiti con payload nascosti.

Perché gli infostealer sono così pericolosi nel mondo AI

Gli infostealer rappresentano oggi una delle categorie malware più redditizie per i cybercriminali. Nel contesto AI, il loro valore cresce ulteriormente perché gli sviluppatori tendono ad avere accesso privilegiato a infrastrutture cloud, repository di codice e piattaforme di training. Un singolo account compromesso può consentire attacchi a catena contro pipeline CI/CD, modelli proprietari, dataset sensibili e infrastrutture cloud aziendali. Cookie di sessione e token API possono inoltre permettere agli attaccanti di bypassare MFA e altri controlli tradizionali.

In pratica, il furto di credenziali da un laptop di sviluppo può diventare il punto di partenza per compromissioni molto più ampie, incluse intrusioni nella supply chain software o manipolazioni di modelli AI distribuiti pubblicamente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/11/falso-repository-openai-su-hugging-face-distribuisce-malware/?utm_source=rss&utm_medium=rss&utm_campaign=falso-repository-openai-su-hugging-face-distribuisce-malware


Cyber Crime Conference 2026: il resoconto della 14ª edizione

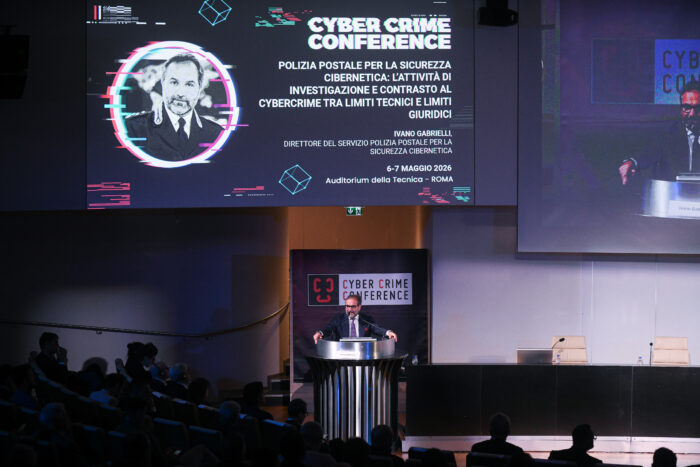
La 14ª Cyber Crime Conference, svoltasi il 6 e 7 maggio 2026 nella prestigiosa cornice dell’Auditorium della Tecnica a Roma, si conferma come appuntamento di riferimento per istituzioni, aziende, professionisti ed esperti impegnati nel contrasto alla criminalità informatica.

L’evento B2B ha offerto due giornate di analisi e approfondimento sullo stato attuale del cybercrime globale, con la presentazione di soluzioni e strategie per contrastarlo efficacemente sul piano di governance, tecnico e normativo.

Glen Prichard Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Glen Prichard, Chief of Cybercrime and Money Laundering Section, United Nations Office on Drugs and Crime (UNODC)

Alternandosi sul palco, rappresentanti delle istituzioni nazionali ed internazionali, del mondo accademico e dell’industria hanno animato i lavori con riflessioni stimolanti e mai scontate sui temi più attuali del settore.

Aisling Kelly Cyber Crime Conference 2026 - evento cybercrime e cybersecurity
Aisling Kelly, Head of the Cybercrime Division, Council of Europe

La prima giornata si è aperta sulla dimensione globale del fenomeno: dalla firma e implementazione della Convenzione delle Nazioni Unite contro il cybercrime illustrata dall’UNODC, alle sfide della cooperazione internazionale per l’acquisizione delle prove elettroniche affrontate dal Consiglio d’Europa, passando per le operazioni Power-Off e Lightning condotte da Europol-EC3 contro gli asset criminali, fino al punto di vista delle forze di polizia italiane – con la Polizia Postale per la Sicurezza Cibernetica – e tedesche, rappresentate dal Bundeskriminalamt.

Ivano Gabrielli Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Ivano Gabrielli, Direttore del Servizio Polizia Postale per la Sicurezza Cibernetica

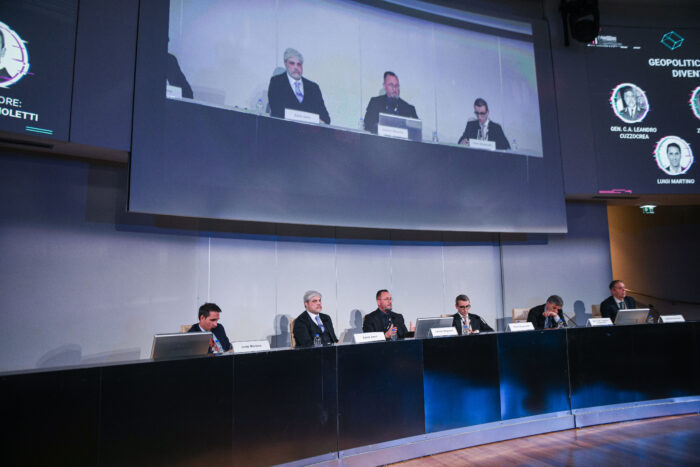
Il pomeriggio è stato dedicato al cambio di paradigma rappresentato dall’AI agentica, con interventi su Agentic AI e nuove frontiere del cybercrime, anti-forensics e prova digitale, fino agli scenari di Cyber Warfare autonoma. A chiusura, la Tavola Rotonda “Geopolitica e Cybercrime: quando il codice diventa strumento di potere tra Stati“, che ha visto confrontarsi DIS, Bundeskriminalamt, accademia e consulenti internazionali sotto la moderazione di Cyber 4.0.

Cyber Crime Conference 2026 - evento cybercrime e cybersecurity: Gen. C.A. Leandro Cuzzocrea - Vice Direttore Generale del Dipartimento delle Informazioni per la Sicurezza (DIS) Zahid Jamil - Barrister-at-Law, Advocate Supreme Court; former Legal Consultant FBI; Consultant Council of Europe Raffaele Marchetti - Professore Ordinario Relazioni Internazionali e Direttore Center for International and Strategic Studies-CISS, Università Luiss Luigi Martino - Professore @UniversitàdiBologna; Senior Research Scientist @KhalifaUniversity; CEO @DamoTech Carsten Meywirth - Director of the Cybercrime Division at Bundeskriminalamt Moderata da: Paolo Spagnoletti - Presidente di Cyber 4.0 e Professore Ordinario Luiss

Nel corso della giornata si sono susseguiti contributi tecnici di alto profilo: software supply chain compromessa da attori nation-state, Volt Typhoon e ambienti OT, abuso di file MSC da parte degli APT, OSINT potenziato dall’AI, campagne phishing contro lo Stato, minacce hardware e vulnerabilità nei sistemi di sicurezza aerea (TCAS). A chiusura, due interventi dedicati ai limiti tecnico-giuridici dell’indagine digitale: il caso Graphite tra tecnica, diritto ed etica, e la fine della copia integrale e del sequestro “a strascico” tra barriere crittografiche, garanzie costituzionali e giurisprudenza.

Gen. Brig. CC Giuseppe De Magistris Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Gen. Brig. CC Giuseppe De Magistris, Direttore Coadiutore presso l’Istituto Alti Studi Difesa (IASD) del Centro Alti Studi Difesa (CASD) di Roma

La seconda giornata ha aperto sulla cornice strategica europea e nazionale, con i contributi dello European Security and Defence College (ESDC), del CASD-IASD e del Servizio per la Sicurezza Cibernetica del Ministero dell’Interno sugli attacchi alle infrastrutture critiche italiane.

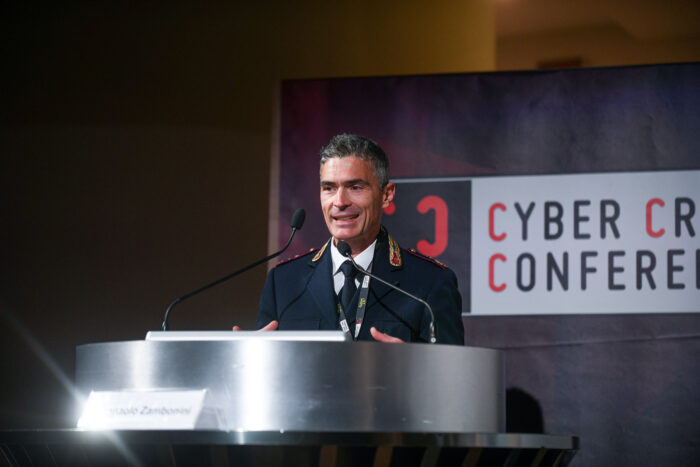
Gianpaolo Zambonini Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Gianpaolo Zambonini, Dirigente Superiore Ingegnere della Polizia di Stato con incarico di Direttore del Servizio per la Sicurezza Cibernetica del Ministero dell’Interno

Centrale la Tavola Rotonda “L‘attribuzione impossibile: identificare il nemico nell’era dell’AI e dei Proxy“, che ha riunito ROS dei Carabinieri, accademia italiana ed europea e ricercatori indipendenti di cyber in telligence, in un confronto rigorosamente transnazionale.

Cyber Crime Conference 2026 - evento cybercrime e cybersecurity: Gabriella Biró - Assistant lecturer at the Ludovika University of Public Service Ten. Col. Antonio Bisogno - Comandante del Reparto Indagini Tecniche, Raggruppamento Operativo Speciale (ROS), Arma dei Carabinieri Emanuele De Lucia - Cyber Security & Cyber Intelligence Researcher Roberto Flor - Professore ordinario di Diritto penale, Dipartimento di Scienze Giuridiche, Università di Verona Ranieri Razzante - Professore di "Cybercrime & Homeland Security" Università di Perugia Moderata da: Mattia Siciliano - Presidente Commissione Studi Cyber Threat Intelligence e Cyber Warfare, SOCINT

Come di consueto, foto, registrazioni e contenuti delle presentazioni saranno presto disponibili per tutti gli iscritti. Quest’anno, inoltre, è stata sviluppata per la prima volta una web app dalla quale è possibile -senza necessità di installazione – scaricare i materiali dell’evento e il proprio attestato di partecipazione, lasciare un feedback sull’esperienza complessiva e assegnare un punteggio ai singoli interventi.

Un sentito ringraziamento a Cyber 4.0 e SOCINT per la collaborazione, ai relatori e alle relatrici, alle aziende sponsor e a tutti gli ospiti che hanno animato queste due intense giornate di lavori. Vi diamo appuntamento il 18 e 19 novembre 2026 per la 24ª Edizione del Forum ICT Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-crime-conference-2026-il-resoconto-della-14a-edizione/