Phishing, come difendersi dalla truffa del pacco in giacenza
In vista del Natale arriva la truffa del pacco in giacenza, che sfrutta gli acquisti online più numerosi a ridosso delle feste.
Arriva tramite mail o messaggio in cui c’è scritto che la consegna di un fantomatico pacco è in arrivo e per programmare l’orario è necessario inserire i propri dati, cliccando su un link che ovviamente è fraudolento.
<!-- ARUBA - 300x250 --> <!-- MISE 1 - 300x250 --> <!-- MISE 2 - 300x250 --> <!-- MISE 3 - 300x250 --> <!-- MISE 4 - 300x250 -->
L’allarme arriva dal profilo Twitter della Polizia di Stato: “Attenzione alle mail che vi avvisano di non essere riusciti a consegnare un pacco e di cliccare per scegliere l’orario in cui riceverlo. Si tratta di #phishing e quindi cliccando verranno rubate le informazioni personali”. Al tweet è allegata, a dimostrazione, la foto di un messaggio-tipo di questa truffa.
Bitdefender, ad esempio, ha fatto una ricerca sugli sms fraudolenti che colpiscono i consumatori di tutto il mondo. In Italia, la principale campagna di phishing secondo gli esperti mira appunto alla diffusione di alcuni siti fasulli relativi ad una società di spedizioni. Inoltre, negli ultimi trenta giorni, quelli del Black Friday e quelli che precedono gli acquisti di Natale oramai sempre più online, gli hacker hanno impersonato realtà di ogni tipo – banche, pubblica amministrazione, società di spedizione e persino l’agenzia delle entrate – per cercare di rubare dati sensibili agli utenti.
“Anche se il phishing via sms non sembra oggi una grande minaccia, in realtà, è opportuno sottolineare che i messaggi restano un canale di comunicazione fondamentale per molte aziende e persino per alcune istituzioni, ecco perchè rappresentano ancora uno strumento molto utilizzato dai criminali informatici per diffondere le loro campagne fraudolente”, sottolineano gli esperti di sicurezza.
Come proteggersi
Ma esistono una serie di accorgimenti che consentono agli utenti di navigare più sicuri e non cadere vittime dell’attacco, tra questi:
Controllare il reale mittente del messaggio. Nonostante il mittente della comunicazione possa sembrare familiare, è sempre bene analizzare l’intestazione dell’email e controllare le informazioni aggiuntive relative a chi scrive. Le organizzazioni e gli enti scrivono sempre dal proprio dominio, bisogna dunque controllare che corrisponda a quello ufficiale.
Verificare se i link contenuti nel messaggio sono sicuri. Molto spesso, nei messaggi di phishing sono presenti pulsanti che rimandano a pagine graficamente molto simili o uguali a quelle di aziende e servizi conosciuti dietro alle quali però si nasconde il responsabile dell’invio dell’email. Si tratta in realtà di pagine fittizie e l’inserimento dei dati nei campi richiesti è il metodo più utilizzato per rubare informazioni sensibili. Per verificare se l’indirizzo web a cui conduce un link è sicuro, è sufficiente avvicinare il puntatore del mouse al link stesso per controllare l’url, in basso alla sinistra del browser.
Esaminare se il messaggio è scritto in modo grossolano. Nonostante i messaggi di phishing siano sempre più accurati nel contenuto e nella forma, molto spesso contengono errori grammaticali o sintattici che possono far insospettire le persone. Errori di ortografia, un cattivo italiano (o inglese) e un linguaggio estremamente semplice sono chiari indizi di una mail di phishing.
Per gli analisti d’intelligence, l’identificazione degli avversari responsabili di un attacco informatico è sempre stata un’attività molto impegnativa. In questo articolo si vogliono sinteticamente affrontare gli aspetti di complessità connaturati alla fase di attribution e, soprattutto, i punti di connessioni sempre più frequenti tra i gruppi NationState e quelli eCrime.
Principale categorizzazione degli avversari (Threat Actor)
Al fine di rendere più chiara la trattazione dell’argomento di questo articolo, è fondamentale introdurre le principali categorie utilizzate. Per categorizzare i Threat Actor responsabili degli attacchi informatici. La categorizzazione utilizzata è quella impiegata anche nel MISP Galaxy:
NATION STATES: entità che lavorano per il governo o i militari di uno Stato o che operano sotto la loro direzione. Questi attori hanno in genere accesso a supporto, risorse, formazione e strumenti significativi e sono in grado di progettare ed eseguire campagne molto sofisticati ed efficaci.
Obiettivo principale: spionaggio, furto o qualsiasi altra attività che favorisca gli interessi di un particolare gruppo nazionale
Obiettivi tipici: Aziende ed organizzazioni governative
eCRIME: un’organizzazione (anche individuale) in grado di condurre un’attività criminale significativa e su larga scala a scopo di lucro. L’eCrime (o Criminalità Organizzata) è generalmente costituito da gruppi di grandi dimensioni e dotati di buone risorse che operano per trarre profitto da tutti i tipi di crimini informatici. Il furto di proprietà intellettuale, l’estorsione tramite ransomware e la distruzione fisica sono esempi comuni.
Obiettivo principale: Guadagno economico
Obiettivi tipici: Organizzazioni e aziende ricche di denaro e/o di dati
HACKTIVIST: sostenitori, altamente motivati e potenzialmente distruttivi, di cause sociali (ad esempio, commercio, lavoro, ambiente, ecc.) o di ambiti politici che tenta di annientare il modello di business di un’organizzazione o di danneggiarne l’immagine. Questa categoria comprende attori talvolta definiti anarchici, vandali informatici ed estremisti.
Obiettivo principale: svelare segreti e distruggere servizi/organizzazioni percepiti come malvagi
Obiettivi tipici: Non limitati a un tipo specifico di organizzazione o azienda
INDIVIDUALS: un individuo che tende a penetrare nelle reti per il brivido del rischio o come gesto di sfida. Gli hacker possono avere competenze avanzate o utilizzare semplici script di attacco scaricati da sorgenti pubbliche. Tra gli individuals ci sono anche insider non ostili che espongono involontariamente l’organizzazione a un danno. In questo contesto, il termine “insider” comprende qualsiasi persona, interna all’organizzazione, che goda di una fiducia estesa, come dipendenti regolari, appaltatori, consulenti e lavoratori temporanei.
Obiettivo principale: Lavorare dall’interno di un’organizzazione per aggirare la sua struttura di cyber security
Obiettivi tipici: : Non limitati a nessun tipo specifico di organizzazione
Tra gli avversari appena elencati, quelli di maggiore interesse sono i gruppi Nation States e eCrime. Mentre gli obiettivi dei gruppi eCrime sono sempre di natura utilitaristica, i gruppi Nation States possono essere contraddistinti anche sulla base del coinvolgimento degli Stati negli attacchi.
Lo spettro delle responsabilità di uno Stato è uno strumento che può aiutare gli analisti, con conoscenze limitate, ad assegnare la paternità di un particolare attacco (o di campagne di attacchi) con maggiore precisione e trasparenza. Lo spettro attribuisce dieci categorie, ciascuna contrassegnata da un diverso grado di responsabilità, a seconda che una nazione ignori, favorisca o conduca l’attacco. Lo spettro parte da una responsabilità molto passiva di uno Stato fino ad una notevolmente attiva:
State-prohibited: il governo nazionale contribuirà a fermare l’attacco di terzi che può provenire dalle sue regioni o semplicemente transitare attraverso le sue reti perché non può garantire il costante comportamento corretto delle decine o centinaia di milioni di computer presenti all’interno dei loro confini.
State-prohibited-but-inadequate: il governo nazionale collabora e fermerebbe l’attacco di terzi se fosse in grado di farlo. Il Paese potrebbe non avere le leggi, le procedure, gli strumenti tecnici o la volontà politica di utilizzare tali mezzi di contrasto. Anche nel caso in cui fosse quella stessa nazione la potenziale vittima, ad essa può comunque essere attribuita una responsabilità passiva per l’attacco determinata sia dall’incapacità di fermarlo che, soprattutto, dal non avere predisposto dei sistemi sicuri.
Nelle quattro categorie seguenti, a differenza delle due sopra elencate, le nazioni ignorano o favoriscono attivamente gli attacchi:
State-ignored: il governo nazionale è a conoscenza degli attacchi di terzi ma, per questioni politiche, non è disposto a intraprendere alcuna azione ufficiale. Un governo può persino essere d’accordo con gli obiettivi ed interessato ai risultati degli aggressori e perciò coprire le loro attività.
State-encouraged: terze parti controllano e conducono l’attacco, ma il governo nazionale li sostiene per questioni politiche. Tale incoraggiamento potrebbe avvenire a mezzo stampa o attraverso dichiarazioni pubbliche offerte dai dirigenti politici in cui si mostrano d’accordo con gli obiettivi degli attacchi; i membri delle organizzazioni governative di cyber offensive o di intelligence potrebbero essere incoraggiati a intraprendere un’attività di supporto che può essere definito “hacking ricreativo” (recreational hacking).
State-shaped: terze parti controllano e conducono l’attacco, ma lo Stato fornisce un certo supporto, ad esempio un coordinamento informale tra persone che la pensano allo stesso modo all’interno del governo e del gruppo attaccante. Per promuovere la propria politica e mantenere una plausibile negabilità il governo può incoraggiare i membri delle proprie forze informatiche a intraprendere un’attività di “hacking ricreativo”.
State-coordinated: il governo coordina gli attaccanti terzi, di solito al di fuori dell’opinione pubblica, “suggerendo” obiettivi, tempistiche o altri dettagli operativi. Il governo può anche fornire assistenza tecnica o tattica. Analogamente agli attacchi sopra descritti, il governo può incoraggiare le proprie forze informatiche a impegnarsi in attività di “hacking ricreativo” durante le ore non lavorative.
Nelle ultime quattro categorie, lo Stato partecipa agli attacchi in maniera diretta, commissionandoli o conducendoli esso stesso:
State-ordered: il governo ordina a dei proxy terzi di condurre l’attacco per suo conto. Questo è ciò che si definisce “sponsorizzato dallo Stato”, e si posiziona appena prima di un attacco effettuato direttamente da parte delle forze informatiche governative. Gli aggressori, possono essere considerati, di fatto, agenti dello Stato.
State-rogue-conducted: elementi delle forze informatiche governative conducono l’attacco. In questo caso, gli attacchi possono essere perpetuati con l’approvazione o all’insaputa della leadership nazionale, che potrebbe intervenire per fermare gli attacchi qualora ne venisse a conoscenza. In entrambi i casi, lo Stato potrebbe essere ritenuto responsabile dai tribunali internazionali.
State-executed: il governo nazionale controlla e conduce direttamente l’attacco utilizzando le proprie forze informatiche.
State-integrated: il governo nazionale affianca attaccanti terzi alle forze informatiche governative, comandate e controllate da un’unica entità. Gli ordini e il coordinamento possono essere formali o informali, in entrambi i casi, è il governo a selezionare e schedulare gli obiettivi. Gli aggressori sono, a tutti gli effetti, agenti dello Stato.
Definizione di Attribution
Alla base delle attività di classificazione degli avversari viene svolta l’attività di attribuzione che ha come obiettivo quello di identificare gli attori responsabili di un attacco informatico. Quotidianamente, i threat actor prendono di mira settori come l’energia, la finanza e l’industria manifatturiera e quindi fornire un’intelligence specifica per ciascun settore industriale è fondamentale al fine di proteggere le organizzazioni dalle minacce sconosciute.
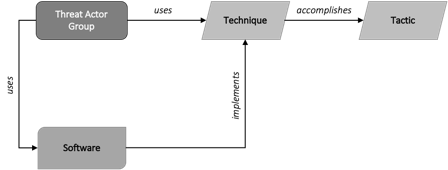
La Fig. 1 mostra il rapporto tra i principali elementi utili ad indentificare un attore malintenzionato.
Un prerequisito importante è la conoscenza degli strumenti e delle tecniche di attacco più comuni in modo da identificarle quando sono impiegate all’interno di un’infrastruttura colpita.
Risulta fondamentale capire quanto siano affidabili le conclusioni basate sull’indagine di determinati artefatti rilevati, poiché questi potrebbero essere falsificati con l’intento di depistare la reale attribuzione al fine di celare il reale attaccante. Questi aspetti si verificano frequentemente nelle infrastrutture ICT complesse in quanto la complessità dei sistemi odierni non solo rende difficile il compito degli investigatori di reperire dati rilevanti per le indagini, ma -di convesso- complica il lavoro degli attaccanti nel realizzare campagne false flag.
Un requisito dell’attribuzione informatica è quello di identificare le tattiche, le tecniche e le procedure (TTP) applicate dagli attaccanti. A tal fine si procede con l’identificazione della fonte di determinati attacchi per poi arrivare all’individuazione dell’attore della minaccia. Entrambi gli argomenti, l’investigazione degli attacchi informatici (cioè sapere cosa è successo) e l’attribuzione dell’attaccante, hanno lo scopo di servire come punto di partenza per le attività di law enforcement e della sicurezza nazionale (come nel caso di guerra informatica o il terrorismo).
Su questo argomento, esiste un’ampia letteratura che segue approcci diversi, anche se spesso si tratta di un mix di analisi tecnica degli attacchi e di profiling degli attori delle minacce che, a volte, genera confusione. I ricercatori evidenziano che non sono utili solo i sample di malware e le loro proprietà specifiche (come le configurazioni del compilatore utilizzato, il linguaggio di programmazione, la presenza di schemi ricorrenti e simili), ma anche le informazioni disponibili al di fuori dell’infrastruttura attaccata, compresi i dati sui server di Command & Control (C2).
Ulteriori elementi presi in considerazione sono gli indirizzi IP che sono stati utilizzati, i nomi di dominio e le relative informazioni di registrazione come -ad esempio- quelle legate all’acquisto di quel determinato dominio. Tutto ciò fa sì che si arrivi ad una categorizzazione dei dati che distingua tra persone fisiche, personaggi virtuali, campagne di attacco, infrastrutture e strumenti.
È importante tenere presente che l’attribuzione di un attacco a un gruppo specifico è solitamente difficile e raramente può essere confermata. In tale processo, gli indicatori possono essere il riutilizzo di malware (o di parti di esso), ma non c’è la garanzia che altri gruppi abbiano avuto accesso al codice sorgente, magari attraverso la condivisione o l’acquisto sul mercato nero. Anche la lingua e l’encoding possono svolgere un ruolo importante nell’individuare il Paese o la regione di provenienza di un’APT, contribuendo così all’attribuzione.
Inizia ad imporsi sempre di più l’approccio in cui l’attribuzione rappresenta l’identificazione o la classificazione di un incidente a una determinata entità, dove quest’ultima è un identificatore flessibile che va dall’attribuzione “how-centric”, che collega le analisi di gruppi, comportamenti o TTP simili, all’attribuzione “who-focused” molto specifica, che fa riferimento ad una persona o ad un’organizzazione in particolare, facendo così emergere molteplici possibilità.
La fase di attribuzione è inoltre indispensabile perché può aiutare a determinare le azioni preventive, individuare i probabili obiettivi e consentire l’azione penale.
Se una azienda sa di essere stata presa di mira da un attaccante conosciuto, può essere in grado di conoscere i metodi di attacco arrivando così a strutturare una difesa più efficace e mirata. Alcuni attori delle minacce possono essere associati a malware, indirizzi IP, domini, vettori di attacco specifici; il loro operato potrebbe ambire al sabotaggio, ad esempio, attraverso attacchi DDOS, o al furto di segreti aziendali, dati finanziari, ecc.
Conoscere i vettori di attacco tipici di specifiche APT è di aiuto nel mettere in relazione le tecniche utilizzate in uno o più attacchi, perpetuati verso la stessa vittima, arrivando così ad identificare l’attaccante. Un’azienda che subisce una perdita finanziaria a causa di un attacco informatico potrebbe voler intraprendere un’azione legale per recuperare parte dei costi, il che rappresenta una motivazione per scoprire chi si cela esattamente dietro un attacco.
Problemi di Attribuzione
I problemi di attribuzione costituiscono un labirinto che continua a preoccupare tutti coloro che sono coinvolti nella difesa informatica e nella sicurezza in generale.
Determinare cosa è avvenuto, a chi e da chi è stato commesso è un processo che manca di ripetibilità e spesso di una soluzione chiara. Tuttavia, l’importanza dell’attribuzione lo rende un lavoro indispensabile su cui è utile concentrare le risorse, poiché senza la possibilità di attribuire un attacco informatico a un individuo, a un gruppo o a uno Stato, non è possibile intraprendere un’azione di contrasto a livello politico o legale.
Ciò rappresenta un’enorme limitazione nelle relazioni internazionali dove l’attività informatica continua a crescere, influenzando la diplomazia e i conflitti e quella che alcuni potrebbero considerare un’indagine tecnica si rivela un problema geopolitico di primaria importanza. Naturalmente, oltre alle numerose complessità intrinseche nell’attività di attribuzione, gli analisti di intelligence devono affrontare le tattiche di deception, definite false flag messe in atto dagli aggressori al fine di evitare l’associazione con gli attacchi informatici.
Le false flag fanno parte, da lunga data, della strategia militare della deception e risale alle schermaglie navali in cui la bandiera di una nave veniva nascosta o modificata perché sembrasse un’altra. Lo scenario è il seguente: Il Paese X utilizza tattiche ed equipaggiamenti solitamente impiegati dal Paese Y per attaccare o provocare il Paese Z, in modo che il Paese Y si prenda la colpa e l’attenzione del Paese Z venga distolta dal Paese X, il che permette al Paese X di avere libertà di manovra per adoperarsi in altri ambiti. Impegnarsi in un combattimento indossando un’uniforme diversa da quella del proprio Paese è vietato dalla Convenzione dell’Aia, ma il concetto di false flag è stato anche esteso allo scenario in cui il Paese X attacca o sottomette internamente i propri cittadini, agendo in veste di un altro Paese o di un gruppo con motivazioni politiche.
Nel campo informatico, le false flag si riferiscono alle tattiche impiegate dagli attaccanti per occultare, ingannare o fuorviare i tentativi di attribuzione, compresa la comprensione sull’origine dell’aggressore, della sua identità e dell’exploitation. In genere è molto difficile attribuire in modo definitivo gli attacchi informatici ai loro reali autori e l’impiego delle tattiche di depistaggio possono causare un’attribuzione errata, determinando così una risposta e/o un contrattacco in grado di portare a ritorsioni contro una parte sbagliata.
Un’altra modalità di utilizzo delle false flag è quella in cui un aggressore simula di essere un altro threat actor. Un’operazione di false flag può essere condotta semplicemente come azione di “marketing” malevolo inserendo immagini che rimandano ad un altro attaccante, oppure vengono inserire altre lingue nei payload header o malware.
Sebbene il trattamento approfondito delle tattiche di false flag utilizzate dagli avversari esuli dallo scopo di questo lavoro, di seguito vengono riportati alcuni esempi di casi noti:
Dal 2012, gli hacker iraniani hanno utilizzato l’arabo anziché il farsi nei cyber attacchi alle banche statunitensi, mentre il gruppo Lazarus, sospettato di essere sponsorizzato dallo Stato nordcoreano, è spesso noto per i suoi tentativi di contraffazione linguistica.
Nel 2016, la società di sicurezza CrowdStrike ha ricondotto alla GRU, agenzia di spionaggio russo, le operazioni false flag dirette contro gli Stati Uniti come l’hacking del Comitato Nazionale Democratico e successivamente della campagna presidenziale di Hillary Clinton. Il gruppo di hacker responsabile, chiamato Fancy Bear, si era camuffato da hacktivista rumeno chiamato Guccifer 2.0 e realizzato un sito di whistle-blowing (chiamato DCLeaks) che ha distribuito i documenti rubati.
Secondo l’intelligence statunitense, le spie militari russe hanno violato diverse centinaia di computer utilizzati durante i giochi olimpici invernali del 2018, dalle autorità della Corea del Sud e lo hanno fatto cercando di far ricadere la colpa dell’intrusione alla Corea del Nord.
Distinguere i gruppi Nation State da quelli No Nation State (in particolare i gruppi eCrime) è estremamente complessa a causa di diversi fattori tra cui:
Gli stessi gruppi possono agire in momenti diversi sia come Nation State e sia come eCrime
I gruppi di eCrime possono collaborare o riutilizzare strumenti realizzati da threat actor Nation State
I gruppi Nation State possono utilizzare strumenti o seguire motivazioni specifiche dei gruppi eCrime
A titolo puramente esemplificativo, si riportano di seguito alcuni esempi:
APT17 è un gruppo APT cinese responsabile di una serie di intrusioni nelle reti informatiche di diversi enti statunitensi e del Sud-Est asiatico, prendendo di mira settori legati alla difesa, studi legali, aziende informatiche, società minerarie e organizzazioni non governative. Nel luglio 2019, un gruppo di hacker che si fa chiamare Intrusion Truth ha affermato che tre membri dell’APT17 sono riconducibili dell’agenzia di intelligence cinese di Jinan (il Ministero della Sicurezza di Stato – MSS). Basandosi su quanto scoperto, Intrusion Truth ritiene che APT17 svolga operazioni di hacking commissionate dall’MSS. Questa storia diventa ancora più avvincente quando si scopre che APT17 prende contemporaneamente di mira anche i cittadini cinesi per scopi di lucro, Intrusion Truth fornisce dei documenti contenenti il listino prezzi di APT17 relativo alla messa in vendita di dati a gruppi di hacker in Cina.
Secondo FireEye, il gruppo APT41 ha spiato a scopo di lucro fornitori globali di tecnologia, telecomunicazioni e sanità per conto del governo cinese, prendendo di mira anche aziende di videogiochi e fondi di criptovaluta. Unico nel suo genere, APT41 ha sede in Cina ed impiega strumenti non pubblici impiegati in campagne di spionaggio. In particolare, l’APT41 ha preso di mira i distributori di videogiochi dell’Est e del Sud-Est asiatico e i loro popolari giochi online, compresi quelli con un considerevole mercato cinese, per manipolare le valute virtuali e rubarne il codice sorgente. FireEye, notando l’impiego dello stesso malware utilizzato sia nelle attività finanziarie e sia per le attività sponsorizzate dallo Stato, valuta con “moderata fiducia” che gli hacker operino come un gruppo di appaltatori piuttosto che come dipendenti statali poiché, se così fosse, sarebbero soggetti a un maggiore controllo e avrebbero meno probabilità di operare in modo indipendente dall’MSS. Non rientrando nelle attività sponsorizzate dallo Stato, alcuni di questi terzisti pubblicizzano le loro competenze, i loro servizi e operano in mercati clandestini.
Il Gruppo Lazarus è stato ritenuto responsabile di alcuni dei più noti attacchi informatici degli ultimi anni e alcuni ricercatori hanno ipotizzato che questo gruppo potrebbe essere sostenuto dal governo nordcoreano. Negli ultimi anni, il gruppo ha compiuto diversi furti a istituzioni finanziarie tradizionali e a cryptocurrency exchanges di tutto il mondo. Le prime attività del gruppo Lazarus risalgono al 2009, ma alcuni analisti suggeriscono che sia attivo già dal 2007. Lazarus è stato collegato ad alcuni dei cyber attacchi più noti della storia, tra cui quello del 2014 contro Sony Pictures Entertainment, il furto alla Bangladesh Bank del 2016 e alla diffusione del ransomware WannaCry del 2017. Alla fine del 2015, il gruppo ha iniziato ad abbandonare l’uso di malware finalizzati alla realizzazione di DDoS e di wiper e cominciando a sperimentare la compromissione di istituzioni finanziarie e ad effettuare furti attraverso lo SWIFT, ovvero l’invio e l’incasso di trasferimenti SWIFT fraudolenti. Questo è sintomatico di un cambiamento di motivazioni: perseguire per la prima volta un guadagno finanziario. Da allora, Lazarus ha continuato a prendere di mira le istituzioni finanziarie con l’obiettivo di compiere furti nel sistema SWIFT. Negli ultimi anni sono state bersagliate istituzioni finanziarie negli Stati Uniti, Messico, Brasile, Cile, Venezuela, Colombia, Uruguay, Regno Unito, Danimarca, Polonia, Turchia, Cina, Taiwan e Hong Kong. Lazarus Group indirizza la sua attività criminosa anche verso le borse di criptovalute: la società cinese 360 Security li ritieni responsabili del furto di fondi dalle borse di criptovalute Etbox, Biki e Dragonex. La maggior parte degli obiettivi originari di questa gang si è storicamente concentrata sulla Corea del Sud e sugli Stati Uniti, con il passare del tempo, però, il gruppo ha mostrato un approccio più opportunistico, compromettendo organizzazioni in tutto il mondo. Questo spostamento di obiettivi è in linea con la tendenza di Lazarus a perseguire un guadagno finanziario e rende l’idea di quanto il gruppo sia altamente sofisticato ed adattivo. Alcuni analisti, a causa dell’uso di prodotti crimeware come il ransomware Hermes, sostengono che il gruppo Lazarus interagisce con i criminali informatici di lingua russa.
Alla fine del 2016, gli hacker del GRU hanno iniziato a cambiare tattica. Nel dicembre dello stesso anno, gli analisti della società slovacca di cybersecurity ESET hanno notato che il gruppo Telebots, noto anche come Voodoo Bear o Sandworm, ingaggiava sia hacktivist che cybercriminali per i loro attacchi data-destructive contro le reti ucraine. In alcuni casi, si è scoperto che i computer cancellati mostravano il messaggio “NOI SIAMO LA FSOCIETY, UNITEVI A NOI”, con un riferimento agli attivisti anarchici della serie televisiva Mr. Robot. Invece, in altri incidenti avvenuti nello stesso periodo, ESET ha scoperto che gli hacker richiedevano il riscatto in bitcoin del ransomware.
Punti in comune tra gli Stati Nazionali e gli Attori dell’ecrime
Come ha affermato Mieke Eoyang (Deputy Assistant Secretary of Defense for Cyber Policy), “the line between nation-state and criminal actors is increasingly blurry as nation-states turn to criminal proxies as a tool of state power, then turn a blind eye to the cybercrime perpetrated by the same malicious actors”
Il punto di maggiore interesse non è più la distinzione tra le competenze e le caratteristiche tecniche degli strumenti utilizzati dai gruppi Nation State rispetto ai gruppi di eCrime, ma lo sfruttamento di quest’ultimi da parte dei gruppi Nation State. Un significativo e recente esempio dell’utilizzo dei gruppi di eCrime da parte dei gruppi Nation State è l’uso di ransomware come copertura per operazioni di spionaggio da essi sponsorizzate.
Una chiara distinzione tra i diversi livelli di connessione che possono esistere tra Stati e criminali informatici è stata proposta da Recorded Future in un recente articolo. Sebbene l’esemplificazione dei diversi livelli di connessione sia stata applicata alla Russia e al suo ecosistema cybercriminale, riteniamo che la distinzione proposta possa essere estesa a qualsiasi Stato. L’azienda di sicurezza, sulla base di attività e associazioni, ha identificato tre tipi di legami tra i servizi segreti russi e il sottosuolo criminale ruteno.
Basandosi sulla comprensione del contesto storico e considerando l’attuale panorama dei cybercriminali e del governo russo, Recorded Future ha classificato l’attività osservata in questo ecosistema in tre categorie principali:
Le direct associations sono identificate da legami precisi tra istituzioni statali e hacker; un esempio è Dmitry Dokuchaev, un maggiore del Servizio di Sicurezza Federale Russo che è stato reclutato dopo aver lavorato come criminale informatico.
Le indirect affiliations si verificano nei casi in cui non è possibile stabilire un legame diretto, ma esistono chiari segnali che indicano come il governo russo sfrutti le risorse o i cyber criminali a suo vantaggio; un esempio è il probabile utilizzo da parte del governo russo della botnet Game Over Zeus per lo spionaggio o gli attacchi DDoS da parte di “hacker patriottici” durante i conflitti militari.
Il tacit agreement è definito come la sovrapposizione di attività criminali informatiche, compresa l’individuazione degli obiettivi e la tempistica, che favoriscono gli interessi o gli obiettivi strategici dello Stato russo; tali attività sono condotte senza legami diretti o indiretti con lo Stato, ma sono consentite dal Cremlino, che chiude un occhio quando avvengono.
Per collegamenti diretti si intende l’intersezione diretta tra la criminalità informatica e i servizi speciali russi, attraverso il reclutamento coercitivo o volontario, dove:
il willing recruitment (reclutamento volontario) avviene quando individui interessati a sostenere gli interessi del governo russo cercano di propria iniziativa di impegnarsi in attività a sostegno dello Stato.
il coercive recruitment (reclutamento coercitivo) avviene quando il governo russo individua sui forum clandestini un programmatore esperto e di successo di malware, lo arresta per le sue attività e gli presenta due alternative: l’accusa e la prigione o la collaborazione e lo stipendio.
Un altro esempio di associazione diretta si verifica nei casi in cui i servizi segreti russi realizzano forum clandestini con il proposito di reclutare i cyber criminali, intensificando così gli sforzi per scopi specifici. Alcuni forum sembrano palesemente dei forum criminali consentendo così ai servizi di intelligence di individuare facilmente i talenti da reclutare.
Gli individui descritti qui sopra vengono impiegati in attività criminali informatiche, finanziariamente motivati attraverso il guadagno personale e hanno, quelli che riteniamo essere, legami diretti con lo Stato russo attraverso politici, contatti con il Cremlino o i servizi di intelligence russi.
Le affiliazioni indirette si riferiscono ai casi in cui lo Stato non impiega direttamente individui dell’ecosistema cyber criminale, ma utilizza invece le loro infrastrutture al fine di favorire gli interessi del governo russo. Inoltre, gli “hacker patriottici” possono condurre azioni che vanno a beneficio dello Stato, ma non sono direttamente collegati ad alcun governo o servizio di intelligence russo. A titolo di esempio, si possono considerare gli attacchi DDoS che hanno preso di mira il governo estone tra aprile e maggio 2007.
Le agenzie di intelligence russe hanno impiegato un malware, realizzato dai criminali informatici, per offuscare le loro attività e rendere più difficile l’attribuzione. Hanno utilizzato circuiti di riciclaggio di denaro e hosting inaccessibili per occultare il movimento di fondi e la sponsorizzazione di attività di ingerenza. Hanno anche utilizzato reti compromesse per scopi criminosi, come cercare dati sensibili e credenziali utili alle attività di spionaggio e prendere di mira sia l’opposizione interna che le organizzazioni e i governi occidentali.
Il tacito accordo si riferisce ai casi in cui l’esistenza o meno di connessioni tra le autorità russe e i criminali informatici diventa difficile da confermare. Si verifica quando i criminali informatici sono ampiamente conosciuti sia all’interno della Russia che all’estero e, a parte perseguire coloro che hanno preso di mira qualche realtà russe o che hanno oltrepassato una qualche linea politica, le autorità russe fanno ben poco per cercare di smantellare questo ecosistema criminoso.
La reazione silenziosa del Cremlino alle attività criminali informatiche provenienti dall’interno della Russia ha fatto sì che le organizzazioni criminali informatiche si trasformassero in vere e proprie imprese ben gestite.
La Russia rimarrà un rifugio sicuro per i cyber criminali fino a quando il Cremlino non deciderà di indagare e perseguire gli hacker che operano nel suo territorio.
Gli accordi taciti si verificano quando l’ecosistema cyber criminale russo conduce attività indipendenti da qualsiasi direttiva dello Stato. Questo tipo di attività, e le relative tempistiche, sono però allineate con gli obiettivi strategici del governo russo, pur non essendoci collegamenti diretti o indiretti. Il governo stabilisce un tacito accordo tra gli individui che conducono gli attacchi non perseguendoli finché questi prendono di mira il bersaglio “giusto” e non danneggiano gli interessi del Cremlino.
I collegamenti taciti si verificano anche quando un’attività sponsorizzata dallo Stato utilizza un ransomware per fornire una plausibile negabilità o complicare l’attribuzione delle operazioni informatiche intraprese a vantaggio dello Stato. Non si tratta di collegamenti diretti, in quanto non è chiaro se gli individui che utilizzano questo malware siano o meno membri dell’ecosistema criminale informatico, ma il malware deriva da fonti criminali informatiche. Non si può neppure parlare di connessioni indirette perché non si tratta della messa a disposizione di una risorsa criminale a vantaggio dello Stato, ma si tratta di una tacita approvazione da parte dello Stato.
L’uso di malware da parte dei servizi segreti russi consente quasi certamente al governo di Mosca di mantenere una plausible deniability nelle intrusioni mirate, soprattutto quando vengono utilizzate determinate varianti di malware.
Oltre a modificare e utilizzare malware come Black Energy, Sandworm, la Russia è stata associata anche ad intrusioni dove venivano impiegate versioni modificate di ransomware utili a realizzare intrusioni dirompenti e distruttive.
Considerata la relazione di lunga data tra i servizi segreti russi e l’ecosistema criminale informatico del Paese, è quasi certo che queste connessioni persisteranno nel prossimo futuro e molto probabilmente continueranno a facilitare le operazioni dei servizi segreti sovietici. Finché i criminali informatici saranno protetti da procedimenti penali nazionali, essi potranno trarre profitto dalle loro azioni malevoli garantendo al governo russo una plausible deniability, non c’è alcuna speranza che queste attività si fermino, continuerà così la proliferazione di malware.
Avversario (o threat actor) individui e gruppi che pongono minacce
Dimensione informativa è il contenuto informativo (generalmente indicato come informazione) disponibile nel cyberspace, compresi i contenuti leggibili da un elaboratore, i numeri, il testo, l’audio, le immagini e i video.
Cyberspace è l’ambiente globale, virtuale e basato sulle ICT, compreso Internet, che interconnette direttamente o indirettamente sistemi, reti e altre infrastrutture critiche per le esigenze della società.
Cyberactions sono un insieme di attività prevalentemente illegali condotte nel cyberspace, condotte da attori non statali, che causano danni o interruzioni, nel perseguimento di vari obiettivi politici, economici o personali.
Le operazioni nel cyberspace (o CyberOps) sono attività militari che impiegano le capacità del cyberspazio per raggiungere obiettivi strategici o effetti nel o attraverso il cyberspace.
Attacchi informatici sono un sottoinsieme delle operazioni nel cyberspace che impiegano l’uso ostile delle capacità dello stesso, da parte di Stati nazionali o di attori non statali che agiscono per loro conto, per causare danni, distruzione o vittime al fine di raggiungere obiettivi militari o politici.
Cyber threat si intende qualsiasi circostanza o evento con il potenziale di avere un impatto negativo sulle operazioni organizzative (comprese missione, funzioni, immagine, ecc.) sui beni dell’organizzazione, individui, altre organizzazioni o sulla Nazione attraverso l’accesso non autorizzato, la distruzione, la divulgazione o la modifica di informazioni e/o la negazione del servizio.
Cyberwar si verifica quando gli attacchi informatici raggiungono la soglia delle ostilità comunemente riconosciute come guerra dalla comunità internazionale e definite dal diritto internazionale.
Malware è un tipo di TTP che rappresenta un codice maligno. In genere si riferisce a un programma che viene inserito in un sistema, di solito in modo occulto. L’intento è quello di compromettere la riservatezza, l’integrità o la disponibilità dei dati, delle applicazioni o del sistema operativo (OS) della vittima o di infastidirla o disturbarla in altro modo.
Dimensione fisica comprende l’infrastruttura tecnica di base: hardware e software in rete attraverso la terra, il mare, l’aria e lo spazio che sfruttano l’EMS per consentire il flusso di informazioni tra produttori, consumatori, pubblico e sistemi.
Minaccia può essere definita come uno dei seguenti elementi:
un’espressione dell’intenzione di nuocere, cioè di privare, indebolire, danneggiare o distruggere
un’indicazione di danno imminente
un agente considerato dannoso
le azioni di un agente dannoso che comprendono tattiche, tecniche e procedure (TTP)
La valutazione della minaccia è il processo di valutazione formale del grado di minaccia a un sistema informativo o a un’impresa e di descrizione della natura della minaccia.
Gli attacchi mirati sono attacchi che prendono di mira organizzazioni specifiche o persone al loro interno. Una classe di attacchi mirati è la Computer Network Exploitation (CNE), in cui l’obiettivo è rubare (o esfiltrare) informazioni riservate dall’obiettivo. Si tratta di spionaggio nel cyberspace o, in termini di sicurezza informatica, di compromissione della riservatezza. L’altra classe di attacchi mirati è l’attacco alle reti informatiche (CNA), il cui obiettivo è interrompere o distruggere la capacità operativa dell’obiettivo. Si tratta di un vero e proprio sabotaggio nel cyberspace o, in termini di sicurezza informatica, di compromissione dell’integrità e della disponibilità.
Le tattiche, le tecniche e le procedure (TTP) descrivono il comportamento di un attore. Una tattica è la descrizione di più alto livello di questo comportamento, mentre le tecniche forniscono una descrizione più dettagliata dell’azione nel contesto di una tattica e le procedure una descrizione ancora di più basso livello e dettagliata nel contesto di una tecnica.
Informazioni sulle minacce sono tutte le informazioni relative a una minaccia che potrebbero aiutare un’organizzazione a proteggersi da una minaccia o a rilevare le attività di un attore.
Strumenti sono software legittimi che possono essere utilizzati dai threat actor per eseguire attacchi. Conoscere come e quando chi attacca utilizza tali strumenti può essere importante per capire come vengono eseguite le campagne. A differenza del malware, questi strumenti o pacchetti software sono spesso presenti in un sistema e hanno scopi legittimi per i power user, gli amministratori di sistema, gli amministratori di rete o anche gli utenti normali. Gli strumenti di accesso remoto (ad esempio, RDP) e gli strumenti di scansione della rete (ad esempio, Nmap) sono esempi di strumenti che possono essere utilizzati da un attore della minaccia durante un attacco.
Articolo a cura di Francesco Schifilliti, Consulente in Cyber Security & Threat Intelligence
Profilo Autore
Esperto in sicurezza delle informazioni, digital forensic e cyber threat intelligence per grandi aziende. È stato il Practice Manager di Forensic Technology & Discovery Services (FTDS) in Fraud Investigation & Dispute Services (EY). Ricercatore nel campo di Malware e Memory Analysis, Structured Analytic Procedures (SAT), OSINT, Intelligence Investigation Techniques, Incident Responding Techniques e Cyber Threat Intelligence. Laureato in Informatica presso l’Università degli studi di Catania e docente in corsi e master in digital forensics e malware forensics.
Cybersecurity, il Parlamento Ue approva la NIS 2. Vestager: “Gli Stati applichino fin da subito i livelli di sicurezza”
La plenaria di Bruxelles del Parlamento Ue ha approvato – con 577 sì, 6 no e 31 astensioni – l’accordo tra colegislatori sulla nuova direttiva per la cybersecurity europea, la cosiddetta Nis 2, che sostituirà l’attuale direttiva sulla sicurezza delle reti e dei sistemi informativi.
La Nis 2, in sintesi, stabilirà la base per le misure di gestione del rischio di sicurezza informatica e gli obblighi di segnalazione in tutti i settori coperti dalla direttiva, come l’energia, i trasporti, la salute e le infrastrutture digitali.
<!-- TIESSE --> <!-- ARUBA - 300x250 --> <!-- MISE 1 - 300x250 --> <!-- MISE 2 - 300x250 --> <!-- MISE 3 - 300x250 -->
La nuova direttiva “rafforzerà gli obblighi di rendicontazione applicabili per le aziende in materia di incidenti. E’ importante che sia stato ampliato il campo di applicazione per includere nuovi settori e servizi. Tutto questo consentirà un approccio alla cybersicurezza armonizzato e più trasversale”, ha dichiarato MargretheVestager, vicepresidente esecutivo della Commissione europea con delega alla Concorrenza. In materia di cybersecurity, “verranno proposti ulteriori strumenti che rafforzeranno la nostra capacità collettiva di rispondere alle minacce informatiche, dalla prevenzione alla individuazione di minacce concrete già esistenti. L’accordo – sulla nuova direttiva per la cybersecurity europea, la cosiddetta Nis 2 – è un risultato importantissimo, ma da solo non basta. Bisognerà essere ulteriormente proattivi sui fronti più urgenti. Concretamente, vorremmo aumentare la cooperazione su tre fronti: sul piano militare tra gli Stati, tra ambito civile e militare e tra settore pubblico e privato. Non possiamo proteggere noi stessi in altro modo”.
“L’attuazione della direttiva Nis 2 richiede tempo, per questo stiamo chiedendo agli Stati membri di applicare già volontariamente quei livelli di sicurezza”, ha concluso.
NIS 2: in dettaglio
Nel dettaglio, con la NIS 2 si istituirà formalmente la rete europea dell’organizzazione di collegamento per le crisi informatiche, Eu–CyClone, che sosterrà la gestione coordinata degli incidenti di sicurezza informatica su larga scala. Mentre ai sensi della vecchia direttiva Nis gli Stati membri erano responsabili di determinare quali entità avrebbero soddisfatto i criteri per qualificarsi come operatori di servizi essenziali, il nuvo testo introduce una regola di limite di dimensione. Ciò significa che rientreranno nel suo campo di applicazione tutte le medie e grandi entità operanti nei settori o che forniscono servizi contemplati dalla direttiva.
La norma include disposizioni aggiuntive per garantire la proporzionalità, un livello più elevato di gestione del rischio e criteri di criticità per la determinazione degli enti coperti. Il testo chiarisce inoltre che la direttiva non si applicherà agli enti che svolgono attività in settori quali la difesa o la sicurezza nazionale, la pubblica sicurezza, le forze dell’ordine e la magistratura. Sono esclusi dal campo di applicazione anche i Parlamenti e le banche centrali. Poiché anche le pubbliche amministrazioni sono spesso oggetto di attacchi informatici, Nis 2 si applicherà agli enti della pubblica amministrazione a livello centrale e regionale (gli Stati membri possono decidere però che si applichi anche a loro).
Il Parlamento europeo e il Consiglio hanno allineato il testo alla normativa di settore, in particolare al regolamento sulla resilienza operativa digitale per il settore finanziario (Dora) e alla direttiva sulla resilienza delle entità critiche (Cer).
I due colegislatori hanno inoltre snellito gli obblighi di segnalazione al fine di evitare di causare una segnalazione eccessiva e di creare un onere eccessivo per i soggetti interessati. Dopo l’approvazione formale del Consiglio, gli Stati membri avranno 21 mesi dall’entrata in vigore della direttiva per recepire le disposizioni nella loro legislazione nazionale.
Il premier Giorgia Meloni incontra il segretario generale della NATO Stoltenberg
Oggi, in occasione della Nato cyber Defence Pledge Conference 2022, che si è tenuta a porte chiuse alla Farnesina, il Presidente del Consiglio, Giorgia Meloni, ha incontrato a Palazzo Chigi il Segretario Generale della NATO, Jens Stoltenberg.
“Confermo l’impegno dell’Italia nei confronti della Nato e delle sfide comuni che l’Alleanza si trova ad affrontare in questo momento delicato”, ha detto il presidente del Consiglio, GiorgiaMeloni, nella dichiarazione al termine dell’incontro a a Palazzo Chigi con il segretario Generale della Nato, Jens Stoltenberg.
“Le dimensioni transatlantica ed europea – ha aggiunto – sono ovviamente entrambe fondamentali per la nostra sicurezza: l’alleanza è indispensabile per la sicurezza e la prosperità delle nostre nazioni, senza sicurezza non c’è e non ci può essere crescita”.
“Se i russi abbandoneranno Kherson sarà un’altra vittoria per l’Ucraina”, ha detto il segretario Generale della Nato, Jens Stoltenberg, nella dichiarazione al termine dell’incontro a a Palazzo Chigi
“Le forze di Kiev sono riuscite a respingere i russi e liberare intere quote del territorio ucraino. Una possibilità aperta grazie al coraggio degli ucraini, noi abbiamo fornito un sostegno senza precedenti all’Ucraina, anche grazie all’Italia: questo sostegno sta facendo la differenza”, ha aggiunto Stoltenberg.
Ciardi (ACN): “Il compito dell’Agenzia? Accrescere la consapevolezza cyber a istituzioni e aziende”
È’ prioritario trovare un livello di competenza adeguato per gestire “le questioni della cybersecurity e della protezione dei dati, ma “noi scontiamo un deficit di competenze assoluto nel nostro paese, com’è anche in altri paesi”.
<!-- TIESSE --> <!-- ARUBA - 300x250 --> <!-- MISE 1 - 300x250 --> <!-- MISE 2 - 300x250 --> <!-- MISE 4 - 300x250 -->
“L’Agenzia ha anche il compito di stimolare la crescita di nuove professionalità su questo tema – ha proseguito –, di accrescere la consapevolezza a livello di aziende e istituzioni, ma anche a livello di singoli, perché la cybersicurezza non si può totalmente delegare. Le istituzioni hanno il compito di elevare i livelli di resilienza del paese, ma ogni singolo deve avere consapevolezza e responsabilità nell’interfacciarsi con la rete, e farlo nel modo più sicuro possibile”.
Ciardi ha sottolineato che “il compito è quello di ridurre il più possibile i margini di rischio in questa interazione che è oramai fondamentale per il progresso economico e sociale di ogni paese”.
Ciardi (ACN): “Negli anni abbiamo avuto un incremento degli attacchi”
“E’ evidente che un conflitto come questo incide direttamente, ha un impatto diretto sulla cybersicurezza”, in un contesto nel quale “abbiamo negli anni avuto un incremento di attacchi, una cybersicurezza sempre più stressata dalle esigenze dovute ai rischi che si evolvono rapidamente”.
“Abbiamo avuto due anni piuttosto faticosi ultimamente – ha proseguito –, la pandemia prima e il conflitto dopo, che ci stanno mettendo a dura prova, perché ovviamente ogni situazione di tensione internazionale si riverbera su un sistema di interrelazioni che per sua natura è transnazionale, che investe tutti gli ambiti della nostra vita”.
Proprio dal conflitto russo-ucraino si evidenziano numerose pericoli. Nell’ultimo anno i cyberattacchi nation-state, cioè dove dietro c’è uno stato, che hanno preso di mira infrastrutture critiche sono passati dal 20% al 40%.
Secondo le ultime evidenze del ‘Digital Defense Report 2022’, I paesi membri della Nato sono stati l’obiettivo del 90% degli attacchi condotti da attori russi, con il 48% di questi attacchi che hanno interessato aziende informatiche con sede nei paesi della Nato.
Ma non esiste solo il conflitto ucraino, “anche l’Iran – spiega l’analisi – “ha intensificato gli attacchi in seguito alla transizione del potere presidenziale e lanciato offensive distruttive contro Israele e infrastrutture critiche extra territoriali. E la Corea del Nord, che ha intrapreso il suo periodo più aggressivo di test missilistici nella prima metà del 2022, attraverso vari attori ha lanciato una serie di attacchi per rubare tecnologia alle aziende aerospaziali e ai ricercatori di tutto il mondo e per ottenere accesso a dati e fondi a sostegno dell’economia locale”. Infine, la Cina ha aumentato i suoi attacchi informatici di spionaggio e furto di informazioni “nel tentativo di esercitare una maggiore influenza nel Sud-est asiatico e contrastare il crescente interesse degli Stati Uniti”.
Exprivia ha pubblicato un report che evidenza il calo di attacchi e incidenti tra luglio e settembre rispetto al trimestre precedente. Si parla di 481 fenomeni contro i 766 di aprile, maggio e giugno. Gli attacchi sono calati del 34% e gli incidenti del 43%.
Un risultato positivo che dovrà essere confrontato con l’ultimo trimestre, ma che comunque non rassicura: rispetto allo stesso periodo dello scorso anno c’è stato un aumento del 76%.
Domenico Raguseo, direttore Cybersecurity di Exprivia, ha espresso la sua preoccupazione in merito: “Riteniamo il dato del trimestre più correlato a una “pausa” estiva che a una migliorata capacità difensiva dell’ecosistema. Temiamo, infatti, che i primi mesi del 2023 possano riservare molte insidie”. L’attenzione deve quindi rimanere alta nonostante il cybercrimine si sia preso una pausa estiva.
La maggior parte dei fenomeni registrati (l’87%) è attribuibile ad attività di crimini informatici; l’hacktivism ha registrato solo l’8% dei fenomeni e i data breach sono scesi al 6%.
Il settore più bersagliato è quello finanziario, seguito da software e hardware (società di servizi IT, e-commerce, sistemi operativi) e da quello dell’industria. La pubblica amministrazione invece continua a registrare un trend al ribasso con soli 48 casi sul totale.
Tra le tecniche più usate spicca il social engineering e in particolare il phishing; a seguire ci sono i malware e gli attacchi DDoS. Di questi ultimi, anche se globalmente sono in rialzo, si è registrato un solo caso in Italia.
Exprivia nel suo report ha anche sottolineato alcune differenze tra i sistemi del nord e del sud Italia. Il sud ha riacquistato terreno per quanto riguarda la consapevolezza delle minacce e dei danni che si possono verificare nei sistemi. Sempre in queste zone è aumentato il numero di dispositivi considerati sicuri. Il nord continua a essere quello più colpito, nonostante il rapporto tra servizi e vulnerabilità identificate sia migliorato.
Una maxi-operazione delle forze di polizia europee e del Cybercrime Centre (C3N) della Gendarmerie francese ha portato all’esecuzione di numerosi arresti tra Francia, Spagna e Lettonia.
In sinergia con l’Eurojust, agenzia UE per la cooperazione penale, nell’arco di un anno di investigazioni è stato portato alla luce uno schema criminale che aveva già fruttato ingenti profitti: come conferma l’Europol, nei vari Paesi coinvolti sono stati sequestrati beni per il valore di oltre un milione di euro.
Nel mirino le vetture dotate di sistemi di apertura e chiusura keyless prodotte da due case automobilistiche francesi, a cui i responsabili hanno ottenuto l’accesso tramite un software fraudolento ufficialmente commercializzato come “automotive diagnostic solution” su diversi siti web ora oscurati dalle forze dell’ordine.
Lo sviluppatore del software è finito in manette insieme ad altre 30 persone di varie nazionalità. Tra loro i rivenditori – che fornivano agli acquirenti un vero e proprio kit, comprensivo di tablet e chiavi riprogrammate, per poter aprire e mettere in moto le macchine violate – oltre alle persone che hanno materialmente rubato le automobili dalle strade.
Un caso da manuale di crime-as-a-service in uno dei settori nei quali la tecnologizzazione è stata messa in campo frettolosamente ma, spesso, senza le necessarie cautele; e dove negli anni a venire le minacce non potranno che presentarsi sempre più numerose, mirate e sofisticate.
Campagna di phishing sfrutta la morte della regina Elisabetta II
La morte della sovrana Elisabetta II è un accadimento epocale, che ha saputo conquistare l’attenzione di tutto il mondo: da giorni le notizie da Londra sono al centro delle cronache e le prime pagine delle principali testate d’informazione sono dedicate ad approfondimenti e anticipazioni circa le esequie reali, che avranno luogo domenica 19 settembre e per le quali sono attesi nella capitale britannica oltre 4 milioni di persone.
Ma oltre a sentimenti di cordoglio e di curiosità l’evento ha solleticato anche l’interesse di gruppi dediti al cybercrime. Il colosso della sicurezza informatica Proofpoint ha infatti svelato una campagna di phishingche nelle ultime ore, attraverso una serie di email inviate da un account Microsoft fasullo, invitava i destinatari a prendere parte a un “memory board interattivo” creato per raccogliere ricordi e tributi in onore della defunta regina. Aprendo il link contenuto nell’email i malcapitati riceventi erano reindirizzati, secondo uno schema di attacco man-in-the-middle capace anche di aggirare la protezione dell’autenticazione a due fattori (MFA), verso una pagina mirata ad esfiltrare proprio le loro credenziali Microsoft.
Una tipica strategia di social engineering che − come osservato anche nel corso della pandemia da Covid-19 − cavalca l’emotività individuale e globale suscitata da un evento di portata storica; e che, ancora una volta, evidenzia come l’anello debole della catena di sicurezza sia rappresentato dai sentimenti umani.
Attacco informatico a GSE, sito e portali spenti per mettere in sicurezza i dati
Nella notte tra domenica e lunedì, il Gestore dei servizi energetici – GSE S.p.A, società per azioni italiana nata nel 1999, interamente partecipata dal Ministero dell’economia e delle finanze, alla quale è attribuito l’incarico di promozione e sviluppo delle fonti rinnovabili e dell’efficienza energetica, è stata vittima di un attacco informatico per mezzo di un malware.
“Al fine di mettere in sicurezza i dati e i sistemi informativi, il sito internet e i portali sono stati resi temporaneamente indisponibili”, rende noto il gestore dei servizi energetici. Il Gse, si legge in una nota, “ha tempestivamente segnalato l’attacco subito alle Autorità competenti e ha avviato gli approfondimenti e le azioni necessarie a ripristinare quanto prima l’operatività dei sistemi e dei servizi”. In ogni caso, “l’attività di acquisto di gas per il servizio di ultima istanza affidato dal Gse è garantita”, conclude la nota.
<!-- LPA 52 D - 300x250 --> <!-- LPA CORSO IPEM 3 - 300x250 -->
Chi è GSE
Il Gestore dei servizi energetici verifica gli impianti e ne garantisce la massima qualità dal punto di vista tecnico-ingegneristico per la produzione elettrica, raccoglie l’energia prodotta dagli impianti per poi collocarla nella Borsa dell’energia elettrica (Gme, società partecipata al 100% che gestisce la borsa elettrica italiana, nella quale si forma il prezzo che i consumatori pagheranno per l’energia elettrica). Quindi, gestisce i meccanismi del ritiro dedicato e dello scambio sul posto. La società fornisce anche il suo supporto alla pubblica amministrazione per l’attuazione di politiche energetiche.
Non solo GSE: Ferrovie, Mite e sanità sotto attacco
Da inizio anno non è la prima volta che criminali informatici attaccano infrastrutture sensibili mettendo a rischio la sicurezza del Paese. È successo al sito delle Ferrovie dello Stato, al Mite, il ministero per la Transizione ecologica, costretto ad un lungo black-out che anche in quel caso hanno rallentato l’iter di autorizzazione delle rinnovabili.
Nei primi tre mesi del 2022 si sono registrati 1.838 attacchi hacker in Italia: il 42% in più rispetto allo stesso periodo dello scorso anno. La finalità? Dietro l’86% degli attacchi c’è il cybercrime come, per esempio, il furto di identità o delle password personali o aziendali. A confermare i dati allarmanti il rapporto Clusit sulla Sicurezza Informatica 2022.
Uno dei gruppi più attivi nel prendere di mira i sistemi informatici italiani è il collettivo filorusso Kilnet. Sono finiti sotto tiro anche i siti dell’Istituto superiore della Sanità e della Polizia, gli hacker non hanno risparmiato neanche il Senato, l’Eni, e il ministero della Pubblica istruzione.
Attacchi informatici: Gabrielli ha lanciato l’allarme due settimane fa
Non è semplice per l’Agenzia per la sicurezza nazionale contrastarli. FrancoGabrielli, sottosegretario con delega ai servizi segreti, ha lanciato da almeno due mesi l’allarme, “massima allerta”. Per capire di cosa si parla basti dire che dall’inizio della guerra, gli hacker russi hanno lanciato oltre 1.000 attacchi informatici contro l’Ucraina. Le bombe e i carri armati ma anche ben 1.123 cyber-attacchi che hanno preso di mira soprattutto il governo centrale di Kiev e gli enti governativi locali, ma anche le istituzioni commerciali e finanziarie, le agenzie dei settori della sicurezza e della difesa, le imprese energetiche, dei trasporti e delle telecomunicazioni.
Lo stesso schema che ha spostato il fronte sui computer di mezza Europa paralizzando i centri strategici. Un’operazione condotta su larga scala e su due corsie parallele chiudendo i rubinetti del gas e mandando in tilt le grandi società che si occupano dello stoccaggio.
Federica Dieni: “Interventi proattivi di difesa contro attacchi che mettono a rischio la sicurezza del Paese
“Bene il dl Aiuti bis con il quale il Governo ha recepito alcune delle linee di intervento relative alla sicurezza cibernetica che come Copasir abbiamo più volte manifestato. Un’ulteriore dimostrazione dell’ottima collaborazione tra governo e Comitato per la Sicurezza”, ha dichiarato Federica Dieni, vicepresidente del Copasir.
“Con l’articolo 37 del decreto, il primo in discussione alle Camere dopo la ripresa dei lavori, si configura la possibilità per le Agenzie di Intelligence di porre in essere, accanto al concetto di cyber resilienza, interventi di difesa proattiva di fronte ad attacchi informatici che possano mettere a rischio la sicurezza del Paese e che non siano fronteggiabili solo con azioni di resilienza, anche in attuazione di obblighi assunti a livello internazionale”, sottolinea Dieni.
“Il conflitto in corso tra Russia e Ucraina investe cruciali interessi nazionali come quelli del settore energetico e della nostra sicurezza cibernetica – conclude – La capacità di intervenire in maniera preventiva, diversificando le risorse a disposizione, rappresenta la risposta giusta di fronte a minacce da parte di soggetti ostili”.
Cybercrime, perché i dati sanitari fanno gola agli hacker? Consigli per le aziende su come proteggersi
Negli ultimi mesi, gli attacchi informatici ai danni delle pubbliche amministrazioni e dei servizi di utilità pubblica sono aumentati esponenzialmente in tutto il mondo. Specialmente dall’inizio del conflitto Russo-Ucraino, l’Italia così come molti altri Paesi in Europa e oltreoceano sono stati spesso individuati come i target perfetti di attacchi hacker e ransomware.
Tra i settori più colpiti vi è sicuramente quello sanitario, come confermato dal McKinsey Digitization Index. Si colloca, infatti, tra i meno avanzati in termini di digitalizzazione, in particolare quando si tratta di transazioni, investimenti e capitale digitale, subendo l’11,6% di tutti gli attacchi di ransomware negli Stati Uniti. Il 20 aprile, proprio la Casa Bianca, congiuntamente alle autorità per la cybersecurity di Australia, Canada, Nuova Zelanda e Regno Unito, hanno emesso un avviso – il Cybersecurity Advisory (CSA) – volto ad allertare aziende private e partner esteri sulla possibile esposizione delle organizzazioni ad attività criminali russe, in risposta alle sanzioni economiche imposte nei confronti della Russia, così come al sostegno militare fornito dagli alleati al governo ucraino.
<!-- TIESSE --> <!-- LPA 52 D - 300x250 -->
Gli attacchi alla sanità italiana. Il caso del Fatebenefratelli-Sacco
Sul territorio italiano, proprio recentemente, i sistemi gestionali informatici dell’ospedale Fatebenefratelli-Sacco, l’azienda che ad oggi gestisce gli ospedali Luigi Sacco, Fatebenefratelli e Oftalmico, nonché il presidio ospedaliero Macedonio Melloni, l’ospedale dei bambini Vittore Buzzi e varie strutture sanitarie e sociosanitarie territoriali, inclusi nove consultori e un Sert, sono stati presi di mira da un attacco informatico che ha provocato disservizi alle strutture sanitarie e ospedaliere con importanti conseguenze sui pazienti, rendendo il sito internet istituzionale dell’Asst di fatto irraggiungibile.
Questo scenario rende ancora più evidente la necessità di accelerare nell’adozione di sistemi di protezione per le reti pubbliche, specialmente le più critiche come quelle delle aziende sanitarie, al fine di mitigare possibili minacce cyber e identificare, limitandoli, eventuali danni per aziende e utenti finali. Attacchi come quelli nei confronti del Fatebenefratelli, dimostrano quanto la sicurezza di molte strutture sanitarie sia ancora molto incerta e causa di ripercussioni importanti per i pazienti.
Ecco tre importanti lezioni in relazione al settore sanitario, utili a enti pubblici e privati per un approccio alla sicurezza sempre aggiornato e soprattutto solido.
1. La trasformazione digitale crea vulnerabilità per malware, come i ransomware
Negli ultimi anni, gli attacchi ransomware sono diventati un fenomeno molto diffuso nell’ambito della cybersecurity, con un costo globale stimato in oltre 20 miliardi di dollari di danni causati solo nel 2021. Sebbene negli ultimi anni gli obiettivi di questi attacchi abbiano interessato negativamente istituzioni, scuole, e aziende private, è proprio il settore sanitario a pagare il prezzo più alto.
Gli attacchi ransomware in particolare, causano interruzioni delle attività provocando danni ingenti alle strutture ospedaliere, con impatti diretti sulla fornitura di cure vitali per i pazienti. Il potenziamento del livello di digitalizzazione e l’ammodernamento tecnologico delle aziende sanitarie consentono di supportare l’attività dei medici e della ricerca e offrono una maggiore efficacia delle cure e della assistenza. Tuttavia, con la crescente remotizzazione del lavoro, e una “dematerializzazione” dei sistemi operativi trasferiti in cloud e il moltiplicarsi dei punti di ingresso rendono le strutture sanitarie particolarmente vulnerabili e facilmente attaccabili dai cyber-criminali.
2) È fondamentale monitorare e proteggere accuratamente la tecnologia RDP (Remote Desktop Protocol)
La tecnologia RDP (Remote Desktop Protocol) è una funzione del sistema operativo che consente a un utente di connettersi a un computer situato in un’altra località, di vedere e operare sul desktop di quel PC e di interagire come se fosse in loco.
Durante la crisi pandemica, il RDP è stato fondamentale per garantire la continuità operativa dei servizi del settore sanitario, grazie ad esempio a Windows Remote Desktop, ancora considerato il modo economicamente più vantaggioso per fornire al personale medico un accesso remoto alle workstation. Ciò nonostante, se da un lato tale tecnologia supporta il lavoro a distanza, dall’altra espone a diversi pericoli, rendendo note nuove vulnerabilità nelle cyber-difese delle organizzazioni, spesso sfruttate dai criminali informatici per sferrare possibili attacchi.
Normalmente, una volta verificata la vulnerabilità di una versione di RDP, i criminali sono in grado di restringere considerevolmente il campo dei protocolli più vulnerabili in un’area delimitata.
3. Stabilire nuove regole
Nonostante le numerose precauzioni per proteggersi da attacchi cyber, come la micro-segmentazione, il filtraggio delle e-mail, i software antivirus e anti-malware, le aziende sanitarie sono ancora molto soggette ad attacchi ransomware.
Questo è dovuto al fatto che si attengono a norme di sicurezza ormai obsolete che non assicurano una protezione adeguata dell’infrastruttura. Ecco perché è di fondamentale importanza orientarsi verso un modello Zero Trust, che esamina attentamente ogni interazione.
Alcuni esempi di applicazione delle nuove possono prevedere:
Autenticazione multifattore (MFA): soluzione ormai imprescindibile. Le aziende dovrebbero preferibilmente utilizzare una soluzione MFA basata sullo standard FIDO2, in grado di bloccare gli attacchi di impersonificazione
Accesso remoto: l’idea di connettere la workstation di un utente che lavora da remoto alla rete interna per accedere alle risorse è ormai un lontano ricordo. Grazie alla tecnologia per l’accesso remoto Zero Trust, un utente può accedere alle risorse anche a distanza senza dover connettere il suo computer alla rete locale ricorrendo alla connessione di un proxy inverso che virtualizza le applicazioni per l’utente senza aprire falle nel firewall, evitando di creare potenziali rischi per la sicurezza della rete aziendale.
Ispezione del traffico “legittimo”: la maggior parte delle comunicazioni di malware, ransomware e Command & Control (C2) provenienti da software pericolosi raggiunge Internet tramite una richiesta HTTP effettuata per individuare la posizione del relativo C2 o server di payload. Poiché questa parte dalla rete come ogni altra richiesta http passa spesso inosservata. Per fortuna, questo tipo di traffico dannoso può essere ispezionato analizzando innanzitutto alla richiesta DNS iniziale che è un tentativo “phone home”: l’ispezione delle richieste DNS permette di prevedere i potenziali rischi.
Microsegmentazione software-defined: sebbene la tecnologia consenta di segmentare le reti e fornire regole per limitare l’ambito del relativo traffico est-ovest, i criminali riescono comunque ad aggirarle. Grazie alla microsegmentazione è possibile scoprire come le applicazioni operano live nella rete e le loro relazioni e la definizione di regole permette di proteggerle da attacchi di malware imprevisti.
Ransomware, gli attacchi colpiscono 1 organizzazione su 40 ogni settimana
Ransomware: gli attacchi colpiscono 1 organizzazione su 40 a settimana e i tre settori più bersagliati sono: governo/militare, istruzione/ricerca e sanità.
Le tensioni geopolitiche in aumento e l’hybrid working hanno portato a un aumento del ransomware del 59% su base annua. Nel secondo trimestre del 2022, Check Point Software ha registrato un picco storico: un aumento del 32% degli attacchi informatici globali, rispetto al secondo trimestre del 2021, raggiungendo una media settimanale di 1,2 mila attacchi.
Consigli per la prevenzione del ransomware
Eseguiti il backup. Assicuratevi di eseguire il backup dei dati, possibilmente in modo costante e per tutta l’azienda.
Siate proattivi. Vale la pena di mettere a punto una strategia di risposta; in altre parole, cosa fareste se la vostra organizzazione dovesse essere colpita da ransomware?
Utilizzate la scansione e il filtro dei contenuti. Un metodo comune per gli hacker è quello di indurre i dipendenti a fornire le proprie credenziali di accesso tramite un link o a scaricare un file contenente malware. Potete proteggervi da queste minacce implementando una scansione e un filtro dei contenuti.
Mantenete i sistemi aggiornati. Assicuratevi di mantenere i vostri sistemi aggiornati con le ultime patch.
Formate i vostri dipendenti. Gli attacchi ransomware sono spesso il risultato di una scarsa formazione e/o di cattive abitudini dei dipendenti. Assicuratevi conoscano le best practice della sicurezza informatica, come la scelta di una buona password, evitare la divulgazione delle proprie password, o fare attenzione a link e contenuti che appaiono sospetti.
 <!-- ARUBA - 300x250
 --> <!-- MISE 1 - 300x250
 --> <!-- MISE 2 - 300x250
 --> <!-- MISE 3 - 300x250
 --> <!-- MISE 4 - 300x250
 -->