Joker, come funziona il malware Android che elude la sicurezza di Google

Apparso in natura per la prima volta nel 2017, il malware Joker, ovvero uno spyware sofisticato concepito per commettere frodi informatiche è stato nuovamente individuato dai ricercatori di Check Point Research in nuova variante.

Il malware Joker

Questa volta, continuando a eludere i sistemi di protezione dello Store di Google, ha agito per fare attivare servizi a pagamento alle vittime ignare colpite, celandosi in modo subdolo in ben 11 app.

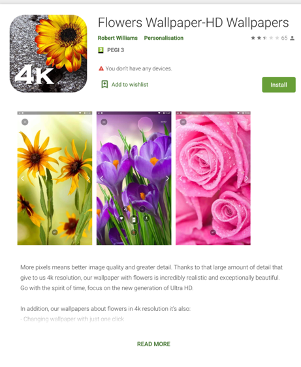
Figura: Una delle app/Joker rilevate su Google Play Store da Chek Point Research

La tecnica di offuscamento

Nel tentativo di offuscare l’impronta digitale di Joker, i criminal hacker hanno nascosto il caricamento dinamico del file .dex, file di inizializzazione previsto dai sistemi Android, pur garantendone il download attraverso una strategia simile a quella ben nota agli sviluppatori di malware per PC Windows. 

In questa nuova veste, infatti, il codice dannoso del malware, noto anche con il nome di Bread, si nascondeva, come file “dex” sotto forma di stringhe codificate in Base64, all’interno del cosiddetto file di progetto xml “AndroidManifest” che ogni app deve contenere nella sua directory principale, per fornire al sistema ospitante determinate informazioni essenziali per una corretta esecuzione del codice.

Con questo escamotage i criminal hacker sono riusciti, così, ad evitare l’accesso ad un server C2 per inviare comandi ai sistemi compromessi e scaricare definitivamente il payload, azioni che sarebbero state di sicuro captate dalle ultime routine di sicurezza adottate da Google.

La catena d’infezione

Come spiegato dagli stessi analisti, gli sviluppatori criminali in questa versione del malware hanno implementato un processo d’infezione suddiviso in tre fasi, sempre allo scopo di migliorarne l’offuscamento e l’invisibilità, arginando così scrupolosamente i controlli di sicurezza che il Play Protect Google aggiorna periodicamente:

  1. creazione del payload: il payload viene inserito nel file “Android Manifest”;
  2. attesa per il caricamento del payload: durante tutto il tempo necessario per il processo di valutazione dell’app, Joker resta dormiente per bypassare le protezioni di Google Play Store;
  3. diffusione del payload: cessato il periodo di valutazione e dopo l’avvenuta approvazione dell’app, Joker si attiva e il payload viene caricato sul dispositivo dell’ignara vittima.

Come difendersi

In questi ultimi anni, il malware Joker con le sue varianti, come confermato dalla stessa Google, è riuscito, tramite diverse tecniche di cloaking, a mascherare il proprio contenuto malevolo celandosi in applicazioni apparentemente legittime, diventando, di fatto, una delle più gravi minacce persistenti del suo genere.

Alla luce di quanto detto, poiché non si può escludere che Joker torni a far danno sotto altre mentite spoglie e qualora si dovesse sospettare di avere installato una di queste app sul proprio dispositivo, è di fondamentale importanza:

  • disinstallare l’app presumibilmente infetta;
  • controllare le liste movimenti di carte di pagamento e del credito residuo smartphone presso il proprio gestore telefonico, controllando che non siano stati attivati  eventuali abbonamenti anomali;
  • prevenire future infezioni proteggendo il proprio smartphone con una soluzione di protezione adeguata.

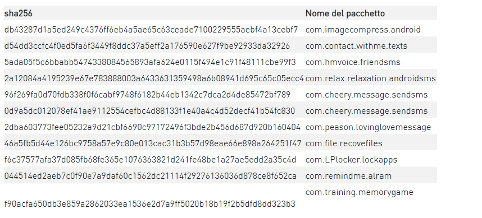
I ricercatori di sicurezza hanno ovviamente divulgato la scoperta in modo responsabile a Google e già dallo scorso 30 aprile le app segnalate risultano rimosse dal Play Store. Di seguito si riportano gli IoC dei package resi pubblici.

https://www.key4biz.it/joker-come-funziona-il-malware-android-che-elude-la-sicurezza-di-google/313726/


Giovanni Reccia (GdF) ‘Tre anni vissuti intensamente a combattere il crimine informatico’

Si è chiuso oggi con una mega operazione antifrode relativa a servizi mobili a valore aggiunto non richiesti (VAS) il triennio del colonnello Giovanni Reccia, comandante del Nucleo Speciale Privacy e Frodi Tecnologiche (GdF). Un triennio denso di operazioni chiuse con successo, tre anni vissuti intensamente. Sono almeno una ventina quelle di maggior rilievo, che vanno dallo smantellamento di una rete di falsi broker assicurativi, al blocco di piattaforme abusive di trading online, al sequestro di 28 siti web e canali Telegram che pubblicavano illegalmente giornali online. E ancora, al sequestro di falsi farmaci anti coronavirus, all’arresto di tre amministratori di black market nel dark web (la famosa operazione Berlusconi Market), alla disattivazione di un network internazionale di contenuti televisivi pirata, passando per truffe informatiche di ogni tipo, al sequestro di prodotti contraffatti sui social network, a quello di prodotti da fumo venduti illegalmente in rete, al riciclaggio di denaro nel dark web. Un campionario vastissimo di crimini informatici. Ne abbiamo parlato con il comandante Giovanni Reccia, per fare un bilancio di tre anni vissuti in prima linea contro il crimine informatico.

Key4biz. Comandante, come si è chiusa l’ultima operazione di smantellamento dei servizi VAS?

Giovanni Reccia. Si è chiusa con 11 indagati e 12 milioni di euro già sottoposti a sequestro preventivo dei Csp che producono i servizi aggiuntivi per le compagnie telefoniche che erogano i servizi. Sono migliaia gli utenti a cui sono stati accreditati importi non dovuti per attivazioni indebite dei cosiddetti Servizi a valore aggiunto (VAS) sul proprio dispositivo mobile. Questi servizi devono normalmente essere autorizzati dall’utente intestatario del numero telefonico, invece con un meccanismo particolare sono automaticamente rilasciati dal servizio stesso, in maniera inconsapevole dall’utente.

Key4biz. Si tratta di una pratica fraudolenta diffusa?

Giovanni Reccia. Sì. E’ un business illecito da milioni di euro con opportunità di guadagno anche mediante le attivazioni dei servizi VAS sulle connessioni mobili usate tra macchine per lo scambio di dati (le cosiddette machine to machine, M2M) senza alcun consenso da parte di utenti. L’AGCOM è stata compiutamente informata. Vi è l’impegno di tutti per interrompere, definitivamente, tale illecito fenomeno. La Procura di Milano ha contestato l’accesso abusivo nel creare un meccanismo inconsapevole di pagamento da parte dell’utente e la frode informatica.

Key4biz. Si tratta di una frode che riscontrate spesso?

Giovanni Reccia. Il problema vero è che si tratta di un meccanismo sistematizzato che va risolto.Per questo la Procura ha inviato una missiva all’Agcom evidenziando che i servizi VAS a valore aggiunto devono essere staccati e venduti separatamente dalla scheda telefonica.

Key4biz. Si chiude con questa operazione il suo triennio al comando Nucleo Speciale Privacy e Frodi Tecnologiche (GdF). Qual è il suo bilancio personale?

Giovanni Reccia. Tre anni vissuti intensamente, un periodo ricchissimo di operazioni ed investigazioni mai fatte prima.

Key4biz. Che tipo di operazioni avete svolto in questo triennio?

Giovanni Reccia. Abbiamo spaziato da tutte le parti: dal dark web – con l’operazione Berlusconi Market, con la Procura di Brescia, siamo stati gli unici al mondo insieme all’FBI ad aver chiuso un black market – alla contraffazione, alla pirateria digitale, alle intercettazioni abusive. Siamo stati gli unici a fare un’operazione internazionale antipirateria digitale, con l’operazione Black IP Tv con la Procura di Napoli.

Poi abbiamo fatto l’operazione contro i software spia, denominata Exodus, con la Procura di Napoli, l’operazione di intercettazioni abusive con la piattaforma di Amazon che riceveva tutte le informazioni nel Cloud.

Key4biz. Come sono cambiati ed evoluti da una parte il modo di operare del Nucleo Speciale Privacy e Frodi Tecnologiche (GdF) e dall’altra come è cambiato il crimine informatico in questi tre anni?   

Giovanni Reccia. L’attività del Nucleo è diventata molto più penetrante in questi tre anni rispetto a questi obiettivi assolutamente nuovi, soprattutto nel dark web e soprattutto rispetto all’illecito trattamento dei dati che sono stati considerati in una nuova ottica più di Polizia giudiziaria.

Invece, sotto il profilo del crimine informatico probabilmente c’è più consapevolezza dell’esistenza dei crimini informatici da parte dei cittadini. Tuttavia, non c’è ancora una cultura digitale adeguata, perché molto spesso sono i comportamenti errati che fanno sì che si cada in qualche trappola, in qualche truffa di cybercrime.

Key4biz. Quindi le persone non sono pronte a difendersi e a prevenire possibili attacchi informatici.  

Giovanni Reccia. C’è sicuramente ancora un problema di cultura digitale in Italia, che non è ancora molto diffusa sotto il profilo dei comportamenti in tema di sicurezza. Se c’è la necessità di aumentare gli investimenti delle imprese per la sicurezza informatica, allo stesso tempo non ci sono investimenti a largo raggio. Soltanto le aziende di dimensioni maggiori e più avanzate tecnologicamente investono in modo adeguato in sicurezza e cultura digitale. Il problema c’è in assoluto.

Key4biz. Come è cambiata in questi anni la cooperazione internazionale a livello investigativo?

Giovanni Reccia. In questi tre anni l’attività di cooperazione a livello investigativo è esplosa. Abbiamo avuto rapporti sia con l’FBI americana, una delle più avanzate sotto il profilo del crimine informatico a livello mondiale, ma poi abbiamo instaurato attraverso le autorità giudiziarie italiane canali proficui con Eurojust. E poi c’è il lato, che è stato ampliato, della collaborazione fra forze di polizia a livello europeo soprattutto con Europol. Quindi, un triplo canale. Fermo restando che si sconta sempre il problema del mancato scambio di informazioni tra polizie specialmente con paesi che non hanno aderito alla Convenzione di Budapest sul crimine informatico. Sono parecchi paesi, molti dei quali asiatici, dove spesso si riscontrano forti concentrazioni di botnet. 

https://www.key4biz.it/giovanni-reccia-gdf-tre-anni-vissuti-intensamente-a-combattere-il-crimine-informatico/312891/


Come si è evoluta la threat intelligence e quale direzione prenderà nel 2020


Da sempre la cybersecurity si basa su processi di intelligence che hanno lo scopo di potenziare gli strumenti di sicurezza informatica e contrastare l’intelligence utilizzata dai criminali informatici per creare i malware. Per comprendere il ruolo sempre più importante che la Threat Intelligence avrà nel futuro della sicurezza informatica è necessario analizzare più da vicino come si è evoluta negli ultimi due decenni.

Nei primi anni 2000 abbiamo assistito allo sviluppo di blacklist contenenti indirizzi IP e URL. Queste sono state, con il senno di poi, un’anticipazione di quella che oggi chiamiamo “Threat Intelligence”, anche se il concetto vero e proprio di “threat intelligence” non era ancora stato formulato.

Le blacklist sono state integrate nei prodotti di sicurezza come Security Information and Event Management (SIEM) e Next Generation Firewall (NGFW) al fine di generare avvisi e report. I ricercatori di sicurezza cercavano, quindi, le minacce “manualmente” e inviavano aggiornamenti quotidiani ai propri clienti.

Dal 2010 in poi, l’esplosione del dark web e delle attività malevole ha evidenziato i limiti di questi controlli di sicurezza che non erano stati concepiti per elaborare un numero così elevato di Indicatori di Compromissione. Negli anni successivi è apparso evidente che questi strumenti da soli non sarebbero stati efficaci nell’identificare ed elaborare decine di milioni (e oltre) di domini malevoli, indirizzi IP e altre minacce personalizzate.

I vendor di sicurezza informatica hanno risposto sfruttando il machine learning e l’Intelligenza Artificiale per automatizzare e correlare i dati su una scala senza precedenti. Sono stati messi in funzione milioni di sensori e i loro data feed hanno raccolto enormi quantità di informazioni che sono state analizzate ed elaborate da strumenti sempre più sofisticati per l’analisi dei big data.

I sistemi automatizzati iniziarono ad essere impiegati per eseguire complesse rilevazioni che coprivano tutte le superfici di attacco. Ed è proprio dalla tecnologia dei big data che si è arrivati allo sviluppo del concetto di “threat intelligence”.

Nel 2015 abbiamo assistito ad un’altra tappa dell’evoluzione della Threat Intelligence: la realizzazione del ruolo vitale della Human Intelligence nel fornire informazioni sulle minacce. Una conseguenza inaspettata dell’utilizzo del Machine Learning e dell’Intelligenza Artificiale è stato il numero enorme di falsi alert di sicurezza quotidiani. Divenne chiaro che l’Intelligenza Artificiale cosi come gli strumenti per l’analisi dei big data da soli non producevano informazioni utili.

Gli esperti di sicurezza hanno cominciato a rivestire un ruolo sempre più cruciale non solo in qualità di supervisori della raccolta di informazioni volte a ridurre i falsi positivi, ma anche come figure fondamentali per migliorare la visibilità sulle minacce e sulle metodologie di attacco specifiche per le diverse tipologie di organizzazioni. Questo ha consentito di velocizzare l’attività di detection and response e dare maggiore enfasi al rilevamento delle vulnerabilità e alla definizione delle priorità.

A partire dal 2018 il settore della “threat intelligence” si è notevolmente ampliato e ha visto l’ingresso sul mercato di centinaia di nuove società di cybersecurity che offrono servizi specifici e mirati e che si concentrano sulla qualità delle fonti da cui vengono presi i dati con l’obiettivo di fornire linee guida rilevanti per le decisioni e le azioni da intraprendere.

Inoltre, le organizzazioni che acquistano prodotti e servizi di threat intelligence hanno iniziato a concentrarsi su un’implementazione più efficace, adattando la raccolta dei dati alle specifiche esigenze di sicurezza, dando priorità alle informazioni in modo corretto e stabilendo punti di raccolta dati rilevanti.

Nel 2019 è stato formulato e accettato uno standard di “threat intelligence” riferito ad una fonte di intelligence che fornisca dati rilevanti e mirati in tempo reale. Queste fonti comunicano senza interruzioni con i controlli di sicurezza esistenti all’interno dell’organizzazione per fornire insight unici sulle minacce emergenti e consentire ai team di sicurezza di dare priorità agli alert, massimizzare le risorse e accelerare i processi decisionali.

Cosa possiamo aspettarci dal 2020 in poi? Il mercato della Threat Intelligence sta maturando e, in termini di dimensioni del mercato, si sta espandendo. Secondo le stime di MarketsandMarkets, una importante società di ricerca, questo mercato raggiungerà i 12,9 miliardi di dollari entro il 2023.

Le organizzazioni di tutte le dimensioni stanno implementando attivamente la Threat Intelligence come parte del loro apparato di sicurezza informatica. I fornitori di sicurezza informatica stanno già integrando i loro prodotti e servizi con quelli di altri fornitori per offrire pacchetti completi di Threat Intelligence. La condivisione delle best practice sarà la nuova norma che porterà a difese migliori contro le crescenti minacce come, ad esempio, gli attacchi malwareless.

Durante questo nuovo decennio assisteremo alla transizione dalla sicurezza informatica reattiva a quella proattiva. La collaborazione e la cooperazione saranno al centro dell’attenzione come componente essenziale per la fornitura di Threat Intelligence proattiva. Il ruolo dei team di sicurezza si espanderà, coprendo tattiche, tecniche, procedure, valutazioni strategiche e comportamenti di minaccia, tutti immediatamente accessibili a tutti i livelli e all’interno di più gruppi aziendali di un’organizzazione.

I team di sicurezza diventeranno responsabili della fornitura di Threat Intelligence proattiva che non si limiterà a proteggere le organizzazioni dalle minacce, ma le aiuterà a conformare gli obiettivi aziendali, identificare i rischi (M&A, Business Intelligence, ecc.) e determinare i budget di sicurezza.

L’obiettivo dal 2020 in poi è quello di rendere operativa la Threat Intelligence per prevedere e prevenire efficacemente gli attacchi nelle prime fasi. In definitiva, i programmi di Threat Intelligence saranno alla base dell’intero concetto di sicurezza informatica proattiva e del rischio organizzativo.

Nonostante si parli di mercato in rapida crescita molte organizzazioni non dispongono di informazioni sufficienti sulla Threat Intelligence e la mancanza di informazioni corrette crea false preoccupazioni nelle aziende. Vediamo di seguito alcune domande che le aziende si pongono e quali sono le loro preoccupazioni:


  1. Devo aspettare che la mia organizzazione sia matura e pronta per la Threat Intelligence?

Essere proattivi è una strategia vincente nel mondo in rapida evoluzione delle minacce informatiche. La Threat Intelligence consente alle aziende di evitare il deterioramento del loro sistema di sicurezza.

  1. La Threat Intelligence aumenterà ulteriormente il carico di lavoro dei professionisti di sicurezza della mia organizzazione?

In realtà, l’utilizzo degli insight ottenuti in tempo reale grazie alla Threat Intelligence migliorerà notevolmente l’efficacia e delle attività quotidiane degli esperti di sicurezza IT e la loro capacità di dare priorità agli eventi, aiutandoli a prendere decisioni migliori e più rapide e a risparmiare tempo prezioso. 

  1. La mia organizzazione è già in grado di affrontare i problemi di sicurezza e non ha bisogno della Threat Intelligence.

È possibile che al momento questo sia vero ma, tenendo conto del fatto che le minacce sono in rapida evoluzione, la Threat Intelligence consente in ogni caso di prendere decisioni migliori basate sul rischio arricchendo i dati interni dell’azienda. Inoltre aiuta le aziende a dare priorità a decisioni di sicurezza sempre più importanti e ad affrontare in modo più efficace le nuove sfide in materia di sicurezza. 

  1. La mia organizzazione ha troppi investimenti diretti urgenti da fare nella sicurezza (ad es. più professionisti di sicurezza) e non è in grado di investire in una soluzione indiretta.

Al contrario, la Threat Intelligence fornisce ad un’organizzazione informazioni chiare su quali sono i possibili attacchi che potrebbero prenderla di mira e su quali sono gli investimenti diretti più efficaci in materia di sicurezza. Inoltre, offre dati insight importanti su come meglio allocare le risorse per costruire un sistema di sicurezza efficace e proteggere la propria organizzazione dalle minacce del mondo reale risparmiando tempo e denaro. 

  1. La Threat Intelligence non è fatta su misura per le esigenze specifiche della mia organizzazione.

Una tendenza a cui stiamo assistendo è il modo in cui le organizzazioni imparano a stabilire punti di raccolta dati rilevanti e a dare priorità alle informazioni in base alle loro specifiche esigenze. Consci di questi sforzi, i principali fornitori di Threat Intelligence stanno adattando le loro capacità di ricerca alle esigenze dei propri clienti. 

  1. La Threat Intelligence complicherà l’attuale sistema di sicurezza della mia organizzazione.

Negli ultimi 3 anni, la Threat Intelligence si è sviluppata a tal punto che diverse fonti di intelligence possono essere integrate senza che si verifichino interruzioni nelle operazioni di sicurezza di un’organizzazione, attraverso un unico punto di ingresso che comunica con i controlli di sicurezza esistenti dell’organizzazione. 

  1. Sto aspettando che la Threat Intelligence diventi ancora più avanzata.

Mentre molte aziende attendevano, la Threat Intelligence è già diventata molto sofisticata. E’ in grado di trasformare i dati in informazioni uniche sulle minacce emergenti, consentire ai professionisti di sicurezza di dare priorità agli alert, massimizzare le risorse, accelerare i processi decisionali e combattere efficacemente le nuove sfide man mano che queste si presentano.

  1. La Threat Intelligence non è in grado di rilevare quale malware e quale minaccia colpirà la prossima volta.

La Threat Intelligence ha già dimostrato di essere in grado di valutare con un buon grado di precisione la probabilità di un attacco rivolto alla vostra organizzazione, la tipologia di attacco e i probabili attaccanti. 

  1. L’intelligence sulle minacce è una moda che sta per finire.

Al contrario, la Threat Intelligence è la prima linea di uno standard proattivo in evoluzione nella sicurezza informatica: interpretare l’intento di un criminale informatico o di una minaccia consentendo alle organizzazioni di anticipare e disarmare gli attacchi prima (e non dopo!) che si verifichino.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/07/01/come-si-e-evoluta-la-threat-intelligence-e-quale-direzione-prendera-nel-2020/?utm_source=rss&utm_medium=rss&utm_campaign=come-si-e-evoluta-la-threat-intelligence-e-quale-direzione-prendera-nel-2020

Spyware su Google Chrome, cosa sono e come si diffondono i captatori informatici

Un report della società di sicurezza informatica Awake Security ha scoperto che Google Chrome è stato sfruttato per una massiccia operazione di spyware. I cybercriminali hanno usato le estensioni di Chrome, il browser di gran lunga più usato al mondo con una quota del mercato globale di circa due terzi (64%), per infettare milioni di computer.

Come è avvenuto

Tali estensioni, scaricate 32 milioni di volte, sulla carta si presentavano come strumenti gratuiti per normali attività, ad esempio per convertire un file da un formato a un altro. In realtà erano spyware in grado di carpire la cronologia di navigazione in rete e le credenziali per accedere a strumenti aziendali interni.

Come ha riportato la Reuters, Google ha dichiarato di aver eliminato una settantina di queste estensioni dal negozio ufficiale per Chrome il mese scorso, dopo essere stato avvisato dagli esperti di sicurezza.

Spyware: cosa sono e come si diffondono

Per spyware o captatore informatico si intende un software, spesso sotto forma di virus trojan, in grado di raccogliere informazioni e dati. A differenza dei virus e dei worm, gli spyware non sono in grado di diffondersi autonomamente, ma richiedono l’intervento dell’utente per essere installati.

Il termine spyware è solitamente usato per definire un’ampia gamma di malware, ossia software maligni, dalle funzioni più diverse, quali, ad esempio, l’invio di pubblicità non richiesta (spam), la modifica della pagina iniziale o della lista dei Preferiti del browser, oppure attività illegali quali la re-direzione su falsi siti di e-commerce (phishing).

Molti programmi offerti “gratuitamente” su Internet celano in realtà un malware: il software è apparentemente gratuito, il prezzo da pagare è un’invasione della privacy dell’utente, quasi sempre inconsapevole. Spesso, la stessa applicazione che promette di liberare dagli spyware è essa stessa uno spyware o ha in realtà installato spyware.

Questi malware, quindi, si celano spesso, all’interno di altri programmi apparentemente innocui e vanno a infettare il device target. Il captatore informatico non viene individuato dai sistemi antivirus dei device ove viene allocato, poiché utilizza delle tecniche di mascheramento in grado di eludere i sistemi di rilevamento.

Talvolta, uno spyware può essere installato su un device di un inconsapevole utente sfruttando le usuali tecniche di ingegneria sociale, che utilizzano metodi di comunicazione e di persuasione allo scopo di ottenere o compromettere informazioni personali, tramite un vero e proprio studio di ogni soggetto da intercettare.

Come viene inviato

Alcuni spyware vengono eseguiti solo nel momento in cui si utilizza l’applicazione di cui fanno parte e con cui sono stati installati e, dunque, la loro esecuzione cessa nel momento in cui viene chiuso il detto programma. Molti spyware hanno, invece, un comportamento più invasivo poiché modificano il sistema operativo del computer ospite in modo da essere eseguiti automaticamente ad ogni avvio. In certe circostanze, l’installazione di spyware viene eseguita in maniera ancora più subdola, attraverso pagine Web  realizzate appositamente per sfruttare le vulnerabilità dei browser o dei loro plug-in. Si parla, in questo caso, di drive by download (o installazione tramite exploit).

Il captatore viene generalmente inoculato con diverse modalità:

  • mediante posta elettronica: il malware appare come un allegato apparentemente innocuo di posta elettronica;
  • mediante web: il virus è trasmesso tramite un download effettuato dall’utente da una pagina web;
  • mediante trasferimento fisico tramite CD-ROM o un’unità USB da collegare all’apparecchio da infettare;
  • mediante infezione dall’esterno attraverso connessione dal provider di telecomunicazioni, falsi update o siti civetta, oppure tramite IMSI Catcher, anche portatili, che permettono alle forze dell’ordine di portare attacchi di tipo “man-in-the-middle” (MTM). Per ragioni di opportunità riguardo le procedure di attacco “istituzionali”, si omettono ulteriori dettagli concernenti le tecniche di inoculazione, il cui stato dell’arte si trova in continua evoluzione per via delle “contromisure” di sovente utilizzate dai target per aggirare infezioni.

Spyware e tecniche di contagio

Una volta inoculato all’interno del sistema, il captatore può svolgere diverse attività e funzioni, tra le quali:

  • intercettare chiamate vocali, chat, SMS, messaggi istantanei, e-mail;
  • catturare immagini dallo schermo del dispositivo;
  • acquisire la cronologia telefonica e la lista dei contatti;
  • intercettare ciò che viene digitato sulla tastiera del device;
  • visualizzare la cronologia delle ricerche web e “catturare” le schermate visualizzate sul dispositivo;
  • registrare le telefonate effettuate anche mediante applicazioni o programmi (per es. Skype);
  • effettuare download e upload di file sul dispositivo stesso;
  • realizzare intercettazioni di tipo ambientale con attivazione del microfono;
  • mettere in funzione la foto-videocamera di telefoni o computer per vedere i volti delle persone vicine;
  • sfruttare i sistemi GPS per geolocalizzare i soggetti sorvegliati;
  • svolgere funzioni di key logger;
  • entrare nella rete domestica dell’utente, attraverso la password del Wi-Fi, e fare ulteriori intercettazioni.

Spyware su Google Chrome, cosa sono e come si diffondono i captatori informatici


Ursnif, il malware più diffuso in Italia che mette a rischio i conti online

Il trojan bancario Ursnif, scoperto nell’estate 2018 si è diffuso in questi anni attraverso diverse campagne malspam sfruttando temi di vario genere ed ispirati a situazioni e/o eventi contemporanei. Questo tipo di malware finalizzato alla sottrazione di credenziali relative a servizi di home banking, continua purtroppo a rappresentare una reale minaccia che riappare periodicamente sfruttando sempre strategie diverse.

Non a caso secondo il recente rapporto di Check Point Research (Global Threat Index 05/2020) questo malware è entrato per la prima volta nella top 10 delle minacce rilevate, posizionandosi al quinto posto a livello globale.

Nello specifico in Italia, nel mese di maggio Ursnif si è piazzato al primo posto registrando un impatto sulle organizzazioni di oltre il 14% (contro una media mondiale del 2%).

A confermare ulteriormente questo trend ci sono anche gli ultimi comunicati del CSIRT che allertano riguardo a diverse nuove campagne malspam ancora attive e che coinvolgono specificatamente utenze italiane.

Ursnif – Prima campagna malspam

Nella prima campagna segnalata, un massiccio invio di email invita gli utenti ad aprire una falsa fattura, un file Excel denominato “fattura_38.xls” che, contenendo una macro di tipo Excel4, in realtà si occupa, una volta aperto, di scaricare da un server di controllo remoto un eseguibile malevolo (“fattura.exe”).

Ursnif – Seconda campagna malspam

L’altra campagna osservata, sempre finalizzata alla diffusione di Ursnif tramite presunte fatture, invita i destinatari a scaricare, fornendo anche delle credenziali di accesso ad un sito web proposto (hxxp://attenzione.hazlotumismapr[.]com/), un file di archivio compresso in cui sarebbe contenuto un ordine di acquisto ma che si rivela essere anche in questo caso un file eseguibile (“pagament1.exe”) che installa il trojan bancario.

Ursnif – Terza campagna malspam

L’ultima campagna malspam osservata, secondo il solito rituale e facendo riferimento ad un ordine di pagamento con codice specifico identificativo, invita i destinatari ad aprire ancora un allegato Excel (“pagamento_722.xls”) ma questa volta contenente una macro malevola di tipo VBA (Visual Basic Application). Qualora si concedesse il permesso ad eseguire la macro, il payload Ursnif verrebbe scaricato attraverso l’esecuzione di uno script Powershell.

Conclusioni

Come dimostrato anche da queste ultime campagne rilevate dal CSIRT, poiché il trojan bancario noto con il come di Ursnif o Gozi, si diffonde prevalentemente tramite messaggi di posta elettronica ed allegati sfruttando quelle abili tecniche di ingegneria sociale usualmente adoperate negli attacchi di phishing, per mitigare il rischio di subirne un’infezione occorre, oltre che dotarsi di un antivirus attendibile e sempre aggiornato, prestare la massima attenzione:

  • alla lettura dei messaggi email e dei file che si ricevono;
  • nel visitare siti web verosimili ed improbabili.

Imparare a saper interpretare in modo corretto la struttura della nomenclatura di un file, di un indirizzo WEB o di posta elettronica deve diventare un must che bisogna assolutamente perseguire, prendendo responsabilmente coscienza che dietro ad ognuno di questi elementi potrebbe celarsi una trappola informatica.

https://www.key4biz.it/ursnif-il-malware-piu-diffuso-in-italia-che-mette-a-rischio-i-conti-online/310763/


Geox sotto attacco ransomware, azienda bloccata da due giorni

Il colosso italiano delle calzature “Geox” nel mirino dei criminal hacker. Secondo quanto riporta il Mattino di Padova la produzione e la logistica dell’azienda trevigiana è bloccata da due giorni a causa di un ransomware diffuso all’interno dei propri sistemi informatici.

I criminal hacker, spiega il quotidiano, tramite un ransomware hanno paralizzato i sistemi dell’azienda: dalla logistica, all’eCommerce, passando pure per le email aziendali, tanto che molti dei lavoratori dell’headquater di Montebelluna (TV) sono stati lasciati a casa per due giorni.

Abbiamo provato a contattare l’ufficio stampa dell’azienda, ma al momento non abbiamo ricevuto nessuna risposta.

La truffa delle false email

Non è la prima volta che l’azienda italiana è vittima del cybercrime. A maggio la Polizia Postale aveva scoperto e segnalato un sito fake “geoxoutlet.online” riportanti logo e informazioni del tutto simili a quelli dei canali ufficiali dell’azienda della “scarpa che respira“, inducendo l’ignaro utente finale a fare acquisti online nella convinzione di trovarsi su uno “store outlet” ufficiale del marchio “GEOX”. Ma era una truffa.

Ransomware, imprese e cybersecurity

La nuova generazione di attacchi ransomware colpisce i sistemi informativi delle imprese con varie azioni malevole e adoperando diverse componenti.

Le azioni malevole possono di vari tipi:

  • sequestro file, criptando dischi e contenuti digitali;
  • compromissione dell’operatività stessa dei sistemi colpiti, rendendoli inutilizzabili;
  • esfiltrazione dei dati sensibili, intimandone la divulgazione pubblica

Non è non è scontato che il danno e i relativi problemi possano effettivamente risolversi con il pagamento del riscatto (solitamente richiesto in criptovaluta bitcoin), che richiede ogni ransomware.

Ma proteggere la propria attività da minacce esterne diventa fondamentale nel 2020. Gli attacchi informatici stanno diventando sempre più frequenti e il rischio di un blocco prolungato della produzione, come sta accadendo all’azienda trevigiana di scarpe, può avere effetti pesantissimi in termini di fatturato.

In media, nel 2019, il costo sostenuto da ogni organizzazione colpita da cyber attacchi è stato di quasi 4 milioni di euro.

Cifre da capogiro, che rappresentano un trasferimento di ricchezza unico nel suo genere, nella storia recente. Un settore, quello della sicurezza informatica, che diventerà per forza di cose molto più redditizio rispetto allo stesso traffico di stupefacenti, motivo per cui le organizzazioni di cyber crime stanno proliferando un po’ ovunque.

https://www.key4biz.it/geox-sotto-attacco-ransomware-azienda-bloccata-da-due-giorni/310321/


Cybercrime e phishing, quanto conta il fattore umano?

È oramai assodato come il fattore umano rappresenti una condizione di rischio rilevante per la cybersecurity. Una delle principali cause di violazioni, phishing e incidenti è infatti la vulnerabilità dell’utente finale correlata alla sua debolezza nel riconoscere e fronteggiare una possibile trappola informatica, diventando spesso esso stesso vittima e complice inconsapevole dei criminal hacker.

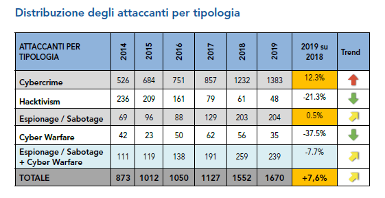
Distribuzione degli attaccanti (fonte Rapporto Clusit 2020)

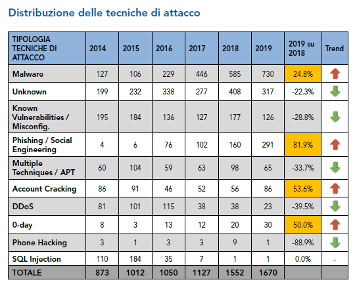
È un dato di fatto come il cybercrime, cresciuto tra l’altro rispetto al 2018 del +12,3% e del +162% rispetto al 2014, continui a sfruttare attraverso il phishing e anche l’impiego di servizi già pronti, sempre più efficaci, semplici da utilizzare e facilmente reperibili a basso costo sul dark web, la scarsa consapevolezza delle persone per indurle a eseguire azioni potenzialmente pericolose, carpendo dati, informazioni sensibili e altro ancora. Non è un caso, infatti, che il phishing/social engineering insieme al malware costituiscano, con la loro frequenza, le principali tecniche d’attacco registrando rispettivamente un aumento percentuale dell’81,9% e del 24.8% rispetto al 2018.

Distribuzione delle tecniche di attacco (fonte Rapporto Clusit 2020)

Sono ben noti i danni arrecati dallo sfruttamento di exploit umani. È sufficiente aprire un allegato o un link malevolo, per compromettere una intera rete di sicurezza aziendale e generare una fuga di informazioni riservate che possono essere rivendute e riutilizzate in ulteriori truffe o attacchi pianificati.

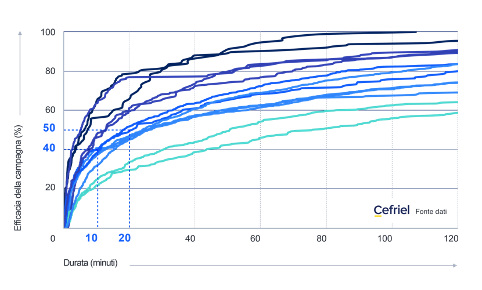
Molto indicativi risultano i dati statistici emersi da una serie di simulazioni secondo i più tradizionali schemi di phishing, condotte dal Cefriel nel 2018 e che, purtroppo, continuano a confermare il trend attuale. Tali risultati oltre a dimostrare come le tattiche di ingegneria sociale riescano molto spesso a indurre l’interlocutore a cliccare su link, aprire allegati e fornire dati riservati di valore (un dipendente su tre visita il sito esca e uno su quattro inserisce le proprie credenziali aziendali), rilevano quanto l’efficacia degli attacchi risulti estremamente elevata nei primissimi minuti ovvero in quella finestra temporale nella quale con maggior successo si riescono a sollecitare negli utenti azioni precipitose. Ed i pericoli alla sicurezza, correlati al fattore umano, si aggravano ulteriormente se si considera anche:

  • che spesso il personale non denuncia le violazioni subite sia per paura di ritorsioni che per vergogna;
  • che spesso il personale non ha nessuna esitazione nell’utilizzare strumenti privati, quali pendrive USB e dispositivi esterni, che possono contenere malware e infettare i computer. 
Social Driven Vulnerability Assessment: analisi temporale (fonte: Cefriel 2018)

Tutti questi aspetti portano a riflettere su quanto sia fondamentale includere tra i fattori di rischio l’errore umano, al fine di attuare contromisure e metodi adeguati di prevenzione e mitigazione. Ma per farlo occorre prima di tutto che la stessa governance aziendale impari a comprendere e soprattutto a misurare tale rischio non solo da un punto di vista strettamente tecnologico. Una politica di sicurezza deve essere elaborata coinvolgendo tutta l’organizzazione, rendendo i team di sicurezza IT non solo un riferimento tecnico ma anche degli intermediari nella comunicazione riguardo ai problemi e alle raccomandazioni di sicurezza, anche attraverso delle azioni di sensibilizzazione e spesso di alfabetizzazione.

Può di sicuro venire in aiuto un adeguato programma di security awareness fornendo a tutti delle linee guida di prevenzione e di comportamento e promovendo campagne informative a tema che possano diffondere una cultura della sicurezza attraverso lezioni, newsletter e messaggi spot sulle intranet aziendali, riuscendo a raggiungere più capillarmente il personale.

Tutti gli accorgimenti e le soluzioni di protezione hw/sw da soli non possono essere sufficienti. Occorre di sicuro una collaborazione più sinergica che porti a considerare l’utente, una volta per tutte, il fulcro della sicurezza informatica e non più il suo anello debole.

https://www.key4biz.it/cybercrime-e-phishing-quanto-conta-il-fattore-umano/308975/


Immuni, truffa hacker tramite Typosquatting e ransomware FUnicorn

Il typosquatting, ovvero l’utilizzo di domini Internet con nomi simili ad altri è una pratica adottata dai criminal hacker nel tentativo di ingannare, per scopi illeciti, gli utenti facendogli credere di visitare realmente il sito desiderato.

I visitatori ignari della situazione potrebbero trovarsi così in situazioni di pericolo. Anche il typosquatting si è rivelato essere una tattica insidiosa per incrementare il successo di attacchi informatici a tema Covid-19.

La campagna malspam

In particolare, nelle scorse settimane è stata osservata dal Cert-AgID una campagna malspam, in cui i cyber criminali tramite tecniche d’ingegneria sociale tipiche del phishing, miravano a indurre le vittime designate (farmacie, parafarmacie ed enti coinvolti nell’emergenza sanitaria) a scaricare da un sito web falso, che impersonava la Federazione Farmacisti Italiani, la prima versione, in beta test per PC, dell’applicazione IMMUNI.EXE, riferendosi all’app prescelta in Italia per la gestione del contact tracing.

Scopo ultimo, a quanto detto, avere un monitoraggio efficace e capillare sul territorio per scongiurare una possibile seconda ondata di diffusione del virus. Il file eseguibile in realtà nascondeva il payload del ransomware FUnicorn.

Come si può notare leggendo il corpo del messaggio, scritto per altro in un italiano corretto, il link hxxps://www[.]fofl[.]it/immuni[.]exe per scaricare l’eseguibile porta verso un dominio il cui nome è stato scelto ad arte secondo la pratica del typosquatting, con un piccolo errore ortografico rispetto al dominio originale www.fofi.it, sostituendo la lettera “i” con la lettera “l” (questo escamotage avrebbe potuto far credere di visitare davvero il sito della Federazione Farmacisti Italiani).

La nota per il riscatto

Una volta scaricato e avviato l’eseguibile, la presunta applicazione “IMMUNI” nel mostrare una finta mappa di tracciamento della contaminazione Covid-19, provvede contestualmente a cifrare i file presenti e personalizzare lo sfondo desktop sul sistema della vittima, mostrando successivamente la relativa nota di riscatto.

Questo messaggio salvato in un file di testo “READ_IT.txt”, scritto sempre in un italiano ma con versi in rima, facendo riferimento a un castigo divino richiede per la redenzione il pagamento di 300€ da versare in un conto bitcoin.

L’analisi del codice

Gli analisti del Cert-AgID, esaminando il codice malware (scritto in linguaggio C# – C Sharp) di un campione ricevuto dal ricercatore @JamesWT_MHT

rif.nickname twitter hanno rilevato che per la cifratura dei dati il malware utilizza l’algoritmo AES CBC e genera una password random condivisa in chiaro, insieme ad altre informazioni, con una centrale di comando C2  raggiungibile all’indirizzo hxxp://116[.]203[.]210[.]127/write[.]php.

Il processo di crittografia dei file, cifrando solo determinate estensioni all’interno di determinate cartelle del profilo utente, aggiunge loro un’estensione del tipo “ .****unicorn[stringa casuale] ”.

Conclusioni

Anche se il falso sito web non risulta più raggiungibile, l’indirizzo bitcoin ad oggi non ha ricevuto nessuna transazione e la campagna non ha avuto una particolare diffusione, occorre prestare la massima attenzione perché campagne simili, anche più insidiose e pericolose, potrebbero apparire in futuro.

Come rimarcato dal nostro CSIRT: “si raccomanda quindi a tutti gli utenti, oltre all’osservazione delle dovute precauzioni e prudenza nell’utilizzo consapevole dei dispositivi, di prestare ulteriore ed estrema attenzione alle email sospette, soprattutto se contengono riferimenti all’emergenza CovID19”.

Gli indici di compromissione e ulteriori dettagli sono reperibili sul sito del Cert-AgID.

https://www.key4biz.it/immuni-truffa-hacker-tramite-typosquatting-e-ransomware-funicorn/308290/


Criminal hacker, finti captcha usati per attività di phishing. Come difendersi

Un team di analisti di una società sicurezza californiana ha di recente pubblicato un rapporto riguardo una campagna di spear phishing che presenta degli spunti di riflessione interessanti.

In questo caso i criminal hacker impersonando la Corte Suprema degli Stati Uniti inviano una e-mail di citazione a giudizio, cercando di legittimare l’attendibilità di ciò che viene propinato nella e-mail ingannevole anche tramite l’ausilio di un captcha, il test che tramite la decifratura di lettere, numeri o immagini consente solitamente di concludere un’operazione online.

Phishing e captcha

Nato per scopi di sicurezza e rendere più sicuri i siti web, limitare bot, spam e tentativi di accessi non autorizzati ai siti internet, il captcha, purtroppo, può rilevarsi un ottimo strumento per i criminali oltre che per legittimare un’azione malevola e eludere i controlli di sicurezza, anche per proteggere le pagine di phishing da indagini sgradite e compiute attraverso sistemi di analisi automatizzate.

In particolare questa campagna d’attacco utilizza, per eludere i controlli standard di sicurezza, un insieme di reindirizzamenti multipli, un captcha a immagini e una finta pagina di accesso Office 365. Di seguito i dettagli.

Primo stadio. L’e-mail

A differenza dei tentativi di frode attraverso e-mail inviate a strascico (del tipo “spray-and-pray”), in tal caso l’attacco risulta altamente mirato ed allestito ad arte per colpire solo poche persone in ciascuna organizzazione vittima, fingendo una chiamata a giudizio.

L’obiettivo è quello di convincere, secondo una prassi consueta, a fare clic su un collegamento interno alla e-mail per la visualizzazione della citazione, ma che in realtà dà l’incipit ad una serie di eventi evasivi che, nel contempo, tentano di avallare ancora di più la veridicità della comunicazione per carpire credenziali e compromettere un account Microsoft.

Da una analisi del testo del messaggio (autorevole e diretto) emergono le ben note modalità di pressione psicologica e persuasione tipiche dell’ingegneria sociale, che contestualizzate al caso possono produrre l’effetto malevolo desiderato.

Fonte Armorblox.com

Secondo stadio. Il Captcha

Il bottone “View Subpoena” altro non è che un link che reindirizza verso una pagina captcha (con dominio “docketsender [.] com” la cui non legittimità potrebbe facilmente sfuggire al controllo visivo) con un vero test a immagini che, oltre a dare ulteriore credito all’operazione, consente agli attaccanti di continuare a eludere eventuali sistemi di analisi automatizzati. 

Img
Fonte Armorblox.com

Stadio finale. La pagina di phishing

Dopo che l’utente ha confermato di non essere un robot e superato il test visivo, il processo architettato approda sulla pagina di phishing finale, ovvero una pagina per l’accesso Office 365 appositamente personalizzata per il target designato. Anche in questo caso il dominio principale (“invoicesendernow [.] com”) chiaramente non è una pagina legittima Microsoft.

Img
Fonte Armorblox.com

Considerazioni finali

Come precisato dagli stessi analisti, l’attaccante con modalità non convenzionalmente adottate dagli attacchi phishing tradizionali, può riuscire con molta semplicità a eludere non solo i sistemi automatizzati di sicurezza EOP di Office 365 ma anche i filtri antispam generando dei falsi negativi.

È discutibile, pertanto, pensare che l’adozione di una sicurezza automatizzata da sola possa essere sufficiente. Occorre prendere piena coscienza delle gravi conseguenze che una sottovalutazione dei casi e talvolta la superficialità possono comportare. Queste tipologie di campagna rilevate, che non si esclude possano presentarsi anche in altre forme in Italia, dovrebbero servire da monito e far capire come sia fondamentale impartire nelle aziende, a tutti i livelli, una corretta security awareness, con un cambio di marcia soprattutto culturale.

Infatti non è un caso che tra le tecniche di attacco più blasonate, il phishing e l’ingegneria sociale rappresentino il 17% del totale, con una crescita pari a +81.9% rispetto al 2018 (fonte rapporto Clusit 2020) con una quota sempre più crescente di quelle declinazioni (spear phishing, truffe BEC e fake CEO) che mirano a capitalizzare maggiormente i danni economici delle vittime designate.

Alfine di evitare lo sfruttamento della buona fede di chi, confidando nell’identità del mittente, finisce con il fornire incautamente credenziali e dati personali, ecco alcune raccomandazioni. Soluzioni che, a supporto degli strumenti di protezione necessari, peraltro possono solo attenuare ulteriormente l’esposizione al pericolo, ma non eliminarla del tutto:

  • prestare attenzione allo spamming;
  • leggere attentamente gli header dei messaggi di posta elettronica, verificando l’autenticità dell’identità del mittente;
  • leggere attentamente il testo contenuto nel corpo e nell’oggetto delle e-mail: gli errori di scrittura possono essere un’importante avvisaglia preventiva;
  • imparare a interpretare gli indirizzi delle pagine web;
  • non aprire allegati di dubbia provenienza, perché potrebbero essere dei vettori malware;
  • segnalare ogni eventuale anomalia o sospetto al proprio ufficio preposto.

Criminal hacker, finti captcha usati per attività di phishing. Come difendersi


Attacchi cyber alla Sanità, l’appello della Croce Rossa ai Governi: ‘Serve aiuto’

Dall’inizio della pandemia di Coronavirus si sono registrati in tutto il mondo anche una impennata di attacchi cyber rivolti alla sanità, dagli ospedali, cliniche universitarie e realtà di ricerca che gestiscono dati sensibili e fondamentali per la missione di soccorso in atto contro il Covid-19.

A tal proposito, oggi, il Comitato della Croce Rossa, in una lettera aperta pubblicata sul Guardian e sul New York Times, firmata da oltre 40 personalità tra politici, imprenditori e accademici, chiede ai governi di impegnarsi per fermare gli attacchi informatici che prendono di mira ospedali e centri di ricerca di medica, e che “mettono a rischio vite umane“, in un momento di emergenza globale legato alla pandemia.

L’appello della Croce Rossa

“Facciamo appello ai governi affinché intraprendano azioni immediate e risolute per fermare i cyberattacchi” alla sanità, è l’incipit della lettera firmata dal presidente del Comitato internazionale della Croce Rossa Peter Maurer e, tra gli altri, dall’ex segretario generale dell’Onu Ban Ki-moon, da alcuni Nobel per la pace tra cui Mikhail Gorbachev e Desmund Tutu, dall’ex segretario di Stato Usa Madeleine Albright e dal presidente di Microsoft Brad Smith.

“I governi dovrebbero lavorare insieme, anche all’Onu, per riconfermare e reimpegnarsi – si legge – su norme internazionali che vietano tali azioni”.

L’attacco informatico in Repubblica Ceca

Negli ultimi mesi i criminali informatici hanno preso di mira gli ospedali attraverso malware e ransomware, di solito in schemi per estorcerli o trattenere il loro riscatto di dati. Gruppi di hacking più sofisticati, come quelli associati ai Governi, hanno anche preso di mira i centri di ricerca medica per rubare dati preziosi sui trattamenti COVID-19.

La richiesta arriva un mese dopo che la Repubblica Ceca ha dichiarato che l’University Hospital di Brno era stato oggetto di attacchi informatici.

I sistemi informatici dell’ospedale, il secondo più grande del Paese, sono stati messi ko lo scorso marzo a causa di un attacco informatico che li ha colpiti nelle prime ore del giorno. L

o University Hospital Brno ospita uno dei 18 laboratori in Repubblica Ceca deputato ai test sul nuovo Coronavirus, impegnato in quei giorni nello svolgimento di 20 test al giorno per verificare eventuali positività.

https://www.key4biz.it/attacchi-cyber-alla-sanita-lappello-della-croce-rossa-ai-governi-serve-aiuto/307223/