Sicurezza fisica, cyber e operativa: perché il futuro della protezione aziendale passa dall’integrazione
L’intervento “La Security Convergence per le Enterprise” di Marco Bavazzano, Amministratore Delegato di Axitea, tenutosi durante il 23° Forum ICT Security
Le piccole e medie imprese rappresentano l’ossatura del sistema produttivo italiano, eppure restano spesso ai margini del dibattito sulla sicurezza integrata. È partito da questa constatazione l’intervento di Marco Bavazzano, Amministratore Delegato di Axitea, al 23° Forum ICT Security tenutosi a Roma il 20 novembre 2025: un’analisi lucida e pragmatica su come la convergenza tra sicurezza fisica, digitale e operativa possa trasformare la protezione aziendale da centro di costo a vantaggio competitivo.
Un tema “sexy” di cui nessuno parla
«Chi di voi sa cos’è la Security Convergence?» ha esordito l’AD Bavazzano, rivolgendosi alla platea. La risposta, quasi unanimemente silente, ha confermato un paradosso: si tratta di un argomento strategico, eppure largamente ignorato dall’agenda dei media e dei grandi vendor. Il motivo? Secondo l’esperto, implementare un modello di sicurezza convergente risulta estremamente complesso, soprattutto per le realtà più strutturate.
«Non c’è il vendor che faccia il prodotto per la Security Convergence, non c’è una grande corporate che proponga un’implementazione integrale e strategica della sicurezza che copra sia il mondo fisico che quello cyber» ha spiegato lo speaker, evidenziando come le barriere all’ingresso nel settore della sicurezza fisica – certificazioni ministeriali, infrastrutture operative dedicate – rendano di fatto impossibile per molti operatori del mondo cyber sviluppare un’offerta realmente integrata.
Le PMI come anello strategico delle filiere produttive
Prima di addentrarsi nei tecnicismi, l’intervento ha posto l’accento su un dato spesso sottovalutato: il ruolo critico delle piccole e medie imprese all’interno delle grandi catene del valore. Il relatore ha portato l’esempio concreto di un cliente del Trevigiano, fornitore esclusivo di un grande gruppo navale italiano impegnato nella costruzione di navi da crociera di lusso.
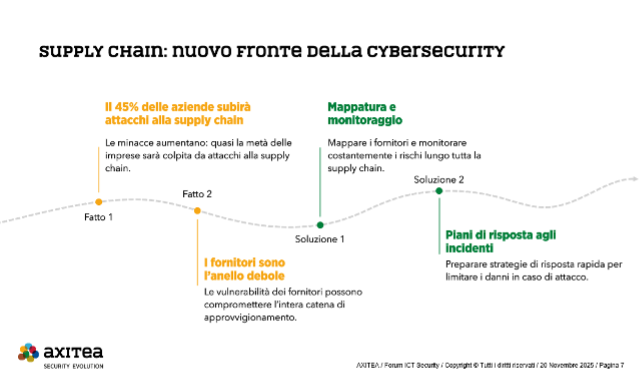
«Quando questo grande gruppo navale indice una gara, molto spesso il nostro cliente è il solo a partecipare, perché nessun altro è in grado di realizzare quel prodotto nei tempi richiesti» ha raccontato l’AD di Axitea. «Questo è un vincolo strategico: se il nostro cliente dovesse subire un attacco informatico, con un impatto sulle propria continuità operativa, ne risentirebbe la resilienza dell’intera organizzazione e dell’intera catena di fornitura, compresa, in questo esempio, l’azienda navale». Un esempio che illumina quanto la sicurezza della supply chain non sia più un optional, ma una necessità sistemica.
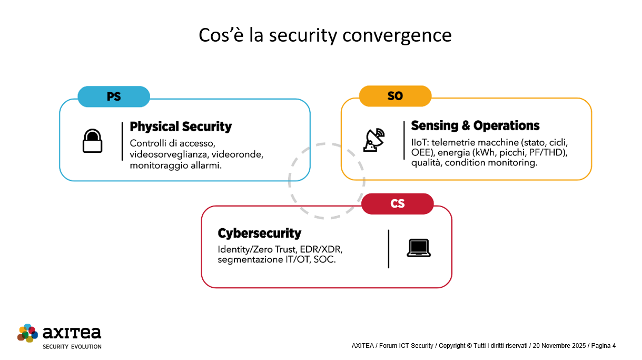
“Cos’è la Security Convergence” – Schema dei tre pilastri: Physical Security, Cybersecurity, Sensing & Operations
I tre pilastri della convergenza
Ma cosa si intende concretamente per Security Convergence? Lo speaker ha delineato un modello basato su tre componenti integrate. La prima è la sicurezza fisica tradizionale: controlli di accesso, videosorveglianza, videoronde, monitoraggio allarmi. La seconda è la cybersecurity, con i suoi pilastri ormai consolidati: Identity e Zero Trust, soluzioni EDR/XDR, segmentazione IT/OT, Security Operations Center. La terza componente, forse la più innovativa, è ciò che l’esperto ha definito Sensing & Operations: il mondo della telemetria di fabbrica, dei dati relativi ai sistemi primari e secondari di produzione, del monitoraggio energetico e del condition monitoring.
«Tutto ciò che riguarda il consumo di energia, i cicli macchina, i parametri di qualità – ha specificato Marco Bavazzano – rappresenta un terzo livello che, integrato ai precedenti, consente di creare un approccio alla Security Convergence mirato ad assicurare la resilienza complessiva dell’azienda».
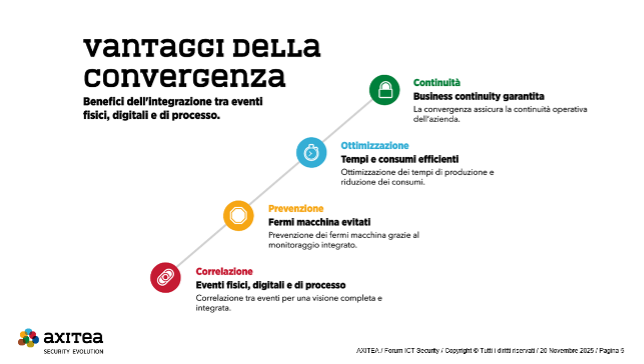
“Vantaggi della convergenza” – I benefici dell’integrazione tra eventi fisici, digitali e di processo
Il caso dei polimeri: quando la correlazione salva la produzione
Per rendere tangibili i benefici di questo approccio, lo speaker ha illustrato un caso studio particolarmente eloquente: un cliente che produce polimeri per l’industria calzaturiera, materiali utilizzati per incollare la tomaia alle suole o per realizzare le strutture interne delle sneaker più innovative.
Il processo produttivo si svolge a ciclo continuo e richiede la creazione del vuoto all’interno di grandi betoniere industriali. La reazione chimica si innesca solo in condizioni di vuoto ottimali e dura circa dodici ore. Il problema? L’azienda scopre se il prodotto è di qualità adeguata solo al termine di questo lungo ciclo. Se qualcosa ha compromesso le condizioni di vuoto – magari un attacco informatico al PLC che controlla il processo – dodici ore di produzione vengono irrimediabilmente perse.
«La correlazione di eventi sui tre livelli – sicurezza fisica, cyber e sensing operations – consente di rilevare situazioni di questo tipo in modo molto tempestivo» ha spiegato il relatore, «permettendo di interrompere il processo prima che sia troppo tardi».
Efficienza e resilienza: due facce della stessa medaglia
L’intervento ha poi richiamato una ricerca accademica citata in un precedente panel del Forum, secondo cui «lavorare sull’efficienza aumenta la resilienza». Un principio che trova piena applicazione nel modello proposto: l’integrazione delle informazioni provenienti dal mondo sensing & operations permette non solo di prevenire incidenti, ma anche di ottimizzare i cicli produttivi.
«Oggi si comprano macchine per cui si prevede un determinato numero di cicli per la realizzazione di un prodotto – ha osservato l’AD di Axitea. Ma nel momento in cui si osservano le effettive fasi produttive, si scopre che i dati dichiarati erano stati rilevati in condizioni ambientali diverse da quelle del tuo contesto operativo. I valori reali possono essere molto diversi, con un impatto significativo sulla produzione e sulla capacità effettive di rispettare tempi e costi».
“Supply chain: nuovo fronte della cybersecurity” – Dati sul 45% delle aziende colpite e soluzioni
L’intelligenza artificiale come consulente esperto
Un passaggio significativo dell’intervento è stato dedicato al ruolo dell’intelligenza artificiale nella gestione della sicurezza integrata. Lo speaker ha preso le distanze dalla retorica imperante: «Oggi sembra che se in una soluzione non sono stati integrati algoritmi di intelligenza artificiale e machine learning, questa sia automaticamente primitiva e senza valore. Io vorrei invece dare enfasi all’impiego dell’intelligenza artificiale integrata in soluzioni già esistenti: è qui che stiamo vedendo il cambio di paradigma più importante».
Axitea ha sviluppato una piattaforma di co-pilot specificamente addestrata per la Security Convergence. «Noi l’abbiamo addestrato per essere l’esperto della Security Convergence – ha raccontato il relatore – poi quando lo portiamo a casa di un cliente, diventa l’esperto dei processi di quel cliente. Acquisisce i suoi dati, si addestra su quelli e diventa il loro esperto personalizzato».
Il risultato? La capacità di fornire risposte che traducono il linguaggio tecnico della sicurezza in termini di business: analisi sintetiche, raccomandazioni prioritizzate, indicazioni concrete sui passi da compiere. «Quando facevo il CISO vent’anni fa – ha ammesso lo speaker – avevo difficoltà a tradurre completamente il linguaggio di sicurezza in linguaggio di business. Oggi questi strumenti consentono di farlo in maniera molto semplice».
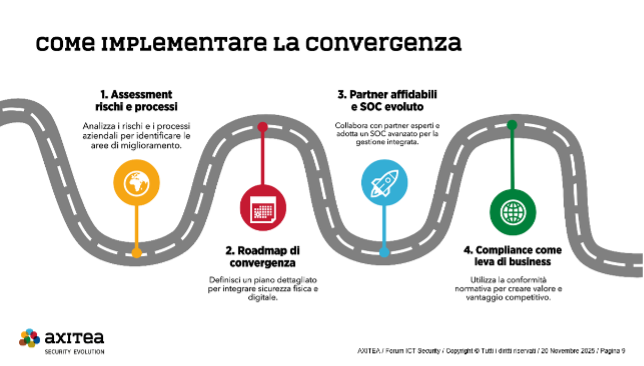
“Come implementare la convergenza” – Roadmap in quattro fasi: Assessment, Roadmap, Partner e SOC, Compliance come leva
Il percorso verso l’implementazione
L’intervento si è concluso delineando una roadmap pragmatica per le aziende che intendano avviarsi verso la Security Convergence. Il percorso parte da un assessment dei rischi e dei processi, prosegue con la definizione di una roadmap di implementazione e approda alla scelta di partner capaci di gestire in modo integrato tutti gli aspetti della sicurezza.
«Il SOC non è fatto di tecnologie, è fatto di processi e competenze» ha ribadito il relatore, richiamando un intervento precedente. «Ma in questo caso i Security Operations Center devono essere in grado di correlare eventi provenienti da tutti e tre i domini: sicurezza fisica, sicurezza logica, sensing & operations. È in questo che si realizza la vera convergenza».
Un messaggio finale rivolto soprattutto alle imprese che costituiscono il tessuto produttivo italiano: la convergenza della sicurezza non è un lusso per grandi corporate, ma una necessità strategica per garantire resilienza e competitività. I percorsi esistono, le aziende che li hanno già implementati ne hanno toccato con mano i risultati. La sfida, ora, è renderli accessibili a tutto il sistema economico nazionale.
Guarda il video completo dell’intervento:
[embedded content]
Profilo Autore
Marco Bavazzano, è Amministratore Delegato di Axitea. Dal settembre 2014 ha avviato un percorso di rinnovamento dell’azienda posizionando Axitea nel mercato italiano come il Global Security Provider in grado di assicurare la protezione fisica e cyber delle PMI e delle grandi aziende. Past President di Asis International Italy e opinion leader nel campo della cybersicurezza, è da più di 20 anni nei settori ICT e sicurezza delle informazioni. È stato inoltre Vice President di Intellium LTD e Director Security Strategist EMEA in Symantec. Vanta un’esperienza decennale in Telecom Italia, come Chief Information Security Office e Director Global IT.
L’AI Factory italiana per l’autonomia digitale europea: la strategia di ACN presentata al Forum ICT Security 2025
Durante la 23a edizione del Forum ICT Security, tenutosi a Roma il 19 e 20 novembre 2025, Luca Nicoletti, direttore del servizio programmi industriali, tecnologici e di ricerca dell’Agenzia per la Cybersicurezza Nazionale (ACN), ha presentato un intervento di grande rilevanza strategica dal titolo “The Italian AI Factory for the European Digital Autonomy: securing AI development and deployment”.
Al centro della presentazione: IT4LIA, l’infrastruttura che rappresenta il cuore della strategia italiana per conquistare autonomia tecnologica nel campo dell’intelligenza artificiale e della cybersicurezza, in un contesto geopolitico sempre più complesso e imprevedibile.
La strategia nazionale: un percorso già tracciato
AI technologies: the strategic priorities
Luca Nicoletti ha aperto il proprio intervento ripercorrendo brevemente il cammino strategico intrapreso dall’Italia negli ultimi anni. Una strada segnata da tappe fondamentali:
Giugno 2021: promulgazione della Legge 82/2021 che istituisce ACN e definisce le prime linee guida sulla cybersicurezza nazionale
Maggio 2022: pubblicazione della Strategia 2022-2026 e del Piano di Implementazione, documenti che traducono in azioni concrete la visione strategica
Marzo 2023: definizione dell’Agenda Strategica del Centro Europeo di Competenza in Cybersicurezza
Giugno 2023: pubblicazione dell’Agenda Ricerca e Innovazione di ACN
Luglio 2024: approvazione dell’AI Act europeo (Regolamento UE 1689/2024)
Settembre 2025: trasposizione italiana con la Legge n. 132/2025, che designa ACN come autorità di vigilanza del mercato
Con l’AI Act, l’Agenzia ha assunto responsabilità ancora maggiori, moltiplicando i propri compiti «in uno scenario che è assolutamente critico per lo sviluppo della nostra economia», come ha sottolineato il direttore.
Il nuovo ruolo di ACN nell’ecosistema dell’intelligenza artificiale
Con l’entrata in vigore della normativa europea e italiana sull’intelligenza artificiale, ACN ha assunto un ruolo centrale e multifunzionale:
Autorità di vigilanza del mercato: responsabile della sorveglianza sui prodotti AI, delle azioni correttive e dei poteri investigativi e sanzionatori
Punto di contatto unico con le istituzioni dell’Unione Europea
Rappresentante italiano nell’AI Board europeo, l’organismo composto da rappresentanti di tutti gli Stati membri
Autorità di certificazione per i sistemi di intelligenza artificiale
Promotore dello sviluppo tecnologico: sviluppo, trasferimento e miglioramento delle tecnologie AI in ambito cybersicurezza
L’Italia, come precisato nell’intervento, promuove un approccio centrato sull’essere umano (human-centered approach) all’intelligenza artificiale, con particolare enfasi sulla valorizzazione dei benefici e sulla gestione attenta dei rischi, salvaguardando i diritti fondamentali.
AI ACT and ACN role
AGID (Agenzia per l’Italia Digitale), invece, è stata designata come autorità di notifica, insieme ad altre entità che compongono l’ecosistema nazionale dell’innovazione digitale.
IT4LIA: il cuore pulsante dell’autonomia digitale italiana
Il fulcro dell’intervento si è concentrato sull’AI Factory italiana, denominata IT4LIA, un’infrastruttura strategica in fase di sviluppo a Bologna che rappresenta uno dei pilastri della strategia nazionale per l’indipendenza tecnologica.
«Riteniamo in ACN che il tema dell’intelligenza artificiale sia assolutamente centrale. Già oggi, ancora di più lo sarà nei prossimi anni», ha dichiarato Nicoletti, evidenziando come l’AI stia rapidamente diventando un autentico game changer – un elemento di svolta radicale – per l’economia, i servizi pubblici, lo sviluppo di prodotti competitivi sul mercato e, più in generale, per la qualità della vita del sistema Paese.
L’esperto ha tenuto a precisare che il discorso non è «beceramente economico»: si tratta piuttosto di una questione che riguarda la qualità della vita complessiva e la resilienza del sistema Paese in un contesto geopolitico sempre più complesso e imprevedibile.
«Abbiamo assolutamente bisogno di sviluppare maggiormente le nostre infrastrutture perché non possiamo dipendere, soprattutto in un contesto geopolitico che sta cambiando con una velocità impressionante, da infrastrutture proprietarie di infrastrutture che siano collocate all’interno dell’Unione europea», ha affermato con forza il relatore.
Il punto è cruciale: oggi le tecnologie e le infrastrutture digitali sono sviluppate ed erogate principalmente da grandi multinazionali americane. Questa dipendenza rappresenta un rischio strategico inaccettabile, soprattutto considerando i rapidi e imprevedibili stravolgimenti dello scenario geopolitico globale a cui assistiamo quotidianamente.
IT4LIA: focus on key priorities
Le quattro priorità verticali di IT4LIA
L’AI Factory italiana si concentra su quattro settori strategici fondamentali per l’economia e la sicurezza nazionale:
Cybersecurity Lo sviluppo di soluzioni avanzate per rilevare e mitigare minacce digitali rappresenta naturalmente la priorità principale, considerando il ruolo di ACN come principale finanziatore dell’iniziativa. L’obiettivo è creare sistemi di intelligenza artificiale specificamente progettati per la sicurezza informatica, capaci di identificare pattern anomali, prevenire attacchi e rispondere rapidamente alle minacce emergenti.
Agritech e Agrifood Il settore agroalimentare italiano è un’eccellenza riconosciuta a livello mondiale. L’applicazione dell’AI può supportare lo sviluppo di un’agricoltura più sostenibile e efficiente, ottimizzare le produzioni agroalimentari e garantire tracciabilità e qualità. «Potete immaginare facilmente quante applicazioni si possono fare delle tecnologie di intelligenza artificiale al campo dell’agrifood», ha commentato il direttore.
Earth L’analisi di dati ambientali e la modellazione predittiva sono essenziali per affrontare le sfide climatiche. «È immediatamente immaginabile da un lato sicuramente sistemi di previsione della situazione meteorologica, ma anche relativa all’inquinamento, relativo al tema del riscaldamento globale e così via», ha spiegato Nicoletti, evidenziando le molteplici applicazioni possibili in questo ambito.
Manufacturing L’Italia è un Paese la cui economia è fondata prevalentemente sulla manifattura. «Fondamentale, se vogliamo di nuovo competere sul mercato globale, poter ricorrere alle tecnologie più importanti» per ottimizzare i processi industriali, ridurre gli sprechi, migliorare la qualità produttiva e aumentare la competitività internazionale.
Una strategia integrata: i quattro pilastri dell’innovazione
National cybersecurity strategy towards European Digital Autonomy
La strategia di ACN, già incorporata nella legge istitutiva del 2021 e formalizzata nel documento pubblicato nel 2022, si articola su quattro pilastri fondamentali strettamente interconnessi tra loro, che coprono l’intero ciclo dell’innovazione: dalla ricerca di base fino alla messa a terra di infrastrutture nazionali operative.
1. Ricerca e innovazione: la base della piramide
«La ricerca è fondamentale per creare nuove opportunità, per creare nuova tecnologia», ha affermato il relatore. ACN sta attualmente finanziando circa 60 borse di dottorato, con l’obiettivo di arrivare a circa 90 borse attive a regime. La maggior parte di queste borse è dedicata a temi legati all’intelligenza artificiale.
Nei prossimi mesi e semestri verranno lanciate anche iniziative verticali sui gruppi di ricerca, specificatamente orientate verso il trasferimento tecnologico. Un punto importante sottolineato dall’esperto: «La nostra ricerca deve essere ricerca volta verso il trasferimento tecnologico». Pur riconoscendo l’importanza della ricerca di base, ACN concentra i propri finanziamenti su progetti che abbiano una chiara prospettiva di applicazione pratica e di sviluppo industriale.
2. Iniziative per le startup: colmare il divario critico
«Il link in questo momento è il punto più debole del nostro ecosistema italiano», ha dichiarato con franchezza il direttore, riferendosi al collegamento tra ricerca e impresa. «Il gap che c’è tra chi fa ricerca e chi fa impresa tutt’oggi è troppo ampio».
Questo divario ha cause molteplici e complesse:
Difficoltà di accesso al mercato per le giovani imprese innovative
Difficoltà di accesso al venture capital, che in Italia e in Europa non è ancora sufficientemente maturo
Carenza di competenze specifiche nel capitale di rischio tecnologico
Come ha spiegato Nicoletti, «il venture capital in questo ambito deve avere due caratteristiche fondamentali: la competenza e la velocità nel rispondere agli stimoli che vengono appunto dai nostri gruppi di ricerca, e non sempre questo purtroppo è completamente presente».
Per questo motivo, ACN sta sostenendo una serie di iniziative dedicate specificamente alle startup, fornendo non solo supporto finanziario ma anche servizi di accompagnamento e mentoring per facilitare il percorso verso il mercato.
3. Networking: costruire ponti tra innovazione e sistema produttivo
«Una volta che abbiamo queste startup bisogna metterle in grado di poter lavorare con i grandi gruppi, con le grandi pubbliche amministrazioni», ha sottolineato l’esperto. Questo è un altro tema sul quale, onestamente, «dobbiamo lavorare parecchio ancora in Italia».
Lo sviluppo di un efficace sistema di networking è fondamentale per creare un ecosistema maturo e funzionale. Questo tema viene sviluppato anche a livello europeo attraverso il National Coordination Centre (NCC), che rappresenta la componente italiana del Centro Europeo di Competenza in Cybersicurezza.
Il NCC facilita la collaborazione tra ricerca, industria e pubblica amministrazione, promuove eventi di matchmaking tra domanda e offerta di innovazione, e lavora all’analisi continua dell’ecosistema per identificare opportunità e criticità.
4. Infrastrutture nazionali: il tassello strategico finale
«Ultimo ma non ultimo», come ha precisato il relatore, si arriva al tema delle infrastrutture nazionali, elemento su cui si è concentrata la parte finale e più sostanziale dell’intervento.
Oltre all’AI Factory IT4LIA, ACN sta sviluppando un intero ecosistema di infrastrutture strategiche:
ENSOC (National Cyber Hub): iniziativa che rientra nell’ambito del Cyber Solidarity Act europeo, rappresenta un centro di concentrazione di tutte le informazioni di natura cyber raccolte nell’ecosistema nazionale. «Non necessariamente incidenti, noi vogliamo collezionare proprio eventi che poi in qualche modo, dopo una opportuna elaborazione, possano rivelare comportamenti o fenomeni in qualche maniera effettivamente malevoli», ha precisato.
Sandbox regolatorie: «Un altro strumento fondamentale per le nostre imprese, per comprendere come muoversi all’interno di uno scenario complesso, molto complesso, come è quello dell’AI», soggetto a numerose regolamentazioni sovrapposte: AI Act, Cyber Resilience Act, direttiva NIS2, direttiva CER, regolamento DORA in ambito finanziario. «C’è una enorme sovrapposizione di norme che non sempre è immediato comprendere e collocare correttamente».
Megaride: infrastruttura di high performance computing per la cybersicurezza nazionale, già installata a Napoli.
AI Gigafactory: il passo successivo, di scala ancora maggiore rispetto all’AI Factory, di cui si è accennato ma che non è stato oggetto di approfondimento specifico.
Cable Labs: ulteriore strumento per il monitoraggio delle infrastrutture critiche, non soltanto di comunicazione ma anche di approvvigionamento e distribuzione energetica.
Il mercato europeo della cybersicurezza: numeri e opportunità
The European cybersecurity market context
«Questa è l’unica slide di numeri che vi faccio vedere», ha premesso il relatore prima di illustrare alcuni dati particolarmente significativi relativi al 2024 (in attesa di quelli del 2025, previsti in crescita di circa il 10%).
Un mercato da quasi 200 miliardi di euro
Il mercato globale della cybersicurezza vale circa 200 miliardi di dollari, di cui circa la metà (91 miliardi) sviluppati in Europa, seguita dagli Stati Uniti (184 miliardi) e dal resto del mondo (48 miliardi).
«Siamo una grande economia, siamo probabilmente uno dei posti principali, insieme agli Stati Uniti, dove fare impresa e dove sviluppare tecnologia», ha affermato con orgoglio Nicoletti, ribadendo un concetto fondamentale: «Questo discorso non deve essere visto in maniera sterile. Il tema – purtroppo o per fortuna viviamo in un’economia di mercato – della capacità, della possibilità di mettere a terra e di sviluppare economia è fondamentale per il nostro continente e per lo stile di vita che abbiamo noi in Europa».
L’Italia: terza potenza europea
L’Italia si posiziona come terzo Paese nell’Unione Europea per quota di mercato della cybersicurezza, preceduta solo da Germania e Francia. Un risultato significativo che testimonia la solidità dell’ecosistema italiano in questo settore strategico.
Una crescita superiore a USA e Israele
Il mercato europeo sta crescendo a un ritmo del 8,9% annuo (periodo 2022-2024), superando la crescita di Israele (6,4%) e allineandosi agli Stati Uniti (8,8%). Un segnale che l’Europa sta recuperando terreno e che gli investimenti in questo settore stanno dando frutti concreti.
Le acquisizioni: un ecosistema che si rafforza
Un dato particolarmente interessante emerso dall’analisi riguarda le acquisizioni di aziende europee di cybersicurezza. Nel 2024, 134 aziende europee del settore sono state acquisite da altre aziende o fondi di private equity, con un incremento del 13% rispetto al 2023.
Il dato più rilevante è che oltre due terzi delle acquisizioni (72%) sono state condotte da investitori europei, mentre solo il 25% da investitori statunitensi e il restante 4% dal resto del mondo. Questo rappresenta un segnale molto positivo: indica che l’ecosistema continentale si sta consolidando e rafforzando internamente, riducendo la dipendenza da capitali esterni.
Una doppia vittoria strategica
«La cyber security, lo sviluppo di questo tipo di tecnologia è una doppia vittoria», ha spiegato efficacemente il relatore. «Nel momento in cui riusciamo veramente a mettere a terra queste cose che stiamo provando a fare, da un lato ci garantiremo un ecosistema più sicuro, quindi più attrattivo per le persone che possono venire a lavorare in Europa. Dall’altra parte abbiamo la possibilità di creare economia, di creare posti di lavoro, di creare ricchezza e in definitiva di stare meglio complessivamente a livello europeo».
Un approccio integrato ai servizi dell’AI Factory
IT4LIA: an Integrated Services Approach to AI
IT4LIA non è semplicemente un’infrastruttura di calcolo: è una piattaforma integrata di servizi che copre l’intera filiera dell’intelligenza artificiale, dalla gestione dei dati fino alla formazione delle competenze.
I quattro cluster di servizi
1. Servizi relativi ai dati (Data-related services)
Comprendono accesso, trasferimento, gestione e generazione di dati. «Come si accede, come si trasferisce, come si gestisce, come si prepara un dataset ben fatto per applicazione di intelligenza artificiale», ha elencato il direttore. La qualità e la corretta preparazione dei dati sono infatti fondamentali per ottenere risultati affidabili dai sistemi di AI.
2. Servizi orizzontali (Horizontal services)
Coprono tutti gli aspetti trasversali dello sviluppo AI: setup iniziale, sviluppo vero e proprio, verifica del trust (affidabilità) dei sistemi, testing, integrazione in rete. «Come si fa il setup, come si sviluppa, come si fa a verificare il trust in questi sistemi, come si fa a testarli, come si fa a metterli in una rete e così via», ha sintetizzato.
3. Servizi verticali (Vertical services)
Servizi specializzati nei quattro ambiti prioritari: agrifood, cybersicurezza, earth e manufacturing. Ogni settore richiede competenze specifiche e soluzioni dedicate che tengano conto delle peculiarità del dominio applicativo.
4. AI Skill
«Anzi dal mio punto di vista è quello più importante», ha sottolineato con particolare enfasi il relatore, introducendo il tema cruciale delle competenze.
La carenza di competenze: l’emergenza silenziosa
Il tema delle competenze (skill) è stato identificato come prioritario e urgente. «Soffriamo una carenza di skill gigantesca in tutti i campi tecnologici», ha dichiarato senza mezzi termini lo speaker.
Il sistema universitario: eccellenza ma inerzia strutturale
«Purtroppo il sistema universitario ha una certa inerzia, non si può pensare che dall’oggi al domani triplichiamo il numero di laureati STEM che siamo in grado di produrre», ha spiegato realisticamente Nicoletti, che però ha tenuto a precisare: «Dobbiamo essere fieri del nostro sistema universitario, perché tutt’ora, con tutte le difficoltà nel quale si dibatte, produce laureati di ottima qualità».
La fuga dei cervelli: un’emorragia continua
Il problema è che questi laureati di ottima qualità «molto spesso ci vengono rapiti all’estero». La cosiddetta “fuga dei cervelli” (brain drain) rappresenta una perdita secca per il Paese, che investe nella formazione ma poi vede i propri talenti migliori attratti da opportunità all’estero, principalmente negli Stati Uniti e in altri Paesi europei più competitivi.
L’AI Factory come palestra per i talenti
«Uno degli scopi di queste grandi infrastrutture è proprio di mettere a disposizione delle palestre sulle quali i nostri talenti si possano esercitare, le nostre startup possano lavorare», ha spiegato il direttore. Questo diventa un elemento fondamentale, una condizione chiaramente necessaria, non sufficiente, ma necessaria per trattenere questi talenti nel nostro Paese.
L’idea è creare un ambiente stimolante, dotato di tecnologie all’avanguardia, dove giovani ricercatori, data scientist e sviluppatori possano lavorare su progetti sfidanti e di frontiera senza dover necessariamente emigrare all’estero.
IT4LIA offrirà quindi servizi di training, capacity building, up-skilling e re-skilling, creando percorsi formativi continui che permettano ai professionisti di rimanere aggiornati in un settore che evolve con rapidità esponenziale.
EUSAiR: le sandbox regolatorie per accelerare l’innovazione
THE EUSAiR Project
Un’iniziativa particolarmente innovativa menzionata nell’intervento è il progetto EUSAiR (EU Regulatory Sandboxes for AI), dedicato allo sviluppo di sandbox regolatorie per l’intelligenza artificiale.
Cosa sono le sandbox regolatorie
Le AI Regulatory Sandboxes (AIRS) sono ambienti controllati dove le imprese, in particolare PMI e startup, possono sviluppare e testare sistemi di intelligenza artificiale innovativi prima dell’ingresso sul mercato, verificando la conformità con l’AI Act e le altre normative europee e nazionali.
Come previsto dall’articolo 57 dell’AI Act e dall’articolo 20, comma 1, lettera c della Legge italiana 132/2025, ogni Stato membro dell’UE deve istituire almeno una sandbox per:
Supportare l’innovazione e lo sviluppo responsabile dell’AI
Garantire la conformità legale e la gestione dei rischi
Fornire chiarezza normativa e facilitare l’apprendimento regolatorio
Migliorare la cooperazione tra autorità e stakeholder
Facilitare l’accesso al mercato, in particolare per PMI e startup
Un progetto multidisciplinare coordinato da giuristi
«È interessante notare che è un progetto, una volta tanto, pur essendo in ambito AI, pur essendo in ambito quindi molto tecnologico, coordinato dal dipartimento di giurisprudenza dell’Università di Bologna», ha evidenziato con soddisfazione il relatore.
«Quindi è interessante che c’è il professore di giurisprudenza che coordina questo tipo di progetto. Questo anche per far capire quanto poi l’ambito sia sempre di più diventando multidisciplinare e aperto a diversi tipi di competenze che sono necessarie».
Un segnale importante: l’intelligenza artificiale non è solo una questione tecnica, ma richiede l’integrazione di competenze giuridiche, etiche, economiche e sociali per uno sviluppo veramente responsabile e sostenibile.
La sinergia tra IT4LIA e EUSAiR
La Commissione europea sta utilizzando il progetto EUSAiR come riferimento per definire le regole di costruzione delle sandbox regolatorie in tutta Europa. Questo rappresenta un riconoscimento importante per l’Italia e per l’approccio metodologico adottato.
La collaborazione tra IT4LIA e EUSAiR crea un percorso bidirezionale virtuoso:
Le imprese possono accedere ai servizi AI Trust di IT4LIA per ricevere orientamento regolatorio prima di sviluppare modelli o sistemi AI, e poi testarli nelle sandbox
Oppure possono accedere prima alle sandbox per ricevere consulenza sulla conformità normativa, e poi sviluppare concretamente i sistemi AI nell’infrastruttura della Factory
«IT4LIA può preparare i fornitori di AI per una sperimentazione regolatoria nelle sandbox. EUSAiR beneficerà dell’insieme di servizi AI Trust erogati dalla Factory. Le sinergie aiuteranno a costruire un ecosistema AI coerente che supporta la sperimentazione, la conformità e un accesso più rapido al mercato», si legge nelle slide presentate.
L’obiettivo finale è ridurre i costi di conformità per le imprese e migliorare il time-to-market, fattori cruciali soprattutto per le piccole e medie imprese e le startup che non dispongono di risorse legali interne paragonabili a quelle delle grandi multinazionali.
L’adozione sicura dell’AI: un approccio a 360 gradi
Safe Adoption of AI: An Integrated Services Approach
Un’intera sezione delle slide è dedicata all’adozione sicura dell’intelligenza artificiale, un tema centrale per ACN in quanto autorità di vigilanza.
Servizi orizzontali e AI Trust
L’implementazione di servizi volti a garantire che i sistemi AI siano affidabili, etici, trasparenti e conformi alle normative applicabili include:
Analisi delle implicazioni di cybersicurezza (es. NIS2 e CRA – Cyber Resilience Act)
AI e protezione dei dati (es. GDPR e Codice Privacy italiano)
Legal Triage: una guida alla conformità regolatoria AI (es. AI Act, Legge n. 132/2025, Strategia Nazionale AI)
Servizi verticali per la cybersicurezza
Nel settore della cybersicurezza, IT4LIA svilupperà:
Identificazione e selezione di dataset AI-ready nei domini verticali (agrifood, osservazione della Terra, cybersicurezza, manifatturiero)
Preparazione e standardizzazione dei dati per i modelli AI in questi settori verticali
Selezione e caratterizzazione di modelli AI specifici per dominio
Sviluppo di modelli AI per supportare applicazioni di cybersicurezza data-driven, che serviranno come fondamento per soluzioni specializzate all’interno della Factory
L’approccio multidisciplinare di EUSAiR
Le sandbox regolatorie adottano un approccio multidisciplinare che integra:
Aspetti regolatori e di policy
Accesso a infrastrutture di supercalcolo
Casi d’uso del tessuto produttivo europeo
Questo permette di testare in condizioni realistiche la conformità dei sistemi AI, identificando eventuali criticità prima del lancio sul mercato e riducendo significativamente i rischi legali ed economici per le imprese.
Il contesto europeo: 16 AI Factory per l’autonomia continentale
Quello che sta accadendo in Italia non è un caso isolato, ma si inserisce in una strategia europea coordinata e ambiziosa. Come ha rivelato il relatore, «oltre alla AI Factory italiana ne sono state finanziate altre 15 in Europa».
L’anno prossimo, ha proseguito, «saranno finanziate probabilmente quattro o cinque Gigafactory che saranno addirittura di ordine di grandezza ancora più grande». Un ecosistema continentale di infrastrutture AI che mira a ridurre progressivamente la dipendenza dalle piattaforme americane e cinesi.
«L’obiettivo è creare tecnologia, ma anche semplicemente avere a disposizione l’infrastruttura è già un fattore di autonomia», ha spiegato lucidamente Nicoletti. «Perché anche se utilizzassimo software non necessariamente prodotti in Italia o in Europa, però almeno lo faremo girare su infrastrutture nostre».
Un punto fondamentale: l’autonomia strategica non significa necessariamente autarchia tecnologica totale. Anche solo disporre delle infrastrutture fisiche su suolo europeo, pur utilizzando eventualmente software sviluppati altrove, rappresenta già un livello base ma essenziale di autonomia, che protegge dalla volatilità geopolitica e dalle pressioni politiche esterne.
Quantum computing: l’urgenza di una preparazione immediata
Nel corso dell’intervento, il relatore ha anche affrontato il tema del quantum computing, già ampiamente discusso durante la giornata del Forum. Diversamente da chi mantiene un approccio più cauto sulle tempistiche, Nicoletti si è dichiarato decisamente meno ottimista riguardo all’arrivo di computer quantistici capaci di compromettere gli algoritmi di crittografia classici attualmente in uso.
«Secondo me siamo veramente a pochi anni da quando succederà e non siamo per niente preparati», ha affermato con una nota di preoccupazione che ha sottolineato l’urgenza della situazione. Il rischio è concreto: quando i computer quantistici raggiungeranno la potenza necessaria per violare gli standard crittografici attuali, l’intero ecosistema digitale potrebbe trovarsi vulnerabile.
Proprio per questa ragione, ACN ha recentemente inaugurato un servizio specifico dedicato alla crittografia, che nei prossimi mesi inizierà operativamente a seguire questa componente cruciale della strategia di sicurezza nazionale. Un passo necessario per non farsi trovare impreparati di fronte a una rivoluzione tecnologica ormai alle porte.
Non ripetere con il quantum gli errori commessi con l’AI
Nella parte conclusiva del suo intervento, il direttore è tornato con ancora maggiore enfasi sul tema del quantum computing, legandolo strettamente alla lezione appresa con l’intelligenza artificiale.
«L’altra rivoluzione che sta arrivando è quella del quantum. L’auspicio che noi stiamo facendo è di non farci trovare anche in quel caso impreparati, come abbiamo fatto con l’intelligenza artificiale, trovandoci poi costretti a rincorrere», ha dichiarato con tono preoccupato ma determinato.
L’Italia ha le competenze necessarie
Sul quantum computing, l’Italia non parte da zero. «Ci sono una serie di iniziative che sta mettendo in campo sia la Commissione» europea, ha ricordato Nicoletti. «Pochi mesi fa è stata anche rilasciata la Strategia Quantum Nazionale».
E soprattutto: «Anche in quel caso dobbiamo puntare a produrre tecnologia. In Europa abbiamo tutte le competenze, in Italia in particolare le abbiamo assolutamente le competenze sul quantum».
Ammettere i ritardi senza perdere la speranza
Il relatore non ha nascosto le responsabilità: «È vero, è verissimo quello che diceva il professore nell’intervento precedente, che siamo rimasti fermi troppo a lungo».
Ma ha voluto chiudere con una nota di ottimismo costruttivo: «Però di nuovo, anche in questo caso vorrei essere ottimista e dire che ci sono tutti i presupposti per riuscire. E ci sono anche dei privati che stanno facendo investimenti importanti, vediamo un pochettino dove arriveremo».
Il nuovo servizio ACN sulla crittografia
«Noi come ACN – e qua mi fermo perché ho finito il tempo – abbiamo anche da pochissimo inaugurato proprio un servizio specifico che è dedicato alla crittografia e che nei prossimi mesi comincerà a lavorare e seguire anche questa parte della strategia che necessariamente va seguita per ottenere questa autonomia della quale abbiamo assolutamente bisogno», ha concluso il direttore, collegando idealmente il tema del quantum a quello della crittografia post-quantistica, un ambito di ricerca cruciale per preparare le difese dell’ecosistema digitale all’era dei computer quantistici.
Conclusioni: un ottimismo consapevole per il futuro digitale italiano ed europeo
L’intervento di Luca Nicoletti si è concluso con un messaggio di ottimismo consapevole e ragionato, lontano tanto dall’euforia acritica quanto dal pessimismo paralizzante.
«Abbiamo di fronte delle sfide gigantesche», ha riconosciuto apertamente. Due rivoluzioni tecnologiche in particolare: una già in corso (l’intelligenza artificiale), l’altra imminente (il quantum computing).
L’Europa si è svegliata, anche se in ritardo
Sull’intelligenza artificiale, ha ammesso con franchezza: «Chiaramente siamo molto indietro». L’Europa «si sta muovendo, si sta muovendo in ritardo, si sta muovendo a volte in maniera un po’ disordinata».
Tuttavia, ha voluto sottolineare un aspetto positivo: «Io ho sempre un animo molto ottimista e dico anche che comunque in qualche maniera ci siamo, tra virgolette, svegliati. Queste spinte esogene che ci vengono sia dagli Stati Uniti che dalla Cina hanno messo in moto comunque una reazione lato europeo».
Le infrastrutture come fondamento dell’autonomia
«La possibilità di disporre però di grandi infrastrutture in Europa è fondamentale», ha ribadito con forza. Anche nell’ipotesi – non auspicabile ma realistica – di continuare a utilizzare software non europei, «almeno lo faremo girare su infrastrutture nostre».
Un livello minimo ma essenziale di sovranità digitale, che protegge da interruzioni improvvise del servizio dovute a decisioni politiche esterne, garantisce il rispetto delle normative europee sulla privacy e sui dati, e crea le basi per uno sviluppo autonomo futuro.
Un impegno concreto verso l’autonomia strategica
L’AI Factory IT4LIA, insieme alle altre 15 factory europee e alle future Gigafactory, rappresenta quindi non solo un’infrastruttura tecnologica, ma un tassello fondamentale di una strategia complessiva che punta a:
Ridurre la dipendenza tecnologica da attori extra-europei
Sviluppare competenze locali attraverso formazione continua e trattenimento dei talenti
Creare opportunità economiche per startup e PMI innovative
Garantire sicurezza e autonomia digitale in un contesto geopolitico sempre più imprevedibile
Proteggere i diritti fondamentali dei cittadini europei attraverso un’AI etica e trasparente
Il percorso è lungo e complesso, le sfide sono effettivamente «gigantesche», come ha ammesso il relatore. Ma la direzione è tracciata, le risorse (anche se non sufficienti) cominciano ad essere allocate, e soprattutto – forse per la prima volta – c’è una consapevolezza diffusa della natura strategica e urgente di queste scelte.
Come ha efficacemente sintetizzato Nicoletti chiudendo il suo intervento: l’obiettivo è garantire «questa autonomia della quale abbiamo assolutamente bisogno» per preservare non solo la competitività economica, ma lo stesso modello di società aperta e democratica che caratterizza l’Europa.
Guarda il video completo dell’intervento:
[embedded content]
Profilo Autore
Luca Nicoletti è nato a Roma nel 1970, si è laureato in Fisica presso l’Università degli Studi di Roma “La Sapienza” nel 1996 con il punteggio di 110/110. Dopo aver svolto il servizio Militare come Ufficiale di Marina, dal 1997 lavora in ambito informatico, interessandosi fin dall’inizio di sistemi distribuiti e tecnologie Web.
I suoi campi di interesse principali sono le Architetture Orientate ai Servizi, virtualizzazione di sistemi e applicazioni, Cloud Computing, sistemi di Identity & Access management, temi sui quali ha prodotto articoli ed è stato chiamato a svolgere seminari.
Tra il 1998 e il 2000 si è occupato di sistemi di Controllo di Gestione per importanti aziende Italiane di Telecomunicazioni ed Energetica. Tra il 2000 ed il 2013 lavora in Consip, prima nell’area “Architetture Tecnologiche” quindi nell’area “System Solution”. Nel 2013 si trasferisce in Sogei S.p.A. nell’area “Architetture e Servizi Tecnologici” e dal 2018 fino a tutto il 2019 è stato responsabile del gruppo di Demand Management Tecnologico.
Prima In Consip, poi in Sogei, ha inoltre partecipato a numerosi progetti europei nell’ambito del settimo programma quadro (FP7) e del programma Horizon 2020. Dal 2015 al 2018, in rappresentanza del MEF, è stato il Technical Leader del progetto H2020 “Sunfish” e dal 2018 del progetto H2020 “Poseidon”.
Dal 2019 al 2021 ha lavorato in Presidenza del Consiglio dei Ministri, ricoprendo incarichi di responsabile dei servizi IT Dipartimentali e coordinando numerosi gruppi di lavoro, tra i quali quello per la scrittura dei DPCM attuativi del Perimetro di Sicurezza Cibernetica, quello che ha elaborato la componente 5 della Missione 1 del PNRR relativa alla Cybersecurity, quello che ha elaborato la Strategia Cloud Italia e quello relativo alla Strategia Nazionale di Cybersicurezza. Ha partecipato inoltre al gruppo di lavoro che ha elaborato il DL 82/2021 tramite il quale è stata creata l’Agenzia Nazionale per la Cybersicurezza.
Nel corso degli anni ha sviluppato approfondita conoscenze del codice degli appalti pubblici e procedure di gara, nonché nell’esecuzione di contratti complessi.
Attualmente è responsabile del Servizio Programmi Industriali, Tecnologici e di ricerca presso l’Agenzia Nazionale per la Cybersicurezza dove si occupa dell’attuazione della componente Cybersecurity del PNRR e dello sviluppo di nuove capacità industriali e tecnologiche nel settore della sicurezza cibernetica. Con provvedimento a firma del Presidente del Consiglio del 28 febbraio 2022, è stato nominato membro italiano del board del Centro Europeo di Competenza in Cybersecurity (ECCC) di cui al regolamento (UE) 2021/887 del Parlamento europeo e del Consiglio del 20 maggio 2021.
Resilienza IT/OT per la NIS2: dall’esperienza nel settore militare alla protezione delle infrastrutture critiche civili dalla vita reale alla cyber resilience
L’intervento “Autonomia operativa in ambienti critici: Resilienza IT/OT per la NIS2” di Nicola Mugnato, CTO e Co-Founder di Gyala, al 23° Forum ICT Security ha illustrato come le lezioni apprese dalla difesa militare possano trasformare l’approccio alla cybersecurity delle infrastrutture critiche.
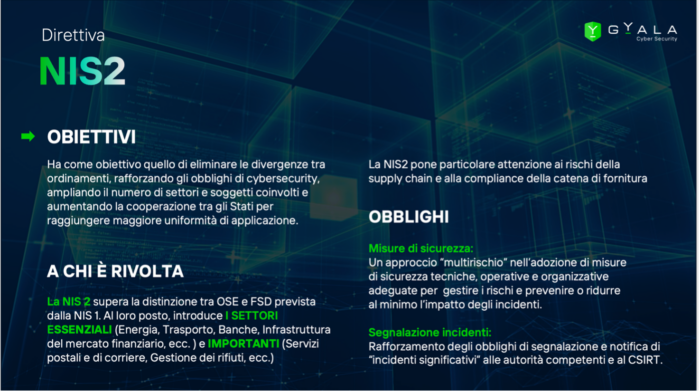
La Direttiva NIS2 rappresenta oggi una sfida impellente per le aziende italiane. Ma quali sono le implicazioni operative concrete per chi gestisce infrastrutture critiche, specialmente quando la complessità dei sistemi OT si aggiunge a quella tradizionale dell’IT? Nicola Mugnato, CTO e Co-Founder di Gyala, ha affrontato questa questione durante il 23° Forum ICT Security tenutosi a Roma, offrendo un punto di vista originale che nasce dall’esperienza maturata nel contesto della difesa militare.
L’evoluzione dalla NIS1 alla NIS2: uniformare la resilienza europea
L’intervento ha preso le mosse dall’analisi degli obiettivi che hanno portato l’Europa a modificare la precedente direttiva. Come ha spiegato il relatore, la NIS1 era stata concepita per garantire una capacità abbastanza uniforme di resilienza a livello europeo e favorire lo scambio di informazioni sulle minacce tra le diverse nazioni. Tuttavia, ogni Stato membro l’aveva interpretata in modo leggermente diverso, sia nella definizione delle organizzazioni dei servizi essenziali, sia soprattutto nell’imposizione di requisiti di cybersecurity che variavano significativamente da paese a paese.
Questa disomogeneità nell’implementazione ha spinto il legislatore europeo a intervenire con la NIS2, che introduce categorie molto precise di servizi critici ed estremamente critici, e soprattutto definisce obblighi puntuali per le singole nazioni. Un elemento centrale della nuova direttiva, come sottolineato durante la presentazione, è l’approccio multirischio: non si tratta più di valutare soltanto l’aspetto strettamente cyber, ma anche quello operativo che le infrastrutture devono garantire.
“Direttiva NIS2: Obiettivi, Obblighi, A chi è rivolta”
Il Decreto Legislativo 138 del settembre 2024 ha recepito la direttiva in Italia, suddividendo i soggetti interessati in quattro allegati: i primi due definiscono i settori ad alta criticità (energia, trasporti, banche, sanità, acqua potabile) e i settori critici (servizi postali, gestione rifiuti, produzione alimentare). Gli altri due allegati riguardano la pubblica amministrazione, con le amministrazioni centrali e regionali considerate essenziali, mentre comuni sotto i 100.000 abitanti e altri enti rientrano tra i soggetti importanti.
Due scenari a confronto: la PA centrale e la centrale elettrica
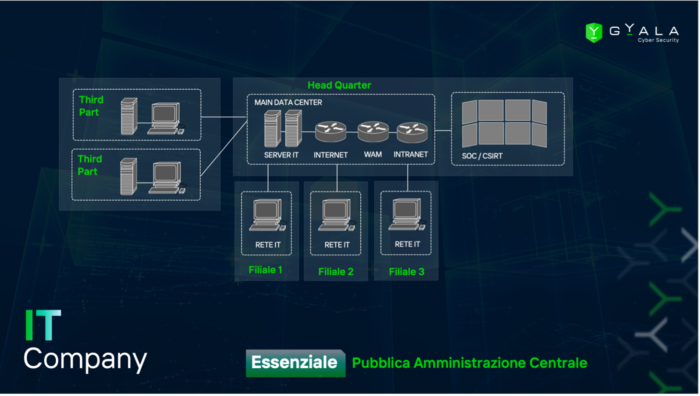
Per illustrare concretamente gli impatti della direttiva, Mugnato ha proposto un’analisi comparativa tra due tipologie di infrastrutture: una pubblica amministrazione centrale – usando come esempio un ente che gestisce dati contributivi e pensionistici – e un impianto di produzione di energia elettrica.
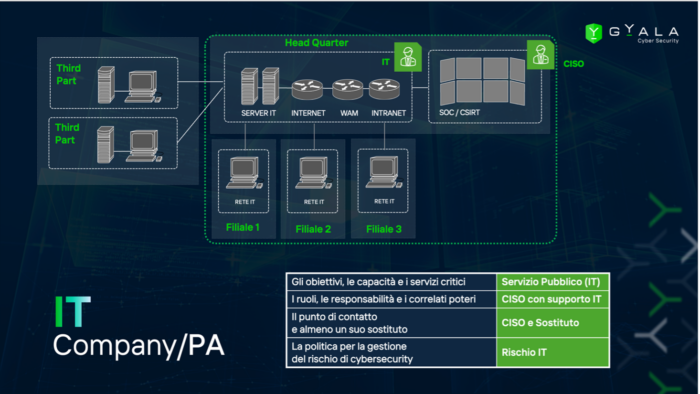
Nel primo caso, l’infrastruttura risulta relativamente centralizzata: un headquarter con data center centrali, eventualmente filiali periferiche, e sistemi IT che devono principalmente gestire dati; considerando anche Le terze parti che supportano l’esercizio di questi servizi e che sono tipicamente collegate alle infrastrutture centralizzate.
Infrastruttura IT Company – Pubblica Amministrazione Centrale
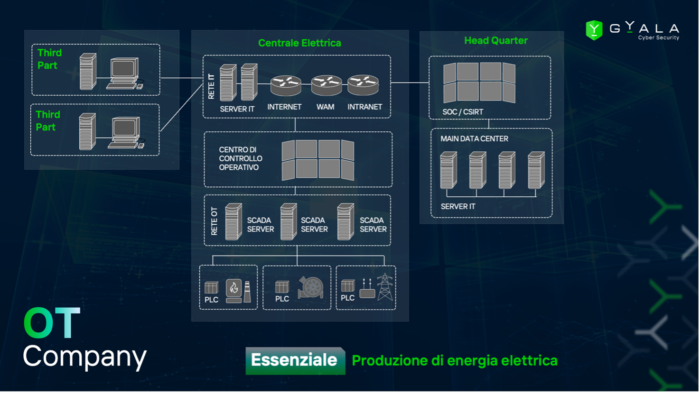
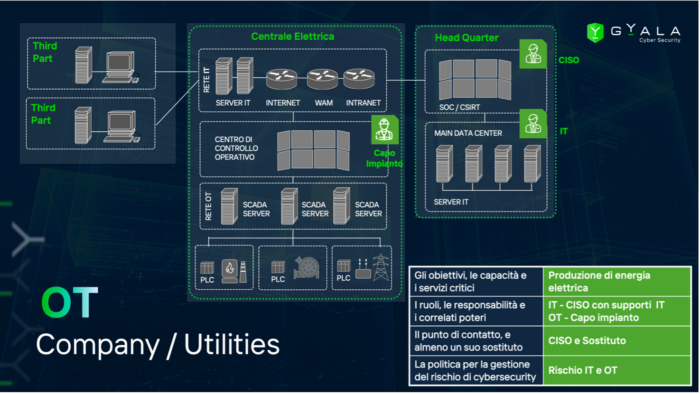
La situazione si complica notevolmente quando si passa a considerare un’azienda che produce energia elettrica. Qui, oltre alla componente IT per la gestione amministrativa, la fatturazione e i rapporti con i clienti, esistono numerose infrastrutture OT indipendenti distribuite sul territorio che devono garantire la produzione effettiva. All’interno di ciascun impianto, la parte operativa deve gestire una serie di sottosistemi quasi indipendenti: dalla produzione del vapore o dei gas che alimentano le turbine, alla gestione della turbina stessa, fino al controllo dell’alta tensione.
Infrastruttura OT Company – Centrale Elettrica
Un aspetto cruciale evidenziato durante l’intervento riguarda le terze parti. Nel mondo IT, è leggermente più semplice imporre requisiti alla propria supply chain, se sono piccole aziende. Mentre in caso di multinazionali e particolarmente nel mondo OT, invece, ci si confronta con aziende che gestiscono centinaia di impianti nel mondo e impongono le proprie policy e procedure di accesso. Come ha osservato il relatore: “Andare a dire al fornitore ‘tu per entrare nel nostro impianto usi il mio firewall con la mia autenticazione’ è impossibile”. C’è da dire che queste grandi aziende applicano normalmente policy di sicurezza efficaci e paradossalmente, il rischio maggiore spesso proviene dalle terze parti IT più piccole e meno strutturate.
La governance distribuita: il ruolo del capo impianto
La determinazione del Direttore Generale dell’Agenzia per la Cybersicurezza Nazionale del 14 aprile 2025 ha fornito le disposizioni di dettaglio per l’implementazione della NIS2, selezionando i requisiti del framework di cybersecurity nazionale applicabili come requisiti minimi.
Nel contesto IT, l’applicazione risulta lineare: il CISO è il punto di contatto con l’ACN, responsabile della definizione delle politiche interne e, in caso di incidente, della gestione e comunicazione verso l’Autorità.
Governance IT
Ma quando ci si sposta nel mondo OT di una centrale elettrica, i ruoli si sdoppiano.
Governance OT
Come ha efficacemente spiegato Mugnato, il capo impianto diventa “il comandante della nave”: è lui che decide cosa si fa, come si interviene, quali sono le azioni di ripristino sugli incidenti cyber o non cyber.
L’ownership della gestione operativa resta in capo a questa figura, mentre il CISO mantiene il coordinamento generale e le comunicazioni verso le autorità. Le politiche di sicurezza devono quindi considerare sia i rischi IT che quelli OT, e la formazione deve raggiungere entrambi gli ambiti.
Questa dicotomia si riflette anche nella fase di risposta agli incidenti. Nel mondo IT esistono metodologie consolidate per backup, disaster recovery e business continuity. Nel mondo OT la situazione è più complessa: l’infrastruttura gode di una certa indipendenza operativa ma dipende fortemente dalle terze parti specializzate per la manutenzione e la gestione dei problemi. I piani di ripristino sono molto più articolati e la loro esecuzione resta in capo ai singoli capi impianto, non al governo centralizzato.
Dal contesto militare alle infrastrutture critiche civili
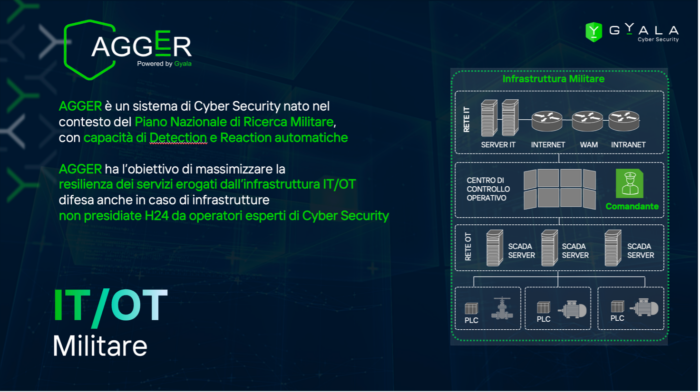
L’intervento ha poi illustrato come questi problemi si amplifichino ulteriormente nel contesto militare, dove le infrastrutture IT/OT sono impegnate in operazioni e non possono sempre essere connesse a Security Operation Center o CSIRT remoti. Gli operatori in campo non hanno esperienza cyber, sono esperti della missione che devono compiere e la tecnologia a supporto deve essere resiliente. Il governo dell’infrastruttura è interamente in capo al comandante della postazione.
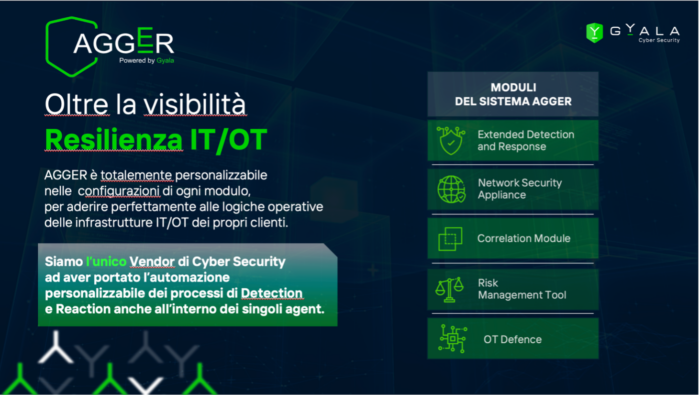
Origine militare di Agger
È proprio da questo scenario militare che è nato nel 2016 Agger, la soluzione di cybersecurity sviluppata da Gyala nel contesto del Piano Nazionale di Ricerca Militare inizialmente con Marina Militare ed Esercito. Oggi la soluzione protegge anche il mercato civile ed è estesa a centrali elettriche, acquedotti, strutture sanitarie e altre tipologie di infrastrutture critiche. L’idea fondante è dotare le infrastrutture di capacità di autodifesa che non solo siano in grado di identificare e bloccare potenziali incidenti, ma che possano ripristinare autonomamente i servizi IT/OT, garantendo al comandante della nave – o al capo impianto nel caso del contesto civile – che l’infrastruttura compia esattamente le operazioni richieste e senza mettere a repentaglio la safety locale.
Un sistema di resilienza automatizzata
Il sistema, interamente sviluppato in Italia, si articola in diversi moduli complementari. Gli agent installati sui computer analizzano i processi in esecuzione e possono bloccarli o ripristinarli secondo regole di detection e di reaction personalizzabili. Le sonde di rete rilevano anomalie di comunicazione, mentre interrogazioni dirette verificano lo stato degli apparati OT su cui non è possibile installare software. Un sistema di coordinamento centrale con regole totalmente personalizzabili garantisce non solo la capacità di identificare anomalie rispetto al comportamento normale, ma soprattutto di reagire in maniera opportuna.
Moduli del sistema Agger
Come ha sottolineato il relatore, Gyala è l’unico vendor di cybersecurity ad aver portato l’automazione personalizzabile dei processi di detection e reaction anche all’interno dei singoli agent. Questo approccio risponde a una necessità concreta: trasferire logiche operative all’interno di ogni singola macchina.
Nel contesto aziendale IT, gli agent coprono tutti i computer con sistemi operativi Windows e Linux – inclusi sistemi legacy come XP, ancora diffusi nel mondo dell’automazione industriale – mentre le sonde analizzano il traffico di rete. Nel mondo OT, ogni impianto mantiene una propria autonomia con visione e gestione locale della console per la gestione degli incidenti, mentre i dati vengono comunque remotizzati verso i SOC/CSIRT dove il CISO mantiene una visione d’insieme a livello aziendale.
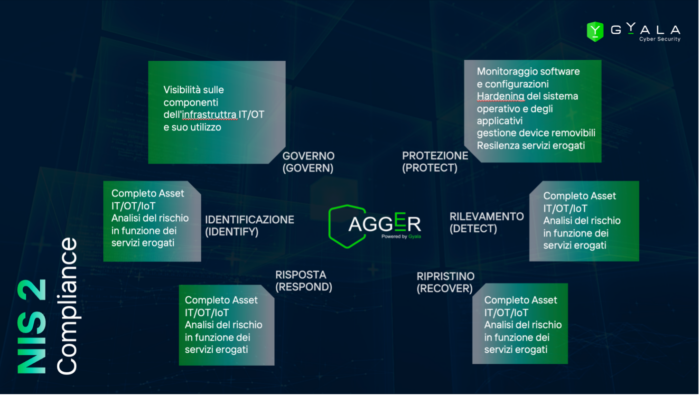
NIS 2 Compliance
Una risposta nata sul campo
La conclusione dell’intervento ha evidenziato come un prodotto nato per rispondere alle esigenze di resilienza dei sistemi militari si sia rivelato capace di soddisfare tutti i requisiti che oggi la NIS2 e l’ACN richiedono alle infrastrutture critiche italiane. Non si tratta di una coincidenza: le sfide della cybersecurity operativa in contesti disconnessi, con operatori non specializzati e necessità di continuità assoluta, anticipano e amplificano quelle che oggi le aziende civili si trovano ad affrontare nell’implementazione della nuova direttiva europea.
L’approccio proposto suggerisce che la vera resilienza non può dipendere esclusivamente da un SOC remoto o da interventi centralizzati, ma deve essere incorporata nell’infrastruttura stessa, con capacità di autodifesa, auto-rilevamento e auto-ripristino che possano operare anche in condizioni di isolamento o quando il personale presente non dispone di competenze cyber specialistiche.
Guarda il video completo dell’intervento:
[embedded content]
Profilo Autore
Nel 2000, Nicola Mugnato ha fondato una società con l’obiettivo di supportare tecnicamente le attività operative delle forze dell’ordine nazionali e internazionali, sviluppando sonde per l’intercettazione di comunicazioni internet e software Trojan.
Dopo aver ceduto l’azienda al Gruppo Finmeccanica nel 2007, diventa Head of Finmeccanica Group Cybers Security, con la responsabilità di definire ed implementare l’intero sistema di sicurezza informatica per tutte le aziende Finmeccanica worldwide.
Nel 2015 ha fondato Gyala, una società di sicurezza informatica che sviluppa soluzioni avanzate di sicurezza informatica per il mercato civile e militare.
Supply chain resilienti e sostenibili: il ruolo strategico dell’economia circolare
Uno studio empirico sulle imprese italiane rivela come le pratiche circolari possano rafforzare la capacità di risposta alle disruption
Le catene di approvvigionamento globali si trovano oggi ad affrontare sfide senza precedenti. La crescente complessità delle filiere produttive, unita a un contesto geopolitico ed economico sempre più instabile, ha reso le imprese particolarmente vulnerabili a eventi dirompenti capaci di compromettere l’intera continuità operativa. A questa realtà si aggiunge una pressione crescente verso modelli di produzione e consumo più sostenibili, che impongono alle aziende di ripensare radicalmente le proprie strategie.
Di questi temi ha parlato Roberta Pellegrino, docente di Risk management e Controllo di gestione al Politecnico di Bari, nel corso del suo intervento al 23° Forum ICT Security, intitolato “La resilienza delle catene di approvvigionamento e il ruolo dell’economia circolare nella gestione delle supply chain disruptions“. L’esperta ha presentato i risultati di due indagini empiriche condotte su imprese italiane tra il 2021 e il 2023, offrendo una prospettiva inedita sul rapporto tra sostenibilità e capacità di recupero delle filiere produttive.
Le supply chain moderne sono divenute strutture sempre più globali e complesse, esposte a tipologie di rischio eterogenee i cui impatti si propagano sia a monte (upstream) sia a valle (downstream) della catena del valore. La natura di questi impatti varia significativamente in funzione del settore industriale, della configurazione del network, delle tecnologie impiegate e della tipologia di prodotto.
“La risposta a questo tipo di eventi richiede oggi più che mai non soltanto la capacità di ridurre gli effetti delle disruption e incrementare la resilienza, ma di farlo in maniera sostenibile, nel rispetto delle componenti ambientali e sociali”
Proprio da questa esigenza nasce l’interesse della ricercatrice verso il paradigma dell’economia circolare come possibile driver di resilienza. La letteratura scientifica, pur avendo ampiamente studiato il tema della supply chain resilience, ha dedicato finora scarsa attenzione all’intersezione tra resilienza e sostenibilità, lasciando aperta una domanda cruciale: possono le pratiche di economia circolare rappresentare una risposta efficace alle crisi che colpiscono le filiere produttive?
La prima ricerca, condotta tra il 2021 e il 2022, ha analizzato come le imprese italiane abbiano risposto alla disruption pandemica, una delle più severe mai affrontate dal sistema economico globale. L’obiettivo era comprendere quali capability – ovvero capacità strategiche – le aziende abbiano effettivamente messo in campo per fronteggiare gli impatti e raggiungere la resilienza, e quale ruolo abbiano giocato le tecnologie digitali in questo processo.
Il gruppo di ricerca ha sviluppato un framework concettuale che mette in relazione gli impatti delle disruption con la resilienza della supply chain, mediata da quattro capability fondamentali: flessibilità, agilità, reattività ed efficienza. A queste si aggiunge il ruolo delle risorse tecnologiche digitali, ipotizzate come fattore sia diretto sia indiretto di resilienza.
Una metodologia rigorosa
L’indagine si è basata su un questionario strutturato, somministrato a un campione di 1.250 piccole e medie imprese italiane. Le 164 risposte valide raccolte – pari a un tasso di risposta del 13%, statisticamente significativo – hanno coperto settori diversi, prevalentemente manifatturieri, e aziende di differenti dimensioni. I dati sono stati analizzati mediante tecniche di statistica descrittiva e modelli di equazioni strutturali (PLS-SEM).
Structural Model Results
Gli impatti percepiti e le strategie di risposta
I risultati hanno evidenziato che gli impatti più severi percepiti dalle imprese sono stati: l’aumento dei prezzi delle materie prime, i ritardi nelle consegne, le variazioni imprevedibili della domanda e, sul fronte finanziario, l’incremento dei costi operativi e la contrazione dei margini di profitto. Di fronte a queste sfide, le aziende hanno adottato un portafoglio diversificato di strategie, combinando approcci di flessibilità nella gestione dei fornitori, agilità operativa, reattività e controllo dei costi.
Tuttavia, l’analisi statistica ha rivelato risultati in parte sorprendenti. Non tutte le capability impiegate si sono dimostrate ugualmente efficaci nel favorire la resilienza. Nel campione analizzato, sono state le strategie di efficienza – quelle più orientate al contenimento dei costi nel breve periodo – a mostrare un impatto positivo significativo sulla capacità di recupero delle imprese.
“Agilità e reattività sono state ampiamente utilizzate dalle imprese, ma non vengono percepite come strategie in grado di accrescerne la resilienza. Probabilmente, di fronte a una disruption così rapida, le aziende hanno privilegiato azioni di breve termine piuttosto che avere il tempo di percepire il mercato e reagire di conseguenza”
Risultati in sintesi
Il ruolo delle tecnologie digitali: un effetto indiretto
Un altro risultato degno di nota riguarda il ruolo della digitalizzazione. Contrariamente a quanto si potrebbe ipotizzare, le risorse tecnologiche non mostrano un impatto diretto sulla resilienza delle imprese. Le aziende non percepiscono le tecnologie digitali come capaci, da sole, di accrescere la capacità di risposta alle crisi.
L’effetto delle tecnologie diventa invece significativo quando è mediato dagli investimenti in altre capability. In altre parole, la digitalizzazione funziona come fattore abilitante: potenzia l’efficacia delle strategie aziendali, ma non le sostituisce. Questo suggerisce che gli investimenti tecnologici, per essere realmente efficaci in termini di resilienza, devono essere accompagnati da un parallelo sviluppo delle capacità organizzative e strategiche.
La seconda ricerca, condotta tra settembre e dicembre 2023, ha spostato il focus sull’economia circolare, indagando se l’adozione di pratiche sostenibili – come riciclo, recupero, riutilizzo e ri-manifattura – possa effettivamente contribuire alla resilienza delle imprese e al miglioramento delle loro performance.
Il modello concettuale sviluppato dal team di ricerca ipotizza che l’economia circolare possa avere un impatto positivo su tre dimensioni delle performance aziendali – di business, ambientali e finanziarie – oltre che sulla resilienza della supply chain. In questo quadro, il rischio di approvvigionamento (supply risk) agisce come moderatore: quanto maggiore e l’esposizione ai rischi di fornitura, tanto più forte dovrebbe essere l’effetto positivo delle pratiche circolari sulla resilienza.
Background della ricerca e ipotesi (modello CE)
I risultati: conferme e sorprese
Il questionario è stato somministrato a circa 1.000 imprese italiane impegnate in pratiche di economia circolare, raccogliendo 125 risposte valide (tasso di risposta del 12%). I risultati confermano alcune ipotesi e ne smentiscono altre, offrendo un quadro articolato e ricco di implicazioni per il management.
In primo luogo, le imprese intervistate percepiscono un impatto positivo degli investimenti in economia circolare sulla resilienza. Questo effetto risulta tanto più marcato quanto maggiore è l’esposizione dell’azienda ai rischi di approvvigionamento: in contesti caratterizzati da elevata vulnerabilità delle forniture, le pratiche circolari si rivelano particolarmente efficaci nel rafforzare la capacità di risposta alle crisi.
Sul fronte delle performance, l’economia circolare mostra un effetto diretto significativo solo sulle performance di business – misurate attraverso indicatori come crescita delle vendite, reputazione aziendale e soddisfazione del cliente. Non emerge invece un effetto diretto sulle performance finanziarie, probabilmente perché l’economia circolare richiede investimenti iniziali che ne attenuano l’impatto economico immediato. Tuttavia, la resilienza agisce come meccanismo di mediazione: le imprese che investono in pratiche circolari e contemporaneamente sviluppano capacità di resilienza riescono a tradurre questi investimenti in vantaggi finanziari.
Risultati in sintesi (economia circolare)
L’assenza di effetto sulle performance ambientali: l’effetto rebound
Un risultato apparentemente controintuitivo riguarda l’assenza di una relazione significativa tra economia circolare e performance ambientali. Ci si aspetterebbe che le pratiche circolari, per loro natura orientate alla sostenibilità, producano benefici ambientali diretti. I dati raccolti non confermano questa aspettativa.
La spiegazione proposta dalla ricercatrice chiama in causa il cosiddetto effetto rebound: quando le imprese investono in pratiche di economia circolare a “basso R” – ovvero quelle che non comportano una completa sostituzione della materia prima vergine – si possono generare dinamiche controproducenti. L’incremento delle vendite e dei consumi associato ai prodotti “circolari” può compensare o addirittura annullare i benefici ambientali attesi, un fenomeno già documentato nella letteratura scientifica.
“Le pratiche di economia circolare, soprattutto quelle a basso R, potrebbero generare un effetto rebound che si manifesta nell’aumento delle vendite e dei consumi, con conseguenze potenzialmente negative sulle performance ambientali”
I risultati delle due indagini offrono indicazioni concrete per il management delle imprese. In primo luogo, confermano che la resilienza non si costruisce con un’unica strategia, ma richiede un approccio integrato che combini diverse capability. In secondo luogo, evidenziano come l’economia circolare possa rappresentare una leva strategica non solo per la sostenibilità, ma anche per la competitività e la capacità di fronteggiare le crisi.
Il team di ricerca sta attualmente conducendo uno studio longitudinale per verificare se, a distanza di alcuni anni, la percezione delle imprese sia mutata. L’economia circolare è un investimento di medio-lungo periodo, e le sue ricadute potrebbero manifestarsi in modo diverso nel tempo. La relatrice ha invitato i partecipanti al Forum a contribuire alla ricerca, condividendo il questionario con i supply chain manager delle proprie organizzazioni.
Come ha sottolineato in chiusura del suo intervento: “Si tratta di un’indagine che merita ulteriore approfondimento. I modelli statistici ci permettono di capire quali relazioni esistono tra i diversi fenomeni, ma il perché e il come di certe dinamiche può essere compreso solo attraverso casi studio e analisi qualitative più puntuali”.
Roberta Pellegrino è Professore Associato di Ingegneria Economico-Gestionale presso il Politecnico di Bari (Italia), dove insegna Risk Management e Controllo di Gestione. E’ coordinatore Erasmus per Ingegneria Gestionale. I suoi principali interessi di ricerca riguardano la gestione del rischio nelle supply chain, il partenariato pubblico-privato / Project Financing, e la teoria delle opzioni reali. È autrice o coautrice di numerose pubblicazioni su riviste e libri internazionali e nazionali, e di diversi articoli presentati a convegni internazionali.
Network Detection and Response: la visione di Corelight per proteggere le reti moderne
La piattaforma Open NDR al centro della sicurezza informatica secondo Jean-Pierre Carlin di Corelight
Nel contesto del 23° Forum ICT Security, Jean-Pierre Carlin, Regional Sales Manager Southern Europe di Corelight, ha presentato una panoramica approfondita sul ruolo strategico del Network Detection and Response (NDR) nella sicurezza informatica contemporanea. L’intervento, dal titolo “Dati più intelligenti, rilevamenti più accurati, risposte più rapide: proteggere le reti moderne con Corelight Open NDR”, ha evidenziato come questa tecnologia rappresenti oggi un elemento imprescindibile per i Security Operations Center che si trovano ad affrontare minacce sempre più sofisticate.
“What is NDR?”
Cos’è l’NDR e perché è fondamentale
“NDR significa Network Detection and Response ed è una tecnologia che scansiona l’intera rete per individuare ogni tipo di evidenza”, ha spiegato il relatore nell’apertura del suo intervento. La soluzione analizza i dati per presentare agli analisti tutto ciò che riguarda violazioni, attacchi o comportamenti anomali all’interno del sistema IT, inviando tutte le informazioni al SIEM per essere elaborate automaticamente, eventualmente attraverso un SOAR.
L’esperto ha chiarito un punto fondamentale: “L’NDR non può essere autonomo di per sé, ma fa parte di una sicurezza globale, quella che chiamiamo triad”. Questa triade comprende l’EDR (Endpoint Detection and Response), che protegge server e endpoint, il SIEM che raccoglie log e dati per individuare correlazioni e attacchi, e appunto l’NDR che monitora il traffico di rete.
“Why NDR? – Integrated SOC Triad”
Il limite della sicurezza perimetrale
Carlin ha posto l’accento su una criticità spesso sottovalutata: “Se avete un EDR che protegge tutto il perimetro, potreste pensare di essere al sicuro perché il perimetro è protetto. Ma, come si può leggere sui giornali, quasi ogni settimana una importante azienda subisce una violazione. Anche se avete la sicurezza sul perimetro, gli hacker possono sempre entrare nel vostro sistema informativo”.
Ed è qui che entra in gioco l’NDR: “L’NDR è l’unico modo per scoprire cosa sta accadendo all’interno del vostro IT. Perché tutto ciò che gli hacker faranno passerà attraverso la rete in un modo o nell’altro. E l’NDR rileverà tutti questi movimenti nel vostro sistema IT”, ha sottolineato lo speaker.
Corelight: 15 anni di esperienza nella sicurezza di rete
Corelight è un’azienda americana specializzata in NDR, presente sul mercato da 15 anni con una gamma completa di capacità di rilevamento basate su firme, analisi comportamentale e molteplici tecnologie integrate. “In un unico appliance, che può essere virtuale o fisico, integriamo IDS, PCAP, NSM, YARA Host e tutti questi layer saranno in grado di rilevare specifici tipi di attacchi”, ha illustrato Carlin.
“Corelight is an Enterprise Class NDR”
Il DNA open source: Zeek
Un elemento distintivo di Corelight risiede nelle sue origini. L’azienda è stata fondata dalle stesse persone che, 25-30 anni fa, hanno creato Zeek (originariamente chiamato Bro), una tecnologia che trasforma qualsiasi flusso di rete in log. “Forse non conoscete Zeek perché il nome non è del tutto noto, ma probabilmente la maggior parte degli analisti usa Zeek anche quando non sanno che è Zeek”, ha rivelato il relatore.
Zeek è diventato uno standard de facto nel settore: “È open source e aziende come Microsoft, CrowdStrike e Splunk utilizzano Zeek. Abbiamo un linguaggio comune, una grammatica comune, che ci permette di comunicare tra noi e di interpretare e correlare tutti questi eventi”, ha spiegato l’esperto. Negli Stati Uniti, Zeek è ampiamente adottato dalle amministrazioni pubbliche e dal Dipartimento della Difesa, mentre Corelight protegge numerose istituzioni finanziarie e infrastrutture critiche nei settori dell’energia e dei trasporti.
Partnership strategiche per l’integrazione
Il modello di business di Corelight si basa su partnership strategiche particolarmente forti. “Abbiamo relazioni molto strette con aziende come CrowdStrike. CrowdStrike è un investitore di Corelight e parla il nostro stesso linguaggio, integrando anch’essa Zeek”, ha evidenziato Carlin.
Lo stesso vale per Cisco, Splunk e Mandiant. Un aspetto particolarmente interessante riguarda l’integrazione operativa: “CrowdStrike o Splunk possono acquisire i nostri dati e potete evitare di utilizzare la nostra interfaccia per gestire la soluzione – potete gestire Corelight direttamente da CrowdStrike o da Splunk. Questo vi evita di avere un ulteriore pannello di controllo per monitorare cosa sta accadendo nella rete”.
“Corelight Open NDR – SaaS Platform”
L’architettura della piattaforma
La piattaforma Corelight raccoglie dati da qualsiasi tipo di rete – fisica, cloud o OT – attraverso diversi sensori che normalizzano i dati in formato Zeek e altri standard, generando alert, log, file e packet capture. Questi dati possono essere inviati sia a un SIEM (come Splunk, Microsoft, Elastic o CrowdStrike) sia alla piattaforma proprietaria di Corelight.
“La nostra piattaforma esegue il triage degli alert, utilizza l’intelligenza artificiale per interpretarli e trasforma un alert espresso in termini tecnici in inglese, francese, italiano o qualsiasi altra lingua utilizziate, per renderlo facilmente comprensibile a tutti”, ha spiegato il relatore. Questa elaborazione assistita dall’AI fornisce una visione d’insieme degli alert e delle tendenze in corso.
I motori di rilevamento multipli
La piattaforma integra motori multipli per rilevamento, analisi dei file, NSM (Network Security Monitoring) e packet capture. Per quanto riguarda il rilevamento, Corelight analizza tutte le corrispondenze tra MITRE ATT&CK e i protocolli tecnici utilizzati dagli hacker, operando sia su base signature che comportamentale.
“Possiamo rilevare un cambiamento di comportamento sulla rete. Effettuiamo anche correlazioni con la threat intelligence, e tutta questa parte è integrata nel prodotto stesso”, ha dichiarato Carlin. Quando ci sono file nella rete, questi vengono analizzati con le regole YARA per individuare minacce attraverso queste tecniche.
Per l’analisi di rete, Corelight utilizza Zeek e dispone di un set completo di log standard utilizzati dal SIEM e correlati con l’EDR. “Possiamo anche ottenere informazioni dal traffico cifrato e dalle VPN. Naturalmente, non decifriamo il traffico, ma solo l’header ci fornisce molte informazioni che ci permettono di capire cosa sta succedendo ed eventualmente allertare quando c’è un attacco specifico”, ha precisato lo speaker.
Smart PCAP: l’ottimizzazione intelligente
Una funzionalità particolarmente innovativa è lo “Smart PCAP”, una cattura pacchetti intelligente. “Non inviamo ogni packet capture, che sarebbe piuttosto pesante per il SIEM e costerebbe molto denaro se inviassimo tutti i dati al SIEM”, ha spiegato Carlin. “Lo chiamiamo Smart PCAP perché inviamo solo la parte interessante di queste informazioni. E se l’informazione è ridondante, non inviamo gli stessi dati più e più volte – diciamo semplicemente che ci sono state X occorrenze dello stesso packet capture”.
“Multi-layered detection strategy”
Un approccio multilivello al rilevamento
Il relatore ha illustrato come ogni attacco abbia la propria tecnica o modo di procedere, e ogni approccio può essere rilevato con una tecnica diversa: comportamentale, signature-based, machine learning, rilevamento delle anomalie e altro ancora. “Invece di avere strumenti diversi per rilevare i diversi tipi di attacchi, tutto è integrato nei vostri sensori e nella vostra soluzione. Qualunque sia l’attacco, lo rileveremo perché abbiamo i diversi motori in grado di individuare questi diversi attacchi”, ha affermato con sicurezza.
Ma c’è di più: Corelight rileva anche la progressione di un attacco. “Rileveremo come l’attacco si sta muovendo e forniremo all’analista tutti i pattern dell’attacco stesso e il modo in cui sta evolvendo. E naturalmente forniremo informazioni su come fermare quell’attacco e quali sono i diversi modi per bloccarlo”, ha aggiunto Carlin.
“SOC Challenge – Pain points across the kill chain”
I problemi che Corelight risolve
L’intervento ha quindi affrontato le problematiche concrete che affliggono i Security Operations Center moderni:
1. Visibilità incompleta
“La maggior parte delle volte, quando avete un sistema informativo, sapete cosa sta succedendo sui bordi del vostro sistema, ma avete un punto cieco quando si tratta dell’interno”, ha osservato il relatore. La soluzione Corelight aiuta ad avere visibilità su ciò che accade all’interno della rete, compresi i movimenti laterali e gli spostamenti Est-Ovest.
2. Consolidamento degli strumenti
“Con una sola soluzione non avete bisogno di avere strumenti diversi per rilevare questo tipo di attacco e quell’altro tipo di attacco. Tutto è nella stessa soluzione, che rileverà qualsiasi tipo di attacco che possa essere individuato all’interno della rete”, ha sottolineato l’esperto.
3. Ottimizzazione dei costi
L’ottimizzazione dei log forniti al SIEM riduce i costi di utilizzo del SIEM stesso. “Dato che tutti i nostri strumenti sono integrati e inviano lo stesso tipo di alert, avremo un rilevamento coerente e alert consistenti in tutto il vostro sistema di sicurezza”, ha evidenziato Carlin.
4. Integrazione nativa
“Il fatto che possiamo dialogare molto strettamente con un SIEM come Splunk o con un EDR come Microsoft o CrowdStrike crea un sistema di allerta globale e coerente”, ha concluso il relatore.
“How can Corelight help you?”
Visibilità cloud e architetture ibride
Un aspetto particolarmente rilevante nell’era della trasformazione digitale riguarda la sicurezza cloud. “Quando ci si sposta da una rete on-site a una rete cloud o ibrida, si hanno altri punti ciechi relativi a cosa sta succedendo nel cloud e se è possibile ottenere informazioni dal cloud”, ha osservato Carlin. Corelight dispone di sensori che funzionano anche nel cloud, permettendo di estendere la copertura dell’intero sistema informativo.
Conclusioni
L’intervento di Jean-Pierre Carlin ha delineato un quadro chiaro del valore strategico dell’NDR nel panorama della cybersecurity moderna. In un contesto in cui le minacce evolvono costantemente e gli attacchi diventano sempre più sofisticati, avere una visibilità completa del traffico di rete – sia on-premise che in cloud – rappresenta non più un’opzione ma una necessità.
Corelight si posiziona come una soluzione enterprise-class che, grazie alle sue radici open source con Zeek, all’integrazione nativa con i principali player del settore e alle capacità di rilevamento multilivello assistite dall’intelligenza artificiale, offre ai team di sicurezza gli strumenti per identificare, comprendere e rispondere rapidamente alle minacce informatiche.
Come ha concluso il relatore invitando i partecipanti al Forum ICT Security a visitare lo stand per demo tecniche e discussioni approfondite, la vera forza di Corelight risiede nella combinazione di dati di altissima qualità, architettura flessibile e workflow intelligenti che accelerano il rilevamento delle minacce e la risposta agli incidenti.
Profilo Autore
Jean-Pierre Carlin ha oltre 25 anni di esperienza nel settore della sicurezza IT. Nel corso della sua carriera, Jean-Pierre ha avuto l’opportunità di lanciare e sviluppare commercialmente diverse filiali start-up nell’Europa meridionale. Prima di entrare a far parte di Corelight, Jean-Pierre ha avviato le attività di Swimlane, Recorded Future, Venafi, LogRhythm, A10 Networks, Proofpoint, Aventail/SonicWall, Netscreen e Netscout. Jean-Pierre si è laureato presso l’E.S.I.E.E. di Parigi come ingegnere di rete e telecomunicazioni.
Explainable Security: dalle fiabe alla cybersecurity – quando Cenerentola insegna l’autenticazione multifattore
Al 23° Forum ICT Security, il Professor Luca Viganò del King’s College di Londra ha proposto un approccio rivoluzionario alla comunicazione della sicurezza informatica: utilizzare le narrazioni universali per rendere comprensibili concetti tecnici complessi.
La sicurezza informatica è difficile. È difficile da ottenere, da analizzare, da capire e, soprattutto, da spiegare. Se non fosse così, ha esordito Luca Viganò aprendo il suo intervento al Forum ICT Security 2025, “non saremmo qui. Probabilmente ci occuperemmo di altre cose perché avremmo risolto il problema.”
Il Professor Viganò, che dirige il Cybersecurity Group presso il Department of Informatics del King’s College di Londra, lavora all’intersezione tra sicurezza informatica, ingegneria del software, intelligenza artificiale e logica. Da questa posizione privilegiata ha sviluppato un approccio innovativo denominato Explainable Security (XSec), che affronta una questione tanto semplice quanto fondamentale: come comunicare efficacemente i concetti di sicurezza a pubblici diversi?
Il paradosso della colpa condivisa
Uno studio IBM citato dal Professor Viganò rivela un dato impressionante: il 95% delle vulnerabilità informatiche deriva da errori umani. Questa statistica ha alimentato per decenni la narrazione secondo cui gli esseri umani rappresentano “l’anello più debole della catena” (the weakest link). Ma il relatore invita a una riflessione più profonda: di chi è davvero la colpa?
“Se noi chiediamo al sistema, il sistema dirà: è stato un errore umano”, ha spiegato. “Ma se chiediamo all’utente, molto spesso l’utente non è nemmeno conscio di questa cosa, giustamente. E dirà: è stato un errore tecnico, un technical glitch.”
Questa dissonanza rivela due problemi interconnessi che la Explainable Security si propone di affrontare. Il primo riguarda gli utenti che non comprendono la sicurezza, spesso per una combinazione di ignoranza (nel senso letterale di non conoscere, non sapere), incomprensioni e comportamenti involontari. Il secondo, forse meno ovvio, riguarda gli esperti che non comprendono gli utenti.
Il mondo non è in bianco e nero
Il professore ha illustrato questo secondo problema attingendo alla propria esperienza di ricercatore specializzato in analisi formale. Nel modellare sistemi di sicurezza, gli esperti tendono a dividere il mondo in due categorie nette: da un lato gli attaccanti, dall’altro gli agenti onesti che si comportano esattamente come il programmatore aveva previsto.
“Questa divisione è molto utile perché ci consente di ottenere dei risultati”, ha ammesso. “Il problema è che gli esseri umani non sono neri, perché tipicamente non hanno le capacità di un attaccante, ma non sono nemmeno bianchi, perché magari non sanno nemmeno che cosa aveva in testa il programmatore.”
Con una punta di ironia, il professore ha ricordato l’evoluzione dei telefoni cellulari: “Sono vecchio a sufficienza da ricordarmi quando sono usciti i primi cellulari, che erano spessi diverse dita e arrivavano con un manuale spesso altrettanto. Oggigiorno i cellulari sono sottilissimi e non c’è il manuale.” Come può dunque un utente sapere esattamente come comportarsi?
La risposta dell’Explainable Security
Il framework dell’Explainable Security, sviluppato da Viganò insieme al collega Daniele Magazzini (oggi dirigente per JP Morgan), adotta un approccio sistematico basato sulle classiche sei domande del giornalismo: chi, cosa, come, dove, quando e perché.
Chi fornisce le spiegazioni e chi le riceve? Cosa viene spiegato: un attacco, una strategia di difesa, un processo di recovery? Dove e quando si colloca la spiegazione nel ciclo di vita del software o nell’utilizzo di un sistema? E, naturalmente, perché abbiamo bisogno di questa spiegabilità e come possiamo realizzarla?
explainable security
Il cuore della proposta di Viganò sta nel passaggio da un approccio puramente tecnico a uno socio-tecnico. “La soluzione è molto semplice”, ha affermato: “invece di considerare un sistema tecnico, dobbiamo considerare un sistema socio-tecnico, ovvero includere esplicitamente gli esseri umani all’interno delle nostre analisi e delle nostre difese.”
Ma c’è un elemento in più, che il relatore chiama provocatoriamente Human Learning. “Parliamo tanto di machine learning”, ha osservato, “però non dobbiamo dimenticarci che dobbiamo fare in modo che siano anche gli utenti ad apprendere, non solamente le macchine e gli algoritmi.”
Cenerentola e l’autenticazione a due fattori
Come rendere concreto questo cambiamento culturale? La risposta di Viganò è tanto inaspettata quanto affascinante: attraverso le fiabe.
“Sono trent’anni che mi occupo di cybersecurity, sono trent’anni che sento Humans are the weakest link“, ha dichiarato. “E questo vuol dire che non abbiamo risolto il problema ancora, quindi forse è perché non abbiamo usato le parole giuste.”
In un articolo intitolato The Cybersecurity of Fairy Tales, il professore ha mappato 16 fiabe tradizionali su molteplici concetti di sicurezza informatica: dal controllo degli accessi all’anonimità, dall’autenticazione agli attacchi di tipo replay.
L’esempio più illuminante è quello di Cenerentola, una storia che esiste in circa 700 versioni diverse in tutto il mondo. Quando il principe cerca di identificare la misteriosa fanciulla del ballo usando la scarpetta di cristallo, sta essenzialmente implementando un protocollo di autenticazione. La scarpetta rappresenta un fattore biometrico: qualcosa che Cenerentola è (la dimensione del suo piede).
Ma il protocollo ha una vulnerabilità. Nella versione dei fratelli Grimm, le sorellastre tentano un attacco di impersonificazione, arrivando a mutilarsi i piedi per farli entrare nella scarpetta. L’attacco viene sventato solo grazie a quello che potremmo definire un runtime monitor: un soldato che nota il sangue.
La vera lezione arriva nel finale. Quando i soldati trovano finalmente Cenerentola, lei non si limita a calzare la scarpetta: estrae dalla tasca la seconda. “Cenerentola è una fiaba sull’autenticazione multifattore”, ha concluso Viganò. “Su qualcosa che Cenerentola è, un fattore biometrico, ovvero la dimensione del suo piede, e su un fattore di possesso, ovvero qualcosa che Cenerentola ha: la seconda scarpetta.”
Nella versione Disney, questo principio viene ulteriormente enfatizzato: quando la matrigna rompe la prima scarpetta, è il secondo fattore a salvare la situazione.
Da Ulisse a Pinocchio: un patrimonio nascosto
Ma Cenerentola non è un caso isolato. Il relatore ha dimostrato come l’autenticazione multifattore fosse già presente nell’Odissea. Quando Ulisse torna a Itaca dopo vent’anni di assenza, nessuno lo riconosce immediatamente. L’identificazione avviene attraverso tre fattori distinti: il cane Argo lo riconosce dall’odore (qualcosa che è), la nutrice Euriclea lo identifica da una cicatrice d’infanzia (qualcosa che ha sul corpo), e infine dimostra la propria identità tendendo l’arco che nessun altro può usare e scoccando una freccia attraverso dodici asce (qualcosa che sa fare). Esiste perfino un quarto fattore: la conoscenza del segreto del letto nuziale, costruito sopra un albero.
Alì Babà e i Quaranta Ladroni, dal canto suo, offre un vero catalogo di vulnerabilità: dalla password intercettata (“Apriti Sesamo”) alla coercizione, dalla password dimenticata all’anonimità compromessa.
E Pinocchio? L’episodio del Gatto e la Volpe nel Campo dei Miracoli rappresenta, secondo Viganò, l’archetipo della truffa nota come Nigerian Prince email scam. “Che cosa dicono il Gatto e la Volpe? Dicono: Pinocchio, ti faremo ricco. L’unica cosa, ci devi dare un po’ di monete d’oro prima, che le seppelliamo nel campo sotto l’albero e poi crescerà l’albero di monete.” È esattamente la struttura dello Spanish Prisoner e delle moderne truffe via email.
L’evidenza scientifica
Ma funziona davvero? Viganò non si è accontentato dell’intuizione: ha condotto studi empirici rigorosi per verificare l’efficacia di questo approccio. I risultati confermano che l’utilizzo di film, fiabe e altre forme artistiche migliora effettivamente la comprensione della sicurezza informatica da parte degli utenti.
“Il risultato è sì, anche se non sempre”, ha precisato con onestà scientifica. Per comprendere meglio questi limiti, ha collaborato con l’artista inglese Alistair Gentry, che si traveste da automa e interagisce con le persone interrogandole sulla sicurezza informatica.
Gli studi, sia quantitativi che qualitativi, hanno rivelato che l’approccio narrativo funziona, ma talvolta richiede moderazione: in alcuni casi l’efficacia è diretta, in altri serve un facilitatore che guidi la comprensione. Questo non diminuisce il valore dell’approccio, ma ne chiarisce le condizioni ottimali di applicazione.
Verso una nuova narrativa
L’intervento rappresenta un invito a ripensare radicalmente il modo in cui comunichiamo la sicurezza informatica. Non si tratta semplicemente di “semplificare” concetti complessi, ma di attingere a un patrimonio narrativo universale che contiene già, in forma implicita, le strutture logiche della sicurezza.
Il professore ha concluso menzionando The First, un cortometraggio di cui ha scritto la sceneggiatura, dedicato all’intelligenza artificiale, al test di Turing e “alla difficoltà di essere umani in un mondo autonomo”. Un progetto che testimonia come la contaminazione tra discipline scientifiche e umanistiche possa produrre nuove forme di comprensione.
Figlio di un’informatica e di un critico cinematografico, Viganò incarna questa sintesi. E la sua proposta ci ricorda che, forse, per affrontare le sfide più tecniche del nostro tempo, abbiamo bisogno di riscoprire le storie più antiche.
Guarda il video completo dell’intervento:
[embedded content]
Profilo Autore
Luca Viganò is Professor at the Department of Informatics of King’s College London, UK, where he heads the Cybersecurity Group. His research focuses on formal analysis of socio-technical cybersecurity and on explainable cybersecurity, where, in addition to more formal approaches, he has been investigating how different kinds of storytelling can be used to explain cybersecurity.
Crittografia post-quantistica: tra minacce concrete e opportunità rivoluzionarie
Al Forum ICT Security 2025, Daniele Venturi dell’Università Sapienza traccia la roadmap di una rivoluzione crittografica già in corso. Quando il quantum computing diventerà realtà, i nostri sistemi di sicurezza attuali potrebbero crollare in pochi istanti. Ma la sfida quantistica nasconde anche opportunità straordinarie che cambieranno per sempre il modo in cui proteggiamo i dati.
L’intervento del professor Daniele Venturi, ordinario presso il Dipartimento di Informatica dell’Università di Roma Sapienza, ha aperto uno squarcio sul futuro della cybersecurity nell’era quantistica. Durante la 23ª edizione del Forum ICT Security, tenutosi a Roma il 19-20 novembre 2025, il relatore ha presentato un quadro complesso dove minacce e opportunità si intrecciano, delineando scenari che vanno ben oltre la semplice sostituzione degli algoritmi crittografici attuali.
Il titolo dell’intervento, “Crittografia (Post-)Quantistica: Sfide ed Opportunità”, racchiude già la duplice natura della rivoluzione in corso: da un lato la necessità urgente di proteggere i sistemi esistenti, dall’altro le straordinarie possibilità tecnologiche che le nuove assunzioni matematiche ci offrono.
Il paradigma della sicurezza dimostrabile: le fondamenta della crittografia moderna
“La crittografia moderna si basa su quello che chiamiamo il paradigma della sicurezza dimostrabile”, ha esordito Venturi, richiamando le pietre miliari poste da Shafi Goldwasser e Silvio Micali negli anni Ottanta. L’idea fondamentale è avere una prova matematica rigorosa della sicurezza di un crittosistema, non basarsi solo su intuizioni o test empirici.
Crittografia classica – Schema del paradigma della sicurezza dimostrabile
Il primo passo è definire con precisione cosa significa che un cifrario o uno schema di firma è sicuro. Una volta stabilita la definizione, si procede alla dimostrazione matematica, che può avvenire in due modalità: incondizionata (è vera sempre, punto) oppure condizionata a specifiche assunzioni matematiche.
“Violare la sicurezza del sistema diventa equivalente a violare l’assunzione X”, ha spiegato l’esperto. Gli esempi classici di queste assunzioni sono la difficoltà computazionale di fattorizzare grandi numeri interi o calcolare logaritmi discreti in gruppi finiti: problemi su cui generazioni di matematici si sono arrovellate per centinaia di anni senza trovare algoritmi efficienti.
Questa solidità matematica ci rende sicuri: se esistesse un attacco efficace contro RSA o altri sistemi, avremmo automaticamente scoperto come fattorizzare numeri interi rapidamente, il “Santo Graal” della teoria dei numeri che i matematici inseguono da secoli.
L’algoritmo di Shor: quando la minaccia quantistica diventa concreta
In questo scenario consolidato irrompe la computazione quantistica. L’algoritmo di Shor, presentato da Peter Shor nei primi anni Novanta, ha dimostrato che un calcolatore quantistico sufficientemente potente può fattorizzare numeri interi e risolvere il problema del logaritmo discreto in tempo polinomiale – una velocità che renderebbe inutili gran parte dei sistemi crittografici attuali.
“Fattorizzare un intero di 1.024 bit richiede circa 2.050 qubit logici e miliardi di gate quantistici”, ha precisato Venturi, sottolineando che siamo ancora molto lontani da questo obiettivo tecnologico. Il record attuale di implementazione reale dell’algoritmo di Shor è la fattorizzazione del numero 21, senza progressi significativi negli ultimi dieci anni.
Eppure il NIST (National Institute of Standards and Technology) statunitense ha già avviato e in gran parte completato il processo di standardizzazione dei crittosistemi resistenti agli attacchi quantistici. Il motivo di questa apparente urgenza? Il principio precauzionale sintetizzato nell’espressione inglese “better safe than sorry” (meglio prevenire che curare).
“Gli attacchi quantistici potrebbero già stare avvenendo in questo momento”, ha ammonito il relatore con tono grave. “Un attaccante potrebbe raccogliere oggi grandi quantità di dati cifrati per decifrarli domani, quando i computer quantistici saranno finalmente disponibili”. Uno scenario noto come “harvest now, decrypt later” (raccogli ora, decifra poi) che rende urgente la migrazione verso algoritmi post-quantistici anche prima che i computer quantistici operativi esistano.
Post-quantistica versus quantistica: una distinzione cruciale
Lo speaker ha tenuto a chiarire una distinzione fondamentale, spesso confusa nel dibattito pubblico e nelle comunicazioni commerciali.
Distinzione tra crittografia post-quantistica e quantistica
Nella crittografia post-quantistica, Alice e Bob (mittente e destinatario, secondo la nomenclatura classica) utilizzano computer tradizionali e scambiano messaggi classici attraverso canali di comunicazione standard. Tuttavia, devono proteggersi da un avversario che dispone di un computer quantistico. Il requisito minimo è quindi sfruttare assunzioni matematiche basate su problemi che rimangono difficili da risolvere anche per calcolatori quantistici.
Nella crittografia quantistica, invece, tutti i partecipanti – Alice, Bob e potenzialmente anche l’avversario – dispongono di capacità quantistiche. La comunicazione può avvenire tramite stati quantistici, i messaggi possono essere codificati in qubit, e le chiavi crittografiche stesse possono essere stati quantistici. Questa tecnologia sfrutta i principi fondamentali della fisica quantistica per realizzare applicazioni completamente impossibili nel mondo classico.
“La distinzione è cruciale”, ha sottolineato Venturi, “perché confondere i due ambiti porta a fraintendimenti sulle capacità reali e sui limiti delle tecnologie disponibili”.
Learning with Errors: la matematica dietro i nuovi standard
Per illustrare le basi matematiche della crittografia post-quantistica, il professore ha presentato uno dei problemi fondamentali alla base dei nuovi standard NIST: il problema Learning with Errors (LWE), letteralmente “apprendimento con errori”.
Si tratta essenzialmente di risolvere un sistema di equazioni lineari modulari (equazioni in aritmetica modulo un certo numero primo q) che sono state perturbate aggiungendo del “rumore” casuale con una specifica distribuzione statistica. Normalmente, se si dispone di un numero sufficiente di equazioni, un sistema lineare è sempre risolvibile in modo efficiente con gli algoritmi studiati nei corsi universitari di algebra lineare.
“Ma quando queste equazioni sono perturbate da rumore con una certa distribuzione, il problema diventa computazionalmente difficile da risolvere”, ha spiegato Venturi. Sotto specifiche condizioni parametriche e certe assunzioni matematiche, questo problema diventa equivalente ad alcuni classici problemi sui reticoli (lattice problems) che i matematici studiano da decenni senza aver trovato algoritmi efficienti – né classici né quantistici.
“Congetturiamo che questi algoritmi efficienti non esistano”, ha aggiunto il relatore, “ed è proprio su questa congettura che fondiamo la sicurezza dei nuovi crittosistemi post-quantistici”.
L’opportunità nascosta: la cifratura omomorfa
Ma ecco la svolta inaspettata, l’aspetto che ha acceso l’entusiasmo del relatore. “Queste nuove assunzioni matematiche, oltre ad aprire la porta a sistemi sicuri in ambito post-quantistico come quelli standardizzati dal NIST, ci permettono di realizzare forme completamente nuove di strumenti crittografici che prima erano impensabili”.
Schema della cifratura omomorfa
Una di queste tecnologie rivoluzionarie è la cifratura omomorfa (fully homomorphic encryption), ovvero la capacità di eseguire calcoli arbitrari su dati cifrati senza mai doverli decifrare.
Il caso d’uso è illuminante: “Immaginate di cifrare un messaggio e inviarlo al cloud. Volete che il cloud calcoli una funzione sui vostri dati, ma non volete rivelargliela in chiaro per questioni di privacy. Come può il cloud operare su dati che non può vedere?”
La risposta sembra quasi magica. Il cloud, conoscendo solo la chiave pubblica, la descrizione della funzione da calcolare e i dati cifrati, applica un algoritmo speciale e produce un nuovo ciphertext (testo cifrato). Quando il proprietario dei dati lo decifra con la propria chiave privata, ottiene esattamente il risultato della funzione applicata ai dati originali – senza che il cloud abbia mai “visto” i dati in chiaro.
“Questa era una delle domande aperte più grandi e affascinanti nella crittografia a chiave pubblica fin dalla sua invenzione negli anni Settanta”, ha ricordato Venturi. Ron Rivest, uno degli inventori dell’algoritmo RSA, parlava già dei cosiddetti “privacy homomorphisms”. Alcuni crittosistemi classici come RSA o ElGamal soddisfano parzialmente questa proprietà, ma solo per operazioni molto ristrette (ad esempio la moltiplicazione): moltiplicando due ciphertext si ottiene un ciphertext che decifra al prodotto dei due plaintext originali.
“Quello che vogliamo fare è realizzare questa proprietà per tutte le funzioni computabili, non solo per operazioni elementari”, ha precisato il relatore. Questo problema è rimasto aperto per oltre trent’anni, fino a quando Craig Gentry, allora dottorando a Stanford, lo ha risolto nel 2009 con una costruzione basata proprio su problemi legati ai reticoli.
Il progresso da allora è stato rapidissimo. Oggi esistono librerie software che implementano schemi di cifratura omomorfa basati su LWE e su varianti correlate, con prestazioni che si avvicinano all’utilizzabilità pratica per applicazioni reali – dal calcolo su dati medici sensibili all’elaborazione di informazioni finanziarie nel cloud.
Offuscamento dei programmi: il codice che custodisce i propri segreti
Un’altra opportunità rivoluzionaria emersa dallo studio delle assunzioni post-quantistiche riguarda l’offuscamento dei programmi (program obfuscation).
La domanda di ricerca è tanto semplice quanto profonda: “È possibile che un programma mantenga i propri segreti anche quando il codice eseguibile sta fisicamente nelle mani di un attaccante, senza fare affidamento su alcun hardware fidato (trusted hardware)?”
L’esempio più immediato è un programma che contiene una password e la confronta con l’input dell’utente. Normalmente, per proteggere la password, si memorizza solo il suo hash crittografico, accettando l’input solo se il suo hash corrisponde. Ma per programmi più complessi questo approccio non è sufficiente.
L’obiettivo dell’offuscamento è creare una versione trasformata del programma originale che: (1) calcoli esattamente la stessa funzione dell’originale, (2) sia completamente incomprensibile, (3) non riveli alcuna informazione sui segreti incorporati nel codice, come password, chiavi crittografiche o logiche di business proprietarie.
“Questa tecnologia ha portato a una vera e propria rivoluzione nel mondo accademico della crittografia negli ultimi dieci anni”, ha sottolineato Venturi con enfasi. “Permette di costruire applicazioni crittografiche che erano completamente sconosciute in tutta la storia precedente della disciplina”.
La sfida aperta? “Costruire l’offuscamento dei programmi basandosi soltanto su LWE rimane ad oggi uno dei problemi aperti più importanti della crittografia teorica”. Le costruzioni esistenti richiedono assunzioni matematiche molto più forti e controverse rispetto a LWE, il che ne limita la fiducia e l’applicabilità pratica.
La trappola delle dimostrazioni: il riavvolgimento quantistico
Il professore ha poi affrontato un aspetto tecnico cruciale, spesso trascurato anche da esperti del settore: la transizione alla sicurezza post-quantistica non si limita a sostituire le assunzioni matematiche di base.
“L’illusione è che basti rimpiazzare l’assunzione con una variante resistente al quantistico e il gioco è fatto. Purtroppo non è così”, ha avvertito Venturi. “Anche le definizioni di sicurezza e le tecniche di dimostrazione devono essere compatibili con la presenza di avversari quantistici”.
L’esempio tecnico del riavvolgimento quantistico (quantum rewinding) illumina il problema. Molte dimostrazioni di sicurezza nella crittografia classica utilizzano una tecnica chiamata “riavvolgimento”: durante la dimostrazione matematica, si considera l’algoritmo dell’avversario e lo si “riavvolge” a uno stato precedente per analizzarne il comportamento.
Se l’avversario è un algoritmo classico, questa operazione è perfettamente lecita e non modifica il modello di calcolo. Ma se l’avversario dispone di un computer quantistico, “riavvolgendolo” si perturba inevitabilmente il suo stato quantistico interno, e l’avversario quantistico “se ne accorge” perché le leggi della fisica quantistica impediscono di copiare o riavvolgere stati quantistici sconosciuti senza disturbarli.
Questo effetto fa letteralmente “crollare” molte dimostrazioni di sicurezza classiche quando si tenta di applicarle al contesto quantistico. “È necessario intervenire con tecniche più sofisticate per estendere quelle dimostrazioni e renderle valide contro avversari quantistici”, ha spiegato il relatore.
“Questa è una misconception diffusa: non basta utilizzare assunzioni post-quantistiche. Bisogna verificare attentamente anche quali garanzie di sicurezza vengono fornite e come sono costruite le prove matematiche che le supportano”.
Quantum Key Distribution: promesse teoriche e limiti pratici
Passando alla crittografia quantistica vera e propria – quella dove anche gli utenti legittimi sfruttano tecnologie quantistiche – Venturi ha analizzato criticamente la Quantum Key Distribution (QKD), ovvero la distribuzione quantistica delle chiavi crittografiche.
La QKD sfrutta le leggi fondamentali della fisica quantistica, in particolare il principio che misurare uno stato quantistico lo perturba inevitabilmente, per permettere ad Alice e Bob di condividere una chiave segreta su un canale di comunicazione completamente insicuro e potenzialmente intercettato.
La buona notizia? “Nel mondo classico, condividere una chiave su un canale insicuro richiede assolutamente assunzioni computazionali, come la difficoltà della fattorizzazione. Non si può fare in maniera incondizionata, nemmeno per proteggere solo da intercettazioni passive. Nel mondo quantistico invece è possibile ottenere sicurezza incondizionata – garantita dalle leggi della fisica, non da congetture matematiche”.
Inoltre, non sono necessari computer quantistici universali completi: “Bastano tecnologie più accessibili come la comunicazione in fibra ottica con fotoni singoli o collegamenti da satellite”, ha precisato il relatore.
Limiti della QKD con dati tecnici
Le cattive notizie, però, sono sostanziali. “Purtroppo la maggior parte dei fotoni non riescono ad arrivare da Alice a Bob, e questo effetto peggiora in modo esponenziale con la distanza”. Le attenuazioni tipiche nelle fibre ottiche limitano drasticamente la portata operativa.
I numeri parlano chiaro: il record mondiale è 511 chilometri di distanza con un bit rate di 3,37 bit al secondo. “È una velocità assolutamente bassissima, praticamente inutilizzabile per applicazioni reali”, ha commentato con realismo il professore.
Il problema si aggrava ulteriormente considerando che la vera sicurezza incondizionata richiede l’uso del cifrario di Vernam (o one-time pad), dove la chiave deve essere lunga esattamente quanto il messaggio da cifrare. “Questo è un limite inerente delle leggi dell’informatica: non si può fare di meglio. Quindi 3,37 bit al secondo per generare chiavi che devo poi usare per cifrare messaggi della stessa lunghezza… il conto non torna per usi pratici”.
I sistemi ibridi: un compromesso inevitabile
La soluzione pratica attualmente perseguita sono i sistemi ibridi QKD che combinano la distribuzione quantistica delle chiavi con cifrari simmetrici veloci come AES.
Lo schema funziona così: la QKD genera periodicamente chiavi condivise tra Alice e Bob, seppur a basso bit rate. Queste chiavi vengono poi utilizzate come input per cifrari a blocchi standard (come AES) che permettono di cifrare messaggi a velocità normale, praticamente illimitata. Le implementazioni più avanzate di sistemi ibridi raggiungono ad esempio 66 kilobit al secondo a 70 chilometri di distanza.
Ma qui Venturi ha inserito un’osservazione pungente che smonta gran parte della retorica commerciale sulla QKD: “A quel punto, però, potete ottenere esattamente lo stesso risultato con poche centinaia di righe di codice software, usando una Key Derivation Function (KDF) crittografica e AES”.
Lo schema alternativo classico funziona così: Alice e Bob condividono inizialmente una chiave segreta K (magari scambiata con un protocollo di key exchange tipo Diffie-Hellman post-quantistico). Poi utilizzano una KDF per generare da K una sequenza di chiavi derivate K₁, K₂, K₃… indipendenti tra loro, che usano con AES per cifrare i messaggi successivi. “Nessun dispositivo quantistico costoso, nessun limite di distanza ai 511 chilometri, nessun problema di attenuazione”.
L’unico vantaggio della QKD? “Se un attaccante compromette fisicamente l’intero dispositivo di Alice o Bob, con la soluzione classica perde tutta la sicurezza. Con la QKD mantieni alcune garanzie”. Ma anche questo vantaggio può essere ottenuto, ha notato il relatore, “al prezzo di utilizzare tecniche più complesse che sfruttano assunzioni post-quantistiche, come i sistemi basati su LWE”.
La conclusione implicita è chiara: i benefici pratici della QKD rispetto ad alternative post-quantistiche puramente software sono molto più limitati di quanto il marketing tecnologico lasci intendere.
Monete quantistiche: il denaro digitale non clonabile
Guardando al futuro post-computer quantistico, il relatore ha presentato due applicazioni affascinanti ma ancora lontane dalla realizzazione pratica.
Le monete quantistiche (quantum money) sfruttano uno dei principi fondamentali della meccanica quantistica: il teorema del no-cloning, che stabilisce che stati quantistici sconosciuti non possono essere copiati perfettamente. “Se gli stati quantistici non sono clonabili, posso usarli come banconote digitali?” La domanda, posta per la prima volta decenni fa, è brillante nella sua semplicità.
Il problema fondamentale del denaro digitale classico è infatti proprio la facilità di duplicazione: copiare un file è banale, quindi come impedire il double spending (la doppia spesa della stessa “banconota” digitale)? Le criptovalute come Bitcoin risolvono il problema con registri distribuiti (blockchain), ma richiedono infrastrutture complesse e consumano enormi quantità di energia.
“Con le monete quantistiche, la fisica stessa impedisce la clonazione. È un’idea geniale”, ha ammesso Venturi con entusiasmo. Purtroppo l’implementazione pratica è estremamente complicata.
Le uniche costruzioni funzionanti finora sono schemi “a chiave privata” (secret-key quantum money), dove per verificare l’autenticità di una moneta è necessario contattare direttamente l’ente che l’ha emessa. “Questo ovviamente non scala: è come dover chiamare la Banca Centrale ogni volta che qualcuno vuole verificare una banconota”.
Quello che servirebbe sono monete quantistiche a chiave pubblica (public-key quantum money), dove chiunque possa verificare autonomamente l’autenticità di una moneta quantistica senza dover contattare l’emittente. “Questo è molto, molto, molto più complicato da realizzare”, ha sottolineato il professore. “Esistono tantissimi tentativi falliti e una bellissima linea di ricerca attiva che studia questo problema, ma ad oggi rimane un problema aperto per essere risolto in maniera efficiente”.
L’ultima applicazione futuristica presentata è la protezione quantistica del copyright (quantum copy protection), che affronta il problema della pirateria software.
L’idea, proposta dal fisico teorico Scott Aaronson nel 2009, è ancora una volta elegantemente semplice: “Se posso associare uno stato quantistico a un programma software, riesco a impedirne la copia illegale sfruttando il teorema del no-cloning?”
Nel mondo classico si usa il watermarking digitale: un marchio incastonato nel codice che tutti possono verificare ma che è difficile da rimuovere senza danneggiare il programma. È un deterrente contro la pirateria, non una protezione assoluta.
La protezione quantistica promette di più, ma ha limiti intrinseci. “Purtroppo è impossibile per programmi learnable“, ha spiegato Venturi. Se un programma è sufficientemente semplice da poter essere “imparato” sottoponendogli varie query di test e osservandone gli output, allora una volta imparato può comunque essere replicato, indipendentemente dalla protezione quantistica.
“Quindi questa forma di protezione funziona inerentemente solo per programmi complessi, non facilmente apprendibili tramite interrogazioni”. Ma il problema è che per questi programmi complessi “la protezione quantistica del copyright sembra implicare matematicamente l’esistenza di monete quantistiche a chiave pubblica”. E come abbiamo visto, quelle non sappiamo ancora costruirle efficientemente.
“Sembra anche implicare l’offuscamento dei programmi, un altro problema aperto”, ha aggiunto. Esistono costruzioni per sottoclassi ristrette di programmi, sotto assunzioni matematiche molto forti, ma nulla di pratico o generale.
Conclusioni: tra realismo e lungimiranza strategica
Conclusioni
Nelle note conclusive, Venturi ha mantenuto un equilibrio sapiente tra entusiasmo per le possibilità future e realismo sullo stato attuale della tecnologia.
“C’è sempre la barzelletta nel settore: sono già vent’anni che il computer quantistico ‘uscirà tra cinque anni’”, ha scherzato il professore suscitando risate in platea. “Però staremo a vedere. La ricerca avanza, gli investimenti crescono, i progressi ci sono. Non sappiamo quando, ma probabilmente accadrà”.
Le conclusioni pratiche per i professionisti della sicurezza informatica sono chiare:
Sui crittosistemi post-quantistici: “Esistono già, sono basati su problemi che rimangono difficili anche per computer quantistici, e per le applicazioni crittografiche principali l’efficienza è ormai comparabile a quella delle soluzioni classiche attuali”. La transizione è quindi tecnicamente fattibile e va pianificata seriamente.
Sulle opportunità: “La cosa che spero di avervi comunicato è che utilizzare questo tipo di assunzioni matematiche apre nuovi orizzonti nel mondo della crittografia. Permette di realizzare applicazioni molto interessanti – come la cifratura omomorfa – che potranno essere utilizzate nel mondo classico, indipendentemente poi dallo sviluppo o meno dei computer quantistici”. La minaccia quantistica ha paradossalmente accelerato la scoperta di nuove possibilità crittografiche.
Sulla Quantum Key Distribution: qui il tono è diventato più critico. “I crittosistemi quantistici possono dare la possibilità di fare cose completamente impossibili nel mondo classico, come la QKD senza assunzioni computazionali. Però attenzione: brevi distanze, bit rate limitatissimo, e soprattutto è possibile in pratica solo se abbandoniamo la sicurezza incondizionata – che è l’unico aspetto veramente interessante e distintivo della QKD“.
“Questo aspetto è spesso trascurato nelle presentazioni commerciali e risulta in affermazioni esagerate sulle capacità reali della QKD”, ha ammonito il relatore con franchezza.
Sulle applicazioni futuristiche: “Le applicazioni più sorprendenti come le monete quantistiche e la protezione quantistica del copyright richiedono capacità computazionali quantistiche che sono ancora molto lontane dall’essere realizzate praticamente”.
Un intervento che ha saputo bilanciare rigore tecnico e visione strategica, evitando sia il catastrofismo sulla minaccia quantistica sia l’entusiasmo acritico per tecnologie ancora immature. La rivoluzione quantistica non è solo una minaccia da cui difendersi, ma anche – e forse soprattutto – un’opportunità storica per ripensare radicalmente i paradigmi fondamentali della sicurezza informatica e della protezione dei dati.
“Rimaniamo sintonizzati”, ha concluso Venturi con un sorriso. La partita è appena iniziata.
Guarda il video completo dell’intervento:
[embedded content]
Profilo Autore
Daniele Venturi è Professore Ordinario presso il Dipartimento di Informatica dell’Università di Roma Sapienza, dove dirige il Laboratorio SCRYPTO dal 2016. La sua ricerca si focalizza sulla crittografia teorica ed applicata.
La sicurezza informatica riparte dall’individuo: il paradigma Human-Centric di Proofpoint
Al 23° Forum ICT Security, Marco Zani di Proofpoint ha illustrato come l’approccio incentrato sulla persona rappresenti la terza grande evoluzione della cybersecurity, superando i modelli tradizionali focalizzati su perimetro e applicazioni
Il fattore umano resta il cuore pulsante – e al tempo stesso il tallone d’Achille – della sicurezza informatica aziendale. È questo il messaggio centrale emerso dall’intervento “Human Centric Security, il valore della piattaforma” tenuto da Marco Zani, Country Manager Italia di Proofpoint, durante il Forum ICT Security 2025.
Il manager ha aperto il suo intervento con una riflessione che tocca le corde più profonde del dibattito sulla cybersecurity attuale: «Quando si parla di questi temi, sconfinare su ambiti legati alla psicologia e alla filosofia è immediato. Parlare di psicologia significa inevitabilmente parlare di social engineering, di meccanismi di manipolazione della persona facendo leva sulle emozioni: il senso di urgenza, l’altruismo, le vulnerabilità personali».
Un approccio olistico che mette la persona al centro
La Human-Centric Security, come ha spiegato il relatore, rappresenta un cambio di paradigma fondamentale: un approccio olistico alla cybersecurity che tiene conto dell’individuo e dei suoi comportamenti per definire la strategia di sicurezza, andando oltre la tradizionale attenzione rivolta esclusivamente a endpoint, applicazioni e reti.
Zani ha richiamato anche la filosofia del “capitale umanistico” di Brunello Cucinelli per sottolineare quanto sia determinante riconoscere la centralità della persona: «L’uomo è un individuo singolo, unico, che genera una causa-effetto nel nostro mondo della cybersecurity, con impatti importanti a livello economico e aziendale».
I numeri del Voice of the CISO 2025
A supporto della propria tesi, lo speaker ha presentato i risultati di un’indagine condotta su 1.600 Chief Information Security Officer in 16 paesi, tutti operanti in aziende con oltre 1.000 dipendenti.
Cybersecurity risk: still human risk
I dati sono eloquenti: il 68% dei CISO a livello globale ritiene che i dipendenti abbiano una comprensione adeguata della data security e delle best practice, ma questo non basta a mitigare il rischio. In Italia la percentuale si attesta al medesimo valore del 68%, mentre emerge un dato curioso relativo alla Spagna, che presenta un gap di quasi 30 punti percentuali rispetto agli Stati Uniti, storicamente benchmark di riferimento per l’innovazione tecnologica.
Le statistiche più allarmanti riguardano però la percezione del rischio imminente: «Il 76% dei CISO pensa che subirà un attacco nei prossimi 12 mesi», ha evidenziato l’esperto. «È interessante l’aspetto legato all’inesorabilità: sanno che accadrà, anche se non sanno in che misura e quale impatto potrà avere in termini economici e di operatività aziendale». A conferma di questa consapevolezza, l’89% dei CISO ha già subito una perdita materiale di dati sensibili nell’ultimo anno.
La tassonomia delle minacce interne
L’intervento ha offerto una classificazione dettagliata delle tipologie di attacco legate al fattore umano. Gli insider malintenzionati – dipendenti che utilizzano impropriamente i dati per danneggiare l’organizzazione – rappresentano il 34% del totale.
Alla stessa percentuale si attestano gli insider imprudenti, ovvero dipendenti che inconsapevolmente usano in modo improprio i dati, spesso con leggerezza. A questi si aggiungono gli insider compromessi, le cui credenziali sono state rubate: Zani ha ricordato il caso di un hacker che ha sottratto 70.000 identità da hotel di lusso nel Sud Italia, rimettendole in vendita nel dark web a 20.000 euro ciascuna.
L’intelligenza artificiale generativa come fattore di rischio
Un capitolo significativo dell’intervento è stato dedicato all’impatto dell’AI generativa sulla sicurezza aziendale. Il 60% dei CISO a livello globale considera la GenAI un fattore di alto rischio per la propria organizzazione, in aumento rispetto al 54% dell’anno precedente. In Italia la percentuale si attesta al 57%, con un incremento del 45% anno su anno.
2025 Voice of the CISO Report, GenAI risk
«I recenti sviluppi legati all’AI – i Large Language Model, Gemini, ChatGPT – hanno cambiato sostanzialmente le regole del gioco», ha osservato lo speaker. «Creare, condividere, salvare ed esporre informazioni nell’ombra è diventato molto facile».
La risposta delle organizzazioni è stata prudente: il 59% dei CISO blocca o restringe fortemente l’utilizzo dell’AI all’interno delle proprie strutture, mentre il 68% prevede di implementare soluzioni basate sull’intelligenza artificiale nei prossimi mesi, adottando al contempo politiche e approcci etici strutturati.
L’evoluzione del panorama delle minacce
Il confronto tra passato e presente offre una fotografia nitida della trasformazione in atto. Se prima l’email rappresentava il vettore di attacco principale, il social engineering era manuale e soggetto a errori, e la perdita dati avveniva principalmente attraverso email ed endpoint gestiti, oggi lo scenario è radicalmente mutato.
Evoluzione delle cyber minacce – Before vs Now
«C’è una scalabilità potente», ha spiegato l’esperto. «L’AI generativa sta creando opportunità senza precedenti per chi fa il mestiere criminale. Attraverso le app di collaborazione si ricevono link su cui si clicca molto facilmente; l’AI è in grado di definire con precisione i linguaggi a seconda del paese e del ruolo della persona, che spesso è molto presente sui social e quindi facilmente profilabile».
Tra le tecniche più insidiose, il relatore ha menzionato la TOAD (Telephone Oriented Attack Delivery), l’Advanced Persistent Threat e le frodi al pagamento anticipato, in cui la vittima viene contattata con false urgenze legate a spedizioni bloccate o presunti benefici economici.
La piattaforma Human-Centric: architettura e funzionamento
Zani ha quindi illustrato l’architettura della piattaforma Proofpoint, che si basa su due pilastri fondamentali: la Threat Resilience (attacco, vulnerabilità e privilegi) e la Data Security. Il sistema è in grado di applicare policy adattive in modo dinamico, evolvendo in funzione del rischio introdotto.
Human Risk in Context by Intent
La valutazione degli utenti a rischio avviene attraverso l’intersezione di tre dimensioni: utenti attaccati (soggetti ad account takeover, business email compromise, phishing avanzato), utenti vulnerabili (chi fallisce le simulazioni di phishing, non segue i training, clicca con leggerezza sui link) e utenti con privilegi elevati (CEO, CFO, amministratori di sistema, personale coinvolto in operazioni di M&A).
«Dobbiamo smettere di considerare il dipendente come un soggetto a rischio», ha sottolineato lo speaker, «e renderli parte di un processo aziendale seamless, nel corso del quale sviluppare una cultura forte, in linea con le policy e le regolamentazioni».
Verso la sicurezza agentica
L’intervento si è concluso con uno sguardo al futuro. La Human-Centric Security rappresenta, secondo l’esperto, la base per abbracciare con maggiore sicurezza lo spazio agentico e digitale che si sta delineando.
«La piattaforma odierna incentrata sulla persona è fondamentale per la sicurezza di domani, che sarà incentrata sia sull’uomo che sugli agenti», ha concluso Zani, annunciando un evento dedicato (“Protect”) previsto per il primo trimestre del prossimo anno, in cui verranno presentate le novità in ambito agentico. «Al di là della narrativa, c’è concretezza: i quick wins che possono già essere messi in campo oggi».
La correlazione degli eventi comportamentali e la gestione dei dati sensibili attraverso un approccio integrato alla sicurezza possono dunque essere implementate sin d’ora, posizionando le organizzazioni italiane al passo con quei paesi che, come evidenziato dai dati del report, mostrano già una maggiore predisposizione ad accogliere questo tipo di evoluzione tecnologica.
Profilo Autore
Marco Zani è Country Leader per l’Italia di Proofpoint, Inc., azienda leader globale nella cybersecurity e nella compliance. Nel suo ruolo è responsabile della strategia e delle operazioni sul mercato italiano, con focus sull’accelerazione della crescita e sul supporto alle aziende locali nel rafforzamento delle difese contro le minacce informatiche mirate all’individuo.
Professionista con oltre 25 anni di esperienza nel settore IT, Zani ha costruito una solida carriera ricoprendo posizioni di leadership in realtà internazionali di primo piano. In qualità di Country Manager di GitLab, ha guidato con successo la crescita strategica e lo sviluppo del business in Italia. Precedentemente ha ricoperto ruoli chiave in Snowflake e ServiceNow, dove ha costruito e coordinato team ad alte prestazioni, concludendo contratti complessi di grande valore.
Riconosciuto come esperto nel cloud computing enterprise e nelle tecnologie di sicurezza, Zani si distingue per la sua capacità di sviluppare strategie incentrate sul cliente e di guidare team eterogenei a livello europeo. Le sue consolidate competenze manageriali e relazionali, unite a una visione orientata alla crescita, lo rendono una figura chiave per il piano di espansione di Proofpoint nel mercato italiano.
Dalla dottrina militare alla cybersecurity civile: come le Cyber Operations stanno ridefinendo la difesa digitale
Al 23° Forum ICT Security, Francesco Arruzzoli – Responsabile del Centro Studi Cyber Defense di Cerbeyra -ha illustrato perché la sicurezza informatica non può più essere solo tecnologia, ma deve diventare disciplina operativa
Quando si parla di cyber operations, il pensiero corre immediatamente alle attività militari nel dominio digitale. Eppure, come ha spiegato Francesco Arruzzoli, Responsabile del Centro Studi Cyber Defense di Cerbeyra, durante il suo intervento “Cyber Operations in ambito civile: difesa, intelligence e resilienza cibernetica” al 23° Forum ICT Security tenutosi a Roma il 20 novembre 2025, i principi delle operazioni cibernetiche militari stanno diventando sempre più rilevanti anche per il mondo civile.
«Oggi tutta la nostra continuità operativa, come società e come nazione, è sempre più legata al dominio cyber», ha esordito il relatore. «Infrastrutture tecnologiche, reti, telecomunicazioni che gestiscono la continuità della nostra attività sociale vengono gestite sempre più all’interno del dominio cyber».
Il concetto di guerra ibrida, ormai entrato nel lessico comune, descrive esattamente questa realtà: accanto ai domini tradizionali del conflitto — terra, mare, aria e spazio — si è aggiunto a pieno titolo il cyberspazio. Ma ciò che interessa maggiormente alle organizzazioni civili non è tanto la componente offensiva, quanto quegli «aspetti peculiari delle cyber operations che possono e devono essere riportati sempre più spesso nel mondo civile, perché ci danno la possibilità di contrastare tutta una serie di nuove minacce emergenti».
La lezione degli scarponi: quando la disciplina salva la vita
Per spiegare il valore della disciplina operativa, l’esperto ha attinto a un ricordo personale del servizio di leva. Durante l’addestramento presso un reparto operativo dell’esercito, le reclute erano tenute ogni sera a pulire gli anfibi e posizionarli in modo preciso davanti alla branda, a disporre la mimetica sempre nello stesso modo, il berretto sempre nella tasca destra. Rituali che sembravano quasi atti di nonnismo.
La regola degli scarponi
«Poi, dopo la terza settimana di addestramento, alle quattro della mattina, completamente al buio, veniamo svegliati per un allarme», ha raccontato. «La caserma era completamente al buio. Io ho visto in tre minuti persone vestirsi e mettersi in fila davanti all’armeria. Noi ci eravamo vestiti, preparati, equipaggiati senza vedere niente».
Nessuno si scontrò, nessuno perse gli anfibi. E gli scarponi erano pure lucidi. «Questo è un esempio di quello che può essere la disciplina quando andiamo a lavorare in determinati ambienti», ha sottolineato lo speaker. «Vuol dire essere pronti nel momento in cui si manifesta un’emergenza e non sappiamo quando si manifesta. Significa eliminare qualsiasi attrito».
Il parallelo con la cybersecurity è immediato: «Quando parliamo di attacchi cyber, ci riferiamo esattamente a questo. Ci riferiamo a minacce che sono l’equivalente digitale di un attacco notturno. Invisibili, imprevedibili, e spesso ce ne accorgiamo quando ormai è troppo tardi».
Malware che ragionano: la nuova frontiera delle minacce
Il cuore tecnico dell’intervento ha riguardato le nuove tipologie di malware potenziate dall’intelligenza artificiale, minacce che stanno emergendo dai laboratori di ricerca e che presto potrebbero diffondersi nel mondo reale.
PROMPTFLUX
La prima categoria presentata è quella del malware generativo adattivo, esemplificato da PROMPTFLUX. Si tratta di software malevolo capace di adattarsi all’ambiente in cui si trova, privo di codice malevolo riconoscibile al suo interno. «I sistemi normali non identificano quel software come malevolo perché non ha armi, non ha codice per fare reverse shell già integrato nel suo eseguibile», ha spiegato l’esperto. «Lui parla semplicemente con un’intelligenza artificiale esterna — potrebbe essere Gemini o qualsiasi altro LLM — e chiede istruzioni su come cambiare il suo codice, modificarlo, per rendersi invisibile a quella specifica infrastruttura».
WormGPT – Based Malware
La seconda tipologia riguarda i malware progettati direttamente dall’intelligenza artificiale, costruiti in modo specifico per una determinata organizzazione. È il concetto di spear-malware, analogo a quello di spear-phishing: non attacchi massivi e generici, ma strumenti costruiti su misura per penetrare una struttura specifica.
AI-Assisted Living-Off-The-Land (AI-LOTL)
La terza categoria, forse la più insidiosa, è quella denominata AI-Assisted Living Off The Land (AI-LOTL). Questi malware non portano con sé alcun payload malevolo: si presentano come normali applicazioni, invisibili agli antivirus e ai sistemi di intrusion detection. Il loro trucco? Sfruttano i comandi legittimi già presenti nei sistemi operativi.
L’intervento ha incluso una dimostrazione pratica: un malware che utilizza comandi PowerShell di Windows per esfiltrare un file password.txt attraverso una normale connessione HTTP. Ma la vera innovazione sta nella versione evoluta, dotata di un piccolo LLM locale addestrato su tutti i possibili comandi PowerShell. «Col primo malware, quando gli abbiamo chiuso la connessione HTTP, non era più in grado di esfiltrare il file», ha raccontato Arruzzoli. «Il secondo si è accorto che avevamo chiuso la connessione HTTP, è andato a controllare in tutti i possibili comandi PowerShell qual era una possibile soluzione, e l’ha trovata. Ha esfiltrato il file attraverso il DNS».
La conclusione è netta: «Qui ci troviamo di fronte a oggetti che ragionano, pensano. E siccome la capacità di elaborazione di un essere umano è infinitamente più lenta di un computer, voi capite che se ci mettiamo a ragionare su come difenderci da certi tipi di attacchi, è finita».
Harvest Now, Decrypt Later: la minaccia che viene dal futuro
Un’altra minaccia illustrata durante l’intervento ha un sapore quasi da spy story: il paradigma Harvest Now, Decrypt Later. Stati, enti governativi e criminali informatici stanno acquisendo enormi quantità di dati crittografati — comunicazioni TLS, trasferimenti bancari, dati su cloud — per immagazzinarli in attesa di poterli decifrare in futuro, quando i computer quantistici saranno sufficientemente potenti.
HNDL e Utah Data Center
«Il problema è che questo tipo di attacco non ce lo dobbiamo immaginare solamente da nemici, ma anche da alleati», ha precisato il relatore, citando il CLOUD Act del 2018 e la Sezione 702 del FISA. Queste normative statunitensi consentono alle agenzie di intelligence americane di acquisire dati dai data center delle Big Tech — Google, Amazon, Microsoft — anche quando si trovano su suolo straniero e riguardano cittadini non americani.
Esistono da tempo numerosi rumors che alimentano il sospetto che pratiche di sorveglianza avanzata siano già operative da anni. Un articolo pubblicato su Forbes nel 2013 segnalava l’esistenza di un sito nato come parodia della NSA, rivelatosi poi sorprendentemente ricco di informazioni provenienti da fonti governative statunitensi e abilmente correlate tra loro. Molti di quei contenuti ufficiali non sono oggi più raggiungibili attraverso i link originali, ma restano parzialmente consultabili grazie al servizio di archiviazione di archive.org.
Tra le immagini più emblematiche riportate da quel sito spicca la fotografia del data center NSA nello Utah, con la lapide d’ingresso che recita: «If you have nothing to hide, you have nothing to fear» — «Se non hai nulla da nascondere, non hai nulla da temere».
La risposta del relatore, citando l’hacker Kevin Mitnick, ribalta perfettamente la prospettiva: «Io non avrò nulla da temere, ma ho tante cose da proteggere».
La dottrina militare applicata alla sicurezza civile
Come rispondere a minacce così sofisticate? La soluzione proposta passa attraverso l’adozione della dottrina militare nel contesto civile. «Una delle particolarità della dottrina militare, se applichiamo le cyber operations in ambito civile, è il fatto che ci permette di operare nel caos», ha spiegato l’esperto. «Anche quando siamo nel caos più totale, siamo in grado di gestire la situazione».
Dottrina militare come fondamento
Tre sono le certezze da cui partire: non esistono organizzazioni troppo piccole per essere colpite; gli attacchi non chiedono permesso e non valutano il fatturato delle aziende prima di colpire; l’ecosistema tecnologico guidato dall’IA sta abbassando sempre di più i tempi di azione degli attacchi, fino a raggiungere i millisecondi.
«Le cyber operations non possiamo delegarle», ha aggiunto lo speaker. «Non è un lusso per pochi, è qualcosa che proprio perché coinvolge tutti, deve essere gestito da tutti».
Perché le Cyber Operations sono indispensabili
Playbook e Runbook: gli ordini di combattimento del cyberspazio
Nel trasferire la dottrina militare al mondo della sicurezza informatica, due strumenti emergono come fondamentali: i playbook e i runbook.
«Quando un militare fa la ronda, se qualcuno si avvicina dà tre comandi: alt chi va là, un colpo in aria, il colpo addosso. Non ci sono particolari protocolli», ha esemplificato Arruzzoli. «Così vale anche per le cyber operations».
I playbook rappresentano la componente strategica: definiscono cosa fare quando si verifica un ransomware, un data breach, un attacco specifico. Sono l’equivalente delle regole di ingaggio militari, documenti che stabiliscono non come sparare, ma quando, perché e in quale contesto.
I runbook sono invece il braccio operativo: procedure dettagliate, passo dopo passo. «Il ransomware? Apro il runbook ransomware e c’è scritto: stacca il computer, fai login nella console, spegni tutti i servizi. Operazioni alla fine molto semplici, ma la cosa importante è che devono essere eseguite senza pensare».
È questo il punto cruciale: «La forza di questi sistemi vale nel momento in cui riesco a farli esercitare in maniera automatica. Ho un attacco? Automaticamente chi è disposto alla sicurezza deve aprire il runbook ed eseguirlo riga per riga senza pensare. È l’unico modo per andare a interagire e bloccare certi tipi di attacchi».
Il SOC non è un ufficio: la disciplina del processo
L’intervento ha dedicato ampio spazio ai Security Operation Center, il cui mercato in Italia è in forte crescita: da circa 1,1 miliardi di dollari nel 2024, si prevede raggiunga i 4,5 miliardi entro il 2035. Un trend trainato inizialmente dalle grandi imprese, ma che vedrà le PMI superarle numericamente nei prossimi anni.
Mercato SOC in Italia
«Quello che va capito è che il SOC non è un ufficio», ha precisato il relatore. «Non vi immaginate gente che va in ufficio alle otto. Stiamo parlando di un centro operativo che deve monitorare e controllare tutta una serie di segnali importanti». E ha aggiunto con forza: «La cosa più importante di un centro operativo non è la tecnologia. È la disciplina del processo».
SOC come unità tattica
Un monito chiaro per chi si affaccia a questo mercato: «Diffidate da chi vi vende il SOC come tecnologia. Il SOC non è tecnologia, il SOC è processi. La tecnologia serve a far sì che i processi possano operare più velocemente. Diffidate da chi vi dice: vi metto due o tre endpoint e poi vi controllo i log. Lì non avete un SOC, avete qualcuno che vi sta guardando la rete, e poi incrociate le dita».
Un modello italiano: l’esperienza Vianova-Cerbeyra
A conclusione dell’intervento, è stato presentato un esempio concreto di applicazione di questi principi. Cerbeyra, parte del gruppo Vianova — quarto operatore nazionale nel segmento business per servizi avanzati di telecomunicazione — opera con un’infrastruttura interamente italiana: reti, data center, software applicativi sviluppati e gestiti in Italia. Una scelta che risponde alle preoccupazioni sulla sovranità digitale emerse nella prima parte dell’intervento.
Metriche e disciplina del processo
I numeri presentati testimoniano l’efficacia dell’approccio basato sulla disciplina del processo: oltre il 96% di retention dei clienti nel 2024, e il 73% di incidenti intercettati prima ancora che il cliente se ne accorgesse. «Ci prendono per matti a volte perché ci apriamo il ticket da soli e poi avvertiamo il cliente», ha commentato con un sorriso l’esperto. «Eppure è così. Riusciamo a individuare le anomalie perché abbiamo il controllo dell’intera infrastruttura».
SOC Cerbeyra
Capire la minaccia prima che colpisca: dalla difesa passiva all’intelligence attiva
La chiusura dell’intervento ha offerto una riflessione che sintetizza l’intero messaggio: «La sicurezza non è ciò che impedisce l’attacco, ma è ciò che ci permette di comprendere la minaccia e bloccarla prima che si sviluppi appieno».
Un cambio di paradigma profondo, che trasforma la cybersecurity da presidio tecnico ad attività operativa permanente. Non più reagire agli eventi, ma interpretarli e, possibilmente, anticiparli. Non difendere un perimetro, ma operare in un dominio. Non installare tecnologie, ma orchestrare informazioni.
Come nella migliore tradizione militare, la prontezza non è un atto istantaneo ma un’abitudine. Non un riflesso casuale, ma un comportamento costruito giorno dopo giorno. Perché quando l’allarme suona — nel cyberspazio come nella caserma di un tempo — non c’è tempo per cercare gli scarponi: bisogna averli già ai piedi.
Guarda il video completo dell’intervento:
[embedded content]
Profilo Autore
Progettista di sistemi esperti, software developer, network e system engineer, con oltre 30 anni di esperienza nell’ambito della sicurezza delle informazioni, Francesco Arruzzoli è il Resp. del Centro Studi Cyber Defense Cerbeyra, dove svolge attività di R&D, analisi delle cyber minacce e progettazione di nuove soluzioni per la cyber security di aziende ed enti governativi. Esperto di Cyber Threat Intelligence e contromisure digitali, autore di libri ed articoli sue riviste del settore, in passato ha lavorato per multinazionali, aziende della sanità italiana, collaborato con enti governativi e militari. In qualità di esperto cyber ha svolto inoltre attività di docenza presso alcune università italiane.
Impianti hardware malevoli: la minaccia invisibile che compromette la supply chain
USBsamurai e l’Internet of Offensive Things: quando un cavo da 15 euro può paralizzare un impianto industriale
Al 23° Forum ICT Security di Roma, l’intervento intitolato “USBsamurai & the Internet of Offensive Things” ha sollevato il velo su una delle minacce più sofisticate e insidiose del panorama cybersecurity contemporaneo: gli impianti hardware malevoli che infiltrano la catena di approvvigionamento. Luca Bongiorni, Direttore del Cybersecurity Lab di ZTE Italia e fondatore del progetto WHID (We Hack In Disguise), ha condotto il pubblico attraverso un’analisi tecnica che parte dalle rivelazioni di Edward Snowden per arrivare alle più recenti evoluzioni degli hardware implants.
Con oltre 19 anni di esperienza in offensive security e una lunga carriera dedicata allo sviluppo di dispositivi hardware per operazioni di red teaming, lo speaker ha dimostrato come la sicurezza fisica dei componenti hardware rappresenti oggi un anello debole critico nelle strategie di difesa aziendale.
Il leak di Snowden e la nascita di una nuova era di minacce
“Nel 2013 Edward Snowden sparì, fece il giro del mondo portando con sé computer e flash drive contenenti documenti classificati top secret”, ha esordito il relatore, ricostruendo la genesi del suo percorso di ricerca. Tra i documenti trafugati dai server della NSA, particolare rilevanza aveva l’ANT Catalog (Advanced Network Technology), un catalogo classificato di 50 pagine che documentava le tecnologie offensive sviluppate dalla Tailored Access Operations Unit (TAO), considerata una delle unità di intelligence più avanzate al mondo per operazioni in ambienti ostili.
Il documento rivelava operazioni sistematiche di supply chain interdiction: componenti hardware venivano intercettati durante la spedizione dal produttore al cliente finale e compromessi con impianti malevoli prima di raggiungere la destinazione. Agenti della NSA aprivano i pacchi in transito, installavano beacon e impianti hardware, quindi sigillarono nuovamente le confezioni come se nulla fosse accaduto.
Supply chain interdiction – foto operative NSA
“Mi sono detto: interessante, se riescono a svilupparlo loro, perché non posso svilupparlo io?”, ha raccontato Bongiorni, descrivendo l’inizio di un percorso di ricerca e sviluppo decennale condotto insieme a una comunità internazionale di ricercatori di sicurezza. L’obiettivo era chiaro: democratizzare queste tecnologie offensive, renderle accessibili ai professionisti della sicurezza attraverso progetti open source a basso costo, permettendo così ai team di difesa di comprendere realmente le minacce che devono fronteggiare.
La gallery degli orrori: quando l’hardware diventa un’arma
L’intervento ha documentato un’ampia panoramica di impianti hardware malevoli già utilizzati in attacchi reali, con conseguenze documentate. Il relatore ha mostrato dispositivi sviluppati da cybercriminali per intercettare dati di carte di credito attraverso POS compromessi, cavi USB contenenti chip nascosti e miniaturizzati, e componenti per attacchi a sistemi industriali.
Cavi USB con chip nascosti e GSM bug
Gli impianti non si limitano alle classiche chiavette USB. Bongiorni ha illustrato come praticamente qualsiasi dispositivo che comunica tramite protocollo USB possa essere weaponizzato: dai cavi di ricarica ai mouse, dalle tastiere agli alimentatori, persino dispositivi apparentemente innocui come ventilatori USB o scaldatazze possono nascondere al loro interno microcomputer completi.
“Le porte USB sono dovunque”, ha sottolineato lo speaker. “Nei nostri laptop, nei dispositivi industriali, nei sistemi di controllo ICS, negli impianti nucleari, nei sistemi di trattamento acque. Qualsiasi cosa con una porta USB è potenzialmente vulnerabile a questo tipo di attacco.”
La minaccia concreta: attacchi documentati contro infrastrutture critiche
Il talk ha preso una piega ancora più seria quando il relatore ha iniziato a mostrare articoli di cronaca relativi a incidenti reali che hanno coinvolto impianti industriali compromessi attraverso dispositivi USB.
News su attacchi USB a impianti industriali
Tra i casi documentati: un impianto nucleare tedesco infettato da malware, centrali elettriche statunitensi compromesse tramite mouse USB contenenti ransomware, e il caso degli ATM Diebold Nixdorf, dove ricercatori di Positive Technologies hanno dimostrato la possibilità di installare firmware modificato attraverso la porta USB del dispenser, permettendo di bypassare la crittografia e prelevare denaro contante.
“Questi non sono scenari ipotetici”, ha sottolineato Bongiorni. “Sono attacchi reali, condotti da threat actor motivati economicamente o da attori statali, che hanno causato danni concreti e misurabili.”
Il pericoloso mito delle chiavette USB
Uno dei punti centrali dell’intervento ha riguardato un pericoloso misconception diffuso nei programmi di security awareness aziendale. “Tutti i nostri posti di lavoro fanno security awareness training in cui ci dicono: se trovate una chiavetta USB per terra, lasciatela lì”, ha osservato il relatore. “Ma questa narrazione crea un falso senso di sicurezza.”
Common Misconception: USB devices are NOT ONLY Flash Drives
La realtà è che le flash drive rappresentano solo una minuscola frazione del vettore di attacco USB. Qualsiasi dispositivo che si connette tramite USB – cavi di ricarica per smartphone, mouse, tastiere, hub, ventilatori, lampade USB, persino dispositivi medicali – può potenzialmente nascondere un impianto malevolo. E a differenza di una chiavetta USB sospetta trovata per terra, questi dispositivi vengono attivamente utilizzati quotidianamente senza destare alcun sospetto.
La democratizzazione degli offensive tools: il progetto open source
Quasi dieci anni fa, ispirato dai documenti di Snowden, Bongiorni ha iniziato a sviluppare – insieme a colleghi ricercatori in Europa – una serie di dispositivi hardware offensivi con una filosofia precisa: “L’idea era crearli, renderli open source e a basso costo, in maniera tale che altri colleghi esperti del settore potessero crearli, configurarli, flasharli, programmarli e utilizzarli durante le operazioni di penetration testing quotidiane”, ha spiegato.
Opensource Offensive Devices – WHID Injector e P4wnP1
Il progetto WHID Injector (2017) è stata la prima generazione: un dispositivo hardware open source multipiattaforma (Windows, Linux, macOS) con WiFi integrato, al costo di soli 11 euro. Seguito dal P4wnP1 di Marcus (2017), basato su Raspberry Pi Zero W, che introduceva capacità di emulazione USB keyboard e network, con funzionalità di autocall back al server di comando e controllo.
Nel corso degli anni, la community ha continuato a evolvere questi strumenti, miniaturizzandoli progressivamente fino a renderli completamente invisibili all’interno di cavi USB standard.
EvilCrow Cable e EvilCrow Keylogger
Cottonmouth: l’origine di tutto
Prima di introdurre USBsamurai, il relatore ha voluto rendere omaggio al dispositivo che ha ispirato tutta questa linea di ricerca.
COTTONMOUTH-I ANT Product Data e schema operativo
Cottonmouth era il nome in codice dell’impianto hardware sviluppato dalla NSA e documentato nell’ANT Catalog. Si trattava di un cavo USB modificato che permetteva a un operatore remoto, attraverso comunicazioni wireless via radio, di controllare e infettare un determinato target dall’esterno dell’edificio in cui il cavo era inserito. Il costo unitario era di circa 20.300 USD secondo i documenti leakati, e offriva capacità di bridging wireless in reti target, persistenza software e capacità di load/exploit su PC target.
“Cottonmouth aveva una caratteristica particolarmente interessante: la capacità di bypassare sistemi air-gapped”, ha sottolineato Bongiorni. “Un sistema air-gapped è per definizione isolato da reti esterne – non può essere raggiunto dall’esterno e non può raggiungere l’esterno. Cottonmouth aggirava questa protezione utilizzando quella rete wireless radio da remoto.”
La genesi di USBsamurai: dalla noia alla rivoluzione
“Nel maggio 2019, Marcus – noto come Mame82 – iniziò il reverse engineering dei dispositivi RF Logitech, scoprendo numerose vulnerabilità e rilasciando ad agosto 2019 due strumenti fondamentali: Munifying e LOGITacker”, ha raccontato il relatore, mostrando il tweet originale che documentava la nascita di USBsamurai.
“Durante l’ultima ora ero annoiato… quindi ho creato #USBsamurai! Un DIY [Do It Yourself] controllato remotamente e RF non rilevabile #BadUSB!”, recitava il tweet di aprile 2019. Quello che era iniziato come un esperimento durante un momento di noia si è trasformato in uno degli strumenti di offensive security più potenti e accessibili mai sviluppati.
“Avevamo fatto brainstorming e unito le due idee. Così sono state aggiunte funzionalità offensive. Il resto è storia: USBsamurai era nato!”, ha concluso, descrivendo la collaborazione che ha portato alla fusione delle due linee di ricerca in un unico strumento.
USBsamurai: anatomia di un impianto da 15 euro
La vera innovazione di USBsamurai risiede nella sua semplicità costruttiva e nel suo costo irrisorio. “Con 15 euro di componenti acquistabili su Amazon o eBay, chiunque abbia competenze elettroniche di base può costruirlo”, ha spiegato Bongiorni, mostrando il processo di assemblaggio.
Il cuore del sistema è un dongle USB Logitech standard (modello C-U0012 raccomandato), quello che normalmente si usa per connettere mouse e tastiere wireless. Questo viene modificato, inserito all’interno di un cavo USB e flashato con firmware personalizzato open source.
Ma è nelle capacità operative che USBsamurai rivela il suo vero potenziale:
Controllo remoto stealth: Il dispositivo può essere controllato da remoto – fino a 30-50 metri senza amplificatori, distanze significativamente maggiori con power amplifier e low noise amplifier – attraverso un protocollo wireless proprietario criptato AES-256 che opera sulla frequenza 2.4 GHz ma non utilizza il protocollo WiFi standard.
“Questa è la caratteristica chiave”, ha sottolineato il relatore. “Se utilizzassimo wireless Intrusion Detection System in azienda che fanno detection di fake Access Point o chiavette USB WiFi maliziose che fanno injection, non lo troverebbero. Utilizza la stessa frequenza del WiFi, ma non lo stesso protocollo, quindi fa blending e si mimetizza perfettamente nel rumore di fondo delle reti wireless circostanti.”
Il meccanismo tecnico è sofisticato: USBsamurai viene collegato alla macchina target, l’attaccante si connette remotamente al dispositivo attraverso LOGITacker (l’antenna di controllo), e invia comandi. LOGITacker trasmette frame RF HID++ invalidi con dati arbitrari (i comandi dell’attaccante) che USBsamurai relay all’host USB. Il software Logitech legittimo installato sul sistema li ignora, mentre l’agent malevolo iniettato da USBsamurai li riceve e li esegue. L’agent quindi esegue i comandi e invia l’output (STDOUT) attraverso il tunnel HID++ cifrato, che l’attaccante riceve remotamente.
La demo che replica Stuxnet: ingegneria sociale al contrario
La dimostrazione pratica ha mostrato uno scenario direttamente ispirato a Stuxnet, il celebre malware scoperto nel 2010 che compromise le centrifughe per l’arricchimento dell’uranio dell’impianto nucleare iraniano di Natanz.
Prima una demo preliminare: l’iniezione ed esecuzione di codice malevolo su un sistema standard. Una volta inserito il cavo USB compromesso nel computer target – che in questo caso mostrava una replica di interfaccia HMI di un impianto nucleare – l’attaccante, operando da remoto, ha inviato comandi attraverso LOGITacker.
“Per registrare questa demo ero lì vicino, ma il range operativo è di 30-40-50 metri senza amplificatori. Aggiungendo un power amplifier e un low noise amplifier, il range aumenta significativamente. Ho fatto demo negli anni in cui montavo l’antenna LOGITacker su un drone, lo controllavo da terra e lo facevo volare all’altezza del piano dove si trovava il target, all’esterno dell’edificio”, ha raccontato il relatore.
In pochi secondi, il sistema è stato compromesso con l’iniezione e l’esecuzione di un ransomware simulato (WannaCry), dimostrando quanto sia rapida e devastante questa tipologia di attacco.
L’attacco ICS: far esplodere un serbatoio senza lasciare traccia
La demo culminante ha replicato la logica di Stuxnet applicata a un impianto di trattamento tossine simulato.
USBsamurai Vs AirGap: schema della rete isolata
Il setup consisteva in due laptop connessi tramite un router LAN-only (senza accesso Internet, per simulare un ambiente air-gapped): uno fungeva da PLC Modbus Server, l’altro da HMI – Human Machine Interface – il dashboard di controllo che l’ingegnere di impianto monitora costantemente.
“L’obiettivo è far esplodere il tank, il serbatoio con le tossine, senza che l’ingegnere che guarda la HMI sia a conoscenza di quello che sta succedendo. E quando l’attacco verrà scoperto, il serbatoio sarà già esploso, quindi troppo tardi per rimediare”, ha spiegato Bongiorni.
Il malware iniettato tramite USBsamurai eseguiva una tripla manipolazione simultanea: manteneva attiva la pompa di alimentazione causando il riempimento continuo del serbatoio, bloccava la valvola di sfogo d’emergenza impedendo lo svuotamento automatico, e falsificava i valori mostrati sulla HMI facendo credere all’operatore che tutto procedesse normalmente.
Durante l’esecuzione dell’attacco, visibile nella parte sinistra dello schermo, il serbatoio si riempiva progressivamente di tossine rappresentate graficamente dal logo Umbrella Corporation. Il livello saliva oltre la soglia di sicurezza, la valvola di emergenza rimaneva bloccata, e le tossine iniziavano a fuoriuscire. Ma nel dashboard HMI che l’ingegnere sta monitorando, tutto appariva normale: “Tank Spilled Status: 1 Liters”, indicatori verdi, nessun alert.
“Come vedete, sul lato destro l’ingegnere nota solo un litro di spill, che potrebbe essere un glitch, un bug del sistema. Può assumere che tutto vada bene. Ma nella realtà, di quei puntini verdi ce ne sono molti di più”, ha commentato il relatore mentre la demo procedeva.
L’attacco durava circa 120 secondi. Quando il malware cessava la sua attività, i valori reali venivano improvvisamente mostrati sulla HMI.
“Da un litro di tossina persa, improvvisamente salta a 199 litri. Ma ormai è tardi. Il tempo che intercorre prima che qualcuno si accorga che il tank è esploso e le tossine sono già disperse nell’ambiente è il tempo in cui il danno è fatto e l’operazione è stata un successo”, ha concluso Bongiorni.
La demo dimostrava perfettamente il principio operativo di Stuxnet: “Il malware cosa faceva? Da un lato aumentava o diminuiva la frequenza di rotazione delle centrifughe a livello fisico, dall’altro diceva al sistema che tutto andava bene e la frequenza rimaneva stabile. Ci sono voluti mesi prima che gli ingegneri capissero cosa stesse succedendo, e nel frattempo le turbine si rompevano continuamente, costringendoli a spendere milioni per sostituirle mentre il programma di arricchimento dell’uranio veniva drasticamente rallentato.”
WHID Elite: l’evoluzione con connettività globale
L’ultima generazione degli strumenti sviluppati dalla community WHID porta le capacità offensive a un livello completamente diverso.
WHID Elite integra connettività GSM/2G che permette il controllo remoto letteralmente da qualsiasi parte del mondo, non più limitato al range di comunicazione radio. Le funzionalità includono remote HID injection, bypass di ambienti air-gapped, mousejacking attacks, radio hacking, embedded USB HUB per weaponizzare gadget esistenti, geo-location tracking e remote audio surveillance.
“Una volta che questo tipo di impianto viene inserito durante un attacco supply chain – per esempio, l’azienda ordina nuove tastiere e noi riusciamo a intercettare la spedizione – vi ritrovereste con tastiere compromesse dotate di batteria LiPo e connessione cellulare. Posso controllarle da remoto, letteralmente da un’altra nazione, senza mai dover essere fisicamente vicino al target”, ha spiegato il relatore.
Implicazioni per la sicurezza delle infrastrutture critiche
L’intervento si è concluso con una riflessione sulle implicazioni più ampie di questa ricerca. “Gli impianti hardware rappresentano una minaccia concreta che deve essere inclusa nella threat modeling di ogni organizzazione, specialmente quelle che gestiscono infrastrutture critiche”, ha sottolineato il relatore.
La facilità di realizzazione – componenti da 15 euro acquistabili su marketplace commerciali – unita alla difficoltà estrema di detection, rende questi attacchi accessibili non solo ad attori statali ma potenzialmente anche a gruppi criminali organizzati o insider malintenzionati.
“Supply chain attacks, sia lato software che lato hardware, sono un problema reale e concreto. È fondamentale tenere gli occhi aperti in tutti i casi”, ha concluso Bongiorni.
L’intervento ha lasciato il pubblico del Forum ICT Security con una consapevolezza amplificata: nell’era della supply chain globale e della proliferazione di dispositivi IoT e IIoT, la fiducia nei componenti hardware non può più essere data per scontata. Le misure di protezione devono estendersi ben oltre i tradizionali perimetri di difesa digitale, includendo vetting rigoroso dei fornitori, ispezioni fisiche dei dispositivi prima del deployment in ambienti critici, segmentazione di rete anche per sistemi air-gapped con controlli sugli accessi fisici, monitoring anomalo del traffico USB e dei pattern di comportamento dei dispositivi, e formazione del personale sulla reale portata delle minacce hardware.
La presentazione di USBsamurai non è stata solo una dimostrazione tecnica impressionante, ma un campanello d’allarme per un’intera industria: la minaccia hardware è reale, accessibile, devastante nelle sue conseguenze, e drammaticamente sottovalutata nei modelli di rischio tradizionali.
Guarda l’intervento completo:
[embedded content]
Profilo Autore
Luca Bongiorni attualmente ricopre il ruolo di Direttore del Cybersecurity Lab di ZTE Italia. Negli anni ha maturato un’esperienza professionale a livello internazionale nel ramo della Sicurezza Informatica. Specializzandosi perlopiù sul lato offensivo della materia. Luca ha anche contribuito al mondo InfoSec attraverso la divulgazione delle sue ricerce inerenti diverse tematiche presso le più importanti conferenze del settore (i.e. BlackHat, DEFCON, HackInParis, TROOPERS, OWASP Chapters, Hardwear.ioetc.). Al momento, oltre ad occuparsi quotidianamente di 5G Security, lavora a ricerce a-latere inerenti l’analisi forense di apparti IIoT, il bypass di sistemi di accesso a controllo biometrico ed allo sviluppo di device IoOT (Internet of Offensive Things).