Leonardo presenta “Michelangelo Dome”, la cupola digitale anti-guerra ibrida

Leonardo presenta “Michelangelo Dome”, il nuovo sistema avanzato di difesa integrata progettato dall’azienda per rispondere alle minacce emergenti in uno scenario globale sempre più complesso.

Il progetto, presentato ieri presso le Officine Farneto di Roma, nasce dall’esigenza di proteggere infrastrutture critiche, aree urbane sensibili, territori e asset di interesse nazionale ed europeo, attraverso una soluzione modulare, aperta, scalabile e multidominio, si inquadra nella più ampia strategia di Leonardo di consolidare la propria posizione di player di riferimento nel campo della Sicurezza globale. 

Con Michelangelo Dome”, ha commentato Roberto Cingolani – Amministratore Delegato e Direttore Generale di Leonardo – “Leonardo conferma il proprio impegno a sviluppare soluzioni che proteggono cittadini, istituzioni e infrastrutture, unendo tecnologia avanzata, visione sistemica e capacità industriale. In un mondo in cui le minacce si evolvono rapidamente e diventano sempre più complesse, dove difendere costa più che attaccare, la difesa deve saper innovare, anticipare e aprirsi alla cooperazione internazionale”. 

Michelangelo Dome non è un singolo sistema, ma un’architettura completa che integra sensori terrestri, navali, aerei e spaziali di nuova generazione, piattaforme di cyber defence, sistemi di comando e controllo, intelligenza artificiale ed effettori coordinati. La piattaforma crea una cupola dinamica di sicurezza, capace di individuare, tracciare e neutralizzare minacce, anche in caso di attacchi massivi, su tutti i domini di operazione: aeree e missilistiche, inclusi missili ipersonici e sciami di droni, attacchi dalla superficie e sotto la superficie del mare, forze ostili terrestri.

Grazie alla fusione avanzata dei dati provenienti da sensori multipli e all’impiego di algoritmi predittivi, Michelangelo è in grado di anticipare comportamenti ostili, ottimizzare la risposta operativa e coordinare automaticamente gli effettori più idonei.

Con Michelangelo Dome, Leonardo consolida il proprio ruolo come riferimento europeo nella sicurezza multidominio e contribuisce agli obiettivi di autonomia strategica, resilienza tecnologica e integrazione delle capacità difensive europee e NATO. L’iniziativa si inserisce nei programmi di cooperazione continentale e mira a valorizzare ancora di più le eccellenze industriali presenti sul territorio nazionale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/leonardo-presenta-michelangelo-dome-la-cupola-digitale-anti-guerra-ibrida-cingolani-proteggiamo-cittadini-istituzioni-e-infrastrutture/557588/


Securing Intelligence at the Edge: cybersecurity e standard per il continuum Edge-to-Cloud nell’era dell’IA

L’intervento di Dario Sabella al 23° Forum ICT Security esplora le sfide della sicurezza informatica nell’epoca dell’intelligenza artificiale distribuita, tracciando un percorso tra standard internazionali, tecnologie emergenti e nuovi paradigmi architetturali.

L’evoluzione tecnologica degli ultimi anni ha portato a una trasformazione radicale delle infrastrutture digitali. La convergenza tra edge computing, reti 5G e intelligenza artificiale sta ridisegnando i confini tradizionali del cloud, creando nuove opportunità ma anche sfide inedite sul fronte della cybersecurity. È questo il tema al centro dell’intervento di Dario Sabella, CEO di Next G Cloud e Vice President di xFlow Research, nonché Chairman del gruppo ETSI MEC (Multi-access Edge Computing), presentato al Forum ICT Security 2025.

L’edge computing: un’evoluzione naturale del cloud

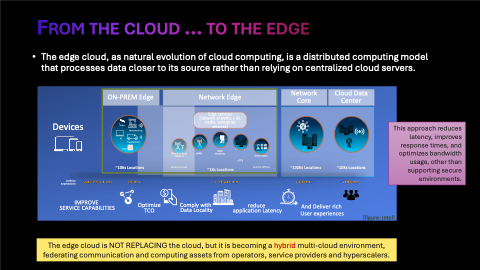
L’intervento si apre con una domanda apparentemente semplice: cos’è l’edge computing e dove si trova? Il relatore richiama una definizione forse semplicistica ma efficace, di quando era giovane studente 25 anni fa, attribuita a un suo professore del Politecnico di Torino: «Cos’è il cloud? È il computer di un altro!». Per cui l’edge cloud, in sostanza, rappresenta quel cosiddetto “computer di un altro”, ma posizionato più vicino all’utente finale, rispetto al cloud.

La localizzazione dell’edge non è però univoca: può essere regionale, nel data center più prossimo, nell’infrastruttura di rete dell’operatore mobile, on-premise nell’azienda dell’utente, o addirittura nel dispositivo stesso. «Se siete confusi su dove sia l’edge computing è normale», spiega Sabella, «non si deve per forza definire dove sia e quanto sia “profondo” l’edge, perché tale deployment deve essere flessibile e “opportunistico” in base alla convenienza di business».

From the cloud to the edge

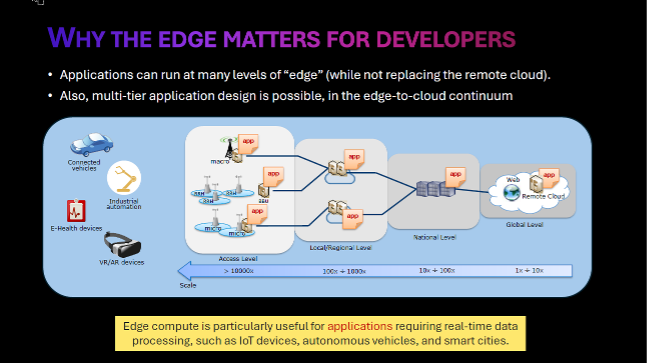
Questa flessibilità porta con sé un trade-off fondamentale: maggiore prossimità significa minore latenza e migliori performance, ma richiede una distribuzione più capillare dei server con conseguente aumento dei costi di deployment. La scelta dipende quindi dalla criticità dell’applicazione: se per alcune può essere sufficiente un server distante centinaia di chilometri, per applicazioni di robotica industriale con requisiti di latenza nell’ordine dei 15 millisecondi per frame, la prossimità diventa imprescindibile.

Why the edge matters for developers

L’intelligenza artificiale si sposta verso l’edge

Una delle trasformazioni più significative in atto riguarda la progressiva migrazione dell’AI dal cloud centralizzato verso l’edge. Attualmente, l’utilizzo dell’intelligenza artificiale si basa prevalentemente su grandi piattaforme cloud pubbliche, ma questa centralizzazione presenta diverse criticità: i dati appartengono a terzi, i costi possono essere elevati, e la governance dei dati risulta complessa.

L’edge AI rappresenta un’opzione che promette maggiore controllo sui dati, costi potenzialmente inferiori grazie a un minor consumo energetico, e una sovranità digitale più completa. Gli ambiti applicativi sono molteplici: dallo smart building, dove sensori distribuiti gestiscono ottimizzazioni termiche mantenendo la privacy degli utenti, al settore finanziario, dove banche diverse possono collaborare sul rilevamento di frodi senza esporre i propri dati sensibili.

Typical Edge AI Use Cases

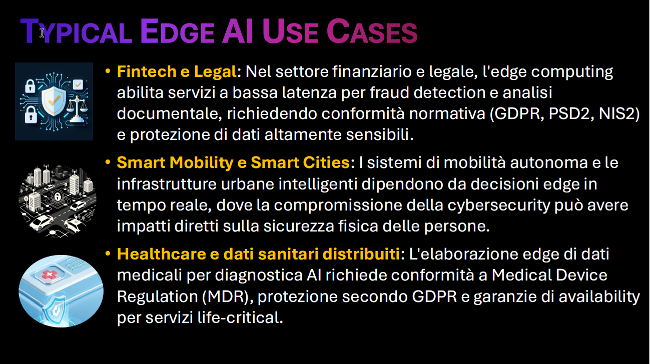
Nel settore fintech e legale, l’edge computing abilita servizi a bassa latenza per fraud detection e analisi documentale, richiedendo conformità normativa a GDPR, PSD2 e NIS2. Per smart mobility e smart city, i sistemi di mobilità autonoma dipendono da decisioni edge in tempo reale, dove compromissioni della cybersecurity possono avere impatti diretti sulla sicurezza fisica delle persone. Nel settore sanitario, l’elaborazione edge di dati medicali per diagnostica AI richiede conformità alla Medical Device Regulation e garanzie di availability per servizi life-critical.

Il problema della cybersecurity: l’Italia sovraesposta

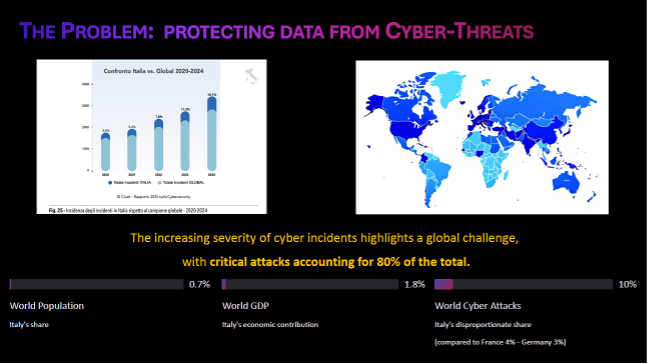
L’intervento porta l’attenzione su un dato allarmante tratto dal Rapporto Clusit 2024: l’Italia subisce il 10% degli attacchi cyber globali, pur rappresentando solo lo 0,7% della popolazione mondiale e l’1,8% del PIL globale. Un dato clamoroso, ancor più se paragonato a Francia (4%) e Germania (3%), e che rivela una significativa sovraesposizione del sistema paese.

The Problem: protecting data from Cyber-Threats

La spiegazione è probabilmente strutturale: il tessuto economico italiano è composto per almeno il 95% da piccole e medie imprese (dati ISTAT), spesso non sufficientemente consapevoli o attrezzate per fronteggiare le minacce cyber. «Questa è una realtà, ed è da un lato sicuramente un’opportunità per le aziende che lavorano nella sicurezza, ma è altresì importante per le aziende porsi questo problema in anticipo prima che ci siano dei problemi», sottolinea il relatore.

La sicurezza nel continuum edge-to-cloud

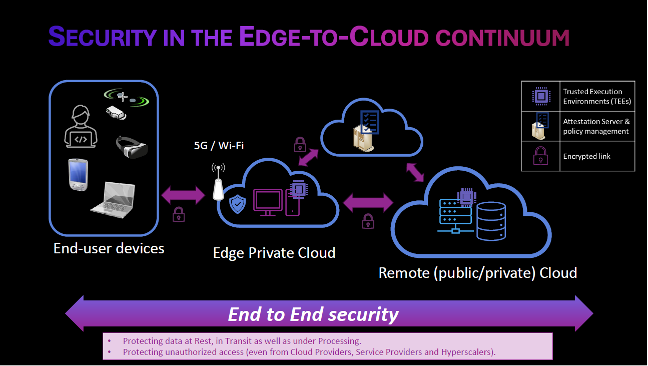
La complessità degli ambienti edge-to-cloud introduce sfide di sicurezza multidimensionali che vanno oltre la semplice protezione perimetrale. I sistemi moderni coinvolgono molteplici attori nella catena del valore, ciascuno con le proprie policy di sicurezza, e devono gestire problematiche di trust tra domini diversi.

Security in the Edge-to-Cloud continuum

La domanda fondamentale che emerge è: posso fidarmi di qualunque AI? Da dove vengono i dati per il training? Come viene gestita la data governance? Come gestire eventuali problemi per garantire la compliance? Questi interrogativi sono particolarmente critici nei mercati regolamentati come fintech, sanità e mobilità.

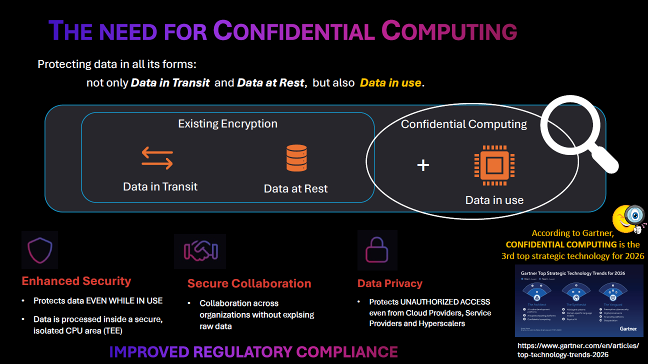
La protezione dei dati deve essere garantita in tutte le sue forme: a riposo (backup e storage criptati), in transito (HTTPS e protocolli sicuri), ma anche durante l’utilizzo (TEE – Trusted Execution Environments). Ed è proprio quest’ultimo aspetto a rappresentare la frontiera emergente della sicurezza.

Confidential Computing: proteggere i dati durante l’elaborazione

Il Confidential Computing emerge come tecnologia chiave per la protezione dei dati in uso, mediante TEE (le cosiddette “enclave” software). Secondo Gartner, rappresenta la terza tecnologia strategica nei trend del 2026. Il principio è semplice ma rivoluzionario: le applicazioni girano in un’area della memoria cifrata che non può essere decifrata da nessuno, nemmeno dal proprietario dell’infrastruttura o dall’hyperscaler.

The need for Confidential Computing

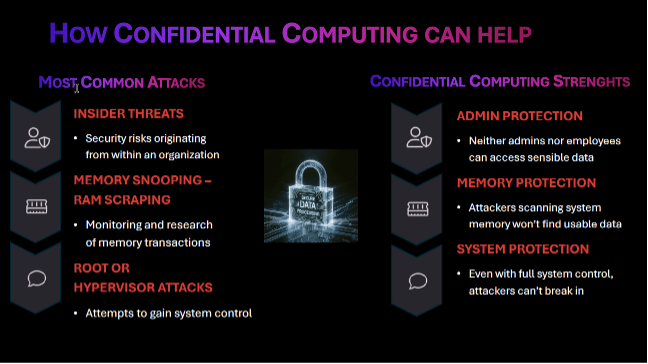
Questa protezione risponde a tre categorie principali di minacce: gli insider threat, ovvero rischi originati dall’interno dell’organizzazione; il memory snooping e RAM scraping, tecniche di monitoraggio delle transazioni di memoria; e gli attacchi a livello root o hypervisor, tentativi di ottenere il controllo del sistema.

How Confidential Computing can help

Il Confidential Computing offre protezione a livello amministrativo (né admin né dipendenti possono accedere ai dati sensibili), protezione della memoria (gli attaccanti che scansionano la memoria non trovano dati utilizzabili) e protezione di sistema (anche con controllo completo del sistema, gli attaccanti non possono violare l’enclave sicura).

ETSI MEC: lo standard per l’edge computing

La standardizzazione gioca un ruolo cruciale in questo scenario di eterogeneità tecnologica. Il gruppo ETSI Multi-access Edge Computing, di cui Sabella è Chairman dal 2021, conta oltre 200 membri tra grandi corporation, PMI, governi, università e centri di ricerca, e lavora alla definizione di standards che garantiscano l’interoperabilità in un ecosistema così complesso.

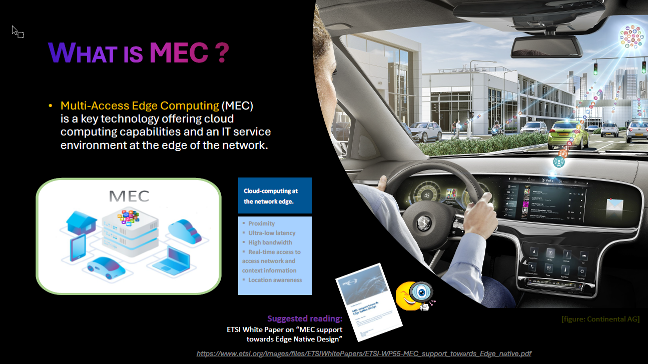
What is MEC?

Il Multi-access Edge Computing offre capacità di cloud computing e un ambiente di servizi IT ai margini della rete, garantendo prossimità, ultra-bassa latenza, alta banda e consapevolezza della localizzazione. L’architettura MEC è access-agnostic, funzionando indifferentemente su connettività 5G, Wi-Fi o rete fissa.

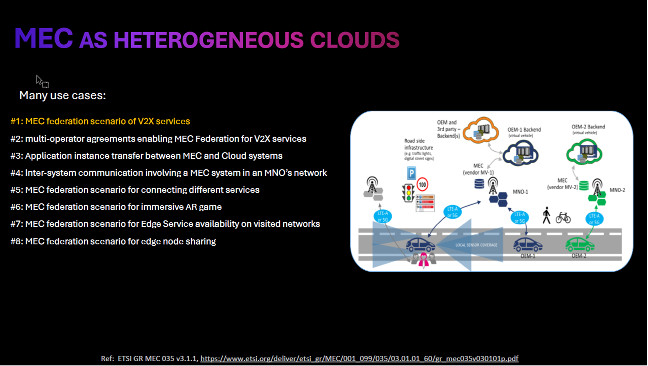
L’esempio delle smart city illustra efficacemente la complessità del problema: automobili di marche diverse, con SIM di operatori diversi, che devono comunicare con infrastrutture cloud di provider diversi. «Il mondo è per sua natura eterogeneo», osserva il relatore, «l’unica soluzione che garantisce interoperabilità è quella dello standard, perché consente di mettere d’accordo tutte le tecnologie e tutti gli stakeholder nella catena del valore».

MEC as heterogeneous clouds (V2X)

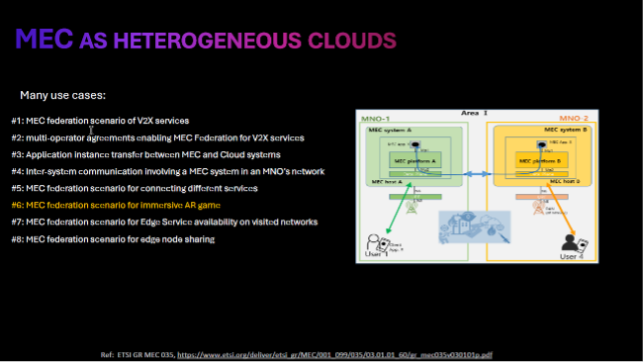
Anche il gaming immersivo costituisce un caso d’uso emblematico: giocatori con connettività di operatori diversi che vogliono interagire in una stanza virtuale condivisa richiedono la federazione di infrastrutture edge diverse per garantire la bassa latenza necessaria.

MEC as heterogeneous clouds (Gaming)

La federazione MEC: far dialogare sistemi diversi

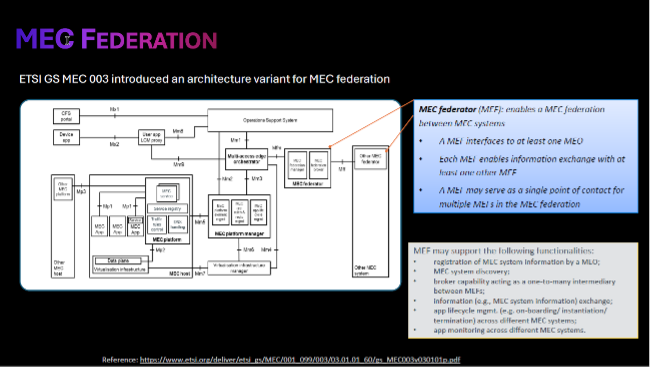
Per rispondere a questa complessità, lo standard ETSI MEC (in collaborazione con GSMA OPG e 3GPP SA6) ha introdotto il concetto di federazione, che consente a sistemi MEC diversi di comunicare e collaborare. Il MEC Federator (MEF) abilita lo scambio di informazioni tra sistemi, la scoperta di risorse, la gestione del ciclo di vita delle applicazioni attraverso domini diversi.

MEC Federation

Standard e regolamentazione: la cassetta degli attrezzi

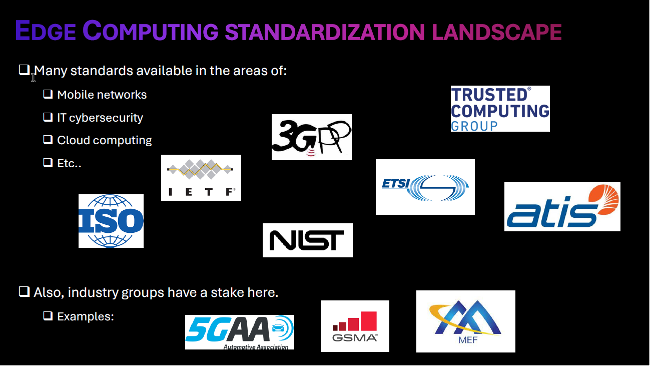
Un aspetto fondamentale dell’intervento riguarda il “reality check” sugli strumenti disponibili per la sicurezza nell’edge computing. L’analisi condotta nel white paper ETSI sulla sicurezza MEC, di cui Dario Sabella è stato uno degli autori principali, ha mappato il panorama degli standard pertinenti, coinvolgendo esperti di diversi organismi: ETSI, 3GPP, TCG, IETF e altri.

Edge Computing standardization landscape

«Strumenti ce ne sono», afferma il relatore, «non è solo un problema tecnico, è anche un problema di utilizzo degli standard internazionali e di allineamento della industry. Non bisogna andare a reinventare la ruota».

L’urgenza è dettata anche dall’imminente entrata in vigore del Cyber Resilience Act europeo, con finalizzazione degli standards prevista per fine 2026, che impatterà l’80% dei prodotti connessi prodotti dalle PMI europee. Gli standard in via di finalizzazione diventeranno presto norma europea, rendendo la compliance un requisito business-critical per la commercializzazione dei prodotti.

La call to action: partecipare alla standardizzazione

Le conclusioni dell’intervento assumono la forma di un invito all’azione rivolto alla platea di professionisti della sicurezza: «La sicurezza quindi non è solo un problema tecnico da risolvere a posteriori, ma una proprietà sistemica da progettare all’inizio con un approccio end-to-end. Solo attraverso standards armonizzati con la cooperazione multi-stakeholder e una visione olistica della sicurezza potremo trasformare la promessa dell’intelligenza distribuita in una realtà affidabile e resiliente».

Closing Remarks

L’esortazione finale è chiara: invece di subire passivamente la standardizzazione, le aziende dovrebbero partecipare attivamente ai gruppi di lavoro che definiscono le regole del gioco. «Alzate la voce e magari partecipate a questi gruppi di standard che definiscono quello che poi diventerà mandatorio per tutti noi, per la compliance, per i nostri prodotti, le nostre soluzioni, i nostri servizi».

In un’epoca in cui l’intelligenza artificiale si sta distribuendo capillarmente verso l’edge della rete, la sicurezza non può più essere un ripensamento ma deve diventare parte integrante della progettazione. E in questo processo, la partecipazione italiana alla definizione degli standard internazionali rappresenta non solo un’opportunità, ma una necessità strategica.

Profilo Autore

Dario Sabella works with xFlow Research as Vice President, Technology and Standards, leading the team’s involvement in ETSI, both on standardization and open-source activities, and guiding the strategy to expand in other areas, also for features evolution and prioritization in the company. Since 2025, he is also CEO of the Italian company Next G Cloud, focused on Cloud Managed Services and Edge Cybersecurity solutions. Serving since 2021 as Chairman of the ETSI MEC (Multi-access Edge Computing), an international stand body with 180+ members and participants from industry, research and government agencies. In his career, Dario was previously with Intel Corporation for about 8 years as Senior Manager Standards and Research, driving new technologies and edge cloud innovation, and earlier he worked for 16+ years in TIM (Telecom Italia group), as responsible in various research, experimental and operational activities on cellular technologies. IEEE senior member, prolific author of several publications (80+) and patents (50+) in the field of communications, energy efficiency and edge computing. Member of the European Task Forces on Cybersecurity and 6G. Member of the Editorial Board of MIT Technology Review Italia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/edge-to-cloud/


Cybersecurity ferroviaria: vulnerabilità critiche di ERTMS/ETCS e sicurezza del segnalamento digitale

Il settore ferroviario europeo sta attraversando una trasformazione tecnologica senza precedenti. La progressiva implementazione dell’European Rail Traffic Management System (ERTMS) rappresenta uno degli investimenti infrastrutturali più ambiziosi del continente: in Italia, al 30 giugno 2025, sono operativi 1.063 chilometri di linee ad alta velocità equipaggiate con ERTMS Level 2, secondo i dati ufficiali di Rete Ferroviaria Italiana. Nei prossimi decenni, l’intero network ferroviario europeo transiterà verso questo sistema unificato di gestione del traffico.

Tuttavia, questa digitalizzazione massiva porta con sé una superficie d’attacco cibernetico di proporzioni inedite, ponendo interrogativi critici sulla sicurezza di un’infrastruttura classificata come essenziale dalla Direttiva NIS2 e da cui dipendono milioni di passeggeri quotidiani oltre all’intera catena logistica continentale.

L’architettura di ERTMS: stratificazione protocollare e vulnerabilità intrinseche

L’ERTMS si articola su tre livelli protocollari distinti, ciascuno con specifiche criticità che, se sfruttate in modo coordinato, possono compromettere l’integrità dell’intero sistema. Al livello più basso opera GSM-R (Global System for Mobile Communications-Railway), responsabile della trasmissione radio; sopra di esso si colloca il protocollo EuroRadio, che fornisce autenticazione e integrità tramite Message Authentication Code (MAC); infine, il livello applicativo gestisce i messaggi di controllo del treno, incluse le movement authorities (autorizzazioni al movimento).

GSM-R e la crittografia A5/1: una vulnerabilità legacy

La scelta di utilizzare l’algoritmo di cifratura A5/1 per GSM-R costituisce una delle debolezze più critiche documentate nella letteratura scientifica. Sebbene originariamente classificato, questo stream cipher è stato ricostruito attraverso reverse engineering già negli anni Duemila. Ricerche pubblicate su Security and Communication Networks (2018) hanno dimostrato che A5/1 presenta «gravi vulnerabilità» identificate attraverso analisi formale e che può essere compromesso utilizzando rainbow tables e FPGA ad alte prestazioni con tempi di attacco misurabili in minuti.

Inoltre, GSM-R implementa solo un’autenticazione unidirezionale: la rete autentica il terminale mobile (Mobile Station), ma non viceversa, esponendo il sistema ad attacchi di tipo man-in-the-middle (MITM) attraverso la creazione di stazioni base (Base Transceiver Station) contraffatte. Come documentato in uno studio del 2022 pubblicato su PMC, «GSM-R non fornisce protezione dei dati end-to-end, poiché cripta i dati solo dalla Mobile Station alla Base Station e utilizza autenticazione unidirezionale», rendendo possibile l’intercettazione e la manipolazione delle comunicazioni.

EuroRadio: vulnerabilità crittografiche del MAC basato su 3DES

Il protocollo EuroRadio, progettato per compensare le carenze di GSM-R fornendo un ulteriore strato di sicurezza, presenta a sua volta criticità significative. L’utilizzo del Triple DES (3DES) per la generazione dei Message Authentication Code ha dimostrato vulnerabilità documentate in ricerche presentate all’Asia Conference on Computer and Communications Security (2017).

Thomas, Chothia e de Ruiter hanno dimostrato la possibilità di condurre attacchi di collisione contro il MAC di EuroRadio, permettendo a un attaccante che osservi una collisione di forgiare messaggi di controllo del treno. Secondo i loro calcoli, «un attaccante in grado di monitorare tutti i centri di controllo backend in un paese delle dimensioni del Regno Unito per 45 giorni avrebbe l’1% di probabilità di acquisire il controllo di un treno».

Un’analisi formale condotta con strumenti come ProVerif ha rivelato ulteriori criticità: il processo di stabilimento della sessione non utilizza timestamp, consentendo la replica di messaggi ad alta priorità o la loro cancellazione non rilevabile.

Balise e Comunicazioni Wireless: il tallone d’Achille del sistema

Oltre ai protocolli di rete, ERTMS presenta criticità nelle comunicazioni locali. I balise – dispositivi elettromagnetici installati lungo i binari secondo lo standard Eurobalise – trasmettono informazioni sulla posizione al sistema di bordo, ma sono stati progettati senza considerazioni di cybersecurity.

Come evidenziato in uno studio pubblicato nel 2024 su Journal of Systems Safety and Security, «la negazione della comunicazione tra balise e sistema di bordo è generalmente realizzabile con risorse limitate, con impatti potenzialmente devastanti che possono causare effetti a cascata minacciando la disponibilità di ampie porzioni dell’infrastruttura». In alcune implementazioni, risulta persino possibile inviare comandi malevoli al sistema di bordo, con conseguenze catastrofiche per la sicurezza.

Attacchi di Jamming: una minaccia sottovalutata

Gli attacchi di jamming radio rappresentano una minaccia particolarmente seria. Lo standard ERTMS, come documentato nelle specifiche tecniche UNISIG, non contempla misure preventive specifiche contro i fenomeni di disturbo radio. Ricercatori hanno dimostrato che un attaccante in grado di compromettere le comunicazioni GSM-R può causare l’arresto automatico dei treni, poiché i sistemi ETCS Level 2 interpretano la perdita di connessione come una condizione di sicurezza che richiede l’arresto immediato.

Il quadro normativo: dalla TS 50701 alla Direttiva NIS2

Per decenni, il settore ferroviario ha operato in un vuoto normativo per quanto concerne la cybersecurity delle infrastrutture OT. Gli standard esistenti – principalmente EN 50126 per l’affidabilità, disponibilità, manutenibilità e sicurezza (RAMS) – affrontavano esclusivamente la functional safety senza contemplare le minacce intenzionali.

CLC/TS 50701: il primo standard specifico per la cybersecurity ferroviaria

Questa lacuna è stata parzialmente colmata nel 2021 con la pubblicazione della CLC/TS 50701, sviluppata dal CENELEC TC 9X/WG 26. Questa specifica tecnica rappresenta il primo standard internazionale dedicato al settore ferroviario che affronta la cybersecurity in modo sistematico, adattando i requisiti della serie IEC 62443 al contesto ferroviario.

La TS 50701 introduce concetti fondamentali quali:

  • Segmentazione in zone e condotti (zones and conduits)
  • Security Level Target (SL-T) per la classificazione dei sistemi
  • Processi di risk assessment specifici basati sul ciclo di vita RAMS
  • Gestione delle vulnerabilità e security patch management

La seconda edizione, pubblicata nell’agosto 2023, ha rafforzato i requisiti e fornito maggiore dettaglio operativo. Lo standard è attualmente in fase di trasformazione nello standard internazionale IEC 63452, atteso per il 2025-2026.

Direttiva NIS2: obblighi vincolanti per gli operatori ferroviari

Con la Direttiva (UE) 2022/2555 – nota come NIS2 – entrata in vigore nel gennaio 2023 e recepita dagli Stati membri entro ottobre 2024, il trasporto ferroviario europeo è stato formalmente riconosciuto come settore di criticità elevata.

La direttiva impone:

  • Misure appropriate di gestione del rischio cibernetico
  • Obblighi di notifica degli incidenti significativi entro 24 ore (notifica iniziale) e 72 ore (rapporto intermedio)
  • Implementazione di politiche per la sicurezza della supply chain
  • Gestione delle vulnerabilità e formazione del personale
  • Possibili sanzioni fino a 10 milioni di euro o il 2% del fatturato globale annuo

I gestori di infrastrutture ferroviarie e le imprese ferroviarie di dimensioni medie e grandi sono classificati come “entità essenziali”, con requisiti di compliance più stringenti rispetto alle “entità importanti”.

Casistica Reale: incidenti che hanno dimostrato la vulnerabilità dei sistemi ferroviari

Il passaggio delle vulnerabilità ERTMS dallo status teorico a quello di minaccia concreta è stato segnato da diversi incidenti documentati negli ultimi anni.

WannaCry contro Deutsche Bahn (2017)

Nel maggio 2017, l’attacco ransomware WannaCry ha colpito la Deutsche Bahn in Germania, compromettendo circa 450 computer e causando il malfunzionamento dei sistemi di informazione passeggeri, dei distributori automatici di biglietti e dei sistemi CCTV nelle stazioni. Christian Schlehuber, esperto di cybersecurity di DB Netz AG, ha dichiarato all’Intelligent Rail Summit 2017 che l’incidente ha rivelato «varie sfide in termini di responsabilità dei dipendenti all’interno dell’organizzazione e nei processi di gestione degli incidenti».

Sebbene i sistemi critici di sicurezza e interlocking non siano stati compromessi, l’attacco ha dimostrato la permeabilità delle reti ferroviarie alle minacce generaliste e l’insufficiente segregazione tra sistemi IT e OT.

Attacchi all’Ucraina (2015 e 2025)

Nel 2015, un attacco APT (Advanced Persistent Threat) ha colpito l’Ucraina con l’obiettivo di destabilizzare le infrastrutture critiche, prendendo di mira centrali elettriche, infrastrutture minerarie e ferroviarie. L’intento era paralizzare i sistemi di controllo industriale (ICS/SCADA).

Più recentemente, nel marzo 2025, Ukrzaliznytsia – l’operatore ferroviario nazionale ucraino – è stato colpito da un cyberattacco su larga scala che ha interrotto i servizi online e costretto la vendita dei biglietti a passare a modalità offline. Il Ministero della Giustizia ucraino ha attribuito l’attacco alla Russia, dimostrando come le infrastrutture ferroviarie possano diventare obiettivi geopolitici in contesti di conflitto.

Ferrovie dello Stato e il ransomware Hive (2022)

Nel marzo 2022, Ferrovie dello Stato è stata vittima di un attacco ransomware orchestrato dalla cybergang Hive Ransomware, causando il blocco dei sistemi di vendita biglietti nelle stazioni e disservizi nelle Sale Blu. Il malware Cryptolocker ha criptato dati aziendali, con richiesta di riscatto iniziale di 5 milioni di dollari. L’incidente ha portato all’apertura di un’indagine da parte della Procura di Roma per accesso abusivo a sistema informatico e tentata estorsione.

Altri incidenti documentati

  • Regno Unito (2015-2016): Quattro cyberattacchi alla rete ferroviaria britannica, analizzati come operazioni di ricognizione preparatorie a un APT più sofisticato
  • DSB Danimarca (ottobre 2022): Attacco al fornitore di servizi ICT Supeo che ha impedito ai macchinisti di accedere a sistemi IT critici per la sicurezza
  • Skånetrafiken Svezia (agosto 2021): Ransomware contro l’autorità dei trasporti pubblici svedese

Digital Forensics in Ambiente OT Ferroviario: sfide investigative

L’analisi forense digitale in contesti di attacco cibernetico contro sistemi ferroviari presenta sfide uniche che richiedono l’integrazione di competenze dalla digital forensics tradizionale, dalla sicurezza ICS/SCADA e dalla conoscenza del dominio ferroviario.

Bilanciamento tra preservazione delle evidenze e continuità operativa

Come evidenziato nelle linee guida del UK Department for Transport per la Rail Cyber Security, sebbene la preservazione delle prove sia una priorità, il riavvio dei servizi può avere precedenza in caso di attacchi che compromettano la sicurezza o la continuità operativa. La guida raccomanda che, dove esistono sistemi multipli, si preservi almeno un sistema nello stato degradato post-attacco per finalità forensi.

Complessità dell’identificazione della causa radice

I diversi componenti ERTMS – GSM-R, sistemi di segnalamento, interlocking – sono spesso gestiti da dipartimenti diversi, rendendo le indagini trasversali particolarmente complesse. La sincronizzazione e correlazione dei log provenienti da questi sistemi eterogenei è essenziale per ricostruire la sequenza temporale di un attacco, ma richiede piattaforme analitiche sofisticate.

Tecnologie emergenti per il monitoraggio

Le soluzioni basate su Deep Packet Inspection (DPI) specifiche per protocolli ferroviari (ERTMS, CBTC, PTC) stanno introducendo nuove capacità forensi. Questi sistemi possono fornire visibilità in tempo reale su tutti gli asset dell’ecosistema ferroviario – dall’Automatic Train Protection (ATP) agli interlocking, dai sistemi di frenatura agli Operations Control Center – generando telemetria forense preziosa per le indagini post-incidente.

L’ERTMS Security Core Group: dalla consapevolezza alla governance

La risposta del settore alle vulnerabilità crescenti ha trovato espressione nella costituzione dell’ERTMS Security Core Group (ESCG) da parte dell’ERTMS Users Group (EUG). Questo organismo, composto da esperti di sicurezza provenienti da gestori di infrastrutture e imprese di trasporto, ha pubblicato nel 2023 un pacchetto documentale comprensivo che include concetto di sicurezza, valutazioni dei rischi e requisiti dettagliati.

L’ESCG riconosce che la maggior parte delle implementazioni ERTMS esistenti non soddisferebbero i requisiti di sicurezza se valutate secondo lo standard IEC 62443, e sta lavorando per definire una roadmap di miglioramento incrementale che bilanci sicurezza, compatibilità con i sistemi legacy, e sostenibilità economica.

Implicazioni giuridiche: responsabilità e compliance nel cyber law

Dal punto di vista giuridico, la convergenza tra safety e security nel contesto ferroviario solleva questioni complesse. La Direttiva NIS2 introduce sanzioni armonizzate tra gli Stati membri, ma la determinazione della responsabilità in caso di incidente cibernetico con conseguenze sulla safety fisica presenta sfide interpretative significative.

La catena di responsabilità nel settore ferroviario è intrinsecamente complessa: gestori di infrastruttura, imprese ferroviarie, fornitori di tecnologia, provider di servizi ICT e produttori di componenti contribuiscono tutti alla sicurezza complessiva. La NIS2 richiede esplicitamente che le entità affrontino i rischi di cybersecurity derivanti dalle catene di fornitura, ma la traduzione di questo principio in obbligazioni contrattuali specifiche è ancora in evoluzione.

Un aspetto rilevante per i professionisti del diritto digitale è la potenziale intersezione tra normative di safety (come la Common Safety Method on Risk Assessment – CSM-RA) e requisiti di security. Un operatore che rispetta tutti i requisiti di safety ma presenta carenze note di security può essere ritenuto responsabile se un attacco cibernetico sfrutta tali carenze per causare un incidente? La giurisprudenza in materia è ancora limitata, ma il tema diventerà centrale nei prossimi anni.

Prospettive future: verso la transizione 5G e lo standard IEC 63452

L’evoluzione di ERTMS verso nuove versioni e l’eventuale transizione da GSM-R a tecnologie 5G (specificatamente FRMCSFuture Railway Mobile Communication System) rappresenta un’opportunità per incorporare la security by design fin dalle fasi iniziali.

Lo sviluppo dello standard IEC 63452, previsto per il 2025-2026, mira a colmare definitivamente il gap tra sicurezza fisica e sicurezza digitale, mappando i requisiti della serie IEC 62443 al dominio ferroviario e collegando i requisiti di security al ciclo di vita RAMS generico degli standard IEC 62278.

La sfida culturale e organizzativa

La vera sfida non è meramente tecnologica ma culturale e organizzativa. Il settore ferroviario deve sviluppare una nuova generazione di professionisti capaci di comprendere sia il business ferroviario, sia l’IT, sia l’OT, sia l’integrazione della cybersecurity in tutti questi ambiti.

La ricerca accademica gioca un ruolo cruciale: il proliferare di cyber ranges ferroviari – ambienti di simulazione che permettono di modellare reti informatiche ferroviarie e scenari di attacco-difesa – sta fornendo ai ricercatori strumenti essenziali per testare contromisure in ambienti controllati senza rischiare la sicurezza dei sistemi reali.

Conclusioni: la cybersecurity come prerequisito per la trasformazione digitale ferroviaria

La sicurezza cibernetica dell’infrastruttura ferroviaria non è più un optional tecnico ma un prerequisito per la legittimità sociale e operativa della trasformazione digitale del settore. Le vulnerabilità di ERTMS/ETCS non sono anomalie tecniche da correggere marginalmente, ma rappresentano una sfida sistemica che richiede un ripensamento profondo di come progettiamo, implementiamo e gestiamo le infrastrutture critiche nell’era digitale.

Per i professionisti del diritto digitale, della cybersecurity, della sicurezza OT/ICS e della digital forensics, il settore ferroviario rappresenta un laboratorio in cui le questioni fondamentali del nostro tempo – la convergenza tra mondo fisico e digitale, il bilanciamento tra sicurezza e operatività, la responsabilità in sistemi complessi distribuiti – si manifestano con particolare chiarezza.

Il futuro del trasporto ferroviario sarà necessariamente digitale. Spetta alla comunità interdisciplinare di esperti assicurare che sia anche sicuro, attraverso l’adozione di standard robusti, l’implementazione di defense-in-depth, e la creazione di una cultura della sicurezza che permei ogni livello organizzativo.

Fonti:

Arsuaga et al. (2018). “A Framework for Vulnerability Detection in European Train Control Railway Communications“. Security and Communication Networks

Thomas, R.J., Chothia, T., de Ruiter, J. (2017). “An Attack Against Message Authentication in the ERTMS Train to Trackside Communication Protocols“. ACM Asia CCS

Directive (EU) 2022/2555 (NIS2 Directive)

CLC/TS 50701:2023 – Railway applications – Cybersecurity

IEC 62443 Series – Industrial automation and control systems security

ENISA (2023). “Railway Cybersecurity: Good Practices in Cyber Risk Management”

UK Department for Transport (2016). “Rail Cyber Security Guidance to Industry”

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ertms/


Security by design e quantum readiness: la strategia di Telsy per la resilienza cyber nazionale – Intervista ad Alessandra Michelini, Presidente e AD di Telsy

In occasione del 23° Forum ICT Security abbiamo intervistato Alessandra Michelini, nuova Presidente e CEO di Telsy.

Telsy è il centro di competenza del Gruppo TIM, operante all’interno di TIM Enterprise, per la sicurezza delle comunicazioni, la cybersecurity e la quantum security: fondamentale, quindi, il ruolo che riveste nell’assicurare la sicurezza e la continuità dei servizi di telecomunicazione e, più in generale, delle infrastrutture critiche, in Italia.

Con oltre 20 anni di esperienza nel settore delle telecomunicazioni, l’Ing. Michelini è una stimata dirigente italiana che ha costruito la sua carriera principalmente all’interno del Gruppo TIM.

A partire dal settembre 2025 ricopre la carica di A.D. e Presidente del Consiglio di Amministrazione di Telsy. Vanta un solido background accademico, con una laurea in Ingegneria Elettronica delle Telecomunicazioni e due Master in Business Administration and Management.

Ha iniziato il suo percorso in TIM nel 2004 all’interno della Direzione Technology e da allora ha ricoperto diversi ruoli di leadership ad alto impatto, tra cui Chief of Staff del Presidente e del CEO, nonché Vice Presidente in Procurement, Revenue Management e Enterprise Market. Fa anche parte dei Consigli di Amministrazione di Polo Strategico Nazionale, TIM Brasil, Olivetti e TIM Retail. Nel 2025 è stata inclusa nella lista delle “Most Powerful Women”, che celebra le 50 donne più influenti nel panorama professionale e imprenditoriale italiano.

Le abbiamo chiesto di condividere con noi, dall’alto di questa esperienza, qualche osservazione sul tema della convergenza tra TLC, cybersecurity e NIS2.

Con l’entrata in vigore della Direttiva NIS2 e i nuovi obblighi per i settori critici, come sta evolvendo il modello di cybersecurity nelle TELCO – e quale ruolo gioca Telsy nel supportare la resilienza dell’infrastruttura nazionale di comunicazione?

Il modello di cybersecurity delle TELCO sta evolvendo molto rapidamente, coerentemente con le nuove esigenze e tendenze tecnologiche. È chiaro che il 5G, l’Internet delle Cose, il cloud ampliano esponenzialmente la superficie di attacco: ne consegue la necessità di proteggere le reti in modo diverso e quindi in una modalità che sia continua, predittiva e possibilmente il più automatizzata possibile.

Questo, unitamente alla NIS2, sta cambiando un po’ il paradigma; peraltro la direttiva accelera il percorso perché non impone alle TELCO esclusivamente di proteggersi, ma chiede garanzie e conferme circa i modelli di governance e processi pensati per la sicurezza delle reti.

In questo senso, le TELCO stanno reagendo con un approccio più olistico rispetto al passato: oggi è chiaro che la sicurezza deve essere integrata nelle reti e nelle infrastrutture (ad esempio, noi come TIM siamo responsabili anche per la realizzazione dei data center per il Polo Strategico Nazionale).

Soprattutto si parla finalmente di security by design, smettendo di vedere la sicurezza come qualcosa di “aggiuntivo” per considerarla sempre più “nativa” ed embedded nella creazione e nella progettazione delle reti.

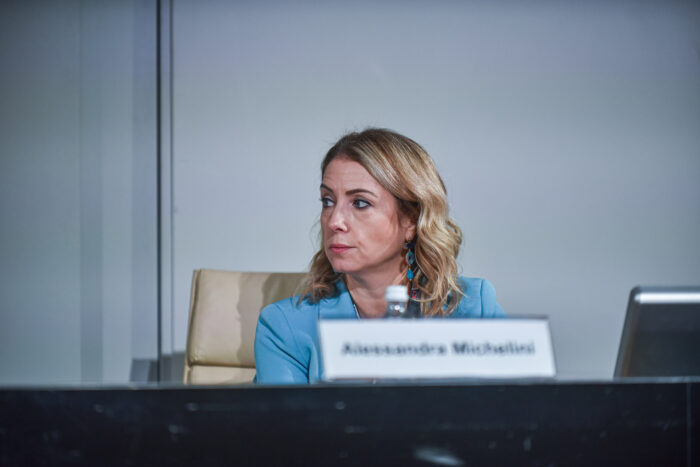
Alessandra Michelini, Presidente e AD di Telsy - Forum ICT Security

Questo approccio, come dicevo, si deve applicare su tutti i domini: con il suo forte portato di competenze, Telsy – che rappresenta “l’anima cyber” di TIM – sta contribuendo sia alla ridefinizione di questo paradigma, sia alla valorizzazione dell’esperienza fatta in TIM per le aziende e le Pubbliche Amministrazioni.

In base alla sua esperienza nel settore, quali considera le sfide tecnologiche più urgenti per il panorama delle organizzazioni, pensando in particolare alla transizione verso la crittografia post quantum ma anche all’integrazione sicura dell’intelligenza artificiale nei sistemi critici?

Grazie per questa domanda, che mi permette di parlare anche del ruolo che ho rivestito per quattro anni prima della posizione attuale, che riguardava la trasformazione dell’azienda.

Quello che ho compreso in quegli anni – e quindi il mio suggerimento per le persone che all’interno delle organizzazioni sono responsabili di definire la sicurezza, sicuramente i CISO ma anche tutte le figure coinvolte nelle scelte tecnologiche aziendali – è come sia opportuno spostare il focus dalla tecnologia alla capacità di governare e gestire il cambiamento. Perché le tecnologie cambiano di continuo: ad esempio l’Intelligenza Artificiale, di cui fino a pochi anni fa parlavamo come qualcosa di lontano e dai contorni sfumati, è già una realtà pervasiva nelle nostre vite e nelle applicazioni che usiamo ogni giorno.

Lo stesso succederà per il quantum; quindi il mio suggerimento è imparare a convivere con queste transizioni tecnologiche lavorando sulla governance, cercando di non “subire” l’arrivo delle tecnologie ma al contrario provando a prevederlo e gestirlo nel modo più naturale e funzionale per l’azienda.

È chiaro che l’utilizzo dell’AI, soprattutto in ambito sicurezza, apre a diverse riflessioni e nuove esigenze di governance: dobbiamo interrogarci ad esempio su come acquistare strumenti di intelligenza artificiale, far sì che i dati siano certificati, i modelli si possano comprendere e gli stessi algoritmi che vengono realizzati siano in qualche modo – come diciamo noi – auditabili, quindi comprensibili; ed è chiaro che di conseguenza le sfide cambiano non poco.

Anche rispetto al quantum, “ci siamo quasi”: si parla del 2030 e, pur sapendo come i tempi dipendano anche dagli investimenti e dalle risorse messe in campo, è comunque un ambito che progredisce molto velocemente.

Noi, come Telsy e in generale come TIM, abbiamo fatto la scelta lungimirante di lavorare su questo tema già da qualche anno. In particolare abbiamo acquisito la società QTI, che si occupa specificatamente di quantum key distribution (una delle tecniche di cifratura quantum safe) e stiamo lavorando anche sulla postquantum cryptography.

Quindi siamo molto impegnati a cercare – come suggerivo prima – di anticipare un trend che sta arrivando: credo che, un po’ come qualche anno fa parlavamo di AI, tra qualche tempo parleremo sempre più di quantum computing, quindi dobbiamo tenerci pronti.

Telsy collabora con realtà come il Polo Strategico Nazionale e opera in un ecosistema che vede l’Autorità Nazionale per la Cybersicurezza (ACN), l’AgID e numerosi operatori privati convergere verso obiettivi comuni sempre più definiti, anche a livello normativo. Come vede evolversi nei prossimi anni il modello di cooperazione pubblico-privato nell’ambito della cyber defence italiana, anche alla luce del confronto con altri Paesi europei?

A mio parere, poter parlare di “ecosistema nazionale cyber” è già un grandissimo risultato, perché credo che oggi ci sia – per fortuna – grande consapevolezza sul fatto che solo unendo le capacità, le competenze e il portato dei singoli soggetti che fanno parte di questo ecosistema si possa dare un contributo davvero prezioso a livello di sovranità e sicurezza digitale nazionale.

Chiaramente quando parliamo di ecosistema parliamo di tanti diversi attori coinvolti, quindi la sfida sarà coordinare tutti gli sforzi nella stessa direzione. Io però sono estremamente fiduciosa: mi sembra che il modello stia funzionando e spero che possa essere portato a un livello europeo, così da fare ancor più “massa” e sistema.

Quindi possiamo dire che stiamo lavorando nella giusta direzione? Ci sono Paesi europei che possiamo prendere a modello in questo senso?

Credo che sia l’Italia a rappresentare un modello in questo senso.

In questo momento anche altri Paesi stanno sviluppando una maggiore sensibilità su alcune tematiche, portandole al centro della riflessione istituzionale: ciò ha sicuramente aiutato, perché c’è molta più consapevolezza di quanto la gestione della sicurezza sia un fattore chiave, nonché del fatto che la cybersecurity sia ormai diventata anche una modalità diversa di condurre le guerre.

Questo – unitamente a un contesto geopolitico fortemente fluido – fa sì che la necessità di “attrezzarsi” per la difesa cyber sia più urgente che mai; e credo che aver iniziato davvero a cooperare a livello di ecosistema possa considerarsi un primo passo nella giusta direzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/interviste/alessandra-michelini-telsy/


Mobile forensics post-quantum: la sfida dell’estrazione dati nell’era dell’encryption quantistica

La mobile forensics post-quantum affronta le sfide dell’analisi dei dispositivi cifrati nell’era della crittografia quantistica. In questo articolo vengono esplorate le implicazioni tecnologiche, investigative e legali, illustrando come la rivoluzione quantistica stia trasformando le pratiche di digital forensics e quali nuovi paradigmi saranno necessari per sicurezza, privacy e giustizia.

L’evoluzione della mobile forensics di fronte alla rivoluzione quantistica

La rivoluzione quantistica che si profila all’orizzonte tecnologico solleva una questione fondamentale per l’ecosistema investigativo e giuridico: cosa accade quando i dispositivi mobili, già oggi fortezze crittografiche quasi impenetrabili, adottano sistemi di cifratura progettati per resistere anche ai computer quantistici?

La domanda non è puramente teorica né confinata a un futuro lontano. Mentre l’industria accelera verso l’implementazione di algoritmi post-quantum, le comunità forensi e le autorità di law enforcement si trovano di fronte a un paradosso temporale: prepararsi oggi per investigare domani crimini i cui dati saranno protetti da una matematica fondamentalmente diversa.

Lo stato attuale della mobile forensics: una battaglia tecnologica continua

Il contesto attuale della mobile forensics si è consolidato attorno a una realtà complessa. L’estrazione dati da smartphone moderni rappresenta una sfida che ha progressivamente eroso le capacità investigative tradizionali. L’adozione universale della cifratura full-disk, l’isolamento hardware delle chiavi crittografiche attraverso Secure Enclave e Trusted Execution Environment (TEE), le protezioni anti-bruteforce sempre più sofisticate hanno ristretto drasticamente la finestra operativa degli investigatori digitali.

Aziende come Cellebrite e Grayshift hanno costruito business model attorno alla ricerca di vulnerabilità zero-day che permettano di aggirare queste protezioni. Cellebrite, con il suo Universal Forensic Extraction Device (UFED), e Grayshift, con GrayKey, rappresentano i principali player in una corsa agli armamenti tecnologica dove ogni aggiornamento software può vanificare mesi di ricerca. Ma questi strumenti, per quanto sofisticati, operano ancora in un paradigma dove la crittografia rimane teoricamente attaccabile con risorse computazionali sufficienti o attraverso la scoperta di implementazioni difettose.

L’algoritmo di Shor e la minaccia quantistica alla crittografia moderna

La scoperta che ha cambiato il panorama della sicurezza informatica

L’algoritmo di Shor, formulato dal matematico Peter Shor nel 1994, ha dimostrato che un computer quantistico sufficientemente potente potrebbe fattorizzare numeri primi con una velocità che rende obsoleti RSA e altri sistemi a chiave pubblica su cui si basa gran parte della nostra infrastruttura crittografica. Questa prospettiva ha innescato una risposta preventiva globale: il NIST ha selezionato e standardizzato algoritmi post-quantum, basati su problemi matematici ritenuti resistenti anche ai computer quantistici.

Il 13 agosto 2024, il National Institute of Standards and Technology (NIST) ha pubblicato i primi tre standard FIPS (Federal Information Processing Standards) per la crittografia post-quantistica: FIPS 203 (ML-KEM) per l’incapsulamento delle chiavi, FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA) per le firme digitali. Cristalli reticolari, codici correttori d’errore, funzioni hash, isogenie tra curve ellittiche: la nuova generazione crittografica si fonda su strutture matematiche profondamente diverse da quelle attuali.

L’adozione industriale della crittografia post-quantum

L’industria tecnologica sta già integrando questi nuovi standard. Apple ha annunciato il 21 febbraio 2024 l’implementazione del protocollo PQ3 per iMessage, definendolo come “il più significativo aggiornamento crittografico nella storia di iMessage”. Il protocollo, che utilizza l’algoritmo Kyber (ora standardizzato come ML-KEM), è stato rilasciato con iOS 17.4, iPadOS 17.4, macOS 14.4 e watchOS 10.4.

Google lavora sulla crittografia post-quantum dal 2016, avendo implementato algoritmi quantum-resistant in Chrome dal 2022 e nelle comunicazioni interne attraverso il protocollo ALTS. L’industria dei semiconduttori sta progettando chip con acceleratori hardware per questi algoritmi computazionalmente più onerosi.

Implicazioni tecniche per la digital forensics post-quantum

Obsolescenza delle tecniche forensi tradizionali

Per la digital forensics, questa transizione rappresenta un salto paradigmatico dalle implicazioni profonde. Gli approcci tradizionali di chip-off forensics, JTAG debugging o exploitation delle interfacce di boot potrebbero rivelarsi inefficaci di fronte a encryption quantistica implementata a livello di silicio. Le tecniche di side-channel analysis, che hanno fornito alcuni successi contro implementazioni crittografiche classiche attraverso l’analisi dei consumi energetici o delle emanazioni elettromagnetiche, dovranno essere completamente ripensate per algoritmi con profili computazionali radicalmente diversi.

La speranza di sfruttare debolezze implementative, che oggi rappresenta spesso l’unico vettore d’attacco praticabile, potrebbe assottigliarsi ulteriormente in un ecosistema dove i vendor, consapevoli della minaccia quantistica, adotteranno standard di implementazione ancora più rigorosi e verification formale del codice crittografico.

Nuovi paradigmi investigativi necessari

Sul fronte operativo, le agenzie di law enforcement e i laboratori forensi dovranno ripensare completamente i loro workflow investigativi. L’approccio reattivo, dove l’estrazione dati avviene post-sequestro, potrebbe dover essere integrato o sostituito da strategie di acquisizione proattiva. Le intercettazioni in fase operativa, prima che i dati vengano scritti su storage cifrato, diventeranno probabilmente più centrali.

Parallelamente, emerge la necessità di sviluppare nuovi paradigmi forensi che accettino i limiti tecnologici come vincolo progettuale. La context-based forensics, che costruisce ipotesi investigative attraverso metadata, patterns di comunicazione e analisi comportamentale, potrebbe acquisire rilevanza crescente quando il contenuto diretto rimane inaccessibile. Le tecniche di cloud forensics assumono importanza critica, dato che molti dati originati su mobile devices vengono replicati su infrastrutture cloud dove le dinamiche di cifratura seguono logiche diverse.

La dimensione giuridica e normativa della mobile forensics post-quantum

Il framework legale europeo e internazionale

Sul piano giuridico emergono le sfide più insidiose. Il framework legale che governa l’acquisizione di prove digitali si è sviluppato in un’epoca in cui l’impossibilità tecnica di accedere a dati cifrati rappresentava un’eccezione gestibile. La crittografia post-quantum introduce un livello di robustezza che potrebbe rendere questa impossibilità tecnica la norma, non l’eccezione.

Il Regno Unito ha rafforzato i poteri previsti dal RIPA (Regulation of Investigatory Powers Act 2000) per obbligare la disclosure di chiavi crittografiche, con sanzioni penali per il rifiuto che possono arrivare fino a due anni di reclusione, o cinque anni per casi che coinvolgono la sicurezza nazionale. L’Australia ha adottato il Telecommunications and Other Legislation Amendment (Assistance and Access) Act 2018, che impone ai produttori di tecnologia di fornire “technical assistance” alle autorità, una formulazione che include meccanismi di accesso eccezionale.

Il dilemma delle backdoor matematiche

Queste soluzioni legislative si scontrano con una realtà tecnica inderogabile: non esistono backdoor matematiche nella crittografia post-quantum. Ogni meccanismo di accesso eccezionale introduce per definizione una vulnerabilità che può essere sfruttata non solo dalle autorità legittime ma anche da attori malevoli. Nel contesto post-quantum, dove la posta in gioco include protezione contro avversari con capacità computazionali straordinarie, l’idea stessa di exceptional access diventa tecnicamente ancora più problematica.

La dottrina giuridica della “ricerca ragionevole” nelle giurisdizioni di common law, o il principio di proporzionalità nel diritto continentale europeo, potrebbero richiedere una ricalibrazione profonda. Se l’accesso ai dati diventa tecnicamente impossibile senza la collaborazione del sospettato o del produttore del dispositivo, si apre uno scenario dove la digital forensics si trasforma da disciplina tecnica a procedura essenzialmente consensuale o cooperativa.

Approcci innovativi e tecnologie emergenti

Soluzioni crittografiche avanzate per il futuro

La comunità accademica e industriale sta esplorando approcci innovativi che potrebbero offrire strumenti parziali. La quantum key distribution, spesso discussa come meccanismo di comunicazione sicura, potrebbe paradossalmente offrire opportunità investigative se integrata in frameworks con meccanismi di key escrow verificabili crittograficamente.

Sistemi di homomorphic encryption, che permettono computazione su dati cifrati senza decifrarli, potrebbero consentire analisi forensi limitate mantenendo la protezione del contenuto. Zero-knowledge proofs potrebbero essere utilizzati per dimostrare l’assenza di contenuti illeciti senza rivelare informazioni sensibili. Tuttavia, tutte queste tecnologie sono ancora largamente teoriche o in fase sperimentale, e la loro applicazione pratica alla mobile forensics richiederà anni di ricerca e sviluppo.

La dimensione geopolitica della crittografia post-quantum

Esiste una dimensione geopolitica significativa. La competizione tecnologica tra Stati Uniti, Cina ed Europa sulla supremazia quantistica include esplicitamente considerazioni di sicurezza nazionale e capacità di intelligence. La standardizzazione degli algoritmi post-quantum è avvenuta principalmente sotto egida NIST, ma Cina e altri attori stanno sviluppando standard propri. In un mondo dove dispositivi mobili potrebbero implementare algoritmi crittografici diversi a seconda dei mercati di destinazione, la frammentazione dello scenario complica ulteriormente il panorama forense.

Le capacità di accesso a dispositivi cifrati diventeranno probabilmente un asset strategico nazionale, con implicazioni per accordi di mutual legal assistance tra giurisdizioni e per la cooperazione internazionale in materia di contrasto al crimine transnazionale.

Verso un nuovo contratto sociale: privacy, sicurezza e giustizia

Il futuro della mobile forensics nell’era quantistica

Guardando avanti, sembra inevitabile che la mobile forensics post-quantum richiederà un nuovo contratto sociale tra tecnologia, diritto e società. Non possiamo illuderci che soluzioni puramente tecniche risolveranno le tensioni fondamentali in gioco. La matematica della crittografia post-quantum è, per design, resistente a qualsiasi attacco computazionale. Non esistono scorciatoie tecniche che permettano di preservare simultaneamente garanzie di sicurezza robuste contro avversari quantistici e backdoor per accesso investigativo legittimo.

Questa realtà tecnica inderogabile richiederà probabilmente un ripensamento del modo in cui concepiamo l’evidenza digitale, la discovery processuale e i limiti accettabili dell’investigazione tecnologica in una società democratica. La lezione più profonda di questa transizione è che la sicurezza assoluta e l’accessibilità investigativa non sono semplicemente obiettivi in tensione, ma in ultima analisi mutualmente esclusivi sul piano tecnico.

Un nuovo paradigma per la digital forensics

La mobile forensics post-quantum non sarà più una disciplina che promette accesso universale alle prove digitali, ma un insieme di pratiche che opera dentro vincoli tecnologici riconosciuti e accettati, compensando attraverso altre forme di intelligence e investigazione ciò che la matematica rende impossibile. È una transizione che richiederà umiltà tecnologica, creatività giuridica e soprattutto un dibattito pubblico informato su quale tipo di società vogliamo costruire nell’era quantistica.

Le società democratiche dovranno scegliere, con consapevolezza e attraverso processi deliberativi trasparenti, dove collocare questo equilibrio tra privacy e sicurezza. Il futuro della cybersecurity e della giustizia dipenderà dalla capacità delle organizzazioni di anticipare, pianificare e implementare efficacemente questi nuovi paradigmi, garantendo la continuità della protezione dei diritti fondamentali nell’era quantistica imminente.

Fonti:

NIST Post-Quantum Cryptography Project

Apple Security Research – iMessage PQ3

ENISA – Post-Quantum Cryptography

UK Government – RIPA 2000

Australian Government – Assistance and Access Act

IBM Quantum Computing Research

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/mobile-forensics-post-quantum/


Space&Underwater, il 3 dicembre la Conferenza a Roma. Tra gli speaker Samantha Cristoforetti

Nel contesto geopolitico come affrontare e vincere le sfide per la Cybersecurity nello Spazio e nella Dimensione Subacquea?

Sono due domìni sempre più strategici e interconnessi da cui dipendono sia la continuità delle transazioni finanziarie e delle comunicazioni digitali (il 99% dei dati della telefonia e del web passa dai cavi sottomarini) sia la sicurezza cibernetica ed energetica nazionale ed europea nonché sono abilitatori della New Space Economy e dell’Underwater Economy.

Le risposte alle sfide saranno date attraverso strategie e politiche industriali nel corso della 2^ edizione di Space&Underwater – la Conferenza internazionale del quotidiano Cybersecurity Italia, che si terrà il 3 dicembre a Roma presso la Caserma dei Carabinieri “Salvo D’Acquisto” (Key4biz è tra i media partner) – da parte di autorevoli speaker istituzionali, come:

  • Samantha Cristoforetti, Astronauta dell’ESA.
  • Henna Virkkunen, Vice-Presidente esecutiva della Commissione europea per la Sovranità Tecnologica, la Sicurezza e la Democrazia.
  • Alessio Butti, Sottosegretario alla Presidenza del Consiglio per l’Innovazione.
  • Giuseppe Berutti Bergotto, Capo di Stato Maggiore della Marina Militare.
  • Salvatore Luongo, Generale di Corpo D’Armata, Comandante Generale dell’Arma dei Carabinieri.
  • Bruno Frattasi, Direttore Generale dell’Agenzia per la Cybersicurezza Nazionale (ACN).
  • Ivano Gabrielli, Direttore del Servizio Polizia Postale e per la Sicurezza Cibernetica.
  • Pierpaolo Ribuffo, Ammiraglio di Squadra, Capo Dipartimento per le Politiche del Mare, Presidenza del Consiglio dei Ministri.
  • Roberta Pinotti, Presidente, Fondazione Polo Nazionale della dimensione Subacquea (PNS). Mauro Lunardi, Generale di Squadra Aerea, Capo Ufficio Generale del Centro di Responsabilità Amministrativa dell’Aeronautica.
  • Daniele Rossi, Dirigente Divisione XI Economia e industria dello spazio, industria aeronautica e della difesa del Ministero delle Imprese e del Made in Italy.
  • Ersilia Vaudo, co-fondatrice dell’associazione “Il Cielo Itinerante” e Chief Diversity Officer di ESA.

ATTESO IL MINISTRO CROSETTO

È stato invitato anche Guido Crosetto, ministro della Difesa.

PARLAMENTARI ITALIANI/EUROPEI

Nutrita sarà anche la partecipazione di parlamentari italiani e europei, come:

  • Elena Donazzan, Vicepresidente Commissione ITRE del Parlamento europeo e relatrice dello EU Space Act.
  • Salvatore Deidda, Presidente IX Commissione (Trasporti, Poste e TLC) della Camera dei Deputati.
  • Pino Bicchielli, IV Commissione (Difesa) della Camera dei Deputati.
  • Andrea Casu, Vicepresidente IX Commissione (Trasporti, Poste e TLC) della Camera dei Deputati.
  • Alexandra Geese, Commissione ITRE del Parlamento europeo.
  • Andrea Mascaretti, Presidente Intergruppo Parlamentare Space Economy della Camera dei Deputati.
  • Marta Schifone, Commissione Affari Sociali della Camera dei Deputati.

STRATEGIE E PROGETTI DI AZIENDE LEADER

Durante la Conferenza Space&Underwater verranno condivise le strategie e illustrati i progetti da parte di manager di aziende nazionali e internazionali leader nei due domìni, come:

  • Amb. Stefano Pontecorvo, Presidente di Leonardo
  • Gabriele Pieralli, Amministratore Delegato di Telespazio.
  • Giampiero Di Paolo, Amministratore Delegato di Thales Alenia Space Italia.
  • Intervento di Fincantieri.
  • Domitilla Benigni, CEO & COO di ELT Group.
  • Raul Gil, EVP & CEO di Prysmian Transmission.
  • Alfio Rapisarda, Head of Global Security di Eni.
  • Emilio Gisondi, CEO di Tinexa Defence.
  • Umberto Arcangeli, Amministratore Delegato di Dassault Systèmes Italia.
  • Mario Nicosia, V.P. Technology Country Leader di Oracle.
  • Mauro Capo, Digital Sovereignty Lead Europa di Accenture.
  • Giuseppe Mocerino, Presidente di Netgroup.
  • Stefano Mele, Head of Cybersecurity & Space Economy Law Department di Gianni&Origoni.
  • Diego Fasano, CEO di Ermetix.

Space&Underwater: non solo plenaria ma anche tavoli di lavoro/aule tematiche

Saranno 4 i tavoli di lavoro/aule tematiche che caratterizzeranno la prima parte della sessione pomeridiana. Tra gli speaker:

  • Marco Brancati, SVP Technology, Innovation & Systems Technology, Leonardo Space Division.
  • Augusto Cramarossa, Responsabile Ufficio Coordinamento Strategico, Agenzia Spaziale Italiana.
  • Marcello Spagnulo, Consigliere Scientifico di Limes, Esperto Tavolo Tecnico COMINT, Comitato Interministeriale Politiche Spaziali e Aerospaziali del Governo.
  • Edoardo Balestra, Contrammiraglio (CP), Ministero delle Infrastrutture e dei Trasporti, Comando Generale del Corpo delle Capitanerie di Porto – Guardia Costiera.
  • Davide Véroux, Managing Director & Partner, Boston Consulting Group.
  • Anass Hanafi, Executive Secretary Space Safety Governance Committee, International Association for the Advancement of Space Safety (IAASS).
  • Jacopo Diamanti, Space Head of Engineering, GMSPAZIO.
  • Giorgio Apponi, Head of Defence & Intelligence and COSMO-SkyMed Commercial, e-GEOS.
  • Alessandro Marrone, Head of Defence, Security & Space Programme, (IAI).

Startup

Durante la Conferenza, i partecipanti avranno anche l’occasione di conoscere 3 startup italiane tra le più innovative nello Spazio e nell’Underwater e con un’elevata capacità di scalabilità.

Space&Underwater in diretta streaming

La Conferenza si svolgerà in presenza, con un selezionato pubblico top level su invito dell’organizzazione e dei partner e sarà trasmessa anche in live streaming.

ORGANIZZAZIONE

Space&Underwater è organizzato da Cybersecurity Italia, il quotidiano online dedicato alla Cultura Cyber e ai temi internazionali della Sicurezza Cibernetica, appartenente al nostro Gruppo editoriale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/spaceunderwater-il-3-dicembre-la-conferenza-a-roma-tra-gli-speaker-samantha-cristoforetti/556156/


Digital Omnibus: l’Europa ridisegna il quadro normativo digitale tra competitività e ridefinizione dei diritti fondamentali

Il Digital Omnibus, presentato dalla Commissione Europea il 19 novembre 2025, rappresenta la più ampia revisione del quadro normativo digitale europeo dall’entrata in vigore del GDPR nel 2018. L’iniziativa introduce modifiche parallele a molteplici regolamenti digitali dell’UE, tra cui GDPR e AI Act, sollevando un dibattito senza precedenti tra necessità di competitività e protezione dei diritti fondamentali.

Quando si parla di governance digitale europea, è difficile non percepire la tensione che attraversa questa riforma. Da un lato, l’esigenza concreta di rendere operabile un quadro normativo che negli ultimi anni si è stratificato fino a diventare labirintico. Dall’altro, il rischio tangibile che la semplificazione diventi il pretesto per una rinegoziazione dei principi fondamentali che hanno reso l’Europa punto di riferimento globale in materia di protezione dati.

L’architettura del Digital Omnibus: obiettivi e tempistiche

L’obiettivo dichiarato dalla Commissione Europea è ridurre il carico amministrativo di almeno il 25% per tutte le imprese e del 35% per le PMI, rispondendo alle preoccupazioni espresse nel rapporto Draghi sulla competitività europea. La Commissione ha aperto una consultazione pubblica il 16 settembre 2025, chiusasi il 14 ottobre, seguita dalla presentazione ufficiale del pacchetto normativo.

L’iniziativa tocca simultaneamente:

Le aree di intervento spaziano dalla semplificazione del reporting degli incidenti di cybersecurity all’armonizzazione delle definizioni cross-settoriali, dalla modernizzazione delle regole sui cookie alla facilitazione dell’applicazione pratica dell’AI Act.

La rivoluzione nascosta: ridefinire il “dato personale”

Uno degli aspetti più critici e meno pubblicizzati riguarda la proposta di aggiungere un “approccio soggettivo” nel testo del GDPR: se un’azienda specifica non può identificare una persona, i dati non sono “personali” per quella azienda e il GDPR cesserebbe di applicarsi.

La bozza può essere interpretata come l’abbandono della nozione che le tecniche per “isolare” una persona siano ancora coperte dalla legge. Invece, la formulazione suggerisce un’esenzione generale dal GDPR se i titolari utilizzano semplicemente “pseudonimi” (come “user12473” o dati da cookie di tracciamento) invece di nomi.

L’impatto sui settori digitali

Questa modifica avrebbe conseguenze drammatiche:

  • Tracking online: la maggior parte del tracciamento web opera tramite identificatori pseudonimi;
  • Advertising programmatico: l’intero ecosistema pubblicitario digitale si basa su ID univoci;
  • Data broker: settori interi potrebbero uscire dall’ambito di applicazione del GDPR.

Le pratiche di sicurezza previste dal regolamento hanno rappresentato un cambio di paradigma per le aziende europee. Questa revisione rischia di smantellare tale impianto.

Questo cambiamento si discosta massicciamente dall’interpretazione piuttosto ampia della Corte di Giustizia (CGUE). Esiste una giurisprudenza di oltre 20 anni che supporta una comprensione ampia di cosa costituisca “dato personale”. Dato che il termine deriva dall’Articolo 8 della Carta, è molto probabile che un cambiamento così profondo non sopravviva al controllo della CGUE.

Small-Mid Caps: una nuova categoria di imprese

Il Digital Omnibus introduce una nuova categoria di impresa – le small-mid caps (SMCs) – che si collocano tra le piccole e medie imprese (PMI) e le grandi imprese. Le SMCs sono definite come aventi meno di 750 dipendenti e un fatturato annuo fino a €150 milioni o attivi totali fino a €129 milioni.

Le imprese precedentemente categorizzate come “grandi” potrebbero ora rientrare in questa nuova categoria SMC, beneficiando di:

  • Deroghe GDPR: alcune deroghe attualmente disponibili per le PMI verranno estese alle SMCs, in particolare l’esonero dagli obblighi di tenuta dei registri ai sensi dell’Articolo 30, a meno che il trattamento dei dati personali non sia considerato a “rischio elevato”;
  • Prospetti semplificati: per offerte pubbliche di titoli;
  • Accesso facilitato ai mercati di capitali.

La Germania è stata particolarmente attiva nel plasmare questa agenda, spingendo per esenzioni per le medie imprese, procedure semplificate di richiesta dati e rimozione di disposizioni prescrittive sugli smart contract.

AI Act e intelligenza artificiale: il nodo del legittimo interesse

Tra le modifiche più significative emerge la creazione di una nuova disposizione nel GDPR che stabilisce lo sviluppo e l’operatività dei sistemi di AI come legittimo interesse del titolare del trattamento. In pratica, la Commissione Europea sta risolvendo per via legislativa un dibattito che ha attraversato l’intera comunità dei data protection officer: può l’intelligenza artificiale training fondarsi sul legittimo interesse come base giuridica?

La risposta proposta dal Digital Omnibus è affermativa e va oltre il semplice training, estendendosi all’intera operatività dei sistemi AI. Questa modifica introduce una forma di neutralità tecnologica inversa: invece di applicare le stesse regole a tutte le tecnologie, si crea un regime di favore per l’AI.

Il meccanismo “stop-the-clock” per l’AI Act

Tra gli elementi più attentamente osservati del Digital Omnibus vi è la revisione dell’AI Act, in particolare le regole per i sistemi AI ad alto rischio che dovrebbero applicarsi da agosto 2026. Con gli standard tecnici ritardati e le autorità nazionali ancora in fase di rafforzamento, sia Germania che Repubblica Ceca hanno formalmente chiesto alla Commissione di posticipare la data di inizio di un anno.

In risposta, la Commissione sta valutando un meccanismo “stop-the-clock” per allineare la tempistica della legge con la preparazione pratica. Questo rinvio, se approvato, sposterebbe l’applicazione piena dall’agosto 2026 all’agosto 2027, concedendo alle imprese e alle autorità più tempo per implementare gli standard armonizzati.

Dati sensibili: rivelati vs inferiti

La protezione rafforzata si applicherebbe dove i dati rivelano direttamente tratti sensibili. I titolari che si basano sull’inferenza di tratti sensibili (ad es. orientamento politico dalla navigazione) potrebbero affrontare meno vincoli dell’Articolo 9, ma devono comunque soddisfare gli Articoli 5 e 6 e essere consapevoli di correttezza, trasparenza e rischio di danno.

Le modifiche proposte introdurrebbero nuove esenzioni che consentirebbero agli sviluppatori di AI di processare legalmente categorie sensibili di dati come informazioni sulle convinzioni politiche o religiose, etnia o salute, per finalità di training e operatività. Questa disposizione rappresenta un punto di rottura rispetto all’architettura originaria del GDPR.

L’AI Act stabilisce precedenti normativi che potrebbero orientare future regolamentazioni internazionali. Tuttavia, il Digital Omnibus rischia di indebolire queste protezioni prima ancora della loro piena implementazione.

Cookie law e terminal equipment: la fine del consenso informato?

La Commissione intende affrontare la cosiddetta “consent fatigue” rivedendo le regole sui cookie e tecnologie di tracciamento simili, ampliando le situazioni in cui cookie e tecnologie comparabili possono essere utilizzati senza consenso. L’approccio proposto è duplice: estendere le eccezioni attuali del framework ePrivacy per includere finalità aggiuntive come sicurezza, misurazione dell’audience e fornitura di servizi richiesti dall’utente, e introdurre un meccanismo per l’espressione automatizzata e machine-readable delle preferenze degli utenti, progettato per ridurre la necessità di banner di consenso ripetitivi.

La proposta potrebbe spostare l’Europa da un sistema opt-in a qualcosa di più vicino all’opt-out, dove gli utenti devono attivamente rifiutare per fermare il tracciamento. Per i professionisti della cybersecurity, questo cambiamento ha implicazioni dirette sulla superficie di attacco dei dispositivi personali.

Accesso ai terminal equipment senza consenso

Le aziende potrebbero anche essere autorizzate a estrarre dati direttamente dai dispositivi degli utenti se determinate condizioni sono soddisfatte (ad esempio, un produttore di smartphone può sostenere di dover raccogliere dati dagli utenti per scopi di sicurezza).

Ogni tracciamento è potenzialmente un vettore di profilazione non autorizzata, di data exfiltration, di fingerprinting avanzato che può essere sfruttato per attacchi di social engineering.

Decisioni automatizzate: ampliamento delle esenzioni

Il GDPR attualmente prevede un diritto qualificato degli individui a non essere soggetti a decisioni esclusivamente automatizzate che hanno effetti legali o similmente significativi (Articolo 22 GDPR), soggetto a tre limitate esenzioni: dove la decisione è necessaria per stipulare o eseguire un contratto, autorizzata dalla legge, o basata su consenso esplicito.

La proposta del Digital Omnibus amplierebbe l’esenzione contrattuale chiarendo che una decisione automatizzata può essere presa anche quando lo stesso risultato potrebbe essere raggiunto anche con mezzi umani. Questo aggiustamento abbasserebbe la soglia per fare affidamento sulla base contrattuale e fornirebbe maggiore certezza legale per il deployment di decisioni automatizzate nell’UE.

Questa modifica faciliterebbe significativamente l’adozione di sistemi di:

  • Rating automatico per rider e lavoratori della gig economy;
  • Assegnazione turni algoritmica nei call center;
  • Monitoraggio produttività per smart worker;
  • Screening automatizzato nelle risorse umane.

ENISA Single-Entry Point: centralizzazione dell’incident reporting

Una delle proposte più tecnicamente sensate del pacchetto è il meccanismo “report once, share with all” che consente alle aziende di adempiere simultaneamente agli obblighi previsti da GDPR, NIS2, DORA e Digital Identity Regulation.

Un single-entry point ospitato da ENISA permetterebbe notifiche “report once, share many” ai sensi di NIS2, GDPR, DORA, eIDAS e il Digital Identity Regulation (e potenzialmente CER). Le entità invierebbero tramite un’unica interfaccia; le autorità competenti riceverebbero i dati giusti per il loro strumento.

Opportunità e rischi della centralizzazione

Sulla carta, si tratta di un avanzamento significativo per chi deve gestire un data breach navigando tra requisiti di notifica diversi, tempistiche discordanti, formati non standardizzati. La frammentazione degli obblighi di reporting rappresenta uno dei principali oneri amministrativi per le organizzazioni.

Tuttavia, la centralizzazione solleva questioni tecniche non banali:

  • Target ad alto valore: diventa per definizione un obiettivo primario per attacchi informatici;
  • Single point of failure: un compromesso potrebbe esporre vulnerabilità di molteplici organizzazioni;
  • Coordinamento autorità: presuppone capacità di coordinamento tra Stati membri con diverse maturità cyber.

La direttiva NIS2 introduce la responsabilità diretta del top management per la non conformità, portando la cybersecurity all’attenzione del boardroom.

Modifiche all’AI Act: auto-declassificazione e accountability diluita

Tra le modifiche più allarmanti secondo i gruppi della società civile vi è la possibilità per le aziende di dichiarare unilateralmente un sistema di AI ad alto rischio come a basso rischio e aggirare le salvaguardie senza notificare nessuno, con la rimozione del requisito di registrare i sistemi auto-esentati nel database europeo. Questa disposizione smantella un compromesso faticosamente raggiunto nel 2023: la trasparenza come contrappeso alla flessibilità dell’auto-valutazione.

Un sistema di AI può passare da alto rischio a basso rischio senza che autorità, ricercatori o società civile possano verificare la ragionevolezza della decisione. In caso di incidente – un sistema di riconoscimento facciale che produce false identificazioni, un algoritmo di credit scoring che discrimina – sarà estremamente difficile ricostruire se il sistema fosse stato originariamente classificato come ad alto rischio e successivamente declassato impropriamente.

L’approccio risk-based adottato nell’AI Act ha portato a identificare quattro livelli di rischio. Il Digital Omnibus rischia di rendere questo sistema inefficace.

Consolidamento legislativo: abrogazione e fusione

Il Data Governance Act, l’Open Data Directive e il Free Flow of Data Regulation verrebbero abrogati e le loro regole chiave fuse nel Data Act, con nuove etichette volontarie UE per intermediazione dati e altruismo dei dati.

Questo consolidamento rappresenta un cambio strutturale significativo:

  • Data Governance Act → assorbito nel Data Act;
  • Open Data Directive → assorbito nel Data Act;
  • Free Flow of Data Regulation → assorbito nel Data Act;
  • Platform-to-Business Regulation → abrogato (coperto da DSA/DMA).

Le bozze trapelate indicano che la Commissione prevede di integrare Data Act, Data Governance Act e strumenti correlati in un unico framework semplificato, riducendo sovrapposizioni e complessità della compliance.

La Germania ha spinto per esenzioni per le medie imprese, procedure semplificate di richiesta dati e rimozione di disposizioni prescrittive sugli smart contract. Berlino sostiene anche obblighi di trasparenza più leggeri, come la sostituzione di molteplici notifiche con punti di accesso digitali.

EU Digital Identity Wallet: tra ambizione e rischi

Il Digital Omnibus prevede l’integrazione con il lancio dell’EU Business Wallet, modellato sul EU Digital Identity Wallet per cittadini. Viene applicato il principio ‘one in, one out’ al Business Wallet europeo, ma le tempistiche appaiono irrealistiche.

Le criticità del Wallet

Il Wallet non può essere una piattaforma affidabile per i dati più sensibili riguardanti identità, salute e finanze, se chiunque può richiedere informazioni che vanno ben oltre ciò che è proporzionato e legale per qualsiasi scopo dato.

Un sistema che comprende tutto, dagli acquisti quotidiani ai dati sanitari e finanziari, può avere successo solo se le persone lo percepiscono come sicuro. Ogni nuova riforma o intervento affrettato creerebbe solo più incertezza e rischierebbe di far deragliare l’intero progetto.

Gli Stati membri hanno la scadenza di fine 2026 per offrire il Wallet ai cittadini, ma questo è estremamente improbabile in molti paesi, in particolare poiché gli schemi di certificazione per il Wallet devono ancora essere completati.

Le pressioni geopolitiche: il fattore USA

Un aspetto raramente discusso pubblicamente ma fondamentale riguarda le pressioni geopolitiche che stanno influenzando il Digital Omnibus.

È profondamente preoccupante che, ancora una volta, interessi geopolitici e pressioni dagli Stati Uniti sembrino guidare rinnovati tentativi di mettere in discussione o indebolire il GDPR. Attualmente, la policy making sembra essere guidata da considerazioni a breve termine piuttosto che da obiettivi a lungo termine, con il rischio di approfondire ulteriormente la dipendenza digitale dell’Europa.

Secondo diverse fonti, l’amministrazione Trump ha esercitato forti pressioni sui funzionari europei per semplificare le regole digitali in modo che il blocco rimanga competitivo con la Cina. Ciò significherà cambiamenti all’AI Act, che è stato introdotto lo scorso anno nel tentativo di combattere i pericoli dei sistemi AI ad alto rischio.

Il paradosso della sovranità tecnologica

Invece di diluire il GDPR, l’UE dovrebbe riaffermare e rafforzare i principi in esso incorporati. Questi principi potrebbero servire come fondamento per ridurre la dipendenza dalle corporazioni tecnologiche americane dominanti e per promuovere alternative europee, così come la promozione di software libero e open-source.

La competitività è un concetto relativo: i principali beneficiari dell’Omnibus potrebbero essere le grandi aziende tecnologiche statunitensi, che già esercitano un forte controllo sugli utenti europei. Anche se la performance assoluta delle aziende europee migliora, il divario con gli USA nell’AI potrebbe ampliarsi.

La questione è particolarmente rilevante per la comunità della cybersecurity italiana ed europea. L’industria europea della sicurezza informatica si è sviluppata anche grazie a un contesto normativo che valorizzava la protezione dei dati e la security by design. Un abbassamento degli standards non necessariamente favorisce le imprese europee rispetto a competitor meno attenti alla privacy e alla sicurezza.

Le voci critiche: 127 organizzazioni contro lo smantellamento mascherato

Secondo una coalizione di 127 sindacati e gruppi della società civile, ciò che viene presentato come una semplificazione tecnica delle leggi digitali europee è in realtà un tentativo di smantellare segretamente le più forti protezioni dell’Europa contro le minacce digitali. Tra i firmatari delle lettere aperte alla Commissione figurano organizzazioni come NOYB, EDRi, Access Now, il Transatlantic Consumer Dialogue.

Il cuore dell’obiezione non riguarda il principio della semplificazione – che tutti riconoscono come necessario – ma il metodo e la sostanza. Mentre il GDPR ha richiesto anni di negoziazione, la consultazione pubblica sull’Omnibus si è conclusa solo in ottobre, con un processo percepito come affrettato rispetto alla portata delle modifiche proposte.

I documenti trapelati rivelano che, nonostante le promesse della Commissione che la riforma del quadro digitale dell’UE non indebolirebbe le protezioni fondamentali per i diritti e le libertà delle persone, la realtà è che questa sarebbe “il più grande rollback dei diritti fondamentali digitali nella storia dell’UE”.

Diritti degli interessati: limitazioni e restrizioni

L’Omnibus potrebbe anche rendere più difficile per i soggetti interessati esercitare i loro diritti di accedere ai propri dati, di farli trasferire o di opporsi al trattamento, se il titolare del trattamento può dimostrare che lo scopo della richiesta del soggetto non si limita alla protezione dei dati personali. Questo potrebbe, ad esempio, minare l’accesso dei lavoratori ai dati in caso di controversia legale.

Questa modifica avrebbe impatti diretti su:

  • Contenziosi lavorativi: più difficile per i dipendenti ottenere prove;
  • Investigazioni giornalistiche: ostacoli all’accesso a informazioni di interesse pubblico;
  • Ricerca accademica: limitazioni all’accesso per finalità di studio.

Implicazioni per i professionisti della security

Per CISO, responsabili della protezione dati, esperti di digital forensics e professionisti del cyber law, il Digital Omnibus rappresenta una sfida su più livelli. Sul piano operativo, richiederà un aggiornamento significativo di policy, procedure, sistemi di compliance. Sul piano strategico, impone una riflessione più profonda sul posizionamento della funzione security.

L’Italia è stato il primo Stato membro UE a dotarsi di un framework legislativo organico su IA. Il Digital Omnibus potrebbe alterare significativamente questo quadro.

Competenze e formazione

Se il quadro normativo si orienta verso maggiore flessibilità nell’utilizzo dei dati personali per finalità di AI, la responsabilità dei security professional diventa paradossalmente più gravosa. Non potranno più fare affidamento su divieti normativi netti, ma dovranno esercitare un continuo bilanciamento tra opportunità di business e protezione dei diritti.

Sul piano della gestione degli incidenti, la centralizzazione del reporting potrebbe semplificare i processi, ma richiederà investimenti in nuovi tool e competenze. I team di incident response dovranno familiarizzare con le nuove piattaforme di notifica unificata, comprenderne i requisiti tecnici, adattare i propri playbook.

La direttiva NIS2 rappresenta una pietra miliare nell’evoluzione del panorama normativo della cybersecurity. Il Digital Omnibus deve integrarsi con questo framework senza creare ulteriori frammentazioni.

Conclusioni: una scommessa ad alto rischio per l’Europa digitale

Il Digital Omnibus non è né il disastro annunciato dai critici più radicali né la panacea promessa dai sostenitori della deregulation. È una scommessa ad alto rischio: quella che sia possibile semplificare significativamente il quadro normativo digitale europeo senza compromettere i diritti fondamentali e la sicurezza dei cittadini.

La Commissione ha presentato il Digital Omnibus il 19 novembre 2025, dopo di che le proposte seguiranno la procedura legislativa ordinaria nel Parlamento Europeo e nel Consiglio. Sono probabili emendamenti sostanziali durante il processo legislativo prima dell’adozione di qualsiasi testo finale.

Gli aspetti più critici identificati:

  1. Ridefinizione di “dato personale” potrebbe escludere interi settori dal GDPR;
  2. Pressioni geopolitiche USA rischiano di compromettere la sovranità tecnologica europea;
  3. Auto-declassificazione AI elimina trasparenza e accountability;
  4. Limitazioni diritti interessati indeboliscono protezioni fondamentali;
  5. Consolidamento normativo crea incertezza durante la transizione.

Per i professionisti della cybersecurity, il compito nei prossimi mesi sarà seguire attentamente il processo legislativo, contribuire con la propria expertise tecnica al dibattito, e prepararsi a operare in uno scenario che, comunque vadano le cose, sarà profondamente diverso da quello attuale.

Ciò che è in discussione non è solo un insieme di norme tecniche, ma la visione stessa di quale Europa digitale vogliamo costruire: un’Europa che compete abbassando gli standard, o un’Europa che compete proprio grazie alla sua capacità di garantire fiducia, sicurezza e rispetto dei diritti? La risposta a questa domanda definirà non solo il successo del Digital Omnibus, ma il ruolo stesso dell’Europa nel panorama digitale globale dei prossimi decenni.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/digital-omnibus-gdpr/


Il ransomware gestito da operatori umani: analisi tecnica delle minacce, impatti e strategie di difesa nell’era moderna

Il ransomware gestito da operatori umani rappresenta una trasformazione fondamentale nel panorama delle minacce cyber, evolvendo da attacchi automatizzati di massa a operazioni sofisticate condotte da criminali altamente qualificati. A differenza del ransomware automatico che si propaga indiscriminatamente attraverso vulnerabilità note, gli attacchi human-operated coinvolgono avversari attivi che conducono ricognizione estensiva, adattano le loro tattiche in tempo reale e massimizzano l’impatto attraverso deployment strategici del ransomware. Secondo i dati di Microsoft del 2023, gli incontri con ransomware gestito da umani sono aumentati di oltre il 200% da settembre 2022, rappresentando una minaccia crescente per organizzazioni di ogni dimensione.

La distinzione critica risiede nella metodologia: mentre il ransomware tradizionale come WannaCry si diffondeva automaticamente attraverso exploit SMB, gli operatori umani impiegano tecniche di movimento laterale, furto di credenziali e persistenza tipiche degli attacchi nation-state. Questi criminali mantengono una presenza nell’ambiente vittima per settimane o mesi, studiando l’infrastruttura, identificando asset critici ed esfiltrando dati prima della cifratura finale. L’evoluzione verso modelli Ransomware-as-a-Service (RaaS) ha ulteriormente professionalizzato questo ecosistema, con gruppi specializzati che gestiscono diverse fasi dell’attacco.

Tattiche e metodologie tecniche degli attaccanti

La catena di attacco completa secondo MITRE ATT&CK

Gli operatori umani seguono una progressione metodica attraverso le fasi dell’attacco, adattando continuamente le loro tattiche basandosi su ciò che scoprono nell’ambiente target. L’accesso iniziale avviene principalmente attraverso spearphishing (95% degli incidenti), exploit di applicazioni pubbliche come CVE-2023-3519 (Citrix ADC) o compromissione di servizi remoti non protetti da MFA. I gruppi come Storm-0501 sono evoluti da attacchi on-premise a vettori cloud-based, mentre Black Basta utilizza tecniche di social engineering sofisticate combinando email bombing con chiamate telefoniche che impersonano il supporto IT.

La fase di esecuzione impiega pesantemente PowerShell (90% degli incidenti) con comandi codificati in Base64, Windows Management Instrumentation per l’esecuzione remota e framework come Empire o Cobalt Strike per il controllo persistente. Gli attaccanti stabiliscono persistenza attraverso modifiche al registro, creazione di account amministrativi locali e deployment di backdoor sofisticate. Il movimento laterale sfrutta protocolli legittimi come RDP (85% degli incidenti), SMB/Windows Admin Shares tramite PsExec, e WinRM per accesso interattivo.

Tecniche avanzate di evasione e raccolta dati

Gli operatori dedicano risorse significative all’evasione delle difese, utilizzando strumenti custom come Backstab per terminare soluzioni EDR, disabilitando Windows Defender attraverso PowerShell e iniettando codice maligno in processi legittimi. La fase di credential access impiega Mimikatz per il dumping della memoria LSASS, LaZagne per il recupero multi-piattaforma delle credenziali e tecniche pass-the-hash per l’escalation dei privilegi. La discovery utilizza strumenti come BloodHound per l’analisi di Active Directory, identificando percorsi di attacco ottimali verso asset critici.

L’esfiltrazione dei dati precede sempre la cifratura negli attacchi moderni, con gli operatori che utilizzano Rclone per la sincronizzazione verso cloud storage, AWS S3 buckets per upload diretti e strumenti specializzati come Exmatter o StealBit per la collezione automatizzata. I dati vengono tipicamente compressi con 7-Zip o WinRAR prima dell’esfiltrazione attraverso canali C2 cifrati o servizi cloud legittimi come Mega e Google Drive, rendendo la detection estremamente difficile.

Deployment del ransomware e massimizzazione dell’impatto

La fase finale vede il deployment strategico del ransomware per massimizzare il danno operativo. Gli schemi di cifratura moderni utilizzano ChaCha20 con RSA-4096 (Black Basta) o Curve25519 con cifratura intermittente (RansomHub) per velocizzare il processo. Prima della cifratura, gli attaccanti eliminano le Volume Shadow Copies tramite vssadmin.exe, terminano servizi critici di backup e disabilitano l’ambiente di recovery. Il targeting prioritario include hypervisor ESXi che ospitano migliaia di VM, domain controller e sistemi di backup, garantendo che il recovery sia estremamente difficile.

Impatti organizzativi e conseguenze economiche

Costi finanziari oltre il riscatto

L’impatto economico del ransomware human-operated ha raggiunto proporzioni senza precedenti nel 2024. Il costo totale medio di un attacco ransomware è salito a 5,13 milioni di dollari nel 2024, un aumento del 574% dal 2019 quando ammontava a 761.000 dollari, con il pagamento del riscatto che rappresenta solo una frazione dei costi totali. I costi di recovery, escludendo il riscatto, ammontano in media a 2,73 milioni di dollari secondo Sophos, aumentati di quasi 1 milione rispetto ai 1,82 milioni del 2023. Le richieste di riscatto superano 1 milione di dollari nel 63% dei casi, con il 30% che supera i 5 milioni.

L’analisi settoriale rivela che il settore sanitario affronta i costi più elevati con una media di 10,93 milioni di dollari per breach nel 2023, seguito dai servizi finanziari a 5,9 milioni. Il downtime operativo rappresenta un costo significativo, con le organizzazioni che richiedono una media di 24 giorni per il recovery completo. Solo il 35% delle organizzazioni recupera entro una settimana nel 2024, in calo rispetto agli anni precedenti, dimostrando l’efficacia crescente degli attacchi human-operated nel compromettere i sistemi di backup e rallentare il ripristino.

Disruption operativa e impatto sulla supply chain

Gli attacchi human-operated causano disruption operativa nell’86% dei casi, con impatti a cascata attraverso le supply chain. Il caso Change Healthcare del 2024 ha dimostrato come un singolo attacco possa interrompere il 50% dell’elaborazione delle richieste mediche negli Stati Uniti, con costi totali diretti di 2,87 miliardi di dollari per UnitedHealth Group nel 2024. Durante la crisi, UnitedHealth ha dovuto erogare oltre 9 miliardi di dollari in prestiti temporanei ai provider sanitari colpiti dalla paralisi dei sistemi di fatturazione, di cui circa 3,2 miliardi erano stati ripagati entro ottobre 2024.

Il 94% degli attacchi ransomware tenta di compromettere i backup durante l’attacco, riuscendoci nel 57% dei casi secondo i dati Sophos 2024, estendendo significativamente i tempi di recovery. L’impatto umano sui team IT è sostanziale: il 57% del personale coinvolto nel remediation riporta stanchezza estrema, il 25% sperimenta rabbia e tristezza, e quasi il 20% considera di lasciare il proprio lavoro. Le organizzazioni con backup non compromessi recuperano entro una settimana nel 46% dei casi, mentre quelle con backup compromessi scendono al 25%, evidenziando l’importanza critica della protezione dei sistemi di backup.

Strategie di difesa e mitigazione

Implementazione dell’architettura Zero Trust

La difesa efficace contro il ransomware human-operated richiede un approccio Zero Trust completo che verifichi esplicitamente ogni richiesta di accesso, utilizzi privilegi minimi e assuma sempre una breach. L’implementazione di autenticazione multi-fattore resistente al phishing utilizzando WebAuthn o PKI è essenziale, con le organizzazioni che implementano Zero Trust che mostrano una riduzione significativa nell’impatto del ransomware. Il Privileged Access Management (PAM) deve eliminare i privilegi permanenti, implementando accesso just-in-time con elevazione temporanea basata sul contesto di rischio.

La microsegmentazione della rete è critica per limitare il movimento laterale, con soluzioni software-defined che forniscono politiche granulari a livello di workload. Le organizzazioni con microsegmentazione completa recuperano dagli attacchi ransomware più velocemente rispetto a quelle con segmentazione minima, riducendo i tempi di ripristino di diverse ore. I controlli est-ovest devono monitorare e limitare le comunicazioni interne, bloccando SMB non necessario (porte TCP 137-139, 445) e richiedendo SMB v3.1.1 con cifratura e firma.

Detection avanzata e risposta automatizzata

Le strategie EDR moderne devono impiegare analisi comportamentale AI-driven, analisi della memoria per detection in-memory e rilevamento di script per PowerShell e tecniche living-off-the-land. Microsoft Defender XDR può interrompere attacchi ransomware in pochi minuti attraverso correlazione dei segnali, mentre CrowdStrike Falcon e Sophos Intercept X hanno dimostrato tassi di detection del 100% nei test 2024 di SE Labs. Le regole di detection devono includere monitoraggio per comandi PowerShell codificati, tentativi di credential dumping e cancellazione delle Volume Shadow Copy.

L’implementazione SOAR accelera la risposta attraverso playbook automatizzati che isolano endpoint affetti, disabilitano account compromessi e bloccano IP maligni immediatamente al rilevamento. Le tecnologie di deception forniscono early warning con quasi zero falsi positivi, deployando honeypot dinamici, honey token e sistemi esca che attraggono e ritardano gli operatori umani. I canary file nelle directory critiche possono rilevare tentativi di cifratura prima che si diffondano.

Backup immutabili e resilienza operativa

La strategia di backup deve seguire la regola 3-2-1-1-0 evoluta: 3 copie dei dati critici, 2 tipi di storage diversi, 1 copia offsite, 1 copia immutabile e 0 errori nella verifica. Le tecnologie di backup immutabile come AWS S3 Object Lock, Azure Immutable Blob Storage e Veeam Hardened Repository prevengono la modifica o cancellazione dei backup anche con credenziali amministrative compromesse. Le organizzazioni con backup immutabili attraverso aree critiche multiple recuperano significativamente più velocemente rispetto agli approcci tradizionali, riducendo i tempi medi di ripristino da oltre 15 ore a circa 4 ore.

Casi studio: lezioni dal campo

MGM Resorts e la vulnerabilità del fattore umano

L’attacco del settembre 2023 a MGM Resorts dimostra come una singola chiamata telefonica possa bypassare tutti i controlli tecnici. Scattered Spider ha ottenuto accesso attraverso social engineering dell’help desk in circa 10 minuti, fornendo poi accesso ad ALPHV/BlackCat per il deployment del ransomware su oltre 100 hypervisor ESXi. L’incidente ha causato 100 milioni di dollari in perdite operative e circa 10 giorni di disruption, evidenziando la criticità della verifica dell’identità e della formazione del personale help desk. A differenza di Caesars Entertainment che ha pagato circa 15 milioni di riscatto in un attacco simile, MGM ha rifiutato di pagare, collaborando invece con le forze dell’ordine.

British Library: trasparenza e resilienza istituzionale

L’attacco Rhysida dell’ottobre 2023 alla British Library fornisce lezioni preziose attraverso il loro approccio trasparente post-incidente. La mancanza di MFA su un server Terminal Services ha permesso l’accesso iniziale, con centinaia di gigabyte di dati esfiltrati prima della cifratura. Nonostante costi di recovery significativi stimati in diversi milioni di sterline e una disruption operativa che si è estesa per mesi, l’istituzione ha dimostrato eccellenza nella risposta rifiutando il pagamento del riscatto, comunicando trasparentemente con gli stakeholder e documentando lezioni chiave per il settore culturale e accademico.

Change Healthcare: l’impatto sistemico su scala nazionale

L’attacco ALPHV del febbraio 2024 rappresenta il breach sanitario più costoso e impattante nella storia USA. Un portale Citrix senza MFA ha fornito l’accesso iniziale il 12 febbraio, compromettendo alla fine i dati di oltre 100 milioni di individui (con stime successive che raggiungono 192,7 milioni) e interrompendo l’elaborazione delle richieste sanitarie nazionali per mesi.

UnitedHealth ha confermato di aver pagato un riscatto di 22 milioni di dollari ma non ha recuperato i dati. I costi totali per l’azienda hanno raggiunto 2,87 miliardi di dollari nel 2024, con proiezioni che suggeriscono costi totali superiori ai 3 miliardi considerando l’intero ciclo dell’incidente. Il caso dimostra come singoli punti di failure nell’infrastruttura critica possano avere conseguenze catastrofiche a livello di settore, con Change Healthcare che processa 15 miliardi di transazioni sanitarie annualmente.

Conclusione: evoluzione futura e imperativi strategici

Il ransomware gestito da operatori umani continua ad evolversi come minaccia dominante, con l’ecosistema RaaS che si professionalizza ulteriormente e gli attaccanti che adottano tecniche sempre più sofisticate. Le proiezioni di Cybersecurity Ventures indicano che i costi globali del ransomware raggiungeranno 275 miliardi di dollari annualmente entro il 2031, con attacchi previsti ogni 2 secondi. L’integrazione di capacità nation-state, l’evoluzione verso attacchi cloud-native e il targeting sistematico delle infrastrutture critiche richiederanno trasformazioni fondamentali negli approcci di cybersecurity.

Le organizzazioni devono adottare strategie defense-in-depth che combinino Zero Trust architecture, detection comportamentale avanzata, backup immutabili e capacità di risposta agli incidenti mature. Il successo richiederà investimenti sia in tecnologia che in persone, con particolare attenzione alla security awareness, alla resilienza operativa e alla collaborazione settoriale. L’evidenza dai casi studio dimostra che la mancanza di MFA su sistemi critici, la formazione inadeguata del personale e l’assenza di backup immutabili rappresentano i fattori di rischio più critici.

La natura adattiva degli operatori umani richiede strategie difensive ugualmente adattive che possano rilevare e rispondere a TTP innovative mantenendo l’efficacia operativa. Solo attraverso un approccio olistico che affronta vulnerabilità tecniche, fattori umani e resilienza organizzativa le organizzazioni possono sperare di difendersi efficacemente contro questa minaccia in evoluzione. La collaborazione internazionale tra forze dell’ordine, l’implementazione di framework normativi più stringenti e l’adozione diffusa di best practice di sicurezza saranno essenziali per invertire la tendenza attuale e ridurre l’impatto economico e sociale del ransomware human-operated.

Fonti:

Cybersecurity and Infrastructure Security Agency (CISA). (2024a). #StopRansomware: Black Basta. U.S. Department of Homeland Security.

Cybersecurity and Infrastructure Security Agency (CISA). (2024b). #StopRansomware: RansomHub Ransomware. U.S. Department of Homeland Security.

Cybersecurity and Infrastructure Security Agency (CISA). (2023). #StopRansomware: CL0P Ransomware Gang Exploits CVE-2023-34362 MOVEit Vulnerability. U.S. Department of Homeland Security.

Cybersecurity and Infrastructure Security Agency (CISA). (n.d.). #StopRansomware Guide. U.S. Department of Homeland Security.

Federal Bureau of Investigation (FBI) & CISA. (2024). Joint Cybersecurity Advisory: Black Basta Ransomware. Internet Crime Complaint Center.

Microsoft Security. (2024a). Microsoft Digital Defense Report 2024. Microsoft Corporation.

Microsoft Security. (2024b). How Microsoft Copilot for Security helps defend against human-operated ransomware attacks. Microsoft Security Blog.

Microsoft Security. (2023a). Microsoft Digital Defense Report 2023. Microsoft Corporation.

Microsoft Security. (2023b). Espionage fuels global cyberattacks. Microsoft On the Issues.

Microsoft Security. (2020). Human-operated ransomware attacks: A preventable disaster. Microsoft Security Blog.

Microsoft Learn. (n.d.). What is ransomware? Microsoft Documentation.

(2024a). The State of Ransomware 2024. Sophos Ltd.

(2024b). Ransomware Payments Increase 500% In the Last Year, Finds Sophos State of Ransomware Report.

(2025). The State of Ransomware 2025. Sophos Ltd.

IBM Security. (2024). Cost of a Data Breach Report 2024. IBM Corporation.

IBM Security X-Force. (2024). X-Force Threat Intelligence Index 2024. IBM Corporation.

Cybersecurity Ventures. (2025). Global Ransomware Damage Costs Predicted To Exceed $275 Billion By 2031. Cybercrime Magazine.

(2025). The Average Cost Of Ransomware Attacks (Updated 2025).

Varonis Systems. (2024). Ransomware Statistics, Data, Trends, and Facts [updated 2024].

Check Point Software Technologies. (n.d.). Human-Operated Ransomware. Check Point Research.

Palo Alto Networks Unit 42. (2025). 2025 Unit 42 Global Incident Response Report.

HIPAA Journal. (2024). Change Healthcare Increases Ransomware Victim Count to 192.7 Million Individuals.

IBM Think. (2024a). Change Healthcare attack expected to exceed $1 billion in costs.

IBM Think. (2024b). Change Healthcare discloses USD 22M ransomware payment.

(2025). The complete story of the 2024 ransomware attack on UnitedHealth.

American Hospital Association (AHA). (2024). Change Healthcare Cyberattack Underscores Urgent Need to Strengthen Cyber Preparedness.

(2025). MGM Cyber Attack 2023: Impact, Updates, and Response by MGM Resorts.

(2024). MGM Resorts ransomware attack led to $100 million loss, data theft.

NBC News. (2023). Cyberattack cost MGM Resorts about $100 million, Las Vegas company says.

org. (n.d.). 10 Lessons from the British Library Ransomware Attack.

(2024). British Library cyberattack.

(2024). Scattered Spider.

MITRE Corporation. (n.d.). MITRE ATT&CK Framework.

National Institute of Standards and Technology (NIST). (2018). Framework for Improving Critical Infrastructure Cybersecurity, Version 1.1. U.S. Department of Commerce.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ransomware-gestito-da-operatori-umani/


Aspetti tecnici della raccolta e analisi dei dati: OSINT, ADINT e Digital Forensics

L’analisi dei dati rappresenta oggi il fulcro delle moderne strategie di intelligence digitale. Questo articolo fa parte di una serie di approfondimenti dedicati all’Open Source Intelligence (OSINT) e all’Advertising Intelligence (ADINT), esplorando le loro applicazioni innovative e gli impatti significativi in ambito industriale, civile e dell’intelligence europea.

Il presente contenuto esamina in dettaglio l’approccio OSINT, analizzando come l’utilizzo di fonti pubblicamente accessibili – dai social media agli archivi web – possa fornire informazioni cruciali per la sicurezza digitale. Viene inoltre presentato l’innovativo approccio ADINT, che sfrutta i dati del tracking pubblicitario per scopi investigativi, aprendo nuove frontiere nell’intelligence moderna.

L’approccio OSINT

Fonti pubbliche e social media

L’OSINT (Open Source Intelligence) si basa sull’analisi di dati provenienti da fonti pubblicamente accessibili. Come evidenziato da Yadav et al. (2023), l’utilizzo crescente di Internet e del World Wide Web ha portato ad una crescita esponenziale delle informazioni disponibili, con particolare rilevanza per i professionisti della cybersecurity. Le fonti OSINT includono principalmente archivi web, database pubblici, indirizzi e-mail e social network come Facebook, X, LinkedIn.

La rilevanza dell’OSINT è cresciuta significativamente negli ultimi anni, portando ad un dibattito sulle modalità di raccolta dei dati tra il settore militare, governativo e commerciale. Le sfide principali riguardano l’acquisizione di dati rilevanti, il loro sfruttamento e la loro successiva condivisione per soddisfare specifici requisiti di intelligence (Nouh et al., 2019).

I dati raccolti da piattaforme come X e Facebook includono immagini, video, post testuali e metadati, che possono essere analizzati per identificare pattern comportamentali o geolocalizzazioni. Ad esempio, l’uso di hashtag specifici su X (all’epoca Twitter) ha permesso agli analisti OSINT di seguire il movimento di manifestanti durante eventi come le proteste di Hong Kong del 2019 (Clarke & Knake, 2020). Tuttavia, l’analisi dei social media presenta sfide significative. Ad esempio, la grande quantità di dati disponibili può causare la cosiddetta “information overload”[1], mentre la presenza di fake news e bot richiede un’attenta verifica delle fonti. Strumenti come “Hoaxy”[2] e “Botometer”[3] sono stati sviluppati per affrontare queste problematiche, migliorando la capacità degli analisti di distinguere tra contenuti autentici e manipolati.

Hoaxy è uno strumento progettato per tracciare la diffusione di contenuti online, come notizie false o informazioni manipolate, attraverso i social network. Funziona analizzando le condivisioni e le interazioni relative a specifici articoli o argomenti, mostrando visivamente come si propagano nei social network (come ad esempio X). Questo strumento consente agli analisti di identificare i nodi principali, analizzare i percorsi di propagazione e infine di rilevare potenziali segnali di manipolazione (un esempio può essere quello di un’alta frequenza di condivisione in tempi molto brevi, che potrebbe indicare l’utilizzo di bot).

Botometer invece è uno strumento che valuta la probabilità che un account su X (ex Twitter) sia controllato da un bot anziché da un essere umano. Utilizza algoritmi di apprendimento automatico per analizzare diversi aspetti dell’attività di un account, tra cui i metadati, le caratteristiche linguistiche, la connettività e infine l’attività temporale. Inoltre, questo strumento assegna un punteggio che indica la probabilità che un account sia automatizzato e ciò è particolarmente utile per rilevare campagne di manipolazione che utilizzano reti di bot per amplificare contenuti specifici o distorcere il dibattito pubblico.

Tecniche di aggregazione

Le tecniche di aggregazione sono fondamentali per gestire l’enorme volume di dati disponibili attraverso l’OSINT. Come descritto da Vasilaras et al. (2024), l’efficacia degli strumenti OSINT dipende fortemente dalla loro capacità di automatizzare la raccolta e l’analisi dei dati e con l’aiuto di software specializzati è possibile estrarre informazioni da diverse fonti, inclusi metadati delle immagini (i sopracitati EXIF), dati di geolocalizzazione e informazioni sui dispositivi. Un aspetto cruciale evidenziato dalla ricerca è l’importanza della validazione delle fonti e della verifica dell’autenticità delle informazioni raccolte, e per questo motivo gli strumenti OSINT moderni integrano sempre più spesso funzionalità di machine learning e di IA per migliorare l’accuratezza dell’analisi e ridurre i falsi positivi.

Un esempio interessante di utilizzo di tecniche di aggregazione è stato descritto da Kaplan (2021), il quale ha mostrato come l’analisi incrociata di dati provenienti da social media e registri pubblici possa rivelare connessioni nascoste tra individui, reti criminali oppure imprese di vario tipo. Tuttavia, nonostante l’efficienza garantita dall’automazione, rimane essenziale l’intervento umano per garantire la contestualizzazione e l’interpretazione dei risultati.

Framework normativi e considerazioni etiche

L’utilizzo dell’OSINT nell’Unione Europea è soggetto ad un quadro normativo particolarmente stringente, con il GDPR che pone limiti significativi alla raccolta e all’analisi dei dati personali, anche se pubblicamente disponibili. A differenza degli Stati Uniti, dove l’approccio è generalmente più permissivo, l’UE richiede che qualsiasi attività di intelligence basata su fonti aperte rispetti i principi fondamentali di necessità e proporzionalità. La Direttiva (UE) 2016/680 fornisce ulteriori linee guida specifiche per le attività di law enforcement, stabilendo un equilibrio tra le esigenze investigative e la protezione dei diritti fondamentali. Questo approccio si differenzia significativamente da quello statunitense, dove il Fourth Amendment (quarto emendamento della Costituzione statunitense) offre protezioni più limitate per i dati condivisi pubblicamente.

Strumenti e metodologie avanzate

Gli strumenti OSINT moderni integrano sempre più frequentemente tecnologie di intelligenza artificiale e machine learning. Piattaforme come “IBM i2 Analyst’s Notebook” e “Palantir Gotham” e software come “Maltego”, “The Harvester” e “SpiderFoot” permettono di centralizzare informazioni provenienti da più fonti, creando una visione d’insieme coerente e facilmente consultabile. Questi strumenti automatizzano processi che altrimenti richiederebbero un impegno manuale significativo, come la raccolta di indirizzi e-mail, numeri di telefono e nomi di dominio. Dunque, le principali funzionalità di questi strumenti sono:

  • Automatizzare la raccolta di informazioni da più fonti;
  • Identificare pattern e correlazioni non evidenti;
  • Generare visualizzazioni interattive delle reti di relazioni;
  • Produrre report analitici dettagliati.

L’approccio ADINT

L’ADINT rappresenta un approccio innovativo all’intelligence, focalizzato sull’analisi dei dati raccolti attraverso il tracciamento pubblicitario. Originariamente concepito per finalità di marketing, questo metodo è stato adattato per scopi investigativi, sfruttando la mole di dati comportamentali generati dagli utenti durante la loro attività online.

Tracking pubblicitario e intelligence

Come dettagliato da Hayes e Cappa (2018), l’ADINT (Advertising Intelligence) rappresenta un approccio innovativo che sfrutta i dati generati dal tracking pubblicitario per scopi di intelligence. Gli autori evidenziano come gli sviluppi nell’IT abbiano portato ad una crescita significativa delle problematiche di sicurezza per le aziende, con circa l’80% dei dirigenti IT che nel 2011 riportava di essere stato oggetto di attacchi.

L’ADINT si basa su tecnologie come cookie, pixel di tracciamento[4] e identificatori di dispositivi mobili per monitorare le interazioni degli utenti. Questi strumenti permettono di raccogliere informazioni dettagliate su preferenze, interessi e comportamenti degli utenti, creando profili molto precisi.

Inferenza comportamentale

La ricerca di Hayes e Cappa (2018) ha dimostrato come l’ADINT possa essere utilizzato per identificare vulnerabilità significative nei sistemi di sicurezza aziendali. Gli autori hanno condotto uno studio su un’azienda operante nel settore delle infrastrutture critiche statunitensi, rivelando come grazie all’utilizzo dell’ADINT sia possibile:

  • Profilare l’infrastruttura di rete di un’organizzazione;
  • Identificare software e hardware in uso;
  • Raccogliere informazioni sul personale IT chiave.

Questo tipo di informazioni può essere usato sia per scopi difensivi che offensivi, evidenziando l’importanza di una comprensione approfondita delle capacità e dei limiti dell’ADINT nel contesto della cybersecurity moderna.

Implicazioni per la privacy e la protezione dei dati

L’ADINT solleva questioni particolarmente delicate all’interno degli Stati membri dell’UE, dove il GDPR richiede un consenso esplicito per il tracciamento pubblicitario e limita significativamente l’uso secondario dei dati raccolti. La recente approvazione del Digital Services Act (DSA) e del Digital Markets Act (DMA) da parte del Parlamento europeo ha ulteriormente rafforzato questi vincoli, imponendo maggiore trasparenza e controllo sulle pratiche di tracciamento.

Ulteriori approfondimenti su Mobile e Network Forensics per l’analisi dei dati

Mobile Forensics

La mobile forensics è una disciplina in rapida crescita che si occupa dell’analisi dei dispositivi mobili come smartphone e tablet. Questi dispositivi contengono una quantità significativa di informazioni personali, come ad esempio la cronologia di navigazione, i registri di chiamate, i messaggi, le immagini e i dati GPS. Strumenti come “Cellebrite” e “Magnet AXIOM” permettono di recuperare questi dati anche in condizioni di accesso limitato, come nel caso di dispositivi protetti da password.

Un esempio pratico dell’uso della mobile forensics riguarda l’indagine sull’attentato di San Bernardino del 2015, in cui l’FBI ha utilizzato tecniche avanzate per sbloccare l’iPhone di uno degli autori della strage (Carrier, 2019). Questo episodio ha sollevato un acceso dibattito sull’equilibrio tra la sicurezza nazionale e la privacy dei cittadini.

Network Forensics

La network forensics si concentra sull’analisi del traffico di rete per identificare attività sospette o dannose. Tecniche come il “Deep Packet Inspection (DPI)[5] e l’analisi dei log consentono di monitorare le comunicazioni digitali e di individuare anomalie che potrebbero indicare tentativi di intrusione o violazioni della sicurezza.

Strumenti come “Wireshark” e “Zeek” sono ampiamente utilizzati in questo campo, offrendo funzionalità avanzate per l’analisi dei pacchetti di dati e la rilevazione di pattern insoliti. Ad esempio, in ambito aziendale, la network forensics può essere impiegata per prevenire attacchi ransomware, monitorando i comportamenti anomali nelle reti interne (Miller, 2020).

Evoluzione delle tecniche forensi

Le tecniche di mobile e network forensics sono in continua evoluzione, spinte dalla necessità di tenere il passo con l’innovazione tecnologica e con le crescenti esigenze di sicurezza. Sia il 5G che l’Internet of Things (IoT) hanno trasformato il panorama dell’investigazione digitale, introducendo sfide senza precedenti e, contemporaneamente, nuove opportunità per gli investigatori.

Un’area di sviluppo chiave riguarda le tecniche avanzate di recupero dati, che consentono di estrarre informazioni critiche anche da dispositivi danneggiati o deliberatamente compromessi, utilizzando strumenti sofisticati che possono recuperare dati da memorie flash corrotte o dispositivi bloccati. Ciò è particolarmente utile in scenari di indagini penali o di sicurezza aziendale, dove l’accesso ai dati contenuti in un dispositivo può risultare essenziale per l’indagine.

Un altro fronte in espansione è rappresentato dall’analisi forense delle applicazioni cloud, divenuta centrale con la crescente migrazione di dati verso infrastrutture remote. La capacità di tracciare, analizzare e verificare le attività eseguite su piattaforme cloud richiede strumenti e competenze specializzate, che includono l’estrazione di log, l’analisi delle istantanee virtuali e il monitoraggio delle comunicazioni tra dispositivi e server remoti.

L’arrivo delle reti 5G ha introdotto ulteriori complessità nell’ambito delle indagini di rete data la maggiore velocità e la ridotta latenza di queste reti che, amplificando il flusso di dati, rendono di conseguenza più complesso il monitoraggio e l’analisi del traffico. Gli investigatori stanno sviluppando metodologie specifiche per esaminare le architetture di rete 5G, che includono funzionalità come il c.d. “slicing di rete”[6], per comprendere meglio come le risorse vengano utilizzate e distribuite.

Infine, il mondo dell’IoT presenta sfide uniche per la digital forensics. La proliferazione negli ultimi anni di dispositivi connessi, come sensori, elettrodomestici intelligenti e i c.d. “wearable” (smartwatch, smartband etc.), implica che un’ampia gamma di dati potenzialmente rilevanti sia distribuita in modo frammentato su molteplici sistemi. Gli investigatori devono affrontare problemi legati alla diversità delle piattaforme, alla mancanza di standardizzazione e alla volatilità dei dati, sviluppando dunque approcci specifici per l’acquisizione e l’analisi di questi dati.

Questi progressi tecnologici, se da un lato ampliano le capacità operative degli investigatori digitali, dall’altro sottolineano la necessità di competenze sempre più avanzate e di strumenti altamente specializzati per rispondere alle nuove sfide poste dall’evoluzione del panorama digitale.

Standard e certificazioni

Nell’Unione Europea gli standard ISO/IEC 27037:2012 e ISO/IEC 27042:2015 offrono linee guida che assicurano rigore metodologico e conformità alle normative vigenti, e rappresentano dunque pilastri fondamentali per la gestione delle prove digitali.

L’ISO/IEC 27037:2012 si concentra sugli aspetti operativi dell’identificazione, della raccolta, dell’acquisizione e infine della conservazione delle prove digitali, fornendo un framework per garantire che tali processi siano condotti in modo affidabile e documentato. L’aderenza a questo standard è fondamentale per preservare l’integrità e l’autenticità delle prove, fattori cruciali per la loro ammissibilità in un contesto legale.

L’ISO/IEC 27042:2015, invece, si concentra sull’analisi e la valutazione delle prove digitali, delineando metodologie per interpretare i dati raccolti e formulare conclusioni solide. Questo standard sottolinea l’importanza della documentazione dettagliata e della replicabilità delle analisi, che sono prerequisiti per garantire la trasparenza e la credibilità del processo investigativo.

Entrambi gli standard assumono particolare rilevanza nell’era del GDPR, poiché impongono che le prove digitali siano trattate nel rispetto dei diritti degli individui, tra cui il diritto alla privacy e alla protezione dei dati personali. Per esempio, durante la raccolta di dati da dispositivi o account personali, gli investigatori devono adottare misure per minimizzare l’acquisizione di informazioni non pertinenti, in linea con il principio di minimizzazione dei dati sancito dal GDPR. Allo stesso modo, la conservazione delle prove deve avvenire in ambienti sicuri e protetti, rispettando i requisiti di integrità e riservatezza previsti dalla normativa.

Questi standard sono quindi strumenti fondamentali per armonizzare le procedure investigative con le esigenze legali e normative, contribuendo di conseguenza a ridurre il rischio di contestazioni giudiziarie e a rafforzare la validità delle prove in ambito processuale. Inoltre, rappresentano una guida importante per professionisti della digital forensics, aiutandoli a navigare nelle complessità di un panorama tecnologico e giuridico in continua evoluzione.

Integrazione e sinergie tra approcci

Convergenza metodologica

L’integrazione tra OSINT, ADINT e tecniche forensi tradizionali sta creando nuove opportunità significative nel campo dell’investigazione digitale. La convergenza di questi approcci permette agli investigatori di sviluppare metodologie più robuste e affidabili, e la verifica incrociata delle informazioni provenienti da fonti diverse rappresenta uno dei principali vantaggi di questo approccio integrato. Difatti, quando un’informazione viene confermata attraverso molteplici fonti indipendenti, ciò permette di aumentare considerevolmente la sua affidabilità.

La ricostruzione dettagliata degli eventi rappresenta un altro ambito in cui la convergenza metodologica mostra la sua importanza, visto che l’integrazione di dati provenienti da fonti OSINT con informazioni estratte attraverso tecniche forensi permette di ricostruire sequenze di eventi con un livello di precisione precedentemente molto difficile da raggiungere. Ciò è particolarmente rilevante nelle indagini complesse che coinvolgono multiple giurisdizioni o si estendono su lunghi periodi. Inoltre, l’identificazione di connessioni non immediatamente evidenti tra diversi elementi probatori costituisce un ulteriore vantaggio dell’approccio integrato, visto che l’utilizzo di tecniche diverse può rivelare pattern e correlazioni che potrebbero sfuggire ad un’analisi condotta con un singolo approccio. Ciò risulta particolarmente utile nelle indagini su reti criminali complesse o su attività fraudolente sofisticate.

Sfide tecniche e operative

L’implementazione di un approccio integrato all’intelligence digitale comporta diverse sfide che richiedono particolare attenzione, e una delle questioni più pressanti riguarda la standardizzazione delle procedure, soprattutto negli stati membri dell’UE dove la conformità con il GDPR e altre normative sulla protezione dei dati deve essere garantita in ogni fase del processo investigativo.

La gestione di volumi crescenti di dati eterogenei costituisce una sfida tecnica considerevole e gli investigatori si trovano infatti a dover analizzare informazioni provenienti da molteplici fonti, ciascuna con le proprie caratteristiche e formati specifici. Ciò richiede lo sviluppo di competenze specialistiche e l’utilizzo di strumenti avanzati per l’analisi dei dati.

La formazione degli analisti rappresenta un ulteriore aspetto cruciale ed essi devono possedere competenze diversificate, dall’analisi forense tradizionale alle più recenti tecniche di OSINT e ADINT. La continua evoluzione delle tecnologie e delle metodologie richiede inoltre un aggiornamento costante delle competenze.

Prospettive future

Tendenze emergenti

Il futuro dell’intelligence digitale appare caratterizzato da una crescente integrazione dell’intelligenza artificiale nei processi investigativi e l’automazione di determinate attività analitiche permetterà agli investigatori di concentrarsi sugli aspetti più complessi e strategici delle indagini. Inoltre, l’analisi in tempo reale di grandi volumi di dati sta diventando sempre più importante, soprattutto in scenari che richiedono risposte rapide a minacce emergenti.

L’adozione di varie tecnologie per la validazione delle fonti offre nuove possibilità per garantire l’integrità e la tracciabilità delle informazioni raccolte, aspetto particolarmente rilevante nel contesto forense e investigativo. L’utilizzo di approcci basati sul “federated learning[7] sta emergendo come soluzione promettente per la condivisione sicura dei dati tra diverse agenzie e organizzazioni, permettendo di sfruttare il potenziale di dataset distribuiti mantenendo al contempo elevati standard di sicurezza e privacy.

Sfide future

Le sfide che il settore dovrà affrontare nei prossimi anni sono molteplici e complesse. Il bilanciamento tra esigenze di sicurezza e tutela della privacy rappresenta una questione centrale, particolarmente sentita nel contesto europeo dove il quadro normativo sulla protezione dei dati è molto stringente.

Il contrasto alla disinformazione sta emergendo come una delle priorità più urgenti e a gestione del c.d. “information overload” continua a rappresentare una sfida significativa, nonostante i progressi nelle tecnologie di analisi automatizzata. La capacità di verificare l’autenticità delle informazioni e di identificare contenuti manipolati diventa sempre più cruciale in un contesto caratterizzato dalla proliferazione di fake news e deep fake. L’adattamento a nuove normative, infine, richiede una continua evoluzione delle metodologie e degli strumenti utilizzati soprattutto per quanto riguarda l’Unione Europea, dove il quadro normativo sulla protezione dei dati e sulla sicurezza digitale è in costante evoluzione.

La capacità di affrontare queste sfide in modo efficace determinerà in larga misura l’evoluzione futura del settore dell’intelligence digitale, con implicazioni significative per la sicurezza e la privacy dei cittadini europei.

L’articolo ha illustrato come OSINT e ADINT rappresentino pilastri fondamentali dell’intelligence digitale moderna, offrendo metodologie sofisticate per l’analisi di dati provenienti da fonti aperte e dal tracking pubblicitario. L’integrazione di questi approcci con le tecniche forensi tradizionali sta creando nuove opportunità nel campo dell’investigazione digitale, permettendo agli analisti di sviluppare metodologie più robuste e affidabili. Nel prossimo articolo della serie approfondiremo il tema legato alle agenzie di intelligence e il delicato equilibrio tra sicurezza e privacy.

Scarica gratuitamente il white paper completo di Sergiu Deaconu, “Open Source Intelligence e Advertising Intelligence: applicazioni e impatti in ambito industriale, civile e dell’intelligence europea”, per accedere ad un’analisi approfondita su come OSINT e ADINT stiano trasformando il settore dell’intelligence digitale.

Fonti:

[1]Condizione che si verifica quando la quantità di informazioni disponibili supera la capacità di un individuo o di un sistema di elaborarle in maniera efficace. Questo fenomeno può causare confusione, rallentare il processo decisionale e ridurre la capacità di identificare dati rilevanti, soprattutto in contesti ad alta complessità informativa.

[2] https://hoaxy.osome.iu.edu

[3]https://botometer.osome.iu.edu

[4] Sono immagini minuscole, spesso di dimensioni pari ad un singolo pixel, integrate nelle pagine web o nelle e-mail per raccogliere dati sull’attività degli utenti. Quando un utente visualizza il contenuto, il pixel viene caricato dal server, consentendo di monitorare comportamenti come l’apertura di e-mail, il tempo trascorso su una pagina e le interazioni effettuate. Sono strumenti comuni per analisi di marketing e campagne pubblicitarie;

[5]La DPI è una tecnica avanzata per l’analisi e la gestione del traffico di rete. Si tratta di una forma di filtraggio dei pacchetti che permette di individuare, identificare, classificare, reindirizzare o bloccare pacchetti contenenti dati o codici specifici, superando i limiti del filtraggio tradizionale, che si limita a esaminare solo gli header dei pacchetti.

[6]Questa è una tecnica utilizzata nelle reti 5G per creare più “slice” virtuali, ossia porzioni logiche della rete, ciascuna progettata per soddisfare requisiti specifici di prestazioni, latenza o capacità. Ogni slice opera come una rete indipendente, ottimizzata per applicazioni diverse, come IoT, streaming video o comunicazioni critiche, pur condividendo la stessa infrastruttura fisica.

[7]Si tratta di una metodologia di apprendimento automatico che consente di addestrare modelli su dati distribuiti direttamente sui dispositivi locali, senza trasferire i dati ad un server centrale. Questo approccio preserva la privacy dei dati e riduce il rischio di esposizione, condividendo solo aggiornamenti del modello anziché i dati grezzi.
Profilo Autore

Professionista con formazione multidisciplinare in economia, diritto e tecnologia, che unisce solide competenze accademiche a esperienza pratica nello sviluppo software. Attualmente opera come programmatore iOS e sviluppatore software, specializzandosi in Swift, C# e Python per lo sviluppo di applicazioni web e mobile e la progettazione di architetture software avanzate.

Ha conseguito una Laurea magistrale in ‘European Economy and Business Law’ presso l’Università degli Studi di Roma “Tor Vergata”, focalizzandosi su economia digitale e diritto europeo, e ha completato un Master in ‘Informatica giuridica, nuove tecnologie e diritto dell’informatica’ presso l’Università “La Sapienza” di Roma. La sua ricerca post-lauream si è concentrata sulle implicazioni di Big Data, IoT e Intelligenza Artificiale in settori strategici quali agricoltura, industria e smart cities, nonché sull’analisi delle tecniche OSINT e ADINT in relazione a privacy e sicurezza nazionale.

Certificato in Project Design & Management a livello europeo e con competenze linguistiche avanzate in inglese (IELTS 7.5), combina capacità analitiche e di leadership con una profonda comprensione dell’intersezione tra tecnologia, diritto ed economia nell’era digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/analisi-dei-dati/
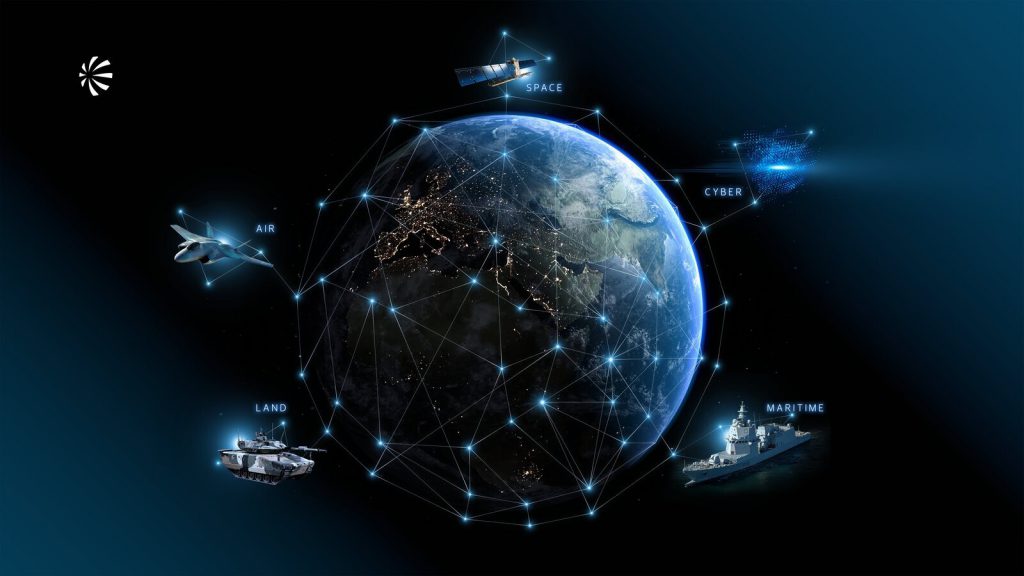


Polizia giudiziaria nell’era digitale: tra codice penale e codice binario

La polizia giudiziaria italiana si trova oggi a operare in uno spazio ibrido dove la materialità fisica del reato si dissolve progressivamente in flussi di dati, tracce volatili e infrastrutture cloud distribuite su più giurisdizioni. Questa trasformazione non rappresenta semplicemente un’evoluzione degli strumenti investigativi, ma impone una ridefinizione epistemologica del concetto stesso di accertamento del fatto-reato. Quando un attacco ransomware paralizza un’infrastruttura critica, quando una frode finanziaria si consuma attraverso smart contract anonimi, quando un’operazione di spionaggio industriale avviene tramite malware persistente, gli investigatori si confrontano con una criminalità che non lascia impronte digitali nel senso tradizionale, ma genera piuttosto costellazioni di artefatti digitali la cui interpretazione richiede competenze che trascendono la formazione giuridica classica.

L’articolo 55 del Codice di Procedura Penale definisce la polizia giudiziaria come l’insieme degli ufficiali e agenti che svolgono funzioni di prevenzione e repressione dei reati, dovendo prendere notizia dei reati, impedire che vengano portati a conseguenze ulteriori, ricercarne gli autori e compiere gli atti necessari per assicurare le fonti di prova. Questa definizione, cristallizzata in un’epoca in cui il crimine aveva ancora coordinate spaziotemporali definite, oggi si scontra con realtà investigative dove l’autore del reato può trovarsi in una giurisdizione, i server utilizzati in un’altra, i dati compromessi in una terza, e le conseguenze dannose manifestarsi in una quarta. La polizia giudiziaria deve quindi operare simultaneamente su piani giuridici, tecnici e geopolitici che si intersecano in modi imprevedibili.

L’asimmetria tra velocità dell’attacco e tempi dell’accertamento

Una delle contraddizioni più acute che caratterizza l’attività della polizia giudiziaria in ambito cyber riguarda la discrasia temporale tra la rapidità con cui si consumano i crimini informatici e la necessaria ponderazione dell’azione investigativa vincolata al rispetto delle garanzie procedurali. Un attacco DDoS può saturare un’infrastruttura in pochi minuti, un data breach può estrarre terabyte di informazioni in ore, ma l’acquisizione probatoria di questi eventi deve seguire protocolli forensi che garantiscano l’integrità della prova, la catena di custodia, l’irripetibilità degli atti quando necessario.

Questa tensione tra urgenza operativa e rigore procedurale non è risolvibile attraverso scorciatoie normative, ma richiede piuttosto una profonda comprensione tecnica che permetta agli investigatori di identificare quali dati sono volatili e quindi da cristallizzare immediatamente, e quali invece possono essere oggetto di successive analisi più approfondite.

La memoria RAM di un sistema compromesso, i log temporanei dei firewall, le sessioni attive nelle connessioni di rete rappresentano elementi probatori che esistono in una finestra temporale ristretta. La polizia giudiziaria deve quindi sviluppare capacità di triage investigativo che permettano di prioritizzare le attività di acquisizione sulla base non solo della rilevanza penale, ma anche della persistenza tecnica delle evidenze digitali. Questo approccio richiede una formazione che integri la conoscenza del diritto processuale penale con competenze sistemistiche profonde su architetture di rete, sistemi operativi, protocolli di comunicazione e tecniche di persistence del malware.

Il nodo gordiano della giurisdizione digitale

La dimensione transnazionale del cybercrime pone alla polizia giudiziaria sfide che non trovano facile risoluzione nel framework normativo tradizionale. La Convenzione del Consiglio d’Europa sulla criminalità informatica, firmata a Budapest il 23 novembre 2001 e ratificata dall’Italia con la legge 18 marzo 2008, n. 48, ha rappresentato il primo tentativo organico di armonizzazione delle norme penali sostanziali e delle procedure investigative in materia di crimini informatici. Tuttavia, l’applicazione pratica di questi strumenti cooperativi si scontra con tempi di risposta alle rogatorie internazionali spesso incompatibili con la volatilità delle prove digitali. Un server utilizzato per un attacco può essere dismesso e riconfigurato in ore, vanificando qualsiasi tentativo di acquisizione probatoria che richieda il passaggio attraverso canali diplomatici tradizionali.

In questo contesto, emergono pratiche investigative ibride che cercano di bilanciare la sovranità territoriale con l’efficacia dell’azione di contrasto. L’accesso transfrontaliero ai dati conservati in cloud, la cooperazione diretta tra forze di polizia bypassando parzialmente i canali diplomatici, l’utilizzo di strumenti di hacking legale per accedere a sistemi ubicati in altre giurisdizioni rappresentano tutte strategie che sollevano complessi interrogativi di legittimità costituzionale e compatibilità con i diritti fondamentali. La polizia giudiziaria italiana, operando nel perimetro della Procura Europea (EPPO) – divenuta operativa il 1° giugno 2021 – e nel framework della cooperazione Europol, deve navigare tra questi strumenti con consapevolezza dei rischi di invalidità probatoria e delle implicazioni geopolitiche delle proprie azioni.

Digital forensics: quando la tecnica diventa diritto

L’attività di digital forensics rappresenta il momento cruciale in cui competenza tecnica e rilevanza giuridica si fondono indissolubilmente. L’acquisizione forense di un sistema informatico non è un’operazione neutra di mera copia di dati, ma un’attività investigativa che deve garantire simultaneamente l’integrità informatica dell’evidenza e la sua utilizzabilità processuale. La metodologia forense richiede la generazione di hash crittografici che certifichino l’immodificabilità dei dati acquisiti, la documentazione completa di ogni passaggio della catena di custodia, l’utilizzo di strumenti validati dalla comunità scientifica, la produzione di report che siano comprensibili anche a giudici privi di formazione tecnica specifica.

Questa convergenza tra rigore scientifico e utilizzabilità processuale si manifesta in modo particolare nella gestione delle prove informatiche irripetibili. L’articolo 360 del Codice di Procedura Penale prevede che quando gli accertamenti riguardano persone, cose o luoghi il cui stato è soggetto a modificazione, il pubblico ministero avvisa senza ritardo la persona sottoposta alle indagini, la persona offesa dal reato e i difensori del giorno, dell’ora e del luogo fissati per il conferimento dell’incarico e della facoltà di nominare consulenti tecnici.

Nel contesto digitale, la qualificazione di un’attività come irripetibile diventa questione di estrema delicatezza tecnica. L’accesso a un sistema crittografato potrebbe essere irripetibile se l’autore del reato, avvisato dell’indagine, modificasse le credenziali. L’analisi della memoria volatile di un sistema è per definizione irripetibile. Ma l’acquisizione di un hard disk è irripetibile o può essere oggetto di successive perizie? La risposta dipende dalla comprensione tecnica delle modalità di acquisizione utilizzate e delle garanzie di integrità implementate.

L’intelligenza artificiale come sfida epistemologica

L’ingresso dell’intelligenza artificiale sia come strumento investigativo che come vettore di attacco introduce un ulteriore livello di complessità nell’attività della polizia giudiziaria. L’utilizzo di algoritmi di machine learning per l’analisi di grandi volumi di dati sequestrati, per l’identificazione di pattern comportamentali sospetti, per la correlazione di informazioni provenienti da fonti eterogenee solleva interrogativi fondamentali sulla spiegabilità delle decisioni investigative. Quando un sistema di AI suggerisce una connessione tra eventi apparentemente non correlati, sulla base di quali parametri la polizia giudiziaria può considerare questa indicazione come elemento indiziario utilizzabile? La «black box» algoritmica è compatibile con il principio di verificabilità e contestabilità della prova tipico del processo penale?

Parallelamente, la criminalità organizzata e gli attori di minaccia avanzata (APT) stanno integrando nelle proprie operazioni strumenti di AI generativa per la creazione di malware polimorfico, per la produzione di contenuti deepfake utilizzati in truffe sofisticate, per l’automazione di attacchi di social engineering su larga scala. La polizia giudiziaria deve quindi sviluppare capacità di riconoscimento e analisi di questi artefatti sintetici, comprendendo i limiti tecnici degli attuali strumenti di detection e le implicazioni probatorie dell’attribuzione di contenuti generati artificialmente.

La formazione continua come imperativo categorico

La velocità di evoluzione tecnologica impone alla polizia giudiziaria un ripensamento radicale dei modelli di formazione. Non è più sufficiente formare specialisti cyber che affiancano gli investigatori tradizionali. È necessario che ogni operatore di polizia giudiziaria possieda una literacy digitale di base che gli permetta di riconoscere la rilevanza investigativa di evidenze digitali anche in contesti apparentemente tradizionali. Un’indagine per omicidio può richiedere l’analisi dei metadati di geolocalizzazione degli smartphone. Un’indagine per corruzione può necessitare l’esame di wallet di criptovalute. Un’indagine per traffico di stupefacenti può coinvolgere l’analisi di comunicazioni su piattaforme crittografate.

Questa formazione non può limitarsi agli aspetti tecnici, ma deve integrare la comprensione delle implicazioni giuridiche delle tecnologie investigative. L’utilizzo di trojan di Stato per l’intercettazione di comunicazioni informatiche, disciplinato in Italia dall’articolo 266-bis del Codice di Procedura Penale, richiede agli investigatori la comprensione non solo delle modalità tecniche di deployment del captatore informatico, ma anche dei limiti costituzionali di utilizzo di tali strumenti, delle garanzie richieste per la loro attivazione, delle modalità di verbalizzazione delle attività svolte. La formazione deve quindi essere interdisciplinare, coinvolgendo giuristi, informatici, esperti di intelligence e accademici in un dialogo costante.

Il bilanciamento tra sicurezza e diritti fondamentali

La polizia giudiziaria opera in una tensione permanente tra l’esigenza di efficacia investigativa e il rispetto dei diritti fondamentali garantiti dalla Costituzione e dalla Carta dei diritti fondamentali dell’Unione Europea. Nel contesto digitale, questa tensione assume connotazioni particolarmente acute. La data retention, la conservazione generalizzata dei dati di traffico telefonico e telematico per finalità investigative, è stata oggetto di ripetute censure da parte della Corte di Giustizia dell’Unione Europea che, con sentenze del 2014, del 2020 e del 2022, ha ritenuto tale pratica – quando generalizzata e indiscriminata – incompatibile con i principi di proporzionalità e necessità. Eppure, l’accesso ai tabulati telefonici e ai log di connessione rappresenta spesso l’unico strumento investigativo efficace per ricostruire la dinamica di crimini informatici complessi.

La cifratura end-to-end delle comunicazioni, sempre più diffusa nelle piattaforme di messaggistica, pone interrogativi sulla sostenibilità del modello investigativo tradizionale basato sull’intercettazione. Le proposte normative che ipotizzano l’introduzione di backdoor crittografiche per consentire l’accesso lawful alle comunicazioni cifrate vengono contestate dalla comunità scientifica come intrinsecamente insicure e suscettibili di abuso. La polizia giudiziaria si trova quindi a dover operare in un ecosistema digitale dove ampie porzioni di comunicazioni e transazioni sono tecnicamente inaccessibili, richiedendo lo sviluppo di strategie investigative alternative basate sull’analisi dei metadati, sull’infiltrazione sotto copertura, sull’utilizzo di fonti umane.

Prospettive: verso una polizia giudiziaria 5.0

L’evoluzione della polizia giudiziaria nell’era digitale non può essere concepita come un semplice aggiornamento tecnologico dell’apparato investigativo esistente, ma richiede una trasformazione culturale e organizzativa profonda. La specializzazione settoriale, che ha caratterizzato storicamente l’organizzazione delle forze di polizia, deve essere integrata da capacità trasversali di comprensione dei fenomeni tecnologici che permeano ogni tipologia di reato. Le sezioni di polizia giudiziaria specializzate in crimini informatici non possono più essere percepite come reparti specialistici separati, ma devono diventare hub di competenza che irradiano conoscenza e supporto a tutte le articolazioni investigative.

La cooperazione pubblico-privato diventa elemento strategico irrinunciabile. Le infrastrutture digitali critiche sono prevalentemente gestite da operatori privati, i fornitori di servizi cloud detengono dati essenziali per le indagini, le aziende di cybersecurity producono intelligence sulle minacce che può essere cruciale per le attività investigative. La polizia giudiziaria deve quindi sviluppare protocolli di collaborazione che garantiscano la tempestività dell’accesso alle informazioni rispettando i vincoli di riservatezza investigativa e i limiti normativi alla condivisione di dati personali.

La dimensione predittiva e preventiva acquista rilevanza crescente. L’analisi di big data provenienti da fonti aperte, il monitoraggio di indicatori di compromissione nelle reti, l’intelligence su gruppi criminali emergenti permettono alla polizia giudiziaria di anticipare fenomeni criminali prima che producano danni irreparabili. Questo shift da un modello puramente reattivo a uno proattivo solleva ulteriori questioni etiche e giuridiche sulla legittimità di interventi basati su probabilità statistiche piuttosto che su fatti-reato già consumati.

Conclusioni: il diritto alla prova nell’era dell’immaterialità

La sfida fondamentale che la polizia giudiziaria deve affrontare nell’era digitale riguarda la preservazione del diritto alla prova in un ecosistema tecnologico sempre più complesso, distribuito e inaccessibile. La legitimacy del sistema penale si fonda sulla possibilità di accertare i fatti attraverso un contraddittorio probatorio dove accusa e difesa possano confrontarsi su evidenze verificabili e contestabili. Quando le prove diventano artefatti digitali la cui interpretazione richiede competenze specialistiche raramente disponibili anche nelle difese tecnicamente attrezzate, quando le tecniche investigative si basano su strumenti proprietari non verificabili indipendentemente, quando le decisioni algoritmiche influenzano le direzioni investigative senza essere pienamente comprensibili, il rischio è quello di un’erosione della parità delle armi processuali.

La polizia giudiziaria ha quindi la responsabilità non solo di sviluppare efficaci capacità investigative tecnologiche, ma anche di garantire che queste capacità siano esercitate in modo trasparente, verificabile, sottoposto a controllo giurisdizionale effettivo. La documentazione completa delle metodologie utilizzate, la validazione scientifica degli strumenti forensi, la formazione dei magistrati sui limiti e le potenzialità delle prove digitali, la disponibilità di perizie difensive realmente contrapponibili non sono accessori tecnici ma garanzie costituzionali essenziali. Solo preservando questi equilibri la polizia giudiziaria può continuare a svolgere la sua funzione di accertamento della verità processuale in un mondo dove la materialità fisica del crimine è sempre più un’eccezione che una regola.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/polizia-giudiziaria/