Tofalo (Difesa) ‘Più partnership Pubblico-Privato per rafforzare la cybersecurity. Il Governo non può farcela da solo’

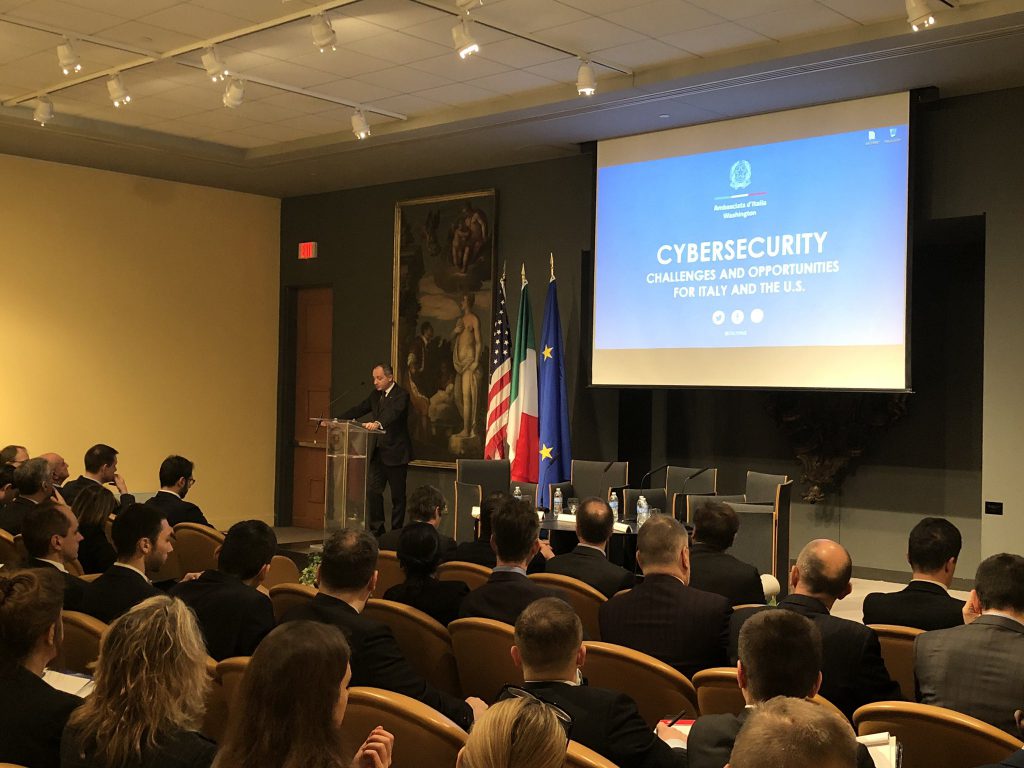
“Il settore cyber sta conoscendo oggi uno sviluppo rapidissimo. Per fare Sistema Paese e’ importantissimo costruire un network solido, dobbiamo stimolare le realtà del mondo produttivo che sono capaci di innovare e sviluppare nuove tecnologie. Non possiamo permetterci di restare indietro”, ha dichiarato il Sottosegretario alla Difesa Angelo Tofalo intervenuto ieri al workshop Cybersecurity Challenges and Opportunities for Italy and the U.S.” organizzato presso l’Ambasciata italiana a Washington.

“Il Governo non può proteggere il dominio cibernetico da solo, abbiamo bisogno di rafforzare le partnership pubblico-private. Dobbiamo lavorare con i principali stakeholders“, ha evidenziato Tofalo durante il suo intervento.

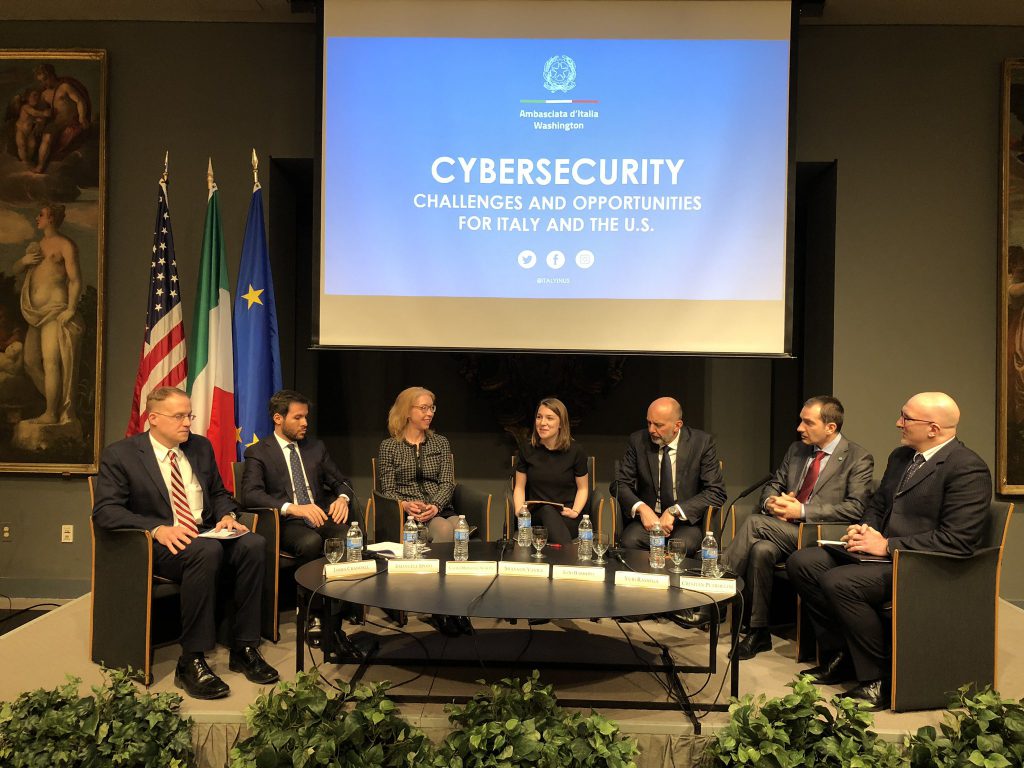
La tavola rotonda sulla cybersecurity promossa dal ministero degli Affari esteri attraverso l’Ambasciata d’Italia a Washington è stato pensata nell’ottica di una partnership sempre più stretta tra le due sponde dell’Atlantico, per proporre il meglio che il nostro ecosistema cyber ha da offrire.

Tofalo durante l’evento ha sottolineato il lavoro dell’Ambasciatore Armando Varricchio che ha favorito l’importante appuntamento “consentendo a una delegazione estremamente eterogenea come la nostra di dialogare con un approccio interministeriale in un contesto di importanza strategica per il nostro Sistema Paese.”

“La conferenza e’ stata un’importante occasione per arricchire le nostre conoscenze sulle dinamiche che caratterizzano l’approccio statunitense nella valorizzazione e nella difesa delle aziende che sviluppano tecnologie inerenti il dominio cibernetico“, ha aggiunto il Sottosegretario. “Abbiamo approfittato dell’occasione per presentare al pubblico americano quella che è l’architettura cyber italiana grazie ad un intervento molto approfondito del Vice direttore del DIS, con delega alla sicurezza cibernetica, professor Roberto Baldoni.”

Nel succedersi dei panel il tema della Sicurezza Cyber è stato trattato dalla prospettiva militare grazie al contributo del Generale Francesco Vestito, Comandante del CIOC (Comando Interforze per le Operazioni Cibernetiche). L’Ambasciatore Francesco M. Talo’ e il Consigliere Andrea Mazzella hanno parlato del ruolo del MAECI rispetto ai futuri sviluppi del quinto dominio.

In rappresentanza del MISE, il Consigliere del Vice Premier Di Maio, Carmine America, ha parlato degli investimenti fatti su nuove tecnologie, sulla Blockchain e Intelligenza Artificiale.

https://www.key4biz.it/tofalo-difesa-piu-partnership-pubblico-private-per-rafforzare-la-cybersecurity-il-governo-non-puo-farcela-da-solo/247683/


Streaming illegale, allarme malware su Pirate Bay

Guardare o scaricare contenuti sui siti piratati è davvero conveniente? No. Secondo gli esperti di sicurezza informatica c’è l’alto rischio di un’infezione da malware.

I ricercatori di Kaspersky Lab infatti, hanno rilevato un nuovo malware che si diffonde attraverso The Pirate Bay – uno dei più popolari tracker di torrent – chiamato“PirateMatryoshka”. Il malware, che ha lo scopo di infettare i PC degli utenti con adware e tool utili per l’installazione di altri malware, è noto grazie a tutte le sue funzionalità nascoste e apparentemente infinite.

Nello specifico contiene un Trojan downloader (un malware che scarica a sua volta altri “installatori” dannosi) che assomiglia alla versione pirata di un software legittimo utilizzato proprio nelle attività quotidiane da PC.

Streaming illegale: alto rischio di infezioni per gli utenti

I servizi Torrent sono utilizzati principalmente per la distribuzione di contenuti “pirata”, illegali nella maggior parte dei paesi, perché possono implicare la violazione dei diritti di proprietà intellettuale.

Le piattaforme di streaming illegale sono un obiettivo piuttosto comune per i criminali informatici, sempre alla ricerca di modi per distribuire i codici malevoli. Per loro è un settore particolarmente interessante perché gli utenti alla ricerca di contenuti illegali spesso disattivano le loro soluzioni di sicurezza o ignorano le notifiche di sistema per poter procedere all’installazione dei contenuti scaricati.

Come funziona PirateMatryoshka

PirateMatryoshka utilizza un metodo di auto-propagazione piuttosto sofisticato dal punto di vista del social engineering. La maggior parte dei codici dannosi scoperti sui siti torrent viene solitamente diffusa attraverso account utente (seeder) di nuova configurazione; il malware PirateMatryoshka, invece, viene diffuso utilizzando seeder già esistenti e che sembrano non avere precedenti per attività di tipo malevolo.

Questo fattore rende il processo di distribuzione del malware efficace perché, proprio grazie alla buona reputazione del seeder, le potenziali vittime non hanno alcun motivo di pensare che il file da scaricare non sia sicuro.

Nel momento in cui l’utente avvia il programma di installazione ha inizio il processo di infezione del malware PirateMatryoshka. Prima di tutto, il malware fa comparire sul dispositivo della vittima una copia della pagina web di The Pirate Bay che è, in realtà, una pagina di phishing, chiedendo all’utente di inserire le proprie credenziali per proseguire con l’installazione.

Successivamente il malware utilizza queste stesse credenziali per creare dei nuovi seeder, distribuendo ulteriormente PirateMatryoshka. La ricerca mostra che finora il link al sito di phishing è stato consultato circa 10.000 volte.

Come avviene l’infezione su Pirate Bay

Come colpisce

Il processo di infezione continua anche se l’utente non inserisce le sue credenziali, con il malware che scarica altri moduli dannosi. Tra questi c’è anche un clicker malevolo che, tra le altre cose, può essere in grado di “flaggare” la casella “Accetto” per attivare l’installer di adware, inondando così il dispositivo della vittima di software indesiderati. Circa il 70% dei programmi installati sono degli adware come pBot (PythonBot) mentre il 10% viene rilevato come malware in grado di veicolare ulteriori malware sul PC, come un Trojan-downloader.

Streaming illegale, allarme malware su Pirate Bay


Data breach, il principale pericolo per le aziende sono i dipendenti. Le 5 tipologie

Secondo recenti studi il 20% di incidenti connessi alla cybersecurity e il 15% delle violazioni dei dati provengono da soggetti interni.
Per il 47% dei dipendenti l’elemento scatenate che li spinge a diventare una minaccia per l’azienda, è il profitto economico che ne possono ricavare.

Per questo motivo, Verizon ha elaborato il nuovo Insider Threat Report, un documento che analizza le minacce alla sicurezza informatica che arrivano dall’interno delle organizzazioni.

Il Report fornisce anche una panoramica delle personalità di insider che possono minacciare la sicurezza aziendale, un profilo che varia dal dipendente distratto a quello insoddisfatto.

Tuttavia, per molte organizzazioni le minacce interne rimangono un argomento tabù. Le aziende si mostrano troppo spesso restìe a riconoscere, segnalare o intraprendere azioni contro i dipendenti che sono diventati una minaccia per la loro organizzazione. È come se una minaccia interna fosse una macchia sui loro processi di gestione e sul loro nome.

L’Insider Threat Report di Verizon punta a cambiare questa percezione, offrendo alle organizzazioni una prospettiva basata sui dati per identificare le aree di rischio tra i dipendenti, scenari di casi reali e strategie di intervento da considerare quando si sviluppa un programma ad hoc, un Insider Threat Program completo.

Le 5 tipologie di minacce interne

  1. Il lavoratore distratto – Si tratta di dipendenti o partner che si appropriano indebitamente di risorse, violano le politiche di utilizzo, gestiscono dati in modo sbagliato, installano applicazioni non autorizzate e utilizzano soluzioni non approvate. Le loro azioni sono inappropriate ma non malevole, dato che in molti casi rientrano nel mondo dello Shadow IT (cioè al di fuori delle conoscenze e della gestione dell’IT).
  2. L’agente infiltrato – Individui interni all’azienda reclutati, sollecitati o corrotti da soggetti esterni per sottrarre i dati.
  3. Il dipendente insoddisfatto – Insider che cercano di danneggiare la propria organizzazione attraverso la distruzione dei dati o l’interruzione dell’attività aziendale.
  4. La risorsa interna malintenzionata – Si tratta di dipendenti o partner con accesso a risorse aziendali che utilizzano i privilegi esistenti per accedere alle informazioni per guadagno personale.
  5. La terza parte incompetente – Partner commerciali che compromettono la sicurezza a causa di negligenza, uso improprio o accesso o uso improprio agli asset aziendali.

Tuttavia, per molte organizzazioni le minacce interne rimangono un argomento tabù. Le aziende si mostrano troppo spesso restìe a riconoscere, segnalare o intraprendere azioni contro i dipendenti che sono diventati una minaccia per la loro organizzazione. È come se una minaccia interna fosse una macchia sui loro processi di gestione e sul loro nome.

Per scaricare e leggere il report completo clicca qui.

https://www.key4biz.it/data-breach-il-principale-pericolo-per-le-aziende-sono-i-dipendenti-le-5-tipologie/247242/


Privacy e cybersecurity, come il nuovo protocollo tra Garante Privacy e Intelligence tutela i cittadini

Il Garante Privacy inoltrerà all’Intelligence le notizie di data breach rilevanti ai fini della sicurezza cibernetica, ricevute dai soggetti tenuti alla notifica in caso di violazione dei dati personali. Tale condivisione andrà a vantaggio anche delle attività del Nucleo per la Sicurezza Cibernetica – organo interministeriale istituito in seno al DIS dal DPCM del 17 febbraio 2017 – deputato alla prevenzione, preparazione, risposta e ripristino a situazioni di crisi nazionali nel dominio cyber.

Questo è uno degli effetti positivi del nuovo Protocollo d’intenti sottoscritto oggi tra l’Autorità Garante per la protezione dei dati personali e Servizi segreti per far sì che le attività di sicurezza cibernetica sia in linea con il GDPR e il Decreto Legislativo 18 maggio 2018 n.51, c.d. direttiva “law enforcement”.

La nuova versione del protocollo è stata firmata dal Presidente dell’Autorità Garante per la Protezione dei dati personali, Antonello Soro, e dal Direttore Generale del Dipartimento delle informazioni per la sicurezza (DIS), Gennaro Vecchione: il documento conferma e rilancia le linee dell’intesa istituzionale avviate nel 2013 e da ultimo rinnovate nel 2017 e soprattutto assicurerà agevoli interlocuzioni tra le due istituzioni attraverso lo scambio di informazioni e la promozione di buone pratiche di sicurezza cibernetica, frutto delle reciproche collaborazioni con il mondo accademico e della ricerca.

“L’intesa rinnovata oggi sottolinea l’importanza di elevare il livello di collaborazione istituzionale con concrete sinergie volte a far fronte comune alle complesse esigenze di sicurezza cibernetica nazionale. L’accordo” ha affermato il Direttore generale del DIS, Gennaro Vecchione “rappresenta un salto di qualità per le due istituzioni in quanto prevede interlocuzioni privilegiate per la condivisione delle notifiche di violazioni dei dati personali che ricadono nel Regolamento GDPR, a vantaggio del Nucleo per la Sicurezza Cibernetica, al fine di aumentare la resilienza del Sistema Paese, in un’ottica di alta salvaguardia della tutela dei diritti dei cittadini.”

“L’odierno accordo rafforza ed estende il contenuto dell’intesa istituzionale avviata sin dal 2013 con gli Organismi di intelligence, inserendola nel quadro della nuova disciplina vigente, sia in materia di protezione dati che di cyber security.”, ha dichiarato l’Autorità Garante per la Protezione dei dati personali, Antonello Soro. “La cooperazione istituzionale tra Garante e Organismi si è rivelata, infatti, una straordinaria opportunità per una migliore governance del digitale, realizzando quel necessario equilibrio tra libertà e sicurezza che costituisce il fondamento primario di ogni democrazia.”

Il Protocollo avrà durata biennale, salvo tacito rinnovo, con la possibilità per ciascuna delle parti di proporre aggiornamenti qualora le innovazioni normative e regolamentari dovessero richiederlo.

https://www.key4biz.it/privacy-e-cybersecurity-come-il-nuovo-protocollo-tra-garante-privacy-e-intelligence-tutela-dei-cittadini/247168/


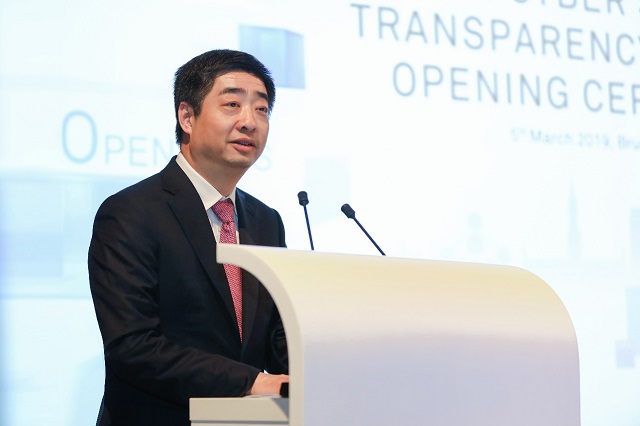
Perché Huawei ha aperto a Bruxelles il Centro per la Trasparenza nella Cyber Security?

Huawei ha inaugurato a Bruxelles il proprio Cyber Security Transparency Centre. Ecco un’altra mossa dell’azienda cinese, che offre soluzioni di Ict, per reagire, con i fatti, alla campagna, iniziata un anno fa, dei funzionari americani volta a convincere gli alleati a tenere fuori Huawei dalla realizzazione delle reti 5G, nella convinzione che il colosso di Shenzhen agisca come agente di spionaggio della Cina.

Infatti, Huawei ha posto la sicurezza informatica e la protezione della privacy degli utenti al primo posto nella propria agenda: “La fiducia deve basarsi sui fatti, i fatti devono essere verificabili e le verifiche devono essere basate su standard comuni. Crediamo che questo sia un modello efficace per costruire la fiducia nell’era digitale”, ha dettoKen Hu, Vicepresidente di Huawei durante l’apertura del Centro per la Trasparenza nella Cyber Security.

Le 3 funzioni principali del Centro per la Trasparenza nella Cyber Security

I nuovi sviluppi nelle aree All Cloud, intelligence e software-defined stanno ponendo sfide senza precedenti alla sicurezza informatica dell’infrastruttura ICT. La mancanza di opinioni universalmente condivise sulla cyber security, sulle norme tecniche, sui sistemi di verifica e sull’impianto legislativo rende ulteriormente difficili queste sfide. La salvaguardia della sicurezza informatica è considerata una responsabilità di tutti gli operatori del settore e della società nel suo complesso. I rischi crescenti per la sicurezza rappresentano minacce significative per la futura società digitale.

Per affrontare queste sfide, Huawei ha inaugurato il Cyber Security Transparency Centre di Bruxelles con l’obiettivo di offrire ad agenzie governative, esperti, associazioni industriali e organismi di standardizzazione una piattaforma dove poter comunicare e collaborare per armonizzare sicurezza e sviluppo nell’era digitale.

Il Cyber Security Transparency Centre ha tre funzioni principali:

  • Mostrerà le pratiche di sicurezza informatica end-to-end di Huawei, dalle strategie alla supply chain, dalla Ricerca e Sviluppo ai prodotti e soluzioni. Ciò consentirà ai visitatori di sperimentare la cyber security con i prodotti e le soluzioni di Huawei in settori quali 5G, IoT e Cloud.
  • Faciliterà la comunicazione tra Huawei e i principali stakeholder sulle strategie di cyber security e sulle relative pratiche end-to-end e di protezione della privacy. Huawei collaborerà con i partner industriali per esplorare e promuovere lo sviluppo di standard di sicurezza e meccanismi di verifica, così da facilitare l’innovazione tecnologica nella cyber security in tutti i settori.
  • Fornirà ai clienti Huawei una piattaforma di test e verifica della sicurezza dei prodotti e dei servizi correlati.

L’approccio di Huawei alla sicurezza informatica è “Security or Nothing”

“Security or Nothing”, questo è il motto e l’approccio di Huawei alla sicurezza informatica. La società dichiara di aprire i centri di trasparenza per la sicurezza informatica ai clienti e alle organizzazioni indipendenti impegnate nei test, che sono invitati a eseguire verifiche di sicurezza imparziali e indipendenti secondo gli standard e le best practice di cyber security riconosciuti dal settore. I centri sono dotati di ambienti di collaudo dedicati, per fornire ai clienti e alle terze parti i prodotti Huawei, il software, la documentazione tecnica, gli strumenti di collaudo e il supporto tecnico necessario.

Ken Hu, Vicepresidente di Huawei

Ken Hu ha dichiarato: “Siamo lieti che tutti gli enti regolatori, le organizzazioni di standardizzazione e i clienti possano utilizzare appieno questa piattaforma. Attraverso i nostri centri di trasparenza per la cyber security speriamo di collaborare ancora più strettamente sugli standard di sicurezza, i meccanismi di verifica e l’innovazione tecnologica in questo ambito. Insieme possiamo migliorare la sicurezza lungo l’intera catena del valore e contribuire a costruire la fiducia attraverso la verifica”.

E poi ha concluso: “Ci impegniamo a collaborare sempre più strettamente con tutte le parti interessate in Europa, comprese le autorità di regolamentazione, gli operatori di telecomunicazioni e gli organismi di standardizzazione, per costruire un sistema di fiducia basato su fatti e verifiche”.

Perché Huawei ha aperto a Bruxelles il Centro per la Trasparenza nella Cyber Security?


Hacktivism e cyberspionaggio preoccupano l’Italia

Non solo la lotta al terrorismo e il contrasto all’immigrazione clandestina, ma anche tanta cybersecurity nella Relazione sulla politica dell’informazione per la sicurezza 2018, curata dal Comparto Intelligence, presentata il 28 febbraio dal presidente del Consiglio dei ministri Giuseppe Conte.

Il documento redatto dagli 007 italiani riporta le principali informazioni nel settore della cybersecurity nazionale e cerca di rispondere ad alcune delle principali domande che emergono oggi relativamente alla situazione della sicurezza cibernetica in Italia.

Cybersecurity: le principali minacce

La Relazione evidenzia come l’hacktivism sia stata la minaccia più consistente nel 2018, almeno in termini numerici, responsabile del 66% degli attacchi monitorati. Il dato è in crescita rispetto al 2017, quando gli attacchi da parte di questi attori erano il 50% di quelli osservati.

Tra i gruppi più attivi in questo ambito svettano Anonymous Italia, LtùzSec ITA ed AntiSec ITA, questi gruppi hanno portato a termine operazioni di esfiltrazione di dati come la #OpBlackWeek che ha colpito diverse istituzioni che operano nel settore dell’Istruzione, del Lavoro, della Sanità, dei Sindacati, delle Forze Armate e delle amministrazioni centrali e locali. Gli attacchi al settore pubblico sono più che quintuplicati rispetto al 2017.

Boom degli attacchi alla PA italiana

Al secondo posto in termini di numero di attacchi vi sono quelli effettuati da attori legati al cyberspionaggio (statale), responsabili del 20% degli attacchi. Anche in questo caso si è verificato un aumento rispetto al 2017, quando gli attacchi di cyberspionaggio (statale) erano il 14%.

Le attività di contrasto al cyberspionaggio sono quelle che hanno impegnato maggiormente il Comparto intelligence italiano, che nella relazione annuale sottolinea come le minacce siano il più delle volte rappresentate da tratta di gruppi strutturati, indirizzati e finanziati da apparati governativi stranieri. Solo il 5% degli attacchi monitorati sono riconducibili a individui/gruppi impegnati in cybe-terrorismo.

Il ruolo dell’Italia, come si sta preparando il nostro Paese

L’allegato alla Relazione evidenzia come proprio nel corso del 2018 si siano potenziate le capacità cibernetiche nazionali tra cui l’avvio operativo del NSC. Quest’organo che si riunisce con cadenza mensile ha già verificato lo stato di attuazione delle misure di coordinamento interministeriale, raccolto e analizzato dati su violazioni di sicurezza e compromissioni di reti e sistemi, promosso e coordinato la partecipazione nazionale ad esercitazioni cyber internazionali (specie in ambito dell’Unione europea e della NATO).

Altri passi importanti sono stati fatti nell’implementazione degli indirizzi strategici e operativi previsti dal “Quadro Strategico Nazionale per la sicurezza dello spazio cibernetico” (del 2013) e dal susseguente “Piano Nazionale per la protezione cibernetica e la sicurezza informatica” (del 2017). Tra i vari impulsi vi è stata la realizzazione di un perimetro di sicurezza nazionale cibernetica per aumentare il livello di sicurezza del Paese, la creazione in collaborazione con il Ministero per lo Sviluppo Economico di un centro di Valutazione e Certificazione Nazionale per la sicurezza delle infrastrutture critiche e degli operatori dei servizi essenziali, lo sviluppo di sinergie tra attori pubblici e privati (come DIS AgID e Confindustria) finalizzate ad attuare l’iniziativa europea per la digitalizzazione dell’industria (Digitising European Industry).

L’italia e le regole europee

La relazione mette in evidenza anche i progressi compiuti dall’Italia nell’ambito del recepimento e attuazione delle diverse disposizioni europee in ambito di cybersecurity. Il 2018 ha visto la trasposizione nazionale della Direttiva NIS (Network and Information Security Directive) e la prima fase della sua implementazione.

La NIS è il perno della strategia europea di cybersecurity ed è finalizzata ad aumentare la sicurezza cibernetica dei Paesi membri e ad accrescere le capacità di cooperazione e di scambio di informazioni tra di essi. Il decreto legislativo per recepire le disposizioni della direttiva è stato redatto con il contributo attivo del DIS che ha assunto anche il ruolo di Punto di Contatto unico NIS per l’Italia. Sempre nel 2018, come prima fase di implementazione della Direttiva, era necessario identificare e stilare una lista dei cosiddetti Operatori dei Servizi Essenziali, che si è conclusa per tempo con l’individuazione di 465 soggetti (la cui identità però rimane segretata).

Un altro dossier europeo che ha suscitato particolare interesse in Italia nel corso del 2018 è stata la “Proposta di Regolamento relativo all’European Network and Information Security Agency (ENISA) e alla certificazione della cybersicurezza delle tecnologie ICT”, meglio conosciuto come Cybersecurity Act. Il regolamento, che sarà votato in via definitiva a marzo 2019, introduce due importanti novità volte ad aumentare la resilienza, la deterrenza e la difesa del cyberspazio europeo. La prima riguarda il rafforzamento dell’ENISA, rendendola permanente e affidandole il ruolo di guida per quanto riguarda le certificazioni europee in ambito ICT; la seconda, per l’appunto, introducendo un framework di cooperazione europeo per le soluzioni ICT.

Per consultare e scaricare la relazione “Relazione sulla Politica dell’Informazione per la Sicurezza 2018” completa clicca qui.

https://www.key4biz.it/hacktivism-e-cyberspionaggio-preoccupano-litalia/246626/


Phishing, nel 2018 attacchi aumentati del 250%. In aumento anche il mining di criptovalute

Gli attacchi ransomware hanno subito un calo di circa il 60% mentre invece il phishing si è confermato il metodo di attacco preferito dai cybercriminali con una percentuale di attacchi aumentata del 250% tra gennaio e dicembre 2018.

Sono questi i nuovi dati della 24° edizione del Microsoft Security Intelligence Report (SIR), il rapporto che offre una panoramica completa delle minacce informatiche del 2018.

Il phishing rimane il metodo di attacco preferito

Il phishing si è confermato il metodo di attacco preferito dai cyber criminali: tra gennaio e dicembre 2018 la percentuale di messaggi di phishing tra le email in arrivo èaumentata del 250%. Questo trend non è una sorpresa e non sembra destinato a cambiare nel prossimo futuro. Anche in questo caso, gli attaccanti hanno cambiato le proprie tattiche in risposta ai tool e alle tecniche di rilevamento sempre più sofisticati, riducendo la durata delle campagne e affidandosi alle infrastrutture Cloud pubbliche per celare i propri attacchi.

Attacchi ransomware in calo

Sebbene nel 2017 avessero rappresentato una delle più diffuse e pericolose minacce di sicurezza, gli attacchi ransomware hanno subito un calo di circa il 60% tra marzo 2017 e dicembre 2018. Questa diminuzione è principalmente dovuta alla maggiore sofisticatezza delle tecnologie di difesa e alla crescente attenzione posta dagli utenti, che hanno portato i cyber criminali a cambiare strategia, preferendo tipologie di attacco più invisibili. Tuttavia, in Italia i ransomware rappresentano ancora uno dei primi vettori di attacco per le aziende pubbliche, a causa della resistenza da parte delle istituzioni a utilizzare le nuove tecnologie come strumenti di difesa, affidandosi a soluzioni di protezione perimetrale e strumenti basati sul concetto di signature, che non si rivelano efficaci.

I miner di criptovalute sono predominanti

In risposta al calo degli attacchi ransomware, è stata invece registrata una prevalenza dei miner di criptovalute, che vengono installati sui computer delle vittime a loro insaputa, “rubando” la potenza di calcolo necessaria per il mining. Una delle ragioni dell’aumento dei miner è proprio la loro capacità di passare inosservati: sono silenti, operano in background, e sono difficili da identificare in assenza di strumenti di endpoint protection, che monitorano i processi attivi e controllano il traffico in uscita.

Gli esperti di hanno inoltre evidenziato la diffusione di un diverso tipo di miner, che non richiede l’installazione sul PC degli utenti ma che è completamente basato sui browser web ed effettua il mining di criptovalute quando gli utenti visitano un sito infetto.

La supply chain del software è in pericolo

Un’altra tattica utilizzata dai cyber criminali prevede l’inserimento di una componente dannosa in un’applicazione legittima o nel pacchetto di aggiornamento distribuito a tutti gli utenti. Questi attacchi possono essere molto difficili da rilevare perché fanno leva sulla fiducia che gli utenti ripongono nei confronti dei vendor. Il report include diversi esempi, tra i quali la campagna Dofoil, che dimostra quanto questo genere di attacchi sia in grado di diffondersi rapidamente: nelle prime 12 ore dall’inizio della campagna, Windows Defender Antivirus ha bloccato oltre 400.000 tentativi di infezione in tutto il mondo.

Per scaricare e leggere il report completo “Microsoft Security Intelligence Report (SIR)” clicca qui.

https://www.key4biz.it/phishing-nel-2018-attacchi-aumentati-del-250-in-aumento-anche-il-mining-di-criptovalute/246547/


L’appello di Conte ai cittadini: ‘La cybersecurity diventi interesse di tutti’

Non solo la lotta al terrorismo e il contrasto all’immigrazione clandestina, ma ovviamente c’è anche la cybersecurity nella Relazione sulla politica dell’informazione per la sicurezza 2018, curata dal Comparto Intelligence, presentata oggi dal presidente del Consiglio dei ministri. Giuseppe Conte ha colto l’occasione per lanciare un appello ai cittadini: “La minaccia cibernetica è la minaccia paradigmatica dei giorni nostri, perché ha un potenziale forte di danno, soprattutto quando colpisce infrastrutture critiche e strategiche, è anche trasversale a tutti gli altri fenomeni di minaccia. È un altro tipo di sfida che chiama in causa tutti”.

“Apprezzo molto il fatto”, ha continuato il premier, “che la relazione richiami la necessità che la crescita della cultura della sicurezza nel campo cyber interessi ogni cittadino, perché è una minaccia che riguarda tutti, per cui ognuno di noi deve metterci del suo per incrementare il livello complessivo di sicurezza dell’ecosistema cyber nazionale”.

Campagne di formazione digitale del Dis

Per sviluppare la cultura nella cybersecurity Conte ha sottolineato l’impegno del Dis (Dipartimento Informazioni per la Sicurezza) nella realizzazione “di campagne di formazione digitale”.

“Però è bene evidente che l’Intelligence”, ha aggiunto il presidente del Consiglio dei ministri, “prima di chiunque altro, ha il dovere di assolvere pienamente la sua funzione di custode della sicurezza cibernetica sul piano sia operativo che dell’architettura complessiva”.

 “La relazione ci tranquillizza in tal senso”, ha detto il premier, “dando conto di un lavoro a tutto tondo, che va dal contrasto allo spionaggio digitale alla piena operatività del nucleo per la sicurezza cibernetica fino all’attuazione della direttiva Nis sulla sicurezza delle reti e dei sistemi”.

banner tiesse

“Attenzione alla minaccia ibrida”

“In tale contesto siamo ben consci che va riservata la dovuta attenzione alla minaccia ibrida che è particolarmente insidiosa per la tenuta delle nostre Istituzioni democratiche”, ha avvertito Giuseppe Conte.

Il videointervento del premier Giuseppe Conte

[embedded content] https://www.key4biz.it/lappello-di-conte-ai-cittadini-la-cybersecurity-diventi-interesse-di-tutti/244141/


Elezioni europee, l’Enisa avverte gli Stati: ‘Servono regole per gli Ott, la disinformazione mina il processo democratico’

Nel contesto delle imminenti elezioni per il Parlamento europeo, l’Agenzia europea per la sicurezza informatica (ENISA) ha pubblicato oggi un documento di opinione sulla sicurezza informatica delle elezioni chiamato “Election cybersecurity: challenges and opportunities”, dove fornisce raccomandazioni concrete da attuare per migliorare la sicurezza informatica dei processi elettorali nell’Unione Europea.

L’ENISA afferma che le minacce informatiche possono compromettere il processo democratico dell’UE. Di particolare importanza è la possibilità di interferenze nelle elezioni con mezzi cibernetici, a causa dell’uso diffuso della tecnologia digitale a sostegno dei processi elettorali in attività quali comunicazioni riservate di politici e partiti politici, campagne politiche, il registro elettorale, il conteggio dei voti, e la diffusione dei risultati.

Attraverso questo documento, l’ENISA propone una serie di raccomandazioni volte a migliorare la sicurezza informatica, in modo particolare consigliano che:

  • Gli Stati membri dovrebbero prendere in considerazione l’introduzione di una legislazione nazionale per affrontare le sfide associate alla disinformazione online, proteggendo al contempo nella massima misura possibile i diritti fondamentali dei cittadini dell’UE;
  • Si dovrebbe prendere in considerazione la regolamentazione dei fornitori di servizi digitali, dei social media, delle piattaforme online e dei fornitori di servizi di messaggistica a livello dell’UE per garantire un approccio armonizzato in tutta l’UE per contrastare la disinformazione online volta a minare il processo democratico;
  • I Paesi membri sono inoltre invitati a implementare una tecnologia che identifichi modelli di traffico insoliti che potrebbero essere associati alla diffusione di disinformazione o attacchi informatici ai processi elettorali;
  • Dovrebbe essere considerato un obbligo legale per classificare i sistemi elettorali, i processi e le infrastrutture come infrastrutture critiche in modo da mettere in atto le necessarie misure di sicurezza informatica;
  • Dovrebbe essere introdotto un obbligo legale che impone alle organizzazioni politiche di attuare un elevato livello di sicurezza informatica nei loro sistemi, processi e infrastrutture;
  • Gli Stati membri dovrebbero continuare a collaborare attivamente allo scopo di identificare e sconfiggere le botnet;
  • Devono essere identificati canali ufficiali / tecnologie per la diffusione dei risultati, nonché canali / tecnologie di back-up che convalidano i risultati con i centri di conteggio. Laddove vengono utilizzati i siti Web, dovrebbero essere implementate le tecniche di mitigazione DDoS.
banner tiesse

Il processo di campagna elettorale politica pubblica è suscettibile alle interferenze informatiche, dichiara Udo Helmbrecht, direttore esecutivo dell’European Union Agency for Network and Information security. L’ENISA incoraggia gli Stati membri dell’Unione e le principali parti interessate, come i partiti politici, a partecipare a maggiori esercitazioni informatiche volte a testare la sicurezza informatica delle elezioni al fine di migliorare la preparazione, la comprensione e la risposta a possibili minacce informatiche legate alle elezioni.

Le minacce informatiche possono minare la fiducia nella democrazia e sovvertire l’opposizione politica per provocare caos e anarchia. Per questo l’Agenzia europea per la sicurezza informatica chiede che ogni Paese membro riesca a contrastare il fenomeno per salvaguardare la democrazia.

https://www.key4biz.it/elezioni-europee-lenisa-avverte-gli-stati-servono-regole-per-gli-ott-la-disinformazione-mina-il-processo-democratico/244125/


Cybersecurity in SEO: How website security affects SEO performance

cybersecurity in SEO, how website security affects your SEO performance

Website security — or lack thereof — can directly impact your SEO performance.

Search specialists can grow complacent. Marketers often get locked into a perception of what SEO is and begin to overlook what SEO should be.

The industry has long questioned the permanent impact a website hack can have on organic performance.

And many are beginning to question the role preventative security measures might play in Google’s evaluation of a given domain.

Thanks to the introduction of the GDPR and its accompanying regulations, questions of cybersecurity and data privacy have returned to the fray.

The debate rages on. What is the true cost of an attack? To what extent will site security affect my ranking?

The truth is, a lot of businesses have yet to grasp the importance of securing their digital assets. Until now, establishing on-site vulnerabilities has been considered a different skillset than SEO. But it shouldn’t be.

Being a leader – both in thought and search performance – is about being proactive and covering the bases your competition has not.

Website security is often neglected when discussing long-term digital marketing plans. But in reality, it could be the signal that sets you apart.

When was the last time cybersecurity was discussed during your SEO site audit or strategy meeting?

How does website security affect SEO?

HTTPS was named as a ranking factor and outwardly pushed in updates to the Chrome browser. Since then, HTTPS has, for the most part, become the ‘poster child’ of cybersecurity in SEO.

But as most of us know, security doesn’t stop at HTTPS. And HTTPS certainly does not mean you have a secure website.

Regardless of HTTPS certification, research shows that most websites will experience an average of 58 attacks per day. What’s more, as much as 61 percent of all internet traffic is automated — which means these attacks do not discriminate based on the size or popularity of the website in question.

No site is too small or too insignificant to attack. Unfortunately, these numbers are only rising. And attacks are becoming increasingly difficult to detect.

1. Blacklisting

If – or when – you’re targeted for an attack, direct financial loss is not the only cause for concern. A compromised website can distort SERPs and be subject to a range of manual penalties from Google.

That being said, search engines are blacklisting only a fraction of the total number of websites infected with malware.

GoDaddy’s recent report found that in 90 percent of cases, infected websites were not flagged at all.

This means the operator could be continually targeted without their knowledge – eventually increasing the severity of sanctions imposed.

Even without being blacklisted, a website’s rankings can still suffer from an attack. The addition of malware or spam to a website can only have a negative outcome.

It’s clear that those continuing to rely on outward-facing symptoms or warnings from Google might be overlooking malware that is affecting their visitors.

This creates a paradox. Being flagged or blacklisted for malware essentially terminates your website and obliterates your rankings, at least until the site is cleaned and the penalties are rescinded.

Not getting flagged when your site contains malware leads to greater susceptibility to hackers and stricter penalties.

Prevention is the only solution.

This is especially alarming considering that 9 percent, or as many as 1.7 million websites, have a major vulnerability that could allow for the deployment of malware.

If you’re invested in your long-term search visibility, operating in a highly competitive market, or heavily reliant on organic traffic, then vigilance in preventing a compromise is crucial.

2. Crawling errors

Bots will inevitably represent a significant portion of your website and application traffic.

But not all bots are benign. At least 19% of bots crawl websites for more nefarious purposes like content scraping, vulnerability identification, or data theft.

Even if their attempts are unsuccessful, constant attacks from automated software can prevent Googlebot from adequately crawling your site.

Malicious bots use the same bandwidth and server resources as a legitimate bot or normal visitor would.

However, if your server is subject to repetitive, automated tasks from multiple bots over a long period of time, it can begin to throttle your web traffic. In response, your server could potentially stop serving pages altogether.

If you notice strange 404 or 503 errors in Search Console for pages that aren’t missing at all, it’s possible Google tried crawling them but your server reported them as missing.

This kind of error can happen if your server is overextended

Though their activity is usually manageable, sometimes even legitimate bots can consume resources at an unsustainable rate. If you add lots of new content, aggressive crawling in an attempt to index it may strain your server.

Similarly, it’s possible that legitimate bots may encounter a fault in your website, triggering a resource intensive operation or an infinite loop.

To combat this, most sites use server-side caching to serve pre-built versions of their site rather than repeatedly generating the same page on every request, which is far more resource intensive. This has the added benefit of reducing load times for your real visitors, which Google will approve of.

Most major search engines also provide a way to control the rate at which their bots crawl your site, so as not to overwhelm your servers’ capabilities.

This does not control how often a bot will crawl your site, but the level of resources consumed when they do.

To optimize effectively, you must recognize the threat against you or your client’s specific business model.

Appreciate the need to build systems that can differentiate between bad bot traffic, good bot traffic, and human activity. Done poorly, you could reduce the effectiveness of your SEO, or even block valuable visitors from your services completely.

In the second section, we’ll cover more on identifying malicious bot traffic and how to best mitigate the problem.

3. SEO spam

Over 73% of hacked sites in GoDaddy’s study were attacked strictly for SEO spam purposes.

This could be an act of deliberate sabotage, or an indiscriminate attempt to scrape, deface, or capitalize upon an authoritative website.

Generally, malicious actors load sites with spam to discourage legitimate visits, turn them into link farms, and bait unsuspecting visitors with malware or phishing links.

In many cases, hackers take advantage of existing vulnerabilities and get administrative access using an SQL injection.

This type of targeted attack can be devastating. Your site will be overrun with spam and potentially blacklisted. Your customers will be manipulated. The reputation damages can be irreparable.

Other than blacklisting, there is no direct SEO penalty for website defacements. However, the way your website appears in the SERP changes. The final damages depend on the alterations made.

But it’s likely your website won’t be relevant for the queries it used to be, at least for a while.

Say an attacker gets access and implants a rogue process on your server that operates outside of the hosting directory.

They could potentially have unfettered backdoor access to the server and all of the content hosted therein, even after a file clean-up.

Using this, they could run and store thousands of files – including pirated content – on your server.

If this became popular, your server resources would be used mainly for delivering this content. This will massively reduce your site speed, not only losing the attention of your visitors, but potentially demoting your rankings.

Other SEO spam techniques include the use of scraper bots to steal and duplicate content, email addresses, and personal information. Whether you’re aware of this activity or not, your website could eventually be hit by penalties for duplicate content.

How to mitigate SEO risks by improving website security

Though the prospect of these attacks can be alarming, there are steps that website owners and agencies can take to protect themselves and their clients. Here, proactivity and training are key in protecting sites from successful attacks and safeguarding organic performance in the long-run.

1. Malicious bots 

Unfortunately, most malicious bots do not follow standard protocols when it comes to web crawlers. This obviously makes them harder to deter. Ultimately, the solution is dependent on the type of bot you’re dealing with.

If you’re concerned about content scrapers, you can manually look at your backlinks or trackbacks to see what sites are using your links. If you find that your content has been posted without your permission on a spam site, file a DMCA-complaint with Google.

In general, your best defense is to identify the source of your malicious traffic and block access from these sources.

The traditional way of doing this is to routinely analyze your log files through a tool like AWStats. This produces a report listing every bot that has crawled your website, the bandwidth consumed, total number of hits, and more.

Normal bot bandwidth usage should not surpass a few megabytes per month.

If this doesn’t give you the data you need, you can always go through your site or server log files. Using this, specifically the ‘Source IP address’ and ‘User Agent’ data, you can easily distinguish bots from normal users.

Malicious bots might be more difficult to identify as they often mimic legitimate crawlers by using the same or similar User Agent.

If you’re suspicious, you can do a reverse DNS lookup on the source IP address to get the hostname of the bot in question.

The IP addresses of major search engine bots should resolve to recognizable host names like ‘*.googlebot.com’ or ‘*.search.msn.com’ for Bing.

Additionally, malicious bots tend to ignore the robots exclusion standard. If you have bots visiting pages that are supposed to be excluded, this indicates the bot might be malicious.

2. WordPress plugins and extensions 

A huge number of compromised sites involve outdated software on the most commonly used platform and tools – WordPress and its CMS.

WordPress security is a mixed bag. The bad news is, hackers look specifically for sites using outdated plugins in order to exploit known vulnerabilities. What’s more, they’re constantly looking for new vulnerabilities to exploit.

This can lead to a multitude of problems. If you are hacked and your site directories have not been closed from listing their content, the index pages of theme and plugin related directories can get into Google’s index. Even if these pages are set to 404 and the remaining site is cleaned up, they can make your site an easy target for further bulk platform or plugin-based hacking.

It’s been known for hackers to exploit this method to take control of a site’s SMTP services and send spam emails. This can lead to your domain getting blacklisted with email spam databases.

If your website’s core function has any legitimate need for bulk emails – whether it’s newsletters, outreach, or event participants – this can be disastrous.

How to prevent this

Closing these pages from indexing via robots.txt would still leave a telling footprint. Many sites are left removing them from Google’s index manually via the URL removal request form. Along with removal from email spam databases, this can take multiple attempts and long correspondences, leaving lasting damages.

On the bright side, there are plenty of security plugins which, if kept updated, can help you in your efforts to monitor and protect your site.

Popular examples include All in One and Sucuri Security. These can monitor and scan for potential hacking events and have firewall features that block suspicious visitors on a permanent basis.

Review, research, and update each plugin and script that you use. It’s better to invest the time in keeping your plugins updated than make yourself an easy target.

3. System monitoring and identifying hacks 

Many practitioners don’t try to actively determine whether a site has been hacked when accepting prospective clients. Aside from Google’s notifications and the client being transparent about their history, it can be difficult to determine.

This process should play a key role in your appraisal of existing and future business. Your findings here – both in terms of historic and current security – should factor into the strategy you choose to apply.

With 16 months of Search Console data, it can be possible to identify past attacks like spam injection by tracking historical impression data.

That being said, not all attacks take this form. And certain verticals naturally experience extreme traffic variations due to seasonality. Ask your client directly and be thorough in your research.

How to prevent this

To stand your best chance of identifying current hacks early, you’ll need dedicated tools to help diagnose things like crypto-mining software, phishing, and malware.

There are paid services like WebsitePulse or SiteLock that provide a single platform solution for monitoring your site, servers, and applications. Thus, if a plugin goes rogue, adds links to existing pages, or creates new pages altogether, the monitoring software will alert you within minutes.

You can also use a source code analysis tool to detect if a site has been compromised.

These inspect your PHP and other source code for signatures and patterns that match known malware code. Advanced versions of this software compare your code against ‘correct’ versions of the same files rather than scanning for external signatures. This helps catch new malware for which a detection signature may not exist.

Most good monitoring services include the ability to do so from multiple locations. Hacked sites often don’t serve malware to every user.

Instead, they include code that only displays it to certain users based on location, time of day, traffic source, and other criteria. By using a remote scanner that monitors multiple locations, you avoid the risk of missing an infection.

4. Local network security

It’s equally as important to manage your local security as it is that of the website you’re working on. Incorporating an array of layered security software is no use if access control is vulnerable elsewhere.

Tightening your network security is paramount, whether you’re working independently, remotely, or in a large office. The larger your network, the higher the risk of human error, while the risks of public networks cannot be understated.

Ensure you’re adhering to standard security procedures like limiting the number of login attempts possible in a specific time-frame, automatically ending expired sessions, and eliminating form auto-fills.

Wherever you’re working, encrypt your connection with a reliable VPN.

It’s also wise to filter your traffic with a Web Application Firewall (WAF). This will filter, monitor, and block traffic to and from an application to protect against attempts at compromise or data exfiltration.

In the same way as VPN software, this can come in the form of an appliance, software, or as-a-service, and contains policies customized to specific applications. These custom policies will need to be maintained and updated as you modify your applications.

Conclusion

Web security affects everyone. If the correct preventative measures aren’t taken and the worst should happen, it will have clear, lasting consequences for the site from a search perspective and beyond.

When working intimately with a website, client, or strategy, you need to be able to contribute to the security discussion or initiate it if it hasn’t begun.

If you’re invested in a site’s SEO success, part of your responsibility is to ensure a proactive and preventative strategy is in place, and that this strategy is kept current.

The problem isn’t going away any time soon. In the future, the best SEO talent – agency, independent, or in-house – will have a working understanding of cybersecurity.

As an industry, it’s vital we help educate clients about the potential risks – not only to their SEO, but to their business as a whole.

William Chalk is a cybersecurity researcher and digital privacy specialist. He covers these issues for leading tech publications to help support our digital freedoms.

Related reading

free technical SEO tools

link building techniques that work in 2019

2018 SERP changes impact SEO

https://searchenginewatch.com/2019/02/07/how-website-security-affects-seo/