Cybercrime, le pagine web di hotel e siti di viaggio sono le più colpite dalle botnet

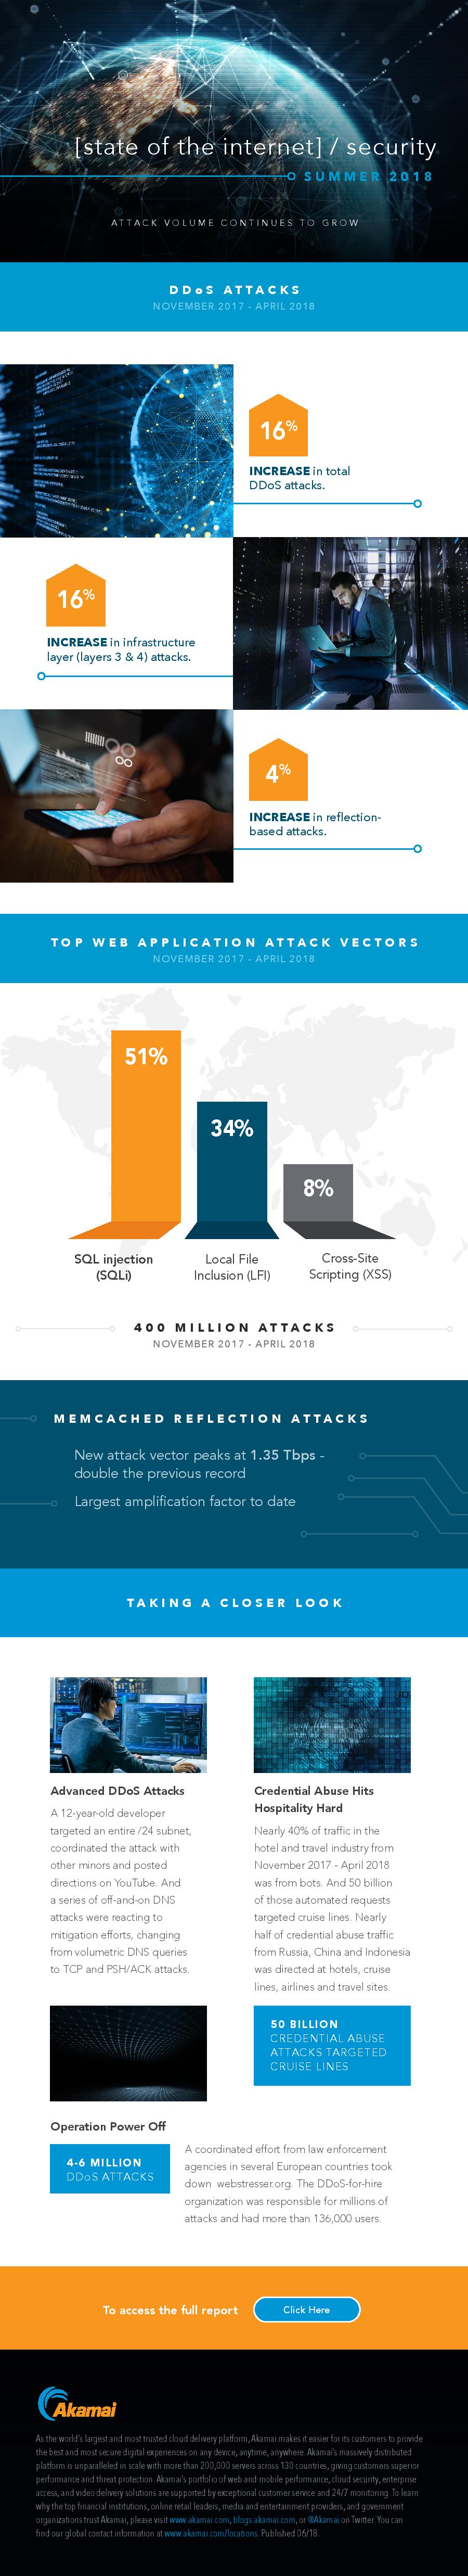
L’utilizzo dei Bot per sferrare attacchi basati sull’abuso di credenziali rubate continua ad essere il rischio principale per le aziende che fondano il loro business sulla rete, ma i dati che emergono dal report di Akamai mostrano come il settore dell’Hospitality sia quello interessato dal maggior numero di attacchi basati su abuso di credenziali rispetto a quanto si sta verificando negli altri settori.


I risultati del nuovo report dedicato alla stato di Internet e intitolato “Summer 2018 State of the Internet mostrano come quasi 112 miliardi di richieste Bot e 3,9 miliardi di tentativi di login potenzialmente dannosi hanno preso di mira diversi siti di questo settore, comprese compagnie aeree, compagnie di navigazione e strutture ricettive. Quasi il 40% del traffico segnalato su pagine web di hotel e siti di viaggio è stato classificato come “imitatore di browser conosciuto”, un vettore noto per le frodi online.


L’analisi geografica dell’origine del traffico degli attacchi rivela come Russia, Cina e Indonesia siano state le principali fonti di offensive informatiche basate sull’abuso di credenziali per la travel industry nell’arco del periodo preso in esame dal report, con circa metà dell’attività indirizzata verso siti di strutture ricettive, navi da crociera, compagnie aeree e portali di viaggio. Il traffico da Russia e Cina relativo agli attacchi perpetrati ai danni del settore dell’Hospitality e Travel in generale è stato tre volte maggiore di quello proveniente dagli Stati Uniti.


“Gli attacchi informatici da sempre hanno origine da paesi come questi, ma il settore dell’Hospitality sembra essere diventato un obiettivo molto interessante per gli hacker che mettono in atto frodi basate su Bot”, ha commentato Martin McKeay, Senior Editor del report. “Questi tipi di attacco mostrano come gli autori siano sempre più in grado di adattarsi alle nuove forme di difesa per svolgere le loro attività malevole” ha proseguito McKeay. “Questi attacchi, come quelli da record (con picchi di 1.35 Tbps) basati su protocollo memchached, registrati dall’inizio dell’anno, dovrebbero ricordare in modo chiaro a tutta la community della cybersecurity che bisogna sempre stare all’erta perché le minacce sono in continua evoluzione.”


Cosa dicono i numeri

Tra gli altri dati rilevanti del report estivo di Akamai sullo stato e la sicurezza di Internet, troviamo quanto segue:

  • Akamai ha registrato una crescita del 16% per quanto riguarda il numero di attacchi DDoS rispetto allo scorso anno.
  • L’attacco DDoS più grande dell’anno ha raggiunto un nuovo record da 1.35 Tbps attraverso un attacco di amplificazione/reflection basato su protocollo memcached.
  • I ricercatori hanno registrato un aumento del 4% negli attacchi DDoS reflection-based rispetto allo scorso anno.
  • Gli attacchi a livello applicativo, come quelli SQL injection e Cross-Site Scripting, sono aumentati del 38%.
  • Nel mese di aprile la National High Tech Crime Unit (NHTCU) della polizia olandese ha fatto chiudere un sito web “DDoS-for-hire” con ben 136.000 utenti registrati.


I tipi di attacchi

Mentre i semplici attacchi DDoS di tipo volumetrico restano il metodo più usato dagli attaccanti di tutto il mondo, altre tecniche continuano ad apparire nel panorama delle cyberminacce. In occasione di questa edizione del report, i ricercatori hanno identificato e monitorato tecniche di attacco avanzate, che mettono in luce l’influenza di attaccanti intelligenti e dotati di capacità adattive, in grado di cambiare le loro tattiche così da superare, con i loro metodi, i sistemi di difesa.


Uno degli attacchi segnalati all’interno del report è stato lanciato da un gruppo che coordinava le proprie attività tramite chat di gruppo su STEAM o IRC. Invece di usare una botnet di dispositivi infettati da malware e rispondenti ai comandi di un attaccante, questi attacchi sono stati portati avanti da un gruppo di persone vere e proprie. Un altro attacco degno di nota è quello che ha annientano il server DNS preso di mira con raffiche della durata di diversi minuti, anziché tramite un attacco diretto al bersaglio e protratto nel tempo.


A questo tipo di azioni si è aggiunta la difficoltà di mitigazione dell’attacco dovuta alla particolare sensibilità dei server DNS, che permettono a computer esterni di trovarli in rete. Questo sistema di azione a raffica ha fatto anche crescere la complessità degli attacchi stessi, che hanno così una durata più lunga, con lo scopo di portare allo stremo gli addetti alla sicurezza.


Per scaricare il report completo clicca qui.

The post Cybercrime, le pagine web di hotel e siti di viaggio sono le più colpite dalle botnet appeared first on Key4biz.

https://www.key4biz.it/cybercrime-le-pagine-web-di-hotel-e-siti-di-viaggio-sono-le-piu-colpite-dalle-botnet/225779/


La Direttiva NIS è entrata in vigore anche in Italia, adesso cosa cambia?

Finalmente l’Italia rafforza concretamente il livello di sicurezza delle reti e dei propri sistemi informativi. Ieri infatti è entrata in vigore la Direttiva “Nis” (Network and information security), dove per la prima volta a livello europeo viene affrontato in modo organico e trasversale il tema della cybersecurity, contribuendo ad incrementare il livello comune di sicurezza nei 28 Paesi membri.


Il decreto, in vigore nel nostro Paese dal 24 giugno, punta ad armonizzare la difesa cibernetica, individuando i soggetti competenti a dare attuazione agli obblighi previsti dalla nuova disciplina del cyberspazio.


Gli obiettivi della Direttiva

Gli obiettivi prevedono, in particolare, la promozione della cultura della prevenzione del rischio e le misure tecnico-organizzative per limitare l’impatto di incidenti informatici; il potenziamento delle capacità nazionali di cybersecurity; il rafforzamento della cooperazione – sia in ambito nazionale che europeo; e, ancora, la salvaguardia della business continuity per gli Operatori di servizi essenziali e i Fornitori di servizi digitali.


Gli Obblighi

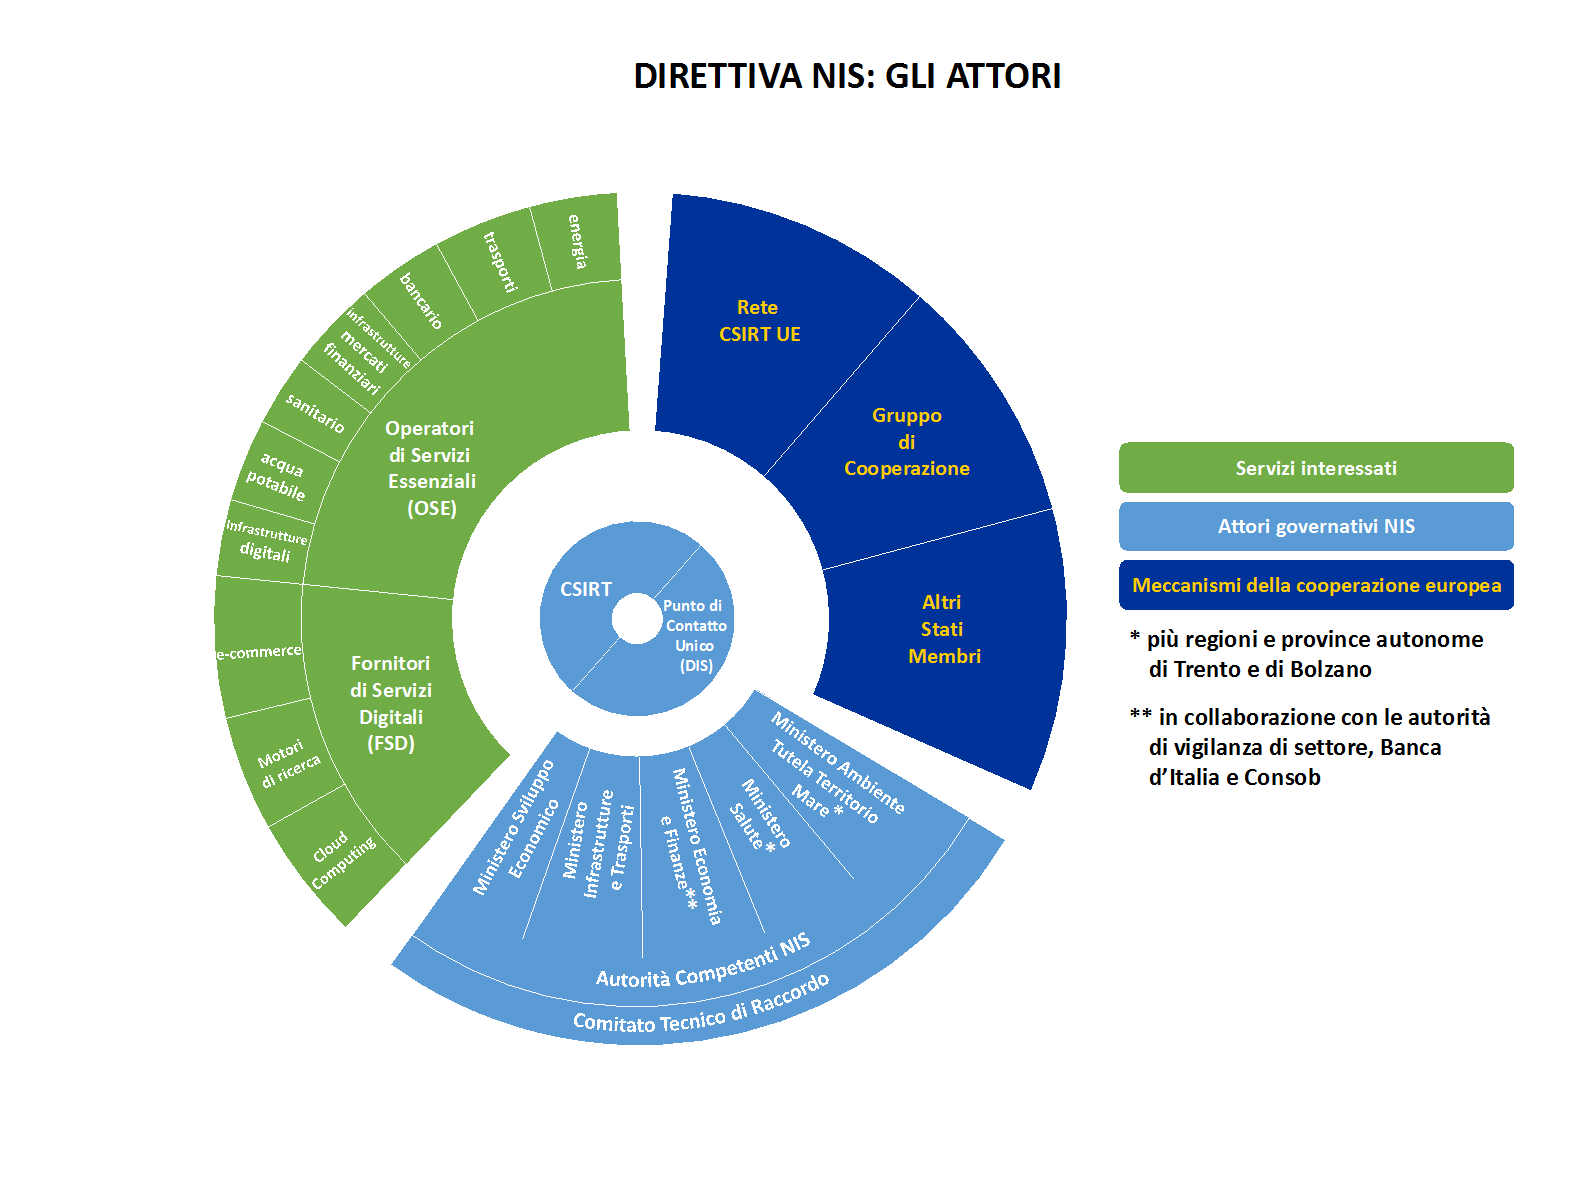
Caratteristica peculiare del nuovo provvedimento sono gli obblighi in materia di sicurezza e di notifica per i cosiddetti Operatori di Servizi Essenziali (OSE) – ossia organizzazioni pubbliche o private operanti nei settori energia, trasporti, bancario, infrastrutture dei mercati finanziari, infrastrutture digitali, sanitario e fornitura e distribuzione di acqua potabile; e per i Fornitori di Servizi Digitali (FSD): e-commerce, motori di ricerca, e cloud computing.


Adesso cosa cambia?

Spetta a loro l’obbligo di adottare misure tecniche ed organizzative adeguate alla gestione dei rischi e alla prevenzione degli incidenti informatici. La notifica di incidenti con impatto  rilevante sui servizi forniti andrà fatta al Computer Security Incident Response Team (CSIRT) e alle Autorità competenti NIS, ossia i vari Ministeri. A questi ultimi è assegnato il compito di vigilare sull’applicazione della direttiva a livello nazionale, ed irrogare sanzioni amministrative nel caso di mancato adempimento degli obblighi previsti.


Chi sono le autorità competenti

Più precisamente, sono definite Autorità competenti NIS, i seguenti ministeri: Sviluppo economico, per i settori energia, infrastrutture digitali e per gli FSD; Infrastrutture e trasporti, per il settore trasporti; Economia e finanze, per i settori bancario e infrastrutture dei mercati finanziari, in collaborazione con Banca d’Italia e Consob; Salute e, infine, Ambiente. Per alcuni ambiti – come la salute e la fornitura e distribuzione di acqua potabile – sono autorità competenti le Regioni e Province autonome di Trento e Bolzano.

Entro il 9 novembre 2018 le Autorità competenti sono tenute ad identificare gli OSE sulla base di criteri che comprendano: l’importanza del servizio fornito per il mantenimento di attività sociali e/o economiche fondamentali; la dipendenza della fornitura del servizio da reti e sistemi informativi; e la rilevanza, sull’erogazione del servizio, degli effetti derivanti da un incidente.


Il punto di contatto unico

Quale Punto di contatto unico viene designato, in ragione del ruolo da esso svolto nell’architettura cyber italiana, il Dipartimento Informazioni per la Sicurezza (Dis), cui compete assicurare: a livello nazionale, il coordinamento delle questioni relative alla sicurezza delle reti e dei sistemi informativi e, a livello europeo, il raccordo necessario a garantire la cooperazione transfrontaliera delle Autorità competenti NIS italiane con quelle degli altri Stati membri, con il Gruppo di cooperazione (istituito presso la Commissione europea), e la rete dei CSIRT.


Allo CSIRT italiano, gruppo di intervento istituito presso la Presidenza del Consiglio, sono attribuite le funzioni attualmente svolte dal CERT nazionale (sito presso il Ministero per lo sviluppo economico) e dal CERT-PA (presso l’Agenzia per l’Italia digitale-AGID). Funzionamento e organizzazione della nuova struttura sono demandati ad un DPCM da adottare entro il 9 novembre 2018. Nell’attesa, le funzioni dei due Centri sono svolte secondo una ripartizione dei rispettivi ruoli e responsabilità: ossia Pubblica Amministrazione per il CERT-PA e settore privato per il CERT-N, in aggiunta all’introduzione di uno scambio informativo rafforzato e specifiche procedure di gestione delle notifiche. Il CERT Nazionale provvede a garantire la cooperazione a livello europeo, anche nell’ambito della rete di CSIRT, in stretto raccordo con il CERT-PA.


Ulteriori compiti

Più specificamente, al gruppo di intervento spetta: definire le procedure per la prevenzione e la gestione degli incidenti informatici, ricevere le notifiche di incidente, informare le Autorità competenti NIS, il punto di contatto unico e il Nucleo per la Sicurezza Cibernetica istituito presso il DIS (per le attività di prevenzione e preparazione a eventuali situazioni di crisi e di attivazione delle procedure di allertamento). Infine, spetta al CSIRT italiano garantire la collaborazione nella rete di CSIRT.


Per l’adempimento degli obblighi previsti dalla Nis è essenziale la collaborazione tra le Autorità competenti NIS, il punto di contatto unico e il CSIRT italiano. A tal fine, è prevista l’istituzione, presso la Presidenza del Consiglio dei ministri, di un Comitato tecnico di raccordo – da disciplinare con apposito DPCM – composto dalle Autorità competenti NIS.


Per approfondire

The post La Direttiva NIS è entrata in vigore anche in Italia, adesso cosa cambia? appeared first on Key4biz.

https://www.key4biz.it/la-direttiva-nis-e-entrata-in-vigore-anche-in-italia-adesso-cosa-cambia/225408/


Polizia di Stato e Sky Italia, siglato accordo per combattere il cybercrime

E’ stato siglato oggi a Roma l’accordo tra Polizia di Stato e Sky Italia per la prevenzione e il contrasto dei crimini informatici che hanno per oggetto i sistemi e servizi informativi critici di particolare rilievo per il Paese.


L’accordo sigla una sinergia operativa tra il Servizio Polizia Postale e delle Comunicazioni e Sky Italia ispirata al principio di sicurezza partecipata, nell’intento di metter a fattor comune esperienze ed informazioni per garantire un elevato livello di sicurezza informatica nonché prevenire e contrastare eventi critici di natura cibernetica.


Alla firma della convenzione erano presenti per il Dipartimento della Pubblica Sicurezza, il Direttore Centrale per la Polizia Stradale, Ferroviaria, delle Comunicazioni e per i Reparti Speciali della Polizia di Stato, Roberto Sgalla, e il Direttore del Servizio Polizia Postale e delle Comunicazioni, Nunzia Ciardi. Mentre per Sky Italia, oltre all’Amministratore Delegato, Andrea Zappia, l’Executive Vice President Communication and Public Affairs, Riccardo Pugnalin, il direttore Public Affairs e Institutional Communication, Roberto Scrivo, il Direttore Cyber Security, Content Protection and Resilience, Matteo Feraboli.


La convenzione, firmata dal Capo della Polizia – Direttore Generale della Pubblica Sicurezza Prefetto Dott. Franco Gabrielli e dall’Amministratore Delegato Sky Italia Dott. Andrea Zappia, rientra nell’ambito delle direttive impartite dal Ministro dell’Interno per il potenziamento dell’attività di prevenzione alla criminalità informatica attraverso la stipula di accordi con gli operatori che forniscono prestazioni essenziali.


La Polizia Postale e delle Comunicazioni è, infatti, quotidianamente impegnata a garantire l’integrità e la funzionalità della rete informatica delle strutture considerate “sensibili” per il Paese attraverso il Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche.


Sky Italia, media company specializzata nella produzione di contenuti culturali e informativi, ogni giorno raggiunge con i propri programmi milioni di italiani attraverso molteplici piattaforme tecnologiche. Sky Italia rappresenta dunque una realtà di rilievo strategico per il Paese e risulta perciò necessario assicurare l’integrità dei sistemi informatici funzionali al perseguimento della mission aziendale.

The post Polizia di Stato e Sky Italia, siglato accordo per combattere il cybercrime appeared first on Key4biz.

https://www.key4biz.it/polizia-di-stato-e-sky-italia-siglato-accordo-per-combattere-il-cybercrime/225110/


Data breach, le tre azioni Italtel per proteggere imprese e Pmi

Oggi i rischi derivanti da cyber attacchi sono al terzo posto dopo disastri naturali ed eventi climatici estremi (Global Risk Report del World Economic Forum). Violazioni di dati, malware, ramsonware, phishing, DDoS e social engineering sono le minacce che più preoccupano la maggioranza delle aziende.


L’introduzione della nuova normativa europea sulla protezione dei dati personali, più conosciuto con l’acronimo inglese GDPR, avrà anche un ruolo in termini di cybersecurity, promuovendo investimenti crescenti in sicurezza informatica.


Come ricorda Italtel dalle pagine del suo sito web ufficiale, 191 giorni è il tempo medio trascorso prima di rilevare un’intrusione informatica (Ponemon Institute). Questo significa che in questo momento la vostra rete potrebbe essere stata già compromessa e i vostri dati violati.

In aggiunta, il costo medio di un data breach è di 3.62 milioni di dollari, rischio che accomuna privati e piccole e grandi imprese.


Tre le azioni messe sul tavolo da Italtel per supportare le organizzazioni nell’identificare, progettare, implementare e gestire soluzioni di cybersecurity basate su un ecosistema di partner strategici e fornisce servizi professionali di alto livello: Cybersecurity Solutions & System Integration, Advisory e Managed Services.


Andando a scoprire nel dettaglio i tre micro ambiti d’azione, abbiamo la Cyber Security Solution & System Integration, in grado di offrire un ampio portafoglio di soluzioni personalizzabili e integrabili all’interno della rete del cliente. Esempi di soluzioni sono: Secure Data Center, Endpoint Protection, Identity and Access Management, DDoS e Advanced Malware Protection, Software-Defined Network Segmentation.


Nel caso degli Advisory Services, troviamo attività che aiutano l’azienda a difendersi da eventuali minacce e che consentono di identificare i punti deboli della rete, al fine di prevenire le minacce informatiche e proteggere le risorse. Ad esempio, attività di Network e Vulnerability Assessment, Penetration Test.


Infine, i Managed Security Services, servizi che supportano le aziende nelle attività di Event Monitoring& Maintenance attraverso la gestione delle principali piattaforme SIEM (security information and event management). La presenza di un team italtel dedicato all’Incident Management consente in caso di attacchi una rapida individuazione, mitigazione degli effetti e risoluzione degli incidenti informatici.

The post Data breach, le tre azioni Italtel per proteggere imprese e Pmi appeared first on Key4biz.

https://www.key4biz.it/data-breach-le-tre-azioni-italtel-per-proteggere-imprese-e-pmi/224627/


Data breach, il progetto americano ‘Sea Dragon’ hackerato dalla Cina

Secondo una notizia apparsa sul Washington Post i computers appartenenti ad una società appaltatrice della US Navy sarebbero stati hackerati. Le informazioni sottratte riguarderebbero alcuni progetti secretati relativi allo sviluppo di un missile supersonico anti-nave da equipaggiare sui sottomarini americani entro il 2020.


Il data breach sarebbe avvenuto fra gennaio e febbraio 2018. Gli hackers avrebbero preso di mira un contractor che lavora al progetto per conto del Naval Undersea Warfare Center, organizzazione militare con sede a New Port (Rhode Island), impegnata nella ricerca e sviluppo di sottomarini e dei relativi armamenti.


Il bottino degli hackers ammonterebbe a circa 614 gigabytes di materiale e consterebbe di telemetria, informazioni su un sistema crittografico installato sulle comunicazioni radio, informazioni sullo sviluppo di alcune unità di sottomarini, nonché informazioni relative ad un progetto noto come “Sea Dragon”.


Nonostante i dati rubati siano di evidente sensibilità per la sicurezza nazionale, essi si trovavano su una rete non classificata. Si tratta di reti che vengono utilizzate dal Dipartimento della Difesa (DOD) per lo scambio di informazioni non soggette a classifiche di segretezza. Tuttavia, secondo quanto dichiarato da alcuni ufficiali della marina al Washington Post, se le informazioni rubate dovessero essere riunite il quadro risultante potrebbe essere identificato come classificato. Ciò solleva preoccupazioni in merito alla capacità del Dipartimento della Difesa americano nel mantenere elevati standard di segretezza anche quando le informazioni classificate vengono gestite e utilizzate dai contractor nella realizzazione degli appalti (si veda il caso del contractor Snowden).


La notizia del data breach è stata valutata dai giornalisti del Post all’interno della lunga corsa da parte americana nella ricerca della supremazia tecnologica militare e nel consolidamento militare nell’est asiatico. Inoltre, l’hackeraggio avviane nel momento in cui l’amministrazione Trump cerca il supporto della Cina nella contesa nucleare della penisola koreana.


Il progetto Sea Dragon

Il progetto Sea Dragon è un’iniziativa – valuta dall’ufficio affari speciali del Pentagono – originata nel 2012, con lo scopo di adattare le esistenti tecnologie militari dell’esercito amaricano in virtù delle moderne tecnologie e verificando nuove possibili applicazioni. Il Dipartimento della Difesa, sulla base delle classifiche di segretezza, non ha rilasciato al Post informazioni dettagliate, tuttavia ha ribadito che il progetto si prefigge di introdurre una capacità offensiva tale da rappresentare l’integrazione fra alcune tecnologie esistenti che riguardano i sistemi di armamento e una piattaforma navale. Il costo del progetto – terminato alla fine del 2015 – è di oltre i 300 milioni di dollari con l’inizio dei test previsto per settembre 2018.


La United States Navy è da sempre sinonimo di dominio militare sui mari. Ma la Cina, oltre ad aver creato una delle più grandi flotte mercantili – se non la più grande – al mondo, nel corso degli ultimi anni ha investito energie e denaro anche per ampliare le piattaforme e sottomarini militari. Proprio in virtù di questo impegno cinese, gli Stati Uniti hanno ritenuto necessario sviluppare progetti di ricerca di nuove armi o sistemi che potessero contrastare le “scoperte” della controparte cinese.


Secondo l’analista navale Bryan Clark, le forze della marina militare USA potrebbero avere difficoltà ad operare in alcune aree dell’Asia, ad eccezione dei sottomarini. Questo perché i cinesi non dispongono di un’adeguata capacità di risposta e adeguati armamenti che contrastino molteplici incursioni contemporanee di sottomarini. Questa constatazione ha fatto si che la marina militare americana identificasse nello sviluppo di una flotta di sottomarini l’ elemento chiave di svolta per la supremazia nei mari asiatici.


Una lunga scia di hacking

Per anni la Cina è riuscita a raccogliere informazioni dall’esercito americano attraverso una serie di cyber operazioni. Alcuni esempi riguardano la raccolta di informazioni sul design degli F-35 Joint Strike Fighter, informazioni sul sistema missilistico Patriot Pac-3 e quelle relative al sistema di armamento Termal High Altitude Area Defense, nonché varie informazioni sulle navi da combattimento di nuova generazione. Alcune prove relative a tali hackeraggi riguardano ad esempio i droni utilizzati dall’esercito cinese che appaiono come vere e proprie imitazioni della controparte americana.


Dopo l’avvenuta pubblicazione di tale notizia da parte del Washington Post, Jim Mattis, Segretario della Difesa Americana, ha richiesto un’investigazione sull’accaduto da parte del Pentagono.


Da parte della Marina invece, oltre alla conferma del supporto da parte dell’FBI, il portavoce Bill Speaks afferma che la marina sta ponendo in essere una serie di misure che richiedono alla società appaltatrice di inviare un’immediata segnalazione quando si verificano cyber incidenti, che hanno un attuale o potenziale effetto avverso sulla propria rete in cui vengono custodite le informazioni.


Viste i recenti cambiamenti in ottica cyber sicurezza all’interno dell’amministrazione Trump, la domanda da porsi è in che modo verrà efficacemente affrontata tale situazione anche a fronte dell’avvenuta eliminazione della figura di Cyber Coordinator?


Ciò che è necessario considerare è che già a partire dal febbraio scorso, nella pubblicazione “Worldwide Threat Assessment of the US Intelligene Community”, Daniel Coats – Director of National Intelligence – aveva indicato come l’intelligence americana deteneva prove concordanti su una cyber operation cinese ai danni di alcune società appaltatrici e security firms che collaborano col Governo americano.


Quale sarà la prospettiva futura?


Nel settembre 2015 l’allora presidente americano Barak Obama e il presidente cinese Xi Jinping raggiunsero un accordo per la limitazione del cyber spionaggio fra i due Paesi.


A marzo 2018 l’amministrazione Trump si è espressa affermando – con particolare chiarezza – che il governo cinese ha “rotto” quell’accordo, riprendendo intensamente una campagna per rubare informazioni alle business companies americane. Nello specifico, il Dipartimento del Tesoro ha pubblicato una dettagliata investigazione di 215 pagine in cui si evidenziano molteplici casi di cyber spionaggio ai danni della proprietà intellettuale. Va tuttavia sottolineato che il rapporto non fornisce dettagli specifici sugli incidenti e sulle loro modalità di engagement.


Questo quadro mostra come le autorità americane abbiano specificatamente monitorato tali operazioni cibernetiche avendo, a tal proposito, le necessarie prove per porre in essere una difesa cibernetica nazionale efficace. Come precedentemente ricordato, già nel febbraio 2018 l’intelligence Usa ha preventivamente identificato una possibile superficie d’attacco nelle reti delle società sotto contratto col Governo americano.


Tuttavia, sembra che, nonostante il quantitativo di prove raccolte, l’amministrazione Trump non sia ancora in grado di stabilire una politica efficace che prevenga le cyber intrusioni. Fattore particolarmente allarmante se si considera la mancanza di un responsabile al vertice della cyber sicurezza americana.


Questo articolo è apparso originariamente su Cybersecitalia.it

The post Data breach, il progetto americano ‘Sea Dragon’ hackerato dalla Cina appeared first on Key4biz.

https://www.key4biz.it/data-breach-il-progetto-americano-sea-dragon-hackerato-dalla-cina/224555/


Direttiva NIS, finalmente l’Italia condivide le buone pratiche europee

Il Presidente Mattarella ha emanato un decreto legislativo, il 65 del 2018, per l’armonizzazione dei livelli di sicurezza delle reti e dei sistemi informativi tra gli stati dell’Unione. Il testo pubblicato in Gazzetta Ufficiale lo scorso 9 giugno entrerà in vigore il prossimo 24 giugno e si pone come attuazione della direttiva UE 1148 del 2016.


Finalmente l’Unione europea assume il ruolo di coordinatore, con anni di ritardo, di un aspetto essenziale per gli stati moderni e cioè della salvaguardia informatica dei servizi essenziali alla base del funzionamento e dell’esistenza stessa delle nazioni.


La norma infatti obbliga a censire tutte le imprese che operano in delicati settori della nostra vita: aziende di fornitura e di distribuzione di energia elettrica e di gas, gestori di oleodotti, di impianti di produzione, raffinazione, trattamento, deposito e trasporto di petrolio. E ancora gestori aeroportuali, imprese ferroviarie, compagnie di navigazione, enti creditizi, prestatori di assistenza sanitaria, fornitori e distributori di acque destinate al consumo umano.


E non solo le attività e i servizi per così dire tradizionali, ma anche quelli che consentono il funzionamento stesso di Internet come i punti di interscambio fra sistemi autonomi (IXP), quelli che si occupano della traduzione dei nomi in numeri per identificare le risorse sulla Rete (DNS) e quelli che mantengono funzionanti i domìni (TLD), e poi ancora i servizi di commercio on-line, motori di ricerca e cloud.


Le autorità italiane dovranno redigere l’elenco e sottoporlo agli organi europei fin dal 9 novembre 2018, ma non basta; tale regolamento richiederà la definizione e successivamente la trasmissione alla Commissione europea di una strategia nazionale in materia di sicurezza cibernetica.


Insomma, una vera e propria squadra che avrà la possibilità di condividere e recepire le buone pratiche in materia di sicurezza elaborate nella UE e che dovrà vigilare anche alla loro applicazione da parte degli operatori di servizi essenziali i quali sono tenuti a osservare precisi comportamenti.


Altrimenti, lo prevede il decreto, salate sanzioni a esempio: l’operatore di servizi essenziali che non adotta le misure tecniche e organizzative adeguate e proporzionate per la gestione del rischio per la sicurezza della rete e dei sistemi informativi è soggetto a una sanzione dai 12mila ai 120mila euro; oppure se non notifica gli eventuali incidenti aventi un impatto rilevante sulla continuità dei servizi essenziali forniti, la sanzione va da 25mila 125mila euro.


Tutto questo quanto costa alle casse dello Stato? 5,3milioni di euro per quest’anno e 3,3milioni annui a decorrere dal 2019.

The post Direttiva NIS, finalmente l’Italia condivide le buone pratiche europee appeared first on Key4biz.

https://www.key4biz.it/la-sicurezza-cibernetica-italiana-condivide-le-buone-pratiche-europee/223956/


Sicurezza informatica, il Boot Camp di Boole Server e Esprinet (Videoreportage)

Il videoreportage del primo Boot camp dal titolo “Sicurezza come opportunità”, organizzato a Milano da Boole Server, vendor italiano di soluzioni innovative per la protezione dei dati sensibili, in partnership con Esprinet, specializzata nella distribuzione all’ingrosso di prodotti tecnologici.

Più di 100 aziende, fra le principali del settore IT, hanno partecipato all’evento. “Siamo molto soddisfatti dei risultati della giornata, per la numerosa partecipazione e l’interesse verso BooleBox Club, il nostro nuovo Partner Program” ha commentato Valerio Pastore, presidente e fondatore di Boole Server. BooleBox è stata scelta, avendo la meglio anche sui big della Silicon Valley, anche dall’European External Action Services (EEAS), il servizio dell’Unione europea responsabile per gli affari esteri. La piattaforma innovativa per la collaborazione e condivisione dei file, che offre anche la cifratura di livello militare, è in grado di fornire all’utente il controllo assoluto sui dati personali e aziendali, impedendo qualsiasi forma di accesso non autorizzato a file ed email sia dall’esterno sia dall’interno dell’azienda.

Il videoreportage del Boot Camp con le interviste a Valerio Pastore, presidente e fondatore di Boole Server, e a Paolo Filpa, Cloud Lead Esprinet


The post Sicurezza informatica, il Boot Camp di Boole Server e Esprinet (Videoreportage) appeared first on Key4biz.

https://www.key4biz.it/sicurezza-informatica-il-boot-camp-di-boole-server-e-esprinet-videoreportage/223896/


Cyber Europe 2018, l’Italia si esercita contro gli attacchi informatici negli aeroporti

Si è appena conclusa con successo “Cyber Europe 2018”, l’esercitazione sulla sicurezza informatica organizzata da ENISA, l’Agenzia europea della sicurezza informatica e delle reti, lanciata in collaborazione con 30 Paesi partecipanti (28 membri Ue, più Svizzera e Norvegia), e più di 900 specialisti europei di cybersecurity che hanno potuto operare attraverso una piattaforma informatica comune.


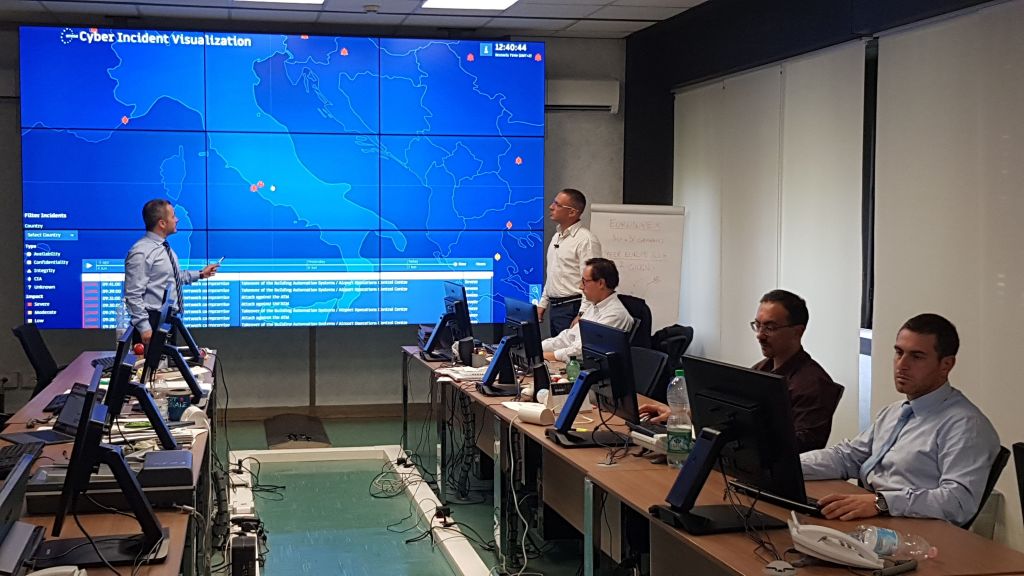
La simulazione, che ha visto coinvolti nella simulazione anche ENAC, ENAV, Aeroporti di Roma S.p.A. e Alitalia, così come gli Internet Service Providers tra i quali TIM, WIND-TRE, Vodafone, Fastweb e BT Italia, ha dovuto risolvere un attacco informatico su vasta scala mirato alle infrastrutture che controllano il traffico aereo, causando la compromissione dei sistemi di check-in.


La simulazione è partita da un guasto del sistema in un aeroporto. Immaginate lo scenario. Le app di viaggio sugli smartphone smettono di funzionare. Gli operatori ai banchi del check-in non possono utilizzare i loro computer. I viaggiatori non possono né controllare il bagaglio né passare i controlli di sicurezza. Tutti i voli sono mostrati come cancellati sui monitor dell’aeroporto.


Un’ulteriore occasione di verifica delle capacità di reazione e cooperazione a livello europeo, in linea con quanto previsto attraverso la recente attuazione della Direttiva NIS (Network and Information Security), che prevede, per l’appunto, l’adozione di misure comuni per l’innalzamento di un elevato livello di sicurezza delle reti e dei sistemi informativi nell’Unione.


Per l’Italia la simulazione è stata coordinata, per la prima volta, dal NSC: il Nucleo per la Sicurezza Cibernetica costituito presso il Dipartimento delle informazioni per la sicurezza (DIS), che opera a supporto del Presidente del Consiglio e del Comitato interministeriale per la sicurezza della Repubblica (CISR) per le questioni riguardanti la cybersecurity.  È proprio la nuova direttiva in materia di architettura nazionale cibernetica (DPCM del 17 febbraio 2017), infatti, a prevedere, tra gli altri compiti assegnati al NSC, anche quello di promuovere e coordinare, in raccordo con MiSE e AgID, la partecipazione nazionale in esercitazioni internazionali che riguardano la simulazione di eventi di natura cibernetica.


“L’esercitazione si è conclusa con successo”, sottolinea il Nucleo per la Sicurezza Cibernetica presso il DIS. Perché da un lato è stato certificato un sensibile miglioramento dell’efficienza delle prestazioni di cybersecurity; e dall’altro è stata data prova di una buona maturazione del settore per quegli aspetti strategici che riguardano la cooperazione tra pubblico e privato.


L’Italia, ad esempio, ha avuto modo di testare le procedure in capo ai nuovi attori istituzionali previsti dalla NIS: come il gruppo di intervento per la sicurezza informatica in caso di incidenti, il costituendo Computer Security Incident Response Team, CSIRT (che sarà frutto dell’unificazione di CERT-N, Computer Emergency Response Team-Nazionale del Ministero dello Sviluppo Economico e del CERT-PA, analoga articolazione dell’Agenzia per l’Italia Digitale), che ha operato durante l’esercizio in stretta sinergia con gli organismi del Ministero della Difesa (Comando Interforze per le Operazioni Cibernetiche), della Polizia Postale (CNAIPIC) e con la rete europea dei CSIRT.

The post Cyber Europe 2018, l’Italia si esercita contro gli attacchi informatici negli aeroporti appeared first on Key4biz.

https://www.key4biz.it/cyber-europe-2018-litalia-si-esercita-contro-gli-attacchi-informatici-negli-aeroporti/223719/


Phishing, i trojan bancari superano i ransomware nei primi mesi del 2018

Il panorama delle minacce informatiche nei primi mesi del 2018 è stato dominato dai malware bancari, ed ha visto una forte diminuzione della presenza massiccia dei ransomware, che invece avevano dominato nel 2016 e 2017. Lo rende noto Proofpoint nel suo “Q1 2018 Threat Report”, che evidenzia come senza campagne massicce di ransomware, sono stati Trojan bancari, stealer di dati, downloader e remote access Trojan a colmarne il vuoto.


Per la prima volta dal Q2 2016 continua il report, i Trojan bancari hanno superato i ransomware, risultando così il malware maggiormente presente nelle email, rappresentando circa il 59% di tutti i payload pericolosi nel Q1. Tra questi, Emotet è stato il più distribuito, rappresentando il 57% tra i codici bancari e il 33% tra tutti i payload pericolosi. Tra le altre forme di malware pericoloso si contano stealer di credenziali (19%) e downloader (18%).


Le frodi via email sono aumentate a livello globale. Il 40% delle aziende colpite ha ricevuto tra 10 e 50 attacchi nel primo trimestre 2018, mentre il numero di società che ha subito più di 50 attacchi è cresciuto del 20% rispetto all’ultimo trimestre dello scorso anno.


Secondo il report le tecniche di social engineering sono state particolarmente diffuse, con attacchi basati su frodi online in continua crescita ed evoluzione, ritrovati sempre più anche nella gran parte delle minacce basate su web. Contemporaneamente sono aumentate fortemente le frodi legate al supporto sui social media, definite “angler phishing”, nonostante le piattaforme social abbiano raddoppiato gli sforzi per bloccare la diffusione dello spam tramite algoritmi dedicati.


Le frodi avvenute tramite supporto social media fittizio, o “angler phishing,” sono letteralmente esplose nel Q1 2018, con un aumento del 200% rispetto al trimestre precedente. Oltre a frodi e spam, i social network restano terreno fertile per altre attività pericolose. L’84% dei CEO delle Fortune 500 è stato vittima di minacce e incitamento all’odio su Twitter e nel dark web lo scorso febbraio.


Minacce e aziende, come contrastare i pericoli?


  • Accettare il fatto che gli utenti cliccheranno. L’ingegneria sociale è sempre più utilizzata per diffondere attacchi email e i criminali continuano a sviluppare nuovi metodi per approfittare del fattore umano. È bene affidarsi a una soluzione che identifica e pone in quarantena sia le minacce email in entrata rivolte ai dipendenti che quelle in uscita dirette ai clienti prima che raggiungano la casella di posta.


  • Stabilire una difesa solida dalle frodi via email. Gli attacchi di frodi online, molto mirati e condotti su volumi ridotti, spesso non includono un payload e sono quindi più difficili da rilevare. Per prevenire questi attacchi è necessaria una soluzione multilayer che includa email authentication e domain discovery, oltre a una classificazione dinamica che possa analizzare il contenuto e il contesto delle email, bloccare a livello di gateway truffe basate sul display name e domini lookalike.


  • Proteggere la reputazione aziendale e dei clienti. Prevenire gli attacchi rivolti verso i clienti tramite social media, email e mobile, in particolare da account pericolosi che approfittano del vostro brand aziendale. È importante dotarsi di una soluzione di sicurezza per i social che analizzi tutti i social network e segnali attività fraudolente.

The post Phishing, i trojan bancari superano i ransomware nei primi mesi del 2018 appeared first on Key4biz.

https://www.key4biz.it/phishing-i-trojan-bancari-superano-i-ransomware-nei-primi-mesi-del-2018/223598/


92 million MyHeritage users had their data quietly swiped

Enlarge / MyHeritage offers DNA testing and ancestry services. (credit: MyHeritage)

Email addresses and hashed passwords of more than 92 million MyHeritage users were exposed in a cybersecurity breach on October 26, 2017, the popular genealogy company reported Monday, June 4, 2018.

MyHeritage said that it only learned of the breach earlier that day—more than seven months after the fact—when an unidentified “security researcher” sent the company’s chief information security officer a message. The researcher said they had found a file containing users’ data on a private server and passed a copy of the file along.

MyHeritage, which allows users to set up family trees and probe their DNA for clues about their ancestry, promptly reported the breach in a blog post, writing:

Read 5 remaining paragraphs | Comments

https://arstechnica.com/?p=1321533