Algoritmi NSA, ecco perché l’ISO rifiuta di accettarli come standard

Dopo una disputa iniziata nel 2014, l’International Organization for Standardization (ISO) ha deciso di non incorporare, fra gli standard internazionali di criptazione, gli algoritmi sviluppati dalla National Security Agency identificati con i nomi Simon e Speck. La decisione è stata presa a fronte della preoccupazione per cui l’NSA, autrice degli algoritmi, sarebbe in grado di “crackare” le tecniche proposte ed ottenere l’accesso alla comunicazione così criptata.


Secondo quanto riportato dall’agenzia Reuters, negli ultimi anni vi sarebbe stato un dibatto a porte chiuse fra esperti ed accademici provenienti da varie parti del mondo, i quali oltre all’analisi tecnica dell’architettura dei cifrari, avrebbero manifestato una concordante diffidenza nei confronti dell’NSA, in quanto agenzia intelligence sospettata di divulgare tecnologia di cui conosce le modalità di penetrazione (backdooring). Ciò a fronte sia del ripetuto rifiuto da parte dell’agenzia di fornire specifici dettagli tecnici sugli algoritmi in oggetto, sia a seguito delle rivelazione fatte da Edward Snowden nel 2013.


Di cosa si tratta?

In un documento pubblicato nel giugno 2013 da alcuni esperti di crittografia denominato “The Simon and Speck families of lightweight block ciphers”, vengono analizzati i due tools in questione rapportandoli ad altre tecniche dello stesso tipo già presenti sul mercato.


Simon e Peck sono due algoritmi di cifratura a blocchi. In crittologia, quando si parla di cifratura simmetrica, è necessario fare una distinzione in base all’applicazione dell’algoritmo sul testo in chiaro. Per tale motivo, si parla di cifratura a flusso quando l’algoritmo di cifratura viene applicato ad un bit o ad un byte alla volta. Mentre, si parla di cifratura a blocchi quando l’algoritmo viene applicato a gruppi di bit o di byte organizzati in un blocco sempre della stessa dimensione.


Nella crittografia moderna la cifratura più utilizzata è la cifratura a blocchi.

Gli algoritmi Simon e Speck si caratterizzano essenzialmente per due fattori:

  • Leggerezza
  • Versatilità


La “leggerezza” (lightweight) è un fattore riferito alla minima richiesta di risorse al sistema.

Benché esistano sul mercato altri algoritmi a blocchi “leggeri”, la maggior parte di essi è ottimizzata per singole piattaforme, non permettendo, per questo, elevate performance anche su piattaforme differenti. In questo senso, vi è da tenere a mente l’elemento per cui Simon e Speck si adattano perfettamente su processori lowcost che – normalmente – offrono performance ridotte.


La “versatilità”, invece, è un fattore attinente alla compatibilità con piattaforme differenti.


In questa prima disamina possiamo notare come ci troviamo davanti a due cifrari di pregevole entità, capaci di funzionare su hardware con limitate prestazioni e su una molteplicità di piattaforme.


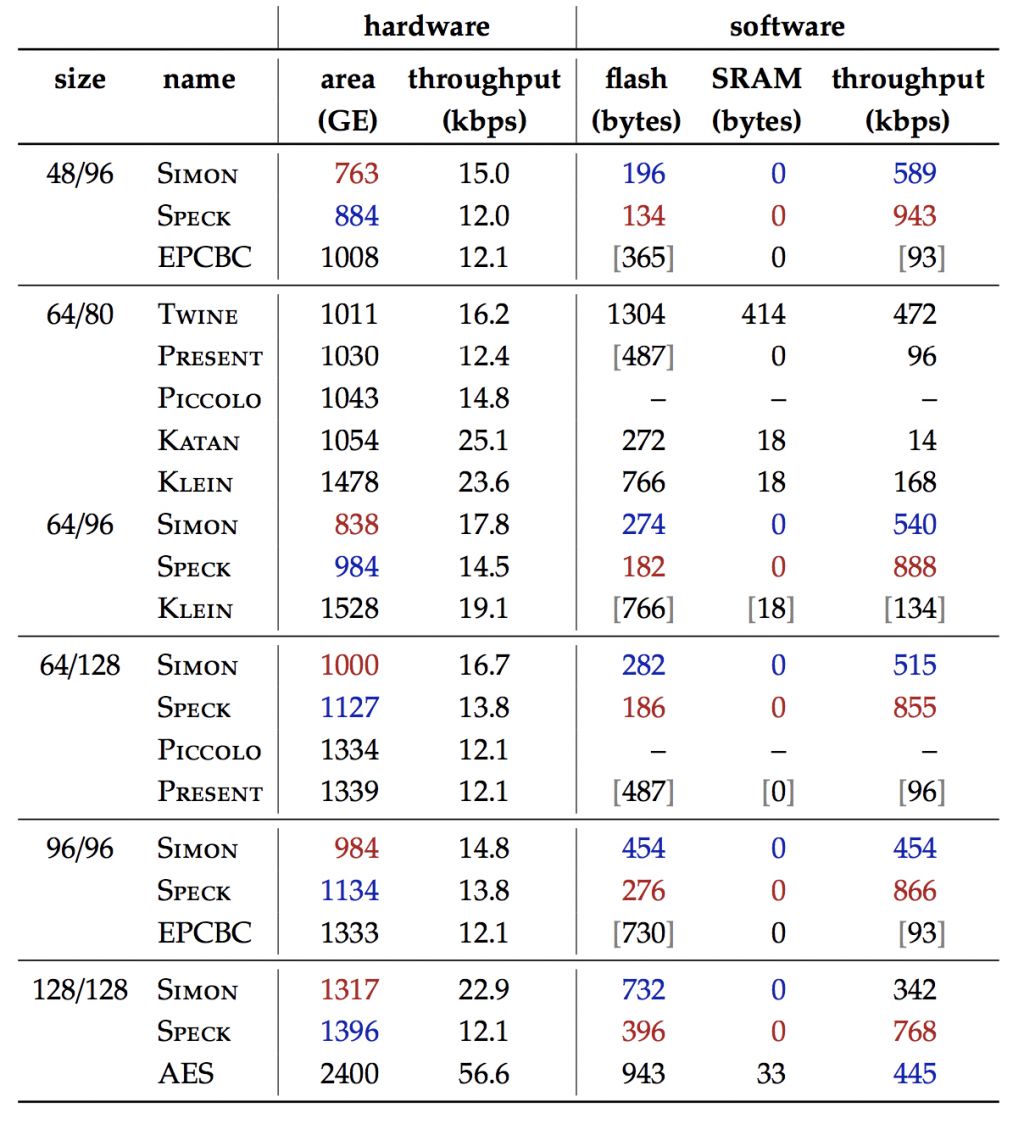
A tal proposito, nei test effettuati dagli esperti che rapportano i due algoritmi NSA con altri cifrari a blocchi, Simon e Speck si dimostrano abbastanza flessibili da offrire eccellenti performance in ambiente sia software che hardware. Nello specifico, i test dimostrano come essi siano in grado di superare in termini di prestazioni il miglior algoritmo a base software e il miglior algoritmo a base hardware.


Altro elemento interessante sottolineato dagli esperti, riguarda gli attuali algoritmi crittografici disponibili che, per la maggior parte, sono sviluppati per incontrare le necessità dei desktop computers. Tuttavia, l’architettura di tale crittografia incontra delle difficoltà in un’era in cui vi è un’enorme diffusione di dispositivi software-based, come ad esempio gli smart devices. Per questo, in una situazione in cui differenti dispositivi con limitate capacità prestazionali necessitano di comunicare fra loro, nasce un nuovo campo di crittologia definito lightweight cryptography.


La risposta dell’NSA

Il 27 aprile 2018, sul sito Computer Business Review, viene pubblicata la risposta della National Security Agency al diniego ISO per voce di Neal Ziring, Capabilities Technical Director.

Secondo Ziring, sia Simon che Speck hanno richiesto diversi anni di sviluppo e sono stati oggetto di approfondita analisi da parte di diversi accademici e ricercatori sin dal 2014; “l’NSA ha sfruttato decadi di conoscenza in crittologia, affinata attraverso la decriptazione delle comunicazioni dell’intelligence straniera, al fine di offrire due algoritmi particolarmente sicuri tali da essere presi in considerazione dagli standard internazionali ed essere così implementati anche nei prodotti da cui dipende la sicurezza nazionale”.

Tuttavia, il dottor Tomer Ashur, rappresentante della delegazione belga al meeting ISO, ha ribadito che l’elemento centrale che ha determinato il diniego dell’organizzazione ISO ha riguardato l’atteggiamento particolarmente avverso da parte dell’NSA al processo di standardizzazione; in particolare l’agenzia americana si è rifiutata di dare spiegazioni circa alcune scelte di design o di matrici utilizzate. In questo senso, la valutazione di Ashur è che “le agenzie di intelligence non hanno spazio all’interno della standardizzazione civile, soprattutto se si rifiutano di fornire motivazioni circa le scelte fatte”.


Conclusione

La conclusione analitica, per essere quanto più possibile equidistante da valutazioni personali non sorrette da fatti, deve innanzitutto porsi la domanda: quale potrebbe essere l’interesse NSA nello sviluppo di tali tools?


La pubblicazione degli algoritmi di cifratura Simon e Speck da parte dell’NSA risale al 2013 con inizio delle procedure di standardizzazione risalente al 2014. In questo senso, trattandosi di cifrari a blocchi particolarmente versatili che tengono conto di una molteplicità di piattaforme, le valutazioni che hanno portato allo sviluppo di tali algoritmi avvenuto – presumibilmente – prima del 2013, hanno probabilmente tenuto conto della crescente diffusione dell’internet of things. Negli ultimi anni c’è stata una crescita esponenziale di smart devices connessi alla rete che ha portato con sé differenti hardware – molti dei quali con architetture lowcost e con ridotte risorse prestazionali (vedi ARM) – e differenti piattaforme software. Da qui la necessità di creare una tecnologia di cifratura, che funzionasse su molteplici piattaforme hardware e software garantendo al tempo stesso elevate prestazioni crittografiche, potrebbe essere un tassello che si inserisce all’interno della politica NSA – rivelata dai documenti Snowden – di sorveglianza di massa. Avendo sviluppato la tecnologia, è anche ipotizzabile la conoscenza da parte dell’NSA delle tecniche per penetrarla e “sniffarne” la comunicazione.


In questa prospettiva a lungo termine, se questa tecnologia crittografica fosse divenuta uno standard, nella miriade di devices facenti parte dell’internet of things, l’NSA avrebbe avuto le chiavi per intercettare una enorme quantità di comunicazioni.


Tale tesi viene rinforzata se si considera che, all’interno dei documenti rivelati da Edward Snowden, vi è un documento rilanciato dal New York Times dal titolo “Secret documents reveal NSA campaign against encryption”, in cui viene sottolineato come la National Security Agency spenda annualmente circa 250 milioni di dollari in attività di influenza delle internet companies al fine di indebolire la privacy inserendo backdoors all’interno di prodotti crittografici, nello specifico:


  • inserimento di vulnerabilità all’interno di sistemi di criptazione commerciali, sistemi IT, reti e vari endpoint;
  • Influenza di policies, standards e specifiche per tecnologie a chiave pubblica.


In questo quadro, pur non essendoci prove dirette che testimonino la presenza di backdoors all’interno degli standard promossi dall’NSA, la preoccupazione degli esperti è fondata. Sia in relazione ai casi documentati di sfruttamento delle vulnerabilità e di violazione della privacy – rivelati soprattutto dal contractor Snowden – sia per la reticenza nel fornire una maggiore collaborazione circa la tecnologia crittografica in esame da parte dell’ISO.


Questo articolo è apparso originariamente su Cybersecitalia.it

The post Algoritmi NSA, ecco perché l’ISO rifiuta di accettarli come standard appeared first on Key4biz.

https://www.key4biz.it/algoritmi-nsa-ecco-perche-liso-rifiuta-di-accettarli-come-standard/220692/


IoT security, 350 mila pacemaker a rischio attacchi informatici negli USA

Il mese scorso, la Food and drug administration (Fda), l’agenzia governativa americana addetta alla tutela della salute pubblica, ha chiesto in una comunicazione alle ditte fornitrici l’aggiornamento rapido di alcuni modelli di pacemaker. Il motivo è nella vulnerabilità informatica degli stessi, nonché nelle scarse performance delle batterie.


Secondo la safety communication della Fda, sono più di 350 mila i device cardiaci a rischio attacchi informatici negli Stati Uniti e subito sono partite le raccomandazioni per pazienti e personale sanitario di installare gli aggiornamenti di sicurezza per gli apparecchi, in gran parte forniti dalla Abbot.


Nel comunicato dell’agenzia si evidenzia l’elevato pericolo che tali pacemaker possano in qualche modo finire nelle mani di cyber criminali. Essendo dei device elettronici connessi in rete, ogni criminale è in grado di manometterli da remoto.

I pacemaker sono dei minuscoli congegni alimentati da batterie che, inseriti chirurgicamente sottopelle all’altezza del torace, sono in grado di correggere, nel caso che i farmaci non risultino efficaci, i disturbi del ritmo del cuore, intervenendo nel caso stia battendo troppo in fretta, troppo adagio, oppure disordinatamente.


L’accesso da remoto a tali apparecchi è garantito dai ponti radio che consentono le comunicazioni con l’esterno, con i medici sostanzialmente, per il monitoraggio delle funzioni vitali del paziente.


Tra i principali problemi individuati dalla Fda, quindi, ci sono la cybersecurity dei device, la capacità delle batterie e i ritardi negli aggiornamenti firmware.


I dubbi sulla sicurezza dei pacemaker in questione erano stati sollevati già nel 2018, si legge sulle pagine dell’Agi, quando la Abbot portò in tribunale la società di information security MedSec, che per prima aveva individuato le falle nel sistema (nel 2017 furono richiamati 500 mila pacemaker Abbot per questo motivo).

Solo l’anno passato sono state individuate 8.000 vulnerabilità su sette modelli di pacemaker di quattro diversi fornitori.


Al momento, sia la Fda, sia la Abbot, non hanno registrato attacchi o tentativi di attacchi ufficiali alle apparecchiature sanitarie in questione, ma il volume dei device valutati come ‘vulnerabili’ dall’indagine ha messo in allarme sia le Istituzioni, sia le strutture sanitarie del Paese.


ICT e tecnologie digitali impiegate in sanità, soprattutto dell’Internet of Things, devono migliorare i livelli di sicurezza informatica. In un recente studio di Trend Micro, che insieme a HITRUST ha esaminato il settore delle strutture sanitarie nel suo ultimo report “Securing Connected Hospitals”, è emerso che negli ospedali di tutto il mondo sono almeno 80.000 i sistemi a rischio violazione per attacchi DDoS, malware e data breach.

The post IoT security, 350 mila pacemaker a rischio attacchi informatici negli USA appeared first on Key4biz.

https://www.key4biz.it/iot-security-350-mila-pacemaker-a-rischio-attacchi-informatici-negli-usa/220598/


Twitter, visibili le password degli utenti. Come proteggere il profilo con l’accesso a 2 fattori

Dopo Facebook, ora è allarme Twitter. Il social network ha annunciato di aver trovato un bug nel modo in cui memorizza e conserva le password dei suoi utenti, diminuendo il livello di protezione da possibili attacchi hacker. A rischio la sicurezza di oltre 330 milioni di profili.

“A causa di un bug, le password erano visibili e sono state scritte su un registro interno prima di completare il processo”, ha fatto sapere il social media in un post sul suo blog. “Abbiamo riscontrato questo errore, cancellato le password (dal registro) e stiamo implementando piani per evitare che questo bug si verifichi di nuovo”. Il gruppo ha chiesto agli oltre 330 milioni di utenti di cambiare le loro password. La notizia è arrivata a mercati chiusi, dopo che il titolo aveva chiuso in rialzo dello 0,39% a 30,67 dollari ad azione. Nel dopo mercato le azioni hanno subìto un crollo del 3%.

“Cambiate password”. Cosa è andato storto?

“Cambiate password”. È l’invito lanciato da Twitter ai suoi 330 milioni di utenti. Ma, tecnicamente, cosa è andato storto?

Quando un utente imposta una password per il suo account, Twitter utilizza una tecnologia che la maschera in modo che nessuno in azienda possa vederla. “Mascheriamo le password attraverso un processo chiamato hashing usando una funzione conosciuta come bcrypt, che sostituisce la password effettiva con un insieme casuale di numeri e lettere che sono memorizzati nel sistema di Twitter. Ciò consente ai nostri sistemi di convalidare le credenziali dell’account senza rivelare la password”. Questa è la prassi.

Però, a causa di un bug, le password di 330 milioni di utenti erano visibili nei sistemi interni della società, perché sono state trascritte in chiaro su un registro prima di completare il processo di hashing.

Una falla molto pericolosa. Gravissima.

Sebbene Twitter abbia cercato di rassicurare utenti e azionisti: “Non abbiamo motivo di credere che le informazioni sulle password abbiano mai lasciato i sistemi di Twitter o siano state utilizzate in modo improprio da chiunque”.

Non abbiamo motivo di credere non significa avere la certezza che i profili degli utenti non siano stati spiati da occhi esterni.

Per mettere a sicuro la nostra privacy su Twitter non è sufficiente cambiare la password.

  • La soluzione migliore per proteggere il profilo è attivare la verifica dell’accesso, nota anche come autenticazione a due fattori: a ogni accesso si riceve via sms un codice.

Twitter, come si attiva l’accesso a due fattori

Per effettuare l’accesso al tuo profilo Twitter, invece di inserire solo la password, dovrai inserire anche un codice che viene inviato al tuo telefono. Questa verifica serve ad assicurare che tu, e solo tu, possa accedere al tuo account.

Dopo aver abilitato questa funzione, per accedere al tuo account dovrai disporre della tua password e del tuo telefono. Quando accederai a twitter.com, Twitter per iOS, Twitter per Android o mobile.twitter.com, riceverai un codice di accesso a sei cifre da inserire. Per impostazione predefinita, riceverai questo codice via SMS. In alternativa, puoi scegliere di verificare l’accesso tramite un’app di terze parti.

Nota: se vuoi configurare la verifica dell’accesso, devi avere un numero di telefono associato al tuo account Twitter. Ciò ti permetterà di recuperare il tuo account in caso di necessità e di avere un’opzione di riserva per ricevere un codice. Se gestisci più account collegati allo stesso numero di telefono, puoi utilizzare la verifica dell’accesso per ciascun account. Per maggiore sicurezza, ti consigliamo di abilitare la verifica dell’accesso in tutti gli account.

Per impostare la verifica dell’accesso su Twitter

  1. Nel menu in alto, clicca sull’icona del tuo profilo e poi su Impostazioni e privacy.
  2. Clicca sulle impostazioni dell’Account e poi su Configura la verifica dell’accesso.
  3. Leggi le istruzioni generali, quindi clicca su Inizia.
  4. Inserisci la tua password e clicca su Verifica.
  5. Per aggiungere il tuo numero di telefono, clicca su Invia codice.
    Nota: se hai già un numero di telefono associato al tuo account Twitter, ti invieremo un SMS per confermare il numero.
  6. Inserisci il codice di verifica inviato al tuo dispositivo, quindi clicca su Invia.
  7. Clicca su Ottieni codice di backup per visualizzare un codice generato da Twitter. Ti consigliamo di salvare uno screenshot del codice, nel caso dovesse servirti in futuro. In questo modo ti sarà più facile accedere al tuo account se perdi il telefono o cambi numero.

Quando accederai al tuo account su twitter.com, Twitter per iOS, Twitter per Android o mobile.twitter.com, riceverai sul tuo telefono un SMS contenente un codice di accesso a sei cifre. Inserisci il codice quando ti viene richiesto di accedere all’account.

Per scegliere un tipo di verifica dell’accesso su Twitter

Puoi scegliere di utilizzare un’app di terze parti separata per generare un codice di accesso

  1. Nel menu in alto, clicca sull’icona del tuo profilo e poi su Impostazioni e privacy.
  2. Clicca su Account e poi su Sicurezza.
  3. L’opzione SMS è attiva per impostazione predefinita. Clicca su Modifica per non ricevere più codici via SMS. Se la selezione dell’App per la sicurezza è disabilitata, ti sarà richiesto di abilitarla.

Per configurare l’utilizzo di un’app di terze parti separata per la verifica dell’accesso su Twitter

Puoi utilizzare Google Authenticator, Duo Mobile, Authy o altra app di autenticazione di terze parti installata sul tuo dispositivo mobile.

  1. Nel menu in alto, clicca sull’icona del tuo profilo e poi su Impostazioni e privacy.
  2. Clicca sulla scheda Account.
  3. Nella sezione Sicurezza, accanto a Verifica dell’accesso, clicca sul pulsante Rivedi i metodi di verifica dell’accesso per iniziare.
  4. Inserisci la tua password e clicca su Conferma.
  5. Tra le opzioni disponibili, clicca su Configura accanto ad App per la sicurezza.
  6. Leggi le istruzioni, quindi clicca su Inizia.
  7. Se ti viene chiesto di verificare la tua password, inseriscila e clicca su Verifica.
  8. Vedrai una finestra a comparsa che mostra un codice QR. Segui le istruzioni indicate.
  9. Per configurare l’app di autenticazione di terze parti, dovrai eseguire la scansione del codice QR. A questo punto vedrai un codice di sicurezza composto da 6 cifre.
  10. Inserisci il codice nel campo di testo Codice di sicurezza presente nella finestra a comparsa.
  11. Clicca su Fatto.

https://www.key4biz.it/twitter-visibili-le-password-degli-utenti-come-proteggere-il-profilo-con-laccesso-a-2-fattori/220298/


Stop alle password facili (come 1234567), 5 consigli per quelle sicure

Come ogni anno, il primo giovedì di maggio si festeggia il World Password Day 2018, una ricorrenza promossa da un consorzio di aziende operanti nel settore della cybersecurity per aumentare la consapevolezza delle persone sulla sicurezza dei propri account online.

Ill 2017 è stato l’annus horribilis della sicurezza informatica, travolto dalla diffusione dei ransonware WannaCry e NotPeya, dall’esplosione del phishing e dalle truffe online.

La causa principale delle falle nel settore cybersecurity resta il fattore umano, come evidenziato nell’ultimo report di Proofpoint “Human Factor 2018″, dove gli hacker lavorano sempre più per cercare di sfruttare le persone e le loro debolezze per il furto di denaro e dati. Debolezze appunto, perché le persone sono la vera causa dei principali attacchi informatici.

Nonostante questa bella iniziativa di sensibilizzazione, il World Password Day non ha ancora convinto la maggior parte degli utenti online a stare al passo con i tempi e rafforzare le loro password.

Questa guida offre una serie di suggerimenti per aiutare a crearne di sicure che possano dissuadere anche gli hacker più determinati e mantenere tutte le nostre informazioni personali al sicuro.

Per favore non utilizzate la password 1234567

Le password sono i custodi fondamentali delle nostre identità digitali, permettendoci di accedere ad acquisti online, appuntamenti, attività bancarie, ai social media e alle comunicazioni personali.

Molte persone usano password semplici, come; ‘1234567’, ‘qwerty’ e anche ‘password.’ (Vedi le peggiori password del 2017). Tuttavia, usando programmi di cracking delle password, gli hacker possono violare queste molto facilmente. Questi programmi fanno supposizioni multiple ad alta velocità fino a quando la password non è completamente decifrata. Il programma potrebbe richiedere alcuni minuti o anni; tutto dipende dalla complessità della password. Se la password è semplice, può essere violata in pochi secondi.

5 consigli per password davvero sicure:

  1. Creare Password Forti. Le password sono le chiavi della nostra vita digitale, per questo dobbiamo sforzarci di creare password forti e uniche per evitare accessi indesiderati. Sarebbe bene evitare password comuni e facili come cognomi, animali domestici o compleanni. Molti siti web e applicazioni chiedono di includere una combinazione di numeri, lettere minuscole e maiuscole e simboli e c’è un buon motivo: più la password è complessa, più sarà difficile “crackarla”.
  1. Una password unica per ogni account. Utilizzando password diverse per i propri account online, si può evitare che tutti i propri account diventino vulnerabili in caso di un attacco hacker che coinvolga uno di essi. Potrebbe sembrare difficile mantenere così tante password, ma in questo modo potremo mantenere i nostri account online protetti.
  1. Per semplificare, utilizzare un gestore di password. Un software di gestione delle password aiuterà a creare password complesse e robuste, senza il fastidio di ricordarle a mente, per accedere automaticamente ai siti web preferiti.
  1. Mantenere segrete le password. Le amicizie possono subire alti e bassi o addirittura finire di punto in bianco. Il modo migliore per mantenere segrete le proprie password è quello di tenerle per sé.
  1. Meglio abbondare. I progressi della tecnologia biometrica, come la scansione delle impronte digitali e il riconoscimento facciale e vocale, contribuiscono a migliorare la sicurezza. L’utilizzo di una password insieme ad almeno un’altra tecnica di autenticazione aiuterà a proteggere i dispositivi e i dati.

https://www.key4biz.it/stop-alle-password-facili-come-1234567-5-consigli-per-quelle-sicure/220156/


Ecco come il cybercrime guadagna miliardi di dollari tramite gli OTT

Vi siete mai chiesti quanto guadagnano i cybercriminali per le loro azioni? Secondo l’ultimo studio sulle macroeconomie del cybercrimine, le entrate dei criminali informatici in tutto il mondo sarebbero almeno di 1,5 trilioni di dollari.

La ricerca, condotta dal docente universitario in criminologia dell’Università del Surrey, il dott. Michael McGuire, si basa sulle collaborazioni del Government Communications Headquarters (GCH) del Regno Unito, dall’FBI statunitense, dall’Europol, dalle istituzioni finanziarie globali e persino dagli addetti alla sicurezza nascosti che si sono infiltrati nel dark web.

Lo studio espone la professionalizzazione della criminalità informatica e spiega in dettaglio come i profitti criminali informatici vengono acquisiti, riciclati, spesi e reinvestiti.

Lo studio indica la stima complessiva composta da utili in:

  • 860 miliardi di dollari da mercati online illeciti / illegali
  • 500 miliardi di dollari dal furto di proprietà intellettuale
  • 160 miliardi di dollari dal trading di dati
  • 1,6 miliardi di dollari dal crimeware-as-a-service
  • 1 miliardo dai ransomware

“Il crimine informatico non può più essere paragonato a un business perché ora è un’economia, con una rete di profitti interconnessi che offusca le linee tra il legittimo e l’ illegittimo”, ha dichiarato il dott. McGuire.

“Stiamo esaminando una gamma iper-connessa di agenti economici, relazioni economiche e altri fattori ora in grado di generare, sostenere e mantenere livelli di introiti criminali senza precedenti”, ha affermato McGuire.

La ricerca presenta prove del fatto che le entrate derivanti dalla criminalità informatica superano spesso quelle delle società legittime, specialmente nelle dimensioni di piccole e medie dimensioni.

Il rapporto suggerisce che attualmente esiste una crescente interconnessione e interdipendenza tra le economie illegittime e legittime. Questa interdipendenza sta creando ciò che McGuire definisce “Il Web del profitto”.

“Esiste una serie di modi in cui molte piattaforme online autorevoli e rispettabili sono ora implicate nel consentire o sostenere il crimine, anche se involontariamente, nella maggior parte dei casi”, ha affermato McGuire.

“È più una questione su quali piattaforme non vengano utilizzate in modo improprio”, ha affermato il dott. McGuire. “AirBnb e Uber vengono utilizzati per spostare denaro, Instagram è diventato un focolaio per lo spaccio illecito di droga, mentre eBay e Amazon vengono utilizzati per vendere merci contraffatte e bypassare le leggi fiscali locali”.

Platform capitalism – un termine usato per descrivere aziende come gli OTT – offrono agli hacker terreno fertile per favorire i loro guadagni. Che si tratti di hackerare le aziende per acquisire dati degli utenti, diffondere malware, vendere beni e servizi illegali, creare bancarelle false per riciclare denaro o semplicemente connettere compratori e venditori, il rapporto dice che è evidente che i criminali informatici sono abili a manipolare piattaforme esistenti per guadagno.

Ecco come il cybercrime guadagna miliardi di dollari tramite gli OTT


La maxi alleanza delle tech company per combattere il cybercrime

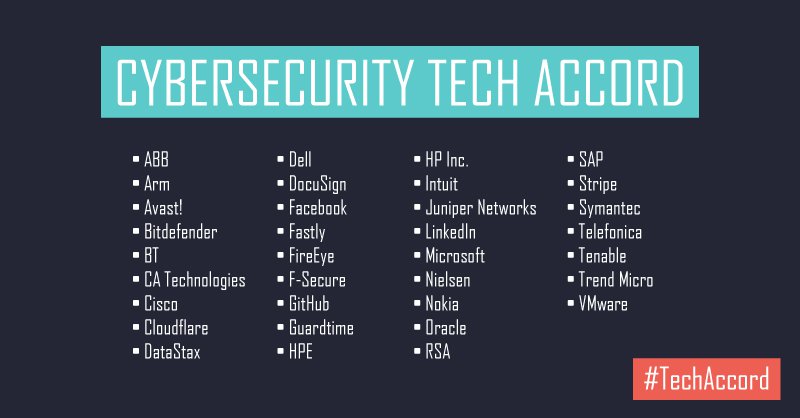
Ieri, Microsoft, Facebook e altre 32 società tech hanno aderito al Cybersecurity Tech Accord, un accordo per lavorare insieme sui temi della sicurezza informatica. Oltre a ostacolare gli attacchi informatici governativi, le società, con questo accordo promettono di aumentare le difese per i clienti (compresa la capacità degli utenti di difendersi), stabilire più partnership per condividere minacce e vulnerabilità. Si prevede che l’impatto finanziario degli attacchi di cibersicurezza a imprese e organizzazioni raggiunga la cifra di 8 trilioni di dollari entro il 2022.

“Gli attacchi dello scorso anno hanno dimostrato che la sicurezza informatica non riguarda solo ciò che una singola azienda può fare da sola, ma ciò che si può fare insieme. Oggi 34 aziende hanno firmato un accordo per proteggere e difendere i clienti ovunque”, ha commentato il presidente di Microsoft Brad Smith su Twitter.

L’accordo, secondo Brad Smith, “è stato pensato come una Convenzione digitale di Ginevra, un obiettivo a lungo termine dell’aggiornamento del diritto internazionale per proteggere le persone in tempo di pace da attacchi informatici malevoli”.

Microsoft aveva richiesto un approccio più uniforme per proteggere gli utenti già nel 2017. L’avvertimento era arrivato diversi mesi prima che due importanti attacchi ransomware paralizzassero le aziende in tutto il mondo.

Le società

Cisco, Dell, Oracle, Facebook, HP, Microsoft e Nokia sono alcune delle società tecnologiche che hanno aderito all’accordo, mentre anche le società di sicurezza come Avast, FireEye e Symantec hanno promesso il proprio sostegno. Non mancano neppure i giganti delle telecomunicazioni BT e Telefonica.

Secondo i firmatari dell’accordo l’adesione è aperta naturalmente ad altre società, ma devono essere ‘fidate’, condividere ‘standard di sicurezza informatica elevati’ e ‘aderire senza riserve’ all’accordo dopo essersi registrati.

I 4 principi dell’accordo

L’accordo è basato su quattro principi fondamentali. Innanzitutto, le aziende hanno promesso di sviluppare e distribuire prodotti e servizi che garantiranno la sicurezza e la privacy di tutti i consumatori, indipendentemente dalla loro posizione geografica e dall’autore dell’attacco. Non verranno inoltre tollerati un attacchi contro cittadini innocenti e non verranno fornito nessun supporto ad eventuali attacchi governativi.

[embedded content]

I recenti attacchi Wannacry e NotPetya

A maggio, il ransomware WannaCry ha preso di mira più di 300.000 computer in 150 paesi, incluse 48 strutture mediche nel Regno Unito. Nel tentativo di aiutare aziende e strutture sanitarie, Microsoft aveva rilasciato patch per i vecchi sistemi Windows, anche se non sono più supportate, in quanto tante aziende posseggono vecchi software vulnerabili ad attacchi informatici. Corea

A giugno, NotPetya ransomware, che inizialmente aveva come obiettivo i computer in Ucraina prima di diffondersi, infettava i computer, bloccava i dischi rigidi e chiedeva il pagamento di un riscatto di 300 dollari in bitcoin. Le vittime che hanno pagato non sono state in grado di recuperare i loro file. Il governo britannico ha dichiarato che la Russia è la responsabile del cyber-attacco globale.

Julio Avalos, Chief Strategy Officer di Github, ha scritto così nel blog dell’azienda: “la protezione di internet sta diventando sempre più urgente, specialmente quando vengono scoperte vulnerabilità fondamentali nelle infrastrutture – e in alcuni casi utilizzate da organizzazioni governative per attacchi informatici che minacciano di rendere internet un teatro di guerra. “Raggiungere un accordo a livello di settore sui principi di sicurezza e collaborare con le aziende tecnologiche globali è un passo fondamentale verso la garanzia del nostro futuro”, ha aggiunto Avalos.

I grandi assenti

Aggiungiamo che ci sono omissioni notevoli nell’accordo attuale. Stiamo parlando di Google, Apple, Amazon e Twitter. Di sicuro non ci aspettiamo che le ditte cinesi o russe firmino, se è per questo, ma qualche dubbio sul perché di queste grandi assenze resta. L’Accordo è un inizio importante per respingere gli attacchi informatici, ma potrebbe essere necessario espandersi significativamente al di là del suo attuale elenco di membri per essere veramente efficace.

La maxi alleanza delle tech company per combattere il cybercrime


Cybersecurity, quattro telco uniscono le forze a livello globale

Le telco cominciano a organizzarsi contro il rischio cybercrime, una minaccia troppo seria per il loro business e per i clienti. Sono quattro gli operatori globali – Singtel, SoftBank, Etisalat e Telefonica – che hanno siglato una “sanata alleanza” creando la prima Global Telco Security Alliance, finalizzata alla condivsione di dati per combattere le cyberminacce mettendo a fattor comune le rispettive risorse in difesa dei clienti.

Di fatto, la Global Telco Security Alliance offre una piattaforma di servizi di security condivisa, a protezione di 1,2 miliardi clienti globali presenti in 60 paesi fra Asia-Pacifico, Europa, Medio Oriente e Americhe.

Un’iniziativa che va al di là delle singole e limitate attività di prevenzione che i diversi stati e i centri di ricerca mettono in piedi a livello nazionale. Chissà che nel prossimo futuro l’alleanza non si allarghi, creando un fronte comune globale delle telco contro il crescente rischio del cybercrime.

Già ora, il peso specifico dell’alleanza non è trascurabile, visto che le quattro telco promotrici gestiscono 22 centri operativi per la sicurezza (SOC) dove sono occupati 6mila professionisti della cybersecurity.

Nel quadro dell’accordo saranno condivise informazioni su minacce potenziali con particolare attenzione al mondo delle aziende e dei clienti business, quelli più esposti al rischio di furto dati e data breach. L’obiettivo è proteggere i rispettivi clienti indipendentemente dal luogo in cui si trovino.

In prospettiva, l’allenaza prevede una roadmap per nuove applicazioni di sicurezza in ambito IoT, machine learning e analytics predittivi.

Altri versanti d’interesse per l’alleanza sono le startup e investimenti in SOC e piattaforme dedicate alla cybersecurity.

Cybersecurity, quattro telco uniscono le forze a livello globale


Contraffazione e pirateria online, colpita la metà dei brand di rete. Perdite superiori al 10% del fatturato

Nei prossimi anni proteggere, gestire ed accrescere un brand sarà sempre più complesso e soprattutto costoso. Oggi il 47% delle imprese afferma di subire perdite a livello di vendite e di ricavi a causa dei beni contraffatti e piratati, soprattutto su internet.

Un brand su dieci dichiara di aver subito perdite superiori al 10% del fatturato, secondo il nuovo Report “Global Business Survey 2018 – Brand Protection Challenges” di MarkMonitor.

Algoritmi di Libertà, il nuovo libro di Michele Mezza

“La protezione del brand ha sempre rappresentato una sfida per le aziende ed è un ambito che cresce e si sviluppa in modo significativo in base alle minacce di contraffazione, pirateria, cybersquatting e altri abusi del marchio, in costante aumento”, ha dichiarato Chrissie Jamieson, VP Marketing di MarkMonitor.

“Secondo la nostra ricerca, la protezione del brand diventerà sempre più complessa ed è fondamentale che le organizzazioni adattino i loro approcci di conseguenza. La protezione del marchio è ancora più importante della cura del marchio stesso”.

Il 58% degli intervistati è d’accordo sul fatto che “nei prossimi cinque anni, mantenere al sicuro un marchio diventerà sempre più difficile”, anche a causa delle sfide provenienti da un lato dall’uso di diverse nuove tecnologie, tra cui intelligenza artificiale e realtà aumentata, e dall’altro dalla navigazione nel dark web.

Inoltre, il 41% dei brand ha dichiarato di aver notato un aumento delle violazioni, mentre il 38% ritiene che, sempre nei prossimi cinque anni, sarà molto probabile che si verifichi un calo delle vendite a causa delle merci contraffatte.

https://www.key4biz.it/contraffazione-e-pirateria-online-colpita-la-meta-dei-brand-di-rete-perdite-superiori-al-10-del-fatturato/218193/


I malware più diffusi rimangono i ransomware, +100% nel 2018

Gli attacchi ransomware rimangono tra le più temibili minacce informatiche per le organizzazioni a livello mondiale, sono di gran lunga il tipo di malware più diffuso, responsabili del 39% delle violazioni dovute ai malware – il doppio rispetto a quanto segnalato lo scorso anno, protagonisti di più di 700 attacchi, e come se non bastasse, adesso questi attacchi vengono sferrati anche contro gli asset più critici delle aziende, crittografando server o database, causando quindi danni maggiori, e, di conseguenza, condannando le vittime a riscatti più elevati.

Ecco l’analisi inquietante nel mondo della sicurezza informatica presentata da Verizon nel suo annuale Data Breach Investigations Report 2018, giunto  quest’anno all’undicesima edizione.

L’edizione di quest’anno che si affida ai dati forniti da 67 organizzazioni a livello mondiale, ha analizzato 53,000 attacchi e 2,216 violazioni, che hanno avuto luogo in 65 Paesi diversi.

Algoritmi di Libertà, il nuovo libro di Michele Mezza

I dati del DBIR mettono in guardia anche riguardo il cambiamento nelle dinamiche di utilizzo degli attacchi di phishing e pretexting a scopo pecuniario. Infatti, questo tipo di attacchi, che, attraverso i dipendenti, continuano ad insidiare le organizzazioni, stanno coinvolgendo ora interi reparti. Dal report emerge che le risorse umane (HR), tra i diversi settori analizzati, sono nell’occhio del ciclone, perché i criminali possono così ottenere informazioni come lo stipendio dei dipendenti oppure informazioni relative alle tasse, ed escogitare quindi frodi, cercando di dirottare le somme dei rimborsi.

Le principali minacce

  • I ransomware sono il software malevolo più diffuso: responsabili del 39 per cento dei casi legati ad attacchi malware analizzati quest’anno, e sono cresciuti molto rispetto alla quarta posizione, che detenevano nel DBIR 2017 (erano alla ventiduesima nel 2014). E, soprattutto, secondo i dati elaborati da Verizon, iniziano a insidiare gli asset più critici delle aziende, non più soltanto i pc. Per questo, le cifre richieste per i riscatti sono in aumento, e i cybercriminali, di fatto, traggono profitti ancora maggiori, con meno fatica.
  • Il fattore umano è ancora tra le debolezze principali: gli attacchi di social engineering mietono ancora vittime tra i dipendenti. Il pretexting ed il phishing per l’estorsione di denaro rappresentano il 98 per cento di questi attacchi, e il 93 per cento di tutte le violazioni su cui il report ha indagato – e l’anello debole continuano ad essere le email (nel 96 per cento dei casi). Le aziende corrono un rischio tre volte più elevato di essere colpite da un attacco di social engineering che da una vera e propria vulnerabilità, rendendo inequivocabile la necessità di programmi di formazione continua in ambito cybersecurity, per tutti i dipendenti.
  • Il pretexting a scopo pecuniario mira alle HR: il pretexting è quintuplicato rispetto a quanto rilevato dal DBIR 2017, quest’anno sono stati infatti analizzati 170 attacchi (rispetto ai 61 dell’edizione 2017). Di questi, 88 hanno mirato specificamente a dipendenti del settore HR al fine di sottrarre dati personali con i quali completare moduli per false richieste di rimborso tasse.
  • Anche gli attacchi phishing non passano inosservati: se, in media, il 78 per cento degli utenti l’anno scorso non è caduto nella rete del phishing, per ogni singola campagna di questo tipo il 4 per cento degli utenti cade invece nel tranello. E ad un cybercriminale serve una sola vittima per riuscire ad avere accesso ad un’intera organizzazione.
  • Gli attacchi DDoS prosperano: gli attacchi di tipo DDoS possono colpire chiunque, e spesso sono un trucco messo in atto, sospeso e poi rimesso in funzione per mascherare altre violazioni che agiscono sullo sfondo. Sono attacchi molto potenti, ma possono essere affrontati e gestiti con la tecnica di difesa giusta.
  • La maggior parte degli hacker sono esterni alle organizzazioni: una singola violazione può essere opera di molti hacker, e abbiamo scoperto che – il 72 per cento degli attacchi vengono perpetrati ad opera di criminali esterni, il 27 per cento è stato causato invece da soggetti interni, mentre il 2 per cento ha visto il coinvolgimento di un partner, e un ulteriore 2 per cento coinvolgeva invece diversi partner. La criminalità organizzata è ancora responsabile del 50 per cento degli attacchi analizzati.

I rischi per settore

Il report di quest’anno rivela le più temibili minacce che le aziende, settore per settore, si ritrovano a dover affrontare, e propone alcune linee guida per arginare questi rischi. I dati principali, relativi ai diversi settori, includono:

  • Istruzione – Gli attacchi basati sul social engineering che mirano all’estorsione di dati personali sono molto frequenti, e questo bottino viene poi utilizzato per furti d’identità. Anche le ricerche più delicate sono a rischio, e lo spionaggio è alla base del 20 per cento di questi attacchi. L’11 per cento, invece, viene sferrato a scopo ludico, non finanziario.
  • Finanza e assicurazioni – I sistemi per la clonazione di carte di credito installati presso gli sportelli bancomat sono ancora un ottimo affare. Tuttavia, è in crescita anche la tecnica del “bancomat jackpotting”, secondo la quale un software o un hardware installato in modo illecito dà comandi al bancomat, perché emetta grandi quantitativi di denaro contante. Un’altra minaccia da non sottovalutare sono gli attacchi DDoS.
  • Sanità – Si tratta dell’unico settore in cui le minacce interne sono maggiori di quelle provenienti dall’esterno. E l’errore umano è tra i fattori di rischio più comuni.
  • Informazione – Gli attacchi DDoS sono responsabili di più della metà (56 per cento) di quelli che colpiscono l’intero settore.
  • Settore pubblico – Il cyberspionaggio è decisamente tra le preoccupazioni più gravi, dato che il 43 per cento delle violazioni hanno questo scopo. Nonostante questo, non sono unicamente i segreti di stato ad essere nel mirino, ma anche i dati personali.

Tra gli altri settori presi in esame dal report figurano: il settore alberghiero e della ristorazione, quello dei professionisti, della scienza e della tecnica, del settore manifatturiero e del retail.

“I ransomware sono ancora la minaccia più concreta per le aziende di qualsiasi dimensione,” ha dichiarato Bryan Sartin, executive director security professional services di Verizon. “Ad oggi sono infatti la forma di malware più frequente, e quella largamente più utilizzata negli ultimi anni. Le aziende, tra l’altro, devono continuare ad investire nella formazione dei dipendenti, che devono conoscere le minacce informatiche e l’effetto negativo che hanno sul brand, la reputazione e il fatturato. I dipendenti, infatti, dovrebbero costituire la prima linea difensiva di un’azienda, non l’anello debole della catena della sicurezza. Formazione e training continui sono essenziali, perché per esporre a questi pericoli un’intera organizzazione, è sufficiente che una sola persona apra una mail di phishing.”

https://www.key4biz.it/i-malware-piu-diffusi-rimangono-i-ransomware-100-nel-2018/218120/


Cyber furti, il 25% dei dati personali compromesso nel 2021. Il ruolo del Gdpr nella spesa in IT security

Internet delle cose, intelligenza artificiale, industria 4.0, smart home, città intelligenti, auto connesse in rete e a guida automatica, questo è lo scenario che ci attende entro pochissimi anni e se per molti di noi sarà un panorama stimolante e ricco di opportunità, anche per i cyber criminali sarà lo stesso e a far gola saranno sempre i nostri dati.

Nel 2021, a livello mondiale, il 25% dei dati personali sarà stato violato, compromesso e soprattutto raccolto in “data lakes”, organizzati e sfruttati dai cyber criminali per fare profitti alle nostre spalle.

Un “data lake” è letteralmente un lago di dati e allo stesso tempo un metodo di lavoro per semplificare l’archiviazione, la gestione e l’analitica dei dati stessi.

Algoritmi di Libertà, il nuovo libro di Michele Mezza

Secondo l’anteprima del nuovo studio IDC “Cyber-attacchi nel mondo, cosa ci aspetta nel 2021?”, ulteriori scenari da prendere in considerazione per elevare i livelli di cybersecurity sono quelli dello spionaggio informatico: entro quattro anni si registrerà un incremento del 30’% dei casi di cyber spionaggio “attribuibili a nazioni”.

Per quanto riguarda, invece, il panorama del mondo dell’“as a Service”, sempre per il 2021 è attesa una maggiore vulnerabilità delle piattaforme open source, con il 10% dei processi cloud PaaS (Platform as a service) e IaaS (Infrastructure as a Service) delle aziende in tutto il mondo a rischio data breach.

Per quanto riguarda l’Europa, IDC valuta infine che la spesa in sicurezza IT è sempre più legata al tema del nuovo regolamento europeo sulla protezione dei dati o GDPR (General data protection regulation), atteso crescere con un tasso annuo (CAGR 2017-2021) stimato attorno al 19,5%.

Il picco della spesa in sicurezza, stimolata dal nuovo regolamento, si avrà comunque l’anno prossimo, nel 2019, con investimenti aziendali che supereranno i 3,7 miliardi di dollari.

In Italia, la spesa in sicurezza IT trainata dal GDPR crescerà nel medesimo arco di tempo con un CAGR del 15,3% e culminerà anch’essa nel 2019, sfiorando i 230 milioni di dollari. Quest’anno, si stima per le imprese italiane un valore di spesa di quasi 200 milioni di dollari.

Cyber furti, il 25% dei dati personali compromesso nel 2021. Il ruolo del Gdpr nella spesa in IT security