Criptovalute, nel 2017 oltre 170 milioni di attacchi di web mining

Il fine settimana appena passato ha visto un nuovo boom di siti web sfruttati in maniera criminale e all’insaputa dei proprietari per far estrarre criptovalute in maniera illecita tramite azioni di web mining. Stavolta, però, sono stati messi a lavorare i siti web e le piattaforme non di singoli cittadini, ma delle amministrazioni pubbliche.

In totale oltre 4000 siti, tra cui le piattaforme governative del Regno Unito e della Corte federale degli Stati Uniti. Tutti questi siti avevano in comune l’uso del medesimo plugin BrowseAloud di TextHelp (già rimosso dall’azienda), un “cavallo di Troia” che legge le pagine web per le persone ipovedenti o con problemi di lettura di varia natura, tra cui la dislessia.

Tiesse, innovazione made in Italy

Il miner in questione è il Monero di CoinHive e funziona come tutti gli altri: su innumerevoli siti web vengono integrati script di mining che usano le risorse del computer del visitatore (quasi sempre all’oscuro di tutto) per minare criptovalute.

Riguardo a quest’ultima ondata di web mining criminale, Anton Ivanov, Lead malware expert di Kaspersky Lab, ha commentato: “L’attacco riportato prevede un approccio conosciuto come web mining, che non comporta l’installazione di alcun codice nocivo sul dispositivo della vittima, mentre le attività di mining vengono condotte attraverso un codice speciale situato in una pagina web infetta. Secondo i nostri dati, l’infezione ha avuto luogo l’11 febbraio, tra le ore 11:20 GMT/UTC e le 16:10 GMT/UTC. Durante questo arco temporale, i nostri sistemi hanno registrato tentativi di caricare la versione infettata dello script di plug-in su almeno 450 siti”.

Solo durante lo scorso anno sono stati bloccati oltre 170 milioni di attacchi di web mining e gli utenti di internet coinvolti sono stati circa 7,3 milioni in tutto il mondo: “Il web miner più usato è stato CoinHive, che è stato impiegato anche per l’attacco riportato. Il malware è stato iniettato nei siti offrendo una soluzione plug-in ampiamente utilizzata per leggere ad alta voce le pagine web. Solo pochi giorni fa, è stato scoperto un episodio simile che riguarda CoinHive e ha coinvolgo YouTube, con web miner installati nelle pubblicità contestuali”, ha spiegato il ricercatore.

Il pericolo rappresentato dal mining di criptovalute non riguarda la perdita di dati o denaro, “ma l’impatto sulla performance del sistema e sul consumo energetico. Il mining ha infatti un impatto significativo sulle risorse del sistema. Inoltre, venir colpiti da un simile attacco potrebbe comportare per le aziende importanti conseguenze reputazionali”, ha precisato Ivanov.

Tuttavia, ha suggerito l’informatico, “va sottolineato che non tutte le attività di web mining sono illegali. In alcuni casi, vengono utilizzate legittimamente per la monetizzazione dei siti web: gli utenti ricevono i contenuti dei siti in cambio dell’accesso alle risorse del proprio computer, utilizzate per il mining”.

Criptovalute, nel 2017 oltre 170 milioni di attacchi di web mining


Olympic destroyer, i cyber criminali volevano sabotare le Olimpiadi in Corea

Stavolta, forse, l’obiettivo dell’attacco informatico alle Olimpiadi invernali in corso a Pyeongchang, in Corea del Sud, non era quello di sottrarre dati sensibili o colpire gli appassionati di sport, ma di disturbare efficacemente lo svolgimento della manifestazione.

Ad annunciarlo sono stai due ricercatori, Warren Mercer e Paul Rascagneres che, esaminando quanto accaduto il giorno della cerimonia di apertura dei giochi, il 9 febbraio, nel Report lampo del Cisco’s Talos Intelligence Group, hanno dedotto con una certa probabilità che l’attacco informatico indirizzato ai server degli organizzatori non era finalizzato a “rubare” qualcosa, ma a disturbare pesantemente lo svolgimento dei giochi stessi.

Tiesse, innovazione made in Italy

Andati in panne i server, il sito web ufficiale della manifestazione “Pyeongchang2018.com” non è stato più accessibile per diverso tempo, con il conseguente blocco dei servizi online, tra cui la prenotazione e l’acquisto dei biglietti.

Ulteriori danni si sono avuti alla rete WiFi pubblica e nel centro stampa con il blackout di internet e dei circuiti televisivi.

Complessivamente, tra venerdì e sabato scorsi, ci sono stati disservizi di vario tipo per circa 12 ore.

Sui possibili colpevoli, al momento, gli organizzatori coreani, con il supporto del Comitato olimpico internazionale, hanno voluto mantenere il più alto riserbo: “Abbiamo deciso di non divulgare notizie sui responsabili dell’attacco informatico”.

Se ne deduce che tali responsabili siano stati già individuati. Nel Report, in effetti, si indica come altamente probabile il coinvolgimento del malware “Olympic Destroyer”.

Questo tipo di minaccia informatica è utilizzata proprio per attaccare i server, cancellare dati e copie di file, come nel caso della shadow copy di Windows, caratteristica del sistema operativo che consente la creazione, manuale o automatica, di copie di backup di un file, di una cartella o di uno specifico volume di dati.

Alcune modalità di azione e di comunicazione sfruttate da questo malware sono molto simili a quelle di altre minacce molto temute e ben conosciute, come WannaCry e BadRabbit, ad esempio, in grado di paralizzare sistemi di sicurezza e infrastrutture strategiche (come accaduto proprio durante l’anno scorso in diverse parti del mondo).

Gli autori del Report hanno infine affermato che l’attacco è stato condotto con molta probabilità da remoto, dall’estero quindi, ma non si può escludere che un team di criminali informatici possa operare anche su territorio coreano.

Olympic destroyer, i cyber criminali volevano sabotare le Olimpiadi in Corea


Commissione Ue, bando da 50 milioni per progetto pilota sulla cybersecurity

La Commissione Ue ha lanciato una call da 50 milioni di euro per finanziare un progetto pilota destinato alla creazione di una rete di competence center europei sulla cybersecurity. I consorzi che si aggiudicheranno il bando, aperto a università e centri di ricerca, dovrebbero realizzare una sintesi dei vari studi e delle varie proposte esistenti a beneficio della cybersecurity nel quadro del Digital Single Market, con soluzioni che possano essere messe subito sul mercato.

Dall’esperienza raccolta dai consorzi vincitori con i progetti selezionati nascerà il nocciolo duro del competence network futuro, che comprenderà anche un Centro Europeo di Ricerca e Competenze sulla cybersecurity.

Il progetto pilota è stato annunciato a settembre 2017 insieme ad un ampio spettro di misure per munire l’Europa degli strumenti giusti per far fronte comune ad eventuali cyberattacchi e costruire così un sistema forte e condiviso dagli stati membri della cybersecuirty.

Il progetto sarà finanziato attraverso il Programma quadro Horizon 2020. La call resterà aperta fino al 29 maggio.

banner fai sentire la tua voce


Sempre in materia di cybersecurity comunitaria, la Commissione ha altresì deciso, in attesa dell’adozione da parte di tutti gli stati membri della direttiva NIS entro il prossimo 9 maggio, di adottare un regolamento di implementazione che riguarda i service provider in materia di servizi cloud, marketplace online e motori di ricerca in relazione alla gravità degli incidenti di cybersecuirty.

La direttiva NIS è il primo tassello regolatorio della Ue per rafforzare la cyberdifesa comunitaria. Il suo obiettivo è potenziare le capacità di risposta ad eventuali attacchi da parte dei singoli stati, visto che introduce l’obbligo di cooperazione tecnologica e strategica a livello Ue nonché parametri e di sicurezza e notifica comuni.

Commissione Ue, bando da 50 milioni per progetto pilota sulla cybersecurity


5 Things Your Employees Are Doing That Will Get You Hacked

Roughly half of all small businesses in the U.S. are at serious risk of being hacked.

A CNBC survey of 2,000 small-business owners found that they aren’t spending enough on cybersecurity — and as a result 14 million of them (out of 28 million total in the U.S.) have been breached.

Related: Making Your Data Unreadable to Whoever Steals It Might Be the Only Way to Keep It Safe

The good news is that companies can do something to dramatically reduce their odds of getting hacked, namely training their employees on security. That’s because most cyber intrusions are a direct result of employee misbehavior — which is usually unintentional.

Here are the five most common things your employees are doing that will get you hacked:

1. Being lazy

There’s a prevailing notion that users don’t have to worry about security because it’s not their job. They believe the odds of a cyber intrusion are so small that they don’t have to worry about it. Or, the IT staff takes care of that stuff.

That attitude makes your employees vulnerable, and it’s exactly why hackers target small businesses. The IT people at small businesses are usually not security experts, and they’re often unprepared to deal with ransomware — the most popular type of cyber attack.

Related: Protect Your Business! The 7 Cybersecurity Tools You Need as an Entrepreneur.

2. Unprotected email 

Your employees likely have 2-step verification turned off in their email app. This means hackers with stolen login IDs and passwords belonging to your company can access your employees’ email accounts. Once they get in, they can easily find more log-in credentials, personally identifiable information (PII), credit card data, proprietary data, private conversations and much more.

Hacks on email accounts are one of the fastest growing cyber crimes. Hundreds of millions, and possibly billions, of stolen emails are for sale on the dark web as a result of major hacks on Yahoo, Equifax, Uber and many others. The remedy is turn 2-step verification on. It’s a simple, editable setting in all of the popular email platforms such as Gmail. If it’s turned on, then each time users log into their email account they’ll have to type in a special code (after they type in their email address and password). The code is texted to their phone by the email app. When cyber thieves log in with a username and password, they have no way of knowing the special code. Two-step verification turns your employees’ phones into physical keys to their email accounts.

Related: Watch Out for These Cryptocurrency Scams

3. Clicking in fake emails

According to cybersecurity company PhishMe, 91 percent of cyber attacks begin with a spear phishing email, which induces your employees to click and share information — such as their log-in ID and password — with hackers. The phishing emails are designed to look authentic, seemingly coming from credible sources such as a customer support representative from Microsoft, Google or another major tech vendor (a ploy referred to as “Tech Support Scams”). Or, they may actually appear to be coming from you (their boss) with a fake email header. Phishing email scams often inject computers and mobile devices with ransomware.

Related: Here Are the 25 Worst Passwords of 2017

4. Lousy passwords 

Shockingly, the most popular password in use today is 123456, according to SplashData. To make matters worse, people reuse these easy-to-crack passwords on multiple devices and apps. Some users go so far as sharing their passwords with coworkers, friends and family members. Using 123456 as a master password and never being hacked is a badge of honor for braggarts (until of course, they get hacked).

This is what some of your employees are probably doing right now. Walk around your office and look on everyone’s desk — and you’re bound to see log-in IDs and passwords handwritten for anyone who wants to have a little hacking fun.

Walk up quietly behind someone sitting at a computer and you might get a glimpse of his or her password.

Chances are, most of your employees are well-intentioned — but clueless when it comes to cyber protection.

Related: The Dos and Don’ts of Cyber Security Measures to Help You Protect Your Business and Assets

5. No backup

If just one of your employees isn’t backing up data he or she is supposed to be, then you’ve got a big problem on your hands. Most likely, there’s more than one person in your company who isn’t backing up, or hasn’t in a while.

Ransomware locks users out of their computers and smartphones, and denies access to their files, until money is paid to the ransomware author. Worse, all of a user’s data can be permanently destroyed by the ransomware. And even when a ransom is paid, there’s no guarantee that a user will regain access to the files.

“Regularly back up data and verify the integrity of those backups. Backups are critical in ransomware incidents; if you are infected, backups may be the best way to recover your critical data,” states the FBI in a 2016 public service announcement.

Back to the good news. There’s a slew of great online security awareness training programs, and they’re relatively inexpensive. The programs are designed to make learning about security entertaining, while changing bad computing habits.

An action item for today — before enrolling your employees into training — is to give all of your employees the list of five things they are doing to get your company hacked, and tell them to stop. If not, then you’re putting your profits at risk.

https://www.entrepreneur.com/article/307939


Bitcoin, guardando video su YouTube si genera criptovaluta per i criminali

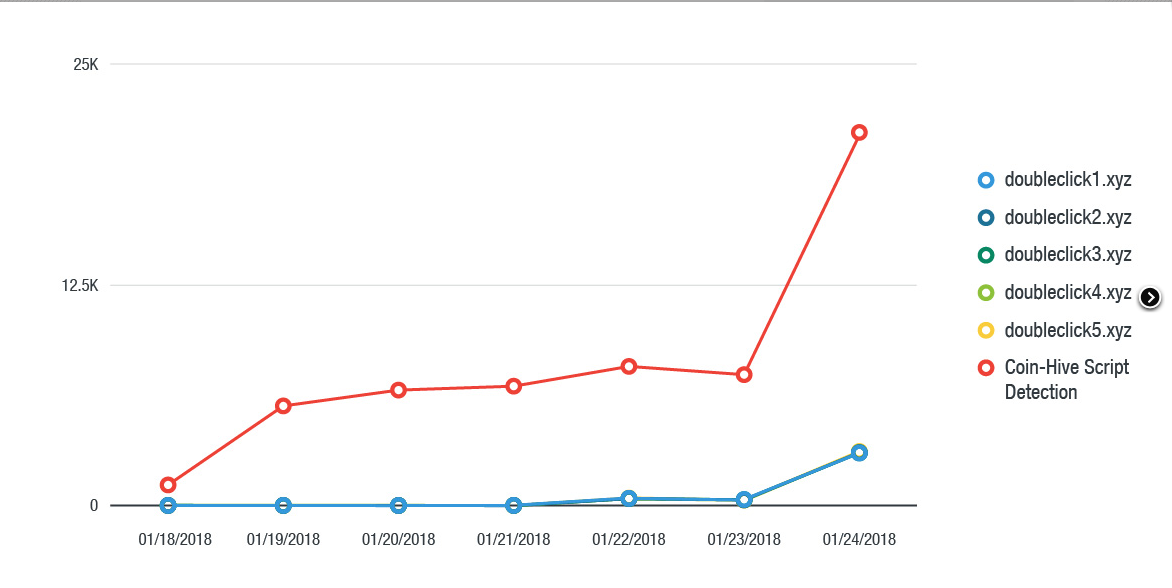
Si sa, per estrarre i Bitcoin e altre criptovalute serve tanta energia. L’attività di mining di un anno ci costa più di 30 terawattora (TWh) di energia elettrica, di più del livello di consumi energetici dell’intera Irlanda, che consuma, mediamente, ogni anno 25 TWh di elettricità. Così tra gli ultimi trojan sviluppati dai cybercriminali in cerca di Pc di ignari utenti per estrarre Bitcoin, è stato scoperto il software in grado di ‘bucare’ la piattaforma di Google che gestisce le pubblicità online e in particolare il sistema di DoubleClick degli annunci pubblicitari sui video visualizzati su YouTube. In sostanza Trend Micro, società specializzata in cybersecurity, ha scoperto il 24 gennaio scorso un incremento del 285% nel numero di minatori (vedi grafico) che utilizzano Coinhive, un software JavaScript, sulla piattaforma video: “Già dal 18 gennaio abbiamo notato un picco di traffico verso cinque siti malevoli”, ha dichiarato la società. E milioni di utenti connessi dall’Italia, Giappone, Francia, Spagna e Taiwan, vittime di questa campagna di malvertising, dal 18 al 24 gennaio 2018, visualizzando video su YouTube hanno generato Bitcoin per criminali informatici a loro insaputa. Google è stata avvertita immediatamente e ha annunciato di aver bloccato subito il software il giorno 24 gennaio.

(

Gli altri casi

Questo non è il primo caso scoperto in cui i criminali informatici utilizzano i Pc degli ignari utenti per ‘estrarre’ Bitcoin. I ricercatori di ESET, uno dei fornitori globali di software per la sicurezza informatica di pubbliche amministrazioni, aziende e utenti privati, hanno infatti registrato un’impennata di JS/CoinMiner, un trojan creato per generare valuta digitale sfruttando le risorse del sistema infettato, che lo scorso 9 dicembre ha raggiunto in Italia il picco del 38% delle infezioni, attestandosi di gran lunga al primo posto tra le minacce che insidiano gli internauti italiani.

Il trojan ha colpito in particolare l’Europa, registrando nell’ultima settimana il picco di infezioni in Slovacchia (48%), Grecia (36%) e Spagna (36%), scendendo in Italia al 24% delle rilevazioni.

Come possiamo inconsapevolmente generare bitcoin per i cybercriminali?

Di solito il software malevolo è un codice Java Script che si diffonde attraverso i contenuti Java infetti, inseriti molto spesso in banner presenti su siti “affidabili” o all’interno di email di phishing contenenti link a pagine pericolose che ospitano questo script. Una volta eseguito nel sistema, il virus installa un trojan creato per generare valuta digitale (attività di mining) sfruttando le risorse del sistema infettato.

Di solito l’utente non si accorge facilmente di aver contratto un virus poiché i sintomi dell’infezione non sono caratteristici (dispositivo che lavora a rilento e sistema di raffreddamento particolarmente attivo). Sostanzialmente, tali software di mining riducono le performance di sistema del dispositivo, in alcuni casi lo rendono anche più vulnerabile ad altri malware e aumentano il consumo di energia elettrica, influendo inevitabilmente sull’esperienza utente nel suo complesso.

Bitcoin, guardando video su YouTube si genera criptovaluta per i criminali


Sicurezza informatica, dai furti di criptovalute al Gdpr i principali scenari per il 2018

Venerdì scorso Coincheck, uno dei principali exchange mondiali di criptivalute, ha denunciato il furto di circa 530 milioni di dollari in criptovalute (i Nem). Probabilmente si tratta di una delle più fruttuose operazioni criminali di questo tipo. Negli ultimi dieci anni sono stati rubati, complessivamente, oltre 1,2 miliardi di dollari, solamente se prendiamo in considerazione due tra le criptovalute più popolari: bitcoin ed ethereum.

Si tratta solo di alcuni esempi, relativi al panorama della sicurezza informatica che è in rapida trasformazione, proprio per affrontare le tante e nuove minacce informatiche portate avanti dai cyber criminali di tutto il mondo.

Iniziando dalle criptovalute, nel nuovo Rapporto Cybsec “2018 Threat Landscape”, si legge che il danno totale causato da attacchi contro sistemi delle valute virtuali nel 2017 ammonta a oltre 168 milioni di dollari. Il documento evidenzia come un attacco andato a buon fine contro una banca nel mondo reale, può fruttare in media solo 1,5 milioni di dollari, sicuramente inferiore al ritorno per furto di cryptocurrency.

Altro fenomeno in preoccupante aumento è la compromissione di siti web legittimi per l’installazione di script in grado di sfruttare le macchine degli utenti per le attività di “mining” (ad esempio, la creazione da zero di un “bitcoin” sfruttando la capacità di calcolo dei PC di ignari utenti “infettati”).

Per quanto riguarda i dati personali e le minacce ad essi rivolte dai criminali digitali e del web, nel 2018 verrà attuato il Regolamento generale per la protezione dei dati personali “General Data Protection Regulation” (GDPR), la normativa di riforma dell’Unione europea (UE) in materia di protezione dei dati, che introdurrà cambiamenti in tutti i processi aziendali, con importanti sanzioni per gli inadempienti (il 4% del fatturato globale annuo, fino a 20.000.000 per sanzione).

Dal Report CybSec si evince come ben il 54% delle aziende non abbia ancora avviato alcun tipo di attività per mettersi in regola, e che solo il 27% delle stesse abbia un’adeguata conoscenza di queste nuove normative.

“Siamo dinnanzi a scenari in cambiamento a velocità impressionante – ha dichiarato Marco Castaldo, CEO di CybSec a commento dello studio – in quanto i software malevoli entreranno con sempre maggiore pervasività nella vita di tutti i giorni di qualunque cittadino. L’allarme è alto, ma la sensibilità delle aziende nell’adottare contromisure purtroppo non viaggia di pari passo”.

Come ha ben illustrato per Cybsec Pierluigi Paganini, esperto di Cybersecurity in Europa, CTO di CybSec, docente al Centro Italiano di Strategia e Intelligence dell’Università Tor Vergata di Roma e consulente dell’European Union Agency for Network and Information Security, anche il cloud dovrà essere riorganizzato in chiave di cybersecurity.

La sicurezza del cloud, delle sue infrastrutture e dei suoi servizi, rimane una priorità assoluta per le imprese anche nel 2018. Un numero crescente di aziende utilizzerà servizi in iCloud, spesso senza avere alcuna consapevolezza dei rischi cui esse sono esposte. Secondo Forbes, nei prossimi 15 mesi, l’80% del budget IT delle aziende sarà destinato all’adozioni di soluzioni in cloud, tuttavia circa il 49% delle aziende sta ritardando il passaggio al cloud a causa di un importante mancanza di competenze in tema di cyber security: le infrastrutture cloud rappresentano un bersaglio privilegiato per differenti categorie di attaccanti, e purtroppo poche sono le aziende che adotteranno una strategia di sicurezza efficace che consenta di mitigare il rischio di esposizione alle minacce cibernetiche.

Altro obiettivo privilegiato dei cyber criminali di tutto il mondo è l’Internet of Things (IoT). Il numero di attacchi informatici contro tali dispositivi è destinato ad aumentare in maniera significativa: mancata implementazione di requisiti minimi di sicurezza e configurazioni errate saranno nel 2018 le principali ragioni del successo degli attacchi, che verranno principalmente condotti per compromettere sistemi IoT reclutandoli in grandi “botnet” – composte da decine di migliaia se non centinaia di migliaia di sistemi – utilizzati a quel punto per rendere inutilizzabili servizi particolarmente esposti online, come server DNS e piattaforme di eCommerce; il numero di attacchi di DDoS è raddoppiato nella prima metà del 2017 proprio a causa del coinvolgimento di dispositivi non protetti dell’Internet delle Cose, e – secondo gli esperti di CybSec – aumenterà ulteriormente nel 2018.

Sicurezza informatica, dai furti di criptovalute al Gdpr i principali scenari per il 2018


Millions of PCs Targeted by Cryptocurrency-Mining Malware

This story originally appeared on PCMag

Malware is increasingly developing an appetite for cryptocurrency mining. One newly discovered strain has tried to infect millions of Windows machines, all in an effort to siphon their computing power and possibly sell it for mining purposes.

The operation has been going on for over four months, and may have targeted around 15 million machines or more, security firm Palo Alto Networks said Wednesday.

To spread the malware, the hackers have been disguising the code as EXE files made to look like file-sharing downloads with names such as “File4org,” “RapidFiles” and “Dropmefiles.” Those EXE files have then been circulated online via shortened URL links through services like Bitly and possibly Adfly. It isn’t clear where the hackers have been posting the links, but they’ve generated at least 15 million clicks, according to Palo Alto Networks.

Once the malware infects, it will secretly run an open-source utility called XMRig, which mines Monero, a digital currency now worth about $310 per coin.

“In this case the attackers set it to never use more than 20 percent of (CPU) resources,” said Josh Grunzweig, a malware researcher with Palo Alto Networks, in an email. As a result, most victims probably won’t notice that the mining is taking place.

However, the hackers may be less interested in generating the Monero for themselves than helping others mine it. The malware’s code actually contains a reference to NiceHash, an online marketplace for people to buy and sell computing power to mine cryptocurrencies.

“In our research, we’ve seen that the attackers using it as the marketplace where they ‘sell’ the hash processing power of the systems they’ve loaded XMRig on,” Grunzweig said.

Palo Alto Networks doesn’t know how much Monero the hackers have mined with their malware, but it’s been targeting computers mainly in Southeast Asia, North Africa and South America.

The scheme is among the latest hacking threats to capitalize on the rising value of Monero, which was worth only $13 a year ago. Last month, F5 Networks reported that hackers were using leaked NSA cyberweapons to take over Windows and Linux systems, and download malware to mine Monero.

Meanwhile, other cybercriminals have been hijacking websites to run Monero mining scripts over internet browsers. Victims may notice a hit in their computer’s processing power when they load the affected websites. Fortunately, antivirus software and browser add-ons can block the activity.

https://www.entrepreneur.com/article/308125


Anno giudiziario 2018, massima attenzione alle frodi informatiche e all’abuso dei social

Inaugurato presso il Palazzo di Giustizia di Piazza Cavour a Roma il nuovo anno giudiziario con la Relazione sull’amministrazione della Giustizia presentata dal Primo Presidente della Corte suprema di Cassazione, Giovanni Mammone.

Oltre i vertici dello Stato, con il Presidente della Repubblica, Sergio Mattarella, e il Presidente della Corte costituzionale, Paolo Grossi, per la prima volta ha preso parte all’evento una delegazine degli studenti di un liceo romano.

Presenti in Aula magna anche il Ministro della Giustizia, Andrea Orlando, il Presidente della Regione Lazio, Nicola Zingaretti, la sindaca di Roma, Virginia Raggi, i massimi rappresentanti delle Forze armate.

Tra i tanti punti critici sollevati dal Presidente Mammone, in particolare femminicidio e stalking, assumono massima rilevanza anche quelli relativi al nascente ecosistema digitale, con fenomeni preoccupanti concernenti l’utilizzo sbagliato delle reti sociali e le nuove cyber minacce: “L’abuso dei mezzi di comunicazione e degli strumenti di partecipazione sociale messi a disposizione dalla rete costituisce un fenomeno crescente e preoccupante. Da un lato è violato il diritto della collettività ad essere informata in maniera corretta, dall’altro sono messi in moto meccanismi di diffusione sociale delle notizie che possono arrecare, anche inconsapevolmente, danni a soggetti terzi”.

Massima attenzione, inoltre, anche alle “frodi informatiche”, che sono “perpetrate attraverso l’abusivo accesso ai sistemi di rete degli istituti di credito. In questi casi per evitare che le vittime prendano conoscenza di indebiti prelievi o di pagamenti solo a cose fatte è indispensabile incentivare lo sviluppo delle tecnologie di controllo”.

Riguardo, infine, all’utilizzo dannoso o potenzialmente dannoso dei social network, Mammone ha ricordato che “il fenomeno può essere contrastato validamente, oltre che con le tradizionali forme di tutela giudiziaria, con la prevenzione, contrastando l’abuso prima che si realizzi il danno”.

“Deve aumentare la consapevolezza degli utenti circa i pericoli della disinformazione – ha sottolineato il Presidente della Corte di Cassazione – e deve incrementarsi mediante un appropriato monitoraggio la conoscenza delle fonti di abuso”.

https://www.key4biz.it/anno-giudiziario-2018-massima-attenzione-alle-frodi-informatiche-allabuso-dei-social/211193/


Google Parent Alphabet Announces New Cybersecurity Firm

This story originally appeared on PCMag

Google parent Alphabet on Wednesday announced the formation of a new independent cybersecurity business called Chronicle.

Born in the web giant’s X moonshot factory in 2016, Chronicle is “dedicated to helping companies find and stop cyber attacks before they cause harm,” the company’s CEO, Stephen Gillett, a former Symantec executive, wrote in a blog post. Chronicle is developing an intelligence and analytics platform to help businesses better manage and make sense of their cybersecurity data.

“Thousands of potential clues about hacking activity are overlooked or thrown away each day,” Gillett wrote. “At large companies, it’s not uncommon for IT systems to generate tens of thousands of security alerts a day. Security teams can usually filter these down to about a few thousand they think are worth investigating — but in a day’s work, they’re lucky if they can review a few hundred of them.”

At the same time, he wrote, “many investigations are hampered by the gaps in available information, simply because the cost of storing all the relevant data is increasing far faster than a typical organization’s budget.”

Enter Chronicle’s intelligence and analytics platform, which aims to help solve these issues and enable security teams to more quickly identify hackers in their networks. Chronicle is currently testing this platform with “a number of Fortune 500 companies” as part of an early Alpha program.

Chronicle also includes VirusTotal, the malware intelligence service Google acquired in 2012. VirusTotal will continue to operate as normal.

Meanwhile, Alphabet’s announcement comes just ahead of Data Privacy Day, an international effort that takes place annually on Jan. 28 to promote privacy and data protection best practices. To learn how to get involved in Data Privacy Daya, head here.

https://www.entrepreneur.com/article/308059


DDoS, sferrati 7,5 milioni di attacchi nel 2017. Nel mirino IoT e data center

Il numero di aziende che ha dichiarato di aver subito perdite a causa dell’impatto aziendale degli attacchi DDoS (Distributed Denial of Service, interruzione distribuita del servizio), è quasi raddoppiato nel 2017. L’anno scorso, infatti, il 10% delle aziende ha stimato costi superiori a 100.000 dollari per un grande attacco DDoS, con un aumento di cinque volte rispetto alle cifre osservate in precedenza.

Sono questi i primi dati del 13° Arbor Worldwide Infrastructure Security Report (WISR) di Netscout Systems, che denuncia lo sfruttamento dei dispositivi dell’Internet of Things (botnet IoT) e le innovazioni introdotte dai servizi che consentono di lanciare attacchi DDoS, sempre più frequenti e complessi.

Ad esempio, il 57% delle aziende e il 45% degli operatori di data center ha subito la saturazione della propria banda Internet a causa degli attacchi DDoS. A conferma di questo dato abbiamo le rilevazioni dell’infrastruttura ATLAS, che scandaglia un terzo circa del traffico Internet globale, secondo cui sono stati 7,5 milioni gli attacchi DDoS nell’anno appena concluso.

Le aziende riferiscono di un incremento del 30% degli attacchi furtivi sferrati a livello delle applicazioni. Il 59% dei service provider e il 48% delle imprese ha subito attacchi multivettore (che combinano diverse tecniche, attacchi volumetrici, attacchi TCP State-Exhaustion, attacchi application-layer), con un aumento del 20% rispetto all’anno precedente.

I danni peggiori per le organizzazioni sono certamente economici, ma anche relativi alla reputazione e alla perdita di clienti oltre che di dati sensibili: il 48% degli operatori di data center ha dichiarato che uno dei principali timori successivi a un attacco è l’abbandono dei clienti; il 57% degli intervistati ha citato come principale ripercussione sul business la perdita di reputazione dell’azienda o del brand e come seconda conseguenza le maggiori spese di esercizio; il 56%, quasi il doppio rispetto al 2016, ha subito un impatto finanziario compreso tra 10.000 e 100.000 dollari.

Per quanto riguarda l’Italia, abbiamo subito nel corso del 2017 meno attacchi rispetto ad altri paesi: parliamo all’incirca di 50.000 attacchi DDoS, a fronte dei quasi 240.000 che hanno colpito il Regno Unito e dei 280.000 di cui è stata vittima la Francia.

La numerosità degli attacchi, però, è spesso legata alla penetrazione dei servizi Internet nel paese: “Più grande è la fetta di economia basata sull’e-commerce, maggiore sarà l’attività DDoS. Ciò che stiamo osservando in Italia è un netto aumento degli investimenti nel settore dei data center e, se questo trend si manterrà costante, è facile ipotizzare che diventeranno un vero e proprio magnete per gli attacchi DDoS”, ha commentato Marco Gioanola, Cloud Services Architect di Netscout Arbor.

DDoS, sferrati 7,5 milioni di attacchi nel 2017. Nel mirino IoT e data center