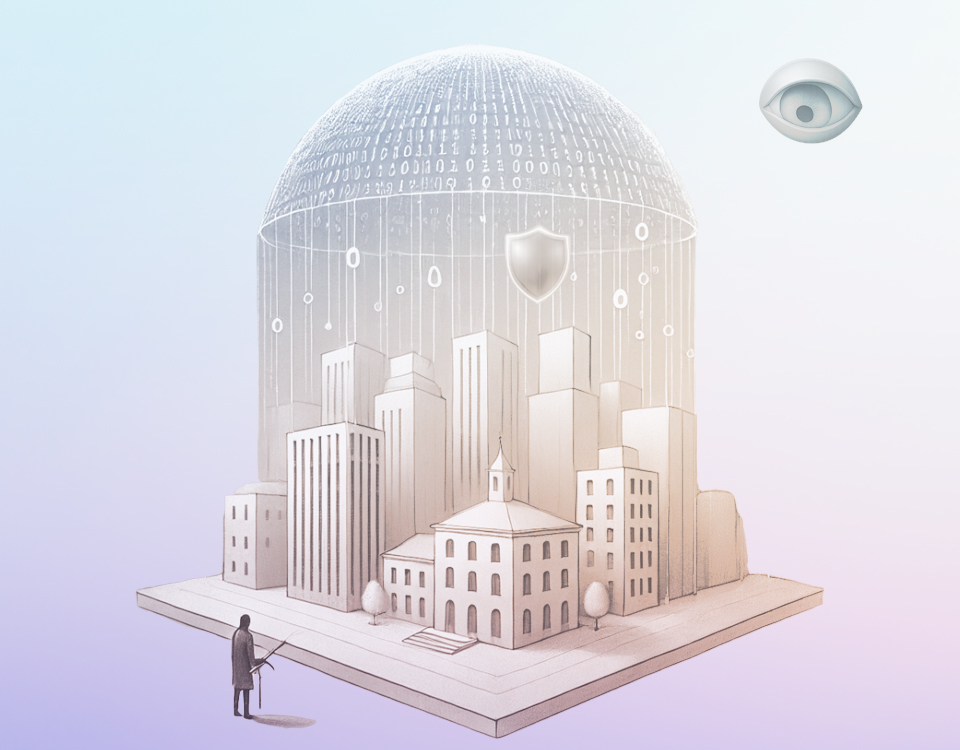
Il modello MindShield applicato alla cooperazione internazionale

Questo articolo fa parte di una serie dedicata al modello MindShield, un paradigma innovativo di sicurezza integrata per infrastrutture critiche e servizi pubblici essenziali. Nel presente contenuto esamineremo l’approccio alla cooperazione internazionale del modello, dalla creazione di una struttura sovranazionale denominata WASR (World Alliance for Security and Resilience) al monitoraggio territoriale delle minacce, evidenziando come superare la frammentarietà delle disposizioni attuali attraverso un coordinamento globale multidimensionale.

Introduzione alla cooperazione internazionale nel modello MindShield

Il modello oggetto del presente studio di ricerca, come si è mostrato, cerca di offrire un una risposta per quanto possibile completa e analitica alla domanda di sicurezza. Tuttavia, avendo osservato più da vicino le sfide che questo complesso tema ci pone, si è avuto modo di notare che sovente la difesa delle infrastrutture critiche e dei servizi pubblici essenziali sconta un limite degno di nota: la frammentarietà delle disposizioni e la mancata cooperazione tra gli Stati in ambito securitario.

Si è difatti accennato ad alcune singole iniziative di istituzioni nazionali o sovranazionali in tema di sicurezza, iniziative, che, pur essendo lodevoli e degne di menzione risultano circoscritte e limitate nel proprio ambito applicativo dalla connotazione territoriale o dalla settorialità dalle quali dipendono funzionalmente. Pertanto, il modello proposto intende superare tale limite, indirizzandosi verso una compagine cooperativa e multidimensionale della sicurezza.

Segnatamente, ciò che MindShield si propone è la creazione di una struttura sovranazionale per la sicurezza delle infrastrutture critiche e dei servizi essenziali. Le potenzialità di una simile organizzazione, al di là delle singole peculiarità di ciascuna realtà socioculturale, sono di tutta evidenza se si pensa alle esponenziali minacce alla sicurezza che quotidianamente ci troviamo a fronteggiare.

Non solo, un coordinamento politico legislativo sarebbe utile anche in funzione preventiva, evitando così tutti quei fenomeni di “forum shopping”[1] e persino di “law shopping”[2] con funzioni elusive che avvantaggiano le organizzazioni criminali internazionali. Una simil struttura, peraltro, potrebbe consentire un approccio più inclusivo e maggiormente rappresentativo delle istanze e criticità di ciascuna realtà nazionale e persino locale permettendo in tal modo lo sviluppo simmetrico di una politica securitaria in tutti gli stati e limitando le drasticamente le esternalità negative di quei disastri difficili da prevenire ma di notevole impatto per la vita delle persone (ad esempio le calamità naturali).

Oltretutto, una organizzazione strutturata a livello sovranazionale ai soli fini di tutela delle infrastrutture critiche e dei servizi pubblici essenziali potrebbe essere più attrattiva rispetto alle alternative già in campo (ad esempio la NATO, Unione Europea), nelle quali per ragioni strategiche, geopolitiche o territoriali molti stati non potrebbero riconoscersi.

Accanto ai benefici di una simile impostazione non possiamo tuttavia tralasciare di menzionare anche alcune sfide impegnative per la creazione di una rete securitaria così ampia, fra cui l’allocazione di risorse, i limiti imposti dalla sovranità nazionale, la pendenza di tensioni e scenari diplomatici complessi nella compagine globale. Ciò nonostante, qualora se ne comprendessero appieno le potenzialità questo approccio potrebbe rappresentare un prezioso investimento a favore di ogni Stato e comunità, posto che la sicurezza altro non è che un bisogno primario di ciascun individuo e congiuntamente l’intrinseca premessa di una qualunque forma di sviluppo economico, sociale e culturale.

Creazione di una struttura di coordinamento sovranazionale

Premessa la rilevanza di una rete securitaria globale si può ora delineare meno astrattamente l’ipotesi progettuale che MindShield propone in relazione a tale ambito. Segnatamente, l’implementazione di un modello ottimale di sicurezza dovrebbe prevedere la creazione di una cabina di regia sovranazionale. A titolo esemplificativo potremmo denominare tale organizzazione come la World Alliance for Security and Resilience (WASR)[3], la quale potrebbe essere ipoteticamente articolata come segue.

Un organo rappresentativo che possiamo definire con il nome di Assemblea degli Stati, composto da un membro per ciascun Stato aderente.

Tale organo avrebbe il compito di rappresentare le istanze di ciascuna realtà territoriale; creare e aggiornare con cadenza periodica (ad esempio semestrale o annuale) le linee d’indirizzo e buone passi per la sicurezza delle infrastrutture e dei servizi pubblici essenziali; di promuovere l’adozione globale di standard minimi di sicurezza mettendo in campo strategie volte a premiare il raggiungimento degli obiettivi da parte dei singoli Stati[4]; di predisporre regolamenti armonizzati per i soggetti privati gestori di infrastrutture critiche; di adottare misure urgenti di sostegno transnazionale per la gestione di catastrofi e crisi connesse a incidenti securitari; di predisporre un fondo globale per le calamità che possa andare a sostegno di tutti gli Stati aderenti o di qualunque Stato terzo qualora il sostegno venga votato a maggioranza di almeno i due terzi dei membri aventi diritto di voto;

Comitato scientifico transnazionale di esperti di sicurezza

Un Comitato scientifico transnazionale composto da un Presidente eletto tra i membri delle sottocommissioni e trenta membri, tre per ciascun ambito scientifico[5] presumibilmente così articolato:

  • Amministrazione Civile (3 membri): Esperti in funzioni di governo, forze armate, servizi dell’amministrazione civile, servizi di emergenza e postali.
  • Salute (3 membri): Esperti in ospedali e centri di cura, produzione di medicine, sieri, vaccini, case farmaceutiche, laboratori e agenti biologici.
  • Trasporti (3 membri): Esperti in strade, ferrovie, traffico aereo, trasporti marittimi ed oceanici.
  • Energia (3 membri): Esperti in produzione di oli e gas, raffinerie, trattamento e stoccaggio incluse le condotte, centrali elettriche, elettrodotti, oleodotti e gasdotti, impianti di distribuzione di elettricità, gas, olio.
  • Informazione, Tecnologia e Comunicazione (3 membri): Esperti in protezione di sistemi di informazione e reti, sistemi automatici di controllo, internet, forniture di telefonia fissa e mobile, comunicazione radio, comunicazione satellitari, broadcasting.
  • Spazio e Ricerca (3 membri): Esperti in centri spaziali e centri di ricerca e sicurezza spaziale.
  • Finanza (3 membri): Esperti nella sicurezza dei servizi di pagamento, mercati finanziari, risorse e fondi statali, cooperazione finanziaria transnazionale.
  • Sicurezza Pubblica ed Ordine Legale (3 membri): Esperti in mantenimento della sicurezza dell’ordine e legale, amministrazione della giustizia, carceri.
  • Acqua e Alimenti (3 membri): Esperti in fornitura di acqua potabile e alimenti, controllo della qualità dell’acqua e alimentare, prelievo e controllo della quantità dell’acqua e gestione delle risorse alimentari.
  • Industrie Chimiche e Nucleari (3 membri): Esperti in produzione e stoccaggio e trasformazione di sostanze chimiche e nucleari, condutture di sostanze pericolose.

Peraltro, il Comitato scientifico dovrebbe essere articolato in sottocommissioni di esperti per la discussione delle proposte e lo studio dei casi. Per garantirne la competenza, la democraticità delle opinioni scientifiche espresse e la rappresentatività tali commissioni dovrebbero:

  • essere composte da esperti super partes riconosciuti a livello internazionale di provenienza accademica, industriale e governativa.
  • essere composte da un numero dispari di membri, preferibilmente cinque o sette per superare impasse nelle decisioni, inoltre le decisioni delle commissioni dovrebbero essere adottate a maggioranza.
  • essere selezionati in modo da rappresentare diverse realtà globali. Ad esempio, potrebbe essere utile avere almeno un rappresentante per ciascuna delle seguenti macroaree: Africa, America del Nord, America Latina, Asia, Europa, Medio Oriente, Oceania.
  • prevedere una durata del mandato temporaneamente limitata ad esempio quinquennale (con eventuale possibilità di nuova nomina);
  • garantire trasparenza delle decisioni e inclusività delle realtà tradizionalmente meno rappresentate (come i paesi in via di sviluppo);

Le sottocommissioni dovrebbero svolgere il lavoro di studio e creazione analitica dei contenuti da proporre al Comitato scientifico. Le proposte dovrebbero essere quindi discusse ed approvate da quest’ultimo ed in fine adottate dall’Assemblea degli Stati.

Commissione esecutiva per il coordinamento territoriale

Un organo esecutivo che possiamo definire con il nome di Commissione che avrebbe il compito di dare esecutività alle decisioni così adottate nonché fungere da organo di coordinamento con le articolazioni territoriali all’interno di ciascuno Stato aderente.

Tale organo avrebbe altresì il compito della gestione dei Tavoli sovranazionali di crisi e dei fondi da allocare agli Stati per la gestione di catastrofi ed eventi di crisi rilevanti (dalle catastrofi naturali come i terremoti, agli attacchi terroristici e sino agli incidenti energetici o nucleari). La Commissione dovrebbe inoltre verificare periodicamente il grado di raggiungimento degli obiettivi da parte degli Stati aderenti e prevedere un canale per segnalazioni e proposte da parte dei cittadini. Ipoteticamente tale organo potrebbe essere composto da un membro per ciascuno stato aderente più un Presidente con diritto di voto.

La previsione ipotetica di un simile modello di cooperazione internazionale in materia di sicurezza potrebbe essere un primo grande passo verso la creazione di un mondo più sicuro e solidale sulle questioni rilevanti per tutti i cittadini del mondo, riuscendo a garantire non solo un continuo aggiornamento e monitoraggio della security infrastrutturale ma assicurando altresì una risposta corale degli Stati nei momenti di grave crisi e criticità del singolo Stato o territorio.

Monitoraggio delle minacce a livello territoriale

Come si è avuto modo di chiarire il problema della frammentarietà e settorialità non colpisce solamente le legislazioni o le misure di contrasto, troppo disomogenee per poter rappresentare una base solida nella gestione della sicurezza globale. Al contrario, un importante limite è dato anche dalla mancanza di un monitoraggio sistematico che cominci “dal basso” ossia dalle istituzioni più vicine ai territori. In tal senso, il concetto non differisce molto dal concetto di sussidiarietà verticale amministrativa[6], pertanto ci si aspetta che il monitoraggio, la raccolta e il processamento dei dati possano essere tanto più accurati e rispondenti ai bisogni della popolazione quanto più analiticamente acquisiti da fonti vicine alla comunità.

Proprio per tale ragione MindShield si propone la creazione non solo di una cabina di regia a livello sovranazionale ma altresì di articolazioni territoriali in ciascuno degli Stati aderenti.

Lo scopo di tali strutture che possiamo definire come Dipartimenti Nazionali per la Sicurezza e la Resilienza[7], è la creazione di una rete di monitoraggio in tempo reale degli eventi critici nei differenti settori delle infrastrutture critiche e dei servizi pubblici essenziali, la segnalazione di minacce intercettate (ad esempio minacce terroristiche interne o esterne) o di soggetti pericolosi, la creazione di reportistica aggiornata e di proiezioni sulle tendenze securitarie, la segnalazione di vulnerabilità riscontrate (fisiche o logiche che sono state la causa di incidenti di sicurezza sul territorio), la predisposizione di analisi dettagliate e periodiche sulle criticità maggiormente influenti sul territorio (es. presenza di organizzazioni terroristiche, esposizione a rischio idrogeologico, organizzazioni criminali dedite alla pirateria informatica o alla distruzione di infrastrutture fisiche, minacce specifiche a singoli asset ecc.).

È pur vero che tali dati potrebbero essere manipolati o strumentalizzati proprio per questo gli organi della cabina di regia sovranazionale WASR avranno il compito di fornire delle rigorose linee guida e un processo di standardizzazione per tutta la catena informativa dalla raccolta all’analisi dei dati. Non solo, le reportistiche e i dati forniti dovranno essere costantemente monitorati dalla Commissione e criticamente analizzati dal Comitato scientifico, il quale, laddove riscontrasse delle defezioni dovrà tempestivamente rapportare al Comitato e all’Assemblea, e suggerire procedure alternative maggiormente rispondenti a parametri di trasparenza, scientificità e verificabilità.

D’altra pare però, per garantire un doppio controllo, anche i Dipartimenti Nazionali avranno facoltà di segnalare anomalie o esigenze specifiche alla Commissione, nei casi in cui le misure adottate non siano adeguatamente rispondenti ai bisogni del territorio. La Commissione, in tali casi, dovrà segnalare tempestivamente all’Assemblea e insieme a questa e al Comitato scientifico dovrà individuare senza indugio le soluzioni ottimali per lo Stato interessato, pur nel rispetto dei principi e della comunità globale.

Un approccio siffatto consentirebbe una maggiore rispondenza ai bisogni dei territori ma altresì un rigoroso controllo ed equilibrio tra tutti i componenti del sistema generando una sinergia positiva ed efficiente in cui ciascuno stato potrà avvalersi dei maggiori esperti mondiali, di un partenariato strategico e non da ultimo del supporto della comunità internazionale in caso di calamità e incidenti securitari.

Il modello MindShield rappresenta un approccio innovativo alla cooperazione internazionale per la sicurezza delle infrastrutture critiche, superando i limiti della frammentarietà attuale attraverso una struttura sovranazionale coordinata. La proposta WASR offre un framework completo per il monitoraggio, la prevenzione e la gestione delle crisi a livello globale.

Per approfondire il tema, invitiamo a scaricare il white paper completo della Dottoressa Livia Cimpoia: “MindShield” – un nuovo paradigma di sicurezza integrata per infrastrutture critiche”.

Nel prossimo articolo scopriremo come il paradigma MindShield si traduce in applicazioni concrete per la protezione di asset strategici e l’analisi di scenari reali di implementazione del modello. Infine vedremo quali sono le sfide e le limitazioni nell’implementazione del modello e i possibili sviluppi futuri.

Note:

[1] Cfr. termine forum shopping vocabolario Treccani – URL

[2] In tal senso si rimanda anche a Balsamo, A. e Mattarella, A. (2021). CRIMINALITÀ ORGANIZZATA: LE NUOVE PROSPETTIVE DELLA NORMATIVA EUROPEA. in Sist. pen. (SP) (3/2021). URL , nel quale a pagina 59, si ribadisce quanto sopra, sostenendo: “(…) Inoltre, si tratta di un bene di cui tutti siamo fruitori, rispetto al quale nessun paese può vantare una titolarità esclusiva; si deve infatti considerare che i disastri naturali, come i cambiamenti climatici, superano ogni confine nazionale.

Può dirsi, in tal senso, che i reati ambientali sono i crimini transnazionali per eccellenza, i cui effetti si estendono a vaste macro-aree del pianeta. Se la prima affermazione impone di anticipare la soglia di punibilità in ottica prevenzionistica e di comminare pene severissime per ottenere un reale effetto deterrente, la seconda evidenzia l’importanza di prevedere una tutela uniforme nei diversi ordinamenti, per evitare forme di law shopping da parte di gruppi criminali o imprese in grado di contabilizzare i costi legati ai rischi penali prescegliendo quelle “zone franche” in cui le violazioni ambientali sono meno severamente punite.(…)”;

[3] Tradotto dall’inglese come Alleanza Mondiale per la Sicurezza e Resilienza

[4] Basti pensare ad esempio alla unione monetaria o all’abolizione dei dazi doganali e dei controlli transfrontalieri all’interno dell’UE o dell’area Schengen. Non è quindi difficile ipotizzare che un qualunque Stato potrebbe essere invogliato a raggiungere alcuni obiettivi in termini di sicurezza infrastrutturale qualora in cambio potesse avvantaggiarsi di alcuni benefici per i propri cittadini, ad esempio la possibilità di viaggiare “esenvisto” per gli spostamenti brevi, o la garanzia di essere coperti da un fondo per le calamità naturali coperto dagli Stati aderenti. Un tale approccio, peraltro, potrebbe avere molta più attrattiva se d’altra parte venissero adottati dei limiti più stringenti per i Paesi non aderenti o che non raggiungono gli standard minimi di sicurezza.

[5] Nel declinare gli ambiti scientifici ci si è nuovamente rifatti al catalogo delle infrastrutture critiche così come tipizzato dal Ministero dell’Interno italiano, e di cui si è già dato conto in precedenza limitandoci solamente ad accorpare gli ambiti acqua ed alimenti per ragioni di sistematicità, cfr. infra 2.1 pagina 5 del presente elaborato ed elenco Ministero Dell’Interno italiano (2008). Approfondimento – Le infrastrutture critiche [richiamato: 27.12.2023].;

[6] Cfr. art. 118 co. 1 Costituzione italiana;

[7] In inglese Homeland Department for Security and Resilience (HDSR);

Profilo Autore

Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili.
Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia.
Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno.
Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI.
In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cooperazione-mindshield/


Sistemi 4G e 5G inseriti tra gli asset strategici per la cybersicurezza

Le reti 4G e 5G (non standalone e standalone) entrano a far parte delle categorie tecnologiche soggette a regole speciali di acquisizione per finalità di sicurezza nazionale. È stato pubblicato nella Gazzetta Ufficiale n. 243 del 18 ottobre 2025 il DPCM 2 ottobre 2025, che modifica e aggiorna il precedente decreto del 30 aprile 2025 sulla disciplina dei contratti di beni e servizi informatici impiegati per la tutela degli interessi nazionali strategici e della sicurezza nazionale.

Con questo provvedimento il Governo rafforza ulteriormente il Perimetro di sicurezza nazionale cibernetica (PSNC) e introduce un’estensione significativa del perimetro delle forniture ICT sottoposte a controllo e criteri di sicurezza.

Dentro il PSNC i sistemi 4G e 5G

La principale novità riguarda l’inclusione, tra le categorie tecnologiche strategiche, dei servizi e dei sistemi di telefonia mobile 4G e 5G, sia in configurazione stand-alone sia non stand-alone, insieme alle loro successive evoluzioni tecnologiche (fra cui il 6G, per quanto non venga specificato). Queste infrastrutture vengono ora riconosciute come elementi essenziali per la connettività e la protezione dei sistemi ICT di rilevanza nazionale, pubblici e privati, con un impatto diretto sui soggetti inclusi nel PSNC.

Nuovi criteri di premialità nelle procedure di gara

Il DPCM introduce inoltre nuovi criteri di premialità nelle procedure di gara pubbliche. Le amministrazioni dello Stato e i soggetti rappresentati nel Comitato Interministeriale per la Sicurezza della Repubblica (CISR) dovranno favorire soluzioni tecnologiche sviluppate in Italia, prodotti e servizi provenienti da Paesi membri dell’Unione Europea o della NATO, o da Stati che abbiano accordi di cooperazione in materia di cybersicurezza con l’UE o l’Alleanza Atlantica. L’obiettivo è rafforzare l’affidabilità delle forniture e limitare la dipendenza da operatori di Paesi non allineati con i principi democratici e di sicurezza occidentali.

Le amministrazioni pubbliche e i soggetti rappresentati nel Comitato Interministeriale per la Sicurezza della Repubblica devono applicare criteri di premialità nelle procedure di gara, favorendo:

* Soluzioni sviluppate in Italia

* Tecnologie provenienti da Paesi UE o NATO

* Fornitori di Stati con accordi di cooperazione in materia di cybersicurezza con l’UE o la NATO

Il decreto aggiorna anche Common Procurement Vocabulary (CPV)

Il decreto aggiorna anche i codici del Common Procurement Vocabulary (CPV), allineando la classificazione dei beni e servizi ICT alle nuove categorie coperte dal provvedimento. In questo modo il quadro normativo diventa più coerente con le sfide geopolitiche e tecnologiche attuali, che vedono la cybersicurezza come componente strutturale della politica industriale e della difesa nazionale.

Il DPCM 2 ottobre 2025 rappresenta dunque un passo concreto verso la costruzione di una sovranità digitale nazionale più solida e resiliente. L’estensione del perimetro strategico alle reti mobili 4G e 5G consente di rafforzare il controllo sulle infrastrutture critiche, tutelando l’integrità del sistema-Paese in un contesto internazionale sempre più complesso e interdipendente.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/sistemi-4g-e-5g-inseriti-tra-gli-asset-strategici-per-la-cybersicurezza/551491/


Sicurezza stratificata: Il modello MindShield per proteggere infrastrutture critiche e servizi pubblici

Questo articolo fa parte di una serie dedicata al paradigma MindShield per la sicurezza integrata delle infrastrutture critiche. Nel presente contenuto analizzeremo la struttura del modello di sicurezza stratificata MindShield, esplorando i quattro livelli fondamentali che lo compongono: dalla base normativa alla cooperazione transnazionale. Esamineremo inoltre l’importanza dell’integrazione tra sicurezza fisica e logica e il coordinamento tra le diverse componenti per garantire una protezione efficace delle infrastrutture critiche e dei servizi pubblici essenziali.

Il modello di sicurezza stratificata MindShield per infrastrutture critiche

Uno degli aspetti su cui ci si è maggiormente soffermati nello spiegare l’approccio metodologico di questo progetto è stato proprio concetto di sicurezza stratificata. Avendo analizzato i componenti strumentali di MindShield possiamo ora dedicarci al disegno più ampio di questo progetto, ovvero alla composizione strutturale del modello.

In particolare, possiamo immaginare che alla base del modello vi sia riposto il compendio normativo, sia nazionale che sovranazionale, solido che consenta da un lato di rafforzare le misure di sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali ma che permetta al contempo di salvaguardare i diritti, principi fondamentali e questioni etiche. La componente legislativa, come abbiamo visto in diversi ambiti risulta in via di sviluppo, ma ad oggi una legislazione unitaria e risulta ancora carente.

Il secondo livello di MindShield è rappresentato dalla componente umana e dalla sicurezza fisica, elementi che insieme fanno parte di quell’approccio tradizionale e storico della security e che risultano a tutt’oggi imprescindibili per garantire la sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali. Risulta difatti impensabile ipotizzare di affidare la sicurezza solo a tecnologie o innovazioni emergenti e sulle quali, peraltro, come si è avuto modo di accennare vi permangono svariati interrogativi e questioni da risolvere.

Il terzo livello della sicurezza è invece rappresentato dalla sicurezza logica e da tutte le tecnologie attualmente in via di sviluppo, il cui impiego consente di non solo di implementare e rendere più efficienti le procedure di controllo, di prevenire e mitigare i rischi e non da ultimo di rispondere prontamente nei casi in cui si dovessero verificare incidenti securitari.

Da ultimo possiamo ipotizzare, quale ulteriore, nonché complementare livello di sicurezza, la cooperazione transnazionale in materia di sicurezza, in relazione alle quali permangono ancora complesse sfide di coordinamento e creazione di un percorso unitario per la gestione di minacce e vulnerabilità locali, nazionali o globali.

Integrazione di tecnologie di sicurezza fisica e logica nel modello MindShield

Tra le componenti determinanti di MindShield, due di esse sono rappresentate dalle tecnologie fisiche e logiche, sulle quali ci si è soffermati in precedenza. Tuttavia, quando parliamo del modello sperimentale, oggetto del presente studio, dobbiamo comprendere in che modo queste ultime si corroborano tra di esse e quali siano i benefici della loro applicazione sinergica.

Innanzitutto, come si è già avuto modo di chiarire, non è possibile ipotizzare allo stato dell’arte l’impiego di una sola di queste tecniche scissa dalle altre. Ciò è ancor più evidente posto che, le criticità, che le infrastrutture strategiche e i servizi pubblici essenziali si trovano ad affrontare, non riguardano singolarmente minacce fisiche o di tipo cibernetico e informatico. Oggigiorno, difatti, gli attacchi alla sicurezza risultano sempre più sofisticati e articolati nella propria esecuzione, complici anche le tecnologie in via di sviluppo che ne stanno supportando il perfezionamento. Risulta quindi indispensabile introdurre una serie di misure che possano rispondere ai pressanti bisogni di sicurezza.

Ciò non toglie che, a livello settoriale esistano certamente alcune iniziative per l’integrazione fisica e logica della sicurezza, tra queste si può ad esempio citare quella che ha visto protagonisti IBM e il consorzio sicurezza CNS Tech e che ha dato vita al CPSIEM, una piattaforma per il “Cyber-Physical Security Information Event Management”[1] che riunisce il controllo dei sistemi SIEM di IBM e PSIM di CNS. Questi processi di integrazione rappresentano dei modelli virtuosi che non possono essere esclusi da un modello per la gestione ottimizzata della sicurezza come quello di MindShield.

In particolare, per realizzare un tessuto securitario più solido nelle infrastrutture critiche e nei servizi pubblici essenziali, sarebbe necessario garantire la formazione in tema di cybersicurezza e di sicurezza fisica a tutti gli operatori del settore. L’impego di personale specializzato, in grado affrontare sfide complesse di sicurezza sta divenendo ormai un’esigenza sempre più concreta e impellente sia in ambito pubblico che privato. Peraltro, appare sempre più evidente la necessità di creare squadre multidisciplinari di esperti, che siano in grado di individuare e affrontare simultaneamente eventi critici di tipo fisico o logico.

Un esempio “lampante” di tale esigenza è stato individuato dal CESPIS (Centro Studi Prevenzione Investigazione e Sicurezza), il quale ha esemplificato molto chiaramente uno scenario tipo: “un device IP della videosorveglianza installato sulla rete dati va offline:

  • il settore IT dirà che il problema risiede nel dispositivo, e dunque il settore della sicurezza fisica avviserà i responsabili della manutenzione;
  • un tecnico controlla la videocamera “non funzionante”, e scopre che la componente hardware è online (operativa), ma offline (inoperativa) solo nella parte software;
  • il problema torna nuovamente al servizio IT, che nel frattempo scopre un malfunzionamento residente su un loro switch di rete che blocca il flusso dati.

Ovviamente nessuno ha colpe dirette, se non quella indiretta, questo sì, della mancata integrazione di due settori vitali e strategici per ogni organizzazione che si dichiari tale!

Ed è proprio la mancanza di una vision finalizzata al raggiungimento dell’obiettivo a creare queste “illogiche” condizioni, che richiedono poi inutili sprechi di risorse (umane ed economiche) per giungere alla completa risoluzione dei problemi.

Del resto, tutto ciò si amplifica perché nel perimetro IT gli operatori, generalmente, non sono degli esperti di sistemi hardware dedicati alla sicurezza fisica; non ne conoscono il funzionamento e le funzionalità, dal momento che non ne sono mai stati responsabili, tanto della progettazione quanto della gestione di tali dispositivi.

Ma le motivazioni sono anche altre: nel dominio IT è sempre stato predominante lo sviluppo dei software, mentre in quello fisico è prevalsa sempre la funzionalità hardware; situazioni che hanno generato nel tempo questa paradossale “distonia” linguistica, trasformatasi col tempo in una preoccupante barriera funzionale.”[2]

Un esempio piuttosto lineare, che non può certamente dare conto della complessità dei problemi di sicurezza, ma che tuttavia consente di afferrare la rilevanza della integrazione fisico-logica degli elementi costitutivi di una rete di sicurezza efficace ed efficiente.

Coordinamento e collaborazione tra le componenti di MindShield

Sin qui si è dato atto dell’importanza dei diversi elementi costitutivi di MindShield così come del loro impiego simultaneo, tuttavia, è imprescindibile comprendere che, la somma dei singoli componenti non può offrire un risultato soddisfacente in assenza di un efficace coordinamento tra ciascuno di essi. Per tale ragione il modello proposto prevede la creazione di un piano sinergico per la sicurezza integrata.

In particolare, ciascuno dei componenti di MindShield dovrebbe potersi rapportare agli altri sia mediante la ricerca scientifica multidisciplinare sul tema che attraverso la creazione di piani di prevenzione e risposta agli incidenti di sicurezza. Peraltro, una siffatta collaborazione tra i vari livelli di MindShield potrebbe consentire di fornire risposte adeguate anche laddove uno dei componenti venisse compromesso, per una qualsiasi ragione.

Così, ad esempio, l’istituzione di unità di crisi transnazionali e permanenti potrebbero fornire supporto immediato in tutte quelle situazioni nelle quali uno dei componenti (come la sicurezza fisica) risultasse carente o compromesso, fornendo così un concreto ausilio in una condizione di emergenza e vulnerabilità di un territorio. Parimenti nei casi di interruzione o danneggiamento degli strumenti digitali potrebbe intervenire la componente umana e analogica, come è capitato ad esempio nei casi di corruzione dei sistemi informatici degli ospedali, nei quali la componente umana è prontamente intervenuta attraverso l’introduzione in via eccezionale di procedure alternative e analogiche di accettazione e triage dei pazienti[3].

Proprio in ragione della necessaria connessione e cooperazione di tutti gli elementi di MindShield si può comprendere la scelta di un modello di sicurezza stratificata, nel quale i singoli elementi siano tra essi complementari e svolgano una funzione di consolidamento o risanamento del tessuto della sicurezza infrastrutturale e dei servizi pubblici essenziali.

Il modello MindShield di sicurezza stratificata rappresenta un approccio innovativo e integrato per la protezione delle infrastrutture critiche e dei servizi pubblici essenziali. Attraverso l’analisi dei quattro livelli strutturali e dell’importanza dell’integrazione fisico-logica, emerge chiaramente la necessità di un coordinamento sinergico tra tutte le componenti per garantire una sicurezza efficace e resiliente.

Per approfondire il tema vi invitiamo a consultare il white paper completo della Dottoressa Livia Cimpoia dal titolo “MindShield” – un nuovo paradigma di sicurezza integrata per infrastrutture critiche” per approfondire tutti gli aspetti del modello di sicurezza stratificata.

Nel prossimo articolo della serie esploreremo il ruolo cruciale della cooperazione internazionale nel modello MindShield, analizzando le sfide e le opportunità della collaborazione transnazionale per la gestione delle minacce globali alle infrastrutture critiche e ai servizi pubblici essenziali.

Note

[1] Si vedano in tal senso CNS Tech (2021). Sicurezza logica e fisica nei Data Center. Online: https://www.consorziosicurezza.com/sicurezza-logica-e-sicurezza-fisica-nei-data-center/# [richiamato: 27.12.2023]. e Frattini, F., U. Giordano e V. Conti (2019). Facing Cyber-Physical Security Threats by PSIM-SIEM Integration. In, 2019 15th European Dependable Computing Conference (EDCC). [Place of publication not identified]: IEEE (83–8).

[2] CESPIS (2023). L’importanza dell’integrazione tra sicurezza fisica e logica. [richiamato: 27.12.2023].

[3] Cfr., Agenzia ANSA (2022). A Milano attacco hacker agli ospedali Fatebenefratelli e Sacco. [richiamato: 27.12.2023].; e Agenzia ANSA (2023). Attacco hacker agli ospedali di Modena, riunita l’unità di crisi. Online: [richiamato: 27.12.2023].

Profilo Autore

Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili.
Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia.
Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno.
Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI.
In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-stratificata/


Cybersecurity a misura d’impresa. L’approccio di Cyber-Bee al servizio della resilienza digitale

Viviamo in un’epoca in cui le minacce informatiche non sono più un rischio astratto, ma una realtà quotidiana. Attacchi ransomware, violazioni di dati, phishing sempre più sofisticati. La cronaca ci ricorda costantemente quanto sia oggi fondamentale proteggere i sistemi IT e garantire la continuità operativa delle aziende.

In questo scenario, la cybersecurity non è solo una questione tecnica, ma una leva strategica per la crescita e la sostenibilità del business.

Ed è con questa visione che Cyber-Bee, società di R1 Group, ha scelto di posizionarsi come partner di fiducia per imprese ed enti che vogliono affrontare le sfide digitali con consapevolezza, competenza e soluzioni su misura.

Cyber-Bee affianca le organizzazioni lungo tutto il ciclo della sicurezza: dall’analisi preventiva dei rischi alla gestione di incidenti critici, passando per attività di offensive security, fino alla definizione di strategie di governance che rafforzano la security posture aziendale.

Un approccio a tutto tondo che non si limita soltanto a fornire tecnologia, ma integra competenze, processi e cultura, elementi oggi assolutamente indispensabili per poter garantire una protezione davvero efficace.

La cultura della sicurezza secondo Cyber-Bee

Uno dei pilastri dell’offerta Cyber-Bee è la cyber awareness. Troppo spesso, infatti, il fattore umano rappresenta l’anello debole della catena. Clic sbagliati, password deboli, scarsa attenzione alle procedure, sono solo alcune delle minacce che possono aprire la porta ad attacchi gravi.

Per questo Cyber-Bee progetta e realizza percorsi di formazione personalizzati, capaci di trasformare i collaboratori da potenziali vulnerabilità a veri e propri alleati nella difesa aziendale.

L’esperienza che fa davvero la differenza

Grazie ad un team che vanta un’esperienza ventennale nel settore, e una rete di partner tecnologici di eccellenza, Cyber-Bee garantisce un supporto costante e multidisciplinare.

L’azienda gestisce progetti complessi, fino all’erogazione di servizi evoluti come il Security Operation Center (SOC), cuore pulsante della difesa informatica che consente di monitorare e rispondere in tempo reale agli incidenti di sicurezza.

Qualità certificata e visione sostenibile

La sicurezza non è qualcosa che si può improvvisare, ma è un elemento importante che richiede metodo, governance e standard rigorosi.

Proprio per questi motivi, Cyber-Bee è certificata UNI CEI ISO/IEC 27001:2017 per la gestione della sicurezza delle informazioni, UNI EN ISO 9001:2015 per la qualità, UNI EN ISO 14001:2015 e UNI EN ISO 14064-1 per la sostenibilità ambientale.

Un set di certificazioni che non rappresenta solo un traguardo meramente formale, ma la conferma di un impegno concreto, ovvero coniugare innovazione tecnologica, efficienza organizzativa e responsabilità sociale.

Per saperne di più: https://cyber-bee.it/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-bee/


Cyber Operations in ambito civile: perché sono sempre più essenziali ed il loro ruolo strategico nei SOC

Le metodologie impiegate nelle Cyber Operations di ambito militare, quando applicate al contesto civile, introducono una nuova consapevolezza sulla natura socio-tecnica della sicurezza, perché, come noto, la sicurezza informatica non è mai solo una questione tecnologica anche se ben “assemblata”, ma riguarda l’interazione profonda e complessa tra persone, processi decisionali e sistemi di incentivi.

Nel 2025 il concetto di perimetro nella cybersecurity non esiste più. Le difese tradizionali presuppongono confini di rete stabili ma la realtà è fatta di SaaS, accessi esterni, supply chain e workforce distribuite. L’ipotesi operativa sana non è “teniamo fuori chi non deve entrare”, bensì “consideriamo compromessa qualsiasi credenziale prima o poi” e progettiamo controlli che rendano breve e rumoroso il cammino dell’attaccante: rotazione automatica dei segreti, sessioni corte e revocabili, continuità del controllo post autenticazione, segnali di rischio che incidono in tempo reale sulle autorizzazioni.

In questo scenario, la qualità dell’asset inventory e della mappatura delle dipendenze non è burocrazia, è il fondamento della manovrabilità in stato di crisi, non puoi contenere ciò che non sai di avere, non puoi ripristinare ciò di cui non conosci le interdipendenze.

Le minacce si muovono lungo la kill chain con una velocità brutale, impietosa ed il “dwell time” (che indica quanto a lungo un attaccante rimane inosservato nell’ambiente) si misura in ore, non in mesi. In questo contesto, difendersi con controlli statici o con un SOC puramente reattivo è come presidiare un castello senza mura… è inutile. Serve una sala di comando “always-on” che unisca telemetria e decisioni, persone e automazione.

Cosa sono le Cyber Operations e perché sono strategiche per le organizzazioni

Questo, in sintesi, sono le Cyber Operations. Parliamo di una metodologia per gestire un processo organizzativo continuo che integra SIEM/XDR ed EDR, threat intelligence e threat hunting, playbook orchestrati via SOAR, vulnerability & patch management, incident response strutturata e governance conforme ad es. a NIS2, ISO 27001, GDPR, etc..

L’obiettivo non è “spegnere incendi”, ma ridurre l’ MTTD (Mean Time To Detect) e l’ MTTR (Mean Time To Respond), prevenire il movimento laterale, garantire business continuity e trasformare la sicurezza in una leva di resilienza e fiducia per clienti e partner.

Le Cyber Operations vanno oltre il “monitorare e rispondere”: collegano KPI (Key Performance Indicators) di sicurezza agli obiettivi aziendali, allineano l’IT, la parte legale, la compliance, la comunicazione e rendono misurabile ogni decisione, dall’isolamento di un endpoint al ripristino di un servizio critico. Uno degli aspetti fondamentali è capire che il punto di controllo non è dove si trova il centro operativo, ma come lo si governa, con processi chiari, automazione intelligente e miglioramento continuo. Perché oggi non basta difendersi, bisogna “operare” la sicurezza. E la risposta operativa alle odierne minacce digitali, continue, mirate e sempre in evoluzione, non possono essere strumenti “a isola”, non bastano più, serve un approccio proattivo, coordinato e misurabile.

Le Cyber Operations, in ambito civile, sono l’insieme integrato di attività, processi, tecnologie e competenze dedicati alla gestione quotidiana della sicurezza, con l’obiettivo di prevenire, rilevare e rispondere agli incidenti, minimizzando l’impatto sul business.

Le Cyber Operations orchestrano le risorse attraverso i processi e le tecnologie con un presidio operativo continuo, sono sempre più essenziali per le organizzazioni, siano esse imprese o enti governativi, per diversi aspetti:

  • Evoluzione delle minacce: serve visibilità in tempo reale e detection engineering continuo.
  • Protezione del valore: gli impatti toccano ricavi, reputazione, supply chain e compliance, non solo l’IT.
  • Conformità normativa: framework e regolamenti (es. GDPR, NIS2) richiedono processi strutturati, tracciabilità e accountability.
  • Riduzione di costi e tempi: MTTD/MTTR più bassi limitano il danno e i costi di recovery.
  • Vantaggio competitivo: sicurezza dimostrabile rafforza la fiducia di clienti, partner e investitori.

Il ruolo del Security Operations Center (SOC) nelle Cyber Operations

Le cyber operations si articolano quindi su quattro componenti chiave strettamente integrate: persone, processi, tecnologie e risk governance. Il modello operativo che meglio incarna le esigenze delle cyber operations è senza dubbio il Security Operations Center (SOC), in quanto struttura organizzativa e tecnologica dedicata alla rilevazione, analisi e risposta agli incidenti di sicurezza in modo continuo e coordinato. Il SOC può assumere diverse forme, ciascuna adatta a contesti e livelli di maturità differenti: un SOC interno è indicato per realtà complesse, con requisiti stringenti di controllo, forte disponibilità di risorse e capacità di garantire copertura h24, mediante un investimento solido in personale specializzato, piattaforme avanzate ed una governance strutturata.

Al contrario, un SOC esterno, come i modelli gestiti o MDR (Managed Detection and Response), risponde bene alle esigenze di piccole e medie imprese o di organizzazioni che cercano un’adozione rapida, costi certi e una gestione delegata, mantenendo tuttavia trasparenza operativa attraverso SLA definiti e runbook condivisi.

Ai fini di una maggiore comprensione di questo articolo, specifico che nelle operazioni cyber (come la cybersecurity e la risposta agli incidenti), i termini “runbook” e “playbook” si riferiscono a documenti o guide operative per gestire processi e incidenti. Sono spesso usati in modo intercambiabile ma presentano alcune differenze fondamentali che vale la pena specificare:

I Runbook sono una guida lineare e dettagliata, simile a una checklist passo-passo, per eseguire compiti specifici e tecnici. È più tattico, spesso automatizzato per ridurre errori umani, e si concentra su procedure operative routinarie, come il ripristino di un sistema o l’esecuzione di un controllo di sicurezza.

I Playbook sono un approccio strategico e adattabile per gestire processi complessi o imprevedibili, come la risposta a incidenti di sicurezza. Include informazioni contestuali, obiettivi, diagrammi organizzativi e può incorporare più runbook per compiti specifici. Ad esempio, un playbook per un attacco ransomware delineerebbe la strategia complessiva, inclusi ruoli del team e le decisioni ad alto livello.

A metà strada si colloca il modello ibrido, sempre più diffuso, che permette di mantenere internamente la governance e la gestione degli incidenti critici, affidando ad un provider specializzato la componente operativa e la sorveglianza continua, con il vantaggio di una maggiore flessibilità e scalabilità.

Qualunque sia il modello scelto, è fondamentale adottare un approccio graduale e pragmatico all’implementazione del SOC. Si parte con un assessment che mappa gli asset critici, identifica i principali scenari di minaccia e valuta i gap nei controlli, per poi focalizzarsi su un set iniziale di use case ad alto impatto (come phishing, ransomware, abusi di privilegi o esfiltrazioni di dati). L’implementazione operativa comincia poi con la definizione dei playbook, l’integrazione progressiva di capacità di automazione tramite piattaforme SOAR, l’allineamento delle attività operative ai dati di Cyber Threat Intelligence rilevanti per il settore specifico.

È essenziale concepire il SOC come una catena del valore, in cui l’adozione delle metodologie delle cyber operations amplifica l’efficacia e moltiplica l’efficienza complessiva. Dal segnale grezzo alla decisione e all’azione, chiedendosi ad ogni passaggio dove si perde energia, dove si generano attriti e dove una piccola automazione o una scelta di design può restituire velocità senza scaricare complessità a valle.

Il SOC non deve essere visto come un privilegio riservato a grandi aziende, ma come un modello operativo accessibile a tutti, scalabile per fasi e adattabile al contesto: con una visione chiara, priorità definite e un ciclo continuo di miglioramento, anche realtà meno strutturate possono costruire nel tempo un presidio di sicurezza efficace e sostenibile.

Implementare un SOC efficace: persone, processi, tecnologie e governance

Le persone costituiscono il cuore operativo delle cyber operations di un SOC, comprendono analisti di primo, secondo e terzo livello (L1–L3), incident responder, threat hunter, detection engineer e analisti di Cyber Threat Intelligence (CTI), tutti organizzati secondo una turnazione continua per garantire copertura h24 e sottoposti ad un percorso strutturato di formazione continua, che include certificazioni, simulazioni realistiche e aggiornamenti sulle minacce emergenti.

Sul piano dei processi, l’operatività è guidata da playbook e da runbook dettagliati, focalizzati sulle principali use case come phishing, ransomware, compromissioni identitarie e data exfiltration. A questi si affiancano procedure consolidate per la gestione delle vulnerabilità, del change management e del crisis management, assicurando una risposta coordinata, tempestiva ed efficace agli incidenti di sicurezza.

L’ecosistema tecnologico è composto da strumenti avanzati e integrati: SIEM o piattaforme XDR per la raccolta, normalizzazione e correlazione degli eventi; EDR sugli endpoint per monitoraggio e contenimento delle minacce; NDR per la visibilità sulla rete e l’individuazione dei movimenti laterali; e soluzioni SOAR per l’automazione dei flussi operativi e l’orchestrazione delle risposte. Completano l’infrastruttura gli scanner di vulnerabilità, i sistemi di gestione dei log e piattaforme di ticketing e segnalazione integrate, che consentono una tracciabilità completa delle attività e una risposta tempestiva e documentata.

La dimensione della governance e gestione del rischio assicura infine l’allineamento del modello operativo ai principali framework internazionali di riferimento, come il NIST Cybersecurity Framework e la ISO/IEC 27001, e le compliance normative come la NIS2, GDPR, etc… Attraverso la definizione di un risk register aggiornato (un documento centrale e dinamico che cataloga tutti i rischi identificati), il monitoraggio continuo tramite KPI e KRI ed un sistema strutturato di reporting verso il management ed il board, viene garantita una supervisione strategica ed una continua evoluzione della postura di sicurezza.

Misurare l’efficacia: KPI essenziali

Misurare l’efficacia delle cyber operations richiede un set di KPI essenziali che traducano attività tecniche in indicatori gestionali e azionabili: MTTD (Mean Time To Detect) e MTTR (Mean Time To Respond) forniscono la prima fotografia della velocità con cui il SOC individua e mitiga le minacce, mentre il “dwell time” rappresenta un indicatore diretto dell’esposizione residua; la copertura e la fidelity delle detection, insieme al tasso di falsi positivi, misurano l’efficacia e l’efficienza dell’insieme delle regole e sensori, una bassa fidelity o un alto tasso di falsi positivi consumano risorse e rallentano i processi di triage, rendendo necessario calibrare soglie, arricchimenti CTI e logiche di correlazione; le metriche di patch & exposure (tempo medio di remediation, percentuale di asset coperti, e tempo di esposizione noto) traducono lo stato dell’asset management e della riduzione della superficie d’attacco in numeri concreti utilizzabili per priorizzare interventi; infine, drill & readiness (risultati delle esercitazioni, tempi di esecuzione dei playbook e grado di aderenza ai runbook) valutano la preparazione operativa e la capacità di rispettare procedure in scenari reali.

Questi KPI vanno segmentati per criticità degli asset, normalizzati su baseline storiche e presentati con trend e SLO/SLA per guidare decisioni di investimento, continui miglioramenti e reportistica verso il management, trasformando dati operativi in leva per ridurre rischio e tempi di esposizione.

Ma (come in tutte le cose d’altronde) è necessario non eccedere nella misurazione fine a sé stessa, perché a volte gli indicatori rischiano di compromettere il rapporto tra velocità e accuratezza. L’ossessione per l’MTTR, se non è bilanciata da un ragionamento sul rischio, può portare ad interventi affrettati che interrompono servizi critici o generano regressioni di sicurezza.

La variabile da massimizzare non è il “tempo medio” in astratto, ma la riduzione dell’area sotto la curva dell’esposizione: quanto rapidamente e quanto a fondo riusciamo a comprimere la finestra utile dell’attaccante, senza creare danni collaterali superiori al rischio che intendiamo mitigare. In quest’ ottica una metrica davvero preziosa diventa il “time to innocence”, cioè la capacità di assolvere rapidamente un asset o un team per concentrare energie dove serve, perché ogni minuto speso a difendere un falso problema è un minuto regalato all’avversario, e ogni ora di un analista spesa su falsi positivi non è solo uno spreco, è un investimento mancato in detection engineering, formazione o hardening.

Ogni integrazione trascurata, o verticalizzata al mero controllo tecnologico, perché “non prioritaria”, si traduce in minuti in più durante un incidente reale, esattamente quando i minuti valgono di più. La stessa detection, se vista come un “prodotto”, vive o muore della qualità dei suoi feedback loop. Senza la retroazione rapida degli analisti, senza una disciplina di versioning e deprecazione delle regole, senza retrospettive che trasformino gli errori in conoscenza condivisa, un SOC accumula rapidamente “debito operativo”.

È un debito subdolo perché non appare in bilancio, ma si manifesta sotto forma di tempi di triage dilatati, incidenti sfuggiti e sfiducia reciproca tra team. La maturità, in questo senso, non è la somma delle feature ma la velocità con cui l’organizzazione apprende.

Implementare le Cyber Operations in un’organizzazione significa accettare che la sicurezza non si vince per accumulo, ma per coerenza, tra ciò che si teme e ciò che si misura, tra ciò che si vede e ciò che si decide, tra ciò che si automatizza e ciò che si è disposti a spiegare. È in quella coerenza, pazientemente costruita, che la velocità diventa precisione, la complessità diventa manovrabilità e la difesa smette di inseguire per tornare a dettare il ritmo.

C’è poi il tema dei dati, spesso trattato come un prerequisito tecnico e non come un atto di progettazione intenzionale. Una pipeline di telemetria incoerente, con duplicati, campi mancanti o timestamp non affidabili, vanifica anche il miglior motore di correlazione. L’allineamento a schemi comuni non è un esercizio accademico, ma un modo per negoziare un linguaggio condiviso tra strumenti e team, così che un allarme non sia una “notizia” ma un fatto verificabile.

Qui il concetto di “osservabilità” entra con forza: non si tratta solo di vedere tutto, ma di vedere in modo spiegabile. Un allarme che non porta con sé il contesto necessario alla decisione non accelera la risposta, la rallenta; un playbook che non annota perché una decisione è stata presa, impedisce di migliorarla in futuro.

In questo ambito automazione ed intelligenza artificiale aggiungono potenza ma anche nuovi rischi. Automatizzare è giusto ma quando c’è chiarezza su precondizioni, confini d’azione e reversibilità. I copiloti basati su modelli linguistici possono ridurre la fatica cognitiva nel triage, riassumere telemetrie e suggerire passi operativi, ma devono essere incastonati in un sistema di “human in the loop” con audit trail, limiti di azione e difese contro input avversari e contaminazioni del contesto.

Il valore vero non sta nel delegare il pensiero, ma nel liberare attenzione per i casi in cui il pensiero è indispensabile: i pattern rari, i segnali deboli, le ambiguità che un modello addestrato sul passato tende a smussare.

E’ importante diffidare dai modelli di SOC che offrono funzionalità esclusivamente informative, in quanto non garantiscono una protezione efficace né una reale capacità di supporto alla risposta degli incidenti. Un SOC che si limita a notificare eventi senza possibilità di orchestrazione o contenimento rischia di trasformarsi in un centro di monitoraggio passivo, incapace di incidere concretamente sulla riduzione del rischio.

È invece fondamentale disporre di un servizio SOC integrato, che abbia il pieno controllo e visibilità su ciò che accade sia a livello informativo (dati, log, threat intelligence) sia a livello operativo (asset, identità, rete, endpoint), con la capacità di agire in modo tempestivo, coordinato e misurabile. In quest’ottica, l’integrazione all’interno di un ecosistema tecnologico solido e certificato rappresenta un valore strategico aggiunto.

Sovranità digitale e resilienza: il valore strategico del SOC nazionale

Nel contesto italiano, disporre di un Security Operations Center (SOC) realizzato da aziende nazionali, localizzato interamente sul territorio e gestito esclusivamente da personale operante dall’Italia, rafforza in modo significativo l’affidabilità normativa, la sovranità digitale e la garanzia di riservatezza nella gestione delle informazioni.

Una riflessione finale riguarda proprio la gestione e la riservatezza delle informazioni, in relazione ai concetti di sovranità e fiducia. Scegliere un ecosistema tecnologico integrato, conforme e affidabile a livello locale non è semplicemente una decisione di procurement: è una scelta strategica che determina dove risiedono i dati sensibili, chi può accedervi e con quale trasparenza e capacità di controllo nei momenti critici.

Ed è proprio in quei momenti che si misura l’efficacia reale di un SOC: nei frangenti peggiori, quando la pressione è massima, serve una struttura progettata per mantenere lucidità operativa, dotata di strumenti interoperabili, persone consapevoli del proprio ruolo e processi che guidano senza ostacolare. Tutto il resto, dashboard accattivanti, report impeccabili, è solo un vuoto luccichio di superficie, se manca questa struttura di base.

Le Cyber Operations sono oggi un abilitatore di resilienza: proteggono il valore aziendale, garantiscono continuità, supportano la conformità e rafforzano la fiducia nel brand. Sul piano culturale, la resilienza nasce da una relazione matura con l’errore. Gli incidenti non sono solo fallimenti che si tende a minimizzare nella reportistica, sono esperimenti costosi che abbiamo già pagato e da cui è doveroso estrarre il massimo apprendimento. Le post-incident review efficaci non cercano colpevoli, cercano meccanismi: quali segnali non abbiamo visto? Quale informazione mancava al momento giusto? Quale decisione era razionale con i dati disponibili ma poteva essere resa migliore con poco sforzo progettuale?

Quando questa mentalità attecchisce, la curva di apprendimento di un SOC cambia pendenza e i KPI diventano effetti a valle, non obiettivi in sé. Investire in un modello operativo chiaro, basato su persone competenti, processi codificati e tecnologie integrate, significa costruire un futuro digitale più sicuro, misurabile e sostenibile.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-operations/


PMI italiane: abbracciare la security convergence per ottenere un vantaggio competitivo

Le piccole e medie imprese di oggi si trovano di fronte a sfide di sicurezza sempre più complesse, che vanno oltre i tradizionali confini della cybersecurity. Nonostante piccoli progressi nella loro postura di sicurezza, l’ultimo Rapporto Cyber Index posiziona l’indice sintetico di sicurezza delle nostre PMI a 52 su 100, segno che stiamo ancora navigando a vista.

In un sistema sempre più interconnesso, dove quasi la metà delle PMI (48%) fa parte di filiere strategiche, la vulnerabilità di un singolo anello può innescare un effetto domino devastante, compromettendo non solo la singola realtà, ma l’intera catena del valore e, in ultima analisi, la stabilità stessa del nostro tessuto produttivo.

La sicurezza non riguarda più solo la protezione dei dati digitali dagli attacchi informatici, ma la salvaguardia dell’intera operatività aziendale in un ecosistema sempre più interconnesso, dove il confine tra fisico e digitale è diventato sempre più labile, fino a dissolversi. È in questo scenario che emerge con forza un nuovo paradigma: la security convergence, l’integrazione strategica tra sicurezza fisica e digitale, a garanzia di una resilienza aziendale solida e una continuità operativa sostenibile.

Axitea promuove la security convergence: integrazione tra sicurezza fisica e digitale per le PMI.

Perché la sicurezza delle PMI non può più vivere a compartimenti stagni

Per troppo tempo, abbiamo concepito la sicurezza come un insieme di compartimenti stagni, con la cybersecurity che si occupava del mondo digitale, mentre la sicurezza fisica di accessi, beni materiali e persone. Questa visione frammentata, purtroppo, è ormai obsoleta e pericolosa.

Un esempio concreto di come la convergenza sia cruciale riguarda un’utenza ausiliaria in uno stabilimento produttivo — come un sistema di ventilazione o raffreddamento — che smette improvvisamente di funzionare a causa di un attacco informatico. In assenza di un sistema integrato, il guasto potrebbe, non solo essere rilevato in ritardo, ma anche interpretato come un semplice problema tecnico. Invece, un approccio convergente consente di correlare l’anomalia con eventi digitali sospetti, attivare allarmi mirati e intervenire tempestivamente, evitando l’interruzione della produzione e salvaguardando la continuità del business.

La Direttiva NIS2 è un segnale inequivocabile di quanto questa evoluzione sia considerata critica. Ampliando il perimetro di applicazione e introducendo requisiti più stringenti, la normativa ci spinge a ripensare la sicurezza in modo olistico, rendendo la sicurezza un pilastro fondamentale della strategia aziendale.

Axitea promuove la security convergence: integrazione tra sicurezza fisica e digitale per le PMI.

Trasformare la sicurezza da costo a vantaggio competitivo

È qui che la Security convergence si rivela non solo una risposta, ma una vera e propria opportunità. Integrando sistemi di videosorveglianza, controllo accessi, allarmi e sensoristica con le piattaforme di cybersecurity, si crea un ecosistema di protezione unificato. Questo approccio olistico, basato sui dati, ci permette di:

  • Garantire la continuità operativa: proteggere ogni aspetto del business significa assicurare che l’azienda possa continuare a operare anche di fronte a eventi avversi. Un approccio convergente abilita il monitoraggio e la protezione in tempo reale dei processi e delle attività critiche, permettendo reazioni tempestive a qualsiasi evento che impatti il business — dai sistemi IT alla safety e all’operatività quotidiana.
  • Ottenere una visione completa e in tempo reale: niente più angoli ciechi. Monitorare simultaneamente eventi fisici e digitali significa identificare correlazioni e anomalie che sfuggirebbero a un’analisi separata per identificare e bloccare minacce ibride, come un attacco informatico veicolato da un’intrusione fisica, o viceversa.
  • Reagire proattivamente e in modo coordinato: la capacità di analizzare dati provenienti da fonti diverse consente di anticipare gli attacchi, attivare risposte automatiche e coordinare l’intervento di team di sicurezza fisica e digitale. Questo riduce drasticamente i tempi di reazione e minimizza i danni, trasformando la reazione in prevenzione.
  • Ottimizzare costi e risorse: la gestione unificata delle infrastrutture di sicurezza (ad esempio, un’unica piattaforma per monitorare allarmi, videosorveglianza e eventi cyber) riduce la complessità operativa, i costi di manutenzione e la necessità di personale dedicato. Si passa da una logica di “costo” a una di “efficienza e valore aggiunto”.

Axitea promuove la security convergence: integrazione tra sicurezza fisica e digitale per le PMI.

Perché la security convergence è indispensabile ora

Il tempo, come spesso accade, è un fattore critico. Il divario tra la capacità offensiva dei cybercriminali e la capacità difensiva delle organizzazioni continua ad ampliarsi. Le PMI non possono più permettersi di “sperare” che non accada nulla, ma devono prepararsi a ogni evenienza: adottare un approccio data-driven è cruciale. Analizzando i dati provenienti da tutti i sistemi di sicurezza, la Security convergence permette di identificare pattern, prevedere rischi e prendere decisioni informate.

In questo modo, la sicurezza diventa in una leva strategica per la crescita e la competitività, garantendo la sostenibilità e la Business Continuity di ogni impresa in un mondo sempre più digitale e interconnesso.

Di Marco Bavazzano, CEO di Axitea

Profilo Autore

Marco Bavazzano, è Amministratore Delegato di Axitea. Dal settembre 2014 ha avviato un percorso di rinnovamento dell’azienda posizionando Axitea nel mercato italiano come il Global Security Provider in grado di assicurare la protezione fisica e cyber delle PMI e delle grandi aziende.
Past President di Asis International Italy e opinion leader nel campo della cybersicurezza, è da più di 20 anni nei settori ICT e sicurezza delle informazioni.
È stato inoltre Vice President di Intellium LTD e Director Security Strategist EMEA in Symantec.
Vanta un’esperienza decennale in Telecom Italia, come Chief Information Security Office e Director Global IT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/pmi-security-convergence/


Quando i dati rubati diventano carburante per intelligenze artificiali ostili

E l’indipendenza digitale è sottovalutata

Un recente attacco informatico a un fornitore di una grande utility energetica ha compromesso dati sensibili di migliaia di clienti: IBAN, informazioni contrattuali, indirizzi, codici fiscali. L’azienda ha allertato i clienti sui rischi di phishing.

Ma la vera domanda è: cosa accade quando quei dati finiscono nelle mani di agenti AI sofisticati?

Non parliamo più di truffatori che leggono manualmente una lista.

Parliamo di sistemi di intelligenza artificiale che analizzano, correlano e trasformano in armi milioni di record in pochi secondi.

Quei dati possono essere correlati con altre fughe per costruire profili psicografici dettagliati, utilizzati per campagne di manipolazione che vanno oltre la truffa economica, processati da agenti AI autonomi che orchestrano attacchi multi-fase adattandosi in tempo reale.

E soprattutto: quei dati compromessi non “scadono”. Un IBAN rubato oggi potrebbe essere usato tra tre anni da un’AI per costruire profili finanziari completi. Il danno non è nel momento del breach, è nel potenziale di sfruttamento permanente nell’era dell’analisi AI.

L’illusione del perimetro nell’ecosistema interconnesso

L’attacco non ha colpito direttamente l’azienda, ma il suo fornitore.

Eppure, chi paga il prezzo reputazionale? Chi rischia sanzioni dal Garante o di altre autorità?

E soprattutto: che tranquillità avrà il cliente sull’uso dei suoi dati?

Questo scenario rivela una verità che le organizzazioni faticano ad accettare: nell’era digitale, ogni fornitore, ogni partner, ogni nodo della supply chain rappresenta un potenziale vettore d’attacco – ora orchestrabile da AI con una sofisticazione e scala prima impensabili.

La cybersecurity delegata è una contraddizione.

Si può delegare l’esecuzione tecnica, mai la responsabilità strategica. E nell’era dell’AI, questa responsabilità si estende indefinitamente nel futuro.

Il problema è culturale, non tecnologico

Possiamo installare i firewall più sofisticati, implementare sistemi di detection all’avanguardia, adottare framework di zero trust perfetti. Ma se il CDA non comprende veramente cosa significa “rischio ecosistemico AI-driven”, se il procurement valuta i fornitori solo su costo e qualità, se ogni dipendente non ha metabolizzato che ogni dato condiviso oggi può essere trasformato in arma domani, stiamo costruendo muri sempre più alti lasciando tutte le porte spalancate.

Ecco l’elefante nella stanza: ma un’azienda di cybersecurity vende cultura organizzativa?

Vendono tutto ciò che è utile – prodotti, servizi, corsi di addestramento all’uso, consulenze tecniche, certificazioni – ma si rivolgono a coloro che hanno ricevuto la delega dall’alto o agli uffici acquisti.

Ma la cultura organizzativa non si compra come prodotto a scaffale.

La cultura si costruisce attraverso educazione, consapevolezza, trasformazione dei modelli mentali per essere adeguati al presente.

Il paradosso: mentre le aziende investono milioni in soluzioni tecnologiche, il vero punto di vulnerabilità rimane invariato – la mancanza di una cultura organizzativa che comprenda cosa significa operare in un ecosistema digitale interconnesso nell’era AI.

Serve un cambiamento culturale dall’alto: nei Consigli di Amministrazione che devono comprendere che la cybersecurity è governance strategica di sopravvivenza; nel management che deve metabolizzare che ogni decisione di procurement è decisione di cybersecurity; nelle funzioni operative che devono sviluppare “paranoia costruttiva” senza paralizzarsi.

Questa trasformazione non si ottiene con un corso di formazione.

Richiede approccio strutturato, continuativo, multidisciplinare che combini governance, diritto, tecnologia e management. Richiede capacità di tradurre complessità tecnologica in decisioni strategiche comprensibili e costruire autonomia decisionale invece di dipendenza da consulenti.

Chi educa gli educatori?

Le organizzazioni affrontano dilemmi che richiedono prima trasformazione culturale: come si costruisce cultura della cybersecurity quando i vertici non hanno categorie mentali per comprendere la portata sistemica della minaccia AI?

Come si trasforma il procurement da funzione transazionale a presidio strategico? Come si costruisce “paranoia costruttiva” senza paralizzare l’organizzazione?

La risposta non può venire da chi vende tecnologia.

Richiede un approccio di accompagnamento ed educazione ai cambiamenti in atto, anche per chi, ricoprendo funzioni apicali, pensa che il tema non lo tocchi, ma in realtà non è così, quello che solo istituzioni con missione educativa, come gli spin-off universitari, possono fornire con rigore metodologico della ricerca e indipendenza da logiche meramente commerciali, ma logiche che trasformano l’innovazione in valore economico a sostegno di chi fa innovazione e come vantaggio per chi la sa utilizzare per mantenere la continuità della propria impresa.

Un approccio educativo, ma anche di confronto e di dialogo.

Per questo motivo abbiamo creato un momento di incontro: IBE2025 riunisce leader aziendali ed esperti per affrontare queste sfide da prospettiva culturale ed educativa, non commerciale. Non un evento per vendere prodotti, ma uno spazio di costruzione collettiva di cultura e autonomia decisionale.

Perché nell’ecosistema interconnesso dell’era AI, la cybersecurity è prima di tutto questione culturale che richiede educazione, non prodotti. E l’educazione richiede chi la insegna per missione, non per profitto.

Mentre leggiamo, da qualche parte un agente AI sta analizzando dati rubati, imparando, correlando, pianificando. E domani sarà più intelligente di oggi.

La domanda non è più se possiamo permetterci di investire in cultura della cybersecurity. La domanda è: quanto tempo abbiamo prima che sia troppo tardi?

Scopri di più su IBE2025

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/quando-i-dati-rubati-diventano-carburante-per-intelligenze-artificiali-ostili/550168/


Innovazione a difesa delle infrastrutture critiche

Questo articolo fa parte di una serie dedicata al modello MindShield, un paradigma innovativo di sicurezza integrata per infrastrutture critiche. Nel presente contenuto esploreremo gli strumenti tecnologici e innovativi attualmente utilizzabili a supporto della sicurezza infrastrutturale, analizzando come psicologia predittiva, intelligence, intelligenza artificiale e Internet of Things possano essere integrati efficacemente nel modello MindShield per garantire una protezione multilivello delle infrastrutture critiche e dei servizi pubblici essenziali.

In questo capitolo si passeranno in rassegna gli strumenti tecnologici e innovativi attualmente utilizzabili a supporto della sicurezza infrastrutturale. Tale disamina non può e non deve ritenersi esaustiva proprio in ragione della dinamicità del settore e per la velocità alla quale ricerca e innovazione procedono, soprattutto in ambito tecnologico ma non solo. Ciò, tuttavia, non implica che l’approccio MindShield rimanga ancorato a quando ad oggi conosciamo, bensì, come più volte chiarito, esso potrà evolversi nel tempo integrando al proprio interno i futuri sviluppi che la ricerca porterà alla luce.

Definizione e applicazione della psicologia predittiva per infrastrutture critiche

Quando parliamo di psicologia e predizione siamo tentati a considerarli due termini per certi versi antitetici. Ciò in quanto la psicologia è una scienza che “studia i processi psichici, coscienti e inconsci, cognitivi (percezione, attenzione, memoria, linguaggio, pensiero ecc.) e dinamici (emozioni, motivazioni, personalità ecc.)[1], mentre la predizione è definita come “il fatto di predire, di annunciare cioè in precedenza, a voce o in uno scritto (e di solito con autorità e in tono solenne) l’avverarsi di cose future, per ispirazione profetica, divina, paranormale (o affermate tali), o in seguito a ipotesi o induzioni fondate su esperienze pregresse, o sulla base di calcoli e dati scientifici[2].

Tuttavia, in questo contesto il termine psicologia predittiva non allude a teorie fantasiose e soggettive è neppure ad un’impostazione di tipo “lombrosiano” secondo la quale un soggetto con determinate caratteristiche somatiche[3] sia perciostesso un soggetto pericoloso o in grado di compiere atti illeciti. Difatti, in questo contesto non ci è consentito abbracciare una tipologia di valutazione limitata alle caratteristiche empiriche – fisiche, etniche o socioculturali – del soggetto, caratteristica delle posizioni più estreme del “positivismo” Ottocentesco[4]. Bensì, molto più ampiamente, si ritiene doveroso scrutare il percorso individuale del singolo, le proprie interazioni con altri soggetti, gli eventi traumatici e i fattori che possono influenzare in modo determinate il processo decisionale, il tutto senza però tralasciare il libero arbitrio individuale.

La psicologia, difatti, così come la sociologia e altre scienze, hanno una funzione conoscitiva e di comprensione dei fenomeni. Anche nel contesto della sicurezza infrastrutturale, essa non può, dunque, affidarsi a valutazioni soggettive o promettere risposte che non è in grado di fornire con metodo scientifico. Ciò che invece la psicologia può fare è tentare di rispondere, ad alcune delle domande che ci poniamo, come ad esempio il perché, il come e il chi possa compiere o subire un attacco securitario.

Se dunque da una parte risulta imprescindibile che la psicologia investigativa sia applicata con rigore scientifico, ovvero attraverso “la presenza di un paradigma e la falsificabilità dei suoi assunti fondamentali[5] e che, alla stregua di qualunque scienza debba affidarsi a dati e parametri il più possibile oggettivi, ciò tuttavia, non significa che i dati di per sé siano sufficienti a fornire una diagnosi o vagliare ipotesi[6].

È quindi proprio in tale contesto che interviene il fattore umano determinante, e segnatamente il ruolo del professionista, il quale deve comprendere e saper contestualizzare, ma soprattutto deve evitare di proporre teorie e conclusioni in assenza di un nutrito quantitativo di dati. Tale considerazione è maggiormente rilevante quando si fanno studi e congetture su fenomeni complessi come ad esempio quello del terrorismo, sul quale, come correttamente argomentato da Horgan[7], si discute molto ma si sa ancora poco. In tal senso risulta emblematico ricordare che “in termini psicologici, raramente ci vediamo come ci vedono gli altri, quindi, le fonti secondarie (anche i familiari) possono non fornire i dati osservazionali necessari allo sviluppo delle nostre teorie.”[8]

Tali considerazioni ci possono mostrare un tracciato ma la domanda principale resta ancora aperta e segnatamente: la psicologia può darci risposte utili a prevenire incidenti di sicurezza? Ebbene, muovendo dai limiti su cui ci si è sino ad ora soffermati possiamo affermare che la psicologia sia uno strumento prezioso per la gestione della sicurezza infrastrutturale, in tal senso esistono diverse teorie e ricerche, sia consolidate che in via di sviluppo[9]. Di contro esistono studi che ci ammoniscono contro l’utilizzo delle tecniche psicologiche e psicometriche da parte degli antagonisti della sicurezza stessa e ciò rappresenta sicuramente un campanello d’allarme non trascurabile[10].

Altri ancora propongono di rivisitare in chiave sistematica la psicologia rendendola parte di un’analisi complessiva degli elementi e dati raccolti. Un esempio di ciò può essere ricavato dalle teorie formulate dallo psicologo e criminologo inglese David Canter. Quest’ultimo difatti, riferendosi al “Geographical Profililing”, che si basa sull’analisi dei luoghi in cui vengono commessi i crimini, suggerisce che le persone scelgano anche inconsciamente i luoghi in cui commettono crimini.

Inoltre, secondo Canter analizzando e studiando i punti segnati su una mappa sarebbe possibile comprendere il significato latente dietro la scelta, quale frutto di processi mentali influenzati dalle esperienze passate della persona[11]. Peraltro, seppur con riferimento alla fase investigativa, Canter sostiene il vantaggio di un approccio empirico maggiormente incentrato sullo studio della vittima. Secondo tali teorie, le dinamiche del comportamento criminale potrebbero essere equiparate a qualsiasi altro comportamento sociale, pertanto potrebbero essere approcciate con le medesime metodologie[12]. Risulta dunque chiaro che la psicologia possa avere un ruolo cruciale nella comprensione dei fenomeni criminali e per la prevenzione degli incidenti di sicurezza.

In tal senso possiamo limitarci a ricordare che la psicologia potrebbe essere impiegata con successo in diverse aree, tra cui l’ambito della Cybersecurity[13], la valutazione delle minacce, la formazione e il benessere psicologico del personale che si occupa della sicurezza.

Peraltro, occorre chiarire che gli impieghi potenziali della psicologia in ambito securitario non si possono limitare alle categorie qui menzionate a titolo esemplificativo. Bensì, ciò che in questo contesto preme rilevare è che la psicologia possa, in presenza di adeguati standard scientifici, non solamente fornire una adeguata base teorica per lo studio del crimine e delle minacce alle infrastrutture critiche, ma sia essa stessa strumento di prevenzione nonché di gestione delle crisi securitarie. Per tali ragioni il modello MindShield non può prescindere dall’impiego e dalla ricerca in ambito psicologico.

Human Intelligence e OSINT

L’intelligence è uno strumento straordinario in grado di operare in differenti contesti, il cui oggetto è la raccolta, la conservazione e la diffusione di dati strumentali ad assicurare la sicurezza di target rilevanti, siano essi pubblici o privati. Tale disciplina si contraddistingue poi per la presenza di svariate sfaccettature e ambiti operativi. Rifacendoci alla lista presente fornita dal Sistema di informazione per la sicurezza della Repubblica, ricordiamo che, in base alla “tipologia di fonte informativa possiamo fare affidamento sui seguenti strumenti di intelligence:

  • “Osint (Open Source intelligence – attività di raccolta delle informazioni mediante l’analisi di fonti aperte)
  • Imint (Imagery intelligence – attività di raccolta delle informazioni mediante l’analisi di fotografie aeree o satellitari)
  • Humint (Human intelligence – attività di raccolta delle informazioni mediante contatti interpersonali)
  • Sigint (Signal intelligence – attività di raccolta delle informazioni mediante l’intercettazione e analisi di segnali, sia tra persone sia tra macchine)
  • Techint (Technical intelligence – riguardante armi ed equipaggiamenti militari)
  • Masint (Measurement and Signature intelligence – attività di raccolta delle informazioni non classificabili nelle precedenti categorie)[14].

L’impiego di queste tecniche può rappresentare uno strumento prezioso all’interno del modello MindShield, difatti come si è già avuto modo di chiarire la raccolta e l’analisi puntuale dei dati rappresentano le fondamenta di una proficua gestione della sicurezza. Come già premesso, tuttavia, le fondamenta del modello MindShield risiedono proprio nei risultati già raggiunti in ambito securitario. In questo contesto, dunque, non si può fare a meno di ricordare che, sia le varie agenzie di intelligence che enti non governativi hanno svolto un intenso lavoro di raccolta e processamento dei dati relativi agli incidenti e alle minacce securitarie. In tal senso si ricordiamo qui tre esempi:

  • in ambito scientifico si possono menzionare i database Significant Multi-domain Incidents against Critical Infrastructure (SMICI), un database aperto al pubblico che descrive in dettaglio sia gli incidenti cyber-fisici che cyber-operativi e QAnon Crime Maps[15]
  • in ambito civile si può menzionare il database ACLED (Armed Conflict Location & Event Data Project), il quale raccoglie ed analizza gli incidenti di sicurezza globali sotto il profilo dei conflitti armati[16].
  • da ultimo, in ambito nazionale e locale, si menziona il Programma Regionale Integrato di Mitigazione dei rischi (PRIM) della Regione Lombardia, un programma che “analizza i rischi, singoli e integrati, sul territorio regionale al fine di identificare le aree maggiormente critiche su cui approfondire la valutazioni effettuate[17].

Tali strumenti, tuttavia, per quanto innovativi e di indubbia utilità, tutti i sistemi informativi sinora considerati risentono di un limite endogeno non ancora superato ovvero la settorialità o la delimitazione territoriale del proprio ambito d’indagine. Proprio per tale ragione si ritiene che, ai fini dell’implementazione della sicurezza infrastrutturale, il progetto MindShield non possa prescindere dalla creazione di una rete informativa globale sul rischio infrastrutturale. Rete in cui i dati vengano raccolti con metodo scientifico e parametri ben delimitati, e della cui acquisizione siano deputati, a livello nazionale, regionale e locale specifici uffici per la gestione del rischio.

Inoltre, ciò non può ritenersi sufficiente a meno che l’acquisizione dei dati non ricopra tutti gli ambiti nei quali le infrastrutture e la società civile possano ritenersi a rischio. In effetti, se da un lato è indubbio che la settorialità e la disomogeneità siano determinanti nel processo di mitigazione del rischio, dall’altro appare ancor più limpida l’utilità che un protocollo unitario potrebbe apportare in un’ottica di prevenzione e per sino definizione della “crisi securitaria”. La raccolta e la gestione di tali dati possono diventare peraltro di vitale importanza in diversi settori sia pubblici che privati ed è perciò che si sostiene fermamente l’adozione di un modello omogeneo strutturato a livello sovranazionale.

A titolo esemplificativo possiamo esaminare l’utilizzo della piattaforma ACLED, orbene, tale piattaforma e i dati in essa contenuti sovente diventano strumento di valutazione – quanto meno dal punto di vista quantitativo – dello stato di sicurezza di un Paese terzo. Molti organi e agenzie tra cui l’EUAA, l’Agenzia Europea per l’Asilo si rifanno anche a tali dati, per stabilire se un Paese possa considerarsi sicuro o meno per un richiedente asilo[18].

Ma la domanda che ci si pone quindi, anche ammessa l’accuratezza e la scientificità con cui tali dati vengono raccolti, è in merito al grado di affidabilità che le istituzioni possano farvi. Ci si interroga quindi se, data la rilevante funzione che questi dati assumono, non sarebbe preferibile invece che il loro processamento sia demandato ad un organismo a ciò deputato dagli Stati sovrani.

Lasciando aperto tale interrogativo, non si può far altro che auspicare la creazione di una filiale informativa superpartes, aggiornata e rispondente a standard scientifici elevati, che potrebbe integrare il modello MindShield supportandolo nel proprio obiettivo di realizzazione di una rete securitaria efficiente.

Intelligenza Artificiale (AI) e Machine Learning (ML)

L’intelligenza artificiale e il machine learning ultimamente sono diventati degli argomenti molto popolari, sui quali la ricerca scientifica e l’interesse degli stati stanno avendo un impatto propulsore. Tuttavia, in questa sede interessa non tanto chiarire in cosa consistano le sopracitate innovazioni[19] bensì comprendere che ruolo esse possano avere nel contesto della sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali e in ultima analisi nel modello MindShield.

A questo proposito non si può ignorare di considerare che l’Intelligenza Artificiale (IA) e il Machine Learning (ML) stanno rivoluzionando il campo della protezione delle infrastrutture critiche. Concretamente, dunque, l’impiego di queste tecnologie attualmente consente di ottimizzare la catena informativa attraverso l’identificazione, l’analisi e la gestione dei rischi attraverso l’implementazione dell’efficienza e l’accuratezza delle strategie di gestione del rischio[20].

Alcuni enti e gestori di servizi pubblici, avendone riconosciuto le potenzialità[21], si stanno già mettendo all’opera per implementare questi strumenti. A titolo esemplificativo possiamo ricordare quanto recentemente sostenuto dal Chief Technology Innovation & Digital Officer del Gruppo FS, Roberto Tundo, il quale, in occasione dell’evento “Stati Generali dell’Intelligenza Artificiale” ha riferito che “l’intelligenza artificiale applicata alle infrastrutture si basa su algoritmi che facilitano le opere a adattarsi alle varie condizioni di impiego e a dialogare con i suoi utilizzatori (pensiamo al dialogo binario-treno nel caso ferroviario)[22], Tundo ha inoltre aggiunto che ciò “permette di avere infrastrutture intelligenti che sanno inviare messaggi e segnalazioni, indispensabili per intervenire in tempo in caso di necessità[23].

Tuttavia, non si può fare a meno di considerare che l’impiego indiscriminato di tali tecnologie possa rappresentare un elemento di criticità e persino di minaccia per la sicurezza infrastrutturale. Per tale ragione diversi stati tra cui Regno Unito e Stati Uniti si sono impegnati per la creazione di agenzie per la cyber sicurezza unitamente alla statuizione di linee guida per l’utilizzo responsabile dell’intelligenza artificiale[24].

Tale tecnologia è stata peraltro anche al centro della normazione sovranazionale, difatti, nel 2021 il Parlamento europeo e il Consiglio hanno dato forma alle prime statuizioni sull’utilizzo dell’Intelligenza Artificiale attraverso l’AI act[25], un primo passo verso la creazione di una legislazione europea sul tema, che ha continuato a destare interesse e che, recentemente è divenuto oggetto di un accordo provvisorio tra il Consiglio e il Parlamento Europeo[26].

Quanto agli effetti dell’utilizzo di tale strumento essi possono essere suddivisi tra benefici e rischi. Quanto alla prima categoria possiamo menzionare l’aumento di produttività, l’ottimizzazione dei processi, la riduzione dei costi, implementazione della sicurezza di infrastrutture e cittadini, l’implementazione di nuove tecnologie e servizi. Parlando di criticità alcune istituzioni, tra cui il Parlamento Europeo, sostengono che il sottoutilizzo tanto quanto l’abuso dell’intelligenza artificiale esponga a criticità, il primo in relazione alla perdita di competitività in confronto ad altre economie e il secondo per via degli utilizzi impropri di tale tecnologia.

In effetti, l’impiego indiscriminato dell’AI può presentare sfide complesse di natura etica[27], politica, di rispetto dei valori fondamentali dell’individuo, di tutela dei dati o di programmazione[28]. Concorde in tal senso anche il Governo britannico, il quale, in un documento programmatico sui rischi connessi all’utilizzo dell’intelligenza artificiale sino al 2025[29], ha avvertito che:

5. L’aumento delle prestazioni, della disponibilità e dell’accessibilità degli strumenti di IA generativa permette potenzialmente a chiunque di rappresentare una minaccia attraverso l’uso malevolo, l’abuso o l’errore. L’IA generativa continuerà quasi certamente a ridurre le barriere all’ingresso per gli attori delle minacce meno sofisticati che cercheranno di condurre attacchi prima irraggiungibili. Oltre ai gruppi organizzati, anche gli attivisti politici e gli attori solitari utilizzeranno probabilmente l’IA generativa per scopi ideologici, politici e personali.

  1. È molto probabile che i criminali adottino la tecnologia dell’IA generativa allo stesso ritmo e alla stessa velocità della popolazione generale, ma alcuni gruppi e individui innovativi saranno i primi ad adottarla. L’uso della tecnologia da parte dei criminali accelererà molto probabilmente la frequenza e la sofisticazione delle truffe, frodi, contraffazioni, ransomware, furto di valuta, raccolta di dati, immagini di abusi sessuali su minori e clonazione vocale. Nel 2025, tuttavia, sarà meno probabile che i criminali riescano a sfruttare l’intelligenza artificiale generativa per creare nuove minacce informatiche.
  1. Entro il 2025, l’IA generativa avrà il potenziale per migliorare le capacità dei terroristi nella propaganda, radicalizzazione, reclutamento, gestione dei flussi di finanziamento, sviluppo di armi e pianificazione di attacchi. Ma la dipendenza dalle catene di approvvigionamento fisico rimarrà quasi certamente un ostacolo all’uso dell’IA generativa per attacchi fisici sofisticati.
  1. Nei prossimi 18 mesi, è più probabile che l’IA generativa amplifichi i rischi esistenti piuttosto che crearne di nuovi. Ma aumenterà nettamente la velocità e la portata di alcune minacce e introdurrà alcune vulnerabilità. I rischi rientrano in almeno tre settori sovrapponibili:

– I rischi digitali sono ritenuti i più probabili e con il più alto impatto fino al 2025. Le minacce includono la criminalità informatica e l’hacking. L’intelligenza artificiale generativa migliorerà anche le difese digitali contro queste minacce.

– I rischi per i sistemi politici e le società aumenteranno in termini di probabilità fino al 2025, diventando altrettanto significativi quanto i rischi digitali man mano che l’intelligenza artificiale e generativa si svilupperà ed espanderà. Le minacce includono manipolazione e inganno delle popolazioni.

– I rischi fisici aumenteranno probabilmente man mano che l’IA generativa verrà incorporata in un maggior numero di sistemi fisici, comprese le infrastrutture critiche e l’ambiente edificato. Se implementata senza adeguati controlli di controlli di safety e security, l’IA potrà comportare nuovi rischi di malfunzionamento e vulnerabilità agli attacchi.

  1. Questi rischi non si presenteranno in modo isolato; è probabile che si sommino e influenzino altri rischi. Quasi certamente si verificheranno anche rischi imprevisti, compresi quelli derivanti dalla mancanza di prevedibilità dei sistemi di IA”[30].

Tali avvertimenti non possono lasciare indifferenti, per tale ragione il modello MindShield si propone, come peraltro già avviene in alcune realtà, di implementare l’utilizzo etico, responsabile e tecnologicamente avanzato dell’intelligenza artificiale[31], al fine di prevenire e mitigare i rischi per la sicurezza già esistenti, nonché quelli connessi allo sviluppo e all’utilizzo pubblico degli strumenti di intelligenza artificiale.

Internet of Things (IoT)

Internet of Things, letteralmente “internet delle cose”, è un termine che indica l’applicazione di diverse tecnologie per l’automazione di oggetti e processi utilizzati in ambito civile, industriale o militare. In questo contesto non ci si può soffermare sugli aspetti tecnici di tale tecnologia, tuttavia, sommariamente possiamo limitarci a ricordare che l’IoT si caratterizza per la modalità di raccolta, trasmissione, elaborazione, analisi e modellazione dei dati, i quali vengono trasmessi a un server (cloud) oppure ad un altro dispositivo via rete[32].

L’insieme di tali tecnologie, diventato sempre più presente ed accessibile al pubblico, ha consentito di svolgere innumerevoli attività prima nemmeno ipotizzabili, dagli strumenti di tracciamento e localizzazione di dispositivi in movimento, ai pagamenti elettronici con tecnologia RFID e NFC[33], alla rilevazione e monitoraggio di dati ambientali e di persone[34] in un determinato luogo. Dato l’ampissimo potenziale di tali innovazioni risulta quindi imprescindibile garantirne, da un lato l’implementazione in ambito securitario e dall’altro un utilizzo regolamentato in ambito civile e industriale che prevenga manipolazioni, bias e violazioni dei diritti dei singoli e della comunità[35].

Secondo alcuni studi compiuti dall’AIIC (Associazione Italiana Infrastrutture Critiche)[36] esistono attualmente almeno quattro approcci alla IoT security:

  • il primo delineato dalle linee guida ENISA del 2017[37], successivamente integrate dalle linee guida per la standardizzazione dell’AI e la cybersicurezza del 2023[38].
  • il secondo riportato nel report del NIST (Istituto nazionale statunitense per gli standard e la tecnologia)[39];
  • il terzo derivante dalla raccolta dei documenti ISO;
  • il quarto approccio composto dalla ricerca accademica sul tema[40].

Tra questi possiamo limitarci a citare l’approccio NIST, secondo il quale la mitigazione del rischio dovrebbe coinvolgere almeno tre aree di cui la prima inerente alla “tutela della sicurezza dei dispositivi”, la seconda inerente alla “protezione dei dati” e la terza relativa alla “protezione della privacy degli individui”. Peraltro, tornando alle tipologie di minacce che coinvolgono specificatamente l’IoT è interessante osservare che, secondo lo studio dell’ENISA[41] esse possono essere ricomprese ad esempio in:

  • attività illecite / abusi (come, ad esempio, gli attacchi DDoS[42], virus e malware, exploit kits[43], manipolazione di hardware o software, gli ATP[44], attacchi del tipo spoofing o jamming indirizzati ai sensori a ultrasuoni[45], attacchi alla privacy[46]);
  • interruzioni o guasti dei sistemi, dispositivi, delle reti e dei servizi di assistenza;
  • attacchi fisici che comportano la modificazione o distruzione dei dispositivi;
  • disastri naturali o ambientali (come allagamenti, incendi, esplosioni etc.);
  • danneggiamento o perdita rilevante dei dati;
  • intercettazioni o pirateria informatica (sia del protocollo di comunicazione dell’IoT che attraverso le intercettazioni e la raccolta fraudolenta di informazioni);
  • guasti o malfunzionamenti (dovuti a vulnerabilità del software o guasti dei componenti di terze parti, come ad esempio del provider di servizi internet o di utenze elettriche, energetiche etc.).

Il catalogo sopracitato consente di apprezzare la complessità delle sfide a cui tale innovazione tecnologica ci espone. È naturale quindi chiedersi come possa MindShield impiegare IoS per la tutela delle infrastrutture critiche, perciò, non rimane che ritornare alle premesse iniziali, ricordando che l’obiettivo di questo modello sperimentale è l’impiego delle tecnologie e della conoscenza già acquisita, al netto delle attuali criticità, al fine della implementazione di un sistema di security multilivello che possa garantire: da un lato una copertura tecnologica e operativa efficiente e dall’altro lato il rispetto dei diritti e di standard elevati di sicurezza per la tutela della privacy, della libertà dei cittadini e salvaguardia delle istituzioni civili[47].

Questo articolo ha esplorato le principali tecnologie innovative integrate nel modello MindShield per la protezione delle infrastrutture critiche, evidenziando come psicologia predittiva, intelligence, intelligenza artificiale e Internet of Things possano convergere in un approccio multidisciplinare alla sicurezza. Per approfondire ulteriormente questa metodologia rivoluzionaria e scoprire tutti gli aspetti del paradigma di sicurezza integrata, vi invitiamo a scaricare il white paper completo della Dottoressa Livia Cimpoia dal titolo “MindShield” – un nuovo paradigma di sicurezza integrata per infrastrutture critiche”.

Nel prossimo articolo della serie esploreremo la combinazione sinergica di tecniche e strumenti, analizzando il coordinamento e la collaborazione tra le diverse componenti del modello MindShield, per comprendere come l’integrazione efficace di queste tecnologie possa garantire una protezione ottimale delle infrastrutture critiche e dei servizi pubblici essenziali.

Note

[1] Cfr. termine psicologia vocabolario Treccani – URL

[2] Cfr. termine predizione vocabolario Treccani – URL

[3] In questo contesto è da intendersi come caratteristiche psicologiche;

[4] Che prescindevano dal considerare il libero arbitrio del soggetto cfr. anche Pittaro, P. (a cura di) (2012). Scuola Positiva e sistema penale: quale eredità?: EUT – Edizioni Università di Trieste.

[5] DE LEO G. et al. (2000 n. 11). PSICOLOGIA INVESTIGATIVA: UNA NUOVA SFIDA DELLA PSICOLOGIA GIURIDICA. Rassegna italiana di criminologia (3/4): pp. 367 – 386.

[6] Si rimanda in tal senso a Kiehl, K. (2015). The psychopath whisperer. Inside the minds of those without a conscience., opera nella quale l’autore condivide uno spaccato di vita professionale dando contezza in modo pragmatico dell’uso dei test clinici e dell’intero processo di valutazione a cui il professionista è tenuto a prescindere dal risultato dei test: “Quando Gordon se n’è andato, ho tirato fuori la mia copia del manuale della Psychopathy Checklist- Revised (PCL-R) di Hare.

La Psychopathy Checklist, creata dal professor Hare, è lo strumento che utilizziamo sul campo per valutare la psicopatia. Contiene venti item che colgono i tratti essenziali della psicopatia, tra cui la mancanza di empatia, il senso di colpa e il rimorso, disinvoltura, la superficialità, l’orientamento parassitario, la disaffezione, l’irresponsabilità e l’impulsività.

“Questi tratti sono valutati sulla base dell’intera vita dell’individuo e in tutti i suoi ambiti. In altre parole, per “mancare di empatia” nella Checklist della psicopatia, è necessario avere prove di questo tratto nella maggior parte della vita – a casa, al lavoro, a scuola, in famiglia, con gli amici e nelle relazioni sentimentali.

“Ciascuno dei venti item è valutato su una scala a tre punti: 0, l’item non si applica all’individuo; 1, l’item si applica in alcuni aspetti; 2, l’item si applica sicuramente nella maggior parte dei casi all’individuo. I punteggi variano da 0 a 40, con la diagnosi clinica di psicopatico riservata a coloro che hanno un punteggio di 30 o superiore. Il punteggio medio di un detenuto è di 22. La media dei maschi nordamericani non detenuti ha un punteggio di 4 su 40. Gordon ha ottenuto 31. È stato il mio primo psicopatico” – tradotto dalla lingua inglese;

[7] Horgan, J. (2015). Psicologia del terrorismo: Edra Masson.

[8] Ibidem; peraltro, in tal senso Horgan ripropone un esempio emblematico: “La vita di Mohamed Atta, il dirottatore più conosciuto tra quelli dell’11 settembre, è stata scandagliata da giornalisti e studiosi. Sono stati intervistati i suoi genitori, appartenenti al ceto medio e residenti in Egitto, così come i suoi compagni di scuola, i conoscenti e i colleghi tedeschi ad Amburgo. Nessuno di loro aveva notato segni di depressione o di qualsiasi altra forma psicopatologica.

“Tali risultati potrebbero indurre a chiedersi se i terroristi siano o meno affetti da psicopatologie, ma la confusione deriva anche da ciò che si può veramente trarre da tali dichiarazioni e dalla natura dei dati che si possono ottenere nel tentativo di comprendere le ragioni che hanno spinto Atta a partecipare a un’organizzazione terroristica.”

[9] Per maggiori approfondimenti si rimanda anche a Hopner, V. et al. (2020). Introduction to the Special Section on the Psychology of Security. International Perspectives in Psychology 9(1): 1–4.

[10] Cfr. Gambino G. e Russo A. (2021). Profilazione Sociale e Sicurezza Nazionale. Società Italiana di Intelligence.
[11] Canter, D. e D. Youngs (2017). Applications of geographical offender profiling. [Place of publication not identified]: Routledge. e Canter, D. e D. Youngs (2016). Principles of geographical offender profiling. London: Routledge.

[12] Canter, D. et al. (2004). Il profilo psicologico. L’indagine investigativa fra teoria e prassi. Roma: Carocci. E Canter, D. e D. Youngs (2022). Psicologia investigativa. Criminal profiling e analisi dell’azione criminale. Roma: Fioriti.

[13] Cfr. anche Bar-Tal, D. (2020). Creating Fear and Insecurity for Political Goals. International Perspectives in Psychology 9(1): 5–17. e Ancis, J. (2020). The age of cyberpsychology: An overview. 1 1(1).

[14] Sistema di informazione per la sicurezza della Repubblica (2023). L’intelligence. [richiamato: 16.12.2023].

[15] Cfr. database Significant Multi-domain Incidents against Critical Infrastructure (SMICI) URL e QAnon Crime Maps URL

[16] Cfr. Database Acled URL

[17] Cfr. PRIM – Programma Regionale Integrato di Mitigazione dei rischi (servizirl.it)

[18] A titolo esemplificativo si rimanda alle COI (Country of Origin Information) – informazioni sul Paese d’origine sull’Afganistan aggiornate a dicembre 2023, cfr. European Union Asylum Agency (EUAA). Country of Origin Information: Afghanistan – Country Focus: pp. 12 – 14. URL

[19] Per chiarire brevemente tali concetti, tuttavia, possiamo accennare che l’intelligenza artificiale “è l’abilità di una macchina di mostrare capacità umane quali il ragionamento, l’apprendimento, la pianificazione e la creatività. L’intelligenza artificiale permette ai sistemi di capire il proprio ambiente, mettersi in relazione con quello che percepisce e risolvere problemi, e agire verso un obiettivo specifico. Il computer riceve i dati (già preparati o raccolti tramite sensori, come una videocamera), li processa e risponde. I sistemi di IA sono capaci di adattare il proprio comportamento analizzando gli effetti delle azioni precedenti e lavorando in autonomia.”

Cfr. PARLAMENTO EUROPEO (2020). Che cos’è l’intelligenza artificiale e come viene usata? Online: https://www.europarl.europa.eu/news/it/headlines/society/20200827STO85804/che-cos-e-l-intelligenza-artificiale-e-come-viene-usata [richiamato: 18.12.2023].; mentre il machine learning è la “branca dell’Intelligenza Artificiale che si occupa dello sviluppo di algoritmi e tecniche finalizzate all’apprendimento automatico mediante la statistica computazionale e l’ottimizzazione matematica” Cfr. termine machine learning vocabolario Treccani – URL

[20] Sul tema si veda anche Governo Italiano. Programma Strategico Intelligenza Artificiale 2022 – 2024. URL

[21] Si veda anche il Dottorato Nazionale in Intelligenza Artificiale (2023). AI & pubblica amministrazione – Dottorato Nazionale in Intelligenza Artificiale.[richiamato: 18.12.2023].

[22] FS News (2023). Dal Gruppo FS infrastrutture intelligenti, connesse e dialoganti. [richiamato: 18.12.2023].

[23] Ibidem.

[24] NCSC (2023). UK and US develop new global guidelines for AI security. URL

[25] Una proposta per la creazione di regole armonizzate sull’intelligenza artificiale cfr. Commissione Europea (2021). Proposta di REGOLAMENTO DEL PARLAMENTO EUROPEO E DEL CONSIGLIO CHE STABILISCE REGOLE ARMONIZZATE SULL’INTELLIGENZA ARTIFICIALE (LEGGE SULL’INTELLIGENZA ARTIFICIALE) E MODIFICA ALCUNI ATTI LEGISLATIVI DELL’UNIONE. URL

[26] Council of the EU (2023). Artificial intelligence act: Council and Parliament strike a deal on the first rules for AI in the world. [richiamato: 23.12.2023].

[27] Kwet, M. (2023). The Cambridge Handbook of Race and Surveillance: Cambridge University Press.

[28] PARLAMENTO EUROPEO (2023). Quali sono i rischi e i vantaggi dell’intelligenza artificiale? URL

[29] Government, H. Annex B: Safety and Security Risks of Generative Artificial Intelligence to 2025. URL;

[30] Ibidem, pp. 4-5, tradotto in italiano dalla lingua originale del documento, scritto in inglese.

[31]Ad esempio si rimanda a quanto messo in campo da Leonardo (2021). Comunicato stampa: Leonardo aderisce a “Mille Infrastrutture – Rete d’imprese” per sviluppare progetti dedicati al monitoraggio delle infrastrutture critiche. così come da Leonardo Cineca (2022). Leonardo HPC System – Leonardo Pre-exascale Supercomputer. Leonardo Pre-exascale Supercomputer.

[32] UFCOM Svizzera, Ufficio federale delle comunicazioni (2021). Internet of Things (IoT). [richiamato: 26.12.2023].

[33] Chabbi, S. e C. Araar (2022). RFID and NFC authentication protocol for securing a payment transaction. In, 2022 4th International Conference on Pattern Analysis and Intelligent Systems (PAIS): IEEE. Oum El Bouaghi, Algeria, 2022, pp. 1-8, doi: 10.1109/PAIS56586.2022.9946661

[34] Si veda in tal senso anche Buolamwini, J., Ordonez, V., Morgenstern, J., & Learned-Miller, E., J. Morgenstern e & Learned-Miller, E. (2020). Facial Recognition Technologies: A Primer. [richiamato: 27.12.2023].

[35] Evani Radiya-Dixit e Nina Toft Djanegara (2023). RACE AND SURVEILLANCE BRIEF. Stanford Center ffor Comparative Studies in Race & Ethnicity. e Kwet, M. (2023). The Cambridge Handbook of Race and Surveillance: Cambridge University Press.

[36] AIIC (2020). Internet of Things (IoT) in the context of Critical Infrastructures: an Enterprise Security and Management Perspective for a Security and Privacy Compliance.

[37] ENISA (2017). Baseline Security Recommendations for IoT. [richiamato: 26.12.2023].

[38] ENISA (2023). Cybersecurity of AI and Standardisation. [richiamato: 26.12.2023].

[39] Boeckl, K. et al. Considerations for managing Internet of Things (IoT) cybersecurity and privacy risks. In, National Institute of Standards and Technology (NIST).

[40] Per la nomenclatura e l’approfondimento dei singoli approcci si rimanda a AIIC (2020). Internet of Things (IoT) in the context of Critical Infrastructures: an Enterprise Security and Management Perspective for a Security and Privacy Compliance.

[41] Il seguente catalogo è stato pubblicato da ENISA (2017). Baseline Security Recommendations for IoT. Online: https://www.enisa.europa.eu/publications/baseline-security-recommendations-for-iot [richiamato: 26.12.2023]., “Figure 8: IoT Threat taxonomy” p. 32, grafico originale in lingua inglese tradotto in italiano.

[42] Attacchi cibernetici che hanno lo scopo di bloccare un server o una rete attraverso la creazione di un abnorme flusso di dati e/o traffico

[43] Per maggiori approfondimenti si rimanda a Belcic, I. (2020). Che cos’è un exploit nell’ambito della sicurezza informatica? Avg. URL;

[44] Minacce avanzate e persistenti usate sovente nel cyberspionaggio, per maggiori approfondimenti si rimanda a Fastweb Plus. APT Advanced Persistent Threat: cosa sono, come funzionano e quali sono le precauzioni per evitarle. [richiamato: 26.12.2023].

[45] Per maggiori approfondimenti si rimanda ad esempio a Gluck, T. et al. (2020). Spoofing Attack on Ultrasonic Distance Sensors Using a Continuous Signal. Sensors 20(21): 6157.

[46] Come l’abuso di dati personali, o di autorizzazioni, o la compromissione di informazioni confidenziali cfr. ENISA (2017). Baseline Security Recommendations for IoT. [richiamato: 26.12.2023].;

[47] Si rimanda a titolo esemplificativo al caso di Cambridge Analytica e il proprio impatto sulla campagna elettorale per le elezioni presidenziali USA del 2016 cfr. Gambino G. e Russo A. (2021). Profilazione Sociale e Sicurezza Nazionale. Società Italiana di Intelligence.

Profilo Autore

Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili.
Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia.
Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno.
Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI.
In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/difesa-infrastrutture-critiche/


Deepfake in tempo reale: la fine dell’identità digitale sicura è già iniziata

Il 2025 segna il punto di non ritorno per la fiducia digitale. Con deepfake creabili in tempo reale per meno di 2 euro e perdite globali che superano i 40 miliardi di dollari, l’identità online come la conosciamo sta collassando. Un’ingegnera di Hong Kong trasferisce 25,6 milioni di dollari dopo una videoconferenza con colleghi che non esistono. Un’azienda di cybersecurity blocca un attore nordcoreano con un volto generato dall’AI prima che possa infiltrarsi. Migliaia di elettori del New Hampshire ricevono una chiamata dal “Presidente Biden” che li invita a non votare. Non sono scene di Black Mirror: è il 2025, e l’era dell’identità digitale sicura sta volgendo al termine.

I numeri parlano di una rivoluzione tecnologica senza precedenti: 95.820 video deepfake rilevati nel 2023, con un aumento del 550% dal 2019. Il costo medio per creare un deepfake convincente? 1,33 dollari. Il danno medio per un’azienda vittima nel settore finanziario? 603.000 dollari. Questa asimmetria economica sta ridefinendo le regole del gioco digitale, trasformando ogni interazione online in un potenziale campo minato.

La democratizzazione dell’inganno perfetto

La tecnologia deepfake ha raggiunto nel 2024-2025 un punto di svolta critico. Software come DeepFaceLive e Deep-Live-Cam permettono ora la manipolazione video in tempo reale con latenze estremamente ridotte – abbastanza veloce da ingannare durante una videochiamata. Con soli 3 secondi di audio registrato, gli algoritmi attuali possono clonare una voce con un’accuratezza dell’85%. Non servono più competenze tecniche specializzate: basta un computer con una scheda grafica decente e 10 minuti di registrazione su una piattaforma cloud.

Le ricerche per “software gratuito di clonazione vocale” sono aumentate del 120% tra luglio 2023 e 2024. Il mercato globale dei deepfake, valutato tra 857 milioni e 7,58 miliardi di dollari nel 2024 secondo diverse analisi, potrebbe raggiungere i 41,36 miliardi entro il 2032. Dietro questi numeri si nasconde una realtà inquietante: la barriera tecnologica che proteggeva l’identità digitale è crollata.

“Un paio di anni fa servivano competenze tecniche e intenzionalità per creare deepfake; ora basta solo l’intenzionalità”, osserva Hugh Thompson, Executive Chairman della RSA Conference. La facilità d’uso ha trasformato una tecnologia di nicchia in un’arma di distruzione di massa della fiducia digitale. 2.298 strumenti per face swap, 10.206 per generazione di immagini AI, 1.018 per clonazione vocale: l’arsenale dell’inganno digitale è ormai alla portata di chiunque.

Quando il crimine diventa indistinguibile dalla realtà

Il caso Arup resta emblematico della nuova era criminale. All’inizio del 2024, un dipendente della multinazionale britannica di ingegneria ha partecipato a quella che sembrava una normale videoconferenza aziendale. Il CFO e altri colleghi discutevano di trasferimenti urgenti. Tutto sembrava autentico: le voci, i volti, persino i manierismi. Il dipendente ha autorizzato 15 transazioni per un totale di 25,6 milioni di dollari. Solo giorni dopo si è scoperto che tutti i partecipanti alla chiamata erano deepfake generati in tempo reale.

“Audio e segnali visivi sono fondamentali per noi esseri umani, e queste tecnologie stanno giocando proprio su questo”, ammette Rob Greig, CIO di Arup. “Dobbiamo davvero iniziare a mettere in discussione ciò che vediamo.”

Le statistiche del crimine digitale riflettono questa nuova realtà. L’88% di tutti i casi di frode deepfake colpisce il settore delle criptovalute. Il fintech subisce significativi attacchi KYC (Know Your Customer) fraudolenti. In Nord America, l’aumento delle frodi deepfake ha raggiunto il 1.740% tra il 2022 e il 2023. Le proiezioni di Deloitte sono ancora più allarmanti: 40 miliardi di dollari di perdite per frode negli Stati Uniti entro il 2027, rispetto ai 12,3 miliardi del 2023.

Ma i deepfake non colpiscono solo i conti bancari. Il caso del preside Eric Eiswert della Pikesville High School nel Maryland illustra il potere distruttivo sulla reputazione personale. Un audio deepfake con contenuti razzisti e antisemiti, creato dall’insegnante Dazhon Darien per vendetta, ha ottenuto 2 milioni di visualizzazioni online prima che la polizia confermasse la falsificazione. Nel frattempo, Eiswert aveva già ricevuto minacce di morte ed era stato sospeso dal lavoro. Darien è stato condannato a 4 mesi di carcere nell’aprile 2025.

Un altro caso significativo ha coinvolto KnowBe4, azienda di cybersecurity che il 15 luglio 2024 ha scoperto di aver quasi assunto un attore nordcoreano che aveva utilizzato un’identità AI-generata durante il processo di selezione. L’infiltrazione è stata fermata prima che potesse causare danni, evidenziando come anche le aziende più preparate possano essere vulnerabili a questi attacchi sofisticati.

L’erosione sistemica della fiducia sociale

L’impatto dei deepfake va ben oltre i singoli casi di frode. Solo il 42% degli americani sa cos’è un deepfake, secondo il Pew Research Center, ma il 77% vorrebbe restrizioni su video e immagini alterate. Questo paradosso rivela una società impreparata ad affrontare una minaccia che non comprende pienamente.

La capacità umana di riconoscere i deepfake è desolante: solo il 61% delle persone riesce a distinguere volti generati dall’AI da quelli reali, appena meglio del lancio di una moneta. Anche quando vengono avvertiti, gli individui sovrastimano significativamente la propria capacità di rilevamento. Gli over 65 mostrano la stessa capacità di riconoscimento dei giovani, ma una maggiore suscettibilità agli effetti psicologici.

“Stiamo entrando in un’era post-verità dove gli individui credono solo alle informazioni che si allineano con le loro convinzioni preesistenti”, avverte un rapporto del Carnegie Endowment. Il fenomeno del “dividendo del bugiardo” – dove anche la sola esistenza dei deepfake permette ai malintenzionati di screditare prove autentiche – sta minando le fondamenta stesse del discorso democratico.

Le elezioni americane del 2024 hanno visto 82 deepfake targeting figure pubbliche in 38 paesi. Sebbene l’impatto diretto sia stato limitato, l’effetto corrosivo sulla fiducia istituzionale è profondo. La ricerca mostra che i deepfake che ritraggono fallimenti infrastrutturali riducono la fiducia nel governo, con effetti più pronunciati in ambienti polarizzati come gli Stati Uniti rispetto a Singapore.

Il caso della robocall deepfake del “Presidente Biden” del 21 gennaio 2024 nel New Hampshire rappresenta un precedente preoccupante: migliaia di elettori hanno ricevuto una chiamata con la voce sintetica del presidente che li invitava a non votare alle primarie democratiche, dimostrando il potenziale di manipolazione elettorale di queste tecnologie.

La corsa tecnologica tra spada e scudo

Intel proclama che il suo FakeCatcher può rilevare deepfake con un’accuratezza del 96% analizzando i sottili cambiamenti del flusso sanguigno nei pixel video. Microsoft Video Authenticator prometteva valutazioni in tempo reale dell’autenticità dei media, ma non è più ampiamente disponibile al pubblico. Reality Defender ha raccolto 33 milioni di dollari (espandendo il round iniziale da 15 milioni) per la sua piattaforma multimodale. Eppure, la realtà sul campo è molto diversa dalle promesse dei comunicati stampa.

Il benchmark Deepfake-Eval-2024 rivela una verità scomoda: i modelli mostrano un calo medio delle prestazioni del 45-50% sui dati del mondo reale rispetto ai dataset di laboratorio. I migliori sistemi commerciali raggiungono solo il 78% di accuratezza per i video, l’89% per l’audio, l’82% per le immagini. Peggio ancora, i modelli addestrati su deepfake generati da GAN falliscono completamente contro le nuove tecniche di diffusione.

“Siamo a decenni dall’avere una tecnologia forense che possa distinguere in modo conclusivo il vero dal falso”, ammette il professor Hany Farid, pioniere della tecnologia PhotoDNA presso UC Berkeley. La transizione dai modelli GAN ai modelli di diffusione ha reso obsoleti molti sistemi di rilevamento esistenti. I Binary Neural Networks riducono i requisiti computazionali di 20 volte mantenendo l’accuratezza, ma anche questi progressi non riescono a tenere il passo con l’evoluzione delle tecniche di generazione.

I sistemi di verifica biometrica, un tempo considerati il gold standard della sicurezza, vacillano. Gartner prevede che entro il 2026, il 30% delle aziende non considererà più affidabili i sistemi di autenticazione biometrica facciale a causa degli attacchi deepfake. Le tecnologie di rilevamento della vivacità, che analizzano texture della pelle e pattern di flusso sanguigno, offrono una certa protezione ma possono essere aggirate con tecniche sempre più sofisticate.

Il labirinto normativo globale

L’Unione Europea guida la risposta normativa con l’AI Act, entrato in vigore il 1° agosto 2024. La legge definisce i deepfake come “contenuti immagine, audio o video generati o manipolati dall’AI che assomigliano a persone, oggetti, luoghi esistenti e apparirebbero falsamente autentici a una persona”. Le violazioni possono comportare multe fino a 35 milioni di euro o il 7% del fatturato annuale mondiale.

Gli Stati Uniti hanno compiuto passi significativi con il TAKE IT DOWN Act, firmato in legge dal Presidente Trump il 19 maggio 2025, che criminalizza la pubblicazione di immagini intime non consensuali, inclusi i deepfake, con pene fino a 3 anni di carcere per violazioni aggravate. Ma l’approccio frammentato stato per stato crea un mosaico complesso: 47 stati hanno almeno una legge sui deepfake, 26 regolano i deepfake elettorali, 45 affrontano i deepfake sessualmente espliciti.

L’Italia ha sviluppato una legislazione specifica con il DDL approvato dal Senato il 16 settembre 2025, che prevede investimenti fino a 1 miliardo di euro per l’innovazione AI tramite CDP Venture Capital e pene detentive da 1 a 5 anni per la distribuzione di deepfake dannosi. Il caso della premier Giorgia Meloni, che ha chiesto €100.000 di danni simbolici per video pornografici deepfake nel luglio 2024, evidenzia le sfide dell’applicazione transfrontaliera.

Ma le leggi faticano a tenere il passo con la tecnologia. “Le definizioni legali tradizionali di diffamazione e copyright sono inadeguate per affrontare i danni dei deepfake”, nota un rapporto della Electronic Frontier Foundation. L’onere della prova, la verifica dell’autenticità, la giurisdizione transnazionale: ogni aspetto del sistema legale viene messo alla prova da questa nuova realtà.

Scenari per il futuro prossimo

Vijay Balasubramaniyan, CEO di Pindrop Security, prevede che “il 2025 potrebbe vedere la prima violazione su larga scala di archivi audio e video confidenziali che potrebbero essere utilizzati per addestrare AI per scopi malevoli”. Ajay Amlani, recentemente nominato CEO di Aware Inc. nel gennaio 2025, è ancora più specifico: “La frode deepfake diventerà completamente weaponizzata nel 2025”, con “un’ondata di takeover di account e transazioni fraudolente che costringerà i regolatori bancari mondiali ad agire in modo decisivo”.

Le proiezioni economiche dipingono un quadro cupo. Il mercato dei deepfake potrebbe raggiungere i 35-41 miliardi di dollari entro il 2032-2034. Le perdite per frode sono destinate a crescere con un CAGR del 32%. Entro il 2027, gli attacchi di social engineering potenziati dall’AI colpiranno il 40% dei dirigenti aziendali.

Eppure, non tutto è perduto. Il World Economic Forum sostiene che “nessun singolo stakeholder o soluzione può affrontare completamente i media sintetici”. Il successo richiederà “nuove tecnologie, pratiche organizzative ed educazione”. Steven Smith di Tools for Humanity indica soluzioni tecnologiche come World ID, che ha aggiunto il rilevamento deepfake al suo sistema di identità digitale.

La trasformazione, non la fine, dell’identità digitale

Contrariamente alle previsioni apocalittiche, gli esperti convergono su uno scenario di trasformazione piuttosto che di collasso totale. L’identità digitale sicura come la conosciamo – basata sulla fiducia implicita in ciò che vediamo e sentiamo – sta effettivamente finendo. Ma al suo posto sta emergendo un nuovo paradigma: sistemi multi-livello che combinano autenticazione crittografica, biometria comportamentale e verifiche incrociate.

Le organizzazioni stanno adottando architetture “Zero Trust” – passando da “fidati ma verifica” a “non fidarti mai, verifica sempre”. La Coalition for Content Provenance and Authenticity (C2PA) sta stabilendo standard per l’autenticazione dei media, con membri che includono Adobe, BBC, Intel, Microsoft, Google e OpenAI. Blockchain e firme crittografiche promettono di creare catene di custodia verificabili per i contenuti digitali.

L’educazione diventa cruciale. “Dobbiamo davvero iniziare a mettere in discussione ciò che vediamo”, insiste Rob Greig di Arup. Ma questo scetticismo sistematico ha un costo psicologico. La “doppelgänger-fobia” – la paura di avere cloni AI usati senza consenso – sta emergendo come nuovo disturbo d’ansia. La dissonanza cognitiva nel riconciliare informazioni conflittuali su cosa sia reale sta frammentando il senso di identità personale.

Conclusione: navigare nell’era della verità sintetica

Il 2025 non segna la fine dell’identità digitale, ma la fine dell’innocenza digitale. In un mondo dove creare un deepfake costa meno di un caffè ma può distruggere vite e svuotare conti bancari, la fiducia diventa una risorsa da conquistare, non da presumere. Le aziende che perderanno questa battaglia pagheranno in media 603.000 dollari per incidente nel settore finanziario. Gli individui pagheranno con la loro reputazione, la loro privacy, la loro sanità mentale.

La soluzione non sta nel rifiutare la tecnologia né nell’accettarla acriticamente, ma nel costruire nuovi framework di fiducia adatti all’era dell’AI generativa. Questo richiederà investimenti massicci in tecnologie di rilevamento, riforme legislative coordinate a livello globale, e soprattutto un cambiamento culturale profondo nel modo in cui percepiamo e verifichiamo la realtà digitale.

Come società, siamo a un bivio. Possiamo permettere che i deepfake distruggano le fondamenta della fiducia digitale, o possiamo usare questa crisi come catalizzatore per costruire sistemi più robusti, trasparenti e resilienti. La scelta che faremo nei prossimi 2-3 anni determinerà se l’era digitale diventerà un’epoca di inganno universale o di verità verificabile.

Il tempo per agire è ora. Perché in un mondo dove nulla è come sembra, tutto dipende da come scegliamo di guardare.

Fonti:

American Bar Association. (2024). The “Deepfake Defense”: An Evidentiary Conundrum. Judges’ Journal.

Brookings Institution. (2024). Artificial intelligence, deepfakes, and the uncertain future of truth.

California Law Review. (2024). Deep Fakes: A Looming Challenge for Privacy, Democracy, and National Security.

European Commission. (2024). AI Act | Shaping Europe’s digital future.

MIT News. (2024). 3 Questions: What you need to know about audio deepfakes.

Pew Research Center. (2023). What Americans Know About AI, Cybersecurity and Big Tech.

Stanford University IT. (2024). Dangers of Deepfake: What to Watch For.

CNN Business. (2024). Arup revealed as victim of $25.6 million deepfake scam involving Hong Kong employee.

CNN. (2024). Pikesville High School’s principal was accused of offensive language on a recording. Authorities now say it was a deepfake.

NBC News. (2024). Fake Biden New Hampshire robocall most likely AI-generated.

CyberScoop. (2024). Cyber firm KnowBe4 hired a fake IT worker from North Korea.

CNN. (2024). Italian Prime Minister Giorgia Meloni seeking damages of $108,200 in deepfake porn trial.

Deloitte Insights. (2024). Deepfake banking and AI fraud risk.

Security.org. (2024). 2024 Deepfakes Guide and Statistics.

Sumsub. (2024). Global Deepfake Incidents Surge Tenfold from 2022 to 2023.

Business Wire. (2024). Deepfake Fraud Costs the Financial Sector an Average of $603,000 for Each Company, Regula’s Survey Reveals.

Gartner. (2024). 30% of Enterprises Will Consider Identity Verification Solutions Unreliable Due to Deepfakes by 2026.

Intel Newsroom. (2022). Intel Introduces Real-Time Deepfake Detector.

arXiv. (2025). Deepfake-Eval-2024: A Multi-Modal In-the-Wild Benchmark of Deepfakes.

Reality Defender. (2024). Reality Defender Expands Series A to $33 Million.

European Commission. (2024). AI Act enters into force.

Orrick. (2025). TAKE IT DOWN Act Becomes Law.

Ballotpedia. (2025). Forty-seven states have enacted deepfake legislation since 2019.

Gametimers. (2025). Il Senato approva il ddl delega sull’IA: deepfake diventa reato.

C2PA. (2024). Coalition for Content Provenance and Authenticity.

World Economic Forum. (2025). Cybercrime: Lessons learned from a $25m deepfake attack.

UC Berkeley. (2025). Hany Farid Reflects on New Research.

RSA Conference. (2024). Hugh Thompson Profile.

Fast Company. (2024). Vijay Balasubramaniyan Profile.

Aware Inc. (2025). Aware names digital identity industry veteran Ajay Amlani CEO.

Tools for Humanity. (2024). World ID Profile.

NPR. (2025). A Baltimore-area teacher is accused of using AI to make his boss appear racist.

Security Hero. (2023). 2023 State Of Deepfakes: Realities, Threats, And Impact

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/identita-digitale/


Tutela dei dati dei lavoratori in Italia: quadro giuridico tra GDPR, statuto dei lavoratori e IA Act

I dati dei lavoratori rappresentano oggi uno dei temi più critici nell’intersezione tra diritto del lavoro e normative sulla privacy, particolarmente rilevante dopo l’introduzione dell’AI Act europeo. Questo contenuto fa parte di una serie di approfondimenti dedicati al tema dello “Standard di gestione dei dati dei dipendenti dopo l’AI ACT”, con l’obiettivo di fornire una comprensione sistematica delle trasformazioni normative in corso.

Il presente articolo si concentra sui fondamenti giuridici della protezione dei dati personali nel rapporto di lavoro, analizzando l’evoluzione del quadro normativo italiano dal pionieristico Statuto dei Lavoratori del 1970 fino all’integrazione con il GDPR e il recente AI Act.

Diritto del lavoro e privacy digitale: approccio giuslavorista ai dati dei lavoratori

La protezione dei dati personali non è una materia esclusivamente tecnica. Al contrario, parlando di un diritto nel senso più soggettivo – cioè come “interessi giuridicamente protetti[1]” dell’individuo – ha senso partire proprio da un approccio giuridico, e in particolare giuslavorista. Per questo motivo inizieremo dall’analizzare quali strumenti giuridici presenta l’ordinamento italiano prima di capire l’impatto dell’introduzione di sistemi automatizzati.

L’argomento è quanto più lontano dall’essere statico. Non solo la tecnologia avanza inesorabilmente andando a mutare – a volte rivoluzionare – le condizioni oggettive in cui viviamo, ma a questo si aggiunge anche un continuo tentativo di regolamentare e legiferare la materia. Non bisogna arrivare alla conclusione disfattista che allora questo studio sia inutile, perché questo è l’unico modo per comprendere sia i dettagli dell’evoluzione sia i principi essenziali che sopravvivendo alle trasformazioni, anche quelle più radicali, vanno a definire i tratti di riconoscimento della nostra società. L’ultimo sviluppo in materia è stato l’IA Act dell’Unione Europea ma prima di parlarne nel dettaglio è necessario analizzare prima i fondamenti e gli strumenti della materia giuslavorista.

In sintesi, sono due gli elementi fondamentali. Il primo è il principio con il quale si procede alla limitazione dei poteri datoriali e in particolare quello dell’iniziativa economica; il secondo è lo strumento dell’imposizione di obblighi informativi, sia nella dimensione di quando si applicano ma anche di come essi si strutturano. Accostiamo, cioè un’analisi teorica dei ragionamenti e una tecnica degli strumenti.

Il principio della limitazione delle finalità

Il diritto del lavoro del nostro paese si trova già con diverse norme che vanno a regolamentare il rapporto tra lavoro e tecnologia, andando a fornire protezione da eventuali minacce. Alcune di queste leggi derivano dall’adozione nazionale di regolamenti e direttive del diritto comunitario, ma la fonte prioritaria, sia perchè la più importante sia perchè la prima cronologicamente, è la legge n.300 del 1970, meglio nota come Statuto dei Lavoratori.

Inutile dire che un testo – che per quanto tenuto aggiornato – sia stato scritto oltre 50 anni fa non può essere l’unico riferimento normativo necessario ad analizzare una materia come questa, ma la natura estensiva e di indirizzamento dello Statuto dei Lavoratori lo rende il punto di partenza obbligato per un’analisi di questo tema. All’interno dell’articolo 4 si trova la normativa in materia di strumenti di sorveglianza a distanza dei lavoratori.

La spinta avanguardista del legislatore dimostra che non è meramente formale il passaggio su questa legge o frutto di un puro interesse accademico; invece, si tratta proprio di comprendere uno dei mattoni fondativi della materia giuslavorista e del suo incontro con il diritto alla privacy dei lavoratori in Italia con le conseguenti interazioni.

L’articolo 4 dello Statuto dei Lavoratori regola appunto la materia della sorveglianza a distanza dei lavoratori. La legge sancisce che gli strumenti da cui deriva questa pratica, specificando che non sono solo quelli audiovisivi, “possono essere impiegati esclusivamente per esigenze organizzative e produttive, per la sicurezza del lavoro e per la tutela del patrimonio aziendale”. Questo vuol dire che all’interno del nostro ordinamento è già presente un limite per l’introduzione di nuove tecnologie nelle aziende, e che questo limite si basa prima di tutto sul fine dell’implementazione.

In altre parole, un datore di lavoro non può adottare una nuova tecnologia semplicemente per sperimentarla o per attrarre nuovi investitori – come può essere il caso della ricerca nelle Intelligenze Artificiali – ma deve prima verificare che questo non vada a ledere i diritti dei lavoratori, incluso quello alla privacy, o che il rischio sia accettabile dalla legge. L’articolo prosegue esplicitando anche la necessità di un accordo con la rappresentanza sindacale, o in alternativa, in caso non sia materialmente possibile, con la sede territoriale dell’Ispettorato Nazionale del Lavoro. Questo serve a rende concretamente possibile il bilanciamento tra gli interessi dei lavoratori e del datore, che come vedremo più avanti è uno dei principi cardine del nostro ordinamento giuslavorista.

Nel 2019 questo articolo è stato emendato con il Jobs Act, andando ad esentare da questi limiti “gli strumenti di lavoro.” La definizione di questi strumenti è stata successivamente fornita dall’Ispettorato Nazionale del Lavoro e confermata dal Garante della Privacy, ed è la seguente: “tutti gli apparecchi, dispositivi, apparati e congegni che costituiscono il mezzo indispensabile al lavoratore per adempiere la prestazione lavorativa dedotta in contratto, e che per tale finalità siano stati posti in uso e messi a sua disposizione … ovvero direttamente preordinati all’esecuzione della prestazione lavorativa[2]”.

In poche parole, questo emendamento è servito a superare il generale divieto degli strumenti tecnologici che potrebbero avere teoricamente ricadute di controllo – al giorno d’oggi questi strumenti sono indispensabili, pensiamo al GPS di un corriere – andando però a mantenere il principio della tutela presente nell’articolo 4.

Questa norma è stata scritta tenendo a mente la possibilità che il datore di lavoro introducendo nuovi strumenti tecnologici con l’obbiettivo di migliorare la produttività aziendale corre il rischio di ledere i diritti e le tutele dei dipendenti. Il legislatore, andando a definire le lecite ragioni per questi sistemi di controllo, introduce un approccio fondamentale anche per quanto riguarda la materia di privacy: il principio della limitazione delle finalità[3].

Un approccio del tutto paragonabile lo troviamo, infatti, anche all’interno del Regolamento generale sulla protezione dei dati, ovvero il regolamento europeo 2016/679 (d’ora in avanti GDPR).

Nell’articolo 6 comma 1 del GDPR vengono delineate delle finalità idonee al trattamento dei dati; tra questi, nel caso dei lavoratori dipendenti sia pubblici sia privati, i più rilevanti sono: lettera b, “l’esecuzione di un contratto di cui l’interessato è parte[4]”; lettera c, “il trattamento è necessario per adempiere un obbligo legale al quale è soggetto il titolare del trattamento[5]”; e lettera f, ”il trattamento è necessario per il perseguimento del legittimo interesse del titolare del trattamento o di terzi, a condizione che non prevalgano gli interessi o i diritti e le libertà fondamentali dell’interessato che richiedono la protezione dei dati personali[6]”.

La base del principio di limitazione delle finalità nei confronti delle aziende è da trovarsi già nella Costituzione[7], che sancisce in modo chiaro all’articolo 41 che l’iniziativa economica privata è libera ma che vada anche equilibrata con l’utilità sociale e gli altri diritti individuali. Non ci troviamo, quindi, in un contesto di libertà economica pura ma, al contrario, in uno dove vada ricercato il difficile equilibrio esistente tra la protezione dei diritti dei lavoratori e le legittime esigenze aziendali.

Questo è fondamentale da tenere a mente perché ci fornisce lo strumento logico-giuridico di partenza per andare a normare questa materia; il fine del nostro ordinamento è comunque quello di tutelare i diritti dei lavoratori, e tra questi possiamo inserire il diritto alla privacy. Per questo il nostro ordinamento è arrivato alla conclusione di normare la materia seguendo il principio regolatore di mantenere il trattamento dei dati al minimo, a maggior ragione se si tratta di dati sensibili[8].

Questa impostazione è confermata dal Garante Protezione dei Dati Personali (GPDP) che nelle sue linee guida specifica che “Il trattamento di dati personali riferibili a singoli lavoratori, anche sensibili, è lecito, se finalizzato ad assolvere obblighi derivanti dal contratto individuale (ad esempio, per verificare l´esatto adempimento della prestazione o commisurare l´importo della retribuzione, anche per lavoro straordinario, o dei premi da corrispondere, per quantificare le ferie e i permessi, per appurare la sussistenza di una causa legittima di assenza).

Alcuni scopi sono altresì previsti dalla contrattazione collettiva per la determinazione di circostanze relative al rapporto di lavoro individuale … o, ancora, dalla legge[9].” Anche il GPDP segue il principio di limitazione delle finalità e soprattutto del ruolo ricoperto dal dialogo sindacale, che nel nostro ordinamento è sempre trattato come punto non facoltativo delle procedure di tutela dei dati dei lavoratori. Questo ragionamento ci porta a discutere degli obblighi informativi.

Obblighi informativi datori di lavoro: trasparenza nella gestione dati dei lavoratori

L’istituzione degli obblighi informativi è uno tra gli strumenti principali tra quelli che il nostro ordinamento fornisce ai lavoratori per garantire una trasparenza anche nel contesto aziendale. Questa materia, disciplinata dal GPDP, risulta centrale per diversi motivi. Prima di tutto, all’interno dell’ordinamento europeo in materia di trattamento dei dati quello dell’informativa è diventato un vero e proprio standard, applicato dal GDPR in diversi contesti che riguardano i dati sensibili. Inoltre, l’inserimento di comunicazioni verso i singoli coinvolti e dai portatori di interessi diffusi, avvia un processo di inserimento della tutela già nella fase di costruzione delle procedure che costituiscono l’attività ordinaria di un’azienda.

Questo è il cosiddetto principio di security by default, ovvero l’idea che la sicurezza non sia semplicemente una pratica corretta ma che vada utilizzata come principio-costante di tutte le procedure di trattamento dei dati. Un principio che oggi cerca di avvolgere tutto il mondo della cybersecurity, come vedremo più avanti nella tesi.

Il diritto del lavoro italiano, come quello comunitario, non è estraneo agli obblighi informativi. Questi vengono già previsti da diverse norme, e si applicano ovviamente anche alla gestione dei dati dei lavoratori. Come già spiegato, nell’articolo 4 dello Statuto dei lavoratori troviamo menzionato l’obbligo di accordo con le rappresentanze sindacali o con la sede territoriale dell’ispettorato del lavoro.

Questo è paragonabile in tutto e per tutto ad un obbligo informativo – anzi, è uno strumento ancora più avanzato andando a prevedere non solo una comunicazione unilaterale da parte dal datore, ma l’esplicita menzione di un’intesa specifica anche la possibilità di azione dalla controparte.

Ma ancora di più dell’articolo 4, la vera norma di riferimento per quanto riguarda gli obblighi informativi del datore di lavoro è da ritrovarsi nel D.lgs. 152/1997. Si tratta di un decreto di attuazione di una direttiva comunitaria, la numero 533 del 1991, relativa agli obblighi di informazione sulle condizioni applicabili al contratto o al rapporto di lavoro che hanno come soggetto passivo i lavoratori.

L’obbiettivo del legislatore europeo era quello di armonizzare la materia a livello europeo, adottando una soluzione che potesse ridurre asimmetria informativa tra lavoratore e datore. La direttiva 91/533, basandosi sull’ordinamento del Regno Unito, aspirava ad un sistema in cui i lavoratori non sono all’oscuro di eventuali modifiche o di rischi alla loro sicurezza e alla loro salute.

Questa norma comunitaria è stata oggetto di un iter di riforma all’interno dell’Unione Europea stessa quando ci si è trovati a dover fronteggiare l’emergere dell’economia digitale, dell’informatizzazione e di nuove condizioni di lavoro. Il processo ha raggiunto una concretezza rilevante nel 2017 e si è concluso (per ora) nel 2019 con la direttiva 1152. In Italia è stata recepita nel 2022 con un decreto attuativo noto come Decreto Trasparenza, che è andato tra le altre cose a riscrivere l’articolo 1 del D.lgs.

152/1997 e ad arricchirlo di un articolo 1-bis dedicato esclusivamente proprio ai sistemi di decisione automatizzati. La riforma si concentra anche sull’inserimento all’interno della normativa già esistente, più di un riferimento esplicito a queste tecnologie in cui rientrano anche quelle basati sulle IA. L’articolo 1-bis fornisce un preciso profilo per gli obblighi di comunicazione verso i lavoratori di quei casi in cui “il datore di lavoro o il committente, pubblico o privato, utilizzi sistemi decisionali o di monitoraggio automatizzati” che devono essere informati “in modo chiaro, trasparente, completo e facilmente accessibile a distanza e per via elettronica, anche tramite portali online esistenti” utilizzando “i mezzi più appropriati”.

Quest’ultimo passaggio ci riporta di nuovo davanti alla questione di come il nostro ordinamento oggi non si accontenti semplicemente di avere procedure di sicurezza e/o trasparenza, ma richiede anche lo sforzo di curarle nel dettaglio calandole nella realtà della singola azienda o del singolo luogo di lavoro. In particolare, la normativa sancisce il diritto all’informazione – e alla spiegazione – delle “informazioni significative” ; ovvero delle motivazioni, delle responsabilità, dei dati, dell’equità, della sicurezza e dell’impatto.

Un aspetto distintivo dell’adozione italiana della direttiva europea riguarda Il ruolo svolto dalle rappresentanze sindacali. Nel ordinamento giuslavorista del nostro paese i sindacati non sono soltanto considerati come un aggregato di lavoratori individuali – quindi già informati singolarmente – ma vengono come reputati un vero e proprio soggetto passivo separato.

Questo perché qui il sindacato è uno strumento essenziale di tutela collettiva, al quale devono essere garantiti specifici obblighi di informazione e consultazione, indipendentemente dalla sua presenza all’interno della singola realtà aziendale. In assenza di rappresentanze sindacali dirette, la normativa prevede che la comunicazione avvenga nei confronti delle organizzazioni comparativamente più rappresentative a livello territoriale, assicurando così la protezione dei lavoratori e il rispetto del principio di partecipazione sindacale nei processi decisionali di rilievo[10].

I contenuti specifici delle informative sono normati dal GDPR, che ci fornisce una descrizione dettagliata. Secondo l’articolo 13 comma 1, queste informazioni devono essere fornite al momento di raccoglimento dei dati, che in alcuni casi può coincidere con la firma del contratto[11].

Le informazioni inerenti al materia giuslavorista si trovano sotto le lettere A, B, C e E; queste riguardano: A) l’identità e i dati di contatto del Titolare del trattamento e, ove applicabile, del suo rappresentante; B) i dati di contatto del Responsabile della protezione dei dati, ove applicabile; C) le finalità del trattamento cui sono destinati i dati personali nonché la base giuridica del trattamento; E) gli eventuali destinatari o le eventuali categorie di destinatari dei dati personali.

All’interno del secondo comma dello stesso articolo 13, che specifica ulteriori informazioni da fornire all’interessato, sono rilevanti le lettere: A) il periodo di conservazione dei dati personali oppure, se non è possibile, i criteri utilizzati per determinare tale periodo; D) il diritto di proporre reclamo a un’autorità di controllo; E) se la comunicazione di dati personali è un obbligo legale o contrattuale oppure un requisito necessario per la conclusione di un contratto, e se l’interessato ha l’obbligo di fornire i dati personali nonché le possibili conseguenze della mancata comunicazione di tali dati; F) l’esistenza di un processo decisionale automatizzato. Quest’ultimo punto è, senza ombra di dubbio, fondamentale per questa dissertazione.

Quadro complessivo e l’introduzione dell’IA ACT

Il quadro fin’ora delineato ci serve a calare l’introduzione del regolamento europeo sull’intelligenza artificiale nel nostro ordinamento. L’interazione tra GDPR e Statuto dei Lavoratori configura già un’impostazione molto solida per la tutela dei lavoratori[12]. Ai lavoratori deve essere garantita una corretta valutazione del rischio volta a giustificare l’adozione di tecnologie che possono andare a costituire una minaccia ai loro diritti, incluso quello alla privacy. Inoltre, questa attenzione non solo deve essere dimostrata alle autorità competenti ma anche ai lavoratori con gli strumenti più opportuni, incluso il sindacato.

La portata principale dell’ IA Act è quella di introdurre dei nuovi controlli che andremo ad analizzare nel prossimo capitolo. Prima, però, è giusto dedicare un momento a spiegare che questo regolamento non è affatto una rivoluzione o una modifica radicale dell’impostazione che abbiamo analizzato fin’ora. Questo non per immobilismo del legislatore ma perché, semplicemente, non era necessario. Negli ultimi anni l’ordinamento europeo si era già attrezzato per gestire l’impatto dei processi automatizzati e, in ultima analisi, l’applicazione di queste tecnologie all’interno delle aziende non ha richiesto alterazioni fondamentali.

Le interazioni che l’ultimo regolamento ha con quanto disciplinato dal GDPR si può riassumere in tre scenari: duplicazione, integrazione e frizione[13]. Nella duplicazione, o sovrapposizione, rientrano tutti quei casi in cui il nuovo regolamento va sostanzialmente a confermare quanto sancito dal GDPR. Un esempio di questo caso è la normativa in caso di data breach, per cui viene previsto l’obbligo di comunicazione tempestiva all’autorità garante nell’ordinamento nazionale.

Rientrano nel caso dell’integrazione quelle normative che vanno ad allargare i limiti imposti a chi adopera le tecnologie basate sull’intelligenza artificiale, facendo emergere i nuovi principi del processo normativo dietro l’IA Act e i nuovi sviluppi tecnici. Un esempio di questo caso è l’implementazione, affianco alla Valutazione d’Impatto sui Dati Personali (DPIA) dell’articolo 35 del GDPR, di una Valutazione d’Impatto sui Diritti Fondamentali (FRIA) per i casi considerati ad alto rischio, come le applicazioni di gestione aziendale[14].

Un altro esempio di integrazione che vale la pena menzionare è l’inserimento della definizione dei “dati basati sulla biometria” che si affiancano ai “dati biometrici” del GDPR[15]; questi nuovi dati sono quelli che servirebbero ad addestrare le IA, tra le varie cose al riconoscimento degli stati d’animo. Per ultima, la frizione consiste nell’estensione della base legale per l’esenzione, ovvero che vanno ad ampliare lo spettro delle deroghe previste dal GDPR[16]. Questi casi sono i meno numerosi, e vanno sostanzialmente a tutelare la competitività dello sviluppo di IA all’interno del mercato unico europeo, un bilanciamento che col passare del tempo fa sempre più pressione sul legislatore.

Un esempio si trova all’articolo 59 del regolamento che legittima il trattamento dei dati personali per lo sviluppo di sperimentazione normativa delle IA in nome dell’interesse pubblico. Interessante notare come anche in questo caso emerge una giustificazione in linea col principio di limitazione delle finalità.

Questo articolo ha analizzato i fondamenti normativi che regolano il trattamento dei dati dei lavoratori nel contesto post-AI Act, evidenziando come l’ordinamento italiano abbia sviluppato un approccio coerente e progressivo alla tutela della privacy nel rapporto di lavoro. Dall’analisi emerge che il principio di limitazione delle finalità, radicato nello Statuto dei Lavoratori del 1970 e rafforzato dal GDPR, costituisce il pilastro centrale di questo sistema di protezione.

Il prossimo approfondimento si concentrerà sui controlli e certificazioni in Unione Europea, analizzando in dettaglio i principi della cybersecurity nella regolamentazione europea; i controlli e le autorità di vigilanza nel quadro post AI ACT e il modello delle certificazioni ISO e della direttiva NIS2.

Per un approfondimento completo su tutti gli aspetti normativi e pratici della gestione dei dati dei dipendenti nell’era dell’intelligenza artificiale, scarica il white paper completo curato da Biagio Poliseno “Standard di gestione dei dati dei dipendenti dopo l’AI ACT”.

Fonti:

[1] “Rechte sind rechtliche geschutze Interessen” è la nota definizione di Jhering del diritto soggettivo. Menzionata da diverse fonti tra cui l’enciclopedia Treccani e la relazione al corso di formazione sul Riparto di giurisdizione, organizzato da Scuola superiore della Magistratura e Ufficio studi della giustizia amministrativa, Roma, Tar Lazio, 16 marzo 2017.

[2] Falco, W. (2019). ”Il nuovo art. 4 St. lav.: tra strumenti di lavoro e privacy”

[3] Iaselli M. (2023) “Il trattamento dei dati del dipendente nel rapporto di lavoro: principi e cautele”

[4] Art. 6 GDPR – Liceità del trattamento.

[5] Ibid.

[6] Ibid.

[7] Roma, G. et alii, (2023) “Tra GDPR e Statuto dei lavoratori: i profili di privacy del lavoratore sotto la lente del Garante”

[8] Iaselli, op.cit.

[9] Garante per la Protezione dei Dati Personali (GPDP). Linee guida in materia di trattamento di dati personali di lavoratori per finalità di gestione del rapporto di lavoro alle dipendenze di datori di lavoro privati. Roma: deliberazione n. 53, 23 novembre 2006.

[10] Carinci, M. T., Giudici, S., e Perri, P. (2023). Obblighi di informazione e sistemi decisionali e
di monitoraggio automatizzati (art. 1-bis “Decreto Trasparenza”): quali forme di controllo per i poteri datoriali algoritmici? Labor Il Lavoro Nel Diritto, 1/23.

[11] Consultato su Altalex.com il 1 febbraio 2025.

[12] Roma, G. et alii, op.cit.

[13] Cappai M. (2024) “Intelligenza artificiale e protezione dei dati personali nel d.d.l. n. 1146: quale governance nazionale?”, Federalismi.it, 18 dicembre 2024.

[14] Roma, G. et alii, op.cit.

[15] Tebano L. (2023) “Poteri datoriali e dati biometrici nel contesto dell’AI Act”, Federalismi.it, 18 ottobre 2023.

[16] Ibid.

Profilo Autore

Biagio Poliseno è nato a Bari il 21 agosto 2000. Dopo essersi trasferito a Roma, ha intrapreso un percorso accademico internazionale, conseguendo con lode una laurea triennale in Affari Internazionali presso la John Cabot University nel dicembre 2021. A marzo 2024 ha completato con il massimo dei voti la laurea magistrale in Scienze dell’amministrazione e della politica pubblica presso Sapienza – Università di Roma, con una tesi sul algorithmic management e il ruolo del sindacato nella regolazione dell’intelligenza artificiale nei contesti lavorativi.

Parallelamente alla formazione accademica, ha maturato esperienze in ambito amministrativo, redazionale e universitario, con tirocini in contesti di ONG e aziende. Durante la pandemia ha ricoperto il ruolo di Covid Manager, coordinando l’applicazione dei protocolli di sicurezza durante eventi sportivi organizzati da l’ACI.

Nel 2025 ha concluso con lode il master di II livello in Informatica giuridica, diritto delle nuove tecnologie alla Sapienza, presentando una tesi dedicata agli standard di gestione dei dati dei dipendenti alla luce del Regolamento europeo sull’intelligenza artificiale (AI Act).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dati-dei-lavoratori/