Approccio MindShield: un modello di sicurezza multilivello per infrastrutture critiche
Questo contenuto fa parte della serie MindShield, dedicata a un paradigma innovativo di sicurezza integrata per infrastrutture critiche e servizi pubblici essenziali.
Nel presente articolo approfondiremo l’approccio MindShield, un modello metodologico multilivello progettato per potenziare gli standard di sicurezza in contesti strategici. Analizzeremo l’architettura del sistema e i suoi elementi fondanti, che integrano aspetti umani, tecnologici, normativi e di cooperazione internazionale, con l’obiettivo di costruire una rete di protezione capillare e resiliente.
MindShield per la sicurezza delle infrastrutture critiche
Avendo delineato i principi teorici possiamo introdurre l’argomento alla base di questo lavoro di ricerca, ovvero il modello Mindshield. Tale approccio metodologico ha come obiettivo quello di implementare gli standard di sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali.
Presupposte quindi le criticità che tutt’oggi albergano nell’ecosistema della sicurezza infrastrutturale, si devono cercare nuove soluzioni in grado di prevenire e rispondere tempestivamente alle sfide securitarie. Tuttavia, è necessario sottolineare che tale proposta non può intendersi come un mero modello teorico, avulso quindi dal contesto attuale della security. Al contrario invece, come già anticipato, il modello MindShield pone le fondamenta nell’evoluzione normativa e tecnologica già raggiunta e si prefigge di creare una capillare rete di sicurezza a servizio di tutti i soggetti coinvolti dal cittadino alle istituzioni globali.
Arrivati qui ci si chiede dunque, in che modo possa essere articolato tale progetto. Ebbene MinShield si configura come un modello di sicurezza a più livelli, nel quale i singoli componenti, che possiamo immaginare come “strati di sicurezza”, sono tra essi complementari. Difatti, la sovrapposizione di tali livelli e il loro contemperamento sinergico hanno come obiettivo la creazione di un tessuto securitario il più possibile inespugnabile e resiliente.
I singoli elementi di cui MindShield si comporrà saranno meglio approfonditi nel prosieguo, tuttavia, quel che ci interessa rilevare in questa fase è che il modello proposto non ha come scopo quello di dare delle linee operative tassative bensì di fornire un approccio metodologico che potrà essere declinato secondo le circostanze e tenendo conto della domanda di sicurezza di ogni singolo contesto. È difatti innegabile che a livello territoriale, e già a partire già dalle realtà locali a noi vicine, esiste un forte divario, in tema di sicurezza.
Alcuni virtuosi esempi esistono già, tra questi a mero titolo esemplificativo ricordiamo nella realtà italiana il Porto di Civitavecchia, che continua ad investire costantemente nella sicurezza, formazione e prevenzione, così come il Comune di Fucecchio, località nella quale, nonostante le risorse limitate e le complesse sfide del territorio si continua a studiare e a operare laboriosamente per il mantenimento della sicurezza urbana.
Di contro però, esistono altresì importanti realtà ove la sicurezza risulta ancora una metà lontana ed è anche a queste ultime, così come alle realtà più virtuose, che il modello MindShield si rivolge. Peraltro, a prescindere dagli sforzi compiuti in ambito securitario dalle differenti realtà nazionali o globali, non è possibile ignorare la sempre maggiore domanda di equità, sostenibilità, libertà e rispetto dei valori. Obiettivi che, tuttavia, non possono considerarsi raggiunti ove i cittadini non si sentano o, peggio, non vivano in condizioni di sicurezza.
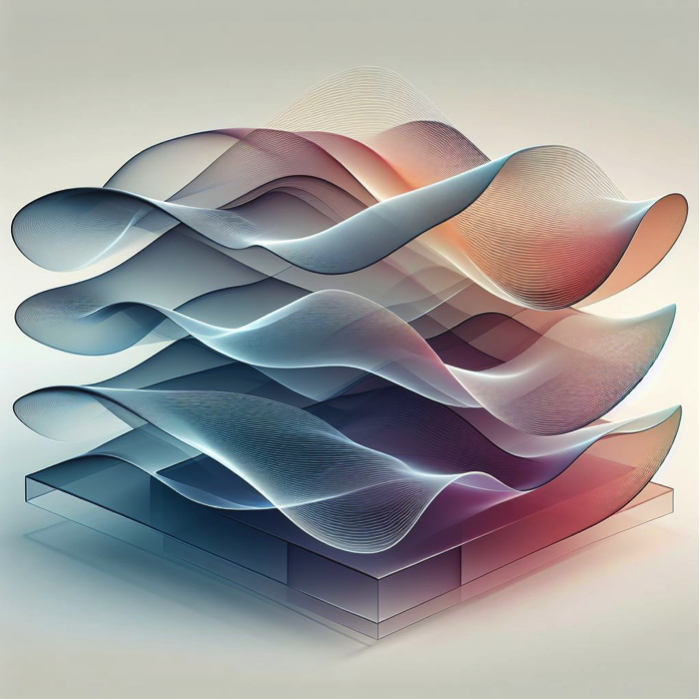
A conclusione di tale parte introduttiva si rimanda ad una figura evocativa per comprendere l’approccio multilivello di MindShield.
Figura 3 – MindShield – rappresentazione grafica dell’approccio multilivello
Architettura e componenti chiave dell’approccio MindShield
Il modello oggetto di questo lavoro di ricerca è stato ipotizzato come somma di più elementi. Difatti, per incrementare il grado di sicurezza complessiva delle infrastrutture critiche, come già menzionato, è necessaria l’azione sinergica di ognuno dei presenti componenti e segnatamente:
la componente umana (tale elemento racchiude tutte le attività umane a supporto della sicurezza, dai controlli fisici, all’utilizzo di tecniche come l’human intelligence e profilazione psicologica);
la componente di ricerca (ossia tutte le attività di ricerca e sviluppo in tema di sicurezza);
la componente tecnologica e di innovazione (all’interno di tale categoria troviamo tutte le tecniche e tecnologie applicabili per garantire e implementare la sicurezza delle infrastrutture critiche dall’intelligenza artificiale ai “Big Data”, dai programmi di riconoscimento facciale alle tecniche di rilevamento degli esplosivi);
la componente legislativa (che impone l’implementazione e l’armonizzazione delle normative a livello locale, nazionale e sovranazionale, ivi compresa la regolamentazione in termini di formazione e aggiornamento dei soggetti preposti alla security);
la cooperazione internazionale (mediante la creazione una cabina di regia superpartes, operante a livello globale con sedi operative distaccate in ciascuno degli Stati aderenti e previsione di agevolazioni per i Paesi che si adeguano agli standard di sicurezza adottati a livello sovranazionale);
collaborazione Stato – Privati (implementazione dei partenariati pubblico-privati, cosiddetti PPP, in tema di sicurezza)
La convergenza di tali elementi rende l’approccio MindShield non solo operativo in una moltitudine di contesti ma anche modellabile e plasmabile a qualunque realtà e stato di avanzamento delle politiche securitarie.
È bene tuttavia osservare che qualunque modello non potrà mai assicurare una prevenzione assoluta degli incidenti securitari, proprio per tale ragione questo approccio non può prescindere dal considerare la seconda anima della sicurezza ovvero quella di risposta e gestione della crisi. Investire sulla sicurezza difatti, risulta sì utile ogniqualvolta una minaccia viene evitata o una vulnerabilità sanata, ma è sensibilmente più impattante nei momenti in cui un incidente si verifica perché la gestione consapevole di tali circostanze spesso fa la differenza tra la vita e la morte delle persone coinvolte.
Rilevazione e mitigazione delle minacce
Per una gestione della sicurezza consapevole nell’era digitale risulta fondamentale un approccio metodologico fondato sulla rilevazione dei dati, l’analisi delle tendenze e la progettazione di piani di prevenzione “sartoriali”. Inoltre, la dinamicità con la quale persone e cose si spostano quotidianamente rendono necessario l’utilizzo di tecnologie avanzate per identificare, analizzare e rispondere alle minacce in tempo reale. La somma di tali processi difatti, conduce ad un risultato importante: la mitigazione delle minacce alla sicurezza delle infrastrutture critiche.
Come base di partenza per la strutturazione di questo modello sarà quindi necessario provvedere a:
Rilevazione dei dati. Garantire una rilevazione dei dati omogenea, fedele ed eticamente responsabile. Tale processo rappresenta difatti il primo passo per identificare le potenziali minacce. La rilevazione richiederà l’uso di sensori, reti di telecamere, droni, satelliti, oltre ad un ampio compendio di tecnologie che garantiranno la raccolta e la trasmissione dati in tempo reale. La fase di raccolta comprenderà altresì l’acquisizione di gradi quantità di dati provenienti dai flussi informativi e canali mediatici. A mero titolo esemplificativo le tipologie di dati raccolti potranno includere informazioni sul traffico, le condizioni meteorologiche, l’attività umana, i consumi e altro ancora. Tuttavia, è proprio l’ampia portata dei dati ottenibili a porci alcuni interrogativi sulle implicazioni etiche e legali di tale processo.
Analisi. I dati così raccolti dovranno in seguito essere analizzati e processati utilizzando algoritmi di apprendimento automatico e intelligenza artificiale ma senza tralasciare una scrupolosa supervisione umana. Questi algoritmi potranno difatti identificare modelli e tendenze nei dati, permettendo di rilevare anomalie o attività sospette. Ad esempio, un aumento improvviso del traffico in un’area specifica potrebbe indicare un potenziale attacco. Tuttavia, data la delicatezza e l’importanza strategica di tali informazioni, il loro processamento dovrà avvenire solamente alla presenza e sotto l’attenta supervisione di personale qualificato.
Piani di prevenzione. Sulla base dell’analisi dei dati, dovranno essere progettati piani di prevenzione specifici. Questi piani dovranno includere misure di sicurezza fisica, come barriere e controlli di accesso, così come misure di sicurezza cibernetica, come firewall e sistemi di rilevamento delle intrusioni. Inoltre, i piani di prevenzione dovranno disporre procedure di risposta alle emergenze, formazione del personale ed esercitazioni di simulazione.
Aggiornamento e monitoraggio costante. Infine, i piani di prevenzione dovranno essere implementati e monitorati costantemente. Questo processo comprenderà l’aggiornamento regolare dei piani in base ai nuovi dati raccolti e all’evoluzione delle minacce. Inoltre, sarà essenziale effettuare una periodica verifica dell’efficacia e adeguatezza dei piani di prevenzione rapportandogli agli incidenti di sicurezza occorsi in un dato periodo.
In conclusione, la disposizione di un protocollo di sicurezza che includa tali fasi consentirà di identificare e rispondere alle minacce in modo proattivo, proteggendo le infrastrutture critiche e garantendo la sicurezza collettiva.
Il modello MindShield rappresenta una rivoluzione nel paradigma della sicurezza integrata per infrastrutture critiche e servizi pubblici essenziali. L’approccio multilivello presentato dimostra come la convergenza tra componenti umane, tecnologiche e legislative possa creare un sistema di protezione resiliente e adattabile.
Nel prossimo contenuto della serie esploreremo le innovazioni a difesa delle infrastrutture critiche: psicologia predittiva, human intelligence e OSINT, AI e machine learning e IoT, analizzando nel dettaglio come queste tecnologie emergenti si integrano nel framework MindShield per fornire una protezione proattiva e intelligente delle nostre infrastrutture strategiche.
Note
[1] Immagine generata con l’intelligenza artificiale di Microsoft Bing URL
Profilo Autore
Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili. Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia. Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno. Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI. In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.
Cybersecurity nella PA, 20-21-22 ottobre l’evento del Cerchio ICT
L’evento “Cybersecurity nella PA: strategie e azioni” è l’occasione per approfondire strategie, esperienze e strumenti di difesa, con il coinvolgimento diretto delle istituzioni territoriali, delle società in house di Emilia-Romagna, Trentino-Alto Adige e Veneto e dell’Agenzia per la Cybersicurezza Nazionale (ACN).
Organizzata da Lepida, Informatica Alto Adige, Pasubio Tecnologia e Trentino Digitale, l’iniziativa del 20, 21 e 22 ottobre offre agli enti locali uno spazio di sensibilizzazione e confronto.
Oltre agli interventi e alle sessioni di approfondimento, i partecipanti avranno l’opportunità di partecipare attivamente a una simulazione di attacco informatico.
Dalle 13:30 di lunedì 20 ottobre presso 4 sedi distinte (Bologna, Bolzano, Schio e Trento), e in streaming, le Amministrazioni regionali/provinciali, le in house, la Polizia Postale e delle Comunicazioni del territorio e ACN, illustreranno le rispettive strategie e azioni per la cybersecurity.
Dalle 9:30 di martedì 21 ottobre a Bologna (Viale della Fiera 8, Sala 20 Maggio 2012, sede congiunta per Lepida e Pasubio Tecnologia) e mercoledì 22 ottobre a Trento (sede congiunta per Informatica Alto Adige e Trentino Digitale), con la partecipazione del CSIRT Italia, della Polizia Postale e delle Comunicazioni e dei CSIRT territoriali, verrà trattato il tema degli incidenti ransomware, tramite la presentazione di esperienze e best practice e lo svolgimento di una simulazione table top con il coinvolgimento dei partecipanti.
Cybersecurity e AI Act: come l’UE regolamenta l’intelligenza artificiale sul lavoro
L’adozione dell’AI Act europeo ha ridefinito il panorama normativo sulla gestione dei dati dei dipendenti, introducendo nuove sfide e opportunità per le aziende. Questo articolo analizza come l’Unione Europea stia consolidando il suo ruolo di “polo regolatore” nell’ambito dell’intelligenza artificiale, ponendo particolare attenzione alla tutela dei lavoratori come portatori di interesse strategici nell’ecosistema digitale. L’approccio europeo, caratterizzato dall’integrazione tra AI Act e GDPR, riflette una strategia geopolitica volta a coniugare innovazione tecnologica e protezione dei diritti fondamentali, con particolare focus sulla cybersecurity e sulla gestione algoritmica del lavoro.
Quadro normativo AI Act: obiettivi e metodologia della ricerca
Lo scopo di questo lavoro è di sintetizzare il quadro normativo sulla gestione dei dati dei dipendenti dopo l’adozione dell’AI ACT. I dipendenti sono dei portatori di interesse interni alle aziende la cui tutela ha ricadute su tutta la popolazione, rendendoli un punto di vista strategico, nonostante siano stati spesso trascurati dal legislatore europeo. Il punto di partenza è quello della strategia europea in materia di intelligenza artificiale, dove emerge un’attenzione su due punti: il primo quello del diventare un “polo regolatore”, il secondo quello di tutelare la propria sicurezza informatica.
Questo approccio viene calato nell’ordinamento italiano, già ampiamente normato da statuto dei lavoratori e decreto trasparenza, che negli anni è stato arricchito dal legislatore europeo e l’IA Act rappresenta l’ultimo passo; in particolare, ci si sofferma sulle interazioni con il GDPR – l’altro regolamento in materia – e sulle procedure di monitoraggio introdotte nel capo IX.
Le criticità che l’ultimo regolamento va a toccare sono anche oggetto di diverse certificazioni ISO, che possono fornire un modello per risolvere il problema dell’affidabilità degli algoritmi e delle intelligenze artificiali, una sorta di “problema zero” dell’automazione. Nelle conclusioni si propone proprio la soluzione a questo problema come prospettiva per analizzare le attuali normative – e anche le prossime – facendo emergere proprio le tutele dei lavoratori e il coinvolgimento delle loro organizzazioni nel processo di costruzione della fiducia verso le nuove tecnologie.
Intelligenza Artificiale e Geopolitica: Unione Europea come polo regolatore?
Negli ultimi anni il tema dell’Intelligenza Artificiale (IA) ha preso sempre più importanza nel dibattito politico ordinario, seppur con alti e bassi, uscendo dalla zona di quegli argomenti che interessa a pochi addetti ai lavori. Sicuramente una causa dietro questo fenomeno è da trovarsi nel potenziale impressionante che questa tecnologia sta dimostrando di avere, ne sono un esempio gli ultimi sviluppi delle IA “generaliste” – cioè in grado di fare più compiti superando la necessità di una iper specializzazione – ma non è l’unica. Infatti, ci sono diverse tecnologie che nell’ultimo decennio hanno visto passi in avanti significativi come le reti blockchain, la realtà aumentata legata al metaverso o anche il settore della produzione energetica sostenibile.
Quello che ha coltivato l’interesse nella rivoluzione IA è il suo ruolo strategico sia nella possibilità di portare i livelli di produttività ad un nuovo balzo, grazie alla capacità di concepire soluzioni e tattiche fuori dalla portata di una mente umana, e l’integrazione che questa tecnologia ha con la data economy che è senza dubbio diventata uno dei motori portanti delle economie dei paesi più avanzati, inclusa l’Italia.
Al fine di comprendere gli scopi e le preoccupazioni degli attori coinvolti è necessario analizzare questo sviluppo tecnologico contestualizzandolo all’interno della realtà in cui è emerso. In questa partita non giocano un ruolo solo grandi e piccole aziende di sviluppo informativo, ma operano anche gli attori statali. Non c’è da stupirsi; è da dopo la pandemia gli interessi pubblici sono tornati a pesare sempre di più, portando gli stati a intervenire direttamente nell’economia e nei vari livelli di governance – intesa proprio come gestione degli interessi vivi della società.
Il punto di vista privilegiato dell’analisi condotta in questa tesi è quello europeo. Il motivo è da trovarsi nel fatto che in una partita di queste proporzioni, in cui gli attori in gioco sono Stati Uniti, Cina e Russia, gli stati europei sarebbero destinati all’irrilevanza se non si coordinassero tramite l’Unione Europea.
Questo è diventato particolarmente evidente nello sviluppo geopolitico degli ultimi anni, caratterizzato dallo scoppio di nuovi conflitti, tensioni, rotture e in generale dal declino di quel clima di collaborazione globale che aveva caratterizzato gli anni successivi alla fine della guerra fredda. La vicinanza con la Russia e la Cina, e dall’elezione di Donald Trump anche quella con gli Stati Uniti, inizia a far emergere delle conseguenze negative che quindi vanno soppesate rispetto ai benefici; in altre parole, è necessaria una rivalutazione della strategia internazionale europea.
È possibile vedere come questo nuovo contesto si rifletta anche nella partita per lo sviluppo delle IA. L’ultimo esempio è stato quando in Cina il fondo finanziario High-Flyer ha rilasciato il suo modello di ChatBot “DeepSeek[1]” in aperta competizione con l’americano ChatGPT rilasciato da OpenAI. Il semplice ingresso della Cina su questo mercato con un modello paragonabile a quello statunitense ha fatto impazzire i mercati portando a centinaia di miliardi di dollari di perdite.
Si prepara una lunga stagione di dazi, restrizioni d’accesso ed altre forme di protezionismo. Questa tesi non è il luogo per confrontare i vari modelli di IA, svelare la speculazione finanziaria alle spalle di queste aziende o approfondire altri temi affascinanti che girano attorno a questa tecnologia; invece, è fondamentale delineare quale sia la posizione che l’UE si stia ritagliando in questa competizione storica che è effettivamente unica nello scenario globale.
La cybersecurity, una componente fondamentale
L’UE si presenta come una sorta di “polo regolatore” che non promuove semplicemente lo sviluppo di modelli in competizione con gli altri, ma un intero approccio alternativo che possa andare a misurarsi non solo sull’efficacia di queste tecnologie ma sul loro impatto positivo. Proprio come per tutte le regolamentazioni attorno al mercato unico, la strategia europea consiste nel fare leva sulla propria superiorità in tema di valori etici e sociali.
In materia di IA si parla proprio di “Intelligenze Sociali per il bene comune”[2] e negli ultimi anni il legislatore comunitario si è concentrato sul far emergere un regolamento che andasse subito a chiarire i limiti per questa tecnologia tenendo a mente anche la necessità di innovazione. Questo iter si è tradotto nella pubblicazione del regolamento europeo sull’intelligenza artificiale, anche noto come AI Act, nell’estate del 2024.
Abbiamo già detto come le IA si vadano a integrare in un ecosistema economico informatico, digitale e basato sui dati, ma all’interno di un sistema conflittuale va tenuto a mente anche la necessità di proteggere questa infrastruttura da parte di attacchi di guerra ibrida e digitale – di cui il nostro paese è già stato soggetto in passato. All’interno di questa competizione non ci si può aspettare uno spirito sportivo e leale – forse nemmeno gli stati europei possono fregiarsi di averlo – e quindi diventa necessario inserire nella strategia europea una terza componente fondamentale, quella della cybersecurity.
Come vedremo nel corso della tesi, la sicurezza informatica o cybersicurezza rappresenta un vero e proprio approccio paradigmatico fondamentale per la regolamentazione. Questo perché si tratta di un metodo complesso volto a costruire interventi specifici per ogni singola organizzazione, partendo dai rischi e dalle opportunità particolari.
Questa prassi traspare non solo all’interno dell’AI Act, ma anche in tutti gli interventi normativi europei precedenti riguardo il mercato digitale. In particolare, si fa attenzione sia alle minacce esterne che emergono dal contesto internazionale sia a quelle interne dovute alla oggettiva novità e difficoltà tecnica. Il principio fondamentale, in ultima analisi, non è quello di tutelare la tecnologia in sè per sè, ma quello di tutelare il primato come mercato sicuro che tutela i propri cittadini. Non si parla solo della cybersecurity nel senso di protezione da attacchi hacker, ma come costruzione di un’infrastruttura sicura. Un approccio già presente con il regolamento sulla gestione dei dati personali, l’ormai celebre GDPR.
Ed è proprio il concetto di tutela che diventa il filo conduttore di questa ricerca, il cui fine è quello di studiare e sintetizzare quale sia il quadro complessivo che è emerso a seguito dell’ultimo regolamento in materia di IA. La lente specifica con cui è stata fatta questa analisi è quella del rapporto di lavoro e della base giuslavorista. Il motivo è che il ruolo dei lavoratori in queste dinamiche sociali non è secondario. Sono i lavoratori che fanno materialmente funzionare le aziende, le pubbliche amministrazioni e ogni altro aspetto della nostra economia, incluso lo sviluppo delle IA.
Gestione algoritmica e tutela dei lavoratori nell’AI Act
Una delle applicazioni con più alto potenziale per questa tecnologia prende forma all’interno della gestione algoritmica, o algorithmic management, in cui il processo automatizzato è quello di organizzazione del lavoro, stadardizzazione e valutazione dei processi produttivi. Non si tratta di una prospettiva futura, ma della realtà già presente per aziende colossali e critiche nell’economia nazionale e globale.
I lavoratori sono dei portatori di interesse che nella tutela del diritto alla privacy e dei dati personali tendono a non emergere quanto altre figure, come per esempio i consumatori. Questo è un’opportunità persa, che questa tesi cerca di cogliere. Le tutele dei lavoratori sono un aspetto altrettanto strategico che ha un impatto quotidiano sulla vita di tutti.
L’analisi condotta evidenzia come l’AI Act rappresenti un tassello fondamentale nella strategia europea di regolamentazione dell’intelligenza artificiale, con particolare riferimento alla gestione dei dati dei dipendenti. L’approccio dell’Unione Europea come “polo regolatore” si distingue per l’integrazione tra innovazione tecnologica e tutela dei diritti fondamentali, creando un framework normativo che coniuga GDPR e nuove disposizioni sull’IA.
Il prossimo capitolo approfondirà l’implementazione di queste normative nel contesto nazionale, analizzando il principio della limitazione delle finalità, gli obblighi informativi per il datore di lavoro e il quadro complessivo post-AI Act.
Per una comprensione completa e operativa di questi temi, è disponibile il white paper gratuito di Biagio Poliseno “Standard di gestione dei dati dei dipendenti dopo l’AI ACT”, una risorsa essenziale per professionisti e aziende che devono navigare il nuovo panorama normativo europeo.
Fonti:
[1] In cinese: 深度求索, shēn dù qiú suǒ [2]“Artificial Intelligence For Social Good” abbreviato in AI4SG. L. FLORIDI, Etica dell’intelligenza artificiale. Sviluppi, opportunità, sfide, Raffaello Cortina Editore, 2022, p. 300. Citato in Tebano L. (2023) “Poteri datoriali e dati biometrici nel contesto dell’AI Act”.
Profilo Autore
Biagio Poliseno è nato a Bari il 21 agosto 2000. Dopo essersi trasferito a Roma, ha intrapreso un percorso accademico internazionale, conseguendo con lode una laurea triennale in Affari Internazionali presso la John Cabot University nel dicembre 2021. A marzo 2024 ha completato con il massimo dei voti la laurea magistrale in Scienze dell’amministrazione e della politica pubblica presso Sapienza – Università di Roma, con una tesi sul algorithmic management e il ruolo del sindacato nella regolazione dell’intelligenza artificiale nei contesti lavorativi.
Parallelamente alla formazione accademica, ha maturato esperienze in ambito amministrativo, redazionale e universitario, con tirocini in contesti di ONG e aziende. Durante la pandemia ha ricoperto il ruolo di Covid Manager, coordinando l’applicazione dei protocolli di sicurezza durante eventi sportivi organizzati da l’ACI.
Nel 2025 ha concluso con lode il master di II livello in Informatica giuridica, diritto delle nuove tecnologie alla Sapienza, presentando una tesi dedicata agli standard di gestione dei dati dei dipendenti alla luce del Regolamento europeo sull’intelligenza artificiale (AI Act).
Sicurezza infrastrutture critiche: Il modello MindShield per la protezione transnazionale
La complessità delle sfide securitarie moderne richiede paradigmi innovativi che superino i limiti degli approcci tradizionali. Il modello MindShield rappresenta una risposta concreta all’esigenza di proteggere le infrastrutture che costituiscono l’architrave della nostra società.
Questo documento introduce i fondamenti teorici del modello MindShield, un sistema multilivello innovativo per il monitoraggio, la prevenzione e la risposta tempestiva alle minacce securitarie.
MindShield, un modello innovativo per la sicurezza delle infrastrutture critiche
Il momento storico attuale si contraddistingue per la repentina e inesorabile espansione dei processi di globalizzazione e digitalizzazione. Tali fenomeni, per quanto abbiano inciso positivamente, sull’economia, libertà di movimento e gli scambi interculturali globali, hanno comportato, tuttavia, alcune criticità e minacce transnazionali per le infrastrutture critiche e i servizi pubblici che costituiscono il fulcro delle nostre società. La tutela di tali asset strategici deve tenere in considerazione una esponenziale serie di fattori, posto che le minacce alla sicurezza interessano trasversalmente qualunque ambito della vita dei cittadini dalle reti energetiche ai sistemi di trasporto, dalle strutture sanitarie a quelle di comunicazione. Il quesito che ci si pone è, quindi, come possiamo assicurarci che le nostre risorse strategiche siano protette adeguatamente.
La sicurezza delle infrastrutture critiche interessa diversi aspetti, tra cui la protezione fisica, le sfide tecniche, politiche e sociali. Peraltro, le possibili minacce possono essere di diversa natura, come ad esempio gli attacchi informatici, terroristici e la criminalità comune, ciò comportando conseguenze devastanti, interrompendo i servizi essenziali e mettendo a rischio la sicurezza della cittadinanza e nazionale.
In questo contesto, la ricerca di soluzioni efficaci per la sicurezza delle infrastrutture critiche deve essere considerata una priorità assoluta. È perciò necessario adottare un approccio olistico che superi i metodi tradizionali ed individui nuovi modi per rilevare e mitigare le minacce.
Da ultimo, non possiamo dimenticare che assicurare la sicurezza è un percorso e non una destinazione. Difatti, l’ambito della sicurezza è in continua evoluzione e richiede un impegno costante per l’innovazione e l’apprendimento. Tale percorso è necessario, posto che, le infrastrutture critiche sono l’architrave della nostra società e garantire la loro sicurezza significa proteggere il nostro modo di vivere.
Modello MindShield: sistema multilivello per infrastrutture critiche
L’obiettivo principale di questa ricerca è quello di proporre ed esplorare un nuovo modello, denominato MindShield[1] il quale si configura come un sistema multilivello per il monitoraggio, la prevenzione e la risposta tempestiva alle sfide sulla sicurezza delle infrastrutture critiche, reti logistiche, energetiche e servizi essenziali. Il modello “MindShield” è basato sull’analisi predittiva del rischio che integra scienza, tecnologia e cooperazione internazionale per la difesa delle infrastrutture critiche e dei servizi pubblici essenziali.
Tale modello scientifico sperimentale si ispira peraltro ad una recentissima normativa europea[2], all’istituzione nel 2022 del Comitato di alto livello per la resilienza da parte della NATO[3], oltre che della “Task Force NATO-UE sulla resilienza delle infrastrutture critiche” istituita a gennaio 2023.
Attraverso l’implementazione del modello “MindShield” sarà possibile disporre non soltanto di dati aggiornati sulla valutazione del rischio ma altresì di soluzioni rapide, innovative e disegnate “tailor made” per la gestione della crisi a livello transnazionale e locale. Peraltro, l’obiettivo di un tale approccio è proprio quello di favorire l’adattamento delle infrastrutture a condizioni critiche e la mitigazione del rischio, posto che anche la più completa valutazione del rischio non può sperare di annullare o azzerare completamente la possibilità che gli eventi dannosi si verifichino.
Il modello proposto, tuttavia, non può esplicare la propria utilità in assenza di una dimensione sovranazionale della propria applicazione. Difatti, una delle maggiori sfide securitarie attuali è da riscontrarsi nella cosiddetta “guerra asimmetrica”, termine da intendersi qui non soltanto nella propria accezione bellica, ma soprattutto per rappresentare un disallineamento tra poteri e strumenti di prevenzione. In tal senso, come si avrà modo di chiarire nel prosieguo, una politica e legislazione con differenti standard e parametri rappresenta una delle principali lacune da colmare per sperare di poter implementare la sicurezza di cittadini e risorse.
Questo lavoro di ricerca provvederà a ripercorrere brevemente l’approccio tradizionale alla sicurezza, lo stato dell’arte attuale, e a spiegare in cosa consiste l’approccio innovativo del modello “MindShield”. Nel descrivere tale progetto si darà atto delle tecniche e degli strumenti attualmente utilizzabili; si testerà il modello applicandolo ad alcuni incidenti di sicurezza della storia recente e si concluderà in fine con la rapida disamina delle sfide e dei possibili sviluppi sul tema.
Il documento verrà strutturata in otto capitoli. Dopo la presente introduzione, il capitolo due fornirà una breve panoramica dei fondamenti teorici relativi alla sicurezza delle infrastrutture critiche. Il capitolo tre descriverà in dettaglio l’approccio MindShield, mentre il capitolo quattro esaminerà le tecniche e innovazioni che possono essere utilizzate attualmente per difendere le infrastrutture critiche.
Il capitolo cinque dimostrerà le potenzialità dell’utilizzo sinergico di queste tecniche e strumenti, mentre il capitolo sei darà conto del ruolo cruciale ricoperto dalla cooperazione internazionale nel modello MindShield. Il capitolo sette presenterà alcuni casi di studio ai quali verrà applicato il modello. Ed infine, il capitolo otto riassumerà i risultati della ricerca, vagliando le sfide e le limitazioni nell’implementazione di MindShield, e suggerendo possibili sviluppi futuri.
Sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali
Quando parliamo di infrastrutture critiche e servizi pubblici essenziali, la sicurezza rappresenta un argomento complesso che necessita di un approccio sistematico per essere compreso. Per tale ragione, l’analisi deve muovere proprio dal concetto stesso di sicurezza, parola la cui etimologia proviene dai termini latini “sine cura”, ovvero senza preoccupazione, e che afferisce ad una condizione “che rende e fa sentire di essere esenti da pericoli, o che dà la possibilità di prevenire, eliminare o rendere meno gravi danni, rischi, difficoltà, evenienze spiacevoli”[4]. Partendo da tale definizione possiamo quindi cercare di comprendere cosa si intende per sicurezza delle infrastrutture critiche e dei servizi pubblici essenziali e per quale ragione è fondamentale occuparsene.
Qualunque Stato moderno è tenuto a perseguire e tutelare la sicurezza su più livelli, a cominciare dalla sicurezza personale del cittadino e sino a quella nazionale. Tuttavia, non possiamo fare a meno di notare che, a seconda del tipo di minaccia e di infrastruttura coinvolta, i livelli e bisogni di sicurezza tendono a convergere sino quasi a sovrapporsi[5].
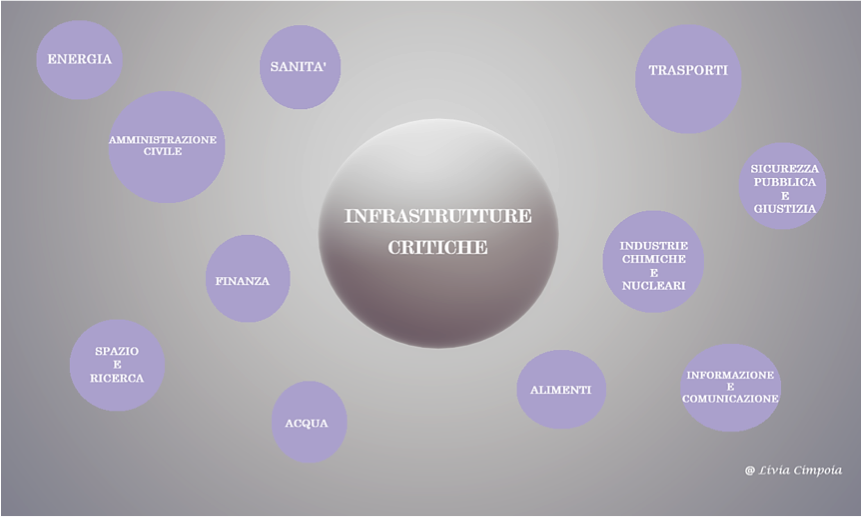
Tuttavia, per comprendere le singole esigenze di sicurezza è necessario chiarire cosa si intenda per infrastrutture critiche e servizi pubblici essenziali[6]. Per inquadrare più agilmente il concetto, soggetto a continue evoluzioni terminologiche e un notevole sforzo definitorio possiamo affidarci ad un grafico basato sull’elenco fornito dal
Avendo compreso cosa si intende in questo contesto per infrastrutture critiche, pare utile ricordare che il bisogno di sicurezza è sempre stato avvertito, sin dall’antichità[8] come conseguenza diretta di minacce, a livello locale, regionale o addirittura globale, in relazione alle quali le istituzioni si sono da sempre interrogate con nutrito interesse[9].
Tuttavia, la “rivoluzione tecnologica” alla quale abbiamo assistito negli ultimi decenni ha funto da catalizzatore nel processo di trasformazione socioculturale e, in un mondo sempre più connesso ed evanescente, l’insicurezza e la paura sono diventate armi inarrestabili e strumenti di potere a costo zero[10]. Un chiaro esempio di ciò può individuarsi nello sviluppo delle organizzazioni terroristiche le quali, grazie alla globalizzazione e alla liberalizzazione dell’informazione hanno trovato terreno fertile e strumenti per la strumentalizzazione del “terrore”[11].
Questo lavoro di ricerca non pretende di fornire una disamina esaustiva dei problemi che la sicurezza delle infrastrutture critiche pone, posto che, l’ampia portata di tali nozioni imporrebbe un’analisi ben più approfondita e analitica. Tuttavia, non si può fare a meno di accennare brevemente ad uno dei punti salienti di tale disciplina: la dimensione soggettiva. Difatti, com’è facilmente intuibile la sicurezza ha come fine ultimo la tutela delle persone in svariate circostanze e ambiti.
Per raggiungere tale obiettivo gli Stati sono chiamati a investire notevoli risorse economiche e umane[12], eppure, nonostante ciò la sicurezza rimane una sfida costante e una meta spesso irraggiungibile. La dimensione soggettiva del fenomeno, peraltro, non può tenere conto solamente dei soggetti beneficiari, che pure si contraddistinguono per una forte eterogeneità, ma deve altresì occuparsi degli esponenziali autori delle minacce securitarie, che oggi, più che in passato sono difficilmente mappabili e prevedibili[13].
In tal senso dobbiamo ricordare che oggigiorno le sfide di sicurezza provengono da una moltitudine di soggetti e fattori come ad esempio: soggetti privati, pubblici, organizzazioni criminali e terroristiche, cambiamento climatico e calamità naturali, disastri umanitari, fattori economici, sfruttamento improprio delle risorse, migrazioni di massa e se ne potrebbero citare molti altri.
Tuttavia, ciò che in questo contesto interessa rilevare è che, per quanto complessa possa risultare, la mitigazione delle minacce non può prescindere dallo studio e la comprensione dei soggetti e fattori di rischio. Tale analisi necessita però, non soltanto di una profonda conoscenza del contesto attuale ma soprattutto di una cultura storico culturale a 360 gradi sul mondo che abitiamo e le complesse sfaccettature che lo compongono[14].
Minacce di rischio e vulnerabilità
Avendo delineato de prima facie l’ambito che il presente lavoro di ricerca intende esplorare, ci si accinge ora a passare in rassegna le principali minacce e vulnerabilità a cui le infrastrutture critiche sono sottoposte. Per cercare di delimitarne il contenuto è necessario, quindi, comprendere cosa si intende per minacce securitarie e per vulnerabilità.
Tuttavia, data l’ampia portata di tali nozioni, l’esercizio definitorio richiederebbe uno sforzo esegetico quanto meno complesso, rischiando peraltro di delimitarne troppo o troppo poco i confini concettuali. Utilizzando tuttavia come prima indicazione terminologica l’equazione: una minaccia securitaria equivale a qualunque azione o evento in grado di mettere a rischio la sicurezza nazionale; possiamo approfondire il tema con l’ausilio di alcune categorie, quale supporto teorico per il prosieguo del lavoro di ricerca.
Il concetto di minaccia securitaria, si presta ad essere declinato in una moltitudine di differenti accezioni a seconda:
della tipologia di minaccia (minacce fisiche o virtuali, naturali o create dall’uomo, minacce interne o esterne, etc.)[15];
del valore tutelato (la sicurezza politico – militare; socioeconomica, energetica, etc.)[16];
dei potenziali bersagli (minacce rivolte a civili, allo Stato, a operatori economici, all’ambiente etc.)
degli autori (minacce provenienti da singoli cittadini, cosiddetti “lupi solitari”, da organizzazioni terroristiche o criminali, dall’autorità statale, minacce provenienti da operatori economici, calamità naturali, etc.);
del fine perseguito, quando rilevante (minacce concepite per fini politici, illeciti, economici, ideologici/religiosi, etc.);
dei mezzi con i quali è posta in atto (minacce armate, chimiche, batteriologiche, informatiche, etc.).
della probabilità di essere concretamente attuate (minacce di livello basso / medio / alto).
Quanto alla vulnerabilità, è necessario ricordare che tale concetto è da sempre stato al centro di dibattiti e studi, date anche le diverse accezioni e difficoltà definitorie, filosofiche ed etiche che esso pone[17]. Per tale ragione, parlare di vulnerabilità, ancorché riferita alle infrastrutture critiche e ai servizi pubblici essenziali, è possibile solo se muoviamo dalla considerazione che non esiste una unica definizione bensì, vi sono più categorie concettuali all’interno delle quali tale termologia trova una collocazione[18]. In particolare, secondo la ricostruzione fornita da Piccinelli[19], storicamente si sarebbero sviluppate almeno tre correnti definitorie di vulnerabilità in accezione securitaria e segnatamente:
“le prime definizioni di vulnerabilità si concentravano sul grado di perdita e di danno conseguenti all’impatto di un pericolo, cioè sulle dimensioni tecniche della vulnerabilità. Le misure proposte per ridurre la vulnerabilità, (…) erano quindi limitate a misure ingegneristiche e tecniche. (…);
il secondo passo è riconducibile alla comprensione, all’inizio degli anni ’80, che il grado di perdita e di danno è determinato dal grado di esposizione al pericolo. La vulnerabilità è stata quindi definita come la probabilità di essere esposti ai pericoli e come la suscettibilità di un elemento a rischio di subire perdite e danni in funzione del suo grado di esposizione a una determinata fonte di pericolo (…);
infine, come risultato di due approcci scientifici, è stato proposto un terzo tipo di definizioni: da una parte (…) la vulnerabilità è stata considerata come un fattore di rischio interno, legato alla capacità di resistenza dell’elemento a rischio [n.d.r.[20] mentre] d’altra parte, nell’ambito delle scienze sociali, (Susman e al., 1983) [n.d.r. è stato] introdotto il tema della capacità della popolazione di far fronte a un disastro, di assorbirlo e di riprendersi come misura della propria vulnerabilità. Questa capacità di adattamento è stata definita come la capacità di resilienza di una società”[21].
Dal punto di vista operativo, esistono diversi soggetti pubblici e privati che si occupano dello studio della vulnerabilità, tra questi ad esempio citiamo l’Hazards Vulnerability & Resilience Institute (HVRI)[22], istituto che da anni si concentra sulla raccolta di dati, l’analisi sulla vulnerabilità ai rischi di catastrofi e cambiamenti climatici e al cui interno, dal 2013, è stato sviluppato il Centro di eccellenza “ICoE–VaRM”[23].
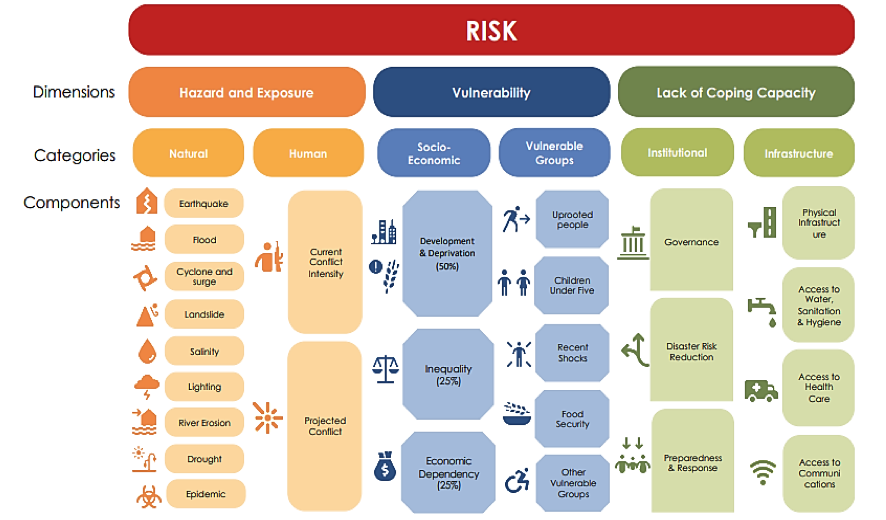
Esistono parimenti diversi studi sull’uso pratico degli indici di vulnerabilità, il che dimostra un considerevole interesse, nonché la potenzialità dello studio e dello sviluppo di tale ambito[24]. La vulnerabilità e le minacce securitarie rappresentano, dunque, due concetti cruciali e contigui i quali, sommati alla mancanza di adattamento / resilienza[25] da parte delle istituzioni o dei soggetti coinvolti – in questo caso infrastrutture critiche – danno vita al concetto di rischio, che possiamo intendere come “la potenziale perdita o perturbazione causata da un incidente e deve essere espresso come combinazione dell’entità di tale perdita o perturbazione e della probabilità che si verifichi l’incidente”[26]. Tale nomenclatura risulta, peraltro, rappresentata intuitivamente rappresentata nella Figura 2[27]
Figura 2 – Modello di composizione del rischio
Approcci tradizionali alla sicurezza
Il paradigma della sicurezza, come già ricordato, risulta essere in profonda evoluzione, ciò discende soprattutto dalla esigenza di fornire nuove risposte a mutate esigenze di tutela. Tuttavia, per meglio comprendere nel prosieguo l’approccio innovativo del modello MindShield è necessario fornire alcune indicazioni circa la visione tradizionale della sicurezza e i propri limiti.
Storicamente la sicurezza, e in specie quella definita impropriamente come “sicurezza nazionale” si è posta come principale compito quello di mantenere lo “status quò”, evitando quindi distorsioni, rovesciamenti di potere, interferenze di qualunque genere. Difatti, troviamo evidenze in tal senso in diverse epoche storiche e regioni[28].
Come potremmo osservare, peraltro, per lungo tempo anche gli strumenti a disposizione della sicurezza sono rimasti in confini pressoché stagni fornendo “risposte consolidate”, per lo più di carattere militare o repressivo a “minacce prevedibili”. In tale contesto, ricopriva, dunque, un ruolo estremamente marginale il benessere dei cittadini o sudditi, che dir si voglia, posto che nei sistemi fortemente polarizzati e politicamente autarchici la priorità è rappresentata da chi e non tanto da come si amministra la res publica.
Per quanto tali concetti possano sembrare marginali rispetto al tema di questo lavoro di ricerca, è bene tuttavia comprendere che la sicurezza ha mantenuto un aspetto costante nel tempo proprio per via di questo immobilismo paradigmatico della società. Difatti, è stato proprio in epoca recentissima che abbiamo assistito parallelamente ad uno stravolgimento dei canoni sociali e di riflesso ad una maggiore domanda di sicurezza.
Nonostante tale accelerazione, tuttavia, diverse realtà rimangono ancora fortemente ancorate all’approccio tradizionale alla sicurezza, foriero di limitazioni e criticità. Pur, non avendo modo di esaminare cadauna le singole problematiche che l’approccio tradizionale alla sicurezza implica se ne possono tuttavia, citare alcune:
Un primo limite è senza dubbio da individuarsi nella mancanza di standard e procedure condivise. Difatti, nonostante i notevoli sforzi delle istituzioni, le procedure e gli standard di sicurezza risultano ampiamente disomogenei, sia ratione materiae che ratione loci[29];
Altro punto critico è la mancanza di omogeneità nella raccolta e nel processamento di dati e fonti informative sulla sicurezza. Tale elemento risulta di vitale importanza posto che, l’assenza di una più ampia e sistematica rete informativa rende estremamente inaffidabili i risk assesment[30], sui quali peraltro le istituzioni e i privati investono copiose risorse umane ed economiche[31];
L’insufficiente cooperazione transnazionale in materia di sicurezza e prevenzione del crimine, elemento che permette sovente a organizzazioni criminali di agire liberamente in territori ove non siano sufficientemente conosciuti agli organi di pubblica sicurezza o vi sia una politica legislativa e giudiziaria più favorevole[32];
Insufficiente formazione e aggiornamento del personale che si occupa della security, in tal senso, pur essendo stati definiti dei parametri minimi per quanto attiene la formazione iniziale e il periodico aggiornamento del personale[33] essi risultano non adeguati ai livelli di specializzazione e innovazione richiesti dalla disciplina;
Necessità di implementare la di cooperazione tra pubblico e privato in ambito di sicurezza. La mancanza di politiche che demandino più agevolmente ai privati alcune funzioni in ambito di sicurezza costringe gli Stati a impiegare preziose risorse in attività che ben potrebbero essere svolte da personale civile altamente qualificato[34].
Falle consistenti nel sistema di prevenzione e risposta delle crisi securitarie soprattutto in alcuni ambiti (tra cui a mero titolo esemplificativo il dissesto idrogeologico[35]), defezioni che, per quanto non assorbibili completamente, potrebbero certamente essere più contenute attraverso un attento monitoraggio e l’implementazione del risk assesment[36].
Vagliate le sfide che il sistema si trova tutt’oggi ad affrontare ci si chiede se vi siano dei metodi più rispondenti al bisogno di sicurezza. In tal senso ciò che il progetto di ricerca intende scrutinare è un modello che valorizzi il copioso lavoro già compiuto da più parti ma offra una marcia in più nella gestione della sicurezza infrastrutturale. Una sfida complessa, non esente da criticità, ma che può rappresentare un momento di riflessione su quanto raggiunto e quanto, invece, resta ancora da implementare.
Nel prossimo contenuto della serie esploreremo in dettaglio l’approccio MindShield, la sua architettura e componenti chiave, i meccanismi di rilevazione e mitigazione delle minacce.
Note
[1] La scelta del nome “MindShield” per questo modello deriva dall’idea di un sistema intelligente e resiliente che agisce come uno scudo mentale per prevenire e affrontare eventuali minacce tutelando la società dalle conseguenze negative degli attacchi o delle interruzioni. La parola inglese “Mind” rappresenta la mente umana, l’intelligenza, e sottolinea l’importanza di un approccio proattivo alla sicurezza che si avvale sia dell’intelligenza umana che di quella artificiale al fine di prevenire e rispondere efficacemente agli incidenti di sicurezza.
La parola inglese “Shield” richiama l’immagine di uno scudo, simboleggiando la protezione e la difesa dalle minacce esterne ed è qui inteso come l’impiego di diverse tecniche e strumenti di difesa delle infrastrutture critiche e dei servizi pubblici essenziali. Nel complesso, quindi, il termine “MindShield” sta a significare un paradigma di sicurezza integrata che si basa sull’applicazione sinergica di tecnologie predittive, rilevamento precoce dei rischi e cooperazione transnazionale al fine di garantire la sicurezza delle infrastrutture critiche, degli snodi logistici e dei servizi pubblici essenziali.
[3] Cfr. NATO – Argomento (Topic): Comitato per la resilienza (Resilience Comitee – RC), organo che ha assorbito le funzioni e i ruoli del Comitato per la pianificazione delle emergenze civili (CEPC). “Il Comitato per la resilienza (RC) è l’organo consultivo senior della NATO per la resilienza e la preparazione civile. Ciascun paese membro della NATO deve essere resiliente alle minacce e alle sfide militari e non militari alla sicurezza dell’Alleanza, come i disastri naturali, l’interruzione delle infrastrutture critiche o gli attacchi ibridi o armati. La resilienza è sia una responsabilità nazionale che un impegno collettivo radicato nell’articolo 3 del Trattato Nord Atlantico.”
[4] Cfr. termine sicurezza vocabolario Treccani – URL
[5] A mero titolo esemplificativo e cercando di mostrare l’ampiezza delle sfide sulla sicurezza possiamo ricordare un incidente di cybersicurezza avvenuto recentemente in alcuni ospedali milanesi. Nel corso del 2022 difatti l’Azienda Socio Sanitaria Territoriale Fatebenefratelli Sacco di Milano è stata interessata da un grave attacco cibernetico che ha colpito i sistemi informatici degli ospedali Sacco, Fatebenefratelli, Buzzi e Macedonio Melloni di Milano, provocando non soltanto un incidente di sicurezza nazionale ma ben più concretamente un grave disservizio ai cittadini i quali hanno subito ritardi e contrattempi dovuti al blocco dei sistemi informatici ma soprattutto hanno rischiato di vedere esposti pubblicamente i propri dati e documenti sensibili, cartelle cliniche e documenti fiscali – cfr. Agenzia ANSA (2022).
[6] Dal punto di vista legislativo gli Stati e le istituzioni hanno compiuto un notevole sforzo definitorio per fornire una definizione di infrastrutture critiche, sin dalla Direttiva 2008/114/CE, la quale all’Articolo 2 stabiliva che: “Ai fini della presente direttiva s’intende per: a) «infrastruttura critica» un elemento, un sistema o parte di questo ubicato negli Stati membri che è essenziale per il mantenimento delle funzioni vitali della società, della salute, della sicurezza e del benessere economico e sociale dei cittadini ed il cui danneggiamento o la cui distruzione avrebbe un impatto significativo in uno Stato membro a causa dell’impossibilità di mantenere tali funzioni;” URL;
Tale direttiva è stata abrogata e sostituta dalla novella legislativa del 2022, la DIRETTIVA (UE) 2022/2557 DEL PARLAMENTO EUROPEO E DEL CONSIGLIO del 14 dicembre 2022 la quale ha definito l’”infrastruttura critica” come: un elemento, un impianto, un’attrezzatura, una rete o un sistema o una parte di un elemento, di un impianto, di un’attrezzatura, di una rete o di un sistema, necessari per la fornitura di un servizio essenziale” a completamento di tale definizione la medesima normativa ha perciò stabilito che per “servizio pubblico essenziale” debba intendersi “un servizio fondamentale per il mantenimento di funzioni vitali della società, di attività economiche, della salute e della sicurezza pubbliche o dell’ambiente;” URL; sulle infrastrutture e i soggetti critici si rimanda altresì a Carletti, D. (a cura di) (2023). Infrastrutture e soggetti critici: Giuffré Francis Lefebvre.
[8] Sun, T. (2002). L’arte della guerra. Il manuale dello stratega: la più ampia e attuale versione commentata del classico testo cinese. Roma: Edizioni Mediterranee. – “Il segreto per creare le divisioni interne sta nell’arte di suscitare i seguenti cinque contrasti: dissensi tra i cittadini nelle città e nei villaggi; dissensi con gli altri paesi; dissensi all’interno; dissensi che hanno per conseguenza la condanna a morte; e dissensi le cui conseguenze sono i premi e le ricompense. Queste cinque specie di dissensi non sono che rami di uno stesso tronco”.
[9] Anselmi, A. (2020). Polizia e popolo. Dall’assolutismo allo stato di diritto tra il XVIII e il XIX secolo: Pacini Editore.: “Tanto più numerose erano le informazioni raccolte, tanto più le autorità erano soddisfatte. Un commissario che riportava brevi risposte correva il rischio di essere accusato di pigrizia o di mancanza di zelo. Questa ricerca di informazioni sulla mentalità popolare era la necessità, degli amministratori, di saper anticipare qualsivoglia insorgenza o tumulto che potesse ledere la sicurezza dello Stato. Per questo, vennero creati due uffici specifici: uno dell’Alta polizia, incaricata di occuparsi della “salute pubblica”, combattendo congiure e sovversioni politiche, e un altro di polizia ordinaria dedita a contrastare i delitti sulle persone e sui beni”
[10] Schmid A., P. (2023). Defining Terrorism. ICCT Report. traduzione dalla lingua inglese: “Per il terrorista, le vittime del terrorismo servono come generatori di emozioni – di cui il terrore è il più importante – al fine di intimidire, costringere, impressionare, provocare o influenzare in altro modo una o più terze parti. La produzione di paura non è lo scopo finale, ma un mezzo per raggiungere un fine.
La reazione dei destinatari è ciò che si cerca principalmente. Un normale assassinio ha raggiunto il suo scopo primario se l’autore è riuscito a uccidere la sua vittima. Un omicidio terroristico, invece, avvia un processo in quanto mira e minaccia altre persone, alcune delle quali potrebbero temere: “Sarò il prossimo?”. I terroristi possono compiere omicidi in cui la vittima è l’obiettivo principale, ma anche omicidi che hanno come scopo principale quello di spaventare altre persone oltre alla vittima.” URL;
[12] Camera dei deputati (2020); EEAS, The Diplomatic Service of the European Union (2022).
[13] Batacchi (2010): “Nel quadro di questa trasformazione il rischio ha perso il carattere di certezza e prevedibilità, legato alla probabilità di un attacco su larga scala contro l’Occidente proveniente dalle truppe del Patto di Varsavia, per assumerne uno nuovo e diverso, più indeterminato e quindi soggetto alla volatilità di un assetto in profonda trasformazione.
Oggi non ha quasi più senso limitarsi, come negli anni della Guerra Fredda, a parlare di difesa territoriale pianificando in funzione di questa ed organizzando di conseguenza le proprie forze armate. Il concetto di sicurezza si è pertanto esteso fino ad inglobare ambiti del tutto nuovi; da quello geoeconomico a quello ambientale, senza contare poi gli spazi apertisi a seguito della rivoluzione informatica che offrono sì nuove prospettive all’azione politica, ma anche condizionamenti e limiti che hanno spostato il conflitto su un piano differente da quello tradizionale. In questa prospettiva non è chiaro quali siano gli esatti confini che delimitano la minaccia poiché, prima di tutto, non è chiara la sua natura.”
[14] In tal senso anche Gnosis la rivista italiana dell’intelligence nella quale si afferma: “Nel terzo numero del 2023 Gnosis concentra il focus sulla metamorfosi verso cui, complici la rivoluzione digitale e il disfacimento dell’ordine mondiale liberale, sono attualmente indirizzati gli scenari economici, geopolitici e diplomatici internazionali, analizzandone le implicazioni in chiave di sicurezza e il possibile, speculare aggiornamento degli strumenti d’intelligence a presidio delle criticità insite al processo metamorfico.
La disamina entra nel vivo con una riflessione sul tema della cancel culture (Mario Caligiuri), un modo di pensare e parlare ormai diffuso in tutto l’Occidente avanzato che in nome della difesa delle minoranze, della parità di genere e del contrasto alle discriminazioni censura in maniera arbitraria ciò che non è ritenuto in linea con questa sensibilità, anche la Storia. (…) In attesa di ciò che sarà e delle sfide epocali che la metamorfosi dei nostri tempi proporrà, di qui in avanti, sul piano economico-industriale (Dario Antares Fumagalli), politico-militare e della convivenza civile, diventa quasi vitale recuperare la memoria del passato, che offre casi paradigmatici della capacità umana di fronteggiare l’inedito, sì da comprendere al meglio il presente e proiettarsi con più consapevolezza verso il futuro.”
Cfr. Gnosis (2023). Gnosis – 3/2023 – Sistema di informazione per la sicurezza della Repubblica. Online: https://www.sicurezzanazionale.gov.it/sisr.nsf/archivio-notizie/gnosis-3-2023.html [richiamato: 15.12.2023].
[15] Cybersecurity and Infrastructure Security Agency – C.I.S.A. (2021). Methodology for Assessing Regional Infrastructure Resilience – Lessons Learned from the Regional Resiliency Assessment Program June 2021: Lessons Learned from the Regional Resiliency Assessment Program.
[16] Camilli, E. (2014). Sicurezza nazionale tra concetto e strategia.
[17] Sul concetto di vulnerabilità applicato ai diritti umani si rimanda ad esempio alle pubblicazioni di Scissa, C. (2021 n. 2). Il nuovo patto sulla migrazione e l’asilo dalla prospettiva della vulnerabilità: un’occasione mancata: Editoriale Scientifica.
[18] Alla medesima considerazione giunge anche: Piccinelli, R. (2013). Methods for the vulnerability analysis of critical infrastructures., Politecnico Di Milano -Dipartimento di Energia
[21]Ibidem.; sulla definizione di vulnerabilità si rimanda anche a Cutter S., L. (1996). Vulnerability to enviromental hazards. Progress in Human Geography 20,4: pp. 529-539. e a Giolo, O. e B. Pastore (2018). Vulnerabilità. Analisi multidisciplinare di un concetto. Roma: Carocci.
[22] Per maggiori dettagli sul Hazards Vulnerability & Resilience Institute si rimanda a: URL
[23] In tal senso, si dà atto che, secondo quanto riportato dalla University of Carolina: “L’ICoE-VARM fornisce competenze scientifiche di base in strumenti e approcci per la misurazione vulnerabilità sociale, resilienza ai disastri e database di perdite e danni.
Nello specifico il Centro di Eccellenza 1) espande e migliora i parametri di vulnerabilità e resilienza sviluppato per il contesto statunitense in altre regioni che lavorano in collaborazione con i partner; 2) fornisce leadership nel miglioramento e nell’armonizzazione degli eventi di rischio subnazionali e banche dati sulle perdite; 3) sviluppa le capacità attraverso la formazione della prossima generazione di persone colpite da disastri scienziati, inclusi studenti internazionali (pre e post-dottorato) e scienziati attraverso visite di studio a breve termine; e 4) sostiene i progetti di ricerca esistenti di IRDR relativo ai dati sulle perdite dovute a catastrofi e alle valutazioni integrate.” Cfr. URL
[24] In tal senso si rimanda anche al Social Vulnerability Index (SoVI) URL, così come a Wood, E., M. Sanders e T. Frazier (2021). The practical use of social vulnerability indicators in disaster management. International Journal of Disaster Risk Reduction 63: 102464.
[25] Il concetto di “resilienza” è stato definito dalla DIRETTIVA (UE) 2022/2557 DEL PARLAMENTO EUROPEO E DEL CONSIGLIO del 14 dicembre 2022 come “la capacità di un soggetto critico di prevenire, attenuare, assorbire un incidente, di proteggersi da esso, di rispondervi, di resistervi, di adattarvisi e di ripristinare le proprie capacità operative”. URL ; per ulteriori approfondimenti si veda anche Cutter, S. e S. Derakhshan (2019). Implementing Disaster Policy: Exploring Scale and Measurement Schemes for Disaster Resilience. Journal of Homeland Security and Emergency Management 16(3).
[26] DIRETTIVA (UE) 2022/2557 DEL PARLAMENTO EUROPEO E DEL CONSIGLIO del 14 dicembre 2022 URL;
[27] UNDRR and UNRC office collaboration with Ministry of Disaster Management and Relief, INFORM team of JRC EU and financial support from UNDRR-USAID BHA and support through the Office of the United National Resident Coordinator Bangladesh through FCDO and ECHO (2022). Bangladesh INFORM Sub-National Risk Index 2022. URL;
[28] A mero titolo esemplificativo è utile ricordare che, non solo in passato le questioni di sicurezza nazionale sono sempre esistite, bensì, sin dall’antichità, i rappresentanti delle nazioni o poteri hanno affinato l’arte dello spionaggio e della raccolta di informazioni sui potenziali nemici, al fine ultimo di creare e mantenere la sicurezza, basti pensare a: “Sinone. La spia ‘dietro’ al cavallo di Troia” in Proto, G. – Sistema di informazione per la sicurezza della Repubblica (2017). Sinone. La spia ‘dietro’ al cavallo di Troia., le guardie pretoriane romane con i propri responsabili della sicurezza interna ed esterna (speculatores ed exploratores) Silverio, E. (2018).
TIBERIO CLAUDIO MASSIMO l’explorator che quasi catturò Decebalo. Gnosis – Rivista italiana di intelligence (4)., ; Sun, T. (2002). L’arte della guerra. Il manuale dello stratega: la più ampia e attuale versione commentata del classico testo cinese. Roma: Edizioni Mediterranee., il quale nel ribadire il ruolo decisivo della strategia e dello spionaggio, laddove necessario, affermava che le guerre dovessero essere vinte con astuzia e informazione limitando il confronto sul campo di battaglia; a Macchiavelli cfr. Corradini, E.
Sistema di informazione per la sicurezza della Repubblica (2015). Da Sun Tzu a Machiavelli, viaggio alle radici del ‘potere invisibile’. Online: https://www.sicurezzanazionale.gov.it/sisr.nsf/storia-dintelligence/alle-origini-del-potere-invisibile.html [richiamato: 13.12.2023]., e sino alla cosiddetta “guerra fredda” che ha visto momenti di forte rischio per la sicurezza nazionale e globale; per maggiori approfondimenti sul tema si rimanda anche a MOLTENI, M. (2018). STORIA DEI SERVIZI SEGRETI. Roma: NEWTON COMPTON EDITORI.
[29] Tale problematica è avvertita anche a livello sovranazionale, difatti è stata menzionata anche tra le premesse dell’istituzione del Fondo europeo per la difesa “La difficoltà riscontrabile nel concordare requisiti armonizzati in materia di capacità di difesa e specifiche o norme tecniche comuni ostacola la collaborazione transfrontaliera tra gli Stati membri e tra i soggetti giuridici con sede in Stati membri diversi. La mancanza di tali requisiti, specifiche e norme ha determinato una frammentazione del settore della difesa e una complessità tecnica maggiori, provocando ritardi, facendo lievitare i costi creando inutili duplicazioni, oltre a ridurre l’interoperabilità.
L’accordo su specifiche tecniche comuni dovrebbe essere un presupposto per le azioni che comportano un livello più elevato di maturità tecnologica. Anche le attività finalizzate a stabilire requisiti armonizzati in materia di capacità di difesa, come pure le attività che intendono sostenere la definizione comune di specifiche o norme tecniche, dovrebbero essere ammissibili al sostegno del Fondo, soprattutto se promuovono l’interoperabilità.” Cfr. PARLAMENTO EUROPEO E IL CONSIGLIO DELL’UNIONE EUROPEA (2021). REGOLAMENTO (UE) 2021/697 del 29 aprile 2021 che istituisce il Fondo europeo per la difesa e abroga il regolamento (UE) 2018/1092. URL
[30] Traduzione dalla lingua inglese: la valutazione del rischio
[31] In tal senso risultano evocative le premesse di Comella, il quale già nel 2017 avvertiva sulle possibili implicazioni e sui rischi connessi al processamento dei “megadati” cosiddetti “Big data” in inglese, sostenendo che “Il metro quantitativo non è la chiave d’interpretazione dei Big Data, che sono metodologia, dati e paradigma computazionale. La quarta rivoluzione industriale è guidata dai dati ma abilitata da software che li organizzano e analizzano producendo valore aggiunto.
Oltre ai benefici per lo sviluppo dell’economia dei dati, sono evidenti i profili d’interesse per l’intelligence, specie su fonti aperte e, in tale contesto, l’elaborazione di strategie big data efficaci in relazione ai diversi scenari operativi è un fattore competitivo per servizi d’informazione e schieramenti geopolitici. Lo sviluppo dei Big Data può avere ripercussioni su libertà e diritti fondamentali delle persone se non accompagnato da garanzie e da principi etici che li rendano compatibili con i valori delle società democratiche.” COMELLA, C. (2017). Origine dei BIG DATA. Gnosis – Rivista italiana di intelligence (2).
[32] A titolo esemplificativo basti pensare alle organizzazioni criminali di tipo mafioso che si stanno espandendo in territori sempre nuovi sfruttando il disallineamento normativo e giudiziario nei singoli ordinamenti per maggiori approfondimenti si rimanda a Dagnes, J. et al. (2016). Le mafie italiane all’estero: un’agenda di ricerca. In Sciarrone R. e Mete V. (a cura di), Meridiana: Mafia capitale: Viella Libreria Editrice.;
[33] ENAC (2015). Manuale della formazione per la security. URL
[35] Si rimanda in tal senso a ANCE (2023). Dossier stampa Speciale Presentazione rapporto Ance-Cresme. URL
[36] Si veda anche Tweneboah Koduah, S. e W. Buchanan (2018). Security Risk Assessment of Critical Infrastructure Systems: A Comparative Study. The Computer Journal 61(9): 1389–406.
Profilo Autore
Laureata in Giurisprudenza all’Università degli Studi di Milano, si è specializzata con il massimo dei voti in Scienze Forensi presso l’Università La Sapienza di Roma, con focus su sicurezza globale, infrastrutture critiche e crimini contro categorie vulnerabili. Ha acquisito esperienza nella pubblica amministrazione attraverso il Servizio Civile Nazionale e lavorando per diverse amministrazioni pubbliche, occupandosi di contabilità pubblica, servizi sociali e servizio pubblico nei Ministeri degli Interni e della Giustizia. Attualmente è funzionaria presso il Ministero della Giustizia, in servizio al Tribunale di Milano – XII Sezione Civile, dove si occupa di diritto dell’immigrazione, protezione internazionale e diritto di soggiorno. Ha partecipato a formazioni di eccellenza organizzate dalla Scuola Nazionale della Magistratura, dal Ministero della Giustizia e dall’Agenzia Europea per l’Asilo (EUAA), acquisendo competenze nella valutazione delle domande di Protezione Internazionale e nella produzione di Report COI. In conclusione del tirocinio forense, mentre si prepara a conseguire il titolo di avvocato, sta perseguendo una seconda laurea magistrale in psicologia del lavoro e delle organizzazioni.
Come l’IA neuromorfica e i modelli fondazionali stanno ridefinendo il panorama delle minacce alla cybersecurity
Il panorama della cybersecurity sta attraversando una trasformazione epocale guidata dall’integrazione di due tecnologie rivoluzionarie: l’intelligenza artificiale neuromorfica e i modelli fondazionali. Questa convergenza tecnologica promette di rivoluzionare sia le capacità difensive che le strategie offensive, creando un paradigma completamente nuovo per la sicurezza informatica.
Gli stessi strumenti che stanno potenziando le difese cibernetiche vengono contemporaneamente sfruttati da attori malintenzionati per sviluppare vettori di attacco senza precedenti. Il rapporto CrowdStrike 2025 Global Threat documenta un aumento del 442% negli attacchi di ingegneria sociale basati sull’IA tra la prima e seconda metà del 2024, mentre il 79% delle intrusioni informatiche attuali opera senza malware tradizionale. Tale evoluzione rappresenta un cambio di paradigma che richiede un ripensamento fondamentale delle strategie di sicurezza informatica.
Il mercato globale dell’IA applicata alla cybersecurity riflette questa urgenza strategica, con una valutazione di 25.4 miliardi di dollari nel 2024 e proiezioni che indicano una crescita fino a 219.5 miliardi entro il 2034, sostenuta da un tasso di crescita annuale del 24.1%. Questa espansione testimonia l’importanza crescente dell’integrazione intelligente tra tecnologie difensive e offensive nel panorama della sicurezza digitale.
I fondamenti tecnologici della nuova era
L’intelligenza artificiale neuromorfica
L’IA neuromorfica rappresenta un cambiamento paradigmatico dall’architettura di von Neumann verso sistemi computazionali ispirati al cervello biologico. Questi sistemi integrano memoria e processamento in singoli elementi, eliminando il collo di bottiglia tradizionale del trasferimento dati e raggiungendo un’efficienza energetica superiore. Tale approccio consente l’elaborazione asincrona basata su eventi e la comunicazione attraverso picchi discreti, replicando i meccanismi fondamentali della trasmissione neuronale biologica.
Il sistema Intel Hala Point, inaugurato nel 2024, esemplifica il potenziale di questa tecnologia rappresentando il più grande sistema neuromorfico mai costruito. Composto da 1.15 miliardi di neuroni artificiali distribuiti su 1,152 processori Loihi 2, il sistema raggiunge fino a 20 petaoperazioni al secondo mantenendo un’efficienza superiore a 15 TOPS/W. Nonostante consumi un massimo di 2,600 watt di potenza, dimostra un’efficienza energetica fino a 100 volte superiore alle architetture CPU/GPU convenzionali per carichi di lavoro specifici, posizionandolo come soluzione ideale per applicazioni di sicurezza informatica in tempo reale.
Le caratteristiche distintive dell’IA neuromorfica si traducono in vantaggi tangibili per la cybersecurity attraverso il rilevamento di anomalie in tempo reale con latenze sub-millisecondi, l’analisi comportamentale continua con consumo energetico ridotto, e la capacità di adattamento dinamico a pattern di minaccia emergenti. La tecnologia supporta inoltre l’apprendimento continuo senza dipendenza da connettività cloud, garantendo operatività anche in ambienti disconnessi o con limitazioni di rete.
I modelli fondazionali per la cybersecurity
I modelli fondazionali rappresentano l’evoluzione dei sistemi di intelligenza artificiale su larga scala, addestrati su vasti dataset e successivamente adattati per compiti specifici nel dominio della cybersecurity. Basati su architetture transformer, questi modelli stanno rivoluzionando l’analisi delle minacce informatiche attraverso capacità avanzate di comprensione del linguaggio naturale e riconoscimento di pattern sofisticati.
Microsoft Security Copilot esemplifica l’integrazione pratica di questi sistemi nelle operazioni di sicurezza contemporanee. Alimentato da modelli linguistici di ultima generazione, il sistema elabora segnali di sicurezza in tempo reale, consentendo interrogazioni in linguaggio naturale per l’investigazione delle minacce e fornendo supporto automatizzato nella risposta agli incidenti. Le implementazioni aziendali documentano miglioramenti sostanziali nell’efficienza delle operazioni dei centri di sicurezza, testimoniando la maturità raggiunta da queste tecnologie nell’ambiente enterprise.
L’adozione di modelli fondazionali specializzati consente alle organizzazioni di sfruttare la potenza computazionale dell’IA per elaborare volumi di dati precedentemente ingestibili, identificando correlazioni e anomalie che sfuggirebbero all’analisi umana tradizionale. Questa capacità si rivela particolarmente preziosa nell’identificazione precoce di minacce avanzate e nella correlazione di indicatori di compromissione attraverso sistemi distribuiti.
La nuova frontiera delle minacce
La sofisticazione degli attacchi deepfake
L’evoluzione delle tecnologie deepfake ha raggiunto un livello di sofisticazione tale da rappresentare una minaccia concreta per le organizzazioni globali. Il caso dell’azienda di ingegneria Arup illustra drammaticamente questa realtà: nel 2024, l’organizzazione ha subito una perdita di 25 milioni di dollari a causa di un attacco orchestrato attraverso audio e video generati artificialmente per impersonare dirigenti senior durante una videochiamata.
L’attacco ha coinvolto un dipendente della sede di Hong Kong che, convinto della legittimità della richiesta dopo aver partecipato a una videoconferenza con quelli che credeva fossero suoi colleghi senior, ha trasferito 200 milioni di dollari di Hong Kong attraverso 15 transazioni separate verso cinque conti bancari controllati dagli attaccanti. La scoperta dell’inganno è avvenuta solo successivamente, quando il dipendente ha tentato di verificare l’operazione con la sede centrale dell’azienda.
Rob Greig, Chief Information Officer di Arup, ha successivamente dimostrato l’accessibilità di queste tecnologie, riuscendo a creare un video deepfake utilizzando software open-source in soli 45 minuti. Questa facilità di creazione evidenzia come le barriere tecniche per l’implementazione di attacchi sofisticati si stiano rapidamente abbassando, rendendo tali minacce accessibili anche ad attori con competenze tecniche limitate.
L’evoluzione delle tattiche offensive
Il rapporto CrowdStrike 2025 Global Threat fornisce una documentazione dettagliata dell’evoluzione delle tattiche offensive nel panorama contemporaneo della cybersecurity. L’aumento del 442% negli attacchi voice phishing tra la prima e seconda metà del 2024 testimonia come gli attaccanti stiano sfruttando l’impersonificazione audio generata dall’IA per superare le difese tradizionali basate sul riconoscimento vocale.
Parallelamente, l’analisi rivela che il 79% degli attacchi finalizzati all’ottenimento di accesso iniziale non utilizza più malware tradizionale, segnando un cambiamento fondamentale nelle metodologie offensive. Gli attaccanti prediligono ora approcci che sfruttano credenziali compromesse e tecniche di ingegneria sociale sofisticate, operando come utenti legittimi per evitare il rilevamento da parte dei sistemi di sicurezza tradizionali.
La crescita del mercato dei broker di accesso, con un aumento del 50% anno su anno negli annunci di vendita di credenziali compromesse, evidenzia la professionalizzazione crescente dell’ecosistema criminale. Questi intermediari facilitano l’accesso a sistemi compromessi, creando una catena di approvvigionamento illecita che supporta operazioni offensive su larga scala.
L’espansione delle operazioni di spionaggio cibernetico cinesi rappresenta un ulteriore elemento di preoccupazione documentato. CrowdStrike ha identificato sette nuovi gruppi di attacco legati alla Cina nel 2024, contribuendo a un aumento del 150% negli attacchi di spionaggio. Questa escalation riflette l’investimento crescente delle nazioni-stato nelle capacità offensive informatiche e l’intensificazione delle tensioni geopolitiche attraverso il dominio cibernetico.
Le vulnerabilità emergenti dei sistemi IA tradizionali
L’integrazione crescente di sistemi di intelligenza artificiale nelle infrastrutture critiche ha introdotto nuove categorie di vulnerabilità precedentemente inesistenti. Gli attacchi di prompt injection emergono come una delle minacce più significative, ottenendo il primo posto nella classificazione OWASP Top 10 per le applicazioni basate su Large Language Models. Questi attacchi sfruttano la natura conversazionale dei sistemi IA per manipolare le risposte e ottenere accesso a informazioni sensibili o funzionalità non autorizzate.
L’avvelenamento dei modelli IA rappresenta una minaccia ancora più sofisticata alla supply chain tecnologica. Incidenti documentati hanno rivelato la distribuzione di oltre 100 modelli compromessi contenenti backdoor nascoste attraverso piattaforme di condivisione pubbliche. Questi modelli compromessi possono rimanere dormienti fino all’attivazione di trigger specifici, compromettendo l’integrità di sistemi che li implementano senza alcun segnale di avvertimento visibile.
La natura subdola di queste vulnerabilità risiede nella loro capacità di rimanere non rilevate durante l’operazione normale, attivandosi solo quando incontrano condizioni predefinite. Questa caratteristica rende particolarmente complessa la loro identificazione e mitigazione, richiedendo approcci di sicurezza completamente nuovi per la validazione e il monitoraggio continuo dei modelli IA in produzione.
Gli attacchi di mimicry neuromorfico: una nuova classe di minacce
La ricerca accademica recente ha identificato una categoria completamente nuova di vulnerabilità specifica per i sistemi neuromorfi, denominata Neuromorphic Mimicry Attacks. Questa ricerca pionerristica, documentata nella letteratura scientifica, rivela come le caratteristiche uniche dei chip neuromorfi – la loro natura probabilistica, il processamento non deterministico e la dipendenza dai pesi sinaptici – introducano rischi di sicurezza precedentemente inesplorati.
Gli attacchi di mimicry neuromorfico sfruttano il comportamento biologico-simile dei chip neuromorfi per eseguire intrusioni coperte che imitano l’attività neurale legittima. Due tecniche principali caratterizzano questa classe di attacchi: la manipolazione dei pesi sinaptici e l’avvelenamento degli input sensoriali. La manipolazione dei pesi sinaptici altera sottilmente le connessioni neuronali che controllano l’apprendimento del sistema, mentre l’avvelenamento degli input introduce segnali maligni che assomigliano a dati legittimi ma inducono comportamenti errati nel sistema.
La pericolosità di questi attacchi risiede nella loro capacità di eludere i sistemi di rilevamento intrusione tradizionali, che sono progettati per architetture computazionali convenzionali e non possono identificare le anomalie sottili nei pattern di attivazione neurale. La ricerca sperimentale condotta attraverso simulazioni di chip neuromorfi ha dimostrato tassi di successo superiori al 90% per la manipolazione dei pesi sinaptici, con una riduzione dell’accuratezza del sistema di classificazione di appena il 4.8%, mantenendo così la furtività dell’attacco.
L’impatto di questi attacchi si estende a applicazioni critiche dove i sistemi neuromorfi trovano crescente impiego: veicoli autonomi, impianti medici intelligenti e reti IoT distribuite. In un veicolo autonomo, un attacco di mimicry neuromorfico potrebbe alterare sottilmente la percezione dell’ambiente circostante senza attivare allarmi di sicurezza, potenzialmente causando decisioni di navigazione errate. Negli impianti medici, tali attacchi potrebbero interferire con il monitoraggio in tempo reale dei parametri vitali, compromettendo la capacità del dispositivo di rilevare condizioni critiche.
La natura probabilistica intrinseca dei sistemi neuromorfi, che normalmente rappresenta un vantaggio in termini di efficienza energetica e adattabilità, diventa un vettore di vulnerabilità quando sfruttata da attaccanti sofisticati. La ricerca ha identificato che l’aumento della varianza dei picchi neurali durante un attacco – da 5 Hz² in condizioni normali a 8 Hz² sotto attacco – rappresenta un indicatore diagnostico potenziale, anche se la sottilità di questa variazione rende la detection estremamente challenging.
Le contromisure sviluppate specificamente per questi attacchi includono algoritmi di rilevamento anomalie neurale-specifici e protocolli di apprendimento sinaptico sicuri. Gli algoritmi di rilevamento analizzano la frequenza dei picchi e le variazioni dei pesi per identificare pattern sospetti, raggiungendo un’accuratezza di detection del 85% – significativamente superiore ai sistemi tradizionali che rilevano solo il 15% di questi attacchi. I protocolli di apprendimento sicuri implementano verifiche crittografiche per validare gli aggiornamenti dei pesi sinaptici, riducendo il tasso di successo degli attacchi di manipolazione dei pesi al 45%.
Questa emergente classe di minacce sottolinea l’urgenza di sviluppare framework di cybersecurity specificamente progettati per l’architettura unica dei sistemi neuromorfi. La transizione verso computing brain-inspired richiede non solo innovazioni hardware e software, ma anche l’evoluzione parallela delle metodologie di sicurezza per proteggere questi sistemi dalle vulnerabilità intrinseche alla loro natura biologicamente ispirata.
Proiezioni di mercato e investimenti
Il mercato dell’intelligenza artificiale in cybersecurity
L’analisi del mercato dell’IA applicata alla cybersecurity rivela dinamiche di crescita eccezionali che riflettono l’urgenza percepita dalle organizzazioni nel rafforzare le proprie difese. Con una valutazione attuale di 25.4 miliardi di dollari nel 2024, le proiezioni indicano una crescita fino a 219.5 miliardi entro il 2034, sostenuta da un tasso di crescita annuale composto del 24.1%. Questa espansione supera significativamente la crescita media del settore tecnologico, evidenziando l’importanza strategica attribuita all’integrazione dell’IA nelle soluzioni di sicurezza.
La segmentazione del mercato rivela che la sicurezza di rete domina attualmente il panorama, rappresentando il 36.3% delle entrate totali nel 2024. Questa leadership riflette la priorità delle organizzazioni nel proteggere le infrastrutture di rete, che costituiscono il fondamento dell’operatività aziendale contemporanea. Tuttavia, segmenti emergenti come la sicurezza cloud e la protezione dei dati mostrano tassi di crescita superiori, suggerendo una diversificazione degli investimenti verso aree precedentemente considerate secondarie.
Il computing neuromorfico tra promesse e incertezze
Il mercato del computing neuromorfico presenta una complessità particolare nelle proiezioni future, caratterizzata da significative variazioni nelle stime a seconda della metodologia di analisi adottata. Le proiezioni più conservative indicano una crescita da 28.5 milioni di dollari nel 2024 a 1.32 miliardi nel 2030, sostenuta da un tasso di crescita annuale dell’89.7%. Tuttavia, analisi più ampie del mercato suggeriscono una crescita da 5.277 miliardi nel 2023 a 20.272 miliardi nel 2030, con un tasso di crescita del 21.2%.
Questa variabilità nelle proiezioni riflette le diverse definizioni di mercato adottate dai ricercatori e l’incertezza intrinseca associata ai settori tecnologici emergenti. Le differenze possono derivare dall’inclusione o esclusione di segmenti specifici, dalla definizione di cosa costituisce effettivamente “computing neuromorfico”, e dalle diverse assunzioni sui tempi di adozione commerciale della tecnologia.
Nonostante l’incertezza nelle proiezioni numeriche, il consenso emerge sulla direzione della crescita e sul potenziale trasformativo della tecnologia neuromorfica. Gli investimenti crescenti da parte di aziende leader come Intel, IBM e Samsung, combinati con l’interesse crescente delle agenzie governative per le applicazioni di sicurezza nazionale, suggeriscono una traiettoria di sviluppo robusta indipendentemente dalle specifiche numeriche delle proiezioni.
Implementazioni industriali
PayPal e l’evoluzione della prevenzione frodi
PayPal rappresenta un esempio paradigmatico di come l’integrazione dell’intelligenza artificiale possa trasformare le operazioni di sicurezza su scala globale. L’organizzazione ha sviluppato un ecosistema sofisticato che analizza oltre 500 parametri per ogni transazione attraverso una rete che comprende 400 milioni di conti consumer e 20 milioni di merchant account. Questa infrastruttura consente l’elaborazione e l’analisi in tempo reale di volumi transazionali che raggiungono centinaia di milioni di operazioni.
Il sistema implementato da PayPal utilizza tecniche avanzate di machine learning per l’analisi comportamentale, il device fingerprinting e l’intelligence geolocalizzata, generando punteggi di rischio dinamici che informano decisioni istantanee senza compromettere la velocità di elaborazione richiesta dal commercio digitale. La capacità del sistema di prevenire centinaia di milioni di dollari in frodi trimestralmente dimostra l’efficacia pratica dell’approccio basato su IA su scala enterprise.
L’innovazione più recente dell’azienda include il lancio di un sistema di allerta per potenziali truffe nei pagamenti Friends and Family, che utilizza modelli di IA per analizzare pattern transazionali e identificare situazioni in cui gli utenti potrebbero essere vittima di ingegneria sociale. Questo sistema proattivo estende la protezione oltre la prevenzione tradizionale delle frodi, affrontando le vulnerabilità umane che spesso costituiscono l’anello più debole nelle catene di sicurezza.
La trasformazione dei Security Operations Center
Il panorama dei Security Operations Center sta attraversando una trasformazione fondamentale guidata dall’integrazione di tecnologie di intelligenza artificiale. Gli esperti del settore osservano una migrazione accelerata verso sistemi automatizzati che utilizzano agenti autonomi per gestire la maggior parte delle attività operative routine, liberando il personale umano per compiti che richiedono giudizio strategico e creatività nella risoluzione di problemi.
Questa evoluzione si manifesta attraverso l’integrazione di capacità IA avanzate nelle piattaforme SIEM esistenti, consentendo l’analisi automatizzata di volumi di log e eventi che supererebbero le capacità umane tradizionali. I sistemi contemporanei possono correlare eventi attraverso infrastrutture distribuite, identificare pattern anomali che indicano compromissioni in corso, e suggerire o implementare automaticamente misure di contenimento appropriate.
La transizione verso operazioni di sicurezza “native IA” non elimina il ruolo umano ma lo trasforma, richiedendo nuove competenze nella supervisione e interpretazione dei sistemi automatizzati. Gli analisti di sicurezza evolvono da operatori tattici a supervisori strategici, concentrandosi sulla validazione delle decisioni automatizzate, l’investigazione di anomalie complesse, e lo sviluppo di nuove logiche di rilevamento per minacce emergenti.
Sfide tecniche e limitazioni operative
La complessità dell’interpretabilità
Una delle sfide più significative nell’adozione dell’IA per la cybersecurity emerge dalla natura intrinsecamente opaca dei sistemi decisionali avanzati. I modelli di machine learning sofisticati operano spesso come “scatole nere”, rendendo difficile per gli analisti di sicurezza comprendere il razionale che sottende specifiche decisioni di rilevamento o raccomandazioni di risposta. Questa opacità può creare problemi di fiducia e compliance, particolarmente in settori altamente regolamentati dove la tracciabilità delle decisioni è un requisito normativo.
La ricerca nell’ambito dell’IA spiegabile sta sviluppando tecniche specificamente progettate per applicazioni di cybersecurity, includendo approcci che utilizzano mappe di salienza per rappresentazioni visuali dell’influenza delle caratteristiche, spiegazioni controfattuali per scenari ipotetici, e meccanismi di attenzione che evidenziano gli elementi di input più rilevanti nell’analisi delle minacce.
Tuttavia, la generazione di spiegazioni in tempo reale presenta sfide di prestazioni significative che richiedono compromessi attenti tra accuratezza, velocità e interpretabilità. Questi compromessi spesso portano all’adozione di approcci ibridi che combinano modelli interpretabili per decisioni critiche con sistemi più complessi ma opachi per l’analisi preliminare, creando architetture stratificate che bilanciano performance e trasparenza.
Vulnerabilità agli attacchi avversari
I sistemi di intelligenza artificiale utilizzati per la cybersecurity presentano vulnerabilità uniche che derivano dalla loro stessa natura probabilistica e adattiva. Gli attacchi avversari sfruttano queste caratteristiche attraverso la costruzione accurata di input progettati per ingannare i modelli, permettendo al malware di eludere il rilevamento o inducendo falsi positivi che possono sopraffare le capacità di risposta delle organizzazioni.
Le tecniche di difesa sviluppate per contrastare questi attacchi includono l’addestramento avversario, che incorpora esempi di attacco nei dataset di training per migliorare la robustezza, la distillazione difensiva per ridurre la sensibilità del modello alle perturbazioni, e metodi ensemble che utilizzano multiple architetture per decisioni più robuste. Tuttavia, l’efficacia di queste difese è costantemente messa alla prova dall’evoluzione continua delle tecniche offensive.
La situazione crea una dinamica di corsa agli armamenti tra sviluppatori di sistemi difensivi e attaccanti, con nuovi metodi di attacco che emergono costantemente per sfruttare vulnerabilità precedentemente sconosciute. Gli attacchi di avvelenamento del modello durante le fasi di addestramento rappresentano una minaccia particolarmente sofisticata, consentendo l’inserimento di backdoor che rimangono dormienti durante l’operazione normale ma si attivano quando incontrano trigger specifici.
Considerazioni di scalabilità e standardizzazione
L’implementazione su larga scala di sistemi IA per la cybersecurity presenta sfide architetturali che vanno oltre le considerazioni puramente tecniche. I requisiti computazionali per modelli di grandi dimensioni possono risultare proibitivi per organizzazioni con risorse limitate, mentre il consumo energetico continuo necessario per operazioni IA intensive può rappresentare un costo operativo significativo che deve essere bilanciato contro i benefici di sicurezza ottenuti.
L’integrazione di processori neuromorfi offre una soluzione promettente a questi problemi attraverso la loro efficienza energetica superiore, che li rende particolarmente adatti per deployment distribuiti e operazioni continue. Tuttavia, l’ecosistema software per la programmazione neuromorfa rimane limitato rispetto alle piattaforme IA tradizionali, creando barriere all’adozione che richiedono investimenti significativi in formazione e sviluppo di competenze specializzate.
La mancanza di standard unificati per il computing neuromorfo crea ulteriori complicazioni attraverso problemi di interoperabilità tra piattaforme diverse, mentre i requisiti di certificazione di sicurezza per applicazioni critiche continuano a evolversi. Queste sfide richiedono collaborazione industria-governo per sviluppare framework standardizzati che facilitino l’adozione sicura di queste tecnologie emergenti.
Implicazioni normative e compliance
Il panorama regolamentativo europeo
L’Europa ha assunto una posizione di leadership nella regolamentazione dell’intelligenza artificiale attraverso l’implementazione dell’EU AI Act del 2024, che rappresenta la prima regolamentazione comprensiva dell’IA a livello globale. Questa legislazione stabilisce requisiti rigorosi per applicazioni di cybersecurity classificate ad alto rischio, richiedendo trasparenza negli algoritmi decisionali, documentazione dettagliata dei processi di training, e meccanismi di audit continuo per sistemi implementati in contesti critici.
Il Digital Operational Resilience Act, entrato in vigore nel gennaio 2025, complementa questa struttura normativa imponendo misure di cybersecurity robuste specificamente per le istituzioni finanziarie. Questa regolamentazione richiede l’implementazione di framework di gestione del rischio ICT comprensivi, test di resilienza operativa regolari, e protocolli di incident reporting che devono essere integrati con i sistemi IA utilizzati per il rilevamento e la risposta alle minacce.
L’impatto di queste regolamentazioni si estende oltre i confini europei attraverso l’effetto di extraterritorialità, influenzando le pratiche di sviluppo e deployment di sistemi IA per organizzazioni globali che operano o forniscono servizi nel mercato europeo. Questa influenza regolatoria sta guidando l’adozione di standard più elevati di trasparenza e accountability nell’industria dell’IA applicata alla cybersecurity.
L’evoluzione del framework normativo statunitense
Gli Stati Uniti stanno sviluppando un approccio regolamentativo complementare attraverso l’aggiornamento del NIST AI Risk Management Framework, rivisto nel luglio 2024 per includere linee guida specifiche per l’applicazione dell’IA in contesti di cybersecurity. Questo framework enfatizza la gestione del rischio attraverso tutto il ciclo di vita dei sistemi IA, dalla progettazione iniziale fino al decommissioning, fornendo una struttura metodologica per la valutazione e mitigazione dei rischi associati.
La Federal Zero Trust Strategy implementa questi principi attraverso mandati specifici per la segmentazione di rete e l’implementazione di sicurezza potenziata dall’IA nelle agenzie governative. Questo approccio richiede l’implementazione di architetture che assumono la compromissione come scenario di default, utilizzando l’IA per il monitoraggio continuo e la validazione dell’identità e dei privilegi di accesso.
Lo sviluppo parallelo di testbed di sicurezza specializzati per la valutazione delle vulnerabilità dei sistemi IA dimostra l’impegno del governo federale nel garantire che l’adozione dell’IA per la sicurezza nazionale non introduca nuove vulnerabilità. Questi ambienti di test forniscono metodologie standardizzate per la valutazione della robustezza dei sistemi IA contro attacchi avversari e scenari di failure complex.
Strategie di implementazione e raccomandazioni
Approcci strategici per i Chief Information Security Officer
L’adozione efficace delle tecnologie IA neuromorfica e dei modelli fondazionali richiede una strategia di implementazione graduale che bilanci l’innovazione con la gestione del rischio. L’approccio più efficace prevede l’inizio con implementazioni pilota su piccola scala in funzioni di sicurezza non critiche, consentendo alle organizzazioni di sviluppare competenze interne e comprendere le implicazioni operative prima dell’espansione su larga scala.
La valutazione dei fornitori deve prioritizzare soluzioni che offrono caratteristiche dimostrabili di spiegabilità e robustezza contro attacchi avversari. I Chief Information Security Officer dovrebbero richiedere dimostrazioni concrete della capacità dei sistemi di fornire insight interpretatibili nelle loro decisioni, evidenze di testing contro attacchi avversari conosciuti, e documentazione dettagliata delle capacità di integrazione con l’infrastruttura di sicurezza esistente.
L’investimento nelle competenze rappresenta una priorità critica che richiede un approccio multifaceted. I programmi di formazione dovrebbero preparare gli analisti di sicurezza esistenti all’utilizzo e interpretazione degli strumenti IA, mentre l’acquisizione di competenze interdisciplinari che combinano neuroscienza computazionale, intelligenza artificiale e cybersecurity tradizionale diventerà essenziale per le posizioni di leadership tecnica.
Principi architetturali per sistemi sicuri
Gli architetti di sicurezza devono adottare principi di progettazione che mantengono la supervisione umana per decisioni di sicurezza critiche, implementano caratteristiche di interpretabilità come requisito architetturale fondamentale, e includono meccanismi fail-safe per gestire i guasti dei sistemi IA. Gli approcci ibridi che combinano multiple metodologie IA, incluse tecniche simboliche, neurali e neuromorfiche, offrono robustezza superiore rispetto alle implementazioni basate su singoli modelli.
L’integrazione edge-cloud deve essere ottimizzata per bilanciare latenza, privacy e capacità computazionale attraverso architetture che distribuiscono intelligentemente il processing tra componenti locali e remoti. L’apprendimento federato emerge come una tecnologia abilitante per l’intelligence collaborativa delle minacce, consentendo alle organizzazioni di condividere insight sulla sicurezza preservando la privacy dei dati sensibili.
Le architetture devono essere progettate intrinsecamente per l’apprendimento continuo e l’adattamento a pattern di minaccia emergenti. Questo richiede pipeline di dati che supportano l’aggiornamento di modelli in tempo reale, sistemi di monitoraggio che rilevano automaticamente la deriva delle prestazioni, e capacità di rollback per gestire aggiornamenti che introducono regressioni nelle performance o vulnerabilità inattese.
Conclusioni e prospettive future
La convergenza di intelligenza artificiale neuromorfica e modelli fondazionali nella cybersecurity rappresenta una trasformazione documentata che richiede preparazione strategica immediata da parte delle organizzazioni contemporanee. Le evidenze raccolte attraverso implementazioni reali, casi di attacco documentati e analisi di mercato convergono nell’indicare che questa trasformazione non rappresenta una possibilità futura ma una realtà operativa attuale che richiede azione immediata.
L’efficacia dimostrata attraverso casi come l’implementazione di PayPal, che previene centinaia di milioni di dollari in frodi trimestralmente attraverso l’analisi intelligente di oltre 500 parametri per transazione, illustra il potenziale trasformativo di queste tecnologie quando implementate con competenza e risorse appropriate. Parallelamente, la sofisticazione raggiunta dagli attaccanti, evidenziata dall’attacco deepfake da 25 milioni di dollari contro Arup, dimostra che l’evoluzione delle minacce procede di pari passo con lo sviluppo delle difese.
Le proiezioni di mercato, nonostante presentino variabilità nelle stime specifiche, concordano unanimemente sulla direzione e magnitudine della crescita degli investimenti in IA applicata alla cybersecurity. La proiezione di crescita da 25.4 miliardi nel 2024 a 219.5 miliardi entro il 2034 riflette non solo opportunità commerciali ma necessità strategiche per la sopravvivenza organizzativa in un panorama di minacce sempre più sofisticato.
Il successo nell’navigare questa trasformazione dipenderà fundamentalmente dalla capacità delle organizzazioni di creare partnership efficaci tra intelligenza umana e artificiale, combinando il giudizio strategico, la creatività e l’intuizione umana con le capacità di elaborazione, riconoscimento di pattern e risposta in tempo reale dell’intelligenza artificiale. Questa sintesi richiede non solo investimenti tecnologici ma trasformazioni culturali e organizzative che ridefiniscono i ruoli, le responsabilità e le competenze necessarie per la cybersecurity contemporanea.
Le decisioni strategiche prese nel 2025 determineranno la posizione competitiva delle organizzazioni nel panorama della sicurezza digitale per i decenni successivi. La preparazione attuale, attraverso programmi pilota, sviluppo di competenze, partnership strategiche con fornitori qualificati e investimenti in architetture adattive, costituisce la base per la leadership futura in un mondo sempre più definito dall’intelligenza artificiale.
La rivoluzione non rappresenta più una prospettiva futura ma una realtà presente che richiede scelte immediate. Le organizzazioni devono determinare se aspireranno a guidare questa trasformazione, sfruttandone le opportunità per creare vantaggi competitivi sostenibili, o se permetteranno che le eventi le travolgano, relegandole a posizioni di svantaggio strategico permanente. La preparazione odierna determinerà inequivocabilmente la sicurezza e la prosperità di domani in un ecosistema digitale sempre più complesso e interconnesso.
Truffa deepfake da 25 milioni: come riconoscere i video falsi e proteggere la tua azienda
La truffa deepfake che ha colpito Arup a Hong Kong non è solo un caso di cronaca, ma il segnale di un cambiamento epocale: l’uso dell’intelligenza artificiale per inganni sofisticati che ridefiniscono fiducia, verità e sicurezza digitale. In questo articolo analizziamo l’anatomia della frode, l’impatto globale e le strategie difensive per affrontare il futuro della cybersicurezza.
Frode con intelligenza artificiale ad Arup
Il messaggio arriva come tanti altri: urgente, riservato, apparentemente dal direttore finanziario. Ma quando il dipendente della filiale di Hong Kong di Arup si collega alla videochiamata di verifica, non immagina di trovarsi davanti a quello che diventerà il più clamoroso caso di frode con intelligenza artificiale della storia recente. Sullo schermo, volti familiari, voci riconoscibili, espressioni convincenti. Eppure, ogni singola persona presente alla riunione è un fake digitale, un’illusione creata dall’AI.
Quando la videoconferenza si conclude, 200 milioni di dollari di Hong Kong — circa 25,6 milioni di dollari americani — hanno già preso la strada dei conti correnti dei truffatori attraverso 15 transazioni separate. È gennaio 2024, e il mondo della cybersicurezza sta per cambiare per sempre.
L’anatomia dell’inganno perfetto
La sofisticazione dell’attacco lascia gli esperti senza parole. Secondo la polizia di Hong Kong, i perpetratori hanno sviluppato deepfake generati dall’intelligenza artificiale utilizzando file video e audio esistenti raccolti da conferenze online e riunioni aziendali virtuali. La vittima, inizialmente sospettosa del messaggio email ricevuto, abbandona ogni cautela durante la videochiamata.
Secondo la polizia di Hong Kong, il lavoratore aveva inizialmente sospettato di aver ricevuto un’email di phishing dall’ufficio britannico dell’azienda, ma ha messo da parte i suoi dubbi dopo la videochiamata perché le altre persone presenti sembravano e suonavano proprio come i colleghi che riconosceva.
L’intera operazione fraudolenta si è svolta nell’arco di una settimana, dal primo contatto alla scoperta della truffa quando l’azienda ha iniziato a indagare sulla questione. Il raggiro è stato scoperto soltanto quando il dipendente ha successivamente verificato la richiesta con la sede centrale dell’azienda nel Regno Unito.
Truffa deepfake: l’esplosione globale del fenomeno
I numeri dipingono un quadro inquietante dell’evoluzione delle minacce digitali. Secondo i dati di iProov, gli attacchi deepfake utilizzanti tecnologia “face swap” per tentare di aggirare la verifica remota dell’identità sono aumentati del 704% nel 2023.
Parallelamente, il rapporto di Onfido evidenzia un aumento di 31 volte delle frodi deepfake, indicando un incremento del 3000% degli tentativi di deepfake tra il 2022 e il 2023. Secondo Andrew Newell, Chief Scientific Officer di iProov: “L’intelligenza artificiale generativa ha fornito un enorme impulso ai livelli di produttività degli attori delle minacce: questi strumenti sono relativamente economici, facilmente accessibili e possono essere utilizzati per creare media sintetici altamente convincenti”.
I dati di Chainabuse, piattaforma di segnalazione delle frodi di TRM Labs, mostrano che le segnalazioni di truffe abilitate dall’intelligenza artificiale generativa tra maggio 2024 e aprile 2025 sono aumentate del 456% rispetto allo stesso periodo dell’anno precedente.
L’Impatto sistemico sulle organizzazioni
Un recente studio di TitanHQ e Osterman Research ha rilevato che l’11% delle organizzazioni intervistate ha subito un attacco abilitato da deepfake nell’ultimo anno. Sebbene questa percentuale possa apparire contenuta, gli esperti la considerano solo l’inizio di un fenomeno destinato a crescere esponenzialmente.
Rob Greig, Chief Information Officer di Arup, ha dichiarato: “Come molte altre aziende nel mondo, le nostre operazioni sono soggette ad attacchi regolari, incluse frodi su fatture, truffe di phishing, spoofing vocale WhatsApp e deepfake. Quello che abbiamo osservato è che il numero e la sofisticatezza di questi attacchi è aumentato drasticamente negli ultimi mesi”.
La sfida della rilevazione
Una ricerca di iProov su 2.000 consumatori nel Regno Unito e negli Stati Uniti ha rivelato risultati allarmanti: solo lo 0,1% dei partecipanti è riuscito a distinguere accuratamente i contenuti reali da quelli falsi in tutti gli stimoli presentati, che includevano immagini e video.
Lo studio ha anche scoperto che i video deepfake si sono rivelati più difficili da identificare rispetto alle immagini deepfake, con i partecipanti che avevano il 36% in meno di probabilità di identificare correttamente un video sintetico rispetto a un’immagine sintetica.
Le ricerche condotte dal professor Hany Farid dell’Università della California Berkeley, insieme ai suoi colleghi, dimostrano che la clonazione vocale alimentata dall’AI continua a migliorare in termini di realismo utilizzando solo alcuni minuti di audio.
Tecnologie di difesa e limitazioni
Gli strumenti di face swap più comunemente utilizzati dagli attori malintenzionati sono SwapFace, DeepFaceLive e Swapstream, secondo i ricercatori di iProov. Gli analisti di iProov attualmente monitorano più di 110 diversi strumenti di face swap e repository che potrebbero essere utilizzati per generare deepfake dannosi.
La tecnologia di rilevamento, pur migliorando costantemente, rimane in una corsa contro il tempo con strumenti di generazione sempre più sofisticati. I modelli di machine learning possono essere facilmente confusi in situazioni reali, con un’accuratezza che può diminuire significativamente se l’audio è degradato o contiene rumore di fondo.
Strategie di difesa aziendale
Gli esperti in cybersicurezza raccomandano un approccio metodico che include diverse linee di difesa. La verifica dell’identità dell’interlocutore attraverso canali indipendenti rimane la prima strategia difensiva. È essenziale confermare sempre richieste finanziarie significative utilizzando numeri telefonici salvati in rubrica aziendale.
Un portavoce di Arup ha confermato: “Sfortunatamente, non possiamo entrare nei dettagli in questa fase poiché l’incidente è ancora oggetto di un’indagine in corso. Tuttavia, possiamo confermare che sono state utilizzate voci e immagini false. La nostra stabilità finanziaria e le operazioni aziendali non sono state compromesse e nessuno dei nostri sistemi interni è stato compromesso”.
Il futuro della verità digitale
Secondo Greig: “Quello che è successo ad Arup – lo definirei ingegneria sociale potenziata dalla tecnologia. Non è stato nemmeno un cyberattacco nel senso più puro. Nessuno dei nostri sistemi è stato compromesso e non ci sono stati dati interessati. Le persone sono state ingannate nel credere di stare eseguendo transazioni genuine che hanno portato denaro a lasciare l’organizzazione”.
Il caso Arup non rappresenta un episodio isolato, ma il sintomo di una trasformazione più profonda del panorama digitale contemporaneo. Con 18.500 dipendenti distribuiti in 34 uffici nel mondo, Arup è una delle aziende di ingegneria più rispettate al mondo, responsabile di strutture iconiche come la Sagrada Familia, il ponte marittimo più lungo del mondo e l’Opera House di Sydney.
La lezione che emerge è cristallina: nell’era dei deepfake, la fiducia deve essere conquistata attraverso verifiche multiple e indipendenti, non accordata automaticamente sulla base di ciò che percepiamo attraverso i nostri sensi. La strada da percorrere richiede un equilibrio delicato tra sospetto metodico e paralisi operativa, tra innovazione tecnologica e tutela della verità.
Il furto di 25 milioni di dollari perpetrato ai danni di Arup rappresenta soltanto l’inizio di una nuova sfida che ridefinirà radicalmente il modo in cui concepiamo fiducia, verità e sicurezza nell’era digitale contemporanea.
Poste italiane, nel dark web i dati di alcuni clienti. Ma non cyber attacco al Gruppo
Nessun cyberattacco a Poste Italiane. Ma i dati di alcuni utenti di Poste.it sarebbero finiti in un data leak secondo un threat actorche ha messo in vendita 16 record con nome, cognome, codice fiscale, data di nascita, email e password in chiaro. Ma sostiene di essere in possesso di milioni di dati di questo genere legati agli utenti di Poste.it La segnalazione è arrivata da un post su Linkedin pubblicato dall’esperto di sicurezza Andrea Draghetti.
“Nella notte un threat actor sul forum DarkForums ha messo in vendita oltre un milione di record che dichiara appartenere a utenti di Poste Italiane, annunciando quindi un possibile data breach. L’attore, che non ha precedenti tali da valutarne l’affidabilità, ha pubblicato un sample di 16 record contenenti email, password, nominativo, codice fiscale, data di nascita e numero di telefono“, ha spiegato Draghetti a Cybersecurityitalia.
“Per questo motivo ritengo più probabile che il criminale abbia sfruttato credenziali rubate tramite malware per accedere ai profili degli utenti sul portale di Poste e collezionare i dati personali aggiuntivi presenti (nome, cognome, codice fiscale, cellulare, ecc.).Questo scenario spiegherebbe sia il numero ridotto rispetto al totale clienti, sia la composizione dei dati.Resta comunque da verificare la reale disponibilità dell’intero milione di record, che ad oggi – conclude Draghetti – è solo una dichiarazione del threat actor non supportata da prove concrete”.
<!-- ARUBA - 300x250 -->
Secondo questa ricostruzione, i dati non proverrebbero da un attacco diretto ai sistemi centrali di Poste, ma da malware logs aggregati.
La risposta ufficiale di Poste Italiane conferma questa lettura:
“Il Gruppo Poste italiane comunica che non si è verificata alcuna sottrazione, né trasferimento di dati dai sistemi informativi aziendali, e che l’operatività e la sicurezza dei servizi digitali aziendali non hanno subito compromissioni. In merito all’annuncio online, in cui un soggetto afferma di essere in possesso delle credenziali di accesso di alcuni clienti del portale “Poste.it”, l’azienda spiega che le credenziali in questione non risultano acquisite tramite una violazione dei sistemi aziendali e che sta collaborando con le Autorità competenti impegnate nelle indagini in corso. L’azienda ribadisce che la sicurezza dei clienti è una priorità e invita gli utenti a non divulgare mai le proprie credenziali di accesso; a cambiare periodicamente la password e a non utilizzare le stesse credenziali per account e servizi diversi”, ha fatto sapere l’azienda attraverso una nota.
Agenti AI: da una “Lingua Franca” per l’AI a un nuovo paradigma per la sicurezza informatica e i rischi per l’utente umano
Come uomini non possiamo non conoscere e apprezzare l’importanza del linguaggio. La capacità dell’uomo di comunicare e quindi essere capace di trasferire facilmente informazioni complesse da uno all’altro, è sicuramente una delle nostre principali caratteristiche che ci differenzia da tutti gli altri esseri viventi sul nostro pianeta. Questo aspetto era già ben chiaro agli antichi, basta far mente locale all’episodio Biblico della Torre di Babele.
Una interpretazione di questo episodio è che gli uomini, che prima parlavano tutti la stessa lingua, per punizione divina avendo osato troppo per superbia, sono stati dispersi sulla terra parlando lingue diverse in modo da non poter più comunicare tra genti diverse. Se da una parte questo episodio vuole dare una spiegazione alla nascita delle tante diverse lingue umane, dall’altra sottolinea che non parlare la stessa lingua impedisce la comunicazione e procura un danno all’uomo.
Da sempre l’uomo ha cercato di adottare una “lingua franca” ovvero una lingua comune ad almeno buona parte degli uomini che permette loro di comunicare anche tra genti lontane. Nei secoli si sono succedute diverse “lingue franche”, per il mondo occidentale, dal greco al latino, dal francese all’inglese. Ed è ben noto che “conoscere le lingue” è un bene importante per ognuno di noi.
Questa introduzione, forse un po’ banale, vuole solo sottolineare l’importanza di comunicare, trasferire informazioni e capirsi. Il fatto è che questo concetto si trasferisce anche all’informatica. Basta pensare a quali sono stati alcuni dei principali volani dell’incredibile sviluppo dell’informatica negli ultimi 50 anni. Internet è fondamentalmente basato su alcuni protocolli, ovvero “lingue”, tra cui TCP/IP, SMTP, DNS, BGP, HTTP/HTML ecc. Senza di questi i nostri elaboratori non sarebbero capaci di scambiare informazioni, e Internet non esisterebbe.
È importante sottolineare che il successo e lo sviluppo dell’informatica e di Internet, ha richiesto l’adozione di protocolli universali, e che alcuni di questi sono evoluti e sono divenuti universali nel tempo. éovvio infatti che per poter accedere ad una risorsa in Internet in qualunque parte della terra, un PC o smartphone e un Browser devono parlare tutti la stessa “lingua”, ovvero utilizzare gli stessi protocolli, di tutti gli altri sistemi informatici.
Oltre ai protocolli di rete, si pensi anche ai formati di CD, DVD, MP3/4, USB-C ecc. Per alcuni di questi esistevano protocolli o formati alternativi, anche tecnologicamente migliori per alcuni aspetti, ma l’universalità che include la facilità di gestione, creazione, adozione ecc., ha comunque e sempre avuto un fattore rilevante nel loro successo.
Intelligenza Artificiale e comunicazione
I modelli di Intelligenza Artificiale sono nati e per decenni sono stati sviluppati ed eseguiti come normali applicazioni informatiche che elaborano dati in ingresso per produrre dati in uscita. Questo schema basilare dell’informatica richiede che le informazioni necessarie all’elaborazione siano incluse o direttamente accessibili al programma stesso, ad esempio in una base dati dedicata.
Con l’arrivo dei modelli Large Language Model (LLM), l’architettura delle applicazioni informatiche ha subito un cambiamento che potrebbe mostrarsi essere radicale.
Sino ad oggi è stato l’uomo a dover imparare ad utilizzare una applicazione informatica o un sistema informatico, dal livello più tecnico quale imparare e utilizzare linguaggi di programmazione, a imparare ad utilizzare il linguaggio specifico di una applicazione. Si noti che ogni applicazione ha la propria logica, i propri flussi di utilizzo, modalità di accesso, modalità di preparazione e fruizione dei dati. Quindi per utilizzare un sistema informatico, l’uomo deve imparare il suo “linguaggio” (o “User Interface” – UI), facile o difficile che sia.
I modelli LLM ribaltano questo approccio esponendo quella che si può chiamare una “Human Interface” (HI). Questi modelli conoscono tutte le lingue dell’uomo e sono in grado (più o meno efficacemente) di comprendere il linguaggio umano e tradurlo nel proprio linguaggio macchina. Si possono quindi considerare alla stregua di traduttori universali, non solo tra le lingue umane, ma anche tra le lingue umane e la propria lingua informatica.
L’ambizione futura è quindi di non aver più bisogno di imparare la “lingua” di ogni applicazione ma di avere un “interprete” informatico personale che è in grado di tradurre quanto scriviamo o diciamo in qualunque altra “lingua”, informatica, scritta o parlata, oltre ovviamente a tutte le lingue umane.
La modifica radicale proposta da questo approccio è che tra noi uomini e un’applicazione o un sistema informatico ci sarà un interprete che parla con noi la nostra lingua, e non una lingua informatica.
Intelligenza Artificiale, Assistenti, Agenti e comunicazione informatica
Questo nuovo approccio significa che l’uomo potrebbe delegare al proprio “interprete” personale la comunicazione con gli strumenti informatici. In altre parole, è ora il modello LLM che deve conoscere tutte le “lingue” informatiche, soprattutto per l’accesso e l’utilizzo di applicazioni e dati.
Ma questo non è il modello di base dell’informatica, ingresso + base dati + elaborazione + uscita. Visto che l’“interprete” personale dovrebbe poter accedere a qualunque risorsa informatica ed eseguire qualunque azione informatica, deve poter dialogare con qualunque sistema informatico e poter accedere ed interpretare qualunque tipo di dati. Oggi questo è sicuramente un problema tecnico notevole e crescente più si sale nella pila ISO-OSI (o lo stack TCP/IP).
Come potrebbe un modello LLM comunicare con qualunque applicazione o base dati esposta in Internet o comunque resa disponibile al modello?
Si noti che per quanto riguarda questa problematica, non vi è una differenza pratica tra Assistente AI, ovvero un modello in grado di svolgere compiti limitati e solo a seguito di una richiesta umana e sotto il controllo dell’uomo, e un Agente AI, che è in grado di agire indipendentemente dalle esplicite richieste umane per conto dell’uomo. Ovviamente le capacità e possibili conseguenze delle azioni di Assistente e Agente sono molto diverse, ma è comune ad entrambi la necessità di accedere a risorse informatiche, anche solo informazioni, esterne per poter svolgere al meglio i loro compiti.
Per semplicità di esposizione, nel proseguo si farà riferimento solo agli Agenti AI, ma molto di quanto descritto si applica anche agli Assistenti AI.
Il Model Context Protocol
In questo contesto e a questo scopo, nel 2024 Anthropic ha proposto un protocollo chiamato “Model Context Protocol (MCP)” [Rif. 1] che si propone come “lingua franca” per le comunicazioni dei modelli AI con gli altri sistemi informatici e tra i modelli AI stessi.
(Nota: questo campo è in rapidissima evoluzione, nuove proposte e protocolli sono presentati frequentemente, si vedano ad esempio il “Agent Communication Protocol (ACP)” di IBM [Rif. 2] che si propone come una evoluzione di MCP, o il “Agent2Agent Protocol” di Google [Rif. 3].)
MCP è un protocollo che adotta lo schema Client-Server: in questo caso il Client MCP è un’applicazione utilizzata dal modello AI che ha necessità di accedere ad una risorsa esterna, mentre il Server MCP espone ai Client MCP servizi di sistemi informatici esterni al modello AI.
Il Client MCP è tipicamente una componente inclusa o agganciata al modello AI stesso; il suo scopo è quello di tradurre la richiesta del modello AI nel linguaggio MCP, e al contrario, tradurre la risposta dal linguaggio MCP al linguaggio del modello AI.
Il Server MCP svolge un ruolo speculare traducendo la richiesta dal linguaggio MCP al linguaggio del sistema informatico o applicazione o altro modello AI, che il modello AI vuole interrogare, e la risposta dal linguaggio del sistema informatico o applicazione al linguaggio MCP.
In figura 1 si presenta un possibile scenario di adozione di MCP.
Figura 1: Esempio di diagramma di comunicazioni di MCP (HI=Human Interface, TI=Technical Interface)
In questo scenario, un uomo interagisce con un Agente AI (nel diagramma “AI Model”), tramite una Human Interface (nel diagramma “HI”). Per eseguire il compito affidatogli dall’uomo, l’Agente AI (nella terminologia MCP l’Agente AI è chiamato “MCP Host”) ha necessità di accedere a risorse fornite da altri sistemi informatici, interni e/o esterni al sistema informatico dell’Agente AI. L’Agente AI formula questa richiesta in un proprio linguaggio informatico (nel diagramma “Technical Interface, TI”).
Nella richiesta inviata al proprio Client MCP (ci possono essere anche più di un Client MCP), l’Agente AI può indicare lo specifico sistema informatico o il tipo di sistema informatico che può fornire le informazioni cercate, o che può eseguire la transazione richiesta, e la richiesta stessa. Il Client MCP associato all’Agente AI, traduce la richiesta nel linguaggio MCP e contatta il o i Server MCP che espongono il servizio richiesto.
Il protocollo MCP richiede che ogni connessione tra un Client MCP e un Server MCP sia 1 a 1, ovvero un’istanza di un Client MCP può dialogare in un determinato momento solo con un’istanza di un Server MCP, e viceversa, secondo le attuali best-practices di gestione di micro servizi. Inoltre, la comunicazione MCP è basata sul protocollo JSON-RPC-2.0, un protocollo standard e molto comune, che permette uno scambio strutturato di richieste e risposte, sia localmente (tramite input/output standard), sia verso sistemi remoti (tramite HTTPS e il protocollo “Server-Sent Events – SSE”).
I Server MCP espongono la lista dei propri servizi in un formato standardizzato, in modo che i Client MCP siano in grado di individuare i Server MCP che possono essere utilizzati per eseguire le azioni richieste.
Come indicato in figura 1, i Server MCP possono essere posizionati differentemente nell’infrastruttura di rete: i Server MCP possono essere nella stessa infrastruttura dell’Agente AI, o all’opposto direttamente nell’infrastruttura di una risorsa remota (ovvero gestiti dalla risorsa remota stessa), o essere forniti da una terza parte che media tra gli Agenti AI (e in generale i modelli AI) e altre risorse disponibili in rete.
E’ importante sottolineare che MCP è agnostico rispetto ai servizi e tipi di dati che trasmette: può ugualmente permettere l’accesso a cartelle e file su file-system locali o in Cloud, permettere di eseguire una query su un database, o di eseguire una transazione su un’applicazione, ad esempio un bonifico bancario, e così via.
L’Agente AI non conosce le modalità per eseguire queste azioni, produce solo una richiesta di dati o di transazioni. I Client MCP traducono le richieste dell’Agente AI in un linguaggio universale in modo che qualunque Server MCP sia in grado di comprendere le richieste; un Server MCP in grado di fornire quanto richiesto, traduce le richieste nel linguaggio del sistema informatico a lui connesso e che può fornire i dati o eseguire le transazioni.
Agenti AI, MCP e un nuovo paradigma di sicurezza informatica
Il protocollo MCP, insieme agli Agenti AI, ha la potenzialità di rivoluzionare l’intero ecosistema informatico. Se questo avverrà, il traffico dati non sarà più avviato direttamente dall’uomo ad esempio digitando un URL in un browser o facendo una ricerca su un motore di ricerca, ma gestito interamente dai sistemi informatici stessi. La ricerca online e qualunque azione sui sistemi informatici sarà svolta dall’Agente AI per conto dell’uomo.
A causa di questa rivoluzione, è molto probabile che sarà necessario rivedere interamente tutta l’architettura di sicurezza informatica che molto faticosamente è stata costruita negli ultimi 60 anni.
In questa sede è possibile solo proporre delle considerazioni per illustrare alcuni dei problemi di sicurezza che potrebbero manifestarsi.
Uno dei pilastri della sicurezza informatica attuale è l’autenticazione degli utenti: siamo ben consci del problema di utilizzare password diverse per ogni servizio, con autenticazione a più fattori su dispositivi diversi, e così via. Come potrà funzionare l’autenticazione di un Agente AI che agisce per conto di una persona? Sarà il nostro personale Agente AI che gestirà tutte le nostre password e relative autenticazioni sui nostri dispositivi informatici e su tutti i servizi informatici che utilizzeremo?
In pratica questo potrebbe voler dire che il nostro personale Agente AI avrà anche la funzione di borsellino delle nostre credenziali e che le gestirà autonomamente. In altre parole, chi avrà accesso al nostro servizio di online banking sarà il nostro personale Agente AI, e noi ci autenticheremo tramite biometria direttamente all’Agente AI, non al servizio di online banking. Password e autenticazione a più fattori potrebbero scomparire, sostituite dalla gestione delle credenziali da parte degli Agenti AI.
Se questo può risultare ottimo per le persone, richiede però che tutta l’architettura e infrastruttura dei servizi informatici garantisca delle caratteristiche di sicurezza nel controllo accessi end-to-end che oggi ancora non abbiamo. Anche se molte tecnologie di autenticazione (e autorizzazione) sicura esistono già oggi, devono essere integrate in questa nuova architettura per garantire che le connessioni ai servizi, anche se mediate dai Client e Server MCP, non possano essere abusate.
Tornando all’esempio precedente, è opportuno notare che rispetto ad oggi in cui ogni persona si autentica direttamente al proprio home banking, in questa nuova architettura sarà il nostro Agente AI ad autenticarsi per conto nostro al servizio di home banking ma non direttamente, solo tramite la mediazione dei servizi MCP.
Considerando ancora i processi di autenticazione e autorizzazione, in questo scenario si presenta con maggiore importanza il problema di garantire l’autenticazione tra MCP Client e MCP Server. In altre parole, come può un MCP Server identificare un MCP Client per evitare che un attaccante impersonifichi un autentico MCP Client e quindi l’Agente AI e la persona a cui è associato? Questa è una nuova tipologia di furto d’identità in cui un MCP Client si spaccia per un altro con tutte le possibili conseguenze. E vice-versa, come può un MCP Client essere sicuro che il MCP Server a cui si connette è il legittimo MCP Server dell’applicazione o delle informazioni cercate e non un MCP Server civetta o clone malevolo?
Possiamo riassumere queste considerazione con la seguente domanda: come autenticare vicendevolmente Agenti AI e i servizi informatici (inclusi altri sistemi AI) da loro utilizzabili senza coinvolgere direttamente l’uomo? (Per una proposta si veda [Rif. 4].)
Ma autenticazione e autorizzazione non sono le uniche preoccupazioni di sicurezza in questo nuovo ambiente. Visto che gli Agenti AI dovrebbero sostituire l’uomo nell’accesso alle risorse informatiche, si possono considerare alcuni degli attacchi a cui normalmente siamo soggetti e trasporli in questo nuovo ambiente. Va sottolineato che la presenza di Agenti AI, MCP Client e soprattutto di MCP Server, aumenta la superficie di attacco e l’ambito di possibili vulnerabilità. Più componenti ci sono, più componenti possono guastarsi, essere vulnerabili o essere attaccate.
Il primo esempio è quello di un Server MCP compromesso, ad esempio da malware tramite un attacco da Internet (i Server MCP, come qualunque software, possono avere delle vulnerabilità, si veda ad esempio [Rif. 5]). L’attaccante che ha preso possesso del Server MCP può ad esempio accedere alle richieste di ogni Client MCP e quindi violarne la confidenzialità, re-indirizzare le richieste verso servizi malevoli, o allegare malware alle risposte verso il MCP Client. Come può un MCP Client accertarsi che un MCP Server è integro e non compromesso? Bisogna sempre tenere conto che gli MCP Server ricoprono un ruolo cruciale per garantire la confidenzialità e integrità delle informazioni.
E’ interessante considerare anche possibili attacchi e vulnerabilità dell’Agente AI, che in questo scenario prende il ruolo dell’uomo. Infatti un Agente AI, oltre a poter essere soggetto a vulnerabilità e attacchi come una qualsiasi applicazione informatica, per il ruolo che ricopre, può essere oggetto di attacchi concettualmente simili al Social Engineering umano.
Si consideri come esempio il caso in cui, tramite un attacco ad un MCP Server, o ad una applicazione o base dati, o un attacco di tipo man-in-the-middle, un attaccante sia in grado di modificare i dati inviati ad un Agente AI. In questo modo l’attaccante riesce ad eseguire un attacco di Prompt Injection allo scopo di confondere l’Agente AI e fargli eseguire un’azione malevola.
L’attacco può essere “diretto”, tramite l’aggiunta o modifica on-line dei dati di richiesta o risposta per l’Agente AI, o “indiretto”, in cui l’attaccante modifica preliminarmente l’informazione ad esempio in una base dati che poi viene inviata all’Agente AI. Attualmente gli attacchi di Prompt Injection sono in grado di sovvertire i modelli AI Generativi, estraendo informazioni riservate, facendo eseguire azioni errate o malevoli, e riportando informazioni false alla persona di riferimento (gli Agenti AI facendo parte della famiglia dei modelli AI Generativi, sono suscettibili a questi tipi di attacchi).
In questo panorama va anche considerato il caso di modelli AI malevoli utilizzati per attaccare in maniera automatica e sofisticata gli Agenti AI, elevando ancora il livello di minacce che devono essere fronteggiate e mitigate.
Considerazioni finali e i rischi per l’utente umano
MCP, come i protocolli a lui associati e a lui simili, è un protocollo giovane che sicuramente evolverà a livello tecnologico, ma il cui impatto potrebbe risultare molto più di una innovazione tecnica, come accadde anni fa con l’introduzione dei protocolli di base di Internet citati all’inizio di questo articolo. A livello tecnico, c’è ancora molto da capire e sviluppare sia per l’interoperabilità dei servizi, la scalabilità dell’architettura, la gestione della latenza delle comunicazioni dovuta alla presenza di ulteriori servizi di intermediazione come MCP stesso, l’orchestrazione dei servizi, ma anche per l’aumento della complessità per la presenza di ulteriori intermediari nella gestione dei dati che ovviamente possono introdurre dei nuovi punti critici, ulteriori vulnerabilità e superfici d’attacco.
D’altra parte, in questo nuovo scenario, il paradigma informatico di base e la gestione della sicurezza delle informazioni in senso lato potrebbero subire un cambiamento epocale: l’accesso alle risorse informatiche non sarebbe più gestito direttamente dall’uomo ma delegato da un Agente AI.
Ma chi gestisce gli Agenti AI? Chi ne scrive il codice, decide con quali dati e in quale modo addestrarli? Chi decide quali sono i comportamenti leciti, opportuni, inopportuni e illeciti di un Agente AI? E infine, quali conseguenze potrebbe avere su noi umani questo nuovo paradigma informatico?
Alcuni impatti sull’uomo delle applicazioni di Intelligenza Artificiale Generativa sono già in corso di studio, e i primi risultati sono preoccupanti per l’uomo in quanto indicano una possibile riduzione della capacità della memoria e di alcune funzioni cognitive [Rif. 6], una possibile riduzione della capacità di pensiero critico [Rif. 7], e in generale rischi di un minore sviluppo delle capacità cognitive per i bambini e ragazzi che si affidano alla “Intelligenza Artificiale” piuttosto che svolgere i compiti da soli o al più utilizzando un motore di ricerca online (senza AI).
Questo non dovrebbe sorprendere più di tanto in quanto demandare ad un altro, in questo caso un Agente AI, lo svolgimento di un compito può implicare non imparare a svolgerlo da soli né capire dettagliatamente il suo significato.
Ma se gli Agenti personali AI diventassero anche solo il principale strumento di accesso alle informazioni e ai servizi digitali, non solo costituirebbero un punto estremamente critico per la sicurezza da attacchi malevoli, ma anche un punto privilegiato per monitorare le nostre attività, per accedere ai nostri dati, per farci avere informazioni non solo corrette e aggiornate ma anche potenzialmente fuorvianti o del tutto false (“fake news”) sino a poter costruire intere narrazioni irreali della realtà.
Se un AI Agent è addestrato e/o accede ad informazioni fuorvianti, inesatte o false, le fornirà anche a noi umani potendo costruire una narrazione falsa della realtà con falsi fatti, storie, conoscenze, prodotti, tendenze eccetera. L’impatto sull’uomo potrebbe avere importanti conseguenze tenendo conto che al contempo l’accesso diretto ad altre fonti di informazione potrebbe essere difficile o limitato. Questo è uno scenario quasi Orwelliano, ma non è l’unico sui cui riflettere e legato allo sviluppo dei modelli AI (per un altro aspetto si veda ad esempio [Rif. 8]).
Tenendo conto che gli AI Agent in futuro saranno in grado anche di auto-addestrarsi, il principale obiettivo futuro è come definire, sviluppare e gestire gli AI Agent e i modelli AI in generale, garantendo che siano veramente “Trustworthy”, ovvero che siano degni della fiducia di noi umani e in grado di essere d’aiuto all’uomo e all’umanità senza provocare danni (si veda anche [Rif.9] per una discussione di questa tematica).
Sino ad un paio di anni fa queste tematiche sembravano più attinenti alla fantascienza che alla nostra vita quotidiana, ma le potenzialità di questi recenti sviluppi tecnologici potrebbero portarci a vivere quello che sinora abbiamo considerato come frutto della nostra vivida immaginazione. Ma per fare in modo che questa fantascienza diventi realtà, dobbiamo essere in grado di gestire correttamente questa tecnologia ed evitare che possa ritorcersi contro noi stessi.
PhD CISA CISSP Consulente freelance in sicurezza informatica: si occupa prevalentemente di consulenza al top management in Cyber Security e di progetti, governance, risk management, compliance, audit e formazione in sicurezza IT.
La Polizia Postale e delle Comunicazioni, attraverso il Servizio centrale per la sicurezza cibernetica, sta portando a termine in queste ore le operazioni tecniche legate al sequestro della piattaforma “Phica.net”. Il provvedimento è stato disposto dalla Procura della Repubblica presso il Tribunale di Roma e mira a bloccare uno spazio online utilizzato per la diffusione di contenuti audio-video e relativi commenti, ora sottoposti a vincolo giudiziario.
Le attività si concentrano sulla messa in sicurezza e sulla conservazione del materiale digitale, che sarà reso disponibile per le successive analisi forensi da parte degli investigatori. Si tratta di un passaggio cruciale per ricostruire la portata delle condotte illecite e individuare eventuali responsabilità penali.
L’operazione, particolarmente complessa dal punto di vista tecnico, è stata condotta dal personale del Servizio Centrale della Polizia Postale, con il supporto dei Centri Operativi di Milano e Firenze. Una collaborazione che conferma la necessità di un approccio integrato e specializzato per affrontare fenomeni criminali che si muovono sul web e sfruttano piattaforme digitali sempre più sofisticate.
<!-- ARUBA - 300x250 -->
Cos’era Phica.net
Phica.net (poi anche noto come Phica.eu) era un forum online attivo dal 2005, con centinaia di migliaia di utenti iscritti, che si presentava inizialmente come piattaforma per la condivisione di contenuti amatoriali per adulti, con sezioni dedicate a chi voleva certificarsi come maggiorenne e pubblicare liberamente foto e video.
Col passare del tempo, però, il sito è diventato molto più di questo: molte delle immagini erano prese da profili social, pubblicate senza il consenso delle persone ritratte, in alcuni casi modificate (anche tramite intelligenza artificiale) per accentuarne la nudità.
Le donne coinvolte erano non solo personaggi pubblici come influencer, attrici, politiche, ma anche persone comuni. Le immagini venivano accompagnate da commenti sessisti, offensivi, degradanti.
Le accuse mosse contro Phica.net riguardano dunque la violazione della privacy, il “revenge porn” implicito in molte condivisioni non consensuali, la diffamazione, l’istigazione e offesa attraverso linguaggio degradante, e in certi casi la manipolazione delle immagini.
Accesso tradizionale, rischi reali: perché VPN e NAC stanno fallendo
Viviamo e lavoriamo in un mondo dove l’infrastruttura è ibrida, distribuita, e sempre più cloud-native. Eppure, molti team IT e di sicurezza fanno ancora affidamento su strumenti come VPN tradizionali e NAC (Network Access Control) per proteggere l’accesso alla rete aziendale. Sono soluzioni che conosciamo bene, su cui abbiamo costruito anni di policy e processi. Ma siamo sicuri che stiano ancora facendo il loro lavoro?
Secondo l’ultimo report “VPNs Under Siege 2025” realizzato da Netskope in collaborazione con Cybersecurity Insiders, la risposta è chiara – e piuttosto allarmante: questi strumenti non solo non bastano più, ma possono diventare una vulnerabilità.
Quando la fiducia diventa un rischio
Nel report, oltre la metà delle organizzazioni intervistate (56%) ha dichiarato di aver subito almeno un incidente di sicurezza collegato all’uso delle VPN nell’ultimo anno. Alcuni casi – come la vulnerabilità CVE-2025-0282 di Ivanti, sfruttata attivamente per eseguire codice da remoto senza autenticazione – mostrano quanto possa essere pericoloso affidarsi a soluzioni pensate per un contesto completamente diverso da quello attuale.
Il problema di fondo? Le VPN concedono un accesso implicito e indiscriminato a tutta la rete, offrendo agli attaccanti proprio ciò che cercano. E i NAC non se la cavano meglio: progettati per un mondo on-premise e perimetrico, oggi faticano a offrire una protezione coerente in ambienti dinamici e distribuiti. Il 53% degli intervistati ritiene che non siano più adeguati per fronteggiare le minacce moderne.
Il costo nascosto: performance, frustrazione e complessità
I dati parlano chiaro anche dal punto di vista dell’esperienza utente e dell’operatività IT: il 22% degli utenti si lamenta della lentezza delle connessioni VPN, il 19% trova frustranti i meccanismi di autenticazione, e i team IT devono quotidianamente fare i conti con problemi di performance (21%) e supporto (18%).
E non è tutto. Il 91% delle organizzazioni afferma che le VPN rendono molto complesso fornire accesso a terze parti o integrare sistemi durante fusioni e acquisizioni. In un mondo dove l’agilità è un requisito, le VPN rappresentano un freno.
ZTNA: da trend a strategia concreta
La buona notizia? Il cambiamento è già in corso. Sempre più realtà stanno abbracciando lo Zero Trust Network Access (ZTNA), un modello pensato per fornire accesso sicuro solo alle risorse necessarie, solo per il tempo necessario, e sempre verificando contesto, identità e postura dei dispositivi.
Il report mostra che il 26% delle organizzazioni ha già implementato ZTNA, mentre un altro 37% prevede di farlo entro l’anno. Le ragioni principali?
Maggiore sicurezza (78%)
Gestione semplificata (63%)
Performance migliorate (51%)
ZTNA consente un accesso rapido, contestuale e granulare, senza compromettere né la produttività né l’usabilità – ed elimina i punti ciechi delle VPN e dei NAC.
Dalla sostituzione alla trasformazione dell’accesso
Ma non si tratta solo di “rimpiazzare” qualcosa. Le organizzazioni stanno cercando una trasformazione completa, una piattaforma che integri ZTNA con una visione più ampia di Secure Service Edge (SSE), visibilità in tempo reale e policy coerenti in ambienti ibridi.
Alcuni dati chiave:
l’86% degli intervistati richiede visibilità in tempo reale per migliorare rilevazione e risposta.
il 75% vuole coerenza nell’applicazione delle policy, indipendentemente da dove risiedono le risorse.
il 60% desidera che ZTNA sia parte integrante di una piattaforma SSE, per un accesso realmente unificato e sicuro.
L’obiettivo non è solo “proteggere” meglio, ma costruire un accesso a prova di futuro.
Ripensare la sicurezza degli accessi per il mondo reale
Il messaggio del report VPNs Under Siege 2025 è chiaro: non possiamo più difendere un’architettura moderna con strumenti del passato. VPN e NAC hanno fatto il loro tempo. È ora di abbracciare un approccio adattivo, intelligente e continuo alla sicurezza degli accessi.
ZTNA non è solo un trend: è una risposta concreta a un’esigenza reale. Funziona dove i sistemi legacy falliscono: applica accessi con privilegi minimi, verifica continuamente il contesto di utenti e dispositivi e fornisce visibilità in tempo reale su tutto l’ambiente – dalle app cloud ai sistemi on-premise, fino alle reti OT e IoT. È lo strumento con cui possiamo offrire accesso selettivo e verificato a ogni risorsa – ovunque si trovi – senza compromettere le prestazioni, senza appesantire i team IT, e senza lasciare aperte porte agli attaccanti.
Il report “VPNs Under Siege 2025” non è solo un insieme di dati: è una guida pratica con dati, insight e best practice su come modernizzare la strategia di accesso.
Articolo a cura di Alessio Agnello, SE Manager Italy, Greece, Malta & Israel di Netskope