Chat Control: il grande dilemma tra Sicurezza Informatica e Privacy Digitale
Il 14 ottobre 2025 potrebbe segnare una data storica: il giorno in cui l’Europa deciderà se adottare la normativa più controversa del decennio tecnologico, il cosiddetto “Chat Control”, ufficialmente conosciuto come Regolamento per la Prevenzione e il Contrasto dell’Abuso Sessuale sui Minori (CSAR).
Chat Control: l’ultima battaglia per la privacy
La proposta, guidata dalla Presidenza danese del Consiglio UE, ha già ottenuto il supporto di 19 dei 27 Stati membri, inclusa l’Italia, creando una maggioranza qualificata che potrebbe far passare la legge. Il 12 settembre 2025, gli Stati membri europei hanno dovuto finalizzare le loro posizioni sulla controversa normativa, mentre esperti di cybersecurity in tutto il continente lanciano l’allarme su quello che definiscono un potenziale “disastro per la sicurezza digitale”.
La tecnologia che cambia le regole del gioco
Client-Side Scanning: l’arma a doppio taglio
Al cuore della controversia si trova una tecnologia apparentemente innocua ma dalle implicazioni rivoluzionarie: il client-side scanning. Questa metodologia prevede che i messaggi vengano analizzati sul dispositivo dell’utente prima che siano criptati, aggirando di fatto le protezioni fondamentali della crittografia end-to-end.
La proposta obbligherebbe piattaforme come WhatsApp, Signal, Telegram e ProtonMail a implementare sistemi automatici di scansione per individuare materiale pedopornografico (CSAM). Il piano prevederebbe la scansione obbligatoria di ogni messaggio, foto e video inviato dagli utenti a partire da ottobre, anche se protetto da crittografia end-to-end.
I numeri che fanno riflettere
Le statistiche più recenti sulla cybersecurity dipingono un quadro allarmante che rende ancora più delicata la discussione su Chat Control:
Nel 2024, il costo globale medio di una violazione dei dati è stato di 4,88 milioni di dollari, con un aumento del 10% rispetto all’anno precedente
Nel primo semestre del 2025, sono state rilevate 3.508 vulnerabilità zero-day, con una media di 585 scoperte al mese
Nel 2025 sono previste oltre 33.000 nuove vulnerabilità CVE, con un tasso di crescita del 14,8%
L’opposizione scientifica: 500 esperti contro
Un gruppo di oltre 500 esperti in cybersecurity, crittografia e informatica provenienti da 34 paesi ha emesso un chiaro avvertimento contro la proposta Chat Control 2.0, descrivendola come “tecnicamente non realizzabile” e avvertendo che aprirebbe la strada a “capacità senza precedenti per sorveglianza, controllo e censura“.
Le vulnerabilità sistemiche
Gli esperti evidenziano diversi punti critici:
Falsi Positivi Inaccettabili: I sistemi di scansione su larga scala producono tassi di errore inaccettabili e potrebbero generare enormi quantità di segnalazioni false
Vulnerabilità di Sicurezza: I sistemi CSS (Client-Side Scanning) richiedono che i fornitori spostino parti dei loro modelli sensibili o liste hash dai server centralizzati e li distribuiscano sui client che potrebbero essere oggetto di reverse engineering
Brecce nella Crittografia: Il compromesso della crittografia end-to-end per la sicurezza crea un potenziale punto di attacco che hacker, governi ostili e cybercriminali possono sfruttare
Il posizionamento dell’Italia: tra sicurezza e controllo
L’Italia si posiziona tra i 15 Stati membri che supportano attivamente la proposta, insieme a Francia, Spagna, Svezia, Lituania, Cipro, Lettonia e Irlanda. Questa scelta riflette una tendenza globale verso misure di sicurezza più stringenti, ma solleva interrogativi sulla protezione dei diritti fondamentali.
Il framework normativo italiano
L’Italia ha già implementato robuste misure di cybersecurity attraverso l’Agenzia per la Cybersicurezza Nazionale (ACN), stabilita dal Decreto Legge n. 82 del 2021, che coordina le entità pubbliche coinvolte nella sicurezza informatica a livello nazionale e prepara la strategia nazionale di cybersecurity.
Il paese richiede già:
Implementazione di misure di sicurezza avanzate inclusa la crittografia
Controlli di accesso e meccanismi di protezione dei dati
Conformità agli standard ISO/IEC 27001 e framework NIST
L’impatto globale: oltre i confini europei
Effetto domino sulla sicurezza mondiale
Se questo regolamento venisse approvato il 14 ottobre 2025, le conseguenze sarebbero devastanti per tutti, anche al di fuori dell’Unione Europea. Come avvenne con il GDPR nel 2018, che portò a migliori pratiche di privacy in tutto il mondo, Chat Control potrebbe avere l’effetto opposto.
Ogni piattaforma che gestisce potenzialmente dati di persone situate nell’UE sarebbe soggetta alla legge. Le piattaforme sarebbero obbligate a scansionare tutte le comunicazioni e tutti i file di almeno i soggetti dei dati situati nell’UE, anche i dati attualmente protetti con crittografia end-to-end.
Le minacce emergenti del 2025
Il panorama delle minacce informatiche nel 2025 presenta sfide senza precedenti:
Il 35% di tutti gli attacchi sono ransomware, aumentati dell’84% rispetto all’anno precedente
Il 47% delle aziende ha una politica per pagare i riscatti associati alle minacce informatiche
Fino al 53% delle aziende si sente impreparata per i rischi di cybersecurity e i punti di attacco posti dall’IA
La resistenza democratica: voci dal parlamento
Membri dei Patrioti per l’Europa, il gruppo parlamentare di destra che attualmente è il terzo contingente più grande nel Parlamento UE, si sono fermamente opposti alla proposta Chat Control. L’ex pilota di Formula 1 e deputato europeo ceco Filip Turek ha dichiarato: “La mia posizione ufficiale sul voto per Chat Control è chiara. Voterò CONTRO! Ricevo centinaia di email su questo argomento ogni giorno, e sono contento che sosteniate la nostra posizione e la petizione contro lo spionaggio di Bruxelles!”
L’Eccezione che Conferma la Regola
Un dettaglio particolare della proposta solleva ulteriori interrogativi: gli account governativi e militari sarebbero esentati da questa invasione della privacy, mentre i dati di cittadini e imprese sarebbero esposti. Questa disparità di trattamento evidenzia l’ipocrisia intrinseca della proposta.
Prospettive future: scenari possibili
Scenario 1: approvazione e implementazione
Se Chat Control dovesse essere approvato, le conseguenze potrebbero includere:
Indebolimento sistemico della crittografia europea
Migrazione di servizi sicuri verso giurisdizioni più protettive
Creazione di precedenti per regimi autoritari
Aumento esponenziale delle vulnerabilità sistemiche
Scenario 2: blocco della proposta
Attualmente solo sei Stati membri dell’UE sono ufficialmente contrari all’attuale proposta Chat Control: Austria, Belgio, Repubblica Ceca, Finlandia, Paesi Bassi e Polonia. Serve una “minoranza di blocco” per fermare la proposta.
Raccomandazioni per un futuro sicuro
Per le Organizzazioni
Valutazioni Continue dei Rischi: Poiché i sistemi evolvono costantemente e nuove minacce appaiono continuamente, è fondamentale eseguire valutazioni frequenti della superficie d’attacco
Implementazione di Zero Trust: Adozione di architetture che non presuppongono fiducia intrinseca
Gestione Automatizzata delle Patch: Una delle principali cause delle violazioni sono le vulnerabilità non patchate, e l’automazione delle patch across sistemi operativi, app di terze parti e dispositivi IoT affronta questo problema
Per i Cittadini
Utilizzare servizi con crittografia end-to-end robusta
Rimanere informati sui propri diritti digitali
Partecipare attivamente al dibattito democratico su queste tematiche
L’ora delle decisioni cruciali
L’Europa si trova a un bivio storico. La scelta tra sicurezza apparente e privacy sostanziale definirà non solo il futuro digitale del continente, ma stabilirà anche un precedente globale per l’equilibrio tra sorveglianza governativa e diritti fondamentali.
Chat Control mina completamente i valori che l’Unione Europea ha presentato al mondo negli ultimi anni. La strada verso una società sicura non passa attraverso la sorveglianza di massa, ma attraverso investimenti in educazione, tecnologie privacy-preserving e cooperazione internazionale basata sui diritti umani.
Il 14 ottobre 2025 non sarà solo una data nel calendario legislativo europeo, ma potrebbe segnare l’inizio di una nuova era digitale. La domanda rimane: sarà un’era di libertà protetta dalla tecnologia o di controllo facilitato da essa?
La risposta dipende dalle scelte che l’Europa farà oggi, e dalle voci che si leveranno a difesa di un futuro digitale veramente sicuro e libero.
BCP Business Continuity Plan: Test Real Simulations e gestione RTO
Questo contenuto rappresenta l’ultimo estratto dal white paper “Business Continuity: mito o realtà?” elaborato da Chiara Cavicchioli, focalizzandosi sui test di Business Continuity, la mappatura dei fornitori critici e la redazione del Business Continuity Plan (BCP).
Una volta identificate le soluzioni è indispensabile testarle al fine di verificare se, attivandole, vengano rispettati gli RTO, nonché di identificare la Recovery Time Capability (RTC).
La RTC indica la durata di tempo effettiva, testata e comprovata entro la quale i processi, l’infrastruttura tecnologica di supporto e i servizi aziendali critici, supportati da un fornitore, vengono ripristinati dopo un evento non pianificato. Viene misurata in avanti nel tempo, dal verificarsi iniziale di un evento non pianificato al ripristino dei servizi.
Ovvero, l’RTO identifica la soglia di tempo entro il quale i servizi erogati, la produzione, i servizi di supporto e le funzionalità operative devono essere ripristinati dopo l’incidente che ha generato la discontinuità (i desiderata oltre i quali l’impatto economico risulta insostenibile); mentre l’RTC identifica le capacità di ripristino in concreto.
Se a seguito dei test di Business Continuity si riscontra una discrepanza tra questi due valori, sarà necessario rivedere le soluzioni adottate. In tal caso, potrebbe quindi rendersi necessario lo stanziamento di fondi per l’implementazione di nuovi strumenti di continuità (es. l’acquisto di un generatore elettrico per i siti in cui non è presente e dove i soli UPS non riescono a garantire sufficiente energia).
Tra le varie tipologie di test di Top Management da utilizzare al fine di testare le soluzioni, troviamo:
Table-Top Exercises
Walkthrough
Real Simulations.
Le Real Simulations sono un ottimo strumento, che consente di verificare in effettivo se le soluzioni identificate garantiscano la ripartenza del processo entro l’RTO identificato.
I Table-Top Exercises e i Walkthroughs possono essere utili sia come veri e propri test, sia per preparare e formare le risorse a svolgere le Real Simulations.
Un esempio di test “Real Simulations” potrebbe essere:
INDISPONIBILITÀ DEL SITO
Le risorse di emergenza operanti per il processo pagamenti alle ore 9.00 di lunedì 20/05 riscontrano che la rete elettrica non è funzionante presso lo stabile sito a Milano, via Mario Rossi 1.
Tale situazione emergenziale viene notificata al responsabile d’ufficio o al suo sostituto/deputy, che attiva la soluzione di Business Continuity del lavoro da remoto, avvisando tutte le risorse di recarsi a lavorare presso le filiali più vicine e/o da casa.
Una volta ripristinata l’attività da remoto, l’emergenza rientra ed è possibile calcolare l’effettiva tempistica che è stata necessaria allo spostamento dei dipendenti e al ripristino del processo.
Nel caso in cui questa tempistica sfori l’RTO, si dovrà tenere in considerazione la possibilità di ingaggiare le risorse di backup finché le risorse ordinarie non saranno arrivate presso altra destinazione e abbiano ripreso l’operatività.
Un esempio di test “Walkthrough” potrebbe essere:
INDISPONIBILITÀ DEL FORNITORE CRITICO
I relatori (di solito il Business Continuity Managero chi per lui) preparano la trama di uno scenario in cui si ipotizza l’indisponibilità di un fornitore a supporto del processo.
Di norma tale trama non viene condivisa con il process owner e le funzioni coinvolte nel processo, proprio perché, durante il test, dovranno essere loro a pensare a come gestire l’evento e a come ripartire nel rispetto degli RTO indicati.
Il Business Continuity Manager (o suo sostituto), una volta radunati in presenza o da remoto tutti gli utenti tester, inizierà a condividere lo scenario, eventuali aggravamenti del rischio ed input, su cui i partecipanti dovranno fare delle valutazioni e considerazioni e definire come gestire l’evento.
Questo scenario, per esempio, può mettere in luce eventuali lacune da parte del process owner (e/o chi per lui), in merito al tipo di contrattualizzazione del fornitore critico (è sempre buona norma che ne sia a conoscenza) e relative alla gestione del processo stesso.
Maggiore è il coinvolgimento delle risorse nei test, maggiore sarà il livello di conoscenza della materia e consapevolezza in ambito continuità operativa.
La cosiddetta “awareness”, infatti, è di sostanziale importanza per l’ottimale riuscita di un programma di Business Continuity: tutte le risorse, ad ogni livello, dovranno comprendere perché è importante partecipare ai test, avere la possibilità di proporre idee e spunti di miglioramento e, quindi, essere coinvolte come parti attive. Ciò permetterà di aumentare la reattività, in termini sia di identificazione di eventuali lacune che potrebbero trasformarsi in incidenti, sia di migliore gestione di tali incidenti, a seguito delle sessioni formative e di training.
Il tutto, ovviamente, si traduce in minori costi e impatti, in termini economici e di tempo.
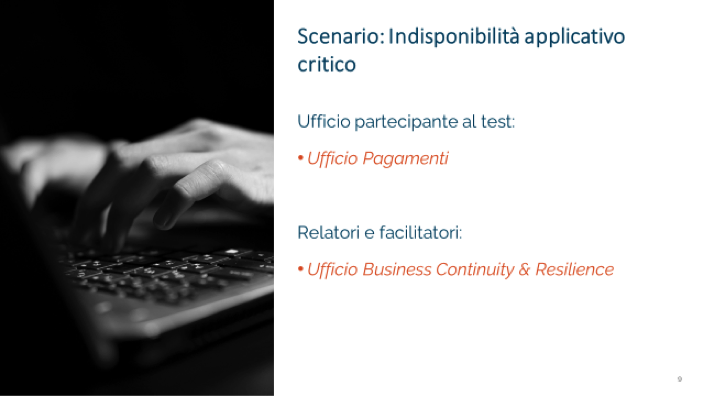
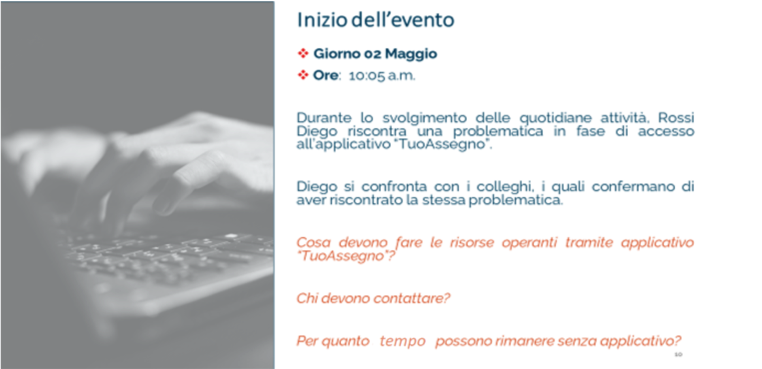
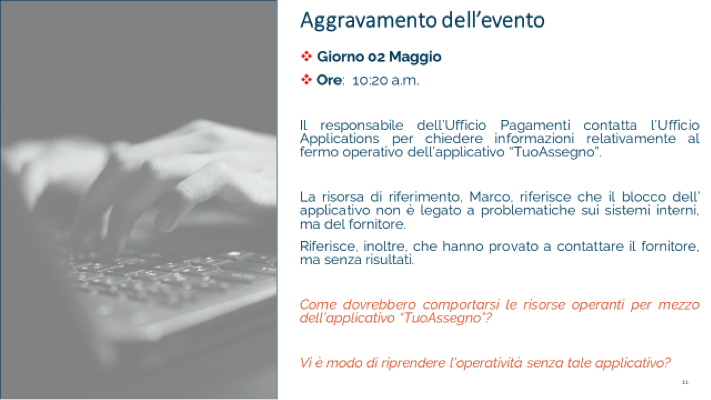
Di seguito, un esempio di come impostare una presentazione per un test in modalità “Walkthrough”: nell’esempio riportato è stato coinvolto un solo ufficio e si è ipotizzato che il processo riesca ad essere portato avanti tramite lavoro manuale in caso di mancanza di applicativo (è ovviamente possibile arricchire gli scenari, il numero dei partecipanti e il modo in cui sono impostate le slides).
Figura 9. Slide 1 creata da Chiara CavicchioliFigura 10. Slide 2 creata da Chiara CavicchioliFigura 11. Slide 3 creata da Chiara Cavicchioli
Tutte le risultanze, la tipologia di test, gli attori coinvolti e gli spunti di miglioramento emersi devono essere formalizzati in appositi documenti/registri che possono essere messi a disposizione delle funzioni di Audit.
Ogni anno, specialmente all’inizio della campagna di rinnovo del programma di Business Continuity, dovranno essere formalizzati il numero e la tipologia di test che l’entità intende svolgere durante l’anno.
Tale elenco dovrà essere sottoposto e approvato dal Top Management, che sarà incaricato di stanziare fondi aggiuntivi – se necessari – allo svolgimento dei test e potrà chiedere una revisione della tipologia di processi e di test oggetto delle sessioni di training.
Si consiglia di testare su base annuale almeno i processi più critici, considerando scenari differenti.
Fornitori e interdipendenze
In concomitanza con lo svolgimento dei test, è di fondamentale importanza mappare i fornitori identificati come critici o a supporto di processi critici, nonché quelli che forniscono un applicativo ritenuto critico.
È opportuno richiedere a tali fornitori di consegnare i loro piani di Business Continuity e/o Disaster Recovery, i verbali di conduzione dei loro test di BC e, in aggiunta, una copia delle eventuali certificazioni in vigore in tali ambiti.
Inoltre – quando possibile – è consigliabile che l’invio di tali documenti avvenga prima della stipula del contratto, poiché, se ciò avvenisse in un secondo momento e i Piani del fornitore non fossero idonei, l’organizzazione correrebbe il rischio di non poter svolgere i processi supportati da tale fornitore in caso di evento avverso.
La consegna della sola certificazione o di piani di Business Continuity e/o Disaster Recovery poco esaustivi, o con sezioni addirittura nascoste, non dovrebbe essere ritenuta valida.
La sola certificazione, infatti, non è una prova sufficiente che l’organizzazione sia in grado di ripartire nel minor tempo possibile a seguito di eventi avversi. Inoltre, rendere inaccessibile la totalità del documento potrebbe portare a non avere visione di informazioni importanti.
In questi casi, o nel caso in cui i documenti non siano ritenuti idonei, l’organizzazione stessa potrebbe valutare di dare supporto al fornitore nella stesura di un piano di BC “condivisibile”, in cui siano riportate e lasciate in chiaro le informazioni di maggiore interesse.
Inoltre, è consigliabile, con il supporto delle funzioni che si occupano di gestire la parte di supply chain, definire le clausole contrattuali da sottoporre al fornitore in termini di Business Continuity, gli RTO e RPO che sarà chiamato a rispettare ed eventuali SLA da attivare in caso di mancata osservanza di questi ultimi.
Oltre agli RTO e agli RPO, è consigliabile inserire clausole circa la documentazione e le attività che l’istituto si aspetta di ricevere dal fornitore, quali ad esempio la consegna annuale del piano di BC rinnovato, la consegna delle certificazioni, la possibilità di far partecipare il fornitore ai test svolti dall’organizzazione, il numero e tipologia dei test che si desidera il fornitore svolga e la ricezione dei relativi verbali.
Ove sia possibile, è consigliabile prendere parte ai loro test come ospiti, al fine di constatare concretamente il grado di maturità dell’azienda in relazione a queste tematiche. Inoltre, sulla base del livello di preparazione dell’entità finanziaria stessa e del fornitore, è possibile svolgere test congiunti con uno o più fornitori: ciò permetterà di avere dettagli sulle effettive soluzioni da attivare in caso di indisponibilità di uno o più fornitori, comprendere come possano garantire supporto all’istituto finanziario e conoscere le azioni da mettere in campo in modo congiunto al fine di ripartire.
Inoltre è sempre opportuno, ove possibile, prevedere nei contratti delle clausole relative alle strategia d’uscita, che facilitino il recesso dal contratto da ambo le parti nel caso vengano a mancare le garanzie in termini di sicurezza di erogazione dei servizi da parte del fornitore, unitamente alle clausole che garantiscano all’organizzazione il pieno supporto da parte del fornitore, nel caso in cui quest’ultimo eroghi lo stesso servizio a più organizzazioni colpite da un medesimo evento e nello stesso frangente temporale.
Nel caso in cui un fornitore già contrattualizzato non rispetti i requisiti richiesti nel contratto (ad esempio non consegni i verbali dei test svolti durante l’anno, non conceda la partecipazione ai test quando è invece stata contrattualizzata, non fornisca più sufficienti garanzie di Business Continuity o non rispetti gli RTO e gli RPO dichiarati in caso di incidente), ciò verrà portato all’attenzione del Top Management, che valuterà se accettare il rischio e continuare a mantenere rapporti con tale fornitore o se sostituirlo con altri.
Per ogni fornitore – e specialmente per le grosse aziende – è consigliabile identificare un referente del fornitore, che si occuperà di tenere i contatti e fungerà da “collante” tra l’ufficio che si occupa di gestire il programma di Business Continuity, l’ufficio acquisti e il fornitore stesso.
Per le aziende più strutturate, è addirittura possibile implementare una funzione che si occupi in prima persona della gestione delle terze parti dal punto di vista della Business Continuity e che tenga quindi i rapporti diretti con ogni fornitore.
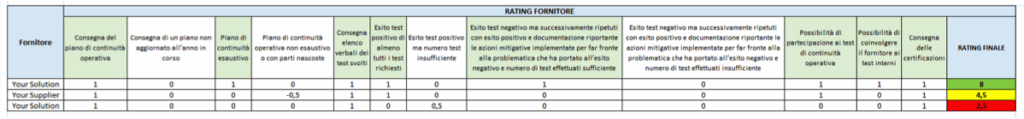
Inoltre, al fine ultimo di avere un quadro sempre aggiornato e chiaro rispetto alla documentazione prodotta e consegnata dal fornitore, è possibile creare una mappa con dei rating per ognuno, da aggiornare con una cadenza almeno annuale.
I punteggi potranno essere personalizzati e variati in base a diversi driver tra cui, per esempio:
Consegna del piano di business continuity (+ 1 punto)
Consegna di un piano aggiornato (+1 punto)
Se consegna di un piano non aggiornato all’anno in corso (- 0,5 punto)
Piano di continuità esaustivo che contenga almeno: ruoli e responsabilità, scenari coperti dal piano, soluzioni di continuità operativa, driver di analisi dei processi esaustivi, numero dei processi critici, siti dove vengono erogati i processi, numero e tipologia dei test svolti durante l’anno (+1 punto)
Se piano di Business Continuity non esaustivo o con parti nascoste (- 1 punto)
Consegna elenco verbali dei test svolti (+1 punto) (qui andrebbe definito dall’organizzazione il numero minimo dei test che si aspettano che i fornitori svolgano tutti gli anni)
Esito positivo almeno di tutti i test richiesti (+1 punto)
Esito test positivo ma numero test insufficiente (- 0,5 punto)
Esito test negativo ma successivamente ripetuti con esito positivo e documentazione riportante le azioni mitigative implementate per far fronte alla problematica che ha portato all’esito negativo; numero di test effettuati sufficiente (+1 punto)
Esito test negativo ma successivamente ripetuti con esito positivo/negativo e documentazione riportante le azioni mitigative implementate per far fronte alla problematica che ha portato all’esito negativo; numero di test effettuati insufficiente (- 1 punto)
Possibilità di partecipazione ai test di Business Continuity (+1 punto)
Possibilità di coinvolgere il fornitore ai test interni (+1 punto)
Consegna delle certificazioni (+ 1 punto)
Figura 12. Tabella esemplificativa per rating fornitore creata da Chiara Cavicchioli
Nel caso specifico, è assegnata una penalizzazione di 0,5 punti se:
viene consegnato un piano non aggiornato all’anno in corso;
l’esito dei test svolti è positivo ma il numero test insufficiente;
in quanto il fornitore non è stato in grado di fornire la documentazione più aggiornata ed esaustiva possibile ma dimostra, comunque, di avere un programma di Business Continuity e di svolgere dei test durante l’anno.
È stata invece assegnata una penalizzazione maggiore (pari ad 1 punto) se, a seguito di esito test negativo, i test vengono successivamente ripetuti con esito positivo/negativo e la successiva documentazione prodotta riporta le azioni mitigative implementate per far fronte alla problematica che ha portato all’esito negativo ma i test effettuati risultano insufficienti o inesistenti; dato che, in una casistica simile, il fornitore dimostrerebbe di non essere in grado di ripartire nella maniera più adeguata e veloce possibile e di non riuscire a implementare e documentare le azioni mitigative.
Una tabella analoga potrebbe essere implementata e manutenuta anche in relazione agli incidenti (può essere arricchita a piacere).
Comunicazione non tempestiva dell’incidente (- 0,5 punti)
Comunicazione continua circa lo stato dell’incidente (+ 1 punto)
Comunicazione non continua circa lo stato dell’incidente e spesso sollecitata (- 0,5 punti)
Rispetto dell’RTO e RPO (+ 1 punto)
Mancato rispetto dell’RTO e RPO (-1 punto)
Ricadute sull’istituto a seguito di incidente (- 1 punto)
Impatto mediatico con possibili ricadute sull’istituto (- 1 punto)
Mancato rispetti degli SLA contrattuali (+ 1 punto)
Rispetto degli SLA contrattuali (+ 1 punto)
Implementazione e test delle soluzioni di mitigazione post evento (+1 punto).
In aggiunta ai fornitori, è indispensabile mappare e analizzare con maggiore dettaglio gli applicativi, i sistemi e la documentazione ritenuta critica ai fini della BIA.
È infatti importante effettuare una mappatura che consideri l’applicativo critico, il fornitore che fornisce tale applicativo, dove sia conservata la documentazione ritenuta critica e cosa supporti.
In relazione agli applicativi e ai sistemi, è opportuno mapparne e verificarne le interconnessioni con il supporto delle funzioni interne che si occupano di gestire e manutenere i software, i sistemi e gli applicativi, al fine di individuare se, in caso di interruzione di un sistema e/o applicativo, vi sia un effetto a catena tale da poter causare l’indisponibilità di terzi applicativi e dei processi da essi supportati.
Un esempio potrebbe essere:
Sistema “Pagoyou”, i.e. la piattaforma di vendita digitale home banking. Tale sistema è connesso e quindi può compromettere la funzionalità dei seguenti applicativi:
“TuoConto”, applicativo per la gestione e visualizzazione del portafoglio cliente;
“TuoNuovoProdotto”, applicativo per la vendita di nuovi prodotti bancari;
“TuoAssegno”, applicativo per la gestione degli assegni bancari per destinatari residenti in Italia.
Maggiori sono la granularità e profondità con cui si analizza tutta l’infrastruttura a supporto di un processo e maggiori sono le probabilità che, in caso di evento, questo possa essere gestito in modo ottimale e tempestivo.
Un’analisi approfondita consente, inoltre, di individuare in anticipo possibili lacune da colmare.
Nel caso in cui gli applicativi “TuoConto”, “TuoNuovoProdotto” e “TuoAssegno” siano stati ritenuti critici all’interno di una BIA relativa a un processo critico, sarà necessario identificare soluzioni di Business Continuity che garantiscano la loro operatività anche in caso di indisponibilità di “Pagoyou”.
Tale mappatura consente di anticipare potenziali effetti “a catena” in caso di incidenti o malfunzionamenti di un applicativo, sistema e/o fornitore.
Piano di continuità operativa (BCP – Business Continuity Plan)
Al termine delle BIA, dei test e della mappatura dei fornitori, degli applicativi, dei sistemi e della documentazione critica, è possibile iniziare la stesura del BCP.
Un BCP ben strutturato deve contenere almeno i seguenti elementi.
Data della stesura e/o revisione e nominativi/ruoli degli approvatori
Normativa di riferimento (nel caso non sia già stata esplicitata nella policy di continuità operativa)
Finalità del piano e programma di continuità operativa
Ruoli e responsabilità suddivisi per legal entities (quando presenti)
Scenari coperti dal BCP che, nel caso specifico, sono:
indisponibilità dei siti;
indisponibilità dei sistemi informativi critici;
indisponibilità dei fornitori;
indisponibilità degli applicativi, dati e documentazione critica;
indisponibilità dell’infrastruttura critica,
indisponibilità delle risorse;
calamità naturali;
non è quindi compreso lo scenario di un attacco informatico. Nel caso in cui si voglia far rientrare anche tale scenario tra quelli coperti dal piano, sarà necessario predisporre e testare soluzioni di BC ad hoc, oltre a impostare le BIA al fine di quantificare anche tale rischio.
Criteri di esecuzione delle BIA. Nel nostro caso specifico le BIA si basano sui seguenti driver:
mancati ricavi;
costi aggiuntivi;
sanzioni normative;
danno reputazionale;
fermo operativo di altri processi.
Andranno inoltre considerati ulteriori aspetti, quali:
razionali di impatto;
siti di erogazione;
processi in Input;
descrizione Input;
processi in Output;
descrizione Input;
periodi di lavoro di picco;
scadenze giornaliere (cut-off);
eventuali Legal Entities servite;
che, nel nostro caso specifico, non concorrono alla definizione dell’RTO. Nel caso in cui vogliano essere integrate, sarà sufficiente attribuire un algoritmo alla tabella in modo che nel calcolo finale anche a queste voci venga attribuito un peso (che va definito con la funzione rischi).
L’elenco delle soluzioni di Business Continuity identificate, che potrebbe configurarsi come allegato del Piano in cui vengono riportate le soluzioni identificate per ogni processo considerato critico
Criteri in base ai quali il piano deve essere attivato, ad esempio:
IMPATTO
CONSEGUENZE
AZIONI
LIVELLO 1 – BASSO
Compromissione di alcune funzionalità di un numero limitato e circoscritto di processi critici e/o non critici.
La situazione di emergenza viene presidiata e gestita in modo ordinario senza necessità di attivazione delle soluzioni di continuità operativa
LIVELLO 2 – MEDIO
Compromissione e indisponibilità di un numero significativo di processi critici e/o seri danni al personale, alle infrastrutture tecnologiche, fornitori critici e applicativi.
La situazione di emergenza viene presidiata e gestita per mezzo dell’attivazione del piano e soluzioni di continuità operativa.
LIVELLO 3 – ALTO
Compromissione e indisponibilità totale di un numero significativo di processi critici, del sistema informativo, di fornitori critici e applicativi.
La situazione di emergenza richiede l’adozione di misure di contenimento straordinarie.
Può essere attivato il comitato di crisi e dichiarato lo stato di crisi.
Figura 13. Criteri di attivazione del piano di continuità operativa creati da Chiara Cavicchioli
Gli strumenti a supporto del piano (ad esempio, il Piano delle Emergenze realizzato dalle funzioni incaricate della gestione della sicurezza, il piano di Disaster Recovery)
Le tempistiche di ripristino e obiettivi dei punti di ripristino dei processi critici (è possibile creare un elenco che andrà a far parte degli allegati del piano, contenente i processi critici e non critici con i relativi RTO, RTC e RPO)
Le procedure di escalation da eventi classificati come “Livello 1 – Basso” al livello “Livello 2 – Medio” e/o al “Livello 3 – ALTO” e i ruoli coinvolti
La procedura di comunicazione interna ed esterna durante l’emergenza (quali sono gli utenti interessati e chi si occupa di darne comunicazione e con quali modalità)
I relativi allegati, che comprenderanno:
Catena di comando e di controllo: contiene i nominativi delle funzioni incaricate della gestione del programma di continuità operativa, le funzioni di emergenza e backup relative alla continuità operativa, le modalità di ingaggio ed escalation di una situazione emergenziale che può diventare una crisi, dove sono situate le war room (o sale di crisi, cioè ambienti fisici o virtuali in cui si ritrovano le funzioni e ruoli incaricati di gestire un evento) e un elenco di altre funzioni che potrebbero essere coinvolte a gestire un evento con i rispettivi recapiti (es. il CISO della capogruppo, il responsabile della funzione immobili, il responsabile della Sicurezza, il responsabile della funzione degli incidenti di sicurezza fisica e/o virtuale, il responsabile dell’ufficio procurement che gestirà i fornitori, il responsabile del personale, etc.)
Allegato elenco dei siti: indica tutti i siti in cui vengono erogati i processi e la loro criticità. Tale informazione può essere fornita dall’ufficio che si occupa della quantificazione e gestione dei rischi.
Allegato elenco dei processi: riporta tutti i processi che sono stati oggetto di analisi BIA durante l’anno, il relativo ufficio di riferimento e responsabile, il sito dal quale vengono erogati, l’ufficio sotto il quale sono collocati, gli applicativi e fornitori a supporto.
Allegato elenco degli applicativi:riporta gli applicativi mappati durante le analisi BIA (specialmente per quelli con criticità alta) e i relativi processi di riferimento. È inoltre consigliabile inserire le varie interconnessioni con altri applicativi/sistemi.
Allegato elenco dei fornitori: riporta i fornitori a supporto dei processi oggetto di analisi BIA, suddividendoli (quando necessario e presenti) tra fornitori normali, esternalizzazioni ed esternalizzazioni FEI (Funzioni Essenziali e Importanti). Per ognuna di queste voci è necessario riportare la criticità dei fornitori e dei processi da essi supportati, oltre al nominativo di un referente interno che si occupa di tenere i rapporti con tale fornitore. È consigliabile indicare anche numero del contratto e tipologia del servizio erogato, al fine di facilitarne l’individuazione in caso di emergenza.
Allegato elenco delle risorse umane coinvolte: riporta tutte le risorse identificate come di emergenza e di backup ai fini delle analisi BIA, i relativi recapiti e l’ufficio di appartenenza, oltre al sito nel quale lavorano (riprendendo l’esempio della tabella BIA, Rossi Diego – matricola 0001 è una risorsa di emergenza per l’ufficio sito a Milano, ma può essere risorsa di backup per il sito di Verona) e i loro recapiti.
Allegato elenco dei test svolti: riporta i test svolti durante l’anno ed i relativi esiti. Tale elenco dovrebbe contenere un numero di test almeno pari a quello redatto ad inizio anno e approvato dal Top Management, includendo l’elenco dei test svolti dai fornitori.
Allegato elenco dei rischi residui: riporta tutti i rischi residui identificati durante tutta la gestione del programma di Business Continuity, quali ad esempio i processi per i quali le soluzioni di BC identificate non sono sufficienti a garantire l’RTO desiderato, i fornitori che non hanno rispettato i requisiti richiesti, eventuali processi per i quali non siano presenti siti e/o risorse di backup e tutti gli ulteriori “colli di bottiglia” (ossia rischi per i quali non ci siano soluzioni secondarie attivabili) identificati e che devono essere portati all’attenzione del Top Management.
Tale piano – contenente almeno tutte le informazioni precedentemente elencate – dovrà essere redatto per tutte le società del gruppo; oppure, nel caso si decida di mantenere la gestione del programma accentrata presso la capogruppo, le informazioni e gli allegati dovranno fare riferimento anche alle legal entities.
Miglioramento continuo
Le Business Impact Analysis, i test e le mappature devono essere nuovamente svolte e/o aggiornate – assegnando un numero progressivo alla relativa documentazione – con cadenza annuale, o a fronte di cambiamenti significativi all’interno dell’organizzazione.
Nell’anno successivo e all’avvio del nuovo programma, dovranno essere indicati e recepiti tutti gli spunti di miglioramento emersi l’anno precedente: ciò al fine di promuovere un’ottica di miglioramento continuo del BCP e, ove possibile, colmare i gap di eventuali rischi residui emersi.
_*]:min-w-0 !gap-3.5″>
Per approfondire tutti gli aspetti della Business Continuity e accedere a una guida completa e strutturata, si consiglia la lettura del white paper “Business Continuity: mito o realtà? La continuità nella discontinuità” elaborato da Chiara Cavicchioli e Federica Maria Rita Livelli, che offre un approccio metodologico completo per l’implementazione di programmi di continuità operativa nelle organizzazioni moderne.
Profilo Autore
Digital and Operational Resilience and Crisis Management Specialist. Certificata FERMA Rimap & AMBCI.
Ha maturato esperienza nell’ambito della Continuità Operativa, Crisis Management e Resilienza Digitale in ambito finanziario, anche grazie alle esperienze lavorative svolte presso primari istituti bancari.
Autrice di alcuni articoli pubblicati dal Business Continuity Institute (BCI).
Condividi sui Social Network:
https://www.ictsecuritymagazine.com/articoli/bcp/
Secure Configuration Management (SCM): fondamenti, sfide e strategie di implementazione per la cybersecurity aziendale
Il secure configuration management (gestione sicura della configurazione) rappresenta uno dei pilastri fondamentali della moderna cybersecurity aziendale. In un panorama digitale caratterizzato da minacce sempre più sofisticate e da infrastrutture IT in rapida evoluzione, la capacità di mantenere configurazioni sicure e consistenti costituisce un fattore critico per la protezione degli asset informativi organizzativi.
La configurazione non sicura dei sistemi rappresenta una delle principali cause di violazioni della sicurezza informatica. Secondo le statistiche più recenti, le misconfigurazione rappresentano oltre il 30% degli incidenti di sicurezza nelle aziende, evidenziando la criticità di implementare strategie di gestione della configurazione basate su principi di sicurezza by design.
Definizione e ambito del Secure Configuration Management (SCM)
Il secure configuration management può essere definito come “la gestione e il controllo delle configurazioni per un sistema informativo per abilitare la sicurezza e facilitare la gestione del rischio”. Questa disciplina si estende oltre la tradizionale gestione della configurazione, integrando considerazioni di sicurezza in ogni fase del ciclo di vita dei sistemi IT.
L’ambito del secure configuration management include:
La definizione di configurazioni di base sicure (secure baseline configurations)
L’implementazione di controlli per le modifiche della configurazione
Il monitoraggio continuo delle deviazioni dalle configurazioni approvate
La documentazione e la tracciabilità delle modifiche
L’integrazione con i processi di gestione del rischio organizzativo
Framework di Riferimento: NIST SP 800-128
Il NIST Special Publication 800-128 fornisce linee guida per le organizzazioni responsabili della gestione e dell’amministrazione della sicurezza dei sistemi informativi federali. Il framework proposto dal NIST identifica quattro fasi principali del secure configuration management:
Pianificazione (Planning): Sviluppo di politiche e procedure organizzative
Identificazione e implementazione delle configurazioni (Identifying and Implementing Configurations): Stabilimento di configurazioni di base sicure
Controllo delle modifiche (Controlling Configuration Changes): Gestione strutturata delle modifiche
Monitoraggio (Monitoring): Verifica continua dell’aderenza alle configurazioni approvate
L’Evoluzione del Cybersecurity Framework NIST 2.0
Il NIST ha aggiornato il Cybersecurity Framework (CSF) nella versione 2.0, rilasciata nel febbraio 2024, per aiutare tutte le organizzazioni a gestire e ridurre i rischi. La versione 2.0 si concentra su sei funzioni principali: Govern, Identify, Protect, Detect, Respond e Recover.
L’introduzione della funzione “Govern” rappresenta un’evoluzione significativa, enfatizzando l’allineamento strategico tra cybersecurity e gestione del rischio. Questa nuova funzione sottolinea l’importanza di integrare la gestione della configurazione sicura nei processi decisionali strategici dell’organizzazione.
Controlli CIS: una prospettiva operativa
I CIS Controls v8.1, rilasciati nel giugno 2024, hanno introdotto una nuova funzione di sicurezza “Governance” per allinearsi con il NIST Cybersecurity Framework 2.0. La versione 8.1 si focalizza sull’importanza della gestione della sicurezza in ambienti cloud o ibridi.
I CIS Controls forniscono un approccio pratico al secure configuration management attraverso:
Controllo 1: Inventario e controllo degli asset hardware
Controllo 2: Inventario e controllo degli asset software
Controllo 4: Configurazione sicura degli asset aziendali
I CIS Controls offrono tre gruppi di implementazione (IG) che forniscono raccomandazioni per dare priorità all’implementazione e un metodo semplificato per assistere le aziende di tutte le dimensioni nel dirigere le proprie risorse di sicurezza.
ISO/IEC 27001:2022 e la Gestione della Configurazione
La norma ISO 27001:2022 Annex A Control 8.9 sulla gestione della configurazione enfatizza la necessità di politiche strutturate, configurazioni standardizzate e controlli di sicurezza per garantire operazioni IT sicure ed efficienti.
Il controllo A.8.9 è critico per garantire l’integrità e la sicurezza dei sistemi informativi attraverso la gestione sistematica delle configurazioni, includendo aspetti hardware e software con l’obiettivo di stabilire configurazioni di base sicure.
Elementi chiave del controllo ISO 27001 A.8.9
La norma richiede alle organizzazioni di:
Stabilire e mantenere configurazioni di base sicure per tutti i sistemi
Implementare processi strutturati per la gestione delle modifiche
Condurre revisioni periodiche delle configurazioni
Mantenere documentazione completa e controllo delle versioni
Sfide tecniche e operative
Complessità e scala
La gestione delle configurazioni sicure in un ambiente IT vasto e diversificato può essere incredibilmente complessa. Le organizzazioni spesso hanno vari sistemi, applicazioni e dispositivi con requisiti di configurazione.
Configuration Drift
Il configuration drift si verifica quando i sistemi si discostano dalle loro configurazioni di base sicure nel tempo. Questo può accadere a causa di modifiche non autorizzate, aggiornamenti del sistema o nuove implementazioni che non aderiscono agli standard stabiliti.
Vincoli di risorse
Un SCM efficace richiede risorse significative, incluso personale qualificato, tempo e investimenti finanziari. Budget limitati possono limitare la capacità di investire in strumenti automatizzati, audit regolari e monitoraggio continuo.
Strategie di automazione e strumenti
Infrastructure as Code (IaC)
L’adozione di approcci Infrastructure as Code rappresenta una strategia fondamentale per il secure configuration management. L’utilizzo di strumenti di configuration as code (CaC) per documentare gli stati desiderati in modo dichiarativo riduce le discrepanze e semplifica i processi di ripristino.
Strumenti di gestione della configurazione
Chef, Puppet, Ansible e Microsoft System Center Configuration Manager (SCCM) automatizzano la distribuzione, il monitoraggio e la riparazione della configurazione. Questi strumenti migliorano l’efficienza e la precisione, garantendo l’applicazione coerente delle impostazioni di sicurezza su tutti i sistemi.
Security Content Automation Protocol (SCAP)
Il Security Content Automation Protocol (SCAP) è una suite di specifiche che standardizza il formato e la nomenclatura con cui le informazioni sui difetti del software e le configurazioni sicure possono essere comunicate. L’utilizzo di strumenti SCAP-validati facilita l’automazione delle valutazioni di sicurezza e la gestione delle configurazioni.
Implementazione delle best practices
Stabilimento di configurazioni di base
La ricerca indica che fino all’80% degli attacchi riusciti sfrutta misconfigurazione, rendendo necessario stabilire una configurazione di sicurezza di base su tutti i sistemi.
Le best practices includono:
Utilizzo di configurazioni comuni sicure basate su standard riconosciuti
Personalizzazione delle configurazioni in base alla funzione del sistema
Implementazione del principio di funzionalità minima
Gestione rigorosa delle password e dell’autenticazione
Gestione delle modifiche
Il controllo delle modifiche della configurazione è il processo documentato per gestire e controllare le modifiche alla configurazione di un sistema o dei suoi CI costituenti.
Un processo efficace di gestione delle modifiche deve includere:
Valutazione dell’impatto sulla sicurezza
Approvazione attraverso un Configuration Control Board (CCB)
Testing in ambiente controllato
Implementazione monitorata
Verifica post-implementazione
Monitoraggio continuo
Le attività di monitoraggio sono utilizzate come meccanismo all’interno del SecCM per validare che il sistema aderisca alle politiche, procedure e configurazione di base sicura approvata dall’organizzazione.
Il monitoraggio continuo comprende:
Scansioni automatizzate per rilevare deviazioni
Analisi dei log di audit
Verifica dell’integrità del sistema
Reporting degli stati di compliance
Integrazione con la gestione del rischio
Risk Assessment e Configuration Management
Il SecCM supporta la gestione del rischio organizzativo fornendo maggiore controllo e assicurando l’integrità delle risorse IT. L’integrazione tra gestione del rischio e configuration management richiede:
Identificazione degli asset critici
Classificazione dei rischi associati alle configurazioni
Implementazione di controlli proporzionati al rischio
Monitoraggio continuo dell’efficacia dei controlli
Compliance e conformità normativa
Il secure configuration management supporta la conformità a diverse normative e standard:
SOX (Sarbanes-Oxley): Per controlli finanziari e IT
HIPAA: Per la protezione dei dati sanitari
PCI DSS: Per la sicurezza dei dati di pagamento
GDPR: Per la protezione dei dati personali
Tecnologie emergenti e sfide future
Cloud e Hybrid Environments
La versione 8.1 dei CIS Controls affronta la sicurezza dei sistemi man mano che le aziende si spostano sempre più verso ambienti cloud e ibridi e utilizzano tecnologie mobili.
Le sfide specifiche per gli ambienti cloud includono:
Gestione delle configurazioni multi-tenant
Sicurezza dei container e dell’orchestrazione
Configurazione di servizi cloud nativi
Gestione delle identità e degli accessi in ambienti distribuiti
Artificial Intelligence e Machine Learning
L’integrazione di tecnologie AI/ML nel secure configuration management presenta opportunità e sfide:
Opportunità: Rilevamento automatico di anomalie, predizione di vulnerabilità, ottimizzazione delle configurazioni
Sfide: Sicurezza dei modelli AI, gestione dei bias, interpretabilità delle decisioni automatizzate
Metriche e KPI per il Secure Configuration Management
Indicatori di efficacia
Le organizzazioni dovrebbero implementare metriche specifiche per valutare l’efficacia del proprio programma di secure configuration management:
Percentuale di sistemi conformi: Rapporto tra sistemi configurati secondo standard sicuri e totale dei sistemi
Tempo medio di rilevamento delle deviazioni: Efficacia del monitoraggio continuo
Tempo medio di correzione: Capacità di risposta alle non conformità
Numero di incidenti legati a misconfigurazione: Efficacia complessiva del programma
ROI e benefici economici
Le organizzazioni che utilizzano il controllo delle versioni sperimentano un aumento del 50% nella collaborazione del team e nella risoluzione degli errori. Altri benefici misurabili includono:
Riduzione dei tempi di ripristino
Diminuzione dei costi di audit
Miglioramento della disponibilità dei servizi
Riduzione dei rischi operativi
Raccomandazioni per l’implementazione dell’SCM
Approccio graduale
Fase 1: Assessment dello stato attuale e identificazione dei gap
Fase 2: Definizione di politiche e procedure
Fase 3: Implementazione di configurazioni di base per sistemi critici
Fase 4: Estensione graduale a tutti i sistemi
Fase 5: Ottimizzazione e automazione completa
Fattori di successo critici
Supporto del management: Commitment della direzione aziendale
Competenze tecniche: Formazione del personale IT e di sicurezza
Integrazione con processi esistenti: Allineamento con ITIL e altri framework
Cultura della sicurezza: Sensibilizzazione di tutto il personale
Conclusioni
Il secure configuration management rappresenta un elemento strategico per la sicurezza informatica aziendale moderna. Stabilire una configurazione di sicurezza di base su tutti i sistemi è cruciale, dato che la ricerca indica che fino all’80% degli attacchi riusciti sfrutta misconfigurazione.
L’evoluzione verso architetture cloud-native, l’adozione di tecnologie DevOps e l’integrazione di soluzioni AI/ML richiedono un approccio sempre più sofisticato alla gestione della configurazione sicura. Le organizzazioni che investono in programmi strutturati di secure configuration management non solo migliorano la propria postura di sicurezza, ma ottengono anche benefici operativi significativi in termini di efficienza, compliance e riduzione dei rischi.
La chiave del successo risiede nell’adozione di un approccio olistico che integri persone, processi e tecnologie, supportato da framework consolidati come NIST, CIS Controls e ISO 27001, e implementato attraverso strumenti di automazione appropriati per il contesto organizzativo specifico.
Ethical hacking e CTF: formazione della prossima generazione di professionisti della cybersecurity
L’evoluzione del panorama della cybersecurity ha portato all’emergere di metodologie di formazione innovative che combinano competenze tecniche avanzate con principi etici rigorosi. Le competizioni Capture the Flag (CTF) rappresentano oggi un paradigma formativo fondamentale per la preparazione di professionisti qualificati nell’ambito dell’ethical hacking e della sicurezza informatica. Questo articolo analizza l’impatto delle competizioni CTF sulla formazione professionale, con particolare focus sul contributo dell’eccellenza italiana rappresentata dai mHackeroni, e delinea le implicazioni strategiche per lo sviluppo delle competenze nel settore della cybersecurity.
Introduzione all’ethical hacking: paradigmi e metodologie
L’ethical hacking, definito dal NIST come “testing that verifies the extent to which a system, device or process resists active attempts to compromise its security”, costituisce una disciplina fondamentale nell’ecosistema della cybersecurity moderna. La metodologia penetration testing del NIST specifica che gli assessment devono “attempt to circumvent or defeat the security features of an information system”, stabilendo parametri rigorosi per la conduzione di test di sicurezza autorizzati.
Le certificazioni professionali nell’ethical hacking hanno registrato una crescita esponenziale, con la certificazione CEH (Certified Ethical Hacker) che conta oltre 22.000 posizioni lavorative disponibili a livello globale secondo un’analisi LinkedIn del settembre 2024. Il framework curriculare delle competenze di ethical hacking si articola attraverso domini tecnici specializzati che includono:
Reconnaissance e information gathering: Metodologie sistematiche per la raccolta di intelligence sui target
Vulnerability assessment: Identificazione e classificazione delle vulnerabilità secondo standard CVSS
Exploitation techniques: Implementazione controllata di tecniche di attacco per la validazione delle vulnerabilità
Post-exploitation e privilege escalation: Analisi degli impatti potenziali e delle catene di compromissione
Reporting e risk assessment: Documentazione professionale e valutazione del rischio secondo framework standardizzati
La crescente domanda di ethical hacker è supportata da statistiche che indicano salari medi di $83,000 negli Stati Uniti, con possibilità di incrementi significativi in contesti metropolitani e aziendali Fortune 500.
Competizioni CTF: architettura formativa e metodologie di assessment
Le competizioni Capture the Flag rappresentano un ecosistema formativo strutturato che simula scenari di sicurezza reali attraverso challenge multi-disciplinari. Il formato CTF fu sviluppato inizialmente nel 1996 durante DEF CON, la più grande conferenza di cybersecurity negli Stati Uniti, evolvendo successivamente in due principali tipologie:
Jeopardy-style CTF
Le competizioni in formato jeopardy presentano challenge categorizzate per domini tecnici specifici:
Cryptography: Implementazione e analisi di algoritmi crittografici, protocolli di sicurezza e tecniche di cryptanalysis
Web exploitation: Identificazione e sfruttamento di vulnerabilità in applicazioni web secondo la OWASP Top 10
Reverse engineering: Analisi statica e dinamica di binari, malware analysis e techniques di code obfuscation
Forensics: Digital forensics, network traffic analysis e incident response procedures
Binary exploitation: Buffer overflow, ROP chains, format string attacks e moderne tecniche di exploit development
OSINT: Open Source Intelligence gathering e social engineering techniques
Attack-defense CTF
Nel formato attack-defense, i team competitori devono difendere i propri sistemi vulnerabili mentre attaccano quelli degli avversari, simulando scenari di red team vs blue team operations tipici degli ambienti enterprise.
Il caso studio mHackeroni: eccellenza italiana nel panorama internazionale
I mHackeroni rappresentano un paradigma di eccellenza nel panorama italiano della cybersecurity competitiva. Il team, fondato nel 2018 dalla fusione di cinque team CTF italiani (@towerofhanoi, @c00kiesATvenice, @n0pwnintended, @TheRomanXpl0it, @aboutblankets), ha conseguito risultati di livello mondiale.
Achievements internazionali
Nel maggio 2018, i mHackeroni hanno ottenuto il secondo posto nelle qualificazioni DEF CON CTF su oltre 600 team globali, qualificandosi per le finali di Las Vegas dove hanno conseguito il settimo posto. Più recentemente, durante DEF CON 31, il team ha conquistato la vittoria nella competizione Hack-a-Sat 4 Finals, diventando i primi “Certified Satellite Hackers” al mondo.
Composizione e background accademico
Il team comprende circa 40 membri provenienti da istituzioni accademiche di prestigio (Politecnico di Milano, La Sapienza Roma, Università di Padova, Ca’ Foscari Venezia, Vienna University of Technology, ETH Zurich) e realtà industriali affermate.
Impatto delle CTF sulla formazione professionale
Skill-based hiring e evoluzione del mercato del lavoro
Le tendenze per il 2025 indicano che il 45% delle aziende statunitensi intende sostituire i requisiti di laurea con competenze skill-based, posizionando le CTF come strumento privilegiato per la dimostrazione pratica delle competenze.
Secondo il Cyber Attack Readiness Report (CARR) 2024 di Hack the Box, oltre il 67% dei team di cybersecurity utilizza certificazioni o laboratori hands-on per il benchmarking delle competenze, evidenziando la preferenza per approcci formativi pratici rispetto alla formazione teorica tradizionale.
Competenze emergenti e specializzazioni
Le CTF moderne integrano challenge che riflettono le evolute minacce del panorama cyber:
Cloud security: Challenge focalizzate su AWS, Azure, GCP security misconfigurations
IoT e Industrial Control Systems (ICS): HTB ha sviluppato partnership con Dragos per l’Alchemy Lab specializzato in sicurezza ICS
Active Directory security: Lancio della certificazione HTB Certified Active Directory Pentesting Expert (CAPE) nel dicembre 2024
AI/ML security: Challenge emergenti su adversarial machine learning e model poisoning.
Framework normativi e standard di riferimento
NIST cybersecurity framework integration
Il NIST Penetration Testing Framework (SP 800-115) fornisce una metodologia strutturata per la conduzione di test di penetrazione, articolata nelle fasi di Planning, Discovery, Attack e Reporting. L’integrazione delle competenze CTF con i framework NIST permette:
Identify function: Sviluppo di competenze per l’asset inventory e risk assessment
Protect function: Implementazione di controlli di sicurezza basati su threat intelligence
Detect function: Capacità di identificazione di indicators of compromise (IoC)
Respond function: Incident response e threat hunting capabilities
Recover function: Business continuity e disaster recovery planning
Certificazioni professionali e career pathway
Il percorso formativo nell’ethical hacking si articola attraverso certificazioni progressive:
Entry-level certifications:
CompTIA Security+: Fondamenti di cybersecurity con focus su network security e threat detection
CompTIA PenTest+: Specializzazione in penetration testing con componenti performance-based
Intermediate certifications:
CEH v13 AI: Certified Ethical Hacker con capabilities AI-enhanced, 20 moduli formativi e 550+ tecniche di attacco
GIAC Penetration Tester (GPEN): Certificazione avanzata per security tester con minimo due anni di esperienza
Advanced certifications:
OSCP (Offensive Security Certified Professional): Metodologia hands-on con simulazione di live network environment
CISSP: Comprehensive management-level certification per security practitioners senior.
Tendenze future e skill gap analysis
Panorama del deficit di competenze
L’ISC2 Cybersecurity Workforce Study 2024 riporta un gap globale di 4.763.963 professionisti, con un incremento del 19,1% rispetto al 2023. CompTIA stima una crescita dell’employment cybersecurity del 267% sopra il tasso nazionale negli Stati Uniti.
Impatto dell’intelligenza artificiale
Il 68% dei professionisti ritiene che entro due anni sarà in grado di utilizzare efficacemente GenAI nel proprio ruolo, con aspettative di miglioramento nel threat detection e riduzione dei costi organizzativi. Le competizioni CTF stanno integrando challenge AI-focused per preparare i professionisti alle nuove frontiere della cybersecurity.
Specialized domains e emerging technologies
Industrial Control Systems (ICS) security: L’espansione delle tecnologie IoT e automation nel settore manifatturiero ha creato nuove superficie di attacco, evidenziando la necessità di specialisti ICS.
Cloud-native security: La migrazione verso architetture cloud-first richiede competenze specializzate in container security, Kubernetes hardening e cloud security posture management (CSPM).
Metodologie di training e practical application
Hands-on learning approaches
Le competizioni business-focused come Global Cyber Skills Benchmark 2025 offrono esperienze immersive con storyline interattive e contenuti basati su latest attack techniques. Queste piattaforme implementano:
Red team simulations: Scenari avanzati di persistent threat simulation
Purple team exercises: Integrazione tra offensive e defensive operations
Threat intelligence integration: Challenge basati su real-world threat actor TTPs
Assessment e benchmarking
L’approccio skill-based hiring richiede metodologie di assessment oggettive, con le CTF che forniscono metrics quantitativi per la valutazione delle competenze tecniche. I parametri di assessment includono:
Technical proficiency: Velocità di risoluzione e accuratezza nelle soluzioni
Methodology adherence: Aderenza a standard e best practices consolidate
Innovation capability: Capacità di sviluppare soluzioni creative per challenge complessi
Collaboration skills: Efficacia nel team working e knowledge sharing.
Implicazioni strategiche per l’industria
Corporate training programs
Con cybercrime costs stimati a $10.5 trilioni USD entro il 2025, le organizzazioni stanno investendo massivamente in corporate training programs basati su CTF methodologies. Piattaforme come Hack the Box Business CTF permettono team benchmarking e skill assessment su scala enterprise.
Government e critical infrastructure
Competizioni governative come DARPA Cyber Grand Challenge e ENISA European Cybersecurity Challenge evidenziano l’importanza strategica delle CTF per la national cybersecurity preparedness.
Conclusioni e raccomandazioni
Le competizioni Capture the Flag rappresentano un ecosistema formativo maturo e consolidato per lo sviluppo di competenze avanzate nell’ethical hacking. L’eccellenza italiana rappresentata dai mHackeroni dimostra la capacità di competere ai massimi livelli internazionali, contribuendo significativamente alla reputation nazionale nel settore cybersecurity.
Raccomandazioni strategiche:
Institutional investment: Potenziamento degli investimenti istituzionali in programmi CTF universitari e corporate training
Industry-academia collaboration: Sviluppo di partnership strutturate tra università e industria per practical skill development
Certification integration: Integrazione delle competenze CTF nei pathway di certificazione professionale
Emerging technologies focus: Adattamento dei curriculum CTF per includere AI/ML security, quantum cryptography e post-quantum security
L’evoluzione del panorama delle minacce cyber richiede un approccio formativo dinamico e pratico. Le CTF, combinate con framework standardizzati e certificazioni professionali, offrono una metodologia comprovata per la formazione della prossima generazione di ethical hacker e cybersecurity professionals.
Interferenza russa su GPS, atterraggio con le mappe: cosa è successo al volo di von der Leyen
Un sospetto attacco di interferenza russa ha mandato in blackout i servizi GPS nell’area dell’aeroporto di Plovdiv in Bulgaria, costringendo l’aereo con Ursula von der Leyen ad atterrare con mappe cartacee. Secondo tre funzionari, l’episodio è trattato come un’operazione di disturbo: “il GPS di tutta la zona aeroportuale è andato in blackout”, mentre l’Autorità bulgara del traffico aereo ha confermato l’attacco.
La circostanza è stata riportata dal Financial Times e confermata da funzionari di Eurocontrol e da piattaforme che monitorano le interferenze ai segnali satellitari.
Dove volava e dove era diretta la presidente Von der Leyen
L’aereo — un Dassault Falcon 900LX noleggiato da una società con sede a Bruxelles — era decollato da Varsavia alle 14.37 ed era diretto a Plovdiv, in Bulgaria. Mentre il volo era in fase di discesa il GPS di tutta l’area aeroportuale è andato in blackout e ha costretto i piloti a eseguire più circuiti attorno allo scalo e a procedere con l’atterraggio “manuale” utilizzando le mappe (oggi spesso caricate in PDF sui tablet di bordo).
<!-- ARUBA - 300x250 -->
“Possiamo effettivamente confermare che c’è stata una interferenza GPS, abbiamo ricevuto informazioni dalle autorità bulgare che sospettano che ciò sia dovuto a una palese interferenza da parte della Russia. Questo incidente sottolinea in realtà l’urgenza della missione che la presidente sta svolgendo negli Stati membri in prima linea”, ha spiegato oggi in conferenza stampa la portavoce della Commissione europea AriannaPodestà, confermando quanto scritto in precedenza dal Financial Times, aggiungendo che von der Leyen ha visto “in prima persona le sfide quotidiane poste dalle minacce provenienti dalla Russia e dai suoi alleati” e che l’Ue “continuerà a investire nella spesa per la difesa e nella preparazione dell’Europa ancora di più dopo questo incidente”, ha affermato.
Un problema che cresce nei cieli europei
In termini tecnici si tratta di jamming/spoofing: disturbo o falsificazione dei segnali satellitari che manda in confusione i sistemi di bordo e rende inutilizzabili gli avvicinamenti basati su GNSS.
Da fine 2023 gli episodi di interferenza si sono moltiplicati lungo i confini orientali dell’UE e nelle aree vicine ai teatri di guerra. Le piattaforme di monitoraggio segnalano, in media, decine fino a oltre un centinaio di aeromobili al giorno con problemi seri. Nel 2024 la Bulgaria è risultata tra gli spazi aerei più colpiti. In più occasioni i voli di linea sono stati dirottati o sospesi (come i collegamenti Finnair su Tartu) per difficoltà negli atterraggi in presenza di disturbi al GPS.
L’accaduto mette a nudo una vulnerabilità strutturale: la dipendenza europea da un’infrastruttura PNT (Positioning, Navigation, Timing) dominata da segnali satellitari deboli per natura e facilmente disturbabili. Le mappe “di carta” — oggi digitali — restano una cintura di sicurezza, ma non possono essere la strategia.
L’importanza dell’infrastruttura europea
L’Europa dispone di Galileo, già operativo, e sta accelerando sul Public Regulated Service (PRS), il segnale cifrato per usi governativi e critici. La resilienza passa da:
NoiPA, ecco le misure messe in atto da Sogei contro la truffa SPID
È sempre più difficile per i cyber criminali rubare gli stipendi ai dipendenti pubblici con l’utilizzo di credenziali SPID ottenute in modo fraudolento per accedere a NoiPA, cambiare l’IBAN e vedersi accreditato il denaro. A subire questa truffa è stata una dipendente pubblica romana, come vi abbiamo raccontato due giorni fa. Dopo questo episodio, subito Sogei – società in-house del MEF – che gestisce la piattaforma NoiPA (dedicata alla gestione delle retribuzioni e delle informazioni del personale pubblico) ha potenziato la sicurezza per il login.
Questa nuova misura, mirata, infatti, a contrastare i furti d’identità legati all’uso di SPID, introduce un sistema di autenticazione più rigoroso.
A partire dall’11 luglio scorso, ogni tentativo di accesso a NoiPA mediante SPID o Carta Nazionale dei Servizi (CNS) – non precedentemente registrati – comporta:
<!-- ARUBA - 300x250 -->
l’invio di un’e-mail contenente un codice OTP (One-Time Password) al legittimo titolare delle credenziali.
Questo passaggio aggiuntivo è stato introdotto per garantire che solo gli utenti autorizzati possano accedere ai propri dati.
Una volta ricevuto il codice, l’utente dovrà inserirlo in una pagina dedicata per completare l’autenticazione.
In caso di inserimento di un codice OTP errato o di mancato inserimento, il sistema impedisce l’autenticazione bloccando la registrazione del nuovo SPID o CNS.
Questa misura è volta a garantire la massima protezione dei dati personali degli utenti e a prevenire accessi non autorizzati, rendendo di fatto impossibile l’accesso al sistema con l’utilizzo di credenziali SPID ottenute fraudolentemente.
La protezione dei dati e la sicurezza degli utenti sono temi centrali nel dibattito pubblico, e l’azione di Sogei”, fa sapere a Key4Biz la società in-house del MEF, “con l’introduzione di un nuovo standard nella gestione della sicurezza dei servizi pubblici digitali, rappresenta un passo significativo verso un ambiente digitale più sicuro”.
Sicurezza dei semiconduttori: come la geopolitica dei chip impatta il rischio cyber
I semiconduttori sono l’elemento fondamentale di ogni tecnologia moderna, dai droni militari agli smartphone. Ma proprio la complessità dei chip e la globalizzazione della loro filiera creano nuovi rischi per la sicurezza informatica.
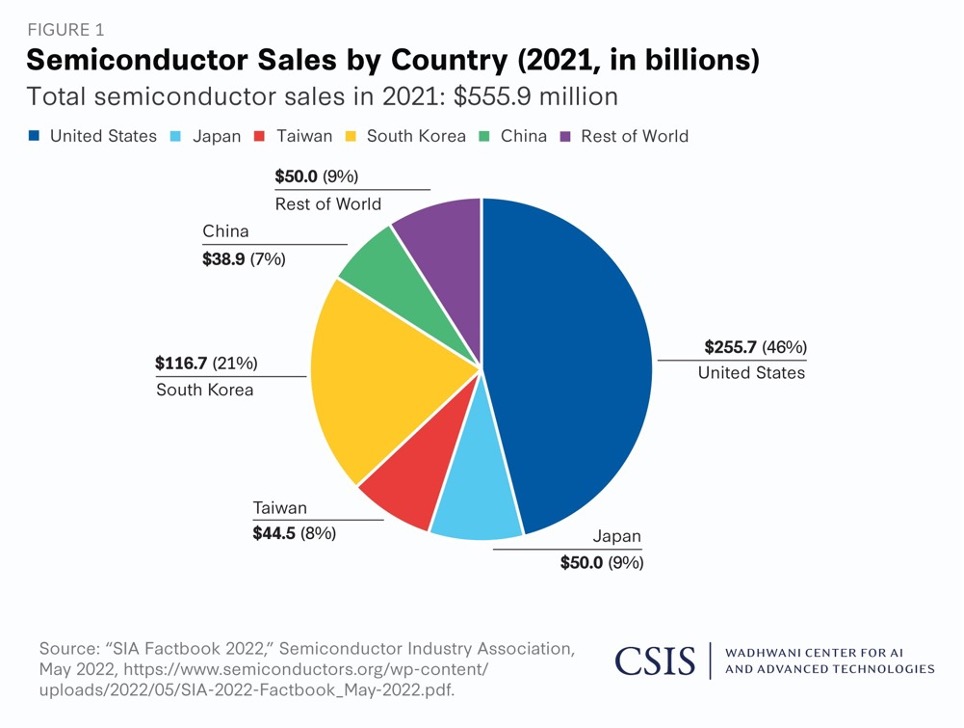
Ogni fase di progettazione e produzione coinvolge centinaia di aziende e decine di paesi: secondo uno studio CSIS, i componenti necessari per un singolo chip devono attraversare oltre 70 confini internazionali. Con così tanti “passaggi”, è più facile inserire vulnerabilità hardware non rilevate, come piccole modifiche malevole o circuiti backdoor nei chip stessi. Un hardware Trojan (o “cavallo di Troia” hardware) può essere una semplice alterazione, sfuggente ai test standard, capace di disabilitare funzioni di sicurezza o intercettare dati sensibili.
Ad esempio, Bloomberg Businessweek rivelò nel 2018 che su schede madri di server, destinate persino alla difesa USA, fu trovato un componente aggiuntivo con funzioni sospette. Sebbene aziende come Amazon e Apple abbiano smentito l’episodio, la notizia fece capire quanto sia difficile verificare l’integrità fisica dei dispositivi.
Suscitano preoccupazione anche le vulnerabilità intrinseche dei processori. I bug hardware come Spectre e Meltdown (2018) hanno mostrato che scelte architetturali apparentemente innocue possono trasformarsi in canali per rubare dati protetti.
Questi difetti sfruttano meccanismi di previsione e cache per accedere a informazioni riservate, rendendo il software “perfetto” inutile di fronte a un chip insicuro. Allo stesso modo, attacchi come Rowhammer – che sfrutta proprietà fisiche della RAM per alterare bit di memoria – dimostrano che il semplice codice software può manipolare l’hardware. In laboratorio, i ricercatori hanno creato hardware Trojan che si attivano solo al verificarsi di condizioni analogiche precise, eludendo ogni verifica convenzionale. In breve, anche se il software e la rete sono protetti, il livello fisico di un chip rappresenta un’ultima linea di difesa spesso trascurata. In questa logica, l’agenzia USA IARPA ha finanziato progetti per “chip affidabili” in grado di rilevare o neutralizzare manipolazioni hardware.
Catena di fornitura globale: opportunità per sabotaggi e backdoor
La filiera dei semiconduttori è tra le più globalizzate del pianeta. Dalla progettazione (USA, Europa, Giappone) alla realizzazione dei wafer (Taiwan, Corea del Sud) fino ad assemblaggio e test (soprattutto Cina), un singolo chip percorre una catena complessa. Un grafico CSIS evidenzia la frammentazione geografica della produzione globale di chip avanzati, sottolineando che nessuna nazione può oggi “farcela da sola”.
Questa complessità offre ampi spazi per sabotaggi o intrusioni. In particolare, le fasi di assemblaggio e test (outsourced OSAT) sono concentrate in Asia: le tre maggiori aziende cinesi di OSAT controllano circa il 35% del mercato globale.
È proprio in queste fasi finali che possono inserirsi hardware Trojan difficili da rilevare: basti pensare a un minuscolo circuito di spy inserito durante il “back-end” che aggiunge backdoor o disabilita modululi di sicurezza. Inoltre, la proliferazione di componenti contraffatti o rigenerati aggiunge altri vettori di rischio. Secondo IEEE Spectrum, nell’arco di pochi anni sono esplosi i casi di chip contraffatti, pericolosi perché possono contenere malware fisici. Individuare un’impianto malevolo in un wafer o in un microchip è estremamente difficile: spesso servirebbero analisi da microspettrometro o raggi X.
A complicare il quadro, molte imprese occidentali affidano tuttora fasi sensibili all’industria cinese. Nonostante gli avvisi del Dipartimento della Difesa USA, non esistono ancora controlli esaustivi per evitare l’acquisto di hardware commerciali a rischio compromissione.
Il Dipartimento di Giustizia USA ha addirittura iniziato indagini anti-frode mirate a reati informatici esotici come l’inserimento di hardware Trojan. Recentemente, un caso emblematico: i server di Amazon e Apple (realizzati da Supermicro in Cina) sembravano contenere un chip extra inserito in fabbrica. Sebbene le aziende abbiano negato e il caso non sia mai stato confermato, l’episodio ha reso concreto il timore di “virus fisici”. In pratica, ogni componente della catena – dalla fonderia agli integratori – diventa un potenziale vettore di attacco. Per questo si suggerisce di controllare l’intera filiera, idealmente limitando il numero di imprese autorizzate a produrre chip critici.
Implicazioni militari e strategiche
Il controllo dei chip non è solo un tema economico, ma è strettamente legato alla sicurezza nazionale. Secondo CSIS, tutti i principali sistemi difensivi statunitensi – satelliti, aerei stealth, missili da crociera e altro – si basano sul “cuore intelligente” dei semiconduttori. L’ex Presidente Reagan già negli anni ’80 indicava nei chip la chiave per creare “sistemi intelligenti” capaci di compensare una inferiorità numerica rispetto all’URSS.
Oggi lo scontro è con la Cina e, benché diversa, la logica è la stessa: perdere leadership nella microelettronica mette a rischio capacità di difesa e alleanze. Un report della RAND (2023) ribadisce che «l’erosione delle capacità USA nei microchip è una minaccia diretta alla difesa». Viceversa, chi mantiene l’accesso ai chip più avanzati ottiene un vantaggio strategico: se gli Stati Uniti possono compensare uno shock a Taiwan allargandone la produzione altrove, da deterrente a favore degli alleati, lo stesso non è vero per la Cina.
La dimensione militare non è solo difensiva: i semiconduttori più potenti sono fondamentali anche per l’intelligence e le nuove guerre ibridi. Lo sviluppo di armi autonome guidate dall’IA, radar a blocchi, cyber-armi compatte e reti di sorveglianza – tutto dipende da chip avanzati.
Per questo motivo l’amministrazione Biden ha definito le recenti restrizioni statunitensi all’export di attrezzature per chip come «i controlli più severi mai emanati per degradare la capacità della Cina di produrre chip avanzati utilizzabili nella propria modernizzazione militare». Dietro queste misure c’è la convinzione che Pechino possa usare chip di ultima generazione per creare “armi a intelligenza artificiale” in grado di minacciare USA e alleati. Allo stesso tempo, Washington investe in patria: il CHIPS Act (2022) destina decine di miliardi alla produzione locale, prevedendo obblighi per chi riceve fondi federali (ad esempio non esportare in Cina tecnologie troppo avanzate). Insomma, le politiche tecnologiche odierne sono in gran parte dettate da esigenze di difesa e controllo geopolitico.
Tensioni geopolitiche, Taiwan e sicurezza informatica
La dipendenza mondiale da Taiwan per i chip di fascia alta rende l’isola un nodo critico nelle tensioni USA-Cina. Oggi oltre il 90% dei microchip avanzati è prodotto in Taiwan. Ciò significa che uno scontro bellico o un brutale attacco informatico all’isola potrebbe bloccare la produzione globale. Un articolo recente ricorda che Taiwan subisce mediamente decine di migliaia di attacchi cyber al giorno, con l’obiettivo di interrompere linee di produzione e infrastrutture critiche. Questo scenario ha ripercussioni mondiali: come sottolinea un’analisi, «la vera minaccia globale derivante dalla situazione di Taiwan è l’interruzione delle catene di fornitura di chip», che possono far mancare tutto, dagli smartphone alle attrezzature mediche.
Alla crisi taiwanese si sommano le politiche di decoupling tra superpotenze. L’amministrazione americana da anni applica sanzioni ed esport controls per frenare la crescita tecnologica cinese.
A metà 2022 il Dipartimento del Commercio USA annunciò che si sta «concentrando nell’impedire gli sforzi della Cina di produrre semiconduttori avanzati, per affrontare i rischi significativi per la sicurezza nazionale». Ciò si traduce in divieti di vendita di macchinari o software occidentali alle aziende cinesi più ambiziose (SMIC, YMTC, ecc.).
Queste contromisure alimentano la rivalità: Pechino denuncia che i controlli dell’export sono armi economiche usate dagli USA per mantenere il vantaggio tecnologico. In risposta, la Cina sta cercando l’autosufficienza (massicci investimenti pubblici in NOC, semiconduttori nazionali, EDA) e imponendo leggi come il National Intelligence Law che obbligano le aziende cinesi a cooperare con le spie di stato. Così, ogni chip “Made in China” è visto con sospetto all’estero, proprio perché qualsiasi collegamento a Pechino può implicare obblighi di collaborazione con i servizi segreti locali.
Anche l’Europa non è immune alle tensioni: pur non avendo un settore locale molto forte nella produzione, partecipa alle sanzioni USA e avvia progetti (nel quadro EIP o I3S) per diversificare i fornitori. D’altronde, un’eventuale escalation USA-Cina potrebbe generare una scarsità mondiale di chip simile a quella acuta del 2020-22, con impatto su automobili, elettronica di consumo, sanità e forze armate. Gli analisti consigliano ai governi di cooperare per creare scorte strategiche di componenti e definire regole comuni sulla sicurezza della filiera.
Attacchi reali e casi recenti nella sicurezza dei semiconduttori
Negli ultimi anni si sono già verificati casi concreti che dimostrano i rischi illustrati. Il più noto è probabilmente il presunto inserimento di un chip maligno in server destinati a clienti statunitensi e governo, documentato da Bloomberg nel 2018. In quel caso un inserto hardware nascosto avrebbe consentito a un ipotetico aggressore di controllare a distanza i server compromessi.
Sempre nel 2018 un gruppo ransomware (Lapsus$) colpì Nvidia rubando dati proprietari (tra cui codici sorgente per GPU), dimostrando che anche i giganti dei chip non sono immuni a brecce informatiche. Più recentemente (marzo 2022) lo stesso gruppo Lapsus$ rivendicò attacchi a Samsung e NVIDIA, sottraendo codice critico senza però impattare direttamente i chip prodotti. Sul fronte diplomatico, basti ricordare che a fine 2024 Washington ha vietato ai cinesi di acquistare memoria grafica avanzata (HBM) e strumenti di litografia di fascia alta, scatenando proteste di Pechino che ha definito tali misure una violazione delle regole di mercato.
Un episodio recente mostra come i tentacoli della cyber-criminalità possano raggiungere fin dentro le catene dei chip: nel luglio 2023 il famigerato gruppo LockBit ha affermato di avere hackerato la TSMC (la più grande fonderia del mondo), chiedendo 70 milioni di dollari di riscatto. TSMC ha respinto l’accusa, precisando che l’intrusione era avvenuta presso uno dei suoi fornitori di hardware.
Anche se la vicenda è stata smentita, riflette la vulnerabilità di qualsiasi attore della filiera ai tentativi di estorsione digitale. Infine, casi noti di supply chain attack come lo scandalo SolarWinds (2020, software) e le continue intrusioni russe/cinesi in infrastrutture critiche testimoniano che ogni anello debole può diventare un grimaldello per sfondare sistemi protetti. Nel complesso, questi esempi sottolineano che la sicurezza dei semiconduttori non è un problema astratto: come ammesso dagli stessi esperti, un singolo chip corrotto potrebbe “mandare fuori uso una difesa antimissile, esporre dati personali, o persino interrompere la rete elettrica”.
Quantum Readiness: la preparazione strategica alla crittografia post-quantistica nell’era dell’informatica quantistica
La quantum readiness rappresenta una priorità critica per le organizzazioni moderne che devono prepararsi all’avvento di computer quantistici criptograficamente rilevanti (CRQC). L’implementazione di strategie di migrazione verso la crittografia post-quantistica (PQC) non è più un’opzione futura, ma una necessità immediata per contrastare minacce attuali come gli attacchi “harvest now, decrypt later” (HNDL). Questo articolo fornisce una guida tecnica completa per professionisti della sicurezza informatica, analizzando framework di migrazione, standard NIST finalizzati e strategie di implementazione enterprise-grade.
Introduzione: il paradigma della quantum readiness
La quantum readiness definisce lo stato in cui un’organizzazione ha implementato misure proattive per proteggere i propri asset crittografici contro le minacce derivanti dall’informatica quantistica. Il National Institute of Standards and Technology (NIST) ha finalizzato nel 2024 i primi tre standard di crittografia post-quantistica progettati per resistere agli attacchi di computer quantistici, segnando un momento di svolta nell’evoluzione della cybersecurity.
Secondo le stime del Global Risk Institute, la probabilità che un computer quantistico criptograficamente rilevante sia sviluppato entro il 2034 varia tra il 17% e il 34%, aumentando al 79% entro il 2044. Tuttavia, un recente studio MITRE suggerisce che un computer quantistico capace di compromettere la crittografia RSA-2048 sia improbabile prima del 2055-2060, sebbene alcuni esperti prevedano che progressi nell’error correction e nel design algoritmico potrebbero accelerare questa timeline al 2035.
La minaccia immediata: attacchi “harvest now, decrypt later”
Meccanismi di attacco e implicazioni strategiche
Gli attacchi HNDL rappresentano una minaccia presente e tangibile, in cui adversary raccolgono e archiviano dati crittografati con l’intenzione di decifrarli quando diventeranno disponibili computer quantistici sufficientemente potenti. Questa strategia di attacco compromette la sicurezza a lungo termine di informazioni sensibili come:
Proprietà intellettuale e segreti commerciali
Dati di identificazione personale (PII) con requisiti di riservatezza pluriennali
Comunicazioni diplomatiche e intelligence governativa
Transazioni finanziarie e protocolli di autenticazione
Le tecnologie di machine learning stanno riducendo significativamente i tempi di sfruttamento dei dati rubati, accelerando i processi di decrittazione attraverso tecniche di predizione delle strutture matematiche e approssimazione di funzioni complesse.
Valutazione del rischio temporale: il teorema di Mosca
Il teorema di Michele Mosca stabilisce che il tempo necessario per mantenere sicuri i dati (X) più il tempo richiesto per aggiornare i sistemi crittografici (Y) deve essere maggiore del tempo in cui i computer quantistici acquisiranno la capacità di compromettere la crittografia (Z). Questo framework temporale evidenzia l’urgenza di iniziare immediatamente le attività di preparazione quantistica.
Standard NIST e algoritmi post-quantistici
Algoritmi standardizzati FIPS
Il NIST ha pubblicato tre standard finali per la crittografia post-quantistica: FIPS 203 (ML-KEM, basato su CRYSTALS-Kyber), FIPS 204 (ML-DSA, basato su CRYSTALS-Dilithium) e FIPS 205 (SLH-DSA, basato su SPHINCS+). Questi algoritmi sono progettati per due funzioni crittografiche essenziali:
Crittografia generale (Key Encapsulation Mechanism): ML-KEM protegge informazioni scambiate su reti pubbliche
Firme digitali: ML-DSA e SLH-DSA forniscono autenticazione dell’identità e integrità dei dati
Algoritmi di backup e diversificazione crittografica
Il NIST ha selezionato HQC come quinto algoritmo per la crittografia post-quantistica, che servirà come backup per ML-KEM basato su matematica differente. Questa strategia di diversificazione crittografica mitiga il rischio che vulnerabilità in un singolo approccio matematico compromettano l’intera infrastruttura di sicurezza.
Un quarto standard draft (FIPS 206) basato sull’algoritmo FALCON sarà rilasciato entro la fine del 2024, completando la suite iniziale di standard PQC.
Framework di migrazione enterprise
Cryptographic Discovery e Asset Inventory
Il processo di migrazione deve iniziare con un inventario crittografico completo che identifichi dove e come viene utilizzata la crittografia a chiave pubblica in hardware, firmware, sistemi operativi, protocolli di comunicazione e applicazioni. Questo inventario deve includere:
Sistemi IT e OT: identificazione di algoritmi quantum-vulnerabili in infrastrutture personalizzate e Commercial Off-The-Shelf (COTS)
Servizi cloud: valutazione delle dipendenze da crittografia tradizionale nei provider cloud
Supply chain: analisi delle dipendenze crittografiche nei fornitori esterni
Quantum-Readiness Roadmap
CISA, NSA e NIST raccomandano lo sviluppo di una Quantum-Readiness Roadmap che includa prioritizzazione dei sistemi ad alto impatto, sistemi di controllo industriale (ICS) e sistemi con requisiti di riservatezza a lungo termine.
Fasi di implementazione strategica
Assessment e Discovery Phase:
Conduzione di audit crittografici automatizzati
Mappatura delle dipendenze tra asset di dati e crittosistemi
Classificazione del rischio basata sulla criticità dei dati
Risk Assessment e Prioritization:
Applicazione di framework di valutazione del rischio quantistico
Identificazione di sistemi legacy incompatibili con profili crittografici moderni
Definizione di timeline di migrazione per categoria di asset
Hybrid Implementation Strategy: Implementazione di architetture ibride che combinano algoritmi tradizionali e post-quantistici, garantendo protezione e compatibilità durante la transizione verso sistemi completamente quantum-resistant
Vendor Engagement e Supply Chain Security:
Valutazione delle strategie PQC dei fornitori
Negoziazione di contratti con clausole di quantum readiness
Monitoraggio continuo dello stato di migrazione della supply chain
Considerazioni tecniche per l’implementazione
Performance e Interoperabilità
Gli algoritmi PQC presentano requisiti di risorse differenti rispetto ai crittosistemi asimmetrici tradizionali, incluse chiavi significativamente più lunghe che possono richiedere aggiornamenti hardware e software. Le considerazioni tecniche includono:
Overhead computazionale: valutazione dell’impatto sulle performance di sistemi critici
Bandwidth requirements: adattamento dei protocolli di rete per gestire chiavi più grandi
Hardware Security Modules (HSM): compatibilità e aggiornamento dei moduli crittografici hardware
Protocolli di comunicazione
L’interoperabilità degli algoritmi NIST PQC con protocolli di comunicazione come Transport Layer Security (TLS) e Secure Shell (SSH) richiede valutazioni specifiche per garantire implementazioni sicure.
Tecnologie quantistiche per la cybersecurity
Quantum Key Distribution (QKD)
La QKD sfrutta principi di meccanica quantistica come entanglement e sovrapposizione per generare chiavi di crittografia inviolabili, creando interferenze rilevabili quando un sistema viene intercettato. Istituzioni governative e finanziarie stanno già implementando reti QKD per comunicazioni ultra-sicure.
Quantum Random Number Generators (QRNG)
I QRNG utilizzano fenomeni quantistici per generare numeri veramente casuali, migliorando l’entropia e la randomizzazione nei sistemi crittografici. Questa tecnologia è particolarmente critica per la generazione di chiavi crittografiche robuste in ambienti PQC.
Strategie di gestione del rischio quantistico
Crypto-Agility Implementation
Le organizzazioni devono implementare architetture crypto-agili che permettano la sostituzione rapida di algoritmi crittografici senza richiedere modifiche sostanziali all’infrastruttura. Questo approccio facilita:
Aggiornamenti algoritmici dinamici in risposta a nuove minacce
Testing e validazione di nuovi standard crittografici
Rollback sicuro in caso di vulnerabilità scoperte
Zero Trust Architecture Integration
L’integrazione di tecnologie quantum-safe in architetture zero trust fornisce defense-in-depth contro minacce quantistiche, combinando principi di verifica continua con crittografia post-quantistica.
Quantum-Enhanced Threat Detection
Gli algoritmi di machine learning quantistici possono identificare pattern sottili indicativi di attacchi multi-vettore, abilitando risposte proattive a potenziali violazioni e detection in tempo reale di anomalie.
Compliance e framework normativi
Iniziative governative statunitensi
Il Quantum Computing Cybersecurity Preparedness Act 2022 e il National Security Memorandum “Promoting US Leadership in Quantum Computing While Mitigating Risk to Vulnerable Cryptographic Systems” stabiliscono requisiti per la preparazione PQC nelle organizzazioni federali.
Framework internazionali
La Monetary Authority of Singapore ha pubblicato l’advisory MAS/TCRS/2024/01 sui rischi di cybersecurity associati al quantum computing, mentre il World Economic Forum ha collaborato con la Financial Conduct Authority per sviluppare approcci normativi globali per la sicurezza quantistica nel settore finanziario.
Implementazione pratica: case studies e best practices
Settore finanziario
Il 50% dei leader IT federali sta attivamente sviluppando strategie per accelerare la transizione a PQC, mentre il 35% è in fase di definizione di piani e budget per la quantum readiness. Le istituzioni finanziarie stanno prioritizzando:
Protezione di transazioni ad alto valore
Securing di comunicazioni interbancarie
Implementazione di QKD per trasferimenti critici
Infrastrutture critiche
Le organizzazioni che supportano infrastrutture critiche devono dare priorità a sistemi di controllo industriale (ICS) e sistemi con necessità di riservatezza a lungo termine, implementando:
Segmentazione di rete quantum-safe
Monitoring continuo delle comunicazioni OT
Backup crittografici per sistemi legacy
Roadmap tecnologica e raccomandazioni strategiche
Timeline di implementazione
2025-2026: Completamento dell’inventario crittografico e implementazione pilota degli standard NIST
2027-2030: Migrazione scalare di sistemi critici e integrazione enterprise-wide
2030-2035: Transizione completa di tutti i sistemi ad alta priorità verso crittografia quantum-resistant, in linea con l’obiettivo NIST di migrazione entro il 2035
Investimenti tecnologici prioritari
Hardware Security Modules compatibili con algoritmi PQC
Network infrastructure ottimizzata per overhead crittografici maggiori
Training e certificazione del personale tecnico su tecnologie quantistiche
Quantum-safe development frameworks per nuove applicazioni
Conclusioni e prospettive future
La quantum readiness non rappresenta semplicemente una sfida tecnica futura, ma una necessità strategica immediata che richiede azione coordinata tra leadership aziendale, team di cybersecurity e fornitori tecnologici. Il 2025 potrebbe rappresentare l’ultima opportunità per iniziare la migrazione verso la crittografia post-quantistica prima che computer quantistici criptograficamente rilevanti compromettano i sistemi di sicurezza attuali.
Le organizzazioni che implementano proattivamente strategie di quantum readiness non solo proteggono i propri asset critici contro minacce future, ma acquisiscono anche vantaggi competitivi significativi in un panorama tecnologico in rapida evoluzione. La combinazione di standard NIST finalizzati, tecnologie quantistiche emergenti e framework di migrazione strutturati fornisce le fondamenta per una transizione sicura verso l’era dell’informatica quantistica.
L’investimento in quantum readiness deve essere considerato non come un costo operativo, ma come un investimento strategico nella resilienza e nella competitività a lungo termine dell’organizzazione. La finestra temporale per la preparazione si sta rapidamente chiudendo, rendendo imperativa l’azione immediata per garantire la sicurezza dei dati critici nell’era post-quantistica.
Truffa Spid, cambiano l’IBAN su NoiPA e ti rubano lo stipendio: in guardia i dipendenti pubblici
Una dipendente pubblica di Roma, non vedendosi accreditata la tredicesima, è entrata nella sua area privata sul portale NoiPA, gestito da Sogei per conto del ministero dell’Economia, e ha scoperto la truffa subìta: le erano state cambiate le coordinate bancarie e la tredicesima era stata accreditata su un altro conto corrente: quello gestito dai cyber criminali.
La signora è stata vittima del furto dell’identità digitale, in particolare è una delle tante vittime della cosiddetta truffa dello SPID.
NoiPA, l’avviso ai dipendenti pubblici: “Non comunicare mai i codici associati a SPID o CNS né il codice OTP”
Per questo motivo, in queste ore tutti i dipendenti pubblici che aprono NoiPA dall’app o dal web stanno vedendo in primo piano il seguente messaggio che mette in guardia loro da truffe simili:
<!-- ARUBA - 300x250 -->
“Il servizio di assistenza NoiPA – si legge nell’avviso – non contatta gli amministrati telefonicamente. Qualsiasi tentativo di contatto telefonico da sedicenti operatori NoiPA è da intendersi come tentativo di truffa da denunciare alle autorità competenti e da segnalare all’indirizzo e-mail antifrode.noipa@mef.gov.it.
Anche se il numero chiamante può sembrare riconducibile a servizi o a persone NoiPA, non comunicare mai i codici associati a SPID o CNS né il codice OTP generato da NoiPA. È buona regola non condividere mai credenziali e codici di accesso personali!”
Dunque, per evitare di cadere in truffe simili, basta non considerare queste chiamate di assistenza di presunti operatori di assistenza NoiPA che si offrono di aiutare i dipendenti pubblici nella procedura di cambio dell’email associata al profilo personale NoiPA.
Questa minaccia si aggiunge a quella dello Spid clonato.
Come funziona la truffa dello Spid?
Il furto dell’identità digitale SPID è un problema concreto e in crescita. Basta un codice fiscale rubato per attivare 12 diversi codici SPID, questo il numero degli Identity Provider accreditati. È una falla del sistema SPID sulla quale AgID ha aperto un tavolo per risolvere il problema.
Basta un codice fiscale e un numero di telefono diverso per ciascuno di essi per attivare 12 SPID falsi a nome di un ignaro cittadino, vittima del semplice furto del suo codice fiscale.
Negli ultimi mesi sono aumentati i casi di truffe informatiche e di utilizzo illecito dello Spid causati dalla duplicazione del profilo d’identità digitale. Per questo motivo è stato rafforzato il sistema di autenticazione alla piattaforma dedicata al personale della pubblica amministrazione.
Come cambia la sicurezza di NoiPa
A causa di queste truffe, NoiPA è corsa ai ripari.
Ora, se un utente accede a NoiPA utilizzando credenziali Spid o Cns diverse da quelle abituali (cioè non registrate nel sistema), riceverà:
un codice OTP (One-Time Password) via email all’indirizzo associato al proprio profilo NoiPA. Questo codice servirà come verifica aggiuntiva per confermare l’identità del dipendente. Lo stesso meccanismo verrà applicato anche a chi accede per la prima volta all’area riservata di NoiPA.
Come funziona il sistema di autenticazione
NoiPA registra il sistema di autenticazione Spid e Cns utilizzato abitualmente dagli utenti e controlla che gli accessi successivi siano effettuati con il medesimo sistema di autenticazione.
È possibile utilizzare un sistema di autenticazione Spid e Cns diverso ma, affinché questo sia considerato valido, sarà necessario registrare il nuovo sistema. In questo caso, al momento dell’autenticazione, sarà inviato un codice OTP all’indirizzo e-mail registrato nel profilo NoiPA, che dovrà successivamente essere inserito nell’apposito campo all’interno della finestra di accesso.
Direttiva europea NIS2: implementazione e impatti geopolitici per le imprese UE
La direttiva europea NIS2 (UE 2022/2555) stabilisce standard comuni di cybersicurezza per 18 settori critici nell’Unione Europea. Il suo obiettivo è innalzare la resilienza complessiva del sistema informativo UE coordinando le difese nazionali, specialmente in un contesto di crescenti tensioni globali e guerre cibernetiche.
I recenti shock pandemici e geopolitici hanno infatti evidenziato la necessità di una sovranità digitale europea, ovvero la capacità di tutelare i dati e le infrastrutture critiche dall’influenza di attori esterni. La NIS2 è stata pubblicata il 27 dicembre 2022 e i Paesi membri dovevano recepirla entro il 17 ottobre 2024. In Italia il decreto di recepimento è stato approvato dal Governo ed è in attesa di pubblicazione in Gazzetta Ufficiale. Nel frattempo l’Agenzia per la Cybersicurezza Nazionale (ACN) assume il ruolo di autorità nazionale di vigilanza, gestendo una piattaforma per la registrazione degli enti soggetti a NIS2.
Direttiva europea NIS2: requisiti tecnici e obblighi di conformità
La NIS2 amplia l’ambito della precedente direttiva rendendo obbligatori adempimenti stringenti per molte imprese. Si applica a operatori di servizi “essenziali” e “importanti” nei settori energia, trasporti, finanza, sanità, infrastrutture digitali, PA, spazio, ICT e altri servizi critici (es. poste, gestione dei rifiuti, chimica, alimentare). In pratica sono coinvolte grandi e medie imprese e anche PMI qualora critiche per la sicurezza nazionale. Gli obblighi principali includono un approccio risk-based alla sicurezza e varie misure tecniche e organizzative di protezione. In particolare, i soggetti NIS2 devono adottare una serie di misure di sicurezza che riguardano:
Gestione del rischio informatico e analisi delle vulnerabilità: valutazioni periodiche delle minacce e aggiornamenti dei controlli di sicurezza.
Monitoraggio e risposta agli incidenti: sistemi di rilevazione continua e piani operativi di incident response per segnalare attacchi con tempistiche rigide (ad esempio entro 24 h pre-allarme, 72 h notifica e 1 mese report finale).
Continuità operativa e test: sistemi di business continuity, backup e formazione del personale per garantire la resilienza delle operazioni.
Sicurezza della supply chain: requisiti di due diligence e contrattuali verso fornitori e partner, estendendo il controllo di sicurezza a tutto l’ecosistema aziendale.
Protezione dei dati e cifratura: impiego diffuso di tecniche crittografiche e policy per salvaguardare dati sensibili all’interno dei sistemi ICT (incluse soluzioni di crittografia post-quantistica in prospettiva).
Le autorità nazionali (in Italia ACN e MiSE/ISCTI per l’energia, MIT per i trasporti, ecc.) controlleranno il rispetto della normativa e applicheranno sanzioni pecuniarie severe. In particolare, chi è definito “Essenziale” rischia multe fino a 10 milioni di euro o al 2% del fatturato globale annuo, mentre per i soggetti “Importanti” la soglia sale a 7 milioni o all’1,7% del fatturato. Inoltre il management aziendale (organi di amministrazione) può essere personalmente ritenuto responsabile in caso di inadempienze.
Impatti economici e oneri per le imprese
L’entrata in vigore della NIS2 comporta un significativo impatto economico sul tessuto produttivo europeo. Le aziende dovranno sostenere investimenti crescenti in sicurezza informatica: audit, nuovi sistemi di protezione, formazione del personale, piani di continuità e supporto tecnico. Inoltre si rafforza l’effetto cascata sulla filiera: anche le piccole imprese fornitrici o partner di grandi aziende soggette alla direttiva saranno indirettamente spinte ad adeguare gli standard di sicurezza. In questo modo si crea un standard de facto unico di best practice cyber che coinvolge anche chi non è formalmente nell’ambito NIS2.
Sul fronte dei benefici, NIS2 può stimolare lo sviluppo di nuovi servizi di cybersecurity (audit, consulenza, prodotti di sicurezza) e incrementare la cultura della cyber-resilienza nelle imprese. Tuttavia, molte realtà – in particolare PMI – dovranno affrontare oneri complessi in un periodo critico: la ricerca conferma la carenza di competenze informatiche e la difficoltà ad assorbire rapidamente i nuovi requisiti. Come notato da esperti del settore, è essenziale un approccio strategico alla compliance, basato sul rischio e mirato agli asset più critici dell’azienda, per evitare di “morire di compliance” rincorrendo solo check-box normativi.
In termini economici, il rischio di sanzioni pecuniarie rende obbligatorie assicurazioni cyber sempre più diffuse nel mercato. A livello operativo, le aziende dovranno ottimizzare budget e processi per rispettare le scadenze di segnalazione (24–72h) e mantenere registrazioni documentali delle misure implementate. Il recepimento in Italia include criteri di proporzionalità e gradualità basati sul rischio, ma in ogni caso NIS2 ridefinisce i costi di compliance di lungo periodo.
Dimensione geopolitica e strategica
Dal punto di vista politico e geopolitico, la NIS2 assume un ruolo cruciale nella strategia digitale europea. L’UE mira a costruire un modello di cybersicurezza sovrano, diverso da quello statunitense (market-driven) e da quello cinese (centrato sul controllo statale). In un mondo in cui il controllo delle infrastrutture digitali equivale al controllo strategico del territorio, la direttiva è vista come un pilastro per affermare l’autonomia tecnologica dell’Europa. Ad esempio, la normativa introduce criteri stringenti per la selezione dei fornitori esteri di tecnologie (considerando in particolare i rischi di dipendenza da fornitori cinesi), a dimostrazione dell’attenzione alle problematiche di spionaggio industriale e sicurezza nazionale.
Inoltre la NIS2 proietta la regolamentazione europea a livello globale attraverso l’“Effetto Bruxelles”: le aziende extra-UE che operano nel mercato europeo devono adeguarsi agli standard NIS2, estendendo l’influenza normativa dell’Unione sui partner internazionali. Allo stesso tempo la direttiva promuove la cooperazione con alleati e organizzazioni internazionali nella gestione delle minacce cibernetiche transnazionali. Tuttavia, questa collaborazione si inserisce in un contesto di crescente competizione tecnologica tra grandi potenze, dove l’Europa cerca di essere un partner affidabile, pur salvaguardando la propria autonomia strategica.
In sintesi, la NIS2 non è soltanto un insieme di regole tecniche, ma uno strumento di politica estera europeo. Essa sintetizza la sfida di bilanciare la necessità di mercati aperti e innovazione con quella di proteggere infrastrutture critiche e mantenere il vantaggio competitivo dell’industria UE. Il successo di questa strategia dipenderà dalla capacità dell’Unione di rafforzare la sicurezza informatica collettiva senza penalizzare l’innovazione, assicurando così un equilibrio tra sicurezza e crescita nell’era digitale.