Attack surface reduction (ASR): metodologie avanzate per la minimizzazione dell’esposizione ai cyber-rischi

Nel panorama della sicurezza informatica contemporanea, la continua evoluzione delle minacce cibernetiche e l’espansione dell’infrastruttura digitale aziendale hanno reso imperativa l’adozione di strategie proattive per la protezione degli asset critici. La riduzione della superficie di attacco rappresenta la protezione dei dispositivi e della rete dell’organizzazione, limitando le modalità attraverso cui gli attaccanti possono eseguire i loro attacchi.

L’attack surface reduction (ASR) si configura come una metodologia strategica finalizzata alla minimizzazione sistematica dei punti di ingresso sfruttabili dagli attaccanti per compromettere i sistemi informatici aziendali. La riduzione della superficie di attacco è strettamente allineata con l’analisi delle minacce e delle vulnerabilità e con l’architettura e il progetto del sistema. Questo approccio implica una trasformazione culturale e operativa che posiziona la sicurezza come elemento centrale nella progettazione e nell’implementazione dei sistemi informativi.

Definizione e concettualizzazione teorica

Superficie di attacco: una taxonomia ontologica

La superficie di attacco di un ambiente software è la somma dei diversi punti (per “vettori di attacco”) dove un utente non autorizzato (l’”attaccante”) può tentare di inserire dati, estrarre dati, controllare un dispositivo o software critico in un ambiente. Questa definizione evidenzia la natura multidimensionale del concetto, che trascende la mera considerazione degli aspetti tecnologici per abbracciare elementi procedurali, architetturali e umani.

La superficie di attacco è l’esposizione ad attività malevole, mentre la riduzione della superficie di attacco consiste nella riduzione delle vulnerabilità totalmente raggiungibili ed esploitabili su un sistema, applicazione o rete. Questa concettualizzazione permette di inquadrare l’ASR come processo sistematico di ottimizzazione della postura di sicurezza attraverso l’eliminazione o la mitigazione controllata delle esposizioni non necessarie.

Categorizzazione tipologica delle superfici di attacco

Esistono tre tipi di superficie di attacco: superficie di attacco di rete (l’attacco viene consegnato via rete), superficie di attacco software (l’attacco viene consegnato contro software con focus primario su applicazioni web), superficie di attacco umana (l’attacco viene consegnato contro un essere umano in forme come social engineering, errori, insider fidato, morte e malattia).

Superficie di attacco digitale

La superficie di attacco digitale comprende tutti gli asset tecnologici esposti all’interazione esterna, inclusi:

  • Applicazioni web e servizi cloud
  • Application Programming Interface (API) esposte pubblicamente
  • Sistemi di gestione dei contenuti e database
  • Infrastrutture di rete e dispositivi Internet of Things (IoT)

La superficie di attacco include tutti i possibili punti di ingresso che un attaccante può sfruttare per ottenere accesso non autorizzato ai sistemi, dati e infrastrutture di un’organizzazione.

Superficie di attacco fisica

La componente fisica della superficie di attacco encompassa gli elementi tangibili dell’infrastruttura informatica, quali server, dispositivi di rete, postazioni di lavoro e supporti di memorizzazione. I rischi da questa porzione della superficie di attacco possono essere drasticamente ridotti con controlli di sicurezza fisica come controlli di accesso ai data center e hardware rinforzato.

Superficie di attacco sociale

Gli attacchi di social engineering sfruttano le debolezze umane inconsce per ottenere accesso non autorizzato. Questa dimensione riconosce il fattore umano come elemento potenzialmente vulnerabile nell’ecosistema di sicurezza, richiedendo strategie di formazione e sensibilizzazione specifiche.

Framework metodologici per l’attack surface reduction (ASR)

Approccio sistematico secondo NIST

La riduzione della superficie di attacco include, ad esempio, l’applicazione del principio del minimo privilegio, l’impiego di difese stratificate, l’applicazione del principio della minima funzionalità (cioè la restrizione di porte, protocolli, funzioni e servizi), la deprecazione di funzioni non sicure e l’eliminazione di interfacce di programmazione delle applicazioni (API) vulnerabili agli attacchi informatici.

Il National Institute of Standards and Technology (NIST) ha formalizzato nell’ambito del controllo SA-15(5) del NIST SP 800-53 un framework strutturato per l’implementazione dell’ASR, che prevede la definizione di soglie organizzative specifiche per la riduzione della superficie di attacco.

Metodologia di implementazione strutturata

I passaggi per la riduzione della superficie di attacco sono: 1. Definire l’applicazione o il sistema, 2. Ricercare le metodologie di attacco, 3. Creare una lista raffinata di vettori di attacco utilizzati dalle metodologie di attacco sopra indicate, 4. Determinare il modo ottimale per restringere o disabilitare il vettore di servizio disponibile.

Fase di asset discovery e mappatura

La prima fase consiste nell’identificazione esaustiva di tutti gli asset digitali, fisici e procedurali dell’organizzazione. La asset discovery identifica automaticamente e continuamente hardware, software e asset cloud esposti su internet che potrebbero fungere da punti di ingresso per un hacker o criminale informatico che tenta di attaccare un’organizzazione.

Analisi delle metodologie di attacco

La seconda fase prevede l’analisi approfondita delle metodologie di attacco applicabili al contesto specifico dell’organizzazione. Le categorie di attacco includono: attacchi contro utenti, attacchi contro il browser, attacchi contro estensioni, attacchi contro applicazioni web, attacchi contro plugin, attacchi contro la rete.

Valutazione e prioritizzazione dei rischi

L’identificazione e l’analisi contestuale di ogni vulnerabilità nel contesto del panorama operativo dell’organizzazione include la comprensione della natura della vulnerabilità, dei sistemi interessati e delle potenziali minacce che pongono.

Strategie operative di riduzione

Principio del minimo privilegio

Il ruolo di amministratore di sistema dovrebbe essere limitato al gruppo più piccolo possibile. Implementare privilegi di accesso granulari quando un compito specifico richiede privilegi elevati. Separare l’amministrazione del sistema dai requisiti di account regolari. Separare l’amministratore di sistema e le funzioni di audit/logging.

L’implementazione del principio del minimo privilegio richiede una revisione sistematica dei diritti di accesso, assicurando che ogni utente, servizio o processo disponga esclusivamente delle autorizzazioni minime necessarie per l’espletamento delle proprie funzioni.

Hardening configurazionale

Il controllo 4 dei CIS Controls v8: Configurazione sicura di asset e software aziendali raccomanda di sviluppare e applicare configurazioni iniziali forti, quindi gestire e mantenere continuamente tali configurazioni per evitare di degradare la sicurezza di software e asset.

L’hardening configurazionale comporta:

  • Disabilitazione di servizi non essenziali
  • Configurazione sicura dei protocolli di rete
  • Implementazione di politiche di patch management strutturate
  • Gestione centralizzata delle configurazioni di sicurezza

Segmentazione della rete

La segmentazione della rete consente alle organizzazioni di minimizzare la dimensione della loro superficie di attacco aggiungendo barriere che bloccano gli attaccanti. Questi includono strumenti come firewall e strategie come la microsegmentazione, che divide la rete in unità più piccole.

La segmentazione efficace prevede l’implementazione di zone di sicurezza differenziate, ciascuna con politiche di accesso e controlli specifici, limitando la propagazione laterale delle minacce in caso di compromissione.

Gestione delle vulnerabilità

Condurre valutazioni regolari delle vulnerabilità e test di penetrazione per identificare potenziali debolezze nei sistemi e nelle reti dell’organizzazione. Prioritizzare gli sforzi di rimedio basandosi sulla gravità e sulle potenziali conseguenze delle vulnerabilità identificate.

Tecnologie e strumenti per l’implementazione

Microsoft Defender Attack Surface Reduction Rules

Le regole di riduzione della superficie di attacco mirano a determinati comportamenti software, come: lanciare file eseguibili e script che tentano di scaricare o eseguire file. Si raccomanda di abilitare le seguenti tre regole di protezione standard: bloccare il furto di credenziali dal sottosistema di autorità di sicurezza locale di Windows (lsass.exe), bloccare l’abuso di driver firmati vulnerabili sfruttati, bloccare la persistenza attraverso la sottoscrizione di eventi di Windows Management Instrumentation (WMI).

Soluzioni di External Attack Surface Management (EASM)

L’External Attack Surface Management (EASM), una tecnologia ASM relativamente nuova, è talvolta utilizzata in modo intercambiabile con ASM. Tuttavia, EASM si concentra specificamente sulle vulnerabilità e sui rischi presentati dagli asset IT esterni o esposti su internet di un’organizzazione.

Automazione e threat intelligence

L’ASM utilizza gli insight della threat intelligence per raffinare e migliorare continuamente le pratiche di sicurezza: vigilanza costante utilizzando feed e dati storici alimentati dall’AI per mantenere l’organizzazione informata sulle ultime minacce e vettori di attacco.

Sfide implementative e considerazioni strategiche

Complessità dell’ecosistema tecnologico moderno

L’avanzamento della presenza online è associato alle aziende che estendono la loro impronta su infrastrutture cloud e utilizzano dispositivi IoT e servizi di terze parti, aumentando così la superficie di attacco. La gestione efficace dell’ASR richiede quindi un approccio olistico che consideri l’interdipendenza tra sistemi interni, servizi cloud e partnership tecnologiche.

Bilanciamento tra sicurezza e operatività

Bilanciare la riduzione della superficie di attacco con la produttività degli sviluppatori e l’esperienza utente è diventata una delle principali sfide di sicurezza dello sviluppo software moderno. L’implementazione dell’ASR deve essere calibrata per evitare l’interruzione delle operazioni business-critical.

Gestione del shadow IT

Il shadow IT, dove i dipendenti utilizzano software non autorizzato o servizi cloud, peggiora il problema. Questi asset non gestiti tipicamente evadono il monitoraggio di sicurezza tradizionale, lasciando i team di sicurezza inconsapevoli delle potenziali minacce.

Best practices per l’implementazione efficace dell’ASR

Monitoraggio continuo e threat hunting

Il monitoraggio continuo della sicurezza è una delle parti più importanti di una soluzione di gestione dell’attacco. L’crescente adozione di software open-source, SaaS, IaaS e outsourcing significa che la gestione della configurazione errata e delle vulnerabilità è più complicata che mai.

Formazione e sensibilizzazione del personale

I dipendenti sono la prima linea di difesa contro gli attacchi informatici. Fornire loro una formazione regolare sulla consapevolezza della sicurezza informatica li aiuterà a comprendere le migliori pratiche e a individuare i segnali rivelatori di un attacco attraverso email di phishing e social engineering.

Approccio zero trust

“Una raccolta di concetti e idee progettate per minimizzare l’incertezza nell’applicare decisioni di accesso accurate e con minimi privilegi per richiesta nei sistemi informativi e servizi di fronte a una rete vista come compromessa.” In altre parole, per ogni richiesta di accesso, “non fidarsi mai, verificare sempre”.

Gestione delle configurazioni secondo il framework CIS

Risorse gratuite che il vostro team può sfruttare per aiutare con questo sforzo: CIS Benchmarks List – Raccomandazioni di configurazione per oltre 25 famiglie di prodotti vendor, NIST National Checklist Program (NCP) – Raccolta di checklist che forniscono guida sull’impostazione di configurazioni di sicurezza software.

Integrazione con framework di conformità e governance

Allineamento con OWASP Top 10

L’OWASP ASM Top 10 è un progetto guidato dalla comunità che identifica i rischi più critici associati alle superfici di attacco esterne. L’OWASP ASM Top 10 mira a colmare questo divario fornendo un framework di rischio strutturato per le esposizioni della superficie di attacco esterna.

Conformità regolatoria

L’implementazione dell’ASR deve considerare i requisiti normativi specifici del settore di appartenenza, inclusi standard come ISO 27001, SOC 2, e regolamentazioni settoriali specifiche come GDPR per la protezione dei dati personali.

Metriche e key performance indicators

Indicatori di efficacia

La misurazione dell’efficacia dei programmi ASR richiede la definizione di metriche quantitative e qualitative, inclusi:

  • Tempo medio di identificazione e remediation delle vulnerabilità
  • Percentuale di riduzione dei vettori di attacco esposti
  • Numero di incidenti di sicurezza correlati a superfici di attacco ridotte
  • Costo totale di gestione del rischio (Total Cost of Risk)

Reportistica e governance

La reportistica e l’analytics forniscono reportistica dettagliata e analytics sulla postura di sicurezza complessiva di un’organizzazione, tracciano i progressi verso la riduzione di una superficie di attacco e prestano attenzione alle minacce emergenti.

Prospettive future e tecnologie emergenti

Impatto dell’intelligenza artificiale

L’integrazione dell’intelligenza artificiale nei processi ASR promette di rivoluzionare l’efficacia e l’efficienza delle strategie di riduzione. L’uso diversificato e la rapida proliferazione dell’Intelligenza Artificiale (AI) promette valore unico per l’industria, i consumatori e la società in generale, ma come molte tecnologie, per riconoscere questi benefici al massimo potenziale, i nuovi rischi da questi progressi nell’AI devono essere gestiti.

Evoluzione delle minacce e adattamento strategico

Le superfici di attacco richiedono monitoraggio costante. Non sai mai quando il prossimo dispositivo BYOD non gestito si connetterà alla tua rete, la prossima vulnerabilità nel tuo software CRM sarà sfruttata o il prossimo dipendente dimenticherà il proprio iPhone al bar dopo un happy hour di squadra.

Conclusioni

L’attack surface reduction rappresenta un paradigma fondamentale nella cybersecurity contemporanea, richiedendo un approccio metodico, sistematico e multidisciplinare. Il modo migliore per mitigare i rischi di cybersecurity è attraverso la riduzione della superficie di attacco. Proteggendo i vettori di attacco vulnerabili e rimuovendo i punti di accesso non necessari, il vostro team di sicurezza può proteggere efficacemente i dati sensibili della vostra azienda.

L’efficacia dell’ASR dipende dalla capacità organizzativa di integrare considerazioni di sicurezza in ogni fase del ciclo di vita dello sviluppo software e dell’infrastruttura IT, promuovendo una cultura di sicurezza proattiva che pervada tutti i livelli dell’organizzazione. La continua evoluzione del panorama delle minacce richiede un impegno costante nel raffinamento e nell’adattamento delle strategie ASR, posizionando la riduzione della superficie di attacco come elemento strategico imprescindibile per la resilienza cyber-organizzativa nel ventunesimo secolo.

Fonti

Microsoft Learn. (2025). Use attack surface reduction rules to prevent malware infection – Microsoft Defender for Endpoint. Disponibile presso: https://learn.microsoft.com/en-us/defender-endpoint/attack-surface-reduction

NIST Computer Security Resource Center. (2024). SA-15(5): Attack Surface Reduction. Disponibile presso: https://csf.tools/reference/nist-sp-800-53/r5/sa/sa-15/sa-15-5/

Fortinet. What is an Attack Surface? Definition and How to Reduce It. Disponibile presso: https://www.fortinet.com/resources/cyberglossary/attack-surface

Ivanti. (2025). Attack Surface Reduction – 8 Best Practices. Disponibile presso: https://www.ivanti.com/blog/the-8-best-practices-for-reducing-your-organization-s-attack-surface

NIST. (2025). Cybersecurity. Disponibile presso: https://www.nist.gov/cybersecurity

StrongDM. (2025). What is an Attack Surface? (And the Best Way to Reduce It). Disponibile presso: https://www.strongdm.com/blog/attack-surface

OWASP Foundation. OWASP Attack Surface Management Top 10. Disponibile presso: https://owasp.org/www-project-attack-surface-management-top-10/

CrowdStrike. (2025). What is Attack Surface Reduction? Disponibile presso: https://www.crowdstrike.com/en-us/cybersecurity-101/exposure-management/attack-surface-reduction/

ZeroFox. (2023). Tools, Techniques, and Best Practices to Effectively Reduce Your Organization’s External Attack Surface. Disponibile presso: https://www.zerofox.com/blog/tools-techniques-and-best-practices-to-effectively-reduce-your-organizations-external-attack-surface/

Check Point Software. (2025). What Is Attack Surface Reduction (ASR)? Disponibile presso: https://www.checkpoint.com/cyber-hub/cyber-security/what-is-external-attack-surface-management-easm/what-is-attack-surface-management/what-is-attack-surface-reduction-asr/

Rapid7. What is an Attack Surface? Disponibile presso: https://www.rapid7.com/fundamentals/attack-surface/

Palo Alto Networks. What Is Attack Surface Management? Disponibile presso: https://www.paloaltonetworks.com/cyberpedia/what-is-attack-surface-management

IBM. (2025). What is Attack Surface Management? Disponibile presso: https://www.ibm.com/think/topics/attack-surface-management

UpGuard. (2025). What is Attack Surface Management? Definition + ASM Guide. Disponibile presso: https://www.upguard.com/blog/attack-surface-management

NIST Computer Security Resource Center. (2016). Attack Surface Reduction – FISSEA Conference Presentation. Disponibile presso: https://csrc.nist.gov/CSRC/media/Presentations/FISSEA-2016-Conference-Presentation-Attack-Surfa/images-media/FISSEA%20_Fishman-Attack_Surface_Reduction-Tues400.pdf

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/asr/


Business Continuity ISO 22301: implementazione pratica

Questo articolo fa parte di una serie di approfondimenti dedicati alla Business Continuity e all’implementazione pratica della norma ISO 22301. Attraverso un caso studio applicabile a ogni tipo di organizzazione, esploriamo le modalità concrete per sviluppare un programma di continuità operativa efficace, con particolare focus su istituti finanziari e assicurativi. L’analisi si concentra sui primi step fondamentali: contesto organizzativo e leadership aziendale.

Business Continuity ISO 22301: implementazione pratica e case study

Il seguente documento mira a fornire un esempio pratico di implementazione della norma ISO 22301 tramite le linee guida esaminate nella Parte I del White Paper.

L’adozione di un programma di Business Continuity efficace può apportare svariati benefici, non solo in caso di incidenti dagli impatti e magnitudo considerevoli ma anche da un punto di vista strategico ed organizzativo, in quanto consente di avere un quadro ben definito di tutto ciò che compone e supporta l’organizzazione.

In questa seconda parte ci addentreremo dunque nelle modalità pratiche di implementazione di un programma di Business Continuity, tramite lo studio di un case history adattabile ad ogni tipo di organizzazione.

Per una maggiore comprensione del testo e della struttura della norma dal punto di vista pratico, i titoli scelti avranno come riferimento quelli della ISO 22301.

Analisi del contesto organizzativo per la Business Continuity

Ipotizzando di voler implementare un programma di Business Continuity in un istituto finanziario e/o assicurativo, dovremo iniziare con un’accurata analisi del contesto organizzativo interno ed esterno.

Nell’analisi del contesto interno è indispensabile identificare il core business dell’entità (che potrebbe essere, tra le tante, l’erogazione di finanziamenti o l’emissione di polizze vita caso morte), cioè quel servizio / processo i cui profitti hanno un rilievo determinante nel bilancio annuale.

Tale identificazione non viene effettuata dalle singole risorse impegnate nell’implementare un programma di Business Continuity, bensì dal Top Management, supportato da altre funzioni, tra cui anche quella della BC.

Oltre all’analisi del contesto interno, è indispensabile analizzare il contesto esterno al fine di comprendere la posizione dell’istituto stesso nel mercato e la posizione di eventuali competitor, nonché le principali ed emergenti tendenze del mercato.

Ad esempio, se emerge che la domanda dei clienti si sposta sempre più verso l’acquisto di fondi/titoli di investimento, rispetto ad altri servizi, l’istituto dovrà considerare la possibilità di adattare il proprio business sulla base di questo trend in crescita.

Identificare i nuovi trend consente di prepararsi con anticipo e in maniera strutturata, garantendo inoltre l’opportunità di identificare e gestire tempestivamente i principali rischi che possono derivarne.

In ottica di contesto dell’organizzazione, è indispensabile tenere conto anche del contesto geopolitico.

Gli Stati e le città in cui opera l’istituto possono essere fonti di rischi e criticità differenti. Si pensi alle prescrizioni del GDPR, a cui devono adempiere le entità operanti nel territorio europeo; o ai rischi geografici legati a un istituto finanziario operante a Venezia (per esempio) rispetto a realtà che si trovano in zone più esposte ad attacchi terroristici, come Roma.

Tutta questa serie di informazioni ci permette di avere un primo quadro generale dei rischi a cui un’entità è esposta. Tali rischi –- a differenza di quelli interni all’organizzazione – non possono essere controllati: è soltanto possibile limitare i relativi impatti e, ove fattibile, prevenirli.

Leadership

Come già riportato nel presente white paper (al punto 5.0 della Parte I), il Top Management di un’organizzazione riveste un ruolo cruciale nella realizzazione e nell’implementazione di un programma di Business Continuity, in quanto è la funzione che approva il programma di BC e la sua revisione annuale, accertandosi che sia in linea con la strategia aziendale.

Si pensi ad esempio ad un fornitore a supporto di un processo critico che non fornisce garanzie di continuità operativa, non riesce a rispettare gli RTO e RPO dell’entità stessa o non ha predisposto sufficienti soluzioni di Business Continuity da attivare al fine di ripartire a seguito di potenziali interruzioni.

Sarà il Top Management a decidere se accollarsi il rischio e mantenere il fornitore o se sostituirlo con uno differente, in grado di fornire maggiori garanzie in termini di continuità operativa e/o Disaster Recovery (l’attuale normativa europea, in particolare il Regolamento DORA e la Direttiva NIS2, si focalizza proprio su tali aspetti).

Prima dell’avvio e della messa a terra del programma di Business Continuity, le funzioni incaricate della gestione del programma stesso, con il supporto del Top Management, definiscono la policy di Business Continuity.

La policy è un documento in cui sono contenute le informazioni circa l’obiettivo del programma di continuità operativa, la normativa di riferimento, le funzioni incaricate della gestione del documento, la documentazione di riferimento, lo scopo del programma, lo scopo e le modalità delle verifiche e le modalità di escalation degli incidenti ad alto livello.

Un esempio di indice di policy di Business Continuity può essere:

  • data di redazione e approvazione del documento;
  • introduzione e obiettivi del documento;
  • perimetro di applicazione del documento (se capogruppo e legal entities o solo parte di questi);
  • definizioni e normativa di riferimento;
  • documentazione interna di riferimento;
  • destinatari del documento:
    • ruoli e responsabilità della realizzazione, gestione, divulgazione e approvazione del documento;
  • scenari compresi e coperti dalla policy e programma di continuità operativa:
    • scenari emergenziali;
    • scenari di crisi;
    • scenari non coperti dal piano;
  • perimetro dei processi oggetto di analisi:
    • modalità di conduzione delle Business Impact Analysis;
    • metriche per la conduzione delle Business Impact Analysis;
  • ruoli e responsabilità per la gestione delle emergenze;
  • ruoli e responsabilità per la gestione delle crisi;
  • ricorso a soggetti esterni per la prestazione dei servizi ICT, fornitori, esternalizzazioni FEI e non, i.e.:
  • modello di gestione del programma di Business Continuity per il rischio specifico e i modelli di controllo adottati.

Questa guida ha illustrato i primi step fondamentali per l’implementazione della norma ISO 22301, dall’analisi del contesto organizzativo alla definizione delle policy aziendali. Per approfondire ulteriormente questi concetti e scoprire metodologie avanzate, ti invitiamo a consultare il white paper completo elaborato da Chiara Cavicchioli e Federica Maria Rita Livelli dal titolo “Business Continuity: mito o realtà? La continuità nella discontinuità”.

Nel prossimo approfondimento della serie scopriremo come una volta identificato il contesto organizzativo e ottenuto il supporto del Top Management, è possibile avviare il processo di realizzazione e implementazione pratica di un programma di Business Continuity.

Profilo Autore

Digital and Operational Resilience and Crisis Management Specialist. Certificata FERMA Rimap & AMBCI.

Ha maturato esperienza nell’ambito della Continuità Operativa, Crisis Management e Resilienza Digitale in ambito finanziario, anche grazie alle esperienze lavorative svolte presso primari istituti bancari.

Autrice di alcuni articoli pubblicati dal Business Continuity Institute (BCI).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/business-continuity-iso-22301/


Security automation e SOAR: l’evoluzione della risposta agli incidenti informatici

La Security automation rappresenta oggi la chiave strategica per affrontare l’escalation delle minacce informatiche nel panorama cyber contemporaneo. Le piattaforme SOAR (Security Orchestration, Automation and Response) stanno rivoluzionando le operazioni di sicurezza aziendale, trasformando i processi reattivi in sistemi proattivi e automatizzati.

Introduzione alla Security Orchestration, Automation and Response

Nel panorama della cybersecurity contemporanea, le organizzazioni si trovano ad affrontare un volume crescente di minacce informatiche sempre più sofisticate. Il mercato globale della Security Orchestration, Automation and Response (SOAR) è previsto in crescita da 1,66 miliardi di dollari nel 2024 a 1,88 miliardi di dollari nel 2025, con un tasso di crescita annuale composto (CAGR) del 13,6%. Questa rapida espansione riflette l’urgente necessità di implementare soluzioni automatizzate per la gestione degli incidenti di sicurezza.

Le piattaforme SOAR rappresentano una suite di programmi software compatibili che consentono a un’organizzazione di raccogliere dati sulle minacce informatiche e rispondere agli eventi di sicurezza con un intervento umano minimo o nullo. L’obiettivo primario dell’implementazione di una piattaforma SOAR è il miglioramento dell’efficienza delle operazioni di sicurezza fisica e digitale.

Architettura e Componenti Fondamentali delle Piattaforme SOAR

Security orchestration: l’integrazione degli strumenti di sicurezza

La prima componente del SOAR è la security orchestration, che consente agli strumenti di sicurezza di operare insieme e comunicare per ottimizzare il processo di sicurezza. La compilazione di questi dati in un unico punto consente una risposta di sicurezza centralizzata. L’orchestrazione facilita l’interconnessione di sistemi disparati quali:

  • Vulnerability scanner e soluzioni di endpoint protection
  • User and Entity Behavior Analytics (UEBA)
  • Firewall e sistemi di Intrusion Detection/Prevention (IDS/IPS)
  • Piattaforme Security Information and Event Management (SIEM)
  • Sistemi di Endpoint Detection and Response (EDR)

Security automation: l’automatizzazione dei processi di risposta

L’automazione della sicurezza, alimentata dai dati e dagli avvisi raccolti dall’orchestrazione della sicurezza, acquisisce e analizza i dati e crea processi automatizzati ripetuti per sostituire i processi manuali. Le attività precedentemente eseguite dagli analisti, come la scansione delle vulnerabilità, l’analisi dei log, il controllo dei ticket e le capacità di auditing, possono essere standardizzate ed eseguite automaticamente dalle piattaforme SOAR.

Security response: la gestione coordinata degli incidenti

La risposta di sicurezza offre una vista unica per gli analisti nella pianificazione, gestione, monitoraggio e reporting delle azioni intraprese dopo che una minaccia è stata rilevata. Questa visualizzazione unificata abilita la collaborazione e la condivisione di threat intelligence tra i team di sicurezza, rete e sistemi.

Integrazione con threat intelligence e gestione degli indicatori di compromissione (IoC)

Definizione e tipologie degli indicatori di compromissione

Gli indicatori di compromissione sono comportamenti o dati che mostrano che si è verificata una violazione dei dati, intrusione o attacco informatico. Nel contesto delle piattaforme SOAR, gli IoC assumono un ruolo cruciale per l’automazione delle risposte contestuali.

Le principali categorie di IoC includono:

IoC atomici:

  • Indirizzi IP sospetti o malevoli
  • Hash di file compromessi (MD5, SHA-1, SHA-256)
  • Domini e URL malevoli
  • Firme digitali falsificate

IoC comportamentali:

  • Pattern di traffico di rete anomali
  • Tentativi di accesso non autorizzati
  • Modifiche inaspettate ai file di sistema
  • Comunicazioni verso server di command & control (C2)

Threat Intelligence Management nelle piattaforme SOAR

In congiunzione con security orchestration, automation, and response, una piattaforma SOAR può includere anche l’aggiunta di Threat Intelligence Management, o TIM. Il threat intelligence management (TIM) consente alle organizzazioni di comprendere meglio il panorama globale delle minacce, anticipare le prossime mosse degli attaccanti e intraprendere azioni rapide per fermare gli attacchi.

I team di sicurezza richiedono un metodo semplice per dare priorità alle minacce, e i sistemi di scoring IoC aggiornati raggiungono questo obiettivo. Ogni IoC riceve un livello di rischio: malicious – minacce ad alto rischio confermate che richiedono attenzione immediata. Suspicious – IoC potenzialmente malevoli che richiedono ulteriori investigazioni.

Playbook SOAR: automatizzazione dei processi di incident response

Definizione e struttura dei playbook

I playbook SOAR (Security Orchestration, Automation, and Response) sono un insieme di flussi di lavoro predefiniti che automatizzano il processo di risposta agli incidenti. Questi playbook sono progettati per aiutare i team delle operazioni di sicurezza a rispondere agli incidenti di sicurezza più rapidamente ed efficacemente automatizzando le attività di routine e standardizzando le procedure di risposta agli incidenti.

Implementazione di playbook per la gestione degli IoC

Consideriamo un semplice esempio di playbook SOAR per un caso d’uso comune: gli attacchi di phishing. Quando viene rilevata una potenziale email di phishing, il playbook può automaticamente estrarre indicatori di compromissione (IoC) come indirizzi IP e hash, verificare incrociando questi IoC con piattaforme di threat intelligence come VirusTotal, e classificare la minaccia di conseguenza.

Un playbook standard per la gestione degli IoC comprende le seguenti fasi:

  1. Rilevamento e ingestione: acquisizione automatica degli IoC da fonti multiple
  2. Enrichment: arricchimento dei dati attraverso threat intelligence feeds
  3. Correlazione: analisi delle relazioni tra IoC diversi
  4. Valutazione del rischio: scoring automatico basato su criteri predefiniti
  5. Risposta automatizzata: implementazione di contromisure immediate
  6. Documentazione: registrazione completa dell’incidente e delle azioni intraprese

Vantaggi operativi e metriche di performance

Riduzione dei tempi di rilevamento e contenimento

Il volume e la velocità delle minacce e degli eventi di sicurezza sono in costante aumento. Il miglioramento del contesto dei dati del SOAR, combinato con l’automazione, può ridurre il tempo medio di rilevamento, o MTTD, e velocizzare il tempo medio di risposta, o MTTR.

Le metriche chiave per valutare l’efficacia delle piattaforme SOAR includono:

  • Mean Time to Detection (MTTD): tempo medio per il rilevamento delle minacce
  • Mean Time to Response (MTTR): tempo medio per la risposta agli incidenti
  • False Positive Rate: tasso di falsi positivi negli alerting
  • Automation Coverage: percentuale di incidenti gestiti automaticamente
  • Analyst Productivity: incremento dell’efficienza operativa del team SOC

Scalabilità e gestione centralizzata

Le piattaforme SOAR consolidano le dashboard di vari sistemi di sicurezza in un’unica interfaccia. Questo aiuta i team SecOps e altri team centralizzando le informazioni e la gestione dei dati, semplificando la gestione e risparmiando tempo.

Best practice per l’implementazione di soluzioni SOAR

Requisiti pre-implementazione

Prima di considerare una soluzione SOAR, è importante valutare la postura di sicurezza complessiva della propria organizzazione. Un’organizzazione dovrebbe prima avere operazioni di sicurezza robuste con playbook standardizzati e una libreria di flussi di lavoro di risposta.

Raccomandazioni istituzionali per l’implementazione

CISA, in collaborazione con l’Australian Signals Directorate’s Australian Cyber Security Centre (ASD’s ACSC) e altri partner internazionali e statunitensi, ha rilasciato nuove linee guida per le organizzazioni che cercano di procurare piattaforme Security Information and Event Management (SIEM) e Security Orchestration, Automation, and Response (SOAR).

Le raccomandazioni principali includono:

  1. Valutazione dei requisiti organizzativi: analisi approfondita delle esigenze specifiche di sicurezza
  2. Integrazione graduale: implementazione per fasi per minimizzare i rischi operativi
  3. Formazione del personale: sviluppo delle competenze necessarie per la gestione delle piattaforme
  4. Monitoraggio continuo: implementazione di metriche per valutare l’efficacia della soluzione

Sfide e limitazioni delle implementazioni SOAR

Complessità dell’integrazione

Il principale fattore limitante nel mercato Security Orchestration, Automation, and Response (SOAR) è l’alta complessità dell’integrazione. Con strumenti e tecnologie variegate nella cybersecurity, la maggior parte delle organizzazioni ha difficoltà a integrare le soluzioni SOAR nel loro stack tecnologico e nei flussi di lavoro preesistenti.

Necessità di competenze specializzate

Nonostante le capacità di automazione dei playbook SOAR, l’expertise umana rimane indispensabile. I professionisti della cybersecurity devono interpretare i risultati, prendere decisioni informate e adattare i playbook alle caratteristiche uniche di ogni incidente.

Tendenze future e sviluppi tecnologici

Evoluzione del mercato SOAR

La dimensione del mercato per security orchestration, automation, and response (SOAR) è prevista sperimentare una rapida espansione nei prossimi anni, raggiungendo 3,78 miliardi di dollari nel 2029 con un tasso di crescita annuale composto (CAGR) del 19,0%.

Integrazione con tecnologie emergenti

Le future evoluzioni delle piattaforme SOAR includeranno:

  • Artificial Intelligence e Machine Learning: implementazione di algoritmi avanzati per il rilevamento predittivo
  • Extended Detection and Response (XDR): integrazione più profonda con soluzioni XDR per una visibilità end-to-end
  • Cloud-native SOAR: soluzioni native cloud per ambienti ibridi e multi-cloud
  • Zero Trust integration: incorporazione dei principi Zero Trust nei playbook di risposta

Conclusioni

Le piattaforme SOAR rappresentano un’evoluzione fondamentale nell’approccio alla cybersecurity, consentendo alle organizzazioni di rispondere efficacemente all’aumento esponenziale delle minacce informatiche. I costi globali della criminalità informatica potrebbero superare i 10,5 trilioni di dollari all’anno entro il 2025, rendendo un caso forte per l’aumento della sicurezza nel clima attuale.

L’integrazione efficace di threat intelligence e la gestione automatizzata degli IoC attraverso playbook sofisticati permettono alle organizzazioni di trasformare le proprie operazioni di sicurezza da reattive a proattive. Tuttavia, il successo dell’implementazione SOAR richiede una pianificazione strategica accurata, investimenti in formazione del personale e un approccio graduale all’automazione che mantenga il controllo umano sui processi critici.

Le organizzazioni che adottano con successo le tecnologie SOAR si posizionano strategicamente per affrontare le sfide di cybersecurity del futuro, beneficiando di tempi di risposta ridotti, maggiore accuratezza nella gestione degli incidenti e un utilizzo più efficiente delle risorse umane specializzate.

Fonti

TechTarget – “What is SOAR (Security Orchestration, Automation and Response)?” – https://www.techtarget.com/searchsecurity/definition/SOAR

Palo Alto Networks – “What Is SOAR?” – https://www.paloaltonetworks.com/cyberpedia/what-is-soar

OpenPR – “Security Orchestration, Automation And Response (SOAR) Market Landscape 2025” – https://www.openpr.com/news/4081203/security-orchestration-automation-and-response-soar-market

Fortinet – “What Is SOAR? Security Orchestration, Automation, and Response” – https://www.fortinet.com/resources/cyberglossary/what-is-soar

CrowdStrike – “Security Orchestration, Automation and Response (SOAR)” – https://www.crowdstrike.com/en-us/cybersecurity-101/next-gen-siem/security-orchestration-automation-and-response-soar/

CISA – “New Guidance for SIEM and SOAR Implementation” – https://www.cisa.gov/news-events/alerts/2025/05/27/new-guidance-siem-and-soar-implementation

Splunk – “Indicators of Compromise (IoCs): An Introductory Guide” – https://www.splunk.com/en_us/blog/learn/ioc-indicators-of-compromise.html

Flashpoint – “Enhancing IOC Intelligence” – https://www.flashpoint.io/resources/product-updates/enhancing-ioc-intelligence/

Cyber.gov.au – “Implementing SIEM and SOAR platforms: Practitioner guidance” – https://www.cyber.gov.au/resources-business-and-government/maintaining-devices-and-systems/system-hardening-and-administration/system-monitoring/implementing-siem-and-soar-platforms/implementing-siem-and-soar-platforms-practitioner-guidance

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-automation/


Acea ancora sotto attacco ransomware. Rivendicazione di World Leaks, danni ancora incerti

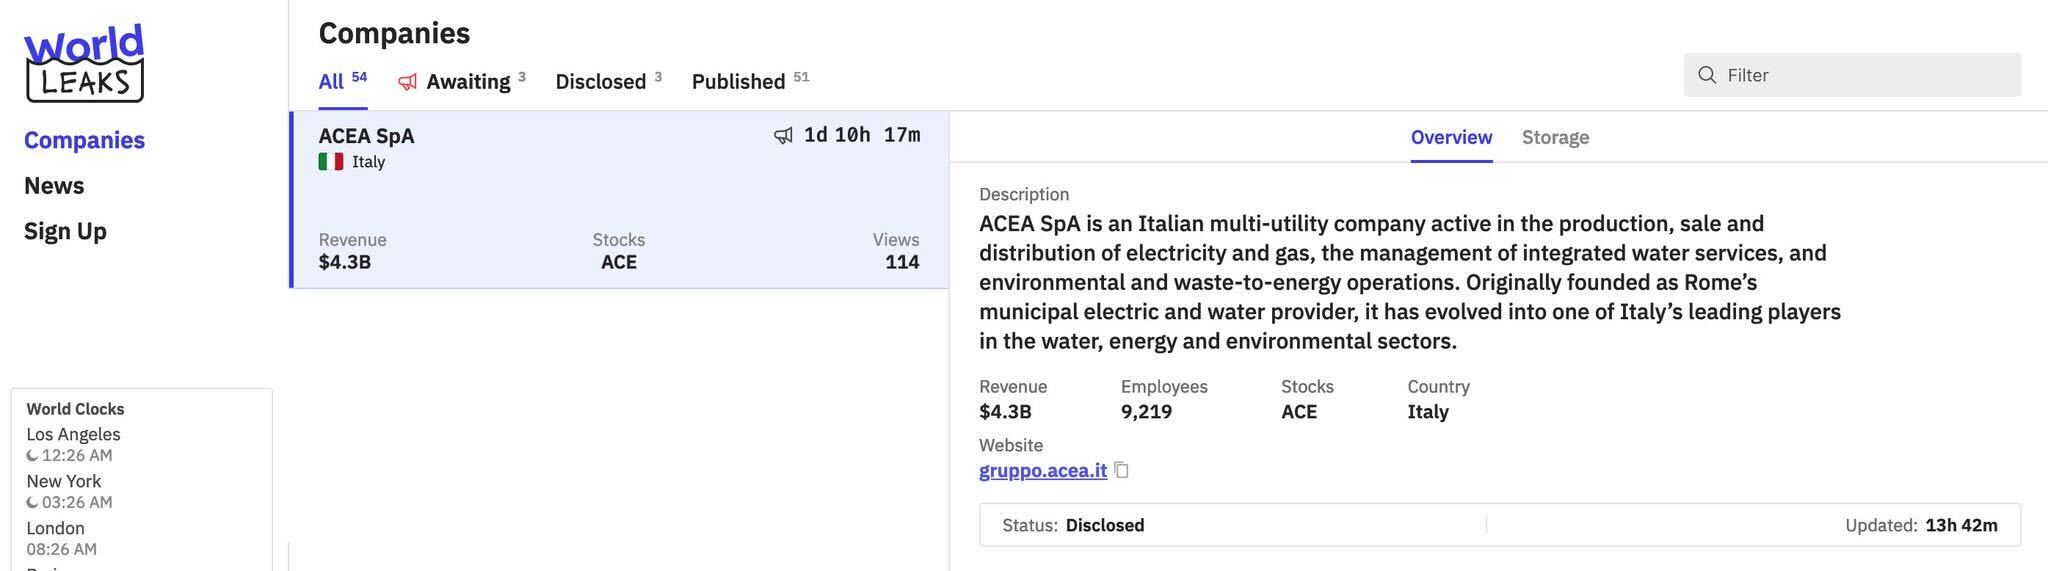
Acea, la multiutility romana che gestisce servizi idrici, energetici e ambientali, è finita nel mirino di un nuovo attacco ransomware, rivendicato dal collettivo World Leaks. La notizia è stata riportata da RansomNews.

Al momento, non è ancora chiara la portata dei danni né la quantità di dati sensibili esfiltrati dai database aziendali. Le verifiche tecniche e le indagini sono ancora in corso.

Secondo RansomNews l’hack è opera del gruppo World Leaks, apparso all’inizio del 2025, è un “rebranding” del gruppo Ransomware-as-a-Service Hunters International, che ha recentemente annunciato la sua chiusura.

World Leaks si concentra esclusivamente sul furto di informazioni, il che significa che non utilizza ransomware. Le tattiche del gruppo si basano sul furto di dati e sul trarne il massimo beneficio, estorcendo denaro alle aziende vittime o vendendo le informazioni a chi ne è interessato.

Acea sotto attacco anche nel 2023

Non è la prima volta che Acea si trova a fronteggiare un attacco informatico di alto profilo. Due anni fa, infatti, il gruppo criminale Black Basta – noto per la tecnica della doppia estorsione e già responsabile di decine di attacchi a livello internazionale – aveva colpito i sistemi della multiutility. Dopo l’attacco sono risultati stati interessati i servizi interni dell’Azienda per le necessarie attività di analisi e controllo e sono rimasti inaccessibili anche il sito gruppo.acea.it che My ACEA.

Quell’episodio, pur creando disagi alle infrastrutture IT aziendali, non ebbe effetti diretti sui servizi essenziali erogati agli utenti, come la distribuzione di acqua ed elettricità. L’azienda riuscì a contenere l’impatto grazie al supporto delle autorità competenti come l’Agenzia per la Cybersicurezza Nazionale.

Leggi anche

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/acea-ancora-sotto-attacco-ransomware-rivendica-di-world-leaks-danni-ancora-incerti/541914/


Ransomware asimmetrico e data exfiltration: l’evoluzione delle minacce nella sicurezza informatica

Il panorama delle minacce informatiche sta vivendo una trasformazione radicale che ha portato il ransomware ben oltre la sua forma tradizionale. Non parliamo più semplicemente di malware che cripta i file delle vittime in attesa di un riscatto, ma di una vera e propria evoluzione strategica che ha trasformato gli attacchi in sofisticate operazioni di estorsione multipla.

Questa metamorfosi è testimoniata da numeri che non lasciano spazio a interpretazioni: negli Stati Uniti, i primi cinque settimane del 2025 hanno registrato un incremento del 149% degli attacchi ransomware rispetto allo stesso periodo dell’anno precedente, con 378 incidenti documentati contro i 152 del 2024. Ma dietro questi numeri si cela una realtà ancora più preoccupante: gli attaccanti hanno sviluppato metodologie che combinano la crittografia asimmetrica avanzata con l’esfiltrazione sistematica dei dati, creando un doppio ricatto che mette le organizzazioni in una posizione di estrema vulnerabilità.

L’emergere delle strategie di “doppia estorsione” e “tripla estorsione” rappresenta un cambiamento di paradigma fondamentale. Gli attaccanti non si limitano più a rendere inaccessibili i dati delle vittime, ma li sottraggono preventivamente, minacciando di renderli pubblici nel caso in cui il riscatto non venga pagato. Questa evoluzione ha creato un dilemma impossibile per le organizzazioni: anche possedendo backup perfettamente funzionanti, rimangono esposte al rischio di vedere i propri dati sensibili diffusi pubblicamente, con conseguenze devastanti per la reputazione, la conformità normativa e la continuità operativa.

La nuova anatomia del ransomware: tecnologie e metodologie

L’architettura crittografica ibrida: quando velocità e sicurezza si incontrano

Il ransomware contemporaneo rappresenta un esempio di sofisticazione tecnica che combina il meglio di due mondi crittografici apparentemente incompatibili. Gli sviluppatori di malware hanno risolto l’antica dicotomia tra velocità e sicurezza attraverso l’implementazione di sistemi crittografici ibridi che sfruttano simultaneamente algoritmi simmetrici e asimmetrici.

In pratica, questi sistemi utilizzano algoritmi di crittografia simmetrica come AES-256, Salsa20 o ChaCha20 per la cifratura massiva dei file, garantendo prestazioni elevate anche su volumi di dati considerevoli. Parallelamente, impiegano algoritmi asimmetrici come RSA-2048 o ECDH per proteggere le chiavi simmetriche utilizzate nel processo di cifratura. Questa metodologia elimina le tradizionali limitazioni: la crittografia simmetrica assicura velocità di elaborazione ottimali per grandi quantità di dati, mentre quella asimmetrica garantisce che le chiavi di decifratura rimangano sotto il controllo esclusivo degli attaccanti, senza necessità di comunicazione con server esterni durante la fase di attacco.

Il risultato è un sistema che può operare completamente offline, riducendo le possibilità di detection durante la fase di deployment, ma che mantiene standard di sicurezza crittografica praticamente inviolabili senza la collaborazione degli attaccanti.

L’arte dell’esfiltrazione invisibile: quando rubare diventa un’arte

Parallelamente all’evoluzione crittografica, gli attaccanti hanno perfezionato tecniche di esfiltrazione dati che raggiungono livelli di sofisticazione impressionanti. Il tasso di esfiltrazione dati negli attacchi ransomware è balzato al 94% nel 2024, segnando il record più alto mai registrato e testimoniando come questa pratica sia diventata standard piuttosto che eccezione.

Le metodologie di esfiltrazione si sono evolute ben oltre il semplice trasferimento di file attraverso connessioni internet. Gli attaccanti moderni impiegano tecniche di steganografia avanzata, nascondendo dati sensibili all’interno di contenuti multimediali apparentemente innocui che possono attraversare i sistemi di sicurezza senza destare sospetti. Il DNS tunneling è diventato un’altra tecnica prediletta: sfruttando il protocollo DNS, normalmente considerato traffico legittimo, gli attaccanti possono esfiltare informazioni in modo graduale e pressoché invisibile.

Particolarmente insidiosa è la pratica del “cloud storage abuse”, dove vengono sfruttati servizi cloud legittimi per il trasferimento di grandi volumi di dati. Questa tecnica è difficile da rilevare perché utilizza infrastrutture e protocolli che fanno parte del normale funzionamento aziendale. Infine, l’approccio “Living off the Land” (LOTL) permette agli attaccanti di utilizzare strumenti amministrativi già presenti nei sistemi target, rendendo l’esfiltrazione praticamente indistinguibile dalle normali attività di gestione del sistema.

Le strategie di estorsione multipla: quando un ricatto non basta

La doppia estorsione: il ricatto che cambia le regole del gioco

La strategia di doppia estorsione rappresenta una delle innovazioni più devastanti nell’ambito del cybercrime. Questa metodologia ha trasformato il ransomware da una minaccia principalmente tecnica a un’arma di pressione psicologica e economica di potenza senza precedenti.

Il processo di doppia estorsione segue una sequenza metodica e studiata nei minimi dettagli. Inizialmente, gli attaccanti conducono una fase di reconnaissance approfondita, identificando non solo i sistemi critici ma anche i dati più sensibili dell’organizzazione. Durante questa fase, che può durare settimane o mesi, gli attaccanti studiano l’infrastruttura, mappano i flussi di dati e identificano le informazioni che potrebbero avere il maggiore impatto se rese pubbliche.

Successivamente, avviene l’esfiltrazione silente dei dati più preziosi. Questa fase precede sempre la crittografia, garantendo agli attaccanti il controllo delle informazioni indipendentemente dalla capacità di recovery dell’organizzazione vittima. Solo dopo aver completato l’esfiltrazione, gli attaccanti procedono con la crittografia dei sistemi, paralizzando le operazioni aziendali.

La fase finale è quella della negoziazione, dove viene esercitata la doppia pressione: il ripristino dell’operatività attraverso la decrittografia e la garanzia che i dati esfiltrati non vengano resi pubblici. Questa strategia ha dimostrato la sua efficacia: nel 2024, il 22% degli attacchi al settore sanitario ha coinvolto simultaneamente furto di dati e crittografia, evidenziando come questa metodologia sia diventata prassi consolidata.

La tripla estorsione: l’escalation che paralizza le vittime

L’evoluzione verso la tripla estorsione rappresenta l’ultimo stadio di sofisticazione degli attacchi ransomware. Gruppi come LockBit hanno annunciato l’implementazione di questa strategia, che aggiunge un terzo livello di pressione attraverso attacchi DDoS (Distributed Denial of Service) mirati.

Questa metodologia crea un sistema di pressione a tre livelli interconnessi: il primo livello mantiene i dati crittografati e inaccessibili, paralizzando le operazioni aziendali; il secondo livello minaccia la divulgazione pubblica dei dati sensibili, compromettendo reputazione e conformità normativa; il terzo livello implementa attacchi DDoS che impediscono alle organizzazioni di mantenere anche i servizi di base durante le negoziazioni.

L’effetto combinato di questi tre livelli di pressione crea una situazione di stress operativo e psicologico che spinge molte organizzazioni a cedere alle richieste di riscatto, anche quando dispongono di backup funzionanti e piani di disaster recovery ben strutturati.

Decodificare gli attacchi: l’analisi attraverso il framework MITRE ATT&CK

Le tecniche fondamentali del ransomware moderno

L’analisi degli attacchi ransomware attraverso il framework MITRE ATT&CK rivela pattern comportamentali e tecnici che permettono una comprensione sistematica delle metodologie impiegate dagli attaccanti. Questa standardizzazione è fondamentale per sviluppare strategie di difesa efficaci e coordinate.

La tecnica T1486 – Data Encrypted for Impact rimane la signature distintiva degli attacchi ransomware, ma la sua implementazione è diventata significativamente più sofisticata. Gli attaccanti moderni non si limitano alla semplice crittografia dei file, ma implementano schemi di encryption ibridi che ottimizzano simultaneamente prestazioni e sicurezza, rendendo praticamente impossibile la decrittografia senza la collaborazione degli attaccanti.

La tecnica T1657 – Financial Theft ha assunto nuove dimensioni con l’evoluzione verso l’estorsione multipla. Non si tratta più semplicemente di richiedere un pagamento per la decrittografia, ma di orchestrare una campagna di pressione finanziaria che sfrutta multiple leve di ricatto per massimizzare la probabilità di pagamento.

Particolarmente critica è la tecnica T1041 – Exfiltration Over C2 Channel, che rappresenta il cuore della strategia di doppia estorsione. Gli attaccanti utilizzano canali di comando e controllo sofisticati per l’esfiltrazione sistematica dei dati, spesso impiegando protocolli e servizi legittimi per mascherare l’attività illecita.

L’arte dell’invisibilità: tecniche di evasion e persistence

I gruppi ransomware contemporanei hanno sviluppato un arsenale di tecniche per evitare la detection e mantenere la persistence nei sistemi compromessi. Queste metodologie rappresentano un’evoluzione significativa rispetto ai malware tradizionali, dimostrando un livello di sofisticazione che rivaleggia con quello degli attori nation-state.

La tecnica T1027 – Obfuscated Files or Information viene impiegata per mascherare il payload malware, utilizzando tecniche di offuscamento avanzate che rendono difficile l’identificazione attraverso sistemi di detection basati su signature. Questo approccio permette al malware di superare le difese perimetrali e di insediarsi nei sistemi target senza essere rilevato.

L’implementazione della tecnica T1055 – Process Injection consente agli attaccanti di iniettare codice malware in processi legittimi, mascherando l’attività illecita all’interno di operazioni apparentemente normali. Questa tecnica è particolarmente efficace contro i sistemi di monitoring che si basano sull’identificazione di processi anomali.

Infine, la tecnica T1070 – Indicator Removal on Host viene utilizzata per cancellare tracce forensiche, log di sistema e altri artifact che potrebbero permettere l’identificazione delle modalità di attacco o l’attribuzione dell’incidente. Questa prassi non solo complica le indagini post-incidente, ma riduce anche la probabilità di detection durante le fasi iniziali dell’attacco.

Il settore sanitario: un target privilegiato nell’era della digital health

Perché la sanità è diventata il bersaglio preferito

Il settore sanitario ha vissuto una trasformazione digitale accelerata, particolarmente durante e dopo la pandemia COVID-19, che ha creato una superficie di attacco estesa e spesso vulnerabile. Questa digitalizzazione, per quanto necessaria e benefica, ha esposto le organizzazioni sanitarie a rischi di cybersecurity senza precedenti.

I numeri parlano chiaro: il settore sanitario ha registrato un incremento del 50% degli attacchi ransomware su base annua, consolidandosi come il settore più colpito nel 2024 con 160 attacchi pubblicamente divulgati e 415 attacchi che le organizzazioni hanno scelto di non rendere pubblici. Questa discrepanza tra attacchi divulgati e non divulgati testimonia la complessità delle decisioni che le organizzazioni sanitarie devono affrontare quando si trovano vittime di attacchi.

La particolare vulnerabilità del settore sanitario deriva da una combinazione di fattori strutturali e operativi. La natura mission-critical dei servizi sanitari crea un senso di urgenza che gli attaccanti sfruttano abilmente: quando vite umane sono potenzialmente a rischio, la pressione per ripristinare rapidamente i sistemi diventa insostenibile, rendendo più probabile il pagamento del riscatto.

Il valore delle informazioni sanitarie protette (PHI) sui mercati illegali rappresenta un ulteriore elemento di attrattiva. Questi dati, che includono informazioni mediche dettagliate, dati finanziari dei pazienti e informazioni di identificazione personale, hanno un valore significativamente superiore rispetto ad altri tipi di dati personali, rendendo il settore sanitario particolarmente appetibile per i cybercriminali.

La complessità infrastrutturale: un labirinto di vulnerabilità

L’infrastruttura tecnologica del settore sanitario presenta una complessità unica che deriva dalla necessità di integrare sistemi legacy con tecnologie moderne, spesso in contesti operativi che non possono permettersi interruzioni di servizio per aggiornamenti o manutenzione.

Molte organizzazioni sanitarie operano ancora con sistemi sviluppati decenni fa, che non erano progettati per l’ambiente di minacce contemporaneo. Questi sistemi legacy, spesso basati su protocolli e architetture obsolete, rappresentano punti di ingresso ideali per gli attaccanti. Parallelamente, l’integrazione con tecnologie moderne come sistemi di Electronic Health Records (EHR), dispositivi IoMT (Internet of Medical Things) e piattaforme di telemedicina crea una superficie di attacco eterogenea e difficile da proteggere in modo uniforme.

Un elemento critico è rappresentato dalla carenza di personale IT specializzato in cybersecurity. Solo il 14% delle organizzazioni sanitarie dichiara di avere team di sicurezza IT completamente staffati, mentre oltre la metà ammette di necessitare di personale aggiuntivo e il 30% si definisce sottodimensionato o gravemente sottodimensionato. Questa carenza di risorse umane qualificate crea un divario critico tra la crescente complessità delle minacce e la capacità di risposta delle organizzazioni.

L’impatto devastante: oltre i numeri, le conseguenze umane

Gli attacchi ransomware nel settore sanitario del 2024 hanno compromesso 25,6 milioni di cartelle cliniche, con richieste di riscatto che raggiungono una media di 5,7 milioni di dollari e pagamenti effettivi che si attestano intorno ai 900.000 dollari. Tuttavia, l’impatto reale di questi attacchi va ben oltre le cifre finanziarie.

La disruption of care rappresenta la conseguenza più grave degli attacchi ransomware in ambito sanitario. Quando i sistemi informatici vengono compromessi, ospedali e cliniche si trovano costretti a tornare a procedure manuali che rallentano significativamente l’erogazione delle cure. Questo ritardo può avere conseguenze critiche per pazienti che necessitano di interventi urgenti o che dipendono da terapie continue.

Il patient safety risk emerge quando l’inaccessibilità dei dati impedisce al personale medico di accedere a informazioni vitali come allergie, farmaci in corso, storia clinica e risultati di esami diagnostici. Questa situazione può portare a errori medici, ritardi nella diagnosi e nell’erogazione di terapie appropriate.

Dal punto di vista della regulatory compliance, gli attacchi ransomware espongono le organizzazioni sanitarie a violazioni multiple delle normative sulla protezione dei dati. Negli Stati Uniti, le violazioni HIPAA possono comportare sanzioni significative, mentre in Europa il GDPR impone obblighi di notifica entro 72 ore e sanzioni che possono raggiungere il 4% del fatturato annuo globale.

I protagonisti del ransomware: anatomia dei gruppi più pericolosi

LockBit: l’idra che rinasce dalle cenere

LockBit rappresenta uno dei casi più emblematici di resilienza e adattabilità nel panorama del cybercrime organizzato. Nonostante sia stato oggetto di una delle più grandi operazioni di law enforcement della storia del cybercrime, l’Operazione Cronos condotta nel febbraio 2024, il gruppo ha dimostrato una capacità di rigenerazione che sfida le tradizionali strategie di contrasto.

Il successo di LockBit si basa su un modello di business sofisticato che opera secondo la logica del Ransomware-as-a-Service (RaaS). Questo approccio permette al gruppo di scalare le proprie operazioni attraverso una rete di affiliati che condividono fino al 70% dei ricavi generati dai riscatti. Questa struttura decentrata non solo massimizza i profitti, ma crea anche una resilienza operativa che rende estremamente difficile lo smantellamento completo dell’organizzazione.

La sophistication tecnica di LockBit si manifesta nell’implementazione di tecniche anti-debugging avanzate, meccanismi di evasion che permettono al malware di operare inosservato per lunghi periodi, e sistemi di crittografia ibrida che garantiscono prestazioni elevate mantenendo standard di sicurezza inviolabili. Il gruppo ha inoltre sviluppato capacità di targeting settoriale, concentrandosi su servizi finanziari, sanità, produzione ed energia, settori caratterizzati da alta criticità operativa e conseguente propensione al pagamento dei riscatti.

L’annuncio del lancio di LockBit 4.0, previsto per il 3 febbraio 2025, testimonia non solo la resilienza del gruppo ma anche la sua capacità di innovazione continua. Questa nuova versione promette di implementare funzionalità di tripla estorsione, includendo attacchi DDoS come strumento aggiuntivo di pressione sulle vittime.

RansomHub: l’ascesa del nuovo dominatore

RansomHub ha emergere come il gruppo ransomware più attivo del 2024, mantenendo la sua posizione dominante anche nel primo trimestre del 2025. Responsabile del 9% degli attacchi divulgati e dell’11% di quelli non divulgati, il gruppo rappresenta l’evoluzione delle strategie di ransomware moderno.

Ciò che distingue RansomHub è la sua capacità di adattamento e innovazione operativa. Il gruppo ha dimostrato particolare abilità nel targeting di organizzazioni healthcare, sfruttando la criticità di questi settori per massimizzare la pressione psicologica sulle vittime. La strategia di doppia estorsione implementata da RansomHub è caratterizzata da un approccio metodico che combina intelligence gathering approfondita, esfiltrazione selettiva di dati ad alto impatto e negoziazione psicologicamente calibrata.

L’evoluzione delle alleanze strategiche nel panorama ransomware è testimoniata dalla collaborazione tra RansomHub e DragonForce, che rappresenta un trend preoccupante verso la consolidazione e la professionalizzazione del cybercrime organizzato. Queste alleanze permettono ai gruppi di condividere risorse, expertise e infrastrutture, creando sinergismi che amplificano la loro capacità offensiva.

Strategie di difesa nell’era del ransomware asimmetrico

Il framework NIST: una bussola nella tempesta cyber

Il National Institute of Standards and Technology ha sviluppato un approccio sistematico alla gestione del rischio ransomware attraverso il profilo specifico NISTIR 8374, che rappresenta una traduzione operativa del Cybersecurity Framework applicata specificamente alle minacce ransomware.

La funzione Govern (GV) assume particolare importanza nell’era del ransomware asimmetrico, richiedendo l’integrazione della gestione del rischio ransomware nella strategia aziendale complessiva. Questo approccio olistico riconosce che la cybersecurity non può essere relegata a una funzione puramente tecnica, ma deve essere considerata un elemento strategico che influenza decisioni di business, investimenti e pianificazione operativa.

La funzione Identify (ID) si concentra sulla creazione e mantenimento di un inventario completo degli asset digitali, accompagnato da processi di vulnerability assessment continui. Nell’era del ransomware asimmetrico, questa funzione assume criticità particolare perché gli attaccanti tendono a concentrarsi sui dati più sensibili e sui sistemi più critici.

La funzione Protect (PR) enfatizza l’implementazione di controlli di integrità dei dati e sistemi di backup immutabili. Tuttavia, la protezione nell’era della doppia estorsione deve andare oltre la tradizionale protezione dei dati, includendo meccanismi di prevenzione dell’esfiltrazione e controlli sulla propagazione laterale.

Le funzioni Detect (DE), Respond (RS) e Recover (RC) formano la triade operativa che determina la capacità di un’organizzazione di identificare, contenere e recuperare da un attacco ransomware. La detection comportamentale diventa critica per identificare pattern anomali che potrebbero indicare esfiltrazione di dati, mentre le procedure di incident response devono essere specificamente calibrate per gestire scenari di doppia e tripla estorsione.

Zero-trust: ripensare la sicurezza dalle fondamenta

L’implementazione di architetture zero-trust rappresenta una risposta strategica alle sfide poste dal ransomware asimmetrico. Questo approccio, basato sul principio “never trust, always verify”, assume particolare rilevanza in un contesto dove gli attaccanti possono operare inosservati per mesi all’interno delle reti compromesse.

La micro-segmentazione della rete costituisce il pilastro fondamentale dell’architettura zero-trust applicata alla prevenzione ransomware. Attraverso la creazione di segmenti di rete isolati e controllati, è possibile limitare significativamente la capacità di propagazione laterale degli attaccanti, contenendo l’impatto di eventuali compromissioni iniziali.

Il Privileged Access Management (PAM) assume criticità particolare nell’era del ransomware asimmetrico, dove gli attaccanti cercano di acquisire privilegi amministrativi per accedere ai dati più sensibili e implementare tecniche di esfiltrazione sofisticate. I sistemi PAM moderni implementano controlli granulari che monitorano e limitano l’uso di privilegi elevati, creando barrier significative all’escalation degli attacchi.

La continuous authentication rappresenta un’evoluzione del concetto tradizionale di autenticazione, implementando verifiche continue dell’identità degli utenti basate su pattern comportamentali, contesto di accesso e risk scoring dinamico. Questo approccio è particolarmente efficace contro attacchi che sfruttano credenziali compromesse, una delle tecniche più comuni negli attacchi ransomware moderni.

I sistemi di Data Loss Prevention (DLP) devono essere ripensati per l’era della doppia estorsione, implementando capacità di detection e blocking specifiche per l’esfiltrazione di dati. Questi sistemi devono essere in grado di identificare pattern di accesso anomali ai dati sensibili e di bloccare tentativi di trasferimento non autorizzati verso l’esterno.

Tecnologie di detection: l’intelligenza artificiale al servizio della difesa

L’evoluzione del ransomware verso forme sempre più sofisticate e veloci richiede l’implementazione di tecnologie di detection avanzate che possano operare alla velocità degli attacchi moderni. Il dwell time mediano per i casi ransomware è sceso a soli 4 giorni nel 2025, richiedendo capacità di detection e response praticamente in tempo reale.

Le soluzioni Endpoint Detection and Response (EDR) rappresentano la prima linea di difesa contro il ransomware moderno. Questi sistemi implementano monitoring continuo dei comportamenti degli endpoint, utilizzando algoritmi di machine learning per identificare pattern anomali che potrebbero indicare attività di ransomware. Le EDR moderne sono in grado di identificare non solo la fase di crittografia, ma anche le attività preliminari di reconnaissance ed esfiltrazione.

La User and Entity Behavior Analytics (UEBA) applica l’intelligenza artificiale all’analisi dei comportamenti di utenti e sistemi, creando baseline comportamentali che permettono di identificare anomalie significative. Questi sistemi sono particolarmente efficaci nell’identificazione di insider threats e account compromessi, due vettori comuni negli attacchi ransomware moderni.

La deception technology implementa honeypot e decoy systems che fungono da early warning system per attacchi in corso. Questi sistemi sono progettati per essere indistinguibili dai sistemi legittimi per gli attaccanti, ma generano alert immediati quando vengono acceduti, permettendo detection precoce anche nelle fasi iniziali di reconnaissance.

L’AI-powered threat hunting rappresenta l’evoluzione più avanzata delle capacità di detection, implementando algoritmi di machine learning che possono identificare pattern complessi e correlazioni che sfuggirebbero all’analisi umana. Questi sistemi sono in grado di identificare campagne di attacco coordinate e di predire possibili target futuri basandosi sull’analisi di indicatori di compromissione e tattiche, tecniche e procedure (TTP) osservate.

Il panorama normativo in evoluzione

Adeguamento regolamentare alla nuova realtà

L’evoluzione del ransomware verso forme di estorsione multipla sta catalizzando una trasformazione significativa del panorama normativo globale. I regolatori stanno riconoscendo che le normative tradizionali sulla protezione dei dati e la cybersecurity necessitano di aggiornamenti sostanziali per affrontare le sfide poste dalla doppia e tripla estorsione.

Il General Data Protection Regulation (GDPR) europeo mantiene i suoi obblighi fondamentali di notifica entro 72 ore per i data breach, ma l’interpretazione di questi obblighi si sta evolvendo per includere scenari di esfiltrazione senza crittografia. Le autorità di protezione dei dati europee stanno sviluppando guidance specifiche per gestire situazioni dove i dati sono stati esfiltrati ma non necessariamente crittografati, riconoscendo che l’impatto sulla privacy può essere equivalente o superiore.

Negli Stati Uniti, la Health Insurance Portability and Accountability Act (HIPAA) sta vedendo un’interpretazione più rigorosa delle sue disposizioni, con particolare attenzione agli obblighi di notification e alle misure di sicurezza preventive. Il Department of Health and Human Services ha proposto aggiornamenti significativi alla HIPAA Security Rule che richiederebbero alle organizzazioni sanitarie di implementare misure di cybersecurity più robuste.

Il nascente Cyber Resilience Act europeo rappresenta un tentativo di creare un framework normativo specifico per la cybersecurity che vada oltre la protezione dei dati personali, abbracciando concetti più ampi di resilienza cyber e continuità operativa. Questa normativa promette di introdurre obblighi specifici per la gestione del rischio ransomware.

Le SEC Cyber Rules negli Stati Uniti hanno introdotto obblighi significativi di disclosure per le aziende quotate, richiedendo la notifica di incident cyber materiali entro quattro giorni lavorativi. Queste regole stanno creando un precedente importante per la trasparenza corporativa in materia di cybersecurity.

L’evoluzione del mercato assicurativo

Il mercato delle cyber assicurazioni sta attraversando una trasformazione fondamentale guidata dall’evoluzione del ransomware verso forme di estorsione multipla. Gli assicuratori stanno riconoscendo che i modelli di rischio tradizionali non sono più adeguati per valutare e prezzare i rischi associati alla doppia e tripla estorsione.

L’aumento dei premi assicurativi del 68% nel 2024 riflette non solo l’incremento della frequenza degli attacchi, ma anche la crescente complessità e costosità degli incident di ransomware moderno. Gli assicuratori stanno implementando processi di underwriting più rigorosi che richiedono evidenze concrete dell’implementazione di controlli di sicurezza specifici.

Le limitazioni nella copertura per attacchi di attori nation-state rappresentano un’evoluzione significativa nelle polizze cyber. Gli assicuratori stanno riconoscendo che gli attacchi sponsorizzati da stati-nazione presentano caratteristiche di rischio fondamentalmente diverse da quelle del cybercrime tradizionale, richiedendo approcci di copertura e pricing specializzati.

I requisiti di due diligence per la sottoscrizione si stanno facendo sempre più stringenti, con gli assicuratori che richiedono audit di sicurezza approfonditi, evidenze di implementazione di controlli specifici e dimostrazione di capacità di incident response prima di concedere copertura.

Verso un futuro più sicuro: conclusioni e raccomandazioni strategiche

La strada verso la resilienza cyber

Il ransomware asimmetrico con capacità di data exfiltration rappresenta probabilmente la minaccia più seria e complessa che le organizzazioni moderne si trovano ad affrontare nel panorama della cybersecurity. Le proiezioni economiche che stimano danni globali superiori ai 265 miliardi di dollari annualmente entro il 2031 non rappresentano semplici previsioni statistiche, ma un monito sulla necessità urgente di ripensare completamente gli approcci alla sicurezza informatica.

L’evoluzione verso modelli di tripla estorsione e l’integrazione crescente di tecnologie di intelligenza artificiale negli attacchi cyber richiedono una risposta coordinata che vada oltre le tradizionali misure di sicurezza perimetrale. Le organizzazioni devono abbracciare un approccio olistico che integri tecnologie avanzate, processi robusti, formazione continua del personale e una cultura della sicurezza che permei tutti i livelli organizzativi.

La resilienza cyber non può più essere considerata una responsabilità esclusiva dei team IT, ma deve diventare una competenza organizzativa trasversale che influenza decisioni strategiche, investimenti e pianificazione operativa. Questo approccio richiede un commitment del top management che vada oltre la semplice allocazione di budget, abbracciando una visione della cybersecurity come enabler del business piuttosto che come costo operativo.

Roadmap per l’implementazione di difese efficaci

Le organizzazioni che desiderano costruire difese efficaci contro il ransomware asimmetrico devono prioritizzare cinque aree di intervento strategico:

L’implementazione di architetture zero-trust rappresenta il fondamento di qualsiasi strategia di difesa moderna. Questo approccio richiede un ripensamento completo dei presupposti di sicurezza tradizionali, abbandonando il concetto di “perimetro di fiducia” in favore di un modello che verifica continuamente ogni accesso e transazione.

Il deployment di soluzioni EDR/XDR avanzate fornisce le capacità di detection e response necessarie per operare alla velocità degli attacchi moderni. Queste tecnologie devono essere implementate con una strategia di integration che permetta correlation e analisi cross-platform.

Lo sviluppo di capability di threat hunting proattive richiede investimenti in personale specializzato e tecnologie avanzate di analytics. Il threat hunting proattivo permette di identificare attacchi in corso prima che raggiungano i loro obiettivi finali.

L’implementazione di strategie di backup immutabili deve andare oltre il tradizionale concetto di backup per abbracciare metodologie che garantiscano l’integrità e l’accessibilità dei dati anche in scenari di compromissione completa dell’infrastruttura primaria. I backup immutabili utilizzano tecnologie che impediscono la modifica o cancellazione dei dati una volta scritti, creando una linea di difesa finale contro gli attacchi ransomware.

La formazione continua del personale su social engineering rappresenta forse l’investimento più critico in un’era dove l’elemento umano rimane il anello più debole nella catena di sicurezza. I programmi di formazione devono essere specificamente calibrati per le minacce contemporanee, includendo simulazioni realistiche di attacchi di phishing, pretexting e altre tecniche di manipolazione psicologica.

L’importanza della collaborazione ecosistemica

La lotta contro il ransomware asimmetrico non può essere vinta da singole organizzazioni operando in isolamento. È necessario un approccio ecosistemico che coinvolga settore privato, istituzioni pubbliche, forze dell’ordine e comunità internazionale in uno sforzo coordinato.

La condivisione di threat intelligence rappresenta un elemento fondamentale di questa collaborazione. Le organizzazioni devono superare le tradizionali resistenze alla condivisione di informazioni su incidenti di sicurezza, riconoscendo che la collaborazione nella detection e response beneficia l’intero ecosistema. Le piattaforme di threat intelligence collaborative permettono la condivisione automatizzata di indicatori di compromissione, tattiche, tecniche e procedure osservate, creando una defense network collettiva.

Il coordinamento con le forze dell’ordine assume particolare importanza nell’era della doppia e tripla estorsione. Le evidenze mostrano che il coinvolgimento delle autorità può ridurre significativamente i costi degli incidenti ransomware, con risparmi medi di quasi un milione di dollari per le organizzazioni che collaborano con le investigazioni. Inoltre, il 63% delle organizzazioni che coinvolgono le forze dell’ordine riescono a evitare il pagamento del riscatto.

Tecnologie emergenti e future direzioni

L’orizzonte tecnologico presenta opportunità significative per l’evoluzione delle difese anti-ransomware. L’intelligenza artificiale e il machine learning stanno emergendo come tecnologie trasformative che possono operare alla velocità e scala richieste per contrastare le minacce moderne.

L’AI-powered prevention rappresenta la frontiera più promettente, con organizzazioni che implementano estensivamente l’intelligenza artificiale nei workflow di prevenzione che registrano risparmi medi di 2,2 milioni di dollari nei costi di incident response. Questi sistemi utilizzano algoritmi avanzati di pattern recognition per identificare comportamenti anomali che potrebbero indicare attività di ransomware in fase iniziale.

La quantum-resistant cryptography sta emergendo come una necessità strategica per il futuro, considerando che l’avvento dei computer quantistici potrebbe rendere vulnerabili molti degli algoritmi crittografici attualmente considerati sicuri. Le organizzazioni lungimiranti stanno già iniziando a pianificare la transizione verso algoritmi crittografici quantum-safe.

La blockchain technology presenta opportunità interessanti per l’implementazione di sistemi di backup immutabili e per la creazione di sistemi di identity management decentralizzati che potrebbero ridurre significativamente il rischio di compromissione delle credenziali.

Considerazioni economiche e ritorno sull’investimento

Gli investimenti in cybersecurity nell’era del ransomware asimmetrico devono essere valutati non solo in termini di costi diretti, ma considerando l’impatto economico potenziale degli attacchi evitati. I dati mostrano che il costo medio globale di un data breach ha raggiunto i 4,88 milioni di dollari nel 2024, con un incremento del 10% rispetto all’anno precedente.

Per il settore sanitario, dove i costi medi raggiungono i 9,77 milioni di dollari per incidente, gli investimenti in cybersecurity presentano un chiaro business case. Tuttavia, il calcolo del ROI deve considerare non solo i costi diretti dell’incident response, ma anche i costi indiretti legati alla loss of business, alla reputational damage e alla regulatory compliance.

Le organizzazioni devono sviluppare modelli di risk assessment sofisticati che considerino la probabilità di attacco specifica per il loro settore e profilo di rischio, l’impatto potenziale di diversi scenari di attacco, e l’efficacia delle diverse opzioni di investimento in sicurezza. Questo approccio quantitativo permette di ottimizzare l’allocazione delle risorse di sicurezza e di dimostrare il valore degli investimenti al top management.

Il fattore umano: oltre la tecnologia

Nonostante l’importanza delle tecnologie avanzate, il fattore umano rimane centrale nella lotta contro il ransomware. Le statistiche mostrano che il 68% dei data breach coinvolge l’elemento umano, sia attraverso errori non intenzionali che attraverso social engineering.

La creazione di una security culture robusta richiede un approccio sistematico che vada oltre la tradizionale formazione sulla sicurezza. Le organizzazioni devono implementare programmi di awareness che siano coinvolgenti, rilevanti e costantemente aggiornati per riflettere l’evoluzione delle minacce. Questi programmi devono utilizzare metodologie di apprendimento attivo, includendo simulazioni realistiche e scenari basati su casi reali.

Particolarmente importante è lo sviluppo di competenze di incident response a tutti i livelli organizzativi. Non è sufficiente che solo il team IT sappia come rispondere a un attacco ransomware; anche i manager, i responsabili di business unit e il top management devono comprendere i loro ruoli e responsabilità durante un incidente.

Preparazione per il futuro: adattabilità e resilienza

Il panorama del ransomware continuerà a evolversi, con nuove varianti, tecniche e strategie che emergeranno costantemente. Le organizzazioni devono sviluppare capacità di adattamento che permettano loro di rispondere efficacemente a minacce non ancora conosciute.

Questo richiede l’implementazione di architetture di sicurezza modulari e scalabili che possano essere rapidamente aggiornate per rispondere a nuove minacce. I sistemi di sicurezza devono essere progettati con l’assumption che subiranno attacchi sofisticati e devono essere in grado di continuare a operare anche in condizioni di compromissione parziale.

La resilience engineering rappresenta un approccio emergente che si concentra sulla capacità dei sistemi di continuare a funzionare anche sotto stress estremo. Questo approccio riconosce che la sicurezza perfetta è irraggiungibile e si concentra sulla creazione di sistemi che possano degradare gracefully sotto attacco, mantenendo le funzioni critiche anche quando alcune componenti sono compromesse.

Verso un ecosistema di sicurezza globale

La natura transnazionale del cybercrime richiede una risposta coordinata a livello globale. Le iniziative di cooperazione internazionale come l’Operazione Cronos, che ha portato allo smantellamento temporaneo di LockBit, dimostrano l’efficacia della collaborazione tra forze dell’ordine di diversi paesi.

Tuttavia, la cooperazione deve andare oltre le sole forze dell’ordine per includere la condivisione di intelligence, lo sviluppo di standard comuni e la creazione di frameworks normativi armonizzati che permettano una risposta efficace alle minacce globali.

Le organizzazioni internazionali stanno giocando un ruolo crescente in questo sforzo di coordinamento. Iniziative come il Cybersecurity and Infrastructure Security Agency (CISA) negli Stati Uniti, l’European Union Agency for Cybersecurity (ENISA) in Europa, e organizzazioni globali come l’International Telecommunication Union (ITU) stanno sviluppando frameworks e best practices che possono guidare gli sforzi di difesa a livello mondiale.

Conclusioni: un imperativo strategico per l’era digitale

Il ransomware asimmetrico con capacità di data exfiltration rappresenta più di una semplice minaccia tecnologica: è diventato un imperativo strategico che richiede una trasformazione fondamentale nell’approccio alla cybersecurity. Le organizzazioni che non riusciranno ad adattarsi a questa nuova realtà non affronteranno solo rischi finanziari, ma metteranno a repentaglio la loro stessa sopravvivenza in un’economia sempre più digitalizzata.

La strada verso la resilienza cyber richiede investimenti significativi, cambiamenti organizzativi profondi e un commitment a lungo termine che vada oltre i cicli di budget tradizionali. Tuttavia, le organizzazioni che sapranno abbracciare questo cambiamento non solo proteggeranno i loro asset critici, ma acquisiranno un vantaggio competitivo significativo in un mondo dove la fiducia digitale diventa sempre più un differenziatore di mercato.

Solo attraverso un approccio coordinato, tecnologicamente avanzato e strategicamente integrato sarà possibile contrastare efficacemente l’evoluzione del ransomware asimmetrico e costruire un futuro digitale più sicuro per tutte le organizzazioni. La posta in gioco è troppo alta per permettere approcci frammentari o investimenti insufficienti: la cybersecurity è diventata una questione di sopravvivenza organizzativa nell’era digitale.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ransomware-asimmetrico/


Cybersecurity Specialist: la professione del futuro digitale

Il cybersecurity specialist rappresenta una delle figure professionali più strategiche nell’attuale panorama digitale italiano. L’Italia registra 357 incidenti informatici gravi nel 2024, con una crescita del 15% rispetto all’anno precedente, posizionandosi come bersaglio del 10,1% degli attacchi mondiali nonostante rappresenti solo l’1% del PIL globale. In questo contesto di crescente minaccia cyber, la domanda di specialisti qualificati ha raggiunto livelli record, con un mercato nazionale da 2,48 miliardi di euro in crescita del 15% annuo e un gap di competenze che vede carenti 3,5 milioni di posizioni a livello mondiale entro il 2025.

Il settore della cybersecurity in Italia attraversa una fase di trasformazione accelerata, trainata dall’implementazione delle direttive europee NIS2 e DORA, dagli investimenti del PNRR e dalla crescente consapevolezza aziendale sui rischi informatici. Questa evoluzione ha creato opportunità professionali senza precedenti per chi possiede le competenze tecniche e strategiche necessarie a proteggere il patrimonio digitale nazionale.

Cosa fa un cybersecurity specialist nel contesto italiano

Il cybersecurity specialist, definito dall’European Cybersecurity Skills Framework (ECSF) di ENISA come professionista multidisciplinare specializzato nella protezione di sistemi, reti e dati, opera trasversalmente su diversi ambiti della sicurezza informatica. L’Agenzia per la Cybersicurezza Nazionale (ACN) descrive questa figura come un esperto capace di affrontare le minacce informatiche attraverso un approccio sistemico che integra competenze tecnologiche, giuridiche ed economiche.

Responsabilità operative quotidiane

Le attività principali di un cybersecurity specialist includono il monitoraggio continuo delle reti aziendali 24/7 per rilevare attività sospette, l’analisi sistematica delle vulnerabilità dell’infrastruttura IT e la gestione tempestiva degli incidenti informatici. Secondo le fonti analizzate dall’ACN e dalle università italiane, il professionista si occupa dell’implementazione e configurazione di sistemi di sicurezza avanzati, dell’esecuzione di penetration test per identificare falle di sicurezza e della formazione del personale aziendale sulle pratiche di sicurezza informatica.

La compliance normativa rappresenta un aspetto cruciale del ruolo, particolarmente rilevante nel contesto italiano dove il rispetto del GDPR e delle direttive NIS2 richiede competenze specialistiche approfondite. Il professionista prepara report dettagliati per il management sui rischi identificati e sulle misure implementate, sviluppa piani di business continuity e disaster recovery, e conduce analisi proattive delle minacce emergenti attraverso attività di threat intelligence.

Competenze tecniche e soft skills essenziali

L’ecosistema formativo italiano, guidato da istituzioni come la Sapienza e il Politecnico di Milano, identifica competenze tecniche fondamentali che spaziano dalla conoscenza approfondita di sistemi operativi Windows, Linux e macOS, alle competenze avanzate in networking, crittografia e sicurezza delle applicazioni. Il 56% delle aziende italiane ha già adottato soluzioni di intelligenza artificiale per la cybersecurity, rendendo essenziali competenze in AI applicata alla sicurezza e nell’analisi di big data.

Le soft skills rivestono un’importanza strategica particolare: la capacità di sviluppare una visione sistemica della sicurezza, l’abilità comunicativa per trasmettere procedure tecniche a livelli aziendali diversi, e l’attenzione ai dettagli necessaria per il rilevamento di anomalie rappresentano requisiti imprescindibili. Il 77% degli incidenti informatici ha origine dal fattore umano, come evidenziato dal Garante Privacy, rendendo cruciali le competenze di formazione e sensibilizzazione del personale.

Quanto guadagna un cybersecurity specialist in Italia

Il mercato salariale italiano per i cybersecurity specialist presenta range competitivi ma ancora inferiori ai standard europei, con significative differenze regionali e per specializzazione. I dati raccolti da Glassdoor, Talent.com e dall’Osservatorio Cybersecurity del Politecnico di Milano mostrano una crescita sostenuta delle retribuzioni, trainata dalla carenza di professionisti qualificati.

Stipendi per livello di esperienza

Per i professionisti junior (0-2 anni di esperienza), la retribuzione lorda annua si attesta tra €21.770 e €40.000, con una mediana di €25.885 secondo i dati Glassdoor 2025. I professionisti mid-level (2-5 anni) percepiscono mediamente tra €32.000 e €60.000 lordi annui, registrando una crescita del 29% rispetto al livello junior.

I senior specialist (oltre 5 anni di esperienza) raggiungono retribuzioni tra €60.000 e €90.000 lordi annui, con i top performer che superano i €100.000. Le posizioni executive e CISO (Chief Information Security Officer) si posizionano nella fascia €100.000-€200.000+, con casi eccellenti che superano i €250.000 per posizioni strategiche, come documentato dal Cyber Intelligence Research Center della Sapienza.

Differenze geografiche significative

Il divario Nord-Sud risulta marcato, con differenze medie di €15.000-20.000 annui. Milano guida la classifica con €62.000 di media annua e una crescita del 27% nell’offerta di lavoro nel 2024, seguita da Roma (€58.000, +22% job growth) e Torino (€56.000, +19% job growth). Le regioni meridionali e insulari registrano stipendi medi tra €42.000 e €48.000, evidenziando opportunità di crescita professionale significative per chi è disposto alla mobilità geografica.

Specializzazioni più remunerative

I Cybersecurity Engineer percepiscono mediamente €40.000-€42.600, mentre i Security Architect raggiungono €75.000+ per posizioni senior. I Penetration Tester specializzati si posizionano su €33.000 di mediana, con range €25.000-€46.000. Le certificazioni premium come CISSP incrementano del 15-25% lo stipendio base, mentre certificazioni avanzate come CEH garantiscono aumenti del 10-20%.

Il confronto europeo evidenzia che l’Italia si posiziona mediamente nella classifica continentale, con retribuzioni inferiori del 30-50% rispetto ai leader europei come Svizzera (131.414$ medi), Regno Unito (127.502$) e Paesi Nordici. Tuttavia, le previsioni indicano una crescita salariale del 15-20% entro il 2024, trainata dalla carenza di talenti e dall’aumento degli investimenti aziendali.

Distinzione tra addetto e specialist nella cybersecurity

La differenziazione tra addetto alla cyber security e cybersecurity specialist riflette livelli diversi di responsabilità, autonomia e competenze richieste nel panorama professionale italiano. Questa distinzione, formalmente riconosciuta dall’European Cybersecurity Skills Framework di ENISA, determina percorsi di carriera e retribuzioni significativamente differenti.

Profilo dell’addetto alla cyber security

L’addetto alla cyber security opera prevalentemente a livello operativo, svolgendo attività di routine sotto supervisione diretta di figure senior. Le responsabilità includono il monitoraggio di base dei sistemi, l’esecuzione di procedure standardizzate di sicurezza e il supporto nell’implementazione di security tools. La formazione tipica proviene da percorsi tecnici di base o certificazioni entry-level come CompTIA Security+ o ISC² CC, attualmente disponibile gratuitamente nell’ambito dell’iniziativa “One Million Certified”.

Il profilo professionale si concentra su competenze specialistiche in un’area tecnica specifica, con limitata autonomia decisionale e necessità di supervisione costante. La retribuzione si posiziona nella fascia inferiore del mercato, tipicamente tra €21.000 e €30.000 per posizioni entry-level, riflettendo il carattere operativo e la natura circoscritta delle responsabilità.

Evoluzione verso il cybersecurity specialist

Il cybersecurity specialist rappresenta un’evoluzione professionale caratterizzata da responsabilità strategico-operative, capacità di progettazione di soluzioni complesse e leadership tecnica. Secondo l’analisi delle università italiane e del CLUSIT, questa figura gestisce autonomamente progetti critici, coordina team di professionisti junior e fornisce expertise avanzata per decisioni strategiche aziendali.

Le competenze multidisciplinari distinguono nettamente lo specialist dall’addetto: visione olistica che integra aspetti tecnologici, normativi ed economici, capacità di sviluppare strategie di sicurezza allineate agli obiettivi di business, e competenze comunicative per interfacciarsi efficacemente con il management. La formazione richiesta include tipicamente lauree specialistiche, master avanzati e certificazioni internazionali di alto livello come CISSP, CISM o CISA.

Chi si occupa di cybersecurity in Italia: l’ecosistema professionale

Il panorama italiano della cybersecurity coinvolge un ecosistema articolato di attori istituzionali, aziendali e accademici che collaborano per garantire la sicurezza digitale del Sistema Paese. L’architettura di governance, definita post-2021 con l’istituzione dell’Agenzia per la Cybersicurezza Nazionale, coordina competenze distribuite tra diverse istituzioni e organismi specializzati.

Istituzioni pubbliche e governance nazionale

L’Agenzia per la Cybersicurezza Nazionale (ACN) rappresenta l’autorità di riferimento, coordinando la strategia nazionale e gestendo il perimetro di sicurezza per le infrastrutture critiche. Il CSIRT-Italia opera come hub nazionale per le notifiche di incidenti obbligatorie, fornendo supporto tecnico specializzato e monitoraggio continuo delle minacce emergenti.

L’AgID (Agenzia per l’Italia Digitale) mantiene competenze specifiche sulla sicurezza ICT della Pubblica Amministrazione, implementando il framework delle misure minime di sicurezza e coordinando il CERT-AgID per il supporto tecnico alle amministrazioni. Il DIS (Dipartimento delle Informazioni per la Sicurezza) supervisiona gli aspetti di intelligence e le minacce sistemiche di natura geopolitica.

Settore privato e consulenza specializzata

Il mercato privato italiano, caratterizzato da investimenti per 2,48 miliardi di euro nel 2024, vede protagoniste grandi aziende come Leonardo, Enel, Intesa Sanpaolo che hanno sviluppato competenze interne avanzate. Il 51% delle grandi imprese ha aumentato il numero di specialisti interni, mentre il 45% si affida a consulenza esterna per colmare il gap di competenze.

I settori più attivi includono il comparto bancario e finanziario, tradizionalmente maturo nella gestione dei rischi cyber, il manifatturiero (19% degli attacchi totali con crescita del 191%), la sanità (+83% attacchi nel primo semestre 2024) e le telecomunicazioni. La distribuzione geografica dei professionisti risulta concentrata al Centro-Nord, con Milano, Roma e Torino che rappresentano i principali hub di competenze.

Ecosystem formativo e di ricerca

Il sistema universitario italiano conta 22 programmi magistrali specializzati in cybersecurity, guidati da istituzioni come Sapienza Roma (prima laurea magistrale italiana), Politecnico di Milano e Università di Padova. La Fondazione SERICS, con budget PNRR di 115 milioni di euro, coordina 27 progetti di ricerca attraverso 11 università, 7 centri di ricerca e 6 grandi aziende.

Il Cybersecurity National Lab (CINI) rappresenta la più ampia rete nazionale con 59 nodi presso università italiane e oltre 800 ricercatori, mentre Cyber 4.0 opera come Centro di Competenza Nazionale per il trasferimento tecnologico. CLUSIT (Associazione Italiana per la Sicurezza Informatica) aggrega oltre 500 organizzazioni, fornendo certificazioni professionali, ricerca applicata e il riferimento tecnico attraverso il Rapporto Clusit annuale.

Ruoli specialistici e percorsi di carriera

L’evoluzione del mercato italiano ha generato una diversificazione significativa dei ruoli specialistici nella cybersecurity, ciascuno con competenze, responsabilità e prospettive retributive specifiche. L’European Cybersecurity Skills Framework identifica 12 ruoli principali di alto livello, tutti rappresentati e ricercati nel mercato nazionale.

Ruoli strategici e manageriali

Il CISO (Chief Information Security Officer) rappresenta il vertice strategico, responsabile della definizione e implementazione della strategia aziendale di cybersecurity. L’Osservatorio Cybersecurity del Politecnico di Milano evidenzia che il 58% delle aziende italiane ha formalizzato la posizione di CISO nel 2023, con retribuzioni che superano i €100.000 annui per le posizioni senior.

Il Cybersecurity Risk Manager si specializza nella gestione del rischio cyber a livello organizzativo, progettando strategie specifiche di mitigazione e business continuity. Il Cyber Legal, Policy & Compliance Officer assume rilevanza cruciale nell’ecosistema italiano per la gestione delle compliance GDPR, NIS2 e DORA, con competenze che integrano aspetti legali, normativi e tecnici.

Profili operativi ad alta specializzazione

Il Security Analyst rappresenta la figura più ricercata secondo il Politecnico di Milano, con il 51% delle aziende che dichiara necessità di queste competenze. Le responsabilità includono monitoraggio reti, analisi minacce e preparazione di report dettagliati per il management, con retribuzioni medie di €29.000 per profili junior e crescita significativa con l’esperienza.

Il Security Architect (richiesto dal 45% delle organizzazioni) progetta soluzioni sicure basate su principi di Security by Design, mentre il Penetration Tester si specializza nell’esecuzione di test di intrusione per valutare l’efficacia dei controlli implementati. Il Security Engineer sviluppa e implementa soluzioni tecniche, monitorando sistemi e proponendo soluzioni per la gestione degli incidenti.

Specializzazioni emergenti e future

Il Cyber Threat Intelligence Specialist utilizza piattaforme CTI specifiche per analizzare informazioni sulle minacce, competenza sempre più rilevante in un contesto dove l’Italia subisce il 47% degli attacchi hacktivisti globali. Il Digital Forensics Investigator conduce analisi forensi per identificare l’origine di crimini informatici, mentre il DevSecOps Expert integra la sicurezza nei processi di sviluppo software.

Ruoli emergenti identificati dal mercato italiano includono l’OT Security Specialist (20% delle ricerche secondo l’Osservatorio Politecnico) per la sicurezza di sistemi industriali, e il Machine Learning Specialist per Cybersecurity che sviluppa sistemi IA per la gestione automatizzata delle minacce in tempo reale.

Certificazioni e formazione professionale

Il sistema di certificazioni internazionali rappresenta un elemento distintivo fondamentale per l’accesso e la crescita professionale nella cybersecurity italiana. L’ecosistema formativo nazionale integra percorsi universitari specializzati con certificazioni professionali riconosciute internazionalmente, creando opportunità strutturate di sviluppo delle competenze.

Certificazioni entry-level e progressione

L’ISC² Certified in Cybersecurity (CC), attualmente disponibile gratuitamente nell’ambito dell’iniziativa “One Million Certified”, rappresenta il punto di accesso ideale per professionisti senza esperienza pregressa. La certificazione copre 5 domini fondamentali e richiede un giorno di formazione con esame di 2 ore.

CompTIA Security+ costituisce la certificazione entry-level più riconosciuta, con costo di circa €350 per l’esame e validità triennale. I professionisti possono progredire verso certificazioni intermedie come CEH (Certified Ethical Hacker) di EC-Council, con costi di €900-1.200 e focus su competenze offensive di penetration testing.

Certificazioni professionali avanzate

Il CISSP (Certified Information Systems Security Professional) di ISC² rappresenta lo standard de facto per posizioni senior, richiedendo 5 anni di esperienza e coprendo 8 domini del Common Body of Knowledge. Con 506 certificati attivi in Italia (luglio 2022), la certificazione garantisce incrementi salariali del 15-25% e richiede investimenti di €2.000-3.000 per corsi ufficiali.

CISA (Certified Information Systems Auditor) e CISM (Certified Information Security Manager) di ISACA si concentrano rispettivamente su audit e gestione manageriale, con prerequisiti di 5 anni di esperienza e focus su governance, risk management e compliance. Le certificazioni SANS/GIAC, pur richiedendo investimenti elevati (€7.000-8.000), offrono la preparazione tecnica più avanzata disponibile sul mercato.

Ecosystem formativo italiano

L’AICA (Associazione Italiana per l’Informatica e il Calcolo Automatico) fornisce certificazioni ICDL riconosciute dal MIUR per concorsi pubblici, mentre CLUSIT supporta certificazioni ISC² e organizza il Security Summit, principale evento nazionale del settore.

I percorsi universitari includono 22 programmi magistrali specializzati, con istituzioni leader come Sapienza Roma (prima laurea magistrale italiana in Cybersecurity), Politecnico di Milano (International Master in Cybersecurity Management) e Università di Padova. I costi universitari pubblici si attestano tra €1.000-3.000 annui, mentre le università private richiedono €6.000-15.000 annui.

Prospettive di crescita e mercato del lavoro

Il mercato del lavoro italiano nella cybersecurity presenta prospettive di crescita eccezionali, sostenute da fattori strutturali che garantiscono domanda crescente e opportunità professionali diversificate. L’analisi dell’Osservatorio Cybersecurity del Politecnico di Milano e i dati dell’Agenzia per la Cybersicurezza Nazionale delineano scenari di espansione sostenuta per il prossimo quinquennio.

Trend di crescita e opportunità

Le previsioni 2025-2030 indicano una crescita salariale del 15-20% trainata dalla carenza strutturale di talenti qualificati. I settori trainanti includono finanza e banche, sanità digitale, manifatturiero 4.0 e Pubblica Amministrazione, con la logistica che registra crescite del +25% e i servizi del +24%.

L’implementazione del PNRR destina 623 milioni di euro specificamente alla cybersecurity, mentre gli investimenti privati crescono del 12-15% annuo. Milano (+27% job growth), Roma (+22%) e Torino (+19%) guidano la domanda di specialisti, con opportunità significative anche in centri secondari per professionisti disposti alla mobilità.

Competenze del futuro e tecnologie emergenti

L’intelligenza artificiale applicata alla cybersecurity rappresenta l’area di maggiore crescita, con il 56% delle aziende italiane che ha già implementato soluzioni AI-based. Le competenze in cloud security risultano critiche, particolarmente per i servizi qualificati ACN, mentre la quantum computing richiede preparazione alla post-quantum cryptography.

Zero Trust Architecture e DevSecOps rappresentano approcci metodologici in rapida adozione, richiedendo competenze trasversali che integrano sviluppo software, operations e sicurezza. La sicurezza OT (Operational Technology) emerge come specializzazione critica per il settore manifatturiero e le infrastrutture critiche.

Raccomandazioni per aspiranti professionisti

Per neolaureati, il percorso ottimale include laurea in informatica/ingegneria informatica, prima certificazione CompTIA Security+ o ISC² CC, esperienza pratica in SOC o aziende IT, e specializzazione attraverso master universitari o certificazioni intermedie.

Professionisti IT in transizione possono accedere al settore attraverso formazione cybersecurity fundamentals, certificazioni entry-level, progetti security interni aziendali e progressione verso certificazioni avanzate come CISSP o CISA.

Per manager e dirigenti, i percorsi includono formazione executive, certificazioni manageriali CISM/CGEIT, aggiornamento normativo su GDPR/NIS2, e partecipazione attiva nell’ecosistema professionale attraverso CLUSIT e Security Summit.

La cybersecurity in Italia rappresenta non solo una necessità strategica per la protezione del patrimonio digitale nazionale, ma un’opportunità professionale eccezionale per chi possiede le competenze e la determinazione per contribuire alla sicurezza del Sistema Paese nell’era della trasformazione digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-specialist/


Cybersecurity Italia – opportunità, professioni, formazione e sfide 2025

Negli ultimi anni la cyber security in Italia è emersa come uno dei pilastri fondamentali della trasformazione digitale del Paese. L’espansione dei servizi digitali, la diffusione del cloud computing e l’aumento esponenziale degli attacchi informatici hanno reso questo settore strategico non solo per la resilienza delle infrastrutture critiche, ma anche per lo sviluppo economico, l’occupazione giovanile e la sovranità digitale.

In questo articolo analizziamo le principali sfide e opportunità della cybersecurity italiana: dal mercato del lavoro alla formazione, dagli stipendi alle certificazioni, fino agli scenari futuri connessi a IA, quantum computing e normativa europea.

Cosa si intende per cybersecurity?

La cybersecurity o sicurezza informatica è la disciplina che si occupa di proteggere sistemi informatici, reti, dispositivi e dati dalle minacce digitali. In Italia, questo settore ha assunto particolare rilevanza dopo l’istituzione dell’Agenzia per la Cybersicurezza Nazionale (ACN) nel 2021 e l’adozione della Strategia Nazionale di Cybersicurezza 2022-2026, che ha stanziato 2,2 miliardi di euro per rafforzare le difese digitali del Paese.

La cybersecurity comprende diverse aree specialistiche: la sicurezza delle reti che protegge le infrastrutture di comunicazione, la sicurezza dei dati che garantisce confidenzialità e integrità delle informazioni, e la sicurezza delle applicazioni che previene vulnerabilità nei software. Nel contesto italiano, particolare attenzione è rivolta alla protezione delle infrastrutture critiche come energia, trasporti, sanità e servizi finanziari.

Le principali minacce cyber che la cybersecurity deve contrastare includono ransomware, phishing, attacchi DDoS e violazioni di dati. Secondo il Rapporto Clusit 2024, oltre il 60% delle aziende italiane ha subito almeno un tentativo di attacco informatico, rendendo la cybersecurity una priorità strategica per imprese di ogni dimensione.

La trasformazione digitale accelerata dalla pandemia ha esposto le organizzazioni italiane a nuovi rischi, mentre l’introduzione del lavoro ibrido e l’adozione massiva di servizi cloud hanno ampliato la superficie di attacco. Per questo motivo, la cybersecurity moderna adotta un approccio zero trust, che non presume mai la sicurezza di utenti o dispositivi senza verifiche continue.

Quali sono i 3 principi cardine su cui si basa la sicurezza informatica?

La sicurezza informatica si fonda su tre principi fondamentali universalmente riconosciuti, noti come Triade CIA: Confidenzialità, Integrità e Disponibilità. Questi principi, stabiliti fin dagli anni ’70, rimangono il fondamento teorico e pratico di ogni strategia di cybersecurity moderna, incluse quelle implementate dalle aziende e istituzioni italiane secondo le linee guida dell’Agenzia per la Cybersicurezza Nazionale.

Confidenzialità (Confidentiality)

La confidenzialità garantisce che le informazioni siano accessibili esclusivamente alle persone autorizzate. Nel contesto italiano, questo principio è particolarmente rilevante considerando il GDPR e le stringenti normative sulla privacy. Le aziende implementano la confidenzialità attraverso crittografia avanzata, controlli di accesso basati su ruoli e responsabilità, e sistemi di autenticazione multifactor.

Le tecnologie per garantire confidenzialità includono la crittografia AES-256 per dati a riposo, protocolli TLS 1.3 per trasmissioni sicure, e sistemi di Public Key Infrastructure (PKI) per la gestione delle chiavi crittografiche. In Italia, particolare attenzione è rivolta alla protezione di dati sensibili come informazioni sanitarie, finanziarie e della pubblica amministrazione.

Integrità (Integrity)

L’integrità assicura che i dati rimangano accurati, completi e non modificati durante il loro ciclo di vita, eccetto per modifiche autorizzate. Questo principio è cruciale per mantenere l’affidabilità dei sistemi informatici aziendali. Le minacce all’integrità includono malware, attacchi man-in-the-middle e manipolazioni da parte di insider malintenzionati.

Le contromisure per proteggere l’integrità comprendono funzioni hash crittografiche (SHA-256, SHA-3), firme digitali, sistemi di controllo delle versioni e backup verificati. In ambito enterprise, vengono implementati sistemi di File Integrity Monitoring (FIM) e Database Activity Monitoring (DAM) per rilevare modifiche non autorizzate in tempo reale.

Disponibilità (Availability)

La disponibilità garantisce che sistemi, applicazioni e dati siano accessibili quando necessario agli utenti autorizzati. Nel panorama digitale italiano, dove la continuità operativa è essenziale per competitività ed efficienza, questo principio assume importanza strategica. Le interruzioni di servizio possono causare perdite economiche significative e danni reputazionali.

Per assicurare disponibilità, le organizzazioni implementano ridondanza dei sistemi, backup automatici, disaster recovery plans e infrastrutture distribuite. Le soluzioni includono cluster ad alta disponibilità, content delivery networks (CDN), e architetture cloud multi-regione. Il Recovery Time Objective (RTO) e Recovery Point Objective (RPO) sono metriche fondamentali per misurare l’efficacia delle strategie di disponibilità.

Negli ultimi anni, alcuni esperti hanno proposto l’estensione della triade CIA includendo Autenticazione (Authentication) e Non-ripudio (Non-repudiation) per formare il modello CAAN, riflettendo l’evoluzione delle minacce digitali e l’importanza crescente dell’identità digitale.

Cyber Security Italia: un ecosistema in crescita

La cybersecurity rappresenta oggi uno dei settori più dinamici e strategici del panorama tecnologico italiano. Con oltre 10.000 posizioni lavorative da riempire e investimenti che superano i 3,99 miliardi di euro nel 2025, la sicurezza informatica offre opportunità professionali senza precedenti per chi desidera costruire una carriera nel digitale. Il mercato italiano della cybersecurity è destinato a raggiungere 6,42 miliardi di euro entro il 2030, trainato dalla digitalizzazione delle imprese e dalle nuove normative europee come la Direttiva NIS2 e l’AI Act.

Le competenze in cybersecurity sono diventate essenziali per proteggere aziende, istituzioni e cittadini dalle crescenti minacce digitali, mentre la carenza di professionali qualificati ha creato un mercato del lavoro favorevole per chi possiede le giuste competenze e certificazioni.

Un settore in espansione trainato da digitalizzazione e norme europee

La cybersecurity Italia non è più una nicchia riservata a pochi tecnici. È oggi un vero e proprio ecosistema che include istituzioni, aziende, università e startup. Il quadro normativo europeo – con l’introduzione della Direttiva NIS2 e dell’AI Act – e le ingenti risorse stanziate dal PNRR e dalla Strategia Nazionale per la Cybersicurezza, stanno accelerando la maturazione del settore in tutto il Paese.

Un settore ricco di opportunità

Oltre al valore strategico per la sicurezza nazionale, la cybersecurity rappresenta anche una delle aree più promettenti dal punto di vista occupazionale. Vediamo nel dettaglio quali sono le retribuzioni medie e le prospettive di carriera.

Quanto si guadagna con la Cyber Security in Italia?

Il mercato salariale italiano della cybersecurity presenta opportunità interessanti, anche se con alcune specificità rispetto al panorama internazionale. I dati ufficiali provengono da diverse fonti autorevoli, tra cui l’Agenzia per la Cybersicurezza Nazionale (ACN), Glassdoor Italia, contratti collettivi del settore informatico e analisi del Ministero del Lavoro.

Stipendi nel settore pubblico

L’Agenzia per la Cybersicurezza Nazionale (ACN) rappresenta il riferimento per gli stipendi più elevati nel settore pubblico italiano. Secondo quanto dichiarato dal Direttore Generale Bruno Frattasi, ACN applica stipendi equiparati a quelli di Banca d’Italia, che sono “i più alti possibili nel settore pubblico” e superiori del 30-40% rispetto alla media della Pubblica Amministrazione.

I direttori centrali ACN percepiscono stipendi medi di 240.000€ annui, con variazioni basate sui livelli (circa 1.000€ in più per ogni livello superiore). Per i neolaureati, ACN offre contratti a tempo indeterminato con stipendi a partire da 50.000€ annui, specificamente progettati per attrarre “cervelli in fuga” dall’estero.

Nel settore pubblico tradizionale, invece, la situazione è meno favorevole. Non esistono figure specifiche per la cybersecurity e la massima qualifica raggiungibile è quella di “analista” con stipendi compresi tra 25.000€ e 35.000€ annui lordi, equiparati a quelli di un funzionario ordinario.

Stipendi nel settore privato per livello di esperienza

Secondo i dati Glassdoor Italia (basati su 213 stipendi reali per Cyber Security Analyst), la retribuzione media si attesta sui 29.000€ annui per posizioni analyst, con una fascia tipica tra 26.200€ (25° percentile) e 33.700€ (75° percentile). Per ruoli generici di cybersecurity, la media sale a 39.500€ annui (37.000€ di stipendio base + 2.500€ di benefit).

I professionisti entry-level (0-2 anni di esperienza) guadagnano mediamente tra 25.000€ e 30.000€ secondo il Contratto Collettivo Informatico, mentre i junior con specializzazione possono raggiungere i 35.000€. Le analisi di settore indicano che il mercato premia l’esperienza sul campo rispetto ai titoli accademici, con un incremento significativo dopo i primi 5 anni.

Per i professionisti di livello intermedio (2-5 anni), gli stipendi crescono nella fascia 40.000€-60.000€, mentre i senior (oltre 5 anni) possono raggiungere 60.000€-90.000€. Le posizioni dirigenziali come CISO possono superare i 100.000€, con punte fino a 200.000€ nelle grandi multinazionali secondo il Politecnico di Milano.

Differenze settoriali e geografiche

Il settore bancario e i servizi finanziari offrono generalmente le retribuzioni più elevate, seguiti dalle grandi società di consulenza (Deloitte, PwC, EY) che propongono range di ingresso tra 32.000€ e 40.000€. Il settore parastatale presenta inquadramenti limitati: SoGei, ad esempio, offre 32.000€-37.000€ per esperti junior con 6° livello CCNL metalmeccanico.

Milano si conferma la città con gli stipendi più alti, seguita da Roma e Torino. Le città del Sud Italia presentano salari del 15-25% inferiori ma con costi della vita proporzionalmente più bassi.

Prospettive e fabbisogno nazionale

Secondo l’ex Direttore ACN Roberto Baldoni, l’Italia necessita di almeno 100.000 esperti in cybersecurity (uno per ogni PMI nazionale, più quelli per la Pubblica Amministrazione). Questa carenza strutturale mantiene alta la pressione sui salari, con previsioni di crescita costante per i prossimi anni.

Che laurea serve per lavorare nella cyber security?

Il percorso formativo per accedere alla cybersecurity in Italia offre molteplici opzioni, dalle lauree universitarie tradizionali ai programmi specialistici di recente introduzione. Il mercato del lavoro italiano mostra crescente flessibilità nell’accettare percorsi formativi diversificati, purché supportati da competenze tecniche solide e certificazioni riconosciute.

Lauree magistrali specialistiche

L’Italia ha sviluppato un’offerta formativa d’eccellenza con lauree magistrali dedicate alla cybersecurity. L’Università Sapienza di Roma offre la prima Laurea Magistrale in Cybersecurity completamente in inglese, con tre track specialistici: Software, Processes and Governance, e Infrastructures and Systems. Il programma include corsi avanzati in ethical hacking, malware analysis e digital forensics.

L’Università di Pisa propone un M.Sc. in Cybersecurity sviluppato congiuntamente dai Dipartimenti di Ingegneria dell’Informazione e Informatica, con un approccio interdisciplinare che combina aspetti tecnici e legali. L’Università di Padova offre una Laurea Magistrale in Cybersecurity interamente in inglese, focalizzata su progettazione e valutazione di sistemi informatici sicuri.

Programmi universitari di prestigio

Il Politecnico di Milano in collaborazione con l’Università Bocconi ha creato il Master of Science in Cyber Risk Strategy and Governance, un programma congiunto che combina competenze tecniche ed economico-manageriali. Questo approccio integrato prepara professionisti capaci di comprendere sia gli aspetti tecnici che strategici della cybersecurity.

L’Università di Milano offre la Laurea Magistrale in Sicurezza Informatica, disponibile sia in presenza che online, mentre l’Università di Napoli Parthenope propone Ingegneria e Scienze Informatiche per la Cybersecurity già a livello triennale.

Percorsi alternativi e certificazioni

Per chi non può seguire un percorso universitario tradizionale, i coding bootcamp rappresentano un’alternativa valida. Le Wagon Milano, Boolean Careers e 4Geeks Academy offrono corsi intensivi di 12-24 settimane con focus specifico sulla cybersecurity. Questi programmi hanno tassi di placement del 70-80% nel mercato del lavoro italiano.

Le certificazioni internazionali sono fondamentali per la crescita professionale. Il CISSP (Certified Information Systems Security Professional) è considerato il gold standard, seguito da CISM (Certified Information Security Manager) e CEH (Certified Ethical Hacker). CompTIA Security+ rappresenta un ottimo punto di partenza per principianti. Il 68% delle aziende italiane considera le certificazioni cruciali nella selezione del personale.

Competenze tecniche richieste

Il mercato italiano della cybersecurity richiede competenze specifiche in cloud security (60% delle aziende sta adottando soluzioni cloud), incident response, ethical hacking e penetration testing. I linguaggi di programmazione più richiesti includono Python, C++, Java e PowerShell, mentre tra gli strumenti specialistici spiccano Nessus, Burp Suite e Wireshark.

La conoscenza dei framework di sicurezza come NIST e ISO 27001 è essenziale, così come la comprensione delle normative europee (GDPR, NIS2) e italiane in materia di cybersecurity.

Migliori università italiane per studiare cybersecurity

L’offerta formativa italiana in cybersecurity ha registrato una crescita esplosiva negli ultimi cinque anni, con l’apertura di programmi specialistici in atenei di primo piano distribuiti su tutto il territorio nazionale. È importante specificare che questo panorama rappresenta solo una selezione dei principali percorsi disponibili, dato che l’offerta formativa universitaria italiana in cybersecurity si sta espandendo rapidamente con nuovi corsi attivati ogni anno accademico.

Università del Nord e Centro Italia

L’Università Sapienza di Roma guida l’offerta nazionale con il primo corso di Laurea Magistrale in Cybersecurity completamente dedicato in Italia. Il programma, erogato interamente in inglese, offre tre percorsi specialistici e collaborazioni con aziende leader come Leonardo, Engineering, e TIM per stage e progetti applicati.

Il Politecnico di Milano eccelle nell’integrazione tra competenze tecniche e manageriali, offrendo sia specializzazioni in cybersecurity nei corsi di Computer Science and Engineering, sia il Master congiunto con Bocconi in Cyber Risk Strategy and Governance, unico in Europa per l’approccio multidisciplinare.

L’Università di Pisa si distingue per l’approccio interdisciplinare che combina informatica, ingegneria e diritto, mentre l’Università di Milano propone la Laurea Magistrale in Sicurezza Informatica disponibile sia in presenza che online.

Università del Sud Italia

Il Sud Italia offre opportunità formative di eccellenza con costi generalmente più contenuti. L’Università di Bari (sede di Taranto) presenta la Laurea Magistrale in Sicurezza Informatica diretta da Teresa Roselli, mentre l’Università di Napoli Parthenope propone la Laurea Magistrale in Ingegneria della Sicurezza dei Dati e delle Comunicazioni, già dal livello triennale Ingegneria e Scienze Informatiche per la Cybersecurity.

L’Università di Catania offre il Master di I livello in “Cybersecurity & Defence” presso il Dipartimento di Matematica e Informatica, progettato per formare esperti nella lotta contro gli attacchi informatici. L’Università della Calabria propone la Laurea Magistrale in Ingegneria Informatica con indirizzo Cybersecurity sotto la direzione di Sergio Flesca.

L’Università di Cagliari si distingue per la Laurea Magistrale in Computer Engineering, Cybersecurity and Artificial Intelligence, integrando cybersecurity e intelligenza artificiale in un approccio innovativo particolarmente rilevante per il mercato del lavoro futuro.

Cyber security Italia: Programmi innovativi e partnership

L’Università di Udine ha sviluppato programmi di Master di I e II livello in Intelligence e ICT con certificazione ENISA, primo in Italia a ricevere questo riconoscimento europeo. L’Università del Molise offre la Laurea Magistrale in Sicurezza dei Sistemi Software, mentre l’Università dell’Insubria propone Computer Science Data Analysis and Security.

Collegamenti con l’industria

Gli atenei italiani hanno sviluppato partnership strategiche con l’ecosistema della cybersecurity nazionale. Il Consorzio CINI (Consorzio Interuniversitario Nazionale per l’Informatica) coordina il Cybersecurity National Lab che coinvolge 47 università italiane in progetti di ricerca congiunti e scambio di best practices, garantendo uno standard formativo elevato su tutto il territorio nazionale.

Nota: Questo elenco rappresenta una selezione delle principali opportunità formative disponibili. L’offerta universitaria italiana in cybersecurity è in continua espansione, con nuovi corsi e specializzazioni attivate ogni anno accademico. Si consiglia di consultare sempre i siti ufficiali degli atenei per informazioni aggiornate su programmi, requisiti di ammissione e scadenze.

Quali certificazioni cybersecurity sono riconosciute in Italia?

Il mercato italiano della cybersecurity riconosce diverse certificazioni internazionali che rappresentano standard di eccellenza professionale. Il 75% delle aziende italiane considera le certificazioni un fattore prioritario nella valutazione dei candidati, mentre organizzazioni come CLUSIT e AIIC promuovono attivamente l’adozione di questi standard.

Certificazioni di primo livello

CompTIA Security+ rappresenta il punto di ingresso ideale per chi inizia la carriera in cybersecurity. Questa certificazione, riconosciuta dal Dipartimento della Difesa USA e da numerose aziende italiane, copre i fondamenti della sicurezza informatica inclusi network security, compliance, minacce e vulnerabilità. Il costo dell’esame è di circa 370€ e la preparazione richiede 2-3 mesi di studio.

CompTIA CySA+ (Cybersecurity Analyst) si focalizza su threat detection, analisi e risposta agli incidenti. È particolarmente valorizzata nelle aziende italiane che sviluppano Security Operations Centers (SOC) interni.

Certificazioni manageriali

CISM (Certified Information Security Manager) di ISACA è considerata la certificazione più prestigiosa per ruoli manageriali in cybersecurity. Con oltre 40.000 professionisti certificati mondiale, CISM è particolarmente apprezzata dalle grandi aziende italiane del settore bancario e consulenza. La certificazione richiede 5 anni di esperienza lavorativa e un investimento di circa 2.500€ tra corso ed esame.

CISA (Certified Information Systems Auditor) è fondamentale per chi lavora nell’audit IT e compliance. In Italia è particularmente richiesta nel settore bancario e nelle aziende soggette a stringenti requisiti normativi.

Certificazioni tecniche avanzate

CISSP (Certified Information Systems Security Professional) di ISC² è considerata il “gold standard” della cybersecurity. Richiede 5 anni di esperienza in almeno due degli otto domini di sicurezza e un investimento significativo (circa 3.000€ complessivi). In Italia, i professionisti CISSP vedono aumenti salariali del 15-25%.

CEH (Certified Ethical Hacker) di EC-Council è altamente valorizzata per ruoli in penetration testing. EC-Council ha stabilito centri di formazione in Italia, facilitando l’accesso a questa certificazione che costa circa 1.200€.

Certificazioni specialistiche

OSCP (Offensive Security Certified Professional) è considerata una delle certificazioni più tecniche e rispettate per penetration testing. Richiede un esame pratico di 24 ore e ha un tasso di superamento del 30-40%.

GCIH (GIAC Certified Incident Handler) e altre certificazioni SANS sono altamente specialistiche e costose (5.000€-7.000€) ma garantiscono competenze avanzate in incident response e digital forensics.

Dal titolo accademico alla pratica sul campo – Come proteggersi dal phishing: guida pratica per le aziende italiane

Il phishing rappresenta il 36% di tutti gli attacchi informatici subiti dalle aziende italiane secondo il Rapporto Clusit 2024. Questa minaccia, che sfrutta l’ingegneria sociale per rubare credenziali e dati sensibili, richiede un approccio multilivello che combini tecnologia, formazione e procedure operative.

Riconoscimento degli attacchi phishing

Gli indicatori di phishing includono mittenti sconosciuti con domini sospetti, urgenza artificiale nei messaggi, errori grammaticali in lingue straniere, e richieste di informazioni sensibili. Nel contesto italiano, i criminali spesso impersonano enti pubblici come Agenzia delle Entrate, INPS o banche italiane famose.

Le email di spear phishing sono particolarmente pericolose perché personalizzate per il destinatario. Utilizzano informazioni raccolte dai social media o da precedenti violazioni per apparire legittime. Le aziende devono formare il personale a verificare sempre l’identità del mittente attraverso canali alternativi.

Soluzioni tecnologiche

L’implementazione di filtri email avanzati con machine learning può bloccare il 90% dei tentativi di phishing. Soluzioni come Microsoft Defender, Proofpoint e Mimecast offrono protezione specifica per il mercato italiano con supporto linguistico localizzato.

I sistemi di autenticazione multifactor (MFA) rappresentano la difesa più efficace: anche se le credenziali vengono compromesse, l’accesso rimane protetto. L’adozione di MFA in Italia è cresciuta del 40% nel 2024, spinta anche dai requisiti della Direttiva NIS2.

Formazione e awareness

La formazione del personale deve includere simulazioni periodiche di phishing con reportistica dettagliata. Piattaforme come KnowBe4 o Proofpoint Security Awareness offrono contenuti localizzati per il mercato italiano, inclusi scenari basati su enti e marchi italiani.

Cybersicurezza per PMI: costi e soluzioni essenziali

Le piccole e medie imprese italiane rappresentano il 99,9% del tessuto imprenditoriale nazionale, ma solo il 30% ha implementato strategie di cybersecurity adeguate. La vulnerabilità delle PMI è amplificata dalla percezione errata di essere troppo piccole per rappresentare obiettivi interessanti per i cybercriminali.

Budget e investimenti

Una PMI italiana dovrebbe investire tra il 3% e il 5% del proprio fatturato IT in cybersecurity. Per un’azienda con 50 dipendenti, questo si traduce in un budget annuale di 15.000€-25.000€, comprensivo di soluzioni tecnologiche, formazione e consulenza specialistica.

Gli incentivi governativi italiani, come il Piano Transizione 4.0, offrono crediti d’imposta fino al 20% per investimenti in cybersecurity. Il voucher digitalizzazione delle Camere di Commercio può coprire fino a 10.000€ per consulenze specialistiche.

Soluzioni entry-level

Antivirus business con gestione centralizzata (Bitdefender GravityZone, Kaspersky Endpoint Security) costano 20€-40€ per postazione annua. Firewall managed entry-level (SonicWall, Fortinet) partono da 1.500€-3.000€ installazione inclusa.

Servizi Security-as-a-Service permettono alle PMI di accedere a competenze enterprise con costi contenuti: SOC managed partono da 200€/mese per monitoraggio base, mentre servizi completi di managed security costano 50€-100€ per dipendente/mese.

Backup e disaster recovery

Le soluzioni di backup cloud (Veeam, Acronis, Carbonite) costano 5€-15€ per dipendente/mese e includono crittografia, replica geografica e test automatici di ripristino. Per PMI manifatturiere, backup di sistemi industriali richiede soluzioni specializzate da 500€-2.000€/mese.

Normativa NIS2 in Italia: obblighi per le aziende

La Direttiva NIS2, entrata in vigore il 16 gennaio 2023 e da recepire negli Stati membri entro ottobre 2024, rappresenta la più significativa evoluzione normativa europea in materia di cybersecurity. L’Italia sta sviluppando il decreto di recepimento che interesserà migliaia di aziende italiane precedentemente non soggette a obblighi specifici di cybersecurity.

Ambito di applicazione

La NIS2 estende significativamente il perimetro rispetto alla precedente direttiva, includendo settori essenziali (energia, trasporti, banche, sanità, acqua, infrastrutture digitali) e settori importanti (servizi postali, gestione rifiuti, produzione di prodotti chimici, alimentari, dispositivi medici, elettronici, macchinari, veicoli a motore, e servizi digitali).

In Italia, si stima che circa 45.000 aziende rientreranno negli obblighi NIS2, contro le attuali 150 dell’operatore di servizi essenziali. Il criterio dimensionale include aziende con oltre 50 dipendenti o fatturato superiore a 10 milioni di euro nei settori identificati.

Obblighi specifici

Le misure tecniche richieste includono gestione dei rischi di cybersecurity, politiche per l’analisi e la gestione dei rischi, incident response, business continuity, supply chain security, sicurezza nell’acquisizione e sviluppo di sistemi, e valutazione dell’efficacia delle misure di gestione dei rischi.

I tempi di notifica degli incidenti sono stati ridotti: notifica iniziale entro 24 ore, aggiornamento entro 72 ore, e rapporto finale entro un mese. Le sanzioni possono arrivare al 2% del fatturato annuo mondiale o 10 milioni di euro per aziende essenziali, 1,4% o 7 milioni per quelle importanti.

Implementazione in Italia

L’Agenzia per la Cybersicurezza Nazionale (ACN) coordinerà l’implementazione italiana, lavorando con CSIRT Italia per incident response e con il Garante Privacy per aspetti di protezione dati. Le aziende devono nominare un punto di contatto unico per le comunicazioni con le autorità.

Tendenze e minacce cybersecurity 2025

Il panorama delle minacce informatiche per il 2025 presenta una complessità senza precedenti, caratterizzata dall’emergere di attacchi basati su intelligenza artificiale, l’accelerazione dei tempi di compromissione, e l’evoluzione delle minacce verso obiettivi sempre più sofisticati e strategici.

Intelligenza artificiale offensiva

Gli attacchi AI-powered rappresentano la frontiera più preoccupante per il 2025. I cybercriminali stanno sviluppando sistemi autonomi capaci di adattarsi in tempo reale alle difese, generare contenuti di phishing personalizzati su scala industriale, e condurre attacchi multi-vettore coordinati. Le capacità di deep fake e voice cloning stanno rendendo gli attacchi di social engineering estremamente convincenti.

L’emergere di agentic AI – sistemi di intelligenza artificiale capaci di decision-making autonomo – porta la minaccia a un livello superiore: malware che può modificare le proprie tattiche, procedure e tecniche senza intervento umano, rappresentando una sfida inedita per i sistemi di difesa tradizionali.

Quantum computing risk

La minaccia quantistica si concretizza attraverso la strategia “harvest now, decrypt later”: attori nation-state stanno raccogliendo massivamente dati crittografati con l’obiettivo di decifrarli quando i computer quantistici raggiungeranno la maturità operativa. Sebbene i computer quantistici crittograficamente rilevanti (CRQC) potrebbero non essere disponibili prima del 2035-2055, la preparazione deve iniziare immediatamente.

L’Italia, attraverso il Piano Nazionale Quantistico, sta investendo 250 milioni di euro in ricerca e sviluppo quantistico, includendo la transizione verso crittografia post-quantistica per proteggere infrastrutture critiche e dati sensibili.

Threat landscape evoluto

I tempi di breakout continuano a ridursi drammaticamente: CrowdStrike ha registrato il record di 51 secondi dal compromesso iniziale al movimento laterale, mentre il 79% delle detection è ora “malware-free”, indicando un massiccio shift verso tecniche living-off-the-land che sfruttano strumenti legittimi del sistema.

Gli attacchi supply chain si sono sofisticati, con threat actors che compromettono fornitori di terze parti per raggiungere obiettivi primari. In Italia, questo rappresenta una sfida particolare per le PMI che spesso mancano di visibilità sui rischi della propria catena di approvvigionamento digitale.

Settori a rischio

Il settore manifatturiero emerge come nuovo target privilegiato per gruppi ransomware, con un aumento del 67% degli attacchi nel 2024. Le aziende italiane del settore automobilistico, chimico e meccanico stanno investendo massivamente in OT security per proteggere sistemi di produzione.

Il settore sanitario rimane ad alto rischio, con ospedali e strutture sanitarie che rappresentano il 23% degli attacchi ransomware globali. L’interconnessione crescente di dispositivi medici IoT amplifica la superficie di attacco.

Tecnologie difensive emergenti

L’adozione di Extended Detection and Response (XDR) sta accelerando, con piattaforme che integrano endpoint, network, email e cloud security in un’unica console. Il mercato italiano XDR è previsto crescere del 25% annuo fino al 2027.

L’automazione basata su AI per Security Operations Centers (SOC) diventa essenziale per gestire il volume di alert. SOAR (Security Orchestration, Automation and Response) platforms stanno riducendo i tempi di risposta da ore a minuti per incidenti standard.

La Zero Trust Architecture si evolve verso modelli identity-first, con particular focus su Privileged Access Management (PAM) e Just-In-Time access. Il 73% delle aziende italiane enterprise pianifica investimenti in Zero Trust nel 2025.

La cybersecurity rappresenta una delle opportunità professionali più promettenti del panorama tecnologico italiano. Con investimenti crescenti, carenza di competenze specializzate e un quadro normativo in rapida evoluzione, il settore offre prospettive di carriera eccellenti per chi investe nella formazione appropriata e nelle certificazioni riconosciute. Il successo richiede un approccio olistico che combini competenze tecniche, comprensione del business e aggiornamento continuo sulle minacce emergenti.

Conclusioni

In un contesto sempre più digitalizzato e regolamentato, la cybersecurity italiana sta guadagnando terreno come settore strategico per la resilienza nazionale. Investire in formazione, infrastrutture e consapevolezza è oggi un dovere condiviso tra pubblico e privato. Solo un approccio integrato potrà garantire la protezione dei dati, la continuità operativa e la crescita del Paese nel contesto europeo e globale.

Fonti e Riferimenti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-italia-2025-2/


Quanto guadagna un esperto di cybersecurity nel 2025? Il salario cresce, ma le PMI restano senza difese

Il mercato italiano della sicurezza informatica vive un paradosso drammatico: mentre il salario del esperto di cybersecurity cresce del 15-20% annuo, le piccole e medie imprese che rappresentano il 99,91% del tessuto produttivo nazionale restano scoperte e vulnerabili. La competizione spietata per i 10.000 specialisti mancanti ha innescato una spirale inflazionistica che favorisce esclusivamente le grandi multinazionali, lasciando 4,9 milioni di PMI italiane in balia dei cybercriminali.

Secondo i dati dell’Osservatorio Cybersecurity del Politecnico di Milano, il mercato nazionale vale 2,48 miliardi di euro con una crescita del 15% nel 2024, ma questa espansione economica nasconde una frattura sociale profonda. Un CISO senior a Milano può guadagnare fino a 150.000 euro annui presso le multinazionali, cifre irraggiungibili per il 95,13% delle microimprese italiane che fatturano mediamente 41% del PIL nazionale ma non possono competere sul fronte retributivo.

Il Cyber Index PMI 2024, sviluppato dall’Agenzia per la Cybersicurezza Nazionale in collaborazione con Confindustria, rivela che solo il 15% delle PMI adotta un approccio strategico alla sicurezza informatica, ottenendo un punteggio medio di 52 su 100 punti, ben al di sotto della soglia di sufficienza fissata a 60. Questo dato assume contorni ancora più allarmanti se considerato insieme alla statistica CLUSIT secondo cui il 64% delle PMI ha subito attacchi informatici negli ultimi tre anni.

Esperto di cybersecurity e il costo proibitivo della competenza specialistica

L’analisi dei dati salariali 2024-2025 evidenzia un sistema retributivo a due velocità che penalizza strutturalmente le imprese di minori dimensioni. Mentre le grandi aziende possono permettersi di pagare Security Manager tra 70.000 e 90.000 euro annui, con benefit aggiuntivi del 10-20%, le PMI faticano a offrire più di 60.000-90.000 euro per le stesse figure, spesso senza i vantaggi accessori che rendono appetibili le posizioni.

Il gap si amplifica drammaticamente per i ruoli entry-level: un Security Analyst neolaureato può guadagnare 35.000 euro in una multinazionale milanese, contro i 25.000-28.000 euro tipici delle piccole imprese del Sud Italia. Questa disparità territoriale e dimensionale crea un effetto calamita che svuota il mercato del lavoro qualificato dalle PMI, concentrando le competenze nei centri direzionali delle grandi corporation.

La ricerca condotta da Nucamp evidenzia come la crescita prevista del 25% nel mercato cybersecurity italiano per il 2024 sia sostenuta quasi esclusivamente dalle aziende con oltre 250 dipendenti, che possono investire in pacchetti retributivi competitivi includendo formazione specialistica, smart working avanzato e piani di stock option. Le PMI, vincolate da budget ristretti e necessità operative immediate, non riescono a trattenere nemmeno i professionisti che assumono, perdendoli sistematicamente verso competitor più generosi.

L’ecosistema della vulnerabilità diffusa

Le conseguenze di questa polarizzazione del mercato del lavoro cybersecurity si riflettono in un’esposizione sistemica del tessuto produttivo italiano. I dati Istat 2024 mostrano che su 5,08 milioni di imprese attive, 4,9 milioni sono classificabili come PMI, contribuendo per il 33% all’occupazione totale nazionale. Tuttavia, il rapporto CLUSIT 2024 documenta che l’Italia subisce il 7,6% degli attacchi cyber globali, una percentuale sproporzionata rispetto al peso economico del paese.

Il fenomeno assume dimensioni ancora più preoccupanti analizzando la maturità digitale delle imprese minori. L’indagine condotta su 2.928 PMI attraverso il PID Cyber Check delle Camere di Commercio rivela che il 38% adotta un approccio “informato” ma artigianale alla sicurezza, mentre il 18% rimane in una fase “principiante” con scarsissima consapevolezza dei rischi. Questo significa che oltre la metà del tessuto imprenditoriale italiano opera senza protezioni adeguate, diventando bersaglio preferenziale per i cybercriminali.

La correlazione tra dimensione aziendale e capacità di difesa emerge chiaramente dai dati comparativi: mentre il 74,5% delle grandi imprese dispone di specialisti ICT interni, solo l’11,3% delle PMI può permettersi figure dedicate. Parallelamente, il 67% delle corporation investe regolarmente in formazione ICT per i dipendenti, contro il 16,9% delle piccole e medie imprese. Questa asimmetria strutturale crea un circolo vizioso dove la mancanza di competenze interne impedisce di valutare correttamente i rischi e gli investimenti necessari.

L’impatto economico dell’insicurezza sistemica

Le ramificazioni economiche di questa frattura del mercato cybersecurity si manifestano attraverso costi diretti e indiretti che erodono la competitività del sistema-paese. IBM Cost of Data Breach 2024 quantifica in 3,55 milioni di euro il costo medio nazionale per violazione di dati, un incremento significativo rispetto ai 3,03 milioni del 2021. Tuttavia, questa media nazionale nasconde disparità drammatiche tra settori e dimensioni aziendali.

Per le PMI, il danno medio annuo stimato da Kaspersky si attesta sui 35.000 euro per impresa colpita, una cifra che può rappresentare una percentuale significativa del fatturato annuale per molte microimprese. Il tempo medio di rilevamento di un incidente cyber raggiunge i 235 giorni (174 per l’individuazione, 61 per l’arginamento), un ritardo che amplifica esponenzialmente i danni nelle organizzazioni prive di sistemi di monitoraggio continuo.

L’analisi condotta da Confesercenti evidenzia che solo il 52% delle PMI con 10-50 dipendenti destina risorse specifiche alla cybersecurity, investendo mediamente 4.800 euro annui per impresa. Questo investimento risulta inadeguato se confrontato con i 25.000-100.000 euro di perdite potenziali per singolo attacco, creando un rapporto costo-rischio insostenibile che molte piccole imprese scelgono di ignorare, sperando nell’improbabilità statistica di essere colpite.

La ricerca QBE Italia 2024 documenta che il 64% delle PMI ha già sperimentato eventi critici negli ultimi tre anni, mentre il 51% delle piccole imprese riporta incidenti IT significativi nell’ultimo anno solare. Questi dati contraddicono l’ottimismo irrealistico rilevato dall’indagine Ipsos per Certego, secondo cui l’83% delle PMI ritiene di essere immune da attacchi informatici, un’illusione cognitiva alimentata dalla mancanza di competenze interne per valutare correttamente le minacce.

Le strategie di sopravvivenza delle PMI

Di fronte all’impossibilità di competere sul mercato del lavoro specialistico, le PMI italiane stanno sviluppando strategie alternative che privilegiano l’outsourcing e la collaborazione rispetto all’internalizzazione delle competenze. L’emergere dei Managed Security Service Provider (MSSP) rappresenta la risposta più matura a questa sfida, offrendo servizi SOC-as-a-Service che garantiscono monitoraggio 24/7 a costi sostenibili.

Alcuni provider italiani hanno sviluppato modelli multi-tenant che permettono alle PMI di accedere a competenze di livello enterprise riducendo i costi fino al 40% attraverso economie di scala. Il modello economico basato su canoni fissi mensili elimina gli investimenti iniziali proibitivi, rendendo accessibili tecnologie avanzate come l’intelligenza artificiale per la rilevazione delle minacce e l’analisi comportamentale degli utenti.

L’Agenzia per la Cybersicurezza Nazionale ha lanciato programmi specifici per supportare le PMI nella transizione digitale sicura. La campagna “Accendiamo la cybersicurezza” fornisce materiali formativi gratuiti e roadmap di compliance per le nuove normative europee NIS2 e Cyber Resilience Act. Le Camere di Commercio, attraverso iniziative come il progetto “CYBERSECURITY PMI 2025” di Torino, offrono percorsi formativi gratuiti e strumenti di autovalutazione come il PID Cyber Check.

Il sistema dei voucher digitalizzazione regionali rappresenta un’ancora di salvezza economica per molte imprese. La Regione Lazio ha stanziato 13 milioni di euro per il 2025, offrendo contributi fino a 150.000 euro per le medie imprese, mentre il Piemonte ha incrementato la dotazione a 33,9 milioni di euro con premialità specifiche per gli investimenti in cybersecurity. Questi incentivi possono coprire fino al 50% dei costi di implementazione, rendendo sostenibili progetti altrimenti proibitivi.

La risposta delle istituzioni europee

L’Unione Europea ha riconosciuto la criticità sistemica rappresentata dalla vulnerabilità delle PMI, sviluppando un framework di supporto articolato attraverso il Digital Europe Programme 2025-2027. Con un budget di 390 milioni di euro dedicati alla cybersecurity, di cui 142 milioni specificamente destinati alle PMI, l’iniziativa europea mira a colmare il gap tecnologico e competenziale che penalizza le imprese di minori dimensioni.

Il programma “Strengthening cybersecurity capacities of European SMEs” dispone di 22 milioni di euro per sviluppare strumenti di compliance automatizzata per il Cyber Resilience Act, riducendo gli oneri burocratici che rappresentano una barriera significativa per le PMI. L’European Cybersecurity Competence Centre (ECCC) coordina gli investimenti nazionali attraverso i National Coordination Centres, garantendo coerenza strategica e sinergie operative.

L’ENISA ha sviluppato il framework SecureSME Tool, una piattaforma di autovalutazione gratuita che guida le PMI attraverso 12 passi fondamentali per la sicurezza aziendale. La guida “12 steps to securing your business” è stata tradotta in italiano e adattata alle specificità normative nazionali, fornendo un percorso strutturato per l’implementazione progressiva di misure di sicurezza proporzionate alle dimensioni e ai rischi aziendali.

I dati ENISA evidenziano che il 90% delle PMI europee che subiscono incidenti cyber gravi rischia il fallimento entro una settimana, un dato che sottolinea l’urgenza di interventi sistemici. La carenza di 883.000 professionisti cybersecurity nell’UE, documentata dall’EU Digital Skills Platform, richiede strategie innovative che superino il modello tradizionale basato sull’assunzione diretta di specialisti.

Verso un nuovo paradigma di sicurezza distribuita

La soluzione alla spirale inflazionistica dei salari cybersecurity non può limitarsi a meccanismi correttivi del mercato del lavoro, ma richiede un ripensamento strutturale dell’approccio alla sicurezza informatica. Il modello emergente privilegia la sicurezza distribuita attraverso piattaforme collaborative, condivisione delle minacce e automazione intelligente che riduce la dipendenza da competenze specialistiche scarse e costose.

L’iniziativa Confindustria per la creazione di Information Sharing and Analysis Centers (ISAC) settoriali rappresenta un esempio virtuoso di questa evoluzione. Condividendo intelligence sulle minacce e best practices operative, le PMI possono accedere a competenze collettive che nessuna singola impresa potrebbe permettersi individualmente. Il modello consortile riduce i costi di protezione fino al 40% mantenendo standard di sicurezza comparabili alle grandi organizzazioni.

L’intelligenza artificiale sta democratizzando l’accesso a capacità di difesa avanzate, rendendo disponibili a costi contenuti sistemi di rilevazione automatica delle minacce che fino a pochi anni fa richiedevano team specialistici dedicati. L’Osservatorio del Politecnico di Milano rileva che il 52% delle organizzazioni utilizza già soluzioni integrate con algoritmi AI, mentre solo il 9% ha adottato AI generativa per la cybersecurity, evidenziando margini significativi di sviluppo.

Il Piano Nazionale Transizione 4.0 riconosce la cybersecurity come ottava tecnologia abilitante, offrendo crediti d’imposta fino al 20% per investimenti in software e piattaforme di sicurezza. La Nuova Sabatini prevede contributi del 10% sull’importo finanziato per l’acquisizione di beni strumentali cybersecurity, cumulabili con altri incentivi fiscali. Questi strumenti, se utilizzati strategicamente, possono rendere sostenibili investimenti altrimenti proibitivi per le PMI.

Conclusioni

La spirale inflazionistica dei salari cybersecurity in Italia rappresenta un sintomo di disfunzioni strutturali che richiedono interventi sistemici coordinati tra settore pubblico, privato e accademico. L’esclusione delle PMI dal mercato delle competenze specialistiche non è solo un problema economico, ma una minaccia alla resilienza nazionale che richiede risposte innovative e coraggiose.

Il futuro della cybersecurity italiana dipenderà dalla capacità di sviluppare un ecosistema inclusivo che garantisca protezione adeguata a tutto il tessuto produttivo nazionale, non solo alle multinazionali che possono permettersi CISO da 145.000 euro annui. Le soluzioni esistono – dall’outsourcing intelligente agli incentivi fiscali, dalla formazione gratuita alle piattaforme collaborative – ma richiedono una visione strategica che superi la logica emergenziale per abbracciare un approccio sistemico alla sicurezza digitale.

La sfida è complessa ma non impossibile: trasformare la cybersecurity da privilegio delle grandi corporation a diritto fondamentale di tutte le imprese italiane, garantendo al paese la resilienza digitale necessaria per competere nell’economia globale del XXI secolo.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/quanto-guadagna-un-esperto-di-cybersecurity/


Sfruttamento di vulnerabilità enterprise: strategie di patch management aggressive nell’era della weaponization accelerata

Il panorama delle vulnerabilità enterprise ha subito una trasformazione radicale nel 2024, caratterizzata da un’accelerazione esponenziale nella weaponization dei proof-of-concept (PoC) e da una riduzione drammatica della finestra temporale tra disclosure e sfruttamento attivo. Le organizzazioni si trovano ad affrontare una realtà in cui il 28,3% delle vulnerabilità note vengono sfruttate entro 24 ore dalla pubblicazione, richiedendo l’implementazione di strategie di patch management significativamente più aggressive e reattive rispetto ai tradizionali cicli di remediation.

Evoluzione asimmetrica delle vulnerabilità enterprise nel 2024

L’ecosistema delle vulnerabilità enterprise ha raggiunto un punto di inflesso critico nel 2024. Il tempo medio per lo sfruttamento delle vulnerabilità è crollato a soli cinque giorni, rispetto ai 32 giorni dell’anno precedente, mentre i threat actor dimostrano capacità sempre più sofisticate nell’identificazione e nell’exploitation di security gap in ambiente enterprise.

Questa evoluzione del threat landscape richiede un ripensamento fondamentale delle metodologie tradizionali di vulnerability management, spingendo le organizzazioni verso l’adozione di framework di patch management caratterizzati da maggiore aggressività, automazione avanzata e decision-making basato su intelligence contestuale.

Il nuovo paradigma della vulnerability exploitation

Accelerazione della weaponization

L’analisi dei dati di exploitation del 2024 rivela una tendenza allarmante: il 23,6% delle vulnerabilità note (KEV – Known Exploited Vulnerabilities) è stato sfruttato entro il giorno stesso della disclosure CVE. Questo fenomeno è particolarmente evidente nell’ambito delle tecnologie enterprise, dove i threat actor concentrano i loro sforzi su:

  • Sistemi di gestione dell’infrastruttura: FortiManager, Palo Alto Networks firewalls
  • Piattafororme di collaboration: ConnectWise ScreenConnect, TeamCity
  • Soluzioni di file transfer: MOVEit, GoAnywhere MFT
  • Tecnologie di virtualizzazione: VMware ESXi, Hyper-V

Targeting selettivo delle tecnologie enterprise

Gli attaccanti stanno spostando il focus dalle tecnologie consumer verso software enterprise di networking e security. Questa migrazione strategica è motivata da diversi fattori:

  1. Superficie di attacco amplificata: Le tecnologie enterprise forniscono accesso privilegiato a reti e sistemi critici
  2. Impatto laterale: Lo sfruttamento di un sistema enterprise consente movement laterale e escalation di privilegi
  3. Valore economico: L’accesso a infrastrutture enterprise presenta un ROI superiore per i cybercriminali

Analisi delle campagne di exploitation più significative

Caso studio: CVE-2024-47575 (FortiManager)

Meno di 24 ore dopo la disclosure della vulnerabilità FortiJump (CVE-2024-47575), decine di organizzazioni in tutto il mondo erano già state compromesse. Questo caso emblematico illustra la velocità con cui i threat actor possono weaponizzare vulnerabilità critiche in ambiente enterprise.

Caratteristiche tecniche:

  • CVSS Score: 9.8 (Critical)
  • Tipo: Remote Code Execution (RCE)
  • Vettore di attacco: Network-adjacent, senza autenticazione
  • Tempo di weaponization: < 24 ore

CVE-2024-1709 (ConnectWise ScreenConnect)

La campagna targeting della vulnerabilità ConnectWise ScreenConnect è iniziata non oltre 48 ore dalla disclosure, dimostrando come i sistemi di remote access rappresentino target prioritari per i threat actor.

Evoluzione del ransomware-as-a-service (RaaS)

Proliferazione di nuovi attori

Basandosi sui dati di Rapid7 Labs, 33 nuovi threat actor o rebrand sono apparsi tra il 1° gennaio e il 10 dicembre 2024. Questa proliferazione è alimentata dal modello RaaS, che abbassa significativamente le barriere di ingresso per l’attività criminale.

RansomHub: caso di studio

RansomHub ha effettuato 573 post sul proprio leak site da quando è emerso all’inizio di febbraio di quest’anno, posizionandosi come uno dei gruppi più attivi del 2024. La loro strategia si basa su:

  1. Exploitation rapida di vulnerabilità enterprise
  2. Double e triple extortion
  3. Targeting multi-settoriale: healthcare, servizi finanziari, manifatturiero

Strategie di patch management aggressive

Framework di response accelerato

Le organizzazioni devono implementare framework di patch management caratterizzati da:

  1. Continuous Asset Discovery e Inventory
  • Automated asset discovery con refresh ogni 4-6 ore
  • Vulnerability scanning automatizzato e programmato
  • Risk-based prioritization: utilizzo di CVSS, EPSS e threat intelligence
  1. Patch Testing e Deployment Accelerati

L’adozione di soluzioni automatizzate di patch management è in crescita, con le organizzazioni che riconoscono l’efficienza e la velocità che l’automazione porta al processo di patching.

Componenti chiave:

  • Automated patch deployment: riduzione dei tempi di deployment da giorni a ore
  • Staged rollout: implementazione graduale per minimizzare il rischio operazionale
  • Rollback automation: capacità di rollback immediato in caso di problemi
  1. Emergency Response Procedures

Per vulnerabilità critiche (CVSS ≥ 9.0) con PoC disponibili:

  • Tempo di response target: < 24 ore
  • Out-of-band patching: deployment immediato outside delle maintenance window
  • Compensating controls: implementazione di mitigazioni temporanee

Tecnologie abilitanti

Artificial Intelligence e Machine Learning

AI e ML stanno diventando componenti integrali delle strategie di patch management, utilizzate per analizzare dati storici, predire potenziali vulnerabilità e ottimizzare i calendari di deployment delle patch.

Applicazioni specifiche:

  • Predictive vulnerability analysis: identificazione proattiva di sistemi a rischio
  • Automated patch prioritization: ranking basato su multiple variabili di rischio
  • Impact assessment: previsione dell’impatto operazionale del patching

Risk-Based Vulnerability Management (RBVM)

L’adozione di un approccio RBVM al patching considera aspetti oltre i basic CVSS score, includendo contesto business, criticità degli asset e threat intelligence real-time.

Sfide implementative e considerazioni operazionali

Complessità degli ambienti enterprise

Le organizzazioni operano spesso in ambienti eterogenei con diversi sistemi operativi, applicazioni e infrastrutture. Questa complessità introduce sfide significative:

  1. Compatibility testing: necessità di testing approfondito per evitare disruption
  2. Dependency management: gestione delle interdipendenze tra sistemi
  3. Legacy system support: handling di sistemi non più supportati

Bilanciamento rischio-operatività

Secondo l’analisi dei dati di vulnerability management del DBIR 2024, “ci vogliono circa 55 giorni per rimediare il 50% delle vulnerabilità critiche una volta disponibili le patch”. Questo gap temporale richiede l’implementazione di:

  • Compensating controls: WAF rules, network segmentation, monitoring enhanced
  • Virtual patching: protezione a livello di rete senza modifica dei sistemi
  • Micro-patching: patching selettivo di specifiche funzioni vulnerabili

Raccomandazioni strategiche

  1. Implementazione di patch management aggressive

Fase 1: Assessment e preparazione

  • Audit completo dell’infrastruttura esistente
  • Identificazione dei critical assets e delle dependencies
  • Implementazione di tools di automated vulnerability scanning

Fase 2: Process re-engineering

  • Definizione di SLA aggressivi per patch deployment
  • Implementazione di automated testing pipelines
  • Creazione di emergency response procedures

Fase 3: Technology enablement

  • Deploy di soluzioni AI-powered per vulnerability prioritization
  • Implementazione di orchestration platforms per automated deployment
  • Integration con threat intelligence feeds
  1. Governance e compliance

Policy framework:

  • Patch management policy aggiornata con timelines accelerati
  • Risk acceptance procedures per situazioni di conflitto business-security
  • Audit trail completo per compliance e forensics

Metriche chiave:

  • Mean Time To Patch (MTTP): target < 48 ore per vulnerabilità critiche
  • Patch coverage percentage: target > 95% entro 7 giorni
  • False positive rate: mantenimento < 5%
  1. Team e competenze

Skill requirements:

  • Competenze avanzate in automation e orchestration
  • Conoscenza approfondita di threat intelligence
  • Capacità di rapid incident response

Organizational structure:

  • Dedicated vulnerability response team con rotazioni 24/7
  • Cross-functional coordination tra security, operations e business
  • Vendor relationship management per escalation rapide

Implicazioni future e considerazioni strategiche

Evoluzione del threat landscape

Il 2025 potrebbe segnare l’emergere delle prime campagne di exploitation completamente guidate da AI, consentendo agli attaccanti di sfruttare vulnerabilità su scala industriale senza precedenti.

Preparazione necessaria:

  • AI-powered defense: implementazione di soluzioni defensive AI-enabled
  • Behavioral analysis: monitoring delle anomalie comportamentali nei sistemi
  • Zero-trust architecture: implementazione progressiva di architetture zero-trust

Supply chain security

La crescente complessità delle supply chain software richiede:

  • Software Bill of Materials (SBOM): tracciabilità completa dei componenti
  • Third-party risk assessment: valutazione continua dei fornitori
  • Container and microservices security: protezione degli ambienti containerizzati

Conclusioni

L’accelerazione della vulnerability exploitation nell’ambiente enterprise richiede un paradigm shift fondamentale nelle strategie di cybersecurity. Le organizzazioni devono abbandonare gli approcci tradizionali basati su cicli di patching mensili o trimestrali, abbracciando invece metodologie aggressive caratterizzate da:

  1. Automated rapid response: capacità di deployment di patch critiche entro 24-48 ore
  2. AI-powered prioritization: utilizzo di intelligenza artificiale per la prioritizzazione basata su rischio contestuale
  3. Continuous monitoring: sorveglianza continua dell’attack surface e delle minacce emergenti

Le best practices rimangono le best practices: avere un solido programma di vulnerability risk management, costruire forti difese contro phishing e spear phishing, implementare procedure di patching robuste (particolarmente per zero-day) e istituire l’autenticazione multi-fattore.

Tuttavia, l’implementazione di queste best practices deve essere accelerata e automatizzata per rispondere efficacemente al nuovo threat landscape. Le organizzazioni che non riusciranno ad adattarsi a questa nuova realtà operativa si troveranno sempre più esposte a rischi di security breach con conseguenze potenzialmente devastanti per business continuity, compliance e reputazione aziendale.

La cybersecurity nel 2025 sarà definita dalla capacità delle organizzazioni di operare in modalità “always-on”, con capabilities di threat detection, vulnerability assessment e patch deployment che operano su scala e tempistiche precedentemente impensabili nell’ambiente enterprise tradizionale.

Fonti

Rapid7 Labs – 2024 Threat Landscape Statistics: Ransomware Activity, Vulnerability Exploits and Attack Trends. Disponibile: https://www.rapid7.com/blog/post/2024/12/16/2024-threat-landscape-statistics-ransomware-activity-vulnerability-exploits-and-attack-trends/

SOCRadar Cyber Intelligence – Top 10 Exploited Vulnerabilities of 2024. Disponibile: https://socradar.io/top-10-exploited-vulnerabilities-of-2024/

Dark Reading – Vulnerability Exploitation Is Shifting in 2024-25. Disponibile: https://www.darkreading.com/vulnerabilities-threats/vulnerability-exploitation-shifting-2024-25

VulnCheck – 2024 Trends in Vulnerability Exploitation. Disponibile: https://vulncheck.com/blog/2024-exploitation-trends

Kaspersky Securelist – Kaspersky Ransomware Report for 2024. Disponibile: https://securelist.com/state-of-ransomware-in-2025/116475/

Mandiant/Google Cloud – Defenders Must Adapt to Shrinking Exploitation Timelines. Disponibile: https://www.helpnetsecurity.com/2024/10/16/time-to-exploit-vulnerabilities-2023/

Zafran – Vulnerability Exploitation in 2024. Disponibile: https://www.zafran.io/resources/vulnerability-exploitation-in-2024

CISA – Known Exploited Vulnerabilities Catalog. Disponibile: https://www.cisa.gov/known-exploited-vulnerabilities-catalog

TuxCare – What Is Vulnerability Patching? Benefits & Best Practices in 2025. Disponibile: https://tuxcare.com/blog/vulnerability-patching/

ManageEngine – 12 Patch Management Best Practices in 2025. Disponibile: https://www.manageengine.com/patch-management/patch-management-best-practices-guide.html

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/patch-management/


Guerra Cognitiva: strategie, impatti e prospettive alla luce delle nuove dottrine ibride

La guerra cognitiva (Cognitive Warfare) rappresenta l’evoluzione più sofisticata delle operazioni di influenza, dove la mente umana diventa il campo di battaglia primario attraverso l’integrazione di intelligenza artificiale, neuroscienze e infrastrutture cibernetiche avanzate. Questo paradigma emergente trasforma radicalmente il panorama della cybersecurity, richiedendo ai professionisti del settore competenze integrate che spaziano dalla threat intelligence tradizionale alle scienze cognitive.

La NATO ha formalmente riconosciuto la cognizione come sesto dominio di guerra nel 2023, affiancandola ai domini terrestre, marittimo, aereo, cibernetico e spaziale. Secondo il framework del NATO Allied Command Transformation, la guerra cognitiva si definisce come “attività condotte in sincronizzazione con altri strumenti di potere, per influenzare attitudini e comportamenti mediante l’influenza, protezione o distruzione della cognizione individuale, di gruppo o a livello di popolazione, al fine di ottenere un vantaggio sull’avversario“. Questa definizione sottolinea il salto qualitativo rispetto alle operazioni di information warfare tradizionali: l’obiettivo non è più controllare cosa le persone pensano, ma come pensano.

Fondamenti tecnico-scientifici della guerra cognitiva

La guerra cognitiva si distingue dalle operazioni psicologiche tradizionali per l’integrazione sistematica di tecnologie emergenti e metodologie scientifiche avanzate. L’architettura tecnologica sottostante combina intelligenza artificiale generativa, reti neurali avversarie (GAN) e sistemi di behavioral analytics per manipolare i processi cognitivi con precisione e scala senza precedenti.

Infrastructure tecnologica e vettori di attacco

I sistemi di guerra cognitiva operano attraverso un’infrastruttura distribuita che include:

Generazione di contenuti sintetici: Le Generative Adversarial Networks (GAN) consentono la creazione di deepfake video e audio con accuratezza superiore al 90% nella sincronizzazione labio-vocale. I modelli autoencoder mappano diversi individui su rappresentazioni latenti condivise, permettendo la sostituzione realistica di volti nei contenuti video. La tecnologia Wav2Lip raggiunge precisioni di sincronizzazione audio-visiva preferite dall’osservatore umano nel 90% dei casi.

Piattaforme di distribuzione scalabili: Le Content Delivery Networks (CDN) distribuite geograficamente utilizzano routing anycast per ridurre la latenza fino al 50%, mentre l’edge computing permette l’ottimizzazione in tempo reale dei contenuti. I sistemi auto-scaling dinamici gestiscono carichi variabili attraverso architetture multi-cloud containerizzate via Docker e Kubernetes.

Sistemi di profilazione comportamentale: Gli algoritmi di machine learning analizzano pattern digitali multi-sorgente per identificare vulnerabilità psicologiche specifiche. I modelli predittivi determinano la suscettibilità individuale a narrative specifiche, mentre l’analisi delle emozioni in tempo reale adatta dinamicamente i contenuti persuasivi.

Casi studio contemporanei: operazioni documentate 2022-2025

Le operazioni di guerra cognitiva documentate negli ultimi tre anni rivelano patterns operativi sofisticati e coordinate multidominio.

Operazioni cinesi: Il caso Taiwan

La campagna COVID-19 di Taiwan (2021-2022) rappresenta un caso emblematico di integrazione tra guerra cognitiva e operazioni psicologiche tradizionali. Durante l’epidemia di COVID-19, la Cina ha orchestrato campagne di disinformazione sincronizzate con incursioni aeree PLA per minare la fiducia nel programma vaccinale taiwanese. Le content farm cinesi (KKnews, read01) hanno diffuso informazioni false sui vaccini Medivac, ottenendo un impatto misurabile: solo 3 milioni di dosi Medivac sono state somministrate su 60 milioni di vaccinazioni totali.

Durante la visita di Nancy Pelosi nell’agosto 2022, la Cina ha dimostrato capacità di coordinamento cyber-cognitivo attraverso attacchi simultanei ai sistemi di segnaletica digitale (hack dei 7-Eleven con messaggi “Warmonger Pelosi, get out of Taiwan”) e campagne di disinformazione massive.

Operazioni russe: L’influenza algoritmica

Le operazioni TikTok russe (2022-2025) hanno sfruttato la manipolazione algoritmica per influenzare l’opinione pubblica occidentale sui conflitti in Ucraina e Israele-Palestina. La strategia del “controllo riflessivo” manipola i processi decisionali nemici attraverso l’inganno, ottenendo cambiamenti misurabili nell’opinione pubblica giovanile americana e australiana sui conflitti geopolitici.

Operazioni iraniane: Attacchi ibridi

L’attacco cyber-cognitivo all’Albania (luglio 2022) ha dimostrato l’integrazione di operazioni distruttive cibernetiche con warfare psicologico. Gli attori statali iraniani legati ai Guardiani della Rivoluzione hanno simultaneamente compromesso sistemi governativi e lanciato messaggi psicologici per minare la fiducia pubblica.

Operazioni israeliane: AI targeting

I sistemi “Lavender” e “The Gospel” rappresentano l’evoluzione dell’AI targeting militare con implicazioni cognitive. Questi sistemi utilizzano elaborazione di dati di sorveglianza massiva e analytics predittive per identificazione e profilazione psicologica automatizzata dei target.

Tecnologie emergenti e sviluppi futuri

L’integrazione di neuroscienze computazionali e tecnologie emergenti sta aprendo nuove frontiere nella guerra cognitiva. La ricerca NATO identifica le “neuroarmi” come tecnologie progettate per influenzare direttamente i processi neurali, incluse tecniche di stimolazione transcranica, interfacce cervello-computer e potenziali applicazioni farmacologiche.

Sistemi di detection avanzati

I sistemi di rilevamento multimodali analizzano inconsistenze facciali, sincronizzazione labiale innaturale e artefatti computazionali. La Coalition for Content Provenance and Authenticity (C2PA) sta sviluppando standard tecnici per la verifica di contenuti, mentre Adobe e Microsoft implementano sistemi di Content Credentials per l’autenticazione di immagini e video.

La watermarking digitale incorpora pattern pixel/audio rilevabili da computer ma impercettibili all’osservatore umano. I pattern scompaiono nelle aree modificate, fornendo prova di alterazione, mentre causano l’aspetto irrealistico dei deepfake quando utilizzano media watermarked.

Contromisure e architetture difensive

Framework NATO per la resilienza cognitiva

NATO ha sviluppato un approccio a quattro pilastri per la difesa cognitiva:

Educate: Costruzione di alfabetizzazione cognitiva e consapevolezza delle minacce attraverso programmi di formazione specializzati.
Collaborate: Condivisione informazioni e risposta coordinata tramite sistemi di early warning e partnership pubblico-private.
Protect: Tecnologie difensive e procedure operative standard per la protezione delle infrastrutture cognitive.
Shape: Operazioni di influenza proattive all’interno di framework legali ed etici.

Soluzioni tecniche CISA e ENISA

CISA ha introdotto il concetto di “infrastruttura cognitiva” come la più critica delle infrastrutture, richiedendo protezione specializzata. Il framework MDM (Misinformation, Disinformation, Malinformation) fornisce tassonomie operative per la classificazione delle minacce.

L’European Union Agency for Cybersecurity (ENISA) ha sviluppato il framework FIMI (Foreign Information Manipulation and Interference) che integra la cybersecurity con le minacce cognitive attraverso infrastrutture tecnologiche condivise.

Sistemi di autenticazione crittografica

Le soluzioni blockchain per la verifica dei media creano record tamper-evident per l’autenticazione dei contenuti. I metadata sicuri incorporati descrivono le caratteristiche dei dati, mentre l’assenza o incompletezza dei metadata indica potenziali alterazioni.

Evoluzione del panorama delle minacce

L’integrazione dell’AI generativa ha accelerato drammaticamente le capacità offensive nella guerra cognitiva. I Large Language Models (LLM) sbloccati permettono produzione rapida e sostenuta di disinformazione, mentre gli influencer sintetici generati dall’AI consentono manipolazione su larga scala.

Sfide emergenti 2024-2025

La frammentazione delle piattaforme sta spingendo gli utenti verso ambienti meno moderati, mentre le operazioni di influenza ibride combinano campagne digitali con warfare cinetico. Deloitte proietta frodi abilitate dall’AI per $40 miliardi entro il 2027, con organizzazioni commerciali sempre più soggette a disinformazione sponsorizzata da stati.

Implicazioni per la sicurezza nazionale e internazionale

La guerra cognitiva rappresenta un cambio paradigmatico dove la mente umana diventa il campo di battaglia primario, richiedendo strategie comprehensive che proteggano sia i sistemi tecnici che i processi decisionali umani. L’integrazione di cooperazione internazionale, tecnologie di detection avanzate e framework di difesa cognitiva evidence-based fornisce le basi per contromisure efficaci.

Raccomandazioni strategiche

Per i professionisti della cybersecurity: Implementare capacità di detection deepfake in tempo reale utilizzando metodi multipli, sviluppare sistemi behavioral analytics per identificare comportamenti inautentici coordinati, stabilire sistemi di verifica di provenance per comunicazioni critiche.

Per le organizzazioni: Integrare strutturalmente team che combinano cybersecurity, comunicazioni e intelligence, preparazione obbligatoria per la leadership senior sulla sicurezza cognitiva, programmi di formazione continua basati sull’esposizione per il personale.

L’evoluzione della guerra cognitiva continuerà rapidamente, guidata da progressi nell’AI generativa, tensioni geopolitiche crescenti e democratizzazione di strumenti di attacco sofisticati. Il successo nella difesa richiede un cambio fondamentale da approcci reattivi centrati sulla tecnologia a strategie proattive centrate sull’uomo che integrino soluzioni tecniche con insights delle scienze cognitive e costruzione di resilienza organizzativa.

La sfida è mantenere il passo con minacce che evolvono alla velocità dell’innovazione AI, sviluppando allo stesso tempo contromisure che preservino i valori democratici e la libertà di espressione. Il successo in questo dominio richiederà collaborazione internazionale senza precedenti, investimenti sostenuti in ricerca e sviluppo, e un approccio multidisciplinare che integri competenze tecniche, psicologiche e politiche.

Bibliografia:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cognitive-warfare-guerra-cognitiva/