Piantedosi: “Al lavoro per un’Autorità presso la Postale per vigilare su WhatsApp, Telegram e Signal”

Qualche tempo fa il capo della Polizia Vittorio Pisani aveva reclamato un intervento normativo, a livello nazionale, oppure, meglio, europeo, che equiparasse le piattaforme di messaggistica – da Whatsapp a Telegram a X, fino alla messaggistica di Apple e Google– agli obblighi che hanno le compagnie telefoniche in caso di indagini della magistratura nel rendere disponibili i dati degli eventuali inquisiti.

L’annuncio di Piantedosi: “Una nuova autorità pubblica sotto il Ministero dell’Interno – in particolare presso la Polizia Postale – per vigilare sui servizi di messaggistica crittografata come WhatsApp, Signal e Telegram”

Il Ministro dell’Interno Matteo Piantedosi annuncia, in una lunga intervista rilasciata a Barbara Carfagna in onda questa sera, attorno alle 24, su Rai 1 nella trasmissione Codice, che il governo sta predisponendo la proposta di una nuova Authority che dovrebbe proprio monitorare i comportamenti delle piattaforme digitali nella gestione dei dati, a partire dalla collocazione dei server dove vengono depositati. Il nuovo organismo, il cui profilo ancora non è stato definito, dovrebbe comunque essere allocato nell’ambito dello stesso Ministero dell’Interno, dando così una particolare profilo politico all’iniziativa.

Sarà anche interessante osservare come il nuovo ufficio si collocherà rispetto sia all’Agenzia per la Cybersecurity nazionale (ACN) che alle altre Authority della privacy e della comunicazione.

Si delinea un vero aggiornamento sia del quadro organizzativo che della visione teorica del fenomeno privacy.

Infatti, il ministro Piantedosi , parlando del progetto ha molto insistito proprio sul carattere di risposta che uno stato moderno deve dare alle forme di intrusione o comunque di interferenza che ormai si registrano quotidianamente nelle relazioni digitali.

La Cybersecurity è di fatto, dice il responsabile dell’ordine pubblico nel paese, una variante di quella guerra ibrida che sta ridisegnando sia i tradizionali confini frra guerra e pace, riducendo ormai lo spazio della seconda a fronte di un’espansione della variante digitale della prima, ma anche degli equilibri fra le singole nazioni.

Il confronto nel Governo

In merito a questo snodo abbiamo registrato un vivace confronto fra il ministro della difesa Crosetto e il sottosegretario alla presidenza del consiglio, con delega ai servizi di sicurezza, Mantovano, proprio sul carattere e i ruoli che i diversi settori della sicurezza nazionale devono assumere nella strategia di ocntrasto alle incursioni hacker.

Crosetto ha infatti reclamato uno spazio maggiore per gli apparati militari in una materia che sempre più si salda con le strategie delle alleanze militari del paese. Mentre ora Piantedosi, raccogliendo la sollecitazioni del capo della polizia tende a individuare un campo ulteriore su cui concentrare specificatamente l’azione degli apparati di sicurezza interna: la gestione dei dati da parte delle piattaforme digitali. Si gioca su questo tema una partita fondamentale sia dell’autonomia nazionale, che deve essere tutelata con la massima capacità di monitorare tecnologie intrusive quali sono quelle dei social, che della capacità del paese di salvaguardare un patrimonio essenziale quale appunto gli stock di dati sensibili, pensiamo alla sanità o al fisco o ai trasporti.

Il dibattito che si è generato fra i diversi componenti del governo ci conferma come ormai questo aspetto delle relazioni sociali- la gestione dei dati e le competenze tecnologiche per contrastare interferenze- siano sempre più discriminanti per la qualità e capacità del governo.

Attorno ad ogni singola scelta, sia in materia di cybersecurity che di tecnologie di difesa, convergono strategia politica nazionali ed internazionali che coinvolgono sia la politica industriale che le forme di assetto democratico del paese.

In particolare siamo ad un salto della specie in tutte le attività, dalla comunicazione ai servizi sanitari, alle relazioni professionali, in cui proprio la capacità di raccogliere ed elaborare dati diventa essenziale per la transizione dalla tradizionale società di massa ad una nuova infrastruttura sociale basata sulla personalizzazione di ogni aspetto della vita di ogni singolo cittadino.

Assicurare la massima trasparenza e indipedenza degli apparati nazionale in questa evoluzione diventa presupposto e obbiettivo di ogni processo innovativo.

Come scrive in un fortunato saggio intitolato Tecnopolitica Asma Mhalla, citando Max Werber “gli algoritmi sono la burocrazia moderna e come tale rappresentano la gabbia d’acciaio che controllano e proteggono ogni cittadino “.

Un estratto della videointervista al ministro Piantedosi su Codice RAI1

[embedded content]

Per approfondire:

Il capo della Polizia: “Perché le Telco collaborano e le piattaforme digitali no?”. Il commento di Mezza

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/piantedosi-al-lavoro-per-unautorita-presso-la-postale-per-vigilare-su-whatsapp-telegram-e-signal/540313/


Lone Wolf e Ransomware-as-a-Service (RaaS) nell’era della commoditizzazione – L’evoluzione del panorama ransomware

Il panorama delle minacce informatiche ha subito una trasformazione radicale negli ultimi anni, caratterizzata dall’emergere di due fenomeni interconnessi che stanno ridefinendo l’ecosistema del ransomware: la proliferazione di attaccanti solitari (lone wolf) e la continua evoluzione del modello Ransomware-as-a-Service (RaaS). Questa dicotomia rappresenta una paradossale convergenza tra l’individualizzazione degli attacchi e la democratizzazione delle capacità offensive avanzate.

La crescente disponibilità di toolkit open-source e la commoditizzazione delle tecniche di attacco hanno significativamente abbassato le barriere d’ingresso per aspiranti cybercriminali, consentendo l’operatività di attori privi di legami con gruppi strutturati. Parallelamente, il modello RaaS continua a evolversi, con gruppi mid-tier che competono per reclutare affiliati attraverso regole di ingaggio sempre meno restrittive e modelli di business innovativi.

Il fenomeno dei lone wolf: democratizzazione del cybercrime

Definizione e caratteristiche operative

Gli attaccanti lone wolf rappresentano una categoria emergente di threat actor che operano in modo indipendente, senza affiliazione a gruppi ransomware strutturati. Le ricerche di Coveware indicano che il 10% di tutti gli attacchi ransomware monitorati nel secondo trimestre del 2024 proveniva da operatori solitari, rappresentando un incremento massiccio rispetto ai periodi precedenti.

Questi attori sono probabilmente ex-affiliati di gruppi come Alphv (BlackCat) o LockBit, o rappresentano individui che hanno scelto di operare indipendentemente a causa del crescente rischio di esposizione, interruzione e perdita di profitti associati ai “brand ransomware tossici”.

Fattori abilitanti

La proliferazione di attaccanti solitari è facilitata da diversi fattori tecnologici e operativi:

Toolkit open-source e builders pubblici

L’esempio più emblematico è rappresentato dal Prince Ransomware builder, uno strumento automatizzato open-source disponibile su GitHub, che ha consentito la creazione di varianti come “CrazyHunter”, utilizzato nell’attacco al Mackay Memorial Hospital di Taiwan. Il builder, scritto in linguaggio Go, permette agli attaccanti di personalizzare facilmente varianti ransomware modificando i file di configurazione, con varianti identificate come “Black (Prince)”, “Wenda” e “UwU” che differiscono solo per estensioni di file e note di riscatto.

Strumenti legittimi weaponizzati

Un caso paradigmatico è rappresentato da ShrinkLocker, un ransomware che sfrutta BitLocker, l’utility di crittografia nativa di Windows, per bloccare l’accesso ai dati delle vittime. ShrinkLocker è inusuale per due ragioni: è scritto in VBScript e sfrutta BitLocker per crittografare e bloccare i sistemi delle vittime, un approccio atipico per il ransomware moderno che suggerisce una strategia unica o un threat actor meno sofisticato.

Il malware opera attraverso un processo sofisticato:

  1. Verifica la presenza di BitLocker sul sistema e, se non presente, lo installa utilizzando ServerManagerCmd o PowerShell
  2. Modifica le chiavi di registro per configurare il sistema per l’esecuzione di BitLocker con le impostazioni richieste dall’attaccante
  3. Riduce le partizioni di sistema di 100MB utilizzando l’utilità diskpart per creare spazio per una nuova partizione di boot
  4. Disabilita e rimuove tutti i protettori BitLocker predefiniti per impedire il recupero delle chiavi
Impatto operativo e sfide investigative

L’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di questi strumenti open-source che abilitano attaccanti lone wolf. Nel 2024, WithSecure non è riuscita ad attribuire il 38% dei suoi incidenti ransomware a franchise Ransomware-as-a-Service identificabili, indicando l’aumento di eventi ransomware lone wolf abilitati da strumenti offensivi facilmente disponibili.

Il modello RaaS: evoluzione e strategie competitive

Architettura del modello di business

Il Ransomware-as-a-Service è un modello di business tra operatori ransomware e affiliati in cui gli affiliati pagano per lanciare attacchi ransomware sviluppati dagli operatori. I kit RaaS sono pubblicizzati sui forum del dark web attraverso l’ecosistema underground, e alcuni operatori ransomware reclutano attivamente nuovi affiliati, investendo milioni in campagne di marketing.

Modelli di revenue

I modelli di revenue per le operazioni RaaS includono diverse varianti:

  • Modello ad affiliazione: I profitti vengono condivisi tra operatori e affiliati, tipicamente con split del 20-30% per gli sviluppatori
  • Modello subscription: Pagamento di una fee ricorrente mensile, talvolta ridotta a soli 40 dollari al mese
  • Licenza lifetime: Pagamento una tantum per accesso illimitato
  • Partnership RaaS: Split dei profitti definito al momento dell’accesso, generalmente più elevato del modello affiliato

Strategie di reclutamento e competizione

Gruppi tier-1 vs mid-tier

Intel 471 traccia oltre 25 crew RaaS, che spaziano dai gruppi “tier 1” più noti, ai gruppi “tier 2” legati a “varianti di nuova formazione sorte dai fallimenti di gruppi precedenti”, fino ai “tier 3” che descrive come “varianti completamente nuove che potrebbero avere la capacità di scalzare le attuali cabale di primo livello”.

Una differenza chiave tra i diversi tier di operazioni ransomware, oltre ai profitti relativi che vedono, è chi permettono di unirsi al loro programma di affiliazione. Gli operatori dietro le offerte ransomware di primo livello “sono decisamente molto più rigorosi riguardo a chi permettono nel loro gruppo criminale”, mentre altri apparentemente non possono permettersi di essere troppo selettivi.

Innovazioni nel reclutamento

Gruppi RaaS più piccoli stanno cercando di reclutare affiliati nuovi e “displaced” di LockBit e Alphv/BlackCat rinunciando a depositi e abbonamenti a pagamento, offrendo migliori split di pagamento, supporto 24/7 e altri “vantaggi”.

Esempi specifici includono:

  • Medusa: Offre una scala di pagamento variabile, iniziando con uno split 70/30 affiliato/core, aumentando fino a 90/10, dipendente dalla dimensione del pagamento del riscatto ottenuto
  • RansomHub: Permette agli affiliati di raccogliere personalmente i pagamenti del riscatto prima di pagare il servizio
  • Cloak: Opta per uno split 85/15 affiliato/core del riscatto e non richiede deposito o pagamento per l’adesione, solo un’intervista

Modelli innovativi emergenti

DragonForce: il modello “cartel”

Nel marzo 2025, DragonForce si è ribrandizzato come “cartel” e ha annunciato il passaggio a un modello distribuito che consente agli affiliati di creare i propri “brand”. In questo modello, DragonForce fornisce la sua infrastruttura e strumenti ma non richiede agli affiliati di implementare il suo ransomware.

Anubis: diversificazione dei servizi

Anubis offre tre modalità operative:

  1. RaaS tradizionale: Crittografia dei file con affiliati che ricevono l’80% del riscatto
  2. Data ransom: Opzione di estorsione solo per furto dati con affiliati che ricevono il 60% del riscatto
  3. Monetizzazione degli accessi: Servizio che aiuta i threat actor a estorcere vittime già compromesse, offrendo agli affiliati il 50% del riscatto

Implicazioni per la sicurezza informatica

Sfide per la detection e l’attribution

La commoditizzazione delle operazioni ransomware ha come aspetto positivo che le tecniche utilizzate sono condivise tra gli attori e quindi diventano più facili da rilevare su larga scala. Tuttavia, l’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di strumenti open-source.

Evoluzione delle superfici di attacco

Gli attaccanti Fog ransomware stanno utilizzando un toolset insolito che include utility open-source di penetration testing e software legittimo di monitoraggio dei dipendenti chiamato Syteca. Il toolset implementato dagli attaccanti è piuttosto atipico per un attacco ransomware, includendo strumenti come Adapt2x C2 (alternativa open-source a Cobalt Strike), Process Watchdog, PsExec e Impacket SMB.

Impatto economico e trend dei pagamenti

Il panorama ransomware ha sperimentato cambiamenti significativi nel 2024, con il volume totale dei pagamenti di riscatto diminuito del 35% anno su anno, guidato da maggiori azioni delle forze dell’ordine, migliore collaborazione internazionale e un crescente rifiuto delle vittime di pagare.

Il pagamento mediano è sceso del 45% nel Q4 2024 a $110.890. I pagamenti continuano a rimanere principalmente un’opzione di ultima istanza per coloro che non hanno alternative per recuperare dati critici.

Contromisure e strategie di difesa

Approcci tecnologici

Monitoraggio comportamentale

Il monitoraggio proattivo di specifici log eventi Windows può aiutare le organizzazioni a identificare e rispondere a potenziali attacchi BitLocker, anche nelle loro fasi iniziali, tracciando eventi dalla fonte “Microsoft-Windows-BitLocker-API/Management”, in particolare quelli con ID evento 776 (rimozione protettori) e 773 (sospensione BitLocker).

Principio del minimo privilegio

Assicurarsi che gli utenti abbiano solo privilegi minimi in modo che non possano abilitare funzionalità di crittografia o modificare chiavi di registro da soli.

Strategie organizzative

Gestione dei backup

Fare backup frequentemente, conservarli offline e testarli. La strategia 3-2-1 (3 copie, 2 supporti diversi, 1 offsite) rimane fondamentale.

Network segmentation

L’incidente dell’ospedale Mackay Memorial evidenzia anche l’importanza di proteggere i punti di accesso fisico come le porte USB e implementare robuste misure di protezione degli endpoint. Le organizzazioni devono dare priorità alla segmentazione di rete, al monitoraggio continuo e agli aggiornamenti tempestivi.

Conclusioni e prospettive future

Il panorama ransomware nel 2025 dovrebbe continuare a evolversi con un aumento della sofisticazione e adattabilità da parte dei threat actor. Con un Q4 2024 da record, che ha registrato 1.827 incidenti ransomware, i gruppi ransomware probabilmente intensificheranno le loro operazioni, prendendo di mira industrie ad alto valore e sfruttando tecnologie avanzate come l’intelligenza artificiale per migliorare l’efficacia dei loro attacchi.

La convergenza tra attaccanti lone wolf e modelli RaaS sempre più sofisticati rappresenta una sfida multidimensionale per i professionisti della sicurezza informatica. L’abbassamento delle barriere tecniche, combinato con l’innovazione continua nei modelli di business criminali, richiede un approccio olistico che integri tecnologie avanzate di detection, strategie di threat intelligence e robuste pratiche di cyber hygiene.

La proliferazione di piattaforme RaaS complica ulteriormente gli sforzi delle forze dell’ordine abilitando una gamma più ampia di individui a partecipare ad attività illecite, causando l’aumento del numero di attacchi e la decentralizzazione delle reti criminali ransomware.

Il futuro della sicurezza informatica dipenderà dalla capacità delle organizzazioni di adattarsi a questa evoluzione del panorama delle minacce, implementando strategie difensive proattive che possano contrastare efficacemente sia gli attacchi individuali sofisticati che le campagne massive orchestrate attraverso modelli RaaS.

Fonti

Kaspersky. (2024). How ShrinkLocker ransomware leverages BitLocker. https://www.kaspersky.com/blog/shrinklocker-ransomware-encrypts-with-bitlocker/51462/

Coveware. (2025). Will Law Enforcement success against ransomware continue in 2025?. https://www.coveware.com/blog/2025/1/31/q4-report

Arctic Wolf. (2024). RaaS Will Grow In 2024. https://arcticwolf.com/resources/blog/ransomware-as-a-service-will-continue-to-grow-in-2024/

Chainalysis. (2025). Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/

Cyberint. (2025). Ransomware Annual Report 2024. https://cyberint.com/blog/research/ransomware-annual-report-2024/

Splunk. (2024). ShrinkLocker Malware: Abusing BitLocker to Lock Your Data. https://www.splunk.com/en_us/blog/security/shrinklocker-malware-abusing-bitlocker-to-lock-your-data.html

Bitdefender. (2024). ShrinkLocker (+Decryptor): From Friend to Foe, and Back Again. https://www.bitdefender.com/en-us/blog/businessinsights/shrinklocker-decryptor-from-friend-to-foe-and-back-again

Kaspersky. (2024). How ransomware abuses BitLocker. https://securelist.com/ransomware-abuses-bitlocker/112643/

BankInfoSecurity. (2024). Ever More Toxic Ransomware Brands Breed Lone Wolf Operators. https://www.bankinfosecurity.com/blogs/ever-more-toxic-ransomware-brands-breed-lone-wolf-operators-p-3682

WithSecure Labs. (2025). CrazyHunter: The Rising Threat of Open-Source Ransomware. https://labs.withsecure.com/publications/crazyhunter-ransomware

GBHackers. (2025). Prince Ransomware – An Automated Open-Source Ransomware Builder Freely Available on GitHub. https://gbhackers.com/prince-ransomware-an-automated-open-source-ransomware/

BankInfoSecurity. (2021). More Ransomware-as-a-Service Operations Seek Affiliates. https://www.bankinfosecurity.com/more-ransomware-as-a-service-operations-seek-affiliates-a-15378

Help Net Security. (2024). RaaS groups increasing efforts to recruit affiliates. https://www.helpnetsecurity.com/2024/03/20/raas-recruit-affiliates/

Secureworks. (2025). Ransomware Groups Evolve Affiliate Models. https://www.secureworks.com/blog/ransomware-groups-evolve-affiliate-models

ISACA. (2024). The Commoditization of Ransomware as a Service. https://www.isaca.org/resources/news-and-trends/newsletters/atisaca/2024/volume-4/the-commoditization-of-ransomware-as-a-service

CrowdStrike. (2025). What is Ransomware as a Service (RaaS)? https://www.crowdstrike.com/en-us/cybersecurity-101/ransomware/ransomware-as-a-service-raas/

IBM. (2025). What Is Ransomware-as-a-Service (RaaS)? https://www.ibm.com/think/topics/ransomware-as-a-service

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lone-wolf-raas/


Privacy-Enhancing Technologies (PETs) – Crittografia per la protezione dei dati sensibili nell’era dell’intelligenza artificiale

Le Privacy-Enhancing Technologies (PETs) rappresentano una frontiera paradigmatica nella protezione dei dati, consentendo l’elaborazione computazionale di informazioni sensibili senza comprometterne la riservatezza. Tecnologie avanguardistiche come la crittografia omomorfa e il calcolo multi-party sicuro stanno ridefinendo i protocolli di sicurezza in settori critici quali sanità e finanza, offrendo soluzioni innovative che conciliano utilità dei dati e privacy by design.

Introduzione alle Privacy-Enhancing Technologies

Le Privacy-Enhancing Technologies costituiscono un ecosistema complesso di metodologie crittografiche progettate per garantire la protezione della privacy durante l’intero ciclo di vita dei dati. Secondo la definizione dell’European Union Agency for Cybersecurity (ENISA), le PETs sono “sistemi software e hardware che comprendono processi tecnici, metodi o conoscenze per ottenere funzionalità specifiche di privacy o protezione dei dati”.

L’implementazione delle PETs è diventata cruciale nell’attuale panorama digitale, dove il 68% dei consumatori esprime preoccupazioni significative riguardo alla privacy online. Questa crescente sensibilità verso la protezione dei dati ha catalizzato l’evoluzione delle PETs dalla ricerca accademica all’adozione commerciale su larga scala.

Classificazione tecnica delle PETs

Le PETs possono essere categorizzate secondo diverse tassonomie. La classificazione dell’ICO del Regno Unito distingue tre tipologie principali:

  1. PETs di Derivazione: Tecnologie che riducono o eliminano l’identificabilità degli individui, come la differential privacy e i dati sintetici
  2. PETs di Protezione: Soluzioni che nascondono e proteggono i dati, inclusa la crittografia omomorfa e le zero-knowledge proofs
  3. PETs di Controllo: Tecnologie che dividono o controllano l’accesso ai dati personali, come i trusted execution environments e il secure multiparty computation

Crittografia omomorfa: computazione su dati cifrati

Fondamenti teorici e implementazione

La crittografia omomorfa (HE) rappresenta una tecnica crittografica che consente il calcolo diretto su dati cifrati, producendo risultati criptati che corrispondono alle operazioni sui dati in chiaro. Esistono tre varianti principali:

  • Fully Homomorphic Encryption (FHE): Supporta tutti i tipi di operazioni senza limitazioni sul numero di computazioni
  • Somewhat Homomorphic Encryption (SHE): Supporta addizione e moltiplicazione su dati cifrati con limitazioni sul numero di operazioni
  • Partial Homomorphic Encryption (PHE): Supporta solo addizione o moltiplicazione, ma non entrambe

La FHE è un algoritmo Turing-completo, il che significa che è capace di processare virtualmente qualsiasi combinazione di operazioni su dati completamente cifrati, rendendola incredibilmente potente. Tuttavia, questa potenza comporta un costo computazionale significativo.

Applicazioni settoriali e performance

Nel settore sanitario, la crittografia omomorfa può abilitare l’outsourcing computazionale per analisi intensive come l’analisi genetica. Le organizzazioni possono sfruttare la HE per attività di data mining e machine learning. Tuttavia, il suo overhead computazionale estremo la rende impraticabile per la maggior parte delle applicazioni real-time.

Un esempio concreto è rappresentato dalla collaborazione tra il Dana-Farber Cancer Institute e Duality Technologies, che hanno utilizzato la HE per analizzare dati genomici multi-sorgente criptati senza mai decifrarli, abilitando studi di associazione genome-wide su larga scala.

Standard e Normative

Gli standard internazionali per la crittografia omomorfa includono:

  • ISO/IEC 18033-6:2019 IT Security techniques — Encryption algorithms — Part 6: Homomorphic encryption
  • ISO/IEC AWI 18033-8 Information security — Encryption algorithms — Part 8: Fully Homomorphic Encryption
  • Homomorphic Encryption Standard 2018

Secure Multiparty Computation: collaborazione sicura multi-entità

Architettura e protocolli crittografici

Il Secure Multi-Party Computation (SMPC), noto anche come secure computation o privacy-preserving computation, è un sottocampo della crittografia con l’obiettivo di creare metodi per consentire a più parti di calcolare congiuntamente una funzione sui loro input mantenendo privati tali input.

Andrew Yao ha introdotto per primo il concetto di SMPC nei primi anni ’80 con il protocollo Yao’s Garbled Circuits, che consente a due parti di calcolare congiuntamente una funzione, codificando la funzione come un circuito e crittografando i gate in modo che le parti possano valutare il circuito senza apprendere gli input reciproci.

Implementazioni e mercato

Il mercato del secure multiparty computation è proiettato a crescere da 950 milioni di USD nel 2025 a 2,65 miliardi di USD entro il 2035, rappresentando un CAGR del 10,80% durante il periodo di previsione.

Il settore sanitario guida il segmento degli utenti finali, rappresentando il 25,3% della quota di mercato nel 2024, spinto dalla necessità critica di collaborazione sui dati preservando la privacy.

Applicazioni cliniche e finanziarie

Microsoft Research ha sviluppato applicazioni SMPC per l’analisi di immagini mediche fMRI, permettendo a più istituzioni sanitarie di analizzare congiuntamente dati cerebrali mantenendo la privacy dei pazienti. Questo approccio consente la ricerca collaborativa su campioni più ampi senza compromettere la riservatezza.

Nel settore sanitario, l’SMPC è utilizzato per database distribuiti che permettono agli ospedali di calcolare collettivamente il numero di persone colpite da pandemie senza rivelare informazioni confidenziali.

Standard tecnici

Gli standard relativi all’SMPC includono:

  • IEEE 2842-2021 IEEE Recommended Practice for Secure Multi-Party Computation
  • IETF Privacy Preserving Measurement (PPM) protocol standard
  • ISO/IEC 19592-2:2017 Information technology — Security techniques — Secret sharing — Part 2: Fundamental mechanisms
  • ISO/IEC CD 4922-1:2023 Information security — Secure multiparty computation — Part 1: General

Differential Privacy: quantificazione matematica della privacy

Framework teorico e implementazione

La differential privacy (DP) è un framework matematico per garantire la privacy degli individui nei dataset. Raggiunge questo obiettivo introducendo una quantità controllata di rumore casuale nei dati, nascondendo efficacemente il contributo dei singoli data point.

Il NIST ha recentemente aggiornato le linee guida per la differential privacy, che sono state implementate con successo da grandi corporazioni tecnologiche e dall’U.S. Census Bureau. La DP funziona aggiungendo “rumore” casuale ai dati in modo da oscurare l’identità degli individui mantenendo il database utile come fonte di informazioni statistiche.

Standard e regolamentazione

In risposta all’Executive Order sull’Intelligenza Artificiale Sicura e Affidabile (ottobre 2023), il NIST ha pubblicato la bozza “Guidelines for Evaluating Differential Privacy Guarantees” (SP 800-226), finalizzata nel marzo 2025.

La differential privacy rappresenta la forma più robusta di output privacy conosciuta. È un framework formale di privacy che può essere applicato in molti contesti, con tecniche per il machine learning differenzialmente privato che aggiungono rumore casuale al modello durante l’addestramento per difendersi da attacchi alla privacy.

Zero-Knowledge Proofs: verificazione senza rivelazione

Principi crittografici fondamentali

Le zero-knowledge proofs (ZKPs) sono un metodo crittografico utilizzato per dimostrare la conoscenza di un dato senza rivelarlo. Nel contesto delle reti blockchain, le ZKPs rivelano solo che una informazione nascosta è valida e conosciuta dal prover con un alto grado di certezza.

Le ZKPs aprono la porta a una vasta gamma di applicazioni, dai sistemi di voto privato alle transazioni finanziarie confidenziali, dove l’integrità del processo è mantenuta senza compromettere la privacy degli individui o delle entità coinvolte.

Applicazioni Blockchain e DeFi

L’integrazione delle ZKPs nei blockchain fornisce privacy migliorata, rendendoli ideali per gestire dati sensibili in settori come sanità e finanza. Le proiezioni mostrano che entro il 2025, il 55% delle applicazioni sanitarie adotterà blockchain e ZKPs per implementazioni commerciali per proteggere dati sensibili.

Le ZKPs possono oscurare indirizzi di mittente e destinatario, importi delle transazioni e codice degli smart contract sia dai nodi validatori che dal ledger blockchain pubblico. Né terze parti esterne né il peer con cui un utente effettua transazioni vedranno i dettagli completi di una transazione.

Standard e specifiche tecniche

Gli standard correlati alle ZKP includono:

  • ISO/IEC 9798-5:2009 Information technology — Security techniques — Entity authentication — Part 5: Mechanisms using zero-knowledge techniques
  • ZKProof Community Reference

Federated Learning: apprendimento distribuito preservando la privacy

Architetture centralizzate e decentralizzate

Il Federated Learning (FL) è una tecnologia architetturale PET che consente a più parti di addestrare modelli sui propri dati locali. Le parti combinano poi alcuni pattern identificati da questi modelli in un singolo modello globale più accurato senza dover condividere dati di addestramento.

Tuttavia, recenti ricerche sugli attacchi alla privacy hanno dimostrato che è possibile estrarre una quantità sorprendente di informazioni sui dati di addestramento, anche quando viene utilizzato il federated learning. Queste tecniche rientrano in due categorie principali: attacchi che prendono di mira gli aggiornamenti del modello e attacchi che estraggono dati dal modello di AI dopo che l’addestramento è terminato.

Implementazioni pratiche e sfide

Una sfida importante nello scalare i sistemi PPFL a dataset di grandi dimensioni e molti client deriva dalle sfide computazionali della crittografia utilizzata per implementare le difese PPFL. Tecniche come la fully-homomorphic encryption (FHE) e la multiparty computation (MPC) possono proteggere calcoli sensibili, ma spesso introducono overhead di performance significativi.

Google utilizza FL per migliorare modelli di machine learning on-device come “Hey Google” in Google Assistant e per la predizione della parola successiva su tastiere virtuali per smartphone.

Trusted Execution Environments: sicurezza Hardware-Assisted

Architettura e proprietà di sicurezza

I Trusted Execution Environment (TEE) sono aree dedicate su un processore computer separate e protette dal sistema operativo. Un TEE fornisce garanzie per tre proprietà principali:

  • Riservatezza dei Dati: Nessun accesso in visualizzazione ai dati per parti non autorizzate
  • Integrità dei Dati: Nessuna capacità di aggiungere, rimuovere o modificare dati per parti non autorizzate
  • Integrità del Codice: Nessuna capacità di aggiungere, rimuovere o modificare codice per parti non autorizzate

Standard e implementazioni commerciali

Gli standard relativi ai TEE includono:

  • ISO/IEC 11889-4:2015 Information Technology — Trusted Platform Module Library
  • IETF Trusted Execution Environment Provisioning (TEEP) Architecture
  • IEEE 2830-2021 IEEE Standard for Technical Framework and Requirements of Trusted Execution Environment based Shared Machine Learning

Apple’s Secure Enclave è un sottosistema sicuro dedicato nelle versioni più recenti di iPhone, iPad, Mac e Apple Watch, isolato dal processore principale non fidato. Google’s Trusty è un OS sicuro che fornisce un TEE per Android, eseguendo in parallelo con Android ma isolato dal resto del sistema.

Analisi del mercato e proiezioni future

Crescita del settore PETs

Il mercato globale del secure multiparty computation è proiettato a crescere da 824 milioni di USD nel 2024 a 1.412 milioni di USD entro il 2029 con un CAGR dell’11,4% durante il periodo di previsione. L’emergere dell’AI, ML e tecnologie blockchain nelle soluzioni SMPC guida una crescita significativa assicurando la computazione e migliorando la sicurezza dei dati.

Secondo l’analisi SMR, il 40% delle grandi imprese ha pianificato di implementare SMPC entro il 2025 per rafforzare i propri framework di sicurezza dei dati.

Settori di applicazione prioritari

Nel settore sanitario, l’SMPC ha un immenso potenziale per rivoluzionare la sanità salvaguardando i dati sensibili dei pazienti abilitando al contempo analisi e ricerche collaborative. Questa tecnologia facilita collaborazioni sicure tra istituzioni sanitarie, ricercatori e professionisti.

Challenges e limitazioni tecniche

Overhead computazionale e scalabilità

La fully homomorphic encryption richiede migliaia di volte le risorse computazionali di un programma equivalente non cifrato. Anche negli scenari migliori, un programma FHE altamente ottimizzato richiede overhead computazionale estremo, con operazioni che spesso richiedono milioni di volte più tempo delle operazioni in testo chiaro.

Nei settori come finanza e sanità, dove vengono gestiti grandi volumi di dati sensibili, l’implementazione di SMPC su larga scala può portare a considerevoli problemi di latenza. I calcoli sicuri nell’analisi del rischio finanziario possono aumentare i tempi di elaborazione da minuti a ore.

Compliance regolatoria e incertezze legali

Le PETs sono in continua evoluzione e non si mappano esplicitamente alle leggi attuali. È difficile stabilire se una particolare PET o combinazione di esse sia legalmente accettabile per un caso d’uso specifico. Dove l’implementazione di PET coinvolge più giurisdizioni, diversi regolatori possono avere opinioni diverse sull’adeguatezza di una PET per uno scenario specifico.

Conclusioni e prospettive future

Le Privacy-Enhancing Technologies rappresentano una evoluzione paradigmatica nella protezione dei dati, offrendo soluzioni tecniche sofisticate per bilanciare utilità e privacy. Le PETs possono svolgere un ruolo essenziale in un approccio privacy-by-design alla data governance quando supportate da appropriata guidance legale e garanzie di privacy.

Le soluzioni commerciali e le librerie open-source hanno contribuito a ridurre i costi di implementazione delle PETs, assistendo nella promozione dell’adozione per piccole e medie imprese. Le PETs sono state utilizzate con successo in produzione attraverso vari settori, inclusi sanità, finanza, assicurazioni, telecomunicazioni e law enforcement.

Le sfide future includono la standardizzazione dei protocolli, l’ottimizzazione delle performance computazionali e lo sviluppo di framework regolatori adeguati. Tuttavia, il potenziale trasformativo delle PETs nel garantire collaborazioni sicure sui dati sensibili promette di rivoluzionare settori critici come sanità e finanza, aprendo nuove frontiere per l’innovazione preservando la privacy.

Fonti

AIM Multiple Research – Privacy Enhancing Technologies (Marzo 2025)

ISACA White Paper – Exploring Practical Considerations and Applications for Privacy Enhancing Technologies (2024)

Blind Insight – Privacy-enhancing Technologies Decoded (2025)

NIST Special Publication 800-226 – Guidelines for Evaluating Differential Privacy Guarantees (Marzo 2025)

Roots Analysis – Secure Multiparty Computation Market (Marzo 2025)

Microsoft Community Hub – SMPC for Machine Learning in Healthcare (Febbraio 2024)

NIST Cybersecurity Insights – Privacy Attacks in Federated Learning (Gennaio 2024)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/pets/


Perché la cybersecurity italiana fatica ad essere realmente sovrana, l’UE e l’Italia: una cyber colonia tra dipendenze geopolitiche ed interessi esterni

L’Italia ha una sovranità limitata e segnata da legami asimmetrici con gli Stati Uniti. A partire dal secondo dopoguerra, il piano Marshall, sebbene presentato come aiuto economico, fu oltremodo uno strumento strategico per rafforzare l’influenza americana in Europa. In questo contesto, l’Italia divenne un perno occidentale nel Mediterraneo per contenere l’URSS. Le elezioni del 1948 rappresentarono un momento cruciale: il forte intervento statunitense evitò la vittoria del PCI, consolidando l’allineamento dell’Italia agli interessi USA. Con l’ingresso nella NATO nel 1949, Roma perse parte della propria autonomia militare. La presenza di basi americane e la partecipazione alle strategie atlantiche hanno ulteriormente subordinato le scelte italiane alla sicurezza statunitense, fino al dominio cyber odierno.

Questo schema di dipendenza è oggi evidente anche nel campo della cybersicurezza, dove le infrastrutture critiche italiane sono fortemente basate su tecnologie statunitensi e dove la condivisione di informazioni con Washington avviene secondo una logica marcatamente asimmetrica. Gli Stati Uniti, pur fornendo supporto e strumenti di difesa, mantengono una posizione di chiaro predominio, definendo i margini operativi entro cui i partner europei possono muoversi.

Cybersecurity italiana: dipendenza tecnologica da USA, UK e Israele

In nome della “sicurezza” e della cooperazione internazionale, l’Italia ha progressivamente ceduto porzioni significative della propria autonomia strategica, affidandosi in misura crescente non solo agli Stati Uniti, ma anche ad altre potenze esterne come il Regno Unito e Israele. Questi attori esercitano, in diversi ambiti, un’influenza diretta e indiretta sui settori italiani della difesa, dell’intelligence e della governance strategica.

In questo contesto, il dominio cyber degli Stati è diventato uno degli obiettivi prioritari delle agenzie di intelligence globali, configurandosi come un nuovo campo di confronto e penetrazione, meno visibile ma più capillare rispetto alle tradizionali forme di guerra e diplomazia.

Sebbene Stati Uniti, Regno Unito e Israele siano considerati alleati strategici dell’Italia, il loro approccio operativo e il grado di adesione ai principi democratici, in particolare nella sfera dell’intelligence, presentano differenze significative.

Strutture come l’NSA statunitense o il GCHQ britannico operano, almeno formalmente, entro sistemi soggetti a controlli parlamentari, giudiziari e a meccanismi di accountability istituzionale. Diversa è la situazione di Israele, il cui servizio di intelligence esterno, il Mossad, è noto per condurre operazioni coperte che includono spionaggio, sabotaggio, assassinii mirati e ingerenze in ambito politico ed economico, spesso al di fuori di un chiaro quadro normativo o di controllo democratico.

In quanto alleato strategico e proxy regionale degli Stati Uniti, Israele gode di un elevato livello di tolleranza internazionale: anche in presenza di azioni che violano apertamente la sovranità di altri Stati, le reazioni ufficiali da parte dei governi occidentali risultano spesso assenti o attenuate.

In Italia, la cooperazione con l’intelligence israeliana si sviluppa da tempo in ambiti poco trasparenti e scarsamente regolati. Le collaborazioni in materia di cybersicurezza e tecnologie di sorveglianza, come ad es. nel caso del software Pegasus di NSO Group, o dei sistemi biometrici di aziende come AnyVision e PerSay, si inseriscono in una rete di rapporti strategici ed economici che spesso sfuggono ai meccanismi di controllo parlamentare e alla supervisione pubblica. Queste dinamiche alimentano una “zona grigia” in cui la sicurezza nazionale italiana si intreccia con interessi esterni, in assenza di una trasparente governance istituzionale.

Sovranità digitale italiana: mito o realtà?

E così quando la sovranità è solo formale, parlare di “sovranità cibernetica italiana” appare quasi una contraddizione. La struttura odierna della sicurezza digitale nazionale è costruita su fondamenta tecnologiche, giuridiche e diplomatiche che non sono autonome:

  • Le tecnologie critiche sono in mano a soggetti stranieri;
  • Le strategie sono spesso scritte o ispirate in ambienti NATO o USA;
  • La cooperazione con agenzie estere non è bilanciata, ma orientata ad una subordinazione operativa.

In pratica, l’Italia non sembra controllare realmente la rete delle sue informazioni, e qualsiasi tentativo di ribellione a questa logica (anche solo in termini di regolazione tecnologica o piena autonomia legislativa) sembra essere immediatamente ricondotto nei ranghi da pressioni diplomatiche, economiche o mediatiche.

Un caso emblematico: Sovereign Public Cloud di Microsoft

Sovereign Public Cloud di Microsoft è una nuova offerta cloud rivolta a tutti i clienti europei di Microsoft, progettata per garantire che i dati rimangano in Europa, siano soggetti esclusivamente alla legislazione europea e che le operazioni e l’accesso siano controllati da personale europeo.

Ma la sicurezza dei dati dei cittadini europei non può essere pienamente garantita da Microsoft, anche alla luce delle nuove soluzioni “sovereign” annunciate, per vari motivi, soprattutto se li correliamo con fatti recenti e criticità strutturali, tra le principali motivazioni vale la pena evidenziare:

  • Persistente dipendenza da un fornitore extra-UE

Microsoft resta una multinazionale statunitense (in Italia Microsoft è una stabile organizzazione, con tutti i privilegi che ne derivano), soggetta alle leggi e pressioni del proprio paese d’origine. Anche se i dati sono fisicamente conservati in Europa, la proprietà e la gestione ultima delle infrastrutture e del software rimangono sotto il controllo di una società americana, esponendo i dati al rischio di richieste da parte di autorità straniere (ad esempio, tramite il Cloud Act statunitense o la sezione 702 della FISA).

  • Precedenti violazioni delle norme UE sulla protezione dei dati

Un’indagine dell’European Data Protection Supervisor (EDPS) nel 2024 ha rilevato che l’utilizzo di Microsoft 365 da parte della Commissione Europea ha violato diverse regole fondamentali del GDPR, tra cui la mancanza di specificità sulle finalità e le modalità di trattamento dei dati, la poca chiarezza contrattuale e l’assenza di salvaguardie tecniche efficaci per limitare i trattamenti ai soli scopi dichiarati. Questo dimostra che, anche con impegni formali, la conformità pratica rimane problematica.

  • Accesso potenziale da parte di personale non europeo

Sebbene Microsoft introduca strumenti come Data Guardian per limitare l’accesso ai dati europei solo a personale residente in Europa, l’articolo stesso ammette che in casi eccezionali l’accesso può essere concesso a ingegneri fuori dall’UE, anche se sotto supervisione e audit. Questo introduce una vulnerabilità strutturale: in situazioni di emergenza, pressioni legali o interessi geopolitici, il controllo europeo potrebbe essere aggirato.

  • Ambiguità e complessità contrattuale

Le condizioni contrattuali di Microsoft sono state criticate dalle autorità europee per la loro scarsa chiarezza e per la difficoltà di garantire che i trattamenti dei dati siano limitati alle istruzioni ricevute dal cliente europeo. La mancanza di trasparenza su come i dati vengono effettivamente trattati e protetti rende difficile per le organizzazioni europee verificare la reale conformità.

  • Rischio di lock-in e dipendenza strategica

Le soluzioni cloud “sovereign” di Microsoft, pur offrendo nuove opzioni di controllo locale, non eliminano il rischio di dipendenza tecnologica (lock-in) da un unico fornitore globale.

Diversi governi europei, come quello danese, hanno già espresso preoccupazione per la vulnerabilità operativa e politica derivante dall’affidarsi a pochi grandi player stranieri: se Microsoft decidesse o fosse costretta a sospendere i servizi, molte infrastrutture digitali pubbliche sarebbero a rischio.

Anche e soprattutto le piccole imprese italiane dovrebbero preoccuparsi (o almeno riflettere seriamente) sull’uso di strumenti di intelligenza artificiale come Microsoft Copilot, che analizzano in modo trasversale il file system locale, le email aziendali su Office 365, le chat interne e i documenti di lavoro.

La convinzione che “nessuno si interessi ai miei dati” non è più realistica. Oggi ogni informazione, anche quella apparentemente banale, può essere preziosa. Una microimpresa che produce prodotti artigianali o sviluppa soluzioni software, ad esempio potrebbe condividere via email o in documenti digitali listini, proposte commerciali, strategie di marketing e dettagli operativi.

Copilot elabora questi contenuti in tempo reale. Microsoft, attraverso il suo ecosistema e la sua posizione dominante, può aggregare e analizzare tali dati per:

  • Rafforzare le proprie linee di prodotto (es. Dynamics, Azure, GitHub)
  • Offrire dati aggregati a grandi clienti o partner strategici
  • Migliorare i propri modelli AI con insight ricavati anche da realtà locali

Il risultato? Un’azienda italiana, magari eccellenza in una nicchia di mercato, può ritrovarsi inconsapevolmente “copiata” nei prezzi, nella comunicazione o superata nei bandi, perché le informazioni che produce vengono trasformate in vantaggi competitivi per altri.

Questo vale non solo per chi produce, ma anche per le realtà che offrono servizi altamente qualificati. Una piccola impresa legale o consulenziale che utilizza Word, Outlook e Teams per gestire contratti, pareri tecnici o offerte commerciali, affida a Copilot informazioni sensibili, spesso in modo inconsapevole. Questi dati possono:

  • Essere utilizzati per addestrare modelli di IA (pseudonimizzati, ma non anonimi)
  • Finire come base per suggerimenti a terzi (es. prompt, clausole, template)
  • Alimentare lo sviluppo di strumenti verticali che automatizzano proprio quelle competenze

In pratica, l’impresa contribuisce alla costruzione di un potenziale concorrente automatizzato, senza alcun ritorno, né controllo.

A ciò si aggiunge un ulteriore rischio sistemico: l’analisi incrociata tra imprese dello stesso settore. Se numerose PMI del manifatturiero italiano usano Microsoft 365, Copilot può accedere a un’enorme mole di dati: email, fatture, presentazioni, documentazione interna. Da qui, Microsoft e soggetti ad essa collegati, potrebbero:

  • Individuare tendenze nei prezzi e criticità nella filiera
  • Valutare la fragilità di certi fornitori locali
  • Offrire questi insight a grandi clienti internazionali interessati ad acquisire, entrare o riconfigurare il mercato

Così, imprese italiane di valore possono essere “mappate” per fini di terzi, senza trasparenza né vantaggio diretto.

Come detto prima, esiste poi una dimensione geopolitica e di compliance: i dati aziendali trattati da Copilot e dalla suite Microsoft 365 sono soggetti alla normativa statunitense, in particolare al Cloud Act, che consente l’accesso da parte di autorità USA anche a dati conservati fuori dal loro territorio. Una piccola azienda tech italiana, che lavora con clienti esteri o gestisce dati di terzi, potrebbe essere coinvolta in meccanismi di sorveglianza internazionale o indagini, senza saperlo, per il solo fatto di aver utilizzato un determinato software.

Meno visibile ma altrettanto concreto rimane il rischio della dipendenza tecnologica. Una piccola impresa che integra Copilot in ogni fase operativa, dalla scrittura di documenti alla gestione di email, report, analisi, potrebbe perdere progressivamente competenze interne e flessibilità strategica. Se Microsoft dovesse cambiare i termini di servizio, alzare i prezzi o limitare le funzioni gratuite, l’azienda:

  • Non potrebbe più fare a meno dell’assistente AI senza ridurre l’efficienza
  • Si troverebbe con meno competenze residue tra i propri collaboratori
  • Sarebbe costretta a rimanere nell’ecosistema Microsoft, anche a condizioni peggiorative

La vera posta in gioco è l’autonomia strategica. Per una piccola o micro impresa italiana, i dati non sono semplici “informazioni”: sono asset vitali, identità operativa, vantaggio competitivo. Cederne il controllo, anche parzialmente, a soggetti terzi, specie se dominanti e stranieri, significa esporsi a una nuova forma di vulnerabilità: silenziosa, strutturale, e spesso irreversibile.

Vorrei aggiungere una mia personale esperienza con Microsoft, che credo possa contribuire a rafforzare il senso di questo articolo. Da oltre trent’anni colleziono certificazioni Microsoft, sia per motivi professionali sia per mettere costantemente alla prova le mie competenze sulle sue soluzioni.

Devo molto a Microsoft, che fin dal 1990 ha segnato profondamente il mio percorso lavorativo, sia come sistemista sia come sviluppatore software, ma seguire il percorso di certificazione di un brand significa anche comprendere i suoi obiettivi strategici e commerciali. Negli ultimi quattro anni, ho notato con sempre maggiore evidenza e velocità come Microsoft stia progressivamente abbandonando la formazione sui suoi prodotti on-premise.

Ad esempio, mentre in passato potevo certificarmi ad es. su Windows Server 2016, oggi l’unico percorso server professionale disponibile riguarda esclusivamente funzionalità server legate al cloud, come Active Directory su Azure.

Microsoft sta spingendo in modo deliberato professionisti, utenti e soprattutto i loro dati, verso il proprio cloud. Questo non significa che non sia ancora possibile acquistare una licenza di Windows Server o Microsoft Exchange per un’installazione locale, ma questi prodotti sono sempre più “nascosti” e meno promossi dalla stessa Microsoft. Le motivazioni principali di questa strategia possiamo individuarle in tre aspetti fondamentali:

A. Microsoft propone i suoi servizi cloud in modalità “as-a-service”, con abbonamenti mensili o annuali, questo garantisce flussi di entrate più stabili e prevedibili rispetto alla vendita tradizionale di licenze perpetue. Questo modello consente aggiornamenti continui, maggiore flessibilità ed un rapporto costante con i clienti.

B. Offrendo soluzioni cloud, Microsoft si configura come un “gateway” con una posizione strategica e privilegiata nel controllo dei dati e delle comunicazioni degli utenti, in un contesto geopolitico in cui il dominio delle infrastrutture digitali assume un ruolo cruciale. In questo scenario, il lock-in tecnologico diventa il fattore chiave che consolida il controllo sull’ecosistema digitale, aumentando la dipendenza degli utenti e la leva strategica dell’azienda.

C. Disporre di tutti i dati degli utenti significa molto più che conservarli. Grazie alle avanzate capacità di Azure e Copilot, Microsoft può elaborare, analizzare e correlare queste informazioni su larga scala, sfruttando intelligenza artificiale, machine learning e altre tecnologie di data mining. L’IA, in particolare, consente di trasformare grandi quantità di dati grezzi in insight sofisticati, automatizzando processi decisionali e generando modelli predittivi sempre più accurati. Non solo ottimizzazione dei servizi offerti, ma anche creazione di profili dettagliati degli utenti, identificazione di pattern di comportamento nascosti, previsione su esigenze future e, in alcuni casi, manipolazione delle decisioni strategiche di business o addirittura di modelli di consumo su larga scala.

Il problema centrale è che tutto questo può avvenire senza un controllo diretto, trasparente e pienamente consapevole da parte dell’utente o dell’organizzazione che affida i propri dati ad Azure, semplicemente perché non ha gli strumenti tecnologici e legislativi per farlo.

L’uso dell’IA amplifica ulteriormente questa dinamica: i sistemi intelligenti possono elaborare e incrociare dati personali, aziendali e contestuali con una velocità e un dettaglio che supera la capacità umana di supervisione, rendendo ancora più difficile per gli utenti monitorare o limitare come e quando le proprie informazioni possano essere utilizzate o condivise. Questo aspetto offusca e mette in discussione non solo la privacy, ma anche l’autonomia decisionale degli stessi utenti, trasformando i dati in un asset strategico gestito da una tecnologia che sfugge ad un controllo diretto.

La realtà di cyber-colonia americana in cui l’Italia e l’Europa vengono a trovarsi rappresenta una sfida complessa che coinvolge dimensioni tecnologiche, geopolitiche, economiche e sociali. Inoltre, la politica italiana ed europea è fortemente compromessa da una diffusa sudditanza nei confronti di Stati proxy strategici degli USA, come Israele e Regno Unito.

Questi paesi esercitano un’influenza significativa sulle decisioni nazionali e comunitarie, limitando la possibilità di scelte autonome e orientando, nello specifico, le politiche di cybersecurity e difesa digitale secondo interessi esterni.

Quindi Microsoft, Amazon, Apple e le altre Big tech devono essere bandite? Assolutamente NO! Rappresentano dei fornitori tecnologici d’avanguardia ma non possiamo permettergli di operare in base alle loro etiche e direttive, devono imparare a rispettare “la sovranità” degli utenti, ad esempio, il concetto di “on-premise”, tanto osteggiato dalle Big Tech, deve continuare ad essere sviluppato e garantito come opzione reale. Se questa possibilità viene eliminata, affidarsi completamente a soluzioni esterne potrebbe diventare non solo limitante, ma potenzialmente rischioso, privare il sistema paese di questa opzione significherebbe accettare una dipendenza tecnologica che, nel lungo periodo, può rivelarsi pericolosa.

Non possiamo più accettare che le Big Tech giustifichino il cloud come unica strada percorribile per lo sviluppo di tecnologie emergenti come l’intelligenza artificiale. I fatti dimostrano il contrario, in Cina ad esempio, sono già disponibili modelli open source eseguibili localmente e infrastrutture hardware accessibili, capaci di supportare queste tecnologie a costi contenuti. In questo scenario, attori come Cina e in parte anche la Russia, stanno dimostrando che alternative concrete esistono.

Paradossalmente, proprio questi paesi potrebbero rivelarsi interlocutori strategici per Italia ed Europa, se l’obiettivo è riconquistare una reale autonomia tecnologica. Invertire questa tendenza richiede un impegno coordinato, duraturo e consapevole, capace di mettere la sovranità digitale al centro della politica europea, spezzando le catene di una dipendenza geopolitica ormai radicata.

Tutto questo è sicuramente facile a dirsi ma molto più difficile a farsi, tra pressioni esterne, resistenze interne, costi elevati ed una classe politica a volte incompetente, vincolata ad interessi esterni e privati, questa svolta rimane un traguardo aspro da raggiungere. Eppure, nonostante le difficoltà, la strada verso la sovranità digitale resta ancora aperta.

Costruire una vera sovranità digitale non è un sogno irrealistico, ma una scelta concreta, solo una cosa è certa, la sovranità non si delega, si conquista.

Note

https://blogs.microsoft.com/blog/2025/06/16/announcing-comprehensive-sovereign-solutions-empowering-european-organizations/

https://www.edps.europa.eu/data-protection/our-work/publications/investigations/2024-03-08-edps-investigation-european-commissions-use-microsoft-365_en

https://www.windowscentral.com/software-apps/windows-11/its-the-year-of-linux-at-least-for-denmark-heres-why-the-countrys-government-is-dumping-windows-and-office-365

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-italiana/


Cybercrime: nel Regno Unito arrestati presunti hacker, attacchi da 440 Milioni a M&S, Co-op e Harrods

La National Crime Agency (NCA) del Regno Unito ha annunciato il 10 luglio 2025 l’arresto di quattro persone in relazione a una serie di attacchi informatici su larga scala che hanno colpito i giganti del retail britannico Marks & Spencer (M&S), Co-op e Harrods all’inizio dell’anno. Gli individui, due uomini di 19 anni, un ragazzo di 17 anni e una donna di 20 anni, sono stati presi in custodia durante raid coordinati nelle loro residenze a Londra e nelle West Midlands.

Le accuse mosse contro i sospettati sono gravi e includono reati ai sensi del Computer Misuse Act, ricatto, riciclaggio di denaro e coinvolgimento nelle attività di un gruppo criminale organizzato. Durante le operazioni, gli ufficiali della National Cyber Crime Unit della NCA hanno sequestrato numerosi dispositivi elettronici per analisi forensi digitali, e tutti e quattro rimangono in custodia per ulteriori interrogatori. Paul Foster, vicedirettore e capo della National Cyber Crime Unit della NCA, ha sottolineato che l’indagine è stata una priorità assoluta per l’Agenzia e che questi arresti rappresentano un “passo significativo” nel perseguire i responsabili.

L’età relativamente giovane dei sospettati (17-20 anni) si allinea con i profili noti di gruppi come Scattered Spider, spesso descritto come un collettivo di “giovani hacker” e una “crew di cybercriminali decentralizzata”. Questa tendenza evidenzia una sfida crescente per le forze dell’ordine: l’emergere di attori con elevate competenze tecniche ma potenzialmente meno esperienza operativa o una minore aderenza alle tradizionali strutture criminali, il che può renderli più suscettibili all’errore e, di conseguenza, all’arresto.

Le accuse di “partecipazione alle attività di un gruppo criminale organizzato” sono particolarmente rilevanti. Nonostante la natura “liberamente affiliata” o “decentralizzata” di gruppi come Scattered Spider , l’approccio delle autorità indica una ferma volontà di considerare queste operazioni come parte di un’impresa criminale strutturata. Questo riflette una comprensione più profonda della cybercriminalità moderna, che spesso opera attraverso reti fluide e basate su progetti, consentendo alle forze dell’ordine di applicare sanzioni più severe e di estendere le indagini a una rete più ampia.

Il contesto dei cyber attacchi: un’offensiva mirata al settore retail

Gli attacchi informatici che hanno portato a questi arresti si sono verificati nell’aprile 2025. Il Cyber Monitoring Centre (CMC), un organismo indipendente supportato dall’industria assicurativa , ha classificato gli incidenti che hanno colpito Marks & Spencer e Co-op come un “singolo evento cyber combinato”. Questa classificazione è stata motivata dal fatto che un unico attore ha rivendicato la responsabilità per entrambi gli attacchi e che le tattiche, tecniche e procedure (TTP) impiegate erano simili. L’evento è stato inoltre categorizzato come un “evento sistemico di Categoria 2” , evidenziando la sua capacità di generare un rischio significativo per l’intero settore.

L’impatto finanziario complessivo di questi attacchi è stato stimato tra £270 milioni ($363 milioni) e £440 milioni ($592 milioni). Marks & Spencer, in particolare, ha previsto perdite fino a £300 milioni, con il recupero operativo che si prevede si estenderà nella seconda metà dell’anno. La sua capitalizzazione di mercato ha subito un calo drastico, stimato tra £500 milioni e £750 milioni.

Anche Co-op ha visto il valore delle sue azioni crollare del 30-40% in seguito all’incidente. Questi numeri colossali non sono solo la somma delle perdite individuali, ma riflettono un rischio sistemico che può destabilizzare interi settori economici, influenzando potenzialmente le politiche assicurative, la regolamentazione e gli investimenti in cybersecurity a livello di settore.

Analisi degli incidenti: vettori, minacce e impatto operativo

Gli attacchi sono stati attribuiti principalmente al gruppo ransomware DragonForce, che si ritiene operi in collaborazione con il threat actor Scattered Spider (noto anche come UNC3944). Scattered Spider è tristemente noto per le sue tattiche sofisticate di ingegneria sociale. La tattica comune impiegata è stata la “double extortion”, che prevede sia la crittografia dei sistemi che l’esfiltrazione dei dati, seguita da una richiesta di riscatto per la decrittografia e la cancellazione dei file rubati.

Marks & Spencer (M&S)

L’attacco a M&S è iniziato già a febbraio 2025 con l’accesso iniziale alla rete. Il vettore principale è stato l’ingegneria sociale, sfruttando un fornitore terzo, Tata Consultancy Services (TCS), che gestisce l’helpdesk IT di M&S. Gli attaccanti hanno impersonato personale IT interno per ingannare gli operatori dell’helpdesk, ottenendo credenziali e riuscendo a disabilitare l’autenticazione multi-fattore (MFA).

Una volta all’interno, hanno esfiltrato il file NTDS.dit del controller di dominio Windows, che contiene gli hash delle password per tutti gli utenti del dominio. Questi hash sono stati poi crackati offline per ottenere credenziali in chiaro. Utilizzando accessi Windows legittimi, si sono mossi lateralmente nella rete e, il 24 aprile, hanno distribuito il payload del ransomware DragonForce sugli host VMware ESXi, crittografando macchine virtuali che supportavano e-commerce, elaborazione pagamenti e logistica.

L’impatto operativo è stato devastante: M&S è stata costretta a sospendere gli ordini online per sei settimane , ha subito interruzioni diffuse nei pagamenti in 500 negozi e ha registrato il furto di dati personali dei clienti, inclusi nomi, dettagli di contatto, informazioni parziali di pagamento, date di nascita e cronologie ordini online. L’azienda ha dovuto ricorrere a procedure manuali per la gestione delle scorte e dei rifornimenti, causando scaffali vuoti e disagi significativi ai clienti.

Co-op

Per Co-op, l’accesso non autorizzato è stato rilevato il 22 aprile. L’accesso iniziale è avvenuto tramite un attacco di ingegneria sociale, che ha permesso il reset della password di un dipendente. Gli attaccanti hanno rubato il file Windows NTDS.dit e hanno affermato di aver avuto accesso alla rete per un periodo significativo prima di essere scoperti. L’attacco ha compromesso i dati personali del programma di adesione Co-op, tra cui nomi, date di nascita, informazioni di contatto e dettagli di adesione. L’azienda ha subito interruzioni nei pagamenti e problemi di rifornimento.

Una strategia di risposta cruciale adottata da Co-op è stata la decisione proattiva del suo team IT di disconnettere i servizi informatici, impedendo ai criminali di completare l’attacco ransomware. Gli attaccanti stessi hanno confermato che la rete Co-op “non ha mai subito ransomware” perché l’azienda “ha staccato la spina”. Questa mossa, sebbene abbia causato interruzioni immediate, è stata definita una “buona mossa” da esperti di cybersecurity, limitando i danni rispetto a M&S. Co-op ha successivamente annunciato un investimento di $50 milioni in cybersecurity per rafforzare le proprie difese.

Harrods

Harrods ha confermato un tentativo di accesso non autorizzato ai suoi sistemi nel maggio 2025. Come misura precauzionale, il negozio ha limitato l’accesso a internet nei suoi siti. I dettagli sulla gravità della violazione o sull’esposizione dei dati dei clienti non sono stati rivelati , né è stato divulgato se l’attacco abbia coinvolto ransomware o richieste di estorsione. Tuttavia, la vicinanza temporale con gli altri attacchi suggerisce un possibile collegamento allo stesso attore, con Scattered Spider come probabile colpevole.

Retailer Attore della Minaccia Principale Vettore d’Attacco Iniziale Dati Compromessi (se noti) Impatto Operativo Chiave
M&S DragonForce / Scattered Spider Ingegneria Sociale (Helpdesk TCS) Nomi, contatti, parziali pagamenti, DOB, cronologia ordini Sospensione ordini online (6 settimane), interruzioni pagamenti, scaffali vuoti
Co-op DragonForce / Scattered Spider Ingegneria Sociale (Reset Password Dipendente) Nomi, DOB, contatti, dettagli membership Interruzioni pagamenti, problemi rifornimento, shutdown proattivo dei sistemi
Harrods Sconosciuto (possibile Scattered Spider) Accesso non autorizzato Non rivelato Restrizione accesso internet (precauzionale)

Il fatto che gli attacchi a M&S e Co-op siano partiti da ingegneria sociale e dalla compromissione di terze parti o dipendenti evidenzia una vulnerabilità persistente: il fattore umano. Questa tattica aggira le difese perimetrali tradizionali, sfruttando la fiducia e l’errore umano. La gestione del rischio dei fornitori terzi e la formazione continua sull’ingegneria sociale, insieme a robuste politiche di verifica dell’identità per i servizi di helpdesk, sono cruciali.

L’esfiltrazione del file NTDS.dit di Active Directory (AD) in entrambi gli attacchi M&S e Co-op è una tecnica altamente efficace. Questo file contiene gli hash delle password di tutti gli utenti del dominio, consentendo agli aggressori di ottenere credenziali in chiaro offline e di muoversi lateralmente nella rete con account legittimi, eludendo il rilevamento. La protezione di AD con hardening rigorosi, monitoraggio avanzato dei log e MFA per gli account privilegiati è fondamentale.

La decisione di Co-op di disconnettere proattivamente i propri sistemi per prevenire la completa crittografia del ransomware , sebbene costosa in termini di interruzione immediata, ha limitato significativamente il danno complessivo. Questo dimostra l’importanza di un piano di risposta agli incidenti ben definito e della capacità di prendere decisioni rapide e drastiche per contenere la minaccia.

La risposta delle Forze dell’Ordine e le implicazioni per la sicurezza informatica

L’indagine della NCA è stata una “priorità massima” sin dagli attacchi. Paul Foster della NCA ha ringraziato M&S, Co-op e Harrods per il loro supporto alle indagini, sottolineando l’importanza della collaborazione tra vittime e forze dell’ordine. L’attività operativa è stata supportata da unità regionali di criminalità organizzata (West Midlands ROCU, East Midlands Special Operations Unit) , dimostrando un approccio coordinato e multi-agenzia alla lotta contro la cybercriminalità nel Regno Unito. Questo livello di coordinamento è cruciale per il successo delle indagini complesse, combinando l’intelligence nazionale con le capacità operative locali.

La presenza di un cittadino lettone tra gli arrestati in un gruppo principalmente associato a hacker di lingua inglese (Scattered Spider) indica che, anche per gruppi apparentemente “locali”, la portata delle operazioni cybercriminali può essere transnazionale. Questo rafforza la necessità di una robusta cooperazione internazionale tra le forze dell’ordine per contrastare efficacemente la cybercriminalità, richiedendo condivisione di intelligence e coordinamento operativo oltre i confini nazionali.

Jake Moore di ESET ha commentato che gli arresti sono un “duro colpo” per la gang, che “non eliminerà gli attacchi futuri ma interromperà le reti criminali”. Questa analisi riflette la realtà della lotta alla cybercriminalità: sebbene non si possa “eradicare” il problema, la “disruzione” delle reti è un obiettivo raggiungibile e cruciale. Gli arresti di membri chiave possono paralizzare temporaneamente le operazioni di un gruppo, costringendoli a riorganizzarsi o a sciogliersi, aumentando il rischio percepito per gli attori delle minacce.

La NCA e altre agenzie come l’FBI e Europol sconsigliano vivamente di pagare i riscatti, poiché ciò alimenta il ciclo della cybercriminalità e non garantisce il recupero dei dati. Questa posizione è una strategia chiara per interrompere il modello di business del ransomware, spostando il focus dalla reazione al pagamento alla prevenzione e al recupero robusto.

Cybercrime: lezioni cruciali per i professionisti della cybersecurity

Questi incidenti offrono diverse lezioni fondamentali per i professionisti della cybersecurity:

  • Persistenza dell’Ingegneria Sociale: Gli attacchi dimostrano che l’ingegneria sociale rimane un vettore di accesso iniziale estremamente efficace, capace di aggirare difese tecniche avanzate. La formazione continua del personale e l’implementazione di rigorosi protocolli di verifica per le richieste di credenziali sono indispensabili.
  • Gestione del Rischio dei Fornitori Terzi: La compromissione tramite un fornitore IT esterno (TCS per M&S) evidenzia la necessità di una rigorosa gestione del rischio della supply chain e di controlli di accesso segmentati per i terzi. Le organizzazioni sono tanto sicure quanto il loro anello più debole nella catena di fornitura.
  • Protezione dell’Active Directory: Il furto del file NTDS.dit sottolinea l’importanza critica di proteggere Active Directory con hardening, monitoraggio avanzato dei log e MFA obbligatoria per gli account privilegiati. AD rimane un obiettivo primario per gli attaccanti che cercano il controllo della rete.
  • Pianificazione della Risposta agli Incidenti e Continuità Operativa: Il caso Co-op dimostra il valore di una risposta proattiva (disconnessione dei sistemi) e di un robusto piano di continuità aziendale con backup sicuri per limitare i danni da ransomware e consentire un recupero rapido senza cedere al riscatto.
  • Trasparenza e Collaborazione: L’appello del presidente di M&S, Archie Norman, per la segnalazione obbligatoria degli incidenti e il ringraziamento della NCA per la collaborazione delle vittime evidenziano l’importanza della condivisione delle informazioni per migliorare la resilienza collettiva e fornire un quadro più accurato del panorama delle minacce. Una maggiore trasparenza può portare a una migliore intelligence sulle minacce e a difese più efficaci.
  • Reazione del Mercato e Danno Reputazionale: Il calo significativo del valore di mercato di M&S e Co-op in seguito agli attacchi dimostra che le conseguenze degli incidenti cyber vanno ben oltre i costi operativi diretti, influenzando la percezione degli investitori e la fiducia del pubblico. La cybersecurity è, a tutti gli effetti, una componente critica della gestione del rischio aziendale e della protezione del valore per gli azionisti.
  • Retailer di Lusso come Target Primario: L’identificazione di Harrods come “prime target” per gli attacchi informatici a causa della grande quantità di dati sensibili dei clienti e del potenziale danno d’immagine derivante da un’interruzione, rivela una logica di targeting specifica. Gli attori delle minacce stanno affinando le loro strategie, concentrandosi su settori dove il ritorno sull’investimento è più elevato.

Conclusioni: verso una maggiore resilienza

Gli arresti operati dalla NCA segnano un successo tangibile nella lotta contro le reti cybercriminali che hanno inflitto interruzioni devastanti nel settore retail britannico. Questi incidenti, tuttavia, sottolineano l’evoluzione continua delle tattiche degli aggressori, con l’ingegneria sociale e la compromissione dell’Active Directory che rimangono vettori primari di attacco.

La risposta proattiva di Co-op offre un modello di gestione degli incidenti che, sebbene costoso a breve termine, può limitare significativamente i danni complessivi e accelerare il recupero. La comunità della cybersecurity deve continuare a rafforzare le difese, investire nella formazione del personale, migliorare la gestione del rischio di terze parti e sviluppare piani di continuità aziendale robusti.

L’adozione di una cultura di maggiore trasparenza nel reporting degli incidenti e una collaborazione più stretta con le forze dell’ordine sono passi essenziali per costruire una resilienza collettiva più forte contro un panorama di minacce in costante evoluzione.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybercrime-retail/


Cyber attacco a Qantas Airlines e il rischio di terze parti: circa 5,7 milioni di clienti unici sono stati compromessi

Il 30 giugno 2025, Qantas Airways, la compagnia di bandiera australiana, ha rilevato un’attività insolita su una piattaforma di terze parti utilizzata dal suo centro di assistenza clienti. Questo evento ha innescato un’indagine immediata su quella che si è rapidamente configurata come una delle più significative violazioni informatiche in Australia negli ultimi anni. Inizialmente, le stime sull’impatto variavano, ma l’analisi forense ha progressivamente rivelato una portata ben più ampia. Dopo la rimozione dei record duplicati, Qantas ha confermato che i dati personali di circa 5,7 milioni di clienti unici sono stati compromessi.

La progressione di queste cifre, da una stima iniziale di “oltre un milione” a un conteggio più preciso di “5,7 milioni di clienti unici”, illustra la natura complessa e iterativa delle indagini post-violazione. Le prime valutazioni sono spesso conservative, e il numero esatto si affina man mano che l’analisi dei dati e la deduplicazione avanzano. Questo aspetto sottolinea l’importanza di una comunicazione agile e basata sui dati durante la gestione di crisi informatiche, poiché le informazioni evolvono rapidamente.

Sebbene Qantas abbia prontamente assicurato che i sistemi operativi di volo e i dati finanziari non siano stati direttamente compromessi, l’incidente solleva questioni urgenti sulla gestione del rischio di terze parti e sulla resilienza informatica nel settore dell’aviazione. Questa violazione, pur non avendo impattato i sistemi operativi diretti, espone una vulnerabilità sistemica intrinseca al settore dell’aviazione.

La crescente dipendenza da fornitori esterni per servizi critici, come i contact center, crea una superficie di attacco estesa, trasformando la sicurezza in una questione di ecosistema piuttosto che di mero perimetro interno. Questo impone agli esperti di sicurezza informatica di adottare una visione olistica del rischio, estendendo la vigilanza oltre i confini aziendali tradizionali. L’attacco a Qantas si inserisce, inoltre, in una preoccupante tendenza di violazioni che colpiscono il settore aereo globale, rendendolo un caso di studio cruciale per la prevenzione e la risposta a minacce simili.

Cronaca di una violazione: dettagli tecnici e vettori d’attacco

La violazione è stata rilevata il 30 giugno 2025. Le indagini hanno rivelato che l’accesso non è avvenuto direttamente nei sistemi IT principali di Qantas, ma attraverso una vulnerabilità in una piattaforma di call center gestita da un fornitore di servizi esterno. Questo scenario evidenzia la crescente minaccia rappresentata dalle vulnerabilità nella catena di approvvigionamento.

Rischio di terze parti – Il fenomeno dell’”Island Hopping” e la vulnerabilità della supply chain

Questo vettore d’attacco è un esempio classico di “island hopping”, una tattica in cui gli attaccanti sfruttano un anello più debole nella catena di approvvigionamento di un’organizzazione per accedere a dati o sistemi della vittima principale. Tim Eades, CEO e co-fondatore di Anetac, ha definito l’incidente di Qantas un “caso da manuale di island hopping“, sottolineando la sua natura esemplare. La costante menzione della “terza parte” come punto di ingresso e l’esplicita definizione di “island hopping” indicano che non si tratta di un attacco opportunistico, ma di una strategia mirata.

Gli attaccanti, consapevoli che i sistemi core delle grandi aziende sono spesso ben protetti, cercano il “punto debole” nelle interdipendenze esterne. La dipendenza da fornitori di terze parti, sebbene efficiente, introduce un’esposizione significativa ai rischi, poiché i partner potrebbero non avere difese altrettanto robuste o processi di sicurezza allineati. Questo impone ai responsabili della sicurezza informatica di estendere la loro vigilanza e i loro controlli all’intera catena di fornitura.

Dati compromessi: tipologie e volumi

La violazione ha comportato l’esposizione di diverse tipologie di dati personali. La seguente tabella fornisce una panoramica chiara e quantificabile dell’esposizione, consentendo di comprendere la granularità dell’attacco e di valutare i potenziali rischi per i diversi segmenti di clienti.

Tipo di Dato Compromesso Passeggeri Coinvolti (circa)
Nome, Email, Numero Frequent Flyer 2.8 milioni
Nome, Email 1.2 milioni
Indirizzo di Casa 1.3 milioni
Data di Nascita 1.1 milioni
Numero di Telefono 900.000
Genere 400.000
Preferenze Alimentari 10.000

Dati non compromessi: chiarimenti su informazioni sensibili

Qantas ha confermato che informazioni critiche come dettagli di carte di credito, dati finanziari, numeri di passaporto, PIN e password non erano archiviati sulla piattaforma compromessa e, di conseguenza, non sono stati esposti. Questa rassicurazione è fondamentale per limitare il panico tra i clienti. Sebbene le informazioni rubate non siano sufficienti per ottenere accesso diretto agli account Frequent Flyer, la combinazione di dati personali esposti (come nome, data di nascita, email e numero frequent flyer) è estremamente preziosa per gli attaccanti.

Questo permette di costruire profili dettagliati per attacchi di ingegneria sociale e phishing altamente credibili, mirati all’accesso agli account di fidelizzazione o ad altre piattaforme. Pertanto, il rischio per i clienti non è eliminato, ma si trasforma in una minaccia di frode secondaria, richiedendo un’attenzione continua alla sensibilizzazione e alla protezione degli individui.

L’ombra di Scattered Spider: attribuzione e tattiche evolute

L’attacco a Qantas presenta forti somiglianze con le tattiche impiegate dal gruppo criminale informatico Scattered Spider. L’FBI aveva precedentemente emesso avvisi su questo gruppo, che ha strategicamente spostato la sua attenzione sul settore aereo globale. Praneil Kumar, Incident Response Lead per l’Australia di Coalition, ha notato “nette somiglianze” tra le tattiche della violazione Qantas e quelle di Scattered Spider, rafforzando l’attribuzione.

Metodologie d’attacco tipiche

Scattered Spider è noto per prendere di mira grandi organizzazioni e i loro help desk IT, utilizzando tattiche avanzate come l’ingegneria sociale, il furto di credenziali, la doppia estorsione e l’estorsione della catena di approvvigionamento. Il gruppo è specializzato nell’impersonare dipendenti o appaltatori per ingannare gli help desk IT e ottenere l’accesso ai sistemi, una tattica che si allinea perfettamente con la violazione di un contact center di terze parti, come nel caso Qantas.

La capacità di Scattered Spider di riemergere dopo periodi di inattività e di “pivotare” tra settori (dal retail/assicurativo all’aviazione) dimostra un’agilità e una persistenza notevoli. Questo richiede un’intelligenza sulle minacce dinamica e proattiva, in grado di anticipare i cambiamenti nelle strategie degli attaccanti, poiché il monitoraggio non può essere limitato al proprio settore, ma deve estendersi all’attività di gruppi di minaccia noti su un ampio spettro di industrie.

Parallelismi con altri incidenti recenti nel settore aereo

Qantas si unisce a un elenco crescente di compagnie aeree colpite da attacchi simili nelle ultime settimane, tra cui Hawaiian Airlines e WestJet Airlines, anch’esse presumibilmente prese di mira da Scattered Spider. La concomitanza di attacchi simili su più compagnie aeree da parte dello stesso gruppo suggerisce un pattern di attacco settoriale. Ciò implica che le vulnerabilità sfruttate potrebbero essere comuni all’infrastruttura o alle pratiche di sicurezza dell’industria dell’aviazione, richiedendo un approccio collaborativo alla difesa e la condivisione di intelligence tra pari. Questo dovrebbe spingere le compagnie aeree a non considerare questi incidenti come isolati, ma come parte di una campagna più ampia che richiede una risposta settoriale coordinata.

La risposta di Qantas: gestione della crisi e collaborazione istituzionale

Qantas ha agito immediatamente per contenere la violazione, isolando la piattaforma compromessa e implementando una serie di misure aggiuntive di sicurezza informatica per proteggere ulteriormente i dati dei clienti. La CEO del Gruppo Qantas, Vanessa Hudson, ha dichiarato che l’azienda sta continuando a esaminare l’accaduto e a rafforzare le difese, sottolineando un impegno continuo nel mitigare i rischi e prevenire futuri incidenti.

Interazione con le autorità australiane

Qantas ha coordinato le sue azioni con le principali autorità australiane, tra cui la Polizia Federale Australiana (AFP), l’Australian Cyber Security Centre (ACSC) e l’Office of the Australian Information Commissioner (OAIC). L’AFP sta attivamente conducendo un’indagine penale sull’incidente, indicando la serietà con cui le autorità percepiscono la violazione. La risposta di Qantas evidenzia la necessità critica di una stretta collaborazione con le forze dell’ordine e le agenzie di sicurezza informatica nazionali.

Questo non solo aiuta nell’indagine e nella mitigazione tecnica, ma è anche cruciale per la conformità normativa e per la gestione della reputazione a livello nazionale e internazionale. Il coinvolgimento di molteplici agenzie governative dimostra che una violazione di questa portata è considerata una questione di sicurezza nazionale, implicando che i piani di risposta agli incidenti devono includere protocolli chiari per l’interazione con le autorità, la comprensione dei requisiti di segnalazione e la preparazione per indagini congiunte.

La controversa comunicazione sul contatto con i cybercriminali

Il 7 luglio, Qantas ha annunciato di essere stata contattata da un hacker, probabilmente a scopo di estorsione. Tuttavia, la comunicazione di Qantas su questo punto è stata inizialmente incoerente. Una dichiarazione sul blog che menzionava il contatto con un “potenziale criminale informatico” è stata poi rimossa e sostituita con una negazione, prima che la CEO Vanessa Hudson confermasse nuovamente il contatto con un “attore criminale” in un’intervista. Questa ambiguità ha generato critiche. La gestione della comunicazione pubblica durante un’indagine penale attiva, specialmente in presenza di richieste di estorsione, è estremamente delicata.

Le incoerenze possono erodere la fiducia del pubblico, complicare ulteriormente la gestione della crisi e potenzialmente influenzare l’indagine stessa. Questo sottolinea l’importanza di avere un piano di comunicazione di crisi pre-approvato, con un team legale e PR esperto che lavori a stretto contatto con gli investigatori forensi e le forze dell’ordine per garantire messaggi coerenti e accurati, anche sotto pressione.

Implicazioni strategiche e lezioni per la cyber-resilienza aziendale

L’incidente Qantas è un monito per le aziende sulla necessità di una visibilità in tempo reale su come i loro partner gestiscono i dati e proteggono gli accessi. Questo richiede un monitoraggio continuo e una due diligence approfondita. Le aziende devono controllare regolarmente i fornitori, eseguire penetration test sulle piattaforme integrate e implementare la crittografia e la tokenizzazione ove possibile per minimizzare l’esposizione.

L’attacco Qantas sposta il paradigma della sicurezza dalla difesa del perimetro interno alla gestione proattiva e continua del rischio esteso della supply chain. La sicurezza di un’organizzazione è tanto forte quanto il suo anello più debole, e spesso questo anello si trova all’esterno, richiedendo un cambio di mentalità strategico.

Rischi per gli individui colpiti e strategie di mitigazione

I dati compromessi, sebbene non finanziari, possono essere utilizzati per furto d’identità, attacchi di phishing mirati e sfruttamento dei programmi fedeltà, creando un rischio persistente per le vittime. Qantas ha iniziato a notificare i clienti, fornendo supporto e avvertendo di prestare attenzione a tentativi di truffa, consigliando di verificare che le email provengano da domini “.qantas.com”.

La violazione genera un rischio secondario significativo per i clienti, che diventano bersagli di attacchi di follow-up. Le aziende hanno la responsabilità non solo di informare, ma anche di educare proattivamente i clienti su come proteggersi da queste minacce derivate, mantenendo la fiducia e minimizzando ulteriori danni.

Raccomandazioni per il rafforzamento delle difese

Gli esperti raccomandano di rafforzare i protocolli di autenticazione a più fattori (MFA), potenziare la sicurezza degli help desk e dei call center (spesso bersagli di ingegneria sociale), rivedere e monitorare rigorosamente l’accesso di terze parti e investire in capacità di rilevamento delle minacce e risposta agli incidenti 24 ore su 24. Queste raccomandazioni tecniche sono dirette contromisure ai vettori d’attacco identificati, fornendo una roadmap pratica e immediatamente applicabile per la resilienza.

Il quadro generale delle minacce nel settore dell’aviazione

Il 2024 è stato l’anno peggiore per le violazioni di dati in Australia, con oltre 1.110 segnalazioni, un aumento del 23% rispetto all’anno precedente e il 69% causato da attacchi dolosi o criminali. Questo indica un ambiente di minaccia in crescita. Il settore dell’aviazione, con la sua complessa rete di fornitori e la vasta quantità di dati sensibili, è un bersaglio particolarmente attraente per i gruppi criminali informatici.

L’incidente Qantas si inserisce in un contesto più ampio di un aumento delle violazioni di dati in Australia e di un focus crescente degli attaccanti sul settore aereo. Questo suggerisce che le compagnie aeree devono affrontare una minaccia persistente e in evoluzione, richiedendo investimenti continui e strategie di difesa adattive, non solo come reazione, ma come parte integrante della loro operatività.

Qantas Airlines: un monito per il futuro della sicurezza digitale

L’attacco a Qantas è un chiaro esempio della crescente sofisticazione e adattabilità degli attori delle minacce e della loro capacità di sfruttare gli anelli più deboli nelle catene di approvvigionamento digitali, anche quando i sistemi core sono robusti. Sottolinea l’urgenza per le organizzazioni di adottare un approccio proattivo e olistico alla cybersecurity, che includa una rigorosa gestione del rischio di terze parti, una solida autenticazione a più fattori e una formazione continua del personale, in particolare per i team di help desk.

La resilienza informatica non è più solo una questione tecnica o di conformità, ma una componente fondamentale della governance aziendale, della gestione della reputazione e, in ultima analisi, della fiducia del cliente e della sostenibilità a lungo termine.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/qantas-airlines-attacco/


La gang ransomware Hunter International: perché regalano le chiavi per decrittare

Recenti notizie di threat intelligence[1] parlano di una interessante evoluzione del fenomeno del ransomware: le gang non sono più interessate a criptare le info ed addirittura regalano le chiavi per decrittare. Ricordando il ben noto, ed inutile, “Timeo danaos et dona ferentes” questo contributo vuole segnalare come questa sia, in fondo, una pessima notizia e come sia in qualche modo una risposta del mondo criminale ad alcune proposte legislative che sono state approvate da poco o ancora sotto discussione che di fondo vogliono rendere illegale e quindi impedire il pagamento di un riscatto ed obbligano a rendere nota una intrusione ransomware che abbia colpito una organizzazione[2].

Il caso Hunter International

La gang che ha detto di non essere interessata a criptare le informazioni è Hunter International, una gang criminale apparsa nell’ottobre 2023 con un attacco ad una azienda inglese e poco dopo con uno in Germania. Un analisi dei malware utilizzati da questo gruppo fa pensare che sia un nuovo brand per il gruppo prima noto come Hive e che all’inizio del 2023 è stato bersaglio di azioni di polizia che hanno smantellato l’infrastruttura d’attacco, o botnet, che gli affiliati ad Hive utilizzavano nelle loro intrusioni, vedi fig.1

ransomware hunter

Ovviamente smantellare una infrastruttura di attacco è più semplice che smantellare e rendere inoffensivo un gruppo criminale perché, se i membri e gli affiliati del gruppo sono in libertà possono in maniera relativamente semplice ricreare l’infrastruttura e lanciare nuovi attacchi. Nel suo blog, vedi fig. 2, Hunter International smentisce di essere un nuovo brand per una vecchia gang ed afferma di aver solo comprato il malware che Hive utilizzava e che hanno migliorato perché era poco affidabile (in fondo una buona notizia, anche il malware ha delle vulnerabilità che non vengono scoperte immediatamente).

Fig. 2 Post su blog di Hunter International

Tecniche e strumenti

Una caratteristica interessante delle nuove versioni prodotte dalla gang e che criptano comunque le informazioni della vittima, è che non creano un messaggio da lasciare sul sistema attaccato e criptato con le istruzioni da seguire per pagare il riscatto ed ottenere la chiave. Questo evidenzia come la gang criminale non sia interessata a pubblicizzare intrusione e cerchi di ridurre il numero di persone informate dell’intrusione. Inoltre, alcuni degli altri strumenti sviluppati dalla gang e messi a disposizione degli affiliati permettono di ricostruire l’organigramma aziendale con nomi, coordinate e ruoli della gerarchia aziendale. In questo modo l’affiliato sa con chi deve parlare per segnalare l’intrusione e chiedere il riscatto.

Un altro strumento che l’affiliato può utilizzare permette di creare un account su un sito nel dark web gestito dalla gang dove si possono memorizzare i dati esfiltrati dal sistema attaccato. Concedendo l’accesso al sito ad una persona dell’organizzazione attaccata è possibile per l’organizzazione esaminare alcune delle informazioni esfiltrate e che verranno rese pubbliche se l’organizzazione non paga il riscatto richiesto.

Quante e quali informazioni la vittima può visualizzare è deciso dall’affiliato che ha eseguito l’attacco guidato da una interfaccia grafica. Se l’organizzazione vittima decide di pagare, trova anche una interfaccia grafica che semplifica il pagamento. Per ostacolare il tracciamento dei pagamenti in criptovalute, per ogni pagamento viene generato un nuovo indirizzo che lo riceve. Questo prova come le gang criminali hanno capito che anche i pagamenti in criptovalute possano essere tracciati.

Dopo il pagamento, la vittima riceve la chiave per decrittare e può cancellare i dati esfiltrati come in fig. 3.

Fig. 3

Evoluzione delle tattiche

Fin qui siamo di fronte ad una evoluzione molto semplice e non molto significativa. Ma poi Hunter International annuncia di non essere più interessata al ransomware che sta diventando sempre più pericoloso e meno redditizio. E qui vediamo una accelerazione di tendenze già in atto[3], che riemerge dopo qualche tempo indubbiamente anche a causa sia delle azioni delle varie polizie per smantellare le infrastrutture di attacco che delle leggi in discussione per vietare o addirittura punire il pagamento del riscatto.

Inoltre, poco dopo l’annuncio appare una nuova piattaforma di questo gruppo, World Leaks, che viene offerta agli affiliati della gang insieme ad uno strumento per esfiltrare informazioni. I due strumenti integrati segnano il passaggio dalla doppia estorsione, ti cripto i dati e li rubo per minacciarti di renderli pubblici, ad una estorsione semplice, ti rubo i dati e li rendo pubblici su questa piattaforma (o li vendo) se non paghi.

Questa stessa evoluzione è stata segnalata in altre gang. Se correliamo questa evoluzione in relazione con la mancata creazione di note sul sistema attaccato per segnalare l’intrusione, si genera il forte sospetto che si voglia passare ad una modalità stealth di operare delle gang criminali. Invece di bloccare platealmente l’attività di una azienda si rubano i suoi dati e si comunica il furto a poche persone nei posti giusti nella gerarchia aziendale. A questo punto, queste poche persone possono, in modo riservato, o scegliere di pagare in modo nascosto il riscatto oppure corrono il rischio di perdere i loro dati o di rispettare la legge e di vederli pubblicati.

Implicazioni e conclusione

Se consideriamo che buona parte delle organizzazioni attaccate sono del mondo sanitario e che i dati rubati sono protetti da normative ispirate in qualche modo al GDPR è evidente che la minaccia delle gang di pubblicare i dati esfiltrati può essere sufficiente a spingere queste organizzazioni a trattare, almeno per evitare sanzioni e perdita di immagine. Le stesse considerazioni valgono per organizzazioni che gestiscono dati personali anche se non sensibili, ad esempio catene di distribuzione per le carte fedeltà o compagnie aeree con dati sui clienti. Infine, per altre aziende quello che è in gioco è la proprietà intellettuale.

In tutti questi casi è evidente che ora le intrusioni sono molto più difficili da scoprire e da perseguire ma non meno redditizie. Se ripensiamo alla situazione dei sequestri di persona in Italia una ventina di anni fa, troviamo molte similitudini. La famiglia di un sequestrato tendeva talvolta a nascondere il sequestro per impedire alla magistratura il sequestro dei beni che ostacolava il pagamento del riscatto.

Una considerazione tecnica su questa evoluzione a mio giudizio importante è la seguente: il ransomware è nato perché era molto più semplice criptare le informazioni senza esfiltrarle. In pratica bastava, nel caso pessimo per l’attaccante, esfiltrare una informazione, una chiave asimmetrica e poi tutto il resto poteva restare sul sistema attaccato ed essere ripristinato a partire dalla chiave asimmetrica esfiltrata. Ora le gang criminali si sono forse rese conto che esfiltrare le informazioni e metterle in vendita non è poi così difficile. Consideriamo che attualmente il settore più colpito dalle gang ransomware è quello sanitario.

Se non si criptano le informazioni di un ospedale, ad esempio, si evitano tutte le polemiche ed anche gli scontri interne al mondo criminale che hanno avuto luogo durante l’attacco ad alcuni ospedali, si evitano le critiche per le morti di alcuni pazienti e drammi simili. In altri termini, si diminuiscono le pressioni sulle gang e sulle forze dell’ordine perché le smantellino. D’altra parte, esfiltrare le informazioni garantisce comunque le due principali fonti di reddito per una gang criminale: il pagamento del riscatto e la vendita delle informazioni sui vari mercati.

Ovviamente, nonostante le promesse come quelle in fig. 3, la vittima non ha nessuna garanzia che le informazioni verranno distrutte e non vendute. Pensiamo ad esempio ad una ditta di forniture militari, quanto è credibile che gang interessate alla benevolenza di alcuni stati, che potrebbero soffocarle facilmente, non offrano, magari ad un prezzo speciale, le informazioni esfiltrate ad altri stati?

E sottolineiamo che tutto quanto si basa sulle fragilità di infrastrutture informatiche che permettono di esfiltrare informazioni in modo relativamente semplice. Queste fragilità strutturali confermano che il problema che ci dovremmo porre non è solo la perdita di privacy per gli individui generate da queste intrusioni ma come migliorare la sicurezza di infrastrutture che custodiscono informazioni critiche e che sono cosi poco protette e robuste da semplificare la vita agli attaccanti.

Note

[1] Group-IB Hunters International Ransomware Group

[2] Oltre la privacy, perché la resilienza informatica è la vera sfida nel 2025

[3] Ransomware, lo stato attuale

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hunter-international/


Bitchat: la nuova applicazione di messaggistica decentralizzata di Jack Dorsey

Il presente articolo fornisce un’analisi tecnica approfondita di Bitchat, la nuova applicazione di messaggistica decentralizzata di Jack Dorsey, concentrandosi sulla sua architettura, sui meccanismi di protezione della privacy e sulle implicazioni per la cybersecurity. Vengono esaminati i principi operativi delle reti mesh Bluetooth Low Energy (BLE), i protocolli crittografici implementati e le funzionalità avanzate per la tutela della riservatezza.

Verranno discusse le vulnerabilità intrinseche delle tecnologie sottostanti, con particolare riferimento alle reti mesh BLE e ai protocolli di messaggistica decentralizzata come Nostr. Vengono inoltre analizzati i rischi associati al modello “store-and-forward” e i vettori di attacco generici nelle infrastrutture decentralizzate. Il rapporto si conclude con raccomandazioni per mitigare i rischi e prospettive future per la ricerca e lo sviluppo nel campo delle comunicazioni resilienti e private.

1. Il contesto delle comunicazioni decentralizzate e la visione di Jack Dorsey

1.1. L’evoluzione delle comunicazioni digitali e la crescente domanda di privacy e resilienza

Le piattaforme di comunicazione digitali contemporanee, in gran parte basate su architetture centralizzate, sono sempre più percepite come intrinsecamente vulnerabili a problematiche quali la censura, la sorveglianza di massa e la presenza di punti singoli di fallimento. Questa configurazione, sebbene efficiente per la distribuzione su larga scala, espone gli utenti e i loro dati a rischi sistemici. La storia recente è costellata di episodi in cui la censura governativa, le interruzioni di servizio dovute a guasti infrastrutturali o attacchi informatici, e le violazioni della privacy attraverso la raccolta e l’analisi dei dati utente da parte di entità centralizzate, hanno eroso la fiducia pubblica.

La pervasività delle comunicazioni digitali ha reso evidente come i sistemi centralizzati siano suscettibili a forme di controllo e manipolazione. Tale consapevolezza ha generato una chiara e crescente domanda di soluzioni alternative che possano operare al di fuori di tali vincoli. Questa esigenza si manifesta nella ricerca e nello sviluppo di paradigmi decentralizzati, che promettono maggiore autonomia per l’utente, controllo sui propri dati e una resistenza intrinseca alla censura.

Bitchat si inserisce direttamente in questa tendenza, offrendo una risposta tecnologica alle preoccupazioni sistemiche sulla libertà di comunicazione e sulla resilienza delle infrastrutture. La sua concezione riflette un cambiamento ideologico e pratico nel panorama della comunicazione digitale, mirando a fornire un’alternativa in contesti dove la connettività tradizionale è compromessa o inaffidabile.

1.2. Jack Dorsey e il movimento cypherpunk: radici ideologiche e precedenti (Nostr, Bitcoin)

Jack Dorsey, co-fondatore di Twitter ed ex CEO di Block (precedentemente Square), è una figura prominente e un convinto sostenitore del movimento cypherpunk. Questo movimento promuove l’utilizzo estensivo della crittografia come strumento fondamentale per la tutela della privacy individuale e la promozione della libertà in un’era digitale sempre più sorvegliata. Il suo impegno ideologico si è concretizzato in un sostegno vocale e attivo per Bitcoin, di cui ha promosso l’adozione e lo sviluppo tramite la sua azienda Block.

Il percorso di Dorsey, dalla co-fondazione di una piattaforma centralizzata come Twitter alla sua successiva transizione verso il sostegno di tecnologie decentralizzate come Bluesky e Nostr, dimostra una profonda evoluzione nella sua visione del futuro digitale. Bitchat, che Dorsey ha descritto come un “progetto del fine settimana” nato dall’esplorazione di concetti quali le reti mesh Bluetooth, i relè e i modelli di crittografia, si configura come un’estensione coerente di questa visione.

Non è una semplice innovazione tecnica isolata, ma l’ultimo tassello di un’agenda più ampia volta a costruire un’infrastruttura digitale più libera e resiliente. Questo background conferisce a Bitchat un’aura di credibilità in termini di intenti di privacy e resistenza alla censura, ma lo lega anche intrinsecamente alle sfide filosofiche e tecniche che affliggono l’intero ecosistema decentralizzato, come la sostenibilità dei relè (nel caso di Nostr) o la scalabilità delle soluzioni.

1.3. Bitchat: una nuova frontiera nella messaggistica offline e resistente alla censura

Bitchat si presenta come un’applicazione di messaggistica decentralizzata peer-to-peer che opera in modo innovativo tramite reti mesh Bluetooth Low Energy (BLE), eliminando la dipendenza dall’infrastruttura internet tradizionale. Questa caratteristica la distingue nettamente dalla maggior parte delle applicazioni di messaggistica, anche quelle che si definiscono decentralizzate, le quali spesso si affidano comunque a una qualche forma di connettività IP.

L’applicazione è progettata con l’obiettivo primario di fornire comunicazioni effimere, crittografate e intrinsecamente resilienti a interruzioni di rete e tentativi di censura. La sua capacità di operare completamente offline la posiziona come uno strumento potenzialmente rivoluzionario per la comunicazione in contesti critici.

Tra i casi d’uso principali figurano scenari privi di accesso a Internet, come eventi di massa (concerti), viaggi aerei, aree geografiche remote o in via di sviluppo, e soprattutto situazioni di emergenza o protesta dove la connettività tradizionale è interrotta, sovraccaricata o attivamente bloccata da autorità centrali. Questo focus sui “casi d’uso estremi” ne definisce il valore, ma anche i limiti intrinseci in termini di portata e scalabilità senza un’infrastruttura di supporto. La totale indipendenza da Internet la rende un unicum nel panorama delle app di messaggistica, sfidando il paradigma consolidato della comunicazione digitale.

2. Architettura e funzionalità di Bitchat: un approccio tecnico

2.1. Rete Mesh Bluetooth Low Energy (BLE): Principi operativi e topologia

Bitchat è fondata su un’implementazione personalizzata di un protocollo di rete mesh che opera su Bluetooth Low Energy (BLE). In questa architettura, ogni dispositivo mobile che esegue l’applicazione funge contemporaneamente da client (agendo come centrale) e da server (agendo come periferico), consentendo la creazione di una rete auto-organizzante.

I dispositivi stabiliscono “cluster locali” basati sulla prossimità fisica, con una portata tipica di circa 30 metri per le connessioni BLE dirette. La vera innovazione risiede nella capacità dei “nodi bridge” di collegare questi cluster quando si trovano in un raggio sovrapposto. Questo meccanismo consente la consegna dei messaggi tramite multi-hop, estendendo la portata effettiva della comunicazione ben oltre i limiti di una singola connessione Bluetooth diretta. Il sistema è progettato per gestire autonomamente le complessità delle reti BLE, inclusi i limiti di connessione, il “duty cycling” per ottimizzare la durata della batteria, il tracciamento dei peer attivi e la gestione automatica delle riconnessioni in caso di interruzioni.

La topologia mesh auto-organizzante di Bitchat offre una resilienza intrinseca, eliminando i punti singoli di fallimento tipici delle architetture centralizzate. Tuttavia, la sua efficacia su larga scala è fortemente dipendente dalla densità degli utenti e dalla loro prossimità. La limitata portata di BLE implica che per una comunicazione efficace su aree più ampie, è necessaria una “saturazione” significativa di utenti che agiscano come relè. Questo rende Bitchat particolarmente adatto a “punti localizzati” o aree ad alta densità di popolazione, dove la probabilità di trovare nodi bridge è elevata.

La roadmap di sviluppo prevede un’integrazione futura con WiFi Direct come strato di trasporto alternativo. Questa aggiunta promette di aumentare significativamente la larghezza di banda (oltre 250 Mbps rispetto agli 1-3 Mbps di BLE) e di estendere la portata (100-200 metri rispetto ai 10-30 metri di BLE). L’introduzione del WiFi Direct, sebbene potenzi la capacità della rete, introdurrà una nuova serie di considerazioni sulla sicurezza, richiedendo un’analisi approfondita delle interazioni tra i due protocolli e dei potenziali attacchi ibridi che potrebbero emergere dalla coesistenza di diverse tecnologie di trasporto.

2.2. Protocolli di comunicazione e crittografia

La sicurezza delle comunicazioni in Bitchat è garantita da un’implementazione robusta di protocolli crittografici moderni. L’applicazione impiega la crittografia end-to-end (E2EE) per assicurare la riservatezza delle conversazioni private. Questo si realizza attraverso l’utilizzo dello scambio di chiavi X25519 e dell’algoritmo di crittografia simmetrica AES-256-GCM. La scelta di queste primitive crittografiche pone Bitchat su un piano di parità con i principali messenger sicuri attualmente disponibili, come Signal.

Per quanto riguarda l’autenticità dei messaggi, Bitchat utilizza le firme digitali Ed25519. Questo garantisce che i messaggi provengano effettivamente dal mittente dichiarato e non siano stati alterati in transito. Un’altra caratteristica fondamentale per la sicurezza a lungo termine è la “forward secrecy”, assicurata dalla generazione di nuove coppie di chiavi per ogni sessione di comunicazione. Questo meccanismo impedisce che una futura compromissione di una chiave sessione possa compromettere la riservatezza delle comunicazioni passate, proteggendo così la cronologia delle conversazioni.

La gestione delle chiavi è ulteriormente rafforzata dalla rotazione automatica, che riduce il rischio di esposizione prolungata dei dati in caso di compromissione di una chiave specifica. Per i canali di gruppo protetti da password, Bitchat impiega l’algoritmo di derivazione di chiavi Argon2id, un algoritmo “memory-hard” noto per la sua resistenza agli attacchi di forza bruta.

Per ottimizzare l’utilizzo della banda, un aspetto cruciale per le reti BLE a bassa energia, il sistema include la compressione LZ4 per i messaggi che superano i 100 byte. Questa compressione può portare a un risparmio di banda significativo, stimato tra il 30% e il 70% per i messaggi di testo tipici. Inoltre, l’utilizzo dell’hashing SHA256 contribuisce a una rilevazione efficiente dei messaggi duplicati, riducendo il traffico ridondante sulla rete.

La solidità crittografica di Bitchat è un evidente punto di forza. L’adozione di X25519 e AES-256-GCM è in linea con gli standard attuali per la crittografia end-to-end. Tuttavia, anche il protocollo crittografico più robusto può essere compromesso da implementazioni difettose o da vulnerabilità nello strato di trasporto sottostante (BLE). È pertanto essenziale che l’implementazione del protocollo binario su BLE sia impeccabile per evitare exploit che possano bypassare la crittografia a livello superiore, compromettendo così la sicurezza complessiva del sistema.

2.3. Meccanismi di privacy avanzati

Il design di Bitchat è intrinsecamente orientato alla privacy, affrontando esplicitamente le problematiche comuni di fuga di metadati e persistenza dei dati, che rappresentano punti deboli anche in molte applicazioni di messaggistica crittografata.

Un elemento chiave è l’adozione di identità effimere: l’applicazione non richiede alcuna registrazione, numero di telefono, indirizzo email o altri identificatori permanenti per l’utilizzo. Gli utenti si identificano tramite handle auto-impostati, mentre per i contatti preferiti possono essere utilizzate impronte di chiavi pubbliche come unico identificatore persistente. Questo approccio mira a minimizzare la tracciabilità degli utenti.

I messaggi sono effimeri per default: esistono solo nella memoria del dispositivo e non vengono memorizzati su server centralizzati. La ritenzione è configurata su due livelli: 12 ore per i peer regolari e una ritenzione indefinita per i peer preferiti. Sebbene questa funzionalità sia cruciale per la privacy, introduce anche sfide per l’analisi forense e la recuperabilità storica delle conversazioni, creando un compromesso tra privacy assoluta e usabilità/recuperabilità.

Per contrastare l’analisi del traffico e le fughe di metadati, Bitchat implementa il meccanismo di “Cover Traffic” e ritardi casuali. L’applicazione inietta messaggi “dummy” (fittizi) a intervalli casuali (tra 30 e 120 secondi) e aggiunge ritardi variabili (da 50 a 500 millisecondi) alle trasmissioni reali. Questo rende statisticamente impossibile per un osservatore esterno distinguere i messaggi genuini o correlare i tempi di trasmissione con l’attività effettiva dell’utente, offuscando i pattern di comunicazione.

Un’ulteriore misura di sicurezza per gli utenti in situazioni ad alto rischio è la funzione di “Emergency Wipe”. Una tripla-tap sul logo dell’app consente di cancellare istantaneamente tutti i dati locali memorizzati sul dispositivo.

Infine, l’assenza di perdite di metadati significative è un obiettivo centrale. La mancanza di server centralizzati o fornitori di servizi intermedi elimina la possibilità che terze parti possano accedere ai contenuti dei messaggi o alle informazioni su chi sta comunicando con chi.

La filosofia “privacy-first” di Bitchat è profondamente integrata nel suo design. L’assenza di identificatori permanenti e la natura effimera dei messaggi sono tentativi diretti di minimizzare la tracciabilità. Il “cover traffic” è una tecnica avanzata per offuscare i pattern di comunicazione, un aspetto spesso trascurato anche in app con crittografia end-to-end. Tuttavia, la ritenzione indefinita per i “favorite peers” introduce un punto di persistenza che deve essere considerato attentamente in un’analisi forense, rappresentando un’area di potenziale compromesso tra privacy e funzionalità.

2.4. Integrazione con Bitcoin e Nostr: potenziali sinergie e casi d’uso

Il nome stesso dell’applicazione, “Bitchat”, è un chiaro riferimento all’ethos di Bitcoin, caratterizzato da decentralizzazione e natura peer-to-peer, sebbene l’applicazione non abbia una connessione diretta con la criptovaluta a livello di protocollo di base. Questa associazione nominale suggerisce una visione più ampia per Bitchat.

Il whitepaper di Bitchat menziona esplicitamente una potenziale integrazione con Nostr, un protocollo che a sua volta è strettamente legato al Lightning Network di Bitcoin. Questa sinergia potrebbe consentire a Bitchat di estendere le sue funzionalità oltre la semplice messaggistica. In particolare, l’applicazione potrebbe facilitare l’invio di transazioni Bitcoin anche in assenza di accesso a Internet. Il meccanismo prevedrebbe la memorizzazione delle transazioni sui dispositivi e il loro inoltro automatico una volta che un dispositivo connesso alla rete Bitcoin diventi disponibile. Questa funzionalità sarebbe ideale per scenari di blackout o per utilizzi in ambienti completamente off-grid, fornendo una resilienza finanziaria in situazioni critiche.

Nostr, acronimo di “Notes and Other Stuff Transmitted by Relays”, è un protocollo di comunicazione decentralizzato progettato per resistere alla censura. Utilizza coppie di chiavi pubbliche/private per l’identificazione degli utenti e la firma digitale degli “eventi” (messaggi, aggiornamenti di stato), che vengono poi trasmessi tramite “relè” (server intermediari). La sua architettura distribuita mira a eliminare i punti di controllo centralizzati. Nostr è già noto per la sua integrazione con Bitcoin/Lightning Network, consentendo microtransazioni note come “zaps”.

La convergenza di Bitchat con Bitcoin e Nostr indica una visione strategica che va oltre la semplice messaggistica, mirando a creare un ecosistema offline completo per il trasferimento di valore e un grafo sociale decentralizzato. Questa sinergia offre opportunità uniche per la resilienza finanziaria e comunicativa in scenari di interruzione della connettività tradizionale. Tuttavia, una profonda integrazione significherebbe anche ereditare la complessità e le vulnerabilità note di Nostr e delle transazioni Bitcoin offline, come le sfide relative alla finalità delle transazioni e alla saturazione della rete in assenza di connettività costante.

3. Sfide e vulnerabilità di cybersecurity: un’analisi approfondita

3.1. Vulnerabilità delle Reti Mesh BLE

Nonostante la promessa di comunicazioni resilienti e private, Bitchat si basa su un’infrastruttura, le reti mesh Bluetooth Low Energy (BLE), che presenta vulnerabilità note e documentate. I dispositivi BLE sono stati storicamente associati a sistemi di sicurezza inferiori rispetto ad altre tecnologie wireless, rendendoli bersaglio di attacchi.

Le specifiche del Bluetooth Core e Mesh Profile contengono vulnerabilità che possono essere sfruttate per attacchi Man-in-the-Middle (MitM) e impersonificazione durante il processo di pairing o provisioning. Tra le CVE più rilevanti si annoverano:

  • CVE-2020-26555: Questa vulnerabilità consente l’impersonificazione nel protocollo di pin-pairing BR/EDR. Un attaccante può completare il pairing con una chiave di collegamento nota e ottenere accesso ai profili consentiti da un dispositivo accoppiato che supporta il Legacy Pairing.
  • CVE-2020-26556: Riguarda un “malleable commitment” nel provisioning del Bluetooth Mesh Profile. Questo difetto può portare all’ottenimento di una NetKey, permettendo la decrittografia e l’autenticazione fino al livello di rete, e consentendo il relay di messaggi malevoli.
  • CVE-2020-26557: Una AuthValue prevedibile nel provisioning del Bluetooth Mesh Profile può essere sfruttata per attacchi MitM tramite brute force, compromettendo l’autenticazione tra i dispositivi target.
  • CVE-2020-26558: Permette l’impersonificazione nel protocollo di passkey entry, consentendo a un attaccante di autenticarsi come dispositivo legittimo.
  • CVE-2020-26559: Una fuga di AuthValue nel Bluetooth Mesh Profile può consentire a un attaccante di calcolare l’AuthValue e autenticarsi ai dispositivi target.
  • CVE-2020-26560: Un attacco di impersonificazione nel provisioning del Bluetooth Mesh Profile può consentire a un attaccante di autenticarsi con successo senza la AuthValue e di eseguire qualsiasi operazione consentita a un nodo su quella sottorete.

Oltre a queste CVE specifiche, le reti BLE mesh sono suscettibili ad altri vettori di attacco. Il metodo di pairing “legacy pairing” di Bluetooth 4.0 è vulnerabile ad attacchi di forza bruta offline a causa della bassa entropia delle passkey (solo 6 cifre decimali). La scarsa diversificazione delle chiavi generate può aumentare la probabilità che due dispositivi derivino la stessa chiave, consentendo a un attaccante con accesso a un dispositivo vulnerabile di decrittografare connessioni passate e future. Inoltre, le capacità scambiate durante la fase di negoziazione del modello di associazione non sono autenticate, permettendo a un attaccante di intercettare e modificare i messaggi di pairing BLE per forzare una modalità di sicurezza più debole, nota come attacco di downgrade.

Gli attacchi di replay, sebbene mitigati dall’uso di numeri di sequenza e IV Index nel BLE mesh, rimangono una potenziale minaccia se non gestiti correttamente. I “trash-can attacks” sono un’altra preoccupazione, poiché dispositivi scartati (come vecchie lampadine smart) possono contenere chiavi di rete e applicazione valide, richiedendo procedure di “Key Refresh” per invalidarle su tutta la rete.

Infine, le implicazioni sulla privacy sono significative. Gli indirizzi MAC unici dei dispositivi Bluetooth possono essere utilizzati per il tracciamento della posizione, anche se Bitchat mira a identità effimere. L’implementazione della randomizzazione degli indirizzi è cruciale per mitigare questo rischio.

La sicurezza è obbligatoria nel BLE mesh e utilizza chiavi multiple (DevKey, NetKey, AppKey) con crittografia AES-CCM a 128 bit. Tuttavia, le vulnerabilità fondamentali nei processi di pairing, provisioning e gestione delle chiavi, evidenziate dalle CVE, espongono Bitchat a attacchi sofisticati a livello di strato fisico. La questione della privacy legata al tracciamento tramite indirizzi MAC è particolarmente critica per un’app che si propone come “privacy-first”.

Bitchat eredita queste vulnerabilità di base, il che significa che la sua sicurezza complessiva è intrinsecamente legata alla robustezza del protocollo BLE sottostante e alla capacità di mitigare proattivamente queste minacce. La sicurezza di Bitchat poggia su un fondamento, il BLE mesh, che ha vulnerabilità note e documentate. La lista di CVE non è teorica, ma rappresenta exploit reali che possono compromettere l’autenticazione, la riservatezza e l’integrità.

La capacità di un attaccante di impersonare un dispositivo legittimo o di ottenere chiavi di rete è una minaccia diretta alla fiducia nel sistema. Inoltre, la persistenza di identificatori unici a livello di hardware (indirizzi MAC) può vanificare gli sforzi di Bitchat per l’anonimato a livello applicativo, a meno che non vengano implementate robuste tecniche di randomizzazione degli indirizzi. Questo dimostra che la sicurezza di un’applicazione decentralizzata non si limita al suo protocollo di alto livello, ma si estende a ogni strato della pila tecnologica.

Tabella 1: Riepilogo delle vulnerabilità note delle Reti Mesh BLE e impatto
CVE ID Tipo di Vulnerabilità Descrizione Breve Impatto sulla Sicurezza (C.I.A.)
CVE-2020-26555 Impersonificazione (BR/EDR pin-pairing) Attaccante completa pairing con chiave nota, accede a profili Autenticazione, Riservatezza
CVE-2020-26556 Malleable commitment (Provisioning) Ottenimento NetKey, decrittografia/autenticazione livello rete Riservatezza, Integrità
CVE-2020-26557 AuthValue prevedibile (Provisioning) Attacco MitM tramite brute force su AuthValue Autenticazione, Integrità
CVE-2020-26558 Impersonificazione (Passkey entry protocol) Attaccante si autentica come dispositivo legittimo Autenticazione
CVE-2020-26559 Fuga AuthValue (Mesh Profile) Calcolo AuthValue, autenticazione a dispositivi target Riservatezza, Autenticazione
CVE-2020-26560 Impersonificazione (Provisioning) Autenticazione senza AuthValue, operazioni su sottorete Autenticazione, Integrità
Brute force offline (Legacy pairing) Bassa entropia passkey (6 cifre) permette attacchi offline Autenticazione
Compromissione chiavi (Diversificazione) Scarsa diversificazione porta a chiavi uguali, decrittografia Riservatezza, Integrità
Downgrade di sicurezza Attaccante forza modalità di sicurezza più debole Integrità, Autenticazione
Attacchi di Replay Messaggi catturati e riprodotti per risultati malevoli Integrità, Disponibilità
Trash-can attacks Dispositivi scartati contengono chiavi valide Riservatezza, Autenticazione
Tracciamento posizione (MAC Address) Indirizzi MAC unici usati per localizzazione utente Privacy

3.2. Rischi specifici dei protocolli di messaggistica decentralizzati (con riferimento a Nostr)

Data la potenziale integrazione di Bitchat con Nostr e il coinvolgimento di Jack Dorsey in entrambi i progetti, è cruciale esaminare le vulnerabilità inerenti al protocollo Nostr e al suo ecosistema. Se Bitchat si integrerà profondamente con Nostr, erediterà le sue vulnerabilità.

Un’analisi di sicurezza approfondita del protocollo Nostr, condotta da Kimura e Isobe nel 2023, ha evidenziato diverse vulnerabilità critiche :

  • Bypass delle liste di blocco: Questa vulnerabilità consente agli utenti bloccati di continuare a interagire o visualizzare i contenuti degli utenti che li hanno bloccati, minando l’efficacia delle funzionalità di moderazione.
  • Impersonificazione tramite ID simili: Attori malevoli possono creare identificatori (chiavi pubbliche) che sono molto simili a quelli legittimi, facilitando attacchi di impersonificazione e inganno degli utenti.
  • Compromissione dell’integrità dei profili e delle liste contatti: Le informazioni del profilo utente e le liste di contatti possono essere manomesse, portando a informazioni errate o a manipolazioni delle connessioni sociali.
  • Sniffing e manomissione dei messaggi diretti (DM): I messaggi diretti inviati tramite il protocollo Nostr possono essere intercettati (“sniffati”) e potenzialmente alterati (“manomessi”), compromettendo la riservatezza e l’integrità delle comunicazioni private.
  • Mancanza di resistenza alla censura: Nonostante l’obiettivo dichiarato di resistenza alla censura, il protocollo potrebbe non essere così robusto come previsto, consentendo la soppressione di contenuti o utenti in determinate circostanze.

Oltre a queste vulnerabilità di protocollo, l’ecosistema Nostr presenta problematiche significative. La facilità con cui è possibile creare account e pubblicare post può portare a una più facile propagazione dello spam. Questo è un problema di scalabilità e usabilità che può degradare l’esperienza utente e sovraccaricare l’infrastruttura.

Un’altra sfida cruciale è la disponibilità dei relè. L’instabilità e la non sostenibilità finanziaria di molti relè gratuiti rappresentano una minaccia per la resilienza complessiva della rete. È stato osservato che circa il 20% dei relè sperimenta downtime per oltre il 40% del tempo, e la maggior parte dei relè gratuiti non riesce a coprire i propri costi operativi tramite donazioni. Questa precarietà economica si traduce direttamente in una minore disponibilità del servizio.

La falsificazione dei timestamp e l’ordine dei messaggi costituiscono un’altra debolezza. Il protocollo Nostr manca di un meccanismo chiaro per l’ordine dei messaggi oltre al timestamp, che può essere facilmente falsificato. Questo può portare a incoerenze nella timeline degli eventi e a uno spreco di banda dovuto alla difficoltà di rilevare messaggi fuori ordine.

Infine, il rischio di riutilizzo delle chiavi private/pubbliche è una preoccupazione maggiore. Alcuni client Nostr utilizzano la stessa chiave di firma per i messaggi e per le transazioni Lightning. Se questa chiave privata viene compromessa, si pone un rischio significativo di svuotamento del wallet dell’utente.

Le vulnerabilità di Nostr, che vanno oltre i difetti di protocollo e si estendono alla stabilità dell’ecosistema, rappresentano un rischio significativo per Bitchat se l’integrazione è profonda. La facilità di impersonificazione e la manomissione dei DM sono in diretta contraddizione con gli obiettivi di privacy e sicurezza di Bitchat. La gestione della consistenza dei dati e la prevenzione dello spam sono sfide aperte che Bitchat dovrà affrontare, specialmente se mira a una vasta adozione. Bitchat dovrà mitigare queste problematiche ereditate o rischierà di compromettere le proprie promesse di sicurezza e privacy.

Tabella 2: Confronto tra Bitchat e altri protocolli di messaggistica decentralizzati
Caratteristica Bitchat Signal Session Nostr
Centralizzato/Decentralizzato Decentralizzato (P2P Mesh) Centralizzato Decentralizzato Decentralizzato (Relay-based)
Dipendenza da Internet No (Bluetooth/WiFi Direct) No (Lokinet) Sì (Relay via WebSocket)
Crittografia E2EE Sì (X25519 + AES-256-GCM) Sì (Signal Protocol) Sì (ma vulnerabilità DM)
Protezione Metadati Elevata (No ID permanenti, Cover Traffic) Buona (Sealed Sender, ma richiede numero) Elevata (No ID, routing decentralizzato) Media (ID pubblici, problemi di correlazione)
Effimero per Default Sì (12h/indefinito) Sì (opzionale) Sì (opzionale) No (persistenza sui relay)
Vulnerabilità Note (Breve) BLE Mesh (MitM, Impersonificazione, Key Compromise) Metadata leakage (storico), centralizzazione Fase iniziale di sviluppo Bypass blacklist, DM tampering, impersonificazione, spam, instabilità relay
Punti di Forza Chiave Resilienza offline, privacy avanzata, no server Ampia adozione, protocollo crittografico robusto Decentralizzazione completa, no numero Resistenza censura, flessibilità, integrazione Bitcoin

3.3. Implicazioni di sicurezza del modello “Store-and-Forward”

Bitchat impiega un sistema “store-and-forward” per garantire la consegna dei messaggi a destinatari temporaneamente offline. Questo meccanismo prevede che i messaggi vengano memorizzati su nodi relè intermedi o su “friend nodes” (altri dispositivi nella rete mesh) fino a quando il destinatario non torna online e può recuperarli. La ritenzione dei messaggi è differenziata: 12 ore per i peer regolari e una ritenzione indefinita per i peer preferiti.

Questo modello, sebbene essenziale per la resilienza offline, introduce un paradosso significativo in relazione alla promessa di effimera e privacy. Nonostante l’intento di rendere i messaggi transitori, la ricerca dimostra che i “messaggi che scompaiono” in applicazioni simili possono spesso essere recuperati dalla memoria del dispositivo o dalla cache di archiviazione tramite analisi forense. Questo crea una potenziale contraddizione con l’obiettivo di privacy assoluta, poiché i dati, anche se non persistenti sui server, possono lasciare tracce sui dispositivi degli utenti.

Inoltre, il meccanismo “store-and-forward” può implicitamente veicolare informazioni attraverso canali laterali. Le proprietà di temporizzazione, come ritardi o pattern di inoltro dei messaggi, possono essere sfruttate per la fuga di metadati, anche se il contenuto del messaggio è crittografato. Un attaccante sofisticato potrebbe analizzare questi pattern per inferire informazioni sul traffico o sulle relazioni tra gli utenti.

L’affidabilità dell’implementazione “store-and-forward” è un’altra considerazione critica. Un’implementazione non robusta o difettosa potrebbe portare alla perdita di dati, nonostante l’obiettivo primario del sistema sia quello di garantire la consegna dei messaggi. La complessità della gestione dei buffer e dei tempi di inoltro in una rete mesh decentralizzata rende questo aspetto particolarmente delicato.

Il modello “store-and-forward” di Bitchat, sebbene essenziale per la resilienza offline, introduce un paradosso: la persistenza dei dati, anche se limitata, può essere sfruttata per analisi forensi, vanificando parzialmente la promessa di effimera. Inoltre, i pattern di caching e inoltro possono creare canali laterali per la fuga di metadati, un rischio sottile ma significativo per la privacy.

La funzionalità “store-and-forward” è una necessità tecnica per la comunicazione offline. Tuttavia, la sua implementazione (con ritenzione per “favorite peers”) e la realtà delle indagini forensi sui dispositivi mobili indicano che i messaggi non sono realmente effimeri nel senso di essere irrecuperabili. Questo è un punto critico per gli esperti di sicurezza e privacy. Inoltre, la gestione dei tempi e dei buffer nel modello store-and-forward può inavvertitamente creare vettori per attacchi di temporizzazione, rivelando informazioni sul traffico anche se il contenuto è crittografato.

3.4. Vettori di attacco generici nelle infrastrutture decentralizzate

La decentralizzazione, sebbene elimini i punti singoli di fallimento, non è una panacea per la sicurezza; piuttosto, sposta la superficie di attacco e introduce nuove complessità. I sistemi decentralizzati, inclusi quelli come Bitchat, sono soggetti a una serie di vettori di attacco generici che vanno oltre le specifiche del protocollo sottostante.

Uno dei problemi persistenti è la fuga di metadati. Anche nelle applicazioni decentralizzate (dApps), informazioni come gli ID di wallet, i timestamp delle attività e le informazioni sull’indirizzo IP possono essere esposti e, in alcuni casi, collegati a identità reali. La trasparenza intrinseca di alcune architetture decentralizzate, come le blockchain pubbliche, può entrare in conflitto con normative sulla privacy come il GDPR, che impongono il “diritto all’oblio”. Questo crea una sfida significativa per la conformità legale e la protezione della privacy degli utenti.

La sorveglianza di rete rimane una minaccia anche in ambienti decentralizzati. Nodi avversari con capacità di monitoraggio possono correlare pattern di traffico e tempi di trasmissione per de-anonimizzare gli utenti, anche se il contenuto dei messaggi è crittografato. Questo sottolinea la necessità di tecniche avanzate di offuscamento del traffico.

Il riutilizzo delle chiavi pubbliche, una pratica che può verificarsi in diversi contesti di identità decentralizzate, può portare a fughe di identità e a una maggiore tracciabilità degli utenti. La correlazione tra diverse attività utente basate sullo stesso identificatore pubblico può compromettere l’anonimato.

Le reti decentralizzate sono intrinsecamente esposte a attacchi alla topologia di rete. Questi includono:

  • Attacchi Sybil: Un attaccante crea e controlla un gran numero di identità o nodi fittizi per ottenere un’influenza sproporzionata sulla rete.
  • Attacchi Partition: L’attaccante divide la rete in segmenti isolati, impedendo la comunicazione tra di essi.
  • Attacchi Eclipse: L’attaccante isola un nodo specifico dalla rete, dirottando tutto il suo traffico attraverso nodi controllati dall’attaccante.

Questi attacchi mirano a compromettere la struttura distribuita del network, la sua disponibilità e la sua integrità.

Infine, la complessità del protocollo e gli errori di implementazione rappresentano un rischio pervasivo. La complessità intrinseca dei nuovi protocolli decentralizzati può aumentare la probabilità di errori di codifica e vulnerabilità a livello di implementazione, creando nuove superfici di attacco che potrebbero non essere evidenti a livello di design. Inoltre, i

rischi di interoperabilità con sistemi legacy possono introdurre vulnerabilità ereditate, poiché le nuove tecnologie devono spesso interagire con infrastrutture più vecchie e meno sicure. I

zero-day exploits sono un’altra minaccia significativa, poiché i nuovi protocolli vengono spesso immessi sul mercato prima di aver subito test di sicurezza approfonditi, lasciandoli aperti a vulnerabilità sconosciute che possono essere sfruttate dagli attaccanti.

La decentralizzazione non è una soluzione magica per tutti i problemi di sicurezza; piuttosto, scambia un insieme di rischi (controllo centralizzato) con un altro (vulnerabilità distribuite, sfide di coordinamento). La persistenza delle fughe di metadati e il conflitto tra trasparenza intrinseca e requisiti normativi (GDPR) sono sfide sistemiche.

La sicurezza in questi sistemi richiede un approccio olistico che vada oltre la sola crittografia, includendo una robusta progettazione di rete, una rigorosa ingegneria del software e una comprensione delle implicazioni legali e sociali. È fondamentale non cadere nell’errore di considerare la decentralizzazione come una garanzia automatica di sicurezza. Mentre elimina il singolo punto di fallimento, introduce una miriade di nuovi vettori di attacco distribuiti. La complessità dei protocolli decentralizzati aumenta la probabilità di bug e vulnerabilità a livello di codice. Questi rischi generici si sovrappongono alle vulnerabilità specifiche di BLE e Nostr, creando un panorama di minacce complesso per Bitchat.

4. Contromisure e mitigazioni: strategie per la resilienza

4.1. Misure di sicurezza integrate in Bitchat: analisi dell’efficacia

Bitchat adotta un approccio di sicurezza a più livelli, mirando a proteggere sia la riservatezza del contenuto che la privacy dei metadati. Le misure di sicurezza integrate sono state progettate per affrontare le sfide intrinseche delle comunicazioni decentralizzate e offline.

La crittografia robusta è un pilastro fondamentale. L’impiego di X25519 per lo scambio di chiavi, AES-256-GCM per la crittografia end-to-end dei messaggi, Ed25519 per le firme digitali e Argon2id per la derivazione delle chiavi nei canali protetti da password, rappresenta un punto di forza significativo. L’implementazione della “forward secrecy” mediante la generazione di nuove coppie di chiavi per ogni sessione migliora ulteriormente la sicurezza a lungo termine, proteggendo le comunicazioni passate anche in caso di compromissione di una chiave futura.

La protezione avanzata della privacy è un altro elemento distintivo. La natura effimera dei messaggi, con ritenzione limitata nel tempo (12 ore per i peer regolari e indefinita per i preferiti), e l’assenza di identificatori permanenti (come numeri di telefono o email) sono progettate per minimizzare l’esposizione dei dati. Il meccanismo di “cover traffic”, che inietta messaggi fittizi e introduce ritardi casuali nelle trasmissioni, è una tecnica sofisticata per resistere all’analisi del traffico e offuscare i pattern di comunicazione. La funzione di “emergency wipe”, che consente la cancellazione istantanea di tutti i dati locali con una tripla-tap sul logo dell’app, fornisce un meccanismo di sicurezza critico per gli utenti in situazioni di rischio elevato.

Per quanto riguarda le ottimizzazioni di rete, Bitchat utilizza Bloom filters ottimizzati per una rapida e efficiente deduplicazione dei messaggi, riducendo il traffico ridondante. L’aggregazione dei messaggi più piccoli in pacchetti più grandi contribuisce a migliorare l’efficienza della trasmissione, e i limiti di connessione adattivi si adeguano alla modalità di alimentazione del dispositivo, bilanciando prestazioni e consumo energetico.

Bitchat adotta un approccio di sicurezza a più livelli, affrontando sia la riservatezza del contenuto che la privacy dei metadati. Tuttavia, l’efficacia di queste misure dipende non solo dalla loro corretta implementazione, ma anche dalla sicurezza del sistema operativo sottostante, dalla resistenza a sofisticati attacchi side-channel e dalla diligenza dell’utente nell’utilizzare le funzionalità di privacy.

La solidità crittografica di Bitchat è encomiabile, ma la “teoria” della sicurezza del protocollo deve confrontarsi con la “pratica” dell’implementazione e dell’ambiente operativo. Ad esempio, il “cover traffic” è una tecnica avanzata, ma la sua efficacia contro un attaccante con risorse significative e capacità di analisi del traffico su larga scala è un campo di ricerca attivo. La sicurezza di Bitchat non è un valore assoluto, ma una funzione della sua implementazione e del contesto di utilizzo.

4.2. Best Practice per gli utenti e gli sviluppatori

La sicurezza di un’applicazione come Bitchat non può essere garantita esclusivamente dalle sue caratteristiche intrinseche; richiede un approccio olistico che coinvolga sia gli sviluppatori che gli utenti.

Per gli sviluppatori, è fondamentale applicare tempestivamente gli aggiornamenti di sicurezza. Le vulnerabilità scoperte nel protocollo BLE e nell’applicazione stessa devono essere patchate rapidamente per mitigare i rischi emergent. Lo sviluppo e l’implementazione di

Sistemi di Rilevamento delle Intrusioni (IDS) specifici per le reti mesh BLE rappresentano un’area emergente ma cruciale. Le soluzioni IDS esistenti per questo tipo di reti sono ancora agli inizi, ma sono essenziali per rilevare attacchi zero-day e comportamenti anomali che potrebbero bypassare le difese tradizionali. L’adozione di framework di

threat modeling, come STRIDE o il modello delle quattro domande di Shostack, durante l’intero ciclo di vita dello sviluppo (dalla concezione all’implementazione) è indispensabile per identificare proattivamente le minacce, definire contromisure efficaci e valutare il rischio residuo. Eseguire regolarmente

test di penetrazione simulati è vitale per identificare le vulnerabilità sfruttabili prima che possano essere sfruttate da attori malevoli.

Per mitigare i rischi specifici del BLE, è cruciale implementare la randomizzazione degli indirizzi MAC per i dispositivi BLE, una contromisura efficace contro il tracciamento della posizione. Inoltre, gli sviluppatori devono assicurarsi che le

procedure di “Key Refresh” siano correttamente implementate e utilizzate per invalidare le chiavi compromesse nei nodi mesh BLE, prevenendo attacchi come i “trash-can attacks”.

Per la protezione dei metadati nelle dApp in generale, è necessaria una difesa multilivello. Questo include l’esplorazione di tecniche come le prove a conoscenza zero (Zero-Knowledge Proofs), gli scambi decentralizzati (DEX), gli ID decentralizzati (DID) e l’uso di mixnet con rumore, padding dei pacchetti e ritardi randomizzati per offuscare i pattern di traffico e garantire un anonimato più robusto.

La sicurezza è un processo continuo, non un prodotto. Per Bitchat, ciò significa che gli sviluppatori devono adottare pratiche di sicurezza mature come il threat modeling e il penetration testing fin dalle prime fasi. Gli aggiornamenti rapidi sono cruciali per affrontare le vulnerabilità emergent. A livello di utente, la consapevolezza e l’uso attivo delle funzionalità di privacy, come l’emergency wipe, sono altrettanto importanti. La protezione dei metadati è una sfida complessa che richiede un approccio multilivello, e la ricerca in questo campo è in continua evoluzione.

4.3. Il ruolo della decentralizzazione nella sicurezza: vantaggi e limiti

La decentralizzazione è spesso presentata come la soluzione definitiva ai problemi di sicurezza e privacy delle architetture centralizzate. Tuttavia, la sua adozione comporta sia vantaggi significativi che limiti intrinseci, richiedendo una comprensione sfumata del suo impatto sulla cybersecurity.

Tra i vantaggi principali, la decentralizzazione elimina i punti singoli di fallimento, aumentando drasticamente la resilienza del sistema contro attacchi mirati, interruzioni di servizio e tentativi di censura. Poiché il controllo e l’archiviazione dei dati sono distribuiti tra i singoli nodi della rete, diventa estremamente difficile per una singola entità (sia essa un governo, un’azienda o un attaccante) dominare, spegnere o censurare l’intera rete. Questo principio è fondamentale per la resistenza alla censura, un obiettivo primario di Bitchat.

Tuttavia, la decentralizzazione non è una panacea e presenta diversi limiti:

  • Disponibilità e sostenibilità: Un problema significativo è la disponibilità e la sostenibilità economica dell’infrastruttura. Come osservato in Nostr, molti relè gratuiti soffrono di problemi di sostenibilità finanziaria, portando a un’instabilità e a un downtime significativo (il 20% dei relè Nostr ha un downtime superiore al 40% del tempo). Questo può compromettere la resilienza complessiva della rete, nonostante l’assenza di un singolo punto di fallimento tecnico.
  • Nuovi vettori di attacco: La decentralizzazione introduce nuovi tipi di attacchi specifici per le reti distribuite, come gli attacchi Sybil (in cui un attaccante crea molte identità false per ottenere influenza), Partition (che divide la rete in segmenti isolati) ed Eclipse (che isola un nodo specifico). Questi attacchi mirano a manipolare la topologia della rete piuttosto che a compromettere un singolo server.
  • Complessità: La complessità intrinseca dei protocolli decentralizzati è notevolmente superiore rispetto a quelli centralizzati. Questa complessità può aumentare la probabilità di errori di implementazione e l’introduzione involontaria di vulnerabilità.
  • Conflitto privacy-trasparenza: In alcune architetture decentralizzate, come le blockchain pubbliche, la trasparenza è un principio fondamentale. Tuttavia, questa trasparenza può entrare in conflitto con le normative sulla privacy (es. GDPR) che garantiscono il “diritto all’oblio”, poiché i dati una volta registrati sulla blockchain sono immutabili e pubblici.

La decentralizzazione non è una soluzione magica per tutti i problemi di sicurezza; piuttosto, scambia un insieme di rischi (controllo centralizzato) con un altro (vulnerabilità distribuite, sfide di coordinamento). Molte delle sfide di sicurezza nei sistemi decentralizzati sono ancora aree di ricerca attiva, richiedendo innovazione continua e un’attenta gestione dei compromessi. La sostenibilità economica dell’infrastruttura è un fattore non tecnico ma critico per la sicurezza a lungo termine. Per gli esperti, è fondamentale comprendere che la decentralizzazione richiede un cambio di paradigma nella valutazione e mitigazione del rischio.

5. Conclusioni e prospettive future

5.1. Bitchat: un passo avanti o una nuova superficie di attacco?

Bitchat di Jack Dorsey rappresenta un tentativo significativo e innovativo di ridefinire le comunicazioni digitali, mirando a realizzare un sistema di messaggistica intrinsecamente resiliente, privato e resistente alla censura, completamente indipendente dall’infrastruttura Internet tradizionale. L’applicazione sfrutta in modo ingegnoso le reti mesh Bluetooth Low Energy, la crittografia end-to-end avanzata, i messaggi effimeri e il meccanismo di “cover traffic” per raggiungere i suoi ambiziosi obiettivi di privacy e resilienza. La sua capacità di operare in scenari offline o in contesti di censura la posiziona come uno strumento potenzialmente rivoluzionario per la libertà di comunicazione.

Tuttavia, l’analisi tecnica rivela che Bitchat non è esente da sfide e vulnerabilità. L’applicazione eredita vulnerabilità intrinseche dal protocollo BLE sottostante, che è stato storicamente associato a sistemi di sicurezza meno robusti e presenta difetti noti nel pairing e nel provisioning. Inoltre, una potenziale integrazione profonda con l’ecosistema Nostr potrebbe esporre Bitchat ai rischi noti di quel protocollo, inclusi problemi di impersonificazione, manomissione dei messaggi diretti e instabilità dei relè. Il modello “store-and-forward”, sebbene cruciale per la consegna offline, introduce un paradosso: la persistenza dei dati, anche se limitata, può essere sfruttata per analisi forensi, vanificando parzialmente la promessa di effimera.

In sintesi, Bitchat è contemporaneamente un notevole passo avanti nel campo delle comunicazioni offline e resistenti alla censura, e una nuova, complessa superficie di attacco per i professionisti della cybersecurity. Il suo successo a lungo termine e la sua sicurezza dipenderanno dalla continua scoperta e patching delle vulnerabilità, da un’implementazione robusta e dall’adozione di best practice da parte degli utenti. La sua “sfida” a Internet non è solo tecnologica, ma anche una sfida alla sicurezza informatica che richiede un’attenzione costante e un approccio proattivo.

5.2. Raccomandazioni per la ricerca e lo sviluppo futuro nel campo della sicurezza delle comunicazioni decentralizzate

Bitchat evidenzia diverse lacune nella ricerca attuale sulla sicurezza delle comunicazioni decentralizzate, in particolare a livello di strato fisico e protezione dei metadati. Il futuro sviluppo e la ricerca in questo campo devono considerare non solo gli aspetti tecnici, ma anche i modelli economici e le sfide forensi per garantire la resilienza e l’affidabilità a lungo termine.

Le raccomandazioni includono:

  • Sicurezza del livello fisico: È imperativa la ricerca e lo sviluppo di Sistemi di Rilevamento delle Intrusioni (IDS) più maturi e specifici per le reti mesh BLE. Sono necessarie mitigazioni avanzate contro attacchi specifici, come il “Blue Mirror” e gli attacchi di temporizzazione, che sfruttano le peculiarità del protocollo BLE.
  • Protezione dei metadati: La ricerca deve continuare a esplorare tecniche avanzate di prevenzione della fuga di metadati. Questo include lo sviluppo di mixnet più efficienti, l’implementazione di prove a conoscenza zero (Zero-Knowledge Proofs) e l’adozione di ID decentralizzati (DID) per garantire un anonimato più robusto e resistere alla correlazione del traffico.
  • Robustezza del protocollo e dell’implementazione: Sforzi continui sono necessari per ridurre la complessità intrinseca dei protocolli decentralizzati. Questo può essere ottenuto attraverso un design più semplice e modulare, accompagnato da audit di sicurezza rigorosi e l’adozione di pratiche di sviluppo sicuro per minimizzare gli errori di implementazione.
  • Sfide forensi: Lo sviluppo di nuove metodologie e strumenti per l’analisi forense di dati effimeri e distribuiti in ambienti decentralizzati è cruciale. La capacità di recuperare e analizzare prove da dispositivi che implementano meccanismi di “messaggi che scompaiono” e architetture distribuite è una sfida complessa per le forze dell’ordine e gli investigatori.
  • Sostenibilità dell’infrastruttura: È fondamentale esplorare modelli economici innovativi per garantire la sostenibilità finanziaria delle infrastrutture decentralizzate, come i relè Nostr. La mancanza di incentivi economici robusti può portare a problemi di disponibilità e affidabilità della rete.
  • Crittografia post-quantistica: Con l’avanzamento dei computer quantistici, è prudente considerare l’integrazione di algoritmi crittografici resistenti ai computer quantistici per proteggere le comunicazioni future da potenziali attacchi su larga scala.

Le sfide di Bitchat non sono uniche, ma rappresentano un microcosmo dei problemi più ampi nelle comunicazioni decentralizzate. La ricerca deve progredire su più fronti per garantire che queste tecnologie emergenti possano mantenere le loro promesse di privacy e resilienza.

5.3. L’impatto a lungo termine di Bitchat sul panorama della cybersecurity

L’introduzione di Bitchat da parte di Jack Dorsey non è solo il lancio di una nuova applicazione, ma un esperimento audace che potrebbe ridefinire il futuro delle comunicazioni e avere un impatto profondo sul panorama della cybersecurity.

In primo luogo, Bitchat potrebbe fungere da catalizzatore per l’innovazione. La sua architettura unica, incentrata sulla comunicazione offline tramite reti mesh BLE, spinge i limiti di ciò che è tecnicamente possibile senza la dipendenza dall’infrastruttura Internet tradizionale. Questo potrebbe stimolare ulteriori ricerche e sviluppi in protocolli di comunicazione incentrati sulla privacy e sulla resilienza, aprendo nuove frontiere per la connettività in ambienti privi di infrastrutture o soggetti a censura.

In secondo luogo, la natura intrinsecamente resistente alla censura e alla sorveglianza di Bitchat attirerà probabilmente un intenso scrutinio normativo. Le autorità governative e le agenzie di sicurezza potrebbero percepire tali strumenti come una minaccia alla loro capacità di monitorare le comunicazioni e prevenire attività illecite. Questo porterà inevitabilmente a dibattiti accesi e potenziali battaglie legali sulla crittografia, l’accesso ai dati e il bilanciamento tra privacy individuale e sicurezza nazionale.

Infine, Bitchat contribuirà a un cambiamento nel panorama delle minacce per i professionisti della cybersecurity. Gli attaccanti, riconoscendo le nuove superfici esposte, adatteranno le loro tecniche per mirare ai protocolli del livello fisico e alle architetture decentralizzate. Ciò richiederà un’evoluzione delle competenze e degli strumenti di difesa, spostando il focus dalla protezione delle infrastrutture centralizzate alla gestione dei rischi in ambienti distribuiti e auto-organizzanti. La comunità della cybersecurity dovrà sviluppare nuove metodologie per l’analisi delle minacce, la risposta agli incidenti e la mitigazione dei rischi in reti che operano al di fuori del controllo tradizionale.

Bitchat, al di là del suo successo immediato, è un testbed per il futuro della comunicazione resiliente. Il suo impatto più grande potrebbe non essere la sua adozione di massa, ma la sua capacità di ispirare nuove ricerche e soluzioni. La sua promessa di resistenza alla censura è anche ciò che la renderà un bersaglio per i governi, portando a un’inevitabile tensione tra libertà e controllo. Questo spingerà la cybersecurity a evolvere, concentrandosi su nuovi strati e paradigmi di attacco e difesa.

Lista delle Fonti:
  1. Dorsey, J. (2025). bitchat Whitepaper. GitHub. https://github.com/jackjackbits/bitchat/blob/main/WHITEPAPER.md
  2. Craig, T. (2025). Jack Dorsey evokes Bitcoin ethos with new decentralised messaging app Bitchat. https://www.dlnews.com/articles/people-culture/jack-dorsey-evokes-bitcoin-ethos-with-new-messaging-app-bitchat/
  3. Kimura, H. & Isobe, T. (2023). Security Analysis on Nostr protocol for decentralized SNS. IEICE Tech. Rep., vol. 123, no. 129, ISEC2023-51, pp. 239-246. https://ken.ieice.org/ken/paper/20230725tCv8/eng/
  4. Tech4Humanity Lab. (2019). VULNERABILITIES IN BLUETOOTH LOW ENERGY AND HOW THEY CAN BE LEVERAGED TO CAUSE HARM. https://tech4humanitylab.clahs.vt.edu/?p=364
  5. NHS Digital. (2021). Security Vulnerabilities in Bluetooth Core and Mesh Profile Specifications. Cyber Alerts, CC-3870. https://digital.nhs.uk/cyber-alerts/2021/cc-3870
  6. Nym Technologies. (2025). What Are dApps & How They Enable a Private Web3. Nym Blog. https://nym.com/blog/what-are-decentralized-apps
  7. Canterbury Christ Church University. (2025). Forensic investigations of popular ephemeral messaging applications on Android and iOS platforms. CCCU Research Space Repository. https://repository.canterbury.ac.uk/item/8vx4w/forensic-investigations-of-popular-ephemeral-messaging-applications-on-android-and-ios-platforms
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/bitchat-jack-dorsey/


Lumma Stealer: Europol e Microsoft unite contro il cybercrime

Nel maggio 2025, Microsoft ed Europol hanno unito le forze in un’operazione internazionale volta a smantellare l’ecosistema criminale di Lumma Stealer – noto anche come LummaC2 – tra i più diffusi infostealer globali, con oltre 394.000 dispositivi Windows infettati tra marzo e maggio 2025.

Il malware, in grado di esfiltrare credenziali, cookie, portafogli di criptovalute e altri dati sensibili da dispositivi compromessi, alimentava frodi finanziarie, furti d’identità e attacchi ransomware.

Sulla base di queste evidenze, la Digital Crimes Unit di Microsoft, Europol, il Dipartimento di Giustizia degli Stati Uniti, il Centro europeo per la criminalità informatica (EC3) e il Japan Cybercrime Control Center (JC3), insieme a partner privati come BitSight, Cloudflare e altri operatori coinvolti in attività di intelligence e supporto tecnico, hanno disattivato l’infrastruttura operativa del malware.

“Oltre 1.300 domini legati a Lumma sono stati sequestrati o trasferiti a Microsoft e reindirizzati verso sinkhole sotto il suo controllo, azzerando le comunicazioni tra il malware e i suoi operatori e bloccando ogni attività illecita residua. In un’azione coordinata, il Dipartimento di Giustizia degli Stati Uniti (DOJ) ha infine sequestrato il pannello di controllo di Lumma, elemento essenziale per il funzionamento del marketplace associato al malware.

Lumma Stealer: funzionamento, diffusione e obiettivi

LummaC2 è il successore di LummaC, un infostealer basato sul modello Malware-as-a-Service (MaaS) progettato per sottrarre dati sensibili da browser, applicazioni e portafogli di criptovalute, oltre a poter installare ulteriori payload malevoli. Pubblicizzato su forum underground dalla fine del 2022, ha subito rapidi sviluppi con frequenti aggiornamenti.

Il malware è gestito da un gruppo criminale identificato da Microsoft Threat Intelligence come Storm-2477, responsabile dello sviluppo, della manutenzione dell’infrastruttura Command and Control (C2) e della piattaforma MaaS. Gli affiliati, dopo aver acquistato l’accesso tramite criptovalute, utilizzano un pannello di amministrazione per generare eseguibili personalizzati di Lumma, controllare le comunicazioni C2 e consultare i dati rubati.

Il malware è stato utilizzato in numerose campagne da gruppi ransomware noti, come Octo Tempest (noto anche come Scattered Spider), Storm-1607, Storm-1113 e Storm-1674. La sua distribuzione multi-vettoriale includeva e-mail di phishing, malvertising, download da siti compromessi, software piratati, script offuscati su GitHub e persino come payload secondario in infezioni complesse. In molti casi, Lumma si camuffava da entità affidabili, come Booking.com o Microsoft, per indurre le vittime a scaricare ed eseguire il codice malevolo.

I bersagli spaziavano da utenti privati a organizzazioni, fino a community di videogiocatori, istituzioni scolastiche e settori strategici come manifattura, telecomunicazioni, logistica, finanza e sanità, confermando Lumma Stealer come una minaccia persistente per la sicurezza globale.

Il lato commerciale del Malware: il “business model” del malware: abbonamenti, supporto e vendite via Telegram

Il malware principale Lumma Stealer è stato sviluppato utilizzando una combinazione di C++ e ASM, e progettato fin dall’inizio come una soluzione Malware-as-a-Service (MaaS). Gli abbonati accedevano a un pannello per generare varianti del malware, gestire comunicazioni C2 e visualizzare i dati rubati. Gli operatori di LummaC2 gestivano inoltre un bot Telegram dedicato alla vendita diretta dei dati rubati raccolti dagli affiliati.

Le credenziali sottratte – denominate “log” – venivano analizzate, indicizzate e rese disponibili su un marketplace riservato, dove gli acquirenti potevano acquistare crediti in criptovaluta e cercare le informazioni più redditizie. I log venivano anche raccolti da altri attori criminali che rivendevano l’accesso alle proprie collezioni, sempre attraverso Telegram.

L’offerta commerciale includeva piani di abbonamento mensili compresi tra 250 e 1.000 dollari, con la possibilità di acquistare l’accesso al codice sorgente per 20.000 dollari. Per facilitare l’utilizzo anche da parte di attori meno esperti, il gruppo aveva pubblicato una documentazione tecnica dettagliata su Gitbook, accessibile tramite un sito web dedicato collegato al progetto.
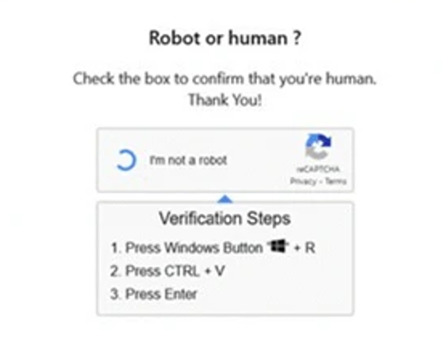
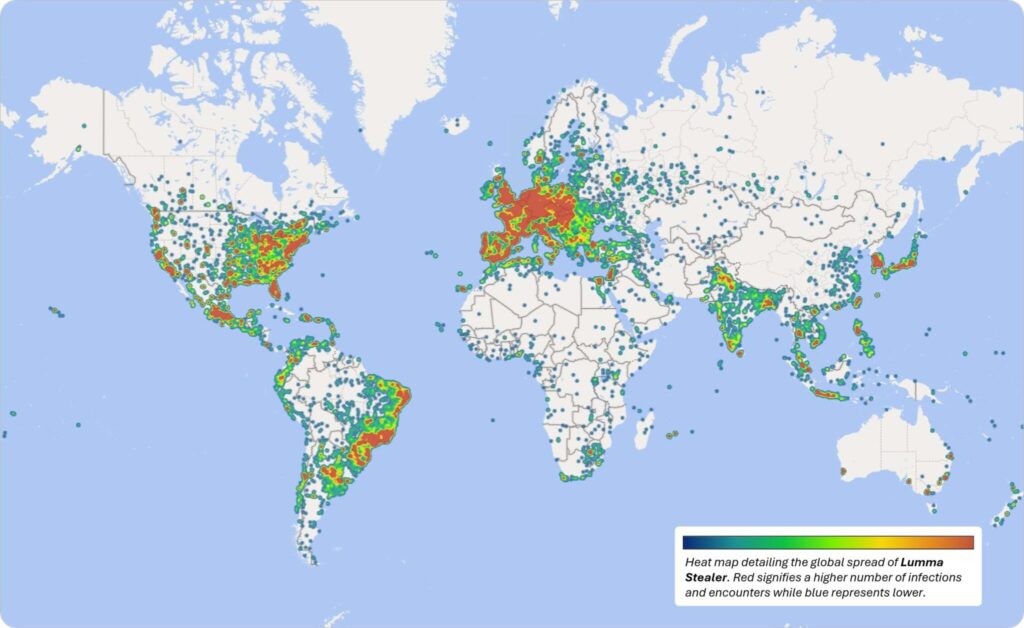
2023 – l’analisi di Darktrace e l’evoluzione delle campagne malevole

Nel periodo compreso tra gennaio e aprile 2023, Darktrace, azienda britannica specializzata in cybersicurezza basata su intelligenza artificiale auto-apprendente, ha osservato numerose attività legate a Lumma Stealer, in particolare in Europa e Nord America.

Il malware, venduto su forum underground e su Telegram fin dal 2022, era offerto a partire da 250 dollari ed era promosso da un attore noto come “Shamel”. Le infezioni rilevate da Darktrace sono avvenute tramite software craccati (come VLC e versioni contraffatte di ChatGPT), oppure attraverso e-mail con allegati o link malevoli, in alcuni casi mascherate da comunicazioni ufficiali di aziende note. Un esempio emblematico riguarda un attacco di spear-phishing in Corea del Sud che impersonava Bandai Namco.

Darktrace ha rilevato numerosi casi di esfiltrazione di dati tramite HTTP POST verso server C2 associati a Lumma, spesso caratterizzati dall’uso dell’user agent “TeslaBrowser/5.5” e della URI “/c2sock”. In un caso documentato, accedendo manualmente a un indirizzo IP sospetto, è stato possibile visualizzare un pannello di controllo in lingua russa, riconducibile all’infrastruttura di comando del malware.

Ulteriori analisi dei PCAP hanno confermato l’esfiltrazione di informazioni sensibili. In diversi dispositivi compromessi, sono state inoltre rilevate connessioni simultanee ad altri malware noti come Raccoon Stealer, RedLine, Vidar e Laplas Clipper, suggerendo che Lumma venga spesso utilizzato all’interno di pacchetti malware multipli.

Questi infostealer, anch’essi offerti come Malware-as-a-Service (MaaS), sono strumenti privilegiati dei traffer team, gruppi criminali specializzati nella raccolta e rivendita di credenziali su larga scala, attraverso modelli di business sempre più sofisticati e automatizzati.

2025 – ClickFix ed EtherHiding: l’evoluzione silenziosa di Lumma Stealer

Ad aprile 2025, Microsoft ha individuato diverse campagne mirate alla distribuzione di Lumma Stealer, sfruttando tecniche avanzate come EtherHiding e ClickFix. La prima consiste nell’utilizzare smart contract su blockchain (es. Binance Smart Chain) per ospitare codice malevolo, eludendo i tradizionali sistemi di rilevamento.

La tecnica ClickFix, invece, sfrutta l’ingegneria sociale attraverso finte schermate di errore, inducendo l’utente a incollare comandi nel prompt di Windows, che portano al download del malware. In un caso, siti compromessi iniettavano JavaScript per interrogare la blockchain, recuperare il codice ClickFix e presentarlo agli utenti. In un’altra campagna del 7 aprile, un’ondata di e-mail indirizzate a organizzazioni canadesi utilizzava falsi avvisi di fatture per reindirizzare le vittime a un sito malevolo, sfruttando un sistema di redirezione Prometheus TDS e la stessa tecnica ClickFix. Il codice finale scaricato tramite mshta e PowerShell installava Lumma Stealer, in alcuni casi associato al malware Xworm.

Un modello da replicare: disarticolata una minaccia globale con approccio congiunto

Lumma Stealer si è distinto nel panorama delle minacce informatiche non solo per l’ampiezza delle sue capacità tecniche, ma anche per l’approccio organizzativo e commerciale adottato dai suoi operatori. La struttura del servizio, infatti, ricalcava in modo inquietante quella di un software legittimo, offrendo piani di abbonamento, documentazione tecnica dettagliata e supporto.

Questi elementi, tipici delle piattaforme SaaS professionali, hanno reso Lumma particolarmente accessibile anche ad attori con competenze tecniche limitate, contribuendo alla sua rapida diffusione e all’efficacia delle campagne condotte. La combinazione di tecniche avanzate di evasione, distribuzione multi-vettoriale e modello commerciale scalabile ha fatto di Lumma uno dei MaaS più pericolosi degli ultimi anni.

Lo smantellamento della sua infrastruttura ha segnato una tappa fondamentale nella lotta alla criminalità informatica. Questo risultato è stato possibile grazie a un’azione congiunta tra agenzie governative e partner tecnologici, che ha visto Microsoft in prima linea, affiancata da Europol ed altri attori pubblici, insieme a partner privati e numerosi fornitori di sicurezza.

Il caso Lumma dimostra come la sinergia tra pubblico e privato sia oggi essenziale per contrastare minacce sofisticate che evolvono secondo logiche industriali. Se da un lato la criminalità informatica continua a professionalizzarsi, dall’altro solo una risposta coordinata e condivisa può garantire efficacia e impatto reale in un contesto in cui la sicurezza digitale è un obiettivo condiviso.

Riferimenti

https://blogs.microsoft.com/on-the-issues/2025/05/21/microsoft-leads-global-action-against-favored-cybercrime-tool/

https://www.bitsight.com/blog/lumma-stealer-is-out-of-business

https://www.cloudflare.com/it-it/threat-intelligence/research/report/cloudflare-participates-in-joint-operation-to-disrupt-lumma-stealer/

https://www.darktrace.com/blog/the-rise-of-the-lumma-info-stealer

https://ieu-monitoring.com/editorial/europol-and-microsoft-disrupt-worlds-largest-infostealer-lumma/822132?utm_source=ieu-portal

https://www.microsoft.com/en-us/security/blog/2025/05/21/lumma-stealer-breaking-down-the-delivery-techniques-and-capabilities-of-a-prolific-infostealer/

https://socradar.io/disrupting-lumma-stealer-malware-microsoft-leads-global-action/

https://www.windowsblogitalia.com/2025/05/microsoft-mette-fine-malware-lumma-stealer/

Profilo Autore

Cyber Security Expert | Digital Forensics Examiner | Docente & Speaker

Lead Auditor ISO/IEC 27001:2022, opera nei settori della Cybersecurity e Digital Forensics, con oltre dieci anni di esperienza nella consulenza tecnica, nell’analisi forense e nella formazione.

È docente di Cybersecurity presso l’European Forensic Institute di Malta, dove ricopre il ruolo di responsabile del Master in Cyber Security, Digital Forensics & Crime Analysis.

Affianca all’attività di consulente un’intensa attività di relatore e docente, partecipando a eventi nazionali e internazionali e collaborando con il mondo accademico italiano.

Membro ONIF (Osservatorio Nazionale sull’Informatica Forense), fa parte della redazione del magazine L’Europeista occupandosi di Cybersecurity e normativa di settore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lumma-stealer/


L’evoluzione dell’ecosistema Ransomware: la democratizzazione delle minacce informatiche

Il panorama delle minacce informatiche sta subendo una profonda trasformazione, come illustrato dall’analisi esposta da Matteo Carli (CTO di una società di cyber intelligence ed esperto di sicurezza informatica) durante la 13ª Cyber Crime Conference, l’ecosistema ransomware è in continua evoluzione.

La presentazione ha rivelato come l’ecosistema dei ransomware stia attraversando un processo di democratizzazione allarmante, che rende questa minaccia sempre più accessibile anche a soggetti con competenze tecniche limitate.

«Nel 2024 gli attacchi a livello globale sono saliti del 12%» ha esordito Carli. La sua disamina si è poi focalizzata principalmente sui gruppi che adottano la strategia del “data leak site”, ossia la tattica attraverso cui i dati sottratti alle vittime che rifiutano di pagare vengono pubblicati online.

attacchi ransomware - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Questo approccio consente di misurare con una certa precisione la portata del fenomeno, sebbene l’esperto abbia sottolineato come, a causa della complessità dell’ecosistema criminale, i numeri possano variare tra i diversi report di settore.

Un cambiamento significativo rilevato nell’ultimo anno riguarda la natura dei bersagli: gli attacchi ransomware, tradizionalmente orientati verso organizzazioni di grandi dimensioni con maggiori capacità economiche, stanno ora ridefinendo il proprio raggio d’azione.

«Gli attacchi si stanno spostando su aziende di dimensioni più piccole rispetto al passato» ha spiegato l’esperto, evidenziando come questa tendenza sia emersa negli ultimi mesi del 2024 e stia proseguendo nel 2025, delineando una nuova strategia da parte dei gruppi criminali.

Gruppi Ransomware e ridefinizione economica del riscatto

Parallelamente al mutamento dei bersagli, Carli ha evidenziato un’evoluzione nella distribuzione degli importi richiesti a titolo di riscatto.

I dati presentati dall’esperto rivelano un cambiamento sostanziale: «In precedenza a prevalere erano importi bassi, mentre ora sono quasi uniformi fino ai 100.000 euro (e comunque ci sono attacchi che vanno ben oltre i 100.000 euro)». Una trasformazione che indica l’atteggiamento adattivo dei gruppi criminali, i quali calibrano le richieste economiche in base alla capacità delle vittime, massimizzando il potenziale guadagno senza compromettere le probabilità di pagamento.

attacchi ransomware - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Il panorama italiano presenta caratteristiche peculiari rispetto al contesto globale. Sebbene Carli abbia riportato che «gli attacchi sono calati in maniera considerevole rispetto al 2023», ha immediatamente messo in guardia contro interpretazioni eccessivamente ottimistiche di questo dato: «attenzione a non confondere questo dato come una vittoria» ha avvertito, ricordando che «il 2023 è stato l’anno peggiore per l’Italia» e che «i numeri del 2024 ci dicono che ancora siamo più alti rispetto al 2022».

La posizione dell’Italia nel contesto internazionale rimane preoccupante: «In questo momento siamo la quinta nazione al mondo nella classifica – purtroppo non positiva – dei paesi più attaccati e la terza a livello europeo» ha precisato il relatore, delineando un quadro che richiede attenzione continua e strategie di mitigazione efficaci.

La vulnerabilità del tessuto industriale italiano

Una delle rivelazioni più significative dell’analisi di Carli riguarda la peculiare vulnerabilità del settore manifatturiero italiano, che emerge come anomalia nel panorama globale.

«In Italia la manifattura è il settore più colpito, differentemente da tutto il resto del mondo» ha sottolineato l’esperto, analizzando poi le ragioni di questa specificità.

ransomware in Italia - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Tale vulnerabilità appare, infatti, attribuibile a due fattori principali: da un lato «una presenza molto importante delle PMI all’interno del tessuto economico italiano», con le piccole e medie imprese che rappresentano la spina dorsale dell’economia nazionale; dall’altro una carenza strutturale a livello di protezioni informatiche, poiché «all’interno di quel settore non c’è tutto ciò che dovrebbe esserci in termini di cybersecurity».

Questa combinazione di fattori rende il settore manifatturiero italiano un bersaglio particolarmente appetibile per i gruppi ransomware, che possono sfruttare le vulnerabilità sistemiche per massimizzare l’efficacia dei loro attacchi.

Perturbazioni nel regno del crimine digitale

Il 2024 ha segnato quello che Carli ha definito «un periodo difficile per i gruppi ransomware», a causa di una serie di eventi che hanno destabilizzato l’ecosistema criminale, contribuendo a ridisegnare la geografia del crimine informatico e costringendo i gruppi a riorganizzarsi per adattare le proprie strategie.

Il primo evento significativo è stato «il data leak delle chat del gruppo Conti, probabilmente uno dei più famosi», avvenuto in un momento particolarmente delicato poiché, «Nel momento in cui è iniziato il conflitto tra Ucraina e Russia, Conti aveva apertamente espresso il proprio sostegno alla Russia».

Questa dichiarazione politica, probabilmente a causa della presenza di membri ucraini all’interno dell’organizzazione, ha avuto ripercussioni interne, portando «a uno “sgretolamento” del gruppo stesso». La fuoriuscita delle conversazioni interne ha fornito a investigatori e ricercatori preziose informazioni sulle dinamiche operative e organizzative del gruppo, rivelandosi quindi molto positiva sul fronte dell’intelligence.

Un secondo episodio rilevante è stato «il data leak delle chat del gruppo Black Basta, molto noto perché ha condotto attacchi abbastanza importanti anche sulle aziende italiane»: anche in questo caso, le conversazioni trapelate hanno offerto uno sguardo privilegiato sulle metodologie operative e sulle relazioni interne alla gang.

Il terzo evento – verificatosi a marzo 2025 – è stato «il leak del database dei pannelli di controllo di MediaLand, probabilmente il più famoso e duraturo bullet-proof hosting» (servizi che forniscono infrastrutture protette per attività malevole come malware, phishing e ransomware).

Il leak ha esposto le informazioni tecniche relative all’infrastruttura utilizzata da numerosi gruppi criminali, includendo dettagli sugli indirizzi IP e sulle macchine coinvolte nelle operazioni malevole.

L’offensiva delle Forze dell’Ordine e le nuove frontiere legislative

Parallelamente ai data leak che hanno destabilizzato l’ecosistema criminale dall’interno, Carli ha sottolineato l’importanza delle operazioni di polizia internazionali che hanno contribuito ad annientare diverse organizzazioni criminali.

Queste operazioni, infatti, hanno portato non solo «all’arresto di affiliati o gestori di servizi ma anche allo smantellamento di intere infrastrutture tecniche» fondamentali per le attività criminali, infliggendo colpi significativi alla capacità operativa dei gruppi ransomware.

Sul fronte normativo, l’esperto ha evidenziato importanti sviluppi in corso: «è in corso un lavoro a livello legislativo, in USA e in UK, che mira a rendere illegale il fatto di pagare un riscatto per recuperare i propri dati o evitare che vengano pubblicati».

Tali iniziative rappresentano un cambiamento di paradigma nella lotta contro i ransomware, poiché mirano a interrompere il flusso finanziario che sostiene l’ecosistema criminale.

Un’iniziativa analoga, «che va nella direzione di rendere illegale il pagamento del riscatto per le aziende rientranti nel Perimetro Nazionale [di sicurezza cibernetica]», sta emergendo anche in Italia. Al riguardo, Carli ha evidenziato come questa proposta sembri ricevere un ampio consenso politico; questo approccio potrebbe rappresentare un ulteriore strumento nella lotta contro la proliferazione dei ransomware, sebbene sollevi interrogativi pratici sulla gestione delle emergenze informatiche da parte delle aziende colpite.

La frammentazione dell’Ecosistema Criminale

Le pressioni congiunte esercitate dai leak interni, dalle operazioni di polizia e dalle evoluzioni legislative hanno provocato una profonda trasformazione nell’ecosistema ransomware.

Il relatore ha osservato che «stiamo andando verso un’atomizzazione del fenomeno», con gruppi che puntano a target meno visibili o che scompaiono per poi ripresentarsi sotto nuove identità, nonché persino gang che si fondono con altre, condividendo infrastrutture per ottimizzare le risorse e minimizzare i rischi.

Questa frammentazione è tuttavia accompagnata da un fenomeno allarmante: «l’incremento di annunci di ransomware-as-a-service (RaaS)», ovvero di programmi già pronti per condurre attacchi, dove basta affiliarsi perché il gestore del servizio fornisca le risorse tecniche e di negoziazione.

Carli ha evidenziato «un 40% abbondante di aumento nel proporre nuovi RaaS», il che rende l’attività accessibile anche a individui con competenze tecniche limitate: «questo vuol dire anche meno skill e meno struttura, quindi un singolo può affiliarsi a una ransomware gang e iniziare a condurre attacchi» ha spiegato l’esperto, sottolineando come le organizzazioni siano diventate «più snelle, più semplici e capaci di variare molto velocemente nel tempo».

L’evoluzione verso strutture più agili e decentralizzate rappresenta una sfida significativa per le forze dell’ordine e per le strategie di difesa tradizionali, che si trovano a dover contrastare un avversario sempre più mutevole e sfuggente.

Gli Intermediari dell’Accesso: i facilitatori nell’ombra

Un altro trend significativo identificato nel 2024 è l’ascesa degli “Initial Access Broker” (IAB), descritti dal relatore come «soggetti o gruppi che di fatto sono facilitatori per gli affiliati ransomware». Questi attori specializzati «forniscono credenziali di accesso o accessi già pronti a VPN, dispositivi o firewall» delle aziende bersaglio, creando un ponte tra la fase di compromissione e l’implementazione finale dell’attacco.

cybercrime - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

«Abbiamo visto un 13% di aumento degli annunci di Initial Access Broker che mettevano a disposizione e vendevano accessi alle aziende di tutto il mondo» ha rivelato l’esperto, evidenziando la crescente professionalizzazione di questo segmento dell’ecosistema criminale.

Particolarmente preoccupante è la diretta correlazione osservata «tra l’aumento dei dati reperibili online – intesi come credenziali o altre informazioni che possono essere utilizzate per condurre un attacco – e l’aumento degli attacchi ransomware». Tale correlazione suggerisce un ecosistema criminale altamente interconnesso, dove i dati sottratti da malware specializzati nella raccolta di credenziali (infostealer) alimentano direttamente la catena di fornitura degli attacchi ransomware.

Ingegneria Sociale: l’antica arte della manipolazione in veste moderna

Dai leak delle chat, in particolare quelle di Black Basta, è emerso un ulteriore dato: «l’ingegneria sociale è ancora un tema».

Con questa osservazione il relatore ha sottolineato che, nonostante i progressi nelle difese informatiche, la manipolazione psicologica resta uno strumento primario e sorprendentemente efficace per gli attaccanti.

In merito Carli ha citato il caso emblematico di Hellcat, un ransomware-as-a-service che ha dichiarato come, «per condurre due noti attacchi contro aziende molto grandi, avesse usato credenziali sottratte alle vittime con del malware infostealer: credenziali che per quanto si sa erano lì da anni e nessuno – soprattutto le aziende – se n’era accorto, quindi erano ancora valide».

Le conversazioni interne di Black Basta hanno altresì rivelato come il gruppo si confrontasse «su metodologie di ingegneria sociale complesse» per aggirare le difese aziendali. Note come “Hands on Keyboard”, queste tecniche «inducevano le vittime ad aprire, installare o utilizzare applicazioni desktop remote», creando così un vettore di accesso che bypassava le protezioni tecnologiche attraverso la manipolazione dell’elemento umano.

La persistente efficacia di simili tecniche evidenzia una vulnerabilità strutturale nelle strategie di difesa cibernetica, che spesso privilegiano le soluzioni tecnologiche a discapito della formazione e della sensibilizzazione del personale.

L’Intelligenza Artificiale al servizio del crimine: un nuovo capitolo nella Minaccia Digitale

Un elemento emergente nel panorama delle minacce è l’integrazione dell’AI generativa negli arsenali dei gruppi criminali.

Carli ha fatto riferimento ai “MALLA”, intelligenze artificiali utilizzate in ambito offensivo, riferendo come si registri «sempre più interesse e offerta sui forum, canali Telegram e in generale nell’underground criminale» per questi strumenti sofisticati.

Sebbene questi strumenti non abbiano ancora portato «novità dirompenti o distruttive», secondo l’esperto si tratta di «tool che agevolano, migliorano o aumentano la produttività» delle risorse in mano agli attaccanti. Un esempio concreto è la capacità di creare «phishing kit veramente credibili, ben fatti sia nel design che nella parte di testo», aumentando significativamente la verosimiglianza delle esche utilizzate negli attacchi di ingegneria sociale.

L’esperto ha definito questo settore «interessantissimo da seguire, poiché questa velocità di sviluppo non si era mai vista nell’IT», così implicitamente suggerendo che l’integrazione dell’intelligenza artificiale nelle strategie offensive potrebbe rappresentare il prossimo salto evolutivo nella sofisticazione degli attacchi informatici.

La consapevolezza come fondamento della sicurezza: un richiamo all’azione

In conclusione della sua analisi, Carli ha offerto una riflessione che trascende la mera anticipazione delle tendenze future per concentrarsi sulle vulnerabilità attuali.

«È interessante pensare al domani; ma probabilmente, visto anche il problema dell’ingegneria sociale e le tecniche utilizzate dalle ransomware gang, dobbiamo guardare più all’oggi e capire effettivamente cosa abbiamo sbagliato finora».

Un invito accompagnato da un richiamo all’importanza della consapevolezza e della formazione: «Le tecnologie ci sono e l’awareness va promossa tra le persone, i dipendenti, i collaboratori… probabilmente dobbiamo ripartire da lì, prima di parlare di cosa succederà domani».

Il messaggio suona come un richiamo all’essenza stessa della sicurezza informatica, che non può essere delegata esclusivamente alle soluzioni tecniche ma deve sempre includere la dimensione umana. Se infatti l’ingegneria sociale continua a rappresentare un vettore di attacco privilegiato, la formazione e la sensibilizzazione del personale emergono come componenti indispensabili di qualsiasi strategia di difesa coerente ed efficace.

Oltre a offrire uno spaccato allarmante di un ecosistema criminale in rapida evoluzione – dove la democratizzazione degli strumenti d’attacco abbassa costantemente le barriera all’ingresso per potenziali attaccanti – l’intervento di Carli ha quindi rappresentato un promemoria della necessità di approcci alla sicurezza che integrino tecnologia e consapevolezza. A fronte della crescente accessibilità degli strumenti offensivi, la conoscenza e la preparazione rappresentano il più efficace baluardo contro la marea montante delle minacce informatiche.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ransomware-minacce-informatiche/