Cyber attacco a Qantas Airlines e il rischio di terze parti: circa 5,7 milioni di clienti unici sono stati compromessi
Il 30 giugno 2025, Qantas Airways, la compagnia di bandiera australiana, ha rilevato un’attività insolita su una piattaforma di terze parti utilizzata dal suo centro di assistenza clienti. Questo evento ha innescato un’indagine immediata su quella che si è rapidamente configurata come una delle più significative violazioni informatiche in Australia negli ultimi anni. Inizialmente, le stime sull’impatto variavano, ma l’analisi forense ha progressivamente rivelato una portata ben più ampia. Dopo la rimozione dei record duplicati, Qantas ha confermato che i dati personali di circa 5,7 milioni di clienti unici sono stati compromessi.

La progressione di queste cifre, da una stima iniziale di “oltre un milione” a un conteggio più preciso di “5,7 milioni di clienti unici”, illustra la natura complessa e iterativa delle indagini post-violazione. Le prime valutazioni sono spesso conservative, e il numero esatto si affina man mano che l’analisi dei dati e la deduplicazione avanzano. Questo aspetto sottolinea l’importanza di una comunicazione agile e basata sui dati durante la gestione di crisi informatiche, poiché le informazioni evolvono rapidamente.

Sebbene Qantas abbia prontamente assicurato che i sistemi operativi di volo e i dati finanziari non siano stati direttamente compromessi, l’incidente solleva questioni urgenti sulla gestione del rischio di terze parti e sulla resilienza informatica nel settore dell’aviazione. Questa violazione, pur non avendo impattato i sistemi operativi diretti, espone una vulnerabilità sistemica intrinseca al settore dell’aviazione.

La crescente dipendenza da fornitori esterni per servizi critici, come i contact center, crea una superficie di attacco estesa, trasformando la sicurezza in una questione di ecosistema piuttosto che di mero perimetro interno. Questo impone agli esperti di sicurezza informatica di adottare una visione olistica del rischio, estendendo la vigilanza oltre i confini aziendali tradizionali. L’attacco a Qantas si inserisce, inoltre, in una preoccupante tendenza di violazioni che colpiscono il settore aereo globale, rendendolo un caso di studio cruciale per la prevenzione e la risposta a minacce simili.

Cronaca di una violazione: dettagli tecnici e vettori d’attacco

La violazione è stata rilevata il 30 giugno 2025. Le indagini hanno rivelato che l’accesso non è avvenuto direttamente nei sistemi IT principali di Qantas, ma attraverso una vulnerabilità in una piattaforma di call center gestita da un fornitore di servizi esterno. Questo scenario evidenzia la crescente minaccia rappresentata dalle vulnerabilità nella catena di approvvigionamento.

Rischio di terze parti – Il fenomeno dell’”Island Hopping” e la vulnerabilità della supply chain

Questo vettore d’attacco è un esempio classico di “island hopping”, una tattica in cui gli attaccanti sfruttano un anello più debole nella catena di approvvigionamento di un’organizzazione per accedere a dati o sistemi della vittima principale. Tim Eades, CEO e co-fondatore di Anetac, ha definito l’incidente di Qantas un “caso da manuale di island hopping“, sottolineando la sua natura esemplare. La costante menzione della “terza parte” come punto di ingresso e l’esplicita definizione di “island hopping” indicano che non si tratta di un attacco opportunistico, ma di una strategia mirata.

Gli attaccanti, consapevoli che i sistemi core delle grandi aziende sono spesso ben protetti, cercano il “punto debole” nelle interdipendenze esterne. La dipendenza da fornitori di terze parti, sebbene efficiente, introduce un’esposizione significativa ai rischi, poiché i partner potrebbero non avere difese altrettanto robuste o processi di sicurezza allineati. Questo impone ai responsabili della sicurezza informatica di estendere la loro vigilanza e i loro controlli all’intera catena di fornitura.

Dati compromessi: tipologie e volumi

La violazione ha comportato l’esposizione di diverse tipologie di dati personali. La seguente tabella fornisce una panoramica chiara e quantificabile dell’esposizione, consentendo di comprendere la granularità dell’attacco e di valutare i potenziali rischi per i diversi segmenti di clienti.

Tipo di Dato Compromesso Passeggeri Coinvolti (circa)
Nome, Email, Numero Frequent Flyer 2.8 milioni
Nome, Email 1.2 milioni
Indirizzo di Casa 1.3 milioni
Data di Nascita 1.1 milioni
Numero di Telefono 900.000
Genere 400.000
Preferenze Alimentari 10.000

Dati non compromessi: chiarimenti su informazioni sensibili

Qantas ha confermato che informazioni critiche come dettagli di carte di credito, dati finanziari, numeri di passaporto, PIN e password non erano archiviati sulla piattaforma compromessa e, di conseguenza, non sono stati esposti. Questa rassicurazione è fondamentale per limitare il panico tra i clienti. Sebbene le informazioni rubate non siano sufficienti per ottenere accesso diretto agli account Frequent Flyer, la combinazione di dati personali esposti (come nome, data di nascita, email e numero frequent flyer) è estremamente preziosa per gli attaccanti.

Questo permette di costruire profili dettagliati per attacchi di ingegneria sociale e phishing altamente credibili, mirati all’accesso agli account di fidelizzazione o ad altre piattaforme. Pertanto, il rischio per i clienti non è eliminato, ma si trasforma in una minaccia di frode secondaria, richiedendo un’attenzione continua alla sensibilizzazione e alla protezione degli individui.

L’ombra di Scattered Spider: attribuzione e tattiche evolute

L’attacco a Qantas presenta forti somiglianze con le tattiche impiegate dal gruppo criminale informatico Scattered Spider. L’FBI aveva precedentemente emesso avvisi su questo gruppo, che ha strategicamente spostato la sua attenzione sul settore aereo globale. Praneil Kumar, Incident Response Lead per l’Australia di Coalition, ha notato “nette somiglianze” tra le tattiche della violazione Qantas e quelle di Scattered Spider, rafforzando l’attribuzione.

Metodologie d’attacco tipiche

Scattered Spider è noto per prendere di mira grandi organizzazioni e i loro help desk IT, utilizzando tattiche avanzate come l’ingegneria sociale, il furto di credenziali, la doppia estorsione e l’estorsione della catena di approvvigionamento. Il gruppo è specializzato nell’impersonare dipendenti o appaltatori per ingannare gli help desk IT e ottenere l’accesso ai sistemi, una tattica che si allinea perfettamente con la violazione di un contact center di terze parti, come nel caso Qantas.

La capacità di Scattered Spider di riemergere dopo periodi di inattività e di “pivotare” tra settori (dal retail/assicurativo all’aviazione) dimostra un’agilità e una persistenza notevoli. Questo richiede un’intelligenza sulle minacce dinamica e proattiva, in grado di anticipare i cambiamenti nelle strategie degli attaccanti, poiché il monitoraggio non può essere limitato al proprio settore, ma deve estendersi all’attività di gruppi di minaccia noti su un ampio spettro di industrie.

Parallelismi con altri incidenti recenti nel settore aereo

Qantas si unisce a un elenco crescente di compagnie aeree colpite da attacchi simili nelle ultime settimane, tra cui Hawaiian Airlines e WestJet Airlines, anch’esse presumibilmente prese di mira da Scattered Spider. La concomitanza di attacchi simili su più compagnie aeree da parte dello stesso gruppo suggerisce un pattern di attacco settoriale. Ciò implica che le vulnerabilità sfruttate potrebbero essere comuni all’infrastruttura o alle pratiche di sicurezza dell’industria dell’aviazione, richiedendo un approccio collaborativo alla difesa e la condivisione di intelligence tra pari. Questo dovrebbe spingere le compagnie aeree a non considerare questi incidenti come isolati, ma come parte di una campagna più ampia che richiede una risposta settoriale coordinata.

La risposta di Qantas: gestione della crisi e collaborazione istituzionale

Qantas ha agito immediatamente per contenere la violazione, isolando la piattaforma compromessa e implementando una serie di misure aggiuntive di sicurezza informatica per proteggere ulteriormente i dati dei clienti. La CEO del Gruppo Qantas, Vanessa Hudson, ha dichiarato che l’azienda sta continuando a esaminare l’accaduto e a rafforzare le difese, sottolineando un impegno continuo nel mitigare i rischi e prevenire futuri incidenti.

Interazione con le autorità australiane

Qantas ha coordinato le sue azioni con le principali autorità australiane, tra cui la Polizia Federale Australiana (AFP), l’Australian Cyber Security Centre (ACSC) e l’Office of the Australian Information Commissioner (OAIC). L’AFP sta attivamente conducendo un’indagine penale sull’incidente, indicando la serietà con cui le autorità percepiscono la violazione. La risposta di Qantas evidenzia la necessità critica di una stretta collaborazione con le forze dell’ordine e le agenzie di sicurezza informatica nazionali.

Questo non solo aiuta nell’indagine e nella mitigazione tecnica, ma è anche cruciale per la conformità normativa e per la gestione della reputazione a livello nazionale e internazionale. Il coinvolgimento di molteplici agenzie governative dimostra che una violazione di questa portata è considerata una questione di sicurezza nazionale, implicando che i piani di risposta agli incidenti devono includere protocolli chiari per l’interazione con le autorità, la comprensione dei requisiti di segnalazione e la preparazione per indagini congiunte.

La controversa comunicazione sul contatto con i cybercriminali

Il 7 luglio, Qantas ha annunciato di essere stata contattata da un hacker, probabilmente a scopo di estorsione. Tuttavia, la comunicazione di Qantas su questo punto è stata inizialmente incoerente. Una dichiarazione sul blog che menzionava il contatto con un “potenziale criminale informatico” è stata poi rimossa e sostituita con una negazione, prima che la CEO Vanessa Hudson confermasse nuovamente il contatto con un “attore criminale” in un’intervista. Questa ambiguità ha generato critiche. La gestione della comunicazione pubblica durante un’indagine penale attiva, specialmente in presenza di richieste di estorsione, è estremamente delicata.

Le incoerenze possono erodere la fiducia del pubblico, complicare ulteriormente la gestione della crisi e potenzialmente influenzare l’indagine stessa. Questo sottolinea l’importanza di avere un piano di comunicazione di crisi pre-approvato, con un team legale e PR esperto che lavori a stretto contatto con gli investigatori forensi e le forze dell’ordine per garantire messaggi coerenti e accurati, anche sotto pressione.

Implicazioni strategiche e lezioni per la cyber-resilienza aziendale

L’incidente Qantas è un monito per le aziende sulla necessità di una visibilità in tempo reale su come i loro partner gestiscono i dati e proteggono gli accessi. Questo richiede un monitoraggio continuo e una due diligence approfondita. Le aziende devono controllare regolarmente i fornitori, eseguire penetration test sulle piattaforme integrate e implementare la crittografia e la tokenizzazione ove possibile per minimizzare l’esposizione.

L’attacco Qantas sposta il paradigma della sicurezza dalla difesa del perimetro interno alla gestione proattiva e continua del rischio esteso della supply chain. La sicurezza di un’organizzazione è tanto forte quanto il suo anello più debole, e spesso questo anello si trova all’esterno, richiedendo un cambio di mentalità strategico.

Rischi per gli individui colpiti e strategie di mitigazione

I dati compromessi, sebbene non finanziari, possono essere utilizzati per furto d’identità, attacchi di phishing mirati e sfruttamento dei programmi fedeltà, creando un rischio persistente per le vittime. Qantas ha iniziato a notificare i clienti, fornendo supporto e avvertendo di prestare attenzione a tentativi di truffa, consigliando di verificare che le email provengano da domini “.qantas.com”.

La violazione genera un rischio secondario significativo per i clienti, che diventano bersagli di attacchi di follow-up. Le aziende hanno la responsabilità non solo di informare, ma anche di educare proattivamente i clienti su come proteggersi da queste minacce derivate, mantenendo la fiducia e minimizzando ulteriori danni.

Raccomandazioni per il rafforzamento delle difese

Gli esperti raccomandano di rafforzare i protocolli di autenticazione a più fattori (MFA), potenziare la sicurezza degli help desk e dei call center (spesso bersagli di ingegneria sociale), rivedere e monitorare rigorosamente l’accesso di terze parti e investire in capacità di rilevamento delle minacce e risposta agli incidenti 24 ore su 24. Queste raccomandazioni tecniche sono dirette contromisure ai vettori d’attacco identificati, fornendo una roadmap pratica e immediatamente applicabile per la resilienza.

Il quadro generale delle minacce nel settore dell’aviazione

Il 2024 è stato l’anno peggiore per le violazioni di dati in Australia, con oltre 1.110 segnalazioni, un aumento del 23% rispetto all’anno precedente e il 69% causato da attacchi dolosi o criminali. Questo indica un ambiente di minaccia in crescita. Il settore dell’aviazione, con la sua complessa rete di fornitori e la vasta quantità di dati sensibili, è un bersaglio particolarmente attraente per i gruppi criminali informatici.

L’incidente Qantas si inserisce in un contesto più ampio di un aumento delle violazioni di dati in Australia e di un focus crescente degli attaccanti sul settore aereo. Questo suggerisce che le compagnie aeree devono affrontare una minaccia persistente e in evoluzione, richiedendo investimenti continui e strategie di difesa adattive, non solo come reazione, ma come parte integrante della loro operatività.

Qantas Airlines: un monito per il futuro della sicurezza digitale

L’attacco a Qantas è un chiaro esempio della crescente sofisticazione e adattabilità degli attori delle minacce e della loro capacità di sfruttare gli anelli più deboli nelle catene di approvvigionamento digitali, anche quando i sistemi core sono robusti. Sottolinea l’urgenza per le organizzazioni di adottare un approccio proattivo e olistico alla cybersecurity, che includa una rigorosa gestione del rischio di terze parti, una solida autenticazione a più fattori e una formazione continua del personale, in particolare per i team di help desk.

La resilienza informatica non è più solo una questione tecnica o di conformità, ma una componente fondamentale della governance aziendale, della gestione della reputazione e, in ultima analisi, della fiducia del cliente e della sostenibilità a lungo termine.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/qantas-airlines-attacco/


La gang ransomware Hunter International: perché regalano le chiavi per decrittare

Recenti notizie di threat intelligence[1] parlano di una interessante evoluzione del fenomeno del ransomware: le gang non sono più interessate a criptare le info ed addirittura regalano le chiavi per decrittare. Ricordando il ben noto, ed inutile, “Timeo danaos et dona ferentes” questo contributo vuole segnalare come questa sia, in fondo, una pessima notizia e come sia in qualche modo una risposta del mondo criminale ad alcune proposte legislative che sono state approvate da poco o ancora sotto discussione che di fondo vogliono rendere illegale e quindi impedire il pagamento di un riscatto ed obbligano a rendere nota una intrusione ransomware che abbia colpito una organizzazione[2].

Il caso Hunter International

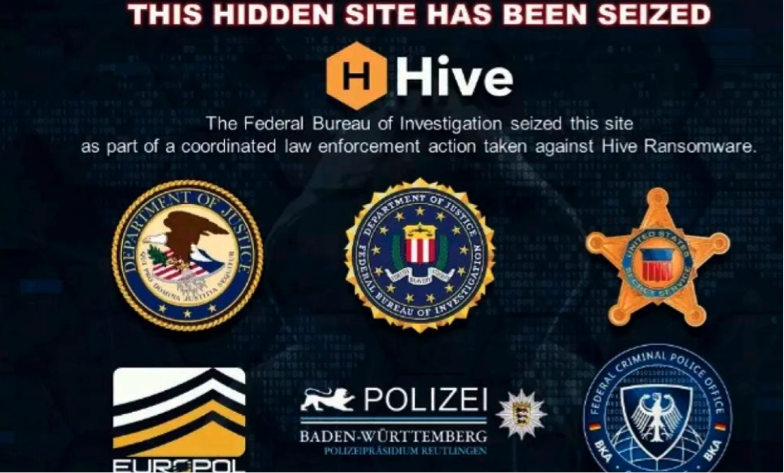
La gang che ha detto di non essere interessata a criptare le informazioni è Hunter International, una gang criminale apparsa nell’ottobre 2023 con un attacco ad una azienda inglese e poco dopo con uno in Germania. Un analisi dei malware utilizzati da questo gruppo fa pensare che sia un nuovo brand per il gruppo prima noto come Hive e che all’inizio del 2023 è stato bersaglio di azioni di polizia che hanno smantellato l’infrastruttura d’attacco, o botnet, che gli affiliati ad Hive utilizzavano nelle loro intrusioni, vedi fig.1

ransomware hunter

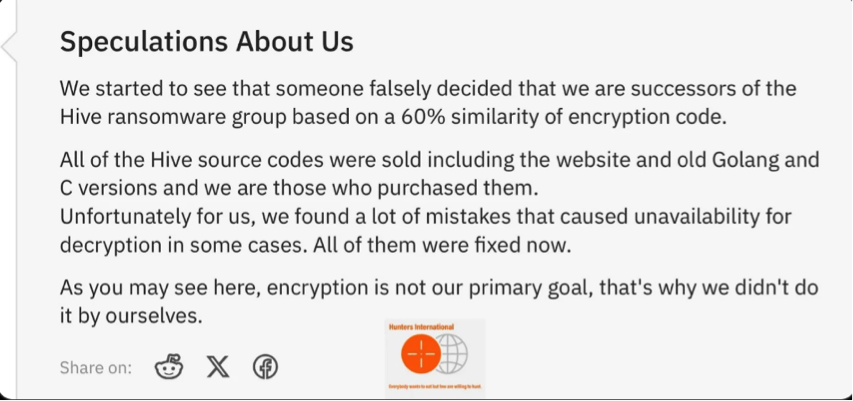
Ovviamente smantellare una infrastruttura di attacco è più semplice che smantellare e rendere inoffensivo un gruppo criminale perché, se i membri e gli affiliati del gruppo sono in libertà possono in maniera relativamente semplice ricreare l’infrastruttura e lanciare nuovi attacchi. Nel suo blog, vedi fig. 2, Hunter International smentisce di essere un nuovo brand per una vecchia gang ed afferma di aver solo comprato il malware che Hive utilizzava e che hanno migliorato perché era poco affidabile (in fondo una buona notizia, anche il malware ha delle vulnerabilità che non vengono scoperte immediatamente).

Fig. 2 Post su blog di Hunter International

Tecniche e strumenti

Una caratteristica interessante delle nuove versioni prodotte dalla gang e che criptano comunque le informazioni della vittima, è che non creano un messaggio da lasciare sul sistema attaccato e criptato con le istruzioni da seguire per pagare il riscatto ed ottenere la chiave. Questo evidenzia come la gang criminale non sia interessata a pubblicizzare intrusione e cerchi di ridurre il numero di persone informate dell’intrusione. Inoltre, alcuni degli altri strumenti sviluppati dalla gang e messi a disposizione degli affiliati permettono di ricostruire l’organigramma aziendale con nomi, coordinate e ruoli della gerarchia aziendale. In questo modo l’affiliato sa con chi deve parlare per segnalare l’intrusione e chiedere il riscatto.

Un altro strumento che l’affiliato può utilizzare permette di creare un account su un sito nel dark web gestito dalla gang dove si possono memorizzare i dati esfiltrati dal sistema attaccato. Concedendo l’accesso al sito ad una persona dell’organizzazione attaccata è possibile per l’organizzazione esaminare alcune delle informazioni esfiltrate e che verranno rese pubbliche se l’organizzazione non paga il riscatto richiesto.

Quante e quali informazioni la vittima può visualizzare è deciso dall’affiliato che ha eseguito l’attacco guidato da una interfaccia grafica. Se l’organizzazione vittima decide di pagare, trova anche una interfaccia grafica che semplifica il pagamento. Per ostacolare il tracciamento dei pagamenti in criptovalute, per ogni pagamento viene generato un nuovo indirizzo che lo riceve. Questo prova come le gang criminali hanno capito che anche i pagamenti in criptovalute possano essere tracciati.

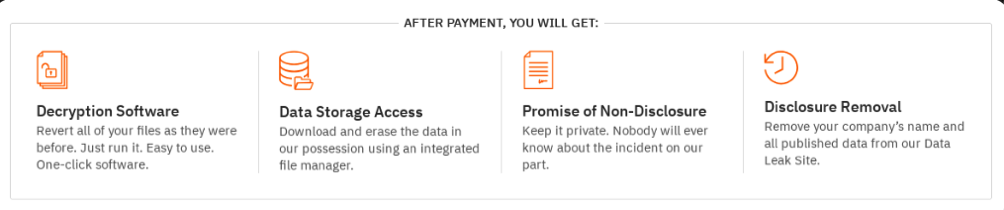
Dopo il pagamento, la vittima riceve la chiave per decrittare e può cancellare i dati esfiltrati come in fig. 3.

Fig. 3

Evoluzione delle tattiche

Fin qui siamo di fronte ad una evoluzione molto semplice e non molto significativa. Ma poi Hunter International annuncia di non essere più interessata al ransomware che sta diventando sempre più pericoloso e meno redditizio. E qui vediamo una accelerazione di tendenze già in atto[3], che riemerge dopo qualche tempo indubbiamente anche a causa sia delle azioni delle varie polizie per smantellare le infrastrutture di attacco che delle leggi in discussione per vietare o addirittura punire il pagamento del riscatto.

Inoltre, poco dopo l’annuncio appare una nuova piattaforma di questo gruppo, World Leaks, che viene offerta agli affiliati della gang insieme ad uno strumento per esfiltrare informazioni. I due strumenti integrati segnano il passaggio dalla doppia estorsione, ti cripto i dati e li rubo per minacciarti di renderli pubblici, ad una estorsione semplice, ti rubo i dati e li rendo pubblici su questa piattaforma (o li vendo) se non paghi.

Questa stessa evoluzione è stata segnalata in altre gang. Se correliamo questa evoluzione in relazione con la mancata creazione di note sul sistema attaccato per segnalare l’intrusione, si genera il forte sospetto che si voglia passare ad una modalità stealth di operare delle gang criminali. Invece di bloccare platealmente l’attività di una azienda si rubano i suoi dati e si comunica il furto a poche persone nei posti giusti nella gerarchia aziendale. A questo punto, queste poche persone possono, in modo riservato, o scegliere di pagare in modo nascosto il riscatto oppure corrono il rischio di perdere i loro dati o di rispettare la legge e di vederli pubblicati.

Implicazioni e conclusione

Se consideriamo che buona parte delle organizzazioni attaccate sono del mondo sanitario e che i dati rubati sono protetti da normative ispirate in qualche modo al GDPR è evidente che la minaccia delle gang di pubblicare i dati esfiltrati può essere sufficiente a spingere queste organizzazioni a trattare, almeno per evitare sanzioni e perdita di immagine. Le stesse considerazioni valgono per organizzazioni che gestiscono dati personali anche se non sensibili, ad esempio catene di distribuzione per le carte fedeltà o compagnie aeree con dati sui clienti. Infine, per altre aziende quello che è in gioco è la proprietà intellettuale.

In tutti questi casi è evidente che ora le intrusioni sono molto più difficili da scoprire e da perseguire ma non meno redditizie. Se ripensiamo alla situazione dei sequestri di persona in Italia una ventina di anni fa, troviamo molte similitudini. La famiglia di un sequestrato tendeva talvolta a nascondere il sequestro per impedire alla magistratura il sequestro dei beni che ostacolava il pagamento del riscatto.

Una considerazione tecnica su questa evoluzione a mio giudizio importante è la seguente: il ransomware è nato perché era molto più semplice criptare le informazioni senza esfiltrarle. In pratica bastava, nel caso pessimo per l’attaccante, esfiltrare una informazione, una chiave asimmetrica e poi tutto il resto poteva restare sul sistema attaccato ed essere ripristinato a partire dalla chiave asimmetrica esfiltrata. Ora le gang criminali si sono forse rese conto che esfiltrare le informazioni e metterle in vendita non è poi così difficile. Consideriamo che attualmente il settore più colpito dalle gang ransomware è quello sanitario.

Se non si criptano le informazioni di un ospedale, ad esempio, si evitano tutte le polemiche ed anche gli scontri interne al mondo criminale che hanno avuto luogo durante l’attacco ad alcuni ospedali, si evitano le critiche per le morti di alcuni pazienti e drammi simili. In altri termini, si diminuiscono le pressioni sulle gang e sulle forze dell’ordine perché le smantellino. D’altra parte, esfiltrare le informazioni garantisce comunque le due principali fonti di reddito per una gang criminale: il pagamento del riscatto e la vendita delle informazioni sui vari mercati.

Ovviamente, nonostante le promesse come quelle in fig. 3, la vittima non ha nessuna garanzia che le informazioni verranno distrutte e non vendute. Pensiamo ad esempio ad una ditta di forniture militari, quanto è credibile che gang interessate alla benevolenza di alcuni stati, che potrebbero soffocarle facilmente, non offrano, magari ad un prezzo speciale, le informazioni esfiltrate ad altri stati?

E sottolineiamo che tutto quanto si basa sulle fragilità di infrastrutture informatiche che permettono di esfiltrare informazioni in modo relativamente semplice. Queste fragilità strutturali confermano che il problema che ci dovremmo porre non è solo la perdita di privacy per gli individui generate da queste intrusioni ma come migliorare la sicurezza di infrastrutture che custodiscono informazioni critiche e che sono cosi poco protette e robuste da semplificare la vita agli attaccanti.

Note

[1] Group-IB Hunters International Ransomware Group

[2] Oltre la privacy, perché la resilienza informatica è la vera sfida nel 2025

[3] Ransomware, lo stato attuale

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hunter-international/


Bitchat: la nuova applicazione di messaggistica decentralizzata di Jack Dorsey

Il presente articolo fornisce un’analisi tecnica approfondita di Bitchat, la nuova applicazione di messaggistica decentralizzata di Jack Dorsey, concentrandosi sulla sua architettura, sui meccanismi di protezione della privacy e sulle implicazioni per la cybersecurity. Vengono esaminati i principi operativi delle reti mesh Bluetooth Low Energy (BLE), i protocolli crittografici implementati e le funzionalità avanzate per la tutela della riservatezza.

Verranno discusse le vulnerabilità intrinseche delle tecnologie sottostanti, con particolare riferimento alle reti mesh BLE e ai protocolli di messaggistica decentralizzata come Nostr. Vengono inoltre analizzati i rischi associati al modello “store-and-forward” e i vettori di attacco generici nelle infrastrutture decentralizzate. Il rapporto si conclude con raccomandazioni per mitigare i rischi e prospettive future per la ricerca e lo sviluppo nel campo delle comunicazioni resilienti e private.

1. Il contesto delle comunicazioni decentralizzate e la visione di Jack Dorsey

1.1. L’evoluzione delle comunicazioni digitali e la crescente domanda di privacy e resilienza

Le piattaforme di comunicazione digitali contemporanee, in gran parte basate su architetture centralizzate, sono sempre più percepite come intrinsecamente vulnerabili a problematiche quali la censura, la sorveglianza di massa e la presenza di punti singoli di fallimento. Questa configurazione, sebbene efficiente per la distribuzione su larga scala, espone gli utenti e i loro dati a rischi sistemici. La storia recente è costellata di episodi in cui la censura governativa, le interruzioni di servizio dovute a guasti infrastrutturali o attacchi informatici, e le violazioni della privacy attraverso la raccolta e l’analisi dei dati utente da parte di entità centralizzate, hanno eroso la fiducia pubblica.

La pervasività delle comunicazioni digitali ha reso evidente come i sistemi centralizzati siano suscettibili a forme di controllo e manipolazione. Tale consapevolezza ha generato una chiara e crescente domanda di soluzioni alternative che possano operare al di fuori di tali vincoli. Questa esigenza si manifesta nella ricerca e nello sviluppo di paradigmi decentralizzati, che promettono maggiore autonomia per l’utente, controllo sui propri dati e una resistenza intrinseca alla censura.

Bitchat si inserisce direttamente in questa tendenza, offrendo una risposta tecnologica alle preoccupazioni sistemiche sulla libertà di comunicazione e sulla resilienza delle infrastrutture. La sua concezione riflette un cambiamento ideologico e pratico nel panorama della comunicazione digitale, mirando a fornire un’alternativa in contesti dove la connettività tradizionale è compromessa o inaffidabile.

1.2. Jack Dorsey e il movimento cypherpunk: radici ideologiche e precedenti (Nostr, Bitcoin)

Jack Dorsey, co-fondatore di Twitter ed ex CEO di Block (precedentemente Square), è una figura prominente e un convinto sostenitore del movimento cypherpunk. Questo movimento promuove l’utilizzo estensivo della crittografia come strumento fondamentale per la tutela della privacy individuale e la promozione della libertà in un’era digitale sempre più sorvegliata. Il suo impegno ideologico si è concretizzato in un sostegno vocale e attivo per Bitcoin, di cui ha promosso l’adozione e lo sviluppo tramite la sua azienda Block.

Il percorso di Dorsey, dalla co-fondazione di una piattaforma centralizzata come Twitter alla sua successiva transizione verso il sostegno di tecnologie decentralizzate come Bluesky e Nostr, dimostra una profonda evoluzione nella sua visione del futuro digitale. Bitchat, che Dorsey ha descritto come un “progetto del fine settimana” nato dall’esplorazione di concetti quali le reti mesh Bluetooth, i relè e i modelli di crittografia, si configura come un’estensione coerente di questa visione.

Non è una semplice innovazione tecnica isolata, ma l’ultimo tassello di un’agenda più ampia volta a costruire un’infrastruttura digitale più libera e resiliente. Questo background conferisce a Bitchat un’aura di credibilità in termini di intenti di privacy e resistenza alla censura, ma lo lega anche intrinsecamente alle sfide filosofiche e tecniche che affliggono l’intero ecosistema decentralizzato, come la sostenibilità dei relè (nel caso di Nostr) o la scalabilità delle soluzioni.

1.3. Bitchat: una nuova frontiera nella messaggistica offline e resistente alla censura

Bitchat si presenta come un’applicazione di messaggistica decentralizzata peer-to-peer che opera in modo innovativo tramite reti mesh Bluetooth Low Energy (BLE), eliminando la dipendenza dall’infrastruttura internet tradizionale. Questa caratteristica la distingue nettamente dalla maggior parte delle applicazioni di messaggistica, anche quelle che si definiscono decentralizzate, le quali spesso si affidano comunque a una qualche forma di connettività IP.

L’applicazione è progettata con l’obiettivo primario di fornire comunicazioni effimere, crittografate e intrinsecamente resilienti a interruzioni di rete e tentativi di censura. La sua capacità di operare completamente offline la posiziona come uno strumento potenzialmente rivoluzionario per la comunicazione in contesti critici.

Tra i casi d’uso principali figurano scenari privi di accesso a Internet, come eventi di massa (concerti), viaggi aerei, aree geografiche remote o in via di sviluppo, e soprattutto situazioni di emergenza o protesta dove la connettività tradizionale è interrotta, sovraccaricata o attivamente bloccata da autorità centrali. Questo focus sui “casi d’uso estremi” ne definisce il valore, ma anche i limiti intrinseci in termini di portata e scalabilità senza un’infrastruttura di supporto. La totale indipendenza da Internet la rende un unicum nel panorama delle app di messaggistica, sfidando il paradigma consolidato della comunicazione digitale.

2. Architettura e funzionalità di Bitchat: un approccio tecnico

2.1. Rete Mesh Bluetooth Low Energy (BLE): Principi operativi e topologia

Bitchat è fondata su un’implementazione personalizzata di un protocollo di rete mesh che opera su Bluetooth Low Energy (BLE). In questa architettura, ogni dispositivo mobile che esegue l’applicazione funge contemporaneamente da client (agendo come centrale) e da server (agendo come periferico), consentendo la creazione di una rete auto-organizzante.

I dispositivi stabiliscono “cluster locali” basati sulla prossimità fisica, con una portata tipica di circa 30 metri per le connessioni BLE dirette. La vera innovazione risiede nella capacità dei “nodi bridge” di collegare questi cluster quando si trovano in un raggio sovrapposto. Questo meccanismo consente la consegna dei messaggi tramite multi-hop, estendendo la portata effettiva della comunicazione ben oltre i limiti di una singola connessione Bluetooth diretta. Il sistema è progettato per gestire autonomamente le complessità delle reti BLE, inclusi i limiti di connessione, il “duty cycling” per ottimizzare la durata della batteria, il tracciamento dei peer attivi e la gestione automatica delle riconnessioni in caso di interruzioni.

La topologia mesh auto-organizzante di Bitchat offre una resilienza intrinseca, eliminando i punti singoli di fallimento tipici delle architetture centralizzate. Tuttavia, la sua efficacia su larga scala è fortemente dipendente dalla densità degli utenti e dalla loro prossimità. La limitata portata di BLE implica che per una comunicazione efficace su aree più ampie, è necessaria una “saturazione” significativa di utenti che agiscano come relè. Questo rende Bitchat particolarmente adatto a “punti localizzati” o aree ad alta densità di popolazione, dove la probabilità di trovare nodi bridge è elevata.

La roadmap di sviluppo prevede un’integrazione futura con WiFi Direct come strato di trasporto alternativo. Questa aggiunta promette di aumentare significativamente la larghezza di banda (oltre 250 Mbps rispetto agli 1-3 Mbps di BLE) e di estendere la portata (100-200 metri rispetto ai 10-30 metri di BLE). L’introduzione del WiFi Direct, sebbene potenzi la capacità della rete, introdurrà una nuova serie di considerazioni sulla sicurezza, richiedendo un’analisi approfondita delle interazioni tra i due protocolli e dei potenziali attacchi ibridi che potrebbero emergere dalla coesistenza di diverse tecnologie di trasporto.

2.2. Protocolli di comunicazione e crittografia

La sicurezza delle comunicazioni in Bitchat è garantita da un’implementazione robusta di protocolli crittografici moderni. L’applicazione impiega la crittografia end-to-end (E2EE) per assicurare la riservatezza delle conversazioni private. Questo si realizza attraverso l’utilizzo dello scambio di chiavi X25519 e dell’algoritmo di crittografia simmetrica AES-256-GCM. La scelta di queste primitive crittografiche pone Bitchat su un piano di parità con i principali messenger sicuri attualmente disponibili, come Signal.

Per quanto riguarda l’autenticità dei messaggi, Bitchat utilizza le firme digitali Ed25519. Questo garantisce che i messaggi provengano effettivamente dal mittente dichiarato e non siano stati alterati in transito. Un’altra caratteristica fondamentale per la sicurezza a lungo termine è la “forward secrecy”, assicurata dalla generazione di nuove coppie di chiavi per ogni sessione di comunicazione. Questo meccanismo impedisce che una futura compromissione di una chiave sessione possa compromettere la riservatezza delle comunicazioni passate, proteggendo così la cronologia delle conversazioni.

La gestione delle chiavi è ulteriormente rafforzata dalla rotazione automatica, che riduce il rischio di esposizione prolungata dei dati in caso di compromissione di una chiave specifica. Per i canali di gruppo protetti da password, Bitchat impiega l’algoritmo di derivazione di chiavi Argon2id, un algoritmo “memory-hard” noto per la sua resistenza agli attacchi di forza bruta.

Per ottimizzare l’utilizzo della banda, un aspetto cruciale per le reti BLE a bassa energia, il sistema include la compressione LZ4 per i messaggi che superano i 100 byte. Questa compressione può portare a un risparmio di banda significativo, stimato tra il 30% e il 70% per i messaggi di testo tipici. Inoltre, l’utilizzo dell’hashing SHA256 contribuisce a una rilevazione efficiente dei messaggi duplicati, riducendo il traffico ridondante sulla rete.

La solidità crittografica di Bitchat è un evidente punto di forza. L’adozione di X25519 e AES-256-GCM è in linea con gli standard attuali per la crittografia end-to-end. Tuttavia, anche il protocollo crittografico più robusto può essere compromesso da implementazioni difettose o da vulnerabilità nello strato di trasporto sottostante (BLE). È pertanto essenziale che l’implementazione del protocollo binario su BLE sia impeccabile per evitare exploit che possano bypassare la crittografia a livello superiore, compromettendo così la sicurezza complessiva del sistema.

2.3. Meccanismi di privacy avanzati

Il design di Bitchat è intrinsecamente orientato alla privacy, affrontando esplicitamente le problematiche comuni di fuga di metadati e persistenza dei dati, che rappresentano punti deboli anche in molte applicazioni di messaggistica crittografata.

Un elemento chiave è l’adozione di identità effimere: l’applicazione non richiede alcuna registrazione, numero di telefono, indirizzo email o altri identificatori permanenti per l’utilizzo. Gli utenti si identificano tramite handle auto-impostati, mentre per i contatti preferiti possono essere utilizzate impronte di chiavi pubbliche come unico identificatore persistente. Questo approccio mira a minimizzare la tracciabilità degli utenti.

I messaggi sono effimeri per default: esistono solo nella memoria del dispositivo e non vengono memorizzati su server centralizzati. La ritenzione è configurata su due livelli: 12 ore per i peer regolari e una ritenzione indefinita per i peer preferiti. Sebbene questa funzionalità sia cruciale per la privacy, introduce anche sfide per l’analisi forense e la recuperabilità storica delle conversazioni, creando un compromesso tra privacy assoluta e usabilità/recuperabilità.

Per contrastare l’analisi del traffico e le fughe di metadati, Bitchat implementa il meccanismo di “Cover Traffic” e ritardi casuali. L’applicazione inietta messaggi “dummy” (fittizi) a intervalli casuali (tra 30 e 120 secondi) e aggiunge ritardi variabili (da 50 a 500 millisecondi) alle trasmissioni reali. Questo rende statisticamente impossibile per un osservatore esterno distinguere i messaggi genuini o correlare i tempi di trasmissione con l’attività effettiva dell’utente, offuscando i pattern di comunicazione.

Un’ulteriore misura di sicurezza per gli utenti in situazioni ad alto rischio è la funzione di “Emergency Wipe”. Una tripla-tap sul logo dell’app consente di cancellare istantaneamente tutti i dati locali memorizzati sul dispositivo.

Infine, l’assenza di perdite di metadati significative è un obiettivo centrale. La mancanza di server centralizzati o fornitori di servizi intermedi elimina la possibilità che terze parti possano accedere ai contenuti dei messaggi o alle informazioni su chi sta comunicando con chi.

La filosofia “privacy-first” di Bitchat è profondamente integrata nel suo design. L’assenza di identificatori permanenti e la natura effimera dei messaggi sono tentativi diretti di minimizzare la tracciabilità. Il “cover traffic” è una tecnica avanzata per offuscare i pattern di comunicazione, un aspetto spesso trascurato anche in app con crittografia end-to-end. Tuttavia, la ritenzione indefinita per i “favorite peers” introduce un punto di persistenza che deve essere considerato attentamente in un’analisi forense, rappresentando un’area di potenziale compromesso tra privacy e funzionalità.

2.4. Integrazione con Bitcoin e Nostr: potenziali sinergie e casi d’uso

Il nome stesso dell’applicazione, “Bitchat”, è un chiaro riferimento all’ethos di Bitcoin, caratterizzato da decentralizzazione e natura peer-to-peer, sebbene l’applicazione non abbia una connessione diretta con la criptovaluta a livello di protocollo di base. Questa associazione nominale suggerisce una visione più ampia per Bitchat.

Il whitepaper di Bitchat menziona esplicitamente una potenziale integrazione con Nostr, un protocollo che a sua volta è strettamente legato al Lightning Network di Bitcoin. Questa sinergia potrebbe consentire a Bitchat di estendere le sue funzionalità oltre la semplice messaggistica. In particolare, l’applicazione potrebbe facilitare l’invio di transazioni Bitcoin anche in assenza di accesso a Internet. Il meccanismo prevedrebbe la memorizzazione delle transazioni sui dispositivi e il loro inoltro automatico una volta che un dispositivo connesso alla rete Bitcoin diventi disponibile. Questa funzionalità sarebbe ideale per scenari di blackout o per utilizzi in ambienti completamente off-grid, fornendo una resilienza finanziaria in situazioni critiche.

Nostr, acronimo di “Notes and Other Stuff Transmitted by Relays”, è un protocollo di comunicazione decentralizzato progettato per resistere alla censura. Utilizza coppie di chiavi pubbliche/private per l’identificazione degli utenti e la firma digitale degli “eventi” (messaggi, aggiornamenti di stato), che vengono poi trasmessi tramite “relè” (server intermediari). La sua architettura distribuita mira a eliminare i punti di controllo centralizzati. Nostr è già noto per la sua integrazione con Bitcoin/Lightning Network, consentendo microtransazioni note come “zaps”.

La convergenza di Bitchat con Bitcoin e Nostr indica una visione strategica che va oltre la semplice messaggistica, mirando a creare un ecosistema offline completo per il trasferimento di valore e un grafo sociale decentralizzato. Questa sinergia offre opportunità uniche per la resilienza finanziaria e comunicativa in scenari di interruzione della connettività tradizionale. Tuttavia, una profonda integrazione significherebbe anche ereditare la complessità e le vulnerabilità note di Nostr e delle transazioni Bitcoin offline, come le sfide relative alla finalità delle transazioni e alla saturazione della rete in assenza di connettività costante.

3. Sfide e vulnerabilità di cybersecurity: un’analisi approfondita

3.1. Vulnerabilità delle Reti Mesh BLE

Nonostante la promessa di comunicazioni resilienti e private, Bitchat si basa su un’infrastruttura, le reti mesh Bluetooth Low Energy (BLE), che presenta vulnerabilità note e documentate. I dispositivi BLE sono stati storicamente associati a sistemi di sicurezza inferiori rispetto ad altre tecnologie wireless, rendendoli bersaglio di attacchi.

Le specifiche del Bluetooth Core e Mesh Profile contengono vulnerabilità che possono essere sfruttate per attacchi Man-in-the-Middle (MitM) e impersonificazione durante il processo di pairing o provisioning. Tra le CVE più rilevanti si annoverano:

  • CVE-2020-26555: Questa vulnerabilità consente l’impersonificazione nel protocollo di pin-pairing BR/EDR. Un attaccante può completare il pairing con una chiave di collegamento nota e ottenere accesso ai profili consentiti da un dispositivo accoppiato che supporta il Legacy Pairing.
  • CVE-2020-26556: Riguarda un “malleable commitment” nel provisioning del Bluetooth Mesh Profile. Questo difetto può portare all’ottenimento di una NetKey, permettendo la decrittografia e l’autenticazione fino al livello di rete, e consentendo il relay di messaggi malevoli.
  • CVE-2020-26557: Una AuthValue prevedibile nel provisioning del Bluetooth Mesh Profile può essere sfruttata per attacchi MitM tramite brute force, compromettendo l’autenticazione tra i dispositivi target.
  • CVE-2020-26558: Permette l’impersonificazione nel protocollo di passkey entry, consentendo a un attaccante di autenticarsi come dispositivo legittimo.
  • CVE-2020-26559: Una fuga di AuthValue nel Bluetooth Mesh Profile può consentire a un attaccante di calcolare l’AuthValue e autenticarsi ai dispositivi target.
  • CVE-2020-26560: Un attacco di impersonificazione nel provisioning del Bluetooth Mesh Profile può consentire a un attaccante di autenticarsi con successo senza la AuthValue e di eseguire qualsiasi operazione consentita a un nodo su quella sottorete.

Oltre a queste CVE specifiche, le reti BLE mesh sono suscettibili ad altri vettori di attacco. Il metodo di pairing “legacy pairing” di Bluetooth 4.0 è vulnerabile ad attacchi di forza bruta offline a causa della bassa entropia delle passkey (solo 6 cifre decimali). La scarsa diversificazione delle chiavi generate può aumentare la probabilità che due dispositivi derivino la stessa chiave, consentendo a un attaccante con accesso a un dispositivo vulnerabile di decrittografare connessioni passate e future. Inoltre, le capacità scambiate durante la fase di negoziazione del modello di associazione non sono autenticate, permettendo a un attaccante di intercettare e modificare i messaggi di pairing BLE per forzare una modalità di sicurezza più debole, nota come attacco di downgrade.

Gli attacchi di replay, sebbene mitigati dall’uso di numeri di sequenza e IV Index nel BLE mesh, rimangono una potenziale minaccia se non gestiti correttamente. I “trash-can attacks” sono un’altra preoccupazione, poiché dispositivi scartati (come vecchie lampadine smart) possono contenere chiavi di rete e applicazione valide, richiedendo procedure di “Key Refresh” per invalidarle su tutta la rete.

Infine, le implicazioni sulla privacy sono significative. Gli indirizzi MAC unici dei dispositivi Bluetooth possono essere utilizzati per il tracciamento della posizione, anche se Bitchat mira a identità effimere. L’implementazione della randomizzazione degli indirizzi è cruciale per mitigare questo rischio.

La sicurezza è obbligatoria nel BLE mesh e utilizza chiavi multiple (DevKey, NetKey, AppKey) con crittografia AES-CCM a 128 bit. Tuttavia, le vulnerabilità fondamentali nei processi di pairing, provisioning e gestione delle chiavi, evidenziate dalle CVE, espongono Bitchat a attacchi sofisticati a livello di strato fisico. La questione della privacy legata al tracciamento tramite indirizzi MAC è particolarmente critica per un’app che si propone come “privacy-first”.

Bitchat eredita queste vulnerabilità di base, il che significa che la sua sicurezza complessiva è intrinsecamente legata alla robustezza del protocollo BLE sottostante e alla capacità di mitigare proattivamente queste minacce. La sicurezza di Bitchat poggia su un fondamento, il BLE mesh, che ha vulnerabilità note e documentate. La lista di CVE non è teorica, ma rappresenta exploit reali che possono compromettere l’autenticazione, la riservatezza e l’integrità.

La capacità di un attaccante di impersonare un dispositivo legittimo o di ottenere chiavi di rete è una minaccia diretta alla fiducia nel sistema. Inoltre, la persistenza di identificatori unici a livello di hardware (indirizzi MAC) può vanificare gli sforzi di Bitchat per l’anonimato a livello applicativo, a meno che non vengano implementate robuste tecniche di randomizzazione degli indirizzi. Questo dimostra che la sicurezza di un’applicazione decentralizzata non si limita al suo protocollo di alto livello, ma si estende a ogni strato della pila tecnologica.

Tabella 1: Riepilogo delle vulnerabilità note delle Reti Mesh BLE e impatto
CVE ID Tipo di Vulnerabilità Descrizione Breve Impatto sulla Sicurezza (C.I.A.)
CVE-2020-26555 Impersonificazione (BR/EDR pin-pairing) Attaccante completa pairing con chiave nota, accede a profili Autenticazione, Riservatezza
CVE-2020-26556 Malleable commitment (Provisioning) Ottenimento NetKey, decrittografia/autenticazione livello rete Riservatezza, Integrità
CVE-2020-26557 AuthValue prevedibile (Provisioning) Attacco MitM tramite brute force su AuthValue Autenticazione, Integrità
CVE-2020-26558 Impersonificazione (Passkey entry protocol) Attaccante si autentica come dispositivo legittimo Autenticazione
CVE-2020-26559 Fuga AuthValue (Mesh Profile) Calcolo AuthValue, autenticazione a dispositivi target Riservatezza, Autenticazione
CVE-2020-26560 Impersonificazione (Provisioning) Autenticazione senza AuthValue, operazioni su sottorete Autenticazione, Integrità
Brute force offline (Legacy pairing) Bassa entropia passkey (6 cifre) permette attacchi offline Autenticazione
Compromissione chiavi (Diversificazione) Scarsa diversificazione porta a chiavi uguali, decrittografia Riservatezza, Integrità
Downgrade di sicurezza Attaccante forza modalità di sicurezza più debole Integrità, Autenticazione
Attacchi di Replay Messaggi catturati e riprodotti per risultati malevoli Integrità, Disponibilità
Trash-can attacks Dispositivi scartati contengono chiavi valide Riservatezza, Autenticazione
Tracciamento posizione (MAC Address) Indirizzi MAC unici usati per localizzazione utente Privacy

3.2. Rischi specifici dei protocolli di messaggistica decentralizzati (con riferimento a Nostr)

Data la potenziale integrazione di Bitchat con Nostr e il coinvolgimento di Jack Dorsey in entrambi i progetti, è cruciale esaminare le vulnerabilità inerenti al protocollo Nostr e al suo ecosistema. Se Bitchat si integrerà profondamente con Nostr, erediterà le sue vulnerabilità.

Un’analisi di sicurezza approfondita del protocollo Nostr, condotta da Kimura e Isobe nel 2023, ha evidenziato diverse vulnerabilità critiche :

  • Bypass delle liste di blocco: Questa vulnerabilità consente agli utenti bloccati di continuare a interagire o visualizzare i contenuti degli utenti che li hanno bloccati, minando l’efficacia delle funzionalità di moderazione.
  • Impersonificazione tramite ID simili: Attori malevoli possono creare identificatori (chiavi pubbliche) che sono molto simili a quelli legittimi, facilitando attacchi di impersonificazione e inganno degli utenti.
  • Compromissione dell’integrità dei profili e delle liste contatti: Le informazioni del profilo utente e le liste di contatti possono essere manomesse, portando a informazioni errate o a manipolazioni delle connessioni sociali.
  • Sniffing e manomissione dei messaggi diretti (DM): I messaggi diretti inviati tramite il protocollo Nostr possono essere intercettati (“sniffati”) e potenzialmente alterati (“manomessi”), compromettendo la riservatezza e l’integrità delle comunicazioni private.
  • Mancanza di resistenza alla censura: Nonostante l’obiettivo dichiarato di resistenza alla censura, il protocollo potrebbe non essere così robusto come previsto, consentendo la soppressione di contenuti o utenti in determinate circostanze.

Oltre a queste vulnerabilità di protocollo, l’ecosistema Nostr presenta problematiche significative. La facilità con cui è possibile creare account e pubblicare post può portare a una più facile propagazione dello spam. Questo è un problema di scalabilità e usabilità che può degradare l’esperienza utente e sovraccaricare l’infrastruttura.

Un’altra sfida cruciale è la disponibilità dei relè. L’instabilità e la non sostenibilità finanziaria di molti relè gratuiti rappresentano una minaccia per la resilienza complessiva della rete. È stato osservato che circa il 20% dei relè sperimenta downtime per oltre il 40% del tempo, e la maggior parte dei relè gratuiti non riesce a coprire i propri costi operativi tramite donazioni. Questa precarietà economica si traduce direttamente in una minore disponibilità del servizio.

La falsificazione dei timestamp e l’ordine dei messaggi costituiscono un’altra debolezza. Il protocollo Nostr manca di un meccanismo chiaro per l’ordine dei messaggi oltre al timestamp, che può essere facilmente falsificato. Questo può portare a incoerenze nella timeline degli eventi e a uno spreco di banda dovuto alla difficoltà di rilevare messaggi fuori ordine.

Infine, il rischio di riutilizzo delle chiavi private/pubbliche è una preoccupazione maggiore. Alcuni client Nostr utilizzano la stessa chiave di firma per i messaggi e per le transazioni Lightning. Se questa chiave privata viene compromessa, si pone un rischio significativo di svuotamento del wallet dell’utente.

Le vulnerabilità di Nostr, che vanno oltre i difetti di protocollo e si estendono alla stabilità dell’ecosistema, rappresentano un rischio significativo per Bitchat se l’integrazione è profonda. La facilità di impersonificazione e la manomissione dei DM sono in diretta contraddizione con gli obiettivi di privacy e sicurezza di Bitchat. La gestione della consistenza dei dati e la prevenzione dello spam sono sfide aperte che Bitchat dovrà affrontare, specialmente se mira a una vasta adozione. Bitchat dovrà mitigare queste problematiche ereditate o rischierà di compromettere le proprie promesse di sicurezza e privacy.

Tabella 2: Confronto tra Bitchat e altri protocolli di messaggistica decentralizzati
Caratteristica Bitchat Signal Session Nostr
Centralizzato/Decentralizzato Decentralizzato (P2P Mesh) Centralizzato Decentralizzato Decentralizzato (Relay-based)
Dipendenza da Internet No (Bluetooth/WiFi Direct) Sì No (Lokinet) Sì (Relay via WebSocket)
Crittografia E2EE Sì (X25519 + AES-256-GCM) Sì (Signal Protocol) Sì Sì (ma vulnerabilità DM)
Protezione Metadati Elevata (No ID permanenti, Cover Traffic) Buona (Sealed Sender, ma richiede numero) Elevata (No ID, routing decentralizzato) Media (ID pubblici, problemi di correlazione)
Effimero per Default Sì (12h/indefinito) Sì (opzionale) Sì (opzionale) No (persistenza sui relay)
Vulnerabilità Note (Breve) BLE Mesh (MitM, Impersonificazione, Key Compromise) Metadata leakage (storico), centralizzazione Fase iniziale di sviluppo Bypass blacklist, DM tampering, impersonificazione, spam, instabilità relay
Punti di Forza Chiave Resilienza offline, privacy avanzata, no server Ampia adozione, protocollo crittografico robusto Decentralizzazione completa, no numero Resistenza censura, flessibilità, integrazione Bitcoin

3.3. Implicazioni di sicurezza del modello “Store-and-Forward”

Bitchat impiega un sistema “store-and-forward” per garantire la consegna dei messaggi a destinatari temporaneamente offline. Questo meccanismo prevede che i messaggi vengano memorizzati su nodi relè intermedi o su “friend nodes” (altri dispositivi nella rete mesh) fino a quando il destinatario non torna online e può recuperarli. La ritenzione dei messaggi è differenziata: 12 ore per i peer regolari e una ritenzione indefinita per i peer preferiti.

Questo modello, sebbene essenziale per la resilienza offline, introduce un paradosso significativo in relazione alla promessa di effimera e privacy. Nonostante l’intento di rendere i messaggi transitori, la ricerca dimostra che i “messaggi che scompaiono” in applicazioni simili possono spesso essere recuperati dalla memoria del dispositivo o dalla cache di archiviazione tramite analisi forense. Questo crea una potenziale contraddizione con l’obiettivo di privacy assoluta, poiché i dati, anche se non persistenti sui server, possono lasciare tracce sui dispositivi degli utenti.

Inoltre, il meccanismo “store-and-forward” può implicitamente veicolare informazioni attraverso canali laterali. Le proprietà di temporizzazione, come ritardi o pattern di inoltro dei messaggi, possono essere sfruttate per la fuga di metadati, anche se il contenuto del messaggio è crittografato. Un attaccante sofisticato potrebbe analizzare questi pattern per inferire informazioni sul traffico o sulle relazioni tra gli utenti.

L’affidabilità dell’implementazione “store-and-forward” è un’altra considerazione critica. Un’implementazione non robusta o difettosa potrebbe portare alla perdita di dati, nonostante l’obiettivo primario del sistema sia quello di garantire la consegna dei messaggi. La complessità della gestione dei buffer e dei tempi di inoltro in una rete mesh decentralizzata rende questo aspetto particolarmente delicato.

Il modello “store-and-forward” di Bitchat, sebbene essenziale per la resilienza offline, introduce un paradosso: la persistenza dei dati, anche se limitata, può essere sfruttata per analisi forensi, vanificando parzialmente la promessa di effimera. Inoltre, i pattern di caching e inoltro possono creare canali laterali per la fuga di metadati, un rischio sottile ma significativo per la privacy.

La funzionalità “store-and-forward” è una necessità tecnica per la comunicazione offline. Tuttavia, la sua implementazione (con ritenzione per “favorite peers”) e la realtà delle indagini forensi sui dispositivi mobili indicano che i messaggi non sono realmente effimeri nel senso di essere irrecuperabili. Questo è un punto critico per gli esperti di sicurezza e privacy. Inoltre, la gestione dei tempi e dei buffer nel modello store-and-forward può inavvertitamente creare vettori per attacchi di temporizzazione, rivelando informazioni sul traffico anche se il contenuto è crittografato.

3.4. Vettori di attacco generici nelle infrastrutture decentralizzate

La decentralizzazione, sebbene elimini i punti singoli di fallimento, non è una panacea per la sicurezza; piuttosto, sposta la superficie di attacco e introduce nuove complessità. I sistemi decentralizzati, inclusi quelli come Bitchat, sono soggetti a una serie di vettori di attacco generici che vanno oltre le specifiche del protocollo sottostante.

Uno dei problemi persistenti è la fuga di metadati. Anche nelle applicazioni decentralizzate (dApps), informazioni come gli ID di wallet, i timestamp delle attività e le informazioni sull’indirizzo IP possono essere esposti e, in alcuni casi, collegati a identità reali. La trasparenza intrinseca di alcune architetture decentralizzate, come le blockchain pubbliche, può entrare in conflitto con normative sulla privacy come il GDPR, che impongono il “diritto all’oblio”. Questo crea una sfida significativa per la conformità legale e la protezione della privacy degli utenti.

La sorveglianza di rete rimane una minaccia anche in ambienti decentralizzati. Nodi avversari con capacità di monitoraggio possono correlare pattern di traffico e tempi di trasmissione per de-anonimizzare gli utenti, anche se il contenuto dei messaggi è crittografato. Questo sottolinea la necessità di tecniche avanzate di offuscamento del traffico.

Il riutilizzo delle chiavi pubbliche, una pratica che può verificarsi in diversi contesti di identità decentralizzate, può portare a fughe di identità e a una maggiore tracciabilità degli utenti. La correlazione tra diverse attività utente basate sullo stesso identificatore pubblico può compromettere l’anonimato.

Le reti decentralizzate sono intrinsecamente esposte a attacchi alla topologia di rete. Questi includono:

  • Attacchi Sybil: Un attaccante crea e controlla un gran numero di identità o nodi fittizi per ottenere un’influenza sproporzionata sulla rete.
  • Attacchi Partition: L’attaccante divide la rete in segmenti isolati, impedendo la comunicazione tra di essi.
  • Attacchi Eclipse: L’attaccante isola un nodo specifico dalla rete, dirottando tutto il suo traffico attraverso nodi controllati dall’attaccante.

Questi attacchi mirano a compromettere la struttura distribuita del network, la sua disponibilità e la sua integrità.

Infine, la complessità del protocollo e gli errori di implementazione rappresentano un rischio pervasivo. La complessità intrinseca dei nuovi protocolli decentralizzati può aumentare la probabilità di errori di codifica e vulnerabilità a livello di implementazione, creando nuove superfici di attacco che potrebbero non essere evidenti a livello di design. Inoltre, i

rischi di interoperabilità con sistemi legacy possono introdurre vulnerabilità ereditate, poiché le nuove tecnologie devono spesso interagire con infrastrutture più vecchie e meno sicure. I

zero-day exploits sono un’altra minaccia significativa, poiché i nuovi protocolli vengono spesso immessi sul mercato prima di aver subito test di sicurezza approfonditi, lasciandoli aperti a vulnerabilità sconosciute che possono essere sfruttate dagli attaccanti.

La decentralizzazione non è una soluzione magica per tutti i problemi di sicurezza; piuttosto, scambia un insieme di rischi (controllo centralizzato) con un altro (vulnerabilità distribuite, sfide di coordinamento). La persistenza delle fughe di metadati e il conflitto tra trasparenza intrinseca e requisiti normativi (GDPR) sono sfide sistemiche.

La sicurezza in questi sistemi richiede un approccio olistico che vada oltre la sola crittografia, includendo una robusta progettazione di rete, una rigorosa ingegneria del software e una comprensione delle implicazioni legali e sociali. È fondamentale non cadere nell’errore di considerare la decentralizzazione come una garanzia automatica di sicurezza. Mentre elimina il singolo punto di fallimento, introduce una miriade di nuovi vettori di attacco distribuiti. La complessità dei protocolli decentralizzati aumenta la probabilità di bug e vulnerabilità a livello di codice. Questi rischi generici si sovrappongono alle vulnerabilità specifiche di BLE e Nostr, creando un panorama di minacce complesso per Bitchat.

4. Contromisure e mitigazioni: strategie per la resilienza

4.1. Misure di sicurezza integrate in Bitchat: analisi dell’efficacia

Bitchat adotta un approccio di sicurezza a più livelli, mirando a proteggere sia la riservatezza del contenuto che la privacy dei metadati. Le misure di sicurezza integrate sono state progettate per affrontare le sfide intrinseche delle comunicazioni decentralizzate e offline.

La crittografia robusta è un pilastro fondamentale. L’impiego di X25519 per lo scambio di chiavi, AES-256-GCM per la crittografia end-to-end dei messaggi, Ed25519 per le firme digitali e Argon2id per la derivazione delle chiavi nei canali protetti da password, rappresenta un punto di forza significativo. L’implementazione della “forward secrecy” mediante la generazione di nuove coppie di chiavi per ogni sessione migliora ulteriormente la sicurezza a lungo termine, proteggendo le comunicazioni passate anche in caso di compromissione di una chiave futura.

La protezione avanzata della privacy è un altro elemento distintivo. La natura effimera dei messaggi, con ritenzione limitata nel tempo (12 ore per i peer regolari e indefinita per i preferiti), e l’assenza di identificatori permanenti (come numeri di telefono o email) sono progettate per minimizzare l’esposizione dei dati. Il meccanismo di “cover traffic”, che inietta messaggi fittizi e introduce ritardi casuali nelle trasmissioni, è una tecnica sofisticata per resistere all’analisi del traffico e offuscare i pattern di comunicazione. La funzione di “emergency wipe”, che consente la cancellazione istantanea di tutti i dati locali con una tripla-tap sul logo dell’app, fornisce un meccanismo di sicurezza critico per gli utenti in situazioni di rischio elevato.

Per quanto riguarda le ottimizzazioni di rete, Bitchat utilizza Bloom filters ottimizzati per una rapida e efficiente deduplicazione dei messaggi, riducendo il traffico ridondante. L’aggregazione dei messaggi più piccoli in pacchetti più grandi contribuisce a migliorare l’efficienza della trasmissione, e i limiti di connessione adattivi si adeguano alla modalità di alimentazione del dispositivo, bilanciando prestazioni e consumo energetico.

Bitchat adotta un approccio di sicurezza a più livelli, affrontando sia la riservatezza del contenuto che la privacy dei metadati. Tuttavia, l’efficacia di queste misure dipende non solo dalla loro corretta implementazione, ma anche dalla sicurezza del sistema operativo sottostante, dalla resistenza a sofisticati attacchi side-channel e dalla diligenza dell’utente nell’utilizzare le funzionalità di privacy.

La solidità crittografica di Bitchat è encomiabile, ma la “teoria” della sicurezza del protocollo deve confrontarsi con la “pratica” dell’implementazione e dell’ambiente operativo. Ad esempio, il “cover traffic” è una tecnica avanzata, ma la sua efficacia contro un attaccante con risorse significative e capacità di analisi del traffico su larga scala è un campo di ricerca attivo. La sicurezza di Bitchat non è un valore assoluto, ma una funzione della sua implementazione e del contesto di utilizzo.

4.2. Best Practice per gli utenti e gli sviluppatori

La sicurezza di un’applicazione come Bitchat non può essere garantita esclusivamente dalle sue caratteristiche intrinseche; richiede un approccio olistico che coinvolga sia gli sviluppatori che gli utenti.

Per gli sviluppatori, è fondamentale applicare tempestivamente gli aggiornamenti di sicurezza. Le vulnerabilità scoperte nel protocollo BLE e nell’applicazione stessa devono essere patchate rapidamente per mitigare i rischi emergent. Lo sviluppo e l’implementazione di

Sistemi di Rilevamento delle Intrusioni (IDS) specifici per le reti mesh BLE rappresentano un’area emergente ma cruciale. Le soluzioni IDS esistenti per questo tipo di reti sono ancora agli inizi, ma sono essenziali per rilevare attacchi zero-day e comportamenti anomali che potrebbero bypassare le difese tradizionali. L’adozione di framework di

threat modeling, come STRIDE o il modello delle quattro domande di Shostack, durante l’intero ciclo di vita dello sviluppo (dalla concezione all’implementazione) è indispensabile per identificare proattivamente le minacce, definire contromisure efficaci e valutare il rischio residuo. Eseguire regolarmente

test di penetrazione simulati è vitale per identificare le vulnerabilità sfruttabili prima che possano essere sfruttate da attori malevoli.

Per mitigare i rischi specifici del BLE, è cruciale implementare la randomizzazione degli indirizzi MAC per i dispositivi BLE, una contromisura efficace contro il tracciamento della posizione. Inoltre, gli sviluppatori devono assicurarsi che le

procedure di “Key Refresh” siano correttamente implementate e utilizzate per invalidare le chiavi compromesse nei nodi mesh BLE, prevenendo attacchi come i “trash-can attacks”.

Per la protezione dei metadati nelle dApp in generale, è necessaria una difesa multilivello. Questo include l’esplorazione di tecniche come le prove a conoscenza zero (Zero-Knowledge Proofs), gli scambi decentralizzati (DEX), gli ID decentralizzati (DID) e l’uso di mixnet con rumore, padding dei pacchetti e ritardi randomizzati per offuscare i pattern di traffico e garantire un anonimato più robusto.

La sicurezza è un processo continuo, non un prodotto. Per Bitchat, ciò significa che gli sviluppatori devono adottare pratiche di sicurezza mature come il threat modeling e il penetration testing fin dalle prime fasi. Gli aggiornamenti rapidi sono cruciali per affrontare le vulnerabilità emergent. A livello di utente, la consapevolezza e l’uso attivo delle funzionalità di privacy, come l’emergency wipe, sono altrettanto importanti. La protezione dei metadati è una sfida complessa che richiede un approccio multilivello, e la ricerca in questo campo è in continua evoluzione.

4.3. Il ruolo della decentralizzazione nella sicurezza: vantaggi e limiti

La decentralizzazione è spesso presentata come la soluzione definitiva ai problemi di sicurezza e privacy delle architetture centralizzate. Tuttavia, la sua adozione comporta sia vantaggi significativi che limiti intrinseci, richiedendo una comprensione sfumata del suo impatto sulla cybersecurity.

Tra i vantaggi principali, la decentralizzazione elimina i punti singoli di fallimento, aumentando drasticamente la resilienza del sistema contro attacchi mirati, interruzioni di servizio e tentativi di censura. Poiché il controllo e l’archiviazione dei dati sono distribuiti tra i singoli nodi della rete, diventa estremamente difficile per una singola entità (sia essa un governo, un’azienda o un attaccante) dominare, spegnere o censurare l’intera rete. Questo principio è fondamentale per la resistenza alla censura, un obiettivo primario di Bitchat.

Tuttavia, la decentralizzazione non è una panacea e presenta diversi limiti:

  • Disponibilità e sostenibilità: Un problema significativo è la disponibilità e la sostenibilità economica dell’infrastruttura. Come osservato in Nostr, molti relè gratuiti soffrono di problemi di sostenibilità finanziaria, portando a un’instabilità e a un downtime significativo (il 20% dei relè Nostr ha un downtime superiore al 40% del tempo). Questo può compromettere la resilienza complessiva della rete, nonostante l’assenza di un singolo punto di fallimento tecnico.
  • Nuovi vettori di attacco: La decentralizzazione introduce nuovi tipi di attacchi specifici per le reti distribuite, come gli attacchi Sybil (in cui un attaccante crea molte identità false per ottenere influenza), Partition (che divide la rete in segmenti isolati) ed Eclipse (che isola un nodo specifico). Questi attacchi mirano a manipolare la topologia della rete piuttosto che a compromettere un singolo server.
  • Complessità: La complessità intrinseca dei protocolli decentralizzati è notevolmente superiore rispetto a quelli centralizzati. Questa complessità può aumentare la probabilità di errori di implementazione e l’introduzione involontaria di vulnerabilità.
  • Conflitto privacy-trasparenza: In alcune architetture decentralizzate, come le blockchain pubbliche, la trasparenza è un principio fondamentale. Tuttavia, questa trasparenza può entrare in conflitto con le normative sulla privacy (es. GDPR) che garantiscono il “diritto all’oblio”, poiché i dati una volta registrati sulla blockchain sono immutabili e pubblici.

La decentralizzazione non è una soluzione magica per tutti i problemi di sicurezza; piuttosto, scambia un insieme di rischi (controllo centralizzato) con un altro (vulnerabilità distribuite, sfide di coordinamento). Molte delle sfide di sicurezza nei sistemi decentralizzati sono ancora aree di ricerca attiva, richiedendo innovazione continua e un’attenta gestione dei compromessi. La sostenibilità economica dell’infrastruttura è un fattore non tecnico ma critico per la sicurezza a lungo termine. Per gli esperti, è fondamentale comprendere che la decentralizzazione richiede un cambio di paradigma nella valutazione e mitigazione del rischio.

5. Conclusioni e prospettive future

5.1. Bitchat: un passo avanti o una nuova superficie di attacco?

Bitchat di Jack Dorsey rappresenta un tentativo significativo e innovativo di ridefinire le comunicazioni digitali, mirando a realizzare un sistema di messaggistica intrinsecamente resiliente, privato e resistente alla censura, completamente indipendente dall’infrastruttura Internet tradizionale. L’applicazione sfrutta in modo ingegnoso le reti mesh Bluetooth Low Energy, la crittografia end-to-end avanzata, i messaggi effimeri e il meccanismo di “cover traffic” per raggiungere i suoi ambiziosi obiettivi di privacy e resilienza. La sua capacità di operare in scenari offline o in contesti di censura la posiziona come uno strumento potenzialmente rivoluzionario per la libertà di comunicazione.

Tuttavia, l’analisi tecnica rivela che Bitchat non è esente da sfide e vulnerabilità. L’applicazione eredita vulnerabilità intrinseche dal protocollo BLE sottostante, che è stato storicamente associato a sistemi di sicurezza meno robusti e presenta difetti noti nel pairing e nel provisioning. Inoltre, una potenziale integrazione profonda con l’ecosistema Nostr potrebbe esporre Bitchat ai rischi noti di quel protocollo, inclusi problemi di impersonificazione, manomissione dei messaggi diretti e instabilità dei relè. Il modello “store-and-forward”, sebbene cruciale per la consegna offline, introduce un paradosso: la persistenza dei dati, anche se limitata, può essere sfruttata per analisi forensi, vanificando parzialmente la promessa di effimera.

In sintesi, Bitchat è contemporaneamente un notevole passo avanti nel campo delle comunicazioni offline e resistenti alla censura, e una nuova, complessa superficie di attacco per i professionisti della cybersecurity. Il suo successo a lungo termine e la sua sicurezza dipenderanno dalla continua scoperta e patching delle vulnerabilità, da un’implementazione robusta e dall’adozione di best practice da parte degli utenti. La sua “sfida” a Internet non è solo tecnologica, ma anche una sfida alla sicurezza informatica che richiede un’attenzione costante e un approccio proattivo.

5.2. Raccomandazioni per la ricerca e lo sviluppo futuro nel campo della sicurezza delle comunicazioni decentralizzate

Bitchat evidenzia diverse lacune nella ricerca attuale sulla sicurezza delle comunicazioni decentralizzate, in particolare a livello di strato fisico e protezione dei metadati. Il futuro sviluppo e la ricerca in questo campo devono considerare non solo gli aspetti tecnici, ma anche i modelli economici e le sfide forensi per garantire la resilienza e l’affidabilità a lungo termine.

Le raccomandazioni includono:

  • Sicurezza del livello fisico: È imperativa la ricerca e lo sviluppo di Sistemi di Rilevamento delle Intrusioni (IDS) più maturi e specifici per le reti mesh BLE. Sono necessarie mitigazioni avanzate contro attacchi specifici, come il “Blue Mirror” e gli attacchi di temporizzazione, che sfruttano le peculiarità del protocollo BLE.
  • Protezione dei metadati: La ricerca deve continuare a esplorare tecniche avanzate di prevenzione della fuga di metadati. Questo include lo sviluppo di mixnet più efficienti, l’implementazione di prove a conoscenza zero (Zero-Knowledge Proofs) e l’adozione di ID decentralizzati (DID) per garantire un anonimato più robusto e resistere alla correlazione del traffico.
  • Robustezza del protocollo e dell’implementazione: Sforzi continui sono necessari per ridurre la complessità intrinseca dei protocolli decentralizzati. Questo può essere ottenuto attraverso un design più semplice e modulare, accompagnato da audit di sicurezza rigorosi e l’adozione di pratiche di sviluppo sicuro per minimizzare gli errori di implementazione.
  • Sfide forensi: Lo sviluppo di nuove metodologie e strumenti per l’analisi forense di dati effimeri e distribuiti in ambienti decentralizzati è cruciale. La capacità di recuperare e analizzare prove da dispositivi che implementano meccanismi di “messaggi che scompaiono” e architetture distribuite è una sfida complessa per le forze dell’ordine e gli investigatori.
  • Sostenibilità dell’infrastruttura: È fondamentale esplorare modelli economici innovativi per garantire la sostenibilità finanziaria delle infrastrutture decentralizzate, come i relè Nostr. La mancanza di incentivi economici robusti può portare a problemi di disponibilità e affidabilità della rete.
  • Crittografia post-quantistica: Con l’avanzamento dei computer quantistici, è prudente considerare l’integrazione di algoritmi crittografici resistenti ai computer quantistici per proteggere le comunicazioni future da potenziali attacchi su larga scala.

Le sfide di Bitchat non sono uniche, ma rappresentano un microcosmo dei problemi più ampi nelle comunicazioni decentralizzate. La ricerca deve progredire su più fronti per garantire che queste tecnologie emergenti possano mantenere le loro promesse di privacy e resilienza.

5.3. L’impatto a lungo termine di Bitchat sul panorama della cybersecurity

L’introduzione di Bitchat da parte di Jack Dorsey non è solo il lancio di una nuova applicazione, ma un esperimento audace che potrebbe ridefinire il futuro delle comunicazioni e avere un impatto profondo sul panorama della cybersecurity.

In primo luogo, Bitchat potrebbe fungere da catalizzatore per l’innovazione. La sua architettura unica, incentrata sulla comunicazione offline tramite reti mesh BLE, spinge i limiti di ciò che è tecnicamente possibile senza la dipendenza dall’infrastruttura Internet tradizionale. Questo potrebbe stimolare ulteriori ricerche e sviluppi in protocolli di comunicazione incentrati sulla privacy e sulla resilienza, aprendo nuove frontiere per la connettività in ambienti privi di infrastrutture o soggetti a censura.

In secondo luogo, la natura intrinsecamente resistente alla censura e alla sorveglianza di Bitchat attirerà probabilmente un intenso scrutinio normativo. Le autorità governative e le agenzie di sicurezza potrebbero percepire tali strumenti come una minaccia alla loro capacità di monitorare le comunicazioni e prevenire attività illecite. Questo porterà inevitabilmente a dibattiti accesi e potenziali battaglie legali sulla crittografia, l’accesso ai dati e il bilanciamento tra privacy individuale e sicurezza nazionale.

Infine, Bitchat contribuirà a un cambiamento nel panorama delle minacce per i professionisti della cybersecurity. Gli attaccanti, riconoscendo le nuove superfici esposte, adatteranno le loro tecniche per mirare ai protocolli del livello fisico e alle architetture decentralizzate. Ciò richiederà un’evoluzione delle competenze e degli strumenti di difesa, spostando il focus dalla protezione delle infrastrutture centralizzate alla gestione dei rischi in ambienti distribuiti e auto-organizzanti. La comunità della cybersecurity dovrà sviluppare nuove metodologie per l’analisi delle minacce, la risposta agli incidenti e la mitigazione dei rischi in reti che operano al di fuori del controllo tradizionale.

Bitchat, al di là del suo successo immediato, è un testbed per il futuro della comunicazione resiliente. Il suo impatto più grande potrebbe non essere la sua adozione di massa, ma la sua capacità di ispirare nuove ricerche e soluzioni. La sua promessa di resistenza alla censura è anche ciò che la renderà un bersaglio per i governi, portando a un’inevitabile tensione tra libertà e controllo. Questo spingerà la cybersecurity a evolvere, concentrandosi su nuovi strati e paradigmi di attacco e difesa.

Lista delle Fonti:
  1. Dorsey, J. (2025). bitchat Whitepaper. GitHub. https://github.com/jackjackbits/bitchat/blob/main/WHITEPAPER.md
  2. Craig, T. (2025). Jack Dorsey evokes Bitcoin ethos with new decentralised messaging app Bitchat. https://www.dlnews.com/articles/people-culture/jack-dorsey-evokes-bitcoin-ethos-with-new-messaging-app-bitchat/
  3. Kimura, H. & Isobe, T. (2023). Security Analysis on Nostr protocol for decentralized SNS. IEICE Tech. Rep., vol. 123, no. 129, ISEC2023-51, pp. 239-246. https://ken.ieice.org/ken/paper/20230725tCv8/eng/
  4. Tech4Humanity Lab. (2019). VULNERABILITIES IN BLUETOOTH LOW ENERGY AND HOW THEY CAN BE LEVERAGED TO CAUSE HARM. https://tech4humanitylab.clahs.vt.edu/?p=364
  5. NHS Digital. (2021). Security Vulnerabilities in Bluetooth Core and Mesh Profile Specifications. Cyber Alerts, CC-3870. https://digital.nhs.uk/cyber-alerts/2021/cc-3870
  6. Nym Technologies. (2025). What Are dApps & How They Enable a Private Web3. Nym Blog. https://nym.com/blog/what-are-decentralized-apps
  7. Canterbury Christ Church University. (2025). Forensic investigations of popular ephemeral messaging applications on Android and iOS platforms. CCCU Research Space Repository. https://repository.canterbury.ac.uk/item/8vx4w/forensic-investigations-of-popular-ephemeral-messaging-applications-on-android-and-ios-platforms
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/bitchat-jack-dorsey/


Lumma Stealer: Europol e Microsoft unite contro il cybercrime

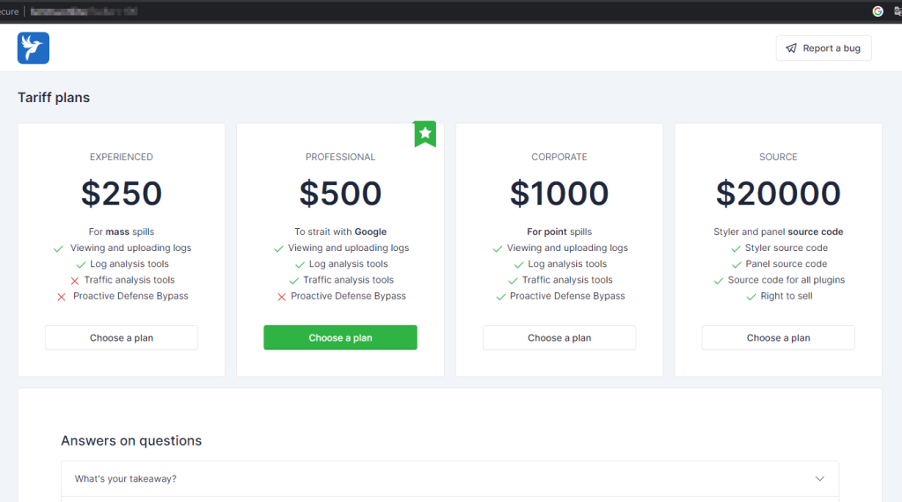
Nel maggio 2025, Microsoft ed Europol hanno unito le forze in un’operazione internazionale volta a smantellare l’ecosistema criminale di Lumma Stealer – noto anche come LummaC2 – tra i più diffusi infostealer globali, con oltre 394.000 dispositivi Windows infettati tra marzo e maggio 2025.

Il malware, in grado di esfiltrare credenziali, cookie, portafogli di criptovalute e altri dati sensibili da dispositivi compromessi, alimentava frodi finanziarie, furti d’identità e attacchi ransomware.

Sulla base di queste evidenze, la Digital Crimes Unit di Microsoft, Europol, il Dipartimento di Giustizia degli Stati Uniti, il Centro europeo per la criminalità informatica (EC3) e il Japan Cybercrime Control Center (JC3), insieme a partner privati come BitSight, Cloudflare e altri operatori coinvolti in attività di intelligence e supporto tecnico, hanno disattivato l’infrastruttura operativa del malware.

“Oltre 1.300 domini legati a Lumma sono stati sequestrati o trasferiti a Microsoft e reindirizzati verso sinkhole sotto il suo controllo, azzerando le comunicazioni tra il malware e i suoi operatori e bloccando ogni attività illecita residua. In un’azione coordinata, il Dipartimento di Giustizia degli Stati Uniti (DOJ) ha infine sequestrato il pannello di controllo di Lumma, elemento essenziale per il funzionamento del marketplace associato al malware.

Lumma Stealer: funzionamento, diffusione e obiettivi

LummaC2 è il successore di LummaC, un infostealer basato sul modello Malware-as-a-Service (MaaS) progettato per sottrarre dati sensibili da browser, applicazioni e portafogli di criptovalute, oltre a poter installare ulteriori payload malevoli. Pubblicizzato su forum underground dalla fine del 2022, ha subito rapidi sviluppi con frequenti aggiornamenti.

Il malware è gestito da un gruppo criminale identificato da Microsoft Threat Intelligence come Storm-2477, responsabile dello sviluppo, della manutenzione dell’infrastruttura Command and Control (C2) e della piattaforma MaaS. Gli affiliati, dopo aver acquistato l’accesso tramite criptovalute, utilizzano un pannello di amministrazione per generare eseguibili personalizzati di Lumma, controllare le comunicazioni C2 e consultare i dati rubati.

Il malware è stato utilizzato in numerose campagne da gruppi ransomware noti, come Octo Tempest (noto anche come Scattered Spider), Storm-1607, Storm-1113 e Storm-1674. La sua distribuzione multi-vettoriale includeva e-mail di phishing, malvertising, download da siti compromessi, software piratati, script offuscati su GitHub e persino come payload secondario in infezioni complesse. In molti casi, Lumma si camuffava da entità affidabili, come Booking.com o Microsoft, per indurre le vittime a scaricare ed eseguire il codice malevolo.

I bersagli spaziavano da utenti privati a organizzazioni, fino a community di videogiocatori, istituzioni scolastiche e settori strategici come manifattura, telecomunicazioni, logistica, finanza e sanità, confermando Lumma Stealer come una minaccia persistente per la sicurezza globale.

Il lato commerciale del Malware: il “business model” del malware: abbonamenti, supporto e vendite via Telegram

Il malware principale Lumma Stealer è stato sviluppato utilizzando una combinazione di C++ e ASM, e progettato fin dall’inizio come una soluzione Malware-as-a-Service (MaaS). Gli abbonati accedevano a un pannello per generare varianti del malware, gestire comunicazioni C2 e visualizzare i dati rubati. Gli operatori di LummaC2 gestivano inoltre un bot Telegram dedicato alla vendita diretta dei dati rubati raccolti dagli affiliati.

Le credenziali sottratte – denominate “log” – venivano analizzate, indicizzate e rese disponibili su un marketplace riservato, dove gli acquirenti potevano acquistare crediti in criptovaluta e cercare le informazioni più redditizie. I log venivano anche raccolti da altri attori criminali che rivendevano l’accesso alle proprie collezioni, sempre attraverso Telegram.

L’offerta commerciale includeva piani di abbonamento mensili compresi tra 250 e 1.000 dollari, con la possibilità di acquistare l’accesso al codice sorgente per 20.000 dollari. Per facilitare l’utilizzo anche da parte di attori meno esperti, il gruppo aveva pubblicato una documentazione tecnica dettagliata su Gitbook, accessibile tramite un sito web dedicato collegato al progetto.
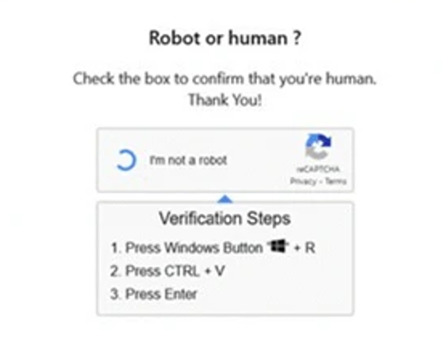
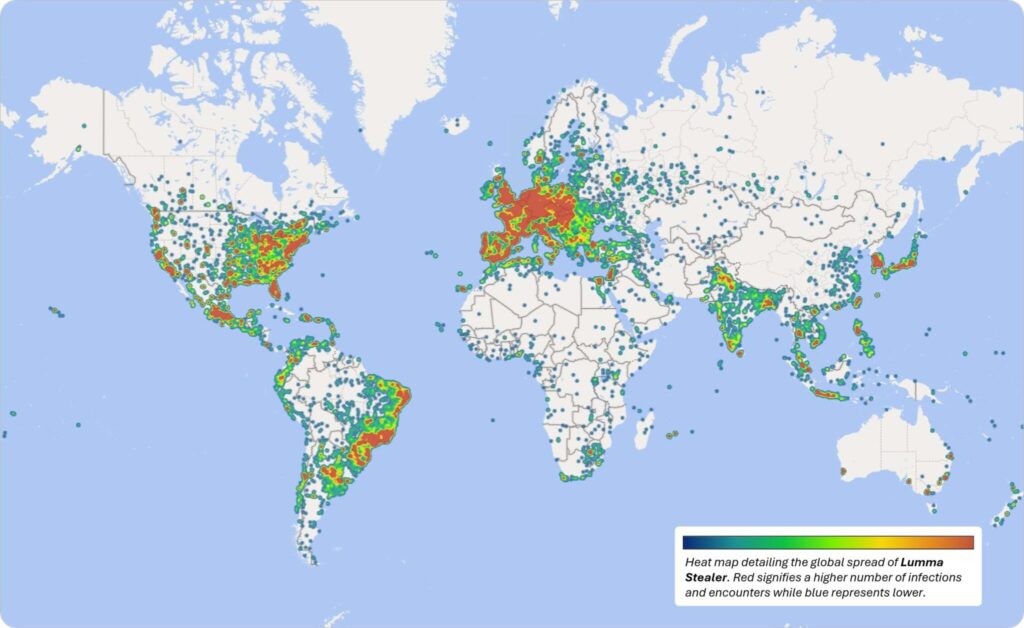
2023 – l’analisi di Darktrace e l’evoluzione delle campagne malevole

Nel periodo compreso tra gennaio e aprile 2023, Darktrace, azienda britannica specializzata in cybersicurezza basata su intelligenza artificiale auto-apprendente, ha osservato numerose attività legate a Lumma Stealer, in particolare in Europa e Nord America.

Il malware, venduto su forum underground e su Telegram fin dal 2022, era offerto a partire da 250 dollari ed era promosso da un attore noto come “Shamel”. Le infezioni rilevate da Darktrace sono avvenute tramite software craccati (come VLC e versioni contraffatte di ChatGPT), oppure attraverso e-mail con allegati o link malevoli, in alcuni casi mascherate da comunicazioni ufficiali di aziende note. Un esempio emblematico riguarda un attacco di spear-phishing in Corea del Sud che impersonava Bandai Namco.

Darktrace ha rilevato numerosi casi di esfiltrazione di dati tramite HTTP POST verso server C2 associati a Lumma, spesso caratterizzati dall’uso dell’user agent “TeslaBrowser/5.5” e della URI “/c2sock”. In un caso documentato, accedendo manualmente a un indirizzo IP sospetto, è stato possibile visualizzare un pannello di controllo in lingua russa, riconducibile all’infrastruttura di comando del malware.

Ulteriori analisi dei PCAP hanno confermato l’esfiltrazione di informazioni sensibili. In diversi dispositivi compromessi, sono state inoltre rilevate connessioni simultanee ad altri malware noti come Raccoon Stealer, RedLine, Vidar e Laplas Clipper, suggerendo che Lumma venga spesso utilizzato all’interno di pacchetti malware multipli.

Questi infostealer, anch’essi offerti come Malware-as-a-Service (MaaS), sono strumenti privilegiati dei traffer team, gruppi criminali specializzati nella raccolta e rivendita di credenziali su larga scala, attraverso modelli di business sempre più sofisticati e automatizzati.

2025 – ClickFix ed EtherHiding: l’evoluzione silenziosa di Lumma Stealer

Ad aprile 2025, Microsoft ha individuato diverse campagne mirate alla distribuzione di Lumma Stealer, sfruttando tecniche avanzate come EtherHiding e ClickFix. La prima consiste nell’utilizzare smart contract su blockchain (es. Binance Smart Chain) per ospitare codice malevolo, eludendo i tradizionali sistemi di rilevamento.

La tecnica ClickFix, invece, sfrutta l’ingegneria sociale attraverso finte schermate di errore, inducendo l’utente a incollare comandi nel prompt di Windows, che portano al download del malware. In un caso, siti compromessi iniettavano JavaScript per interrogare la blockchain, recuperare il codice ClickFix e presentarlo agli utenti. In un’altra campagna del 7 aprile, un’ondata di e-mail indirizzate a organizzazioni canadesi utilizzava falsi avvisi di fatture per reindirizzare le vittime a un sito malevolo, sfruttando un sistema di redirezione Prometheus TDS e la stessa tecnica ClickFix. Il codice finale scaricato tramite mshta e PowerShell installava Lumma Stealer, in alcuni casi associato al malware Xworm.

Un modello da replicare: disarticolata una minaccia globale con approccio congiunto

Lumma Stealer si è distinto nel panorama delle minacce informatiche non solo per l’ampiezza delle sue capacità tecniche, ma anche per l’approccio organizzativo e commerciale adottato dai suoi operatori. La struttura del servizio, infatti, ricalcava in modo inquietante quella di un software legittimo, offrendo piani di abbonamento, documentazione tecnica dettagliata e supporto.

Questi elementi, tipici delle piattaforme SaaS professionali, hanno reso Lumma particolarmente accessibile anche ad attori con competenze tecniche limitate, contribuendo alla sua rapida diffusione e all’efficacia delle campagne condotte. La combinazione di tecniche avanzate di evasione, distribuzione multi-vettoriale e modello commerciale scalabile ha fatto di Lumma uno dei MaaS più pericolosi degli ultimi anni.

Lo smantellamento della sua infrastruttura ha segnato una tappa fondamentale nella lotta alla criminalità informatica. Questo risultato è stato possibile grazie a un’azione congiunta tra agenzie governative e partner tecnologici, che ha visto Microsoft in prima linea, affiancata da Europol ed altri attori pubblici, insieme a partner privati e numerosi fornitori di sicurezza.

Il caso Lumma dimostra come la sinergia tra pubblico e privato sia oggi essenziale per contrastare minacce sofisticate che evolvono secondo logiche industriali. Se da un lato la criminalità informatica continua a professionalizzarsi, dall’altro solo una risposta coordinata e condivisa può garantire efficacia e impatto reale in un contesto in cui la sicurezza digitale è un obiettivo condiviso.

Riferimenti

https://blogs.microsoft.com/on-the-issues/2025/05/21/microsoft-leads-global-action-against-favored-cybercrime-tool/

https://www.bitsight.com/blog/lumma-stealer-is-out-of-business

https://www.cloudflare.com/it-it/threat-intelligence/research/report/cloudflare-participates-in-joint-operation-to-disrupt-lumma-stealer/

https://www.darktrace.com/blog/the-rise-of-the-lumma-info-stealer

https://ieu-monitoring.com/editorial/europol-and-microsoft-disrupt-worlds-largest-infostealer-lumma/822132?utm_source=ieu-portal

https://www.microsoft.com/en-us/security/blog/2025/05/21/lumma-stealer-breaking-down-the-delivery-techniques-and-capabilities-of-a-prolific-infostealer/

https://socradar.io/disrupting-lumma-stealer-malware-microsoft-leads-global-action/

https://www.windowsblogitalia.com/2025/05/microsoft-mette-fine-malware-lumma-stealer/

Profilo Autore

Cyber Security Expert | Digital Forensics Examiner | Docente & Speaker

Lead Auditor ISO/IEC 27001:2022, opera nei settori della Cybersecurity e Digital Forensics, con oltre dieci anni di esperienza nella consulenza tecnica, nell’analisi forense e nella formazione.

È docente di Cybersecurity presso l’European Forensic Institute di Malta, dove ricopre il ruolo di responsabile del Master in Cyber Security, Digital Forensics & Crime Analysis.

Affianca all’attività di consulente un’intensa attività di relatore e docente, partecipando a eventi nazionali e internazionali e collaborando con il mondo accademico italiano.

Membro ONIF (Osservatorio Nazionale sull’Informatica Forense), fa parte della redazione del magazine L’Europeista occupandosi di Cybersecurity e normativa di settore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lumma-stealer/


L’evoluzione dell’ecosistema Ransomware: la democratizzazione delle minacce informatiche

Il panorama delle minacce informatiche sta subendo una profonda trasformazione, come illustrato dall’analisi esposta da Matteo Carli (CTO di una società di cyber intelligence ed esperto di sicurezza informatica) durante la 13ª Cyber Crime Conference, l’ecosistema ransomware è in continua evoluzione.

La presentazione ha rivelato come l’ecosistema dei ransomware stia attraversando un processo di democratizzazione allarmante, che rende questa minaccia sempre più accessibile anche a soggetti con competenze tecniche limitate.

«Nel 2024 gli attacchi a livello globale sono saliti del 12%» ha esordito Carli. La sua disamina si è poi focalizzata principalmente sui gruppi che adottano la strategia del “data leak site”, ossia la tattica attraverso cui i dati sottratti alle vittime che rifiutano di pagare vengono pubblicati online.

attacchi ransomware - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Questo approccio consente di misurare con una certa precisione la portata del fenomeno, sebbene l’esperto abbia sottolineato come, a causa della complessità dell’ecosistema criminale, i numeri possano variare tra i diversi report di settore.

Un cambiamento significativo rilevato nell’ultimo anno riguarda la natura dei bersagli: gli attacchi ransomware, tradizionalmente orientati verso organizzazioni di grandi dimensioni con maggiori capacità economiche, stanno ora ridefinendo il proprio raggio d’azione.

«Gli attacchi si stanno spostando su aziende di dimensioni più piccole rispetto al passato» ha spiegato l’esperto, evidenziando come questa tendenza sia emersa negli ultimi mesi del 2024 e stia proseguendo nel 2025, delineando una nuova strategia da parte dei gruppi criminali.

Gruppi Ransomware e ridefinizione economica del riscatto

Parallelamente al mutamento dei bersagli, Carli ha evidenziato un’evoluzione nella distribuzione degli importi richiesti a titolo di riscatto.

I dati presentati dall’esperto rivelano un cambiamento sostanziale: «In precedenza a prevalere erano importi bassi, mentre ora sono quasi uniformi fino ai 100.000 euro (e comunque ci sono attacchi che vanno ben oltre i 100.000 euro)». Una trasformazione che indica l’atteggiamento adattivo dei gruppi criminali, i quali calibrano le richieste economiche in base alla capacità delle vittime, massimizzando il potenziale guadagno senza compromettere le probabilità di pagamento.

attacchi ransomware - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Il panorama italiano presenta caratteristiche peculiari rispetto al contesto globale. Sebbene Carli abbia riportato che «gli attacchi sono calati in maniera considerevole rispetto al 2023», ha immediatamente messo in guardia contro interpretazioni eccessivamente ottimistiche di questo dato: «attenzione a non confondere questo dato come una vittoria» ha avvertito, ricordando che «il 2023 è stato l’anno peggiore per l’Italia» e che «i numeri del 2024 ci dicono che ancora siamo più alti rispetto al 2022».

La posizione dell’Italia nel contesto internazionale rimane preoccupante: «In questo momento siamo la quinta nazione al mondo nella classifica – purtroppo non positiva – dei paesi più attaccati e la terza a livello europeo» ha precisato il relatore, delineando un quadro che richiede attenzione continua e strategie di mitigazione efficaci.

La vulnerabilità del tessuto industriale italiano

Una delle rivelazioni più significative dell’analisi di Carli riguarda la peculiare vulnerabilità del settore manifatturiero italiano, che emerge come anomalia nel panorama globale.

«In Italia la manifattura è il settore più colpito, differentemente da tutto il resto del mondo» ha sottolineato l’esperto, analizzando poi le ragioni di questa specificità.

ransomware in Italia - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

Tale vulnerabilità appare, infatti, attribuibile a due fattori principali: da un lato «una presenza molto importante delle PMI all’interno del tessuto economico italiano», con le piccole e medie imprese che rappresentano la spina dorsale dell’economia nazionale; dall’altro una carenza strutturale a livello di protezioni informatiche, poiché «all’interno di quel settore non c’è tutto ciò che dovrebbe esserci in termini di cybersecurity».

Questa combinazione di fattori rende il settore manifatturiero italiano un bersaglio particolarmente appetibile per i gruppi ransomware, che possono sfruttare le vulnerabilità sistemiche per massimizzare l’efficacia dei loro attacchi.

Perturbazioni nel regno del crimine digitale

Il 2024 ha segnato quello che Carli ha definito «un periodo difficile per i gruppi ransomware», a causa di una serie di eventi che hanno destabilizzato l’ecosistema criminale, contribuendo a ridisegnare la geografia del crimine informatico e costringendo i gruppi a riorganizzarsi per adattare le proprie strategie.

Il primo evento significativo è stato «il data leak delle chat del gruppo Conti, probabilmente uno dei più famosi», avvenuto in un momento particolarmente delicato poiché, «Nel momento in cui è iniziato il conflitto tra Ucraina e Russia, Conti aveva apertamente espresso il proprio sostegno alla Russia».

Questa dichiarazione politica, probabilmente a causa della presenza di membri ucraini all’interno dell’organizzazione, ha avuto ripercussioni interne, portando «a uno “sgretolamento” del gruppo stesso». La fuoriuscita delle conversazioni interne ha fornito a investigatori e ricercatori preziose informazioni sulle dinamiche operative e organizzative del gruppo, rivelandosi quindi molto positiva sul fronte dell’intelligence.

Un secondo episodio rilevante è stato «il data leak delle chat del gruppo Black Basta, molto noto perché ha condotto attacchi abbastanza importanti anche sulle aziende italiane»: anche in questo caso, le conversazioni trapelate hanno offerto uno sguardo privilegiato sulle metodologie operative e sulle relazioni interne alla gang.

Il terzo evento – verificatosi a marzo 2025 – è stato «il leak del database dei pannelli di controllo di MediaLand, probabilmente il più famoso e duraturo bullet-proof hosting» (servizi che forniscono infrastrutture protette per attività malevole come malware, phishing e ransomware).

Il leak ha esposto le informazioni tecniche relative all’infrastruttura utilizzata da numerosi gruppi criminali, includendo dettagli sugli indirizzi IP e sulle macchine coinvolte nelle operazioni malevole.

L’offensiva delle Forze dell’Ordine e le nuove frontiere legislative

Parallelamente ai data leak che hanno destabilizzato l’ecosistema criminale dall’interno, Carli ha sottolineato l’importanza delle operazioni di polizia internazionali che hanno contribuito ad annientare diverse organizzazioni criminali.

Queste operazioni, infatti, hanno portato non solo «all’arresto di affiliati o gestori di servizi ma anche allo smantellamento di intere infrastrutture tecniche» fondamentali per le attività criminali, infliggendo colpi significativi alla capacità operativa dei gruppi ransomware.

Sul fronte normativo, l’esperto ha evidenziato importanti sviluppi in corso: «è in corso un lavoro a livello legislativo, in USA e in UK, che mira a rendere illegale il fatto di pagare un riscatto per recuperare i propri dati o evitare che vengano pubblicati».

Tali iniziative rappresentano un cambiamento di paradigma nella lotta contro i ransomware, poiché mirano a interrompere il flusso finanziario che sostiene l’ecosistema criminale.

Un’iniziativa analoga, «che va nella direzione di rendere illegale il pagamento del riscatto per le aziende rientranti nel Perimetro Nazionale [di sicurezza cibernetica]», sta emergendo anche in Italia. Al riguardo, Carli ha evidenziato come questa proposta sembri ricevere un ampio consenso politico; questo approccio potrebbe rappresentare un ulteriore strumento nella lotta contro la proliferazione dei ransomware, sebbene sollevi interrogativi pratici sulla gestione delle emergenze informatiche da parte delle aziende colpite.

La frammentazione dell’Ecosistema Criminale

Le pressioni congiunte esercitate dai leak interni, dalle operazioni di polizia e dalle evoluzioni legislative hanno provocato una profonda trasformazione nell’ecosistema ransomware.

Il relatore ha osservato che «stiamo andando verso un’atomizzazione del fenomeno», con gruppi che puntano a target meno visibili o che scompaiono per poi ripresentarsi sotto nuove identità, nonché persino gang che si fondono con altre, condividendo infrastrutture per ottimizzare le risorse e minimizzare i rischi.

Questa frammentazione è tuttavia accompagnata da un fenomeno allarmante: «l’incremento di annunci di ransomware-as-a-service (RaaS)», ovvero di programmi già pronti per condurre attacchi, dove basta affiliarsi perché il gestore del servizio fornisca le risorse tecniche e di negoziazione.

Carli ha evidenziato «un 40% abbondante di aumento nel proporre nuovi RaaS», il che rende l’attività accessibile anche a individui con competenze tecniche limitate: «questo vuol dire anche meno skill e meno struttura, quindi un singolo può affiliarsi a una ransomware gang e iniziare a condurre attacchi» ha spiegato l’esperto, sottolineando come le organizzazioni siano diventate «più snelle, più semplici e capaci di variare molto velocemente nel tempo».

L’evoluzione verso strutture più agili e decentralizzate rappresenta una sfida significativa per le forze dell’ordine e per le strategie di difesa tradizionali, che si trovano a dover contrastare un avversario sempre più mutevole e sfuggente.

Gli Intermediari dell’Accesso: i facilitatori nell’ombra

Un altro trend significativo identificato nel 2024 è l’ascesa degli “Initial Access Broker” (IAB), descritti dal relatore come «soggetti o gruppi che di fatto sono facilitatori per gli affiliati ransomware». Questi attori specializzati «forniscono credenziali di accesso o accessi già pronti a VPN, dispositivi o firewall» delle aziende bersaglio, creando un ponte tra la fase di compromissione e l’implementazione finale dell’attacco.

cybercrime - L'evoluzione dell'ecosistema Ransomware: la democratizzazione delle minacce informatiche. Matteo Carli, cybercrime conference

«Abbiamo visto un 13% di aumento degli annunci di Initial Access Broker che mettevano a disposizione e vendevano accessi alle aziende di tutto il mondo» ha rivelato l’esperto, evidenziando la crescente professionalizzazione di questo segmento dell’ecosistema criminale.

Particolarmente preoccupante è la diretta correlazione osservata «tra l’aumento dei dati reperibili online – intesi come credenziali o altre informazioni che possono essere utilizzate per condurre un attacco – e l’aumento degli attacchi ransomware». Tale correlazione suggerisce un ecosistema criminale altamente interconnesso, dove i dati sottratti da malware specializzati nella raccolta di credenziali (infostealer) alimentano direttamente la catena di fornitura degli attacchi ransomware.

Ingegneria Sociale: l’antica arte della manipolazione in veste moderna

Dai leak delle chat, in particolare quelle di Black Basta, è emerso un ulteriore dato: «l’ingegneria sociale è ancora un tema».

Con questa osservazione il relatore ha sottolineato che, nonostante i progressi nelle difese informatiche, la manipolazione psicologica resta uno strumento primario e sorprendentemente efficace per gli attaccanti.

In merito Carli ha citato il caso emblematico di Hellcat, un ransomware-as-a-service che ha dichiarato come, «per condurre due noti attacchi contro aziende molto grandi, avesse usato credenziali sottratte alle vittime con del malware infostealer: credenziali che per quanto si sa erano lì da anni e nessuno – soprattutto le aziende – se n’era accorto, quindi erano ancora valide».

Le conversazioni interne di Black Basta hanno altresì rivelato come il gruppo si confrontasse «su metodologie di ingegneria sociale complesse» per aggirare le difese aziendali. Note come “Hands on Keyboard”, queste tecniche «inducevano le vittime ad aprire, installare o utilizzare applicazioni desktop remote», creando così un vettore di accesso che bypassava le protezioni tecnologiche attraverso la manipolazione dell’elemento umano.

La persistente efficacia di simili tecniche evidenzia una vulnerabilità strutturale nelle strategie di difesa cibernetica, che spesso privilegiano le soluzioni tecnologiche a discapito della formazione e della sensibilizzazione del personale.

L’Intelligenza Artificiale al servizio del crimine: un nuovo capitolo nella Minaccia Digitale

Un elemento emergente nel panorama delle minacce è l’integrazione dell’AI generativa negli arsenali dei gruppi criminali.

Carli ha fatto riferimento ai “MALLA”, intelligenze artificiali utilizzate in ambito offensivo, riferendo come si registri «sempre più interesse e offerta sui forum, canali Telegram e in generale nell’underground criminale» per questi strumenti sofisticati.

Sebbene questi strumenti non abbiano ancora portato «novità dirompenti o distruttive», secondo l’esperto si tratta di «tool che agevolano, migliorano o aumentano la produttività» delle risorse in mano agli attaccanti. Un esempio concreto è la capacità di creare «phishing kit veramente credibili, ben fatti sia nel design che nella parte di testo», aumentando significativamente la verosimiglianza delle esche utilizzate negli attacchi di ingegneria sociale.

L’esperto ha definito questo settore «interessantissimo da seguire, poiché questa velocità di sviluppo non si era mai vista nell’IT», così implicitamente suggerendo che l’integrazione dell’intelligenza artificiale nelle strategie offensive potrebbe rappresentare il prossimo salto evolutivo nella sofisticazione degli attacchi informatici.

La consapevolezza come fondamento della sicurezza: un richiamo all’azione

In conclusione della sua analisi, Carli ha offerto una riflessione che trascende la mera anticipazione delle tendenze future per concentrarsi sulle vulnerabilità attuali.

«È interessante pensare al domani; ma probabilmente, visto anche il problema dell’ingegneria sociale e le tecniche utilizzate dalle ransomware gang, dobbiamo guardare più all’oggi e capire effettivamente cosa abbiamo sbagliato finora».

Un invito accompagnato da un richiamo all’importanza della consapevolezza e della formazione: «Le tecnologie ci sono e l’awareness va promossa tra le persone, i dipendenti, i collaboratori… probabilmente dobbiamo ripartire da lì, prima di parlare di cosa succederà domani».

Il messaggio suona come un richiamo all’essenza stessa della sicurezza informatica, che non può essere delegata esclusivamente alle soluzioni tecniche ma deve sempre includere la dimensione umana. Se infatti l’ingegneria sociale continua a rappresentare un vettore di attacco privilegiato, la formazione e la sensibilizzazione del personale emergono come componenti indispensabili di qualsiasi strategia di difesa coerente ed efficace.

Oltre a offrire uno spaccato allarmante di un ecosistema criminale in rapida evoluzione – dove la democratizzazione degli strumenti d’attacco abbassa costantemente le barriera all’ingresso per potenziali attaccanti – l’intervento di Carli ha quindi rappresentato un promemoria della necessità di approcci alla sicurezza che integrino tecnologia e consapevolezza. A fronte della crescente accessibilità degli strumenti offensivi, la conoscenza e la preparazione rappresentano il più efficace baluardo contro la marea montante delle minacce informatiche.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ransomware-minacce-informatiche/


Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti

Nel contesto della sicurezza informatica, gli accessi privilegiati rappresentano una vulnerabilità critica che le organizzazioni non possono permettersi di trascurare.

Durante la 13ª Edizione della Cyber Crime Conference, Olivier Cavroy (Solutions Engineer di Wallix) ha offerto un’illuminante dissertazione su questa tematica, proponendo strategie innovative per mitigare rischi che potrebbero compromettere l’integrità di intere infrastrutture informatiche.

L’origine delle vulnerabilità: due casi studio emblematici

Cavroy, in apertura del suo intervento, ha presentato due scenari di attacco che illustrano la duplice natura delle minacce quotidianamente affrontate dalle organizzazioni moderne.

Intesa Sanpaolo Data Breach 2024 - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Il primo caso riguarda un episodio che ha coinvolto Intesa San Paolo, dove la minaccia non è arrivata dall’esterno – come spesso si è portati a credere – bensì dall’interno dell’istituto bancario: un dipendente, sfruttando la propria posizione privilegiata, ha tentato di accedere illegittimamente agli account di personalità di alto profilo, tra cui Mario Draghi e Giorgia Meloni.

«È un attacco interno a una banca, realizzato da un dipendente all’interno della banca stessa» ha sottolineato Cavroy, evidenziando come le minacce endogene possano risultare particolarmente insidiose in quanto perpetrate da soggetti che già godono di un certo livello di fiducia.

Viasat Cyber attack - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Il secondo scenario analizzato travalica i confini aziendali per assumere dimensioni geopolitiche. Poco prima dell’inizio del conflitto in Ucraina, un attacco sofisticato ha preso di mira gli strumenti VPN di diverse realtà industriali. Come ha raccontato il relatore, alcuni soggetti «il giorno prima della guerra hanno attaccato gli strumenti VPN, prendendo poi il controllo dell’accesso remoto da più di 3.000 dispositivi; e questo ha avuto un impatto enorme sulla produzione».

Un esempio lampante di come gli accessi remoti, se non adeguatamente protetti, possano trasformarsi in vulnerabilità sistemiche con ripercussioni potenzialmente devastanti.

La giustapposizione di questi due episodi non è casuale: «uno interno (legato all’IT), uno esterno (legato all’accesso remoto). E noi siamo una soluzione che protegge gli accessi interni ed esterni» ha rimarcato Cavroy, delineando il perimetro d’azione di Wallix nel vasto campo della cybersecurity.

Guarda il video completo dell’intervento di Olivier Cavroy, Solutions Engineer di Wallix, tenuto durante la Cyber Crime Conference 2025:

[embedded content]

L’architettura della sicurezza: un approccio stratificato

La filosofia di Wallix – che parte dallo sviluppo di soluzioni di sicurezza specifiche per ambienti bancari, ma oggi si estende anche alla difesa degli apparati industriali – si fonda su un sistema di protezione che affronta in modo olistico il problema degli accessi privilegiati.

Il primo strato di questa architettura multilivello è rappresentato dall’autenticazione, elemento imprescindibile «per essere sicuri dell’identità dell’utente», ha spiegato Cavroy.

Una volta verificata l’identità entra in gioco il secondo livello, ossia il controllo granulare degli accessi e azioni consentiti. «Poi facciamo un controllo: cosa sta facendo questa persona, a cosa può accedere…»

Questo approccio basato sul principio del privilegio minimo consente di limitare drasticamente la superficie di attacco, garantendo che ogni utente abbia accesso esclusivamente alle risorse necessarie per svolgere le proprie mansioni.

Il terzo pilastro della strategia Wallix riguarda la tracciabilità. «Guardiamo le attività, i comandi, le applicazioni avviate, eventuali comportamenti anomali» ha illustrato Cavroy; una capacità di monitoraggio approfondito che non solo funge da deterrente per comportamenti malevoli ma costituisce anche uno strumento inestimabile in fase di analisi post-incidente, consentendo di ricostruire con precisione la sequenza degli eventi.

Completano l’architettura di sicurezza la gestione centralizzata delle credenziali e la protezione specifica dei sistemi-target. «Non condividiamo mai le credenziali ad altre persone» ha precisato l’esperto, evidenziando come ciò riduca drasticamente il rischio di compromissione delle credenziali stesse.

La rivoluzione del proxy: semplificare per rafforzare

Il relatore ha sintetizzato l’elemento distintivo delle soluzioni proposte da Wallix: «il nome dell’azienda viene da “wall” (muro), quindi noi rappresentiamo un proxy tra l’utente e il sistema target. Perché è importante essere un proxy? Perché in questo modo possiamo dare l’accesso senza nessun agent o client, quindi l’installazione è semplicissima,” ha affermato Cavroy, mettendo in luce uno dei vantaggi più significativi di questo approccio.

Tale architettura consente infatti una gestione centralizzata delle sessioni e delle credenziali, custodite in una “cassaforte interna” che previene accessi non autorizzati. La versatilità della soluzione si manifesta nella sua capacità di supportare una vasta gamma di protocolli, garantendo compatibilità praticamente con qualsiasi infrastruttura e applicazione.

Fra le principali innovazioni citate nell’intervento spicca la possibilità di accesso remoto tramite HTTPS, «perché è molto più semplice, consentendo di accedere da qualsiasi strumento»; una flessibilità che si traduce in un’esperienza più fluida per l’utente, senza compromettere in alcun modo la sicurezza complessiva del sistema.

Ripensare l’accesso remoto: oltre la VPN

Una delle affermazioni più audaci di Cavroy riguarda proprio il ripensamento dell’accesso remoto tradizionale: «oggi molte ditte stanno eliminando il ricorso alle VPN perché c’è poca visibilità, non sai cosa stanno facendo le persone».

Gestione delle sessioni web - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

I limiti della tecnologia VPN vengono superati da Wallix attraverso soluzioni sofisticate, come la Remote Browser Isolation per l’accesso ai siti web. Come ha illustrato Cavroy, ciò permette «di avviare il Client Web in una sandbox e poi di inviare un’immagine con dei pixel; quindi non c’è nessuna relazione tra l’utente remoto e il target web».

Un approccio che elimina alla radice la possibilità di infiltrazioni malware attraverso la navigazione via browser, creando una barriera invalicabile tra l’ambiente dell’utente e quello del server.

La miniaturizzazione della superficie d’attacco per una sicurezza proattiva

«Vogliamo sempre ridurre al minimo la superficie d’attacco: se questa è molto piccola, potete dormire tranquilli», ha affermato Cavroy sintetizzando la filosofia alla base della strategia di sicurezza proposta.

Minimizzare la superficie esposta agli attacchi rappresenta infatti uno dei principali cardini della cybersecurity moderna; un obiettivo che Wallix persegue attraverso la compartimentazione rigorosa degli accessi e il controllo granulare delle autorizzazioni.

L’arsenale analitico: identificare e rispondere alle minacce

Nel caso in cui – nonostante tutte le precauzioni – si verifichi un incidente, Wallix mette a disposizione un sofisticato arsenale di strumenti analitici per identificare rapidamente natura e origine della minaccia.

traceability - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Cavroy ha delineato un processo di monitoraggio e azioni estremamente efficiente: «forniamo piena tracciabilità, andando a guardare i movimenti, i metadati… quali comandi sono stati usati? Quali applicazioni? Chi si è collegato a cosa (e a che ora?) Ci sono stati movimenti laterali? Tutto questo è visibile in tempo reale».

Evidenziando la completezza delle informazioni disponibili, il relatore ha ricordato che la piattaforma consente di configurare allarmi personalizzati e di inviare automaticamente i metadati raccolti a sistemi SIEM (Security Information & Event Management) dove possono essere ulteriormente analizzati, anche attraverso algoritmi di intelligenza artificiale.

Particolarmente innovativo è il processo di approvazione implementabile per gli accessi sensibili. «Ad alcuni target non si vuole dare un accesso permanente, per non impattare la produzione o perché sono altamente critici; così, quando qualcuno vuole accedervi, deve prima chiedere l’autorizzazione» ha spiegato Cavroy, introducendo un ulteriore livello di controllo per le risorse organizzative ad alta criticità.

L’esperienza utente come catalizzatore di adozione

Un aspetto sottolineato dal relatore è l’importanza dell’esperienza utente nell’adozione di soluzioni di sicurezza: «uno strumento di sicurezza deve essere molto conveniente e utile» ha affermato, riconoscendo come l’usabilità rappresenti spesso l’ostacolo principale all’implementazione efficace di misure di sicurezza robuste.

Sottolineando come l’utente sia «fondamentale per l’adozione di una soluzione tecnica di sicurezza» per migliorare l’esperienza d’uso, spicca la possibilità di condividere le sessioni con altri utenti esterni, in modo che le persone siano «felici di utilizzare la soluzione».

Cavroy ha ricordato che la piattaforma Wallix permette di soddisfare «quasi il 50% dei requisiti normativi», citando in proposito NIS2 e ISO 27001; considerazioni di non poco rilievo in un contesto normativo sempre più complesso e vincolante.

Ottimizzazione delle risorse: risparmio ed efficienza

Oltre ai benefici in termini di sicurezza, l’approccio di Wallix offre vantaggi significativi anche dal punto di vista dell’ottimizzazione delle risorse IT: «Questa soluzione – che esiste on prem, in SaaS e in forma ibrida – permette di accedere ai PLC direttamente (Risparmiando anche soldi sulle licenze OT e/o VPN)», ha spiegato Cavroy, mettendo in luce come un approccio olistico alla sicurezza possa tradursi anche in risparmi concreti.

tunneling - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

Un elemento di valore aggiunto risiede nella tracciabilità completa dei dati: «sai esattamente quali file sono stati trasferiti e puoi anche verificare se possano causare danni alla tua organizzazione», ha affermato Cavroy. Una funzionalità particolarmente preziosa in contesti dove la conformità normativa richiede controlli rigorosi sul flusso di informazioni.

La semplificazione delle operazioni

Un ulteriore aspetto innovativo è la capacità di semplificare le operazioni effettuate dagli utenti.

«Diamo l’accesso a un singolo utente, con un’unica credenziale, verso i target autorizzati; per cui quando viene rimosso dal sistema, si deve soltanto rimuovere questo utente e non tutti gli account target», ha dettagliato Cavroy.

La soluzione semplifica così la gestione del ciclo di vita degli account, riducendo al contempo il rischio di accessi non correttamente disattivati.

Unicità dell’autenticazione: una password per governare tutto

La gestione delle password rappresenta storicamente uno dei punti più critici di qualsiasi sistema di sicurezza, spesso costringendo le aziende a scegliere tra praticità e robustezza.

Nell’approccio di Wallix questa dicotomia è superata con un sistema di autenticazione unica, che comporta vantaggi tangibili e immediati: «l’utente deve conoscere solo una password per accedere, con un singolo clic, a tutti i target. Non servono nemmeno client specifici perché tutto è accessibile attraverso il web».

Una semplificazione che non solo migliora l’esperienza utente ma riduce anche significativamente il rischio di comportamenti insicuri, come l’annotazione delle password su supporti fisici facilmente accessibili.

L’Imperativo della sicurezza: mai fidarsi, verificare sempre

Nelle sue considerazioni conclusive, Cavroy ha distillato la filosofia di Wallix in un principio che dovrebbe guidare qualsiasi strategia di sicurezza informatica. «Non dovresti mai fare affidamento su risorse interne o esterne: devi sempre ridurre la superficie di attacco al minimo e con il minimo sforzo».

aspetti principali - Sicurezza IT e OT: criticità nella gestione degli accessi privilegiati e remoti. Cyber crime conference, Olivier Cavroy (Solutions Engineer di Wallix)

L’approccio Zero Trust – in base al quale si presuppone che nessuna entità sia implicitamente affidabile – si concretizza in una soluzione snella, che richiede «soltanto un proxy tra l’utente e il target; in caso di problemi puoi rimuoverlo e tornare a com’era prima», con una semplicità architetturale che non sacrifica in alcun modo la robustezza della protezione offerta.

Come evidenziato, i principi di tracciabilità e verificabilità permeano l’intera soluzione: «c’è sempre una traccia visibile, in tempo reale, di ciò che è stato fatto». Tale trasparenza non solo facilita la tempestiva identificazione di comportamenti anomali, costituendo anche un potente deterrente contro azioni malevole.

Il relatore ha concluso la presentazione con un’osservazione sull’efficacia della soluzione proposta nel contesto reale: «Devo dire che ha avuto abbastanza successo perché i clienti ne sono felici» ha affermato, menzionando l’attuale partnership con Florence Consulting per l’assistenza ai clienti in Italia.

Un successo che testimonia come un approccio olistico, capace di coniugare sicurezza robusta e usabilità intuitiva, rappresenti la chiave per affrontare efficacemente la sfida degli accessi privilegiati, vero tallone d’Achille delle infrastrutture informatiche contemporanee.

About Olivier “Olivier CAVROY is Senior cybersecurity Engineer with 25 years experience. He is currently providing internal and external expertise to secure Privileged Access Management and Remote Access.

Previously working on network security, after his MBA, he decided to extend and share his knowledge in cyber security.”

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-accessi-privilegiati/


Crittografia post-quantistica PQC: la transizione verso algoritmi resistenti al quantum computing

La crittografia post-quantistica (PQC) rappresenta uno dei pilastri fondamentali per la sicurezza informatica del futuro, configurandosi come risposta strategica all’imminente minaccia rappresentata dai computer quantistici crittograficamente rilevanti (CRQC). Con l’accelerazione della ricerca nel campo del quantum computing, la comunità della cybersecurity si trova di fronte alla necessità di ripensare radicalmente i paradigmi crittografici consolidati, implementando algoritmi resistenti alle capacità computazionali quantistiche.

Standard NIST crittografia post-quantistica: Il quadro normativo 2024

Il National Institute of Standards and Technology (NIST) ha finalizzato il suo principale set di algoritmi di crittografia progettati per resistere agli attacchi informatici di un computer quantistico, pubblicando nell’agosto 2024 i primi tre standard FIPS (Federal Information Processing Standards) per la crittografia post-quantistica.

Gli standard pubblicati comprendono:

FIPS 203 – Module-Lattice-Based Key-Encapsulation Mechanism Standard (ML-KEM)

FIPS 203 specifica uno schema crittografico chiamato Module-Lattice-Based Key-Encapsulation Mechanism Standard, derivato dalla submission CRYSTALS-KYBER. Questo meccanismo di incapsulamento delle chiavi rappresenta la soluzione primaria per la crittografia generale, caratterizzato da chiavi di crittografia relativamente piccole e velocità operativa ottimizzata.

Il ML-KEM supporta tre varianti parametriche:

  • ML-KEM-512: livello di sicurezza 1 (equivalente ad AES-128)
  • ML-KEM-768: livello di sicurezza 3 (equivalente ad AES-192)
  • ML-KEM-1024: livello di sicurezza 5 (equivalente ad AES-256)

FIPS 204 – Module-Lattice-Based Digital Signature Standard (ML-DSA)

FIPS 204 specifica il Module-Lattice-Based Digital Signature Standard, derivato dalla submission CRYSTALS-Dilithium. Questo algoritmo, originariamente noto come CRYSTALS-Dilithium, costituisce lo standard primario per la protezione delle firme digitali, utilizzando un approccio basato su reticoli modulari.

FIPS 205 – Stateless Hash-Based Digital Signature Standard (SLH-DSA)

FIPS 205 specifica il Stateless Hash-Based Digital Signature Standard, derivato dalla submission SPHINCS+. Questo standard implementa un algoritmo di firma digitale basato su funzioni hash, progettato come metodo di backup nel caso in cui ML-DSA dovesse rivelarsi vulnerabile.

L’algoritmo HQC come standard di backup

HQC è stato selezionato per la standardizzazione l’11 marzo 2025, rappresentando il quinto algoritmo per la crittografia asimmetrica post-quantistica. “Le organizzazioni dovrebbero continuare a migrare i loro sistemi di crittografia agli standard che abbiamo finalizzato nel 2024. Stiamo annunciando la selezione di HQC perché vogliamo avere uno standard di backup basato su un approccio matematico diverso da ML-KEM”, ha dichiarato Dustin Moody, matematico del NIST.

La minaccia “Harvest Now, Decrypt Later” e la sua rilevanza strategica

La strategia “harvest now, decrypt later” è una strategia di sorveglianza che si basa sull’acquisizione e conservazione a lungo termine di dati crittografati attualmente illeggibili in attesa di possibili sviluppi nella tecnologia di decrittazione che li renderebbero leggibili in futuro.

Caratteristiche degli attacchi HNDL

Gli attacchi HNDL presentano caratteristiche distintive che li rendono particolarmente insidiosi:

  1. Stealth operativo: Uno degli aspetti più insidiosi degli attacchi HNDL è che non saprai quando i tuoi dati sono stati rubati. Gli attori delle minacce possono catturare dati crittografati ora e decrittarli anni dopo una volta che i computer quantistici lo permettono.
  2. Targeting strategico: La strategia centrale di “harvest now, decrypt later” è semplice: raccogliere quanti più dati possibile e prepararsi a decrittarli in futuro. Questa è una strategia orientata agli obiettivi, e i cybercriminali sono tutt’altro che casuali nei loro sforzi.
  3. Valore temporale dei dati: Attualmente, i segreti commerciali, l’intelligence aziendale e le tecnologie emergenti sono i dati più a rischio.

L’urgenza della transizione

Alcuni segreti rimangono preziosi per molti anni. Anche se un avversario non può craccare la crittografia che protegge i nostri segreti al momento, potrebbe comunque essere vantaggioso catturare dati crittografati e conservarli, nella speranza che un computer quantistico riesca a violare la crittografia in futuro.

La finestra di vulnerabilità è già aperta, considerando che i dati sensibili crittografati oggi potrebbero essere compromessi quando i computer quantistici raggiungeranno una potenza sufficiente.

Algoritmi di Shor e l’impatto sui sistemi crittografici attuali

L’algoritmo di Shor, sviluppato nel 1994, rappresenta la minaccia principale per i sistemi crittografici attuali. L’algoritmo di Shor permette a un computer quantistico di fattorizzare grandi numeri interi esponenzialmente più velocemente di qualsiasi algoritmo classico conosciuto, un attacco diretto alla sicurezza di RSA, DSA e ECC.

Questa capacità computazionale quantistica renderebbe vulnerabili tutti i sistemi che dipendono dalla difficoltà computazionale della fattorizzazione di numeri primi grandi o del logaritmo discreto, fondamenta della crittografia asimmetrica contemporanea.

Strategie di migrazione e crypto-agility

Principi di crypto-agility

L’agilità crittografica come soluzione per le transizioni crittografiche attraverso protocolli, applicazioni e infrastrutture rappresenta un approccio strategico fondamentale. I principi chiave includono:

  1. Implementazione modulare della crittografia: I sistemi dovrebbero essere progettati per permettere la sostituzione degli algoritmi crittografici facilmente, evitando scelte crittografiche hard-coded nel software.
  2. Approcci crittografici ibridi: Una strategia per la transizione alla PQC prevede l’uso di algoritmi crittografici ibridi, che combinano algoritmi classici e quantum-resistenti.
  3. Monitoraggio continuo: Monitorare continuamente le prestazioni PQC, la compatibilità e gli aggiornamenti algoritmici emergenti.

Fasi della migrazione

La migrazione verso la crittografia post-quantistica richiede un approccio sistematico articolato in fasi specifiche:

Fase 1: Assessment e inventario crittografico

Una volta identificati i componenti di crittografia a chiave pubblica e gli asset associati nell’enterprise, l’elemento successivo dello scope del progetto è dare priorità a quei componenti che devono essere considerati per primi nella migrazione utilizzando una metodologia di gestione del rischio.

Fase 2: Implementazione di soluzioni ibride

Testare algoritmi ibridi nel proprio ambiente Windows, simulare lo scambio di chiavi con ML-KEM e RSA insieme, utilizzare API per costruire app pilota con forward secrecy.

Fase 3: Transizione completa e monitoraggio

Una volta distribuita, la PQC non è “imposta e dimentica”. Il monitoraggio continuo e l’adattamento sono essenziali.

Sfide tecniche e considerazioni implementative

Caratteristiche prestazionali degli algoritmi PQC

Gli algoritmi basati su reticoli quando progettati correttamente sono in realtà più efficienti degli algoritmi utilizzati oggi. Anche se potrebbero essere più grandi della crittografia classica, il loro tempo di esecuzione è più veloce degli algoritmi classici basati su RSA discreto più grande o curve ellittiche.

Compatibilità e interoperabilità

La transizione richiede considerazioni specifiche per:

  • Dimensioni delle chiavi e delle firme: Gli algoritmi PQC utilizzano tipicamente chiavi e firme di dimensioni maggiori rispetto agli algoritmi classici
  • Requisiti computazionali: Necessità di valutare l’impatto sulle prestazioni dei sistemi esistenti
  • Protocolli di comunicazione: Adattamento di TLS, SSH e altri protocolli standard

Raccomandazioni strategiche per i professionisti della cybersecurity

Immediate

  1. Avvio della pianificazione strategica: “Non c’è bisogno di aspettare standard futuri. Procedete e iniziate a usare questi tre. Dobbiamo essere preparati nel caso di un attacco che sconfigga gli algoritmi in questi tre standard”.
  2. Inventario crittografico: Identificazione sistematica di tutti i componenti crittografici nell’infrastruttura organizzativa.
  3. Valutazione del rischio: Classificazione dei dati in base alla loro sensibilità temporale e valore strategico.

A medio termine

  1. Implementazione di prototipi: Sviluppo di ambienti di test per gli algoritmi NIST-standardizzati.
  2. Formazione del personale: Aggiornamento delle competenze tecniche per gestire le nuove implementazioni crittografiche.
  3. Aggiornamento delle policy: Revisione e aggiornamento delle politiche di sicurezza per incorporare i requisiti PQC.

A lungo termine

  1. Migrazione scalabile: Implementazione graduale della crittografia post-quantistica attraverso l’intera infrastruttura.
  2. Monitoraggio continuo: Estabellimento di sistemi di monitoraggio per rilevare vulnerabilità emergenti e aggiornamenti algoritmici.
  3. Preparazione per futuri standard: Mantenimento dell’agilità crittografica per incorporare eventuali nuovi algoritmi o standard di backup.

Conclusioni e prospettive future

La crittografia post-quantistica non rappresenta semplicemente un aggiornamento tecnologico, ma una trasformazione paradigmatica dell’approccio alla sicurezza informatica. La tecnologia del quantum computing si sta sviluppando rapidamente, e alcuni esperti prevedono che un dispositivo con la capacità di violare i metodi di crittografia attuali potrebbe apparire entro un decennio.

La pubblicazione degli standard NIST FIPS 203, 204 e 205 segna un momento decisivo per l’industria della cybersecurity. Le organizzazioni che adotteranno proattivamente questi standard otterranno un vantaggio competitivo significativo, mentre quelle che ritarderanno la transizione si troveranno esposte a rischi crittografici crescenti.

L’implementazione della crittografia post-quantistica richiede un approccio olistico che integri considerazioni tecniche, strategiche e operative. La crypto-agility emerge come competenza fondamentale, permettendo alle organizzazioni di adattarsi rapidamente all’evoluzione del panorama delle minacce quantistiche.

Il futuro della cybersecurity dipenderà dalla capacità delle organizzazioni di anticipare, pianificare e implementare efficacemente questi nuovi paradigmi crittografici, garantendo la continuità della protezione dei dati sensibili nell’era quantistica imminente.

Fonti

NIST. (2024). NIST Releases First 3 Finalized Post-Quantum Encryption Standards

NIST Computer Security Resource Center. Post-Quantum Cryptography FIPS Approved

NIST. (2025). NIST Selects HQC as Fifth Algorithm for Post-Quantum Encryption

Wikipedia. Harvest now, decrypt later

Encryption Consulting. Harvest Now, Decrypt Later: Preparing for the Quantum Threat

The Quantum Insider. (2025). NIST Outlines Strategies for Crypto Agility as PQC Migration Stalls

IBM Research. (2024). NIST’s post-quantum cryptography standards are here

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/pqc/


Banca d’Italia, +45% di incidenti informatici gravi tra gli istituti finanziari (uno su cinque è un cyber attacco)

Il Report 2024 della Banca d’Italia, crescono in maniera significativi le segnalazioni di incidenti informatici

Il report 2024 della Banca d’Italia sugli incidenti operativi e di sicurezza, dal titolo “Framework segnaletico di Vigilanza degli incidenti operativi o di sicurezza Analisi orizzontale 2024”, fornisce un’analisi dettagliata del livello di rischio informatico affrontato dagli intermediari finanziari italiani (come banche, istituti di pagamento e istituti di moneta elettronica). Il dato più evidente è il forte incremento delle segnalazioni: 188 incidenti gravi notificati nel 2024, contro i 130 dell’anno precedente, pari a un aumento del 45%.

Di questi, il 21% è rappresentato da incidenti cyber, il restante 79% da problematiche operative, spesso legate a malfunzionamenti o errori interni. Sebbene gli attacchi cyber siano ancora in minoranza, crescono in numero e soprattutto in diversità e pericolosità.

Le nuova morfologia degli attacchi cyber (uno su cinque)

Nel dettaglio, le 40 segnalazioni cyber derivano da 30 eventi distinti, di cui 28 veri e propri attacchi informatici e 2 casi di data leakage accidentale. Un dato rilevante riguarda la drastica diminuzione degli attacchi DDoS (solo 4 casi nel 2024, -75% rispetto al 2023), che fino all’anno scorso rappresentavano la tipologia prevalente.

Questa apparente buona notizia è in realtà il segnale di un’evoluzione qualitativa della minaccia: crescono le incursioni malware, compresi i ransomware, insieme a tentativi di accesso non autorizzato ai sistemi e attacchi basati su social engineering.

Che tipo di attacchi sono?

In base a quanto riportato da Bankitalia si tratta principalmente di:

  • malware e ransomware, cioè infezioni mirate ai sistemi interni per bloccare dati o funzioni essenziali, spesso con richieste di riscatto in criptovaluta.
  • accessi non autorizzati, che sfruttano vulnerabilità o credenziali compromesse per infiltrarsi in sistemi riservati.
  • social engineering, manipolazioni psicologiche per indurre dipendenti o dirigenti a eseguire azioni dannose (es. invio fondi, apertura file infetti, divulgazione di credenziali).

Incidenti in aumento in un contesto ad alta interconnessione (e rischio)

Il 65% degli incidenti segnalati coinvolge fornitori esterni di servizi, con picchi dell’86% tra le banche di minore rilevanza (LSI) e del 71% per IP e IMEL. Questo evidenzia la fragilità dell’ecosistema bancario quando si affida a servizi terzi per attività critiche, soprattutto nel cloud, nei servizi di pagamento, e nella gestione delle infrastrutture IT.

Il rischio è amplificato dal fatto che molti fornitori non rientrano direttamente nel perimetro di vigilanza della Banca d’Italia, rendendo difficile il controllo diretto.

Colpiti gli ATM

La maggior parte degli incidenti ha colpito i servizi di pagamento (ATM, home banking, transazioni all’ingrosso), con un tempo medio di interruzione di 21 ore, più del doppio rispetto al 2023 (9 ore).

I casi più gravi, che hanno interessato oltre 100.000 clienti, hanno richiesto 13 ore medie per il ripristino dei servizi.

Impatti economici

La maggior parte degli incidenti non ha generato danni economici significativi. Tuttavia, 7 eventi hanno superato i 2 milioni di euro di perdite, in particolare:

  • attacchi di social engineering contro dirigenti apicali,
  • ransomware mirati ai sistemi core,
  • errori umani in operazioni IT critiche.

Regolamento DORA: un nuovo capitolo

Il 2024 è stato anche l’ultimo anno di applicazione del precedente framework nazionale. Dal 17 gennaio 2025, l’Italia ha adottato il nuovo regolamento DORA (Digital Operational Resilience Act) dell’Unione Europea. Il DORA introduce:

  • obblighi di segnalazione quasi in tempo reale,
  • estensione del perimetro a nuove entità (es. gestori di cripto-attività, crowdfunding),
  • notifiche volontarie di minacce informatiche significative.

Questo rappresenta un passo cruciale verso una resilienza digitale più sistemica e integrata a livello europeo.

Valutazione generale degli incidenti: resilienza in costruzione, ma il rischio resta alto

Il quadro tracciato dalla Banca d’Italia conferma un settore finanziario più consapevole, ma ancora esposto a minacce gravi e sofisticate. La riduzione degli attacchi DDoS lascia spazio ad aggressioni più mirate e silenziose, spesso con obiettivi economici e reputazionali.

Il crescente ruolo dei fornitori esterni rende essenziale una governance più rigorosa delle terze parti, mentre la complessità delle tecniche di attacco impone formazione continua del personale e un’integrazione stretta tra risk management e cybersecurity.

La nuova normativa europea potrà offrire strumenti più efficaci, ma la sua efficacia dipenderà dalla capacità degli operatori di interiorizzarla non solo come obbligo, ma come leva strategica per la competitività e la fiducia nel sistema finanziario.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/banca-ditalia-45-di-incidenti-informatici-gravi-tra-gli-istituti-finanziari-uno-su-cinque-e-un-cyber-attacco/538204/


Intelligenza Artificiale e sicurezza nazionale: la metamorfosi irreversibile del panorama strategico globale

Viviamo un’epoca in cui la rivoluzione tecnologica conduce a vivere simultaneamente in più dimensioni, ridefinendo alla radice il concetto di sicurezza.

Questa liquidità è provocata dall’evoluzione della tecnologia, che pone al centro del dibattito il confronto tra intelligenza umana e artificiale come sfida decisiva per l’umanità[1].

Intelligenza artificiale e sicurezza nazionale: la nuova frontiera della cybersecurity

Gli otto contributi raccolti in questo numero dei QUADERNI DI CYBER INTELLIGENCE – collana nata dalla collaborazione tra la rivista ICT Security Magazine e la Società Italiana di Intelligence (SOCINT) – esplorano i rapporti tra Intelligenza Artificiale (IA) e sicurezza, offrendo un’ampia prospettiva su una trasformazione dagli esiti inevitabilmente incerti.

Il significato di questa pubblicazione risiede nella capacità di illuminare i diversi aspetti di una trasformazione inedita nella storia del mondo, che sta ridefinendo i concetti e gli strumenti della sicurezza, richiedendo innovative e mutanti risposte per contrastarla.

Come emerge dai contributi, non abbiamo ancora maturato piena coscienza dell’Intelligenza Artificiale e delle conseguenze che il suo sviluppo può comportare per la sicurezza delle società e delle istituzioni.

Il tema dell’Intelligenza Artificiale è contemporaneamente controverso e aperto, perché si confrontano posizioni del tutto opposte: da una parte c’è chi sostiene che l’intelligenza umana non potrà mai essere superata da quella artificiale, dall’altra chi invece ritiene esattamente il contrario.

Nello stesso tempo la situazione è aperta, in quanto si può verificare qualunque tipo di esito, poichè le circostanze sono davvero imprevedibili.

Di sicuro non abbiamo ancora maturato una coscienza dell’intelligenza artificiale, così come l’umanità ha realizzato con la minaccia nucleare.

Infatti, Norberto Bobbio aveva teorizzato una “coscienza atomica”, identificandola con la consapevolezza del genere umano sulle conseguenze dell’uso della bomba nucleare[2].

Consapevolezza che stiamo toccando con mano in questi ultimi anni: la Russia dispone della bomba nucleare ma non l’ha utilizzata e non la utilizzerà certamente nei confronti dell’Ucraina; Israele dispone della bomba nucleare, ma non l’ha utilizzata e non la utilizzerà certamente nei confronti di Hamas, dell’Iran o del Libano.

E c’è una differenza sostanziale: la bomba nucleare è in mano agli Stati, mentre l’Intelligenza Artificiale è controllata dai privati. Questo cambia tutto[1].

L’avvento dell’IA rappresenta una metamorfosi del mondo, perché l’umanità non sarà più come prima, in ogni caso[2].

Noi oggi stiamo utilizzando parole, concetti culturali, categorie mentali, teorie pedagogiche, norme giuridiche che fanno riferimento a un mondo in via di estinzione.

E se incerta è la definizione, incertissima ne sarà la comprensione.

Dal mio punto di vista, l’esempio più evidente è rappresentato dall’AI Act, con il quale l’Unione Europea – prima al mondo – sta provando a regolamentare l’Intelligenza Artificiale[3].

È un atteggiamento responsabile, in quanto dove non ci sono regole regna il Far West; e nel Far West, com’è noto, prevalgono sempre i più forti.

Bisogna però, nello stesso tempo, chiedersi come sia possibile disciplinare un fenomeno che si modifica di minuto e minuto con uno strumento rigido come la legge, soprattutto di derivazione dal diritto romano.

Nell’Unione vivono meno di 450 milioni di persone, sugli oltre 8 miliardi di abitanti del pianeta. E poi, soprattutto, quali piattaforme digitali europee regolamentiamo?

Si tratta di un provvedimento necessario, ma che rischia di rimanere in gran parte dimostrativo.

Nello stesso tempo, l’intelligenza artificiale sta mutando per sempre la struttura del lavoro.

Senza sapere degli algoritmi, quasi un secolo fa l’economista John Keynes aveva ipotizzato che il problema del futuro sarebbe stato il tempo libero[4].

Infatti, si ipotizza che nei prossimi anni lavoreremo solo un sesto della nostra esistenza: per cui scuole e università, oltre a insegnare a come si lavora e a trasmettere il sapere, dovranno insegnare a come si vive, per utilizzare in maniera vantaggiosa per noi e per la società il tempo libero di cui disporremo[5].

Tutti i lavori saranno profondamente investiti dall’intelligenza artificiale, inclusi quelli più celebrati, come il medico, il giudice e addirittura l’informatico, poiché tante funzioni di base svolte oggi dai programmatori verranno svolte dall’intelligenza artificiale generativa.

Anche il mondo dell’istruzione sarà per forza coinvolto. La Banca Mondiale ha condotto una ricerca in Nigeria, in una scuola di Benin City, sperimentando che l’utilizzo di un tutor di intelligenza artificiale generativa corrisponde a due anni di educazione tradizionale[1].

Bisognerà poi ovviamente verificare gli effetti indesiderati e non previsti, il ruolo degli insegnanti, le conseguenze nel lungo periodo. Si va però in questa direzione.

L’umanità dovrà trovare delle forme di resistenza, progettando per esempio algoritmi educativi, che si oppongano a quelli commerciali.

Oppure utilizzare i poteri nascosti della mente, quelli che venivano studiati durante la Guerra Fredda dalla CIA e dal KGB.

O addirittura stimolare la mente con sostanze naturali o artificiali, proprio quelle che ha utilizzato Steve Jobs, che nel 2007 ha lanciato l’iPhone cambiando il mondo[2].

L’integrazione tra persone e macchine, nell’ibridazione tra intelligenze umane e intelligenze artificiali, potrà comportare la salvezza o la dannazione dell’umanità.

Sono tutti temi controversi, urticanti, pericolosi: ma non possiamo precluderci nessuna strada, perché la guerra tra intelligenze potrebbe essere definitiva.

Le idee di Elon Musk si possono – e in alcuni casi si debbono – non condividere, ma sono estremamente chiare: l’IA è destinata a prevalere su quella umana, la terra è destinata a implodere e le forme di sopravvivenza si spostano nello spazio.

Uno scenario del genere mette a dura prova l’organizzazione sociale, che rischia di essere drammaticamente superata; e con essa il concetto stesso di sicurezza, che si allarga a dismisura.

Più tecnologia richiede più fattore umano.

Lo stesso obiettivo che si è posta la DARPA (Defense Advanced Research Projects Agency[3]), l’agenzia governativa americana che nel 1969 fu la culla di Internet e che nel 1994 avviò il programma “Augmented Cognition”[4].

Appunto per questo, l’Intelligence può rappresentare una riserva dell’umano, perché può avvicinarci alla sempre difficile comprensione della realtà.

L’Intelligence, dunque, è la forma più raffinata di intelligenza umana, perché consente di andare oltre le apparenze.

Di conseguenza ci serve per contestualizzare le informazioni, individuare quelle rilevanti, unire i punti, cogliere i segnali deboli, esercitare il pensiero laterale, verificare la credibilità delle fonti e, in definitiva, per difendere la democrazia da sé stessa e dalle sue inevitabili degenerazioni.

Occorre quindi considerare ogni fenomeno nella sua corretta natura, che è quella culturale, intendendo con “cultura” sia una visione del mondo e sia la capacità, più che di conoscere il passato, di anticipare il futuro[1].

Minacce cyber emergenti nell’era dell’IA

La profondità delle analisi emerge fin dal primo articolo, dove Alessio Garofalo esplora il fenomeno dell’Intelligenza Artificiale Avversaria con una lucidità che trascende la descrizione tecnica[2]. Il suo lavoro rivela come l’evoluzione delle minacce cibernetiche stia raggiungendo livelli di sofisticazione inimmaginabili, con sistemi intelligenti capaci di apprendere e adattarsi in tempo reale alle difese che incontrano. Il caso DeepLocker, citato nel saggio, rappresenta un campanello d’allarme sulla natura mutevole delle minacce contemporanee: la capacità di questi sistemi di rimanere dormienti, fino al riconoscimento di specifici indicatori del bersaglio, segna un salto qualitativo che rende superate quasi tutte le strategie difensive tradizionali[3].

La rapida e incontrollabile evoluzione delle minacce è stata approfondita nel lavoro di Fabrizio D’Amore sui Large Language Models (LLM)[4]. La metafora della “lama dalla punta spezzata” cattura l’essenza ambivalente di questi strumenti, potenti ma strutturalmente limitati, capaci tanto di accrescere le nostre capacità quanto di amplificare le vulnerabilità esistenti. L’analisi della dualità di questi sistemi nel contesto della cybersecurity evidenzia come l’efficacia della sicurezza risieda sempre più nella capacità di gestire questa ambivalenza tecnologica.

Lo studio di Francesco Arruzzoli sulla convergenza tra IA e calcolo quantistico sposta la discussione a livello globale[5]. L’esplorazione della competizione tra Stati Uniti e Cina nel campo dell’Intelligenza Artificiale Quantistica (QAI) mette in luce implicazioni che possono ridefinire gli equilibri planetari del potere. A differenza della corsa agli armamenti nucleari del XX secolo, dove le capacità erano quantificabili e tracciabili, il potenziale della QAI risulta sfuggente e difficilmente misurabile, introducendo nuovi elementi di incertezza nelle dinamiche internazionali[6].

La dimensione strategica del “fatto tecnologico viene affrontata nel saggio di Achille Pierre Paliotta e Dario Alessandro Maria Sgobbi[7]. Il contributo analizza un aspetto determinante: il possesso e la tutela delle tecnologie, al fine di comprendere le trasformazioni in corso. La differenza tra l’approccio anglosassone (orientato agli aspetti tecnici e funzionali) e quello europeo (focalizzato sulle dimensioni etiche e normative) evidenzia un divario tecnologico con profonde implicazioni per la sicurezza nazionale. Il caso dei semiconduttori dimostra come la dipendenza tecnologica possa compromettere l’autonomia strategica di un Paese[8].

Sul fronte operativo, Flavio Marangi e Mattia Brambilla Pisoni presentano una ricerca sul ruolo dell’IA nella gestione del rischio cyber[1]. Le proiezioni sull’espansione del mercato globale dell’IA nella cybersecurity anticipano che dai 31,1 miliardi di dollari del 2024 si passerà a oltre 130 miliardi entro il 2030. Si tratta di una trasformazione sistemica del settore. L’analisi condotta dagli autori permette di comprendere come questa tecnologia stia ridefinendo tanto gli strumenti operativi di difesa quanto i processi decisionali e di gestione della sicurezza, evidenziando l’importanza di mantenere un difficile ma indispensabile equilibrio tra automazione e supervisione umana.

Gabriele Minniti ha analizzato in profondità i dati del Rapporto Clusit 2023[2]. I 2.779 incidenti gravi registrati a livello mondiale, con un aumento del 12% rispetto all’anno precedente, e la situazione particolare dell’Italia, con 310 attacchi gravi e una crescita del 65% rispetto al 2022, forniscono un quadro molto realistico della minaccia. L’analisi dell’Adversarial Machine Learning[3], arricchita dagli studi di Stefano Tomasin[4], evidenzia come anche i sistemi di difesa più avanzati possano essere compromessi attraverso manipolazioni sottili dei dati di addestramento.

L’innovazione nella formazione costituisce il fulcro dell’analisi di Mattia Siciliano e Piero Fioretti sulle Virtual Escape Room[5]. La ricerca dell’integrazione tra gamification e IA Generativa delinea un nuovo modello nell’addestramento del personale specializzato, articolato su tre livelli: fattore umano, gestione dei processi e utilizzo delle tecnologie. In particolare, l’impiego del Digital Twin[6] per replicare l’ambiente formativo rappresenta una soluzione che coniuga le esigenze di conoscenza delle nuove generazioni con il rigore necessario per una valutazione approfondita delle competenze realmente necessarie.

Il saggio sulle radiocomunicazioni di Simone Filippi completa il quadro[7], analizzando l’integrazione dell’IA nel contesto della SIGINT[8]. Viene osservato come le nuove tecnologie possano potenziare capacità consolidate, creando collegamenti innovativi nella protezione delle comunicazioni. L’applicazione di algoritmi personalizzati dimostra che l’innovazione nasce spesso dall’integrazione creativa di competenze diverse: come esemplificato dall’adattamento delle tecniche di “caccia alla volpe” dal contesto radioamatoriale all’ambito militare[9].

Futuro della sicurezza nazionale: sfide e opportunità dell’IA

Dall’esame dei contributi emergono linee di sviluppo che possono anticipare l’immediato futuro della sicurezza nazionale e internazionale.

In primo luogo, la trasformazione radicale delle minacce. Non si tratta più di gestire vulnerabilità isolate, ma di governare un sistema dove gli effetti delle azioni si possono diffondere in modo imprevedibile, richiedendo modelli di contrasto molto flessibili.

Anche la questione della sovranità tecnologica è un argomento rilevante, poiché è destinato a determinare la geopolitica globale.

L’Unione Europea è molto indietro in questo settore; e probabilmente sarà destinata a rimanere tale. La rapidità degli sviluppi, sostenuti da ingenti finanziamenti privati che superano i 50 miliardi di dollari, evidenzia come il controllo delle tecnologie di frontiera sia già fondamentale per la sicurezza nazionale, l’autonomia nazionale e il primato della politica in Occidente.

La scelta strategica che l’Italia e l’Europa si trovano ad affrontare – tra il rafforzamento del rapporto bilaterale con gli Stati Uniti o il perseguimento di una “via europea all’Intelligenza Artificiale” – ha conseguenze dirette sulle politiche della difesa.

In tale quadro, assume particolare rilevanza il rapporto uomo-macchina nell’ambito delle politiche per la sicurezza.

La sfida non è tanto tecnologica quanto culturale e organizzativa: sviluppare modelli di integrazione che permettano di utilizzare le capacità dell’IA, mantenendo il controllo dell’uomo sulle decisioni strategiche. È certamente la strada auspicabile, che ci auguriamo sia anche possibile.

La velocità dell’innovazione impone un ripensamento della formazione, che va radicalmente rivista poiché le persone non sono più analogiche ma vivono nello stesso tempo in tre dimensioni sovrapposte e sempre più indistinguibili: fisica, digitale e “ibridata”. Quest’ultima destinata a essere, secondo alcuni, inevitabile[1].

Un segnale di novità è rappresentato dal protocollo d’intesa che è stato recentemente sottoscritto dal Ministro dell’Istruzione e del Merito Giuseppe Valditara con il Direttore Generale dell’Agenzia Nazionale per la Cybersicurezza Bruno Frattasi, sulla diffusione della cultura della sicurezza informatica nelle scuole italiane[2].

Si parte dalla premessa fondamentale di considerare la conoscenza dei rischi digitali come un’inedita opportunità per cogliere le straordinarie opportunità di conoscenza che la Rete consente, se saputa consultare.

Come osserva ottimisticamente il fisico Michio Kaku, “le generazioni odierne sono probabilmente le più importanti che abbiano mai camminato sulla superficie della Terra. A differenza delle generazioni precedenti, abbiamo nelle nostre mani il destino della nostra specie”[3].

Questa responsabilità emerge con particolare forza nel campo della sicurezza, dove le strade che imboccheremo oggi sull’IA avranno ripercussioni profonde sul futuro della nostra civiltà.

Per concludere, i contributi del Quaderno, nel loro insieme, non si limitano a fotografare lo stato dell’arte ma indicano una direzione dove la sicurezza diventa parte di un più ampio progetto di profonda innovazione sociale.

Come suggeriva Benjamin Barber, “la tecnologia può essere utile alla democrazia solo se viene programmata per fare ciò”[1].

Pertanto il dibattito sulla sicurezza e l’IA richiede di essere ampliato, considerando la possibilità di promuovere algoritmi educativi, in grado in grado di potenziare il pensiero critico e la responsabilità[2].

Si tratta di elementi imprescindibili per la sopravvivenza dei sistemi democratici, dovunque sotto assedio in questo inizio del XXI secolo; soprattutto, dal mio punto di vista, a causa dell’inadeguatezza delle classi dirigenti a cogliere le linee del futuro[3].

Fonti

[1]Mario CALIGIURI, professore ordinario all’Università della Calabria, è considerato uno dei massimi studiosi europei di intelligence a livello accademico. Dal 2018 è il Presidente della Società Italiana di Intelligence, che si prefigge di fare diventare l’Intelligence materia di studio nelle università del nostro Paese. Insegna nelle Alte Scuole della Repubblica e ha tenuto corsi, seminari e presentazioni di libri in oltre cinquanta atenei. Ha scritto numerosi saggi sul tema dell’Intelligence ed è autore della voce “Intelligence” nella X Appendice della “Enciclopedia Italiana”, edita dall’Istituto Treccani.

[2] L. ALEXANDER, La guerra delle intelligenze. Intelligenza artificiale «contro» intelligenza umana, EDT, Torino 2018.

[3] N. BOBBIO, Il problema della guerra e le vie della pace, il Mulino, Bologna 1979.

[4] M. CALIGIURI, Geopolitica della mente. L’intelligence nel campo di battaglia definitivo, Mazzanti, Venezia 2023.

[5] U. BECK, La metamorfosi del mondo, Laterza, Roma-Bari 2017.

[6] PARLAMENTO EUROPEO, Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, che stabilisce regole armonizzate sull’intelligenza artificiale e modifica i regolamenti (CE) n, 300/2008, (UE) n, 167/2013, (UE) n, 168/2013, (UE) 2018/858, (UE) 2018/1139 e (UE) 2019/2144 e le direttive 2014/90/UE, (UE) 2016/797 e (UE) 2020/1828 (regolamento sull’intelligenza artificiale), https://eur-lex.europa.eu/legal-content/IT/TXT/?uri=CELEX%3A32024R1689

[7] Il testo della conferenza tenuta a Madrid nel 1930 si trova in J.M KEYNES, Possibilità economiche per i nostri nipoti, Adelphi, Milano 2009.

[8] D. DE MASI, Che futuro ci attende? https://www.youtube.com/watch?v=wkfehtedmye&t=3077s

[9] M.E. DE SIMONE, F. TIBERTI, W. MOSURO, F. MANOLIO, M. BARRON, E. DIKORU, From chalkboards to chatbots: Transforming learning in Nigeria, one prompt at a time, January 09, 2025, https://blogs.worldbank.org/en/education/From-chalkboards-to-chatbots-Transforming-learning-in-Nigeria

[10] M. CALIGIURI, Pensare con il corpo: dove l’hi tech non potrà mai batterci, “Il Sole 24 Ore”, 4.9.2024, p. 10.

[11] https://www.darpa.mil/about

[12] M. ST. JOHN, D.A. KOBUS, J.G. MORRISON, D.D. SCHMORROW, Overview of the DARPA Augmented Cognition Technical Integration Experiment, https://apps.dtic.mil/sti/tr/pdf/ADA475406.pdf

[13] M. CALIGIURI, Intelligence, in “Enciclopedia Italiana”, X Appendice, Volume I, Roma 2020, pp. 791-795.

[14] A. GAROFALO, L’AI Avversaria e il nuovo fronte della guerra cibernetica: l’arma invisibile del futuro, pag.

[15] Con il termine DeepLocker ci si riferisce al prototipo di malware presentato dai ricercatori di IBM nel 2018, che integra tecniche di IA e deep learning, rappresentando un salto qualitativo nelle minacce informatiche e rendendo gli attacchi altamente mirati e virtualmente impossibili da rilevare con le tecniche di analisi tradizionali.

[16] F. D’AMORE, Gli LLM: lama dalla punta spezzata?, pag.

[17] F. ARRUZZOLI, Quantum AI: il ritorno del dominio tecnologico dell’Occidente, pag.

[18] Per un inquadramento culturale sull’evoluzione quantistica, si veda M. CALIGIURI, L. RUCCO, Quantum intelligence. Le nuove frontiere dell’informazione per Stati, aziende e persone, Rubbettino, Soveria Mannelli 2020.

[19] A.P. PALIOTTA, D.A.M. SGOBBI, IA e sicurezza: cambia davvero qualcosa?, pag.

[20] Per un inquadramento complessivo, A. ARESU, Geopolitica dell’intelligenza artificiale, Feltrinelli, Milano 2024.

[21] F. MARANGI, M. BRAMBILLA PISONI, Il ruolo dell’Intelligenza Artificiale nell’incremento della scalabilità e dell’efficienza operativa nella gestione del rischio cyber, pag.

[22] G. MINNITI, Intelligenza Artificiale e Cybersecurity: sinergia per un futuro sicuro, pag. CLUSIT, Rapporto Clusit sulla Sicurezza Informatica ICT in Italia, Milano 2023, https://clusit.it/wp-content/uploads/download/Rapporto_Clusit_aggiornamento_10-2023_web.pdf

[23] Adversarial Machine Learning è un campo di studi che esamina come manipolare intenzionalmente i sistemi di intelligenza artificiale progettati per causare errori. Comprende tecniche come l’evasione (ingannare modelli esistenti), l’avvelenamento dei dati (corrompere il training) e il furto di modelli (estrarre informazioni proprietarie). Evidenzia vulnerabilità critiche dei sistemi di IA in applicazioni sensibili.

[24] H. FANG, X. WANG, S. TOMASIN, Machine Learning for Intelligent Authentication in 5G and Beyond Wireless Networks, IEEE Wireless Communications, October 2019, pp. 55-61.

[25] M. SICILIANO, P. FIORETTI, Virtual Escape Room: innovazione per Recruitment e Awareness in un mondo digitale, pag.Virtual Escape Room: esperienza digitale interattiva in cui i partecipanti risolvono enigmi e sfide per completare obiettivi in un ambiente virtuale, solitamente con limite di tempo. Utilizzata per intrattenimento e team building.

[26] Digital Twin: replica virtuale di un oggetto o sistema fisico che utilizza dati in tempo reale per simularne il comportamento, consentendo monitoraggio, analisi predittiva e ottimizzazione.

[27] S. FILIPPI, Intelligenza artificiale e radiocomunicazioni, pag.

[28] SIGINT (SIGnals INTelligence): attività di intelligence basata sull’intercettazione e analisi di segnali elettromagnetici, includendo comunicazioni tra persone, tra macchine (ELINT) o ibride. Frequentemente richiede l’impiego di tecniche di crittoanalisi per decifrare comunicazioni criptate.

[29] Caccia alla volpe: tecnica di localizzazione di sorgenti radio evoluta dall’ambito amatoriale a quello militare per identificare trasmettitori nemici in operazioni di guerra elettronica e Intelligence.

[30] D. KELLY, L’inevitabile. Le tendenze tecnologiche che condizioneranno il nostro futuro, il Saggiatore, Milano 2017.

[31] Mim e Acn firmano protocollo per l’Educazione cibernetica, 13.12.2024, https://www.ilsole24ore.it/art/mim-e-acn-firmano-protocollo-l-educazione-cibernetica-AGVVtMkB?refresh_ce=1

[32] M. KAKU, Mondi paralleli. Un viaggio attraverso la creazione, le dimensioni superiori e il futuro del cosmo, Codice, Torino 2019, p. 394

[33] B. BARBER, Passion for democracy, Princeton University Press, Princeton 1998.

[34] M. CALIGIURI, Abbiamo bisogno di algoritmi ad hoc per allenare l’intelligenza,6.1.2025, http://www.wired.it/article/intelligenza-artificiale-algoritmi-educativi-scuola/

[35] M. CALIGIURI, L’insostenibile leggerezza delle Élite democratiche, in “Gnosis”, n. 1, marzo 2017, pp. 164-173.

Bibliografia

ALEXANDER L., La guerra delle intelligenze. Intelligenza artificiale «contro» intelligenza umana, EDT, Torino 2018.

ARESU A., Geopolitica dell’intelligenza artificiale, Feltrinelli, Milano 2024.

BARBER B., Passion for democracy, Princeton University Press, Princeton 1998.

BECK U., La metamorfosi del mondo, Laterza, Roma-Bari 2017.

BOBBIO N., Il problema della guerra e le vie della pace, il Mulino, Bologna 1979.

CALIGIURI M., Geopolitica della mente. L’intelligence nel campo di battaglia definitivo, Mazzanti, Venezia 2023.

CALIGIURI M., Intelligence, in “Enciclopedia Italiana”, X Appendice, Volume I, Roma 2020.

CALIGIURI M., L’insostenibile leggerezza delle Élite democratiche, in “Gnosis”, n. 1, marzo 2017.

CALIGIURI M., Pensare con il corpo: dove l’hi tech non potrà mai batterci, “Il Sole 24 Ore”, 4.9.2024.

CALIGIURI M., RUCCO L., Quantum intelligence. Le nuove frontiere dell’informazione per Stati, aziende e persone, Rubbettino, Soveria Mannelli 2020.

CLUSIT, Rapporto Clusit sulla Sicurezza Informatica ICT in Italia, Milano 2023.

FANG H., WANG X., TOMASINS., Machine Learning for Intelligent Authentication in 5G and Beyond Wireless Networks, IEEE Wireless Communications, October 2019.

KAKU M., Mondi paralleli. Un viaggio attraverso la creazione, le dimensioni superiori e il futuro del cosmo, Codice, Torino 2019, p. 394.

KELLY D., L’inevitabile. Le tendenze tecnologiche che condizioneranno il nostro futuro, il Saggiatore, Milano 2017.

KEYNES J.M., Possibilità economiche per i nostri nipoti, Adelphi, Milano 2009.

PARLAMENTO EUROPEO, Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, che stabilisce regole armonizzate sull’intelligenza artificiale e modifica i regolamenti (CE) n, 300/2008, (UE) n, 167/2013, (UE) n, 168/2013, (UE) 2018/858, (UE) 2018/1139 e (UE) 2019/2144 e le direttive 2014/90/UE, (UE) 2016/797 e (UE) 2020/1828 (regolamento sull’intelligenza artificiale).

Webgrafia

http://www.wired.it

https://apps.dtic.mil

https://blogs.worldbank.org/

https://clusit.it

https://eur-lex.europa.eu

https://www.darpa.mil

https://www.ilsole24ore.it

https://www.youtube.com

Profilo Autore

Mario CALIGIURI, professore ordinario all’Università della Calabria, è considerato uno dei massimi studiosi europei di intelligence a livello accademico. Dal 2018 è il Presidente della Società Italiana di Intelligence, che si prefigge di fare diventare l’Intelligence materia di studio nelle università del nostro Paese. Insegna nelle Alte Scuole della Repubblica e ha tenuto corsi, seminari e presentazioni di libri in oltre cinquanta atenei. Ha scritto numerosi saggi sul tema dell’Intelligence ed è autore della voce “Intelligence” nella X Appendice della “Enciclopedia Italiana”, edita dall’Istituto Treccani e nel 2016 del primo volume sulla Cyberintelligence nel nostro Paese edito da Donzelli.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-sicurezza-nazionale/


NIS2: i 13 pilastri dell’implementazione tecnica

La direttiva europea Network and Information Security 2 (NIS2) rappresenta una pietra miliare nell’evoluzione del panorama normativo della cybersecurity europea, introducendo requisiti tecnici e metodologici significativamente più stringenti rispetto al predecessore NIS. L’implementazione di questa direttiva richiede un approccio strutturato e metodico che tenga conto delle specificità operative di ciascuna organizzazione, rappresentando al contempo una sfida e un’opportunità per elevare il livello complessivo di sicurezza informatica.

Il framework normativo di riferimento

La Commissione Europea ha pubblicato il regolamento di attuazione (UE) 2024/2690 del 17 ottobre 2024, che stabilisce i requisiti tecnici e metodologici per le misure di gestione del rischio di cybersecurity previste dall’articolo 21(2) della direttiva (UE) 2022/2555. Questo regolamento si applica a entità essenziali e importanti operanti in settori critici quali infrastrutture digitali, energia, trasporti e sanità.

La pubblicazione della guida tecnica ENISA nel giugno 2025 segna un momento cruciale per l’ecosistema europeo della cybersecurity. Questa tempistica, che precede di pochi mesi le scadenze implementative più stringenti, evidenzia la volontà delle istituzioni europee di fornire un supporto concreto alle organizzazioni nell’interpretazione e applicazione dei requisiti normativi.

Entità soggette alla normativa

Il perimetro di applicazione comprende:

  • Fornitori di servizi del sistema dei nomi di dominio (DNS);
  • Registri di domini di primo livello;
  • Fornitori di servizi di cloud computing;
  • Fornitori di servizi di data center;
  • Fornitori di reti di distribuzione dei contenuti;
  • Fornitori di servizi gestiti e di sicurezza gestiti;
  • Fornitori di piattaforme di marketplace online, motori di ricerca e social network;
  • Fornitori di servizi fiduciari.

La scelta di concentrare l’armonizzazione europea su questi specifici settori riflette una comprensione matura dell’interconnessione digitale moderna. Tuttavia, l’esclusione di altri settori critici dall’armonizzazione europea potrebbe creare disparità normative significative tra Stati membri, con potenziali implicazioni per la competitività e la sicurezza dell’ecosistema digitale nel suo complesso.

I 13 pilastri dell’implementazione tecnica

L’ENISA ha strutturato la guida implementativa attorno a tredici requisiti tecnici e metodologici fondamentali, che rappresentano un framework integrato di cybersecurity enterprise-grade. Questi pilastri costituiscono l’architettura portante per la conformità NIS2 e richiedono un’implementazione coordinata e sinergica.

1. Politica sulla sicurezza dei sistemi di rete e informativi

La politica deve definire l’approccio dell’entità alla gestione della sicurezza, essere complementare agli obiettivi strategici aziendali e includere un impegno al miglioramento continuo. Elementi essenziali includono:

  • Approvazione formale da parte degli organi di gestione;
  • Comunicazione sistematica a tutto il personale pertinente e parti esterne interessate;
  • Definizione di ruoli e responsabilità secondo quanto previsto dal punto 1.2 dell’Allegato al Regolamento (UE) 2024/2690;
  • Elenco della documentazione da conservare e durata di conservazione;
  • Indicatori e misure per monitorare l’implementazione e il livello di maturità.

Questo primo pilastro sottolinea l’importanza della governance di alto livello. La richiesta di approvazione formale da parte degli organi di gestione non è meramente procedurale ma rappresenta un cambio paradigmatico verso la cybersecurity governance, ponendo la responsabilità strategica direttamente sul top management.

2. Politica di gestione del rischi

L’implementazione richiede l’adozione di metodologie strutturate per l’identificazione, analisi e valutazione dei rischi. Il framework deve integrare:

  • Approccio all-hazards considerando minacce cyber, naturali e antropiche;
  • Metodologia di gestione del rischio strutturata;
  • Livelli di tolleranza e criteri di accettazione del rischio;
  • Identificazione dei punti critici di fallimento (single point of failure);
  • Monitoraggio continuo dell’implementazione delle misure di trattamento;
  • Revisioni indipendenti della sicurezza delle informazioni e della rete.

L’approccio all-hazards rappresenta un’evoluzione significativa nella gestione del rischio informatico, riconoscendo l’interconnessione tra rischi fisici, ambientali e digitali. Questa visione olistica riflette le lezioni apprese da eventi recenti quali la pandemia COVID-19 e i conflitti geopolitici, dove le disruptions fisiche hanno avuto impatti digitali significativi.

3. Gestione degli incidenti

Il processo di incident handling deve comprendere un ecosistema integrato di capacità:

3.1 Politica di gestione degli incidenti
  • Sistema di categorizzazione coerente con la valutazione e classificazione degli eventi;
  • Piani di comunicazione efficaci inclusi escalation e reporting;
  • Assegnazione di ruoli per rilevamento e risposta appropriata;
  • Documentazione operativa inclusi manuali, grafici di escalation e modelli.
3.2 Monitoraggio e logging
  • Procedure e strumenti per monitoraggio e registrazione delle attività;
  • Automazione per minimizzare falsi positivi e negativi;
  • Sincronizzazione temporale tra tutti i sistemi per correlazione;
  • Protezione dell’integrità dei log da accessi non autorizzati.
3.3 Meccanismi di segnalazione degli eventi
  • Canali semplificati per dipendenti, fornitori e clienti;
  • Formazione regolare sull’utilizzo dei meccanismi;
  • Comunicazione del meccanismo a fornitori e clienti.
3.4 Valutazione e classificazione degli eventi
  • Criteri predefiniti per determinare se eventi sospetti costituiscono incidenti;
  • Processo di triage per prioritizzazione;
  • Analisi di correlazione dei log;
  • Riclassificazione basata su nuove informazioni.
3.5 Risposta agli incidenti
  • Procedure documentate per contenimento, eradicazione e recupero;
  • Piani di comunicazione con CSIRT e autorità competenti;
  • Registrazione delle attività di risposta e raccolta delle evidenze;
  • Test periodici delle procedure.
3.6 Revisioni post-incidente
  • Analisi delle cause principali quando possibile;
  • Lezioni apprese documentate per ridurre occorrenze future;
  • Miglioramento continuo dell’approccio alla sicurezza.

4. Continuità operativa e gestione delle crisi

La business continuity richiede un approccio strutturato su quattro componenti fondamentali:

4.1 Piano di continuità operativa e disaster recovery
  • Piani basati sui risultati della valutazione del rischio,
  • Ordine di recupero per le operazioni;
  • Obiettivi di recupero specifici per operazioni;
  • Risorse richieste inclusi backup e ridondanze.
4.2 Gestione di backup e ridondanza
  • Copie di backup complete e accurate;
  • Ubicazioni sicure per conservazione;
  • Controlli di accesso appropriati;
  • Tempi di recupero che non superino gli obiettivi definiti;
  • Verifiche di integrità regolari.
4.3 Gestione delle crisi
  • Processi per gestione delle situazioni di crisi;
  • Criteri di attivazione per dichiarazione di crisi;
  • Mezzi di comunicazione appropriati con autorità competenti;
  • Misure per mantenimento della sicurezza durante le crisi.

L’introduzione del concetto di Service Delivery Objective (SDO) accanto ai tradizionali RTO e RPO rappresenta un affinamento significativo nella pianificazione della continuità operativa. Questo riconosce che la resilienza moderna non riguarda solo il “quando” (RTO) e il “quanto” (RPO) del recupero, ma anche il “come” – ovvero il livello di servizio durante le fasi di degradazione operativa.

5. Sicurezza della catena di fornitura

L’approccio alla supply chain security deve includere:

5.1 Politica di sicurezza della catena di fornitura
  • Criteri di selezione per fornitori e prestatori di servizi;
  • Requisiti contrattuali inclusi accordi di livello di servizio;
  • Identificazione del ruolo nella catena di fornitura;
  • Monitoraggio e valutazione continui.
5.2 Registro di fornitori e prestatori di servizi
  • Registro aggiornato di fornitori diretti;
  • Punti di contatto per ciascun fornitore;
  • Elenco di prodotti, servizi e processi ICT forniti.

I requisiti di sicurezza della catena di fornitura acquisiscono particolare rilevanza nel contesto geopolitico attuale. La richiesta di valutare la “giurisdizione legale” dei fornitori e la considerazione delle “valutazioni nazionali delle minacce” riflette una crescente consapevolezza delle implicazioni di sicurezza nazionale nella digitalizzazione.

6. Sicurezza nell’acquisizione, sviluppo e manutenzione

Questo pilastro comprende dieci sotto-componenti che coprono l’intero ciclo di vita dei sistemi:

6.1 Sicurezza nell’acquisizione di servizi o prodotti ICT
  • Processi per gestione dei rischi da acquisizione;
  • Requisiti di sicurezza per servizi/prodotti da acquisire;
  • Informazioni sui componenti hardware e software;
  • Metodi di validazione per conformità ai requisiti.
6.2 Ciclo di vita sicuro dello sviluppo
  • Regole per sviluppo sicuro covering tutte le fasi;
  • Analisi dei requisiti di sicurezza;
  • Principi di cybersecurity-by-design;
  • Processi di security testing.
6.3 Gestione della configurazione
  • Configurazioni documentate per hardware, software, servizi e reti;
  • Processi automatizzati per applicazione e verifica;
  • Controllo delle modifiche con procedure di approvazione.
6.4 Change management, riparazioni e manutenzione
  • Procedure di controllo per modifiche ai sistemi;
  • Test e valutazione dell’impatto prima dell’implementazione;
  • Documentazione dei risultati e spiegazioni per emergenze.
6.5 Security testing
  • Politica e procedure per test di sicurezza;
  • Metodologie documentate per test;
  • Documentazione dei risultati con azioni di mitigazione.
6.6 Gestione delle patch di sicurezza
  • Procedure per applicazione tempestiva delle patch;
  • Test prima dell’applicazione in sistemi di produzione;
  • Verifica dell’integrità delle patch da fonti fidate;
  • Misure aggiuntive quando patch non disponibili.
6.7 Sicurezza di rete
  • Architettura di rete documentata e aggiornata;
  • Controlli per protezione da accessi non autorizzati;
  • Configurazioni per prevenire comunicazioni non necessarie;
  • Controlli per accesso remoto.
6.8 Segmentazione di rete
  • Segmentazione basata sui risultati della valutazione del rischio;
  • Zone demilitarizzate per comunicazioni sicure;
  • Separazione delle reti amministrative da quelle operative;
  • Controlli di accesso tra zone diverse.
6.9 Protezione contro software malevolo e non autorizzato
  • Misure di rilevamento e prevenzione;
  • Software di rilevamento e risposta aggiornato regolarmente;
  • Configurazioni per scansioni periodiche e in tempo reale.
6.10 Gestione e divulgazione delle vulnerabilità
  • Monitoraggio delle informazioni sulle vulnerabilità;
  • Scansioni periodiche e registrazione dei risultati;
  • Gestione tempestiva delle vulnerabilità critiche;
  • Procedure di divulgazione coordinate,

L’integrazione obbligatoria del SSDLC rappresenta probabilmente la sfida implementativa più significativa per molte organizzazioni, particolarmente quelle con pratiche di sviluppo legacy. Tuttavia, l’investimento iniziale può tradursi in benefici economici sostanziali attraverso la riduzione dei costi di rimediazione post-deployment.

7. Politiche e procedure per valutare l’efficacia delle misure

Questo pilastro richiede:

  • Politica per valutazione dell’efficacia dell’implementazione;
  • Determinazione delle misure da monitorare e misurare;
  • Metodi per monitoraggio e valutazione;
  • Tempistiche per analisi e valutazione dei risultati;
  • Responsabilità per monitoraggio e analisi.

8. Pratiche di igiene informatica e formazione sulla sicurezza

8.1 Sensibilizzazione e pratiche di igiene informatica
  • Programmi di sensibilizzazione per tutti i dipendenti;
  • Copertura delle misure di gestione del rischio;
  • Pratiche di igiene informatica per utenti;
  • Test di efficacia e aggiornamenti periodici.
8.2 Formazione sulla sicurezza
  • Identificazione di dipendenti con competenze di sicurezza;
  • Programmi di formazione in linea con le politiche;
  • Formazione specifica per ruolo e funzione;
  • Valutazione dell’efficacia della formazione.

9. Crittografia

La politica crittografica deve stabilire:

  • Tipo, forza e qualità delle misure crittografiche;
  • Protocolli e algoritmi approvati;
  • Approccio alla gestione delle chiavi crittografiche;
  • Revisioni periodiche considerando lo stato dell’arte.

L’enfasi sull’approccio crypto-agile anticipa la transizione post-quantistica, riconoscendo che le organizzazioni devono prepararsi oggi per le minacce crittografiche di domani. Questa lungimiranza normativa è particolarmente apprezzabile considerando i tempi di sviluppo tipici dei sistemi enterprise.

10. Sicurezza delle risorse umane

10.1 Sicurezza delle risorse umane
  • Responsabilità di sicurezza per dipendenti e fornitori;
  • Meccanismi per igiene informatica;
  • Consapevolezza per utenti con accesso privilegiato;
  • Procedure di assunzione qualificate.
10.2 Verifica dei precedenti
  • Criteri per ruoli che richiedono verifica;
  • Processo di verifica prima dell’inizio delle responsabilità;
  • Considerazioni per leggi e requisiti aziendali.
10.3 Procedure di terminazione o cambio di impiego
  • Responsabilità definite contrattualmente;
  • Clausole di riservatezza e doveri post-impiego;
  • Revoca tempestiva degli accessi.
10.4 Processo disciplinare
  • Processo per gestione delle violazioni delle politiche;
  • Considerazioni legali e requisiti aziendali;
  • Comunicazione e mantenimento del processo.

11. Controllo degli accessi

11.1 Politica di controllo degli accessi
  • Politiche documentate per controllo logico e fisico;
  • Accesso per persone inclusi personale e visitatori;
  • Accesso per processi dei sistemi informatici;
  • Autenticazione adeguata degli utenti;
11.2 Gestione dei diritti di accesso
  • Principi di need-to-know e privilegio minimo;
  • Autorizzazione da persone pertinenti;
  • Registro dei diritti di accesso concessi;
  • Registrazione della gestione dei diritti.
11.3 Account privilegiati e di amministrazione sistema
  • Politiche per gestione di account privilegiati;
  • Autenticazione forte inclusa multi-fattore;
  • Account specifici per operazioni di amministrazione;
  • Individualizzazione dei privilegi.
11.4 Sistemi di amministrazione
  • Restrizione e controllo dell’uso;
  • Uso esclusivo per scopi amministrativi;
  • Separazione logica da altri software;
  • Protezione dell’accesso tramite autenticazione e crittografia.
11.5 Identificazione
  • Gestione del ciclo di vita delle identità;
  • Identità univoche per sistemi e utenti;
  • Collegamento dell’identità utente a singola persona;
  • Registrazione della gestione delle identità.
11.6 Autenticazione
  • Procedure e tecnologie di autenticazione sicura;
  • Forza appropriata alla classificazione dell’asset;
  • Gestione delle informazioni di autenticazione segrete;
  • Metodi all’avanguardia quando fattibile.
11.7 Autenticazione multi-fattore
  • Fattori multipli o meccanismi di autenticazione continua;
  • Forza appropriata alla classificazione dell’asset;
  • Implementazione basata sui requisiti di accesso.

12. Gestione degli asset

12.1 Classificazione degli asset
  • Livelli di classificazione per tutti gli asset;
  • Sistema di livelli di classificazione;
  • Associazione di tutti gli asset con livelli;
  • Revisioni periodiche delle classificazioni.
12.2 Gestione degli asset
  • Politica per gestione appropriata degli asset;
  • Copertura del ciclo di vita completo;
  • Istruzioni per uso, conservazione e trasporto sicuri;
  • Trasferimento sicuro secondo il tipo di asset.
12.3 Politica sui supporti rimovibili
  • Politica sulla gestione dei supporti di memorizzazione rimovibili;
  • Proibizione tecnica della connessione senza motivo organizzativo;
  • Disabilitazione dell’auto-esecuzione e scansione per codice malevolo;
  • Misure per controllo e protezione dei dispositivi.
12.4 Inventario degli asset
  • Inventario completo e accurato;
  • Granularità appropriata alle esigenze dell’entità;
  • Elenco delle operazioni e servizi;
  • Aggiornamenti regolari e documentazione delle modifiche.
12.5 Deposito, restituzione o cancellazione degli asset
  • Procedure per garanzia del deposito, restituzione o cancellazione;
  • Documentazione del processo;
  • Misure alternative quando non possibile la restituzione.

13. Sicurezza ambientale e fisica

13.1 Servizi di supporto
  • Prevenzione di perdite dovute a guasti dei servizi di supporto;
  • Protezione da interruzioni di corrente e altre disruptions;
  • Ridondanza nei servizi di pubblica utilità;
  • Monitoraggio dei servizi di pubblica utilità.
13.2 Protezione contro minacce fisiche e ambientali
  • Prevenzione o riduzione delle conseguenze di eventi fisici e ambientali;
  • Misure di protezione contro minacce fisiche e ambientali;
  • Soglie di controllo minime e massime;
  • Monitoraggio dei parametri ambientali.
13.3 Controllo del perimetro e degli accessi fisici
  • Prevenzione e monitoraggio dell’accesso fisico non autorizzato;
  • Perimetri di sicurezza per protezione delle aree;
  • Controlli di ingresso e punti di accesso appropriati;
  • Monitoraggio continuo per accesso fisico non autorizzato.

I requisiti di segmentazione di rete riflettono l’evoluzione dalle architetture di sicurezza perimetrali verso modelli zero-trust. Questa transizione, sebbene tecnicamente complessa, è essenziale per la resilienza contro le minacce avanzate che caratterizzano il panorama contemporaneo.

Sfide implementative e considerazioni operative

Gestione del software open source

La direttiva NIS2 riconosce le specificità del software libero e open source (FOSS), richiedendo alle organizzazioni di:

  • Valutare i rischi associati alle dipendenze open source;
  • Supportare le comunità di sviluppo quando tecnicamente ed economicamente fattibile;
  • Implementare processi di vulnerability management specifici per i componenti FOSS.

Il riconoscimento esplicito del ruolo del FOSS nella sicurezza informatica rappresenta un approccio pragmatico e lungimirante. Tuttavia, la richiesta di “supportare le comunità” potrebbe creare disparità competitive tra organizzazioni di diverse dimensioni e capacità finanziarie.

Approccio scalabile per diverse dimensioni organizzative

L’implementazione deve essere proporzionata alle dimensioni e alla complessità dell’organizzazione. Le entità di dimensioni ridotte possono adottare processi meno complessi mantenendo l’efficacia dei controlli di sicurezza.

Mentre la flessibilità per le organizzazioni più piccole è apprezzabile, rimane la sfida di mantenere un livello di sicurezza efficace senza compromettere l’integrità del framework complessivo. La definizione di “proporzionalità” richiederà ulteriori chiarimenti implementativi.

Implicazioni economiche e competitive

Costi di implementazione

L’implementazione completa dei 13 pilastri NIS2 comporta investimenti significativi in:

  • Tecnologie di sicurezza e monitoraggio;
  • Formazione e sviluppo delle competenze;
  • Processi e governance;
  • Consulenza specializzata.

Sebbene i costi iniziali siano sostanziali, la ricerca indica che ogni euro investito in cybersecurity preventiva può generare risparmi di 3-5 euro in costi di rimediazione post-incidente. La NIS2, pertanto, può essere vista come un investimento strategico piuttosto che un mero costo di conformità.

Competitività del mercato europeo

La standardizzazione dei requisiti di sicurezza può:

  • Livellare il campo competitivo tra Stati membri;
  • Aumentare la fiducia dei consumatori nei servizi digitali europei;
  • Migliorare la posizione competitiva dell’Europa nel mercato globale digitale.

Considerazioni di implementazione pratica

Timeline e prioritizzazione

Le organizzazioni dovrebbero adottare un approccio phased:

Fase 1 (Immediata): Governance e policy foundation
  • Sviluppo delle politiche di sicurezza (Pilastri 1, 2);
  • Identificazione degli asset critici (Pilastro 12);
  • Baseline risk assessment (Pilastro 2);
Fase 2 (6-12 mesi): Controlli tecnici fondamentali
  • Implementazione MFA e controlli di accesso (Pilastro 11);
  • Sistemi di monitoraggio e logging (Pilastro 3);
  • Incident response procedures (Pilastro 3).
Fase 3 (12-24 mesi): Maturità avanzata
  • SSDLC completo (Pilastro 6);
  • Automazione della conformità (Pilastro 7);
  • Programmi di miglioramento continuo (tutti i pilastri).

Integrazione con altri framework

L’approccio più efficiente consiste nell’integrare NIS2 con:

  • ISO 27001: per la gestione sistematica della sicurezza dell’informazione;
  • NIST Cybersecurity Framework: per l’implementazione operativa;
  • Framework nazionali: per la conformità locale.

Le organizzazioni che hanno già implementato ISO 27001 si trovano in una posizione vantaggiosa, potendo leveraggiare strutture di governance esistenti per accelerare la conformità NIS2.

Monitoraggio e misurazione dell’efficacia

Key Performance Indicators (KPI)

Le organizzazioni dovrebbero sviluppare metriche che includano:

  • Indicatori di resilienza: Mean Time to Detection (MTTD), Mean Time to Response (MTTR);
  • Indicatori di conformità: percentuale di asset inventariati, copertura dei controlli di sicurezza;
  • Indicatori di maturità: livello di automazione dei processi, efficacia della formazione.

Benchmarking settoriale

L’ENISA sta sviluppando meccanismi per il benchmarking anonimo tra organizzazioni dello stesso settore, permettendo:

  • Valutazione relativa della postura di sicurezza;
  • Identificazione di best practice settoriali;
  • Ottimizzazione degli investimenti in sicurezza.

Prospettive future e evoluzioni normative

Evoluzione tecnologica

La guida ENISA è progettata come “documento vivente”, con revisioni periodiche per incorporare:

  • Minacce emergenti;
  • Nuove tecnologie (AI, quantum computing, IoT);
  • Evoluzione delle best practice settoriali.
Armonizzazione internazionale

L’approccio NIS2 influenzerà probabilmente:

  • Standard ISO/IEC in sviluppo;
  • Regolamentazioni di cybersecurity in altre giurisdizioni;
  • Accordi internazionali di cooperazione nella cybersecurity.

L’Europa si sta posizionando come leader globale nella standardizzazione della cybersecurity, con potenziali benefici per l’export di soluzioni e servizi di sicurezza europei.

Conclusioni e raccomandazioni

L’implementazione della direttiva NIS2 rappresenta una trasformazione fondamentale nel panorama della cybersecurity europea. I 13 pilastri tecnici non costituiscono semplicemente una checklist di conformità, ma piuttosto un framework integrato per la cyber-resilienza enterprise.

Raccomandazioni per i CISO

  1. Approccio olistico: Non trattare NIS2 come un progetto isolato, ma come catalizzatore per la trasformazione digitale sicura dell’organizzazione;
  2. Investimento in competenze: Prioritizzare lo sviluppo delle competenze interne, particolarmente in aree critiche come threat intelligence, incident response e security architecture;
  3. Automazione intelligente: Leverage dell’automazione non solo per l’efficienza operativa ma come enabler di controlli di sicurezza più efficaci e consistenti;
  4. Partnership strategiche: Sviluppare relazioni collaborative con fornitori, autorità competenti e peer dell’industria per condividere intelligence e best practice.

Considerazioni per il management

La NIS2 richiede un commitment organizzativo che va oltre l’investimento tecnologico. Il successo dipenderà dalla capacità di:

  • Integrare la cybersecurity nella strategia aziendale;
  • Sviluppare una cultura di sicurezza diffusa;
  • Bilanciare controlli di sicurezza con agilità operativa;
  • Mantenere la competitività mentre si incrementa la resilienza.

Impatto sull’ecosistema europeo

A lungo termine, l’implementazione uniforme di NIS2 dovrebbe:

  • Ridurre la superficie di attacco complessiva dell’ecosistema digitale europeo;
  • Aumentare la fiducia dei cittadini nei servizi digitali;
  • Posizionare l’Europa come benchmark globale per la cybersecurity.

La direttiva NIS2 rappresenta più di una normativa di cybersecurity; è una dichiarazione di intenti per un’Europa digitalmente sovrana e resiliente. Il successo della sua implementazione determinerà non solo la sicurezza dei sistemi informatici europei, ma anche la competitività dell’economia digitale europea nel contesto globale.

La sfida ora è trasformare questi requisiti normativi in vantaggi competitivi sostenibili, dimostrando che sicurezza e innovazione non sono forze opposte ma complementari nell’ecosistema digitale del futuro. I 13 pilastri forniscono una roadmap dettagliata per questa trasformazione, richiedendo un approccio metodico ma flessibile per adattarsi alle specificità di ciascuna organizzazione.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/nis2-implementazione/