Intelligenza artificiale e radiocomunicazioni

L’intelligenza artificiale sta rivoluzionando il mondo delle radiocomunicazioni. Recentemente siamo stati spettatori di operazioni d’intelligence molto sofisticate, risultato di un perfetto bilanciamento tra l’utilizzo di nuove tecnologie e l’impiego di apparati tradizionali.

I sistemi di radiocomunicazione operano su diverse bande radio, utilizzando modalità che possono essere molto diverse tra loro.

Esistono sistemi che ricetrasmettono su diverse onde radio: quelle corte, tra i 3 e 30 MHz, denominate HF (high frequency), adatte per trasmissioni su lunghe distanze; quelle UHF (ultra-high frequency) che operano in frequenza tra i 300 MHz e 3 GHz, adatte per contesti con barriere fisiche presentano una portata limitata, incrementabile sfruttando la propagazione troposferica; quelle VHF (very-high frequency), con frequenza operativa tra i 30 MHz e 300 MHz, ideali per trasmissioni in ambienti con pochi ostacoli fisici ad esempio non sono ideali per i contesti urbani; quelle SHF (super high frequency) con operatività dai 3 GHz a 30 GHz; infine, le microonde (µWave) operanti nella gamma dai 300 MHz ai 300 GHz.

Per rendere un’idea più chiara del largo uso delle frequenze bisogna pensare ai vari esempi del loro impiego, quali:

  • i sistemi di radiocomunicazione satellitare;
  • i sistemi di radiocomunicazione marittima GMDSS e AI;
  • i sistemi di radiocomunicazione dedicati alla telefonia mobile, ossia GSM (Global System for Mobile Communication) in modalità 2G, 3G, 4G e 5G;
  • l’utilizzo di router e hotspot per lo scambio dati internet;
  • i sistemi di comunicazione dedicati al mondo aeronautico, denominati ACARS;
  • i sistemi dedicati alle trasmissioni bidirezionali utilizzando apparati portatili in modalità radio PMR (personal mobile radio) o in modalità ibrida radio e internet DMR (Digital Mobile Radio), compresi i più recenti TETRA (Terrestrial Trunked Radio).

Inoltre, alcuni spettri di frequenza sono riservati in via esclusiva alla sperimentazione radioamatoriale: ad esempio i sistemi EME (Earth-Moon-Earth), che utilizzano la luna come satellite passivo sulla cui superficie far rimbalzare segnali radio in microonde.

L’utilizzo delle frequenze e dei sistemi radio è disciplinato dalla CEPT (Conferenza Europea delle amministrazioni delle Poste e delle Telecomunicazioni), parzialmente regolamentati dalla IARU (International Amateur Radio Union) e supervisionati dalla ITU (International Telecommunication Union) delle Nazioni Unite.

La maggior parte dei dispositivi che utilizziamo quotidianamente permette lo scambio dei dati in modalità senza fili, ovvero utilizzando specifiche frequenze radio; ed è ragionevolmente possibile compromettere il flusso delle informazioni scambiate mediante atti ostili da remoto. Questa problematica riguarda anche tutta un’altra serie di apparati hardware come, ad esempio, i sistemi di guida avanzata delle autovetture (ADAC); i radar, i radiofari degli aeroporti e dei porti nautici civili e militari; i sistemi d’arma avanzati; i sistemi antintrusione delle abitazioni e dei locali commerciali e statali; i droni civili e militari; le comunicazioni satellitari, etc.

L’intelligenza artificiale al servizio delle radiocomunicazioni

L’utilizzo dell’intelligenza artificiale applicata ai sistemi wireless ha apportato benefici in termini di sicurezza ed efficientamento delle trasmissioni radio. Nello specifico, attraverso l’utilizzo di algoritmi personalizzati è possibile svolgere una serie di azioni difensive, come ad esempio l’applicazione di crittografia avanzata, la misurazione e prevenzione da attacchi di jamming, la capacità di decidere – attraverso il monitoraggio costante dello spettro radio – quali siano le frequenze migliori da utilizzare in base alla propagazione delle onde radio e alle caratteristiche dell’ambiente circostante, o ancora la prevenzione delle intrusioni da parte di apparati esterni alla rete, anche mediante l’utilizzo di azioni di deep learning.

intelligenza artificiale e radiocomunicazioni
Fonte: nasa.org

intelligenza artificiale e radiocomunicazioni

intelligenza artificiale e radiocomunicazioni
Fonte: ARRL and The Ham Radio License Manual

Si sta, tuttavia, intensificando l’utilizzo dell’intelligenza artificiale anche con finalità malevole: i target sono sistemi radio ad uso sia civile, sia militare.

I potenziali attaccanti sfruttano diverse metodologie per compromettere i sistemi radio.

Tra queste, figurano le manipolazioni di sistemi che utilizzano il riconoscimento vocale utilizzando false tracce sonore; la misurazione in tempo reale e il relativo attacco di apparati radio mediante tecniche che possono prevedere l’utilizzo di phishing audio; la ricerca e sfruttamento delle vulnerabilità dei sistemi SDR (Software Defined Radio); la clonazione dei segnali radio, come ad esempio avviene per i droni; le azioni mirate di interruzione delle comunicazioni con possibilità di selezione automatica della modulazione di frequenza e potenza del segnale radio; lo sfruttamento delle capacità previsionali nell’ambito delle reti di cognitive radio, anticipando quali saranno le frequenze utilizzate dal sistema attaccato; la capacità di analizzare enormi flussi radio, individuando comunicazioni criptate e applicando metodologie di deep learning per decriptare (e rendere accessibile) la fonte.

Per il futuro, in un’ottica predittiva, sarà necessario focalizzare la ricerca e l’implementazione degli algoritmi per aumentare la velocità di reazione dell’intelligenza artificiale. Si dovrà, inoltre, porre attenzione nella creazione di reti cognitive in grado di creare dei perimetri difensivi efficaci.

L’intelligenza artificiale nell’ambito delle radiocomunicazioni è ampiamente utilizzata e implementata, in ambito sia civile che militare, per effettuare una serie di operazioni di intelligence che rientrano nel perimetro operativo della SIGINT (Signal Intelligence).

Uno dei principali scopi dell’intelligence applicata alle radiocomunicazioni è poter prevenire eventuali minacce contro obiettivi civili e militari: per questa ragione è importante mantenere costante lo scopo difensivo e preventivo costituito da un insieme di operazioni per il monitoraggio delle radiocomunicazioni, siano esse analogiche, ibride o digitali.

Signal Intelligence e il ruolo dell’intelligenza artificiale nelle operazioni militari

Attualmente i metodi utilizzati per le intercettazioni dei segnali radio sono basati sull’ascolto selettivo delle frequenze radio con l’ausilio dell’intelligenza artificiale, implementata da appositi algoritmi. Vi sono situazioni particolari, in cui il monitoraggio dei segnali radio ricopre un ruolo strategico per assicurare la sicurezza dei civili e del personale militare. Di fondamentale importanza sono la raccolta delle informazioni e il monitoraggio delle trasmissioni nelle zone in cui sono presenti contingenti militari, ove la minaccia principale è data dai rapidi attacchi a sorpresa per opera di piccole unità operative che utilizzano tecniche di guerriglia.

Nel caso di personale militare che è dislocato a presidio di una determinata zona e risiede in compound, diventa fondamentale unire diverse tecniche di intelligence per la raccolta delle informazioni, ossia tecniche HUMINT e tecniche atte al monitoraggio attivo delle frequenze radio.

Le intercettazioni si devono eseguire sulle frequenze in VHF, UHF, SHF, utilizzando antenne che possano individuare la provenienza del segnale, come ad esempio le antenne direzionali, le antenne loop magnetiche o le classiche antenne verticali ad ampio spettro. Normalmente il vantaggio di un compound è poter fornire alimentazione elettrica con un’ottima capacità di erogazione e spazio per il posizionamento di antenne, anche di grandi dimensioni, che in taluni casi possono essere posizionate su alti tralicci o strutture equivalenti. Le caratteristiche elencate concorrono alla creazione di un perimetro radio di sicurezza.

Nel caso in cui il personale militare, per esigenze operative, si trova nella situazione di muoversi in un determinato territorio ostile, è necessario attivare la raccolta informativa attraverso personale appositamente inviato in loco che utilizzerà tecniche HUMINT per comprendere l’eventuale presenza di guerriglieri mediante contatti con la popolazione locale.

Nello specifico, si dovrà tenere sotto controllo l’eventuale scambio di apparecchiature idonee a costruire una ricetrasmittente e la presenza di compravendita di batterie di piccole dimensioni adatte all’alimentazione di apparati radio, come ad esempio batterie da 12v 7,2 Ah. In testa al personale militare, durante la fase operativa dello spostamento, sarebbe utile organizzare tre squadre da ricognizione rapida che possono essere composte da uno a tre operatori ciascuna.

Ispirandosi alla cosiddetta attività di “caccia alla volpe o caccia alle radiosonde”, diffusa in ambito radioamatoriale, è possibile anticipare il passaggio del personale militare andando a intercettare eventuali segnali di apparati radio a bassa potenza. Per massimizzare l’azione di monitoraggio, le tre squadre potrebbero identificare il luogo dell’emissione effettuando una triangolazione del segnale.

L’integrazione tra intelligenza artificiale e radiocomunicazioni rappresenta oggi un punto nevralgico per garantire la cybersecurity in ambito civile e militare. Per un approfondimento completo sul tema e sulle implicazioni strategiche trattate, ti invitiamo a consultare il white paper Quaderni di Cyber Intelligence #7.

Fonti

  • Chen Huang; Ruisi He; Bo Ai; Andreas F. Molisch; Buon Kiong Lau; Katsuyuki Haneda – Artificial Intelligence Enabled Radio Propagation for Communications – Part I: Channel Characterization and Antenna-Channel Optimization, https://ieeexplore.ieee.org/document/9713745
  • Tao Chen; Hsiao-Hwa Chen; Zheng Chang; Shiwen Mao – Intelligent Radio: When Artificial Intelligence Meets the Radio Network, https://ieeexplore.ieee.org/document/9023916
  • Krayani A. – Learning Self-Awareness Models for Physical Layer Security in Cognitive and AI-enabled Radios, https://arxiv.org/pdf/2211.12784
  • An He; Kyung Kyoon Bae; Timothy R. Newman; Joseph Gaeddert; Kyouwoong Kim; Rekha Menon – A Survey of Artificial Intelligence for Cognitive Radios, https://ieeexplore.ieee.org/document/5420026
  • Małgorzata Wasilewska, Adrian Kliks, Hanna Bogucka, Krzysztof Cichoń, Julius Ruseckas, Gediminas Molis, Aušra Mackute-Varoneckien, Tomas Krilavičius – Artificial Intelligence for Radio Communication Context-Awareness, https://ieeexplore.ieee.org/document/9568860
  • Gieffe-IW20AP – Amplificatori di potenza a radio frequenza, Sandit Libri (2013)
  • Sarti C. – Notebook del radioascolto. Le antenne, C&C Edizioni (2008)
  • Tomassini D., Fondamenti dei campi elettromagnetici, Sandit Libri (2024)
  • Zella G. – Antenne tattiche. Teoria, applicazioni, progetti, Sandit Libri (2009)
Profilo Autore

Appassionato del mondo digitale, durante gli studi accademici ha potuto lavorare e studiare in tre atenei negli Stati Uniti dove ha consolidato la passione per l’ambito digitale. Concluso il percorso accademico con la laurea magistrale in Economia e Marketing ha maturato esperienze lavorative diversificate specializzandosi nella cybersecurity con focus nell’intelligence economica e nella geopolitica attraverso corsi specializzanti. Svolge la sua attività come libero professionista, collabora attivamente con la piattaforma Wikistrat in qualità di Analyst Expert.
È Socio Ordinario della Società Italiana di Intelligence e membro della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare. Inoltre, è Socio della Società Italiana di Storia Militare SISM. È appassionato nello studio della storia, della filosofia ed entusiasta radioamatore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-radiocomunicazioni/


Legge italiana sulla Cybersecurity: cosa prevede

La legge italiana sulla cybersecurity 90/2024 segna una svolta decisiva nella protezione digitale del Paese, introducendo per la prima volta un quadro normativo organico e uniforme. Approvata il 28 giugno 2024, questa normativa pionieristica stabilisce nuovi obblighi stringenti per Pubbliche Amministrazioni e aziende private, allineandosi agli standard europei della Direttiva NIS2. L’analisi che segue esamina in dettaglio l’istituzione del Centro Nazionale di Crittografia, il rafforzamento dei poteri dell’Agenzia per la Cybersicurezza Nazionale, il nuovo sistema sanzionatorio con multe fino a 125.000 euro e le modifiche al codice penale che introducono l’estorsione informatica.

Introduzione alla legge italiana sulla cybersecurity 90/2024

Il 28 giugno del 2024 il Parlamento italiano ha approvato la legge n. 90 (“Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici”), nota come “Legge sulla Cybersecurity”.

La normativa rappresenta il primo tentativo del legislatore nazionale di fornire un’organica disciplina in ambito di sicurezza informatica, allineandosi agli standard internazionali ed europei.

A un anno dalla sua approvazione, analizziamo i principali contenuti della legge per valutarne la rispondenza alle sfide poste dall’attuale quadro tecnologico e normativo.

Obblighi per Pubbliche Amministrazioni e aziende private

La legge 90/2024 prevede nuovi obblighi a carico di aziende e Pubbliche Amministrazioni, con doveri particolarmente stringenti a carico di queste ultime.

Come conferma l’Agenzia per la Cybersicurezza Nazionale (ACN), le P.A. sono infatti tra i primi bersagli del crimine informatico in Italia, soprattutto in settori critici quali la sanità; senza dimenticare le campagne di attacco che prendono di mira – con motivazioni prettamente geopolitiche – Ministeri o altri enti istituzionali.

Ma le nuove norme riguardano anche aziende private, includendo tra i destinatari le società in house che forniscono alle Pubbliche Amministrazioni “servizi informatici, servizi di trasporto […] ovvero servizi di raccolta, smaltimento o trattamento di acque reflue urbane, domestiche o industriali […] o di gestione dei rifiuti”.

Al fine di prevenire rischi reputazionali o perdite di dati, che sempre più spesso si annidano lungo le catene di fornitura dei servizi, tutti i soggetti così individuati sono tenuti a una serie di adempimenti.

Tra questi:

  • l’obbligo di tempestiva segnalazione all’ACN degli attacchi o incidenti informatici rilevanti ai sensi del Perimetro di sicurezza nazionale cibernetica;
  • la predisposizione e il costante aggiornamento di “un piano per la gestione del rischio informatico”, che includa la definizione di ruoli e responsabilità rispetto alla “sicurezza di dati, sistemi e infrastrutture”;
  • l’implementazione di misure per il “potenziamento delle capacità per la gestione dei rischi informatici”, in riferimento alla necessità sia di adottare soluzioni tecnologiche adeguate sia di formare tutte le risorse per migliorarne la preparazione cyber.

Ai medesimi obblighi, oltre alle Pubbliche Amministrazioni nazionali, vanno soggette “le regioni e le province autonome di Trento e di Bolzano, le città metropolitane, i comuni con popolazione superiore a 100.000 abitanti e, comunque, i comuni capoluoghi di regione, nonché le società di trasporto pubblico urbano con bacino di utenza non inferiore a 100.000 abitanti, le società di trasporto pubblico extraurbano operanti nell’ambito delle città metropolitane e le aziende sanitarie locali”.

Conformità agli standard dettati dalla Direttiva NIS 2

Recepita in Italia con il decreto legislativo n. 138/2024, la Direttiva UE nota come NIS 2 aveva già introdotto significativi adempimenti in materia di cybersicurezza per imprese e pubbliche amministrazioni europee.

Oltre a imporre l’adozione di un “Modello di Gestione della Cybersecurity” che includa misure di sicurezza proporzionate agli specifici rischi da fronteggiare, la NIS 2 pone particolare accento sulla segnalazione tempestiva degli incidenti. Un’indicazione recepita dalla L. 90/2024, che all’art. 1 chiede ad aziende e P.A. di segnalare “senza ritardo e comunque entro il termine massimo di ventiquattro ore” ogni evento che abbia avuto “impatto su reti, sistemi informativi e servizi informatici”.

A rispondere alle richieste della Direttiva è anche l’ampliamento delle funzioni dell’ACN. Questa viene infatti investita di un ruolo più attivo nel monitoraggio e nella valutazione delle misure adottate da enti e organizzazioni, da attuare coordinandosi – ove opportuno – con i Servizi di informazione per la sicurezza nazionale: un approccio che considera il dialogo tra attori istituzionali e l’interscambio di flussi informativi strutturati come strumenti di contrasto alle minacce digitali.

Sempre per garantire rispondenza alla NIS2, tra i destinatari della legge italiana sulla cybersecurity sono stati inclusi anche i fornitori di varie tipologie di servizi, nella consapevolezza dei molteplici rischi sottesi alle articolazioni della Supply Chain.

Misure tecniche richieste: crittografia, monitoraggio e gestione dei rischi

La legge 90/2024 ha introdotto anche un nuovo organismo di settore: il Centro Nazionale di Crittografia (CNC), istituito presso l’Agenzia per la Cybersicurezza Nazionale.

Il CNC dovrà favorire “la diffusione di standard, linee guida e raccomandazioni al fine di rafforzare la cybersicurezza dei sistemi informatici […] nonché all’organizzazione e alla gestione di attività di divulgazione finalizzate a promuovere l’utilizzo della crittografia, anche a vantaggio della tecnologia blockchain, come strumento di cybersicurezza”.

Al nuovo organo spetterà inoltre il compito di sviluppare, in sinergia con università e centri di ricerca italiani ed esteri, soluzioni crittografiche avanzate per la protezione dei dati “anche per il rafforzamento dell’autonomia industriale e tecnologica dell’Italia”, riducendo la dipendenza da tecnologie straniere nell’ottica di una maggiore sovranità digitale nazionale.

Contratti pubblici e requisiti di cybersecurity: il D.P.C.M. del 30 aprile 2025

La sovranità digitale è, inoltre, alla base della scelta di includere nella nuova legge anche disposizioni relative ai contratti pubblici, stabilendo criteri di premialità per l’adozione di tecnologie EU/NATO ed esigendo la successiva adozione di un decreto attuativo al riguardo.

È stato il D.P.C.M. del 30 aprile 2025 ad adempiere a tale previsione, individuando gli elementi che i destinatari della legge 90 devono considerare al momento di acquistare prodotti o servizi digitali da impiegare in contesti rilevanti per la tutela degli interessi strategici nazionali.

Si tratta in primo luogo di requisiti di cybersecurity, che includono la verifica di aspetti tecnici e capacità di gestione delle vulnerabilità informatiche; ma sono altresì contemplati criteri di opportunità geopolitica, nel preferire partner tecnologici afferenti a Paesi alleati o, comunque, affini all’Italia nella postura di sicurezza e nella protezione delle informazioni classificate.

Sistema sanzionatorio della legge italiana sulla cybersecurity

Organizzazioni ed enti interessati dalle nuove disposizioni, qualora senza giustificato motivo tardino nel notificare un incidente di sicurezza (o nell’adeguarsi alle segnalazioni dell’ACN “circa specifiche vulnerabilità cui essi risultino potenzialmente esposti”), vanno soggetti alle misure di cui agli art. 1 e 2 della legge 90/2024.

All’Agenzia spetta pertanto un ruolo preminente anche rispetto all’apparato sanzionatorio previsto: è infatti incaricata non solo di monitorare gli adempimenti previsti ma di attivare i relativi procedimenti disciplinari, che possono culminare in sanzioni assai severe.

Queste possono includere multe fino a 125.000 € in caso di violazioni reiterate, potendo altresì “costituire causa di responsabilità disciplinare e amministrativo-contabile per i funzionari e i dirigenti responsabili”; aspetto che solleva numerosi dubbi circa la concreta possibilità di attribuire con esattezza tale responsabilità all’interno di organizzazioni complesse.

L’inasprimento delle pene pecuniarie riguarda anche gli enti, che per di più possono trovarsi a fronteggiare sanzioni interdittive della durata minima di due anni.

Oltre ad ampliare i poteri dell’ACN circa l’erogazione di tali sanzioni, con la l. 90/2024 il legislatore ha scelto di attribuire al personale dell’Agenzia impegnato presso il CSIRT Italia la qualifica di Pubblico Ufficiale nello svolgimento delle proprie funzioni.

Ciò assegna agli operatori dell’Agenzia funzioni di Polizia Giudiziaria quanto alla trasmissione alla magistratura delle notifiche di incidenti informatici, prevedendo al contempo sistemi automatizzati di allerta precoce per il law enforcement attraverso il monitoraggio dell’ACN.

Nuovi poteri investigativi: cosa cambia per le agenzie di law enforcement

In caso di attacchi che coinvolgano infrastrutture critiche o sistemi di interesse pubblico, l’ACN è tenuta a segnalarli immediatamente al Procuratore nazionale antimafia e antiterrorismo.

A sua volta, il Pubblico Ministero che abbia notizia di reati informatici rilevanti deve tempestivamente informarne l’Agenzia e coordinarsi con il Ministero dell’Interno, in un meccanismo di cooperazione rafforzata concepito per affrontare eventi cyber di particolare gravità.

La legge 90/2024 ha altresì modificato il quadro esistente in tema di intercettazioni e accertamenti tecnici – prevedendo la partecipazione dell’ACN alle operazioni irripetibili – nonché di protezione dei collaboratori di giustizia, estendendo l’applicabilità delle relative norme ai reati informatici particolarmente gravi.

Per tutti i principali crimini digitali, tenuto conto della complessità investigativa che comportano, la durata massima delle indagini preliminari è stata estesa a 2 anni, con la possibilità di prorogarle ulteriormente anche inaudita altera parte (ossia senza necessità di contraddittorio con i soggetti indagati).

Nel corso delle indagini, il PM ha inoltre facoltà di imporre la posticipazione di eventuali attività di resilienza informatica, se ritenga che le stesse possano interferire con lo svolgimento delle attività investigative.

A livello di codice penale la legge ha infine modificato numerose norme (art. 615 ter e seguenti) inasprendo le pene previste, che ora arrivano fino a 10 anni nei casi di accesso abusivo aggravato a sistemi informatici; e prevedendo circostanze aggravanti specifiche per gli attacchi rivolti a sistemi o infrastrutture di interesse pubblico, nei quali la condanna può raggiungere i 12 anni di reclusione.

Un’ultima novità della l. 90/2924 riguarda l’introduzione del reato di “estorsione informatica” all’art. 629, co. 3 c.p., mirato con ogni evidenza a contrastare il fenomeno ransomware, di gran lunga la più pervasiva e persistente tra le minacce informatiche contemporanee.

Conclusioni

A meno di un anno dalla sua entrata in vigore (avvenuta il 17 luglio 2024) e ad appena 6 mesi dalla scadenza di conformità concessa ad aziende ed enti locali (17 gennaio 2025), la Legge sulla Cybersecurity deve ancora ricevere una piena esecuzione.

Pur con talune criticità, relative anche alle nuove sfide in campo di Security Testing, si tratta di un oggettivo avanzamento nella difesa dell’ecosistema cyber italiano.

Inserendosi nella scia della Strategia nazionale di cybersicurezza e definendo un’organica cornice normativa per l’implementazione degli standard internazionali sulla cybersecurity, la l. 90/2024 è infatti la prima normativa italiana a imporre ad aziende e P.A. obblighi uniformi per la protezione dei loro asset digitali – primi fra tutti i dati di utenti e cittadini – e la difesa delle infrastrutture critiche nazionali.

La legge ha, inoltre, significativamente ampliato sia gli strumenti d’indagine sia i meccanismi di cooperazione nazionale e internazionale a livello di law enforcement, potenziando altresì il ruolo dell’ACN.

Resta da valutare quanto sarà concretamente fatto per favorire l’attuazione delle nuove previsioni e per garantirne l’aggiornamento alla luce di minacce informatiche sempre più pervasive, nonché di un panorama tecnologico in costante evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/legge-italiana-sulla-cybersecurity/


Pignani (Eng): “Premio ‘Cybersecurity Italia’, riconoscimento per nostro lavoro per Paese e aziende”

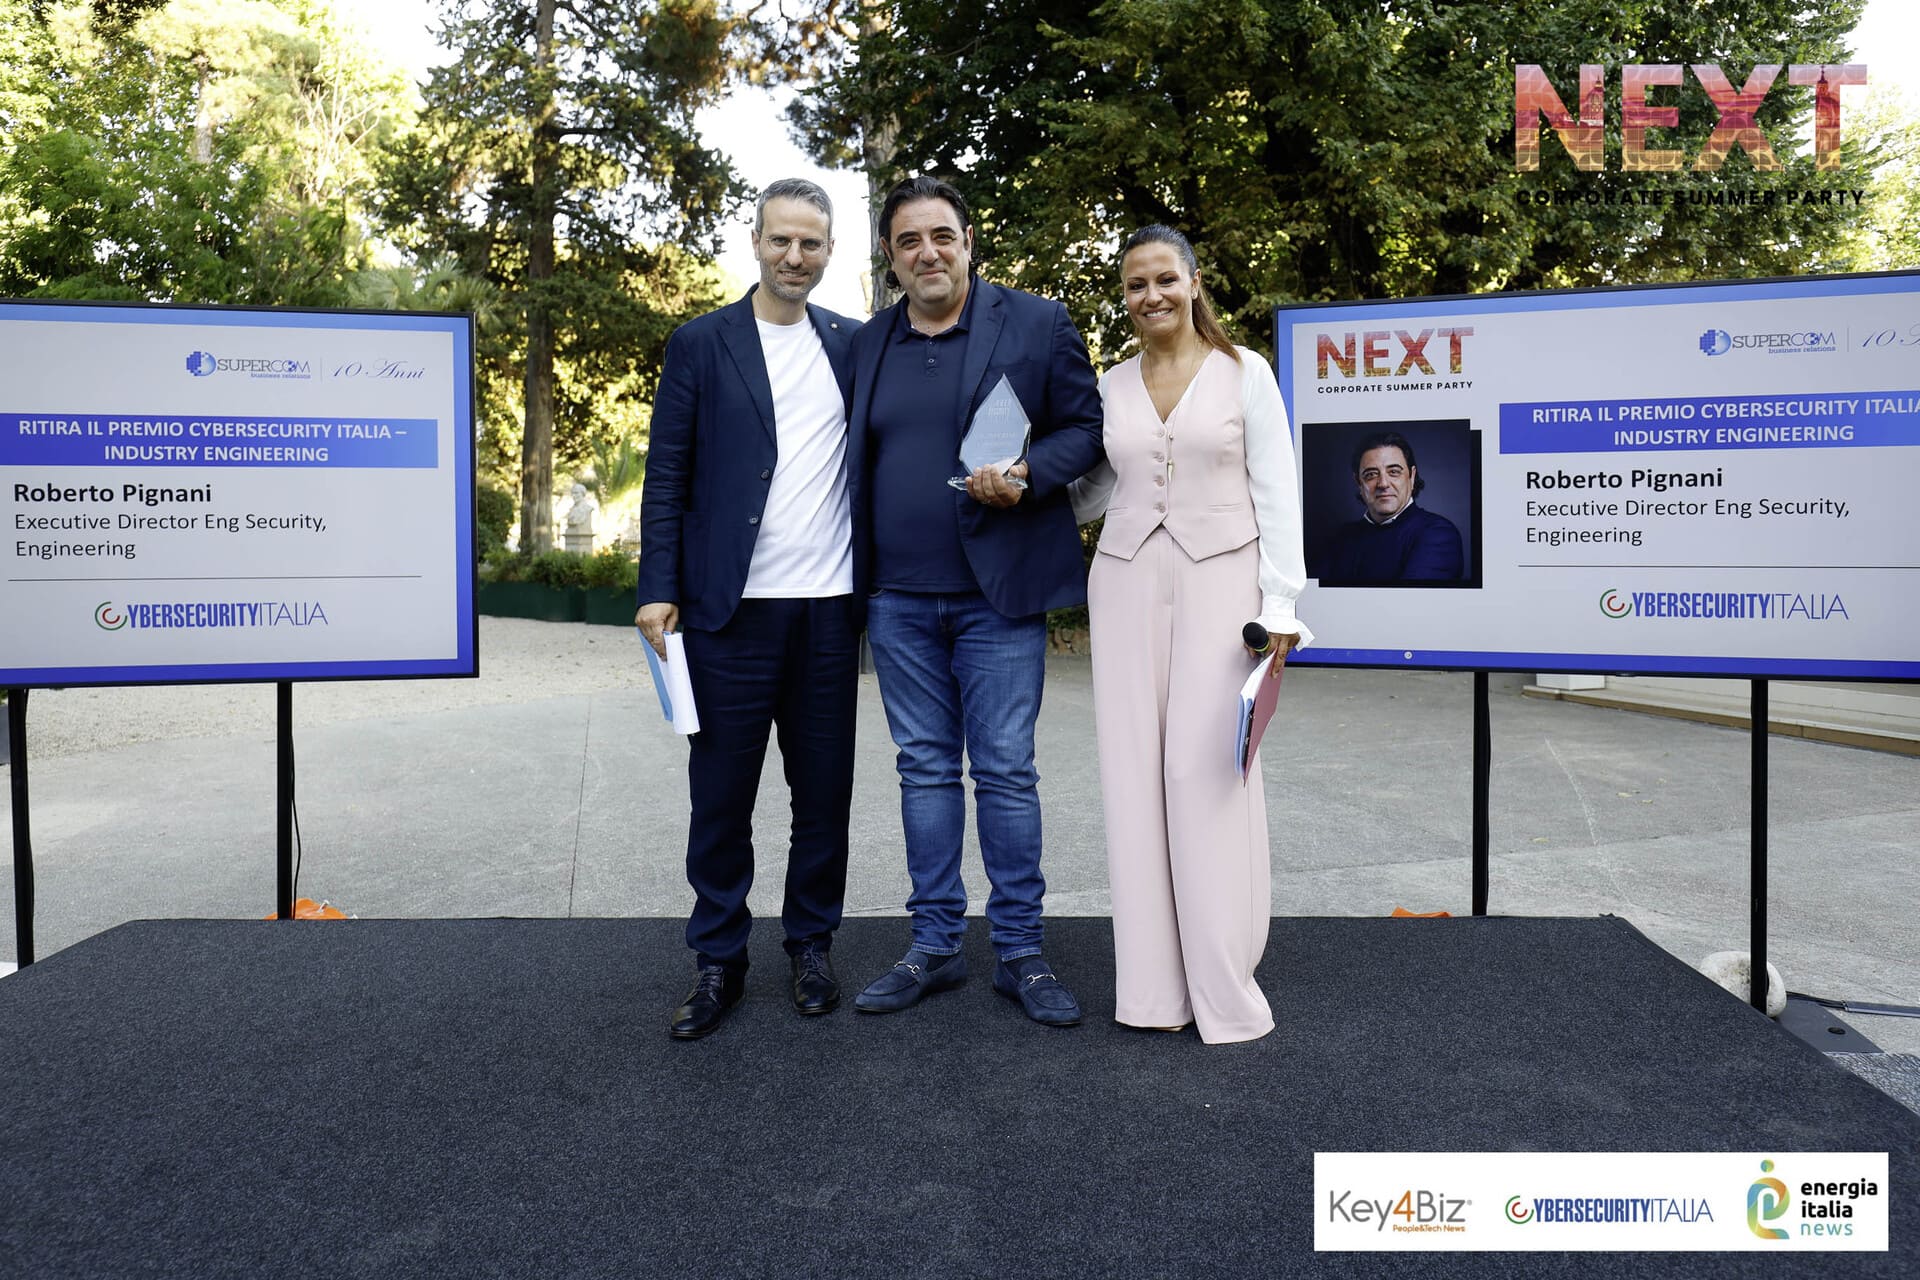
“Un riconoscimento per il lavoro che stiamo facendo come azienda all’interno di un comparto nazionale molto delicato come quello della cyber basato ovviamente sulla crescita in termini di competenze e sulla capacità di essere proattivi nella protezione del business delle aziende e della nazione. È un premio che ci inorgoglisce, mi inorgoglisce personalmente e soprattutto premia il lavoro delle persone che quotidianamente insieme a me lavorano per rendere la nazione sicura e le aziende per cui lavoriamo assolutamente più al passo con le minacce che viviamo e che sono in questo momento, poi, particolarmente più importanti anche a causa di un contesto geopolitico non semplice“. Lo ha dichiarato Roberto Pignani, Executive Director Eng Security – Engineering, in occasione della 2^ edizione del corporate summer party del Gruppo editoriale ‘Supercom’, nel corso della quale è stato conferito il premio “Cybersecurity Italia – Industry. L’evento si è svolto a Roma, il 24 giugno 2025, presso Casina Valadier.

Di seguito la motivazione del Premio:

Per l’impegno costante nello sviluppo di soluzioni di Cybersecurity avanzate e integrate, capaci di proteggere infrastrutture critiche, ecosistemi digitali complessi e organizzazioni pubbliche e private. Engineering si distingue per l’approccio multidisciplinare e strategico alla sicurezza informatica, in grado di coniugare tecnologie emergenti, capacità predittive e una profonda conoscenza dei domini verticali. La forte attività di ricerca, la partecipazione a progetti europei e la creazione di competenze specializzate contribuiscono in modo significativo alla resilienza cibernetica del Paese. Un riconoscimento al ruolo di riferimento di Engineering nel promuovere una cultura della sicurezza digitale, orientata all’innovazione, alla prevenzione e alla sovranità tecnologica.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/pignani-eng-premio-cybersecurity-italia-riconoscimento-per-nostro-lavoro-per-paese-e-aziende/536505/


Gabrielli (Polizia Postale): “Pensiamo a un nuovo corso di specializzazione contro le cripto-illegalità”

La videointervista a Ivano Gabrielli, Direttore del Servizio Polizia Postale e per la Sicurezza Cibernetica, in occasione della 2^ edizione del corporate summer party del Gruppo editoriale ‘Supercom’, nel corso del quale è stato conferito il Premio Cybersecurity Italia. L’evento si è svolto a Roma, il 24 giugno 2025, presso Casina Valadier.

Di seguito la motivazione del Premio:

Per la competenza e l’instancabile impegno profusi nella tutela della sicurezza digitale e nelle indagini contro la criminalità informatica.

Grazie alla sua guida autorevole e lungimirante, sono state realizzate importanti innovazioni di sistema in grado di coniugare sia l’esigenza di contrasto e repressione al cyber crime sia la prevenzione e tutela dei cittadini, delle istituzioni e delle infrastrutture critiche e strategiche del Paese.

Ha anche stimolato la riflessione per la creazione della figura del vice ispettore cyber, una novità assoluta nel panorama dei concorsi pubblici, che permette a giovani di entrare nei ruoli della specialità della Polizia, in particolare nelle fila della Polizia Postale, che contrasta la criminalità organizzata e il terrorismo in Rete.

Ha contribuito con la sua costante attività a costruire un dialogo pubblico-privato determinante per aumentare sempre di più il livello di cyber resilienza del Paese.

Con la sua partecipazione agli incontri ed eventi pubblici è un testimonial efficace per alimentare nei decisori e nei cittadini la cultura della sicurezza cibernetica, che rappresenta una delle dimensioni in cui si declina la pubblica sicurezza e quindi la sicurezza nazionale.

Per questi motivi la testata giornalistica Cybersecurity Italia, organizzatrice della Conferenza ”CyberSEC”, conferisce il premio a Ivano Gabrielli.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/gabrielli-polizia-postale-pensiamo-a-un-nuovo-corso-di-specializzazione-contro-le-cripto-illegalita/536469/


I migliori strumenti di cybersecurity per startup: una guida tecnica approfondita per il 2025

La superficie d’attacco digitale delle startup contemporanee presenta un panorama di vulnerabilità complesso e multidimensionale, esacerbato dalla crescente dipendenza da infrastrutture cloud-native e dalla proliferazione di dispositivi endpoint eterogenei. Nel contesto economico attuale, caratterizzato da vincoli finanziari stringenti e risorse umane limitate, le startup devono adottare strategie di cybersecurity costo-efficaci che non compromettano l’efficacia protettiva.

L’ecosistema delle minacce informatiche ha registrato un incremento esponenziale della sofisticazione degli attacchi. Secondo ricerche consolidate del settore, il 43% di tutti gli attacchi informatici è diretto verso aziende con risorse limitate[1]. Particolarmente allarmante è il dato che evidenzia come circa il 60% delle piccole imprese cessi l’attività entro sei mesi da un attacco informatico[2], sottolineando l’imperativo categorico di implementare robuste misure di protezione fin dalle fasi iniziali dello sviluppo aziendale.

Il paradigma della sicurezza informatica per le startup richiede un approccio olistico che integri soluzioni tecnologiche avanzate con politiche organizzative strutturate, considerando l’evolversi del threat landscape contemporaneo caratterizzato da minacce persistenti avanzate (APT), ransomware-as-a-service e attacchi basati su intelligenza artificiale.

Software di sicurezza a basso costo per nuove imprese

L’implementazione di soluzioni di cybersecurity economicamente sostenibili rappresenta una sfida paradigmatica per le startup, che devono bilanciare l’imperativo della protezione con la necessità di ottimizzare l’allocazione delle risorse finanziarie. L’analisi del panorama attuale rivela un ecosistema diversificato di strumenti caratterizzati da rapporti costo-efficacia ottimali. Secondo ricerche di settore consolidate, si registra un incremento del 91% negli attacchi informatici contro piccole imprese nel periodo 2012-2013, con trend in continua crescita negli anni successivi[6]. Il costo medio globale di una violazione aziendale raggiunge i 4,35 milioni di dollari[7], mentre il costo annuale delle perdite finanziarie da crimini informatici supera i 10 miliardi di dollari[8].

Strategie di implementazione economica

L’approccio strategico alla sicurezza informatica budget-oriented richiede una comprensione approfondita delle architetture security-by-design. Il costo degli strumenti di cybersecurity può variare considerevolmente secondo analisi di mercato specializzate: alcuni strumenti base, come il software antivirus, possono costare circa 30 dollari all’anno, mentre strumenti più avanzati, come i sistemi SIEM o le piattaforme di rilevamento delle minacce, possono costare centinaia o migliaia di dollari annualmente[5].

Le startup possono implementare strategie di sicurezza scalabile attraverso l’adozione di soluzioni modulari che consentano l’espansione progressiva delle capacità protettive in concomitanza con la crescita organizzativa. Questa metodologia permette di evitare l’over-provisioning iniziale mantenendo al contempo la flessibilità necessaria per l’adattamento alle esigenze evolutive.

Soluzioni antivirus Next-Generation

L’ecosistema degli strumenti antivirus ha subito una trasformazione paradigmatica, evolvendosi da soluzioni signature-based tradizionali verso piattaforme di protezione endpoint integrate con capacità di machine learning e behavioral analysis. Secondo analisi tecniche specializzate, per la maggior parte delle operazioni di basso livello, le soluzioni antivirus integrate nei sistemi operativi moderni sono sufficientemente efficaci[3]. Tuttavia, per le startup che gestiscono dati sensibili o operano in settori regolamentati, l’implementazione di soluzioni antivirus enterprise-grade diventa imperativa. Le piattaforme antivirus avanzate offrono architetture multi-layered che integrano protezione proattiva, sandboxing comportamentale e threat intelligence in tempo reale.

Firewall software e hardware ibridi

L’implementazione di architetture firewall rappresenta il primo baluardo difensivo contro le intrusioni non autorizzate. Le startup possono beneficiare di soluzioni firewall software-defined che offrono granularità di controllo comparabile a quella degli appliance hardware dedicati, ma con costi significativamente inferiori.

Le soluzioni open-source per firewall forniscono funzionalità enterprise-grade includendo inspection stateful, filtering basato su application layer e capacità VPN integrate. Queste piattaforme supportano architetture high-availability e load balancing, caratteristiche tipicamente riservate a soluzioni commerciali di fascia alta.

Password Management e Identity Protection

La gestione delle credenziali rappresenta un vettore critico di vulnerabilità nelle organizzazioni contemporanee. Le soluzioni di password management enterprise offrono gestione password, monitoraggio dark web e condivisione sicura delle credenziali, con modelli di pricing che variano da $2.50 per utente al mese per soluzioni base fino a costi più elevati per piattaforme enterprise.

L’implementazione di architetture zero-trust password management richiede l’integrazione di capacità di auditing, policy enforcement e breach detection. Le soluzioni enterprise includono funzionalità avanzate di provisioning automatico e integrazione con directory services.

Vulnerability Management e Security Assessment

Le piattaforme di vulnerability management automatizzano il processo di identificazione, prioritizzazione e remediation delle vulnerabilità attraverso l’infrastruttura IT. Questi strumenti integrano scanning engines sofisticati con databases di vulnerabilità continuamente aggiornati, fornendo assessment risk-based e guidance per la remediation.

L’implementazione di vulnerability management richiede una strategia coordinata che includa network scanning, web application testing e configuration compliance monitoring, elementi essenziali per mantenere una postura di sicurezza robusta.

Soluzioni di Sicurezza Cloud-Based per Startup

L’adozione massiva di infrastrutture cloud-native ha ridefinito il perimetro di sicurezza tradizionale, richiedendo paradigmi protettivi specificamente progettati per architetture distribuite e dinamiche. Le startup, caratterizzate da una propensione naturale verso soluzioni cloud-first, devono implementare strategie di sicurezza che sfruttino appieno le potenzialità delle piattaforme as-a-service.

Cloud Security Posture Management (CSPM)

L’implementazione di soluzioni CSPM rappresenta un requisito fondamentale per mantenere la conformità e la sicurezza in ambienti cloud complessi. Le piattaforme CSPM offrono capacità di security assessment automatizzato che forniscono insights contestualizzati sull’esposizione critica, consentendo alle startup di visualizzare e gestire la sicurezza cloud attraverso approcci graph-based che correlano assets, vulnerabilities e potential attack paths.

Queste architetture integrano continuous compliance monitoring, misconfiguration detection e risk assessment automatizzato, elementi essenziali per mantenere standard di sicurezza elevati in ambienti cloud dinamici.

Cloud Access Security Broker (CASB)

Le soluzioni CASB forniscono un livello di astrazione securitario tra gli utenti cloud e le applicazioni SaaS, implementando controlli granulari su data loss prevention, threat protection e compliance monitoring. Le piattaforme CASB leader offrono capacità avanzate di protezione per ambienti cloud ibridi. L’architettura CASB permette l’implementazione di politiche di sicurezza uniformi across multiple cloud services, providing centralized visibility e control su shadow IT, data exfiltration e malicious insider threats.

Container Security e Kubernetes Protection

L’ecosistema containerizzato presenta sfide securitarie uniche legate alla natura effimera e dinamica dei workload. Le piattaforme di container security automatizzano la cattura e l’elaborazione dei dati attraverso ambienti cloud e container, fornendo capacità di investigation e response ottimizzate per architetture cloud-native.

Le soluzioni di container security devono integrare capacità di vulnerability scanning, runtime protection e compliance monitoring across l’intero container lifecycle, dalla build pipeline alla production runtime. L’integrazione con orchestration platforms come Kubernetes richiede policy engines sofisticati che possano gestire security controls dinamici.

Multi-Cloud Security Management

La gestione della sicurezza multi-cloud richiede architetture unified che possano fornire visibilità e controllo consistent across diverse cloud platforms. Le soluzioni multi-cloud security management consentono ai team di sicurezza di ottimizzare in modo prevedibile, affidabile ed efficiente la loro postura di sicurezza cloud minimizzando l’impatto operativo.

L’approccio multi-cloud security deve considerare le specificità di ciascun cloud provider mentre mantenendo policy uniformi e centralized monitoring capabilities. Questo richiede l’implementazione di abstraction layers che possano normalizzare security controls across provider eterogenei.

Cloud-Native Application Protection Platforms (CNAPP)

Le piattaforme CNAPP rappresentano l’evoluzione naturale delle soluzioni cloud security, integrando multiple security functions in architetture unified. Queste piattaforme combinano CSPM, CWPP (Cloud Workload Protection Platform), CIEM (Cloud Infrastructure Entitlement Management) e altre capabilities in ecosistemi security comprehensive. L’implementazione di CNAPP richiede una strategia coordinata che consideri l’integrazione con existing DevOps workflows e la compatibility con cloud-native development practices.

Strumenti open-source per la sicurezza informatica

L’ecosistema open-source della cybersecurity offre un ventaglio di soluzioni tecnicamente sofisticate che consentono alle startup di implementare architetture di sicurezza enterprise-grade senza i vincoli economici tipici delle soluzioni proprietarie. L’adozione strategica di strumenti open-source richiede una comprensione approfondita delle implicazioni architetturali e operative.

Network Security Monitoring

Gli strumenti di network security monitoring open-source forniscono capacità di monitoraggio passivo del traffico di rete, offrendo insights su potenziali minacce alla sicurezza. L’architettura event-driven di questi strumenti consente l’analisi in tempo reale del traffico di rete attraverso framework di scripting personalizzabili che supportano detection rules complesse e correlation analysis.

L’implementazione di network monitoring tools richiede competenze specialistiche nella configurazione di network taps e nella gestione di volumi significativi di log data, ma offre capacità di visibility unprecedented in ambienti network complessi.

Vulnerability Assessment e Penetration Testing

I scanner di vulnerabilità open-source identificano e prioritizzano i problemi di sicurezza all’interno delle infrastrutture di rete. Queste piattaforme integrano database di vulnerabilità costantemente aggiornati con capabilities di scanning automatizzato e reporting dettagliato.

I framework di penetration testing open-source offrono ecosistemi completi per la simulazione di attacchi che includono exploit development, payload generation e post-exploitation capabilities. Questi strumenti sono utilizzati universalmente dai security professionals per valutare la resilienza delle architetture security.

Le piattaforme di web application security testing automatizzano l’identificazione di vulnerabilità in applicazioni web, fornendo capabilities di scanning automatizzato e manual testing attraverso proxy intercepting e vulnerability analysis engines.

Security Information and Event Management (SIEM)

Le soluzioni SIEM open-source offrono capacità di rilevamento delle minacce e risposta agli incidenti attraverso architetture modulari che integrano correlation engines, vulnerability assessment e behavioral monitoring in piattaforme unified.

Le implementazioni SIEM open-source richiedono investimenti significativi in termini di configurazione e tuning, ma offrono flessibilità e customization capabilities superiori rispetto alle soluzioni commerciali. L’integrazione con log management platforms e threat intelligence feeds consente la creazione di security operations centers (SOC) cost-effective.

Incident Response e Digital Forensics

Gli strumenti open-source per digital forensics e incident response consentono analisi dettagliate degli incidenti di sicurezza attraverso architetture client-server scalabili che supportano artifact collection, memory analysis e timeline reconstruction across distributed environments. Questi strumenti offrono capabilities di live response, disk imaging e network forensics che sono essenziali per condurre investigations comprehensive in seguito a security incidents. Network Analysis e Protocol Inspection Gli analizzatori di protocolli di rete open-source forniscono capabilities di deep packet inspection e network troubleshooting attraverso architetture che supportano real-time packet capture e analysis. Questi strumenti offrono compatibilità cross-platform e integration capabilities estensive.

L’implementazione di network analysis tools richiede competenze approfondite nella configurazione di capture interfaces e nell’interpretazione di protocol-level data, ma fornisce insights granulari sul network behavior e security posture.

Emerging Open-Source Security Tools

Il panorama degli strumenti open-source si arricchisce costantemente di nuove soluzioni innovative. Gli strumenti di vulnerability management moderni automatizzano il processo di identificazione e gestione delle vulnerabilità di sicurezza, fornendo approcci proattivi alla security maintenance.

Gli strumenti di event monitoring per ambienti Linux offrono capacità di deep monitoring e precise event tracking, mentre le soluzioni di DNS auditing automatizzano la detection di domain e subdomain takeover vulnerabilities.

Le piattaforme di honeypot framework offrono ambienti controllati per la detection e analysis di cyber threats, implementando deception technologies che consentono early warning di attacker reconnaissance activities.

Protezione endpoint per startup: le migliori opzioni

L’evoluzione del panorama delle minacce endpoint ha determinato una transizione paradigmatica dalle soluzioni antivirus tradizionali verso piattaforme di protezione next-generation caratterizzate da capacità di detection behavioral-based e response automatizzata. Le startup devono implementare architetture endpoint security che bilancino efficacia protettiva, usabilità operativa e sostenibilità economica.

Next-Generation Endpoint Protection (NGEP)

La protezione endpoint di nuova generazione utilizza rilevamento basato su AI, remediation automatizzata e monitoraggio continuo attraverso i dispositivi. Questa evoluzione tecnologica rappresenta un salto qualitativo rispetto alle soluzioni signature-based tradizionali, implementando analisi comportamentale, rilevamento basato su AI e telemetria in tempo reale per proteggere gli endpoint da malware noto e sconosciuto.

Le architetture NGEP integrano multiple detection engines che operano sinergicamente per identificare zero-day exploits, fileless malware e advanced persistent threats attraverso behavioral analysis e machine learning algorithms. Questi sistemi implementano autonomous response capabilities che possono contenere minacce senza intervento umano.

Endpoint Detection and Response (EDR)

Le soluzioni di endpoint detection and response forniscono monitoraggio continuo e analisi delle attività endpoint. A differenza delle soluzioni EPP (Endpoint Protection Platform), che si concentrano principalmente sulla prevenzione, EDR enfatizza la rilevazione e la risposta alle minacce attraverso continuous monitoring e forensic analysis.

Le piattaforme EDR offrono capabilities di threat hunting, forensic analysis e automated containment che consentono la detection di attacchi sofisticati che potrebbero eludere le protezioni preventive tradizionali. L’integrazione di machine learning algorithms permette l’identificazione di behavioral anomalies e attack patterns complessi.

Endpoint Protection Platform (EPP) Architecture

Le piattaforme di protezione endpoint integrano capacità antivirus, anti-malware e firewall in soluzioni unified che forniscono multilayered defense attraverso prevention-focused approaches. Queste architetture implementano signature-based detection, heuristic analysis e cloud-based threat intelligence per identificare e neutralizzare minacce conosciute. Le soluzioni EPP moderne incorporano application control, device control e web filtering capabilities che consentono granular policy enforcement e comprehensive endpoint hardening.

Advanced Endpoint Security Features

Le soluzioni endpoint security avanzate implementano protection capabilities che includono:

  • AI-powered threat protection: Utilizzo di AI/ML per rilevare e bloccare malware, fileless attacks e zero-day threats precocemente nella catena di attacco
  • Unified visibility: Visibilità cross-domain attraverso cloud, endpoint e identità per prevenire lateral movement degli attaccanti
  • Behavioral analysis: Monitoraggio comportamentale che identifica suspicious activities e potential compromise indicators
  • Automated response: Capabilities di containment e remediation automatizzate che riducono i tempi di response
  • Forensic capabilities: Strumenti di investigation che consentono root cause analysis e attack reconstruction

Managed Endpoint Security Services

Per le startup con risorse tecniche limitate, i servizi managed EDR rappresentano un’alternativa strategica che combina protezione enterprise-grade con operational simplicity. I servizi managed endpoint security forniscono expertise specialistico attraverso security operations centers (SOC) dedicati che gestiscono monitoring, analysis e response activities.

Questi servizi includono 24/7 monitoring, threat hunting, incident response e forensic analysis, consentendo alle startup di beneficiare di expertise enterprise-level senza investimenti significativi in personale specializzato.

Ricerche settoriali recenti evidenziano che il 73% delle organizzazioni ritiene probabile subire una disruption di cybersecurity entro i prossimi 12-24 mesi[9]. Inoltre, il 73% delle imprese ha subito almeno un incidente di sicurezza legato all’AI negli ultimi 12 mesi, con un costo medio dell’incidente di 4,8 milioni di dollari[10].

Endpoint Security Architecture Considerations

L’implementazione efficace della protezione endpoint richiede un approccio architetturale olistico che consideri l’integrazione con existing security stack, scalability requirements e operational workflows. Secondo ricerche settoriali recenti, il 68% delle aziende è stato vittima di uno o più attacchi endpoint che hanno causato perdita di dati o sistemi IT, mentre l’81% delle aziende è stato vittima di attacchi malware negli ultimi anni[4].

L’architettura endpoint security deve considerare la diversificazione dei device types (desktop, laptop, mobile, IoT), operating system heterogeneity e network connectivity models (on-premises, remote, hybrid).

Compliance e Regulatory Considerations

Le soluzioni endpoint security moderne includono capabilities di compliance monitoring che automatizzano il reporting e la gestione delle policy per standard regolamentari come GDPR, HIPAA e PCI DSS. Questi strumenti assistono le organizzazioni nel mantenere compliance standards attraverso continuous monitoring, policy enforcement e audit trail generation.

L’integrazione di compliance capabilities nelle soluzioni endpoint security rappresenta un valore aggiunto significativo per le startup che operano in settori regolamentati o che gestiscono dati sensibili, riducendo complexity operativa e risk exposure.

Conclusioni e raccomandazioni strategiche

L’implementazione di un framework di cybersecurity comprehensive per startup richiede un approccio strategico multidimensionale che integri soluzioni tecnologiche avanzate con processi organizzativi strutturati. Il panorama attuale offre un ecosistema diversificato di strumenti che consentono alle organizzazioni emergenti di implementare protezioni enterprise-grade mantenendo sostenibilità economica.

La strategia ottimale prevede l’adozione di un approccio layered che combini soluzioni open-source per funzionalità specialistiche, piattaforme cloud-native per scalabilità e servizi managed per expertise operativa. Le startup devono prioritizzare investimenti in protezione endpoint, cloud security posture management e security awareness training, componenti che rappresentano il foundation di una postura di sicurezza resiliente.

L’evoluzione continua del threat landscape richiede l’implementazione di architetture adaptive che possano evolvere in risposta alle minacce emergenti, mantenendo al contempo l’agilità operativa caratteristica delle organizzazioni startup. L’investimento strategico in cybersecurity rappresenta non solo una necessità protettiva ma un enabler competitivo che consente la crescita sostenibile in un ambiente digitale sempre più complesso e minaccioso.

Le raccomandazioni strategiche specifiche includono:

Prioritizzazione degli Investimenti: Focalizzazione su endpoint security, cloud security posture management e employee security awareness come componenti foundational del security stack.

Approccio Architetturale: Implementazione di architetture security-by-design che integrino security controls nei development workflows e operational processes.

Scalabilità e Flessibilità: Adozione di soluzioni modulari che consentano scaling progressivo delle capabilities security in alignment con la crescita organizzativa.

Risk-Based Approach: Sviluppo di strategie security basate su risk assessment comprehensive che considerino threat landscape, asset criticality e business impact.

Continuous Improvement: Implementazione di processes di security monitoring, assessment e improvement continui che consentano adaptation alle minacce emergenti.

L’ecosistema cybersecurity contemporaneo offre opportunità unprecedented per le startup di implementare security postures robuste attraverso combinazioni strategiche di tecnologie innovative, expertise managed e best practices consolidate, creando foundation solide per la crescita sostenibile in un ambiente digitale sempre più challenging.

Fonti

[1]PR Newswire – “43% of cyberattacks target small businesses” – https://www.prnewswire.com/news-releases/43-of-cyberattacks-target-small-businesses-300729384.html

[2]Cybersecurity Ventures – “60 percent of small companies close within 6 months of being hacked” – https://cybersecurityventures.com/60-percent-of-small-companies-close-within-6-months-of-being-hacked/

[3]The CTO Club – “20 Best Cybersecurity Software Reviewed for 2025” – https://thectoclub.com/tools/best-cybersecurity-software/

[4]SentinelOne – “7 Endpoint Security Vendors for 2025” – https://www.sentinelone.com/cybersecurity-101/endpoint-security/endpoint-security-vendors/

[5]Sattrix – “Best Cybersecurity Tools for 2025: Essential Solutions for Business Protection” – https://www.sattrix.com/blog/best-cybersecurity-tools-for-business-protection/

[6]Fox Business – “Cyber attacks against small businesses nearly doubled in 2013” – https://www.foxbusiness.com/features/cyber-attacks-against-small-businesses-nearly-doubled-in-2013

[7]Sprinto – “16 Top Cyber Security tools You Must Know in 2025” – https://sprinto.com/blog/best-cybersecurity-tools/

[8]The CTO Club – “20 Best Cybersecurity Software Reviewed for 2025” – https://thectoclub.com/tools/best-cybersecurity-software/

[9]Huntress – “Why Every Business Needs Endpoint Protection in 2025” – https://www.huntress.com/blog/why-every-business-needs-endpoint-protection-in-2025

[10]Y Combinator – “Security Startups funded by Y Combinator (YC) 2025” – https://www.ycombinator.com/companies/industry/security

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-startup/


L’AI Avversaria e il nuovo fronte della guerra cibernetica: l’arma invisibile del futuro

Negli ultimi anni l’intelligenza artificiale (AI) ha rivoluzionato il panorama della sicurezza informatica, sia come potente strumento difensivo sia come pericolosa risorsa nelle mani degli attaccanti.

Il concetto di AI avversaria, ovvero l’uso intenzionale dell’intelligenza artificiale per condurre attacchi informatici o sabotare sistemi di difesa automatizzati, sta emergendo come una delle minacce più complesse e insidiose della guerra cibernetica moderna.

L’AI avversaria sfrutta le vulnerabilità intrinseche nei modelli di apprendimento automatico e nei sistemi intelligenti, rendendo possibile la creazione di malware capaci di apprendere e adattarsi in tempo reale alle difese cibernetiche.

Ancora più preoccupante è il suo potenziale nell’alimentare attacchi di ingegneria sociale, permettendo a criminali e attori statali di lanciare campagne di phishing personalizzate e sfruttare tecnologie come i deepfake per creare falsi digitali convincenti.

Nel 2018 IBM svelò un esperimento chiamato DeepLocker, un malware alimentato dall’intelligenza artificiale, progettato per dimostrare come le minacce informatiche AI-driven possano essere quasi invisibili fino al momento dell’attacco. DeepLocker utilizzava modelli di machine learning per nascondere il malware all’interno di applicazioni comuni, attivandolo solo quando riconosceva il bersaglio specifico attraverso input biometrici o altri segnali unici.

L’esperimento dimostrò come gli attacchi basati su AI potessero essere estremamente difficili da rilevare, aumentando esponenzialmente la complessità per i difensori: questo tipo di attacco segna infatti il passaggio dai malware statici a minacce dinamiche, capaci di evolversi e adattarsi a specifici contesti.

Se il crimine informatico ha già raggiunto livelli preoccupanti, il coinvolgimento dell’intelligenza artificiale sta ulteriormente aggravando lo scenario di rischio. Un report del 2020 di Cybersecurity Ventures[1] prevede che il costo globale del crimine informatico raggiungerà i 10,5 trilioni di dollari all’anno entro il 2025.

Gli attacchi alimentati da AI rappresentano una crescente percentuale di queste perdite, con tattiche di phishing avanzate, automazione di botnet e attacchi zero-day potenziati dall’AI; questi attacchi aumentano non solo il costo ma anche la complessità della protezione, richiedendo alle aziende di adottare misure di difesa altrettanto avanzate, come sistemi di anomaly detection AI-driven e tecniche di apprendimento continuo.

Questo articolo esplorerà in dettaglio come l’AI avversaria stia ridefinendo i confini della guerra cibernetica, trasformando il cyberspazio in un campo di battaglia dove l’arma più potente non è il codice malevolo tradizionale ma un’intelligenza artificiale capace di evolvere, adattarsi e sfidare persino i sistemi di difesa più avanzati.

AI avversaria

L’AI avversaria è una forma specifica di intelligenza artificiale progettata (o manipolata) per eludere, confondere o sovvertire i sistemi di difesa cibernetici basati su AI.

Mentre l’intelligenza artificiale è stata a lungo utilizzata per migliorare la sicurezza informatica, l’AI avversaria rappresenta il lato oscuro di questa tecnologia: un modo in cui gli attaccanti possono sfruttare le debolezze e le imperfezioni intrinseche nei modelli di apprendimento automatico.

Tecniche di attacco dell’AI Avversaria

Gli attacchi condotti tramite AI avversaria si basano su diverse tecniche sofisticate, che mirano a compromettere l’integrità dei modelli AI utilizzati per la sicurezza.

Di seguito alcune delle principali tecniche utilizzate dagli attaccanti:

  • Evasion Attacks: questi attacchi si basano sulla manipolazione dei dati di input per ingannare i sistemi di difesa AI. Un esempio classico è il malware che, grazie all’introduzione di piccoli cambiamenti nel proprio codice, riesce a sfuggire ai rilevatori basati su AI, che non lo riconoscono come minaccia.
  • Data Poisoning: in questa tipologia di attacchi, gli aggressori alterano i dati di addestramento del modello AI per indurlo a prendere decisioni errate. Un sistema di difesa potrebbe, ad esempio, essere addestrato su dati in cui è stato iniettato del codice malevolo che viene classificato erroneamente come benigno.
  • Model Stealing: in questo caso gli attaccanti possono tentare di estrarre informazioni sui modelli AI utilizzati dalle organizzazioni, copiandoli o “rubandoli” al fine di replicarli o di sfruttarne le debolezze in attacchi futuri. Ciò consente agli aggressori di conoscere i criteri di rilevamento e creare minacce su misura che riescono a bypassare le difese AI.

Il rischio delle “Black Box”

Una delle caratteristiche che rende l’AI avversaria così pericolosa è la natura “black box” di molti sistemi di intelligenza artificiale.

La mancata trasparenza nel processo decisionale di un modello AI rende infatti difficile, per i difensori, comprendere esattamente come un attacco avversario stia manipolando il sistema; ciò complica la diagnosi e la risoluzione dei problemi, poiché diventa estremamente arduo capire quali dati siano stati compromessi o in che modo il sistema sia stato aggirato.

Minacce cibernetiche alimentate dall’AI

L’uso dell’intelligenza artificiale come arma è ormai una realtà consolidata nel panorama della sicurezza informatica.

Gli attaccanti stanno sfruttando l’AI per sviluppare malware in grado di apprendere e adattarsi, nonché per perfezionare tecniche di ingegneria sociale, rendendo le minacce cibernetiche sempre più difficili da rilevare e prevenire.

Malware che impara e si adatta[2]

Tradizionalmente il malware operava con schemi statici, il che consentiva ai sistemi di sicurezza di rilevarlo analizzando firme note o comportamenti predefiniti.

Con l’introduzione dell’AI il malware è diventato più evoluto, adattandosi dinamicamente per sfuggire ai sistemi di rilevamento.

Polymorphic Malware: questo tipo di malware cambia continuamente il proprio codice superficiale per evitare di essere rilevato dagli antivirus tradizionali. L’introduzione dell’AI ha reso questa tecnica ancora più sofisticata, permettendo al malware di apprendere dalle risposte dei sistemi difensivi e modificare di conseguenza il proprio comportamento.

Malware auto-apprendente: si stanno osservando casi di malware alimentato da AI che impara e si adatta in tempo reale. Ad esempio, una botnet basata sull’AI può monitorare le difese di una rete e modificare i propri metodi di attacco in base ai pattern di difesa rilevati. Questo tipo di malware agisce come un attaccante “intelligente”, in grado di analizzare gli schemi di risposta e ottimizzare le sue tattiche di penetrazione.

AI e Ingegneria Sociale[3]

Gli attacchi di ingegneria sociale sono tra i più efficaci nel compromettere sistemi e infrastrutture; negli ultimi tempi, grazie all’AI, queste tecniche sono diventate ancora più devastanti.

L’intelligenza artificiale permette infatti agli attaccanti di creare messaggi estremamente personalizzati e realistici che ingannano le vittime, sfruttando tecnologie come il natural language processing (NLP).

Phishing personalizzato: l’AI può analizzare enormi quantità di dati personali per creare email di phishing mirate, che risultano quasi indistinguibili da una comunicazione legittima. Secondo recenti analisi, gli attacchi di phishing alimentati da AI sono in grado di raggiungere tassi di successo molto più elevati rispetto ai metodi tradizionali grazie alla capacità di “parlare” come una persona reale. Secondo uno studio condotto da Tessian gli attacchi di phishing di questo tipo hanno tassi di successo che arrivano fino all’80%, molto più alti rispetto ai metodi tradizionali.

Questo perché le AI possono analizzare grandi quantità di dati provenienti da social media, email e altre fonti per creare comunicazioni personalizzate e convincenti: un attacco condotto da un sistema AI può modellare il linguaggio, il tono e persino le tempistiche della comunicazione per sembrare del tutto autentico.

Tale livello di personalizzazione porta a un tasso di apertura delle email di phishing più elevato e rende le tradizionali difese (come i filtri antispam) molto meno efficaci.

Deepfake[4]: i deepfake, alimentati dall’AI, rappresentano una minaccia emergente nell’ingegneria sociale. Video e audio falsi generati tramite AI possono essere usati per impersonare leader aziendali, funzionari governativi o persino familiari, allo scopo di ingannare e manipolare le vittime. Sono ormai numerosi i casi in cui dei truffatori hanno raggirato le vittime imitando la voce di un loro superiore o familiare, talvolta addirittura con videochiamate contraffatte, riuscendo a estorcere ingenti somme di denaro mediante il ricorso al fattore dell’urgenza o alla simulazione di una situazione di pericolo.

Automazione di attacchi complessi

L’AI non solo rende più potenti le tecniche di attacco ma consente anche di automatizzare processi estremamente complessi, come l’esfiltrazione di dati e l’identificazione di vulnerabilità in tempo reale.

Identificazione di vulnerabilità Zero-Day: gli algoritmi di machine learning possono scansionare milioni di linee di codice e infrastrutture per identificare vulnerabilità sconosciute, note come zero-day. L’uso dell’AI per identificare queste debolezze aumenta l’efficacia e la velocità con cui gli attaccanti possono sfruttarle, accelerando il ciclo degli attacchi.

Automazione delle Botnet: le botnet, reti di computer compromessi utilizzate per lanciare attacchi coordinati, sono diventate più potenti grazie all’intelligenza artificiale. Le botnet alimentate dall’AI sono in grado di autorganizzarsi, adattarsi alle condizioni della rete e coordinare attacchi su larga scala senza la necessità di una costante supervisione umana.

AI Avversaria e attacchi su sistemi di Tecnologia Operativa (OT)

Uno degli sviluppi più preoccupanti nell’uso dell’intelligenza artificiale avversaria è il suo potenziale nell’ambito dei sistemi di tecnologia operativa (OT), che includono le infrastrutture critiche come la gestione delle reti elettriche, le fabbriche automatizzate e i veicoli autonomi.

Gli attacchi che prendono di mira questi sistemi non minacciano solo le infrastrutture informatiche, mettendo a rischio anche la sicurezza fisica: un esempio potrebbe essere un attacco AI-driven contro una flotta di veicoli autonomi, in cui un malware sfrutta vulnerabilità nel software di controllo per manipolare il comportamento dei veicoli stessi. Attraverso tecniche come il data poisoning e l’analisi in tempo reale del traffico stradale, ipoteticamente un attaccante potrebbe far deviare interi convogli di macchine autonome, così causando incidenti o arrivando a bloccare intere città.

Nel 2021 la Colonial Pipeline, una delle principali infrastrutture per la distribuzione di carburante negli Stati Uniti, è stata compromessa da un attacco ransomware.

Anche se in questo caso l’attacco non ha coinvolto AI, è stato un chiaro avvertimento del pericolo che rappresentano gli attacchi OT. Se a questi si aggiunge l’uso di AI avversaria, la situazione potrebbe degenerare: l’AI potrebbe automaticamente identificare vulnerabilità nei sistemi di controllo industriale e orchestrare attacchi coordinati su larga scala senza la necessità di supervisione umana.

Questo rende cruciale lo sviluppo di contromisure, come sistemi di difesa autonomi e resilienti, capaci di anticipare e prevenire questi scenari estremi.

L’AI nelle tattiche di guerra cibernetica

L’intelligenza artificiale sta trasformando le tattiche di guerra cibernetica, portando a un nuovo livello di sofisticazione tanto negli attacchi quanto nelle difese.

Attori statali e criminali informatici stanno sfruttando l’AI per ottenere vantaggi strategici nel cyberspazio, utilizzando l’intelligenza artificiale non solo per attacchi su larga scala ma anche per missioni di spionaggio, sabotaggio e destabilizzazione.

L’uso dell’AI da parte degli Stati per offese cibernetiche[5]

Gli Stati rappresentano alcuni degli attori più attivi nell’uso dell’AI avversaria per operazioni offensive.

Le tecnologie alimentate dall’AI vengono utilizzate per lanciare attacchi mirati contro infrastrutture critiche, rubare informazioni sensibili o manipolare sistemi governativi.

Cyberattacchi mirati: gli Stati stanno sviluppando capacità di AI avversaria per compromettere infrastrutture vitali come reti energetiche, sistemi di controllo industriale (ICS) e comunicazioni governative. Ad esempio, algoritmi di machine learning sono impiegati per identificare vulnerabilità in queste infrastrutture e lanciare attacchi mirati che possono destabilizzare intere regioni.

Attacchi coordinati con AI: utilizzando AI avanzata gli Stati possono coordinare attacchi multi-vettore, sincronizzando offensive cibernetiche con altre forme di conflitto (ad esempio, attacchi fisici o disinformazione) per ottenere il massimo impatto. Questo approccio, noto come “guerra ibrida”, si avvale dell’AI per gestire e ottimizzare ogni aspetto dell’attacco in modo più rapido ed efficiente rispetto agli approcci tradizionali.

Spionaggio e sorveglianza alimentati dall’AI

L’AI ha aperto nuove frontiere anche nello spionaggio cibernetico, permettendo agli attori statali di raccogliere e analizzare enormi quantità di dati sensibili in tempi estremamente ridotti nonché di mettere in campo tecniche di sorveglianza sempre più pervasive.

Esfiltrazione di dati su larga scala: gli algoritmi di intelligenza artificiale vengono utilizzati per penetrare reti sicure e rubare dati sensibili senza essere rilevati. L’AI può anche automatizzare l’identificazione dei dati più critici, accelerando l’esfiltrazione e riducendo i tempi di esposizione.

AI e monitoraggio di massa: paesi con regimi autoritari hanno sviluppato sistemi di sorveglianza basati sull’AI per monitorare le comunicazioni e le attività online di grandi gruppi di persone, identificando potenziali dissidenti o minacce alla stabilità del regime. Questi sistemi sfruttano tecniche di apprendimento automatico per analizzare dati provenienti dai social media, telecamere di sicurezza e altre fonti in tempo reale, aumentando notevolmente l’efficacia dello spionaggio.

Sabotaggio digitale e manipolazione delle informazioni

Un altro campo in cui l’AI avversaria sta avendo un impatto significativo è nel sabotaggio digitale e nella manipolazione delle informazioni, due componenti chiave della moderna guerra cibernetica.

AI e disinformazione: l’uso di AI per generare notizie false, deepfake e campagne di disinformazione è diventato una tattica comune, abilitando operazioni mirate a destabilizzare l’opinione pubblica per seminare caos politico e sociale. La capacità dell’AI di produrre contenuti verosimili, come falsi video di leader politici che fanno dichiarazioni inesistenti, ha cambiato il modo in cui la propaganda digitale viene utilizzata nei conflitti globali.

Sabotaggio dei sistemi critici: l’AI viene utilizzata anche per identificare punti deboli nei sistemi critici, come le reti elettriche o le infrastrutture idriche. Sabotare questi sistemi può avere conseguenze catastrofiche, tra cui blackout su larga scala o interruzioni nelle forniture essenziali, arrivando a minare la stabilità economica e sociale di un Paese.

Il futuro del campo di battaglia: AI vs. AI

L’AI sta rapidamente trasformando il panorama della sicurezza informatica: tanto che gli esperti parlano di una vera e propria corsa agli armamenti, che include AI offensive e AI difensive.

Questo capitolo esplorerà come la lotta tra attaccanti che sfruttano l’intelligenza artificiale per lanciare attacchi e i difensori che la usano per contrastarli stia diventando una battaglia sempre più complessa e avanzata.

AI avversaria contro sistemi di difesa AI

L’intelligenza artificiale viene già ampiamente utilizzata per rilevare vulnerabilità e sviluppare strategie di attacco sempre più sofisticate.

Tramite l’AI gli attaccanti possono adattare le loro tecniche in tempo reale, esplorando rapidamente i punti deboli di sistemi difensivi avanzati: questo rende estremamente difficile, per gli strumenti difensivi basati sull’AI, anticipare gli attacchi e rispondere in modo efficace.

La difesa si trasforma in una partita di velocità e adattamento costante, poiché gli attacchi possono essere automatizzati e affinati rapidamente[6].

Ad esempio, tecniche come gli attacchi di evasione (che abbiamo analizzato in precedenza) stanno diventando sempre più diffuse.

Automazione difensiva: Anomaly Detection e risposta automatica

Sul fronte della difesa, gli sviluppi nell’Anomaly Detection stanno rendendo i sistemi di sicurezza più intelligenti e autonomi.

Utilizzando reti neurali profonde e algoritmi di apprendimento, i sistemi AI sono infatti capaci di analizzare enormi volumi di dati in tempo reale, individuando anomalie che potrebbero indicare un attacco. Ad esempio le difese AI sono ora in grado di rilevare schemi comportamentali insoliti e rispondere autonomamente, bloccando le attività sospette prima che possano arrecare danni significativi[7].

Tuttavia, c’è ancora una notevole disparità tra le capacità offensive e difensive dell’AI.

Gli attacchi basati sull’AI continuano ad avanzare più rapidamente rispetto alle difese, creando un divario tecnologico che mette a dura prova i team di cybersecurity in tutto il mondo; di conseguenza si richiede una collaborazione continua tra i ricercatori, i governi e le aziende per sviluppare contromisure innovative.

Verso un’AI etica nelle difese cibernetiche

Un concetto emergente è rappresentato dagli attacchi avversari etici (Ethical Adversarial Attacks), in cui gli esperti di sicurezza utilizzano tecniche simili agli attaccanti al fine di testare e rafforzare i sistemi difensivi.

L’idea è di impiegare gli stessi strumenti usati per attaccare i sistemi al fine di migliorarne la sicurezza, rispettando però limiti etici e legali[8].

Tale strategia non si discosta dall’ormai comune approccio dell’ethical hacking; per quanto efficace, richiede tuttavia ulteriori sforzi per poter colmare un gap che va ampliandosi sempre di più.

Implicazioni etiche e preoccupazioni

La diffusione del ricorso all’intelligenza artificiale nella guerra cibernetica solleva gravi preoccupazioni etiche: è infatti evidente come il potenziale dell’AI di automatizzare attacchi complessi e prendere decisioni senza supervisione umana metta in discussione il ruolo della responsabilità, sul piano sia morale che legale, di questi strumenti.

Il seguente capitolo esplorerà le principali questioni etiche derivanti dall’impiego dell’AI nelle operazioni cibernetiche e militari.

L’autonomia dell’AI nei conflitti cibernetici

Un tema cruciale riguarda il crescente uso di sistemi autonomi nelle operazioni cibernetiche militari.

La possibilità che l’AI prenda decisioni di attacco o difesa in modo autonomo solleva, com’è evidente, seri interrogativi etici: chi è responsabile quando un sistema autonomo causa danni non previsti o prende decisioni moralmente discutibili?

Tali preoccupazioni si amplificano quando si tratta di sistemi di armi autonome, poiché i decisori militari potrebbero essere tentati di delegare a una macchina decisioni di vita o di morte, così eliminando ogni responsabilità umana[9].

La disinformazione come arma: impatti socio-politici

Con la crescita dell’uso di tecnologie AI (come i già citati deepfake) per la creazione di campagne di disinformazione, la possibilità di manipolare l’opinione pubblica contribuisce a minare la fiducia nei processi democratici, oggi già vacillante in molte nazioni.

Il rischio che i deepfake vengano utilizzati per screditare rappresentanti delle istituzioni, destabilizzare governi o manipolare operazioni elettorali è concreto: ciò rende urgente ed essenziale affrontare queste sfide etiche tramite appropriate regolamentazioni[10].

Regolamentazione e legislazione internazionale

Per gestire gli effetti legati all’avanzata dell’Intelligenza Artificiale nel settore militare e cibernetico, diventa fondamentale stabilire quadri normativi a livello globale.

Tuttavia, raggiungere un consenso internazionale sulle misure da adottare per regolamentare l’uso dell’AI in guerra è complesso: paesi come Stati Uniti, Cina e Russia stanno sviluppando tecnologie AI per scopi militari e le discussioni su una possibile regolamentazione o messa al bando di queste armi non hanno ancora raggiunto risultati concreti.

Strategie difensive contro l’AI avversaria

Man mano che i sistemi di sicurezza informatica evolvono per affrontare le minacce emergenti, le difese contro l’AI avversaria stanno diventando sempre più sofisticate.

È infatti possibile adottare diversi approcci, sia tecnici sia metodologici, per rendere i sistemi AI più robusti contro attacchi mirati e adattivi.

Costruire sistemi AI resilienti

In questo campo, una delle principali sfide è rendere gli algoritmi di AI resistenti agli attacchi avversari.

Esistono diverse tecniche che possono rafforzare i sistemi AI.

  • Addestramento avversario: questo processo comporta l’inserimento di esempi avversari nel set di addestramento dell’AI, in modo che il sistema impari a riconoscere e resistere a manipolazioni future. Aggiungendo dati che simulano attacchi, i modelli diventano più robusti contro le variazioni impreviste.
  • Rafforzamento del modello: consiste nell’aggiornamento continuo dei modelli di AI per adattarsi a nuove minacce e migliorare la resistenza agli attacchi. Questo implica tecniche come la regolarizzazione per prevenire l’overfitting, che può rendere un modello vulnerabile a manipolazioni da parte di attori malevoli.
  • AI spiegabile (XAI): implementare sistemi di AI “spiegabile” consente agli esseri umani di comprendere meglio il processo decisionale dei modelli AI, aumentando la fiducia nel sistema e facilitando l’identificazione delle vulnerabilità. In particolare, questo approccio aiuta a rilevare manipolazioni sottili nei dati di input che possono essere sfruttate dagli attaccanti.

Approcci ibridi umano-AI

Per quanto i sistemi di AI possano analizzare e reagire rapidamente a grandi quantità di dati, la combinazione di esperienza umana e potenza computazionale dell’AI rappresenta un vantaggio chiave nelle difese cibernetiche.

Gli esseri umani possono infatti rilevare sfumature e anomalie che potrebbero sfuggire all’AI, mentre la macchina può elaborare velocemente vasti dataset e suggerire azioni in tempo reale: l’approccio ibrido consente quindi una gestione più dinamica e resiliente delle minacce poiché, mentre l’AI identifica modelli di attacco su larga scala, l’esperienza umana valuta i rischi strategici e le risposte appropriate.

Intelligence proattiva sulle minacce

L’uso dell’AI per l’intelligence sulle minacce è diventato un pilastro fondamentale nella protezione contro gli attacchi.

Gli algoritmi di machine learning sono infatti in grado di analizzare grandi quantità di dati per prevedere attacchi futuri, consentendo di identificare eventuali vulnerabilità zero-day prima che vengano sfruttate dagli attaccanti.

I sistemi di AI possono scansionare continuamente reti e infrastrutture, identificando comportamenti anomali e prevedendo modelli di attacco: la capacità di prevedere e neutralizzare le minacce prima che si manifestino rende l’intelligence proattiva sulle minacce uno strumento fondamentale nella difesa contro gli attacchi avversari basati su AI.

Conclusioni

L’integrazione dell’intelligenza artificiale nel contesto della guerra cibernetica rappresenta un’autentica rivoluzione nel modo in cui affrontiamo le minacce informatiche.

Se da un lato l’AI offre potenti strumenti per difendere sistemi complessi e predire attacchi, dall’altro pone nuove sfide, soprattutto per quanto riguarda la sua vulnerabilità agli attacchi avversari e le implicazioni etiche del suo utilizzo nelle operazioni militari.

Le tecniche di difesa illustrate, come l’addestramento avversario e il rafforzamento dei modelli AI, mostrano il potenziale per rendere i sistemi più resilienti; ma è evidente che nessuna tecnologia è infallibile. L’approccio ibrido, combinando l’analisi dei dati su larga scala con il giudizio degli specialisti, si sta dimostrando una delle strategie più efficaci per bilanciare l’efficienza delle macchine con l’intuizione umana.

Inoltre, quando si considera l’automazione delle decisioni in ambito militare e cibernetico, gli aspetti etici diventano cruciali.

L’idea che un’intelligenza artificiale possa prendere decisioni fatali, o manipolare la realtà digitale allo scopo di influenzare l’opinione pubblica, solleva importanti domande sul grado di controllo umano che deve essere mantenuto. In tal senso, i sistemi di “AI spiegabile” e l’implementazione di regolamentazioni globali per limitare l’uso non etico dell’AI sono i primi passi verso la creazione di tecnologie più responsabili e sicure.

Nel futuro la vera sfida sarà mantenere il passo con l’evoluzione degli attacchi cibernetici alimentati dall’AI, sviluppando strumenti di difesa altrettanto avanzati senza trascurare i principi etici che devono guidare l’uso di queste tecnologie; per garantire che l’intelligenza artificiale sia utilizzata in modo responsabile e che le potenziali minacce siano gestite in modo efficace sarà fondamentale una costante collaborazione internazionale, insieme a una robusta regolamentazione di settore.

Va infine ricordato che, con l’arrivo imminente del quantum computing, le capacità dell’AI avversaria potrebbero vedere un boost degenerativo senza precedenti.

I computer quantistici promettono di risolvere problemi complessi a una velocità esponenzialmente superiore rispetto agli strumenti tradizionali, consentendo agli attaccanti di eseguire calcoli crittografici, analisi di grandi quantità di dati e simulazioni avanzate in tempi ridotti. Ciò significa che le AI avversarie, potenziate dal quantum computing, potranno facilmente violare crittografie oggi considerate sicure, scansionare e sfruttare vulnerabilità in infrastrutture IT/OT critiche e coordinare attacchi multi-vettore con un’efficienza senza pari.

Il risultato potrebbe essere una corsa agli armamenti tecnologica, dove le difese basate su AI dovranno evolvere a una velocità altrettanto rapida per tenere il passo delle minacce.

Senza soluzioni di sicurezza più robuste, la possibilità di destabilizzare interi settori a rilevanza critica (come quello dei trasporti autonomi o delle reti energetiche) diventerà un rischio concreto nel prossimo futuro, rendendo imperativa la ricerca non solo di nuove tecniche difensive ma anche di soluzioni etiche e regolatorie che sappiano prevenire il caos nel cyberspazio.

In definitiva, il ruolo dell’AI nella guerra cibernetica richiede una riflessione continua sul piano sia tecnologico che evolutivo.

Stiamo varcando una soglia in cui l’innovazione rischia di sfuggire al nostro controllo: la vera sfida non si limiterà allo sviluppo di strumenti sempre più potenti, imponendo altresì di comprendere come poter armonizzare progresso e sicurezza.

È una corsa contro noi stessi, dove il nostro destino digitale sarà scritto non dalla tecnologia che creiamo ma dalla capacità di comprenderne e di gestirne le implicazioni.

L’evoluzione dell’intelligenza artificiale nel panorama della sicurezza cibernetica è un argomento in continua evoluzione che richiede un monitoraggio costante e una comprensione approfondita delle sue implicazioni.

Per una trattazione più dettagliata e un’analisi tecnico-strategica completa di questi temi, ti invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrai trovare ulteriori approfondimenti sui meccanismi dell’AI avversaria, case study aggiornati e le più recenti strategie difensive adottate a livello globale.

Articolo a cura di Alessio Garofalo – Technology Executive, Advisor, Autore e Futurista.

Note

[1]Cybercrime To Cost The World $10.5 Trillion Annually By 2025. Cybersecurity Ventures, 2020. AI-powered Malware and Polymorphic Attacks di Evans, A. e Robles, M., Journal of Cybersecurity

[2]AI-powered Malware and Polymorphic Attacks di Evans, A. e Robles, M., Journal of Cybersecurity Research, Vol. 15, 2022.

[3]Advanced Persistent Threats and AI: An Evolution in Cyber Warfare di Smith, J., International Journal of Information Security, Vol. 18, 2021.

[4]The Threat of Deepfake Technology in Cybersecurity di Patterson, B., Cybersecurity & Digital Forensics Review, Vol. 22, 2021

[5]Cyber Warfare and Artificial Intelligence: Emerging Threats to National Security di Thompson, R. e Hughes, K., Defense Technology Journal, Vol. 33, 2022.

[6]Bridging the AI Divide: The Evolving Arms Race Between AI-Driven Cyber Attacks and AI-Powered Cybersecurity Defenses, Waizel G., International Conference on Machine Intelligence & Security for Smart Cities, 2024.

[7]P&S Market Research. Artificial Intelligence (AI) in Cyber Security Market.

[8]The Double-Edged Sword of AI: Ethical Adversarial Attacks. di Springer A. AI and Ethics, 2021.

[9]Schwarz E., “The Ethical Implications of AI in Warfare.” Queen Mary University of London, 2020.

[10]Morgan F., Boudreaux B., Lohn A. et al. “Military Applications of Artificial Intelligence: Ethical Concerns in an Uncertain World”, RAND Corporation, 2020.

Profilo Autore

Executive nel settore tecnologico con solide
radici nella Difesa e una carriera internazionale
che include ruoli chiave in Amazon e NEOM. Attualmente CIO/CTO di Oxagon, guida l’innovazione per la città industriale del futuro. Alessio è anche advisor per diverse realtà, autore di due libri e imprenditore attivo, focalizzato sulla creazione di prodotti digitali attraverso un venture studio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-avversaria/


Strategie per prevenire il phishing nelle piccole imprese: un approccio sistematico alla sicurezza informatica

Le piccole imprese rappresentano un obiettivo privilegiato per gli attacchi di phishing, manifestando una probabilità tre volte superiore di essere vittime di attacchi mirati rispetto alle grandi aziende. Il phishing rappresenta l’utilizzo di comunicazioni elettroniche convincenti per indurre gli utenti ad aprire collegamenti dannosi o scaricare software malevolo, spesso mascherandosi come fonte fidata quale la propria banca, compagnia di carte di credito o un dirigente aziendale.

Le piccole imprese sono bersagli comuni degli attacchi informatici, avendo registrato nel 2023 un numero superiore di violazioni di dati confermate rispetto alle grandi imprese, con l’82% degli attacchi ransomware del 2021 che ha preso di mira specificamente le piccole e medie imprese. Questo preoccupante scenario richiede l’implementazione di strategie difensive articolate e scientificamente validate.

Riconoscere e bloccare email di phishing

Meccanismi di autenticazione basati su dominio

L’implementazione di protocolli di autenticazione domini rappresenta la prima linea di difesa contro la compromissione delle comunicazioni elettroniche. Il Sender Policy Framework (SPF) costituisce il meccanismo standardizzato attraverso cui il dominio mittente identifica e asserisce i server di posta autorizzati per un determinato dominio.

Il DomainKeys Identified Mail (DKIM) permette al Mail Transfer Agent mittente di apporre una firma digitale crittografica sui header selezionati e sul corpo del messaggio utilizzando una firma RSA, includendo tale firma in un header DKIM che viene allegato al messaggio prima della trasmissione. La validazione della firma assicura al destinatario che il messaggio non abbia subìto modifiche durante il transito.

Il Domain-based Message Authentication, Reporting and Conformance (DMARC) rappresenta l’evoluzione più sofisticata, consentendo ai proprietari di domini mittenti di specificare le politiche relative alla verifica dell’autenticità delle proprie comunicazioni elettroniche e le modalità di gestione delle email che falliscono la verifica.

Implementazione di filtri email avanzati

L’utilizzo di filtri email configurabili può prevenire la maggior parte dei messaggi di phishing dal raggiungere le caselle di posta dei dipendenti. Le tecnologie di sicurezza email possono inoltre implementare meccanismi di autenticazione che verificano l’origine dei messaggi e possono configurare filtri per bloccare comunicazioni non autorizzate.

I filtri avanzati dovrebbero incorporare:

  • Analisi euristica dei contenuti: Identificazione di pattern linguistici e strutturali caratteristici del phishing
  • Blacklist dinamiche: Utilizzo di servizi terzi quali Spamhaus Project e SORBS per mantenere elenchi aggiornati di mittenti malevoli
  • Verifica della reputazione dei domini: Controllo incrociato con database di reputazione per identificare domini compromessi o recentemente registrati

Tecnologie di sandboxing

L’impiego di “detonation chambers” per aprire collegamenti/allegati ai fini della scansione malware, igienizzazione degli allegati, rappresenta una misura essenziale prima della consegna. Questi ambienti isolati permettono l’esecuzione sicura di codice potenzialmente malevolo senza compromettere l’infrastruttura aziendale.

Formazione dei dipendenti sulla sicurezza del phishing

Approcci pedagogici evidence-based

Una forza lavoro adeguatamente formata può imparare a identificare i segni comuni del phishing e prevenire gli attacchi. La ricerca NIST sviluppa la NIST Phish Scale, che consente ai Chief Information Security Officer (CISO) e agli implementatori di training di phishing di valutare più facilmente la difficoltà dei loro esercizi di phishing e spiegare i tassi di click associati.

Con la formazione appropriata e la consapevolezza, la maggior parte degli attacchi di phishing di base possono essere facilmente riconosciuti. Come parte del corso di formazione, è utile utilizzare una varietà di email di phishing note per aiutare le persone a individuare caratteristiche comuni e identificare la truffa.

Metodologie formative diversificate

La ricerca accademica evidenzia l’efficacia di approcci formativi multipli:

Gamification: Gli studi hanno trovato che questo tipo di formazione fa un lavoro fantastico nell’aumentare la partecipazione dei dipendenti e la ritenzione delle informazioni.

Simulazioni di ingegneria sociale: La simulazione di ingegneria sociale è un metodo per testare la consapevolezza di sicurezza degli utenti e la preparazione creando una storia di sfondo fittizia che viene utilizzata per influenzare il comportamento o manipolare qualcuno per fornire informazioni private.

Formazione just-in-time: Se i dipendenti cliccano sui test di phishing, vengono reindirizzati a una pagina di destinazione con una rapida esperienza di formazione, incluso un video breve, divertente ma educativo insieme a suggerimenti su come individuare ed evitare email di phishing in futuro.

Metriche di efficacia

Le simulazioni di phishing ripetute hanno dimostrato di essere un modo utile per aiutare i dipendenti a individuare email malevole e quindi ridurre la loro suscettibilità. Dopo aver completato un anno di formazione di consapevolezza del phishing, la percentuale media di propensione al phish è precipitata dal 37,9% al 4,7%, registrando un incredibile tasso di miglioramento dell’87%.

Autenticazione a più fattori per una maggiore protezione

Limitazioni dell’MFA tradizionale

L’autenticazione a più fattori (MFA) è richiesta e utilizzata su tutti gli account che la offrono? Specialmente gli account che accedono a informazioni sensibili? Stiamo utilizzando MFA resistente al phishing?

Non tutti i tipi di autenticazione a più fattori (MFA) sono creati uguali. L’autenticazione legacy come nomi utente e password può essere facilmente violata, e l’autenticazione basata su mobile come SMS, codici OTP e notifiche push è altamente suscettibile agli attacchi di phishing moderni, malware, SIM swap e attacchi man-in-the-middle (MiTM).

MFA resistente al phishing

L’MFA resistente al phishing è definita dal NIST Special Publication DRAFT 800-63-B4 come “la capacità del protocollo di autenticazione di rilevare e prevenire la divulgazione di segreti di autenticazione e output di autenticatori validi a una parte facente capo a un impostore senza fare affidamento sulla vigilanza dell’abbonato”.

La strategia Zero Trust M-22-09 dell’OMB dalla Casa Bianca descrive specificamente due tecnologie resistenti al phishing: lo standard FIDO2 WebAuthn e le smart card PIV.

Implementazione FIDO2/WebAuthn

FIDO è un insieme di protocolli di autenticazione che utilizza chiavi crittografiche sui dispositivi degli utenti per offrire un modo sicuro e resistente al phishing per autenticare le identità degli utenti – tutto senza password. Questa tecnologia ha consentito a circa 40.000 utenti registrati, alcuni dei quali storicamente richiedevano esenzioni PIV, di accedere alla rete USDA senza introdurre i rischi associati a nomi utente e password.

Vantaggi chiave del FIDO2:

  • Eliminazione di segreti condivisi
  • Binding crittografico al dominio specifico
  • Resistenza agli attacchi di replay
  • Supporto per autenticazione senza password

Certificati PIV e PKI

I certificati X.509 possono essere utilizzati per autenticare una (o entrambe) le estremità di una connessione TLS quando SMTP viene eseguito su TLS. S/MIME utilizza anche certificati X.509 per certificare e memorizzare chiavi pubbliche utilizzate per validare firme digitali e crittografare email.

Simulazioni di phishing per testare la consapevolezza

Progettazione efficace delle simulazioni

Le simulazioni di phishing forniscono un metodo pratico e hands-on per i dipendenti per imparare come rilevare i tentativi di phishing. Questa esperienza pratica è spesso più efficace della formazione teorica.

Le simulazioni di phishing dovrebbero essere eseguite ogni trimestre per massimizzare l’impatto dei metodi di formazione di consapevolezza della sicurezza nuovi o migliorati. È importante seguire un approccio non punitivo quando i dipendenti sbagliano; coloro che inavvertitamente cliccano su un collegamento malevolo non dovrebbero essere puniti, ma incoraggiati a segnalare il loro errore.

Metodologie di testing avanzate

Le soluzioni di simulazione di phishing offrono tipicamente le seguenti capacità: minacce cyber realistiche che mirano a replicare vari tipi di minacce di sicurezza informatica che rispecchiano scenari di vita reale, scenari di phishing personalizzabili che le aziende possono adattare per assomigliare a quegli attacchi più probabili di colpire la loro industria o dipartimento.

Componenti essenziali:

  • Targeting intelligente: Invio di simulazioni a tutti i dipendenti, dipartimenti specifici, dirigenti o individui frequentemente presi di mira
  • Contenuto adattivo: Invio automatico di simulazioni personalizzate ai dipendenti che non sono mai stati testati o che hanno fallito il loro ultimo test
  • Misurazione delle prestazioni basata sui dati: Analisi di come individui e gruppi si comportano durante le simulazioni

Reporting e analisi

I report completi con statistiche dettagliate, grafici e risultati dovrebbero includere riassunti a livello esecutivo con panoramiche di alto livello personalizzate per la leadership. L’efficacia organizzativa nelle impostazioni reali su larga scala, in particolare riguardo alla formulazione degli attacchi di phishing (personalizzata versus generale) e come diverse unità aziendali sono state colpite nel tempo, rappresenta un fattore critico.

Integrazione con programmi formativi

L’integrazione del programma di formazione: il software di simulazione di phishing spesso si integra perfettamente in programmi di formazione di sicurezza informatica più ampi. Questo consente un approccio olistico all’apprendimento, dove i dipendenti possono immediatamente praticare le lezioni apprese da altri moduli di formazione in scenari realistici.

Raccomandazioni implementative

Framework di sicurezza strutturato

Il Cybersecurity Framework (CSF) del NIST fornisce una struttura flessibile che si adatta alle esigenze specifiche di ogni organizzazione, indipendentemente dalle dimensioni, dal settore o dal livello di maturità. La guida CSF 2.0: Small Business Quick Start è strutturata in base alle sei funzioni principali del CSF: Governare, Identificare, Proteggere, Rilevare, Rispondere e Recuperare.

Approccio layered alla sicurezza

La protezione efficace contro il phishing richiede un approccio multi-livello che integri:

  • Controlli tecnici: Filtri email, autenticazione domini, MFA resistente al phishing
  • Controlli amministrativi: Politiche di sicurezza, procedure di risposta agli incidenti
  • Controlli fisici: Formazione del personale, simulazioni, consapevolezza organizzativa

Monitoraggio e miglioramento continuo

Secondo USENIX, i dipendenti inizieranno a dimenticare la loro formazione dopo quattro mesi, quindi fornire sessioni di consapevolezza regolari è fondamentale per assicurarsi che le informazioni rimangano fresche nelle loro menti.

L’implementazione di un programma di monitoraggio continuo dovrebbe includere:

  • Valutazioni trimestrali delle simulazioni di phishing
  • Revisione mensile delle metriche di sicurezza email
  • Aggiornamento annuale delle politiche e delle procedure

Innovazioni emergenti e tendenze 2025

Minacce potenziate dall’Intelligenza Artificiale

Il panorama del phishing ha subìto una trasformazione radicale con l’avvento dell’Intelligenza Artificiale generativa. Gli attacchi di phishing potenziati dall’AI utilizzano algoritmi di intelligenza artificiale generativa per creare messaggi di phishing altamente personalizzati e convincenti, analizzando vaste quantità di dati provenienti da social media, siti web aziendali e altre fonti pubbliche per imitare stili e contenuti di comunicazione legittimi.

La ricerca di Hoxhunt ha documentato che nel marzo 2025, gli agenti AI per il phishing mirato sono diventati il 24% più efficaci degli esperti umani, con un miglioramento del 55% nelle prestazioni relative rispetto ai team red umani dal 2023 al 2025. Le statistiche del 2024 rivelano che il 67,4% di tutti gli attacchi di phishing ha utilizzato qualche forma di AI, con un aumento del 4.151% del volume totale di phishing dall’avvento di ChatGPT nel 2022.

Quishing: la minaccia dei codici QR

Il QR Code Phishing o “Quishing” rappresenta una delle evoluzioni più insidiose degli attacchi di phishing. Nel 2025, gli attacchi quishing sono aumentati del 25% anno su anno, rappresentando ora 1 su ogni 8 campagne di raccolta credenziali. Il 90% degli attacchi con codici QR rilevati sono attacchi di phishing per credenziali, spesso collegati a siti web che appaiono legittimi (frequentemente emulazioni di pagine di login Google o Microsoft).

I dati dell’Action Fraud mostrano che le truffe con codici QR sono aumentate di quattordici volte negli ultimi cinque anni, con 1.386 segnalazioni ricevute nel 2024 rispetto a sole 100 nel 2019. La natura particolarmente pericolosa del quishing deriva dalla sua capacità di aggirare i tradizionali sistemi di difesa informatica, operando completamente al di fuori dei perimetri di sicurezza digitali.

Deepfake e Voice Phishing (Vishing)

Il report Global Threat di CrowdStrike del 2025 evidenzia un aumento del 442% negli attacchi di voice phishing (vishing) tra la prima e la seconda metà del 2024, alimentati da tattiche di phishing e impersonificazione generate dall’AI. Nel 2024, un’azienda multinazionale è stata vittima di una truffa deepfake che è costata all’impresa 25 milioni di dollari, dove tutti i partecipanti a una videoconferenza erano deepfake creati utilizzando dati pubblicamente disponibili dai social media.

Biometria comportamentale: la nuova frontiera difensiva

La biometria comportamentale emerge come soluzione innovativa per contrastare le minacce AI-powered. Questa tecnologia utilizza l’intelligenza artificiale per analizzare come gli utenti interagiscono con i sistemi, inclusi pattern di digitazione, movimenti del mouse e modalità di utilizzo del dispositivo, creando un profilo unico per ogni utente e segnalando qualsiasi deviazione che potrebbe indicare una violazione della sicurezza.

La biometria comportamentale può essere compresa come “linguaggio corporeo digitale”, catturando e analizzando distinzioni sottili per stabilire un’impronta digitale unica che i fraudster e le loro macchinazioni trovano quasi impossibile da replicare. Il mercato della biometria comportamentale è previsto raggiungere i 14,00 miliardi di USD entro il 2032, con una crescita guidata dalla crescente domanda di verificazione dell’identità basata sull’AI e rilevamento delle frodi.

Tecnologie di rilevamento AI-powered

Il report di External Threat Intelligence del 2025 di CybelAngel evidenzia che gli strumenti di rilevamento AI integrati sono il modo più efficace per identificare e segnalare tentativi di phishing potenziati dall’AI. Queste soluzioni incorporano:

  • Rilevamento di anomalie basato su AI: Monitoraggio continuo dei pattern di comunicazione email per identificare deviazioni sottili
  • Algoritmi avanzati di rilevamento dell’offuscamento: Superamento dei limiti dei filtri tradizionali basati su testo
  • Analisi comportamentale in tempo reale: Identificazione di pattern non umani nelle interazioni digitali

Conclusioni

La prevenzione del phishing nelle piccole imprese richiede un approccio sistematico e scientificamente fondato che integri tecnologie avanzate, formazione continua del personale e strategie di testing proattive. Con l’emergere di minacce AI-powered, quishing e deepfake, le organizzazioni devono evolvere le proprie strategie difensive incorporando biometria comportamentale, rilevamento di anomalie basato su AI e protocolli di risposta specializzati per minacce correlate all’intelligenza artificiale.

L’implementazione coordinata di autenticazione domini, MFA resistente al phishing, programmi formativi evidence-based, simulazioni regolari e tecnologie di rilevamento AI rappresenta la strategia più efficace per mitigare significativamente il rischio di compromissione nel panorama delle minacce del 2025.

Le evidenze scientifiche dimostrano che un approccio integrato può ridurre la suscettibilità al phishing dall’87% iniziale fino al 4,7%, rappresentando un miglioramento dell’efficacia difensiva di oltre l’87%. Tuttavia, il successo di tali iniziative dipende dall’impegno organizzativo verso l’implementazione sistematica, l’adozione di tecnologie emergenti e il miglioramento continuo delle misure di sicurezza informatica in risposta all’evoluzione del panorama delle minacce.

Bibliografia e fonti utilizzate

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/phishing-imprese/


Gli LLM: lama dalla punta spezzata?

L’evoluzione dei modelli linguistici di grandi dimensioni, noti come Large Language Models (LLM[1]), rappresenta uno dei progressi più significativi nell’ambito dell’intelligenza artificiale. Questi modelli hanno la capacità di comprendere e generare linguaggio umano con un livello di sofisticazione e coerenza mai visto prima, influenzando in modo profondo la nostra vita personale e professionale.

L’impatto degli LLM si estende a molteplici settori: dalla gestione del tempo all’ottimizzazione dei processi aziendali, fino al supporto creativo e alla generazione di contenuti.

Tuttavia, l’adozione su larga scala di queste tecnologie solleva anche una serie di domande e sfide relative alla loro sicurezza, affidabilità, trasparenza ed etica.

In questo contributo esploriamo le potenzialità, i limiti e le implicazioni degli LLM, con un focus particolare sul ruolo della regolamentazione, come l’AI Act dell’Unione Europea, per garantire un uso responsabile e sicuro di questi strumenti.

Quanto può aiutarmi nella vita personale e professionale un LLM?

I Large Language Models (LLM) rappresentano una tecnologia dirompente che può influenzare e migliorare la vita personale e professionale in modi che vanno ben oltre l’automazione di compiti ripetitivi.

A livello personale, un LLM può essere un assistente virtuale capace di fornire supporto in diverse aree, dall’apprendimento continuo alla gestione del tempo e all’organizzazione di attività quotidiane.

Per chi desidera apprendere una nuova lingua un LLM può fungere da tutor linguistico, fornendo esercizi, risposte personalizzate, traduzioni istantanee e spiegazioni contestuali che migliorano la comprensione in tempo reale; la gestione del tempo, un problema comune per molte persone, può essere resa più semplice grazie alla capacità degli LLM di pianificare, creare promemoria e persino suggerire strategie di produttività basate sui tuoi comportamenti e necessità specifiche.

Un LLM può inoltre aiutare ad esplorare nuove idee, ispirare progetti artistici o letterari e persino suggerire metodi innovativi per affrontare problemi personali o professionali.

Sul piano professionale, le capacità di un LLM possono essere sfruttate per ottimizzare numerosi processi lavorativi.

Gli LLM possono semplificare la stesura e revisione di documenti, automatizzare la generazione di report, facilitare l’analisi di grandi quantità di dati e proporre soluzioni a problemi complessi.

Ad esempio un ricercatore può avvalersi di un LLM per analizzare la letteratura scientifica in modo rapido ed efficiente, scoprendo correlazioni e nuovi spunti di ricerca altrimenti difficili da individuare. Un programmatore può delegare agli LLM la scrittura di codice, l’ottimizzazione delle prestazioni e la correzione di bug, accelerando così lo sviluppo del software. Anche nel settore legale un LLM può analizzare rapidamente la giurisprudenza, redigere documenti legali e fornire suggerimenti basati sui precedenti esistenti; tuttavia in questo campo il loro impiego va attentamente valutato, essendosi verificati diversi casi di “allucinazioni” in cui sono state citate pronunce giurisprudenziali inesistenti[2].

Gli esempi pratici dell’uso degli LLM sono praticamente infiniti. Possono assistere un docente nel definire un programma scolastico, generare esercitazioni interattive per gli studenti, suggerire strategie didattiche basate sull’analisi delle prestazioni e persino fungere da assistente virtuale durante le lezioni.

Anche in ambito artistico, pur senza sostituire l’inventiva umana, un LLM può aiutare un autore a sviluppare trame, generare dialoghi realistici e proporre sviluppi narrativi unici, contribuendo così al processo creativo.

La riduzione del tempo come valore aggiunto

Una delle qualità più apprezzate degli LLM è la loro capacità di ridurre drasticamente il tempo necessario per svolgere attività complesse o ripetitive. Questo vantaggio è particolarmente rilevante in un’epoca in cui la velocità e l’efficienza sono fattori chiave per il successo personale e professionale.

Grazie alla loro capacità di analizzare, sintetizzare e organizzare grandi quantità di dati, gli LLM consentono di evitare ore di ricerche manuali, confronti, catalogazione ed etichettatura. Possono fornire risposte pertinenti in pochi secondi, risparmiando tempo prezioso e migliorando l’efficienza generale.

In un mondo in cui il costo dello spazio per immagazzinare dati sta rapidamente diminuendo, mentre il valore del tempo cresce, la capacità degli LLM di accelerare processi e decisioni ha un impatto diretto sull’efficacia e sulla produttività. Il tempo risparmiato può essere reindirizzato verso attività più significative, come la pianificazione strategica, l’innovazione o il miglioramento continuo delle competenze.

Tuttavia, gli LLM non si limitano a svolgere semplici operazioni di ricerca e recupero delle informazioni; possono trasformare dati grezzi in conoscenza pratica, facilitando il riassunto e l’espansione di documenti complessi, progettando lezioni e percorsi formativi, generando programmi software e offrendo persino consulenza personalizzata su questioni complesse. La capacità di sintetizzare contenuti e adattarli a diversi contesti rende gli LLM strumenti estremamente versatili e potenti.

Apprendimento automatico e NLP in sinergia

Il cuore degli LLM è rappresentato dal machine learning (apprendimento automatico) e dall’elaborazione del linguaggio naturale (Natural Language Processing o NLP). Gli LLM vengono addestrati su enormi quantità di dati provenienti da diverse fonti, che spaziano da libri e articoli scientifici a documenti tecnici e conversazioni.

Durante il processo di addestramento, gli LLM utilizzano reti neurali profonde (deep learning[3]) per comprendere e generare testo in modo coerente e contestuale. Le reti neurali profonde sono costituite da numerosi strati (layers) che elaborano i dati in modo gerarchico e sempre più complesso, consentendo ai modelli di apprendere rappresentazioni sofisticate e relazioni tra le parole.

L’apprendimento automatico può essere supervisionato, non supervisionato o basato sul rinforzo.

Nell’apprendimento supervisionato, il modello viene addestrato utilizzando dati etichettati, dove ogni esempio ha un input e un output atteso; nell’apprendimento non supervisionato il modello analizza i dati senza etichette, cercando di scoprire autonomamente pattern e relazioni; l’apprendimento basato sul rinforzo, invece, prevede un sistema di ricompense e penalità che guida il modello verso il raggiungimento di obiettivi specifici.

Il deep learning ha trasformato il modo in cui i computer “pensano” e comprendono il linguaggio. Le reti neurali profonde consentono agli LLM di riconoscere modelli complessi nei dati, generare risposte contestualizzate e persino imitare il comportamento umano in determinati contesti. Questo approccio gerarchico e progressivo rende possibile l’analisi di testi complessi, la generazione di contenuti creativi e la comprensione di linguaggi naturali in modo fluido. Approfondimenti sul deep learning sono disponibili in numerose fonti[4].

Machine learning e complessità computazionale: i limiti degli LLM

Nonostante i notevoli progressi, gli LLM non hanno modificato i fondamenti della complessità computazionale. La tesi di Church-Turing[5], che definisce ciò che è calcolabile da una macchina, rimane invariata. Gli LLM non hanno spostato il confine tra problemi trattabili (P) e intrattabili (NP).

LLM

In altre parole, i modelli non sono in grado di risolvere problemi computazionalmente complessi che non erano già trattabili prima della loro esistenza. Questo punto è fondamentale per comprendere le loro reali capacità e i loro limiti.[6].

Dopo l’AI winter,[7] gli LLM possono migliorare l’efficienza di molte operazioni già fattibili, accelerando processi e offrendo risposte rapide e precise. Tuttavia, non sono in grado di sovvertire la complessità intrinseca dei problemi o di rendere trattabili questioni che non lo erano. La loro forza risiede nella capacità di elaborare rapidamente grandi quantità di dati e di offrire soluzioni pratiche, ma non di superare limiti teorici consolidati.

Il momento in cui un LLM riuscirà a modificare la classe di complessità di un qualsivoglia problema – semmai ci riuscirà – sarà epocale. Sinceramente, sono scettico.

La questione dell’intelligenza: è giusto definire “intelligenti” gli LLM?

La definizione di intelligenza è complessa e spesso soggettiva. Gli LLM possono simulare l’intelligenza umana attraverso risposte coerenti e contestualizzate: ma è corretto definirli realmente intelligenti?

L’intelligenza umana è caratterizzata da creatività, innovazione, capacità di risolvere problemi complessi in modo originale e di generare nuove idee. Gli LLM, invece, si basano su dati esistenti e seguono schemi predeterminati. Possono generare contenuti che sembrano creativi, ma che sono sempre derivati dalle informazioni già disponibili nei dati di addestramento.

Questo non significa che gli LLM siano inutili o privi di valore. Al contrario, rappresentano strumenti estremamente potenti per l’automazione di processi, la generazione di contenuti e l’analisi di dati. Tuttavia, è importante non confondere le loro capacità con quelle di un essere umano.

Gli LLM non hanno coscienza, emozioni o etica. Sono strumenti che seguono logiche e modelli statistici, non entità autonome dotate di capacità decisionali.

  • LLM negli attacchi

I cybercriminali possono sfruttare gli LLM per condurre attacchi sofisticati e difficili da rilevare. Le principali aree di applicazione malevola includono:

  • Phishing e social engineering

Gli LLM eccellono nella comprensione e generazione di linguaggio naturale, il che li rende strumenti formidabili per orchestrare campagne di phishing altamente personalizzate e difficili da riconoscere. Gli attaccanti possono utilizzare gli LLM per creare e-mail, messaggi di testo e comunicazioni che imitano perfettamente lo stile e il tono di colleghi, superiori o aziende fidate, aumentando notevolmente la probabilità che le vittime si fidino e compiano azioni dannose. Questi attacchi sfruttano la capacità degli LLM di adattarsi al contesto e di utilizzare informazioni pubblicamente disponibili per personalizzare i messaggi, facendo riferimento a eventi o progetti specifici che coinvolgono la vittima.

Ad esempio, un attaccante potrebbe chiedere a un LLM di generare un’e-mail apparentemente inviata dal reparto IT dell’azienda della vittima, in cui si richiede un urgente aggiornamento della password aziendale. L’e-mail include riferimenti a politiche di sicurezza interne e un link a un sito di phishing che replica fedelmente la pagina di accesso dell’azienda, aumentando la possibilità di compromettere l’account della vittima.

  • Generazione di codice e malware

Gli LLM possono essere utilizzati per scrivere codice exploit e generare varianti di malware in grado di eludere i sistemi di rilevamento tradizionali. Gli attaccanti possono modificare automaticamente il codice malevolo per renderlo più difficile da identificare attraverso strumenti di sicurezza, come antivirus e sistemi di rilevamento basati su firme. Questo rende gli LLM strumenti preziosi per gli attacchi che richiedono la creazione di varianti sempre nuove di codice dannoso.

Ad esempio, gli LLM possono essere utilizzati per generare malware polimorfico che cambia il proprio codice a ogni esecuzione, eludendo i controlli statici e complicando il lavoro di analisi e rilevamento da parte dei professionisti della sicurezza.

  • Deepfake e impersonificazione

Combinando gli LLM con modelli di sintesi vocale e video, gli attaccanti possono creare contenuti deepfake estremamente realistici, utilizzabili per ingannare le vittime e condurle a compiere azioni pericolose. Questo approccio può essere sfruttato per impersonare individui di alto profilo, convincendo le vittime a trasferire fondi, condividere informazioni sensibili o concedere accessi privilegiati.

Un attacco che utilizza un deepfake audio potrebbe ad esempio convincere un dipendente a trasferire fondi aziendali, credendo di ricevere una richiesta urgente dal proprio direttore generale.

  • Disinformazione

Gli LLM possono essere utilizzati per automatizzare la creazione di contenuti falsi su larga scala, come post sui social media, articoli e recensioni, con l’obiettivo di influenzare l’opinione pubblica, destabilizzare situazioni sociali o distruggere la reputazione di individui e organizzazioni.

Esempio: un gruppo di attaccanti potrebbe generare migliaia di recensioni negative su prodotti o servizi di una specifica azienda, danneggiandone la reputazione e influenzando negativamente la fiducia dei consumatori.

  • Evasione dei sistemi di rilevamento

Gli LLM possono creare varianti di input che eludono i sistemi di rilevamento automatico, modificando leggermente il codice o i dati in modo che risultino “invisibili” agli strumenti di sicurezza. Questi attacchi adversarial[8] (antagonistici) sono progettati per indurre errori nei modelli di rilevamento basati su machine learning, bypassando le difese con input creati ad arte.

Esempio: un attaccante utilizza un LLM per generare una versione modificata di un codice dannoso che sfugge ai controlli dei sistemi di sicurezza tradizionali.

  • LLM nella difesa

Gli LLM non sono solo strumenti di attacco; possono anche rappresentare una risorsa fondamentale per la difesa delle infrastrutture digitali e la protezione dei dati.

  • Analisi e rilevamento delle cyber-minacce

Gli LLM possono analizzare grandi volumi di dati e log per identificare comportamenti sospetti, anomalie e potenziali attacchi. La loro capacità di apprendimento consente di rilevare schemi complessi che spesso sfuggono ai sistemi tradizionali.

Esempio: un LLM addestrato per analizzare i log di accesso rileva tentativi di accesso non autorizzati a sistemi critici, segnalando comportamenti che si discostano dalla norma.

  • Automazione della risposta a Incidenti

Gli LLM possono essere configurati per rispondere automaticamente agli incidenti di sicurezza, riducendo il tempo di reazione e limitando il danno. Ciò è particolarmente utile per affrontare attacchi in tempo reale.

Esempio: quando un attacco ransomware viene rilevato, un LLM può isolare i sistemi infetti, bloccare i processi malevoli e notificare il personale IT.

  • Formazione

Gli LLM possono essere utilizzati per simulare attacchi realistici, addestrando il personale a riconoscere e rispondere efficacemente alle minacce.

Esempio: un’azienda utilizza un LLM per generare scenari di phishing che testano la reattività dei dipendenti e migliorano la loro consapevolezza dei rischi.

  • LLM nella prevenzione

Gli LLM possono svolgere un ruolo chiave nella prevenzione, anticipando le minacce e proteggendo le organizzazioni.

  • Monitoraggio proattivo

Gli LLM possono analizzare fonti di intelligence per prevedere nuove minacce, offrendo un vantaggio strategico. Un LLM potrebbe monitorare forum e dark web per identificare conversazioni su potenziali attacchi, avvisando in anticipo le aziende a rischio.

  • Controllo del codice

Gli sviluppatori possono utilizzare gli LLM per controllare il codice in tempo reale, identificando eventuali vulnerabilità durante la fase di sviluppo. Un LLM potrebbe suggerire correzioni per vulnerabilità di sicurezza mentre lo sviluppatore scrive codice per un’applicazione web.

In modo più generico, sebbene non possano prevedere con esattezza specifici attacchi zero-day[9], gli LLM possono analizzare una vasta gamma di dati per identificare potenziali vulnerabilità e suggerire contromisure. La loro capacità di sintetizzare informazioni provenienti da diverse fonti li rende strumenti preziosi per i team di sicurezza informatica che cercano di prevenire attacchi complessi e persistenti (APT o Advanced Persistent Threats[10]).

È chiaro che quanto discusso nel paragrafo 6.1 solleva importanti questioni etiche e di sicurezza, che devono essere affrontate per garantire un utilizzo responsabile di queste tecnologie.

La responsabilità nell’uso degli LLM e il ruolo dell’AI Act

Un elemento cruciale per l’adozione sicura e responsabile degli LLM in Europa è rappresentato dal cosiddetto AI Act,[11] regolamento dell’Unione Europea mirato a disciplinare l’intelligenza artificiale in tutti i suoi aspetti. L’AI Act mira a creare un quadro normativo che garantisca l’uso sicuro, trasparente e conforme dell’AI, riducendo i rischi e proteggendo i diritti dei cittadini europei.

Gli LLM, essendo strumenti di AI avanzati, rientrano pienamente nell’ambito di applicazione dell’AI Act, che classifica le applicazioni di AI in base al livello di rischio che possono comportare.

Le categorie di rischio sono suddivise in rischio minimo, limitato, alto e inaccettabile. Per gli LLM, il livello di rischio dipende dall’uso specifico e dal contesto di applicazione: ad esempio un LLM utilizzato per automatizzare semplici risposte nelle chat aziendali potrebbe essere considerato a rischio limitato, mentre un LLM utilizzato per valutazioni mediche o giuridiche potrebbe rientrare in una categoria a rischio elevato a causa delle implicazioni etiche e sociali.

Requisiti di conformità e trasparenza

Secondo l’AI Act, le applicazioni di AI ad alto rischio devono soddisfare specifici requisiti di trasparenza, sicurezza e robustezza.

Ciò significa che gli LLM destinati a usi critici devono essere sottoposti a valutazioni rigorose, audit e processi di certificazione per garantire che operino in modo equo e sicuro: per esempio, un LLM utilizzato per prendere decisioni automatizzate in ambito finanziario deve essere trasparente circa il modo in cui elabora i dati e le sue logiche decisionali. Questo implica che i fornitori di LLM devono garantire la tracciabilità dei dati di addestramento, la minimizzazione dei bias e la capacità di spiegare le decisioni prese dal modello.

L’AI Act pone anche l’accento sull’importanza della supervisione umana, che rimane un pilastro fondamentale per l’uso degli LLM. Ciò implica che, anche quando gli LLM vengono utilizzati per automatizzare decisioni complesse, il controllo umano deve essere garantito, specialmente in situazioni che possono avere un impatto significativo sui diritti e sulle libertà delle persone.

La supervisione umana riduce il rischio di decisioni discriminatorie o ingiuste derivanti dall’uso di modelli addestrati su dati potenzialmente distorti o incompleti.

Implicazioni etiche e sociali

L’AI Act non si limita agli aspetti tecnici, affrontando anche le implicazioni etiche dell’uso degli LLM.

Gli LLM possono, infatti, amplificare i bias presenti nei dati di addestramento, influenzare la percezione pubblica attraverso la generazione di contenuti e persino essere utilizzati per manipolare informazioni e disinformare il pubblico. L’AI Act prevede quindi misure per contrastare l’uso malevolo dell’IA e per garantire che gli LLM siano progettati e utilizzati in modo responsabile; ciò include la necessità di valutazioni d’impatto etico, che consentano di identificare e mitigare potenziali effetti negativi sulle persone e sulla società.

Inoltre il regolamento incoraggia la trasparenza nei sistemi di AI, compresi gli LLM, attraverso meccanismi come la spiegabilità degli output generati e la possibilità per gli utenti di essere informati quando interagiscono con un sistema di AI. Questo aspetto è particolarmente rilevante per gli LLM, che spesso operano in contesti dove la trasparenza è cruciale per evitare malintesi o l’attribuzione di un’intelligenza umana a ciò che, in realtà, è un algoritmo avanzato.

Sfide e opportunità legate alla regolamentazione degli LLM

L’AI Act rappresenta una sfida per i fornitori di LLM, che devono adattare i propri modelli per soddisfare i requisiti normativi imposti dall’Unione Europea.

Tuttavia, questa sfida può trasformarsi in un’opportunità per garantire maggiore fiducia e sicurezza nell’uso di questi strumenti: la conformità all’AI Act può spingere gli sviluppatori a migliorare la qualità dei dati utilizzati per l’addestramento, ridurre i bias, aumentare la trasparenza e fornire strumenti di audit che consentano un controllo più efficace delle applicazioni di AI.

Gli utenti finali, sia privati che professionali, possono trarre vantaggio da un contesto regolamentato che garantisce l’affidabilità e la sicurezza degli LLM. Ad esempio, un’azienda che utilizza un LLM conforme alle normative europee può essere più sicura dell’affidabilità delle decisioni automatizzate e ridurre il rischio di esposizione a problemi legali o etici.

La regolamentazione offre anche un quadro di protezione per i consumatori, che possono essere sicuri di non subire discriminazioni o trattamenti ingiusti derivanti da decisioni automatizzate.

Il futuro degli LLM nel contesto dell’AI Act

L’AI Act è destinato a plasmare il futuro degli LLM, promuovendo l’adozione di standard elevati di qualità e sicurezza. Questa regolamentazione potrebbe diventare un modello globale per l’uso etico e responsabile dell’AI, stabilendo una base di fiducia tra i cittadini e le tecnologie che interagiscono quotidianamente con loro. Sebbene possa sembrare una sfida per gli sviluppatori di LLM, l’adozione di pratiche etiche e responsabili può portare a una maggiore accettazione e diffusione di queste tecnologie in ambito commerciale e sociale.

Gli LLM rappresentano una straordinaria opportunità per migliorare la nostra vita personale e professionale, ma devono essere utilizzati nel rispetto di normative e principi etici.

L’AI Act fornisce una cornice solida per garantire che gli LLM siano progettati, sviluppati e utilizzati in modo responsabile, con un’attenzione particolare ai diritti fondamentali e alla sicurezza degli utenti. Questo quadro normativo, se applicato correttamente, contribuirà a creare un ambiente in cui l’innovazione tecnologica e la protezione dei diritti umani possano coesistere in armonia.

In conclusione, i Large Language Models (LLM) offrono straordinarie opportunità per migliorare la nostra vita personale e professionale, grazie alla loro capacità di automatizzare processi, generare contenuti e supportare decisioni complesse. È tuttavia essenziale utilizzare questi strumenti con consapevolezza e responsabilità, tenendo conto delle implicazioni etiche, sociali e normative che il loro impiego comporta.

L’AI Act, creando un quadro regolamentare per garantire trasparenza, sicurezza e supervisione, rappresenta un passo cruciale verso un’adozione etica e responsabile degli LLM. Solo attraverso un approccio equilibrato, che bilanci l’innovazione con la protezione dei diritti e la sicurezza, sarà possibile sfruttare appieno il potenziale di queste tecnologie, creando un impatto positivo e duraturo sulla società.

Non temiamo gli LLM: temiamo invece il loro cattivo impiego da parte umana, capendo quanto possiamo attenderci e – soprattutto – come poterlo prevenire.

Per una comprensione completa delle dinamiche di cyber intelligence e delle applicazioni avanzate degli LLM nel contesto della sicurezza informatica, vi invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrete approfondire le metodologie di ricerca, i case study pratici e le prospettive future di questa tecnologia rivoluzionaria.

Articolo a cura di Fabrizio d’Amore – Socint

Note

[1] Un LLM è un’AI basata su reti neurali, addestrata su vasti dataset di testo per comprendere e generare linguaggio naturale, utilizzando miliardi di parametri per eseguire compiti come rispondere a domande, tradurre e scrivere testi.

[2]https://www.sistemapenale.it/it/articolo/amidani-chatgpt-bocciato-allesame-di-diritto-processuale

[3] https://en.wikipedia.org/wiki/Deep_learning

[4] Ad es., https://www.deeplearningbook.org/

[5] https://en.wikipedia.org/wiki/Church%E2%80%93Turing_thesis

[6] In termini colloquiali: possono velocizzare ciò che è già veloce.

[7] https://en.wikipedia.org/wiki/AI_winter

[8]Un attacco adversarial è un tipo di attacco in cui un LLM viene ingannato mediante l’introduzione di piccole e spesso impercettibili perturbazioni o modifiche ai dati di input.

L’obiettivo dell’attaccante è alterare il comportamento del modello, portandolo a fare previsioni errate o a prendere decisioni sbagliate. Ad esempio, nel caso di un sistema di riconoscimento delle immagini, un attacco adversarial potrebbe consistere nel modificare leggermente un’immagine in modo che il sistema non la riconosca correttamente, pur rimanendo quasi identica per l’occhio umano.

Questo tipo di attacco è particolarmente rilevante nei contesti di sicurezza informatica e può essere un problema critico per applicazioni che richiedono alta affidabilità, come l’identificazione facciale, la guida autonoma o la diagnosi medica assistita dall’AI.

[9] https://en.wikipedia.org/wiki/Zero-day_vulnerability

[10] https://en.wikipedia.org/wiki/Advanced_persistent_threat

[11] https://www.artificial-intelligence-act.com/

Profilo Autore

Romano, docente di Cybersecurity alla Sapienza Università di Roma. Ha trascorso periodi di studio e ricerca all’estero (Zurigo, Buenos Aires, Berkeley, UMIACS a College Park Maryland). Insegna inoltre corsi di crittografia, sicurezza delle informazioni, sicurezza applicativa e steganografia presso alcuni master ed altre iniziative di alta formazione. Direttore del master di 2° livello in Sicurezza delle informazioni e informazione strategica, in collaborazione con il DIS. Svolge attività di verificatore e di consulente tecnico di parte. Referente scientifico di contratti di ricerca applicata, studio e analisi fra università ed enti istituzionali e privati. Dal 2015 la sua attività di ricerca si concentra sul campo della steganografia/watermarking, sicurezza del software (antiplagio), cybersecurity del volo aero civile e delle infrastrutture, modelli di autenticazione, protezione dei dati & privacy e OSINT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/llm/


Dalla simulazione alla protezione: il nuovo approccio alla cybersecurity secondo BIP CyberSec

La crescente sofisticazione degli attacchi informatici richiede un cambio di paradigma nella sicurezza aziendale, rendendo necessarie tecniche di simulazione avanzate e capacità difensive stratificate.

Nel corso della 13a Cyber Crime Conference gli esperti di BIP CyberSec hanno condiviso la loro visione di una cybersecurity realistica e proattiva, offrendo uno spaccato illuminante sulle sfide attuali e le strategie per affrontarle.

L’evoluzione necessaria della cybersecurity

«Oggi per riuscire ad essere efficaci nel contesto della cybersecurity bisogna sicuramente studiare le normative ed essere esperti di architetture tecnologiche; al contempo, però, bisogna anche imparare a ragionare come i cyber criminali», ha spiegato Claudio De Paoli (Equity Partner e responsabile di BIP CyberSec) in apertura dell’intervento.

claudio de paoli bip cybersec - Dalla simulazione alla protezione: il nuovo approccio alla cybersecurity secondo BIP CyberSec

Questa necessità di pensare come l’avversario rappresenta un cambiamento fondamentale nell’approccio alla sicurezza informatica.

De Paoli ha raccontato come BIP CyberSec abbia saputo costruire un team di professionisti con competenze diversificate che spaziano dal diritto all’ingegneria, includendo molti giovani appassionati di tecnologie, in grado di intuire e replicare le mosse di potenziali attaccanti.

La diversità di competenze e mentalità è, infatti, essenziale per comprendere e contrastare le minacce multidimensionali che le organizzazioni devono affrontare nel mondo attuale.

Tale approccio multidisciplinare si traduce non solo in servizi di consulenza ma anche nello sviluppo di soluzioni difensive, tra cui spiccano tre prodotti innovativi – dedicati rispettivamente all’AI security, alla compliance e al risk management – per rispondere all’esigenza di colmare un gap di innovazione nel contesto italiano.

L’innovazione è quindi perseguita non solo come obiettivo, ma in quanto necessità imperativa per stare al passo con l’evoluzione delle minacce.

Guarda il video completo dell’intervento di Claudio De Paoli, Equity Partner & Head of BIP CyberSec insieme a Bruno Colella Garofalo, Senior Security Competence Lead di BIP CyberSec:

[embedded content]

Le nuove frontiere del testing di sicurezza

Bruno Colella Garofalo (Senior Security Competence Lead di BIP CyberSec) ha approfondito aspetti più tecnici, offrendo una panoramica sui test di sicurezza che vanno oltre gli approcci tradizionali.

bruno colella garofalo bip cybersec

«Partiamo prima di tutto da un’overview dei test che le aziende possono svolgere per proteggersi, soffermandoci in particolare su quelli meno “classici”» ha affermato Garofalo, evidenziando l’urgenza di espandere l’orizzonte delle verifiche di sicurezza.

[slide] Tra le aree emergenti figura il testing delle intelligenze artificiali, un ambito completamente nuovo che richiede competenze specifiche: «Sono molto diversi rispetto ai test a cui eravamo abituati in passato, poiché per la prima volta ci troviamo davanti a qualcosa che cambia e non risponde sempre allo stesso modo» ha spiegato Garofalo, sottolineando che la natura dinamica e imprevedibile dei sistemi di AI pone sfide inedite per i test di sicurezza.

L’esperto ha evidenziato anche l’importanza di testare dispositivi come ATM e POS, che costituiscono punti vulnerabili troppo spesso sottovalutati.

«Ci è capitato più volte di parlare con responsabili di queste aree che non consideravano utili i test sugli ATM, ritenendoli già protetti da firewall a livello network; ma questa, purtroppo, non può più essere l’unica misura di sicurezza adottata» ha rivelato il relatore, mettendo in luce la pericolosa tendenza delle aziende a fare affidamento su singole misure di protezione.

Ugualmente critici sono i test sui laptop aziendali, che rappresentano uno dei principali vettori di attacco nelle moderne organizzazioni.

«Abbiamo scoperto che uno dei software di terze parti in uso ai dipendenti di una delle più grandi banche italiane era vulnerabile alla privilege escalation, permettendo a un attaccante di ottenere privilegi amministrativi» ha raccontato Garofalo.

Citando anche la persistente tendenza delle persone ad adottare password deboli, il relatore ha quindi esemplificato come vulnerabilità apparentemente minime possano avere conseguenze devastanti.

Il panorama delle minacce in evoluzione

Il 2024 ha visto un profondo cambiamento nelle tattiche degli attaccanti.

Al riguardo Garofalo ha citato l’aumento significativo degli attacchi manuali, in cui «si punta sempre più ad avere una persona dietro la tastiera che analizza l’ambiente ed effettua attacchi mirati, come dimostra l’aumento dello spear phishing potenziato dall’Intelligenza Artificiale».

Questa personalizzazione degli attacchi rappresenta una sfida significativa per i sistemi di difesa automatizzati, richiedendo risposte altrettanto sofisticate e personalizzate.

Particolarmente preoccupante è la tendenza alla specializzazione nel mondo criminale: «abbiamo attaccanti specializzati sull’Initial Access, che quindi hanno il tempo e le competenze per fare ricerca e sviluppare tecniche nuove. In passato una singola persona svolgeva l’intero attacco, mentre ora gli attaccanti cominciano a dividersi nelle varie fasi», ha spiegato Garofalo.

Una sorta di “industrializzazione” del crimine informatico, basata sulla divisione sempre più marcata dei ruoli, che permette ai criminali informatici di perfezionare le proprie tecniche e aumentare l’efficacia dei loro attacchi.

Per quanto riguarda le motivazioni, il quadro è chiaro: «l’86% degli attacchi è motivato finanziariamente» ha precisato l’esperto, aggiungendo che «questo si sposa molto bene col trend dei ransomware. Un terzo dei breach dello scorso anno erano legati a ransomware; perché, a prescindere dal settore attaccato, è un’ottima tecnica per ottenere un riscontro monetario».

Il ransomware continua quindi a rappresentare una delle principali minacce, proprio per la sua versatilità e la capacità di generare profitti immediati.

Le nuove tecniche di attacco

Garofalo ha delineato un allarmante panorama di tecniche emergenti che sfruttano vulnerabilità sia tecnologiche che umane.

Tra queste, il Supply Chain Attack rappresenta una delle più insidiose: «Sebbene sia il meno innovativo tra gli attacchi, è anche uno dei più pericolosi perché rompe la tradizionale simmetria “un breach, una vittima”. Nel momento in cui un attaccante è in grado di colpire un’azienda di consulenza o un fornitore, riesce infatti a compromettere molteplici obiettivi», ha spiegato.

Questa scalabilità degli attacchi provoca un “effetto domino” che ne amplifica enormemente l’impatto, rendendoli particolarmente insidiosi ed efficaci.

Anche una minaccia tradizionale come il phishing sta mostrando di evolvere rapidamente. «Più che via email, oggi osserviamo che il phishing avviene in misura crescente sui social media (pensiamo a LinkedIn o WhatsApp)», ha osservato Garofalo.

Lo spostamento verso piattaforme percepite come più personali aumenta le probabilità di successo degli attacchi, sfruttando la fiducia che gli utenti ripongono in questi canali e nei contatti da essi veicolati.

Il malvertising rappresenta un’altra tecnica in crescita: «Abbiamo visto attaccanti comprare pubblicità su Google affinché il loro malware fosse il primo risultato delle ricerche», ha raccontato l’esperto; una strategia che sfrutta la fiducia degli utenti nei motori di ricerca al fine di distribuire software malevolo.

Particolarmente allarmante è l’utilizzo di deep fake per infiltrarsi nelle organizzazioni, «facendosi assumere in azienda (o anche solo entrando nel processo di selezione) per cominciare a scambiare documenti e infettare i dispositivi» ha spiegato Garofalo.

Questa tecnica, utilizzata soprattutto da attaccanti nordcoreani, sfrutta tecnologie AI per creare false identità credibili; ciò rappresenta una nuova frontiera dell’infiltrazione, permettendo agli attaccanti di ottenere un accesso privilegiato dall’interno dell’organizzazione.

La simulazione come strategia difensiva

Per fronteggiare questo panorama in continua evoluzione, BIP CyberSec propone un approccio basato sulla simulazione realistica degli attacchi.

Come ha sottolineato Garofalo, se gli attaccanti evolvono «è indispensabile fare ricerca, per essere almeno al loro stesso livello». Questo permette di anticipare le mosse degli avversari, sviluppando contromisure efficaci prima che le nuove tecniche diventino di uso comune [slide].

L’esperto ha insistito sull’importanza di effettuare i test in condizioni reali, senza limitazioni che potrebbero alterare i risultati: «è importante che questi test vengano effettuati in produzione, senza disattivare le misure di sicurezza o introdurre altre varianti che rendano lo scenario non realistico», in quanto solo simulazioni autentiche permettono di valutare l’effettiva resilienza dei sistemi.

In particolare, per quanto riguarda i ransomware, Garofalo ha sottolineato la necessità di verificare anche le tecniche distruttive: «è importante verificare, ovviamente in modo controllato, anche tecniche distruttive (come la cancellazione di file) perché spesso le misure presenti non sono efficaci».

Tale verifica permette di identificare potenziali falle nelle difese prima che le stesse vengano sfruttate in un attacco reale.

L’approccio metodologico di BIP CyberSec

La metodologia di BIP CyberSec per la simulazione degli attacchi si articola in cinque fasi fondamentali, tutte orientate a migliorare concretamente la postura di sicurezza delle organizzazioni.

[slide] Si parte dalla creazione di una campagna personalizzata in base allo specifico threat model del cliente, riconoscendo che ogni organizzazione ha un profilo di rischio unico.

Segue la simulazione delle tecniche di attacco più rilevanti per quel contesto, replicando il più fedelmente possibile le tattiche degli attaccanti reali.

La terza fase prevede una valutazione approfondita delle capacità di detection e risposta dell’organizzazione, identificando punti ciechi e ritardi nella reazione. Questo porta naturalmente alla quarta fase, caratterizzata dalla collaborazione con il blue team interno, condividendo conoscenze e best practice; il processo si conclude con un fine-tuning delle regole e dei sistemi di rilevazione, per affinare la capacità di identificare e bloccare attacchi simili in futuro.

Come esempio concreto dell’efficacia di questo approccio, Garofalo ha citato un test condotto presso una delle principali banche europee. «[Simulando un attacco] siamo riusciti a disattivare e potenzialmente disinstallare degli EDR, il che avrebbe portato il blue team a una totale mancanza di visibilità su quanto stava accadendo».

Un risultato allarmante, che evidenzia come anche le difese più avanzate possano essere compromesse se non adeguatamente testate e aggiornate.

La necessità di un approccio stratificato alla cyber difesa

La conclusione che emerge dall’intervento degli esperti BIP CyberSec è che nessuna soluzione di sicurezza, per quanto sofisticata, può essere considerata infallibile.

«Dobbiamo tenere in conto che queste misure possano fallire e ragionare di conseguenza: quindi avere dei controlli, degli health check, per verificare che tutte le soluzioni di sicurezza stiano effettivamente funzionando e – nel caso falliscano – avere un piano B, un piano C, un piano D…», ha concluso Garofalo.

Questo approccio stratificato alla difesa rappresenta un cambiamento fondamentale nella sicurezza informatica, abbandonando il mito della “soluzione perfetta” in favore di una resilienza costruita su molteplici livelli di protezione.

De Paoli ha ribadito l’importanza di questo approccio approfondito, sottolineando che normative recenti come il regolamento DORA prevedono espressamente attività di breach and attack simulation, nonché penetration test di alto livello; l’allineamento tra best practice tecniche e requisiti normativi rappresenta un’importante evoluzione del settore, nel quale è sempre più riconosciuta la necessità di test realistici e approfonditi.

Il vero beneficio derivante dai test condotti con questo livello di dettaglio è «avere una comprensione molto più chiara di quali potrebbero essere i reali casi di attacco». La conoscenza approfondita degli scenari di rischio permette alle organizzazioni sia di reagire efficacemente agli attacchi sia – soprattutto – di anticiparli, implementando misure preventive mirate e riducendo drasticamente la superficie esposta.

In un panorama di minacce in continua evoluzione, dove gli attaccanti diventano sempre più sofisticati e specializzati, la simulazione realistica e il testing approfondito delle difese si rivelano strumenti indispensabili per costruire una cybersecurity efficace.

Basandosi su ricerca continua, simulazione realistica e collaborazione tra red e blue team, l’approccio proposto da BIP CyberSec rappresenta un modello di sicurezza informatica evoluto, in grado di affrontare le sfide attuali e future del cybercrime.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-bip-cybersec/


Come proteggere la rete aziendale da attacchi informatici

L’ecosistema digitale contemporaneo presenta un panorama di minacce informatiche sempre più sofisticate e pervasive, rendendo imperativa l’adozione di strategie difensive multilayer per salvaguardare l’integrità, la confidenzialità e la disponibilità degli asset informazionali aziendali. L’Intelligenza Artificiale generativa è emersa come il principale driver degli investimenti in cybersecurity nel 2025, con il 78% delle organizzazioni che riferisce la necessità di rivedere completamente la propria strategia di sicurezza.

Il mercato globale della cybersecurity è proiettato verso una crescita esponenziale, passando da 215 miliardi di dollari nel 2025 a 697 miliardi entro il 2035, con un CAGR dell’11,3%. Questa espansione riflette l’urgenza crescente delle organizzazioni di proteggersi contro un threat landscape in continua evoluzione, caratterizzato dall’emergere di attacchi multi-vettoriali, dall’integrazione di AI nelle tecniche offensive e dall’espansione delle superfici di attacco derivanti dalla trasformazione digitale.

Secondo l’ultimo ENISA Threat Landscape Report, sono state identificate sette minacce primarie: attacchi contro la disponibilità, ransomware, minacce ai dati, malware, social engineering, manipolazione dell’informazione e interferenze, e attacchi alla supply chain. L’approccio alla cybersecurity aziendale deve necessariamente abbracciare una filosofia olistica, integrando componenti tecnologiche, procedurali e umane in un framework coerente e dinamicamente adattabile alle evoluzioni del threat landscape.

Migliori pratiche di sicurezza di rete per PMI

Le piccole e medie imprese costituiscono il tessuto connettivo dell’economia moderna, rappresentando simultaneamente obiettivi privilegiati per i cyber-criminali data la frequente inadeguatezza delle loro difese perimetrali. CompTIA’s 2025 State of Cybersecurity report evidenzia come la cybersecurity sia diventata un imperativo business con considerazioni che coinvolgono tutti i livelli organizzativi.

La definizione di una security policy aziendale rappresenta il prerequisito fondamentale per qualsiasi iniziativa di hardening infrastrutturale. Tale documento deve articolare chiaramente ruoli, responsabilità e procedure operative, stabilendo parametri di accesso granulari e protocolli di gestione degli incidenti. L’adozione del principio del “least privilege” costituisce il cardine dell’architettura autorizzativa, limitando sistematicamente i permessi utente al minimo indispensabile per l’espletamento delle funzioni lavorative.

L’architettura Zero Trust sta guadagnando slancio significativo, con l’81% delle organizzazioni che pianifica di implementarla entro il 2026, spinta da un mercato che dovrebbe raggiungere i 38,37 miliardi di dollari nel 2025. L’autenticazione multi-fattoriale emerge quale baluardo imprescindibile contro le compromissioni credenziali, implementando meccanismi di verifica stratificati che combinano elementi di conoscenza, possesso e inerenza biometrica.

La formazione del personale rappresenta un pilastro strategico spesso sottovalutato, considerando che l’errore umano costituisce il vettore primario di compromissione organizzativa. Con oltre 989.000 attacchi di phishing riportati nel solo Q4 del 2024, i programmi di security awareness mirati devono affrontare tecniche di social engineering avanzate, incluse quelle potenziate dall’AI.

L’implementazione di backup incrementali automatizzati, con replica geograficamente distribuita e test periodici di ripristino, garantisce continuità operativa anche in scenari di compromissione catastrofica. La strategia “3-2-1” (tre copie dei dati, su due supporti diversi, con una conservata offline) rappresenta il gold standard per la protezione informazionale, mitigando efficacemente rischi ransomware e disastri naturali.

Firewall e sistemi di rilevamento delle intrusioni: protezione della rete aziendale avanzata

L’architettura perimetrale moderna trascende il paradigma tradizionale del firewall statico, abbracciando soluzioni Next-Generation Firewall (NGFW) che integrano funzionalità di deep packet inspection, prevenzione delle intrusioni e intelligence sulle minacce. Le organizzazioni stanno adottando sempre più browser sicuri come componente essenziale della loro strategia di sicurezza, con il 2025 identificato come l’anno di adozione su larga scala.

I sistemi di rilevamento delle intrusioni (IDS) e prevenzione (IPS) costituiscono complementi imprescindibili dell’ecosistema difensivo, monitorando continuamente il traffico di rete per identificare pattern anomali e attività malevole. L’approccio ibrido che combina detection basata su signature e analisi comportamentale massimizza l’efficacia rilevativa, riducendo simultaneamente il tasso di falsi positivi attraverso correlazione contestuale degli eventi.

Un trend emergente significativo è l’aumento degli attacchi multi-vettoriali e multi-stage, che rappresentano una delle tendenze più allarmanti nel panorama cybersecurity del 2025. L’implementazione di Web Application Firewall (WAF) specializzati protegge specificamente le applicazioni web-facing da vulnerabilità OWASP Top 10, includendo SQL injection, cross-site scripting e attacchi di inclusion remota.

La gestione centralizzata delle policy attraverso Security Information and Event Management (SIEM) platforms facilita la correlazione cross-platform degli eventi di sicurezza, abilitando risposta automatizzata agli incidenti e forensics post-breach. L’integrazione con threat intelligence feeds arricchisce la capacità predittiva del sistema, anticipando campagne malevole emergenti attraverso indicatori di compromissione aggiornati in tempo reale.

Evoluzione delle minacce post-quantum: L’emergere della crittografia post-quantum comporterà un incremento degli attacchi PQC incorporati nel traffico web criptato, poiché molti prodotti di sicurezza di rete non sono ancora in grado di ispezionare tale traffico. Le organizzazioni devono prepararsi implementando soluzioni in grado di identificare, bloccare e decrittare gli algoritmi post-quantum.

Segmentazione della rete per una maggiore sicurezza

La micro-segmentazione rappresenta l’evoluzione dell’approccio perimetrale tradizionale, implementando controlli granulari di accesso all’interno dell’infrastruttura di rete attraverso Virtual LAN (VLAN), Software-Defined Networking (SDN) e zero-trust architecture. L’architettura zero-trust elimina il concetto di “trusted network”, richiedendo autenticazione e autorizzazione esplicite per ogni richiesta di accesso alle risorse.

Il 2025 vedrà l’adozione diffusa di soluzioni SASE (Secure Access Service Edge) single-vendor, che offrono alle organizzazioni la possibilità di accedere alle applicazioni SaaS fino a 5 volte più velocemente rispetto all’accesso diretto via internet. L’implementazione di Identity and Access Management (IAM) centralizzato facilita l’enforcement di policy granulari, integrando attributi utente, dispositivo e contestuali nella determinazione autorizzativa.

La definizione di zone di sicurezza differenziate attraverso criteri funzionali, di criticità e di conformità regolatoria ottimizza l’allocazione delle risorse protettive. La segregazione del traffico guest, IoT e amministrativo mediante VLAN dedicate e Access Control List (ACL) specifiche minimizza l’esposizione reciproca tra segmenti eterogenei.

Sicurezza delle reti 5G e Edge Computing: Con il continuo rollout delle reti 5G nel 2025, si introducono nuove sfide di cybersecurity caratterizzate da superfici di attacco ampliate, rischi di intercettazione dati e vulnerabilità infrastrutturali. Le organizzazioni devono prioritizzare crittografia robusta, protocolli di autenticazione forti e strumenti di monitoraggio di rete in tempo reale.

L’implementazione di Network Access Control (NAC) automatizza l’applicazione di policy di segmentazione dinamica, quarantenando dispositivi non conformi agli standard di sicurezza aziendale e applicando remediation automatizzata quando possibile. L’integrazione con sistemi di Mobile Device Management (MDM) estende i controlli ai dispositivi BYOD, garantendo compliance continuativa.

Aggiornamenti e patch di sicurezza: come gestirli

La gestione sistematica degli aggiornamenti software rappresenta un aspetto critico della postura di sicurezza aziendale, richiedendo bilanciamento tra urgenza security e stabilità operativa. NIST ha recentemente aggiornato il Privacy Framework 1.1, mantenendo l’allineamento con il Cybersecurity Framework (CSF) 2.0 rilasciato nel febbraio 2024.

Il CSF 2.0 è ora organizzato attorno a sei funzioni chiave: Identify, Protect, Detect, Respond, Recover, e la nuova funzione Govern, che enfatizza la cybersecurity come fonte primaria di rischio aziendale. L’implementazione di Patch Management frameworks strutturati garantisce applicazione tempestiva delle correzioni critiche minimizzando disruption dei servizi business-critical.

La classificazione delle vulnerabilità secondo framework standardizzati (CVSS, EPSS) prioritizza l’intervento correttivo basandosi su exploitability, impatto potenziale e contesto ambientale specifico. L’integrazione con vulnerability scanners automatizzati facilita l’identificazione proattiva delle esposizioni, correlando inventory asset con database di vulnerabilità aggiornati continuamente.

Trend emergenti nel vulnerability management: L’avvento del quantum computing rappresenta una minaccia a lungo termine ma critica, con il 95% dei professionisti che considera l’impatto sui sistemi crittografici come “molto alto”, nonostante solo il 25% delle aziende abbia integrato questa minaccia nella propria strategia di risk management.

L’orchestrazione del deployment attraverso strumenti di Configuration Management (Ansible, Puppet, Chef) garantisce consistenza applicativa across l’infrastruttura eterogenea, riducendo errori manuali e accelerando time-to-remediation. L’implementazione di rollback procedures automatizzate mitiga rischi di instabilità indotta da patch problematiche.

Analisi delle minacce emergenti e trend 2025

Ransomware Evolution e Statistics: Gli attacchi ransomware negli Stati Uniti hanno subito un’impennata drammatica del 149% nei primi cinque settimande del 2025 rispetto allo stesso periodo del 2024, passando da 152 a 378 attacchi documentati. A livello globale, gli attacchi ransomware sono aumentati del 126% nel primo trimestre 2025, con il Nord America che rappresenta il 62% di tutti gli incidenti riportati.

Le tendenze attuali mostrano l’emergere di “EDR killers”, strumenti specificamente progettati per terminare software difensivi, e una crescente cooperazione tra attori nation-state nordcoreani e gruppi ransomware. I pagamenti medi dei riscatti sono aumentati del 500%, passando da 400.000 dollari nel 2023 a 2 milioni nel 2024.

Supply Chain Security: Gli attacchi alla supply chain stanno guadagnando prominenza, con il 15% delle violazioni dei dati nel 2023 che ha coinvolto terze parti o fornitori. L’attacco a Blue Yonder nel 2024, che ha colpito clienti importanti come Starbucks e Morrisons, evidenzia l’effetto moltiplicatore di questi attacchi.

Artificial Intelligence Security: L’AI generativa è diventata la principale preoccupazione percepita tra il 28% dei professionisti della cybersecurity, con l’80% che riporta discussioni regolari sull’AI a livello di board. Gli strumenti AI come ChatGPT possono ora imitare lo stile di scrittura aziendale così accuratamente da rendere difficile distinguere email fraudolente da comunicazioni legittime.

Post-Quantum Cryptography: Mentre MITRE stima che un computer quantistico capace di rompere la crittografia RSA-2048 sia improbabile prima del 2055-2060, l’urgenza della migrazione alla crittografia post-quantum è sottolineata dalle scadenze governative che vanno dal 2025 al 2035. Il World Economic Forum ha sviluppato un framework di governance per i computer quantistici per aiutare le organizzazioni nella transizione verso un’economia quantum-safe.

Multi-Cloud Security Challenges: Gli ambienti multi-cloud complessi, che tipicamente operano attraverso AWS, Azure, GCP e data center privati, complicano la visibilità uniforme delle minacce a causa di configurazioni, log e framework di policy unici per ogni piattaforma.

Raccomandazioni strategiche per il 2025

Implementazione di Cybersecurity-as-a-Service (CaaS): Nel 2025, più aziende si rivolgeranno al CaaS per gestire la crescente complessità della sicurezza interna, evidenziando la necessità di soluzioni scalabili e on-demand per combattere le minacce in evoluzione.

Convergenza IT-OT Security: L’integrazione dei domini di tecnologia operativa (OT) tradizionalmente air-gapped con le reti IT nel contesto dell’Industria 4.0 espone nuove vulnerabilità che richiedono soluzioni specializzate per il monitoraggio end-to-end.

Workforce Management: La carenza di professionisti qualificati rimane una sfida critica, con la forte domanda e i requisiti specialistici che rendono difficile per le aziende riempire ruoli critici in cybersecurity. Nel 2025, più donne entreranno nel campo della cybersecurity, portando nuove prospettive ed esperienze per guidare il cambiamento.

Regulatory Compliance Evolution: NIST ha recentemente pubblicato Special Publication 800-61r3, che fornisce raccomandazioni per l’incident response integrate con il CSF 2.0, e continua a sviluppare profile specifici per settori come la manifattura di semiconduttori.

La governance del processo richiede metriche quantitative di performance (Mean Time To Patch, Patch Coverage Ratio) e reportistica executiva che evidenzi l’evoluzione della postura di sicurezza nel tempo. L’integrazione con risk management frameworks aziendali quantifica l’esposizione residua e guida gli investimenti in cybersecurity verso le aree di maggiore impatto, considerando le minacce emergenti e le tecnologie disruptive che caratterizzeranno il panorama della sicurezza informatica nei prossimi anni.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/rete-aziendale/