Gestione delle vulnerabilità nei sistemi IoT: un approccio metodologico avanzato per la sicurezza degli ecosistemi connessi
I sistemi IoT rappresentano oggi una delle sfide cybersicurezza più critiche, con oltre 75 miliardi di dispositivi connessi previsti entro il 2025. La proliferazione massiva di questi dispositivi eterogenei ha creato una superficie d’attacco espansa, dove il 50% presenta vulnerabilità immediatamente sfruttabili. Questo articolo analizza le strategie di protezione avanzate per ecosistemi IoT, dall’hardening dei dispositivi alla segmentazione zero-trust, fornendo un framework completo per implementare una sicurezza stratificata efficace nell’era della trasformazione digitale.

L’Internet delle Cose (IoT) ha rivoluzionato paradigmaticamente l’architettura tecnologica contemporanea, introducendo un ecosistema eterogeneo di dispositivi interconnessi che permeano ogni settore dell’attività umana. Il National Institute of Standards and Technology (NIST) ha identificato nella proliferazione massiva dei dispositivi IoT – stimata in 75 miliardi di unità entro il 2025 – una delle sfide cybersicurezze più critiche del prossimo decennio. L’escalation delle vulnerabilità è documentata da statistiche allarmanti: oltre il 50% dei dispositivi IoT presenta vulnerabilità critiche immediatamente sfruttabili, mentre il 60% delle violazioni della sicurezza IoT deriva da firmware non aggiornato.

La complessità intrinseca dell’ecosistema IoT risiede nell’eterogeneità architecturale dei dispositivi, caratterizzati da vincoli computazionali stringenti, protocolli di comunicazione diversificati e cicli di vita prolungati in ambienti spesso inaccessibili per la manutenzione fisica. Questa configurazione crea una superficie d’attacco espansa, dove dispositivi progettati con considerazioni minimali per la sicurezza diventano vettori privilegiati per infiltrazioni non autorizzate e propagazione laterale di minacce.

Il framework cybersicurezza NIST per l’IoT definisce sei attività tecniche fondamentali e tre attività di supporto che devono essere considerate durante l’intero lifecycle della sicurezza del dispositivo: sviluppo software sicuro, identificazione e configurazione del dispositivo, accesso logico alle interfacce, configurazione e gestione del dispositivo, comunicazione sicura e gestione delle vulnerabilità.

Protezione dispositivi IoT: consigli pratici

L’implementazione di una strategia di protezione efficace per i dispositivi IoT richiede l’adozione di un approccio stratificato che integri misure tecniche, organizzative e procedurali. L’hardening dei dispositivi costituisce il primo bastione difensivo, implementando configurazioni sicure note attraverso la disabilitazione di funzionalità e comunicazioni non necessarie.

Configurazione sicura e gestione delle credenziali

La compromissione delle credenziali rappresenta il vettore d’attacco predominante, con un dispositivo IoT su cinque che utilizza ancora password predefinite. Le organizzazioni che implementano autenticazione forte registrano una riduzione del 90% degli incidenti di sicurezza correlati all’IoT. La configurazione sicura deve includere:

  • Autenticazione Multifatore (MFA): Implementazione obbligatoria per tutti i dispositivi che supportano tale funzionalità
  • Gestione Crittografica delle Identità: Utilizzo di certificati X.509, Trusted Platform Modules (TPM) o identità basate su Hardware Security Module (HSM) per garantire identità uniche, immutabili e crittograficamente verificabili
  • Rotazione Automatizzata delle Credenziali: Implementazione di meccanismi di rotazione programmata per prevenire l’utilizzo prolungato di credenziali compromesse

Crittografia e protezione dei dati

La mancanza di crittografia espone i dati sensibili trasmessi dai dispositivi IoT, con le organizzazioni che implementano crittografia end-to-end che riducono i costi delle violazioni in media di 1,4 milioni di dollari. L’implementazione deve contemplare:

  • Crittografia in Transito: Utilizzo di protocolli TLS 1.3 per tutte le comunicazioni di rete
  • Crittografia a Riposo: Protezione dei dati memorizzati sui dispositivi mediante algoritmi AES-256
  • Secure Boot e Attestazione: Validazione dell’integrità del firmware all’avvio mediante meccanismi di secure boot e attestazione del dispositivo

Hardening fisico e ambientale

L’hardening degli endpoint richiede la protezione delle vulnerabilità nelle porte ad alto rischio, come TCP e UDP, nelle connessioni wireless e nelle comunicazioni non crittografate, oltre alla protezione contro l’iniezione di codice malevolo. Le misure includono:

  • Sigillatura tamper-evident per prevenire accessi fisici non autorizzati
  • Implementazione di sensori ambientali per rilevare alterazioni delle condizioni operative
  • Configurazione di meccanismi di auto-distruzione in caso di tentativi di manomissione

Aggiornamenti di sicurezza per dispositivi IoT

La gestione efficace degli aggiornamenti costituisce uno dei pilastri fondamentali della sicurezza IoT, considerando che il firmware non aggiornato rappresenta il 60% delle violazioni della sicurezza IoT secondo il rapporto della IoT Security Foundation.

Architettura Over-The-Air (OTA)

Gli aggiornamenti Over-The-Air rappresentano la metodologia predominante per la distribuzione sicura di aggiornamenti firmware, eliminando la necessità di interventi fisici e garantendo che i dispositivi IoT operino sempre con il software più recente e sicuro. L’implementazione OTA deve includere:

Meccanismi di Sicurezza Crittografica:

  • Firma crittografica del firmware per garantire autenticità e integrità degli aggiornamenti
  • Protezione anti-rollback per prevenire il downgrade a versioni vulnerabili
  • Canali di aggiornamento crittografati con TLS 1.3 per proteggere dalla manipolazione durante il trasferimento

Gestione degli Aggiornamenti Graduali:

  • Implementazione di rollout graduali e meccanismi di rollback per minimizzare i fallimenti e prevenire recall costosi
  • Validazione dell’integrità post-installazione mediante verifiche hash crittografiche
  • Sistema di telemetria per monitorare il successo degli aggiornamenti

Automazione e orchestrazione

L’automazione degli aggiornamenti firmware per dispositivi IoT fornisce sicurezza migliorata garantendo che tutti i dispositivi siano aggiornati con le patch più recenti per vulnerabilità note, riducendo anche i costi operativi e i tempi di inattività associati agli aggiornamenti manuali. I benefici dell’automazione includono:

  • Eliminazione dell’errore umano nei processi di aggiornamento
  • Riduzione drastica dei tempi di risposta alle vulnerabilità critiche
  • Supervisione completa del processo e validazione degli aggiornamenti

Gestione del lifecycle del firmware

Una politica ben strutturata per gli aggiornamenti firmware può fare la differenza nella gestione degli aggiornamenti IoT, delineando regole e procedure volte a garantire che ogni dispositivo IoT sia aggiornato e sicuro. Gli elementi chiave includono:

  • Assessment Organizzativo: Catalogazione completa dei dispositivi IoT, dei loro ruoli e della loro criticità operativa
  • Definizione degli SLA: Stabilimento di tempi di risposta differenziati basati sulla criticità delle vulnerabilità
  • Testing Pre-Produzione: Test degli aggiornamenti in ambiente controllato per rilevare problemi senza compromettere l’intera rete

Segmentazione della rete per isolare i dispositivi IoT La segmentazione di rete costituisce una misura chiave per la sicurezza IoT, con previsioni che indicano una crescita da 7 miliardi di dispositivi IoT nel 2018 a 75 miliardi entro il 2025. L’isolamento strategico dei dispositivi IoT mediante segmentazione previene la propagazione laterale delle minacce e limita l’impatto delle compromissioni.

Architetture di segmentazione avanzate

La microsegmentazione isola dispositivi e applicazioni per prevenire che attaccanti o malware si diffondano attraverso la rete. Molte aziende utilizzano strumenti Network Access Control (NAC) per implementare politiche di sicurezza zero-trust attraverso le loro reti.

Segmentazione basata su VLAN:

  • Implementazione di VLAN separate per il traffico IoT (ad esempio, telecamere di sorveglianza, HVAC, dispositivi medici)
  • Configurazione di firewall con controllo east-west per limitare l’accesso laterale
  • Deployment di Software-Defined Networking (SDN) per segmentazione dinamica basata su postura di rischio e contesto

Modello Purdue per ambienti industriali:

  • Applicazione della segmentazione del Modello Purdue (Livelli 0-5) con DMZ e diodi dati negli ambienti ICS/OT
  • Isolamento rigoroso tra reti IT e OT con controlli di accesso unidirezionali

Segmentazione Zero-Trust

La segmentazione zero-trust agentless elimina il rischio di movimento laterale all’interno degli ambienti industriali isolando linee di produzione ed endpoint individuali senza aggiungere software. I principi includono:

  • Isolamento per Dispositivo: Isolamento di ogni dispositivo in un segmento di uno (utilizzando /32)
  • Raggruppamento Automatico: Raggruppamento automatico di dispositivi, utenti e applicazioni per l’enforcement delle politiche
  • Controllo Dinamico: Enforcement di politiche dinamiche per il traffico east-west e separazione dei layer IT/OT e Purdue

Segmentazione Targeted per IoT

La segmentazione targeted è una tecnica di segmentazione di rete che utilizza vettori di exploit per raggruppare dispositivi IoT. La segmentazione targeted aggrega per tipo di dispositivo e profilo di rischio della configurazione, consentendo all’organizzazione di implementare mitigazioni del rischio di sicurezza attraverso più tipi di dispositivi e produttori. Questo approccio permette:

  • Applicazione precisa di rimedi di sicurezza basati su vettori di attacco comuni
  • Monitoraggio focalizzato delle minacce specifiche per categoria di dispositivi
  • Riduzione dei costi rispetto alla microsegmentazione tradizionale

Monitoraggio continuo della sicurezza dei dispositivi IoT

Il monitoraggio continuo è essenziale per la cybersicurezza, particolarmente negli ambienti IoT, per identificare e mitigare prontamente le minacce, aiutando a prevenire danni finanziari e reputazionali significativi. Il monitoraggio IoT è definito come la raccolta, strutturazione, analisi e gestione di dispositivi e reti IoT, assicurando sicurezza, prestazioni ed efficienza continua.

Visibilità e Discovery degli Asset

La sicurezza inizia con la visibilità. Gli strumenti NAC tradizionali potrebbero non rilevare dispositivi IoT non standard o headless. L’implementazione deve includere:

Discovery passivo avanzato:

  • Implementazione di discovery passivo utilizzando analisi del traffico di rete (Deep Packet Inspection)
  • Correlazione con log DHCP, DNS e ARP per costruire mappe dinamiche degli asset
  • Utilizzo di machine learning per identificare tipi di dispositivi basati su signature comportamentali

Inventario dinamico:

Mantenimento di un inventario real-time arricchito con metadati dei dispositivi (vendor, OS, versione firmware, protocollo di comunicazione, MAC OUI)

Classificazione e categorizzazione dei dispositivi IoT senza installazione di agenti

Monitoraggio comportamentale e anomalie

Il monitoraggio comportamentale è critico, poiché la rilevazione basata su signature spesso fallisce in ambienti IoT dinamici. L’approccio deve contemplare:

Baseline comportamentale:

  • Utilizzo di strumenti NDR consapevoli dell’IoT capaci di analizzare protocolli industriali e proprietari
  • Definizione del comportamento normale dei dispositivi (telemetria periodica, intervalli di aggiornamento, chiamate API)
  • Rilevazione di deviazioni come richieste DNS anomale, tentativi di esfiltrazione dati o aggiornamenti firmware non autorizzati

Integrazione SIEM/SOAR:

  • Integrazione degli alert in pipeline SIEM/SOAR centralizzate per risposta agli incidenti correlata
  • Vantaggi del servizio MDR per IoT includono decoder di protocollo per Modbus, BACnet, OPC UA, Zigbee e altro

Threat Intelligence e Detection

Gli strumenti di monitoraggio efficaci dovrebbero fornire osservazione continua di reti ed endpoint per rilevare prontamente le minacce cyber. Sfruttando il machine learning, possono adattarsi a nuove minacce identificando pattern nei dati. Le capacità avanzate includono:

Rilevazione delle minacce real-time:

  • Identificazione e gestione immediata degli incidenti di sicurezza mentre si verificano, riducendo drasticamente i danni potenziali
  • Supporto per manutenzione predittiva e rilevazione automatizzata dei guasti
  • Monitoraggio continuo dei dati delle prestazioni per prevedere e affrontare proattivamente potenziali guasti

Analytics avanzate:

  • Applicazione di data analytics per identificare inefficienze e automatizzare aggiustamenti a velocità delle macchine, umidità o workflow
  • Implementazione di algoritmi di anomaly detection basati su AI per identificare pattern di attacco sofisticati
  • Monitoraggio di tecniche di manipolazione dati, che rappresentano la metodologia d’attacco più comunemente rilevata negli ambienti dei clienti – 3 volte più spesso delle successive minacce più rilevate

Compliance e Reporting

Con regolamentazioni come l’U.S. IoT Cybersecurity Improvement Act e l’EU Cyber Resilience Act, la sicurezza delle reti IoT è un imperativo legale e operativo per le aziende nel 2025. Il monitoraggio deve supportare:

  • Audit Trail Completi: Registrazione dettagliata di tutte le interazioni dei dispositivi e flussi dati
  • Metriche SLA: Tracciamento di tempi di attività e metriche chiave del servizio
  • Reporting Automatizzato: Generazione automatica di report di compliance audit-ready

Conclusioni e prospettive future

La gestione delle vulnerabilità nei sistemi IoT rappresenta una sfida multidimensionale che richiede un approccio olistico e metodologicamente rigoroso. L’efficacia delle misure di sicurezza IoT dipende dall’implementazione di una strategia di sicurezza stratificata radicata in controlli tecnici, architettura risk-driven e monitoraggio continuo.

Le organizzazioni devono adottare framework di sicurezza consolidati, implementare segmentazione di rete avanzata, gestire aggiornamenti firmware in modo automatizzato e implementare monitoraggio comportamentale continuo. Le organizzazioni che implementano framework di sicurezza IoT riducono i rischi di cyberattacco del 60%, mentre quelle che utilizzano segmentazione di rete riducono i costi delle violazioni del 35%.

L’evoluzione tecnologica verso reti 5G e l’integrazione crescente di intelligenza artificiale negli ecosistemi IoT introdurranno nuove opportunità ma anche sfide di sicurezza inedite. IDC prevede circa 41,6 miliardi di dispositivi IoT connessi entro il 2025, e GSMA prevede che il 20% delle connessioni sarà 5G entro lo stesso anno. Questa trasformazione richiederà una continua evoluzione delle strategie di sicurezza, con particolare enfasi su architetture zero-trust native e sistemi di threat intelligence basati su AI.

La sicurezza IoT non rappresenta più un optional tecnologico, ma un imperativo strategico per la continuità operativa e la competitività organizzativa nell’era della trasformazione digitale.

Fonti e riferimenti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sistemi-iot/


Intelligenza Artificiale e Cybersecurity: sinergia per un futuro sicuro

L’evoluzione della minaccia cibernetica, unita alla complessità degli attacchi, richiede un approccio sempre più complesso e mutevole.

La necessità di correlare dati e informazioni è divenuta fondamentale per identificare e contrastare rapidamente le attività malevole: in questo contesto, l’Intelligenza Artificiale (AI) emerge come una tecnologia abilitante in grado di ottimizzare la velocità e l’efficacia delle risposte.

La correlazione di dati e informazioni è la base dell’Intelligence, anche nel mondo cibernetico.

Come noto a tutti gli operatori del settore, la Cyber Intelligence si basa sulla correlazione di dati e informazioni provenienti da fonti diverse. Ad esempio il rilevamento di piccoli cambiamenti o anomalie nei dati di rete potrebbe segnalare attività sospette che, se prese singolarmente, potrebbero non avere particolare significato.

Tale correlazione consente di individuare minacce nascoste, spesso dissimulate tra normali flussi di dati. Questo tipo di attività, se affidata all’essere umano, richiede esperienza per entrare nel merito di ogni singolo evento, nonché capacità di rilevare scostamenti minimi negli indicatori. Tutto questo richiede innanzitutto una formazione molto ampia su tematiche che vanno dai processi alle tecnologie e, successivamente, un addestramento continuo nel rilevare anomalie rispetto alle condizioni di funzionamento normalmente chiamate “Standard” o “Regolari”.

Un esempio pratico è il supporto alla ricostruzione in diagrammi della sequenza di azioni eseguite da un programma (aka “file eseguibile”) e di come quest’ultimo si comporti.

I produttori di cybersecurity a livello internazionale stanno sempre più integrando la capacità di reagire dei singoli software antimalware installati su PC e server con i firewall che, a loro volta, cambiano dinamicamente la loro configurazione per bloccare, anche dal punto di vista della rete, le connessioni generate da questi file pericolosi.

Questo tipo di approccio sta diventando sempre di più l’unico vero modello di risposta alla minaccia cibernetica incombente.

Gartner, nota azienda statunitense di analisi strategiche, ha individuato in aziende internazionali come Sophos, Crowdstrike, PaloAlto Networks, SentinelOne e TrendMicro i leader di riferimento nel mercato delle tecnologie di cybersecurity. Ognuna di loro fa uso di Intelligenza Artificiale ormai da qualche anno, partendo dal Machine Learning fino alla Intelligenza Artificiale Generativa. Analizzando questi aspetti anche dal punto di vista dell’Intelligence cibernetica, è chiaro il motivo per il quale i maggiori player siano tutti provenienti dagli Stati Uniti o dai loro alleati.

Attori cinesi di una certa rilevanza, come Sangfor, stanno prendendo piede anche in Italia in quanto la validità tecnologica dei prodotti, unita a prezzi estremamente competitivi, fa sì che i timori dello spionaggio cinese vengano superati dalla necessità di dotarsi di tecnologie valide ed economicamente convenienti.

Nel 2024, Gartner ha pubblicato un’analisi in cui include questo produttore tra le aziende rappresentative nel mercato della Network Detection and Response (NDR).

Un altro caso di interesse per comprendere questo mercato è l’acquisizione da parte di Thoma Bravo (fondo di investimento), per un valore di 5.3 miliardi di dollari, dell’azienda Darktrace, leader nella ricerca di minacce cibernetiche mediante analisi del traffico con AI.

Interazione Intuitiva: parlare all’intelligenza artificiale come a un collega

Un aspetto particolarmente interessante è l’evoluzione dell’AI verso un’interazione quasi “umana”. I professionisti della sicurezza possono fare domande dirette al sistema, simulando un’interazione naturale che facilita il recupero delle informazioni critiche in tempi più rapidi. Questo aumenta la produttività e permette di concentrare l’attenzione su decisioni strategiche, lasciando all’AI il compito di fornire dati accurati e risposte rapide.

Oggi, sapere scrivere dei “prompt” – ovvero porre le domande in modo corretto all’AI – è diventato essenziale: fornire le informazioni di contesto rilevantipuò veramente cambiare la correttezza e la precisione della risposta che otterremo.

L’accelerazione dell’analisi grazie all’ AI permette di reperire nuove nozioni o tecniche rispetto a cui l’operatore di SOC potrebbe non essere ancora perfettamente informato o addestrato a gestire. Ad esempio, in commercio si trovano sempre più soluzioni che permettono di fare intelligence partendo semplicemente da un indirizzo email, un dominio aziendale o un indirizzo IP pubblico, a partire dai quali la moderna AI è in grado di reperire e arricchire informazioni, fornendo un quadro della situazione ad una velocità che un essere umano non potrebbe mai raggiungere.

Questo oggi succede grazie allo sviluppo dei sistemi linguistici di grandi dimensioni, chiamati comunemente Large Language Models o LLM.

LLM

I modelli linguistici di grandi dimensioni (LLM) sono una categoria di modelli di fondazione addestrati su immense quantità di dati, capaci di comprendere e generare linguaggio naturale e altri tipi di contenuti per eseguire una vasta gamma di attività.

Gli LLM si sono diffusi grazie al loro ruolo nel portare l’AI generativa all’attenzione pubblica e rappresentano una soluzione che le organizzazioni stanno adottando per varie funzioni e casi d’uso.

Al di fuori del contesto aziendale gli LLM possono essere percepiti come una novità, in parallelo ai recenti sviluppi dell’AI generativa. Aziende come IBM hanno impiegato anni a sviluppare gli LLM per migliorare la comprensione e l’elaborazione del linguaggio naturale (NLU e NLP), sfruttando i progressi nel machine learning, negli algoritmi, nelle reti neurali e nei modelli di trasformazione.

Nel 2023, IBM ha condiviso sul proprio sito il lancio di un fondo da 500 milioni di dollari destinato a startup attive nello sviluppo dell’AI.

Questo tipo di esperienza basata sul linguaggio naturale oggi è alla portata di tutti grazie agli imponenti investimenti nel settore: OpenAI ha ricevuto un miliardo di dollari solo da Microsoft nel 2019, mentre nel 2024 ha completato la raccolta fondi per un valore di 150 miliardi di dollari, come riportato da Business Insider.

Meta (che controlla Facebook, Instagram e Whatsapp) ha dichiarato al mercato che continuerà ad investire nell’AI cifre tra i 35 e 40 miliardi di dollari, come riportato dal quotidiano francese Le Monde il 26 aprile 2024.

Il Fattore Tempo: una risorsa chiave

Chi si occupa di cybersecurity sa bene che il fattore più cruciale in assoluto è uno: il tempo. Spesso, la differenza tra il rilevamento di un’anomalia e la risposta adeguata può essere misurata in frazioni di secondo. Essere tempestivi nel riconoscere e agire su eventi sospetti è essenziale per ridurre l’impatto degli attacchi.

L’AI, con le sue capacità di elaborazione e analisi in tempo reale, può accelerare questo processo fornendo ai professionisti della sicurezza informazioni tempestive e dettagliate. Prima che l’AI si diffondesse così massicciamente, gli operatori dovevano essere focalizzati esclusivamente nel rilevare queste anomalie, oltre ad avere un’elevata preparazione per saper interpretare il significato di ogni singolo evento (e che tipo di rischio questo potesse comportare).

Identificare una minaccia, infatti, può derivare dall’osservazione di elementi non sempre correlati. Il rilevamento di variazioni numeriche anomale – come improvvisi picchi di traffico, accessi inusuali o cambiamenti nella configurazione dei sistemi – potrebbe indicare un potenziale rischio. Se un fenomeno isolato può sembrare insignificante, la sua ripetizione in un breve lasso di tempo può rappresentare una minaccia; paragonandolo alla salute umana, prendere un’aspirina due volte al giorno è sicuro ma dieci volte in un’ora diventa tossico. Lo stesso vale per la cybersecurity: l’AI consente di rilevare schemi ripetitivi che possono segnalare attacchi informatici in corso.

Uno studio condotto dalla School of Computer and Information Sciences presso la University of the Cumberlands, Kentucky (USA) dai professori Meraj Farheen Ansari, Bibhu Dash, Pawankumar Sharma e Nikhitha Yathiraju, pubblicato nel 2022, ha evidenziato come l’AI abbia portato vantaggi importanti nel rilevamento di quanto sopra esposto; ma ha anche introdotto i rischi che devono essere considerati dagli stakeholder, oltre ai costi di sviluppo e mantenimento o al rischio di perdita di posti di lavoro, evidenziando in particolare il rischio di campagne di disinformazione allo scopo di manipolare l’AI Generativa.

D’altra parte, però, rinunciarvi è impossibile. Analizzando i dati pubblicati nel rapporto Clusit 2023, la quantità di attacchi informatici andati a buon fine è senza precedenti: 2.779 incidenti gravi a livello mondiale, con un aumento del 12% rispetto all’anno precedente. In Italia gli attacchi gravi sono stati 310, rappresentando l’11% del totale globale e segnando una crescita del 65% rispetto al 2022. Il rapporto sottolinea che l’81% degli attacchi globali ha avuto una gravità elevata o critica. In Italia, oltre la metà degli attacchi (56%) ha avuto conseguenze di gravità critica o elevata. Rispetto agli ultimi cinque anni, oltre il 47% degli attacchi totali censiti in Italia si è verificato nel 2023.

La guerra ibrida e l’intelligence cibernetica rimangono quindi al centro della scena, obbligando tutti – soggetti pubblici e privati – a dirottare risorse per prevenire le azioni ostili la cui portata è stata appena descritta.

Gli effetti sul mercato

Quanto sinora esposto spiega il motivo dietro agli imponenti investimenti nel settore dell’AI. Il Wall Street Journal ha pubblicato il 19 aprile 2024 dati da cui risulta una crescita del 69% nel primo trimestre del 2024 rispetto a quello precedente, per un totale di 2.7 miliardi.

MarketWatch ha riportato, il 12 settembre 2024, che Mastercard ha annunciato l’acquisizione di Recorded Future per 2.65 miliardi di dollari, con l’obiettivo di migliorare la propria cybersecurity tramite l’AI per prevenire frodi.

Guardando invece all’Italia, nel 2023 il mercato della cybersecurity ha raggiunto un valore record di 2.15 miliardi di euro, con un incremento del 16% rispetto all’anno precedente, come riportato dall’Osservatorio del Politecnico di Milano.

Per i Security Operation Center, l’arricchimento delle informazioni a mezzo AI è un elemento essenziale. Per arricchimento si intende l’individuazione e la raccolta di tutti quei dati strutturati e non disponibili su fonti aperte, che fanno riferimento a uno o più elementi coinvolti nell’oggetto dell’analisi.

Quando un evento sospetto emerge, l’AI può generare approfondimenti e correlazioni su larga scala in tempi record, di fatto agevolando il processo decisionale e la tempestiva risposta a uno o più incidenti simultaneamente. Tutte le tecnologie a cui si è accennato in precedenza forniscono supporto per fare arricchimento delle informazioni.

Inutile dire come lo scambio di informazioni tra pubblico e privato, supportato dall’AI, diventerà ancora più efficace nel campo dell‘Incident Response. Piattaforme note di Open Source Threat Intelligence, come il MISP, supportano la condivisione di queste informazioni di intelligence.

Gli operatori di Cyber Intelligence saranno anche chiamati a trovare il giusto equilibrio per soddisfare quanto previsto dal Regolamento Europeo 1689/2024, noto come AI Act.

Il nuovo AI Act prevede una valutazione del sistema di AI in base ai rischi che esso comporta per la libertà e la dignità delle persone,articolati su quattro livelli:

  • Rischio inaccettabile – ad esempio, una “situazione in cui si rende possibile il social scoring di un individuo”;
  • Rischio elevato – applicato agli ambiti in cui si devono garantire trasparenza e affidabilità, come il settore sanitario o dell’istruzione;
  • Rischio limitato – per i sistemi di AI che potrebbero influire sui diritti degli utenti, sono richieste specifiche misure di trasparenza (ad esempio, i chatbot devono dichiarare chiaramente che sono macchine e non umani);
  • Rischio minimo – per i sistemi considerati a basso rischio, come i filtri anti-spam, il regolamento impone poche restrizioni.

Essendo la sicurezza cibernetica un processo trasversale, si prevede che un gran lavoro dovrà essere fatto per limitare i possibili tipi di aggregazione di informazioni, proprio per rendere i sistemi utilizzabili come previsto dalla norma.

Difendersi dall’Adversarial Machine Learning e dalle campagne di disinformazione

L’AI, tuttavia, deve essere impiegata in modo razionale e ponderato per il rischio di Adversary Attack, ovvero veri e propri sabotaggi all’AI.

La capacità di discernere tra informazioni accurate e ingannevoli è cruciale, poiché non sempre le informazioni a disposizione sono al 100% accurate. Questa vera e propria scienza è da tempo oggetto di studio da parte del mondo accademico, per poterne capire in modo profondo i fenomeni e studiare i possibili rimedi. In base a tali studi, il processo di apprendimento risulta oggi essere la parte più vulnerabile.

La buona notizia è che esiste la possibilità di importare nei propri data center reti neurali già addestrate e non soggette a questo genere di attacchi, perché non necessitano di ulteriore addestramento. Le reti neurali di questo tipo non hanno le stesse performance di quelle online, ma sicuramente sono un eccellente supporto in molti processi aziendali.

È tuttavia molto importante evidenziare che in letteratura è già ampiamente documentato come sia possibile svolgere questo tipo di attacchi.

Tra gli attacchi più temuti alle AI figurano Data Poisoning e Data Slow Poisoning: il dott. Johannes Ullrich, ricercatore SANS, nel suo Keynote speech alla conferenza RSA 2021 ha esposto quale sarebbe stato il pericolo per le moderne AI e ML di cui oggi facciamo un massiccio utilizzo.

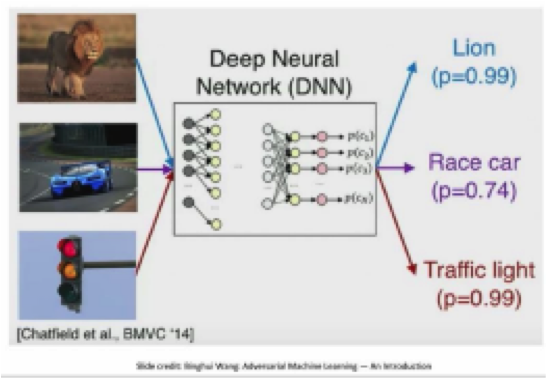
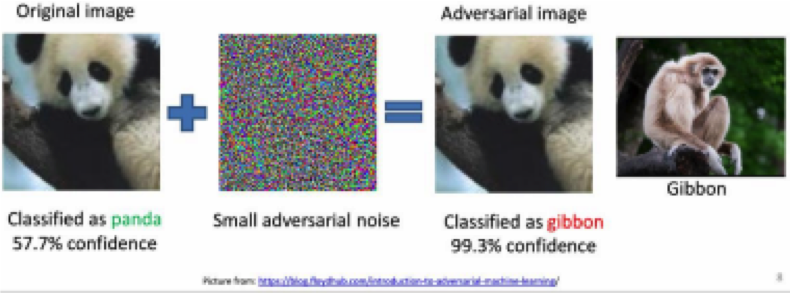
Il tema è talmente sentito che ci sono corsi universitari dedicati anche in Italia, come quello del prof. Stefano Tomasin, docente all’Università di Padova presso il Dipartimento dell’Ingegneria dell’Informazione. Lo studio delle metodologie di Machine Learning e delle relative tecniche di attacco (Adversarial Machine Learning) permettono di comprendere come, ad esempio nell’esame delle immagini, continui inserimenti di variazioni minime nel modello di apprendimento possano completamente distorcere la capacità di riconoscimento di un sistema.

Il dott. Alex della Vakanski Idaho University espone come le Deep Neural Networks (alla base dell’AI) possano raggiungere risultati eccezionali, ma contestualmente rimangano vulnerabili all’inserimento di piccole perturbazioni che possono stravolgere completamente i risultati. Un esempio di perturbazione è qui sotto riportata:

L’AI come acceleratore di reazione, ma la decisione spetta alle persone

In sintesi, l’AI nella cybersecurity rappresenta un elemento incredibilmente abilitante per la velocità di analisi e reazione. Tuttavia, la decisione ultima spetta sempre all’essere umano. L’AI fornisce dati, analisi e raccomandazioni; ma è il professionista della sicurezza a valutare la situazione nel contesto specifico e a prendere le decisioni finali.

Sarebbe opportuno considerare l’AI come un supporto, le cui informazioni – per quanto possibile – vanno sempre verificate e valutate.

Al fine di poter valorizzare questo progresso tecnologico così importante, sarà sempre più cruciale formare professionisti abili a individuare attacchi di Adversarial AI, prevedendo tutti gli effetti malevoli che ne possono conseguire.

Con i dati attualmente in nostro possesso è più che probabile che continueranno gli investimenti in questo settore, specificamente mirati al campo della Cyber Intelligence e della cybersecurity basata sull’AI.

Per un’analisi completa e dettagliata di tutte le implicazioni, sfide e opportunità dell’intelligenza artificiale applicata alla cyber intelligence, ti invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrai trovare approfondimenti tecnici, case study e best practice per implementare efficacemente l’AI nella tua strategia di cybersecurity.

Profilo Autore

È un informatico specialista in Sicurezza Informatica e Sicurezza delle informazioni con oltre 15 anni di esperienza. Ha conseguito molteplici certificazioni internazionali in ambito tecnologico ed ha lavorato in Germania ed Inghilterra per importanti aziende costruttrici di tecnologie per la Sicurezza Informatica. Nel corso della sua carriera è stato chiamato sia come consulente che come docente per entità afferenti al comparto della Difesa. Fondatore di WhySecurity srl, oggi si occupa di supporto ad indagini difensive
collaborando con investigatori privati, svolge analisi di rischio economico connesso al rischio informatico e offre servizi SOC a favore dei propri clienti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-cybersecurity/


Zip Slip: quando un semplice file Zip minaccia la sicurezza

La vulnerabilità Zip Slip, una minaccia tanto sottile quanto devastante che ha colpito giganti tecnologici come Oracle, Amazon, Google, LinkedIn e Twitter.

Un nemico silenzioso nel mondo digitale

Pensate a quante volte al giorno scaricate, aprite o condividete file ZIP. Documenti di lavoro, foto delle vacanze, software, backup: gli archivi compressi sono diventati parte integrante della nostra vita digitale. Ma cosa succederebbe se vi dicessi che dietro quella innocua icona di una cartella compressa si può nascondere una delle minacce informatiche più subdole e devastanti degli ultimi anni?

La storia che sto per raccontarvi inizia nel 2018, quando un gruppo di ricercatori della società di cybersecurity Snyk ha fatto una scoperta che ha letteralmente scosso il mondo della tecnologia. Hanno identificato una vulnerabilità così semplice nel suo funzionamento, eppure così devastante nelle sue conseguenze, da aver colpito migliaia di progetti software utilizzati quotidianamente da miliardi di persone in tutto il mondo.

Questa vulnerabilità ha un nome che suona quasi innocuo: Zip Slip. Ma non lasciatevi ingannare dalla semplicità del nome. Zip Slip ha la capacità di trasformare un normale file ZIP in uno strumento che può permettere a un attaccante di prendere completamente il controllo del vostro computer, rubare i vostri dati più sensibili o utilizzare il vostro sistema come trampolino di lancio per attacchi ancora più devastanti.

Il meccanismo dell’inganno: come funziona Zip Slip

Per capire come funziona Zip Slip, dobbiamo prima comprendere cosa succede normalmente quando il vostro computer apre un file ZIP. Immaginate il vostro sistema operativo come una grande biblioteca con scaffali ben organizzati. Quando decomprimete un archivio, è come se steste prendendo una scatola di libri e li steste sistemando sullo scaffale giusto.

Normalmente, se la scatola contiene un libro chiamato “Ricette della Nonna”, questo finirà nella sezione cucina della vostra biblioteca digitale.

Ma cosa succederebbe se qualcuno riuscisse a etichettare quel libro in modo ingannevole? Invece di chiamarlo semplicemente “Ricette della Nonna”, lo etichettasse come “../../Sistema/Password/Ricette della Nonna”? Il vostro bibliotecario digitale, seguendo ciecamente l’etichetta, non metterebbe il libro nella sezione cucina, ma seguirebbe il percorso indicato: uscirebbe dalla sezione attuale, risalirebbe di due livelli nella gerarchia della biblioteca, entrerebbe nella sezione Sistema e poi in quella Password, sistemando il libro (che in realtà contiene codice malevolo) in un luogo dove non dovrebbe mai trovarsi.

Questo è esattamente ciò che accade con Zip Slip. Gli attaccanti creano archivi ZIP che contengono file con nomi speciali, che includono quelle che tecnicamente vengono chiamate “sequenze di attraversamento delle directory”. Questi nomi di file contengono simboli come “../” che dicono al sistema operativo: “non mettere questo file dove dovrebbe andare normalmente, ma seguimi mentre navigo fuori dalla cartella sicura verso zone molto più sensibili del sistema”.

Una volta che un file malevolo è riuscito a “scappare” dalla sua opportuna destinazione e a finire in una posizione critica del sistema – come le cartelle che contengono le password degli utenti, i programmi che si avviano automaticamente all’accensione del computer, o i file di configurazione dei servizi più importanti – l’attaccante ha essenzialmente vinto la partita.

La grande rivelazione del 2018: un terremoto nel mondo della tecnologia

Quando i ricercatori di Snyk hanno reso pubblica la loro scoperta il 5 giugno 2018, l’industria tecnologica si è trovata di fronte a una verità sconcertante. Non si trattava di una vulnerabilità che colpiva un singolo software o una specifica azienda. Era un problema sistemico che attraversava praticamente tutto l’ecosistema software moderno.

L’elenco delle aziende e dei progetti colpiti leggeva come un “chi è chi” della tecnologia mondiale. Oracle, il gigante dei database enterprise utilizzati da migliaia di aziende in tutto il mondo, doveva fare i conti con software vulnerabile. Amazon, con la sua vasta infrastruttura cloud che supporta una parte significativa di Internet, aveva componenti a rischio. Google, dalle cui applicazioni dipendono miliardi di utenti quotidianamente, aveva prodotti che necessitavano di correzioni urgenti.

Ma non erano solo i colossi tecnologici a essere colpiti. LinkedIn, dove professionisti di tutto il mondo condividono informazioni sensibili sulla loro carriera, aveva vulnerabilità da correggere. Twitter, la piattaforma dove si svolgono dibattiti globali e si condividono notizie in tempo reale, doveva mettere in sicurezza i suoi sistemi. Anche Alibaba, il gigante dell’e-commerce che gestisce transazioni per miliardi di dollari, si è trovata a dover affrontare il problema.

Quello che rendeva la situazione ancora più preoccupante era la diversità dei contesti colpiti. Non si trattava solo di applicazioni web o software desktop. La vulnerabilità Zip Slip poteva manifestarsi ovunque venissero gestiti archivi compressi: dalle app per smartphone ai sistemi di backup enterprise, dai tool di sviluppo software ai sistemi di gestione dei contenuti.

L’aspetto forse più inquietante di tutta la vicenda era quanto fosse stata sottovalutata questa classe di vulnerabilità. Mentre l’industria si concentrava su minacce più “spettacolari” come gli attacchi di phishing elaborati o i ransomware che cifravano interi data center, Zip Slip operava nell’ombra, sfruttando una funzionalità basilare.

I casi che hanno fatto storia: quando la teoria diventa realtà

JFrog Artifactory: il cuore pulsante dello sviluppo software sotto attacco

Nel 2021, tre anni dopo la grande rivelazione iniziale, il mondo della cybersecurity ha ricevuto un’altra scossa quando il ricercatore italiano Egidio Romano ha scoperto una nuova manifestazione di Zip Slip in un luogo particolarmente critico: JFrog Artifactory.

Per chi non è del settore, Artifactory potrebbe sembrare solo un altro software aziendale, ma in realtà è molto di più. È il sistema che migliaia di aziende utilizzano per gestire e distribuire i componenti software che formano le fondamenta delle applicazioni moderne. È come il deposito centrale di una catena di montaggio globale: se viene compromesso, l’effetto si propaga a cascata su tutto ciò che da esso dipende.

La scoperta di Romano è stata particolarmente elegante dal punto di vista tecnico. Aveva identificato che quando Artifactory processava certi tipi di pacchetti software (chiamati “Bower packages”), non validava correttamente i percorsi dei file contenuti negli archivi. Un attaccante poteva creare un pacchetto malevolo che, una volta processato da Artifactory, avrebbe scritto file in posizioni arbitrarie del server, potenzialmente ottenendo il controllo completo del sistema.

OpenRefine: quando gli strumenti di pulizia hanno bisogno di essere puliti

Nel 2023, un altro caso ha catturato l’attenzione della comunità di cybersecurity, questa volta per le sue implicazioni ironiche. OpenRefine, uno strumento open-source utilizzato da data scientist e analisti per “pulire” e trasformare dataset disordinati, si è rivelato esso stesso bisognoso di una bella pulizia.

La vulnerabilità, catalogata come CVE-2023-37476 con un punteggio di gravità di 7.8 su 10, permetteva agli attaccanti di sfruttare la funzionalità di importazione progetti di OpenRefine per eseguire codice arbitrario sui sistemi delle vittime. L’ironia era palpabile, uno strumento progettato per mettere ordine nei dati poteva essere utilizzato per creare il caos completo nei sistemi che lo ospitavano.

Quello che rendeva questo caso particolarmente preoccupante era il contesto d’uso di OpenRefine. Essendo uno strumento utilizzato principalmente per analizzare dati sensibili – spesso informazioni personali, dati finanziari o intelligence aziendale – una compromissione attraverso Zip Slip poteva avere conseguenze devastanti non solo per il sistema colpito, ma anche per la privacy e la sicurezza dei dati analizzati.

MobSF: il paradosso del guardiano vulnerabile

Il 2024 ha portato con sé quello che molti esperti hanno definito il caso più ironico nella storia delle vulnerabilità Zip Slip. Il Mobile Security Framework (MobSF), uno strumento specializzato nell’identificare vulnerabilità di sicurezza nelle applicazioni mobile, si è rivelato esso stesso vulnerabile a un attacco Zip Slip di gravità critica, con un punteggio CVSS di 9.8 su 10.

L’ironia della situazione era quasi surreale. Immaginate di scoprire che l’allarme antifurto della vostra casa ha una falla che permette ai ladri di disattivarlo facilmente. MobSF era utilizzato da professionisti della cybersecurity, aziende di sviluppo software e ricercatori di sicurezza per analizzare le app mobile e identificare esattamente il tipo di vulnerabilità di cui esso stesso soffriva.

La vulnerabilità permetteva agli attaccanti di creare file di progetto malevoli che, quando importati in MobSF per l’analisi, potevano sovrascrivere file critici del sistema, incluso il database stesso di MobSF, rendendolo inutilizzabile. Ma le possibilità erano molto più sinistre, un attaccante sufficientemente abile poteva utilizzare questa falla per ottenere l’esecuzione completa di codice sui sistemi utilizzati per l’analisi di sicurezza, potenzialmente compromettendo non solo lo strumento, ma anche tutti i dati sensibili delle app analizzate.

HashiCorp go-slug: l’Infrastruttura cloud nel mirino

Il 2025 si è aperto con quella che molti considerano la scoperta più preoccupante degli ultimi anni nel panorama Zip Slip. Il 21 gennaio, HashiCorp ha annunciato la CVE-2025-0377, una vulnerabilità Zip Slip nella loro libreria go-slug, un componente critico dell’ecosistema Terraform utilizzato per gestire l’infrastruttura cloud di migliaia di organizzazioni in tutto il mondo.

Per comprendere la portata di questa scoperta, bisogna capire cosa rappresenta HashiCorp nel panorama tecnologico moderno. Se il cloud computing è il sistema nervoso dell’economia digitale contemporanea, HashiCorp fornisce alcuni dei tool più critici per costruire e gestire questo sistema nervoso. Terraform, il loro prodotto di punta, viene utilizzato da aziende di ogni dimensione per automatizzare la creazione e gestione di infrastrutture cloud complesse.

La libreria go-slug colpita dalla vulnerabilità è responsabile di impacchettare e decomprimere i “slugs”, archivi compressi che contengono le configurazioni Terraform. Quando un’organizzazione distribuisce la propria infrastruttura cloud attraverso Terraform Enterprise, questi slugs viaggiano attraverso la rete, vengono archiviati sui server e poi decompressi per essere processati.

La vulnerabilità permetteva a un attaccante di creare slug malevoli che, quando decompressi, potevano scrivere file in posizioni arbitrarie del sistema, potenzialmente compromettendo non solo il server Terraform, ma anche l’intera infrastruttura cloud che da esso dipendeva. Considerando che una singola installazione Terraform può gestire infrastrutture del valore di milioni di dollari, servendo milioni di utenti, le implicazioni di questa vulnerabilità erano terrificanti.

HashiCorp ha reagito rapidamente, rilasciando la versione corretta 0.16.3 della libreria go-slug, ma il caso ha servito come un potente promemoria di quanto possa essere delicato l’equilibrio su cui si basa la nostra infrastruttura digitale moderna.

Le conseguenze: un effetto a cascata globale

L’impatto immediato: quando i sistemi crollano

Le conseguenze immediate di un attacco Zip Slip possono essere devastanti e multiformi. A differenza di altri tipi di attacchi informatici che spesso hanno obiettivi specifici, Zip Slip offre agli attaccanti una flessibilità terrificante nella scelta di come e dove colpire.

Uno degli scenari più comuni e devastanti è la sovrascrittura di file di sistema critici. Immaginate un attaccante che riesce a sostituire il file che contiene tutte le password degli utenti di un sistema (il famoso file /etc/passwd nei sistemi Unix), oppure che modifica i file di avvio del sistema operativo per eseguire codice malevolo ogni volta che la macchina si riaccende. In alcuni casi documentati, gli attaccanti hanno utilizzato Zip Slip per installare “cron jobs”, compiti automatizzati che il sistema esegue a intervalli regolari, trasformando il computer della vittima in una macchina zombie che esegue silenziosamente le loro istruzioni.

Ma forse ancora più insidioso è l’uso di Zip Slip per compromettere le chiavi SSH, i “pass di accesso” che permettono la connessione remota sicura ai server. Sostituendo o modificando queste chiavi, un attaccante può garantirsi un accesso permanente e difficilmente rilevabile ai sistemi colpiti, creando quello che in gergo viene chiamato un “persistent backdoor”.

L’effetto domino nell’industria software

La rivelazione della vulnerabilità Zip Slip ha scatenato quello che può essere descritto solo come un effetto domino globale nell’industria software. Non si è trattato di correggere singole applicazioni o di aggiornare specifici server. È stata necessaria una revisione sistemica di migliaia di progetti software, molti dei quali erano alla base di sistemi critici utilizzati quotidianamente da milioni di persone.

Le aziende hanno dovuto mobilitare team di sviluppatori per esaminare manualmente il codice legacy, spesso scritto anni prima quando la consapevolezza di questo tipo di vulnerabilità era limitata. Alcune organizzazioni hanno dovuto sospendere temporaneamente servizi per implementare correzioni d’emergenza. Altre hanno dovuto riscrivere completamente intere sezioni di codice che gestivano l’estrazione di archivi.

L’impatto è stato particolarmente severo nell’ecosistema Java, dove la mancanza di una libreria standard sicura per la gestione degli archivi aveva portato alla proliferazione di soluzioni artigianali, molte delle quali vulnerabili. Migliaia di sviluppatori avevano copiato e incollato snippet di codice da forum come StackOverflow senza rendersi conto che stavano introducendo vulnerabilità critiche nei loro progetti.

Il costo economico della negligenza

Anche se è difficile quantificare con precisione l’impatto economico totale di Zip Slip, le stime parlano di centinaia di milioni di dollari in costi diretti e indiretti. Questi includono non solo i costi immediati per correggere la vulnerabilità, come stipendi per sviluppatori, consulenti di sicurezza, testing aggiuntivo, ma anche i costi meno visibili ma spesso più significativi.

Molte aziende hanno dovuto estendere i cicli di sviluppo dei loro prodotti per implementare controlli di sicurezza aggiuntivi. Alcune hanno perso contratti importanti quando i clienti hanno scoperto che i loro sistemi erano vulnerabili. Altre hanno dovuto aumentare significativamente i loro budget per la cybersecurity e stipulare polizze assicurative più costose.

Ma forse il costo più significativo è stato quello reputazionale. In un’era in cui la fiducia digitale è diventata una valuta critica, le aziende che sono state colpite o che hanno tardato a correggere le vulnerabilità hanno visto danneggiata la loro reputazione presso clienti e partner. Alcune hanno perso posizioni competitive che hanno impiegato anni a ricostruire.

L’evoluzione della difesa: come la tecnologia trasforma la sicurezza informatica

La rivoluzione dell’intelligenza artificiale nella cybersecurity

Una delle risposte più innovative alla sfida posta da Zip Slip è arrivata dall’integrazione dell’intelligenza artificiale nei sistemi di sicurezza. Nel 2024 e 2025, abbiamo assistito a un vero e proprio salto quantico nell’efficacia degli strumenti di rilevazione automatica, con sistemi AI che hanno raggiunto un’accuratezza del 98% nell’identificazione delle vulnerabilità di sicurezza.

Questi sistemi non si limitano a cercare pattern conosciuti di codice vulnerabile, ma utilizzano tecniche di machine learning per identificare comportamenti anomali e pattern sospetti che potrebbero indicare tentativi di sfruttamento di Zip Slip. Sono in grado di analizzare in tempo reale il contenuto di archivi compressi, identificando file con nomi sospetti o pattern di directory traversal prima che possano causare danni.

Un esempio particolarmente innovativo è Vulnhuntr, sviluppato da Protect AI utilizzando il large language model Claude 3.5 Sonnet di Anthropic. Questo strumento è stato specificamente progettato per identificare vulnerabilità zero-day nel codice, incluse nuove varianti di Zip Slip che potrebbero sfuggire ai sistemi di rilevazione tradizionali. In test reali, Vulnhuntr ha già identificato vulnerabilità in progetti GitHub che utilizzano API di grandi aziende tecnologiche, dimostrando l’efficacia dell’approccio basato su AI.

L’approccio della containerizzazione e del sandboxing

Un’altra strategia che ha guadagnato popolarità è l’uso di tecnologie di containerizzazione e sandboxing per isolare i processi di estrazione di archivi. Invece di permettere ai programmi di decomprimere direttamente file sul sistema principale, questi vengono eseguiti in ambienti isolati – “sandbox” digitali – dove eventuali tentativi di scrivere file in posizioni non autorizzate vengono bloccati automaticamente.

Docker e altre tecnologie di containerizzazione sono diventate sempre più popolari proprio per questa capacità di creare ambienti isolati. Quando un’applicazione deve processare un archivio potenzialmente pericoloso, viene eseguita all’interno di un container che ha accesso solo alle risorse strettamente necessarie. Anche se un attacco Zip Slip ha successo, il danno rimane confinato all’interno del container, proteggendo il sistema host.

Lo sviluppo di librerie sicure e standardizzate

Una delle lezioni più importanti apprese dalla crisi Zip Slip è stata la necessità di sviluppare e adottare librerie standardizzate e sicure per la gestione degli archivi. Invece di lasciare che ogni sviluppatore reinventi la ruota, l’industria ha iniziato a convergere verso soluzioni centralizzate che incorporano le migliori pratiche di sicurezza.

Queste librerie implementano automaticamente tutti i controlli necessari per prevenire attacchi di path traversal, liberando gli sviluppatori dalla necessità di implementare e mantenere codice di sicurezza complesso. Molte di queste librerie sono ora sottoposte a audit di sicurezza regolari e a testing automatizzato continuo per garantire che rimangano sicure anche di fronte a new varianti di attacco.

Zip Slip nell’era del cloud e dell’AI: nuove sfide, nuove opportunità

La trasformazione del panorama delle minacce

Con la massiccia migrazione verso il cloud computing e l’adozione diffusa di architetture basate su microservizi, la vulnerabilità Zip Slip ha assunto nuove dimensioni e complessità. I sistemi cloud moderni spesso processano migliaia di archivi al minuto, gestendo tutto dai deployment di applicazioni ai backup automatizzati, dalla distribuzione di contenuti multimediali alla sincronizzazione di dati tra data center geograficamente distribuiti.

Questa scala e velocità creano opportunità uniche per gli attaccanti. Un singolo archivio malevolo può essere replicato automaticamente attraverso sistemi di distribuzione globali, potenzialmente compromettendo infrastrutture in continenti diversi in questione di minuti. Allo stesso tempo, la natura effimera di molti servizi cloud – dove server vengono creati e distrutti automaticamente secondo necessità – può rendere difficile rilevare e tracciare attacchi Zip Slip.

L’integrazione con attacchi Multi-Stage

Gli attaccanti moderni raramente utilizzano Zip Slip come attacco isolato. Invece, lo integrano in quello che vengono chiamate “kill chain” o catene di attacco multi-stage. Un attacco tipico potrebbe iniziare con una campagna di phishing che distribuisce archivi compressi malevoli. Una volta che Zip Slip permette l’accesso iniziale al sistema, gli attaccanti utilizzano questo punto d’appoggio per muoversi lateralmente nella rete, escalare privilegi, e infine raggiungere i loro obiettivi principali.

Questa evoluzione ha reso la difesa ancora più complessa, perché non è sufficiente proteggere contro Zip Slip in isolamento. Le organizzazioni devono pensare in termini di difesa in profondità, implementando controlli a multiple livelli che possano rilevare e bloccare attacchi anche quando uno dei livelli viene superato.

La preparazione per l’era quantistica

Guardando al futuro, c’è una dimensione ancora più preoccupante da considerare. Con l’avvicinarsi dell’era dei computer quantistici, che promettono di rendere obsoleti molti degli algoritmi crittografici attuali, vulnerabilità come Zip Slip potrebbero diventare ancora più pericolose.

Gli esperti di sicurezza hanno iniziato a parlare di attacchi “harvest now, decrypt later” – dove gli attaccanti raccolgono oggi dati crittografati con l’intenzione di decifrarli in futuro quando i computer quantistici saranno disponibili. In questo contesto, Zip Slip potrebbe essere utilizzato non solo per compromissioni immediate, ma anche per installare meccanismi di raccolta dati dormienti che potrebbero rimanere nascosti per anni, raccogliendo silenziosamente informazioni che diventeranno vulnerabili nell’era quantistica.

Lezioni apprese e raccomandazioni per il futuro

Per le organizzazioni: la sicurezza come processo continuo

La storia di Zip Slip insegna alle organizzazioni che la sicurezza non può essere vista come un progetto con un inizio e una fine, ma deve essere integrata come un processo continuo in tutte le operazioni IT. Questo significa implementare quello che viene chiamato un “Security Development Lifecycle” (SDLC), dove considerazioni di sicurezza sono integrate in ogni fase dello sviluppo software.

Le organizzazioni più mature hanno iniziato a implementare quello che viene chiamato “shift-left security”, spostando i controlli di sicurezza il più a sinistra possibile nel ciclo di sviluppo. Invece di testare la sicurezza solo prima del deployment, questi controlli vengono integrati negli IDE degli sviluppatori, nei sistemi di controllo versione, nelle pipeline di integrazione continua, e in ogni altro punto dove il codice viene creato o modificato.

Per gli sviluppatori: l’Importanza della formazione continua

Per gli sviluppatori, Zip Slip rappresenta un promemoria potente dell’importanza di rimanere aggiornati sulle minacce di sicurezza e le migliori pratiche. Non è sufficiente sapere come scrivere codice funzionale; nel mondo moderno, ogni sviluppatore deve anche essere un mini-esperto di sicurezza, capace di riconoscere e prevenire vulnerabilità comuni.

Questo richiede un investimento continuo in formazione e aggiornamento. Molte aziende hanno iniziato a richiedere certificazioni di sicurezza per i loro sviluppatori, mentre altre hanno implementato programmi di formazione interni che coprono regolarmente le minacce emergenti e le tecniche di difesa.

Per l’industria: la necessità di collaborazione

A livello industriale, Zip Slip ha evidenziato l’importanza della collaborazione nella cybersecurity. Le minacce moderne sono troppo complesse e sofisticate per essere affrontate da singole organizzazioni operando in isolamento. La condivisione di informazioni sulle minacce, la collaborazione nello sviluppo di standard di sicurezza, e l’investimento collettivo in ricerca e sviluppo di nuove tecnologie di difesa sono diventati non solo vantaggiosi, ma essenziali per la sopravvivenza.

Iniziative come il repository GitHub mantenuto da Snyk, che documenta tutte le librerie e i progetti vulnerabili a Zip Slip, rappresentano esempi eccellenti di come la condivisione aperta di informazioni possa beneficiare l’intera comunità. Questo tipo di trasparenza e collaborazione deve essere espanso e istituzionalizzato per affrontare efficacemente le minacce future.

Riflessioni finali: il futuro della sicurezza in un mondo interconnesso

Mentre guardiamo al futuro, la storia di Zip Slip ci offre lezioni preziose che vanno ben oltre la specifica vulnerabilità tecnica. Ci ricorda che in un mondo sempre più interconnesso e digitale, la sicurezza non è un lusso o un’aggiunta opzionale, ma una necessità fondamentale che deve essere integrata nel DNA di ogni sistema tecnologico.

La persistenza di questa vulnerabilità attraverso gli anni – dalla sua scoperta iniziale nel 2018 fino alle manifestazioni più recenti del 2025 – dimostra che la sicurezza informatica è una sfida in continua evoluzione. Non esistono soluzioni definitive o stati di sicurezza permanenti. Ogni nuovo software, ogni nuova tecnologia, ogni nuovo modo di utilizzare strumenti esistenti può introdurre nuove vulnerabilità o rivelare nuovi modi di sfruttare debolezze già conosciute.

Ma la storia di Zip Slip è anche una storia di resilienza e innovazione. L’industria ha risposto alla sfida con creatività e determinazione, sviluppando nuovi strumenti, nuove metodologie, e nuovi approcci alla sicurezza. L’integrazione dell’intelligenza artificiale nella cybersecurity, lo sviluppo di tecnologie di containerizzazione più sofisticate, e l’evoluzione verso architetture di sicurezza più robuste sono tutte conseguenze positive della lezione imparata da Zip Slip.

Mentre ci muoviamo verso un futuro che includerà computer quantistici, intelligenza artificiale ancora più avanzata, e livelli di interconnessione digitale che oggi possiamo solo immaginare, le lezioni fondamentali di Zip Slip rimangono valide: la semplicità può essere devastante, la vigilanza deve essere costante, e la sicurezza è responsabilità di tutti.

Ogni volta che scarichiamo un file ZIP, ogni volta che un’applicazione processa un archivio, ogni volta che un sistema automatizzato gestisce contenuti compressi, c’è un momento di potenziale vulnerabilità. La differenza tra sicurezza e compromissione spesso risiede in dettagli apparentemente insignificanti, una validazione di percorso non implementata, un controllo di sicurezza saltato per risparmiare tempo, una libreria non aggiornata perché “funzionava già bene così”.

Zip Slip ci insegna che nella cybersecurity, come nella vita, spesso sono le minacce che non vediamo arrivare quelle che possono farci più male. Ma ci insegna anche che con la giusta attenzione, le giuste conoscenze, e il giusto impegno collettivo, anche le minacce più subdole possono essere identificate, comprese, e sconfitte.

La prossima volta che vedrete l’icona di un file ZIP, ricordatevi di questa storia. Quel piccolo simbolo innocuo rappresenta non solo la convenienza della compressione digitale, ma anche la complessità e la responsabilità che vengono con la vita nel mondo digitale moderno. E forse, con questa consapevolezza, saremo tutti un po’ più sicuri.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zip-slip-vulnerability/


Cybersecurity, ministri Ue adottano piano comune per gestire attacchi cyber

I ministri delle Comunicazioni dell’Unione europea hanno adottato l’Eu Cyber Blueprint, un nuovo piano per la gestione delle crisi informatiche che fornisce indicazioni per una risposta coordinata a incidenti e attacchi informatici su larga scala, chiarendo ruoli e responsabilità e indicando i criteri per attivare il quadro di gestione delle crisi informatiche a livello Ue. Lo annuncia il Consiglio dell’Unione europea, che riunisce i ministri Ue, in un comunicato.

“Sebbene spetti principalmente agli Stati membri la gestione degli incidenti e delle crisi informatiche, eventi su larga scala possono provocare un livello di discontinuità tale da superare la capacità di risposta nazionale, oppure avere ripercussioni su più Paesi contemporaneamente” e “degenerare in crisi vere e proprie, con effetti sul funzionamento del mercato interno dell’Ue o rischi gravi per la sicurezza pubblica”, sottolinea il documento, evidenziando la necessità di una cooperazione tecnica, operativa e politica per una gestione efficace delle emergenze.

Collaborazione più stretta con la NATO

L’Unione Europea lavorerà in modo più stringente e unito con le forze armate nazionali e l’alleanza difensiva della NATO per rispondere ad attacchi cyber su ampia scala. Lo hanno stabilito i ministri delle telecomunicazioni Ue che si sono riuniti oggi in Lussemburgo per approvare un piano condiviso per la gestione di crisi informatiche mettendo così le basi per una risposta comune e condivisa a grosse minacce cyber.

Dariusz Standerski, ministro polacco per gli affari digitali che ha presieduto la riunione odierna, ha dichiarato a Politico.eu che il suo Paese si trova ad affrontare circa 700 incidenti informatici al giorno. “La Polonia è il Paese più attaccato nell’ambito informatico dell’UE. Tuttavia, non possiamo garantire che gli altri Stati membri non saranno i principali avversari nel prossimo anno. Ecco perché dobbiamo essere preparati insieme”, ha detto.

Il nuovo documento programmatico chiarisce quali istituzioni – a livello tecnico, operativo e politico – reagirebbero ad attacchi su larga scala. Richiede inoltre una maggiore cooperazione con la NATO attraverso l’istituzione di “punti di contatto” in caso di crisi informatica.

“L’aumento delle tensioni geopolitiche, dei conflitti e della rivalità strategica si riflette nell’impatto, nel volume e nella sofisticatezza delle attività informatiche illecite”, si legge nel documento programmatico.

Esercitazioni informatiche a rotazione nella Ue

L’UE ha reso noto che avvierà esercitazioni informatiche a rotazione per addestrare alle simulazioni di crisi, la prima a partire da giugno 2026. Si prevede che queste includeranno il settore privato e la NATO, e potrebbero persino coinvolgere funzionari dei paesi dei Balcani occidentali, della Moldavia e dell’Ucraina.

La risposta dell’Europa alle minacce informatiche “deve … includere un più stretto coordinamento tra attori civili e militari e un ampio approccio orizzontale alla sicurezza informatica”, ha affermato il Ministro danese per la Sicurezza Interna e la Preparazione alle Emergenze, Torsten Schack Pedersen.

Tali attacchi informatici e aggressioni “possono far parte di campagne ibride o operazioni militari. Possono anche avere un impatto diretto sulla sicurezza, l’economia e la società dell’Unione”, secondo il documento programmatico. “Inoltre, presentano un potenziale di ricaduta, in particolare quando queste attività sono rivolte a paesi partner strategici internazionali, come i paesi candidati o quelli limitrofi”, si legge nel documento.

Il documento affronta anche il tema della sicurezza delle comunicazioni, chiedendo alla Commissione europea di proporre una soluzione entro la fine del 2026 e all’UE e ai governi nazionali di elaborare un piano di emergenza per le crisi in cui i normali canali di comunicazione vengono interrotti.

L’aggiornamento del documento, richiesto dalle capitali nazionali nel maggio 2024, era stato originariamente proposto dalla Commissione europea.

Chi fa cosa in caso di crisi su ampia scala

Per identificare concretamente cosa siano gli incidenti su larga scala o le crisi informatiche a livello di Unione, il piano Ue fornisce una chiara spiegazione di quando debba essere attivato il quadro di crisi e quali siano i ruoli delle reti pertinenti a livello di Unione, dei suoi attori e meccanismi (come l’Enisa, l’Agenzia dell’Ue per la sicurezza informatica, o EU-CyCLONe, la rete europea di collegamento per le crisi informatiche). Il testo sottolinea inoltre l’importanza del coordinamento della comunicazione pubblica prima, durante e dopo gli incidenti di crisi. Il piano sottolinea infine l’importanza della cooperazione civile-militare nel contesto della gestione delle crisi informatiche, anche con la Nato, attraverso meccanismi di condivisione delle informazioni potenziati ove possibile e quando necessario.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersecurity-ministri-ue-adottano-piano-comune-per-gestire-attacchi-cyber/534146/


Italia-Cina, caso di spionaggio per gli Yacht Ferretti

  • Il primo azionista di Ferretti è il gigante cinese Weichai. Nel 2024 cimici e materiale per l’intercettazione ambientale trovato negli uffici di tre manager cinesi a Milano. La loro denuncia in Procura
  • La conferma della società: noi parte lesa. Il nodo golden power e le presunte tensioni tra manager italiani e cinesi
    Questa è una storia di spionaggio e finanza internazionale che ha coinvolto una delle più importanti aziende al mondo di yacht di lusso, l’Italiana Ferretti, e il suo primo azionista, il gigante industriale cinese Weichai. Una storia che Bloomberg è in grado di raccontare in esclusiva dopo un’indagine giornalistica durata quasi due mesi, basata su fonti qualificate.

Milano centro, inizio Aprile 2024, via Manzoni. Dall’androne di un palazzo elegante un uomo guadagna veloce l’uscita. Si chiama Xu Xinyu ed è uno dei top manager della Ferretti, società quotata a Milano e Hong Kong, che proprio qui ha i suoi uffici meneghini.

Xu è spaventato. Dall’altro lato della strada c’è ancora lo stesso SUV nero con dentro gli stessi uomini che da alcuni giorni sostano davanti al civico della Ferretti. Xu è convinto che qualcuno lo stia controllando. I sospetti diventano realtà quando, pochi giorni dopo, arruolerà un’azienda di contro-sorveglianza per bonificare il suo ufficio, così come le stanze del segretario del consiglio di amministrazione della Ferretti e del traduttore del gruppo. Tutti manager di nazionalità cinese.

Nascoste nella sua scrivania e nelle prese della corrente dei loro uffici verranno trovate cimici per l’intercettazione ambientale, insieme con un router wi-fi e molto altro materiale per “spiare”. Chi c’era dall’altro capo del “filo”? Chi voleva ascoltare i tre manager cinesi della Ferretti?

La conferma di Ferretti a Bloomberg sul caso di spionaggio, con una nuova denuncia alla Procura nel gennaio 2025. “Noi parte lesa,” dice un portavoce. Sullo sfondo le presunte tensioni tra i consiglieri cinesi di Ferretti e l’amministratore delegato Alberto Galassi. Che replica, insieme al nuovo presidente cinese: “Nessuna tensione, rapporti sempre sereni”.

Una storia scritta da Daniele Lepido con l’editing di Peter Guest, che ha visto la collaborazione in Italia di Chiara Albanese e Tommaso Ebhard, di Edward Evans da Londra e Zachary Mider da New York.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/italia-cina-caso-di-spionaggio-per-gli-yacht-ferretti/534123/


IA e sicurezza, cambia davvero qualcosa?

L’intelligenza artificiale (IA) rappresenta una delle tecnologie più promettenti e dirompenti dell’epoca attuale. Tuttavia, come ogni grande innovazione, l’IA porta con sé una serie di sfide e rischi che devono essere gestiti con attenzione dai decisori politici e da tutti gli stakeholder interessati.

In questo articolo si approfondirà brevemente come l’IA influisca sui settori tecnologici maggiormente connessi e contigui alla stessa. Rispetto a questi aspetti, si tenterà di chiarire se i mutamenti siano davvero così rivoluzionari come la stampa di opinione – e una percezione diffusa nel corpo sociale – sembrano affermare.

Intelligenza artificiale e AI Act europeo: definizioni e classificazioni

Prima di entrare in medias res, appare utile riflettere brevemente su alcuni aspetti definitori e di classificazione al fine di inquadrare al meglio le argomentazioni successive. E vale la pena partire da un contesto più ampio di quello nazionale, vale a dire quello comunitario.

A questo riguardo, il 13 marzo 2024 il Parlamento europeo ha adottato il Regolamento sull’intelligenza artificiale (AI Act) il quale ha il fine di proteggere i diritti fondamentali e promuovere l’innovazione, con particolare attenzione alle piccole e medie imprese. Questo Regolamento rappresenta un passo significativo per garantire un’IA affidabile ed etica in tutta l’Unione Europea. La proposta è stata presentata come parte della strategia digitale dell’UE e mira a stabilire un quadro giuridico che promuova l’innovazione senza comprometterne i valori fondamentali.

L’AI Act, in particolare all’art. 3, fornisce una definizione di IA, descrivendola come un “sistema basato su una macchina progettato per funzionare con diversi livelli di autonomia e che può mostrare adattività dopo l’implementazione e che, per obiettivi espliciti o impliciti, deduce, dall’input che riceve, come generare output quali previsioni, contenuti, raccomandazioni o decisioni che possono influenzare ambienti fisici o virtuali”.

Vale qui evidenziare che questa definizione viene puntualmente ripresa dall’art. 2, lett. a) del D.D.L. sull’IA presentato dal Governo italiano[1].

Coerentemente con l’approccio utilizzato dall’Unione europea, questa definizione non solo delinea le caratteristiche tecniche dei sistemi di IA ma pone anche l’accento del loro impatto potenziale sul più generale ecosistema digitale e naturale, evidenziando così la necessità di un approccio normativo rigoroso in materia, che è poi quello che l’AI Act comunitario tenta di applicare.

Tuttavia, questo è un approccio definitorio assai circoscritto e molti altri sono possibili: alcuni considerano l’intelligenza implicata nel termine IA alla stregua di una proprietà dei processi di pensiero e di ragionamento interni, mentre altri si concentrano sul comportamento intelligente, sottolineandone di fatto una caratterizzazione esterna.

Da qui, la simulazione di azione vs. pensiero umano.

In generale, dall’esame della letteratura scientifica può derivare una molteplicità di definizioni, le quali riflettono l’evoluzione delle tecnologie e delle loro applicazioni nel tempo.

A solo titolo esemplificativo, una modalità per categorizzarle può essere suddividerle in base alle definizioni: 1) tecniche; 2) funzionali; 3) etiche e normative.

Mediante le prime, si mettono in evidenza soprattutto le capacità computazionali e gli algoritmi su cui esse si basano. Ad esempio, Russell e Norvig[2] la definiscono come la disciplina che studia come far fare alle macchine ciò che richiede intelligenza umana: “building intelligent entities, machines that can compute how to act effectively and safely in a wide variety of novel situations” (Russell & Norvig, 2020:1).

Le definizioni funzionali si focalizzano, invece, sugli obiettivi e sulle applicazioni pratiche. Secondo Poole e Mackworth[3], questa è la scienza e l’ingegneria che studia “the synthesis and analysis of computational agents that act intelligently” (Poole & Mackworth, 2023:3), ovvero che si occupa di costruire agenti intelligenti che percepiscono il loro ambiente e compiono azioni per massimizzare le probabilità di successo. In quest’ottica, l’ingegnerizzazione dell’IA ha il fine di arrivare a degli “useful artifacts” (ibidem: 4).

Con le definizioni etiche e normative, infine, vengono messi in risalto i diritti umani e le responsabilità etiche degli sviluppatori prima e delle macchine dopo. Da qui, l’elaborazione di una serie innumerevoli di memorandum, di appelli firmati da esponenti di spicco del mondo tecnologico e della società civile, in sedi quali il Vaticano e l’ONU, ai fini di una regolamentazione normativa di questi sistemi. Il rapporto della Commissione Europea sull’IA etica (2019)[4]sottolinea che essa deve servire il bene comune e deve essere progettata tenendo conto dei diritti fondamentali (Commissione Europea, 2019).

Il Regolamento europeo introduce, invece, una classificazione basata sul rischio, articolata in quattro livelli.

1) Rischio inaccettabile: sistemi vietati per il loro potenziale dannoso, come quelli che sfruttano vulnerabilità umane.

2) Rischio elevato: modelli che richiedono di garantire la conformità a requisiti specifici prima della commercializzazione.

3) Rischio limitato: sistemi con obblighi minori, come quelli utilizzati dai chatbot.

4) Rischio minimo: modelli esenti da obblighi normativi, come videogiochi o filtri antispam.

L’obiettivo precipuo per cui l’Unione Europea ha voluto introdurre questa classificazione basata sul risk assessment è garantire un livello uniforme di protezione dei diritti fondamentali per tutti i cittadini comunitari, cercando allo stesso tempo di contemperare il diritto alla privacy con quello all’innovazione nel settore dell’IA.

Dopo aver illustrato alcuni aspetti riconducibili a una definizione funzionale di IA, in quanto più adeguata ai fini di questo breve articolo, basata sul fattore tecnologico, si passerà a una breve disamina critica dei due settori connessi e contigui all’IA: il settore della robotica e quello dell’energia.

L’impatto di queste tecnologie abilitanti sulla cybersecurity costituirà l’oggetto del paragrafo finale.

Il fatto tecnologico

È interessante osservare – anche in base agli esempi citati – come le definizioni tecniche e funzionali siano tipiche del contesto anglosassone a dominanza statunitense. Nella vecchia Europa domina l’approccio etico e normativo; e considerazioni analoghe valgono per l’ONU e la Santa Sede.

Se tuttavia in questi due ultimi casi, per ovvie ragioni, siamo di fronte a uno stato di cose del tutto naturale, comprensibile e ragionevole, desta qualche preoccupazione un’attenzione europea prevalentemente orientata agli aspetti non tecnico/funzionali. Essa denota una disarmante lontananza dal fatto tecnologico – inteso come sviluppo, possesso e tutela delle tecnologie abilitanti, essenziale anche nel contesto dell’IA – e lascia intendere un’accettazione, per il futuro, della situazione attuale in cui il cutting edge dell’Information Technology (IT) e dell’IA vede fondamentalmente come dominus l’alleato USA; tuttavia quest’ultimo è affiancato in tale ambito – e lo sarà sempre di più – anche da attori asiatici, alcuni alleati, come Giappone, Taiwan e India, altri in prospettiva di competizione, come la Cina.

Si insiste sul fatto tecnologico in quanto fattore abilitante di natura strategica. Come già accaduto per l’Information Technology, trascurandolo si resta “a rimorchio” di chi ha, invece, sviluppato le tecnologie principali e necessarie per abilitare nuove applicazioni.

Senza voler ripercorrere, anche solo per sommi capi, la storia dell’IA, è noto che le reti neurali – che ne costituiscono una componente abilitante – sono state definite e concepite decenni fa; ma solo i progressi della microelettronica ne hanno reso possibile la pratica implementazione, ad esempio tramite le GPU di Nvidia. Esse sono frutto della spinta tecnologica dei semiconduttori, come del resto tutta l’IT.

Ciò significa che l’Europa – sino a quando non avrà investito in modo efficace nei semiconduttori di alta e altissima gamma, nonché nelle relative fonderie – rimarrà sempre un passo indietro; anche, inevitabilmente, nella gestione dell’impatto dell’IA sugli aspetti di cyber sicurezza.

Inutile poi illudersi – in assenza di un marcato cambio di passo derivante proprio dal fatto tecnologico – che qualcosa possa cambiare qualora si affermassero le reti neurali cosiddette ibride, ovvero integranti materiale biologico: il Nord America è già leader mondiale nelle biotecnologie e nella farmaceutica, oltre che nell’IA.

I due settori tecnologici maggiormente connessi e contigui

Poiché l’IA è per sua natura trasversale, si può ben sostenere che nessun campo dell’attività umana – e, quindi, nessun settore tecnologico – potrà sfuggire alla sua influenza.

Ve ne sono tuttavia due che meritano un breve approfondimento: il settore della robotica e quello dell’energia.

Una parte significativa delle applicazioni dell’IA sarà collegata al primo dei settori menzionati, per conferire alle varie possibili tipologie di robot – di cui gli umanoidi asimoviani costituiscono solo una parte – l’intelligenza operativa e applicativa necessaria. Però, mentre l’intelligenza umana usa una “piattaforma” biologica eccezionalmente ottimizzata e consuma solo una ventina di watt, le forme di IA sinora sviluppate sono molto più energivore, anzi estremamente energivore: basti pensare che, per alimentare le applicazioni di IA di Microsoft, è stato necessario riattivare uno dei reattori in stand-by della centrale di Three Mile Island (proprio quella del famoso incidente del 1979, evidentemente considerata poi non così pericolosa).

Gli aspetti energetici condizionano l’IA a tal punto che, ad oggi, non è possibile corredare i robot con le implementazioni di IA maggiormente performanti. Avremo quindi, verosimilmente e almeno all’inizio, dei robot non particolarmente intelligenti che avranno bisogno di collegarsi, per le funzioni superiori, a un’IA centralizzata che, per dimensioni, consumi energetici e refrigerazione, potrà disporre di quanto necessario. Tale collegamento sarà certamente wireless e costituirà, pertanto, uno dei principali clienti delle reti wireless e del 6G in arrivo.

Pur senza entrare in dettagli numerici, le esigenze energetiche dell’IA – ma anche di altre applicazioni ad essa correlate e affini, come la blockchain e, in genere, ogni settore dell’IT che necessiti di forme di supercalcolo – sono pertanto davvero elevate; e potranno solo continuare a crescere.

Ciò in misura tanto maggiore quanto più ampio sarà il ricorso a forme di quantum computing che – qualora si dovesse concretizzare secondo le tecnologie ritenute più promettenti, ovvero i superconduttori e gli atomi freddi – avrà richieste di potenza ed energia molto maggiori rispetto a quelle attuali, in ragione della maggiore complessità dei sistemi nonché delle eccezionali performance richieste ai sistemi criogenici e di refrigerazione.

Considerate le esigenze di decarbonizzazione e la necessità di operare nel settore energetico – pena il suicidio economico e geopolitico – quasi certamente, secondo un principio di neutralità tecnologica, si arriverà quindi a reintrodurre l’energia nucleare, incrementare le rinnovabili, usare sistemi di cattura della CO2 e sviluppare reti di distribuzione intelligenti, mentre si continuano ad usare i sistemi tradizionali, che potranno uscire di scena solo lentamente.

I due settori tecnologici considerati, impattati dall’IA come descritto, daranno luogo a un incremento degli aspetti IoT – i robot costituendo oggetti in rete e anche complessi – e del numero delle infrastrutture critiche di natura energetica a loro volta bisognose di difese cyber.

Impatto sulla cybersecurity

L’IA potrà modificare il modo in cui si conducono le operazioni in ambito di cybersecurity, perché potrà essere utilizzata per inventare nuovi attacchi oltre che per pianificarne ed eseguirne di nuovi; mentre, specularmente e come sempre accade, potrà essere impiegata per scopi difensivi.

Non si vuole qui trattare l’impatto dell’IA in ambito Difesa, che merita un approccio separato e dedicato.

Tuttavia le tecnologie di cybersecurity ricadono almeno in parte, se non completamente, fra quelle di uso duale; ed è naturale che vi siano similitudini, esaltate dal fatto – certo anche militare – che in ambito cyber, pur volendo limitarsi a un profilo non aggressivo, si viene attaccati e ci si deve saper difendere. E anche per esse esiste – o dovrebbe esistere – una dimensione internazionale di cooperazione e di confronto.

In primo luogo si porrà il tema dell’autonomia del sistema di volta in volta impiegato, che potrà essere del tipo:

1) “man in the loop”, ovvero l’operatore umano dà sempre il consenso ad operare e il sistema è definito “semiautonomo”;

2) “man on the loop”, ovvero l’operatore umano sorveglia il processo potendo intervenire se lo giudica opportuno e il sistema è definito “autonomo supervisionato”;

3) “man out of the loop”, ovvero l’operatore umano è escluso e il sistema è definito “completamente autonomo”.

Quest’ultima categoria, pur presentando i più alti rischi, risulta estremamente interessante in un’ottica difensiva. Le analogie con il caso militare sono evidenti, nonché altrettanto vere e realistiche.

Altra questione che presenta analogie con il caso militare è la più facile proliferazione dei sistemi e applicazioni AI based; il concetto di proliferazione richiama, correttamente, alla mente gli armamenti nucleari.

Tuttavia – a differenza di quanto avveniva in passato, quando erano pochi a disporre delle capacità distruttive legate all’atomo – l’IA è uno strumento che può venire utilizzato da una molteplicità di attori. Gli algoritmi dell’IA sono più agevoli da diffondere e copiare degli oggetti fisici: i modelli di IA saranno, pertanto, presto gestibili anche dai più comuni smartphone.

Nessuna tecnologia con analogo potenziale, in termini sia di danno arrecabile sia di perdita di controllo, è mai stata così accessibile a livello globale. Se infatti la creazione di modelli di IA richiede, come già detto, grandi risorse tecnologiche ed energetiche, una volta messi a punto tali modelli si presterebbero ad essere utilizzati per insidiosi attacchi informatici che potrebbero essere sferrati usando comuni dispositivi.

Si pone quindi un problema di controllo dell’accesso all’IA in un’ottica di non proliferazione.

In altre parole, l’esperienza fatta dall’umanità in termini di gestione di strumenti dall’alto potenziale distruttivo vede un paradigma classico nella gestione dell’equilibrio nucleare. Quest’ultimo, rispetto all’IA, era più facile da gestire e più nettamente definito; e poteva avvalersi dell’effetto dell’equilibrio del terrore.

Le armi nucleari, infatti, erano facili da tracciare e avevano una potenza nota. Le capacità informatiche e cyber – specie se potenziate e amplificate dall’IA – sono al contrario estremamente dinamiche, flessibili, non stabilmente fissate e difficili da tracciare.

Inoltre, nei negoziati relativi alle forze nucleari era possibile descrivere, almeno entro certi limiti, le caratteristiche delle proprie testate e dei relativi vettori senza comprometterne la funzione e l’efficacia; mentre nel campo dei tool cibernetici è più facile che lo svelamento delle caratteristiche dei dispositivi possa provocarne la neutralizzazione da parte degli avversari.

In sintesi, considerato anche quanto espresso in termini di fatto tecnologico e di settori tecnologici connessi e contigui, l’IA comporterà un incremento molto significativo della complessità della cybersecurity. Essa continuerà a rappresentare una forma di difesa da minacce – e potenzialmente di offesa e neutralizzazione delle stesse – verso infrastrutture basate su hardware e software; anche gli obiettivi e i fini della cybersecurity resteranno i medesimi.

Quindi, da un certo punto di vista, non cambierà nulla; ma l’incremento di complessità sarà verosimilmente molto significativo e, talora, tale da produrre uno stress potenzialmente critico all’infrastruttura cyber nazionale.

L’analisi del fatto tecnologico, ovvero di quanto riguarda il possesso e lo sviluppo delle tecnologie abilitanti, ci dice che difficilmente si vedrà un ruolo da protagonista dell’Italia che continuerà, quindi, fortemente a inseguire nella global race for AI; considerazioni analoghe valgono per l’Unione Europea.

Secondo alcuni studiosi, il dominio nel campo dell’IA – e quindi anche nel suo impatto sulla cybersecurity – verrà conteso nei quattro ambiti seguenti:

  1. talenti, ovvero risorse umane;
  2. attori pubblici e privati che operano in campo tecnologico;
  3. computer sempre più sofisticati, ovvero sistemi di calcolo;
  4. ingenti basi di dati.

Sistemi e componenti hardware e software, almeno quelli di principale rilevanza strategica, saranno verosimilmente poco conosciuti, progettati e prodotti nei confini nazionali. Ciò comporterà maggiori difficoltà operative e complessità sistemica; a meno che non abbia luogo il menzionato, marcato cambio di passo in relazione alle tecnologie abilitanti. Ma di ciò non sembra si possa scorgere alcun segnale, sia in termini di semiconduttori sia in termini di tecnologie quantistiche o addirittura di biotecnologie.

Peraltro, anche decidendo una svolta immediata in tal senso, i risultati degli ingenti investimenti necessari si manifesterebbero necessariamente con un ritardo di molti anni.

La crescita numerica di robot nell’IoT e di infrastrutture critiche legate all’energia contribuiranno a rendere più complesso il contesto, incrementandone la rilevanza strategica.

Di conseguenza il cambiamento che l’IA indurrà, in modo diretto, nel contesto operativo della cybersecurity, per quanto spiegato nell’analogia con le armi nucleari, imporrà una gestione più complessa anche per quanto riguarda le relazioni internazionali.

Sarà infatti necessario che, negli auspicati ambiti di cooperazione e confronto – anche internazionali – operino scienziati e tecnici IA competenti a supporto dei decision maker nazionali. Ciò con riferimento sia alle questioni sollevate dai sistemi autonomi, sia alla problematica della proliferazione.

Conclusioni

L’IA offre enormi opportunità per migliorare la cyber sicurezza in vari settori: ad esempio questi sistemi possono analizzare grandi volumi di dati per rilevare minacce in tempo reale, migliorare la sorveglianza e la prevenzione delle frodi e ottimizzare le risposte alle emergenze.

Tuttavia, l’implementazione di tali modelli richiede una gestione attenta per evitare rischi come la violazione della privacy, la discriminazione algoritmica e la vulnerabilità ai cyberattacchi.

Nonostante i progressi significativi, quest’ultima rimane fortemente dipendente dall’hardware e dal software: ciò significa che la sicurezza dell’IA è strettamente legata alla sicurezza delle infrastrutture tecnologiche su cui si basa. Gli attacchi agli hardware e ai software, dunque, possono compromettere l’integrità e l’affidabilità di questi sistemi, rendendo essenziale l’adozione di misure di sicurezza robuste e aggiornate.

L’IA, inoltre, sta rapidamente trasformando il campo della cyberwar.

A questo riguardo, gli attaccanti possono utilizzarla per sviluppare malware più sofisticati e difficili da rilevare, mentre i difensori per migliorare la rilevazione e la risposta alle minacce. Questa corsa agli armamenti tecnologici richiede una costante innovazione e collaborazione tra il settore pubblico e privato, nei termini che si sono descritti nelle pagine precedenti, al fine di mantenere un vantaggio competitivo per il Paese.

Oltre a ciò, l’IA sta anche rivoluzionando l’information warfare e, in questo senso, gli algoritmi possono essere utilizzati per creare e diffondere disinformazione su larga scala, manipolando l’opinione pubblica e influenzando le decisioni politiche. Allo stesso tempo, nondimeno, può essere impiegata per contrastare la disinformazione, analizzando i contenuti online al fine di identificare e neutralizzare le campagne di propaganda.

In generale, quindi, l’impatto profondo sulla sicurezza sociale, economica, geopolitica e militare è al livello di una tecnologia general purpose, con tutti i pro e i contro che da essa promanano.

A livello sociale, infatti, l’IA può migliorare i servizi pubblici e la qualità della vita ma, se non gestita nelle modalità più appropriate, può anche esacerbare le disuguaglianze sociali. Economicamente, può stimolare l’innovazione e la crescita ma può anche portare a disoccupazione e instabilità del mercato del lavoro.

A livello geopolitico l’IA sta diventando un fattore chiave nelle relazioni internazionali, con le nazioni che competono per il dominio tecnologico; così come, a livello militare, può migliorare le capacità di difesa e offesa, pur sollevando preoccupazioni etiche e legali sull’uso di armi autonome.

In conclusione – e in estrema sintesi – si avrà sempre più un incremento della complessità e della rilevanza strategica dell’impatto dell’IA sulla cyber sicurezza.

È chiaro, infine, che a tale impegno l’Italia non si potrà sottrarre, in quanto ad essere in gioco sono la stessa sovranità tecnologica e sicurezza nazionale. Per quanto già discusso in precedenza, infatti, in merito al fatto tecnologico, si può fare davvero poco a livello nazionale e in autonomia, ovvero da soli.

Rimane allora da capire se convenga allacciare un forte rapporto bilaterale con gli Stati Uniti, o se si debba mantenere una postura prettamente europea. L’esame del quesito esula dallo scopo di questo breve testo; ma ha certo notevole rilevanza e non andrebbe procrastinato né ignorato.

Per chi desidera approfondire ulteriormente questi temi cruciali e accedere a un’analisi più dettagliata delle strategie di cybersecurity nell’era dell’intelligenza artificiale, è disponibile una risorsa specializzata che esamina in modo approfondito le interconnessioni tra IA, sicurezza nazionale e sovranità tecnologica.

Scopri di più consultando il white paper “Quaderni di Cyber Intelligence #7”, dove troverai analisi avanzate, case study e prospettive strategiche per navigare le sfide della cybersecurity nel contesto dell’intelligenza artificiale.

Note

[1] Cfr. “un sistema automatizzato progettato per funzionare con livelli di autonomia variabili e che può presentare adattabilità dopo la diffusione e che, per obiettivi espliciti o impliciti, deduce dall’input che riceve come generare output quali previsioni, contenuti, raccomandazioni o decisioni che possono influenzare ambienti fisici o virtuali”, Schema di Disegno di legge recante disposizioni e delega al Governo in materia di intelligenza artificiale.

[2] Stuart Russell & Peter Norvig, Artificial Intelligence. A Modern Approach, Pearson Education; 4° edizione, 2020.

[3]David L. Poole & Alan K. Mackworth, Artificial Intelligence. Foundations of Computational Agents, Cambridge University Press; 3° edizione, 2023.

[4]Comunicazione della Commissione al Parlamento europeo, al Consiglio, al Comitato economico e sociale europeo e al Comitato delle Regioni, Creare fiducia nell’intelligenza artificiale antropocentrica, https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:52019DC0168&from=IT.

Profilo Autore

Ricercatore senior della Struttura Mercato del Lavoro dell’INAPP (ex ISFOL). Laurea in Sociologia all’Università di Roma “La Sapienza”, Master in Data Science (DS) all’Università di Roma “Tor Vergata” nel 2015 e Master in Cybersecurity (SIIS) all’Università di Roma “La Sapienza” nel 2021. Svolge studi e ricerche sull’innovazione tecnologica, sulla cyber intelligence, sulla cybersicurezza, sulle professioni, sull’incrocio tra domanda ed offerta di lavoro, sulla formazione continua, sull’invecchiamento attivo, sulla contrattazione collettiva e, in generale, su tematiche di sociologia economica. Sta attualmente
svolgendo il I Dottorato nazionale in Cybersecurity presso IMT Lucca e IIT CNR.

Profilo Autore

Il Contrammiraglio (aus) Dario Alessandro Maria Sgobbi è un Ufficiale con oltre quarant’anni di attività; ha conseguito due lauree, ingegneria elettronica e scienze politiche, ed un master di secondo livello in sistemi spaziali. Ha servito a bordo delle Unità Navali, nei settori dell’Intelligence militare, della security e del C4I&Space, lavorando anche negli USA presso il Link22 Project Office e in Olanda all’Agenzia Spaziale Europea presso il Galileo Security Office. Attualmente è consulente del Ministero delle Infrastrutture e Trasporti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ia-sicurezza/


Proposta di Legge n. 2318 – Verso una Strategia Nazionale Anti-Ransomware

La proposta di legge n. 2318, presentata alla Camera dei Deputati il 24 marzo 2025, costituisce il primo tentativo organico del legislatore italiano di articolare una risposta strategica e coordinata a questa forma particolare di criminalità informatica. Nel panorama contemporaneo della sicurezza informatica, poche minacce hanno dimostrato una capacità di impatto sistemico paragonabile al fenomeno ransomware. L’iniziativa normativa, che si propone di delegare al Governo la definizione di una strategia nazionale per il contrasto degli attacchi informatici a scopo di estorsione, merita un’analisi approfondita tanto per la sua valenza sistemica quanto per le implicazioni operative che ne deriverebbero.

Il quadro fenomenologico di riferimento

L’elaborazione della proposta muove da una constatazione empirica di particolare gravità: l’Italia si trova attualmente in una posizione di preminenza negativa nel panorama globale delle vittime di attacchi ransomware, collocandosi al vertice della graduatoria europea e al terzo posto di quella mondiale. Tale posizionamento riflette vulnerabilità strutturali che investono il tessuto produttivo e l’architettura istituzionale del Paese.

La fenomenologia degli attacchi presenta caratteristiche di particolare complessità, manifestando quella che la dottrina specialistica definisce “natura duale“: da una parte, la dimensione puramente criminale orientata al profitto economico immediato; dall’altra, l’utilizzazione crescente di tali vettori per finalità di intelligence, influenza e sabotaggio digitale da parte di attori statuali. Questa biforcazione strategica del fenomeno comporta implicazioni profonde per la conceptualizzazione delle contromisure, richiedendo un approccio che trascenda la mera dimensione di law enforcement per abbracciare considerazioni di sicurezza nazionale.

L’analisi della distribuzione settoriale degli attacchi rivela inoltre una concentrazione particolarmente significativa nel comparto manifatturiero e nei distretti industriali settentrionali, evidenziando come le piccole e medie imprese – caratterizzate spesso da limitata sofisticazione in termini di postura di sicurezza informatica – costituiscano l’anello debole della catena di resilienza nazionale.

Proposta di Legge n. 2318 – L’architettura normativa

Il paradigma del divieto di pagamento

L’elemento più controverso e al contempo innovativo della proposta risiede nell’introduzione di un divieto categorico di pagamento dei riscatti per i soggetti ricompresi nel perimetro di sicurezza nazionale cibernetica. Tale disposizione, che trova precedenti limitati nel panorama normativo internazionale, si fonda su una logica di deterrenza economica: privando i gruppi criminali degli incentivi finanziari che alimentano la loro attività, si mirerebbe a ridurre progressivamente l’attrattiva economica del modello di business ransomware.

Tuttavia, l’implementazione di tale divieto solleva questioni di notevole complessità operativa. La rigidità della formulazione normativa potrebbe infatti generare situazioni di paralisi funzionale in settori critici dell’economia nazionale, particolarmente laddove il ripristino tempestivo delle funzionalità informatiche risulti essenziale per la continuità dei servizi essenziali. La previsione di una clausola di salvaguardia, attivabile discrezionalmente dal Presidente del Consiglio dei Ministri in presenza di “rischio grave e imminente per la sicurezza nazionale“, introduce certamente elementi di flessibilità necessaria, ma al contempo potrebbe generare incertezza interpretativa e pressioni politiche inappropriate nel momento decisionale.

La valutazione dell’efficacia deterrente di tale misura deve inoltre confrontarsi con la realtà operativa dei gruppi ransomware, i quali potrebbero reagire all’introduzione del divieto intensificando gli attacchi verso soggetti non ricompresi nel perimetro di protezione ovvero modificando le proprie tattiche per massimizzare il danno e la pressione sulle vittime designate.

La riorganizzazione dell’ecosistema istituzionale

La proposta delinea una significativa riconfigurazione dell’architettura istituzionale deputata alla gestione degli incidenti informatici, attribuendo al CSIRT Italia un ruolo di coordinamento centrale nell’ecosistema di risposta nazionale. Tale centralizzazione presenta indubbi vantaggi in termini di omogeneizzazione delle procedure, efficientamento dei flussi informativi e creazione di un punto focale per il coordinamento interistituzionale.

L’istituzione di un nucleo d’intervento nazionale specializzato rappresenta un’evoluzione naturale delle capacità operative esistenti, rispondendo alla necessità di disporre di expertise dedicata per la gestione di una tipologia di incidenti caratterizzata da specificità tecniche e operative peculiari. La previsione che tale nucleo operi in modalità integrata con tutti gli attori istituzionali destinatari delle notifiche testimonia la consapevolezza della necessità di un approccio olistico alla gestione delle crisi informatiche.

Tuttavia, l’efficacia di tale riorganizzazione dipenderà criticamente dalla capacità del sistema di dotarsi delle risorse umane, tecnologiche e procedurali necessarie per sostenere l’incremento del carico operativo derivante dalla centralizzazione delle funzioni. Il rischio di generare colli di bottiglia informativi o operativi costituisce una preoccupazione non trascurabile, particolarmente in considerazione della crescente sofisticazione e frequenza degli attacchi informatici.

Il regime delle notifiche: tempestività versus accuratezza

L’introduzione dell’obbligo di notifica entro sei ore dal momento della conoscenza dell’incidente rappresenta una delle disposizioni più stringenti nel panorama normativo internazionale. Tale termine riflette l’urgenza di attivare rapidamente le contromisure necessarie per contenere la propagazione dell’attacco e minimizzarne l’impatto, in linea con le best practice della incident response che enfatizzano l’importanza del fattore temporale nelle prime fasi della gestione dell’incidente.

Tuttavia, la brevità del termine imposto solleva legitimate preoccupazioni circa la qualità e completezza delle informazioni trasmesse. La fase iniziale di un attacco ransomware è tipicamente caratterizzata da elevata incertezza circa la natura, l’estensione e le modalità dell’attacco, rendendo problematica una valutazione accurata nel ristretto lasso temporale previsto. Il rischio conseguente è quello di generare un flusso di segnalazioni incomplete o imprecise, con potenziali effetti distorsivi sull’efficacia della risposta sistemica.

La previsione che l’adempimento dell’obbligo di notifica non pregiudichi eventuali ulteriori obblighi derivanti da altre normative settoriali costituisce un elemento di coordinamento normativo apprezzabile, evitando potenziali conflitti interpretativi e garantendo la coerenza dell’ordinamento.

Innovazioni negli strumenti investigativi e di intelligence

La proposta introduce significative innovazioni nell’ambito delle capacità investigative e di intelligence applicabili ai fenomeni di criminalità informatica. L’estensione delle attività sotto copertura alle reti, sistemi informativi e servizi informatici localizzati al di fuori dei confini nazionali riconosce la natura intrinsecamente transnazionale del fenomeno ransomware e la necessità di dotare gli organi investigativi di strumenti adeguati alla dimensione globale della minaccia.

Analogamente, l’attribuzione al Presidente del Consiglio dei Ministri della facoltà di applicare misure di intelligence di contrasto in ambito cibernetico anche in situazioni gestibili attraverso mere azioni di resilienza rappresenta un’evoluzione significativa nell’approccio nazionale alla cybersecurity, superando la tradizionale separazione tra dimensione difensiva e dimensione offensiva delle contromisure informatiche.

Tali innovazioni, pur rispondendo a esigenze operative concrete, dovranno essere implementate con particolare attenzione agli aspetti di proporzionalità e rispetto delle garanzie costituzionali, considerata la potenziale incidenza sui diritti fondamentali e sulla privacy dei cittadini.

Il sistema incentivante: prevenzione e ristoro

Il fondo nazionale di risposta: innovazione e sostenibilità

L’istituzione del Fondo nazionale di risposta agli attacchi informatici a scopo di estorsione costituisce probabilmente l’elemento di maggiore originalità della proposta nel panorama internazionale. La logica sottostante è quella di creare un meccanismo di mutualizzazione del rischio che, da una parte, fornisca alle vittime un’alternativa economicamente sostenibile al pagamento del riscatto e, dall’altra, contribuisca a ridurre gli incentivi finanziari che alimentano l’economia criminale del ransomware.

La subordinazione dell’accesso al ristoro all’adempimento degli obblighi di notifica e all’applicazione delle misure preventive contenute nel piano d’azione nazionale introduce un elemento di condizionalità virtuosa, incentivando l’adozione di comportamenti conformi agli obiettivi di sicurezza collettiva. Tale approccio riflette una comprensione matura della cybersecurity come bene pubblico, la cui tutela richiede la cooperazione attiva di tutti gli attori dell’ecosistema digitale.

Tuttavia, l’efficacia del meccanismo dipenderà criticamente dalla definizione di criteri oggettivi e trasparenti per la quantificazione dei danni ristorabili, nonché dalla dotazione finanziaria effettivamente assegnata al Fondo. Il rischio di moral hazard – ovvero la riduzione degli incentivi alla prevenzione derivante dalla disponibilità di meccanismi di ristoro – dovrà essere attentamente monitorato e gestito attraverso appropriati meccanismi di governance.

Gli incentivi per l’Agenzia per la Cybersicurezza Nazionale

La previsione di incentivi economici specifici per l’ACN nell’ambito della realizzazione delle attività previste dalla strategia riconosce implicitamente la necessità di potenziare significativamente le capacità operative dell’Agenzia per far fronte alle nuove responsabilità che le verrebbero attribuite. Tale approccio risulta coerente con le migliori pratiche internazionali, che evidenziano come l’efficacia delle strategie nazionali di cybersecurity dipenda criticamente dalla disponibilità di risorse adeguate per la loro implementazione.

Considerazioni di sostenibilità finanziaria e operativa

La subordinazione dell’attuazione della delega alla disponibilità di risorse finanziarie, sancita dal comma 4 dell’articolo unico, introduce un elemento di prudenza fiscale apprezzabile ma al contempo una potenziale incertezza circa la completezza e tempestività dell’implementazione della strategia. L’esperienza comparata dimostra come l’efficacia delle politiche di cybersecurity sia strettamente correlata alla continuità e adeguatezza degli investimenti nel tempo, rendendo essenziale una programmazione finanziaria di lungo periodo.

La complessità dell’architettura proposta richiederà inoltre investimenti significativi in termini di capacity building, sia per quanto concerne la formazione di personale specializzato sia per lo sviluppo delle infrastrutture tecnologiche necessarie per supportare le nuove funzioni. La sfida principale risiederà nella capacità del sistema di attrarre e trattenere competenze di elevata qualificazione in un mercato del lavoro caratterizzato da forte competizione per i profili specialistici in cybersecurity.

Analisi comparativa e posizionamento internazionale

Nel contesto internazionale, la proposta italiana si distingue per l’approccio particolarmente assertivo adottato, specialmente in relazione al divieto di pagamento dei riscatti e all’istituzione del meccanismo di ristoro pubblico. Tale posizionamento, pur comportando rischi operativi non trascurabili, potrebbe collocare l’Italia in una posizione di leadership nel dibattito europeo sulla governance del ransomware, influenzando potenzialmente lo sviluppo di future iniziative normative comunitarie.

L’approccio statunitense, caratterizzato da una maggiore enfasi sulla partnership pubblico-privato e sulla condivisione volontaria di threat intelligence, presenta elementi di flessibilità operativa che potrebbero risultare più facilmente implementabili nel breve periodo. Tuttavia, l’efficacia deterrente di tale approccio appare limitata dal mantenimento di incentivi economici per i gruppi criminali.

Il modello francese, che integra più strettamente le dimensioni di cybersecurity e cyber-intelligence, offre spunti interessanti per la gestione della natura duale del fenomeno ransomware, particolarmente in relazione agli attacchi condotti da attori statuali o para-statuali.

Sfide implementative e raccomandazioni operative

Capacità tecniche e risorse umane

L’implementazione efficace della strategia richiederà un potenziamento senza precedenti delle capacità tecniche nazionali, con particolare riferimento al rafforzamento del CSIRT Italia e alla creazione del nucleo d’intervento specializzato. Tale processo dovrà affrontare la sfida della scarsità di competenze specialistiche nel mercato del lavoro italiano, suggerendo la necessità di programmi strutturati di formazione e sviluppo professionale.

La creazione di piattaforme tecnologiche per la gestione automatizzata delle notifiche e la condivisione di threat intelligence costituirà un prerequisito essenziale per l’operatività del sistema, richiedendo investimenti significativi in infrastrutture IT e protocolli di sicurezza.

Coordinamento interistituzionale e governance

La molteplicità degli attori coinvolti nella strategia (ACN, Ministero dell’Interno, Ministero della Difesa, autorità di vigilanza settoriali, organismi di informazione per la sicurezza) richiede lo sviluppo di meccanismi di coordinamento sofisticati per evitare sovrapposizioni funzionali e conflitti di competenza. L’esperienza internazionale suggerisce l’utilità di istituire meccanismi di governance dedicati, con chiare attribuzioni di responsabilità e procedure standardizzate per la gestione delle crisi.

Engagement del settore privato

Il successo della strategia dipenderà criticamente dalla capacità di ottenere la cooperazione attiva del settore privato, particolarmente delle piccole e medie imprese che costituiscono il target preferenziale degli attacchi ransomware. Tale obiettivo richiederà programmi strutturati di sensibilizzazione, formazione e supporto tecnico, nonché meccanismi incentivanti per l’adozione volontaria di standard di sicurezza elevati.

Prospettive di evoluzione e considerazioni conclusive

La proposta di legge n. 2318 rappresenta un tentativo ambizioso e per molti versi innovativo di affrontare sistematicamente la sfida del ransomware attraverso un approccio strategico coordinato. L’originalità dell’impianto normativo, particolarmente evidente nelle disposizioni relative al divieto di pagamento e al meccanismo di ristoro pubblico, potrebbe posizionare l’Italia come laboratorio avanzato per lo sviluppo di politiche anti-ransomware, con potenziali ricadute positive sull’evoluzione del dibattito internazionale.

Tuttavia, l’ambizione della proposta dovrà necessariamente confrontarsi con le complessità implementative derivanti dalla natura multidimensionale del fenomeno ransomware e dalla necessità di bilanciare efficacia delle contromisure con operatività del sistema economico nazionale. Il processo di discussione parlamentare e l’eventuale attività emendativa offriranno l’opportunità di raffinare ulteriormente l’impianto normativo, incorporando le lezioni apprese dall’esperienza internazionale e adattando le disposizioni alle specificità del contesto nazionale.

In ultima analisi, il successo dell’iniziativa dipenderà dalla capacità del sistema-Paese di trasformare un framework normativo sofisticato in un ecosistema operativo efficace, attraverso investimenti adeguati in risorse umane e tecnologiche, sviluppo di competenze specialistiche e costruzione di partnership durature tra settore pubblico e privato. Solo attraverso tale approccio integrato e di lungo periodo l’Italia potrà aspirare a invertire il trend negativo che attualmente la caratterizza nel panorama globale della vittimizzazione da ransomware, trasformando una condizione di vulnerabilità in un’opportunità di leadership nella cybersecurity internazionale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/proposta-di-legge-n-2318/


Comunicazioni Quantistiche: un viaggio tra presente e futuro

Le comunicazioni quantistiche rappresentano oggi l’evoluzione più significativa nel panorama della cybersecurity contemporanea, segnando un punto di svolta epocale dove i tradizionali paradigmi di protezione basati sulla complessità computazionale stanno cedendo il passo a una nuova era fondata sui principi della fisica quantistica.

Durante la 13ª Cyber Crime Conference Davide Bacco, Professore Associato presso l’Università di Firenze, ha approfondito il tema con l’intervento “L’evoluzione delle reti quantistiche: dal presente al futuro”.

Nella duplice veste di accademico e imprenditore (è infatti co-fondatore di QTI – Quantum Telecommunications, società spin-off del CNR recentemente acquisita all’80% dal gruppo TIM attraverso la sua controllata Telsy), Bacco ha offerto una prospettiva illuminante su come la fisica quantistica stia trasformando radicalmente il concetto stesso di sicurezza delle comunicazioni.

Guarda la registrazione vide dell’intervento di Davide Bacco alla Cyber Crime Conference 2025:

[embedded content]

Le vulnerabilità nascoste dei sistemi crittografici tradizionali

La presentazione ha saputo tradurre concetti estremamente complessi in una narrazione accessibile, guidando l’uditorio attraverso le fondamenta teoriche della crittografia fino alle sue più recenti implementazioni pratiche.

Come spiegato dal professore, la crittografia – etimologicamente derivante dalle parole greche “kryptos” (nascosto) e “graphein” (scrivere) – rappresenta l’arte millenaria di proteggere le informazioni da occhi indiscreti.How does cryptography work? Comunicazioni Quantistiche: un viaggio tra presente e futuro, Davide Bacco alla CyberCrime Conference

Bacco ha chiarito il concetto mediante la classica metafora di “Alice e Bob”, i due interlocutori che desiderano comunicare in modo sicuro senza essere intercettati da Eve, l’eterna antagonista: come esemplificato dal relatore, a tale scopo il mittente convertirà il messaggio in testo cifrato e, in seguito, solo il destinatario potrà decifrarlo con la sua chiave privata.

Nel mondo digitale contemporaneo, la sicurezza delle comunicazioni si fonda principalmente su sistemi di crittografia a chiave pubblica, tra cui il celebre algoritmo RSA. Questi sistemi si basano su ciò che Bacco ha definito “sicurezza computazionale”, ovvero la difficoltà pratica di risolvere determinati problemi matematici con le risorse di calcolo attualmente disponibili.

«Se vi do due numeri (ad esempio 12 e 13) e vi chiedo di moltiplicarli, otterrete facilmente il numero 156», ha spiegato; «ma se vi do il 156 e vi chiedo quali numeri ho utilizzato per ottenerlo, ci metterete un po’ ad arrivare a questa soluzione».

Tale asimmetria – in cui alla facilità di eseguire un’operazione in una direzione si contrappone l’estrema difficoltà di invertirla – costituisce la base su cui si regge l’intero edificio della cybersecurity moderna.

Tuttavia l’orizzonte tecnologico sta cambiando rapidamente e, con esso, i paradigmi della sicurezza computazionale. L’avvento dei computer quantistici minaccia di scardinare queste fondamenta, potendo potenzialmente risolvere in tempi ragionevoli problemi matematici che anche ai computer classici più potenti richiederebbero miliardi di anni.

Per illustrare questa imminente rivoluzione, Bacco ha utilizzato una metafora illuminante. «Abbiamo un labirinto e stiamo utilizzando un computer classico. Come lo affronteremo? In maniera abbastanza semplice: proviamo una strada, se è sbagliata ne proviamo un’altra e continuiamo in questo modo. Prima o poi, statisticamente, finiremo per trovare la strada giusta».

Nella dimensione quantistica, la situazione cambia radicalmente. «Nel mondo quantum ciò avviene in modo del tutto diverso. Immaginiamo lo stesso labirinto avendo, però, una particella quantistica in ingresso al labirinto: quello che succede è che c’è un effetto chiamato sovrapposizione, cioè la mia particella è in grado di esplorare allo stesso tempo tutte le varie “strade” e, quindi, di arrivare alla soluzione in un tempo molto più breve».

Le risposte alla minaccia quantistica

Di fronte a questa sfida epocale, la comunità scientifica e tecnologica si è mossa lungo due direttrici principali: da un lato lo sviluppo di protocolli post-quantum, progettati per resistere agli attacchi dei computer quantistici pur utilizzando hardware classico, dall’altro la creazione di sistemi di distribuzione di chiavi basati sui principi della fisica.

È in questo secondo ambito che si colloca la Quantum Key Distribution (QKD), tecnologia su cui Bacco e il suo team hanno concentrato i propri sforzi.

La QKD rappresenta un autentico cambio di paradigma, poiché non si basa sulla complessità computazionale di problemi matematici ma sfrutta le leggi fondamentali della meccanica quantistica per garantire la sicurezza delle comunicazioni.Quantum key distribution: Comunicazioni Quantistiche: un viaggio tra presente e futuro, Davide Bacco alla CyberCrime Conference«La differenza è che qui ho due canali di comunicazione: uno quantistico e uno classico», ha spiegato Bacco. Mentre le comunicazioni viaggiano sul canale tradizionale, «il canale quantistico lo sfrutto per spedire singole particelle di luce (fotoni) che hanno delle proprietà quantistiche: se qualcuno cerca di manipolare informazioni codificate nello stato quantistico, “Alice e Bob” se ne accorgono e quindi sono in grado di capire se qualcuno ha manipolato la comunicazione».

Questa peculiarità deriva dal principio di indeterminazione di Heisenberg, facendo sì che qualsiasi tentativo di misurare un sistema quantistico ne alteri lo stato lasciando tracce indelebili dell’intrusione; lo si potrebbe definire un meccanismo “naturale” di rilevamento delle intrusioni, quasi un sistema di allarme incorporato nelle leggi fisiche dell’universo.

L’implementazione globale della crittografia quantistica: una tecnologia che attraversa i continenti

Uno degli aspetti più sorprendenti dell’intervento è stata la rivelazione che questa tecnologia sia già ampiamente implementata in diverse parti del mondo. Contrariamente alla comune percezione che la collocherebbe in un orizzonte futuristico, la crittografia quantistica sta già dimostrando la sua efficacia in applicazioni reali e strategiche.

«In Cina ci sono già delle reti distribuite, installate tra Shanghai e Pechino, basate su comunicazioni quantistiche» ha rivelato Bacco, evidenziando come la potenza asiatica stia investendo massicciamente in questo settore.

A livello europeo, «a Londra c’è una rete di tre nodi in collaborazione fra Toshiba e BT; a Madrid ci sono reti in fase di sviluppo; e un paper scientifico uscito un paio di settimane fa dimostra una rete quantistica in Germania, fra Bonn e Berlino. ».Satellite QCs SoTA. Comunicazioni Quantistiche: un viaggio tra presente e futuro, Davide Bacco alla CyberCrime ConferenceLa rivoluzione quantistica non si limita alle infrastrutture terrestri, estendendosi fino allo spazio celeste, nonché alle profondità subacquee. Come ha raccontato il relatore, «nel 2018 la Cina ha mostrato la capacità di spedire stati quantistici da satellite a terra (poche settimane fa è uscito un lavoro scientifico molto interessante in cui si utilizza un micro-satellite per distribuire chiavi quantistiche) e anche nello spazio sottomarino questa possibilità è già stata dimostrata».

Underwater QCs SoTA. Comunicazioni Quantistiche: un viaggio tra presente e futuro, Davide Bacco alla CyberCrime ConferenceQuesta diffusione globale sottolinea non solo la maturità tecnologica raggiunta ma, soprattutto, l’importanza strategica che le potenze mondiali attribuiscono alla sicurezza quantistica nell’ecosistema delle comunicazioni del futuro.

L’eccellenza italiana: un ponte tra innovazione quantistica e infrastrutture esistenti

In questo scenario globale in rapida evoluzione, l’Italia non è rimasta a guardare; attraverso le attività di QTI, ora parte del gruppo TIM, il nostro paese sta infatti giocando un ruolo significativo nello sviluppo e nell’implementazione di soluzioni di crittografia quantistica.

L’approccio adottato da Bacco e dal suo team si distingue per la sua pragmaticità e visione d’insieme. Invece di proporre una sostituzione radicale delle infrastrutture esistenti – strada che sarebbe economicamente insostenibile e logisticamente irrealizzabile nel breve periodo – QTI ha sviluppato una strategia di integrazione che consente alla tecnologia quantistica di coesistere e amplificare la sicurezza delle reti tradizionali.Quantum-safe networks 1/2. Comunicazioni Quantistiche: un viaggio tra presente e futuro, Davide Bacco alla CyberCrime Conference«Non andiamo a toccare nulla per quanto riguarda la parte superiore della rete» ha spiegato Bacco. «La differenza è che aggiungiamo, a livello più basso, un layer quantistico formato sia da dispositivi in grado di scambiarsi le chiavi tramite tecnologia QKD, sia da dispositivi basati su crittografia post-quantum».

Questa visione ibrida è particolarmente rilevante considerando gli attuali vincoli infrastrutturali: «per comunicare, la crittografia quantistica necessita di un canale ottico (ad esempio una fibra ottica), di cui possiamo ben immaginare come non tutti gli utenti in Italia siano dotati».

La combinazione di tecnologie QKD e protocolli post-quantum rappresenta, quindi, la risposta più realistica ed equilibrata alle sfide della transizione verso un paradigma di sicurezza quantistica generalizzato.

Dalla teoria alla pratica: dimostrazioni sul campo dell’efficacia quantistica

Il valore di una tecnologia è dato non solo dalla sua eleganza teorica ma, soprattutto, dalla sua capacità di rispondere a esigenze concrete. In questo senso, Bacco ha presentato una serie di implementazioni reali che testimoniano la maturità e la versatilità della crittografia quantistica.The first intergovernmental quantum communication between three countries. Comunicazioni Quantistiche: un viaggio tra presente e futuro, Davide Bacco alla CyberCrime ConferenceUn primo esempio significativo risale al 2021, durante il G20 a Trieste: come ha raccontato il professore, «abbiamo dimostrato la prima rete fra tre paesi europei (Croazia, Italia e Slovenia) utilizzando questo tipo di tecnologia, implementando una videochiamata securizzata dalla QKD». Una dimostrazione che evidenzia la capacità della tecnologia di operare efficacemente in un contesto internazionale, superando confini e infrastrutture diverse.
Di particolare rilevanza strategica è stata anche l’implementazione realizzata in Grecia. «Un altro esempio che abbiamo realizzato poco tempo fa, grazie a un’azienda italiana del gruppo TIM, è stato mettere in sicurezza due data center nell’area metropolitana di Atene, mettendo in comunicazione sicura tutti i dati che passavano per questi due data center».

La protezione dei data center rappresenta uno degli ambiti più critici della cybersecurity contemporanea, considerando l’enorme quantità di dati sensibili che questi custodiscono e la crescente sofisticazione degli attacchi informatici diretti verso queste infrastrutture.

Un ulteriore caso emblematico riguarda il recente G7 ospitato dall’Italia. «Lo scorso anno abbiamo realizzato una connessione ultra-sicura fra il resort di Borgo Egnazia dove erano presenti i vari Primi Ministri e la fiera di Bari; questo link è stato utilizzato per trasmettere informazioni in modo sicuro». In un contesto di tale rilevanza politica internazionale, la scelta di impiegare tecnologia quantistica per garantire la sicurezza delle comunicazioni testimonia la fiducia riposta in questa soluzione ai massimi livelli istituzionali.

L’interoperabilità: chiave dell’ecosistema quantistico futuro

Un aspetto cruciale per l’adozione su larga scala di qualsiasi nuova tecnologia è la sua capacità di integrarsi in ecosistemi eterogenei. Bacco ha sottolineato come QTI stia lavorando attivamente per garantire l’interoperabilità dei propri sistemi con quelli sviluppati da altre aziende operanti nel settore.

Come efficacemente sintetizzato, in questo modo «non è necessario utilizzare lo stesso tipo di tecnologia, ma aziende diverse riescono ad interoperare fino a parlarsi in maniera valida».

Questa filosofia di apertura e cooperazione – anziché di esclusiva competizione – rappresenta un approccio illuminato che potrà accelerare significativamente la diffusione della tecnologia quantistica, a tutto beneficio della sicurezza collettiva.

L’integrazione multilivello: il futuro è già qui

A conclusione del suo intervento, Bacco ha presentato la più recente e impressionante dimostrazione realizzata da QTI alla OFC (Optical Fiber Communication Conference) di San Francisco, considerata la più importante fiera mondiale nel settore delle telecomunicazioni ottiche.

«Abbiamo dimostrato che siamo riusciti, nello stesso istante, a dare chiavi quantistiche a tre diversi layer in contemporanea: significa che le nostre chiavi generate dalla crittografia quantistica venivano utilizzate sia da un cifrante di livello uno a livello fisico, sia da un cifrante di livello tre con un livello IP, ma anche da un’applicazione direttamente collegata ad un computer».

Tale capacità di integrazione multilivello rappresenta un traguardo fondamentale, mostrando come la tecnologia quantistica non sia confinata a specifici strati della rete ma possa permeare l’intera infrastruttura di comunicazione, offrendo protezione dal livello fisico fino alle applicazioni utente.

«Ciò prova che questo tipo di tecnologia può essere integrata all’interno delle nostre reti di telecomunicazioni a diversi tipi di livello. Non è necessario solo securizzare i livelli bassi, ma può essere portata fino al livello applicativo» ha concluso Bacco, aprendo uno squarcio sul futuro prossimo delle comunicazioni sicure.

Presente e futuro delle comunicazioni sicure

L’intervento di Davide Bacco alla Cyber Crime Conference ha tracciato un descrizione completa del panorama attuale e prospettico delle comunicazioni quantistiche, evidenziando come questa tecnologia stia rapidamente transitando dai laboratori di ricerca alle implementazioni pratiche su scala globale.

Ne emerge un’evoluzione armoniosa, piuttosto che una rivoluzione traumatica: un’integrazione progressiva della tecnologia quantistica nel tessuto esistente delle telecomunicazioni, che ne aumenta la sicurezza senza richiederne la sostituzione integrale, probabilmente la strategia più efficace per navigare la complessa transizione verso un’era in cui la meccanica quantistica diventerà il fondamento della sicurezza digitale.

In un mondo sempre più interconnesso e vulnerabile a minacce informatiche sofisticate, il contributo della ricerca e dell’innovazione appare fondamentale per garantire che le nostre comunicazioni più sensibili rimangano protette anche nell’era dei computer quantistici. La crittografia quantistica non è più solo una promessa teorica o una visione futuristica: è una realtà concreta che sta già ridisegnando i confini della sicurezza digitale, con l’Italia che gioca un ruolo da protagonista in questa rivoluzione silenziosa ma inarrestabile.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/comunicazioni-quantistiche/


Zero-Knowledge Proofs: tra criminalità informatica e privacy digitale

Nel panorama in continua evoluzione della cybersecurity, emerge una tecnologia tanto potente quanto ancora poco conosciuta al grande pubblico: le Zero-Knowledge Proofs.

Durante la 13ª Edizione della Cyber Crime Conference, il Prof. Ivan Visconti (ordinario di Informatica presso il DIAG dell’Università Sapienza) ha offerto una profonda analisi di questo strumento di crittografia avanzata, delineandone le implicazioni sia positive che problematiche.

Vivere nel cyberspace: nuovi paradigmi di sicurezza

«Viviamo ormai gran parte delle nostre giornate nel cyberspace: i nostri dati sono lì e ci sono anche diversi livelli di insicurezza da considerare», ha esordito Visconti.

Il relatore ha poi guidato il pubblico attraverso una progressione storica dei livelli di protezione dei dati digitali, partendo dalle fondamenta per arrivare alle frontiere più avanzate.

Il primo livello riguarda la protezione dei dati “a riposo” – quelli archiviati, come ad esempio i backup – che rappresentano uno scenario relativamente gestibile dal punto di vista della sicurezza: come ha ricordato il professore, esistono infatti algoritmi di cifratura che, se implementati correttamente, offrono un buon livello di protezione.

Guarda il video completo dell’intervento di Ivan Visconti durante la Cyber Crime Conference 2025:

[embedded content]

Il secondo livello, già più complesso, riguarda i dati in transito sulla rete: «anche qui, da decenni ormai, siamo abbastanza sicuri», ha spiegato Visconti. «Abbiamo protocolli ben collaudati, come TLS, [affinché] tutto sia cifrato». Tale evoluzione rappresenta un passo significativo verso la “privacy by default”, principio secondo cui la protezione dei dati dovrebbe essere una configurazione predefinita e non un’opzione aggiuntiva.

Tuttavia il professore ha evidenziato un problema fondamentale di questo modello, ovvero la necessità di affidare i propri dati a terze parti a fini di elaborazione.

Concretamente, ciò implica una serie di passaggi: «ogni volta che si ha bisogno che venga fatto qualche calcolo sui dati, li si invia a un server che li processa e poi dà il risultato» ha spiegato. «Fortunatamente in rete i dati sono protetti, però intanto li stiamo dando al server; il che significa che i server collezionano grandi quantità di dati e, se vengono “bucati”, i dati possono finire in mano ai criminali».

Dopo aver richiamato i numerosi casi di violazioni di dati che quotidianamente riempiono le cronache, il professore ha smentito l’illusione del “perimetro sicuro”, ricordando che «Nessuno ha, all’interno della propria organizzazione, esclusivamente software e hardware proprietario».

Evidenziando come la complessità delle moderne infrastrutture IT, formate da componenti di diverse origini, renda di fatto impossibile un controllo totale, ha quindi invitato con realismo ad «assumere che, in un certo senso, l’avversario può essere sempre lì; se non adesso, può arrivare domani».

Il terzo livello: Data Ownership e la promessa di una nuova era

È in questo contesto che Visconti ha citato il terzo livello di protezione – relativo ai data in use – introducendo il concetto di “Data Ownership”, un cambio di paradigma fondamentale nella gestione dei dati.

«Questo significa che i dati devi pensare a tenerli tu; e, anziché mandarli ai server, fare dei calcoli insieme al server per arrivare insieme a decidere il servizio o risultato che ti serve».

Un simile approccio – che potrebbe sembrare puramente teorico o futuristico – si presta già a numerose applicazioni pratiche, illustrate da Visconti con un esempio concreto. «Ho controllato questa mattina: se aprite questo link vedrete come sia in costruzione quello che dovrebbe essere il portafoglio digitale che tutti, in Europa, useremo tra qualche anno».Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace, Cybercrime conference, Ivan ViscontiNella documentazione ufficiale del progetto europeo, come ha evidenziato il professore, viene enunciato il principio “Your data – Your control”, facendo un esplicito riferimento alle Zero-Knowledge Proofs in qualità di tecnologia abilitante.
La profezia del 2016: criminali all’avanguardia tecnologica

Con un balzo temporale all’indietro, Visconti ha richiamato l’attenzione della platea su un paper accademico del 2016, firmato da ricercatori di chiara fama. «Questo articolo è incredibile per quello che prevede: eravamo nel 2016 e già, nel titolo, c’è la parola “criminale”» ha osservato.

«In questo lavoro c’è scritto che “i ransomware sono un problema e cresceranno con Bitcoin”: evidentemente, avevano ragione», ha commentato Visconti.

Ha poi evidenziato come gli autori della ricerca avessero previsto un ulteriore pericolo: «Ethereum è partita proprio a fine 2016, insieme a una piattaforma per abilitare gli smart contract, cioè “denaro programmabile, uno strumento molto più potente rispetto a quello che è possibile fare con Bitcoin”».

I ricercatori non si limitavano a prevedere l’ascesa di queste tecnologie, identificando lo specifico strumento «che i criminali avrebbero potuto sfruttare: le Zero-Knowledge Proofs, definite “uno strumento che possono usare per attaccare”. Quindi, il primo versante sotto cui le presenterò è sul fronte dell’attacco», ha specificato il professore.

Ransomware e Fair Exchange: quando anche il crimine cerca garanzie

Visconti ha quindi illustrato un caso d’uso sorprendente delle Zero-Knowledge Proofs nell’ambito del ransomware, toccando un punto controverso del dibattito sulla sicurezza informatica: «Quando si sente parlare di ransomware, spesso si dice che “non bisogna assolutamente pagare”, in particolare perché se paghi non è detto che poi [l’attaccante] ti dia la chiave».

In effetti, ha ricordato il professore, solitamente «i criminali sono i primi a utilizzare le nuove tecnologie». Ma cosa accadrebbe se esistesse un meccanismo che garantisce alla vittima di ricevere effettivamente la chiave in cambio del pagamento?

Un simile concetto, noto come “Fair Exchange” (scambio equo), è ben collaudato nel mondo reale: tipicamente nelle compravendite immobiliari, in cui «io verso dei soldi e l’altro mi consegna il bene, con un notaio che garantisce il tutto».

Nel mondo digitale – e in particolare nell’ecosistema delle criptovalute – questa funzione di garanzia può essere svolta dagli smart contract. Come ha chiarito il relatore, «è questa la novità introdotta da queste piattaforme: non serve andare dal notaio, perché la sua funzione è svolta da un programma chiamato appunto smart contract».

Tuttavia, il sistema presenta criticità significative quando applicato a scambi che coinvolgono chiavi di decifratura: «Questo è un notaio pubblico, cioè […] quello che accade lo vedono tutti». Di conseguenza, se un criminale condividesse direttamente la chiave sulla blockchain, la stessa diventerebbe immediatamente di dominio pubblico.

Inoltre, come verificare che la chiave sia autentica? Visconti ha spiegato come si potrebbe, teoricamente, implementare un meccanismo di verifica. «Quello che potrei fare è mandare alcuni dei miei file che sono stati cifrati; e questo “notaio” (che è il programma) va a controllare che la chiave effettivamente decifri bene».

Anche in questo caso, però, emerge un problema di privacy. Infatti, a quel punto, «tutto il mondo potrebbe vedere il mio file decifrato, perché questo “notaio” lavora in modo trasparente».

Zero-Knowledge Proofs: la soluzione matematica

A questo punto, Visconti ha introdotto il meccanismo delle Zero-Knowledge Proofs come soluzione a questo apparente paradosso: «In pratica il criminale non mette la chiave sulla blockchain così com’è, ma inserisce soltanto un hash. Questo significa che nessuno capisce qual è la chiave».

Il processo si articolerebbe, quindi, in diversi passaggi:

  1. il criminale pubblica sulla blockchain non già la chiave necessaria a decifrare i dati, bensì un suo hash (un’impronta digitale crittografica);
  2. la vittima carica sulla blockchain alcuni file cifrati, scelti casualmente tra quelli compromessi dall’attacco;
  3. il criminale produce una “Zero-Knowledge Proof”, ossia una dimostrazione matematica “a conoscenza zero”, che prova – senza rivelare la chiave stessa – l’esistenza di una chiave K corrispondente all’hash H(K) che può decifrare correttamente i file.

Visconti ha paragonato questa dimostrazione ad un teorema matematico: «così come vedete la dimostrazione del teorema di Pitagora, è vero e basta. Non c’è da dubitare». Allo stesso modo, una Zero-Knowledge Proof fornisce la certezza matematica che una certa proprietà sia vera (in questo caso, che esista una chiave in grado di decifrare i file), senza rivelare la chiave in questione.

Nell’esempio del relatore, una volta verificata questa dimostrazione la vittima «può configurare uno smart contract, stabilendo che “chiunque inserisca sulla blockchain la chiave K – cifrata con la mia chiave pubblica, così lo decifro solo io – riceva i soldi”».

Il criminale, a questo punto, fornisce la chiave cifrata con la chiave pubblica della vittima. Lo smart contract, verificatene le condizioni, trasferisce automaticamente il pagamento; e soltanto la vittima, in possesso della propria chiave privata, potrà decifrare il messaggio per ottenere la chiave K, che potrà usare per recuperare tutti i propri dati.

«Quindi la transazione si conclude in uno scambio equo» ha concluso Visconti, sottolineando come questo meccanismo garantisca che nessuna delle parti possa imbrogliare l’altra: il criminale riceve il pagamento solo se fornisce la chiave corretta, mentre la vittima ottiene la chiave solo una volta effettuato il pagamento.

Applicazioni reali: ZCash e Tornado Cash

Le Zero-Knowledge Proofs non sono rimaste confinate alla teoria o agli scenari ipotetici prefigurati dai ricercatori. Nella seconda parte dell’intervento, infatti, Visconti ha illustrato due casi di applicazione reale già ampiamente diffusi: ZCash e Tornado Cash.

ZCash è una criptovaluta nata nel 2017, con una capitalizzazione di mercato di mezzo miliardo di dollari, che utilizza le ZKP per garantire l’anonimato delle transazioni. «Questa criptovaluta ti permette di mandare una transazione di pagamento dove ad esempio dici “io ho dei soldi” ma il pagante non è identificato», ha spiegato Visconti. «Però, se non avessi dei soldi, non riuscirei a superare questa prova matematica».

A differenza di Bitcoin ed Ethereum – che funzionano «come bonifici aperti, di cui si vedono mittente e destinatario» – ZCash opera più come il contante fisico: nell’efficace sintesi di VIsconti, «i soldi passano di tasca in tasca senza che si veda».

Ancora più controverso è il caso di Tornado Cash, uno smart contract per Ethereum che implementava simili principi per assicurare l’anonimato delle parti coinvolte. La sua efficacia è tale da aver attirato l’attenzione delle autorità statunitensi: «Funziona così bene che l’unico modo per scoraggiarne l’uso è stato dichiararlo illegale, per cui alcuni cittadini americani sono andati in carcere solo per averlo usato».

Visconti ha aggiunto che Tornado Cash «negli Stati Uniti è stato illegale fino a pochi giorni fa», facendo riferimento al recente allentamento delle restrizioni sulle criptovalute voluto dall’amministrazione Trump.

Il professore ha voluto precisare che, in questi ultimi due esempi, non si parla necessariamente di applicazioni criminali: «È noto che alcuni strumenti sono usati anche a fini di riciclaggio; ma che li si usi, invece, per [proteggere] la privacy mi sembra assolutamente nobile».

Combattere la disinformazione: il lato positivo delle ZKP

Nella parte finale dell’intervento Visconti ha voluto evidenziare le applicazioni positive di questa tecnologia, in particolare nella lotta alla disinformazione e ai deepfake.

«La disinformazione è una brutta cosa», ha esordito. «Le immagini sono importanti, soprattutto nella diffusione delle notizie; ma con l’intelligenza artificiale veramente è diventato facile realizzare delle immagini false che sembrano assolutamente vere».Lo standard C2PA: Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace. Cybercrime conference, Ivan ViscontiVisconti ha quindi rivelato come i grandi attori tecnologici stiano già lavorando a una soluzione: «Molti non sanno che i colossi digitali, già da diversi anni, hanno stabilito uno standard chiamato C2PA (Coalition for Content Provenance and Authenticity)».
Questo standard prevede l’uso di firme digitali per certificare l’autenticità delle immagini direttamente al momento della loro creazione: «Quando facciamo una fotografia, dalla fotocamera le viene associata immediatamente una firma digitale».

Il problema di questo approccio, ha spiegato Visconti, è che le firme digitali tradizionali sono estremamente fragili rispetto alle modifiche. «Nella grandissima parte dei casi, quando si ha bisogno di utilizzare un’immagine, non la si usa così com’è. Pensateci: voi fate una foto per poi pubblicarla “tale e quale”, o la modificate un po’?»

E qui sorge il problema: «Modificare un documento digitale significa buttare la firma nella spazzatura. Se cambi un solo bit la firma non serve a niente, non viene più verificata».

Le Zero-Knowledge Proofs offrono una soluzione a questo problema. Visconti ha spiegato come, nel suo gruppo di ricerca, abbiano dimostrato sperimentalmente che è possibile utilizzare questa tecnologia per mantenere la verificabilità dell’origine anche dopo modifiche legittime: «Abbiamo visto che, dopo aver ottenuto la firma di un’immagine, se ne fai una trasformazione “normale” (ad esempio un resize) è possibile generare una Zero-Knowledge Proof che dice “questa immagine viene da un resize di un’altra immagine, nient’altro”».ZK-Proof: Zero-Knowledge Proofs e Decentralizzazione per la Protezione dei Dati nel Cyberspace. Cybercrime conference, Ivan Visconti

Questa prova matematica garantisce che l’immagine modificata derivi effettivamente dall’originale attraverso una trasformazione legittima e dichiarata.

Visconti ha sottolineato l’importanza di questa applicazione al fine di abilitare lo standard C2PA, prevedendo che questa tecnologia arriverà presto nei nostri smartphone: «È un po’ complesso sul piano tecnologico, ma succederà entro qualche anno».

Lo scenario italiano: un ritardo preoccupante

Concludendo la sua presentazione, Visconti ha offerto una valutazione schietta della situazione italiana rispetto a queste tecnologie avanzate. «Come siamo messi in Italia? Malissimo», ha dichiarato senza mezzi termini; ciò a meno di non ritenere trascurabili le evoluzioni esaminate, dal momento che «tutta l’industria che sta lavorando su queste tecnologie non si trova in Italia».

Anche a livello di formazione, il quadro non è incoraggiante. Una carenza formativa con conseguenze a lungo termine, come Visconti ha ricordato citando un intervento precedente della conferenza: «Quando risolvi il problema dal punto di vista formativo, poi aspetti vent’anni per vederne i risultati».

Nonostante questa nota pessimistica, il professore ha concluso con un’apertura verso la dimensione globale: «Siamo sempre più una società borderless, senza confini, per cui a questo punto magari non dobbiamo guardare più solo a quello che c’è in Italia, ma guardare insieme come fanno le cose altrove».

Riflessioni finali

Le Zero-Knowledge Proofs (ZKP) rappresentano una tecnologia di frontiera che sta trasformando radicalmente il modo in cui concepiamo la privacy e la sicurezza dei dati nell’ecosistema digitale.
E come spesso accade, i primi ad adottare queste innovazioni sono stati coloro che operano ai margini della legalità.

Tuttavia le potenzialità positive di questi strumenti sono immense, soprattutto in un’epoca in cui la proprietà e la gestione dei dati diventano sempre più centrali, mentre la privacy sembra essersi trasformata in un lusso per pochi.

La principale sfida per il futuro sarà integrare queste tecnologie avanzate in applicazioni legittime e trasparenti: in questo senso, le Zero-Knowledge Proofs potrebbero rappresentare uno strumento fondamentale per restituire agli utenti un reale controllo sui propri dati personali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-knowledge-proofs/


Bring Your Own Vulnerable Driver: l’ascesa inarrestabile degli attacchi BYOVD

Nel panorama in costante evoluzione della cybersecurity, poche tecniche di attacco hanno dimostrato una crescita tanto rapida e preoccupante quanto quella che gli esperti chiamano “Bring Your Own Vulnerable Driver”, o più semplicemente BYOVD. Si tratta di una metodologia di attacco tanto elegante quanto insidiosa, che trasforma i driver legittimi e firmati digitalmente in vere e proprie chiavi di accesso ai sistemi più protetti.

Un Fenomeno in Espansione Vertiginosa

I dati del 2024 raccontano una storia allarmante: dall’inizio dell’anno, abbiamo assistito a un aumento allarmante degli episodi di Bring Your Own Vulnerable Driver (BYOVD) – quadruplicando il tasso di occorrenza. Questa crescita esponenziale non è casuale, ma riflette un cambiamento fondamentale nelle strategie degli attaccanti, che hanno scoperto in questa tecnica un metodo estremamente efficace per aggirare anche le difese più sofisticate.

Quasi uno su quattro attacchi ransomware che abbiamo visto ha utilizzato qualche forma di anti-EDR (evasione o manomissione) o escalation di privilegi alimentata da tecniche BYOVD. Questi numeri non rappresentano solo statistiche aride, ma indicano una trasformazione radicale del panorama delle minacce informatiche, dove i confini tradizionali tra software legittimo e malware si stanno progressivamente sfumando.

L’Anatomia di un Attacco Sofisticato

Per comprendere appieno la portata di questa minaccia, è essenziale analizzare come funziona un attacco BYOVD. La tecnica si basa su un paradosso apparente della sicurezza informatica moderna: gli stessi meccanismi progettati per proteggere i sistemi – come la firma digitale dei driver – diventano strumenti nelle mani degli attaccanti.

Il processo inizia con l’identificazione di driver legittimi che contengono vulnerabilità. Questi driver, prodotti da aziende rispettabili e firmati con certificati validi, passano inosservati attraverso i controlli di sicurezza tradizionali. Una volta installati sul sistema target, gli attaccanti sfruttano le vulnerabilità contenute per ottenere accesso al kernel – il cuore pulsante del sistema operativo.

I driver operano al ring 0, il livello di privilegio più elevato del sistema operativo. Questo garantisce loro accesso diretto alla memoria critica, alla CPU, alle operazioni I/O e ad altre risorse fondamentali. È proprio questo accesso privilegiato che rende gli attacchi BYOVD così devastanti: una volta ottenuto il controllo a livello kernel, gli attaccanti possono disabilitare qualsiasi sistema di sicurezza e ottenere il controllo completo del sistema compromesso.

Il Paradosso della Fiducia Digitale

Uno degli aspetti più insidiosi degli attacchi BYOVD risiede nel fatto che sfruttano la fiducia intrinseca che i sistemi di sicurezza ripongono nei componenti firmati digitalmente. Poiché questi driver sono firmati e affidabili, le soluzioni di sicurezza spesso li escludono da analisi e monitoraggio più approfonditi. Questo significa che gli attaccanti possono letteralmente nascondersi dietro il mantello della legittimità, utilizzando componenti che sono stati progettati per essere trusted.

Il fenomeno ha raggiunto dimensioni tali che i ricercatori di cybersecurity hanno scoperto una nuova campagna malevola che sfrutta una tecnica chiamata Bring Your Own Vulnerable Driver (BYOVD) per disarmare le protezioni di sicurezza e ottenere infine l’accesso al sistema infetto. Un esempio particolarmente significativo è rappresentato da un malware che utilizza un driver anti-rootkit legittimo di Avast per condurre le proprie operazioni maligne – un’ironia che evidenzia perfettamente il paradosso della fiducia digitale.

L’Evoluzione da Elite a Mainstream

Quello che rende ancora più preoccupante il fenomeno BYOVD è la sua democratizzazione. Inizialmente, la tecnica BYOVD era utilizzata da gruppi APT di alto livello come Turla e il Gruppo Equation. Tuttavia, con la diminuzione del costo degli attacchi, anche altri attori di minacce hanno iniziato a sfruttarla per raggiungere i loro obiettivi.

Questa transizione da strumento esclusivo di gruppi di stato-nazione a metodologia accessibile anche ai cybercriminali comuni ha avuto conseguenze drammatiche. Gli attaccanti possono sviluppare i propri strumenti o incorporare strumenti open-source, il che ha contribuito ad abbassare il costo degli attacchi BYOVD. L’emergere di tool commerciali come “Terminator”, venduto per 3.000 dollari e capace di terminare ventitré diverse soluzioni antivirus, EDR e XDR, illustra perfettamente questa commercializzazione del crimine informatico.

Il Database delle Vulnerabilità: Un’Arma a Doppio Taglio

Un elemento cruciale nell’ecosistema BYOVD è rappresentato dal progetto LOLDrivers (Living Off The Land Drivers), che ha catalogato oltre 700 driver legittimi utilizzabili dagli attaccanti. Sebbene questo progetto sia nato con l’obiettivo di aiutare i difensori a identificare e bloccare i driver vulnerabili, ha involontariamente creato un arsenale facilmente accessibile per i cybercriminali.

I progetti come LOLDrivers hanno aumentato significativamente la popolarità dei driver vulnerabili. Anche se lo scopo di tali progetti è strettamente focalizzato su misure difensive, l’esistenza di un enorme database regolarmente aggiornato di driver vulnerabili apre anche lo spazio per operazioni offensive. Questo fenomeno illustra perfettamente una delle sfide fondamentali della cybersecurity moderna: il bilanciamento tra trasparenza e sicurezza operativa.

Le Lacune delle Difese Tradizionali

L’efficacia degli attacchi BYOVD deriva in gran parte dalle limitazioni delle soluzioni di sicurezza tradizionali. Anche i meccanismi di protezione più avanzati, come l’Hypervisor-Protected Code Integrity (HVCI) di Microsoft, mostrano delle debolezze significative quando si tratta di contrastare questa minaccia.

Una protezione promettente disponibile dall’aggiornamento di Windows 11 del 2022 è la blocklist dei driver vulnerabili di Microsoft. I driver vulnerabili vengono bloccati di default quando si utilizza l’Hypervisor-Protected Code Integrity (HVCI). Tuttavia, questo approccio è efficace solo se il driver vulnerabile è noto in anticipo e fa parte della blocklist.

Il problema fondamentale risiede nella natura reattiva di questo approccio: la blocklist viene tipicamente aggiornata 1-2 volte all’anno, creando finestre di opportunità che gli attaccanti possono sfruttare per mesi prima che le loro tecniche vengano neutralizzate.

Bring Your Own Vulnerable Driver (BYOVD): Il Contesto delle Vulnerabilità del 2024

Per comprendere pienamente l’impatto degli attacchi BYOVD, è fondamentale considerarli nel contesto più ampio del panorama delle vulnerabilità del 2024. Il totale delle vulnerabilità è aumentato a 1.360 nel 2024, un record dall’inizio del report. La categoria Escalation di Privilegi (EoP) ha rappresentato un massiccio 40% (554) del totale delle vulnerabilità dell’anno scorso.

Questo dato è particolarmente significativo perché per il quinto anno consecutivo, le vulnerabilità EoP hanno guidato tutte le categorie di vulnerabilità, costituendo il 40% delle divulgazioni di Microsoft nel 2024. È un promemoria che agli attaccanti spesso risulta più facile accedere che hackerare, specialmente quando possono sfruttare account legittimi ed escalare l’accesso.

Case Study: L’Attacco Avast

Un esempio particolarmente illuminante dell’evoluzione delle tecniche BYOVD emerso di recente coinvolge un malware che prende una strada più sinistra: lascia cadere un driver anti-rootkit legittimo di Avast (aswArPot.sys) e lo manipola per portare avanti la sua agenda distruttiva. Questo caso studio rivela come gli attaccanti abbiano imparato a sfruttare non solo driver generici, ma anche componenti di sicurezza specificamente progettati per proteggere i sistemi.

Il malware sfrutta l’accesso profondo fornito dal driver per terminare i processi di sicurezza, disabilitare il software protettivo e prendere il controllo del sistema infetto. L’ironia di utilizzare un driver anti-rootkit per installare effettivamente capacità simili a rootkit dimostra il livello di sofisticazione raggiunto dagli attaccanti moderni.

L’Impatto sui Gruppi Ransomware

I gruppi ransomware hanno rapidamente adottato le tecniche BYOVD come parte standard del loro arsenale. Il gruppo ransomware noto come Kasseika è diventato l’ultimo a sfruttare l’attacco Bring Your Own Vulnerable Driver (BYOVD) per disarmare i processi relativi alla sicurezza sugli host Windows compromessi, unendosi ai gruppi come Akira, AvosLocker, BlackByte e RobbinHood.

Questa adozione diffusa tra i gruppi ransomware è particolarmente preoccupante perché la tattica consente agli “attori delle minacce di terminare processi e servizi antivirus per il dispiegamento di ransomware”. In altre parole, gli attacchi BYOVD sono diventati un moltiplicatore di forza che amplifica l’efficacia di altre forme di malware.

Le Statistiche Allarmanti del 2024

I dati del 2024 dipingono un quadro sempre più preoccupante. Entro la metà del 2024, sono stati riportati 22.254 CVE (Common Vulnerabilities and Exposures), riflettendo un aumento del 30% rispetto al 2023 e un incremento del 56% rispetto al 2022. Inoltre, entro la fine del 2024, una media di 115 CVE venivano divulgati quotidianamente, testimonianza della crescente complessità delle minacce informatiche moderne.

Particolarmente rilevante per il contesto BYOVD è il fatto che nel 2024, il 14% delle violazioni è iniziato con lo sfruttamento di vulnerabilità come metodo di accesso iniziale – quasi tre volte superiore rispetto all’anno precedente.

Le Sfide per i Difensori

La rapidità con cui evolve il panorama BYOVD presenta sfide significative per i professionisti della sicurezza informatica. Una volta che un driver vulnerabile viene divulgato pubblicamente, è molto probabile che venga aggiunto rapidamente al database LOLDrivers. Anche se Microsoft decide di includere tale driver nella sua blocklist, gli attaccanti hanno una finestra di almeno sei mesi per sfruttarlo prima che la blocklist venga aggiornata.

Questo ritardo sistematico crea un vantaggio strutturale per gli attaccanti, che possono operare con relativa impunità durante questi periodi di grazia. La situazione è ulteriormente complicata dal fatto che non tutti i driver identificati come vulnerabili nel progetto LOLDrivers sono inclusi nella blocklist dei driver vulnerabili di Microsoft.

L’Impatto sui Sistemi Sanitari e Infrastrutture Critiche

Gli attacchi BYOVD non si limitano agli ambienti aziendali tradizionali, ma hanno iniziato a prendere di mira settori critici come la sanità. Le organizzazioni sanitarie sono state tra i principali bersagli della criminalità informatica nel 2024, e l’utilizzo di tecniche BYOVD in questi contesti presenta rischi particolarmente elevati data la natura critica dei servizi forniti.
Questo trend si inserisce in un contesto più ampio dove i costi globali dei danni da criminalità informatica dovrebbero crescere, raggiungendo 10,5 trilioni di dollari USA annuali quest’anno, secondo Cybersecurity Ventures.

Le Previsioni per il 2025

Guardando al futuro immediato, gli esperti prevedono che la minaccia BYOVD continuerà a evolversi e intensificarsi. Guardando al 2025, si prevede che il ransomware evolverà sfruttando vulnerabilità non convenzionali, come dimostrato dall’uso da parte del gruppo Akira di una webcam per aggirare i sistemi di rilevamento e risposta degli endpoint e infiltrarsi nelle reti interne.

Questa evoluzione verso lo sfruttamento di vulnerabilità “non convenzionali” suggerisce che gli attaccanti stiano espandendo la definizione stessa di cosa costituisce un “driver vulnerabile”, potenzialmente includendo componenti che tradizionalmente non erano considerati parte della superficie di attacco.

L’Importanza della Ricerca Proattiva

Un aspetto cruciale emerso dalle ricerche più recenti è l’identificazione proattiva di driver vulnerabili prima che vengano sfruttati in natura. La Carbon Black Threat Analysis Unit (TAU) ha scoperto 34 driver vulnerabili unici (237 hash di file) che accettano l’accesso al firmware. Sei consentono l’accesso alla memoria del kernel. Tutti danno il controllo completo dei dispositivi agli utenti non amministratori.

Questa ricerca proattiva è fondamentale perché sfruttando i driver vulnerabili, un attaccante senza privilegi di sistema può cancellare/alterare il firmware e/o escalare i privilegi. L’identificazione precoce di queste vulnerabilità può potenzialmente prevenire la loro inclusione nel database LOLDrivers e la loro successiva weaponizzazione.

Le Raccomandazioni Strategiche

Affrontare efficacemente la minaccia BYOVD richiede un approccio multi-dimensionale che va oltre le soluzioni tecniche tradizionali. Gli esperti raccomandano l’implementazione di strategie di difesa a più livelli che includano:

Gestione Proattiva delle Vulnerabilità: Le organizzazioni devono implementare processi per identificare e catalogare tutti i driver presenti nei loro ambienti, mantenendo un inventario aggiornato che permetta di rispondere rapidamente alle nuove minacce identificate.

Monitoraggio Comportamentale Avanzato: Poiché i driver BYOVD sono per definizione legittimi e firmati, è essenziale implementare sistemi di monitoraggio che si concentrino sui comportamenti anomali piuttosto che esclusivamente sui signature malware tradizionali.

Principio del Privilegio Minimo: L’implementazione rigorosa del principio del privilegio minimo può limitare significativamente l’impatto degli attacchi BYOVD, anche quando questi riescono a ottenere accesso iniziale al sistema.

Il Ruolo dell’Intelligenza Artificiale

Un elemento emergente nella lotta contro gli attacchi BYOVD è l’uso dell’intelligenza artificiale sia per l’attacco che per la difesa. Nel 2024, l’ingegneria sociale, le intrusioni cloud e le tecniche senza malware sono aumentate, e gli attori stato-nazione hanno intensificato lo spionaggio informatico e aggiunto l’IA al loro arsenale.

Questo sviluppo suggerisce che il futuro della cybersecurity vedrà un’escalation tecnologica dove sia gli attaccanti che i difensori utilizzeranno l’intelligenza artificiale per raggiungere i propri obiettivi. Nel contesto BYOVD, questo potrebbe tradursi in algoritmi capaci di identificare automaticamente driver vulnerabili o, dal lato difensivo, sistemi IA capaci di rilevare pattern di comportamento sospetti anche in driver apparentemente legittimi.

Verso un Nuovo Paradigma di Sicurezza

Gli attacchi Bring Your Own Vulnerable Driver rappresentano più di una semplice tecnica di attacco: simboleggiano un cambiamento fondamentale nel panorama della cybersecurity moderna. Stiamo assistendo alla fine dell’era in cui la firma digitale e la reputazione del vendor erano sufficienti a garantire la sicurezza di un componente software.

Il quadruplicarsi degli attacchi BYOVD nel 2024 non è solo una statistica allarmante, ma il segnale di una trasformazione profonda nelle dinamiche tra attaccanti e difensori. Gli attaccanti hanno dimostrato una capacità straordinaria di trasformare i meccanismi di sicurezza contro se stessi, utilizzando la fiducia del sistema come vettore di compromissione.

Per affrontare efficacemente questa sfida, la comunità della cybersecurity deve abbracciare un nuovo paradigma basato sulla “fiducia zero” anche verso i componenti apparentemente più legittimi. Questo significa implementare sistemi di monitoraggio che assumano che qualsiasi driver, indipendentemente dalla sua provenienza e dalla sua reputazione, possa potenzialmente essere compromesso o sfruttato.

Il futuro della difesa contro gli attacchi BYOVD risiederà nella combinazione di tecnologie avanzate di rilevamento comportamentale, gestione proattiva delle vulnerabilità, e soprattutto, in un cambiamento culturale che riconosca che in un mondo interconnesso, la sicurezza non può più basarsi sulla fiducia implicita, ma deve essere costantemente verificata e rivalidata.

Mentre ci dirigiamo verso il 2025, una cosa è certa: gli attacchi BYOVD continueranno a evolversi e proliferare. Solo attraverso una comprensione approfondita di questa minaccia e l’implementazione di strategie difensive innovative, le organizzazioni potranno sperare di mantenere un passo di vantaggio su attaccanti sempre più sofisticati e determinati.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/bring-your-own-vulnerable-driver-byovd/