Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End

Nella cybersecurity contemporanea, pochi temi generano dibattiti tanto accesi quanto la crittografia end-to-end (E2EE).

In occasione della 13ª Cyber Crime Conference, Luca Cadonici (Digital Forensics & Cybersecurity Expert, membro ONIF e docente presso l’European Forensic Institute) ha condiviso un’illuminante analisi circa l’impatto di questa tecnologia sulle indagini criminali moderne, delineando il complesso equilibrio tra protezione della privacy e necessità investigative.

La crittografia end-to-end rappresenta una delle tecnologie più avanzate per proteggere le comunicazioni digitali. Si tratta di un meccanismo diverso dalla tradizionale cifratura server-based, come Cadonici ha spiegato durante il suo intervento: «La crittografia end-to-end è un meccanismo di sicurezza che cifra i dati in maniera che siano cifrati da un endpoint all’altro, dal mittente al destinatario, senza che l’intermediario – il service provider – possegga la chiave per decifrarli».

Il funzionamento di questa tecnologia si basa su un sofisticato sistema di doppia chiave. Quando un utente invia un messaggio, questo viene cifrato con la chiave pubblica del destinatario; il contenuto può essere decifrato esclusivamente con la chiave privata, che risiede unicamente sul dispositivo fisico del ricevente.

«Sui server ci sono soltanto le chiavi pubbliche. Concretamente io prendo la chiave pubblica del destinatario, cifro il messaggio sul mio dispositivo e i server (ad esempio di WhatsApp) lo inoltrano in forma cifrata; anche perché non hanno la chiave privata, che è fisicamente sul dispositivo del destinatario, il quale potrà invece decifrarlo», ha precisato l’esperto.

Guarda il video completo dell’intervento:

[embedded content]

Il conflitto strutturale: privacy versus sicurezza pubblica

Questa architettura crea una protezione straordinariamente robusta. «I messaggi sono protetti anche da una compromissione del server. Qualsiasi tipo di leak o esposizione, senza la compromissione degli endpoint, risulta inefficace», ha sottolineato Cadonici.

Tuttavia, la stessa robustezza genera quello che l’esperto definisce “un conflitto strutturale” tra privacy e sicurezza pubblica: «Neanche volendo il provider può fornire i dati decifrati alle forze dell’ordine, pur in presenza di un regolare mandato. Si parla di “warrant-proof zone”, cioè “zone a prova di mandato” protette dal meccanismo della cifratura».

Questa situazione ha creato una frattura tra due visioni diametralmente opposte della sicurezza digitale.

Da un lato, i difensori della privacy considerano la crittografia end-to-end un elemento essenziale per la tutela dei diritti umani nell’era digitale. Dall’altro, le forze dell’ordine di numerosi paesi lamentano l’impossibilità di accedere a comunicazioni potenzialmente cruciali nelle loro indagini, specialmente in casi delicati come l’adescamento di minori o il terrorismo.

Casi emblematici: quando la teoria incontra la pratica

Cadonici ha illustrato questo conflitto attraverso diversi casi emblematici verificatisi negli ultimi anni.

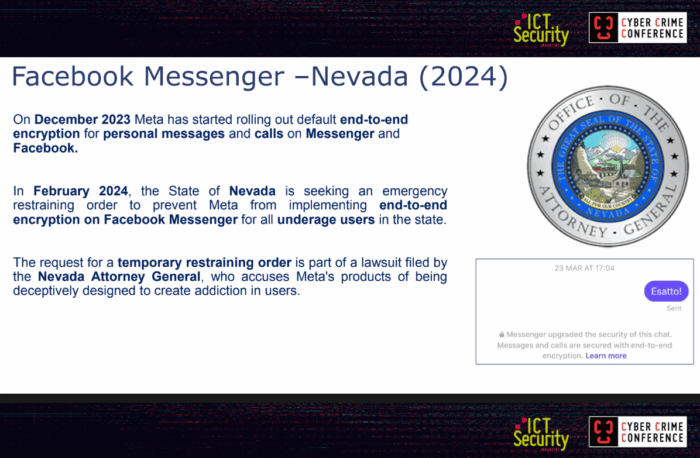
Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End: Cybercrime Conference, Luca Cadonici

Nel febbraio 2024, quando Meta ha avviato l’implementazione della crittografia end-to-end come impostazione predefinita su Facebook Messenger, il procuratore generale del Nevada (USA) ha tentato di bloccare questa iniziativa, specificamente per quanto riguardava le chat dei minori. A questa richiesta si è fermamente opposta una coalizione di difensori della privacy, tra cui l’Electronic Frontier Foundation e Mozilla, sostenendo che la crittografia end-to-end sia uno strumento fondamentale per tutelare i diritti umani e che, paradossalmente, i minori non protetti dalla crittografia delle chat possono essere esposti a cyber criminali di ogni tipo.

Particolarmente significativo, secondo Cadonici, è il caso Pochesov c. Russia, in cui la Corte Europea dei Diritti Umani si è pronunciata con una sentenza dirimente nel riconoscimento della crittografia come strumento a tutela dei diritti fondamentali. Il caso riguardava il rifiuto di Telegram di fornire alle autorità russe una backdoor per accedere alle “chat segrete” protette da crittografia end-to-end, che erano state presumibilmente utilizzate da sospetti terroristi.

«Citando l’art. 8 CEDU (che riconosce l’inviolabilità della vita privata) la Corte, in maniera forse lungimirante e sicuramente innovativa, ha riconosciuto la cifratura come elemento di tutela dei diritti umani, come uno scudo che previene in primis gli abusi» ha spiegato Cadonici.

Le iniziative legislative: tentativi di regolamentare l’inviolabile

La sentenza della Ct. EDU ha esplicitamente contrastato anche l’idea di una conservazione indiscriminata dei dati che, secondo la Corte, porterebbe inevitabilmente a forme di sorveglianza generalizzata e ingiustificata; una visione progressista che, tuttavia, si scontra con le iniziative legislative adottate in varie giurisdizioni.

In merito Cadonici ha citato la controversa proposta della Commissione UE, nota come “Regulation on Child Sexual Abuse” e soprannominata dai critici “Chat Control”. Questa normativa introdurrebbe «lo scanning automatico di messaggi, immagini e video sugli endpoint degli utenti», rappresentando l’unica misura tecnica che permetterebbe il monitoraggio di materiale illegale su dispositivi protetti da crittografia end-to-end.

La proposta di regolamento ha suscitato feroci opposizioni ed è stata rimandata più volte, proprio per le preoccupazioni relative alla sorveglianza di massa che potrebbe comportare.

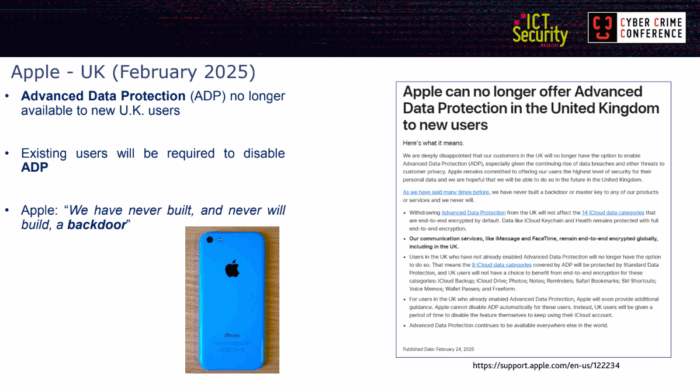
Anche il Regno Unito è stato coinvolto in una simile vicenda. Cadonici ha infatti menzionato la recente richiesta del governo britannico ad Apple, avvenuta nel febbraio 2025, per consentire l’accesso ai dati protetti da crittografia end-to-end.

La risposta di Apple, riportata da Cadonici, è stata lapidaria: “Non abbiamo mai costruito una backdoor e non lo faremo mai”.

Apple: Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End. Cybercrime Conference, Luca CadoniciPiuttosto che compromettere la sicurezza dei propri sistemi, Apple ha preferito disabilitare completamente la funzionalità Advanced Data Protection (ADP) per gli utenti britannici, scusandosi con loro ma continuando a mantenere ferma la sua posizione sulla privacy.

La “questione backdoor”: una falsa soluzione

Questo richiamo alla vicenda di Apple ha portato Cadonici a ricordare il famoso caso dell’iPhone 5C utilizzato dall’attentatore di San Bernardino, quando l’FBI chiese ad Apple di creare una backdoor per accedere ai dati del dispositivo del sospettato.

Anche in quel caso, Apple si rifiutò categoricamente di compromettere la sicurezza dei propri prodotti; e il caso fu infine risolto attraverso l’intervento di un’azienda israeliana specializzata in software per dispositivi mobili.

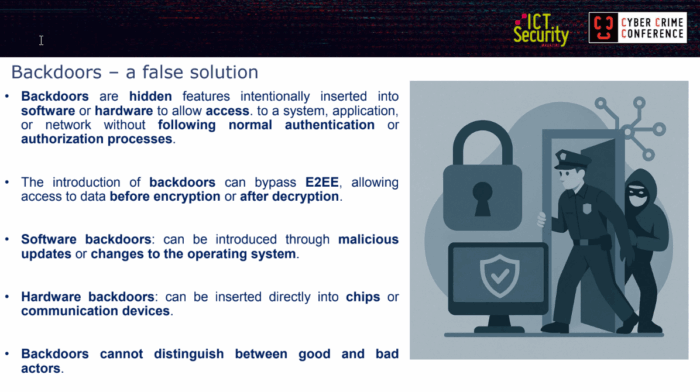
La questione delle backdoor rappresenta uno dei nodi più complessi di questa discussione. Cadonici le ha definite senza mezzi termini “una falsa soluzione”, spiegando che «le backdoor sono un canale di accesso nascosto utilizzabile dalle forze dell’ordine; ma una volta compromesse – come qualsiasi sistema informatico – non possono distinguere tra un agente che agisce in forza di un mandato e un cyber criminale».

Backdoors: Sicurezza digitale vs indagini criminali: la complessa sfida della crittografia End-to-End. Cybercrime Conference, Luca CadoniciA sostegno di questa tesi, l’esperto ha citato un clamoroso episodio di spionaggio contro gli USA.

«È già successo in uno dei casi più gravi di spionaggio informatico che ha colpito l’amministrazione statunitense. L’ATP “Salt Typhoon”, sponsorizzato dalla Cina, è riuscito a inserirsi nelle backdoor dei service provider americani, create in forza della normativa CALEA (Communications Assistance for Law Enforcement Act) negli apparati di rete, proprio per permettere l’intercettazione legale delle comunicazioni di soggetti indagati dalle agenzie statunitensi. E questo ha avuto come risultato l’accesso alle comunicazioni degli ufficiali più alti».

Il caso mostra chiaramente come le vulnerabilità introdotte per scopi legittimi possano essere sfruttate da attori malevoli, creando rischi per la sicurezza nazionale che superano di gran lunga i benefici sul piano investigativo.

Un cambio di paradigma: quando la sicurezza prevale sull’accesso

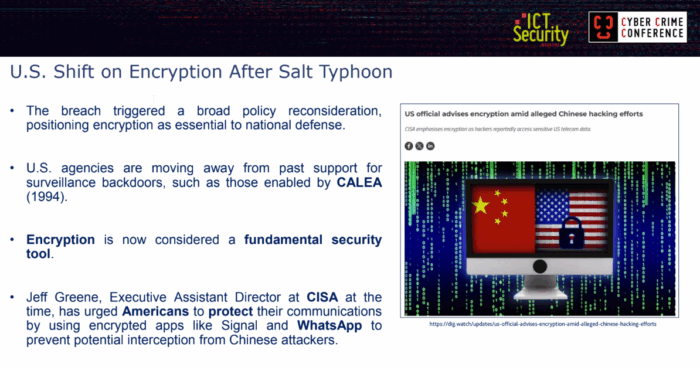
Al riguardo, Cadonici ha citato anche il recente cambiamento di paradigma negli Stati Uniti riguardo alla crittografia.

«C’è stato un cambio di orientamento della politica americana, con una rivalutazione dell’encryption by default: il direttore dell’Agenzia della cybersecurity statunitense ha esortato i cittadini americani a utilizzare app come Signal o WhatsApp (che includono la cifratura end-to-end) per proteggere le proprie comunicazioni dagli attacchi cinesi».

U.S. Shift on Encryption After Salt Typhoon - L'Impatto della Crittografia End-to- End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciQuesta inversione di rotta testimonia la complessità della questione e la difficoltà di trovare un equilibrio che soddisfi tutte le parti coinvolte.

Soluzioni alternative: indagare senza compromettere la privacy

Di fronte a uno scenario così complesso Cadonici ha proposto un approccio pragmatico, basandosi su una ricerca accademica che ha coinvolto 13 professionisti di 11 servizi online, tra cui Facebook, Instagram, WhatsApp e Wikipedia.

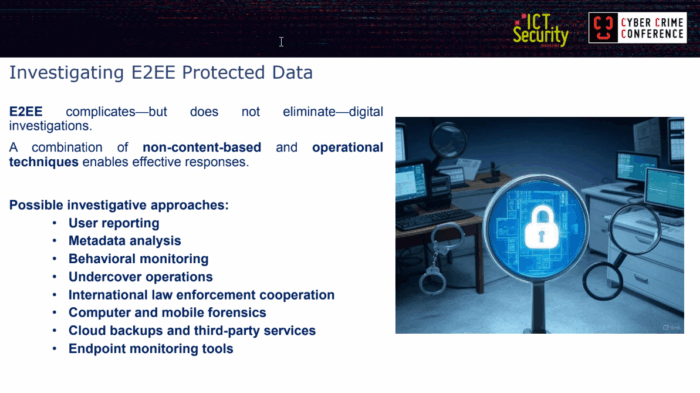
La ricerca ha distinto due principali categorie di tecniche investigative: quelle “content-dependent” (dipendenti dal contenuto), come lo scanning o la supervisione umana; e quelle “content-oblivious” (indipendenti dal contenuto), come i report degli utenti o l’analisi dei metadati.

«Nella maggior parte dei casi esaminati, le tecniche “content-oblivious” si rivelano di fatto più efficaci» ha affermato Cadonici, evidenziando l’esistenza di alternative valide che non richiedono la compromissione della crittografia end-to-end.

Investigating E2EE Protected Data - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciTra le soluzioni proposte figura lo “user reporting”, che nelle parole del relatore prevede di «Agevolare, educare, permettere agli utenti di segnalare il materiale illegale: i dati vengono momentaneamente decifrati sul dispositivo dell’utente con la sua chiave e poi inviati sui server del provider, che inoltrerà la segnalazione all’agenzia di law enforcement».

Questa tecnica preserva l’integrità della crittografia mantenendo il controllo nelle mani dell’utente.

L’analisi dei metadati rappresenta un’altra soluzione promettente.
«L’indirizzo IP, i “subscriber data” forniti al momento dell’iscrizione, la storia dell’account, eventuali report precedenti, la storia dei nickname, sono elementi analizzabili non relativi al contenuto», ha spiegato Cadonici; sebbene questi dati non rivelino il contenuto delle comunicazioni, possono infatti fornire indizi preziosi per le indagini.

Tecniche investigative innovative e tradizionali

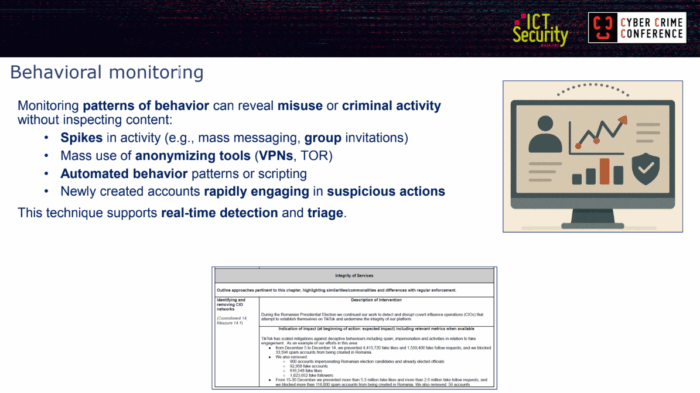
Anche l’analisi comportamentale può offrire indicazioni significative: «Picchi di attività, utilizzo di massa di VPN, comportamenti automatizzati…» ha elencato Cadonici, citando come esempio il recente report sulla trasparenza di TikTok che ha identificato la creazione anomala di account in sostegno di un candidato alla presidenza della Romania, poi estromesso dal processo elettorale.

Behavioral monitoring - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciIn questo caso, i dati sono stati acquisiti mediante un ordine di preservazione per poi essere acquisiti dalla Commissione Europea, utilizzando lo strumento del Digital Service Act (DSA).

Le tradizionali operazioni sotto copertura, d’altronde, mantengono la loro rilevanza anche nell’era contemporanea. «Se mi inserisco in un certo gruppo o avvio una chat con un certo contatto, ho la chiave sul dispositivo e quindi non ho il problema della crittografia», ha spiegato il relatore; naturalmente, però, questo approccio richiede «formazione e risorse per le forze dell’ordine, sia quantitative che qualitative».

Infine, la cooperazione internazionale assume un’importanza crescente.

Cadonici ha fatto riferimento alla Convenzione di Budapest e alle direttive UE per l’accesso ai dati transfrontalieri, che hanno «velocizzato miracolosamente l’accesso a provider esteri, permettendo – ad esempio – a un’autorità giudiziaria italiana di richiedere dati direttamente a un provider straniero, individuando un referente nel paese, senza dover passare dall’autorità giudiziaria locale. Considerato che in questo tipo di indagini il tempo è tutto, si tratta di uno strumento fondamentale che spero si diffonda sempre di più».

Digital forensics e interventi tecnologici

Il relatore ha sottolineato che l’analisi forense rimane uno strumento fondamentale, pur richiedendo investimenti significativi: come ha sottolineato Cadonici, la Digital forensics esige infatti «un’attività formativa, per avere personale preparato, nonché l’acquisto di strumenti che (soprattutto in campo Mobile) hanno costi veramente alti».

International LEA Cooperation - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciServizi cloud e backup possono offrire ulteriori vie d’accesso. «Non tutti [i fornitori] utilizzano cifratura end-to-end, oppure, come Facebook Messenger, conservano la chiave sui server del cloud; quindi probabilmente il backup è cifrato ma, se attivi l’opzione, io posso chiedere al provider di fornirmi la chiave», ha suggerito Cadonici.

Come ultima risorsa è stata menzionata la compromissione degli endpoint attraverso l’uso di software di monitoraggio, anche noti come “captatori informatici” o trojan.

«Sicuramente è la soluzione più delicata, perché oggi abbiamo parlato di sorveglianza e abbiamo recentemente visto, nel caso Paragon/Graphite, come questi strumenti possano essere usati per investigare non solo sui criminali. Dev’essere ovviamente uno strumento usato con estrema cautela, però va nominato tra quelli a disposizione per le forze dell’ordine», ha avvertito.

Conclusioni: verso un bilanciamento sostenibile

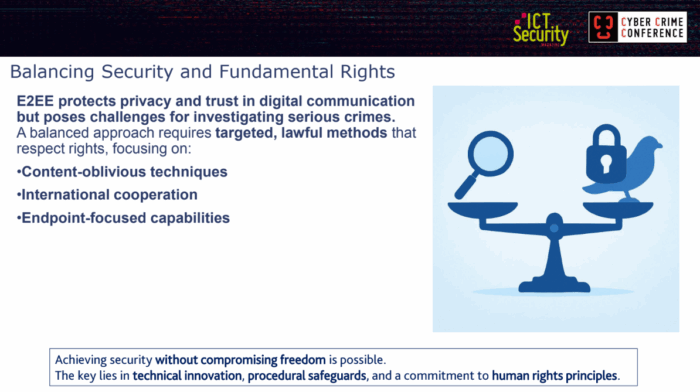
In conclusione, Cadonici ha sottolineato la necessità di trovare un bilanciamento sostenibile tra la sicurezza e i diritti fondamentali: «È opportuno che una società evoluta metta in sicurezza sé stessa; e la cybersecurity è sempre più legata alla sicurezza della società nel suo complesso».

Balancing Security and Fundamental Rights - L'impatto della Crittografia End-to-End (E2EE) sulle Indagini Criminali Contemporanee. Cybercrime Conference, Luca CadoniciCome ha affermato con realismo, «Credo che – volenti o nolenti – con la cifratura end-to-end dovremo fare i conti; quindi dobbiamo sviluppare una serie di tecniche non basate sul contenuto per arrivare a ottenere le informazioni che ci servono, agevolare la cooperazione internazionale e focalizzarci sull’acquisizione degli endpoint, investendo nella formazione per arrivare a un’attività investigativa che sia mirata, precisa, evoluta e capace di tutelare sia la sicurezza della società sia i diritti di tutti noi».

Il messaggio finale di Cadonici suona come un invito alla ragionevolezza e alla collaborazione tra tutte le parti interessate: se infatti la sicurezza delle comunicazioni incarna un diritto fondamentale, essa deve coesistere con la necessità di combattere le attività criminali.

Le soluzioni proposte dall’esperto suggeriscono che tale equilibrio è non solo possibile, ma essenziale per una società che aspira a essere tanto sicura quanto rispettosa dei diritti individuali.

Sebbene la sfida sia complessa, l’intervento ha dimostrato come non si richieda di sacrificare né la privacy né la sicurezza pubblica, essendo piuttosto arrivato il momento di ripensare e modernizzare gli approcci investigativi per adattarli alle tecnologie del nostro tempo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/crittografia-end-to-end/


Gruppo APT41: collettivo di cybercriminali sponsorizzato dallo Stato cinese

Nel panorama delle minacce informatiche globali, pochi gruppi di hacker riescono a distinguersi per la loro sofisticazione e capacità operativa quanto APT41, un collettivo di cyber-criminali sponsorizzato dallo Stato cinese. Questo gruppo, conosciuto nella comunità di sicurezza informatica con diversi nomi quali WICKED PANDA, Bronze Atlas, Brass Typhoon ed Earth Baku, rappresenta una delle minacce più pericolose e innovative del nostro tempo.

Ciò che rende APT41 particolarmente interessante dal punto di vista dell’analisi delle minacce è la sua natura ibrida, non si tratta infatti di un semplice gruppo di spionaggio governativo, bensì di un’organizzazione che combina abilmente attività di intelligence statale con operazioni criminali orientate al profitto economico. Questa duplice natura lo rende estremamente versatile e difficile da prevedere nelle sue mosse.

La presente analisi si propone di esaminare in dettaglio le metodologie operative di questo gruppo, i suoi strumenti tecnologici più avanzati e le innovazioni recenti che hanno caratterizzato le sue campagne di attacco. Particolare attenzione verrà dedicata all’evoluzione delle tecniche di evasione e all’espansione geografica delle operazioni, che hanno portato il gruppo ben oltre i tradizionali obiettivi dell’area Asia-Pacifico.

Chi è realmente APT41?

Per comprendere appieno la minaccia rappresentata da APT41, è necessario innanzitutto chiarire la sua struttura organizzativa e i suoi obiettivi strategici. Secondo le analisi di CrowdStrike Intelligence, APT41 non è un gruppo monolitico, ma piuttosto un’aggregazione di diversi sottogruppi e contractor che operano sotto l’egida dello Stato cinese.

Questa struttura complessa permette al gruppo di mantenere una certa flessibilità operativa, mentre alcuni sottogruppi si concentrano su obiettivi di intelligence strategica per conto del governo cinese, altri si dedicano ad attività criminali tradizionali come il furto di dati finanziari, il ransomware e la sottrazione di proprietà intellettuale per scopi commerciali.

È probabile che questa duplice attività avvenga con l’approvazione tacita delle autorità cinesi che beneficiano sia delle informazioni di intelligence raccolte, sia dell’indebolimento economico dei competitor internazionali.

La storia operativa di APT41 risale almeno al 2007, il che lo rende uno dei gruppi APT più longevi attualmente attivi. Nel corso degli anni, ha dimostrato una capacità straordinaria di adattamento tecnologico e strategico, rinnovando continuamente il proprio arsenale di strumenti e tattiche. Questa evoluzione continua è testimoniata dalle recenti campagne che sfruttano servizi cloud legittimi come Google Calendar e Google Drive per le comunicazioni di comando e controllo, una tecnica che rappresenta un’innovazione significativa nel campo delle minacce informatiche.

L’arsenale tecnologico: un’analisi dettagliata

KEYPLUG: l’arte del controllo remoto sofisticato

Uno degli strumenti più rappresentativi della sofisticazione tecnica di APT41 è senza dubbio KEYPLUG, un malware che esemplifica perfettamente l’approccio metodico e avanzato del gruppo alla compromissione dei sistemi target. Sviluppato in linguaggio C++, KEYPLUG è un backdoor modulare che rappresenta un’evoluzione significativa rispetto ai tradizionali strumenti di accesso remoto.

La caratteristica più importante di KEYPLUG è la sua versatilità, il malware è stato progettato per operare efficacemente sia su sistemi Windows che Linux, una capacità che permette agli attaccanti di mantenere il controllo su un’ampia varietà di infrastrutture tecnologiche. Questa flessibilità cross-platform è particolarmente preziosa negli ambienti aziendali moderni, dove spesso coesistono diverse architetture e sistemi operativi.

Dal punto di vista tecnico, KEYPLUG si distingue per la sua capacità di supportare molteplici protocolli di comunicazione per il traffico di comando e controllo. Questo significa che il malware può adattarsi dinamicamente alle condizioni di rete dell’ambiente compromesso, scegliendo il protocollo più appropriato tra HTTP tradizionale, TCP diretto, KCP over UDP per connessioni ad alta velocità, e WebSocket Secure (WSS) per comunicazioni cifrate che appaiono come traffico web legittimo.

Un aspetto particolarmente avanzato di KEYPLUG è l’implementazione di tecniche avanzate di evasione. Il malware utilizza algoritmi personalizzati per l’hashing delle API, una tecnica che rende più difficile l’analisi statica del codice da parte dei ricercatori di sicurezza. Inoltre, il gruppo ha sviluppato un sistema ingegnoso di “dead drop resolver“, essenzialmente nascondigli digitali su forum tecnologici pubblici dove il malware può recuperare indirizzi di server di comando e controllo aggiornati senza dover contattare direttamente l’infrastruttura degli attaccanti.

Questa tecnica dei dead drop è particolarmente brillante dal punto di vista operativo poiché, utilizzando forum tecnologici legittimi come intermediari, gli attaccanti possono aggiornare le istruzioni per il malware semplicemente pubblicando post apparentemente innocui che contengono dati codificati. Questo approccio rende estremamente difficile bloccare completamente le comunicazioni del malware, poiché richiederebbe il blocco di interi forum utilizzati legittimamente da migliaia di utenti.

DodgeBox e MoonWalk: l’evoluzione dell’evasione

Nel luglio 2024, i ricercatori di Zscaler ThreatLabz hanno scoperto quella che rappresenta probabilmente una delle innovazioni più significative nell’arsenale di APT41, un sistema a due componenti costituito da DodgeBox e MoonWalk. Questa scoperta illustra perfettamente come il gruppo continui a investire risorse significative nello sviluppo e nel perfezionamento dei propri strumenti.

DodgeBox rappresenta un’evoluzione del precedente malware StealthVector, ma con capacità significativamente migliorate. Funziona come un loader, essenzialmente un programma la cui funzione principale è quella di caricare e avviare altri programmi malevoli, ma con caratteristiche tecniche molto avanzate. Il malware implementa tre tecniche di evasione particolarmente sofisticate:

Il DLL sideloading è una tecnica che sfrutta il modo in cui i sistemi Windows caricano le librerie dinamiche. Invece di utilizzare file eseguibili tradizionali che potrebbero essere facilmente rilevati dai sistemi antivirus, DodgeBox si camuffa come una libreria legittima che viene caricata automaticamente da un programma originale. Questo approccio rende molto più difficile il rilevamento, poiché il comportamento appare del tutto normale al sistema operativo.

Il DLL hollowing è una tecnica ancora più sofisticata che prevede la sostituzione del contenuto di una libreria legittima con codice malevolo, mantenendo però l’aspetto esteriore del file originale. È come svuotare un libro e riempirlo con pagine diverse mantenendo la copertina originale, dall’esterno tutto appare normale, ma il contenuto è completamente diverso.

Il call stack spoofing è probabilmente la tecnica più avanzata delle tre. Il call stack è una struttura dati che tiene traccia di quali funzioni un programma sta eseguendo e in che ordine. Manipolando artificialmente questa struttura, DodgeBox può far credere ai sistemi di monitoraggio che stia eseguendo operazioni completamente diverse da quelle reali.

MoonWalk, il payload finale di questo sistema, rappresenta un’innovazione significativa nell’uso di servizi cloud per attività malevole. Invece di utilizzare server tradizionali per le comunicazioni di comando e controllo, MoonWalk sfrutta Google Drive, un servizio legittimo utilizzato da milioni di persone in tutto il mondo. Questo approccio è geniale dal punto di vista operativo poiché le comunicazioni del malware risultano completamente indistinguibili dal traffico legittimo verso Google Drive, rendendo praticamente impossibile bloccarle senza impedire l’accesso al servizio per tutti gli utenti legittimi.

TOUGHPROGRESS: la rivoluzione del Comando e Controllo (C2)

La scoperta più recente e forse più innovativa nell’armamentario di APT41 è stata documentata da Google Threat Intelligence Group nel maggio 2025. Si tratta di un malware denominato TOUGHPROGRESS che introduce un concetto completamente nuovo nell’ambito delle comunicazioni di comando e controllo: l’utilizzo di Google Calendar come canale di comunicazione.

Per comprendere l’innovazione di questa approccio, è importante spiegare come funzionano tradizionalmente le comunicazioni di comando e controllo nei malware. Normalmente, un malware installato su un sistema compromesso deve comunicare con server controllati dagli attaccanti per ricevere istruzioni e inviare i dati rubati. Questa comunicazione rappresenta sempre un punto di vulnerabilità, poiché può essere rilevata e bloccata dai sistemi di sicurezza.

TOUGHPROGRESS risolve questo problema in modo elegante utilizzando Google Calendar come intermediario. Il malware crea eventi calendario apparentemente innocui in date specifiche predeterminate, nascondendo i dati rubati e i comandi nelle descrizioni di questi eventi. Dal punto di vista di un amministratore di rete, il traffico verso Google Calendar appare completamente legittimo, dopotutto, milioni di persone utilizzano questo servizio quotidianamente per organizzare i propri impegni.

Il processo tecnico è particolarmente sofisticato. Una volta installato, TOUGHPROGRESS crea automaticamente un evento calendario di durata zero in una data specifica hardcoded nel codice. In questo evento, il malware inserisce informazioni dettagliate sul sistema compromesso, inclusi dettagli sull’hardware, il software installato, gli utenti presenti e la configurazione di rete. Tutte queste informazioni vengono cifrate utilizzando un algoritmo crittografico personalizzato prima di essere inserite nella descrizione dell’evento.

Gli attaccanti, dal canto loro, possono inviare comandi al malware creando eventi calendario in date specifiche, anch’esse hardcoded nel malware. TOUGHPROGRESS controlla periodicamente queste date, scarica i nuovi eventi, decifra i comandi contenuti nelle descrizioni e li esegue sul sistema compromesso. I risultati dell’esecuzione vengono poi cifrati e inviati agli attaccanti attraverso la creazione di nuovi eventi calendario.

Il sistema crittografico utilizzato da TOUGHPROGRESS è stato analizzato in dettaglio dal team di Google in collaborazione con Mandiant FLARE. Il malware utilizza una combinazione di tecniche, prima comprime i dati utilizzando l’algoritmo LZNT1 (lo stesso utilizzato internamente da Windows per la compressione di file), poi applica una cifratura XOR utilizzando due chiavi separate: una chiave fissa di 10 byte hardcoded nel malware e una chiave variabile di 4 byte generata dinamicamente per ogni messaggio.

Le strategie di attacco: dal riconoscimento alla compromissione

L’arte della penetrazione iniziale

Una delle caratteristiche più impressionanti di APT41 è la sua capacità di sfruttare rapidamente le vulnerabilità appena scoperte, spesso nel giro di poche ore dalla pubblicazione degli advisory di sicurezza. Questo aspetto del loro modus operandi merita un’analisi approfondita perché illustra il livello di organizzazione e preparazione del gruppo.

Un esempio emblematico di questa capacità è rappresentato dalla loro risposta alla divulgazione della vulnerabilità Log4j nel dicembre 2021. Log4j è una libreria software estremamente diffusa utilizzata in migliaia di applicazioni Java in tutto il mondo. Quando fu scoperta la vulnerabilità CVE-2021-44228 (soprannominata “Log4Shell”), rappresentò immediatamente una delle minacce informatiche più gravi degli ultimi anni, poiché permetteva agli attaccanti di eseguire codice arbitrario su qualsiasi sistema che utilizzasse versioni vulnerabili della libreria.

La rapidità di risposta di APT41 fu sorprendente, nel giro di poche ore dalla pubblicazione dell’advisory di sicurezza della Apache Foundation, il gruppo aveva già iniziato campagne di attacco su larga scala sfruttando questa vulnerabilità. Questo significa che devono aver avuto team dedicati al monitoraggio continuo delle pubblicazioni di sicurezza, capacità di sviluppo rapido di exploit e infrastrutture pronte per il deployment immediato. Un livello di preparazione che suggerisce risorse significative e un’organizzazione militare delle operazioni.

Ma APT41 non si limita a sfruttare vulnerabilità già note. Il gruppo ha dimostrato capacità di ricerca e sviluppo di exploit per applicazioni molto specifiche e di nicchia. Un esempio interessante è lo sfruttamento della vulnerabilità CVE-2021-44207 in USAHerds, un’applicazione specializzata per la segnalazione di emergenze sanitarie veterinarie utilizzata da diciotto stati americani. Lo sviluppo di un exploit per un’applicazione così specifica richiede non solo competenze tecniche avanzate, ma anche un’accurata ricognizione dei sistemi target e una comprensione approfondita dell’architettura software specifica.

ShadowPad: il successore evoluto di PlugX

Nell’arsenale di APT41, un posto di particolare rilievo è occupato da ShadowPad, un Remote Access Trojan (RAT) che rappresenta l’evoluzione naturale del precedente malware PlugX. Per comprendere l’importanza di ShadowPad, è necessario spiegare brevemente cosa sia un RAT e perché sia uno strumento così prezioso per gli attaccanti.

Un Remote Access Trojan è essenzialmente un programma che permette a un attaccante di controllare completamente un computer da remoto, come se fosse fisicamente seduto davanti ad esso. Può vedere lo schermo, muovere il mouse, digitare sulla tastiera, accedere ai file, installare altri programmi e, in generale, fare tutto ciò che potrebbe fare un utente legittimo. La differenza cruciale è che tutto questo avviene all’insaputa dell’utente reale.

ShadowPad porta questo concetto a un livello superiore di sofisticazione. Il malware è progettato con un’architettura modulare, il che significa che può essere facilmente esteso con nuove funzionalità senza dover riscrivere l’intero codice. Questa modularità permette agli attaccanti di personalizzare il malware per specifiche operazioni: possono aggiungere moduli per il keylogging (registrazione dei tasti premuti), per la cattura di screenshot, per l’esfiltrazione di specifici tipi di file, o per il movimento laterale all’interno di una rete aziendale.

Un aspetto particolarmente interessante di ShadowPad è la sua tecnica di distribuzione attraverso il DLL sideloading. Questa tecnica sfrutta una caratteristica del sistema operativo Windows quando un programma ha bisogno di utilizzare una libreria dinamica (DLL), prima cerca questa libreria nella stessa cartella del programma, e solo successivamente nelle cartelle di sistema. Gli attaccanti sfruttano questa caratteristica piazzando una DLL malevola con lo stesso nome di una libreria legittima nella cartella di un programma originale.

Nel caso dell’attacco al centro di ricerca taiwanese documentato da Cisco Talos, APT41 ha utilizzato un binario IME (Input Method Editor) di Microsoft Office obsoleto come vettore di caricamento. L’IME è un componente software che aiuta gli utenti a inserire caratteri in lingue come il cinese o il giapponese utilizzando tastiere standard. Sfruttando una versione obsoleta e vulnerabile di questo componente, gli attaccanti sono riusciti a caricare ShadowPad senza destare sospetti.

L’infrastruttura operativa: resilienza e adattabilità

La strategia dei servizi di hosting gratuiti

Dall’agosto 2024, i ricercatori hanno osservato una significativa evoluzione nella strategia infrastrutturale di APT41, l’adozione sistematica di servizi di hosting web gratuiti per la distribuzione del malware. Questa scelta strategica merita un’analisi approfondita perché rappresenta un esempio brillante di come i gruppi APT si adattino alle contromisure implementate dai difensori.

Tradizionalmente, i gruppi di hacker utilizzano server dedicati per ospitare i loro strumenti e comunicare con i sistemi compromessi. Questo approccio, però, presenta diversi svantaggi: i server costano denaro, richiedono manutenzione, possono essere tracciati attraverso i pagamenti e, soprattutto, possono essere facilmente identificati e bloccati dalle autorità o dai fornitori di servizi internet.

APT41 ha risolto questi problemi adottando una strategia completamente diversa e cioè l’utilizzo di servizi di hosting gratuiti legittimi. Servizi come Cloudflare Workers, InfinityFree e TryCloudflare offrono hosting gratuito per piccoli siti web e applicazioni, principalmente per sviluppatori che vogliono testare i loro progetti senza costi iniziali. Questi servizi sono completamente legittimi e utilizzati da milioni di sviluppatori in tutto il mondo.

Sfruttando questi servizi, APT41 ottiene diversi vantaggi strategici. Prima di tutto, i costi sono azzerati, non c’è bisogno di pagare per server o domini, eliminando completamente la tracciabilità finanziaria. Secondo, l’infrastruttura appare completamente legittima poiché i domini utilizzati appartengono a servizi riconosciuti e affidabili, rendendo molto meno probabile che vengano bloccati preventivamente dai sistemi di sicurezza. Terzo, la resilienza è notevolmente migliorata visto che, se un account viene chiuso, il gruppo può semplicemente crearne un altro in pochi minuti.

Il gruppo ha dimostrato una particolare predilezione per i subdomain di Cloudflare Workers, un servizio che permette di eseguire codice JavaScript direttamente sui server edge di Cloudflare. Questo servizio è particolarmente attraente per gli attaccanti perché permette di creare rapidamente piccole applicazioni web che possono fungere da proxy o redirect per nascondere la vera destinazione del traffico malevolo.

Tecniche di persistenza e occultamento

Un aspetto fondamentale delle operazioni di APT41 è la capacità di mantenere l’accesso ai sistemi compromessi per lunghi periodi senza essere rilevati. Questa persistenza è ottenuta attraverso una combinazione di tecniche sofisticate che meritano un’analisi dettagliata.

Una delle tecniche più interessanti utilizzate dal gruppo è il “guardrailing”, un termine che deriva dal mondo delle corse automobilistiche e si riferisce alle barriere che impediscono alle auto di uscire dalla pista. Nel contesto del malware, il guardrailing si riferisce a tecniche che assicurano che il codice malevolo si esegua solo sui sistemi target specifici, evitando l’esecuzione su sistemi di ricerca o sandbox utilizzati per l’analisi del malware.

Le prime versioni del malware DEADEYE utilizzato da APT41 implementavano il guardrailing basandosi sul numero seriale del volume del disco rigido del sistema target. Ogni disco rigido ha un numero seriale univoco, e il malware era programmato per eseguirsi solo su sistemi con specifici numeri seriali. Questo approccio, però, aveva alcuni limiti pratici, poiché richiedeva una conoscenza preventiva molto specifica dei sistemi target.

Le versioni più recenti hanno adottato un approccio più flessibile, utilizzando il nome host del computer e/o il dominio DNS come criteri di guardrailing. Questo permette al malware di adattarsi più facilmente a diversi ambienti aziendali, dove i computer spesso seguono convenzioni di naming standardizzate (ad esempio, tutti i computer di un dipartimento potrebbero avere nomi che iniziano con un prefisso specifico).

Un’altra tecnica particolarmente sofisticata utilizzata da APT41 è la segmentazione dei file malware. Invece di distribuire i loro strumenti come singoli file eseguibili (che potrebbero essere facilmente rilevati), il gruppo divide spesso il malware in più parti che sembrano innocue se analizzate singolarmente. Ad esempio, durante lo sfruttamento della vulnerabilità Log4j, APT41 ha diviso un binario KEYPLUG.LINUX in quattro file separati denominati “xaa”, “xab”, “xac”, e “xad” – nomi che potrebbero sembrare parti di un archivio compresso frammentato.

Inoltre, il gruppo ha iniziato a modificare i metadati dei file per confondere i sistemi di rilevamento automatico. Ad esempio, mentre utilizzano VMProtect (un software legittimo per la protezione del codice) per offuscare i loro malware, modificano i nomi delle sezioni del file da “.vmp” (che potrebbe essere rilevato come indicatore di VMProtect) a “.upx” (che si riferisce a un diverso software di compressione). Questa tecnica può ingannare i sistemi di sicurezza che cercano specifici pattern nelle intestazioni dei file.

Espansione geografica e diversificazione degli obiettivi

Oltre l’Asia: la strategia globale di Earth Baku

Una delle evoluzioni più significative nelle operazioni di APT41 è rappresentata dall’espansione geografica orchestrata dal sottogruppo denominato Earth Baku. Questa espansione merita particolare attenzione perché segna un cambiamento strategico importante nell’approccio del gruppo alle operazioni internazionali.

Storicamente, APT41 ha concentrato le proprie operazioni principalmente nella regione Asia-Pacifico, con un focus particolare su Taiwan, Hong Kong, Giappone e Corea del Sud – paesi di particolare interesse strategico per la Cina. Questa concentrazione geografica era comprensibile dal punto di vista delle priorità di intelligence cinesi e delle competenze linguistiche e culturali necessarie per operazioni di spionaggio efficaci.

Earth Baku ha cambiato questo paradigma, estendendo le operazioni verso Europa, Medio Oriente e Africa. Le campagne documentate hanno preso di mira organizzazioni in Italia, Germania, Emirati Arabi Uniti e Qatar, utilizzando infrastrutture di comando e controllo basate in Georgia e Romania. Questa diversificazione geografica non è casuale, ma riflette probabilmente una combinazione di fattori strategici.

Dal punto di vista geopolitico, l’espansione verso l’Europa e il Medio Oriente allinea le operazioni di APT41 con le priorità più ampie della politica estera cinese, in particolare l’iniziativa Belt and Road e la crescente influenza cinese in queste regioni. Dal punto di vista operativo, la diversificazione geografica offre vantaggi significativi poiché riduce la dipendenza da specifiche regioni, permette di sfruttare diverse legislazioni e capacità di risposta alle minacce informatiche, e aumenta la complessità per i difensori che devono coordinare la risposta attraverso molteplici giurisdizioni.

L’espansione è accompagnata da un’evoluzione nelle capacità tecniche. Earth Baku ha iniziato a utilizzare strumenti post-exploitation più avanzati, incluso il backdoor hardware Rakshasa, uno strumento particolarmente sofisticato che può mantenere la persistenza anche quando il sistema operativo viene reinstallato. Il gruppo utilizza anche TailScale, un software legittimo per la creazione di reti private virtuali, per mantenere accesso persistente alle reti compromesse, e MEGAcmd per l’esfiltrazione efficiente di grandi volumi di dati attraverso il servizio cloud MEGA.

La diversificazione settoriale: dall’opportunismo alla strategia

L’analisi delle campagne recenti di APT41 rivela una significativa diversificazione nei settori target che va ben oltre i tradizionali obiettivi di alto valore strategico. Mentre i gruppi APT tendono tradizionalmente a concentrarsi su obiettivi come agenzie governative, contractor della difesa e aziende tecnologiche, APT41 ha dimostrato un approccio molto più ampio.

I settori presi di mira includono ora manifatturiero, sanitario, logistico, dell’ospitalità, educativo, dei media e dell’aviazione. Questa diversificazione può essere interpretata attraverso diverse lenti analitiche. Da un lato, riflette la natura ibrida del gruppo, che combina obiettivi di intelligence statale con motivazioni criminali. Il settore sanitario, ad esempio, può essere interessante sia per informazioni di intelligence (dati su funzionari governativi) sia per scopi criminali (dati personali vendibili sul mercato nero).

Dall’altro lato, questa diversificazione potrebbe riflettere un approccio più sofisticato all’intelligence, che riconosce il valore di informazioni apparentemente secondarie. Il settore logistico, ad esempio, può fornire informazioni preziose sui flussi commerciali internazionali, mentre il settore educativo può essere una fonte di ricerca avanzata e proprietà intellettuale.

Un aspetto particolarmente interessante è l’attenzione crescente verso il settore manifatturiero, che potrebbe essere collegato agli sforzi cinesi per avanzare nelle tecnologie manifatturiere avanzate e ridurre la dipendenza da fornitori stranieri in settori strategici. L’acquisizione di know-how tecnico attraverso il cyber-spionaggio può accelerare significativamente lo sviluppo tecnologico interno.

Contromisure e strategie difensive

Rilevamento e analisi: le sfide tecniche

Il rilevamento delle operazioni di APT41 presenta sfide tecniche significative che richiedono approcci innovativi e multistrato. La sofisticazione degli strumenti utilizzati dal gruppo e la loro continua evoluzione rendono inefficaci molte delle tecniche di rilevamento tradizionali basate su signature o pattern statici.

Una delle sfide principale è rappresentata dall’uso crescente di servizi cloud legittimi per le comunicazioni di comando e controllo. Tradizionalmente, i sistemi di sicurezza di rete identificano il traffico malevolo monitorando le connessioni verso domini o indirizzi IP sospetti. Quando però il malware comunica attraverso servizi come Google Calendar, Google Drive o Dropbox, questo approccio diventa inefficace, poiché bloccare questi servizi significherebbe impedire l’accesso a strumenti legittimi utilizzati quotidianamente dagli utenti.

La soluzione a questa sfida richiede un approccio più sofisticato basato sull’analisi comportamentale. Invece di concentrarsi su dove va il traffico, i sistemi di difesa devono analizzare come il traffico si comporta. Ad esempio, un utente normale di Google Calendar tipicamente crea pochi eventi al giorno, con descrizioni brevi e leggibili. Un malware che utilizza Calendar per C2, invece, potrebbe creare molti eventi con descrizioni lunghe e apparentemente casuali a intervalli regolari.

Questo tipo di analisi richiede sistemi di machine learning capaci di apprendere i pattern normali di utilizzo e identificare anomalie significative. Tuttavia, la sfida è complicata dal fatto che APT41 dimostra consapevolezza di queste tecniche di rilevamento e adatta continuamente i propri strumenti per minimizzare le anomalie comportamentali.

Un altro aspetto critico è il rilevamento delle tecniche di evasione avanzate utilizzate dal gruppo. Il DLL sideloading, ad esempio, è particolarmente difficile da rilevare perché sfrutta funzionalità legittime del sistema operativo. Un approccio efficace richiede monitoraggio a livello di kernel per tracciare tutti i caricamenti di DLL e identificare situazioni sospette, come il caricamento di librerie non firmate digitalmente o con hash crittografici sconosciuti.

Framework difensivo integrato

La complessità e sofisticazione delle operazioni di APT41 richiedono un approccio difensivo altrettanto sofisticato e multidimensionale. Non è sufficiente implementare singole soluzioni tecniche, è necessario un framework integrato che combini tecnologie avanzate, processi ottimizzati e competenze specialistiche.

Il primo pilastro di questo framework è rappresentato dal monitoraggio comportamentale avanzato. Questo approccio va oltre il semplice rilevamento di malware noti e si concentra sull’identificazione di comportamenti anomali che potrebbero indicare la presenza di attaccanti. Ad esempio, un sistema di monitoraggio comportamentale potrebbe rilevare che un account utente che normalmente accede solo a file di documenti improvvisamente inizia a scaricare grandi quantità di dati dal database aziendale durante ore notturne.

L’implementazione efficace del monitoraggio comportamentale richiede la raccolta e correlazione di dati da molteplici fonti: log di sistema, traffico di rete, accessi ai file, esecuzione di processi, e attività degli utenti. Questi dati devono essere analizzati utilizzando algoritmi di machine learning capaci di identificare pattern anomali senza generare troppi falsi positivi che potrebbero sopraffare i team di sicurezza.

Il secondo pilastro è la gestione proattiva delle vulnerabilità. Data la capacità dimostrata da APT41 di weaponizzare rapidamente nuove vulnerabilità, le organizzazioni non possono permettersi di seguire cicli di patching tradizionali che potrebbero richiedere settimane o mesi. È necessario implementare processi di patch management accelerati che possano rispondere a vulnerabilità critiche nel giro di ore, non giorni.

Questo richiede non solo processi ottimizzati, ma anche architetture tecniche che supportino il patching rapido. Ad esempio, l’utilizzo di container e architetture di microservizi può facilitare l’aggiornamento rapido di componenti specifici senza dover riavviare interi sistemi. Similmente, l’implementazione di architetture immutabili, dove i server non vengono mai modificati ma sostituiti interamente quando necessario, può semplificare significativamente il processo di patching.

Il terzo pilastro è l’implementazione di architetture zero-trust. Il concetto di zero-trust parte dal principio che nessuna entità – utente, dispositivo o applicazione – dovrebbe essere considerata fidata per default, indipendentemente dalla sua posizione nella rete. Ogni accesso deve essere verificato e autorizzato esplicitamente.

Nel contesto delle minacce rappresentate da APT41, questo approccio è particolarmente importante per limitare il movimento laterale. Anche se gli attaccanti riescono a compromettere un sistema, l’architettura zero-trust può impedire loro di estendere facilmente il controllo ad altri sistemi della rete. Questo si ottiene attraverso microsegmentazione della rete, autenticazione continua, e controllo granulare degli accessi basato su policy dinamiche.

Il quarto pilastro è il hardening specifico delle appliance di rete. APT41 ha dimostrato un crescente interesse verso l’infrastruttura di rete critica, prendendo di mira dispositivi come switch Cisco Nexus, firewall Fortinet e altri componenti fondamentali dell’infrastruttura IT. Questi dispositivi spesso ricevono meno attenzione dal punto di vista della sicurezza rispetto ai server e workstation, ma rappresentano obiettivi estremamente preziosi per gli attaccanti.

L’hardening delle appliance di rete richiede un approccio sistematico che includa: configurazioni di sicurezza robuste con disabilitazione di servizi non necessari, implementazione di autenticazione multi-fattore per tutti gli accessi amministrativi, logging dettagliato di tutte le attività amministrative e di configurazione, monitoraggio continuo per rilevare modifiche non autorizzate, e implementazione di processi di change management rigorosi per tracciare tutte le modifiche alla configurazione.

Indicatori tecnici e metodologie di attribution

L’identificazione accurata delle operazioni di APT41 richiede una comprensione approfondita degli indicatori tecnici che caratterizzano le loro operazioni. Questi indicatori vanno ben oltre i semplici hash di file o indirizzi IP, includendo pattern comportamentali, tecniche specifiche e caratteristiche del codice che persistono attraverso diverse campagne.

Uno degli indicatori più interessanti identificati dai ricercatori è l’algoritmo di hashing API utilizzato da KEYPLUG. Questo algoritmo presenta sorprendenti similarità con quello utilizzato dal malware Nuclear Bot (anche noto come TinyNuke) documentato da NetScout nel 2016. Questa connessione suggerisce possibili legami storici, riutilizzo di codice, o condivisione di sviluppatori tra diversi progetti malware.

L’analisi del codice rivela anche preferenze specifiche negli strumenti di sviluppo e nelle tecniche di offuscazione. APT41 mostra una particolare predilezione per VMProtect come strumento di protezione del codice, ma con modifiche personalizzate per eludere le signature di rilevamento. Il gruppo ha inoltre sviluppato tecniche proprietarie di control flow obfuscation che utilizzano overflow intenzionali di registri a 64 bit per calcolare dinamicamente gli indirizzi delle funzioni.

Un altro indicatore significativo è rappresentato dalle convenzioni di naming utilizzate per i file temporanei e i componenti malware. Il gruppo tende a utilizzare nomi apparentemente casuali ma che seguono pattern specifici, come l’uso di estensioni .jpg per file che in realtà non sono immagini, o la divisione di payload in file con nomi sequenziali (xaa, xab, xac, xad).

Intelligence sharing e cooperazione internazionale

La minaccia rappresentata da APT41 trascende i confini nazionali e settoriali, richiedendo una risposta coordinata a livello internazionale. L’efficacia delle operazioni del gruppo deriva in parte dalla loro capacità di sfruttare le disconnessioni nella cooperazione internazionale di cybersecurity e le differenze nelle legislazioni nazionali.

La condivisione di intelligence sulle minacce rappresenta un elemento cruciale nella lotta contro APT41. Organizzazioni come il Cyber Threat Alliance, i-ISAC (Industry Information Sharing and Analysis Centers), e iniziative governative come il NCSC (National Cyber Security Centre) britannico svolgono un ruolo fondamentale nel facilitare la condivisione tempestiva di informazioni sulle minacce.

Tuttavia, la condivisione efficace di intelligence richiede standardizzazione nei formati dei dati, processi per la sanitizzazione delle informazioni sensibili, e meccanismi per la verifica dell’affidabilità delle fonti. Standard come STIX (Structured Threat Information Expression) e TAXII (Trusted Automated Exchange of Intelligence Information) forniscono framework tecnici per questo scambio, ma la loro adozione richiede investimenti significativi in tecnologie e processi.

Implicazioni strategiche e tendenze future

L’evoluzione del modello operativo

L’analisi dell’evoluzione di APT41 nel corso degli anni rivela tendenze importanti che potrebbero caratterizzare il futuro delle minacce APT. Una delle tendenze più significative è la crescente professionalizzazione e specializzazione delle operazioni. Il gruppo ha evoluto da un collettivo relativamente informale di hacker a un’organizzazione strutturata con diversi team specializzati in diverse fasi dell’attack chain.

Questa specializzazione è evidente nell’organizzazione delle loro operazioni: team dedicati al riconoscimento e alla raccolta di intelligence sui target, team specializzati nello sviluppo di exploit per vulnerabilità specifiche, team responsabili dello sviluppo e manutenzione dell’arsenale malware, e team operativi responsabili dell’esecuzione delle campagne di attacco.

Un altro aspetto dell’evoluzione è rappresentato dalla crescente attenzione alla sostenibilità operativa a lungo termine. Invece di concentrarsi su operazioni ad alto impatto ma di breve durata, APT41 ha dimostrato capacità di mantenere accesso persistente ai sistemi target per mesi o anni, estraendo gradualmente informazioni preziose senza destare sospetti. Questo approccio richiede discipline operative rigorose, inclusa la rotazione regolare degli strumenti e delle tecniche per evitare la rilevazione.

Il modello “Malware-as-a-Service”

Una delle innovazioni più significative nell’ecosistema di APT41 è l’evoluzione verso un modello che i ricercatori hanno definito “malware factory”. Invece di sviluppare strumenti esclusivamente per uso interno, elementi del gruppo hanno iniziato a ridistribuire i loro strumenti ad altri attori di minacce cinesi, probabilmente attraverso una rete di “quartermaster” che fungono da intermediari.

Questo modello presenta vantaggi strategici significativi per la Cina come stato-nazione. Prima di tutto, massimizza il ritorno sull’investimento in ricerca e sviluppo: invece di limitare l’uso di strumenti avanzati a un singolo gruppo, li rende disponibili a un ecosistema più ampio di attori allineati.

Secondo, crea ridondanza operativa: anche se APT41 venisse neutralizzato, gli strumenti e le tecniche sviluppate continuerebbero a essere utilizzate da altri gruppi.

Terzo, e forse più importante, questo modello complica significativamente l’attribution e la risposta dei difensori. Quando lo stesso strumento viene utilizzato da diversi gruppi con diversi modi operandi, diventa molto più difficile tracciare specifiche operazioni ai loro autori reali. Questa ambiguità nell’attribution è strategicamente vantaggiosa per uno stato-nazione, poiché crea spazio per il “plausible deniability”.

Implicazioni per la deterrenza cibernetica

L’evoluzione di APT41 solleva questioni importanti sull’efficacia delle attuali strategie di deterrenza cibernetica. Gli sforzi tradizionali di deterrenza, incluse sanzioni economiche, incriminazioni penali e “naming and shaming” pubblico, sembrano aver avuto un impatto limitato sulle operazioni del gruppo.

Nel 2020, il Dipartimento di Giustizia americano ha incriminato sette individui collegati ad APT41, ma le operazioni del gruppo sono continuate senza interruzioni significative. Questo suggerisce che il modello organizzativo distribuito del gruppo, con molteplici contractor e sottogruppi, fornisce resilienza significativa contro le azioni legali tradizionali.

Le sanzioni economiche, similmente, hanno mostrato efficacia limitata contro un gruppo che deriva molto del suo finanziamento da attività criminali piuttosto che da budget governativi diretti. La capacità del gruppo di generare profitti attraverso ransomware, furto di criptovalute e vendita di dati rubati riduce la sua dipendenza da fonti di finanziamento tracciabili e sanzionabili.

Questo solleva questioni fondamentali su come gli stati democratici possano rispondere efficacemente a minacce cibernetiche sofisticate sponsorizzate da stati autoritari. Potrebbero essere necessari approcci più innovativi che combinano deterrenza tradizionale con azioni offensive mirate, cooperazione internazionale rafforzata e investimenti massicci in capacità difensive.

Conclusioni e prospettive future

Lezioni apprese

L’analisi approfondita delle operazioni di APT41 offre diverse lezioni importanti per la comunità di cybersecurity. Prima di tutto, dimostra che la linea tra criminalità informatica e spionaggio statale si sta progressivamente offuscando. I modelli tradizionali che cercano di categorizzare nettamente gli attori delle minacce potrebbero non essere più adeguati per comprendere e rispondere a gruppi ibridi come APT41.

Secondo, l’evoluzione continua degli strumenti e delle tecniche del gruppo sottolinea l’importanza di approcci difensivi dinamici e adattivi. Le soluzioni di sicurezza statiche, basate su signature o blacklist, sono intrinsecamente inadeguate contro avversari che investono continuamente in ricerca e sviluppo. È necessario un approccio più sofisticato basato su intelligence delle minacce, analisi comportamentale e machine learning avanzato.

Terzo, la crescente sofisticazione nell’uso di servizi cloud legittimi per attività malevole rappresenta una sfida fondamentale per i modelli di sicurezza tradizionali. I difensori devono sviluppare nuove metodologie per distinguere tra uso legittimo e abuso di questi servizi senza compromettere la funzionalità business.

La strada verso il futuro

Guardando al futuro, è probabile che APT41 continui a evolversi e adattarsi alle contromisure implementate dai difensori. Alcune tendenze sembrano particolarmente probabili:

  • Maggiore sofisticazione nell’AI e machine learning, è probabile che il gruppo inizi a incorporare tecniche di intelligenza artificiale nei propri strumenti, sia per l’automazione delle operazioni che per l’evasione dei sistemi di rilevamento basati su ML;
  • Espansione verso nuovi vettori di attacco, con la crescente adozione di tecnologie IoT, cloud computing e edge computing, APT41 probabilmente espanderà il proprio focus verso questi nuovi domini di attacco;
  • Maggiore integrazione con l’ecosistema criminale, il modello ibrido del gruppo potrebbe evolvere verso una maggiore integrazione con reti criminali internazionali, sfruttando le competenze specialistiche di diversi attori;
  • Evoluzione delle tecniche di attribution evasion, è probabile che il gruppo sviluppi tecniche sempre più sofisticate per confondere l’attribution, includendo possibly false flag operations e l’uso di infrastrutture compromesse appartenenti ad altri stati-nazione.

Raccomandazioni per la comunità di sicurezza

Per rispondere efficacemente alla minaccia rappresentata da APT41 e gruppi simili, la comunità di cybersecurity deve:

  • Investire in ricerca e sviluppo: è necessario un investimento sostenuto in ricerca su nuove tecniche di rilevamento e risposta, con particolare attenzione alle minacce che abusano di servizi cloud legittimi.;
  • Migliorare la cooperazione internazionale: la natura transnazionale delle minacce richiede meccanismi più efficaci per la condivisione di intelligence e la coordinazione delle risposte;
  • Sviluppare competenze specialistiche: la sofisticazione crescente delle minacce richiede analyst e responder con competenze tecniche sempre più avanzate;
  • Adottare approcci proattivi: invece di limitarsi a rispondere agli attacchi, le organizzazioni devono investire in threat hunting proattivo e intelligence-driven defense.

La minaccia rappresentata da APT41 è complessa e in continua evoluzione, ma non è insormontabile. Con gli investimenti giusti in tecnologie, processi e competenze, combinati con una cooperazione internazionale efficace, è possibile sviluppare difese efficaci contro anche le minacce più sofisticate. La chiave del successo risiede nel riconoscere che la cybersecurity è una disciplina dinamica che richiede apprendimento e adattamento continui.

L’analisi di APT41 ci ricorda che nel dominio cibernetico, come in molti altri aspetti della sicurezza nazionale, la preparazione e la vigilanza costanti sono il prezzo della libertà. La sfida è significativa, ma la posta in gioco – la protezione delle nostre democrazie, economie e società digitali – giustifica pienamente lo sforzo richiesto.

Bibliografia e Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gruppo-apt41-hacking/


BadSuccessor: vulnerabilità negli ambienti Active Directory Enterprise

Nel panorama della cybersecurity moderna, poche scoperte hanno avuto l’impatto della vulnerabilità BadSuccessor identificata dai ricercatori di Akamai nel maggio 2025. Questa falla di sicurezza rappresenta un perfetto esempio di come le innovazioni progettate per migliorare la sicurezza possano paradossalmente aprire nuovi vettori di attacco.

La storia inizia con le migliori intenzioni, Microsoft aveva introdotto in Windows Server 2025 una nuova funzionalità chiamata Delegated Managed Service Accounts (dMSA), pensata per risolvere uno dei problemi più persistenti nella gestione delle identità enterprise – gli attacchi di Kerberoasting. Tuttavia, come spesso accade nel mondo della sicurezza informatica, la soluzione ha creato un problema ancora più grave.

Yuval Gordon, ricercatore di sicurezza presso Akamai, ha scoperto che questa nuova funzionalità può essere sfruttata per compromettere qualsiasi utente in Active Directory, inclusi i Domain Administrator, utilizzando privilegi apparentemente innocui che molti utenti già possiedono.

La vulnerabilità BadSuccessor: anatomia di un attacco sofisticato

Cosa sono i Delegated Managed Service Accounts

Per comprendere la gravità di BadSuccessor, dobbiamo prima spiegare cosa sono i dMSA e perché Microsoft li ha introdotti. I Delegated Managed Service Accounts rappresentano l’evoluzione degli account di servizio tradizionali utilizzati dalle applicazioni per autenticarsi nei domini Active Directory.

Storicamente, gli account di servizio hanno rappresentato un punto debole nella sicurezza enterprise. Questi account utilizzano password statiche che raramente vengono cambiate, rendendoli vulnerabili agli attacchi di Kerberoasting – una tecnica che permette agli attaccanti di estrarre e craccare offline le password degli account di servizio.

I dMSA dovevano risolvere questo problema attraverso:

  1. Rotazione automatica delle password: Le credenziali vengono cambiate automaticamente senza intervento umano;
  2. Binding alle identità macchina: L’autenticazione è legata a specifiche macchine, limitando l’uso improprio delle credenziali:
  3. Migrazione trasparente: Gli account di servizio esistenti possono essere migrati verso dMSA senza interruzioni operative.

Come funziona l’attacco BadSuccessor

La vulnerabilità sfrutta il meccanismo di migrazione dei dMSA in modo estremamente sofisticato. Ecco come procede un attaccante:

Fase 1: Creazione del dMSA Malicioso
L’attaccante crea un nuovo dMSA utilizzando permessi CreateChild su qualsiasi Organizational Unit (OU) del dominio. Questi permessi sono comunemente assegnati per operazioni di amministrazione di routine e spesso non destano sospetti.

Fase 2: Manipolazione degli Attributi Critici
L’attacco si basa sulla modifica di due attributi specifici:

  • msDS-ManagedAccountPrecededByLink: Viene impostato per puntare all’account target che si vuole compromettere (ad esempio, un Domain Admin);
  • msDS-DelegatedMSAState: Viene configurato per simulare una migrazione in corso

Fase 3: Impersonificazione Automatica
Il Key Distribution Center (KDC) di Active Directory, vedendo questi attributi, assume che il dMSA stia legittimamente sostituendo l’account target e gli concede automaticamente tutti i privilegi e le appartenenze ai gruppi dell’account originale.

L’aspetto più pericoloso: nessun permesso richiesto sull’account target

Quello che rende BadSuccessor particolarmente insidioso è che l’attaccante non ha bisogno di alcun permesso diretto sull’account che vuole compromettere. Come spiega Gordon: “È sufficiente avere permessi di scrittura sugli attributi di un dMSA per compromettere qualsiasi utente del dominio.”

Questo significa che un utente con privilegi apparentemente limitati può scalare i propri privilegi fino a diventare Domain Administrator senza lasciare tracce evidenti nelle configurazioni degli account target.

L’impatto reale: numeri che fanno riflettere

Una vulnerabilità sistemica, non un caso isolato

Le ricerche condotte da Akamai hanno rivelato la portata allarmante del problema. In 91% degli ambienti Active Directory esaminati, sono stati trovati utenti al di fuori del gruppo domain admins con i permessi necessari per eseguire questo attacco. Questo dato trasforma BadSuccessor da una curiosità teorica in una minaccia concreta per la stragrande maggioranza delle organizzazioni enterprise.

Esposizione universale

Un aspetto particolarmente preoccupante è che la vulnerabilità diventa disponibile in qualsiasi dominio che abbia almeno un domain controller Windows Server 2025, anche se l’organizzazione non utilizza attivamente i dMSA. Questo significa che le organizzazioni potrebbero essere vulnerabili semplicemente per aver aggiornato i loro domain controller, senza aver mai configurato o utilizzato la nuova funzionalità.

La controversia: Microsoft vs. Akamai sulla severità

Due visioni diverse del rischio

La scoperta di BadSuccessor ha generato un dibattito significativo sulla valutazione del rischio cybersecurity. Microsoft ha classificato la vulnerabilità come “moderata severità” e ha dichiarato che non soddisfa i criteri per una patch immediata, sostenendo che l’exploitation richiede permessi specifici sull’oggetto dMSA, indicativi di privilegi già elevati.

Tuttavia, i ricercatori di Akamai contestano fermamente questa valutazione, sottolineando che i modelli di delega diffusi nelle enterprise moderne rendono i diritti di creazione dMSA tutt’altro che rari.

Il problema dei “Shadow Admin”

Gordon spiega che nelle organizzazioni moderne, i permessi CreateChild vengono spesso assegnati per supportare modelli di delega operativa. Questi “shadow admin” – utenti con privilegi limitati ma specifici – possono non essere considerati a rischio elevato nelle valutazioni di sicurezza tradizionali, ma BadSuccessor dimostra come questi privilegi apparentemente benigni possano essere trasformati in chiavi per il regno digitale.

Strategie di mitigazione e best practices

Misure immediate di protezione

In assenza di una patch ufficiale, le organizzazioni devono implementare misure di mitigazione proattive:

Audit dei Permessi dMSA
Akamai ha rilasciato uno script PowerShell che enumera tutti i principali non predefiniti che possono creare dMSA e elenca le Organizational Unit in cui ciascun principale ha questo permesso. Questo strumento è essenziale per comprendere l’esposizione attuale.

Restrizione dei Privilegi
Le organizzazioni dovrebbero limitare immediatamente i permessi per creare dMSA esclusivamente ad amministratori fidati e documentati. Questa misura riduce significativamente la superficie di attacco.

Implementazione del Monitoraggio
È cruciale implementare logging e monitoraggio per:

  • Eventi di creazione dMSA;
  • Modifiche agli attributi msDS-ManagedAccountPrecededByLink e msDS-DelegatedMSAState;
  • Eventi di autenticazione dMSA anomali.

Principi di sicurezza a lungo termine

BadSuccessor sottolinea l’importanza di applicare consistentemente il principio del privilegio minimo. Le organizzazioni devono rivedere sistematicamente le assegnazioni di permessi, specialmente quelli che sembrano innocui ma possono essere concatenati per escalation dei privilegi.

L’evoluzione del panorama cybersecurity nel 2025

NIST Cybersecurity Framework 2.0: una nuova era

La scoperta di BadSuccessor coincide con significativi sviluppi nelle linee guida di sicurezza nazionali. NIST ha aggiornato il Privacy Framework per mantenerlo allineato con il Cybersecurity Framework 2.0, rilasciato nel febbraio 2024. Questo aggiornamento enfatizza la governance come funzione elevata, sottolineando che la cybersecurity deve essere integrata nella strategia complessiva dell’organizzazione.

Executive Order 2025: mandati governativi per la sicurezza

L’Executive Order del gennaio 2025 “Strengthening and Promoting Innovation in the Nation’s Cybersecurity” ha incaricato NIST di migliorare l’accountability per i fornitori di software e servizi cloud. Questo mandato include lo sviluppo di aggiornamenti al Secure Software Development Framework (SSDF) e la promozione dell’uso innovativo di tecnologie emergenti nella cybersecurity.

L’importanza della ricerca proattiva

NIST deve ora dare priorità alla ricerca su metodi di interazione uomo-AI per l’analisi cyber difensiva e per rendere più sicura l’assistenza AI nella programmazione. Questa direzione riflette la crescente consapevolezza che il 40% di tutti gli attacchi cyber è ora guidato dall’AI.

Zero Trust: dal concetto alla realtà operativa

L’accelerazione dell’adozione Zero Trust

Il caso BadSuccessor illustra perfettamente perché le architetture Zero Trust stanno diventando essenziali. Gartner prevede che il 60% delle enterprise adotterà ‘Zero Trust’ come punto di partenza per la sicurezza nel 2025, riflettendo un cambiamento paradigmatico fondamentale.

I 3 pilastri dello Zero Trust

Il modello Zero Trust, come definito nel framework NIST 800-207, si basa su tre principi che sono direttamente applicabili alla mitigazione di vulnerabilità come BadSuccessor:

“Never Trust, Always Verify”
Questo principio richiede che nessuna entità – utente, dispositivo o applicazione – sia considerata fidata per default. Nel contesto di BadSuccessor, significa che ogni richiesta di creazione o modifica dMSA deve essere verificata e autorizzata esplicitamente.

Accesso condizionale basato sul rischio
L’accesso dovrebbe essere concesso basandosi su una valutazione dinamica del rischio. Le organizzazioni possono implementare controlli che richiedono approvazioni aggiuntive per operazioni sui dMSA basate su fattori di rischio contestuali.

Assunzione di violazione
Questo principio assume che le violazioni possano verificarsi in qualsiasi momento, richiedendo monitoraggio continuo e segmentazione per limitare l’impatto laterale.

L’integrazione dell’AI nelle architetture Zero Trust

L’intelligenza artificiale sta diventando centrale nelle architetture Zero Trust del 2025, con AI e machine learning che automatizzano il rilevamento delle minacce, il controllo degli accessi e la detection delle anomalie. Questa evoluzione è particolarmente rilevante per identificare pattern di comportamento anomali che potrebbero indicare exploitation di vulnerabilità come BadSuccessor.

Impatti settoriali: il caso dell’healthcare

Una tempesta perfetta di vulnerabilità

Il settore sanitario offre un esempio illuminante dell’impatto potenziale di BadSuccessor. Le organizzazioni sanitarie hanno affrontato sfide cybersecurity senza precedenti nel 2025, con oltre 133 milioni di cartelle cliniche esposte nel 2024 e un costo medio delle violazioni che ha raggiunto $11 milioni.

Ransomware e downtime critico

Il ransomware rappresenta ora il 71% di tutti gli attacchi contro le organizzazioni sanitarie, causando un downtime medio di 11 giorni per incidente. In questo contesto, una vulnerabilità che permette la compromissione completa di Active Directory assume una criticità esistenziale.

Soluzioni innovative per la microsegmentazione

Le soluzioni Zero Trust nel settore sanitario stanno evolvendo verso approcci più sofisticati di microsegmentazione, con capacità di controllo dinamico delle policy basate su intelligence in tempo reale. Questi sviluppi sono direttamente applicabili alla mitigazione di vulnerabilità come BadSuccessor.

Tendenze nell’exploitation delle vulnerabilità: il quadro generale

Cambiamenti qualitativi nelle minacce

Mentre il numero totale di vulnerabilità note sfruttate (KEV) si è mantenuto relativamente stabile tra il quarto trimestre 2024 e il primo trimestre 2025, si osserva un cambiamento qualitativo significativo nei target degli attaccanti.

Focus sulle tecnologie enterprise

I sistemi di gestione dei contenuti (CMS) sono stati la categoria più popolare per i KEV nel primo trimestre 2025, con 35 flaw sfruttati, mentre Microsoft Windows (15) è stata la piattaforma più presa di mira. Questa tendenza sottolinea come le tecnologie enterprise stiano diventando obiettivi primari.

Prioritizzazione basata su metriche

NIST ha pubblicato il Cybersecurity White Paper 41, “Likely Exploited Vulnerabilities: A Proposed Metric for Vulnerability Exploitation Probability”, per aiutare le organizzazioni a identificare vulnerabilità attivamente sfruttate e misurare la prioritizzazione dopo il patching. Questo approccio quantitativo è essenziale per gestire efficacemente il volume crescente di vulnerabilità.

Password Policy e IAM: l’evoluzione delle best practices

Superare la complessità superficiale

Le linee guida NIST per le password raccomandano di eliminare le regole di composizione tradizionali (come l’obbligo di caratteri speciali) e di implementare controlli contro password precedentemente compromesse. Questa evoluzione riflette una comprensione più matura della sicurezza delle password.

Integration con Zero Trust

L’enfasi si è spostata dalla complessità all’efficacia, incoraggiando password più lunghe e uniche piuttosto che combinazioni prevedibili di caratteri speciali. Questo approccio è complementare ai principi Zero Trust, enfatizzando l’efficacia reale rispetto alla complessità apparente.

Raccomandazioni strategiche per le organizzazioni

Framework di gestione del rischio integrato

BadSuccessor dimostra la necessità di approcci olistici alla gestione del rischio cyber. Le organizzazioni moderne devono:

Implementare governance multi-livello
La cybersecurity deve essere integrata nelle decisioni architetturali fin dalle fasi iniziali di progettazione. Ogni nuova funzionalità deve essere valutata non solo per i benefici che apporta, ma anche per i nuovi vettori di attacco che potrebbe introdurre.

Adottare Zero Trust incrementalmente
L’implementazione di Zero Trust deve essere graduale, bilanciando sicurezza e operatività. Le organizzazioni possono iniziare con controlli granulari su funzionalità critiche come i dMSA, espandendo progressivamente l’approccio.

Sviluppare capacità di Threat Intelligence
L’investimento in intelligence proattiva è essenziale per identificare vettori di attacco emergenti prima che diventino mainstream.

Testing di Sicurezza Proattivo

La scoperta di BadSuccessor sottolinea l’importanza di:

  • Red Team Exercises: Team di sicurezza interni o esterni dovrebbero regolarmente testare nuove funzionalità per identificare potenziali abuse cases;
  • Threat Modeling: Ogni nuova implementazione dovrebbe includere una valutazione sistematica dei possibili vettori di attacco;
  • Continuous Security Assessment: I controlli di sicurezza devono essere rivalutati ogni volta che vengono introdotte nuove funzionalità.

Il futuro della cybersecurity: lezioni da BadSuccessor

L’Importanza della Collaborative Disclosure

Il caso BadSuccessor evidenzia la necessità di processi di disclosure migliorati che bilancino trasparenza e mitigazione del rischio. La decisione di Akamai di pubblicare i dettagli completi dopo che Microsoft ha classificato la vulnerabilità come moderata solleva importanti questioni su come l’industria dovrebbe gestire le divergenze nella valutazione del rischio.

Continuous Monitoring come necessità

La natura di BadSuccessor – che sfrutta funzionalità progettate per migliorare la sicurezza – dimostra che il monitoraggio continuo non è più opzionale ma essenziale. Le organizzazioni devono sviluppare capacità per:

  • Rilevare configurazioni anomale in tempo reale;
  • Identificare pattern di comportamento che potrebbero indicare exploitation;
  • Correlare eventi apparentemente disconnessi per identificare attacchi sofisticati.

L’evoluzione verso Security by Design

BadSuccessor rappresenta un caso di studio perfetto per l’importanza del “security by design”. Le funzionalità future devono essere progettate con controlli di sicurezza integrati fin dall’inizio, non aggiunti successivamente come afterthought.

Trasformare le sfide in opportunità

La vulnerabilità BadSuccessor, pur rappresentando una seria minaccia per la sicurezza enterprise, offre anche importanti opportunità di apprendimento e miglioramento. La sua scoperta evidenzia come la cybersecurity moderna richieda un approccio olistico che integri governance strategica, implementazione tecnica granulare e monitoraggio continuo.

BadSuccessor dimostra che la sicurezza non può essere considerata un obiettivo raggiungibile una volta per tutte, ma deve essere vista come un processo evolutivo che richiede adattamento continuo.

Le organizzazioni devono sviluppare la capacità di vedere i propri sistemi dalla prospettiva degli attaccanti, identificando come funzionalità apparentemente innocue possano essere concatenate per creare vettori di compromissione.

La scoperta e la disclosure di BadSuccessor evidenziano l’importanza della collaborazione tra ricercatori di sicurezza, vendor e organizzazioni utenti per identificare e mitigare le minacce emergenti.

NIST rimane il framework di cybersecurity più valorizzato per il secondo anno consecutivo, fornendo una base solida per affrontare sfide come BadSuccessor. L’evoluzione verso architetture Zero Trust, supportata da framework NIST aggiornati e mandati governativi, crea le condizioni per una sicurezza più robusta e adattiva.

Le organizzazioni che riusciranno a trasformare la gestione del rischio cyber da funzione reattiva a vantaggio competitivo proattivo saranno quelle meglio posizionate per prosperare nell’ecosistema digitale del futuro. BadSuccessor, paradossalmente, può servire da catalizzatore per questa trasformazione, spingendo le organizzazioni ad adottare approcci di sicurezza più maturi e sofisticati.

La lezione finale di BadSuccessor è che nell’era della trasformazione digitale, la sicurezza efficace richiede non solo tecnologie avanzate, ma anche una comprensione profonda delle interdipendenze sistemiche e un impegno continuo verso l’evoluzione delle best practices. Solo attraverso questo approccio integrato le organizzazioni potranno navigare con successo la complessità crescente del panorama delle minacce cyber.

Bibliografia e Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/badsuccessor-vulnerabilita/


Sophos Annual Threat Report: i malware e gli strumenti più abusati del 2024


Nel 2024, le piccole e medie imprese, spesso considerate il punto d’ingresso più vulnerabile all’interno di filiere IT complesse, hanno rappresentato un bersaglio privilegiato per i cybercriminali.

Lo afferma il Sophos Annual Threat Report, che analizza le minacce più frequentemente rilevate nei casi gestiti dai team MDR (Managed Detection and Response) e Incident Response dell’azienda.

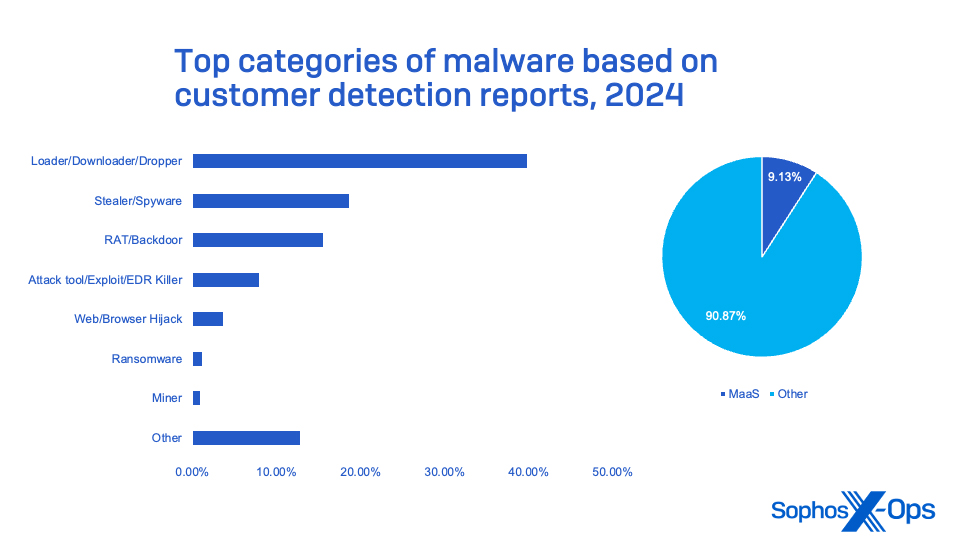
Il quadro che emerge è quello di un ecosistema criminale sempre più articolato, in cui il ransomware resta una minaccia centrale, ma si colloca quasi sempre al termine di una catena d’attacco ben più lunga, fatta di accessi iniziali, movimenti laterali e raccolte di credenziali. E proprio gli strumenti utilizzati in queste fasi, dai malware loader ai tool di amministrazione remota, fino ai software legittimi impiegati in modo improprio, offrono oggi la chiave di lettura più precisa per comprendere le tendenze del cybercrimine moderno.

Stealer e strumenti di comando prima della crittografia

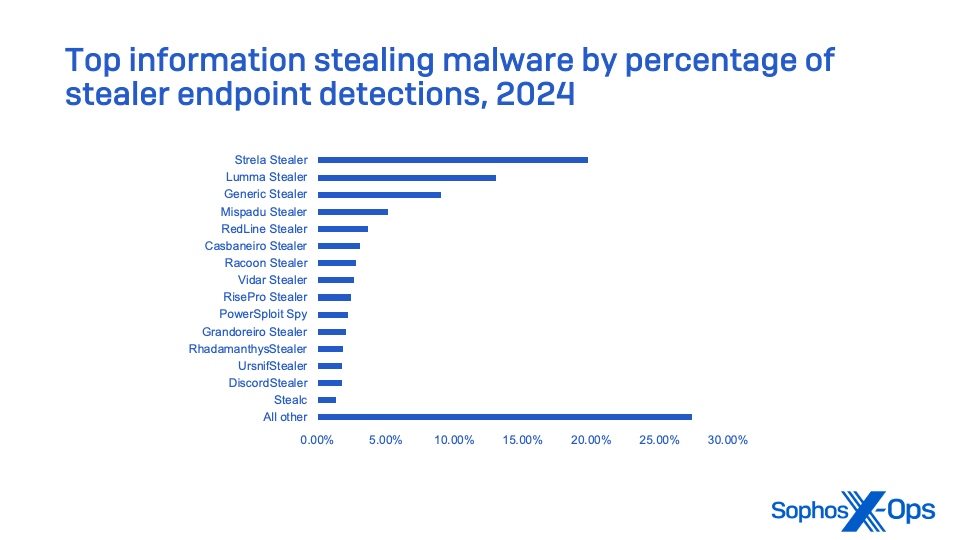
Il dato più rilevante è che quasi il 60% degli incidenti MDR gestiti da Sophos nel 2024 non ha coinvolto direttamente ransomware. Il quale si posiziona come atto conclusivo in una lunga sequenza di compromissioni che vedono protagonisti infostealer, RAT, loader, tool di exploit e accesso remoto.

Il recente studio di Sophos rivela una chiara ripartizione delle minacce cibernetiche: i malware di tipo Loader, Downloader e Dropper dominano la scena, rappresentando quasi il 40% (39,74%) delle infezioni. Seguono a distanza gli spyware e gli stealer con il 18,63%, a sottolineare l’elevato interesse per il furto di dati. Le RAT (Remote Access Trojan) e le backdoor costituiscono il 15,52%, evidenziando la ricerca di accesso persistente.

Le categorie di malware più comunemente osservate nel 2024.

I tool di attacco e gli exploit pesano per il 7,95%, mentre l’hijacking di browser è presente nel 3,6% dei casi. Il ransomware si attesta a un più contenuto 1,18%, e i miner a un 0,89%. Infine, il 12,79% è attribuibile ad altri strumenti, e quasi un decimo del malware rilevato (9,13%) è distribuito come Malware-as-a-Service (MaaS), a indicare una crescente “democratizzazione” degli attacchi.

L’approccio moderno degli attaccanti è dunque modulare. A monte del ransomware troviamo sempre più spesso strumenti come Lumma Stealer, capace di raccogliere credenziali, cookie, configurazioni di wallet crypto, dati da browser e FTP. Cresciuto esponenzialmente negli ultimi mesi del 2024, Lumma ha soppiantato vecchi nomi come Raccoon Stealer e Strela Stealer, portandosi al centro della scena come primo passaggio per access broker e gruppi RaaS.

Continuano a essere impiegati anche ChromeLoader e Gootloader, due malware specializzati nel caricamento di payload successivi, spesso utilizzati per aprire backdoor o per facilitare l’esecuzione di tool come Cobalt Strike e Web Shell. Entrambi sono stati rilevati in percentuali molto elevate, e in particolare Cobalt Strike è stato presente in oltre l’8% degli incidenti totali, salendo a quasi l’11% nei soli casi legati al ransomware.

Accanto a questi, strumenti classici come SystemBC, Metasploit, Sliver e occasionalmente anche Brute Ratel continuano a essere utilizzati per consolidare la presenza all’interno dell’infrastruttura vittima, spesso tramite moduli di esfiltrazione dati o per il pivoting laterale.

L’ascesa dei dual-use tool

L’analisi di Sophos getta luce su una tattica sempre più diffusa tra i cybercriminali: l’abuso di strumenti legittimi per scopi malevoli. Non si tratta di malware complessi ma di software comuni, spesso utilizzati per la gestione IT o l’assistenza remota, che vengono deviati dal loro scopo originale per facilitare attacchi sofisticati.

Tra i più sfruttati spiccano SoftPerfect Network Scanner (19,51%), PsExec (18,28%), AnyDesk (17,40%) e Impacket (17,05%), con percentuali di abuso che rivelano la loro centralità nelle operazioni illecite. Accanto a questi, strumenti come RDPclip, Mimikatz, Advanced IP Scanner, WinRAR, ScreenConnect, PuTTY, 7-Zip, Rclone, FileZilla e Advanced Port Scanner completano l’arsenale, registrando percentuali che variano dal 4% al 19%.

I 15 principali strumenti “dual-use” rilevati negli incidenti di Sophos MDR e Sophos Incident Response.

Particolarmente preoccupante è l’impiego massiccio di tool di accesso remoto commerciale. Sophos ha rilevato l’uso diffuso di versioni trial o licenze pirata di software come ScreenConnect, AnyDesk, TeamViewer, Splashtop, Atera e OpenSSH. Questo indica una chiara tendenza a sfruttare la funzionalità di accesso e controllo remoto offerta da questi programmi per mantenere la persistenza nelle reti compromesse e per muoversi lateralmente.

Nonostante la varietà di strumenti, il cavallo di battaglia degli attaccanti rimane PSExec di Microsoft. Questo tool legittimo, progettato per eseguire comandi da remoto e avviare shell interattive, è il più impiegato in questo contesto, sottolineando come l’ingegnosità degli hacker si concentri spesso sull’abuso delle risorse esistenti piuttosto che sulla creazione di nuove minacce da zero.

Molti attaccanti sfruttano versioni trial o pirata di questi strumenti, installandoli dopo l’accesso iniziale tramite malware dropper, shell web o, in alcuni casi, convincendo direttamente la vittima a installarli tramite social engineering. Questo approccio rende più difficile il rilevamento, poiché le attività malevole si mimetizzano tra quelle legittime.

Le famiglie ransomware più attive nel 2024

Se la famiglia di ransomware LockBit è risultata la più rilevata nei dati del 2024—complice la fuga di codice del 3.0 e la conseguente proliferazione di varianti da parte di gruppi terzi—è stato invece il gruppo Akira a dominare l’anno in termini di incidenti reali gestiti da Sophos.

Attivo almeno dal 2022, il collettivo criminale ha incrementato le sue operazioni nel corso del 2023, per poi consolidarsi nel 2024 come uno degli operatori RaaS più prolifici. Ad agosto, gli affiliati legati ad Akira sono stati responsabili del 17% delle infezioni ransomware rilevate da Sophos, raddoppiando la quota dei primi sei mesi dell’anno.

Le principali famiglie di ransomware incontrate negli incidenti di Sophos MDR e Incident Response.

È poi cresciuto l’uso del ransomware Fog, spesso da parte di affiliati ex-Akira. RansomHub, invece, è emerso nella seconda metà dell’anno con una serie di attacchi che, secondo CISA, hanno colpito oltre 210 vittime tra febbraio e agosto. Il loro vettore di ingresso ha spesso incluso abusi di RDP, uso di strumenti remoti come AnyDesk e sfruttamento di vulnerabilità note, come la CVE-2017-1444 nei dispositivi SMB.

In sintesi, ecco cosa tenere d’occhio

Il risultato di quanto scritto finora dipinge un quadro chiaro delle minacce in evoluzione, evidenziando alcuni nomi ricorrenti che dominano la scena del cybercrime. Per fornire una visione di insieme, ecco un riassunto del Sophos Threat Report 2024.

Tra gli stealer, spiccano Lumma Stealer, Raccoon Stealer e StealC, noti per la loro efficacia nel sottrarre informazioni sensibili. Sul fronte dei loader e dropper, che agiscono da veicoli per infezioni successive, ChromeLoader e Gootloader sono tra i più attivi.

Per quanto riguarda le piattaforme di Command & Control (C2) e i Remote Access Trojan (RAT), i cybercriminali continuano a sfruttare Cobalt Strike, Web Shell, SystemBC, Sliver e Metasploit, strumenti che consentono il controllo remoto e l’esecuzione di comandi malevoli. Nel campo del ransomware, sebbene non sia la minaccia più diffusa in termini di volume, nomi come LockBit (con le sue varianti), Akira, Fog, RansomHub, Black Basta e Playcrypt rimangono un incubo per le organizzazioni.

Le principali rilevazioni di malware “information-stealing” riportate dai clienti con protezione endpoint.

Il vero punto di svolta evidenziato dal rapporto è però l’utilizzo di strumenti “dual-use”, ovvero software legittimi che vengono abusati dagli attaccanti. Tra questi troviamo PsExec, AnyDesk, ScreenConnect, SoftPerfect Network Scanner, Rclone, FileZilla, Mimikatz e Impacket. Questi strumenti sono spesso utilizzati per la gestione di sistemi e reti, ma vengono deviati dal loro scopo originale per facilitare l’accesso iniziale, il movimento laterale e l’esfiltrazione dei dati.

Il filo conduttore che unisce tutte queste minacce è la crescente abilità dei threat actor nel combinare strumenti legittimi con malware modulare per orchestrare attacchi complessi e multifase. Per i professionisti della sicurezza IT, ciò significa che affidarsi alla sola rilevazione del ransomware è ormai un approccio obsoleto e tardivo.

È fondamentale piuttosto implementare una visibilità approfondita sulla rete, un controllo applicativo rigoroso e praticare un threat hunting continuo, specialmente nelle fasi iniziali di accesso e durante il movimento laterale all’interno dell’infrastruttura. Solo così le aziende possono anticipare e neutralizzare le minacce prima che causino danni irreversibili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/05/30/sophos-annual-threat-report-i-malware-e-gli-strumenti-piu-abusati-del-2024/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-annual-threat-report-i-malware-e-gli-strumenti-piu-abusati-del-2024


Cybersecurity nel 2025: l’indipendenza tecnologica europea come pilastro di sicurezza

In un contesto globale in rapida trasformazione, la cybersecurity assume un ruolo sempre più cruciale nella strategia di resilienza delle nazioni e delle organizzazioni.

Nel corso della 13ª Cyber Crime Conference, Luca Bonora (Cyber Security Evangelist di Cyberoo) ha offerto una disamina delle nuove dinamiche che caratterizzano il panorama della sicurezza informatica nel 2025, mettendo in luce l’interconnessione tra geopolitica e vulnerabilità digitali.

«Il mondo è cambiato: oggi è già qualcosa di diverso rispetto a quello che avevamo sotto gli occhi soltanto l’anno scorso o due anni fa» ha esordito Bonora, sottolineando come questa metamorfosi abbia investito simultaneamente la comunità della cybersecurity e l’ecosistema del crimine informatico, nonché il posizionamento strategico dell’Europa e dell’Italia nel contesto globale.

La trasformazione costante del panorama tecnologico richiede un adattamento continuo delle strategie difensive, rendendo necessario un approccio sistemico che trascenda le singole soluzioni tecniche per abbracciare una visione onnicomprensiva.

Guarda il video completo dell’intervento di Luca Bonora, Cyber Security Evangelist di Cyberoo durante la 13ª Cyber Crime Conference:

[embedded content]

L’imperativo dell’indipendenza tecnologica europea secondo la visione di Draghi

Il fulcro dell’analisi proposta da Bonora si articola attorno a un documento recentemente presentato alla Comunità Europea. «Mario Draghi ha detto che le strategie europee devono accrescere l’innovazione, la competitività e l’indipendenza dell’Europa» ha evidenziato Bonora, individuando in questi tre pilastri le direttrici su cui costruire il futuro tecnologico del continente.

Il concetto di indipendenza assume una connotazione particolare nell’interpretazione offerta da Bonora: «Indipendenti non vuol dire “ognuno per sé”; vuol dire anzi cominciare a lavorare insieme, consapevoli di voler creare relazioni forti, solide, stabili e vicine». Questa visione si configura dunque non in termini isolazionisti, ma come forma di autonomia strategica che consenta all’Europa di determinare il proprio destino tecnologico attraverso la creazione di ecosistemi interni collaborativi.

Approfondendo ulteriormente il documento presentato da Draghi, Bonora ha illustrato come l’Europa debba «finanziare le aziende innovative e favorire la scalabilità, la standardizzazione e l’interoperabilità». Questi elementi costituiscono i prerequisiti essenziali per la creazione di un ambiente in cui gli investimenti possano diventare «sempre più auto consistenti e rilevanti», permettendo al continente di aumentare la propria competitività «in tutto: nelle infrastrutture, nei dati, nella tecnologia».

La questione cruciale – secondo Bonora – riguarda la capacità dell’Europa di trattenere i capitali all’interno dei propri confini: «È evidente che, se portiamo i capitali all’esterno della Comunità europea, arricchiamo qualcun altro e soprattutto ci rendiamo dipendenti da qualcun altro».

Questa riflessione pone l’accento sulla necessità di sviluppare un ecosistema finanziario e industriale che consenta all’Europa di mantenere il controllo sui propri asset strategici, riducendo al contempo le dipendenze da tecnologie e servizi esterni.

Il dilemma europeo: tra regolamentazione e innovazione tecnologica

Un aspetto particolarmente critico sollevato da Bonora concerne il delicato equilibrio tra la necessità di regolamentare e l’imperativo dell’innovazione.

APPROCCIO NORMATIVO EUROPEO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Riferendosi al panorama normativo europeo, caratterizzato da strumenti come la direttiva NIS2, il regolamento DORA e l’AI Act, Bonora ha osservato come «l’approccio normativo oggi privilegia ancora la precauzione rispetto all’innovazione».

Una tendenza che – pur rispondendo a legittime preoccupazioni in materia di sicurezza ed etica – rischia di porre l’Europa in una posizione di svantaggio competitivo rispetto ad altre potenze tecnologiche: «Non possiamo pensare che gli Stati Uniti producano delle intelligenze artificiali che tutti utilizziamo e la Cina produca delle intelligenze artificiali che in molti utilizziamo, mentre noi in Europa restiamo a guardare».

Bonora ha quindi condiviso un’esortazione a ripensare il rapporto tra regolamentazione e innovazione. «Non possiamo continuare a dire “prima regolamentiamo e poi produciamo”. No: cominciamo a produrre, cominciamo a rispondere alle nostre esigenze».

Secondo il relatore questa inversione di priorità non implica un abbandono delle preoccupazioni etiche e di sicurezza, tendendo piuttosto a una loro integrazione entro processi di sviluppo tecnologico non ostacolati da un eccesso di cautela.

La riflessione sull’intelligenza artificiale generativa offre un esempio pratico di questo dilemma. Bonora ha sottolineato come questa tecnologia stia «cambiando il mondo dell’industria» consentendo «lo sviluppo di software a una velocità pazzesca» e aprendo la strada a innovazioni, come i robot domestici, che prima erano confinati agli ambienti industriali.

Entro un contesto in rapida evoluzione, un approccio eccessivamente cauto rischia di relegare l’Europa al ruolo di “spettatore passivo” di una rivoluzione tecnologica guidata da altri.

La resilienza come paradigma della cybersecurity moderna

Nel delineare le sfide della cybersecurity contemporanea, Bonora ha posto particolare enfasi sul concetto di resilienza, definendola come «la capacità di un’azienda di mantenere attivo il proprio business mentre è sotto attacco».

Una definizione che sposta il focus dalla mera prevenzione degli attacchi alla capacità di garantire la continuità operativa nonostante essi. Come ha sintetizzato il relatore, «ormai siamo certi che saremo attaccati. La differenza è: il nostro business continua a funzionare o no?».

Questo approccio pragmatico riconosce l’inevitabilità degli attacchi informatici in un contesto di crescente sofisticazione delle minacce e di espansione della superficie di attacco. La questione non è più “se” un’organizzazione sarà attaccata, ma quando lo sarà e come risponderà.

In questa prospettiva, Bonora ha invitato le aziende ad adottare un approccio proattivo che trascenda il semplice adempimento normativo: «dobbiamo cominciare ad aprire gli occhi, cominciare a lavorare e a pensare in modo proattivo».

L’intervento ha anche sollevato un interrogativo fondamentale sulla scelta delle tecnologie e dei partner di sicurezza: «nel momento in cui scegliete una tecnologia, un servizio o una soluzione, fra le caratteristiche importanti, valutate se è un’azienda vicino a voi, se è un’azienda italiana, se è un’azienda europea, se è qualcuno che comprende a fondo la vostra realtà?».

Una domanda che pone l’accento sull’importanza di considerare non solo le caratteristiche tecniche delle soluzioni di sicurezza ma anche il contesto normativo, culturale e strategico in cui queste si inseriscono.

L’Osservatorio Cyberoo 2025: uno specchio delle minacce contemporanee

L’analisi proposta da Bonora ha incluso la dimensione empirica attuale attraverso la presentazione dei dati raccolti dall’Osservatorio Cyberoo 2025, che offre una panoramica delle minacce informatiche registrate nell’anno precedente.

I-SOC Cyberoo - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Basandosi sull’esperienza con i propri clienti (principalmente medie e grandi imprese italiane), l’Osservatorio ha rivelato un quadro preoccupante: «[nel 2024] abbiamo 293.000 casi per 700 aziende. È un numero pazzesco. Vuol dire che c’è una quantità di attacchi veramente importante».

Questi attacchi hanno dato luogo a ben 360 casi rilevanti, definiti come «attacchi complessi, dove anche noi siamo stati messi in difficoltà», a conferma della crescente sofisticazione delle minacce. Oltre a tali numeri, l’analisi dell’Osservatorio ha identificato diverse tendenze preoccupanti.

In primo luogo un aumento delle violazioni dei dati personali, fenomeno che assume particolare rilevanza nel contesto normativo europeo caratterizzato dal GDPR.

In secondo luogo un incremento delle campagne ransomware, che continuano a rappresentare una delle minacce più significative per la continuità operativa delle organizzazioni.

In terzo luogo un maggiore utilizzo dell’intelligenza artificiale negli attacchi, che conferisce agli aggressori nuove capacità di automazione e personalizzazione.

Infine una crescita degli attacchi attraverso la supply chain, strategia che sfrutta le vulnerabilità dei fornitori per penetrare nelle organizzazioni target.

Quest’ultimo punto è stato oggetto di particolare attenzione da parte di Bonora: «I vostri fornitori, a cui fornite accesso ai dati e ai sistemi, vengono attaccati perché ad oggi hanno meno consapevolezza di voi, probabilmente hanno anche investito meno budget [nella sicurezza] e vengono sfruttati per entrare “in casa vostra”».

L’osservazione evidenzia come la sicurezza di un’organizzazione sia intrinsecamente legata a quella dell’ecosistema in cui opera, rendendo necessario un approccio che comprenda l’intera catena del valore.

L’etica distorta dei gruppi di attaccanti

Un ulteriore aspetto dell’intervento di Bonora ha riguardato la caratterizzazione dei gruppi di attaccanti e la loro presunta etica.

PRINCIPALI THREAT ACTOR - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza Luca Bonora, Cyberoo Evangelist

«Abbiamo visto più di 350 threat actor» ha dichiarato, sottolineando come alcuni di questi gruppi criminali si presentino con una propria morale: «Interlock dice “ti attacco solo se non sei già stato attaccato”, Ransom Hub “io non attacco le ONLUS”, qualcun altro “faccio un attacco solo per dimostrarti che hai usato male i dati dei tuoi dipendenti, dei tuoi clienti o dei tuoi fornitori”».

Questa autoproclamata etica viene tuttavia ritenuta da Bonora una mera facciata: «sono etici? No, sono criminali». Questa demistificazione è fondamentale per comprendere la vera natura delle minacce informatiche contemporanee, che non rispondono a principi genuini ma a logiche di profitto criminale.

Come sottolineato da Bonora, «l’attaccante lo fa per profitto. Certo, tutti lavoriamo per ottenere un profitto; peccato che l’attaccante lo faccia a scapito di qualcun altro».

I 6 fondamenti per una strategia di cybersecurity efficace

Nella parte conclusiva del suo intervento, Bonora ha proposto un framework articolato in sei domande fondamentali che ogni organizzazione dovrebbe porsi per sviluppare una strategia di cybersecurity efficace.

DIFENDERSI OGGI NEL CYBERSPAZIO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza, Luca Bonora, Cyberoo Evangelist

A differenza di quanto avviene in matematica, dove «cambiando l’ordine dei fattori il prodotto non cambia», nella cybersecurity la sequenzialità assume infatti un’importanza cruciale.

La prima domanda – “Come mi accorgo di essere sotto attacco?” – pone l’accento sulla capacità di rilevamento precoce delle minacce. «Accorgersi di avere un problema è un elemento fondamentale» ha sottolineato Bonora, evidenziando come la consapevolezza tempestiva di un attacco possa fare la differenza tra un incidente gestibile e una compromissione disastrosa. La capacità di rilevamento deve estendersi oltre i confini dell’organizzazione, monitorando ad esempio «se esternamente in Internet ci sono dei tuoi dati in vendita, qualcuno dimostra interesse nei confronti della tua azienda, della tua proprietà, del tuo CDA…»

La seconda domanda – “Se mi accorgo di essere sotto attacco, cosa faccio?” – sposta l’attenzione dalla rilevazione alla risposta. Allo stesso modo, “Chi me lo dice? Ho le competenze per farlo?”, sono interrogativi che mettono in luce la necessità di disporre non solo di strumenti tecnologici adeguati ma anche delle competenze necessarie per interpretare gli allarmi e attivare le procedure di risposta appropriate.

La terza domanda – “Se sono sotto attacco non sono ancora fermo, non sono ancora bloccato, posso porvi rimedio?” – riguarda la capacità di contenimento e mitigazione degli attacchi. Bonora ha osservato come in alcuni casi esistano sistemi che lo fanno in automatico, mentre in altri sia necessario “intervenire a mano”, sottolineando l’importanza di disporre di processi chiari e di personale adeguatamente formato.

La quarta domanda – “Cosa succede se mi fermano i servizi o mi rubano dei dati?” – affronta il tema della gestione degli incidenti e della continuità operativa. “Ho un incident response plan, ho i processi coerenti e corretti?”. Queste domande assumono particolare rilevanza alla luce delle statistiche citate da Bonora, secondo cui «in media un’azienda [colpita da un attacco] resta ferma 22 giorni», con conseguenze potenzialmente devastanti in termini economici e reputazionali.

La quinta domanda – “Come migliorare la visione del livello di rischio di tutta la filiera?” – amplia la prospettiva dalla singola organizzazione all’intero ecosistema in cui opera. Richiamando la direttiva NIS2, Bonora ha sottolineato come essa imponga di «tenere sotto controllo anche i fornitori, perché tutto è forte quanto l’anello debole». In merito ha auspicato la creazione di standard condivisi per la valutazione della sicurezza dei fornitori, così da evitare la proliferazione di questionari eterogenei che disperdono tempo e risorse senza garantire valutazioni significative.

La sesta e ultima domanda – “Cosa fate per formare il primo firewall della vostra azienda: le vostre persone?” – pone l’accento sulla dimensione umana della cybersecurity.

In merito il relatore ha contestato l’idea secondo cui “l’anello debole della catena”, definendola «una sciocchezza enorme»; al contrario, ha sostenuto che «le persone sono il firewall più diffuso che avete in azienda».

Il fattore umano: da anello debole a risorsa strategica

L’approccio di Bonora al fattore umano nella cybersecurity si distingue per la sua visione delle persone non come vulnerabilità ma come risorsa strategica, sottolineando l’importanza di investire nella loro formazione e sensibilizzazione alla sicurezza informatica.

Particolarmente significativa è la riflessione sulla gestione degli errori umani, rispetto ai quali ha proposto un approccio costruttivo e non punitivo. «A quella persona dico: “guarda, ti sei comportato nel modo sbagliato ma non ti preoccupare, non hai combinato nulla di grave. Però non devi più farlo, perché per noi tu sei importante nel processo”».

Riconoscendo la fallibilità umana come una componente inevitabile della sicurezza, questo paradigma la inserisce in un processo di apprendimento continuo che rafforza – anziché indebolirla – la postura complessiva dell’organizzazione.

Conclusione: verso una visione integrata di cybersecurity

L’intervento ha offerto una visione articolata della cybersecurity nel contesto geopolitico attuale. Integrando considerazioni strategiche, analisi empiriche e riflessioni pragmatiche, il relatore ha delineato un approccio alla sicurezza informatica che trascende la dimensione puramente tecnologica per abbracciare aspetti normativi, organizzativi e umani.

La visione proposta si fonda su un presupposto fondamentale: la sicurezza informatica non è più una questione meramente tecnica, incarnando una componente essenziale della strategia aziendale e, più in generale, della sovranità tecnologica europea, intesa come capacità di autodeterminazione basata su un ecosistema di relazioni solide e collaborative all’interno del continente.

Bonora ha concluso il suo intervento ribadendo l’impegno di Cyberoo nel contribuire concretamente alla costruzione di un’autonomia tecnologica europea che non si limiti alla retorica, traducendosi in soluzioni accessibili e concrete.

In ultima analisi, la cybersecurity nel 2025 si configura come un test cruciale rispetto alla capacità dell’Europa di affermare la propria autonomia strategica in un mondo sempre più digitalizzato.

La risposta a questa sfida richiederà investimenti in tecnologie e competenze ma soprattutto un profondo ripensamento del rapporto tra regolamentazione e innovazione, sicurezza e competitività, dimensione tecnica e umana: solo una visione integrata che abbracci questi diversi aspetti potrà costruire un ecosistema digitale comunitario sicuro, resiliente e competitivo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-nel-2025/


Penetration Testing: norme, standard e impatti economici nell’era della Cyber Resilience

La Direttiva Network and Information Systems 2 (NIS2), formalmente adottata dal Parlamento Europeo e dal Consiglio Europeo il 28 novembre 2022, rappresenta una riforma radicale del panorama normativo della cybersecurity europea, con implicazioni profonde e strutturali per la pratica del penetration testing. Questo aggiornamento espansivo della precedente Direttiva NIS del 2016 configura un framework regolatorio significativamente più ambizioso, estendendo l’ambito di applicazione da settori selezionati ad una porzione molto più ampia dell’economia digitale europea.

Ampliamento del perimetro regolatorio

La direttiva NIS2 opera un’espansione paradigmatica dell’ambito soggettivo di applicazione, introducendo una classificazione binaria tra “entità essenziali” ed “entità importanti” che sostituisce il precedente concetto di “operatori di servizi essenziali”. Questa tassonomia rinnovata estende gli obblighi di cybersecurity a 18 settori strategici, inclusi:

  • Energia (elettricità, petrolio, gas);
  • Trasporti (aereo, ferroviario, marittimo, stradale);
  • Bancario e infrastrutture del mercato finanziario;
  • Sanità e laboratori di riferimento;
  • Infrastrutture digitali (fornitori di cloud, data center, content delivery networks);
  • Tecnologie dell’informazione e comunicazione (manifattura di dispositivi elettronici, computer, apparecchiature di comunicazione);
  • Servizi pubblici (amministrazioni pubbliche centrali, regionali e locali);
  • Spazio;
  • Gestione delle acque reflue e di scarto;
  • Produzione, trasformazione e distribuzione alimentare;
  • Fabbricazione di dispositivi medici critici;
  • Fabbricazione di prodotti farmaceutici;
  • Servizi postali e di corriere;
  • Gestione dei rifiuti.

Questa estensione settoriale è accompagnata da una soglia dimensionale che cattura non solo le grandi imprese ma anche le medie imprese operanti nei settori designati, configurando un ampliamento senza precedenti del perimetro regolatorio.

Requisiti specifici di security testing

L’articolo 21 della direttiva NIS2 introduce un quadro significativamente più rigoroso e dettagliato delle misure di gestione del rischio cibernetico rispetto alla precedente direttiva. In particolare, l’articolo 21(2)(d) prescrive esplicitamente che le entità regolate debbano implementare “politiche e procedure per valutare l’efficacia delle misure di gestione del rischio di cybersecurity”, specificando ulteriormente la necessità di “pratiche di test regolari” come componente essenziale di tale valutazione.

Questa formulazione, apparentemente generica, acquisisce maggiore specificità nelle Linee Guida Tecniche pubblicate dall’ENISA (European Union Agency for Cybersecurity) nel luglio 2023, che esplicitano che tali “pratiche di test regolari” devono includere:

  • Vulnerability scanning automatizzato con frequenza almeno trimestrale;
  • Penetration testing condotto da terze parti indipendenti con cadenza almeno annuale;
  • Red team exercises basati su threat intelligence per le entità essenziali classificate come “critical” secondo i criteri dell’articolo 2(4) della direttiva.

Particolarmente rilevante è l’approccio graduale che differenzia i requisiti in base alla criticità dell’entità, con le organizzazioni classificate come “entità essenziali critiche” soggette all’obbligo più stringente di implementare esercitazioni di red teaming avanzate, configurando un approccio risk-based alla verifica della sicurezza.

Standardizzazione metodologica

Un aspetto innovativo della direttiva NIS2 risiede nel mandato conferito alla Commissione Europea di adottare atti di implementazione che specifichino gli elementi tecnici e metodologici dei security assessment. L’articolo 22 autorizza la Commissione ad adottare atti di esecuzione che stabiliscano “le metodologie e i framework procedurali per la conduzione di security testing”, inclusi “requisiti armonizzati per l’implementazione di penetration testing e red team exercises”.

In risposta a questo mandato, l’ENISA ha pubblicato nel dicembre 2023 il “Framework for Coordinated Vulnerability Disclosure and Penetration Testing under NIS2”, che stabilisce:

  • Una tassonomia standardizzata delle metodologie di penetration testing applicabili.
  • Requisiti minimi di competenza e certificazione per i penetration tester.
  • Linee guida per la definizione dello scope e dei limiti del test.
  • Framework standard per la documentazione e il reporting dei risultati.
  • Protocolli per la gestione degli incident durante i test.
  • Metodologie per la valutazione dell’efficacia dei test condotti.

Questa standardizzazione metodologica rappresenta un tentativo senza precedenti di armonizzare le pratiche di penetration testing a livello europeo, riducendo l’eterogeneità interpretativa e facilitando la comparabilità dei risultati.

Il requisito di “Information Sharing” e il suo impatto sul Penetration Testing

Un elemento distintivo della direttiva NIS2 è l’enfasi sull’information sharing come componente essenziale dell’ecosistema di cybersecurity europeo. L’articolo 29 istituisce un framework di condivisione delle informazioni tra entità regolate, CSIRTs (Computer Security Incident Response Teams) nazionali e autorità competenti.

Questa disposizione ha implicazioni significative per la pratica del penetration testing, in quanto:

  • I risultati aggregati e anonimizzati dei penetration test di particolare rilevanza devono essere condivisi con il CSIRT nazionale e le autorità competenti;
  • Le vulnerabilità critiche identificate durante i penetration test, che potrebbero avere implicazioni sistemiche o cross-settoriali, sono soggette a un regime di mandatory disclosure;
  • Le metodologie efficaci di testing e le “lessons learned” devono essere condivise in comunità settoriali specifiche (Information Sharing and Analysis Centers – ISACs).

Questa dimensione collaborativa rappresenta una transizione paradigmatica da un approccio al penetration testing orientato esclusivamente alla sicurezza della singola organizzazione verso un modello che riconosce la natura interconnessa delle infrastrutture digitali e la necessità di una resilienza sistemica.

Governance e supervisione

La direttiva NIS2 introduce un framework di governance rafforzato, con un ruolo significativamente ampliato per le autorità nazionali competenti. L’articolo 32 conferisce a tali autorità poteri ispettivi estesi, inclusa la facoltà di:

  • Richiedere documentazione completa relativa ai penetration test condotti.
  • Esaminare i risultati dei security testing e le azioni correttive implementate.
  • Emettere istruzioni vincolanti per la conduzione di penetration test specifici.
  • Imporre penetration testing condotto da auditor qualificati in caso di non-compliance persistente.

Questo regime di supervisione rafforza significativamente l’accountability delle organizzazioni rispetto all’efficacia dei propri programmi di penetration testing, superando l’approccio prevalentemente auto-certificativo della direttiva originale.

Interazione con il Cyber Resilience Act e implicazioni per il Supply Chain Testing

Un aspetto di particolare rilevanza è l’interazione tra la direttiva NIS2 e la proposta di Cyber Resilience Act (CRA), il cui testo finale è stato approvato nell’aprile 2024. Questa intersezione normativa amplifica ulteriormente le implicazioni per il penetration testing, estendendo i requisiti di security testing alla supply chain digitale.

Il CRA richiede che i prodotti con elementi digitali immessi sul mercato europeo soddisfino requisiti essenziali di cybersecurity, inclusa la dimostrazione di testing adeguato. Le entità regolate da NIS2 che acquistano tali prodotti sono tenute a verificare la conformità dei fornitori, effettivamente estendendo l’ambito del penetration testing all’intera catena di fornitura.

Questo approccio olistico riflette il riconoscimento che la resilienza di un’organizzazione è intrinsecamente legata alla sicurezza dei componenti acquisiti da terze parti, configurando un paradigma di “supply chain penetration testing” che trascende i confini organizzativi tradizionali.

Regime sanzionatorio e implicazioni economiche

La direttiva NIS2 introduce un regime sanzionatorio significativamente più robusto rispetto al suo predecessore. L’articolo 34 stabilisce che le violazioni degli obblighi di gestione del rischio possono essere soggette a sanzioni amministrative fino a:

  • 10.000.000 EUR o 2% del fatturato globale annuo per le entità essenziali.
  • 7.000.000 EUR o 1.4% del fatturato globale annuo per le entità importanti.

Questa struttura sanzionatoria, ispirata al modello del GDPR, trasforma radicalmente l’economia del penetration testing, alterando il calcolo costi-benefici delle organizzazioni. L’investimento in programmi robusti di penetration testing non rappresenta più semplicemente una buona pratica di sicurezza ma diventa un imperativo economico, con il costo potenziale della non-compliance che supera di gran lunga l’investimento preventivo in security testing adeguato.

Tempistiche di implementazione e strategie di transizione

Gli Stati membri hanno tempo fino al 17 ottobre 2024 per trasporre la direttiva nel diritto nazionale, con le organizzazioni soggette che dovranno conformarsi entro 21 mesi dall’entrata in vigore delle normative nazionali di recepimento. Questo calendario di implementazione progressiva configura un periodo transitorio complesso, durante il quale le pratiche di penetration testing dovranno evolvere per allinearsi ai nuovi requisiti.

Le strategie di transizione efficaci includono:

  • Gap analysis tra le pratiche attuali di penetration testing e i requisiti emergenti di NIS2;
  • Sviluppo di programmi di penetration testing scalati in base alla classificazione come entità “essenziale” o “importante”;
  • Implementazione di framework di documentazione conformi ai requisiti di reporting armonizzati;
  • Integrazione dei penetration test nei processi più ampi di gestione del rischio informatico;
  • Sviluppo di competenze interne e partnership con provider di penetration testing certificati secondo i nuovi standard.
  • Internazionalizzazione dei team di testing, per supportare organizzazioni multinazionali soggette a requisiti in molteplici giurisdizioni europee.

Implicazioni per i Penetration Tester e il mercato dei servizi di Security Testing

La direttiva NIS2 avrà profonde implicazioni per il mercato europeo dei servizi di penetration testing, con una significativa ristrutturazione del settore attesa nei prossimi anni. Le tendenze emergenti includono:

  • Consolidamento del mercato, con crescente domanda di provider di servizi certificati secondo standard riconosciuti a livello europeo;
  • Specializzazione settoriale, con l’emergere di team di penetration testing focalizzati su domini specifici coperti dalla direttiva;
  • Integrazione di tecnologie avanzate, inclusi approcci AI-driven, per soddisfare i requisiti di testing continuo e scalabile;
  • Sviluppo di competenze cross-funzionali che integrano penetration testing tradizionale con valutazioni di compliance specifiche per NIS2;
  • Internazionalizzazione dei team di testing, per supportare organizzazioni multinazionali soggette a requisiti in molteplici giurisdizioni europee.

Convergenza con altri framework regolatori

Un aspetto di particolare rilevanza è la crescente convergenza della direttiva NIS2 con altri framework regolatori europei, configurando un ecosistema normativo integrato in cui il penetration testing emerge come componente trasversale della compliance:

  • DORA (Digital Operational Resilience Act): Entrato in vigore nel gennaio 2023 con applicazione completa da gennaio 2025, prescrive “threat-led penetration testing” (TLPT) per le entità finanziarie, con metodologia allineata ai requisiti NIS2 per le entità essenziali critiche;
  • MDR/IVDR (Medical Device Regulation/In Vitro Diagnostic Regulation): Richiedono security testing per i dispositivi medici con componenti digitali, con approccio complementare ai requisiti NIS2 per il settore sanitario;
  • eIDAS 2.0 (Electronic Identification, Authentication and Trust Services): La proposta di revisione include requisiti di security testing per i fornitori di servizi fiduciari qualificati, convergenti con i requisiti NIS2 per le infrastrutture digitali.

Questa convergenza riduce la frammentazione normativa e consente lo sviluppo di programmi di penetration testing integrati che soddisfano simultaneamente molteplici obblighi regolatori.

Digital Operational Resilience Act (DORA)

Oltre alla Direttiva NIS2, un ecosistema normativo articolato e interconnesso influenza profondamente la pratica del penetration testing nel contesto europeo. Queste disposizioni legislative, pur avendo finalità primarie diverse, convergono nel configurare un framework composito che modella metodologie, ambiti e limiti del security testing. La comprensione di questa architettura regolamentare è essenziale per una pratica del penetration testing compliant e strategicamente efficace.

Il Regolamento (UE) 2022/2554, noto come Digital Operational Resilience Act (DORA), rappresenta una delle normative più impattanti sul penetration testing nel settore finanziario europeo. Entrato in vigore il 16 gennaio 2023, con piena applicabilità dal 17 gennaio 2025, DORA stabilisce un quadro comprensivo per la resilienza operativa digitale delle entità finanziarie.

Requisiti di Advanced Testing

L’articolo 26 di DORA introduce l’obbligo di condurre “advanced testing of ICT tools, systems and processes based on threat-led penetration testing” (TLPT) con frequenza almeno triennale (annuale per entità significative) per un ampio spettro di istituzioni finanziarie, inclusi:

  • Istituti di credito;
  • Sistemi di pagamento;
  • Controparti centrali;
  • Depositari centrali di titoli;
  • Sedi di negoziazione;
  • Gestori di fondi di investimento alternativi;
  • Imprese di assicurazione e riassicurazione;
  • Fornitori di servizi criteri (CSPs).

La specificità di DORA risiede nell’approccio “threat-led”, che richiede l’emulazione di tattiche, tecniche e procedure (TTP) attribuite a threat actor reali, trascendendo il penetration testing tradizionale per implementare scenari basati su threat intelligence attuale. Le “Guidelines on Threat-Led Penetration Testing” pubblicate dall’EBA, ESMA ed EIOPA nel febbraio 2024 specificano dettagliatamente:

  • Requisiti di indipendenza e qualificazione per i tester;
  • Metodologia TIBER-EU (Threat Intelligence-based Ethical Red Teaming) come framework di riferimento;
  • Obbligo di coinvolgimento delle autorità di vigilanza nella definizione dello scope;
  • Requisiti dettagliati di reporting alle autorità competenti;
  • Protocolli di coordinamento cross-border per entità multinazionali.

Interazione con NIS2

La sovrapposizione tra DORA e NIS2 genera una complessità normativa significativa per le entità finanziarie, che devono navigare requisiti potenzialmente duplicativi. L’articolo 1(2)(c) di DORA stabilisce una priorità normativa (lex specialis), esentando le entità finanziarie dalle disposizioni di NIS2 qualora DORA preveda requisiti equivalenti o più stringenti. Tuttavia, l’articolo 46 di DORA stabilisce meccanismi di cooperazione tra autorità di vigilanza finanziaria e autorità competenti NIS2, prefigurando un’armonizzazione operativa dei requisiti di penetration testing.

EU Cybersecurity Act (CSA)

Il Regolamento (UE) 2019/881, noto come Cybersecurity Act, benché non imponga direttamente obblighi di penetration testing, esercita un’influenza strutturale attraverso l’introduzione del framework europeo di certificazione della cybersecurity.

Schemi di certificazione con impatto sul Penetration Testing

Il CSA conferisce all’ENISA il mandato di sviluppare schemi di certificazione europei, diversi dei quali includono requisiti specifici di penetration testing:

  • EUCC (Common Criteria based European cybersecurity certification scheme): Pubblicato nel maggio 2023, prescrive penetration testing come requisito obbligatorio per la certificazione ai livelli “sostanziale” ed “elevato”, con metodologie di testing standardizzate ispirate al Common Evaluation Methodology (CEM);
  • EUCS (European Cybersecurity Certification Scheme for Cloud Services): La cui adozione finale è prevista per il Q3 2024, include requisiti dettagliati di penetration testing per i servizi cloud, con particolare enfasi sulla validazione dell’isolamento multi-tenant e della resistenza agli attacchi privileged escalation;
  • Schema 5G: In fase di sviluppo, includerà requisiti specifici per il testing di infrastrutture 5G, con focus su interfacce radio, network slicing e edge computing.

Questi schemi di certificazione, pur volontari in origine, acquisiscono carattere vincolante attraverso il meccanismo di “mandatory certification” previsto dall’articolo 56 del CSA, che autorizza la Commissione Europea a rendere obbligatoria la certificazione per specifiche categorie di prodotti o servizi.

General Data Protection Regulation (GDPR)

Il Regolamento (UE) 2016/679 (GDPR) esercita un’influenza pervasiva sulla pratica del penetration testing, configurando vincoli metodologici significativi e introducendo considerazioni di compliance che trascendono il mero aspetto tecnico.

Articolo 32: sicurezza del trattamento

L’articolo 32 del GDPR prescrive l’implementazione di “misure tecniche e organizzative adeguate” per garantire un livello di sicurezza proporzionato al rischio, inclusa “una procedura per testare, verificare e valutare regolarmente l’efficacia” di tali misure. Le linee guida dell’European Data Protection Board (EDPB) 01/2021 interpretano questa disposizione come un obbligo implicito di condurre test di sicurezza periodici, incluso penetration testing, per i titolari e responsabili del trattamento che gestiscono dati personali a rischio elevato.

Impatto pratico sul Penetration Testing

Le implicazioni del GDPR sulla conduzione di penetration test sono multidimensionali:

  • Limitazione della finalità: I dati personali utilizzati durante i test devono essere limitati allo stretto necessario per valutare la sicurezza
  • Minimizzazione dei dati: Preferenza per dati di test sintetici o pseudonimizzati ove possibile
  • Segregazione degli ambienti: Requisito di isolamento degli ambienti di test dagli ambienti di produzione
  • Responsabilità del trattamento: Necessità di definire chiaramente i ruoli (titolare/responsabile) nei contratti di penetration testing
  • Notifica di violazione: Obblighi potenziali di notifica qualora il penetration testing riveli violazioni preesistenti o causi accidentalmente perdita di dati
  • DPIA requisite: Necessità di condurre valutazioni d’impatto sulla protezione dei dati prima di penetration test su sistemi contenenti categorie particolari di dati

La sentenza della Corte di Giustizia dell’Unione Europea nella causa C-311/18 (Schrems II) aggiunge una dimensione ulteriore per i penetration test cross-border, richiedendo garanzie supplementari per i trasferimenti di dati verso penetration tester basati in paesi terzi senza decisione di adeguatezza.

eIDAS 2.0 (Electronic Identification, Authentication and Trust Services)

La proposta di Regolamento eIDAS 2.0 (COM/2021/281), la cui adozione finale è prevista per il 2024, introduce requisiti significativi di security testing nel dominio dell’identità digitale e dei servizi fiduciari.

Requisiti di Penetration Testing per wallet europei di identità digitale

L’articolo 6(c) della proposta prescrive che i wallet europei di identità digitale siano “periodicamente sottoposti a penetration testing da organismi indipendenti”, con metodologia dettagliata nell’Annexe I, che specifica:

  • Frequenza almeno annuale dei test;
  • Indipendenza dei penetration tester dagli sviluppatori;
  • Scope comprensivo che includa componenti mobile, backend e interfacce API;
  • Testing specifico per scenari di identity theft e account takeover;
  • Reporting obbligatorio alle autorità di supervisione.

Questi requisiti, una volta adottati, avranno un impatto determinante sulla pratica del penetration testing nel settore dell’identità digitale, introducendo standard metodologici specifici per un dominio tecnologico in rapida espansione.

Cyber Resilience Act (CRA)

Il Regolamento sulla Cyber Resilience (Cyber Resilience Act), la cui proposta finale è stata approvata dal Parlamento Europeo nell’aprile 2024, rappresenta una delle normative più impattanti sul penetration testing dei prodotti connessi.

Security Testing come requisito di conformità

L’articolo 10 del CRA stabilisce “requisiti essenziali di cybersecurity” per i prodotti con elementi digitali, specificando nell’Annexe I, sezione 2(8) che i fabbricanti devono “testare i prodotti rispetto a vulnerabilità note ed emergenti utilizzando metodologie up-to-date, incluse tecniche di penetration testing e fuzzing”.

Questa disposizione trasforma radicalmente l’ecosistema del penetration testing, estendendolo dall’ambito tradizionale di testing dell’infrastruttura IT a requisito integrale del ciclo di sviluppo prodotto, con implicazioni significative per:

  • Hardware e dispositivi IoT consumer;
  • Componenti industriali connessi;
  • Prodotti medicali con elementi digitali;
  • Sistemi embedded e firmware;
  • Software di automazione e controllo.

Security Testing nella Supply Chain

Particolarmente innovativo è l’approccio del CRA al testing della supply chain, con l’articolo 17 che richiede ai fabbricanti di implementare “processi adeguati di security testing” per verificare la sicurezza dei componenti e delle librerie di terze parti, effettivamente estendendo l’obbligo di penetration testing all’intera catena del valore.

AI Act

Il Regolamento sull’Intelligenza Artificiale (AI Act), adottato dal Parlamento Europeo il 13 marzo 2024, introduce requisiti specifici di security testing per i sistemi di intelligenza artificiale, con particolare enfasi sui sistemi classificati come “ad alto rischio”.

Requisiti di robustezza per sistemi AI ad alto rischio

L’articolo 15 dell’AI Act prescrive che i sistemi AI ad alto rischio siano “sufficientemente robusti contro tentativi di terzi di alterare il loro uso”, specificando nell’Annexe IV che la valutazione di conformità deve includere “penetration testing e adversarial testing specifici per identificare vulnerabilità contro attacchi di model inversion, data poisoning e prompt injection”.

Questa disposizione introduce una nuova dimensione specialistica del penetration testing, focalizzata specificamente sulle vulnerabilità peculiari dei sistemi AI, inclusi:

  • Test di robustezza contro adversarial examples;
  • Valutazione della resistenza alla membership inference;
  • Testing della resistenza contro data poisoning;
  • Validazione delle difese contro prompt injection e jailbreaking;
  • Verifica dell’efficacia dei controlli contro model extraction;

Medical Device Regulation (MDR) e In Vitro Diagnostic Regulation (IVDR)

I Regolamenti (UE) 2017/745 (MDR) e 2017/746 (IVDR) hanno trasformato significativamente i requisiti di security testing per i dispositivi medici con componenti software.

Requisiti di cybersecurity per dispositivi medici

L’Annexe I, capitolo II, sezione 17.2 del MDR stabilisce che “per i dispositivi che incorporano software o costituiti da software medicale, il software deve essere sviluppato e fabbricato conformemente allo stato dell’arte, tenendo conto dei principi del ciclo di vita dello sviluppo, della gestione del rischio, compresa la sicurezza delle informazioni, della verifica e della convalida”.

La guidance MDCG 2019-16 “Guidance on Cybersecurity for Medical Devices” interpreta questa disposizione come un requisito implicito di security testing, specificando che “i fabbricanti dovrebbero condurre penetration testing per i dispositivi con funzionalità di rete o wireless” e dettagliando

  • Metodologie di testing appropriate per diverse classi di rischio;
  • Requisiti di qualifica per i penetration tester nel dominio medicale;
  • Necessità di testing specifico per scenari clinici di rischio;
  • Integrazione del penetration testing nel processo di gestione del rischio secondo ISO 14971;
  • Requisiti di documentazione per l’inclusion nei fascicoli tecnici.

Direttiva sulla sicurezza delle reti e dell’informazione per le infrastrutture critiche (CER Directive)

La Direttiva (UE) 2022/2557 sulla resilienza dei soggetti critici (CER Directive), complementare a NIS2, introduce requisiti specifici di security assessment per le infrastrutture fisiche critiche con componenti cyber-fisiche.

Valutazione della Resilienza di sistemi cyber-fisici

L’articolo 12 della direttiva CER prescrive che i soggetti critici conducano “valutazioni dei rischi comprensive” che includano “la sicurezza fisica e cyber dei sistemi interconnessi”, interpretato dalle linee guida implementative dell’aprile 2024 come requisito di penetration testing specifico per i sistemi cyber-fisici, con particolare attenzione a:

  • Testing delle interfacce tra componenti OT (Operational Technology) e IT
  • Valutazione della sicurezza dei sistemi SCADA e di controllo industriale
  • Penetration testing dei sistemi di physical access control
  • Assessment della sicurezza delle architetture IoT industriali
  • Testing specifico per scenari di attacco ibrido con componenti fisiche e cyber

Payment Services Directive 2 (PSD2) e PSD3

La Direttiva (UE) 2015/2366 (PSD2) ha introdotto requisiti specifici di security testing per i servizi di pagamento, ulteriormente rafforzati nella proposta di PSD3 attualmente in discussione.

Requisiti di Strong Customer Authentication (SCA)

Le Regulatory Technical Standards (RTS) per la Strong Customer Authentication (Regolamento Delegato 2018/389) prescrivono nell’articolo 3 che i prestatori di servizi di pagamento adottino “misure di mitigazione contro il rischio che gli elementi di autenticazione siano scoperti, divulgati, alterati o altrimenti compromessi”, specificato dalle linee guida EBA/GL/2017/17 come requisito di penetration testing regolare dei meccanismi di autenticazione.

La proposta di PSD3 rafforza ulteriormente questi requisiti, specificando nell’articolo 34(4)(d) che i prestatori di servizi di pagamento devono “condurre penetration testing indipendenti delle interfacce dedicate (API) almeno semestralmente”, con risultati da rendere disponibili alle autorità nazionali competenti.

Un ecosistema normativo integrato

Questo panorama regolatorio, caratterizzato da significative intersezioni e sovrapposizioni, configura un framework integrato che trasforma radicalmente la pratica del penetration testing nel contesto europeo. La navigazione efficace di questo ecosistema normativo richiede un approccio olistico che riconosca le interdipendenze tra i diversi regimi di compliance e sviluppi programmi di penetration testing strategicamente allineati con il mosaico regolamentare complessivo.

La convergenza progressiva verso metodologie standardizzate, requisiti di indipendenza dei tester e framework di reporting armonizzati prefigura un’evoluzione del penetration testing da attività prevalentemente tecnica a componente strutturale di un sistema integrato di governance del rischio cibernetico, con profonde implicazioni per la professionalizzazione del settore e per l’evoluzione delle best practice metodologiche.

Bibliografia

  • Direttiva (UE) 2022/2555 del Parlamento europeo e del Consiglio del 14 dicembre 2022 relativa a misure per un livello comune elevato di cibersicurezza nell’Unione (direttiva NIS2). Gazzetta ufficiale dell’Unione europea, L 333, 27.12.2022, pp. 80-152.
  • ENISA. (2023). “Framework for Coordinated Vulnerability Disclosure and Penetration Testing under NIS2.” European Union Agency for Cybersecurity.
  • ENISA. (2023). “Guidelines on Security Measures under the NIS2 Directive.” European Union Agency for Cybersecurity.
  • Proposta di Regolamento del Parlamento Europeo e del Consiglio relativo ai requisiti orizzontali di cibersicurezza per i prodotti con elementi digitali (Cyber Resilience Act), COM(2022) 454 final, 15.9.2022.
  • European Parliament Research Service. (2023). “NIS2 Directive and the EU’s Cybersecurity Strategy: Stronger Resilience and Capabilities.”
  • Markopoulou, D., Papakonstantinou, V., & de Hert, P. (2023). “The NIS2 Directive: A High-Level Enhancement of the Cybersecurity Legal Framework.” IEEE Security & Privacy, 21(1), 7-16.
  • Ferrari, V. (2023). “Risk-based approaches in EU Digital Regulation: A Critical Analysis of the NIS2 Directive.” Computer Law & Security Review, 48, 105752.
  • Regolamento (UE) 2022/2554 del Parlamento europeo e del Consiglio, del 14 dicembre 2022, relativo alla resilienza operativa digitale per il settore finanziario (DORA). Gazzetta ufficiale dell’Unione europea, L 333, 27.12.2022, pp. 1-79.
  • European Banking Authority, European Securities and Markets Authority & European Insurance and Occupational Pensions Authority. (2024). “Guidelines on Threat-Led Penetration Testing under DORA.”
  • European Central Bank. (2023). “TIBER-EU Framework: How to Implement the European Framework for Threat Intelligence-based Ethical Red Teaming.”
  • Regolamento (UE) 2019/881 del Parlamento europeo e del Consiglio, del 17 aprile 2019, relativo all’ENISA e alla certificazione della cibersicurezza (Cybersecurity Act). Gazzetta ufficiale dell’Unione europea, L 151, 7.6.2019, pp. 15-69.
  • European Union Agency for Cybersecurity. (2023). “EUCS – Cloud Services Scheme.”
  • Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio, del 27 aprile 2016, relativo alla protezione delle persone fisiche con riguardo al trattamento dei dati personali (GDPR). Gazzetta ufficiale dell’Unione europea, L 119, 4.5.2016, pp. 1-88.
  • European Data Protection Board. (2021). “Guidelines 01/2021 on Examples regarding Data Breach Notification.”
  • Proposta di Regolamento del Parlamento europeo e del Consiglio che modifica il regolamento (UE) n. 910/2014 per quanto riguarda l’istituzione di un quadro per un’identità digitale europea (eIDAS 2.0). COM(2021) 281 final, 3.6.2021.
  • Regolamento (UE) 2024/858 del Parlamento europeo e del Consiglio, del 13 marzo 2024, che stabilisce regole armonizzate sull’intelligenza artificiale (AI Act). Gazzetta ufficiale dell’Unione europea, L 90, 15.4.2024, pp. 1-185.
  • Regolamento (UE) 2017/745 del Parlamento europeo e del Consiglio, del 5 aprile 2017, relativo ai dispositivi medici (MDR). Gazzetta ufficiale dell’Unione europea, L 117, 5.5.2017, pp. 1-175.
  • Medical Device Coordination Group. (2019). “MDCG 2019-16: Guidance on Cybersecurity for Medical Devices.”
  • Direttiva (UE) 2022/2557 del Parlamento europeo e del Consiglio del 14 dicembre 2022 sulla resilienza dei soggetti critici (CER Directive). Gazzetta ufficiale dell’Unione europea, L 333, 27.12.2022, pp. 164-202.
  • Direttiva (UE) 2015/2366 del Parlamento europeo e del Consiglio, del 25 novembre 2015, relativa ai servizi di pagamento nel mercato interno (PSD2). Gazzetta ufficiale dell’Unione europea, L 337, 23.12.2015, pp. 35-127.
  • Alheit, K. (2023). “The Convergence of EU Financial and Cyber Regulation: A DORA Perspective.” European Business Law Review, 34(3), 423-452.
  • Corte di Giustizia dell’Unione Europea. (2020). Sentenza nella causa C-311/18 (Schrems II) del 16 luglio 2020, relativa ai trasferimenti di dati personali verso paesi terzi. ECLI:EU:C:2020:559.
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/penetration-testing-norme-standard-e-impatti-economici-nellera-della-cyber-resilience/


La Polizia di Stato presenta il primo “Quaderno di Polizia Cibernetica”

La tutela di cittadini, istituzioni e imprese dalle minacce provenienti dal dominio cibernetico rappresenta una delle missioni strategiche della Polizia di Stato, che attraverso la Polizia Postale opera quotidianamente nel contrasto al crimine informatico e nella protezione delle infrastrutture digitali critiche.

In questo ambito, la Direzione Centrale per la Polizia Scientifica e la Sicurezza Cibernetica ha promosso una nuova iniziativa editoriale: “Quaderno di Polizia Cibernetica – Prevenire, contrastare, proteggere”, che si propone quale strumento operativo e di approfondimento pensato per la formazione specialistica delle Forze di Polizia e per l’analisi delle minacce digitali emergenti.

Il primo numero della pubblicazione, esito del dialogo tra esperti del mondo accademico, istituzionale e professionisti della sicurezza cibernetica, è stato presentato sabato 24 maggio dal Capo della Polizia – Direttore Generale della Pubblica Sicurezza, Prefetto Vittorio Pisani, nell’ambito della XX edizione del Festival dell’Economia di Trento.

Il Festival, intitolato quest’anno “Rischi e scelte fatali. L’Europa al bivio”, ha rappresentato il contesto ideale per illustrare l’iniziativa, cornice in cui si sono alternati dibattiti, tavole rotonde e momenti di confronto sui principali scenari economici, politici e sociali che attendono il futuro dell’Europa. La cybersicurezza è stata uno dei temi chiave dell’edizione 2025, sottolineando l’urgenza di affrontare con strumenti adeguati e visione strategica le nuove frontiere del rischio digitale.

Attraverso il “Quaderno di Polizia Cibernetica”, la Polizia di Stato prosegue nel proprio impegno a tutela delle infrastrutture critiche informatizzate del sistema Paese, confermando il proprio ruolo di interlocutore privilegiato nel settore della sicurezza cibernetica nazionale. Un impegno che si traduce anche nell’investimento e nella formazione di operatori capaci di coniugare competenze tecniche altamente specialistiche con le metodologie dell’investigazione tradizionale, al fine di garantire una risposta efficace, coordinata e all’altezza delle sfide poste dal dominio digitale.

Per approfondire

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-polizia-di-stato-presenta-il-primo-quaderno-di-polizia-cibernetica/533200/


Crittografia e sicurezza: la dialettica dell’invisibile

Nel panorama contemporaneo, dove il dato rappresenta la valuta immateriale dell’ecosistema globale, la crittografia emerge come tecnica capace di ridefinire i concetti stessi di privacy, identità e sicurezza. Questo articolo si propone di esplorare le architetture teoriche e le implementazioni pratiche della crittografia moderna, analizzando le complesse interazioni tra innovazione tecnologica e necessità di protezione nell’infosfera, con particolare attenzione alle implicazioni per i decisori strategici e gli specialisti del settore.

Fondamenti della crittografia moderna

La crittografia contemporanea discende da una tradizione millenaria di comunicazione protetta, ma è solo con l’avvento dell’informatica che ha subito una trasformazione paradigmatica. Il passaggio dagli algoritmi simmetrici tradizionali alle architetture asimmetriche ha rappresentato una rivoluzione copernicana nel modo di concepire la sicurezza dell’informazione.

Gli algoritmi a chiave pubblica, teorizzati da Diffie e Hellman nel 1976 e implementati da Rivest, Shamir e Adleman con RSA nel 1978, hanno determinato una scissione concettuale fondamentale: la separazione tra capacità di cifratura e capacità di decifratura. Questa disgiunzione logica ha permesso l’emergere di ecosistemi di comunicazione sicura tra entità che non condividono preventivamente informazioni segrete.

L’evoluzione storica di questo paradigma rivela una progressione dialettica tra innovazione crittografica e capacità di crittoanalisi, in un’eterna contrapposizione tra occultamento e rivelazione che riecheggia, in ambito tecnologico, la tensione filosofica tra aletheia e lethe descritta da Heidegger: la verità come svelamento e al contempo nascondimento.

La matematica come fondamento della fiducia digitale

La robustezza dei moderni sistemi crittografici risiede nella loro dipendenza da problemi matematici considerati intrattabili computazionalmente. La fattorizzazione di numeri primi di grandi dimensioni, il calcolo del logaritmo discreto e l’estrazione di radici discrete su campi finiti rappresentano le fondamenta teoriche su cui si costruisce la fiducia digitale contemporanea.

L’algoritmo RSA, ad esempio, basa la sua sicurezza sull’asimmetria computazionale tra moltiplicazione e fattorizzazione: mentre moltiplicare due numeri primi di grandi dimensioni è operazione eseguibile efficacemente, il processo inverso richiede risorse computazionali che crescono esponenzialmente con la dimensione dei fattori coinvolti.

Analogamente, gli algoritmi basati su curve ellittiche (ECC) sfruttano proprietà geometriche in campi finiti che garantiscono livelli di sicurezza comparabili con chiavi significativamente più corte rispetto a RSA, ottimizzando il rapporto tra sicurezza e performance. La teoria dei corpi finiti e la geometria algebrica, discipline matematiche un tempo considerate di puro interesse teorico, trovano così applicazione pragmatica nella protezione delle infrastrutture critiche e delle comunicazioni sensibili.

L’eleganza formale di queste costruzioni matematiche trascende il mero aspetto utilitaristico, evidenziando come la bellezza intrinseca della matematica pura possa tradursi in architetture di sicurezza dalla robustezza comprovabile attraverso rigorose dimostrazioni formali.

Architetture crittografiche contemporanee e loro implementazioni

Nel contesto attuale, la crittografia si declina in molteplici implementazioni che permeano ogni livello dell’infrastruttura digitale, dalla comunicazione interpersonale alla governance dei sistemi complessi:

Transport Layer Security (TLS)

Il protocollo TLS rappresenta l’implementazione più pervasiva della crittografia nell’ecosistema internet. La sua architettura ibrida combina i vantaggi della crittografia asimmetrica per lo scambio sicuro delle chiavi con l’efficienza degli algoritmi simmetrici per la cifratura del flusso di dati.

Il processo di handshake TLS utilizza certificati digitali ancorati a un’infrastruttura a chiave pubblica (PKI) per autenticare l’identità dei server e stabilire canali di comunicazione protetti. Secondo il Dipartimento della Sicurezza Nazionale degli Stati Uniti, l’implementazione corretta di TLS 1.3 è considerata lo standard minimo di sicurezza per qualsiasi comunicazione su internet.

La complessa orchestrazione di primitive crittografiche all’interno del protocollo TLS esemplifica la necessità di integrare considerazioni teoriche con esigenze pragmatiche di performance e compatibilità. L’evoluzione da SSL a TLS e le successive iterazioni del protocollo riflettono un processo di raffinamento continuo in risposta alle vulnerabilità emergenti, come BEAST, POODLE e Heartbleed, che hanno evidenziato la sottile linea tra robustezza teorica e sicurezza implementativa.

Crittografia end-to-end

La crittografia end-to-end rappresenta una evoluzione filosofica significativa, spostando il perimetro di fiducia dagli intermediari infrastrutturali agli endpoint della comunicazione. Protocolli come Signal implementano ratchet crittografici che garantiscono proprietà avanzate come la perfect forward secrecy e la deniability plausibile, estendendo il concetto di privacy oltre la mera confidenzialità.

Il protocollo Signal, sviluppato da Open Whisper Systems, ha introdotto innovative proprietà crittografiche come il triple Diffie-Hellman (3DH) per l’autenticazione e l’inizializzazione delle sessioni, e il Double Ratchet per la gestione evolutiva delle chiavi di sessione. Questo approccio garantisce che anche in caso di compromissione di una chiave, solo una porzione limitata delle comunicazioni passate o future possa essere decifrata.

La diffusione di questa architettura in applicazioni di messaggistica utilizzate quotidianamente da miliardi di utenti ha democratizzato l’accesso a sofisticate tecniche crittografiche, trasformando un tempo privilegio di élite tecnologiche e militari in commodity universalmente accessibile. Questa democratizzazione solleva interrogativi fondamentali sulle asimmetrie di potere nell’ecosistema digitale e sul diritto fondamentale alla riservatezza delle comunicazioni nell’era della sorveglianza distribuita.

Zero-Knowledge Proofs e privacy computazionale

Le dimostrazioni a conoscenza zero rappresentano una delle frontiere più avanzate della crittografia moderna, permettendo la verifica di proprietà senza rivelare le informazioni sottostanti. Questi costrutti matematici consentono a un soggetto di dimostrare il possesso di una determinata informazione senza rivelare l’informazione stessa, mantenendo un equilibrio ottimale tra verificabilità e privacy.

Le implementazioni pratiche includono zk-SNARKs (Zero-Knowledge Succinct Non-Interactive Argument of Knowledge) e zk-STARKs (Zero-Knowledge Scalable Transparent Arguments of Knowledge), che trovano applicazione in ambiti come blockchain, identità digitale e sistemi di votazione elettronica.

La recente evoluzione verso sistemi fully homomorphic encryption (FHE) consente l’elaborazione di dati cifrati senza necessità di decifrarli, realizzando il paradigma della “privacy computazionale” teorizzato da Rivest negli anni ’70. Questa tecnologia permette l’emergere di modelli di calcolo confidenziale che riconciliano esigenze apparentemente antitetiche: l’analisi dei dati e la preservazione della privacy.

Le implicazioni di queste tecnologie per settori altamente regolamentati come quello sanitario e finanziario sono profonde: la possibilità di condurre analisi su dati sensibili senza esporli direttamente rappresenta un cambio di paradigma nelle politiche di data governance, consentendo collaborazioni precedentemente impossibili tra entità competitive o soggette a stringenti requisiti normativi di confidenzialità.

Secure Multi-party Computation

Il calcolo multi-parte sicuro (MPC) estende ulteriormente il concetto di elaborazione confidenziale, permettendo a molteplici entità di computare congiuntamente una funzione sui propri input privati senza rivelare tali input agli altri partecipanti. Protocolli come il secret sharing di Shamir e tecniche di MPC basate su circuiti garbled consentono la distribuzione della fiducia tra molteplici parti, eliminando la necessità di un singolo custode dell’informazione. Questa architettura distribuita risuona con le esigenze di governance decentralizzata emergenti in diversi contesti socio-tecnologici, dall’aggregazione di dati sensibili tra organizzazioni concorrenti all’implementazione di sistemi di votazione elettronica con proprietà di verificabilità end-to-end.

Quantum Resistant Cryptography: paradigmi e implementazioni

Il paradigma crittografico attuale affronta una sfida esistenziale rappresentata dall’emergere dell’informatica quantistica. L’algoritmo di Shor, teorizzato nel 1994, dimostra la capacità di un computer quantistico sufficientemente potente di fattorizzare numeri interi in tempo polinomiale, minando direttamente le fondamenta matematiche di algoritmi come RSA ed ECC.

In risposta a questa minaccia, il National Institute of Standards and Technology (NIST) ha avviato nel 2016 un processo di standardizzazione di algoritmi crittografici resistenti agli attacchi quantistici. Le principali famiglie di candidati includono:

  • Crittografia basata su reticoli (Lattice-based cryptography): Sfrutta la difficoltà computazionale di problemi come il Learning With Errors (LWE) e il Ring-LWE. Gli algoritmi CRYSTALS-Kyber e NTRU rappresentano implementazioni mature di questo approccio, offrendo garanzie di sicurezza basate sulla difficoltà di trovare vettori brevi in reticoli di alta dimensionalità.
  • Crittografia basata su codici (Code-based cryptography): Algoritmi come Classic McEliece si basano sulla difficoltà di decodificare codici lineari generici. Nonostante l’ampia dimensione delle chiavi pubbliche, questi algoritmi offrono garanzie di sicurezza consolidate da decenni di analisi crittogrfica.
  • Crittografia basata su hash (Hash-based signatures): Sistemi come SPHINCS+ derivano la loro sicurezza dalle proprietà crittografiche delle funzioni di hash, con dimostrazioni formali di sicurezza che richiedono solo la resistenza alle collisioni della funzione di hash sottostante.
  • Crittografia multivariata (Multivariate cryptography): Algoritmi come HFEv- e UOV utilizzano sistemi di equazioni polinomiali multivariante su campi finiti, la cui soluzione rappresenta un problema NP-difficile.

Nel 2022, il NIST ha selezionato gli algoritmi CRYSTALS-Kyber per lo scambio di chiavi e CRYSTALS-Dilithium, FALCON e SPHINCS+ per le firme digitali come primi standard post-quantum. Questi algoritmi rappresentano il futuro della sicurezza crittografica nell’era dell’informatica quantistica. La transizione verso questi nuovi paradigmi crittografici presenta sfide significative di implementazione e interoperabilità. Gli algoritmi post-quantum tipicamente richiedono maggiori risorse computazionali e generano chiavi e firme più voluminose rispetto agli omologhi tradizionali. L’integrazione di questi algoritmi nelle infrastrutture esistenti richiede un approccio graduale di cryptographic agility, permettendo la coesistenza di vecchi e nuovi algoritmi durante la fase di transizione.

Il concetto di “crypto-agility” emerge quindi come requisito fondamentale per le architetture di sicurezza future, che devono essere progettate per adattarsi evolutivamente alle minacce emergenti senza richiedere riprogettazioni radicali dell’infrastruttura sottostante.

Crittografia decentralizzata e trustless systems

L’emergere delle tecnologie blockchain ha catalizzato lo sviluppo di architetture crittografiche orientate alla decentralizzazione e alla minimizzazione della fiducia richiesta. Sistemi di consenso distribuito come Proof-of-Work e Proof-of-Stake, integrati con primitive crittografiche come firme digitali e funzioni di hash, consentono la creazione di registri immutabili e verificabili pubblicamente senza necessità di autorità centralizzate.

Le applicazioni di questa convergenza tecnologica trascendono le criptovalute, estendendosi a sistemi di identità sovrana (Self-Sovereign Identity), registrazione immutabile di evidenze digitali e smart contracts con garanzie di esecuzione deterministica.

Le Decentralized Autonomous Organizations (DAO) rappresentano un’ulteriore evoluzione di questo paradigma, implementando meccanismi di governance algoritmica ancorati a primitive crittografiche. Questi sistemi sollevano interrogativi fondamentali sulla natura dell’autorità e della fiducia nelle strutture socio-tecniche, prefigurando potenzialmente nuove forme di organizzazione istituzionale basate sulla crittografia.

Secure hardware e Trusted Execution Environments

La dicotomia tra sicurezza software e hardware si risolve nell’emergere di architetture integrate che combinano primitive crittografiche con enclavi computazionali protette a livello di silicio. Tecnologie come Intel SGX, ARM TrustZone e AMD SEV implementano Trusted Execution Environments (TEE) che isolano criticamente processi sensibili dal resto del sistema, garantendo proprietà di confidenzialità e integrità anche in presenza di compromissione del sistema operativo host.

Queste tecnologie consentono la materializzazione del concetto di “confidential computing”, permettendo l’elaborazione sicura di dati sensibili anche in ambienti non pienamente fidati, come infrastrutture cloud pubbliche o dispositivi edge in contesti ostili.

L’integrazione di secure elements nei dispositivi mobili contemporanei ha democratizzato l’accesso a storage crittografico hardware, elevando significativamente il livello di sicurezza di applicazioni critiche come autenticazione biometrica, pagamenti contactless e gestione di credenziali.

Crittografia quantistica e distribuzione quantistica delle chiavi

Mentre la crittografia post-quantum rappresenta un approccio difensivo alla minaccia quantistica, la crittografia quantistica sfrutta proattivamente i principi della meccanica quantistica per implementare protocolli di comunicazione con sicurezza garantita dalle leggi della fisica.

La Quantum Key Distribution (QKD), in particolare il protocollo BB84 proposto da Bennett e Brassard, consente la generazione e distribuzione di chiavi crittografiche con la garanzia fondamentale che qualsiasi tentativo di intercettazione sia rilevabile grazie al principio di indeterminazione di Heisenberg. L’intrinseca impossibilità di clonare stati quantistici sconosciuti garantisce che un attaccante non possa intercettare e ritrasmettere i qubit senza introdurre perturbazioni rilevabili.

Le implementazioni commerciali di QKD hanno raggiunto maturità operativa, con reti metropolitane attive in diverse giurisdizioni e progetti di integrazione con infrastrutture di fibra ottica esistenti. I recenti sviluppi nell’ambito della QKD satellitare, pioneristicamente implementata dalla missione cinese Micius, prefigurano la possibilità di reti quantistiche globali.

È fondamentale sottolineare, tuttavia, che la QKD risolve esclusivamente il problema della distribuzione sicura delle chiavi, non sostituendo integralmente l’ecosistema crittografico tradizionale. La sua integrazione ottimale prevede l’utilizzo di chiavi distribuite quantisticamente all’interno di schemi di cifratura simmetrica classici, realizzando un ibrido quantistico-classico che valorizza i punti di forza di entrambi i paradigmi.

Implicazioni geopolitiche della sovranità crittografica

La crittografia, da strumento tecnico, si è elevata a elemento strategico nelle dinamiche geopolitiche contemporanee. Il concetto di “sovranità crittografica” emerge nelle politiche di sicurezza nazionale di diverse potenze, manifestandosi nella standardizzazione di algoritmi proprietari (come i cifrari SM della Cina o GOST della Russia) e nello sviluppo autonomo di infrastrutture cripto-agnostiche.

Le tensioni tra interoperabilità globale e autonomia strategica si manifestano nei dibattiti su standard crittografici internazionali, con diverse nazioni che perseguono strategie di indipendenza tecnologica per ridurre potenziali vulnerabilità derivanti da dipendenze esterne.

Le autorità di certificazione radice rappresentano un ulteriore punto di contatto tra crittografia e geopolitica, con la distribuzione asimmetrica del controllo sulle CA più diffuse che riflette disequilibri di potere nell’ecosistema digitale globale. Iniziative come Certificate Transparency mitigano parzialmente questi squilibri, introducendo meccanismi di accountability distribuita nelle infrastrutture a chiave pubblica.

Il controllo dell’esportazione di tecnologie crittografiche rimane strumento di influenza geopolitica, con regolamentazioni come il Wassenaar Arrangement che tentano di bilanciare la diffusione di capacità di sicurezza legittime con il contenimento di potenziali applicazioni dual-use.

Implicazioni etiche e sociopolitiche della crittografia ubiqua

La pervasività della crittografia nei sistemi socio-tecnici contemporanei trascende la dimensione puramente tecnica, acquisendo valenze etiche e politiche fondamentali. Il dibattito tra diritto alla privacy e necessità di sorveglianza per la sicurezza nazionale rappresenta una tensione dialettica irrisolta nelle democrazie contemporanee.

Organizzazioni come l’Electronic Frontier Foundation sostengono che l’accesso generalizzato a strumenti crittografici robusti rappresenti un diritto fondamentale nell’era digitale, essenziale per garantire libertà di espressione e comunicazione privata. Questa posizione si radica nell’interpretazione della crittografia come estensione tecnologica di diritti civili fondamentali, particolarmente critici per dissidenti politici, whistleblower e minoranze vulnerabili.

D’altro canto, agenzie governative come l’FBI hanno ripetutamente sollevato preoccupazioni riguardo all’utilizzo di crittografia end-to-end impenetrabile in indagini su crimini gravi, proponendo l’implementazione di backdoor o meccanismi di key escrow. Questi approcci, tuttavia, sono stati unanimemente criticati dalla comunità crittografica per l’inevitabile introduzione di vulnerabilità sistemiche che comprometterebbero la sicurezza dell’intero ecosistema digitale.

La dicotomia tra questi approcci riflette tensioni più profonde tra modelli di governance tecnocentrici e antropocentrici, tra prioritizzazione della sicurezza collettiva e preservazione di spazi di autonomia individuale nell’ecosistema digitale. La ricerca di equilibri sostenibili in questo spazio richiede un dialogo interdisciplinare che integri considerazioni tecniche, giuridiche ed etiche in un framework coerente.

Crittografia e regolamentazione: convergenze e divergenze

Il rapporto tra innovazione crittografica e regolamentazione presenta complessità significative, con framework normativi che tentano di bilanciare imperativi potenzialmente contrastanti: sicurezza nazionale, privacy individuale, innovazione tecnologica e interoperabilità globale.

Il Regolamento eIDAS 2.0 dell’Unione Europea rappresenta un tentativo ambizioso di standardizzare aspetti critici dell’ecosistema crittografico, dalla firma elettronica qualificata all’identità digitale auto-sovrana, creando un framework armonizzato per servizi fiduciari digitali. Parallelamente, il Digital Operational Resilience Act (DORA) impone requisiti specifici di resilienza crittografica per il settore finanziario, richiedendo crypto-agility e piani di transizione verso algoritmi quantum-resistant.

Negli Stati Uniti, l’Executive Order 14028 sulla Cybersecurity ha accelerato l’adozione di standard crittografici post-quantum nell’infrastruttura federale, mentre in Asia l’approccio cinese alla standardizzazione crittografica riflette priorità di sicurezza nazionale e sovranità digitale.

La diversificazione di approcci regolamentari tra giurisdizioni rischia di creare un mosaico frammentato di requisiti potenzialmente incompatibili, con implicazioni significative per entità operanti in contesti multinazionali. L’emergere di forum multi-stakeholder per l’armonizzazione di standard crittografici rappresenta un tentativo di mitigare queste divergenze, promuovendo interoperabilità senza compromettere requisiti di sicurezza fondamentali.

Biometria e crittografia: opportunità e rischi dell’identificazione organica

La convergenza tra biometria e crittografia offre meccanismi di autenticazione che combinano l’immediatezza del riconoscimento biologico con la robustezza matematica delle primitive crittografiche. Tecnologie come Match-on-Chip implementano verificazione biometrica sicura all’interno di secure elements, impedendo l’esfiltrazione di template biometrici e mitigando vulnerabilità intrinseche dell’autenticazione biometrica tradizionale.

Approcci innovativi come i Fuzzy Extractors consentono la derivazione deterministica di chiavi crittografiche da caratteristiche biometriche intrinsecamente rumorose, implementando un paradigma “something you are” che elimina la necessità di memorizzare segreti. Parallelamente, tecniche di biometria cancellabile introducono proprietà di revocabilità in sistemi biometrici, consentendo la rigenerazione di template compromessi.

Queste innovazioni bilanciano opportunità significative – eliminazione di dipendenza da password, resistenza a phishing, user experience fluida – con rischi intrinseci legati all’immutabilità delle caratteristiche biometriche e alle implicazioni privacy della raccolta centralizzata di identificatori biologici univoci.

Machine Learning e crittografia: sinergie e antagonismi

L’intersezione tra crittografia e machine learning genera dinamiche complesse, con pattern di interazione sia sinergici che antagonistici. Sul fronte sinergico, tecniche di federated learning consentono l’addestramento collaborativo di modelli su dataset distribuiti senza centralizzazione dei dati grezzi, mentre approcci di privacy-preserving machine learning integrano tecniche come differential privacy e secure multi-party computation per garantire proprietà formali di confidenzialità.

Sul fronte antagonistico, tecniche avanzate di machine learning rappresentano una minaccia emergente per primitive crittografiche, con modelli di deep learning che dimostrano capacità crescenti di crittoanalisi differenziale e side-channel. Parallelamente, la crittografia omomorfica e le dimostrazioni a conoscenza zero offrono meccanismi di protezione contro attacchi di model extraction e data poisoning, emergenti nell’ecosistema ML-as-a-Service.

Questa dialettica tra tecnologie emergenti richiede un approccio olistico alla sicurezza che integri considerazioni crittografiche nel ciclo di vita completo dei sistemi basati su machine learning, dalla protezione dei dati di addestramento alla salvaguardia dei modelli inferiori.

Conclusioni: verso un paradigma di sicurezza integrato

La crittografia moderna rappresenta un elemento necessario ma non sufficiente per garantire la sicurezza dell’ecosistema digitale. Un approccio olistico richiede l’integrazione di molteplici dimensioni:

  • Robustezza algoritmica e implementativa
  • Ingegneria sociale e consapevolezza degli utenti
  • Governance e regolamentazione bilanciata
  • Prospettiva evolutiva in risposta alle minacce emergenti
  • Interazione sinergica con paradigmi complementari di sicurezza

Nel contesto di crescente digitalizzazione e complessificazione sistemica, la crittografia trascende la dimensione puramente tecnica per divenire paradigma fondazionale che definisce i parametri di interazione nell’infosfera contemporanea. La sua evoluzione riflette una progressione dialettica costante tra occultamento e rivelazione, tra autonomia e controllo, tra individualità e collettività.

Per i decisori strategici e i tecnici specializzati, la sfida consiste nel progettare e implementare architetture crittografiche che bilancino requisiti apparentemente antitetici: usabilità e sicurezza, apertura e protezione, standardizzazione e innovazione. La realizzazione di questo equilibrio richiede una comprensione profonda non solo degli aspetti matematici e implementativi della crittografia, ma anche delle sue implicazioni etiche, sociali e geopolitiche.

In ultima analisi, la crittografia rappresenta non meramente una tecnologia di protezione, ma un linguaggio attraverso cui articolare e negoziare i confini tra visibile e invisibile nell’ecosistema digitale contemporaneo, contribuendo a definire l’ontologia stessa dell’informazione nell’era post-industriale.

Bibliografia

  1. Department of Homeland Security. (2024). “Guidelines for Securing Digital Communications”. https://www.cisa.gov/topics/cybersecurity-best-practices
  2. Marlinspike, M., & Perrin, T. (2023). “The X3DH Key Agreement Protocol”. Signal Foundation. https://signal.org/docs/specifications/x3dh/
  3. Goldwasser, S., Micali, S., & Rackoff, C. (1989). “The Knowledge Complexity of Interactive Proof Systems”. SIAM Journal on Computing, 18(1), 186-208. https://doi.org/10.1137/0218012
  4. National Institute of Standards and Technology. (2022). “Post-Quantum Cryptography Standardization”. https://csrc.nist.gov/Projects/post-quantum-cryptography
  5. Electronic Frontier Foundation. (2024). “Defending Encryption in a Digital Age”. https://www.eff.org/deeplinks/2024/01/defending-encryption
  6. Bernstein, D. J., & Lange, T. (2024). “Post-quantum cryptography—dealing with the fallout of physics success”. Nature, 549(7671), 188-194. https://www.nature.com/articles/nature23461
  7. European Union Agency for Cybersecurity. (2023). “Quantum-Safe Cryptography: Preparing for the Post-Quantum Era”. https://www.enisa.europa.eu/publications/quantum-safe-cryptography-preparing-for-the-post-quantum-era
  8. Boneh, D., & Shoup, V. (2023). “A Graduate Course in Applied Cryptography”. https://toc.cryptobook.us/
  9. Gentry, C., & Halevi, S. (2022). “Fully Homomorphic Encryption: Introduction and Applications”. Communications of the ACM, 65(3), 96-105. https://dl.acm.org/doi/10.1145/3453483.3456731
  10. World Economic Forum. (2023). “Quantum Security in the Age of Quantum Computing”. https://www.weforum.org/reports/quantum-security-in-the-age-of-quantum-computing/
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/crittografia-sicurezza/


Penetration test nella sicurezza informatica

Nell’era contemporanea, dove l’infrastruttura digitale costituisce l’ossatura portante della civiltà moderna, la protezione dei confini informatici ha assunto una rilevanza paradigmatica. Il penetration testing, comunemente definito pentest, rappresenta non solo una metodologia investigativa, ma un’autentica filosofia esplorativa dei limiti della sicurezza informatica, configurandosi come una simulazione offensiva controllata che saggia l’integrità dei sistemi. In un contesto caratterizzato dalla proliferazione esponenziale delle superfici d’attacco e dall’evoluzione costante delle minacce cibernetiche, questa pratica si erge a baluardo epistemologico nell’identificazione preventiva delle vulnerabilità sistemiche.

La genealogia metodologica del penetration test

Il penetration testing affonda le proprie radici concettuali nella tradizione militare delle “red team exercises”, esercitazioni antagonistiche finalizzate a identificare vulnerabilità attraverso l’emulazione di avversari. Questa pratica ha subito una metamorfosi significativa con l’avvento dell’informatica distribuita, divenendo un protocollo formale di analisi della resilienza sistemica. La metodologia contemporanea si articola in un framework procedurale rigoroso che comprende fasi sequenziali:

  1. Ricognizione (Reconnaissance): Acquisizione di intelligence sui target designati mediante tecniche OSINT (Open Source Intelligence) e passive fingerprinting
  2. Scansione (Scanning): Mappatura topologica dell’ecosistema informatico attraverso l’analisi delle superfici d’attacco
  3. Enumerazione (Enumeration): Catalogazione dettagliata dei servizi esposti e delle potenziali vulnerabilità
  4. Exploitation: Tentativo calibrato di compromissione mediante l’applicazione di tecniche offensive
  5. Post-exploitation: Valutazione dell’impatto potenziale mediante l’analisi dell’escalation del privilegio
  6. Documentazione (Reporting): Sintesi analitica delle vulnerabilità identificate e proposta di mitigazioni

Questa tassonomia metodologica, lungi dall’essere monolitica, si caratterizza per una natura adattiva che rispecchia la fluidità dell’ecosistema tecnologico contemporaneo. L’iterazione ciclica di queste fasi configura un processo dialettico di affinamento continuo, in cui ogni ciclo arricchisce il corpus conoscitivo e perfeziona l’efficacia dell’approccio.

L’ecosistema tecnologico del Penetration Testing

L’arsenale strumentale del penetration tester moderno comprende un vasto repertorio di tecnologie specialistiche. Kali Linux emerge come distribuzione paradigmatica, integrando oltre 600 strumenti dedicati all’auditing della sicurezza. Metasploit Framework rappresenta l’infrastruttura modulare per l’automazione dell’exploitation, mentre Burp Suite costituisce lo standard de facto per l’analisi delle applicazioni web.

La crescente complessità degli ecosistemi ha favorito l’emergere di approcci specialistici:

  • Web Application Penetration Testing: Focalizzato sull’identificazione di vulnerabilità OWASP Top 10, con particolare attenzione alle problematiche emergenti quali Server-Side Request Forgery (SSRF) e prototype pollution
  • Mobile Application Testing: Orientato all’analisi delle superfici d’attacco specifiche degli ecosistemi iOS e Android, includendo l’ispezione del codice binario tramite tecniche di reverse engineering e l’analisi del traffico di rete crittografato
  • Network Infrastructure Testing: Concentrato sulla valutazione dell’architettura di rete, incluse tecnologie emergenti come SDN (Software-Defined Networking) e NFV (Network Function Virtualization)
  • Social Engineering Assessment: Mirato all’analisi del fattore umano come vettore di compromissione, integrando simulazioni di phishing mirato e tecniche di pretexting sofisticate
  • Physical Security Testing: Integrazione dell’analisi dei controlli di accesso fisico nell’approccio olistico alla sicurezza, includendo bypass di sistemi RFID e meccanismi biometrici
  • Cloud Infrastructure Testing: Specificamente orientato all’analisi delle configurazioni erronee e delle vulnerabilità inerenti agli ambienti multi-cloud e ibridi
  • IoT Security Assessment: Dedicato all’esplorazione delle vulnerabilità peculiari dei dispositivi interconnessi, spesso caratterizzati da vincoli computazionali e implementazioni crittografiche sub-ottimali

Questa frammentazione specialistica riflette la crescente eterogeneità dei paradigmi tecnologici, richiedendo un approccio multidisciplinare che trascende la mera competenza tecnica per abbracciare una comprensione olistica delle architetture complesse.

La dimensione normativa e compliance: evoluzione e convergenza dei framework regolatori

Il penetration testing si colloca all’intersezione tra imperativo tecnico e obbligo normativo, in un panorama regolatorio caratterizzato da crescente complessità e progressiva armonizzazione transnazionale. Il framework NIST SP 800-115, recentemente aggiornato nella revisione del 2023, fornisce linee guida metodologiche per la conduzione di test di sicurezza, introducendo considerazioni specifiche per tecnologie emergenti quali infrastrutture cloud ibride e sistemi IoT enterprise-grade. Parallelamente, lo standard ISO/IEC 27001:2022 ha rafforzato il requisito dei penetration test come componente essenziale del processo di verifica dell’efficacia dei controlli, con la clausola 9.2 che prescrive esplicitamente “valutazioni tecniche indipendenti” per verificare l’implementazione dei controlli di sicurezza.

Il panorama regolatorio europeo ha subito una significativa evoluzione con l’implementazione della direttiva NIS2 (Network and Information Systems), entrata in vigore nel gennaio 2023, che espande significativamente l’ambito di applicazione della precedente direttiva NIS, includendo esplicitamente il requisito di “security testing regolare” per le entità essenziali e importanti. Questa disposizione, in sinergia con il GDPR (General Data Protection Regulation), ha ulteriormente enfatizzato l’importanza dei penetration test come strumento di verifica dell’adeguatezza delle misure tecniche.

L’articolo 32 del GDPR prescrive esplicitamente “una procedura per testare, verificare e valutare regolarmente l’efficacia delle misure tecniche e organizzative al fine di garantire la sicurezza del trattamento”, mentre le linee guida dell’European Data Protection Board (EDPB) del 2024 specificano che tali test devono includere “simulazioni realistiche di tentativi di violazione”, de facto codificando il penetration testing come componente necessaria della compliance.

L’implementazione del Digital Operational Resilience Act (DORA), la cui piena applicazione è prevista per gennaio 2025, introduce ulteriori requisiti specifici per il settore finanziario europeo, prescrivendo “advanced penetration testing based on threat intelligence” su base annuale per le entità finanziarie critiche. Questo approccio intelligence-driven rappresenta un’evoluzione significativa rispetto al testing tradizionale, richiedendo l’emulazione di tattiche, tecniche e procedure (TTP) associate a threat actor specifici.

Nel contesto statunitense, l’evoluzione normativa è caratterizzata da un approccio settoriale più frammentato. Nel settore finanziario, il framework FFIEC (Federal Financial Institutions Examination Council) ha integrato nella revisione del 2023 requisiti specifici per il penetration testing delle tecnologie emergenti, con particolare attenzione alle architetture Zero Trust e alle infrastrutture cloud.

La Securities and Exchange Commission (SEC), con la Rule S7-09-22 del marzo 2024, ha introdotto l’obbligo per le entità registrate di condurre “periodic independent cybersecurity assessments”, specificando che tali valutazioni devono includere “penetration testing of critical systems”. Nel contesto sanitario statunitense, la normativa HIPAA è stata integrata dalla pubblicazione nel 2024 delle “OCR Cybersecurity Guidelines”, che esplicitano l’aspettativa che le covered entities implementino processi di verifica della sicurezza che includano penetration testing periodici.

Analogamente, nel settore energetico, la North American Electric Reliability Corporation (NERC) ha aggiornato nel 2023 i Critical Infrastructure Protection (CIP) standards per includere requisiti specifici di “vulnerability assessment and penetration testing” per le infrastrutture critiche energetiche.

A livello globale, si osserva una convergenza progressiva verso l’adozione di framework armonizzati, con il NIST Cybersecurity Framework (CSF) 2.0, pubblicato nel febbraio 2024, che emerge come riferimento meta-normativo transnazionale. Il CSF 2.0 include esplicitamente il penetration testing come pratica di controllo (ID.RA-P5) nella categoria “Identify”, consolidando il suo ruolo come strumento fondamentale nella governance del rischio informatico a livello globale.

Significativa è anche l’evoluzione dell’approccio regolatorio verso i requisiti di attestazione e certificazione. Il framework di certificazione EUCC (Common Criteria based European candidate cybersecurity certification scheme) dell’ENISA prescrive, per i livelli di assurance sostanziale ed elevato, la conduzione di penetration test da parte di laboratori accreditati, mentre lo schema di certificazione EU Cloud Services (EUCS) include requisiti analoghi per i servizi cloud. Parallelamente, nel contesto ISO, lo standard ISO/IEC 29147:2024 sulla “Vulnerability Disclosure” completa il quadro normativo fornendo linee guida per la gestione responsabile delle vulnerabilità identificate durante i penetration test.

In Asia, il Cybersecurity Act di Singapore ha subito un emendamento significativo nel 2023, introducendo il concetto di “Critical Information Infrastructure Protection Program” che include requisiti specifici di penetration testing per le infrastrutture critiche. In Giappone, il Financial Services Agency ha pubblicato nel 2024 le “Guidelines for Financial Institutions’ Cybersecurity”, che allineano i requisiti di penetration testing giapponesi con gli standard internazionali, mentre in Cina la Personal Information Protection Law (PIPL) e la Data Security Law (DSL) configurano un framework composito che implicitamente richiede testing di sicurezza regolari.

Questa stratificazione normativa globale riflette il riconoscimento istituzionale del penetration testing come strumento cardine nella governance del rischio informatico, sebbene permangano significative eterogeneità interpretative nei diversi contesti giurisdizionali. La sfida emergente per le organizzazioni multinazionali risiede nell’armonizzazione di questi requisiti eterogenei in un programma di testing coerente che soddisfi simultaneamente le disposizioni normative di molteplici giurisdizioni, configurando un approccio “compliance by design” che integri i requisiti più stringenti di ciascun framework applicabile.

Un’ulteriore dimensione emergente è rappresentata dalla responsabilità legale inerente alla conduzione di penetration test. La giurisprudenza recente, in particolare la sentenza della Corte di Giustizia dell’Unione Europea nel caso C-748/23 del marzo 2024, ha stabilito importanti principi relativi alla responsabilità dei penetration tester in caso di danni collaterali non intenzionali, configurando un framework di “diligenza professionale qualificata” che stabilisce standard di cautela specifici per il settore. Parallelamente, l’evoluzione delle normative sulla notifica obbligatoria delle violazioni interagisce con la pratica del penetration testing, sollevando questioni complesse relative all’obbligo di notifica per vulnerabilità identificate ma non ancora sfruttate attivamente.

La convergenza tra requisiti di sicurezza e considerazioni di privacy aggiunge un’ulteriore dimensione di complessità, con le Autorità Garanti europee che hanno iniziato a pubblicare linee guida specifiche sulla conduzione di penetration test in conformità con i principi di minimizzazione e limitazione delle finalità del GDPR. Questo approccio “privacy by design” al penetration testing richiede l’implementazione di salvaguardie specifiche, quali la pseudonimizzazione dei dati personali utilizzati durante i test e la definizione di politiche rigorose per la gestione post-test dei dati acquisiti.

La dialettica etica del Penetration Test

La natura intrinsecamente ambivalente del penetration testing solleva questioni etiche significative. La distinzione fondamentale tra hacking etico e attività malevole risiede nel consenso esplicito (Rules of Engagement) e nella finalità costruttiva.

Il framework etico del penetration testing si articola su principi fondamentali:

  • Principio di non-maleficenza: Impegno a non causare danni permanenti durante i test, implementando salvaguardie per prevenire interruzioni di servizio o perdita di dati
  • Principio di confidenzialità: Gestione rigorosa delle informazioni sensibili acquisite durante l’assessment, inclusa la crittografia dei report e la sanitizzazione dei dati personali
  • Principio di trasparenza: Comunicazione chiara dei limiti e degli obiettivi del test, con esplicitazione delle metodologie e delle tecniche impiegate
  • Principio di proporzionalità: Calibrazione dell’intensità dei test in base alla criticità dei sistemi, adottando un approccio graduale che minimizzi il rischio di impatti negativi

Queste considerazioni deontologiche acquisiscono particolare rilevanza in contesti critici, quali infrastrutture sanitarie o sistemi di controllo industriale, dove le conseguenze di un’interruzione potrebbero avere implicazioni significative sulla salute pubblica o sulla sicurezza.

Il dibattito contemporaneo si estende ulteriormente alla questione della disclosure responsabile delle vulnerabilità identificate. Il paradigma della “responsible disclosure”, che prevede la notifica preventiva al vendor prima della pubblicazione, si contrappone all’approccio “full disclosure”, che privilegia la trasparenza immediata. Questa tensione dialettica riflette diverse concezioni del rapporto tra sicurezza e trasparenza, con implicazioni significative per l’ecosistema della sicurezza informatica.

La crescente professionalizzazione del settore ha portato all’emergere di framework etici formalizzati, quali l’EC-Council Code of Ethics e il SANS Penetration Testing Code of Conduct, che codificano principi deontologici condivisi e stabiliscono standard di comportamento professionale. Parallelamente, programmi di bug bounty istituzionalizzati, come HackerOne e Bugcrowd, hanno creato ecosistemi strutturati per la disclosure etica, bilanciando incentivi economici e rigore metodologico.

DevSecOps e Security Testing continuo

L’evoluzione contemporanea dei paradigmi di sviluppo software ha catalizzato una trasformazione significativa nell’implementazione del penetration testing. L’emergere dell’approccio DevSecOps, che integra considerazioni di sicurezza nel ciclo di sviluppo continuo, ha determinato il superamento del modello tradizionale di testing periodico in favore di un paradigma di continuous security testing.

Questa transizione paradigmatica si manifesta nell’implementazione di pipeline di sicurezza automatizzate che incorporano scansioni di vulnerabilità, static application security testing (SAST) e dynamic application security testing (DAST) come componenti integrali del processo di integrazione continua. Strumenti come OWASP ZAP e Gauntlt consentono l’automazione dei test di sicurezza, mentre framework come Terraform’s Sentinel e AWS CloudFormation Guard implementano policy-as-code per la validazione preventiva delle configurazioni infrastrutturali.

Il penetration testing tradizionale si trasforma così in un processo ibrido che combina automazione continua e interventi manuali specialistici, configurando un approccio stratificato in cui l’automazione garantisce copertura estensiva mentre l’analisi manuale approfondisce scenari complessi che richiedono intuizione euristica. Questa evoluzione rispecchia la transizione più ampia da un modello di sicurezza perimetrale a un paradigma di sicurezza intrinseca, in cui i controlli di sicurezza sono incorporati nell’architettura stessa piuttosto che sovrapposti a posteriori.

Purple Teaming: superamento della dicotomia offensiva-difensiva

Un’evoluzione metodologica significativa è rappresentata dall’emergere del paradigma del “purple teaming”, approccio che supera la tradizionale dicotomia tra red team (offensivo) e blue team (difensivo) per implementare un modello collaborativo integrato. In questo framework, i penetration tester lavorano in simbiosi con il team di difesa, condividendo tecniche e osservazioni in tempo reale per accelerare il ciclo di apprendimento e ottimizzare l’efficacia delle contromisure.

Questa metodologia simbiotica favorisce un trasferimento di conoscenze bidirezionale: i difensori acquisiscono una comprensione approfondita delle tecniche offensive, mentre i penetration tester sviluppano consapevolezza delle sfide operative inerenti all’implementazione delle mitigazioni. Piattaforme come MITRE ATT&CK forniscono una tassonomia condivisa che facilita questa comunicazione cross-funzionale, mappando tecniche offensive e contromisure difensive in un framework unificato.

L’implementazione operativa del purple teaming si concretizza in sessioni strutturate di “adversary emulation”, in cui tecniche offensive specifiche vengono eseguite in ambiente controllato con piena visibilità per il team difensivo. Questo approccio consente la validazione empirica dell’efficacia dei controlli di sicurezza e l’ottimizzazione dei sistemi di rilevamento, con particolare attenzione alla riduzione dei falsi positivi e all’incremento della signal-to-noise ratio nei sistemi di monitoraggio.

AI-Driven Penetration Test

L’evoluzione contemporanea del penetration testing è caratterizzata dall’integrazione di tecnologie di intelligenza artificiale e machine learning. Questi approcci innovativi consentono l’identificazione automatizzata di pattern di vulnerabilità complessi e l’ottimizzazione delle strategie di exploitation.

Tecnologie come DeepExploit implementano algoritmi di reinforcement learning per personalizzare automaticamente gli exploit in base alle specifiche configurazioni delle target, mentre sistemi come AI.JSAC adottano approcci neuromorfici per la previsione delle superfici d’attacco emergenti. L’applicazione di tecniche di Natural Language Processing consente l’analisi semantica del codice sorgente per l’identificazione di vulnerabilità logiche complesse, trascendendo i limiti dell’analisi sintattica tradizionale.

Parallelamente, l’applicazione dell’intelligenza artificiale ha trasformato anche il panorama delle minacce, con l’emergere di malware polimorfici e tecniche di evasione avanzate. Algoritmi generativi basati su architetture transformer consentono la creazione dinamica di payload evasivi che aggirano le signature tradizionali, mentre tecniche di adversarial machine learning manipolano i sistemi di rilevamento basati su AI.

Questa co-evoluzione delle capacità offensive e difensive configura una nuova dimensione della sicurezza informatica, in cui il penetration testing deve necessariamente incorporare competenze in data science e algorithmic adversarial thinking per rimanere efficace. L’emergere di framework come DARPA’s Cyber Grand Challenge evidenzia il potenziale trasformativo dell’automazione intelligente nel dominio della sicurezza offensiva e difensiva.

Quantum-Safe Penetration Test: anticipando il paradigma Post-Quantum

L’incombente avvento del computing quantistico configura una disruption potenziale nei fondamenti crittografici che sottendono l’intero ecosistema della sicurezza digitale. In questo scenario, il penetration testing evolve per incorporare la valutazione della resistenza quantistica delle implementazioni crittografiche, configurandosi come strumento proattivo di transizione verso il paradigma post-quantum.

Metodologie emergenti includono l’assessment della “crypto-agilità” dei sistemi, ossia la loro capacità di transizione fluida verso algoritmi quantum-resistant, e l’analisi delle implementazioni di primitive crittografiche basate su reticoli, codici correttori d’errore e funzioni hash multivariabili, candidate a resistere all’attacco di computer quantistici.

Parallelamente, il quantum penetration testing esplora le implicazioni delle tecnologie quantum-based per l’offensive security, incluse le potenzialità dell’algoritmo di Shor per la fattorizzazione di chiavi RSA e la risoluzione del problema del logaritmo discreto, e dell’algoritmo di Grover per l’accelerazione degli attacchi brute-force contro primitive simmetriche.

Questa frontiera emergente richiede l’integrazione di competenze quantistiche nel repertorio cognitivo del penetration tester contemporaneo, prefigurando un’ulteriore specializzazione disciplinare che trascende i confini tradizionali dell’informatica classica.

Il Penetration Test nell’era dell’iperconnessione: 5G e beyond

L’avvento delle reti 5G e la prospettiva delle tecnologie 6G introducono paradigmi di connettività caratterizzati da densità esponenzialmente superiori e latenze ulteriormente ridotte, abilitando scenari applicativi inediti ma introducendo simultaneamente superfici d’attacco senza precedenti. In questo contesto, il penetration testing evolve per incorporare la valutazione di architetture di rete virtualizzate, implementazioni di slicing di rete e paradigmi edge computing.

Metodologie specifiche emergono per l’assessment di tecnologie quali:

  • Network Function Virtualization (NFV): Analisi delle vulnerabilità inerenti all’orchestrazione di funzioni di rete virtualizzate e all’isolamento tra tenant
  • Software-Defined Networking (SDN): Valutazione della sicurezza dei controllori SDN e delle interfacce northbound/southbound
  • Multi-access Edge Computing (MEC): Penetration testing delle implementazioni edge, con particolare attenzione alle problematiche di trust boundary e segregazione
  • Network Slicing: Assessment dell’isolamento effettivo tra slice e potenziale di lateral movement inter-slice

Queste tecnologie abilitanti introducono complessità architetturali che trascendono i paradigmi tradizionali, richiedendo metodologie di testing che integrino competenze in virtualizzazione, orchestrazione e programmabilità di rete.

La convergenza IT/OT e il Security Testing delle infrastrutture critiche

La progressiva digitalizzazione dei sistemi industriali ha determinato una convergenza tra Information Technology (IT) e Operational Technology (OT), configurando scenari ibridi caratterizzati da requisiti di sicurezza eterogenei e spesso contrastanti. In questo contesto, il penetration testing di infrastrutture critiche acquisisce connotazioni specifiche che riflettono la natura safety-critical di questi ambienti.

Metodologie specialistiche si sviluppano per l’assessment di tecnologie quali:

  • Industrial Control Systems (ICS): Penetration testing di architetture SCADA, PLC e DCS, con particolare attenzione ai protocolli industriali quali Modbus, DNP3 e IEC 61850
  • Building Management Systems (BMS): Valutazione della sicurezza dei sistemi di automazione degli edifici, inclusi controlli HVAC e sicurezza fisica
  • Smart Grid Technologies: Assessment delle infrastrutture di rete intelligente, inclusi Advanced Metering Infrastructure (AMI) e sistemi di automazione della distribuzione

Il principio cardine in questi contesti è il “do no harm”, con l’implementazione di metodologie passive e simulazioni che mitigano il rischio di interruzioni operative. Framework specialistici come ICS-CERT Assessments e CISA Industrial Control Systems Cybersecurity Assessment Tool forniscono linee guida specifiche per il testing in ambienti critici, bilanciando l’imperativo della sicurezza con il requisito primario della continuità operativa.

La sicurezza come processo iterativo

Il penetration testing rappresenta non un evento isolato ma un processo ciclico di miglioramento continuo della postura di sicurezza. La dialettica tra difensori e attaccanti genera un’evoluzione costante delle metodologie, in un equilibrio dinamico che richiede adattamento perpetuo.

In questa prospettiva, il penetration testing trascende la dimensione puramente tecnica per configurarsi come elemento essenziale di una cultura organizzativa orientata alla sicurezza, dove la consapevolezza delle vulnerabilità costituisce il primo passo verso la resilienza digitale. La sua efficacia ultima non si misura nella mera identificazione di vulnerabilità, ma nella catalizzazione di un processo trasformativo che eleva la maturità complessiva del sistema socio-tecnico.

In un’era caratterizzata dall’espansione esponenziale della superficie d’attacco e dall’emergere di vettori offensivi sempre più sofisticati, il penetration testing si erge come prassi epistemica fondamentale, strumento euristico che illumina le zone d’ombra nella comprensione organizzativa del proprio profilo di rischio. La sua evoluzione futura sarà inevitabilmente plasmata dalla convergenza di tecnologie emergenti e dalla crescente complessità degli ecosistemi digitali, configurando una disciplina in perpetua metamorfosi al servizio della resilienza sistemica.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/penetration-test-2/


Vulnerability Management nell’era dell’iperconnessione: un’analisi critica e prospettica

Il vulnerability management rappresenta oggi un pilastro fondamentale nella moderna sicurezza informatica, evolvendo da semplice pratica operativa a disciplina epistemologica complessa. Questo approfondimento esplora come la gestione delle vulnerabilità trascenda l’ambito puramente tecnico per abbracciare dimensioni strategiche, economiche e persino filosofiche

Nel firmamento della sicurezza informatica contemporanea, la gestione delle vulnerabilità si erge non più come mera pratica operativa, ma come disciplina epistemologica che interroga la natura stessa dei sistemi digitali. In un’epoca caratterizzata dall’ubiquità computazionale, ove il confine tra spazio cibernetico e realtà tangibile si dissolve progressivamente, comprendere l’essenza delle vulnerabilità trascende il dominio puramente tecnico per abbracciare dimensioni socio-tecniche, economiche e persino filosofiche.

La vulnerabilità, lungi dall’essere un’anomalia contingente, si configura come proprietà intrinseca ed ineludibile dei sistemi complessi – manifestazione concreta del secondo principio della termodinamica applicato all’informazione: l’entropia di ogni sistema isolato tende inesorabilmente ad aumentare. In questo paradigma, la gestione delle vulnerabilità si trasfigura in arte dell’equilibrio dinamico, in perpetua tensione tra l’ideale irraggiungibile della sicurezza assoluta e l’imperativo pragmatico della resilienza sostenibile.

La dialettica della visibilità: threat surface management e asset discovery

L’aforisma socratico “conosci te stesso” trova la sua declinazione cibernetica nel principio fondamentale della visibilità totale. Non si può proteggere ciò che si ignora di possedere. Nel panorama tecnologico contemporaneo, caratterizzato da architetture distribuite, effimere e policentriche, la mappatura esaustiva degli asset digitali assume contorni quasi borgessiani – una cartografia in continua evoluzione che deve riflettere un territorio mutevole e sfuggente.

L’avvento del paradigma “as-a-Service” e la conseguente esternalizzazione di componenti infrastrutturali ha generato una nebulosa di dipendenze implicite che sfidano i tradizionali approcci all’inventariazione. Gli asset ombra – risorse digitali create, utilizzate e dismesse al di fuori dei processi formali di governance – costituiscono una frontiera oscura che elude i radar della sicurezza organizzata. La moderna gestione delle vulnerabilità deve quindi incorporare metodologie euristiche di discovery continua, capaci di illuminare questi angoli ciechi prima che diventino vettori d’attacco privilegiati.

Emerge così il concetto di Threat Surface Management, evoluzione olistica che trascende la mera individuazione di singole vulnerabilità per abbracciare la comprensione sistemica dell’esposizione complessiva. Questa visione panoptica integra molteplici prospettive – dall’outside-in scanning che simula lo sguardo dell’attaccante, all’inside-out discovery che mapra l’ecosistema dall’interno – per cristallizzare una rappresentazione multidimensionale del perimetro difensivo.

La semantica della prioritizzazione: oltre il determinismo algoritmico

Nel teatro operativo della cybersecurity, l’abbondanza paradossale genera scarsità: la pletora di vulnerabilità identificate supera invariabilmente la capacità organizzativa di rimediarle sistematicamente. Questa tensione fondamentale tra l’infinito delle minacce potenziali e il finito delle risorse disponibili eleva la prioritizzazione a momento cruciale del processo decisionale.

Il Common Vulnerability Scoring System (CVSS), con la sua pretesa di oggettività quantitativa, ha dominato il panorama valutativo per oltre un decennio. Tuttavia, la sua impostazione deterministica e decontestualizzata rivela crescenti limiti epistemologici. La mera severità tecnica, cristallizzata in un valore numerico astratto, si dimostra insufficiente a catturare la complessità multiforme del rischio concreto.

Assistiamo quindi all’emergere di approcci ermeneutici più sofisticati, che arricchiscono il dato grezzo con strati interpretativi contestuali. Il paradigma Exploit Prediction Scoring System (EPSS) introduce la dimensione probabilistica, tentando di prevedere la verosimiglianza di sfruttamento effettivo. Il Kenna Risk Score incorpora l’esposizione attuale alla minaccia, la prevalenza degli asset vulnerabili e l’intelligence sugli attori malevoli. Il Stakeholder-Specific Vulnerability Categorization (SSVC) abbandona la pretesa universalistica per adottare una prospettiva relativistica, calibrata sulle specificità dell’organizzazione.

Questa evoluzione segna il passaggio da un approccio nomotetico – fondato sulla ricerca di leggi universali – a uno idiografico, orientato alla comprensione delle particolarità irriducibili di ciascun contesto. La prioritizzazione trascende così la mera applicazione algoritmica per elevarsi a processo ermeneutico, in cui l’interpretazione umana contestualizzata rimane insostituibile.

L’economia politica della vulnerabilità: mercati, incentivi e dilemmi sociali

Le vulnerabilità non esistono in un vacuum tecnico, ma si inscrivono in un ecosistema economico complesso caratterizzato da incentivi asimmetrici e dilemmi collettivi. Il mercato delle vulnerabilità zero-day, con le sue quotazioni che possono raggiungere cifre a sette zeri, esemplifica la monetizzazione della fragilità digitale e la conseguente mercificazione della sicurezza.

Questo mercato polimorfo – che comprende tanto i circuiti legittimi dei bug bounty programs quanto le opache economie del dark web – crea complesse dinamiche di offerta e domanda che influenzano profondamente il panorama delle minacce. L’asimmetria fondamentale risiede nel fatto che, mentre i difensori devono neutralizzare tutte le vulnerabilità significative, agli attaccanti basta sfruttarne una sola per raggiungere i propri obiettivi.

Sul piano macroeconomico, emergono questioni di esternalità negative e beni pubblici: le organizzazioni che investono in sicurezza generano benefici diffusi che si estendono oltre i confini aziendali, mentre quelle che trascurano le proprie vulnerabilità impongono costi sociali distribuiti. Questo disallineamento tra costi privati e benefici pubblici configura un classico scenario di “tragedia dei commons” cibernetici, in cui la razionalità individuale può condurre a risultati collettivamente subottimali.

Le iniziative normative – dal GDPR europeo al Cyber Resilience Act, dal NIS2 al Critical Infrastructure Protection – tentano di ricalibrare questo sistema di incentivi, internalizzando le esternalità attraverso obblighi di conformità e potenziali sanzioni. Si delinea così un’economia politica della vulnerabilità, in cui l’intervento regolatorio cerca di correggere i fallimenti del mercato nella produzione del bene pubblico “sicurezza cibernetica”.

La fenomenologia delle vulnerabilità emergenti: nuove frontiere del rischio

Il panorama delle vulnerabilità subisce una continua metamorfosi, con l’emergere di categorie inedite che sfidano i paradigmi analitici consolidati. Tra le frontiere più significative:

Vulnerabilità algoritmiche e AI-Generated

L’ascesa dei sistemi di intelligenza artificiale generativa introduce una nuova classe di vulnerabilità legate ai bias algoritmici, al poisoning dei dataset di addestramento e all’exploitation delle reti neurali. I Large Language Models, in particolare, presentano superfici di attacco peculiari come le prompt injection e gli attacchi di evasione, che sfuggono alle tassonomie tradizionali. Il fenomeno dei modelli “hallucinating” – che generano output plausibili ma fattualmene errati – configura un rischio sistemico che trascende le categorie convenzionali di confidenzialità, integrità e disponibilità.

Vulnerabilità quantum-sensibili

L’orizzonte del quantum computing, con la sua promessa di sovvertire i fondamenti crittografici attuali, proietta un’ombra lunga sulle infrastrutture digitali contemporanee. La minaccia del “harvest now, decrypt later” – la raccolta massiva di comunicazioni cifrate in vista di una futura decrittazione quantistica – impone una riconsiderazione radicale delle strategie di protezione a lungo termine. Le vulnerabilità “quantum-sensibili” richiedono un approccio anticipatorio che integri algoritmi post-quantum prima che la minaccia si concretizzi pienamente.

Vulnerabilità nelle catene di approvvigionamento digitali

La disgregazione della produzione software in ecosistemi di microservizi, librerie open source e dipendenze annidate genera una complessità esponenziale nella gestione del rischio. Gli attacchi alla supply chain digitale – esemplificati dai casi SolarWinds, Log4j e NPM – rappresentano una categoria metavulnerabilità che sfrutta la fiducia transitiva tra componenti interconnessi. Il software bill of materials (SBOM) emerge come strumento fondamentale per tracciare la genealogia delle dipendenze, ma la complessità combinatoria delle interazioni rimane una sfida aperta.

Vulnerabilità socio-tecniche e cognitive

Le interfacce tra sistemi umani e tecnologici si rivelano terreno fertile per vulnerabilità ibride che sfumano il confine tra ingegneria sociale e exploitation tecnica. Il phishing avanzato, potenziato da modelli linguistici generativi, rappresenta l’evoluzione sofisticata di questa categoria. Parallelamente, la sovrabbondanza informativa genera una forma di “vulnerabilità attenzionale” in cui la scarsità cognitiva diventa vettore di compromissione: la “security fatigue” e il conseguente decisional burnout costituiscono meta-vulnerabilità che minano l’efficacia dei processi difensivi.

La temporalità della vulnerabilità: dal reattivo al predittivo

La dimensione temporale della gestione delle vulnerabilità sta subendo una profonda trasformazione paradigmatica, evolvendo lungo tre orizzonti distinti:

Tempo di esposizione: l’imperativo della velocità

Il concetto di “mean time to remediate” (MTTR) acquisisce centralità crescente come metrica di resilienza organizzativa. La compressione sistematica della finestra di esposizione – l’intervallo tra la scoperta e la mitigazione di una vulnerabilità – diventa obiettivo strategico primario. Le metodologie di “emergency patching” e “hot patching” consentono interventi correttivi senza interruzioni di servizio, mentre il concetto di “auto-healing infrastructure” promette sistemi capaci di autoriparazione proattiva.

Shift-Left: l’anticipazione della sicurezza

Il principio dello “shift-left” incarna l’anticipazione temporale della sicurezza nelle fasi iniziali del ciclo di sviluppo. L’integrazione di strumenti di Static Application Security Testing (SAST) e Software Composition Analysis (SCA) nei pipeline CI/CD consente l’individuazione precoce delle vulnerabilità, quando il costo di remediation è esponenzialmente inferiore. Questo approccio preventivo si estende ulteriormente con l’adozione di pratiche di Secure by Design, in cui i principi di sicurezza vengono incorporati ab origine nel processo creativo, trascendendo la logica reattiva del “find and fix”.

Postura anticipatoria: la prospettiva predittiva

La frontiera più avanzata è rappresentata dall’adozione di modelli predittivi che anticipano l’emergere delle vulnerabilità prima della loro manifestazione concreta. L’analisi dei pattern storici, combinata con tecniche di machine learning, consente di identificare classi di componenti potenzialmente problematiche e concentrare gli sforzi preventivi nelle aree di maggior rischio probabilistico. Questa transizione dal paradigma reattivo a quello predittivo-preventivo rappresenta un salto qualitativo nella maturità dei processi di sicurezza.

La governance olistica: verso un modello integrato di cyber resilienza

La gestione delle vulnerabilità, emancipata dalla sua originaria connotazione tecnico-operativa, si integra progressivamente in un framework olistico di governance della resilienza digitale. Questa visione sistemica abbraccia multiple dimensioni interconnesse:

Convergenza con Business Risk Management

I processi di vulnerability management transcendono il dominio puramente tecnologico per integrarsi nei framework di enterprise risk management. Questa convergenza richiede una traduzione bidirrezionale: da un lato, le vulnerabilità tecniche devono essere espresse in termini di impatto sul business; dall’altro, gli obiettivi strategici dell’organizzazione devono informare i criteri di prioritizzazione operativa.

Orchestrazione Multi-Stakeholder

La gestione efficace delle vulnerabilità richiede un’orchestrazione sinfomica tra molteplici attori organizzativi: dai team di security operations ai responsabili dello sviluppo, dal risk management al business continuity planning. Questa governance distribuita necessita di meccanismi formali di coordinamento e accountability, supportati da metriche condivise e processi decisionali trasparenti.

Resilienza adattiva e apprendimento continuo

Il modello maturo di vulnerability management trascende l’obiettivo della mera eliminazione delle vulnerabilità per abbracciare il principio della resilienza adattiva: la capacità di mantenere funzionalità essenziali anche in presenza di compromissioni parziali. Questo approccio si fonda su cicli di feedback continui, in cui ogni incidente diventa opportunità di apprendimento sistemico e raffinamento processuale.

Epilogo: la dimensione etica e il futuro della vulnerabilità

Nel suo significato etimologico profondo, “vulnerabilità” deriva dal latino “vulnus” (ferita) e denota la capacità di essere feriti – condizione universale dell’esistenza umana che si estende, per analogia, ai sistemi da noi creati. La gestione delle vulnerabilità digitali riflette quindi, in forma sublimata, la nostra relazione con la fragilità intrinseca dell’esistenza.

Emerge così una dimensione etica ineludibile: a chi appartiene la responsabilità delle vulnerabilità? Come equilibrare trasparenza e protezione nella disclosure? Quale bilanciamento tra sicurezza e privacy, tra resilienza e accessibilità, tra controllo centralizzato e autonomia distribuita?

Il futuro della gestione delle vulnerabilità si profila come ricerca di equilibrio dinamico tra opposti apparenti: tra l’imperativo categorico della sicurezza e il valore trasformativo dell’innovazione; tra la standardizzazione necessaria e la personalizzazione contestuale; tra l’automazione algoritmica e il giudizio umano insostituibile.

In questa dialettica perpetua, la vulnerabilità cessa di essere mero difetto da eliminare per rivelarsi qualità costitutiva dei sistemi complessi – finestra di riflessività attraverso cui i sistemi digitali possono evolvere verso forme più robuste, consapevoli e resilient. La gestione delle vulnerabilità si configura, in ultima analisi, non come mera pratica tecnica, ma come disciplina riflessiva che interroga la natura stessa della relazione tra umano e tecnologico nell’ecologia digitale contemporanea.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/vulnerability-management/