Forum Cyber 4.0: torna l’appuntamento annuale con l’innovazione e le competenze in materia di cybersecurity

Anche quest’anno si rinnova l’evento del Forum Cyber 4.0, il 4 e 5 giugno 2025 presso l’Università degli Studi Roma Tre.

Il Forum, riferimento per il mondo della cybersicurezza, dell’innovazione tecnologica e della trasformazione digitale si articolerà in due giornate che riuniranno esperti del settore, rappresentanti istituzionali, aziende e startup, con l’obiettivo di esplorare le nuove sfide e opportunità del cyberspazio.

Tra gli ospiti attesi ci saranno figure di primo piano del panorama italiano ed europeo della cybersecurity appartenenti alle principali istituzioni in ambito cyber, quali ACN, MIMIT, MAECI, MASE, Parlamento Europeo, European Cybersecurity Competence Center, ENISA, NATO, Global Forum for Cyber Expertise ed EU CyberNet, oltre a ricercatori e innovatori provenienti dai principali centri di ricerca.

Tra i rappresentanti di spicco figurano Luca Tagliaretti, Executive Director dell’ European Cybersecurity Competence Center (ECCC), Marco Calabrò Capo del Dipartimento per le politiche per le imprese del Ministero delle Imprese e del Made in Italy, Eva Spina, Capo del Dipartimento per il digitale, la connettività e le nuove tecnologie del Ministero delle Imprese e del Made in Italy (MIMIT)

La lista si arricchisce con Lorenzo Mannelli, Direttore Generale del Directorate-General for Information Technologies and Cybersecurity (ITEC) e del Parlamento Europeo, Mario Beccia, Deputy Chief Information Officer for Cybersecurity alla NATO, Diego Brasioli, Special Envoy del Ministero degli Affari Esteri e della Cooperazione Internazionale per la cybersecurity, David Van Duren, Direttore del Global Forum for Cyber Expertise (GFCE) Secretariat, Teodoro Valente, Presidente dell’ Agenzia Spaziale Italiana (ASI).

Organizzato dal Competence Center Cyber 4.0, con il patrocinio del Ministero del Made in Italy e del Parlamento Europeo, il forum offrirà una piattaforma unica per approfondire temi cruciali come l’intelligenza artificiale applicata alla sicurezza, la protezione delle infrastrutture critiche, la gestione dei dati sensibili e la resilienza informatica.

Tra i temi principali, si evidenziano

  • Le previsioni di scenario sulle minacce cyber;
  • L’applicazione della direttiva NIS2 e l’implementazione del Cyber Resilience Act attraverso il progetto SECURE;
  • L’innovazione tecnologica attraverso casi d’uso in ambito AI;
  • Tecnologie quantistiche e sicurezza OT;
  • La cooperazione internazionale e linee strategiche evolutive in materia di cyber capacity building internazionale.

Particolare attenzione è dedicata alla formazione e allo sviluppo delle competenze nel settore, con focus sul framework ECSF e iniziative rivolte ai giovani, come CyberX e A Scuola Connessi.

Le piccole e medie imprese resteranno al centro, saranno presentate infatti le opportunità di finanziamento ancora disponibili in Cyber 4.0. Assieme ai partner del Centro, sarà presentato inoltre uno studio sulle competenze cyber nel panorama nazionale, una metodologia per la valutazione del ritorno sugli investimenti di sicurezza e sarà approfondito il tema dell’utilizzo dual use delle tecnologie di cybersecurity.

L’appuntamento è presso l’Aula Magna del Rettorato dell’Università Roma Tre: l’ingresso è gratuito previa registrazione sul sito ufficiale dell’evento.

Per info e Iscrizione: https://www.cyber40.it/forum-cyber-4-0-2025/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/forum-cyber-4-0-2025/


Autenticazione multifattoriale (MFA): baluardo digitale nell’era della cyber-vulnerabilità

Nell’ecologia digitale contemporanea, dove l’architettura della sicurezza informatica vive sotto l’assedio costante di minacce polimorfiche, l’autenticazione multi-fattoriale (MFA) emerge come paradigma fondamentale di protezione identitaria. Questo excursus analitico si propone di scandagliare la complessa anatomia dell’MFA, disaminando la sua evoluzione storico-concettuale, le sue implementazioni contemporanee e le prospettive future nell’ambito della sicurezza digitale, con particolare attenzione alle implicazioni socio-tecniche e alle convergenze interdisciplinari che ne caratterizzano l’attuale stadio evolutivo.

Genesi e metamorfosi concettuale dell’autenticazione multi-fattoriale

Il concetto di autenticazione basata su più elementi distintivi non rappresenta una novità assoluta nel panorama della sicurezza. La nozione primordiale di verificare l’identità attraverso diversi parametri trova le sue radici ancestrali nell’antichità, quando combinazioni di sigilli fisici e conoscenze segrete determinavano l’accesso a informazioni riservate. Tuttavia, la trasposizione di questo principio nell’universo digitale rappresenta una rivoluzione paradigmatica nella concezione della sicurezza informatica.

L’autenticazione multi-fattoriale contemporanea si articola sulla tripartizione concettuale dei fattori di autenticazione, classificati secondo una tassonomia ormai consolidata:

  1. Qualcosa che si conosce (conoscenza): password, PIN, risposte a domande di sicurezza
  2. Qualcosa che si possiede (possesso): token hardware, smartphone, smart card
  3. Qualcosa che si è (inerenza): impronte digitali, riconoscimento facciale, scansione retinica

L’applicazione sinergica di almeno due di questi elementi costituisce il nucleo epistemologico dell’MFA, creando una barriera di sicurezza esponenzialmente più robusta rispetto alla monodimensionalità della password tradizionale. Questa triade concettuale è stata successivamente arricchita con l’inclusione di due ulteriori dimensioni, che hanno espanso l’orizzonte teorico dell’autenticazione multi-fattoriale:

4. Qualcosa che si fa (comportamento): pattern di digitazione, gestualità tattile, dinamiche di interazione

5. Qualcosa che si è in relazione al contesto (contestualità): localizzazione geografica, temporalità, prossimità di rete

Questa pentapartizione rappresenta l’attuale frontiera teoretica dell’autenticazione multi-fattoriale, configurando un sistema di verifica identitaria multidimensionale in grado di adattarsi dinamicamente alla complessità dell’ecosistema digitale contemporaneo.

Architettura e implementazioni contemporanee

Nell’attuale panorama tecnologico, l’MFA si manifesta attraverso molteplici incarnazioni metodologiche, ciascuna caratterizzata da peculiari attributi in termini di sicurezza, utilizzabilità e scalabilità.

Token hardware e generatori OTP

I token hardware rappresentano un’incarnazione tangibile del fattore di possesso. Questi dispositivi, solitamente nella forma di piccoli apparecchi portatili dotati di display numerico, generano password monouso (One-Time Password, OTP) sincronizzate temporalmente con i server di autenticazione. L’algoritmo TOTP (Time-based One-Time Password), standardizzato nell’RFC 6238, costituisce il substrato algoritmico dominante in queste implementazioni.

Il protocollo FIDO2 (Fast Identity Online), sviluppato dalla FIDO Alliance e adottato dal World Wide Web Consortium come standard web, rappresenta l’evoluzione più sofisticata in questo ambito, integrando crittografia asimmetrica e autenticazione locale per eliminare vulnerabilità tradizionali come il phishing e gli attacchi man-in-the-middle. Le chiavi di sicurezza fisiche compatibili con FIDO2 incarnano il concetto di “possesso” nella sua forma più avanzata, associando l’autenticazione a un elemento fisico inviolabile.

Secondo il National Institute of Standards and Technology (NIST), l’implementazione di autenticazione a più fattori che include OTP può ridurre significativamente il rischio di attacchi di phishing, in quanto le credenziali generate sono valide solo per un breve periodo di tempo. La ricerca condotta dal Centro Nazionale per la Cybersecurity del Regno Unito evidenzia una riduzione del 99,9% negli attacchi di compromissione degli account quando l’MFA viene implementata correttamente.

Autenticazione biometrica

La biometria rappresenta l’apoteosi del fattore di inerenza. Le caratteristiche fisiologiche uniche – impronte digitali, configurazioni facciali, pattern retinici, timbri vocali – costituiscono identificatori ideali in virtù della loro unicità e immutabilità relativa.

La ricerca condotta dall’Agenzia dell’Unione europea per la cibersicurezza (ENISA) evidenzia come i sistemi biometrici, quando integrati in architetture MFA, possano elevare significativamente il livello di sicurezza, pur sollevando questioni non trascurabili in termini di privacy e protezione dei dati sensibili.

L’evoluzione più recente in questo dominio è rappresentata dalla biometria comportamentale, che analizza pattern dinamici come la pressione esercitata sul touch screen, l’accelerazione nei movimenti delle mani o la cadenza della digitazione. Questa forma di “biometria invisibile” offre il vantaggio di una verifica continua e non intrusiva, particolarmente rilevante in scenari di utilizzo prolungato.

Autenticazione contestuale e adattiva

Un paradigma emergente è rappresentato dall’autenticazione contestuale e adattiva, dove l’analisi di molteplici parametri ambientali e comportamentali determina dinamicamente il livello di fiducia nell’identità dell’utente. Questo approccio olistico, che trascende la tradizionale verifica binaria, implementa un continuum di fiducia modulato in tempo reale.

L’algoritmo di autenticazione adattiva utilizza tecniche di machine learning per elaborare una costellazione di segnali contestuali: geolocalizzazione, caratteristiche del dispositivo, pattern comportamentali, anomalie temporali e parametri di rete. Il livello di sicurezza richiesto per l’accesso viene calibrato dinamicamente in base al rischio percepito, richiedendo verifiche aggiuntive solo quando necessario.

Gartner Research prevede che entro il 2026, il 60% delle grandi organizzazioni implementerà sistemi di autenticazione adattiva, abbandonando l’approccio monolitico in favore di un paradigma sensibile al contesto. Questa evoluzione rappresenta un significativo cambio di paradigma: dall’autenticazione come evento discreto all’autenticazione come processo continuo.

Il ruolo dell’MFA nell’ecosistema Zero Trust

Il paradigma Zero Trust, teorizzato inizialmente da John Kindervag nel 2010, ha rivoluzionato la concezione della sicurezza di rete, abbandonando il modello perimetrale in favore di un approccio fondato sul principio di “non fidarsi mai, verificare sempre”. In questo contesto epistemologico, l’autenticazione multi-fattoriale assume una rilevanza centrale come strumento di verifica identitaria granulare.

L’MFA costituisce un pilastro fondamentale nell’architettura Zero Trust, implementando il principio della verifica rigorosa dell’identità ad ogni punto di accesso. La sinergia tra MFA e micro-segmentazione della rete crea un ecosistema difensivo resiliente, dove ogni transazione è autenticata, autorizzata e crittografata indipendentemente dalla posizione dell’utente.

Il Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti ha identificato l’MFA come componente essenziale nelle strategie di implementazione Zero Trust, particolarmente nel contesto della protezione di infrastrutture critiche. La direttiva federale M-22-09, emessa dall’Office of Management and Budget nel gennaio 2022, impone l’adozione di architetture Zero Trust, con particolare enfasi sull’implementazione universale dell’MFA, in tutte le agenzie federali americane, segnalando il riconoscimento istituzionale della centralità di questo approccio.

Sfide implementative e resistenze adottive

Nonostante i benefici evidenti, l’adozione universale dell’MFA incontra resistenze multidimensionali che ne limitano la diffusione capillare.

Frizione esperienziale

L’implementazione di meccanismi di autenticazione multi-fattoriale inevitabilmente introduce elementi di complessità nell’esperienza utente. Studi condotti dal Communication Security Establishment Canada (CSEC) evidenziano come la percezione di “fatica da autenticazione” rappresenti un significativo ostacolo all’adozione volontaria di MFA da parte degli utenti finali, che tendono a privilegiare la convenienza rispetto alla sicurezza in assenza di costrizioni istituzionali.

La ricerca condotta dall’Università di Berkeley sulla “economia dell’attenzione” in contesti di sicurezza informatica dimostra come ogni barricata cognitiva aggiuntiva imposta all’utente generi un costo attenzionale che può tradursi in comportamenti elusivi o in “scorciatoie cognitive” potenzialmente rischiose. Questo fenomeno, noto come “security fatigue”, rappresenta una sfida fondamentale nell’implementazione diffusa di sistemi MFA.

Complessità infrastrutturale e interoperabilità

L’integrazione di sistemi MFA in architetture IT preesistenti può richiedere adattamenti infrastrutturali significativi, particolarmente in organizzazioni caratterizzate da ecosistemi tecnologici stratificati e legacy systems resistenti all’innovazione. L’onere economico e operativo di queste transizioni rappresenta un deterrente non trascurabile per molte entità.

La frammentazione degli standard di autenticazione e la mancanza di interoperabilità tra soluzioni proprietarie aggiungono ulteriori strati di complessità implementativa. Il consorzio FIDO Alliance sta cercando di affrontare questa problematica attraverso lo sviluppo di standard aperti come WebAuthn e CTAP (Client to Authenticator Protocol), che mirano a creare un ecosistema di autenticazione coerente e interoperabile.

Problematiche di inclusività digitale

Un aspetto spesso trascurato riguarda l’impatto dell’MFA sull’inclusività digitale. Le soluzioni biometriche possono presentare tassi di errore significativamente più elevati per determinati gruppi demografici, come evidenziato dalla ricerca del MIT Media Lab sui bias algoritmici nei sistemi di riconoscimento facciale. Analogamente, l’autenticazione basata su dispositivi mobili può risultare escludente per segmenti di popolazione con limitato accesso alla tecnologia o con competenze digitali ridotte.

L’Unione Europea, attraverso il Digital Services Act, ha iniziato ad affrontare queste problematiche imponendo requisiti di accessibilità nei sistemi di autenticazione digitale. Questa evoluzione normativa segnala la crescente consapevolezza della dimensione socio-politica dell’MFA come potenziale strumento di inclusione o esclusione digitale.

MFA e compliance normativa: il panorama regolatorio

L’evoluzione del quadro normativo in materia di protezione dei dati personali e sicurezza informatica ha catalizzato l’adozione dell’MFA come standard de facto in molteplici contesti regolamentati.

Il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea, pur non imponendo esplicitamente l’adozione dell’MFA, incorpora il principio di “sicurezza per design” (Art. 25) e richiede misure tecniche adeguate alla protezione dei dati personali (Art. 32). In questo contesto, il Comitato europeo per la protezione dei dati ha identificato l’MFA come “misura tecnica appropriata” per mitigare i rischi di accesso non autorizzato.

Analogamente, lo standard PCI-DSS 4.0 (Payment Card Industry Data Security Standard), applicabile all’industria delle carte di pagamento, richiede esplicitamente l’implementazione dell’MFA per tutti gli accessi amministrativi ai sistemi che elaborano dati di pagamento, nonché per gli accessi remoti alle reti che ospitano tali sistemi. Nell’ambito sanitario, la normativa HIPAA (Health Insurance Portability and Accountability Act) negli Stati Uniti, sebbene tecnologicamente neutrale, considera l’MFA come una salvaguardia essenziale per la protezione delle informazioni sanitarie personali, particolarmente in contesti di telemedicina e accesso remoto a cartelle cliniche elettroniche.

Questa convergenza normativa ha contribuito a istituzionalizzare l’MFA come componente imprescindibile di una strategia di cyber-compliance, spingendo le organizzazioni a implementare soluzioni multi-fattoriali non solo come misura di sicurezza, ma anche come requisito di conformità regolamentare.

L’evoluzione dell’attacco: vettori di compromissione dell’MFA

La sofisticazione crescente delle minacce cibernetiche ha prodotto metodologie d’attacco specificatamente dirette a compromettere i sistemi di autenticazione multi-fattoriale, evidenziando la natura evolutiva del conflitto tra difensori e attaccanti nel cyberspazio.

Attacchi di bypass MFA

Gli attacchi di bypass MFA rappresentano tentativi di eludere completamente il meccanismo di verifica multi-fattoriale. Tecniche come l’adversary-in-the-middle (AiTM) intercettano e manipolano in tempo reale le sessioni di autenticazione, permettendo all’attaccante di catturare token di sessione validi dopo che l’utente ha completato con successo l’autenticazione multi-fattoriale.

Microsoft Security Research ha documentato un incremento del 450% negli attacchi AiTM nel biennio 2022-2024, evidenziando l’emergere di kit di phishing modulari che automatizzano questa tipologia di attacco. La metodologia prevalente coinvolge la creazione di proxy trasparenti che intermediano le comunicazioni tra utente e servizio legittimo, intercettando le credenziali e i token di autenticazione.

SIM swapping e compromissione OTP

L’autenticazione basata su SMS rappresenta uno degli anelli deboli nel paradigma MFA, vulnerabile a tecniche di SIM swapping dove l’attaccante, attraverso ingegneria sociale o corruzione di personale interno, ottiene il controllo del numero telefonico della vittima. Questa tecnica, particolarmente efficace contro l’autenticazione a due fattori basata su messaggi di testo, ha registrato un incremento del 600% negli ultimi tre anni secondo i dati della Federal Communications Commission americana.

La risposta tecnologica a questa vulnerabilità si è concretizzata nell’adozione di applicazioni di autenticazione dedicate che generano OTP localmente sul dispositivo, eliminando la dipendenza dal canale SMS. Google Authenticator, Microsoft Authenticator e Authy rappresentano esempi paradigmatici di questa evoluzione, che sfrutta l’hashing crittografico e la sincronizzazione temporale per generare codici monouso svincolati dalla rete cellulare.

Social engineering e manipolazione cognitiva

La dimensione umana continua a rappresentare una vulnerabilità significativa anche nei sistemi MFA più avanzati. Le tecniche di ingegneria sociale evolute sfruttano principi di psicologia cognitiva per indurre gli utenti a compromettere volontariamente i propri meccanismi di sicurezza.

L’attacco di “MFA bombing” o “MFA fatigue”, documentato dal CERT-EU nel 2023, rappresenta un esempio emblematico di questa convergenza tra manipolazione psicologica e tecnologica. L’attaccante inonda la vittima con richieste di autenticazione legittime ma non sollecitate, generando affaticamento decisionale fino a indurla ad approvare una richiesta per pura esaustione cognitiva.

L’FBI ha riportato che questa tecnica è stata impiegata con successo in diverse compromissioni ad alto profilo, evidenziando come anche l’MFA possa essere vulnerabile quando interseca le fragilità cognitive umane.

Frontiere evolutive e prospettive future

L’orizzonte evolutivo dell’MFA si caratterizza per tendenze trasformative che promettono di ridefinire il paradigma stesso dell’autenticazione digitale.

Autenticazione continua e comportamentale

Il MIT Technology Review ha documentato l’emergere di sistemi di “autenticazione continua”, dove l’identità dell’utente viene verificata in maniera persistente attraverso l’analisi comportamentale. Parametri come pattern di digitazione, movimenti del mouse e abitudini navigazionali costituiscono una firma comportamentale che, analizzata attraverso algoritmi di machine learning, può rilevare anomalie indicative di accessi non autorizzati.

Questa metodologia rappresenta un superamento del tradizionale modello di autenticazione discreto, evolvendo verso un paradigma di “identità fluida” costantemente rivalutata. L’università di Cambridge ha dimostrato che l’autenticazione comportamentale può raggiungere tassi di accuratezza superiori al 97% con falsi positivi inferiori al 2%, rendendo questa tecnologia sufficientemente matura per implementazioni in contesti di sicurezza critica.

Passwordless authentication: oltre la password

Il paradigma “passwordless” rappresenta l’evoluzione naturale dell’MFA, dove il fattore tradizionalmente più debole – la password – viene completamente eliminato in favore di combinazioni di fattori intrinsecamente più robusti. FIDO2, WebAuthn e l’iniziativa Passkeys di Apple, Google e Microsoft rappresentano implementazioni concrete di questa visione, sostituendo le password con chiavi crittografiche asimmetriche ancorate a dispositivi fisici e protette da verifiche biometriche locali.

Questo approccio risolve simultaneamente molteplici problematiche: elimina la vulnerabilità alle tecniche di credential stuffing e password spraying, riduce l’impatto cognitivo sull’utente e mitiga il rischio di data breach centralizzati. Secondo Gartner, entro il 2027 il 60% delle grandi imprese e il 40% delle medie imprese avranno implementato strategie di autenticazione passwordless.

Integrazione di tecnologie emergenti: blockchain e quantum computing

L’intersezione tra MFA e tecnologie emergenti come blockchain e quantum computing delinea scenari evolutivi di particolare interesse. I sistemi di identità decentralizzata basati su blockchain promettono di rivoluzionare il concetto stesso di autenticazione, eliminando la necessità di repository centralizzati di credenziali e minimizzando i rischi associati alle violazioni di dati massivi.

Il progetto Decentralized Identity Foundation, supportato da aziende come Microsoft, IBM e Accenture, sta sviluppando standard aperti per identità digitali auto-sovrane, dove l’utente mantiene il pieno controllo dei propri attributi identitari, concedendo accesso selettivo attraverso prove crittografiche verificabili. Questo paradigma elimina la necessità di database centralizzati di credenziali, dissolvendo il concetto stesso di “account” in favore di attestazioni crittograficamente verificabili.

Parallelamente, ricercatori della Stanford University stanno esplorando l’applicazione di protocolli di crittografia quantum-resistant nell’ambito dell’MFA, anticipando l’avvento di computer quantistici capaci di compromettere gli attuali algoritmi crittografici. Questi protocolli “post-quantum” mirano a garantire la sicurezza delle comunicazioni anche in uno scenario dove gli algoritmi convenzionali diventassero vulnerabili.

La NIST ha recentemente standardizzato i primi algoritmi crittografici resistenti agli attacchi quantistici, segnalando l’ingresso in una nuova era della sicurezza computazionale. L’integrazione di questi algoritmi nei sistemi MFA rappresenta una frontiera di ricerca particolarmente attiva, con l’obiettivo di garantire la resilienza dei sistemi di autenticazione nell’era quantistica.

MFA nell’Internet delle Cose: nuove sfide e paradigmi

La proliferazione di dispositivi IoT, caratterizzati da vincoli significativi in termini di capacità computazionale, autonomia energetica e interfaccia utente, pone sfide inedite all’implementazione dell’MFA in contesti non convenzionali. La ricerca dell’Università di Twente ha evidenziato come i tradizionali paradigmi di autenticazione risultino inadeguati nell’ecosistema IoT, dove l’interazione umana diretta è spesso assente o limitata.

Emergono così nuove architetture MFA specificamente concepite per ambienti IoT, dove l’autenticazione si basa su parametri contestuali come pattern di comunicazione, firma elettromagnetica, caratteristiche fisiche dell’ambiente e correlazione tra sensori. Questi approcci, noti come “Implicit Authentication”, sfruttano le proprietà intrinseche dell’ecosistema IoT per stabilire l’autenticità delle comunicazioni senza richiedere intervento umano esplicito.

Il consorzio GlobalPlatform ha rilasciato specifiche per l’implementazione di Trusted Execution Environments in dispositivi IoT, creando “isole di fiducia” hardware in grado di eseguire operazioni crittografiche sicure anche in dispositivi con vincoli significativi di risorse. Questa evoluzione rappresenta un passo fondamentale verso l’estensione del paradigma MFA all’universo degli oggetti connessi.

La dimensione economica: MFA come investimento

L’analisi economica dell’implementazione MFA richiede un approccio olistico che trascenda la mera valutazione dei costi diretti, incorporando considerazioni relative al ritorno sull’investimento in termini di mitigazione del rischio e conformità normativa.

Il Ponemon Institute, in collaborazione con IBM Security, ha quantificato il costo medio di una violazione dei dati in 4,45 milioni di dollari nel 2023, con un incremento del 15% rispetto all’anno precedente. Lo stesso studio ha evidenziato come l’implementazione di autenticazione multi-fattoriale sia associata a una riduzione media del 50% nei costi delle violazioni, traducendosi in un risparmio potenziale di oltre 2 milioni di dollari per incidente.

La valutazione economica dell’MFA deve considerare inoltre il valore dell’assicurazione cyber, i cui premi sono significativamente influenzati dall’adozione di controlli di sicurezza robusti. L’implementazione dell’MFA è diventata un requisito standard per l’ottenimento di coperture assicurative cyber a tariffe competitive, configurandosi come un investimento con ritorno tangibile anche in termini di costi assicurativi.

Verso un’ecologia dell’autenticazione

L’autenticazione multi-fattoriale rappresenta un paradigma di sicurezza digitale la cui rilevanza è destinata ad accrescersi proporzionalmente all’intensificarsi delle minacce cibernetiche. La sua evoluzione, da concetto fondamentale a ecosistema tecnologico articolato, riflette la complessificazione progressiva dell’ambiente digitale e delle relative vulnerabilità.

L’imperativo categorico per organizzazioni e individui diviene l’adozione di una prospettiva olistica sulla sicurezza informatica, dove l’MFA costituisce non un elemento isolato ma una componente integrata in una strategia di difesa stratificata. La convergenza tra tecnologie emergenti, evoluzione normativa e ricerca interdisciplinare sta plasmando una nuova ecologia dell’autenticazione, caratterizzata da fluidità, contestualità e adattività.

In questo panorama in rapida evoluzione, l’MFA emerge non solo come tecnica difensiva, ma come paradigma epistemologico che ridefinisce il concetto stesso di identità digitale. La transizione da un modello di verifica binaria e discreta a un continuum di fiducia modulato dinamicamente rappresenta forse la più profonda trasformazione concettuale in corso nell’ambito della sicurezza identitaria.

Solo attraverso questa visione sistemica ed evolutiva sarà possibile navigare con relativa sicurezza le acque turbolente della cyber-vulnerabilità contemporanea, perseguendo l’ideale di un’identità digitale simultaneamente sicura, fruibile e rispettosa della privacy individuale.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/mfa/


Risk assessment: la metamorfosi del rischio digitale nella sicurezza informatica

Nel panorama fluido della sicurezza digitale contemporanea, la valutazione del rischio emerge come architrave metodologica di qualsiasi strategia difensiva efficace. Questo processo, lungi dall’essere un mero esercizio tecnico, rappresenta l’intersezione tra analisi quantitativa, interpretazione qualitativa e capacità predittiva in un ecosistema dove la minaccia è perennemente mutevole.

L’ontologia del rischio digitale

Il rischio informatico si configura come una funzione complessa che correla la probabilità di un evento avverso con l’impatto potenziale che esso potrebbe generare. Questa dualità concettuale – probabilità e impatto – costituisce il nucleo epistemologico su cui si fonda ogni assessment strutturato. Non si tratta di una semplice equazione matematica, ma di un processo ermeneutico che richiede tanto rigore scientifico quanto intuizione strategica.

Le organizzazioni affrontano oggi un’estensione del perimetro di rischio che travalica i confini tradizionali dell’infrastruttura IT, abbracciando dimensioni come il cloud computing, l’Internet of Things e la crescente interrelazione con terze parti. Questo ampliamento della superficie d’attacco richiede un approccio olistico alla valutazione, capace di trascendere la frammentazione dipartimentale tipica delle strutture organizzative convenzionali.

Metodologie e framework di riferimento

L’ecosistema metodologico per la valutazione del rischio informatico presenta una pluralità di approcci, ciascuno con specifiche peculiarità epistemologiche: Il NIST Risk Management Framework rappresenta un paradigma procedurale che integra la gestione del rischio nel ciclo di vita dei sistemi informativi, articolandosi in sei fasi interconnesse: categorizzazione, selezione, implementazione, valutazione, autorizzazione e monitoraggio. La sua architettura concettuale favorisce l’integrazione con altri standard regolatori, costituendo un meta-modello di riferimento nella governance federale statunitense.

ISO/IEC 27005, incardinato nella famiglia di standard 27000, propone invece un approccio ciclico che enfatizza la continuità del processo valutativo, sottolineando l’importanza dell’iterazione come risposta alla natura dinamica delle minacce digitali. La sua adozione internazionale lo rende un linguaggio comune nella comunicazione inter-organizzativa del rischio.

FAIR (Factor Analysis of Information Risk) introduce una dimensione quantitativa più sofisticata, modellizzando il rischio attraverso distribuzioni probabilistiche che permettono una rappresentazione più granulare dell’incertezza intrinseca al dominio. Questa monetizzazione del rischio facilita il dialogo con i decisori esecutivi, trasformando l’assessment da esercizio tecnico a strumento di governance strategica.

La dialettica tra approcci quantitativi e qualitativi

La tensione metodologica tra quantificazione e qualificazione del rischio rappresenta un asse dialettico fondamentale nella disciplina. Gli approcci quantitativi, con la loro promessa di oggettività algoritmica, offrono una sintassi formale per descrivere la complessità del rischio, ma possono incorrere nella fallacia della precisione illusoria quando applicati a domini caratterizzati da incertezza profonda.

D’altro canto, le metodologie qualitative, basate su scale ordinali e giudizi esperti, garantiscono flessibilità interpretativa e adattabilità contestuale, ma rischiano di introdurre distorsioni cognitive e inconsistenze valutative. La frontiera più promettente risiede nell’integrazione sinergica di entrambe le prospettive, in un modello ibrido che sappia coniugare il rigore formale con la sensibilità contestuale.

La dimensione temporale: dal rischio statico all’assessment continuo

Il paradigma tradizionale della valutazione del rischio, strutturato su cicli periodici e revisioni programmate, mostra evidenti limiti in un contesto caratterizzato da minacce persistenti avanzate (APT) e vulnerabilità zero-day. La transizione verso modelli di Continuous Risk Assessment rappresenta una risposta evolutiva a questa accelerazione della dinamica avversariale.

Questo spostamento paradigmatico implica una riconcettualizzazione dell’infrastruttura di monitoraggio, l’integrazione di capacità analitiche in tempo reale e l’adozione di architetture responsive capaci di ricalibrare automaticamente i parametri di rischio in risposta a nuovi indicatori di compromissione.

La dimensione umana: oltre il determinismo tecnologico

Nonostante la sofisticazione algoritmica dei moderni strumenti di valutazione, il fattore umano permane come variabile critica nell’equazione del rischio. La sicurezza comportamentale (behavioral security) emerge come disciplina complementare, riconoscendo che molte compromissioni derivano da vulnerabilità cognitive piuttosto che da debolezze tecniche.

L’integrazione di metriche psicometriche nei modelli di rischio, la valutazione della maturità della cultura della sicurezza e l’analisi delle dinamiche socio-organizzative rappresentano frontiere di ricerca promettenti per una modellazione più realistica della superficie di vulnerabilità.

L’asimmetria informativa e il paradosso dell’incertezza

Un aspetto epistemologicamente rilevante della valutazione del rischio risiede nella fondamentale asimmetria informativa tra difensori e attaccanti. Mentre i primi operano in un regime di trasparenza obbligata, dovendo proteggere sistemi completamente mappati e documentati, i secondi beneficiano dell’opacità strategica, potendo selezionare vettori d’attacco imprevisti.

Questa asimmetria strutturale impone l’adozione di principi di difesa in profondità (defense-in-depth) e l’incorporazione sistematica dell’incertezza nei modelli predittivi. Paradossalmente, la consapevolezza dei limiti conoscitivi può rafforzare la resilienza difensiva, stimolando approcci più robusti e stratificati.

La sovereignizzazione dell’assessment: geopolitica della sicurezza digitale

L’evoluzione contemporanea della valutazione del rischio informatico non può prescindere dalla sua contestualizzazione geopolitica. Assistiamo ad una progressiva sovereignizzazione delle pratiche di sicurezza, con stati nazionali che sviluppano framework proprietari rispondenti a specifiche visioni strategiche e dottrine di sicurezza nazionale.

Questa frammentazione normativa genera un mosaico globale di standard eterogenei che pone sfide significative alle organizzazioni transnazionali, costrette a navigare una complessità regolamentare crescente. Il RegTech (Regulatory Technology) emerge come disciplina ancillare, tentando di automatizzare la compliance attraverso architetture adattive capaci di riconfigurare i modelli di rischio in funzione delle giurisdizioni rilevanti.

La tensione tra universalismo metodologico e particolarismo normativo costituisce un dilemma irrisolto che riflette più ampie contraddizioni nella governance digitale globale.

L’assessment nel paradigma Zero Trust: dalla perimetrazione alla verificabilità perpetua

L’obsolescenza del modello di sicurezza perimetrale tradizionale ha catalizzato l’ascesa dell’architettura Zero Trust, fondamentalmente riconfigurando le coordinate concettuali della valutazione del rischio. In questa cornice epistemica, l’assessment si trasfigura da esercizio discontinuo e localizzato a flusso valutativo ininterrotto che interroga costantemente la legittimità di ogni transazione digitale.

Il principio “never trust, always verify” comporta una granularizzazione senza precedenti del rischio, ora atomizzato al livello della singola interazione. Questa micronizzazione valutativa richiede infrastrutture analitiche capaci di operare a scale precedentemente inconcepibili, fondendosi con tecnologie emergenti come l’edge computing per minimizzare la latenza decisionale.

Tale paradigma dissolve la dicotomia tradizionale tra interno ed esterno, sostituendola con una topologia di fiducia condizionale perpetuamente rinegoziata, dove il rischio viene calcolato come funzione contestuale di molteplici vettori identitari, comportamentali e situazionali.

La convergenza delle superfici: IT, OT e rischio cibernetico-fisico

La progressiva dissoluzione dei confini tra tecnologie operazionali (OT) e infrastrutture informative (IT) ha generato una complessa superficie ibrida che richiede metodologie valutative capaci di trascendere le tradizionali categorizzazioni disciplinari. Nel contesto dell’Industria 4.0 e delle smart infrastructures, la valutazione del rischio deve necessariamente abbracciare la dimensione cibernetico-fisica (cyber-physical), riconoscendo le potenziali cascate di compromissione tra domini precedentemente disgiunti.

Questo amalgama tecnologico impone un ripensamento radicale dei modelli di impatto, ora costretti a contemplare scenari che travalicano la mera compromissione informativa per includere potenziali ripercussioni cinetiche. La crescente digitalizzazione di settori critici come energia, trasporti e sanità amplifica ulteriormente questa convergenza, trasformando vulnerabilità digitali in vettori di rischio esistenziale.

L’assessment in questi ecosistemi ibridi richiede competenze transdisciplinari e metodologie sintetiche che integrino domini epistemici storicamente separati, dalla sicurezza informatica all’ingegneria dei sistemi fisici, dall’analisi di affidabilità alla safety critica.

Il rischio algoritmico: l’intelligenza artificiale come soggetto e oggetto dell’assessment

L’intelligenza artificiale emerge contemporaneamente come soggetto e oggetto della valutazione del rischio, in una complessa dialettica riflessiva. Da un lato, i sistemi AI vengono impiegati per potenziare le capacità predittive e analitiche dell’assessment, promettendo elaborazione di pattern non lineari e correlazioni latenti invisibili alle metodologie tradizionali. Dall’altro, questi stessi sistemi rappresentano una nuova categoria di rischio che richiede framework valutativi dedicati.

Il rischio algoritmico presenta peculiarità ontologiche distintive: opacità decisionale, comportamenti emergenti non previsti in fase di design, vulnerabilità a manipolazioni avversariali e potenziale di amplificazione automatizzata di bias preesistenti. Queste caratteristiche sfidano i paradigmi tradizionali dell’assessment, progettati per sistemi deterministici con comportamenti ben definiti.

La valutazione del rischio AI-driven necessita di una riconcettualizzazione che integri principi di explainability, fairness e robustezza, riconoscendo la natura probabilistica e contestuale delle inferenze algoritmiche. Framework emergenti come AI Risk Management Framework del NIST rappresentano tentativi pionieristici di codificare questa nuova dimensione valutativa.

Parallelamente, l’impiego dell’AI nella difesa cibernetica introduce complessità di secondo ordine, con sistemi difensivi che potrebbero manifestare vulnerabilità emergenti o generare falsi positivi con impatti operativi significativi. Questa ricorsività del rischio richiede meta-modelli valutativi capaci di catturare dinamiche auto-referenziali.

La risk literacy come imperativo socio-tecnico

La crescente complessità della superficie di rischio digitale travalica le capacità interpretative di singoli esperti o dipartimenti isolati, richiedendo una diffusione capillare di competenze valutative attraverso l’intero tessuto organizzativo. La risk literacy emerge come meta-competenza cruciale, trascendendo le tradizionali categorizzazioni professionali.

Questa alfabetizzazione al rischio non si limita alla comprensione tecnica di vulnerabilità e minacce, ma abbraccia dimensioni cognitive ed epistemiche più profonde: consapevolezza dei bias decisionali, comprensione delle logiche probabilistiche, capacità di navigare contesti caratterizzati da incertezza profonda e ambiguità intrinseca.

Le organizzazioni all’avanguardia stanno riconcettualizzando i propri programmi formativi, integrando elementi di epistemologia applicata, teoria della complessità e pensiero sistemico accanto alle tradizionali competenze tecniche. Questa evoluzione riconosce che la resilienza digitale è fondamentalmente un fenomeno socio-tecnico che emerge dall’interazione tra sistemi tecnologici e reti cognitive umane.

La supply chain del rischio: ecosistemi vulnerabili e dipendenze transitive

L’interconnessione sistemica delle infrastrutture digitali contemporanee ha generato cascate di dipendenza che amplificano e ridistribuiscono il rischio attraverso network di relazioni commerciali, tecnologiche e operative. L’assessment tradizionale, focalizzato su perimetri organizzativi ben definiti, si rivela inadeguato di fronte alla natura transitiva delle vulnerabilità in ecosistemi digitali stratificati.

Eventi recenti come la compromissione SolarWinds o l’exploit di Log4j hanno drammaticamente evidenziato come vulnerabilità localizzate possano propagarsi attraverso catene di dipendenza, generando superfici di attacco emergenti non rilevabili attraverso analisi concentrate su singoli nodi dell’ecosistema.

Metodologie evolute di Third Party Risk Management (TPRM) tentano di modellizzare queste dipendenze transitive attraverso rappresentazioni topologiche che mappano non solo relazioni dirette ma anche catene di fornitura di secondo e terzo livello. Questo approccio richiede capacità analitiche sofisticate e accesso a metadati distribuiti, spesso ostacolato da asimmetrie informative e resistenze organizzative alla condivisione di informazioni sensibili.

La Trust Federation emerge come paradigma complementare, tentando di bilanciare la necessità di trasparenza con legittime preoccupazioni di riservatezza attraverso architetture informative che permettano verifiche attestabili senza completa divulgazione. Blockchain e tecnologie di zero-knowledge proof offrono promettenti substrati tecnologici per questi modelli federati di risk assessment.

Conclusioni: verso una metascienza del rischio digitale

La valutazione del rischio nella sicurezza digitale trascende ormai i confini di una mera pratica tecnica per configurarsi come disciplina epistemica autonoma, con propri paradigmi, metodologie e frontiere di ricerca. La sua evoluzione futura richiederà un’integrazione sempre più profonda con domini adiacenti come l’intelligenza artificiale, la teoria della complessità e le scienze comportamentali.

In un’epoca caratterizzata da quella che Ulrich Beck definiva “società del rischio”, l’assessment digitale assume valenze che travalicano le mere considerazioni tecniche per innestarsi in più ampie dinamiche sociali, economiche e politiche. La crescente digitalizzazione dell’esistenza trasforma la sicurezza informatica da dominio specialistico a infrastruttura critica della civiltà contemporanea.

La sfida centrale risiede nel sviluppare arsenali metodologici che bilancino determinismo analitico e comprensione dell’incertezza radicale, quantificazione algoritmica e sensibilità contestuale, tecnicità procedurale e consapevolezza delle implicazioni etiche. Solo attraverso questa sintesi transdisciplinare la valutazione del rischio potrà emergere come autentico strumento di resilienza digitale in un ecosistema caratterizzato da complessità irriducibile e cambiamento accelerato.

Il vero obiettivo non è l’eliminazione dell’incertezza – aspirazione illusoria in un dominio intrinsecamente complesso – ma la sua gestione informata attraverso modelli concettuali e operativi che bilancino rigore analitico e pragmatismo decisionale. In ultima analisi, la valutazione del rischio digitale rappresenta un esercizio di navigazione epistemica tra conoscibilità e indeterminazione, in un territorio dove la mappa non è mai perfettamente sovrapponibile al territorio.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/rischio-digitale/


Il modello italiano di contrasto al Cybercrime: un ecosistema in trasformazione nell’era digitale

Nella prima Tavola Rotonda tenutasi durante la 13a Edizione della Cyber Crime Conference, il 16 aprile 2025, sono intervenuti:

  • Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia;
  • Ivano Gabrielli, Direttore del Servizio Polizia Postale per la Sicurezza Cibernetica;
  • Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia per la Cybersicurezza Nazionale;
  • Pasquale Stanzione, Presidente dell’Autorità Garante per la Protezione dei Dati Personali;

Moderatrice:

● Donatella Curtotti, Professoressa ordinaria in Diritto processuale penale presso il Dipartimento di Giurisprudenza dell’Università di Foggia.

L’incontro ha analizzato – attraverso le prospettive dei principali attori istituzionali coinvolti – l’ecosistema italiano di contrasto al cybercrime, evidenziando l’interazione tra aspetti investigativi e giudiziari, nonché le metodologie operative attuali e le sfide future nella lotta al crimine informatico.

Ne è emersa con chiarezza la necessità di un approccio investigativo multidisciplinare, che sappia contemperare le esigenze di sicurezza con il rispetto dei diritti fondamentali.

Nel panorama della sicurezza nazionale sta prendendo forma, con la discrezione che spesso accompagna le rivoluzioni più profonde, una trasformazione tale da sovvertire categorie consolidate da decenni.

La Tavola Rotonda “Il Modello Italiano di Contrasto al Cybercrime: dalla Prevenzione all’Azione Giudiziaria” ha portato alla luce questo fermento sotterraneo, rivelando come le architetture istituzionali tradizionali stiano subendo una metamorfosi tanto ineludibile quanto necessaria: le rigide distinzioni tra gli ambiti della prevenzione e della repressione, come anche tra le dimensioni della sicurezza e della giustizia, stanno cedendo il passo a un approccio sempre più osmotico e integrato.

Guarda la registrazione video del panel:

[embedded content]

La prof.ssa Donatella Curtotti, inaugurando la discussione, ha sintetizzato l’essenza di questa transizione epocale: «Nell’università italiana siamo abituati a insegnare che i vari comparti della sicurezza appartengono a funzioni diverse dello Stato: prevenzione e repressione da un lato, giustizia penale dall’altro. In questo quadro è stata poi calata, all’improvviso, la privacy».
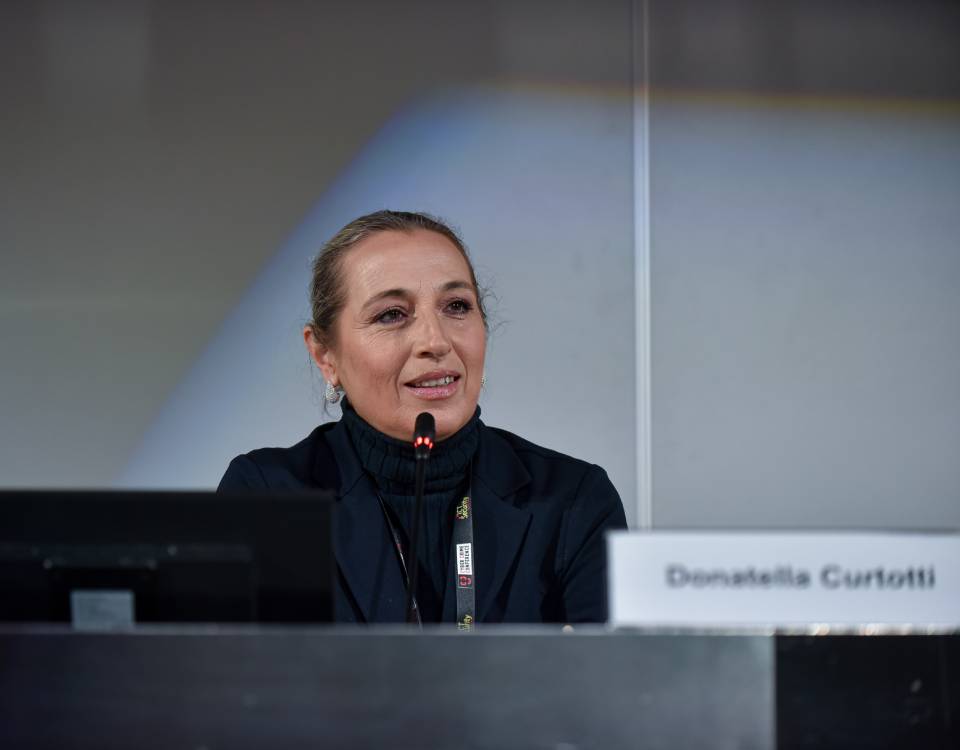
donatella curtotti cybercrime conference

Un’impostazione profondamente radicata nell’architettura costituzionale e nel principio di legalità che ne costituisce il fondamento, a lungo tradotta nella netta separazione funzionale tra vari organi che raccoglievano e gestivano informazioni «in proprio»; con un’osmosi tra le diverse Agenzie che, quando avveniva, restava sempre «un po’ sotto il radar».

È proprio questa impalcatura concettuale e istituzionale che l’avvento del cyberspazio ha irreversibilmente destabilizzato.

Il cybercrime – fenomeno proteiforme per sua natura, caratterizzato da un’intrinseca transnazionalità, da una complessità tecnica in costante evoluzione e da una fulminea velocità di mutazione – ha fatto implodere le distinzioni spazio-temporali su cui si fondava l’intero edificio delle competenze separate.

«Con l’avvento del cyber», ha osservato la prof.ssa Curtotti, «tutto è cambiato. Il cyber altera completamente le dimensioni della vita, anche sul piano temporale; ed è ormai fondamentale anche in materia di investigazione».

In questo nuovo universo digitale, la tradizionale distinzione tra operazioni di intelligence e indagini di polizia giudiziaria è da ritenersi, nelle parole della moderatrice, «ormai obsoleta». L’urgenza della minaccia, la sua capacità di metamorfosi in tempo reale e la sua intrinseca extraterritorialità richiedono non solo una risposta coordinata ma un ripensamento fondamentale delle stesse categorie attraverso cui concepiamo la sicurezza e la giustizia nell’era digitale.

L’Agenzia per la Cybersicurezza Nazionale: architettura di una resilienza sistemica

Al cuore di questa trasformazione si colloca, con crescente autorevolezza, l’Agenzia per la Cybersicurezza Nazionale (ACN), istituita nel 2021.

Il dott. Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia, ha tracciato con precisione la traiettoria evolutiva del nostro Paese: «Storicamente, l’Italia si è mossa in ritardo rispetto ad altre nazioni con cui ci confrontiamo. Se da qualche anno abbiamo colmato questo ritardo, rilevo che ancora c’è bisogno di raccontare il ruolo dell’Agenzia in questo ecosistema cibernetico».
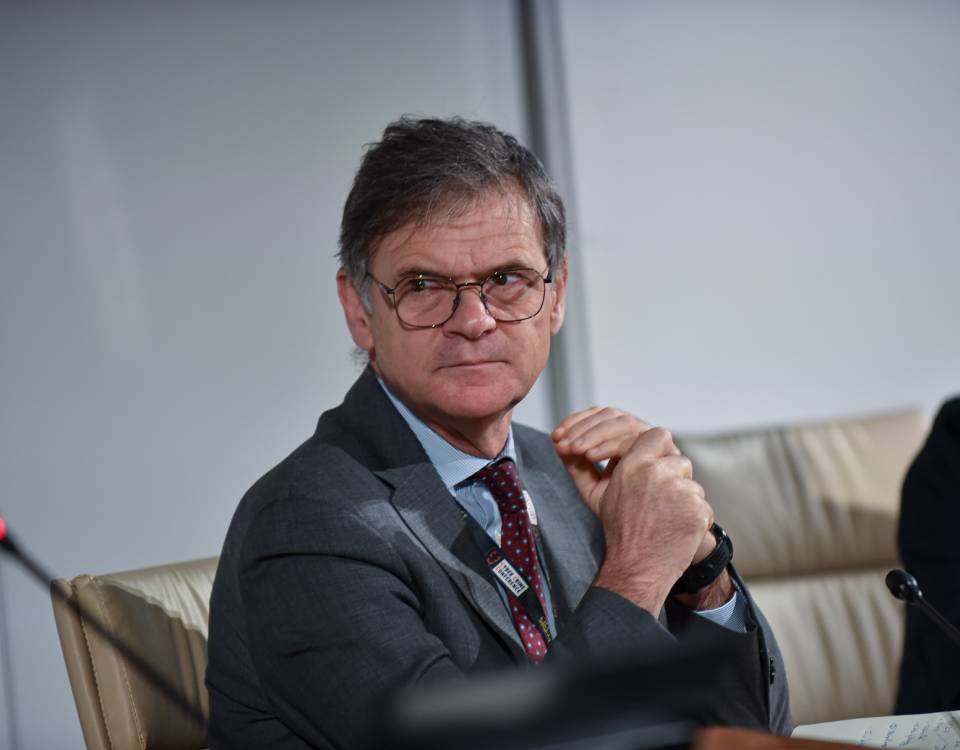
Gianluca Galasso cybercrime conference

Tale riflessione svela due elementi significativi: la consapevolezza del ritardo italiano in ambito di cybersicurezza, nonché la natura ancora in divenire dell’architettura istituzionale di settore. La stessa denominazione del campo d’azione dell’ACN – la “cyber resilienza” – trascende la mera protezione dai rischi informatici, per abbracciare un concetto più ampio e dalla portata sistemica: «Occupandoci di cyber resilienza», ha precisato Galasso, «le nostre iniziative sono finalizzate a creare le condizioni affinché l’ecosistema digitale del paese sia protetto a livello adeguato».

In questa formulazione si coglie un elemento distintivo della strategia italiana, dove l’attenzione non è rivolta al singolo cittadino ma all’ecosistema digitale nel suo complesso, quindi alle infrastrutture che i cittadini utilizzano quotidianamente: «Il nostro compito non è proteggere la singola persona, bensì le infrastrutture digitali che poi le persone utilizzano, in ambito sia personale che professionale».

L’orizzonte operativo dell’ACN delinea, quindi, una cartografia delle priorità nazionali che può tradursi in una mappatura delle vulnerabilità sistemiche, includendo le infrastrutture critiche nazionali nonché gli apparati della Pubblica Amministrazione centrale e periferica, fino al vasto arcipelago delle PMI.

«Il tessuto produttivo delle piccole e medie imprese è ciò su cui sostanzialmente si regge il PIL nazionale», ha sottolineato Galasso; mettendo in luce una peculiarità dell’ecosistema economico italiano che, risultando particolarmente vulnerabile agli attacchi informatici, necessariamente si riflette nell’architettura della sicurezza cibernetica.

In tale contesto, accanto al rafforzamento del Perimetro di Sicurezza Nazionale cibernetica (PSNC), il recente recepimento della direttiva NIS2 ha rappresentato un punto di svolta sia quantitativo che qualitativo nell’approccio regolatorio. Il perimetro dei soggetti obbligati a conformarsi a requisiti di cybersicurezza ha subìto una dilatazione esponenziale, che riflette la crescente pervasività delle tecnologie digitali in tutti i settori dell’economia e della società; di conseguenza si è ampliato anche il ruolo dell’ACN, a cui spetta supportare tali realtà nel loro percorso di conformità ai nuovi requisiti.

Tuttavia, secondo l’analisi di Galasso, l’elemento rivoluzionario risiede nel “salto culturale” imposto dalla normativa europea: «Il vero messaggio della NIS2 è che la sicurezza è un tema di rischio aziendale, che quindi deve essere trattato al massimo livello all’interno dell’organizzazione».

In questa affermazione si coglie una transizione fondamentale: l’elevazione della cybersicurezza dal dominio puramente tecnico-operativo – tradizionalmente confinato ai reparti IT – a quello strategico-manageriale, che la colloca sullo stesso piano dei rischi finanziari, legali o reputazionali nel quadro della governance aziendale.

La Polizia Postale, dall’investigazione all’approccio multilivello

Sotto la guida del dott. Ivano Gabrielli, la Polizia Postale e delle Comunicazioni ha attraversato una profonda metamorfosi per fronteggiare le nuove sfide del cybercrime contemporaneo.
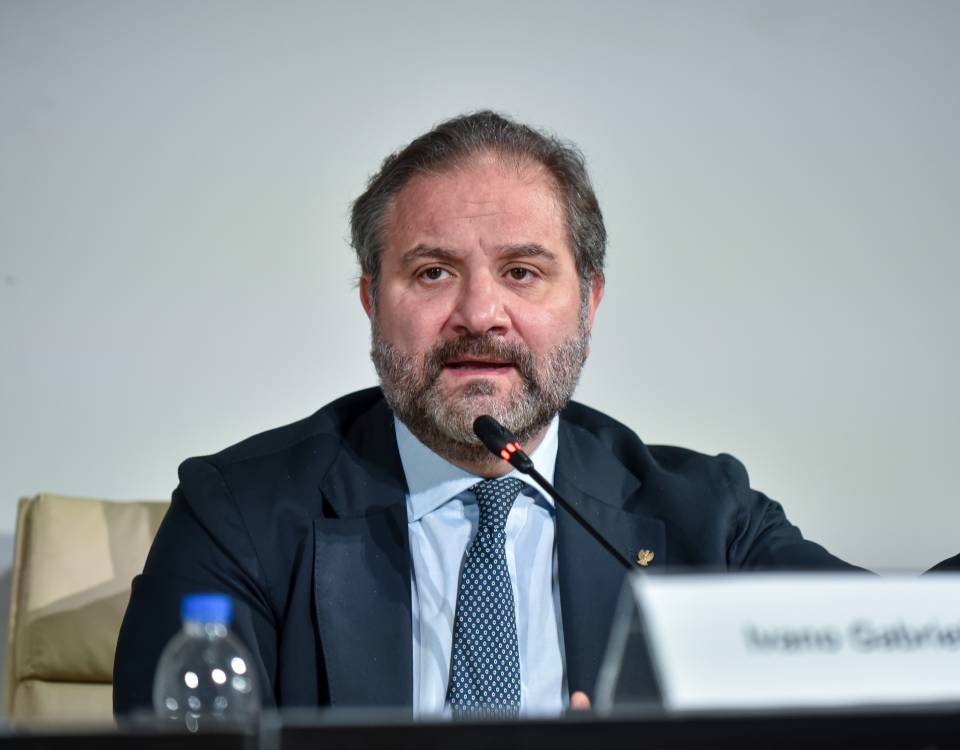
Ivano Gabrielli cybercrime conference

Un’evoluzione che, a ben vedere, ha riguardato le agenzie investigative di molti Paesi.
Gabrielli ha rievocato un momento topico di questa mutazione: nel 2006, in un contesto di crescente consapevolezza delle vulnerabilità digitali, una direttiva dell’allora Presidente USA Barack Obama stabilì che tutte le indagini concernenti attacchi a infrastrutture critiche nazionali dovessero essere affidate all’FBI.

Insieme al consolidamento del framework normativo internazionale (a cominciare dalla Convenzione di Budapest) il provvedimento, solo apparentemente settoriale, segnò l’inizio di un percorso che avrebbe portato a ripensare l’approccio investigativo ai reati informatici in tutto il pianeta.

Tale rivoluzione concettuale – nell’analisi di Gabrielli – consiste nell’adozione di un approccio multilivello, che vede sulla “scena del crimine informatico” diversi attori istituzionali, ciascuno portatore di competenze specifiche ma complementari.

«Oggi sulla stessa scena si presentano varie istituzioni», ha spiegato, «in risposta alle varie esigenze che si manifestano in seguito a un attacco cyber: l’esigenza di investigare, di rimettere in piedi i sistemi colpiti e di proteggere altri sistemi analoghi, nonché l’esigenza della lettura del fatto dal punto di vista della sicurezza nazionale ed eventualmente anche in termini di difesa nazionale».

Questa multidimensionalità del fenomeno, oltre alla compresenza di diversi attori, richiede anche una loro istituzionalizzazione. Se infatti sono sempre esistiti momenti di contatto tra Polizia giudiziaria e agenzie di intelligence, oggi ciò avviene attraverso organismi di coordinamento dedicati, come il Nucleo per la Cyber Sicurezza (NCS) o il Comitato di Analisi Strategica per la Sicurezza Cibernetica del Ministero dell’Interno; quest’ultimo esplicitamente modellato sull’esperienza delle strutture Antiterrorismo, a riprova della percezione della minaccia cyber come questione prioritaria di sicurezza nazionale.

La crescente complessità delle minacce informatiche ha imposto altresì un’evoluzione degli strumenti giuridici a disposizione degli investigatori. In merito, la Legge 137 del 2023 ha esteso al campo dei crimini digitali la possibilità di condurre operazioni sotto copertura, permettendo operazioni più incisive contro fenomeni come gli attacchi ransomware.

«Oggi», ha sottolineato Gabrielli, «non possiamo pensare di condurre attività investigative sulle organizzazioni responsabili di attacchi ransomware senza poter svolgere attività undercover, che ci danno la possibilità di andare oltre la semplice trattativa».

A questi strumenti si aggiungono le intercettazioni telematiche e l’introduzione della figura del collaboratore di giustizia nel settore cyber, anch’essa mutuata dall’esperienza nel contrasto alla criminalità organizzata tradizionale.

«Stiamo parlando veramente di un modo nuovo di concepire istituti giuridici che un tempo erano puntualmente riconducibili all’interno di singole competenze od organismi dello Stato: ora è tempo di ridefinire ruoli e responsabilità, per evitare il rischio di lasciare zone grigie e disperdere energie investigative» ha concluso Gabrielli, delineando così i contorni di un’autentica rivoluzione metodologica nell’approccio alle indagini sui reati informatici.

La ridefinizione della giurisdizione: il contributo del Dipartimento per gli Affari di Giustizia

L’intervento del dott. , Capo del Dipartimento per gli Affari di Giustizia, ha introdotto nel dibattito un’ulteriore dimensione fondamentale, relativa al tema della giurisdizione.
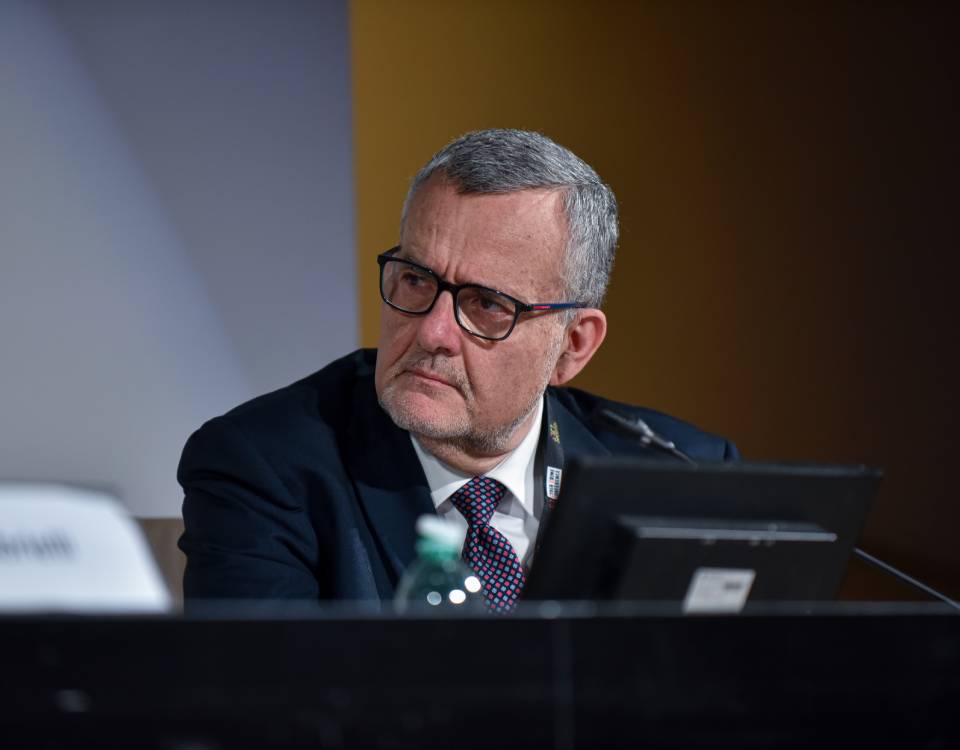
Luigi Birritteri Cybercrime conference

Laddove infatti i crimini digitali travalicano sistematicamente i confini nazionali, il tradizionale principio di giurisdizione su base territoriale affronta una crisi epistemologica senza precedenti.

Birritteri ha esordito mettendo in guardia la platea dall’eccessiva “procedimentalizzazione” in tema di prove digitali, che rischia di ritardare la risposta ai reati cyber.

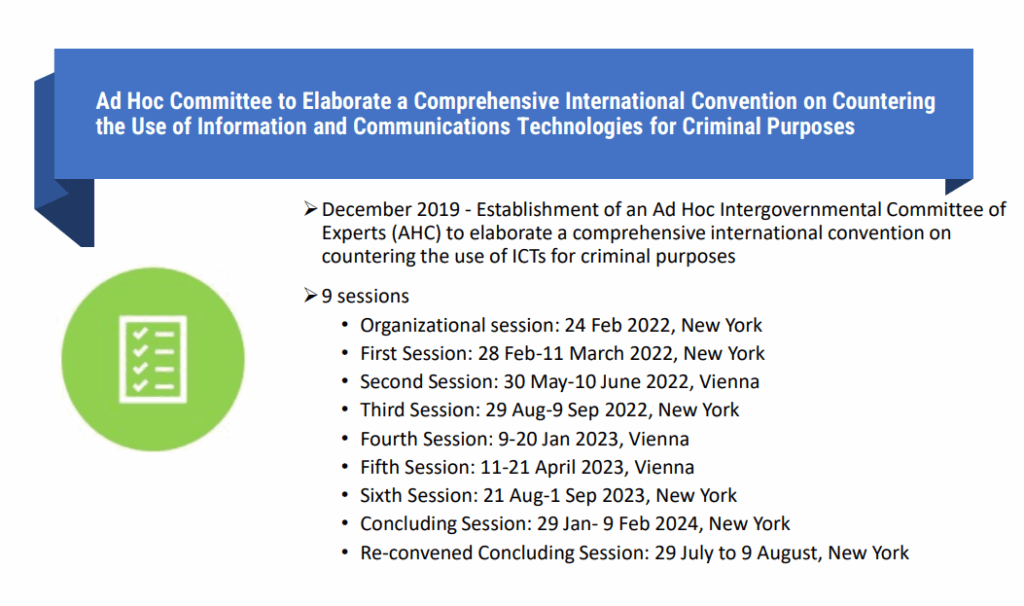
Ha quindi condiviso riflessioni maturate nell’esperienza da capo della delegazione italiana alle Nazioni Unite per l’elaborazione della Convenzione ONU sul Cybercrime, evocando «lo “squagliarsi” del concetto di giurisdizione come l’abbiamo conosciuta negli ultimi 100 anni, connessa al territorio inteso come spazio fisico».

In altre parole, la giurisdizione – tradizionalmente ancorata ai confini geografici e politici, delimitazione fondamentale degli Stati moderni – va oggi applicata a una realtà in cui le azioni criminali si compiono in uno spazio virtuale, senza confini definiti, sfuggendo così alle maglie tradizionali dell’esercizio del potere giurisdizionale.

Coerentemente, il relatore ha sottolineato come la risposta a questa sfida debba necessariamente collocarsi sul piano degli accordi sovranazionali.

Se la Convenzione rappresenta un passo nella giusta direzione, il cammino verso un sistema giurisdizionale adeguato all’era digitale è ancora lungo e irto di ostacoli sia pratici che concettuali; primo fra tutti l’obbligo di bilanciare le previsioni normative con la tutela dei diritti umani, senza lasciare che le differenze giuridiche e culturali tra diversi Stati consentano di “forzare la mano” rispetto alla difesa delle libertà democratiche.

L’intervento di Birritteri, necessariamente cauto dato il suo ruolo istituzionale – «la mia attuale delicata posizione non mi consente di spoilerare», ha precisato con una punta di ironia – ha tuttavia lasciato intendere che il Ministero della Giustizia stia lavorando attivamente per adeguare il quadro normativo alle sfide poste dalla criminalità informatica transnazionale, nell’ambito di un più ampio ripensamento degli strumenti giuridici tradizionali.

Il Settore Privato: da oggetto passivo a soggetto attivo della sicurezza informatica

Un elemento distintivo e innovativo del modello italiano in via di definizione è il progressivo riposizionamento del settore privato nel panorama della cybersicurezza.

Se tradizionalmente le aziende erano considerate semplici vittime degli attacchi informatici – o, nel migliore dei casi, testimoni durante la fase investigativa – oggi si assiste a una loro progressiva responsabilizzazione e integrazione come partner attivi nel sistema di prevenzione e risposta alle minacce.

Gabrielli ha delineato questa evoluzione in termini concreti e operativi, citando l’individuazione di referenti aziendali specializzati in cybersicurezza e l’istituzione della figura degli ausiliari di Polizia giudiziaria specificamente formati per il contesto cyber, nonché lo sviluppo di protocolli che chiariscono le responsabilità e i poteri dei privati.

«A questo punto, anche la parte privata deve avere un ruolo; e deve essere un ruolo a mio avviso strutturato», ha affermato, argomentando che ciò consentirebbe anche di «responsabilizzare e dare adeguati poteri a chi oggi è chiamato a intervenire, a vario titolo, nelle fasi di risposta agli incidenti e successive indagini».

Questa formalizzazione del ruolo del settore privato risponde a una necessità pratica imprescindibile: evitare di lasciare “zone grigie” in cui gli operatori, nel tentativo legittimo di proteggere i propri sistemi, rischiano di compromettere prove fondamentali o, paradossalmente, di diventare essi stessi oggetto di indagine per aver manipolato dati rilevanti per le indagini.

La costruzione di questo nuovo ruolo del settore privato si inserisce in una più ampia ridefinizione dell’ecosistema della cybersicurezza nazionale, in cui pubblico e privato non incarnano più entità separate (e talvolta contrapposte) ma nodi di una rete integrata di competenze e responsabilità, ciascuno con un proprio ruolo specifico eppure interconnesso con gli altri, in una logica sistemica basata sulla cooperazione.

La Privacy come baluardo democratico: la visione di Stanzione

In questa complessa trama di trasformazioni istituzionali e normative, l’intervento del prof. Pasquale Stanzione ha approfondito una dimensione fondamentale: quella del rapporto dialettico tra sicurezza e libertà all’interno delle società democratiche contemporanee.
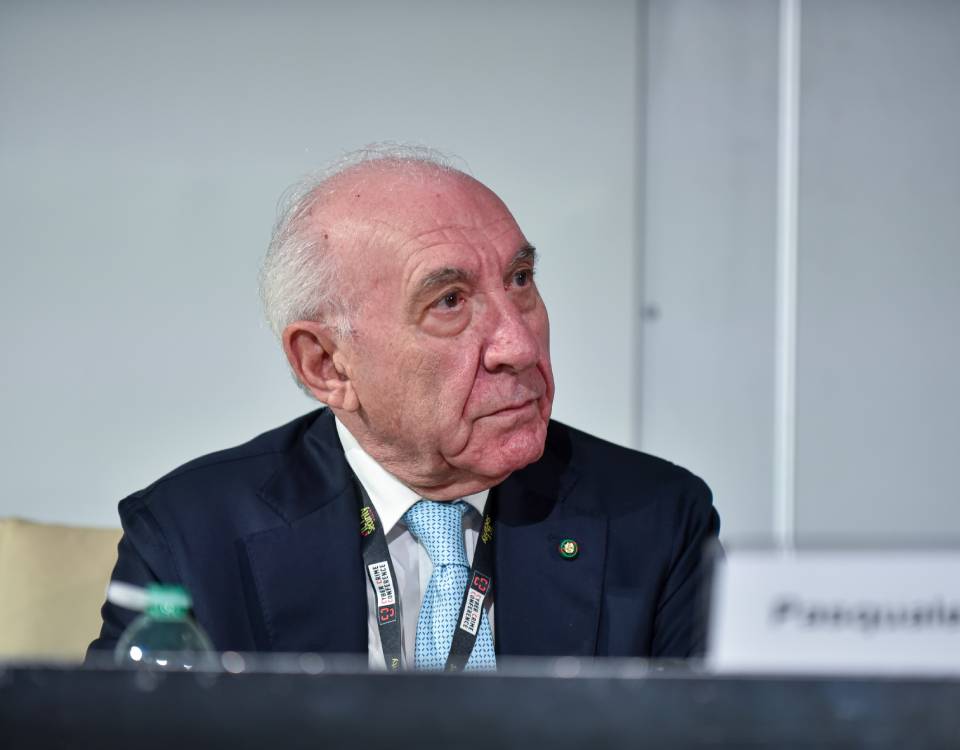
Pasquale Stanzione Cybercrime conference

«Il rapporto tra privacy ed esigenze investigative» – ha esordito il Presidente dell’Autorità Garante per la Protezione dei Dati Personali – «è uno degli indici più significativi della resilienza di una democrazia».

Cruciale, nella costante (ri)modulazione di questo rapporto, è il principio di proporzionalità richiamato tanto dalla Costituzione italiana quanto dalla Carta dei diritti fondamentali dell’UE; principio sul quale la Corte di Giustizia europea ha basato un’innovativa giurisprudenza volta a «rivedere la disciplina della data retention sotto il duplice profilo dell’estensione temporale e delle garanzie di terzietà, con conseguente giurisdizionalizzazione della procedura acquisitiva dei dati».

Se è infatti vero che nelle strategie di contrasto alla criminalità e al terrorismo dobbiamo diventare più efficaci, ciò non deve mai portarci ad accettare di essere meno liberi, soprattutto perché non tutte le limitazioni delle libertà sono davvero in grado di renderci più sicuri.

In merito Stanzione ha citato i bias tipici dei sistemi di riconoscimento facciale basati sull’AI, rispetto alle quali esiste il concreto rischio di accettare forme di controllo che, peraltro, «non potrebbero mai indurre una reale sicurezza».

Rafforzare il sistema di “checks and balances” a tutela dei diritti fondamentali, mediante previsioni tassative che limitino l’ammissibilità di strumenti invasivi ai soli casi necessari, è allora il solo modo per scongiurare il rischio che l’azione investigativa finisca per degenerare in sorveglianza di massa, portandoci a «rinnegare le radici stesse della democrazia».

Stanzione ha ricordato come ciò costituisca un elemento dirimente delle libertà democratiche: «Non dobbiamo mai dimenticare che la logica del “nulla da nascondere” è stata da sempre il leitmotiv dei regimi totalitari».

Un’affermazione che vede la privacy non più in contrapposizione ma, anzi, in sinergia con una sicurezza intesa come condizione abilitante per l’esercizio delle libertà fondamentali entro un contesto digitale sempre più pervasivo.

Rispondendo a una domanda sul complesso tema del “dossieraggio”, Stanzione ha infatti concluso il proprio intervento con una nota cautamente positiva. «Nell’età dell’ansia e dell’incertezza, vorrei dare qualche elemento di tranquillità. Per quanto gravissime, le recenti vicende (su cui sono in corso le dovute istruttorie del Garante) rappresentano fatti “patologici”, senza essere di certo la normalità; e confermano, semmai, la necessità di una governance lungimirante che ponga al centro la protezione dei dati, tra i pochi presidi capaci di orientare l’innovazione in direzioni compatibili con la tutela delle persone».

Il “nodo gordiano” del processo penale: bilanciare efficacia e garanzie nell’era digitale

Al cuore del dibattito si colloca, pertanto, una tensione fondamentale e per certi versi irrisolta: quella tra esigenze operative della cybersicurezza – che richiedono rapidità di intervento e flessibilità degli strumenti – e principi del garantismo penale, ancorati a una tradizione consolidatasi nei secoli.

La prof.ssa Curtotti ha ribadito come l’impianto valoriale della Costituzione italiana, concepito in un’epoca pre-digitale, ponga talvolta limiti significativi alla velocità e all’efficacia della risposta investigativa.

Questo divario genera una tensione strutturale che vede, da un lato, l’urgenza di rispondere in tempo reale alle minacce informatiche; dall’altro, la necessità di rispettare le garanzie processuali e i diritti individuali che costituiscono l’ossatura dello Stato di diritto.

La sfida principale è stata identificata dalla moderatrice in quella che ha definito «eccessiva procedimentalizzazione dell’acquisizione probatoria», con cui si rischia di creare «momenti endoprocedimentali» tali da rallentare la risposta investigativa.

In un contesto dove gli attacchi informatici possono svilupparsi in pochi attimi e propagarsi a velocità esponenziale, nonché dove le prove possono essere cancellate o alterate con la medesima rapidità, le tempistiche del processo tradizionale rischiano di tradursi in inefficacia; d’altronde, sacrificare le garanzie processuali sull’altare dell’efficienza investigativa significherebbe minare i fondamenti stessi dello Stato di diritto.

Emerge così un complesso bilanciamento tra esigenze di sicurezza e rapidità d’azione, garanzie individuali e diritti fondamentali, efficacia investigativa e utilizzabilità processuale delle prove digitali.

«È un problema di bilanciamento di interessi e di valori: sicurezza e garanzie individuali, sicurezza e processo penale, sicurezza e diritti fondamentali…» ha sintetizzato Curtotti, delineando il nucleo di una questione che trascende gli aspetti puramente tecnici o procedurali per investire i fondamenti stessi della concezione di giustizia nell’era digitale.

L’Ecosistema italiano della sicurezza informatica: un laboratorio di innovazione normativa

Grazie alle diverse voci coinvolte nel dibattito, è stato possibile delineare un modello italiano di contrasto al cybercrime caratterizzato da svariati elementi distintivi, che configurano un approccio originale alle sfide della sicurezza nell’era digitale.
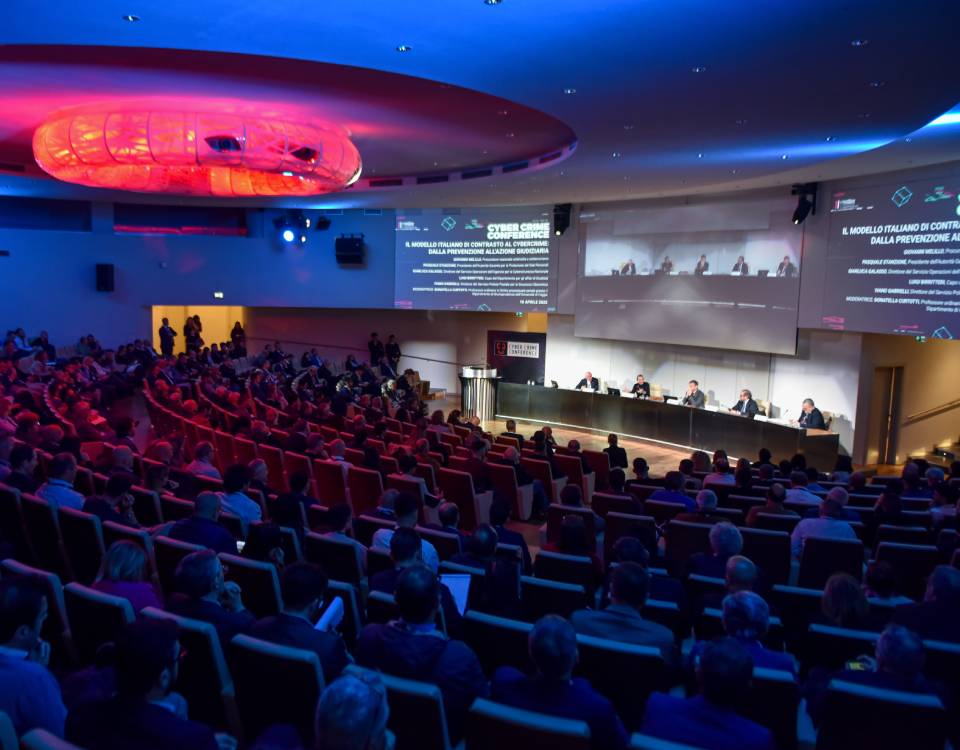
cybercrime conference

In primo luogo un’integrazione istituzionale che, pur rispettando le diverse competenze, favorisce il dialogo e la collaborazione tra autorità diverse: l’ACN come perno della strategia preventiva, la Polizia Postale con il suo ruolo investigativo in evoluzione, i servizi di intelligence con la loro capacità di lettura geopolitica delle minacce e la magistratura con il suo ruolo di garanzia giurisdizionale e l’Autorità per la protezione dei dati come presidio dei diritti fondamentali nell’ecosistema digitale.

In secondo luogo, un approccio sistemico che non si limita alla protezione delle infrastrutture critiche ma abbraccia l’intero tessuto economico e sociale; con un’attenzione particolare alle PMI, in quanto peculiarità del sistema produttivo italiano e, al contempo, uno tra gli anelli più vulnerabili nella sicurezza digitale del paese.

Un terzo elemento caratterizzante è il crescente coinvolgimento del settore privato, che da destinatario passivo di misure di protezione diventa partner attivo nella prevenzione e risposta agli incidenti, con ruoli e responsabilità formalmente definiti all’interno del sistema.

A questi si aggiunge l’evoluzione degli strumenti giuridici che cerca di adattarsi alle specificità del dominio cyber, introducendo risorse come le operazioni sotto copertura o la figura del collaboratore di giustizia nel settore informatico, mutuati dall’esperienza nel contrasto ad altre forme di criminalità organizzata.

Il tutto si inscrive in un costante – e talvolta complesso – bilanciamento tra esigenze di sicurezza e tutela dei diritti fondamentali, con una particolare attenzione al valore della privacy come elemento costitutivo della democrazia, in una dialettica che non contrappone sicurezza e libertà ma le concepisce come dimensioni sempre più complementari.

Infine, il modello italiano si caratterizza per una forte proiezione internazionale; nella consapevolezza che le sfide poste dal cybercrime possono essere affrontate efficacemente solo nel quadro di una cooperazione globale che richiede di ripensare profondamente alcuni concetti fondamentali, tra cui la giurisdizione su base territoriale.

Questo modello, ancora in evoluzione e per certi versi sperimentale, qualifica l’Italia come laboratorio di innovazione istituzionale e normativa, nonché potenziale modello di riferimento per altri paesi. La vera sfida per il futuro sarà mantenere l’equilibrio dinamico tra efficacia operativa e rispetto dei principi fondamentali in un contesto tecnologico caratterizzato da minacce cyber sempre più sofisticate e pervasive.

Il panel si è concluso con un approfondimento sulla regolamentazione normativa dell’Intelligenza Artificiale: i relatori hanno concordato sulla necessità di proseguire nella ricerca e nella sperimentazione sull’AI, senza lasciare che le pur necessarie cautele rallentino eccessivamente lo sviluppo di una tecnologia dall’enorme potenziale.

A emergere dalla Tavola Rotonda è allora l’immagine di un paese che, sebbene sia partito in ritardo nella corsa alla cybersicurezza, sta recuperando terreno grazie a un approccio che combina pragmatismo operativo e sensibilità ai valori dello Stato di diritto. Un equilibrio difficile, frutto di costanti negoziazioni, che tuttavia – in un’epoca in cui la dimensione digitale e fisica appaiono ormai indissolubilmente intrecciate – costituisce l’autentica peculiarità del “modello italiano” di contrasto al cybercrime.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/contrasto-cybercrime/


L’Architettura a Fiducia Zero nella cybersecurity contemporanea

Nel caleidoscopico universo della sicurezza informatica contemporanea, assistiamo all’emergere di un paradigma che sta ridefinendo i confini concettuali della protezione digitale: l’architettura a fiducia zero. Lungi dall’essere una mera innovazione tecnologica, questa filosofia rappresenta una profonda metamorfosi epistemologica nel modo in cui concepiamo la sicurezza nell’era digitale.

Il viaggio intellettuale che ha portato alla nascita di questo approccio merita una riflessione approfondita. Era il 2010 quando John Kindervag, analista visionario di Forrester Research, propose di abbandonare il rassicurante ma ormai anacronistico modello del “castello e fossato” – quell’idea secondo cui esistesse un “dentro” sicuro e un “fuori” ostile. La sua intuizione si condensava in un mantra tanto semplice quanto rivoluzionario: “non fidarsi mai, verificare sempre”.

La dissoluzione del perimetro tradizionale

Questa visione, che allora poteva sembrare eccessivamente cauta, si è rivelata profondamente profetica nel contesto attuale, dove i confini delle organizzazioni si sono dissolti nell’etere del cloud, nel tessuto del lavoro remoto e nella proliferazione di dispositivi personali che si intrecciano con quelli aziendali. La pandemia globale ha poi accelerato vertiginosamente questa trasformazione, rendendo l’adozione del paradigma Zero Trust non più un’opzione avanguardistica, ma una necessità imprescindibile.

La fiducia come variabile fluida

Ma cosa significa, in termini concreti, abbracciare questa filosofia? Significa innanzitutto accettare che la fiducia non è più uno stato binario – presente o assente – bensì una variabile fluida, contestuale, in costante ridefinizione. Ogni interazione digitale viene sottoposta a un processo continuo di verifica, in un flusso perpetuo di autenticazione e autorizzazione che rispecchia la natura mutevole del rischio nell’ecosistema digitale.

Principi cardinali di un nuovo paradigma

L’architettura concettuale di questo approccio si articola attorno ad alcuni principi cardine che si intrecciano in una trama complessa. L’autenticazione diventa un processo continuo, non più un evento discreto che avviene una volta sola all’inizio di una sessione. Il privilegio minimo si evolve da regola statica a dinamica contestuale, dove l’accesso viene costantemente ricalibrato in base al comportamento osservato. La rete, un tempo monolitica, si frammenta in microsegmenti definiti da confini logici più che fisici, contenendo potenziali violazioni in spazi limitati.

L’Incarnazione tecnologica di una filosofia

Questa metamorfosi concettuale trova espressione concreta in architetture che integrano tecnologie avanzate in un ecosistema coerente. I sistemi di gestione delle identità trascendono la mera verifica delle credenziali per abbracciare un approccio olistico basato su attributi contestuali, pattern comportamentali e analisi delle anomalie. Al cuore di questa architettura pulsa il “Policy Engine”, un nodo decisionale che non si limita ad applicare regole rigide, ma che evolve continuamente, apprendendo e adattandosi all’ambiente circostante attraverso algoritmi di machine learning.

La trasmutazione dell’infrastruttura

L’infrastruttura di rete stessa subisce una trasmutazione ontologica, dove le funzioni di sicurezza si disaccoppiano dall’hardware dedicato per esistere come servizi virtuali orchestrati dinamicamente. I perimetri, un tempo definiti da router e firewall fisici, si trasformano in costrutti software che avvolgono ogni singola risorsa in un bozzolo protettivo invisibile fino al momento dell’autenticazione completa.

Convergenze sinergiche con paradigmi emergenti

Questa rivoluzione architettonica non avviene in isolamento, ma si intreccia con altre correnti trasformative del panorama tecnologico contemporaneo. La convergenza con il movimento DevSecOps porta la sicurezza nel cuore stesso del processo creativo digitale, non più come verifica finale ma come elemento costitutivo del codice stesso. L’intelligenza artificiale e il machine learning amplificano le capacità di rilevamento e risposta, identificando pattern anomali invisibili all’occhio umano e orchestrando risposte adattive in tempo reale. L’avvento dell’era quantistica all’orizzonte stimola l’evoluzione verso algoritmi crittografici capaci di resistere alle potenzialità computazionali future.

Il contesto normativo come catalizzatore

Il contesto socio-economico attuale fornisce ulteriore impulso a questa trasformazione. Il panorama normativo globale – dal GDPR europeo alla Direttiva NIS2, dall’Executive Order 14028 negli Stati Uniti alla miriade di regolamentazioni settoriali – converge verso principi che risuonano naturalmente con l’approccio Zero Trust: minimizzazione dei dati, protezione by design, responsabilità continuativa.

Implicazioni filosofiche ed etiche dell’architettura a fiducia zero

Le implicazioni di questa metamorfosi trascendono l’ambito puramente tecnologico per toccare dimensioni filosofiche ed etiche profonde. Stiamo assistendo a una ridefinizione fondamentale della natura stessa della fiducia nell’era digitale. La fiducia non è più un attributo statico conferito a priori, ma una qualità dinamica che deve essere continuamente dimostrata e guadagnata. Questo solleva interrogativi profondi sul delicato equilibrio tra sicurezza e usabilità, tra sorveglianza necessaria e rispetto della privacy, tra cultura del sospetto e collaborazione efficace.

Orizzonti futuri di evoluzione

Guardando verso l’orizzonte futuro, possiamo intravedere l’evoluzione di questo paradigma verso nuove frontiere. L’integrazione con l’edge computing e le reti 5G estenderà i principi Zero Trust fino ai margini più remoti dell’ecosistema digitale. L’emergere di “digital twin” permetterà di simulare e prevedere l’impatto di potenziali violazioni in ambienti protetti. La biometria cognitiva e comportamentale aprirà nuove dimensioni nell’autenticazione continua, basata non solo su ciò che sappiamo o possediamo, ma su chi siamo profondamente.

Verso una società della fiducia verificata?

Ci si potrebbe persino chiedere se i principi del Zero Trust potrebbero un giorno trascendere il dominio puramente tecnologico per influenzare altri aspetti della società – dando vita a nuove economie della reputazione digitale dove la fiducia diventa una risorsa misurabile e scambiabile, o ridefinendo sottilmente il confine tra verifica necessaria e libertà personale.

La Sicurezza come Processo Evolutivo In questa trasformazione radicale, l’architettura a fiducia zero incarna non tanto un punto d’arrivo quanto un processo evolutivo continuo, un modus operandi che riflette la natura intrinsecamente dinamica della sicurezza nell’ecosistema digitale. Come nel fiume di Eraclito, non è possibile discendere due volte nello stesso flusso di dati – ogni interazione è unica, ogni contesto è specifico, ogni autorizzazione deve essere rinnovata in un perpetuo divenire.

La trasformazione culturale necessaria

Le organizzazioni che abbracceranno questa filosofia non staranno semplicemente aggiornando i propri sistemi di sicurezza, ma compiendo una profonda trasformazione culturale e operativa. Il viaggio verso la fiducia zero è arduo e complesso, costellato di sfide tecniche e culturali. Richiede un ripensamento fondamentale di architetture consolidate, processi radicati e, forse più difficile, mentalità cristallizzate.

Un Imperativo Categorico nell’Era Digitale Eppure, in un’epoca in cui le minacce evolvono con velocità esponenziale, in cui gli attacchi diventano sempre più sofisticati e le conseguenze delle violazioni sempre più devastanti, questo viaggio non rappresenta più un’opzione, ma una necessità imprescindibile. Come sostenuto dal NIST nel suo Special Publication 800-207, “l’architettura Zero Trust rappresenta un cambiamento fondamentale nella filosofia di come si progetta e si implementa la sicurezza informatica”.

Verso una nuova saggezza digitale

In ultima analisi, l’architettura a fiducia zero ci invita a una profonda riflessione sulla natura della sicurezza nell’era digitale. Ci ricorda che la sicurezza non è uno stato da raggiungere una volta per tutte, ma un processo continuo di adattamento; non è un prodotto da acquistare, ma una postura da coltivare; non è una destinazione, ma un viaggio perpetuo attraverso un paesaggio in costante evoluzione.

La fiducia come privilegio guadagnato

In questo contesto di metamorfosi continua, il mantra “non fidarsi mai, verificare sempre” si rivela non come espressione di paranoia digitale, ma come saggezza adattiva in un ecosistema caratterizzato da minacce persistenti, confini sfumati e rischi emergenti. È l’accettazione profonda che, nell’universo digitale contemporaneo, la fiducia è troppo preziosa per essere concessa a priori – deve essere guadagnata continuamente, verificata costantemente, calibrata contestualmente.

Una filosofia di resilienza per l’era digitale

E così, mentre navighiamo le acque turbolente della trasformazione digitale, l’architettura a fiducia zero emerge non solo come strategia di protezione, ma come filosofia di resilienza – un approccio che riconosce la natura fondamentalmente incerta del dominio digitale e vi risponde non con paura o rigidità, ma con vigilanza intelligente e adattabilità perpetua. In questo senso, rappresenta non solo un paradigma tecnologico, ma una saggezza evolutiva per l’era digitale – un riconoscimento che, in un mondo di connessioni infinite, la sicurezza risiede non nei muri che costruiamo, ma nella consapevolezza continua che coltiviamo.

Le organizzazioni che comprenderanno questa verità profonda e abbracceranno pienamente la filosofia Zero Trust non staranno semplicemente implementando una strategia di cybersecurity – staranno abbracciando un nuovo modo di esistere nel mondo digitale, caratterizzato da consapevolezza perpetua, adattabilità continua e resilienza intrinseca. In un’epoca di trasformazione radicale, questa potrebbe rivelarsi la più preziosa delle capacità evolutive.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/architettura-a-fiducia-zero/


La nuova Convenzione ONU contro il Cybercrime: un passo storico nella lotta alla criminalità informatica globale

Intervenendo alla 13ª Cybercrime Conference, Glen Prichard – Capo della Sezione Cybercrime e Riciclaggio di Denaro dell’Ufficio delle Nazioni Unite contro la Droga e il Crimine (UNODC) – ha illustrato i punti salienti della Convenzione ONU sulla criminalità informatica, che ridefinisce la cooperazione tra 155 nazioni contro le minacce digitali.

Dal 2019 al 2024: Il complesso cammino negoziale verso un consenso globale

Dopo anni di negoziati e confronti diplomatici, le Nazioni Unite hanno finalmente raggiunto un accordo su un nuovo trattato internazionale: la “Convenzione delle Nazioni Unite sulla lotta contro l’uso delle tecnologie dell’informazione e della comunicazione a fini criminali” rappresenta una pietra miliare nella cooperazione internazionale contro la criminalità informatica, introducendo un quadro giuridico condiviso per affrontare le sfide dell’ecosistema digitale.Convenzione ONU contro il Cybercrime: Ad Hoc Committee to Elaborate a Comprehensive International Convention on Countering the Use of Information and Communications Technologies for Criminal PurposesCome ha spiegato Prichard, il nuovo trattato è il risultato di un processo negoziale iniziato nel 2019 e conclusosi nell’agosto 2023, con l’adozione formale del testo definitivo da parte dell’Assemblea Generale delle Nazioni Unite nel dicembre 2024.
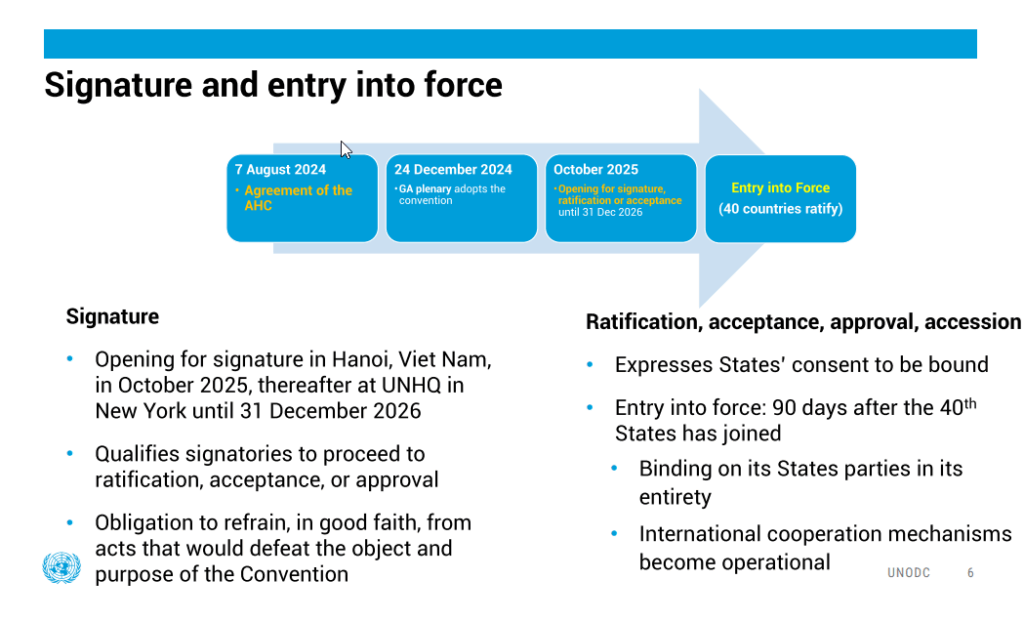
«È una vittoria per il multilateralismo», ha sottolineato il relatore: «il fatto che siamo riusciti a ottenere un consenso tra 155 paesi per concordare una via da seguire in relazione a come combattere e prevenire il cybercrime è un risultato importante, particolarmente in questo mondo geopoliticamente diviso in cui viviamo al momento».

UNODC: Custode di un nuovo paradigma giuridico internazionale contro il crimine digitale

L’UNODC (Ufficio delle Nazioni Unite contro la Droga e il Crimine) è l’organismo depositario di una serie di trattati dedicati alla giustizia penale, tra cui la Convenzione delle Nazioni Unite contro la Criminalità Organizzata Transnazionale (conosciuta come Convenzione di Palermo) e la Convenzione contro la Corruzione (UNCAC).

La nuova Convenzione sul Cybercrime rappresenta il primo nuovo trattato degli ultimi 21 anni in campo di giustizia penale.

Prichard ha spiegato che persino il titolo della Convenzione riflette la complessità dei negoziati: «Non siamo riusciti a raggiungere una posizione unanime, per cui l’abbiamo semplicemente chiamata “Convenzione delle Nazioni Unite contro il Cybercrime”. Penso che questo sia rappresentativo di quanto siano delicate e complesse le questioni che affrontiamo».

Dalla firma alla piena operatività: tempistiche e sfide dell’implementazione mondiale

La Convenzione è stata formalmente adottata dall’Assemblea Generale delle Nazioni Unite nel dicembre 2024.

Convenzione ONU contro il Cybercrime, firma e piena operativitàPrichard ha ricordato che nell’ottobre 2025 si terrà la cerimonia di firma ad Hanoi, in Vietnam; a partire da quel momento, il trattato rimarrà aperto alla firma fino al dicembre 2026. Successivamente i paesi dovranno procedere con il processo di ratifica, che varia da nazione a nazione. La Convenzione entrerà in vigore dopo che almeno 40 paesi l’avranno ratificata.
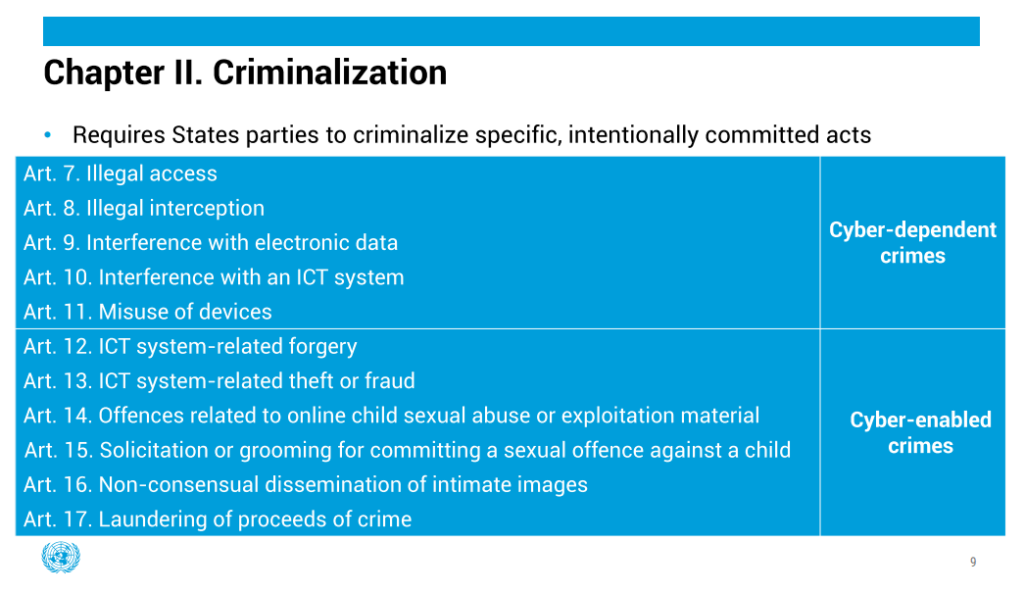
«Abbiamo molto lavoro davanti a noi prima che sia effettivamente operativa», ha avvertito il relatore.

I quattro pilastri fondamentali: cooperazione, assistenza tecnica, armonizzazione legale e scambio di prove

Il fulcro della Convenzione è il rafforzamento della cooperazione internazionale, in relazione sia al cybercrime sia alle prove elettroniche necessarie alle indagini su altre tipologie di reati.

Inoltre, il trattato prevede forme di assistenza tecnica ai paesi a basso e medio reddito, per garantire che le loro capacità digitali siano portate a un livello tale da poter cooperare con altri paesi.

Un ulteriore aspetto fondamentale è l’armonizzazione normativa: la Convenzione introduce «disposizioni per lo scambio di prove elettroniche in relazione a qualsiasi reato» e per «ogni reato grave in termini di cooperazione internazionale», intendendosi per reato grave «qualsiasi reato punito con una pena detentiva di almeno quattro anni».

Nuovi reati digitali e procedure transfrontaliere: un framework penale per l’era digitale

La Convenzione definisce i tipici crimini informatici (come l’hacking e l’accesso illegale) in cinque distinti articoli. Prichard ha sottolineato l’importanza di queste definizioni: «Creare un’armonizzazione legale ci permette di cooperare oltre i confini nazionali».

Il trattato introduce anche una serie di reati facilitati dal cyberspazio, tra cui alcuni che non erano mai stati menzionati dal diritto internazionale in precedenza, come l’adescamento online di minori e la diffusione non consensuale di immagini intime.

Convenzione ONU: Nuovi reati digitali e procedure transfrontaliere: un framework penale per l'era digitalePer quanto riguarda le procedure, la Convenzione distingue tra cooperazione nazionale e internazionale; e parla di «misure provvisorie in situazioni di emergenza», ad esempio in materia di conservazione ed emissione di ordini di produzione, acquisizione o scambio di prove digitali.
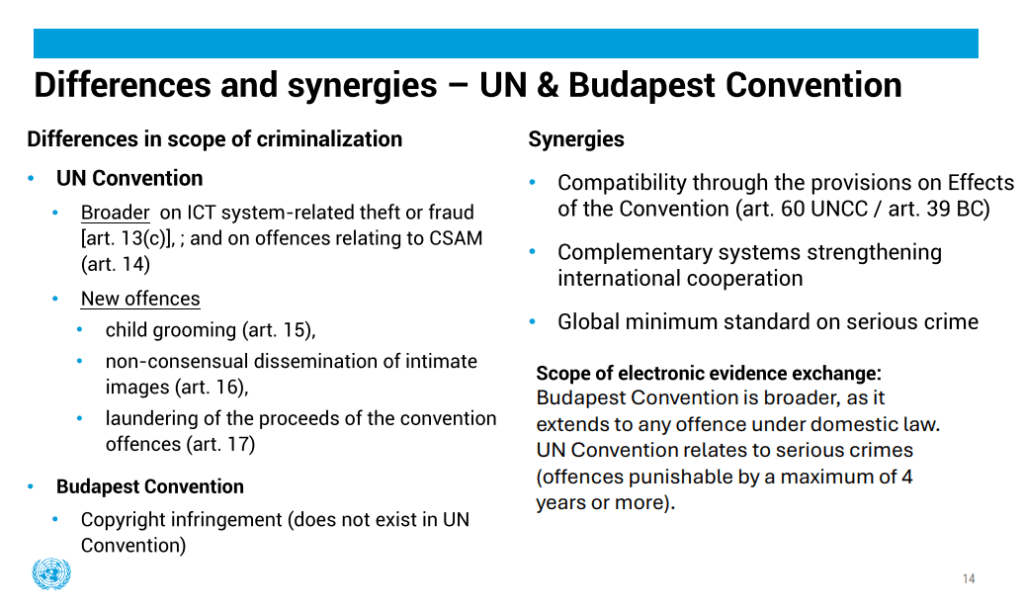
Inoltre «si crea una rete di comunicazione 24 ore su 24, 7 giorni su 7, istituendo una modalità in cui i paesi possono comunicare tra loro in tempo quasi reale», ha evidenziato Prichard.

Equilibrio tra sicurezza e libertà: le garanzie per i diritti umani nel contesto digitale

Le garanzie relative ai diritti umani sono incorporate nel trattato, sebbene Prichard abbia ammesso che questo aspetto ha richiesto «una difficile negoziazione durante il processo negoziale per la Convenzione».

Queste garanzie, «in linea con tutti gli standard internazionali», costituiscono «il più forte insieme di tutele dei diritti umani che si possano trovare in qualsiasi trattato di giustizia penale»; Prichard ha aggiunto che sono «equivalenti a ciò che si trova nella Convenzione di Budapest».

La Convenzione prevede inoltre casi in cui è possibile rifiutare l’assistenza se c’è un conflitto con la legge nazionale, nonché motivazioni per respingere richieste di estradizione su queste stesse basi.

Complementarietà strategica: come la Convenzione ONU si integra e si distingue dalla Convenzione di Budapest

La Convenzione di Budapest, sviluppata dal Consiglio d’Europa, è stata finora il principale strumento internazionale per combattere il cybercrime.

Prichard ha sottolineato che la nuova Convenzione ONU è «molto simile alla Convenzione di Budapest nella maggior parte delle sue disposizioni operative» ed è «deliberatamente concepita come sua integrazione».Convenzione ONU si integra e si distingue dalla Convenzione di BudapestEsistono, tuttavia, alcune differenze tra i due trattati: la Convenzione ONU introduce nuovi reati non previsti dalla Convenzione di Budapest, come l’adescamento online di minori, la diffusione non consensuale di immagini intime e il riciclaggio dei proventi di reati inclusi nella convenzione stessa.
D’altra parte, la Convenzione di Budapest includeva un reato non presente nella Convenzione ONU, relativo alla violazione della proprietà intellettuale o del copyright.

Un’altra differenza riguarda la condivisione delle prove elettroniche: nella Convenzione di Budapest questa si estende a qualsiasi reato previsto nel testo, mentre nella Convenzione ONU la cooperazione internazionale è limitata ai reati gravi (punibili con quattro anni o più di reclusione).

Inclusività globale: perché il mondo aveva bisogno di un nuovo trattato oltre alla Convenzione di Budapest?

Prichard ha affrontato una domanda frequente: perché era necessaria una nuova Convenzione sulla criminalità informatica, se esisteva già quella di Budapest?

La risposta principale è che molti paesi – soprattutto appartenenti al cosiddetto “Sud globale” – non avevano partecipato ai negoziati della Convenzione di Budapest, che era stata sviluppata principalmente dagli Stati membri dell’Unione Europea.

«I paesi del Sud del mondo sentono di non aver fatto parte di quel processo, mentre questa volta hanno partecipato ai negoziati», ha spiegato.

«Nel caso della Convenzione ONU, ben 155 diversi paesi erano riuniti attorno al tavolo. E vi hanno portato visioni differenti, sistemi non concordanti tra loro, questioni culturali… tutto ha giocato un ruolo nello sviluppo di questa nuova Convenzione».

Verso un futuro di cooperazione digitale: prospettive e sfide dell’implementazione globale

Prichard ha concluso il suo intervento esprimendo un cauto ottimismo sul futuro della Convenzione ONU.

Nelle sue parole, questa «sarà uno strumento significativo per consentire ai diversi paesi di cooperare a livello globale; ma ci vorrà del tempo prima che venga ratificata e sia effettivamente operativa».

La Convenzione delle Nazioni Unite contro il Cybercrime rappresenta quindi un passo importante verso un approccio globale alla lotta contro la criminalità informatica, creando un quadro comune rispettoso delle diverse tradizioni giuridiche e culturali, nonché fornendo strumenti concreti per una cooperazione internazionale capace di affrontare le sfide del mondo digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/convenzione-onu-cyber/


Collaborazione tra il CISO e il team IT: la chiave per una sicurezza informatica efficace

Nel mondo digitale odierno, la cyber security non può più essere considerata un compartimento stagno. La collaborazione tra il Chief Information Security Officer (CISO) e il team IT è diventata un elemento imprescindibile per garantire la resilienza delle organizzazioni contro le minacce sempre più sofisticate. Non si tratta solo di implementare tecnologie avanzate, ma di costruire una sinergia continua che integri le best practice della cybersecurity all’interno delle operazioni quotidiane dell’IT.

La mancanza di una comunicazione efficace tra questi due attori può generare vulnerabilità significative, esponendo le imprese a rischi non necessari. Questo articolo esplora come una collaborazione strategica tra il CISO e il team IT possa rafforzare la postura di sicurezza di un’organizzazione, migliorando la gestione dei processi, la risposta alle minacce e l’integrazione delle politiche di sicurezza nelle operazioni tecnologiche quotidiane.

Sinergia tra CISO, Team IT e Operazioni di Sicurezza Informatica Quotidiane

Sinergia tra sicurezza informatica e operazioni IT quotidiane

Una delle principali sfide nella amministrazione della protezione informatica è far sì che le pratiche di sicurezza diventino parte integrante delle attività quotidiane dell’IT, senza rallentare i processi o ostacolare l’innovazione. Tradizionalmente, i team IT si sono concentrati sull’efficienza operativa e sulla disponibilità dei sistemi, mentre il CISO si è focalizzato sulla protezione dei dati e sulla gestione del rischio. Tuttavia, in un ambiente sempre più interconnesso, questi obiettivi non possono più essere trattati separatamente.

Qualsiasi strategia di cybersecurity e protezione dati non può prescindere da solidi processi di collaborazione e comunicazione interna.

Costruire una sinergia tra il CISO e il team IT e non solo, significa innanzitutto promuovere una cultura condivisa della sicurezza. Il Chief information deve lavorare a stretto contatto con i responsabili IT per assicurarsi che le decisioni tecnologiche quotidiane, come la gestione delle infrastrutture, delle reti e dei sistemi cloud, siano allineate con i requisiti di protezione dell’organizzazione.

La formazione continua rappresenta un pilastro di questa integrazione. I membri del team IT devono essere formati non solo su come gestire tecnologie e sistemi, ma anche su come riconoscere e mitigare i rischi di protezione. Analogamente, il CISO deve comprendere le sfide operative che il team di tecnici informatici affrontano quotidianamente, in modo da proporre soluzioni di protezione che siano praticabili e non percepite come un ostacolo.

Le riunioni periodiche tra il CISO e il team IT sono fondamentali per mantenere una comunicazione aperta. In questi incontri si dovrebbero discutere non solo le nuove minacce emergenti, ma anche gli aggiornamenti sui progetti IT in corso, permettendo una valutazione continua dei rischi associati. Una collaborazione efficace consente di prevenire i problemi prima che diventino incidenti, creando un ambiente in cui sicurezza e operatività si rafforzano reciprocamente.

Per quanto concerne invece il rapporto tra CIO e CISO, possiamo definirla come una collaborazione imprescindibile. Sebbene i CIO siano responsabili della amministrazione dell’infrastruttura IT di un’azienda, i CISO spesso ricoprono un ruolo ancora più ampio, occupandosi anche della gestione del rischio aziendale, della governance e della conformità normativa. Tradizionalmente, questo è visto come il principale referente per tutte le questioni legate alla sicurezza, ma oggi è sempre più chiaro che da solo non può gestire tutte le sfide.

Negli ultimi anni, l’attività di CIO e CISO si è trasformata profondamente, spinta dalla crescente attenzione verso la tutela e la protezione dei dati. L’approccio più efficace è quello che punta a una strategia di protezione e resilienza integrata, in cui CIO e CISO collaborano strettamente. Dalla costruzione di una rete aziendale sicura alla gestione dell’impatto delle normative sempre più stringenti, le rispettive competenze devono essere coordinate e complementari, evitando sovrapposizioni o contrasti e rafforzando così le misure di protezione, sempre in equilibrio con le esigenze di efficienza operativa.

Un’ulteriore sfida significativa è rappresentata dalle crescenti complessità legate alle normative e alla conformità. In questo contesto, è fondamentale che i team responsabili lavorino in sinergia: il CIO deve assicurare l’aderenza alle normative come il GDPR (General Data Protection Regulation), mentre il CISO deve concentrarsi sulla minimizzazione dei rischi di violazione dei dati. Senza un approccio strategico integrato, risulta difficile ottenere risultati realmente efficaci.

Migliorare la collaborazione tra CIO, CISO e i rispettivi team consente di consolidare una posizione più forte per allineare gli obiettivi IT e di sicurezza con le priorità strategiche dell’azienda. Raggiungere questo livello di integrazione favorisce anche una gestione più efficace della crescente complessità tecnologica e della continua evoluzione dell’innovazione digitale, oggi sempre più centrale per il successo organizzativo.

Anche il livello di maturità organizzativa può essere determinante per rendere i team dirigenziali più resilienti ai naturali cambiamenti di personale. Considerando che la durata media dell’incarico di CIO e CISO è di circa 3-5 anni, è essenziale integrare processi solidi all’interno delle rispettive aree di competenza, in modo da limitare al massimo eventuali discontinuità strategiche al momento del passaggio di leadership.

L’integrazione dei ruoli di CIO e CISO richiede dunque un’attenta valutazione di diversi fattori, con priorità e livelli di efficacia che possono variare a seconda del contesto aziendale. In ogni caso, le imprese che riconoscono l’importanza di una collaborazione stretta tra queste due figure chiave sono nettamente avvantaggiate nel garantire agilità, sicurezza e prestazioni elevate, qualità sempre più richieste dai Consigli di amministrazione a livello globale.

Implementazione delle politiche di sicurezza dal CISO al team IT

Per ottenere una protezione realmente efficace, le politiche di sicurezza non possono rimanere documenti isolati; devono essere vissute come parte integrante dei processi IT. La collaborazione tra il CISO e il team IT è essenziale per tradurre le politiche in pratiche operative concrete.

Il primo passo è l’integrazione delle policy di tutela già in fase di progettazione dei sistemi. Quando il team IT sviluppa nuove applicazioni o aggiorna le infrastrutture esistenti, il CISO deve essere coinvolto fin dalle fasi iniziali. L’approccio “security by design” consente di costruire sistemi più resilienti, riducendo la necessità di interventi correttivi successivi, che sono spesso più costosi e complessi.

Le politiche di cyber security di un’azienda devono essere sviluppate su misura per rispondere alle sue specifiche esigenze operative. Possono essere strutturate come un unico documento unificato oppure suddivise in diversi documenti tematici che trattano vari aspetti della sicurezza.

In ogni caso, indipendentemente dalla modalità scelta, tutte le organizzazioni dovrebbero assicurarsi che le loro politiche di tutela contengano alcune informazioni fondamentali. Che siano articolate in documenti separati o raccolte in un’unica policy, una strategia efficace di protezione informatica dovrebbe prevedere:

  • Uso accettabile: indicazioni su come gli utenti possono utilizzare i sistemi IT aziendali.
  • Gestione del cambiamento: linee guida sui processi di implementazione, aggiornamento e dismissione delle risorse tecnologiche.
  • Conservazione dei dati: criteri sulla durata della conservazione dei dati e modalità corrette di eliminazione.
  • Risposta agli incidenti: procedure operative da seguire in caso di incidenti di sicurezza.
  • Sicurezza della rete: regole per proteggere l’infrastruttura di rete aziendale.
  • Gestione delle password: direttive sulla creazione e l’amministrazione sicura delle credenziali utente.
  • Consapevolezza della sicurezza: programmi formativi per sensibilizzare i dipendenti sui rischi legati alla cybersecurity.

Oltre a questi elementi di base, una politica di sicurezza informatica può essere ampliata con sezioni specifiche che riflettano le particolari necessità e priorità dell’organizzazione.

Un altro aspetto cruciale riguarda la standardizzazione dei processi. Attraverso la collaborazione, il CISO e il team IT possono definire standard tecnici chiari che includano, ad esempio, l’uso obbligatorio di protocolli sicuri, la crittografia dei dati, la gestione sicura delle credenziali e il controllo degli accessi. Questi standard devono essere applicati sistematicamente a tutte le componenti dell’infrastruttura tecnologica.

Inoltre, la collaborazione facilita l’adozione di strumenti di automazione per la sicurezza, come il provisioning sicuro degli account utente o la configurazione automatica dei sistemi secondo policy predefinite. Automatizzare la conformità alle policy non solo migliora la protezione, ma riduce anche l’onere operativo sul team IT, liberando risorse per attività più strategiche.

La cyber security non è un processo statico, al contrario richiede un monitoraggio continuo.

Monitorare quindi l’efficacia delle politiche è altrettanto importante. Attraverso audit periodici e sistemi di monitoraggio continuo, il CISO e il team IT possono individuare eventuali deviazioni rispetto alle policy aziendali e correggerle tempestivamente, migliorando progressivamente il livello di maturità della sicurezza informatica dell’organizzazione.

Gestione delle vulnerabilità e delle patch di sicurezza

Uno degli ambiti in cui la collaborazione tra il CISO e il team IT risulta più evidente è nella gestione delle vulnerabilità. In un panorama di minacce in costante evoluzione, la capacità di identificare rapidamente le vulnerabilità e applicare le patch di sicurezza è fondamentale per proteggere le risorse aziendali.

La gestione delle vulnerabilità, elemento centrale della gestione del rischio IT, si basa su un’attività continua di individuazione, analisi delle priorità e risoluzione delle debolezze presenti nell’infrastruttura tecnologica e nei software aziendali. Tuttavia, questa funzione, per essere davvero efficace, richiede una stretta collaborazione tra il Chief Information Security Officer (CISO) e il team IT operativo.

Il CISO, in qualità di responsabile della sicurezza a livello strategico, ha il compito di definire le politiche di controllo delle vulnerabilità, stabilendo criteri di valutazione del rischio, priorità di intervento e metodologie di risposta. D’altro canto, è il team IT che possiede la conoscenza pratica dei sistemi, delle configurazioni e delle dinamiche operative quotidiane, elementi indispensabili per applicare in modo tempestivo ed efficace le correzioni necessarie.

In questo rapporto di collaborazione, il CISO fornisce la visione d’insieme, individuando quali vulnerabilità rappresentano minacce concrete per la sicurezza e quali invece possono essere gestite con interventi pianificati, riducendo il pericolo senza compromettere la continuità operativa. Il team IT, a sua volta, è responsabile di implementare materialmente le patch, correggere le configurazioni errate, sostituire componenti obsoleti e monitorare l’effettiva risoluzione delle criticità.

Un aspetto cruciale di questa sinergia riguarda la prioritizzazione: non tutte le vulnerabilità devono essere risolte immediatamente, ma è essenziale avere un processo condiviso che consenta di distinguere tra le falle ad alto pericolo, che richiedono un intervento immediato, e quelle a rischio minore, che possono essere gestite in un secondo momento o abbinate a interventi di aggiornamento programmato.

Inoltre, il CISO e il team IT devono collaborare anche nella comunicazione interna: la gestione delle vulnerabilità non è un’attività isolata, ma coinvolge spesso più dipartimenti. Ad esempio, l’applicazione di una patch critica su un sistema ERP potrebbe richiedere il coordinamento con il dipartimento finance o supply chain. Il CISO deve quindi garantire che ci sia chiarezza sugli impatti di business legati alle operazioni di mitigazione delle vulnerabilità, mentre il team IT deve predisporre procedure di aggiornamento che minimizzino i tempi di inattività.

Infine, la gestione delle vulnerabilità in un contesto di collaborazione efficace si basa su strumenti condivisi: soluzioni di vulnerability scanning, sistemi di patch management automatizzati e dashboard comuni che permettano a entrambi i livelli strategico e operativo di avere una visione aggiornata dello stato di rischio dell’organizzazione.

Riassumendo, la gestione delle vulnerabilità non può essere vista come una semplice attività tecnica. Essa è un processo strategico che richiede un’integrazione stretta tra la visione di governance del CISO e l’azione concreta del team IT. Solo attraverso una collaborazione strutturata, basata su obiettivi comuni e strumenti condivisi, le organizzazioni possono davvero mitigare i rischi di sicurezza e assicurare la resilienza del loro ambiente digitale.

È qui che la collaborazione diventa cruciale. Stabilire priorità comuni è il primo passo: non tutte le vulnerabilità possono essere corrette immediatamente; quindi, è necessario valutare il pericolo associato e concentrarsi prima sulle minacce più gravi. Il CISO può fornire una valutazione del pericolo, mentre il team IT può indicare le tempistiche e i potenziali impatti operativi degli aggiornamenti.

Un altro elemento importante sopra anticipato è la creazione di un processo di patch management strutturato. La gestione delle patch consiste nell’applicazione degli aggiornamenti forniti dai produttori, con l’obiettivo di correggere vulnerabilità di sicurezza e migliorare il funzionamento di software e dispositivi. Questo processo è spesso considerato una componente integrante delle attività di gestione delle vulnerabilità.

Questo processo dovrebbe prevedere una fase di test per le patch, al fine di ridurre il rischio di impatti negativi sui sistemi in produzione. Inoltre, è utile programmare finestre regolari di manutenzione, durante le quali applicare aggiornamenti senza compromettere la disponibilità dei servizi critici.

In sostanza, la amministrazione delle patch si basa sulla ricerca di un equilibrio tra la protezione informatica e la continuità operativa dell’azienda. Le vulnerabilità presenti nei sistemi IT possono essere sfruttate dagli hacker per condurre attacchi informatici o diffondere malware. Per contrastare queste minacce, i fornitori rilasciano aggiornamenti correttivi, noti come “patch”. Tuttavia, l’applicazione di queste patch può interferire con i processi aziendali, provocando interruzioni e tempi di inattività. L’obiettivo del controllo delle patch è quindi quello di ottimizzare l’applicazione degli aggiornamenti, riducendo al minimo l’impatto sulle attività quotidiane.

La comunicazione costante e la trasparenza tra il CISO e il team IT riducono il rischio di incomprensioni e ritardi, favorendo una gestione più rapida ed efficace delle vulnerabilità. In un contesto in cui i cyber attacchi possono sfruttare falle non corrette nel giro di poche ore, questa collaborazione può fare la differenza tra un’organizzazione sicura e una vulnerabile.

Rilevamento e risposta alle minacce in tempo reale

In un mondo dove le minacce informatiche possono emergere ed evolversi in pochi minuti, il rilevamento e la risposta in tempo reale sono fondamentali. Nessun sistema è completamente immune dalle minacce; per questo motivo, l’obiettivo non può essere solo prevenire gli attacchi, ma anche rilevarli e reagire il più rapidamente possibile.

Il rilevamento e la risposta alle minacce (TDR) sono un processo di cybersecurity per identificare le minacce informatiche alle risorse digitali di un’organizzazione e adottare misure per attenuarle il più rapidamente possibile.

Per affrontare le minacce informatiche e altri problemi legati alla sicurezza, molte organizzazioni istituiscono un Centro Operativo per la Sicurezza (SOC), una struttura o un team centralizzato incaricato di rafforzare la postura di cybersecurity dell’azienda e di gestire la prevenzione, il rilevamento e la risposta agli attacchi informatici. Oltre a monitorare e intervenire su incidenti di sicurezza in tempo reale, il SOC ad esempio tramite Azure Security Center svolge anche attività preventive, finalizzate all’individuazione di nuove minacce emergenti e vulnerabilità che potrebbero compromettere la protezione aziendale. Generalmente, i team SOC, che possono operare internamente o essere esternalizzati, garantiscono la copertura continuativa 24 ore su 24, 7 giorni su 7.

Per individuare e fronteggiare violazioni, tentativi di intrusione o attacchi in corso, il SOC si avvale di tecnologie avanzate e di informazioni provenienti dall’intelligence sulle minacce. Una volta rilevato un pericolo, il personale addetto alla protezione utilizza strumenti specializzati di rilevamento e risposta per neutralizzare o mitigare il rischio.

Il processo di rilevamento e risposta alle minacce si articola generalmente in diverse fasi operative:

  • Rilevamento: attraverso strumenti di sicurezza che monitorano costantemente endpoint, identità, reti, applicazioni e ambienti cloud, vengono individuati rischi e possibili violazioni. Gli analisti di sicurezza utilizzano anche tecniche specifiche di threat hunting per scovare minacce particolarmente sofisticate, capaci di sfuggire ai sistemi di difesa tradizionali.
  • Indagine: una volta segnalato un pericolo, il SOC impiega l’intelligenza artificiale e altre tecnologie analitiche per confermare l’effettiva esistenza della minaccia, analizzare come è avvenuta l’intrusione e identificare gli asset aziendali coinvolti.
  • Contenimento: per limitare la propagazione dell’attacco, i team di cybersecurity isolano rapidamente dispositivi compromessi, identità violate o segmenti di rete, infatti, impedendo così ulteriori danni alle risorse aziendali.
  • Eliminazione: l’obiettivo in questa fase è rimuovere definitivamente la causa dell’incidente di sicurezza, eradicando qualsiasi presenza residua dell’attore malevolo e correggendo eventuali vulnerabilità che potrebbero essere nuovamente sfruttate.
  • Ripristino: una volta verificato che l’ambiente sia stato bonificato e reso sicuro, i sistemi precedentemente isolati vengono reintegrati nella rete aziendale.
  • Report: a seconda della gravità dell’incidente, il team di sicurezza prepara una documentazione dettagliata, informando i responsabili, la dirigenza e, se necessario, il Consiglio di amministrazione sugli eventi accaduti e sulle azioni correttive adottate.
  • Mitigazione dei rischi: come fase finale, viene condotta un’analisi approfondita dell’incidente per identificare le misure da implementare allo scopo di rafforzare l’ambiente IT e migliorare le procedure di risposta futura, riducendo così la probabilità di eventi simili.

Il CISO, insieme al team IT, deve costruire una strategia di rilevamento che sfrutti soluzioni come i sistemi di Intrusion Detection (IDS), le piattaforme SIEM (Security Information and Event Management) e i sistemi di monitoraggio comportamentale basati su intelligenza artificiale. Tuttavia, la tecnologia da sola non basta: serve anche una collaborazione umana efficace.

Il team IT deve essere coinvolto nella configurazione e nella gestione degli strumenti di rilevamento, garantendo che siano adeguatamente integrati nei sistemi aziendali. Parallelamente, il CISO deve fornire indicazioni su quali tipi di eventi monitorare e come interpretarli correttamente per individuare segnali di compromissione.

Quando una minaccia viene rilevata, la rapidità della risposta è determinante. La collaborazione pregressa tra il CISO e il team IT permette di attivare procedure di risposta già testate e conosciute da entrambi. Ad esempio, può essere necessario isolare rapidamente una macchina compromessa, applicare regole firewall ad hoc o modificare configurazioni di rete per contenere un attacco.

La gestione efficace degli incidenti richiede anche esercitazioni periodiche congiunte. Simulare scenari di attacco realistici consente di testare le capacità di risposta, identificare eventuali lacune e migliorare continuamente la prontezza operativa.

Infine, la fase post-incidente è altrettanto importante: una volta contenuta una minaccia, il CISO e il team IT devono analizzare insieme l’accaduto per capire cosa è andato storto e come rafforzare ulteriormente le difese. Questo approccio orientato al miglioramento continuo contribuisce a rendere l’organizzazione sempre più resiliente.

Conclusioni

La collaborazione tra il CISO e il team IT non è solo auspicabile, è ormai una necessità critica. La sicurezza informatica deve permeare ogni aspetto delle operazioni IT, dalla progettazione dei sistemi alla gestione delle vulnerabilità, fino al rilevamento e risposta agli incidenti. Solo attraverso una comunicazione aperta, una comprensione reciproca delle sfide e la costruzione di processi integrati sarà possibile affrontare efficacemente il panorama di minacce in continua evoluzione.

Investire in questa collaborazione significa costruire fondamenta solide non solo per la sicurezza, ma per la continuità e il successo dell’intera organizzazione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ciso-team-it/


UniCredit si affida a Google, serve un patto per l’indipendenza digitale

I camper movie sono il genere di film che fin dai primordi del cinema, raccontavano forse l’azione che è stata più rappresentata sul grande schermo: la rapina in banca.

I titoli da ricordare sarebbero infiniti, dal 1903, anno mitico, in cui si inizia a lavorare al cantiere di Hollywood, fino ai giorni nostri, le versioni dell’attacco al luogo che rappresenta la ricchezza per antonomasia sono davvero incalcolabili, con il coinvolgimento dei maggiori registi e interpreti della storia del grande sogno nella sala buia.

Il cinema contribuì a consolidare il mito delle banche come luoghi della sicurezza, in cui i soldi erano al riparo da ogni rischio. La banca era innanzitutto la sicurezza che poteva offrire. Non a caso clienti di riguardo nei primi anni del 900, venivano accompagnati a visitare il caveau, la grande cassaforte sotterranea, in cui si custodivano i depositi.

Oggi rimane la centralità della sicurezza ad accreditare una banca, e più in generale una qualsiasi istituzione finanziaria, ma cambia l’oggetto: non sono più i soldi che devono essere protetti ma i dati.

Una banca, potremmo dire è innanzitutto la sua cybersecurity.

Ognuno di noi può infatti chiedersi quale sia la prima esigenza che espone al dirigente dell’agenzia dell’istituto di credito con cui opera: sono sicuri i miei dati?

Vale per le banche ma vale ormai per la stragrande maggioranza di aziende e professioni. I dati con cui si opera sono oggi il vero tesoro da tutelare. E per i malintenzionati, sono il vero bottino che si persegue.

Il 75% delle violazioni digitali che accadono ormai ogni ora nel nostro paese, riguardano il capillare sistema di imprese e professioni. Vengono attaccati computer, telefonini, data server, in generale depositi di documenti che rappresentano la tracciabilità della nostra vita.

Come spiega Maurizio Ferraris nel suo saggio Documanità (Laterza editore) “definisco documediale la rivoluzione in corso perchè si basa sull’intersezione fra la crescita della documentalità, ossia la produzione di documenti in quanto elemento costitutivo della realtà sociale, e quella della medialità, che nel digitale non è più segnata dalla relazione da uno a molti, bensì da molti a molti”.

Una descrizione che fotografa il modo con cui producono e si organizzano la stragrande maggioranza delle imprese, ossia tracciando ogni atto negoziale e produttivo attraverso la composizione di documenti digitali che vengono poi fatti circolare in ambiti più o meno ampio, a secondo del modello di business.

Questa dinamica è oggi inesorabilmente esposta ad un pericolo strutturale costituito dalle intrusioni di esterni che mirano a sequestrare questi documenti per ricavarne un profitto.

La sicurezza nella gestione di questa circolarità documediale, diciamo per usare il termine di Ferraris, certifica l’affidabilità dell’impresa. Ora nella progressiva accelerazione di questi scambi diventa indispensabile contare sulla riservatezza del reciproco scambio di documenti.

In questo contesto un’azienda – prendiamo ancora l’esempio della banca- deve garantire che qualsiasi trasmissione di dati possa avvenire nella più assoluta esclusività, come si dice con la certificazione del contro end to end di ogni passaggio di informazioni.

Ma per garantire questo, e qui veniamo alle dolenti note, è indispensabile che l’impresa sia titolare sia dei software gestionali con cui tratta i dati e sia dei luoghi di deposito di questi dati. Una circostanza che al momento riguarda un’infima minoranza.

Nei giorni scorsi un grande banca di interesse nazionale ha annunciato che nel proprio percorso di digitalizzazione ha stipulato un accordo con Google per l’ottimizzazione dell’intera catena del valore delle infrastrutture digitali che presidiano la propria cybersecurity. Intendiamo di conseguenza che anche le infrastrutture quali i data server dove saranno custoditi i dati sensibili dei clienti saranno condivisi con Google, ossia con un gruppo che ricava il proprio fatturato dalla capacità di trasformare ogni nostra scia digitale in una profilazione dettagliatissima delle nostre caratteristiche come utenti e consumatori.

Ci chiediamo se la banca d’Italia, come organismo di controllo del mercato bancario non debba farci sapere quali cautele saranno previste per tutelare rigidamente i correntisti. Cautele che non possono essere limitate ad un capitolato tecnico in cui si precisa che il data server sarà di esclusivo acceso da parte della banca. Progressivamente questa necessità, ossia di essere titolari dei servizi digitali strategici che assicurino la piena autonomia del sistema economico nazionale, investiranno anche aziende di dimensione meno rilevante della banca in questione. Tanto più che le interconnessioni tecnologiche fra sistemi di produzione, prodotti sofisticati e gli apparati di difesa e sicurezza nazionale stanno ingigantendosi, rendendo ogni impresa di fatto, un tassello centrale nell’intero circuito di protezione dell’indipendenza nazionale.

La legge che proprio in questi giorni è in discussione sull’intelligenza artificiale tratta sono di rimbalzo della questione dei dati, mentre è ora il momento per dare al paese indicazioni precise per riorganizzare i sistemi imprenditoriali alla luce di un fattore, la sicurezza, che lega imprese, professioni e sistema paese in un nuovo patto di solidarietà sovrana.

In un contesto geopolitico sempre più instabile, dove le minacce informatiche colpiscono con precisione chirurgica infrastrutture strategiche e account personali, e in un mondo in cui abbiamo capito quanto sia insicuro la dipendenza tecnologica delle nostre democrazie dalle autocrazie, è ora – nell’era del trumpismo – che l’Italia e l’Europa si attivino per rafforzare la propria autonomia tecnologica.

A questa chiamata fa appello la Conferenza “Indipendenza Digitale – Un patto per il futuro economico e tecnologico dell’Europa e degli europei”, promossa da Key4biz, che si terrà a Roma il 27 maggio dalle 14:30 alle 18:00 a Palazzo Wedekind.

L’Agenda della Conferenza

Per partecipare all’evento “Indipendenza Digitale” a Roma il 27 maggio pomeriggio clicca qui.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/unicredit-si-affida-a-google-serve-un-patto-per-lindipendenza-digitale/531624/


Cyber Defense in Depth: un approccio stratificato alla Sicurezza Digitale

La sicurezza informatica contemporanea si trova ad affrontare un panorama di minacce in continua evoluzione, dove gli attacchi si fanno sempre più sofisticati e persistenti. In questo contesto, un approccio monolitico alla protezione si rivela invariabilmente insufficiente. La difesa in profondità (Defense in Depth, DiD) emerge come paradigma strategico essenziale, fondato sul principio militare secondo cui un avversario incontra maggiore difficoltà nel superare una serie di meccanismi difensivi eterogenei piuttosto che un’unica barriera, per quanto robusta.

Cyber Defense in Depth: fondamenti concettuali

Il modello di difesa in profondità trascende la mera sovrapposizione di soluzioni tecnologiche, configurandosi come una filosofia olistica che permea l’intera architettura di sicurezza. L’origine del concetto risale alle strategie militari classiche, dove la stratificazione di barriere fisiche, come fossati e mura concentriche, amplificava l’efficacia dell’apparato difensivo. Nella sua trasposizione digitale, questo paradigma si articola attraverso l’implementazione coordinata di controlli preventivi, detective e reattivi, orchestrati in modo da proteggere sistematicamente ogni dimensione dell’ecosistema informativo.

Architettura Multilivello

Una difesa in profondità efficace si struttura attraverso diversi strati concettuali, ciascuno con peculiari obiettivi protettivi:

  1. Perimetro di Rete: Costituisce la prima linea di difesa e include firewall di nuova generazione, sistemi di prevenzione delle intrusioni (IPS) e gateway sicuri. Questo livello filtra il traffico indesiderato prima che raggiunga i sistemi interni.
  2. Segmentazione di Rete: Compartimentalizza l’infrastruttura attraverso VLAN e microsegmentazione, limitando il movimento laterale in caso di compromissione e contenendo l’estensione di eventuali violazioni.
  3. Protezione degli Endpoint: Implementa soluzioni avanzate di rilevamento e risposta (EDR) che combinano metodi euristici e comportamentali per identificare anomalie non riconoscibili tramite firme tradizionali.
  4. Autenticazione e Autorizzazione: Adotta paradigmi Zero Trust e implementa autenticazione multi-fattore (MFA), privilegiando l’identificazione contestuale e la validazione continua delle credenziali.
  5. Protezione dei Dati: Applica crittografia pervasiva, sia per i dati in transito che per quelli a riposo, integrata con soluzioni di Data Loss Prevention (DLP) per prevenire l’esfiltrazione non autorizzata.
  6. Monitoraggio e Analisi: Utilizza Security Information and Event Management (SIEM) potenziati da intelligenza artificiale per correlare eventi apparentemente scollegati, identificando pattern di attacco complessi.
    Risposta agli Incidenti: Predispone procedure formalizzate e automatizzate per contenere, eradicare e ripristinare i sistemi compromessi, minimizzando l’impatto operativo.

Cyber Defense in Depth: evoluzione paradigmatica

La difesa in profondità contemporanea ha subito un’evoluzione significativa rispetto alle implementazioni tradizionali. Il National Institute of Standards and Technology (NIST) ha proposto una riformulazione del paradigma attraverso il Cybersecurity Framework, che integra funzioni di identificazione, protezione, rilevamento, risposta e recupero in un modello ciclico e adattivo. Questo approccio riconosce la natura dinamica delle minacce e la necessità di un continuo riallineamento delle strategie difensive.

Parallelamente, l’European Union Agency for Cybersecurity (ENISA) ha elaborato linee guida che enfatizzano l’importanza dell’interoperabilità tra i diversi strati difensivi, sottolineando come l’efficacia complessiva del sistema dipenda non solo dalla robustezza dei singoli componenti, ma anche dalla loro coerenza architetturale.

Implementazione Strategica

L’implementazione efficace di una strategia di difesa in profondità richiede un processo metodico che comprende:

  1. Valutazione del Rischio: Analisi sistematica delle minacce, vulnerabilità e potenziali impatti sugli asset critici, calibrando l’intensità delle misure protettive in base alla criticità degli asset.
  2. Architettura Resiliente: Progettazione di sistemi intrinsecamente resistenti alle compromissioni, privilegiando architetture che mantengono funzionalità essenziali anche in condizioni degradate.
  3. Orchestrazione dei Controlli: Coordinamento sinergico delle misure difensive per massimizzare la copertura e minimizzare le ridondanze inefficienti.
  4. Automazione e Orchestrazione: Implementazione di processi automatizzati per accelerare la risposta agli incidenti, riducendo il tempo di permanenza degli attaccanti nei sistemi compromessi.
  5. Formazione e Consapevolezza: Potenziamento del fattore umano attraverso programmi di sensibilizzazione continua e simulazioni di attacco controllate.

Sfide Emergenti

Il paradigma della difesa in profondità affronta sfide significative nell’era della trasformazione digitale:

  • Perimetro Dissolto: L’adozione massiva del cloud computing, l’Internet of Things (IoT) e il lavoro remoto hanno dissolto i confini tradizionali del perimetro aziendale, richiedendo una ridefinizione del concetto stesso di difesa stratificata.
  • Complessità Gestionale: La proliferazione di soluzioni di sicurezza eterogenee introduce complessità operativa, con potenziali vulnerabilità derivanti da configurazioni errate o incompatibilità tra sistemi.
  • Sofisticazione degli Attacchi: L’emergere di minacce persistenti avanzate (APT) e campagne supportate da stati-nazione ha elevato il livello di sofisticazione degli attacchi, rendendo più ardua l’identificazione delle compromissioni.
  • Equilibrio tra Sicurezza e Usabilità: L’implementazione di controlli multipli può impattare negativamente sull’esperienza utente, generando resistenza organizzativa e potenziali tentativi di elusione.

Il Modello Zero Trust e la sua Integrazione con la Difesa in Profondità

Negli ultimi anni, il modello Zero Trust è emerso come un’evoluzione significativa del concetto di sicurezza perimetrale tradizionale. A differenza degli approcci convenzionali che si basano sul principio di “fiducia ma verifica”, il paradigma Zero Trust opera secondo la filosofia di “non fidati mai, verifica sempre”. Questo approccio presuppone che nessuna entità, interna o esterna, debba essere considerata intrinsecamente affidabile.

Il modello Zero Trust si integra perfettamente con la difesa in profondità, offrendo un ulteriore strato di protezione che rafforza l’intera architettura di sicurezza. Mentre la difesa in profondità si concentra sulla creazione di barriere multiple per rallentare e contenere gli attacchi, il modello Zero Trust aggiunge un livello di scrutinio continuo che verifica costantemente l’identità e l’autorizzazione di ogni utente, dispositivo o applicazione che interagisce con le risorse aziendali.

Gli elementi chiave dell’integrazione tra Zero Trust e difesa in profondità includono:

  • Autenticazione Contestuale: L’implementazione di meccanismi di autenticazione che considerano non solo le credenziali, ma anche il contesto della richiesta, come la posizione geografica, il dispositivo utilizzato e il comportamento dell’utente.
  • Principio del Privilegio Minimo: L’applicazione rigorosa del principio secondo cui ogni utente o sistema deve avere accesso solo alle risorse strettamente necessarie per svolgere le proprie funzioni, limitando così l’ambito potenziale di un’eventuale compromissione.
  • Segmentazione Microscopica: La suddivisione dell’infrastruttura in segmenti estremamente granulari, con policy di accesso specifiche per ciascun segmento, impedendo il movimento laterale degli attaccanti.
  • Monitoraggio Continuo: L’implementazione di sistemi di monitoraggio che valutano costantemente il comportamento degli utenti e dei sistemi, identificando anomalie che potrebbero indicare una compromissione.
  • Validazione dell’Integrità del Dispositivo: La verifica dello stato di salute e della configurazione di sicurezza dei dispositivi prima di consentire loro l’accesso alle risorse aziendali.

L’integrazione di questi principi Zero Trust nella strategia di difesa in profondità crea un ambiente di sicurezza più resiliente, in cui anche se un attaccante riesce a superare un livello di difesa, si trova comunque di fronte a continui controlli di autenticazione e autorizzazione che ostacolano significativamente la sua capacità di movimento e di accesso alle risorse critiche.

Cyber Deception: l’arte dell’inganno come strategia difensiva

La cyber deception (inganno informatico) rappresenta un’evoluzione sofisticata nel panorama della difesa in profondità, trasformando la postura passiva tradizionale in una strategia attiva che manipola la percezione degli attaccanti. Questo approccio si basa sul principio militare dell’inganno tattico, creando un ambiente informativo artificioso che induce l’avversario a dedicare risorse ed energie a obiettivi fittizi, rivelando al contempo le sue tecniche e intenzioni.

Evoluzione dalle Honeypot tradizionali ai sistemi di inganno avanzati

Il concetto di cyber deception ha origini nelle primitive honeypot degli anni ’90, semplici sistemi esca progettati per attirare e studiare gli attaccanti. L’evoluzione di questa tecnologia ha portato a piattaforme di inganno moderne caratterizzate da:

  • Decoy Dinamici e Adattivi: Sistemi esca che si modificano automaticamente in risposta all’ambiente circostante e alle tattiche degli attaccanti, mantenendo un elevato livello di credibilità.
  • Breadcrumb Strategici: Disseminazione di “briciole digitali” (credenziali false, file esca, collegamenti apparentemente legittimi) che indirizzano gli intrusi verso ambienti controllati, lontano dai sistemi reali.
  • Emulazione Comportamentale: Simulazione di attività umane e automatizzate che replicano modelli comportamentali autentici, rendendo indistinguibili i sistemi esca dalle risorse legittime.
  • Honeytoken e Canaries: Elementi di dati specificamente contrassegnati che, quando utilizzati o acceduti, attivano allarmi immediati, funzionando come sensori di violazione ad alta affidabilità.

Integrazione con l’Intelligenza Artificiale

L’innovazione più significativa nella cyber deception contemporanea è l’incorporazione di algoritmi di intelligenza artificiale che potenziano le capacità di inganno:

  • Deployment Automatizzato: Algoritmi che analizzano continuamente l’infrastruttura e posizionano automaticamente le trappole nei punti più strategici dell’ambiente.
  • Analisi Comportamentale: Sistemi che studiano in tempo reale come gli attaccanti interagiscono con le esca, adattando dinamicamente le risposte per massimizzare l’engagement e raccogliere intelligence preziosa.
  • Personalizzazione Contestuale: Creazione di scenari di inganno specificamente calibrati sul profilo dell’attaccante, aumentando la probabilità che cadano nella trappola.
  • Rilevamento delle Anomalie: Monitoraggio continuo per identificare comportamenti insoliti che potrebbero indicare tentativi di eludere o identificare i meccanismi di inganno.

Valore strategico nella Difesa in Profondità

La cyber deception si integra perfettamente nel framework di difesa in profondità, offrendo vantaggi distintivi:

  1. Rilevamento Precoce: Intercetta gli attaccanti nelle fasi iniziali del kill chain, prima che possano raggiungere sistemi critici, riducendo drasticamente il tempo di permanenza e il potenziale impatto.
  2. Intelligence Tattica: Fornisce osservazioni dirette sulle tecniche, tattiche e procedure (TTP) degli avversari, consentendo di rafforzare proattivamente le difese contro minacce specifiche.
  3. Economia dell’Attacco Alterata: Aumenta significativamente il costo operativo per gli attaccanti, costringendoli a investire risorse considerevoli per distinguere tra obiettivi reali e fittizi.
  4. Riduzione dei Falsi Positivi: A differenza dei tradizionali sistemi di rilevamento, gli allarmi generati dalle tecnologie di inganno hanno un’elevata affidabilità, essendo innescati solo da comportamenti esplicitamente malevoli.
  5. Difesa Attiva Non Aggressiva: Consente un approccio proattivo alla sicurezza senza ricorrere a contromisure offensive che potrebbero sollevare questioni legali o etiche.

La cyber deception rappresenta quindi un elemento essenziale nella moderna architettura di difesa in profondità, trasformando ogni intrusione in un’opportunità per apprendere, adattarsi e rafforzare la postura di sicurezza complessiva dell’organizzazione.

Prospettive Future

L’evoluzione futura della difesa in profondità si orienta verso paradigmi emergenti:

  1. Sicurezza Adattiva: Implementazione di sistemi difensivi che si riconfigurino dinamicamente in risposta all’evoluzione del contesto operativo e delle minacce rilevate.
  2. Deception Technology: Integrazione di honeypot avanzati e sistemi di inganno che distraggono e rallentano gli attaccanti, fornendo contemporaneamente intelligence sulle loro tattiche.
  3. Resilienza by Design: Incorporazione di principi di resilienza nella progettazione iniziale dei sistemi, privilegiando architetture intrinsecamente sicure rispetto a soluzioni sovrapposte successivamente.
  4. Approccio Zero Trust Evoluto: Superamento del modello perimetrale tradizionale verso un paradigma in cui nessuna entità è implicitamente fidata, e ogni accesso richiede validazione continua basata sul contesto.
  5. Automatizzazione Cognitiva: Impiego di sistemi di intelligenza artificiale avanzata per l’identificazione proattiva di vulnerabilità e la risposta automatizzata agli incidenti, riducendo i tempi di reazione e migliorando l’efficacia della risposta.
  6. Quantum-Safe Security: Preparazione per l’era del quantum computing attraverso l’implementazione di algoritmi crittografici resistenti agli attacchi quantistici, garantendo la sicurezza delle informazioni anche di fronte a capacità computazionali esponenzialmente superiori.
  7. Security Mesh Architecture: Adozione di un’architettura di sicurezza distribuita che consente di applicare policy coerenti attraverso ambienti eterogenei, facilitando la protezione di ecosistemi digitali complessi e multicloud.
  8. Compliance Integrata: Incorporazione nativa di requisiti normativi nei controlli di sicurezza, semplificando la conformità e riducendo il carico amministrativo associato alla governance.
  9. Threat Hunting Proattivo: Implementazione di strategie di ricerca attiva delle minacce che anticipano le mosse degli attaccanti, identificando indicatori di compromissione prima che si manifestino danni tangibili.
  10. Orchestrazione Security-as-Code: Definizione e gestione dell’infrastruttura di sicurezza attraverso codice versionabile e testabile, migliorando l’agilità e la ripetibilità delle implementazioni difensive.

Conclusioni

La difesa in profondità rimane un paradigma fondamentale nella sicurezza informatica contemporanea, ma richiede un’interpretazione evolutiva che trascenda la mera stratificazione tecnologica. Un’implementazione efficace deve integrare dimensioni tecnologiche, procedurali e umane in un sistema coeso e adattivo, capace di rispondere alle minacce emergenti con resilienza e proattività.

La convergenza tra difesa in profondità, Zero Trust e tecnologie di cyber deception rappresenta la frontiera più avanzata nella protezione degli ambienti digitali. Questa triade strategica offre un approccio complessivo che non solo aumenta significativamente la difficoltà per gli attaccanti, ma trasforma ogni tentativo di intrusione in un’opportunità di apprendimento e rafforzamento.

In un contesto in cui la domanda non è più se un’organizzazione subirà un attacco, ma quando questo avverrà, questo approccio integrato rappresenta non solo uno scudo contro le minacce attuali, ma un framework evolutivo per anticipare e contrastare le sfide future. La sua efficacia risiede non tanto nell’impermeabilità assoluta, quanto nella capacità di trasformare il compromesso da evento catastrofico a incidente gestibile, preservando la continuità operativa anche di fronte ad attacchi sofisticati e persistenti.

L’adozione di questa strategia richiede un cambio di paradigma nella concezione stessa della sicurezza, passando da un modello statico e reattivo a uno dinamico e anticipatorio, dove la resilienza diventa il principio guida e la capacità di adattamento la metrica fondamentale di successo. Le organizzazioni che abbracceranno questa visione saranno meglio equipaggiate per navigare il panorama di minacce in continua evoluzione che caratterizza l’era digitale contemporanea.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-defense-in-depth/


Software Bill of Materials (SBOM) e Sicurezza Digitale: trasparenza nell’ecosistema software

Nel panorama contemporaneo della cybersecurity, caratterizzato da minacce sempre più sofisticate e supply chain sempre più complesse, il Software Bill of Materials (SBOM) emerge come architettura epistemica fondamentale, capace di trasformare la conoscenza componenziale in resilienza sistemica attraverso meccanismi di trasparenza strutturata e verificabilità algoritmica.

Prolegomeni: genealogia della trasparenza nel dominio digitale

La concezione di trasparenza come canone epistemico nella sicurezza informatica costituisce un fenomeno relativamente recente nella storia dell’informatica. Se negli albori dell’era computazionale l’attenzione era focalizzata primariamente sulla funzionalità, nella contemporaneità assistiamo ad una metamorfosi paradigmatica in cui la conoscibilità delle strutture interne del software assurge a principio fondante delle architetture securitarie.

Il Software Bill of Materials (SBOM) emerge in questo contesto quale manifestazione concreta di un cambiamento epistemologico: dall’opacità funzionale del software – concepito quale “black box” valutabile esclusivamente attraverso i comportamenti osservabili – alla trasparenza strutturale, in cui la conoscenza granulare della composizione interna diviene prerequisito per qualsiasi valutazione di sicurezza. Tale trasformazione non è meramente tecnica, ma riflette un mutamento ontologico nella concettualizzazione stessa del software, non più entità monolitica ma ecosistema complesso di interdipendenze articolate.

L’Architettura concettuale dello SBOM: dimensioni ontologiche e strutturali

Lo SBOM rappresenta la formalizzazione tecno-epistemica di un principio fondamentale: la trasparenza come propedeutica alla sicurezza. Attraverso la metafora della “distinta base” mutuata dall’industria manifatturiera, l’SBOM si configura come inventario sistematico e strutturato di ogni elemento costitutivo di un prodotto software, delineando un’articolata cartografia delle interdipendenze architetturali.

La morfologia strutturale degli SBOM si articola attraverso tre dimensioni fondamentali: l’architettura informativa, l’automatizzazione generativa e i processi operativi. L’architettura informativa si materializza attraverso campi dati standardizzati che costituiscono l’ossatura semantica dell’SBOM:

  • Indicatori identitari del fornitore: Entità che origina o mantiene il componente;
  • Nomenclatura del componente: Designazione ufficiale assegnata dal fornitore:
  • Identificativo versionistico: Specificatore di variazione incrementale;
  • Identificatori univoci supplementari: Designatori addizionali come CPE, SWID o PURL;
  • Relazioni di dipendenza: Mappatura topologica delle interdipendenze gerarchiche;
  • Metadati di attestazione: Autore e timestamp dell’istanziazione dell’SBOM.

La dimensione dell’automatizzazione si concretizza attraverso formati standardizzati che garantiscono l’interoperabilità semantica e l’integrazione nei processi di sviluppo softwaretico. Tre paradigmi di standardizzazione hanno acquisito prominenza nel panorama contemporaneo:

SPDX (Software Package Data Exchange)

SPDX, elaborato sotto l’egida della Linux Foundation e formalizzato come standard ISO/IEC 5962:2021, implementa un’ontologia semantica estensiva per la descrizione dei metadati, con particolare enfasi sulle informazioni relative alle licenze. La sua architettura informativa consente una granularità descrittiva che si estende dal singolo frammento di codice fino all’intero ecosistema software, supportando così analisi di conformità multilivello.

La formalizzazione di SPDX attraverso il processo ISO ha conferito a questo standard una legittimazione istituzionale che ne ha accelerato l’adozione in contesti enterprise dove i requisiti di compliance normativa costituiscono fattori determinanti. La grammatica descrittiva di SPDX, articolata attraverso sintassi RDF/XML, JSON o YAML, supporta la rappresentazione di relazioni gerarchiche complesse tra componenti, consentendo la modellazione di dipendenze transitive multilivello.

CycloneDX

Concepito originariamente dall’OWASP Foundation e successivamente elevato a standard Ecma International (ECMA-424), CycloneDX si distingue per la sua focalizzazione architettonica sulle dimensioni securitarie. La sua struttura semantica integra nativamente meccanismi di risk assessment e vulnerability tracking, configurandosi come ponte epistemico tra la dimensione inventariale e quella securitaria.

CycloneDX implementa un modello di dati che trascende la mera enumerazione dei componenti, estendendosi alla rappresentazione di servizi API, dipendenze dinamiche e vulnerabilità, configurandosi così come framework olistico per la security supply chain. La sua adozione è particolarmente significativa in contesti caratterizzati da cicli di sviluppo agili e in settori industriali dove la gestione dinamica delle vulnerabilità costituisce imperativo categorico.

SWID (Software Identification Tags)

Standardizzato come ISO/IEC 19770-2:2015, SWID propone un’architettura XML per l’identificazione univoca delle entità software. Il suo paradigma concettuale è incentrato sul ciclo di vita del software, con tag che vengono associati al punto di installazione e rimossi durante la disinstallazione, creando così un mapping diretto tra la presenza di un tag e l’esistenza del software corrispondente.

SWID si distingue per la sua integrazione con i paradigmi di gestione degli asset informatici, collocandosi all’interno dell’ecosistema ISO/IEC 19770 per l’IT Asset Management. La sua relativa semplicità strutturale lo rende particolarmente adatto a contesti dove la priorità è l’inventariazione software piuttosto che l’analisi approfondita delle vulnerabilità.

Epistemologia della sicurezza: SBOM come vettore di resilienza sistemica

L’implementazione degli SBOM trascende la mera dimensione tecnica per configurarsi come paradigma epistemologico nella conceptualizzazione della sicurezza informatica. La rilevanza securitaria degli SBOM si manifesta attraverso molteplici dimensioni:

Gestione Proattiva delle Vulnerabilità

Nell’ecosistema contemporaneo, caratterizzato da un’accelerazione esponenziale nella scoperta di vulnerabilità, la capacità di identificare tempestivamente i componenti vulnerabili all’interno delle proprie infrastrutture costituisce elemento differenziale nella postura di sicurezza organizzativa. L’SBOM abilita un modello di sicurezza predittivo anziché reattivo, consentendo la mappatura automatizzata tra componenti software e database di vulnerabilità.

La CISA (Cybersecurity and Infrastructure Security Agency) ha sottolineato come “gli SBOM abilitano un modello di risposta agli incidenti basato su consapevolezza situazionale amplificata” Cisa, riducendo significativamente il tempo medio di identificazione delle vulnerabilità e, conseguentemente, comprimendo la finestra di esposizione. Questo cambio paradigmatico dalla sicurezza reattiva alla sicurezza predittiva rappresenta una delle dimensioni più trasformative dell’implementazione degli SBOM.

Mitigazione del rischio Supply-Chain

Gli attacchi alla catena di approvvigionamento software rappresentano una delle vettorialità di attacco più insidiose nell’attuale panorama delle minacce cibernetiche. L’incidente SolarWinds del 2020 ha esemplificato drammaticamente la vulnerabilità sistemica derivante dall’opacità delle dipendenze software, evidenziando la necessità di meccanismi strutturati di trasparenza.

L’SBOM, attraverso la delineazione cartografica delle interdipendenze tra componenti, consente l’individuazione precoce di potenziali infiltrazioni nella catena di fornitura. La trasparenza diviene così meccanismo di difesa: rendendo visibili le relazioni tra componenti, si abilita la rilevazione di anomalie e l’identificazione di elementi potenzialmente compromessi.

Compliance normativa e conformità regolamentare

Il panorama regolamentare relativo alla sicurezza informatica ha subito una significativa evoluzione negli ultimi anni, con l’emergere di framework normativi che pongono enfasi crescente sulla trasparenza della software supply chain. L’Executive Order 14028 “Improving the Nation’s Cybersecurity” emanato dall’amministrazione Biden nel maggio 2021 ha istituzionalizzato gli SBOM nel contesto governativo statunitense, mentre iniziative analoghe si stanno sviluppando nel contesto europeo con il Cyber Resilience Act.

L’Ordine Esecutivo 14028 definisce l’SBOM come “formal record containing the details and supply chain relationships of various components used in building software,” NIST sottolineando l’analogia con le etichette degli ingredienti alimentari. Questa formalizzazione normativa ha accelerato l’adozione degli SBOM, traslando un concetto tecnico nella dimensione della compliance regolamentare.

Nel contesto europeo, il Cyber Resilience Act proposto dalla Commissione Europea incorpora elementi di trasparenza della catena di fornitura software, prefigurando un’armonizzazione transatlantica nell’approccio regolamentare alla sicurezza software.

Implementazione pragmatica: sfide e metodologie

L’operazionalizzazione degli SBOM nel ciclo di sviluppo software presenta sfide non triviali che trascendono la mera dimensione tecnica per abbracciare aspetti organizzativi, procedurali e culturali.

Complessità ecosistemica

L’articolazione complessa delle dipendenze transitive nel software contemporaneo genera SBOM potenzialmente mastodontici, caratterizzati da intricati reticoli di interdipendenze multilivello. Questa complessità pone sfide significative nella generazione, manutenzione e interpretazione degli SBOM, richiedendo strategie sofisticate di gestione dell’informazione.

La NTIA (National Telecommunications and Information Administration) ha elaborato linee guida specifiche per affrontare la complessità ecosistemica, introducendo il concetto di “known unknowns” – l’esplicitazione formale delle aree di incompletezza informativa nell’SBOM. Il report “The Minimum Elements For a Software Bill of Materials (SBOM)” pubblicato dalla NTIA specifica che “per istanze in cui il grafo completo delle dipendenze non è enumerato nell’SBOM, l’autore deve identificare esplicitamente i ‘known unknowns’” Doc, stabilendo così un principio di trasparenza epistemica anche rispetto alle lacune informative.

Automazione generativa

L’integrazione degli SBOM nelle pipeline CI/CD (Continuous Integration/Continuous Delivery) costituisce prerequisito fondamentale per garantire l’accuratezza e l’aggiornamento continuo dell’inventario software. Questo richiede strumenti automatizzati che analizzino le dipendenze software in tempo reale, generando o aggiornando gli SBOM ad ogni modifica significativa del codebase.

L’ecosistema di strumentazione per la generazione automatizzata di SBOM ha conosciuto un’espansione significativa negli ultimi anni, con l’emergere di tool specializzati per diversi ecosistemi di sviluppo. Strumenti come CycloneDX Generator, SPDX Tool, Syft e Anchore hanno implementato algoritmi sofisticati per l’analisi delle dipendenze e la generazione automatica di SBOM conformi agli standard principali.

Granularità semantica

La definizione del livello ottimale di dettaglio nell’SBOM rappresenta un equilibrio delicato tra completezza informativa e utilizzabilità pragmatica. Un SBOM eccessivamente dettagliato può risultare ingestibile e difficilmente processabile, mentre un’eccessiva semplificazione rischia di omettere informazioni critiche per la valutazione delle vulnerabilità.

La NTIA raccomanda un approccio modulato alla granularità, specificando come elemento minimo l’inclusione di tutte le dipendenze dirette (primary components) con sufficiente dettaglio per consentire l’identificazione ricorsiva delle dipendenze transitive. Questo approccio pragmatico bilancia la necessità di completezza informativa con considerazioni di utilizzabilità operativa.

Casistica applicativa: implementazioni reali e impatti misurabili

Le implementazioni concrete degli SBOM in organizzazioni reali hanno dimostrato impatti significativi sulla postura di sicurezza e sull’efficienza operativa.

Caso studio: settore sanitario

Nel contesto sanitario, dove dispositivi medici software-defined hanno criticità elevata per la sicurezza dei pazienti, l’adozione degli SBOM ha modificato radicalmente la gestione delle vulnerabilità. Un’importante struttura ospedaliera americana ha implementato un sistema di gestione delle vulnerabilità basato su SBOM per i propri dispositivi medici, riducendo del 78% il tempo medio di identificazione delle vulnerabilità critiche e migliorando la capacità di risposta agli incidenti di sicurezza.

Il Healthcare Proof of Concept, coordinato dalla NTIA, ha dimostrato la fattibilità dell’implementazione degli SBOM anche in contesti caratterizzati da elevata complessità regolamentare e tecnica, stabilendo un precedente significativo per l’adozione in settori critici.

Caso studio: settore finanziario

Un’importante istituzione finanziaria globale ha integrato gli SBOM nei propri processi di valutazione del rischio fornitore, richiedendo SBOM certificati per tutte le acquisizioni software strategiche. Questa implementazione ha consentito l’identificazione preventiva di vulnerabilità critiche in componenti di terze parti, evitando potenziali compromissioni e riducendo significativamente il rischio complessivo della supply chain software.

L’integrazione degli SBOM nei processi di procurement ha inoltre abilitato una valutazione comparativa oggettiva tra diversi fornitori basata su metriche quantitative di sicurezza, promuovendo così pratiche virtuose nell’ecosistema dei fornitori.

Dimensione internazionale: convergenze e divergenze regolamentari

Sebbene l’Executive Order 14028 costituisca il riferimento normativo più noto nell’ambito degli SBOM, il panorama internazionale presenta una pluralità di iniziative con diversi gradi di maturazione.

Contesto europeo

L’Unione Europea, attraverso il proposto Cyber Resilience Act, sta sviluppando un framework regolamentare che incorpora elementi di trasparenza della software supply chain analogamente all’approccio statunitense. L’ENISA (European Union Agency for Cybersecurity) ha pubblicato linee guida sulla sicurezza della supply chain che enfatizzano l’importanza della trasparenza componenziale, prefigurando un’armonizzazione regolamentare transatlantica.

Parallelamente, il BSI tedesco (Bundesamt für Sicherheit in der Informationstechnik) ha sviluppato linee guida tecniche per l’implementazione degli SBOM nel contesto dell’approvvigionamento software governativo, stabilendo requisiti minimi allineati ma non identici a quelli del NTIA.

Contesto asiatico

Giappone e Corea del Sud hanno sviluppato iniziative analoghe, con particolare enfasi sull’integrazione degli SBOM nei processi di certificazione di sicurezza per settori critici. Il METI giapponese (Ministry of Economy, Trade and Industry) ha pubblicato linee guida per la sicurezza della supply chain software che includono specifiche raccomandazioni sull’implementazione degli SBOM.

Armonizzazione globale

L’emergere di standard internazionali come ISO/IEC 5962:2021 (SPDX) e ECMA-424 (CycloneDX) rappresenta un significativo passo verso l’armonizzazione globale delle pratiche di trasparenza software. Questi standard, sviluppati attraverso processi collettivi aperti con partecipazione internazionale, stanno gradualmente convergendo verso un framework comune che trascende le specificità regionali.

Prospettive future e direttrici evolutive

Il paradigma SBOM evidenzia traiettorie evolutive significative che prefigurano un’ulteriore espansione del suo ruolo nell’ecosistema della sicurezza informatica.

Integrazione con Framework VEX (Vulnerability Exploitability eXchange)

L’evoluzione più immediata degli SBOM è rappresentata dalla loro integrazione con meccanismi di valutazione dell’esposizione alle vulnerabilità. Il VEX (Vulnerability Exploitability eXchange) emerge come complemento naturale dell’SBOM, consentendo ai fornitori di comunicare informazioni contestuali sull’effettiva esposizione alle vulnerabilità identificate nei componenti.

Il VEX, implementato come profilo del Common Security Advisory Framework (CSAF), arricchisce il potenziale analitico degli SBOM consentendo valutazioni di rischio contestualizzate: una vulnerabilità presente in un componente potrebbe non essere sfruttabile nel contesto specifico dell’implementazione, riducendo così i falsi positivi e consentendo una priorizzazione più efficace delle attività di remediation.

SBOM dinamici e monitoraggio continuo

L’evoluzione verso SBOM dinamici, capaci di riflettere in tempo reale le modifiche all’architettura software, rappresenta la frontiera innovativa del settore. Questi SBOM “viventi” si integrano con sistemi di monitoraggio continuo che identificano nuove vulnerabilità o cambiamenti nella postura di sicurezza complessiva.

L’integrazione degli SBOM con tecnologie emergenti come Continuous Assurance e Runtime Application Self-Protection (RASP) prefigura un paradigma di sicurezza adattiva in cui la trasparenza componenziale alimenta meccanismi di protezione dinamica.

Standardizzazione e interoperabilità avanzata

L’emergere di metastandard e ontologie unificate promette di risolvere le attuali frammentazioni dell’ecosistema SBOM. Iniziative come l’Open Source Security Foundation (OpenSSF) stanno promuovendo l’armonizzazione dei formati SBOM e lo sviluppo di toolchain interoperabili che consentano l’integrazione seamless degli SBOM nei processi di sviluppo e security operations.

La standardizzazione delle API per lo scambio di dati SBOM tra sistemi eterogenei costituisce un’altra area di evoluzione significativa, con l’emergere di protocolli come MUD (Manufacturer Usage Description) e OpenC2 specificatamente adattati per la comunicazione efficiente dei dati SBOM.

Espansione verso nuovi domini: intelligenza artificiale e SaaS

L’espansione del paradigma SBOM verso nuovi domini tecnologici rappresenta un’ulteriore direttrice evolutiva. Nel contesto dell’Intelligenza Artificiale, l’AI-BOM emerge come estensione concettuale degli SBOM tradizionali, catalogando non solo componenti software ma anche modelli, dataset di addestramento e parametri algoritmici, consentendo così una valutazione olistica del rischio associato ai sistemi AI.

Parallelamente, il SaaS-BOM estende il concetto di trasparenza componenziale agli ambienti cloud, catalogando non solo componenti software ma anche servizi API, dipendenze dinamiche e configurazioni infrastrutturali, abilitando così una comprensione più profonda dell’architettura di sicurezza dei servizi cloud-based.

Epilogo: verso un’epistemologia della trasparenza digitale

Il Software Bill of Materials trascende la dimensione meramente tecnica per configurarsi come paradigma epistemologico nella sicurezza informatica contemporanea. La sua adozione sistematica prefigura un ecosistema software caratterizzato da trasparenza strutturale, accountability diffusa e resilienza sistemica.

In un contesto di minacce cibernetiche in continua evoluzione, gli SBOM incarnano il principio fondamentale secondo cui la conoscenza granulare costituisce il fondamento irrinunciabile di qualsiasi strategia securitaria efficace. La trasparenza non è semplicemente una pratica tecnica, ma un principio architettonico che ridefinisce la relazione tra sviluppatori, operatori e utilizzatori del software, creando un ecosistema basato sulla visibilità reciproca e sulla comprensione condivisa dei rischi.

La traiettoria evolutiva degli SBOM prefigura non solo innovazioni tecniche, ma un cambiamento paradigmatico nella concezione stessa della sicurezza: dalla sicurezza come proprietà emergente di sistemi opachi alla sicurezza come attributo intrinseco di sistemi trasparenti, misurabili e verificabili. Questa è l’essenza dell’epistemologia della trasparenza digitale che gli SBOM incarnano e promuovono.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/software-bill-of-materials/