ProtectEU, la nuova strategia di sicurezza Ue: crittografia end-to-end e Europol come l’FBI europea

La Commissione Ue ha adottato una nuova strategia di sicurezza interna, denominata ProtectEU, per il prossimo quinquennio aggiornata ai nuovi tipi di minaccia. Una strategia comune per rispondere alla crescente paura dei cittadini europei, il 64% dei quali sono preoccupati per la sicurezza della Ue.

La risposta dell’Europol alla mutazione genetica delle nuove minacce ibride è stata quindi adottata dalla Commissione Ue, che ha presentato il nuovo piano per bocca della vicepresidente Henna Virkkunen e del commissario agli affari interni Magnus Brunner.

La strategia individua sette direttrici d’azione:

  • una nuova governance europea in tema di sicurezza interna
  • anticipare le minacce alla sicurezza con nuove modalità di condividere le informazioni
  • strumenti più efficaci per i servizi di repressione e agenzie più forti
  • rafforzare la resilienza contro le minacce ibride
  • la lotta contro la grande criminalità organizzata
  • la lotta contro il terrorismo e l’estremismo violento
  • La Ue come soggetto forte globale in materia di sicurezza

Potenziamento di Europol

In questo contesto, la revisione del mandato dell’Europol nel 2026 per renderla totalmente operativa e in pieno appoggio delle domande degli Stati membri costituisce però la misura guida di questa strategia così che il lavoro annunciato sulla crittografia o sulla realizzazione di uno studio d’impatto nel 2025 su un’eventuale revisione delle attuali norme sulla conservazione dei dati personali; questo, per facilitare in entrambi i casi il lavoro di polizia e l’accesso legale a questi dati criptati.

L’obiettivo in altre parole è rendere l’Europa un’agenzia di sicurezza a tutto tondo, in grado di gestire casi su base transfrontaliera e con un occhio di riguardo sulla crittografia end-to-end delle comunicazioni.

La Commissione studierà inoltre la fattibilità di un nuovo sistema di tracciamento a livello dell’UE del finanziamento del terrorismo.

Crittografia end-to-end

La vice presidente Ue Henna Virkkunen ha detto che, per quanto riguarda la crittografia, la “Tabella di marcia tecnologica sulla crittografia” prevista per il 2026 dovrebbe consentire di “vedere cosa è possibile fare” su questo tema molto delicato. Questo lavoro, che fa parte di un processo in corso da tempo in seno alla Commissione, dovrà individuare e valutare soluzioni tecnologiche che consentano l’accesso legale ai dati coperti da crittografia.

Per quanto riguarda le minacce ibride e la resilienza delle infrastrutture critiche, fisiche o digitali, la Commissione riesaminerà la legge sulla sicurezza informatica nel 2025, individuerà nuove misure per l’uso del cloud in condizioni di sicurezza informatica; proporrà inoltre una strategia per i porti.

Per quanto riguarda Europol, “proporremo di fare di Europol un catalizzatore per la sicurezza europea raddoppiando la sua forza lavoro, rafforzando il suo mandato e migliorando la sua efficienza”, ha detto Magnus Brunner.

Nuove minacce

La Commissione ritiene che diversi “fattori le impediscano di sfruttare appieno il suo potenziale operativo: vanno da un livello insufficiente di risorse al fatto che il suo attuale mandato non copre nuove minacce alla sicurezza, come il sabotaggio, le minacce ibride o la manipolazione delle informazioni”.

“L’obiettivo è rafforzare le competenze tecnologiche e la capacità di Europol di supportare i servizi nazionali di contrasto, migliorare il coordinamento con altre agenzie e organismi e con gli Stati membri, rafforzare i partenariati strategici con i paesi partner e il settore privato”, aggiunge la Commissione. All’ordine del giorno ci sarà anche la complementarità delle agenzie e degli organismi dell’UE responsabili della sicurezza interna. Anche il mandato di Eurojust sarà rafforzato nel 2026 per migliorare il lavoro con Europol.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/protecteu-la-nuova-strategia-di-sicurezza-ue-crittografia-end-to-end-e-europol-come-lfbi-europea/526787/


Compliance normativa nella Governance della sicurezza informatica

La governance della sicurezza informatica è un aspetto cruciale per qualsiasi organizzazione che voglia proteggere i propri dati e garantire la continuità operativa.

La compliance informatica consiste nel rispetto di leggi, regolamenti e standard specifici che disciplinano l’uso, la protezione e la gestione delle tecnologie informatiche all’interno di un’azienda. Questi requisiti sono progettati per assicurare che le organizzazioni tutelino i dati sensibili, garantiscano la sicurezza dei sistemi e operino in conformità con le normative vigenti.

Compliance Normativa e Gestione dei Rischi Informatici

La compliance normativa gioca quindi un ruolo fondamentale in questo contesto, le normative impongono standard e procedure specifiche che devono essere seguite per garantire un livello adeguato di protezione delle informazioni.

Sicurezza delle informazioni, Cybersecurity e Data Protection costituiscono i tre elementi fondamentali per una completa gestione degli aspetti della sicurezza informatica.

Oggi, indipendentemente dal settore in cui opera, un’organizzazione deve garantire una gestione efficace e completa della sicurezza delle informazioni. In un’epoca in cui la criminalità informatica è in forte crescita e colpisce aziende di qualsiasi dimensione e notorietà, tale approccio risulta imprescindibile.

Un’adeguata gestione degli aspetti legali e di conformità, supportata da una solida conoscenza giuridica, rappresenta un complemento essenziale alla sicurezza informatica. Trascurare il quadro normativo e le sue interazioni può infatti esporre le aziende a rischi significativi, con possibili conseguenze rilevanti.

Normative rilevanti: GDPR, NIS, ISO/IEC

La cybersecurity è, senza dubbio, un aspetto fondamentale della compliance, in quanto strettamente legata alla conformità normativa. Di conseguenza, i sistemi di sicurezza devono necessariamente tenere conto delle implicazioni legali.

Un attacco informatico rappresenta, inevitabilmente, anche una minaccia dal punto di vista legale, come dimostrano le richieste di riscatto, che costituiscono vere e proprie forme di estorsione.

Per operare nel rispetto delle normative e, al contempo, garantire una difesa adeguata contro un attacco informatico, è fondamentale adottare soluzioni progettate e implementate in anticipo. La prevenzione in ambito cibernetico è essenziale, poiché eventuali vulnerabilità nei sistemi di sicurezza IT possono comportare costi elevati. Tuttavia, la preparazione non è importante solo per ragioni economiche, ma anche per assicurare la conformità legale.

Per questo motivo, è indispensabile un approccio strategico e integrato che consideri congiuntamente gli aspetti legali, organizzativi e tecnici. Solo chi possiede competenze specifiche in questi tre ambiti può sviluppare misure di sicurezza realmente efficaci. In caso contrario, mancherà sempre una visione olistica, indispensabile per affrontare minacce complesse.

Oggi, gli attacchi alla sicurezza informatica rappresentano una delle sfide più gravi per le aziende. Durante un attacco, non vi è margine di manovra per improvvisare: la resilienza deve essere immediata.

Di conseguenza, la conformità assume un ruolo sempre più centrale nella gestione aziendale. In questo scenario, il management ha la responsabilità di garantire che l’organizzazione rispetti e applichi le normative sulla protezione dei dati e sulla sicurezza delle informazioni. L’interconnessione tra la tutela dei dati e i potenziali danni, anche reputazionali, impone la necessità di un’infrastruttura IT sicura ed efficiente.

Le normative sulla cybersecurity variano a seconda del settore e della giurisdizione, ma alcune regolamentazioni hanno una portata globale o europea, influenzando direttamente la gestione della sicurezza nei sistemi informatici. Tra le principali troviamo il Regolamento Generale sulla Protezione dei Dati (GDPR), la Direttiva NIS e gli standard ISO/IEC.

Normative e Standard di Riferimento per la Sicurezza Digitale

Il GDPR è uno dei regolamenti più significativi e impattanti nel campo della protezione dei dati personali. Questa legislazione europea impone alle organizzazioni una serie di obblighi da rispettare per assicurare un trattamento sicuro e conforme delle informazioni personali dei cittadini dell’Unione Europea.

Tra i principali requisiti previsti, vi è la necessità di ottenere un consenso chiaro ed esplicito per la raccolta e l’utilizzo dei dati, l’obbligo di adottare misure di sicurezza adeguate a proteggerli e la necessità di segnalare eventuali violazioni entro 72 ore dall’accaduto.

Il regolamento impone quindi obblighi stringenti sulla protezione dei dati personali e sulla gestione della privacy.

La Direttiva NIS (Network and Information Security) istituita nel 2016 è una regolamentazione europea che impone alle organizzazioni dei settori critici (energia, trasporti, finanziario, sanitario) di adottare misure di sicurezza specifiche per la protezione delle reti e dei sistemi informatici. Attraverso questa direttiva, infatti, sono state definite sia pratiche precise per la cybersecurity sia anche coloro che le devono adottare, in particolare strutture che si occupano di servizi essenziali.

L’emanazione della NIS2 rappresenta una versione aggiornata e migliorata della direttiva, con cui l’Unione Europea mira a rendere le aziende, che costituiscono il cuore del tessuto socioeconomico, più affidabili in termini di sicurezza informatica. Questa nuova disciplina amplia significativamente il numero di imprese soggette agli obblighi di protezione, passando da alcune centinaia a decine di migliaia. Le aziende coinvolte devono adottare un approccio strutturato alla sicurezza, che includa l’analisi dei rischi, la gestione degli incidenti, la continuità operativa, la protezione della supply chain e altre misure specifiche.

La NIS2 definisce con maggiore chiarezza le responsabilità del management aziendale, stabilendo anche tempistiche precise per la notifica degli incidenti di sicurezza: gli eventi di particolare rilevanza devono essere segnalati entro 24 ore. Inoltre, impone ai dirigenti non solo di garantire l’attuazione della direttiva, ma anche di supervisionarne l’applicazione. Il mancato rispetto delle disposizioni può comportare sanzioni economiche e, nei casi più gravi, la sospensione temporanea dalle funzioni manageriali.

L’impatto della NIS2 si estende anche agli operatori del settore IT, con particolare attenzione alla sicurezza della supply chain. Le aziende sono infatti tenute a valutare le vulnerabilità dei propri fornitori e a adottare misure correttive qualora necessario, rafforzando così l’intero ecosistema della sicurezza informatica.

L’obiettivo principale è aumentare la resilienza informatica e garantire una risposta rapida agli incidenti di sicurezza.

Gli standard ISO/IEC 27001 e 27002 rappresentano un riferimento internazionale per la gestione della sicurezza delle informazioni. Mentre la ISO/IEC 27001 stabilisce i requisiti per un sistema di gestione della sicurezza delle informazioni (ISMS), la ISO/IEC 27002 fornisce linee guida dettagliate sulle migliori pratiche per la protezione dei dati aziendali. È importante evidenziare che lo standard ISO 27001, che fornisce linee guida per l’implementazione delle migliori pratiche in materia di sicurezza delle informazioni, può rappresentare un framework efficace per conformarsi ai requisiti della NIS2.

Modello di Governance e Responsabilità Aziendali

Il rispetto della conformità normativa non è solo una questione tecnica, ma coinvolge anche il top management delle organizzazioni. I dirigenti hanno la responsabilità di garantire che le politiche di sicurezza informatica siano allineate con le normative in vigore e che vengano implementate in modo efficace.

Uno degli obblighi principali è la definizione di un modello di governance della sicurezza che comprenda l’assegnazione chiara delle responsabilità, la formazione del personale e l’adozione di misure di prevenzione e mitigazione dei rischi. Inoltre, le aziende devono predisporre un registro delle attività di trattamento dei dati, nominare un Data Protection Officer (DPO) se richiesto dalla legislazione e assicurarsi che i processi aziendali rispettino i principi di privacy by design e by default.

Va da sé che, se questi obblighi organizzativi e di monitoraggio non sono sufficientemente adempiuti e la società è quindi danneggiata, vi è anche una responsabilità personale degli amministratori delegati.

Il top management infine è anche responsabile della gestione degli incidenti di sicurezza. In caso di violazione dei dati, la legislazione impone obblighi specifici, come la notifica tempestiva alle autorità di controllo e agli utenti interessati. Il mancato rispetto di tali obblighi può comportare multe severe e danni reputazionali significativi.

Audit e Verifica della Conformità Informatica

Per garantire la conformità alle normative, le organizzazioni devono implementare processi di audit e verifica della sicurezza informatica. L’IT auditing consiste nell’analisi, nella valutazione e nella revisione dei sistemi informatici, delle infrastrutture tecnologiche, delle applicazioni, della gestione e dell’utilizzo dei dati, nonché delle politiche e delle operazioni aziendali. Questo processo viene svolto garantendo il rispetto degli standard riconosciuti, delle policy interne e delle normative vigenti.

Il suo ruolo è fondamentale per individuare e ridurre i rischi legati alla sicurezza informatica, alla gestione dei dati e alla continuità operativa. Attraverso specifiche procedure e controlli, gli auditor IT verificano l’aderenza ai protocolli di sicurezza, identificano eventuali vulnerabilità nei sistemi e suggeriscono interventi per migliorare la protezione delle infrastrutture digitali dell’azienda.

Questi controlli servono a identificare eventuali vulnerabilità e a correggerle prima che possano essere sfruttate da attori malintenzionati o comportare violazioni normative.

Gli audit possono essere interni o esterni. Gli audit interni vengono condotti dal personale dell’azienda o da consulenti incaricati, mentre quelli esterni vengono eseguiti da enti certificatori o autorità di regolamentazione. Entrambi i tipi di audit prevedono l’analisi della documentazione, la verifica delle misure di sicurezza implementate e la valutazione dei processi aziendali in relazione alle normative vigenti.

Attraverso un’analisi approfondita dei protocolli di sicurezza, del flusso dei dati e delle infrastrutture IT, gli auditor individuano le vulnerabilità e i potenziali rischi che potrebbero compromettere l’integrità e la stabilità dei sistemi aziendali.

Per le aziende, la sicurezza informatica non è più un’opzione o un aspetto marginale, ma rappresenta una necessità strategica fondamentale per la loro continuità e crescita. Le violazioni informatiche possono provocare non solo ingenti perdite economiche, ma anche danni irreversibili alla reputazione e alla fiducia dei clienti.

In un mercato altamente competitivo, dove la credibilità è un valore cruciale, garantire la protezione e la resilienza delle infrastrutture IT diventa una priorità assoluta per qualsiasi organizzazione.

Tra gli strumenti più utilizzati per la verifica della conformità ci sono i sistemi di gestione della sicurezza delle informazioni (ISMS), le piattaforme di monitoraggio della sicurezza, i test di penetrazione (penetration testing) e le analisi di rischio periodiche. Questi strumenti consentono di monitorare costantemente l’infrastruttura IT e di individuare tempestivamente eventuali criticità.

L’automazione dei processi di compliance è un ulteriore passo avanti per migliorare l’efficienza della cybersecurity governance. Attraverso soluzioni software dedicate, le aziende possono automatizzare la raccolta dei dati, la generazione di report di conformità e la gestione delle politiche di sicurezza.

Le imprese devono conoscere le normative applicabili e implementare le misure necessarie per rispettarle, evitando così rischi legali e danni alla propria reputazione.

L’IT auditing e la compliance normativa sono strettamente interconnessi. Gli audit di sicurezza offrono una visione dettagliata delle procedure e delle tecnologie aziendali, evidenziando eventuali carenze o violazioni normative.

Queste analisi sono essenziali per i responsabili della conformità, poiché permettono di individuare criticità e definire strategie mirate per allinearsi ai requisiti normativi.

Sanzioni e Conseguenze della Non Conformità

Il mancato rispetto delle normative sulla sicurezza informatica può comportare conseguenze gravi per le aziende, sia in termini economici che reputazionali. Le sanzioni variano a seconda della legislazione applicabile, ma in generale possono includere multe significative, restrizioni operative e danni d’immagine.

Nel caso del GDPR, le multe possono arrivare fino al 4% del fatturato annuo globale dell’azienda o a 20 milioni di euro, a seconda di quale cifra sia più elevata. Oltre alle multe, le autorità di controllo possono imporre limitazioni o sospensioni delle attività di trattamento dei dati, con impatti significativi sulle operazioni aziendali.

Con riguardo alla mancata osservanza degli obblighi della NIS 2, questa prevede che le sanzioni variano in base all’appartenenza al servizio importante o essenziale.

Le multe per le imprese dei servizi considerati importanti possono arrivare fino a 7.000.000 euro o all’1,4% del fatturato annuo complessivo, mentre per le entità essenziali possono raggiungere i 10.000.000 euro o il 2% del fatturato annuo complessivo, a seconda di quale importo sia maggiore.

Per evitare condanne, le organizzazioni devono adottare un approccio proattivo alla gestione della compliance. Ciò significa implementare un programma di gestione della conformità, monitorare costantemente le modifiche normative e adeguare tempestivamente le proprie politiche e procedure interne.

Una gestione efficace della conformità normativa comporta anche l’implementazione di controlli rigorosi sulle autorizzazioni e sulle modalità di accesso ai sistemi informatici. È essenziale mantenere un registro dettagliato con marcatura temporale e validità legale, così da poter tracciare e documentare ogni accesso, facilitando eventuali indagini in caso di data breach.

Inoltre, la gestione della non conformità dovrebbe includere un piano di risposta agli incidenti, che preveda azioni specifiche per mitigare gli effetti negativi di una violazione normativa. Un’adeguata comunicazione con le autorità di regolamentazione e una strategia di remediation efficace possono contribuire a ridurre le conseguenze legali e finanziarie di una mancata conformità.

Governance della Sicurezza Informatica: Strategie di Protezione Aziendale

La compliance normativa nella governance della sicurezza informatica è da ritenersi un aspetto essenziale perché porta ad un miglioramento organizzativo in termini di maggiore efficienza, efficacia e trasparenza dell’intera Organizzazione. Il rispetto delle normative come GDPR, NIS e ISO/IEC richiede un impegno costante da parte delle aziende e del top management, con una particolare attenzione alla gestione dei rischi, all’implementazione di controlli di sicurezza adeguati e alla verifica periodica della conformità.

Investire nella sicurezza informatica e nella conformità non solo aiuta a evitare sanzioni e rischi legali, ma rappresenta anche un vantaggio competitivo, migliorando la fiducia di clienti e partner. La chiave per una governance efficace risiede in un approccio strutturato, nell’adozione di tecnologie avanzate e in una cultura aziendale orientata alla protezione dei dati e alla gestione responsabile delle informazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/compliance-governance/


L’evoluzione del RAG Agentico nella Sicurezza Informatica: nuovi paradigmi di Difesa Intelligente

In un’epoca in cui la complessità e la velocità delle minacce informatiche superano la capacità di risposta umana, il RAG Agentico introduce un cambio di paradigma: sistemi capaci non solo di informare, ma di agire. Questo articolo accompagna il lettore in un viaggio tra architetture emergenti, applicazioni reali e scenari futuri in cui l’intelligenza artificiale agentica diventa protagonista di una cybersecurity più proattiva, autonoma e adattiva.

Introduzione

Nel panorama in rapida evoluzione della sicurezza informatica, l’implementazione di sistemi di intelligenza artificiale avanzati rappresenta una delle frontiere più promettenti per contrastare minacce sempre più sofisticate. In particolare, l’integrazione di modelli di Retrieval-Augmented Generation (RAG) con capacità agentiche sta emergendo come un paradigma rivoluzionario che supera i limiti delle tradizionali architetture di sicurezza.

Secondo recenti studi, il mercato globale dell’intelligenza artificiale nella cybersecurity ha raggiunto un valore di 24,8 miliardi di dollari nel 2024 e si prevede che crescerà fino a 29,6 miliardi di dollari nel 2025, superando i 146,5 miliardi di dollari entro il 2034, con l’IA agentica destinata a occupare una quota crescente di questo mercato. Questo articolo esplora l’evoluzione del RAG Agentico (Agentic RAG) nel contesto della cybersecurity, analizzando le sue applicazioni pratiche, i benefici rispetto ai sistemi convenzionali e le prospettive future per la protezione proattiva delle infrastrutture digitali.

Fondamenti del RAG Agentico

Il RAG Agentico rappresenta una significativa evoluzione rispetto ai tradizionali sistemi di Retrieval-Augmented Generation. Il RAG convenzionale combina le capacità generative dei Large Language Models (LLM) con meccanismi di recupero esterni per migliorare la rilevanza e la tempestività delle risposte. Tuttavia, questi sistemi sono limitati da flussi di lavoro lineari e statici che ne riducono l’efficacia in scenari complessi di sicurezza informatica.

L’introduzione di agenti autonomi nel processo RAG trasforma radicalmente questo paradigma. Il RAG Agentico incorpora pattern di design agentici fondamentali – riflessione (reflection), pianificazione (planning), utilizzo di strumenti (tool use) e collaborazione multi-agente (multi-agent collaboration) – per gestire dinamicamente le strategie di recupero, raffinare iterativamente la comprensione contestuale e adattare i flussi di lavoro attraverso strutture operative chiaramente definite.

A differenza dei sistemi RAG tradizionali, dove il recupero delle informazioni e la generazione seguono percorsi predeterminati, il RAG Agentico introduce capacità di presa di decisioni autonome. Gli agenti possono valutare indipendentemente la complessità delle query, ottimizzare le strategie di recupero e orchestrare dinamicamente i flussi di lavoro per affrontare scenari di sicurezza in tempo reale. Questi agenti non sono limitati ai semplici sistemi di domanda e risposta, ma possono interagire proattivamente con molteplici fonti di dati, come database di vulnerabilità, knowledge graph, sistemi di logging e intelligence sulle minacce in tempo reale.

Architetture di RAG Agentico per la Sicurezza Informatica

Nel contesto della sicurezza informatica, le architetture di RAG Agentico possono essere classificate in diverse categorie, ciascuna con caratteristiche e applicazioni specifiche:

Sistema a Singolo Agente

Il sistema RAG Agentico a singolo agente (Single-Agent Agentic RAG) funge da strumento centralizzato di supporto decisionale in cui un unico agente gestisce il recupero, l’instradamento e l’integrazione delle informazioni. Questa architettura semplifica il sistema consolidando questi compiti in un agente unificato, risultando particolarmente efficace per configurazioni con un numero limitato di strumenti o fonti di dati.

In un contesto di sicurezza, questo tipo di sistema può analizzare i log di accesso di un’applicazione, identificare modelli di attacco, recuperare informazioni pertinenti da una knowledge base di best practice di sicurezza e generare raccomandazioni per affrontare le vulnerabilità rilevate. Un vantaggio significativo è la capacità dell’agente di comprendere il contesto organizzativo, adattando le sue raccomandazioni alle specifiche politiche di sicurezza dell’organizzazione.

Il flusso di lavoro tipico comprende:

  1. Ricezione e valutazione della query;
  2. Selezione delle fonti di conoscenza appropriate (database strutturati, ricerca semantica, ricerca web);
  3. Integrazione dei dati e sintesi tramite LLM;
  4. Generazione di una risposta completa e contestualmente rilevante.

Sistema Multi-Agente

L’architettura RAG Agentica multi-agente (Multi-Agent Agentic RAG) rappresenta un’evoluzione modulare e scalabile dei sistemi a singolo agente, progettata per gestire flussi di lavoro complessi e diversi tipi di query sfruttando più agenti specializzati. Invece di fare affidamento su un singolo agente per gestire tutte le attività, questo sistema distribuisce le responsabilità su più agenti, ciascuno ottimizzato per un ruolo specifico o una fonte di dati.

Nel contesto della sicurezza informatica, un sistema multi-agente potrebbe comprendere:

  • Un agente di intelligence sulle minacce che raccoglie informazioni da varie fonti come NVD (National Vulnerability Database) ed ExploitDB;
  • Un agente di triage che funge da router, indirizzando le informazioni all’agente appropriato;
  • Un agente di gestione delle vulnerabilità che valuta l’impatto e la probabilità di una vulnerabilità;
  • Un agente offensivo che verifica se una vulnerabilità può essere sfruttata;
  • Un agente di remediation che implementa le contromisure necessarie.

Questa architettura è particolarmente efficace per le organizzazioni con infrastrutture complesse e requisiti di sicurezza diversificati, permettendo operazioni parallele che migliorano significativamente l’efficienza e la velocità di risposta.

RAG Agentico Correttivo

Il RAG Agentico Correttivo (Corrective RAG) introduce meccanismi per autocorreggere i risultati del recupero, migliorando l’utilizzo dei documenti e la qualità della generazione delle risposte. Incorporando agenti intelligenti nel flusso di lavoro, il RAG Correttivo garantisce il raffinamento iterativo dei documenti contestuali e delle risposte, minimizzando gli errori e massimizzando la rilevanza.

Per un team di sicurezza, questa architettura può essere invaluabile per analizzare grandi volumi di log di sicurezza, identificare falsi positivi e concentrarsi sulle minacce reali. Il sistema valuta dinamicamente la rilevanza dei documenti recuperati, esegue azioni correttive quando i documenti sono al di sotto della soglia di rilevanza e affina le query per migliorare la precisione della risposta generata.

Il sistema è costruito su cinque agenti chiave:

  1. Agente di recupero del contesto: recupera documenti iniziali dal database vettoriale;
  2. Agente di valutazione della rilevanza: valuta i documenti recuperati e segnala quelli irrilevanti;
  3. Agente di raffinamento delle query: riscrive le query per migliorare i risultati;
  4. Agente di recupero di conoscenza esterna: esegue ricerche web o accede a fonti alternative quando necessario;
  5. Agente di sintesi della risposta: sintetizza tutte le informazioni validate in una risposta coerente.

RAG Agentico Adattivo

Il RAG Agentico Adattivo (Adaptive RAG) migliora la flessibilità e l’efficienza dei modelli linguistici di grandi dimensioni regolando dinamicamente le strategie di gestione delle query in base alla loro complessità. A differenza dei flussi di lavoro di recupero statici, il RAG Adattivo impiega un classificatore per valutare la complessità della query e determinare l’approccio più appropriato, dal recupero in un unico passaggio al ragionamento in più passaggi, o persino bypassando il recupero per query semplici.

Questa architettura è particolarmente utile nei sistemi di rilevamento e risposta alle minacce, dove le query possono variare da semplici verifiche di stati a complesse analisi forensi. Il sistema può allocare in modo efficiente le risorse, dedicando più potenza di elaborazione alle indagini complesse mentre gestisce rapidamente le richieste di routine.

Il principio fondamentale del RAG Adattivo sta nella sua capacità di adattare dinamicamente le strategie di recupero:

  • Query semplici: utilizza la conoscenza preesistente dell’LLM senza recupero aggiuntivo;
  • Query moderate: esegue un recupero in un singolo passaggio per ottenere il contesto minimo necessario;
  • Query complesse: attiva un processo di recupero in più passaggi con raffinamento iterativo.

RAG Agentico Basato su Grafi

Il RAG Agentico Basato su Grafi (Graph-Based Agentic RAG) integra database di conoscenza basati su grafi con il recupero di documenti non strutturati. Combinando fonti di dati strutturati e non strutturati, questo framework migliora i sistemi RAG con un migliore ragionamento e una maggiore precisione di recupero. Impiega banche di recuperatori modulari, interazione dinamica degli agenti e cicli di feedback per garantire output di alta qualità.

Nel contesto della cybersecurity, questa architettura eccelle nella mappatura di complesse relazioni tra vulnerabilità, asset e controlli di sicurezza. Ad esempio, può tracciare le connessioni tra una specifica vulnerabilità (CVE), le debolezze software associate (CWE), i modelli di attacco potenziali (CAPEC) e le tecniche di attacco specifiche (ATT&CK), fornendo una visione olistica del panorama delle minacce.

Due implementazioni significative di questo approccio sono:

  1. Agent-G: un framework agentico che integra conoscenze basate su grafi con recupero di documenti non strutturati. Agent-G utilizza un’architettura modulare con una banca di recuperatori, un modulo critico per la valutazione dei dati recuperati, e interazioni dinamiche tra agenti per garantire un recupero e una sintesi coesivi.
  2. GeAR (Graph-Enhanced Agent for RAG): un’architettura che incorpora tecniche di espansione del grafo e un framework basato su agenti per migliorare i tradizionali recuperatori. GeAR permette una traversata più profonda delle relazioni tra entità cyber, facilitando l’analisi di query multi-hop che richiedono ragionamento su più informazioni interconnesse.

Caso di studio: Agente di sicurezza difensivo con RAG

Un esempio concreto dell’applicazione del RAG Agentico nella sicurezza informatica è lo sviluppo di un agente di sicurezza difensivo. Questo agente è progettato per analizzare i log di un server applicativo, identificare modelli di attacco e consultare una knowledge base interna di best practice di sicurezza contro particolari classi di vulnerabilità. Infine, fornisce raccomandazioni su come affrontare le vulnerabilità rilevate.

Il flusso di lavoro dell’agente segue questi passaggi specifici:

  • Analisi dei Log: L’agente esamina i file di log del server applicativo per identificare potenziali indicatori di compromissione o modelli di attacco. È in grado di riconoscere tentativi falliti di accesso, richieste sospette e altre anomalie che potrebbero indicare un’attività malevola.
  • Consultazione della knowledge base: Per ogni modello di attacco identificato, l’agente consulta una knowledge base interna di best practice di sicurezza. Questa knowledge base è implementata come un database vettoriale che memorizza le misure di sicurezza rilevanti per varie classi di vulnerabilità.
  • Generazione di raccomandazioni: Basandosi sulle informazioni recuperate dalla knowledge base, l’agente genera raccomandazioni specifiche su come affrontare le vulnerabilità identificate. Queste raccomandazioni possono includere modifiche alla configurazione del server, aggiornamenti del codice o altre misure di mitigazione.

Un aspetto significativo di questo agente è la sua consapevolezza organizzativa; è consapevole delle best practice di sicurezza dell’organizzazione e può formulare raccomandazioni di conseguenza. Questa contestualizzazione è fondamentale per garantire che le soluzioni proposte siano allineate con le politiche e i vincoli specifici dell’organizzazione.

Vantaggi del RAG Agentico nella Sicurezza Informatica

L’implementazione del RAG Agentico nei sistemi di sicurezza informatica offre numerosi vantaggi rispetto ai tradizionali approcci RAG:

Flessibilità migliorata

I sistemi RAG Agentici possono estrarre dati da più knowledge base esterne e consentire l’uso di strumenti esterni. Le pipeline RAG standard collegano un LLM a un singolo dataset esterno, come indicato dal Pacific Northwest National Laboratory (PNNL), limitando la loro capacità di integrare diverse fonti di informazioni sulla sicurezza. I sistemi agentici possono accedere e correlare dati da diverse fonti, come database di vulnerabilità, log di sistema e intelligence sulle minacce, fornendo una visione più completa del panorama delle minacce.

Adattabilità

Mentre i sistemi RAG tradizionali sono strumenti reattivi di recupero dati che trovano informazioni rilevanti in risposta a query specifiche, i sistemi RAG Agentici possono adattarsi a contesti mutevoli e accedere dinamicamente a fonti di dati pertinenti. Questa capacità è cruciale nel panorama della sicurezza in rapida evoluzione, dove le minacce emergenti richiedono un adattamento rapido e una risposta contestuale. Secondo studi condotti dalla Gartner, l’IA agentica migliorerà l’efficienza dei Security Operations Center (SOC) del 40% entro il 2026 rispetto al 2024, con un conseguente spostamento dei ruoli SOC verso lo sviluppo, la manutenzione e la sicurezza dell’IA.

Precisione

I sistemi RAG tradizionali non validano né ottimizzano i propri risultati, richiedendo l’intervento umano per discernere se il sistema sta trovando i dati giusti. Al contrario, gli agenti AI possono iterare su processi precedenti per ottimizzare i risultati nel tempo, migliorando continuamente la precisione della rilevazione delle minacce e delle raccomandazioni di risposta. Ad esempio, CrowdStrike ha riportato che il suo sistema Charlotte AI Detection Triage, lanciato nel febbraio 2025, offre un’accuratezza superiore al 98% nel triage delle rilevazioni di sicurezza, eliminando più di 40 ore di lavoro manuale a settimana.

Scalabilità

Con reti di agenti RAG che lavorano insieme, attingendo a più fonti di dati esterne e utilizzando capacità di chiamata di strumenti e pianificazione, il RAG Agentico offre una maggiore scalabilità. Gli sviluppatori possono costruire sistemi RAG flessibili e scalabili in grado di gestire una vasta gamma di query di sicurezza, dall’analisi dei log di routine all’indagine di incidenti complessi. Secondo quanto riportato da ReliaQuest, il loro agente AI autonomo per le operazioni di sicurezza automatizza il 98% degli alert di sicurezza e riduce il tempo di contenimento delle minacce a meno di cinque minuti.

Multimodalità

I sistemi RAG Agentici beneficiano dei recenti progressi nei LLM multimodali per lavorare con una gamma più ampia di tipi di dati, come immagini e file audio. Questa capacità è particolarmente preziosa nell’analisi della sicurezza, dove le minacce possono manifestarsi in diverse forme di dati, dalle immagini che contengono codice malevolo nascosto ai file audio che potrebbero essere utilizzati in attacchi di deepfake.

Efficienza operativa

Secondo i dati forniti da Darktrace, il loro sistema RAG agentico riduce i tempi di triage del 90%, consentendo ai team di sicurezza di concentrarsi su attività più strategiche. Questo miglioramento dell’efficienza operativa è particolarmente importante alla luce della carenza globale di quasi 4 milioni di professionisti della cybersecurity, come riportato dal World Economic Forum.

Soluzioni di RAG Agentico per la Cybersecurity: casi concreti

Diverse aziende di cybersecurity stanno già offrendo soluzioni di RAG agentico per migliorare l’efficienza e rafforzare la sicurezza. Ecco alcuni esempi significativi:

CyRAG e GraphCyRAG

Il Pacific Northwest National Laboratory (PNNL) ha sviluppato due sistemi RAG distinti per la cybersecurity: CyRAG e GraphCyRAG. CyRAG è progettato per gestire dati strutturati da database di cybersecurity come CVE e CWE, consentendo agli utenti di accedere a informazioni dettagliate su vulnerabilità e debolezze specifiche. GraphCyRAG, invece, sfrutta dati basati su grafo da Neo4j, esplorando le complesse relazioni tra vulnerabilità, debolezze, modelli di attacco e attacchi conosciuti. Attraverso il recupero di dati in tempo reale e la generazione contestuale, questi sistemi offrono insight più profondi e intelligenza azionabile, migliorando significativamente il modo in cui i dati di cybersecurity vengono accessiti e utilizzati per la mitigazione efficace delle minacce.

Piattaforma GreyMatter di ReliaQuest

ReliaQuest ha lanciato nel settembre 2024 un agente di sicurezza AI autonomo che elabora gli alert di sicurezza 20 volte più velocemente dei metodi tradizionali, migliorando al contempo la precisione del rilevamento delle minacce del 30%. L’agente, addestrato su oltre un decennio di dati di risposta agli incidenti, gestisce autonomamente i compiti di sicurezza di livello 1 e 2, analizzando gli alert ed eseguendo le azioni necessarie, utilizzando dati in tempo reale specifici per il cliente in un ambiente sicuro e privato per eliminare le allucinazioni dell’IA.

CrowdStrike Falcon Agent

L’agente Falcon di CrowdStrike è progettato per integrare varie funzionalità avanzate di protezione degli endpoint, operando con un’architettura snella e leggera inferiore a 20 MB. La piattaforma, guidata dall’IA e dal CrowdStrike Security Cloud, monitora indicatori di attacco, intelligence sulle minacce e dati di telemetria per fornire un’identificazione accurata delle minacce, protezione e remediation automatizzate, caccia avanzata alle minacce e prioritizzazione delle vulnerabilità.

“Digital Employee” Alex di Twine

Twine, una startup di cybersecurity con sede a Tel Aviv, mira ad affrontare la carenza di talenti sviluppando agenti IA come Alex, il suo primo “dipendente digitale”, specializzato in gestione delle identità e degli accessi (IAM). In questo ruolo, Alex svolge il compito di identificare vulnerabilità e adottare misure proattive per bloccare accessi non autorizzati, riducendo il carico di lavoro per i team IT e di cybersecurity.

Darktrace / ENDPOINT

Utilizzando l’IA agentica, Darktrace monitora, rileva e mitiga autonomamente i potenziali rischi informatici mentre si verificano, garantendo un apprendimento e una protezione continui. Darktrace / ENDPOINT utilizza agenti leggeri per analizzare i dati provenienti da ogni pacchetto e connessione di rete per scoprire attività insolite in tempo reale. L’IA auto-apprendente viene distribuita localmente, addestrata esclusivamente sui dati aziendali senza richiedere una connessione cloud, fornendo risultati di sicurezza su misura mantenendo la privacy.

Limiti e considerazioni

Nonostante i suoi numerosi vantaggi, il RAG Agentico nella sicurezza informatica presenta anche alcune limitazioni e considerazioni:

Complessità di coordinamento

Gestire la comunicazione e la delega dei compiti tra gli agenti nei sistemi multi-agente richiede meccanismi di orchestrazione sofisticati. Questa complessità può portare a sfide di implementazione e potenziali fallimenti di coordinamento che potrebbero compromettere l’efficacia del sistema di sicurezza. Secondo un rapporto di Gartner, le aziende devono gestire centinaia o migliaia di agenti in ambienti in rapido cambiamento, il che aumenta significativamente la complessità operativa.

Overhead computazionale

L’elaborazione parallela di più agenti può aumentare significativamente l’utilizzo delle risorse. Questa intensità computazionale può rappresentare una sfida per le organizzazioni con risorse limitate o in scenari dove è richiesta una risposta in tempo reale alle minacce. Come evidenziato da Darktrace, gli agenti possono consumare CPU, memoria e risorse di rete, potenzialmente impattando le prestazioni, in particolare in ambienti con carichi di lavoro elevati o risorse limitate.

Integrazione dei dati

Sintetizzare gli output da diverse fonti in una risposta coerente non è un compito banale e richiede capacità LLM avanzate. Nel contesto della sicurezza, dove l’accuratezza è fondamentale, le incoerenze nell’integrazione dei dati potrebbero portare a falsi positivi o, peggio, a falsi negativi nella rilevazione delle minacce. Il fenomeno delle “allucinazioni AI” rimane una preoccupazione critica, anche se i sistemi RAG agentici sono progettati per mitigare questo rischio attingendo a fonti di dati verificate.

Vulnerabilità di sicurezza nel RAG

La complessità dei sistemi RAG introduce nuove vulnerabilità specifiche. Ad esempio, il RAG si affida a componenti multipli, tra cui piattaforme di hosting per LLM, librerie open-source e database vettoriali, ciascuno con potenziali vulnerabilità. Ricerche hanno individuato numerose CVE non patchate in piattaforme come Ollama e server mal configurati che eseguono llama.cpp e ChromaDB, esponendo migliaia di LLM a potenziali exploit. Poiché l’IA agentica condivide molti componenti con il RAG, affronta rischi simili, inclusi furto di dati, manipolazione del servizio e sabotaggio.

Minacce emergenti: avvelenamento dei dati e prompt injection

Le tecniche avanzate di attacco come l’avvelenamento dei dati (data poisoning) e l’iniezione di prompt (prompt injection) rappresentano minacce significative per i sistemi RAG agentici. I ricercatori hanno dimostrato che anche un attaccante con budget limitato potrebbe realisticamente avvelenare lo 0,01% dei dataset LAION-400M o COYO-700M nel 2023 per soli 60 dollari. In modo simile, gli attaccanti potrebbero utilizzare tecniche di iniezione di prompt per manipolare gli agenti IA e indurli a comportamenti non intenzionali, come l’approvazione di transazioni fraudolente nel contesto dell’e-commerce.

Framework di gestione del rischio nell’IA Agentica

La gestione efficace del rischio nei sistemi RAG agentici richiede un approccio strutturato. Un Framework di Gestione del Rischio (Risk Management Framework) sottolinea l’idea che la cybersecurity riguardi la gestione efficace dei rischi piuttosto che l’eliminazione completa delle minacce. Gli elementi chiave di questo framework nel contesto dell’IA agentica includono:

Minaccia (Threat)

Qualsiasi potenziale rischio che potrebbe compromettere la sicurezza dei sistemi, dei dati o della rete di un’organizzazione quando è coinvolta l’IA agentica. Le minacce possono essere analizzate esaminando la superficie di attacco, che si espande significativamente con l’IA agentica. A differenza dei modelli AI standard, dove le minacce sono limitate agli input, all’elaborazione, agli output e alle vulnerabilità del software, gli agenti AI espandono la superficie di attacco per includere l’intera catena di interazioni che iniziano, molte delle quali rimangono invisibili agli operatori umani o di sistema.

Vulnerabilità (Vulnerability)

Il grado in cui un’organizzazione è suscettibile ai danni derivanti da attacchi informatici. La vulnerabilità ha due dimensioni: oggettiva e soggettiva. La vulnerabilità oggettiva si riferisce a fattori politici, sociali, economici e demografici che determinano la suscettibilità agli attacchi informatici, mentre la vulnerabilità soggettiva riguarda la percezione del rischio da parte di un’entità. L’uso negligente dei sistemi di IA, come riportato dalle aziende di cybersecurity, può portare a una percezione errata del rischio.

Impatto Potenziale (Potential Impact)

Il possibile impatto o danno che può verificarsi quando una vulnerabilità viene sfruttata da una minaccia. L’impatto degli attacchi informatici può includere furto di identità, danni alla reputazione, perdite finanziarie e potenziali danni fisici. Ad esempio, assistenti AI compromessi potrebbero esporre dati organizzativi privati, che potrebbero poi essere sfruttati per sofisticati attacchi di social engineering e phishing. L’impatto di questi rischi è amplificato dal fatto che gli agenti AI elaborano grandi volumi di dati personali e possono avere accesso a sistemi critici.

Verso un’architettura di Sicurezza Proattiva

Il futuro del RAG Agentico nella sicurezza informatica si sta muovendo verso un’architettura di sicurezza più proattiva e integrata. Consideriamo uno scenario in cui un’organizzazione ha dispiegato nel suo ambiente molteplici agenti di sicurezza AI:

  • Non appena viene rilasciata una nuova vulnerabilità zero-day o una CVE, un agente di intelligence sulle minacce raccoglie tutte le informazioni rilevanti da varie fonti e fornisce una visione aggregata all’agente di triage.
  • L’agente di triage, che funge da router, passa le informazioni sulla vulnerabilità a un agente di gestione delle vulnerabilità per comprendere l’impatto e la probabilità di questa vulnerabilità sull’organizzazione.
  • L’agente di gestione delle vulnerabilità potrebbe interagire con molteplici strumenti e sistemi all’interno dell’organizzazione per essere consapevole degli obiettivi di business e della propensione al rischio. Potrebbe anche invocare un agente offensivo per verificare se la vulnerabilità può essere sfruttata.
  • In base all’analisi, l’agente di triage prende una decisione se mitigare/rimediare alla vulnerabilità o accettare il rischio. Questa decisione potrebbe essere delegata a un essere umano o a un agente specializzato di valutazione del rischio.
  • Se la decisione è di risolvere la vulnerabilità, l’agente di triage passa tutte le informazioni a un agente di remediation che ha accesso alla knowledge base interna di best practice di sicurezza e agli strumenti necessari per implementare le soluzioni.

Questo approccio integrato consente una risposta più rapida e coordinata alle minacce emergenti, riducendo il carico cognitivo sui professionisti della sicurezza umani e migliorando l’efficacia complessiva della postura di sicurezza dell’organizzazione.

Mitigazione dei rischi e rafforzamento della governance

Per mitigare i rischi associati all’integrazione dell’IA agentica, è essenziale implementare strategie di governance robuste. Alcuni approcci chiave includono:

Governance e limiti dell’autonomia

I leader aziendali e IT proattivi dovrebbero adottare l’IA agentica stabilendo al contempo chiari guardrail, applicando rigorose politiche di accesso ai dati e promuovendo le migliori pratiche organizzative. Un approccio chiave per proteggere l’automazione è limitare il livello di autonomia di un agente in base al rischio. Se un agente non può essere completamente valutato per vulnerabilità o affidabilità, le sue capacità dovrebbero essere limitate fino a quando non vengono implementate misure di sicurezza più forti.

Formazione e consapevolezza

È essenziale migliorare la consapevolezza della sicurezza attraverso strumenti di formazione dinamici adattati ai livelli di rischio. Le organizzazioni dovrebbero anche educare i dipendenti sui rischi del social engineering e promuovere una cultura della cybersecurity. Per mitigare le potenziali minacce degli agenti AI, i leader IT dovrebbero educare le loro organizzazioni sui rischi degli agenti AI, rilevare e segnalare attività anomale e mappare tutte le interazioni degli agenti AI per garantire la conformità con le politiche aziendali.

Sicurezza a più livelli

Un approccio di sicurezza a più livelli, costituito da sistemi predittivi di IA agentica generativa, è essenziale per proteggersi contro le potenziali minacce informatiche. I fornitori di IA generativa come OpenAI, Anthropic e Google implementano salvaguardie dei contenuti, mentre le aziende aggiungono i propri gateway e protezioni AI. Il software agentico richiede guardrail interni, filtraggio dei prompt e monitoraggio delle risposte. Man mano che emergono sistemi multi-agente, saranno necessarie ulteriori salvaguardie per gestire le interazioni tra agenti.

Riflessione finale

Il RAG Agentico rappresenta un significativo avanzamento nell’arsenale di strumenti disponibili per i professionisti della sicurezza informatica. Integrando capacità autonome di presa di decisioni, ragionamento iterativo e flussi di lavoro collaborativi nel tradizionale framework RAG, questi sistemi possono affrontare minacce di sicurezza complesse con una precisione e un’adattabilità senza precedenti.

I casi di studio presentati, dalle piattaforme GreyMatter di ReliaQuest al Falcon Agent di CrowdStrike, dimostrano come l’IA agentica stia già trasformando le operazioni di sicurezza nelle organizzazioni reali. Come evidenziato dai dati del Pacific Northwest National Laboratory e da altre fonti, l’integrazione di RAG con knowledge graph di cybersecurity rappresenta un significativo passo avanti nell’intelligence delle minacce, consentendo decisioni più informate e strategie di difesa più forti.

Mentre la tecnologia continua a maturare, possiamo anticipare lo sviluppo di ecosistemi sempre più sofisticati di agenti di sicurezza AI che lavorano in concerto per difendere proattivamente le infrastrutture digitali. I professionisti della sicurezza dovrebbero iniziare a esplorare le potenzialità di questi sistemi, comprendendo sia i loro punti di forza che le loro limitazioni, e considerare come possano essere integrati nelle loro strategie di sicurezza esistenti.

Fondamentale sarà l’adozione di un approccio equilibrato che riconosca sia il potenziale trasformativo del RAG agentico sia i rischi inerenti alla sua implementazione. Secondo gli studi del PNNL, l’integrazione dei knowledge graph con il RAG ha già dimostrato di migliorare significativamente sia l’accuratezza che la profondità dell’analisi delle minacce. Tuttavia, come evidenziato nell’articolo di Kshetri, questa tecnologia introduce anche nuove vulnerabilità, espandendo la superficie di attacco e creando potenziali vettori per il data poisoning e l’iniezione di prompt.

Per massimizzare i benefici minimizzando i rischi, le organizzazioni dovrebbero implementare solidi framework di governance che definiscano chiaramente i limiti dell’autonomia degli agenti, stabiliscano protocolli di monitoraggio continuo e garantiscano la supervisione umana nei processi decisionali critici. Un approccio di sicurezza a più livelli, che combini guardrail tecnici, filtri di contenuto e monitoraggio delle interazioni, sarà essenziale per proteggere i sistemi RAG agentici da manipolazioni e abusi.

La formazione dei team di sicurezza è un altro aspetto cruciale. I professionisti devono essere preparati a lavorare in sinergia con questi sistemi, comprendendo come interpretare i loro output, quando fidarsi delle loro raccomandazioni e quando intervenire. Questo richiederà lo sviluppo di nuove competenze che integrino la conoscenza tradizionale della cybersecurity con una comprensione approfondita dei modelli AI e dei loro metodi di ragionamento.

In ultima analisi, il successo del RAG agentico nella sicurezza informatica dipenderà non solo dagli avanzamenti tecnologici ma anche dalla collaborazione uomo-macchina. Combinando l’intuizione e l’esperienza umana con la potenza di elaborazione e l’adattabilità degli agenti AI, le organizzazioni possono costruire difese più resilienti contro l’evoluzione continua del panorama delle minacce.

Con l’emergere di nuove minacce e tecniche di attacco, i sistemi di sicurezza basati su RAG agentico dovranno evolversi continuamente, apprendendo da ogni interazione e migliorando le loro capacità di rilevamento e risposta. Le organizzazioni che adotteranno un approccio proattivo a questa tecnologia, investendo nelle infrastrutture necessarie e nelle competenze del personale, saranno meglio posizionate per affrontare le sfide di sicurezza del futuro digitale.

Come dimostrato dalle implementazioni di aziende come ReliaQuest, CrowdStrike e Darktrace, l’integrazione dell’IA agentica nei sistemi di sicurezza sta già producendo risultati tangibili in termini di riduzione dei tempi di risposta, maggiore precisione nel rilevamento delle minacce e miglioramento dell’efficienza operativa. Questi casi di successo offrono una roadmap per l’adozione più ampia di queste tecnologie, evidenziando le best practice e gli approcci che hanno dimostrato la loro efficacia nel mondo reale.

Il futuro della sicurezza informatica sarà plasmato dalla nostra capacità di sfruttare il potenziale del RAG agentico mantenendo al contempo un controllo adeguato sui rischi associati. Con un’implementazione attenta e una gestione responsabile, queste tecnologie promettono di trasformare radicalmente il modo in cui proteggiamo le nostre infrastrutture digitali, rendendo possibile una difesa più proattiva, adattiva e resiliente contro un panorama di minacce in continua evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/rag-agentico-sicurezza/


IMSI Catcher: cos’è e come funziona

Questo articolo dedicato all’IMSI Catcher fa parte di una serie sulla sicurezza delle reti mobili di nuova generazione. Il contenuto esplora in dettaglio il funzionamento di questi sofisticati dispositivi di intercettazione, partendo da un test pratico condotto in laboratorio attraverso la costruzione di un IMSI Catcher basato su progetti open-source.

L’analisi approfondisce le tre funzionalità principali di questi strumenti – la simulazione della torre cellulare, la connessione dei dispositivi e l’intercettazione del traffico – per poi esaminarne le applicazioni legittime nel campo della sicurezza e delle forze dell’ordine, senza tralasciare i potenziali rischi per la privacy degli utenti e le possibili applicazioni malevole. Attraverso un approccio tecnico ma accessibile, l’articolo fornisce una panoramica completa di questa tecnologia controversa e del suo impatto sulla sicurezza delle comunicazioni mobili.

Tra le tante problematiche citate abbiamo toccato con mano quella riguardante la privacy degli utenti e cosa sia possibile ottenere da un attacco basato su strumento IMSI Catcher.

Per far questo abbiamo “vestito” i panni di un attaccante dopo aver ricostruito tramite progetti liberamente disponibili sul web (open-source) un IMSI Catcher adatto per un test da laboratorio. L’ambiente risultava perfettamente schermato dall’esterno affinché le comunicazioni esterne (reti cellulari) non venissero intralciate.

Per meglio comprendere gli studi e i comportamenti degli smartphone in una rete di nuova generazione dobbiamo descrivere cos’è un IMSI catcher e quali sono le sue funzionalità.

Cos’è un IMSI Catcher?

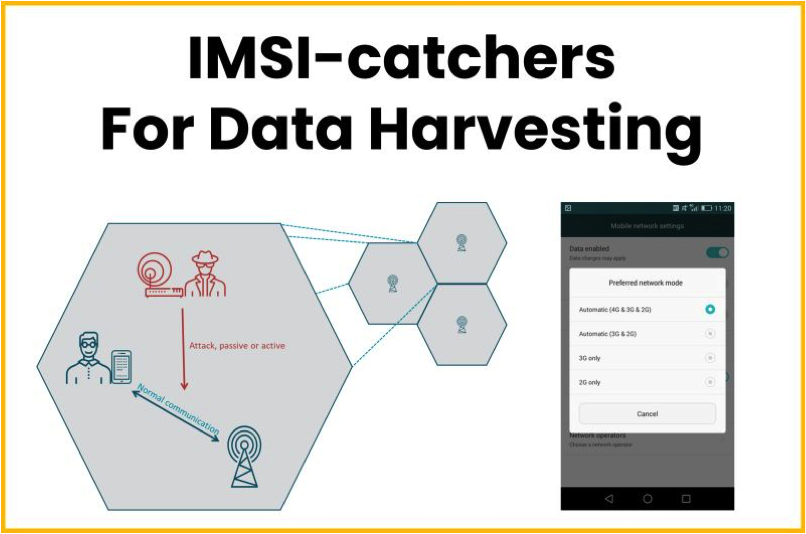
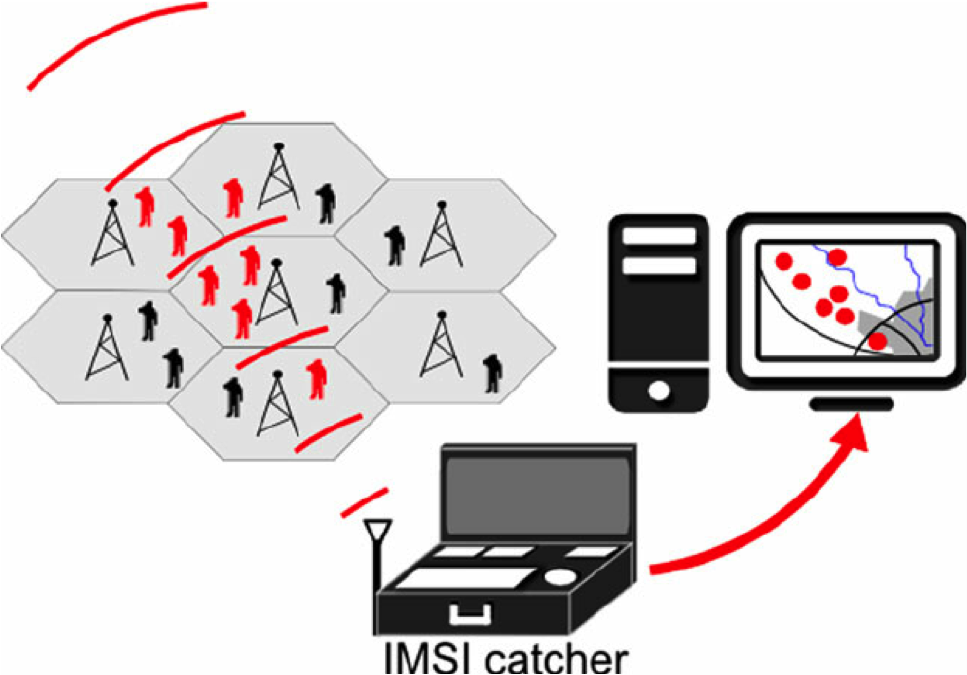
Un IMSI Catcher funziona simulando una torre cellulare legittima, inducendo i telefoni cellulari nelle vicinanze a connettersi ad esso piuttosto che a una vera torre cellulare. Ecco come avviene questo processo:

  • Simulazione della Torre Cellulare: L’IMSI Catcher trasmette segnali radio che imitano quelli di una torre cellulare autentica, utilizzando frequenze e protocolli di comunicazione standard delle reti mobili (GSM, UMTS, LTE, 5g).
  • Connessione dei Dispositivi: Quando un telefono cellulare rileva il segnale dell’IMSI Catcher, lo considera una torre cellulare valida e tenta di connettersi ad essa. Il dispositivo mobile fornisce il proprio IMSI all’IMSI Catcher per l’autenticazione.
  • Intercettazione del Traffico: Una volta che il telefono è connesso all’IMSI Catcher, il dispositivo può intercettare e monitorare varie forme di comunicazione, inclusi SMS, chiamate vocali e dati di rete. In alcuni casi, l’IMSI Catcher può anche eseguire un attacco “man-in-the-middle”, dove il traffico è intercettato e poi instradato alla vera torre cellulare, consentendo all’utente di continuare a usare i servizi senza sapere che sono sotto sorveglianza.
Figura 2. Funzionalità di un IMSI Catcher

Quali sono gli usi e le applicazioni di un IMSI Catcher?

Gli usi e le applicazioni di un IMSI Catcher possono essere molteplici. Facciamo qualche esempio:

1. Applicazioni delle Forze dell’Ordine

Le forze dell’ordine utilizzano gli IMSI Catcher per:

  • Localizzazione di Sospetti: Tracciare la posizione di sospetti in tempo reale utilizzando l’IMSI del loro telefono cellulare.
  • Intercettazione delle Comunicazioni: Ascoltare chiamate e leggere messaggi SMS per raccogliere informazioni su attività criminali.
  • Raccolta di Dati di Massa: In situazioni come manifestazioni pubbliche, un IMSI Catcher può essere usato per raccogliere dati su tutti i telefoni presenti nell’area.

2. Applicazioni Militari e di Sicurezza Nazionale

Le agenzie di intelligence e militari possono usare gli IMSI Catcher per:

  • Sorveglianza delle Comunicazioni: Monitorare le comunicazioni in zone di conflitto o di interesse strategico.
  • Raccolta di Informazioni: Raccogliere dati di intelligence su gruppi terroristici o altre minacce alla sicurezza nazionale.

3. Abusi da parte di Attori Malintenzionati

Attori malintenzionati possono utilizzare gli IMSI Catcher per:

  • Spionaggio: Intercettare comunicazioni private e raccogliere informazioni sensibili.
  • Furto di Identità: Ottenere informazioni personali che possono essere usate per furti di identità o altre attività fraudolente.

Verso un futuro 5G Sicuro: bilanciare innovazione e protezione

L’analisi delle sfide di sicurezza del 5G e l’esplorazione degli IMSI Catcher evidenziano la complessità del panorama della cybersecurity nell’era delle comunicazioni ultra-veloci. Mentre le potenzialità del 5G sono innegabili, è imperativo adottare un approccio proattivo e multidimensionale alla sicurezza.

La collaborazione tra fornitori di tecnologia, enti regolatori e esperti di sicurezza sarà cruciale per sviluppare soluzioni robuste che proteggano l’integrità delle reti 5G e la privacy degli utenti.

L’implementazione di tecnologie come la crittografia quantistica, l’intelligenza artificiale per il rilevamento delle anomalie e architetture di rete Zero Trust rappresentano passi promettenti verso un ecosistema 5G più sicuro.

Tuttavia, la vigilanza continua e l’adattamento alle minacce emergenti rimarranno essenziali. Solo attraverso un impegno costante nell’innovazione della sicurezza possiamo realizzare appieno il potenziale trasformativo del 5G, garantendo al contempo la fiducia e la protezione degli utenti in un mondo sempre più interconnesso.

In questa approfondita analisi abbiamo esaminato le molteplici sfaccettature dell’IMSI Catcher, uno strumento che si trova al crocevia tra sicurezza nazionale e privacy individuale.

Partendo da un’esperienza pratica di laboratorio, abbiamo esplorato i meccanismi tecnici che permettono a questi dispositivi di intercettare le comunicazioni mobili, analizzando sia le applicazioni legittime nel campo della sicurezza e dell’intelligence, sia i potenziali rischi per la privacy dei cittadini. L’analisi svolta ha evidenziato come questa tecnologia, pur essendo un prezioso strumento per le forze dell’ordine, sollevi importanti questioni etiche e di sicurezza che richiedono un’attenta considerazione.

L’analisi delle sfide di sicurezza del 5G e l’esplorazione degli IMSI Catcher hanno messo in luce la complessità del panorama della cybersecurity nell’era delle comunicazioni ultra-veloci. Mentre le potenzialità del 5G sono innegabili, diventa cruciale adottare un approccio proattivo e multidimensionale alla sicurezza. La collaborazione tra fornitori di tecnologia, enti regolatori ed esperti di sicurezza sarà fondamentale per implementare soluzioni robuste che proteggano sia l’integrità delle reti 5G che la privacy degli utenti.

Per approfondire ulteriormente questo tema cruciale, vi invitiamo a leggere il prossimo articolo della serie dedicato a “IMSI VS SUCI Catcher – Analisi e test pratici”, dove esploreremo l’evoluzione di queste tecnologie nell’era del 5G e le nuove sfide che comportano.

Per una comprensione ancora più approfondita dell’argomento e per accedere a informazioni esclusive sui più recenti sviluppi in questo campo, vi suggeriamo di scaricare il white paper completo “Rete 5G – Sicurezza, Innovazione e Sfide Future“ di Stefano Savo e Stefano Cangiano.

Il documento offre un’analisi dettagliata delle tecnologie di intercettazione, delle contromisure disponibili e delle implicazioni per la sicurezza delle reti mobili moderne, rappresentando una risorsa indispensabile per professionisti della sicurezza e per chiunque sia interessato a comprendere meglio questi aspetti critici della cybersecurity.

Profilo Autore

Dottore in Scienze e Tecnologie Informatiche presso l’Università di Roma “Tor Vergata”, ha esperienza decennale nel settore dell’Intelligence Militare e Privato. Ha svolto diverse operazioni come ausiliario di polizia giudiziaria. Ricopre ruolo di Security Specialist Consultant proponendo servizi mirati per la Security, Intelligence, Cyber Security & Digital Forensics. Esperto in attività di TSCM (Technical Surveillance Countermeasures) a supporto del controspionaggio industriale. Nel 2019 è CO-Founder della società ISK (isksecurity.it) partner strategico ed esterno per attività di TSCM, Cyber Security & Digital Forensics.

Profilo Autore

Titolare delle licenze EJPT e ECPPT (Professional Penetration Tester) della società eLearnSecurity. Svolge attività di Network Security in particolare Penetration Test & VA – Vulnerability Assessment.
Nel 2019 fonda la società ISK (www.isksecurity.it), partner strategico ed esterno per attività di Security specializzata. Svolge attività di bonifiche ambientali da microspie, attività di Security Assessment e Mobile Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/imsi-catcher/


I cyber criminali prendono di mira i rifiuti di Roma, sotto attacco informatico il sito dell’Ama

Da stamattina il sito web di Ama Spa, Azienda Municipale Ambiente di Roma Capitale, è sotto cyber attacco.

Non più raggiungibile, sono venuti a mancare per cittadini e imprese i servizi online della municipalizzata romana che gestisce la raccolta, il trattamento e lo smaltimento dei rifiuti solidi urbani, l’espletamento dei servizi cimiteriali e la nettezza urbana nel territorio di Roma.

I cyber criminali o chi per loro hanno scelto come bersaglio il ciclo dei rifiuti della Capitale, per quel che riguarda il rapporto online con l’utenza.

Ancora in questo momento, digitando Ama Roma sui motori di ricerca si apre la pagina standard “Impossibile raggiungere il sito”.

Come spiegato in una nota stampa diramata da Ama e rilanciata dalla stampa, sono state avviate “immediatamente tutte le procedure di emergenza previste”, con il supporto di una squadra di tecnici informatici specializzati per affrontare il problema e, soprattutto, arginare gli eventuali danni.

Per qualsiasi necessità “si può chiamare lo 060606“, come riportato anche dal Corriere della Sera, o scrivere un messaggio di posta elettronica.

Ovviamente, al momento, “non è possibile prenotare un prelievo di ingombranti né chiedere altri servizi”

Ama ha contestualmente coinvolto la Polizia Postale e l’Agenzia per la cybersicurezza nazionale (Acn) per dare il via alle indagini del caso e capire natura e origine del cyber attacco, secondo quanto riportato dal quotidiano Roma Today.

Non ci sono ulteriori dettagli di quanto accaduto, per il momento, e l’in-house che gestisce per conto dell’ente Roma Capitale tutto il ciclo dei rifiuti del territorio di competenza ha assicurato di essere “al lavoro per assicurare la piena operatività dei servizi aziendali”, “limitando il più possibile i disagi all’utenza”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/i-cyber-criminali-prendono-di-mira-i-rifiuti-di-roma-sotto-attacco-informatico-il-sito-dellama/525504/


Agenti AI nella Cybersecurity: la nuova frontiera della Difesa Digitale

Nel panorama in rapida evoluzione della sicurezza informatica, gli agenti AI autonomi rappresentano una rivoluzione fondamentale nelle strategie di protezione digitale. Questi sistemi intelligenti stanno trasformando radicalmente l’approccio alla cybersecurity, passando da un modello difensivo reattivo a uno proattivo e anticipatorio.

Mentre i criminali informatici adottano strumenti sempre più sofisticati basati sull’intelligenza artificiale, lanciando attacchi a velocità macchina e spesso eludendo i tradizionali strumenti di sicurezza, la risposta del settore si sta evolvendo verso l’implementazione di agenti AI autonomi. Questi sistemi sono capaci di analizzare enormi volumi di dati, individuare pattern sottili e rispondere alle minacce quasi istantaneamente, trasformando la difesa da un gioco reattivo di inseguimento a una partita a scacchi proattiva contro le minacce informatiche.

Agentic AI vs Generative AI: una distinzione cruciale

Per comprendere appieno il potenziale rivoluzionario degli agenti AI nella cybersecurity, è essenziale approfondire la distinzione fondamentale tra Generative AI e Agentic AI, due paradigmi con funzionalità e scopi profondamente diversi.

La Generative AI si concentra primariamente sulla creazione di contenuti. Questi sistemi, come i noti Large Language Models (LLMs), possono produrre testi, immagini o codice basandosi su pattern appresi da vasti dataset. Pur essendo strumenti potenti, operano in modo relativamente statico; generano output basati su prompt specifici forniti dall’utente, senza reale capacità di ragionamento autonomo o esecuzione di azioni multiple coordinate. L’obiettivo principale di questi sistemi è semplicemente generare contenuti coerenti e pertinenti in risposta a una richiesta specifica, rendendo impossibile l’adattamento dinamico a circostanze in evoluzione tipiche degli scenari di cybersecurity.

La Agentic AI, invece, rappresenta un salto evolutivo significativo. Si riferisce a sistemi AI che possono agire autonomamente per raggiungere obiettivi senza la necessità di una costante guida umana. A differenza della Generative AI, i sistemi agentici non si limitano a creare contenuti, ma prendono decisioni indipendenti, eseguono azioni complesse e si adattano dinamicamente all’ambiente circostante. Sono progettati per ottimizzare particolari obiettivi o funzioni, come massimizzare la sicurezza di una rete o minimizzare i tempi di risposta agli incidenti.

Nel campo della cybersecurity, gli agenti AI operano seguendo un sofisticato modello a quattro fasi che ne caratterizza l’approccio autonomo e adattivo:

  1. Percezione: raccolgono e processano dati da diverse fonti come sensori, database, log di sistema e interfacce digitali, costruendo una rappresentazione completa dell’ambiente da monitorare.
  2. Ragionamento: utilizzano modelli linguistici avanzati come orchestratori che comprendono il contesto della situazione, generano soluzioni potenziali e coordinano modelli specializzati per funzioni specifiche di analisi e difesa.
  3. Azione: implementano decisioni concrete interagendo con strumenti e software esterni tramite API, eseguendo rapidamente contromisure basate sui piani formulati.
  4. Apprendimento: migliorano continuamente attraverso un ciclo di feedback, dove i dati generati dalle loro interazioni alimentano il sistema per migliorare i modelli e aumentarne l’efficacia nel tempo.

Architettura e funzionamento degli Agenti AI nella cybersecurity

Gli agenti AI dedicati alla cybersecurity rappresentano sistemi autonomi progettati per operare con minimo intervento umano, integrando componenti sofisticati che permettono loro di percepire, interpretare e rispondere alle minacce in modo intelligente e proattivo.

Al cuore dell’architettura di questi sistemi troviamo un set di strumenti integrati che fungono da interfaccia con il mondo esterno. Questi strumenti consentono all’agente di interagire con ambienti esterni e raccogliere informazioni critiche per l’analisi della sicurezza. Gli analizzatori di domini permettono di valutare la reputazione e il potenziale rischio di URL e siti web, esaminando strutture, certificati, registrazioni e cronologia. Gli analizzatori di messaggi esaminano il contenuto di comunicazioni come email e messaggi di testo per identificare tecniche di ingegneria sociale, link malevoli o allegati sospetti. Gli analizzatori di numeri telefonici verificano se i numeri sono associati a campagne di phishing o altre attività fraudolente.

La capacità di pianificazione rappresenta un altro elemento distintivo degli agenti AI avanzati per la cybersecurity. Attraverso meccanismi di riflessione e raffinamento, questi sistemi possono valutare criticamente le proprie azioni passate, identificare successi e fallimenti, e perfezionare le proprie strategie per operazioni future. Questa capacità metacognitiva permette agli agenti di migliorare progressivamente senza intervento umano diretto. Inoltre, attraverso la scomposizione in sotto-obiettivi, gli agenti possono affrontare compiti complessi suddividendoli in componenti più gestibili.

Il sistema di memoria costituisce un elemento fondamentale per l’efficacia degli agenti AI, consentendo loro di acquisire, memorizzare e recuperare informazioni rilevanti per le loro operazioni. A differenza dei semplici sistemi reattivi, gli agenti AI in cybersecurity mantengono contesto tra diverse operazioni, permettendo loro di riconoscere pattern che si manifestano nel tempo e collegare eventi apparentemente non correlati.

In sistemi di sicurezza avanzati, troviamo spesso architetture multi-agente coordinate da orchestratori, componenti specializzati che gestiscono il flusso di lavoro tra diversi agenti specializzati. Questi orchestratori possono essere considerati come “meta-agenti” che coordinano l’esecuzione di processi complessi multipli, assegnando compiti agli agenti più adatti in base alle loro competenze specifiche e integrando i risultati in un’analisi coerente.

Tecnologie e framework di sviluppo

Lo sviluppo di agenti AI per la cybersecurity è facilitato da una crescente gamma di framework open source, ciascuno con caratteristiche distintive che rispondono a diverse esigenze implementative. Questi framework offrono diversi livelli di astrazione e modalità di interazione, da approcci puramente programmatici a interfacce visuali no-code che democratizzano la creazione di agenti AI.

I framework moderni per l’Agentic AI consentono l’integrazione con diversi modelli LLM, offrendo flessibilità nella scelta dell’architettura più adatta alle specifiche esigenze di sicurezza. Questa capacità di agnosticismo rispetto al modello rappresenta un vantaggio significativo in un panorama tecnologico in rapida evoluzione, permettendo di adattarsi alle nuove generazioni di modelli linguistici senza necessità di riprogettare l’intera architettura di sicurezza.

Particolarmente rilevante è l’emergere di architetture orientate alla collaborazione multi-agente, dove diversi agenti specializzati possono cooperare per risolvere problemi complessi. Nel contesto della cybersecurity, questo approccio consente di creare ecosistemi difensivi dove agenti specializzati in diverse aree (analisi del traffico di rete, monitoraggio degli endpoint, analisi comportamentale) possono lavorare insieme, scambiando informazioni e coordinando le risposte alle minacce in modo organico.

Per le organizzazioni che preferiscono un approccio visuale e low-code, esistono strumenti che permettono di progettare flussi di lavoro complessi attraverso interfacce drag-and-drop intuitive, democratizzando la creazione di applicazioni AI agentiche. Gli analisti di sicurezza possono così concentrarsi sulla progettazione logica dei sistemi difensivi senza dover padroneggiare linguaggi di programmazione complessi.

Altri framework sono orientati alla creazione di flussi di lavoro complessi, offrendo un approccio più tecnico ma estremamente potente. Con questi strumenti, è possibile orchestrare interazioni sofisticate tra diversi agenti, modelli e tecniche di elaborazione dati, creando pipeline di sicurezza altamente personalizzate. Le architetture basate su grafi consentono di modellare relazioni complesse tra entità e processi, particolarmente adatte per rappresentare e analizzare le intricate connessioni tipiche degli scenari di sicurezza avanzati.

L’ecosistema tecnologico per lo sviluppo di agenti AI in cybersecurity è in rapida evoluzione, con nuovi framework che emergono continuamente, ampliando ulteriormente le possibilità implementative per le organizzazioni di ogni dimensione.

Applicazioni avanzate nella cybersecurity

Gli agenti AI autonomi stanno rivoluzionando diverse aree della cybersecurity, introducendo capacità che superano significativamente i limiti dei sistemi tradizionali e ridefinendo gli standard di protezione digitale.

Nel campo del rilevamento proattivo delle minacce, gli agenti AI rappresentano un salto paradigmatico rispetto ai tradizionali sistemi basati su firme. Mentre questi ultimi possono identificare solo minacce già catalogate, gli agenti AI monitorano continuamente il traffico di rete utilizzando tecniche avanzate di anomaly detection per identificare pattern insoliti che potrebbero indicare attacchi zero-day o minacce sofisticate. Questi agenti costruiscono modelli comportamentali complessi della rete e dei suoi utenti, permettendo di rilevare anche sottili deviazioni dalla norma che potrebbero passare inosservate all’occhio umano.

La risposta automatizzata agli incidenti rappresenta un’altra area dove gli agenti AI stanno dimostrando un valore eccezionale. Quando viene rilevata una minaccia, questi sistemi possono orchestrare risposte complesse in frazioni di secondo, un tempo di reazione irraggiungibile per gli operatori umani. Ad esempio, se un agente AI rileva un ransomware in fase iniziale di distribuzione, può immediatamente implementare una sequenza coordinata di contromisure: bloccare la comunicazione con i server di comando e controllo identificati, isolare i sistemi potenzialmente compromessi per prevenire la propagazione laterale, avviare il backup dei dati critici su sistemi sicuri, e simultaneamente raccogliere prove forensi per analisi successive.

Nella complessa area dell’analisi delle vulnerabilità, gli agenti AI offrono un approccio significativamente più sofisticato rispetto alle tradizionali scansioni di sicurezza. Questi sistemi non si limitano a identificare vulnerabilità note, ma utilizzano tecniche avanzate per comprendere come diverse vulnerabilità, apparentemente minori se considerate isolatamente, possano combinarsi creando percorsi di attacco complessi. Utilizzando modelli di ragionamento causale, questi agenti possono simulare scenari di attacco sofisticati, identificando catene di vulnerabilità che potrebbero essere sfruttate da attaccanti avanzati.

Gli agenti AI si stanno dimostrando particolarmente efficaci nelle attività di threat hunting, trasformando questo processo da reattivo a proattivo. Operando come “cacciatori digitali”, questi sistemi esplorano continuamente reti e sistemi alla ricerca di indicatori di compromissione che potrebbero essere sfuggiti ai sistemi di rilevamento tradizionali. Utilizzando tecniche di machine learning non supervisionato, possono identificare comportamenti anomali anche quando non corrispondono a pattern di attacco noti.

Nella critica area della sicurezza delle email, gli agenti AI hanno introdotto capacità che vanno ben oltre i tradizionali filtri antispam. Questi sistemi analizzano le comunicazioni in entrata attraverso molteplici dimensioni simultaneamente: esaminano l’autenticità del mittente verificando non solo gli header tecnici ma anche la coerenza con pattern comunicativi storici, analizzano il contenuto semantico per individuare tentativi di manipolazione e ingegneria sociale, verificano dinamicamente link e allegati in ambiente sandbox, e correlano queste informazioni con intelligence globale sulle minacce.

Le fondamenta tecnologiche degli Agenti AI nella cybersecurity

Il funzionamento efficace degli agenti AI nella cybersecurity si basa su un sofisticato insieme di tecnologie che ne abilitano le capacità cognitive e operative avanzate.

Al centro di questi sistemi troviamo i Large Language Models (LLMs), che forniscono la capacità fondamentale di comprensione e generazione del linguaggio naturale. Questi modelli, addestrati su vasti corpus di testi, permettono agli agenti di interpretare richieste complesse, analizzare contenuti testuali come email o codice, e generare risposte articolate e contestualizzate. Tuttavia, nella cybersecurity, i LLMs standard presentano limitazioni significative: non hanno accesso a informazioni in tempo reale sulle minacce emergenti e mancano della capacità di interagire direttamente con strumenti esterni. È qui che entra in gioco il concetto di Retrieval-Augmented Generation (RAG), fondamentale per superare queste limitazioni.

Nell’implementazione tradizionale di RAG, il sistema arricchisce le capacità del modello linguistico permettendogli di accedere a database esterni contenenti informazioni aggiornate. Ciò consente di fornire risposte basate su dati recenti senza necessità di riaddestrare costantemente il modello. Tuttavia, nell’approccio agentico alla cybersecurity, assistiamo a un’evoluzione significativa di questo concetto verso quello che possiamo definire “agentic RAG”. Mentre la RAG tradizionale si limita a recuperare informazioni su richiesta specifica seguendo pattern predefiniti, l’agentic RAG permette all’agente di formulare autonomamente strategie di ricerca, decidere quali fonti consultare in base al contesto, e persino concatenare diverse query per costruire un quadro informativo completo.

Questo livello avanzato di integrazione informativa si basa su architetture di orchestrazione sofisticate che consentono agli agenti di pianificare e coordinare l’uso di diversi strumenti esterni e fonti di dati. Queste architetture implementano modelli computazionali che permettono di definire flussi di lavoro complessi, dove l’output di uno strumento può influenzare dinamicamente la selezione e l’utilizzo di strumenti successivi. Questa capacità di “ragionamento procedurale” è ciò che distingue fondamentalmente gli agenti AI avanzati da semplici sistemi di risposta predefinita.

Un altro elemento tecnologico cruciale è rappresentato dai sistemi di memoria contestuale avanzata. Gli agenti AI efficaci non trattano ogni interazione come isolata, ma mantengono e aggiornano continuamente un modello del contesto operativo. Questa memoria può essere strutturata in diversi livelli: una memoria a breve termine per il contesto immediato dell’analisi in corso, una memoria episodica per situazioni e incidenti passati rilevanti, e una memoria semantica per conoscenze generali sulla sicurezza informatica.

Fondamentale per l’efficacia operativa degli agenti AI è anche l’integrazione con API specializzate per la cybersecurity. Queste interfacce permettono agli agenti di accedere a servizi esterni per l’analisi di file sospetti, informazioni su domini e indirizzi IP, database di vulnerabilità, e piattaforme di threat intelligence che aggregano informazioni su minacce attive. La capacità di interagire programmaticamente con questi servizi, interpretarne i risultati e integrarli in analisi più ampie è ciò che permette agli agenti AI di operare efficacemente nell’ecosistema complesso della cybersecurity moderna.

Vantaggi strategici e operativi

L’adozione di agenti AI autonomi in cybersecurity offre numerosi vantaggi strategici e operativi che stanno ridefinendo i paradigmi di difesa digitale nelle organizzazioni moderne.

Il monitoraggio continuo rappresenta uno dei vantaggi più immediatamente evidenti. Gli agenti AI operano ininterrottamente, 24 ore su 24, 7 giorni su 7, senza risentire della fatica cognitiva che inevitabilmente affligge gli analisti umani dopo lunghe ore di lavoro. Questa vigilanza costante elimina le vulnerabilità temporali che spesso vengono sfruttate dagli attaccanti, i quali tradizionalmente pianificano operazioni offensive durante notti, fine settimana o festività quando la supervisione umana è ridotta.

La velocità di risposta rappresenta un altro vantaggio cruciale in un panorama di minacce dove i tempi di reazione sono determinanti per contenere i danni. Gli agenti AI possono identificare anomalie, analizzare potenziali minacce e implementare contromisure in millisecondi, rispetto ai minuti o ore richiesti anche dal team umano più reattivo. Questa capacità di risposta quasi istantanea è particolarmente preziosa contro minacce come ransomware o worm ad alta velocità di propagazione, dove ogni secondo di ritardo può significare centinaia o migliaia di sistemi aggiuntivi compromessi.

La capacità di analisi avanzata degli agenti AI introduce un cambiamento qualitativo nella profondità e ampiezza del monitoraggio di sicurezza. Questi sistemi possono processare e correlare enormi volumi di dati provenienti da diverse fonti simultaneamente, identificando connessioni e pattern che potrebbero facilmente sfuggire agli analisti umani. Un singolo indicatore di compromissione potrebbe sembrare innocuo se considerato isolatamente, ma assumere un significato completamente diverso quando correlato con altri eventi distribuiti attraverso la rete.

L’adattabilità rappresenta una differenza fondamentale rispetto ai sistemi di sicurezza tradizionali. Mentre questi ultimi tendono a basarsi su regole statiche che devono essere aggiornate manualmente, gli agenti AI migliorano continuamente attraverso processi di apprendimento automatico. Ogni interazione con una minaccia, sia essa un falso positivo o un attacco reale, diventa un’opportunità di apprendimento, permettendo agli agenti di affinare le loro capacità di rilevamento e risposta nel tempo.

La personalizzazione delle strategie difensive rappresenta un ulteriore vantaggio significativo. Gli agenti AI non adottano un approccio standardizzato, ma sviluppano modelli di sicurezza altamente specializzati per ciascuna organizzazione. Analizzando il normale comportamento della rete, degli utenti e dei sistemi specifici di un’organizzazione, questi agenti costruiscono modelli comportamentali baseline molto dettagliati.

L’allocazione ottimizzata delle risorse umane rappresenta infine un vantaggio operativo fondamentale. Automatizzando attività ripetitive e ad alta intensità di dati, gli agenti AI liberano il tempo degli esperti di sicurezza umani, permettendo loro di concentrarsi su attività a più alto valore aggiunto che richiedono creatività, intuizione e giudizio strategico.

Sfide e considerazioni etiche nell’implementazione

Nonostante i numerosi vantaggi, l’implementazione di agenti AI autonomi nella cybersecurity presenta anche sfide significative e considerazioni etiche che richiedono un’attenta valutazione.

Le questioni etiche legate all’autonomia decisionale rappresentano una delle sfide più profonde. Quando un agente AI prende decisioni autonome in ambito di cybersecurity, chi è ultimamente responsabile delle conseguenze di tali decisioni? Se un agente isola erroneamente un sistema critico causando interruzioni operative, o al contrario, fallisce nel rilevare una minaccia significativa, come dovrebbero essere attribuite le responsabilità? È fondamentale stabilire framework etici chiari che definiscano i limiti dell’autonomia degli agenti AI e implementare meccanismi di governance che garantiscano supervisione umana appropriata per decisioni ad alto impatto.

Il problema dei falsi positivi rimane una sfida significativa anche per i sistemi AI avanzati. Gli agenti AI potrebbero identificare erroneamente attività legittime come potenziali minacce, portando a reazioni difensive non necessarie che possono interrompere operazioni aziendali critiche o causare perdite di produttività. Trovare il giusto equilibrio tra sensibilità al rilevamento e specificità è un compito complesso che richiede calibrazione continua.

Le preoccupazioni relative a privacy e protezione dei dati sono particolarmente acute quando si parla di agenti AI per la cybersecurity. Questi sistemi necessitano di accesso a vasti quantitativi di dati per operare efficacemente, inclusi log di rete, contenuti di email, comportamenti degli utenti e altre informazioni potenzialmente sensibili. Tale accesso solleva importanti questioni sulla privacy dei dipendenti e sulla conformità con normative come il GDPR in Europa o il CCPA in California.

Il rischio di dipendenza tecnologica rappresenta una considerazione strategica importante. Affidarsi eccessivamente agli agenti AI potrebbe portare a un’atrofia delle competenze umane in cybersecurity, creando vulnerabilità organizzative in caso di fallimento o limitazione dei sistemi automatizzati. Le organizzazioni dovrebbero mantenere un equilibrio sano tra automazione e capacità umane, assicurandosi che gli analisti continuino a sviluppare e mantenere le competenze fondamentali.

La trasparenza algoritmica e l’interpretabilità delle decisioni rappresentano un’altra sfida significativa. Molti sistemi AI avanzati operano come “scatole nere” le cui decisioni possono essere difficili da spiegare o giustificare. Questa opacità è problematica in contesti di cybersecurity, dove la capacità di comprendere e comunicare le ragioni di un alert o di una risposta automatizzata è fondamentale per la fiducia e l’efficacia operativa.

Il futuro degli Agenti AI nella cybersecurity

Guardando al futuro, possiamo anticipare diverse tendenze nell’evoluzione degli agenti AI per la cybersecurity.

La prossima generazione di difese cibernetiche probabilmente utilizzerà ecosistemi di agenti specializzati che collaborano tra loro in sistemi multi-agente sofisticati. Ad esempio, un agente potrebbe specializzarsi nell’analisi del traffico di rete, un altro nel monitoraggio degli endpoint, e un terzo nella risposta agli incidenti, tutti coordinati da un meta-agente o orchestratore che garantisce coerenza nelle strategie difensive.

Gli agenti AI saranno sempre più integrati con altre tecnologie emergenti, come blockchain per garantire l’integrità delle informazioni, quantum computing per analisi crittografiche avanzate, e Internet of Things per estendere il monitoraggio a dispositivi edge e sensori distribuiti nell’infrastruttura fisica.

Man mano che i modelli LLM e le tecniche di apprendimento avanzano, gli agenti AI evolveranno verso una vera intelligenza autonoma, sviluppando strategie innovative che potrebbero non essere state previste dai loro creatori umani. Questa evoluzione porterà a sistemi di difesa adattivi capaci di rispondere a classi di minacce completamente nuove con approcci creativi e non convenzionali.

Conclusione

Gli agenti AI autonomi rappresentano la nuova frontiera della cybersecurity, offrendo capacità di difesa proattive che superano significativamente i limiti dei sistemi tradizionali. Le organizzazioni che adottano questa tecnologia emergente potranno beneficiare di un livello di protezione senza precedenti, capace di contrastare efficacemente minacce sempre più sofisticate.

Tuttavia, è fondamentale un approccio equilibrato che consideri non solo i vantaggi tecnici, ma anche le implicazioni etiche, legali e organizzative. L’obiettivo non è sostituire completamente l’elemento umano, ma creare una sinergia efficace tra l’intelligenza artificiale e l’esperienza umana.

Nel futuro della cybersecurity, gli agenti AI non saranno semplici strumenti, ma veri e propri partner nella difesa digitale, in grado di anticipare, contrastare e neutralizzare minacce a velocità e con capacità che superano i limiti umani. L’adozione di queste tecnologie non è più una scelta, ma una necessità per organizzazioni che intendono mantenere un adeguato livello di sicurezza in un panorama di minacce in continua evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/agenti-ai-cybersecurity/


OSINT, Big Data e Fast Data: integrazione avanzata per la sicurezza e l’analisi

L’integrazione tra Big Data, Fast Data e OSINT (Open Source Intelligence) rappresenta un’importante evoluzione nell’approccio analitico e nell’ambito dell’intelligence, offrendo soluzioni avanzate per una gestione ottimale dell’informazione. La combinazione di queste tecnologie consente di ottenere insight tempestivi e approfonditi, fondamentali per decisioni strategiche più informate, mediante l’utilizzo di dati strutturati e non strutturati, elaborati in tempo reale e provenienti da fonti aperte.

Questo articolo costituisce il nono estratto dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy“, in cui esploriamo il ruolo cruciale e le potenzialità dell’integrazione dei dati per accrescere sia l’efficienza operativa sia la sicurezza in molteplici contesti.

L’integrazione di Big Data, Fast Data e OSINT per un’analisi completa e aggiornata

L’integrazione di Big Data, Fast Data e OSINT rappresenta un’avanzata frontiera nell’ambito dell’analisi dei dati e dell’intelligence. I Big Data offrono una vasta gamma di informazioni strutturate e non, che, se correttamente analizzate, possono rivelare pattern nascosti e tendenze emergenti.

Il valore del Fast Data per l’analisi in tempo reale

Il Fast Data, si concentra sulla velocità di elaborazione e sull’analisi in tempo reale, permettendo di agire rapidamente su informazioni in continuo cambiamento.

OSINT e l’integrazione con Big Data e Fast Data

L’OSINT (Open Source Intelligence) si avvale di fonti pubbliche per raccogliere dati che, una volta integrati con Big Data e Fast Data, possono fornire un quadro informativo completo e aggiornato. Questa sinergia permette di affrontare sfide complesse come la sicurezza informatica, l’analisi di mercato e la gestione delle emergenze, sfruttando al meglio le tecnologie disponibili e le metodologie di analisi più avanzate. La combinazione di queste tre discipline apre nuove possibilità per l’automazione e l’ottimizzazione dei processi decisionali, rendendo le organizzazioni più agili e reattive di fronte a scenari in rapida evoluzione.

Tecnologie OSINT avanzate: piattaforme GPT per un’elaborazione dei dati efficiente

Le piattaforme OSINT, riescono ad organizzare i dati in modo gerarchico e integrano un modello GPT per un’elaborazione più rapida e semplice di grandi quantità di dati. Gli utenti possono interagire con il modello GPT attraverso la comunicazione in linguaggio naturale con un agente virtuale per i comandi di elaborazione dei dati.

Sfide e soluzioni per l’elaborazione dei dati open source

Le indagini open source devono affrontare sfide come grandi volumi di dati e informazioni errate. Per risolvere questi problemi, è necessario uno strumento di elaborazione dei dati in tempo reale. Queste piattaforme OSINT integrano un modello GPT addestrato per apprendere dai dati, migliorando l’efficienza delle indagini open source[1]. Abbiamo valutato vari modelli di elaborazione del linguaggio naturale, concentrandoci sui vantaggi del preaddestramento, della messa a punto e dei modelli generativi nelle indagini open source.

I vantaggi del modello GPT per le indagini OSINT

I modelli GPT eccellono grazie al preaddestramento su dati di testo estesi, consentendo la messa a punto per compiti e domini specifici., offrendo agli investigatori un robusto strumento per l’analisi del testo. La natura generativa dei modelli GPT avvantaggia le indagini OSINT producendo testo simile a quello umano per estrarre informazioni e identificare modelli.

La messa a punto consente la personalizzazione in base a domini o argomenti specifici, aumentando la precisione e l’affidabilità e riducendo al contempo il tempo e lo sforzo nell’analisi dei dati. Il vantaggio risulta nella soluzione innovativa per le indagini open source incorporando un modello GPT per un’efficiente elaborazione delle informazioni. Il modello Davinci di OpenAI supera gli altri modelli valutati, migliorando l’efficienza dell’indagine e mantenendo l’accuratezza grammaticale. La scienza dei dati è il campo multidisciplinare che prevede l’estrazione di conoscenze e approfondimenti da dati strutturati e non strutturati utilizzando vari metodi, algoritmi e tecniche scientifiche.

Il ruolo fondamentale della scienza dei dati nell’OSINT

Nell’ambito dell’OSINT, la scienza dei dati svolge un ruolo fondamentale nel trasformare i dati grezzi in informazioni fruibili.
Per alcune aziende, l’utilizzo di database che forniscono report automatici con centinaia di dati tecnici potrebbe essere un’esperienza comune. Tuttavia, tali dati possono spesso essere schiaccianti e incomprensibili per i dirigenti o i gestori del rischio.

La corretta interpretazione dei dati deriva dall’implementazione della scienza dei dati da parte di esperti, garantendo un report leggibile dall’uomo che possa essere facilmente compreso e utilizzato per il processo decisionale strategico. Con OSINT, la scienza dei dati consente di filtrare, convalidare e correlare in modo accurato le informazioni provenienti da fonti diverse, fornendo una visione olistica dell’argomento in esame. Sfruttando la scienza dei dati, gli analisti OSINT possono identificare modelli, tendenze e anomalie che potrebbero essere cruciali per il processo decisionale. Inoltre, la scienza dei dati consente agli analisti di creare rappresentazioni visive di dati complessi, semplificando la comunicazione dei risultati alle parti interessate.

OSINT e AI: sinergia per il futuro dell’analisi dei dati

OSINT e AI sono due tendenze più popolari e conosciute della modernità. Questi due tipi di tecnologia sono probabilmente familiari a chiunque abbia una connessione Internet, soprattutto per coloro che sono utenti web attivi. Tuttavia, la maggior parte delle persone potrebbe fraintendere l’intera idea e il fenomeno di entrambe le soluzioni. Quindi, vorremmo discutere di tutti i vantaggi e le sfide dell’adozione di tecnologie come OSINT e AI, perché e quando dovresti usarle e come questa combinazione cambierà il futuro del nostro mondo. OSINT è l’acronimo di open-source intelligence.

Il nome parla da solo, il che significa che il principio fondamentale di OSINT è quello di raccogliere e analizzare dati, condivisi in fonti aperte come post sui social media, articoli di notizie o altre fonti pubbliche su Internet. Il tipo di dati, così come le loro specifiche, varia a seconda dell’obiettivo finale dell’utilizzo di questi dati. Ad esempio, può trattarsi di informazioni personali su un particolare individuo scritte in formato testo o di un file video di un determinato evento, catturato da una telecamera.

Per lo più, OSINT è diventato noto nel contesto dell’invasione russa su vasta scala dell’Ucraina, che ha influenzato in modo significativo il settore IT. Tuttavia, a dire il vero, OSINT era comunemente utilizzato da vari giornalisti e appassionati molto prima del 2022. Probabilmente uno degli eventi più significativi nel campo dell’analisi OSINT è l’indagine a tutti gli effetti sulla tragedia dell’MH17, eseguita dalla comunità di intelligence bellingcat[2].

Grazie a strumenti open-source per l’intelligence, gli analisti di Bellingcat sono riusciti a raccogliere diversi tipi di dati, relativi a questo tragico evento, per indagare e capire a chi dare la colpa in un attacco terroristico del genere. Avendo foto e video, postati da diversi passanti, gli investigatori sono riusciti a eseguire un’indagine su vasta scala, che ha incluso l’identificazione del particolare lanciamissili BUK, il suo percorso dalla Russia all’Ucraina e viceversa e l’identificazione delle persone che hanno preso parte all’attacco. OSINT è solo una metodologia, che definisce come far funzionare i big data, raccoglierli da fonti aperte e analizzarli.

I giornalisti sono stati tra i primi ad adottare con successo la pratica dell’OSINT per soddisfare le loro esigenze professionali. Tuttavia, oggi il contesto sta cambiando rapidamente e sempre più aziende stanno imparando l’OSINT e trovando modi per utilizzarlo per le proprie esigenze aziendali. Pertanto, è solo una questione di tempo prima che le aziende utilizzino OSINT su base giornaliera.

OSINT può diventare un potente strumento per un’ampia gamma di aziende specifiche del settore. Ad esempio, può portare valore al campo dell’e-commerce fornendo ulteriori modi di previsione delle vendite. Inoltre, la raccolta di grandi quantità di dati e la loro analisi possono aiutare a migliorare numerosi aspetti di qualsiasi prodotto aziendale. Ad esempio, può essere utilizzato per analizzare l’attuale contesto di mercato, apprendere preziose informazioni sui tuoi rivali, sulle differenze tra voi due, sui tuoi prodotti o servizi, ecc. In alternativa, puoi utilizzare le pratiche OSINT per creare un ritratto più dettagliato e accurato del tuo pubblico di destinazione, comprese le sue esigenze, età, posizione, ecc.

Alla fine, l’OSINT complessivo è una metodologia così ampia, che può essere utilizzata in innumerevoli scenari, in base alle tue esigenze e idee. Tuttavia, cambierà alcuni aspetti del business. Anche al giorno d’oggi, la maggior parte delle operazioni e delle strategie aziendali moderne dipendono fortemente dai dati di input e le decisioni più importanti sono guidate dai dati. Questo è il motivo per cui è difficile negare il fatto che tali strumenti e metodologie di raccolta e analisi dei dati, come le migliori pratiche OSINT, avranno un impatto sul futuro del processo decisionale basato sui dati.

L’importanza dell’OSINT per giornalismo e trasparenza

Come è stato detto prima, uno dei campi più importanti, in cui l’OSINT è già utilizzato regolarmente, è il giornalismo. Il motivo è estremamente semplice: con informazioni limitate o addirittura nulle, gli analisti possono effettuare indagini su vasta scala semplicemente raccogliendo e combinando diversi fatti pubblicati online e formulando i loro giudizi, sulla base dei risultati finali di tali combinazioni. Inoltre, c’è una varietà di organizzazioni che utilizzano l’OSINT per combattere la corruzione politica e portare maggiore trasparenza nella vita sociale, politica e imprenditoriale. Uno dei migliori esempi è YouControl, un sistema analitico e un database che raccoglie informazioni su quasi tutte le aziende ucraine, la loro attività, i beneficiari, ecc.[3]

Nel prossimo articolo affronteremo il tema dell’”Equilibrio tra uso ottimale delle risorse pubbliche e sicurezza dei dati”. Se sei interessato ad approfondire ulteriormente, ti invitiamo a scaricare gratuitamente il white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”, dove troverai una visione completa su come l’integrazione dei dati può portare vantaggi significativi in termini di sicurezza e innovazione.

Note e Biografia:

[1] Quarantotto Vittori, G. (2021). Review of AI-based marketing approaches.

[2] Pellegrini, F. Development of an e-commerce platform and web 2.0 services for a high-tech university spin-off.

[3] Raco, F. (2015). Formazione continua: motore per l’innovazione e la competitività. Paesaggio Urbano, 4, 45-47. Link in bibliografia.

Profilo Autore

É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.

Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.

È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/osint-big-fast-data/


Security Breach: conseguenze e profili di responsabilità

Il termine security breach (violazione della sicurezza) rappresenta uno degli scenari più complessi e critici che aziende e organizzazioni possano affrontare nel contesto attuale. Questa espressione si riferisce a qualsiasi episodio in cui un sistema di sicurezza viene compromesso, permettendo l’accesso non autorizzato a risorse, reti o strutture protette. La portata del concetto è vasta e può includere sia intrusioni fisiche che attacchi informatici, con conseguenze devastanti a livello economico, operativo e reputazionale.

La natura del security breach

Un security breach si verifica nello specifico quando un individuo o un’entità non autorizzata riesce a ottenere accesso a risorse riservate, violando i meccanismi di protezione implementati. A differenza del data breach, che implica specificamente l’accesso non autorizzato e la sottrazione di dati sensibili, il security breach è un concetto più ampio, comprendendo ogni compromissione del perimetro di sicurezza. Si tratta di azioni intenzionali mirate a causare incidenti di sicurezza con l’obiettivo di danneggiare i sistemi di elaborazione e compromettere le informazioni, potendo includere eventualmente anche i dati personali. Lo scopo di tali attacchi è consentire ai criminal hacker, cosiddetti “pirati informatici”, di ottenere un guadagno, un profitto illecito.

Un esempio concreto è rappresentato dai casi in cui si riesce a sabotare un sistema informatico aziendale, compromettendone il funzionamento, per perseguire diversi fini come:

  • Avvantaggiare la concorrenza danneggiando l’operatività dell’azienda bersaglio;
  • Sottrarre dati sensibili con l’intento di ricattare l’organizzazione o ottenere guadagni economici;
  • Compiere azioni dimostrative per scopi terroristici o per ottenere visibilità mediatica.

In generale, gli attacchi informatici riusciti portano quasi sempre a incidenti significativi e possono causare data breach, sebbene queste violazioni possano anche verificarsi indipendentemente dalla riuscita di un attacco mirato.

La consapevolezza riguardo ai danni che un incidente informatico può causare è però ancora piuttosto scarsa, anche tra le imprese. Solo da poco si sta iniziando a comprendere l’importanza di una solida sicurezza informatica, con interventi sulle infrastrutture di rete e l’adozione di misure adeguate a salvaguardare i sistemi IT aziendali.

Certo è che, il fattore “smart working” ha con tutta evidenza, indebolito una volta di più le misure tecniche favorendo invece i criminali.

Analisi delle principali tipologie di security breach

Le violazioni della sicurezza possono essere classificate in diverse categorie, ciascuna caratterizzata da modalità di attacco differenti. Le violazioni della sicurezza fisica riguardano l’accesso non autorizzato a edifici, data center o uffici aziendali. Tali intrusioni possono avvenire mediante sottrazione di dispositivi hardware contenenti informazioni sensibili, accesso a strutture riservate attraverso tecniche come il tailgating o persino attacchi diretti volti a danneggiare infrastrutture critiche.

Sul fronte logico, le violazioni possono manifestarsi tramite il superamento dei firewall aziendali o lo sfruttamento di vulnerabilità nei sistemi di rete e nelle applicazioni software. Gli endpoint, come computer e dispositivi mobili, spesso rappresentano punti deboli sfruttabili dai cybercriminali. In molti casi, gli attacchi informatici mirano alla manipolazione del fattore umano, come i dipendenti, attraverso tecniche di social engineering, come phishing e pretexting, inducendo le vittime a rivelare credenziali di accesso o informazioni riservate. In questi casi, le aziende possono adottare misure disciplinari nei confronti dei dipendenti coinvolti, ma devono anche dimostrare di aver fornito una formazione adeguata e di aver implementato politiche di sicurezza efficaci.

L’ingegneria sociale è appunto l’atto di manipolare psicologicamente le persone inducendole a compromettere involontariamente la propria sicurezza informatica.

I metodi di attacco utilizzati nei security breach sono numerosi e complessi. Gli attacchi basati sullo sfruttamento di vulnerabilità tecniche, come exploit zero-day o sistemi non aggiornati, sono tra i più diffusi. Alcuni attacchi sfruttano credenziali compromesse per ottenere accesso illecito, attraverso tecniche come il brute force o il credential stuffing. Le minacce avanzate, come gli Advanced Persistent Threats (APT), sono spesso sponsorizzate da stati nazionali e possono persistere per lunghi periodi all’interno delle reti compromesse, causando danni significativi.

Strategie di prevenzione e difesa

La prevenzione dei security breach richiede quindi un approccio integrato e multilivello. Le aziende possono limitare il rischio di attacchi informatici adottando strategie e soluzioni di cybersecurity efficaci. La cybersecurity consiste nell’insieme di misure destinate a proteggere sistemi critici e dati sensibili da minacce digitali, utilizzando una combinazione di tecnologie avanzate, competenze umane e procedure operative ben definite. Molte organizzazioni implementano una strategia di gestione delle minacce per identificare e proteggere gli asset e le risorse più importanti. Da un punto di vista tecnico, è fondamentale mantenere aggiornati i sistemi, implementare soluzioni di crittografia robuste e segmentare adeguatamente la rete aziendale. Gli approcci organizzativi includono la formazione continua del personale, la definizione di policy di sicurezza stringenti e l’esecuzione di test di penetrazione regolari. Infine, l’adozione di framework di governance riconosciuti, come il NIST Cybersecurity Framework o la norma ISO/IEC 27001, può fornire una guida strutturata per mitigare i rischi.

Casi emblematici di security breach

L’attacco subito da Equifax nel 2017 è uno degli esempi più emblematici di security breach. Gli aggressori sfruttarono una vulnerabilità non patchata per accedere ai dati sensibili di oltre 147 milioni di persone, con conseguenze legali e di immagine devastanti per l’azienda. Un altro caso rilevante è l’operazione Stuxnet del 2010, che vide un sofisticato malware progettato per sabotare le centrifughe dell’impianto nucleare iraniano di Natanz. Questo esempio dimostra come un security breach possa compromettere infrastrutture critiche senza necessariamente sottrarre dati sensibili. Con riferimento invece al nostro paese, si ricorda l’attacco informatico alla Regione Lazio, che ha catturato l’attenzione dei media nazionali, diventando un caso di rilievo a livello nazionale. A mesi di distanza dall’incidente, molti dettagli rimangono poco chiari per l’opinione pubblica, probabilmente anche per ragioni strategiche.

Secondo le ricostruzioni più recenti, l’attacco sarebbe partito da un computer utilizzato in smart working da un dipendente di un fornitore esterno. Attraverso questo dispositivo compromesso, un malware si sarebbe diffuso all’interno della rete informatica della Regione Lazio, compromettendo tutti i sistemi accessibili, compresi quelli sanitari e le copie di backup ospitate su ambienti Cloud.

Si è trattato di un ransomware, un software malevolo progettato per cifrare i dati e richiedere un riscatto in cambio della chiave di decrittazione. L’infezione sarebbe avvenuta tramite una e-mail di phishing, tecnica che induce gli utenti a compiere azioni non sicure, come cliccare su link malevoli o scaricare allegati infetti.

Paradigmi di attribuzione della responsabilità nei security breach

Attribuire la responsabilità in caso di security breach è un processo complesso che coinvolge considerazioni legali, tecniche e organizzative. La determinazione di “chi è responsabile” dipende da vari fattori, tra cui la natura della violazione, il contesto normativo applicabile e la struttura interna dell’organizzazione coinvolta. L’ attribuzione degli attacchi informatici è infatti da sempre ritenuta una delle sfide cyber forensi più complesse da affrontare dopo incident di particolare impatto: le prove digitali per poter identificare i criminali informatici o il loro paese di origine vengono offuscate volontariamente dagli autori dell’attacco e rese di difficile interpretazione.

Tuttavia, va detto che la responsabilità può estendersi anche a singoli individui all’interno dell’organizzazione, come i Chief Information Security Officer (CISO), gli amministratori di sistema e i responsabili IT. Questi ruoli hanno il compito di implementare e supervisionare le politiche di sicurezza e possono essere ritenuti personalmente responsabili in caso di negligenza grave o condotta dolosa.

Responsabilità dei fornitori e terze parti

La crescente complessità delle supply chain digitali implica che spesso le risorse, le reti siano gestite anche da fornitori esterni e partner commerciali. In caso di violazione derivante da una vulnerabilità della supply chain, la responsabilità può essere condivisa tra l’azienda principale e i fornitori coinvolti, in base agli accordi contrattuali e ai livelli di servizio (SLA) stabiliti.

  • Responsabilità contrattuale: quando il fornitore non rispetta i requisiti di sicurezza stabiliti nel contratto.
  • Responsabilità extracontrattuale: quando la negligenza del fornitore causa danni ai dati o al prestigio dell’azienda principale.

Approccio basato sul rischio

Sempre più spesso, l’attribuzione della responsabilità segue un approccio basato sul rischio. Questo significa che le aziende devono dimostrare di aver effettuato una valutazione del rischio adeguata, identificando le principali minacce alla sicurezza e adottando controlli proporzionati per mitigare tali rischi. In mancanza di queste misure, la responsabilità può essere attribuita in misura maggiore, sia a livello aziendale che individuale.

In sintesi, la responsabilità nei security breach è distribuita su più livelli e coinvolge tutti gli attori della catena del valore digitale. La chiave per ridurre il rischio legale risiede nell’adozione di politiche di sicurezza solide, nella formazione continua e nella collaborazione attiva con partner e fornitori per garantire un elevato livello di protezione.

Metriche sanzionatorie nella non-Compliance

Le sanzioni per la non conformità ai regolamenti sulla sicurezza dei sistemi possono variare notevolmente in base alla giurisdizione e alla gravità della violazione. Il GDPR, ad esempio, prevede multe che possono raggiungere il 4% del fatturato globale annuo dell’azienda o fino a 20 milioni di euro, a seconda di quale importo sia maggiore, nel caso di un security breach che abbia comportato la violazione di dati sensibili (data breach).

Oltre alle sanzioni pecuniarie, le conseguenze di un security breach si riflettono su più livelli. Da un punto di vista economico, le aziende colpite possono essere chiamate ad affrontare costi elevati per la mitigazione dell’incidente, comprese indagini forensi, ripristino dei sistemi e multe legate alla violazione di normative come il GDPR. A livello reputazionale, la perdita di fiducia da parte dei clienti e degli stakeholder può compromettere la credibilità dell’azienda. Inoltre, le conseguenze operative possono includere l’interruzione dei servizi, la perdita di produttività e l’impatto negativo sulle operazioni aziendali.

La non compliance può anche portare a richieste di risarcimento danni da parte degli individui i cui dati personali o asset sono stati compromessi nell’ambito della violazione, aumentando ulteriormente i costi a carico dell’azienda coinvolta.

Protocolli di incident response e rimedi giuridici

Un’adeguata gestione degli attacchi di sicurezza è quindi fondamentale per mitigare le conseguenze di un breach e ridurre i rischi legali. L’Incident Response (IR) è l’attività di intervento rapido e strutturato dopo che si è verificato un attacco informatico che ha compromesso la sicurezza di un sistema informatico. Le organizzazioni possono anche adottare misure per garantire una risposta adeguata agli attacchi informatici in corso e ad altri eventi di sicurezza informatica. I protocolli di incident response generalmente seguono una serie di fasi strutturate:

  1. Preparazione: Identificazione dei rischi, formazione del personale e implementazione di piani di risposta. Sviluppo e implementazione di politiche, procedure e strumenti per la gestione degli incidenti.
  2. Rilevamento e analisi: Identificazione tempestiva dell’incidente, valutazione del perimetro della violazione e raccolta di prove. Questa fase include il monitoraggio continuo dei sistemi per individuare attività sospette e la definizione dei criteri per la classificazione degli incidenti.
  3. Contenimento e mitigazione: Limitazione dell’impatto del breach e protezione di dati e informazioni. Il contenimento può essere di breve termine (per fermare immediatamente l’attacco) o di lungo termine (per stabilizzare i sistemi).
  4. Ripristino e recupero: Ripristino delle normali operazioni aziendali e verifica dell’efficacia delle misure adottate. Include il monitoraggio continuo per garantire che il sistema sia stato completamente ripulito e che non ci siano ulteriori compromissioni.
  5. Revisione post-incidente: Analisi delle cause, aggiornamento delle policy di sicurezza e miglioramento continuo. Questa fase include la revisione delle procedure di risposta e l’aggiornamento dei piani di sicurezza.

Dal punto di vista giuridico, la tempestività nella notifica del breach alle autorità competenti e agli individui interessati può ridurre le conseguenze sanzionatorie e legali. In particolare, il d.l. 105/2019, convertito con modifiche dalla l. 133/2019, è stato approvato in risposta a una situazione di necessità e urgenza dovuta ad attacchi informatici che hanno colpito le reti di diversi Paesi europei. Questo decreto ha introdotto il cosiddetto “perimetro di sicurezza nazionale cibernetica” e ha stabilito l’obbligo, per enti pubblici e privati di rilevanza strategica per la sicurezza nazionale, di notificare eventuali “incidenti con impatto su reti, sistemi informativi e servizi informatici” (art. 1, commi 1 e 3, d.l. 105/2019).

La procedura di segnalazione prevede che gli enti coinvolti informino il Computer Security Incident Response Team (CSIRT), istituito in Italia presso l’Agenzia per la cybersicurezza nazionale (ACN). Successivamente, il CSIRT trasmette tempestivamente la segnalazione al Dipartimento delle informazioni per la sicurezza, che la inoltra all’organo del Ministero dell’interno responsabile della sicurezza delle telecomunicazioni e alla Presidenza del Consiglio dei ministri, se il soggetto segnalante è pubblico o rientra nell’art. 29 del d.lgs. 82/2005, oppure al Ministero dello sviluppo economico se il segnalante è privato.

Secondo quanto previsto dal decreto, la mancata comunicazione degli incidenti, salvo che non costituisca reato, comporta una sanzione amministrativa pecuniaria che varia da 250.000 a 1.500.000 euro (art. 1, comma 9, d.l. 105/2019).

Infine, nel gennaio 2024, il Consiglio dei ministri ha definito uno schema di disegno di legge intitolato “disposizioni in materia di reati informatici e di rafforzamento della cybersicurezza nazionale“, successivamente presentato ufficialmente alla Camera il 16 febbraio 2024.

Il testo si articola in due parti principali: il Capo I introduce norme per potenziare la cybersicurezza e la resilienza delle pubbliche amministrazioni, oltre a regolamentare i contratti pubblici relativi a beni e servizi informatici collegati a interessi strategici nazionali. Il Capo II, invece, mira a prevenire e contrastare i reati informatici, aumentando le pene e le sanzioni previste dal d.lgs. 231/2001 per i reati legati al settore, oltre a definire il coordinamento delle azioni in caso di attacchi informatici.

In merito agli obblighi di segnalazione, l’art. 1 del DDL stabilisce che le pubbliche amministrazioni, le regioni, le province autonome, i comuni con oltre 100.000 abitanti o capoluogo di regione, le società di trasporto pubblico urbano con un bacino di utenza di almeno 100.000 abitanti, le aziende sanitarie locali e le società in house debbano notificare eventuali incidenti informatici che colpiscano reti, sistemi informativi e servizi digitali. Questa norma estende gli obblighi di segnalazione già previsti dal d.l. 105/2019 per gli enti pubblici e privati operanti in settori considerati “essenziali” per lo Stato.

La procedura di segnalazione prevede due fasi: una comunicazione iniziale entro 24 ore dalla scoperta dell’evento critico e una seconda notifica entro 72 ore. Entrambe le comunicazioni devono essere inviate all’Agenzia per la cybersicurezza nazionale.

In caso di mancata osservanza degli obblighi di notifica, sono previste sanzioni amministrative comprese tra 25.000 e 125.000 euro, ispezioni da parte dell’Agenzia e responsabilità disciplinare e contabile per i dipendenti coinvolti.

Digital Forensics nei procedimenti legali

La digital forensics (DF) è la disciplina che si occupa della raccolta, conservazione, analisi e presentazione delle evidenze digitali in modo forense. Questa gioca un ruolo cruciale nella fase di investigazione di un security breach. La digital forensics consente quindi di identificare i responsabili e valutare l’entità della violazione.

L’analisi forense può includere:

  • Raccolta delle prove: acquisizione di dati e informazioni senza alterazioni, garantendo la validità giuridica delle informazioni. Questo processo è condotto seguendo rigorosi standard forensi per garantire l’integrità delle evidenze.
  • Analisi tecnica: identificazione delle vulnerabilità sfruttate, dei percorsi di attacco e delle modalità di estrazione dei dati. Questo può includere l’analisi dei log di sistema, dei file e delle comunicazioni di rete.
  • Conservazione delle Prove: archiviazione sicura delle prove digitali per preservarne l’integrità e garantire che siano ammissibili in tribunale.
  • Documentazione: registrazione accurata delle attività svolte per garantire la trasparenza nei procedimenti legali. Questi rapporti possono essere utilizzati in contesti legali e per la comunicazione interna.

La validità delle prove digitali è spesso messa in discussione nei tribunali, rendendo essenziale l’aderenza a standard riconosciuti come il NIST SP 800-86 negli Stati Uniti o la ISO/IEC 27037 a livello internazionale.

Conclusioni e prospettive future

Nel contesto odierno, caratterizzato da un’elevata dipendenza tecnologica e dalla crescente complessità delle infrastrutture informatiche, il rischio di security breach è sempre in costante aumento. Le aziende devono quindi adottare un approccio proattivo alla sicurezza, combinando soluzioni tecnologiche avanzate con una cultura aziendale attenta alla prevenzione e alla formazione. La gestione efficace di un security breach non si limita alla risposta immediata, ma richiede un’analisi post-incidente e un miglioramento continuo delle strategie di difesa.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-breach-conseguenze-e-profili-di-responsabilita/


Cyber Mafia: dal Crimine Tradizionale alla Criminalità Digitale

La cyber mafia rappresenta un’evoluzione fondamentale nel panorama criminale contemporaneo, delineando un fenomeno ibrido che sintetizza elementi tradizionali delle organizzazioni mafiose classiche con le potenzialità offerte dal dominio digitale. Questo concetto identifica un complesso ecosistema criminale formato da organizzazioni strutturate che hanno integrato in modo sistematico e strategico gli strumenti informatici e le tecnologie digitali all’interno del proprio modello operativo.

Come ha sottolineato il Procuratore Nazionale Antimafia e Antiterrorismo, Giovanni Melillo:

“sono le tecnologie digitali il cardine organizzativo delle reti criminali, non solo delle reti mafiose. Esse rappresentano un moltiplicatore della capacità operativa delle reti criminali. In generale le organizzazioni criminali mafiose vivono nel cyberspace e lo piegano a fini più diversi”.

Come evidenziato nel rapporto Cyber Organized Crime della Fondazione Magna Grecia (2024), è necessario distinguere tra il cybercrime generico e il cyber organized crime. Il primo comprende le attività criminali caratterizzate dall’utilizzo di componenti tecnologiche informatiche per fini illeciti individuali o di piccoli gruppi non strutturati, mentre il secondo rappresenta un’attività criminale coordinata, svolta in modo strutturato con l’ausilio di tecnologie informatiche da parte di soggetti appartenenti al crimine organizzato, con obiettivi strategici multilivello che trascendono il semplice guadagno immediato.

L’integrazione delle tecnologie digitali nell’arsenale operativo delle mafie non è avvenuta in modo casuale né superficiale, ma risponde a precisi obiettivi strategici: la perpetrazione di attività criminali attraverso il mezzo informatico, l’espansione del concetto tradizionale di controllo territoriale verso la dimensione immateriale del cyberspazio, e l’ottimizzazione della redditività delle operazioni illecite. Si tratta dunque di una trasformazione profonda che non sostituisce ma piuttosto amplifica e potenzia i modelli criminali preesistenti.

Caratteristiche distintive della cyber mafia

Ciò che distingue in modo netto la cyber mafia dai cybercriminali “indipendenti” o dai gruppi hacker tradizionali è la persistenza di una struttura organizzativa fortemente gerarchizzata, caratterizzata da precisi rapporti di subordinazione, rituali di affiliazione e codici comportamentali rigidamente definiti. Questi elementi, tipici delle organizzazioni mafiose storiche, vengono trasferiti nell’ambiente digitale creando una forma di criminalità particolarmente resiliente e adattiva.

Come sottolinea Antonio Nicaso, coordinatore del Cybrec (Cybercrime Research Center):

“le mafie non sono avulse dal tessuto sociale ed economico; esse ne sono parte integrante e utilizzano metodologie e sistemi sempre più evoluti per ramificarsi in ogni settore dell’economia, in cui investono l’enorme liquidità di cui dispongono grazie a varie e proficue attività illecite”.

Un ulteriore elemento distintivo è rappresentato dalla continuità operativa tra mondo fisico e virtuale. Le cyber mafie non abbandonano il controllo del territorio fisico, le estorsioni tradizionali o il traffico materiale di stupefacenti, ma affiancano a queste attività storiche nuove operazioni nel dominio digitale, creando sinergie operative prima impossibili. Questa natura ibrida consente loro di sfruttare le vulnerabilità di entrambi gli ambienti e di modulare la propria presenza in base alle opportunità e ai rischi contingenti.

Vantaggi strategici del cyberspazio per le organizzazioni criminali

L’adozione del cyberspazio come arena operativa offre alle organizzazioni criminali vantaggi strategici che sarebbe miope sottovalutare. In primo luogo, le operazioni digitali consentono un significativo innalzamento del livello di anonimato e una drastica riduzione dell’esposizione fisica dei membri dell’organizzazione. La possibilità di operare attraverso identità virtuali, sistemi di comunicazione criptati e reti anonimizzate riduce drasticamente il rischio di identificazione e cattura dei membri dell’organizzazione, permettendo anche ai vertici delle famiglie mafiose di mantenere un controllo diretto sulle operazioni senza esporsi ai tradizionali rischi di sorveglianza fisica.

La dimensione intrinsecamente transnazionale di Internet rappresenta un secondo vantaggio strategico fondamentale. Se le organizzazioni criminali tradizionali hanno sempre dovuto confrontarsi con i limiti geografici e le complessità logistiche dell’espansione internazionale, il cyberspazio elimina virtualmente i confini nazionali, consentendo operazioni simultanee su scala globale con costi operativi marginali. Una cyber mafia può, nella stessa giornata e con lo stesso team operativo, colpire obiettivi in continenti diversi, sfruttare vulnerabilità in sistemi informatici distribuiti globalmente e riciclare proventi illeciti attraverso giurisdizioni multiple, il tutto senza necessità di spostamenti fisici o complesse operazioni logistiche.

Sotto il profilo economico, i crimini informatici presentano un rapporto tra rischio e rendimento particolarmente favorevole rispetto alle attività criminali tradizionali. Un singolo attacco ransomware ben strutturato può generare profitti equivalenti a mesi di estorsioni fisiche, con un livello di esposizione personale drasticamente ridotto. Allo stesso modo, le frodi finanziarie digitali possono raggiungere volumi e capillarità impensabili per le metodologie fraudolente tradizionali, mentre il riciclaggio attraverso criptovalute e finanza digitale offre possibilità di occultamento dei capitali prima inaccessibili.

Infine, le indagini sui crimini informatici presentano complessità tecniche, giuridiche e procedurali che costituiscono un ulteriore vantaggio per le organizzazioni criminali. La volatilità delle prove digitali, la complessità delle tecniche di attribuzione degli attacchi, le difficoltà nella cooperazione internazionale e la frequente carenza di competenze tecniche specialistiche nelle forze dell’ordine creano un ambiente in cui l’impunità è statisticamente più probabile rispetto ai crimini tradizionali. Questo scenario è ulteriormente complicato dalla rapida evoluzione tecnologica, che consente alle organizzazioni criminali di adottare innovazioni offensive prima che le controparti investigative abbiano sviluppato adeguate contromisure.

Architettura organizzativa e struttura operativa della cyber mafia

La struttura organizzativa delle cyber mafie rappresenta un affascinante esempio di adattamento evolutivo, in cui meccanismi ancestrali di organizzazione criminale si fondono con paradigmi operativi propri dell’era digitale. Questa ibridazione non è casuale né improvvisata, ma il risultato di un processo adattivo in cui le organizzazioni mafiose tradizionali hanno progressivamente incorporato elementi strutturali e operativi adeguati al cyberspazio, mantenendo al contempo i propri fondamenti identitari e gerarchici.

Al vertice di queste organizzazioni ibride si colloca invariabilmente una leadership strategica composta prevalentemente da membri anziani e di alto rango dell’organizzazione mafiosa tradizionale. Questi “veterani” del crimine organizzato, pur non possedendo necessariamente competenze tecniche avanzate, mantengono il controllo delle decisioni strategiche, dell’allocazione delle risorse e della gestione dei conflitti interni. La loro autorità deriva da fattori tradizionali come il carisma personale, la storia criminale individuale e familiare, e il rispetto acquisito all’interno dell’organizzazione attraverso anni di attività. Questa leadership conserva e perpetua i riti, i codici comportamentali e i meccanismi decisionali propri delle organizzazioni mafiose classiche, garantendo una continuità culturale che rappresenta un elemento fondamentale di coesione interna.

Immediatamente subordinato al nucleo dirigenziale, si colloca un livello intermedio composto da divisioni altamente specializzate che costituiscono il vero motore operativo delle attività cyber-criminali. Queste divisioni, strutturate secondo competenze tecniche specifiche, includono hacker offensivi specializzati in diverse tecniche di attacco, esperti di sicurezza informatica dediti alla protezione dell’infrastruttura digitale dell’organizzazione, programmatori focalizzati sullo sviluppo di strumenti software dedicati, analisti finanziari esperti in criptovalute e sistemi di pagamento digitali, e specialisti in social engineering e manipolazione psicologica. Ogni divisione opera con un elevato grado di autonomia tattica, pur rimanendo subordinata agli obiettivi strategici definiti dal vertice dell’organizzazione.

Una caratteristica distintiva delle cyber mafie rispetto alle organizzazioni criminali tradizionali è il massiccio ricorso a reti di collaboratori esterni, non formalmente affiliati all’organizzazione ma reclutati nel mercato nero informatico sulla base di competenze specifiche necessarie per particolari operazioni. Questi “specialisti a contratto” possono includere programmatori esperti in linguaggi specifici, amministratori di sistemi con accesso privilegiato a infrastrutture sensibili, esperti di sicurezza informatica con conoscenza di vulnerabilità zero-day, o broker nel mercato delle criptovalute capaci di facilitare complesse operazioni di riciclaggio. Tale rete di collaborazione esterna consente alle cyber mafie di accedere a competenze specialistiche senza la necessità di un reclutamento formale, mantenendo una struttura core relativamente snella ma espandibile rapidamente in base alle esigenze operative.

L’aspetto geografico dell’organizzazione rappresenta un ulteriore elemento di innovazione: le cyber mafie tendono a strutturarsi in cellule operative semi-autonome strategicamente dislocate in diversi paesi, creando una rete transnazionale che sfrutta le specificità legislative, tecnologiche e socioeconomiche di ciascuna giurisdizione. Alcune cellule possono essere dedicate all’amministrazione dell’infrastruttura tecnica, altre alla gestione delle criptovalute, altre ancora all’esecuzione materiale di attacchi o al riciclaggio di denaro. Questa distribuzione geografica non solo complica enormemente le attività investigative, frammentandole attraverso molteplici giurisdizioni, ma consente anche una continuità operativa 24/7 e una resilienza strutturale che rende l’organizzazione particolarmente resistente agli interventi repressivi.

L’infrastruttura comunicativa delle cyber mafie rappresenta forse l’elemento tecnologicamente più avanzato della loro organizzazione. Sistemi di comunicazione criptati end-to-end, protocolli di sicurezza operativa paragonabili a quelli di agenzie di intelligence, meccanismi di compartimentazione delle informazioni, e procedure di autenticazione multi-fattore costituiscono lo scheletro tecnologico che garantisce la sicurezza e l’efficienza delle operazioni. Questi sistemi sono frequentemente sottoposti a revisione e aggiornamento per evitare vulnerabilità e anticipare le capacità investigative delle autorità.

Il modello italiano: una metamorfosi “camaleontica”

Le mafie italiane, con la loro secolare tradizione di adattamento e resilienza, hanno sviluppato un approccio distintivo alla criminalità informatica che la Direzione Investigativa Antimafia ha efficacemente definito “camaleontico”. Questa capacità di trasformazione e adattamento ai mutevoli scenari dell’economia regionale, nazionale ed estera rappresenta una caratteristica fondamentale dell’evoluzione delle mafie italiane verso il dominio digitale.

Nella seconda relazione semestrale del 2023, la DIA ha messo in risalto la “sussistenza di un legame crescente tra la contraffazione on line ed altri reati, tra i quali spiccano quelli cyber e finanziari, tale da rendere sempre più necessario l’approccio multidisciplinare finalizzato al contrasto delle nuove, emergenti espressioni criminali“. Inoltre, è stato evidenziato come “altri ambiti che sono divenuti mezzi di finanziamento molto redditizi per la malavita sono il settore del cybercrime con particolare riferimento al gioco d’azzardo e delle scommesse, la produzione e la commercializzazione dei beni contraffatti, opere d’arte e altri beni culturali, e di carburanti e prodotti energetici“.

Un elemento cardine di questa evoluzione è rappresentato dall’integrazione sinergica tra attività criminali tradizionali e nuove operazioni digitali. Come sottolinea il rapporto Cyber Organized Crime della Fondazione Magna Grecia, “le mafie non costituiscono un’entità distinta dal resto del tessuto sociale ed economico, ma piuttosto si infiltrano attraverso un processo di osmosi che tende a normalizzarle“.

Diversamente da altre organizzazioni criminali che hanno abbandonato le attività storiche per concentrarsi esclusivamente sul cybercrimine, le mafie italiane hanno sviluppato un modello ibrido in cui il controllo del territorio fisico, le estorsioni, l’usura e il traffico di stupefacenti tradizionali coesistono e si supportano reciprocamente con le operazioni digitali. Questa integrazione si manifesta in particolare nell’infiltrazione sistematica negli ambienti affaristico-imprenditoriali, dove i capitali illeciti generati da attività cyber-criminali vengono reinvestiti in imprese legittime, creando un circolo virtuoso di riciclaggio e generazione di nuove opportunità criminali.

La collaborazione con esperti esterni rappresenta un secondo tratto distintivo dell’approccio italiano. Piuttosto che sviluppare internamente tutte le competenze necessarie, processo che richiederebbe tempo e risorse significative, le mafie italiane hanno optato per un modello di outsourcing selettivo, reclutando specialisti informatici principalmente dall’Europa dell’Est e dalla Russia. Questa strategia consente di accedere rapidamente a competenze tecniche avanzate già consolidate, mantenendo al contempo un controllo stretto sulle operazioni attraverso i membri affiliati dell’organizzazione. La preferenza per esperti provenienti dall’Europa orientale non è casuale, ma riflette sia la disponibilità di competenze tecniche elevate a costi relativamente contenuti, sia l’esistenza di reti criminali preesistenti che facilitano il reclutamento e la gestione di questi collaboratori esterni.

Particolarmente sofisticato è l’utilizzo di aziende legali come copertura per le attività cyber-criminali. Le mafie italiane hanno sviluppato una spiccata capacità di creare ex novo o infiltrarsi in società informatiche e di telecomunicazioni legittime, utilizzandole sia come facciata per le operazioni illegali, sia come strumento per l’accesso privilegiato a infrastrutture e dati sensibili. Questo approccio dual-purpose consente di generare flussi di reddito legali che facilitano il riciclaggio, di acquisire credibilità nel settore tecnologico, e di posizionarsi strategicamente in ecosistemi digitali rilevanti. Le società di consulenza IT, le aziende di sviluppo software, i fornitori di servizi cloud e le agenzie di marketing digitale rappresentano i target preferenziali per queste operazioni di infiltrazione o creazione.

Un aspetto particolarmente interessante dell’evoluzione delle mafie italiane riguarda lo sfruttamento delle competenze generazionali. Le organizzazioni mafiose tradizionali hanno progressivamente incorporato giovani membri con elevata alfabetizzazione digitale, spesso discendenti di famiglie già affiliate, creando un ponte generazionale che consente il trasferimento dei valori e dei codici comportamentali tradizionali insieme all’acquisizione di competenze tecniche moderne. Questi “nativi digitali mafiosi” rappresentano l’avanguardia della trasformazione, introducendo nuove metodologie operative pur rimanendo ancorati alla cultura e alle strutture di potere tradizionali. La loro duplice competenza, sia nei codici culturali mafiosi che nei linguaggi tecnologici contemporanei, li rende particolarmente preziosi e influenti all’interno delle organizzazioni.

Principali attività criminali nel cyberspazio

Riciclaggio digitale e criptovalute

Le mafie hanno rapidamente compreso il potenziale delle criptovalute e delle piattaforme finanziarie digitali per occultare e riciclare i proventi delle attività illecite. Come evidenzia la relazione dei servizi segreti sulla politica dell’informazione per la sicurezza del 2025, è emersa una crescente rilevanza della metodologia di trasferimento di risorse finanziarie alternative agli ordinari circuiti bancari e finanziari.

In particolare, le evidenze informative e le più recenti operazioni di contrasto investigativo hanno rivelato l’uso diffuso di strumenti quali il money muling, l’hawala per eludere i tradizionali canali bancari e le valute virtuali, testimoniando la capacità delle organizzazioni criminali di adattarsi ai mutamenti tecnologici e di sfruttare nuove opportunità di business legate all’intelligenza artificiale, ai crypto asset e al deep e dark web

Un fenomeno emblematico dell’evoluzione delle strategie di riciclaggio è rappresentato dai cosiddetti “Mafia Bond”, emersi nel 2020 grazie a un’inchiesta del Financial Times. Questi titoli rappresentano obbligazioni derivanti da debiti commerciali garantiti dallo Stato, in particolare crediti verso la sanità pubblica di imprese legate alla ‘ndrangheta, che sono stati trasformati in obbligazioni (cartolarizzati) per poi finire in portafoglio a investitori istituzionali di tutto il mondo. Questa tecnica finanziaria sofisticata consente alle mafie di perseguire congiuntamente due obiettivi tradizionali: l’usura e il riciclaggio, trasformando la liquidità illecitamente guadagnata in fondi che generano rendimenti apparentemente legali.

Questi meccanismi di riciclaggio attraverso gli asset digitali avvengono mediante transazioni pseudonime, l’utilizzo di wallet digitali distribuiti in diverse giurisdizioni, servizi di mixing e tumbling per oscurare l’origine dei fondi, exchange decentralizzati e piattaforme DeFi, oltre all’impiego di smart contract per automatizzare operazioni finanziarie complesse. Il Centro Europeo contro il cybercrime (EC3) di Europol ha programmato “miglioramenti nel supporto operativo e tecnico nel settore delle indagini sulle criptovalute“, proprio per contrastare questo fenomeno in crescita. Secondo Eurojust, negli ultimi tempi si è notato un crescente aumento di casi di sequestro e confisca di portafogli (wallet) contenenti criptovalute, un fenomeno dovuto al progressivo utilizzo delle valute digitali nel contesto criminale.

Narcotraffico digitalizzato

Il narcotraffico rimane la principale fonte di redditività per le organizzazioni criminali, ma ora viene gestito “mediante nuovi modelli organizzativi capaci di sfruttare il web soprattutto nella fase dello smercio“. Con il progredire delle tecnologie informatiche, i principali gruppi criminali utilizzano piattaforme digitali criptate per coordinare operazioni transnazionali, facilitando i contatti e gli scambi finanziari tra broker e fornitori.

Le aree di maggiore interesse per le consorterie italiane rimangono quelle del Sud America, in particolare Colombia e Messico per la produzione di cocaina, ma anche Argentina, Brasile, Costa Rica, Ecuador, Guyana e Repubblica Dominicana come territori di transito. Negli ultimi anni, una rotta fondamentale per i traffici di stupefacenti ha interessato sempre più il “Sahel” e l’Africa occidentale.

Frodi informatiche e ransomware

Le organizzazioni criminali hanno diversificato le proprie attività illecite incorporando sofisticate frodi informatiche al sistema bancario e finanziario, inclusi attacchi ransomware e DDoS, attacchi a sistemi di home banking e POS, clonazione di carte di credito, emissione di fatture per operazioni inesistenti tramite società “cartiere”, e furto di identità e dati personali. Queste operazioni generano profitti significativi con rischi relativamente bassi, sfruttando la vulnerabilità di aziende e istituzioni.

Gioco d’azzardo e betting online

Come riportato nella relazione della DIA, “l’ambito illegale del gioco d’azzardo, ‘gaming e betting’, ha mostrato come le organizzazioni criminali abbiano saputo sfruttare le opportunità offerte dalla tecnologia, ad esempio mediante la costituzione di società fittizie (cc.dd. ‘cartiere’) con sede legale in ‘paradisi fiscali’, funzionali ad incrementare i proventi, ma anche a facilitare il riciclaggio di altri capitali illeciti“. Il settore del gaming online rappresenta un’area particolarmente attrattiva per le mafie, attraverso casinò virtuali e piattaforme di scommesse, gestione di concessioni di giochi per ripulire denaro, e tecniche sofisticate di trasferimento dei capitali illeciti.

Infiltrazione negli appalti pubblici digitali

Le organizzazioni criminali hanno sviluppato metodologie avanzate per infiltrarsi nei processi di appalti pubblici digitalizzati, con particolare attenzione ai fondi del PNRR e ad altri importanti progetti nazionali. La DIA evidenzia il rischio concreto di accaparramento da parte delle mafie di “fondi pubblici stanziati per il perfezionamento del Piano nazionale di ripresa e resilienza“. Le tecniche includono manipolazione di gare online, alterazione dei sistemi di approvvigionamento elettronico, creazione di società “ad hoc” per partecipare a bandi pubblici, e corruzione di funzionari attraverso canali digitali.

Uno degli aspetti più innovativi emersi dalle recenti analisi è che le capacità informatiche delle organizzazioni criminali potrebbero consentire loro di aggiudicarsi appalti senza necessariamente ricorrere alla corruzione. Come evidenziato nel rapporto della Fondazione Magna Grecia, la criminalità organizzata può sfruttare le vulnerabilità informatiche delle pubbliche amministrazioni per ottenere informazioni privilegiate sulle gare d’appalto o addirittura manipolare i sistemi di valutazione delle offerte. Questo rappresenta un cambiamento di paradigma rispetto al modello tradizionale di infiltrazione basato sulla corruzione di funzionari pubblici, rendendo il fenomeno ancora più insidioso e difficile da identificare.

Il sistema italiano di contrasto al riciclaggio digitale e alle cyber mafie

Negli ultimi anni, l’Italia ha sviluppato un sistema articolato e sofisticato per affrontare la crescente minaccia delle cyber mafie e del riciclaggio digitale. Come evidenziato nel Report Annuale 2024 della Polizia Postale e per la Sicurezza Cibernetica, la complessità dello scenario criminale nel dominio cibernetico ha richiesto una risposta sempre più strutturata e coordinata tra le varie istituzioni specializzate.

La Polizia Postale nel contrasto ai crimini informatici

La Polizia Postale per la Sicurezza Cibernetica ha progressivamente ampliato il proprio mandato originario, diventando l’avanguardia nazionale nel contrasto ai crimini informatici. Come sottolinea il Dirigente Superiore Ivano Gabrielli, Direttore del Servizio Polizia Postale, nel 2024 l’approvazione del DDL Cybersicurezza (L. 90 del 2024) ha potenziato le capacità di prevenzione e contrasto, dotando le forze dell’ordine di strumenti normativi avanzati e di una più completa architettura istituzionale che, arricchita dalla capacità di coordinamento della DNA, permette una più efficace osmosi operativa tra Forze dell’ordine, Magistratura e Presidenza del Consiglio.

Un passo particolarmente significativo è stata l’istituzione, presso la Polizia Postale, del Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche (CNAIPIC), che coordina la risposta nazionale agli attacchi informatici contro le infrastrutture strategiche del paese, spesso obiettivo di gruppi criminali organizzati. Nel 2024, come riportato dal Primo Dirigente Cristiano Leggeri, l’azione del CNAIPIC si è sviluppata sia sul fronte preventivo, con attività di monitoraggio e analisi della minaccia cyber, sia sul fronte investigativo, concludendo alcune delle più rilevanti operazioni nel settore.

A questo si aggiunge l’avvio del Comitato di Analisi per la Sicurezza Cibernetica (CASC), un tavolo interistituzionale voluto dal Ministro dell’Interno, al quale periodicamente tutte le componenti delle Forze dell’Ordine, con la partecipazione della Difesa, del comparto intelligence e dell’ACN, portano le proprie competenze e know-how operativo per la condivisione di scelte coordinate nel contrasto alla minaccia criminale in ambito cyber.

Nel 2024, come documentato nel loro Report Annuale, la Polizia Postale ha gestito oltre 54.000 fascicoli d’indagine e denunciato quasi 8.000 persone, dimostrando l’intensità dell’impegno nel contrastare le nuove forme di criminalità digitale. Il Commissariato di P.S. Online, che funge da ponte con i cittadini, ha ricevuto circa 3 milioni di visite, 82.000 segnalazioni e 23.000 richieste di assistenza, con una percentuale significativa (28,9%) riguardante attività di phishing, una delle tecniche più utilizzate per accedere illecitamente a dati finanziari e personali.

Il ruolo della UIF nel sistema antiriciclaggio

Al centro del sistema nazionale antiriciclaggio troviamo l’Unità di Informazione Finanziaria (UIF), istituita presso la Banca d’Italia nel 2008 come Financial Intelligence Unit italiana. La UIF rappresenta il fulcro del sistema, con il compito fondamentale di ricevere, analizzare e disseminare le segnalazioni di operazioni sospette (SOS) trasmesse da tutti i soggetti obbligati. Con un organico di circa 190 addetti organizzati in tre Servizi e tredici Divisioni, l’UIF svolge un ruolo di raccordo cruciale tra la componente privata e quella pubblica del sistema.

Dal 2007 al 2023, il numero di Segnalazioni di Operazioni Sospette è cresciuto in modo esponenziale, passando da circa 12.500 a oltre 150.000 all’anno. Solo nel 2023, queste segnalazioni hanno riguardato 1.400.000 soggetti (persone fisiche e giuridiche), 980.000 rapporti finanziari e 1.800.000 operazioni.

Per quanto riguarda specificamente il contrasto al riciclaggio digitale e alle criptovalute, la UIF ha sviluppato competenze specifiche relative al monitoraggio delle transazioni in valute virtuali. Ha potenziato le proprie capacità di analisi delle segnalazioni relative a transazioni digitali, ha sviluppato indicatori specifici per identificare schemi di riciclaggio che sfruttano asset virtuali e ha intensificato la collaborazione con le Financial Intelligence Unit estere per tracciare i flussi transfrontalieri

La Guardia di Finanza e il contrasto alle frodi finanziarie digitali

La Guardia di Finanza, attraverso il Nucleo Speciale di Polizia Valutaria (NSPV) e il Nucleo Speciale Frodi Tecnologiche, ha assunto un ruolo determinante nelle indagini finanziarie sulle cyber mafie. Le unità specializzate del Corpo hanno implementato tecniche investigative all’avanguardia per il tracciamento delle criptovalute e sviluppato partnership con gli exchange di valute virtuali per intercettare tempestivamente operazioni anomale potenzialmente riconducibili a gruppi criminali organizzati.

Queste attività si integrano con quelle della Sezione Financial Cyber Crime della Polizia Postale. Secondo il Vice Questore Luigi Bovio, “le evidenze acquisite nella più recente azione di contrasto ai fenomeni criminali hanno permesso di registrare una persistente diffusione di condotte truffaldine, tali da necessitare l’istituzione di una apposita Divisione con il precipuo intento di contrastare i reati finanziari”. Per affrontare la crescente minaccia delle criptovalute, sono stati specializzati 42 operatori, 6 del Servizio Polizia Postale e 2 per ciascuno dei 18 Centri Operativi per la Sicurezza Cibernetica diffusi sul territorio nazionale.

Come evidenziato nel Report della Polizia Postale, le principali minacce nel settore finanziario includono campagne di phishing (anche nelle varianti del “vishing” e dello “smishing”), frodi basate su tecniche di social engineering (con particolare riferimento alla BEC fraud) e l’uso crescente delle criptovalute per riciclare proventi illeciti. Secondo il documento, “la possibilità di conseguire ingenti guadagni attraverso condotte delinquenziali che possono essere realizzate massivamente e su larga scala ha inevitabilmente determinato un innalzamento dello spessore delinquenziale dei soggetti attivi, spesso associati in consorterie criminali.”

Cooperazione nazionale e internazionale

Un passo fondamentale nell’evoluzione del sistema istituzionale di contrasto alle cyber mafie è rappresentato dal recente accordo siglato il 7 agosto 2024 tra la Polizia di Stato, l’Agenzia per la cybersicurezza nazionale (ACN) e la Direzione Nazionale Antimafia e Antiterrorismo. Questo protocollo mira a strutturare il flusso delle informazioni tra questi organismi, a seguito delle recenti modifiche legislative che hanno dettato una nuova disciplina sul necessario raccordo tra di essi.

In merito all’accordo, il Capo della Polizia, Direttore Generale della Pubblica Sicurezza, Vittorio Pisani, ha dichiarato che “con la sigla dell’odierno Protocollo, la Polizia di Stato attiva le risorse e le capacità della Polizia Postale che, attraverso la rete dei Centri Operativi presenti su tutto il territorio, è oggi chiamata ad offrire il proprio supporto alle procure distrettuali nell’attività investigativa, favorendo il dialogo tra le istanze della resilienza e quelle del contrasto alla criminalità informatica.”

Il Procuratore Nazionale Antimafia e Antiterrorismo, Giovanni Melillo, ha aggiunto che “il protocollo oggi adottato costituisce un importante strumento di sostegno dell’azione di contrasto delle minacce criminali alla sicurezza cibernetica nazionale che le procure distrettuali sono chiamate a svolgere in un quadro normativo che ne rafforza significativamente poteri e relative responsabilità.” Questo accordo rappresenta un passo cruciale per affrontare le “attività ostili, spesso legate all’azione di organizzazioni criminali internazionali e di attori che possono operare anche al servizio di entità di tipo statuale, mirate ad aggredire la superficie digitale del Paese con attacchi dagli effetti sempre più pervasivi e pericolosi.”

Il Direttore Generale dell’ACN, Bruno Frattasi, ha sottolineato che si tratta di “un accordo molto importante per l’Agenzia, che suggella e rafforza la cooperazione istituzionale, con la DNA e la specialità della Polizia di Stato, per finalità che coniugano, nell’equilibrio voluto dal legislatore, le esigenze di giustizia con quelle di resilienza cibernetica“.

La dimensione transnazionale della cyber criminalità organizzata ha reso indispensabile anche un rafforzamento della cooperazione internazionale, ambito in cui l’Italia ha assunto un ruolo di leadership. Particolarmente significativa è la partecipazione alla Rete Operativa Antimafia @ON, di cui la DIA è ideatore e Project Leader. Questa rete, finanziata dalla Commissione Europea, coinvolge 42 Forze di Polizia in rappresentanza di 37 Paesi e costituisce uno strumento fondamentale per lo scambio rapido ed efficace di informazioni nel contrasto alle mafie in ambito europeo e globale.

Sul fronte internazionale, il Report Annuale 2024 della Polizia Postale evidenzia anche il significativo impegno profuso dalla Quinta Divisione in contesti internazionali, in particolare nel G7 – Italia, nel sottogruppo denominato High Tech Crime, e in Europol, dove sono stati ricoperti vari ruoli nel Consiglio di amministrazione dell’European Cyber Board, un organismo volto a individuare le tecnologie più innovative a supporto delle investigazioni.
Innovazione tecnologica e prospettive future

In questa direzione, la Quinta Divisione del Servizio Polizia Postale ha avviato nel 2024 un importante programma di potenziamento delle dotazioni tecnologiche a supporto delle investigazioni nel settore del cybercrime, con particolare attenzione alle tecnologie di sicurezza informatica per la protezione delle infrastrutture IT. Come sottolinea il Primo Dirigente Tecnico Santo Mirabelli, la divisione ha dato “forte impulso agli aspetti di Innovazione e Ricerca, con approfondite attività di ricerca di mercato per comprendere le tecnologie disponibili e in via di sviluppo“, consolidando collaborazioni con il mondo accademico attraverso progetti innovativi che vedono l’impiego dell’intelligenza artificiale per la cybersecurity.

Nonostante l’efficacia comprovata di questo sistema, sono state individuate diverse aree di possibile miglioramento, tra cui l’estensione della tutela penale al contenuto stesso delle SOS (non solo all’identità del segnalante), l’armonizzazione dei presidi informatici adottati dalle diverse autorità e l’ulteriore evoluzione dei sistemi di sicurezza informatica.

Il nuovo Regolamento Antiriciclaggio dell’UE

L’evoluzione del sistema antiriciclaggio italiano continua nel contesto del nuovo assetto regolamentare dell’Unione europea (AML Package), che prevede la costituzione di una nuova Autorità antiriciclaggio europea con sede a Francoforte, che opererà sia come supervisore antiriciclaggio che come meccanismo di supporto e coordinamento delle FIU nazionali.

Il nuovo Regolamento Antiriciclaggio dell’UE (EU-AMLR), che si applicherà direttamente in tutti gli Stati membri dell’UE a partire dal 10 luglio 2027, comporterà significative estensioni dell’ambito di applicazione delle normative antiriciclaggio, in particolare per quanto riguarda gli obblighi di notifica al registro sulla trasparenza. Il regolamento prevede un sistema unificato a livello UE per la determinazione dei titolari effettivi e amplia notevolmente la portata delle società soggette a obblighi di notifica.

In particolare, gli obblighi di notifica si applicheranno a:

  • Tutte le entità giuridiche di diritto privato create nell’UE, incluse le società quotate e le partnership (con alcune limitate eccezioni);
  • I trustee o persone che ricoprono posizioni equivalenti in istituti giuridici speciali;
  • Entità giuridiche create al di fuori dell’UE in caso di: acquisizione di beni immobili nell’UE, ricezione di contratti pubblici da autorità dell’UE, stabilimento di rapporti d’affari con soggetti obbligati nell’UE, o acquisto di beni di lusso nell’UE (veicoli a motore di almeno 250.000 euro o imbarcazioni e aeromobili di almeno 7,5 milioni di euro).

Questa armonizzazione normativa rappresenta un passo importante verso un approccio più uniforme e rigoroso in materia di trasparenza e antiriciclaggio a livello europeo, con implicazioni significative anche per il sistema italiano di contrasto al riciclaggio digitale e alle cyber mafie.

Un passo fondamentale nell’evoluzione del sistema istituzionale di contrasto alle cyber mafie è rappresentato dal recente accordo siglato il 7 agosto 2024 tra la Polizia di Stato, l’Agenzia per la cybersicurezza nazionale (ACN) e la Direzione Nazionale Antimafia e Antiterrorismo. Questo protocollo, firmato presso il Palazzo del Viminale, mira a strutturare il flusso delle informazioni tra l’ACN, la DNA e la Polizia Postale per la Sicurezza Cibernetica del Dipartimento della Pubblica Sicurezza, a seguito delle recenti modifiche legislative che hanno dettato una nuova disciplina sul necessario raccordo tra questi organismi.

Necessità di nuovi strumenti e approcci innovativi

Nonostante i significativi progressi, il contrasto alla cyber mafia incontra ancora numerose sfide e criticità. La natura intrinsecamente volatile delle prove digitali complica i procedimenti giudiziari, richiedendo specifiche procedure di acquisizione forense per garantirne l’integrità e l’ammissibilità in sede processuale. I limiti giurisdizionali rappresentano un altro ostacolo fondamentale, poiché la natura globale di Internet consente alle organizzazioni criminali di distribuire la propria infrastruttura digitale attraverso molteplici giurisdizioni.

La legge “Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici” rappresenta un potenziale strumento per affrontare queste sfide, con l’obiettivo di potenziare la lotta al cybercrime considerando il crescente numero di attacchi informatici nei settori cruciali come le PMI, il sistema sanitario e finanziario, e la Pubblica Amministrazione. Il testo prevede pene più severe per l’accesso abusivo ai sistemi informatici e introduce sanzioni pecuniarie per chi detiene o fornisce programmi dannosi. Una novità importante è l’obbligo di notifica entro 24 ore degli incidenti per la PA centrale, regioni, comuni, ASL e altri soggetti pubblici, con la possibilità per l’Agenzia per la Cybersicurezza Nazionale di effettuare ispezioni e applicare multe in caso di ritardi ricorrenti.

Il persistente gap di competenze tecniche tra le organizzazioni criminali e le forze dell’ordine, la limitatezza delle risorse disponibili rispetto alla portata del fenomeno, e la rapida evoluzione tecnologica costituiscono ulteriori elementi di criticità che richiedono un ripensamento continuo delle strategie di contrasto.

Come osserva Luca Piccinelli, Chief Cyber Security & Privacy Officer di Huawei Italia, “Il cybercrime si insedia all’interno delle reti, siano esse di trasporto per telecomunicazioni, applicazioni o elementi di calcolo di catene block-chain. Quando esse sono dedicate a servizi verticali e considerate a supporto di specifici servizi, in esse si potrebbe insinuare la criminalità mafiosa mediante attacchi che intervengono nelle applicazioni e nei software di comparto che sono protetti singolarmente ma non in un ambiente più completo che traguarda l’Hardware ed il Software trasversalmente, il cosiddetto Security Target“.

Le politiche di contrasto devono necessariamente evolversi verso un approccio multidimensionale che integri risorse legali, tecnologiche e investigative, promuovendo la cooperazione tra settore pubblico e privato e sviluppando competenze specializzate per investigatori e magistrati. La formazione continua e l’aggiornamento delle competenze degli operatori del diritto e delle forze dell’ordine diviene quindi un elemento cruciale, così come la creazione di unità specializzate capaci di comprendere sia le dinamiche criminali tradizionali sia le nuove metodologie informatiche utilizzate dalle organizzazioni mafiose.

Conclusioni: una sfida in continua evoluzione

La cyber mafia rappresenta una delle più complesse sfide criminali del XXI secolo, combinando la resilienza delle organizzazioni mafiose tradizionali con le potenzialità offerte dalle tecnologie digitali. Le organizzazioni criminali italiane hanno dimostrato una notevole capacità di adattamento, radicandosi “nel territorio nazionale e all’estero, cioè ovunque vi sia la possibilità di perseguire i propri affari illeciti, d’inserirsi nei circuiti legali dell’economia e, comunque, di trarre rapidi ed ingenti profitti inquinando i circuiti economico-finanziari“.

La Presidente della Commissione Parlamentare Antimafia, Chiara Colosimo, ha evidenziato come la “Google generation criminale” non commetta solo reati propri del sistema cibernetico ma utilizzi il mezzo nelle comunicazioni e nella consumazione delle condotte per reati comuni. Un esempio significativo è rappresentato dagli ordini impartiti dai capi mafia agli associati non più attraverso i pizzini ma con i dialetti regionali che sfuggono – in ragione della loro particolarità socio-lessicale – agli algoritmi di controllo, veicolati attraverso piattaforme social come TikTok o YouTube, o tramite canzoni neomelodiche. In questo contesto, anche le emoji possono assumere significati codificati: emblematico è il caso della figura del cuore nero trasmessa come ordine di uccidere.

Il cyberspazio ha fornito un terreno particolarmente fertile per questa espansione, permettendo alle mafie di moltiplicare la propria capacità operativa e di estendere il proprio raggio d’azione ben oltre i confini tradizionali. La lotta a questa nuova dimensione del crimine organizzato richiede un ripensamento degli approcci investigativi e preventivi, con una maggiore integrazione tra competenze tradizionali e digitali.

Solo attraverso un impegno coordinato a livello nazionale e internazionale sarà possibile contenere l’espansione della cyber mafia e proteggere cittadini, imprese e istituzioni. Il futuro della sicurezza dipenderà sempre più dalla capacità di anticipare le evoluzioni tecnologiche del crimine organizzato e sviluppare contromisure adeguate, mantenendo un equilibrio tra efficacia investigativa e tutela dei diritti individuali nel mondo digitale. La sfida è complessa, ma non impossibile, a patto che si investa adeguatamente in formazione, tecnologia e cooperazione internazionale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-mafia-crimine-digitale/


La Cyber Capacity Building (CCB) come asset strategico nella governance italiana

In un ecosistema digitale sempre più interconnesso e vulnerabile, la Cyber Capacity Building (CCB) rappresenta una dimensione fondamentale della sicurezza nazionale e della cooperazione internazionale. Per l’Italia, sviluppare un approccio strutturato e coordinato alla CCB significa rispondere a una triplice esigenza: rafforzare la propria sicurezza nazionale, contribuire alla stabilità nell’arena internazionale e affermare la propria leadership in un settore strategico per il futuro.

La recente conferenza nazionale organizzata dalla Farnesina e dall’Agenzia per la Cybersicurezza Nazionale (ACN) per la creazione di un ecosistema nazionale di cyber capacity building ha evidenziato come questo tema sia ormai centrale nell’agenda politica italiana. Come sottolineato dal vicepresidente del Consiglio e ministro degli Affari Esteri Antonio Tajani durante la conferenza, “il tema della sicurezza nello spazio cibernetico è diventato oggi prioritario” e richiede un approccio che superi gli “egoismi” tra diverse burocrazie per creare una vera “squadra” nazionale che unisca istituzioni, imprese e mondo della ricerca.

Il contesto globale: un’arena in evoluzione

La cyber capacity building è emersa negli ultimi vent’anni come campo di cooperazione internazionale dedicato a colmare il divario di capacità cibernetiche tra nazioni. Da un’analisi delle tendenze globali, emerge come il campo stia attraversando una fase di significativa crescita e professionalizzazione, ma anche di frammentazione ideologica e operativa.

Quattro tendenze principali caratterizzano l’attuale panorama della CCB a livello internazionale:

  1. Crescita del settore: Il numero di progetti, attori e investimenti nella cyber capacity building è in costante aumento. Da una manciata di progetti nei primi anni 2000, si è passati a oltre 250 progetti attivi ogni anno;
  2. Aspirazione al coordinamento: Esiste un divario crescente tra l’aspirazione a un maggiore coordinamento tra gli attori e la sua effettiva implementazione, con sfide significative nella sincronizzazione di progetti e iniziative;
  3. Partecipazione di diverse comunità di pratica: Un numero crescente di comunità professionali (giustizia penale, difesa, diplomazia, sviluppo, società civile) si sta impegnando nella CCB, ciascuna con i propri obiettivi e approcci;
  4. Professionalizzazione graduale: Il settore sta adottando pratiche più mature nella gestione dei progetti, valutazione dell’impatto e inclusione di considerazioni sui diritti umani e la parità di genere.

Queste tendenze si sviluppano in un contesto geopolitico caratterizzato da crescenti tensioni internazionali, competizione tecnologica e digitalizzazione accelerata delle infrastrutture critiche. La guerra in Ucraina, come evidenziato nel recente studio “Private-public initiatives for cybersecurity: the case of Ukraine” pubblicato sul Journal of Cyber Policy, ha dimostrato come la collaborazione pubblico-privata sia essenziale per rafforzare la resilienza cibernetica di un paese di fronte ad attacchi sofisticati.

La posizione italiana: punti di forza e opportunità

L’Italia ha compiuto passi significativi nel consolidamento della propria governance nazionale in ambito cybersicurezza, in particolare con la creazione dell’Agenzia per la Cybersicurezza Nazionale nel 2021. Questa istituzione rappresenta un punto di svolta nella capacità del paese di affrontare le sfide digitali in modo coordinato e strategico.

Il prefetto Bruno Frattasi, direttore generale dell’ACN, ha sottolineato durante la “Conferenza Nazionale per la creazione di un ecosistema di cyber capacity building” come le politiche di sicurezza cibernetica siano “divenute prioritarie nelle agende politiche” e come sia necessario un approccio collaborativo che coinvolga istituzioni, accademia, centri di formazione, think tank e operatori del settore.

[embedded content]

Analizzando il contesto italiano, emergono punti di forza su cui costruire una strategia efficace di cyber capacity building:

  1. Eccellenze tecnologiche nazionali: L’Italia dispone di un tessuto industriale avanzato nel settore tecnologico e della cybersicurezza, con aziende leader e centri di ricerca di livello internazionale;
  2. Posizione geopolitica strategica: La posizione dell’Italia nel Mediterraneo offre opportunità uniche per sviluppare iniziative di CCB rivolte ai paesi dei Balcani e del Nord Africa, come evidenziato dal Ministro Tajani;
  3. Esperienza nella cooperazione internazionale: L’Italia ha una consolidata tradizione di partecipazione a programmi di cooperazione internazionale in ambito sicurezza e sviluppo;
  4. Adesione ai principali forum internazionali: L’Italia partecipa attivamente ai principali forum internazionali sulla cybersicurezza, incluso il Global Forum on Cyber Expertise (GFCE).

Sfide e opportunità per la governance italiana

Sfide

  1. Frammentazione istituzionale: La molteplicità di attori istituzionali coinvolti nella governance cyber (Ministero degli Esteri, Ministero dell’Interno, Ministero della Difesa, ACN) richiede un efficace coordinamento per evitare duplicazioni e garantire coerenza nelle iniziative;
  2. Carenza di personale specializzato: Come in molti altri paesi, l’Italia affronta una scarsità di professionisti qualificati nel settore della cybersicurezza, rappresentando una sfida per lo sviluppo delle capacità cyber nazionali e per i progetti di CCB;
  3. Equilibrio tra sovranità digitale e cooperazione internazionale: L’Italia deve bilanciare la protezione dei propri interessi nazionali con la partecipazione a iniziative multilaterali di cyber capacity building;
  4. Coordinamento pubblico-privato: La creazione di meccanismi efficaci di collaborazione tra settore pubblico e privato rimane complessa, come evidenziato dal prefetto Frattasi nella sua analisi del partenariato pubblico-privato.

Opportunità

  1. Leadership nel Mediterraneo e nei Balcani: L’Italia può assumere un ruolo guida nelle iniziative di cyber capacity building nelle regioni geograficamente prossime, come indicato dal Ministro Tajani, consolidando influenza e relazioni strategiche;
  2. Valorizzazione del “saper fare italiano“: Le competenze e le tecnologie italiane nel settore cyber possono essere promosse attraverso progetti di cooperazione internazionale, creando opportunità per le imprese nazionali;
  3. Integrazione nella politica estera: La cyber capacity building può diventare uno strumento efficace della diplomazia italiana, rafforzando le relazioni bilaterali e multilaterali;
  4. Allineamento con le iniziative europee: L’Italia può massimizzare l’impatto delle proprie iniziative allineandole con programmi europei come il Digital for Development Hub e la Strategia di Cybersicurezza dell’UE.

Verso un modello italiano di cyber capacity building

Per sviluppare un approccio efficace alla cyber capacity building, l’Italia dovrebbe considerare i seguenti elementi strategici:

1. Sviluppo di una visione strategica nazionale

Una strategia nazionale di cyber capacity building, integrata nella più ampia Strategia Nazionale di Cybersicurezza, permetterebbe di definire priorità geografiche e tematiche, fornendo un quadro coerente per le iniziative italiane. Tale strategia dovrebbe:

  • Articolare chiaramente il contributo della CCB agli obiettivi di politica estera, sicurezza nazionale e sviluppo economico;
  • Identificare settori prioritari in cui l’Italia può offrire un valore aggiunto significativo;
  • Definire meccanismi di misurazione dell’efficacia e processi di revisione periodica.

2. Creazione di un meccanismo di coordinamento interministeriale

La creazione di un tavolo di coordinamento dedicato alla cyber capacity building migliorerebbe la coerenza delle iniziative italiane. Questo organo dovrebbe includere rappresentanti del Ministero degli Esteri, dell’ACN, del Ministero dell’Interno, della Difesa e dello Sviluppo Economico, oltre a esperti del settore privato e accademico.

Seguendo i modelli di successo evidenziati nello studio EU “International Cyber Capacity Building: Global Trends and Scenarios“, tale meccanismo dovrebbe:

  • Mappare le competenze nazionali in ambito cybersicurezza;
  • Coordinare la programmazione e l’implementazione delle iniziative di CCB;
  • Facilitare lo scambio di informazioni e buone pratiche tra i vari attori;
  • Monitorare l’andamento dei programmi e valutarne l’impatto.

3. Istituzione di un centro di eccellenza per la cyber capacity building

Seguendo esempi internazionali come l’ASEAN-Singapore Cybersecurity Centre of Excellence o il Cybersecurity Capacity Center for Development della Corea, l’Italia potrebbe istituire un centro dedicato alla formazione, ricerca e sviluppo in ambito cybersecurity, con particolare attenzione ai paesi del Mediterraneo e dei Balcani.

Un centro di questo tipo potrebbe:

  • Offrire programmi di formazione specializzati per funzionari governativi e tecnici di paesi partner;
  • Condurre ricerche congiunte su temi emergenti della cybersicurezza;
  • Facilitare esercitazioni e simulazioni transnazionali;
  • Servire come piattaforma per la condivisione di informazioni e best practice.

4. Diversificazione delle fonti di finanziamento

Oltre ai tradizionali fondi di cooperazione internazionale, l’Italia potrebbe esplorare modelli innovativi di finanziamento, come evidenziato dal rapporto EUISS, inclusi:

  • Meccanismi di blended finance che combinano risorse pubbliche e private;
  • Partnership con istituzioni finanziarie multilaterali come la Banca Mondiale o la BERS;
  • Incentivi fiscali per stimolare investimenti privati in progetti di CCB;
  • Utilizzo di fondi europei dedicati alla digitalizzazione e alla cybersicurezza.

5. Promozione di un approccio multistakeholder

Il coinvolgimento sistematico del settore privato, dell’accademia e della società civile nelle iniziative di cyber capacity building permetterebbe di mobilitare competenze diversificate e creare soluzioni più sostenibili. Come evidenziato durante la conferenza nazionale, il superamento degli “egoismi” tra diverse burocrazie è essenziale per il successo in questo campo.

Un approccio multistakeholder potrebbe includere:

  • Creazione di una comunità di pratica nazionale sulla CCB;
  • Istituzione di piattaforme di dialogo regolari tra settore pubblico e privato;
  • Coinvolgimento delle università e dei centri di ricerca nei programmi di formazione;
  • Integrazione della società civile nella progettazione e monitoraggio delle iniziative.

Proposte concrete per una governance italiana efficace nell’ambito della cyber capacity building

La trasformazione dell’Italia in un attore rilevante nel panorama internazionale della cyber capacity building richiede un approccio pragmatico e innovativo. A tal fine, appare necessario innanzitutto istituire un meccanismo finanziario dedicato, un Fondo Nazionale per la Cyber Capacity Building, che consentirebbe di superare la frammentazione attuale degli interventi e garantirebbe continuità alle iniziative strategiche. Questo strumento dovrebbe operare con una programmazione pluriennale, in stretta connessione con le priorità definite dalla politica estera e di sicurezza nazionale, ma con sufficiente flessibilità per rispondere tempestivamente a esigenze emergenti, specialmente nelle aree di interesse prioritario come il Mediterraneo e i Balcani.

Parallelamente, risulta fondamentale avviare una mappatura sistematica delle competenze nazionali in ambito cybersicurezza, creando un catalogo dinamico e costantemente aggiornato. Questo strumento permetterebbe di valorizzare l’eccellenza italiana nel settore – dalle competenze forensi a quelle di analisi delle minacce, dallo sviluppo di strategie alla formazione specialistica – rendendola immediatamente fruibile per iniziative di cooperazione internazionale. Un simile approccio trasformerebbe il “saper fare italiano” da concetto astratto a risorsa concretamente dispiegabile in contesti internazionali, facilitando anche l’internazionalizzazione delle imprese del settore e la creazione di partenariati strategici.

L’esperienza ucraina ha dimostrato quanto sia cruciale la capacità di risposta rapida a incidenti informatici significativi. In quest’ottica, l’Italia dovrebbe sviluppare un meccanismo di “Cyber Rapid Response” sul modello del Pacific RAPID australiano, che consenta di mobilitare rapidamente competenze ed esperti nazionali quando paesi partner affrontano crisi cibernetiche. Un tale dispositivo migliorerebbe la proiezione internazionale dell’Italia, rafforzerebbe i legami bilaterali e potrebbe costituire un importante strumento di soft power, particolarmente rilevante in un contesto geopolitico sempre più complesso.

La sostenibilità delle iniziative di cyber capacity building dipende in larga misura dalla loro appropriazione da parte dei beneficiari. È quindi essenziale investire nella localizzazione degli interventi, coinvolgendo sin dalla fase di progettazione partner locali nei paesi beneficiari. Questo approccio implica un cambio di paradigma: da un modello basato su interventi brevi e standardizzati a uno centrato su partenariati di lungo periodo, che tengano conto delle specificità culturali, istituzionali e normative di ciascun paese. L’Italia potrebbe distinguersi nel panorama internazionale proprio per la capacità di adattare le proprie iniziative ai contesti locali, un elemento spesso trascurato da altri attori impegnati nella cyber capacity building.

Un ambito dove l’innovazione risulta particolarmente necessaria è quello della trasparenza e dell’accountability. La governance italiana dovrebbe promuovere la pubblicazione regolare di rapporti dettagliati sulle iniziative di cyber capacity building, analizzando non solo i risultati raggiunti ma anche le criticità incontrate e le lezioni apprese. Un simile esercizio, oltre a rafforzare la legittimità degli interventi, permetterebbe di costruire nel tempo un corpus di conoscenze cruciale per migliorare l’efficacia delle future iniziative. L’adozione di indicatori di performance chiari e la valutazione indipendente dei programmi realizzati potrebbero ulteriormente accrescere la credibilità dell’Italia quale attore responsabile nell’ecosistema globale della cyber capacity building.

La dimensione di genere rappresenta un aspetto trasversale spesso sottovalutato nelle iniziative di cooperazione in ambito cyber. L’Italia potrebbe distinguersi integrando sistematicamente questa prospettiva nei propri programmi, non solo promuovendo la partecipazione femminile nel settore della cybersicurezza – dove il divario di genere rimane significativo – ma anche assicurando che le iniziative di capacity building tengano conto dei rischi e delle vulnerabilità differenziate che donne e uomini affrontano nel contesto digitale. Programmi specifici di mentorship, borse di studio e percorsi formativi dedicati potrebbero costituire strumenti efficaci per incrementare la diversità di genere in un settore tradizionalmente dominato dalla componente maschile.

Nel quadro di una strategia nazionale efficace, diventa cruciale che l’Italia intensifichi il suo impegno all’interno dei principali forum internazionali dedicati alla cybersicurezza. Un approccio più strutturato e continuativo nell’ambito del Global Forum on Cyber Expertise (GFCE) – la principale piattaforma multistakeholder per la coordinazione delle iniziative globali di capacity building – garantirebbe all’Italia maggiore visibilità e influenza nel definire l’agenda internazionale.

Parallelamente, il consolidamento delle relazioni con le agenzie tecniche delle Nazioni Unite attive nel settore, come l’Ufficio delle Nazioni Unite per il controllo della droga e la prevenzione del crimine (UNODC), permetterebbe di sviluppare sinergie in particolare sul fronte della lotta alla criminalità informatica e della formazione delle forze dell’ordine.

Questi rapporti istituzionali dovrebbero essere complementati da una partecipazione più attiva nei processi di governance tecnica di internet e negli organismi di standardizzazione, rafforzando la capacità italiana di influenzare lo sviluppo di norme tecniche e operative a livello globale, e al contempo facilitando l’accesso a network specializzati e risorse condivise che potrebbero potenziare l’efficacia delle iniziative nazionali.

L’implementazione coordinata di queste proposte consentirebbe all’Italia di sviluppare un modello distintivo di cyber capacity building, caratterizzato da un approccio integrato, sostenibile e incentrato sulle persone, contribuendo significativamente alla stabilità del cyberspazio globale e al rafforzamento della posizione italiana come attore affidabile e innovativo in questo settore strategico.

Conclusione

In un mondo sempre più digitalizzato e interconnesso, la cyber capacity building rappresenta una dimensione fondamentale della sicurezza nazionale e della cooperazione internazionale. Per l’Italia, sviluppare un approccio coerente, coordinato e innovativo in questo ambito non è solo una necessità strategica, ma anche un’opportunità per affermare la propria leadership in un settore cruciale per il futuro.

La creazione di un ecosistema nazionale per la cyber capacity building, come auspicato durante la recente conferenza della Farnesina e dell’ACN, richiede il superamento degli “egoismi” tra diverse burocrazie e la creazione di una vera “squadra” che unisca istituzioni, imprese e mondo della ricerca. Solo attraverso un approccio coordinato e multistakeholder l’Italia potrà trasformare le sfide cyber in opportunità, contribuendo alla sicurezza e alla prosperità sia nazionale che internazionale.

Nel contesto globale attuale, caratterizzato da frammentazione ideologica e operativa, l’Italia può scegliere di adottare strategie pragmatiche che bilancino ambizione e realismo, contribuendo positivamente alla stabilità del cyberspazio e rafforzando al contempo la propria posizione sulla scena internazionale.

La sfida è complessa ma ineludibile: costruire un futuro digitale sicuro richiede capacità, competenze e cooperazione. L’Italia ha l’opportunità di essere protagonista in questa costruzione, a beneficio della propria sicurezza nazionale e della comunità internazionale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-capacity-building/