Le interdipendenze crescenti tra sistema spaziale e nuove tecnologie ubiquitarie (IA, Quantum Technologies, cybersecurity)

Elementi di riflessione iniziali sull’autonomia del settore spazio nazionale

È indubbio come nella temperie attuale il termine “cyber” abbia subito una sorta di “migrazione terminologica”, divenendo sinonimo di “digitale”: un prefisso che coinvolge ormai tutte le aree della vita quotidiana, il che fornisce la reale portata della pervasività delle trasformazioni tecnologiche nella società attuale, dominata dalla tecnica (Ellul 1954; 1977 [1]) . Da qui la cyber-società, la cyber-comunità, la cyber-economia, la cyber-politica, la cyber-cultura e finanche la cyber-spiritualità.

Si tratta del contesto definito dalle tecnologie che si possono definire ubiquitarie, in quanto pervasive e ovunque fruibili e disponibili; dapprima ha avuto luogo l’avvento della tecnologia digitale, con la rivoluzione elettronica e del computer intesa dal mainframe allo smartphone, fattore abilitante essenziale. Ora è arrivato il momento dell’Intelligenza Artificiale (IA) e delle Quantum technologies (QT), in particolare del Quantum computing.

Le tecnologie ubiquitarie così sinteticamente definite modelleranno lo sviluppo e la storia di questo mondo “cyber”, il quale ha bisogno, per ragioni in ultima istanza etiche e politiche in senso alto, di una cybersecurity affidabile e abilitante. È quindi chiaro che anche il sistema spaziale, inteso in senso olistico, non poteva non essere interessato a tali profonde trasformazioni. In questo breve testo verrà svolta, dunque, un’iniziale riflessione su come gestire tale interdipendenza per salvaguardare la stabilità, la sovranità tecnologica e la sicurezza del Paese Italia.

1. Caratteristiche generali dei sistemi spaziali

In termini generali, un sistema spaziale è ciò che si impone alla nostra attenzione quando si abbandona la scala planetaria e si sposta lo sguardo verso il resto dell’universo. Esso può essere naturale – come il sistema solare – o artificiale, come quello che consentì la missione Apollo 11.

Opportuno e interessante è osservare che, mentre il mondo “cyber” e le tecnologie ubiquitarie ad esso associate sono legate ai progressi della fisica su scala atomica e subatomica e quindi microscopica, per la quale si impone l’uso della meccanica quantistica, i sistemi spaziali (naturali o artificiali che siano) sono descritti dalle leggi fisiche della gravitazione, che è la forza dominante sulle grandi distanze; e si sviluppano su grandi dimensioni, di natura intrinsecamente almeno globale.

Come si è accennato, un sistema spaziale naturale è esemplificato dal sistema solare ma anche da una galassia o da un ammasso di galassie, su scale via via crescenti.

Un sistema spaziale artificiale è invece costituito da artefatti umani con i quali si sta occupando lo spazio circumterrestre ed esplorando quello esterno. Immediato dedurre l’impatto geopolitico di questa possibilità di osservare e comunicare “dall’alto”, che modifica radicalmente il concetto di distanza e che si sottrae anche ai vincoli imposti dai normali confini fra Stati, ben definiti per terra, mare e aria.

Per la parte che qui interessa, è d’obbligo focalizzare l’attenzione sugli oggetti artificiali creati dalle capacità demiurgiche dell’essere umano.

Questi oggetti includono sostanzialmente quattro categorie principali:

  1. satelliti che si considerano comprensivi delle sonde scientifiche, ivi comprese quelle dirette verso lo spazio esterno;
  2. stazioni spaziali;
  3. veicoli di accesso e rientro;
  4. detriti.

Per quel che concerne la prima classe, si possono qui riportare alcune esemplificazioni:

  1. satelliti per telecomunicazioni, i quali forniscono servizi di comunicazione come la telefonia, la televisione, la trasmissione dati e l’accesso a internet;
  2. satelliti per l’osservazione del pianeta Terra, i quali monitorano l’ambiente terrestre, fornendo informazioni su clima, foreste, oceani e disastri naturali;
  3. satelliti di navigazione, i quali forniscono informazioni sulla posizione e la velocità agli utenti del Global positioning system (GPS);
  4. satelliti meteorologici, i quali procurano dati sulle condizioni meteorologiche e aiutano a prevedere il tempo;
  5. satelliti militari, i quali vengono utilizzati per la sorveglianza, la comunicazione e la navigazione militare.

Per quel che riguarda la seconda classe di oggetti artificiali, quella delle stazioni spaziali, esse si connotano per essere utilizzate per la ricerca scientifica, l’osservazione astronomica e la sperimentazione di nuove tecnologie. In genere si tratta di grandi strutture artificiali in orbita attorno alla Terra o ad altri corpi celesti: tra esse la Stazione spaziale internazionale (ISS) è la più famosa e attualmente operativa.

I veicoli di accesso e rientro, chiamati anche lanciatori, sono di estrema importanza in quanto abilitanti per ogni attività da svolgere nello spazio e fortemente connessi con le tecnologie missilistiche, inclusi gli Intercontinental ballistic missile (ICBM); ciò spiega il significato geopolitico e propagandistico della “corsa allo spazio” degli anni Sessanta.

I detriti spaziali costituiscono l’ultima classe di oggetti artificiali che, in quanto rifiuti o non più funzionanti, orbitano attorno alla Terra.

La loro importanza deriva dalla considerazione che possono avere un grado di pericolosità elevata per i satelliti e le stazioni spaziali in orbita, anche perché la loro quantità sta crescendo a un livello esponenziale e ciò rappresenta – evidentemente – una minaccia per la sicurezza spaziale. In quanto artefatti tecnologici creati dall’uomo per specifici usi, sia i satelliti sia le stazioni e, in generale, tutti i sistemi spaziali ricadono all’interno delle minacce cibernetiche.

In buona sostanza, questi sono asset che esistono nello spazio circumterrestre o esterno oppure sistemi di controllo a terra, comprese le strutture utilizzate per il lancio di questi asset; va tenuto presente che queste ultime non sono strettamente collegate al tipo di sistemi in orbita e che i due sistemi, quello spaziale e quello per il lancio dello stesso, interagiscono solo durante la fase di lancio e di accesso allo spazio.

Essi sono solitamente suddivisi in quattro segmenti tecnologici e operativi:

  1. il segmento spaziale;
  2. il segmento di collegamento;
  3. il segmento di terra;
  4. il segmento di utenza.

Il segmento spaziale comprende uno o più satelliti in orbita: la numerosità dei satelliti può essere tale da garantire una copertura di tutto il pianeta. I veicoli di lancio progettati per rilasciare i satelliti nello spazio possono essere considerati, per quanto già detto, sistemi abilitanti complementari. Un satellite contiene un carico utile o payload – ovvero l’apparecchiatura progettata per svolgere la missione assegnata al satellite – e una piattaforma o bus, che ospita il carico utile e gli altri sottosistemi del satellite.

l segmento di collegamento è costituito dai canali di trasmissione tra il satellite e la stazione di terra, nonché tra i satelliti.

Il segmento di terra è costituito da tutti gli elementi di terra dei sistemi spaziali e consente il comando, il controllo e la gestione di oggetti spaziali come i satelliti, nonché dei dati che arrivano dal carico utile e vengono consegnati agli utenti.

È importante notare che esiste anche il segmento di utenza dell’infrastruttura spaziale, che può essere considerato come un’estensione del segmento di terra per gli utenti finali di un servizio spaziale. Può trattarsi di un’infrastruttura distribuita che fornisce interfacce a varie applicazioni e servizi che possono interagire con i segnali satellitari direttamente o con altri sistemi del segmento di terra. Utile osservare che esiste un’altra classificazione degli asset che compongono i sistemi spaziali artificiali; possono essere suddivisi in upstream, midstream e downstream, secondo una tassonomia molto in voga derivata dall’industria del petrolio, che assomiglia non poco a quella già presentata, più fisica e ingegneristica.

Il settore upstream è, grosso modo e per sommi capi, costituito dal segmento spaziale e di collegamento, quello midstream dal segmento di terra e il downstream dal segmento di utenza. In campo petrolifero l’upstream consiste nell’esplorazione e nell’estrazione, il midstream nello stoccaggio e nella distribuzione e il downstream nella petrolchimica e nella distribuzione.

È interessante rilevare qui, a fini geopolitici, la somiglianza concettuale fra i settori. L’upstream detiene le capacità strategiche e abilitanti in entrambi i casi in quanto vi sono coinvolte materie di assoluto rilievo economico, strategico e geopolitico: energia e spazio.

Ad esempio, considerando i Global navigation satellite systems (GNSS) come il GPS e Galileo, il segmento spaziale è costituito dalla costellazione di satelliti che coprono la superficie del pianeta, il segmento di collegamento dai link di telemetria e telecontrollo fra i satelliti e le basi di controllo e gestione, il segmento di terra da queste ultime e il segmento di utenza da tutti i possibili ricevitori per navigazione satellitare (moltissimi utenti hanno in tasca un pezzo del segmento di utenza di entrambi i GNSS citati, che risiede nel proprio smartphone). Mutatis mutandis, si possono applicare i concetti di upstream, midstream e downstream.

Tutti questi segmenti fanno uso di tecnologie digitali sia hardware sia software e, quindi, possono essere esposti a minacce cibernetiche; vi è una possibile – certa in prospettiva futura – interdipendenza capacitiva e funzionale con le altre tecnologie ubiquitarie (es. IA e QT), da considerare sviluppo del digitale e quindi anch’esse attaccabili in ottica cyber.

Le vulnerabilità informatiche, quindi, pongono seri rischi non solo per gli asset spaziali ma anche per le infrastrutture critiche terrestri dedicate alla loro gestione e controllo. La compromissione delle infrastrutture delle stazioni di terra è il modo più semplice per attaccare i sistemi spaziali, in quanto fornisce il software e l’hardware necessari per controllare e tracciare legittimamente gli oggetti spaziali utilizzando le reti e i sistemi terrestri esistenti.

In generale quanto noto, in termini di cybersecurity, per le infrastrutture critiche digitali terrestri (Paliotta 2024[2]) può essere applicato anche a quelle spaziali.

I sistemi spaziali, tuttavia, sono spesso un po’ più complessi delle infrastrutture digitali terrestri dal punto di vista dello sviluppo tecnologico, della proprietà e della gestione.

Tale complessità viene amplificata dall’impatto dell’IA e delle QT; esse verranno utilizzate nei sistemi spaziali sia come componenti e strumenti, sia come fattori abilitanti per la definizione, lo studio e il progetto dei predetti sistemi. Non si avrà però solo una maggiore complessità nella cybersecurity dei sistemi spaziali e delle modalità di approccio agli stessi accademiche e industriali, ma anche un’interdipendenza fra loro, dovuta ad esempio alla sempre più cospicua mole di big data per addestrare l’IA che lo spazio renderà disponibili e che, verosimilmente, catalizzerà nuove scoperte tecniche e scientifiche.

In definitiva, queste crescenti complessità e interdipendenze sollevano importanti questioni geopolitiche in relazione alla competizione tra i grandi attori statuali e non statuali, che sono i protagonisti della competizione per la conquista dello spazio e lo sviluppo delle tecnologie ubiquitarie.

Tecnologie Ubiquitarie e Trasformazione del Sistema Spaziale Nazionale

2. Sfide portate al livello della sicurezza cibernetica

Come visto in precedenza, l’intersezione tra sicurezza cibernetica e sicurezza spaziale è divenuta un terreno fertile per le minacce cibernetiche e un campo aperto alle future innovazioni apportate dalle tecnologie ubiquitarie.

Con la crescente commercializzazione e militarizzazione del settore spaziale, la sicurezza delle infrastrutture spaziali rappresenta una sfida cruciale per il futuro. Le infrastrutture terrestri critiche – come le comunicazioni, il trasporto aereo, il commercio marittimo, i servizi finanziari e il monitoraggio meteorologico – dipendono pesantemente da asset basati nello spazio, come satelliti, stazioni terrestri e collegamenti di comunicazione a livello nazionale, regionale e internazionale.

La compromissione di queste infrastrutture avrebbe un impatto drammatico sui servizi essenziali dei paesi e della vita quotidiana. Le infrastrutture spaziali dipendono da tecnologie informatiche e delle comunicazioni (ICT), mentre la sicurezza del cyberspazio risulta connessa a quella delle infrastrutture spaziali che spesso ne costituiscono parte, più o meno strettamente integrata, come i sistemi per le telecomunicazioni, specie quelli a bassa latenza basati su costellazioni (es. Starlink).

Con la crescita del settore spaziale, la sicurezza cibernetica di tale ambito deve necessariamente rimanere al passo con le principali sfide sin qui individuate. Le infrastrutture spaziali sono vulnerabili alle tradizionali minacce cyber come l’hacking, l’intercettazione dei segnali e la manipolazione dei dati. Alcune delle principali vulnerabilità sono qui di seguito individuate, a titolo esemplificativo, in maggiore dettaglio cfr. Dario Sgobbi et alii (2015)[3]:

1) Vulnerabilità delle comunicazioni. La minaccia più comune contro i canali di comunicazione (canali uplink e downlink, ovvero il segmento di collegamento) è quella del jamming, che compromette i sistemi GPS. I disturbatori GPS inviano segnali sulla stessa frequenza del dispositivo GPS, per annullare o distorcere i segnali satellitari GPS. I disturbatori GPS sono ampiamente accessibili e poco costosi da acquistare, il che li rende disponibili agli attori malevoli statuali e commerciali meno sofisticati.

Verso il segmento di utenza risulta rilevante lo spoofing, attacco in cui un attore malevolo prevede di nascondere la propria identità fingendo di essere una fonte affidabile per ottenere accesso a informazioni riservate e dati sensibili, o per fornirne di fuorvianti; nel caso dei GNSS, come GPS e Galileo, uno “spoofer”, ovvero un apparato avversario, genera un segnale simile a quello GPS contenente però coordinate fittizie, “costringendo” così all’errore il ricevitore dell’utente, con l’obiettivo di fargli compiere un percorso differente da quello previsto.

2) Vulnerabilità della catena di fornitura. Un altro problema importante, per la sicurezza cyber dei sistemi spaziali, è la complessità della catena di fornitura e dell’ecosistema di fornitori dei sistemi finanziati dalle agenzie governative. Di solito, i componenti specializzati necessari per gli asset spaziali non sono tutti sviluppati da un unico produttore. Infatti, per contenere i costi, le organizzazioni spaziali spesso acquistano i componenti da cataloghi di fornitori approvati in tutto il mondo: quando un’organizzazione governativa spaziale acquista un componente da un fornitore, ad esempio, ha poco controllo sul codice scritto dallo sviluppatore del software di quel componente. Ciò avviene, ancor di più, nel caso del software open source.

Questa mancanza di conoscenza, se non mitigata da forme di certificazione e controllo della filiera, introduce un rischio considerevole per la sicurezza cibernetica. Va tuttavia ammesso che – specie per l’Italia, che non ha più una propria industria ICT di base in termini di hardware e sistemi operativi – il rischio presente in ambito spaziale deve essere gestito e mitigato e non può essere eliminato. In realtà esistono anche vere e proprie lacune nella supply chain, che vengono risolte accettando una dipendenza dall’estero, in alcuni settori di alta tecnologia; a titolo di esempio, buona parte dei semiconduttori e degli ugelli degli stadi italiani dei lanciatori della famiglia Vega.

Quanto esposto vale per le infrastrutture spaziali disponibili oggi; come anticipato, in futuro si dovranno aggiungere al quadro le variabili derivanti dalle citate tecnologie ubiquitarie.

In questo senso risulta molto difficile fare delle previsioni, ma si possono proporre alcune considerazioni di carattere generale.

L’IA, ancora per diversi anni, sarà fruita tramite sistemi digitali tradizionali, benché l’elevato parallelismo tipico del calcolo quantistico sia considerato utile per tale tipo di tecnologia; ciò comporta la possibilità del consueto approccio alla cybersecurity ma nella consapevolezza che l’IA potrà essere un tool sia per chi si difende sia per chi attacca, alzando definitivamente “l’asticella” della competizione e la correlata complessità.

Considerazioni analoghe valgono per il calcolo quantistico che, quando disponibile, abiliterà nuove capacità e nuovi approcci nel settore grazie al significativo incremento di potenza computazionale da esso attesa.

Le tecnologie quantistiche riguardano anche le comunicazioni e la sensoristica. Il primo ambito potrà rendere intrinsecamente sicure le comunicazioni, sebbene oggi ciò sia possibile solo limitatamente allo scambio di informazioni crittografiche a bassa velocità (liste chiavi), con modalità complesse che ancora non hanno convinto i governi – per quanto noto – ad un’adozione sistematica di tale tecnologia; la sensoristica quantistica potrà invece rendere estremamente performanti i sensori impiegati nei sistemi spaziali, tenendo presente che la fruizione del dato misurato sarà effettuata con sistemi cyber attaccabili.

Appare chiaro che saranno necessari investimenti significativi, in termini sia finanziari sia di risorse umane, per gestire la complessità descritta, già notevole oggi e destinata ad aumentare.

Vulnerabilità Informatiche nel Sistema Spaziale: Analisi dei Rischi Strategici

3.Sfide portate al livello della sicurezza nazionale e possibili raccomandazioni di policy advice

Si può plausibilmente sostenere che i sistemi spaziali sono stati alla base delle strategie di deterrenza che fino ad oggi hanno contribuito a mantenere relativamente pacifiche le diverse sfere di influenza (Stati Uniti, Russia, Europa e Cina). Tutti i principali player internazionali, infatti, ritengono che la superiorità nello spazio sia essenziale per la loro politica di sicurezza nazionale.

Ciò vale evidentemente anche per l’Italia che, tuttavia, non può perseguire tale obiettivo se non su un piano di cooperazione internazionale.

La principale sfida risiede nella complessità tecnologica e negli elevati costi dell’industria spaziale; che difficilmente potranno diminuire, considerando quanto emergerà come conseguenza delle nuove tecnologie ubiquitarie (IA, QT, cybersecurity).

In questo senso, deve essere sviluppata un’adeguata strategia nazionale.

Gli ingenti investimenti sono, oggi, in gran parte a carico del settore pubblico.

Esso ben si giustifica solo se si ottengono concreti ritorni in termini:

  • di capacità tecnologica;
  • geopolitici;
  • di sostenibilità tecnico/economica, quale capacità di vendere prodotti e servizi spaziali recuperando almeno i costi ricorrenti;
  • di prestigio internazionale.

Le attività spaziali hanno, quindi, una valenza economica, tecnica, capacitiva, di prestigio e geopolitica; sono abilitate dall’autonomia o, meglio ancora, dall’indipendenza strategica.

In particolare:

  • uno Stato si può considerare “autonomo” se dispone di tutti gli elementi, anche di produzione non nazionale, delle infrastrutture, ubicate dentro o fuori del territorio nazionale, necessarie ad effettuare una qualsivoglia attività spaziale, nonché della capacità di utilizzo operativo delle stesse. In altri termini, può agire in autonomia ma ha bisogno del consenso di altri Stati coi quali ha un forte rapporto di cooperazione internazionale;
  • uno Stato si può invece considerare “indipendente” se dispone a livello nazionale di tutti gli elementi, incluse le componenti in subfornitura e la relativa filiera produttiva, delle infrastrutture necessarie ad effettuare una qualsivoglia attività spaziale e della capacità di utilizzo operativo delle stesse. In altri termini, può agire in piena autonomia senza il consenso di altri Stati.

In entrambi i casi, sono da considerare inclusi nella capacità di utilizzo operativo il quadro regolatorio e la presenza di almeno un service provider.

L’Italia non ha capacità spaziali “indipendenti”, ma solo parzialmente “autonome” e in misura decisamente migliorabile.

In primo luogo, è giusto rilevare l’indisponibilità sia di infrastrutture di lancio sia di accesso allo spazio sotto controllo nazionale. L’Italia ha oggi accesso allo spazio con lanci terrestri solo da territori stranieri e, in particolare, dalla base di Kourou, formalmente ESA ma, di fatto, francese.

Può usare da lì, oltre agli Ariane, i vettori della famiglia Vega, di cui l’italiana Avio è prime contractor e sistemista; i lanciatori Vega, sino a poco tempo fa, erano commercializzati in esclusiva da Arianespace che, nel corso del 2024, verrà affiancata da Avio in quest’ambito. I margini di autonomia sono invero ristretti, ma si deve salutare positivamente il nuovo ruolo di Avio nella commercializzazione.

Inoltre, limitando l’analisi a questioni di natura squisitamente economica, si sottolineano:

  • specificità italiane negli assetti proprietari dell’industria, specie a livello di prime: Thales Alenia Space (francese per ⅔), Telespazio (francese per un terzo), OHB (completamente tedesca) e Avio Spa (posseduta al 28,50% da Leonardo), quest’ultima con cospicue quote sui liberi mercati . Oltre ad esse sono presenti nel comparto spazio Leonardo, Telespazio, SITAEL, INTECS e un cospicuo numero di PMI;
  • lacune nella supply chain, già citate ma potenzialmente aggravate dalla situazione internazionale in atto.

In questo contesto diventa essenziale, quindi, supportare e proteggere gli asset industriali nazionali, che ci si aspetta contribuiscano ai ritorni descritti e una sempre maggiore autonomia che abbia come traguardo, in linea teorica, l’indipendenza.

Resta poi da comprendere fino a che punto asset di proprietà straniera o palesemente dominati da una logica finanziaria possano anch’essi contribuire efficacemente al raggiungimento di tali obiettivi legati alla sicurezza nazionale.

Ciò comporta l’analizzare in modo dettagliato e permanente l’economia dello spazio, al fine di approfondire i trend in essere e, per quanto possibile, le logiche industriali, finanziarie, geopolitiche che li determinano. Solo così si potrà pensare di definire – e aggiornare di conseguenza – un’effettiva ed efficace strategia nazionale di settore.

Di particolare rilievo, inoltre, risulta approfondire e monitorare gli aspetti qualitativi e qualificanti dell’ingresso dei privati nel settore spazio, processo spesso descritto come “commercializzazione dello spazio”. Si ritiene che esso sia la conseguenza della necessità di avvalersi – in primis negli USA ma, in prospettiva, anche in Europa e in Italia – della maggiore efficienza e flessibilità dell’industria privata, rimanendo saldo e dominante il ruolo degli Stati nel finanziare i programmi, nel creare il mercato di riferimento e nello stabilire le strategie.

Da tenere presente che, come da più parti si riconosce, uno dei fattori di successo della Space economy privata negli USA, di cui Space X è un esempio lampante, è la forte integrazione verticale, in netto contrasto con il modello europeo oggi disponibile, sia in European space agency (ESA) sia in Commissione Europea (CE).

Rimangono inalterati, quindi, il paradigma dei ritorni sopra definito e la necessità che il comparto industriale collabori al conseguimento degli obiettivi strategici in base ai quali si giustifica l’intervento pubblico.

Qualora dovesse emergere un mercato in cui la domanda fosse di natura privata in maniera crescente (e, in prospettiva, addirittura dominante), dovrà essere rivisto il già menzionato paradigma di ritorni e riconsiderato il ruolo dell’investitore pubblico.

Solo a titolo esemplificativo, potrebbe essere opportuna una verifica del rapporto fra i costi sostenuti in termini finanziari e i gradi di libertà delegati nella politica industriale.

In questo senso potrebbe essere utile re-indirizzare, a fini di autonomia nazionale, gli stessi investimenti in ESA, ad oggi caratterizzati da una significativa delega della politica industriale nazionale di settore, anche per quanto attiene al PNRR Spazio.

Investire in ESA, infatti, è giustificato solo se porta a ritorni in tecnologia avanzata e, quindi, in concreta capacità aerospaziale; ciò può avvenire soltanto se si investe in programmi e progetti (specie quelli opzionali) realmente innovativi, attenti al mercato e al conseguimento di capacità di rilievo strategico che portino a una maggiore autonomia e competitività del sistema Italia.

Un parametro importante sul quale fare un serio e concreto approfondimento è quello del cosiddetto “ritorno geografico” o “geo-ritorno”, per comprendere “quanto” degli investimenti fatti dal Paese ritorni concretamente nel sistema economico-industriale italiano, in termini di tecnologia a elevata qualificazione.

Rimane il tema squisitamente econometrico, reso impegnativo dal fatto che non esistono statistiche messe a punto dall’Istituto nazionale di statistica (ISTAT) con specifico riferimento al settore spazio. Appare di immediata evidenza quanto sia strategico conoscere l’andamento nel tempo dei principali parametri economici e le loro correlazioni con le altre grandezze che possono influenzare il comparto e la politica economica e industriale.

In conclusione l’obiettivo da perseguire con convinzione, ai fini della crescente autonomia del comparto spazio nazionale, è quello della disponibilità costante di una sistematica e approfondita analisi economica ed econometrica, per valutare sia gli oggettivi, concreti ritorni (nei termini sopra definiti) per il Paese rispetto agli investimenti fatti nello spazio, sia eventuali modifiche della politica industriale, che recepiscano il maggior ruolo del settore privato; quanto descritto è essenziale per l’aggiornamento di una strategia nazionale per lo spazio.

In base al quadro prospettato l’indipendenza strategica non appare alla piena portata dell’Italia, ma dovrebbe costituire una sorta di bussola alla cui indicazione tendere asintoticamente nel tempo. Infatti, si reputa possibile migliorare le capacità nazionali conseguendo sempre maggiore autonomia operativa con l’obiettivo di ridurre al minimo le forme di dipendenza più limitanti; il tutto, come accennato, in un contesto di cooperazione internazionale.

Il Trattato sull’Unione Europea (TUE) e il Trattato sul funzionamento dell’Unione Europea (TFUE), infatti, demandano ai singoli Stati le questioni di difesa e sicurezza.

Rimane, allora, la cooperazione in ESA, irrinunciabile in quanto la CE non sembra in grado di gestire l’implementazione di programmi spaziali in autonomia ma solo di svolgere su di essi un’alta vigilanza, essenzialmente tramite la leva finanziaria del proprio piano di investimenti di ciascun framework settennale. In tale contesto, si palesano tutti i limiti dell’attuale UE e si corrono seri rischi di compressione dell’autonomia nazionale, senza le garanzie necessarie in termini capacitivi e di sicurezza.

La cooperazione bilaterale con gli USA non va, allo stato, abbandonata ed è potenzialmente molto fruttuosa, sia in termini geopolitici sia per prospettive capacitive e tecnologiche.

Altra questione di estrema rilevanza è l’importanza del mantenimento della superiorità in ambito spaziale, a cui già si è fatto cenno. Il concetto appare chiaro e difficilmente contestabile, ma nasconde un potenziale rischio.

Costruire e mantenere una superiorità spaziale, infatti, comporta costi elevati e tempi lunghi; fornisce un vantaggio molto significativo ma è privo di rischi solo quando il conflitto è fortemente asimmetrico. Va considerato infatti che, specie alle quote basse, le cosiddette Low earth orbit (LEO) fra i 200 e i 2.000 km, ove risiedono quasi tutti i satelliti governativi e militari, è possibile un credibile tentativo di interdizione della superiorità spaziale tramite:

  1. dispositivi di jamming ad alta potenza, potenzialmente distruttivi dell’elettronica di bordo;
  2. esplosioni nucleari fuori dell’atmosfera, pure potenzialmente distruttive dell’elettronica di bordo tramite il Nuclear electro magnetic pulse (NEMP).

Tali capacità non richiedono di essere una superpotenza tecnologica; basti pensare che la Corea del Nord le ha. Fra l’altro tale attacco non farebbe vittime umane dirette e sarebbe, quindi, non semplice bilanciare un’adeguata reazione.

La domanda da farsi diventa, quindi: chi ha investito per ottenere la superiorità spaziale e, in qualche modo, vi si è abituato, quanto sarà capace di rinunciarvi? Tale rinuncia avrà effetto solo sugli operatori o anche su altre parti del dispositivo di resilienza e sicurezza dello Stato privato (in tutto o in parte) della sua superiorità spaziale?

A mero titolo esemplificativo, si ricorda che i sistemi GNSS forniscono il riferimento di tempo e frequenza ad un numero ormai elevatissimo di sistemi. Se mancasse il riferimento in questione quali e quanti fra i sistemi che lo usano potrebbero continuare a funzionare? In definitiva, il tema qui succintamente evidenziato deve essere necessariamente recepito in una coerente Strategia spaziale nazionale.

Conclusioni

Lo spazio non solo sta diventando sempre più congestionato, conteso e competitivo, ma anche sempre più commerciale; a titolo esemplificativo basta osservare che Space X e Starlink, entrambi di proprietà di Elon Musk, concentrano nelle mani di una sola persona capacità spaziali che, forse, nessuno Stato oggi possiede, con la possibile eccezione degli USA. Il pericolo legato alla crescita delle attività spaziali – e alla proliferazione di attori in grado di operare nello spazio – è quello di creare una crescente competizione geopolitica tra le parti, che può portare a errori di valutazione ai fini della sicurezza nazionale, soprattutto per quanto riguarda le nuove tecnologie ubiquitarie.

È chiaro che la mitigazione delle minacce informatiche nello spazio richiede soluzioni sia tecnologiche che politiche. Sebbene molte delle soluzioni tecnologiche per i sistemi terrestri possano essere applicate alle infrastrutture spaziali, lo spazio crea alcune sfide uniche per la sicurezza nazionale. Inoltre, poiché l’ambiente delle minacce è dinamico, anche le soluzioni tecnologiche devono essere dinamiche e adattarsi alle nuove situazioni di minaccia.

Oltre ai meccanismi di sicurezza cibernetica tradizionali, quali il contrasto agli attacchi e i protocolli di sicurezza, sono necessarie nuove architetture e soluzioni di sicurezza che tengano conto dell’evoluzione dei sistemi digitali, nonché dell’impatto dell’intelligenza artificiale e delle Quantum technologies.

Pertanto, un approccio globale per una risposta e una mitigazione efficaci richiede una soluzione politica sistematica e unificata che possa guidare gli sforzi tecnologici per proteggere i beni e i servizi spaziali del proprio Paese. La soluzione politica deve affrontare diverse dimensioni, poiché nuovi attori (statuali, non statuali e commerciali) e nuove tecnologie stanno espandendo e trasformando le attività spaziali.

Tuttavia, al momento né la politica spaziale né la politica di sicurezza nazionale a livello di Paese Italia sembrano pronte ad affrontare le sfide create dall’intreccio tra spazio e cyberspazio; e ciò aumenta drasticamente i rischi per la sovranità nazionale. In conclusione, la convergenza tra spazio e ciberspazio richiede una visione olistica e una risposta globale. Le idee prospettate in questo breve testo vanno poste alla base di una strategia di medio-lungo periodo che definisca priorità, risorse e obiettivi intermedi: e ciò è essenziale per garantire all’Italia un futuro sicuro nello spazio.

Note:

[1] La tecnica. Rischio del secolo, Giuffré, Milano, 1969 (La technique ou l’enjeu du siècle, Paris: Armand Colin, 1954). Il sistema tecnico, Jaca Book, Milano 2009 (Le Système technicien, Paris: Calmann-Lévy, 1977).

[2]Le infrastrutture critiche all’intersezione tra dispositivi cyber-fisici e Cyber Threat Intelligence, Quaderni di Cyber Intelligence #5, ICT Security Magazine, pp. 34-45, 2024, https://www.ictsecuritymagazine.com/pubblicazioni/quaderni-di-cyber-intelligence-5/

[3]Space and Cyber Security, in Schrogl KU, Hays PL, Robinson J, Moura D, Giannopapa C (eds), Handbook of Space Security. Policies. Applications and Programs, vol. 1, ch. 9, pp. 157-185. Earth Observation for Defense, in Schrogl KU, Hays PL, Robinson J, Moura D, Giannopapa C (eds), Handbook of Space Security. Policies. Applications and Programs, vol. 2, ch 31, pp. 527-554.
Profilo Autore

Ricercatore senior della Struttura Mercato del Lavoro dell’INAPP (ex ISFOL). Laurea in Sociologia all’Università di Roma “La Sapienza”, Master in Data Science (DS) all’Università di Roma “Tor Vergata” nel 2015 e Master in Cybersecurity (SIIS) all’Università di Roma “La Sapienza” nel 2021. Svolge studi e ricerche sull’innovazione tecnologica, sulla cyber intelligence, sulla cybersicurezza, sulle professioni, sull’incrocio tra domanda ed offerta di lavoro, sulla formazione continua, sull’invecchiamento attivo, sulla contrattazione collettiva e, in generale, su tematiche di sociologia economica. Sta attualmente
svolgendo il I Dottorato nazionale in Cybersecurity presso IMT Lucca e IIT CNR.

Profilo Autore

Il Contrammiraglio (aus) Dario Alessandro Maria Sgobbi è un Ufficiale con oltre quarant’anni di attività; ha conseguito due lauree, ingegneria elettronica e scienze politiche, ed un master di secondo livello in sistemi spaziali. Ha servito a bordo delle Unità Navali, nei settori dell’Intelligence militare, della security e del C4I&Space, lavorando anche negli USA presso il Link22 Project Office e in Olanda all’Agenzia Spaziale Europea presso il Galileo Security Office. Attualmente è consulente del Ministero delle Infrastrutture e Trasporti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sistema-spaziale-tecnologie/


5G: Evoluzione, Architettura e Sicurezza delle Reti Mobili di Nuova Generazione

Questo articolo è il primo di una serie dedicata all’esplorazione approfondita della tecnologia 5G e del suo impatto sulla trasformazione digitale della società. In questo primo capitolo, analizziamo l’architettura hardware del 5G, i suoi componenti fondamentali e le innovazioni tecnologiche che promettono di rivoluzionare non solo le comunicazioni personali, ma interi settori industriali.

L’Evoluzione delle Reti Mobili e l’Avvento del 5G

L’Evoluzione delle Reti Mobili e l’Avvento del 5G L’evoluzione delle reti mobili ha seguito una progressione storica marcata da innovazioni tecnologiche significative che hanno trasformato il modo in cui comunichiamo e accediamo alle informazioni.

L’architettura hardware del 5G è progettata per supportare la trasmissione di dati ad alta velocità, una bassa latenza, e una maggiore capacità di connessione simultanea rispetto alle generazioni precedenti. Questa architettura è composta da diversi componenti chiave che lavorano insieme per garantire la funzionalità e le prestazioni della rete 5G.

Secondo l’Unione Internazionale delle Telecomunicazioni (ITU), l’introduzione del 5G, la quinta generazione di tecnologia cellulare, promette di rivoluzionare non solo le comunicazioni personali, ma interi settori industriali, offrendo velocità di trasmissione dati fino a 20 Gbps, latenza inferiore a 1 ms e una densità di connessione di 1 milione di dispositivi per km².

Architettura e Innovazioni Tecnologiche del 5G

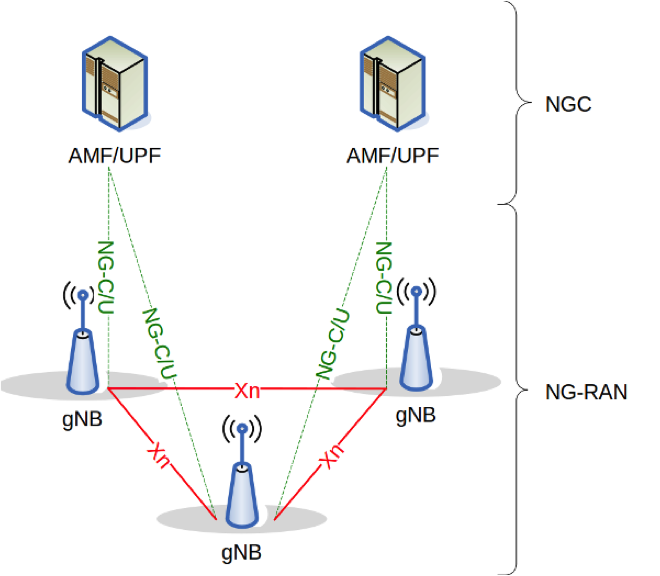
Figura 1. Architettura Rete 5G

Di seguito, descriviamo i principali componenti hardware e le loro funzioni:

1. Stazioni Base (Base Stations)

  • gNodeB (gNB): È la stazione base 5G che fornisce la connettività radio agli utenti. Sostituisce l’eNodeB della rete LTE e gestisce la comunicazione tra i dispositivi mobili e la rete centrale. La gNB è responsabile della gestione delle risorse radio, della codifica/decodifica dei segnali e dell’instradamento dei dati.
  • Small Cells: Sono stazioni base di dimensioni ridotte che coprono aree più piccole rispetto alle macro celle tradizionali. Vengono utilizzate per aumentare la capacità e la copertura in aree ad alta densità di traffico, come i centri urbani.

2. Antenne

  • Massive MIMO (Multiple Input Multiple Output): Utilizza un grande numero di antenne per trasmettere e ricevere più segnali simultaneamente. Questo migliora significativamente la capacità e l’efficienza spettrale della rete 5G.
  • Beamforming: Tecnica che consente di dirigere i segnali radio direttamente verso specifici dispositivi mobili, migliorando la qualità del segnale e riducendo le interferenze.

3. Core Network (Rete Centrale)

  • NG Core (Next Generation Core): È la rete centrale 5G, responsabile della gestione del traffico dati e delle connessioni. È composta da diversi componenti, tra cui:
  • AMF (Access and Mobility Management Function): Gestisce la registrazione degli utenti e la loro mobilità.
  • SMF (Session Management Function): Gestisce le sessioni dati e la loro qualità.
  • UPF (User Plane Function): Instrada i dati tra la rete e gli utenti finali.
  • NSSF (Network Slice Selection Function): Gestisce la selezione delle slice di rete, permettendo la creazione di reti virtuali personalizzate per diverse applicazioni.

4. Dispositivi Utente (User Equipment, UE)

  • Smartphone e Dispositivi Mobili: Dotati di modem 5G in grado di connettersi alla rete e supportare velocità di trasmissione elevate.
  • IoT Devices: Dispositivi connessi utilizzati in vari settori come l’automazione industriale, la smart home e la sanità.

Il 5G come Catalizzatore di un Futuro Interconnesso

L’avvento del 5G segna un punto di svolta nell’evoluzione delle tecnologie di comunicazione, promettendo di ridefinire il tessuto stesso della nostra società digitale. Mentre ci avventuriamo in questa nuova era, è evidente che il potenziale del 5G va ben oltre il mero incremento delle velocità di connessione.

Secondo un rapporto del MIT Technology Review Insights, il 5G fungerà da spina dorsale per l’Internet of Everything, facilitando l’integrazione seamless di tecnologie emergenti come l’intelligenza artificiale, la blockchain e l’edge computing.

Questa convergenza tecnologica non solo accelererà l’innovazione in settori critici come la sanità, i trasporti e l’energia, ma aprirà anche la strada a modelli di business rivoluzionari e a nuove forme di interazione uomo-macchina. Tuttavia, con queste opportunità senza precedenti emergono anche sfide complesse che richiederanno una collaborazione globale tra governi, industria e accademia.

La gestione responsabile di questa transizione tecnologica sarà cruciale per garantire che i benefici del 5G siano distribuiti equamente, minimizzando al contempo i rischi potenziali per la privacy e la sicurezza. In definitiva, il successo del 5G non sarà misurato solo in termini di prestazioni tecniche, ma anche dal suo impatto positivo sulla società, sull’economia e sull’ambiente, plasmando un futuro più connesso, efficiente e sostenibile per le generazioni a venire.

Verso un Ecosistema 5G Sicuro: Sfide e Strategie Emergenti

Mentre esploriamo le potenzialità rivoluzionarie del 5G, è imperativo affrontare le complesse sfide di sicurezza che questa tecnologia comporta. Il prossimo capitolo approfondirà le implicazioni critiche per la cybersecurity nell’era del 5G, analizzando le vulnerabilità uniche introdotte dall’architettura distribuita e dall’iperconnettività.

Esamineremo le strategie all’avanguardia sviluppate da esperti del settore e organizzazioni come il National Institute of Standards and Technology (NIST) per contrastare minacce emergenti. Dall’implementazione di protocolli di crittografia quantistica alla realizzazione di architetture Zero Trust, scopriremo come l’industria sta evolvendo per garantire l’integrità, la confidenzialità e la disponibilità dei dati in un ecosistema 5G.

Inoltre, esploreremo il ruolo cruciale dell’intelligenza artificiale e del machine learning nel rilevamento e nella mitigazione proattiva delle minacce, nonché le implicazioni geopolitiche della sicurezza delle infrastrutture 5G. Questo approfondimento fornirà agli stakeholder una comprensione essenziale delle misure necessarie per navigare in sicurezza nel panorama in rapida evoluzione del 5G, bilanciando innovazione e protezione in un mondo sempre più interconnesso.

In questo primo approfondimento dedicato al 5G, abbiamo esplorato l’architettura fondamentale e le innovazioni tecnologiche che stanno ridefinendo il panorama delle telecomunicazioni.

Dall’analisi dei componenti hardware alle promesse di una società più interconnessa, abbiamo gettato le basi per comprendere questa rivoluzionaria tecnologia. Nel prossimo articolo della serie, “8 Sfide Critiche per la Cybersecurity nelle Reti 5G”, esploreremo le complesse sfide di sicurezza che le organizzazioni devono affrontare nell’implementazione delle reti 5G. Non perdere l’opportunità di approfondire ulteriormente questi temi scaricando il white paper completo di Stefano Savo e Stefano Cangiano, che offre un’analisi dettagliata e approfondita delle sfide e delle opportunità nel panorama della cybersecurity 5G.

Profilo Autore

Dottore in Scienze e Tecnologie Informatiche presso l’Università di Roma “Tor Vergata”, ha esperienza decennale nel settore dell’Intelligence Militare e Privato. Ha svolto diverse operazioni come ausiliario di polizia giudiziaria. Ricopre ruolo di Security Specialist Consultant proponendo servizi mirati per la Security, Intelligence, Cyber Security & Digital Forensics. Esperto in attività di TSCM (Technical Surveillance Countermeasures) a supporto del controspionaggio industriale. Nel 2019 è CO-Founder della società ISK (isksecurity.it) partner strategico ed esterno per attività di TSCM, Cyber Security & Digital Forensics.

Profilo Autore

Titolare delle licenze EJPT e ECPPT (Professional Penetration Tester) della società eLearnSecurity. Svolge attività di Network Security in particolare Penetration Test & VA – Vulnerability Assessment.
Nel 2019 fonda la società ISK (www.isksecurity.it), partner strategico ed esterno per attività di Security specializzata. Svolge attività di bonifiche ambientali da microspie, attività di Security Assessment e Mobile Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/5g-architettura/


Sicurezza oltre l’Orizzonte: affrontare le sfide della cybersecurity nelle missioni spaziali. Strategie e rischi

Il crescente rischio di utilizzo dei satelliti come mezzi per attacchi deliberati a infrastrutture spaziali evidenzia l’escalation delle minacce cyber in un dominio tradizionalmente considerato immune. Attraverso l’esplorazione delle complesse sfide legate alla protezione delle missioni spaziali dalle minacce cibernetiche, con un focus particolare sugli attacchi satellite-to-satellite, questo articolo analizza il panorama delle minacce emergenti evidenziando come l’accessibilità di tecnologie avanzate e servizi basati su cloud abbia ampliato il campo di azione per potenziali aggressori, rendendo gli attacchi tra satelliti una realtà tangibile e preoccupante.

L’obiettivo è fornire una panoramica sullo stato attuale della cybersecurity spaziale e proporre vie di azione per garantire la sicurezza delle future esplorazioni e operazioni nello spazio, sostenendo che la soluzione passi anche attraverso una visione condivisa e un impegno globale, tramite il quale sarà possibile proteggere questo ambiente cruciale per l’avanzamento umano.

L’era moderna dell’esplorazione e dell’utilizzo dello spazio si trova a un punto di svolta, con le infrastrutture spaziali che giocano un ruolo cruciale non solo nella sicurezza nazionale e globale ma anche nella vita quotidiana delle persone. Satelliti per comunicazioni, osservazione terrestre, navigazione e scoperte scientifiche formano la spina dorsale di numerosi servizi essenziali, dalla previsione meteorologica alla connettività internet globale.

Tuttavia, questa crescente dipendenza dalle tecnologie spaziali porta con sé nuove vulnerabilità e sfide, in particolare in termini di cybersecurity. L’evoluzione delle minacce cibernetiche nello spazio esige quindi una riflessione approfondita e l’adozione di strategie di difesa innovative per proteggere queste infrastrutture critiche dagli attacchi deliberati.

Con l’avvento di tecnologie spaziali più accessibili e l’emergere di servizi per il ground segment basati su cloud, il panorama delle minacce si è ampliato, esponendo le missioni spaziali a rischi senza precedenti[1]. Gli attacchi ai satelliti tramite altri satelliti, un tempo considerati scenari quasi fantascientifici, ora rappresentano una possibilità tecnica concreta, sollevando questioni urgenti sulla sicurezza e la sovranità nello spazio. La risposta a queste minacce richiede un approccio coordinato che integri tecnologie avanzate di cybersecurity, collaborazione internazionale e politiche di sicurezza olistiche.

L’adozione di framework consolidati come quello proposto dal National Institute of Standards and Technology (NIST)[2] fornisce una base solida per l’identificazione, la protezione, il rilevamento, la risposta e il ripristino dalle minacce cibernetiche. Tuttavia, l’unicità dell’ambiente spaziale e la complessità delle operazioni richiedono soluzioni “su misura” che considerino le specificità tecniche e operative delle infrastrutture spaziali. La collaborazione internazionale emerge come un pilastro fondamentale nella lotta contro le minacce alla cybersecurity spaziale.

La condivisione delle informazioni sulle minacce, lo sviluppo di best practices comuni e l’elaborazione di politiche e normative condivise sono essenziali per creare un ambiente spaziale sicuro e resiliente. Solo attraverso un impegno collettivo sarà possibile navigare le sfide della nuova era spaziale, garantendo che lo spazio rimanga una frontiera di opportunità e innovazione per l’umanità. In questo contesto, il presente articolo si propone di esplorare le dimensioni critiche della cybersecurity spaziale, analizzando le minacce emergenti, discutendo le strategie di mitigazione e sottolineando l’importanza delle iniziative normative e tecniche per la protezione delle missioni spaziali nell’era digitale.

2. Fondamenti della cybersecurity spaziale

L’avanzamento tecnologico ha trasformato lo spazio in una frontiera critica per la sicurezza globale, evidenziando l’importanza di un solido framework di cybersecurity per proteggere queste vitali infrastrutture.

La cybersecurity nello spazio, però, va oltre la semplice protezione dei dati, affrontando sfide uniche date dall’ambiente operativo estremamente ostile e dalle complesse interazioni tra componenti terrestri e orbitanti.

Questi attacchi, che possono essere tanto Nation-State quanto provenire da attori non statali, minacciano infatti non solo la sicurezza delle informazioni ma anche l’integrità fisica dei satelliti e delle infrastrutture spaziali connesse, potendo causare conseguenze devastanti per le missioni operative e, congiuntamente, per la sicurezza nazionale e la vita quotidiana.

Nel contesto della cybersecurity spaziale, uno degli scenari di minaccia più preoccupanti e tecnologicamente avanzati è rappresentato dagli attacchi ai satelliti perpetrati tramite altri satelliti. Questa tipologia di attacco evidenzia la complessità e la sofisticazione delle minacce emergenti nello spazio, richiedendo approcci di mitigazione specifici e altamente specializzati.

Gli attacchi satellitari contro altri satelliti rappresentano una frontiera relativamente nuova nelle minacce cibernetiche, sollevata da studi recenti come “When Satellites Attack: Satellite-to-Satellite Cyber Attack, Defense and Resilience”[3] nonché dalle ricerche del prof. Zatti[4] sugli attacchi documentati ai satelliti, inclusi quelli che hanno portato a perdite di controllo e danni ai sensori.

Questi attacchi possono variare in natura, includendo l’interferenza diretta nelle operazioni di un satellite bersaglio, l’alterazione o lo spoofing dei dati trasmessi e ricevuti, o persino l’uso di tecniche di guerra elettronica per degradare le capacità di comunicazione e navigazione.

La fattibilità tecnica di tali attacchi è stata amplificata dalla crescente congestione dell’orbita terrestre bassa (LEO) e dall’aumento del numero di satelliti, dovuto anche all’accessibilità e al costo ridotto dei c.d. “cubesat”, nonché alla disponibilità di servizi di ground segment basati su cloud. Questi sviluppi hanno abbassato significativamente la barriera all’ingresso per la realizzazione di operazioni spaziali, consentendo a un ampio spettro di attori – inclusi quelli con intenzioni malevole – di dispiegare e gestire satelliti in orbita[5].

Per contrastare efficacemente questi attacchi, è fondamentale adottare misure di difesa che vanno oltre le soluzioni convenzionali di cybersecurity. Ciò include lo sviluppo di algoritmi avanzati per il rilevamento e la neutralizzazione di interferenze e attacchi di spoofing, la progettazione di satelliti con capacità di resilienza e auto-ripristino migliorate e l’implementazione di protocolli di comunicazione sicuri che possano resistere agli attacchi di guerra elettronica. Inoltre, la crittografia end-to-end dei dati trasmessi tra satelliti e stazioni di terra gioca un ruolo cruciale nella protezione dell’integrità e della confidenzialità delle informazioni scambiate.

Un altro aspetto fondamentale nella difesa contro gli attacchi satellitari è rappresentato dalla Space Situational Awareness (SSA): ossia la capacità di monitorare l’ambiente spaziale in tempo reale per identificare potenziali minacce e attori ostili. Ciò richiede investimenti significativi in tecnologie di sorveglianza e tracciamento degli oggetti spaziali, nonché la collaborazione internazionale per la condivisione delle informazioni relative alla posizione e al comportamento dei satelliti.

In merito a questo, è essenziale riconoscere il ruolo della collaborazione internazionale e dell’istituzione di norme comportamentali condivise per la condotta delle operazioni spaziali.

L’elaborazione di un quadro normativo e di politiche condivise, come vedremo di seguito, può contribuire a prevenire gli attacchi satellitari, stabilendo principi di responsabilità e trasparenza per gli operatori spaziali. In sintesi, il panorama degli attacchi cyber nello spazio presenta sfide uniche e in continua evoluzione, che richiedono un’attenzione costante e un impegno proattivo da parte di tutti gli stakeholder coinvolti.

La comprensione delle minacce e delle vulnerabilità esistenti, unita all’implementazione di strategie di difesa e resilienza basate su un In sintesi, il panorama degli attacchi cyber nello spazio presenta sfide uniche e in continua evoluzione, che richiedono un’attenzione costante e un impegno proattivo da parte di tutti gli stakeholder coinvolti. La comprensione delle minacce e delle vulnerabilità esistenti, unita all’implementazione di strategie di difesa e resilienza basate su un approccio olistico[6] e collaborativo, è fondamentale per garantire la sicurezza e la continuità delle operazioni spaziali critiche.

Come verrà ulteriormente esplorato nelle sezioni seguenti, la collaborazione internazionale e l’adozione di framework consolidati, come quello proposto dal NIST, giocano un ruolo cruciale nel rafforzare le difese contro gli attacchi cyber nello spazio, proteggendo così le infrastrutture spaziali vitali per la società moderna, tenendo bene a mente le eccezioni del caso.

3. Vulnerabilità e minacce

Come visto nel paragrafo 2, nell’ecosistema spaziale la proliferazione di tecnologie avanzate e l’accesso “democratizzato” allo spazio hanno esponenzialmente aumentato il numero di vettori di attacco potenziali, esponendo le missioni spaziali a un panorama di minacce sempre più complesso. La cybersecurity spaziale deve quindi affrontare non solo le tradizionali minacce informatiche ma anche scenari specifici del dominio spaziale, che includono attacchi diretti ai satelliti, interferenze e sfruttamento delle vulnerabilità nelle comunicazioni tra terra e orbita.

Storicamente i satelliti hanno beneficiato di una sorta di “security through obscurity”, in base alla quale la complessità del sistema e i costi delle apparecchiature dissuadono tutti tranne gli avversari più sofisticati. Gli effetti combinati dei componenti e delle costellazioni “Commercial Off-The-Shelf” (COTS), con migliaia di satelliti identici, significano che è improbabile che questa diversità e complessità di implementazione perduri nel tempo.

La motivazione generale per danneggiare i satelliti è ben studiata e intuitiva. In un contesto militare, i sistemi spaziali sono alla base delle capacità di comando, controllo, comunicazione, computer, intelligence, sorveglianza e ricognizione (C4ISR)[7] [8]. Gli avversari, che cercano di “livellare il campo di gioco” contro le grandi potenze, hanno forti incentivi a minare queste capacità danneggiando i sistemi spaziali[9].

La società civile dipende invece dai satelliti per i servizi essenziali di navigazione, comunicazione e meteorologia. Gli aggressori motivati dallo scopo di provocare sconvolgimenti sociali possono quindi considerare i satelliti come attraenti “single point of failure” nelle infrastrutture critiche[10].

Oltre a capire “chi” potrebbe essere interessato a danneggiare le infrastrutture spaziali, è importante considerare “come” potrebbe farlo.

Un punto di partenza di alto livello può essere trovato nei campi degli studi sulla sicurezza e delle relazioni internazionali, dove la modellazione degli scenari è una componente comune dell’analisi strategica.

La European Space Agency (ESA) ha identificato diverse categorie di vulnerabilità e minacce che variano in base alla natura della missione spaziale, sottolineando come la sicurezza dallo spazio possa influenzare direttamente la sicurezza sulla Terra[11].

Queste minacce non sono solo teoriche: incidenti passati hanno dimostrato la capacità degli aggressori di interrompere le operazioni dei satelliti, come nel caso dell’intrusione nel sistema del telescopio spaziale germano-statunitense “ROSAT”, che ha subito danni irreversibili a seguito di un attacco informatico.

L’importanza di una comprensione approfondita delle vulnerabilità specifiche e dei meccanismi di attacco potenziali diventa quindi sempre più essenziale.

Pavur e Martinovic (2022)[12] individuano una matrice che associa le vulnerabilità ai mezzi tecnici, alle capacità degli aggressori e al contesto empirico, al fine di chiarire meglio quale organizzazione ha la responsabilità di difendersi da quali minacce, nonché quali competenze tecniche sono richieste per la ricerca sulla sicurezza dei sistemi in ogni dominio.

Tali vulnerabilità sono intuitivamente distinte in:

  1. difese in orbita che richiedono competenze sui sistemi embedded e di controllo;
  2. difesa dei segnali che richiede competenze di rete e radio;
  3. difesa delle stazioni e dei sistemi di terra che sfruttano le tradizionali prospettive della Operation Technology (OT) e della Information Technology (IT).

In merito al punto 3 , la vulnerabilità del ground segment, come evidenziato nel documento di Bailey (2020)[13], sottolinea un ulteriore livello di rischio. Le infrastrutture di terra, responsabili del controllo e della gestione dei satelliti, possono diventare bersagli privilegiati per gli attacchi, consentendo agli aggressori di prendere il controllo dei satelliti o di interrompere le comunicazioni o ancora perpetrare attacchi satellite-to-satellite.

La protezione di questi asset richiede un approccio di sicurezza a più livelli che includa la defence in depth, la segregazione della rete, il rafforzamento degli endpoint e la gestione proattiva delle vulnerabilità.

Per contrastare efficacemente queste minacce è fondamentale adottare un approccio di gestione del rischio olistico, che preveda l’identificazione proattiva delle vulnerabilità, la valutazione dei rischi e l’implementazione di contromisure appropriate.

Questo approccio, insieme a un impegno per la ricerca continua e lo sviluppo di nuove tecnologie di sicurezza, è essenziale per garantire la resilienza delle missioni spaziali contro le minacce cibernetiche emergenti.

4. Strategie di mitigazione e framework di sicurezza

Come abbiamo visto, la complessa natura delle minacce cibernetiche nel settore spaziale richiede un approccio integrato per lo sviluppo di strategie di mitigazione e framework di difesa robusti. Tali strategie devono essere allineate non solo con le migliori pratiche e standard del settore ma anche con le specifiche esigenze e vulnerabilità delle missioni spaziali.

Il framework fornito dal NIST e le analisi sulla protezione delle missioni spaziali presentate da Zatti offrono una solida base per la creazione di un ambiente spaziale sicuro e resiliente. Purtuttavia vedremo che, proprio a causa della complessità del sistema spaziale, alcune semplificazioni potrebbero risultare troppo approssimative; per cui introdurremo degli spunti di riflessione utili a lasciare al lettore i successivi approfondimenti.

4.1. Implementazione del Framework del NIST

La pubblicazione del NIST[14] mette in evidenza l’importanza dell’ingegnerizzazione dei sistemi basata sulla gestione del rischio per la sicurezza dei sistemi spaziali. Implementare il framework del NIST significa adottare un approccio sistemico che inizia con l’identificazione delle risorse critiche, la valutazione delle minacce e la definizione dei requisiti di sicurezza specifici per ogni fase del ciclo di vita di una missione spaziale.

La protezione deve essere concepita per garantire la confidenzialità, l’integrità e la disponibilità delle informazioni e dei sistemi attraverso l’uso di autenticazione e crittografia efficaci, la protezione contro jamming e spoofing, nonché la sicurezza operativa e fisica delle infrastrutture di terra.

L’implementazione del framework del NIST rappresenta una pietra miliare fondamentale per la sicurezza cibernetica nel dominio spaziale.

Originariamente progettato per migliorare la cybersecurity nelle infrastrutture critiche, il framework, si basa su un approccio strutturato intorno a cinque funzioni chiave: Identify, Protect, Detect, Respond, Recover. La sua applicazione nel contesto spaziale implica l’adattamento di queste funzioni per affrontare le sfide uniche e gli elevati rischi associati alle operazioni spaziali.

La funzione Identify richiede un’accurata comprensione e catalogazione delle risorse spaziali critiche – dai satelliti alle stazioni di terra – e delle relative vulnerabilità. Questo processo non solo stabilisce il perimetro della sicurezza ma fornisce anche le basi per la valutazione dei rischi e la pianificazione delle misure di protezione.

La funzione Protect mira a implementare controlli preventivi per salvaguardare le risorse identificate. Nel contesto spaziale, ciò può includere l’hardening dei sistemi di comunicazione satellitare contro l’interferenza e lo spoofing, la sicurezza fisica sia dei componenti critici dei satelliti sia delle stazioni di terra e l’uso di crittografia per proteggere i dati trasmessi.

La funzione Detect si concentra sul monitoraggio continuo delle risorse spaziali per identificare tempestivamente eventuali attività sospette o violazioni della sicurezza. Ciò implica la creazione di un sistema di allarme che possa efficacemente segnalare tentativi di intrusione o malfunzionamenti che potrebbero indicare un attacco cibernetico.

La funzione Respond descrive le procedure e le azioni da intraprendere in risposta a un incidente di sicurezza. Questo include protocolli per la valutazione dell’incidente, il contenimento dei danni, l’eliminazione della minaccia e la comunicazione efficace con le parti interessate. La capacità di risposta rapida è cruciale per minimizzare l’impatto degli attacchi sui sistemi spaziali e sulla sicurezza terrestre.

La funzione Recover si focalizza sul recupero delle funzioni e dei servizi compromessi, ripristinando le operazioni normali nel minor tempo possibile. Nel settore spaziale ciò può richiedere la reimpostazione remota dei satelliti, il ripristino dei backup sicuri dei dati e la revisione dei protocolli di sicurezza per prevenire futuri incidenti.

Al di là dell’intuizione tecnica sull’uso dei controlli NIST e di strumenti generici di gestione delle informazioni e degli eventi di sicurezza, parlando principalmente dal punto di vista del mondo accademico aerospaziale, alcuni professori e ricercatori[15] sostengono che “l’affermazione che i controlli esistenti proteggeranno dal rischio è talvolta accettata senza ragionevoli dati di supporto o, peggio ancora, è accettata quando la mancanza di dati viene utilizzata come prova”.

Questo concetto viene ulteriormente esaltato da Falco (2018)[16], il quale sostiene che i tentativi di mappare la sicurezza informatica tradizionale nel dominio spaziale abbiano creato dannose lacune di conoscenza tecnica e scoraggiato la specializzazione.

In merito a ciò, Falco individua sei ragioni per cui la sicurezza informatica satellitare richiede prospettive tecniche uniche, non soddisfatte dalle pratiche di sicurezza dello status quo:

  1. i satelliti rappresentano un single point of failure per altre infrastrutture critiche, aumentando il numero e le capacità dei threat actor che potrebbero essere interessati a danneggiarli al di là di quanto ovviamente rilevante per la funzione della missione;
  2. la scarsa regolamentazione, anche tecnica, che guida la sicurezza informatica satellitare crea incertezza riguardo ai controlli appropriati per un determinato sistema. Ciò, è ulteriormente avvalorato da Fidler (2018)[17] che, all’interno di un think-tank sulla politica delle relazioni internazionali, sostiene che le mappature degli standard IT applicate ai sistemi spaziali equivalgano a poco più che “shuffling…paper around”;
  3. la complessità della Supply Chain non solo dà origine a rischi di backdoor, ma rende difficile anche l’assegnazione della responsabilità organizzativa per le pratiche di sicurezza. Ad eccezione dei maggiori, gli operatori satellitari non controllano l’intero ciclo di vita della missione. I veicoli di lancio, l’iniezione orbitale, il funzionamento e il ritiro sono spesso gestiti da entità distinte e inoltre molte organizzazioni distinte possono condividere alcune risorse del dispositivo (e.g., i sistemi di comunicazione, i sistemi di comando e controllo, ecc.), mentre ne gestiscono altre in modo indipendente (e.g., i sensori di bordo);
  4. l’uso diffuso di hardware COTS integrato con sistemi su misura crea una situazione unica in cui le vulnerabilità probabilmente si applicano a molte piattaforme, ma l’applicazione di patch può richiedere modifiche su misura;
  5. la natura specializzata del settore aerospaziale fa sì che poche persone nel settore della sicurezza informatica comprendano i satelliti a sufficienza per contestualizzare adeguatamente le minacce e la difesa. Il c.d. “expertise vacuum” di Falco è ampiamente riconosciuto come un ostacolo significativo. I componenti di nicchia dei sistemi satellitari mancano di equivalenti diretti in ambito terrestre (e.g., gli inseguitori stellari), compromettendo lo sviluppo di un corpo generale di conoscenze per la protezione di questi dispositivi;
  6. i satelliti sono dispositivi con risorse limitate e i compromessi fra sicurezza e prestazioni sono più acuti rispetto ai sistemi terrestri. In definitiva, i sistemi spaziali sono molto più che semplici “computers in the sky” [18].

Le pratiche di sicurezza terrestre ben considerate spesso non riescono a essere trasferite ai sistemi spaziali, per ragioni poco intuitive che richiedono un’ampia gamma di competenze per essere superate. L’esperienza nella crittografia, ad esempio, potrebbe non essere direttamente utile senza ulteriori conoscenze hardware e astrofisiche, poiché la radiazione extraterrestre può indurre bit-flip casuali nella memorizzazione delle chiavi crittografiche e richiede pertanto un’attenzione speciale [19].

4.2. Misure di sicurezza specifiche per le missioni spaziali

Partendo dalle considerazioni del precedente paragrafo, le misure di sicurezza specifiche per le missioni spaziali rappresentano un elemento critico per assicurare la resilienza e il controllo delle operazioni in un contesto caratterizzato da minacce cibernetiche sempre più sofisticate e pervasive. Ciò viene particolarmente sottolineato da Zatti (2017)[20], il quale sostiene che la categorizzazione delle missioni in base ai livelli di rischio e ai requisiti specifici di sicurezza sia fondamentale per l’elaborazione di strategie difensive mirate.

La sicurezza di una missione spaziale inizia con una valutazione approfondita dei potenziali vettori di attacco e delle vulnerabilità specifiche del sistema. Questo include la considerazione di tutti gli aspetti della missione, dai componenti fisici – come i satelliti e le stazioni di terra – ai sistemi di comunicazione e ai dati trasmessi. Una volta identificate le minacce, è possibile sviluppare contromisure specifiche che vanno dalla protezione fisica dei componenti spaziali alla sicurezza informatica dei sistemi di comunicazione e controllo.

Una strategia difensiva efficace per le missioni spaziali deve includere la crittografia dei dati trasmessi, per proteggere le informazioni sensibili e garantire la confidenzialità delle comunicazioni tra i satelliti e le stazioni di terra. Questo aspetto – sempre tenendo a mente le unicità dell’ambiente spaziale – è particolarmente critico per le missioni il cui payload è rappresentato da dati classificati, o che operano nei contesti della sicurezza nazionale.

Inoltre è essenziale implementare sistemi di autenticazione robusti per i comandi inviati ai satelliti, al fine di prevenire l’accesso non autorizzato e l’esecuzione di operazioni di controllo delle orbite pregiudizievoli per le altre infrastrutture spaziali. I sistemi di controllo di terra devono essere dotati di protocolli di sicurezza avanzati per identificare e respingere tentativi di intrusione, oltre a monitorare costantemente la salute e lo stato dei satelliti per rilevare anomalie che potrebbero indicare un attacco in corso.

La protezione contro attacchi di tipo jamming e spoofing è altrettanto critica, richiedendo l’adozione di tecnologie capaci di discriminare tra segnali legittimi e tentativi di interferenza. Questo include lo sviluppo di algoritmi sofisticati per il rilevamento delle anomalie e la validazione dei segnali ricevuti, assicurando l’integrità e l’affidabilità delle comunicazioni satellitari.

Infine, la resilienza del sistema gioca un ruolo chiave nella difesa delle missioni spaziali. Questo implica la capacità di mantenere le operazioni mission-critical in presenza di attacchi o guasti, attraverso la progettazione di sistemi ridondanti, la pianificazione delle soluzioni di continuità operativa e la preparazione per il ripristino rapido delle funzioni compromesse.

L’implementazione di misure di difesa specifiche per le missioni spaziali richiede, quindi, un approccio integrato e multidisciplinare che combini competenze tecniche avanzate in cybersecurity, ingegneria spaziale, analisi del rischio; e che sviluppi protocolli di sicurezza adattivi, capaci di rispondere dinamicamente alle minacce emergenti.

Solo attraverso un impegno proattivo e con la collaborazione tra le agenzie spaziali, i fornitori commerciali e la comunità internazionale sarà possibile garantire la sicurezza e la resilienza delle infrastrutture spaziali nell’era digitale.

4.3. Progettazione e sviluppo sicuro

La sicurezza deve essere integrata nella progettazione e nello sviluppo dei sistemi spaziali, conformemente ai principi di “security by design”. Questo significa considerare la cybersecurity fin dalle prime fasi di concezione di una missione, implementando controlli di sicurezza robusti e testando proattivamente i sistemi contro possibili vulnerabilità.

La resilienza dei sistemi spaziali, ovvero la loro capacità di resistere agli attacchi e ripristinare rapidamente le operazioni normali, deve essere un obiettivo chiave in tutte le fasi di sviluppo.

Un primo passo fondamentale nello sviluppo di un framework di sicurezza per la progettazione e lo sviluppo sicure dei sistemi satellitari è definirne l’ambito di applicazione. Cunningham (2016)[21] sostiene che il modo migliore per farlo è dividere le missioni satellitari in cinque grandi fasi e collegare ogni fase a una distinta “cybersecurity overlay”, che promuove la sicurezza fin dalla progettazione.

Un inquadramento alternativo, che permette di avere vantaggi nella fase di modellazione delle minacce, è quello proposto da Zatti (2017)[22], in cui i controlli di sicurezza satellitari sono legati a specifici tipi di missione con l’aggiunta di alcuni controlli generici comuni a tutte le missioni.

Il CCSDS[23] suggerisce un approccio ibrido, rimediando alle carenze giurisdizionali di un approccio puramente mission-class, fornendo al contempo una modellazione delle minacce più chiara. Questo approccio incorpora una considerazione esplicita della probabilità di attacco, basata sulla missione mappata, che non rappresenta un quadro esaustivo ma è comunque tra gli esempi tecnicamente più completi fino ad oggi.

L’approccio più comunemente suggerito, tuttavia, è quello di mappare i controlli di sicurezza cyber sulla base di framework preesistenti, sebbene questi raramente includano mappature specifiche che – come rilevato da Knez (2016)[24] – sono legate all’unicità dell’ambiente operativo spaziale, determinando complessità e approssimazioni significative. Un esempio è legato alla gestione degli account utente e delle password, che nei sistemi satellitari raramente trovano riscontro, non incorporando questi il concetto di “utente” e “account”.

In questo modo si rischia di ignorare ampie porzioni di standard o di richiedere costose riscritture del software, che aumentano la complessità del sistema senza garantire vantaggi significativi in termini di sicurezza. Inoltre, i controlli per la cybersecurity presuppongono cicli di vita del sistema relativamente statici, ma le proprietà di sicurezza dei satelliti cambiano in modo significativo tra le varie fasi del loro ciclo di vita. I controlli legati all’accesso fisico, ad esempio, sono rilevanti per i satelliti in fase di progettazione e assemblaggio ma privi di significato quando in volo orbitale.

Adottando questi principi fin dalle prime fasi di progettazione, è possibile creare sistemi spaziali che non solo resistano agli attacchi cibernetici ma siano anche capaci di ripristinare rapidamente le funzionalità operative essenziali, garantendo così la continuità delle missioni spaziali critiche in un ambiente operativo sempre più ostile.

Ad ogni modo, l’adozione di principi di “security by design” permette di affrontare efficacemente le sfide poste alla sicurezza cyber nell’ambiente spaziale; e, se trattiamo gli standard tecnici come il NIST più come un punto di partenza per la sicurezza che un modello pienamente operativo, è possibile costruire un ambiente spaziale più sicuro e resiliente alle minacce emergenti[25].

5. Considerazioni giurisdizionali e normative

La sicurezza cibernetica nello spazio non è solo una questione tecnica ma anche politica e normativa. Il contesto internazionale richiede un impegno condiviso tra nazioni, agenzie spaziali e attori del settore privato per stabilire standard di sicurezza, pratiche condivise e meccanismi di governance che possano regolare efficacemente la sicurezza delle infrastrutture spaziali.

La collaborazione internazionale – come evidenziato dalla necessità di condivisione delle informazioni e delle pratiche di formazione – estende il suo raggio d’azione anche alle politiche e alle normative che possono facilitare o ostacolare questi sforzi condivisi: come sostenuto da Bailey (2020)a href=”#_ftn26″ name=”_ftnref26″>[26], che sottolinea l’importanza di integrare la cybersecurity in tutte le fasi dello sviluppo dei sistemi spaziali, in linea con le direttive politiche quali la “Space Policy Directive-5” (SPD-5).

Questo approccio normativo enfatizza la necessità di un quadro politico che sostenga la sicurezza spaziale come priorità nazionale e internazionale, promuovendo l’adozione di standard di sicurezza globali.

Inoltre, la varietà di minacce e le specifiche esigenze di protezione delle diverse categorie di missioni spaziali richiedono un approccio flessibile e adattabile alla regolamentazione, in grado di accogliere le esigenze uniche di ogni missione pur mantenendo un elevato standard di sicurezza. Le politiche devono quindi essere in grado di evolversi in risposta alle minacce emergenti e alla rapida evoluzione della tecnologia spaziale.

Le considerazioni politiche e normative, anche alla luce degli eventi recenti, devono anche affrontare la questione della sovranità e della giurisdizione nello spazio, definendo chiaramente le responsabilità in caso di incidenti cibernetici che coinvolgono infrastrutture spaziali internazionali. L’istituzione di un dialogo internazionale aperto e la collaborazione per la creazione di un framework legale comune possono contribuire a superare queste sfide, garantendo che lo spazio rimanga un ambiente sicuro e cooperativo per tutte le nazioni.

6. Conclusioni

Le infrastrutture spaziali, fulcro di molteplici aspetti della vita quotidiana e della sicurezza nazionale, sono diventate bersagli appetibili e vulnerabili in un panorama di minacce cibernetiche in rapida evoluzione: la necessità di proteggerle non è mai stata così impellente.

L’analisi delle sfide poste dalla cybersecurity nello spazio, esaminata attraverso le lenti di minacce emergenti e strategie di difesa innovative, nonché evidenziando l’importanza cruciale della collaborazione internazionale, mette in luce la complessità e l’urgenza di affrontare questa dimensione critica della sicurezza globale. L’avvento di tecnologie accessibili – come i Cubesat – e la democratizzazione dell’accesso allo spazio hanno ampliato il campo di azione per potenziali aggressori, rendendo scenari un tempo considerati futuristici, come gli attacchi satellite-to-satellite, una realtà ormai concreta. La risposta a queste sfide non può essere affidata esclusivamente alle soluzioni tecnologiche ma richiede un approccio olistico che integri aspetti tecnici, politici e normativi.

La collaborazione internazionale emerge come un pilastro fondamentale, essenziale per lo sviluppo di un quadro di sicurezza spaziale condiviso e resiliente. La condivisione di informazioni sulle minacce, la cooperazione nello sviluppo di standard di sicurezza e la promozione di pratiche migliori possono significativamente elevare la soglia di sicurezza per tutte le nazioni attive nello spazio.

L’implementazione di framework di sicurezza come quello proposto dal NIST offre una struttura condivisa per affrontare le minacce in modo sistemico, promuovendo un ciclo continuo di miglioramento della sicurezza che va dall’identificazione delle risorse critiche alla risposta e al recupero dagli incidenti cibernetici. Tuttavia, l’adattamento di questi principi al contesto unico dello spazio richiede un impegno costante nella ricerca, nello sviluppo e nell’innovazione.

In conclusione, proteggere le missioni spaziali dalle minacce cibernetiche è un imperativo che richiede una visione lungimirante, un impegno condiviso a livello globale e una continua evoluzione delle strategie di difesa. Man mano che ci avventuriamo più a fondo nello spazio, la nostra capacità di garantire la sicurezza di queste preziose risorse spaziali definirà il futuro dell’esplorazione e dell’utilizzo dello spazio per le generazioni a venire.

Affrontare le sfide della cybersecurity spaziale non è solo una questione di protezione delle infrastrutture, ma un passo essenziale per mantenere lo spazio come una frontiera di opportunità, innovazione e cooperazione internazionale.

Note

[1]Falco G. (2020) “When satellites attack: satellite-to-satellite cyber attack, defense and resilience.” In: Proceedings of the ASCEND 2020 ASCEND. Reston, VA: American Institute of Aeronautics and Astronautics.

[2]NIST Interagency Report (2023) “NIST IR 8270 – Introduction to Cybersecurity for Commercial Satellite Operations”

[3] Vedasi nota 1

[4] Zatti S. (2017) “The Protection of Space Missions: Threats and cyber threats.” In: Proceedings of the International Conference on Information Systems Security. A launchpad for satellite cyber-security 15 Computer Science. New York, NY: Springer International Publishing

[5] Vedasi nota 1

[6] Pavur J., Martinovic I. (2022) “Building a launchpad for satellite cyber-security research: lessons from 60 years of spaceflight.” Journal of Cybersecurity, 2022, 1–17

[7] Grant ME. (2005) “Space dependence – a critical vulnerability of the net-centric operational commander.” Technical report. Naval War College

[8] Lungerman J. (2014) “What happens if they say no? Preserving access to critical commercial space capabilities during future crises.” Air Space Power J 2014; 28:103–116

[9] Pavur J., Martinovic I. (2019) “The cyber-ASAT: on the impact of cyber weapons in outer space.” In: Proceedings of the 2019 Eleventh International Conference on Cyber Conflict (CyCon), vol. 900 Tallinn

[10] Falco G. (2018) “The vacuum of space cyber security.” In: Proceedings of the 2018 AIAA SPACE and Astronautics Forum and Exposition. Orlando, FL: American Institute of Aeronautics and Astronautics

[11] Vedasi nota 4

[12] Vedasi nota 6

[13] Bailey B. (2020) “Establishing Space Cybersecurity Policy, Standards, and Risk Management Practices”, El Segundo, CA: Aerospace Corporation

[14] Vedasi nota 2

[15] Byrne DJ., Morgan D., Tan K. et al. (2014) “Cyber defense of space-based assets: verifying and validating defensive designs and implementations.” Conference on Systems Engineering Research

[16] Vedasi nota 10

[17] Fidler D. (2018) “Cybersecurity and the new era of space activities.” Technical report. Council on Foreign Relations

[18] Vedasi nota 6

[19] Banu R., Vladimirova T. (2006) “On-board encryption in Earth observation small satellites.” In: Proceedings of the Fortieth Annual 2006 International Carnahan Conference on Security Technology. Lexington, KY: IEEE, 2006. p. 203–208

[20] Vedasi nota 4

[21] Cunningham D., Palavincini G., Romero-Mariona J. (2016) “Towards effective cybersecurity for modular, open architecture satellite systems”. In: Proceedings of the AIAA/USU Conference on Small Satellites AIAA.

[22] Vedasi nota 4

[23] CCSDS (2015) “Security threats against space missions. Report concerning space data system standards”.

[24] Knez C., Llansó T., Pearson D. et al. (2016) “Lessons learned from applying cyber risk management and survivability concepts to a space mission.” In: Proceedings of the 2016 IEEE Aerospace Conference.

[25] Tsamis N., Bailey B., Falco G. (2021) “Translating space cybersecurity policy into actionable guidance for space vehicles.” In: Proceedings of the ASCEND 2021. Reston, VA: American Institute of Aeronautics and Astronautics

[26] Vedasi nota 13

Profilo Autore

Esperto in materia di governance dei processi di security, con particolare rilevanza per quelli in ambito Network and Information, Golden Power e Intelligenza Artificiale, ha maturato significative esperienze in attività di indirizzo, coordinamento e controllo implementate sia nel settore delle istituzioni nazionali e internazionali sia nel settore privato.
In tali ambiti, grazie ad una solida e concreta preparazione anche post-universitaria, avendo frequentato corsi di specializzazione sia nella sfera della Business Administration che in ambiente accademico e della Difesa, sorretto da un vasto network relazionale, ha gestito rapporti interistituzionali e attività di ricerca, analisi ed elaborazione di informazioni, nel settore della sicurezza e delle strategie innovative, ai fini della tutela di know-how di rilevanza scientifica e industriale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/missioni-spaziali/


Architettura e Sicurezza dell’Ecosistema Dati Sanitari (EDS) – La Sanità Digitale italiana

L’Ecosistema Dati Sanitari (EDS) adotta un’architettura modulare con separazione tra dati in chiaro, pseudonimizzati e anonimi. Implementa avanzate tecniche di sicurezza multilivello e consente alle regioni flessibilità implementativa. Il sistema integra un dossier farmaceutico innovativo e meccanismi di accesso in emergenza, bilanciando interoperabilità nazionale, protezione dei dati personali e rispetto delle autonomie regionali in un modello di federalismo sanitario digitale.

Il Decreto 31 dicembre 2024, pubblicato nella Gazzetta Ufficiale il 5 marzo 2025, delinea un’architettura complessa e stratificata per l’Ecosistema Dati Sanitari (EDS), progettata con particolare attenzione agli aspetti di sicurezza informatica e protezione dei dati personali. L’esame degli allegati tecnici rivela un sistema concepito secondo principi di segregazione, minimizzazione e protezione avanzata delle informazioni sanitarie degli assistiti.

Il modulo dati: gestione differenziata delle informazioni

La struttura dell’EDS si articola in tre componenti principali interdipendenti ma nettamente separate sul piano funzionale e architetturale. Il modulo dati rappresenta il nucleo del sistema ed è stato progettato seguendo una rigorosa separazione delle tipologie di informazioni trattate. All’interno di questo modulo troviamo innanzitutto la componente dedicata ai dati in chiaro, caratterizzata da un’architettura distribuita composta da 22 unità di archiviazione autonome.

Di queste, 21 sono dedicate specificamente alle singole Regioni e Province Autonome (UA-R), mentre una è riservata ai Servizi di Assistenza Sanitaria al personale Navigante (UA-SASN). Questa segmentazione garantisce che i dati di ciascuna regione rimangano distinti e separati, evitando commistioni o accessi non autorizzati tra diverse giurisdizioni regionali. Significativamente, il sistema prevede che i dati condivisi dal Sistema Tessera Sanitaria vengano indirizzati e conservati esclusivamente nell’unità di archiviazione della Regione che li ha originariamente prodotti, rafforzando ulteriormente il principio di segregazione territoriale delle informazioni.

Dati pseudonimizzati e anonimizzati: approccio centralizzato con separazione logica

La seconda componente del modulo dati è dedicata alla gestione dei dati pseudonimizzati ed è costituita da un’unica unità centralizzata (UDP – Unità Dati Pseudonimizzati), internamente organizzata in partizioni logiche corrispondenti alle diverse Regioni, Province Autonome e SASN. Questa centralizzazione con partizione logica permette una gestione unificata pur mantenendo la separazione concettuale e operativa delle informazioni. Completando la struttura del modulo dati troviamo la componente per i dati anonimizzati, implementata come piattaforma singola (UDA – Unità Dati Anonimizzati) che non conserva permanentemente le informazioni, ma genera “viste” anonimizzate specifiche per ciascuna richiesta autorizzata, partendo dai dati pseudonimizzati.

Il Broker EDS: orchestrazione dell’accesso ai dati

L’elemento di connessione tra queste diverse componenti è rappresentato dal Broker EDS, una sofisticata interfaccia di intermediazione che implementa il modello di cooperazione tra le varie unità di archiviazione. Il Broker costituisce il punto nevralgico per il recupero dei dati secondo le diverse finalità previste dalla normativa, orchestrando l’accesso alle informazioni nel rispetto dei principi di necessità e pertinenza. In particolare, il Broker gestisce l’accesso ai dati per finalità di cura, prevenzione e profilassi internazionale, verificando costantemente i consensi e le autorizzazioni.

Il modulo dei servizi: interfaccia con sistemi e utenti

Il terzo elemento architetturale, il modulo dei servizi, rappresenta lo strato di interazione con gli utilizzatori finali e con i sistemi esterni. Questo modulo implementa una vasta gamma di funzionalità specializzate tra cui servizi di consultazione, che gestiscono le richieste provenienti dai portali FSE e dai sistemi clinici; servizi di gestione delle terminologie, essenziali per garantire l’interoperabilità semantica; servizi di verifica della qualità dei dati, che assicurano coerenza e non duplicazione; servizi di interrogazione delle anagrafiche, per l’identificazione degli assistiti e la verifica dei consensi; servizi di pseudonimizzazione e anonimizzazione, che implementano le procedure descritte nell’Allegato B; e infine servizi di interoperabilità, che garantiscono il corretto flusso informativo tra le diverse componenti del sistema.

Ecosistema Dati Sanitari: tecniche avanzate di protezione dei dati personali

La protezione delle informazioni personali degli assistiti costituisce un aspetto centrale dell’architettura EDS, implementata attraverso tecniche avanzate di pseudonimizzazione e anonimizzazione dettagliatamente descritte nell’Allegato B. Il processo di pseudonimizzazione si basa sulla rigorosa separazione tra dati anagrafici e clinici, con l’introduzione di un codice identificativo univoco generato casualmente, non derivato in alcun modo dai dati anagrafici dell’assistito. Questo codice viene ulteriormente protetto mediante procedure di cifratura avanzata prima di essere associato al dato clinico.

L’implementazione prevede una netta separazione dei ruoli di accesso, tale che gli amministratori di sistema possano vedere il codice cifrato ma non possano accedere alla chiave di decifratura, creando così un sistema di protezione a compartimenti stagni. La soluzione tecnologica adottata si avvale di prodotti conformi agli standard FIPS 140-2 e Common Criteria, utilizzando algoritmi di cifratura all’avanguardia come AES in modalità FF1.

Metodologie di anonimizzazione multi-livello

Parallelamente, l’anonimizzazione implementata nell’EDS segue un approccio multistrato mirato a impedire qualsiasi possibilità di re-identificazione degli assistiti. Le tecniche adottate si articolano in tre principali categorie metodologiche. La randomizzazione modifica la veridicità dei dati attraverso strategie quali l’introduzione di rumore statistico, la permutazione dei valori all’interno del dataset e l’implementazione di tecniche di privacy differenziale. La generalizzazione opera invece sulla granularità delle informazioni, diluendo gli attributi personali attraverso il raggruppamento in categorie più ampie e la riduzione della precisione dei dati. Infine, metodi avanzati come il k-Anonimato, la l-Diversità e la t-Vicinanza garantiscono proprietà formali di non distinguibilità tra i soggetti rappresentati nei dati.

Infrastruttura di sicurezza multilivello

L’infrastruttura di sicurezza dell’EDS è caratterizzata da un approccio defense-in-depth articolato su molteplici livelli. A livello di comunicazione, tutte le interazioni avvengono attraverso API REST protette da protocolli TLS in versione minima 1.2, con autenticazione reciproca basata su certificati X.509, in conformità alle raccomandazioni AgID. L’identificazione e autorizzazione degli utenti è gestita da un sistema IAM (Identity & Access Management) centralizzato che implementa l’autenticazione a più fattori e verifica i profili autorizzativi attraverso una componente Policy Manager.

La protezione perimetrale è realizzata mediante un’infrastruttura stratificata comprendente firewall tradizionali, sistemi IPS (Intrusion Prevention System) integrati con componenti NAC (Network Access Control), Web Application Firewall per il controllo del traffico applicativo, e soluzioni Anti-DDoS per mitigare attacchi volumetrici. La sicurezza dei server è garantita da soluzioni XDR (Extended Detection and Response) configurate per abilitare funzionalità avanzate di threat hunting, protezione anti-ransomware e prevenzione della perdita di dati.

Business continuity e resilienza del sistema

La robustezza dell’infrastruttura è inoltre assicurata da un piano di continuità operativa completo, basato su un’accurata Business Impact Analysis e su test periodici delle procedure di disaster recovery. Il sistema di backup implementa politiche 3-2-1 (tre copie dei dati, su due supporti diversi, con una copia offline) con verifiche regolari dell’integrità dei dati salvati e della ricostruibilità degli ambienti operativi.

Flessibilità implementativa regionale

Un aspetto particolarmente innovativo dell’architettura EDS è la possibilità per le Regioni e Province Autonome di gestire autonomamente la propria Unità di Archiviazione Regionale, scegliendo tra diverse configurazioni architetturali. Il modello regionale centralizzato prevede un unico Data Repository Regionale che raccoglie e gestisce i dati provenienti dalle diverse Aziende Sanitarie del territorio. Alternativamente, il modello regionale federato implementa un’architettura distribuita dove ciascuna Azienda Sanitaria mantiene un proprio Data Repository, federati attraverso un Broker regionale specializzato. In entrambi i casi, il sistema garantisce la piena interoperabilità con l’infrastruttura nazionale e il rispetto dei requisiti di protezione dei dati definiti dalla normativa, consentendo al contempo flessibilità implementativa per rispondere alle specificità territoriali.

Monitoraggio e controlli di sicurezza

L’intero sistema è sottoposto a rigorosi controlli di sicurezza, inclusi test periodici di vulnerabilità (WAPT) e penetration test, nonché processi continui di patch management e hardening dei sistemi. Il monitoraggio costante è garantito da un sistema centralizzato di log analysis che raccoglie e correla eventi di sicurezza provenienti dalle diverse componenti, identificando anomalie potenzialmente indicative di incidenti di sicurezza.

Privacy by design e federalismo sanitario: un equilibrio sofisticato

L’architettura dell’Ecosistema Dati Sanitari rappresenta un’implementazione paradigmatica dei principi di privacy by design e privacy by default, compiendo un significativo passo avanti nella conciliazione tra le esigenze di interoperabilità sanitaria nazionale e il rispetto delle autonomie regionali. Questo connubio è particolarmente rilevante nel contesto italiano, dove l’articolazione del Servizio Sanitario Nazionale prevede una forte componente regionalizzata nell’organizzazione ed erogazione dei servizi assistenziali.

La progettazione dell’EDS affronta questa complessità attraverso un approccio multilivello che riconosce e valorizza il pluralismo istituzionale del sistema sanitario. La separazione fisica dei dati in unità di archiviazione distinte per ciascuna regione (UA-R) non rappresenta solo una scelta tecnica di sicurezza, ma riflette anche un’impostazione costituzionale che rispetta le competenze concorrenti in materia sanitaria. Parallelamente, l’introduzione del Broker EDS come elemento di orchestrazione centralizzata garantisce quella uniformità di servizi e coerenza informativa che sono essenziali per assicurare l’equità di accesso alle cure su tutto il territorio nazionale.

La possibilità per le regioni di implementare autonomamente la propria unità di archiviazione secondo diverse architetture (centralizzata o federata) costituisce un’ulteriore espressione di questa filosofia progettuale. Questo approccio consente di adattare l’implementazione alle specifiche realtà territoriali, alle diverse dimensioni organizzative e alle peculiarità dei sistemi informativi preesistenti, pur mantenendo invariati i requisiti essenziali di sicurezza e interoperabilità. Tale flessibilità implementativa riconosce implicitamente la diversità dei modelli organizzativi regionali, dalle regioni con sistemi informativi fortemente centralizzati a quelle con tradizioni di maggiore autonomia delle aziende sanitarie.

Il modello di consenso previsto dall’articolo 8 del Decreto esemplifica questa integrazione tra dimensione nazionale e regionale. La richiesta di consenso informato, specifico e granulare per ciascuna finalità di trattamento risponde ai requisiti più stringenti del GDPR, mentre la possibilità di raccogliere tale consenso attraverso diverse modalità (online, presso strutture sanitarie, o tramite operatori autorizzati) consente di adattarsi alle diverse strategie regionali di digitalizzazione e ai differenti livelli di alfabetizzazione digitale della popolazione.

Le soluzioni tecniche adottate per la pseudonimizzazione e l’anonimizzazione rappresentano un punto di equilibrio particolarmente significativo tra condivisione delle informazioni e protezione dei diritti individuali. La centralizzazione delle componenti per dati pseudonimizzati (UDP) e anonimizzati (UDA), pur nel rispetto delle partizioni logiche regionali, consente di implementare metodologie avanzate di protezione dei dati che sarebbero difficilmente sostenibili a livello di singola regione, sia in termini di competenze specialistiche che di risorse tecnologiche.

Sul piano della governance, il decreto prevede un ruolo centrale per l’AGENAS come responsabile della gestione operativa dell’EDS, configurandola come un vero e proprio hub di competenze digitali in ambito sanitario. Questa scelta organizzativa consente di concentrare expertise tecnico-scientifica altamente specializzata in un’unica struttura, pur mantenendo un diretto collegamento con le istanze regionali attraverso i meccanismi di governance dell’Agenzia stessa.

L’Ecosistema Dati Sanitari si configura quindi come un esempio avanzato di federalismo cooperativo in ambito digitale, dove l’uniformità dei servizi e la protezione dei diritti degli assistiti è garantita da standard tecnici e soluzioni architetturali comuni, mentre l’implementazione e la gestione operativa riflettono le diverse realtà territoriali e organizzative. Un equilibrio sofisticato che, se adeguatamente implementato, potrà rappresentare un benchmark anche per altri settori della pubblica amministrazione digitale e per altri sistemi sanitari con strutture federali o fortemente regionalizzate.

Il dossier farmaceutico: servizio innovativo per la sicurezza del paziente

Un elemento distintivo dell’EDS è l’introduzione del dossier farmaceutico, disciplinato dall’articolo 5 del decreto. Questo strumento rappresenta un’importante innovazione nell’ambito della gestione del dato sanitario, configurandosi come un’applicazione pratica della data integration in ambito clinico-farmacologico. Il dossier aggrega automaticamente i dati relativi alle prescrizioni ed erogazioni farmaceutiche dell’assistito, provenienti sia dal Fascicolo Sanitario Elettronico che dal Sistema Tessera Sanitaria e dall’Anagrafe Nazionale degli Assistiti, creando così una visione complessiva ed aggiornata della terapia farmacologica del paziente.

La progettazione tecnica del dossier farmaceutico incorpora sofisticati algoritmi per il rilevamento di potenziali interazioni farmacologiche, controindicazioni e schemi posologici inappropriati, implementando così un sistema di early warning che può contribuire significativamente alla riduzione degli eventi avversi legati alla terapia farmacologica. Particolarmente rilevante è il meccanismo di verifica dell’aderenza terapeutica, che analizza la congruenza tra le prescrizioni e le effettive erogazioni, identificando potenziali discontinuità nel percorso terapeutico.

Interoperabilità europea e profilassi internazionale

L’architettura dell’EDS è stata concepita tenendo in considerazione l’evoluzione normativa europea in materia di dati sanitari, con particolare riferimento al regolamento sullo Spazio Europeo dei Dati Sanitari approvato il 24 aprile 2024. La componente dedicata alla profilassi internazionale, prevista dall’articolo 15 del decreto, implementa interfacce specifiche per la condivisione selettiva di informazioni con i sistemi di sorveglianza epidemiologica dell’Unione Europea e dell’Organizzazione Mondiale della Sanità, nel rispetto del Regolamento Sanitario Internazionale.

Questa prospettiva transnazionale si riflette nell’adozione dello standard FHIR (Fast Healthcare Interoperability Resources) come formato nativo per lo scambio dati, garantendo così la compatibilità con le principali iniziative internazionali di interoperabilità sanitaria. La possibilità di utilizzare l’EDS per finalità di profilassi internazionale si configura come una risposta tecnologica alle lezioni apprese durante la pandemia COVID-19, creando un’infrastruttura permanente per la condivisione tempestiva e sicura di informazioni sanitarie in contesti emergenziali.

Gestione degli accessi in emergenza e bilanciamento dei diritti

Un aspetto particolarmente delicato affrontato dal decreto, all’articolo 18, è la disciplina dell’accesso ai servizi dell’EDS in situazioni di emergenza, quando l’assistito si trova nell’impossibilità fisica o nell’incapacità di esprimere il consenso. Il sistema implementa un meccanismo di “break the glass” che consente agli operatori sanitari di accedere ai dati necessari per le cure urgenti, anche in assenza di un previo consenso, registrando però dettagliatamente ogni accesso e notificandolo successivamente all’assistito.

Questa funzionalità rappresenta un punto di equilibrio tecnologicamente avanzato tra due diritti fondamentali potenzialmente in tensione: da un lato il diritto alla protezione dei dati personali, dall’altro il diritto alla tutela della salute in situazioni di pericolo imminente. La soluzione implementata nell’EDS risolve questa tensione attraverso un meccanismo di tracciamento rafforzato degli accessi di emergenza, associato a processi di audit periodici per verificare la legittimità di tali accessi, nonché sistemi automatici di notifica all’assistito una volta superata la situazione di emergenza.

Evoluzione temporale e sostenibilità dell’infrastruttura

L’articolo 25 del decreto delinea una roadmap implementativa che prevede l’attivazione dei servizi EDS entro il 31 marzo 2026, subordinatamente alla completa attuazione della disciplina sul FSE 2.0. Questa tempistica è allineata con le milestone del Piano Nazionale di Ripresa e Resilienza (PNRR), che prevede specifici investimenti per il rafforzamento dell’infrastruttura tecnologica e degli strumenti per la raccolta, l’elaborazione e l’analisi dei dati del FSE.

Dal punto di vista della sostenibilità economica a lungo termine, il decreto prevede, a decorrere dal 2027, l’allocazione di risorse dedicate all’AGENAS per garantire la gestione operativa dell’EDS, attingendo ai fondi di cui all’articolo 1, commi 34 e 34-bis, della legge 23 dicembre 1996, n. 662. Questa previsione rappresenta un significativo cambio di paradigma nella pianificazione dei sistemi informativi sanitari nazionali, tradizionalmente caratterizzati da finanziamenti una tantum che ne hanno limitato la continuità operativa e l’evoluzione. L’adozione di un modello di finanziamento strutturale riconosce la natura dell’EDS come infrastruttura critica permanente del sistema sanitario, necessitante di risorse dedicate per la sua gestione e costante evoluzione tecnologica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ecosistema-dati-sanitari-eds/


CyberSEC2025, Nobile (Agid): ‘La Ue deve semplificare le regole. Servono velocità, formazione e investimenti’

“Ci siamo resi conto che le tipologie di attacco, ma la stessa modalità con cui facciamo analisi del rischio, stanno cambiando. Ovviamente partiamo da una buona consapevolezza e da ottimi talenti e professionisti che abbiamo in Italia”. Così il direttore generale AgiD, Mario Nobile, al CyberSec2025 in corso a Roma, nella caserma Salvo D’Acquisto. “Cosa dobbiamo fare oggi? Noi abbiamo tre elementi da tenere in considerazione. Il primo è la velocità. La velocità di tutto quello che sta succedendo non è quella di dieci anni fa. Non possiamo più permetterci un approccio a fasi, a step successivi, a silos. Il silos della protezione dei dati personali, sulla cybersecurity etc. Perché con questa velocità tra cinque anni saremo fuori da ogni mercato come italiani e come europei – ha sottolineato – Il secondo aspetto è quello degli investimenti. Noi abbiamo un anno particolare davanti: nel 2026 termineranno gli investimenti Pnrr e torneremo alla normalità. Chiedere risorse pubbliche è complesso perché l’Italia ha 3mila miliardi di debito pubblico. Ma a fronte di 3mila miliardi di debito pubblico ha un flusso annuale di 400 miliardi di risparmio privato. È arrivato il momento di creare le condizioni per cui i nostri fondi pensione, i nostri esponenti del capitalismo familiare possano investire in Italia con delle garanzie di rendimento. Possano investire nelle start-up, nell’ecosistema, nel mondo universitario, negli spin-off e in tutto quello che il nostro mondo genera, 400 miliardi sono tanti. Piccole percentuali di questa cifra sarebbero per noi una svolta epocale”. Infine Nobili cita il rapporto pubblicato da Mario Draghi, “terzo punto: semplificare la regolazione europea”.

L’intervento di Nobile ha poi valorizzato e rimarcato i principi di velocità, investimenti ed efficientamento normativo. Gli attacchi ai sistemi possono essere di varia tipologia. Sul tema, “in Italia abbiamo una grande consapevolezza e degli ottimi professionisti“, ha sottolineato Nobile.

Ha poi aggiunto: “Serve che le regole e le regolazioni in sede UE siano semplificati, ovviamente senza perdere i nostri principi fondanti. L’onere della prova va invertito, per evitare che un singolo danno abbia effetti sistemici”. Parola d’ordine, quindi, Easing European Regulation.

“Dobbiamo limitare la regolazione a quello che è strettamente necessario”, chiude Nobile.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-nobile-agid-la-ue-deve-semplificare-le-regole/523829/


CyberSEC2025, l’insider threat: l’AI a supporto della difesa dell’identità. Parlano Lepri (INWIT), Lucci (Sharelock), Macina (TIM), Maccari (Sielte)

Come difendere la navigazione della PA e delle aziende dagli attacchi cyber anche grazie all’intelligenza artificiale. Questo il tema del panel al quale hanno preso parte Giovanni Lepri, Head of IT management & Solutions, INWIT; Cristian Lucci, CEO, Sharelock; Matteo Macina, CISO, TIM; Marco Maccari, Responsabile BU Sicurezza Informatica, Sielte.

“Oggi l’AI supporta gli attaccanti in modo molto evidente – ha detto Giovanni Lepri, Head of IT management & Solutions, INWIT – Le aziende dal canto loro devono tenere sotto controllo tutto l’ecosistema e soltanto l’Intelligenza Artificiale è in grado di individuare comportamenti anomali nel sistema. L’AI ci permette di operare in campi dove prima ci muovevamo a campione”.

In sintesi, bisogna combattere l’Intelligenza Artificiale usata a scopi malevoli con un’altra Intelligenza Artificiale, usata a difesa dei sistemi aziendali. Il tutto concentrandosi non su singoli sistemi ma sull’interezza dell’ecosistema.

Per quanto riguarda l’identity management e l’identity security, “per tanti anni ci siamo concentrati sugli accessi e sul controllo e la gestione delle credenziali – ha detto Matteo Macina, CISO, TIM – Ci siamo invece un po’ dimenticati che l’accesso va controllato”.

Un aspetto, quello dell’accesso alle banche dati, su cui si sono soffermate invece le linee guida dell’ACN pubblicate non più tardi dello scorso mese di novembre, tenuto conto che “fenomeni come il phishing sono ancora fra le minacce principali perché gli attaccanti hanno bisogno di credenziali valide, che non fanno rumore ma consentono di entrare in silenzio nei sistemi”, aggiunge Macina.

Ambiti complessi. “Ci sono enormi quantità di dati da gestire – dice – e l’AI ci fornisce degli strumenti importanti per gestire migliaia di identità digitali”. Con una postilla: “Il monitoraggio degli account aziendali non è un controllo della performance, ma una protezione nei confronti dei singoli”. Serve, quindi, un nuovo approccio su privacy e controlli dei lavoratori in ambito sindacale.

Il ruolo dell’intelligenza artificiale è strategico per contrastare gli attacchi informatici. “Bisogna sfruttare l’AI per individuare le anomalie comportamentali – ha detto Cristian Lucci, CEO, Sharelock – identity management e security sono ambiti sempre più connessi fra loro e vanno considerati all’unisono e non più separatamente”.

“Quando parliamo di entità e identità digitali si pensa a persone che rischiano di diventare moltiplicatori di minacce – ha detto Marco Maccari, Responsabile BU Sicurezza Informatica, Sielte – L’AI ci deve aiutare come contrasto di chi lavora contro di noi”. Il machine learning può aiutare.

“Il machine learning può aiutare per l’analisi comportamentale – aggiunge Lucci – ogni singolo utente viene analizzato e tracciato per individuare deviazioni comportamentali”. Altre tecnologie utili sono gli agenti autonomi. Serve inoltre individuare la discovery di account inattivi e l’obiettivo è poi “calare l’AI nel dominio specifico delle aziende superando il quadro dell’AI generalista”, aggiunge Lucci.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-linsider-threat-lai-a-supporto-della-difesa-dellidentita-parlano-lepri-inwit-lucci-sharelock-macina-tim-maccari-sielte/523821/


CyberSEC2025, Lovejoy (Kyndryl): ‘Cosa intendono fare la Ue e l’Italia sulla deregulation?’

“Sono molto preoccupata dai più recenti trend che riguardano la cybersecurity, soprattutto in Europa”. Lo ha detto Kris Lovejoy, Global Practice Leader, Security and Resiliency, Kyndryl, nel suo intervento a ‘CyberSEC2025 – AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity’, la 4^ edizione della Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto.

Il panorama dei dispositivi attaccabili e a rischio cyber è enorme ed è aumentato in maniera esponenziale durante il Covid, ricorda Lovejoy, sottolineando un altro aspetto di fragilità, vale a dire il massiccio e persistente ricorso a tecnologie legacy.

Un tema che riguarda la maggior parte dei fornitori di infrastrutture missione critical e che in Europa si fa ancora più sentire, anche perché “il 36% delle infrastrutture IT in Europa è a fine vita”, aggiunge Lovejoy: “E’ un problema”.

Tanto più che fra le priorità della nuova Commissione von der Leyen è la necessità per l’Europa di imprimere una svolta sul fronte della modernizzazione tecnologica. I gap ci sono, a partire dalla componente energetica passando appunto per le reti obsolete. “Ci sono dei gap, la Ue deve investire in tecnologie ma anche puntare sulla deregulation”, aggiunge Lovejoy.

Troppe legislazioni nella Ue, con gli stati membri che anche sulla cybersecurity si muovono in ordine sparso.

Il tema della deregulation legata anche alla cybersecurity diventa quindi centrale. “In che modo vuole porsi l’Europa e in particolare l’Italia sul tema della deregulation?”, domanda Lovejoy girando il quesito alla platea dei decisori politici.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-lovejoy-kyndryl-cosa-intendono-fare-la-ue-e-litalia-sulla-deregulation/523790/


CyberSEC2025, Mannelli (Parlamento Ue): ‘Cooperazione interistituzionale UE nell’ambito della cybersicurezza’. Il ruolo di CERT EU

L’intervento di Lorenzo Mannelli, Director General Directorate General for Innovation and Technological Support (ITEC), European Parliament, a ‘CyberSEC2025 – AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity’,è servito per fare il punto sulle minacce comunitarie, sul valore di CERT-EU e sul suo ruolo nella cooperazione informatica.

La complessità dell’Unione Europea si traduce nelle varie specificità che la caratterizzano. Dal punto di vista politico, come pure economico e finanziario, a seconda degli obiettivi.

“La sicurezza informatica è oggi soggetta ad un grande stress. Per crescere, dunque, sia tra gli Stati dell’Unione Europea che con i partner globali servono partenariati”, ha detto Mannelli. Fra le minacce principali c’è il cyberspionaggio nel 44% dei casi.

Su questo, Mannelli ha evidenziato come a livello E, le istituzioni debbano proteggersi dagli attacchi. Il valore dei dati e delle informazioni deve portare la soglia di attenzione ai massimi livelli. “Gli attacchi colpiscono soprattutto le infrastrutture critiche delle entità europee. L’energia, le telecomunicazioni e i trasporti”, ha detto.

Nell’Unione Europea, CERT-EU e la sua formalizzazione sono stati un passo decisivo. Questa organizzazione sta contribuendo a strutturare la resilienza cyber dell’Unione e i livelli interni di democrazia.

 CERT-EU, partner della NATO, sta mettendo a sistema tutte le misure di risposta agli incedenti e alle vulnerabilità, integrando la componente geopolitica dell’Unione.

 Il target è quello di attribuire un 10% delle risorse ICT del bilancio alla cybersicurezza. “Nessuno si può difendere da solo”, aggiunge Mannelli.

Sono 600 gli attacchi finiti sotto l’attenzione del CERT EU nel 2024, a fronte di 110 attori malevoli importanti individuati. 15 gli incidenti significativi registrati nel 2024. Gli obiettivi principali sono la Difesa e target legati alla diplomazia.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-mannelli-parlamento-ue-cooperazione-interistituzionale-ue-nellambito-della-cybersicurezza-il-ruolo-di-cert-eu/523782/


Spazio e cyber, un intreccio per le nuove dinamiche di potere

Come ben noto a chiunque segua anche marginalmente le notizie provenienti dal mondo – e come anche trattato in precedenti numeri di questa pubblicazione – negli anni recenti si è assistito all’aumento dei piani, o canali, su cui interagiscono e si confrontano gli Stati di tutto il mondo.

L’evoluzione del cyberspace

Il cyberspace è sicuramente il più rivoluzionario tra questi. Il concetto di geopolitica del cyberspazio è stato diffuso già prima degli anni duemila nel dibattito scientifico francese, sulla rivista intitolata Hérodote, che nel 1997 prefigurava una “internettizzazione della geopolitica”. All’epoca era stata fatta una previsione, ossia: “Internet moltiplicherà i conflitti di natura geopolitica, portando a una strategia di dominio con la partecipazione di paesi con interessi divergenti. È un’arma di importanza strategica per la sicurezza nazionale” (Douzet F.), che si può affermare si sia concretizzata a tutti gli effetti.

Già all’epoca, quindi, si ipotizzava il ruolo che il nuovo dominio avrebbe potuto giocare nello scenario internazionale.

Lo spazio come campo di confronto geopolitico

Un altro storico campo di confronto geopolitico è stato (ed è ancora oggi) lo spazio, considerato tale già dai tempi della Guerra Fredda. La Space Race fu infatti uno degli aspetti in cui si concretizzò la tensione tra Stati Uniti e Unione Sovietica, che correva sul doppio binario della supremazia tecnologica – con possibili applicazioni militari e di spionaggio, data la natura dual use della tecnologia spaziale – e della propaganda ideologica.

Oggi lo spazio sta vivendo una seconda centralità, forse proprio grazie al cyberspace. L’intersezione tra spazio fisico e cyber, al di là delle valutazioni tecniche e diplomatiche, è data dal fatto che le funzioni vitali per la società moderna dipendono da questi due domini, senza la disponibilità dei quali molti aspetti della società che conosciamo non esisterebbero.

Spazio e cyberspace sono inoltre sfruttati dai singoli Stati per raggiungere i propri obiettivi strategici. Questi possono essere di varia natura, tra cui:

  1. Sicurezza nazionale e difesa: gli Stati utilizzano satelliti per il monitoraggio delle attività militari e la sorveglianza dei confini. La capacità di condurre operazioni di intelligence, sorveglianza e ricognizione dallo spazio è fondamentale per mantenere la sicurezza nazionale. Allo stesso modo, il cyberspace è un campo di battaglia dove le nazioni difendono le proprie reti e infrastrutture critiche da attacchi cibernetici e possono condurre operazioni offensive per neutralizzare minacce esterne.
  2. Comunicazioni globali: i satelliti sono essenziali per le comunicazioni globali, inclusi ad esempio internet e telefonia. Questo consente agli Stati di mantenere connessioni strategiche e operative su scala mondiale. Anche il cyberspace ha un ruolo cruciale nel campo della comunicazione, per la capacità di diffusione di informazioni in tempo reale e a qualsiasi distanza.
  3. Navigazione e gestione del traffico: i sistemi di navigazione satellitare come il GPS sono fondamentali per la navigazione militare e civile, nonché per la gestione del traffico aereo e marittimo. Questi sistemi dipendono da infrastrutture informatiche per la loro operatività e sicurezza.
  4. Meteorologia e monitoraggio ambientale: i satelliti monitorano il clima e forniscono dati critici per le previsioni meteorologiche e la gestione dei disastri naturali. Le infrastrutture del cyberspace elaborano e distribuiscono queste informazioni, supportando decisioni tempestive e informate.
  5. Sviluppo economico: l’esplorazione e lo sfruttamento delle risorse spaziali, come l’estrazione di minerali dagli asteroidi, rappresentano nuove frontiere anche in campo economico . Le tecnologie cyber sono cruciali per il controllo e la gestione di queste operazioni remote.

La mutua dipendenza tra spazio e cyberspace

Il rapporto tra i due domini è inoltre connotato da una mutua dipendenza intrinseca. Il cyberspace è un dominio artificiale, ormai riconosciuto nelle dinamiche di potere, che ha anche la caratteristica di creare interdipendenze tra gli altri domini operativi. Da notare che lo spazio è stato riconosciuto dalla NATO come dominio operativo nel 2019 e una politica aggiornata in materia è stata pubblicata nel 2022.

Questa interdipendenza si manifesta in diversi modi.

  • Interconnessione delle infrastrutture: le reti di comunicazione spaziali e terrestri sono strettamente collegate. La gestione e il controllo dei satelliti avvengono attraverso reti informatiche, rendendo queste infrastrutture vulnerabili ad attacchi che possono avere ripercussioni su larga scala.
  • Supporto reciproco: le tecnologie spaziali forniscono piattaforme fisiche per sensori e trasmettitori utilizzati per svariati ambiti di applicazione. Allo stesso tempo, le infrastrutture di comunicazione informatiche offrono i mezzi per elaborare e distribuire i dati raccolti dallo spazio, rendendoli utilizzabili per una vasta gamma di applicazioni.
  • Resilienza e continuità operativa: la dipendenza reciproca tra spazio e cyberspace implica che la compromissione di uno dei due domini può avere effetti devastanti sull’altro. Pertanto, la protezione e il rafforzamento delle infrastrutture critiche in entrambi i domini sono essenziali per garantire la continuità operativa e la resilienza complessiva.

Questa mutua dipendenza rende indispensabile un approccio integrato alla sicurezza e alla gestione delle risorse spaziali e cyber. Solo attraverso una stretta collaborazione e una strategia coordinata è possibile affrontare le sfide complesse che emergono da questa intersezione cruciale.

Al pari di ogni altra infrastruttura critica digitalizzata, come anticipato, anche quella spaziale è vulnerabile ad attacchi cyber. Ciò pone rischi importanti non solo per l’infrastruttura stessa, ma per tutte le ulteriori infrastrutture e funzioni “a terra” che su di essa si appoggiano.

Si tratta di un’architettura molto complessa, che va quindi protetta in ogni sua parte. Infatti può essere colpita da vari tipi di attacchi, dal command injection (che potrebbe manipolare i controlli dei veicoli spaziali) ai denial of service, o ancora alle intercettazioni.

Un attacco cyber potrebbe anche sfruttare l’infrastruttura spaziale come ponte per infettare una infrastruttura terrestre. Ogni componente chiave, a qualsiasi livello, deve dunque essere hardenizzato ed adeguatamente difeso. Sul tema della difesa delle infrastrutture spaziali si è di fronte, però, a un doppio problema: da un lato i sistemi spaziali più legacy, con protezioni molto basilari, dall’altro la crescente commercializzazione dello spazio, che ha aumentato la superficie d’attacco. Si può pensare a un parallelismo con il mondo IoT, il cui numero è esploso negli ultimi anni e dove strumenti più datati devono essere difesi e poter convivere con altri più moderni.

Anche sul fronte dell’intelligence questa interdipendenza tra domini assume una importanza notevole. L’intelligence ha, come sappiamo, un ruolo fondamentale, in quanto raccoglie informazioni vitali per la sicurezza nazionale.

Come dichiarato da Sorin Ducaru, direttore del SatCen (European Union Satellite Centre), l’intelligence geospaziale fornisce informazioni a Stati, organizzazioni internazionali e varie altre entità. Si tratta quindi di un’attività per entità ground-based, che utilizzano il prodotto dell’intelligence per prendere decisioni.

Va da sé dunque la criticità legata alla sicurezza e all’affidabilità dei dati provenienti da sensori spaziali, per garantire le quali è necessario un approccio che tenga in debita considerazione la cybersecurity dell’infrastruttura. Un esempio concreto – e anche abbastanza vicino a noi – dell’importanza di questi aspetti e in generale dell’infrastruttura spaziale è stato dato dalla guerra russo-ucraina, dove gli attacchi cyber da parte della Russia contro il sistema ViaSat hanno dimostrato la possibilità di disabilitare il sistema stesso, facilitando lo spostamento di truppe e rendendo di fatto “cieca” una parte del sistema di intelligence.

Sempre nello stesso scenario, la comunicazione satellitare fornita da Starlink si è rivelata preziosa: quando le infrastrutture di comunicazione terrestri sono state compromesse dal conflitto in corso, le immagini satellitari hanno fornito informazioni sulla posizione degli asset militari e sono state utilizzate durante le fasi di pianificazione delle difese.

Il futuro della space dominance

Da queste osservazioni si evince come ci si trovi davanti a uno scenario in cui la space dominance sarà un tema centrale, che sarà raggiungibile solamente in presenza di forti capacità di cyber disruption verso il dominio spaziale stesso. La corsa per la supremazia nello spazio non è solo una questione tecnologica, ma riflette le dinamiche di potere terrestri tra Stati, influenzate da interessi politici, economici e anche militari.

Guardando al futuro, la space dominance non si limiterà alla competizione tra nazioni ma coinvolgerà anche attori commerciali, il cui ruolo sarà importante per l’incremento e il rafforzamento delle infrastrutture spaziali. Le aziende private stanno già contribuendo significativamente con innovazioni e investimenti che riducono i costi e aumentano l’accessibilità delle tecnologie legate allo spazio.

Questa evoluzione, però, porta con sé la necessità di una robusta cyber deterrence nel dominio spaziale. La possibilità di attacchi cyber che possano disabilitare infrastrutture spaziali critiche sottolinea l’urgenza di sviluppare strategie di difesa avanzate. L’implementazione di politiche di sicurezza rigorose e la collaborazione internazionale saranno essenziali per proteggere queste infrastrutture da minacce crescenti.

Diventa fondamentale, inoltre, considerare le implicazioni etiche e legali di tali capacità di disruption. L’equilibrio tra sicurezza nazionale e stabilità internazionale dipenderà dalla capacità degli Stati e delle organizzazioni sovranazionali di sviluppare norme e accordi che regolino l’uso delle tecnologie spaziali e cyber.

Pertanto la strada verso una space dominance sostenibile richiederà non solo avanzamenti tecnologici, ma anche una visione strategica globale che promuova la cooperazione e la sicurezza condivisa. Solo attraverso un approccio integrato e multilaterale sarà possibile affrontare le sfide future e sfruttare appieno le opportunità offerte dalla convergenza tra spazio e cyberspace.

Profilo Autore

Andrea Leoni è cyber security manager presso una società multinazionale nel settore del credit and business information, è specializzato in governance e ambito GRC, con esperienza pluriennale di security advisory verso realtà nazionali ed internazionali. Già ricercatore di intelligence presso il Laboratorio di Intelligence dell’Università della Calabria, presso cui ha conseguito un Master di II livello in Intelligence, si è occupato anche di politica e geopolitica e del loro rapporto col dominio cyber.
Attualmente, presso la Società Italiana di Intelligence, è Segretario della Commissione Studi Cyber Threat Intelligence & Cyber Warfare.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/spazio-cyber/


CyberSEC2025, Mattei (IBM Italia): ‘Le Sfide per la sicurezza con l’avvento dei computer quantistici’

La rapida evoluzione delle minacce quantistiche mette a dura prova i sistemi di contrasto, che spesso e volentieri arrivano tardi per rispondere adeguatamente. “Se ci sono dei criminali che copiano dei dati oggi per poterli decriptare domani è ovvio che i dati che hanno una rilevanza per i prossimi due anni mi interessano poco ma per quei dati per i quali devo garantire che siano inaccessibili per i prossimi 10 anni ebbene, per quei dati noi dobbiamo cominciare fino da oggi a criptarli in una maniera che sia in grado di contrastare un attacco quantistico. Lo ha detto Federico Mattei, Business Development EMEA, IBM Quantum nel suo intervento alla 4^ edizione di #CyberSEC2025Rome, la Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto organizzata da nostro giornale.

L’importanza di cominciare a prepararsi da oggi è fondamentale, “ma, come ha chiesto di fare Biden nel 2022 a tutte le agenzie Usa, serve una mappatura completa di tutti gli algoritmi crittografici in uso e serve una strategia di crypto agility, vale a dire la capacità di cambiare l’algoritmo in un tempo certo, 60 o 90 giorni”, prosegue Mattei.

Biden già sapeva nel 2022 che gli Stati Uniti, ma anche la Ue, avrebbero dovuto rispondere a qualche executive order che ordina di deprecare determinati algoritmi.

Ma quanto tempo ci vuole per effettuare questo tipo di mappatura e di sostituzione? In media per le grandi istituzioni e le grandi aziende ci vogliono in media 10 anni.

“Spero davvero che non sia vero che la minaccia quantistica si presenterà nel 2030, perché altrimenti siamo in grosso ritardo”, aggiunge Mattei, sperando altresì che ciò non sia vero nemmeno nel 2035.

Ma quel che è certo è che bisogna cominciare a lavorarci da subito. “Plaudiamo al fatto che la settimana scorsa il Mimit e il Mur hanno pubblicato la strategia quantistica italiana. Era necessaria, la maggior parte dei paesi europei l’avevano già da 2020. Sappiamo che il sottosegretario Butti ha stanziato anche una task force per l’implementazione di questa strategia. E’ fondamentale collaborare tutti insieme per mettere in sicurezza i sistemi nei tempi giusti per l’arrivo della computazione quantisitca”, chiude Mattei.   

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-mattei-ibm-italia-le-sfide-per-la-sicurezza-con-lavvento-dei-computer-quantistici/523712/