CyberSec2025. Amati (Almaviva): “La prima sfida è rendere sicure le strutture critiche del Paese”

Parlando di tecnologie emergenti, quindi di AI generativa, blockchain, quantum computing, Antonio Amati, Deputy CEO Divisione IT di Almaviva, è intervenuto alla quarta edizione del CyberSec205. AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity, Conferenza internazionale promossa e organizzata dal giornale Cybersecurity Italia.

Intervistato da Luigi Garofalo, Direttor di Cybersecurity Italia, Amati ha spiegato quali sono oggi i vantaggi e le sfide per la cybersicurezza: “Produciamo circa 100 mila linee di codice al giorno e ne gestiamo altrettante in ambienti complessi e spesso in strutture critiche del Paese. La prima sfida è rendere questi ambienti sicuri, come ci impongono le normative di settore, dotandoci di strumenti di compliance per governarli”.

Si tratta di dati sensibili, come i dati sanitari, finanziari e bancari, quindi una sfida significativa, allo stesso tempo però è anche un’opportunità di sviluppo e altri investimenti sono stati fatti per rispondere alle esigenze dei nostri clienti”, ha detto Amati.

Abbiamo puntato su tutte le tecnologie emergenti, siamo partiti con la blockchain, cinque o sei anni fa, e abbiamo sviluppato una nostra piattaforma che permette di gestire le identità digitali in modo distribuito. Abbiamo avviato e reso disponibile una piattaforma per la crittografia basata sul post quantum computing per la protezione dei dati.
Sull’AI, abbiamo lanciato in contemporanea all’uscita di DeepSeek una nostra piattaforma, un investimento rilevante
– ha affermato Amati – che permette di avere una soluzione italiana e una risposta ai rischi e alle applicazioni di sicurezza. Questo significa avere risorse pronte, disponibili subito, con centinaia di ingegneri al lavoro che hanno affrontato elementi critici e possiamo così confermare che le nostre competenze sono eguali se non superiori ai nostri competitor europei”.

Almaviva ha sviluppato una famiglia di LLM in collaborazione con il supercomputer Leonardo gestito dal Cineca, ma ci sono altre iniziative per supportare l’indipendenza digitale in ambito cyber. “Abbiamo un laboratorio relativo alla compliance che serve a proteggere noi stessi e i nostri clienti. Rendere sicuro un ambiente in cui lavorano migliaia di persone in totale sicurezza è un investimento chiave. Corredare i sistemi di contrasto alle minacce cyber, con elementi di AI che consentono un early warning di comportamenti anomali che noi riusciamo a rintracciare sulle reti, anche questo è un investimento significativo, perché la pronta reazione consente di anticipare il rischio”, ha spiegato Amati.

Il post quantum computing, il suo sviluppo, è un altro elemento cruciale per la cybersecurity, ha aggiunto Amati. Investire di più in Europa a livello tecnologico è un altro passo fondamentale, “la consapevolezza c’è – ha concluso il manager di Almaviva – ma bisogna focalizzarsi, ad esempio, su una più ampia cooperazione pubblico-privato, un’efficace prospettiva operativa oggi accettata, su cui insistere di più e da potenziare”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-amati-almaviva-la-prima-sfida-e-rendere-sicure-le-strutture-critiche-del-paese/523705/


CyberSEC2025, Santagata (Telsy): ‘L’obiettivo è anticipare gli attacchi nell’era delle tecnologie emergenti’

L’incontro fra AI, quantum computing e geopolitica rappresenta oggi il punto di snodo delle minacce cyber di oggi ed è in questo contesto che si muove anche Telsy, la società specializzata in cybersecurity che fa capo a Tim. Il contesto è complicato. “I deepfake sono aumentati del 200%, gli attacchi phishing sono cresciuti del 1200% il cosiddetto social engineering è aumentato anch’esso del 300%”, ha detto Eugenio Santagata, Chief Public Affairs, Security & International Business Officer, TIM – Chairman & CEO, Telsy alla 4^ edizione di #CyberSEC2025Rome, la Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto.

Nel suo intervento ‘La sfida della sicurezza digitale: anticipare gli attacchi nell’era delle tecnologie emergenti’, Santagata ha parlato dell’evoluzione delle tecnologiche quantistiche e dell’IA.

Fenomeni in crescita, su cui si concentra l’attenzione delle principali agenzie di intelligence globali a partire dalla NSA, che per contrastare questi fenomeni ha messo in campo tecniche come ad esempio il cosiddetto “harvest now, decrypt later” per tentare di prevenire fenomeni malevoli imprevedibili ed in costante evoluzione.

Rientra fra le minacce future il computer quantistico, che sfruttato a scopi malevoli diventerà un problema concreto in breve tempo per banche, assicurazioni e tutte le organizzazioni che trasferiscono enormi quantitativi di dati da un luogo ad un altro.

Dalla Rivoluzione industriale in poi, la tecnologia ha avuto una accelerazione enorme, fino ad arrivare alla convergenza tra information security e la sicurezza delle comunicazioni.

Qui, l’IA è fondamentale, al netto dei #limitifisici e tecnologici ancora in vigore. Tuttavia, nel punto di incontro tra il carbonio e il silicio, l’Italia non è in ritardo. Anzi.

Oggi, possiamo dire che il DDay del Computer Quantistico sarà nel 2030. Ha però aggiunto: “Questo orizzonte potrebbe portare con sé un problema con tutti quei comparti che hanno necessità di spostare grandi moli di dati con la certezza dell’incorruttibilità del dato”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-santagata-telsy-lobiettivo-e-anticipare-gli-attacchi-nellera-delle-tecnologie-emergenti/523665/


CyberSEC2025, Attacchi ransomware. L’Italia è il quarto Paese più colpito nella Ue. Chiesto il divieto di pagamento dei riscatti

L’Italia è fra i paesi più colpiti da attacchi ransomware. Secondo dati dell’ACN il nostro paese è al quarto posto a livello Ue e al sesto posto al mondo per attacchi subiti. C’è poi un altro dato significativo, cioè che nel 2024 il pagamento del riscatto richiesto dai cybercriminali a livello globale è calato del 34%.

“Il problema dei ransomware è un tema noto agli addetti ai lavori e non – ha detto  Stefano Mele, Head of Cybersecurity & Space Law Department, Gianni&Origoni – C’è una media di una decina di attacchi ransomware al mese, ma gli attacchi sono sicuramente molti di più visto l’enorme sommerso che c’è”.

La recrudescenza degli attacchi ai danni di aziende e singoli è costante, ma un tema ancor più sensibile è l’impatto a livello nazionale con danni che toccano enti pubblici e anche ospedali. In alcuni casi bloccando anche l’erogazione di servizi sanitari, con conseguenze devastanti per le organizzazioni sul fronte dell’operatività talora compromessa tanto da provocare la messa in cassa integrazione del personale delle organizzazioni colpite. “Il ransomware si muove sempre più a livello nazionale e di pubblica amministrazione”, aggiunge Mele.

Sul fronte della politica, Matteo Mauri, responsabile sicurezza e cybersecurity, PD, deputato, Camera dei Deputati si dice convinto che sia necessario alzare il tiro e l’attenzione “su questo specifico argomento – ha detto – Il ransomware entra sempre più nella quotidianità di singoli e aziende, anche aziende che rientrano nel perimetro cibernetico individuato dalla NIS2. Bisogna prepararsi”.

L’esponente del Pd non nasconde un certo dispiacere nel constatare che sia in occasione del Dl Cybersicurezza sia in occasione del recepimento della NIS2 “abbiamo perso un’occasione per innovare dal punto di vista normativo e poi per mettere risorse economiche su questo capitolo”. In altra parole, servono i soldi per contrastare la minaccia ransomware.

La cybersecurity a costo zero non si può fare  e nel caso specifico dei ranosmware la richiesta a gran voce è quella di lavorare per imporre al più presto un divieto di pagamento dei riscatti ransomware. Il modello cui ispirarsi nel cyberspace, secondo Matteo Mauri, è il mondo reale nel quale i riscatti ai terroristi non si pagano.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-attacchi-ransomware-litalia-e-il-quarto-paese-piu-colpito-nella-ue-chiesto-il-divieto-di-pagamento-dei-riscatti/523659/


CyberSec2025: Gabrielli (Polizia Postale): “Abbiamo puntato su investigatori con grandi capacità tecniche”

In queste ultime settimane le istituzioni nazionali italiane sono state oggetto di numerosi cyberattacchi. Di questo argomento e dell’insieme degli attacchi informatici che hanno interessato i settori più strategici del nostro Paese, ha parlato Ivano Gabrielli, Direttore del Servizio, Polizia Postale e delle Comunicazioni, alla quarta edizione del “CyberSec205. AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity”, Conferenza internazionale promossa e organizzata dal giornale Cybersecurity Italia, evento annuale di riferimento in Italia per la sicurezza cibernetica e la resilienza digitale, incentrato sulle sfide e le opportunità del futuro della sicurezza informatica globale, in corso a Roma il 5 e 6 marzo 2025 presso I Saloni di Rappresentanza della Caserma dei Carabinieri “Salvo D’Acquisto”.

Intervistato da Luigi Garofalo, Direttore di Cybersecurity Italia, riguardo agli attacchi effettuati da parte di cybergang ai siti istituzionali italiani, Gabrielli ha spiegato che in linea di massima “parliamo di azioni che riguardano la sfera dell’attivismo, che puntano a sottolineare posizioni politiche e a premere sull’opinione pubblica. In sostanza, parliamo più di messaggi politici che di effetti cyber concreti, rivolti generalemnte alla situazione dell’Ucraina”.

Nel 2024, in Italia si sono registrati circa 12 mila attacchi informatici, con 178 persone indagate e quasi 60 mila alert diramati durante i 12 mesi. Interpretando questi risultati, Gabrielli ha spiegato che c’è stato un punto di svolta preciso nella cybersfera.

Il 2022 è un punto di svolta per capire come alcuni attacchi sono avvenuti e come alcuni gruppi hanno iniziato a muoversi. Bisogna entrare dentro questi dati per capire quanto sono dannosi i cyber attacchi odierni. Oggi parliamo di criminalità cibernetica che è in grado di muoversi con semplicità su diverse linee di attività, ben strutturate, anche con l’obiettivo di vendere servizi di cybercrime anche ad altri gruppi criminali. È un territorio che oggi mostra numerosi assetti, da quallo finanziario a quello industriale e produttivo. Questo ci obbliga ad agire su più fronti, con una capacità di risposta su tutto il territorio nazionale, anche con l’ingresso di nuovi soggetti istituzionali, come la magistratura, per poter far fronte ad una maggiore capacità di attacco da parte di questi gruppi”, ha spiegato Gabrielli.

Garofalo ha poi affrontato il caso Carmelo Miano, che ha operato all’interno del ministero della Giustizia fino al 2024. Gabrielli ha illustrato come questo soggetto ha lavorato e in che modo le Istituzioni sono riuscite ad intervenire per porre a termine l’illecito.

La struttura messa in campo da Miano e altri soggetti aveva la stessa valenza di una minaccia persistente. È sicuramente una vicenda peculiare, al pari di altre, che attesta il disequilibrio esistente tra le strutture chiamate a dotarsi di misure di sicurezza rilevanti e chi invece riesce effettua cyber illeciti per penetrare all’interno delle strutture stesse e creare danni enormi. Per colmare questa disomogeneità, ci siamo dotati di un modello che privilegia competenze tecniche e capacità investigative sul terreno. La tecnologia è solo uno strumento – ha precisato Gabrielli – servono soprattutto queste abilità. Abbiamo cercato di costruire investigatori con grandi capacità tecniche, in grado di accrescere le proprie competenze. Questo è l’investimento più importante per noi”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-gabrielli-polizia-postale-abbiamo-puntato-su-investigatori-con-grandi-capacita-tecniche/523648/


CyberSEC2025, Giovanni Melillo: ‘La sovranità nazionale lasci spazio alla sovranità solidale’

“Il cyberspace, nella sua essenza dual use, è bacino di utenza per le organizzazioni mafiose e terroristiche. Oltre le tradizionali categorie della competenza e della giurisdizione. Come tale, dunque, i crimini nei confronti delle infrastrutture critiche sono difficili da indagare e da reprimere”, ha detto Giovanni Melillo, Procuratore Nazionale Antimafia e Antiterrorismo Alla 4^ edizione di CyberSEC2025Rome, Conferenza internazionale promossa e organizzata dal giornale Cybersecurity Italia, evento annuale di riferimento in Italia per la sicurezza cibernetica e la resilienza digitale, incentrato sulle sfide e le opportunità del futuro della sicurezza informatica globale, in corso a Roma il 5 e 6 marzo 2025 presso I Saloni di Rappresentanza della Caserma dei Carabinieri “Salvo D’Acquisto”.

Per questo, il Procuratore ha rimarcato che “Lo stesso sistema giudiziario, sempre più proiettato nell’ottica di una continua cooperazione giudiziaria internazionale, dovrà tradursi e assecondare le dinamiche del dominio cyber. Servirà dunque uno sforzo ancora maggiore nella condivisione e nella comunicazione di dati e informazioni, tra autorità”.

Da parte sua, il legislatore è intervenuto con la Legge 90/2024, con la quale si è introdotto il principio dello scambio delle informazioni tra Pubblico Ministero e Agenzia per la Cybersicurezza Nazionale.

In questo contesto, ci sono vantaggi tutti da costruire partendo dal presupposto che i magistrati hanno imparato a collaborare insieme anche allo scopo di coordinare l’uso delle tecnologie superando un gap digitale che pesa. “Con l’avvento dell’intelligenza artificiale si moltiplicano le minacce e quindi è necessario ancor di più condividere le tecnologie e recuperare il gap digitale su fronte investigativo”, aggiunge.

Ma occorre, secondo Melillo, sviluppare un rapporto nuovo fra istituzioni e mondo delle imprese. “Servono sistemi proprietari di AI – aggiunge il Procuratore – E’ una sfida che ha bisogno di più Europa. La sovranità nazionale deve lasciare spazio alla sovranità solidale”.

Le potenzialità dell’AI in ambito investigativo sono innegabili, ma l’impiego delle tecnologie deve essere assicurato con il massimo rispetto delle libertà individuali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-giovanni-melillo-la-sovranita-nazionale-lasci-spazio-alla-sovranita-solidale/523639/


CyberSec2025. Rizzi (DIS): “Minacce cyber sempre più attuali, ridurre i vuoti normativi”

Al via la quarta edizione del “CyberSec205. AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity”, Conferenza internazionale promossa e organizzata dal giornale Cybersecurity Italia, evento annuale di riferimento in Italia per la sicurezza cibernetica e la resilienza digitale, incentrato sulle sfide e le opportunità del futuro della sicurezza informatica globale, in corso a Roma il 5 e 6 marzo 2025 presso I Saloni di Rappresentanza della Caserma dei Carabinieri “Salvo D’Acquisto”.

Caserma aperta all’innovazione e alle esigenze del Paese”, ha affermato nei Saluti di benvenuto Salvatore Luongo, Gen. C.A., Comandante Generale dell’Arma dei Carabinieri. “Ricordo la data del 20 luglio 1969, quando siamo allunati sul nostro satellite naturale. L’uomo arrivava sulla Luna, un ciclo era finito, se ne apriva uno nuovo. L’umanità trovò una dimensione diversa rispetto al suo passato. Fino ad oggi siamo riusciti a vivere in un mondo votato al progresso, un mondo migliore. La tecnologia ha avuto un ruolo chiave in questo percorso, legato all’utopia nata proprio da quella data. Oggi però si parla anche di distopia, ma abbiamo l’obbligo morale di impedire che questa diventi realtà. Un obiettivo comune fondamentale, per fare in modo che quell’utopia abbia ancora un senso”.

In occasione della relazione davanti al Copasir, oltre ad un ampio spazio dedicato alla minaccia cyber, abbiamo inserito uno spinoff sull’intelligenza artificiale, tra i temi più strategici per la sicurezza del Paese. Questa si declina in diversi temi. La sovranità è il primo. I servizi sono chiamati a garantire la sicurezza all’interno della sovranità nazionale, caratterizzata da spazi diversi, dal cielo al mare, fino allo Spazio e la dimensione cibernetica. Il tema dell’esercizio della sovranità in questi nuovi domini costituisce un tema culturale, su cui costruire una dottrina della sovranità. Se poi colleghiamo questa alle reti, il concetto diventa ancora più sfumato, laddove le Big Tech sono padrone di sovranità sovranazionale, tra reti reali e virtuali. In questo scenario complesso, dobbiamo individuare opportunità e minacce. Serve, però, una visione generale per agire. Ci sono costanti lack nella legislazione in queste tematiche, con acrobazie interpretative, norme tirate fino a strapparsi per adeguarsi alla rapidità del cambiamento. La velocità maggiore si registra nell’universo cyber. Dobbiamo saper guardare più lontano in questo panorama. Si parla di era quantistica, ad esempio, con gli algoritmi quantum resistenti. Non abbiamo una giurisdizione condivisa del concetto di crittografia. Non abbiamo una norma di linguaggio comune. Non tutta la criptografia può essere considerata qualcosa di positivo. Lo è sicuramente quando proteggiamo i conti bancari, non lo è quando i criminali la usano per violare la legge”, ha spiegato Vittorio Rizzi, Direttore Generale del DIS, nel suo intervento dal titolo: “Evoluzioni tecnologiche. Le nuove sfide dell’Intelligence“.

C’è il tema dell’analisi opensource e dell’intelligence. Interrogare il proprio patrimonio informativo significa avere capacità di computazione e strumenti e algoritmi addestrati, non è immaginabile rivolgersi alle Big Tech per poter usare questo strumento. All’esterno c’è un grande patrimonio informativo – ha proseguito Rizzi – ma bisogna saper distinguere la verità da ciò che è falso, una sfida su cui la comunità di intelligence mondiale si sta confrontando.
Serve una dottrina della sicurezza per poter sfruttare le nuove tecnologie, come la AI generativa. Le principali potenze mondiali sanno muoversi in contesti di questi tipo, con le loro agenzie di intelligence, ora tocca all’Europa
”.

Ci sono tecnologie emergenti distruttive con cui fare i conti, molte delle quali sono dual use, potenzialmente delle minacce per la sicurezza nazionale. L’AI è una grande opportunità – ha precisato Rizzi – ma è sicuramente una Emerging distrupt technology, perché può trasformarsi in un’arma autonoma particolarmente insidiosa. Ci sono temi chiave come la moneta virtuale e le criptovalute, i cripto-asset e le blockchain. Tutto quello che si sposta nel modo cyber diventa anche un tema geopolitico, cioè può influenza gli equilibri mondiali. Quale è il confine tra il mercato regolamentato o non regolamentato in cui sono utilizzate queste tecnologie? Cosa accadrà agli investitori che operano in questi mercati, o ai risparmiatori?
Poi ci sono anche i non luoghi dei social media, piattaforme dove si muovono nuove organizzazioni terroristiche, dove si indottrinano i militanti di diversi movimenti politici e religiosi, assieme a persone psicologicamente deboli o in cerca di motivazioni forti.
Stessi luoghi in cui si diffonde la disinformazione, soprattutto in un momento di grande instabilità mondiale, tra guerre e destabilizzazioni politiche, tra l’Ucraina e Gaza. Poi ci sono contaminazioni tra terrorismo e criminalità per nuovi modelli di finanziamento di ogni attività illeciti
”.

Il tema della cybersicurezza, quindi, va affrontato come un problema del presente, non guardando al futuro. La minaccia cyber non è più verticale, chiusa in sè stessa, ma trasversale a tutti i mondi esistenti, perché sono trasversali le tecnologie di oggi. Temi da normare che chiedono un maggiore coinvolgimento del legislatore”, ha concluso Rizzi.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-rizzi-dis-minacce-cyber-sempre-piu-attuali-ridurre-i-vuoti-normativi/523627/


CyberSEC2025, Beccia (NATO): ‘AI, Cybersecurity e geopolitica il nuovo campo di battaglia dell’era digitale’

“La cybersecurity è un lavoro di squadra. Si tratta di un ambito ampiamente asimmetrico dal punto di vista degli sforzi per assicurarla e dei rischi. E’ in ballo una forte complessità sul fronte delle competenze necessarie, delle tecnologiche e del risk management”, ha detto Mario Beccia, Deputy Chief Information Officer for Cybersecurity, NATO nel suo interventoa ‘CyberSEC2025 – AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity’, la 4^ edizione della Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto.

“Le organizzazioni non sono in condizione di rispondere ai rischi cyber in autonomia, serve una collaborazione globale”, aggiunge Beccia, secondo cui il controllo capillare delle infrastrutture garantisce comunque un vantaggio competitivo non indifferente. In questo contesto, il ruolo della industry è fondamentale.

Ma quali sono i principali driver tecnologici? “Comunicazioni satellitari, Large Language Model e AI generativa,  crescita del mercato del Cloud trainata dall’AI, Attacchi DeepFake, infrastrutture digitali come asset strategici”, dice Beccia.

In altre parole, la Cybersecurity e il suo sviluppo è legato d oppio filo a quello dell’AI e del Cloud.

“Cloud e cybersecurity sono elementi basilari per lo sviluppo dell’AI”, aggiunge Beccia, sottolineando che il substrato delle infrastrutture digitali è una precondizione fondamentale che va garantita con il costante controllo degli asset.

Quali sono le principali minacce geopolitiche?

“Russia, Cina, Corea del Nord e Iran”. Beccia snocciola i nomi degli stati canaglia, i most wanted per le minacce cyber. La Russia non scherza, con un incremento dell’800% degli attacchi dopo l’invasione dell’Ucraina, sostenuti da massicce campagne di disinformazione.

La Cina è in testa, con 40 gruppi di minacce avanzate persistenti.

La Corea del Nord dal canto suo può contare su ampi finanziamenti per le sue attività cyber, mentre l’Iran ha sviluppato contatti sempre più stretti con Hezbollah.

Tutto ciò incide ovviamente sugli equilibri geopolitici accelerando il ruolo delle tecnologie nell’andamento dei conflitti come mostra ad esempio l’utilizzo dei satelliti di Starlink in Ucraina.  

Una delle conseguenze di questa evoluzione è “la crescente difficoltà di distinguere con chiarezza il tempo di pace, le crisi e i conflitti. La soglia di attività dannosa accettabile si sta alzando rapidamente. Il cyberspazio (e l’intelligenza artificiale) dipendono fortemente dalle infrastrutture civili che variano da paese a paese. Gli effetti di un conflitto cinetico in un’area geografica si espandono nel cyberspazio, creando un effetto eco inimmaginabile pochi anni fa. La preparazione e le misure preventive sono essenziali. La cooperazione con l’industria è un fattore chiave” aggiunge Beccia.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-beccia-nato-ai-cybersecurity-e-geopolitica-il-nuovo-campo-di-battaglia-dellera-digitale/523397/


Cybersec2025, Butti: ‘AI, geopolitica e sicurezza le priorità del prossimo decennio’

“Intelligenza artificiale, geopolitica e cybersicurezza con particolare attenzione al quantum computing sono i tre temi che segneranno il prossimo decennio”. Lo ha detto Alessio Butti, Sottosegretario di Stato alla Presidenza del Consiglio dei Ministri, a ‘CyberSEC2025 – AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity’, la 4^ edizione della Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto.

[embedded content]

“Il primo tema è l’ormai irrinunciabile è la corsa all’Intelligenza Artificiale – ha detto nel suo intervento Butti – Una corsa che ad oggi non ha avuto un vincitore. L’Europa ha qualche ritardo sul fronte investimenti, ma ha saputo posizionarsi come leader nella regolamentazione. La Cina invece non ha saputo conciliare una crescita economica a due cifre con la spinta all’innovazione e al tempo stesso la preservazione di un sistema che possiamo definire autoritario”.

“Gli Stati Uniti vivono uno scompenso troppo forte fra pubblico e privato oltre ad avere un mercato tecnologico che rischia di essere destabilizzato facilmente come dimostra il caso DeepSeek”, aggiunge il Sottosegretario.

Il secondo tema è quello geopolitico. “La tecnologia ha acquisito sempre più valore negli anni e sempre più potenziale politico – ha detto Butti – il che aumenta il tasso di conflittualità. In questo contesto, sarà fondamentale monitorare gli sviluppi futuri della tecnologia senza rinunciare a indipendenza e sovranità”.  

Servono quindi nuovi equilibri interni alla Ue ma anche sull’asse Ue-Usa visto che le priorità statunitensisono cambiate e sono disallineate da quelle europee.

Il terzo tema irrinunciabile è la sicurezza. “Come proteggerci?”. Di certo nei prossimi anni sarà importante prendere decisioni strategiche sul Quantum Computing, “Dobbiamo sviluppare sistemi crittografici che siano quanto resistant per preservare la sicurezza delle reti governative e dei cavi sottomarini”.   

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-butti-ai-geopolitica-e-sicurezza-le-priorita-del-prossimo-decennio/523369/


Brain-Computer Interfaces (BCI) e Sicurezza Informatica: una sfida emergente

L’evoluzione tecnologica nel campo delle interfacce cervello-computer (Brain-Computer Interfaces, BCI) sta aprendo nuove frontiere nella medicina personalizzata, offrendo possibilità terapeutiche prima inimmaginabili. Come sottolineano Schroder e colleghi nel documento “Cyber Risks to Next-Gen Brain-Computer Interfaces: Analysis and Recommendations” questi dispositivi “consentono la comunicazione diretta tra il cervello e computer esterni, rappresentando una rivoluzione per il trattamento di patologie neurologiche come il morbo di Parkinson, l’epilessia e diverse malattie mentali resistenti alle terapie convenzionali”. Tuttavia, con l’avanzamento tecnologico emergono nuove vulnerabilità in ambito di sicurezza informatica che non possono essere ignorate.

L’era delle Brain-Computer Interfaces: tra potenziale e rischi

Le Brain-Computer Interfaces moderne si differenziano notevolmente dai loro predecessori. “In passato, questi dispositivi erano circuiti integrati per applicazioni specifiche (ASIC) che potevano eseguire solo una singola funzione sanitaria in un ciclo” (Schroder). Oggi, invece, si avvicinano sempre più a veri e propri computer personali impiantabili. Caratterizzati da capacità di aggiornamento software, memorizzazione di dati locale e trasmissione in tempo reale, questi dispositivi offrono possibilità terapeutiche senza precedenti, ma introducono al contempo superfici di attacco inedite.

La FDA (Food and Drug Administration) classifica le Brain-Computer Interfaces come dispositivi medici impiantabili di Classe III, la categoria a più alto rischio, soggetta alle normative più rigorose. Ciononostante, il quadro normativo fatica a tenere il passo con l’innovazione tecnologica. Se l’hardware è sottoposto a severe restrizioni, il software integrato gode ancora di regolamentazioni relativamente permissive, creando uno spazio liminale in cui i rischi informatici possono proliferare.

Classificazione FDA dei dispositivi BCI

La FDA classifica i dispositivi medici in tre categorie in base al loro rischio:

  • Classe I: dispositivi a basso rischio;
  • Classe II: dispositivi a rischio moderato;
  • Classe III: dispositivi ad alto rischio

Le BCI sono classificate come dispositivi medici impiantabili di Classe III, che rappresenta la categoria a più alto rischio. Questa classificazione è giustificata dal fatto che le BCI sono dispositivi che supportano o sostengono la vita del paziente e vengono impiantati direttamente nel cervello.

Regolamentazione e lacune normative

Un punto cruciale evidenziato nello studio è che, sebbene le Brain-Computer Interfaces siano regolamentate come dispositivi impiantabili di Classe III con rigorose restrizioni sull’hardware, esiste una discrepanza significativa nella regolamentazione del software a bordo di questi dispositivi. Come spiega il documento:

“I dispositivi di Classe III sono soggetti alle normative più rigorose, ma faticano a tenere il passo con il cambiamento tecnologico, specialmente con le moderne BCI che sono dispositivi in rete con capacità di aggiornamento e accesso remoto.”

In pratica, questo significa che mentre l’hardware dei dispositivi neurali è sottoposto a controlli rigorosi, il software che gestisce questi dispositivi è regolamentato in modo più permissivo. Questa disparità crea quella che gli autori chiamano uno “spazio liminale”: le Brain-Computer Interfaces sono trattate come impianti con rigide restrizioni hardware, ma con componenti software più avanzati comparativamente meno regolamentati.

Evoluzione delle normative FDA

Il documento menziona anche l’evoluzione delle normative FDA riguardanti la cybersecurity. Fino a poco tempo fa, la sicurezza informatica era raramente considerata per qualsiasi classe di dispositivi medici. I dispositivi più vecchi (definiti “legacy devices“) spesso non hanno alcun metodo per aggiornare il software o correggere bug.

La situazione è cambiata nell’ottobre 2014, quando la FDA ha introdotto un requisito di pianificazione della cybersecurity: “Content of Premarket Submissions for Management of Cybersecurity in Medical Devices“. Tuttavia, fino al 2022, queste linee guida erano solo raccomandazioni non vincolanti.
Con il Food and Drug Omnibus Reform Act del 2022 (FDORA) e il Protecting and Transforming Cyber Health Care Act del 2022 (PATCH), è stata introdotta l’applicazione obbligatoria, richiedendo che le informazioni sulla cybersecurity vengano presentate insieme alle domande di commercializzazione di nuovi dispositivi.

Implicazioni per le Brain-Computer Interfaces

Questa evoluzione normativa è particolarmente rilevante per le Brain-Computer Interfaces poiché rappresentano una tecnologia emergente che non ha ancora raggiunto la disponibilità generale sul mercato. Gli autori sottolineano che questo è “un momento opportuno per suggerire modifiche alla regolamentazione della sicurezza informatica dei dispositivi medici”, prima che i dispositivi neurali diventino ampiamente disponibili.

Un modello di minaccia per le Brain-Computer Interfaces

Utilizzando il Common Vulnerability Scoring System (CVSS), gli esperti hanno identificato quattro vettori di attacco principali per le Brain-Computer Interfaces: fisico, locale, locale adiacente e di rete. Mentre l’accesso fisico rappresenta un rischio contenuto per dispositivi impiantati, le connessioni locali e remote costituiscono vulnerabilità significative.

Le BCI generano enormi quantità di dati clinici e personali che devono essere memorizzati e protetti. Che si opti per la memorizzazione locale sul dispositivo o remota su computer esterni, questi dati rappresentano un tesoro di informazioni sensibili che richiedono adeguata protezione. Lo studio HALO di Karageorgos et al., citato nella ricerca di Schroder, ha rivelato una preoccupante realtà: “sette dei principali prodotti BCI sul mercato non supportavano la crittografia dei dati“, esponendo potenzialmente informazioni sanitarie personali a accessi non autorizzati.

Le minacce non si limitano al furto di dati. Un attacco informatico riuscito potrebbe comportare conseguenze drammatiche come la disabilitazione del dispositivo (che richiederebbe intervento chirurgico per il ripristino), la stimolazione cerebrale indesiderata, l’induzione di movimenti involontari, o l’alterazione dell’elaborazione della visione e della sintesi vocale. Sebbene alcuni di questi rischi non siano esclusivi delle BCI, la particolare invasività di questi dispositivi e la loro connessione diretta con il cervello amplificano le potenziali conseguenze.

Raccomandazioni per rafforzare la sicurezza

Per affrontare queste vulnerabilità, è essenziale implementare misure di sicurezza adeguate prima che le BCI raggiungano la disponibilità generale. Come affermano Schroder e colleghi:

“Ora è il momento opportuno per suggerire modifiche alla regolamentazione della sicurezza informatica dei dispositivi medici, poiché le BCI non hanno ancora raggiunto la disponibilità generale”.

Quattro aree principali richiedono interventi immediati:

Aggiornamenti Software

Gli aggiornamenti software rappresentano un elemento critico per la sicurezza, ma anche un potenziale vettore di attacco. I produttori dovrebbero fornire metodi di aggiornamento wireless o comunque non chirurgici, implementando controlli di integrità nelle fasi di download, trasferimento e installazione. Dal canto loro, i regolatori dovrebbero imporre che ogni dispositivo BCI abbia almeno un’opzione di aggiornamento non chirurgica e che verifichi l’integrità degli aggiornamenti prima dell’installazione.

Autenticazione e Autorizzazione

Le BCI necessitano di connettività wireless per funzionare efficacemente, ma questa comunicazione deve essere adeguatamente protetta. I produttori dovrebbero implementare controlli tecnici per l’autenticazione e l’autorizzazione nell’accesso ai dati e alle impostazioni del dispositivo, consentendo ai pazienti di gestire i permessi e ripristinare gli accessi. I regolatori dovrebbero richiedere questi sistemi e promuovere l’adozione di pratiche di sicurezza avanzate come l’autenticazione a due fattori.

Minimizzazione della Superficie di Attacco

Sebbene la connettività offra vantaggi significativi, espone anche i dispositivi a potenziali attacchi. Poiché le BCI necessitano di connessione solo durante il trasferimento di dati o l’aggiornamento delle impostazioni, i produttori dovrebbero implementare funzionalità che consentano ai pazienti di abilitare o disabilitare la connessione wireless. I regolatori, parallelamente, dovrebbero rendere obbligatorie queste funzionalità per ridurre la superficie di attacco.

Crittografia

La maggior parte delle BCI all’avanguardia non implementa la crittografia a causa delle limitazioni energetiche. Tuttavia, architetture hardware innovative hanno dimostrato che è possibile integrare routine di crittografia senza esaurire il budget energetico. La priorità dovrebbe essere data alla crittografia dei dati in transito, con i produttori che implementano routine crittografiche per i dati che lasciano il cervello e i regolatori che ne impongono l’adozione.

Verso un futuro più sicuro

Le Brain-Computer Interfaces rappresentano una frontiera terapeutica straordinaria, ma la loro adozione sicura richiede un approccio proattivo alla cybersecurity. Il momento per implementare misure di protezione adeguate è ora, prima che questi dispositivi raggiungano ampia diffusione. Come avvertono gli autori dello studio, “se queste raccomandazioni vengono ignorate, la sicurezza e la privacy dei pazienti sono a rischio“. Le conseguenze potrebbero spaziare dalla compromissione della privacy fino alla possibilità di interferenze dirette con le funzioni cerebrali.

La tecnologia BCI ha il potenziale per migliorare radicalmente la qualità della vita di molti pazienti, ma questo potenziale può realizzarsi pienamente solo se accompagnato da solide pratiche di sicurezza informatica. Schroder et al. concludono che “i dispositivi ad alto rischio non dovrebbero essere introdotti al pubblico finché i problemi di sicurezza essenziali non sono risolti“. Produttori, regolatori e ricercatori hanno la responsabilità condivisa di garantire che l’innovazione proceda di pari passo con la protezione della privacy e della sicurezza dei pazienti.

Riferimenti:

Schroder, T., Sirbu, R., Park, S., Morley, J., Street, S., & Floridi, L. (2025). Cyber Risks to Next-Gen Brain-Computer Interfaces: Analysis and Recommendations. Yale University Digital Ethics Center.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/brain-computer-interfaces-bci/


L’obbligo di attivazione di soluzioni di Data Loss Prevention

Questo articolo fa parte di una serie scritta da Vito Sinforoso sul tema delle soluzioni di Data Loss Prevention. In questo approfondimento affronteremo in particolare l’obbligo di attivazione di soluzioni di Data Loss Prevention nel contesto normativo italiano ed europeo, con un focus sulle disposizioni per le pubbliche amministrazioni.

La Normativa relativa alla Data Loss Prevention in Italia

In Italia, il contesto normativo relativo alla Data Loss Prevention è principalmente influenzato dalle leggi europee in materia di protezione dei dati e dalle normative nazionali che ne derivano. Il principale regolamento europeo che impatta la DLP è il Regolamento Generale sulla Protezione dei Dati (RGPD/GDPR), che è entrato in vigore il 25 maggio 2018.

Il GDPR è applicabile in Italia e stabilisce norme chiare sulla protezione dei dati personali. Impone alle organizzazioni di adottare misure adeguate per proteggere i dati personali, tra cui l’implementazione di soluzioni DLP consente di prevenire la perdita o la divulgazione non autorizzata di tali dati.

Il GDPR promuove il concetto di “Privacy by Design e by Default”, il che significa che le organizzazioni devono integrare la protezione dei dati nelle loro operazioni fin dall’inizio e adottare misure di sicurezza adeguate per prevenire la perdita dei dati. Inoltre, il Regolamento GDPR richiede che il consenso degli utenti per il trattamento di particolari dati personali sia esplicito, informato e revocabile in qualsiasi momento. Questo aspetto è rilevante per le politiche DLP che coinvolgono la raccolta e l’uso dei dati personali.

Il Codice Privacy e l’Autorità Garante per la Protezione dei Dati Personali

Il GDPR è integrato dal Codice in materia di protezione dei dati personali (D.Lgs. 196/2003, noto come “Codice Privacy”). Il Codice disciplina in dettaglio i diritti degli interessati, i doveri delle organizzazioni e stabilisce specifiche misure di sicurezza che devono essere adottate per la protezione dei dati personali.

In Italia, l’Autorità Garante per la Protezione dei Dati Personali è l’ente responsabile dell’applicazione delle leggi sulla privacy e della supervisione delle pratiche di trattamento dei dati personali. Le organizzazioni devono notificare le violazioni dei dati personali all’Autorità e, in alcuni casi, agli interessati stessi.

Alcuni settori, come quello sanitario, sono soggetti a prescrizioni specifiche in materia di protezione dei dati, così come introdotte dal decreto legislativo 10 agosto 2018, n. 101.

Disposizioni chiave del GDPR

Menzionando alcune disposizioni del GDPR, si ritengono di particolare interesse ai fini dell’oggetto della presente trattazione, i seguenti articoli:

  • Art.32: (Sicurezza del trattamento), che al primo comma prevede che “il titolare del trattamento e il responsabile del trattamento mettono in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio, che comprendono, tra le altre, se del caso:
  • la pseudonimizzazione e la cifratura dei dati personali;
  • la capacità di assicurare su base permanente la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento;
  • la capacità di ripristinare tempestivamente la disponibilità e l’accesso dei dati personali in caso di incidente fisico o tecnico;
  • una procedura per testare, verificare e valutare regolarmente l’efficacia delle misure tecniche e organizzative al fine di garantire la sicurezza del trattamento”.
  • Art.33 (Notifica di una violazione dei dati personali all’autorità di controllo), che al primo comma prevede che “in caso di violazione dei dati personali, il titolare del trattamento notifica la violazione all’autorità di controllo competente a norma dell’articolo 55 senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che sia improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Qualora la notifica all’autorità di controllo non sia effettuata entro 72 ore, è corredata dei motivi del ritardo.
  • Art.34 (Comunicazione di una violazione dei dati personali all’interessato), che al primo comma prevede che “quando la violazione dei dati personali è suscettibile di presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento comunica la violazione all’interessato senza ingiustificato ritardo”.
  • Art.35 (Valutazione d’impatto sulla protezione dei dati) che al primo comma prescrive che “quando un tipo di trattamento, allorché prevede in particolare l’uso di nuove tecnologie, considerati la natura, l’oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell’impatto dei trattamenti previsti sulla protezione dei dati personali. Una singola valutazione può esaminare un insieme di trattamenti simili che presentano rischi elevati analoghi”.

Normativa italiana sulla sicurezza informatica per le pubbliche amministrazioni

Con riferimento allo specifico ambito della sicurezza informatica, la Circolare AgID n. 2/2017, del 18 aprile 2017, sostituisce la precedente circolare n. 1/2017 e indica le misure minime di sicurezza ICT per le pubbliche amministrazioni, in linea con la Direttiva del Presidente del Consiglio dei Ministri del 1° agosto 2015[1] .

L’obiettivo è contrastare le minacce comuni e frequenti ai sistemi informatici delle pubbliche amministrazioni, indicando specifiche misure di sicurezza da adottare, contenute nell’allegato 1 alla stessa circolare.

Sono definiti le amministrazioni destinatarie e i responsabili dell’attuazione, così come le modalità di implementazione e i tempi di attuazione, quest’ultimi fissati entro il 31 dicembre 2017[2].

In tal senso, il decreto legislativo 7 marzo 2005, n. 82, “Codice dell’amministrazione digitale” (C.A.D.), all’art. 14 -bis, comma 2, lettera a), tra le funzioni attribuite all’AgID, prevede anche l’emanazione di regole, standard e guide tecniche, nonché attività di vigilanza e controllo sul rispetto delle norme di cui al medesimo C.A.D., anche attraverso l’adozione di atti amministrativi generali, in materia di sicurezza informatica.

La Circolare AgID n. 2/2017 e le misure minime di sicurezza ICT

La Circolare AgID n. 2/2017 prevede, in un corposo allegato, una serie di misure la cui attuazione è tesa a mitigare il rischio delle minacce cibernetiche per le pubbliche amministrazioni.

Si legge, infatti, nella citata circolare: “Nel recente passato si è assistito ad una rapida evoluzione della minaccia cibernetica ed in particolare per quella incombente sulla pubblica amministrazione, che è divenuta un bersaglio specifico per alcune tipologie di attaccanti particolarmente pericolosi. Se da un lato la pubblica amministrazione continua ad essere oggetto di attacchi dimostrativi, provenienti da soggetti spinti da motivazioni politiche ed ideologiche, sono divenuti importanti e pericolose le attività condotte da gruppi organizzati, non solo di stampo propriamente criminale”.

SANS 20 e CIS Critical Security Controls

La circolare in argomento, nell’individuare le misure minime di sicurezza, che fa proprie con nomenclatura ABSC, Agid Basic Security Control(s), mutua le indicazioni di due specifici documenti:

  • SANS 20, pubblicato dal Center for Internet Security come CCSC «CIS Critical Security Controls for Effective Cyber Defense» nella versione 6.0 di ottobre 2015;
  • Framework nazionale per la Cyber Security, proposto con il “2015 Italian Cyber Security Report” del CIS «Sapienza», presentato il 4 febbraio 2016.

Per quanto riguarda l’ente che ha redatto il primo documento, giova evidenziare che il CIS – Center for Internet Security è un’organizzazione indipendente, con sede a New York, fondata nell’anno 2000, senza scopo di lucro con la missione di creare fiducia nel mondo connesso.

Il CIS è responsabile, tra l’altro, della redazione dei “controlli CIS”, il cui livello di affidabilità è riconosciuto in ambito mondiale per la protezione dei sistemi IT e dei dati. I Critical Security Controls (CSC) prodotti dal CIS sono un insieme prescrittivo, prioritario e semplificato di best practice che è possibile utilizzare per rafforzare il proprio profilo di sicurezza informatica[3].

Con riferimento all’ente responsabile del secondo documento, si evidenzia che il Centro di Ricerca di Cyber Intelligence and Information Security (CIS) è un centro multidisciplinare, istituito presso l’Università Sapienza di Roma[4].

Il Framework nazionale per la Cyber Security fornisce una serie di pratiche di sicurezza che, specialmente per le PMI, sono contemporaneamente basilari ed economiche: corrispondono a quell’insieme di operazioni che consentono di portare il proprio livello di consapevolezza, protezione e quindi sicurezza a un valore base, sufficiente per la maggior parte delle PMI italiane[5].

L’approccio del Framework è intimamente legato a una analisi del rischio e non a standard tecnologici. Il Framework ha molti punti in comune con il Framework di cyber security del NIST[6], orientato alle infrastrutture critiche, questo anche per cercare una armonizzazione internazionale, ma è stato specializzato, come già detto, sulla realtà produttiva italiana, fatta in particolare di piccole-medie imprese.

Con riferimento al documento SANS 20, la circolare evidenzia che l’aver preso le mosse dall’insieme di controlli in esso elencati “…trova giustificazione, oltre che nella larga diffusione ed utilizzo pratico, dal fatto che esso nasce con una particolare sensibilità per i costi di vario genere che l’implementazione di una misura di sicurezza richiede, ed i benefici che per contro è in grado di offrire…”.

Il SANS 20 si articola su venti controlli, Critical Security Control (CSC), ordinati sulla base dell’impatto sulla sicurezza dei sistemi; i controlli precedenti innalzano il livello di sicurezza in misura maggiore rispetto ai controlli successivi[7].

Le prime cinque categorie di controlli, è comune convinzione, sono quelli indispensabili per assicurare il livello minimo di protezione nella maggior parte delle situazioni. La circolare parte da questi per stabilire le misure minime di sicurezza per la pubblica amministrazione italiana, avendo ben presente le enormi differenze di dimensioni, mandato, tipologie di informazioni gestite, esposizione al rischio, e quant’altro caratterizza le oltre ventimila amministrazioni pubbliche.

Le otto categorie di controlli CSC individuate dalla Circolare AgID

Oltre alle citate 5 categorie, la Circolare AgID ne aggiunge altre tre; complessivamente, le 8 categorie di controlli CSC individuate dalla circolare sono:

1. ABSC1 (CSC 1): inventario [8] dei dispositivi autorizzati e non autorizzati ;
2. ABSC 2 (CSC 2): inventario dei software autorizzati e non autorizzati [9]
3. ABSC 3 (CSC 3): proteggere le configurazioni di hardware e software sui dispositivi mobili, laptop, workstation e server [10]
4. ABSC 4 (CSC 4): valutazione e correzione continua della vulnerabilità [11]
5. ABSC 5 (CSC 5): uso appropriato dei privilegi di amministratore [12]
6. ABSC 8 (CSC 8): difese contro i malware [13]
7. ABSC 10 (CSC 10): copie di sicurezza [14]
8. ABSC 13 (CSC 13): protezione dei dati [15]

ABSC 13: Protezione dei dati e Data Loss Prevention

A titolo di esempio, nella figura seguente, viene riportata la tabella relativa ai controlli ABSC 13, aventi ad oggetto la “Protezione dei Dati”, in merito alla quale verrà effettuato un approfondimento sulla Data Loss Prevention:
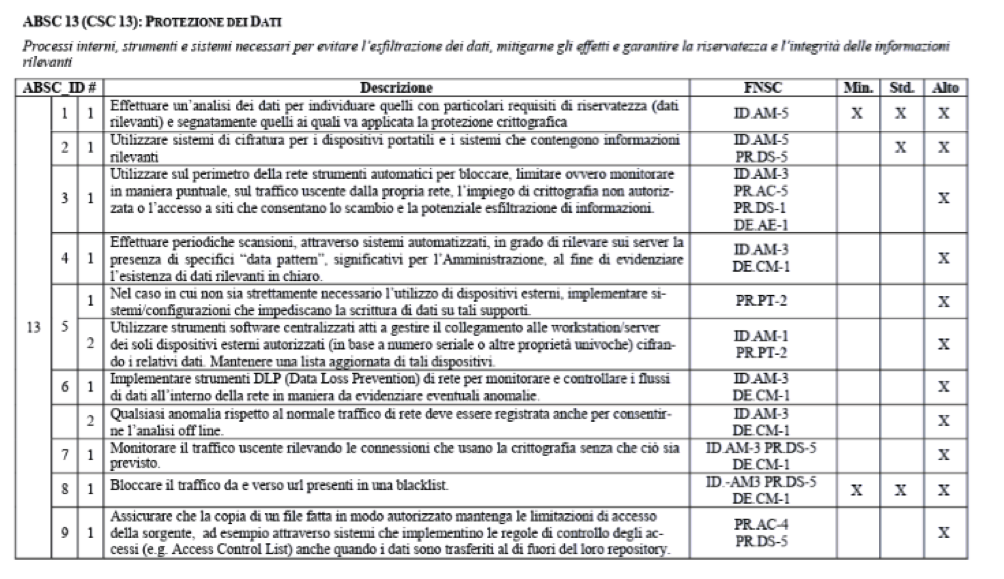
Nella prima colonna, è indicato il numero della famiglia di controlli ABSC, che coincide con il numero della famiglia di controlli CSC, nello specifico “13 – Protezione dei dati”.

Nella seconda colonna, è indicato un livello più dettagliato relativo allo specifico controllo, la cui descrizione è riportata nella quarta colonna. Nella terza colonna, i controlli ABSC sono stati, in alcuni casi, ulteriormente frazionati rispetto alla previsione dei controlli CSC, atteso che, diversamente, soprattutto le piccole amministrazioni sarebbero state costrette ad introdurre misure esagerate per la propria organizzazione.

Citando la circolare: “Per tale ragione è stato introdotto un ulteriore terzo livello, nel quale la misura di secondo livello viene decomposta in misure elementari, ancora una volta implementabili in modo indipendente. Pertanto un ABSC è identificato da un identificatore gerarchico a tre livelli x, y, z, dove x e y sono i numeri che identificano il CSC concettualmente corrispondente e z individua ciascuno dei controlli di livello 3 in cui questo è stato raffinato”.

In altri termini, facendo riferimento alla tabella sopra riportata, l’ABSC 13.6.1 e l’ABSC 13.6.2, complessivamente, integrano il controllo CSC 13.6.

Nella quarta colonna “FNSC” sono riportate le misure (si tratta di sigle che afferiscono alla tipologia di controllo ed al controllo specifico) del Framework Nazionale di Sicurezza Cibernetica.

Nelle ultime tre colonne è indicato il livello delle misure minime di sicurezza da applicare. Le misure consistono in controlli di natura tecnologica, organizzativa e procedurale, utili alle Amministrazioni per valutare il proprio livello di sicurezza informatica [16].

Implementazione delle misure di sicurezza

A seconda della complessità del sistema informativo a cui si riferiscono e della realtà organizzativa dell’Amministrazione, le misure minime possono essere implementate in modo graduale seguendo tre livelli di attuazione:

  • minimo: è quello al quale ogni Pubblica Amministrazione, indipendentemente dalla sua natura e dimensione, deve necessariamente essere o rendersi conforme;
  • standard: è il livello, superiore al livello minimo, che ogni amministrazione deve considerare come base di riferimento in termini di sicurezza e rappresenta la maggior parte delle realtà della pubblica amministrazione italiana;
  • alto: deve essere adottato dalle organizzazioni maggiormente esposte a rischi (ad esempio per la criticità delle informazioni trattate o dei servizi erogati), ma anche visto come obiettivo di miglioramento da parte di tutte le altre organizzazioni.

Giova evidenziare che i Critical Security Control (CSC) sono giunti, attualmente, alla versione 8, rilasciata a maggio 2021. Nella nuova release, le famiglie di controlli sono state ridotte da 20 a 18, con ridefinizione e cambio di posizione di alcune voci.

In tal senso, la famiglia di controlli relativi alla “Protezione dei Dati” è stata confermata e la sua posizione è passata dal 13° al 3° posto. Analogamente, ha ricevuto aggiornamenti anche il Framework Nazionale Cybersecurity Data Protection, pubblicato a febbraio 2019, nella sua seconda versione.

Ad ogni buon conto, per quanto di interesse per questa trattazione, la Circolare AgID 2/2017 rimanda a voci del Framework Nazionale, che coincidono sia nella versione precedente che in quella più recente, e a loro volta rimandano alle misure previste dallo standard ISO 27001 e NIST SP 800-53 rev. 4 e rev. 5.

Gli obblighi per le Pubbliche Amministrazioni

All’esito di questa ricostruzione, alla luce delle indicazioni riportate dai controlli ABSC 13.6.1 e ABSC 13.6.2, se ne deduce che le Amministrazioni pubbliche sono chiamate (ma l’indicazione può ritenersi valida anche per le imprese private, sebbene a livello di raccomandazione), in base a quanto indicato dalla Circolare AgID 2/2017 ad “implementare strumenti DLP (Data Loss Prevention) di rete per monitorare e controllare i flussi di dati all’interno della rete in maniera da evidenziare eventuali anomalie. Qualsiasi anomalia rispetto al normale traffico di rete deve essere registrata anche per consentirne l’analisi off line”.

Nel fare ciò, le soluzioni DLP adottate dovranno essere aderenti agli standard riconosciuti a livello internazionale.

Nel prossimo articolo della serie, ci focalizzeremo su “Il comportamento umano e i controlli sui dipendenti”, esaminando ulteriormente il ruolo del fattore umano nella cyber sicurezza e come i controlli difensivi possano essere efficacemente integrati nelle strategie aziendali. Per un approfondimento su questi aspetti e sulle best practice legate al DLP, ti invitiamo a scaricare il white paper di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1] La Direttiva del Presidente del Consiglio dei Ministri del 1° agosto 2015, nell’evidenziare l’esigenza di costruire e consolidare un sistema efficace all’interno delle Pubbliche Amministrazioni per rendere l’infrastruttura informatica capace di far fronte ad incidenti o azioni cibernetiche ostili, disponeva, tra l’altro, che: “Tutte le Amministrazioni e gli Organi chiamati ad intervenire nell’ambito degli assetti nazionali di reazione ad eventi cibernetici devono dotarsi, secondo una tempistica definita e comunque nel più breve tempo possibile, di standard minimi di prevenzione e reazione ad eventi cibernetici. Al fine di agevolare tale processo, l’Agenzia per l’Italia digitale dovrà rendere prontamente disponibili indicatori degli standard di riferimento, in linea con quelli posseduti dai maggiori partner del nostro Paese e dalle organizzazioni internazionali di cui l’Italia è parte”.

[2]In merito, non vi è evidenza di un monitoraggio sullo stato di attuazione della circolare. Tuttavia, la ricorrenza di data breach induce a ritenere che non tutte le amministrazioni si siano adeguate alle disposizioni della circolare ovvero lo abbiano fatto in modo non del tutto efficace.

[3]Migliaia di professionisti della sicurezza informatica di tutto il mondo utilizzano i controlli CIS e/o contribuiscono al loro sviluppo attraverso un processo fondato sul consenso della comunità. Fonte: https://www.cisecurity.org/about-us e https://www.cisecurity.org/controls (consultati in data 04/02/2024). Per un approfondimento sui controlli CSC, si rimanda alla serie di articoli redatti da Edoardo Limone, all’indirizzo https://www.edoardolimone.com/2024/01/21/critical-security-controls-8-presentazione/ (consultato in data 02/02/2024).

[4]Sapienza CIS (Centro di Ricerca in Cyber Intelligence and Information Security) è un centro multidisciplinare che sviluppa metodologie e tecnologie d’avanguardia per fronteggiare le emergenze legate a nuove minacce provenienti sia nel ciberspazio che nella società reale. Il centro, sulla base di analisi condotte da specialisti nei settori ICT, socio-economico e normativo, si propone di sfruttare appieno la potenza delle tecnologie ICT per prevenire e rilevare attacchi e incidenti che possono danneggiare la società. In particolare, il centro intende sviluppare conoscenze e metodologie operative per effettuare un’accurata profilazione e classificazione automatica delle minacce, definire indicatori e allarmistica ed elaborare strategie difensive che tengano conto anche di impatti economici e legali in maniera coordinata e integrata. Fonte: https://www.cis.uniroma1.it/missione (consultato in data 04/02/2024).

[5]Il Framework Nazionale per la Cyber Security non ha la pretesa di guidare le Grandi Imprese e di sostituirsi alla complessa gestione del rischio di queste. Può però essere molto utile nell’affiancare, attraverso una metodologia unificata, i processi e programmi aziendali per la gestione del rischio, al fine di farli evolvere in modo coerente e strutturato. Fonte: il “2015 Italian Cyber Security Report”, che può essere scaricato all’indirizzo https://www.cybersecurityframework.it/sites/default/files/CSR2015_web.pdf (consultato in data 02/02/2024).

[6]Il National Institute of Standards and Technology (NIST) è stato fondato nel 1901 e ora fa parte del Dipartimento del Commercio degli Stati Uniti. Il NIST è uno dei più antichi laboratori di scienze fisiche della nazione. Il Congresso ha istituito l’agenzia per rimuovere una delle principali sfide alla competitività industriale degli Stati Uniti all’epoca: un’infrastruttura di misurazione di second’ordine che era rimasta indietro rispetto alle capacità del Regno Unito, della Germania e di altri rivali economici. Dalla rete elettrica intelligente e le cartelle cliniche elettroniche agli orologi atomici, ai nanomateriali avanzati e ai chip per computer, innumerevoli prodotti e servizi si basano in qualche modo sulla tecnologia, la misurazione e gli standard forniti dal National Institute of Standards and Technology. Fonte: https://www.nist.gov/about-nist (consultato in data 04/02/2024).

[7]Testualmente, nella Circolare AgID n. 2/2017: “…ciascun controllo precede tutti quelli la cui implementazione innalza il livello di sicurezza in misura inferiore alla sua…”.

[8] Gestire attivamente tutti i dispositivi hardware sulla rete, tracciandoli, inventariandoli e mantenendo aggiornato l’inventario. L’obiettivo è che l’accesso sia dato solo ai dispositivi autorizzati (Circolare AgID n. 2/2017).

[9]Gestire attivamente tutti i software sulla rete in modo che il software non autorizzato e non gestito sia individuato e ne venga impedita l’installazione o l’esecuzione (Circolare AgID n. 2/2017).

[10]Istituire, implementare e gestire attivamente le configurazioni di sicurezza (Circolare AgID n. 2/2017).

[11] Acquisire, valutare e intraprendere continuamente azioni in relazione a nuove informazioni allo scopo di individuare vulnerabilità, correggere e minimizzare la finestra di opportunità per gli attacchi informatici (Circolare AgID n. 2/2017).

[12]Regole, processi e strumenti atti ad assicurare il corretto utilizzo delle utenze privilegiate e dei diritti amministrativi (Circolare AgID n. 2/2017).

[13]Controllare l’installazione, la diffusione e l’esecuzione di codici maligni, ottimizzando al tempo stesso l’utilizzo dell’automazione per consentire il rapido aggiornamento delle difese, la raccolta dei dati e le azioni correttive (Circolare AgID n. 2/2017).

[14]Procedure e strumenti necessari per produrre e mantenere copie di sicurezza delle informazioni critiche, così da consentirne il ripristino in caso di necessità (Circolare AgID n. 2/2017).

[15]Processi interni, strumenti e sistemi necessari per evitare l’esfiltrazione dei dati, mitigarne gli effetti e garantire la riservatezza e l’integrità delle informazioni rilevanti (Circolare AgID n. 2/2017).

[[16]Fonte: https://www.agid.gov.it/it/sicurezza/misure-minime-sicurezza-ict (consultato in data 30/01/2024).

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/attivazione-data-loss/