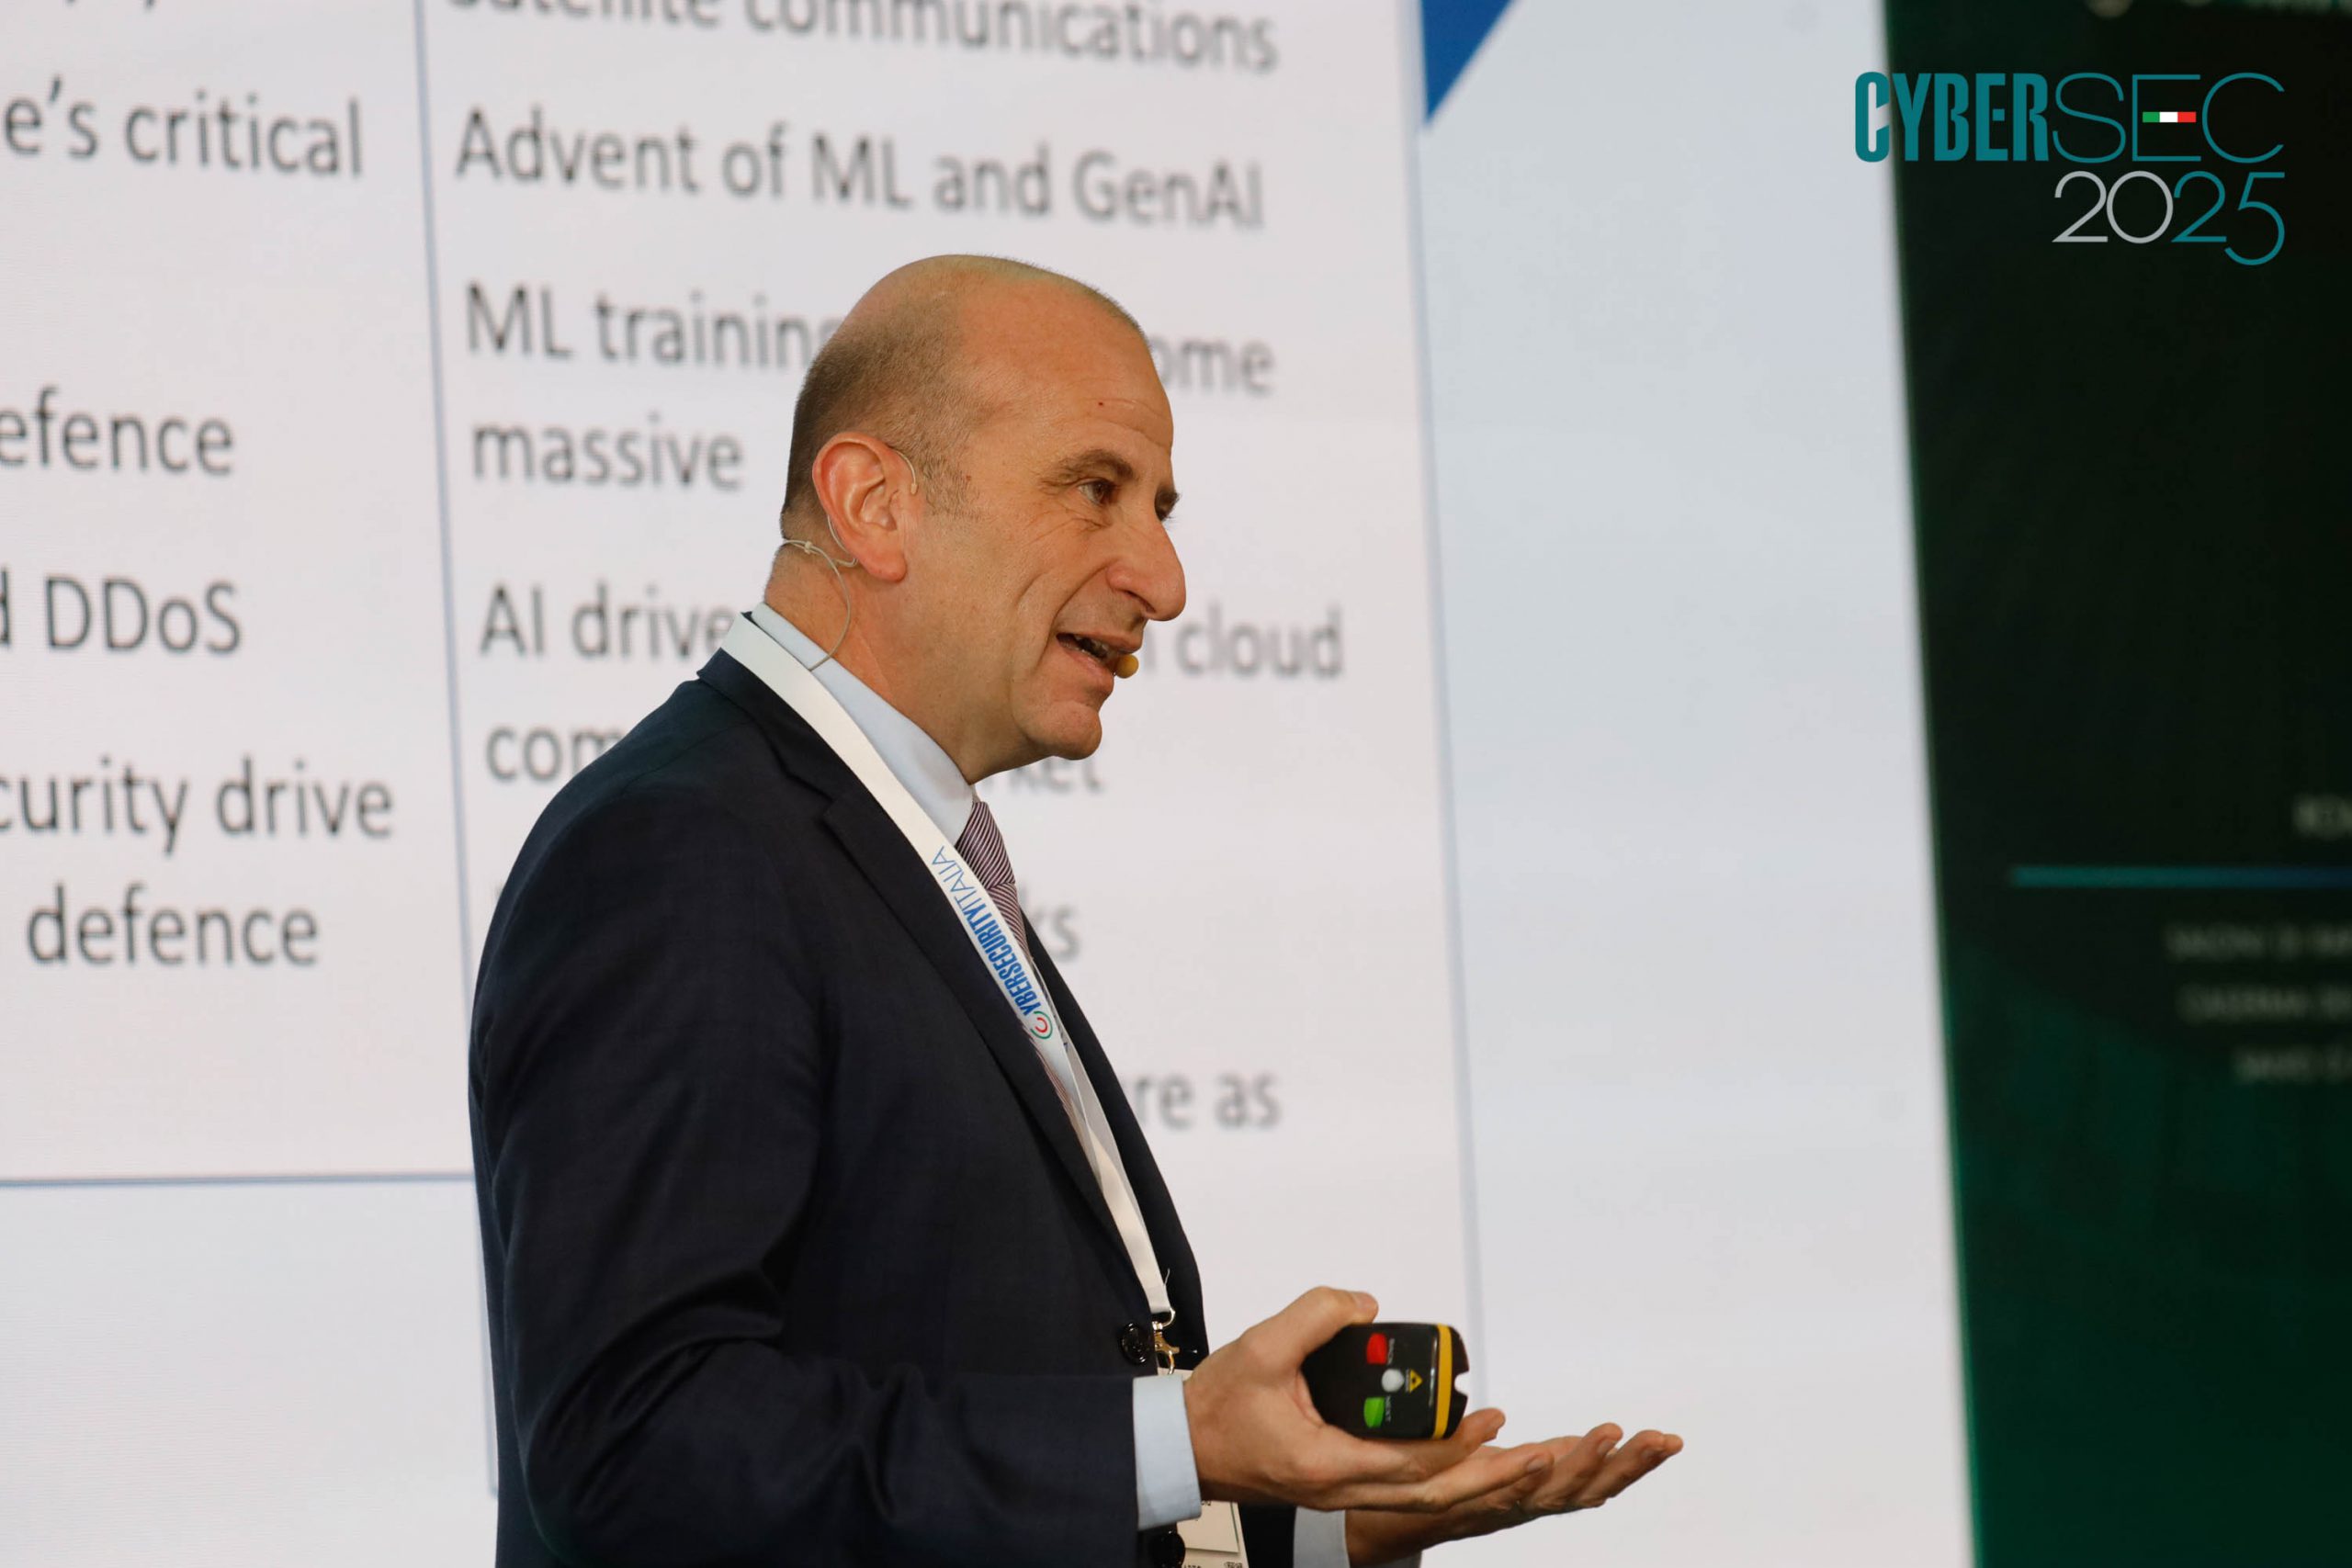
CyberSec2025. Rizzi (DIS): “Minacce cyber sempre più attuali, ridurre i vuoti normativi”

Al via la quarta edizione del “CyberSec205. AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity”, Conferenza internazionale promossa e organizzata dal giornale Cybersecurity Italia, evento annuale di riferimento in Italia per la sicurezza cibernetica e la resilienza digitale, incentrato sulle sfide e le opportunità del futuro della sicurezza informatica globale, in corso a Roma il 5 e 6 marzo 2025 presso I Saloni di Rappresentanza della Caserma dei Carabinieri “Salvo D’Acquisto”.

“Caserma aperta all’innovazione e alle esigenze del Paese”, ha affermato nei Saluti di benvenuto Salvatore Luongo, Gen. C.A., Comandante Generale dell’Arma dei Carabinieri. “Ricordo la data del 20 luglio 1969, quando siamo allunati sul nostro satellite naturale. L’uomo arrivava sulla Luna, un ciclo era finito, se ne apriva uno nuovo. L’umanità trovò una dimensione diversa rispetto al suo passato. Fino ad oggi siamo riusciti a vivere in un mondo votato al progresso, un mondo migliore. La tecnologia ha avuto un ruolo chiave in questo percorso, legato all’utopia nata proprio da quella data. Oggi però si parla anche di distopia, ma abbiamo l’obbligo morale di impedire che questa diventi realtà. Un obiettivo comune fondamentale, per fare in modo che quell’utopia abbia ancora un senso”.

“In occasione della relazione davanti al Copasir, oltre ad un ampio spazio dedicato alla minaccia cyber, abbiamo inserito uno spinoff sull’intelligenza artificiale, tra i temi più strategici per la sicurezza del Paese. Questa si declina in diversi temi. La sovranità è il primo. I servizi sono chiamati a garantire la sicurezza all’interno della sovranità nazionale, caratterizzata da spazi diversi, dal cielo al mare, fino allo Spazio e la dimensione cibernetica. Il tema dell’esercizio della sovranità in questi nuovi domini costituisce un tema culturale, su cui costruire una dottrina della sovranità. Se poi colleghiamo questa alle reti, il concetto diventa ancora più sfumato, laddove le Big Tech sono padrone di sovranità sovranazionale, tra reti reali e virtuali. In questo scenario complesso, dobbiamo individuare opportunità e minacce. Serve, però, una visione generale per agire. Ci sono costanti lack nella legislazione in queste tematiche, con acrobazie interpretative, norme tirate fino a strapparsi per adeguarsi alla rapidità del cambiamento. La velocità maggiore si registra nell’universo cyber. Dobbiamo saper guardare più lontano in questo panorama. Si parla di era quantistica, ad esempio, con gli algoritmi quantum resistenti. Non abbiamo una giurisdizione condivisa del concetto di crittografia. Non abbiamo una norma di linguaggio comune. Non tutta la criptografia può essere considerata qualcosa di positivo. Lo è sicuramente quando proteggiamo i conti bancari, non lo è quando i criminali la usano per violare la legge”, ha spiegato Vittorio Rizzi, Direttore Generale del DIS, nel suo intervento dal titolo: “Evoluzioni tecnologiche. Le nuove sfide dell’Intelligence“.

“C’è il tema dell’analisi opensource e dell’intelligence. Interrogare il proprio patrimonio informativo significa avere capacità di computazione e strumenti e algoritmi addestrati, non è immaginabile rivolgersi alle Big Tech per poter usare questo strumento. All’esterno c’è un grande patrimonio informativo – ha proseguito Rizzi – ma bisogna saper distinguere la verità da ciò che è falso, una sfida su cui la comunità di intelligence mondiale si sta confrontando.
Serve una dottrina della sicurezza per poter sfruttare le nuove tecnologie, come la AI generativa. Le principali potenze mondiali sanno muoversi in contesti di questi tipo, con le loro agenzie di intelligence, ora tocca all’Europa
”.

“Ci sono tecnologie emergenti distruttive con cui fare i conti, molte delle quali sono dual use, potenzialmente delle minacce per la sicurezza nazionale. L’AI è una grande opportunità – ha precisato Rizzi – ma è sicuramente una Emerging distrupt technology, perché può trasformarsi in un’arma autonoma particolarmente insidiosa. Ci sono temi chiave come la moneta virtuale e le criptovalute, i cripto-asset e le blockchain. Tutto quello che si sposta nel modo cyber diventa anche un tema geopolitico, cioè può influenza gli equilibri mondiali. Quale è il confine tra il mercato regolamentato o non regolamentato in cui sono utilizzate queste tecnologie? Cosa accadrà agli investitori che operano in questi mercati, o ai risparmiatori?
Poi ci sono anche i non luoghi dei social media, piattaforme dove si muovono nuove organizzazioni terroristiche, dove si indottrinano i militanti di diversi movimenti politici e religiosi, assieme a persone psicologicamente deboli o in cerca di motivazioni forti.
Stessi luoghi in cui si diffonde la disinformazione, soprattutto in un momento di grande instabilità mondiale, tra guerre e destabilizzazioni politiche, tra l’Ucraina e Gaza. Poi ci sono contaminazioni tra terrorismo e criminalità per nuovi modelli di finanziamento di ogni attività illeciti
”.

“Il tema della cybersicurezza, quindi, va affrontato come un problema del presente, non guardando al futuro. La minaccia cyber non è più verticale, chiusa in sè stessa, ma trasversale a tutti i mondi esistenti, perché sono trasversali le tecnologie di oggi. Temi da normare che chiedono un maggiore coinvolgimento del legislatore”, ha concluso Rizzi.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-rizzi-dis-minacce-cyber-sempre-piu-attuali-ridurre-i-vuoti-normativi/523627/


CyberSEC2025, Beccia (NATO): ‘AI, Cybersecurity e geopolitica il nuovo campo di battaglia dell’era digitale’

“La cybersecurity è un lavoro di squadra. Si tratta di un ambito ampiamente asimmetrico dal punto di vista degli sforzi per assicurarla e dei rischi. E’ in ballo una forte complessità sul fronte delle competenze necessarie, delle tecnologiche e del risk management”, ha detto Mario Beccia, Deputy Chief Information Officer for Cybersecurity, NATO nel suo interventoa ‘CyberSEC2025 – AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity’, la 4^ edizione della Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto.

“Le organizzazioni non sono in condizione di rispondere ai rischi cyber in autonomia, serve una collaborazione globale”, aggiunge Beccia, secondo cui il controllo capillare delle infrastrutture garantisce comunque un vantaggio competitivo non indifferente. In questo contesto, il ruolo della industry è fondamentale.

Ma quali sono i principali driver tecnologici? “Comunicazioni satellitari, Large Language Model e AI generativa,  crescita del mercato del Cloud trainata dall’AI, Attacchi DeepFake, infrastrutture digitali come asset strategici”, dice Beccia.

In altre parole, la Cybersecurity e il suo sviluppo è legato d oppio filo a quello dell’AI e del Cloud.

“Cloud e cybersecurity sono elementi basilari per lo sviluppo dell’AI”, aggiunge Beccia, sottolineando che il substrato delle infrastrutture digitali è una precondizione fondamentale che va garantita con il costante controllo degli asset.

Quali sono le principali minacce geopolitiche?

“Russia, Cina, Corea del Nord e Iran”. Beccia snocciola i nomi degli stati canaglia, i most wanted per le minacce cyber. La Russia non scherza, con un incremento dell’800% degli attacchi dopo l’invasione dell’Ucraina, sostenuti da massicce campagne di disinformazione.

La Cina è in testa, con 40 gruppi di minacce avanzate persistenti.

La Corea del Nord dal canto suo può contare su ampi finanziamenti per le sue attività cyber, mentre l’Iran ha sviluppato contatti sempre più stretti con Hezbollah.

Tutto ciò incide ovviamente sugli equilibri geopolitici accelerando il ruolo delle tecnologie nell’andamento dei conflitti come mostra ad esempio l’utilizzo dei satelliti di Starlink in Ucraina.  

Una delle conseguenze di questa evoluzione è “la crescente difficoltà di distinguere con chiarezza il tempo di pace, le crisi e i conflitti. La soglia di attività dannosa accettabile si sta alzando rapidamente. Il cyberspazio (e l’intelligenza artificiale) dipendono fortemente dalle infrastrutture civili che variano da paese a paese. Gli effetti di un conflitto cinetico in un’area geografica si espandono nel cyberspazio, creando un effetto eco inimmaginabile pochi anni fa. La preparazione e le misure preventive sono essenziali. La cooperazione con l’industria è un fattore chiave” aggiunge Beccia.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-beccia-nato-ai-cybersecurity-e-geopolitica-il-nuovo-campo-di-battaglia-dellera-digitale/523397/


Cybersec2025, Butti: ‘AI, geopolitica e sicurezza le priorità del prossimo decennio’

“Intelligenza artificiale, geopolitica e cybersicurezza con particolare attenzione al quantum computing sono i tre temi che segneranno il prossimo decennio”. Lo ha detto Alessio Butti, Sottosegretario di Stato alla Presidenza del Consiglio dei Ministri, a ‘CyberSEC2025 – AI, Crittografia Post-Quantum, Spionaggio e Geopolitica: il nuovo mondo della Cybersecurity’, la 4^ edizione della Conferenza internazionale promossa e organizzata dal nostro giornale, in corso il 5 e il 6 marzo a Roma presso i Saloni di Rappresentanza della Caserma Salvo D’Acquisto.

[embedded content]

“Il primo tema è l’ormai irrinunciabile è la corsa all’Intelligenza Artificiale – ha detto nel suo intervento Butti – Una corsa che ad oggi non ha avuto un vincitore. L’Europa ha qualche ritardo sul fronte investimenti, ma ha saputo posizionarsi come leader nella regolamentazione. La Cina invece non ha saputo conciliare una crescita economica a due cifre con la spinta all’innovazione e al tempo stesso la preservazione di un sistema che possiamo definire autoritario”.

“Gli Stati Uniti vivono uno scompenso troppo forte fra pubblico e privato oltre ad avere un mercato tecnologico che rischia di essere destabilizzato facilmente come dimostra il caso DeepSeek”, aggiunge il Sottosegretario.

Il secondo tema è quello geopolitico. “La tecnologia ha acquisito sempre più valore negli anni e sempre più potenziale politico – ha detto Butti – il che aumenta il tasso di conflittualità. In questo contesto, sarà fondamentale monitorare gli sviluppi futuri della tecnologia senza rinunciare a indipendenza e sovranità”.  

Servono quindi nuovi equilibri interni alla Ue ma anche sull’asse Ue-Usa visto che le priorità statunitensisono cambiate e sono disallineate da quelle europee.

Il terzo tema irrinunciabile è la sicurezza. “Come proteggerci?”. Di certo nei prossimi anni sarà importante prendere decisioni strategiche sul Quantum Computing, “Dobbiamo sviluppare sistemi crittografici che siano quanto resistant per preservare la sicurezza delle reti governative e dei cavi sottomarini”.   

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersec2025-butti-ai-geopolitica-e-sicurezza-le-priorita-del-prossimo-decennio/523369/


Brain-Computer Interfaces (BCI) e Sicurezza Informatica: una sfida emergente

L’evoluzione tecnologica nel campo delle interfacce cervello-computer (Brain-Computer Interfaces, BCI) sta aprendo nuove frontiere nella medicina personalizzata, offrendo possibilità terapeutiche prima inimmaginabili. Come sottolineano Schroder e colleghi nel documento “Cyber Risks to Next-Gen Brain-Computer Interfaces: Analysis and Recommendations” questi dispositivi “consentono la comunicazione diretta tra il cervello e computer esterni, rappresentando una rivoluzione per il trattamento di patologie neurologiche come il morbo di Parkinson, l’epilessia e diverse malattie mentali resistenti alle terapie convenzionali”. Tuttavia, con l’avanzamento tecnologico emergono nuove vulnerabilità in ambito di sicurezza informatica che non possono essere ignorate.

L’era delle Brain-Computer Interfaces: tra potenziale e rischi

Le Brain-Computer Interfaces moderne si differenziano notevolmente dai loro predecessori. “In passato, questi dispositivi erano circuiti integrati per applicazioni specifiche (ASIC) che potevano eseguire solo una singola funzione sanitaria in un ciclo” (Schroder). Oggi, invece, si avvicinano sempre più a veri e propri computer personali impiantabili. Caratterizzati da capacità di aggiornamento software, memorizzazione di dati locale e trasmissione in tempo reale, questi dispositivi offrono possibilità terapeutiche senza precedenti, ma introducono al contempo superfici di attacco inedite.

La FDA (Food and Drug Administration) classifica le Brain-Computer Interfaces come dispositivi medici impiantabili di Classe III, la categoria a più alto rischio, soggetta alle normative più rigorose. Ciononostante, il quadro normativo fatica a tenere il passo con l’innovazione tecnologica. Se l’hardware è sottoposto a severe restrizioni, il software integrato gode ancora di regolamentazioni relativamente permissive, creando uno spazio liminale in cui i rischi informatici possono proliferare.

Classificazione FDA dei dispositivi BCI

La FDA classifica i dispositivi medici in tre categorie in base al loro rischio:

  • Classe I: dispositivi a basso rischio;
  • Classe II: dispositivi a rischio moderato;
  • Classe III: dispositivi ad alto rischio

Le BCI sono classificate come dispositivi medici impiantabili di Classe III, che rappresenta la categoria a più alto rischio. Questa classificazione è giustificata dal fatto che le BCI sono dispositivi che supportano o sostengono la vita del paziente e vengono impiantati direttamente nel cervello.

Regolamentazione e lacune normative

Un punto cruciale evidenziato nello studio è che, sebbene le Brain-Computer Interfaces siano regolamentate come dispositivi impiantabili di Classe III con rigorose restrizioni sull’hardware, esiste una discrepanza significativa nella regolamentazione del software a bordo di questi dispositivi. Come spiega il documento:

“I dispositivi di Classe III sono soggetti alle normative più rigorose, ma faticano a tenere il passo con il cambiamento tecnologico, specialmente con le moderne BCI che sono dispositivi in rete con capacità di aggiornamento e accesso remoto.”

In pratica, questo significa che mentre l’hardware dei dispositivi neurali è sottoposto a controlli rigorosi, il software che gestisce questi dispositivi è regolamentato in modo più permissivo. Questa disparità crea quella che gli autori chiamano uno “spazio liminale”: le Brain-Computer Interfaces sono trattate come impianti con rigide restrizioni hardware, ma con componenti software più avanzati comparativamente meno regolamentati.

Evoluzione delle normative FDA

Il documento menziona anche l’evoluzione delle normative FDA riguardanti la cybersecurity. Fino a poco tempo fa, la sicurezza informatica era raramente considerata per qualsiasi classe di dispositivi medici. I dispositivi più vecchi (definiti “legacy devices“) spesso non hanno alcun metodo per aggiornare il software o correggere bug.

La situazione è cambiata nell’ottobre 2014, quando la FDA ha introdotto un requisito di pianificazione della cybersecurity: “Content of Premarket Submissions for Management of Cybersecurity in Medical Devices“. Tuttavia, fino al 2022, queste linee guida erano solo raccomandazioni non vincolanti.
Con il Food and Drug Omnibus Reform Act del 2022 (FDORA) e il Protecting and Transforming Cyber Health Care Act del 2022 (PATCH), è stata introdotta l’applicazione obbligatoria, richiedendo che le informazioni sulla cybersecurity vengano presentate insieme alle domande di commercializzazione di nuovi dispositivi.

Implicazioni per le Brain-Computer Interfaces

Questa evoluzione normativa è particolarmente rilevante per le Brain-Computer Interfaces poiché rappresentano una tecnologia emergente che non ha ancora raggiunto la disponibilità generale sul mercato. Gli autori sottolineano che questo è “un momento opportuno per suggerire modifiche alla regolamentazione della sicurezza informatica dei dispositivi medici”, prima che i dispositivi neurali diventino ampiamente disponibili.

Un modello di minaccia per le Brain-Computer Interfaces

Utilizzando il Common Vulnerability Scoring System (CVSS), gli esperti hanno identificato quattro vettori di attacco principali per le Brain-Computer Interfaces: fisico, locale, locale adiacente e di rete. Mentre l’accesso fisico rappresenta un rischio contenuto per dispositivi impiantati, le connessioni locali e remote costituiscono vulnerabilità significative.

Le BCI generano enormi quantità di dati clinici e personali che devono essere memorizzati e protetti. Che si opti per la memorizzazione locale sul dispositivo o remota su computer esterni, questi dati rappresentano un tesoro di informazioni sensibili che richiedono adeguata protezione. Lo studio HALO di Karageorgos et al., citato nella ricerca di Schroder, ha rivelato una preoccupante realtà: “sette dei principali prodotti BCI sul mercato non supportavano la crittografia dei dati“, esponendo potenzialmente informazioni sanitarie personali a accessi non autorizzati.

Le minacce non si limitano al furto di dati. Un attacco informatico riuscito potrebbe comportare conseguenze drammatiche come la disabilitazione del dispositivo (che richiederebbe intervento chirurgico per il ripristino), la stimolazione cerebrale indesiderata, l’induzione di movimenti involontari, o l’alterazione dell’elaborazione della visione e della sintesi vocale. Sebbene alcuni di questi rischi non siano esclusivi delle BCI, la particolare invasività di questi dispositivi e la loro connessione diretta con il cervello amplificano le potenziali conseguenze.

Raccomandazioni per rafforzare la sicurezza

Per affrontare queste vulnerabilità, è essenziale implementare misure di sicurezza adeguate prima che le BCI raggiungano la disponibilità generale. Come affermano Schroder e colleghi:

“Ora è il momento opportuno per suggerire modifiche alla regolamentazione della sicurezza informatica dei dispositivi medici, poiché le BCI non hanno ancora raggiunto la disponibilità generale”.

Quattro aree principali richiedono interventi immediati:

Aggiornamenti Software

Gli aggiornamenti software rappresentano un elemento critico per la sicurezza, ma anche un potenziale vettore di attacco. I produttori dovrebbero fornire metodi di aggiornamento wireless o comunque non chirurgici, implementando controlli di integrità nelle fasi di download, trasferimento e installazione. Dal canto loro, i regolatori dovrebbero imporre che ogni dispositivo BCI abbia almeno un’opzione di aggiornamento non chirurgica e che verifichi l’integrità degli aggiornamenti prima dell’installazione.

Autenticazione e Autorizzazione

Le BCI necessitano di connettività wireless per funzionare efficacemente, ma questa comunicazione deve essere adeguatamente protetta. I produttori dovrebbero implementare controlli tecnici per l’autenticazione e l’autorizzazione nell’accesso ai dati e alle impostazioni del dispositivo, consentendo ai pazienti di gestire i permessi e ripristinare gli accessi. I regolatori dovrebbero richiedere questi sistemi e promuovere l’adozione di pratiche di sicurezza avanzate come l’autenticazione a due fattori.

Minimizzazione della Superficie di Attacco

Sebbene la connettività offra vantaggi significativi, espone anche i dispositivi a potenziali attacchi. Poiché le BCI necessitano di connessione solo durante il trasferimento di dati o l’aggiornamento delle impostazioni, i produttori dovrebbero implementare funzionalità che consentano ai pazienti di abilitare o disabilitare la connessione wireless. I regolatori, parallelamente, dovrebbero rendere obbligatorie queste funzionalità per ridurre la superficie di attacco.

Crittografia

La maggior parte delle BCI all’avanguardia non implementa la crittografia a causa delle limitazioni energetiche. Tuttavia, architetture hardware innovative hanno dimostrato che è possibile integrare routine di crittografia senza esaurire il budget energetico. La priorità dovrebbe essere data alla crittografia dei dati in transito, con i produttori che implementano routine crittografiche per i dati che lasciano il cervello e i regolatori che ne impongono l’adozione.

Verso un futuro più sicuro

Le Brain-Computer Interfaces rappresentano una frontiera terapeutica straordinaria, ma la loro adozione sicura richiede un approccio proattivo alla cybersecurity. Il momento per implementare misure di protezione adeguate è ora, prima che questi dispositivi raggiungano ampia diffusione. Come avvertono gli autori dello studio, “se queste raccomandazioni vengono ignorate, la sicurezza e la privacy dei pazienti sono a rischio“. Le conseguenze potrebbero spaziare dalla compromissione della privacy fino alla possibilità di interferenze dirette con le funzioni cerebrali.

La tecnologia BCI ha il potenziale per migliorare radicalmente la qualità della vita di molti pazienti, ma questo potenziale può realizzarsi pienamente solo se accompagnato da solide pratiche di sicurezza informatica. Schroder et al. concludono che “i dispositivi ad alto rischio non dovrebbero essere introdotti al pubblico finché i problemi di sicurezza essenziali non sono risolti“. Produttori, regolatori e ricercatori hanno la responsabilità condivisa di garantire che l’innovazione proceda di pari passo con la protezione della privacy e della sicurezza dei pazienti.

Riferimenti:

Schroder, T., Sirbu, R., Park, S., Morley, J., Street, S., & Floridi, L. (2025). Cyber Risks to Next-Gen Brain-Computer Interfaces: Analysis and Recommendations. Yale University Digital Ethics Center.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/brain-computer-interfaces-bci/


L’obbligo di attivazione di soluzioni di Data Loss Prevention

Questo articolo fa parte di una serie scritta da Vito Sinforoso sul tema delle soluzioni di Data Loss Prevention. In questo approfondimento affronteremo in particolare l’obbligo di attivazione di soluzioni di Data Loss Prevention nel contesto normativo italiano ed europeo, con un focus sulle disposizioni per le pubbliche amministrazioni.

La Normativa relativa alla Data Loss Prevention in Italia

In Italia, il contesto normativo relativo alla Data Loss Prevention è principalmente influenzato dalle leggi europee in materia di protezione dei dati e dalle normative nazionali che ne derivano. Il principale regolamento europeo che impatta la DLP è il Regolamento Generale sulla Protezione dei Dati (RGPD/GDPR), che è entrato in vigore il 25 maggio 2018.

Il GDPR è applicabile in Italia e stabilisce norme chiare sulla protezione dei dati personali. Impone alle organizzazioni di adottare misure adeguate per proteggere i dati personali, tra cui l’implementazione di soluzioni DLP consente di prevenire la perdita o la divulgazione non autorizzata di tali dati.

Il GDPR promuove il concetto di “Privacy by Design e by Default”, il che significa che le organizzazioni devono integrare la protezione dei dati nelle loro operazioni fin dall’inizio e adottare misure di sicurezza adeguate per prevenire la perdita dei dati. Inoltre, il Regolamento GDPR richiede che il consenso degli utenti per il trattamento di particolari dati personali sia esplicito, informato e revocabile in qualsiasi momento. Questo aspetto è rilevante per le politiche DLP che coinvolgono la raccolta e l’uso dei dati personali.

Il Codice Privacy e l’Autorità Garante per la Protezione dei Dati Personali

Il GDPR è integrato dal Codice in materia di protezione dei dati personali (D.Lgs. 196/2003, noto come “Codice Privacy”). Il Codice disciplina in dettaglio i diritti degli interessati, i doveri delle organizzazioni e stabilisce specifiche misure di sicurezza che devono essere adottate per la protezione dei dati personali.

In Italia, l’Autorità Garante per la Protezione dei Dati Personali è l’ente responsabile dell’applicazione delle leggi sulla privacy e della supervisione delle pratiche di trattamento dei dati personali. Le organizzazioni devono notificare le violazioni dei dati personali all’Autorità e, in alcuni casi, agli interessati stessi.

Alcuni settori, come quello sanitario, sono soggetti a prescrizioni specifiche in materia di protezione dei dati, così come introdotte dal decreto legislativo 10 agosto 2018, n. 101.

Disposizioni chiave del GDPR

Menzionando alcune disposizioni del GDPR, si ritengono di particolare interesse ai fini dell’oggetto della presente trattazione, i seguenti articoli:

  • Art.32: (Sicurezza del trattamento), che al primo comma prevede che “il titolare del trattamento e il responsabile del trattamento mettono in atto misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio, che comprendono, tra le altre, se del caso:
  • la pseudonimizzazione e la cifratura dei dati personali;
  • la capacità di assicurare su base permanente la riservatezza, l’integrità, la disponibilità e la resilienza dei sistemi e dei servizi di trattamento;
  • la capacità di ripristinare tempestivamente la disponibilità e l’accesso dei dati personali in caso di incidente fisico o tecnico;
  • una procedura per testare, verificare e valutare regolarmente l’efficacia delle misure tecniche e organizzative al fine di garantire la sicurezza del trattamento”.
  • Art.33 (Notifica di una violazione dei dati personali all’autorità di controllo), che al primo comma prevede che “in caso di violazione dei dati personali, il titolare del trattamento notifica la violazione all’autorità di controllo competente a norma dell’articolo 55 senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che sia improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Qualora la notifica all’autorità di controllo non sia effettuata entro 72 ore, è corredata dei motivi del ritardo.
  • Art.34 (Comunicazione di una violazione dei dati personali all’interessato), che al primo comma prevede che “quando la violazione dei dati personali è suscettibile di presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento comunica la violazione all’interessato senza ingiustificato ritardo”.
  • Art.35 (Valutazione d’impatto sulla protezione dei dati) che al primo comma prescrive che “quando un tipo di trattamento, allorché prevede in particolare l’uso di nuove tecnologie, considerati la natura, l’oggetto, il contesto e le finalità del trattamento, può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare del trattamento effettua, prima di procedere al trattamento, una valutazione dell’impatto dei trattamenti previsti sulla protezione dei dati personali. Una singola valutazione può esaminare un insieme di trattamenti simili che presentano rischi elevati analoghi”.

Normativa italiana sulla sicurezza informatica per le pubbliche amministrazioni

Con riferimento allo specifico ambito della sicurezza informatica, la Circolare AgID n. 2/2017, del 18 aprile 2017, sostituisce la precedente circolare n. 1/2017 e indica le misure minime di sicurezza ICT per le pubbliche amministrazioni, in linea con la Direttiva del Presidente del Consiglio dei Ministri del 1° agosto 2015[1] .

L’obiettivo è contrastare le minacce comuni e frequenti ai sistemi informatici delle pubbliche amministrazioni, indicando specifiche misure di sicurezza da adottare, contenute nell’allegato 1 alla stessa circolare.

Sono definiti le amministrazioni destinatarie e i responsabili dell’attuazione, così come le modalità di implementazione e i tempi di attuazione, quest’ultimi fissati entro il 31 dicembre 2017[2].

In tal senso, il decreto legislativo 7 marzo 2005, n. 82, “Codice dell’amministrazione digitale” (C.A.D.), all’art. 14 -bis, comma 2, lettera a), tra le funzioni attribuite all’AgID, prevede anche l’emanazione di regole, standard e guide tecniche, nonché attività di vigilanza e controllo sul rispetto delle norme di cui al medesimo C.A.D., anche attraverso l’adozione di atti amministrativi generali, in materia di sicurezza informatica.

La Circolare AgID n. 2/2017 e le misure minime di sicurezza ICT

La Circolare AgID n. 2/2017 prevede, in un corposo allegato, una serie di misure la cui attuazione è tesa a mitigare il rischio delle minacce cibernetiche per le pubbliche amministrazioni.

Si legge, infatti, nella citata circolare: “Nel recente passato si è assistito ad una rapida evoluzione della minaccia cibernetica ed in particolare per quella incombente sulla pubblica amministrazione, che è divenuta un bersaglio specifico per alcune tipologie di attaccanti particolarmente pericolosi. Se da un lato la pubblica amministrazione continua ad essere oggetto di attacchi dimostrativi, provenienti da soggetti spinti da motivazioni politiche ed ideologiche, sono divenuti importanti e pericolose le attività condotte da gruppi organizzati, non solo di stampo propriamente criminale”.

SANS 20 e CIS Critical Security Controls

La circolare in argomento, nell’individuare le misure minime di sicurezza, che fa proprie con nomenclatura ABSC, Agid Basic Security Control(s), mutua le indicazioni di due specifici documenti:

  • SANS 20, pubblicato dal Center for Internet Security come CCSC «CIS Critical Security Controls for Effective Cyber Defense» nella versione 6.0 di ottobre 2015;
  • Framework nazionale per la Cyber Security, proposto con il “2015 Italian Cyber Security Report” del CIS «Sapienza», presentato il 4 febbraio 2016.

Per quanto riguarda l’ente che ha redatto il primo documento, giova evidenziare che il CIS – Center for Internet Security è un’organizzazione indipendente, con sede a New York, fondata nell’anno 2000, senza scopo di lucro con la missione di creare fiducia nel mondo connesso.

Il CIS è responsabile, tra l’altro, della redazione dei “controlli CIS”, il cui livello di affidabilità è riconosciuto in ambito mondiale per la protezione dei sistemi IT e dei dati. I Critical Security Controls (CSC) prodotti dal CIS sono un insieme prescrittivo, prioritario e semplificato di best practice che è possibile utilizzare per rafforzare il proprio profilo di sicurezza informatica[3].

Con riferimento all’ente responsabile del secondo documento, si evidenzia che il Centro di Ricerca di Cyber Intelligence and Information Security (CIS) è un centro multidisciplinare, istituito presso l’Università Sapienza di Roma[4].

Il Framework nazionale per la Cyber Security fornisce una serie di pratiche di sicurezza che, specialmente per le PMI, sono contemporaneamente basilari ed economiche: corrispondono a quell’insieme di operazioni che consentono di portare il proprio livello di consapevolezza, protezione e quindi sicurezza a un valore base, sufficiente per la maggior parte delle PMI italiane[5].

L’approccio del Framework è intimamente legato a una analisi del rischio e non a standard tecnologici. Il Framework ha molti punti in comune con il Framework di cyber security del NIST[6], orientato alle infrastrutture critiche, questo anche per cercare una armonizzazione internazionale, ma è stato specializzato, come già detto, sulla realtà produttiva italiana, fatta in particolare di piccole-medie imprese.

Con riferimento al documento SANS 20, la circolare evidenzia che l’aver preso le mosse dall’insieme di controlli in esso elencati “…trova giustificazione, oltre che nella larga diffusione ed utilizzo pratico, dal fatto che esso nasce con una particolare sensibilità per i costi di vario genere che l’implementazione di una misura di sicurezza richiede, ed i benefici che per contro è in grado di offrire…”.

Il SANS 20 si articola su venti controlli, Critical Security Control (CSC), ordinati sulla base dell’impatto sulla sicurezza dei sistemi; i controlli precedenti innalzano il livello di sicurezza in misura maggiore rispetto ai controlli successivi[7].

Le prime cinque categorie di controlli, è comune convinzione, sono quelli indispensabili per assicurare il livello minimo di protezione nella maggior parte delle situazioni. La circolare parte da questi per stabilire le misure minime di sicurezza per la pubblica amministrazione italiana, avendo ben presente le enormi differenze di dimensioni, mandato, tipologie di informazioni gestite, esposizione al rischio, e quant’altro caratterizza le oltre ventimila amministrazioni pubbliche.

Le otto categorie di controlli CSC individuate dalla Circolare AgID

Oltre alle citate 5 categorie, la Circolare AgID ne aggiunge altre tre; complessivamente, le 8 categorie di controlli CSC individuate dalla circolare sono:

1. ABSC1 (CSC 1): inventario [8] dei dispositivi autorizzati e non autorizzati ;
2. ABSC 2 (CSC 2): inventario dei software autorizzati e non autorizzati [9]
3. ABSC 3 (CSC 3): proteggere le configurazioni di hardware e software sui dispositivi mobili, laptop, workstation e server [10]
4. ABSC 4 (CSC 4): valutazione e correzione continua della vulnerabilità [11]
5. ABSC 5 (CSC 5): uso appropriato dei privilegi di amministratore [12]
6. ABSC 8 (CSC 8): difese contro i malware [13]
7. ABSC 10 (CSC 10): copie di sicurezza [14]
8. ABSC 13 (CSC 13): protezione dei dati [15]

ABSC 13: Protezione dei dati e Data Loss Prevention

A titolo di esempio, nella figura seguente, viene riportata la tabella relativa ai controlli ABSC 13, aventi ad oggetto la “Protezione dei Dati”, in merito alla quale verrà effettuato un approfondimento sulla Data Loss Prevention:
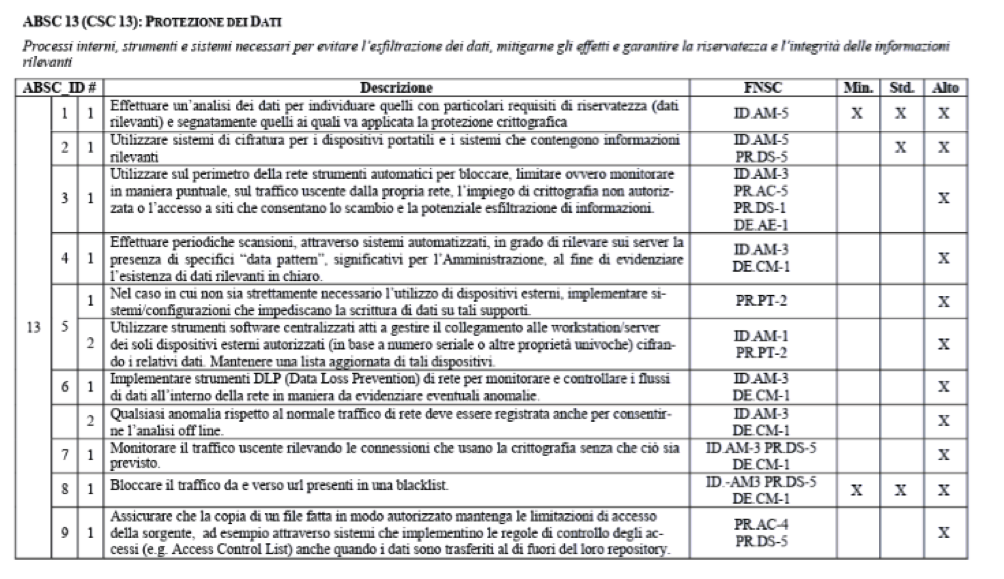
Nella prima colonna, è indicato il numero della famiglia di controlli ABSC, che coincide con il numero della famiglia di controlli CSC, nello specifico “13 – Protezione dei dati”.

Nella seconda colonna, è indicato un livello più dettagliato relativo allo specifico controllo, la cui descrizione è riportata nella quarta colonna. Nella terza colonna, i controlli ABSC sono stati, in alcuni casi, ulteriormente frazionati rispetto alla previsione dei controlli CSC, atteso che, diversamente, soprattutto le piccole amministrazioni sarebbero state costrette ad introdurre misure esagerate per la propria organizzazione.

Citando la circolare: “Per tale ragione è stato introdotto un ulteriore terzo livello, nel quale la misura di secondo livello viene decomposta in misure elementari, ancora una volta implementabili in modo indipendente. Pertanto un ABSC è identificato da un identificatore gerarchico a tre livelli x, y, z, dove x e y sono i numeri che identificano il CSC concettualmente corrispondente e z individua ciascuno dei controlli di livello 3 in cui questo è stato raffinato”.

In altri termini, facendo riferimento alla tabella sopra riportata, l’ABSC 13.6.1 e l’ABSC 13.6.2, complessivamente, integrano il controllo CSC 13.6.

Nella quarta colonna “FNSC” sono riportate le misure (si tratta di sigle che afferiscono alla tipologia di controllo ed al controllo specifico) del Framework Nazionale di Sicurezza Cibernetica.

Nelle ultime tre colonne è indicato il livello delle misure minime di sicurezza da applicare. Le misure consistono in controlli di natura tecnologica, organizzativa e procedurale, utili alle Amministrazioni per valutare il proprio livello di sicurezza informatica [16].

Implementazione delle misure di sicurezza

A seconda della complessità del sistema informativo a cui si riferiscono e della realtà organizzativa dell’Amministrazione, le misure minime possono essere implementate in modo graduale seguendo tre livelli di attuazione:

  • minimo: è quello al quale ogni Pubblica Amministrazione, indipendentemente dalla sua natura e dimensione, deve necessariamente essere o rendersi conforme;
  • standard: è il livello, superiore al livello minimo, che ogni amministrazione deve considerare come base di riferimento in termini di sicurezza e rappresenta la maggior parte delle realtà della pubblica amministrazione italiana;
  • alto: deve essere adottato dalle organizzazioni maggiormente esposte a rischi (ad esempio per la criticità delle informazioni trattate o dei servizi erogati), ma anche visto come obiettivo di miglioramento da parte di tutte le altre organizzazioni.

Giova evidenziare che i Critical Security Control (CSC) sono giunti, attualmente, alla versione 8, rilasciata a maggio 2021. Nella nuova release, le famiglie di controlli sono state ridotte da 20 a 18, con ridefinizione e cambio di posizione di alcune voci.

In tal senso, la famiglia di controlli relativi alla “Protezione dei Dati” è stata confermata e la sua posizione è passata dal 13° al 3° posto. Analogamente, ha ricevuto aggiornamenti anche il Framework Nazionale Cybersecurity Data Protection, pubblicato a febbraio 2019, nella sua seconda versione.

Ad ogni buon conto, per quanto di interesse per questa trattazione, la Circolare AgID 2/2017 rimanda a voci del Framework Nazionale, che coincidono sia nella versione precedente che in quella più recente, e a loro volta rimandano alle misure previste dallo standard ISO 27001 e NIST SP 800-53 rev. 4 e rev. 5.

Gli obblighi per le Pubbliche Amministrazioni

All’esito di questa ricostruzione, alla luce delle indicazioni riportate dai controlli ABSC 13.6.1 e ABSC 13.6.2, se ne deduce che le Amministrazioni pubbliche sono chiamate (ma l’indicazione può ritenersi valida anche per le imprese private, sebbene a livello di raccomandazione), in base a quanto indicato dalla Circolare AgID 2/2017 ad “implementare strumenti DLP (Data Loss Prevention) di rete per monitorare e controllare i flussi di dati all’interno della rete in maniera da evidenziare eventuali anomalie. Qualsiasi anomalia rispetto al normale traffico di rete deve essere registrata anche per consentirne l’analisi off line”.

Nel fare ciò, le soluzioni DLP adottate dovranno essere aderenti agli standard riconosciuti a livello internazionale.

Nel prossimo articolo della serie, ci focalizzeremo su “Il comportamento umano e i controlli sui dipendenti”, esaminando ulteriormente il ruolo del fattore umano nella cyber sicurezza e come i controlli difensivi possano essere efficacemente integrati nelle strategie aziendali. Per un approfondimento su questi aspetti e sulle best practice legate al DLP, ti invitiamo a scaricare il white paper di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1] La Direttiva del Presidente del Consiglio dei Ministri del 1° agosto 2015, nell’evidenziare l’esigenza di costruire e consolidare un sistema efficace all’interno delle Pubbliche Amministrazioni per rendere l’infrastruttura informatica capace di far fronte ad incidenti o azioni cibernetiche ostili, disponeva, tra l’altro, che: “Tutte le Amministrazioni e gli Organi chiamati ad intervenire nell’ambito degli assetti nazionali di reazione ad eventi cibernetici devono dotarsi, secondo una tempistica definita e comunque nel più breve tempo possibile, di standard minimi di prevenzione e reazione ad eventi cibernetici. Al fine di agevolare tale processo, l’Agenzia per l’Italia digitale dovrà rendere prontamente disponibili indicatori degli standard di riferimento, in linea con quelli posseduti dai maggiori partner del nostro Paese e dalle organizzazioni internazionali di cui l’Italia è parte”.

[2]In merito, non vi è evidenza di un monitoraggio sullo stato di attuazione della circolare. Tuttavia, la ricorrenza di data breach induce a ritenere che non tutte le amministrazioni si siano adeguate alle disposizioni della circolare ovvero lo abbiano fatto in modo non del tutto efficace.

[3]Migliaia di professionisti della sicurezza informatica di tutto il mondo utilizzano i controlli CIS e/o contribuiscono al loro sviluppo attraverso un processo fondato sul consenso della comunità. Fonte: https://www.cisecurity.org/about-us e https://www.cisecurity.org/controls (consultati in data 04/02/2024). Per un approfondimento sui controlli CSC, si rimanda alla serie di articoli redatti da Edoardo Limone, all’indirizzo https://www.edoardolimone.com/2024/01/21/critical-security-controls-8-presentazione/ (consultato in data 02/02/2024).

[4]Sapienza CIS (Centro di Ricerca in Cyber Intelligence and Information Security) è un centro multidisciplinare che sviluppa metodologie e tecnologie d’avanguardia per fronteggiare le emergenze legate a nuove minacce provenienti sia nel ciberspazio che nella società reale. Il centro, sulla base di analisi condotte da specialisti nei settori ICT, socio-economico e normativo, si propone di sfruttare appieno la potenza delle tecnologie ICT per prevenire e rilevare attacchi e incidenti che possono danneggiare la società. In particolare, il centro intende sviluppare conoscenze e metodologie operative per effettuare un’accurata profilazione e classificazione automatica delle minacce, definire indicatori e allarmistica ed elaborare strategie difensive che tengano conto anche di impatti economici e legali in maniera coordinata e integrata. Fonte: https://www.cis.uniroma1.it/missione (consultato in data 04/02/2024).

[5]Il Framework Nazionale per la Cyber Security non ha la pretesa di guidare le Grandi Imprese e di sostituirsi alla complessa gestione del rischio di queste. Può però essere molto utile nell’affiancare, attraverso una metodologia unificata, i processi e programmi aziendali per la gestione del rischio, al fine di farli evolvere in modo coerente e strutturato. Fonte: il “2015 Italian Cyber Security Report”, che può essere scaricato all’indirizzo https://www.cybersecurityframework.it/sites/default/files/CSR2015_web.pdf (consultato in data 02/02/2024).

[6]Il National Institute of Standards and Technology (NIST) è stato fondato nel 1901 e ora fa parte del Dipartimento del Commercio degli Stati Uniti. Il NIST è uno dei più antichi laboratori di scienze fisiche della nazione. Il Congresso ha istituito l’agenzia per rimuovere una delle principali sfide alla competitività industriale degli Stati Uniti all’epoca: un’infrastruttura di misurazione di second’ordine che era rimasta indietro rispetto alle capacità del Regno Unito, della Germania e di altri rivali economici. Dalla rete elettrica intelligente e le cartelle cliniche elettroniche agli orologi atomici, ai nanomateriali avanzati e ai chip per computer, innumerevoli prodotti e servizi si basano in qualche modo sulla tecnologia, la misurazione e gli standard forniti dal National Institute of Standards and Technology. Fonte: https://www.nist.gov/about-nist (consultato in data 04/02/2024).

[7]Testualmente, nella Circolare AgID n. 2/2017: “…ciascun controllo precede tutti quelli la cui implementazione innalza il livello di sicurezza in misura inferiore alla sua…”.

[8] Gestire attivamente tutti i dispositivi hardware sulla rete, tracciandoli, inventariandoli e mantenendo aggiornato l’inventario. L’obiettivo è che l’accesso sia dato solo ai dispositivi autorizzati (Circolare AgID n. 2/2017).

[9]Gestire attivamente tutti i software sulla rete in modo che il software non autorizzato e non gestito sia individuato e ne venga impedita l’installazione o l’esecuzione (Circolare AgID n. 2/2017).

[10]Istituire, implementare e gestire attivamente le configurazioni di sicurezza (Circolare AgID n. 2/2017).

[11] Acquisire, valutare e intraprendere continuamente azioni in relazione a nuove informazioni allo scopo di individuare vulnerabilità, correggere e minimizzare la finestra di opportunità per gli attacchi informatici (Circolare AgID n. 2/2017).

[12]Regole, processi e strumenti atti ad assicurare il corretto utilizzo delle utenze privilegiate e dei diritti amministrativi (Circolare AgID n. 2/2017).

[13]Controllare l’installazione, la diffusione e l’esecuzione di codici maligni, ottimizzando al tempo stesso l’utilizzo dell’automazione per consentire il rapido aggiornamento delle difese, la raccolta dei dati e le azioni correttive (Circolare AgID n. 2/2017).

[14]Procedure e strumenti necessari per produrre e mantenere copie di sicurezza delle informazioni critiche, così da consentirne il ripristino in caso di necessità (Circolare AgID n. 2/2017).

[15]Processi interni, strumenti e sistemi necessari per evitare l’esfiltrazione dei dati, mitigarne gli effetti e garantire la riservatezza e l’integrità delle informazioni rilevanti (Circolare AgID n. 2/2017).

[[16]Fonte: https://www.agid.gov.it/it/sicurezza/misure-minime-sicurezza-ict (consultato in data 30/01/2024).

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/attivazione-data-loss/


Accordo Aruba-Polizia di Stato. Cecconi (Aruba): “Collaborazione fondamentale per rafforzare il contrasto al cybercrime”

Polizia di Stato e Aruba per la prevenzione e il contrasto dei crimini informatici, l’accordo

Polizia di Stato e Aruba hanno sottoscritto una convenzione per potenziare lo scambio di informazioni in materia di sicurezza, strutturare procedure di intervento condivise e, quindi, rendere più efficace la prevenzione e il contrasto dei crimini informatici. 

L’accordo è stato sottoscritto dal Dirigente Generale di Pubblica Sicurezza Dott. Luigi Rinella, Direttore Centrale per la Polizia Scientifica e la Sicurezza Cibernetica e da Stefano Cecconi, Amministratore Delegato di Aruba.

Contrasto al cybercrime e protezione delle infrastrutture critiche

“Questo Accordo si prefigge l’obiettivo di rafforzare la capacità di prevenzione degli attacchi cibernetici di un’infrastruttura digitale di primaria importanza nel settore della gestione di servizi di comunicazione e dati. La protezione delle infrastrutture informatiche più significative rappresenta una delle mission principali della Polizia Postale che, attraverso il C.N.A.I.P.I.C. e la rete dei Nuclei Operativi per la Sicurezza Cibernetica istituiti all’interno dei COSC territoriali, svolge un costante lavoro di analisi e monitoraggio della rete e assicura una risposta rapida e pieno supporto in caso di eventi di sicurezza cibernetica.” Dott. Luigi Rinella, Direttore Centrale per la Polizia Scientifica e la Sicurezza Cibernetica. 

“Grazie a questa sinergia, si potenzia la cooperazione con il Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche (C.N.A.I.P.I.C.) del Servizio Polizia Postale, con l’obiettivo di aumentare lo scambio di informazioni in materia di sicurezza e quindi l’efficacia complessiva delle misure di protezione. Questo passo rappresenta il consolidamento di una collaborazione pubblico-privata, fondamentale per amplificare il sistema di contrasto al cybercrime.” Ha commentato Stefano Cecconi, Amministratore Delegato di Aruba. 

Gli obiettivi

La cooperazione tra il Servizio Polizia Postale e per la Sicurezza Cibernetica e la funzione di Cybersecurity di Aruba consentirà di migliorare la capacità di prevenire gli accessi illeciti e contrastare i tentativi di accesso, nonché l’identificazione dell’origine degli attacchi contro infrastrutture critiche. 

L’attività in questione verrà svolta dal Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche (C.N.A.I.P.I.C.) del Servizio Polizia Postale, che, con una sala operativa in funzione h24, rappresenta il punto di contatto nazionale per la gestione degli eventi critici alle infrastrutture di rilievo nazionale, operanti in settori sensibili e di importanza strategica per il Paese. 

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/accordo-aruba-polizia-di-stato-cecconi-aruba-collaborazione-fondamentale-per-rafforzare-il-contrasto-al-cybercrime/523260/


Noname057 alza il tiro, 12° giorno di attacchi informatici russi. Presi di mira Quirinale, Csm e FdI

Nuova ondata di attacchi informatici del collettivo filo-russo NoName057

Il gruppo filo-russo NoName057(16) mette a segno un’altra serie di attacchi informatici, indirizzati soprattutto a portali web delle amministrazioni pubbliche locali, di partiti e della magistratura.

In particolare, fanno notizia gli attacchi al sito web del Quirinale, ormai da giorni bersaglio preferito dei cyber-criminali, e il portale romano dei Fratelli d’Italia.

Al momento risultano non raggiungibili il sito del Consiglio superiore della magistratura, il sito del Comune di Pescara e di altri enti locali più piccoli, come i siti dei comuni di Doues (Aosta) e Bionaz (Aosta).

Continua la campagna contro l’Italia

Tutti gli attacchi sono stati annunciati sul canale X del collettivo NoName057(16). Non è possibile dimostrare senza ombra di dubbio un legame diretto tra questo gruppo di cracker e Mosca, ma sono loro stessi che dichiarano il proprio supporto alla Russia.

Nei giorni scorsi sono stati attaccati altri siti istituzionali di diversi Comuni e Regioni, tra cui: Rimini e Ravenna, Brescia, Prato, Parma, Lombardia, Umbria e Friuli-Venezia Giulia, ma anche dell’Ordine dei giornalisti e altre organizzazioni.

Un’ondata di attacchi principalmente di tipo DDoS partita subito dopo la lectio magistralis pronunciata dal Capo dello Stato, Sergio Mattarella, il 5 febbraio scorso a Marsiglia, quando ha paragonato la Russia al Terzo Reich, scatenando la reazione del portavoce del ministero degli Esteri russo, Maria Zakharova.

Cosa sono gli attacchi DDoS

Con l’acronimo DoS (Denial-of-Service) si indica comunemente una famiglia di attacchi informatici orientati a colpire la disponibilità di uno o più servizi inibendone l’accesso; nel caso in cui questo tipo di attacco venga eseguito mediante l’utilizzo di sorgenti multiple distribuite viene identificato come Distributed Denial of Service, abbreviato con l’acronimo DDoS.

Giusto una settimana fa, l’Agenzia aveva pubblicato un rapporto sulla minaccia Dos e DDoS in Italia, analizzando le strategie d’attacco più diffuse e fornendo raccomandazioni specifiche per la mitigazione del rischio.

La possibilità di perpetrare attacchi DDoS dipende da molteplici fattori e potrebbe richiedere ingenti risorse, come spiegato dall’Agenzia nazionale per la cybersicurezza, pertanto vengono utilizzate dagli attaccanti differenti tecniche e strategie atte a ottimizzare il rendimento delle attività malevole in un “gioco di forza” in cui, le parti coinvolte, impegnano risorse di rete e calcolo con finalità opposte: l’attaccante impiega le proprie risorse (ottenute lecitamente o illecitamente) al fine di saturare quelle che il target ha riservato per l’erogazione dei servizi, mentre il target cerca di mettere in atto contromisure tali da riconoscere e neutralizzare l’attacco prima che questo provochi rallentamenti o disservizi.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/noname057-alza-il-tiro-12-giorno-di-attacchi-informatici-russi-presi-di-mira-quirinale-csm-e-fdi/523176/


Cybercrime e spionaggio industriale

In un’economia basata principalmente sulla conoscenza, è sempre di più il know how di un’azienda a fare la differenza in termini di competitività: tuttavia, gli investimenti fatti per migliorare le abilità operative di un’impresa rischiano di essere resi vani qualora tali conoscenze vengano sottratte e vendute ad altri operatori di mercato. Per questo motivo assume sempre maggior rilevanza la difesa dallo spionaggio industriale, al fine di non essere coinvolti in una scorretta e sfavorevole dinamica concorrenziale.

La difesa del know-how aziendale

Lo spionaggio industriale si concretizza nella sottrazione illecita di informazioni industriali e commerciali ai danni di un’impresa, con l’obiettivo di sfruttare le informazioni sottratte per trarre un indebito vantaggio. Questa tipologia di reato può configurarsi secondo diverse fattispecie, a seconda che venga realizzato da un agente interno o esterno rispetto all’azienda danneggiata.

Lo spionaggio industriale c.d. “esterno” oggi si realizza prevalentemente attraverso la sottrazione delle informazioni sensibili di un’azienda, quali tecniche e procedure produttive, nominativi dei clienti e strategie di marketing. La commissione di tale reato si verifica principalmente attraverso attività di cyber spionaggio, intercettazioni telefoniche o tramite l’installazione di microspie.

Spionaggio industriale interno

Nell’ipotesi di spionaggio industriale c.d. “interno”, al contrario, le informazioni e le strategie riguardanti un’azienda vengono sottratte da uno o più soggetti interni alla stessa (dipendenti, ex-dipendenti, consulenti, collaboratori, ecc.) i quali, potendo accedervi legittimamente, risultano facilitati a venderle segretamente ad altri operatori di mercato. In questo caso parleremo di “Insider Threat”.

Gli insider sono soggetti che – operando con negligenza, dolo eventuale o dolo diretto – possono causare gravi pregiudizi economici agli Enti e aziende di appartenenza, favorendo la distruzione o la sottrazione di informazioni di valore e mettendo a repentaglio l’integrità della propria organizzazione. Affinché si realizzi il reato di spionaggio industriale, è sufficiente che si dimostri la sottrazione e la rivelazione del “know how” aziendale, ossia del patrimonio di conoscenze di un’impresa attinente ai metodi di progettazione e produzione caratterizzanti la sua struttura industriale.

Il Ponemon Institute (Istituto indipendente dello Stato del Michigan, USA) ha pubblicato uno studio svolto nel 2022 su un campione di 278 organizzazioni negli Stati Uniti, in cui sono stati denunciati ben 6708 incidenti di sicurezza causati da Insiders. Di questi, il 56% è stato causato da negligenza mentre il 26% da un’azione dolosa del personale, per un totale di oltre 10 milioni di dollari di costi per le organizzazioni coinvolte.

Lo spionaggio industriale è un reato che può gravemente danneggiare un’azienda a livello finanziario e d’immagine: nominativi di clienti e fornitori, strategie di marketing, conoscenze, protocolli e procedure interne, oltre a software e brevetti, sono le principali informazioni che possono essere utilizzate dall’autore del reato per danneggiare l’azienda che ne subisce la sottrazione, traendone direttamente un indebito vantaggio o vendendole ad altri operatori di mercato in settori concorrenziali.

Lo spionaggio economico e industriale si configura in due forme:

  1. acquisizione di proprietà intellettuale, come processi o tecniche di produzione, luoghi di produzione, informazioni proprietarie od operative come dati dei clienti, prezzi, vendite, ricerca e sviluppo, politiche, offerte potenziali, pianificazione o strategie di marketing;
  2. furto di segreti commerciali, corruzione, ricatto o sorveglianza tecnologica con diversi tipi di malware.

Una perdita significativa della clientela, la fuga di notizie riservate, le dimissioni di dipendenti o il lancio sul mercato di una propria idea innovativa da parte di un’impresa concorrente sono solo alcune delle conseguenze negative che può subire un’azienda bersaglio dello spionaggio industriale: pertanto, è sempre più evidente l’importanza di prevenire e contrastare tale fenomeno, avvalendosi di agenzie investigative professionali e specializzate in indagini aziendali.

I veri segreti commerciali possono trovare la loro strada nel mercato attraverso diversi canali. Il dipendente sleale può cercare furtivamente i concorrenti e spacciare dati riservati al miglior offerente. Una tecnica più comune è la cospirazione di gruppo: diversi dipendenti, generalmente tecnici e altre figure di alto calibro manageriale, lasciano un’azienda e creano un’impresa competitiva, capitalizzando le confidenze acquisite mentre erano a libro paga del loro ex datore di lavoro.

Una variazione di questa pratica si verifica quando un concorrente attira un prezioso dipendente offrendogli più denaro e benefici, nella speranza che il lavoratore “piratato” metta a disposizione del suo nuovo datore di lavoro il suo deposito di segreti.

Casi celebri di spionaggio industriale

Di seguito alcuni degli esempi più noti di spionaggio industriale:

  • Hewlett-Packard: nel 2006 Hewlett-Packard, nel tentativo di scoprire i segreti trapelati alla stampa, ha assunto investigatori che hanno utilizzato il “pretesting”, un metodo ingannevole e illegale per ottenere informazioni private, per raccogliere i tabulati telefonici di diversi giornalisti. Hewlett-Packard alla fine pagò 14,5 milioni di dollari allo stato della California e fu inoltre condannata a risarcire i giornalisti che spiava.
  • General Motors: Opel, la divisione tedesca di General Motors, ha accusato la Volkswagen di spionaggio industriale nel 1993, dopo che il capo della produzione di Opel e altri sette dirigenti si erano trasferiti alla Volkswagen. Il caso è stato risolto nel 1997 con la Volkswagen che ha accettato di pagare alla General Motors 100 milioni di dollari e di acquistare almeno $ 1 miliardo di parti di automobili nell’arco di anni.
  • Google: il 13 gennaio 2010 Google ha annunciato che gli operatori dall’interno della Cina avevano violato la loro operazione “Google China” e rubato la proprietà intellettuale e l’accesso agli account di posta elettronica degli attivisti per i diritti umani. L’attacco, ritenuto parte di un diffuso attacco informatico alle aziende in Cina, è diventato noto come Operazione Aurora.
  • Oracle: Nel 2000, Oracle è stata sorpresa a pagare degli investigatori per acquisire la spazzatura degli stabilimenti Microsoft perché sospettava che l’azienda stesse pagando due organizzazioni di ricerca apparentemente indipendenti per pubblicare rapporti in proprio favore.

Detto questo, lo spionaggio economico è orchestrato dai governi ed è di portata internazionale, mentre lo spionaggio industriale o aziendale generalmente avviene tra organizzazioni.

I governi stranieri, in particolare quelli in cui molte aziende sono di proprietà statale e hanno una forte attenzione allo sviluppo economico, sono utenti comuni dello spionaggio aziendale. Di conseguenza, anche altri governi si ritrovano coinvolti nel fenomeno.

Conclusioni

Per difendere la propria azienda da comportamenti integranti il reato di spionaggio industriale, è necessario adottare strategie finalizzate al compimento di attività volte a prevenire o porre rimedio alle possibili minacce per la sicurezza delle informazioni.

Questi fenomeni hanno fatto sorgere l’esigenza, per Enti e Aziende, di dotarsi di personale con competenze non esclusivamente tecniche ma anche di tipo investigativo, in grado di analizzare dati e predisporre linee guida per prevenire azioni criminali, rendendo la cyber intelligence un nuovo baluardo per la difesa dell’integrità e degli interessi aziendali anche in settori finora non considerati a rischio, rendendo quindi di fondamentale importanza la predisposizione di una strategia di difesa che utilizzi una serie di misure su più livelli.

I dati sono diventati un obiettivo chiave dello spionaggio industriale a causa della facilità con cui possono essere copiati e trasmessi, portando molte organizzazioni ad attribuire crescente importanza alla digital forensics e all’attribuzione IP per provare a determinare se, quando, come e chi abbia causato una violazione dei sistemi o una fuga di dati.

È certamente importante dotarsi di sistemi di Loss Prevention per inibire la fuoriuscita di informazioni, definire un’ architettura di Privileged Access Management (PAM) che permetta di limitare il set delle azioni disponibili per ogni utente o predisporre meccanismi di UEBA (User and Entity Behavior Analysis) che consentono di raccogliere informazioni preziose tramite l’utilizzo di machine learning per analizzare tutte le azioni compiute dal personale operante, generando prontamente avvisi nel caso in cui il comportamento di un determinato utente devii dal comportamento standard per quel tipo di ruolo o mansione aziendale.

Non è più sufficiente che la politica di sicurezza delle informazioni si concentri solo sulle singole organizzazioni.

Le minacce informatiche all’interno e all’esterno di ciascuna organizzazione, infatti, possono portare al furto di segreti commerciali; e i processi di gestione e valutazione dei rischi di sicurezza dovrebbero riflettere questo scenario. Non è mai stato così importante disporre di una solida strategia di sicurezza informatica e organizzativa per prevenire lo spionaggio aziendale.

Profilo Autore

Giuseppe Maio è Security Advisor in ambito Governance, Risk and Compliance (GRC) per un importante società di Consulenza strategica. Dopo aver conseguito una laurea in Giurisprudenza presso l’Università Mediterranea di Reggio Calabria, ha frequentato un master di II Livello presso
l’Università LUISS Guido Carli in “Cybersecurity: Politiche Pubbliche, Normative e Gestione”. Attualmente è membro della Commissione Cyber Threat Intelligence & Warfare presso la Società Italiana di Intelligence.

Profilo Autore

È un informatico specialista in Sicurezza Informatica e Sicurezza delle informazioni con oltre 15 anni di esperienza. Ha conseguito molteplici certificazioni internazionali in ambito tecnologico ed ha lavorato in Germania ed Inghilterra per importanti aziende costruttrici di tecnologie per la Sicurezza Informatica. Nel corso della sua carriera è stato chiamato sia come consulente che come docente per entità afferenti al comparto della Difesa. Fondatore di WhySecurity srl, oggi si occupa di supporto ad indagini difensive
collaborando con investigatori privati, svolge analisi di rischio economico connesso al rischio informatico e offre servizi SOC a favore dei propri clienti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/spionaggio-industriale/


Soluzioni di Data Loss Prevention

L’articolo fa parte di una serie dedicata alla sicurezza informatica. Affronteremo ora il tema delle soluzioni di Data Loss Prevention (DLP), esplorando i concetti fondamentali, le strategie di implementazione e le tecnologie chiave per proteggere i dati sensibili delle organizzazioni.

Che cosa si intende con Data Loss Prevention?

Il termine “Data Loss Prevention”(DLP) si riferisce a strategie e soluzioni impiegate per prevenire la perdita, il furto, o l’esposizione non autorizzata di dati. L’obiettivo principale della DLP è proteggere le informazioni critiche e meritevoli ti tutela all’interno di un’organizzazione, evitando che queste informazioni escano dai confini dell’organizzazione in modi non autorizzati. Le tecnologie DLP possono essere implementate a vari livelli, inclusi i punti finali (come computer e dispositivi mobili), la rete (monitorando il traffico di rete per identificare la trasmissione di dati) e il livello di archiviazione (proteggendo i dati memorizzati in database, server o sistemi cloud).

I Concetti chiave alla base della Data Loss Prevention

I fondamenti della “Data Loss Prevention” si riferiscono ai concetti di base e ai principi chiave che guidano l’approccio alla prevenzione della perdita di dati all’interno di un’organizzazione. Ecco alcuni aspetti fondamentali da considerare:

  1. identificazione dei dati da tutelare: il primo passo nella DLP è identificare quali dati all’interno dell’organizzazione sono considerati meritevoli di protezione. Questi dati possono includere informazioni personali dei clienti, dati finanziari, segreti commerciali, proprietà intellettuale e altro ancora. È importante definire in modo chiaro cosa costituisce “dato da tutelare” per l’organizzazione. Un esempio può chiarire il concetto. Per un’organizzazione che si occupa di trattamenti sanitari, i dati relativi alle caratteristiche tecniche del cellulare o del computer di un assistito, in linea di massima, non suscitano un particolare interesse tale da considerarli meritevoli di tutela.

Viceversa, per una società che produce sistemi di telecomunicazione, le caratteristiche di un apparato possono essere dati da tutelare, attesa la rilevanza della riservatezza rispetto alla proprietà intellettuale o industriale. In ogni caso, un’organizzazione dovrà essere sempre compliant rispetto a norme giuridiche vigenti, per cui dovrà conferire la giusta importanza alla protezione di dati che dovranno essere tutelati a prescindere, ad esempio dati personali e categorie particolari di dati personali;

  1. classificazione dei dati: una volta identificati i dati da tutelare, è essenziale classificarli in base al loro valore e alla loro importanza. La classificazione consente di assegnare priorità e livelli di protezione appropriati a ciascuna categoria di dati. Ad esempio, alcuni dati potrebbero richiedere una protezione molto più rigorosa rispetto ad altri. Una classificazione tanto più è circostanziata, tanto meno darà origine a falsi positivi, allorquando un software DLP potrà bloccare il trasferimento di dati, ad esempio, da un pc aziendale ad un dispositivo di memorizzazione rimovibile ovvero tramite un allegato ad una mail;
  2. monitoraggio e rilevamento: la DLP coinvolge il costante monitoraggio delle attività legate ai dati all’interno dell’organizzazione. Questo può essere fatto attraverso l’uso di tecnologie come la scansione dei documenti, l’analisi dei log di rete, il monitoraggio delle attività degli utenti e altro ancora. L’obiettivo è individuare qualsiasi attività sospetta o violazioni della politica di sicurezza dei dati;
  3. politiche e procedure: un elemento chiave della DLP è l’implementazione di politiche e procedure chiare e coerenti per la gestione e la protezione dei dati. Queste politiche dovrebbero definire chi ha accesso ai dati, come i dati vengono archiviati, condivisi e trasmessi, e le misure di sicurezza da applicare;
  4. rilevamento e risposta agli incidenti: un approccio proattivo alla gestione degli incidenti di sicurezza è fondamentale. Le organizzazioni devono avere piani e procedure in atto per rispondere rapidamente quando vengono rilevate perdite o esposizioni di dati;
  5. educazione e formazione: gli utenti interni dell’organizzazione, come detto, sono spesso il punto debole nella sicurezza dei dati. Pertanto, è importante educare e formare il personale sull’importanza della protezione dei dati, sulle politiche aziendali e sulle migliori pratiche per evitare la perdita accidentale dei dati;
  6. crittografia e controllo degli accessi: l’uso della crittografia per proteggere i dati in transito e in riposo, insieme alla gestione rigorosa degli accessi, garantisce che solo gli utenti autorizzati possano accedere ai dati da tutelare;
  7. conformità regolamentare: le leggi e i regolamenti sulla privacy dei dati possono variare da paese a paese. È fondamentale che le politiche di DLP siano conformi a tutte le normative applicabili e che l’organizzazione sia in grado di dimostrare la conformità attraverso l’audit e la documentazione;
  8. monitoraggio continuo e adattamento: la protezione dei dati è un processo in continua evoluzione. È importante monitorare costantemente l’efficacia delle politiche e delle tecnologie DLP e apportare eventuali aggiornamenti o miglioramenti in risposta alle nuove minacce o cambiamenti nella struttura dell’organizzazione.

L’implementazione di tecnologie DLP, come software specializzati, firewall, crittografia e sistemi di monitoraggio avanzati, è cruciale per garantire la sicurezza dei dati. Queste tecnologie aiutano a prevenire la divulgazione non autorizzata dei dati e a rispondere prontamente a possibili violazioni.

Implementazione della Data Loss Prevention

Le soluzioni di Data Loss Prevention (DLP) si compongono di diverse tecnologie e componenti che operano insieme per proteggere i dati da perdite, furti o esposizioni non autorizzate. Questi componenti sono progettati per identificare, monitorare, proteggere e gestire i dati attraverso diversi canali e punti di accesso all’interno di un’organizzazione.

Di seguito, si riportano alcuni dei componenti e delle tecnologie chiave del sistema DLP:

  • Identificazione e classificazione dei dati:
  • le soluzioni DLP scansionano i contenuti per identificare i dati utilizzando tecniche come l’impronta digitale dei dati (fingerprint), confrontandoli con un set noto di informazioni da proteggere;
  • i dati possono essere classificati automaticamente in base a regole e criteri predefiniti o manualmente dagli utenti o dagli amministratori per indicare il livello di importanza;
  • Gestione delle policy:
  • i sistemi DLP permettono di definire politiche specifiche basate su regole che determinano come i dati dovrebbero essere gestiti, monitorati e protetti;
  • le politiche vengono applicate automaticamente per controllare le attività dei dati in base alle regole definite, come bloccare la trasmissione di dati importanti o personali non autorizzati;
  • la crittografia viene utilizzata per proteggere i dati, garantendo che solo gli utenti autorizzati possano accedervi;
  • Implementazione graduale:
  • è utile avviare un progetto pilota per testare le politiche e le tecnologie DLP in un ambiente controllato. Questo step aiuterà a identificare eventuali problemi e ad apportare le necessarie modifiche prima del dispiegamento su larga scala.

Dopo l’eventuale successo della fase pilota, si può procedere con un’implementazione graduale, espandendo la copertura DLP a più aree dell’organizzazione in modo controllato;

  • Monitoraggio e prevenzione:
  • la DLP monitora il traffico di rete per intercettare e analizzare i dati in transito, individuando possibili trasferimenti non autorizzati di dati sensibili;
  • il software DLP installato sugli endpoint (come laptop, desktop e dispositivi mobili) monitora e controlla l’uso dei dati su questi dispositivi, prevenendo la copia non autorizzata su dispositivi esterni o la trasmissione tramite applicazioni non autorizzate;
  • è necessario proteggere i dati sia in transito (ad esempio, durante la trasmissione su una rete) sia a riposo (quando sono memorizzati su dispositivi di archiviazione);
  • Formazione e sensibilizzazione degli utenti:
  • gli utenti sono informati/formati continuamente su come gestire i dati e su come le politiche DLP li influenzano. La consapevolezza è fondamentale per ridurre gli incidenti causati da errori umani;
  • è necessario promuovere una cultura della sicurezza all’interno dell’organizzazione che valorizzi la protezione dei dati come responsabilità collettiva;
  • Risposta agli incidenti e reporting:
  • in caso di violazione delle politiche DLP, il sistema può generare allarmi e notifiche per informare gli amministratori;
  • le capacità di analisi forense e di reporting aiutano a indagare sugli incidenti di sicurezza dei dati e a generare report per la revisione della conformità e l’analisi delle tendenze;
  • è necessario un monitoraggio continuo dell’efficacia delle politiche DLP e della conformità degli utenti. Utilizzare strumenti di reportistica e analisi per rilevare le tendenze e identificare potenziali aree di miglioramento;
  • Intelligenza artificiale e machine learning:
  • mediante l’uso dell’intelligenza artificiale (AI) e del machine learning (ML), le soluzioni DLP permettono di migliorare il rilevamento dei dati e delle minacce, adattandosi dinamicamente ai nuovi schemi di dati e alle tattiche di gestione;
  • Revisione:
  • revisioni regolari della strategia DLP consentono di verificare che rimanga in linea con gli obiettivi aziendali, l’evoluzione del panorama delle minacce e i cambiamenti normativi;
  • Integrazione con altre soluzioni di sicurezza:
  • l’integrazione con sistemi di Security Information and Event Management (SIEM) e con soluzioni di analisi comportamentale aiuta a identificare modelli di comportamento anomalo che potrebbero indicare una minaccia alla sicurezza dei dati;
  • per controllare i dati che entrano e escono dall’organizzazione tramite e-mail e traffico web.

Nel prossimo articolo della serie, approfondiremo il tema dell’obbligo di attivazione di soluzioni di Data Loss Prevention, analizzando le implicazioni legali e le best practice per le organizzazioni nella gestione e prevenzione del data loss. Per informazioni complete e approfondite sul tema della data loss prevention, vi invitiamo a scaricare il white paper di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori”, che offre una panoramica esaustiva sulla Data Loss Prevention e le sue applicazioni nel contesto aziendale moderno.

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/soluzioni-data-loss/


Sicurezza delle reti aziendali – Come proteggere la rete aziendale da attacchi informatici

Nell’era digitale contemporanea, la sicurezza delle reti aziendali rappresenta una priorità imprescindibile per qualsiasi organizzazione. Gli attacchi informatici sono diventati sempre più sofisticati e frequenti, rendendo necessaria l’implementazione di strategie di protezione complete ed efficaci. Questo articolo esplora le metodologie più avanzate per proteggere l’infrastruttura di rete aziendale, basandosi su ricerche accademiche e best practice riconosciute internazionalmente.

Sicurezza delle reti aziendali: migliori pratiche di sicurezza di rete per PMI

Il panorama della sicurezza informatica in Italia sta attraversando una fase particolarmente critica, come evidenziato dal Rapporto Clusit 2024. La prima metà dell’anno ha registrato un preoccupante incremento del 23% negli attacchi cyber rispetto al semestre precedente, con una vulnerabilità particolarmente accentuata nel tessuto delle piccole e medie imprese. Questa fragilità è principalmente dovuta alla loro limitata capacità di investire in risorse dedicate alla cybersicurezza.

Particolarmente significativa è la situazione del settore manifatturiero italiano, che si è rivelato il bersaglio preferenziale dei criminali informatici, concentrando il 19% degli attacchi totali. Questo dato non sorprende se considerato nel contesto della struttura economica nazionale, caratterizzata da una predominanza di PMI che, per loro natura, faticano a implementare sistemi di difesa sufficientemente robusti. La combinazione tra l’importanza strategica del settore manifatturiero e la sua intrinseca vulnerabilità crea una situazione che richiede particolare attenzione e interventi mirati.

La protezione delle reti nelle Piccole e Medie Imprese richiede un approccio metodico e strutturato. Secondo uno studio pubblicato dal National Institute of Standards and Technology (NIST), il primo passo fondamentale consiste nella creazione di una politica di sicurezza aziendale comprensiva. Questa deve includere procedure dettagliate per l’accesso alle risorse di rete, la gestione delle password e la formazione continua del personale.

La formazione dei dipendenti rappresenta un elemento cruciale: il fattore umano rimane infatti la principale vulnerabilità nei sistemi di sicurezza aziendale. L’European Union Agency for Cybersecurity (ENISA) sottolinea l’importanza di sessioni formative regolari che coprano il riconoscimento di tentativi di phishing, la gestione sicura delle credenziali e le procedure di risposta agli incidenti di sicurezza.

[embedded content]

Un altro aspetto fondamentale riguarda l’implementazione dell’autenticazione a più fattori (MFA) per tutti gli accessi critici. Secondo le statistiche del Cybersecurity and Infrastructure Security Agency (CISA), l’MFA può prevenire fino al 99,9% degli attacchi automatizzati alle credenziali.

Firewall e sistemi di rilevamento delle intrusioni

L’implementazione di sistemi di protezione perimetrale rappresenta la prima linea di difesa contro le minacce informatiche. I firewall di nuova generazione (NGFW) hanno evoluto significativamente le capacità di protezione rispetto ai firewall tradizionali. Secondo le linee guida del National Institute of Standards and Technology (NIST SP 800-41 Rev. 1), i NGFW devono integrare funzionalità essenziali come l’ispezione profonda dei pacchetti (DPI), il filtraggio degli URL basato sulla reputazione, e capacità avanzate di prevenzione delle intrusioni.

I sistemi di rilevamento delle intrusioni (IDS) costituiscono un complemento fondamentale ai firewall. Come documentato nel NIST Special Publication 800-94, gli IDS si dividono in due categorie principali: Network-based IDS (NIDS) e Host-based IDS (HIDS). I NIDS monitorano il traffico di rete in tempo reale, analizzando i pacchetti alla ricerca di pattern sospetti e comportamenti anomali. I HIDS, invece, operano a livello di singolo host, monitorando file di sistema, log e attività dei processi per identificare potenziali compromissioni.

L’integrazione di questi sistemi con una piattaforma SIEM (Security Information and Event Management) amplifica significativamente le capacità di rilevamento. Il SIEM, come definito nel framework NIST Cybersecurity (CSF), svolge un ruolo cruciale nella correlazione degli eventi di sicurezza, aggregando e analizzando dati provenienti da firewall, IDS, endpoint e altri sistemi di sicurezza. Questa correlazione permette di identificare minacce complesse che potrebbero passare inosservate se osservate singolarmente.

Un aspetto fondamentale nella gestione di questi sistemi è la corretta configurazione del logging e del monitoraggio. Secondo le raccomandazioni del Center for Internet Security (CIS Controls v8), è essenziale implementare un sistema di logging centralizzato che mantenga una cronologia dettagliata degli eventi per almeno 90 giorni, con backup sicuri per periodi più lunghi. Questo approccio facilita non solo il rilevamento delle minacce in tempo reale, ma anche le analisi forensi post-incidente.ce.

Sicurezza delle reti aziendali: Segmentazione della rete per una maggiore sicurezza

La segmentazione della rete rappresenta una strategia fondamentale per limitare la superficie di attacco e contenere eventuali violazioni. Il principio del “least privilege” deve guidare la progettazione dell’architettura di rete, garantendo che ogni segmento abbia accesso solo alle risorse strettamente necessarie per il suo funzionamento.

L’implementazione di VLAN (Virtual Local Area Network) permette di isolare logicamente diversi settori dell’azienda, operando a livello 2 della pila di rete. Le VLAN si distinguono in due tipologie principali: statiche, che richiedono una configurazione manuale delle porte degli switch, e dinamiche, che assegnano automaticamente i TAG in base ai MAC Address dei dispositivi. Entrambe utilizzano il protocollo IEEE 802.1Q per la gestione del traffico.

Questa tecnologia risulta particolarmente efficace nella gestione della sicurezza aziendale, in quanto consente di separare il traffico sensibile da quello potenzialmente più vulnerabile. Ad esempio, in strutture come hotel o centri commerciali, le VLAN permettono di isolare completamente la rete utilizzata per le transazioni finanziarie e la gestione dei dati interni da quella accessibile ai clienti, riducendo significativamente la superficie di attacco.

La scalabilità rappresenta un altro vantaggio fondamentale delle VLAN: le organizzazioni possono espandere la propria infrastruttura di rete in modo controllato e sicuro, adattandosi alla crescita aziendale senza compromettere la sicurezza. Il traffico di broadcast viene limitato ai settori pertinenti, riducendo il rischio di collisioni e migliorando l’efficienza complessiva della rete.

La micro-segmentazione, evoluzione del concetto tradizionale di segmentazione, permette un controllo ancora più granulare, arrivando a definire politiche di sicurezza a livello di singola workload o applicazione. Questo approccio, combinato con l’utilizzo di switch layer 3 o router per la gestione del traffico inter-VLAN, garantisce una flessibilità e una sicurezza superiori nella gestione dell’infrastruttura di rete aziendale.

Aggiornamenti e patch di sicurezza: come gestirli

Per la sicurezza delle reti aziendali, la gestione degli aggiornamenti rappresenta una sfida significativa per molte organizzazioni. Secondo le linee guida del NIST Special Publication 800-40 (Guide to Enterprise Patch Management Technologies), un processo strutturato di patch management deve seguire un approccio sistematico che includa l’identificazione, la valutazione, l’acquisizione, il test, la distribuzione e la verifica degli aggiornamenti di sicurezza.

L’automazione gioca un ruolo chiave in questo contesto, come evidenziato nel CIS Control 7: Continuous Vulnerability Management. Gli strumenti di gestione centralizzata degli aggiornamenti devono implementare funzionalità essenziali quali il mantenimento di un inventario accurato dei sistemi, la scansione automatica delle vulnerabilità, la pianificazione delle finestre di manutenzione e la distribuzione controllata delle patch. Il NIST Framework for Improving Critical Infrastructure Cybersecurity sottolinea l’importanza di automatizzare questi processi per ridurre gli errori umani e garantire una copertura completa dell’infrastruttura.

Secondo l’ISO/IEC 27001:2013, standard internazionale per la gestione della sicurezza delle informazioni, è fondamentale stabilire procedure di rollback e definire piani di contingenza dettagliati. Questi devono includere processi di test pre-deployment in ambiente di staging, procedure di backup dei sistemi critici prima dell’applicazione degli aggiornamenti e protocolli di ripristino in caso di incompatibilità. La documentazione dettagliata di ogni intervento, come richiesto dagli standard di compliance SOC 2, facilita non solo la risoluzione dei problemi ma anche gli audit di sicurezza periodici.

La protezione efficace della rete aziendale richiede un approccio olistico, allineato con il principio della “defense in depth” promosso dalla SANS Institute. Questo approccio integra tecnologie avanzate, processi ben definiti e formazione continua del personale, come delineato nel NIST Special Publication 800-50 (Building an Information Technology Security Awareness and Training Program). Le organizzazioni devono implementare un sistema di gestione della sicurezza delle informazioni (ISMS) che promuova il miglioramento continuo, seguendo il ciclo Plan-Do-Check-Act definito nell’ISO/IEC 27001, riconoscendo che la sicurezza informatica è un processo dinamico in costante evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sicurezza-delle-reti-aziendali/