Cyber Crime Conference 2025: una preview dell’evento
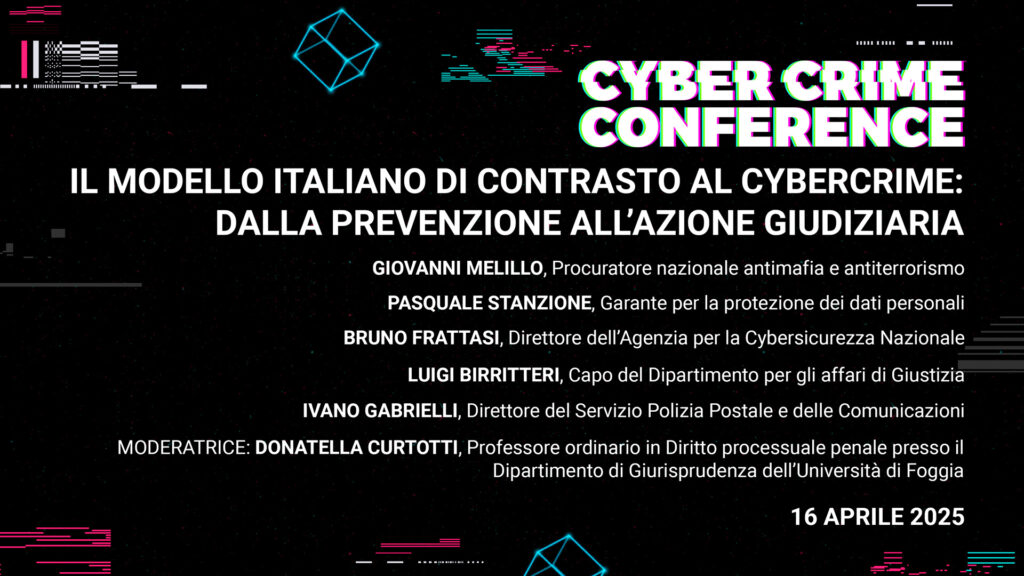
La Cyber Crime Conference 2025 si prepara a portare a Roma, il 16 e 17 aprile, un’analisi approfondita delle sfide più urgenti nel panorama della sicurezza informatica. Due giornate intensive che metteranno in dialogo esperti internazionali e nazionali, forze dell’ordine e accademici per esplorare le frontiere più avanzate del contrasto al cybercrime.
Cyber Crime Conference 2025: anticipazioni di programma
Il programma entrerà nel vivo con un’analisi approfondita del modello italiano di contrasto al cybercrime, esaminando l’approccio sistemico che caratterizza la risposta nazionale alle minacce informatiche. A guidare questa esplorazione saranno alcune delle figure più autorevoli del panorama istituzionale: Giovanni Melillo, Procuratore nazionale antimafia e antiterrorismo, Pasquale Stanzione, Garante per la protezione dei dati personali, Bruno Frattasi, Direttore dell’Agenzia per la Cybersicurezza Nazionale, Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia e Ivano Gabrielli, Direttore del Servizio Polizia Postale e delle Comunicazioni.
Sotto la moderazione esperta della Prof.ssa Donatella Curtotti, questa sessione esplorerà come l’Italia stia costruendo un ecosistema di difesa integrato, dove prevenzione, investigazione e azione giudiziaria si fondono in una strategia coesa, bilanciando sapientemente sicurezza e diritti fondamentali. L’approccio italiano al contrasto delle minacce cyber verrà presentato come case study di un sistema integrato, dove competenze tecniche e giuridiche si fondono in una strategia coordinata di protezione nazionale.
L’architettura del programma riflette la complessità dell’ecosistema cyber contemporaneo, dove l’intelligenza artificiale si intreccia con le capacità cognitive umane nel prevedere e contrastare le minacce emergenti. Dalla gestione predittiva dei rischi all’analisi comportamentale degli attori malevoli, la conferenza esplorerà come le nuove tecnologie stiano rimodellando il panorama della sicurezza informatica.
Un filo conduttore significativo sarà l’evoluzione delle metodologie investigative nell’era della crittografia avanzata. Mentre la privacy digitale diventa un diritto sempre più centrale, le forze dell’ordine si trovano ad affrontare sfide inedite nel bilanciare protezione individuale ed esigenze investigative. Il dibattito si estenderà naturalmente alle implicazioni dei media sintetici e dei deepfake, che stanno ridefinendo i confini tra realtà e manipolazione digitale.
La sicurezza della supply chain software emerge come territorio cruciale di vulnerabilità, dove l’integrazione di blockchain e registri distribuiti promette nuovi paradigmi di protezione. Parallelamente, l’avvento dei gemelli digitali nei sistemi industriali apre scenari tanto promettenti quanto preoccupanti, richiedendo approcci innovativi alla sicurezza delle infrastrutture critiche.
La dimensione quantistica della cybersecurity occuperà uno spazio significativo, con un’analisi approfondita delle vulnerabilità attuali e dei rischi implementativi nella distribuzione delle chiavi quantistiche. Questo si intreccia con la più ampia questione della sovranità digitale, dove l’autonomia nazionale deve necessariamente bilanciarsi con la natura intrinsecamente transnazionale delle minacce cyber.
L’evento dedicherà particolare attenzione all’evoluzione delle tecniche anti-forensics e alle relative contromisure, evidenziando come il machine learning stia trasformando sia gli strumenti di attacco che quelli di difesa. La governance dei dati nell’era digitale emergerà come tema unificante, esplorando le complesse dinamiche tra innovazione tecnologica, sicurezza nazionale e tutela della privacy.
Questo ricco mosaico di temi verrà arricchito da sessioni dedicate ai successi investigativi internazionali, dimostrando come la collaborazione transfrontaliera rimanga l’arma più efficace contro il cybercrime organizzato.
Guarda il video della passata edizione:
[embedded content]
La conferenza si distingue per il suo approccio olistico, che abbraccia tanto gli aspetti tecnici quanto quelli strategici della cybersecurity. Attraverso sessioni interattive, momenti di networking e un’area espositiva dedicata alle ultime innovazioni, l’evento si propone come catalizzatore di connessioni e conoscenze nel panorama della sicurezza informatica.
Anche quest’anno la conferenza è organizzata da ICT Security Magazine in collaborazione con le associazioni Cyber 4.0 (Centro di Competenza nazionale ad alta specializzazione per la cyber security) e SOCINT (Società Italiana di Intelligence)
Per chiunque sia coinvolto nella protezione dello spazio digitale – dai professionisti della sicurezza ai decisori politici, dagli investigatori agli sviluppatori – la Cyber Crime Conference 2025 rappresenta un’opportunità imperdibile di confronto e aggiornamento. In un mondo dove le minacce cyber non conoscono confini, questo evento si configura come un momento fondamentale per costruire le fondamenta di una sicurezza digitale più resiliente e coordinata.
L’iscrizione è ora aperta, hai l’opportunità di partecipare gratuitamente a questo evento cardine nel calendario della cybersecurity globale che si configura come un momento fondamentale per costruire le fondamenta di una sicurezza digitale più resiliente e coordinata.
TikTok, una piattaforma di social media ampiamente popolare sviluppata dalla società cinese ByteDance, è al centro di un intenso dibattito e scrutinio riguardo a possibili divieti negli Stati Uniti a causa di preoccupazioni legate alla sicurezza nazionale e alla privacy dei dati. Con oltre 170 milioni di utenti negli Stati Uniti e più di un miliardo a livello globale, TikTok è diventato un attore significativo nel panorama digitale, in particolare tra il pubblico più giovane, grazie al suo algoritmo unico che promuove video in formato breve generati dagli utenti e facilita la creazione di contenuti virali.
Questa popolarità ha reso TikTok uno strumento di marketing cruciale per le aziende che desiderano coinvolgere segmenti di pubblico mirati. Il dibattito sul futuro della piattaforma negli Stati Uniti si concentra principalmente sulla sua struttura proprietaria, sollevando allarmi tra i legislatori riguardo ai potenziali rischi di influenza straniera e uso improprio dei dati degli utenti. I critici della piattaforma sostengono che i suoi legami con la Cina rappresentano una minaccia seria per la privacy dei dati americani e la sicurezza nazionale, portando a discussioni su misure legislative che potrebbero portare a un divieto a livello nazionale se TikTok non si separasse da ByteDance.
D’altro canto, gli oppositori del divieto sostengono che esso violerebbe il First Amendment e avrebbe un impatto negativo su creatori di contenuti e aziende che dipendono dalla piattaforma per visibilità e reddito. Le recenti iniziative legislative a livello statale e federale riflettono una tendenza crescente alla restrizione dell’accesso a TikTok sui dispositivi governativi, con stati come Kentucky, Virginia e Tennessee che hanno implementato limitazioni specifiche. A livello federale, la U.S. House of Representatives ha approvato il Protecting Americans from Foreign Adversary Controlled Applications Act, che potrebbe effettivamente portare a un divieto a meno che TikTok non interrompa i legami con la sua società madre cinese.
Questa spinta legislativa segna un cambiamento significativo nell’approccio del governo degli Stati Uniti alla regolamentazione delle piattaforme digitali di proprietà straniera. Man mano che il dibattito e le sfide legali proseguono, il potenziale divieto ha suscitato reazioni pubbliche contrastanti, evidenziando una dicotomia tra i sostenitori della sicurezza nazionale e i difensori della libertà di espressione. Le conseguenze di queste azioni potrebbero ridefinire il panorama dei social media, costringendo aziende e creatori di contenuti a rivedere le loro strategie digitali in un ambiente sempre più diffidente nei confronti delle tecnologie straniere.
Con l’evolversi della situazione, il futuro di TikTok negli Stati Uniti rimane incerto, con possibili sviluppi che potrebbero influenzare milioni di utenti americani e l’intera economia digitale.
TikTok, cos’è e come funziona
TikTok, una piattaforma di social media di proprietà della società cinese ByteDance, è stata oggetto di un intenso scrutinio e dibattito in merito al suo possibile divieto negli Stati Uniti. Con oltre 170 milioni di utenti negli Stati Uniti e più di un miliardo in tutto il mondo, la piattaforma è diventata un fenomeno culturale, in particolare tra le giovani generazioni, offrendo uno spazio creativo per la condivisione di video in formato breve e l’interazione comunitaria.
L’algoritmo della piattaforma personalizza i contenuti in base alle interazioni degli utenti, permettendo anche agli account più piccoli di ottenere successo virale, rendendo TikTok essenziale per le piccole e medie imprese che cercano di connettersi con un pubblico mirato. Tuttavia, sono emerse preoccupazioni sulla sicurezza nazionale a causa della proprietà cinese della piattaforma, portando a discussioni sul suo potenziale ruolo come threat vector per la diffusione di disinformazione e violazioni della privacy dei dati.
Mentre il dibattito prosegue, i sostenitori del divieto sostengono che esso sia necessario per proteggere gli interessi della sicurezza nazionale, mentre i critici affermano che una tale mossa violerebbe la libertà di espressione e avrebbe ripercussioni economiche negative, in particolare per i creatori di contenuti e le aziende che dipendono dalla piattaforma. È stata proposta una sospensione temporanea di TikTok, mettendo in evidenza la natura diversificata dei contenuti sulle varie piattaforme di social media e l’importanza di comprendere il pubblico target per affrontare queste sfide.
Il dibattito rimane aperto, con diversi possibili esiti che potrebbero influenzare il futuro della piattaforma negli Stati Uniti.
Interventi normativi: divieti a livello Statale
Kentucky
Il 22 marzo 2023, il Kentucky General Assembly ha approvato il Senate Bill 20, successivamente firmato in legge dal Governatore Andy Beshear. Questa legge vieta il download o l’uso di TikTok sulle reti statali e sui dispositivi rilasciati dallo stato per le agenzie dell’esecutivo, i dipendenti, i contraenti e i membri del Kentucky General Assembly, compreso il personale legislativo e i contraenti. Il ramo giudiziario ha la possibilità di imporre restrizioni simili sui propri dispositivi e reti. Tuttavia, sono previste eccezioni per le istituzioni pubbliche di istruzione superiore e per le agenzie dell’esecutivo che utilizzano TikTok per attività di law enforcement, indagini civili o ricerche relative alle minacce alla sicurezza, a condizione che tale utilizzo non comprometta la sicurezza della rete dell’agenzia.
Virginia
Il 23 febbraio 2023, la Virginia General Assembly ha approvato il Senate Bill 1459, attualmente in attesa di azione da parte del Governatore Glenn Youngkin. Se promulgata, questa legge conferirebbe al Chief Information Officer il potere di limitare la possibilità di scaricare o utilizzare specifiche applicazioni, tra cui TikTok e WeChat, sui dispositivi e sulle reti governative degli organi esecutivo, legislativo e giudiziario della Commonwealth. Possono essere concesse eccezioni per scopi di law enforcement.
Tennessee
LA Tennessee General Assembly ha approvato il Senate Bill 834 il 23 marzo 2023, attualmente in attesa di azione da parte del Governatore Bill Lee. Questa legislazione mira a vietare alle università pubbliche che forniscono accesso a Internet di consentire l’uso di piattaforme di social media gestite da aziende con sede nella People’s Republic of China sulle proprie reti. Sono previste eccezioni per i dipendenti impegnati in attività di law enforcement. Inoltre, il 10 dicembre 2022, il Governatore Bill Lee ha ordinato alle agenzie statali di bloccare l’accesso a TikTok sia sui dispositivi personali sia su quelli statali connessi alle reti governative.
Divieti a livello Federale
Nel marzo 2024, la U.S. House of Representatives ha approvato il Protecting Americans from Foreign Adversary Controlled Applications Act. Questa legge vieterebbe effettivamente TikTok negli Stati Uniti a meno che la piattaforma non venga scorporata da ByteDance entro un determinato periodo di tempo. Il Presidente Joe Biden ha indicato la sua intenzione di firmare la legge se questa verrà approvata dal Senate. Successivamente, nell’aprile 2024, la House ha approvato il H.R. 8038, un pacchetto legislativo che include l’atto sopra menzionato insieme ad altre misure relative al supporto internazionale per Ucraina, Israele e Taiwan, tra altri temi. Il periodo di dismissione è stato esteso a 270 giorni, con un’opzione di proroga di 90 giorni.
Reazione pubblica al divieto di TikTok
Le proposte di divieto di TikTok hanno suscitato una risposta pubblica complessa e articolata, con opinioni fortemente divergenti tra i diversi stakeholder. I sostenitori dei divieti affermano che tali misure siano necessarie per la sicurezza nazionale, citando preoccupazioni riguardo al controllo della piattaforma da parte di un avversario straniero. Sostengono che questi provvedimenti siano content-neutral, mirati alla struttura proprietaria di TikTok piuttosto che ai contenuti stessi. Questa posizione è supportata da valutazioni legali che indicano che le misure non impongono restrizioni basate sui contenuti e sono considerate essenziali per proteggere la data privacy degli americani dalle potenziali minacce derivanti dalla proprietà cinese di ByteDance, società madre di TikTok.
Al contrario, i critici del divieto sollevano preoccupazioni riguardo alle implicazioni per la libertà di espressione e l’autorità morale del governo degli Stati Uniti a livello globale. Alcuni osservatori notano che tali azioni potrebbero dare l’impressione che gli Stati Uniti temano l’influenza straniera, minando la loro reputazione di difensori della free expression. Essi chiedono una maggiore trasparenza sui rischi per la sicurezza nazionale posti da TikTok, sostenendo che la mancata declassificazione delle informazioni rilevanti alimenti solo scetticismo e riduca la fiducia nel governo e nel suo impegno per i valori democratici.
Ulteriormente complicando il dibattito, alcune valutazioni legali hanno indicato che, sebbene la decisione di imporre la divestiture da un controllo cinese possa essere coerente con le pratiche normative, essa potrebbe comunque comportare interruzioni significative per milioni di utenti americani che utilizzano TikTok per l’espressione creativa e l’interazione sociale. Le possibili modifiche operative derivanti da un eventuale divieto, comprese le restrizioni sulla condivisione dei dati e sulle strategie di marketing, hanno lasciato molte aziende in una situazione di incertezza.
Mentre le discussioni continuano, esperti di marketing e aziende sono incoraggiati a rimanere flessibili, esplorando piattaforme e strategie alternative per mantenere l’engagement con il pubblico in un panorama digitale in continua evoluzione. La necessità per i brand di diversificare gli approcci di marketing evidenzia le più ampie implicazioni dei divieti su TikTok, non solo per la piattaforma stessa ma per l’intero ecosistema dei social media.
Sfide legali e considerazioni della Corte Suprema
Negli ultimi anni, TikTok ha affrontato numerose sfide legali, principalmente legate alle preoccupazioni per la sicurezza nazionale e ai diritti sanciti dal First Amendment. La Supreme Court è stata incaricata di valutare la costituzionalità del Protecting Americans from Foreign Adversary Controlled Applications Act, che mira a limitare il funzionamento di applicazioni come TikTok, controllate da avversari stranieri, in particolare dalla sua società madre, ByteDance Ltd. Questa legislazione prende di mira esplicitamente le applicazioni gestite da aziende considerate avversari stranieri secondo la legge statunitense.
Le deliberazioni della Supreme Court hanno evidenziato la tensione tra gli interessi della sicurezza nazionale e i diritti garantiti dal First Amendment, sia per TikTok che per i milioni di utenti americani della piattaforma. L’analisi della Corte si concentra sul determinare se TikTok possa rivendicare diritti ai sensi del First Amendment e se le azioni del governo siano giustificate secondo il strict scrutiny standard per la limitazione della libertà di espressione. Gli esperti legali suggeriscono che, anche nel caso in cui TikTok perdesse la sua battaglia legale, le implicazioni per i diritti degli utenti americani e dei creatori di contenuti rimarrebbero una questione da affrontare.
Sicurezza Nazionale e Libertà di Espressione
I sostenitori dell’Act affermano che la legge non vieta direttamente TikTok, ma affronta preoccupazioni legittime in materia di sicurezza nazionale, consentendo al contempo metodi alternativi di regolamentazione. I critici, invece, sostengono che la normativa impone restrizioni eccessive alla libertà di espressione, con potenziali ripercussioni non solo sulla piattaforma stessa, ma anche sugli utenti che la utilizzano per la creazione di contenuti e l’auto-espressione. I dibattiti legali in corso mettono in luce le complessità del bilanciamento tra gli interessi del governo e i diritti individuali, in particolare nel contesto della commercial speech, che storicamente ha ricevuto una protezione minore rispetto all’espressione individuale.
Risposte e restrizioni a livello globale
I problemi legali di TikTok non si limitano agli Stati Uniti. A livello internazionale, la piattaforma è stata oggetto di scrutinio e restrizioni. Ad esempio, in Bangladesh, sono state avanzate richieste di divieto per applicazioni ritenute “pericolose e dannose”, tra cui TikTok, supportate da varie azioni legali che citano preoccupazioni per la sicurezza dei giovani e il degrado sociale. Nell’agosto 2024, TikTok è stata tra le diverse applicazioni bloccate in Bangladesh durante le proteste, dimostrando una tendenza crescente alla regolamentazione della piattaforma a livello globale.
Queste sfide legali in corso riflettono un dibattito più ampio sulla digital privacy, l’influenza straniera e le implicazioni per la libertà di espressione nell’era dei social media. Con l’evoluzione del panorama legale, gli esiti di questi casi avranno probabilmente effetti duraturi sul funzionamento di applicazioni come TikTok, sia negli Stati Uniti che oltre i suoi confini.
Soluzioni alternative e strategie di adattamento
Passaggio ad altre piattaforme
Mentre le discussioni su un possibile divieto di TikTok negli Stati Uniti guadagnano slancio, content creators e marketers stanno esplorando piattaforme alternative per le loro strategie sui social media. Opzioni come Instagram Reels e YouTube Shorts sono emerse come principali alternative, sebbene presentino sfide uniche in termini di coinvolgimento del pubblico e dinamiche algoritmiche. Molti creators che hanno avuto successo grazie al modello di interazione distintivo di TikTok potrebbero trovare difficile replicare i propri risultati su queste piattaforme più consolidate, che spesso danno priorità ai contenuti dei grandi influencers rispetto ai smaller creators.
Strategie di diversificazione digitale
L’incertezza che circonda TikTok ha spinto le aziende a diversificare i propri approcci di marketing. Sempre più imprese stanno sfruttando il email marketing, le collaborazioni con influencers su piattaforme alternative e campagne guidate dalle community per ridurre la dipendenza da un’unica piattaforma di social media. Questo cambiamento consente ai brands di rimanere agili e resilienti in un panorama digitale in continua evoluzione.
Ad esempio, Duolingo ha iniziato a ridurre il proprio coinvolgimento su TikTok, espandendo invece la propria presenza su Instagram e YouTube, dimostrando un approccio proattivo nella gestione di potenziali interruzioni.
Creazione e rafforzamento delle Community
L’investimento in piattaforme dedicate alla costruzione di community, come Discord e Telegram, sta guadagnando popolarità. Queste piattaforme offrono opportunità per connessioni più profonde con il pubblico, meno influenzate dagli algoritmi dei social media, permettendo ai creators di coltivare comunità fedeli indipendentemente dalle regole di una singola piattaforma.
Inoltre, i brands sono incoraggiati a mantenere connessioni con il proprio pubblico su più piattaforme, garantendo visibilità e coinvolgimento anche in un contesto senza TikTok.
Prepararsi ai cambiamenti del mercato digitale
Mentre TikTok attende una decisione sulle sfide legali che sta affrontando, i content creators e le aziende sono consigliati di prepararsi a un possibile futuro senza l’app. Questo implica l’analisi del comportamento del pubblico su piattaforme alternative e lo sviluppo di strategie di contenuto mirate per coinvolgere efficacemente gli utenti in questi ambienti.
Mantenendo flessibilità nelle strategie di marketing ed esplorando nuove opportunità, aziende e creators possono navigare più efficacemente l’evoluzione del panorama dei social media.
Prospettive future per TikTok e i social media
Il futuro di TikTok negli Stati Uniti rimane incerto, mentre i legislatori si confrontano sulle implicazioni delle possibili misure legislative per affrontare le preoccupazioni legate alla sicurezza nazionale dell’app. Secondo vari report, lo scenario più probabile è che TikTok possa essere vietato se determinate misure legislative non verranno adottate entro l’inizio del 2025, con la possibilità che la piattaforma diventi inaccessibile per gli utenti statunitensi in quel periodo.
Proposte legislative e scenari regolatori
Negli ultimi mesi, all’interno del Senate Commerce Committee si sono svolte importanti discussioni sulla regolamentazione di TikTok. La Committee Chair Maria Cantwell (D-WA) ha espresso la preferenza per una legislazione più solida che possa resistere a eventuali contestazioni legali, cercando di fornire al Commerce Department una maggiore supervisione senza imporre un divieto totale.
La proposta di Cantwell, il GUARD Act, mira ad affrontare le questioni legate alla sicurezza nazionale e alla privacy dei dati, consentendo comunque alla piattaforma di operare sotto standard più severi in materia di raccolta dati.
D’altro canto, alcuni senatori hanno sollevato preoccupazioni sul fatto che le misure proposte possano violare i diritti garantiti dal First Amendment, evidenziando una divisione all’interno del Congress sul miglior approccio per regolamentare TikTok e piattaforme simili. Ad esempio, il Senator Rand Paul (R-KY) ha criticato il crescente controllo federale, sostenendo che rappresenti una minaccia alla libertà di espressione.
Implicazioni per le aziende e i creatori di contenuti
Il possibile divieto di TikTok sta spingendo le aziende a rivalutare le proprie strategie sui social media. Gli esperti suggeriscono che le imprese dovrebbero diversificare gli sforzi di digital marketing su più piattaforme per mitigare i rischi legati alla dipendenza da un unico canale.
Con l’evoluzione del panorama dei social media, le aziende sono incoraggiate a sviluppare direct communication channels con il proprio pubblico, garantendo un coinvolgimento continuo indipendentemente dallo status di TikTok.
Privacy dei dati e protezione delle informazioni degli utenti
Con un’attenzione crescente sulla data privacy e sulla sicurezza, TikTok potrebbe dover implementare modifiche significative alle proprie pratiche di raccolta dati per rimanere accessibile nel mercato statunitense.
Altri tech giants, come Apple e Facebook, hanno già adottato importanti misure di adeguamento alle normative sulla privacy in risposta a preoccupazioni simili, stabilendo un precedente che TikTok potrebbe essere chiamato a seguire.
Data Loss Prevention: Cause della perdita dei dati
Questo è il secondo articolo di una serie scritta da Vito Sinforoso, focalizzata sulle soluzioni di Data Loss Prevention e sulla normativa riguardante la privacy e i diritti dei lavoratori. In questo articolo, ci concentreremo sulle cause della perdita dei dati, analizzando l’impatto dell’errore umano, delle vulnerabilità tecniche e degli attacchi informatici.
Quanto Conta l’Errore Umano nei Data Breach
Secondo il Data Breach Investigations Report (DBIR)[1], pubblicato con riferimento ai dati dell’anno 2023 da Verizon[2]:
il 74% di tutte le violazioni (data breaches) include l’elemento umano, con persone coinvolte tramite errori, abusi di privilegi, uso di credenziali rubate o ingegneria sociale;
l’83% delle violazioni ha coinvolto attori esterni[3]:
la motivazione principale degli attacchi continua ad essere prevalentemente di natura finanziaria, riguardando il 95% delle violazioni;
i tre modi principali in cui gli aggressori accedono a un’organizzazione sono il furto di credenziali, il phishing e lo sfruttamento delle vulnerabilità.
È evidente, quindi, che in molti casi l’errore umano è il vero punto debole della sicurezza dei dati, quello che in genere è chiamato “insider threat”, termine che indica una minaccia interna proveniente da dipendenti e collaboratori che spesso, consapevoli o inconsapevoli, sono la principale causa dei data breach per la loro incompetenza o per superficialità nel gestire i dati aziendali.
E questo scenario non riguarda soltanto le sfere più basse delle gerarchie aziendali: “I top manager rappresentano una minaccia crescente per la sicurezza informatica. Da una parte, infatti, sono loro ad essere in possesso dei dati più delicati delle realtà imprenditoriali e, dall’altra, sono anche le persone meno protette visto che molte società attuano delle eccezioni sui protocolli cyber appositamente per questi ruoli”. Ecco perché le aziende, oltre all’ormai tradizionale formazione del personale, dovrebbero “rafforzare la protezione verso le figure apicali per evitare costose intrusioni al sistema”[4].
Differenze tra Data Loss, Data Breach e Data Leak
L’art. 4, n. 12 del Regolamento europeo 2016/679 (RGPD/GDPR) definisce la «violazione dei dati personali» (data breach) come “la violazione di sicurezza che comporta accidentalmente o in modo illecito la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso ai dati personali trasmessi, conservati o comunque trattati”[5].
Tecnicamente si può distinguere nelle seguenti tipologie di criticità rispetto alla perdita di disponibilità dei dati:
per data loss[6] (perdita di dati), si intende una situazione in cui i dati vengono persi o distrutti a causa di vari fattori come guasti hardware, cancellazione accidentale, disastri naturali, o attacchi di malware che danneggiano o criptano i dati (ad esempio, tramite ransomware).
La principale differenza rispetto ad un data breach e ad un data leak è che nel caso di data loss, l’attenzione si focalizza sulla perdita o distruzione dei dati piuttosto che sulla loro esposizione non autorizzata. Inoltre, un data loss può verificarsi anche senza vi sia stato necessariamente un accesso non autorizzato ai dati, da parte di terzi;
un data breach[7] (violazione dei dati) si verifica quando dati protetti o confidenziali subiscono accessi o vengono divulgati in modo non autorizzato a seguito di un attacco informatico, una violazione della sicurezza o un errore interno.
La differenza principale è che nel data breach c’è un elemento intenzionale o un attacco che porta all’esposizione dei dati. A differenza del data loss, che può essere accidentale e non coinvolgere un accesso esterno, e del data leak, che può avvenire senza un’azione maliziosa diretta, il data breach implica un atto deliberato per accedere ai dati;
un data leak[8] (fuga di dati) si verifica quando informazioni confidenziali sono esposte in modo non intenzionale, spesso a causa di configurazioni errate, difetti di sicurezza o negligenza. Questo può avvenire senza un attacco esterno esplicito.
La principale differenza rispetto a un data breach è che il data leak non implica necessariamente un’azione maliziosa da parte di hacker o insider. È più spesso il risultato di errori o mancanze nella gestione dei dati.
Rispetto al data loss, che si concentra sulla perdita di accesso ai dati, il data leak comporta l’esposizione non intenzionale di dati a parti non autorizzate.
Una strategia di Data Loss Prevention mira a prevenire tutte e tre le casistiche e consente alle organizzazioni di garantire elevati standard di protezione e di minimizzare molti rischi informatici.
Le cause della Data Loss
La perdita di dati può essere causata da una vasta gamma di fattori, che spesso si sovrappongono o interagiscono tra loro. Queste cause possono essere raggruppate in categorie principali come comportamenti umani, motivi tecnici, disastri naturali e attacchi informatici. Ecco una panoramica più dettagliata, sebbene non esaustiva:
1.Comportamenti umani:
cancellazione accidentale: gli utenti possono cancellare accidentalmente file importanti o database senza avere backup adeguati;
sovrascrittura di dati: il rischio è di sovrascrivere involontariamente file o informazioni importanti durante l’aggiornamento dei dati o il salvataggio di nuove versioni;
errore di configurazione: configurazioni errate di software o hardware possono portare alla perdita di dati o alla loro esposizione;
perdita fisica di dati: la perdita fisica di dati può avvenire in seguito al furto o smarrimento di un dispositivo mobile. È una eventualità non rara, perché il dispositivo può essere portato al di fuori dei locali sicuri dell’organizzazione. Altra circostanza consiste nella distruzione di un dispositivo contenente dati da tutelare. I guasti fisici possono essere causati da un malfunzionamento, un uso improprio dei dispositivi o da una cattiva gestione dei dispositivi[9];
2.Motivi tecnici:
guasto dell’hardware: guasti del disco rigido, danni ai dispositivi di archiviazione e altri malfunzionamenti dell’hardware possono rendere i dati inaccessibili;
corruzione del software: bug del software, aggiornamenti falliti o incompatibilità possono causare la perdita o la corruzione dei dati;
perdita di rete o di alimentazione: interruzioni improvvise dell’alimentazione o problemi di rete durante le operazioni di scrittura dei dati possono causare la corruzione o la perdita dei dati;
dispositivi mobili: con l’utilizzo di dispositivi come smartphone, tablet e laptop attraverso cui ci si può connettere a internet, alla posta elettronica, al cloud e ad applicazioni web, i dipendenti di un’organizzazione hanno la possibilità di lavorare anche fuori sede e quindi di utilizzare questi dispositivi al di fuori di locali sicuri, aumentando la vulnerabilità al furto e la probabilità di perdere dati;
applicazioni cloud: molte organizzazioni hanno adottato l’utilizzo di applicazioni e servizi in cloud che permettono di lavorare fuori sede e di avere i dati sempre a disposizione. Tra i rischi del cloud, c’è la difficoltà nel comprendere come i dati vengano gestiti e la possibilità che questi possano essere esposti a minacce come Data Breach e Data Loss;
applicazioni web: molti enti ed aziende hanno adottato l’utilizzo di applicazioni web attraverso cui utilizzano dati ed informazioni. Queste sono esterne rispetto all’organizzazione per cui occorre evitare che ci sia una fuga di dati da tutelare;
stampa: non esiste un modo per tenere traccia dei dati personali una volta stampati. Il documento stampato può arrivare nelle mani di un utente non autorizzato a visualizzare quei dati e può essere facilmente copiato o distrutto;
3.Disastri naturali:
catastrofi ambientali: terremoti, inondazioni e altre calamità naturali possono distruggere i centri dati e le infrastrutture IT, portando alla perdita di grandi quantità di dati. Si tratta di eventi la cui probabilità che si verifichino è normalmente bassa e proprio per questo sono spesso sottovalutati;
problemi di infrastruttura: guasti agli impianti di raffreddamento, incendi o danni all’edificio che ospita l’infrastruttura IT possono causare perdite di dati;
4.Attacchi informatici:
malware: gli attacchi malware possono corrompere irrimediabilmente l’integrità dei file rendendoli inaccessibili. Ciò può avvenire mediante cancellazione (malware di tipo wiper) o attraverso la cifratura (malware di tipo cryptolocker);
ransomware: gli attacchi ransomware criptano i dati, rendendoli inaccessibili senza il pagamento di un riscatto;
phishing: gli attacchi di phishing possono portare alla divulgazione di credenziali di accesso, consentendo agli attaccanti di cancellare o rubare dati;
ingegneria sociale (social engineering): prevede la partecipazione inconsapevole da parte dell’utente. È uno dei modi più semplici e allo stesso tempo più frequente ed efficace per sottrarre dati da tutelare. Le vittime possono essere sia utenti ingenui che esperti. I canali attraverso cui carpire le informazioni utilizzate per accedere ai dati confidenziali sono molteplici: una conversazione, una lettera scritta, una mail o un profilo social;
violazioni della sicurezza: le intrusioni non autorizzate nei sistemi possono portare alla distruzione o al furto di dati da tutelare;
5.Problemi operativi:
mancanza di backup o di piani di disaster recovery: la mancanza di procedure adeguate per il backup dei dati o di piani di ripristino dopo un disastro può rendere impossibile recuperare i dati persi;
gestione inadeguata dell’infrastruttura IT: la manutenzione scadente o la gestione inadeguata dei sistemi IT possono aumentare il rischio di fallimenti tecnici e di perdite di dati;
6.Insider threats:
sabotaggio interno: gli atti intenzionali di distruzione o furto di dati da parte di dipendenti o collaboratori interni rappresentano una minaccia significativa;
errore di condivisione dei dati: la condivisione inappropriata di file con persone non autorizzate, sia internamente che esternamente, può portare alla esposizione di dati. L’invio di email è il canale attraverso cui i dipendenti di un’organizzazione possono includere in maniera volontaria o involontaria, dei dati da tutelare all’interno del corpo del messaggio.
In questo articolo, abbiamo esaminato le cause della perdita di dati, che possono derivare da vari fattori interconnessi. Tra queste, i comportamenti umani, come cancellazioni accidentali e configurazioni errate, hanno particolare rilevanza, così come i motivi tecnici, inclusi guasti hardware e corruzione del software. Inoltre, disastri naturali e attacchi informatici, come malware e phishing, rappresentano minacce significative per la sicurezza dei dati. Nel prossimo articolo, approfondiremo le soluzioni di Data Loss Prevention e le loro possibili implementazioni. Per un’analisi completa, vi invitiamo a scaricare il white paper di Vito Sinforoso dal titolo “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.
[2]Verizon Communication, più semplicemente conosciuta con il nome di Verizon, è una società statunitense attiva nel campo delle telecomunicazioni a banda larga e primo operatore mobile degli USA con oltre 140 milioni di utenti. Nata nel 1984 come Bell Atlantic, assume l’attuale denominazione nel 2000, a seguito della fusione con la compagnia telefonica GTE. Tra il 2015 e il 2016, la strategia di espansione targata Verizon subisce un’improvvisa accelerazione.
Con le acquisizioni di America OnLine (AOL, datata 2015) e l’acquisizione di Yahoo! (datata 2016), la compagnia telefonica statunitense prova a inserirsi in un mercato – quello del web e dei servizi online – potenzialmente più remunerativo. L’azienda risultante assume il nome di Verizon, neologismo frutto della crasi tra la parola latina veritas (verità) e horizon (orizzonte).
[3]Le minacce esterne provengono da fonti collocabili al di fuori dell’organizzazione e della sua rete di partner. Gli esempi includono gruppi criminali, hacker solitari, ex dipendenti ed enti governativi. Questa categoria include anche situazioni di forza maggiore. In genere, non è implicito alcun trust o privilegio per le entità esterne. Fonte: cit. Data Breach Investigations Report (DBIR).
[5]Il considerando 85 del Regolamento europeo 2016/679 (RGPD/GDPR) prevede che: “Una violazione dei dati personali può, se non affrontata in modo adeguato e tempestivo, provocare danni fisici, materiali o immateriali alle persone fisiche, ad esempio perdita del controllo dei dati personali che li riguardano o limitazione dei loro diritti, discriminazione, furto o usurpazione d’identità, perdite finanziarie, decifratura non autorizzata della pseudonimizzazione, pregiudizio alla reputazione, perdita di riservatezza dei dati personali protetti da segreto professionale o qualsiasi altro danno economico o sociale significativo alla persona fisica interessata.
Pertanto, non appena viene a conoscenza di un’avvenuta violazione dei dati personali, il titolare del trattamento dovrebbe notificare la violazione dei dati personali all’autorità di controllo competente, senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che il titolare del trattamento non sia in grado di dimostrare che, conformemente al principio di responsabilizzazione, è improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Oltre il termine di 72 ore, tale notifica dovrebbe essere corredata delle ragioni del ritardo e le informazioni potrebbero essere fornite in fasi successive senza ulteriore ingiustificato ritardo”.
[6]Uno degli incidenti di data loss più significativi si è verificato nel 2009, quando il governo del Regno Unito ha perso dati confidenziali su tutti i prigionieri nel paese, inclusi più di 40.000 detenuti per reati violenti e sessuali. L’incidente è avvenuto quando un dipendente ha trasferito i dati da un server sicuro su una chiavetta USB, che è stata poi persa. Questi dati erano in formato non criptato, rendendo l’incidente particolarmente grave.
Un altro caso di perdita di dati ha coinvolto il Dipartimento per gli Affari dei Veterani degli Stati Uniti nel 2006. Un analista di dati ha perso un laptop e un disco rigido esterno che contenevano informazioni personali di 26,5 milioni di veterani militari e personale militare. Questo incidente ha portato a una delle più grandi violazioni della sicurezza nella storia del governo degli Stati Uniti e ha provocato una causa collettiva che ha costretto il Dipartimento degli Affari dei Veterani a pagare 20 milioni di dollari in seguito alla perdita dei dati. Fonte: https://www.backupassist.com/blog/five-worst-data-loss-disasters-of-all-time (consultato in data 23/02/2024).
[7]All’inizio di maggio 2023, il gruppo ransomware Monti ha compiuto un attacco all’ASL 1 Abruzzo, sottraendo un’enorme quantità di dati sanitari. Questo attacco ha portato alla paralisi dei sistemi informativi dell’azienda sanitaria e alla pubblicazione online di 522 GB di dati riservati, tra cui informazioni su pazienti oncologici e sieropositivi. Questo incidente ha avuto gravi ripercussioni sulla privacy dei cittadini e sul funzionamento del sistema sanitario locale. Fonte: tra gli altri, https://www.securityinfo.it/2023/05/17/monti-ha-divulgato-tutti-i-dati-rubati-allasl-1-abruzzo/ (consultato in data 23/02/2024).
Nel 2016 è emerso pubblicamente il caso di data breach subito da Yahoo nel 2013-2014. Si tratta di una delle più grandi violazioni di dati nella storia, che ha interessato circa 3 miliardi di account utenti. Gli aggressori sono riusciti a ottenere accesso non autorizzato ai sistemi di Yahoo e hanno sottratto dati utente che includevano nomi, indirizzi email, date di nascita, numeri di telefono e, in alcuni casi, domande e risposte di sicurezza crittografate o non, oltre a password crittografate.
Yahoo ha inizialmente rivelato l’incidente nel 2016, stimando l’impatto su circa 1 miliardo di account, ma successivamente, nel 2017, ha aggiornato la stima ammettendo che era stata colpita l’intera base di utenti, pari a circa 3 miliardi di account. Questo data breach ha avuto gravi ripercussioni per Yahoo, influenzando la fiducia degli utenti e portando a indagini regolamentari e a un impatto significativo sul prezzo di acquisto di Yahoo da parte di Verizon nel 2017. Fonte: https://www.nytimes.com/2017/10/03/technology/yahoo-hack-3-billion-users.html (consultato in data 23/02/2024).
[8]Un esempio significativo di data leak in Europa è avvenuto nel 2019 con l’azienda svedese Truecaller, un servizio di identificazione delle chiamate e blocco dello spam telefonico. Si è scoperto che i dati personali di milioni di utenti, compresi quelli europei, erano accessibili a causa di una vulnerabilità nel sistema di sicurezza dell’azienda.
Il leak ha incluso dettagli sensibili come nomi, numeri di telefono e indirizzi email degli utenti. Nonostante Truecaller sia un’azienda basata in Svezia, l’impatto del leak è stato globale, interessando utenti in tutto il mondo, inclusa l’Europa. Questo incidente ha sollevato preoccupazioni sulla protezione dei dati personali e sulla conformità alle normative sulla privacy, come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea. Fonte: https://cisomag.com/truecaller-denies-data-leak-after-4-75-mn-users-info-emerges-on-darknet/ (consultato in data 23/02/2024).
[9]Questa tipologia di minaccia può essere ricompresa, almeno parzialmente, anche nella categoria dei “disastri naturali” e dei “problemi operativi”.
Profilo Autore
Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.
Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.
UK ordina ad Apple di sbloccare iCloud, rischi per la sicurezza e la privacy
Il governo del Regno Unito ha recentemente emesso un ordine che impone ad Apple di fornire accesso ai dati crittografati degli utenti archiviati su iCloud, in caso di inchieste rilevanti legalmente autorizzate. Questa richiesta, avanzata ai sensi dell’Investigatory Powers Act del 2016, noto anche come “Snoopers’ Charter”, la carta dello spionaggio, solleva preoccupazioni significative riguardo alla privacy di tutti gli utenti Apple e alla sicurezza dei loro dati. Si tratta quindi di un precedente che potrebbe generare un pericoloso effetto domino.
Da parte di Apple e del Governo, vi è da notare che al momento però non è pervenuta nessuna replica. Vediamo allora insieme quali possono essere i possibili impatti e le conseguenze, qualora Apple decidesse di adeguarsi alla richiesta.
L’Investigatory Powers Act del 2016
L’Investigatory Powers Act è una legge britannica che conferisce alle autorità poteri estesi per raccogliere e accedere a dati elettronici. In particolare, consente al governo di emettere “Technical Capability Notices” (TCN), ordini legali, che obbligano le aziende tecnologiche a fornire mezzi per accedere ai dati degli utenti, anche se crittografati. Queste notifiche possono includere l’obbligo di creare backdoor nei sistemi di crittografia o di fornire chiavi di decrittazione. Con backdoor ci si riferisce invece, a un accesso nascosto o non documentato a un sistema informatico, a un software o a una rete, che permette di aggirare le normali procedure di sicurezza e autenticazione.
La richiesta del Governo britannico ad Apple
Secondo quanto riportato dal Washington Post, il governo britannico ha emesso proprio una TCN intimando ad Apple di creare una backdoor nel suo servizio iCloud, al fine di combattere il terrorismo e la criminalità internazionale. Questa richiesta non si limita agli utenti nel Regno Unito, ma si estende a livello globale, potenzialmente influenzando milioni di utenti Apple in tutto il mondo.
L’istanza del governo britannico ad Apple non è stata improvvisa, ma è il risultato di un processo iniziato anni prima. Già nel 2022, il governo del Regno Unito aveva espresso critiche nei confronti dei piani di Apple per introdurre una crittografia avanzata nel suo servizio cloud, sostenendo che questa misura avrebbe ostacolato le indagini su crimini particolarmente gravi. La situazione si è ulteriormente intensificata nei primi mesi del 2024, quando, secondo alcune indiscrezioni, l’Home Office avrebbe presentato ad Apple una bozza dell’ordine per l’introduzione di una backdoor.
Nel marzo 2024, durante un dibattito parlamentare sugli emendamenti all’Investigatory Powers Act, Apple ha formalmente avvertito il Parlamento britannico, sottolineando che l’adozione della legge avrebbe potuto costringere l’azienda a rimuovere importanti funzionalità di sicurezza per gli utenti nel Regno Unito. Infine, il mese scorso, il governo ha emesso ufficialmente l’ordine sotto forma di una “technical capability notice”, rendendo esplicita la richiesta di accesso ai dati crittografati.
La richiesta del governo britannico non significa però che le autorità inizieranno improvvisamente a setacciare i dati degli utenti Apple. È logico pensare che l’accesso a iCloud sarà richiesto in presenza di un grave rischio per la sicurezza nazionale. In ogni caso, la richiesta delle autorità dovrebbe essere motivata e seguire un procedimento giuridico, sulla base di indagini giudiziarie «autorizzate» e di «ragioni valide». Di contro Apple non può lamentarsene pubblicamente perché la legge britannica in oggetto, glielo impedisce.
La posizione di Apple sui dati iCloud
Apple ha storicamente resistito a richieste governative che potrebbero compromettere la sicurezza e la privacy dei suoi utenti. L’azienda offre una funzione chiamata “Protezione Avanzata dei Dati” per iCloud, che utilizza la crittografia end-to-end, garantendo che solo l’utente possa accedere ai propri dati. Nemmeno Apple ha accesso a queste informazioni.
Di fronte alla richiesta del governo britannico, Apple potrebbe considerare la possibilità di rimuovere la funzione “Protezione Avanzata dei Dati” per i backup iCloud solo nel Regno Unito invece di compromettere gli standard di sicurezza a cui ha abituato i suoi utenti. Questa opzione, tuttavia, non risolverebbe il problema, poiché il governo britannico chiede che l’accesso venga garantito anche per gli utenti al di fuori del territorio del Regno Unito. Si pensi al caso di un individuo indagato per attività sospette e residente in un altro Paese, ma con dati archiviati su iCloud.
Impatto e implicazioni globali
Se Apple dovesse conformarsi, potrebbe affrontare richieste simili da parte di governi di tutto il mondo, inclusi quelli con leggi sulla privacy meno rigorose. Questo solleva preoccupazioni significative riguardo alla privacy globale e alla sicurezza dei dati.
Alcuni esempi di paesi che potrebbero seguire l’esempio britannico:
Stati Uniti: L’FBI ha più volte chiesto ad Apple e ad altre aziende tecnologiche di fornire accesso ai dati crittografati per indagini su terrorismo e criminalità organizzata. L’esempio britannico potrebbe fornire agli USA un nuovo argomento per chiedere lo stesso.
Unione Europea: Anche se l’UE ha leggi sulla privacy più rigide (come il GDPR), alcuni stati membri potrebbero spingere per ottenere accesso ai dati crittografati in nome della sicurezza nazionale.
Cina: Il governo cinese già impone restrizioni severe sulla tecnologia e la privacy. Se Apple concedesse l’accesso al Regno Unito, la Cina potrebbe chiedere lo stesso, aumentando la pressione sulle aziende tecnologiche per fornire strumenti di sorveglianza.
Russia e Medio Oriente: Alcuni governi con scarsa trasparenza e rispetto dei diritti umani potrebbero usare questa situazione come scusa per ottenere un maggiore controllo sulle comunicazioni dei loro cittadini.
Ancora, se Apple fosse costretta a creare una backdoor per il Regno Unito, il rischio principale sarebbe che tale vulnerabilità venga sfruttata anche da attori malevoli, tra cui:
Hacker e cybercriminali: Una backdoor nei sistemi di Apple potrebbe essere scoperta e utilizzata per accedere ai dati sensibili degli utenti, mettendo a rischio informazioni personali, finanziarie e aziendali.
Governi autoritari: Alcuni stati potrebbero sfruttare il precedente per giustificare la vigilanza ed il controllo di massa e la repressione di oppositori politici.
Interferenze da parte di intelligence straniere: Servizi segreti di paesi terzi potrebbero cercare di sfruttare le falle create per scopi di spionaggio e guerra informatica.
Una volta che una porta d’accesso viene creata, non è più possibile garantire che venga usata solo dai governi “affidabili”.
Per quanto concerne invece le possibili conseguenze ed effetti sulle aziende tecnologiche e sul mercato globale, si evidenzia che le aziende concorrenti, come Google con Google Drive, Microsoft con OneDrive e Meta con WhatsApp e Messenger, potrebbero trovarsi sotto pressione per adottare misure simili, rischiando di compromettere la sicurezza dei loro utenti. Questo scenario potrebbe generare una perdita di fiducia nei servizi cloud, spingendo molte persone a cercare alternative che offrano una maggiore protezione della privacy.
Allo stesso tempo, le piattaforme che garantiscono una crittografia sicura senza backdoor, come ProtonMail, Signal e i servizi di cloud decentralizzato, potrebbero registrare un aumento significativo della loro base utenti. La vulnerabilità introdotta da una backdoor potrebbe inoltre indebolire la posizione competitiva delle aziende tecnologiche occidentali, favorendo la crescita di soluzioni alternative provenienti da mercati meno regolamentati, come quello cinese. Ciò potrebbe portare a una ridefinizione degli equilibri globali nel settore della sicurezza digitale e della protezione dei dati.
Reazioni e critiche
La richiesta del governo britannico ha suscitato critiche da parte di gruppi per la privacy e i diritti civili. Big Brother Watch, un’organizzazione per la privacy con sede nel Regno Unito, ha definito la mossa come una “erosione storica” della crittografia end-to-end.
Anche altre aziende tecnologiche, come Google e Meta, offrono servizi di archiviazione dati crittografati. Finora, dunque non è chiaro se abbiano ricevuto o meno richieste simili da parte del governo britannico.
Considerazioni legali ed etiche
L’istanza del governo britannico solleva quindi questioni legali ed etiche complesse. Da un lato, le autorità sostengono che l’accesso ai dati crittografati è essenziale per combattere il crimine e il terrorismo. Secondo questa prospettiva, fornire alle forze dell’ordine un accesso regolamentato ai dati degli utenti potrebbe migliorare l’efficacia delle operazioni contro il crimine organizzato, la pedopornografia e il terrorismo, evitando che le tecnologie crittografiche diventino uno strumento per nascondere attività illecite.
Dall’altro lato, gli esperti di privacy avvertono che, come sopra accennato, creare backdoor nei sistemi di crittografia potrebbe compromettere la sicurezza dei dati e violare i diritti alla privacy degli utenti. La crittografia non è solo uno strumento di protezione per criminali, ma anche un mezzo essenziale per difendere la privacy e la libertà di espressione di giornalisti, attivisti, dissidenti politici e cittadini comuni.
Questo crea quindi un delicato equilibrio tra le esigenze di sicurezza nazionale e la protezione dei diritti individuali.
A livello giuridico, la richiesta del governo britannico potrebbe entrare in conflitto con normative internazionali sulla protezione dei dati, come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea, che garantisce agli utenti il diritto alla riservatezza e impone alle aziende tecnologiche di adottare misure rigorose per proteggere le informazioni personali. Inoltre, l’introduzione di una backdoor potrebbe violare principi sanciti da trattati sui diritti umani, come l’Articolo 12 della Dichiarazione Universale dei Diritti Umani, che tutela la privacy e la protezione contro interferenze arbitrarie nella vita privata. Inoltre, la scelta di Apple potrebbe tradursi in una pericolosa violazione dei diritti digitali a livello globale, trasformando la crittografia da strumento di protezione a potenziale meccanismo di sorveglianza.
Possibili scenari futuri
La situazione attuale evidenzia quindi le sfide in corso nel bilanciare la sicurezza nazionale con la privacy degli utenti. A seconda della risposta di Apple alla richiesta britannica, si possono delineare diversi scenari futuri, ognuno con implicazioni significative. Se Apple dovesse rifiutare di conformarsi, il governo britannico potrebbe reagire imponendo sanzioni o limitando l’accesso a determinati servizi Apple nel Regno Unito. L’azienda potrebbe rispondere lanciando una campagna pubblica a difesa della privacy, coinvolgendo altre imprese tecnologiche e organizzazioni per i diritti digitali. Questo scenario potrebbe anche sfociare in una lunga battaglia legale, con cause nei tribunali per stabilire la legittimità della richiesta governativa.
Se invece Apple accettasse di implementare una backdoor, la decisione potrebbe danneggiare la reputazione di Apple come azienda impegnata nella tutela della privacy, causando una perdita di fiducia da parte degli utenti e, di conseguenza, una diminuzione della clientela. Inoltre, governi meno democratici potrebbero sfruttare questa apertura per intensificare la sorveglianza sui propri cittadini, aggravando ulteriormente il problema della violazione dei diritti digitali.
Un’ulteriore possibilità è che Apple decida di modificare i suoi servizi solo per il Regno Unito, rimuovendo la crittografia end-to-end esclusivamente per gli utenti britannici, mentre nel resto del mondo i servizi rimarrebbero inalterati. Tuttavia, questa soluzione potrebbe rivelarsi insufficiente, dal momento che il governo britannico ha esplicitamente richiesto l’accesso anche ai dati di utenti non residenti nel Regno Unito.
La strada intrapresa da Apple in risposta alla richiesta del governo britannico potrebbe avere implicazioni di vasta portata per il futuro della crittografia e della privacy digitale. Gli utenti e le aziende tecnologiche di tutto il mondo seguiranno da vicino gli sviluppi, consapevoli che le decisioni prese oggi potrebbero influenzare le politiche sulla privacy per gli anni a venire.
Conclusioni
La richiesta del governo britannico ad Apple di fornire accesso ai dati crittografati degli utenti riveste carattere peculiare e solleva questioni fondamentali sulla privacy di miliardi di utenti, la sicurezza e i diritti individuali. Mentre la tecnologia continua a evolversi, sarà infatti necessario trovare delle soluzioni per trovare un bilanciamento, in grado di proteggere sia la sicurezza nazionale che diritto fondamentale alla privacy dei cittadini.
La Sicurezza nella Distribuzione Quantistica delle Chiavi (QKD): sfide e vulnerabilità nell’era della Crittografia Post-Quantum
La distribuzione quantistica delle chiavi (QKD) rappresenta una tecnologia crittografica all’avanguardia che permette lo scambio sicuro di chiavi private tra parti geograficamente distanti attraverso canali non sicuri. La sua evoluzione, iniziata con il protocollo BB84 proposto da Bennett e Brassard nel 1984, si basa sui principi della fisica quantistica, in particolare sul principio di indeterminazione e sul teorema di non clonazione.
L’importanza della Distribuzione Quantistica delle Chiavi (QKD) nell’era Post-Quantum e le sue vulnerabilità pratiche
La crescente minaccia rappresentata dai computer quantistici ha reso la QKD particolarmente rilevante per la sicurezza delle comunicazioni future. Gli algoritmi quantistici come Shor e Grover potrebbero potenzialmente compromettere molti dei protocolli crittografici pubblici attualmente in uso. La QKD offre una sicurezza teoricamente inattaccabile quando combinata con l’algoritmo one-time-pad, poiché la sua sicurezza non dipende dalla potenza computazionale dell’attaccante.
Implementazioni e varianti dei Sistemi QKD
I sistemi QKD si distinguono principalmente in tre categorie: sistemi a variabili discrete (DV-QKD), sistemi a variabili continue (CV-QKD) e sistemi basati sul riferimento di fase distribuito (DPR-QKD). Ogni implementazione presenta vantaggi e sfide specifiche in termini di sicurezza e prestazioni. I sistemi DV-QKD, basati sulla polarizzazione dei fotoni singoli, offrono un’elevata sicurezza teorica ma sono più sensibili alle imperfezioni del canale di trasmissione. I sistemi CV-QKD, che utilizzano stati coerenti della luce, risultano più robusti nelle implementazioni pratiche ma richiedono una gestione più complessa del rumore.
Vulnerabilità dei Sistemi QKD: analisi delle principali minacce
L’attacco Trojan-horse rappresenta una delle minacce più significative, dove un attaccante può sondare la configurazione interna del dispositivo utilizzando impulsi luminosi per ottenere informazioni sulla preparazione degli stati quantistici. Gli attacchi multi-fotone sfruttano invece le imperfezioni delle sorgenti laser, che possono emettere più fotoni contemporaneamente, permettendo potenzialmente a un attaccante di intercettare parte dell’informazione senza essere rilevato.
La sicurezza del canale classico autenticato rappresenta un altro punto critico: un attaccante che riesca a compromettere l’autenticazione potrebbe effettuare attacchi man-in-the-middle, compromettendo l’intero processo di distribuzione delle chiavi. Gli attacchi denial-of-service, sebbene non compromettano direttamente la sicurezza delle chiavi, possono rendere il sistema inutilizzabile.
Contromisure e soluzioni per la Sicurezza QKD
Per contrastare queste vulnerabilità, sono state sviluppate diverse contromisure. L’uso degli stati esca (decoy states) rappresenta una delle soluzioni più efficaci contro gli attacchi multi-fotone, permettendo di rilevare tentativi di intercettazione. L’amplificazione della privacy nel post-processing delle chiavi aiuta a ridurre qualsiasi potenziale fuga di informazioni durante il processo di correzione degli errori.
L’implementazione di protocolli QKD device-independent e measurement-device-independent offre ulteriori livelli di sicurezza, riducendo la dipendenza dall’affidabilità dei dispositivi di misura. Questi approcci innovativi stanno guadagnando sempre più attenzione nella comunità scientifica e industriale.
[embedded content]
Standardizzazione e integrazione QKD: le ultime novità dal NIST
Il NIST ha recentemente completato gli standard per gli algoritmi di crittografia post-quantica, segnando una pietra miliare per la sicurezza delle comunicazioni future. Tre nuovi standard sono stati finalizzati:
FIPS 203 (ML-KEM): standard primario per la crittografia generale, basato su CRYSTALS-Kyber;
FIPS 204 (ML-DSA): standard primario per firme digitali, basato su CRYSTALS-Dilithium;
FIPS 205 (SLH-DSA): standard di backup per firme digitali, basato su Sphincs+
Il NIST incoraggia gli amministratori di sistema ad iniziare l’integrazione immediata di questi standard, poiché la transizione richiederà tempo. Un quarto standard (FIPS 206) basato su FALCON è previsto per fine 2024.
Questi sviluppi sono fondamentali per l’integrazione della QKD nelle infrastrutture esistenti, fornendo un framework di sicurezza post-quantica standardizzato. Gli standard permetteranno l’interoperabilità tra sistemi QKD di diversi produttori, accelerando l’adozione di questa tecnologia nelle reti di comunicazione attuali.
Le reti QKD metropolitane come quelle di Vienna e Tokyo hanno dimostrato la fattibilità dell’integrazione della QKD in infrastrutture di rete reali. Queste implementazioni hanno evidenziato l’importanza di:
Architetture di rete gerarchiche con nodi fidati per la gestione delle chiavi;
Interfacce standardizzate tra i diversi livelli dell’architettura;
Meccanismi di failover e routing dinamico per garantire la continuità del servizio;
Integrazione con applicazioni di comunicazione sicura esistenti.
La standardizzazione e l’integrazione della QKD nelle reti attuali rappresentano passaggi cruciali per l’adozione diffusa di questa tecnologia nel campo della sicurezza delle comunicazioni.
Prospettive future e sfide nella Sicurezza QKD
Il campo della QKD sta vivendo una significativa evoluzione, con importanti sviluppi sia nella ricerca fondamentale che nelle applicazioni pratiche. Le sfide future includono il miglioramento dell’efficienza su lunghe distanze, la gestione di reti QKD multi-nodo e lo sviluppo di soluzioni più economiche per rendere la tecnologia accessibile a un pubblico più ampio.
La ricerca continua nelle contromisure contro le vulnerabilità identificate e lo sviluppo di nuovi protocolli più resistenti agli attacchi stanno aprendo la strada a implementazioni sempre più sicure e pratiche della tecnologia QKD. L’integrazione con altre tecnologie emergenti, come la blockchain e le prove a conoscenza zero, potrebbe offrire nuove soluzioni per migliorare ulteriormente la sicurezza dei sistemi QKD.
Le 4 dimensioni fondamentali della Sicurezza Digitale
Nel panorama sempre più complesso della sicurezza digitale moderna, emergono quattro dimensioni fondamentali che, pur mantenendo caratteristiche distintive, si intrecciano e si complementano per creare un framework di protezione completo ed efficace. Questo articolo esplora in dettaglio queste quattro dimensioni, analizzandone le peculiarità, le sovrapposizioni e le sinergie.
Information Security (InfoSec)
L’Information Security, comunemente nota come InfoSec, rappresenta il quadro più ampio e completo nel dominio della protezione delle informazioni. Questa disciplina fondamentale si erge su un paradigma consolidato noto come Triade CIA (Confidentiality, Integrity, Availability), che ne costituisce l’architrave concettuale.
Al cuore di questo framework troviamo il principio di confidenzialità, che assicura un accesso selettivo e controllato alle informazioni attraverso rigorosi sistemi di autenticazione e autorizzazione. Questo si integra armoniosamente con il concetto di integrità, che salvaguarda l’autenticità e l’immutabilità dei dati contro alterazioni non autorizzate. Il terzo pilastro, la disponibilità, garantisce l’accessibilità tempestiva alle risorse informative quando necessario, bilanciando sicurezza e operatività.
L’InfoSec si contraddistingue per la sua visione olistica che abbraccia molteplici dimensioni della sicurezza. Sul piano operativo, questo si traduce nella protezione sia dell’ecosistema fisico – includendo documenti cartacei e dispositivi di archiviazione tangibili – sia dell’infrastruttura digitale. La disciplina si estende oltre gli aspetti puramente tecnici, incorporando elementi cruciali come la formazione continua del personale e l’implementazione di politiche organizzative strutturate.
Un elemento distintivo dell’Information Security è la sua attenzione alla conformità normativa e alla gestione sistemica del rischio. Questo approccio multifaceted assicura non solo la protezione tecnica delle informazioni, ma anche la loro gestione responsabile nel rispetto delle normative vigenti e degli standard di settore, creando così un framework di sicurezza robusto e completo.
Cybersecurity
La Cybersecurity emerge come una specializzazione avanzata dell’Information Security, concentrando la sua attenzione esclusivamente sulla protezione dell’ecosistema digitale. In questo contesto, essa si articola attraverso diverse aree di competenza interconnesse che formano un tessuto protettivo complesso e stratificato.
Nel panorama della sicurezza digitale moderna, la protezione delle reti costituisce un elemento fondamentale, strettamente intrecciato con la gestione degli endpoint e la salvaguardia delle applicazioni. Questo framework si estende naturalmente alla sicurezza del cloud computing, dove la virtualizzazione delle risorse richiede approcci innovativi alla protezione dei dati. L’Identity and Access Management (IAM) si inserisce in questo contesto come elemento cruciale, orchestrando l’autenticazione e l’autorizzazione degli utenti attraverso l’intero ecosistema digitale.
Il dominio della Cybersecurity deve confrontarsi con un panorama di minacce in continua evoluzione. La diffusione di malware e ransomware rappresenta una sfida costante, mentre gli attacchi di phishing sfruttano sempre più sofisticate tecniche di ingegneria sociale. Le organizzazioni devono inoltre difendersi da attacchi DDoS (Distributed Denial of Service) che possono paralizzare i servizi critici e da Advanced Persistent Threats (APT) che operano con strategie sofisticate di lungo termine. Particolarmente insidiosi sono gli zero-day exploits, vulnerabilità precedentemente sconosciute che richiedono una risposta rapida e coordinata.
Questa complessità richiede un approccio dinamico e proattivo, dove la tecnologia si fonde con processi operativi ben definiti e competenze specialistiche in continuo aggiornamento. La Cybersecurity moderna si configura così non solo come disciplina tecnica, ma come un framework strategico essenziale per la protezione degli asset digitali in un mondo interconnesso.
ICT Security (Information and Communication Technology Security)
L’ICT Security rappresenta un ambito specialistico focalizzato sugli aspetti tecnici e infrastrutturali della sicurezza digitale, dove l’attenzione si concentra sulla protezione degli elementi fondamentali dei sistemi informativi moderni. In questo contesto, la sicurezza dell’hardware costituisce il primo livello di difesa, garantendo l’integrità fisica e logica dei dispositivi, mentre la protezione del software si estende attraverso l’intero stack applicativo, dal sistema operativo fino alle applicazioni utente.
Le infrastrutture di rete rappresentano un elemento cruciale in questo ecosistema, richiedendo un approccio sofisticato alla protezione che includa sia gli aspetti fisici che quelli logici della connettività. I sistemi di comunicazione, integrati con protocolli di sicurezza all’avanguardia, formano un tessuto connettivo protetto che permette lo scambio sicuro di informazioni.
Sul fronte delle misure tecniche, la crittografia emerge come tecnologia fondamentale, fornendo le basi per la confidenzialità e l’integrità delle comunicazioni. Questa si integra con sistemi di firewalling avanzati e soluzioni di Intrusion Detection/Prevention, creando un perimetro di sicurezza dinamico e adattivo. La segmentazione della rete aggiunge un ulteriore livello di protezione, isolando e compartimentando le risorse critiche secondo il principio del minimo privilegio.
L’implementazione di protocolli di comunicazione sicuri completa il quadro, garantendo che ogni scambio di dati avvenga attraverso canali protetti e verificati. Questo approccio multilivello alla sicurezza ICT crea una struttura difensiva resiliente, capace di adattarsi alle minacce emergenti mantenendo al contempo l’efficienza operativa dei sistemi protetti.
Cyber Defence
La Cyber Defence rappresenta la dimensione più strategica e operativa nel panorama della sicurezza digitale, trovando particolare rilevanza nei contesti militari e di sicurezza nazionale. La sua natura si distingue per un approccio intrinsecamente proattivo, che integra capacità sia offensive che difensive in un framework operativo complesso e articolato.
Al cuore di questa disciplina si colloca l’intelligence delle minacce, che fornisce la base informativa per anticipare e contrastare attacchi potenziali. Questo si combina con una robusta capacità di risposta agli incidenti e un focus particolare sulla protezione delle infrastrutture critiche nazionali, elementi fondamentali per la sicurezza e la stabilità dello stato.
Nel dominio operativo, la cyber intelligence gioca un ruolo centrale, alimentando attività specialistiche come il threat hunting, dove team dedicati cercano proattivamente indicatori di compromissione all’interno dei sistemi. Quando si verificano incidenti, le competenze di incident response e digital forensics diventano cruciali per contenere le minacce e raccogliere evidenze digitali per analisi successive.
Un elemento distintivo della Cyber Defence è l’utilizzo estensivo di war gaming e simulazioni, che permettono di testare e affinare le capacità di risposta attraverso scenari realistici. Queste esercitazioni contribuiscono a mantenere un alto livello di preparazione operativa, essenziale in un contesto dove le minacce evolvono costantemente e la prontezza di risposta può fare la differenza tra un attacco contenuto e un incidente critico.
Questa dimensione della sicurezza informatica richiede un delicato equilibrio tra competenze tecniche avanzate, capacità strategiche e una profonda comprensione del panorama geopolitico, configurandosi come elemento essenziale nella difesa degli interessi nazionali nel cyberspazio.
Intersezioni e Sinergie
Nel panorama della sicurezza digitale moderna, le quattro dimensioni fondamentali – Information Security, Cybersecurity, ICT Security e Cyber Defence – non operano come entità isolate, ma formano un ecosistema interconnesso caratterizzato da profonde sinergie e sovrapposizioni funzionali.
L’interazione tra Information Security e Cybersecurity si manifesta attraverso una condivisione profonda dei principi fondamentali nella protezione dei dati. Questi domini convergono nell’utilizzo di framework comuni per la gestione del rischio e nell’attenzione dedicata alla compliance normativa, creando una base solida per la protezione delle informazioni sia in ambito fisico che digitale.
Nel rapporto tra Cybersecurity e ICT Security, emerge una stretta collaborazione nella protezione dell’infrastruttura digitale. Questi settori condividono non solo strumenti e tecnologie, ma anche approcci metodologici nell’implementazione di misure di sicurezza tecniche, creando un continuum protettivo che abbraccia l’intero stack tecnologico.
La sinergia tra ICT Security e Cyber Defence si manifesta particolarmente nella protezione delle infrastrutture critiche. Questa collaborazione si concretizza attraverso l’impiego di tecnologie avanzate di monitoraggio e lo sviluppo di sistemi di early warning, essenziali per anticipare e contrastare minacce sofisticate.
Il cerchio si chiude con l’interazione tra Cyber Defence e Information Security, dove gli approcci strategici alla sicurezza si fondono con l’implementazione di politiche organizzative comprehensive. Questa sinergia si estende alla gestione della sicurezza a livello enterprise, creando un framework integrato che bilancia esigenze operative e requisiti di protezione.
Questa rete di interazioni e sovrapposizioni crea un tessuto protettivo resiliente, dove ogni dimensione rafforza e completa le altre, generando un sistema di difesa robusto e adattivo capace di rispondere efficacemente alle sfide della sicurezza moderna.
Conclusioni
Nel panorama sempre più sofisticato della sicurezza digitale, la comprensione approfondita e l’integrazione armoniosa delle quattro dimensioni fondamentali emerge come elemento cruciale per la costruzione di un framework difensivo all’avanguardia. La vera sfida non risiede nella mera implementazione di soluzioni tecniche isolate, ma nella capacità di orchestrare un sistema di protezione che sintetizzi le peculiarità di ogni dimensione in una strategia coesa e dinamica.
Le organizzazioni contemporanee si trovano di fronte alla complessa missione di calibrare la propria postura di sicurezza bilanciando molteplici variabili interdipendenti. Questo equilibrio richiede una valutazione sofisticata che parte dall’analisi del profilo di rischio specifico dell’organizzazione e si estende attraverso una ponderata allocazione delle risorse disponibili. La conformità normativa, lungi dall’essere un mero esercizio di compliance, diventa un elemento strutturale che si intreccia con gli obiettivi strategici di business, mentre l’evoluzione costante delle minacce richiede un approccio adattivo e proattivo.
In questo contesto, l’efficacia della protezione non deriva dalla semplice somma delle componenti, ma dalla loro integrazione sinergica in un ecosistema resiliente. La vera innovazione risiede nella capacità di creare un framework di sicurezza che non solo risponda alle minacce attuali, ma sia sufficientemente flessibile da evolvere di pari passo con il panorama delle minacce emergenti, garantendo una protezione sostenibile e duratura nel tempo.
Questa visione olistica della sicurezza rappresenta non solo una necessità operativa, ma una vera e propria evoluzione paradigmatica nel modo di concepire la protezione delle informazioni nell’era digitale. Solo attraverso questa prospettiva integrata e dinamica le organizzazioni possono aspirare a costruire un sistema di difesa veramente efficace, capace di proteggere gli asset critici mantenendo al contempo l’agilità necessaria per prosperare in un ambiente digitale in continua evoluzione.
Healthcare Providers: Sanità e sicurezza, il nuovo Piano europeo
Com’è noto, oggi la sanità digitale e gli Healthcare Providers affrontano sfide sempre più complesse in tema di sicurezza informatica.
Il settore sanitario, infatti, rientra da anni tra i più colpiti da attacchi e incidenti cyber: una tendenza preoccupante, che impone di individuare soluzioni adeguate a garantire la continuità dei servizi e la protezione dei dati sensibili coinvolti.
Non stupisce, allora, che uno dei primi atti dell’Unione Europea per il 2025 sia dedicato proprio al potenziamento delle risorse a difesa delle infrastrutture sanitarie.
Il Piano d’azione europeo per sanità e Healthcare Providers: tempistiche e obiettivi
Una prima fase di natura consultiva avrà luogo nel 2025; il risultato atteso è una serie di raccomandazioni che contribuiranno a definire organi e procedure per attuare le misure individuate entro la fine del 2026.
L’obiettivo – definito dalla Presidente von der Leyen come una priorità chiave del suo nuovo mandato, che terminerà nel 2029 – è creare un ambiente più sicuro per pazienti e professionisti sanitari, promuovendo politiche e meccanismi volti a potenziare la cybersecurity delle strutture ospedaliere nonché, più in generale, di ogni tipologia di “healthcare provider”.
Se infatti l’innovazione tecnologica ha sicuramente portato enormi benefici, ad esempio in termini di diagnostica di precisione o accesso alle cure, allo stesso tempo ha esposto il settore a nuovi e concreti rischi sul fronte della sicurezza.
A complicare il quadro contribuisce la crescente complessità dell’Healthcare Supply Chain: analogamente ad altri settori, infatti, anche nella sanità i fornitori esterni, spesso non adeguatamente protetti, rappresentano la strada più semplice attraverso cui gli attaccanti possono arrivare al cuore delle infrastrutture.
Contesto e contenuti del Piano: prevenzione dei cyber attacchi nella sanità
In merito la Commissione cita i report dell’ENISA, evidenziando come gli attacchi informatici rivolti al mondo Healthcare – la maggior parte di tipo ransomware – possano determinare serie conseguenze, che spaziano dalla perdita di dati sensibili al ritardo nella formulazione delle diagnosi; fino ad arrivare talvolta al blocco degli accessi ai servizi d’emergenza, con effetti potenzialmente letali per i pazienti.
La Direttiva NIS2, ilCyber Resilience Act(CRA) e ilCyber Solidarity Act (CSA) sono richiamati nel Piano a riprova dell’impegno verso la creazione di uno spazio digitale europeo più sicuro.
L’iniziativa della Commissione si presenta, perciò, come un ulteriore sforzo per proteggere le infrastrutture critiche comunitarie, contribuire alla creazione di un solido European Health Data Space (EHDS) e garantire i diritti delle persone entro un panorama di minacce in costante evoluzione.
A tali scopi vengono individuati quattro principali filoni d’azione:
Enhanced Prevention.Il Piano aiuterà a rafforzare le capacità difensive del settore sanitario, fornendo linee guida e risorse (anche finanziarie) per diffondere le migliori pratiche di cybersecurity al fine di irrobustire i livelli di maturità degli operatori europei, nonché di uniformare la preparazione del personale attivo nei differenti sistemi nazionali rispetto alla prevenzione degli attacchi informatici.
Better detection and identification of threats. Entro il 2026 si prevede l’istituzione (in seno all’ENISA) di un Cybersecurity Support Centre specificamente dedicato ad ospedali e altri fornitori di servizi sanitari, a cui spetterà la gestione di un sistema comunitario di alert sulle minacce più rilevanti per il settore.
Response to Cyberattacks to minimise impact. Nel Piano rientra la creazione di un apposito “rapid response service” per il comparto sanitario, basato sui meccanismi di cooperazione previsti dal Cyber Solidarity Act. Inoltre, gli Stati sono incoraggiati a chiedere alle entità colpite di riportare tempestivamente gli attacchi informatici e di collaborare alle indagini svolte dalle autorità nazionali.
Deterrence: protecting European healthcare systems. Al fine di disincentivare i cyber threat actors dai loro intenti di attacco contro il settore sanitario è raccomandato il ricorso al Cyber Diplomacy Toolbox, che prevede di mettere in campo una serie di risposte (sul piano sia diplomatico, sia penale) alle attività malevole condotte nel dominio cyber.
Prevenzione, dialogo e cooperazione: verso l’implementazione del Piano europeo
Nelle parole di Henna Virkkunen (Executive Vice-President for Tech Sovereignty, Security and Democracy) “Prevention is better than cure, so we need to prevent cyber-attacks from happening. But if they happen, we need to have everything in place to detect them and to quickly respond and recover”.
A fronte di tali obiettivi la definizione in dettaglio del Piano d’azione, così come la sua successiva implementazione, richiederà un costante dialogo e confronto con gli operatori del settore, individuati in “healthcare providers, Member States and the cybersecurity community”.
La Commissione ha dichiarato di voler istituire un Health Cybersecurity Advisory Board composto da rappresentanti di alto livello della sicurezza e della sanità, che avrà funzioni consultive per il Cybersecurity Support Centre istituito presso l’ENISA; assumendosi inoltre l’impegno di avviare quanto prima una consultazione pubblica “open to all citizens and stakeholders”.
Alla luce dei sempre più frequenti attacchi informatici rivolti al mondo Healthcare – nonché delle loro conseguenze potenzialmente devastanti per la salute, la privacy e la stessa vita dei cittadini – il Piano sembra rappresentare un positivo passo in avanti in merito all’armonizzazione e alla messa in sicurezza del settore sanitario europeo.
Focus sulle campagne di cyber spionaggio del governo cinese nei confronti delle aziende HiTech americane ed europee.
Con il processo di riforma iniziato negli anni ’70 e ’80 da Deng Xiaoping, la Cina ha compiuto progressivamente una trasformazione radicale che ha portato il Paese verso un futuro di grande crescita economica e di sviluppo industriale. Internet arriva in Cina negli anni ’90 e il governo di Pechino intravede immediatamente le sue grandi potenzialità, tanto da concentrare impressionanti risorse sullo sviluppo delle infrastrutture di telecomunicazione e tecnologiche del Paese.
Il 2015 è un anno molto particolare per la Cina: è l’anno in cui la Cina ha mostrato al mondo il suo piano.
Made in China 2025: la strategia di Cyber Espansione Globale
Rilasciato nel 2015, “Made in China 2025” è il piano decennale del governo cinese per sviluppare rapidamente una politica industriale mirata a rendere la Cina dominante nella produzione high-tech globale, in particolare dieci industrie high-tech, tra cui: auto elettriche, tecnologie dell’informazione (IT) e delle telecomunicazioni di prossima generazione, robotica avanzata, intelligenza artificiale, ingegneria aerospaziale, biomedicina avanzata e nuovi materiali sintetici.
Se consideriamo ciò che è scritto nel piano industriale del governo, risulta evidente che l’obiettivo strategico di Pechino è ridurre la dipendenza della Cina dalla tecnologia straniera e promuovere i produttori high-tech cinesi per conquistare la leadership tecnologica mondiale nel modo più rapido possibile. Il piano prevede un forte investimento del governo in programmi per aumentare la posizione competitiva delle aziende cinesi sul mercato globale; e sicuramente anche l’impiego di operazioni di cyber spionaggio risulta determinante nel velocizzare il raggiungimento di tale scopo.
Lo spionaggio di segreti industriali e commerciali mira principalmente ad ottenere informazioni su come realizzare nuove tecnologie, processi industriali e commerciali in tempi brevi e con risorse proprie, saltando completamente la catena del valore, senza quindi dover investire in risorse economiche e umane necessarie a inventarle e progettarle: una pratica che nei fatti la Cina sta sempre più dimostrando di attuare, in particolar modo, attraverso il cyber spionaggio.
Threat Actors cinesi e operazioni di spionaggio internazionale
Il 6 luglio 2022 il direttore dell’FBI Christopher Wray e il capo dell’MI5 Ken McCallum, in una conferenza congiunta senza precedenti svoltasi nella sede dell’MI5 a Thames House (Londra), hanno evidenziato come le attività di contrasto di entrambi i governi, inglese e statunitense, alle azioni di spionaggio del governo cinese siano più che raddoppiate negli ultimi tre anni.
Wray ha affermato in particolare che la Cina ha sviluppato il più grande programma di cyber spionaggio per rubare know-how mai realizzato da qualsiasi altro paese; e McCallum ha reso note attività di contrasto a diverse cyber-minacce cinesi, come quella che nel maggio 2022 l’MI5 ha bloccato contro il settore aerospaziale.
Wray ha inoltre affermato che la Cina sta traendo molte informazioni dal conflitto tra Russia e Ucraina, dalla sperimentazione di nuove tecniche di cyber spionaggio alle strategie per evitare qualsiasi tipo di sanzione nel caso invadesse Taiwan: evento che causerebbe una crisi economica molto più grave di quella avuta con la produzione dei chip nel 2022, sia per l’acquisizione indebita di know-how tecnologico sia perché causerebbe l’interruzione delle catene di approvvigionamento e gli investimenti occidentali in Cina verrebbero così trasformati in “ostaggi”.
Wray ha infine affermato che il governo cinese “rappresenta la più grande minaccia a lungo termine” alla sicurezza economica e nazionale per il Regno Unito, gli USA e gli alleati europei.
Nei mesi successivi alla conferenza gli Stati Uniti hanno cominciato a rallentare i progressi della Cina nell’industria chiave dei semiconduttori, vietando ai cittadini statunitensi di lavorare per aziende di chip cinesi, incrementando i controlli sulle esportazioni nonché richiedendo licenze e autorizzazioni alle aziende che esportano chip in Cina e che utilizzano strumenti o software statunitensi, suscitando notevoli malumori da parte del governo cinese.
La particolarità di questa conferenza – oltre al fatto di essere stata indetta per la prima volta congiuntamente da Stati Uniti e Regno Unito – è di fatto un ultimatum ufficiale per richiamare la Cina all’accordo del 2015 (fatto proprio in concomitanza della presentazione del piano industriale cinese), in cui Stati Uniti e Cina si impegnavano comunemente a non effettuare “furti informatici di proprietà intellettuale, inclusi segreti commerciali o altre informazioni commerciali riservate per vantaggio commerciale”. Accordo che, secondo gli Stati Uniti, ebbe fin da subito un risultato blando, in quanto gli attacchi di cyber spionaggio cinesi diminuirono in termini quantitativi, ma proseguirono invece quelli più sofisticati.
Cyber espionage escalation
Da diversi anni ormai sempre più campagne di cyber spionaggio sono attribuite alla Cina, che sembra continuare le proprie operazioni in maniera sempre più “disinvolta”. E mentre l’abbattimento del sospetto pallone spia cinese, il 4 febbraio 2023, nello spazio aereo canadese, rimane ancora un mistero da svelare, l’India ha cautelativamente attivato il 6 marzo 2023 un protocollo operativo militare per abbattere ad alta quota eventuali palloni spia cinesi che dovessero sorvolare i propri cieli.
Un mese prima, nel gennaio 2023, Zheng Xiaoqing, un ex dipendente del conglomerato energetico General Electric Power (GE), è stato condannato dalla Corte di Giustizia americana a due anni di carcere per spionaggio di segreti industriali: Zheng inviava sui social foto di paesaggi naturalistici che in realtà contenevano all’interno file riservati rubati alla GE, attraverso una tecnica denominata steganografia[1].
Basta effettivamente verificare la cronaca degli ultimi anni, relativa alle operazioni di cyber spionaggio, per constatare la massiccia attività che la Cina sta sviluppando non solo verso gli Stati Uniti (dove l’attribuzione arriva al 90% dei casi totali) ma anche verso altri Paesi.
Ovviamente il settore delle telecomunicazioni risulta essere particolarmente esposto alle attenzioni delle campagne di cyber spionaggio cinesi, sia come target da colpire sia come vettore per le loro attività di spionaggio. A titolo di esempio vale la pena citare il caso del malware MESSAGETAP, sviluppato nel 2019 dal gruppo di spionaggio Wicked Panda (APT41), sponsorizzato dallo Stato cinese, che monitorava il traffico globale di messaggi SMS selezionando specifiche parole chiave, numeri di telefono e IMSI (International Mobile Subscriber Identity), relativamente a target operanti in settori come: difesa, governativo, energia, finanza, trasporti.
Spionaggio elevato a sistema
Un errore da non commettere è considerare il modello di spionaggio cinese simile a quello dei governi occidentali. La cultura dello spionaggio in Cina ha origini antichissime, si ritrova nella dottrina di Confucio e negli scritti di Sun Tzu. Lo spionaggio è parte del sistema sociale cinese. Ogni cittadino cinese è tenuto a mantenere riservate le informazioni sulla propria attività lavorativa e contestualmente educato a riferire qualsiasi informazione possa essere di interesse per il governo di Pechino; e, nonostante i meccanismi di funzionamento dei servizi segreti cinesi siano noti, rimane ancora incomprensibile come una tale mole di informazioni fornita da miliardi di fonti possa essere vagliata e classificata.
Ancor prima dell’ambizioso piano “Made in China 2015”, da oltre 50 anni l’autoritario governo della Repubblica Popolare Cinese ha fortemente investito nello sviluppo delle tecnologie digitali connesse ad Internet, sviluppo che non ha mai rallentato e che ha prodotto una capacità di spiare e applicare una sorveglianza di massa sempre maggiore, che oggi risulta tra le più avanzate del mondo.
Analizzando il tasso di penetrazione della connettività Internet sulle popolazioni degli Stati , notiamo che ad oggi la Cina, nonostante abbia un tasso del 64.1% – di molto inferiore a quello di altri Stati, come ad es. il Nord America con il 93.4% o l’Europa con l’88.4% (fonte Atlas VPN) – con il suo miliardo di utenti in rete è al primo posto in termini di utenti connessi ad Internet, seguita dall’India e con notevole distacco dall’Europa e dagli USA.
L’e-commerce nel Paese ha raggiunto un livello di maturità superiore a quello italiano e degli Stati europei. La sua politica autoritaria permette di controllare l’immenso mercato online da oltre 1 miliardo di persone: lo fa addirittura piegando i “modus operandi” dei mercati americani e occidentali, comprese le “Big Tech” GAFA (acronimo di Google, Apple, Facebook e Amazon), alle regole imposte dal governo di Pechino. Ad es. nel 2019 Google, pur di poter essere presente sul territorio cinese, è stato costretto a sviluppare una versione riveduta e corretta del suo motore di ricerca (progetto Dragonfly) secondo i voleri del governo cinese.
Ma il governo di Pechino è andato oltre, sviluppando i suoi “Gafa” sotto l’acronimo di BAT (Baidu, Alibaba, Tencent). Per avere successo e competere nel mercato cinese si deve utilizzare il motore di ricerca Baidu, primo motore di ricerca in Cina e terzo tra i più usati nel mondo. Baidu è molto di più di un semplice motore di ricerca: è un’enorme realtà tecnologica specializzata in servizi e prodotti, che sta sempre più utilizzando l’intelligenza artificiale nelle proprie soluzioni, diventando di fatto una delle più grandi società mondiali di Internet e intelligenza artificiale.
Alibaba è una piattaforma che opera nel segmento dell’e-commerce, l’equivalente cinese di Amazon; mentre Tencent è il gruppo cinese che, tra le sue varie attività, ha sviluppato e gestisce app di messaggistica e comunicazione come QQ e WeChat, una piattaforma di instant messaging che unisce al suo interno funzioni per lo shopping, prenotazioni, pagamenti digitali, richiesta documenti, etc., estremamente più evoluta dell’americana WhatsApp o Messenger (di proprietà di Meta).
BAT rappresenta uno strumento di cyber spionaggio multifunzionale efficientissimo e sotto il completo controllo di Pechino, in grado di spiare tanto i cittadini cinesi quanto le attività delle aziende estere che commerciano con la Cina e di bloccare qualsiasi informazioni vada contro il pensiero del governo cinese.
La crescita del potere di mercato globale delle società tecnologiche cinesi attraverso le politiche di finanziamento del governo si trasforma in un vantaggio tecnologico anche a grazie ai prezzi particolarmente accessibili sul mercato estero; inoltre, l’applicazione di una politica interna preferenziale nel trattamento dei fornitori nazionali permette il controllo del mercato interno (oltre il 75%) e imbattibili economie di scala. L’influenza cinese nel mercato globale delle tecnologie è cresciuta anche nelle organizzazioni per la normazione come ad es. ITU, 3G Partnership Project, etc. permettendogli di ricoprire, attraverso i suoi rappresentanti, posizioni decisionali chiave.
TikTok e Social Media: nuove frontiere dello Spionaggio Digitale
E se l’ex NSA Edward Snowden, nel 2019, aveva fatto delle rivelazioni riguardo le piattaforme social come Facebook e Instagram che spiavano gli utenti, anche la Cina sta dimostrando le sue capacità di spionaggio pervasivo di massa ben oltre i suoi confini, utilizzando sofisticate tecnologie di spionaggio cognitivo: in questo senso, uno dei migliori strumenti di “story telling” è senza dubbio TikTok.
Nel 2016 la società cinese ByteDance sviluppa l’app Douyin, una piattaforma social, per gli utenti cinesi. L’anno seguente l’app cambia nome in TikTok e la ByteDance acquista l’americana Musical.ly per entrare nel mercato americano, migrando così tutti gli account di Musical.ly su TikTok. L’app di TikTok ha la medesima versione software sia in Cina che nel resto del mondo ma i dati e i contenuti vengono mantenuti su reti separate, per rispettare le restrizioni alla censura dei diversi governi, in particolare quello cinese.
Nonostante questo, nel dicembre 2022 TikTok è arrivato all’attenzione della cronaca internazionale per aver spiato alcuni giornalisti di Forbes che stavano raccogliendo informazioni per degli articoli riguardanti proprio il social network. La vicenda ha poi acceso un riflettore su TikTok, facendo emergere successivamente ulteriori preoccupazioni e indizi di attività di spionaggio governative condotte attraverso la sede in Cina di TikTok, che avrebbe così avuto accesso ai dati degli utenti statunitensi (oltre 100 milioni) e di altri utenti stranieri.
La paura principale è che Pechino, supervisionando tutte le società tecnologiche nel suo Paese, possa richiedere a TikTok, essendo una società cinese, di trasferire all’intelligence nazionale tutti i dati richiesti, senza bisogno di un ordine del tribunale.
Sull’onda sensazionalistica delle vicende di spionaggio di TikTok da parte del governo cinese, a partire dalla metà di marzo 2023, funzionari e rappresentanti dell’UE (Parlamento e Commissione Europea) non potranno più utilizzare TikTok sui propri dispositivi di lavoro. Stessa sorte per i dipendenti del governo canadese (che ha già bandito l’app dai dispositivi mobili governativi) e degli Stati Uniti, dove il Congresso sta inoltre lavorando ad un disegno di legge che potrebbe portare al suo divieto totale entro il 2023.
Oggettivamente TikTok non rappresenta alcun rischio aggiuntivo rispetto ad altre piattaforme come Facebook, Instagram, etc.: TikTok è stata progettata prendendo spunto da quelle americane, migliorata e potenziata in termini cognitivi, cosa che l’ha resa molto più “avvincente” nell’utilizzo, più fluida nella comunicazione e nell’interazione.
Sicuramente anch’essa è in grado di spiare o veicolare disinformazione e probabilmente lo fa meglio delle sorelle americane ma – in questo specifico momento storico – il divieto dell’utilizzo di TikTok nelle istituzioni governative da parte degli USA e degli Stati occidentali ha soprattutto una lettura geopolitica: gli Stati Uniti e l’UE stanno cercando di limitare il potere tecnologico della Cina anche per paura di un suo coinvolgimento nella guerra in Ucraina. Ma questa tensione tecno-politica, soprattutto tra Washington e Pechino, potrebbe portare i governi stranieri a dover scegliere se commerciare con gli Stati Uniti o con la Cina, istituendo una sorta di nuova “cortina di ferro” tecnologica.
Huawei: “forza Cina”
La Cina ha da decenni capito che gestendo la produzione tecnologica del mondo occidentale, che gliel’ha delegata per via dei suoi bassi costi di produzione, poteva sfruttare questa sua posizione per sviluppare politiche di spionaggio su tutti i livelli dell’ambito ICT, dagli utenti finali alle grandi infrastrutture, fino ai governi stranieri.
Uno dei primi casi noti è quello di Huawei. In cinese antico, la parola Huawei significa “forza Cina”: e mai un nome è stato più adeguato a rappresentare un’azienda cinese. Huawei Technologies Co. Ltd è una multinazionale cinese che fornisce tecnologie dell’informazione e della comunicazione (ICT) a più di 3 miliardi di persone in tutto il mondo. Conta oltre 180.000 dipendenti in oltre 170 paesi e nel 2022 ha fatturato 91,53 miliardi di dollari.
Nonostante il successo a livello internazionale, Huawei ha incontrato difficoltà su alcuni mercati stranieri a causa del fin troppo evidente e indebito sostegno statale nonché per via dei suoi stretti collegamenti con il Ministero della sicurezza statale (MSS) cinese, che hanno generato preoccupazioni sul fatto che i dispositivi Huawei potessero consentire attività di spionaggio da parte del governo cinese.
Huawei non produce solamente dispositivi per il mercato consumer ma è il più grande produttore al mondo di apparecchiature per le telecomunicazioni di reti infrastrutturali come ad es. router, switch, centralini telefonici, etc., quindi sistemi progettati per essere installati anche su infrastrutture aziendali, governative e critiche di un Paese. Le reti di comunicazione di base costituiscono un’infrastruttura fondamentale, con evidenti implicazioni per la sicurezza nazionale. Il fatto che la tecnologia Huawei venga impiegata ad es. per le reti di comunicazione backbone implica che Huawei fornirebbe componenti critici in sistemi di importanza strategica per la società di uno Stato, tra cui i servizi di sicurezza o le funzioni sociali ed economiche principali.
Huawei negli anni ha sollevato diversi sospetti casi di spionaggio: nel 2003 fu accusata dalla CISCO Systems di copia illegale della proprietà intellettuale, avendo immesso sul mercato apparati di networking simili a quelli della CISCO sia in termini di hardware che software. Nel 2018 è tornata alla ribalta delle cronache di spionaggio soprattutto per via della tecnologia 5G. Gli intrinseci aspetti tecnologici legati alle vulnerabilità del 5G e i dubbi sul fornitore della stessa, che si traducono nella stretta relazione con gli apparati di intelligence di Pechino, hanno spinto diversi governi a vietare l’utilizzo della tecnologia Huawei.
All’inizio del 2018 il governo australiano vietò a Huawei di prendere parte al lancio dell’infrastruttura mobile 5G per motivi di sicurezza nazionale, esempio seguito poi anche dall’agenzia per la sicurezza nazionale della Nuova Zelanda e dagli Stati Uniti. Nel 2020 il governo di Boris Johnson ha ordinato l’esclusione delle forniture 5G di Huawei in UK, con l’obiettivo di smantellare entro il 2027 l’esistente. Nello stesso periodo, anche l’Italia ha bloccato l’accordo in base al quale Fastweb avrebbe dovuto ricevere da Huawei apparecchiature per la sua rete core 5G.
The Big Hack: hardware backdoor nelle supply chain globali
Le posizioni di divieto imposte da diversi Stati nei confronti della tecnologia 5G della Huawei non sono frutto di particolari atteggiamenti paranoici da parte delle agenzie di intelligence o della propaganda politica dei governi . In realtà esistono fondate motivazioni per sospettare dei dispositivi realizzati dalle aziende cinesi: e più questi sistemi e dispositivi vanno a occupare ruoli strategici nella riservatezza delle informazioni di una nazione, più è probabile che l’interesse del governo di Pechino “stimoli” le sue aziende ad operare in modo da acquisire quelle informazioni.
Nel 2018 Bloomberg pubblicò un’inchiesta relativa ad Amazon Inc. che nel 2015 aveva iniziato la valutazione di una startup chiamata Elemental Technologies per una potenziale acquisizione. L’Elemental aveva sviluppato un software di compressione e streaming video che interessava ad Amazon per un suo servizio di entertainment, oggi noto come Amazon Prime Video.
L’Elemental aveva utilizzato il suo software per trasmettere in streaming i Giochi Olimpici, per comunicare con la Stazione Spaziale Internazionale e grazie ad una partnership di sviluppo con In-Q-Tel Inc., società d’investimento della CIA, per la gestione di flussi video di droni alla Central Intelligence Agency. I contratti di sicurezza nazionale di Elemental erano un ulteriore valore aggiunto per le attività governative che Amazon stava implementando per la CIA attraverso la creazione di un cloud sicuro con Amazon Web Services (AWS). Durante l’attività di due diligence propedeutica all’acquisizione della Elemental, i consulenti preposti da AWS rilevarono delle anomalie sui server che Elemental aveva venduto ai suoi clienti e che utilizzavano il loro software di streaming video.
In particolare, nei server che i clienti (Dipartimento della Difesa, NASA, CIA, etc.) avevano installato nelle loro reti e che erano stati assemblati per Elemental dalla Super Micro Computer Inc. (Supermicro), società con sede a San Jose in California e tra i maggiori fornitori al mondo di schede madri per server, fu individuato – proprio nelle schede madri – un minuscolo microchip, grande quanto la punta di una matita (Fig.1), che non faceva parte del design originario delle schede.
Amazon segnalò l’anomalia alle autorità, cosa che portò subito l’attenzione delle agenzie di intelligence statunitensi ai massimi livelli; FBI e CIA aprirono un’indagine top secret che durò oltre tre anni. Gli investigatori stabilirono che i chip consentivano agli aggressori di creare una backdoor per accedere in modalità stealth in qualsiasi rete che includesse le macchine alterate e, seguendo la catena di produzione, gli investigatori scoprirono inoltre che i chip erano stati inseriti in fabbriche gestite da subappaltatori di componenti di produzione in Cina.
Secondo Bloomberg gli investigatori arrivarono alla conclusione che un’unità militare cinese aveva progettato i microchip per assomigliare a comuni transistor ma che incorporavano all’interno componenti di memoria, capacità di rete e potenza di elaborazione sufficiente per un cyber attacco; inoltre piccole differenze nella dimensione dei chip “canaglia” rivelavano che la produzione degli stessi era stata fatta in aziende diverse. Il caso fece emergere tutti i timori ipotizzati, cioè che i server della Elemental erano solo alcuni rispetto alle migliaia di clienti che aveva Supermicro in tutto il mondo.
L’inchiesta di Bloomberg rivelò che questa attività di cyber spionaggio altamente sofisticata e orchestrata con successo aveva compromesso silenziosamente la catena di fornitura globale di hardware per computer, infiltrandosi in quasi 30 società statunitensi tra cui Amazon e Apple. Nei mesi successivi molte delle aziende coinvolte negarono i fatti descritti da Bloomberg, ma nessuno mosse mai alcuna azione legale nei confronti della testata .
Questo (presunto) attacco è stato più grave degli incidenti basati su malware e a cui siamo ormai abituati:, gli attacchi basati sull’hardware sono più difficili da realizzare, richiedono ingenti risorse, infrastrutture e soggetti “autorizzati” nella catena di produzione, sono potenzialmente più devastanti, producono effetti a lungo termine e qualsiasi agenzia di spionaggio è disposta ad investire milioni di dollari pur di ottenere le informazioni a cui possono dare accesso.
Fig 1
Inoltre, a differenza dei software di spionaggio, la manipolazione dell’hardware richiede una pianificazione sofisticata, in quanto lascia tracce nel mondo reale. I componenti hardware hanno specifiche catene di approvvigionamento, bolle di spedizione, fatture, numeri di serie che identificano specifiche fabbriche. Per individuare la fonte dei chip “canaglia”, le agenzie di intelligence statunitensi analizzarono l’intera supply chain di Supermicro fino ad appurare che i tre produttori principali che costruivano le sue schede madri, due con sede a Taiwan e una a Shanghai, avevano subappaltato le forniture a quattro fabbriche già da due anni prima dell’attacco.
Le agenzie di intelligence statunitensi, spiando le comunicazioni delle persone chiave delle varie aziende, identificarono quindi come responsabile un’unità dell’Esercito popolare di liberazione specializzata in attacchi hardware. I responsabili delle aziende sub-appaltanti erano contattati da persone che affermavano di rappresentare Supermicro o che ricoprivano posizioni che suggerivano un legame con il governo. Gli intermediari avrebbero richiesto le modifiche ai progetti originali delle schede madri, offrendo anche tangenti in caso di resistenza.
L’episodio causò un notevole imbarazzo diplomatico tra Stati Uniti e Cina, in quanto l’attribuzione dell’attacco, almeno per quanto riguardava la fonte geografica, risultava inequivocabile.
Il Ministero degli Affari Esteri cinese smentì fermamente le accuse di spionaggio e diffuse una dichiarazione che si concludeva in maniera evasiva:
“Speriamo che le parti facciano accuse e sospetti meno gratuiti, ma conducano colloqui e collaborazioni più costruttivi in modo da poter lavorare insieme alla costruzione di un cyberspazio pacifico, sicuro, aperto, cooperativo e ordinato”.
La Cina e il “Cyber Superpower”
Nel recente congresso nazionale del Partito Comunista Cinese, il Segretario Generale Xi Jinping ha sottolineato che i funzionari del PCC che attuano le politiche cibernetiche devono avere una visione “corretta” del cyberspazio perché “le idee determinano le azioni” e che l’aspirazione della Cina è diventare una superpotenza cibernetica, nonché controllare il cyberspazio per proteggere la sicurezza nazionale e come luogo di competizione strategica internazionale.
L’espressione “superpotenza cibernetica” è sia uno slogan politico che un concetto strategico fondamentale in ambito di cyber warfare e di guerra asimmetrica [2], ambito in cui la Cina sta focalizzando sempre maggiori risorse. Parte integrante di questa strategia è la costituzione di gruppi di hacker apparentemente indipendenti, ma che spesso rivelano collegamenti con l’Esercito di liberazione cinese (PLA), la Forza di supporto strategico (SSF) e l’intelligence cinese.
Ad avvalorare l’ipotesi di forti legami tra questi gruppi e il governo cinese è l’utilizzo delle risorse durante gli attacchi, la collaborazione tra gruppi e i Paesi target, che rivelano un unico profilo comune come attore di minaccia.
Questi gruppi si concentrano quasi esclusivamente su Stati che hanno legami conflittuali con il governo cinese: Paesi occidentali (ad es. Stati Uniti) e asiatici (ad es. Taiwan, Giappone) che sono percepiti come una minaccia politica e industriale per la Cina.
Un’altra caratteristica è che tali gruppi spesso operano congiuntamente e quando un gruppo viene individuato, spesso si ferma e cambia alias (cosa piuttosto inconsueta per gruppi hacker che perseguono un ideologia) e i membri non attivi si spostano ad operare in altri gruppi: questo denota un’organizzazione centrale che dirige le risorse di tutti i gruppi.
Uno studio dell’International Institute for counter terrorism IDC HERZLIYA ha effettuato una classificazione dei gruppi hacker cinesi in base al livello di priorità delle loro attività. Di seguito i principali gruppi operativi in Cina per azioni di cyber spionaggio con evidenti collegamenti all’intelligence nazionale cinese.
APT1 aka Unit 61398, Comment Crew: il gruppo, ritenuto collegato al PLA e più specificamente al General Staff Department’s (GSD) 3rd Department, ha capacità che denotano un gruppo numeroso, focalizzato principalmente su obiettivi di tecnologia di difesa e di alta tecnologia, compreso il sistema israeliano Iron Dome, situati in particolare negli Stati Uniti, a Taiwan e in Giappone.
APT3 aka Gothic Panda, Pirpi, UPS Team, Buckeye, Threat Group-0110, TG-0110: è considerato uno dei più sofisticati gruppi di hacker cinesi ed è collegato al gigante tecnologico Huawei. Il gruppo, i cui obiettivi includono un’ampia gamma di Paesi e industrie bersaglio, è sospettato di essere finanziato dallo Stato e conduce attività di spionaggio informatico.
APT12 aka Calc Team, DynCalc, DNSCALC, Numbered Panda: il gruppo è focalizzato su varie organizzazioni governative, dei media e dell’alta tecnologia. Nel 2013 APT12 è stato responsabile di una serie di attacchi al New York Times: il gruppo si è infiltrato nelle reti e nei sistemi informatici della testata, esfiltrando dati dei giornalisti e di altri dipendenti. Il mandante fu associato al governo cinese in quanto all’epoca un’inchiesta del New York Times riguardava la raccolta di miliardi di dollari da parte dei parenti dell’allora primo ministro cinese Wen Jiabao.
APT18 aka DYNAMITE PANDA, TG-0416, SCANDIUM, PLA Navy, Wekby, G0026: gruppo attivo da diversi anni che si rivolge a vari settori come le telecomunicazioni, l’aerospaziale, la difesa, l’alta tecnologia e la biotecnologia. Noto per sfruttare gli exploit zero-day, come nel caso dell’exploit Flash di HackingTeams, è anche sospettato di aver preso di mira il gruppo terroristico Daesh in Iraq nel 2014 per proteggere gli interessi petroliferi nella regione.
APT27 aka GreedyTaotie, TG-3390, EMISSARY PANDA, TEMP.Hippo, Red Phoenix, Budworm, Gruppo 35, ZipToken, Iron Tiger, BRONZE UNION, Lucky Mouse, G0027, Iron Taurus: gruppo cinese finanziato dallo stato, altamente sofisticato, prende di mira gli Stati Uniti, i sistemi di difesa dei Paesi asiatici e la tecnologia dei droni europea.
APT41 aka WINNTI UMBRELLA: gruppo identificato come divisione dell’intelligence cinese. È attivo da molto tempo e i suoi obiettivi principali sono politici di vari Paesi, inclusi Stati Uniti, Tibet, Giappone e Corea del Sud. Il nome Umbrella identifica una raccolta di gruppi di hacker sponsorizzati dallo Stato cinese che include un certo numero di singoli gruppi (tra cui LEAD, BARIUM, Wicked Panda, GREF, PassCV e altri).
ELDERWOOD aka Beijing Group, Sneaky Panda: è un gruppo di spionaggio informatico cinese che sarebbe stato responsabile dell’intrusione di Google del 2009 nota come Operazione Aurora[3]. Il gruppo ha preso di mira organizzazioni di difesa, produttori di catene di approvvigionamento, organizzazioni per i diritti umani non governative (ONG) e fornitori di servizi IT.
HIDDEN LYNX: è stato collegato al Gruppo di Elderwood con una serie di importanti attacchi, inclusa l’Operazione Aurora e gli attacchi “VOHO” a banche e siti web di servizi, istruzione e politiche pubbliche nel 2012.
DRAGONOK: gruppo di minaccia specializzato nelle organizzazioni giapponesi, noto per gli attacchi con e-mail di phishing e l’utilizzo di malware come Sysget/HelloBridge, PlugX, PoisonIvy, FormerFirstRat, NFlog e NewCT, è stato associato anche al gruppo Moafee con cui condivide stesse tecniche e target.
I limiti del diritto internazionale in tema di spionaggio
L’influenza esercitata sulle aziende cinesi dal governo di Pechino pone la problematica di dover limitare il comportamento della Cina in attività di carattere spionistico anche attraverso la normativa internazionale, al fine di offrire maggiori garanzie di sicurezza ai governi occidentali.
Gli atti di spionaggio all’interno di un Paese in cui si opera sono normalmente puniti in base alla relativa legge nazionale e lo spionaggio in quanto tale non è direttamente disciplinato dal diritto internazionale. Questo, in generale, limita significativamente le azioni legali da Stato a Stato: uno Stato esercita in modo esclusivo la sua sovranità all’interno del proprio territorio e questo include la sua autorità su infrastrutture informatiche, persone e attività informatiche nel suddetto territorio, nel rispetto dei suoi obblighi giuridici internazionali. Di conseguenza, le azioni di uno Stato che ignorano od ostacolano l’esercizio della sovranità di un altro Stato costituiscono una violazione del diritto internazionale.
Affinché una particolare operazione cibernetica di spionaggio venga identificata come violazione della sovranità è però necessario valutare il grado di violazione dell’integrità territoriale dello Stato vittima, nonché il grado di coinvolgimento dello Stato attaccante nell’operazione di spionaggio: elementi, questi, decisivi per determinare se l’attività costituisca una violazione del diritto internazionale.
La presenza di vulnerabilità (come ad es. backdoor) all’interno di prodotti di aziende cinesi avrebbe quindi poco significato dal punto di vista del diritto internazionale; l’autorità cinese, sui propri affari interni, può imporre obblighi alla propria industria anche a fini di collaborazione con l’intelligence nazionale. Viceversa la sovranità degli Stati occidentali può vietare la vendita e l’utilizzo dei prodotti cinesi sul proprio territorio, rispettando i loro obblighi nell’ambito degli accordi commerciali internazionali, in particolare l’Accordo generale sulle tariffe e il commercio (GATT) dell’OMC che riguarda il commercio internazionale di beni. L’articolo XXI del GATT contiene infatti un’eccezione che consente a una parte di adottare le azioni o le misure “che ritiene necessarie per la sicurezza”.
Conclusioni
Le notizie sulle cyber minacce rappresentate dalla Cina appaiono regolarmente. La comunità dell’intelligence statunitense (IC) ha recentemente presentato la sua nuova valutazione annuale delle minacce 2023[4], identificando come principali minacce informatiche predominanti alla sicurezza nazionale la Cina, la Russia, l’Iran e la Corea del Nord.
Per quanto riguarda la Cina, ancora una volta il rapporto dell’IC conferma che Pechino utilizza una serie di strumenti – dagli investimenti pubblici allo spionaggio – per cercare di far progredire le proprie capacità tecnologiche, proteggere le imprese nazionali dalla concorrenza straniera e facilitare la loro tecnologia per facilitarne l’espansione sul mercato globale . La volontà di Pechino è di utilizzare lo spionaggio, i sussidi e la politica commerciale per cercare di dare un vantaggio competitivo alle proprie imprese tale da assumere la leadership del progresso tecnologico e degli standard mondiali.
Il sospetto sulle capacità e le intenzioni delle cyber minacce cinesi potrebbe portare a un conflitto tra Stati, in particolare tra Cina e Stati Uniti, a causa del ruolo che gli strumenti informatici possono svolgere nelle operazioni militari. Per questo è necessario approfondire alcuni aspetti delle strategie cinesi sulla guerra informatica da una prospettiva diversa rispetto alla narrazione secondo cui la Cina starebbe usando il potere informatico per crescere e infine conquistare il dominio globale.
La Cina di oggi è difficile da definire: ha il capitalismo senza la democrazia, lo sviluppo economico senza libertà politiche, fonde la modernizzazione cosmopolita con il nazionalismo. La più grande economia di mercato a livello mondiale, governata da un regime autoritario che limita la libertà di espressione e non ammette opposizioni.
Questa situazione permette di avere però una guida stabile e di definire strategie economiche e politiche a lungo termine, a differenza degli Stati occidentali dove ormai, da circa 40 anni, assistiamo al continuo avvicendamento delle forze politiche al governo che operano strategie di “sopravvivenza” a brevissimo termine e che, soprattutto, lasciano il completo controllo delle politiche del Paese alle influenze delle lobbies economiche e della finanza, che spesso sono manifestazioni dell’influenza di Super potenze straniere.
L’assoluta centralità che riveste la stabilità nella politica di Pechino si palesa ad esempio in ambito di controllo del cyber spazio. Da quando, negli anni ’90, la Cina è rimasta stupita dall’applicazione delle tecnologie delle forze armate statunitensi nella Guerra del Golfo e nelle successive operazioni in Kosovo, Afghanistan e Iraq, ha sviluppato una precisa strategia riguardo l’uso delle tecnologie dell’informazione nei ruoli più critici, strategia che ha poi per la prima volta esposto pubblicamente nel 2013 con uno studio dell’Accademia delle scienze militari, “The Science of Military Strategy”.
Uno studio dove veniva affrontata la guerra cibernetica da un punto di vista olistico, dove il cyberspazio diventava un nuovo ed essenziale dominio militare nel mondo moderno. Visione rafforzata nel documento del Ministero della Difesa Nazionale del 2015 intitolato “China’s Military Strategy” proprio in concomitanza con della pubblicazione del piano decennale “Made in China 2025”.
La “China’s Military Strategy” affrontava per la prima volta il tema della sicurezza informatica in un documento militare ufficiale, definendo il cyberspazio come nuovo pilastro dello sviluppo economico e sociale e nuovo dominio della sicurezza nazionale, dichiarando apertamente che la sicurezza dell’infrastruttura cibernetica cinese era a rischio, poiché la concorrenza internazionale nel cyberspazio stava sviluppando forze militari cibernetiche.
Un altro aspetto fondamentale è che le infrastrutture critiche della Cina, comprese quelle della Difesa, come in tutti gli Stati sono sempre più dipendenti dalle infrastrutture informatiche . Nonostante disponga di un’industria tecnologica su larga scala, potenzialmente in grado di competere con gli Stati Uniti in alcuni settori, la maggior parte delle tecnologie cinesi sono ancora fornite da società statunitensi. Apple, Cisco, Google, IBM, Intel, Microsoft, Oracle e Qualcomm sono le principali aziende da cui la Cina è fortemente dipendente e che cerca di superare con lo sviluppo dell’industria tecnologica nazionale, al fine di rendere più sicura l’infrastruttura Internet interna del Paese: cosa che fa pensare che il suo obiettivo principale nel cyberspazio sia difensivo e non offensivo.
Nei fatti, ad oggi, non esistono prove inconfutabili che dimostrino che la Cina sia stata coinvolta in cyber attacchi mirati a distruggere altri Stati; mentre lo spionaggio informatico a scopo economico è un’accusa a cui il governo cinese ha spesso risposto motivando le relative attività come rientranti nella sicurezza nazionale, un’azione comunemente condotta anche dalla maggior parte degli altri Paesi.
Come descritto nel documento “China’s Military Strategy” del 2015, la Cina ha sviluppato una linea guida strategica nel cyberspazio mirata alla difesa attiva e questo comprende anche campagne di cyber spionaggio. La strategia ha quindi come obiettivo principale, nella guerra informatica, quello di migliorare le capacità di difesa per sopravvivere e contrastare un attacco cibernetico offensivo. Nel cyberspazio il principio secondo cui la migliore difesa è l’attacco non è applicabile: infatti nella prima fase di un attacco cibernetico la parte attaccata potrà rispondere con un preciso contrattacco solo se dispone di una forte difesa e l’attaccante, a sua volta, subirà esiti sfavorevoli se la sua difesa non sarà sufficientemente robusta.
Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.
Data Loss Prevention: Mitigare il Rischio di Perdita di Dati
Questo è il primo articolo di una serie di approfondimenti redatti da Vito Sinforoso, dedicati alle soluzioni di Data Loss Prevention (DLP) e alla normativa sulla privacy e sui diritti dei lavoratori. In questo articolo, si esplora l’origine di Internet, l’evoluzione delle minacce alla sicurezza dei dati e l’importanza sempre più centrale delle strategie di protezione, con particolare attenzione alla Data Loss Prevention.
La Data Loss Prevention viene presentata come un insieme di processi, tecniche e strumenti volti a prevenire la perdita e la violazione dei dati sensibili. L’articolo descrive come le soluzioni DLP operino attraverso l’identificazione dei dati da proteggere, il monitoraggio delle azioni degli utenti e l’applicazione di regole di protezione. Si evidenzia l’importanza di implementare queste soluzioni in modo mirato, per garantire la sicurezza senza compromettere l’operatività aziendale.
Dalle Origini Militari di ARPANET all’Internet Moderno: Un Viaggio nella Storia della Rete
L’origine della rete Internet deve rinvenirsi in un progetto di ricerca militare condotto negli Stati Uniti negli anni ‘60, noto come ARPANET (Advanced Research Projects Agency Network). Il progetto, finanziato dall’ARPA[1], aveva lo scopo di creare una rete di comunicazioni in grado di resistere a eventuali interruzioni o guasti, in particolare in contesti di guerra o di altre emergenze.
Il concetto chiave che permise lo sviluppo di ARPANET e, successivamente di Internet, è stato quello della commutazione a pacchetto. Questa tecnologia, proposta indipendentemente da Paul Baran e Donald Davies negli anni ‘60, consente la trasmissione di dati in piccoli blocchi (pacchetti) che vengono inviati attraverso la rete in modo indipendente e possono seguire percorsi diversi per raggiungere la medesima destinazione, dove vengono nuovamente assemblati nell’ordine corretto[2].
Il primo collegamento di ARPANET fu stabilito il 29 ottobre 1969, collegando quattro nodi universitari: le Università della California, Los Angeles (UCLA) e Santa Barbara (UCSB), l’Istituto di Ricerca di Stanford (SRI) e l’Università dello Utah. Questo collegamento ha segnato la nascita di quello che sarebbe diventato Internet.
L’Espansione della Rete: Dal TCP/IP alla Globalizzazione di Internet
Negli anni ‘70 e ‘80, la rete si è espansa significativamente, includendo non solo istituzioni militari e di ricerca, ma anche università e, infine, altri settori pubblici e privati. Un momento cruciale per lo sviluppo di Internet è stato l’introduzione del protocollo TCP/IP (Transmission Control Protocol/Internet Protocol)[3] il 1° gennaio 1983, che ha standardizzato la comunicazione tra i diversi sistemi informatici, rendendo possibile l’interconnessione di reti eterogenee in un’unica “rete di reti” globale.
La Sicurezza dei Dati nell’Era Digitale
Una semplice riflessione consente di realizzare come la sicurezza nella trasmissione dei dati fosse un’esigenza già avvertita agli albori di Internet, anzi forse è più corretto affermare che fosse un prerequisito del progetto ARPANET.
Con il dilagante diffondersi di Internet e di tutte le sue applicazioni, questa tecnologia ha raggiunto masse enormi di soggetti, differenti tra loro quanto a capacità di intuirne le potenzialità ed i rischi: Internet ha messo in comunicazione istituzioni civili e militari, aziende di ogni dimensione e soprattutto miliardi di persone, ma anche singoli criminali ed intere organizzazioni dedite a traffici illeciti di ogni genere
Gli utilizzatori normali (intendendo per tali le persone che normalmente utilizzano la rete per lavoro, divertimento, comunicazione, informazione e quant’altro), in particolare, sono apparsi sin da subito i soggetti più vulnerabili, sebbene non gli unici, in quanto meno tecnologicamente strutturati e consapevoli dei pericoli connessi; al contempo, sono stati i soggetti più ammaliati dalle innovazioni rivoluzionarie messe a loro disposizione da Internet.
Anche gli altri attori (le istituzioni e le imprese), veri depositari di strabilianti quantità di dati, il più delle volte di tipo personale, continuano a conoscere, a spese loro e dei loro utenti, le proprie vulnerabilità e quanto siano oggetto nel mirino del cyber crime.
La Tutela dei Dati Personali: Un’Esigenza Crescente nell’Era di Internet
La tutela dei dati, in particolare di quelli personali[4], e dei procedimenti secondo cui vengono trattati ha assunto un’importanza sempre più rilevante, cresciuta di pari passo con lo svilupparsi della rete e dell’intrusività delle sue applicazioni nella vita di ogni cittadino.
In questo contesto e per queste ragioni, sono stati emanati vari provvedimenti normativi, sia a livello internazionale che nazionale, che hanno posto sempre più l’attenzione, tra l’altro, sugli aspetti di sicurezza connessi alle criticità ed alle problematiche derivanti dal diffuso uso di Internet e dallo scambio di dati attraverso di essa.
A detta normativa, si sono affiancati, anche perché in più occasioni espressamente richiamati dalla prima, documenti pubblicati da vari enti, governativi, universitari e privati, che hanno proposto degli standard di sicurezza a cui attenersi per mitigare i rischi connessi con il trattamento e la trasmissione dei dati.
Data Loss Prevention: Cause, Rischi e Strategie di Prevenzione
Con l’aumentare della raccolta di dati da parte di istituzioni e di aziende e a causa di un uso sempre più frequente di dispositivi e servizi online, i dati personali vengono sempre più facilmente condivisi in rete, con una conseguente maggior probabilità che si verifichi una perdita o una fuga degli stessi, ossia una c.d. Data Loss (perdita di dati).
Molteplici sono i canali attraverso cui si può verificare una Data Loss, tra i quali i più comuni sono la trasmissione di email e l’impiego di dispositivi rimovibili, tipo chiavette USB, hard disk esterni o CD/DVD.
A ciò si aggiunga quella che può essere, a ragione, considerata la causa principale della perdita di dati ossia il comportamento umano, in considerazione della non sufficiente consapevolezza con cui gli esseri umani, nel loro essere imperfetti, manipolano quotidianamente una enorme quantità di dati che possono essere accidentalmente eliminati, sovrascritti o inconsapevolmente divulgati.
Attacchi Informatici e Malware: Minacce Crescenti alla Sicurezza dei Dati
Un’altra delle cause principali della Data Loss è connessa agli attacchi informatici e alla inoculazione di malware o virus che infettano i computer degli utenti, risultando fonte potenziale di furti ed eliminazione di file non protetti.
Per mitigare il rischio di perdita di dati, le organizzazioni devono adottare una strategia di protezione dei dati multilivello che includa backup regolari, piani di disaster recovery, formazione degli utenti sulla sicurezza dei dati, soluzioni di sicurezza informatica avanzate e politiche rigorose di gestione degli accessi e controllo degli insider.
Data Loss Prevention (DLP): Una Soluzione Avanzata per la Protezione dei Dati
Una delle opzioni in grado di mitigare il rischio di potenziali Data Loss consiste nell’implementazione di una soluzione di Data Loss Prevention (DLP), ossia l’insieme dei processi, delle tecniche e degli strumenti per prevenire perdite e violazioni dei dati.
Si tratta, quindi, di un sistema che ha l’obiettivo di proteggere i dati ed evitare che questi vengano persi o resi inaccessibili, nell’intento di garantire un elevato livello di sicurezza rispettando gli standard a cui rinvia la legge. Un processo di trattamento dei dati basato su una soluzione DLP permette di identificare i dati da proteggere e monitorare le azioni svolte dagli utenti che li manipolano, al fine di evitare che ci sia una perdita degli stessi, mediante la definizione di un insieme di regole di classificazione e di protezione.
Le regole di classificazione permettono di identificare i soli dati da tutelare attraverso l’applicazione di un tag o di un’etichetta di classificazione, mentre le regole di protezione consentono di monitorare le azioni svolte dagli utenti che utilizzano i dati ed eventualmente bloccarne l’azione svolta per evitare che ci sia una fuga o una perdita di dati.
Implementazione Efficace di Soluzioni di Data Loss Prevention
Queste regole vengono applicate ad un perimetro ristretto di utenti e quindi a un numero ristretto di apparati, ossia quelli utilizzati dai soli operatori che manipolano dati da tutelare e senza impattare negativamente sulla loro operatività.
Affinché una regola possa ritenersi efficace, è necessario che questa sia anche in grado di individuare nuove fonti di dati in tempi ragionevoli e che sia in condizione di continuare a funzionare in modo appropriato anche a seguito di un cambio delle condizioni, quale potrebbe essere l’applicazione di una nuova release.
L’articolo sottolinea l’importanza crescente della Data Loss Prevention nell’ecosistema della sicurezza informatica. Si evidenzia come una strategia di Data Loss Prevention efficace non solo protegga i dati sensibili, ma contribuisca anche al rispetto delle normative sulla privacy e alla salvaguardia della reputazione aziendale.
Nei prossimi articoli della serie, verranno approfondite le cause specifiche della perdita di dati e saranno esaminati in dettaglio i fondamenti tecnici e operativi della Data Loss Prevention, offrendo ai lettori una comprensione completa di questa tecnologia essenziale per la sicurezza dei dati nell’era digitale.
[1] Ora DARPA, Defense Advanced Research Projects Agency, un’Agenzia del Dipartimento della Difesa degli Stati Uniti. Obiettivo dell’ARPA era quello di creare una rete di computer che potesse funzionare anche in caso di danneggiamento degli elaboratori principali.
[2]Paul Baran pubblicò nel 1964 uno studio sulla trasmissione dei dati, che venne subito apprezzato dal Ministero della Difesa degli Stati Uniti. L’obiettivo di Baran era neutralizzare la posizione instabile di due potenze nucleari nevrotiche che cercavano di distruggersi l’un l’altra. Egli ritenne che con un sistema di comunicazione vulnerabile, ci poteva essere una pericolosa tentazione per entrambe le parti di fraintendere le azioni dell’altra e quindi attaccare per primi. Baran utilizzò l’esempio di una rete telefonica per descrivere il suo progetto. La rete telefonica nei suoi punti centrali, quelli che gestivano il traffico delle comunicazioni, era chiaramente vulnerabile; se qualcuno di questi fosse stato neutralizzato l’intera rete telefonica sarebbe stata inutilizzabile.
Occorreva quindi costruire una rete in cui, anche se i centri nevralgici fossero andati distrutti, le comunicazioni sarebbero state in grado di circolare comunque, permettendo così ai comandi militari di mantenere il controllo. L’idea di Baran era di prevedere una rete in cui ogni computer sarebbe stato connesso a diversi altri vicini (almeno tre o quattro).
Calcolò quante connessioni erano necessarie affinché un elaboratore avesse una probabilità ragionevole di rimanere connesso in seguito a un attacco. Con questo calcolo giunse al risultato che uno qualsiasi dei nodi (computer) sopravvissuto a un attacco, sarebbe quasi sempre stato in grado di comunicare col gruppo più vasto di computer rimasti funzionanti. L’assenza di nodi principali eliminava ogni possibile attacco strategico.
Dopo aver concluso che era possibile costruire, con relativa facilità, una rete decentralizzata, ridondante e sufficientemente robusta, Baran cominciò a riflettere sulla trasmissione dei messaggi in rete. I risultati del suo studio lo portarono a dedurre che i messaggi piuttosto che essere spediti in un blocco unico, potevano essere spezzati in “blocchi a formato standardizzato” ottenendo così una maggiore velocità di trasmissione e una comunicazione più sicura.
In quegli stessi anni, Donald Davies, un fisico inglese che lavorava al National Physical Laboratory, in modo del tutto indipendente, giunse a conclusioni assai simili a quelle di Baran, partendo da premesse diverse.
Il suo scopo, infatti, era quello di creare una rete pubblica abbastanza veloce ed efficiente per permettere agli utenti di sfruttare le capacità di elaborazione dei computer anche a notevole distanza, senza che le differenze di sistema operativo condizionassero la comunicazione. La soluzione trovata da Davies si basava sull’idea di suddividere i messaggi da inviare in più parti: in questo modo un computer avrebbe potuto gestire l’invio e la ricezione di molti messaggi contemporaneamente, suddividendo il tempo di elaborazione per ciascun messaggio in ragione dei blocchi di dati. Denominò tali parti di messaggio “pacchetto (packet) di dati” e il sistema di comunicazione “commutazione di pacchetto” (packet switching), alternativo alla “commutazione di circuito” dei sistemi tradizionali.
[3] Il TCP/IP assicura la comunicazione fra reti formate da nodi basati su un’ampia gamma di hardware e architetture di sistemi operativi. E in altre parole realizza efficacemente la connessione di sistemi e reti eterogenei. Oggi il TCP/IP è diventato il protocollo più utilizzato al mondo e supporta tutte piattaforme di rete sul mercato. TCP/IP è una specifica che definisce una serie di protocolli usati per standardizzare come due o più computer scambiano informazioni gli uni con gli altri.
[4]Il Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio del 27 aprile 2016, “Regolamento generale sulla protezione dei dati” (RGPD/GDPR), all’art. 4 definisce il “«dato personale»: qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»)”.
Profilo Autore
Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.
Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.
Quantum Cybersecurity in Europa: sfide e strategie per la transizione crittografica post-quantum
Nel cuore dell’innovazione tecnologica europea, la Quantum Cybersecurity emerge come elemento cruciale per proteggere le infrastrutture digitali del continente dalle minacce dei computer quantistici, capaci di decifrare i sistemi crittografici tradizionali e compromettere la sicurezza dei dati sensibili.
La rapida evoluzione delle tecnologie quantistiche stanno creando nuove sfide significative per la sicurezza delle comunicazioni digitali. In particolare, l’avvento dei computer quantistici minaccia di compromettere i sistemi crittografici attualmente in uso, rendendo vulnerabili dati sensibili e infrastrutture critiche. Un recente studio suggerisce che entro il 2026 esiste una probabilità del 14% che i computer quantistici riescano a violare i sistemi crittografici più diffusi, percentuale che potrebbe salire al 50% entro il 2031, con implicazioni devastanti per la sicurezza informatica.
L’impatto rivoluzionario della computazione quantistica sulla sicurezza digitale
Nel panorama delle minacce alla cybersecurity, la computazione quantistica rappresenta una sfida unica e particolarmente insidiosa. A differenza dei tradizionali attacchi informatici, dove le vulnerabilità scoperte possono essere corrette con patch o aggiornamenti, l’impatto del quantum computing sulla crittografia è fondamentale e richiede anni di preparazione per implementare contromisure efficaci. La peculiarità dei computer quantistici risiede nella loro capacità di manipolare bit quantistici (qubit) che possono esistere simultaneamente in stati 0 e 1, permettendo di esplorare molteplici configurazioni contemporaneamente.
Questa caratteristica rivoluzionaria non rappresenta semplicemente un incremento di velocità computazionale, ma un cambio di paradigma che richiede lo sviluppo di una nuova “immunità cibernetica” basata su crittografia quantum-safe e protocolli di comunicazione quantistica. La sfida non è solo tecnologica ma anche organizzativa: le aziende devono valutare attentamente la “shelf-life” delle informazioni sensibili, considerando che i dati crittografati oggi potrebbero essere decifrati in futuro da computer quantistici sufficientemente potenti.
Una delle preoccupazioni più urgenti riguarda i cosiddetti attacchi “harvest now, decrypt later“, in cui gli aggressori raccolgono oggi informazioni crittografate per decifrarle in futuro quando avranno accesso a computer quantistici sufficientemente potenti. Questa minaccia è particolarmente rilevante per documenti classificati europei che seguono regole di declassificazione dopo 20-50 anni. Un avversario dotato di capacità quantistiche potrebbe potenzialmente accedere a questi contenuti sensibili molto prima della loro naturale declassificazione, compromettendo seriamente la sicurezza nazionale e degli interessi strategici europei.
Il divario strategico nella sicurezza quantistica tra USA e UE
Gli Stati Uniti hanno assunto un ruolo guida nella transizione verso la crittografia post-quantum. Dal 2016, il National Institute of Standards and Technology (NIST) ha avviato un processo di standardizzazione degli algoritmi crittografici resistenti agli attacchi quantistici, con l’obiettivo di completare gli standard entro il 2024. Inoltre, gli USA hanno implementato politiche concrete come il Quantum Cybersecurity Preparedness Act del 2022 e hanno incluso la protezione dagli attacchi quantistici come obiettivo strategico nella National Cybersecurity Strategy del 2023.
L’approccio europeo, invece, si è concentrato principalmente sulla distribuzione quantistica delle chiavi (QKD) attraverso il progetto EuroQCI, che mira a creare una rete di comunicazione quantistica sicura entro il 2027. Questo progetto ha visto nel 2021 la prima comunicazione quantistica interstatale tra Trieste, Lubiana e Zagabria, coprendo una distanza di 100,5 km. Tuttavia, questa focalizzazione rischia di trascurare le minacce immediate come gli attacchi “harvest now, decrypt later“. È significativo notare che 13 dei 19 ricercatori coinvolti negli algoritmi selezionati dal NIST sono affiliati a istituzioni di ricerca europee, evidenziando il paradosso di un’Europa leader nella ricerca ma in ritardo nell’implementazione pratica.
Quantum Cybersecurity: l’urgenza di una risposta europea coordinata
Per affrontare queste sfide, l’Europa necessita di un Piano d’Azione Coordinato che definisca obiettivi chiari e tempistiche per la migrazione verso sistemi crittografici post-quantum. Tale piano dovrebbe colmare il divario tra l’obiettivo a lungo termine di EuroQCI e le esigenze immediate di sicurezza, considerando anche le significative disparità tra gli Stati membri in termini di risorse e competenze nel campo della Quantum Cybersecurity.
L’UE potrebbe facilitare il coordinamento sia a livello tecnico che politico. Sul fronte tecnico, è necessario affrontare le lacune nella ricerca sulle tecnologie quantum-safe, come lo sviluppo di nodi quantistici per connessioni a lungo raggio. A livello politico, l’UE dovrebbe promuovere una transizione armonizzata verso la crittografia post-quantum, supportando gli Stati membri nella creazione di inventari crittografici e nell’identificazione delle priorità di migrazione.
Implementazione e prospettive future
La creazione di un nuovo gruppo di esperti all’interno dell’ENISA, con esperti nazionali distaccati, potrebbe facilitare lo scambio di buone pratiche e stimolare l’elaborazione di piani di migrazione nazionali. Inoltre, l’esplorazione di sandbox per accelerare lo sviluppo di applicazioni quantum-safe potrebbe seguire l’esempio americano, adattandolo alle esigenze europee.
Il programma IRIS2, parte dell’infrastruttura GOVSATCOM, rappresenta un passo importante verso la realizzazione di una rete di comunicazione quantistica spaziale, che potrebbe diventare un programma spaziale di punta insieme a Copernico e Galileo. Tuttavia, la sua efficacia dipenderà dalla capacità dell’UE di integrare queste tecnologie con soluzioni di crittografia post-quantum.
Le sfide poste dal computing quantistico alla cybersecurity europea richiederanno un approccio multiforme che combini innovazione tecnologica, coordinamento politico e cooperazione internazionale. Solo attraverso un’azione tempestiva e coordinata l’Europa potrà mantenere la sua sovranità digitale e proteggere efficacemente i suoi interessi strategici nell’era quantistica.