Autonomic Computing: La Rivoluzione dei Sistemi Auto-Gestiti nella Cybersecurity Moderna

L’Autonomic Computing rappresenta una rivoluzione fondamentale nel panorama dell’informatica moderna, introducendo un paradigma innovativo ispirato direttamente al sistema nervoso umano. Questa tecnologia all’avanguardia sta trasformando radicalmente il modo in cui gestiamo e proteggiamo le infrastrutture informatiche, offrendo soluzioni avanzate per le sfide crescenti della sicurezza digitale. In un’epoca caratterizzata da minacce informatiche sempre più sofisticate e complesse, l’esigenza di sistemi capaci di autogestirsi e proteggersi autonomamente è diventata cruciale per la sicurezza delle organizzazioni moderne.

Autonomic Computing: Le Basi dell’Auto-Gestione

Nel cuore di questa tecnologia troviamo un concetto rivoluzionario: sistemi informatici capaci di gestirsi autonomamente, adattandosi in tempo reale alle variazioni dell’ambiente e rispondendo proattivamente alle minacce alla sicurezza.

IBM ha introdotto questo concetto pioneristico nel 2001, definendo quattro caratteristiche fondamentali che ancora oggi guidano lo sviluppo di questi sistemi avanzati: la self-configuration per l’auto-configurazione intelligente, la self-optimization per il continuo miglioramento delle performance, il self-healing per il recupero autonomo dai guasti, e la self-protection per la difesa proattiva contro le minacce.

Questi elementi fondamentali lavorano in sinergia per creare sistemi resilienti capaci di mantenere elevati standard di sicurezza anche in scenari complessi e dinamici. La capacità di auto-apprendimento di questi sistemi permette loro di migliorare costantemente le proprie prestazioni e di adattarsi a nuove tipologie di minacce.

Architetture Innovative per la Sicurezza

L’implementazione di sistemi autonomici richiede architetture sofisticate, con particolare enfasi sul ciclo MAPE-K (Monitor, Analyze, Plan, Execute – Knowledge). Questo framework fornisce la struttura metodologica necessaria per realizzare sistemi veramente auto-gestiti, integrandosi perfettamente con le moderne esigenze di cybersecurity. L’architettura multi-agent gerarchica implementa una struttura stratificata di agenti intelligenti operanti a diversi livelli di astrazione, permettendo una gestione ottimale della sicurezza e bilanciando controllo centralizzato e flessibilità operativa. Questi agenti collaborano in modo coordinato per identificare e neutralizzare le minacce, creando un sistema di difesa distribuito ma coerente. La comunicazione tra gli agenti avviene attraverso protocolli sicuri e crittografati, garantendo l’integrità delle informazioni scambiate e prevenendo possibili manipolazioni.

La Convergenza con l’Intelligenza Artificiale

La sinergia tra Autonomic Computing e intelligenza artificiale sta aprendo nuovi orizzonti nella gestione della sicurezza informatica. L’integrazione dei Large Language Models (LLM) permette ai sistemi autonomici di comprendere e interpretare il contesto operativo con una sofisticazione senza precedenti. Questi sistemi avanzati utilizzano tecniche di apprendimento automatico sempre più raffinate, inclusi approcci di apprendimento per rinforzo e continuo, per migliorare costantemente le proprie capacità di risposta alle minacce. L’analisi predittiva basata su AI consente di anticipare potenziali vulnerabilità e attacchi, permettendo una risposta proattiva prima che i problemi si manifestino. I modelli di machine learning vengono continuamente aggiornati e raffinati sulla base delle nuove minacce emergenti, garantendo una protezione sempre aggiornata e efficace.

Sfide Etiche e Considerazioni sulla Privacy

L’implementazione di sistemi autonomici solleva importanti questioni etiche e legali, particolarmente riguardo la responsabilità delle decisioni automatizzate. La protezione della privacy assume un ruolo centrale, richiedendo l’implementazione di robusti meccanismi di minimizzazione dei dati e anonimizzazione automatica. L’approccio “Privacy by Design” viene reinterpretato nel contesto dell’Autonomic Computing, integrando considerazioni etiche direttamente nell’architettura dei sistemi. La gestione dei dati sensibili richiede particolare attenzione, con l’implementazione di meccanismi di cifratura avanzata e controlli di accesso granulari. La trasparenza delle decisioni automatizzate diventa un requisito fondamentale, con la necessità di mantenere log dettagliati e verificabili di tutte le azioni intraprese dal sistema.

Il Futuro della Sicurezza Digitale

L’adozione crescente di architetture Zero Trust e l’implementazione di microsegmentazione dinamica stanno plasmando il futuro di questa tecnologia. Questi sviluppi promettono di rendere i sistemi autonomici sempre più resilienti e capaci di operare efficacemente in ambienti complessi e minacciosi. L’integrazione di tecnologie quantum-safe e l’utilizzo di blockchain per la verificabilità delle decisioni rappresentano direzioni di ricerca particolarmente promettenti. La continua evoluzione delle minacce cyber richiede sistemi sempre più sofisticati e adattivi, capaci di proteggere le infrastrutture critiche da attacchi sempre più complessi e mirati. L’implementazione di meccanismi di risposta automatica agli incidenti permette di ridurre drasticamente i tempi di reazione, minimizzando l’impatto potenziale delle violazioni.

La cybersecurity nell’era digitale richiede un approccio olistico che integri tecnologie avanzate, considerazioni etiche e framework di governance robusti. La continua evoluzione di questi sistemi richiederà un costante bilanciamento tra innovazione e sicurezza, autonomia e controllo, efficienza e affidabilità. La convergenza tra intelligenza artificiale e sistemi autonomi sta creando una nuova generazione di soluzioni di sicurezza, capaci di adattarsi e rispondere in tempo reale alle minacce emergenti. L’Autonomic Computing rappresenta non solo il futuro dell’informatica ma anche la chiave per costruire sistemi più sicuri e resilienti in un mondo digitale sempre più interconnesso.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/autonomic-computing/


Continuous Threat Exposure Management e Cyber Risk Operation Center: Architettura Avanzata per la Cybersecurity

La gestione continua dell’esposizione alle minacce (Continuous Threat Exposure Management – CTEM) emerge come paradigma fondamentale, superando i limiti delle metodologie convenzionali per consentire una risposta più sofisticata e proattiva: al riguardo è stato introdotto il concetto di Cyber Risk Operation Center (CROC), mostrandone l’utilità nell’ambito della gestione del rischio informatico aziendale.

L’intervento a due voci “Gestione Continua dell’Esposizione alle Minacce, un approccio strategico alla Cybersecurity”, tenuto durante il 22° Forum ICT Security da Francesco Faenzi (Direttore Cyber Security & Resiliency di Itway) e Alessio Fasano (Country Manager di Skybox Security), ha messo in luce come la continua evoluzione delle minacce informatiche richieda un ripensamento radicale dei tradizionali approcci alla sicurezza.

Guarda il video completo dell’intervento:

[embedded content]

Il Cyber Risk Operations Center (CROC)

Faenzi ha aperto l’intervento evidenziando come al centro di questo nuovo modello di sicurezza si collochi proprio il Cyber Risk Operations Center (CROC), che rappresenta un’evoluzione cruciale rispetto al tradizionale Security Operation Center (SOC).

Se infatti quest’ultimo si concentra prevalentemente sul monitoraggio delle minacce informatiche, il CROC opera a un livello strategico superiore, trasformando le informazioni tecniche in indicatori di rischio a supporto delle scelte manageriali: l’integrazione delle informazioni fornite dal SOC permette al CROC di tradurre i dati operativi in insight strategici, contribuendo a una sicurezza che sia non solo tecnicamente robusta ma anche funzionalmente allineata alle esigenze di business.

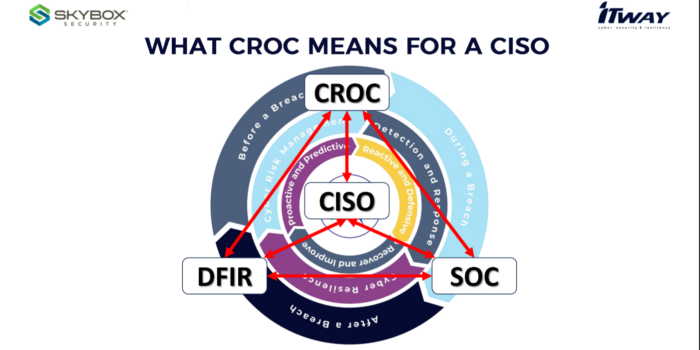
Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC) - What CROC means for a Ciso

Il Cyber Risk Operations Center non si limita quindi alla rilevazione degli attacchi ma mira a creare una visione olistica e complessiva del rischio informatico, abilitandone una gestione proattiva e coerente con gli obiettivi aziendali.

Framework di Sicurezza e Resilienza

Il framework di sicurezza e resilienza del CROC si articola lungo i principali domini temporali della cybersecurity: pre-intrusione, durante l’intrusione e post-intrusione.

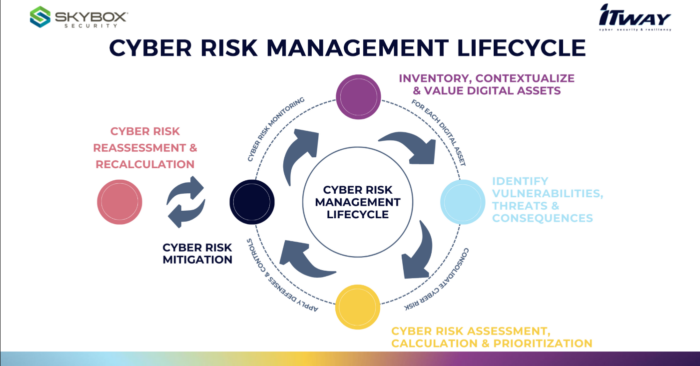
Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC): Cyber Risk Management lifecycle

La governance del rischio informatico prevede l’implementazione di processi e capacità specifici per ciascuna di queste fasi:

  • prevenzione,
  • rilevamento e risposta,
  • recupero.

Il Cyber Risk Management si concentra principalmente sulla fase preventiva, ponendo le fondamenta necessarie per anticipare e mitigare le potenziali minacce.
Questo approccio si basa su tre pilastri essenziali:

  1. conoscenza approfondita degli asset e del contesto operativo;
  2. capacità di misurare quantitativamente rischi e minacce;
  3. implementazione di una governance efficace basata su metriche oggettive.

La capacità di comprendere appieno gli asset e il loro valore per il business rappresenta la base di una difesa proattiva e resiliente. Sulla base di tale visibilità l’integrazione di questi tre pilastri consente una gestione del rischio non solo reattiva ma “anticipatoria”, in grado di adattarsi rapidamente ai cambiamenti del panorama tecnologico e alle minacce emergenti.

Operatività del CROC

L’operatività del CROC si realizza attraverso l’integrazione di una vasta gamma di fonti informative, che spaziano dall’analisi delle intrusioni in corso alla valutazione delle vulnerabilità e dei potenziali impatti sull’organizzazione.

Un Cyber Risk Operations Center – inteso come insieme di processi, prodotti e competenze – si concentra quindi sulla governance del rischio, fornendo una prospettiva più ampia per la definizione delle strategie organizzative.

La visibilità fornita dal SOC e dalle sue piattaforme è un componente essenziale per il CROC, che traduce le informazioni provenienti dal monitoraggio continuo delle minacce in indicatori di rischio: queste informazioni vengono aggregate a quelle sulla postura di sicurezza degli asset e, quindi, trasformate in dati utilizzabili per decisioni strategiche e operative.

Faenzi ha evidenziato come il CROC possa rappresentare un fattore abilitante per una governance più efficace, in cui le informazioni tecniche vengono contestualizzate come rischi e opportunità per l’organizzazione.

Mappatura dei Percorsi di Attacco

Attraverso la mappatura degli asset, la misurazione dei rischi e l’applicazione di metriche oggettive, il CROC permette di identificare e prioritizzare le vulnerabilità che rappresentano un rischio significativo per l’organizzazione.

Uno degli aspetti più innovativi del modello CROC, infatti, è la capacità di mappare i potenziali percorsi di attacco e contestualizzarli rispetto al valore degli asset coinvolti: questa mappatura è fondamentale per assicurare che le decisioni di sicurezza siano sempre allineate con le priorità del business e per valutare le azioni di mitigazione in funzione degli obiettivi aziendali.

L’analisi dei percorsi di attacco consente al CROC non solo di identificare le vulnerabilità più critiche ma anche di valutare quali strategie di mitigazione abbiano il maggiore impatto nel ridurre il rischio complessivo, integrando considerazioni tecniche e strategiche in un quadro unico: ciò contribuisce a rafforzare la resilienza complessiva, aiutando le aziende a gestire un panorama di minacce in continua evoluzione.

La Piattaforma di Continuous Threat Exposure Management

L’evoluzione tecnologica di questo approccio è stata esposta da Alessio Fasano, il quale ha presentato la piattaforma di Continuous Threat Exposure Management di Skybox, basata su tre pilastri fondamentali:

  1. Governance, Risk e Compliance (GRC)
    • Garantisce la conformità con le normative in vigore, sia di natura cogente (come NIST, PCI DSS e DORA) sia ad adesione volontaria (come ISO 27001).
    • Facilita il rispetto delle normative e consente di implementare una governance del rischio basata su principi strutturati e metriche oggettive.
  2. Attack Surface Management
    • Consente una visione completa e dinamica della superficie di attacco, monitorando continuamente i cambiamenti nella configurazione degli asset e identificando nuove esposizioni al rischio.
    • Garantisce una riduzione continua della superficie di attacco, prevenendo così nuove possibili vie di ingresso per gli attaccanti.
  3. Threat Detection and Response
    • Integra le capacità di threat intelligence con informazioni provenienti da oltre 150 piattaforme di sicurezza, offrendo una panoramica completa della postura di rischio.
    • Utilizza tecniche avanzate di machine learning per identificare comportamenti anomali e pattern sospetti, migliorando la capacità di rilevare minacce sconosciute.

La capacità di correlare informazioni provenienti da diverse fonti consente una comprensione più accurata del contesto delle minacce, permettendo una risposta rapida ed efficace; mentre l’integrazione delle capacità di GRC, gestione della superficie di attacco e rilevamento delle minacce rappresenta la base per una difesa informatica multilivello.

Digital Twin nella Cybersecurity

Un elemento distintivo dell’approccio CTEM è l’adozione del concetto di digital twin per la cybersecurity.

Il digital twin consente di creare una mappa relazionale completa e aggiornata degli asset aziendali: ciò permette di superare i tradizionali confini tra silos organizzativi e tecnologici, offrendo una panoramica dettagliata delle interconnessioni tra i vari elementi dell’infrastruttura IT.

Avere una rappresentazione virtuale e dinamica della propria superficie consente di comprendere meglio le interazioni tra asset critici e possibili punti di vulnerabilità, simulare scenari di attacco e valutare l’impatto delle misure di sicurezza in modo realistico e proattivo, aiutando a prioritizzare le azioni di mitigazione .

Il ricorso ai digital twin può quindi offrire un ulteriore supporto ai processi decisionali, migliorando significativamente l’efficacia delle strategie di difesa e ottimizzando la gestione del rischio complessivo.

Ottimizzazione della Gestione delle Vulnerabilità

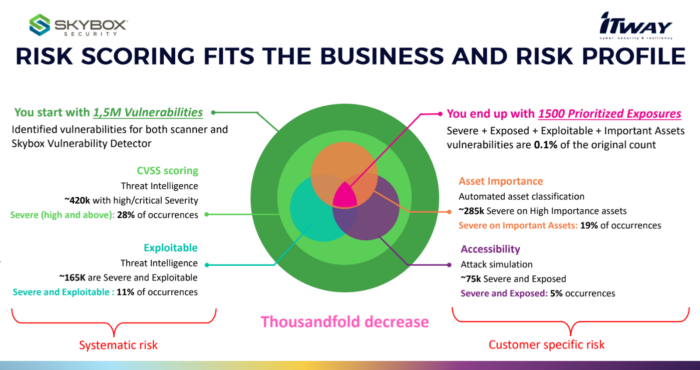
Un aspetto di particolare rilevanza della piattaforma CTEM è l’ottimizzazione della gestione delle vulnerabilità.Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC): Risk Scoring

In un caso citato dal relatore l’analisi avanzata ha permesso, partendo da un milione e mezzo di vulnerabilità identificate su 30.000 asset, di identificare 1.500 vulnerabilità critiche da gestire con priorità. Questo risultato è ottenuto grazie ad algoritmi avanzati che non considerano solo le criticità tradizionali secondo il punteggio CVSS ma anche fattori quali i percorsi di raggiungimento, l’esposizione effettiva, la sfruttabilità pratica, la presenza di campagne attive di minacce e l’impatto potenziale sul business.

Questo consente di ottimizzare l’allocazione delle risorse, concentrandosi sulle vulnerabilità che rappresentano la minaccia più significativa per l’organizzazione e migliorando drasticamente l’efficacia delle attività di remediation.

Virtual Patching

Un altro elemento innovativo è la capacità di implementare soluzioni di virtual patching.

Anziché attendere che siano disponibili patch ufficiali – che tipicamente richiedono tempi prolungati – la piattaforma può suggerire regole firewall o firme IPS per mitigare temporaneamente le vulnerabilità rilevate: questo approccio riduce significativamente la finestra di esposizione alle minacce, migliorando in tempi brevissimi la postura di sicurezza dell’organizzazione.

Il virtual patching si rivela particolarmente utile in contesti in cui l’applicazione di patch tradizionali è complessa o richiede tempi lunghi, come nei sistemi legacy o nelle infrastrutture critiche. La capacità di mitigare le vulnerabilità in maniera tempestiva garantisce una riduzione del rischio immediata, limitando l’opportunità per i potenziali attaccanti di sfruttare le debolezze del sistema.

Conclusioni

La capacità di aggregare e correlare in un’unica piattaforma informazioni provenienti da diverse fonti – dalla rete agli scanner, fino alle piattaforme cloud e OT – rappresenta un notevole progresso rispetto alle soluzioni tradizionali, che tipicamente affrontano solo aspetti specifici della sicurezza.

Oltre a consentire analisi del rischio molto più accurate, questo permette di ottenere una visione olistica della propria postura di sicurezza, facilitando l’identificazione delle interdipendenze tra diverse aree dell’infrastruttura IT e migliorando la capacità di risposta a minacce complesse e coordinate.

Tale approccio integra un’evoluzione necessaria, permettendo alle organizzazioni di affrontare le moderne sfide della sicurezza: la combinazione di visibilità completa degli asset, analisi contestuale dei rischi e capacità di risposta rapida fornisce alle organizzazioni gli strumenti necessari per mantenere una postura resiliente in un panorama di minacce in costante evoluzione.

Questo modello consente di trasformare la sicurezza informatica in una funzione strategica e proattiva, integrata con gli obiettivi di business e in grado di supportare la crescita e l’innovazione.

La capacità di anticipare le minacce, adattarsi rapidamente e migliorare continuamente la propria resilienza rappresenta il cuore della cybersecurity contemporanea: il Continuous Threat Exposure Management fornisce il quadro operativo – nonché gli strumenti tecnologici – per raggiungere questi obiettivi in modo strategico ed efficace.

Profilo Autore

Oltre venti anni di esperienza in consulenza e management.

Già Responsabile di Practice in Atos Origin e poi Lutech, Partner in Kyndryl, è oggi Responsabile di business, offerta, alliance e operation della BU “Cyber Security & Resiliency” di Itway.

È stato inoltre Founder di centri di Ricerca & Sviluppo e di Business Unit, nonché CISO.

Subject Matter Expert riconosciuto in Cyber Security IT e OT, Information Security, Business Continuity e Resiliency, Intelligence e Compliance, con esperienza in molteplici settori nel privato, pubblico e difesa, in Italia, Europa e Middle-East.

Speaker, docente da oltre 15 anni e autore di un libro di Information Security.

Profilo Autore

Alessio è un professionista versatile con un ricco background in management, consulenza e imprenditorialità. Prima di entrare in Skybox Security, Alessio ha lavorato presso Retelit come Chief Security Officer, dove ha svolto un ruolo cruciale nel migliorare la strategia di sicurezza dell’organizzazione. Le sue responsabilità includevano lo sviluppo di piani di gestione delle crisi e la valutazione di soluzioni specializzate nel campo della sicurezza informatica.

Ha inoltre ricoperto la carica di copresidente di un’associazione industriale globale focalizzata sui temi di rete, cloud ed automazione tecnologica.

Nella sua carriera Alessio ha ricoperto altri ruoli come Direttore della Corporate IT, dell’Ingegneria di Prevendita e delle Offerte e della Strategia IT Aziendale.

Nella sua carriera, iniziata ormai 25 anni fa, Alessio Fasano è noto anche per aver fondato e guidato Novustech come CEO per otto anni, fondato e guidato PA Maghreb in Marocco e per aver collaborato con Symantec.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/continuous-threat-exposure-management-e-cyber-risk-operation-center/


Sanità e ransomware, la Commissione europea presenta il piano per la sicurezza degli ospedali. Le 4 priorità

Prevenzione rafforzata, individuazione delle minacce, risposta rapida agli attacchi, deterrenza. Sono queste le quattro priorità del nuovo piano d’azione presentato ieri dalla Commissione Europea dedicato ad una maggiore resilienza informatica per gli ospedali e i servizi sanitari.

Il piano, spiega la Commissione, nasce dalla crescente digitalizzazione del settore sanitario e dal rischio di attacchi informatici che potrebbero compromettere i servizi vitali per i cittadini europei. Solo nel 2023 gli Stati membri dell’UE hanno segnalato ben 309 incidenti significativi di cybersicurezza che hanno colpito il settore sanitario, più che in qualsiasi altro settore critico.

Gli attacchi informatici possono interferire con procedure mediche vitali, creando disagi nei pronto soccorso e interrompendo servizi essenziali, con impatti diretti sulla vita dei cittadini.

Le 4 priorità del piano d’azione

  • Prevenzione rafforzata. Il piano contribuisce a sviluppare le capacità del settore sanitario di prevenire gli incidenti di cibersicurezza attraverso misure di preparazione rafforzate, quali orientamenti sull’attuazione di pratiche critiche di cibersicurezza. In secondo luogo, gli Stati membri possono anche introdurre buoni per la cibersicurezza per fornire assistenza finanziaria agli ospedali e ai prestatori di assistenza sanitaria di micro, piccole e medie dimensioni. Infine, l’UE svilupperà anche risorse di apprendimento in materia di cibersicurezza per gli operatori sanitari.
  • Migliorare l’individuazione e l’identificazione delle minacce. Il Centro di sostegno alla cibersicurezza per gli ospedali e i prestatori di assistenza sanitaria svilupperà un servizio di allarme rapido a livello dell’UE, che fornirà avvisi quasi in tempo reale sulle potenziali minacce informatiche, entro il 2026.
  • Risposta agli attacchi informatici per ridurre al minimo l’impatto. Il piano propone un servizio di risposta rapida per il settore sanitario nell’ambito della riserva dell’UE per la cibersicurezza. Istituita nel regolamento sulla cibersolidarietà, la riserva fornisce servizi di risposta agli incidenti da fornitori privati di fiducia. Nell’ambito del piano, possono svolgersi esercitazioni nazionali di cibersicurezza insieme allo sviluppo di manuali per guidare le organizzazioni sanitarie a rispondere a specifiche minacce alla cibersicurezza, compreso il ransomware. Gli Stati membri sono incoraggiati a chiedere la segnalazione dei pagamenti di riscatto da parte delle entità, per poter fornire loro il sostegno di cui hanno bisogno e consentire il follow-up da parte delle autorità di contrasto.
  • Deterrenza: Proteggere i sistemi sanitari europei dissuadendo gli attori delle minacce informatiche dall’attaccarli. Ciò include l’uso del pacchetto di strumenti della diplomazia informatica, una risposta diplomatica congiunta dell’UE alle attività informatiche dolose.

“L’assistenza sanitaria moderna ha compiuto progressi incredibili attraverso la trasformazione digitale, il che significa che i cittadini hanno beneficiato di un’assistenza sanitaria migliore. Sfortunatamente, anche i sistemi sanitari sono soggetti a incidenti e minacce di cibersicurezza”, ha spiegato Henna Virkkunen, Vicepresidente esecutiva per la Sovranità tecnologica, la sicurezza e la democrazia. “Ecco perché stiamo lanciando un piano d’azione per garantire che i sistemi sanitari, le istituzioni e i dispositivi medici connessi siano resilienti. Prevenire è meglio che curare, quindi dobbiamo prevenire gli attacchi informatici. Ma se accadono, abbiamo bisogno di avere tutto a posto per rilevarli e per rispondere e recuperare rapidamente“, ha concluso.

Lo stato di salute degli ospedali in Italia

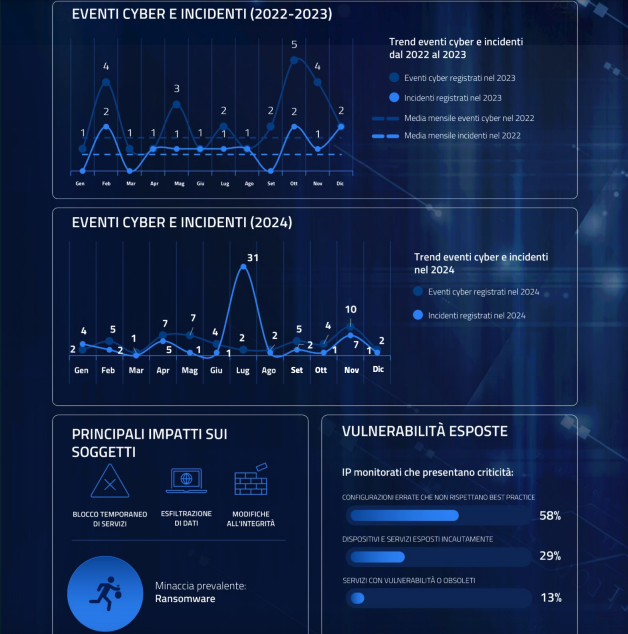
Il settore sanitario è uno dei più colpiti dagli attacchi informatici a livello globale. In Italia, da gennaio 2022, si sono verificati in media 2,6 eventi informatici dannosi al mese ai danni di strutture sanitarie, di cui circa la metà ha avuto un impatto effettivo sui servizi sanitari erogati.

I dati, evidenziati in questo documento dell’Agenzia per la Cybersicurezza Nazionale, forniscono una serie di dati statistici sull’andamento degli attacchi informatici nel settore sanitario in Italia, nonché un’analisi dettagliata di un caso tipo di ransomware.

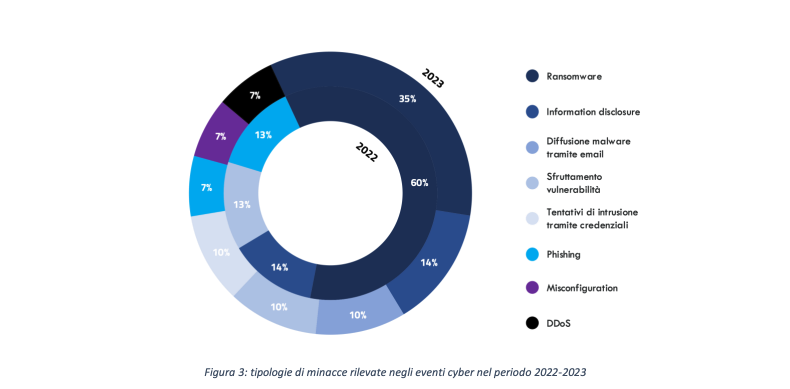
Nel 2023 il ransomware ha rappresentato il 35% degli eventi informatici e il 43% degli incidenti

Il tipo di attacco più comune è il ransomware. Nel 2023, ha rappresentato il 35% degli eventi informatici e il 43% degli incidenti. Nel 2024, si è registrata una lieve diminuzione degli attacchi ransomware, ma il numero si è mantenuto sostanzialmente in linea con gli anni precedenti, secondo il report.

Altri tipi di attacco comuni includono la divulgazione di informazioni, la diffusione di malware tramite e-mail e lo sfruttamento di vulnerabilità.

Le vulnerabilità più comuni riscontrate nelle infrastrutture digitali del settore sanitario sono la gestione decentralizzata dei sistemi digitali, l’obsolescenza dei dispositivi e la carenza di personale dedicato alla sicurezza informatica.

L’Agenzia per la Cybersicurezza Nazionale raccomanda alle strutture sanitarie di implementare una serie di pratiche di sicurezza, tra cui la centralizzazione della gestione della sicurezza informatica, l’aggiornamento regolare dei dispositivi, la formazione del personale sulla sicurezza informatica e l’utilizzo di software di sicurezza aggiornati.

In caso di incidente, le strutture sanitarie sono tenute a contattare il CSIRT Italia, che fornirà supporto e assistenza.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/sanita-e-ransomware-lue-presenta-il-piano-per-la-sicurezza-degli-ospedali-le-4-priorita/518046/


Digital sovereignty e Cybersecurity: Sfide e Strategie nell’Era Digitale

La digital sovereignty rappresenta oggi un concetto controverso che richiede un’analisi critica e bilanciata. Da un lato, emerge come risposta alla crescente dipendenza tecnologica dell’UE da fornitori esterni, in particolare USA e Cina. Dall’altro, diversi esperti sostengono che una vera sovranità digitale sia impossibile senza la collaborazione con i grandi player tecnologici.

Il Dibattito sulla Digital Sovereignty

Il Paradosso della Sovranità Digitale

Il concetto di digital sovereignty si trova oggi al centro di un complesso dibattito che evidenzia un paradosso fondamentale nella strategia tecnologica europea. Mentre l’Unione Europea cerca di affermare la propria autonomia digitale, emerge con crescente chiarezza una realtà contrastante: la vera indipendenza tecnologica potrebbe essere un obiettivo non solo difficile da raggiungere, ma potenzialmente controproducente nell’attuale panorama digitale globale.

I dati sono rivelatori: attualmente, una percentuale impressionante – il 92% – dei dati europei risiede nelle infrastrutture cloud di aziende statunitensi. Questa statistica non rappresenta solo un numero, ma riflette una dipendenza strutturale profonda dell’ecosistema digitale europeo da fornitori esterni, principalmente americani e cinesi. I giganti tecnologici come Microsoft, Amazon e Google non sono semplicemente fornitori di servizi, ma sono diventati pilastri fondamentali dell’infrastruttura digitale europea, fornendo servizi critici che vanno ben oltre il semplice storage di dati.

La questione si complica ulteriormente considerando la crescente complessità tecnologica del panorama digitale. La maggior parte delle organizzazioni europee, sia pubbliche che private, si trova a confrontarsi con una realtà in cui le competenze necessarie per gestire autonomamente la propria sicurezza informatica superano le loro capacità interne. Questa lacuna nelle competenze tecniche non può essere colmata semplicemente attraverso politiche di digital sovereignty, ma richiede un approccio più sfumato e collaborativo.

Il vero dilemma per l’Unione Europea risiede nel trovare un equilibrio sostenibile tra due esigenze apparentemente contrastanti: da un lato, la necessità di mantenere un certo grado di autonomia strategica nel dominio digitale; dall’altro, l’importanza di preservare e sviluppare forme di cooperazione internazionale che sono diventate essenziali per la sicurezza e l’innovazione tecnologica. Questo equilibrio richiede una rivalutazione del concetto stesso di digital sovereignty, verso un’interpretazione più nuancée che riconosca l’interdipendenza come una caratteristica intrinseca e potenzialmente vantaggiosa dell’era digitale.

Punti Critici del Dibattito:
  • Dipendenza Tecnologica: Il 92% dei dati europei risiede nei cloud di aziende USA;
  • Ruolo dei Big Tech: Aziende come Microsoft, Amazon e Google forniscono infrastrutture critiche;
  • Complessità Tecnologica: La maggior parte delle organizzazioni non ha le competenze per gestire autonomamente la sicurezza;
  • Equilibrio Necessario: Bilanciamento tra autonomia strategica e cooperazione internazionale.

Le Dimensioni della Sovranità Digitale

Di fronte alle sfide poste dall’attuale panorama digitale, diventa sempre più evidente la necessità di riconsiderare il concetto tradizionale di digital sovereignty, evolvendolo verso un approccio più dinamico e pragmatico. La trasformazione digitale globale sta ridefinendo le dinamiche di potere internazionali, richiedendo un ripensamento delle strategie di sicurezza nazionale e della governance dello spazio digitale.

In questo contesto, la Commissione Europea, guidata da Ursula von der Leyen, ha evidenziato come la padronanza delle tecnologie chiave – dal quantum computing all’intelligenza artificiale, dalla blockchain ai semiconduttori – sia fondamentale per il futuro dell’Unione. Tuttavia, questa aspirazione deve confrontarsi con una realtà in cui la cybersecurity e la resilienza digitale richiedono necessariamente la collaborazione tra settore pubblico e privato, superando i confini nazionali.

Il nuovo paradigma emergente suggerisce di concentrarsi non tanto sull’indipendenza tecnologica assoluta, quanto sulla creazione di un ecosistema digitale resiliente e affidabile. Questo approccio riconosce l’importanza di stabilire standard di sicurezza elevati come configurazione predefinita nei sistemi e nelle infrastrutture, piuttosto che come opzioni aggiuntive. Tale visione si allinea con la necessità di proteggere efficacemente i diritti fondamentali dei cittadini europei e garantire la sicurezza delle infrastrutture critiche.

La sovranità digitale, in questa nuova accezione, non si configura più come una barriera all’innovazione o alla collaborazione internazionale, ma come un framework per garantire che le tecnologie digitali operino in accordo con i valori e gli standard europei. Questo include la capacità di mantenere il controllo strategico sulle decisioni chiave in ambito tecnologico, pur rimanendo aperti alla collaborazione internazionale e all’innovazione globale. Tale approccio riflette una comprensione più matura delle dinamiche del mondo digitale, dove la resilienza si costruisce attraverso la cooperazione e l’adozione di standard elevati, piuttosto che attraverso l’isolamento tecnologico.

Infrastrutture Critiche e Controllo dei Dati

L’architettura della sovranità digitale si fonda su un complesso ecosistema di infrastrutture critiche interconnesse, la cui protezione rappresenta una sfida fondamentale per gli Stati moderni. Al cuore di questo sistema troviamo le reti di telecomunicazione, vere e proprie arterie digitali che, attraverso backbone nazionali e internazionali, garantiscono la connettività essenziale per il funzionamento delle società contemporanee.

L’evoluzione tecnologica ha portato alla creazione di data center sempre più sofisticati, vere e proprie fortezze digitali dove convergono elaborazione e archiviazione dei dati. Questi centri nevralgici sono complementati da infrastrutture cloud che, secondo recenti analisi, vedono una predominanza dei provider americani nel mercato europeo, con conseguenti implicazioni per la sicurezza e l’autonomia strategica dell’UE.

Particolarmente critica è la questione dell’autenticazione digitale e della crittografia, elementi fondamentali per garantire l’integrità e la confidenzialità delle comunicazioni. Questi sistemi rappresentano la prima linea di difesa contro minacce cyber sempre più sofisticate, in un contesto dove la guerra ibrida e gli attacchi informatici sono diventati strumenti comuni di confronto geopolitico.

La gestione e il controllo dei dati emergono come elementi cruciali in questa architettura. La localizzazione dei dati, tema al centro del dibattito sulla sovranità digitale europea, solleva questioni complesse sulla regolamentazione dei flussi transfrontalieri. Il Digital Markets Act e il Data Act europei rappresentano tentativi concreti di stabilire un framework normativo che bilanci la necessità di protezione dei dati con le esigenze di un’economia digitale globale. Questi strumenti normativi mirano a garantire non solo la protezione dei dati personali, già oggetto del GDPR, ma anche la sicurezza dei dati industriali e governativi, elementi sempre più strategici nell’economia digitale contemporanea.

L’approccio europeo alla gestione di queste infrastrutture critiche riflette una visione che cerca di bilanciare l’apertura necessaria per l’innovazione con la protezione degli interessi strategici dell’Unione, in un contesto globale caratterizzato da crescenti tensioni geopolitiche e competizione tecnologica.

Cybersecurity nel Contesto della Sovranità Digitale

Il panorama delle minacce cyber si è notevolmente evoluto, assumendo dimensioni preoccupanti con perdite economiche stimate in crescita del 15% annuo, raggiungendo gli 8 trilioni di dollari nel 2023. In particolare, il cybercrime ha sviluppato modelli operativi sempre più sofisticati. I ransomware, per esempio, si sono trasformati in veri e propri servizi strutturati (ransomware-as-a-service), rendendo gli attacchi più accessibili e diffusi. Le violazioni dei dati sensibili e gli attacchi di phishing continuano a rappresentare minacce significative, mentre gli attacchi alla supply chain digitale hanno dimostrato la vulnerabilità delle interconnessioni tra organizzazioni.

Particolarmente allarmante è l’evoluzione delle minacce statali. La guerra in Ucraina ha evidenziato come il cyberspazio sia diventato un teatro cruciale dei conflitti moderni, con attacchi cyber sincronizzati con operazioni militari tradizionali. Gli stati utilizzano sempre più frequentemente tecniche di guerra ibrida, combinando attacchi informatici con campagne di disinformazione. Lo spionaggio industriale e il furto di proprietà intellettuale rappresentano minacce costanti per l’innovazione e la competitività economica, mentre il sabotaggio delle infrastrutture critiche e l’interferenza nei processi democratici evidenziano la vulnerabilità delle società moderne alle offensive cyber.

Questa evoluzione delle minacce sottolinea l’importanza di un approccio coordinato alla cybersecurity, che vada oltre le tradizionali misure difensive per includere cooperazione internazionale, condivisione di intelligence e sviluppo di capacità di resilienza a livello sistemico.

Strategie e Soluzioni: L’Approccio Europeo

L’Unione Europea ha elaborato un quadro normativo e strategico articolato per affrontare le sfide della digitalizzazione e della sicurezza cyber, riflettendo una visione olistica che va oltre la semplice regolamentazione. Al centro di questa strategia si colloca il Cyber Resilience Act, un framework innovativo che stabilisce standard di sicurezza per i prodotti digitali, rappresentando un punto di svolta nell’approccio europeo alla cybersecurity.

Il Digital Services Act emerge come pilastro fondamentale per la regolamentazione delle piattaforme digitali, mirando a creare uno spazio online più sicuro e trasparente. Questa normativa si intreccia con il già consolidato GDPR, che ha ridefinito gli standard globali per la protezione dei dati personali e continua a influenzare le politiche di privacy a livello internazionale.

Di particolare rilevanza strategica è la Direttiva NIS2, che rafforza la sicurezza delle infrastrutture critiche e dei sistemi informativi europei. Questa direttiva risponde alla crescente complessità delle minacce cyber e alla necessità di una maggiore coordinazione tra gli Stati membri nella gestione dei rischi informatici.

L’European Chips Act rappresenta invece una risposta concreta alle vulnerabilità della catena di approvvigionamento tecnologico evidenziate dalla recente crisi dei semiconduttori. Questa iniziativa mira a rafforzare l’autonomia strategica europea nel settore dei microchip, cruciale per l’industria digitale e la sicurezza nazionale. L’obiettivo è portare la quota di produzione europea di semiconduttori al 20% del mercato globale entro il 2030, riducendo la dipendenza da fornitori esterni.

Questo approccio multidimensionale riflette la consapevolezza europea che la sicurezza e la sovranità digitale richiedono un equilibrio tra regolamentazione, sviluppo tecnologico e cooperazione internazionale, ponendo le basi per un ecosistema digitale più resiliente e autonomo, pur mantenendo apertura all’innovazione e alla collaborazione globale.

Iniziative Tecnologiche Europee

Nel quadro delle iniziative tecnologiche strategiche, l’Europa ha investito significativamente nello sviluppo di infrastrutture cloud sovrane, con il progetto Gaia-X come esempio emblematico. Tuttavia, come evidenziato da diversi esperti del settore, tra cui Alessio Butti, Sottosegretario di Stato alla presidenza del Consiglio con delega all’Innovazione, questa iniziativa sta mostrando significative criticità e rischia di naufragare nonostante le ambizioni iniziali. Questo insuccesso evidenzia la complessità delle sfide che l’Europa deve affrontare nel tentativo di creare alternative credibili ai provider extra-europei e solleva interrogativi sulla reale capacità di sviluppare una vera sovranità nel cloud computing.

La transizione verso sistemi quantum-safe assume particolare rilevanza nel contesto della sicurezza futura. Con l’avvento dei computer quantistici previsto per gli anni ’30, l’Europa sta investendo nella ricerca e sviluppo di sistemi crittografici resistenti agli attacchi quantistici. Questa preparazione anticipata è cruciale per proteggere le infrastrutture critiche e i dati sensibili dalle minacce future.

Parallelamente, la sicurezza delle reti 5G emerge come priorità strategica. L’approccio europeo si distingue per l’enfasi posta sulla sicurezza by design e sulla valutazione rigorosa dei fornitori di tecnologia, riflettendo la consapevolezza che le reti di nuova generazione costituiranno la spina dorsale dell’economia digitale.

Nel campo dell’intelligence cyber, l’Europa sta potenziando le proprie capacità attraverso lo sviluppo di centri di competenza e la creazione di reti di condivisione delle informazioni tra Stati membri. Questo sforzo coordinato mira a migliorare la capacità di identificare e rispondere alle minacce cyber in tempo reale.

La ricerca nel campo delle tecnologie crittografiche avanzate completa questo quadro di innovazione, con particolare attenzione allo sviluppo di soluzioni che garantiscano la sicurezza delle comunicazioni mantenendo al contempo la conformità con i valori e i principi europei di privacy e trasparenza.

Cooperazione Internazionale in ambito Cybersecurity

La dimensione internazionale della cybersecurity si sta rivelando sempre più cruciale in un contesto dove le minacce cyber non conoscono confini geografici. L’esperienza della guerra in Ucraina ha dimostrato come la cooperazione transnazionale sia fondamentale: le grandi aziende tecnologiche hanno giocato un ruolo determinante nel proteggere le infrastrutture critiche ucraine, bloccando attacchi cyber distruttivi e potenziando la resilienza attraverso il trasferimento dei sistemi in ambiente cloud.

La condivisione delle informazioni sulle minacce (threat intelligence) sta emergendo come elemento cardine della cooperazione internazionale. I provider cloud dominanti – Amazon, Microsoft e Google – possiedono una visibilità senza precedenti sulle infrastrutture degli avversari e sui loro modi operandi, permettendo di bloccare comunicazioni dannose e attivare sistemi di allerta precoce. Questa capacità di monitoraggio e risposta su scala globale sta ridefinendo il concetto stesso di sicurezza collettiva.

Gli accordi bilaterali e multilaterali stanno evolvendo per includere non solo gli attori statali tradizionali, ma anche il settore privato come partner strategico. Si sta sviluppando un nuovo modello di cooperazione che riconosce l’interdipendenza tra sicurezza nazionale e capacità tecnologiche private. Le esercitazioni congiunte di cybersecurity, che coinvolgono sia attori pubblici che privati, stanno diventando prassi comune per testare e migliorare la capacità di risposta coordinata agli incidenti.

Tuttavia, questa cooperazione solleva anche questioni complesse sulla dipendenza strategica da provider commerciali, come evidenziato dall’episodio della disattivazione delle comunicazioni satellitari durante i combattimenti attivi in Ucraina. Questi eventi sottolineano la necessità di bilanciare i benefici della cooperazione internazionale con la necessità di mantenere un certo grado di autonomia decisionale in situazioni critiche.

La dimensione internazionale comprende:

  • Accordi bilaterali e multilaterali;
  • Standard tecnici comuni;
  • Sharing di threat intelligence;
  • Coordinamento nelle investigazioni;
  • Esercitazioni congiunte di cybersecurity.

Il Contesto Italiano: Strategia Nazionale di Cybersicurezza

L’Italia sta sviluppando diverse iniziative d’avanguardia nel campo della cybersecurity, tra cui spicca il Polo Strategico Nazionale (PSN), un’infrastruttura cloud all’avanguardia progettata per gestire in modo sicuro e controllato i dati e i servizi critici della Pubblica Amministrazione. Il PSN rappresenta non solo un’innovazione tecnologica, ma un vero e proprio cambio di paradigma nella gestione della sicurezza dei dati pubblici, garantendo elevati standard di affidabilità e resilienza.

Nel panorama della risposta agli incidenti informatici, la rete dei Computer Security Incident Response Team (CSIRT) svolge un ruolo fondamentale. Questa struttura opera come un sistema nervoso distribuito per la cybersecurity nazionale, coordinando le risposte agli attacchi e condividendo informazioni critiche tra i vari attori del sistema. La sua efficacia si basa sulla capacità di reagire rapidamente alle minacce emergenti e di coordinare gli interventi su scala nazionale.

Un contributo significativo alla formazione di competenze specialistiche viene dal mondo accademico e dai centri di ricerca. Le università italiane, in collaborazione con l’ACN, stanno sviluppando programmi formativi innovativi nel campo della cybersecurity, mentre i centri di competenza, come CYBER 4.0, si concentrano sul trasferimento tecnologico e sulla formazione avanzata. Questi programmi sono cruciali per colmare il gap di competenze nel settore e per creare una nuova generazione di esperti in sicurezza informatica.

Particolarmente rilevante è anche il ruolo della Cyber Innovation Network, che sta creando un ecosistema dinamico per l’innovazione nel settore della cybersecurity, collegando startup, centri di ricerca e industria in un network integrato. Questa rete rappresenta un esempio concreto di come l’Italia stia cercando di sviluppare capacità autonome nel settore, promuovendo l’innovazione e il trasferimento tecnologico.

Sfide Specifiche del Contesto Italiano:

Il panorama italiano presenta alcune peculiarità:

  • Frammentazione del Tessuto Industriale: La predominanza di PMI richiede strategie di cybersecurity scalabili e accessibili;
  • Digital Divide: Persistono gap significativi tra regioni e generazioni nell’adozione digitale;
  • Dipendenza Tecnologica: Necessità di bilanciare l’integrazione europea con lo sviluppo di capacità nazionali.

Prospettive Future

Il panorama della sicurezza informatica sta attraversando una fase di profonda trasformazione, guidata da innovazioni tecnologiche che promettono di ridefinire i paradigmi della cybersecurity. In particolare, l’avvento del quantum computing, previsto per i primi anni ’30, sta già influenzando le strategie di sicurezza attuali. Come evidenziato dalla Commissione Europea nei documenti “Recommendation on a Coordinated Implementation Roadmap for the transition to Post-Quantum Cryptography“, la necessità di sviluppare sistemi crittografici quantum-safe è diventata una priorità per proteggere le infrastrutture critiche dalle potenziali minacce future.

L’intelligenza artificiale sta emergendo come strumento fondamentale per la cybersecurity, non solo per la detection delle minacce, ma anche per l’automazione delle risposte agli incidenti. Tuttavia, questa tecnologia presenta una dualità intrinseca: se da un lato offre strumenti potenti per la difesa, dall’altro può essere utilizzata anche per sviluppare attacchi più sofisticati, come evidenziato dai recenti sviluppi nel campo della generative AI.

Nel contesto dell’Internet of Things e dell’edge computing, la sicurezza si sta spostando sempre più verso i margini della rete. Questa evoluzione richiede un ripensamento delle architetture di sicurezza tradizionali, con un’enfasi crescente sulle architetture Zero Trust, dove ogni accesso viene verificato e autenticato, indipendentemente dalla sua provenienza.

La blockchain sta emergendo come tecnologia promettente per garantire l’integrità e la tracciabilità delle informazioni, particolarmente rilevante nel contesto della supply chain security. Tuttavia, le sfide legate alla scalabilità e all’efficienza energetica richiedono ancora soluzioni innovative.

Queste tendenze tecnologiche si intrecciano con l’evoluzione del quadro normativo e delle strategie di sovranità digitale, richiedendo un approccio olistico che bilanci innovazione tecnologica, sicurezza e conformità normativa. La sfida per il futuro sarà sviluppare soluzioni che possano adattarsi a questo panorama in rapida evoluzione, mantenendo al contempo la resilienza necessaria per proteggere le infrastrutture critiche e i dati sensibili.

Le tendenze emergenti includono quindi:
  • Quantum Computing e Post-Quantum Cryptography;
  • Intelligenza Artificiale per la cybersecurity;
  • Edge Computing e IoT Security;
  • Zero Trust Architecture;
  • Blockchain per la sicurezza.

Verso una Responsabilità Digitale

La nozione tradizionale di sovranità digitale sta mostrando i suoi limiti strutturali nel contesto tecnologico contemporaneo. L’aspirazione all’indipendenza tecnologica completa si rivela sempre più un’utopia, considerando che il 92% dei dati europei risiede attualmente nelle infrastrutture cloud di aziende statunitensi. Questa realtà evidenzia una dipendenza tecnologica profondamente radicata che non può essere semplicemente superata attraverso politiche protezionistiche.

La complessità delle infrastrutture digitali moderne richiede un ripensamento fondamentale dell’approccio alla sicurezza. Come dimostrato durante il conflitto in Ucraina, la protezione efficace delle infrastrutture critiche dipende sempre più dalla collaborazione tra attori pubblici e privati, spesso oltre i confini nazionali. Un approccio isolazionista alla cybersecurity rischia paradossalmente di indebolire la resilienza complessiva dei sistemi, privandoli delle competenze e delle risorse necessarie per contrastare minacce in continua evoluzione.

Emerge quindi la necessità di evolvere verso un nuovo paradigma di “responsabilità digitale”. Questo approccio riconosce che la sicurezza nel mondo digitale non può essere garantita da singoli attori o nazioni isolate, ma richiede una cooperazione strategica basata sulla fiducia e su standard condivisi. I grandi provider tecnologici, con la loro visibilità senza precedenti sulle minacce cyber e la loro capacità di implementare protezioni su scala globale, possono giocare un ruolo fondamentale in questo nuovo paradigma.

La responsabilità digitale si manifesta attraverso l’implementazione proattiva di misure di sicurezza robuste, non come optional ma come configurazione predefinita. Questo include l’adozione di pratiche come l’autenticazione multi-fattore, la crittografia avanzata e il monitoraggio continuo delle minacce. La gestione del rischio deve estendersi oltre i confini organizzativi tradizionali per includere l’intera catena di approvvigionamento digitale.

Per realizzare questa visione, è necessario un impegno coordinato da parte di tutti gli stakeholder. Le organizzazioni devono andare oltre la mera conformità normativa per adottare strategie di sicurezza comprehensive. I policy maker sono chiamati a facilitare la cooperazione pubblico-privata e a promuovere standard elevati di sicurezza, mentre i grandi provider tecnologici devono assumersi la responsabilità di proteggere l’ecosistema digitale nel suo complesso.

Il futuro della sicurezza digitale non risiede nell’isolamento ma nella costruzione di un ecosistema resiliente basato sulla responsabilità condivisa. Solo attraverso una collaborazione strategica che trascenda i confini nazionali e organizzativi sarà possibile affrontare efficacemente le sfide della sicurezza nell’era digitale.

Bibliografia

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/digital-sovereignty/


Cyber Resilience Act: Un Nuovo Strumento per la Sicurezza Digitale nell’UE

Cos’è il Cyber Resilience Act (EU CRA)? E perché me ne dovrei occupare? Il Cyber Resilience Act, presentato dalla Commissione Europea nel settembre 2022, ma esecutivo dal 10 Dicembre 2024 è un regolamento che intende stabilire norme comuni per la sicurezza dei prodotti e dei servizi connessi alle tecnologie informatiche. Sembra tutto corretto, ma sarà facile da Implementiare? Il dibattito iniziato deve continuare perché riguarda tutti.

“Easy to Learn, Hard to Master”: il Cyber Resilience Act (EU CRA), una sfida difficile per i produttori.

Nel contesto dell’era digitale in cui viviamo, la sicurezza informatica è diventata una priorità fondamentale per la protezione delle infrastrutture critiche, dei dati sensibili e della privacy dei cittadini. Con l’aumento delle minacce cibernetiche, che spaziano dagli attacchi ransomware agli exploit software, l’Unione Europea ha compreso la necessità di introdurre misure normative più robuste per garantire una difesa più solida contro queste sfide. È in questo scenario che si inserisce il Cyber Resilience Act (EU CRA), un’iniziativa legislativa che mira a rafforzare la resilienza delle infrastrutture digitali europee e a tutelare meglio i consumatori e le aziende.

Cos’è il Cyber Resilience Act (EU CRA)?

Il Cyber Resilience Act, presentato dalla Commissione Europea nel settembre 2022 ed in vigore dal 2024, è un regolamento che intende stabilire norme comuni per la sicurezza dei prodotti e dei servizi connessi alle tecnologie informatiche. L’obiettivo principale del CRA è quello di migliorare la sicurezza e la protezione delle infrastrutture digitali europee, riducendo la superficie di attacco attraverso il rafforzamento dei requisiti di sicurezza per i dispositivi e i software venduti nell’UE. In altre parole, il regolamento vuole garantire che i prodotti digitali immessi sul mercato europeo siano progettati, sviluppati e gestiti con una resilienza intrinseca contro le minacce cibernetiche.

Gli Obiettivi del Cyber Resilience Act

Il CRA ha diversi obiettivi chiave che mirano a creare un ecosistema digitale più sicuro e resistente alle minacce cibernetiche:

  1. Migliorare la sicurezza dei prodotti connessi: L’atto stabilisce che tutti i prodotti e servizi connessi (dai dispositivi IoT alle applicazioni software) siano progettati con la sicurezza integrata fin dall’inizio, non come un’idea aggiunta successivamente. Questo approccio, noto come “security by design”, implica che la sicurezza sia parte integrante del ciclo di vita del prodotto.
  2. Ridurre i rischi derivanti dalle vulnerabilità: Il CRA mira a limitare l’introduzione di vulnerabilità nel software e nei dispositivi, obbligando i produttori a fornire aggiornamenti di sicurezza tempestivi e regolari. I produttori saranno inoltre tenuti a reagire rapidamente alle vulnerabilità critiche.
  3. Responsabilità e trasparenza: Il regolamento stabilisce obblighi di trasparenza riguardo le politiche di gestione della sicurezza da parte delle aziende, inclusa la segnalazione delle vulnerabilità. I produttori saranno obbligati a informare le autorità competenti in caso di violazioni della sicurezza.
  4. Migliorare la protezione dei consumatori e delle PMI: Con l’aumento delle minacce cibernetiche, le piccole e medie imprese (PMI) e i consumatori sono spesso i più vulnerabili. Il CRA mira a garantire che anche questi attori, che potrebbero non avere le risorse per difendersi adeguatamente, possano beneficiare di dispositivi e software più sicuri.
  5. Promuovere la cooperazione tra Stati membri: Il CRA cerca di creare un quadro normativo armonizzato in tutta l’UE, affinché i prodotti digitali rispettino standard di sicurezza simili in tutti gli Stati membri. Questo non solo riduce il rischio di frammentazione delle leggi, ma facilita anche l’adozione di pratiche di sicurezza comuni.

Cyber Resilience Act: obiettivi

Serviva una nuova normativa?

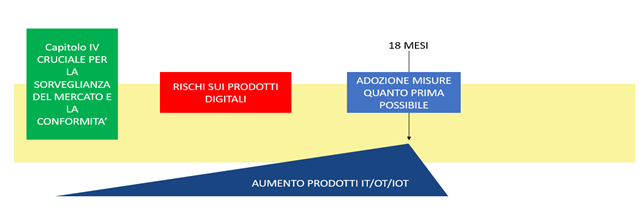
Il nuovo Regolamento che ricordo essere diventato attivo ed esecutivo dal 10 dicembre 2024, seppur completamente in esercizio dal 2027, avrà degli effetti a partire da 18 mesi dall’entrata in vigore.

Il Regolamento si affianca alle seguenti normative:

  • Direttiva (UE) 2022/2555: La direttiva NIS2 (Network and Information Systems Directive 2) stabilisce nuove misure di sicurezza informatica per rafforzare la resilienza delle infrastrutture critiche nell’Unione Europea, imponendo obblighi più severi per le imprese e le amministrazioni pubbliche al fine di prevenire e rispondere efficacemente a minacce cibernetiche in continuo aumento.
  • Legge 105/2019: Conosciuta anche come “Legge sul Perimetro di sicurezza nazionale cibernetica”, stabilisce le misure per la protezione delle infrastrutture digitali critiche in Italia, imponendo obblighi di sicurezza informatica per le aziende che operano in settori strategici, al fine di prevenire e mitigare i rischi derivanti da attacchi cibernetici a livello nazionale.
  • Legge 90/2024: introduce disposizioni per il rafforzamento della sicurezza cibernetica in Italia, integrando e aggiornando il quadro normativo per proteggere le infrastrutture critiche e i sistemi informativi da minacce digitali sempre più complesse e pervasive.
  • Legge 138/2024: riguarda l’adeguamento delle normative italiane in materia di sicurezza cibernetica, con particolare attenzione alla protezione delle infrastrutture critiche e al rafforzamento delle misure di prevenzione e risposta agli attacchi informatici a livello nazionale.

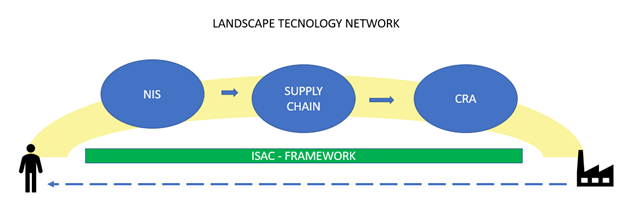
Cyber Resilience Act: NIS, Supply chain e CRAAi lettori meno attenti potrebbe apparire che il Regolamento vada in sovrapposizione con le leggi già vigenti sul settore. Tuttavia, si affianca ed integra le leggi ed i regolamenti estendendo i concetti legati alla CYBER SECURITY ai PRODUTTORI e coinvolgendo gli utenti finali, in buna sostanza i consumatori.
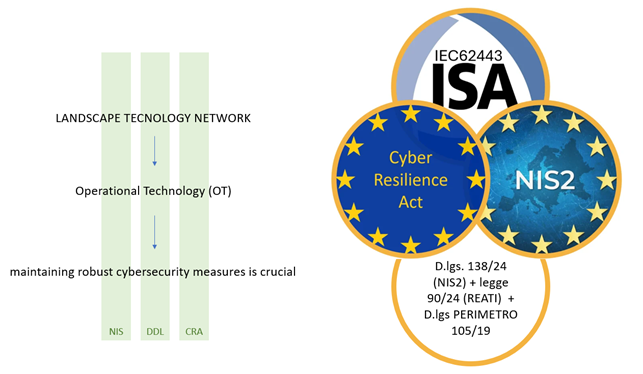
Cyber Resilience Act: operation technology OT

Le Implicazioni per i Produttori e i Consumatori

Il Cyber Resilience Act avrà un impatto significativo sia sui produttori di dispositivi e software, sia sugli utenti finali.

Impatti sui Produttori

I produttori di dispositivi e applicazioni digitali dovranno rispettare requisiti rigorosi per la sicurezza dei loro prodotti. Ciò includerà:

  • Sicurezza per tutto il ciclo di vita: I produttori dovranno garantire che i loro dispositivi o software siano sicuri sin dal momento della progettazione e che possano essere aggiornati e mantenuti sicuri durante l’intero ciclo di vita del prodotto.
  • Gestione delle vulnerabilità: Le aziende dovranno sviluppare meccanismi di gestione per individuare, correggere e informare tempestivamente riguardo le vulnerabilità. La segnalazione delle vulnerabilità alle autorità competenti diventerà una necessità legale.
  • Obbligo di aggiornamenti di sicurezza: I produttori saranno obbligati a fornire aggiornamenti di sicurezza tempestivi per affrontare le minacce emergenti e garantire la protezione contro nuovi exploit.
  • Requisiti di documentazione: Sarà richiesto un livello maggiore di documentazione riguardo i test di sicurezza effettuati sui prodotti, nonché informazioni su come vengono gestite le vulnerabilità.

Impatti sui Consumatori

I consumatori trarranno vantaggio dalla maggiore sicurezza dei prodotti acquistati. Grazie al CRA, i dispositivi IoT e i software saranno progettati per essere più sicuri e facili da aggiornare, riducendo i rischi derivanti da vulnerabilità note. Inoltre, i consumatori saranno più informati riguardo la sicurezza dei prodotti, poiché le etichette di conformità alla sicurezza diventeranno un requisito obbligatorio per determinati prodotti.

Le piccole e medie imprese, che spesso non dispongono delle risorse per difendersi da attacchi cibernetici sofisticati, beneficeranno delle misure di protezione imposte dal regolamento. In tal modo, si ridurranno le disuguaglianze in termini di sicurezza digitale tra grandi imprese e PMI.

Le Sfide del Cyber Resilience Act

Nonostante i benefici, il Cyber Resilience Act presenta alcune sfide pratiche per l’attuazione. Una delle principali difficoltà risiede nel garantire che tutti i prodotti venduti nell’UE siano conformi agli standard di sicurezza. Ciò implica una stretta sorveglianza e una cooperazione efficace tra le autorità competenti di tutti gli Stati membri.

Inoltre, alcune piccole imprese potrebbero trovare difficoltoso adattarsi ai nuovi requisiti normativi, poiché potrebbero non avere le risorse necessarie per implementare pratiche di sicurezza avanzate o per aggiornare continuamente i loro prodotti.

Un problema enorme di cui non si parla è quello legato ai prodotti IT/OT/IOT/SOFTWARE basati sull’OPEN SOURCE.

Da un anno dopo molto clamore non se ne parla più, ma l’attenzione sarà massima sul settore, specialmente perché nei prodotti industriali, sono moltissimi gli oggetti IT/OT basati su software open source.

Il Cyber Resilience Act avrà un impatto significativo anche sui produttori di SOFTWARE open source, poiché introduce requisiti di sicurezza più stringenti per i prodotti software immessi sul mercato dell’Unione Europea, inclusi quelli open source. Sebbene il EU-CRA sia principalmente orientato verso i produttori di software commerciali, alcuni dei suoi obblighi, come quelli riguardanti la gestione dei rischi, l’implementazione di aggiornamenti di sicurezza e la segnalazione delle vulnerabilità, si applicano anche a chi sviluppa software open source.

Gli sviluppatori di software open source gestiscono la sicurezza, il patching e la trasparenza del prodotto rispetto ad alcuni prodotti commerciali, gli impatti sulla comunità potrebbero essere devastanti. Sebbene il CRA non imponga gli stessi obblighi per ogni tipo di software open source (in particolare per quelli non destinati a usi professionali o aziendali), il suo impatto si sentirà più forte nelle comunità che sviluppano software utilizzato in contesti critici o commerciali. I produttori di software open source dovranno pertanto adattarsi a queste nuove normative, in particolare se il loro software è integrato in soluzioni aziendali o infrastrutture sensibili.

Conclusione

Il Cyber Resilience Act rappresenta un passo fondamentale nella costruzione di un’Unione Europea più sicura e resiliente agli attacchi informatici. Se da un lato impone nuove responsabilità e obblighi ai produttori, dall’altro offre agli utenti finali maggiore protezione contro le minacce cibernetiche. La sua adozione potrebbe segnare un cambiamento significativo nella gestione della sicurezza digitale, influenzando positivamente l’intero ecosistema tecnologico europeo.

Il regolamento, una volta implementato, potrebbe diventare un modello a livello globale, ispirando altre giurisdizioni a rafforzare le proprie normative sulla sicurezza informatica. Se applicato correttamente, il CRA non solo migliorerà la sicurezza dei dispositivi digitali, ma contribuirà anche a costruire una cultura della cybersicurezza più forte e diffusa.

Il panorama per i produttori sarà facile da capire ma difficile da padroneggiare, come citavano i primi videogiochi…Cyber Resilience Act: Sicurezza Digitale

Profilo Autore

Efrem Zugnaz, opera nel settore IT da più di venticinque anni. Attualmente si occupa di PRIVACY e diritti digitali, in ambito Autostradale ed in gruppi Privacy Europei. Fondatore del progetto WEBPREPPING che da dieci anni promuove il survivalismo digitale per la società civile, la scuola e le istituzioni. Ricercatore e sviluppatore di software, esperto di tecnologie Centralizzate, Tecnologo e divulgatore di Internet dagli albori avendo passato molte fasi storico-tecnologiche ora si occupa di portare in maniera gratuita a quanti possibile buone prassi ed informazioni per i cittadini digitali, con lo scopo di alimentare una infosfera etica e corretta, ma soprattutto psicologicamente ecologica. Appassionato di privacy e crittografia in Rete, collabora a progetti di software libero. Fellow del Centro Studi Hermes Trasparenza e Diritti Umani Digitali è anche membro di associazioni di Sicurezza e Tecnologie Cloud. Collabora con diverse scuole ed università e ha partecipato come relatore a numerosi congressi nazionali e internazionali, affianca alla professione l’attività di formazione rivolta a professionisti, pubbliche amministrazioni, istituzioni, società sportive nel campo dell’informatica giuridica e in particolare diritto ai diritti digitali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-resilience-act-sicurezza-digitale/


La Remediation nella Sicurezza Informatica: sfide e prospettive

Veronica Leonardi (Chief Marketing Officer e Investor Relator di Cyberoo) ha preso parte al 22° Forum ICT Security con l’intervento “Oggi tutti parlano di identificazione delle minacce, ma della remediation chi se ne occupa?”, affrontando un aspetto spesso trascurato nel panorama della sicurezza informatica: la “remediation”.

Mentre l’attenzione generale tende a focalizzarsi sulla rilevazione delle minacce, la relatrice ha sottolineato l’importanza critica delle attività di risposta e mitigazione degli incidenti, evidenziando le sfide inerenti alla gestione della remediation nonché la centralità di un approccio strutturato e collaborativo.

La Filiera della Detection e della Risposta agli Incidenti di Sicurezza Informatica

L’intervento ha messo in luce quanto sia cruciale una riflessione approfondita sulla sicurezza informatica, concentrandosi sull’intero processo che include la detection e la risposta agli incidenti.

Guarda il video completo dell’intervento:

[embedded content]

La relatrice ha ricordato come l’attuale contesto di sicurezza sia caratterizzato da una complessità crescente delle reti e degli ambienti digitali. Di conseguenza, se in passato l’impiego di soluzioni verticali – quali le protezioni endpoint o i firewall – poteva risultare sufficiente per tutelare gli asset aziendali, oggi queste misure non rappresentano più una risposta adeguata alle minacce informatiche.

Remediation nella Sicurezza Informatica: Detection e Risposta agli Incidenti di Sicurezza Informatica

Richiamando quanto già teorizzato da Sun Tzu ne L’arte della guerra, ha quindi ribadito come in ogni tempo una valida strategia difensiva debba basarsi sui medesimi princìpi: ossia conoscere sé stessi e i propri avversari, così da poter anticipare le loro mosse e individuare tempestivamente le migliori risposte.

I tre Pilastri della Cybersecurity moderna

Da tempo il settore IT soffre di una cronica carenza di personale e molte aziende italiane tendono sempre più verso l’outsourcing. In tale contesto, le organizzazioni devono poter contare su alcuni elementi fondamentali per affrontare in maniera efficace le sfide della cybersecurity.

Al riguardo la relatrice ha individuato tre pilastri imprescindibili:

  1. una tecnologia “agnostica” ad elevato tasso di sofisticazione, capace di raccogliere e analizzare i dati mediante intelligenza artificiale e machine learning;
  2. professionisti altamente specializzati in grado di comprendere le dinamiche degli attacchi e definire le necessarie azioni mitigative;
  3. un processo continuo e attivo 24 ore su 24, poiché il cybercrime non conosce pause.

Questi tre pilastri si traducono in tre fasi operative fondamentali: detection, analisi e remediation.

La Sfida della Remediation

Cyberoo, attraverso i propri servizi di Managed Detection and Response (MDR), gestisce oltre 700 clienti in Italia e all’estero.

Nonostante l’importante impegno profuso nella fase di detection, l’esperienza insegna che al contrario la remediation si traduce spesso in un processo caotico, nel quale è richiesto un significativo intervento umano.

Dopo aver individuato e analizzato una minaccia, infatti, per passare alla remediation sono richieste competenze specifiche interne all’organizzazione, insieme a una collaborazione sinergica con i diversi partner che gestiscono porzioni delle infrastrutture e che potrebbero risultare coinvolti nell’attacco.

L’esistenza di meccanismi di coordinamento tra tutte le parti coinvolte, disponibili 24 ore su 24, è quindi essenziale per garantire una risposta tempestiva; come ha ricordato la relatrice, “più siamo proattivi e più siamo protetti”.

Modalità di attuazione della Remediation

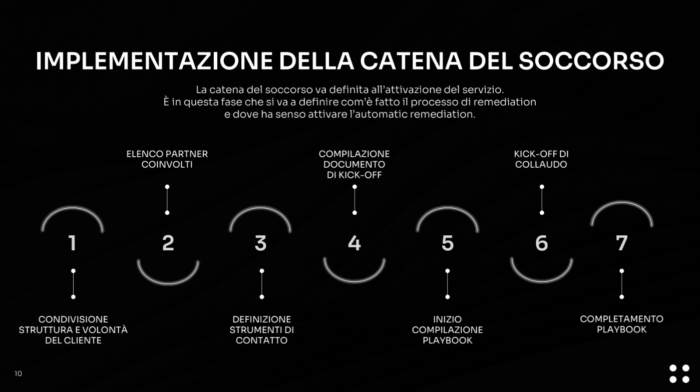
La seconda parte dell’intervento ha approfondito le due principali modalità di attuazione della remediation, ovvero la “catena del soccorso” e la “automatic remediation”.

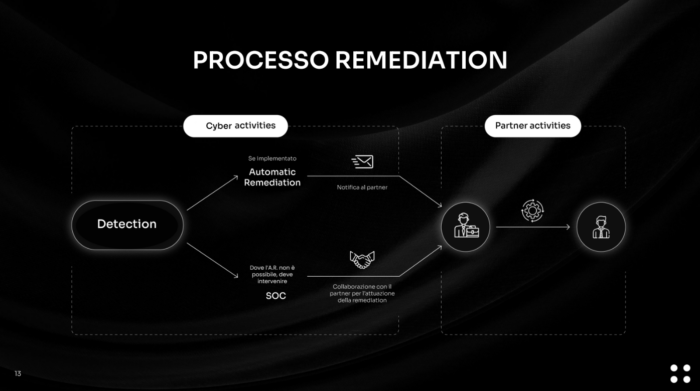
L’automatic remediation è un’opzione valida per l’isolamento di server compromessi o per la blacklist di IP malevoli, ma non è applicabile in tutte le situazioni; inoltre, i rischi che comporta in termini di possibili interruzioni della continuità operativa ne scoraggiano spesso l’adozione.

Remediation nella Sicurezza Informatica: attuazione della remediation, ovvero la "catena del soccorso"

La catena del soccorso implica invece un approccio collaborativo tra il Security Operations Center (SOC), il cliente e i partner coinvolti, seguendo schemi predefiniti – come il MITRE ATT&CK – all’obiettivo di mappare le operazioni necessarie, per garantire che ciascuna attività sia gestita da una figura con responsabilità ben definite e che i relativi contatti siano sempre aggiornati.

Remediation nella Sicurezza Informatica: La catena del soccorso implica invece un approccio collaborativo tra il Security Operations Center (SOC), il cliente e i partner coinvolti

La Cybersecurity è un processo Continuo e Dinamico

Nel contesto odierno la cybersecurity non deve più essere concepita semplicemente come un prodotto o un servizio, bensì come processo dinamico e continuo: una vera e propria “filiera certificata” che includa tutte le diverse fasi, partendo dalla detection per arrivare alla remediation.

Il successo della remediation è a sua volta strettamente correlato alla capacità di sviluppare un piano ben strutturato, costantemente aggiornato e capace di adattarsi all’evoluzione delle minacce.

La relatrice ha concluso evidenziando che per affrontare le attuali sfide di sicurezza è fondamentale andare oltre la tecnologia, chiedendosi sempre chi si occuperà della remediation e in che modo tale processo verrà effettivamente implementato.

Profilo Autore

Veronica Leonardi si è laureata in Ingegneria Gestionale presso il Politecnico di Milano e ha completato i suoi studi con un Master in Marketing e Comunicazione alla SDA Bocconi.

Nel 2014 ha ricoperto il ruolo di Web Consulente Marketing in LYB e nel 2016 entra in Henkel div. Beauty Care come Marketing Specialist, dove ha curato i Piani di Lancio del i principali prodotti della divisione.

È entrata in Cyberoo nel 2018 come membro esecutivo del CDA e Chief Marketing Officer & Investor Relator, occupandosi del posizionamento di mercato, dello sviluppo del brand e del coordinamento di tutte attività di marketing e comunicazione dell’azienda.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/remediation-sicurezza/


Come Implementare una Efficiente Gestione di Identità e Accessi nel Cloud

L’adozione di una moderna gestione di identità e accessi (IAM) nel Cloud è un elemento centrale in ogni roadmap di sicurezza e strategia di protezione delle informazioni basata sull’approccio zero trust. Vi sono numerose ragioni convincenti per cui le organizzazioni dovrebbero migrare verso sistemi di identità basati sul Cloud: questi sistemi offrono funzionalità come gestione unificata, governance degli accessi, single sign-on (SSO), elevata disponibilità e resilienza. Includono anche progressi nella sicurezza dell’identità, come l’autenticazione multifattore (MFA), il monitoraggio delle credenziali nel dark web e il rilevamento e la risposta alle minacce legate all’identità (ITDR).

L’Evoluzione nella Gestione di Identità e Accessi

Identity Fabric: un nuovo paradigma per la sicurezza

Con la crescente adozione di IAM basati sul Cloud, sta emergendo un concetto chiave che sta ridefinendo l’approccio delle organizzazioni alla sicurezza: l’identity fabric. Questo approccio olistico consente una sicurezza basata sull’identità, superando i silos e gli strumenti disparati per offrire una visione unificata e coerente della gestione delle identità e degli accessi.

Le organizzazioni che passano dalle infrastrutture IAM tradizionali a un identity fabric sperimenteranno numerosi vantaggi, tra cui riduzione della complessità, maggiore compatibilità, automazione migliorata, orchestrazione più rapida, analisi dei rischi quasi in tempo reale e convenienza economica. Questo approccio, combinato con i principi dello zero trust e il controllo degli accessi basato su policy attraverso la rete, gli endpoint e l’identità, assicura un’applicazione coerente e una valutazione continua della sicurezza.

Credenziali: il tallone d’Achille della sicurezza

È ben noto che gli attacchi basati sulle credenziali sono la principale causa di violazioni dei dati ogni anno. Sebbene l’autenticazione multifattore (MFA) possa contrastare significativamente i tentativi di acquisizione di account verificando ogni richiesta di accesso degli utenti, il fattore di autenticazione primario, solitamente una password, rimane vulnerabile a usi impropri, furti e vendita. Il monitoraggio delle credenziali sul dark web si concentra sulla raccolta continua di informazioni sulle minacce da fonti in cui le credenziali vengono comunemente raccolte e vendute. Essere informati sulla potenziale esposizione delle proprie credenziali consente a utenti e aziende di gestire meglio i rischi associati a tali violazioni.

ITDR: L’evoluzione della risposta alle minacce

Un’area emergente nel continuum di rilevamento e risposta avanzata alle minacce (XDR) è il rilevamento e risposta alle minacce legate all’identità (ITDR). Questa disciplina si concentra sulla protezione delle identità e delle infrastrutture di identità contro le varie tecniche utilizzate dagli attaccanti. L’ITDR comprende capacità progettate per rilevare, indagare e rispondere in modo proattivo alle minacce e anomalie legate all’identità, oltre che alle vulnerabilità presenti nelle infrastrutture di identità locali.

Rimuovere gli attori malevoli è complesso: una volta ottenuto l’accesso, possono causare danni significativi acquisendo privilegi, muovendosi lateralmente e applicando tecniche di esfiltrazione dei dati. Per questo motivo, raccomandiamo innanzitutto un approccio zero trust, in cui nessuna entità è considerata affidabile per impostazione predefinita, si applica il principio del minimo privilegio e il controllo degli accessi è basato su policy. Inoltre, promuoviamo l’implementazione dell’ITDR, in cui tutte le identità, i dispositivi e le infrastrutture di identità sono monitorati attraverso la raccolta continua di eventi, correlazione dei segnali, punteggio del rischio e azioni di risposta, allineate con la matrice ATT&CK di MITRE, un framework ampiamente utilizzato per descrivere i comportamenti degli attaccanti.

Il futuro della sicurezza delle identità

Man mano che le organizzazioni migrano verso il cloud, la sicurezza delle identità è diventata una componente cruciale di qualsiasi strategia di cybersecurity. Adottare un identity fabric e tecnologie avanzate come ITDR e MFA non solo rafforza la protezione degli asset digitali, ma prepara anche le imprese ad affrontare un panorama di minacce sempre più sofisticato.

Combinando una moderna gestione delle identità con i principi dello zero trust, le organizzazioni possono garantire che le proprie infrastrutture di identità siano resilienti, automatizzate e capaci di rilevare e rispondere a eventuali minacce emergenti.

L’approccio di WatchGuard in questo ambito riflette una visione chiara e convincente per il futuro della cybersecurity. L’architettura della piattaforma di sicurezza unificata di WatchGuard crea un “tessuto di identità” che semplifica la sicurezza, aumenta l’automazione e potenzia la protezione contro gli attacchi alle credenziali. Grazie a innovazioni come l’autenticazione multifattore (MFA) e il rilevamento e la risposta alle minacce legate all’identità (ITDR), WatchGuard introduce nuove difese per la strategia di sicurezza zero trust.

A cura di Carla Roncato, Vicepresidente Identità, WatchGuard Technologies

Profilo Autore

Vicepresidente Identità, WatchGuard Technologies

Carla Roncato is WatchGuard’s Vice President of Identity. She is an industry expert in identity management, access management, open identity standards, data security, privacy, and zero-trust initiatives.

Carla has expertise in cloud, software, hardware, and services and previously worked at organizations such as Cognizant, Intel, McAfee, Microsoft, Teradata and the OpenID Foundation, where she is an evangelist for open identity standards. She has been featured in the Wall Street Journal, SC Magazine, TechTarget, and Biometric Update media publications.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/gestione-di-identita-e-accessi/


Quantum Technologies – La Seconda Rivoluzione Quantistica tra opportunità e sfide

Durante il Forum ICT Security 2024, Lorenzo Pupillo – Senior Associate Research Fellow e Head of the Cybersecurity presso il Center for European Policy Studies (CEPS) – ha esaminato la trasformazione in atto nell’intervento “La governance delle quantum technologies: sfide etiche e di policy” descrivendo come il panorama tecnologico contemporaneo sia caratterizzato da una trasformazione profonda e radicale: l’avvento della seconda rivoluzione quantistica.

Rappresentando un salto paradigmatico rispetto al passato, la seconda rivoluzione quantistica è stata descritta non solo come avanzamento tecnologico ma come una rivoluzione destinata a rimodellare l’intera società, influenzando profondamente i nostri modi di vivere e di lavorare.

Guarda il video completo dell’intervento:

[embedded content]

Potenziale delle Quantum Technologies

Come afferma l’esperto del CEPS, le Quantum Technologies “cambieranno il mondo come lo conosciamo, non solo accelerando i processi esistenti ma aprendo la strada a possibilità finora inimmaginabili”.Quantum Technologies - quantum markets

Il quantum parallelism consente infatti di eseguire calcoli in modo radicalmente diverso rispetto ai computer classici, riducendo a pochi minuti tempi di elaborazione che in passato avrebbero richiesto mesi o anni; lo storico dibattito tra Einstein e Bohr sulla natura della meccanica quantistica ha contribuito a porre le premesse teoriche per questa nuova fase, con il fondamentale contributo di Bohr alla convalida dei principi quantistici.

Questa capacità di elaborazione massiva ha il potenziale per risolvere problemi estremamente complessi, migliorando significativamente settori quali la logistica, l’intelligenza artificiale e la ricerca scientifica avanzata.

Tra i dati citati da Pupillo spiccano le previsioni McKinsey secondo le quali il mercato delle Quantum Technologies potrebbe valere 1,3 trilioni di dollari entro il 2035, riflettendone l’impatto rivoluzionario su settori chiave come la sanità, la finanza e l’energia.

Applicazioni nella Sanità e nella Sostenibilità ambientale

Citando alcuni importanti esempi di applicazioni concrete, il relatore ha illustrato come i computer quantistici promettano di trasformare radicalmente il processo di scoperta di nuovi farmaci: la capacità di simulare interazioni molecolari complesse consentirà infatti di sviluppare nuovi farmaci in una frazione del tempo richiesto oggi, con implicazioni rivoluzionarie per il trattamento di malattie attualmente incurabili.

Ciò potrebbe portare a progressi significativi nella cura di patologie come il cancro o le malattie neurodegenerative, offrendo terapie personalizzate basate sulla genetica individuale dei pazienti.

Le Quantum Technologies potrebbero contribuire anche alla lotta contro il cambiamento climatico, ottimizzando la cattura del carbonio e permettendo di sviluppare nuovi materiali per l’energia pulita con un’efficienza senza precedenti, così da facilitare la transizione verso un’economia sostenibile; inoltre i computer quantistici potrebbero migliorare significativamente la previsione dei modelli climatici, consentendo una risposta più tempestiva ed efficace alle emergenze ambientali.

Applicazioni nel settore finanziario

Il settore finanziario sta già preparandosi per l’era quantistica, con le principali istituzioni che investono massicciamente nella transizione verso sistemi post-quantum.

Le simulazioni di portafoglio quantistiche promettono di rivoluzionare la gestione del rischio, mentre nuovi algoritmi potrebbero prevedere tendenze di mercato con una precisione senza precedenti.

La capacità di analizzare enormi quantità di dati e di identificare pattern nascosti con una velocità e una precisione mai viste prima potrebbe trasformare radicalmente il settore finanziario, portando a una gestione più efficace del rischio e a nuove opportunità di investimento.

Comunicazione Quantistica e Sicurezza

Pupillo ha evidenziato che la comunicazione quantistica, basata sulle proprietà uniche dei fotoni, promette di creare reti di comunicazione intrinsecamente sicure.

Quantum Technologies e cybersecurityIl principio di indeterminazione di Heisenberg – che stabilisce l’impossibilità di misurare contemporaneamente e con estrema esattezza le proprietà che definiscono lo stato di una particella elementare senza alterarla. Di conseguenza, ogni tentativo di intercettazione lascerebbe infatti un’impronta indelebile, rendendo la comunicazione quantistica il “Santo Graal” della sicurezza informatica.

In futuro potremmo immaginare che comunicazioni governative, transazioni finanziarie e persino sistemi di messaggistica personale saranno assistiti da un livello di sicurezza mai visto prima, riducendo drasticamente il rischio di attacchi informatici e intercettazioni.

Sfide della Rivoluzione Quantistica

Nonostante il suo potenziale rivoluzionario, la rivoluzione quantistica comporta anche sfide monumentali.

Al riguardo il relatore ha ricordato come ci sia oggi una convergenza tra i produttori di computer quantistici nel considerare disponibili all’inizio della prossima decade i computer quantistici in grado di compromettere gli attuali algoritmi di criptazione,

Con oltre 90 miliardi di dispositivi che dipendono dalla crittografia per proteggere i dati sensibili coinvolti nei loro servizi – tra cui messaggistica e transazioni bancarie – il rischio è di natura sistemica; sebbene le istituzioni finanziarie stiano già prendendo provvedimenti, la transizione verso sistemi crittografici quantum-safe potrebbe richiedere fino a 12 anni, un periodo che potrebbe rivelarsi insufficiente per prevenire una crisi di sicurezza su larga scala.

Competizione geopolitica e Vulnerabilità

Il relatore ha evidenziato come la competizione globale per il “primato quantistico” stia ridisegnando gli equilibri geopolitici mondiali.

Ad oggi l’Europa mantiene una posizione di leadership in ambiti come le tecnologie criogeniche e fotoniche, con paesi come Germania, Finlandia e Paesi Bassi in prima linea.

Tuttavia la dipendenza critica da fornitori non europei, soprattutto nel settore della microelettronica, rappresenta una vulnerabilità strategica: ciò ha portato all’adozione di politiche di controllo delle esportazioni in Stati come Spagna, Regno Unito, Germania e Stati Uniti, che impongono restrizioni sul trasferimento di Quantum Technologies verso paesi terzi in base a valutazioni di sicurezza nazionale.

La corsa al primato quantistico sta altresì alimentando un aumento degli investimenti in ricerca e sviluppo, nonché un’intensa attività diplomatica volta a stabilire alleanze strategiche.

In particolare la Cina ha compiuto progressi significativi in questo settore, investendo massicciamente in infrastrutture e competenze per raggiungere la leadership quantistica, aumentando così la pressione sugli altri attori globali.

Disuguaglianze globali negli Investimenti

Pupillo ha evidenziato come anche la distribuzione geografica degli investimenti quantistici riveli un quadro preoccupante di disuguaglianza globale.distribuzione equa delle Quantum Technologies - quantum effort worldwide

Mentre infatti Nord America, Europa e Asia orientale guidano l’innovazione con investimenti significativi, Africa e America Latina rischiano di rimanere indietro.

Nonostante le recenti iniziative in Brasile e Sudafrica rappresentino segnali positivi, tale divario è ancora rilevante e rischia di ampliare ulteriormente le disuguaglianze globali, creando una spaccatura tra i paesi che hanno accesso alle Quantum Technologies e quelli che ne sono esclusi.

È necessario un impegno internazionale per promuovere una distribuzione equa delle Quantum Technologies, attraverso investimenti mirati e collaborazioni intercontinentali che consentano anche ai paesi in via di sviluppo di prendere parte a questa rivoluzione.

Divario nelle Competenze Quantistiche

Un aspetto cruciale – ma spesso sottovalutato – è il divario nelle competenze quantistiche.

Il mondo delle quantum technologies soffre di una carenza di professionisti qualificati, nonché di una significativa sottorappresentazione di donne e minoranze: tale mancanza di diversità non è solo una questione di giustizia sociale, rappresentando un ostacolo concreto allo sviluppo del settore.

Per di più la domanda di competenze quantistiche sta crescendo esponenzialmente, con previsioni che indicano un deficit critico nei prossimi anni se non verranno adottate azioni correttive immediate. Università e istituti di ricerca stanno cercando di colmare il divario offrendo programmi specifici in Quantum Technologies, ma il processo è lento e richiede un impegno coordinato da parte di governi, industrie e istituzioni educative.

Senza una forza lavoro diversificata e adeguatamente preparata, ha ricordato il relatore, rischiamo di non poter sfruttare appieno le potenzialità di questa rivoluzione.quantum skill gaps - quantum technologies

Implicazioni etiche

Le implicazioni etiche delle Quantum Technologies sono profonde e complesse.

Ad esempio, la possibilità di utilizzare computer quantistici per modificare il genoma umano solleva interrogativi etici fondamentali: fino a che punto è lecito utilizzare una tale potenza di calcolo per alterare il DNA umano? Quali potrebbero essere le conseguenze sociali e morali di una manipolazione genetica su larga scala?

Inoltre l’integrazione con l’intelligenza artificiale, attraverso il quantum machine learning, potrebbe portare a sistemi decisionali autonomi di una complessità finora inimmaginabile. Tali sistemi potrebbero prendere decisioni critiche senza alcun intervento umano, sollevando importanti questioni riguardo alla responsabilità e alla trasparenza.

Come società dobbiamo chiederci non solo cosa queste tecnologie possono fare, ma cosa dovrebbero fare. È fondamentale sviluppare un quadro normativo solido per garantire un uso responsabile e benefico di queste tecnologie, prevenendo abusi che potrebbero mettere a rischio la nostra stessa umanità.

Quantum Computing as a Service

Nello scenario attuale un dato particolarmente interessante è l’emersione di modelli di Quantum Computing as a Service, che potrebbero democratizzare l’accesso a queste tecnologie.

Possiamo immaginare un futuro in cui piccole imprese, startup e università abbiano accesso alla potenza di calcolo quantistica senza dover investire in infrastrutture costose: tuttavia questi modelli richiedono meccanismi di controllo sofisticati per prevenire usi malevoli, un’area di ricerca in rapida evoluzione.

La sicurezza rimane una priorità, poiché l’accesso a tecnologie così potenti potrebbe essere sfruttato anche da attori con intenti malevoli, come hacker od organizzazioni criminali.

Innovazione Responsabile e Regulatory Sandboxes

Per affrontare queste sfide il relatore ha evidenziato come l’approccio dell’Innovazione Responsabile adotti una prospettiva di lungo termine per promuovere lo sviluppo tecnologico senza rinunciare a gestirne gli impatti sociali, così consentendo di bilanciare innovazione e sicurezza.

Questo approccio include l’uso di “regulatory sandboxes”, ovvero ambienti controllati in cui sperimentare nuove applicazioni sotto supervisione regolatoria. Le “regulatory sandboxes” possono facilitare la collaborazione tra diverse parti interessate – aziende tecnologiche, regolatori, società civile – creando un ambiente di sperimentazione sicuro ma flessibile: ciò è particolarmente importante per tecnologie dirompenti come quelle quantistiche, il cui impatto è ancora in gran parte sconosciuto e potenzialmente trasformativo.

Le raccomandazioni del CEPS includono pertanto l’implementazione di sistemi di governance anticipatoria che considerino gli impatti delle tecnologie prima del loro sviluppo completo, nonché l’adozione di solidi framework etici.

Conclusione

La sfida posta dalle quantum technologies non è solo tecnologica ma anche profondamente umana, portando a chiederci come sfruttare questi strumenti rivoluzionari per creare un mondo più equo, sicuro e prospero per tutti. Dalla risposta a queste domande dipenderanno tanto il successo della rivoluzione quantistica, quanto il tipo di società che costruiremo per le generazioni future.

Il relatore ha concluso l’intervento ribadendo come sia fondamentale sviluppare meccanismi di accesso equo alle Quantum Technologies, per evitare il consolidamento di un “quantum divide” che accentui le differenze socio-economiche tra le nazioni e lasci indietro i Paesi in via di sviluppo.

È inoltre cruciale promuovere la formazione di esperti nel campo della governance tecnologica, in grado di anticipare e gestire le sfide emergenti; senza una gestione adeguata, infatti, le Quantum Technologies potrebbero facilmente sfuggire al controllo, con conseguenze potenzialmente devastanti per la società globale.

La seconda rivoluzione quantistica rappresenta un’opportunità unica nella storia per ridefinire le nostre capacità e i nostri limiti: sta a noi decidere come sfruttare questo potenziale per costruire un mondo migliore, in cui la tecnologia sia al servizio delle persone – e non il contrario.

Profilo Autore

Before joining CEPS, he served as an Executive Director in the Public & Regulatory Affairs Unit of Telecom Italia developing the company’ global public policies for Internet, Cyber-Security, Next Generation Networks. He also managed Telecom Italia’s relations with the OECD, the ITU and other international associations and organizations. Previously, Dr. Pupillo held a variety of senior positions in the Strategy, Business Development and Learning Services divisions of Telecom Italia. He is an economist by training and has worked in many areas of telecommunications demand and regulatory analysis, publishing four books on Internet Policy and many papers in applied econometrics and industrial organization. He has served as an advisor to the Global Information and Communication Technologies Department of the World Bank. Before joining Telecom Italia, he was member of the technical staff at AT&T Bell Laboratories in Murray Hill – New Jersey – and he worked as senior economist for governmental institutions. Dr. Pupillo is also an affiliated researcher at Columbia Institute for Tele Information at Columbia Business School and serves on numerous scientific and advisory boards around the globe. He obtained a Ph.D. and an M.A. from University of Pennsylvania, an MBA from Istituto Adriano Olivetti in Ancona Italy and an MS in Mathematics from University of Rome.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-technologies-security/


Come creare un Malware di successo e come difendersi con il modello Zero Trust

Durante il Forum ICT Security 2024, Cristiano Guerrieri – Solution’s Engineer di Threatlocker – nel suo intervento “Come creare un Malware di successo e come difendersi con il modello Zero Trust” ha descritto come gli attacchi ransomware siano diventati progressivamente più sofisticati e strutturati, evidenziando l’importanza di comprendere le tecniche degli attaccanti per poter sviluppare difese efficaci.

Ransomware-as-a-Service (RaaS) ed evoluzione degli attacchi

L’intervento ha svelato le dinamiche ricorrenti che riguardano la creazione e la distribuzione di malware, sottolineando come gli autori di ransomware non siano più semplici “nerd” ma operino spesso in strutture simili a vere e proprie aziende, organizzate in un modello noto come Ransomware-as-a-Service (RaaS).

Guarda il video completo dell’intervento:

[embedded content]

Tecniche avanzate di Rilevamento e Blocco del Malware

Guerrieri ha descritto i processi tradizionali di rilevamento e blocco del malware da parte degli antivirus, tipicamente basati sulla scansione continua dei file e sul raffronto con database di firme note: tecniche oggi non più attuali, in quanto gli attaccanti hanno da tempo affinato le loro strategie includendo software o hash malevoli all’interno del codice legittimo, così da bypassare l’identificazione.

Questo ha portato allo sviluppo degli antivirus di nuova generazione (tra cui EDR, XDR e così via) e all’implementazione di tecniche avanzate, come il sandboxing o l’analisi comportamentale, per rilevare attività sospette anche qualora provengano da strumenti leciti.

Malware: Intelligenza Artificiale e creazione di Codice Malevolo Unico

Un punto chiave trattato nell’intervento ha riguardato l’uso dell’intelligenza artificiale e, in particolare, di strumenti come ChatGPT per generare codice unico e non rilevabile, evidenziando come gli stessi strumenti che aiutano a proteggere i nostri sistemi possano essere utilizzati per attaccarli.

Malware, Intelligenza Artificiale e creazione di Codice Malevolo Unico

Il relatore ha dimostrato l’efficacia di questa tattica mostrando come un codice creato ex novo e scritto in modo unico non venga rilevato da un detection tool tradizionale.

Malware, Codice Malevolo Unico

Aumento dello Scoring di Sicurezza attraverso Icone e Firme Digitali

Un altro aspetto importante affrontato da Guerrieri è relativo all’aumento dello scoring di sicurezza di un file malevolo attraverso l’aggiunta di icone o firme digitali, che possono farli apparire come software affidabili in modo da ingannare gli algoritmi di sicurezza.

Malware e firme digitali, scoring di sicurezza di un file malevolo attraverso l'aggiunta di icone o firme digitali

Il relatore ha anche condiviso un aneddoto circa un attacco rivolto a un software di management remoto dove il codice malevolo è stato introdotto attraverso un update legittimo, in un’ulteriore sfida alle convenzionali misure di sicurezza.

Limiti dell’approccio tradizionale alla Sicurezza Informatica

L’intervento ha messo in luce come l’approccio tradizionale alla sicurezza informatica stia diventando insufficiente di fronte alla crescente sofisticatezza e alla natura mutevole delle minacce.

A riguardo il relatore ha evidenziato l’importanza di un modello di sicurezza che non tenda solo al riconoscimento del malware ma includa una gestione rigorosa delle autorizzazioni, secondo il principio “non fidarsi mai, verificare sempre”.

In applicazione di tale principio, le soluzioni messe a punto da Threatlocker si basano sull’approccio Zero Trust: concretamente ciò significa bloccare tutto il software non autorizzato e non utile allo svolgimento delle attività aziendali, consentendo l’accesso alle sole applicazioni necessarie tramite una serie di allow list.

L’importanza del Modello di Sicurezza Zero Trust

Guerrieri ha concluso l’intervento ricordando l’importanza di includere l’analisi del comportamento dei file nell’ambiente di rete – prevedendo inoltre il regolare patching dei sistemi – per mitigare efficacemente il rischio di attacchi informatici.

La presentazione ha evidenziato la necessità, per le organizzazioni, di implementare soluzioni basate sul paradigma Zero Trust allo scopo di definire strategie di sicurezza maggiormente dinamiche e proattive, che sappiano tenere il passo rispetto a minacce sempre più sofisticate.

Profilo Autore

Cristiano is a Solution Engineer with over 15 years of experience in multi-domains and technologies. He attended the Cisco Network Academy in Italy and San Francisco, obtaining various certifications. Today, Cristiano holds his current position as a Solution Engineer at Threatlocker, a leading company in endpoint security. Application whitelisting is the gold standard when it comes to blocking ransomware, viruses, and other software-based threats. ThreatLocker is an easy-to-manage and quick-to-implement solution for creating application whitelists and ringfencing, allowing companies to control which software is running on their endpoints and servers.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/malware-e-zero-trust/


Come funziona la truffa dello smishing

Lo smishing, il phishing tramite SMS, è uno dei tipi di truffa più insidiosi. Perché il messaggio ti arriva nel “thread” degli SMS inviati in precedenza dalla tua banca. L’SMS truffa si visualizza in coda ai messaggi ricevuti dal tuo istituto bancario (per esempio, tra quelli del tipo “autorizzata operazione su internet di euro…; conferma prelievo di euro…). Così tra i messaggi della tua banca, con lo stesso nome mittente dell’istituto bancario, i tuffatori, “smisher”, inviano l’SMS truffa.

Ecco un esempio:

Come vedete, i messaggi di smishing invitano i destinatari a compiere azioni (cliccare link, ecc.) o fornire informazioni con urgenza. E molti correntisti abboccano a questa truffa, perché presi dal panico e perché pensano sia davvero un messaggio inviato dalla propria banca.

Il tentativo di frode funziona così

I truffatori attraverso alcuni servizi online di invio in modo massimo di messaggi riescono a digitare, nel campo mittente del messaggio truffa, il nome della banca, per esempio UniCredit, MPS, Intesa Sanpaolo, ecc… e i nostri smartphone, vedendo quel nome mittente, vanno a inserire l’SMS truffa in coda ai messaggi inviateci realmente dalla banca. Ecco il “bug”.

Oppure, i truffatori usano i numeri di telefono delle banche da cui far partire le truffe.
Ci risulta che le banche stiano cercando un accordo, non facile da raggiungere, perché richiede un importante impegno economico, per avere dei nuovi numeri di telefono non replicabili attraverso i servizi Voip, che consentono l’acquisto collettivo di numeri di telefono.

Così l’utente riceve un messaggio sms, apparentemente inviato dalla propria Banca, contenente avvisi di movimentazioni sospette o problemi di accesso al servizio dell’home banking e viene invitato a cliccare su un link che rinvia, in realtà, ad un sito clone dell’istituto bancario, tramite il quale viene indotto a inserire le proprie credenziali (username, password, numero di telefono cellulare, nonché codice fiscale e indirizzo di posta elettronica).

A tal fine, i criminali contattano telefonicamente le vittime, spacciandosi per operatori della banca.

Vengono, quindi, impartite disposizione ai clienti finalizzate a far rimuovere l’applicazione home banking che viene subito dopo reinstallata dai truffatori che prendono così il completo controllo dei conti correnti. Recentemente, si è verificata un’ulteriore evoluzione del fenomeno criminale che consiste nel movimentare le somme presenti nei conti correnti colpiti attraverso l’esecuzione di bollettini postali online. Questa modalità, spiega in una nota la Polizia, a differenza dei bonifici bancari, presenta il vantaggio per i criminali di poter movimentare somme di denaro anche ingenti con operazioni non revocabili dall’utente.

Perché lo smishing è così pericoloso?

Gli smisher fanno leva sul timore legato ad un rischio incombente per convincere le vittime ad abbassare il livello di prudenza e a reagire d’impulso.

Meglio quindi diffidare dei messaggi che hanno toni ultimativi e intimidatori o che spingono ad agire con fretta e urgenza.

Alcuni consigli

È bene ricordare che le banche non inviano mai email, sms o chiamano al telefono per chiedere di fornire le credenziali di accesso all’home banking o all’app, i dati delle carte di credito o la variazione dei dati personali.

Se ricevi email, sms o telefonate che ti chiedono di fornire dati bancari, chiama immediatamente la tua Banca e/o rivolgiti alla Polizia Postale:

– non aprire gli allegati o i link contenuti nelle e-mail o sms;

– tieni sempre aggiornato l’antivirus e il sistema Operativo: dispositivi aggiornati sono più sicuri.

Ma non solo banche. Le campagne di smishing possono riguardare anche SMS di falsi operatori di Polizia o apparentemente inviati da Poste italiane, Inps o in merito alla consegna di un pacco. Siamo nel mese di Natale, si attendono molti più pacchi del solito: se dovessimo ricevere un sms come il seguente, NO PANIC.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/come-funziona-la-truffa-dello-smishing/514697/