Le nuove Linee Guida, pubblicate dall’Agenzia per la cybersicurezza nazionale, rappresentano un documento di riferimento per contrastare il rischio di accessi abusivi, sia da parte di insider (insider threats) sia da minacce esterne. Offrono un quadro completo delle misure normative esistenti, come quelle definite dal decreto-legge 105/2019 sul Perimetro di sicurezza nazionale cibernetica, integrato da esempi pratici per l’implementazione operativa. Particolare attenzione viene data alla gestione dei rischi connessi alla supply chain, al controllo degli accessi privilegiati, alla formazione del personale amministrativo e alle attività di monitoraggio e auditing interno.
Il documento si inserisce nella più ampia Strategia nazionale di sicurezza cibernetica, che punta a rafforzare la resilienza dello spazio digitale italiano attraverso misure tecniche, organizzative e procedurali indirizzate, in primo luogo, ai soggetti pubblici e privati inclusi nel Perimetro nazionale di sicurezza cibernetica. ACN, in questo contesto, esercita funzioni di supporto e vigilanza per garantire la conformità alle normative e il miglioramento della sicurezza complessiva.
In Italia a novembre 2024 aumentate vittime e incidenti cyber. Il report mensile del CSIRT
Rispetto a ottobre, novembre ha registrato un incremento di eventi e incidenti informatici avvenuti in Italia.
Lo rivela il report di novembre del sesto Operational Summary pubblicato dal CSIRT-Italia, l’articolazione tecnico-operativa dell’Agenzia per la Cybersicurezza Nazionale (ACN) responsabile della gestione degli incidenti informatici.
“Sebbene il numero di eventi sia nella media del semestre, gli incidenti superano tale media. L’aumento delle vittime è principalmente riconducibile a un data breach che ha coinvolto centinaia di soggetti e al rilevamento di compromissioni di diversi account Microsoft 365”, si legge nel report.
Il rapporto, rilasciato oggi, offre una panoramica mensile su indicatori e numeri derivanti dalle attività operative dell’Agenzia, contribuendo a delineare lo stato della minaccia cyber in Italia. Si tratta di un documento basato su analisi e valorizzazione di fonti di conoscenza diversificate, che consente all’Agenzia di mantenere un’ampia visibilità sul panorama delle minacce informatiche. Fornisce inoltre un quadro strutturato e qualitativo sulle minacce e sul livello di esposizione dei soggetti nazionali.
I dettagli del report
Settori più colpiti: i principali bersagli sono stati la Pubblica Amministrazione locale, quella centrale e il settore Università e Ricerca. In particolare, l’incremento di attacchi alla Pubblica Amministrazione locale è dovuto a campagne di defacement contro i siti web di piccoli comuni, rivendicate dal collettivo Nofawkx-al, noto per azioni legate a cause politiche, come l’indipendenza del Kosovo.
Ripresa degli attacchi DDoS: dopo una pausa di circa cinque mesi, i gruppi hacktivisti filorussi hanno ripreso gli attacchi DDoS contro enti italiani, colpendo in particolare il settore dei trasporti con impatti limitati. Simili campagne hanno interessato la Svezia, in seguito alla sua adesione alla NATO, e la Corea del Sud, per via di dichiarazioni politiche sul conflitto in Ucraina. I gruppi più attivi a livello globale per rivendicazioni DDoS sono stati NoName057(16) e CyberArmyofRussia_Reborn.
Ransomware: i gruppi più attivi nel mese sono risultati DragonForce e HuntersInternational.
Aumento delle vulnerabilità (CVE): novembre ha visto una crescita significativa del numero di nuove vulnerabilità pubblicate rispetto al mese precedente.
Nel periodo di riferimento, sono state diramate 321 comunicazioni ai soggetti della constituency, che esponevano un totale di 646 servizi a rischio sulla rete pubblica.
Remotegrant: Sicurezza Informatica e Protezione dei Dati per le PMI
L’intervento di Valerio Pastore, cofondatore di Cyber Grant, intitolato “Allarme Data Breach: 7 attacchi su 10 in EMEA hanno rubato i tuoi dati. Attenzione anche alle minacce interne!”, tenuto durante il 22° Forum ICT Security, esplora le sfide attuali, tra cui il pregiudizio che porta a minimizzare i rischi di ransomware da parte delle PMI e l’importanza di soluzioni avanzate come Remotegrant per la protezione dei dati. Il relatore fornisce un’analisi dettagliata delle minacce alla sicurezza informatica e delle soluzioni proposte dall’azienda americana con radici italiane, con un focus specifico sulle piccole e medie imprese (PMI).
Il Fattore Umano nella Sicurezza Informatica
Valerio Pastore introduce il concetto dei “60 secondi”: il tempo medio necessario affinché un virus infetti un dispositivo dopo che l’utente clicca su un link malevolo. Questo dato sottolinea la criticità del fattore umano nella catena della sicurezza informatica, evidenziando l’urgenza di interventi mirati per affrontare questo punto debole.
Secondo il Data Breach Investigations Report di Verizon, il 68% delle violazioni di dati è causato dall’errore umano, rendendo evidente la vulnerabilità dell’elemento umano nella sicurezza. Nel 2023, sono stati analizzati oltre 30.000 incidenti di sicurezza, registrando un incremento significativo rispetto all’anno precedente. Inoltre, il 12% degli attacchi deriva da insider, ovvero persone interne all’organizzazione con accesso privilegiato, mentre una parte consistente delle violazioni è collegata a vulnerabilità di fornitori o partner esterni.
Le PMI come Obiettivo dei Cybercriminali
Il 60% delle PMI non si percepisce come bersaglio di minacce cyber, nonostante quasi la metà di esse abbia già subito attacchi ransomware, che , nella grande maggioranza dei casi, avvengono in modo silente, con un tempo medio di rilevamento di circa 204 giorni nel 2023. Quando una violazione viene scoperta, i danni sono solitamente già stati inflitti.
L’evoluzione del ransomware ha visto una transizione da attacchi immediatamente distruttivi a strategie subdole e persistenti. Oggi, una volta che un dispositivo è stato infettato, viene installata una “backdoor” per monitorare le attività dell’utente, adattandosi alle abitudini aziendali, come l’uso di servizi cloud per la sincronizzazione dei dati. Questo modus operandi rende gli attacchi difficili da rilevare, poiché i dati vengono sottratti in piccole quantità fino a raggiungere una massa critica che viene poi sfruttata per estorsioni e pubblicazioni nel dark web.
Lavoro Ibrido e Uso dell’Intelligenza Artificiale
Le PMI risultano particolarmente vulnerabili con l’aumento del lavoro ibrido, che ha ampliato notevolmente la superficie di attacco. Si stima che il 70% dei dipendenti utilizzi il PC aziendale per attività personali, aumentando esponenzialmente il rischio per la rete aziendale. L’utilizzo di soluzioni cloud e l’adozione imprudente di intelligenza artificiale, come l’inserimento di dati sensibili in strumenti come ChatGPT, espongono ulteriormente le aziende a potenziali violazioni del GDPR e ad altri rischi di sicurezza.
La Carenza di Consapevolezza nelle PMI
Un problema cruciale nelle PMI è la mancanza di consapevolezza e di risorse per la sicurezza informatica. L’assenza di aggiornamenti regolari, l’impiego di sistemi di protezione inadeguati e la carenza di personale qualificato le rendono particolarmente vulnerabili agli attacchi informatici. Le conseguenze possono essere devastanti, includendo danni finanziari diretti, interruzioni operative, perdita di proprietà intellettuale e danni alla reputazione. Il furto di proprietà intellettuale, in particolare, è spesso trascurato, poiché avviene in maniera silenziosa e passa inosservato fino a quando è troppo tardi per intervenire.
Remotegrant: Una Soluzione Avanzata per la Sicurezza
Per rispondere a queste sfide, Cyber Grant ha sviluppato ” Remotegrant”, una soluzione avanzata per la protezione degli endpoint, con un focus specifico sulla prevenzione delle perdite di dati (Data Loss Prevention, DLP). Remotegrant non è una semplice soluzione DLP; oltre a mitigare il rischio umano, monitora costantemente le applicazioni che potrebbero rappresentare una minaccia. Il sistema è in grado di prevenire copie non autorizzate, controllare l’uso delle applicazioni e mitigare le minacce sia interne che esterne, come phishing e ransomware. Inoltre, Remotegrant è in grado di monitorare applicazioni sviluppate internamente, che potrebbero rappresentare minacce sconosciute, come i virus “zero day”.
Zero Trust Application: Una Filosofia di Protezione Completa
Remotegrant adotta una filosofia di sicurezza “Zero Trust Application”, fornendo protezione trasparente e avanzata all’interno dell’organizzazione. Questo approccio garantisce che l’accesso ai dati sia consentito solo a soggetti e applicazioni esplicitamente autorizzati. Pertanto, in assenza di un’autorizzazione chiara e verificabile, l’accesso ai file rimane bloccato, impedendolo sia a software dannosi sia al personale interno non autorizzato. L’architettura di Remotegrant è progettata per operare a livello di sistema operativo, garantendo una protezione profonda contro ogni tentativo di accesso non autorizzato.
Tracciabilità Completa e Controllo Granulare
La tracciabilità completa delle attività sui file rappresenta un ulteriore punto di forza di Remotegrant. Ogni accesso ai dati viene monitorato, consentendo la visibilità sulle operazioni compiute e prevenendo condivisioni non autorizzate senza la necessità di utilizzare la crittografia manuale. Questo assicura la protezione dei dati anche durante l’utilizzo delle applicazioni aziendali più comuni, come Google Mail, Teams o Slack. I file rimangono protetti e non trasferibili attraverso strumenti di comunicazione standard, a meno che non sia espressamente autorizzato.
Remotegrant permette un controllo granulare delle applicazioni, come PowerShell, consentendone l’uso solo per attività specifiche e impedendo l’uso non autorizzato dei dati. Inoltre, supporta ambienti virtuali (VDI) e connessioni remote, garantendo la sicurezza dei dati anche in contesti di lavoro su macchine remote. Ad esempio, un utente può caricare file su una macchina remota per lavorarci, ma non può scaricarli sul dispositivo locale, garantendo così un elevato livello di sicurezza.
Protezione dei CRM e Call Center
La protezione delle informazioni contenute nei CRM rappresenta un’area critica per molte aziende. Remotegrant garantisce che i dati nei CRM web non possano essere scaricati, catturati o manipolati senza autorizzazione, fornendo un livello di sicurezza superiore rispetto all’accesso tramite browser convenzionali. Ad esempio, Remotegrant impedisce la cattura di screenshot, il download di pagine web e l’accesso in modalità sviluppatore per prevenire la sottrazione di informazioni sensibili.
Questa tecnologia risulta particolarmente utile anche nei call center, dove la protezione delle informazioni dei clienti è fondamentale. Remotegrant impedisce agli operatori di effettuare screenshot o scaricare dati sensibili, garantendo che le informazioni rimangano protette e accessibili solo per scopi autorizzati.
Funzionalità Avanzate per la Protezione delle Connessioni Remote
Un’altra funzionalità avanzata di Remotegrant è la possibilità di nascondere le porte RDP (Remote Desktop Protocol), rendendole invisibili quando non sono in uso, aumentando così la sicurezza delle connessioni remote. Inoltre, Remotegrant include una tecnologia di rilevamento delle minacce che sfrutta 75 antivirus tra i più diffusi a livello mondiale, permettendo di identificare in tempo reale attività di phishing e altre minacce. Questa capacità è cruciale per bloccare rapidamente qualsiasi tentativo di compromissione, soprattutto considerando che bastano “60 secondi” per infettare un dispositivo.
Conclusione
In conclusione, Remotegrant rappresenta una soluzione avanzata di Data Loss Prevention che integra la protezione degli endpoint, il monitoraggio delle applicazioni e la prevenzione delle perdite di dati in un’unica piattaforma completa. L’obiettivo è quello di proteggere le PMI dalle minacce sempre più sofisticate e garantire un ambiente di lavoro sicuro e trasparente.
Profilo Autore
Valerio Pastore è una figura di spicco nel settore della sicurezza informatica, con una lunga e diversificata carriera, focalizzata ad innovare e rendere accessibili le soluzioni di cybersecurity.
Imprenditore seriale, Valerio è stato consulente per strutture militari e ha ricoperto il ruolo di esperto di crittografia per istituzioni pubbliche. Attualmente, Valerio è il fondatore di Cyber Grant Inc., un’azienda innovativa nel campo della cyber security con sede a Menlo Park, California. La sua missione è sviluppare soluzioni avanzate di sicurezza informatica e renderle accessibili a individui e imprese di tutto il mondo.
Nel 2011 ha fondato BooleBox, una innovativa suite di applicazioni per la protezione dei dati aziendali, che utilizza una crittografia di grado militare per salvaguardare informazioni sensibili. Tra i clienti premium di BooleBox c’è la Commissione Europea e la European Defense Agency.
Valerio, inoltre, è il Managing Partner di Tailor Ventures, una società di venture capital con focus su start up tech.
Come CTO presso VALMAX Software, ha guidato lo sviluppo di soluzioni personalizzate di sicurezza informatica. Nel 2021, ha svolto un ruolo chiave in xbinary, contribuendo a fornire soluzioni basate su blockchain per il segmento di lusso e la transizione verso il Metaverso. Nel 2020, ha co-fondato Convy School, una piattaforma per combattere il bullismo e il cyberbullismo nelle scuole italiane.
ACN, il Nucleo per la cybersicurezza si allarga alle Telco
Si è tenuta ieri, presso la sede dell’Agenzia per la cybersicurezza nazionale (ACN), una riunione del Nucleo per la cybersicurezza (NCS) in composizione ordinaria allargata a quattro primarie aziende private attive nel settore delle telecomunicazioni: Fastweb, TIM, Vodafone Italia e Wind Tre.
Nel corso dell’incontro i rappresentanti degli operatori privati hanno potuto illustrare il loro approccio alla cybersicurezza, le più efficaci strategie di riduzione del rischio cyber, nonché le lezioni apprese da casi studio concreti. È stata, inoltre, sottolineata l’importanza dell’azione di ACN rivolta agli operatori privati del settore nell’erogare a loro favore servizi cyber in grado di mitigare le minacce cibernetiche e di incrementare la capacità di risposta.
In aggiunta, è stata commentata la prossima istituzione dell’ISAC TELCO, ossia una struttura di scambio informativo tra gli operatori dello stesso settore critico, che farà sistema con l’ISAC Italia, istituito presso ACN. Sarà questo un altro utile strumento per assicurare un efficace scambio informativo tra l’Agenzia e il settore privato sullo stato della minaccia.
“La cooperazione tra pubblico e privato costituisce un presupposto fondamentale per la cybersicurezza nazionale, dal momento che solo col contributo di tutti possiamo migliorare la capacità di protezione e resilienza del Paese rispetto a minacce cyber che sono in continua evoluzione”, ha affermato il Direttore Generale dell’ACN, Bruno Frattasi. “Ringrazio gli operatori privati intervenuti alla seduta del Nucleo di oggi, che hanno permesso di arricchire la discussione di questo consesso di un ulteriore prospettiva. Replicheremo questo proficuo dialogo anche con gli operatori di altri settori strategici.”
European Cybersecurity Competence Center (ECCC): la risposta dell’UE alle minacce informatiche globali
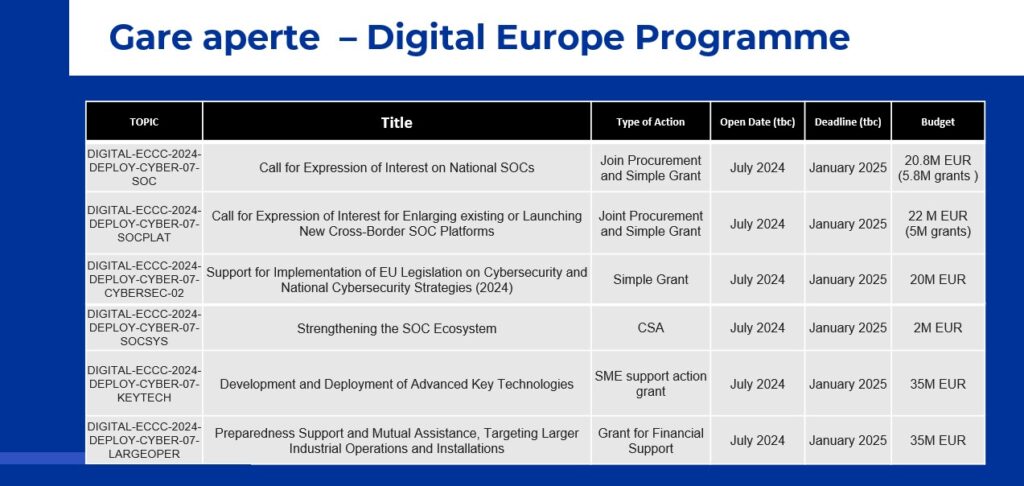
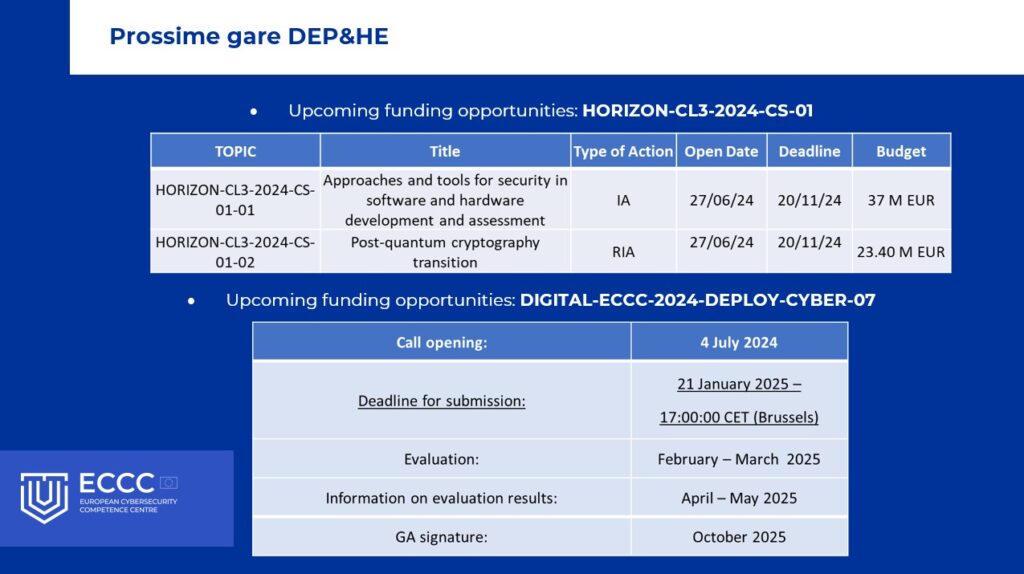
Durante l’intervento “Sinergia e cooperazione – la risposta dell’UE alle minacce informatiche globali” di Luca Tagliaretti, Executive Director, European Cybersecurity Competence Center (ECCC) al 22° Forum ICT Security vengono presentate le attività del Centro Europeo per la Competenza sulla Cyber Security, illustrando le opportunità di finanziamento disponibili e il principale obiettivo del Centro nel prossimo futuro: ossia la creazione di una comunità di stakeholder italiana ed europea per il settore della sicurezza informatica.
L’European Cybersecurity Competence Center (ECCC)
L’European Cybersecurity Competence Center – istituito dal Regolamento (UE) n. 887 del 2021 – è un volano per l’implementazione delle politiche europee sulla cybersecurity nonché per la ricerca, l’innovazione e le politiche industriali.
È nato con l’idea di sostenere la società comunitaria nell’implementazione dei regolamenti in materia, molti dei quali sono stati approvati negli anni passati ed entreranno in funzione gradualmente: alcuni sono già attivi mentre altri lo saranno nei prossimi mesi, con un impatto significativo su tutte le imprese. Pertanto è essenziale che, oltre a definire i regolamenti, sia anche possibile sostenere la loro implementazione.
L’European Cybersecurity Competence Center è stato concepito come Centro europeo e non come un semplice ufficio della Commissione (da cui, solo da poche settimane, è anche finanziariamente indipendente), perché è molto importante trattare il tema dei finanziamenti e della cybersecurity a livello europeo come una comunità e in uno spirito di squadra.
Il Centro opera all’interno dell’Università di Bucarest, al fine di creare una sinergia tra il mondo del lavoro e quello accademico.
Tre obiettivi principali
Il regolamento istitutivo dell’European Cybersecurity Competence Center prevede numerose linee d’azione, finalizzate a tre obiettivi principali.
Rafforzare la leadership e l’autonomia strategica dell’Unione Europea nel campo della sicurezza informatica: ciò significa ad esempio attuare le direttive NIS e NIS2, il Cyber Solidarity Act e il Cyber Resilience Act, quindi tutta una serie di normative che aumentano la resilienza dello spazio digitale europeo.
Sostenere la capacità tecnologica dell’Unione: questo richiede di agevolare lo sviluppo di nuove risorse tecnologiche nonché di lavorare per innalzare la generale competenza delle società, principalmente tramite attività di ricerca (programma Horizon) e implementazione (programma DEP).
Proiezione internazionale: l’ultimo obiettivo tende ad aumentare la competitività dell’industria europea nel mercato globale, dando sostegno a start-up e piccole e medie imprese (PMI), al fine di promuovere lo sviluppo tecnologico in Europa.
Azioni dell’European Cybersecurity Competence Center
Il Centro fa parte di un gruppo di agenzie europee denominate “joint undertaking” (JTs), create più o meno nello stesso periodo e focalizzate su altri aspetti relativi alle tecnologie emergenti, come supercomputer e reti 5G/6G.
L’obiettivo di tali agenzie – da perseguire in cooperazione con l’industria – è permettere la crescita organica di tutti i settori tecnologici essenziali nel contesto dell’Unione.
Tre leve d’azione principali
Per raggiungere questi obiettivi, il regolamento indica tre leve d’azione.
Leva strategica: insieme agli altri JTs e ai 27 Paesi membri, l’European Cybersecurity Competence Center ha la possibilità di stabilire l’agenda degli investimenti e delle priorità fino al 2027 per l’ambito della cybersecurity.
Leva finanziaria: per sostenere questi investimenti, il Centro è coinvolto nella gestione e nell’utilizzo dei fondi messi a disposizione dal bilancio europeo.
Comunità: al Centro è affidato anche il compito di rafforzare il coinvolgimento della società e dei potenziali beneficiari degli investimenti, ricevendo input e suggerimenti da imprese, start-up ed enti di ricerca.
Piano di Lavoro e finanziamenti
Il nostro lavoro – e quello che l’ACN fa a livello nazionale – è quindi raccogliere stimoli dalle imprese e dai centri di ricerca per contribuire alla definizione della strategia comune europea in ambito di sicurezza informatica.
L’Agenda strategica è un documento pubblico, disponibile sul nostro sito e soggetto a revisione ogni due anni (nel 2025 valuteremo eventuali modifiche), che comprende 27 azioni e 8 priorità. Le azioni coprono vari settori, dalla creazione di competenze cyber alle reti 5G, fino alle tecnologie duali e agli usi dell’intelligenza artificiale.
A partire dall’Agenda, l’European Cybersecurity Competence Center e i Paesi membri creano i piani di lavoro annuali: attualmente siamo nella fase di definizione del piano per i prossimi tre anni, che identificherà le aree di investimento, i progetti da finanziare e i fondi da utilizzare.
Per quanto riguarda gli strumenti finanziari, siamo responsabili del titolo 3 del DEP (Digital Europe Program), focalizzato sul sostegno agli investimenti in tecnologie esistenti.
Nell’ambito di questo nuovo programma, l’Agenzia copre dal 50 al 75% dei costi per tecnologie che devono essere sviluppate e messe in circolazione nel mercato europeo; il programma Horizon, invece, copre il 100% dei costi per la ricerca pura.
Dalla sua creazione nel 2021 il Centro ha pubblicato sei bandi per progetti DEP, con un investimento totale di 485 milioni di euro e circa 136 progetti finanziati. Abbiamo inoltre bandi per il programma Horizon per quasi 60 milioni di euro.
Nei prossimi mesi e fino al 2025 prevediamo investimenti per altri 220 milioni di euro, per un totale di quasi 700 milioni stanziati nell’arco di cinque anni di attività.
Partecipazione dell’Italia
Per quanto riguarda la partecipazione dell’Italia ci sono 44 beneficiari, 34 partner e 10 progetti.
L’Italia si posiziona quindi tra i primi paesi per quantità di investimenti; anche se il numero di progetti risulta minore, evidenziando come nel nostro paese arrivino soprattutto fondi relativi a bandi di grandi dimensioni.
Circa il 50% degli investimenti è destinato alle piccole e medie imprese e il 20% alle università o centri di ricerca, mentre il restante 20-25% è riferito agli enti governativi.
Bandi attuali e Progetti futuri dell’European Cybersecurity Competence Center
Attualmente sono aperti diversi bandi che scadranno a gennaio 2025: uno dei più importanti destina 20 milioni di euro alla creazione di SOC (Security Operations Center) e allo sviluppo di tecnologie da utilizzare negli stessi.
L’implementazione del Cyber Solidarity Act prevede la creazione di hub di coordinamento transnazionali per l’identificazione di attacchi cyber e la condivisione di informazioni in caso di attacco”. L’Italia insieme ad altri paesi europei parteciperà al primo di questi hub, al momento in fase di preparazione.
L’obiettivo è creare una rete di hub interconnessi, con un sistema di alert condiviso tra SOC nazionali ed europei, per facilitare lo scambio di informazioni in caso di attacchi informatici su larga scala: una parte significativa degli investimenti sarà, pertanto, destinata alla creazione dei centri di coordinamento nazionali e transnazionali.
Tra le priorità dell’UE per l’ecosistema cyber spiccano poi l’adozione di nuove tecnologie (come l’intelligenza artificiale, la crittografia post-quantistica o le tecnologie duali) nonché il miglioramento dell’economia e della resilienza informatica dell’Unione, con particolare attenzione al sistema sanitario e alle PMI.
Infine, come European Cybersecurity Competence Center stiamo lavorando per costruire una comunità allargata che includa – oltre ai 27 Centri di Coordinamento nazionali – tutti i vari stakeholder del settore.
Abbiamo sviluppato una piattaforma che raccoglierà tutte le entità che hanno un ruolo di responsabilità nei loro ecosistemi nazionali e che permetterà sia di raccogliere feedback, sia di promuovere opportunità di finanziamento e collaborazione. Una ventina di queste entità verranno poi selezionate per costituire un gruppo di consulenza che aiuterà il Board e l’Agenzia a stabilire le strategie future.
Il sostegno dei Paesi membri sarà essenziale nel rendere note le opportunità esistenti, creando forme di collaborazione transnazionale necessarie ad affrontare le sfide tecnologiche dei prossimi anni: il lavoro sulla comunità è fondamentale per costruire ecosistemi dove la sicurezza sia un valore condiviso.
Profilo Autore
Luca has more than 20 years of experience working with European Institutions and International Organisations, specialising in the domains of digital transformation, cybersecurity, and research and development.
Before joining the ECCC as Executive Director in 2024, he held the roles of Deputy Executive Director and Interim Executive Director of eu-LISA, the European Union Agency for the management of large-scale IT systems. Prior to that he served as head of the Global Technical Centre of the Central Bank Counterfeit Deterrence Group at the European Central Bank.
Luca’s academic achievements include an Engineering Degree from the Polytechnic University of Milan, a Master’s Degree from the School of Management of the Polytechnic of Milan (MIP), and an MBA from Oxford Brookes University. He has completed the Advanced Leadership and Management Programme (OALMP) at Saïd Business School, Oxford University, as well as the Program on Negotiation (PON) at Harvard University.
Computing Continuum e Sicurezza Avanzata nelle Infrastrutture Distribuite
Nel suo intervento al 22° Forum ICT Security, Luigi Romano – professore di Ingegneria Informatica presso l’Università Parthenope di Napoli e presidente del Centro regionale di competenza sull’ICT della Regione Campania – ha approfondito il tema “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro”, fornendo un’analisi dettagliata dell’evoluzione degli scenari di calcolo negli ultimi anni e – verosimilmente – in quelli a venire.
Il concetto centrale è il “computing continuum”, che rappresenta una significativa evoluzione nella distribuzione delle risorse computazionali: il relatore ha esposto le relative tecnologie abilitanti, esaminato le principali minacce che interessano tale contesto e analizzato la superficie di attacco che lo caratterizza, delineando strategie sostenibili per garantire la sicurezza in ambienti così complessi.
Successivamente, ha presentato un caso di studio reale in cui queste tecnologie sono già state implementate con successo.
Architettura del Computing Continuum
Il computing continuum si basa su un’architettura che realizza un ecosistema in cui la produzione e l’elaborazione dei dati avvengono senza soluzione di continuità, superando i tradizionali perimetri fisici che separavano le diverse aree computazionali. In questo continuum, muovendosi da una zona all’altra, si osservano variazioni nei costi delle risorse computazionali, nella latenza, nella pervasività, nella dipendenza energetica e nella reattività del sistema. Il cloud costituisce il nucleo centrale del sistema: la terminologia “near edge” e “far edge” si riferisce proprio alla distanza rispetto al cloud, che rappresenta il cuore dell’infrastruttura computazionale.
Gran parte dell’elaborazione avviene “on-device”, quindi su dispositivi indossabili o IoT, situati all’estremità del sistema computazionale.
L’elaborazione “on-premise” viene condotta a livello domestico o aziendale.
Nel livello “far edge” i dati iniziano ad aggregarsi ed in quello “near edge” sono presenti risorse di calcolo collettive su scala nazionale.
Data Space e Sovranità Digitale
il prof. Romano ha ricordato come un elemento fondamentale del computing continuum sia l’integrazione dei data space, un concetto avanzato che trascende i limiti dei classici database, permettendo la condivisione delle informazioni senza necessariamente condividere i dati o comunque garantendo la sovranità sugli stessi.
Un’iniziativa di particolare rilevanza in questo contesto è Gaia-X, che si focalizza sullo sviluppo dei data space al fine di promuovere la sovranità digitale europea.
Fiducia e Sicurezza nel Computing Continuum
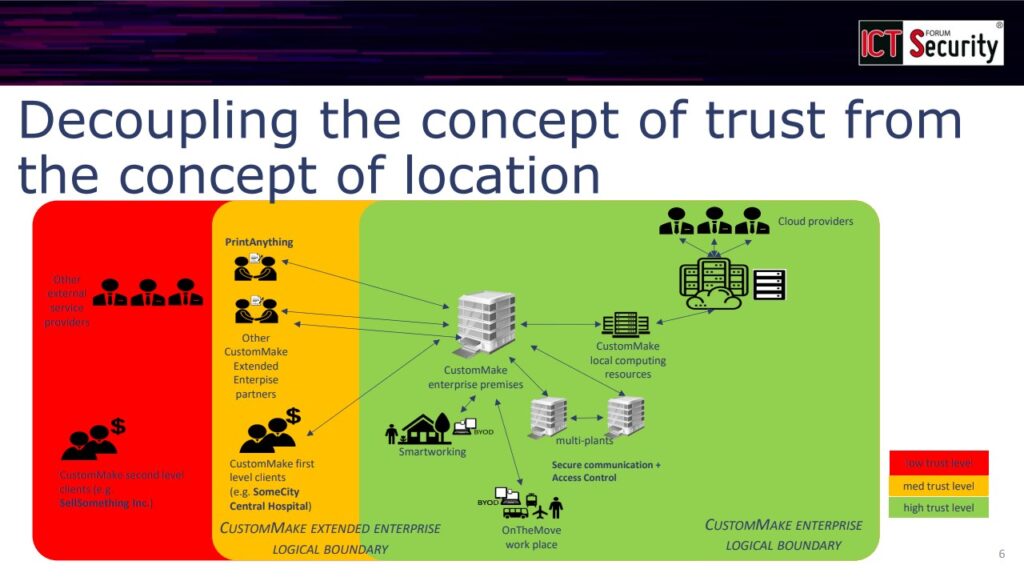
Una delle caratteristiche chiave del computing continuum è il disaccoppiamento tra il livello di fiducia (trust) richiesto al sistema e la sua collocazione fisica.
L’esempio condiviso dal relatore ha riguardato un’ipotetica azienda “Custom Make” operante nel settore del Flexible Manufacturing.
Slide dell’intervento “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro” tenuto al 22° Forum ICT Security dal prof. Luigi Romano
Tale azienda potrebbe avere diverse sedi fisiche, nonché dei dipendenti in smart working o in trasferta, ai quali occorre garantire – nell’interesse dell’azienda – lo stesso livello di fiducia, indipendentemente dalla loro posizione fisica e dal tipo di dispositivo utilizzato per il collegamento. L’obiettivo è, pertanto, garantire un elevato livello di fiducia su tutta l’area logica – non più perimetro – che riguarda l’azienda, senza vincolarlo alla né alla localizzazione geografica né alle risorse computazionali disponibili in loco.
Quando “Custom Make” collabora con terze parti, diventa necessario stabilire un livello di fiducia (medio) anche con questi partner. Questo approccio si estende anche ai clienti di prima linea e ad altri partner commerciali, mentre per i partner esterni può essere ridotto.
Anche per i partner e per il mondo esterno, il livello di fiducia non potrà più basarsi sul concetto di location tradizionale, né potrà essere influenzato da vincoli computazionali legati alla locazione.
Tecnologie Abilitanti del Computing Continuum
Rispetto alle tecnologie che abilitano il computing continuum, nell’intervento sono stati citati il cloud computing, l’Internet of Things (IoT) e i data space.
Il cloud computing rappresenta una vera rivoluzione tecnologica, trasformando la capacità di calcolo in una facility: vale a dire una risorsa accessibile attraverso qualsiasi rete di connettività, un po’ come avviene per l’acqua o per l’energia elettrica.
L’IoT è costituito da dispositivi in grado di raccogliere, elaborare e trasmettere dati; mentre i data space, anche alla luce della Strategia Europea per i Dati, offrono nuove opportunità economiche rispetto alla gestione e all’utilizzo delle informazioni.
Superficie di Attacco e Rischi
Nell’ambito del computing continuum, la superficie di attacco (attack surface) è estremamente ampia e presenta una vasta gamma di rischi, che interessano tanto i dispositivi IoT quanto le risorse cloud.
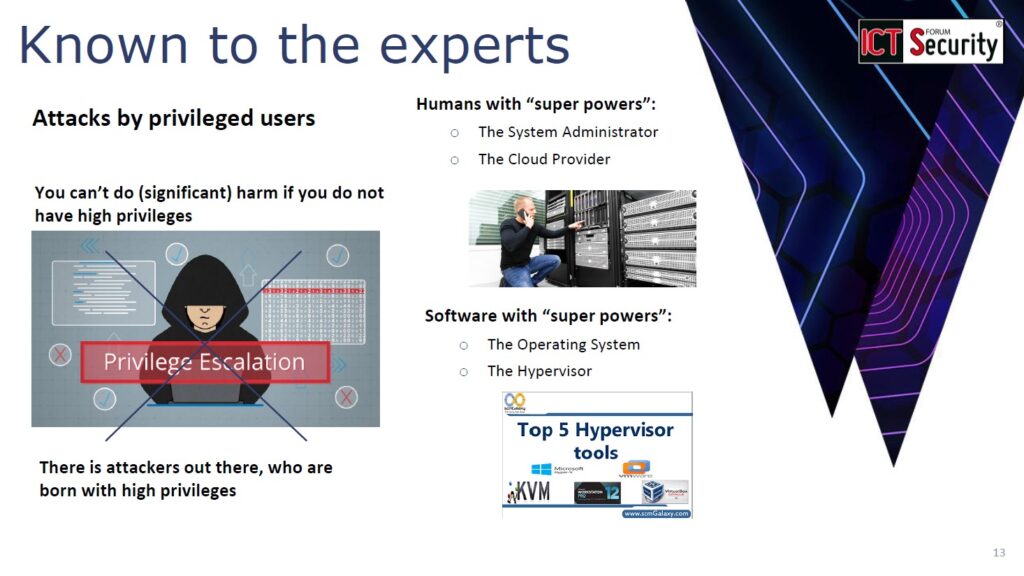
Al riguardo esistono rischi ormai noti al grande pubblico, come gli attacchi contro dispositivi medici o domestici; meno conosciuta è la possibilità di attacchi più sofisticati perpetrati da utenti privilegiati, come amministratori di sistema o cloud provider, i quali non necessitano di una fase di “privilege escalation”.
Slide dell’intervento “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro” tenuto al 22° Forum ICT Security dal prof. Luigi Romano
Questi utenti – che includono sia operatori umani sia componenti software, come sistemi operativi e hypervisor – rappresentano una delle maggiori sfide di sicurezza, specialmente negli ambienti cloud: se non adeguatamente gestiti, i relativi rischi potrebbero causare non solo seri danni agli utenti ma addirittura un crollo del mercato.
Approccio alla Sicurezza: Trusted Computing
Per affrontare le sfide del computing continuum, l’approccio proposto dal prof. Romano consiste nell’accettare e gestire le sue complessità intrinseche, come l’eterogeneità dei dispositivi e la limitata sovranità sulle tecnologie che compongono i prodotti ICT.
Nell’impossibilità di ottenere una soluzione ottimale si ricerca quindi una soluzione sub-ottimale ma praticabile, applicando con un approccio di tipo “best effort” il concetto e le funzioni del “Trusted Computing” anche a dispositivi non progettati in base a tale paradigma.
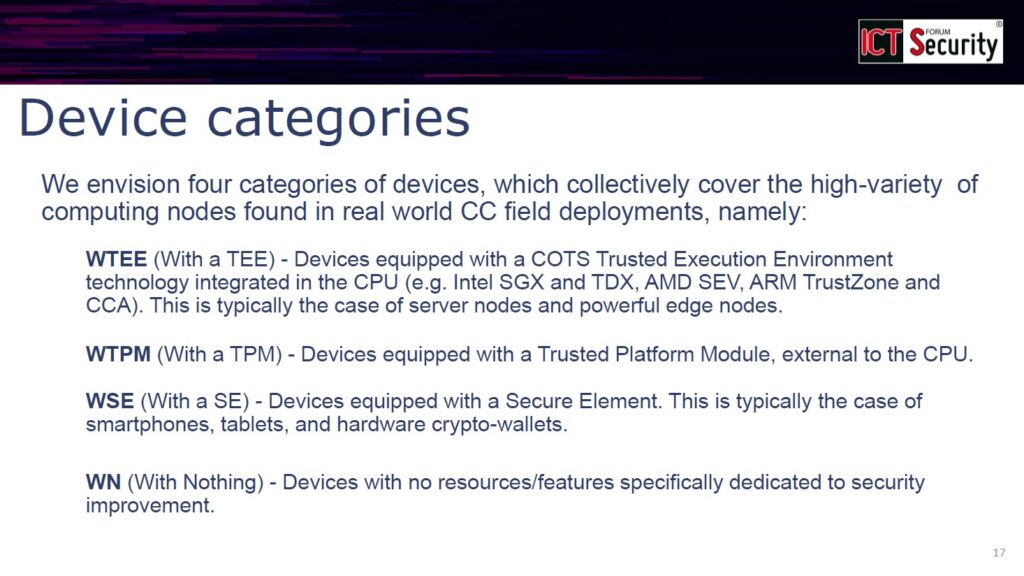
Slide dell’intervento “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro” tenuto al 22° Forum ICT Security dal prof. Luigi Romano
In questo approccio, i vari dispositivi vengono classificati in base al livello di supporto hardware “nativo” per l’implementazione di funzioni di sicurezza: ad esempio valutando se includano un “Trusted Execution Environment” (TEE) o un “Trusted Platform Module” (TPM), o ancora se non presentino alcuna protezione specifica, per poi sviluppare le soluzioni di sicurezza più adeguate.
Caso di Studio: le Smart Grid
Questa strategia è stata applicata a un caso di studio sulle smart grid, un classico esempio di computing continuum, sviluppato nell’ambito del progetto europeo CyberSEAS.
L’architettura delle smart grid, infatti, racchiude parti “on-device” e “on-premises” per la generazione e il consumo di energia; una parte “far edge” con i concentratori; una parte “near edge” per la gestione dei distributori e, infine, il cloud.
Ciascuna di queste componenti presenta esigenze di sicurezza diverse ma tutte sono interconnesse tra loro, così evidenziando sfide di protezione particolarmente complesse.
Conclusioni
Come evidenziato dall’intervento, il computing continuum rappresenta una trasformazione radicale nella gestione delle risorse computazionali: l’integrazione di data space, IoT, edge computing e cloud offre nuove opportunità ma anche significative sfide di sicurezza, richiedendo soluzioni innovative per garantire elevati livelli di fiducia in ambienti altamente eterogenei.
In tale contesto la strategia proposta da Romano suggerisce un percorso verso una sicurezza sostenibile, che tenga conto della natura distribuita e complessa delle moderne infrastrutture computazionali.
Profilo Autore
Luigi Romano è un esperto di sicurezza e affidabilità dei sistemi distribuiti. È Professore Ordinario di Ingegneria Informatica all’ Università degli Studi di Napoli “Parthenope”, dove ricopre anche il ruolo di Prorettore alle Tecnologie Informatiche. È Presidente del Centro Regionale Information Communication Technology (CeRICT – http://www.cerict.it/en/), il centro di competenza della regione Campania sull’IT. È uno dei cinque fondatori di Trust Up srl (https://www.trustup.it/en/), uno spin-off dell’Università degli Studi di Napoli “Parthenope”, specializzato in tecnologie TEE (Trusted Execution Environment). Collabora frequentemente con ENISA, l’Agenzia Europea per la Sicurezza Informatica. È uno degli esperti selezionati da EU-CIP (https://www.eucip.eu/) per la definizione di strategie per la protezione delle Infrastrutture Critiche. È il Technical Coordinator del progetto CyberSEAS, che ha prodotto importanti risultati sulla cybersecurity dei dataspace.
Le nuove Linee Guida, pubblicate dall’Agenzia per la cybersicurezza nazionale, rappresentano un documento di riferimento per contrastare il rischio di accessi abusivi, sia da parte di insider (insider threats) sia da minacce esterne. Offrono un quadro completo delle misure normative esistenti, come quelle definite dal decreto-legge 105/2019 sul Perimetro di sicurezza nazionale cibernetica, integrato da esempi pratici per l’implementazione operativa. Particolare attenzione viene data alla gestione dei rischi connessi alla supply chain, al controllo degli accessi privilegiati, alla formazione del personale amministrativo e alle attività di monitoraggio e auditing interno.
Il documento si inserisce nella più ampia Strategia nazionale di sicurezza cibernetica, che punta a rafforzare la resilienza dello spazio digitale italiano attraverso misure tecniche, organizzative e procedurali indirizzate, in primo luogo, ai soggetti pubblici e privati inclusi nel Perimetro nazionale di sicurezza cibernetica. ACN, in questo contesto, esercita funzioni di supporto e vigilanza per garantire la conformità alle normative e il miglioramento della sicurezza complessiva.
La cybersecurity per difendere i dati e l’autonomia di un Paese
AI e pianificazione chirurgica di un attacco
In realtà cosa cercavano quegli agenti russi che a Milano e Roma miravano alle registrazioni dei circuiti di telecamere di sicurezza in diversi quartieri?
Forse ci aiuta a rispondere al quesito la conduzione della guerra israeliana a gaza. Come vediamo in molti filmati, gli ultimi bombardamenti si sono fatti sempre più ferocemente focalizzati. Sembra che siano dei laser a colpire singoli palazzi che si sbriciolano, lasciando intatti gli edifici attigui.
Si tratta di una pianificazione chirurgica del conflitto basato su un sistema di intelligenza artificiale, chiamato Lavander, che permette di elaborare una massa poderosa di dati sia testuali che video, per tracciare i movimenti di un ingente numero di bersagli. In questo modo si georeferenziano interi quartieri, dove si identificano la residenza dei nemici che si vogliono eliminare.
<!-- ARUBA - 300x250 -->
Avere informazioni sulla disposizione territoriale e le frequentazioni di singole località significa poter poi programmare interventi, non necessariamente cosi distruttivi come a Gaza, che individuano ogni singolo soggetto che si sta seguendo, collocandolo in una specifica parcella territoriale.
Questa è oggi quella che appunto gli israeliani chiamano Mapam, un acronimo in lingua ebraica, che significa “la guerra fra le guerre”.
Cybersecurity, il cuore del sistema digitale
Come scrivo in un mio saggio in libreria in questi giorni (“Connessi a morte: Guerra, media e democrazia nella società della Cubersecurity”, Donzelli editore), siamo ormai nel pieno di questa guerra fra le guerre, in cui i combattimenti sono alternati a fasi di aggressione digitale, per acquisire dati e informazioni.
Al centro della scena è per questo la cybersecurity, una tecnicalità che da puro servizio accessorio è diventata il cuore del sistema digitale. La posta in palio è quella capacità di interferenza nel senso comune di un paese avversario che, secondo il Capo di Stato maggiore russo, Valerij Vasil’evič Gerasimov, è oggi la nuova forma di conflitto globale. Si combatte proprio alterando e manipolando l’autonomia di un paese, la sua sovranità semantica, l’autodeterminazione della propria informazione.
Per questo è importante intrecciare competenze tecnologiche e visioni geo politiche in un confronto trasversale quale quello organizzato daKey4biz a Milano il prossimo 28 Novembre.
In quel contesto, concetti come sistema giornalistico, servizio pubblico radiotelevisivo, apparati di sicurezza e vigilanza nella cybersecurity troveranno una prima reciproca contaminazione.
Gli effetti delle tecnologie generative sull’informazione
In particolare è proprio il mondo dell’informazione che deve riflettere su questa evoluzione socio antropologica. Il concetto di separatezza dell’informazione dalle strategie istituzionali, che per molti anni ha guidato la tradizione professionale del giornalismo, oggi deve fare i conti con una dimensione in cui le nuove tecnologie generative stanno dissestando qualsiasi certezza nell’identificazione delle fonti autentiche di una notizia. I giornalisti, e più in generale gli operatori dell’informazione si trovano spalla a spalla con figure ambigue, apparati e saperi protesi adusare l’informazione come un’arma propria di attacco alla sovranità di un paese.
Questo ovviamente non significa minimamente che i giornalisti devono rassegnarsi ad essere imbeded delle proprie autorità nazionali, oppure che un apparato così complesso e corposo come la Rai debba diventare prolungamento dei sistemi di vigilanza. Ma certamente dobbiamo renderci conto che qualcosa è cambiato non tanto nel fatto che siamo in un clima bellico, lo siamo stati in passato, e non sarebbe una novità.
Se l’informazione è in grado di sovvertire intere comunità
La vera sorpresa è che gli strumenti e le categorie dell’informazione della produzione materiale delle notizie oggi coincidono con quella logistica militare che pianifica la sovversione di intere comunità, alterando nominativamente contenuti e senso comune. Esattamente come agiscono dispositivi apparentemente più frivoli, come Spotify o Netflix, o lo stesso Google, sulla base di un tappeto di dati circostanziati su ogni singolo utente, così oggi i gruppi di corsari dell’informazione, lavorano sulle attitudini e visioni individuali di milioni di cittadini.
In questa logica cybersecurity non è solo la difesa delle casseforti dei propri dati, ma anche, e io direi soprattutto, capacità di preservare l’integrità della spera pubblica, di quella agora dove ogni cittadino si forma la propria concezione e cultura.
Pensiamo a cosa possa significare appaltare i propri dati a gruppi tecnologici esterni, oppure affidare a centri esteri le proprie telecomunicazioni, o infine non dotare le proprie infrastrutture di comunicazione di quei saperi e abilità nella gestione dei linguaggi digitali che li costringe poi ad essere clienti, che in questo mercato significa essere subalterni, a fornitori multinazionali.
Se davvero, come dice Quiao Liang, un colto generale cinese autore del saggio “L’arco dell’impero” (LeM editore), “La guerra è sempre cospirazione”. Oggi dobbiamo concludere che l’autonomia di un paese si preserva proprio riconoscendo questa cospirazione in tempo di pace, senza complottismi ma nemmeno ingenuità.
AI Generativa, il suo impatto dirompente sulla Cybersecurity
Durante il Forum ICT Security 2024, la presentazione “Generative AI’s Emerging Disruption of Cybersecurity” di Jim Reavis – Cofondatore e Chief Executive Officer della Cloud Security Alliance (CSA) – ha esplorato il ruolo cruciale dei professionisti della sicurezza informatica nel campo dell’AI generativa.
La discussione ha incluso l’iniziativa in tema di AI security della CSA e i relativi modelli di responsabilità condivisa, evidenziando l’importanza di una comprensione approfondita dell’AI per affrontare nuove minacce e relative opportunità.
Lo stato attuale della Cybersecurity e dell’AI Generativa
In base alla sua esperienza trentennale nel settore della cybersecurity, il relatore ha esordito con la convinzione che attualmente ci si trovi nel mezzo della più grande trasformazione tecnologica mai vista.
L’impatto dell’AI generativa sta già travolgendo le aziende e ne sta ribaltando gli equilibri: come un vulcano, sta facendo tremare la terra sotto di noi.
Di conseguenza i professionisti della sicurezza informatica hanno la responsabilità di conoscere l’AI generativa più di chiunque altro, perché oggi per le organizzazioni è cruciale comprenderne implicazioni ed effetti.
Il ruolo della Cloud Security Alliance
La Cloud Security Alliance è un’organizzazione no-profit con 140 sezioni distribuite in tutto il mondo, che ha costruito una vasta comunità attraverso l’educazione, la ricerca e la condivisione delle migliori pratiche di cybersecurity a livello globale.
La strategia della CSA per l’AI security, lanciata lo scorso anno, tiene in considerazione diverse dimensioni: come l’intelligenza artificiale possa essere attaccata (es. prompt injection, data poisoning), come possa abilitare nuove modalità di attacco e, infine, come possa trasformare i processi di cybersecurity.
Nell’intervento sono quindi stati condivisi esempi concreti di aziende che sperimentano i vari aspetti dell’AI generativa, per ispirare i professionisti della cybersecurity a esplorare simili opportunità nelle loro organizzazioni.
Minacce emergenti con l’AI Generativa
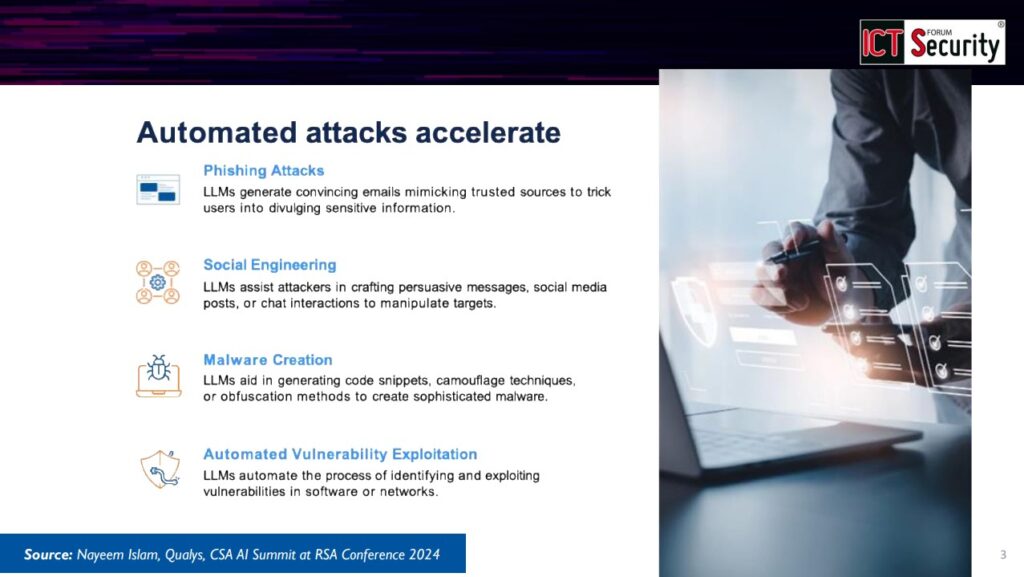
Come ricordato da Reavis nel panorama attuale deepfake, attacchi di phishing sofisticati, social engineering e scansione automatizzata delle vulnerabilità nei grandi repository di GitHub stanno diventando sempre più diffusi.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Le capacità di creare malware polimorfico sono nelle fasi iniziali e, sebbene preoccupanti, appaiono ancora poco sofisticate rispetto a ciò che potrebbe profilarsi nel futuro.
In un futuro non troppo lontano, infatti, si prevede che i cybercriminali potranno sfruttare agenti AI per raccogliere informazioni personali su internet e creare “gemelli digitali” tramite deepfake, riproducendo voci, immagini e comportamenti delle persone prese di mira.
Queste capacità di “clonazione” migliorano di giorno in giorno, rendendo sempre più difficile distinguere tra finzione e realtà: uno dei casi citati ha coinvolto un esperto della CSA che, a scopo sperimentale, ha clonato la propria voce così fedelmente che neppure i suoi figli e amici sono riusciti a distinguerla dall’originale.
Simili tecnologie possono essere utilizzate per attacchi estremamente mirati, ad esempio impersonando qualcuno in una conversazione per richiedere a suo nome denaro o altre transazioni, comportando incredibili cambiamenti nelle capacità offensive.
Comprendere la natura dell’AI Generativa
Reavis ha evidenziato che, nelle conferenze in tema di cybersecurity e AI, sembra che quest’ultima sia spesso vista soltanto come uno strumento per aumentare la produttività.
In realtà l’AI generativa – particolarmente nei large language models – si concentra sulla comprensione delle relazioni tra token, la previsione di sequenze e la generazione di output coerenti. Sebbene ciò possa sembrare innocuo l’evoluzione delle capacità di computazione, unita alla quantità di dati e algoritmi coinvolti, sta creando abilità tanto affascinanti quanto imprevedibili; la natura non deterministica di questi modelli significa che nemmeno i loro creatori possono prevederne le azioni.
L’AI generativa continua infatti a mostrare capacità emergenti, sviluppando nuove abilità in modo inaspettato. Alcuni la paragonano a un bambino o un adolescente: brillante ma privo di coerenza e quindi incline a errori, inesattezze o persino “allucinazioni”.
Verso l’AGI e la necessità di barriere responsabili
Il relatore ha raccontato come un dirigente del settore AI abbia sollecitato la Cloud Security Alliance ad accelerare la sua iniziativa di sicurezza suggerendo che, sulla base dei progressi nel System 2 thinking, l’AI generativa potrebbe presto avvicinarsi all’AGI (Artificial General Intelligence).
Questo dirigente ipotizza infatti che già entro la fine del 2025 i “modelli di frontiera” potrebbero arrivare a padroneggiare la maggior parte delle funzioni svolte dai lavoratori ICT, incluse quelle di cybersecurity. Tale scenario solleva significative preoccupazioni: interagire con l’AI generativa è essenziale per capire come funziona oggi e quali miglioramenti vengono apportati sia nell’addestramento dei modelli e nel miglioramento delle applicazioni, sia nella costruzione di layer di astrazione.
Se vogliamo garantire che un’AI sempre più potente rimanga benefica, è quindi urgente comprendere le implicazioni future e lavorare per creare barriere responsabili.
Il Ruolo dei Professionisti della Cybersecurity
Il relatore ha confermato che gli elementi essenziali della cybersecurity – tra cui la gestione del rischio, delle vulnerabilità e delle identità – continueranno ad essere rilevanti.
Tuttavia, oggi è anche necessario utilizzare l’AI “buona” per combattere quella “cattiva”: i professionisti della sicurezza informatica devono arrivare a comprendere ogni livello di questa tecnologia.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Citando il modello di responsabilità condivisa di Microsoft, ha quindi ricordato come sia necessario implementare una sicurezza olistica per evitare che la responsabilità di garantire la sicurezza ricada solo sugli sviluppatori dei modelli di frontiera, come OpenAI o Google DeepMind. Le organizzazioni che utilizzano questi modelli per creare applicazioni hanno anch’esse responsabilità significative e devono, quindi, garantirne uno sviluppo etico e sicuro.
L’esperienza del cloud computing fornisce un confronto utile: se inizialmente la responsabilità sembrava ricadere solo sugli hyperscaler, nel tempo è diventato chiaro come dovesse essere condivisa tra tutti gli attori coinvolti.
Allo stesso modo, anche il panorama dell’AI generativa richiede un approccio collettivo per la gestione delle relative minacce.
Approcci organizzativi e Gestione del Rischio
Secondo Reavis, l’adozione efficace dell’AI generativa deve includere un approccio organizzativo che definisca chiaramente ruoli, responsabilità e collaborazione tra i dipartimenti. Per quanto la gestione del rischio rimanga centrale, la natura non deterministica dell’AI generativa richiede un approccio differente; il framework di gestione del rischio AI del NIST e le complementari risorse create dalla CSA possono aiutare le aziende ad affrontare queste sfide.
Oggi difendere le organizzazioni impone di concentrarsi maggiormente sulla governance dei dati. Il modello Zero Trust si conferma una strategia efficace per proteggere le informazioni: tuttavia, considerato che quando i dati sono inseriti nei large language models (LLM) i controlli di sicurezza vengono rimossi, è necessario replicarli in modo efficace al loro interno.
La formazione all’interno delle organizzazioni è necessaria per garantire che tutti comprendano gli obiettivi e partecipino alle responsabilità di sicurezza. Per saperne di più, Reavis ha consigliato di visitare la pagina dedicata alla safety initiative della CSA.
L’impatto dell’AI Generativa sulle Organizzazioni
Avviandosi alle conclusioni del suo intervento, il relatore ha ribadito come l’AI generativa stia ridefinendo gli assetti e producendo cambiamenti culturali all’interno delle organizzazioni.
Ha citato al riguardo l’esempio di Caleb Sima, presidente dell’AI Safety Initiative: partendo dai suoi primi contributi allo sviluppo di soluzioni di sicurezza per applicazioni web, Sima ha ricoperto ruoli di leadership nel settore finanziario ma in seguito ha scelto di impegnarsi presso la CSA, mosso da una profonda curiosità per il potere trasformativo dell’AI generativa.
Affrontare le Sfide della Cybersecurity: le “tre C”
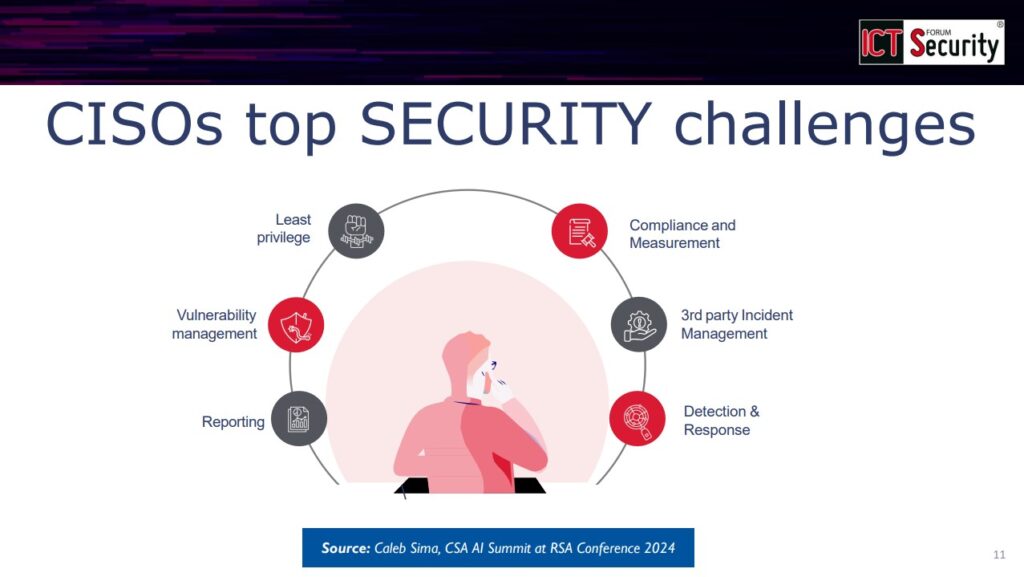
Basandosi sulle ricerche svolte da Sima, le ultime slide condivise hanno sintetizzato le principali aree operative che i CISO devono includere per gestire la sicurezza AI: definizione del budget, analisi delle vulnerabilità, reporting, applicazione del principio least privilege, profili di compliance e misurazione, per arrivare alla gestione degli incidenti e relative azioni di risposta.
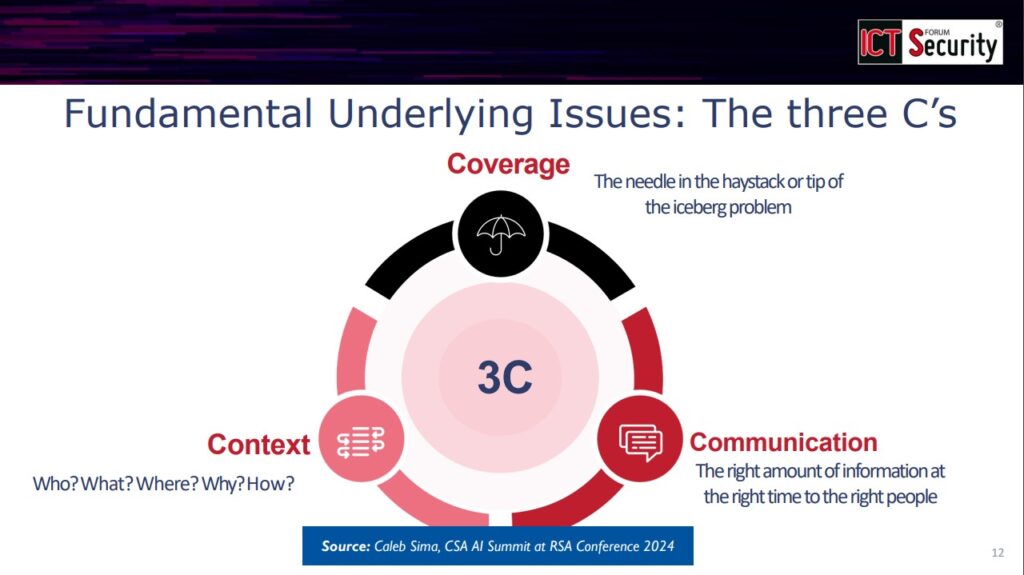
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Poiché queste aree sono spesso difficili da gestire, può essere utile riassumerle nelle “tre C”: Contesto, Copertura e Comunicazione.
Comprendere il contesto, infatti, è cruciale per valutare se un determinato indicatore rappresenti una minaccia reale; è poi vitale garantire un’adeguata copertura di tutte le aree del sistema (spesso il triage si basa su presupposti errati proprio a causa di una copertura limitata) nonché attuare una comunicazione efficace (dato che una scarsa comunicazione interna è spesso la principale causa di fallimento delle strategie aziendali).
Sfruttare l’AI Generativa per vincere le Sfide
Tornando all’importanza del contesto, il relatore ha ribadito che l’AI generativa eccelle nell’analizzare grandi quantità di informazioni e fornire approfondimenti utili su più dimensioni.
Ad esempio, valutare un log o una scansione di vulnerabilità potrebbe comportare la riconsiderazione di privilegi o accessi insoliti; il contesto aggiunto da recenti discussioni tra sviluppatori su Slack o Zoom potrebbe aiutare a definire la priorità della risposta ed evitare la classificazione errata di problemi critici.
Al fine di comprendere meglio la loro postura di sicurezza, alcune aziende hanno già iniziato a utilizzare l’AI per integrare nelle proprie analisi dati tratti da verbali delle riunioni, email o altre fonti informali. Questo approccio ha il vantaggio di rendere la cybersecurity più accessibile e coinvolgente anche per chi operi al di fuori dei tradizionali ruoli di sicurezza, rendendo il processo più efficiente e migliorando la qualità generale dei servizi.
Conclusioni
Alla luce di ciò – secondo Reavis – una profonda e responsabile integrazione dell’AI può inaugurare una nuova era di threat intelligence, ottimizzare i flussi di lavoro della cybersecurity e abilitare misure difensive che garantiscano la resilienza dei sistemi a fronte di avversari sempre più sofisticati.
È ormai evidente come l’AI possa supportare le organizzazioni in tutti i domini della sicurezza: analizzare vasti quantitativi di dati non strutturati per identificare i rischi in tempo reale, automatizzare le valutazioni delle vulnerabilità e fornire elementi contestuali per il processo decisionale è infatti cruciale non solo per gestire proattivamente minacce attuali e future, ma anche per evolversi in un paesaggio digitale in rapida trasformazione.
Dopo aver ribadito che l’AI generativa consentirà di tenere il passo delle minacce emergenti, con impatti positivi sull’intero settore, il relatore ha concluso confermando la determinazione della Cloud Security Alliance nel partecipare a questa trasformazione.
Microsoft president asks Trump to “push harder” against Russian hacks
Smith testified before the US Senate in September that Russia, China, and Iran had stepped up their digital efforts to interfere in global elections this year, including in the US.
However, Microsoft’s own security standards have come under fire in recent months. A damning report by the US Cyber Safety Review Board in March said its security culture was “inadequate,” pointing to a “cascade… of avoidable errors” that last year allowed Chinese hackers to access hundreds of email accounts, including those belonging to senior US government security officials, that were hosted on Microsoft’s cloud systems.
Microsoft chief executive Satya Nadella has said in response that the company would prioritize security “above all else,” including by tying staff remuneration to security.
The company is also making changes to its Windows operating system to help its customers recover more quickly from incidents such as July’s global IT outage caused by CrowdStrike’s botched security update.
Beyond cyber security, Smith said it was “a little early” to determine the precise impact of a second Trump administration on the technology industry. Any anticipated liberalization of M&A regulation in the US would have to be weighed up against continued scrutiny of dealmaking in other parts of the world, he said.
Smith also reiterated his plea for the US government to “help accelerate exports of key American digital technologies,” especially to the Middle East and Africa, after the Biden administration imposed export controls on AI chips, fearing the technology could leak to China.
“We really need now to standardize processes so that American technology can reach these other parts of the world as fast as Chinese technology,” he said.