“Carmelo Miano era a caccia del tesoro del Berlusconi market”
Key4biz continua a seguire con attenzione il caso Miano. Ecco la seconda puntata. È dal 2020 che Carmelo Miano ha iniziato a sferrare attacchi informatici nei confronti di apparati statali. E sia la minaccia persistente (con tecniche, tattiche e procedure analoghe) sia le skill informatiche adoperate avevano portato i Servizi segreti a pensare fossero azioni di agenti ostili all’Italia, di cyber attacchi State sponsored.
Ma l’autore era un ventenne siciliano, con una notevole capacità informatica orientata all’hacking.
Già nel 2021 la Guardia di Finanza sospettava di lui, perché dedito all’attività illecita sul dark web. Oltre a gestire Black Market, svolgeva attività illecita estorsiva nei confronti di vittime di hacking e riciclaggio di criptovalute.
<!-- ARUBA - 300x250 -->
Infatti, già nel corso dell’attività̀ di perquisizione della Guardia di Finanza nel 2021 e successivamente dall’esame tecnico dei dispositivi posti in sequestro, emergeva chiaramente la forte attitudine di Carmelo Miano all’informatica e all’hacking. Nelle sue abitazioni era stato rinvenuto un ingente quantitativo di tool e software per l’hackeraggio.
Perché aveva preso di mira i finanzieri che avevano messo KO il Berlusconi Market
Miano ha preso, inizialmente, di mira alcuni militari del Corpo della Guardia di Finanza appartenenti al Nucleo Speciale Tutela Privacy e Frodi Tecnologiche.
Sul Berlusconi market si vendeva per il 60% sostante stupefacenti (cocaina, eroina, acidi e psicofarmaci), il 20% valuta e gioielli falsi, il 6-7% armi (anche da guerra), e anche la vendita di guide per la trasmissione di virus informatici, malware e tecniche di phishing, documenti di identità digitali per crearne di falsi.
Il Nucleo Speciale Tutela Privacy e Frodi Tecnologiche aveva raggiunto notevoli risultati, come la chiusura di diversi market, tra cui il Berlusconi market, e l’arresto di vendor e amministratori, tra cui il ricercatissimo “G00d00”, poi arrestato a Barletta. Questo market illegale garantiva guadagni di migliaia di euro al mese ai gestori.
“‘Miano era a caccia del leggendario tesoro del ‘Berlusconi Market’ (mai trovato)”, così una fonte che ha seguito il caso Miano racconta a Key4biz.
Ecco spiegato perché il cyber criminale siciliano ha sferrato decine di attacchi informatici nei confronti di questo Nucleo Speciale della Guardia di Finanza: questo Nucleo ha le mani sui server del Berlusconi market, i server sono blindati dal 2021 e i dati sono indecifrabili, perché protetti da crittografia.
Miano spiava continuamente i militari di questo Nucleo con la speranza che fossero riusciti a decriptare i server così lui sarebbe arrivato a mettere le mani sul tesoro del Berlusconi market. Questo tesoro è una stringa di dati. Miano sognava di entrare in possesso di questa stringa di dati per diventare il proprietario del malloppo.
Vedremo se l’arrestato confesserà ai giudici questa versione.
Come operava?
Miano, per nascondere il proprio IP e quindi per nascondere la propria reale identità, ricorreva all’utilizzo di software e piattaforme di VPN (Virtual Private Network) e VPS (Virtual Private Server).
In particolar modo, utilizzava una specifica piattaforma di VPS che ricorre in quasi tutte le campagne di attacco contro le infrastrutture della Guardia di Finanza nonché dall’analisi dei dispositivi posti sotto sequestro a Miano Carmelo già nel 2021.
La piattaforma è quella fornita dal provider molvano Mivocloud Limited.
Il cyber criminale Miano come ha ottenuto il bottino di 6 milioni di euro?
Leggendo le 175 pagine dell’ordinanza di arresto con cui il Procuratore della Repubblica di Napoli Nicola Gratteri e i Pubblici Ministeri hanno chiesto l’arresto di Carmelo Miano, abbiamo più volte pensato ma ‘davvero ha usato le sue eccezionali capacità di criminale informatico solo’ per “acquisire documenti riservati” – si legge nell’ordinanza –, coperti dal segreto istruttorio, relativi ai procedimenti penali della Procura di Brescia e della Procura di Gela, entrambi a suo carico” e di un suo amico? Quest’ultimo è indagato insieme ad altre persone. Era “mosso dall’ansia di verificare”, scrivono gli inquirenti, “l’eventuale predisposizione o addirittura il deposito e l’emissione di provvedimenti a suo carico”.
Gli indagati risultavano gestori di alcuni black market illegali, “grazie ai quali avrebbero incassato più di 5 milioni di euro in criptovaluta”
Gli inquirenti hanno anche sequestrato la somma di oltre 6,2 milioni di euro“quale provento delle attività illecite da loro poste in essere”, si legge nell’ordinanza.
Gli indagati risultavano gestori di alcuni black market illegali, “grazie ai quali avrebbero incassato più di 5 milioni di euro in criptovaluta”.
<!-- ARUBA - 300x250 -->
La domanda a cui le indagini ancora non hanno trovato una risposta è: come hanno fatto a raggiungere questo bottino?
La risposta potrebbe arrivare con i possibili nuovi sviluppi, attesi nelle prossime ore, delle indagini condotte, magistralmente, dal CNAIPIC (che ha sostituito in corsa d’opera la Guardia di Finanza).
Miano, riuscendo ad esfiltrare dal sistema informatico del ministero della Giustizia tutti i procedimenti a suo carico, aveva capito che si sarebbe potuto trovare in difficoltà, così impartiva agli amici, a uno in particolare, le indicazioni per gestire il suo “tesoretto” in bitcoin.
Ecco come ha agito per “bucare” il Ministero della Giustizia e non solo: a TIM esfiltrati 36 milioni di dati dei clienti consumer e business
In attesa di conoscere un possibile collegamento tra il suo ricco portafoglio in criptovaluta e l’esflitrazione dei dati dal sistema IT della Giustizia, si sa come ha agito per “bucare” il Ministero:
ha ripetutamente violato PC e caselle email istituzionali delle Procure di Brescia e Gela, oltre che degli investigatori della Guardia di Finanza delegati allo svolgimento delle indagini: l’ha fatto dal 2022 fino al suo arresto.
utilizzava un malware che “lanciava” su più postazioni in uso a pubblici dipendenti in grado di eseguire all’atto del logon, su ciascun PC infetto, uno script anomalo avente la funzione di catturare alcuni dati relativi all’utilizzo del PC ed inviarli verso una cartella condivisa creata sul Domain Controller di Napoli (denominato DCCEDNAUTE002): nello specifico lo script veniva distribuito, tramite una GPOI (Group Policy Object sono procedure per eseguire la distribuzione di software all’interno di un dominio) agli utenti, quasi tutti ubicati nel distretto di Gela, e catturava i seguenti dati:
Nome utente;
Nome computer
Elenco delle Username degli utenti che hanno utilizzato il PC;
Cronologia dei browser Chrome ed Edge:
Password memorizzate? nei browser Chrome ed Edge:
Eventuale utilizzo sul PC del browser Firefox:
Elenco dei processi in esecuzione sul computer;
cal dat.
dopo essere stati prelevati, venivano memorizzati direttamente sul Domain Controlier DCCEDNAUTE002 per poi essere esfiltrati e successivamente cancellati dall’attaccante.
E ancora effettuava le connessioni illecite sempre condotte tramite VPN “anonime” o della rete TOR, servizi che tra l’altro ha spesso utilizzato anche nel corso degli attacchi descritti in precedenza e che garantiscono l’assoluto anonimato.
Per i cyber attacchi alla rete del Ministero della Giustizia ha sempre modificato le regole dei Firewall.
Prima di effettuare le intrusioni, usava sempre un analizzatore di protocolli di rete, progettato per fornire visibilità sul traffico che si verifica su una rete o tra macchine. Il programma consentiva a Miano di verificare se la sua illecita attività fosse oggetto di tracciamento, di captazione informatica: l’indagato, in buona sostanza, si assicurava – utilizzando i più moderni software di rete – di non essere controllato dagli inquirenti. Una volta avviato il programma – per verificare che il suo PC non stesse effettuando connessioni anomale dovute ad eventuali trojan installati – sferrava l’attacco informatico.
Ha fatto uso di server VPS al fine di celare la propria reale identità nel corso degli accessi illeciti ai sistemi target. Ha infatti acquistato server VPS proprio per anonimizzare gli accessi illeciti e replicare le condotte di accesso abusivo.
Nel periodo compreso tra il 4 ed il 5 luglio 2021, ha prelevato dai sistemi TIM compromessi, i database contenenti informazioni su circa 23 milioni di utenti relativi al portale “187″(utenti consumer), e quelli di circa 2,5 milioni di utenti relativi al portale “191”* (utenti business) e quelli di circa 11 milioni di utenti del sistema “CEMSPOST»” (sistema antifrode su linea mobile di TIM).
Era in possesso apparati informatici di archiviazione massa e caratterizzati da un elevato livello di crittografia informatica dei dati che neppure il CNAIPIC – massimo organo tecnico specializzato in materia – è stato in grado di eludere e rimuovere, fino ad oggi, nel corso delle analisi.
Ha commesso anche degli errori
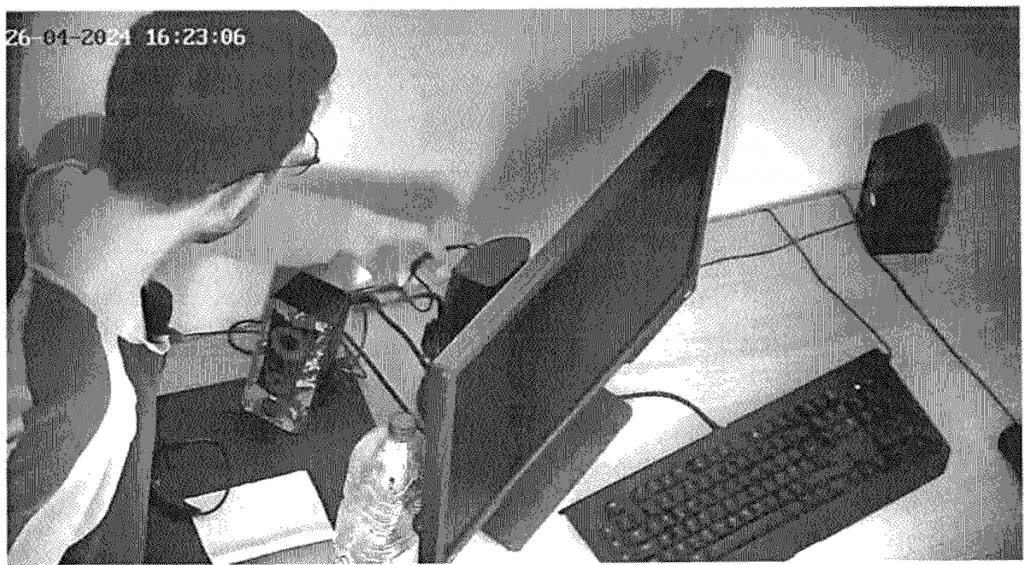
Grazie ai quali è stato acciuffato nella sua abitazione a Roma, dove gli inquirenti hanno installato “cimici” video e audio con cui hanno osservato in “real time” Carmelo Miano durante le sue intrusioni nei sistemi informatici pubblici del Ministero della Giustizia e visto l’indagato mentre esfiltrava e consultava documenti riservati e scambiava con terzi informazioni rispetto a quanto visionato. Da questi video sono stati poi ricavati gli screenshot di Miano al PC e diventati le foto notizie del caso.
Ecco uno dei suoi errori: nell’effettuare interrogazioni ai database, aveva inserito nelle caselle di ricerca anche dati che sono parsi essere dei “copia-incolla” errati. Significativo a tal proposito è il testo “Nttdata$28”, incollato nel corso di un accesso illecito. Ha copiato e incollato per sbaglio una password da lui utilizzata nella sua attività lavorativa presso la società di informatica e di cybersecurity NTT DATA Italia S.pA. Da questo errore gli inquirenti hanno capito per chi lavorasse Carmelo Miano. La società NTT Data ribadisce la propria estraneità alla vicenda.
Perché i suoi accessi al portale Russian Market?
Dalle microspie in casa di Carmelo Miano gli inquirenti l’hanno visto effettuare accesso al portale Russian Market’, un vero e proprio portale di e-Commerce del Criminal Hacking, dedicato alla vendita illegale di informazioni sensibili, come password, dati bancari, carte di credito, particolarmente orientato all’Italia.
Carmelo Miano e gli altri indagati avrebbero potuto vendere sul portale Russian Market la mole di dati esfiltrati dai database della Giustizia, di TIM, Telespazio e Elios?
Il bottino di 5 milioni in bitcoin potrebbe essere il frutto dell’attività di rivendita dei dati esfiltrati?
Per cui il cyber criminale Miano ha bucato il sistema IT della Giustizia non solo per vedere le indagini a suo carico, ma anche per rivederli sul dark web?
Le risposte a queste domande potrebbero arrivare a breve con gli sviluppi delle indagini.
AI generativa, si può manomettere in 4 secondi con tecniche di jailbreaking. Sotto attacco le infrastrutture critiche
Cresce l’utilizzo della gen AI e aumentano i rischi per la sicurezza
L’intelligenza generativa (gen AI) è sotto attacco. I gruppi di cyber criminali hanno preso di mira da tempo questa tecnologia che ormai ha raggiunto un elevato livello di diffusione ed utilizzo.
Secondo un’indagine della Banca Mondiale, solo nei mesi da gennaio a marzo di quest’anno, le prime 40 piattaforme di AI generativa hanno contato più di 3 miliardi di visite mensili da parte di centinaia di milioni di utilizzatori su scala planetaria.
Prendendo come esempio il più popolare, forse, tra i tool di AI generativa, ChatGPT ha registrato due miliardi di visite e 500 milioni di utilizzatori nel periodo di tempo considerato.
Un successo straordinario e un’altrettanta straordinaria diffusione nell’utilizzo di queste tecnologie in numerosi ambiti, che certamente non è passato inosservato. I cyber criminali colpiscono un gran numero di bersagli, in particolare quelli dove c’è maggior possibilità di fare bottino, cioè i più famosi ed utilizzati.
Assalti jailbreaking
Secondo il Report “State of Attacks on GenAI“ di AI Pillar Security, le soluzioni di AI generativa sono sempre più spesso vittima di attacchi portati con tecniche di jailbreaking.
Oggi in soli 4 secondi è possibile manomettere questi servizi, aggirando le pur elevate misure di sicurezza ed effettuando l’attacco in qualsiasi lingua l’AI sia stata addestrata.
La gran parte degli assalti arrivano a bersaglio in un tempo medio di 42 secondi. Il tasso di successo è superiore al 20%.
Nel 90% dei casi si registrano sottrazioni di dati sensibili.
Con il termine jailbreaking si indica lo sfruttamento dei difetti di un dispositivo elettronico bloccato (inizialmente una tecnica sfruttata dagli stessi proprietari per manipolare l’iOS Apple) allo scopo di installare software diverso da quello fornito dal produttore per tale dispositivo
Le tecniche di jailbreaking più utilizzate
Diversi gli strumenti impiegati per portare gli assalti alle piattaforme di gen AI. Ad esempio il Report ne individua tre in particolare: “Ignore Previous Instructions”, “Strong Arm Attack” e “Base64”.
Nel primo caso, “Ignora le istruzioni precedenti”, si iniettano prompt che vanno a bypassare la programmazione iniziale favorendo così la violazione delle misure di sicurezza che impediscono di generare contenuti dannosi o illeciti.
Gli attacchi “Strong Arm” permettono a chi attacca di immettere una grande quantità di richieste atte a forzare il modello per superare sempre la programmazione iniziale e riuscire così a produrre output che altrimenti sarebbero subito bloccati, tra cui informazioni sensibili, azioni non autorizzate, fino alla compromissione del sistema stesso.
Nell’altro caso, infine, l’aggressore codifica i propri prompt dannosi con lo schema detto “Base64”. Ciò può ingannare il modello dei gen AI in modo che decodifichi ed elabori contenuti che normalmente verrebbero bloccati dai suoi filtri di sicurezza, tra cui codici dannosi o istruzioni per estrarre informazioni sensibili dall’organizzazione.
Servizi e infrastrutture critiche nel mirino degli attacchi
I cyber criminali prendono soprattutto di mira i servizi di assistenza, come nel settore finanziario e bancario, “a causa del loro utilizzo diffuso e del coinvolgimento diretto del cliente”, si legge nei commenti ai dati.
Non solo, negli ultimi sei mesi si è assistito ad un incremento sensibile degli attacchi jailbraking alle infrastrutture critiche, soprattutto software impiegati in ingegneria, nelle telecomunicazioni, settore energetico e come abbiamo visto sempre di più anche in quello automotive, ampliando notevolmente la portata dei rischi per imprese e utilizzatori finali.
Non è difficile capire perché, visto che manipolare una gen AI significa mettere a repentaglio il funzionamento di reti elettriche o idriche, e pipeline di gas naturale, per fare in esempio.
Più in generale, questa tipologia di cyber minacce è in grado di arrecare gravi danni ad aziende e infrastrutture critiche, con violazione della sicurezza, perdita di dati sensibili, danno alla reputazione, perdite finanziarie e complicazioni legali.
CYBEROO: Strategie Avanzate di Detection e Remediation per una Protezione Always-On
La consapevolezza dei pericoli in tema di sicurezza informatica continua a essere fondamentale. Oggi, essere consapevoli significa sviluppare una filiera “always on” di identificazione e mitigazione delle minacce.
Tuttavia, costruirla non è semplice: è necessario dotarsi di una serie di tecnologie e servizi da integrare in modo fluido ed efficace con l’esistente ecosistema IT, partendo da una potente detection, per arrivare a una efficiente remediation.
La fase di detection, su cui oggi il mercato della cyber security è particolarmente focalizzato, deve essere un’attività svolta sull’intero perimetro logico aziendale, senza trascurare le minacce più insidiose, in grado di sfuggire ai sistemi di controllo tradizionali. La fase di remediation, spesso sottovalutata nella scelta di servizi di cyber security, deve essere altrettanto completa e agnostica, per mitigare il rischio di compromissione.
È inoltre necessario costruire una concatenazione di attività che coinvolga diversi attori, partendo dai responsabili della cybersecurity, per garantire determinati SLA sui sistemi di ogni utente. Le cosiddette “catene del soccorso” possono essere infatti includere più partner, in un ecosistema in cui ciascuno si assume la responsabilità di una parte dell’infrastruttura del cliente.
Per minimizzare i rischi, dato il numero di partner coinvolti, è fondamentale scegliere solo quelli che presentano alcune caratteristiche essenziali. Per prima cosa, la presenza di un NOC real h24, totalmente autonomo con competenze in cybersecurity e sempre aggiornato sulle tattiche, tecniche e procedure degli attaccanti. In caso contrario, il rischio di una identificazione inefficace delle minacce aumenta. La fase di remediation, infine, richiede una organizzazione puntuale: non attuarla correttamente è un errore che può costare caro.
Cyber attacco senza precedenti alla Tv di Stato russa rivendicato dal gruppo filo-ucraino Sudo rm-RF
“Il nostro patrimonio informativo statale, uno dei più grandi, ha dovuto affrontare un attacco informatico senza precedenti alla sua infrastruttura digitale”. Lo ha dichiarato il portavoce del Cremlino, DmitriPeskov, commentando la notizia di un presunto attacco hacker contro l’emittente radiotelevisiva statale russa Vgtrk.
La notizia è stata riportata dalle agenzie Interfax e Tass.
Vgtrk ha dichiarato a Interfax che “la notte del 7 ottobre, i servizi online” della radiotelevisione statale russa “sono stati sottoposti a un attacco hacker senza precedenti, ma non è stato causato alcun danno significativo al lavoro della holding mediatica”.
<!-- ARUBA - 300x250 -->
L’attacco rivendicato dal gruppo hacker anonimo filo-ucraino Sudo rm-RF
L’attacco alle tv di Stato russe è stato rivendicato dal gruppo hacker anonimo filo-ucraino Sudo rm-RF secondo quanto riporta Rbc Ukraina. Nel giorno del compleanno di Vladimir Putin, gli hacker hanno sospeso le trasmissioni online dei canali televisivi Rossiya 1 e Rossiya 24, interrompendo alcune trasmissioni online del mattino.
Proseguono intanto gli scambi di attacchi fra la Russia e l’Ucraina. Kiev fa sapere di avere respinto un attacco russo con missili ipersonici Kinzhal sulla città di Kiev, spiegando che alcuni detriti sono caduti in tre distretti della capitale ucraina alle otto di mattina. Non sono stati segnalati danni gravi o vittime dall’attacco, secondo quanto ha affermato Serhiy Popko, capo dell’amministrazione militare della città.
“Sono stati registrati detriti in tre distretti di Kiev: Solomyanskyi, Shevchenkivskyi e Holosiivskyi. Danneggiate tre automobili, il tetto di un edificio residenziale e il tetto di un supermercato. Il resto dei rottami è caduto in un’area aperta senza conseguenze”, ha riferito l’amministrazione locale.
Intanto la guerra non cyber continua
Nel frattempo, l’aeronautica militare ucraina ha riferito di aver abbattuto sulla regione di Kiev due missili balistici ipersonici Kinzhal su tre lanciati questa notte e abbattuto 32 droni d’attacco nemici nelle regioni di Mykolaiv, Kiev, Dnipropetrovsk, Sumy, Chernihiv, Poltava e Kharkiv. Diversi droni russi – scrive Ukrinform – hanno colpito le aree di prima linea della regione di Kharkiv, mentre dei tre Kinzhal ha colpito un’area vicino all’aeroporto di Starokostiantyniv nella regione di Khmelnytskyi.
L’esercito russo fa sapere invece di avere conquistato un altro villaggio nell’est dell’Ucraina, quello di Grodovka, nella regione di Donetsk vicino alla cittadina di Pokrovsk. Lo ha reso noto il ministero della Difesa di Mosca, e di avere abbattuto durante la notte 21 droni ucraini, di cui 12 sul territorio della Crimea occupata dai russi.
Esplosioni sono state udite però nella notte nella Crimea occupata e il capo dell’amministrazione della città di Feodosia, Igor Tkachenlo, ha riferito che un incendio è scoppiato in un deposito petrolifero nell’area portuale.
Hacker filorussi attaccano siti governativi in Belgio
Diversi siti internet governativi in Belgio sono stati presi di mira da un attacco informatico. Lo riporta l’agenzia di stampa Belga.
Gli hacker responsabili sarebbero un collettivo filo-russo e avrebbero rivendicato le loro azioni sul canale Telegram NoName057 minacciando di colpire l’andamento delle elezioni locali questa domenica, spiega l’agenzia. “Il governo belga esaminerà presto una proposta per l’acquisto e il trasferimento di tre unità di artiglieria Caesar in Ucraina”, si legge nel messaggio su Telegram. “Abbiamo deciso di far visita al Belgio russofobo per mostrare loro come finiscono le iniziative a sostegno del regime criminale di Kiev”. Secondo quanto riportato tra gli obiettivi presi di mira figurano i siti web delle province di Limburgo, Liegi, Fiandre orientali, Brabante fiammingo e Brabante vallone, nonché quelli della città di Anversa e della Camera dei rappresentanti.
Utilizzo dell’intelligenza artificiale nella cybersecurity dei sistemi industriali
L’articolo esplora come l’intelligenza artificiale stia influenzando la crescente sofisticazione degli attacchi cibernetici ai sistemi industriali nell’era dell’Industria 4.0, con un focus sui rischi che minacciano i sistemi di controllo industriale (ICS). Verranno analizzate le principali minacce informatiche che questi sistemi devono affrontare, mettendo in evidenza come l’adozione di tecnologie come l’intelligenza artificiale e l’Internet delle cose (IoT) abbia migliorato l’efficienza e la produttività, ma allo stesso tempo esposto le infrastrutture critiche a nuovi pericoli. Infine, si esamineranno gli strumenti basati sull’intelligenza artificiale per prevenire e mitigare questi attacchi, considerando le sfide e le opportunità offerte da tali tecnologie per la sicurezza cibernetica.
Intelligenza Artificiale e Sistemi Industriali: Proteggere l’Industria 4.0 dalle Minacce Cibernetiche
Gli attacchi cibernetici ai sistemi industriali sono diventati sempre più sofisticati e pericolosi con l’evoluzione dell’Industria 4.0.
L’Industria 4.0 ha l’obiettivo di creare un ambiente industriale per ecosistemi di produzione in tempo reale, fabbriche intelligenti e sistemi autonomi. I progetti legati all’Industria 4.0 utilizzano tecnologie dell’informazione come l’Internet delle cose (IoT), il cloud, i big data e l’intelligenza artificiale (IA). La capacità di connettere i sistemi industriali alla rete ha portato a numerosi vantaggi in termini di efficienza, produttività, manutenzione e monitoraggio; ma ha anche aumentato esponenzialmente la superficie esposta alle minacce cyber. Sistemi e processi industriali sono così diventati un nuovo obiettivo primario; in particolare, i sistemi di controllo industriale (ICS) sono diventati uno dei principali target per i cyber criminali.
Questi sistemi sono responsabili del monitoraggio e del controllo dei processi industriali, come la produzione di energia, la gestione delle forniture idriche e l’automazione delle fabbriche. Proteggere i sistemi di controllo industriale dai cyber attacchi è una priorità per garantire la sicurezza di asset che vanno oltre l’operatività di un’azienda, potendo arrivare al blocco di intere nazioni o addirittura a pericoli per la vita umana.
Rimane nella storia dei cyber attacchi quello del 23 dicembre 2015 in Ucraina, quando il malware Blackenergy ha disconnesso alcune sottostazioni elettriche della rete elettrica nazionale, causando un black out di diverse ore nella maggior parte del Paese; precedenti attacchi che hanno utilizzato il malware BlackEnergy erano stati attribuiti a Sandworm Team, gruppo criminale piuttosto noto per azioni contro sistemi SCADA/ICS. Più recentemente, a maggio del 2021, un altro attacco ha fatto molto riflettere la comunità degli esperti di sicurezza: quello in cui un ransomware ha interrotto tutte le operazioni della Colonial Pipeline, il più grande gasdotto degli Stati Uniti. L’azienda ha dichiarato di aver pagato 4,4 milioni di dollari per ripristinare la propria attività.
Introduzione ai Sistemi di Controllo Industriale (ICS) – Vulnerabilità e Convergenza IT/OT
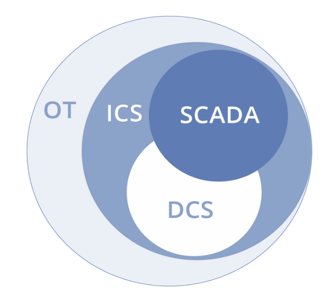
I sistemi di controllo industriale (ICS – Industrial Control System) sono comunemente definiti come un sottoinsieme delle tecnologie operative (OT – Operational Technology) che regolano i processi industriali; e comprendono a loro volta i sistemi noti come SCADA (Supervisor Control and Data Acquisition), introdotti a partire dagli anni ‘60 per monitorare le linee di produzione e oggi spesso associati a infrastrutture su larga scala denominate DCS (Distributed Control System), ampiamente utilizzate nell’industria di processo (Fig.1).
Fig.1
Storicamente, gli ICS non sono stati progettati con caratteristiche di sicurezza “by design” e la convergenza di ambienti OT con le tecnologie dell’IT (Information Technology) nell’Industria 4.0 ha portato con sé le vulnerabilità dei sistemi IT: ad esempio la capacità di gestione remota ha connesso i sistemi ICS alla rete Internet, così esponendoli ai rischi del mondo esterno.
I sistemi OT hanno, poi, delle peculiarità che rendono difficile l’utilizzo delle misure di protezione tipiche dei sistemi IT: ad esempio la quantità di informazioni scambiate in rete, estremamente elevata ma con pacchetti di informazioni di dimensioni limitate (dell’ordine di pochi byte) e provenienti da un gran numero di fonti.
Questo significa che alcuni meccanismi, come la crittografia utilizzata per le classiche trasmissioni di dati IT o la firma digitale (usata per evitare l’alterazione dei dati), risultano di difficile adozione perché potrebbero introdurre un overhead elevato e un ritardo inaccettabile nell’elaborazione dei dati e per il controllo dell’hard real-time; in altre parole il requisito per garantire il tempo massimo di esecuzione per ogni task, essenziale per il controllo di processi industriali che il più delle volte operano a ciclo continuo (24×365).
In questo scenario anche l’utilizzo dei sistemi antivirus e le attività di patching risultano complessi da introdurre e applicare. Il tutto è reso ancora più complesso dal fatto che questi sistemi abbiano un setup molto ampio e una durata di vita di oltre dieci anni.
Va considerato inoltre che i sistemi ICS sono sempre più presenti in ambienti cyber-fisici o CPS (Cyber-Physical Systems), tra i più significativi nello sviluppo dell’informatica.
Nei CPS c’è una combinazione di processi fisici in rete integrati con componenti cibernetici, sensori e attuatori che interagiscono nel ciclo di monitoraggio e nel processo decisionale della linea di produzione: interazioni, queste, che diventano essenziali nei processi uomo-macchina e macchina-macchina tipici dello smart manufacturing e della produzione “intelligente”.
Infine, mentre i sistemi IT sono stati progettati per interagire con un operatore umano, i sistemi OT devono principalmente interfacciarsi con “sistemi fisici”, dovendo considerare elementi come reazioni chimiche, liquidi, variazioni di temperature, movimento di oggetti, etc.
Un attacco con iniezione di dati falsi, che mira a compromettere le misure di supervisione e acquisizione dati (SCADA) e a disturbare il funzionamento del sistema, è tra le cyber minacce più temute negli ambienti OT.
La valutazione dei rischi di sicurezza, nell’ambiente industriale, deve considerare non solo gli aspetti digitali ma anche quelli fisici. Questo approccio è essenziale per proteggere le persone, l’ambiente e le infrastrutture critiche dalle minacce informatiche. Nell’ambito operativo, la probabilità e l’impatto non sono gli unici due fattori da considerare: la relazione con il mondo fisico è il terzo parametro chiave nella formula della cybersecurity per l’OT.
Questo parametro aggiuntivo modifica drasticamente la valutazione del rischio e include dettagli preziosi per gli operatori, la cui postura di sicurezza è principalmente focalizzata sulla vita umana e sugli impatti per l’ambiente, ovvero asset che non vengono quasi mai presi in considerazione nell’IT.
Architetture IT/OT Integrate e Attacchi Informatici agli ICS
A titolo esemplificativo si riporta in Fig. 2 un macro esempio di architettura IT/OT integrata:
Fig. 2 – ICS Architecture based on PERA model (Williams, 1994)
Gli attacchi informatici agli ICS possono essere mirati od opportunistici. I primi hanno come obiettivo immediato l’infrastruttura fisica, mentre i secondi includono un attacco contro un sistema industriale come sottoprodotto, piuttosto che come obiettivo principale.
La MITRE Corporation ha recentemente rilasciato un quadro MITRE ATT&CK per ICS [1] per modellare i percorsi di attacco verso l’OT, sotto forma di tattiche, tecniche e procedure. Alcune delle tattiche del quadro ATT&CK per ICS ricompaiono nella matrice ATT&CK generale; altre sono uniche per i sistemi di controllo industriale.
Tra le tattiche uniche vi sono l’inibizione delle funzioni di controllo, la compromissione del controllo dei processi e una categoria che elenca le varie forme di impatto che gli attacchi informatici ICS possono avere. Gli attacchi di solito non vengono eseguiti in un’unica fase e con un’unica tecnica o procedura. Al contrario, si basano su un insieme di tecniche eseguite in una sequenza nota come kill chain.
Il quadro MITRE ATT&CK per ICS aiuta a identificare le specifiche tecniche e procedure che possono essere utilizzate in ciascuna fase della kill chain per gli attacchi agli ICS. L’utilizzo di un quadro come ATT&CK for ICS permette agli operatori di sistemi di controllo industriale di comprendere meglio le minacce, di identificare le vulnerabilità e di adottare misure preventive e di mitigazione.
Inoltre, l’impiego della Threat Intelligence nell’utilizzo del MITRE ATT&CK aiuta a fornire una visione più completa e dettagliata dell’ambiente di sicurezza, consentendo di aggiornare il framework in modo più preciso e dinamico, permettendo di:
identificare le tecniche usate dagli attaccanti: la Threat Intelligence fornisce informazioni sulla modalità di attacco utilizzata da ciascun gruppo di attaccanti, consentendo di mappare queste informazioni alla corrispondente tecnica nel framework MITRE ATT&CK;
prioritizzare la mitigazione: la Threat Intelligence fornisce informazioni sulla gravità degli attacchi e la probabilità di successo, consentendo agli amministratori di priorizzare la mitigazione delle tecniche di attacco più pericolose in base allo scenario e alla tipologia di organizzazione;
diminuire i casi di falso positivo: la Threat Intelligence fornisce informazioni sui comportamenti di attacco specifici, consentendo di ridurre gli errori dovuti a falsi positivi nelle analisi di sicurezza;
fornire un contesto strategico: la Threat Intelligence fornisce un quadro più completo circa il contesto strategico , consentendo di comprendere la natura dell’attacco, la motivazione degli attaccanti e le implicazioni per l’organizzazione.
In questo complesso scenario, che vede le problematiche di sicurezza legate al mondo ICT sommarsi a quelle specifiche del settore OT, un valido aiuto nella prevenzione e contrasto a queste tipologie di attacchi cyber viene da soluzioni basate sull’intelligenza artificiale [2].
Intelligenza Artificiale e Cybersecurity nella Industry 4.0
L’intelligenza artificiale è un approccio innovativo che conferisce soprattutto capacità di apprendimento al sistema. L’utilizzo di algoritmi di deep learning e machine learning permette di sviluppare sistemi di rilevamento delle intrusioni (IDS) per combattere gli attacchi informatici, che possono compromettere sistemi di tipologia OT; ad esempio la capacità di analizzare in real time traffico intenso ma di ridotte dimensioni nonché di analizzare la corretta configurazione dei parametri dei sensori e attuatori di un sistema SCADA o, ancora, di un PLC rispetto al suo comportamento operativo.
Proprio per le peculiari ed eterogenee caratteristiche architetturali degli ambienti OT, con un approccio basato su sistemi IA in grado di utilizzare contemporaneamente modelli diversi di deep learning (DL) e machine learning (ML), è possibile creare un sistema deep ensemble.
L’ensembling è un approccio di ML che combina diversi modelli predittivi per ottenere una migliore performance di previsione rispetto a un singolo modello.
Il concetto di base dell’ensembling è che la fusione delle previsioni di più modelli può ridurre la varianza delle previsioni individuali e migliorare stabilità e accuratezza complessiva del modello predittivo, magnificando così i punti di forza dei vari modelli, che si completeranno tra loro; mentre molte debolezze degli stessi si elimineranno a vicenda.
Questo metodo innovativo di rilevamento delle anomalie utilizza un insieme di modelli di deep learning per identificare e rilevare attacchi informatici nei sistemi SCADA/ICS. Il modello deep ensemble combina e apprende in modo dettagliato le caratteristiche delle attività dannose, permettendo di distinguerle dalle attività normali. Il principale vantaggio dei modelli di deep learning utilizzati è che non si richiede una progettazione delle funzionalità né si assumono ipotesi sulla distribuzione dei dati, rendendo quindi questi sistemi molto interessanti anche per il rilevamento degli attacchi informatici in ambito ICT.
Esistono diverse tecniche di deep learning che possono essere utilizzate per contrastare i cyber attacchi.
Rilevazione degli attacchi: le reti neurali possono essere addestrate per rilevare attività sospette o anomale nella rete, come intrusione o attacchi DDoS. Questi modelli possono essere addestrati utilizzando dataset etichettati contenenti esempi di attività normali e attività malevole.
SVM (Support Vector Machine): algoritmi di apprendimento automatico che possono essere usati per rilevare attacchi basati sulle caratteristiche del traffico di rete. L’SVM è in grado di distinguere tra traffico normale ed eventuali anomalie, che possono essere indicatori di un attacco in corso.
Riconoscimento di malware: l’utilizzo di reti neurali per riconoscere i modelli di codice dannoso può essere utile per rilevare e isolare i malware prima che possano causare danni significativi.
Principali Modelli di Intelligenza Artificiale per la Sicurezza dei Sistemi Industriali
Di seguito si esaminano i principali modelli di intelligenza artificiale utilizzati per migliorare la sicurezza dei sistemi industriali, approfondendo come reti neurali convoluzionali, autoencoder, Deep Belief Network, GAN e Deep Reinforcement Learning possano essere impiegati per rilevare, prevenire e mitigare le minacce informatiche negli ambienti industriali sempre più complessi.
Reti neurali convoluzionali (CNN):
Si tratta di una rete neurale progettata per elaborare input memorizzati in array. L’architettura delle CNN è composta da tre tipi di strati: strati di convoluzione, strati di raggruppamento e strati di classificazione. Le CNN possono essere utilizzate per monitorare l’integrità del sistema industriale, in quanto possono analizzare flussi di dati provenienti da sensori all’interno dell’ambiente e rilevare anomalie o violazioni dei parametri di sistema, garantendo un continuo monitoraggio dell’integrità del sistema stesso.
Le CNN possono anche essere allenate per rilevare tentativi di hacking e manipolazione dei dati, potendo analizzare i log di sistema e i flussi di dati per identificare comportamenti anomali o attività sospette all’interno della rete industriale. Anche l’ambiente fisico può essere controllato attraverso le reti CNN, allenandole a rilevare intrusioni o accessi non autorizzati; tramite l’analisi di immagini o video provenienti da telecamere di sicurezza o droni, le CNN possono rilevare anomalie o comportamenti sospetti all’interno dell’ambiente industriale.
Autoencoder profondi (DAE):
Sono reti neurali in grado di analizzare e codificare dati compressi, presentando la versatilità dell’apprendimento non supervisionato. L’encoder e il decodificatore sono i componenti fondamentali dell’autoencode: un’applicazione adatta alla sicurezza dei dispositivi IoT, ai sistemi di intrusione e al rilevamento dei guasti dei sensori. Gli autoencoder di denoising sono un tipo di algoritmo di apprendimento automatico che può essere utilizzato nel campo della cybersecurity, in particolare nel contesto dei sistemi di controllo industriale. Negli ICS, i DAE di denoising possono essere utilizzati per rilevare anomalie nelle letture dei sensori e in altri flussi di dati, che potrebbero indicare una minaccia alla sicurezza informatica.
Addestrando l’autoencoder in condizioni operative normali, esso può imparare a distinguere tra dati normali e anomali; se rileva un input che si discosta significativamente dalla distribuzione normale, può segnalarlo come potenzialmente anomalo e indicativo di un problema di cybersecurity. Gli autoencoder di denoising possono essere utilizzati anche per il rilevamento e la diagnosi dei guasti nei processi industriali, il che può aiutare a prevenire le minacce alla cybersecurity attenuando gli effetti di guasti o malfunzionamenti delle apparecchiature. Identificando i potenziali problemi prima che si aggravino, i team di cybersecurity possono rispondere in modo proattivo e prevenire interruzioni su larga scala.
Deep Belief Network (DBN):
Modello generativo probabilistico che funziona con una combinazione di reti di apprendimento multistrato, supervisionate e non supervisionate. I DBN possono essere addestrati su set di dati su larga scala provenienti da attacchi informatici noti e utilizzati per estrarre informazioni preziose sui vettori di attacco, sulle tecniche e sulle vulnerabilità dei potenziali bersagli. Questi dati possono essere utilizzati per sviluppare strategie di Threat Intelligence e di risposta agli incidenti, sviluppare contromisure efficaci e migliorare la sicurezza informatica complessiva.
Rete neurale ricorrente (RNN):
Modello di apprendimento automatico adattato alle reti neurali, per imparare a mappare ingressi e uscite sequenziali. Le RNN sono in grado di analizzare il comportamento del software e rilevare gli schemi che indicano la presenza di malware. Addestrandosi su un ampio set di campioni di malware noti, le RNN possono identificare automaticamente malware nuovi o sconosciuti in base al loro comportamento.
Generative Adversarial Network (GAN):
Utilizza l’apprendimento automatico non supervisionato con due reti neurali, una delle quali svolge il ruolo di generatore e l’altra di discriminatore. La rete generatrice riceve i dati in ingresso e produce dati in uscita con caratteristiche simili ai dati reali; la seconda rete riceve i dati reali e i dati della prima rete, per verificare se i dati in ingresso siano reali o falsi. Le GAN possono essere utilizzate per generare dati sintetici, indistinguibili dai dati reali da parte del discriminatore.
Questi dati sintetici possono essere utilizzati per addestrare i modelli di apprendimento automatico a rilevare le minacce informatiche, in quanto forniscono un set di dati ampio e diversificato senza dover fare affidamento su dati sensibili o riservati provenienti dal mondo reale.
Inoltre le GAN possono essere utilizzate per generare esempi avversari, ossia input progettati per essere mal classificati dai modelli di apprendimento automatico. Questi esempi possono aiutare a identificare i punti deboli e le vulnerabilità dei modelli di apprendimento automatico, migliorandone la robustezza contro gli attacchi informatici.
Deep Reinforcement Learning (DRL):
E’ la combinazione di reti neurali profonde e algoritmi di apprendimento. La sintesi dei due algoritmi fornisce una soluzione utile in scenari in cui il processo decisionale è complesso e richiede una combinazione di percezione, cognizione e azione. Grazie alla sua capacità di migliorare i meccanismi di rilevamento, prevenzione e risposta alle minacce, negli ultimi anni il Deep Reinforcement Learning ha guadagnato un’attenzione significativa nel campo della cybersecurity.
Combinando la potenza dell’apprendimento profondo con gli algoritmi di apprendimento per rinforzo, i professionisti della cybersecurity possono sviluppare sistemi intelligenti che imparano dalle proprie esperienze per identificare e mitigare le varie minacce informatiche. Uno dei principali vantaggi del deep reinforcement learning nella cybersecurity è la sua capacità di gestire attacchi complessi e dinamici: i sistemi tradizionali e gli approcci basati sulle firme spesso faticano a rilevare attacchi zero-day o che utilizzino modelli in rapida evoluzione. I modelli di deep reinforcement learning, invece, sono in grado di apprendere dai dati storici e di adattare le proprie strategie di difesa in tempo reale, migliorando l’accuratezza e l’efficienza nel rilevare minacce sconosciute e in evoluzione.
Intelligenza Artificiale nella Cybersecurity Industriale: Opportunità, Sfide e il Ruolo del Monitoraggio Predittivo
Le ricerche in campo di ML e DL mostrano tecniche promettenti per combattere le minacce informatiche. Applicando strumenti di IA per proteggere l’ecosistema industriale, i sistemi continueranno ad imparare dai tentativi di attacco: di conseguenza, trarranno vantaggio dall’analisi predittiva per affrontare la crescente complessità dei cyber attacchi. L’intelligenza artificiale aiuta il monitoraggio per identificare modelli di attività normali e anomale con caratteristiche dannose e il monitoraggio, a sua volta, rende possibile mitigare e localizzare gli attacchi.
Tuttavia, le tecnologie IA non garantiscono una sicurezza assoluta per gli ambienti industriali. Le stesse tecnologie, infatti, vengono sfruttate anche per creare nuovi tipi di minacce avanzate: ad esempio gli attori malintenzionati utilizzano modelli ML per generare malware sempre più sofisticati, aumentando così la portata degli attacchi.
Le soluzioni basate sull’IA offrono numerosi vantaggi nel prevenire e contrastare i cyber attacchi, ma richiedono una costante evoluzione e miglioramento che tengano in conto l’evoluzione delle minacce. La combinazione di intelligenza artificiale e competenze umane specializzate può essere la strategia migliore per affrontare le sfide della sicurezza cibernetica. Attualmente utilizzare l’IA per la prevenzione e il contrasto dei cyber attacchi presenta, rispetto ai sistemi di difesa tradizionali, diversi vantaggi e alcune importanti sfide.
Di seguito una tabella riassuntiva dei principali vantaggi e svantaggi nell’utilizzo di queste tecnologie (Tab.1).
Vantaggi dell’IA nella cybersecurity
Sfide per l’utilizzo dell’IA nella cybersecurity
Rilevamento e risposta rapida: l’IA può analizzare grandi quantità di dati in tempo reale per identificare modelli sospetti o attività anomale, consentendo una risposta immediata al cyber attacco.
Falsi positivi e falsi negativi: l’IA può generare allarmi erronei o non rilevare correttamente alcune minacce. È necessario un costante lavoro di perfezionamento dell’algoritmo per ridurre i falsi positivi e negativi.
Adattabilità: l’IA può apprendere in modo autonomo e migliorare continuamente le sue capacità di rilevamento e difesa, adattandosi alle nuove minacce e ai nuovi metodi utilizzati dagli aggressori.
Malintenzionati che sfruttano l’IA: gli aggressori possono utilizzare l’IA per eseguire attacchi più sofisticati e sfuggire alla rilevazione, creando una sorta di “corsa agli armamenti” tra i difensori e gli aggressori.
Automazione dei processi di sicurezza: l’IA può automatizzare compiti ripetitivi come il monitoraggio del traffico di rete, l’analisi dei log e la gestione delle vulnerabilità, riducendo l’onere sui team di sicurezza.
Bisogno di expertise specializzata: l’implementazione di soluzioni basate sull’IA richiede competenze tecniche avanzate, che potrebbero non essere facilmente disponibili o accessibili a tutte le organizzazioni.
Identificazione delle minacce sconosciute: l’IA può individuare e mitigare le nuove minacce cibernetiche prima che siano ampiamente riconosciute dai sistemi di difesa tradizionali.
Costi elevati: l’implementazione e la gestione di sistemi di difesa basati sull’IA possono richiedere investimenti significativi in termini di infrastruttura, risorse e personale specializzato
Tab.1
In conclusione va sottolineato che queste tecnologie rivelano anche diversi problemi etici nella loro implementazione, come la mancanza di un codice morale per le macchine. Il processo decisionale può infatti avere impatti significativi, che l’Intelligenza Artificiale potrebbe non avere la capacità di valutare.
Tale incapacità di prendere decisioni che tengano conto di questioni etiche rappresenta senz’altro la principale sfida: poiché negli ambienti industriali la componente di interazione col mondo fisico è preponderante, la decisione di bloccare un sistema di produzione per isolare un attacco cyber – ad esempio – potrebbe causare enormi danni ambientali e addirittura la perdita di vite umane.
Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.
Guasto Roma Termini, RFI precisa: “Escludiamo un attacco informatico”
È ripresa intorno alle 8.30 la circolazione ferroviaria che dalle 6.30 di questa mattina è stata sospesa nel nodo di Roma per una disconnessione degli impianti delle stazioni di Termini e Tiburtina, che ha avuto ripercussioni anche in altri scali per le partenze e gli arrivi ritardati o cancellati.
“Ci scusiamo per i disagi della giornata, disagi importanti. È avvenuto un guasto raro che ha colpito la cabina elettrica che alimenta l’impianto di circolazione nel nodo di Roma. Le cause del guasto sono in corso di accertamento”, ha spiegato l’AD di RFI Gianpiero Strisciuglio aggiungendo che “sulle cause del guasto tecnico escludiamo che possa essere dovuto ad un attacco informatico”.
“Siamo una grande azienda – ha aggiunto l’AD di RFI – e non accettiamo che questo tipo di guasto possa avvenire, comportando disagi negli orari di maggiore congestione di traffico in alcune aree come il nodo di Roma, con effetti che non consentono il diritto alla mobilità delle persone”.
<!-- ARUBA - 300x250 -->
“Nel corso della giornata – ha proseguito Strisciuglio – l’impegno del nostro team operativo è di cercare di alleggerire, insieme agli operatori del servizio gli impatti, garantendo la mobilità delle persone, sia sul traffico regionale, sia sul traffico di lunga percorrenza che interessa il nodo di Roma”.
Polemiche nei confronti del ministro dei Trasporti
Su Twitter e sui social sono scoppiate numerose polemiche anche e soprattutto nei confronti del Ministro dei Trasporti Matteo Salvini.
Il ministro ha dato buca alla conferenza stampa in programma oggi alla Stazione Ostiense per presentare il nuovo brand regionale di Ferrovie, con tanto di tour in uno dei nuovi treni in via di consegna. Per non rispondere alla domande sul caos che stava succedendo a Roma Termini ha scelto semplicemente di dare forfait.
Le opposizioni chiedono a gran voce di riferire in parlamento. Oggi infatti è previsto un question time alla Camera proprio alla presenza del Ministro dei Trasporti. Questa è la richiesta di PD, +Europa e Movimento 5 Stelle.
Sicurezza Mobile: Proteggere i Dispositivi Android dalle Minacce Emergenti
In un’era in cui i dispositivi mobili sono diventati parte integrante della nostra vita quotidiana, l’importanza della sicurezza mobile non può essere sottovalutata. Poiché i nostri smartphone e tablet diventano sempre più il repository di una quantità sempre maggiore di dati sensibili, la necessità di proteggere questi dispositivi dalle minacce emergenti è diventata fondamentale.
Per una migliore contestualizzazione del tema, si consiglia la lettura dell’articolo precedente “Sicurezza del Sistema Operativo Android“. I contenuti presentati sono stati estratti dal testo approfondimento sulla “Sicurezza Mobile” realizzato dal Professor Alessio Merlo, Ordinario di Sistemi di Elaborazione delle Informazioni presso il CASD – Centro Alti Studi per la Difesa di Roma.
Sicurezza delle applicazioni mobili
In questo estratto ci focalizzeremo sulle problematiche di sicurezza del livello applicativo. Per semplicità assumeremo che il sistema operativo Android sia completamente sicuro. In questo caso, le vulnerabilità che tratteremo saranno solo legate alle singole app; e i corrispondenti malware sfrutteranno soltanto vulnerabilità a livello applicativo tramite i canali previsti (e protetti dall’ASF), senza l’utilizzo di side channel.
Il Phishing
Prima di discutere di vulnerabilità di app, occorre chiarire come il malware possa raggiungere il dispositivo e quindi l’app da attaccare. L’idea alla base è circuire l’utente, che ha il potere di installare/rimuovere app, per farsi installare ed eseguire. L’attacco principale che porta a questo risultato è un attacco di phishing. Nella sostanza, l’idea è far abboccare il pesce (l’utente) a un amo costruito ad hoc dall’attaccante.
Un esempio semplice è il classico link inviato per posta, dove si invita l’utente a cliccare e provare una app. A questo link si trova l’APK del malware che l’utente installa non aspettandosi certo un contenuto dannoso.
Il caso precedente, però, è molto naif. Ormai la maggior parte degli utenti è consapevole dei rischi e non abbocca a questi “ami” molto semplici: potremmo dire che questo attacco ha una probabilità di successo molto bassa, così bassa che forse per l’attaccante non è nemmeno conveniente provarlo.
Tuttavia, il phishing rimane il mezzo più efficace per permettere ai malware di arrivare all’obiettivo; nel prossimo articolo mostreremo un esempio di come gli attacchi di phishing su Android oggi siano tanto sofisticati quanto efficaci e portino, spesso, l’utente ad “abboccare all’amo” senza accorgersene.
Dentro una vulnerabilità applicativa
Ad oggi si contano innumerevoli vulnerabilità scoperte in app di diverso tipo, anche ad alta sicurezza come quelle bancarie[1]. L’esplorazione delle singole vulnerabilità sarebbe un mero esercizio tecnico per appassionati.
Da un punto di vista metodologico, è molto più importante capire il processo e i fattori che portano alla creazione, scoperta e risoluzione di una vulnerabilità applicativa. Per fare questo, ci metteremo nei panni dell’attaccante e vedremo come scoprire e attaccare una vulnerabilità specifica, che ci permetta inoltre di arrivare a conclusioni non comuni e, forse, inattese.
Partiamo direttamente dalle conclusioni:
vulnerabilità che portano al furto di credenziali utente possono NON essere ad alto rischio;
funzionalità introdotte in nuove versioni di Android possono aiutare a sfruttare vulnerabilità applicative e ad aumentarne il rischio;
una volta scoperta una vulnerabilità, la risoluzione potrebbe non essere possibile in tempi brevi.
Per dimostrare le tesi precedenti, prenderemo in esame un insieme di vulnerabilità che riguarda i password manager[2] (d’ora in poi, PM) su Android.
I PM sono applicazioni dedicate alla gestione delle credenziali utente e nascono storicamente sul web. Ogni browser, oggi, ha un proprio PM che, ogni qual volta un utente visita un nuovo portale o servizio web, salva le credenziali inserite e le inserisce automaticamente qualora lo stesso utente torni a visitare il medesimo sito. Inoltre esiste un insieme consistente di PM generici, non legati ad alcun browser, di larga applicazione nel mondo aziendale: tra questi possiamo citare LastPass, Dashlane, KeepPassX, 1Password, Keeper, onSafe, myPassword, ma la lista è molto lunga.
La crescita esponenziale di questo tipo di software mostra l’esistenza di un business fiorente e ormai consolidato intorno a questi servizi nel web: è lo specchio dei tempi ed è “colpa” della sicurezza informatica. Nello specifico, oggi siamo costretti a ricordare password diverse e complesse per ogni sito, oltre a doverle cambiare con una certa costanza, se vogliamo seguire le “buone maniere” della cybersecurity.
Pertanto, non possiamo ricordare tutto e dobbiamo affidarci a questi servizi. Nel web, essi sono sicuri perché prima di inserire le credenziali in un sito, gli stessi lo identificano tramite il suo certificato a chiave pubblica. Se il sito non è quello atteso, i PM non inseriscono le credenziali.
In questo modo, l’uso dei PM su web ha contrastato efficacemente lo spam (che è di fatto una forma di phishing), ovvero quelle email in cui veniva chiesto all’utente di aggiornare le proprie informazioni spacciandosi per un sito bancario, fornendo però un link a un sito fraudolento. Se tale sito fosse stato uguale a quello della banca dell’utente, lo stesso non avrebbe avuto i mezzi per riconoscere la frode; mentre i PM riescono a farlo verificando il certificato.
Tornando alle app, esse di fatto sono frontend di siti web che richiedono, almeno la prima volta, di identificarsi con le medesime credenziali usati sul corrispondente portale web: l’app di Facebook usa le stesse credenziali del sito di Facebook e ugualmente vale per PayPal, Instagram, le app bancarie e via dicendo. Pertanto, i PM sono parimenti utili su smartphone e a basso costo per i propri sviluppatori, in quanto utilizzano lo stesso database di credenziali collezionate per il web.
Tuttavia, per funzionare correttamente su mobile un PM dovrebbe poter ascoltare cosa accade su un’altra app per riconoscere la schermata di login, come avviene sui tab del browser. Un osservatore attento noterà però che la sandbox di Android non permette a un’app di controllare lo stato dell’interfaccia di un’altra app, che appartiene a un altro utente a livello kernel. Per questo motivo, per una decina di anni i PM non sono mai potuti approdare su Android.
La possibilità è arrivata con Android 8, anche su pressione degli stessi sviluppatori di PM, tramite un nuovo tipo di servizio, chiamato Credential Autofill, che permette agli sviluppatori di garantire ad altre app di controllare lo stato dei campi di inserimento della propria app. Qualora lo sviluppatore dell’app implementasse questo servizio, di fatto Android permetterebbe una eccezione alla sandbox, permettendo ai PM di inserire le credenziali nei campi di login e password. Pertanto, a partire da Android 8 i PM sono potuti approdare sugli smartphone.
Come detto, ciò che rende forti sul web i PM è la loro capacità di identificare con certezza il sito web prima di inserire le credenziali. Vale la stessa cosa sugli smartphone? Come fa un PM, data una certa app, a riconoscere a quale corrispondente dominio web appartiene (mapping), in modo da inviare in sicurezza le credenziali salvate?
In Android, ciò che identifica univocamente un’app sul dispositivo e su ogni app store è il package name, ovvero il nome dell’app. Essendo le app Android nate come applicazioni Java, il package name è della forma com.esempio.app1, come da formato standard di Java. Ad esempio, il nome dell’app ufficiale di Facebook è com.facebook.katana.
Come fanno i PM su mobile a definire il mapping tra il package name di un’app (com.facebook.katana) e il corrispondente sito web (www.facebook.com)? Come possono trovarlo?
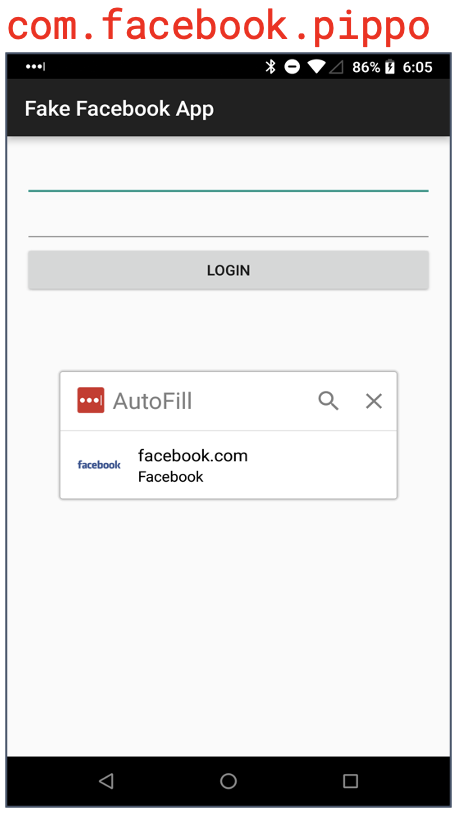
Figura 7: LastPass: invio delle credenziali utente al malware
Sorprenderà scoprire che questa attività è relativamente semplice nel mondo Android: basta prendere un insieme di PM dal Google Play Store, scaricarli, decompilarli e guardare dentro il codice.
L’analisi del codice di alcuni dei più famosi PM su Android (LastPass, Dashlane e Keeper) evidenzia come essi usino delle euristiche facendo assunzioni sul package name. A mero titolo di esempio, LastPass lo divide in sottostringhe divise dal punto (com.facebook.katana → “com”, “facebook”, “katana”) e prende le prime due in ordine inverso per decidere il mapping con il corrispondente dominio web di appartenenza. Pertanto, la schermata di login com.facebook.katana verrà completata dal PM con le corrispondenti credenziali utente per il dominio “facebook.com”.
Seppur possa non sembrare, questa è una vulnerabilità. Infatti, il lettore converrà che un attaccante che produca un malware sarebbe libero di dare allo stesso il package name che ritiene opportuno, purché unico. Quindi, se un malware avesse come package name “com.facebook.pippo”, LastPass gli fornirebbe le credenziali, come avviene in Figura 7.
È semplice capire che se il malware avesse anche la stessa interfaccia grafica di Facebook, qualora il PM lo completasse l’utente non si accorgerebbe di nulla e le credenziali verrebbero rubate. Si noti che la stessa cosa vale per qualunque app con credenziali come PayPal, Instagram e la maggior parte delle app bancarie o di trading.
Quanto è alto il rischio associato a questa vulnerabilità che permette di rubare le credenziali utente? Sorprendentemente, “solo” medio.
Come discusso, il rischio è il prodotto tra la probabilità e l’impatto. È evidente come l’impatto dello sfruttamento di queste vulnerabilità nei PM sia molto alto (furto di credenziali), tuttavia la probabilità di sfruttare questa vulnerabilità è un valore molto basso. Per capire, occorre immaginare il caso peggiore: un attaccante crea una copia perfetta dell’app bersaglio (e.g., PayPal) con la stessa interfaccia, chiamandola “com.paypal.pippo” in modo da farsi consegnare le credenziali da LastPass.
Tuttavia, per poter rubare le credenziali il malware deve essere installato ed eseguito; e per farlo deve spacciarsi per l’app di PayPal originale, convincendo l’utente a eliminare l’app già presente sul suo dispositivo per installare questa sconosciuta. Questo approccio rientra nel “phishing naif” di cui difficilmente un utente mobile odierno cade vittima, avendo già installate sul proprio dispositivo molte delle app bersaglio. Pertanto, la probabilità di successo è bassa e la vulnerabilità, seppur d’impatto, ha rischio medio: quindi esistono “vulnerabilità che portano al furto di credenziali utente e possono NON essere ad alto rischio (1)”.
Ma è possibile in qualche modo renderla più pericolosa, aumentando la probabilità di sfruttarla? Anche in questo caso ci viene in aiuto Android, con un’altra nuova funzionalità chiamata Instant App (IA)[3].
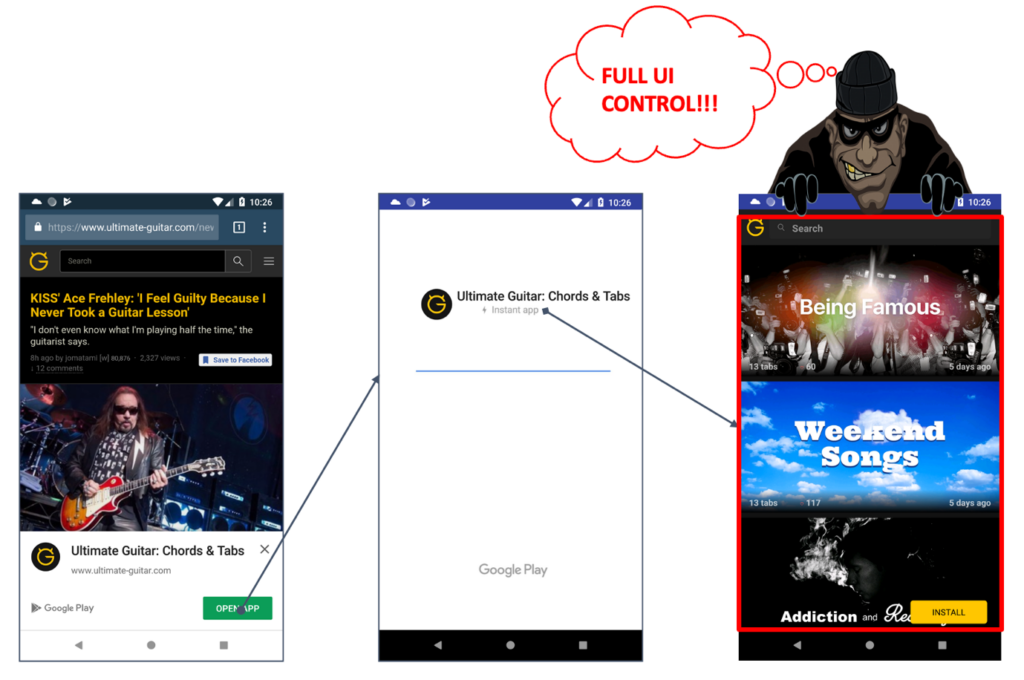
Figura 8: Esempio di Instant App
Tale funzionalità permette a un utente che visiti un sito sul suo smartphone e per il quale esiste una corrispondente app, di essere notificato e di provare l’app senza installarla. Qualora l’utente accettasse, un codice eseguibile si scaricherebbe sul suo dispositivo e si eseguirebbe sullo stesso, come mostrato in Figura 8.
Ogni IA ha un package name quando viene eseguita, quindi i PM possono inviare anche ad esse le credenziali utente. Inoltre, l’interfaccia dell’IA è completamente controllata dallo sviluppatore (o dall’attaccante!) che ne decide il “look and feel”.
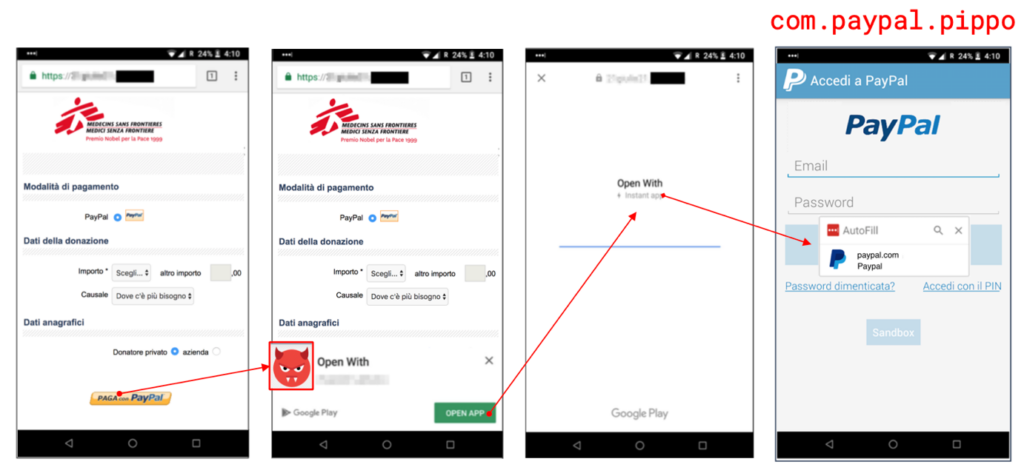
A questo punto, se il malware diventasse un’IA con nome “com.paypal.pippo” con una interfaccia identica all’app ufficiale di PayPal, riuscirebbe più facilmente a farsi consegnare le credenziali da LastPass senza dover essere installata sul dispositivo, tramite un attacco di phishing (come descritto in Figura 9).
Figura 9: Attacco di phishing a LastPass basato su Instant App malevola
Parte tutto da un link a una pagina finta, in questo caso di Medici Senza Frontiere. Supponiamo che l’utente navighi sulla pagina e decida di donare 2 euro: egli non fa altro che cliccare su “paga con Paypal” e mettersi in attesa dell’esecuzione della propria app di PayPal, regolarmente installata sul dispositivo.
Tuttavia il link non è un comando per l’app di PayPal installata, ma un url remoto da cui viene scaricata l’IA “com.paypal.pippo” (senza icona e con il nome “Apri con” per confondere l’utente). Una volta scaricata, l’IA si esegue e mostra all’utente la stessa interfaccia della sua app PayPal. In questo modo inganna sia l’utente – che la scambia per la sua app e non si preoccupa – sia, con il suo package name, l’euristica alla base di LastPass, di fatto facendosi consegnare le credenziali senza che nessuno noti nulla di insolito.
In questo modo la probabilità di sfruttare questa vulnerabilità aumenta considerevolmente, facendo diventare elevato il valore di rischio, essendo ora alti sia la probabilità che l’impatto.
Pertanto, abbiamo mostrato come “funzionalità introdotte in nuove versioni di Android possono aiutare a sfruttare vulnerabilità applicative e ad aumentarne il rischio (2)”.
Come si risolve questa vulnerabilità? Esiste un modo sicuro per risolvere correttamente il mapping tra dominio web e app mobile, senza la necessità di ricorrere alle rischiose euristiche che abbiamo visto. Tale sistema prende il nome di Digital Asset Link (DAL) e, brevemente, mette la responsabilità sullo sviluppatore dell’app, il quale deve inserire dentro il proprio portale, in un percorso ben definito, un file JSON che contenga il package name dell’app ufficiale. In questo modo, i PM dovrebbero limitarsi ad interrogare il file nel dominio (autenticato come per i PM su web tramite certificato a chiave pubblica) per capire se l’app a cui stanno inviando le credenziali sia quella corretta.
Sfortunatamente, nel 2018 solo il 2% dei domini le cui app erano completate da PM utilizzava questa tecnologia; di fatto questo non permetteva ai PM di eliminare le euristiche, pena il poter completare solo il 2% delle app e risultare quindi inutili da un punto di vista pratico. Pertanto, la risoluzione di questo problema pesa sulle spalle degli sviluppatori: sta a loro applicare il DAL per alzare questa percentuale. Purtroppo, abbiamo in questo modo mostrato che “una volta scoperta una vulnerabilità, il fixing potrebbe non essere possibile in tempi brevi (3)”.
La protezione delle app
Se la natura open di Android è un vantaggio per produttori di smartphone e analisti di sicurezza, l’analisi della vulnerabilità precedente ha mostrato come la stessa possa essere un problema per lo sviluppatore, in quanto chiunque può scaricare, decompilare e analizzare il contenuto dell’app.
Questo ha tre dirette conseguenze:
le vulnerabilità sono esposte a chiunque voglia analizzarle, come per Android;
la logica dell’app è in chiaro (algoritmi usati, protocolli…);
è possibile per un attaccante prendere l’app, aggiungere qualche file malizioso, rifirmarla e ridistribuirla agli utenti[4].
Come può lo sviluppatore contrastare questi tre problemi?
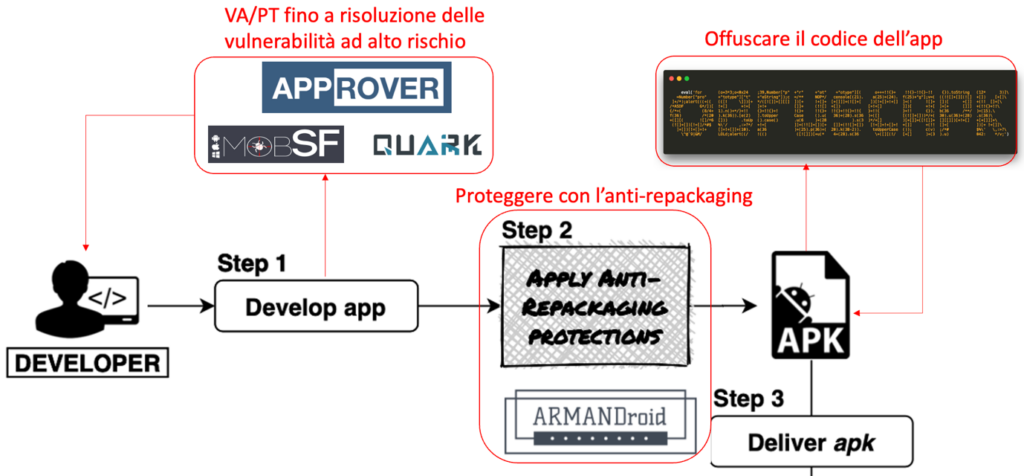
Riguardo il primo punto, è sua responsabilità rilasciare un’app (o una versione aggiornata di un’app) solo dopo aver provveduto a un’estesa analisi di sicurezza per la ricerca di vulnerabilità. In questo senso, esistono numerosi tool di analisi statica e dinamica (e.g., MobSF[5], Quark[6], Approver[7]) per la ricerca e la valutazione del rischio di un’app. L’analisi di sicurezza, con il supporto di tali strumenti, andrebbe svolta sulla versione finale dell’app, pronta per essere rilasciata sullo store.
Riguardo i tool di analisi statica, questi si focalizzano sulla parte di Vulnerability Assessment (VA) e si occupano di analizzare il codice dell’app per ricercare pattern di vulnerabilità noti. L’output di questa fase è una serie di potenziali vulnerabilità a cui spesso viene associato un valore di rischio, perlopiù calcolato in funzione dell’impatto. Tali vulnerabilità sono potenziali perché potrebbero essere di fatto presenti ma non sfruttabili, poiché l’effettiva probabilità che durante l’esecuzione vengano raggiunte può essere molto bassa.
A titolo di esempio, se un pezzo di codice contiene una vulnerabilità ad alto impatto ma è altamente improbabile che quello specifico pezzo di codice venga eseguito, la probabilità è molto bassa e di fatto il rischio può essere estremamente contenuto. In casi estremi, quella parte di codice potrebbe non essere mai eseguita, pertanto quella vulnerabilità risulterebbe impossibile da sfruttare. Casi come questi si chiamano “falsi positivi” e costituiscono il limite dell’analisi statica, dove un certo numero delle potenziali vulnerabilità rilevate si rivelano di fatto falsi allarmi.
L’analisi dinamica permette di verificare l’output dell’analisi statica, cercando di sfruttare effettivamente le vulnerabilità trovate sull’app in esecuzione in un ambiente controllato. Di fatto, l’analisi dinamica simula l’attività di un attaccante (PT – Penetration Testing) che provi a trovare l’algoritmo per sfruttare una vulnerabilità mentre l’app si esegue. Lo scopo è riconoscere e rimuovere i “falsi positivi”, individuando un sottoinsieme delle vulnerabilità che sono effettivamente sfruttabili, fornendo un valore di rischio affidabile, calcolato in funzione della probabilità.
Si noti però che l’utilizzo della sola analisi dinamica non è sufficiente: mentre l’analisi statica è completa (analizza tutto il codice) e rischia di trovare un soprainsieme delle effettive vulnerabilità, l’analisi dinamica soffre del problema opposto e ha il limite di non riuscire a individuare, da sola, tutte le reali vulnerabilità esistenti. Questo avviene perché l’analisi dinamica non può essere, come anche il testing, esaustiva: non si possono provare tutte le infinite combinazioni di input e le interazioni possibili con l’app. Pertanto l’analisi dinamica genera “falsi negativi”, ovvero app che la stessa etichetta come sicure in realtà contengono vulnerabilità che non è riuscita a scoprire.
Dato il set di vulnerabilità trovate (VA) e provate (PT), lo sviluppatore dovrebbe provvedere a risolverle prima rilasciare l’app. Tuttavia, anche in questo caso c’è una scelta di compromesso tra il ritardare l’uscita (anche di un singolo aggiornamento dell’app) risolvendo più vulnerabilità possibili e il rilasciare un’app vulnerabile ma in tempi ragionevoli. In generale, lo sviluppatore dovrebbe risolvere almeno le vulnerabilità a rischio più elevato prima del rilascio.
Offuscamento
Qualora lo sviluppatore volesse proteggere la propria logica di programma (come nel caso delle euristiche dei PM), l’unica possibilità è rendere il proprio codice difficilmente interpretabile da un umano che lo decompili e lo analizzi. Una simile considerazione potrebbe valere per nascondere vulnerabilità potenziali o già trovate e non risolte, attraverso un approccio “security-through-obscurity” che però va considerata come una soluzione di compromesso anche in questo caso: la storia della cybersecurity ha dimostrato che questo approccio non è molto spesso vincente come ci si aspetterebbe.
La soluzione per rendere il codice di più difficile interpretazione è l’offuscamento (obfuscation). L’offuscamento fa riferimento a un insieme di tecniche per la modifica sintattica del codice sorgente, che non modificano però la semantica (ovvero, il codice trasformato fa esattamente le stesse cose di quello originale).
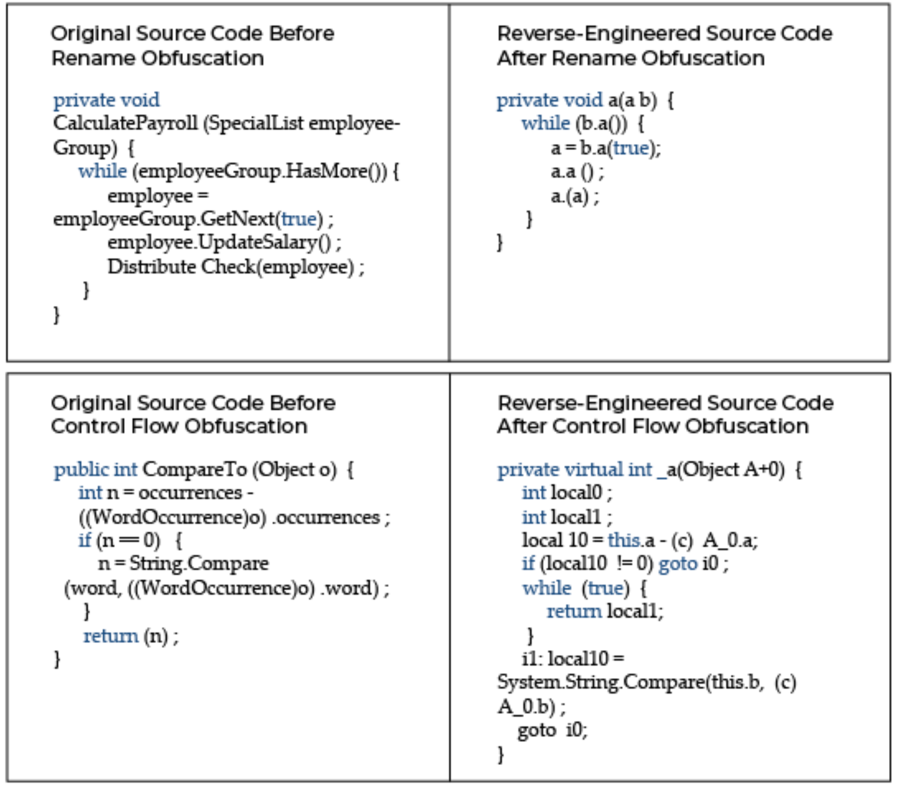
Gli esempi in Figura 10 forniscono un’idea di cosa sia l’offuscamento. Nel primo caso, la modifica è una mera sostituzione dei nomi di variabili e metodi con variabili non intelligibili; nel secondo caso, l’offuscamento ha portato a modificare anche la struttura del codice, riscrivendolo in uno più lungo ed equivalente.
Questo secondo caso suggerisce come l’offuscamento possa impattare negativamente sulle performance dell’app, a seconda della tecnica scelta: in questo caso, il codice offuscato ha più istruzioni. Tuttavia, normalmente l’impatto è abbastanza trascurabile.
Figura 10: Esempi di codice offuscato
Esistono diversi tool commerciali come ProGuard[8], Zymperium[9] e DashO[10] che permettono di offuscare il codice sorgente; e altri non commerciali ed estensibili come Obfuscapk[11] che esegue un offuscamento blackbox, ovvero direttamente sul codice compilato contenuto nell’APK.
Repackaging e Anti-Repackaging
Ipotizziamo un caso ideale: uno sviluppatore rilascia l’app perfetta (senza alcuna vulnerabilità) o perfettamente offuscata (non c’è modo di trovare eventuali vulnerabilità) sul Google Play Store.
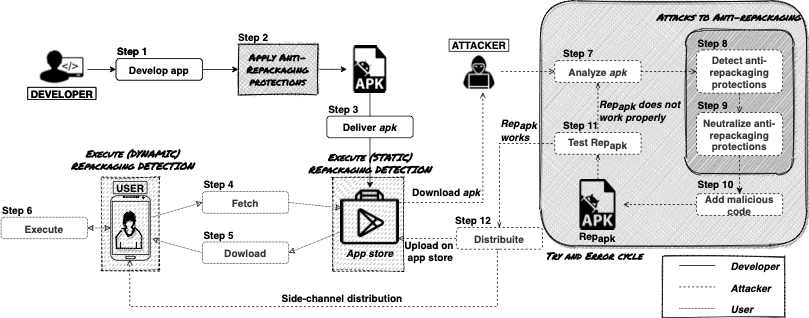
Può stare tranquillo dal punto di vista della sicurezza? In un contesto diverso dal mobile, la risposta sarebbe sì. Purtroppo nel mondo mobile la risposta è necessariamente no, poiché qui esiste un fenomeno unico, quello dell’app repackaging, il cui threat model è rappresentato in Figura 11.
Figura 11: Threat Model dell’app repackaging
In un contesto ideale, lo sviluppatore produce l’app (Step 1) e invia l’APK all’app store (Step 3). L’utente cerca l’app (Step 4), la scarica e installa (Step 5) e la esegue (Step 6). Purtroppo, anche un attaccante può cercare l’app (specie se è “di successo”), scaricarla, aggiungere del codice malevolo (Step 10), generare un nuovo APK, firmarlo e testarlo (Step 11) e, qualora funzionasse, inviarlo come una nuova app sullo store o in giro tramite web o email (Step 12), sperando che l’utente scarichi la versione repackaged anziché quella originale.
Molte app sono vittima di repackaging – WhatsApp, Telegram, Poste Italiane nonché varie banche, per citarne solo alcune – e hanno più versioni disponibili sul Google Play Store, di cui una soltanto è quella ufficiale.
Per contrastare il fenomeno, sono state proposte negli anni diverse tecniche di anti-repackaging. Seppur con qualche differenza, il principio alla base è l’inserimento nel codice di controlli di integrità nascosti tramite cifratura, per cui, se il codice dell’app viene modificato, l’esecuzione di tali controlli e la mancata verifica dell’integrità portino l’app a interrompere il suo funzionamento. Tali controlli sono inseriti dallo sviluppatore tramite tool automatici come AppIS[12], BombDroid[13] e ARMANDroid[14], prima della creazione dell’APK (Step 2).
L’attaccante a questo punto non può limitarsi ad aggiungere codice, ma deve prima vedere se l’app è protetta (Step 7) cercando, in questo caso, nel codice esistente tutti i controlli di anti-repackaging (Step 8) e disattivarli (Step 9). Ovviamente la ricerca difficilmente è esaustiva, pertanto l’attaccante deve testare il funzionamento dell’app (Step 11) dopo aver aggiunto il proprio codice. Se l’app funziona, dopo un po’ viene ridistribuita; altrimenti l’attaccante deve ricominciare a cercare altri controlli di anti-repackaging fino a quando non ne ha disattivato almeno la maggioranza.
L’obiettivo delle tecniche di anti-repackaging è di scoraggiare l’attaccante in modo che, non riuscendo a disattivare tutti i controlli, abbandoni il progetto di inserire il proprio codice dentro l’app.
L’inserimento dei controlli porta ad aggiungere righe di codice da eseguire, come per l’offuscamento; mentre, a differenza di tale tecnica, se il numero di controlli inserito è alto la dimensione dell’app può incrementare e le sue performance in esecuzione possono ridursi. Pertanto, anche in questo caso occorre arrivare a un compromesso tra il numero di controlli inseriti e le prestazioni dell’app.
Va infine detto che alcuni controlli di anti-repackaging basati sull’analisi delle similitudini tra i codici di app diverse sono implementate nel Google Play Store, finora con risultati non incoraggianti in termine di riconoscimento delle app repackaged.
L’utilizzo del VA/PT, dell’offuscamento e dell’anti-repackaging massimizzano la protezione dell’app da malware, attaccanti e curiosi. Il processo che dovrebbe essere applicato ad ogni rilascio di un’app, dal primo agli aggiornamenti successivi, è rappresentato in Figura 12.
Figura 12: Passi per la protezione di un app prima del rilascio
[2] S. Aonzo, A. Merlo, G. Tavella, and Y. Fratantonio (2018). Phishing Attacks on Modern Android. In Proc. of the 2018 ACM SIGSAC Conference on Computer and Communications Security (CCS ’18). Association for Computing Machinery, New York, NY, USA, 1788–1801. https://doi.org/10.1145/3243734.3243778
[4] Ricordiamo che in Android un’app è valida se firmata e integra, ma non richiede l’autenticazione dello sviluppatore tramite certificato a chiave pubblica.
[11] Aonzo, S., Georgiu, G. C., Verderame, L., & Merlo, A. (2020). Obfuscapk: An open-source black-box obfuscation tool for Android apps. SoftwareX.
[12] Song, L., Tang, Z., Li, Z., Gong, X., Chen, X., Fang, D., & Wang, Z. (2017). AppIS: Protect Android Apps Against Runtime Repackaging Attacks. Proc. of 2017 International Conference on Parallel and Distributed Systems (ICPADS). Shenzhen, China: IEEE.
[13] Zeng, Q., Luo, L., Qian, Z., Du, X., & Li, Z. (2018). Resilient decentralized Android application repackaging detection using logic bombs. Proc. of the 2018 International Symposium on Code Generation and Optimization. Wien, Austria: ACM.
[14] Merlo, A., Ruggia, A., Sciolla, L., & Verderame, L. (2021). ARMAND: Anti-Repackaging through Multi-pattern Anti-tampering based on Native Detection. Pervasive and Mobile Computing.
Ha conseguito una laurea magistrale in Informatica nel 2005 presso l’Università degli Studi di Genova, ed il dottorato di ricerca in Informatica nel 2010 presso la stessa università. Dal 2010 la sua ricerca si concentra interamente nell’ambito della Cybersecurity, con un focus specifico sulla Mobile Security, dove negli anni contribuisce a definire metodi innovativi per l’analisi statica e dinamica della sicurezza di applicazioni Android, con ricadute in contesti reali (e.g., BYOD), a definire nuove metodologie di testing di applicazioni mobili e di protezione delle stesse quali tecniche di offuscazione e protezione delle applicazioni da attacchi di repackaging. Ha inoltre lavorato allo sviluppo di nuove tecnologie per l’autenticazione utente su dispositiviì mobili, a tecniche di profilazione dell’impronta energetica di attacchi e malware, ed a metodologie per la protezione dei dati personali degli utenti acquisiti dalle applicazioni mobili. Ha contribuito alla scoperta di una serie di pericolose vulnerabilità, tra cui la Zygote Vulnerability, due vulnerabilità nei protocolli GSM ed UMTS, alcune nei Password Manager su Android, ed una sul servizio iNotify di Android, che avrebbero portato a diverse conseguenze sull’utente finale, dal furto di credenziali fino all’impossibilità di utilizzare il dispositivo mobile. E’ autore di oltre 130 pubblicazioni scientifiche su riviste e conferenze internazionali ed ha ricevuto diversi riconoscimenti per l’attività di ricerca sulla Mobile Security.
La stessa conclusione è valida per il 51% degli intervistati a livello mondiale. Un altro dato rilevante, evidenziato da Nicola Neri, AD di Ipsos, durante l’illustrazione dei risultati dell’indagine, è che il 74% è a conoscenza della capacità dell’intelligenza artificiale (AI) nel generare false immagini e narrazione altamente realistiche, con punte dell’89% in Indonesia, dell’82% i Perù e in Cine (il 71% in Italia).
Il problema è che il 46% degli italiani intervistati ha ammesso di non conoscere il termine deepfake, di non averne mai sentito parlare (il 57% tra le donne), contro un 30% che invece conosce questo fenomeno.
<!-- ARUBA - 300x250 -->
Deepfake e aziende
I deepfake sono foto, video e audio creati grazie a software di intelligenza artificiale generativa (GAI) che, partendo da contenuti reali (immagini e audio veri), riescono a modificare o ricreare, in modo estremamente realistico, le caratteristiche e i movimenti di un volto o di un corpo, imitare fedelmente una voce, al fine di produrre contenuti e informazioni non vere, ma che sembrano vere, si legge nella definizione data dallo stesso Istituto di ricerche.
Un fenomeno che ovviamente, se non in maggior misura, riguarda da vicino anche il mondo delle imprese. Secondo l’indagine, infatti, nel 64% dei casi i dirigenti d’azienda conoscono il termine deepfake, con un 26% i cui si sottolineano comunque dei dubbi.
Nonostante la gravità del problema, ancora il 50% delle persone e un terzo delle aziende riconosce il concetto, ma non il termine. Un esempio pratico di confusione e scarsa capacità di identificare la minaccia.
Rimane il fatto che sia tra le persone comuni, sia tra le imprese, in otto casi su dieci la preoccupazione per i rischi è alta. Tra le imprese, nel 75% dei casi, le fake news sono riconosciute come un serio rischio per il proprio business.
Tutti possono cadere vittima di questi utilizzi impropri delle tecnologie più avanzate, aziende comprese.
Le preoccupazioni
Ciò che preoccupa di più è la passività delle persone (55%), i rischi per la democrazia (50%), la crisi dei criteri per distinguere tra realtà e finzione (50%). Anche le aziende riconoscono come rischi la passività delle persone (59%), la minaccia alla democrazia (48%) e la difficoltà nel distinguere il vero dal falso (39%), ma anche la rapidità dell’evoluzione tecnologica rispetto alle contromisure possibili (53%).
Pet contrastare questa minaccia, le persone vedono favorevolmente l’impiego di difese tecnologicamente avanzate (47%), regole più chiare (42%), pene più severe (36%). Secondo le aziende servono software anti-deepfake (64%), regole più chiare da un punto di vista legale (34%), responsabilizzare i social media e i media tradizionale (35%).
Come si attrezzano le aziende per ridurre i cyber rischi: il 41% hanno una struttura interna dedicata al problema, il 25% si appoggia a strutture esterne, il 24% hanno risorse interne che se ne occupano ma senza una struttura predefinita, il 10% non sentono l’esigenza di tutelarsi.
Come tutelare i diritti
“Quando diventa sempre più difficile distinguere il vero dal falso, come si tutelano i diritti?”, si è chiesta Ginevra Cerrina Feroni, Vicepresidente del Garante per la Protezione dei Dati Personali, intervenendo nel primo panel istituzionale, moderato da Raffaella Grisafi, Presidente, Osservatorio Imprese e Consumatori.
“Tra i pericoli insiti in queste tecnologie c’è la perdita del controllo sui propri pensieri e della propria immagine. Un furto di identità, un attentato ad una corretta rappresentazione dell’individuo, quindi della personalità e della dignità dell’individuo, arrivando a violare la nostra Costituzione. Poi c’è la criminalità informatica, dal phishing alle frodi. Ma il deepfake può essere usato anche per produrre pornografia. Certe app sono in grado di ricostruire il corpo di una persona nuda. Senza una chiara trasparenza e discrimine tra vero e falso si mettono a repentaglio di diritti fondamentali delle persone. L’Autorità deve monitorare costantemente la rete alla ricerca di questi contenuti e delle piattaforme che li diffondono, per un uso responsabile delle tecnologie, strumento di progresso e amplificazione dei diritti e non strumento di regressione”, ha precisato Cerrina Feroni.
Dalla creazione ai rischi: un’analisi dei deepfake
“Chi lavora a questo tipo di attività necessità di risorse hardware, competenze e strumenti di varia natura”, ha affermato Achille Foti, Responsabile Dipartimento Digital Forensic di SP TECH .
“Le AI nascono neutre, ma il loro utilizzo è vario, anche illecito. Ogni AI può essere liberata da vincoli etici e legali, per creare qualsiasi tipo di contenuto, anche lesivo l’immagine delle persone. Diversi i fenomeni generati dall’impiego di deepfake, come la creazione di modelli virtuali e influencer per monetizzare sui social, con difficoltà crescenti nel distinguere se si ha a che fare con una persona reale o un’agente virtuale. Ma spesso si arriva anche a situazioni molto delicate che vanno a colpire fasce di popolazione vulnerabili, come i minori, tra cui i casi di revenge porn. Poi ci sono nuove forme di reati come i nudify, persone letteralmente spogliate nude in rete. Fino a pornografia e pedopornografia. In termini di analisi forensi ci sono delle metodologie da applicare per distinguere tra vero e falso e per individuare i deepfake. Esistono piattaforme aperte che potrebbero aiutare, come deepware e Honor, quest’ultima soluzione utile a scovare deepfake nelle videochiamate”, ha raccontato Foti.
Tavola rotonda istituzionale e politica
L’Italia si è mossa sul terreno della regolamentazione dell’AI e secondo l’On. Alberto Barachini, Sottosegretario di Stato, Dipartimento per l’Informazione e l’Editoria, “la via italiana all’AI Act introduce tre elementi chiave: la difesa del diritto d’autore, la tracciabilità e riconoscibilità dei contenuti generati dall’AI, in particolare per il deepfake”. Assicurando che “il ddl dovrebbe arrivare al voto al senato entro la fine dell’anno”.
“L’AI Act, di cui sono stato relatore, oggi va implementato, prevede diverse forme di controllo e riduzione dei rischi, con l’obiettivo di aumentare i vantaggi dell’AI. Rischi che nascono dai luoghi del lavoro, nell’amministrazione della giustizia, nei processi democratici, nei contesti dove sono in gioco diritti, tutela della salute e sicurezza pubblica. Per questo ogni contenuto generato dall’AI deve essere riconoscibile, con etichette digitali che lo contraddistinguono. Compresi i contenuti protetti da diritto d’autore, che è particolarmente sensibile al problema”, ha spiegato in video l’On. Brando Benifei, Eurodeputato, Gruppo dei Socialisti e Democratici.
“Serve sviluppare fin dalla scuola il senso critico su questo argomento. Quasi un approccio cartesiano alla realtà, che deve essere sempre messa in discussione per evitare appunto disinformazione e diffusione di falsi contenuti. Riguardo al contrasto alla pirateria online e alla violazione del copyright, nelle prime giornate del campionato di Serie A di calcio abbiamo già bloccato più di 1000 domini e 500 indirizzi IP, con numeri in crescita nella terza e quarta giornata”, ha affermato Massimiliano Capitanio, Commissario AGCOM..
“Circa due tre milioni di italiani accedono al cosiddetto pezzotto fornendo e mettendo a repentaglio i propri dati personali nel vedere partite di calcio su piattaforme pirata. Per questo la formazione è necessaria nello sviluppo del senso critico, per prendere consapevolezza delle attività criminali online. Allo stesso tempo serve il piracy shield, sviluppato dall’Agcom, e per la prima volta in 30 minuti l’Autorità può chiedere all’Isp di disabilitare un fqdn o un IP che sta violando il diritto d’autore. Si è partito con le partite di calcio, ma presto si estenderà anche ai contenuti audiovisivi, come film e serie tv. Non solo – ha precisato Capitanio – perché svilupperemo presto linee guida anche per gli influencer e ci sono degli obblighi tra cui la tutela dei minori e il contrasto alla disinformazione”.
Legalità, responsabilizzazione e comunicazione
“Oggi si ribadisce che l’Italia non è un Paese per pirati, cioè per gruppi criminali che agiscono per sottrarre risorse economiche e dati in maniera illegale a persone e aziende. Come spesso accade molti dei criminali che hanno iniziato con la pirateria online hanno poi proseguito con i deep fake. Abbiamo indagato a lungo il fenomeno in relazione alla violazione del diritto d’autore e abbiamo avuto Ipsos sempre al nostro fianco, punto di riferimento nazionale nell’analisi dei rischi e le minacce che le nuove tecnologie rappresentano per la società e il mondo imprenditoriale. La legalità è il principio chiave per affrontare questo tipo di fenomeni e l’Italia rappresenta ormai una best practice regolatoria a livello mondiale, con le nuove tecnologie che soprattutto in passato, ma ancora oggi, hanno preso di mira il diritto d’autore. Il tema regolatorio è centrale in questa battaglia”, ha detto Federico Bagnoli Rossi, Presidente FAPAV.
“Tutti i soggetti devono essere coinvolti, come nella lotta alla pirateria, dove i risultati sono arrivati solo facendo fronte comune. Tutelare i consumatori è un altro aspetto chiave. Spesso sono involontariamente coinvolti nell’illegalità, altre volte ne sono consapevoli. Dobbiamo garantire la massima trasparenza nell’offerta di contenuti online. Il punto cardine anche per affrontare le minacce portate da AI e deepfake è l’educazione, i percorsi formativi e le campagne di comunicazione. La comunicazione è vincente in questa battaglia”, ha precisato Bagnoli Rossi.
“Il consumatore non è più un soggetto passivo in questo ecosistema tecnologico avanzato, ma attore chiave nel consumo e nella produzione di contenuti. Ricordiamo che mai come oggi si è potuto comunicare il tema della pirateria. Presto, in collaborazione con il Dipartimento per l’Informazione e l’Editoria, avvieremo una nuova campagna comunicativa per continuare nel contrasto attivo alla pirateria online”, ha infine aggiunto il Presidente FAPAV.
Come combattere il fenomeno: parola alle aziende e ai professionisti
“Il tema del deepfake per noi come azienda è una minaccia in termini reputazionale. Neggi ultimi mesi abbiamo assistito ad un’escalation nella produzione di contenuti che prendevano di mira il nostro amministratore delegato che veniva presentato nel proporre truffe online. Relativamente a questo aspetto le contromisure sono di monitoraggio a quanto accade in rete. Abbiamo un’unità specifica di cyber intelligence anche opera nel contrasto a tali attività illecite, a difesa della reputazione aziendale. C’è poi il problema della minaccia interna, il voice phishing, che sfrutta fake audio, cioè la clonazione della voce originale, tutti strumenti tecnologici molto insidiosi. Serve maggiore consapevolezza, un’azione di continua di formazione, l’offerta di strumenti di contrasto sia a livello culturale, sia tecnologico, mettendo la formazione a presidio della sicurezza aziendale”, ha spiegato Luigi Guaragna, Head of Global Cyber Security di Eni.
“Quando si parla di AI va chiesto che sia utilizzata nel rispetto delle regole. I deepfake sono utilizzati per creare falsi contenuti pubblicitari, per sostituire speaker in radio, per sfruttare volti noti nell’offrire prodotti finanziari, come nel caso della famiglia Berlusconi. Nel 2023 si sono avviate delle cause legali e siamo in attesa di ulteriori udienze, ma nel frattempo è passato un anno. Sono seguite querele e campagne di comunicazione, ma il vero nemico sono i social, in prima linea nel diffondere la gran parte di queste minacce. Segnalare queste situazioni alle piattaforme social non serve a risolvere i problemi. Alcuni contenuti vengono buttati giù, ma non tempestivamente, Meta chiede dai tre agli otto giorni per intervenite e non garantisce nemmeno che non tornino in rete. Il problema è che questi spazi offerti alla truffa sono spazi pubblicitari, venduti a chi crea deepfake. Nel 90% dei casi si tratta di facebook e instagram”, ha rivelato Stefano Longhini, Dir. Gestione Enti Collettivi Protezione Diritto d’Autore, Contenzioso RTI Spa.
Ciò che si deve fare per Giorgio Assumma, Titolare Studio Legale Assumma è “penalizzare gli illeciti, ottenere risarcimenti e aggiungere una misura punitiva pecuniaria. Si riconoscono i meriti al legislatore e all’Unione europea, ma se non troviamo una uniformità di reazioni e difese in tutti gli Stati non si rivolve il problema, perché i deep fake sono entità immateriali, indistruttibili, perché rimangono nella testa di chi guarda, possono essere ovunque e raggiungere chiunque. Ci si deve muovere a livello internazionale”.
La facilità di diffusione dei contenuti deepfake
Le piattaforme sono crocevia di tutti i fenomeni illeciti digitali. Ma allo stesso tempo la tecnologia è una risorsa nel contrasto alla criminalità online. Per Diego Ciulli, Head of Government Affairs and Public Policy di Google Italy: “il vero problema del deepfake sta nella facilità con cui questi contenuti illeciti vengono oggi diffusi. Il fake è un concetto vecchio, il problema oggi è che troppo facilmente si viene a contatto con questi contenuti. La democratizzazione dei contenuti mette a disposizione dei criminali una massa di utenti impensabile da raggiungere prima. Relativamente ai prosumer c’è un corpus di norme ben sviluppato. Il revenge porn è perseguibile e le norme funzionano, anche se il problema non è risolto del tutto. Se parliamo dell’utilizzo della tecnologia da parte di gruppi criminali con adeguate competenze possono mettere in campo piani di disinformazione ben congegnati. In termini di consapevolezza qualcosa sta cambiando, ma c’è ancora molto lavoro da fare. I dati di Ipsos sono incoraggianti su questo, ma non basta, perché bisogna responsabilizzare gli attori che abitano l’ecosistema tecnologico”.
“Quando ci siamo resi conto di questo abbiamo provato a migliorare le policy di autoregolamentazione. Su Google non si vendono più spazi pubblicitari a piattaforme che diffondono contenuti illeciti finalizzati ad esempio alle truffe finanziarie. I rischi ovviamente ci sono, ma li stiamo limitando. Google è una delle massime piattaforme di advertising, ma alla fine si è deciso solo di autorizzare le pubblicazioni a valle di un processo di verifica. Ci vogliono due-tre settimane di controlli prima di dare il via libera. Dal punto di vista tecnologico, Google offre delle etichette invisibili su tutti i contenuti generati dalla piattaforma con strumenti di AI. Le grandi aziende del mondo stanno lavorando assieme allo sviluppo di standard di digital watermarking per tutelare gli utenti”, ha concluso Ciulli.
Stefano Previti, Managing Partner, Studio Previti Associazione Professionale, ha infine annunciato che questo primo incontro tra Studio Previti e Ipsos “segna l’inizio di una collaborazione volta a integrare competenze diverse. Grazie all’analisi della percezione dei fenomeni condotta da Ipsos, leader nel settore, si intende ottenere una visione chiara e affidabile della realtà. Questo permetterà di discutere, identificare problemi e proporre soluzioni concrete alle tante sfide che riguardano il mondo delle imprese, dei professionisti, dei cittadini“.
Cybersecurity, l’ITU promuove l’Italia a pieni voti
L’ITU, l’agenzia Onu che gestisce le politiche globali sullo spettro radio, elogia l’Italia nel Global Cybersecurity Index 2024. Il nostro paese ha passato a pieni voti (100/100) l’esame dell’agenzia, che ci riconosce come leader mondiale per la sua postura nella cybersicurezza, grazie a:
Una normativa solida su cybersicurezza e cybercrime
Capacità tecniche avanzate, con un hashtag#CSIRT nazionale
Una strategia chiara, supportata dall’Agenzia per la cybersicurezza nazionale (ACN)
Sviluppo continuo di competenze e consapevolezza Collaborazione internazionale e con il settore privato
Un ottimo traguardo che ci posiziona tra i Paesi più virtuosi (Tier 1) a livello globale, confermando il nostro impegno costante per proteggere il digitale! L’Italia è pronta a continuare la sua missione di miglioramento e innovazione, ma è essenziale rimanere vigili contro le minacce emergenti come ransomware e violazioni della privacy.
L’Italia è stata quindi promossa per la normativa nazionale sulla cybersicurezza e sul cybercrime, le sue capacità tecniche come la presenza di un CSIRT nazionale, l’adozione di una strategia nazionale e la presenza di un’agenzia governativa specializzata (l’ACN appunto), gli incentivi per lo sviluppo, il miglioramento delle competenze e della consapevolezza. E, infine, per la collaborazione a livello internazionale e con i privati.
Per la rilevazione, ogni Paese ha compilato un questionario tramite il punto di contatto, che per l’Italia è l’Agenzia per la cybersicurezza nazionale. I dati così raccolti sono stati arricchiti e verificati da fonti indipendenti. Il report 2024 è stato realizzato analizzando 30mila url e più di mille pdf, fa sapere l’ITU: apre un link esterno.
<!-- ARUBA - 300x250 -->
Nonostante il miglioramento globale nella postura di cybersicurezza, l’ITU invita a non abbassare la guardia. Tra le minacce persistenti segnala: i ransomware, gli attacchi informatici – che toccano industrie chiave causando anche interruzioni di servizi – e le violazioni della privacy che riguardano individui e organizzazioni.
 -->