Il ciclo di vita dei dati rubati: dal furto al profitto

I dati aziendali violati sono al centro dell’attenzione in questo momento. Il 2023 ha segnato un record per numero di violazioni dei dati e di individui colpiti, con 3.205 compromissioni dei dati che hanno interessato 353 milioni di persone in totale. In particolare, Travel and Tourism si è classificato al terzo posto tra le aziende prese di mira secondo l’ultimo report Cybersecurity in Travel and Tourism di Reasearch and Markets (Cybersecurity in Travel and Tourism – Thematic Intelligence (researchandmarkets.com)).

Ma cosa succede realmente quando si verifica una violazione dei dati e vengono effettivamente trapelate informazioni sensibili? Quali sono i pericoli specifici per un’organizzazione una volta che tali informazioni vengono esposte?

Questo articolo si addentra nel ciclo di vita dei dati violati, esplorando come gli hacker sfruttano le informazioni trapelate e fornendo strategie attuabili dalle aziende per proteggersi efficacemente.

Come vengono compromessi i dati aziendali

I dati sensibili possono essere compromessi in vari modi e spesso sono l’obiettivo principale di molti hacker e gruppi di criminali informatici. Tra i vari metodi, i dati possono essere violati tramite:

  • Software dannoso: malware e trojan possono annidarsi nelle reti e nei dispositivi, esfiltrando dati ed eludendo il rilevamento.
  • Accesso non autorizzato: gli attacchi di compromissione degli account realizzati tramite attacchi brute-force, furto di credenziali, phishing o social engineering possono fornire le chiavi di accesso, soprattutto se le aziende non limitano i privilegi o le autorizzazioni degli account.
  • Exploit delle vulnerabilità: l’esplosione delle applicazioni SaaS ha aumentato significativamente la superficie di attacco di qualsiasi azienda, rendendo la gestione delle vulnerabilità una sfida più ardua. Ciò significa che gli hacker hanno più facilità nello sfruttare le vulnerabilità note per compromettere le aziende e i loro dati.

Anche i gruppi ransomware stanno ricorrendo all’esfiltrazione dei dati per aumentare le loro possibilità di essere pagati. Tradizionalmente, il ransomware crittografava i dati di un’organizzazione, escludendo l’azienda dalla propria rete o dalle proprie risorse. Ora, i gruppi ransomware minacciano di far trapelare ed esporre dati sensibili, sapendo che ciò potrebbe causare ulteriori danni alla reputazione, a livello legale e finanziario.

In Bitdefender, abbiamo visto gruppi ransomware impiegare mesi per compromettere ed esfiltrare i dati fino ad essere certi di aver raccolto abbastanza informazioni per colpire in modo significativo un’azienda. In questo modo, anche se la vittima ha dei backup e non è disposta a pagare, i gruppi ransomware ricorrono alla minaccia di divulgare e rendere pubblici i dati.

Questo nuovo approccio al ransomware è in gran parte il motivo per cui il tasso e il costo delle richieste di riscatto per ransomware sono aumentati costantemente nell’ultimo decennio.

Una volta che gli hacker hanno accesso ai dati di un’azienda, possono monetizzarli. In molti casi, si rivolgono al dark web.

Trarre profitto dal crimine informatico nel Dark Web

Il dark web è una parte nascosta di Internet accessibile tramite browser specializzati. È progettato per garantire il completo anonimato ed è noto per facilitare l’acquisto di contenuti, servizi e beni illeciti come droghe e dati rubati..

Una rapida immersione nel dark web può rivelare numerose entità che vendono dati come informazioni sulle carte di credito, numeri di previdenza sociale o dati in blocco provenienti da compromissioni aziendali.
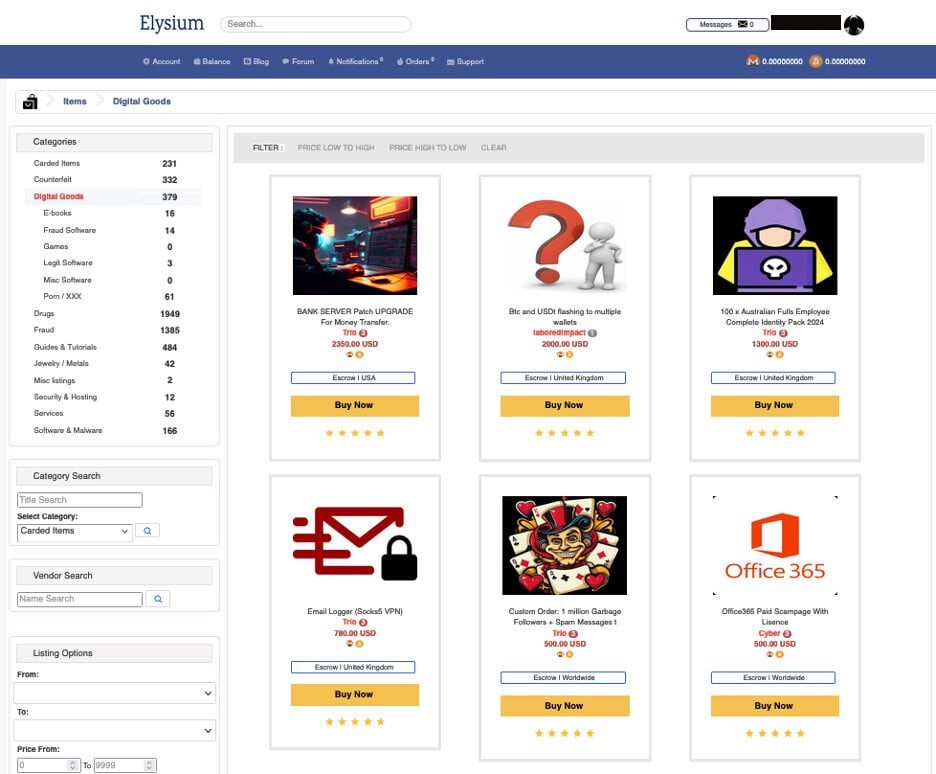
Esempio di hacker che vendono dati

Il dark web è spesso il primo posto in cui gli hacker vanno per vendere dati rubati, vendere l’accesso a dati rubati o vendere l’accesso ad account o aziende compromessi. Le aziende compromesse sono beni di grande valore e stanno alimentando l’aumento dei ransomware.

Quasi il 70% degli attacchi ransomware si conclude con dei pagamenti, quindi l’accesso a un’azienda può comportare ulteriori attacchi ransomware. Con un tasso di pagamento così elevato, gli hacker sono fortemente incentivati ​​a monetizzare quell’accesso perché è una vendita facile.

A seconda di ciò che viene venduto, può essere presentato a un prezzo di mercato fisso o venduto tramite un’asta al miglior offerente. Nel corso degli anni, abbiamo scoperto che il dark web si è evoluto ed è diventato più efficiente e senza attriti da utilizzare, facilitando le transazioni e incentivando ulteriormente il furto di dati.

Ad esempio, i depositi non sono più necessari per entrare nei marketplace, rimuovendo una barriera per chiunque potrebbe interagire con il dark web per la prima volta. L’emergere della criptovaluta ha anche facilitato l’attività del dark web perché rende più facile per gli individui coprire le proprie tracce, mascherare la propria attività e rimanere relativamente anonimi.

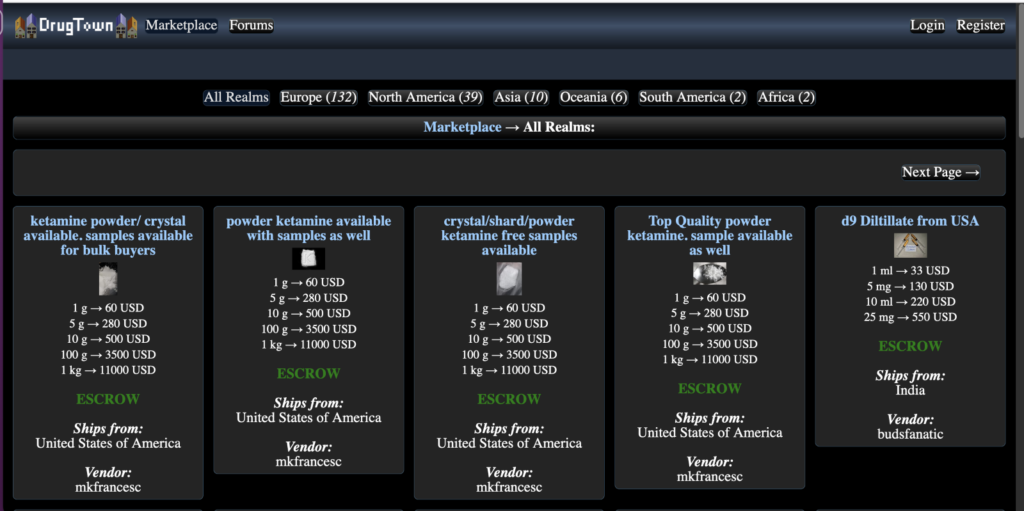
Anche dopo la chiusura dei principali marketplace, al loro posto sono emersi marketplace mono-venditore, diventando un centro criminale decentralizzato che ha reso difficile per le forze dell’ordine (LEA) rintracciare e chiudere. Oggigiorno, con l’attività delle LEA ai minimi storici, stanno iniziando a spuntare marketplace consolidati con venditori convalidati e recensiti, rendendo ancora più facile per gli acquirenti fare affari con venditori fidati.
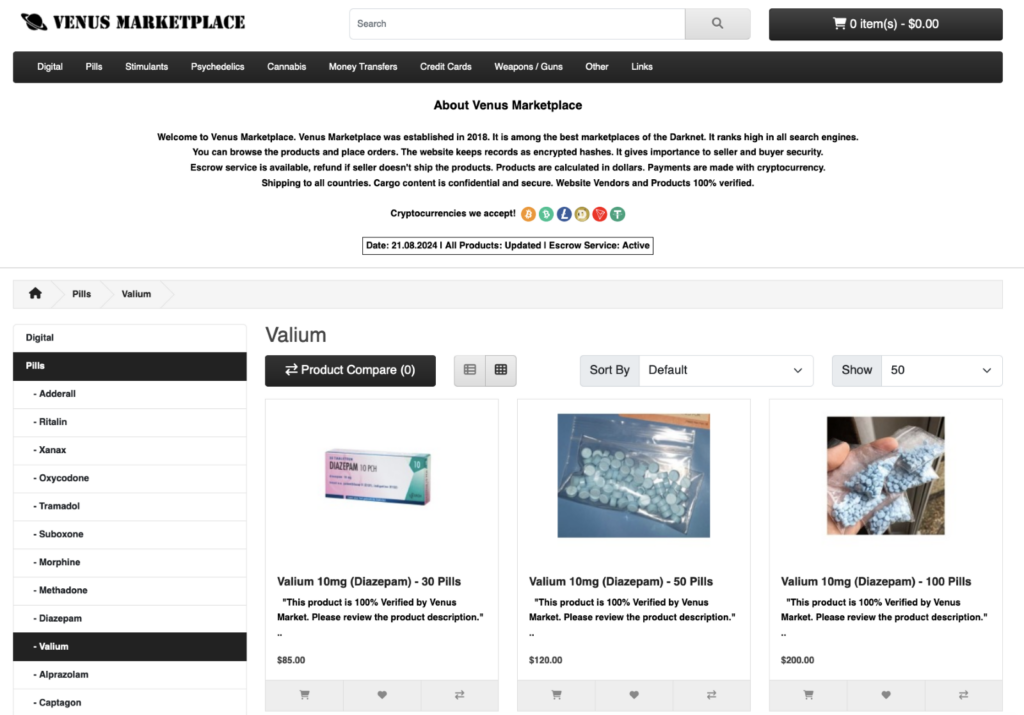
Esempio di mercato del dark web noto come Venus Marketplace.
Esempio di mercato del dark web noto come DrugTown.

Tutti questi progressi stanno rendendo il furto di dati ancora più redditizio perché è più facile utilizzare i marketplace, vendere dati (o accedere ai dati) e stare alla larga dalle LEA. È diventato così facile oggigiorno che persino gli hacker scavenger di basso livello possono prosperare. Sfruttano i casi in cui le violazioni dei dati vengono pubblicate su siti web pubblici e non dark web, come i forum degli hacker. I dati vengono infine eliminati quando viene invocato il GDPR per eliminare le informazioni rubate. Gli hacker scavenger, tuttavia, possono facilmente prendere quei dati gratuitamente prima che vengano eliminati e venderli sul dark web insieme alla parte responsabile, potenzialmente a un prezzo inferiore. Ciò rende le informazioni ancora più accessibili ai malintenzionati.

Dati rubati del Dark Web e il loro ruolo nei futuri attacchi informatici

Una volta che i dati rubati di un’azienda finiscono nel dark web, vengono esposti a un numero qualsiasi di hacker che hanno acquistato i dati o vi hanno avuto accesso. Ciò può portare a ulteriori compromessi e attacchi come:

  • Compromissione dell’account tramite credenziali rubate
  • Attacchi APT tramite accesso ad account compromessi
  • Attacchi di spear phishing e BEC tramite PII rubati
  • Fondi rubati tramite dettagli di conti bancari rubati
  • Attacchi di furto di identità tramite PII

Gli hacker sostanzialmente saltano il duro lavoro di hackeraggio e compromissione degli account acquistando dati sul dark web, che è parte del motivo per cui le aziende che subiscono una violazione dei dati hanno il 67% di probabilità in più di essere attaccate di nuovo entro un anno.

Questo è particolarmente preoccupante quando si tratta di combinazioni password/e-mail da altre violazioni dei dati. Poiché le password vengono spesso riutilizzate, gli hacker possono prendere le credenziali rubate da un’azienda e utilizzarle su un’altra azienda con un certo successo.

Come le aziende possono proteggersi dai dati trapelati

Per proteggersi meglio, le aziende devono concentrarsi su due priorità principali:

  • Prevenire innanzitutto una violazione dei dati.
  • Impedire che i dati sul dark web, che provengano dalla compromissione della propria azienda e o da quella di un’altra organizzazione, vengano utilizzati per attaccare la propria azienda.

Per la prima priorità, possono essere utili strumenti di rilevamento, visibilità e risposta come le soluzioni Extended Detection and Response (XDR) e i servizi MDR. Questi possono vedere se un utente non autorizzato ha accesso ai tuoi sistemi o dati, individuare attività anomale o sospette che potrebbero essere un’indicazione di compromissione. Avere una visibilità completa è fondamentale in questo caso, in modo da gestire tutti i tuoi endpoint, sistemi e asset, assicurandoti al contempo che i propri dati siano protetti e non finiscano nelle mani sbagliate.

Utilizzare questi strumenti e fornitori contribuisce notevolmente alla resilienza informatica. Gli hacker che cercano di rubare dati o di trarre vantaggio da informazioni già trapelate trovano modi facili per entrare. Un’azienda con una soluzione di rilevamento e risposta solida in atto probabilmente dissuaderà un aggressore meno sofisticato. Tuttavia, nessun responsabile della sicurezza dovrebbe pensare di poter prevenire una violazione dei dati: una strategia migliore è presumere che possa accadere e agire di conseguenza. Questo ci porta alla nostra seconda priorità.

Per garantire che le violazioni dei dati passate e future non tornino a perseguitare la propria azienda, occorre essere proattivo e creativo. Una delle cose più importanti che è possibile fare è crittografare le proprie informazioni sensibili. Quando si tratta di dati di password, occorre gestire le proprie password crittografate. Ciò garantisce che anche se i dati vengono esfiltrati, sono inutili per gli hacker. E’ possibile anche dare informazioni false per vedere dove potrebbero finire. Ciò può essere fatto tramite strumenti automatizzati che possono avvisare di una compromissione attiva e segnalare potenziali hacker che hanno l’organizzazione nel mirino. Vedere le proprie informazioni comparire sul dark web è una chiara indicazione che qualcosa è andato storto e consente di rimanere proattivo piuttosto che reattivo.

Anche la formazione sulla consapevolezza della sicurezza è una componente fondamentale che deve essere uno sforzo continuo. In Bitdefender, abbiamo una formazione per tutti i nostri dipendenti che viene condotta annualmente. Ciò aiuta i dipendenti a mantenere una buona igiene della sicurezza, a individuare potenziali attacchi come attacchi di phishing e di ingegneria sociale e crea una cultura della sicurezza che riduce al minimo la negligenza e gli incidenti che possono portare a una violazione dei dati.

In definitiva, la due diligence più efficace richiede un mix di strumenti, soluzioni e processi per prevenire l’esfiltrazione e ridurre al minimo i danni nel caso in cui i dati rubati vengano utilizzati contro la propria organizzazione.

A cura di Bitdefender

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/il-ciclo-di-vita-dei-dati-rubati-dal-furto-al-profitto/


L’agroalimentare americano tra AI e minacce cyber

Crescono le cyber minacce per l’agri-food USA

Il settore dell’agri-food statunitense ha visto in questi anni un impiego massiccio di nuove tecnologie. Robotica, intelligenza artificiale (AI), cloud, internet delle cose, gps e droni hanno fatto progressivamente la loro comparsa nell’agroalimentare americano, ma con l’innovazione tecnologica sono arrivate anche le cyber minacce.

Secondo l’articolo pubblicato su Forbes a firma di Daphne Ewing Chow, gli attacchi ransomware sono in forte aumento in questo settore così vitale per l’economia nazionale, mettendo a repentaglio la produzione di cibo.

L’industria agroalimentare è salita al settimo posto per numero di attacchi ransomware nel 2023, secondo dati diffusi dall’indagine condotta da IT-ISAC and the Food & Ag-ISAC.

Molte le preoccupazioni espresse dai principali esponenti dell’industria agroalimentare americana in occasione dell’annual Agriculture Threats Symposium che si è tenuto ad agosto in Nebraska.

Un pericolo per la sicurezza nazionale

Gene Kowel dell’FBI ha sottolineato che le cyberminacce a questo settore sono un rischio enorme per la sicurezza nazionale in quanto sono coinvolte fattorie, impianti di trasformazione dei prodotti alimentari e tutta la supply chain.

Un problema reale, perché la produzione alimentare si è ormai fortemente automatizzata nel corso degli ultimi anni.

“Stiamo assistendo a fattorie gestite da sistemi automatizzati e strumenti di ottimizzazione basati sull’intelligenza artificiale per migliorare le rese delle colture. Ma tutta questa robotica comporta un rischio informatico significativo, che potrebbe causare danni sensibili a infrastrutture o a sottrazione massiccia di dati personali tramite violazione del software non sufficientemente protetto. Immaginiamo se un hacker potesse manomettere i programmi di alimentazione per il bestiame o le temperature di conservazione per i prodotti deperibili; non è solo un inconveniente, potrebbe portare a enormi perdite finanziarie e scarsità di cibo”, ha spiegato Cory Brandolini, co-fondatore di Railtown , un’azienda di software specializzata in soluzioni basate sull’AI.

Coinvolta l’intera supply chain

Non solo, qualsiasi attacco potrebbe comunque comportare un blocco delle attività, o ritardi nella produzione e nella distribuzione, si legge in un report del  Food and Agriculture-Information Sharing and Analysis Center (Food and Ag-ISAC).

Secondo l’FBI, gli attacchi ransomware e malware stranieri, il furto di dati, la violazione della proprietà intellettuale e il bioterrorismo, sono le quattro principali minacce che il settore agricolo deve affrontare, che a partire dalla produzione alimentare e dall’approvvigionamento idrico.

Il valore del mercato dell’AI applicata al settore agricolo potrebbe passare da 350 milioni di dollari del 2023 ai 705 milioni di dollari attesi per il 2029, con tasso di crescita medio annuo pari al +12%, secondo un report pubblicato da TechSci Research.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lagroalimentare-americano-tra-ai-e-minacce-cyber/505081/


Sanità e emergenza cyber. Frattasi (ACN): “L’AI in aiuto per difendere il settore dagli attacchi”

Parte dal Lazio la campagna di sensibilizzazione delle strutture sanitarie sul tema della cybersicurezza attraverso linee guida operative specifiche per la Sanità redatte dall’Agenzia per la Cybersicurezza Nazionale. Il progetto è stato presentato stamattina nella sede della Regione in occasione del convegno “La minaccia cibernetica al settore sanitario”. Il Lazio è la regione da cui parte questo progetto, all’interno di un’ampia campagna nazionale che nei prossimi mesi toccherà tutti gli enti territoriali italiani.

“Abbiamo predisposto una linea guida con indicazioni riguardo la struttura della minaccia informatica sulle strutture sanitarie. Una minaccia che ha molte facce e ai avvale anche della non consapevolezza del rischio cibernetico da parte degli operatori sanitari. Quindi richiede anche un investimento nella cultura della sicurezza informatica e della consapevolezza”, ha dichiarato il direttore generale dell’Agenzia per la Cybersicurezza Nazionale, Bruno Frattasi.

“Questo manuale indica delle buone prassi che dovranno essere seguite come il doppio fattore di identificazione, l’ attenzione all’uso delle password. E potranno garantire una migliore difesa dei sistemi digitali sanitari. Questo evento inizia simbolicamente a Roma e andrà avanti nelle altre regioni italiane“.

“L’intelligenza artificiale ci può aiutare nell’analisi predittiva e quindi fare medicina individualizzata più vicina alle necessità dei pazienti. Ci può aiutare nei processi di governance del settore sanitario anche riducendo la spesa e infine ci potrà aiutare in una migliore gestione delle infrastrutture critiche sanitarie”, ha aggiunto Frattasi.

All’evento hanno partecipato anche il presidente della Regione Francesco Rocca; il sottosegretario di Stato alla Presidenza del Consiglio dei ministri e Autorità delegata per la sicurezza della Repubblica, Alfredo Mantovano; il direttore della direzione regionale Salute e Integrazione sociosanitaria, Andrea Urbani; il vicedirettore generale dell’Agenzia per la Cybersicurezza Nazionale, Nunzia Ciardi.

Sanità, Mantovano: “Poca consapevolezza della gravita’ degli attacchi cyber e della necessità di prepararsi con le contromisure”

“Da gennaio 2022 a giugno 2024 in Italia ci sono stati 26 eventi ransomware nel settore sanitario. Hanno interessato quasi 50 fra strutture, presidi ospedalieri, servizi medici sul territorio. Il settore della salute è il terzo più colpito dopo il manifatturiero e la vendita al dettaglio. Non sono soltanto numeri, sono vite umane vulnerabili, che vengono vulnerate ancora di più con questi attacchi”, ha spiegato il sottosegretario di Stato alla Presidenza del Consiglio dei ministri e Autorità delegata per la sicurezza della Repubblica, Alfredo Mantovano.

“L’attacco ransomware che a luglio 2023 ha colpito l’azienda Ospedaliera Universitaria Vanvitelli a Napoli, ha causato il blocco parziale di servizi sanitari essenziali come laboratorio analisi, la radioterapia e le visite specialistiche. Ad inizio di quest’anno un attacco ransomware all’ASL di Matera ha colpito 7 Ospedali e 6 presidi territoriali. La cifratura di tutti i servizi informatici ha costretto gli operatori le sole prestazioni urgenti ricorrendo a carta e penna per erogare i servizi“, ha detto.

“Ho l’impressione che non sia pienamente diffusa la consapevolezza della gravità degli attacchi cyber e quindi della necessità di prepararsi con le contromisure. L’intenzione è rendere ancora più stretta la collaborazione tra Acn e le Asl per consentire di beneficiare di misure maggiori rispetto a quanto avvenuto finora, delle competenze maturate dall’agenzia cyber – ha aggiunto – Le linee guida sono la prima esperienza in Italia. Quindi è una esperienza pilota molto interessante. Il fattore umano è insostituibile basti pensare alle vulnerabilità tutt’altro che rare legate a comportamenti scorretti dei singoli operatori”, ha concluso il Sottosegretario.

Il report ACN

Durante il convegno è stato presentato l’ultimo report dell’Acn sulla minaccia cibernetica al settore sanitario. Il report evidenzia come il settore sanitario, a livello globale, risulta essere tra quelli maggiormente colpiti da attacchi cyber alle infrastrutture digitali.

Le analisi sugli incidenti svolte dall’ACN evidenziano come i tentativi di attacco molto spesso hanno successo poiché alcune pratiche di sicurezza, vengono ignorate o mal implementate. Nella maggior parte dei casi, ciò è frutto di scarsa attenzione o di una carente formazione specifica sulla cybersicurezza del personale impiegato in ospedali, centri medici, cliniche e altre strutture sanitarie.

In questo documento, l’Agenzia presenta una panoramica sulle principali minacce cyber in questo fondamentale settore. Mentre nel Capitolo 1 del documento sono analizzati gli eventi cyber e gli incidenti rilevati negli ultimi 30 mesi, nel Capitolo 2 sono sinteticamente analizzate le principali vulnerabilità individuate nelle infrastrutture digitali. Le fondamentali raccomandazioni e le contromisure primarie per potenziare la sicurezza informatica sono presentate nel Capitolo 3.

Per approfondire

  • Per scaricare il report “La Minaccia Cibernetica al Settore Sanitario” di ACN clicca qui.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/sanita-e-emergenza-cyber-frattasi-acn-lai-in-aiuto-per-difendere-il-settore-dagli-attacchi/504896/


Operazione Flax Typhoon: L’FBI neutralizza una sofisticata botnet cinese in un’epica battaglia cibernetica

Nel teatro globale della cyberwarfare, un nuovo capitolo si è appena concluso con un colpo da maestro dell’FBI. In un’operazione che ricorda le più audaci missioni di controspionaggio, l’agenzia ha smantellato non una, ma due reti botnet legate al governo cinese, ridefinendo le regole d’ingaggio nel conflitto digitale internazionale.

Anatomia di Flax Typhoon: Un’infrastruttura di attacco distribuita

Dopo il clamoroso takedown di Volt Typhoon, l’FBI ha colpito ancora, questa volta neutralizzando un Advanced Persistent Threat (APT) noto come Flax Typhoon. Questo sofisticato threat actor ha orchestrato una rete di comando e controllo (C2) che ha trasformato centinaia di migliaia di dispositivi IoT – dalle innocue IP cam ai NAS, passando per DVR e router domestici – in un esercito di zombie digitali pronti all’azione.

Questa botnet, un capolavoro di ingegneria malevola, si estendeva ben oltre i confini statunitensi, infettando endpoint in Sud America, Europa, Africa, Sud-est asiatico e Australia, creando una vera e propria rete di proxying globale per operazioni di cyber-espionage.

L’operazione: Un capolavoro di digital forensics e incident response

L’FBI, armata di un mandato basato sulla Rule 41, ha eseguito un’operazione di takedown che passerà alla storia della cybersecurity. Utilizzando tecniche avanzate di reverse engineering e malware analysis, gli agenti hanno non solo sequestrato l’infrastruttura C2 di Flax Typhoon, ma hanno anche implementato una sofisticata procedura di disinfection sui dispositivi compromessi.

Il momento clou? Un tentativo di counter-attack da parte degli operatori di Flax Typhoon, che hanno lanciato un massiccio attacco DDoS contro l’infrastruttura dell’FBI. Immaginate la war room dell’agenzia: analisti che monitorano freneticamente i SIEM, esperti di threat intelligence che decodificano in tempo reale i pattern di attacco, mentre i team di blue team respingono ondate di traffico malevolo.

La risposta dell’FBI? Un virtuosismo di incident handling. In un time frame di poche ore, non solo hanno mitigato l’attacco DDoS attraverso sofisticate tecniche di traffic scrubbing, ma hanno anche eseguito un rapido threat hunting che ha portato all’identificazione della nuova infrastruttura di Flax Typhoon. Di fronte a questa dimostrazione di cyber resilience, gli attaccanti hanno optato per una kill chain inversa, bruciando la loro infrastruttura in un disperato tentativo di operational security (OPSEC).

Integrity Technology Group: La facciata APT del cyber-espionage cinese

Dietro questa operazione si cela un’entità con un nome paradossalmente rassicurante: Integrity Technology Group. Questa shell company si presentava come un legittimo Managed Service Provider (MSP), ma in realtà era il cervello operativo di Flax Typhoon. In un twist degno del miglior techno-thriller, il loro CEO ha pubblicamente ammesso le connessioni con le agenzie di intelligence cinesi, trasformando quello che sembrava un caso di cybercrime in un chiaro esempio di state-sponsored hacking.

Metriche di compromissione: Una panoramica allarmante

Le cifre di questa campagna di cyber-attacco sono da capogiro. A giugno, il threat assessment indicava oltre 250.000 endpoint compromessi a livello globale. Ma il vero shock è arrivato con la scoperta di un database contenente oltre 1,2 milioni di record di dispositivi potenzialmente infetti, di cui 385.000 solo negli Stati Uniti. Christopher Wray ha rivelato che circa il 50% dei dispositivi hijackati si trovava in territorio statunitense, dipingendo un quadro allarmante dell’estensione di questa campagna di cyber-espionage.

Impatto operativo: Non solo statistiche, ma disruption reale

Flax Typhoon ha dimostrato una notevole capacità di target selection, colpendo un ampio spettro di asset critici: “dalle corporate network alle infrastrutture mediatiche, passando per reti universitarie e sistemi governativi”, come ha sottolineato Wray. Ma oltre i numeri, ci sono storie concrete di business disruption. Un’organizzazione in California, la cui identità rimane classificata, ha dovuto attivare protocolli di incident response di livello critico, subendo significative perdite finanziarie e reputazionali.

Geopolitica cibernetica: La nuova frontiera della deterrenza strategica

Questa operazione si inserisce in un contesto più ampio di cyber deterrence. Gli Stati Uniti hanno ripetutamente lanciato warning sulla capacità della Cina di posizionare persistenze a lungo termine nelle infrastrutture critiche occidentali, potenzialmente per attivare kill-switch in scenari di conflitto reale.

L’operazione contro Flax Typhoon, seguita a breve distanza dal takedown di Volt Typhoon, segnala una chiara escalation nella cyber cold war tra le due superpotenze. Siamo di fronte a una nuova dottrina di Mutually Assured Disruption (MAD) digitale, dove il vantaggio strategico si misura in 0-day exploit e backdoor silenti.

La narrativa cinese: Un esercizio di cyber-deception

Come in ogni operazione di alto profilo, anche qui assistiamo a un sofisticato gioco di cyber-deception. L’ambasciata cinese a Washington ha accusato le autorità statunitensi di “jumping to conclusions” e di muovere “groundless accusations”, sostenendo che Pechino è in prima linea nel contrasto al cybercrime. Un classico caso di plausible deniability su scala geopolitica, con implicazioni potenzialmente devastanti per la stabilità del cyberspace globale

Prospettive future: Una cyber arms race senza fine

Il direttore del Federal Bureau of Investigation (FBI), Christopher Wray ha definito questa operazione solo “un round in una lotta molto più lunga”. E ha ragione. Mentre celebriamo questo successo tattico, dobbiamo essere consapevoli che là fuori ci sono altri APT come Flax Typhoon e Volt Typhoon, costantemente impegnati in campagne di zero-day hunting e supply chain attacks.

La vera sfida sarà mantenere questo livello di cyber vigilance e threat intelligence sharing a livello internazionale. L’FBI ha dimostrato capacità di cyber attribution e takedown di livello mondiale, ma la natura stessa della cyberwarfare implica una continua evoluzione delle TTPs (Tecniche, Tattiche e Procedure).

Riflessioni conclusive: Vivere nell’era della guerra cibernetica persistente

In un mondo dove il confine tra la nostra digital footprint quotidiana e il cyber battlefield globale è sempre più sfumato, operazioni come questa ci ricordano l’importanza critica della cyber hygiene personale e aziendale. Mentre torniamo alle nostre routine digitali, dobbiamo essere consapevoli che ogni dispositivo connesso è potenzialmente un punto di ingresso per operazioni di cyber-espionage di livello statale.

Questa operazione dell’FBI non è solo una vittoria tattica, ma un wake-up call strategico: nel XXI secolo, la sicurezza nazionale si gioca tanto nei SOC (Security Operation Center) quanto nei tradizionali centri di comando militari. E mentre noi, come utenti finali, continuiamo a navigare nel cyberspace, dietro le quinte si combatte una guerra silenziosa ma cruciale per il futuro della nostra digital sovereignty e della nostra privacy.

La lezione è chiara: in un’epoca di persistent threats, la cybersecurity non è più un’opzione, ma una necessità esistenziale per la sopravvivenza digitale di individui, aziende e nazioni intere.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/operazione-flax-typhoon-lfbi-neutralizza-una-sofisticata-botnet-cinese-in-unepica-battaglia-cibernetica/


Zero Trust e Smart Industry: mettere in sicurezza Cloud, OT, IIoT, e ambienti M2M attraverso strategie avanzate di Sicurezza Informatica con l’aiuto dell’Intelligenza Artificiale

L’avanzamento della Smart Industry ha portato a un incremento significativo nell’integrazione di tecnologie innovative quali cloud computing, Operational Technology (OT), Industrial Internet of Things (IIoT) e Machine-to-Machine (M2M) communications. Questa convergenza tecnologica offre enormi benefici in termini di efficienza operativa e capacità analitica, ma solleva anche nuove sfide per la sicurezza informatica, rendendo imperativo l’adozione di strategie avanzate come il modello di Zero Trust.

Zero Trust nell’era di Industry 4.0

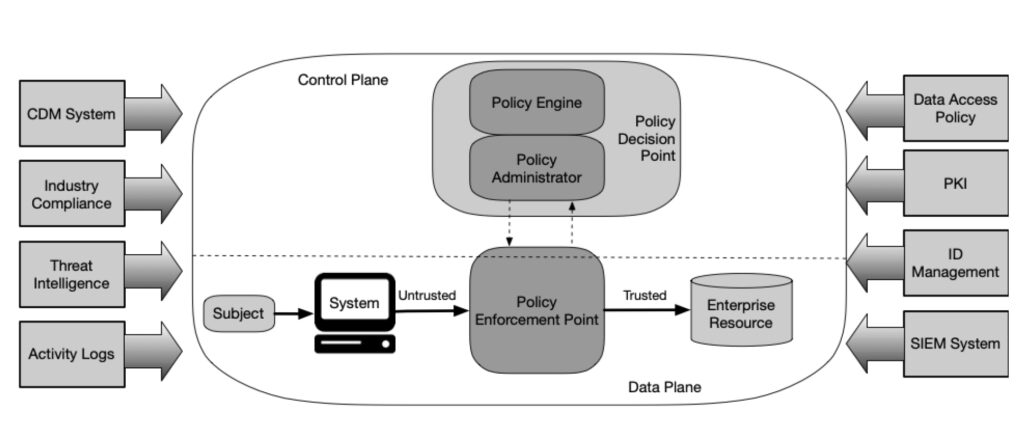
Il modello di Zero Trust, che segue il principio “never trust, always verify”, si rivela fondamentale nell’ambito della sicurezza industriale moderna. Questo approccio è basato sull’assunzione che attaccanti possano essere presenti sia all’interno che all’esterno della rete aziendale, quindi nessun dispositivo o utente dovrebbe essere considerato sicuro senza verifica. Originariamente focalizzato sulla micro-segmentazione della rete per controllare il traffico est-ovest, cioè il movimento laterale dei dati all’interno dei data center, il modello si è evoluto per abbracciare strategie più complesse e integrate.

Il 2016 ha visto l’introduzione del concetto di Software Defined Perimeter (SDP) che ha ulteriormente rafforzato l’implementazione di Zero Trust, separando il piano di controllo, dove si stabilisce la fiducia, dal piano dati, dove i dati vengono trasferiti effettivamente. Questo approccio nasconde l’infrastruttura utilizzando firewall dinamici che negano tutto l’accesso non autorizzato, migliorando la sicurezza attraverso l’autenticazione di singoli pacchetti per validare utenti e dispositivi prima dell’accesso ai servizi protetti.

Integrazione e sfide di sicurezza in ambienti OT e IIoT

Nell’OT e IIoT, sistemi spesso caratterizzati da tecnologie legacy, l’adozione di Zero Trust richiede una pianificazione attenta e l’introduzione graduale di modernizzazioni o l’applicazione di strategie di micro-segmentazione per isolare e proteggere le risorse legacy. Questi ambienti sono notoriamente difficili da proteggere a causa delle loro specifiche tecniche e operazionali che differiscono notevolmente da quelle tipiche delle reti IT.

La crescente interconnessione tra dispositivi in ambito industriale, comprese le comunicazioni M2M, aumenta la superficie di attacco rendendo queste reti più vulnerabili agli attacchi cyber. Questo ha portato alla necessità di adottare misure di sicurezza robuste come la crittografia dei dati, il controllo degli accessi e l’utilizzo di strumenti di monitoraggio per prevenire accessi non autorizzati e garantire l’integrità dei dati.

Best Practices e Continuous Adaptive Risk and Trust Assessment (CARTA)

Accanto a Zero Trust, la strategia CARTA di Gartner propone un approccio ancora più ampio alla sicurezza, che include la valutazione continua del rischio e della fiducia come parte integrante delle operazioni digitali dell’azienda. CARTA si concentra su piattaforme di sicurezza adattive e programmabili che siano consapevoli del contesto, oltre all’utilizzo di analisi, AI, automazione e orchestrazione per accelerare il rilevamento e la risposta alle minacce.

Implementazione pratica del modello Zero Trust nella Industry 4.0

Per le aziende nel settore della smart industry, l’implementazione di misure di micro-segmentazione, come primo passo verso Zero Trust, rappresenta una soluzione pratica. Questo non solo migliora la sicurezza ma supporta l’integrazione continua di IT e OT, consentendo controlli di accesso specifici per i carichi di lavoro virtualizzati nei data center e nelle applicazioni cloud.

Le squadre di sicurezza OT dovrebbero abbracciare la maturazione della strategia Zero Trust e considerare la definizione di un perimetro definito dal software come obiettivo a lungo termine. La micro-segmentazione, ottenuta con tecnologie più tradizionali, dovrebbe essere sempre considerata una best practice nell’implementazione di una strategia Zero Trust.

Criticità dell’implementazione del modello zero trust nella Smart Industry

L’implementazione del modello Zero Trust nell’ambito della Industry 4.0 presenta diverse criticità, soprattutto a causa della complessità intrinseca degli ambienti industriali moderni che integrano tecnologie IT, OT, IIoT e M2M. Una delle principali sfide è la gestione delle infrastrutture legacy che non sono state progettate con le moderne pratiche di sicurezza in mente. Questi sistemi spesso non supportano protocolli di sicurezza avanzati necessari per l’adozione di Zero Trust, rendendo difficile l’implementazione di controlli di autenticazione e autorizzazione rigorosi senza compromettere la funzionalità operativa.

Inoltre, la diversità e la vastità delle macchine e dispositivi connessi nell’ambito dell’IIoT possono rendere complesso il monitoraggio continuo e l’analisi dei comportamenti di rete, essenziali per il modello Zero Trust. La necessità di aggiornare e mantenere costantemente i sistemi di sicurezza per tenere il passo con le evoluzioni tecnologiche e le nuove minacce può risultare onerosa e complessa, soprattutto per le aziende con risorse limitate.

La resistenza al cambiamento è un’altra barriera significativa. La trasformazione dei processi di sicurezza aziendali verso un approccio Zero Trust richiede un cambiamento culturale che può incontrare resistenza sia da parte degli operatori IT che OT, che potrebbero percepire queste nuove misure come un ostacolo alla produttività operativa.

Infine, la complessità nella configurazione e gestione della micro-segmentazione, essenziale per il modello Zero Trust, rappresenta una sfida tecnica notevole. L’errata configurazione può non solo ridurre l’efficacia delle misure di sicurezza, ma anche esporre l’organizzazione a nuovi rischi di sicurezza, complicando ulteriormente la protezione di dati sensibili e infrastrutture critiche.

Tutte queste criticità richiedono che l’adozione del modello Zero Trust nella Industry 4.0 sia accompagnata da una strategia ben pianificata, supporto esecutivo, investimenti adeguati in tecnologie avanzate e formazione continua per gli addetti ai lavori.

L’integrazione dell’Intelligenza Artificiale nella Sicurezza Zero Trust

L’applicazione dell’intelligenza artificiale (AI) in contesti di sicurezza Zero Trust rappresenta una pietra miliare per la smart industry, particolarmente in ambienti cloud, OT, IIoT e M2M. L’AI può migliorare significativamente l’efficacia delle misure di sicurezza attraverso la capacità di analizzare grandi volumi di dati di rete, identificare pattern di traffico anomali, e prevedere potenziali minacce prima che diventino critiche. Questo livello di analisi avanzata e predittiva è fondamentale per un’applicazione efficace del modello Zero Trust, dove la verifica continua e la valutazione del rischio sono essenziali.

Grazie all’AI, i sistemi di sicurezza possono diventare proattivi piuttosto che reattivi. Le tecnologie di apprendimento automatico (Machine Learning, ML) sono in grado di addestrarsi su vasti set di dati per riconoscere e reagire a schemi di comportamento sia noti che emergenti. Questo permette non solo di rispondere in tempo reale, ma anche di adattare le politiche di sicurezza dinamicamente in base al contesto e alle evidenze analitiche.

Inoltre, l’AI supporta la micro-segmentazione nel contesto di Zero Trust, automatizzando la configurazione delle politiche di sicurezza per specifici segmenti di rete e dispositivi, riducendo così la superficie di attacco e limitando il potenziale danno di eventuali intrusioni. L’AI può anche gestire l’autenticazione e l’autorizzazione di dispositivi e utenti in maniera più efficiente, utilizzando tecniche avanzate di riconoscimento biometrico e comportamentale che vanno oltre le tradizionali credenziali basate su password.

Un altro aspetto cruciale è l’utilizzo dell’AI per il monitoraggio continuo e l’assessment del rischio, come suggerito dalla strategia CARTA. Qui, l’AI aiuta a valutare continuamente il rischio associato ad ogni utente e dispositivo all’interno della rete, permettendo alle organizzazioni di adattare rapidamente le loro strategie di sicurezza in risposta a nuove informazioni o minacce emergenti.

Infine, la capacità dell’AI di integrare e analizzare dati provenienti da diverse fonti è vitale per creare un ecosistema di sicurezza olistico e interconnesso che supporti sia la sicurezza operativa (OT) che quella informativa (IT). Attraverso l’orchestrazione di soluzioni di sicurezza basate sull’AI, le organizzazioni possono ottenere una visione unificata e centralizzata delle minacce, migliorando la collaborazione tra le squadre IT e OT e rafforzando la resilienza complessiva della rete.

L’adozione di AI in ambito di Zero Trust non solo eleva il livello di sicurezza implementabile ma trasforma anche il modo in cui le organizzazioni affrontano e gestiscono le sfide della cybersecurity nella smart industry, rendendo le infrastrutture più intelligenti, reattive e adattabili ai cambiamenti del panorama delle minacce.

Cybersecurity nell’Era della Industry 4.0: Uno Sguardo ai Principali Standard e Framework Internazionali

Nel contesto dell’evoluzione continua delle minacce cyber e della crescente interconnessione delle infrastrutture critiche, diversi standard e framework normativi si sono affermati come pilastri fondamentali per guidare l’implementazione di robuste pratiche di cybersecurity nelle organizzazioni. Il NIST SP 800-82, specifico per la protezione dei sistemi di controllo industriale, fornisce una serie comprensiva di linee guida tecniche e raccomandazioni per assicurare i sistemi operativi da potenziali cyber attacchi. Questo standard si focalizza sull’identificazione dei rischi, la protezione delle infrastrutture, la rilevazione delle anomalie e la risposta agli incidenti, stabilendo così un modello sicuro per operazioni critiche.

Il NIST SP 800-82 è una guida del National Institute of Standards and Technology (NIST) che fornisce raccomandazioni per la sicurezza dei sistemi di controllo industriale (ICS). Lo scopo principale del documento è proteggere questi sistemi critici da minacce informatiche. Il NIST SP 800-82 si concentra su:Identificazione dei rischi: Riconoscere le vulnerabilità e le potenziali minacce per i sistemi di controllo industriale.Protezione delle infrastrutture: Implementare misure di difesa per prevenire accessi non autorizzati o attacchi dannosi.Rilevazione delle anomalie: Monitorare i sistemi in tempo reale per individuare attività sospette o non conformi.Risposta agli incidenti: Definire procedure e strategie per rispondere a potenziali violazioni o attacchi, minimizzando i danni e garantendo la continuità operativa.Questa guida è fondamentale per garantire la sicurezza in ambienti industriali e proteggere infrastrutture critiche da minacce crescenti.

Parallelamente, il NIST 800-207 delinea i principi per l’implementazione del modello di sicurezza Zero Trust. Questo framework enfatizza la necessità di una verifica continua e di una gestione dell’accesso basata sulla minimizzazione della fiducia iniziale concessa agli utenti e ai dispositivi all’interno delle reti aziendali. Il modello propone l’adozione di micro-segmentazione delle reti, autenticazione dinamica, e politiche di sicurezza basate sulle valutazioni in tempo reale del contesto e del rischio associato ad ogni richiesta di accesso ai dati.

L’IEC 62443, standard internazionale per la sicurezza delle reti e dei sistemi industriali automatizzati, offre un quadro per la gestione della sicurezza che copre tutti gli aspetti dalla progettazione alla manutenzione e dal monitoraggio alla risposta agli incidenti. Questo standard si concentra particolarmente sulla resistenza delle infrastrutture agli attacchi, fornendo linee guida su come costruire architetture di sicurezza difensive che proteggano efficacemente sia la fisicità che la virtualità delle operazioni industriali.

In aggiunta, il CISA Zero Trust Maturity Model offre un metodo per valutare e guidare l’evoluzione delle organizzazioni verso l’adozione completa del modello Zero Trust. Il modello descrive diverse fasi di maturità, da una fiducia iniziale e condizionata fino all’adozione piena di un ambiente di sicurezza in cui la verifica è costante e indipendente dalla posizione di rete dell’entità che richiede l’accesso.

Le normative come la NIS2 introducono requisiti legali specifici, come l’obbligo di implementazione della multi-factor authentication (MFA), per aumentare il livello di sicurezza delle infrastrutture critiche e garantire la protezione dei dati sensibili. Questi requisiti legali obbligano le organizzazioni a conformarsi a standard minimi di sicurezza e spesso fungono da catalizzatori per l’adozione di tecnologie e pratiche più avanzate nel campo della cybersecurity.

Una delle misure chiave promosse dalla NIS2 è l'implementazione della multi-factor authentication (MFA). L'MFA è un meccanismo di sicurezza che richiede agli utenti di fornire più di una forma di verifica per accedere a sistemi o servizi critici.

La comprensione e l’applicazione di questi standard e normative sono essenziali per le organizzazioni che operano nell’ambito della Industry 4.0, fornendo loro le basi per costruire sistemi resilienti e capaci di fronteggiare le sfide del panorama cibernetico moderno. L’armonizzazione di questi framework a livello internazionale promuove anche un approccio più uniforme e coerente alla sicurezza, essenziale in un mondo sempre più interconnesso e dipendente da tecnologie digitali avanzate.

La crescente dipendenza da soluzioni Cloud, IIoT e M2M nell’industria intelligente pone sfide uniche per la sicurezza informatica. L’adozione di un modello di Zero Trust rappresenta una risposta strategica essenziale per proteggere le infrastrutture critiche in questo nuovo ambiente digitale. Le aziende devono continuare a evolvere le loro strategie di sicurezza per fronteggiare le minacce in rapido cambiamento, garantendo così la continuità operativa e la protezione delle operazioni industriali in un’era di crescente interconnessione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-trust-e-smart-industry-mettere-in-sicurezza-cloud-ot-iiot-e-ambienti-m2m-attraverso-strategie-avanzate-di-sicurezza-informatica-con-laiuto-dellintelligenza-artificiale/


Usa, un ‘I want you’ per la cyber war: reclutano 500mila esperti. “Eliminiamo requisiti di laurea non necessari”

Gli Stati Uniti lanciano “Service for America: Service is Serving your Country“, un programma di reclutamento per colmare il divario di circa 500mila posti di lavoro disponibili nel settore della sicurezza informatica in tutto il Paese. L’iniziativa aiuterà a mettere in contatto gli americani con posti di lavoro disponibili nel settore cyber statunitense.

Harry Coker Jr, Direttore Nazionale per la cybersecurity degli Stati Uniti: “Molti americani non si rendono conto di quante disponibilità di carriera ci sono nel campo della sicurezza informatica. Esiste la percezione che sia necessario avere una laurea in informatica e un background tecnico per ottenere un lavoro in questo settore. In realtà”, ha affermato Coker, “persone di tutti i background possono trovare lavori ben retribuiti nel settore della sicurezza informatica, e la Casa Bianca sta promuovendo sforzi per collegare una nuova generazione di potenziali candidati a queste posizioni”.

Coker: “Eliminiamo requisiti di laurea non necessari”

“Come parte della Strategia Nazionale per la Forza Lavoro e l’Educazione nel settore cyber, stiamo promuovendo le migliori pratiche che rendono i lavori nel settore cibernetico più accessibili a individui di tutti i background in qualsiasi parte del Paese“, scrive Coker Jr. nella chiamata alle armi. “Stiamo lavorando per eliminare requisiti di laurea non necessari, muovendoci verso un approccio basato sulle competenze. Stiamo espandendo l’apprendimento basato sul lavoro, ad esempio attraverso tirocini registrati, che consentono agli americani di continuare a guadagnare reddito mentre imparano nuove competenze”.

[embedded content]

National Cybersecurity Strategy, i 5 pilastri fondamentali della strategia cyber degli Stati Uniti

Come Direttore nazionale per la cybersecurity statunitense, Coker avrà la responsabilità di attuare la nuova strategia nazionale sulla sicurezza informatica voluta da Biden in un momento di cambiamenti nella leadership federale della cyber.

Per raggiungere tali obiettivi, il governo statunitense richiama 5 “pilastri” fondamentali:

  1. Difesa delle infrastrutture critiche. Risulta necessario stabilire requisiti di sicurezza informatica per supportare la sicurezza nazionale e la sicurezza pubblica e viene indicata una difesa collaborativa che possa incrementare il Partenariato Pubblico Privato (PPP);
  2. Contrasto e depotenziamento degli attori delle minacce. Il governo federale è invitato a sviluppare piattaforme tecnologiche che consentano operazioni coordinate, ma soprattutto velocizzare la condivisione dell’intelligence e della notifica alle vittime;
  3. Ridisegnare il mercato per promuovere la sicurezza e la resilienza. La Strategia sottolinea la necessità di trasferire la responsabilità per prodotti e servizi software non sicuri;
  4. Investire in un futuro resiliente. Obiettivo raggiungibile tramite investimenti strategici e un’azione coordinata e collaborativa a lungo termine;
  5. Sviluppare partnerships internazionali. La collaborazione tra alleati risulta un fattore cruciale per avanzare le priorità condivise nel cyberspazio e promuovere una visione comune per l’ecosistema digitale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/usa-un-i-want-you-per-la-cyber-war-reclutano-500mila-esperti-eliminiamo-requisiti-di-laurea-non-necessari/503363/


Cyber nella PA, 347 milioni di euro per il triennio 2023-2026

Oltre 347 milioni di euro alle pubbliche amministrazioni individuate come attori responsabili nell’ambito del piano di implementazione della Strategia nazionale di cybersicurezza.

Il decreto del presidente del Consiglio dei ministri dell’8 luglio 2024 di ripartizione del Fondo per l’attuazione della Strategia nazionale di cybersicurezza e del Fondo per la gestione della cybersicurezza, entrambi previsti dalla legge di bilancio per il 2023 (n. 197/2022) e pubblicato sulla Gazzetta Ufficiale del 4 settembre, ha approvato la ripartizione tra le varie pubbliche amministrazioni italiane per la spesa riguardante la sicurezza informatica.

Il primo filone delle risorse (Allegato A), del comma 899 citato) è destinato a finanziare gli investimenti volti al conseguimento dell’autonomia tecnologica in ambito digitale e l’innalzamento dei livelli di cybersicurezza dei sistemi informativi nazionali

A questa prima tranche di interventi, il dpcm assegna euro 44,5 milioni, quali residui di provenienza dell’esercizio finanziario 2023 ed euro 168,4 milioni per gli anni 2024, 2025 e 2026. Del totale assegnato 97 milioni di euro vanno all’Agenzia per la cybersicurezza nazionale, quasi 23 milioni al ministero della difesa, oltre 17 milioni al MEF, oltre 16 milioni al ministero dell’università, 7,7 milioni al ministero della giustizia e, infine, sono finanziati i progetti di molte regioni.

All’ACN il compito di monitorare gli interventi finanziari

Il secondo filone di finanziamenti (Allegato B) è destinato alla copertura delle spese di attività di gestione operativa dei progetti finanziati con le risorse sopra indicate con una dote complessiva di 134.701.300 milioni di euro per gli anni 2024, 2025 e 2026. All’Agenzia per la cybersicurezza nazionale vanno quasi 33 milioni di euro. Inoltre l’Agenzia ha il compito di monitorare gli interventi finanziati e valutare le eventuali criticità che emergeranno nell’attuazione degli stessi interventi.

“Le amministrazioni individuate ai sensi dell’art. 1, comunicano all’Agenzia per la cybersicurezza  nazionale, con le modalità indicate nelle Linee guida di cui al comma 3, l’esito delle azioni condotte nell’ambito delle  misure di cui sono responsabili per consentire il monitoraggio degli interventi finanziati e della spesa, nonché la valutazione  delle eventuali criticità riscontrate nell’attuazione degli stessi interventi“, si legge. “Le modalità di monitoraggio  periodico  e  rendicontazione  dei risultati, nonché i casi di revoca delle risorse assegnate ai  sensi dell’art. 1, comma 901, della legge n. 197 del  2022,  sono  definite dalla «Linee guida di monitoraggio»  elaborate  dall’Agenzia  per  la cybersicurezza nazionale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cyber-nella-pa-347-milioni-di-euro-per-il-triennio-2023-2026/503118/


Mollicone (FdI): “Tuteliamo con ACN la Cultura da attacchi cyber”. Italia unica in Ue a inserire il settore in NIS2

L’Italia è l’unico Paese dell’Ue ad aver inserito il settore della Cultura nella NIS2, perché un settore strategico, critico, essenziale per noi e per questo occorre aumentare le difese cyber. Cosa significa?

Il Parlamento italiano ha inserito, su iniziativa del deputato Federico Mollicone, presidente della Commissione Cultura, il settore della Cultura nel decreto legislativo con cui il Governo ha recepito la direttiva NIS2. 

Nell’allegato IV del decreto legislativo di recepimento della Direttiva NIS2 c’è, infatti, l’indicazione dei soggetti cui l’Italia ha esteso il perimetro. Tra questi anche “soggetti che svolgono attività di interesse culturale”.

Mollicone (FdI): “Tutelare la Cultura da attacchi cyber”

Oggi nell’intervista al quotidiano “La Verità” Mollicone spiega l’importanza di questa scelta

“I legislatori europei – ha detto – nel lungo elenco dei soggetti che, secondo la direttiva NIS2, dovranno assicurare elevati standard di protezione contro gli attacchi cyber, non hanno previsto di includere i soggetti che forniscono servizi connessi o strumentali al settore della cultura”. 

“Ma la cultura in Italia”, ha aggiunto Mollicone, “è un settore rilevante per l’economia e, allo stesso tempo, critico: basti pensare all’interruzione dell’erogazione online dei ticket per accedere a un museo a causa di un attacco cibernetico o, guardando all’attualità, ai recenti attacchi ai musei francesi o alla partecipata capitolina Zetema o a quello alla piattaforma Ticketmaster con cui sono stati violati i dati personali di 560 milioni di fan di Taylor Swift, oltre al furto di QR Code di 440mila biglietti del tour. In Italia siamo alla vigilia di grandi eventi, come il Giubileo nel 2025″.

Nell’intervista, il presidente della commissione Cultura della Camera ha continuato: “La cultura e l’arte sono un asset economico fondamentale e sono, quindi, un bersaglio dei criminali. Sono un simbolo di unione tra l’Europa, l’America e i paesi del Pacifico: attaccarli significa colpire il nostro modello culturale e rappresentano, quindi, un bersaglio geopolitico. Infine, sono elementi che pervadono l’opinione pubblica: attaccarli significa avere attenzione mediatica mondiale”.

Ricordiamo che la Cultura in Italia è uno dei settori rilevanti per l’economia: direttamente e indirettamente, insieme alla Creatività, genera un valore aggiunto per oltre 270 miliardi di euro, pari al 16% del PIL nazionale.

“Lavoreremo”, ha annunciato Mollicone, “col ministro Sangiuliano e il Ministero della Cultura – congiuntamente al sottosegretario Mantovano e all’Agenzia per la Cybersicurezza nazionale – affinché l’Italia possa diventare il leader europeo della protezione cyber del mondo della cultura, dell’arte, dello spettacolo dal vivo, dell’audiovisivo, della musica, della proprietà intellettuale“.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/mollicone-fdi-tuteliamo-con-acn-la-cultura-da-attacchi-cyber-italia-unica-in-ue-a-inserire-il-settore-in-nis2/501672/


Toyota colpita da un data breach. Diffusi online 240 gigabyte di dati

Cifre da capogiro: 11.233.039 unità vendute nel 2023 (con un incremento del 7,2% rispetto al 2022). In questo modo Toyota ha superato il numero complessivo venduto da Volkswagen (prima nella classifica delle 10 più grandi società europee) che è stato di 9,24 milioni di auto, centrando per il quarto anno di seguito la leadership globale. Numeri importanti come quelli che, in senso negativo, riguardano sempre la maggiore società automobilistica del Giappone e del mondo che, suo malgrado, è stata vittima di un data breach per nulla irrilevante.

Come fa presente Tech Monitor, un gruppo di cybercriminali ha infatti rilasciato online 240 gigabyte di dati esfiltrati dall’azienda, facendo emergere informazioni sensibili che interessano dipendenti, clienti e contratti. A monte, l’annuncio arriva da un threat actor, conosciuto come ZeroSevenGroup, che in un forum ha reso noto l’accaduto. Scrivendo così: “Abbiamo violato una filiale negli Stati Uniti di uno dei più grandi produttori automobilistici del mondo. Siamo felici di condividere i file con voi gratuitamente”.

Tra i dati sottratti – la cui analisi rivela che taluni risalgono a dicembre 2022 – figurano anche dettagli sull’infrastruttura di rete di Toyota, incluse le credenziali di accesso. Fermo restando la gravità dell’accaduto, la multinazionale asiatica ha cercato di arginare le informazioni divulgate sull’attacco informatico, spiegano che il data breach ha coinvolto esclusivamente una parte della sua struttura. Quindi ha ammesso che sta collaborando attivamente per gestire le conseguenze dell’incidente.

Ennesimo cyberattacco subìto da Toyota

Va detto che la maggiore società automobilistica nipponica e del globo non è nuova a subire un attacco informatico. Nel 2019, scrive Forbes, i dati personali di oltre 3 milioni di clienti Toyota in Giappone sono stati resi pubblici in seguito a un accesso non autorizzato ai terminali interni della casa auto orientale. L’acceso illegale era stato confermato dall’ufficio di una sussidiaria vendite di Tokyo, e concerneva in particolare i nomi dei clienti, le date di nascita e le tipologie di lavoro. Nessuna informazione, puntualizzava la Toyota (che ha annunciato 15 nuovi modelli a zero emissioni in Europa entro il 2026 e 250 mila veicoli BEV all’anno), aveva interessato dettagli relativi alle carte di credito.

E ancora, nel 2023 – riporta Security Affairs – “Toyota Financial Services” (TFS), una divisione della Toyota Motor Corporation, aveva confermato un accesso non autorizzato ai suoi sistemi in Europa e Africa in seguito alla cyberminaccia del collettivo ransomware Medusa – lo stesso che a gennaio di quest’anno ha attaccato la ONG Water for People – di divulgare dati sensibili.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/toyota-colpita-da-un-data-breach-diffusi-online-240-gigabyte-di-dati/501611/


Vendesi auto, ma è una minaccia cyber per colpire diplomatici

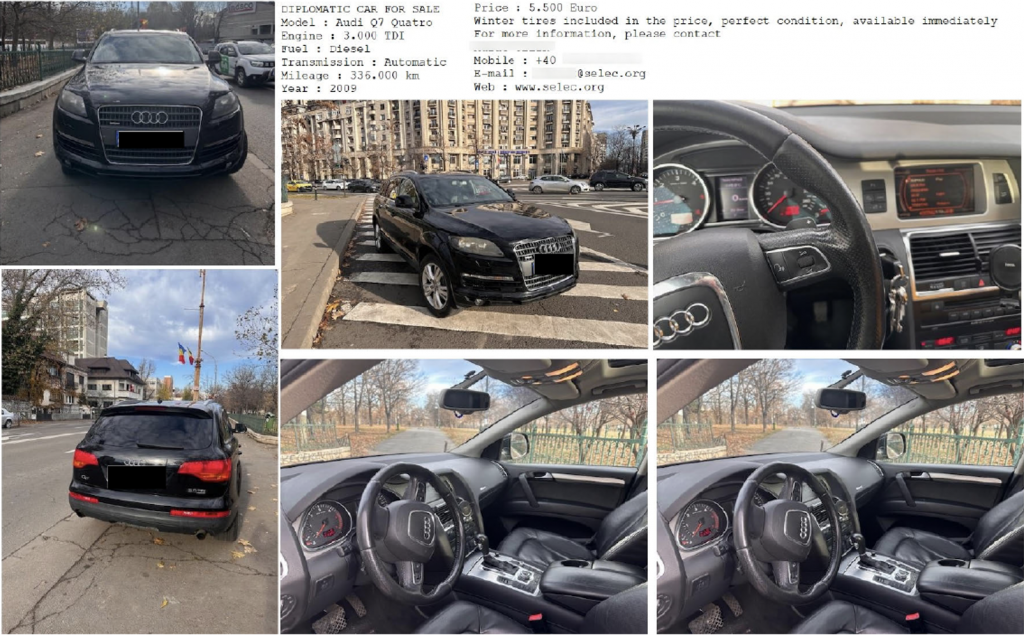
La Unit 42 di Palo Alto Networks ha pubblicato una nuova ricerca su attori di minacce russi, associati al gruppo denominato Fighting Ursa (alias APT 28), che hanno utilizzato un annuncio di vendita di un veicolo come esca di phishing per distribuire il malware HeadLace. Fighting Ursa (alias APT28, Fancy Bear e Sofacy) è stato associato all’intelligence militare russa e classificato come minaccia persistente avanzata (APT).

I dettagli della campagna, iniziata nel marzo 2024, indicano che il gruppo ha preso di mira soprattutto figure diplomatiche, affidandosi a servizi pubblici e gratuiti per ospitare le varie fasi dell’attacco. 

I temi del phishing che sfruttano veicoli in vendita sono utilizzati dagli attori russi da anni. Perché? Perché funzionano. Queste esche tendono a funzionare anche con i diplomatici, inducendo gli obiettivi a cliccare sul contenuto pericoloso. Il gruppo Fighting Ursa è noto perché ripropone tattiche di successo, anche sfruttando continuamente vulnerabilità note da 20 mesi, nonostante la loro copertura fosse già saltata.

Già nel 2023 Unit 42 aveva scoperto un altro gruppo di minacce, Cloaked Ursa (APT29), che riproponeva un annuncio di vendita di una BMW per colpire le missioni diplomatiche in Ucraina. Questa campagna non è direttamente collegata alla campagna Fighting Ursa, tuttavia, la somiglianza delle tattiche indica comportamenti noti. 

Tutti i dettagli della campagna sono disponibili qui.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/vendesi-auto-ma-e-una-minaccia-cyber-per-colpire-diplomatici/500799/