Cyber caos, la spiegazione di Microsoft all’incidente che ha interessato oltre 8,5 milioni di dispositivi

Dopo CrowdStrike, anche Microsoft ha pubblicato sul suo blog una lunga analisi tecnica sull’incidente che il 19 luglio ha interessato oltre 8,5 milioni di dispositivi in tutto il mondo.

La lunga disamina tecnica dell’accaduto contiene dati di telemetria e alcune spiegazioni sull’arresto anomalo dei sistemi Windows che ha causato danni in molti settori e la cancellazione di oltre 7mila voli in tutti il mondo.

Microsoft: Windows è andato in blocco a causa di letture di porzione di memoria non dovute

Come spiega l’azienda, il bug dei sistemi è stato causato da un problema del file CSagent.sys sviluppato da CrowdStrike. Un errore di sicurezza della memoria provocato dal tentativo di accesso del file ad una zona al di fuori di quella normalmente allocata al particolare processo. Avendo riscontrato che un file insolito voleva “leggere” porzioni di memoria non dovute, Windows è andato in blocco, mostrando la classica schermata blu.

Microsoft sottolinea sul proprio sito dedicato alla sicurezza che questo tipo di lettura errata elude le protezioni della memoria e anche se raro è potenzialmente molto pericoloso per l’integrità del sistema.

Nella sua analisi, Microsoft solleva anche la questione del kernel. Quest’ultimo è un programma inserito nel sistema operativo, spesso con il controllo completo della macchina, nato per monitorare i processi e fornire un accesso sicuro e controllato.

La possibilità per fornitori terzi di accedere al kernel può aumentare i rischi di sicurezza

La possibilità per fornitori terzi, come CrowdStrike, di accedere al kernel può aumentare i rischi di sicurezza o conseguenze simili a quelle vissute il 19 luglio scorso, spiega. Già qualche giorno dopo l’incidente l’azienda di Redmond aveva dato la colpa all’Unione Europea e all’accordo stipulato quindici anni fa.

L’accordo stipulato nel 2009 obbliga Microsoft a garantire ai produttori di software di sicurezza lo stesso livello di accesso a Windows di cui gode l’azienda stessa. Il documento che delinea l’accordo tra Microsoft e la Commissione Europea, disponibile sul sito web dell’azienda, conferma l’obbligo di rendere disponibili le API di Windows Client e Server utilizzate dai prodotti di sicurezza Microsoft anche ai produttori di software di terze parti.

Nel documento d’accordo con la Commissione Europea si specifica che Microsoft è obbligata a rendere disponibili le proprie API (interfacce di programmazione) utilizzate nei prodotti di sicurezza anche ai produttori di software di terze parti. Mentre garantire un campo di gioco equo per i produttori di software antivirus è sicuramente un obiettivo nobile, come auspicato dall’Unione Europea, l’accesso indiscriminato alle API da parte di terzi si rivela un rischio per la sicurezza, secondo Microsoft.

Microsoft: “Saranno adottate misure per supportare un approccio Zero trust”

L’azienda, spiega infine nella lunga analisi, ha in programma di rafforzare la sicurezza dei propri prodotti implementando linee guida rigorose per gli aggiornamenti, minimizzando la superficie di attacco attraverso la riduzione dei driver del kernel necessari e massimizzando l’isolamento e la protezione da manomissioni.

Inoltre, verranno adottate misure per supportare pienamente un approccio Zero Trust. Un modello di sicurezza per il quale ogni richiesta di accesso a risorse o servizi, indipendentemente dalla sua origine, deve essere verificata e autorizzata esplicitamente prima di essere concessa.

L’incidente ha causato danni per 5,4 miliardi di dollari

Secondo le stime della compagnia di assicurazioni cyber Parametrix, il costo totale del blocco per le aziende Fortune 500 è stato di 5,4 miliardi di dollari (circa 4,95 miliardi di euro).

Parametrix ha evidenziato come i settori sanitario, bancario e delle compagnie aeree siano stati i più colpiti dall’incidente. Le maggiori perdite finanziarie dirette interesseranno il settore sanitario (1,938 miliardi di dollari), seguito dal bancario (1,149 miliardi di dollari), e infine aereo, per il quale ci si attendono perdite per circa 860 milioni di dollari.

Nonostante l’impatto significativo, le perdite totali assicurate non sembrano destinate a mettere in crisi il mercato tuttavia, l’evento potrebbe innescare un consolidamento della cosiddetta “riassicurazione” informatica, aumentando la domanda di copertura e spingendo gli assicuratori a rivalutare le proprie strategie di sottoscrizione.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cyber-caos-la-spiegazione-di-microsoft-allincidente-che-ha-interessato-oltre-85-milioni-di-dispositivi/500043/


Cybersecurity, conclusi gli stress test su 109 banche. BCE: “Restano aree di miglioramento”

Una prova di stress che ha visto coinvolte 109 banche vigilate direttamente dalla Banca Centrale Europea chiamate a rispondere a un questionario e a sottoporre documentazione all’esame dei responsabili della vigilanza, mentre un campione di 28 banche è stato selezionato per verifiche più approfondite.

La Banca centrale europea ha concluso oggi la prova di stress sulla resilienza cibernetica, intesa a valutare la risposta e il ripristino da parte delle banche in caso di incidente di cibersicurezza grave ma plausibile. Nel complesso, spiega l’istituzione finanziaria dell’Unione europea, è emerso che le banche dispongono di sistemi di risposta e ripristino, ma restano aree di miglioramento. I risultati, che confluiranno nel processo di revisione e valutazione prudenziale (Supervisory Review and Evaluation Process, SREP) 2024, hanno contribuito a sensibilizzare le banche riguardo ai punti di forza e debolezza dei rispettivi sistemi di resilienza cibernetica.

“L’obiettivo del processo di selezione è stabilire accordi quadro con i fornitori esterni più idonei per garantire che l’Eurosistema sia pronto ad avviare lo sviluppo di un euro digitale in futuro, se giustificato”, aveva spiegato il membro del Comitato esecutivo della Bce, Piero Cipollone, lo scorso gennaio.

L’esercizio, avviato nel gennaio 2024, spiega la BCE in una nota, prevedeva uno scenario di prova fittizio nel cui ambito tutte le misure preventive fallivano e un attacco cibernetico si ripercuoteva gravemente sulle basi di dati dei sistemi fondamentali di ciascuna banca. La prova di stress si è quindi incentrata sulla risposta e sul ripristino da parte delle banche in caso di attacco cibernetico, anziché sui meccanismi di prevenzione. Individuare e affrontare le carenze nei sistemi di resilienza delle banche vigilate sul piano operativo, anche a seguito di rischi cibernetici, è una delle priorità di vigilanza dell’MVU per il periodo 2024-2026, alla luce del recente forte incremento degli incidenti cibernetici segnalati dai soggetti vigilati alla BCE, in parte riconducibile alle crescenti tensioni geopolitiche e alle sfide poste dalla digitalizzazione del settore bancario.

A queste ultime è stato chiesto di eseguire un test di ripristino informatico a tutti gli effetti e di fornire elementi comprovanti il successo di tale test, oltre ad accertamenti in loco da parte dei responsabili della vigilanza. Il campione includeva modelli imprenditoriali e aree geografiche differenti per essere rappresentativo del sistema bancario dell’area dell’euro in senso più ampio e assicurare un sufficiente coordinamento con altre attività di vigilanza.

Per mettere alla prova la loro risposta allo scenario, le banche hanno dovuto dimostrare la capacità di:

  • attivare i propri piani di risposta alle crisi, incluse le procedure interne di gestione delle crisi e i piani di continuità operativa;
  • comunicare con tutte le parti interessate esterne, quali i clienti, i prestatori di servizi e le forze dell’ordine;
  • effettuare un’analisi allo scopo di individuare quali sarebbero i servizi interessati e come;
  • attuare misure di mitigazione, incluse soluzioni che aiuterebbero la banca a operare durante il periodo necessario per il pieno ripristino dei sistemi informatici.

Per mettere alla prova la capacità di ripristino in seguito allo scenario, le banche hanno dovuto dimostrare di poter:

  • attivare i propri piani di ripristino, anche recuperando i dati dai back-up e allineandosi con i fornitori terzi di servizi essenziali nelle modalità di risposta all’incidente;
  • assicurare di avere provveduto al ripristino e al buon funzionamento delle aree colpite;
  • beneficiare degli insegnamenti tratti, ad esempio mediante il riesame dei piani di risposta e ripristino.

Anche in futuro la BCE si impegna a collaborare con le banche su cui vigila per il rafforzamento dei loro sistemi di resilienza cibernetica. A tal fine, le incoraggerà ulteriormente a continuare a lavorare per soddisfare le aspettative di vigilanza, assicurandosi tra l’altro che dispongano di piani di continuità operativa, comunicazione e ripristino adeguati, con una gamma sufficientemente ampia di scenari di rischio cibernetico. Le banche dovrebbero inoltre essere in grado di conseguire i propri obiettivi di ripristino, valutare correttamente la dipendenza da fornitori terzi di servizi essenziali di tecnologia dell’informazione e della comunicazione (TIC) e stimare adeguatamente le perdite dirette e indirette derivanti da un attacco cibernetico.

I risultati dell’esercizio confluiranno nello SREP 2024, inteso alla valutazione dei profili di rischio individuali delle banche.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cybersecurity-conclusi-gli-stress-test-su-109-banche-dellue-bce-restano-aree-di-miglioramento/499787/


Croazia, attacco cyber all’aeroporto di Spalato: passeggeri a terra

Attacco cyber all’aeroporto di Spalato: il sistema informatico dell’aeroscalo della seconda città croata è andato in tilt, come ha ammesso il vicedirettore della struttura, Pero Bilas. Aggiungendo: “I servizi specializzati stanno lavorando con intensità per risolvere le conseguenze di quanto è avvenuto”. E ancora: “Siamo stati in contatto con tutte le compagnie aeree e cercato insieme soluzioni alternative. Chiedendo a tutti i passeggeri di pazientare”.

Una situazione complicata, dunque. Nel momento in cui scriviamo, il sito dell’aeroporto (split-airport.hr) è ancora irraggiungibile; soprattutto, l’impossibilità di effettuare le operazioni di accoglienza e imbarco dei passeggeri – e quindi di far atterrare e decollare gli aerei – ha creato una serie di criticità a catena, anche considerando il periodo estivo, nel pieno della stagione turistica. Nelle ultime ore, spiega poi Nova News, la situazione si sta normalizzando.

Il ransomware Akira dietro l’attacco cyber

Il direttore generale dell’aeroporto di Spalato, Lukša Novak, spiega che “a rivendicare l’attacco informatico è stato il gruppo Akira, conosciuto per condurre attacchi ransomware e mettere a repentaglio la sicurezza informatica di numerose organizzazioni in tutto il mondo”. Quindi Novak fa sapere che all’aeroscalo è giunto un messaggio con la richiesta di trattative per il pagamento del riscatto. “Ma il governo croato e l’aeroporto non appronteranno alcuna trattativa di questo tipo”.

È bene sottolineare che il collettivo Akira (già responsabile di aver violato i sistemi Nissan in Australia e Nuova Zelanda) – emerso nel marzo 2023, ha colpito numerose aziende negli Stati Uniti e in Canada – sta velocemente diventando una delle famiglie di ransomware in maggiore ascesa. Il “merito”? Va ascritto alla sua doppia tattica di estorsione (sottrarre i dati rilevanti delle vittime prima di crittografare dispositivi e file), al modello di distribuzione Ransomware-as-a-Service (RaaS) e alle opzioni di pagamento uniche.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/croazia-attacco-cyber-allaeroporto-di-spalato-passeggeri-a-terra/499330/


Cyber caos, per Microsoft la colpa è delle regole dell’Europa. Ma è solo attività di marketing

L’Unione europea è responsabile del più grande blackout informatico del mondo, avvenuto venerdì scorso a causa di un aggiornamento di sicurezza non andato a buon fine.

Lo ha detto un portavoce di Microsoft, Pavan Davuluri, al Wall Street Journal, dichiarando che “Un accordo del 2009, voluto dalla Commissione europea, ha impedito a Microsoft di apportare modifiche alla sicurezza che avrebbero bloccato l’aggiornamento della società di cybersicurezza Crowdstrike“. L’aggiornamento ha causato il malfunzionamento di circa 8,5 milioni di computer nel mondo.

A quale accordo si riferisce Microsoft

L’accordo stipulato nel 2009 obbliga Microsoft a garantire ai produttori di software di sicurezza lo stesso livello di accesso a Windows di cui gode l’azienda stessa. Il documento che delinea l’accordo tra Microsoft e la Commissione Europea, disponibile sul sito web dell’azienda, conferma l’obbligo di rendere disponibili le API di Windows Client e Server utilizzate dai prodotti di sicurezza Microsoft anche ai produttori di software di terze parti.

Nel documento d’accordo con la Commissione Europea si specifica che Microsoft è obbligata a rendere disponibili le proprie API (interfacce di programmazione) utilizzate nei prodotti di sicurezza anche ai produttori di software di terze parti.

Mentre garantire un campo di gioco equo per i produttori di software antivirus è sicuramente un obiettivo nobile, come auspicato dall’Unione Europea, l’accesso indiscriminato alle API da parte di terzi si rivela un rischio per la sicurezza, secondo Microsoft.

Apple e Google non sono vincolate

Apple e Google, che producono rispettivamente macOS e ChromeOS, non sono vincolate dalle stesse restrizioni applicate a Windows. Anzi, nel 2020 Apple ha comunicato agli sviluppatori che il suo sistema operativo non avrebbe più fornito l’accesso a livello di kernel (nucleo del sistema operativo). Questo cambiamento, pur richiedendo agli sviluppatori di adattare i propri software, ha indubbiamente migliorato la sicurezza complessiva di macOS.

L’Unione Europea, che negli ultimi anni ha intensificato le misure contro i comportamenti anticoncorrenziali delle grandi aziende tecnologiche, difficilmente cambierà rotta e permetterà a Microsoft di blindare ulteriormente Windows, nonostante i potenziali benefici per la sicurezza informatica.

Il commento di Ianbrown.tech

“Anche se non metto in dubbio che Microsoft userà qualsiasi scusa possibile per reagire alle decisioni dei regolatori, non vi è ancora motivo per cui una regolamentazione oculata non possa trovare un percorso migliore tra gli obiettivi di sicurezza e concorrenza talvolta contrastanti, utilizzando una vasta consultazione degli stakeholder e una collaborazione tra i regolatori basata su competenze tecniche più sofisticate, come abbiamo potuto osservare con lo sviluppo della legislazione e dell’applicazione dell’Atto sui mercati digitali della Comunità europea”, ha commentato Ian Brown, uno dei principali esperti sulla regolamentazione di Internet, in particolare in relazione alla sicurezza delle informazioni e alla privacy, agli aspetti digitali del ciclo elettorale e ai meccanismi di promozione della concorrenza come l’interoperabilità, sul suo blog.

“Non sarei d’accordo nel dire che Windows sia così insicuro da impedire a Microsoft di stringere i controlli su, ad esempio, le estensioni del kernel . Dovrebbe farlo mentre sistema le sue falle!“, spiega.

“Per la resilienza delle società dipendenti dalla tecnologia, il software a livello del kernel del sistema operativo e le relative controparti nei sistemi di infrastrutture critiche devono essere attentamente testati e controllati. Tuttavia, i monopolisti dei sistemi operativi non dovrebbero essere coloro che prendono le decisioni finali su come debbano essere esattamente tali controlli, quando ciò ha implicazioni per la concorrenza”, ha concluso Brown.

Microsoft-CrowdStrike: cyber caos con data breach? Garante Privacy avvia indagine

Il Garante per la protezione dei dati personali italiano, sulla base delle notifiche di data breach ricevute, ha avviato accertamenti sulle conseguenze che il recente blackout dei sistemi informatici potrebbe aver prodotto sui dati personali degli utenti, in particolare nell’utilizzo dei servizi pubblici. 

“L’evento”, spiega il Garante in una nota, “è derivato da un malfunzionamento del software di sicurezza CrowdStrike che nei giorni scorsi ha bloccato l’operatività di numerosi servizi online. Il Garante si riserva ulteriori interventi qualora si ravvisassero specifiche violazioni che possano riguardare gli utenti italiani”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cyber-caos-per-microsoft-la-colpa-e-delle-regole-delleuropa-ma-e-solo-attivita-di-marketing/499061/


Crittografia post quantum, ACN pubblica il documento di preparazione alla minaccia

Dopo le linee guida sulla conservazione delle password, le funzioni di hash e i codici di autenticazione messaggi, l’Agenzia per la cybersicurezza nazionale pubblica altri approfondimenti sulla crittografia dedicati alla confidenzialità dei dati e alle tecniche di preparazione alla minaccia quantistica. (Scarica il pdf qui.)

I nuovi documenti aiutano ad orientarsi tra le specifiche degli algoritmi crittografici e a comprendere meglio il funzionamento dei cifrati e l’interazione con i messaggi da inviare.

È disponibile, inoltre, il primo dei documenti informativi che ACN mette a disposizione per approfondire i temi crittografici. A differenza delle “Linee Guida Funzioni crittografiche“, questi documenti hanno lo scopo di informare e sensibilizzare su argomenti centrali per la crittografia moderna, fornendo un’ampia panoramica e includendo le informazioni più rilevanti per le strutture e gli enti del nostro Paese.

Il primo della serie è dedicato alla “Crittografia post-quantum e quantistica” per la preparazione alla minaccia quantistica e contiene una panoramica sullo scenario attuale, utile a considerare le principali alternative post-quantum o quantistiche e gli sviluppi a livello internazionale.

Tra le linee guida già pubblicate a dicembre 2023 ci sono indicazioni per la conservazione delle password, realizzate insieme al Garante per la protezione dei dati personali e che riguardano il modo in cui il fornitore del servizio a cui si accede deve proteggere la password per accedervi; indicazioni sulle funzioni di hash crittografiche, strumenti fondamentali per la cybersicurezza poiché, grazie alle loro proprietà, rendono possibile assicurare l’integrità dei dati, cioè consentono di verificare l’alterazione di un dato o un messaggio; e i codici di autenticazione del messaggio o MAC, che permettono di garantire l’integrità di un messaggio e di verificare l’identità del mittente.

Linee guida Funzioni crittografiche

Le linee guida e i documenti informativi fanno parte di una serie di pubblicazioni tecniche che servono a proteggere il cyberspace in cui tutti ci muoviamo. Queste linee guida, tutte insieme, forniscono delle indicazioni precise per l’impiego degli algoritmi crittografici lungo l’intero ciclo di vita dei sistemi e servizi ICT, in conformità con i principi di sicurezza e tutela della privacy. In ogni documento, l’ultimo capitolo contiene le conclusioni tratte in seguito alla dissertazione svolta e la lista degli algoritmi e dei parametri raccomandati da ACN.

Sull’esempio di altre realtà internazionali, la Divisione Scrutinio tecnologico e crittografia, all’interno del Servizio di Certificazione e Vigilanza dell’Agenzia, diretto dall’Ammiraglio Andrea Billet, ha deciso di avviare la pubblicazione della serie “Linee Guida Funzioni Crittografiche”, che rappresentano le principali funzioni (primitive) crittografiche sia da un punto di vista teorico, che pratico.

La realizzazione di questi documenti rientra proprio tra le funzioni attribuite all’Agenzia per la Cybersicurezza Nazionale per la prima volta sancita dalla legislazione italiana (dal DL 82/2021), per cui l’ACN è promotrice dell’utilizzo della crittografia come strumento di cybersicurezza, in attuazione della misura #22 della Strategia Nazionale di Cybersicurezza.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/crittografia-post-quantum-acn-pubblica-il-documento-di-preparazione-alla-minaccia/499052/


Major outages at CrowdStrike, Microsoft leave the world with BSODs and confusion

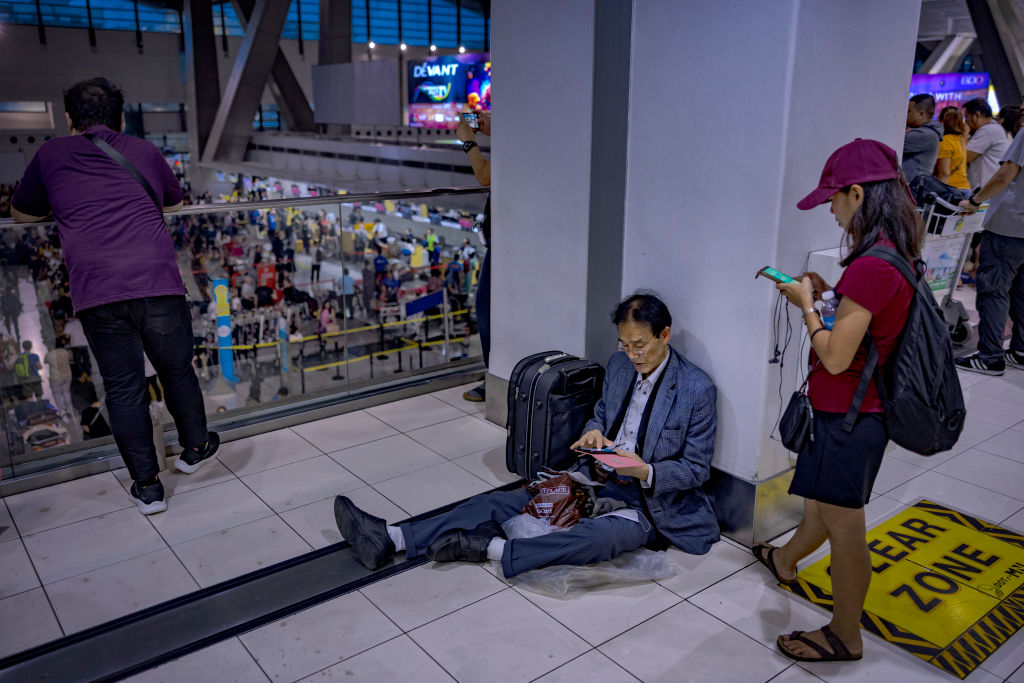
A passenger sits on the floor as long queues form at the check-in counters at Ninoy Aquino International Airport, on July 19, 2024 in Manila, Philippines.
Enlarge / A passenger sits on the floor as long queues form at the check-in counters at Ninoy Aquino International Airport, on July 19, 2024 in Manila, Philippines.
Ezra Acayan/Getty Images

Millions of people outside the IT industry are learning what CrowdStrike is today, and that’s a real bad thing. Meanwhile, Microsoft is also catching blame for global network outages, and between the two, it’s unclear as of Friday morning just who caused what.

After cybersecurity firm CrowdStrike shipped an update to its Falcon Sensor software that protects mission-critical systems, blue screens of death (BSODs) started taking down Windows-based systems. The problems started in Australia and followed the dateline from there.

TV networks, 911 call centers, and even the Paris Olympics were affected. Banks and financial systems in India, South Africa, Thailand, and other countries fell as computers suddenly crashed. Some individual workers discovered that their work-issued laptops were booting to blue screens on Friday morning. The outages took down not only Starbucks mobile ordering, but also a single motel in Laramie, Wyoming.

Airlines, never the most agile of networks, were particularly hard-hit, with American Airlines, United, Delta, and Frontier among the US airlines overwhelmed Friday morning.

CrowdStrike CEO “deeply sorry”

Fixes suggested by both CrowdStrike and Microsoft for endlessly crashing Windows systems range from “reboot it up to 15 times” to individual driver deletions within detached virtual OS disks. The presence of BitLocker drive encryption on affected devices further complicates matters.

CrowdStrike CEO George Kurtz posted on X (formerly Twitter) at 5:45 am Eastern time that the firm was working on “a defect found in a single content update for Windows hosts,” with Mac and Linux hosts unaffected. “This is not a security incident or cyberattack. The issue has been identified, isolated and a fix has been deployed,” Kurtz wrote. Kurtz told NBC’s Today Show Friday morning that CrowdStrike is “deeply sorry for the impact that we’ve caused to customers.”

As noted on Mastodon by LittleAlex, Kurtz was the Chief Technology Officer of security firm McAfee when, in April 2010, that firm sent an update that deleted a crucial Windows XP file that caused widespread outages and required system-by-system file repair.

The costs of such an outage will take some time to be known, and will be hard to measure. Cloud cost analyst CloudZero estimated mid-morning Friday that the CrowdStrike incident had already cost $24 billion, based on a previous estimate.

Multiple outages, unclear blame

Microsoft services were, in a seemingly terrible coincidence, also down overnight Thursday into Friday. Multiple Azure services went down Thursday evening, with the cause cited as “a backend cluster management workflow [that] deployed a configuration change causing backend access to be blocked between a subset of Azure Storage clusters and compute resources in the Central US region.”

A spokesperson for Microsoft told Ars in a statement Friday that the CrowdStrike update was not related to its July 18 Azure outage. “That issue has fully recovered,” the statement read.

News reporting on these outages has so far blamed either Microsoft, CrowdStrike, or an unclear mixture of the two as the responsible party for various outages. It may be unavoidable, given that the outages are all happening on one platform, Windows. Microsoft itself issued an “Awareness” regarding the CrowdStrike BSOD issue on virtual machines running Windows. The firm was frequently updating it Friday, with a fix that may or may not surprise IT veterans.

“We’ve received feedback from customers that several reboots (as many as 15 have been reported) may be required, but overall feedback is that reboots are an effective troubleshooting step at this stage,” Microsoft wrote in the bulletin. Alternately, Microsoft recommend customers that have a backup from “before 19:00 UTC on the 18th of July” restore it, or attach the OS disk to a repair VM to then delete the file (Windows/System32/Drivers/CrowdStrike/C00000291*.sys) at the heart of the boot loop.

Security consultant Troy Hunt was quoted as describing the dual failures as “the largest IT outage in history,” saying, “basically what we were all worried about with Y2K, except it’s actually happened this time.”

United Airlines told Ars that it was “resuming some flights, but expect schedule disruptions to continue throughout Friday,” and had issued waivers for customers to change travel plans. American Airlines posted early Friday that it had re-established its operations by 5 am Eastern, but expected delays and cancellations throughout Friday.

Ars has reached out to CrowdStrike for comment and will update this post with response.

This is a developing story and this post will be updated as new information is available.

https://arstechnica.com/?p=2038106


“Pc con schermi blu perché il bug ha messo KO i server delle società”. L’esperto spiega la causa del cyber-caos

Questo cyber-caos sarà ricordato come la giornata dei PC con gli schermi blu – Blue Screen of Death (BSOD) – con impatti negativi soprattutto nei settori Trasporti e Finance (anche se dobbiamo considerare una ricaduta piuttosto pesante in molti ambiti: l’emittente britannica Sky News è stata temporaneamente sospesa).

Ecco la causa, spiegata a Key4biz da Emanuele De Lucia, security researcher.

“Nella notte, tra mezzanotte e le tre, CrowdStrike ha rilasciato un aggiornamento del proprio sensore ‘Falcon’. Parliamo di un sensore chiave dell’EDR, ossia del sistema di sicurezza della società che offre servizi di cybersicurezza a livello globale”.

Key4biz. E questo cosa ha causato?

Questo aggiornamento ha sovrascritto un file critico della suite di sicurezza di CrowdStrike, che è un driver. Da qui il blackout dei Pc e dei sistemi Windows. Riavviando i Pc, il personale delle aziende e degli enti coinvolti si sono ritrovati davanti lo schermo blu con il dispositivo inutilizzabile.

Key4biz. Come risolvere questo bug?

Come ‘workaround’, ossia come processo di mitigazione e quindi per risolvere il problema si dovrebbe riavviare il PC in modalità provvisoria, cancellare questo driver e riavviare il dispositivo. Anche se può sembrare banale questa operazione, non è immediata perché sono stati colpiti i server. E richiede tempo soprattutto in aziende con migliaia di PC connessi e in quelle dotate di infrastrutture critiche.

Key4biz. Gli ultimi aggiornamenti?

Il componente oggetto dell’aggiornamento serve alla soluzione EDR Falcon di CrowdStrike per le attività di “kernel-level monitoring”. Le soluzioni EDR richiedono infatti una profonda integrazione con il sistema operativo per monitorare processi, modifiche al file system e attività di rete a livello granulare. Un errore/bug all’interno di questi oggetti, appunto pensati per acquisire un livello di interazione tanto profondo con il sistema operativo, può causare un disservizio tale da non permettere il corretto avvio del sistema (come accaduto). 

Key4biz. Cosa insegna questa giornata di cyber-caos?

“Rollback Strategies”. Questo evento dimostra l’importanza dell’implementazione di efficaci strategie di rollback in seno alle aziende ed organizzazioni. Esse possono consentire alle aziende di tornare rapidamente a una versione stabile precedente nel caso in cui un aggiornamento causi problemi imprevisti. Ciò riduce al minimo i tempi di inattività e mitiga l’impatto sulle operazioni.

Per saperne di più:

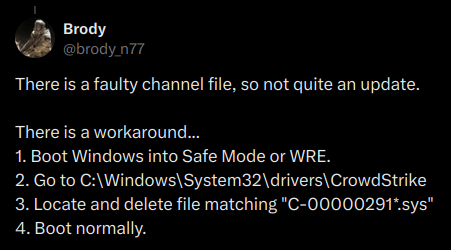
Un dirigente di CrowdStrike suggerisce di applicare un workaround per sbloccare in emergenza una postazione impattata dal problema.

Le soluzioni di ripristino indicate da Microsoft: https://status.cloud.microsoft/

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/pc-con-schermi-blu-perche-il-bug-ha-messo-ko-i-server-delle-societa-lesperto-spiega-la-causa-del-cyber-caos/498731/


Cyber-caos nel mondo, cosa sta succedendo con i sistemi Windows. Oltre 7mila voli cancellati (anche in Italia)

Un aggiornamento del sensore ‘Falcon’ di sicurezza di CrowdStrike non andato a buon fine ha mandato in tilt numerosi PC e server a livello mondiale basati su Windows e sul cloud di Microsoft. Guasti e malfunzionamenti su aeroporti, banche, Borsa, PA e aziende di diversi settori, che basano i loro servizi sui sistemi operativi e cloud dell’azienda statunitense di Redmond. Per precauzione sono stati sospesi, secondo la BBC, 1.400 voli nel mondo, 45 in Italia. Si riunisce il Nucleo per la cybersicurezza nazionale per valutare gli effetti del disservizio sull’Italia.

La causa del problema del blocco di Windows

Il colosso tecnologico statunitense Microsoft ha affermato di aver adottato “azioni di mitigazione” dopo le interruzioni del servizio. “I nostri servizi continuano a registrare miglioramenti mentre continuiamo ad adottare misure di mitigazione”, ha affermato l’azienda in un post su X. In un avviso, Microsoft ha affermato che gli utenti “potrebbero non essere in grado di accedere a varie app e servizi di Microsoft 365″.

Non si tratta di nessun attacco informatico. Secondo le prime ricostruzioni il down è legato ad un bug dell’aggiornamento del software di cybersicurezza di un vendor di Microsoft: CrowdStrike. Nella notte tra mezzanotte e le tre del mattino di venerdi 19 luglio CrowdStrike ha rilasciato un aggiornamento per il proprio sensore di sicurezza ‘Falcon’. Questo aggiornamento ha sovrascritto un file critico della suite di sicurezza del CrowdStrike. Poiché gli endpoint si sono bloccati – con la comparsa del Blue Screen of Death – non possono essere aggiornati da remoto e il problema deve essere risolto manualmente, endpoint per endpoint. Si prevede che questo processo richiederà giorni.

George Kurtz, CEO di CrowdStrike: “Il problema è stato identificato, isolato ed è stato rilasciato un correttivo”

“CrowdStrike sta lavorando attivamente con i clienti colpiti da un difetto riscontrato in un singolo aggiornamento dei contenuti per gli host Windows. Gli host Mac e Linux non sono interessati. Non si tratta di un incidente di sicurezza o di un attacco informatico. Il problema è stato identificato, isolato ed è stato rilasciato un correttivo”, ha scritto in tweet George Kurtz, CEO di CrowdStrike. Rimandiamo i clienti al portale di supporto per gli ultimi aggiornamenti e continueremo a fornire aggiornamenti completi e continui sul nostro sito web. Raccomandiamo inoltre alle organizzazioni di assicurarsi di comunicare con i rappresentanti di CrowdStrike attraverso i canali ufficiali. Il nostro team è completamente mobilitato per garantire la sicurezza e la stabilità dei clienti CrowdStrike”.

Le prime segnalazioni dall’Australia

Le prime segnalazioni sono arrivate dall’Australia, dove banche, compagnie aeree ed emittenti televisive hanno riscontrato i primi problemi con migliaia di macchine che si sono spente. Ora, i problemi si stanno diffondendo, mentre le aziende europee iniziano la loro giornata lavorativa. L’emittente britannica Sky News non è attualmente in grado di trasmettere i suoi notiziari e sta mostrando un messaggio di scuse per “l’interruzione di questa trasmissione.”

Aeroporto di Sydney

Sistemi Windows in down: borse e compagnie aeree i settori in sofferenza

Questa mattina l’indice Ftse Mib di Piazza Affari è stato calcolato in ritardo. Ftse Russell, la società che gestisce l’indice, ha fatto sapere alle ore 9 che il valore del Ftse Mib non era aggiornato e che sarebbero seguiti aggiornamenti. Alle 9,32 è seguita una comunicazione urgente nella quale si è spiegato che la “corretta diffusione dell’indice Ftse Mbi è stata ripristinata”.

Il blocco del cloud ha avuto ripercussioni anche sui media e sulle trasmissioni mattutine: negli Stati Uniti Nbc e in Italia Sky hanno avuto problemi nel caricamento di alcuni materiali per le loro dirette. Sky News nel Regno Unito non riesce a trasmettere in diretta tv.

Bloccato, inoltre, il settore aereo: negli Usa tutti i voli sono stati fermati e anche in Europa e in Asia il servizio è bloccato. All’aeroporto di Sydney, ad esempio, la United Airlines ha smesso di volare.

L’aeroporto internazionale di Berlino è bloccato per un guasto tecnico, tutti i voli sono sospesi. Lo riferisce il portavoce dello scalo tedesco. In Nuova Zelanda, l’aeroporto internazionale di Christchurch sta affrontando problemi informatici in diversi sistemi. Un portavoce del Parlamento, citato dalla BBC, ha riferito che anche la rete informatica dell’Assemblea sta subendo difficoltà.

Per quanto riguarda le compagnie aeree, Ryanair ha dichiarato da Edimburgo che sta riscontrando “potenziali interruzioni sulla rete”, attribuite a un’interruzione di terze parti, come riporta la BBC. La compagnia raccomanda ai viaggiatori di controllare l’app di Ryanair per aggiornamenti sui voli.

Nel frattempo, le compagnie aeree statunitensi United, Delta e American Airlines hanno imposto uno “stop globale a terra” su tutti i loro voli. I voli già in corso continueranno, ma non ne partiranno di nuovi al momento.

Aeroporto di Los Angeles: schermi blu su tutti i monitor

Tilt informatico: Ita, ‘al lavoro per limitare i disagi’

“ITA Airways comunica che è in corso un problema generalizzato a livello mondiale sui sistemi informatici che sta causando importanti disservizi al trasporto aereo con conseguenti ritardi e cancellazioni”. Lo scrive la compagnia precisando che sta “lavorando per limitare al massimo i disagi dei passeggeri. Per qualsiasi aggiornamento sui voli si prega di consultare l’app e il sito ufficiale della Compagnia”. si legge in una nota della compagnia di bandiera italiana.

ITA cancellati 17 voli da Fiumicino per un totale di 45 in Italia, ritardi a Roma Termini

Sono in totale 17 i voli cancellati da Ita in partenza dall’aeroporto di Fiumicino; le compagnie americane ha invece cancellato tutti i voli in partenza dal Leonardo da Vinci sino alle 13 e forse oltre, fino a quando non sarà ripristinato il sistema Microsoft.

Per saperne di più:

Il file in questione da correggere è “C-00000291*.sys” con timestamp 0409 UTC.
Un dirigente di CrowdStrike suggerisce di applicare un workaround per sbloccare in emergenza una postazione impattata dal problema.

Le soluzioni di ripristino indicate da Microsoft: https://status.cloud.microsoft e quelle indicate da CrowdStrike.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cyber-caos-nel-mondo-cosa-sta-succedendo-con-i-sitemi-windows/498645/


No Secure SDLC, No Party. Perchè è fondamentale implementare la sicurezza in ogni fase del Ciclo di Vita del Prodotto

“La sicurezza è un processo, non un prodotto. I prodotti offrono una certa protezione, ma l’unico modo per fare business in modo efficace in un mondo insicuro è mettere in atto processi che riconoscano l’insicurezza intrinseca nei prodotti.”

Questa citazione, tratta dal saggio di Bruce Schneier intitolato “Il Processo della Sicurezza” scritto nel 2000, riassume perfettamente gli obbiettivi e la missione della Sicurezza del Prodotto:

  • I prodotti non possono essere considerati sicuri al 100% per definizione.
  • Non possiamo affidarci ciecamente a loro senza una corretta analisi del rischio. Ecco perché la loro maturità di sicurezza intrinseca deve essere costantemente verificata e corretta per minimizzare i rischi di minacce.
  • Per minimizzare tali rischi di minacce/vulnerabilità, è cruciale implementare la sicurezza in ogni fase del Ciclo di Vita del prodotto.

Nei paragrafi seguenti indagheremo più in dettaglio diversi aspetti della Sicurezza del Prodotto (i.e. ProdSec).

Partendo dalle definizioni formali di: Minaccia, Rischio & Vulnerabilità, approfondiremo le definizioni di SDLC Sicuro (Secure Software Development Life Cycle), SecDevOps, Threat Modeling e come adottarli e implementarli per migliorare i processi di R&S di un’azienda e la relativa postura di sicurezza. Infine, analizzeremo un case-study dal punto di vista di un fornitore di telecomunicazioni, e un case-study relativo a un tool di sicurezza (i.e. Zsniffer) sviluppato in-house per sopperire alle lacune delle controparti commerciali esistenti.

Stato dell’Arte della Sicurezza del Prodotto

Stiamo entrando in una nuova era in cui realtà e mondo digitale coesistono fianco a fianco, alimentati da progressi tecnologici come ICT, 5G, AI, Cloud, Machine Learning, etc. In questa rivoluzione digitale, la cybersecurity emerge come un attore altrettanto importante.

Dall’ultimo rapporto del World Economic Forum [1] emerge come la superficie di minaccia (i.e. Threat Surface) stia aumentando a livello globale. Tale analisi, illustra l’espansione del panorama della cybersecurity in tutte le sue sfaccettature e individua l’infrastruttura delle telecomunicazioni come fondamenta del mondo digitale, enfatizzando il suo ruolo critico nel garantire una postura corretta di sicurezza.

Lo stato dell’arte nella sicurezza del prodotto all’interno dell’industria delle telecomunicazioni è caratterizzato da un panorama in rapida evoluzione dove la sicurezza sta diventando una parte integrante del ciclo di vita del prodotto, guidata dalla crescente complessità delle minacce e dai rigorosi requisiti normativi (i.e. 5G Toolbox, PSNC, NIS2, etc.).

Le aziende di telecomunicazioni stanno integrando misure di sicurezza avanzate come la crittografia end-to-end, audit di sicurezza regolari e threat intelligence in tempo reale nei loro prodotti e infrastrutture.

L’adozione di pratiche di SDLC Sicuro, il dispiegamento di strumenti di sicurezza automatizzati nelle pipeline CI/CD e l’implementazione di strategie robuste di risposta agli incidenti stanno diventando uno standard.

Con l’ascesa della tecnologia 5G e dei dispositivi IoT, c’è un significativo focus sul potenziamento della sicurezza delle reti e dei dispositivi contro minacce informatiche sofisticate, garantendo l’integrità e la disponibilità dei servizi di comunicazione.

Vulnerabilità vs Minaccia vs Rischio
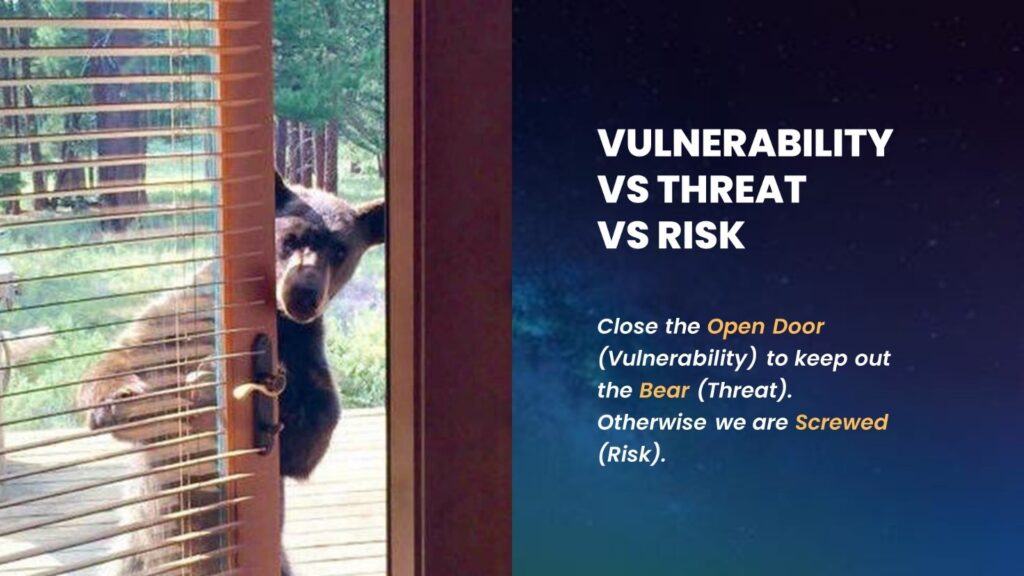
Nel campo della cybersecurity, è fondamentale distinguere tra rischio, vulnerabilità e minaccia, ognuno dei quali rappresenta un elemento critico nel panorama della sicurezza e della gestione del rischio.

L’immagine sopra è utile per comprendere al meglio questi tre concetti:

  • La porta aperta simboleggia una Vulnerabilità: una debolezza o una lacuna (ad esempio, un punto di ingresso non sicuro nel sistema) che potrebbe essere sfruttata da un attore malevolo (i.e. Threat Actor).
  • L’orso all’esterno rappresenta una Minaccia: un attore esterno che può sfruttare tale vulnerabilità, con il potenziale per causare danni o interruzioni di servizio.
  • Il Rischio è la probabilità e l’impatto potenziale che l’orso (Minaccia) effettivamente passi attraverso la porta aperta (Vulnerabilità) e causi il caos. Esso considera la probabilità che la minaccia sfrutti quella determinata vulnerabilità e i danni conseguenti che potrebbero derivarne.

I professionisti della cybersecurity, quali CISO, Security Manager e team di Sicurezza dei Prodotti, lavorano diligentemente per identificare e chiudere le “porte aperte”, valutare la capacità e l’intento di potenziali “orsi” e implementare misure per ridurre il rischio complessivo a un livello accettabile, garantendo che venga rispettato il paradigma CIA (Confidentiality, Integrity & Availability), pilastro portante della sicurezza.

Zero-Day Vs n-Day e Patching Management
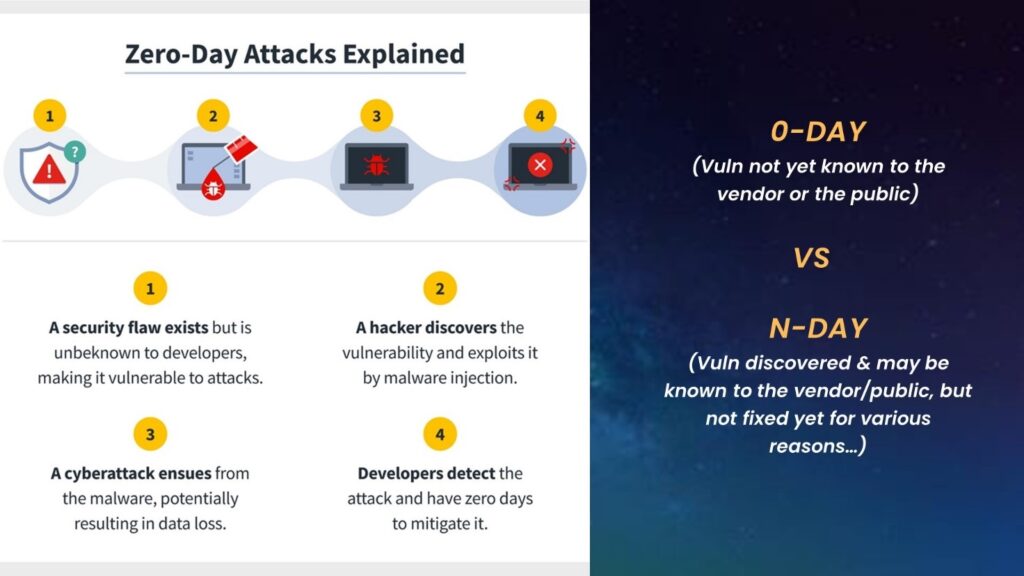
Dopo aver chiarito cosa si intende per vulnerabilità, approfondiamo ora le due tipologie in cui queste si suddividono e la differenza tra di loro:

– Vulnerabilità 0-day (Zero-Day): questo termine si riferisce a una falla di sicurezza che è sconosciuta sia ai produttori di software sia agli utenti. Dal momento che il produttore ha avuto “zero giorni” per affrontare la vulnerabilità, essa può essere sfruttata dagli aggressori prima che il produttore ne sia a conoscenza e possa correggerla. Gli aggressori sfruttano tipicamente le 0-day sviluppando o acquistando un malware creato per colpire la vulnerabilità specifica, il che spesso porta ad attacchi avanzati e mirati. Questa tipologia di vulnerabilità è molto preziosa per i threat actor in quanto non esiste una difesa nota contro di esse nel momento in cui vengono sfruttate. Al contempo però cercare di usare questa tipologia risulta sicuramente più dispendioso.

– Vulnerabilità n-Day: rappresentano vulnerabilità che al contrario sono già state divulgate pubblicamente e possono essere note sia al produttore che al pubblico, ma che per vari motivi non sono state ancora corrette dagli utenti. La “n” indica il numero di giorni da quando la vulnerabilità è stata resa pubblica. Le vulnerabilità n-day vengono comunemente sfruttate utilizzando metodi e strumenti noti disponibili nella comunità hacker, poiché i dettagli di queste vulnerabilità sono di solito di pubblico dominio.

Risulta dunque, evidente che una gestione adeguata delle Patch di sicurezza (i.e. Vulnerability Patch Management) è essenziale per le aziende al fine di mitigare i rischi associati alle vulnerabilità.

Implementando tempestivamente le patch, le aziende possono eliminare la finestra di opportunità che permette agli aggressori di sfruttare queste vulnerabilità.

Il dispiegamento tempestivo delle patch è dunque cruciale per proteggersi da violazioni di dati, attacchi ransomware e altri incidenti di sicurezza che possono derivare da vulnerabilità non mitigate. Una loro gestione efficace non solo protegge le reti aziendali, ma preserva anche la fiducia dei clienti e rispetta i requisiti normativi riguardanti la cybersecurity.

In sostanza, comprendere la differenza tra vulnerabilità 0-day e n-day è fondamentale non solo per i professionisti della cybersecurity, ma per tutti i soggetti coinvolti nello sviluppo dei prodotti, in quanto permette alle organizzazioni di modellare le strategie difensive da adottare per salvaguardare i loro asset digitali.

CISO (Assets Security) Vs CPSO (Products Security)
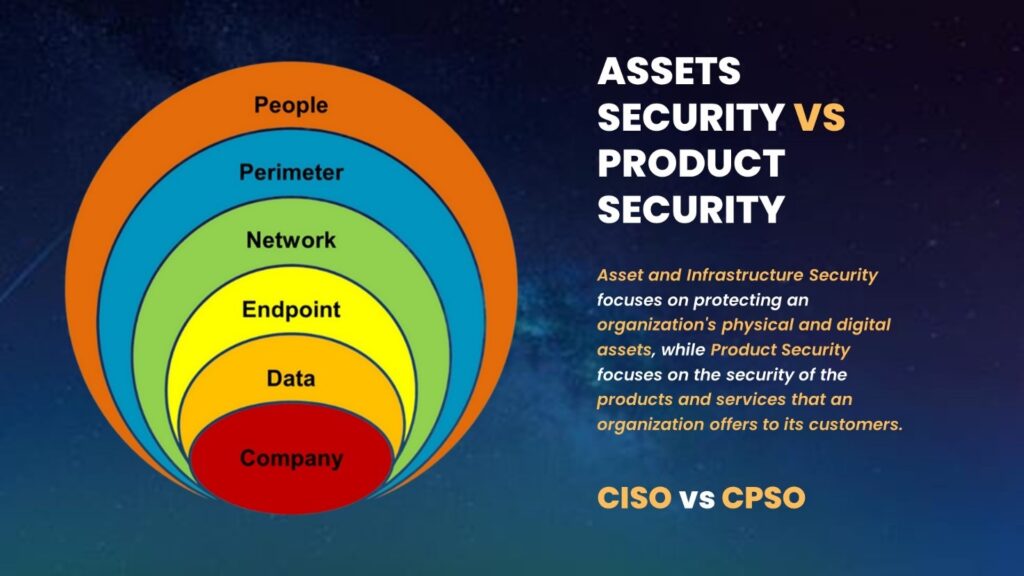
Nell’immagine sopra si può osservare il confronto tra i ruoli del Chief Information Security Officer (CISO) e del Chief Product Security Officer (CPSO), ognuno con responsabilità distinte. Il CISO è tipicamente quel dirigente responsabile per la strategia di sicurezza complessiva di un’organizzazione. Questo ruolo comprende la protezione sia degli asset fisici che digitali, inclusa l’integrità dei dati aziendali e dell’infrastruttura di rete. Esso è incaricato della gestione del rischio, dell’implementazione di politiche e procedure di sicurezza e della conformità agli standard e alle normative del settore.

Al contrario, il ruolo del CPSO, spesso presente nelle aziende degli Stati Uniti, è focalizzato sulla sicurezza dei prodotti. Esso assicura che gli aspetti di sicurezza dei prodotti rispettino standard e requisiti rigorosi.

Con l’evolversi del panorama della cybersecurity, l’aumento della connettività e della complessità dei prodotti, il ruolo del CPSO dovrebbe assumere sempre più importanza all’interno delle aziende produttrici. Questo perché la sicurezza del prodotto non riguarda solo la salvaguardia degli asset informativi, ma anche l’assicurazione dell’integrità dei prodotti stessi.

Rendendo il CPSO una posizione standard all’interno del consiglio di amministrazione dell’azienda, i produttori possono meglio garantire che i loro prodotti siano progettati e costruiti avendo la sicurezza come elemento fondamentale e non come un optional o requisito postumo.

A mio avviso, questo cambiamento è vitale per mantenere la fiducia dei clienti e soddisfare le esigenze di un’industria (tra le altre, le Infrastrutture Nazionali Critiche, come quella delle Telecomunicazioni) dove la sicurezza è una componente intrinseca dell’affidabilità del prodotto.

SDLC Vs Secure SDLC
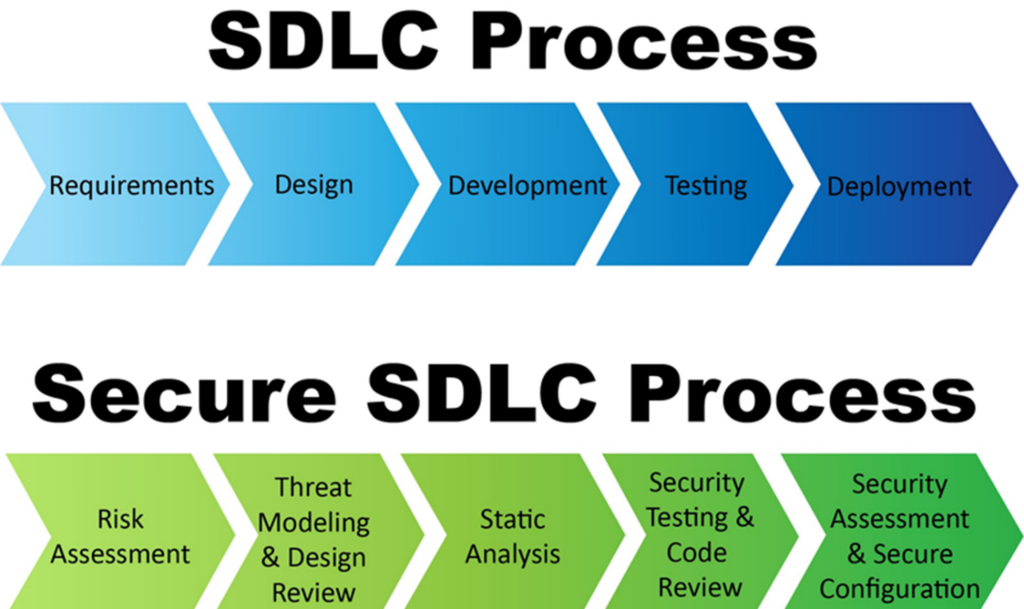
Il classico SDLC (Software Development Life Cycle) è un framework che definisce il processo per creare software tradizionalmente focalizzato sulle fasi di raccolta dei requisiti, progettazione, sviluppo, test e dispiegamento. Ogni fase segue l’altra in una sequenza lineare o iterativa, dove l’obiettivo principale è la creazione di un software funzionale entro i vincoli di tempo e budget dettati dal mercato.

Il Secure SDLC è un approccio sistematico per sviluppare un software sicuro che integri la sicurezza in ogni fase del processo di sviluppo. Come illustrato nell’immagine qui sopra, esso inizia con la valutazione del rischio (Risk Assessment), la modellazione delle minacce (i.e. Threat Modeling) e la revisione della progettazione sicura (i.e. Security Architecture Review) per anticipare e mitigare potenziali problemi di sicurezza durante la fase di progettazione, l’analisi statica (SAST) durante lo sviluppo per individuare precocemente le vulnerabilità, i test di sicurezza e la revisione del codice per verificare le misure di sicurezza, e la valutazione della sicurezza e la configurazione sicura durante il dispiegamento per garantire la resilienza del software contro gli attacchi.

I benefici nell’addottare il Secure SDLC sono molteplici:

  • Riduzione delle Vulnerabilità: affrontando la sicurezza dalle fasi iniziali, i produttori possono ridurre significativamente il numero e la gravità delle vulnerabilità nei loro prodotti consegnati ai clienti B2B e/o eventualmente agli utenti finali.
  • Efficienza dei Costi: È risaputo che è più economico affrontare i problemi di sicurezza durante il processo di sviluppo piuttosto che dopo la messa-in-campo, poichè richiederebbe sforzi maggiori, più complessi e costosi. Per non parlare dei danni eventuali legati alle violazioni dei dati dei clienti e alla reputazione dell’immagine.
  • Conformità e Fiducia: I prodotti sicuri sono più propensi a rispettare gli standard normativi, il che è essenziale per mantenere la fiducia dei consumatori e proteggere la reputazione del marchio aziendale.
  • Vantaggio Competitivo: I prodotti sicuri offrono un vantaggio competitivo, poiché i clienti B2B, come i fornitori di servizi Internet (ISP) e gli operatori di rete mobile (MNO), preferiscono i fornitori che offrono prodotti con robuste caratteristiche di sicurezza.
  • Protezione dell’Utente Finale: In ultima analisi, le misure di sicurezza radicate nei prodotti contribuiscono alla protezione dei dati sensibili degli utenti finali, riducendo la probabilità di violazioni dei dati e migliorando la sicurezza informatica complessiva.

Per un’azienda produttrice di telecomunicazioni, implementare il Secure SDLC significa che i suoi prodotti sono progettati co il rischio di potenziali minacce, le quali, se considerate e mitigate in tempo, portano a reti di comunicazione più sicure e affidabili, che è un pilastro fondamentale nella società digitalmente connessa di oggi.

DevOps Vs SecDevOps

In generale, implementare un processo di DevSecOps non è banale. All’interno del mondo delle telecomunicazioni non è affatto più semplice. Il passaggio da DevOps a DevSecOps è impegnativo e richiede cambiamenti e adattamenti.

La chiave sta nel personalizzare le pipeline per facilitare l’automazione. Inoltre, gli strumenti di scansione commerciali, a volte, sono troppo generici per la varietà di protocolli specifici del settore delle telecomunicazioni.

Questo è il motivo per cui si verifica spesso un’ampia personalizzazione e lo sviluppo di strumenti interni.

Principali differenze tra DevOps e SecDevOps

Con DevOps si intende l’insieme di pratiche che combina lo sviluppo software (Dev) e le operazioni IT (Ops) mirando a ridurre il ciclo di vita dello sviluppo.

DevOps enfatizza la collaborazione, l’automazione e l’integrazione tra sviluppatori e personale IT per migliorare la velocità e la qualità della consegna del software.

SecDevOps integra pratiche di sicurezza all’interno del processo DevOps. La principale differenza che si riscontra tra i due è il focus esplicito sulla sicurezza. Mentre DevOps potrebbe incorporare misure di sicurezza, SecDevOps garantisce che la sicurezza sia una priorità in ogni fase del processo di sviluppo e messa-in-campo. Esso comporta l’aggiunta di controlli di sicurezza nella pianificazione, codifica, pre-dispiegamento e anche dopo il dispiegamento, rendendo la sicurezza una responsabilità condivisa dei team di sviluppo, di operazioni e di sicurezza.

Questo approccio mira a individuare e affrontare le vulnerabilità in modo più proattivo, piuttosto che trattare la sicurezza come un passaggio finale o un processo separato che avviene dopo che sviluppo e operazioni hanno fatto la loro parte.

Implementazione di SecDevOps per lo Sviluppo del Prodotto

Implementare correttamente SecDevOps in un’azienda che crea prodotti richiede un cambiamento culturale per cui la sicurezza viene integrata nel modo di pensare e nelle responsabilità di ogni membro del team coinvolto nel ciclo di vita dello sviluppo del prodotto.

Ecco una breve panoramica su come un’azienda può implementare SecDevOps:

  • Security-As-Code: La sicurezza dovrebbe essere integrata nel codice sorgente fin dall’inizio. Ciò implica l’utilizzo di strumenti di test di sicurezza delle applicazioni statiche (SAST) e dinamiche (DAST), all’interno della CD/CI pipeline, per scansionare automaticamente le vulnerabilità nel codice e negli ambienti di runtime.
  • Test Precoce e Continuo: I test di sicurezza dovrebbero avvenire fin dalla fase iniziale e ripetuti periodicamente. I test automatizzati dovrebbero far parte del normale processo di build e dispiegamento per garantire un feedback immediato su nuovi problemi di sicurezza.
  • Educazione e Formazione: Sviluppatori, personale delle operazioni e team di sicurezza dovrebbero ricevere una formazione regolare sulle migliori pratiche di sicurezza attualmente presenti ed essere incoraggiati a mantenere una mentalità orientata alla sicurezza. Un modo per farlo potrebbe essere quello di adottare la cosiddetta “Rete di Security Champions”, che verrà spiegata in dettaglio in seguito.
  • Collaborazione e Comunicazione: andrebbe incoraggiata la comunicazione aperta tra sviluppatori, operazioni e team di sicurezza per promuovere un ambiente collaborativo in cui la sicurezza diventa un obiettivo condiviso.
  • Incident Response Planning: Bisognerebbe dotarsi di un piano di risposta agli incidenti ben definito che coinvolga tutti gli stakeholder e venga regolarmente testato e aggiornato.
  • Monitoraggio e Aggiustamento: l’azienda dovrebbe monitorare continuamente il prodotto e il processo SecDevOps per nuove minacce e inefficienze, adeguando strategie e strumenti di conseguenza.

In conclusione di questa breve panoramica, dovrebbe essere chiaro al lettore che implementare SecDevOps significa considerare la sicurezza non come un ostacolo ma bensì come un facilitatore.

Incorporando la sicurezza nella cultura DevOps, le aziende assicurano che i loro prodotti siano sicuri sin dalle prime fasi di progettazione, proteggendo così gli interessi dei loro clienti.

Case Study: Il Processo HPPD (High Performance Product Development)

Per fornire un esempio pratico al lettore, possiamo guardare all’approccio di ZTE al Secure SDLC (Secure Software Development Lifecycle). Per maggiori informazioni si rimanda il lettore al nuovo ZTE Cybersecurity White Paper rilasciato a dicembre 2023.
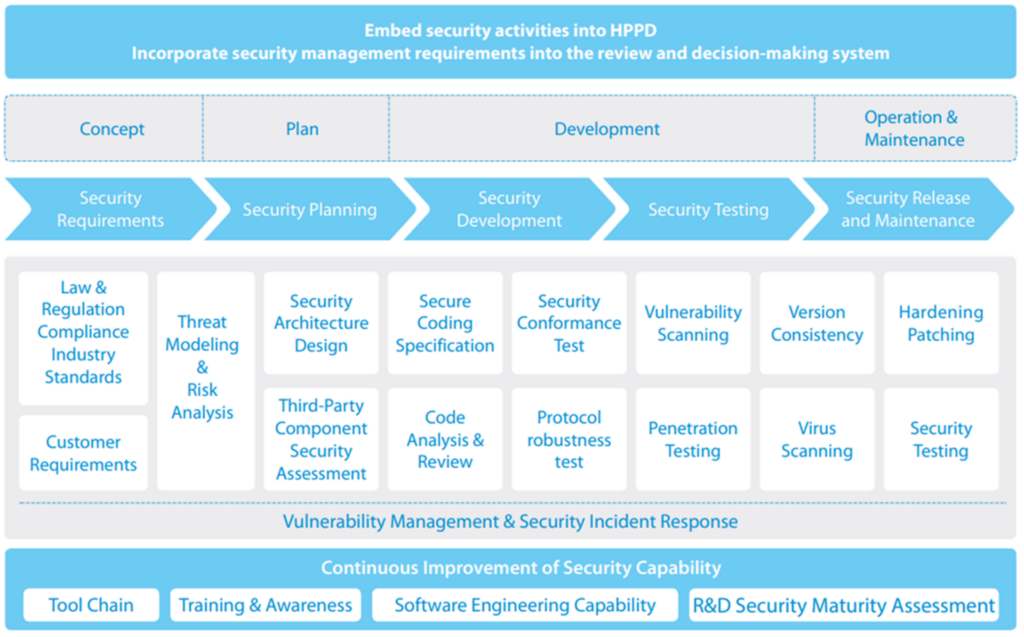
Un processo di R&S (Ricerca & Sviluppo) integrato con la sicurezza è essenziale per fornire prodotti di alta qualità e sicuri. Nel 2001, il Security Development Lifecycle (SDL) creato da Microsoft ridusse il numero di vulnerabilità insito nei suoi software di oltre il 50%, migliorando notevolmente la sicurezza e l’efficienza e diventando il modello per lo sviluppo del software di molte aziende in tutto il mondo.

In ZTE, lo High Performance Product Development (HPPD) è un processo comunemente adottato nel campo della R&S. Dopo anni di sviluppo, l’azienda ha integrato le migliori best-practises di Application Security e incorporato misure di controllo della sicurezza in varie fasi all’interno dell’HPPD e ha formulato il suo standard tecnico per applicare il concetto di progettazione sicura, aumentandone notevolmente l’efficienza.

Il Cybersecurity Act dell’UE del 2019 afferma che la sicurezza dovrebbe essere garantita per tutta la durata dei prodotti e servizi ICT per progettazione e processi di sviluppo che evolvono costantemente. Il GSMA NESAS (Network Equipment Security Assurance Scheme) stabilisce requisiti di sicurezza per lo sviluppo del prodotto e l’intero ciclo di vita, rendendolo una best practice per integrare la sicurezza nei processi di sviluppo e nel ciclo di vita delle apparecchiature di comunicazione.

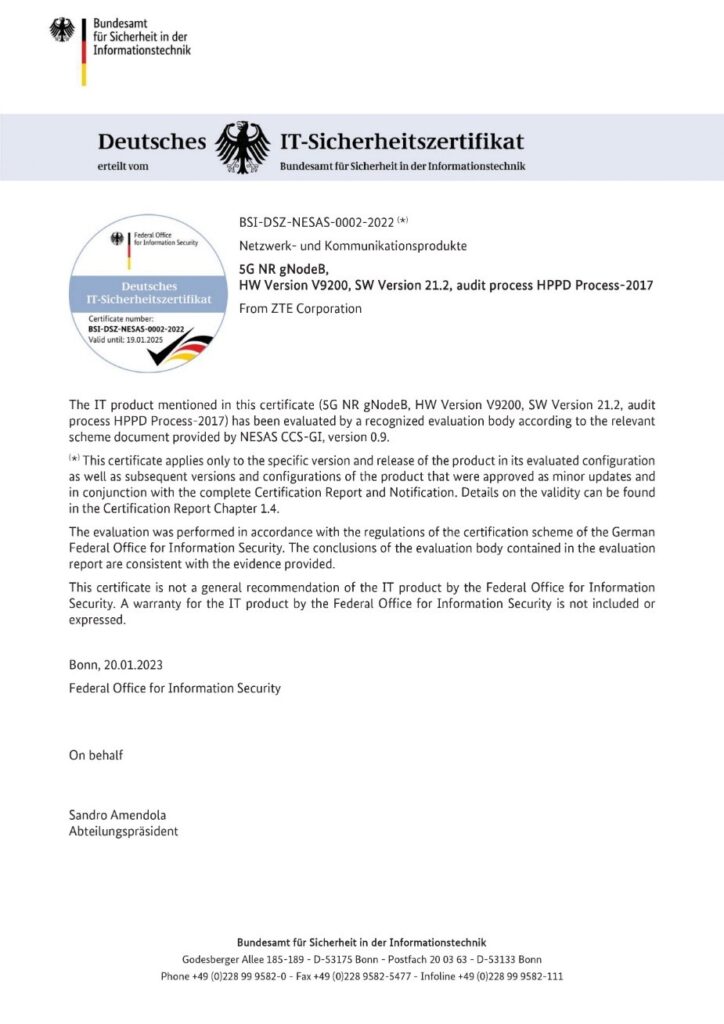
Per questo motivo, il processo HPPD-2017 ha superato l’audit GSMA NESAS e lo Schema di Certificazione di Cybersecurity BSI NESAS – Implementazione Tedesca (NESAS CCS-GI).
Strumenti Sviluppati Internamente orientati al Testing di TelcoSec: ZSniffer

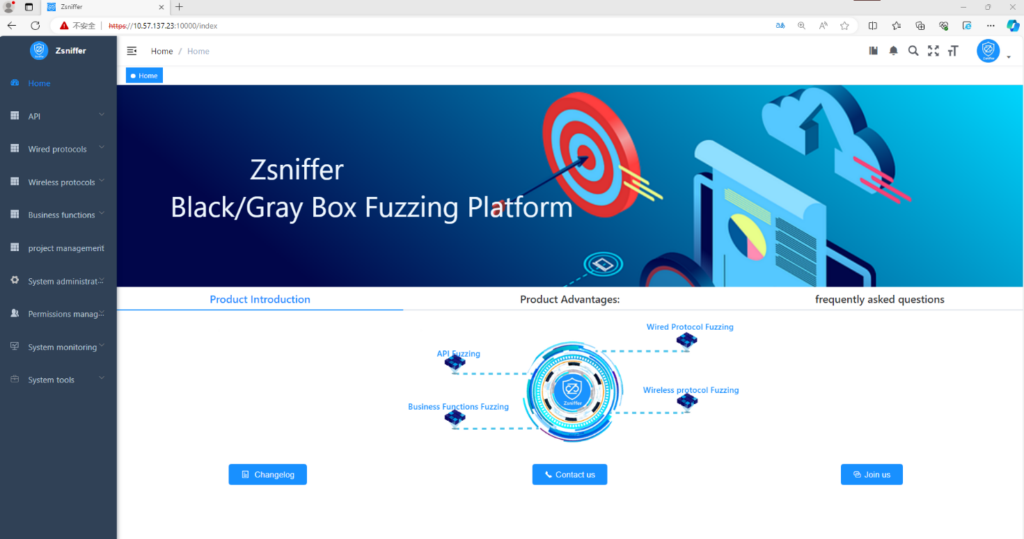
In merito a quanto affermato nei paragrafi precedenti riguardo l’importanza di avere strumenti automatizzati a supporto del Secure SDLC e del processo SecDevOps, possiamo brevemente menzionare un esempio pratico: lo Zsniffer. Una piattaforma di fuzzing sviluppata internamente dai laboratori ZTE, utilizzata per testare la sicurezza e la robustezza dei sistemi software, con un focus particolare sui protocolli di rete “esotici” quali 5GNR, BLE, WIFI, NFC, etc. che lo rendono particolarmente efficiente nel rilevare vulnerabilità relative al mondo delle telecomunicazioni.

Zsniffer ha svolto un ruolo importante nel colmare le lacune dei prodotti commerciali e nel fornire risorse innovative per i test di sicurezza, in particolare dando supporto per alcuni argomenti specifici: fuzzing di Web API, protocolli wireless & wired, business logic, 5G NR e NFC.
Tips & Tricks per le PMI Italiane

Arrivati a questo punto dell’articolo, dovrebbe essere chiaro al lettore che garantire la sicurezza dei prodotti richiede sforzi erculei ed esperienza pregressa. In breve, risorse.

Queste risorse non possono essere le stesse tra diversi attori, specialmente provenienti da diverse realtà industriali. Una domanda legittima sarebbe: “Come può una Piccola-Media Impresa Italiana far fronte a tale richiesta di risorse? Quali opzioni ha per migliorare?”

La risposta non è univoca, tuttavia proviamo ad approssimare alcuni punti che potrebbero fungere da innesco. Qui di seguito vengono forniti una serie di suggerimenti fattibili, scalabili e convenienti dal punto di vista del budget che potrebbero aiutare le PMI nella loro missione.

Rete di Security Champions

Una strategia consigliata, che ho personalmente implementato per anni mentre ricoprivo il ruolo di Responsabile della Sicurezza dei Prodotti per diverse aziende, è quella di implementare un concetto creato negli USA e promosso “dalle Grandi Aziende” del settore IT (come Microsoft): il cosiddetto “Security Champion”.
Chi è? E cosa fa?

Il Security Champion è la figura, all’interno di un team di sviluppo, che ha acquisito le necessarie competenze tecniche di sicurezza ed è in grado di agire come:

  • Braccio destro e Punto di Contatto del Team di Sicurezza.
  • Portavoce interno per le problematiche di sicurezza che il dev team potrebbe riscontrare, in grado di aiutare i diversi membri del team a migliorare la loro postura di sicurezza e quindi creare prodotti intrinsecamente piu affidabili.

A questo punto, una domanda legittima che il lettore potrebbe porsi è: “Come implementare tale idea, mantenendo i costi contenuti?”

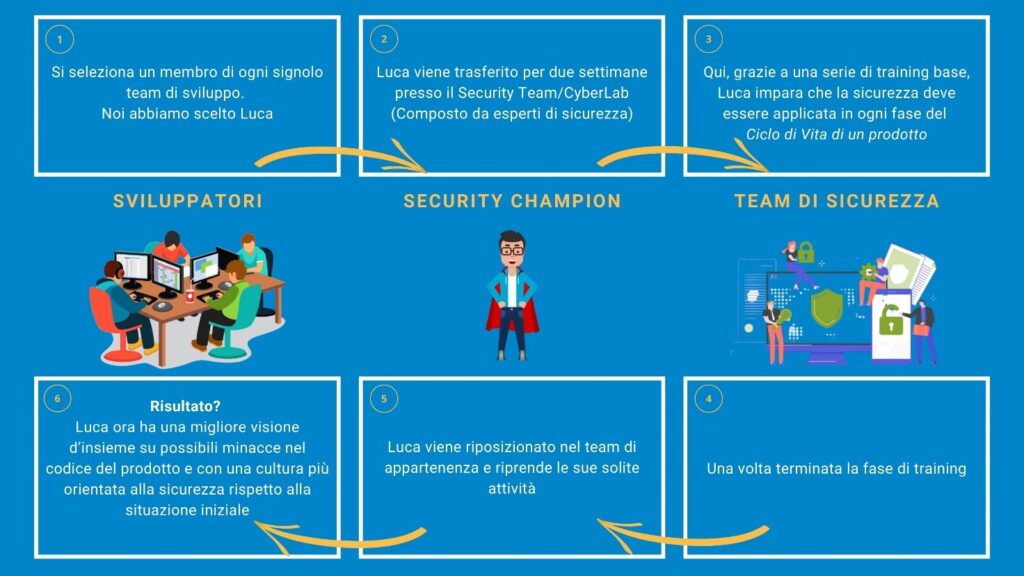
  • Ecco un esempio pratico: Si seleziona un membro di ogni singolo team di sviluppo
  • Questo viene trasferito per due/quattro settimane presso il Team di Sicurezza, CyberLab, SOC, etc. (i.e. un gruppo composto da esperti di sicurezza).
  • In questo contesto, all’individuo vengono forniti una serie di corsi di base relativi alla sicurezza delle applicazioni e, possibilmente, seguiti da esercizi pratici.
  • Una volta completata la fase di formazione (i.e. in cui all’individuo viene insegnato che la sicurezza deve essere applicata in ogni fase del Ciclo di Vita di un prodotto), esso viene ricollocato nel team di appartenza.
  • L’individuo riprende quindi le sue attività abituali, ma con una consapevolezza e conoscenza migliore delle possibili minacce che possono influenzare il codice del prodotto stesso e con una cultura più orientata alla sicurezza rispetto alla situazione iniziale.

Per concludere, il concetto di Security Champion può migliorare significativamente la postura di sicurezza dei prodotti delle PMI integrando direttamente competenze di sicurezza all’interno dei team di sviluppo.

Questo approccio garantisce una continua attenzione alla sicurezza durante il processo di sviluppo, portando all’identificazione e mitigazione precoce delle potenziali vulnerabilità. Inoltre, i Security Champions facilitano una comunicazione efficace tra sviluppatori e il team di sicurezza, promuovendo una cultura di sicurezza proattiva che si allinea strettamente con gli obiettivi e le pratiche di sicurezza dell’azienda.

Threat Modeling

Un’altro processo, fortemente raccomandato alle PMI, è il Threat Modeling. Esso può essere facilmente avviato con risorse limitate ed è scalabile.

Di cosa si tratta e quali benefici apporterebbe?

Il Threat Modeling è un approccio strutturato utilizzato nella sicurezza delle applicazioni per identificare, valutare e affrontare potenziali minacce alla sicurezza di un’applicazione software. Comprende l’analisi sistematica del design e dell’ambiente operativo di un’applicazione per anticipare e dare priorità a potenziali vulnerabilità o vettori di attacco.

La modellazione delle minacce, come la conosciamo ora, si è evoluta nel tempo come parte delle pratiche di gestione del rischio nella sicurezza delle informazioni e delle applicazioni. La sua formalizzazione specifica per la sicurezza del software ha iniziato a guadagnare rilevanza a cavallo tra fine anni 90 e primi del 2000. Uno dei primi framework fu STRIDE, sviluppato da due ignegneri della Microsoft: Loren Kohnfelder e Praerit Garg. Esso è presto diventato fondamentale per comprendere e categorizzare le minacce alla sicurezza nelle applicazioni software. A riguardo, si consiglia di consultare le seguenti risorse [2] [3]

I benefici del Threat Modeling sono molteplici: in generale, permette alle organizzazioni di identificare e dare priorità sistematicamente alle potenziali minacce relative ai loro prodotti. Questo approccio proattivo aiuta a comprendere la superficie di attacco, i profili dei potenziali aggressorie le aree più critiche ove effettuare maggiori controlli di sicurezza.

La sua implementazione da parte delle PMI dovrebbe iniziare fin dalla fase iniziale di progettazione del prodotto. Queste possono utilizzare approcci strutturati come STRIDE o PASTA per identificare le minacce. Sessioni regolari che coinvolgono team interfunzionali aiutano a garantire che, man mano che il prodotto si evolve, il Threat Model sia aggiornato per riflettere nuove funzionalità e potenziali vulnerabilità. Per una comprensione più approfondita delle sigle menzionate, si consiglia al lettore di consultare la seguente risorsa [4].

Scansione Automatizzata di Sicurezza all’interno della CD/CI Pipeline

Come menzionato nei paragrafi precedenti, includere la Sicurezza nei processi DevOps è un fattore chiave. In pratica, ciò può essere tradotto (tra gli altri modi) nell’implementazione di strumenti di scansione di sicurezza automatizzati all’interno delle CD/CI pipelines delle PMI che consentano il rilevamento precoce delle vulnerabilità. In questo modo la sicurezza non è una fase separata o finale, ma viene integrata in tutto il ciclo di vita dello sviluppo del software.

Nello specifico, le aziende dovrebbero integrare strumenti come il testing di sicurezza delle applicazioni statiche (SAST), il testing di sicurezza delle applicazioni dinamiche (DAST) e gli strumenti di scansione del Software-Bill-Of-Material (SBOM),attivando così scansioni automatizzate in punti chiave del ciclo di sviluppo.

Questo approccio proattivo riduce il potenziale per interruzioni significative e compromissioni che possono verificarsi quando le vulnerabilità vengono sfruttate. Inoltre, l’automazione porta coerenza e ripetibilità al processo di sicurezza, riducendo il potenziale di errore umano e aumentando l’efficienza complessiva.

Per un’azienda che sviluppa prodotti, specialmente in settori dove la sicurezza è fondamentale come i servizi finanziari, la sanità o le telecomunicazioni, la scansione di sicurezza automatizzata può salvaguardare non solo i dati e la proprietà intellettuale dell’azienda, ma anche quelli dei loro clienti.

Vulnerability Patch Management

Come già menzionato descrivendo le differenze tra gli exploit 0-day e n-day, un robusto processo di Vulnerability Patch Management è cruciale per mantenere l’integrità e la sicurezza dei prodotti software. Esso, riduce la finestra di esposizione agli attacchi assicurando l’applicazione tempestiva delle patch di sicurezza, proteggendo così contro le vulnerabilità note.

Nello specifico, le PMI dovrebbero implementare una strategia di gestione delle patch che includa una routine di monitoraggio delle nuove patch rilasciate dai vari vendors, un approccio di valutazione basato sul rischio per dare priorità alle attività di patching ed un sistema di distribuzione automatizzato per distribuire e applicare le patch. Inoltre, mantenere un inventario di tutti gli asset e dei loro attuali livelli di patch è fondamentale per una gestione efficace.

Coordinated Vulnerability Disclosure

Infine, una volta adottati i vari spunti elencati nei paragrafi precedenti e confermato che la postura di sicurezza sia capace di sostenere i ritmi dello sviluppo dell’azienda, si raccomanda l’implementazione di un processo di CVD (Coordinated Vulnerability Disclosure) al fine di ricevere, catalogare ed integrare tempestivamente eventuali vulnerabilità scoperte da clienti e/o ricercatori di sicurezza.

I benefici dell’implementazione del processo di CVD sono comprovati. Esso fornisce un percorso chiaro su come segnalare potenziali vulnerabilità, migliorando non solo la sicurezza dei prodotti, ma anche la fiducia dei clienti e della comunità di ricercatori e bug-hunters.

Le PMI dovrebbero creare e pubblicare linee guida di divulgazione delle vulnerabilità (CVD Rules & Scope), impostare un sistema di segnalazione sicuro (i.e. PGP) e stabilire un team di risposta (i.e. PSIRT – Product Security Incident Response Team). Nel mentre, al lorointerno, le aziende dovrebbero fornire linee guida su come vengono gestite le vulnerabilità segnalate, chi è responsabile per ogni parte del processo e comunicare le aspettative riguardo le tempistiche e la divulgazione alla parte che segnala (i.e. ricercatore o bug-hunter).

Conclusioni

Garantire la sicurezza dei prodotti non è banale e comporta molteplici sfide. Come menzionato da Bruce Schneier nel suo articolo, la chiave di volta è minimizzare i rischi e assicurarsi che la sicurezza sia considerata in ogni fase del ciclo di vita del prodotto.

I suggerimenti forniti in questo articolo potrebbero essere considerati onerosi, ma se approcciati nel modo giusto e con la mentalità divide-et-impera adeguata, risultano fattibili in una prospettiva a medio/lungo termine.

Ad esempio, già implementando la “Rete di Security Champions” e il processo “Threat Modeling” si potrrebbero evitare molti problemi postumi.

Certo è che tutti gli spunti visti risultano difficilmente implementabili in mancanza di personale di cybersecurity adeguatamente formato. Uno studio condotto da Cybersecurity Ventures ha evidenziato che entro il 2025 ci saranno 3.500.000 posti di lavoro vacanti nel campo della cybersecurity [5].

Affrontare questa problematica risulta quindi imprescindibile, in quanto il divario e la carenza di competenze nel settore rappresentano un ostacolo per lo sviluppo economico e per la sicurezza nazionale.

Negli ultimi anni dei passi avanti in questa direzione sono stati fatti: al fine di fornire alcuni spunti su come identificare, trattenere e formare il personale di cybersecurity, l’ENISA ha creato due opuscoli molto interessanti: l’European Cybersecurity Skills Framework (ECSF) [6], pubblicato nel settembre 2022, e l’European Cybersecurity Skills Framework Role Profiles’s User Manual [7].

L’ECSF è il risultato dello sforzo congiunto dell’ENISA e di un gruppo di lavoro ad hoc, formato da 17 esperti provenienti da 14 stati membri ed è importante nella costruzione di competenze specifiche per la cybersecurity. L’obiettivo del framework è quello di creare una cultura specifica sull’argomento e gettare le basi per la formazione e il riconoscimento di 12 diverse professioni nel campo della cybersecurity, di cui specifica gli obiettivi, i compiti, le competenze e le certificazioniI ruoli identificati sono: Chief Information Security Officer (CISO), Cyber Incident Responder. Cyber Legal, Policy and Compliance Officer, Cyber Threat Intelligence Specialist, Cybersecurity Architect, Cybersecurity Auditor, Cybersecurity Educator, Cybersecurity Implementer, Cybersecurity Researcher, Cybersecurity Risk Manager, Digital Forensics Investigator e Penetration Tester.

Il Manuale Utente dell’ECSF, fornisce orientamenti ed esempi pratici su come sfruttare il Framework e trarne vantaggio per reclutare persone nel campo della cybersecurity o per formare personale o individui interessati a lavorare nel settore. Questo manuale utente include 7 casi d’uso: 3 delle principali associazioni che forniscono certificazioni in cybersecurity ((ISC)², ISACA, SANS), uno dell’Istituto Nazionale di Cybersecurity Spagnolo (INCIBE), uno dell’Organizzazione Europea di Cybersecurity (ECSO) e 2 progetti di ricerca europei (Concordia e Sparta).
Note

[1] https://intelligence.weforum.org/topics/a1Gb00000015LbsEAE

[2] https://owasp.org/www-community/Threat_Modeling

[3] Threat Modeling: Designing for Security, Adam Shostack, Wiley, 2014

[4] https://cheatsheetseries.owasp.org/cheatsheets/Threat_Modeling_Cheat_Sheet.html

[5] https://cybersecurityventures.com/jobs/

[6] https://www.enisa.europa.eu/publications/european-cybersecurity-skills-framework-ecsf

[7] https://www.enisa.europa.eu/publications/european-cybersecurity-skills-framework-role-profiles

Scarica la versione completa del White Paper ZTE Cybersecurity.
Articolo a cura di Luca Bongiorni

Profilo Autore

Luca Bongiorni attualmente ricopre il ruolo di Direttore del Cybersecurity Lab di ZTE Italia. Negli anni ha maturato un’esperienza professionale a livello internazionale nel ramo della Sicurezza Informatica. Specializzandosi perlopiù sul lato offensivo della materia. Luca ha anche contribuito al mondo InfoSec attraverso la divulgazione delle sue ricerce inerenti diverse tematiche presso le più importanti conferenze del settore (i.e. BlackHat, DEFCON, HackInParis, TROOPERS, OWASP Chapters, Hardwear.ioetc.). Al momento, oltre ad occuparsi quotidianamente di 5G Security, lavora a ricerce a-latere inerenti l’analisi forense di apparti IIoT, il bypass di sistemi di accesso a controllo biometrico ed allo sviluppo di device IoOT (Internet of Offensive Things).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/no-secure-sdlc-no-party-perche-e-fondamentale-implementare-la-sicurezza-in-ogni-fase-del-ciclo-di-vita-del-prodotto/


L’adozione del cloud aumenta, ma anche le sfide di sicurezza


Sempre più organizzazioni stanno scegliendo il cloud ibrido e la containerizzazione per gestire processi e dati, e di conseguenza aumenta la necessità di scegliere soluzioni di sicurezza adeguate.

Secondo una ricerca congiunta di Kaspersky e ISG che ha coinvolto 310 dirigenti aziendali, tra cui CISO e CTO, le imprese vogliono migliorare le proprie capacità cloud-native, sfruttando sia le infrastrutture on-premise che quelle cloud e ampliando le strategie di containerizzazione. Il 71% delle aziende usa già piattaforme di cloud pubblico e il 96% prevede di adottare tecnologie cloud-native nei prossimi due anni.

cloud sicurezza

Pixabay

Lo sviluppo di queste soluzioni è innegabile, ma le opzioni di cybersecurity fanno fatica a tenere il passo con le nuove sfide di protezione. La metà degli intervistati afferma di essere alle prese con problemi relativi alla protezione e alla conformità dei dati, e l’investimento in strumenti di sicurezza per i workload cloud è una priorità assoluta per il 54% degli intervistati.

Tre intervistati su cinque sottolineano l’urgenza di monitorare e gestire in modo proattivo le configurazioni errate, e il 49% di essi prevede un reporting personalizzato dei profili delle minacce; inoltre, il 51% considera prioritarie le soluzioni in tempo reale per rilevare violazioni do conformità e condividere gli avvisi coi team di sicurezza.

Con l’affermarsi della containerizzazione, il 51% dei dirigenti prevede di investire in soluzioni che consentono di monitorare in real time le violazioni, mentre il 43% vuole dare priorità agli investimenti nei protocolli di sicurezza shift-left.

Secondo l’analisi, le organizzazioni che stanno passando ad ambienti cloud ibridi e alle tecnologie di containerizzazione beneficeranno di una soluzione di sicurezza completa, con meccanismi predittivi aggiornati basati su IA e ML.

“Le soluzioni di sicurezza cloud specifiche per il settore sono consigliate per soddisfare richieste uniche, garantendo la conformità ai quadri normativi e assicurando il successo delle imprese nelle iniziative di cloud computing” spiega Anton Rusakov-Rudenko, Product Marketing Manager, Cloud & Network Security Product Line di Kaspersky,

Il team di Kaspersky spiega che scegliere una piattaforma unificata è essenziale per proteggere endpoint, server e carichi di lavoro cloud. Questa soluzione dovrebbe inoltre integrare la gestione centralizzata delle identità e i cloud access security broker. Infine, per i servizi di cloud ibrido è essenziale integrare feed personalizzati di threat intelligence per accedere ad analisi in tempo reale dei percorsi delle minacce negli ambienti cloud, con approfondimenti su provenienza, tattiche, tecniche e procedure.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/11/ladozione-del-cloud-aumenta-ma-anche-le-sfide-di-sicurezza/?utm_source=rss&utm_medium=rss&utm_campaign=ladozione-del-cloud-aumenta-ma-anche-le-sfide-di-sicurezza