Barachini: “AI aumenta la superficie d’attacco cyber. Sottovalutare la cybersicurezza spegne le imprese”

“Nel 2023 c’è stato un aumento del 625% degli attacchi cyber alle aziende italiane, molti in relazione alla guerra ibrida condotta dai russofona. Va costruita una barriera informatica per innalzare le difese soprattutto del sistema delle piccole e medie imprese”.

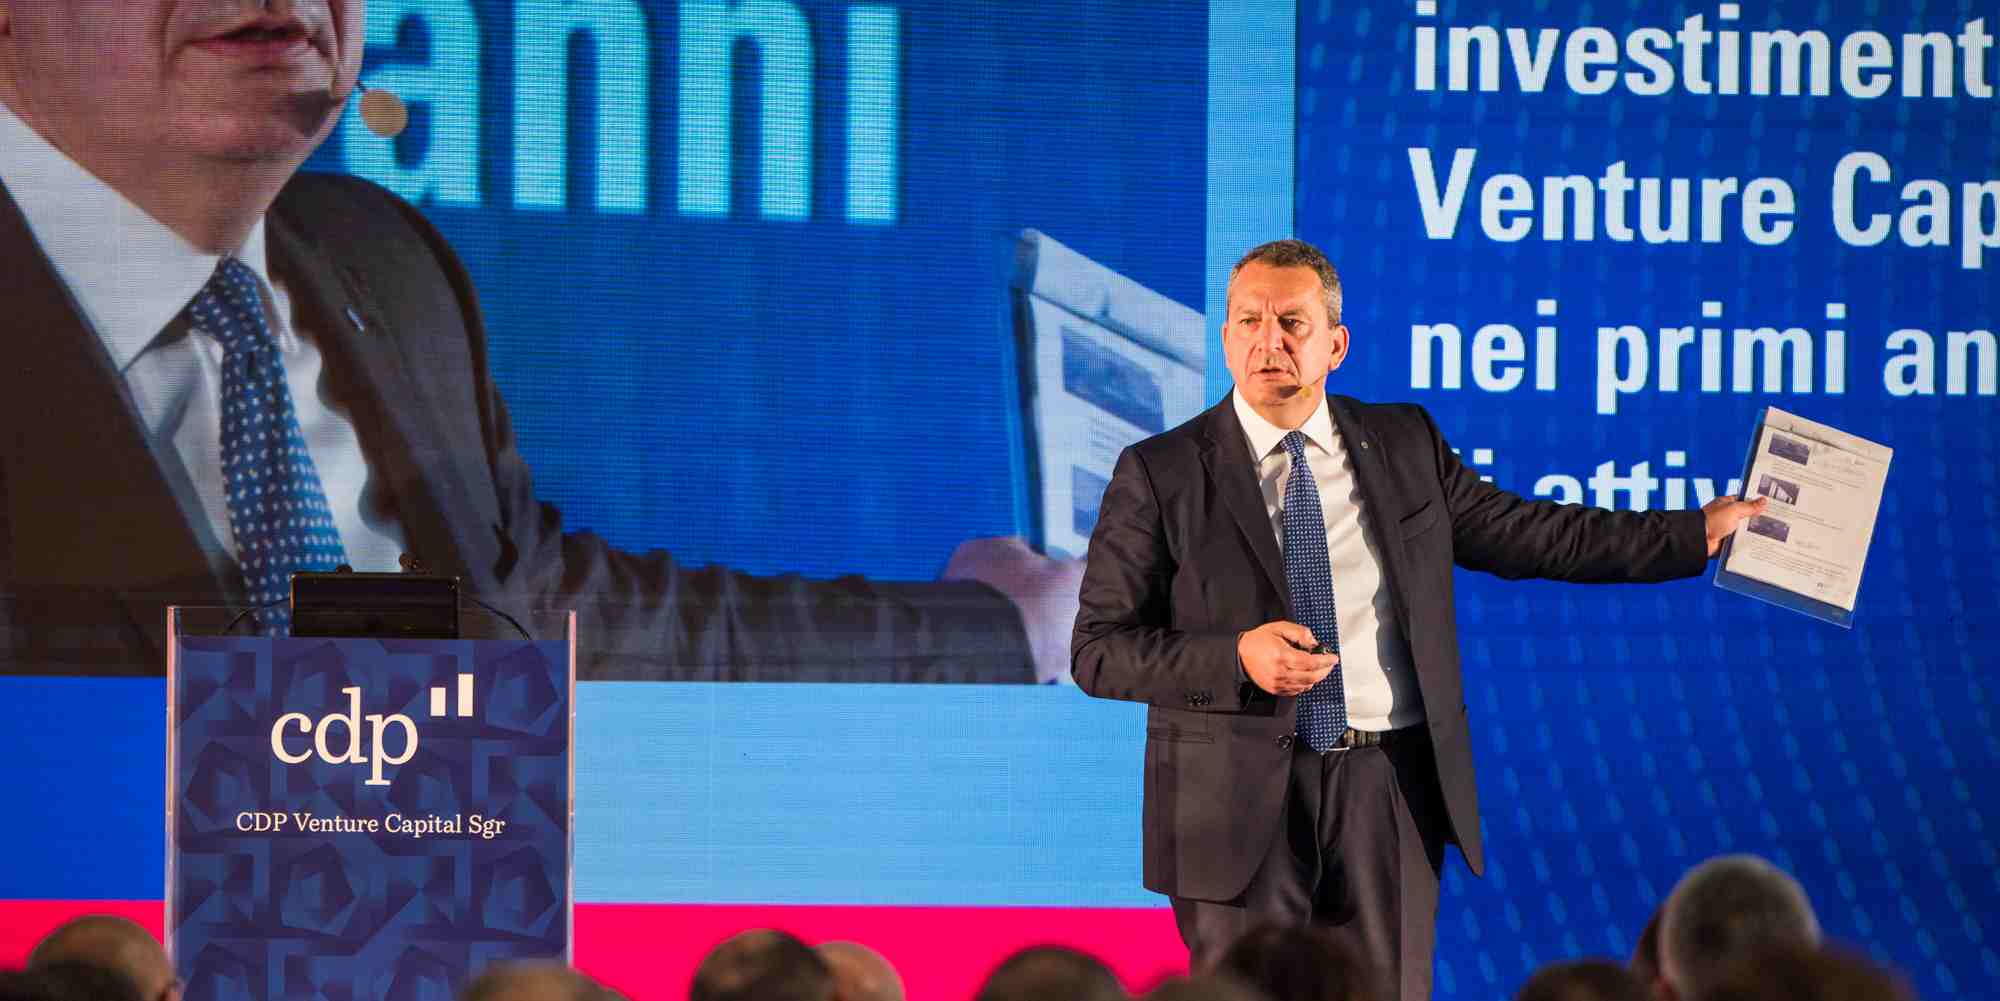
Lo ha detto il sottosegretario alla Presidenza del Consiglio, Alberto Barachini, alla presentazione della campagna istituzionale “Accendiamo la sicurezza. Proteggiamo le nostre imprese”, per promuovere la consapevolezza in materia di cybersicurezza per le piccole e medie imprese, realizzata dall’Agenzia per la cybersicurezza nazionale (ACN) e dal Dipartimento per l’informazione e l’editoria della Presidenza del consiglio (DIE).

Barachini: “Con I’AI aumenterà il rischio per le aziende che utilizzeranno in maniera invasiva questi sistemi”

“Ci sono attacchi dimostrativi – ha spiegato Barachini – ed altri che bloccano la funzionalità delle aziende entrando da piccole finestre, da uffici nei quali il personale non è abituato o formato a pensare a questi rischi. C’è – ha sottolineato – un incremento dell’offensiva contro le Pmi e la campagna invita ad utiizzare i fondi europei per autoproteggerci. E’ fondamentale – ha aggiunto – la cultura della sicurezza. Con I’Intelligenza artificiale aumenterà il rischio per le aziende che utilizzeranno in maniera invasiva questi sistemi. Bisogna lavorare per ridurre la minaccia e mitigare gli effetti sollecitando le aziende a denunciare, cosa che per un tema reputazionale, tendono a non fare provando a risolvere in proprio il problema”.

“Accendiamo la cybersicurezza. Proteggiamo le nostre imprese”, lo spot

[embedded content]

Barachini: “Parola d’ordine consapevolezza”

“La consapevolezza, infatti – ha sottolineato Barachini – è il target principale di questa campagna istituzionale. È un compito specifico del mio Dipartimento, e in generale delle Istituzioni tutte, quello di dare a cittadini e imprese le informazioni cardine per la tutela della loro vita, sociale ed economica, e della loro produttività. A questo scopo, perseguendo sempre una coerenza di fondo fra tutte le campagne in modo che il Governo possa parlare con una voce sola, il Dipartimento ha lavorato insieme all’Agenzia per la Cybersicurezza per mettere a punto uno spot dal messaggio chiaro, semplice nel quale la creatività sia al servizio del bene comune. Il sistema-Paese ha bisogno di una costante e fattiva collaborazione fra i diversi organismi del Governo che si adoperano ogni giorno, come Acn per la sicurezza dell’Italia. Questa è solo la prima delle misure contenute nella più ampia Strategia Nazionale per la Cybersicurezza 2022 – 2026 che ci vedrà al fianco dell’Acn. Un’alleanza fondamentale grazie alla quale porteremo avanti anche una missione specifica contro la disinformazione”.

Frattasi: “Rimane fondamentale la formazione”

Per il Direttore generale dell’Agenzia per la Cybersicurezza Nazionale, Bruno Frattasi le piccole e medie imprese italiane saranno più esposte ai rischi cyber in quanto con “l’imminente recepimento della Direttiva NIS 2 che amplierà notevolmente i settori coinvolti, è essenziale che le PMI aumentino il loro presidio di sicurezza riducendo l’esposizione alle minacce informatiche e mitigando gli impatti di eventuali attacchi cyber, al fine di salvaguardare la produttività e gli investimenti fatti. Bisogna investire sulla sicurezza informatica e metterci le risorse. E’ necessario anche investire nella formazione delle competenze informatiche. L’incompetenza” si può trasformare in un “errore fatale. Ci avviamo verso un’incremento della minaccia e dobbiamo difenderci ancora più strenuamente dalla minaccia cibernetica”, sottolinea Frattasi aggiungendo che “stiamo lavorando per fare in modo che l’intelligenza artificiale possa essere usata contro la minaccia cibernetica”.

La campagna “Accendiamo la cybersicurezza, proteggiamo le nostre imprese”

La campagna di comunicazione “Accendiamo la cybersicurezza, proteggiamo le nostre imprese”, sarà veicolata attraverso vari canali, radio, tv, stampa, web, per diffondere una cultura della cybersicurezza a tutti i livelli dell’organizzazione: dirigenti e capi d’azienda, professionisti ICT e dipendenti. 

La campagna si divide in due periodi. Il primo, tra il 4 e il 18 luglio, prevede 10 passaggi al giorno dello spot TV sulle reti RAI e la pubblicazione della pagina promozionale con consigli sulla cybersicurezza delle PMI distinti per dirigenti, dipendenti, professionisti e fornitori IT e una campagna promozionale digitale sui canali social e sui motori di ricerca, volta a promuovere lo spot e i consigli di ACN sulla consapevolezza cyber. Nel secondo periodo, dal 15 settembre al 30 ottobre, ci sarà invece una programmazione pubblicitaria dello spot sulle reti commerciali, le radio nazionali e locali, contenuti social di approfondimento con alcuni consigli di cyber hygiene come la protezione dal Phishing, il backup sicuro dei dati aziendali, fino alla gestione sicura delle password.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/barachini-ai-aumenta-la-superficie-dattacco-cyber-sottovalutare-la-cybersicurezza-spegne-le-imprese%ef%bf%bc/496528/


ACN: “A maggio del 2024 eventi cyber in aumento del 148% rispetto al mese precedente”

A maggio del 2024 sono stati individuati 283 eventi cyber, in aumento del 148% rispetto al mese precedente. Gli incidenti con impatto confermato sono stati 45, contro i 27 segnalati in aprile.

I dati emergono dall’Operational Summary, nuova pubblicazione mensile dell’Agenzia per la Cybersicurezza Nazionale pubblicato ieri, che riporta numeri e indicatori utili per caratterizzare lo stato della minaccia cyber in Italia. Nel rapporto c’é anche una stima della tendenza nei prossimi tre mesi: ci si aspetta un calo degli eventi cyber a giugno e luglio ma un nuovo balzo in agosto. Si stima, invece, un calo degli incidenti con impatto confermato nei prossimi tre mesi.

Tornando agli ‘eventi cyber’, si legge che questi ultimi hanno avuto un impatto su 175 soggetti nazionali: 121 appartenenti alla constituency, ossia l’insieme dei soggetti nei confronti dei quali il Csirt Italia (articolazione tecnica dell’Acn che riceve le segnalazioni obbligatorie e volontarie) offre servizi di prevenzione, rilevamento, analisi e risposta al fine di prevenire e gestire gli eventi cibernetici.

Gli altri eventi cyber invece hanno riguardato cittadini e società private operanti in settori non critici. La pubblica amministrazione centrale è quella di gran lunga la più colpita da eventi cyber, si legge, seguita da trasporti, telecomunicazioni e settore tecnologico.

Al quinto posto c’è il settore dell’aerospazio seguito da quello dei servizi finanziari. Per quanto riguarda le rivendicazioni ransomware, ossia i tentativi di estorsione attraverso il blocco dei dispositivi di un soggetto attaccato, la pubblicazione dell’Agenzia per la Cybersicurezza nazionale afferma che dal monitoraggio di fonti aperte è emerso che a maggio l’Italia è risultato il nono paese al mondo per numero di rivendicazioni e il quarto nella Ue. In aprile l’Italia era al sesto posto al mondo nella non invidiabile classifica e il secondo nella Ue. I gruppi più attivi sono stati Blackbasta e Lockbit. Il grafico in Figura 13 mostra il numero di rivendicazioni ransomware per Paese (top 10).

Per approfondire scarica il report di ACN

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/acn-a-maggio-del-2024-eventi-cyber-in-aumento-del-148-rispetto-al-mese-precedente/496129/


Il DORA: come sarà il nuovo quadro di compliance sulla cybersicurezza per le imprese del settore finanziario

Il Regolamento (UE) 2022/2554, cosiddetto Digital Operational Resilience Act, o maggiormente noto con l’acronimo DORA, entrerà in vigore il 17 gennaio 2025 e creerà un quadro organico di compliance per il settore bancario, finanziario e assicurativo in materia di cybersicurezza.

Chi scrive ha avuto modo di confrontarsi già da alcuni mesi con il DORA in quanto ha creato una partnership con First Personal Coin, società di consulenza fondata a gestita dal dott. Mariano Giovanni Carozzi, per l’erogazione di programmi tailor made di compliance per il DORA. 

Il DORA è parte della cosiddetta digital financial strategy dell’UE, cioè la strategia sulla creazione di un nuovo quadro di regole della UE per la finanza digitale presentata a settembre 2020 e, poi, sostanziatasi nell’emissione di tre differenti regolamenti: il maggiormente noto MiCA (Market in Crypto Assets Regulation), il poco fortunato (in termini di tasso applicativo) regolamento DLT pilot e, infine, il DORA, approvato in via definitiva dall’Unione il 14 dicembre 2022 edeputato a creare un quadro di regole per la cybersicurezza nell’ambito finanziario così come in quello bancario e assicurativo. 

Il concetto di resilienza operativa digitale (digital operationalresilience) è esattamente definito dal DORA: «la capacità dell’entità finanziaria di costruire, assicurare e riesaminare la propria integrità e affidabilità operativa, garantendo, direttamente o indirettamente tramite il ricorso ai servizi offerti da fornitori terzi di servizi TIC [tecnologie dell’informazione e della comunicazione], l’intera gamma delle capacità connesse alle TIC necessarie per garantire la sicurezza dei sistemi informatici e di rete utilizzati dall’entità finanziaria, su cui si fondano la costante offerta dei servizi finanziari e la loro qualità, anche in occasione di perturbazioni» (art. 3, par.1).

In pratica un quadro di compliance strutturato e articolato per garantire che le banche e le imprese del settore finanziario, bancario e assicurativo siano in condizione di garantire la sicurezza dei sistemi informatici e di rete. Tre punti devono essere evidenziati preliminarmente. In primo luogo, le responsabilità dell’applicazione del DORA puntano direttamente all’organo amministrativo delle imprese, in una continuità ideale con il novellato articolo 2086 c.c., comma 2 (secondo cui «l’imprenditore, che operi in forma societaria o collettiva ha il dovere di istituire un assetto organizzativo, amministrativo e contabile adeguato alla natura e alle dimensioni dell’impresa […]»).

Inoltre, il DORA è costruito sulla presa d’atto che attualmente il sistema tecnologico e digitale delle imprese, soprattutto di quelle che devono costruire infrastrutture complesse, si basa necessariamente su una catena di fornitori di differenti livellidi soluzioni tecnologiche, con la conseguenza che, in effetti, l’ente destinatario degli obblighi di compliance del DORA non controlla in-house i vari software che compongono la propria infrastruttura digitale: la verifica e il monitoraggio continuo dei fornitori (rectius della catena dei fornitori) è parte integrante degli obblighi di compliance del DORA; ci si riferisce in particolare all’obbligo di redigere il registro degli accordi dei fornitori.

Infine, anche se il DORA si riferisce principalmente al “reame tecnologico”, includendo altresì alcuni obblighi minimi in tema, ad esempio, di penetration test, è a tutti gli effetti un sistema di compliance essenzialmente normativo:l’adempimento del DORA richiede la preparazione di una serie di documenti interni e di policy organizzative che illustrino e documentino le regole di sicurezza e le prassi operative utilizzate all’interno dell’ente. 

L’art. 2 del DORA identifica i destinatari (cioè chi è obbligato ad avere un sistema di compliance conforme al DORA entro il 17 gennaio 2025) del Regolamento: 

• enti creditizi; 

• istituti di pagamento, compresi gli istituti di pagamento esentati a norma della direttiva (UE) 2015/2366; 

• prestatori di servizi di informazione sui conti; 

• istituti di moneta elettronica, compresi gli istituti di moneta elettronica esentati a norma della direttiva 2009/110/CE; 

• imprese di investimento; 

• fornitori di servizi per le cripto-attività autorizzati a norma del regolamento del Parlamento europeo e del Consiglio concernente i mercati delle cripto-attività e recante modifica dei regolamenti (UE) n. 1093/2010 e (UE) n. 1095/2010 e delle direttive 2013/36/UE e (UE) 2019/1937 (regolamento sui mercati delle cripto-attività) ed emittenti di token collegati ad attività; 

• depositari centrali di titoli;

• controparti centrali; 

• sedi di negoziazione; 

• repertori di dati sulle negoziazioni; 

• gestori di fondi di investimento alternativi; 

• società di gestione; 

• fornitori di servizi di comunicazione dati; 

• imprese di assicurazione e di riassicurazione; 

• intermediari assicurativi, intermediari riassicurativi e intermediari assicurativi a titolo accessorio; 

• enti pensionistici aziendali o professionali; 

• agenzie di rating del credito; 

• amministratori di indici di riferimento critici; 

• fornitori di servizi di crowdfunding; 

• repertori di dati sulle cartolarizzazioni; 

• fornitori terzi di servizi TIC.

E’ importante sottolineare che – ed è questa forse la maggiore complessità del Regolamento – nel DORA sono riscontrabili almeno tre diversi quadri differenziati di obblighi di compliance. Volendo schematizzare al massimo, si possono identificare i seguenti tre quadri all’interno del DORA:

• Quadro standard: Il sistema di compliance DORA per le imprese standard. E’ il sistema che si potrebbe definire standard cioè quello con il livello più elevato di obblighi di compliance.

• Quadro microimprese: il sistema di compliance DORA per le microimprese (un’impresa che occupa meno di 10 persone e realizza un fatturato annuo e/o un totale di bilancio annuo non superiore a 2 milioni di EUR). E’ il sistema che si potrebbe definire intermedio cioè quello con il livello intermedio di obblighi.

• Quadro semplificato: il sistema semplificato di compliance DORA per un gruppo d’imprese eterogenee, indipendentemente dal fatto che siano microimprese o imprese medie o imprese grandi, come per esempio, le imprese di pagamento piccole e non interconnesse o gli istituti di pagamento esentati a norma della direttiva (UE) 2015/2366. Si tratta del sistema più semplice di compliance per il DORA.

In estrema sintesi, le principali attività e documenti richiesti dal DORA sono i seguenti (da differenziare, comunque, in base al quadro di compliance di riferimento come sopra evidenziato): 

• Redigere il quadro per la gestione dei rischi informatici.

• Fare attività di formazione al consiglio di amministrazione sui rischi cyber.

• Redigere il quadro delle risorse IT e hardware dell’impresa.

• Redigere il piano di continuità operativa.

• Redigere la business impact assessment (BIA).

• Redigere le politiche di back up.

• Redigere il registro degli accordi dei fornitori.

• Effettuare e documentare i test di penetrazione di minaccia secondo determinate scadenze.

Nell’insieme il DORA obbligherà le imprese destinatarie degli obblighi in esso previsti a una intensa attività di messa a punto del proprio sistema di compliance in ambito di cybersicurezza: se nel breve periodo si tratterà di un onere, nel lungo periodo la messa a regime di un sistema efficace di resilienza operativa digitale permetterà alle imprese del comparto interessato di sviluppare livelli più efficaci di operatività aziendale, cioè un sistema imprenditoriale più solido.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/il-dora-come-sara-il-nuovo-quadro-di-compliance-sulla-cybersicurezza-per-le-imprese-del-settore-finanziario/496076/


ACN: “In vigore il nuovo Regolamento cloud per la PA”

L’Agenzia per la cybersicurezza nazionale (ACN) ha adottato il Regolamento unico per le infrastrutture e i servizi cloud per la PA, d’intesa con il Dipartimento per la trasformazione digitale. L’inizio della nuova fase regolatoria, (cd “regime ordinario”), è fissata al 1° agosto 2024 per consentire alle amministrazioni e alle aziende di familiarizzare con le novità. 

Il regolamento definisce, armonizzandole in un unico quadro normativo, le misure minime che le infrastrutture come i data center e i servizi cloud devono rispettare per supportare i servizi pubblici. 

Il provvedimento descrive come classificare i dati e i servizi digitali, rappresentando, a seconda del livello di importanza e sensibilità delle informazioni, una guida sicura per le Pubbliche Amministrazioni nella individuazione delle soluzioni cloud da acquisire. Per agevolarne la scelta, le PA potranno accedere al catalogo delle infrastrutture cloud disponibili sul sito dell’Agenzia. 

Cambia anche il processo di qualificazione, che sarà tutto digitale. I fornitori dei servizi cloud, interessati a ottenere la qualificazione, potranno farlo attraverso il sito dell’Agenzia. 

Il Regolamento disciplina anche l’utilizzo delle infrastrutture di housing e dei servizi di prossimità (cosiddetti ‘edge computing’). 

Le nuove qualifiche saranno valide per 36 mesi e soggette ad attività di monitoraggio grazie alla quale ACN potrà verificare nel tempo il rispetto dei requisiti necessari al trattamento dei dati e dei servizi in linea con il livello di classificazione. 

Il sottosegretario alla Presidenza del Consiglio dei ministri, con delega all’Innovazione, Alessio Butti, ha sottolineato: “L’adozione del Regolamento unico per le infrastrutture e i servizi cloud per la PA è giunta nel pieno rispetto delle tempistiche previste grazie al lavoro impeccabile svolto dall’Agenzia per la Cybersicurezza Nazionale (ACN) e dal Dipartimento per la Trasformazione Digitale. Il Regolamento rappresenta un passo fondamentale verso un quadro normativo armonizzato, che definisce le misure minime che le infrastrutture, come i data center e i servizi cloud, devono rispettare per supportare i servizi pubblici. L’innovazione portata da questo regolamento passa anche dal nuovo processo di qualificazione, che ora permette ai fornitori di servizi cloud di ottenere la qualificazione direttamente online”. Il sottosegretario ha inoltre voluto rimarcare come: “In questo modo stiamo promuovendo un approccio innovativo e rigoroso per la trasformazione digitale del Paese, in linea con gli standard più elevati di sicurezza e efficienza”. 

In occasione dell’adozione del nuovo regime, il Direttore Generale dell’Agenzia per la cybersicurezza nazionale, Bruno Frattasi, ha dichiarato: “Dare stabilità alla regolazione dei servizi cloud rappresenta il raggiungimento di una tappa fondamentale per la nostra Agenzia. L’ambizione è quella di rappresentare, per le PA impegnate nei processi di transizione al cloud, un punto di riferimento che potrà orientarle nella scelta delle soluzioni più congeniali”. Il DG ha poi aggiunto: “Voglio ricordare che la migrazione al cloud è di per sé una misura organizzativa e tecnica che favorisce una maggiore protezione e sicurezza dei dati. E ci potrà offrire, con l’utilizzo delle tecnologie più avanzate, quali ad esempio l’Intelligenza artificiale, opportunità straordinarie per lo sviluppo digitale del paese”. 

Le informazioni sul Regolamento possono essere reperite sul sito dell’Agenzia per la cybersicurezza nazionale:

Le nuove qualifiche saranno valide per 36 mesi e soggette ad attività di monitoraggio grazie alla quale ACN potrà verificare nel tempo il rispetto dei requisiti necessari al trattamento dei dati e dei servizi in linea con il livello di classificazione. Il sottosegretario alla Presidenza del Consiglio dei ministri, con delega all’Innovazione, Alessio Butti, ha sottolineato: “L’adozione del Regolamento unico per le infrastrutture e i servizi cloud per la PA è giunta nel pieno rispetto delle tempistiche previste grazie al lavoro impeccabile svolto dall’Agenzia per la Cybersicurezza Nazionale (ACN) e dal Dipartimento per la Trasformazione Digitale. Il regolamento rappresenta un passo fondamentale verso un quadro normativo armonizzato, che definisce le misure minime che le infrastrutture, come i data center e i servizi cloud, devono rispettare per supportare i servizi pubblici. L’innovazione portata da questo regolamento passa anche dal nuovo processo di qualificazione, che ora permette ai fornitori di servizi cloud di ottenere la qualificazione direttamente online”. Il sottosegretario ha inoltre voluto rimarcare come: “In questo modo stiamo promuovendo un approccio innovativo e rigoroso per la trasformazione digitale del Paese, in linea con gli standard più elevati di sicurezza e efficienza”. 
In occasione dell’adozione del nuovo regime, il Direttore Generale dell’Agenzia per la cybersicurezza nazionale, Bruno Frattasi, ha dichiarato: “Dare stabilità alla regolazione dei servizi cloud rappresenta il raggiungimento di una tappa fondamentale per la nostra Agenzia. L’ambizione è quella di rappresentare, per le PA impegnate nei processi di transizione al cloud, un punto di riferimento che potrà orientarle nella scelta delle soluzioni più congeniali”. Il DG ha poi aggiunto: “Voglio ricordare che la migrazione al cloud è di per sé una misura organizzativa e tecnica che favorisce una maggiore protezione e sicurezza dei dati. E ci potrà offrire, con l’utilizzo delle tecnologie più avanzate, quali ad esempio l’Intelligenza artificiale, opportunità straordinarie per lo sviluppo digitale del paese”. 

Le informazioni sul Regolamento possono essere reperite sul sito dell’Agenzia per la cybersicurezza nazionale: https://www.acn.gov.it/portale/cloud

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/acn-in-vigore-il-nuovo-regolamento-cloud-per-la-pa/495665/


La sicurezza end-to-end nelle reti 5G

I progressi tecnologici nella connettività creano ampie opportunità per la digitalizzazione di tutti i settori dell’economia, dell’industria, delle istituzioni governative, dei servizi pubblici e della vita quotidiana. Le infrastrutture e i servizi di comunicazione, come il 5G, promuovono una società sempre più interconnessa in cui i dati, le informazioni e i servizi migliorano notevolmente le nostre vite, risultando sempre più pervasivi e, come tali, acquisendo rilevanza e valore, dovendo essere disponibili con livelli di servizio, sicurezza e disponibilità adeguati.

L’avanzamento tecnologico ha trasformato radicalmente la nostra vita quotidiana, influenzando settori come il commercio, le transazioni finanziarie e, come evidenziato dal COVID-19, la gestione delle emergenze sanitarie.

Nel contesto della pandemia, la tecnologia ha svolto un ruolo cruciale nel limitare la diffusione del virus e mitigare l’impatto sulle nostre vite. L’utilizzo di strumenti tecnologici per il tracciamento dei contatti, la comunicazione online, il lavoro a distanza e la fornitura di servizi digitali hanno contribuito a mantenere un certo grado di normalità e connettività sociale durante i periodi di lockdown.

Tuttavia, è importante riconoscere che, nonostante i numerosi vantaggi, la dipendenza eccessiva dalla tecnologia può anche presentare sfide, come problemi di sicurezza informatica, privacy e la creazione di divari digitali tra coloro che hanno accesso alle risorse tecnologiche e coloro che non ne hanno. Pertanto, è cruciale bilanciare l’adozione della tecnologia con una riflessione critica sui suoi impatti sociali e individuali. Riusciamo inoltre ad immaginare quale può essere l’imminente futuro per le nostre abitudini, il sistema di pagamenti, le fabbriche, il gaming, la salute e l’industria, l’impatto sull’ambiente, i trasporti, la cultura e la riduzione del digital divide?

Il mondo si dirige verso una connettività senza limiti che ridefinisce il business e promuove un futuro sostenibile. Ma occorre garantire sicurezza e privacy.

Anche se gli standard 5G, come il 3GPP, definiscono caratteristiche di sicurezza maggiori rispetto alle generazioni precedenti, bisogna considerare che il contesto delle standardizzazioni è confinato a specifiche architetturali e di progettazione; fondamentali e determinanti, ma relativo a contesti non reali di produzione ed esercizio. Invece l’installazione e l’operatività dei sistemi avviene in un contesto live, complesso, con minacce in rapida evoluzione e soggetti malevoli sempre più motivati, attrezzati dal punto di vista tecnologico, spesso organizzati in team, globali o locali, con approcci eterogenei. Di conseguenza risulta fondamentale garantire una connettività end-to-end sicura e che tuteli la privacy per gli utenti finali attraverso un approccio sicuro by-design, rendendo la connettività e i servii fruibili all’utente finale, assicurando i livelli di integrità, confidenzialità e disponibilità richiesti e necessari.

Per garantire queste condizioni, è necessario che tutti gli attori della filiera mettano in atto pratiche di gestione dei rischi di sicurezza come parte integrante

  • della ricerca e l’innovazione delle tecnologie e dei prodotti;
  • della cultura del personale e delle organizzazioni;
  • degli standard e le linee guida internazionali;
  • del ciclo di vita dello sviluppo dei prodotti, inclusa la sicurezza della supply-chain;
  • dell’installazione e gestione di tutti i prodotti delle reti mobili che forniscono il servizio end-to-end, ovvero dalla rete di accesso (RAN), al trasporto, alla CORE fino ai sistemi BSS e OSS delle corrette configurazioni dei sistemi;
  • dell’esercizio dei sistemi;
  • degli aggiornamenti necessari e tempestivi del software;
  • dell’aggiornamento delle competenze degli addetti ai lavori.

L’obiettivo deve essere, per tutte le entità e organizzazioni coinvolte, quello di proteggere le reti di comunicazione e le risorse di rete salvaguardando il servizio per gli utenti finali a partire dai servizi e passando dai sistemi gestionali di rete OSS/BSS a quelli di CORE, da quelli di trasporto e di accesso, fino ad arrivare al terminale d’uso usato dall’utente.

Come sta evolvendo il settore delle telecomunicazioni: le istituzioni

Un approccio olistico e strategico è la prerogativa necessaria per definire un sistema regolatorio e un insieme di politiche, oltre che un requisito fondamentale per mitigare i rischi. Il 5G, e successivamente il 6G, abiliteranno connettività illimitata attraverso tecnologie avanzate su una piattaforma innovativa che necessiterà di adeguati livelli di security e privacy, il tutto per svariati casi d’uso.

Tuttavia, le reti aumenteranno progressivamente ma in maniera decisa la loro complessità: l’insieme degli elementi di una rete, dai dispositivi di accesso alla RAN, alla Core, al Cloud, all’Edge al OSS/BSS costituiranno un ecosistema complesso ed eterogeneo composto di molteplici elementi, di notevole valore e criticità, negli asset, nei contenuti e nei servizi. Per queste ragioni le istituzioni e i policy maker hanno mostrato da tempo una maggiore consapevolezza dei rischi annessi in relazione a:

  • la sovranità degli Stati, intesa come effettiva e concreta autonomia da parte degli stessi su un numero anche ampio di competenze e funzioni. Questa prerogativa deriva dal fatto che reti e servizi di telecomunicazioni sono utilizzate e condivise, con adeguati controlli di sicurezza, sia per ambiti civili che mission and business critical, rappresentando di fatto dorsali strategiche;
  • la governance dei principi etici e legali. Ogni nuovo scenario tecnologico introduce nuovi rischi, i quali richiedono una gestione specifica, senza la quale la tecnologia può rappresentare un veicolo di potenziali minacce;
  • gli impatti politici e sociali, come avvenuto per controversie di voto, per proteste o movimenti sulle piattaforme di social networking.

Dal 2019 è risultata determinante la direzione guida, l’approccio strutturato, coordinato e comprensivo dell’Unione Europea attraverso misure tecniche e strategiche indirizzate attraverso il framework dell’EU 5G Toolbox [1] e il lavoro in itinere di ENISA. Coerentemente, l’Italia ha recepito le indicazioni dell’Unione Europea attraverso un quadro normativo che ha portato alla creazione dell’Agenzia per la Cybersecurity Nazionale (ACN) e, come conseguenza pratica, ad una forte collaborazione tra tutti gli attori (l’Operatore, il Vendor, numerosi gruppi di lavoro presso enti di standardizzazione e/o di diretta pertinenza, system integrator, associazioni di settore, le stesse agenzie di sicurezza) finalizzata a ridurre l’impatto sui rischi per i sistemi e i servizi di comunicazione.

L’esperienza dell’utente finale nelle reti 5G è definita dalla postura di sicurezza e privacy, dalle performance e dalla qualità della copertura del segnale delle reti in esercizio, non solamente quelle, statiche se vogliamo, definite in fase di standard, progettazione e rilascio. Come descritto in [2] dall’OCSE, per gestire la crescente complessità delle reti è necessario adottare un approccio olistico e strategico che accresca la sicurezza digitale delle infrastrutture di comunicazione, considerando l’intero esercizio del ciclo di vita delle stesse, dallo sviluppo degli standard all’installazione e operatività degli apparati di comunicazione nelle reti dell’operatore. Questo approccio dovrebbe:

  1. considerare l’intero ciclo di vita di tutti i prodotti e servizi su cui gli Operatori fanno affidamento per erogare servizi di connettività;
  2. raccogliere il contributo e interesse di tutti gli attori coinvolti nell’end-to-end;
  3. essere coordinato a livello nazionale e internazionale.

Il fine è di implementare una visione comprensiva e olistica che traguardi la sicurezza delle reti, la contestualizzazione di servizi di connettività, tutti alla base del corretto funzionamento del Sistema Paese. E’ necessario prendere in considerazione la robustezza della sicurezza delle reti installate e le mitigazioni dei rischi per tutte le fasi del ciclo di vita, o layers: gli standard, i prodotti e i relativi processi di sviluppo, il deployment delle reti e il loro esercizio. Complessivamente, sono questi layers a definire nel loro insieme lo stato delle reti e quindi l’esperienza finale dell’utente.

Un esempio pratico è quello delle vulnerabilità del software, alle quali si è soliti pensare come a un concetto legato temporalmente alle fasi di sviluppo.

Tuttavia, è noto che le vulnerabilità possono manifestarsi e rilevarsi in ogni fase del ciclo di vita del software, incluso la fase di esercizio e produzione del software, quando lo stesso, rilasciato dal Vendor, è integrato nel contesto Operatore, in una rete distribuita ed eterogenea, per sua natura complessa, ed è parte dell’erogazione di un servizio che deve assicurare determinati livelli di continuità, sicurezza e privacy, integrità e robustezza. In questa specifica fase, ovvero in una rete che sta erogando un servizio, l’impatto di una vulnerabilità critica può essere rilevante poichè devono essere presi in considerazione, per la sua risoluzione o contenimento, numerosi riverberi legati a interdipendenze e vincoli di altri sistemi interconnessi, sia operativi che tecnici e progettuali, ma soprattutto processi e soggetti che possono condizionare il corretto funzionamento complessivo del servizio.

Appare anche evidente come, dal punto di vista operativo e di esercizio, sia opportuno considerare l’intero perimetro dei prodotti e dei servizi, ovvero la RAN, il trasporto, la Core e le reti di interconnessione, i sistemi OSS e BSS, i nodi di positioning etc e non solamente una parte delle reti, anche se ritenuta più critica delle altre. Una vulnerabilità, o una debolezza in un processo, all’interno dell’ecosistema di esercizio di un Operatore rappresenta comunque una opportunità per soggetti malevoli, nonostante la criticità dell’asset di riferimento possa, correttamente, imporre dei criteri di prioritizzazione per la sua risoluzione.

Per le motivazioni esposte pertanto, la complessità effettiva e l’accountability di una rete che eroghi servizi di comunicazione 5G non possono essere appannaggio di un unico soggetto, sia esso l’Operatore o il Vendor di prodotto. Ciascuno per le proprie competenze e responsabilità deve concorrere e collaborare al raggiungimento e mantenimento dell’obiettivo fondamentale, quello della sicurezza e privacy della rete.

Come sta evolvendo il settore delle telecomunicazioni: Vendor e Operatori

Il 5G viene considerato uno standard di comunicazione mobile più sicuro delle generazioni precedenti poiché implementa non solo tutte le funzionalità già incluse nella 4G ma, ad esempio, impiega protocolli di sicurezza aggiornati, permette il network slicing come forma flessibile di network segregation, ovvero specifiche caratteristiche di privacy e security. I Vendor devono garantire l’implementazione degli standard attraverso processi e framework consolidati di sicurezza e soddisfare le aspettative dell’Operatore per quanto riguarda la gestione delle attività di Operation per la sicurezza, adottare programmi di gestione delle vulnerabilità robusti e fornire la giusta visibilità dei prodotti quando inseriti in un contesto di rete. E’ sicuramente fondamentale integrare la sicurezza e privacy all’interno dei prodotti e delle soluzioni sin dalla fase di progettazione per essere in grado di cogliere le opportunità di anticipare il più possibile le eventuali problematiche progettuali e ridurre significativamente i rischi di mancata o errata realizzazione. Il mercato ha recepito queste indicazioni ed è ormai una abitudine riferirsi a Data Protection and Security by design come il modello per lo sviluppo sicuro che affronta le tematiche di sicurezza e privacy in tutte le fasi rilevanti della catena del valore.

Questo approccio aiuta a soddisfare le aspettative degli stakeholder e a far fronte alla rapida evoluzione della tecnologia e ai continui cambiamenti nella legislazione a livello globale e locale, fino al livello di singola opportunità.

Per contro, gli standard e i framework di sviluppo, da soli, seppur implementati alla lettera non bastano ad assicurare reti sicure in esercizio: le fasi di progettazione di una soluzione, di integrazione in rete, di deployment e di operations definiscono un nuovo perimetro e contesto di sicurezza per i prodotti.

E’ quindi necessario per l’Operatore, con il supporto del Vendor, riconsiderare il mutato scenario di deployment e analizzare le minacce e il threat modeling del nuovo contesto.

Da questo punto di vista, è importante osservare come vendor come Ericsson stiano operando nel sostenere il paradigma Zero Trust, ovvero, in estrema sintesi, nessun asset ha un diritto implicito di accesso alle risorse ed è necessario andare oltre le difese perimetrali ordinarie. In particolare negli Stati Uniti dove, sotto la spinta anche degli Enti governativi, si sta assistendo alla definizione di programmi di attuazione per l’implementazione di architetture Zero Trust [ 3 ] in numerose entità, pubbliche e private. L’obiettivo traguarda, anche in questo caso, il servizio end-to-end risultante, quello fornito dall’Operatore, e mira a definire e attuare delle misure che riducano il rischio di esposizione; da notare come comunque non sia possibile sostituire la componente di Security Operations, intesa come monitoraggio, supervisione e verifica delle reti, che continua a costituire un ruolo fondamentale per assicurare il mantenimento delle corrette configurazioni e attese funzionalità.

Anzi, questa componente di servizio va decisamente, anche per le reti 5G, verso modelli di maturità che prevedono l’automazione, così come avvenuto anni fa nel contesto dell’IT, dove le soluzioni di security automation hanno rappresentato l’evoluzione delle piattaforme e processi SIEM e SOC.

Dal punto di vista operativo, emerge quanto mai la necessità per il Vendor e l’Operatore di collaborare attivamente per la messa a punto di processi efficaci per la gestione degli incidenti di sicurezza; appare inoltre rilevante la capacità di condividere e analizzare le indicazioni di Threat Intelligence specifici per le reti Telco, molto spesso globali ma con possibile effetto locale. Inoltre, la gestione delle vulnerabilità deve essere una gestione World class e rivelarsi efficace, di alto livello, trasparente e adeguata ai contesti. Concretamente, processi e soluzioni per la Security Automation e Threat Intelligence devono integrarsi e cooperare con i Security Incident Response Team, ovvero i CSIRT degli Operatori o delle Autorità o i PSIRT (Product Security Incident Response Team) del Vendor.

Dal punto di vista organizzativo, è possibile osservare come le grandi aziende, come Ericsson, abbiano da tempo dato esecuzione a programmi di awareness e skill improvement per il proprio personale, specificatamente per security e privacy, oltre che a programmi formativi per il personale IT all’educazione informatica, si vedano le diverse iniziative e soluzioni per mitigare il rischio di fenomeni di phishing.

Considerazioni finali

L’approccio basato sulle più attuali pratiche di sicurezza deve sicuramente includere il rispetto del security-by-design, meccanismi di automatizzazione che riguardino lo Zero Trust, gli investimenti nello sviluppo delle competenze, la collaborazione attiva e la condivisione delle informazioni tra Operatori, Vendor e Autorità deputate ma anche l’uso strategico dell’automazione a supporto delle attività di Operations. Non ultimo, diventa fondamentale il percorso di cooperazione tra le Agenzie di Sicurezza nazionali, nel condividere un comune standard di riferimento e nel definire condizioni di mutuo riconoscimento operativo, al fine di avviare approcci frammentati in cui possano insinuarsi vulnerabilità di sistema.

Riferimenti

[1] Eu 5G Toolbox – Cybersecurity of 5G networks – EU Toolbox of risk mitigating measures | Shaping Europe’s digital future (europa.eu)

[2] OECD (2023), “Enhancing the security of communication infrastructure”;, OECD Digital Economy Papers, No. 358, OECD Publishing, Paris, https://doi.org/10.1787/bb608fe5-en.

[3] NIST SPECIAL PUBLICATION 1800-35A Implementing a Zero Trust Architecture, Volume A: Executive Summary (nist.gov)

Articolo a cura di Luciano Cioccolanti e Antonio Sfameli

Profilo Autore

Customer Security Director Ericsson South Europe Mediterranean and Eurasia

Laurea in Ingegneria Informatica conseguita a Roma nel 1996, ha maturato una esperienza professionale in contesti tecnologici, culturali e di business eterogenei in campo italiano ed internazionale, avendo avuto l’opportunità di lavorare per Clienti come le Telco italiane ed estere, Commissione Europea di Lussemburgo e primarie società di consulenza. La formazione accademica si è arricchita sui domini Telco, IT, Lawful Interception, Data Protection, Banking e Financial Services, attraverso la partecipazione a eventi di settore e conseguimento di certificazioni professionali (PMP, CISSP, CRISC, CISM, CISA, LA27001, ITIL e CCSK). In Ericsson da Novembre 2021, ricopre il ruolo di Customer Security Director per l’area South East Mediterranean & Eurasia.

Profilo Autore

Government and Policy Advocacy Ericsson South Europe Mediterranean and Eurasia.

Nell’organizzazione corporate EMEA Government and Policy Advocacy è responsabile delle Relazioni Istituzionali di Ericsson.
E’ direttore dei Rapporti Associativi. E’ Componente del Comitato per l’attrazione degli investimenti esteri di Confindustria (ABIE). E’ Vicepresidente della Sezione Comunicazioni in Unindustria. E’ Componente del Gruppo Istituzionale e Comunicazione di Assotelecomunicazioni-Asstel. E’ Componente del Gruppo Istituzionale in ASSONIME.
Collabora con diverse Università e Centri di Competenza Nazionale.
E’ direttore degli Affari Regolatori di Ericsson e dei rapporti con le Autorità di regolazione di settore.
E’ Componente del Country Management Team di Ericsson.
E’ Segretario Generale della Fondazione Lars Magnus Ericsson.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/la-sicurezza-end-to-end-nelle-reti-5g/


Cyberbullismo, l’allarme dall’Osservatorio di Netgroup: “Manipolazione delle foto degli studenti con l’AI che genera foto e video fake”

“Nel nostro osservatorio, stiamo registrando in queste ore un fenomeno di cyberbullismo, soprattutto negli USA, legato ai dati sintetici: c’è una manipolazione delle foto degli studenti e delle studentesse con l’AI che genera foto e video fake”.

È questo l’allarme lanciato, affinché si corra subito ai ripari in Italia, da Giuseppe Mocerino, presidente di NETGROUP,nel corsodeltalkospitato nella stessa azienda nella sede di Roma. Il titolo del format è ‘Agorà NETGROUP’, uno spazio di confronto dedicato alle tematiche strategiche per il progresso tecnologico, con l’obiettivo di promuovere una consapevolezza diffusa sulla sicurezza informatica.

Al momento di confronto di ieri hanno partecipato anche: Ivano Gabrielli, il direttore della Polizia Postale, Fernando Giancotti, l’ex presidente del Casd, Centro Alti Studi della Difesa, e Pina Debbi, vice direttrice del tg la7.

“Dobbiamo ristrutturare i processi educativi che devono fornire gli strumenti per potersi orientare in un mondo che prevede una dimensione ulteriore”, ha spiegato Gabrielli. “Il legislatore”, ha concluso il capo della Postale, “sta facendo uno sforzo importante nel creare un ecosistema legale all’interno dei quali si muovono le istituzioni e i privati e quindi i rapporti tra i privati. In questa direzione va il DDL Cybersicurezza, appena approvato, che guarda alla costruzione di un ecosistema e crea le regole di ingaggio tra le varie istituzioni”.

Secondo Pinna Debbi “l’educazione non può non iniziare dalla cittadinanza digitale, non può non iniziare dalla scuola. I giovani non hanno la consapevolezza di cosa possa accadere in questo ambiente digitale”. Concorde Fernando Giancotti nel ribadire che “la vera sfida è investire nel capitale umano, nella formazione per trovare un giusto equilibrio tra funzionalità ed efficacia di queste nuove tecnologie e l’etica”.

“Trent’anni di rivoluzione per la Cybersecurity e la Trasformazione Digitale”, questo è stato il tema al centro del dibattito ospitato da ‘Agorà NETGROUP’. L’era digitale compie dunque trent’anni così come la stessa NETGROUP ed ieri per l’occasione ha presentato il logo per celebrare il trentennale della società fondata e guidata da Giuseppe Mocerino: “Noi in Italia abbiamo perso un po’ di tempo, rimandando alcune scelte, mettendoci 20 anni per capire che internet avrebbe rivoluzionato il mondo. Ora non c’è più tempo da perdere: sento troppo poco parlare di sovranità nazionale dei dati, è un tema che dovrebbe esser centrale”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cyberbullismo-lallarme-dallosservatorio-di-netgroup-manipolazione-delle-foto-degli-studenti-con-lai-che-genera-foto-e-video-fake/495320/


Zap Attack – web app open source scanner

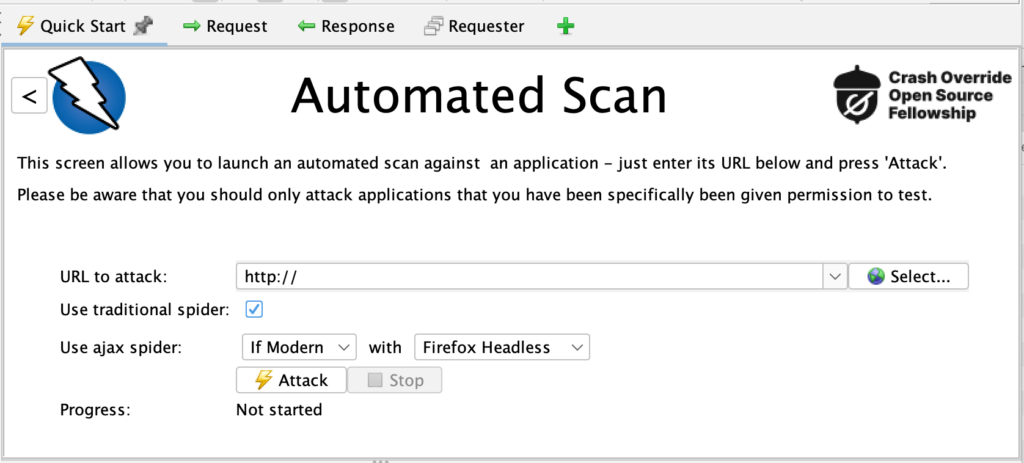
Zed Attack Proxy (zaproxy.org) ) è uno strumento OWASP di sicurezza informatica open source progettato per sviluppatori e esperti di sicurezza informatica, finalizzato a identificare e correggere le vulnerabilità nelle applicazioni web.

Questo strumento appartiene al Project OWASP (Open Web Application Security Project), un’organizzazione che si impegna a migliorare la sicurezza delle applicazioni web attraverso la condivisione di conoscenze e risorse. Effettuare test regolari e approfonditi per le web app è fondamentale per garantire la qualità e la sicurezza dell’applicazione e per offrire agli utenti un’esperienza ottimale.

ZAP offre diverse funzionalità per testare e analizzare la sicurezza delle applicazioni web, tra cui SQL-injection, Remote file inclusion, cross-site scripting (XSS), clickjacking, vulnerabilità di sicurezza SSL/TLS e tecniche di fuzzing. Questo tipo di test consente di verificare che le applicazioni siano reattive, intuitive per l’utente e prive di errori o vulnerabilità. Tra i test di funzionalità c’è la verifica che tutte le funzionalità dell’applicazione siano implementate correttamente e rispondano alle aspettative dell’utente, altri test sono le operazione di pentest, ovvero test di sicurezza che individuano eventuali vulnerabilità e rischi per la sicurezza dell’applicazione. Una delle funzioni più interessanti è quella dei break-points, funzione che permette di intercettare una richiesta dal browser e cambiarla prima che raggiunga la Web app, così da poter cambiare o disabilitare campi nascosti, modificare i dati e bypassare la “client-side validation”. I break-points possono essere impostati o con il pulsante dedicato nella toolbar, oppure su singoli elementi tramite menu con click sulla voce HTTP break point.

Il fuzzing è una tecnica di testing automatizzata che consiste nel generare input casuali o semi-casuali per un programma informatico allo scopo di individuare vulnerabilità o bug. Questo metodo è particolarmente utile nel contesto della sicurezza informatica, in quanto consente di identificare potenziali falle nel software che potrebbero essere sfruttate da attaccanti.

Il fuzzing può essere eseguito in diverse modalità, come ad esempio il fuzzing basato su mutazione, in cui vengono modificati in modo casuale i dati di input, o il fuzzing basato su generazione di input, in cui vengono creati input validi ma inaspettati.

Questa tecnica è ampiamente utilizzata dagli esperti di sicurezza informatica per testare la robustezza dei software e per individuare vulnerabilità che potrebbero essere sfruttate da malintenzionati. Grazie al fuzzing, è possibile aumentare la sicurezza dei sistemi informatici e proteggere i dati sensibili dagli attacchi informatici. ZAP viene usato per trovare problematiche di security misconfiguration, vulnerable/outdated components e insecure design.

Grazie alla sua interfaccia utente intuitiva e alla sua flessibilità, ZAP è diventato uno strumento popolare tra gli sviluppatori e gli esperti di sicurezza. È in grado di supportare sia test automatizzati che manuali, consentendo agli utenti di scoprire e correggere le vulnerabilità in modo rapido ed efficiente grazie anche alla filosofia open source che sta dietro a questo progetto. Qualsiasi software open source ha il vantaggio di essere gratuito, quindi nessuna licenza che obblighi a pagare la licenza riducendo il costo dell’attrezzatura per il testing. Un altro vantaggio è la possibilità di personalizzare e quindi migliorare il software data la disponibilità del codice sorgente. Il mese scorso è uscita la release 2.15.0 con una costanza di due rilasci all’anno, non scontato per un progetto open source senza una ditta dietro che stipendia gli sviluppatori. La comunità è molto attiva anche se il progetto è no-profit e aiutato da una società ZAProxy Ltd senza scopo di lucro che si occupa di raccogliere fondi per il progetto. Per le ditte che necessitano di assistenza personalizzata c’è la possibilità di acquistare dei giorni consulenza. Il canale youtube di ZAP è pieno di video che mostrano le novità e come settare le varie funzionalità per le scansioni che terminano con dei risultati esportabili in diversi formati.

L’obbiettivo del progetto è il compito di vulnerability assessment, pratica che comprende sia l’identificazione delle vulnerabilità attraverso l’analisi dei sistemi che delle reti, cosi da individuare le possibili vulnerabilità se presenti, consentendo agli addetti IT di prendere misure per prevenire e mitigare i rischi. Stabilito una priorità delle minacce partendo dalle minacce più rilevanti si organizza poi il lavoro successivo, cosi da limitare possibili attacchi informatici. Il progetto permette l’ampliamento delle sue funzionalità tramite plug-in gratuiti presenti nel marketplace. ZAP Marketplace contiene i componenti aggiuntivi di ZAP scritti dal team di ZAP e dalla comunità. I componenti aggiuntivi aiutano a estendere le funzionalità di ZAP. L’icona per la lista degli add-ons si trova nella barra degli strumenti della GUI. Tra i plug-in in versione alpha, beta e release più rilevanti c’è “FuzzDB Offensive”, ”OAST Support”, “Spider”, ”Ajax Spider”, “Technology Detection”, “Passive scanner rules” e “Python Scripting”. Le diverse modalità di scansione come standard, attack, protetta e sicura permettono approcci sia aggressivi che lievi agli obbiettivi.

La possibilità di estrapolare i report generati, con formati quali XML e HTML dal menù Report, permettono di personalizzare le informazioni filtrando per allarmi high, medium, low e false positive. Una funzione utile è la possibilità di confrontare gli esiti di due sessioni diverse, magari per verificare quali bug di un sito sono stati effettivamente risolti e quali hanno bisogno di ulteriore lavoro.

Zap permette quindi avere due strumenti in uno. Sia scanner di vulnerabilità automatizzato e ampliato con i plug-in sia di operare come proxy per ispezionare il traffico e tutta la comunicazione HTTP in modo da analizzare i loro trigger. ZAP è utilizzabile anche tramite script da CLI in modo da automatizzare procedure di pentesting. ZAP è un prodotto OWASP acronimo di Open Web Application Security Project, ovvero progetto della comunità online, ormai un punto di riferimento, specializzata in temi di sicurezza applicazione Web.

La comunità ZAP si mette a disposizione per ogni problema nel gruppo ZAP user group (groups.google.com/g/zaproxy-users) o presso il canale IRC (https://web.libera.chat/#zaproxy).

ZAP è uno strumento essenziale per il tecnico cyber security analyst IT che sia coinvolto nella gestione di applicazioni web, quindi orientato a personale preparato e con le giuste competenze per valutare i risultati e le modalità di attacco. Grazie alla sua potente suite di strumenti e alla sua facilità d’uso, ZAP aiuta gli utenti a mantenere le loro applicazioni web sicure e protette da minacce esterne con uno strumento gratuito. Inoltre il progetto ZAP con la filosofia free e open source supporta molti standard aperti e protocolli noti, rendendo più semplice l’integrazione con sistemi operativi e plug-in personalizzabili. Filosofia che permette di sviluppare questo tipo di progetti aperti alla comunità in cui appassionati e professionisti possono contribuire al progetto e al suo miglioramento.

Articolo a cura di Fabio Carletti

Profilo Autore

Fabio Carletti aka Ryuw è un White Hat del gruppo (SoldierX Hacker team).

Esperto di sicurezza informatica con una vasta esperienza nel campo della protezione dei sistemi, delle reti e dei dati sensibili. Con più di 20 anni di esperienza nel settore della sicurezza informatica, ha lavorato con diverse organizzazioni per implementare strategie di difesa avanzate e mitigare le minacce informatiche in continua evoluzione.

Collabora come membro volontario del Tor Project team.

Ospite di rilevanti eventi italiani riguardanti la privacy, gnu/linux e software open source dedica le sue energie alla ricerca nella sicurezza informatica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zap-attack-web-app-open-source-scanner/


Sicurezza infrastrutture critiche, Cdp Venture investe 10 milioni di euro nell’italiana Nozomi Networks

Cdp Venture Capital partecipa con oltre 10 milioni di euro al round di finanziamento Serie E di Nozomi Networks

Le tecnologie digitali ed informatiche giocano un ruolo sempre più fondamentale per lo sviluppo di settori chiave della nostra società, come le telecomunicazioni, i trasporti, l’energia, la disponibilità idrica, la sanità e la finanza.

Non a caso i Paesi dell’Unione europea sono alle prese con la cosiddetta doppia transizione, quella energetica e quella digitale. Se è vero, però, che la trasformazione tecnologica porta con sé grandi opportunità di crescita e sviluppo, offrendoci soluzioni innovative ed efficienti, è altrettanto chiaro ormai che ci espone progressivamente a nuove e più pericolose minacce informatiche.

In quest’ottica è stata effettuata da parte di Cdp Venture Capital la sottoscrizione per oltre 10 milioni di euro al round di investimento Serie E (di 100 milioni di dollari) di Nozomi Networks, che ha visto la partecipazione, tra gli altri, di Mitsubishi Electric e Schneider Electric.

I fondi serviranno a sostenere attività di ricerca e sviluppo, commerciali e iniziative di difesa delle infrastrutture critiche in tutto il mondo con l’obiettivo di tutelarle da attacchi cyber sempre più complessi e frequenti.

Grazie all’investimento, infatti, Nozomi Networks potrà accelerare il proprio sviluppo nel settore in crescita e strategicamente rilevante della cybersecurity destinata ad ambienti operativi industriali e infrastrutture critiche.

Una storia nata in Italia e che oggi risponde a livello mondiale alle necessità di cybersecurity del mondo aziendale

“Nozomi Networks ha salde radici italiane, anche se oggi conta più sedi e opera a livello globale per rispondere alle necessità di sicurezza sempre più pressanti delle aziende”, ha commentato in una nota Andrea Carcano, Co-founder e CPO di Nozomi Networks, aggiungendo che “la partnership con Cdp Venture Capital è particolarmente importante, perché sottolinea chiaramente l’interesse e il sostegno da parte di grandi investitori istituzionali in un’azienda come la nostra, da sempre focalizzata sull’innovazione. Attraverso le nostre soluzioni di cybersecurity OT e IoT, potremo contribuire ulteriormente alla crescita di aziende e organizzazioni che svolgono un ruolo critico all’interno del nostro sistema Paese”.

“Una storia nata in Italia dall’esperienza e dalla visione di due esperti informatici che hanno sviluppato una piattaforma di cybersicurezza a elevato contenuto tecnologico capace di conferire a Nozomi Networks lo status di leader di categoria in un settore altamente sofisticato e con una competizione internazionale agguerrita. Dopo anni di forte crescita in Silicon Valley, Nozomi Networks ha voluto concentrarsi in Europa per consolidare il proprio ruolo tecnologico. Un obiettivo in sintonia con l’impegno di CDP Venture Capital nel creare un ambiente favorevole alla crescita e all’affermazione delle startup italiane, fornendo risorse e competenze ai giovani talenti del nostro Paese”, ha invece dichiarato Agostino Scornajenchi, Amministratore Delegato e Direttore Generale di Cdp Venture Capital.

Cdp Venture Capital si unisce a Mitsubishi Electric e Schneider Electric in questo round di finanziamento, affiancando gli investitori precedenti Activate Capital, Energize Capital, Forward Investments, Notable Capital, Honeywell Ventures, In-Q-Tel, Johnson Controls, Keysight Technologies, Lux Capital, Planven Investments SA, Samsung, Porsche Ventures, Telefónica Ventures e Triangle Peak Partners.

Soluzioni avanzate a protezione della tecnologia operativa (OT) e dell’Internet of Things (IoT)

Nozomi Networks è nata nel 2013 a Varese dall’idea di Andrea Carcano e Moreno Carullo, entrambi PhD in Computer Science ed oggi rispettivamente Chief Product Officer e Chief Technology Officer della società. L’azienda occupa una posizione di frontiera nell’innovazione e guida il mercato con tecnologie proprietarie avanzate, che sfruttano intelligenza artificiale e machine learning.

Offre soluzioni avanzate a protezione della tecnologia operativa (OT) e dell’Internet of Things (IoT) che include dispositivi, sistemi, attrezzature hardware e applicazioni software che hanno un controllo diretto sul funzionamento dei device fisici nei sistemi industriali. In molti casi, questi sistemi sono in grado di gestire in tempo reale motori, valvole, attuatori, robot, o altri meccanismi e dispositivi di automazione.

Vista la pervasiva presenza di questi sistemi in ogni ambito produttivo, e la loro crescente convergenza con il mondo IT, il rischio di attacchi cyber-fisici in grado di sfruttarne le vulnerabilità si sta facendo sempre più elevato

La società oggi ha sede a San Francisco (USA), ha una struttura di ricerca (Nozomi Networks Labs) a Mendrisio, in Svizzera, può contare su un ampio team di ricerca e sviluppo in gran parte italiano e vanta una struttura operativa estesa con uffici in Italia, ma anche in Australia, Canada, Germania, Giappone, Corea, Paesi Bassi, Arabia Saudita, Singapore, Svizzera, Emirati Arabi Uniti, Regno Unito e Stati Uniti.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/sicurezza-infrastrutture-critiche-cdp-venture-investe-10-milioni-di-euro-nellitaliana-nozomi-networks/493753/


Bug sistema elettorale Roma, l’assessore Catarci a Key4biz: “Nessun attacco cyber, il sistema IT è andato in blocco”

Nella Capitale non è ancora possibile conoscere i risultati definitivi delle Europee 2024 causa di un problema tecnico al sistema IT sull’inserimento dei voti da trasmettere al Viminale.

Inoltre ci sono circa 78 verbali “con dati incongruenti” per cui dovrà essere un giudice a riconteggiare i voti.

La ricostruzione

Cosa è successo? “Le operazioni legate al voto si sono concluse ieri sera regolarmente alle 23“, ha spiegato a Key4biz l’assessore Andrea Catarci, Assessore al Personale, Decentramento, Partecipazione e Servizi al territorio per la città dei 15 minuti di Roma Capitale. “Si è quindi proceduto”, ha continuato, “a immettere i dati nel sistema digitale, quello che deve trasmetterli al Viminale. Solo che a un certo punto della notte, dopo le prime 800 sezioni su 2.599, il sistema non faceva più inserire nessun dato. Si è provato a riavviare, due, tre volte: nessun risultato. Mentre i tecnici erano al lavoro, si è deciso di concentrare le operazioni di inserimento dati alla Fiera di Roma, dove sono state attivate altre 100 postazioni digitali oltre alle 60 già attive, con altrettanti dipendenti al lavoro sui verbali. Nel frattempo, dalle 7 del mattino, lentamente il sistema aveva ricominciato a funzionare. Nel pomeriggio è stato portato a termine finalmente l’inserimento dei voti di lista, ma sulle preferenze si sconta il ritardo accumulato nella notte“.

Per 78 sezioni invece, dice ancora Catarci, emergono “dati manifestamente incongruenti”. Più voti dei votanti, per esempio, o verbali consegnati in bianco. Informazioni che non si possono inserire nel sistema: “Saranno oggetto di riconteggio da parte dell’autorità giudiziaria”, cioè sarà un giudice a decidere come conteggiare quelle sezioni. “Non c’è stato nessun broglio elettorale”, ha concluso l’assessore, “i verbali erano stati chiusi e firmati”.

L’ira del Sindaco Gualtieri: “Sarò severissimo”

E su quanto avvenuto nei seggi della Capitale è intervenuto ieri sera al Tg La7 il sindaco di Roma Roberto Gualtieri. “C’è stato un gravissimo problema per quanto riguarda la componente informativa provvisoria perché di notte, il sistema informatico, che doveva prendere questi dati e che doveva trasmetterli al ministero dell’Interno, affinché fossero resi noti, ha mostrato un bug”. Quello utilizzato “è un nuovo sistema informatico utilizzato per la prima volta, e nella fase di prove non si è mai manifestato nessun problema. Il bug faceva in modo che quando nel seggio si voleva digitare il dato da inserire, non compariva il numero del seggio voluto ma di un altro. Non si è potuto, quindi, fare questa immissione dei dati. Adesso questa immissione sta avvenendo. Nel corso di pochissime ore sarà concluso il lavoro di questa squadra di emergenza che si è dovuta creare. È un incidente molto grave e me ne scuso. Ma tutto questo non ha nulla a che vedere con il procedimento giuridico alla proclamazione degli eletti da parte del tribunale. Ho chiesto una indagine interna e sarò severissimo su eventuali responsabilità”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/bug-sistema-elettorale-roma-lassessore-catarci-a-key4biz-nessun-attacco-cyber-il-sistema-it-e-andato-in-blocco/493697/


NIS 2, lo schema del decreto legislativo con cui l’Italia dovrà recepire la direttiva

Nella cybersecurity più ampia è la superficie di attacco, più elevato è il rischio che eventuali attacchi vadano a buon fine, quindi maggiori sono i danni che si possono subire.

Per questo motivo l’Unione europea ha approvato nel gennaio del 2023 la nuova direttiva europea sulla cybersecurity NIS 2,resa necessaria per porre rimedio ai limiti della NIS 1. Limiti apparsi praticamente sin dalla sua introduzione, a causa di un generalizzato aumento del tasso di digitalizzazione in tutti i Paesi membri, che ha ampliato la cosiddetta superficie di attacco informatico.

Il processo di obsolescenza della direttiva NIS 1 era stato poi accentuato dal Covid-19, che ha dato una spinta inattesa alla diffusione dei sistemi e delle tecnologie digitali, senza che tuttavia ci fosse una crescita altrettanto spinta nelle misure e nei sistemi di sicurezza adottati.

Perché l’UE ha approvato una nuova direttiva NIS

La nuova Direttiva (UE) 2022/2555 (NIS 2) abroga la Direttiva (UE) 2016/1148 (NIS), e rafforza il quadro della sicurezza cibernetica a livello europeo, aumentando la sicurezza delle infrastrutture tecnologiche e combattendo in maniera efficace i rischi causati dal cosiddetto cyber crime.

La direttiva NIS 2 si articola su quattro principi chiave:

  • Protezione dei dati personali.
  • Diritti fondamentali.
  • Safety.
  • Cybersecurity.

La Direttiva (UE) 2016/1148 (NIS) stabiliva la responsabilità assoluta, da parte degli Stati membri, di decidere quali entità potevano qualificarsi come operatori di servizi essenziali, rientrando quindi tra i soggetti ai quali la direttiva veniva rivolta.

Settori critici

La direttiva si applica principalmente agli organismi di medie e grandi dimensioni che operano nei seguenti settori ad alta criticità, come definiti nell’allegato I:

  • energia:
    • energia elettrica, compresi i sistemi di produzione, distribuzione e trasmissione e i punti di ricarica;
    • teleriscaldamento e teleraffreddamento;
    • petrolio, compresi produzione, deposito e oleodotti di trasmissione;
    • gas, compresi fornitura, distribuzione e sistemi di trasporto e stoccaggio; e
    • idrogeno;
  • trasporto aereo, ferroviario, per vie d’acqua e su strada;
  • settore bancario e infrastrutture dei mercati finanziari quali enti creditizi, gestori delle sedi di negoziazione e controparti centrali;
  • settore sanitario, compresi prestatori di assistenza sanitaria, soggetti che fabbricano prodotti farmaceutici di base e di dispositivi medici critici e laboratori di riferimento dell’Unione;
  • acqua potabile;
  • acque reflue;
  • infrastruttura digitale, compresi fornitori di servizi di data center, servizi di cloud computing, reti pubbliche di comunicazione elettronica o di servizi di comunicazione elettronica accessibili al pubblico;
  • gestione dei servizi TIC (business-to-business);
  • spazio;
  • pubblica amministrazione a livello centrale e regionale, che non comprende magistratura, parlamenti e banche centrali. Tuttavia, non si applica agli enti di amministrazione pubblica che svolgono attività nei settori della sicurezza nazionale, della pubblica sicurezza, della difesa o dell’applicazione della legge.

Si applica inoltre ad altri settori critici, come definiti nell’allegato II:

  • servizi postali e di corriere;
  • gestione dei rifiuti;
  • fabbricazione, produzione e distribuzione di sostanze chimiche;
  • produzione, trasformazione e distribuzione di alimenti;
  • fabbricazione, in particolare di dispositivi medici, computer e prodotti di elettronica e ottica, di determinate apparecchiature elettriche e macchinari, autoveicoli e altri mezzi di trasporto;
  • fornitori di servizi digitali di mercati online, motori di ricerca e reti social; e
  • organizzazioni di ricerca.

Strategia nazionale per la cibersicurezza

Ogni Stato membro deve adottare una strategia nazionale per raggiungere e mantenere un elevato livello di cibersicurezza nei settori critici, tra cui:

  • un quadro di governance che chiarisca i ruoli e le responsabilità dei pertinenti portatori di interessi a livello nazionale;
  • una politica relativa alla sicurezza delle catene di approvvigionamento;
  • una politica di gestione delle vulnerabilità;
  • una politica di promozione e sviluppo dell’istruzione e della formazione sulla cibersicurezza; e
  • misure per migliorare la consapevolezza in materia di cibersicurezza tra la cittadinanza.

Team di risposta agli incidenti di sicurezza informatica

I team di risposta agli incidenti di sicurezza informatica (CSIRT) forniscono assistenza tecnica ai soggetti, attraverso:

  • il monitoraggio e l’analisi delle minacce informatiche, delle vulnerabilità e degli incidenti a livello nazionale;
  • l’emissione di preallarmi, allerte e bollettini e la divulgazione di informazioni ai soggetti interessati e agli altri portatori di interessi pertinenti, in merito a minacce informatiche, vulnerabilità e incidenti, se possibile in tempo prossimo al reale;
  • la risposta agli incidenti e l’assistenza, se del caso;
  • la raccolta e l’analisi di dati forensi, fornendo un’analisi dinamica dei rischi e degli incidenti, nonché una consapevolezza situazionale riguardo alla cibersicurezza; e
  • l’effettuazione, su richiesta, di una scansione proattiva dei sistemi informatici e di rete per rilevare le vulnerabilità con potenziale impatto significativo.

Rete di CSIRT

La direttiva stabilisce una rete di CSIRT nazionali al fine di promuovere una cooperazione operativa rapida ed efficace.

Gli Stati membri devono:

  • designare uno dei loro CSIRT per coordinare la divulgazione delle vulnerabilità individuate nei prodotti o servizi TIC; e
  • fare in modo che le persone negli Stati membri siano in grado di segnalare vulnerabilità in forma anonima, qualora lo richiedano.

L’Agenzia dell’Unione europea per la cibersicurezza (ENISA) deve istituire e mantenere una banca dati europea delle vulnerabilità.

La direttiva istituisce un gruppo di cooperazione per sostenere e facilitare la cooperazione strategica e lo scambio di informazioni. È composto da rappresentanti degli Stati membri, della Commissione europea e dell’ENISA. Se del caso, il gruppo di cooperazione può invitare il Parlamento europeo e i rappresentanti dei portatori di interessi pertinenti a partecipare ai lavori.

EU-CyCLone

La rete europea delle organizzazioni di collegamento per le crisi informatiche (EU-CyCLone) è composta da rappresentanti delle autorità di gestione delle crisi informatiche degli Stati membri e, nei casi in cui un incidente di cibersicurezza su vasta scala potenziale o in corso abbia o abbia probabilità di avere un impatto significativo sui servizi e sulle attività che rientrano nell’ambito di applicazione della presente direttiva, della Commissione. Negli altri casi, la Commissione partecipa alle attività della rete in qualità di osservatrice. La rete sostiene la gestione coordinata gli incidenti di cibersicurezza su vasta scala a livello operativo e garantisce lo scambio regolare di informazioni tra gli Stati membri e le istituzioni, gli organi e le agenzie dell’Unione.

La rete è inoltre incaricata di:

  • coordinare la gestione degli incidenti e delle crisi di cibersicurezza su vasta scala e sostenere il processo decisionale a livello politico;
  • aumentare il livello di preparazione;
  • sviluppare una conoscenza situazionale condivisa;
  • valutare le conseguenze e l’impatto dei pertinenti incidenti e delle pertinenti crisi di cibersicurezza su vasta scala e proporre possibili misure di attenuazione;

Il ruolo dello CSIRT

I soggetti devono notificare al loro CSIRT o all’autorità competente qualsiasi incidente che:

  • può causare o è in grado di causare una grave perturbazione operativa dei servizi o perdite finanziarie per il soggetto interessato;
  • si è ripercosso o è in grado di ripercuotersi su altre persone fisiche o giuridiche causando perdite materiali o immateriali considerevoli.

Inoltre, l’ENISA produrrà, in collaborazione con la Commissione e il gruppo di cooperazione, una relazione biennale sullo stato della cibersicurezza nell’Unione, che sarà anche presentata al Parlamento.

La direttiva prevede misure e sanzioni per garantire l’esecuzione.

Da recepire entro il 17 ottobre 2024

Vengono introdotte revisioni tra pari per trarre insegnamenti dalle esperienze condivise, rafforzare la fiducia reciproca e conseguire un livello comune elevato di cibersicurezza, migliorare le capacità e le politiche in materia di cibersicurezza degli Stati membri necessarie per l’attuazione della direttiva. Tali revisioni comportano visite in loco fisiche o virtuali e scambi di informazioni a distanza. La partecipazione a tali revisioni tra pari è volontaria.

La direttiva deve essere recepita nel diritto nazionale entro il 17 ottobre 2024. Le norme dovrebbero applicarsi a partire dal 18 ottobre 2024.

Per approfondire

Scarica lo schema qui

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/nis-2-lo-schema-del-decreto-legislativo-con-cui-litalia-dovra-recepire-la-direttiva/493530/