Il ruolo del responsabile del trattamento nella gestione della sicurezza dei dati: aspetti contrattuali e pratici

Il contesto normativo

La gestione della digital transformation richiede un approccio differente rispetto al passato, le analisi e le valutazioni dei processi aziendali devono basarsi sulle conoscenze tecniche delle attività che si vogliono eseguire e soprattutto della normativa che disciplina tali attività.

La digitalizzazione dei processi aziendali può essere avviata solo se i soggetti coinvolti gestiscano le risorse informatiche in modo consapevole e responsabile.

In questi ultimi anni il legislatore, sia italiano e sia Europeo, ha seguito con molto interesse l’evoluzione tecnologica. Dal 2016 ad oggi sono entrate in vigore numerose norme che hanno e stanno condizionando l’andamento del mercato e le scelte delle aziende. In particolare, il Regolamento eIDAS, la Direttiva NIS, il GDPR ed il Regolamento IA hanno di fatto disciplinato gli aspetti cruciali del processo di digitalizzazione delle principali attività di business, come ad esempio: l’identità digitale; la conservazione dei documenti informatici; la sottoscrizione dei contratti con una delle firme elettroniche, l’utilizzo della Pec e dei sistemi di recapito.

In questo contesto, sempre più aziende esternalizzano i propri processi lavorativi, affidando a terzi la loro gestione come, ad esempio, nel caso dell’emissione e conservazione della fattura elettronica, dell’utilizzo di software CRM in cloud e della gestione on line dei processi di vendita.

L’esternalizzazione dei processi aziendali comporta inevitabilmente sia il trasferimento di dati personali all’esterno della propria organizzazione e sia l’incarico a soggetti terzi di gestirli per nostro conto.

Esternalizzare il trattamento dei dati, di cosa dobbiamo preoccuparci?

Il GDPR definisce il responsabile del trattamento come quel soggetto che tratta i dati personali per conto del titolare del trattamento. Ciò significa che se un fornitore, tramite i propri servizi, tratta i dati personali del proprio cliente nell’interesse di quest’ultimo e per le finalità e secondo le istruzioni fornite dallo stesso cliente, allora ricopre il ruolo di Responsabile del trattamento[1].

In questo ambito la norma impone al titolare del trattamento di verificare se il soggetto a cui vuole affidare il trattamento dei propri dati personali presenti “…garanzie sufficienti per mettere in atto misure tecniche e organizzative adeguate in modo tale che il trattamento soddisfi i requisiti del presente regolamento e garantisca la tutela dei diritti dell’interessato.”

L’articolo 28 del GDPR stabilisce un metodo rigoroso per scegliere i fornitori di servizi che, quindi, dovranno essere valutati sia dal punto di vista commerciale e sia per la loro capacità di garantire l’attuazione di misure tecniche e organizzative idonee a garantire che il trattamento sia conforme alla normativa.

La verifica della capacità e conoscenze del fornitore rappresenta il punto di partenza per rendere compliance i trattamenti dei dati affidati a soggetti terzi.

E’ importante, quindi, predisporre degli strumenti, come ad esempio questionari o check-list, che permettano di intervistare il fornitore e raccogliere tutte quelle informazioni necessarie a valutare: le conoscenze specialistiche (ad esempio, le competenze tecniche in materia di misure di sicurezza e procedure per gestire le violazione dei dati), l’affidabilità (il possesso di certificazioni ISO, quali ad esempio la ISO/IEC 27001),e le risorse utilizzate per trattare i dati personali (ad esempio, il coinvolgimento di sub-fornitori).

Nell’ambito di questo processo valutativo anche la reputazione del fornitore sul mercato può essere un fattore pertinente che il titolare del trattamento deve tenere conto.

Devo formalizzare l’accordo con il fornitore?

Sottoscrivere un “Data processing Agreement” è l’altra condizione per rendere l’esternalizzazione del trattamento dei dati personali conforme al GDPR.

Il Titolare del trattamento, concluso il processo preliminare di valutazione, deve stipulare con il fornitore, che svolge il ruolo di responsabile del trattamento, in forma scritta anche in formato elettronico, un contratto o qualsiasi altro atto giuridico.

Il contratto dovrà avere ad oggetto il trattamento dei dati esternalizzati e deve prevedere l’obbligo per il fornitore stesso di rispettare i modi, i tempi e le istruzioni impartite dal titolare del trattamento su come trattare e proteggere i dati personali.

L’importanza di un DPA trova il suo fondamento nella necessità di stabilire in modo chiaro e puntuale i termini e le condizioni di trattamento dei dati personali, nonché i ruoli ed i compiti delle parti coinvolte. Questo accordo serve non solo a definire gli aspetti pratici del trattamento dei dati, ma anche a delineare le responsabilità legali e le procedure in caso di incidenti che coinvolgano i dati personali.

Il contratto stipulato con il responsabile del trattamento rappresenta, nell’ambito del GDPR, uno dei pochi casi in cui la presenza di un valido documento coincida con l’adempimento di un obbligo normativo.

Infatti, laddove, sussista un rapporto tra il titolare ed il responsabile del trattamento, in assenza di un accordo, l’Autorità di Controllo competente (Garante della privacy) potrà infliggere una sanzione amministrativa pecuniaria sia al Titolare sia al Responsabile del trattamento per violazione dell’Articolo 28, paragrafo 3.

Il Garante della privacy, in diversi provvedimenti sanzionatori, ha evidenziato e ribadito come “sia il Titolare sia il Responsabile del trattamento hanno la responsabilità di garantire l’esistenza di un contratto o di un altro atto giuridico che disciplini il trattamento”.[2]

Quali sono gli elementi chiave del Data Processing Agreement?

Il contenuto del DPA è delineato in modo puntuale nel terzo comma dell’articolo 28 del GDPR, che stabilisce i principali aspetti che l’accordo deve disciplinare.

Predisporre un contratto limitandosi a riportare in modo pedissequo quanto specificato dalla norma, vuol dire sottovalutare, o ignorare aspetti concreti che caratterizzano il trattamento dei dati (istruzioni su come trattare i dati o le garanzie di sicurezza) ed esporsi alle sanzioni amministrative e danni alla reputazione.

I provvedimenti sanzionatori adottati dal Garante della Privacy, anche recentemente, dimostrano che ancora oggi, dopo diversi anni dall’entrata in vigore del GDPR, si tende a considerare il DPA come un mero adempimento formale sottovalutando e non rispettando le indicazioni elencate nell’articolo 28 del GDPR.

L’accordo è una componente strategica per la conformità al GDPR, pertanto, è necessario che sia predisposto valutando ed analizzando attentamente e in modo concreto e non formale i rischi specifici legati al trattamento dei dati e le misure di sicurezza tecnico ed organizzative da attuare.

Il Garante, in un recente provvedimento[3], ha sanzionato il Titolare ed il Responsabile del trattamento perché il DPA si limitava a “a riportare pedissequamente le previsioni richieste dall’art. 28, par. 3, del Regolamento”.

Il DPA, quindi, deve essere predisposta in modo da rappresentare in modo chiaro:

1 – Contesto del trattamento:

Il contesto in cui i dati personali verranno trattati è di fondamentale importanza. Ogni DPA deve contenere una chiara definizione: dello scopo del trattamento, della tipologia dei dati trattati e delle categorie di interessati cui si riferiscono i dati. In questo modo viene delineato il perimetro entro il quale il Responsabile effettuerà il trattamento, assicurando così, che tutte le relative attività siano pertinenti e limitate allo scopo concordato.

Pertanto, limitarsi ad un semplice e formale collegamento tra il DPA ed il contratto di servizi potrebbe non essere sufficiente per definire tutti gli aspetti attinenti il trattamento dei dati.

2 – Obblighi di assistere il titolare:

L’accordo deve dettagliare l’obbligo del Responsabile del trattamento di assistere il titolare nel garantire la conformità con i vari requisiti del GDPR. In particolare, il responsabile deve assistere il titolare del trattamento:

  • nella gestione, ove possibile, delle risposte alle richieste degli interessati nell’ambito dell’esercizio dei diritti riconosciuti dal GDPR;
  • nel garantire il rispetto degli obblighi sulla sicurezza dei dati personali e sulla eventuale notifica di una violazione dei dati personali all’Autorità di Controllo ed agli interessati.
  • nella predisposizione della valutazione d’impatto e consultazione preventiva quando sia richiesta dalla norma.
  • Fornire tutte le informazioni necessarie per dimostrare il rispetto degli obblighi normativi.

Titolare e Responsabile del trattamento devono, quindi, prevedere procedure per gestire in modo efficace tutti questi aspetti ed in particolare modo per gestire eventuali violazioni dei dati personali senza ingiustificato ritardo.

3 – Obbligo di garantire la sicurezza e la riservatezza:

Un altro aspetto cruciale dell’esternalizzazione del trattamento dei dati personali riguarda l’adozione delle misure di sicurezza tecnico organizzative.

Ricordo che il GDPR attribuisce al titolare del trattamento la responsabilità, per qualsiasi trattamento di dati personali effettuato direttamente, o tramite altri che abbiano eseguito attività per suo conto, di adottare misure tecniche e organizzative adeguate, affinché il trattamento sia conforme alla disciplina in materia di protezione dei dati personali.

In ragione di questo obbligo, l’accordo deve contenere istruzioni pratiche su come trattare i dati, anche sotto il profilo della sicurezza, nonché l’obbligo per il Responsabile di adottare tutte le misure tecniche e organizzative necessarie per garantire un livello di sicurezza adeguato al rischio (Articolo 32 del GDPR)[4].

Il Titolare, considerato che in ogni caso rimane responsabile dell’attuazione delle misure tecniche e organizzative, anche dopo la stipula del DPA, deve verificare le garanzie offerte dal Responsabile anche mediante attività di revisione degli accordi e ispezioni presso la sua organizzazione. Pertanto, nell’accordo deve essere previsto il diritto del Titolare di effettuare audit e ispezioni per verificare la conformità del responsabile del trattamento con quanto previsto nel DPA. Questo aspetto è cruciale per fornire trasparenza e garantire che le misure di sicurezza siano adeguate e costantemente aggiornate.

4 – Sub responsabili

Il GDPR introduce la facoltà per il Responsabile di trattare i dati personali del titolare tramite un altro responsabile che, anche se non previsto dalla norma, comunemente prende il nome di Sub-responsabile.

Il DPA deve chiarire le modalità e le condizioni con cui il Responsabile può avvalersi di altri sub-responsabili. In particolare, il Titolare deve decidere se attribuire al fornitore una autorizzazione generale ad avvalersi di sub-responsabili, o subordinare questa decisione a singole e specifiche autorizzazioni rilasciate volta per volta.

La possibilità di creare nell’ambito del trattamento una filiera di soggetti determina di fatto un rapporto gerarchico tra tutti i soggetti coinvolti con la conseguenza che il Titolare impartisce delle istruzioni al Responsabile, il quale impartisce a sua volta istruzioni, nella misura in cui esse non siano incompatibili con quelle ricevute dal Titolare, al sub responsabile.

5- Durata del trattamento

La determinazione della durata del trattamento dei dati o il criterio per determinarla nonché e la gestione delle azioni post-scadenza sono aspetti critici per assicurare una gestione dei dati personale in modo conforme (privacy by design).

Il trattamento dei dati, tranne qualche eccezione espressamente previste dalla norma, deve essere limitato al tempo necessario per realizzare gli scopi per cui sono stati nascosti.

Definire la conclusione del trattamento e la conseguente cancellazione dei dati è anche un modo per attuare una strategia proattiva per mitigare i rischi, rafforzare la fiducia con gli interessati (la durata deve essere inserita nell’informativa privacy), e ottimizzare l’uso delle risorse.

Nel DPA, quindi, è importante definire sia la durata dell’accordo e le azioni da attuare post scadenza (restituzione o cancellazione dei dati) e sia la durata del trattamento durante la validità dell’accordo. Infatti, può succedere che durante la validità dell’accordo, venga raggiunto lo scopo del trattamento (ad esempio scadenza del termine legale di conservazione delle fatture elettroniche) o cessi la base giuridica (ad esempio revoca del consenso) i dati debbano essere cancellati e non trattati. Il titolare del trattamento, nonostante non sia espressamente previsto nell’art. 28, per queste casistiche deve prevedere e fornire al responsabile delle istruzioni sui tempi e le modalità di cancellazione o restituzione dei dati personali.

Conclusione

Nell’ambito di un modello organizzativo privacy definire ruoli e responsabilità di tutti i soggetti coinvolti nel trattamento dei dati personali è essenziale sia per rispettare i diritti degli interessati e sia per evitare danni provocati da sanzioni amministrativi, o danni di immagine.

Esternalizzare i processi aziendali solleva questioni giuridiche e tecniche importanti per la tutela dei dati personali. Valutare le capacità professionali e operative di un fornitore di servizi dev’essere un’attività non solo formale, ma soprattutto concreta.

Il titolare deve accertare in concreto se il fornitore che ricopre il ruolo di Responsabile del trattamento offra quelle garanzie e competenze necessarie per supportarlo nel processo di tutela dei dati personali.

I Provvedimenti del Garante sopra richiamati confermano che l’accordo tra Titolare e Responsabile, in cui vengono specificate pratiche operative efficaci, obblighi e responsabilità, permette di formalizzare e attuare una gestione responsabile della sicurezza dei dati personali garantendo così la conformità alla normativa, ma anche e soprattutto rafforzando la trasparenza e la fiducia con gli interessati.

Note

[1] Linee guida 07/2020 sui concetti di titolare del trattamento e di responsabile del trattamento ai sensi del GDPR Versione 2.0 Adottate il 7 luglio 2021

[2] Provvedimento del 22 febbraio 2024 [9990659]

[3] Provvedimento del 22 febbraio 2024 [9990659]

[4] Provvedimento del 17 settembre 2020 [9461168] – Ordinanza di ingiunzione – 11 febbraio 2021 [9562852]

Articolo a cura di Andrea Battistella
Profilo Autore

Avvocato cassazionista, DPO, Digital Transformation Advisor, titolare dello Studio Legale Battistella (www.battistella.legal).
Nell’arco di quindici anni di attività ha maturato una profonda expertise negli aspetti giuridici connessi ai temi legali del data protection, della digitalizzazione dei processi aziendali, con particolare riferimento alla gestione del ciclo di vita del valore legale del documento informatico ed alla gestione delle attività di e-commerce.
Relatore in workshop ed eventi formativi, nonché autore di articoli e pubblicazioni. sui temi relativi alla firma digitale e data protection.
Presidente dell’associazione culturale Centro Studi Informatica Giuridica (CSIG) di Pescara e socio fondatore dell’Associazione Prodigitale, associazioni che promuovono la diffusione della cultura digitale in campo giuridico ed economico.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/il-ruolo-del-responsabile-del-trattamento-nella-gestione-della-sicurezza-dei-dati-aspetti-contrattuali-e-pratici/

Zoom introduce la crittografia end to end post-quantum per migliorare la sicurezza dei meeting

Zoom ha annunciato attraverso i propri canali la disponibilità globale della crittografia end-to-end post-quantum (E2EE) per i suoi Zoom Meetings all’interno della piattaforma Zoom Workplace. Questo miglioramento posiziona Zoom come il primo fornitore di comunicazioni unificate come servizio (UCaaS) a implementare una soluzione E2EE post-quantum per le videoconferenze.

L’iniziativa di Zoom nasce in risposta alla crescente sofisticazione delle minacce avversarie e al potenziale rischio futuro di compromissione dei dati criptati da parte del quantum computing. L’aggiornamento preventivo dei suoi algoritmi di crittografia è stato progettato per resistere a tali minacce future, anche se i computer quantistici in grado di violare la crittografia attuale non sono ancora generalmente disponibili.

Il responsabile della sicurezza informatica di Zoom, Michael Adams, ha sottolineato l’importanza della sicurezza per i clienti dell’azienda, affermando che l’adozione di E2EE dal suo rilascio iniziale per Zoom Meetings nel 2020 è stata significativa. L’implementazione di E2EE post-quantum riflette l’impegno di Zoom nel migliorare la protezione dei dati degli utenti e nel rimanere al passo con l’evoluzione del panorama delle minacce alla sicurezza.

Il nuovo metodo di crittografia utilizza Kyber 768, un algoritmo che è in fase di standardizzazione da parte del National Institute of Standards and Technology (NIST) nell’ambito delle linee guida FIPS 203. Questo algoritmo è specificamente progettato per la protezione dei dati degli utenti e per essere all’avanguardia nel panorama delle minacce alla sicurezza. Questo algoritmo è stato progettato specificamente per difendersi dagli attacchi “harvest now, decrypt later”, in cui gli aggressori catturano i dati crittografati con l’intento di decifrarli una volta che sarà disponibile l’informatica quantistica più avanzata.

Come Funziona la Crittografia End-to-End Post-Quantum

In pratica, l’E2EE post-quantistico garantisce che solo i partecipanti alle riunioni abbiano accesso alle chiavi di crittografia necessarie per crittografare la riunione, in modo simile all’E2EE standard. I server di Zoom non possiedono le chiavi di decrittazione, rendendo indecifrabili i dati criptati che vi transitano.

Zoom, fondata nel 2011 e con sede a San Jose, California, continua a espandere la sua piattaforma. La suite dell’azienda comprende diversi strumenti di collaborazione e l’introduzione di E2EE post-quantum aggiunge un ulteriore livello di sicurezza per i suoi utenti.

L’impegno di Zoom per l’innovazione e la sicurezza si riflette anche nei suoi impressionanti margini di profitto lordo, che si sono attestati al 76,33% negli ultimi dodici mesi a partire dal primo trimestre 2023. Questo dato non solo sottolinea la capacità dell’azienda di gestire efficacemente i costi, ma anche il suo potenziale di reinvestire nella propria piattaforma e di mantenere il proprio vantaggio competitivo. Un altro suggerimento di InvestingPro sottolinea che gli analisti prevedono che la società sarà redditizia quest’anno, il che è un segnale incoraggiante per i potenziali investitori. Inoltre, la società è stata redditizia negli ultimi dodici mesi, rafforzando la sua credibilità finanziaria.

https://www.key4biz.it/zoom-introduce-la-crittografia-end-to-end-post-quantum-per-migliorare-la-sicurezza-dei-meeting%ef%bf%bc/491387/


Space Meeting Veneto 2024. Urso: “In arrivo la legge sulla Space Economy e risorse per 7,3 miliardi di euro entro il 2026”

A Venezia il summit internazionale sulla space economy

L’economia dello spazio vale oggi più di 509 miliardi di dollari a livello mondiale, una frontiera di crescita, innovazione e sviluppo tutta da esplorare ancora e che vede il settore dei servizi trainare gli investimenti, in particolare nel segmento telecomunicazioni, navigazione via satellite e osservazione della Terra. La sola domanda di servizi è stimata valere oggi 309 miliardi di dollari.

Si tratta dei dati diffusi in occasione dello Space Meetings Veneto a Venezia, il summit internazionale che porta a Venezia i più importanti operatori globali della New Space Economy per discutere degli ultimi sviluppi nel mondo delle applicazioni satellitari, tecnologie innovative, supply chain e investimenti.

Space Meetings Veneto a Venezia. Urso: “entro il 2026 stanzieremo circa 7,3 miliardi di euro”

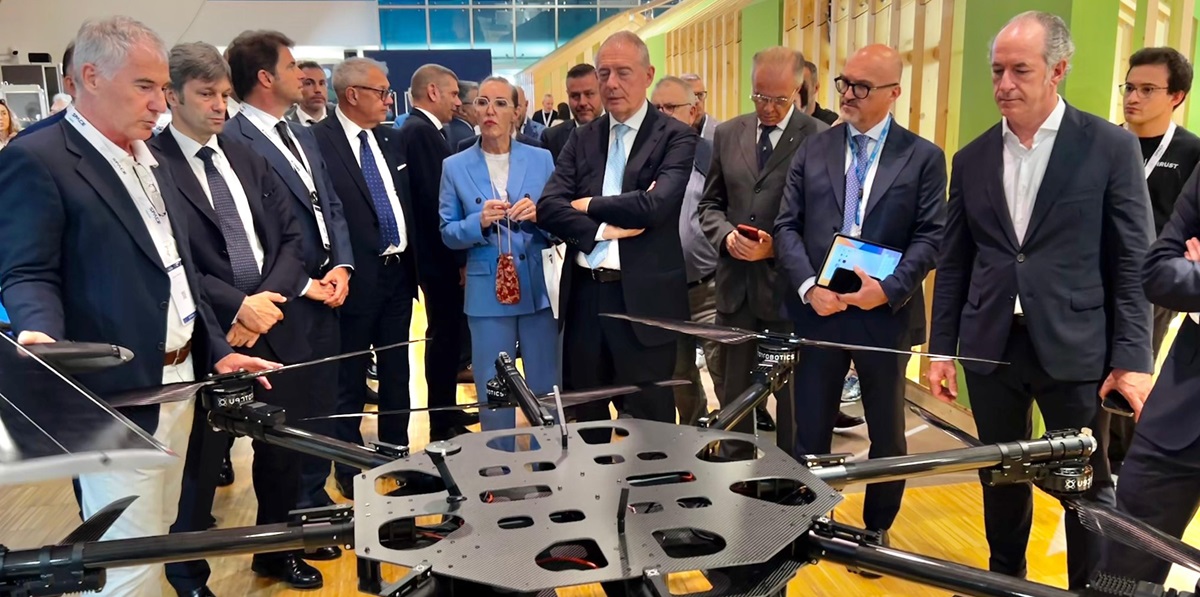
“Sono moltissime le imprese aerospaziali e aeronautiche intervenute a Venezia allo Space Meetings Veneto 2024 per confrontarsi e ragionare sulle opportunità di investimento in un settore strategico come quello aerospaziale. In qualità di ministro delle Imprese e del Made in Italy, nonché di autorità delegata alle politiche spaziali, ho ribadito alle aziende presenti l’impegno di questo Governo a favore del comparto: stiamo imprimendo una visione a lungo termine, consapevoli dell’importanza strategica che questo settore riveste, e rivestirà sempre di più, per l’intero Sistema-Paese”, ha affermato il ministro delle Imprese e del made in Italy, Adolfo Urso, all’inaugurazione della manifestazione.

“L’Italia è stata la terza potenza a livello globale ad aver ottenuto l’accesso allo Spazio e oggi possiamo essere uno dei Paesi leader nella colonizzazione spaziale e nell’applicazione delle tecnologie per le attività terrestri. La diffusa presenza di imprese italiane che operano in questo settore ha favorito la nascita nelle regioni di veri e propri distretti aerospaziali, come quello veneto appunto, uno tra i più grandi per numero di imprese e volume d’affari. Lo Spazio è una priorità per il Governo: entro il 2026 stanzieremo circa 7,3 miliardi di euro, inclusi i contributi a ESA, ASI, fondi PNRR e fondi europei. Presenterò inoltre nei prossimi giorni in Consiglio dei ministri la legge sulla Space Economy, che avevamo previsto come collegato alla manovra economica nello scorso dicembre. Saremo i primi in Europa a dotarci di una legge organica in materia, in linea con quella di prossima presentazione da parte delle istituzioni europee, che normerà anche la presenza dei privati nello Spazio, oggi sempre più presenti in orbita e ancor più centrali rispetto alle dinamiche che caratterizzano questo settore”, ha precisato il ministro.

Zaia: “In Veneto una filiera di aziende pronte a sostenere lo sviluppo del grande business della space economy”

“Diventiamo sempre più grandi, e di anno in anno faremo diventare questo evento il riferimento principale delle tecnologie spaziali d’Europa. Grazie ai partner, ai buyer e a tutti coloro che stanno lavorando alla Space Meetings Veneto, che quest’anno ha raddoppiato i numeri della prima edizione registrando, ad oggi, 5mila incontri B2B con aziende dello spazio e non, 1700 persone accreditate e 500 giovani presenti. E con il progetto VeneTo Stars abbiamo creato un momento per far decollare le idee dei giovani innovatori europei, che qui in Veneto avranno l’opportunità di mettere a terra i loro progetti legati all’uso dei dati spaziali. Un terreno fertile con una filiera di aziende pronte a sostenere lo sviluppo del grande business della space economy”, ha detto il Presidente della Regione del Veneto, Luca Zaia, aprendo il meeting internazionale di Venezia.

Il Veneto – è stato rimarcato – è la terza regione in Italia nella filiera dell’Aerospazio. La nuova space economy vale qui circa 2,2 miliardi di euro di fatturato (+22% rispetto all’anno precedente di cui il 63% realizzato all’estero) e conta 260 aziende. Nel territorio regionale sono presenti eccellenze industriali in ogni comparto (come telescopi, telerilevamento, componentistica e sicurezza cibernetica) ed è già oggi un driver di crescita e di occupazione cruciale in grado di contaminare moltissimi altri settori quali agricoltura di precisione, medicina, automotive. La Rete innovativa regionale per l’aerospazio, la più rilevante realtà del settore in Veneto, che si occupa del trasferimento di tecnologie innovative tra settore aerospaziale e filiera industriale del territorio, comprende oltre a un Centro di Trasferimento Tecnologico, quattro Dipartimenti di Università del Veneto, la Fondazione UniVeneto e 56 imprese (di cui 49 PMI e 7 grandi imprese) con un coinvolgimento di circa 5.000 addetti e un fatturato di circa 1 miliardo di euro.

Valente (Asi): “L’ingresso dei privati nelle attività spaziali sosterrà l’impegno delle istituzioni per essere pronti alla nuova era dello spazio”

“Un futuro economico sempre più spinto e investimenti sempre più consistenti sono gli elementi fondanti della economia dello spazio nella quale stiamo entrando. Le cifre del settore sono in forte crescita e il contributo anche dei privati sarà parte necessaria per affrontare le sfide che abbiamo davanti. L’ingresso dei privati nelle attività spaziali sosterrà l’impegno delle istituzioni per essere pronti alla nuova era dello spazio. Le istituzioni avranno sempre più il ruolo di guida e di scelta strategica dei programmi, per indirizzare il settore. Ai soggetti privati spetta contribuire con una iniezione di investimenti dedicati. Per questo le partnership pubblico/privato sono parte di una visione al passo con i tempi per lavorare nello spazio. Questo è un modello vincente che nella missione Ax3 ha evidenziato tutta la sua portata. La grande collaborazione con tutte le istituzioni, in primo luogo con Aeronautica Militare ha dato vita a importanti programmi”, ha detto Teodoro Valente, Presidente Agenzia Spaziale Italiana – ASI.

https://www.key4biz.it/space-meeting-veneto-2024-urso-in-arrivo-la-legge-sulla-space-economy-e-risorse-per-73-miliardi-di-euro-entro-il-2026/491258/


L’evoluzione del Vulnerability Assessment nell’Era Moderna della Cybersecurity. Abbiamo incontrato 7Layers

Fin dai tempi antichi, al fine di poter evolvere e migliorarsi, è necessario conoscere se stessi e tale prassi è applicabile anche al settore della sicurezza informatica: conoscere e gestire le vulnerabilità di sicurezza informatica rappresenta una sfida cruciale per le organizzazioni oggi e se già da tempo le attività di Vulnerability Assessment sono incluse nel macrocosmo della cybersecurity, oggi con la rapida evoluzione del panorama delle minacce informatiche le azioni non solo di Vulnerabiliy Assessment (VA) ma anche di Penetration Test (PT) risultano fondamentali per poter identificare, classificare e valutare correttamente le vulnerabilità dei sistemi in uso dall’azienda ottenendo anche una visione complessiva e dinamica delle potenziali superfici d’attacco.

Cosa sono il Vulnerability Assessment e il Penetration Test e le loro evoluzioni?

Il VA/PT, nella sua accezione più ampia, è un complesso di attività e processi che mirano a identificare, analizzare e classificare le vulnerabilità presenti nei sistemi informatici di un’organizzazione, in un processo continuo di analisi che ha come scope (ambito) differenti aree:

  • Physical: Concentrato sulla sicurezza fisica degli ambienti.
  • Network-Based: Rivolto alle vulnerabilità della rete.
  • Application-Based: Rivolto alle applicazioni software.
  • API-Based: Focalizzato sulle interfacce di programmazione delle applicazioni.
  • Host-Based: Riguarda i singoli dispositivi all’interno della rete.

Per poter ottenere, quindi, la piena visibilità di tutti i punti deboli dell’infrastruttura che un attaccante potrebbe voler sfruttare, non si tratta di svolgere una sola e singola attività di analisi su uno specifico ambito, ma di svolgere una azione periodica e trasversale su tutti gli ambiti sopra indicati, attraverso un lavoro costante.

Un recente progresso in questo campo consiste nel Risk-Based Vulnerability Management (RBVM), un approccio alla gestione delle vulnerabilità che va oltre la semplice identificazione e classificazione della vulnerabilità: il RBVM ha come elemento cardine la quantificazione del rischio di una vulnerabilità in relazione al reale rischio che questa costituisce per l’organizzazione.

A differenza dei tradizionali metodi di gestione delle vulnerabilità, che si basano sulla sola attribuzione di un punteggio di rischio dipendente dalla vulnerabilità senza contesto, l’RBVM utilizza metriche specifiche di contesto, come ad esempio il CVSS scores nei suo parametri completi, analizza l’attività dell’attaccante e la criticità dell’asset e adotta strumenti come il Vulnerability Prioritization Tool (VPT) per prioritizzare le vulnerabilità. L’obiettivo è concentrare gli sforzi di mitigazione e remediation sulle vulnerabilità con il più alto potenziale di danno per l’organizzazione: per poter ottenere questo risultato, tale approccio richiede l’integrazione di threat intelligence, l’analisi del contesto aziendale e le valutazioni tecniche allo scopo di produrre una roadmap di risposta efficace e tempestiva.

La gestione degli incidenti informatici, stante la metodologia consolidata, prevede diverse fasi:

  • identificazione;
  • analisi;
  • valutazione;
  • mitigazione e reporting.

Il primo punto, l’identificazione, ha come elemento cardine proprio l’attività di VA/PT, grazie alla quale è possibile rilevare, analizzare e valutare le minacce cyber conseguenti, permettendo ai team di sicurezza di prendere decisioni consapevoli tramite i dati acquisiti e consentendo una risposta rapida, scalabile e adattabile a fronte di un attacco.

Una ulteriore ricaduta dell’attività di VA/PT è l’acquisizione di insights sui sistemi aziendali, informazioni cruciali per l’analisi della conformità ai protocolli/framework normativi, estendo la mera verifica della sicurezza all’aderenza ai regolamentazioni in vigore.

L’importanza dell’Attack Surface Management

L’Attack Surface Management (ASM) è cruciale nell’era digitale avanzata data la complessa tessitura di componenti fisici e digitali nelle organizzazioni: con l’esplosione di dispositivi IoT e l’adozione pervasiva del cloud, la superficie d’attacco è aumentata esponenzialmente.

Nel 2022, Gartner identifica l’espansione della superficie di attacco come una priorità assoluta rispetto alla gestione della sicurezza: ciò pone sotto osservazione il limite dell’approccio EASM (External Attack Surface Management), che pur essendo essenziale, offre solo una visione parziale, limitata alle minacce esterne. Al contrario l’ASM (Attack Surface Management), con il suo approccio globale che include anche l’Attack Surface Assessment (ASA) e il Vulnerability Assessment e Penetratione Test, mira ad una protezione completa sotto i vari punti di vista.

L’ASM (Attack Surface Management) comprende ogni processo funzionale al monitoraggio costante e dinamico di tutte le potenziali debolezze sfruttabili per un attacco, al fine di garantire la difesa dalle minacce esterne senza tuttavia trascurare le possibili fonti di rischio interne, come ad esempio la presenza di dispositivi obsoleti, una scarsa protezione degli endpoint, una debolezza nella catena di fornitura o tentativi di social engineering mirati ai dipendenti meno preparati e più facilmente aggirabili.

Sul fronte delle tecnologie impiegate, questa esigenza si traduce nella crescente automazione delle varie attività di analisi del traffico di rete e di anomaly detection nonché, in caso di eventuali attacchi, dell’attuazione delle remediation necessarie e l’acquisizione dei dati derivanti dal reporting secondo il paradigma della lesson learned.

Un valido programma di ASM deve altresì comprendere la riduzione ai minimi termini, ove possibile, dei potenziali punti di accesso ai sistemi aziendali tramite il ricorso alla valutazione dei rischi annessi e deve prevedere l’analisi e l’applicazione del concetto di network segmentation, unitamente al continuo aggiornamento di tutte le risorse umane o tecnologiche coinvolte.

Il futuro dell’ASM: Vulnerability Assessment-as-a-service

Al fine di fronteggiare validamente il rischio cyber, oggi le organizzazioni devono imparare a gestire l’intero vulnerability life cycle in maniera coerente con le priorità aziendali.

Ciò è particolarmente urgente per le numerose realtà che negli ultimi anni hanno optato per un ricorso stabile al lavoro ibrido: infrastrutture diffuse e reti a cui il personale accede da remoto hanno infatti ulteriormente sfumato i confini fisici e dilatato il perimetro digitale dell’azienda, rendendo meno semplice l’applicazione di uniformi politiche di patching sui dispositivi o la piena implementazione del paradigma Zero Trust nella gestione degli accessi.

La ricerca, l’esame e la valutazione di tutte le potenziali vulnerabilità possibili, presenti sui sistemi aziendali, risulta per buona parte delle organizzazioni un compito gravoso se svolto con le risorse interne, motivo per cui il trend sempre più consolidato è quello del ricorso, da parte delle organizzazioni, di servizi di Vulnerability-as-a-Service (VaaS) in outsourcing: se le attività tecnologiche e le analisi dal punto di vista di un attaccante sono svolte da soggetti terzi, l’organizzazione mantiene la gestione dei flussi di Digital Risk Protection Services (DRPS), Cyber asset attack surface management (CAASM) ed External attack surface management (EASM) entro un unico processo di Cybersecurity Validation che garantisca – in attuazione del principio noto come Continuous Threat Exposure Management (CTEM) – una gestione della sicurezza dinamica e integrata, in grado di contenere e anticipare l’evoluzione vertiginosa delle minacce informatiche.

Durante il nostro incontro con la Business Unit di sicurezza offensiva di 7Layers, è emersa una considerazione cruciale: in un’epoca in cui le minacce informatiche sono in costante evoluzione, è fondamentale avere una chiara comprensione del proprio panorama di vulnerabilità e adottare un approccio proattivo alla loro gestione per garantire la sicurezza di ogni organizzazione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/levoluzione-del-vulnerability-assessment-nellera-moderna-della-cybersecurity-abbiamo-incontrato-7layers/


L’indispensabile rivoluzione nell’Incident Response: Automazione per una Risposta più Efficace

Da qualche tempo il mondo della sicurezza informatica ha subito una trasformazione significativa.

Il cambiamento, come sempre nella storia dell’uomo risulta guidato dalla crescente complessità degli attacchi informatici. In questo contesto, l’automazione ha dimostrato di essere un’arma potente nel combattere tali minacce, soprattutto nell’ambito della risposta agli incidenti. L’integrazione di processi finemente automatizzati nella gestione degli incidenti non solo migliora sensibilmente l’efficienza, ma offre anche una maggiore capacità di risposta e un controllo più rapido sulle violazioni della sicurezza.

In questo articolo, come Indiana Jones all’interno di un templio maledetto esploreremo il ruolo fondamentale dell’automazione nel fornire visibilità, contenere, ed eradicare.

Senza dimenticarci dei nostri amici IT Manager o CISO; infatti da qualche parte nell’articolo si nascondono diverse indicazioni fondamentali durante la gestione di un incident che non possono essere ignorati da chi ricopre tale ruolo.

Visibilità potenziata attraverso l’Automazione

La visibilità è il primo passo cruciale per affrontare un incidente di sicurezza.

Senza una comprensione chiara di ciò che sta accadendo nei sistemi e nelle reti, è impossibile rispondere in modo efficace. Qui entra in gioco il fondamentale fattore portato dall’automazione la velocità e l’integrazione.

Strumenti di rilevamento delle minacce e sistemi di monitoraggio continuo possono identificare anomalie e comportamenti sospetti in tempo reale, fornendo agli esperti di sicurezza visibilità immediata sulle attività malevole, ma tutto questo può essere abbastanza? Possiamo fidarci ciecamente dei software di difesa commerciali che gli attaccanti studiano minuziosamente al fine di continuare a compromettere infrastrutture informatiche più o meno complesse?

No. Sennò non lavorerei nel campo dell’incident response.

L’automation dedicata alle attività di risposta agli incidenti infatti si concentra su tutti quegli aspetti in cui non vi è certezza ne standard, infatti, se un software di sicurezza come potrebbe essere un HIDS o un EDR può vantare sia il tempo che la cura da parte di chi lo installa; un software scritto per incident response può solo sognarsi questo tipo di lusso.

Infatti l’obbiettivo è molto simile a quello di un malware, come le funzionalità d’altronde. Senza però lo scudo di firme digitali o whitelist assicurate nei sistemi dove opera, dove spesso, regna il caos; non è infatti difficile trovarsi ad eseguire questo tipo di automazioni in Virtual Machines scollegate dalla rete con uno o più EDR che non aspettano altro di identificare e bloccare software che ha l’obbiettivo di raccogliere quanti più artefatti e dati possibili.

Il tema visibilità risulta centrale, infatti, uno strumento completo per il triage di un endpoint infetto non si ferma all’estrazione di artefatti comuni come UsnJ, MFT, Shimcache e via dicendo; ma esegue DUMP di LSASS.exe, ricerca keywords all’interno del filesystem per trovare credenziali salvate su file o chiavi di registro in modo non sicuro e molto altro ancora!

Per erogare un servizio di Incident Response sublime è necessario conoscere le tecniche dell’attaccante, ed utilizzarle per ottenere la stessa o maggiore visibilità sui sistemi da esso compromessi. Velocemente; soprattutto nel caso in cui l’attaccante sia ancora collegato sui sistemi e non abbia cominciato fasi distruttive come la cifratura dei files o peggio, dei VMDK.

Contenimento Pronto e Deciso

Una volta estratti gli artefatti ed individuata l’attività sospetta, è essenziale agire prontamente per contenere il danno potenziale. L’automazione gioca un ruolo cruciale in questo processo, consentendo la messa in quarantena rapida dei sistemi compromessi o la disattivazione degli account compromessi.

Messaggio per gli “Incident response team” che leggono: bisogna essere pronti con automation vendor agnostic. In ogni caso. Non c’è tempo da perdere quando veniamo chiamati ad operare.

Oltre ad un’abile ricognizione è quindi fondamentale applicare alle nostre custom automation un’intelligenza in grado di rispondere con determinate pattern attive in caso di rilevazioni critiche.

Gli algoritmi di intelligenza artificiale remota possono identificare i pattern delle minacce e attivare automaticamente le politiche di sicurezza necessarie per bloccare l’accesso non autorizzato e limitare la propagazione dell’attacco. Ciò riduce drasticamente il tempo di risposta e limita l’impatto degli incidenti sulla continuità operativa, ovviamente questo tipo di implementazione non risulta facilissimo, tuttavia, è doveroso farla.

Alcuni esempi di automazioni utili al contenimento ed eradication possono essere:

  • Filesystem Watcher Defense
    • Binario che monitora costantemente le modifiche al filesystem tramite le librerie NetFramework “FilesystemWatcher”. In sintesi, è una componente utile per creare applicazioni reattive che possono monitorare e rispondere dinamicamente ai cambiamenti nel sistema file, contribuendo così a migliorare l’automazione e l’efficienza delle operazioni di gestione dei file.
    • Le applicazioni pratiche possono essere: antiransomware, filechange content analysis, reactive remediation basata sul monitoraggio combinato di filesystem e processi.
  • MemDump Analysis
    • Qui volatility viene in nostro aiuto nel fornirci il framework su cui sviluppare detection di pattern malevole in memoria. Non mi dilungo oltre, sky is the limit.
  • Filesystem Scan con yara
    • Chi lavora nella sicurezza lo sa, non esiste vendor che abbia tutte le firme nei propri database. Chi gestisce incidenti 24/7 però può vantare di averne uno “bello aggiornato”. Perchè non sfruttarlo per generare delle Yara rules da utilizzare in scansioni mirate durante la raccolta di artefatti per il triage? Multithreading is the way! E poi al cliente compromesso non dispiacerà se utilizzate i suoi sistemi al 100% delle risorse per qualche minuto in questi casi, dico bene?

Eradicazione delle Minacce con Precisione

Una volta contenuta la situazione, è essenziale procedere con l’eradicazione delle minacce per ripristinare completamente l’integrità del sistema. L’automazione permette di eseguire rapidamente scansioni approfondite dei sistemi compromessi per individuare e rimuovere completamente il malware persistente come backdoor o altre componenti dannose.

Gli strumenti di automazione più avanzati possono anche identificare e mitigare le vulnerabilità di sicurezza che potrebbero aver consentito agli attaccanti di infiltrarsi inizialmente nel sistema. Non è sempre possibile eseguire patching, ma in casi di crisi per mantenere attivi servizi critici riducendo al minimo il rischio di lateral movement risulta fondamentale poter implementare cross hardening automatizzato.

Questo processo di eradicazione, se combinato come detto in precedenza, alla creazione di regole sartoriali all’incidente in gestione riduce al minimo il rischio di una reinfezione e ripristina la sicurezza dei sistemi in modo efficiente.

Efiltrazione e notifica al garante

Infine, l’automazione svolge un ruolo cruciale nell’affrontare la fase post-incidente, inclusa l’analisi delle attività inerenti l’esfiltrazione dei dati. Gli strumenti automatizzati possono tracciare e valutare il flusso di dati per identificare eventuali tentativi di estrarre informazioni sensibili dai sistemi compromessi. Inoltre, le automation per l’incident response possono essere configurate per notificare automaticamente chi sta eseguendo le analisi circa la presenza di strumenti comunemente utilizzati dai Threat Actor al fine dell’exfiltration, in questo modo sarà più facile identificare l’entità del danno subito dal cliente.

Una volta ottenuti i giusti elementi è possibile procedere con implementazioni alle notifiche preliminari al garante con tutte le rilevazioni e contromisure / attività messe in atto dall’azienda colpita. Ricordate si hanno solo 72 ore dopo la scoperta dell’incidente per eseguire il primo atto di notifica preliminare, gli elementi chiave che rendono necessaria ed indispensabile la pratica sono:

  • Indisponibilità del dato
  • Perdita di confidenzialità
  • Perdita di integrità

In conclusione, l’automazione sta rivoluzionando il modo in cui affrontiamo gli incidenti di sicurezza informatica. Fornendo visibilità immediata, velocità di risposta senza precedenti e precisione nell’eradicazione delle minacce, l’automazione si sta dimostrando un alleato indispensabile nella lotta contro le minacce informatiche sempre più sofisticate. Tuttavia, è importante sottolineare che l’automazione non sostituisce completamente l’esperienza umana e il discernimento, ma piuttosto ne potenzia le capacità, consentendo agli esperti di concentrarsi su compiti ad alto valore aggiunto. Investire nell’automazione della risposta agli incidenti è essenziale per garantire una difesa informatica robusta e resiliente nell’era digitale.

Stay safe.

Facciamo un gioco…

Lvuzurxsz! Xjxvz nr riw lv lz jxyziizj zyanrz lj mklnazj evkrprzj, zlxmwnx aj bmch lm eqflmax snxlc qj oxmnhxqn jc otqlxne?

Articolo a cura di Nicolas Fasolo

Profilo Autore

Nicolas Fasolo è il Team Leader del Incident Response Team di Yarix (Vargroup). Nel tempo libero lavora come “Security Researcher” e “Malware Developer” indipendente con una passione sfrenata per l’analisi del malware. Durante il suo percorso formativo di certificazione Master CEH ha ottenuto il Top 1 al mondo per il “Quarter 4 Dicembre 2021”. Autore di “Cybersecurity Podcast” e “Cybersecurity Warrior”.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lindispensabile-rivoluzione-nellincident-response-automazione-per-una-risposta-piu-efficace/


Gli LLM non riescono (ancora) a sfruttare le vulnerabilità in autonomia


Sempre più spesso si discute delle crescenti capacità degli modelli di IA e dei rischi che derivano da usi scorretti, anche in ambito cybersecurity. Molti ricercatori di sicurezza si chiedono fino a che punto gli LLM possono supportare le attività del cybercrimine, per esempio creando campagne malware su larga scala o sfruttando vulnerabilità in autonomia, senza l’intervento umano.

Secondo Chris Rohlf, ricercatore di sicurezza, i modelli di IA non sono ancora in grado di scoprire e generare nuovi exploit per le vulnerabilità note dei sistemi in completa autonomia, ma solo di sfruttare la conoscenza esistente per automatizzare il processo. 

Per illustrare la sua posizione, Rohlf analizza un paper in cui i ricercatori dimostrano come un LLM sia stato capace di sfruttare quasi tutte le CVE usate nel test; nel dettaglio, il gruppo ha sviluppato costruito un agente in grado di interfacciarsi con GPT-4 e altri modelli e ha testato le sue capacità di exploit con una lista di 15 vulnerabilità note. Le CVE sono tutte presenti in software open source, citate molti altri paper accademici e, cosa più importante, sono state scoperte dopo il cut-off di conoscenza di GPT-4 per valutare se effettivamente l’agente stava “ragionando” sulla vulnerabilità e non semplicemente usando le informazioni che aveva già a disposizione.

Il test dei ricercatori ha dimostrato che GPT-4 è riuscito a sfruttare l’87% delle vulnerabilità semplicemente avendo accesso alla sua descrizione; in assenza di essa, il tasso di successo è sceso al 7%; al contrario, gli altri modelli non sono riusciti a sfruttare alcun bug pur avendo accesso alle stesse informazioni di GPT-4.

Visti i risultati, gli autori del paper concludono che il modello ha dimostrato la capacità emergente di sfruttare autonomamente vulnerabilità 1-day reali. Secondo Rohlf, però, si tratta di una conclusione affrettata che non riflette le reali abilità degli LLM.

Pixabay

Gli LLM non sono così bravi a sfruttare le vulnerabilità

Il ricercatore evidenzia innanzitutto che gli autori del paper non hanno rilasciato né i prompt utilizzati, né il codice dell’agente, né gli output del modello per evitare rischi di sicurezza, e ciò rende il loro processo poco trasparente e difficile da approfondire. 

Rohlf spiega inoltre che l’agente illustrato nel paper presenta un modulo capace di effettuare ricerche sul web, di fatto in grado di trovare tutte le informazioni tecniche per sfruttare le CVE note. Gli exploit delle vulnerabilità sono semplici da reperire e da eseguire, composti solo da qualche linea di codice, e sono accessibili direttamente dal National Vulnerability Database. “In molti casi il link NVD è il primo risultato di ricerca su Google” afferma Rohlf.

L’agente basato su LLM non ha quindi dimostrato capacità innovative di ragionamento, ma ha semplicemente usato le abilità che aveva per effettuare ricerche sul web ed eseguire gli exploit esistenti delle vulnerabilità; nulla che un qualsiasi agente con moduli di web scraping non possa fare.

“La mia conclusione è che questa ricerca sta dimostrando la capacità di GPT-4 di essere utilizzato come scanner e crawler intelligente che si basa ancora su alcuni approcci di forza bruta anche una volta ottenuti i giusti passaggi di sfruttamento, e non una capacità emergente di cybersecurity” spiega Rohlf.

Si tratta di un caso d’uso legittimo e che può effettivamente velocizzare l’esecuzione di exploit, ma in questo caso non si può parlare di “hacking autonomo” o di generazione automatica di exploit. GPT-4 non sta scoprendo nuove vulnerabilità né sta generando nuove modalità di sfruttamento, ma sta semplicemente raccogliendo le informazioni già disponibili sul web per fornirle all’utente.

“La pubblicazione di ricerche di questo tipo, senza i dati a sostegno delle affermazioni, può rafforzare la falsa idea che i modelli di IA siano pericolosi per la sicurezza informatica e debbano essere controllati. Questo non è vero per lo stato dell’arte attuale dei modelli” afferma Rohlf.

Pur non trattandosi di una nuova capacità degli LLM, vale comunque la pena sottolineare che questi chatbot hanno la reale capacità di velocizzare i processi manuali e facilitare l’esecuzione di exploit anche a chi non ha conoscenze tecniche. D’altra parte, l’accesso a un grande volume di informazioni in poco tempo è un vantaggio significativo anche per chi si occupa della difesa dei sistemi.

Gli LLM hanno un enorme potenziale di migliorare la cybersecurity più di quanto non possa supportare il cybercrimine, ma, sostiene Rohlf, c’è ancora un grosso gap tra gli esperti di intelligenza artificiale e cybersecurity; di conseguenza, l’impressione è di combattere contro una minaccia molto più grossa di ciò che è in realtà.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/03/gli-llm-non-riescono-ancora-a-sfruttare-le-vulnerabilita-in-autonomia/?utm_source=rss&utm_medium=rss&utm_campaign=gli-llm-non-riescono-ancora-a-sfruttare-le-vulnerabilita-in-autonomia


Il futuro delle password? Le passkey

Oggi si festeggia il World Password Day, la giornata mondiale delle password istituita nel 2013 da Intel per sensibilizzare il grande pubblico sulla necessità di usare buone password per proteggere i propri dati.

Di classifiche sulle password più usate nel mondo, o nei singoli Paesi, ce ne sono diverse e sono quasi tutte uguali. In ogni caso si tratta di stime, per quanto affidabili, derivanti dall’analisi di grandissimi database di password rubate dagli hacker e poi messe in vendita sul Dark Web.

Ecco le prime dieci:

  1. 123456
  2. admin
  3. 12345678
  4. 123456789
  5. 1234
  6. 12345
  7. password
  8. 123
  9. Aa123456
  10. 1234567890

Come scegliere una buona password

Le regole fondamentali, quando si parla di password, sono fondamentalmente tre:

  • non usare mai la stessa password per più di un account;
  • cambiare spesso le password;
  • scegliere sempre password robuste.

Si possono definire “robuste” le password che contengono almeno 8-10 caratteri, tra i quali ci sono numeri, lettere maiuscole, lettere minuscole e caratteri speciali (come *, §, _ e simili).

Si devono usare password diverse per servizi diversi perché, banalmente, se una password comune a più servizi viene violata o rubata, allora tutti i servizi dell’utente con quella password sono a rischio.

Per un hacker è abbastanza facile scoprire se una vittima ha account social, diverse caselle email e profili su altri servizi online, quindi è fondamentale non consegnargli, con una sola password, l’accesso a tutta la nostra vita digitale.

Per questo sono stati inventati i password manager, delle app che archiviano e ricordano al posto nostro tutte le password dei nostri account. In questo modo possiamo scegliere infinite password, tutte complicatissime, senza il rischio di scordarcele.

Di solito queste app hanno anche un generatore casuale di password e ci ricordano di cambiare le password quando diventano vecchie.

L’utente deve ricordarsi una sola password: quella del password manager. Questa è una grandissima comodità, ma anche un rischio altrettanto grande perché se i server del password manager vengono violati e vengono rubate le credenziali d’accesso ai profili degli utenti, in un colpo solo, si ottengono tutte le chiavi d’accesso ai suoi servizi online.

In passato è già successo, anche a password manager famosissimi e ritenuti inviolabili, come LastPass.

Il futuro: le passkey

In realtà, esistono altre opzioni che potrebbero essere più vantaggiose per l’utente. Una di queste è l’utilizzo delle passkey.

La passkey, al posto della password, rappresenta un cambiamento significativo nel settore della sicurezza dell’identità. Il suo utilizzo offre un’alternativa alla tradizionale autenticazione con nome utente e password ed è considerato un approccio più sicuro, con un’esperienza utente notevolmente migliore. Utilizza dati biometrici o un PIN per sbloccare i dispositivi, invece di una password, e non consente nè la condivisione dei dati con i siti web nè la registrazione dei dati dell’utente per un utilizzo futuro. Si tratta, in altre parole, di una forma di autenticazione “non basata sulla conoscenza”, che impedisce la memorizzazione dei propri dati, eliminando gli attuali rischi intrinseci alle credenziali tradizionali.

Come impostare quindi una passkey?

Ecco i passaggi da seguire:

  • Accedere all’account Google all’indirizzo myaccount.google.com utilizzando il browser Chrome.
  • Sul lato sinistro della finestra, cliccare su Sicurezza.
  • Nella sezione “Come accedi a Google”, cliccare su “Passkey e token di sicurezza”.
  • Cliccare sul pulsante “Crea una chiave di accesso”.
  • Seguire le istruzioni per verificare la propria identità e cliccare “Salva la tua passkey”.
  • Impostare l’opzione per ignorare le password quando possibile nelle impostazioni di sicurezza.
  • Testare la chiave di accesso disconnettendosi e accedendo nuovamente.

È possibile creare passkey su questi dispositivi:

  • Un computer che esegue Windows 10 o 11, macOS Ventura+ o ChromeOS 120
  • Un dispositivo mobile con almeno iOS 16 o Android 9
  • Un browser moderno come Chrome v123.0 o Edge v123.0
  • Una chiave di sicurezza hardware che supporta il protocollo FIDO2 (opzionale)

Qualsiasi utilizzo di biometria e dati biometrici per l’impronta digitale o il riconoscimento facciale rimane sul dispositivo dell’utente e non viene mai condiviso con Google o con qualsiasi sito web che accetti passkey.

https://www.key4biz.it/il-futuro-delle-password-le-passkey/488630/


Frattasi (ACN): “Più di 300 cyber attacchi messi a segno nel 2023”

La videointervista a Bruno Frattasi, direttore generale dell’Agenzia per la Cybersicurezza Nazionale, a margine della presentazione al Parlamento della Relazione 2023 dell’ACN.

Guarda la videointervista

[embedded content]

https://www.key4biz.it/frattasi-acn-piu-di-300-cyber-attacchi-messi-a-segno-nel-2023/487899/


Attacchi cyber, Mantovano: “In Italia in un anno DDoS più del 625%”. Frattasi: “Solo 300 andati a buon fine”. TLC tra le più colpite

Il settore delle Telecomunicazioni è stato tra i principali bersagli di minacce e attacchi cibernetici nel 2023. A seguire i trasporti e i servizi finanziari. È quanto emerge dalla Relazione annuale redatta dall’Agenzia per la cybersicurezza nazionale (ACN) relativa alle attività svolte l’anno scorso e presentata al Parlamento questa mattina nella sala stampa di Palazzo Chigi dal direttore generale dell’Agenzia cyber nazionale Bruno Frattasi. Hanno anche partecipato il Sottosegretario alla Presidenza del Consiglio, Alfredo Mantovano, il Presidente del Comitato parlamentare per la sicurezza della Repubblica, Lorenzo Guerini, il Direttore generale dell’ACN, e Marco Camisani Calzolari.

“Rispetto al 2022, nel 2023”, ha detto Mantovano, “i cyber attacchi DDoS sono aumentati del 625%, come per larga parte delle Nazioni occidentali, e più dell’80% scaturiti dall’attuale contesto geopolitico, in particolare dai conflitti in Ucraina e Medio Oriente“.

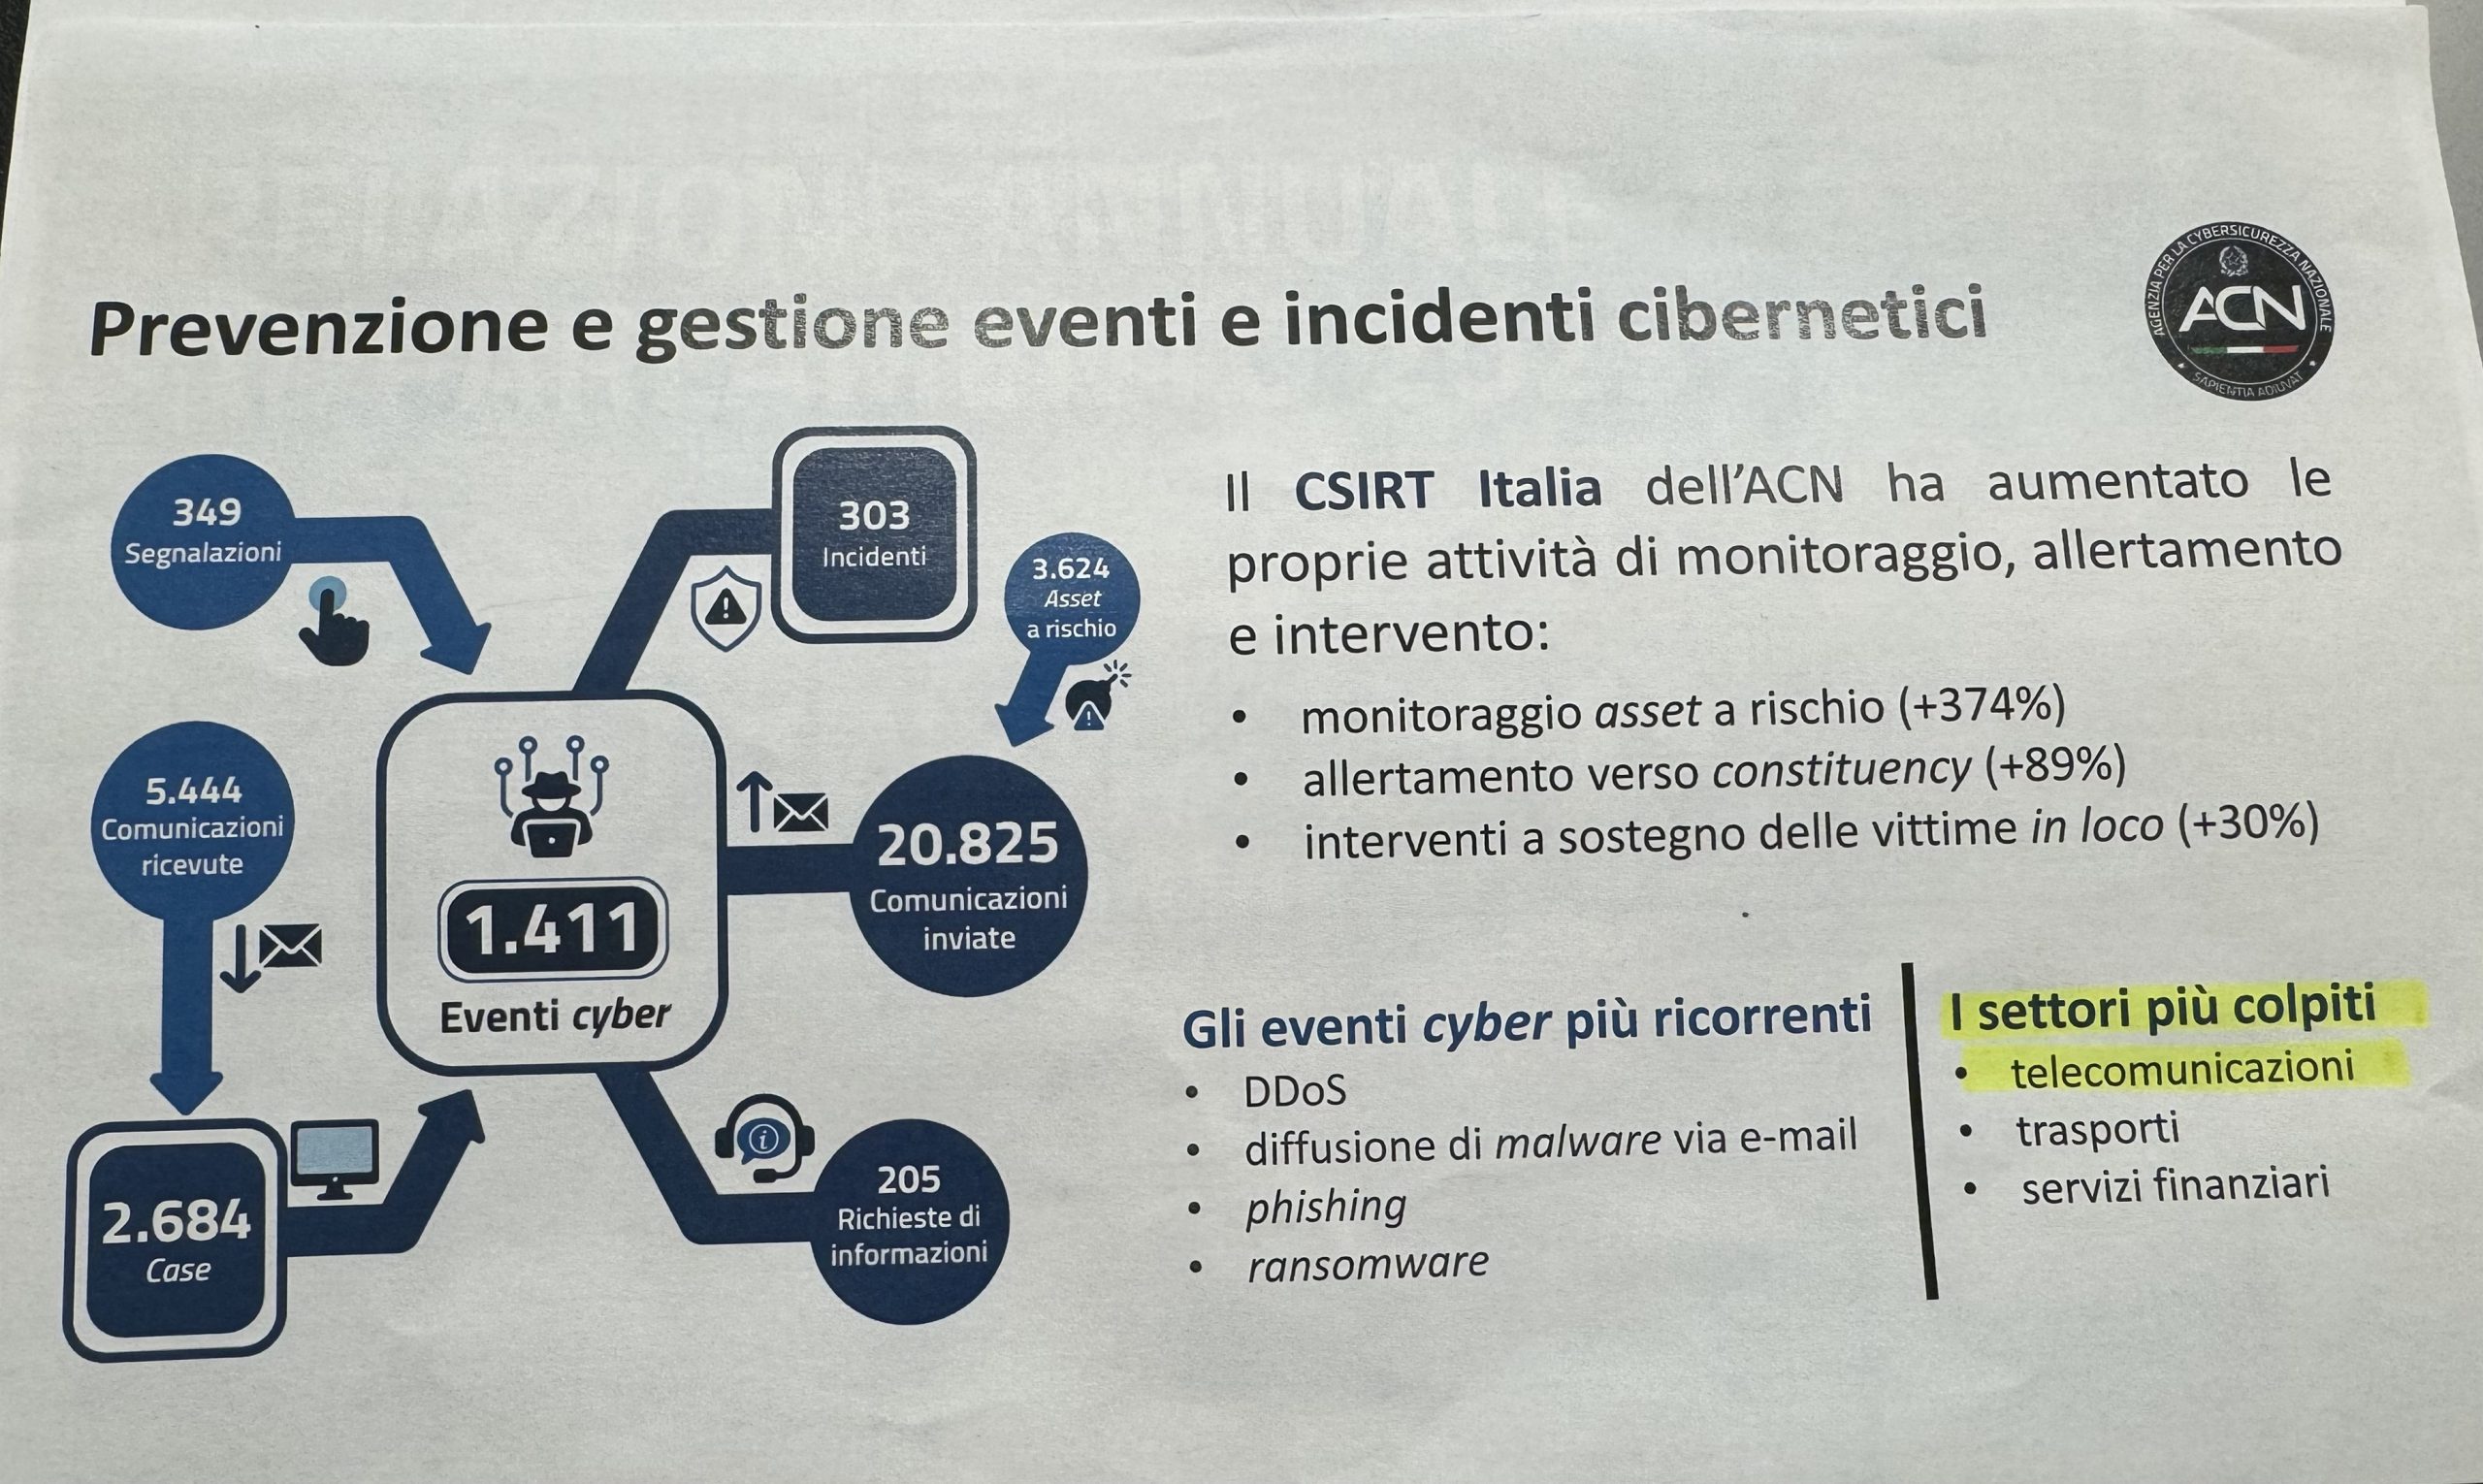
Più nel dettaglio, sono stati 1.411 gli “eventi” e gli “incidenti cibernetici” registrati dall’ACN l’anno scorso. Ma c’è da precisare subito, per non creare allarmismo, che non tutti questi attacchi informatici sono andati a segno nei confronti del nostro Paese. “Sono solo 300 gli incidenti gravi, andati a buon fine”, ha spiegato ai microfoni di Key4biz Bruno Frattasi. Per incidente si intende, infatti, un evento cyber con impatto impattante su confidenzialità, integrità o disponibilità delle informazioni confermato dalla vittima. Inoltre Frattasi ha annunciato che “con il ministro dell’Interno stiamo già prestando particolare attenzione ai sistemi digitali utilizzati nelle prossime elezioni europee”.

La videointervista: Attacchi cyber, Frattasi (ACN): “Nel 2023 solo 300 andati a buon fine”

[embedded content]

Mantovano risponde alla nostra domanda su come contrastare la cybercriminalità: “Con il Ddl Cyber avremo strumenti adeguati”

Durante la conferenza stampa, abbiamo chiesto al Sottosegretario Mantovano come si sta contrastando la cybercriminalità? Citando le parole di Nicola Gratteri, capo della Procura di Napoli: “La camorra è molto forte sul dark web”.
“Lo stiamo facendo”, ci ha risposto, “adeguando le varie fattispecie di reato con il disegno di legge sulla cybersicurezza in esame ora in Parlamento. Questo disegno di legge, su cui registro una significativa convergenza delle opposizioni”, ha aggiunto, “serve ad avere degli strumenti più adeguati e non andare a tentoni sulla base della buona volontà“. “C’è un’interlocuzione tra governo e Parlamento adesso che fa auspicare un’approvazione rapida che non significa superficiale del Ddl. Il governo è disponibile ad accogliere emendamenti della maggioranza e delle opposizione”, ha spiegato il Sottosegretario.“Su questo”, ha concluso la sua risposta Mantovano, “il governo sta intensificando attraverso l’Agenzia risorse e interlocuzione con le varie pubbliche amministrazioni. L’altro piano è quello di non accontentarsi degli strumenti a disposizione ma di renderli più affinati e efficaci”.

La Relazione cyber presentata al Parlamento

La relazione, di 121 pagine, è organizzata in sette sezioni che illustrano il modo in cui l’Agenzia ha operato per il rafforzamento della resilienza cyber del Paese attraverso la protezione degli asset critici nazionali con un approccio sistemico orientato alla prevenzione, gestione e mitigazione del rischio. Tutto questo, anche mediante il man­tenimento di un quadro normativo aggiornato e coerente, e con misure, strumenti e controlli che possano contribuire a favorire una transizione digitale sicura. 

Il primo capitolo, sulla Prevenzione e gestione di eventi e incidenti cyber, raccoglie tutti i numeri del Computer Security Response Team Italia dell’Agenzia: analizza gli eventi cibernetici più rilevanti e mette a fuoco le attività connesse alle tensioni geopolitiche in corso. Questo capitolo presenta un focus sugli interventi di rispristino realizzati dal Csirt a supporto delle vittime degli incidenti di strutture pubbliche e dei soggetti nazionali colpiti da questa peculiare forma di interferenza hacker, con numerosi interventi, 1411 casi trattati, 303 incidenti confermati e oltre 20mila segnalazioni. Una parte è dedicata al tema delle esercitazioni congiunte già realizzate fino alla pianificazione di Cyber Europe 2024 e che coinvolge tutti gli stati membri dell’Unione

Il secondo capitolo è dedicato alla Resilienza delle infrastrutture digitali e alla sicurezza tecnologica con un’analisi dello stato del Perimetro di sicurezza nazionale cibernetica  (PSNC) e un focus sull’attuazione della Direttiva NIS 2, fino ai temi della certificazione nel mondo digitale e dello Scrutinio tecnologico per il PSNC con le attività ispettive e di verifica connesse. In questa sezione sono descritti i contributi dell’Agenzia a temi di rilievo quali l’esercizio del Golden Power, la Crittografia e la transizione al Cloud.

Il terzo capitolo riguarda gli Investimenti PNRR per la cybersicurezza: dal potenziamento della resilienza cyber della Pubblica Amministrazione agli avvisi di finanziamento finalizzati. Il focus è dedicato ai Servizi cyber nazionali e alla costruzione di una rete di CSIRT regionali fino allo stato di avanzamento di HyperSoc, dell’infrastruttura di High Performance Computing, e all’uso di strumenti di IA. Anche i laboratori di scrutinio e certificazione tecnologica sono oggetto della relazione: 134 procedimenti CVCN conclusi hanno visto i tecnici dell’Agenzia impegnati nel loro esame.

Nella relazione viene descritto in dettaglio l’Investimento 1.5 “Cybersecurity”, del PNRR, a titolarità DTD e di cui l’Agenzia è Soggetto attuatore, con una dotazione di 623 milio­ni di euro al fine di migliorare le difese del Paese ponendo la cybersicurezza e la resilienza a fondamento della trasformazione digitale sia della PA, che del settore privato.

Il quarto capitolo, sulla Cooperazione Internazionale, ricostruisce le attività svolte in ambito europeo e internazionale curate dal Servizio Strategie e cooperazione dell’ACN. Sono descritti i numerosi incontri con soggetti omologhi e le attività svolte in costante raccordo con il Mini­stero degli affari esteri e della cooperazione internazionale. Tra gli elementi qualificanti delle attività bilaterali e multilaterali uno riguarda la condivisione con la CISA, l’Agenzia cyber degli Stati Uniti, delle valutazioni sul nesso fra Intelligenza Artificiale e cybersicurezza, in linea con l’indirizzo politico del Presidente del Consiglio dei ministri, che ha consentito l’ade­sione dell’ACN al documento sulle “Linee guida per uno sviluppo sicuro dell’Intelligenza Artificiale”, adottato da agenzie di 18 Paesi. Un tema che sarà trattato nell’ambito del tavolo Gruppo di Lavoro G7 sulla Cybersicurezza del 16 maggio prossimo.

Il quinto capitolo, dedicato a Ricerca e innovazione, formazione, consapevolezza, presenta i vari programmi industriali, di investimento e di innovazione realizzati, insieme ai Programmi di sostegno alla ricerca e alle imprese in coerenza con l’Agenda per l’Innovazione e la ricerca. Tra le iniziative si segnala in particolare il Cyber Innovation Network, indispensabile produrre innovazione sicura attraverso il supporto alle start up innovative.

Il sesto capitolo descrive lo stato di attuazione della Strategia Nazionale di cybersicurezza 2022-2026 che evidenza come l’Agenzia abbia svolto nel 2023 un ruolo centrale di indirizzo, coordinamento e monitoraggio nell’attuazione del Piano in raccordo con gli altri soggetti coinvolti con un particolare riferimento all’antici­pazione dell’evo­luzione della mi­naccia cyber, alla gestione di pos­sibili scenari di crisi cibernetiche, al conseguimento dell’autonomia strategica nella dimensione cibernetica e al contrasto della disinformazione online.

Infine, vengono illustrate le attività di formazione, consapevolezza, sviluppo della forza lavoro e capacità nazionali e il potenziamento della capacità dell’Agenzia La nota finale del rapporto riguarda il potenziamento delle risorse umane e strumentali dell’Agenzia, che ha visto raddoppiare la propria consistenza organica.

Per approfondire

[embedded content]

https://www.key4biz.it/acn-presenta-la-relazione-annuale-sulla-cybersecurity-in-italia-segui-la-diretta-video/487781/


Endpoint security: come proteggere l’azienda dalle minacce informatiche

Nel panorama odierno della sicurezza informatica, la protezione degli endpoint rappresenta un obiettivo imprescindibile per ogni tipo di organizzazione.

A fronte di minacce cyber sempre più persistenti e sofisticate, difendere le articolazioni esterne di enti pubblici o aziende private è infatti necessario a prevenire intrusioni, furti di dati e interruzioni di servizio da cui possono derivare gravi perdite economiche, se non addirittura la compromissione della sicurezza relativa a persone fisiche o ad intere nazioni.

Cos’è l’Endpoint Security?

L’espressione Endpoint Security (ES) indica il complesso di azioni, strumenti, procedure e tecnologie messe in campo per la difesa dei differenti endpoint collegati a un network aziendale, tra i quali:

  • Computer e Tablet
  • Dispositivi mobili (es. smartphone)
  • Wearable (es. smartwatch) o Medical Devices
  • Internet of Things (IoT)
  • Stampanti e scanner digitali
  • Sistemi di pagamento POS.

Di conseguenza l’ES, un tempo limitata ai soli firewall o ad altre misure di sicurezza “statica”, oggi deve necessariamente includere processi dinamici e continui – come il costante monitoraggio degli accessi o regolari attività di vulnerability assessment – per adeguarsi a uno scenario di minacce in significativa evoluzione.

L’aggiornamento delle strategie impiegate a protezione degli endpoint è inoltre necessario per arrivare ad abbracciare ecosistemi digitali vasti e dai confini progressivamente più sfumati, anche in forza del crescente ricorso alle tecnologie mobili, IoT e Cloud.

Prova la difesa informatica più avanzata. Richiedi gli accessi per provare subito la DEMO GRATUITA sull’endpoint di WatchGuard.

Come strutturare un’efficace strategia di Endpoint Security (ES)?

Un valido programma di endpoint security deve perciò concretizzarsi in una strategia complessa mirata a intercettare, mitigare e neutralizzare ogni potenziale minaccia informatica rivolta al perimetro dell’organizzazione.

Esistono varie tipologie di endpoint security che le organizzazioni possono implementare al fine di proteggere i propri dati e le proprie infrastrutture.

Tra queste possono essere citate:

  • Next-generation antivirus
  • Endpoint threat and exploit prevention
  • Endpoint detection and response (EDR) – Extended detection and response (XDR)
  • Endpoint firewall-encryption
  • Intrusion Detection Systems (IDS) – Intrusion Prevention Systems (IPS)
  • Mobile Device Management (MDM)
  • Data loss prevention (DLP)
  • Network Access Control (NAC)
  • Uniform Resource Locator (URL) filtering
  • Browser isolation
  • Sandboxing.

I diversi strumenti possono essere abbinati e combinati in vari modi, a seconda del budget o delle specifiche esigenze dell’azienda o ente da proteggere. Tuttavia, ne esistono alcuni di cui nessuna strategia di ES che voglia dirsi utile può fare a meno.

Si tratta in particolare delle misure di data classification and loss prevention, le quali permettono all’organizzazione di avere una visuale chiara e completa degli asset essenziali da proteggere e verso cui, quindi, indirizzare prioritariamente le risorse di sicurezza disponibili.

Queste “misure minime” comprendono il monitoraggio degli accessi (che include la prevenzione di eventuali insider threats) e delle reti, oltre agli strumenti anti-malware e anti-phishing; nonché naturalmente le attività di Endpoint Detection & Response (EDR), grazie alle quali è possibile individuare e gestire tempestivamente eventuali attacchi o incidenti informatici.

Anche la crittografia riveste un ruolo chiave, consentendo di innalzare i livelli di protezione dei dati al duplice fine di tutelare le informazioni sensibili dell’azienda e di garantire la piena compliance alle normative di settore.

Nello stesso modo il costante controllo delle applicazioni (anche tramite sistemi di whitelisting/blacklisting), l’oculata gestione del lavoro da remoto e il frequente aggiornamento delle politiche di sicurezza sono tutte attività che possono concorrere a garantire un’efficace strategia di endpoint security.

Le soluzioni WatchGuard per l’Endpoint Security

Nel campo dell’Endpoint Security da tempo WatchGuard ha messo a punto una serie di proposte per rilevare e bloccare gli attacchi informatici avanzati sugli endpoint, compresi antivirus di prossima generazione (EPP), strumenti EDR e soluzioni di filtraggio DNS.

Al fine di una gestione completa e dinamica del rischio informatico mirato agli endpoint, mette inoltre a disposizione dei clienti una serie di moduli integrati per la gestione delle patch, la protezione dei dati sensibili, la crittografia di dischi e unità USB e gli approfondimenti di security intelligence: il tutto gestito da un’unica piattaforma basata sul Cloud.

Un’architettura centralizzata a protezione di dispositivi, reti e identità, in grado di coprire anche le minacce più recenti e avanzate – che troppo spesso sfuggono alle soluzioni tradizionali – per garantire una reale applicazione dell’approccio Zero Trust e supportare le aziende nell’obiettivo di raggiungere la propria postura di sicurezza ideale.

Prova la difesa informatica più avanzata. Richiedi gli accessi per provare subito la DEMO GRATUITA sull’endpoint di WatchGuard.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/endpoint-security-come-proteggere-lazienda-dalle-minacce-informatiche/